Secrets Management چیست؟ روش امن نگهداری API Key، Token و رمزهای سرور
Secrets Management مجموعهای از فرایندها و ابزارهای امنیتی برای نگهداری، توزیع، کنترل دسترسی، Rotation و حذف امن اطلاعات حساسی مانند API Key، Token، رمز سرور، SSH Key و کلیدهای رمزنگاری است. Hardcode کردن Secretها در Source Code، Git، فایلهای تنظیمات و Logها میتواند مسیر مستقیمی برای افشای Credential و دسترسی غیرمجاز ایجاد کند. استفاده از Secret Vault، اصل Least Privilege، جداسازی محیطها، Credentialهای کوتاهعمر، Secret Scanning و Audit Logging از مهمترین روشهای کاهش این ریسک هستند.
Secrets Management یا مدیریت اسرار امنیتی، مجموعهای از سیاستها، ابزارها و فرایندها برای ایجاد، ذخیرهسازی، توزیع، استفاده، چرخش و حذف امن اطلاعات حساسی مانند API Key، Access Token، رمز پایگاه داده، رمز سرور، SSH Key، کلید خصوصی و Credentialهای سرویسها است. هدف اصلی آن این است که Secretها داخل کد، فایلهای عمومی، مخازن Git، لاگها یا سیستمهایی که کنترل دسترسی مناسبی ندارند قرار نگیرند.
در بسیاری از حملات سایبری، مهاجم لزوماً مجبور نیست یک آسیبپذیری پیچیده مانند Remote Code Execution پیدا کند. گاهی تنها چیزی که برای دسترسی به یک سرور، حساب Cloud، پایگاه داده یا سرویس خارجی نیاز دارد، یک API Key یا Token افشاشده است.
همین مسئله باعث شده مدیریت امن Secretها به یکی از بخشهای مهم امنیت نرمافزار، DevSecOps، امنیت سرور و Cloud Security تبدیل شود.
اگر یک API Key با سطح دسترسی بالا در GitHub منتشر شود، رمز پایگاه داده داخل فایل تنظیمات باقی بماند یا یک Token بدون تاریخ انقضا بین چند سرویس به اشتراک گذاشته شود، حتی امنترین معماری نرمافزاری نیز ممکن است در معرض خطر قرار گیرد.
در این مقاله بررسی میکنیم Secrets Management چیست، چه اطلاعاتی Secret محسوب میشوند، چرا روشهایی مانند Hardcode کردن رمزها خطرناک هستند، Secret Vault چگونه کار میکند، Rotation چیست و چگونه میتوان API Key، Token و رمزهای سرور را در محیطهای واقعی به شکل امن مدیریت کرد.
Secret چیست و چه اطلاعاتی باید محرمانه بمانند؟
در امنیت اطلاعات، Secret به دادهای گفته میشود که افشای آن میتواند امکان احراز هویت، دسترسی به منابع، انجام عملیات حساس یا رمزگشایی اطلاعات را برای شخص دیگری فراهم کند.
همه اطلاعات تنظیمات یک برنامه Secret نیستند.
برای مثال آدرس عمومی یک API یا شماره پورت یک سرویس معمولاً اطلاعات محرمانه محسوب نمیشود. اما Token مورد استفاده برای احراز هویت همان API یک Secret واقعی است.
نمونههای رایج Secret عبارتاند از:
- API Key
- Access Token
- Refresh Token
- OAuth Client Secret
- رمز پایگاه داده
- رمز حسابهای مدیریتی
- SSH Private Key
- کلید خصوصی TLS
- Encryption Key
- Signing Key
- Credential سرویسهای Cloud
- Service Account Credential
- Webhook Secret
- JWT Signing Secret
- رمز سرویس SMTP
- Credential سرویسهای پرداخت
- رمز پنلهای مدیریتی
- Backup Encryption Key
- Database Connection Credential
نکته مهم این است که ارزش یک Secret تنها به شکل ظاهری آن بستگی ندارد.
ممکن است یک رشته ۴۰ کاراکتری ساده در یک فایل متنی، دسترسی کامل به زیرساخت Cloud یک سازمان ایجاد کند. بنابراین تشخیص Secret باید براساس کاری که آن مقدار انجام میدهد صورت بگیرد، نه صرفاً براساس فرمت آن.
تفاوت Secret با Password، API Key و Token چیست؟
Secret یک مفهوم کلی است.
Password، API Key و Token میتوانند انواع مختلفی از Secret باشند، اما ماهیت و نحوه استفاده آنها یکسان نیست.
Password
Password معمولاً برای احراز هویت کاربر یا سرویس استفاده میشود.
رمز عبور ممکن است توسط یک انسان وارد شود یا بهصورت خودکار بین دو سرویس مورد استفاده قرار گیرد.
برای رمزهای انسانی معمولاً ذخیرهسازی Hashشده مطرح است، اما رمزهایی که برنامه برای اتصال به یک سرویس دیگر به آن نیاز دارد باید در زمان اجرا قابل بازیابی باشند. به همین دلیل این نوع Credential را نمیتوان همیشه مانند Password کاربران Hash کرد.
API Key
API Key معمولاً رشتهای است که یک سرویس برای شناسایی یا احراز هویت درخواستکننده صادر میکند.
برای مثال یک برنامه ممکن است برای ارتباط با سرویس ارسال پیامک، سرویس هوش مصنوعی، درگاه پرداخت یا سرویس Cloud از API Key استفاده کند.
API Key باید مثل یک Password حساس در نظر گرفته شود، مخصوصاً اگر دارای سطح دسترسی گسترده یا قابلیت انجام عملیات مالی باشد.
Access Token
Access Token معمولاً دسترسی محدودتر و بعضاً کوتاهمدت به یک سرویس فراهم میکند.
استفاده از Tokenهای کوتاهعمر به جای Credentialهای دائمی در بسیاری از معماریها میتواند سطح ریسک را کاهش دهد.
اگر Token تنها چند دقیقه اعتبار داشته باشد، پنجره زمانی سوءاستفاده از آن نیز نسبت به یک API Key دائمی محدودتر است.
Private Key
Private Key یکی از حساسترین Secretها است.
کلیدهای خصوصی ممکن است برای SSH، امضای دیجیتال، TLS، رمزنگاری یا احراز هویت Machine-to-Machine استفاده شوند.
افشای Private Key در بعضی سناریوها میتواند معادل واگذاری کامل هویت یک سرویس یا سرور به مهاجم باشد. 
Secrets Management دقیقاً چه کاری انجام میدهد؟
Secrets Management تنها به معنی «ذخیره رمز در جای امن» نیست.
یک سیستم مدیریت Secret باید کل چرخه زندگی اطلاعات حساس را کنترل کند.
این چرخه معمولاً از لحظه ایجاد Secret شروع میشود و تا زمان لغو یا حذف کامل آن ادامه پیدا میکند.
یک معماری مناسب Secrets Management باید بتواند حداقل این مراحل را مدیریت کند:
ایجاد امن Secret
Secret باید با روش مناسب ایجاد شود.
برای مثال Token یا کلید رمزنگاری نباید براساس مقدار قابل حدس، Timestamp ساده، شناسه کاربر یا رشتهای با Entropy پایین تولید شود.
Secretهای تصادفی باید توسط مولدهای تصادفی رمزنگاریشده یا Cryptographically Secure Random Number Generator ایجاد شوند.
ذخیرهسازی امن
Secret نباید بدون حفاظت در فایلهای معمولی، Source Code یا پایگاه داده عمومی ذخیره شود.
یک Secret Manager یا Vault مناسب معمولاً اطلاعات را رمزنگاری کرده و دسترسی به آنها را براساس Identity و Policy کنترل میکند.
توزیع Secret
یکی از سختترین قسمتها انتقال Secret از محل ذخیرهسازی به برنامهای است که به آن نیاز دارد.
اگر Secret در Vault امن باشد اما برای رساندن آن به Application داخل یک فایل عمومی نوشته شود، بخش مهمی از مزیت Vault از بین میرود.
کنترل دسترسی
هر سرویس باید فقط Secretهایی را دریافت کند که برای انجام وظیفه خود نیاز دارد.
اصل Least Privilege یا حداقل سطح دسترسی در اینجا اهمیت بسیار زیادی دارد.
برای مثال سرویس ارسال ایمیل نباید بتواند Secret مربوط به پایگاه داده مالی را بخواند.
Rotation
Secretها نباید برای همیشه ثابت باقی بمانند.
Rotation به معنی تعویض دورهای Secret با یک مقدار جدید است.
این کار باعث میشود در صورت افشای پنهان یک Credential، مدت قابل استفاده بودن آن محدود شود.
Revocation
اگر یک Secret لو رفت، باید بتوان آن را فوراً غیرفعال کرد.
سیستم Secrets Management مناسب باید فرایند Revocation مشخصی داشته باشد.
Audit
چه کسی Secret را خوانده است؟
کدام سرویس آن را دریافت کرده؟
در چه زمانی؟
آیا تلاش غیرعادی برای دسترسی انجام شده است؟
پاسخ به این سؤالات برای Incident Response اهمیت زیادی دارد.
حذف امن
Secretهایی که دیگر مورد استفاده نیستند باید حذف یا غیرفعال شوند.
نگهداری هزاران Credential قدیمی که هیچکس نمیداند هنوز استفاده میشوند یا خیر، باعث ایجاد Secret Sprawl میشود. 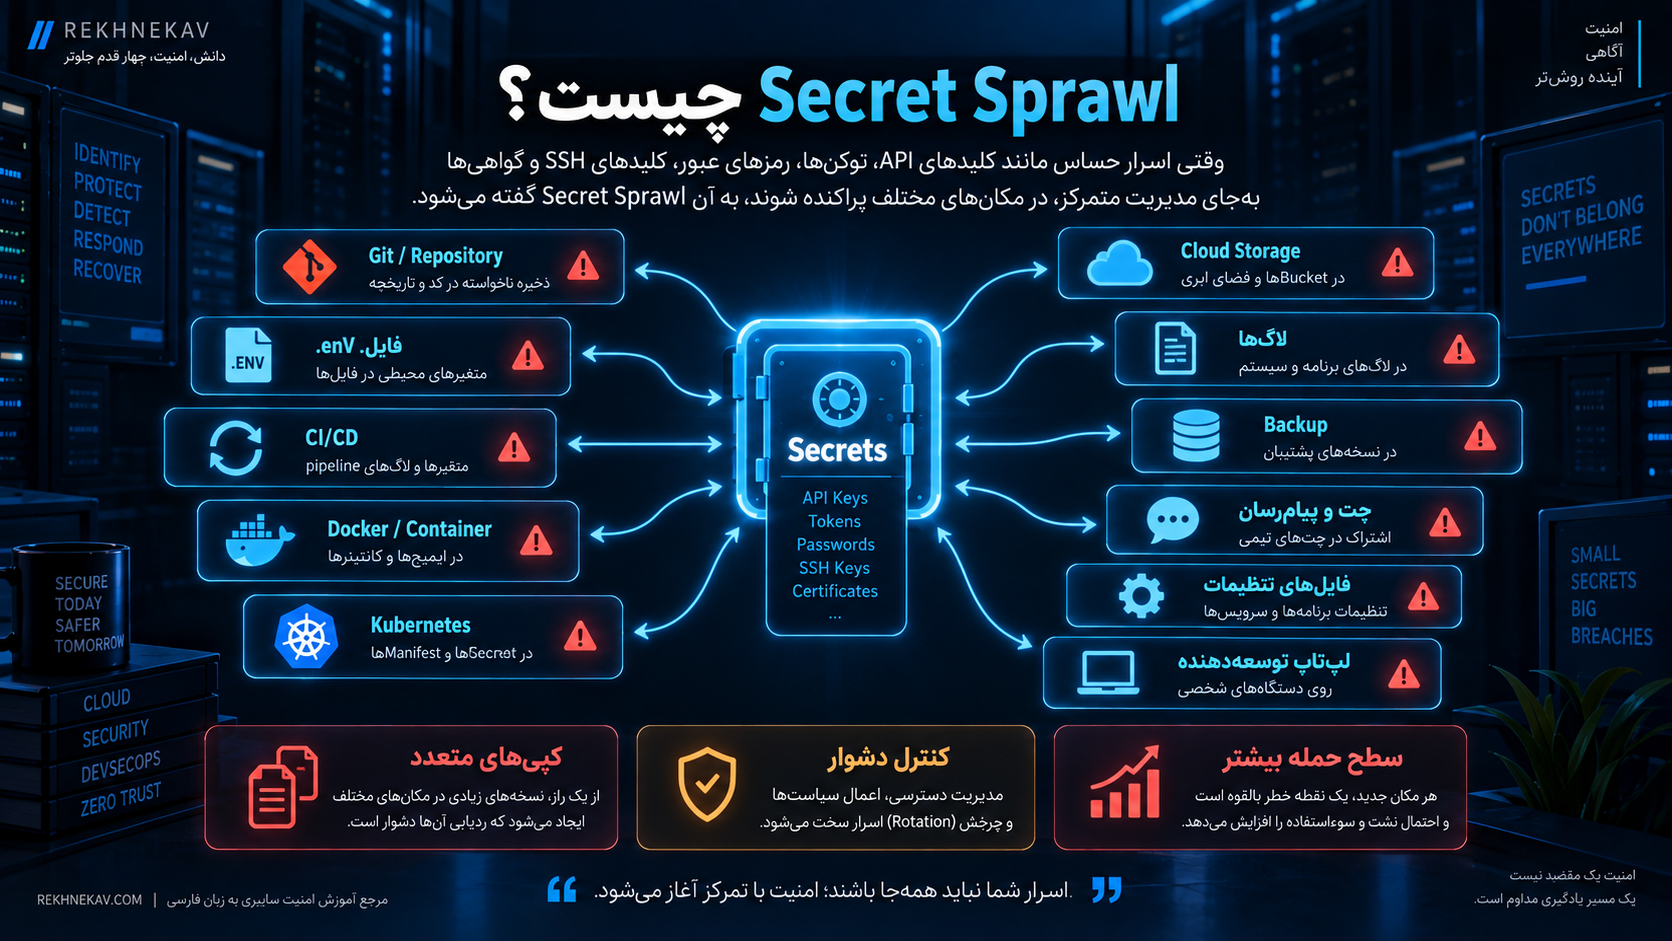
Secret Sprawl چیست؟
Secret Sprawl زمانی اتفاق میافتد که Credentialهای حساس بدون مدیریت مرکزی در تعداد زیادی سیستم پخش شوند.
برای مثال یک رمز پایگاه داده ممکن است همزمان در این مکانها وجود داشته باشد:
- فایل
.envتوسعهدهنده - سرور Production
- سرور Staging
- فایل Backup
- Git Repository
- Git History
- سیستم CI/CD
- پیام خصوصی تیم
- Ticket پشتیبانی
- فایل Configuration قدیمی
- Docker Image
- Log
- اسکریپت Cron
در چنین شرایطی حتی اگر رمز اصلی روی سرور تغییر کند، ممکن است نسخه قدیمی آن هنوز در چند محل دیگر وجود داشته باشد.
هرچه تعداد نسخههای یک Secret بیشتر باشد، کنترل آن دشوارتر میشود.
Secrets Management تلاش میکند منبع اصلی Secret را تا حد ممکن متمرکز کرده و تعداد کپیهای دائمی آن را کاهش دهد.
چرا Hardcode کردن API Key و Password خطرناک است؟
Hardcode کردن یعنی قرار دادن مستقیم Secret در Source Code.
برای نمونه:
API_KEY = "YOUR_REAL_SECRET_KEY"
این روش شاید در مراحل اولیه توسعه ساده به نظر برسد، اما یکی از خطرناکترین روشهای مدیریت Credential محسوب میشود.
Secret وارد Git History میشود
بسیاری تصور میکنند اگر Secret را از نسخه جدید فایل حذف کنند، مشکل برطرف شده است.
اما Git تاریخچه Commitها را نگهداری میکند.
بنابراین Secret ممکن است همچنان در Commitهای قبلی موجود باشد.
به همین دلیل اگر یک Credential واقعی وارد Repository شود، تنها پاک کردن آن از آخرین نسخه فایل کافی نیست.
در اغلب موارد Secret باید Rotate یا Revoke شود.
Repository ممکن است بعداً Public شود
یک پروژه ممکن است امروز Private باشد اما در آینده عمومی شود.
همچنین اعضای تیم ممکن است Repository را Fork، Clone یا Backup کنند.
در نتیجه Secret میتواند در محلهایی خارج از کنترل اصلی سازمان باقی بماند.
افراد غیرضروری Secret را میبینند
برنامهنویسی که تنها روی Frontend کار میکند نباید لزوماً رمز Production Database را مشاهده کند.
وقتی Secret داخل Source Code باشد، کنترل دقیق دسترسی دشوار میشود.
Rotation دشوار میشود
اگر رمز در ۲۰ سرویس Hardcode شده باشد، تغییر آن نیازمند ویرایش و Deploy مجدد تعداد زیادی برنامه خواهد بود.
این مسئله یکی از دلایل مهم استفاده از Secret Manager است.
آیا استفاده از فایل .env امن است؟
فایل .env یکی از متداولترین روشهای مدیریت Configuration در پروژههای نرمافزاری است.
استفاده از .env نسبت به Hardcode کردن Credential در Source Code بهتر است، اما .env به تنهایی یک Secrets Management کامل محسوب نمیشود.
مشکل اصلی این است که .env معمولاً یک فایل Plaintext است.
اگر مهاجم یا یک کاربر غیرمجاز بتواند فایل را بخواند، Secretها نیز قابل مشاهده خواهند بود.
فایل .env چه زمانی قابل قبول است؟
در محیط Development محلی، استفاده از .env با رعایت محدودیتهای مناسب میتواند قابل قبول باشد.
برای مثال:
- فایل وارد Git نشود.
- داخل
.gitignoreقرار بگیرد. - Permission سیستمعامل محدود باشد.
- از Secret واقعی Production در محیط Development استفاده نشود.
- فایل از طریق Backupهای ناامن منتشر نشود.
اما در سیستمهای Production حساس، استفاده از Secret Vault یا سیستم مدیریت Credential معمولاً معماری بهتری ایجاد میکند.
اشتباه خطرناک درباره .gitignore
اضافه کردن .env به .gitignore مانع Commit شدن آینده فایل میشود.
اما اگر فایل قبلاً Commit شده باشد، اضافه کردن آن به .gitignore Secret را از تاریخچه Repository حذف نمیکند.
اگر Credential واقعی قبلاً وارد Git شده است، باید فرض شود امکان افشای آن وجود داشته و Credential مربوطه Rotate یا Revoke شود.
Secret Vault چیست؟
Secret Vault سامانهای است که برای نگهداری و مدیریت Credentialهای حساس طراحی شده است.
Vault بهجای اینکه Secretها را در هر برنامه ذخیره کند، آنها را در یک محل کنترلشده نگهداری میکند.
Application هنگام نیاز و پس از احراز هویت، Secret مورد نیاز خود را از Vault دریافت میکند.
این معماری چند مزیت مهم دارد.
اول اینکه Secretها پراکنده نمیشوند.
دوم اینکه دسترسی به هر Secret قابل کنترل است.
سوم اینکه میتوان مشاهده کرد کدام سرویس چه زمانی Secret را دریافت کرده است.
چهارم اینکه Rotation سادهتر میشود. 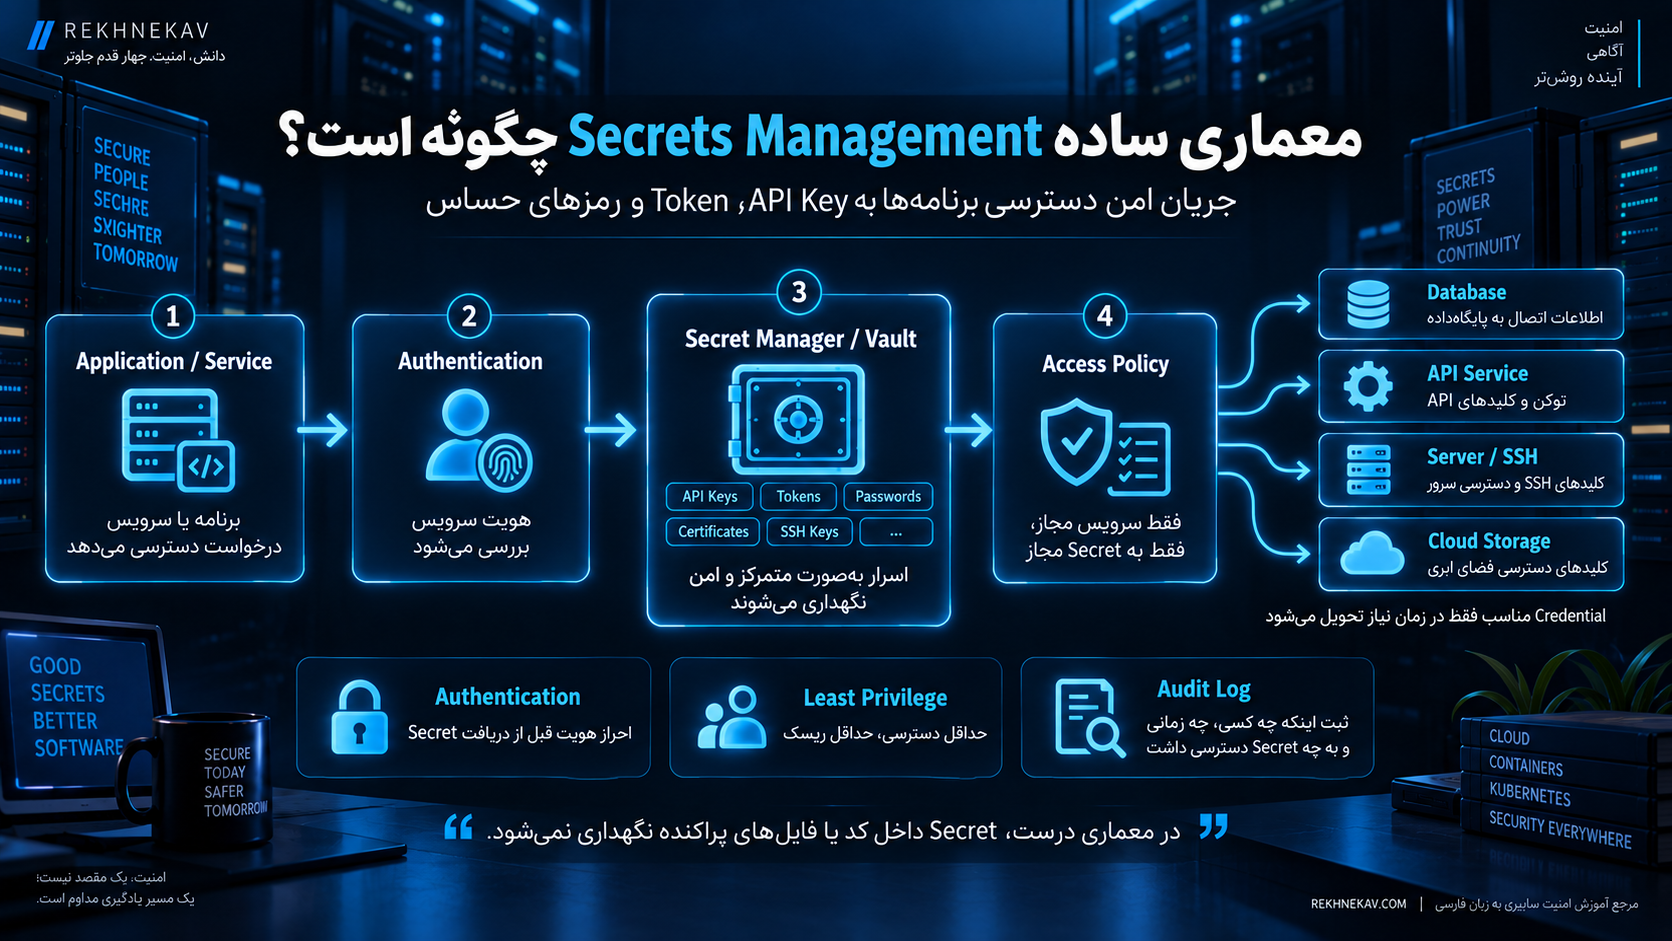
معماری ساده Secrets Management چگونه است؟
فرض کنیم یک وبسایت برای اتصال به پایگاه داده به Password نیاز دارد.
در معماری سنتی ممکن است رمز داخل فایل تنظیمات سایت نوشته شود.
اما در معماری Secrets Management میتوان ساختار را به شکل زیر در نظر گرفت:
Application → Authentication → Secret Manager → Access Policy → Secret → Database
در این مدل Application ابتدا هویت خود را اثبات میکند.
Secret Manager بررسی میکند آیا این Application اجازه دسترسی به Secret مورد نظر را دارد یا خیر.
اگر Policy اجازه دهد، Credential در اختیار Application قرار میگیرد.
مزیت مهم این روش این است که برنامه لازم نیست Credential دائمی را در Source Code خود نگهداری کند.
Authentication اولیه Secret Manager چگونه انجام میشود؟
این سؤال یکی از مهمترین چالشهای Secrets Management است.
اگر برای دریافت Secret از Vault به Password دیگری نیاز داشته باشیم، آن Password دوم را کجا ذخیره کنیم؟
این مسئله گاهی Secret Zero Problem نامیده میشود.
هدف معماریهای جدید این است که وابستگی به Credentialهای دائمی اولیه را کاهش دهند.
برای این کار میتوان از هویت محیط اجرا استفاده کرد.
برای مثال یک ماشین مجازی، Container، Workload یا سرویس Cloud ممکن است دارای Identity باشد.
Secret Manager بهجای دریافت Password ثابت، هویت Workload را بررسی میکند.
در این معماری Application میتواند براساس هویت خود به Secret دسترسی بگیرد.
این روش معمولاً از قرار دادن یک Master Password ثابت داخل Configuration امنتر است.
اصل Least Privilege در Secrets Management
Least Privilege یعنی هر کاربر، Application یا سرویس تنها حداقل دسترسی لازم برای انجام وظیفه خود را داشته باشد.
این اصل باید هم روی Secret و هم روی سرویس مقصد اعمال شود.
فرض کنید یک Application فقط باید اطلاعات محصولات را از Database بخواند.
Credential آن نباید اجازه حذف جدول، ایجاد User یا تغییر ساختار Database را داشته باشد.
اگر همان Credential افشا شود، آسیب احتمالی محدودتر خواهد بود.
همچنین Application نباید اجازه خواندن تمام Secretهای موجود در Vault را داشته باشد.
Policy مناسب میتواند مشخص کند:
Service A → فقط Secret A
Service B → فقط Secret B
Service C → Secret C و D
Admin محدود → Secretهای مشخص مدیریتی
در نتیجه Compromise شدن یک سرویس الزاماً به معنای افشای تمام Credentialهای سازمان نخواهد بود.
چرا برای هر محیط باید Secret جداگانه داشت؟
یکی از اشتباهات رایج، استفاده از Credential یکسان در Development، Staging و Production است.
این کار مرز امنیتی محیطها را از بین میبرد.
اگر لپتاپ یک توسعهدهنده آلوده شود و همان Credential روی Production نیز فعال باشد، مهاجم ممکن است مستقیماً به سیستم اصلی دسترسی پیدا کند.
بهتر است محیطها از یکدیگر جدا شوند:
Development Secret
Testing Secret
Staging Secret
Production Secret
حتی در صورت امکان، Accountها، Projectها، Database Userها و Policyهای هر محیط نیز مستقل باشند.
این جداسازی باعث کاهش Blast Radius یا محدوده خسارت یک رخداد امنیتی میشود. 
Secret Rotation چیست؟
Secret Rotation فرایند جایگزین کردن Credential فعلی با Credential جدید است.
برای مثال اگر یک Database Password امروز مقدار مشخصی داشته باشد، سیستم میتواند پس از دوره تعیینشده Password جدیدی تولید کرده و Credential قبلی را غیرفعال کند.
Rotation یکی از ستونهای اصلی Secrets Management است.
چرا Rotation اهمیت دارد؟
فرض کنید یک API Key بدون اطلاع شما شش ماه قبل افشا شده باشد.
اگر API Key هرگز تغییر نکند، مهاجم ممکن است ماهها یا حتی سالها از آن استفاده کند.
اما اگر Credential به شکل دورهای Rotate شود، عمر Secret سرقتشده محدود میشود.
البته Rotation به تنهایی مشکل را حل نمیکند.
اگر مهاجم همچنان دسترسی دائمی به Vault یا سیستم تولید Secret داشته باشد، Credential جدید را نیز میتواند بهدست آورد.
بنابراین Rotation باید بخشی از یک معماری امنیتی چندلایه باشد.
Rotation دورهای بهتر است یا Credential کوتاهعمر؟
در بسیاری از معماریهای مدرن، استفاده از Credentialهای کوتاهعمر میتواند بهتر از Secretهای دائمی باشد.
بهجای اینکه یک API Key برای چند سال معتبر باشد، سیستم میتواند Tokenی صادر کند که تنها چند دقیقه یا چند ساعت اعتبار دارد.
پس از پایان اعتبار، Token دیگر قابل استفاده نیست.
مزایای Credential کوتاهعمر عبارتاند از:
کاهش پنجره زمانی سوءاستفاده، کاهش وابستگی به Rotation دستی، سادهتر شدن Revocation و کاهش ارزش Credential سرقتشده.
البته پیادهسازی این معماری نیازمند زیرساخت مناسب Identity و Authentication است.
Dynamic Secrets چیست؟
Dynamic Secret نوعی Credential است که هنگام درخواست ایجاد میشود و معمولاً عمر محدودی دارد.
برای مثال Application میخواهد به Database متصل شود.
بهجای اینکه یک Username و Password ثابت برای تمام سال داشته باشد، سیستم Secrets Management میتواند یک Credential موقت ایجاد کند.
Credential ممکن است تنها یک ساعت معتبر باشد.
پس از پایان زمان، حساب یا Permission مرتبط با آن حذف میشود.
Dynamic Secrets مخصوصاً در محیطهای Cloud، Microservices و سیستمهای بزرگ مزایای قابل توجهی دارند.
در این مدل حتی اگر Credential افشا شود، مهاجم فرصت محدودی برای سوءاستفاده خواهد داشت.
تفاوت Encryption Key و Secret معمولی
همه Secretها به یک اندازه حساس نیستند.
Encryption Key میتواند حساسیت بیشتری نسبت به بسیاری از Passwordها داشته باشد.
اگر Database Password لو برود، ممکن است بتوان آن را سریع تغییر داد.
اما اگر Master Encryption Key افشا شود، تمام دادههایی که با آن محافظت شدهاند ممکن است در معرض خطر قرار بگیرند.
مدیریت کلیدهای رمزنگاری باید چرخه مشخصی داشته باشد:
تولید، ذخیرهسازی، توزیع، استفاده، Rotation، Backup در صورت نیاز، Revocation و Destruction.
برای کلیدهای بسیار حساس ممکن است استفاده از KMS یا HSM مناسب باشد.
KMS چیست؟
Key Management Service یا KMS سیستمی برای مدیریت کلیدهای رمزنگاری است.
KMS با Secret Manager یکسان نیست، هرچند ممکن است این دو در کنار یکدیگر استفاده شوند.
Secret Manager معمولاً Credentialهایی مانند Password و API Key را مدیریت میکند.
KMS بیشتر برای ایجاد و استفاده کنترلشده از Cryptographic Keyها طراحی شده است.
برای مثال Secret Manager ممکن است API Key یک سرویس را ذخیره کند، درحالیکه کلید مورد استفاده برای رمزنگاری آن Secret توسط KMS مدیریت شود.
HSM چیست؟
Hardware Security Module یا HSM سختافزاری تخصصی برای محافظت از کلیدهای رمزنگاری است.
در معماریهای حساس، هدف این است که کلیدهای مهم حتیالامکان از محیط امن سختافزاری خارج نشوند.
عملیات Cryptographic ممکن است داخل HSM انجام شود بدون اینکه Private Key در اختیار Application قرار بگیرد.
استفاده از HSM در همه پروژهها ضروری نیست، اما برای سامانههایی با حساسیت بالا، زیرساختهای مالی، Certificate Authority و سیستمهای کلیدی میتواند نقش مهمی داشته باشد. 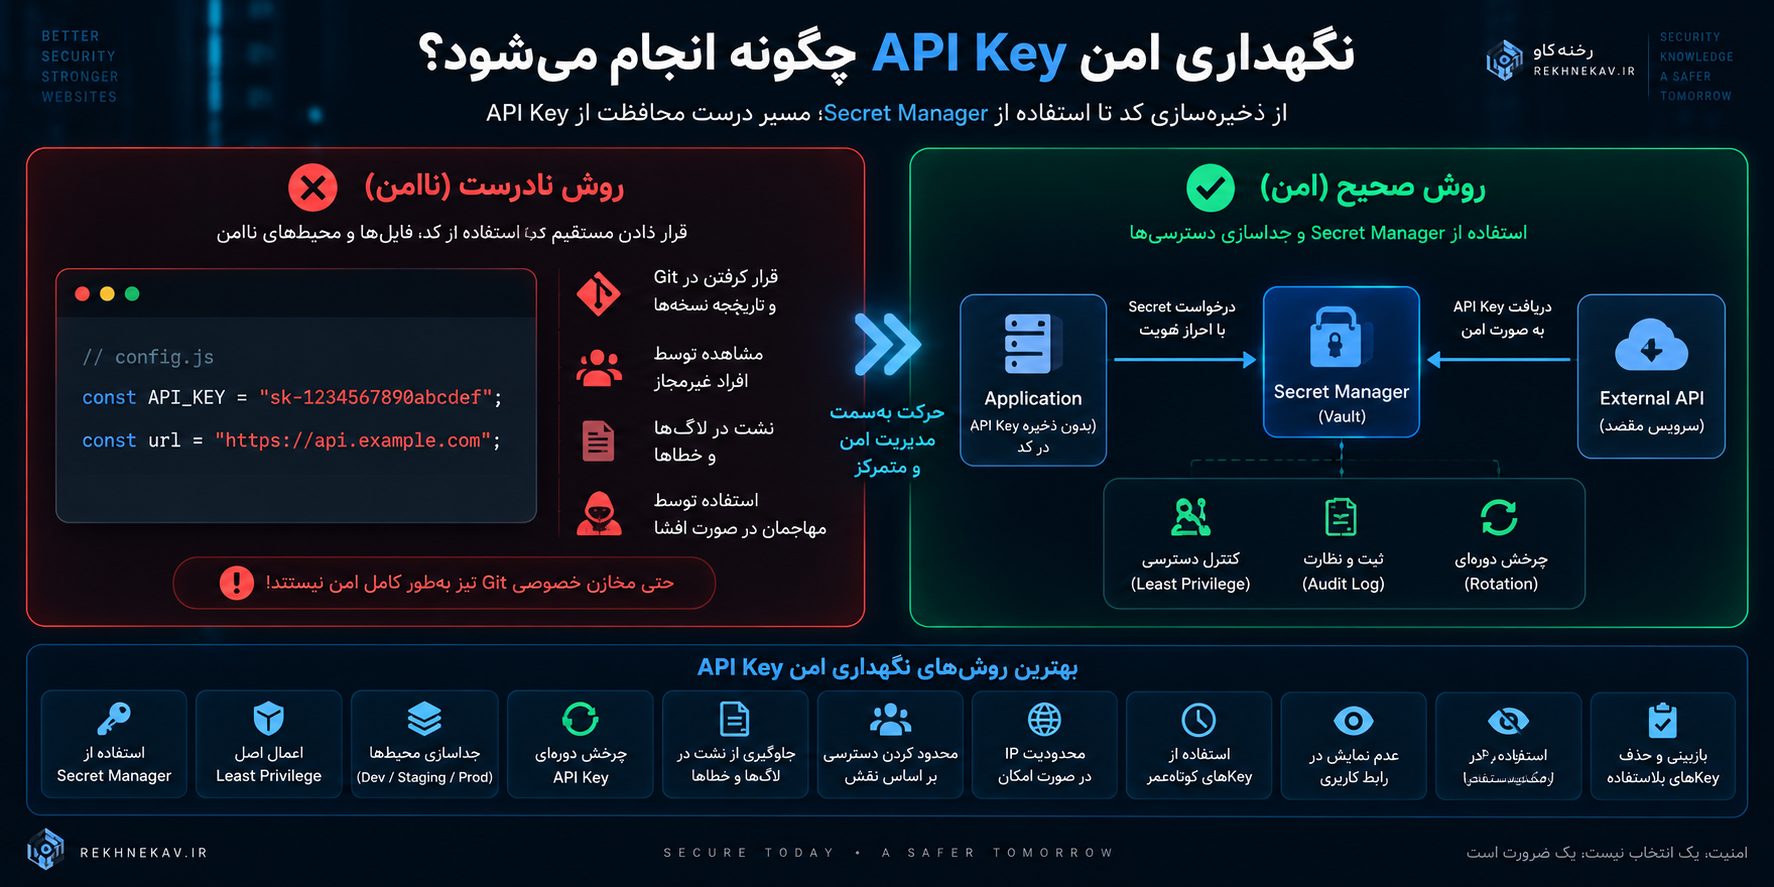
نگهداری امن API Key چگونه انجام میشود؟
API Key باید مانند یک Credential واقعی محافظت شود.
یکی از اشتباهات رایج این است که چون API Key شبیه Password نیست، حساسیت کمتری برای آن در نظر گرفته میشود.
درحالیکه بعضی API Keyها دسترسی بسیار گستردهای ایجاد میکنند.
API Key را داخل Frontend قرار ندهید
هر Secretی که برای اجرای برنامه داخل Browser ارسال شود، عملاً در اختیار کاربر قرار میگیرد.
JavaScript سمت Client محل مناسبی برای نگهداری API Key محرمانه نیست.
حتی اگر کد Minify یا Obfuscate شود، مرورگر برای استفاده از Secret باید در نهایت به مقدار آن دسترسی داشته باشد.
بنابراین Secretهای واقعی باید در Backend نگهداری شوند.
Frontend درخواست را به Backend ارسال میکند و Backend با Credential خود به سرویس خارجی متصل میشود.
Scope را محدود کنید
اگر ارائهدهنده API امکان تعیین Permission دارد، تنها Permissionهای مورد نیاز را فعال کنید.
برای مثال اگر Key فقط برای خواندن اطلاعات استفاده میشود، Write Permission نباید فعال باشد.
محدودیت IP در صورت امکان
برخی سرویسها امکان محدود کردن API Key به IP مشخص را فراهم میکنند.
این قابلیت جایگزین Secret Management نیست، اما لایه دفاعی اضافهای ایجاد میکند.
محدودیت Domain به تنهایی کافی نیست
در بعضی سرویسهای Client-side میتوان Key را به Origin یا Domain محدود کرد.
این قابلیت مفید است، اما نباید با محرمانگی واقعی Key اشتباه گرفته شود.
اگر API برای Browser طراحی شده باشد، Key ممکن است قابل مشاهده باشد ولی Permission آن باید طوری محدود شده باشد که افشای آن خطر جدی ایجاد نکند.
نگهداری امن Access Token و Refresh Token
Tokenها معمولاً بخشی از سیستمهای OAuth، API Authentication یا Session Management هستند.
Access Token و Refresh Token باید متناسب با کاربردشان محافظت شوند.
Access Token معمولاً عمر کوتاهتری دارد، درحالیکه Refresh Token ممکن است مدت بیشتری معتبر بماند.
به همین دلیل افشای Refresh Token میتواند خطر بیشتری داشته باشد.
در Backend، Tokenها باید در محل امن نگهداری شوند.
همچنین نباید Token کامل در Logها ذخیره شود.
اگر برای Debug نیاز به شناسایی Token وجود دارد، معمولاً میتوان تنها بخش کوچکی از شناسه یا Fingerprint غیرحساس آن را ثبت کرد.
نگهداری Password پایگاه داده
Database Credential یکی از رایجترین Secretهای سرورها است.
در بسیاری از سایتها رمز Database داخل فایل Configuration قرار دارد.
این روش ممکن است در معماریهای ساده اجتنابناپذیر باشد، اما باید حداقل چند اصل رعایت شود.
Database User مربوط به Application نباید Administrator کامل Database باشد.
برای هر Application در صورت امکان User مجزا ایجاد شود.
محیط Production و Development Credential مشترک نداشته باشند.
فایل حاوی Credential Permission محدود داشته باشد.
Credential وارد Git نشود.
Backup فایل Configuration محافظت شود.
اگر زیرساخت اجازه میدهد، Secret از Vault یا سرویس مدیریت Secret در Runtime دریافت شود.
نگهداری امن رمز سرور و SSH Key
استفاده از یک Password مشترک برای تعداد زیادی سرور یکی از الگوهای پرخطر مدیریت دسترسی است.
در محیطهای حرفهای بهتر است دسترسی مدیریتی براساس Identity افراد و سیستمها کنترل شود.
برای SSH نیز استفاده از Private Key باید همراه با حفاظت مناسب باشد.
Private Key نباید از طریق پیامرسان، ایمیل یا Repository عمومی بین افراد توزیع شود.
هر Administrator بهتر است Credential مستقل خود را داشته باشد.
در صورت خروج یک شخص از سازمان نیز باید بتوان دسترسی او را بدون تغییر Credential تمام اعضای دیگر لغو کرد.
برای سرورهای حساس، استفاده از MFA، Bastion Host، کنترل دسترسی مبتنی بر Identity و ثبت Audit Log میتواند امنیت را افزایش دهد.
چرا Secret نباید در Log نوشته شود؟
Log یکی از مسیرهای رایج افشای Credential است.
Application ممکن است برای Debug کل Request یا Environment Variableها را ثبت کند.
اگر Request شامل Authorization Header باشد، Access Token نیز وارد Log خواهد شد.
پس از آن Log ممکن است به سیستم Monitoring، سرویس Cloud یا ابزار تحلیل خطا منتقل شود.
در نتیجه Secretی که فقط قرار بود چند ثانیه داخل Memory باشد، ممکن است ماهها در Log ذخیره شود.
سیستم Logging باید مقادیر حساس را Mask یا Redact کند.
برای مثال بهجای نمایش:
Authorization: Bearer [TOKEN]
میتوان نوشت:
Authorization: Bearer [REDACTED]
همین موضوع درباره Password، Cookieهای حساس، Session ID و API Key نیز صدق میکند.
Secret در Error Message
Error Handling نامناسب نیز میتواند باعث افشای Secret شود.
برای مثال Application ممکن است هنگام خطای اتصال، Connection String کامل را نمایش دهد.
اگر Connection String شامل Username و Password باشد، اطلاعات حساس وارد صفحه Error یا Log میشود.
خطاهای Production باید حداقل اطلاعات لازم را نمایش دهند.
اطلاعات Debug باید از دادههای امنیتی جدا شوند.
Secret در Command Line
قرار دادن Secret مستقیم داخل Command Line نیز همیشه ایده مناسبی نیست.
در برخی سیستمها Command History ذخیره میشود.
همچنین ممکن است Process Information برای کاربران دیگر قابل مشاهده باشد.
بنابراین وارد کردن Password یا Token در آرگومانهای Command باید با دقت انجام شود.
در صورت امکان بهتر است ابزار از مکانیزمهای امنتر برای دریافت Credential استفاده کند.
Secret در Environment Variable
Environment Variable یکی از روشهای رایج انتقال Secret به Application است.
این روش نسبت به Hardcode کردن داخل Source Code مزایایی دارد، اما بدون ریسک نیست.
Environment Variable ممکن است از طریق Debug Dump، Process Inspection، Crash Report، Monitoring Agent یا تنظیمات Container افشا شود.
بنابراین Environment Variable را نباید یک Vault امن در نظر گرفت.
بهتر است Secret تنها در زمان نیاز در اختیار Process قرار گیرد و دسترسی محیط اجرا محدود باشد.
در برخی معماریها Mount کردن Secret بهصورت فایل موقت با Permission محدود یا استفاده مستقیم از Secret Agent میتواند گزینه مناسبتری باشد.
انتخاب روش مناسب به Threat Model سیستم بستگی دارد. 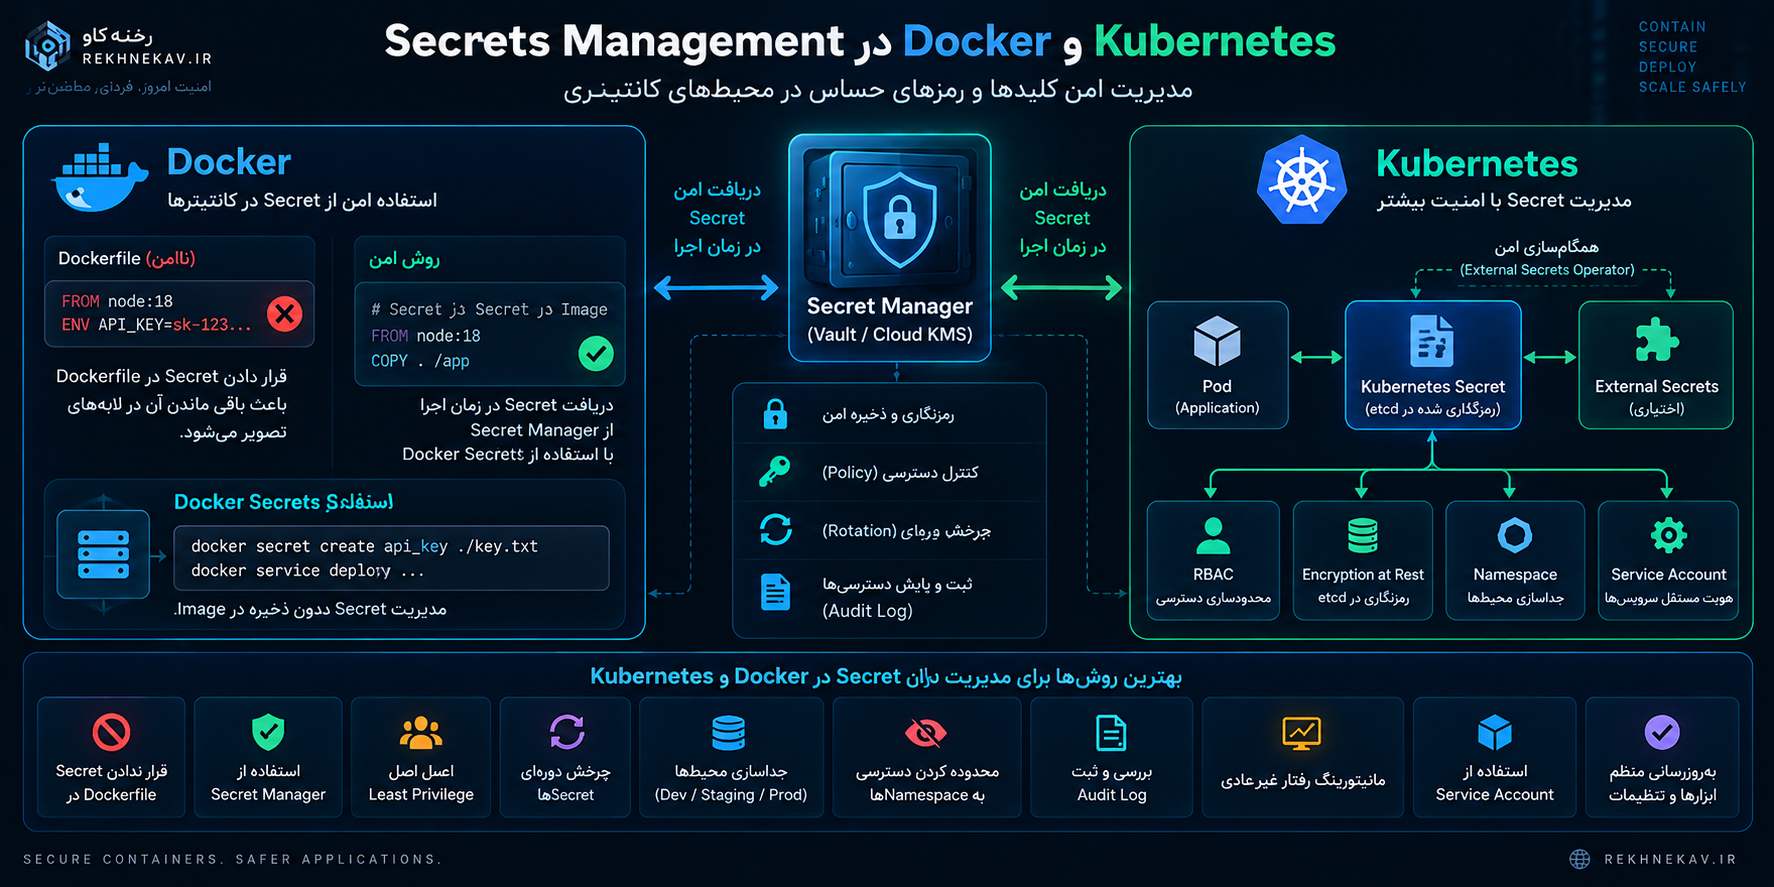
Secrets Management در Docker
Containerها باعث حذف نیاز به Secret Management نمیشوند.
یکی از اشتباهات بسیار خطرناک قرار دادن Secret داخل Dockerfile است.
اگر Secret در مرحله Build وارد Image شود، ممکن است در Layerهای Image باقی بماند.
حتی اگر در Layer بعدی فایل حذف شود، احتمال باقی ماندن داده در تاریخچه Image وجود دارد.
بنابراین Secret واقعی نباید داخل Docker Image Bake شود.
Image باید بدون Secret قابل Build باشد.
Credential در زمان Runtime در اختیار Container قرار میگیرد.
همچنین Registry و Build Pipeline نیز باید از نظر Secret Leakage بررسی شوند.
Secrets Management در Kubernetes
Kubernetes دارای Resourceای به نام Secret است که برای نگهداری دادههای حساس مانند Password، Token و SSH Key استفاده میشود.
اما نام Secret نباید باعث ایجاد تصور امنیت مطلق شود.
Base64 Encoding رمزنگاری نیست.
بنابراین اگر داده صرفاً Base64 شده باشد، هر کسی که مقدار را بخواند میتواند آن را Decode کند.
در Kubernetes باید علاوه بر استفاده از Secret، موارد دیگری نیز بررسی شوند:
Encryption at Rest
RBAC
محدود کردن دسترسی Namespaceها
Service Account Permission
Audit Logging
Secret Store خارجی
محدود کردن دسترسی Podها
جلوگیری از نمایش Secret در Log
در محیطهای حساس ممکن است External Secrets Manager یا KMS نیز در معماری استفاده شود.
Secrets Management در CI/CD
Pipelineهای CI/CD معمولاً برای Deploy به تعداد زیادی Credential نیاز دارند.
برای مثال:
Registry Token
SSH Credential
Cloud Credential
Deployment Token
Signing Key
Package Repository Credential
به همین دلیل CI/CD یکی از نقاط حساس Secret Management است.
Secret نباید مستقیم داخل فایل Pipeline نوشته شود.
پلتفرم CI/CD معمولاً قابلیت Secret Variables یا Protected Variables دارد.
اما همین قابلیتها نیز باید براساس Least Privilege تنظیم شوند.
برای مثال Pipeline مربوط به Branch آزمایشی نباید به Secret مربوط به Production دسترسی داشته باشد.
همچنین Pull Requestهای ناشناس نباید بتوانند Secretهای حساس را استخراج کنند.
جلوگیری از ورود Secret به Git
پیشگیری بهتر از واکنش پس از افشای Credential است.
در محیط توسعه میتوان از Secret Scanning استفاده کرد.
Secret Scanner الگوهای شناختهشده API Key، Token و Credential را در فایلها یا Commitها بررسی میکند.
راهکار بهتر این است که بررسی قبل از Push انجام شود تا Credential اصلاً وارد Repository نشود.
این کنترل میتواند در چند نقطه اجرا شود:
Developer Environment
Pre-commit Hook
CI Pipeline
Git Hosting Platform
Repository Security Scanner
وجود چند لایه کنترل احتمال اشتباه انسانی را کاهش میدهد.
اگر API Key وارد Git شد چه کنیم؟
یکی از اشتباهات جدی این است که تنها Commit را حذف کرده و تصور کنیم مشکل برطرف شده است.
اگر Secret واقعی وارد Repository شده باشد، باید احتمال افشای آن در نظر گرفته شود.
اولین اقدام معمولاً Rotate یا Revoke کردن Credential است.
پس از آن باید Secret از Repository و در صورت نیاز Git History حذف شود.
همچنین باید بررسی شود Credential چه Permissionهایی داشته و آیا استفاده مشکوکی از آن انجام شده است یا خیر.
Audit Log سرویس مربوطه در این مرحله اهمیت زیادی دارد.
در Incident Response سؤال اصلی فقط این نیست که «Secret کجا منتشر شد؟».
باید پرسید:
Secret از چه زمانی قابل مشاهده بوده است؟
چه کسانی میتوانستند آن را ببینند؟
چه Permissionهایی داشت؟
آیا از آن استفاده شده است؟
چه سیستمهایی با همان Credential کار میکردند؟
آیا Credential دیگری نیز همراه آن افشا شده است؟
چرا حذف Secret بدون Rotation کافی نیست؟
فرض کنید API Key ده دقیقه در یک Repository عمومی وجود داشته است.
بعد از ده دقیقه فایل حذف میشود.
هیچ تضمینی وجود ندارد که در همان بازه Credential توسط Bot، Scanner یا شخص دیگری مشاهده نشده باشد.
بنابراین Secret افشاشده باید Compromised در نظر گرفته شود.
تعویض Credential مرز اعتماد جدیدی ایجاد میکند.
Credential قدیمی دیگر نباید معتبر باقی بماند.
Audit Logging در Secrets Management
هر Secret Manager حرفهای باید قابلیت Audit داشته باشد.
Audit Log باید بتواند مشخص کند:
چه Identity درخواست دسترسی داده است؟
به کدام Secret؟
در چه زمانی؟
از کدام سیستم؟
درخواست موفق بوده یا رد شده است؟
آیا تغییر Policy انجام شده است؟
آیا Secret Rotate شده است؟
آیا Secret حذف شده است؟
اما Audit Log خود نباید مقدار Secret را ذخیره کند.
هدف Logging ثبت رخداد دسترسی است، نه ثبت Credential.
Monitoring رفتار غیرعادی
صرفاً ثبت Log کافی نیست.
سازمان باید بتواند رفتارهای غیرعادی را تشخیص دهد.
برای مثال اگر یک Service Account که همیشه از یک Server مشخص Secret میخواند ناگهان از دهها IP مختلف درخواست ارسال کند، این رفتار میتواند نیازمند بررسی باشد.
نمونههای دیگر عبارتاند از:
تعداد زیاد درخواست Secret
دسترسی در ساعات غیرعادی
تلاش برای خواندن Secretهای خارج از Scope
تغییر ناگهانی Policy
غیرفعال شدن Logging
ایجاد Tokenهای متعدد
استفاده از Credential از Region غیرمنتظره
Monitoring مناسب میتواند زمان تشخیص Credential Theft را کاهش دهد.
Break Glass Credential چیست؟
در بعضی زیرساختها یک Credential اضطراری برای شرایطی نگهداری میشود که سیستم اصلی Identity یا Secrets Management در دسترس نیست.
به این Credential اصطلاحاً Break Glass Credential گفته میشود.
وجود چنین حسابی ممکن است برای Business Continuity ضروری باشد، اما خود آن یک ریسک بسیار جدی ایجاد میکند.
Break Glass Credential باید بهشدت محدود، محافظت و Monitoring شود.
هر استفاده از آن باید یک رخداد امنیتی مهم محسوب شود و پس از استفاده Credential مربوطه تغییر کند.
Backup از Secretها
این موضوع به نوع Secret بستگی دارد.
بعضی Secretها قابل تولید مجدد هستند و Backup گرفتن از آنها ضرورتی ندارد.
اما بعضی Encryption Keyها اگر از بین بروند، اطلاعات رمزنگاریشده دیگر قابل بازیابی نخواهند بود.
بنابراین Backup Strategy باید براساس نوع Secret طراحی شود.
Backup Secret نیز باید حداقل به اندازه نسخه اصلی محافظت شود.
رمزنگاری Backup با کلیدی که کنار همان Backup ذخیره شده باشد، امنیت واقعی ایجاد نمیکند.
Secret Ownership
هر Secret مهم باید Owner مشخص داشته باشد.
اگر هیچکس مسئول یک Credential نباشد، احتمال اینکه سالها بدون Rotation باقی بماند زیاد است.
برای هر Secret بهتر است حداقل اطلاعات زیر مشخص باشد:
مالک
سرویس مصرفکننده
هدف استفاده
سطح حساسیت
محیط
تاریخ ایجاد
تاریخ Rotation
روش Revocation
وابستگیها
وقتی این اطلاعات وجود داشته باشد، مدیریت Lifecycle بسیار سادهتر میشود.
طبقهبندی Secretها
همه Secretها سطح ریسک یکسانی ندارند.
میتوان آنها را براساس تأثیر احتمالی افشا دستهبندی کرد.
برای مثال یک API Key فقط-خواندنی برای اطلاعات عمومی ممکن است ریسک محدودی داشته باشد.
اما Root Credential زیرساخت Cloud میتواند Critical باشد.
Secretهای بسیار حساس باید کنترلهای قویتری داشته باشند.
این کنترلها میتوانند شامل Approval، MFA، Credential کوتاهعمر، Network Restriction و Monitoring پیشرفته باشند.
Secrets Management و Zero Trust
Zero Trust بر این فرض بنا شده است که هیچ Identity یا سیستم صرفاً به دلیل حضور داخل شبکه قابل اعتماد نیست.
Secrets Management با این معماری ارتباط مستقیم دارد.
هر Application باید Identity مشخص داشته باشد.
هر درخواست Secret باید Authorization شود.
دسترسی نباید صرفاً براساس IP داخلی یا حضور در شبکه سازمان داده شود.
همچنین Credentialهای دائمی باید تا حد امکان کاهش پیدا کنند.
استفاده از Workload Identity و Short-lived Credential نمونهای از این رویکرد است.
Secrets Management در معماری Microservices
در معماری Microservices تعداد Credentialها به سرعت افزایش پیدا میکند.
ممکن است دهها یا صدها سرویس وجود داشته باشند که هرکدام به Database، Queue، Storage، API یا سرویس دیگری متصل میشوند.
اگر برای همه آنها Password ثابت استفاده شود، مدیریت Secret بسیار دشوار خواهد شد.
Secret Manager مرکزی، Identity مستقل برای هر سرویس و Credentialهای محدود میتوانند این مشکل را کنترل کنند.
یکی از اهداف باید جلوگیری از Shared Secret گسترده باشد.
اگر ۳۰ سرویس از یک Password مشترک استفاده کنند، پس از افشای Password تشخیص منبع رخداد دشوار خواهد شد.
Machine Identity چیست؟
در معماری سنتی، تمرکز اصلی Identity روی کاربران انسانی بود.
اما در زیرساختهای مدرن تعداد Machine Identityها ممکن است بسیار بیشتر از کاربران باشد.
Container، Virtual Machine، Function، Service، CI Runner و Agent همگی ممکن است Identity داشته باشند.
Secrets Management مدرن باید بتواند این Identityها را مدیریت کند.
هدف این است که هر Workload بتواند بدون داشتن Password دائمی، هویت خود را اثبات کند و Credential مورد نیاز را با Scope محدود دریافت کند.
تفاوت Authentication و Secrets Management
Authentication مشخص میکند یک موجودیت چه کسی است.
Secrets Management مشخص میکند اطلاعات حساس چگونه نگهداری و در اختیار موجودیت مجاز قرار میگیرند.
این دو مفهوم به یکدیگر وابستهاند.
Secret Manager باید ابتدا Identity درخواستکننده را تأیید کند، سپس Policy مشخص کند آیا آن Identity اجازه دسترسی به Secret را دارد یا خیر.
بدون Authentication قوی، Vault تبدیل به مخزنی میشود که مهاجم پس از ورود میتواند Secretهای زیادی از آن استخراج کند.
Secrets Management و MFA
MFA برای دسترسی انسانی به سامانه مدیریت Secret اهمیت زیادی دارد.
Administratorهایی که قادر به مشاهده یا تغییر Secretهای حساس هستند نباید تنها با Password وارد شوند.
MFA میتواند احتمال سوءاستفاده از Credential دزدیدهشده را کاهش دهد.
اما برای Workloadهای خودکار معمولاً MFA انسانی عملی نیست.
در این موارد باید از Machine Identity، Certificate، Role یا مکانیزمهای مناسب Workload Authentication استفاده شود.
آیا رمزنگاری Secret کافی است؟
خیر.
فرض کنید تمام API Keyها با AES رمزنگاری شوند.
اگر Application برای رمزگشایی به Key نیاز داشته باشد و همان Key کنار فایل Secret ذخیره شود، معماری امنیتی بسیار ضعیف خواهد بود.
این همان مسئله معروف «کلید را کجا نگهداری کنیم؟» است.
رمزنگاری بخش مهمی از حفاظت Secret است، اما Access Control، Key Management، Identity، Audit، Rotation و Isolation نیز باید وجود داشته باشند.
امنیت Secrets Management حاصل یک کنترل واحد نیست.
Secret در Memory
حتی اگر Secret روی Disk رمزنگاری شده باشد، Application هنگام استفاده ممکن است نسخه Plaintext آن را در Memory داشته باشد.
این مسئله در بسیاری از سیستمها اجتنابناپذیر است.
هدف باید کاهش مدت حضور و تعداد کپیهای Secret باشد.
Application نباید Secret را بدون نیاز در Cache دائمی نگهداری کند.
همچنین Core Dump و Crash Dump ممکن است شامل Memory Process باشند.
در سیستمهای حساس باید این مسیرهای احتمالی افشا نیز در Threat Model بررسی شوند.
آیا Secret Manager یک Single Point of Failure است؟
اگر تمام سیستمها برای دریافت Credential به یک Secret Manager وابسته باشند، Availability آن بسیار مهم میشود.
اختلال Secret Manager ممکن است روی سرویسهای دیگر نیز اثر بگذارد.
به همین دلیل طراحی High Availability، Replication و Recovery اهمیت دارد.
از طرف دیگر Cache کردن Secret برای مدت کوتاه ممکن است Availability را افزایش دهد.
اما Cache کردن طولانی Secret نیز ریسک امنیتی دارد.
بنابراین باید بین Availability و Security تعادل برقرار شود.
انتخاب TTL مناسب
TTL یا Time To Live مشخص میکند Credential یا Cache چه مدت معتبر بماند.
TTL بسیار طولانی باعث افزایش پنجره سوءاستفاده میشود.
TTL بسیار کوتاه ممکن است بار عملیاتی ایجاد کند و Availability سیستم را کاهش دهد.
عدد یکسانی برای تمام پروژهها وجود ندارد.
TTL باید براساس حساسیت Secret، قابلیت Renewal، معماری Application و Threat Model تعیین شود.
چکلیست امن مدیریت API Key، Token و رمزهای سرور
برای بررسی اولیه وضعیت Secrets Management میتوان از این چکلیست استفاده کرد:
- هیچ Secret واقعی داخل Source Code وجود نداشته باشد.
- Repositoryها با Secret Scanner بررسی شوند.
- Secretهای افشاشده فوراً Rotate یا Revoke شوند.
- Production Credential با Development مشترک نباشد.
- برای هر Application Credential مستقل استفاده شود.
- Permission Credentialها براساس Least Privilege باشد.
- Secretها در Log ثبت نشوند.
- Secret در Error Message نمایش داده نشود.
- Frontend به Secretهای Backend دسترسی نداشته باشد.
- Secretهای حساس دارای Owner مشخص باشند.
- Rotation Policy تعریف شود.
- Credentialهای بلااستفاده حذف شوند.
- دسترسی Administratorها به Vault با MFA محافظت شود.
- Audit Logging فعال باشد.
- دسترسیهای غیرعادی Monitoring شوند.
- Secretهای CI/CD از Source Code جدا باشند.
- Docker Image شامل Credential دائمی نباشد.
- Kubernetes Secret با RBAC و Encryption مناسب محافظت شود.
- Private Keyها Permission محدود داشته باشند.
- Backup Secretها به اندازه نسخه اصلی محافظت شوند.
- Credentialهای Critical در صورت امکان Short-lived باشند.
- دسترسی به Vault براساس Identity باشد.
- Shared Credential تا حد امکان حذف شود.
- Process مشخصی برای Incident Response مربوط به Secret Leak وجود داشته باشد.
اشتباهات رایج در Secrets Management
بسیاری از مشکلات مدیریت Secret نه به دلیل ضعف Cryptography، بلکه به دلیل طراحی و فرایند نامناسب ایجاد میشوند.
اشتباه اول: نگهداری Secret در Git Private
Private بودن Repository به معنی مناسب بودن آن برای نگهداری Credential نیست.
تعداد افراد دارای دسترسی ممکن است افزایش پیدا کند، Repository ممکن است Fork شود یا در آینده Public شود.
Source Control محل مدیریت Secret نیست.
اشتباه دوم: یک Password برای تمام سرورها
Shared Password قابلیت Accountability را از بین میبرد.
اگر Password لو برود، مشخص کردن منبع رخداد دشوار میشود.
اشتباه سوم: Secret بدون تاریخ انقضا
Credential دائمی در صورت افشا میتواند مدت طولانی قابل سوءاستفاده باشد.
در صورت امکان از Expiration و Rotation استفاده کنید.
اشتباه چهارم: Root Credential برای Application
Application معمولاً به تمام Permissionهای Administrator نیاز ندارد.
استفاده از Root Credential باعث افزایش شدید Blast Radius میشود.
اشتباه پنجم: ثبت Token در Log
Logها معمولاً توسط تعداد بیشتری از افراد و سرویسها قابل مشاهده هستند.
Credential نباید وارد Logging Pipeline شود.
اشتباه ششم: اعتماد به Base64
Base64 Encoding هیچ Confidentiality ایجاد نمیکند.
هر کسی که مقدار را در اختیار داشته باشد میتواند آن را به داده اصلی تبدیل کند.
اشتباه هفتم: حذف Secret بدون Revoke
اگر Credential افشا شده است، حذف نسخه مشاهدهشده کافی نیست.
نسخه اصلی نیز باید غیرفعال یا تغییر کند.
اشتباه هشتم: نبود Inventory
اگر سازمان نداند چه Secretهایی دارد، نمیتواند آنها را مدیریت کند.
Secret Inventory پایه Lifecycle Management است.
اشتباه نهم: ذخیره Master Key کنار اطلاعات رمزنگاریشده
قرار دادن Key رمزگشایی کنار Ciphertext بخش زیادی از مزیت Encryption را از بین میبرد.
اشتباه دهم: دادن دسترسی کامل Vault به همه سرویسها
Secret Manager تنها زمانی مفید است که Access Control مناسبی داشته باشد.
یک Vault با Policy ضعیف میتواند تبدیل به محل مرکزی استخراج تمام Credentialهای سازمان شود.
برنامه پیشنهادی برای پیادهسازی Secrets Management
برای سازمانی که تاکنون مدیریت متمرکز Secret نداشته است، مهاجرت بهتر است مرحلهای انجام شود.
مرحله اول: پیدا کردن Secretها
Repositoryها، سرورها، CI/CD، Configuration Fileها، Backupها و Cloud Environmentها بررسی شوند.
هدف ایجاد Secret Inventory است.
مرحله دوم: طبقهبندی
Secretها براساس حساسیت و تأثیر احتمالی افشا دستهبندی شوند.
Credentialهای Root، Production، Payment و Encryption Key معمولاً اولویت بالاتری دارند.
مرحله سوم: تعیین Owner
برای هر Secret مسئول مشخص شود.
مرحله چهارم: حذف Secret از Source Code
Credentialها از Codebase خارج شده و در سیستم مناسب Secret Storage منتقل شوند.
مرحله پنجم: Least Privilege
Permission هر Credential بررسی و کاهش داده شود.
مرحله ششم: جداسازی محیطها
Development، Testing، Staging و Production Credential مستقل داشته باشند.
مرحله هفتم: Rotation
برای Credentialهای مهم Rotation Policy تعریف شود.
مرحله هشتم: Secret Scanning
Repository و CI/CD برای تشخیص Secret Leakage بررسی شوند.
مرحله نهم: Audit و Monitoring
دسترسیها ثبت و رفتارهای غیرعادی بررسی شوند.
مرحله دهم: Incident Response
تیم باید بداند در صورت افشای API Key یا Token چه فرایندی را اجرا کند.
Incident Response در زمان افشای Secret
افشای Secret باید مشابه یک رخداد امنیتی واقعی مدیریت شود.
سرعت واکنش اهمیت زیادی دارد.
فرایند کلی میتواند شامل این مراحل باشد:
ابتدا Credential افشاشده شناسایی شود.
سپس Scope و Permission آن مشخص شود.
Credential باید Rotate یا Revoke شود.
سیستمهایی که از Credential استفاده میکنند باید به مقدار جدید منتقل شوند.
Audit Log باید بررسی شود.
زمان احتمالی شروع Exposure تعیین شود.
Repository، Log، Backup و Artifactها برای یافتن نسخههای دیگر Secret بررسی شوند.
اگر Secret امکان دسترسی به سیستم دیگری را داشته، آن سیستم نیز باید بررسی شود.
پس از Incident باید علت اصلی مشخص شود.
برای مثال:
Hardcode
Logging
اشتباه CI/CD
Misconfiguration
Repository Public
ضعف Access Control
در نهایت کنترل پیشگیرانهای اضافه شود تا حادثه مشابه تکرار نشود.
چگونه Secretهای قدیمی را حذف کنیم؟
Secretهای قدیمی یکی از منابع مهم Attack Surface هستند.
ممکن است یک API Key مربوط به پروژهای باشد که دو سال قبل متوقف شده اما هنوز معتبر باشد.
فرایند Secret Cleanup باید دورهای انجام شود.
برای هر Secret باید پرسید:
آیا هنوز استفاده میشود؟
چه سیستمی از آن استفاده میکند؟
آخرین زمان استفاده چه زمانی بوده؟
آیا Owner مشخص دارد؟
آیا میتوان آن را Revoke کرد؟
Credentialهای Orphan یا بدون مالک باید با دقت بررسی و در صورت عدم نیاز حذف شوند.
Secrets Management برای سایتهای وردپرسی
وردپرس نیز دارای اطلاعات حساسی است که باید محافظت شوند.
Database Credential موجود در wp-config.php یکی از واضحترین نمونهها است.
Authentication Keys و Salts نیز اطلاعات امنیتی مهمی هستند.
همچنین افزونهها ممکن است API Key سرویسهایی مانند SMTP، CDN، درگاه پرداخت، Backup یا سرویسهای خارجی را ذخیره کنند.
در محیط وردپرس باید بررسی شود که:
فایل Configuration از طریق وب قابل دانلود نباشد.
Permission فایلها مناسب باشد.
Backupهای سایت عمومی نباشند.
API Key افزونهها بدون نیاز به افراد دیگر نمایش داده نشوند.
Credentialهای Development روی Production استفاده نشوند.
Access به Hosting Panel محدود باشد.
Git Repository حاوی Credential Production نباشد.
اگر زیرساخت Hosting امکان Secret Management پیشرفته ندارد، حداقل باید اصل کاهش دسترسی، جداسازی Environment و Rotation رعایت شود.
Secrets Management برای سرور لینوکس
روی Linux علاوه بر محل ذخیره Secret باید File Permission و User Separation نیز جدی گرفته شود.
Application نباید الزاماً با Root اجرا شود.
Secret مربوط به یک سرویس نیز نباید برای تمام Userهای سیستم قابل خواندن باشد.
اجرای هر Service با User مستقل میتواند Isolation را افزایش دهد.
همچنین فایلهای Backup، Shell History، Cron Script و فایلهای Configuration باید بررسی شوند.
در بسیاری از Incidentها Credential اصلی به شکل امن نگهداری شده اما نسخهای از آن داخل یک Script قدیمی باقی مانده است.
Secrets Management برای تیمهای کوچک
ممکن است یک تیم کوچک تصور کند Secret Manager فقط برای سازمانهای بزرگ است.
اما حتی پروژهای با دو یا سه توسعهدهنده میتواند از اصول Secrets Management استفاده کند.
لازم نیست معماری از روز اول بسیار پیچیده باشد.
اولویتها میتوانند این موارد باشند:
عدم Hardcode
عدم Commit Secret
Credential مستقل Production
Least Privilege
MFA
Password Manager تیمی برای Secretهای انسانی
Secret Storage مناسب برای Application
Rotation
Secret Scanning
همین اصول بخش بزرگی از ریسکهای رایج را کاهش میدهند.
Password Manager با Secret Manager چه تفاوتی دارد؟
Password Manager بیشتر برای Credentialهایی طراحی شده است که انسانها استفاده میکنند.
برای مثال Login پنل Hosting یا حساب Administrator.
Secret Manager بیشتر برای Machine Credential و Application Secret طراحی شده است.
Application میتواند از طریق API یا Identity به Secret Manager متصل شود و Credential مورد نیاز را دریافت کند.
استفاده از Password Manager برای نگهداری رمزهای انسانی بسیار مفید است، اما معمولاً جایگزین کامل Secrets Management برای Infrastructure و Application نیست.
چه Secretهایی نباید در اختیار Developer قرار گیرند؟
این موضوع به ساختار تیم بستگی دارد، اما اصل کلی Least Privilege است.
Developer برای نوشتن Code لزوماً به Production Database Password نیاز ندارد.
بهتر است محیط Development دارای Credential مستقل باشد.
دسترسی مستقیم Production نیز باید براساس نیاز واقعی داده شود.
در تیمهای بزرگ میتوان Deploy را از طریق CI/CD انجام داد تا Developer حتی برای Deployment نیز نیاز به مشاهده Secret نداشته باشد.
آیا Developer باید بتواند مقدار Secret را ببیند؟
در معماری مطلوب، همیشه لازم نیست انسان مقدار Secret را مشاهده کند.
سیستم میتواند Credential را مستقیماً به Application تحویل دهد.
هرچه تعداد افرادی که Secret را میبینند کمتر باشد، Attack Surface کوچکتر میشود.
البته در بعضی عملیات مدیریتی مشاهده Secret ممکن است ضروری باشد.
این دسترسی باید محدود، قابل Audit و در صورت حساسیت بالا همراه با Approval باشد.
آینده Secrets Management؛ حذف Secretهای دائمی
یکی از روندهای مهم معماری امنیتی حرکت از Static Secret به Identity-based Access است.
هدف این است که بهجای توزیع Passwordهای دائمی بین ماشینها، هر Workload دارای Identity قابل تأیید باشد.
براساس این Identity، Credential کوتاهعمر ایجاد میشود.
به این ترتیب سازمان به جای نگهداری هزاران API Key دائمی، بیشتر روی Identity، Policy و Tokenهای موقت تکیه میکند.
این مدل تمام مشکلات امنیتی را حذف نمیکند، اما میتواند Secret Sprawl و ریسک Credential Theft را بهطور قابل توجهی کاهش دهد.
سؤالات متداول درباره Secrets Management
Secrets Management چیست؟
Secrets Management مجموعهای از فرایندها و ابزارها برای ایجاد، ذخیره، توزیع، کنترل دسترسی، Rotation، Revocation و حذف اطلاعات حساسی مانند API Key، Token، Password، SSH Key و Encryption Key است.
آیا فایل .env برای نگهداری API Key امن است؟
در محیط Development و با Permission مناسب میتواند قابل استفاده باشد، اما .env به تنهایی Secret Manager محسوب نمیشود. این فایل معمولاً Plaintext است و در صورت دسترسی غیرمجاز به سیستم قابل خواندن خواهد بود.
آیا میتوان API Key را داخل GitHub Private Repository قرار داد؟
بهتر است خیر. Private بودن Repository جایگزین Secrets Management نیست و Credential میتواند از طریق Clone، Fork، Backup، تغییر Permission یا خطای انسانی افشا شود.
اگر API Key اشتباهی در GitHub منتشر شد چه کنیم؟
Credential باید در سریعترین زمان Rotate یا Revoke شود. حذف Key از فایل یا Commit به تنهایی کافی نیست؛ زیرا ممکن است قبلاً مشاهده یا ذخیره شده باشد.
آیا API Key باید رمزنگاری شود؟
در حالت ذخیرهسازی باید از حفاظت مناسب برخوردار باشد، اما Encryption تنها یکی از لایههای امنیت است. Access Control، Key Management، Audit، Rotation و Least Privilege نیز ضروری هستند.
تفاوت Secret Manager و KMS چیست؟
Secret Manager معمولاً برای Credentialهایی مانند API Key، Password و Token استفاده میشود. KMS بیشتر برای مدیریت Cryptographic Keyها و عملیات مرتبط با رمزنگاری طراحی شده است.
Secret Rotation هر چند وقت یکبار باید انجام شود؟
یک بازه ثابت برای تمام Secretها وجود ندارد. حساسیت Credential، قابلیت Short-lived بودن، سطح دسترسی و Threat Model سیستم باید در تعیین Rotation Policy در نظر گرفته شوند.
Short-lived Token چیست؟
Token کوتاهعمر Credentialی است که تنها مدت محدودی معتبر است. این طراحی میتواند پنجره زمانی سوءاستفاده از Token سرقتشده را کاهش دهد.
آیا Kubernetes Secret رمزنگاریشده است؟
قرار گرفتن داده در Kubernetes Secret به تنهایی به معنی رمزنگاری کامل آن نیست. Base64 رمزنگاری نیست و برای امنیت مناسب باید Encryption at Rest، RBAC و سایر کنترلهای امنیتی نیز بررسی شوند.
آیا Environment Variable روش امنی برای Secret است؟
از Hardcode کردن داخل Source Code بهتر است، اما کاملاً بدون ریسک نیست. Environment Variable میتواند از طریق Debug، Process Inspection، Crash Dump یا تنظیمات اشتباه افشا شود.
چگونه بفهمیم API Key در Git لو رفته است؟
Secret Scanning میتواند Repository و Git History را برای الگوهای Credential بررسی کند. سرویسهای Git Hosting و ابزارهای امنیتی نیز قابلیت تشخیص API Key و Token افشاشده را ارائه میکنند.
آیا Secret Manager خودش میتواند هدف حمله باشد؟
بله. Secret Manager محل ارزشمندی برای مهاجم است. به همین دلیل Authentication قوی، Least Privilege، MFA برای مدیران، Network Controls، Audit Logging و Monitoring باید روی خود سیستم Secrets Management نیز اجرا شوند.
بهترین روش برای نگهداری رمز سرور چیست؟
بهتر است Credentialهای مشترک دائمی کاهش یابند و دسترسی براساس Identity مستقل کاربران انجام شود. SSH Key یا سیستمهای Identity-based Access همراه با MFA و Audit معمولاً کنترل بیشتری نسبت به Password مشترک ایجاد میکنند.
جمعبندی
Secrets Management یکی از پایههای امنیت زیرساخت و نرمافزار مدرن است.
API Key، Access Token، Database Password، SSH Key و Encryption Key نباید صرفاً چند رشته متنی داخل فایل Configuration در نظر گرفته شوند. هر یک از آنها ممکن است نماینده یک سطح دسترسی مهم به زیرساخت باشند.
اولین قدم برای مدیریت امن Secretها شناخت محل حضور آنها است.
سازمان باید بداند چه Credentialهایی دارد، چه سیستمهایی از آنها استفاده میکنند، چه Permissionهایی دارند و چه کسی مسئول آنها است.
پس از آن میتوان Secretها را از Source Code خارج کرد، Environmentها را از یکدیگر جدا کرد، Least Privilege را اعمال کرد و Secret Manager یا Vault مناسب را وارد معماری کرد.
Rotation و Revocation نیز باید از ابتدا بخشی از طراحی باشند.
Credentialی که امکان تغییر سریع آن وجود ندارد در زمان Incident میتواند تبدیل به مشکل بزرگی شود.
در معماریهای جدید، استفاده از Short-lived Credential، Dynamic Secret و Workload Identity میتواند وابستگی به Passwordها و API Keyهای دائمی را کاهش دهد.
همچنین Secret Scanning باید قبل از ورود Credential به Repository انجام شود، نه فقط پس از وقوع نشت.
در نهایت، Secrets Management یک محصول یا نرمافزار واحد نیست؛ بلکه یک فرایند امنیتی کامل است.
ذخیره امن تنها یکی از مراحل آن است. ایجاد Secret، Authentication، Authorization، Least Privilege، Rotation، Audit، Monitoring، Incident Response و حذف Credentialهای قدیمی همگی بخشی از همان چرخه هستند.
هرچه تعداد Secretهای دائمی کمتر، Scope دسترسی محدودتر، عمر Credential کوتاهتر و مشاهدهپذیری دسترسیها بیشتر باشد، احتمال اینکه افشای یک API Key یا Token به نفوذ گسترده در زیرساخت تبدیل شود کاهش پیدا میکند.
مطالب مرتبط