پرش به محتوای اصلی

وبلاگ رخنه‌کاو

امنیت وب، به زبان قابل اجرا

آنچه در کار روزمره روی سایت‌های واقعی یاد می‌گیریم — بدون بزرگ‌نمایی، بدون ترساندن، و با قدم‌هایی که می‌توانید همین امروز بردارید.

تازه‌ترین مقاله‌ها

امنیت سرور و هاست

Incident Response چیست؟ چگونه برای حمله و رخداد امنیتی سایت آماده شویم؟

Incident Response یا پاسخ به رخداد امنیتی، فرایندی ساختاریافته برای شناسایی، تحلیل، مهار و بازیابی سیستم‌ها پس از حملات سایبری است. داشتن برنامه پاسخ به رخداد به مدیران سایت کمک می‌کند خسارت ناشی از نفوذ، آلودگی بدافزاری، سرقت اطلاعات و اختلال خدمات را کاهش دهند. مهم‌ترین اقدامات شامل پایش امنیتی، مدیریت دسترسی‌ها، حفظ شواهد، تهیه نسخه پشتیبان سالم و رفع علت اصلی حادثه هستند.

۴۴ دقیقه مطالعه

امنیت سرور و هاست

CIS Benchmarks چیست؟ استانداردهای CIS برای امن‌سازی سرور و زیرساخت

CIS Benchmarks مجموعه‌ای از استانداردها و راهنماهای پیکربندی امن است که برای سخت‌سازی سرورها، سیستم‌عامل‌ها، پایگاه‌های داده و زیرساخت‌های شبکه و ابری استفاده می‌شود. این استانداردها با شناسایی تنظیمات ناامن، محدودسازی دسترسی‌های غیرضروری و کاهش سطح حمله به افزایش امنیت سیستم‌ها کمک می‌کنند. اجرای اصولی CIS Benchmarks شامل انتخاب پروفایل امنیتی مناسب، ارزیابی تنظیمات، اصلاح ضعف‌ها و پایش مستمر است.

۴۴ دقیقه مطالعه
آسیب‌پذیری‌های سایت

Zero-Day چیست؟ آسیب‌پذیری روز صفر چگونه امنیت سایت را تهدید می‌کند؟

Zero-Day یا آسیب‌پذیری روز صفر، ضعفی امنیتی است که پیش از شناسایی یا اصلاح مناسب ممکن است توسط مهاجمان مورد سوءاستفاده قرار بگیرد. حملات روز صفر می‌توانند باعث سرقت اطلاعات، دسترسی غیرمجاز، تغییر محتوای سایت و اختلال در خدمات شوند. استفاده از WAF، محدودسازی دسترسی، به‌روزرسانی نرم‌افزارها، نظارت امنیتی و پشتیبان‌گیری منظم از مهم‌ترین روش‌های کاهش خطر هستند. شناخت آسیب‌پذیری Zero-Day و آمادگی برای پاسخ به حوادث، نقش مهمی در افزایش امنیت سایت‌های وردپرسی و فروشگاه‌های اینترنتی دارد.

۴۸ دقیقه مطالعه
آسیب‌پذیری‌های سایت

CVE چیست؟ راهنمای شناسه آسیب‌پذیری‌های امنیتی و نحوه استفاده از آن

CVE چیست؟ CVE یک نظام استاندارد برای اختصاص شناسه یکتا به آسیب‌پذیری‌های امنیتی نرم‌افزارها، سخت‌افزارها و سامانه‌های دیجیتال است که امکان شناسایی و پیگیری دقیق مشکلات امنیتی را فراهم می‌کند. این شناسه در کنار معیارهایی مانند CVSS و EPSS به متخصصان کمک می‌کند شدت خطر و احتمال سوءاستفاده را بهتر ارزیابی کنند. بررسی نسخه‌های آسیب‌پذیر، نصب وصله‌های امنیتی، پایش مستمر و مدیریت ریسک از مهم‌ترین اقدامات برای محافظت از وب‌سایت‌ها و سرورها در برابر این آسیب‌پذیری‌ها هستند.

۴۶ دقیقه مطالعه
تست امنیت سایت

OWASP ZAP چیست؟ معرفی ابزار رایگان تست امنیت وب‌سایت

OWASP ZAP یک ابزار رایگان و متن‌باز برای تست امنیت وب‌سایت و شناسایی آسیب‌پذیری‌های برنامه‌های تحت وب است. این نرم‌افزار با امکاناتی مانند اسکن غیرفعال و فعال، تحلیل درخواست‌های HTTP، شناسایی مسیرهای برنامه و تولید گزارش امنیتی، به بررسی مشکلات احتمالی مانند XSS، SQL Injection و پیکربندی‌های ناامن کمک می‌کند. استفاده صحیح از ZAP نیازمند تعیین محدوده مجاز، اجرای کنترل‌شده آزمون‌ها و بررسی تخصصی نتایج است.

۴۶ دقیقه مطالعه
تست امنیت سایت

Burp Suite چیست؟ معرفی ابزار حرفه‌ای بررسی امنیت وب‌سایت

Burp Suite یک مجموعه ابزار حرفه‌ای برای بررسی امنیت وب‌سایت‌ها و APIها است که امکان تحلیل ترافیک HTTP و HTTPS، بررسی درخواست‌ها و شناسایی آسیب‌پذیری‌های امنیتی را فراهم می‌کند. این ابزار با قابلیت‌هایی مانند Proxy، Repeater، Intruder و Scanner به متخصصان کمک می‌کند مشکلاتی مانند XSS، SQL Injection و ضعف‌های کنترل دسترسی را ارزیابی کنند. استفاده اصولی از Burp Suite در کنار توسعه امن، مدیریت دسترسی و آزمون‌های دوره‌ای می‌تواند به کاهش خطرات امنیتی وب‌سایت کمک کند.

۵۲ دقیقه مطالعه
آسیب‌پذیری‌های سایت

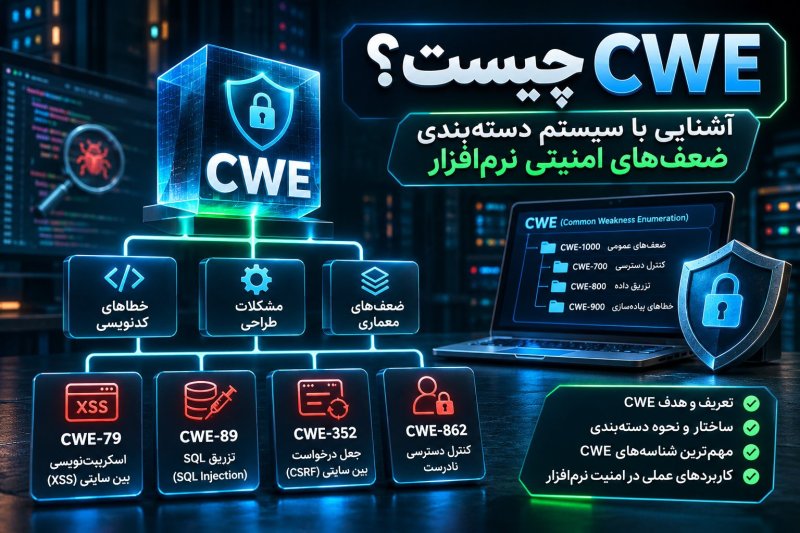
CWE چیست؟ آشنایی با سیستم دسته‌بندی ضعف‌های امنیتی نرم‌افزار

CWE چیست؟ CWE یک سیستم استاندارد برای شناسایی و دسته‌بندی ضعف‌های امنیتی نرم‌افزار و سخت‌افزار است که به متخصصان کمک می‌کند علت اصلی آسیب‌پذیری‌ها را تشخیص دهند. این چارچوب با ارائه شناسه‌هایی مانند CWE-79 و CWE-89، تحلیل مشکلاتی مانند XSS، SQL Injection و ضعف کنترل دسترسی را ساده‌تر می‌کند. شناخت CWE و استفاده از آن در توسعه امن، بازبینی کد و تست امنیت، نقش مهمی در پیشگیری از آسیب‌پذیری‌های تکراری و افزایش امنیت نرم‌افزارها و وب‌سایت‌ها دارد.

۴۷ دقیقه مطالعه
آسیب‌پذیری‌های سایت

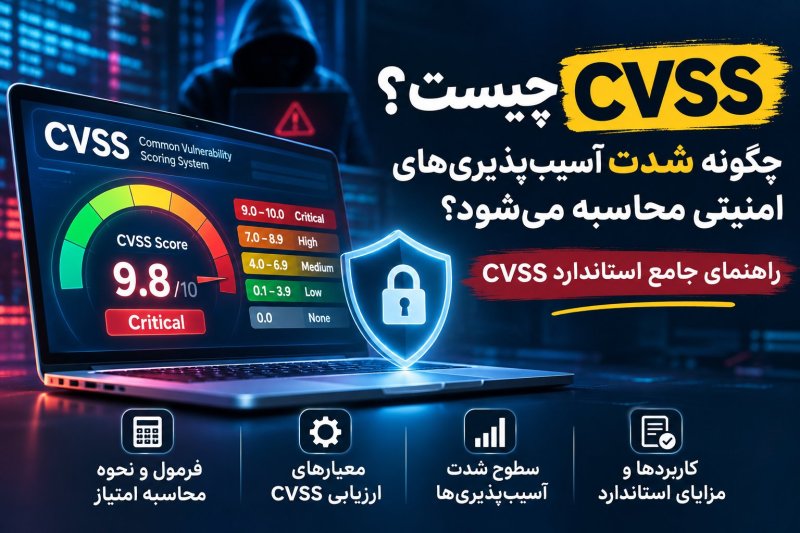
CVSS چیست؟ چگونه شدت آسیب‌پذیری‌های امنیتی محاسبه می‌شود؟

CVSS یا سیستم امتیازدهی مشترک آسیب‌پذیری‌ها، استانداردی برای محاسبه شدت ضعف‌های امنیتی با امتیاز صفر تا ۱۰ است. این چارچوب با بررسی شرایط بهره‌برداری، سطح دسترسی مهاجم و تأثیر حمله بر محرمانگی، یکپارچگی و دسترس‌پذیری، آسیب‌پذیری‌ها را از کم تا بحرانی طبقه‌بندی می‌کند. نسخه CVSS 4.0 با معیارهای دقیق‌تر، ارزیابی فنی را بهبود می‌دهد. برای اولویت‌بندی صحیح اصلاحات امنیتی، باید امتیاز CVSS در کنار اطلاعات تهدید، اهمیت دارایی‌ها و شرایط واقعی سیستم بررسی شود.

۴۸ دقیقه مطالعه
تست امنیت سایت

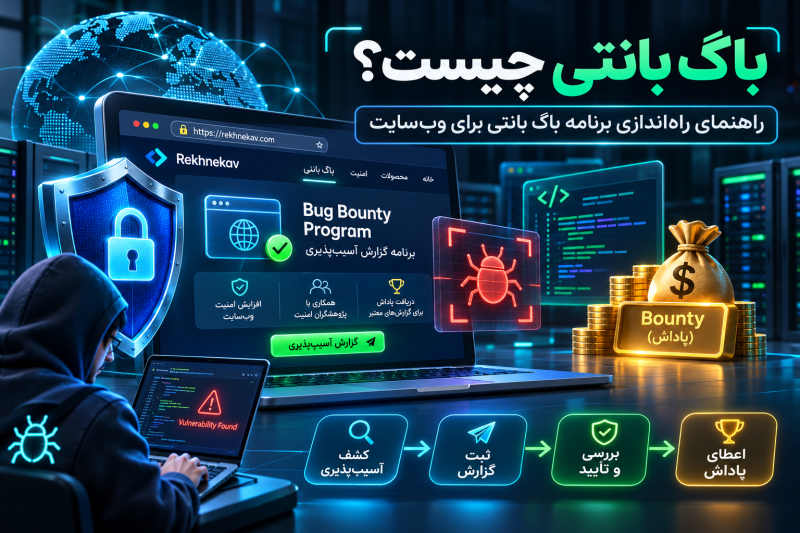
Bug Bounty چیست؟ راهنمای راه‌اندازی برنامه باگ بانتی برای وب‌سایت

باگ بانتی (Bug Bounty) یک برنامه امنیتی برای شناسایی و گزارش آسیب‌پذیری‌های وب‌سایت توسط پژوهشگران مجاز در ازای پاداش است. این روش به کسب‌وکارها کمک می‌کند ضعف‌های امنیتی مهم را پیش از سوءاستفاده احتمالی شناسایی کنند و خطر افشای اطلاعات یا دسترسی غیرمجاز را کاهش دهند. راه‌اندازی موفق برنامه باگ بانتی نیازمند تعیین محدوده آزمون، تدوین قوانین، بودجه‌بندی پاداش و ایجاد فرایند منظم بررسی و اصلاح گزارش‌هاست.

۴۷ دقیقه مطالعه