SSL و گواهی امنیت
SSL و گواهی امنیت با رمزنگاری ارتباط میان مرورگر و سرور، از اطلاعات در حال انتقال محافظت میکنند و پایه اصلی HTTPS هستند. در این مقاله با تفاوت SSL و TLS، انواع گواهیهای DV، OV، EV و Wildcard، SSL رایگان و پولی، نصب و تمدید گواهی، رفع خطاهای رایج و نکات مهم امنیتی آشنا میشوید.
وقتی کاربر آدرس یک وبسایت را باز میکند، بخشی از اطلاعات بین مرورگر او و سرور سایت ردوبدل میشود. اگر این ارتباط بهدرستی رمزنگاری نشده باشد، اطلاعات میتوانند در مسیر انتقال در معرض مشاهده یا دستکاری قرار بگیرند. SSL و گواهی امنیت برای حل همین مسئله وارد معماری وب شدهاند و امروزه HTTPS به یکی از اجزای پایه هر وبسایت حرفهای تبدیل شده است.
بااینحال، یک سوءبرداشت رایج وجود دارد: فعال بودن SSL به این معنی نیست که سایت دیگر هک نمیشود.
گواهی SSL/TLS وظیفه مشخصی دارد؛ ایجاد ارتباط رمزنگاریشده، تأیید هویت دامنه یا سازمان در سطح گواهی و کمک به حفظ یکپارچگی داده در مسیر انتقال. آسیبپذیری افزونه وردپرس، رمز عبور ضعیف، بدافزار روی سرور یا SQL Injection مشکلات دیگری هستند که SSL بهتنهایی قادر به جلوگیری از آنها نیست.
در این راهنما بررسی میکنیم SSL چیست، گواهی امنیت چگونه کار میکند، تفاوت SSL و TLS چیست، HTTPS چه مزیتی دارد، انواع گواهی DV، OV، EV و Wildcard چه تفاوتی دارند، SSL رایگان با پولی چه تفاوتی دارد و چگونه گواهی امنیت سایت را نصب و بررسی کنیم.
SSL چیست؟
SSL مخفف:
Secure Sockets Layer
است.
این فناوری در گذشته برای ایجاد یک کانال امن میان Client و Server استفاده میشد. اما نسخههای قدیمی SSL دیگر فناوری مدرن مورد استفاده در ارتباطات امن وب نیستند.
آنچه امروزه در HTTPS استفاده میشود در واقع TLS یا Transport Layer Security است.
TLS نسل بعدی فناوری SSL محسوب میشود و اصطلاح «SSL Certificate» به دلیل استفاده تاریخی و شناخت عمومی همچنان در صنعت Hosting و طراحی سایت بهوفور استفاده میشود.
بنابراین هنگامی که یک شرکت هاستینگ میگوید:
SSL رایگان فعال کنید
معمولاً منظور آن یک:
TLS Certificate
است.
استاندارد TLS 1.3 در RFC 8446 تعریف شده و هدف آن فراهم کردن ارتباطی است که در برابر شنود، دستکاری و جعل پیام محافظت داشته باشد.
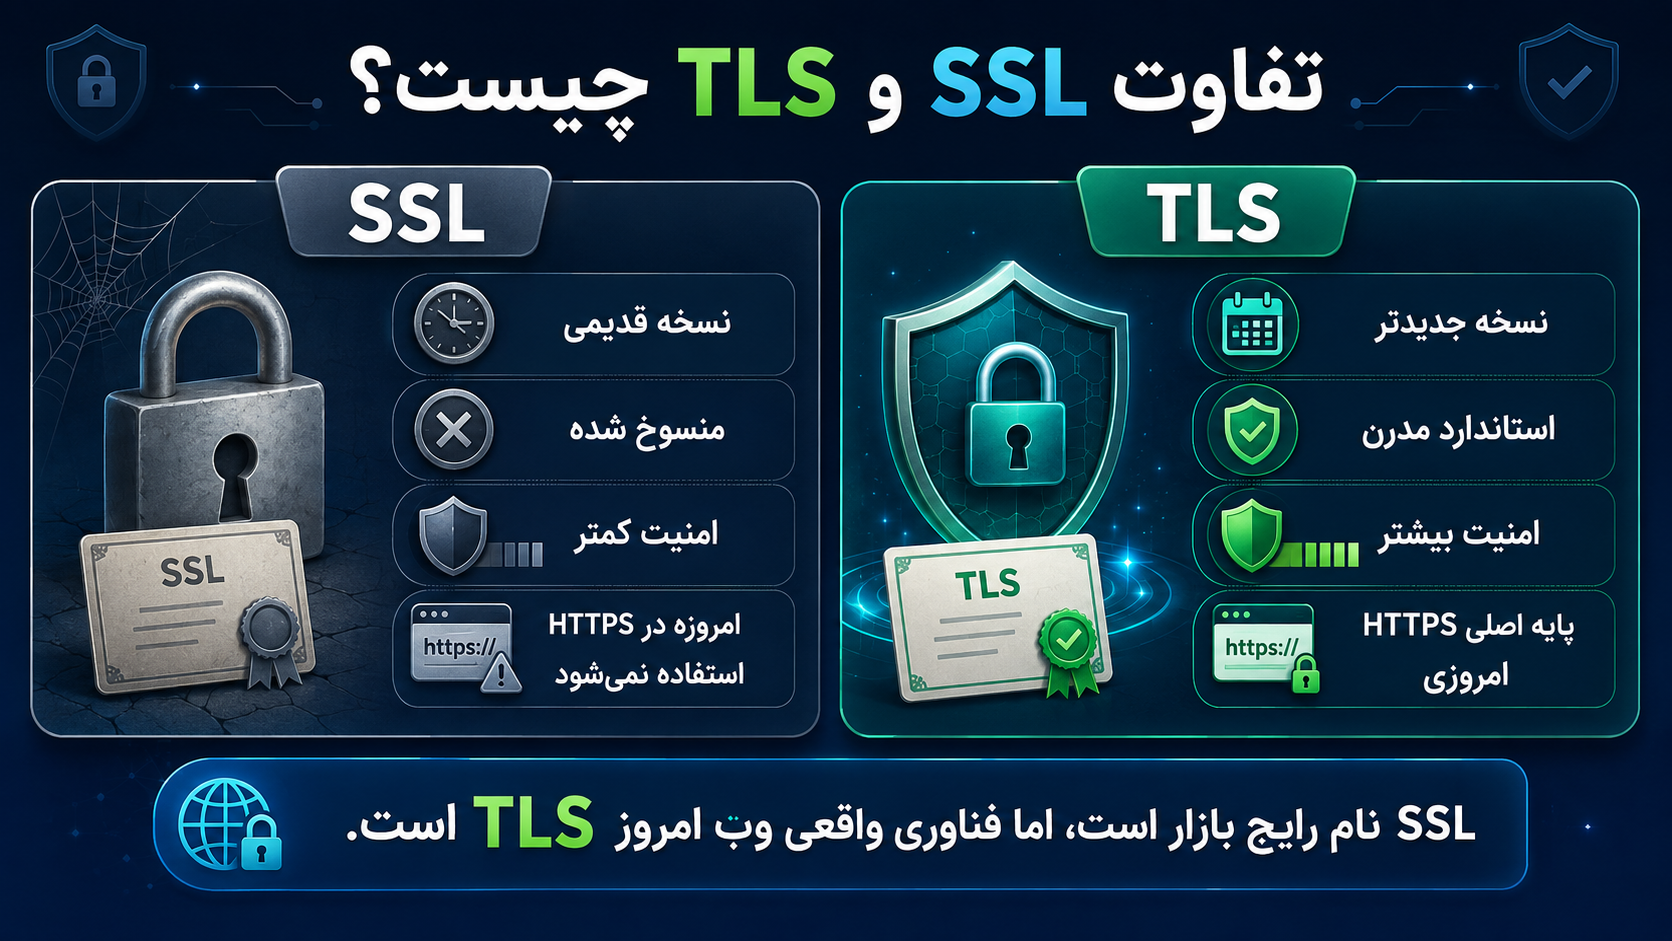
تفاوت SSL و TLS چیست؟
این دو اصطلاح اغلب بهجای هم استفاده میشوند، اما از نظر فنی یکسان نیستند.
SSL نسل قدیمی پروتکل رمزنگاری ارتباطات شبکه بود.
TLS جانشین آن شد.
در نتیجه:
SSL اصطلاح قدیمی و رایج بازار است.
TLS فناوری مدرن مورد استفاده در HTTPS است.
اگر یک وبسایت امروزی بهدرستی پیکربندی شده باشد، نباید به نسخههای قدیمی و ناامن SSL وابسته باشد؛ بلکه از نسخههای مدرن TLS استفاده میکند.
به همین دلیل از نظر فنی عبارت:
SSL/TLS Certificate
دقیقتر از SSL Certificate است.
بااینحال در ادامه مقاله برای خوانایی، از همان اصطلاح رایج «SSL» نیز استفاده میکنیم.
HTTPS چیست؟
HTTPS مخفف:
Hypertext Transfer Protocol Secure
است.
به زبان ساده HTTPS همان HTTP است که ارتباط آن از طریق TLS محافظت میشود.
آدرس معمولی ممکن است چنین باشد:
http://example.com
درحالیکه نسخه امن:
https://example.com
است.
هنگامی که HTTPS بهدرستی فعال شده باشد، داده میان مرورگر و وبسرور در یک کانال رمزنگاریشده منتقل میشود.
این موضوع بهخصوص برای اطلاعاتی مانند:
- رمز عبور؛
- فرم تماس؛
- اطلاعات ورود؛
- اطلاعات حساب کاربری؛
- اطلاعات سفارش؛
- Tokenها؛
- Session Cookieها؛
- اطلاعات ارسالشده توسط API
اهمیت زیادی دارد.
SSL دقیقاً چه کاری انجام میدهد؟
سه مفهوم مهم در TLS وجود دارند که میتوانند نقش SSL را بهتر توضیح دهند.
۱. رمزنگاری اطلاعات
Encryption باعث میشود دادهای که بین مرورگر و سرور منتقل میشود برای شخص ثالثی که صرفاً Traffic را مشاهده میکند بهسادگی قابل خواندن نباشد.
فرض کنید کاربر Password خود را در فرم Login ارسال کند.
در ارتباط بدون رمزنگاری مناسب، خطر مشاهده اطلاعات در مسیر افزایش پیدا میکند.
TLS برای محافظت از این دادهها در Transit طراحی شده است.
۲. تأیید هویت
Certificate به مرورگر کمک میکند بررسی کند که ارتباط با دامنه موردنظر برقرار شده است.
Certificate Authority یا CA قبل از صدور Certificate متناسب با نوع گواهی، کنترل یا هویت درخواستکننده را اعتبارسنجی میکند.
۳. حفظ یکپارچگی اطلاعات
یکی دیگر از اهداف TLS جلوگیری از تغییر مخفیانه داده در مسیر ارتباط است.
استاندارد TLS 1.3 بهگونهای طراحی شده که از محرمانگی و یکپارچگی ارتباط محافظت کند و امکان تشخیص دستکاری پیامها را فراهم آورد.
گواهی SSL چیست؟
SSL Certificate یک گواهی دیجیتال است که اطلاعاتی را برای ایجاد و اعتبارسنجی ارتباط TLS در اختیار Client قرار میدهد.
Certificate معمولاً شامل مواردی مانند:
- نام دامنه؛
- صادرکننده گواهی؛
- زمان اعتبار؛
- Public Key؛
- Signature؛
- اطلاعات مرتبط با Certificate
است.
مرورگر هنگام اتصال به سایت Certificate را دریافت کرده و اعتبار آن را بررسی میکند.
اگر Certificate معتبر باشد و سایر شرایط TLS نیز صحیح باشند، ارتباط امن برقرار میشود.
Certificate Authority یا CA چیست؟
CA مخفف:
Certificate Authority
است.
CA سازمانی است که گواهی دیجیتال صادر میکند.
مرورگرها و سیستمعاملها مجموعهای از Root CAهای مورد اعتماد را در Trust Store خود نگهداری میکنند.
یک Certificate معمولاً بخشی از یک زنجیره اعتماد است:
Root Certificate
↓
Intermediate Certificate
↓
Website Certificate
مرورگر این Chain را بررسی میکند تا مشخص شود Certificate سایت به یک مرجع مورداعتماد متصل میشود یا خیر.
CA/Browser Forum نیز Baseline Requirements مشخصی برای صدور و مدیریت گواهیهای TLS عمومی دارد. نسخه جاری این الزامات برای گواهیهایی است که سرورهای قابل دسترسی عمومی اینترنت را احراز هویت میکنند.
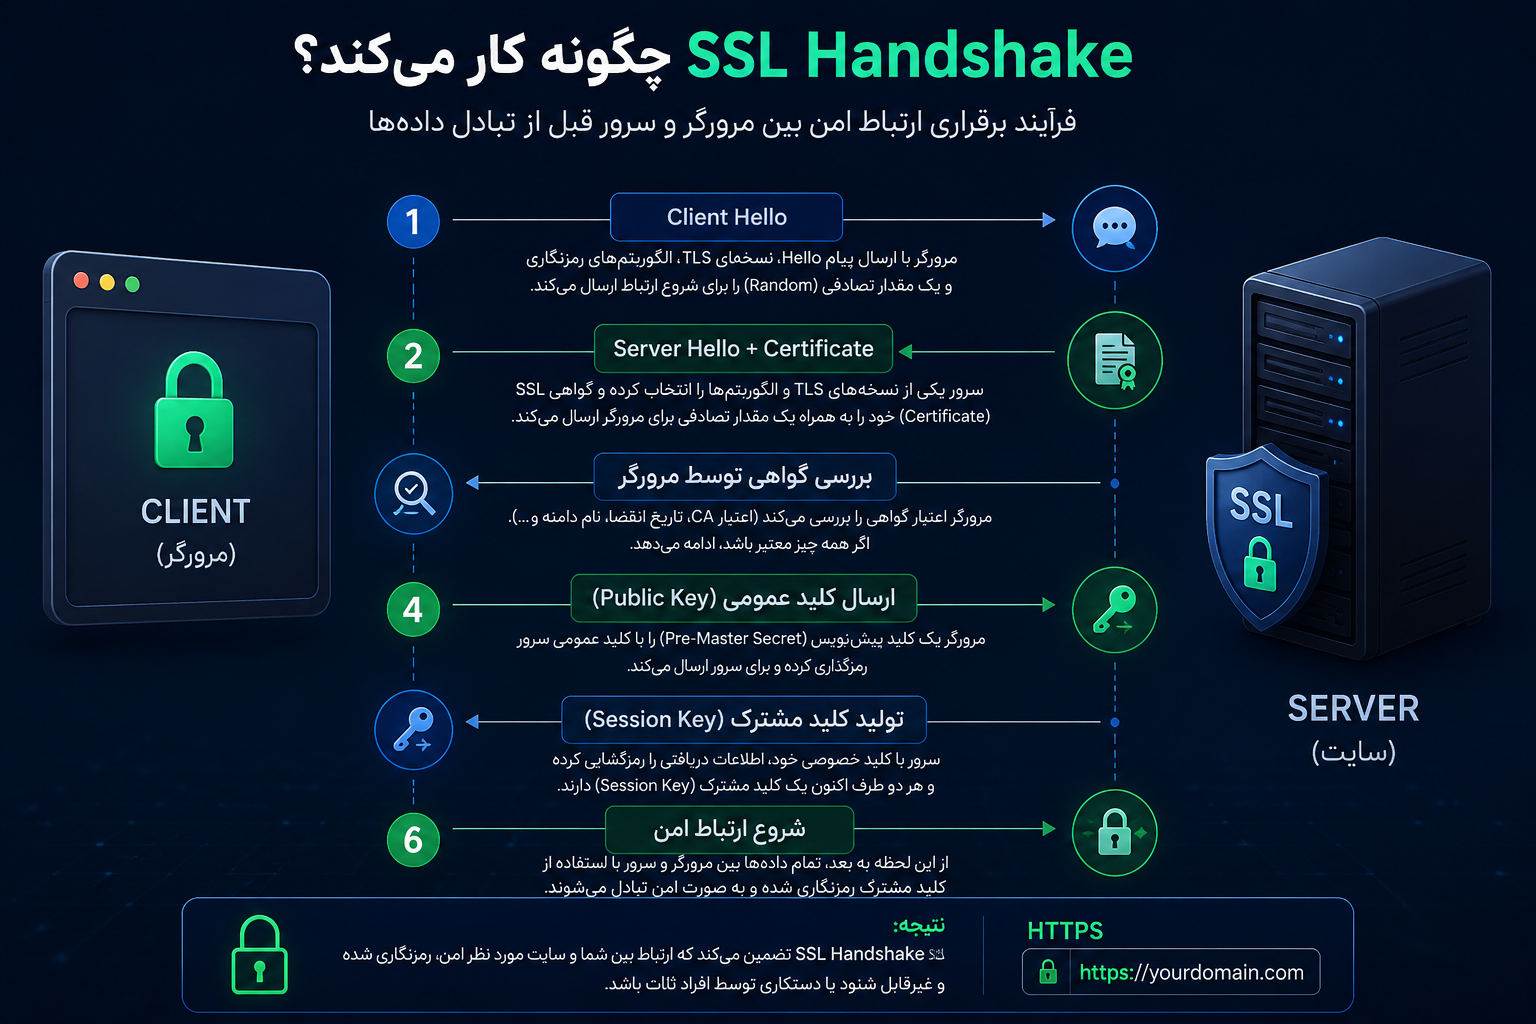
SSL Handshake چیست؟
قبل از انتقال اصلی اطلاعات، Browser و Server باید درباره نحوه ایجاد ارتباط امن توافق کنند.
این فرآیند را معمولاً:
TLS Handshake
مینامند.
بهصورت بسیار ساده مراحل شامل این موارد هستند:
- مرورگر اتصال به سایت را آغاز میکند.
- Server گواهی خود را ارائه میدهد.
- Client اعتبار Certificate را بررسی میکند.
- دو طرف پارامترهای رمزنگاری را تعیین میکنند.
- Keyهای لازم برای Session ایجاد میشوند.
- ارتباط رمزنگاریشده آغاز میشود.
در TLS 1.3 این فرآیند نسبت به نسلهای قبلی سادهتر و مدرنتر شده و تعدادی از الگوریتمها و روشهای قدیمی کنار گذاشته شدهاند.
رمزنگاری متقارن و نامتقارن در SSL چه نقشی دارند؟
TLS از ترکیبی از تکنیکهای رمزنگاری استفاده میکند.
رمزنگاری نامتقارن
در Public Key Cryptography دو Key وجود دارد:
Public Key
و:
Private Key
Public Key میتواند منتشر شود؛ اما Private Key باید کاملاً محرمانه باقی بماند.
Certificate سایت با Public Key مرتبط است.
رمزنگاری متقارن
پس از راهاندازی Session، بخش عمده دادهها معمولاً با روشهای سریع رمزنگاری متقارن محافظت میشوند.
دلیل استفاده از این ترکیب این است که رمزنگاری متقارن برای انتقال حجم زیاد داده کارایی بالاتری دارد.
بنابراین TLS از یک معماری ترکیبی استفاده میکند.
Private Key چیست و چرا اهمیت زیادی دارد؟
Private Key یکی از حساسترین بخشهای سیستم TLS است.
این فایل نباید:
- در اختیار کاربران قرار گیرد؛
- روی GitHub عمومی Upload شود؛
- در فایل Backup عمومی قرار گیرد؛
- بدون Permission مناسب نگهداری شود.
اگر Private Key در معرض خطر قرار گرفته باشد، باید Certificate مربوطه بررسی و در صورت نیاز Revoke و دوباره صادر شود.
به همین دلیل امنیت SSL فقط به داشتن Certificate محدود نمیشود؛ نحوه حفاظت از Key نیز اهمیت دارد.
HTTP و HTTPS چه تفاوتی دارند؟
تفاوت اصلی در وجود لایه امن TLS است.
| ویژگی | HTTP | HTTPS |
|---|---|---|
| رمزنگاری ارتباط | ندارد | دارد |
| استفاده از TLS | خیر | بله |
| گواهی دیجیتال | نیاز ندارد | نیاز دارد |
| حفاظت از داده در مسیر | محدود | بسیار بهتر |
| مناسب Login و پرداخت | نامناسب | ضروری |
| اعتماد کاربر | کمتر | بیشتر |
| استاندارد امروزی سایت حرفهای | خیر | بله |
امروزه تقریباً هر سایت عمومی باید HTTPS داشته باشد؛ حتی اگر فروشگاه اینترنتی یا صفحه Login نداشته باشد.
چرا SSL برای امنیت سایت مهم است؟
HTTPS یکی از لایههای مهم امنیت است.
فرض کنید کاربر روی Wi-Fi عمومی وارد حساب کاربری خود میشود.
بدون Encryption مناسب، Traffic در برابر برخی انواع شنود یا دستکاری آسیبپذیرتر خواهد بود.
TLS ارتباط را در برابر چنین تهدیدهایی مقاومتر میکند.
اما تأکید دوباره ضروری است:
SSL فقط اطلاعات در حال انتقال را محافظت میکند.
اگر Server از قبل هک شده باشد، TLS نمیتواند بدافزار داخل سرور را حذف کند.
آیا سایتی که SSL دارد هک نمیشود؟
خیر.
یکی از خطرناکترین برداشتهای اشتباه همین است.
سایتی که HTTPS دارد همچنان ممکن است از طریق موارد زیر هک شود:
- افزونه آسیبپذیر؛
- قالب آلوده؛
- Password ضعیف؛
- SQL Injection؛
- File Upload ناامن؛
- Credential سرقتشده؛
- آسیبپذیری سرور؛
- Web Shell؛
- XSS.
HTTPS یک لایه امنیتی است، نه کل سیستم امنیت.
یک سایت امن باید همزمان از:
- TLS؛
- Update؛
- WAF؛
- Backup؛
- 2FA؛
- Access Control؛
- Monitoring
استفاده کند.
SSL چه اطلاعاتی را رمزنگاری میکند؟
هر دادهای که در Session HTTPS بین Browser و Server انتقال پیدا کند تحت حفاظت TLS قرار میگیرد.
برای مثال:
- URL Requestها در لایه HTTP؛
- Cookieها؛
- فرمها؛
- API Response؛
- HTML؛
- فایلها؛
- Login Credentials.
البته بعضی Metadataهای سطح Network همچنان برای مسیریابی شبکه قابل مشاهده هستند.
برای مثال مخفی کردن تمام اطلاعات مربوط به مقصد شبکه هدف TLS معمولی نیست.
آیا SSL از اطلاعات ذخیرهشده در دیتابیس محافظت میکند؟
نه بهطور مستقیم.
SSL داده را:
In Transit
محافظت میکند.
اطلاعات داخل Database:
At Rest
هستند.
اگر مهاجم به Database دسترسی مستقیم داشته باشد، وجود SSL روی دامنه بهتنهایی مانع خواندن اطلاعات Database نمیشود.
برای حفاظت At Rest باید از روشهای دیگری مانند:
- Encryption؛
- Access Control؛
- Permission؛
- Database Security؛
- Backup Encryption
استفاده کرد.
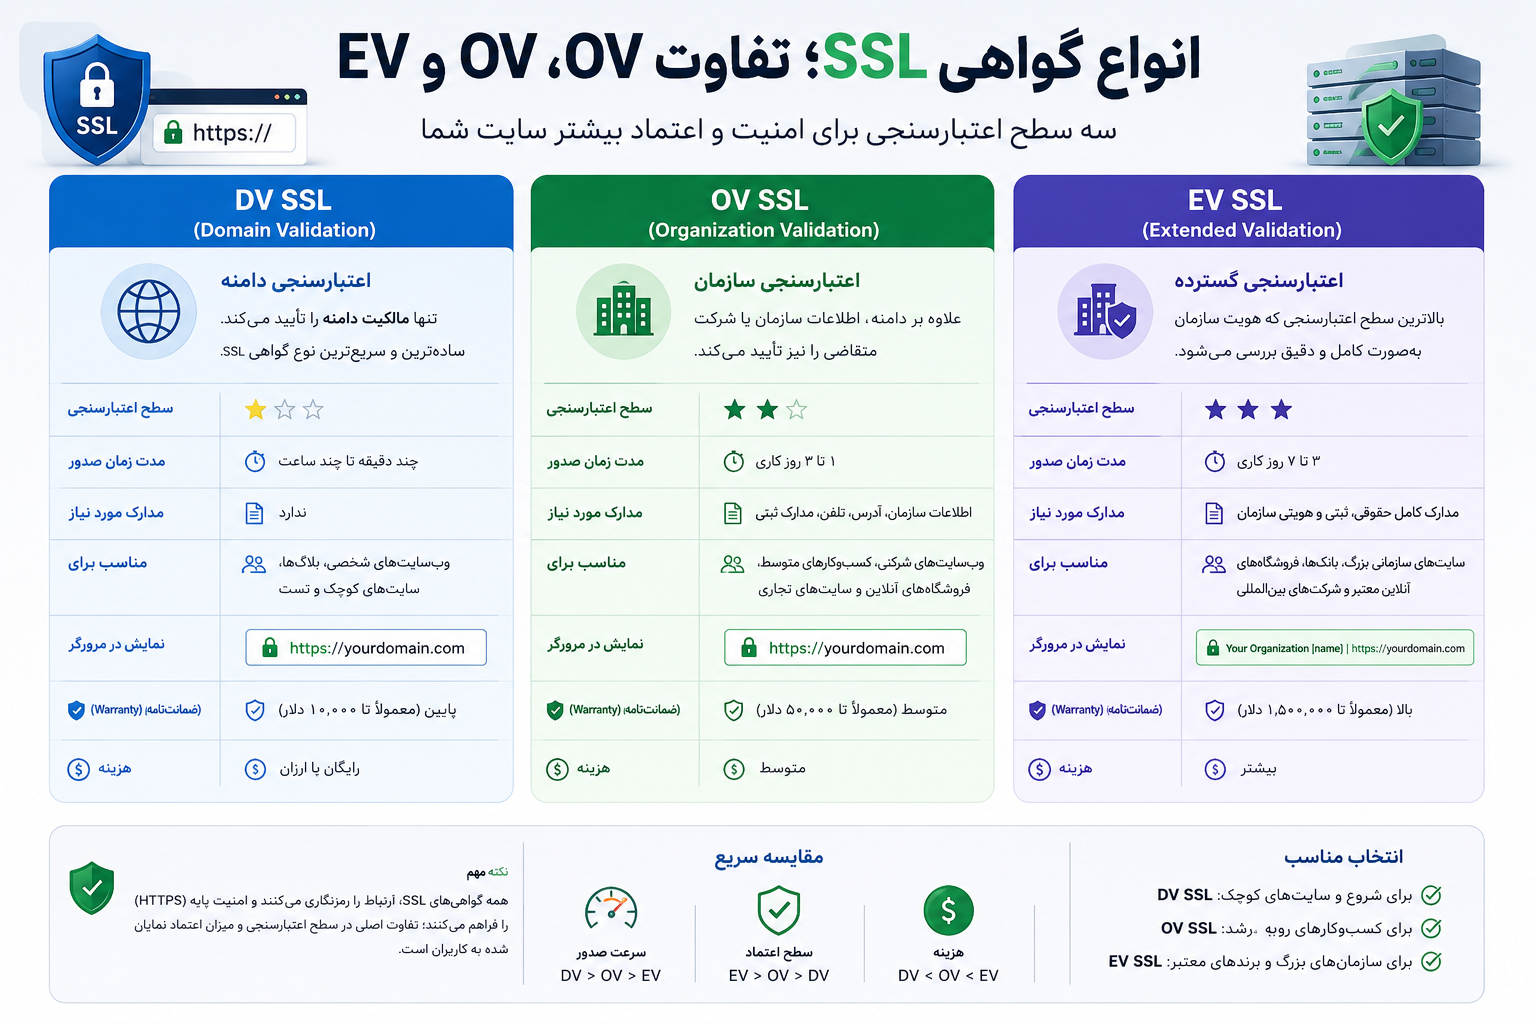
انواع گواهی SSL از نظر اعتبارسنجی
Certificateها را میتوان براساس نوع Validation دستهبندی کرد.
سه اصطلاح معروف عبارتاند از:
- DV
- OV
- EV
DV SSL چیست؟
DV مخفف:
Domain Validation
است.
در این نوع Certificate مرجع صادرکننده بررسی میکند درخواستکننده کنترل دامنه را در اختیار دارد.
این اعتبارسنجی معمولاً از طریق روشهایی مانند:
- DNS؛
- HTTP Challenge؛
- روشهای خودکار دیگر
انجام میشود.
DV برای اکثر:
- وبلاگها؛
- سایتهای شرکتی معمولی؛
- سایتهای شخصی؛
- Landing Pageها
کاملاً کاربردی است.
از نظر Encryption، رایگان بودن یا DV بودن Certificate به معنی ضعیف بودن رمزنگاری آن نیست.
OV SSL چیست؟
OV مخفف:
Organization Validation
است.
در این نوع علاوه بر کنترل Domain، اطلاعات مربوط به Organization نیز توسط CA بررسی میشود.
فرآیند صدور معمولاً نسبت به DV نیازمند اعتبارسنجی بیشتری است.
OV بیشتر در محیطهایی استفاده میشود که وجود اطلاعات تأییدشده سازمانی داخل Certificate اهمیت دارد.
CA/Browser Forum در الزامات خود میان Domain Validated و Organizationally Validated Certificate تفاوت قائل میشود.
EV SSL چیست؟
EV مخفف:
Extended Validation
است.
EV شامل فرآیند اعتبارسنجی سازمانی دقیقتری براساس الزامات مشخص CA/Browser Forum است. این انجمن دستورالعمل جداگانهای برای Extended Validation TLS Certificates منتشر میکند.
بااینحال باید به یک نکته مهم توجه کرد:
EV به معنی «رمزنگاری قویتر از DV» نیست.
تفاوت اصلی در سطح Identity Validation است.
بنابراین برای یک سایت کوچک انتخاب EV الزاماً امنیت فنی ارتباط را چند برابر نمیکند.
DV، OV یا EV؛ کدام را انتخاب کنیم؟
انتخاب به نیاز پروژه بستگی دارد.
DV
برای اکثر وبسایتهای معمولی کافی است.
OV
زمانی مفید است که تأیید هویت سازمانی در Certificate اهمیت داشته باشد.
EV
برای سازمانهایی که به فرآیند Extended Validation نیاز دارند قابل بررسی است.
برای یک وبلاگ وردپرسی، خرید EV صرفاً با هدف «رمزنگاری قویتر» توجیه فنی مشخصی ندارد.
Wildcard SSL چیست؟
Wildcard Certificate برای محافظت از چند Subdomain در یک سطح استفاده میشود.
برای مثال Certificate:
*.example.com
میتواند برای:
blog.example.com
shop.example.com
panel.example.com
کاربرد داشته باشد.
اما معمولاً خود دامنه Root باید نیز بهصورت جداگانه در Certificate پوشش داده شود.
Wildcard برای سازمانهایی که تعداد زیادی Subdomain دارند مدیریت Certificate را سادهتر میکند.
Multi-Domain SSL چیست؟
گاهی لازم است یک Certificate چند Domain یا Hostname متفاوت را پوشش دهد.
برای مثال:
example.com
example.net
shop.example.org
در این شرایط میتوان از Certificate دارای چند Subject Alternative Name یا SAN استفاده کرد.
به همین دلیل این نوع Certificate با عنوان:
Multi-Domain SSL
نیز شناخته میشود.
Single Domain SSL چیست؟
همانطور که از نامش مشخص است، برای یک Domain یا Hostname مشخص صادر میشود.
برای سایتی که فقط:
www.example.com
و دامنه اصلی را نیاز دارد، چنین ساختاری میتواند کافی باشد.
Self-Signed Certificate چیست؟
در Self-Signed Certificate گواهی بهجای یک CA مورداعتماد عمومی توسط خود سیستم یا شخص امضا میشود.
این Certificateها در:
- Environment داخلی؛
- Development؛
- Testing؛
- شبکه خصوصی
کاربرد دارند.
اما مرورگر عمومی بهصورت پیشفرض آنها را مورد اعتماد نمیشناسد.
به همین دلیل برای یک وبسایت عمومی معمولاً باید از Certificate صادرشده توسط CA مورد اعتماد استفاده شود.
SSL رایگان چیست؟
Certificate رایگان به این معنی نیست که ارتباط امنیتی ضعیفی دارد.
یکی از معروفترین CAهای رایگان:
Let’s Encrypt
است.
Let's Encrypt خود را یک Certificate Authority رایگان معرفی میکند که برای فعال کردن HTTPS گواهی TLS صادر میکند.
بسیاری از شرکتهای Hosting نیز Let’s Encrypt را بهطور مستقیم داخل:
- cPanel؛
- DirectAdmin؛
- Plesk
ارائه میکنند.
در این شرایط ممکن است بدون پرداخت هزینه جداگانه HTTPS را فعال کنید.
SSL رایگان و پولی چه تفاوتی دارند؟
این یکی از پرتکرارترین سؤالات کاربران است.
تفاوت همیشه در Encryption نیست.
Certificate رایگان معتبر میتواند همان استانداردهای رمزنگاری لازم را برای HTTPS فراهم کند.
تفاوت Certificateهای تجاری ممکن است مربوط به:
- نوع Validation؛
- پشتیبانی؛
- Warranty تجاری؛
- Management Tool؛
- خدمات سازمانی؛
- صدور OV یا EV
باشد.
بنابراین این جمله که:
SSL پولی همیشه رمزنگاری بسیار قویتری دارد
یک قاعده صحیح عمومی نیست.
Let’s Encrypt چیست؟
Let's Encrypt یک CA عمومی و رایگان است که هدف آن سادهسازی استفاده گسترده از HTTPS است. این سرویس امکان Automation صدور و تمدید Certificate را فراهم کرده است.
تا ژوئیه ۲۰۲۶، Let's Encrypt اعلام کرده Certificateهای استاندارد آن همچنان بهطور پیشفرض عمر ۹۰ روزه دارند و حرکت صنعت به سمت Certificateهای کوتاهعمرتر ادامه دارد. این CA همچنین Certificateهای کوتاهعمر اختیاری ارائه میکند و برنامه کاهش عمر پیشفرض در سالهای آینده را اعلام کرده است.
همین موضوع نشان میدهد تمدید خودکار Certificate اهمیت روزافزونی دارد.
آیا SSL رایگان برای سایت فروشگاهی مناسب است؟
از نظر ایجاد TLS معتبر، یک Certificate رایگان معتبر میتواند برای فروشگاه کاملاً قابل استفاده باشد.
داشتن Certificate پولی بهتنهایی فروشگاه را امنتر نمیکند.
برای WooCommerce یا فروشگاه اینترنتی موارد زیر نیز اهمیت دارند:
- Secure Hosting؛
- WAF؛
- 2FA؛
- Update؛
- Backup؛
- امنیت Payment Gateway؛
- محدود کردن Administratorها؛
- مانیتورینگ.
اگر نیاز سازمانی به OV یا EV ندارید، DV معتبر میتواند برای HTTPS فروشگاه کافی باشد.
SSL و سئو چه ارتباطی دارند؟
HTTPS فقط یک موضوع امنیتی نیست و از سالها قبل در اکوسیستم Google Search نیز اهمیت داشته است.
گوگل در سال ۲۰۱۴ اعلام کرد HTTPS را بهعنوان یک Ranking Signal در نظر میگیرد؛ البته از ابتدا نیز تأکید کرد این Signal نسبت به عواملی مانند کیفیت محتوا وزن بسیار کمتری دارد.
همچنین HTTPS در مستندات Google درباره Page Experience در کنار سایر جنبههای تجربه ایمن وب مطرح شده است.
بنابراین SSL را نباید «ترفند سئو» دانست؛ بلکه HTTPS زیرساخت استانداردی است که هم از نظر امنیت و هم از نظر تجربه استفاده از وب اهمیت دارد.
آیا نصب SSL باعث افزایش رتبه گوگل میشود؟
ممکن است HTTPS یکی از Signalهای سیستمهای Google باشد، اما قرار نیست صرفاً با نصب SSL یک سایت از صفحه دهم به رتبه اول برسد.
Google از تعداد زیادی Signal و System برای Ranking استفاده میکند.
عوامل مهمتری مانند:
- کیفیت محتوا؛
- ارتباط با Intent؛
- ساختار سایت؛
- لینکها؛
- Crawlability؛
- تجربه کاربر
نیز در عملکرد Search نقش دارند.
پس HTTPS ضروری است، اما نباید آن را یک تکنیک جادویی SEO در نظر گرفت.
انتقال سایت از HTTP به HTTPS
نصب Certificate فقط مرحله اول است.
بعد از نصب SSL باید کل سایت روی HTTPS کار کند.
فرض کنید Certificate نصب شود اما Internal Linkها همچنان با:
http://
باشند.
در این شرایط Migration ناقص است.
ریدایرکت HTTP به HTTPS
پس از فعالسازی Certificate بهتر است Requestهای HTTP به نسخه HTTPS هدایت شوند.
مثلاً:
http://example.com/page
به:
https://example.com/page
ریدایرکت شود.
معمولاً از:
301 Redirect
برای نسخه دائمی استفاده میشود.
هدف این است که سایت دو نسخه موازی HTTP و HTTPS نداشته باشد.
SSL در وردپرس چگونه فعال میشود؟
برای سایت WordPress معمولاً چند مرحله داریم:
- صدور Certificate روی Hosting؛
- فعال شدن HTTPS روی Domain؛
- تغییر WordPress Address؛
- تغییر Site Address؛
- Redirect HTTP به HTTPS؛
- اصلاح Mixed Content؛
- بررسی Sitemap و Canonical؛
- تست صفحات سایت.
در بسیاری از Hostingهای مدرن بخش اول بهصورت خودکار انجام میشود.
آیا برای فعالسازی SSL در وردپرس افزونه لازم است؟
نه الزاماً.
اگر:
- Certificate درست نصب شده؛
- URLها بهدرستی تغییر کردهاند؛
- Redirect تنظیم شده؛
- Mixed Content وجود ندارد
وردپرس بدون Plugin اضافی نیز میتواند کاملاً روی HTTPS کار کند.
افزونهها میتوانند Migration را سادهتر کنند، اما SSL در اصل در سطح Web Server و TLS فعال میشود، نه توسط خود افزونه وردپرس.
نصب SSL در cPanel چگونه انجام میشود؟
روش دقیق به Hosting بستگی دارد.
در بسیاری از سرویسهای cPanel امکاناتی مانند:
SSL/TLS
یا:
AutoSSL
وجود دارند.
در یک سناریوی معمولی:
- Domain به Hosting متصل است.
- DNS صحیح تنظیم شده است.
- AutoSSL Certificate صادر میکند.
- گواهی روی Domain نصب میشود.
- HTTPS تست میشود.
- Redirect فعال میشود.
اگر AutoSSL فعال باشد، تمدید نیز معمولاً خودکار انجام میشود.
CSR چیست؟
CSR مخفف:
Certificate Signing Request
است.
هنگام صدور Certificate در برخی روشها باید CSR تولید شود.
CSR شامل اطلاعاتی است که CA برای ایجاد Certificate به آن نیاز دارد و با Private Key مرتبط است.
Private Key نباید همراه CSR برای افراد غیرمجاز ارسال شود.
چرا SSL نصب شده ولی سایت هنوز Not Secure است؟
دلایل مختلفی وجود دارند.
یکی از رایجترین موارد:
Mixed Content
است.
Mixed Content چیست؟
فرض کنید صفحه از طریق:
https://example.com
باز میشود.
اما تصویر یا JavaScript از:
http://example.com/file.js
لود میشود.
در این حالت صفحه امن منابعی را از Connection غیرامن درخواست میکند.
به این وضعیت Mixed Content گفته میشود.
چگونه Mixed Content را برطرف کنیم؟
موارد زیر را بررسی کنید:
- URL تصاویر؛
- CSS؛
- JavaScript؛
- Fontها؛
- iframe؛
- فایلهای قالب؛
- Database؛
- External Resourceها.
در وردپرس ممکن است URLهای قدیمی HTTP داخل Database باقی مانده باشند.
قبل از Search & Replace گسترده Database حتماً Backup تهیه کنید.
خطای Certificate Expired چیست؟
Certificate دارای محدوده زمانی اعتبار است.
اگر Certificate تمدید نشود، مرورگر میتواند خطای Expired Certificate نمایش دهد.
این مشکل در صورت فعال نبودن Auto-Renewal بسیار رایج است.
راهکار مناسب:
تمدید خودکار + Monitoring
است.
بهخصوص با حرکت صنعت به سمت Certificateهای کوتاهعمرتر، اتوماسیون صدور و Renewal اهمیت بیشتری پیدا میکند. Let's Encrypt نیز تمدید خودکار را بخش مهمی از معماری Certificateهای کوتاهمدت خود میداند.
خطای Certificate Name Mismatch چیست؟
Certificate برای Domain مشخصی صادر میشود.
اگر کاربر دامنهای را باز کند که داخل Certificate پوشش داده نشده باشد، ممکن است خطای Name Mismatch ایجاد شود.
برای مثال Certificate فقط برای:
example.com
صادر شده اما:
shop.example.com
داخل SANهای آن وجود ندارد.
در این حالت Subdomain نیازمند Certificate مناسب خواهد بود.
Certificate Chain مشکلدار یعنی چه؟
Server باید Intermediate Certificateهای لازم را بهدرستی ارائه کند تا Browser بتواند Chain اعتماد را تا Root مورد اعتماد تشکیل دهد.
اگر Chain ناقص باشد، ممکن است:
- بعضی Browserها سایت را باز کنند؛
- بعضی Deviceها خطا دهند.
بنابراین هنگام نصب دستی SSL فقط Certificate اصلی کافی نیست و Chain نیز باید صحیح باشد.
ERR_CERT_DATE_INVALID چیست؟
این Error میتواند مربوط به مواردی مانند:
- Expired Certificate؛
- Certificate هنوز معتبر نشده؛
- تاریخ و ساعت اشتباه Device
باشد.
قبل از صدور دوباره Certificate، زمان اعتبار و Clock سیستم نیز بررسی شود.
ERR_CERT_COMMON_NAME_INVALID چیست؟
این خطا معمولاً هنگامی رخ میدهد که Hostname درخواستشده با Domainهای معتبر داخل Certificate تطابق ندارد یا پیکربندی Certificate مشکل دارد.
مثلاً Certificate برای دامنه دیگری نصب شده است.
AutoSSL چیست؟
AutoSSL سیستمی برای صدور و تمدید خودکار Certificate است که در برخی Hosting Control Panelها ارائه میشود.
مزیت مهم AutoSSL این است که مدیر سایت لازم نیست بهصورت دستی Certificate را قبل از Expire شدن تمدید کند.
برای صدها دامنه Automation تقریباً ضروری است.
چگونه بفهمیم SSL سایت سالم است؟
فقط باز شدن سایت با HTTPS کافی نیست.
چند مورد را بررسی کنید.
دامنه صحیح
Certificate باید Domain موردنظر را پوشش دهد.
تاریخ اعتبار
Expired نباشد.
Chain
Intermediateها صحیح باشند.
Redirect
HTTP به HTTPS منتقل شود.
Mixed Content
Resource غیرامن وجود نداشته باشد.
Protocol
Server از نسخهها و Cipher Suiteهای مناسب پشتیبانی کند.
TLS 1.2 و TLS 1.3 چه هستند؟
TLS نسخههای مختلفی داشته است.
TLS 1.3 نسخهای مدرن از پروتکل است که در RFC 8446 استاندارد شده است. این RFC TLS 1.2 را از نظر نسخه پروتکل پشت سر میگذارد و تعدادی از مکانیزمهای قدیمی را حذف یا بازطراحی میکند.
TLS 1.2 نیز سالها بهطور گسترده مورد استفاده قرار گرفته است.
در Server مدرن، معمولاً هدف پشتیبانی از پروتکلهای امن و حذف نسخههای منسوخ است.
چرا SSL قدیمی خطرناک است؟
صرف وجود HTTPS تضمین نمیکند Configuration عالی است.
ممکن است Server:
- Protocol قدیمی؛
- Cipher ضعیف؛
- Certificate نامناسب؛
- Key ضعیف
داشته باشد.
بنابراین پیکربندی TLS نیز باید بهروز باشد.
HSTS چیست؟
HSTS مخفف:
HTTP Strict Transport Security
است.
Server از طریق Header مخصوص به Browser اعلام میکند که این Domain باید فقط از طریق HTTPS باز شود.
مزیت HSTS این است که مرورگر پس از شناخت Policy، تلاش برای ارتباط HTTP را به HTTPS منتقل میکند.
اما فعالسازی آن باید با دقت انجام شود.
اگر Certificate یا Subdomainها بهدرستی تنظیم نشده باشند، HSTS میتواند دسترسی را سختتر کند.
HSTS Preload چیست؟
برخی Domainها میتوانند در لیست Preload مرورگرها قرار گیرند تا حتی اولین اتصال نیز از HTTPS استفاده کند.
اما Preload تصمیم کوچکی نیست.
قبل از استفاده باید:
- همه Subdomainهای ضروری HTTPS باشند؛
- Certificate Management پایدار باشد؛
- تیم بداند چگونه Policy را نگهداری کند.
برای سایت کوچک بدون نیاز مشخص، عجله برای Preload توصیه نمیشود.
آیا SSL سرعت سایت را کم میکند؟
در نسلهای قدیمی این نگرانی رایجتر بود.
اما TLS مدرن و زیرساختهای امروزی برای کارایی طراحی شدهاند.
Google نیز سالها قبل درباره مزایای HTTPS و دسترسی به فناوریهای مدرن وب اشاره کرده بود.
در سایت امروزی دلیل منطقی برای استفاده عمدی از HTTP با هدف سرعت بیشتر وجود ندارد.
SSL برای API نیز لازم است؟
بله، بهخصوص زمانی که API شامل:
- Authentication Token؛
- اطلاعات کاربر؛
- اطلاعات مالی؛
- Session؛
- داده خصوصی
است.
ارسال API Key یا Access Token روی Connection غیررمزنگاریشده ریسک بزرگی ایجاد میکند.
API عمومی نیز بهتر است روی HTTPS ارائه شود.
SSL برای صفحه ورود چرا ضروری است؟
Login Form شامل Username و Password است.
این اطلاعات نباید بدون TLS منتقل شوند.
همچنین Session Cookie پس از Login نیز اهمیت دارد.
بنابراین فقط Checkout نباید HTTPS باشد؛ کل سایت باید HTTPS استفاده کند.
SSL در فروشگاه اینترنتی چه اهمیتی دارد؟
در فروشگاه اطلاعات بیشتری بین کاربر و Server منتقل میشود:
- اطلاعات مشتری؛
- آدرس؛
- حساب کاربری؛
- سفارش؛
- Tokenهای پرداخت.
HTTPS برای چنین سایتی یک ضرورت پایه است.
اما دوباره:
SSL به معنی PCI Compliance یا امنیت کامل Payment نیست.
امنیت درگاه و معماری پرداخت موضوعات جداگانه هستند.
آیا SSL از فیشینگ جلوگیری میکند؟
نه بهطور کامل.
یک سایت Phishing نیز میتواند Certificate معتبر DV دریافت کند؛ زیرا DV اساساً کنترل Domain را تأیید میکند، نه قانونی یا قابل اعتماد بودن محتوای سایت.
بنابراین کاربران نباید صرف مشاهده HTTPS نتیجه بگیرند که سایت حتماً متعلق به برند موردنظر یا کاملاً امن است.
این یکی از مهمترین نکاتی است که باید درباره SSL بدانیم.
قفل مرورگر به معنی معتبر بودن سایت است؟
نه.
علامت Secure Connection فقط نشان میدهد Connection از TLS استفاده میکند و Certificate از نظر Browser شرایط لازم را دارد.
این علامت نمیگوید:
- فروشگاه کلاهبردار نیست؛
- سایت Malware ندارد؛
- شرکت قابل اعتماد است؛
- اطلاعات شما بعد از رسیدن به Server امن نگهداری میشوند.
HTTPS تنها بخشی از Trust Model است.
SSL از حمله Man-in-the-Middle چگونه جلوگیری میکند؟
در حمله MITM مهاجم تلاش میکند میان Client و Server قرار گیرد.
TLS با ترکیب:
- Certificate Validation؛
- Encryption؛
- Integrity Protection
کار چنین حملاتی را بسیار دشوارتر میکند.
به همین دلیل Certificate Validation اهمیت زیادی دارد.
نادیده گرفتن Certificate Warning میتواند این زنجیره اعتماد را تضعیف کند.
آیا باید خطای SSL مرورگر را نادیده بگیریم؟
در محیط Production معمولاً خیر.
خطاهایی مانند:
- Certificate Expired؛
- Unknown CA؛
- Name Mismatch
باید علت مشخصی داشته باشند.
کلیک کردن روی:
Proceed Anyway
بدون شناخت دلیل، عادت امنیتی مناسبی نیست.
SSL برای Subdomainها چگونه فعال میشود؟
سه سناریو متداول وجود دارد:
Certificate جداگانه
برای هر Subdomain یک Certificate.
Wildcard
برای چند Subdomain یک سطح.
SAN Certificate
چند Hostname در یک Certificate.
انتخاب به تعداد Domainها و سیستم مدیریت Certificate بستگی دارد.
SSL برای www و بدون www
اگر کاربران میتوانند هر دو آدرس زیر را باز کنند:
example.com
www.example.com
بهتر است Certificate هر دو را پوشش دهد.
سپس یکی بهعنوان نسخه اصلی انتخاب و دیگری Redirect شود.
این موضوع هم برای HTTPS و هم برای Canonicalization سایت مفید است.
SSL هنگام انتقال سایت به سرور جدید
در Migration باید Certificate را نیز در نظر گرفت.
روش مناسب معمولاً:
- آمادهسازی Server جدید؛
- صدور/نصب SSL؛
- تست HTTPS؛
- انتقال داده؛
- تغییر DNS؛
- بررسی Certificate؛
- تست Redirect و Mixed Content.
نباید صبر کنید DNS تغییر کند و سپس تازه متوجه شوید HTTPS روی Server جدید آماده نیست.
تمدید SSL چگونه انجام میشود؟
روش بستگی به CA دارد.
در سیستمهای مدرن و ACME-Based، صدور و تمدید میتواند خودکار باشد.
Let's Encrypt نیز Automation را بخش اصلی مدل Certificate Management خود میداند و برای Certificateهای جاری ۹۰روزه تمدید خودکار قبل از Expiration را توصیه میکند.
هدف این است که انسان مجبور نباشد برای هر Certificate تاریخ انقضا را دستی دنبال کند.
چرا Certificateها کوتاهعمرتر شدهاند؟
Certificate کوتاهعمر چند مزیت امنیتی و عملیاتی دارد.
یکی از دلایل اصلی کاهش بازهای است که Credential یا اطلاعات اعتبارسنجی قدیمی میتوانند مورد استفاده قرار گیرند.
CA/Browser Forum در سالهای اخیر برنامه کاهش Lifetime و Data Reuse Period گواهیهای TLS عمومی را تصویب کرده است.
Let's Encrypt نیز اعلام کرده است که Lifetime پیشفرض Certificateهایش در سالهای آینده از ۹۰ روز به ۴۵ روز کاهش خواهد یافت.
نتیجه عملی برای مدیر سایت روشن است:
Certificate Renewal باید Automated باشد.
SSL Monitoring چیست؟
حتی اگر Renewal خودکار باشد، Monitoring همچنان لازم است.
سیستم میتواند موارد زیر را بررسی کند:
- Expiration Date؛
- Hostname؛
- Chain؛
- Availability؛
- Renewal Failure.
اگر AutoSSL به دلیل مشکل DNS نتواند Certificate را تمدید کند، باید قبل از Expiration هشدار دریافت کنید.
تغییر DNS چه تأثیری روی SSL دارد؟
صدور Certificate معمولاً نیازمند اثبات کنترل Domain است.
اگر:
- DNS اشتباه باشد؛
- Domain به Server دیگری اشاره کند؛
- Challenge قابل دسترس نباشد
صدور یا Renewal ممکن است Fail شود.
پس هنگام Migration و تغییر DNS وضعیت SSL نیز بررسی شود.
CAA Record چیست؟
CAA یک DNS Record است که صاحب Domain میتواند از طریق آن مشخص کند کدام Certificate Authorityها اجازه صدور Certificate برای Domain را داشته باشند.
این قابلیت میتواند بخشی از Certificate Governance باشد.
CA/Browser Forum نیز CAA را در الزامات و Ballotهای مرتبط با TLS Certificates مدیریت میکند و آخرین الزامات آن همچنان این موضوع را پوشش میدهند.
برای سایتهای سازمانی بررسی CAA ارزش بیشتری دارد.
SSL و CDN
اگر سایت از CDN استفاده میکند، ممکن است TLS در چند بخش وجود داشته باشد:
User → CDN
و:
CDN → Origin
هر دو مسیر باید بهدرستی امن شوند.
یکی از اشتباهات خطرناک این است که مسیر کاربر تا CDN HTTPS باشد اما CDN به Origin با اتصال نامناسب یا بدون Validation مناسب متصل شود.
حالت Flexible SSL چیست؟
برخی CDNها امکان حالتی را دارند که:
Browser → CDN = HTTPS
اما:
CDN → Server = HTTP
است.
این معماری امنیت End-to-End کاملی ایجاد نمیکند.
برای سایت حرفهای بهتر است Origin نیز Certificate مناسب داشته باشد و ارتباط CDN تا Server نیز با TLS محافظت شود.
آیا SSL روی localhost لازم است؟
برای Development ساده همیشه ضروری نیست.
اما اگر:
- Secure Cookie؛
- OAuth؛
- Service Worker؛
- APIهای خاص
را تست میکنید، HTTPS Development Environment میتواند مفید باشد.
برای محیط داخلی میتوان از Certificateهای Development یا CA داخلی استفاده کرد.
چه زمانی Self-Signed Certificate مناسب است؟
برای:
- شبکه داخلی؛
- تست؛
- Development؛
- سرویسهایی که Trust Store اختصاصی دارند.
برای Website عمومی معمولاً مناسب نیست؛ چون Browser کاربران آن را بهصورت پیشفرض Trust نمیکند.
اشتباهات رایج در استفاده از SSL
نصب Certificate و فعال نکردن Redirect
کاربر همچنان میتواند از HTTP استفاده کند.
تصور اینکه SSL جلوی هک را میگیرد
SSL فقط یکی از لایههای امنیت است.
تمدید دستی بدون Monitoring
احتمال Expire شدن Certificate وجود دارد.
باقی گذاشتن Mixed Content
HTTPS کامل ایجاد نمیشود.
نادیده گرفتن www و Subdomainها
Certificate ممکن است همه Hostnameها را پوشش ندهد.
استفاده از Certificate Self-Signed روی سایت عمومی
برای کاربران Browser Warning ایجاد میکند.
نگهداری ناامن Private Key
یکی از جدیترین اشتباهات مدیریتی است.
استفاده از SSL صرفاً برای صفحه پرداخت
کل سایت بهتر است HTTPS باشد.
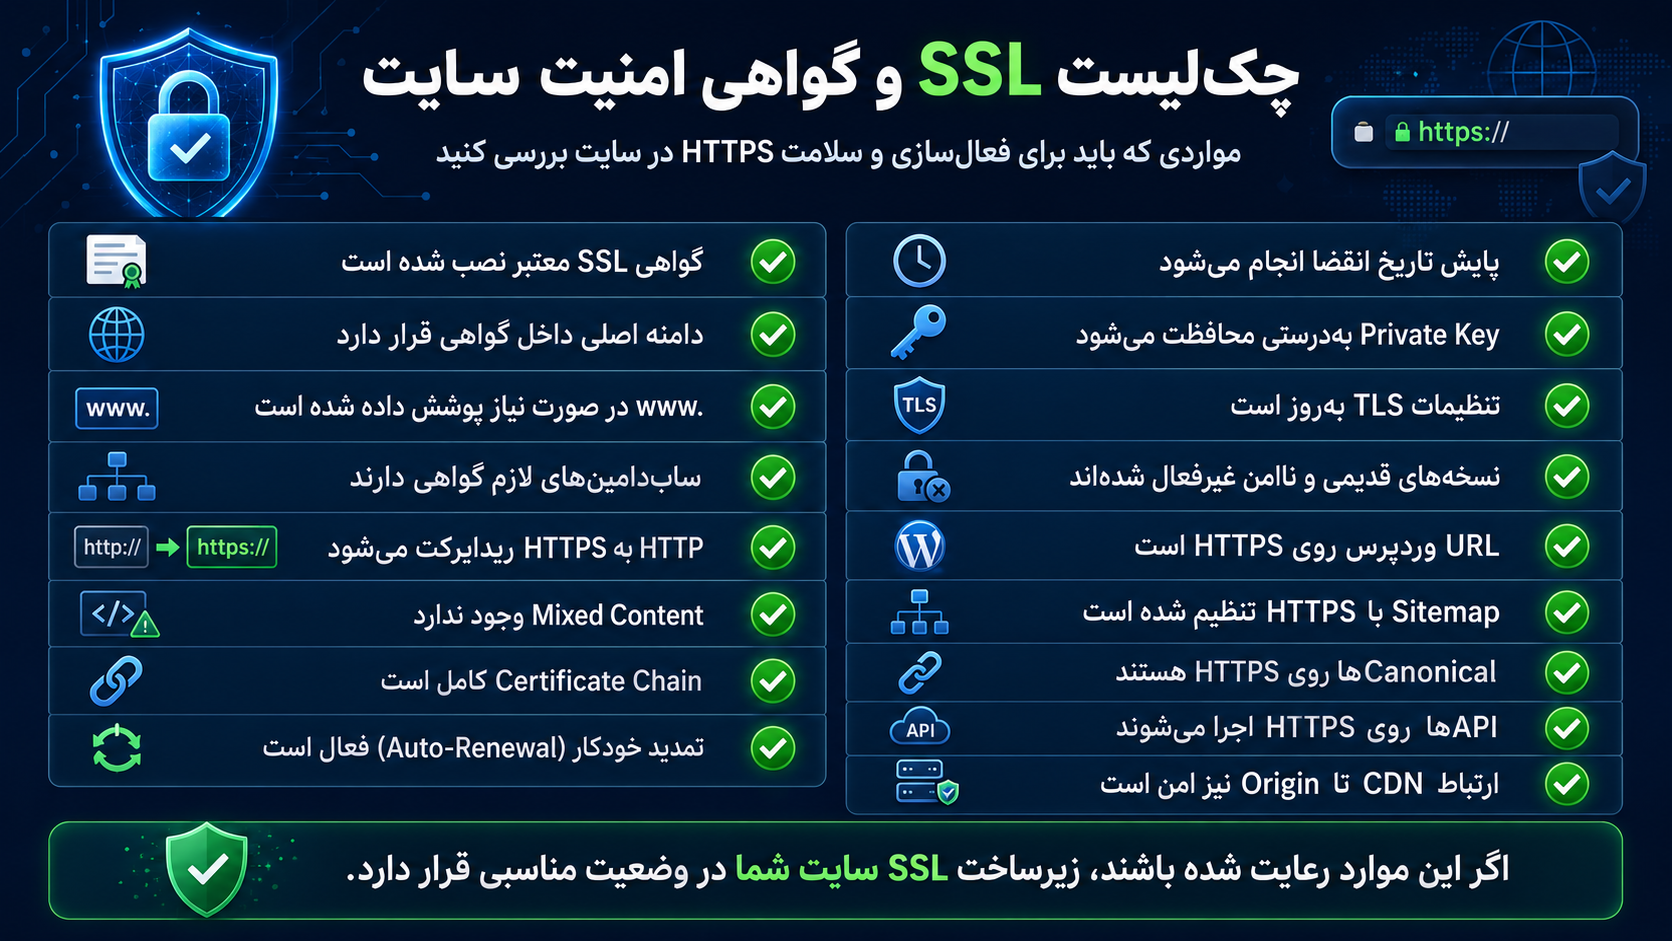
چکلیست SSL و گواهی امنیت سایت
برای بررسی سریع سایت موارد زیر را کنترل کنید:
- [ ] Certificate معتبر نصب شده است.
- [ ] دامنه اصلی داخل Certificate قرار دارد.
- [ ] www در صورت نیاز پوشش داده شده است.
- [ ] Subdomainهای لازم Certificate دارند.
- [ ] HTTP به HTTPS Redirect میشود.
- [ ] Mixed Content وجود ندارد.
- [ ] Certificate Chain کامل است.
- [ ] Auto-Renewal فعال است.
- [ ] Expiration Monitoring دارید.
- [ ] Private Key محافظت میشود.
- [ ] TLS Configuration بهروز است.
- [ ] نسخههای قدیمی و ناامن غیرفعال شدهاند.
- [ ] WordPress URL روی HTTPS است.
- [ ] Sitemap از HTTPS استفاده میکند.
- [ ] Canonicalها HTTPS هستند.
- [ ] APIها روی HTTPS اجرا میشوند.
- [ ] CDN تا Origin نیز ارتباط امن دارد.
اگر تمام این موارد رعایت شده باشند، زیرساخت TLS سایت وضعیت بسیار مناسبتری خواهد داشت.
ارتباط SSL با امنیت وردپرس
برای سایت WordPress، SSL باید در کنار سایر لایهها قرار گیرد.
یک معماری مناسب میتواند شامل:
لایه اول: HTTPS
رمزنگاری Traffic.
لایه دوم: 2FA
محافظت از Login.
لایه سوم: WAF
فیلتر حملات Web.
لایه چهارم: Update
رفع Vulnerabilityهای شناختهشده.
لایه پنجم: Backup
امکان Recovery.
لایه ششم: Monitoring
تشخیص رفتار غیرعادی.
این مدل بسیار بهتر از این تصور است که «قفل کنار آدرس سایت یعنی سایت کاملاً امن شده است».
سوالات متداول درباره SSL و گواهی امنیت
SSL چیست؟
SSL اصطلاح رایجی برای فناوری رمزنگاری ارتباط سایت است. از نظر فنی، وب امروزی از TLS استفاده میکند. TLS ارتباط میان Browser و Server را برای مقابله با شنود، دستکاری و جعل پیام محافظت میکند.
SSL و HTTPS چه تفاوتی دارند؟
TLS/SSL لایه رمزنگاری و احراز هویت ارتباط است، درحالیکه HTTPS به HTTP گفته میشود که روی این ارتباط امن اجرا میشود.
آیا SSL رایگان امن است؟
بله، اگر Certificate توسط یک CA معتبر صادر شده و Server بهدرستی پیکربندی شده باشد. رایگان بودن لزوماً به معنی Encryption ضعیفتر نیست.
بهترین SSL رایگان چیست؟
Let's Encrypt یکی از شناختهشدهترین Certificate Authorityهای رایگان است و برای فراهم کردن HTTPS گواهی TLS عمومی صادر میکند.
آیا Let’s Encrypt برای فروشگاه مناسب است؟
از نظر TLS، Certificate معتبر Let's Encrypt میتواند برای فروشگاه استفاده شود. امنیت فروشگاه علاوه بر HTTPS به امنیت سرور، برنامه، Login، Backup و Payment Infrastructure نیز وابسته است.
SSL پولی بهتر است یا رایگان؟
اگر فقط Encryption و Domain Validation نیاز دارید، Certificate رایگان معتبر میتواند کافی باشد. Certificateهای تجاری ممکن است مزایایی در Support، OV، EV یا خدمات سازمانی داشته باشند.
DV و EV چه تفاوتی دارند؟
DV کنترل Domain را اعتبارسنجی میکند. EV شامل فرآیند گستردهتر بررسی هویت سازمانی است. تفاوت اصلی در Validation است، نه اینکه EV الزاماً Encryption قویتری داشته باشد.
Wildcard SSL چیست؟
Certificateی است که میتواند مجموعهای از Subdomainهای یک سطح مانند *.example.com را پوشش دهد.
آیا SSL روی سئو تأثیر دارد؟
گوگل HTTPS را از سال ۲۰۱۴ بهعنوان یک Ranking Signal معرفی کرده است، هرچند آن را نسبت به عوامل اصلی مانند کیفیت محتوا Signal سبکتری معرفی کرده بود.
آیا SSL جلوی هک سایت را میگیرد؟
خیر. HTTPS از داده در مسیر انتقال محافظت میکند اما جلوی آسیبپذیری افزونه، Password ضعیف، Malware یا نفوذ به Server را بهتنهایی نمیگیرد.
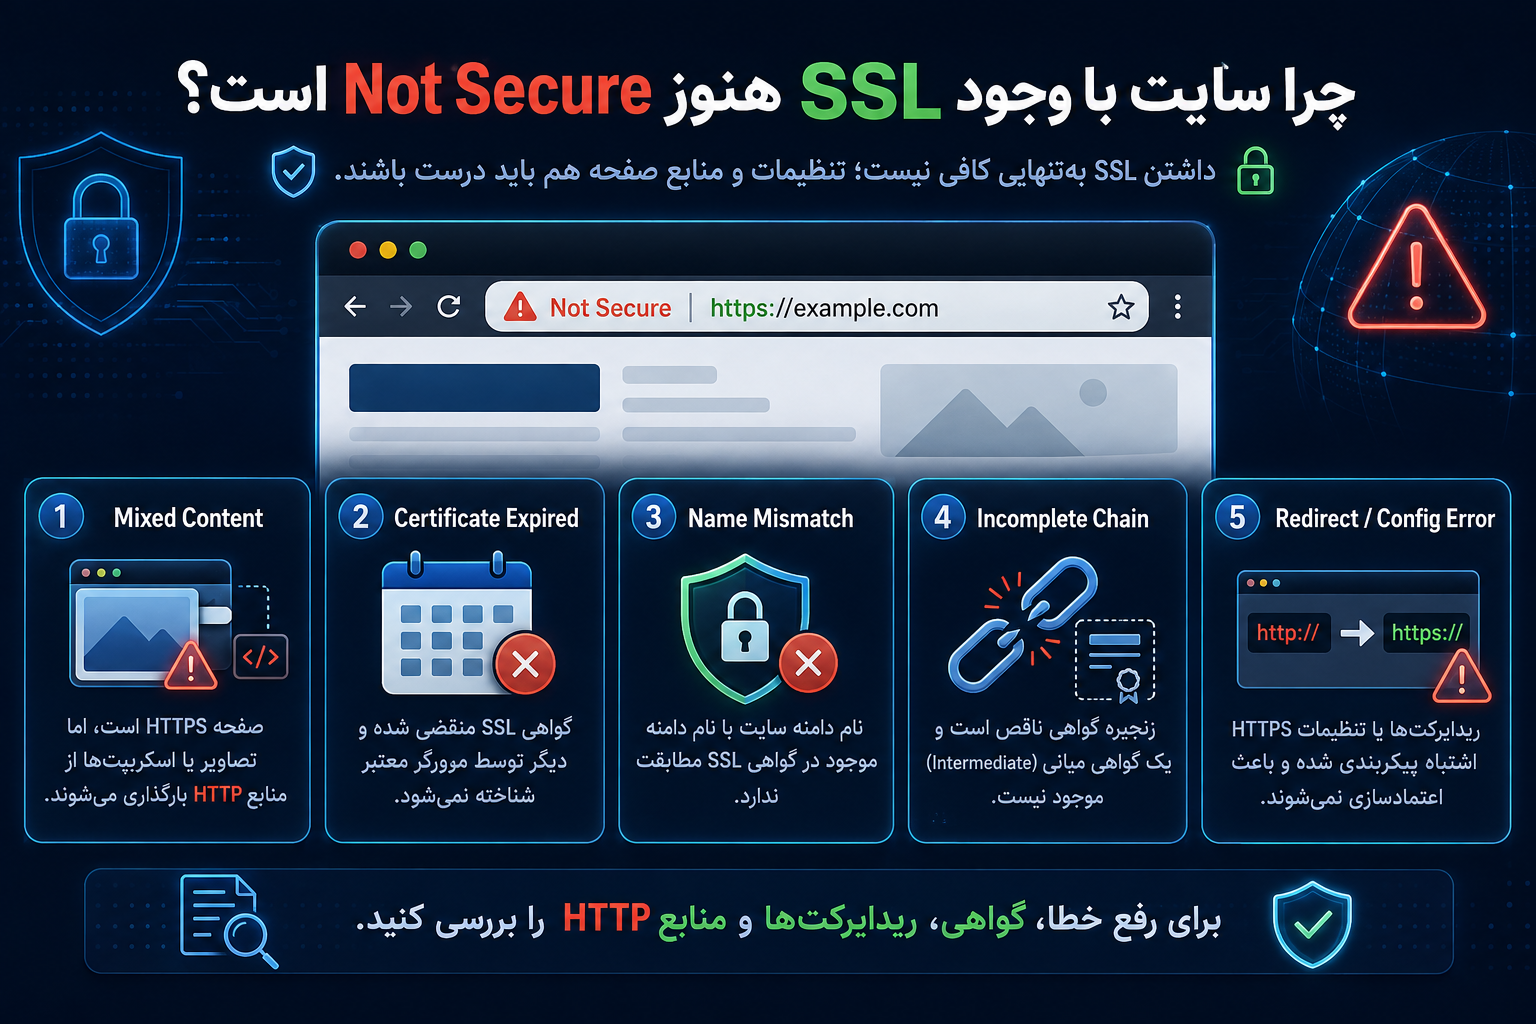
چرا سایت با وجود SSL هنوز Not Secure است؟
ممکن است Mixed Content، Certificate Expired، Name Mismatch، Chain ناقص یا تنظیمات اشتباه وجود داشته باشد.
SSL هر چند وقت باید تمدید شود؟
به Certificate Authority و نوع Certificate بستگی دارد. Let's Encrypt در حال حاضر Certificate استاندارد ۹۰روزه ارائه میکند و برنامه کاهش Lifetime پیشفرض در سالهای آینده را دارد؛ به همین دلیل تمدید خودکار اهمیت زیادی دارد.
آیا SSL برای تمام صفحات سایت لازم است؟
بله. بهتر است کل Domain روی HTTPS باشد و HTTP به HTTPS Redirect شود؛ نه اینکه فقط Login یا Checkout امن باشد.
آیا SSL اطلاعات Database را رمزنگاری میکند؟
خیر. SSL دادههای در حال انتقال را محافظت میکند. حفاظت از Database در حالت ذخیرهشده نیازمند مکانیزمهای جداگانه است.
آیا داشتن HTTPS یعنی سایت قابل اعتماد است؟
خیر. حتی یک سایت مخرب نیز میتواند Certificate معتبر داشته باشد. HTTPS نشاندهنده امن بودن Connection است، نه سالم بودن محتوا یا قابل اعتماد بودن صاحب سایت.
جمعبندی
SSL و گواهی امنیت یکی از پایههای اصلی امنیت وب امروزی است. هر سایتی که اطلاعاتی میان کاربر و Server ردوبدل میکند باید از HTTPS استفاده کند؛ در عمل این موضوع تقریباً شامل تمام وبسایتهای عمومی میشود.
اصطلاح SSL هنوز بسیار رایج است، اما فناوری مدرن مورد استفاده در HTTPS در واقع TLS است. TLS 1.3 نیز بهعنوان نسخه مدرن این پروتکل برای محافظت ارتباط در برابر شنود، دستکاری و جعل پیام استاندارد شده است.
گواهی SSL/TLS چند نقش مهم دارد:
رمزنگاری ارتباط، کمک به تأیید هویت مقصد و حفظ یکپارچگی داده.
اما وجود Certificate بهتنهایی سایت را ضد هک نمیکند.
افزونه آسیبپذیر، قالب آلوده، Password ضعیف یا Server ناامن همچنان میتوانند باعث نفوذ شوند. بنابراین HTTPS باید در کنار Update، WAF، Backup، 2FA و Monitoring استفاده شود.
برای اکثر سایتهای معمولی یک Certificate معتبر DV، از جمله Certificateهای رایگان ارائهشده توسط Let's Encrypt، میتواند کاملاً مناسب باشد. OV و EV بیشتر زمانی اهمیت پیدا میکنند که سازمان به سطح بالاتری از Identity Validation نیاز داشته باشد.
پس از نصب SSL نیز کار تمام نشده است. مواردی مانند:
HTTP to HTTPS Redirect، Mixed Content، Certificate Chain، Auto-Renewal، Expiration Monitoring و TLS Configuration
باید بررسی شوند.
اگر سایت وردپرسی دارید، بهتر است HTTPS روی کل سایت فعال باشد، تمام URLهای داخلی و Canonicalها به HTTPS منتقل شوند و SSL بهصورت خودکار تمدید شود.
در نهایت مهمترین نکته این است:
HTTPS به ما نمیگوید یک سایت حتماً قابل اعتماد یا غیرقابل هک است؛ بلکه میگوید ارتباط با آن سایت تحت یک کانال TLS معتبر محافظت میشود.
همین تفاوت کوچک برای درک درست امنیت وب اهمیت بسیار زیادی دارد.
مطالب مرتبط