بهترین افزونههای امنیتی وردپرس
انتخاب بهترین افزونههای امنیتی وردپرس به نوع سایت، میزان حساسیت اطلاعات و امکانات موردنیاز بستگی دارد. ابزارهایی مانند Wordfence، MalCare، Patchstack، Sucuri، AIOS، Jetpack Protect و Kadence Security هرکدام در بخشهایی مثل فایروال، اسکن بدافزار، 2FA، پاکسازی سایت و شناسایی آسیبپذیری نقاط قوت متفاوتی دارند. در این مقاله این افزونهها را مقایسه میکنیم تا انتخاب مناسبتری برای افزایش امنیت وردپرس داشته باشید.

انتخاب افزونه امنیتی وردپرس در ظاهر ساده است؛ کافی است عبارت «WordPress Security» را جستجو کنید تا با دهها افزونه مواجه شوید که تقریباً همه از فایروال، اسکن بدافزار، جلوگیری از Brute Force و محافظت از صفحه ورود صحبت میکنند. تفاوت اصلی زمانی مشخص میشود که بدانیم هر افزونه دقیقاً در کدام لایه امنیتی قویتر است.
یک سایت ممکن است بیش از هر چیز به اسکن بدافزار نیاز داشته باشد، سایت دیگری به یک Web Application Firewall قوی و یک فروشگاه اینترنتی به مانیتورینگ مداوم، 2FA و امکان بازیابی سریع پس از نفوذ. بنابراین نمیتوان صرفاً با تعداد قابلیتها تعیین کرد کدام گزینه بهترین افزونه امنیتی وردپرس است.
در این راهنما ۷ مورد از بهترین افزونههای امنیتی وردپرس را از نظر فایروال، اسکن Malware، جلوگیری از Brute Force، احراز هویت دومرحلهای، شناسایی آسیبپذیری، پاکسازی سایت هکشده، سهولت استفاده و مناسب بودن برای انواع سایتها بررسی میکنیم.
گزینههایی که بررسی میشوند عبارتاند از:
- Wordfence Security
- MalCare
- Patchstack
- Sucuri Security
- All-In-One Security یا AIOS
- Jetpack Protect
- Kadence Security یا Solid Security
هدف این مقایسه انتخاب یک «برنده مطلق» نیست؛ بلکه میخواهیم مشخص کنیم برای هر نوع سایت وردپرسی کدام ابزار انتخاب منطقیتری است.
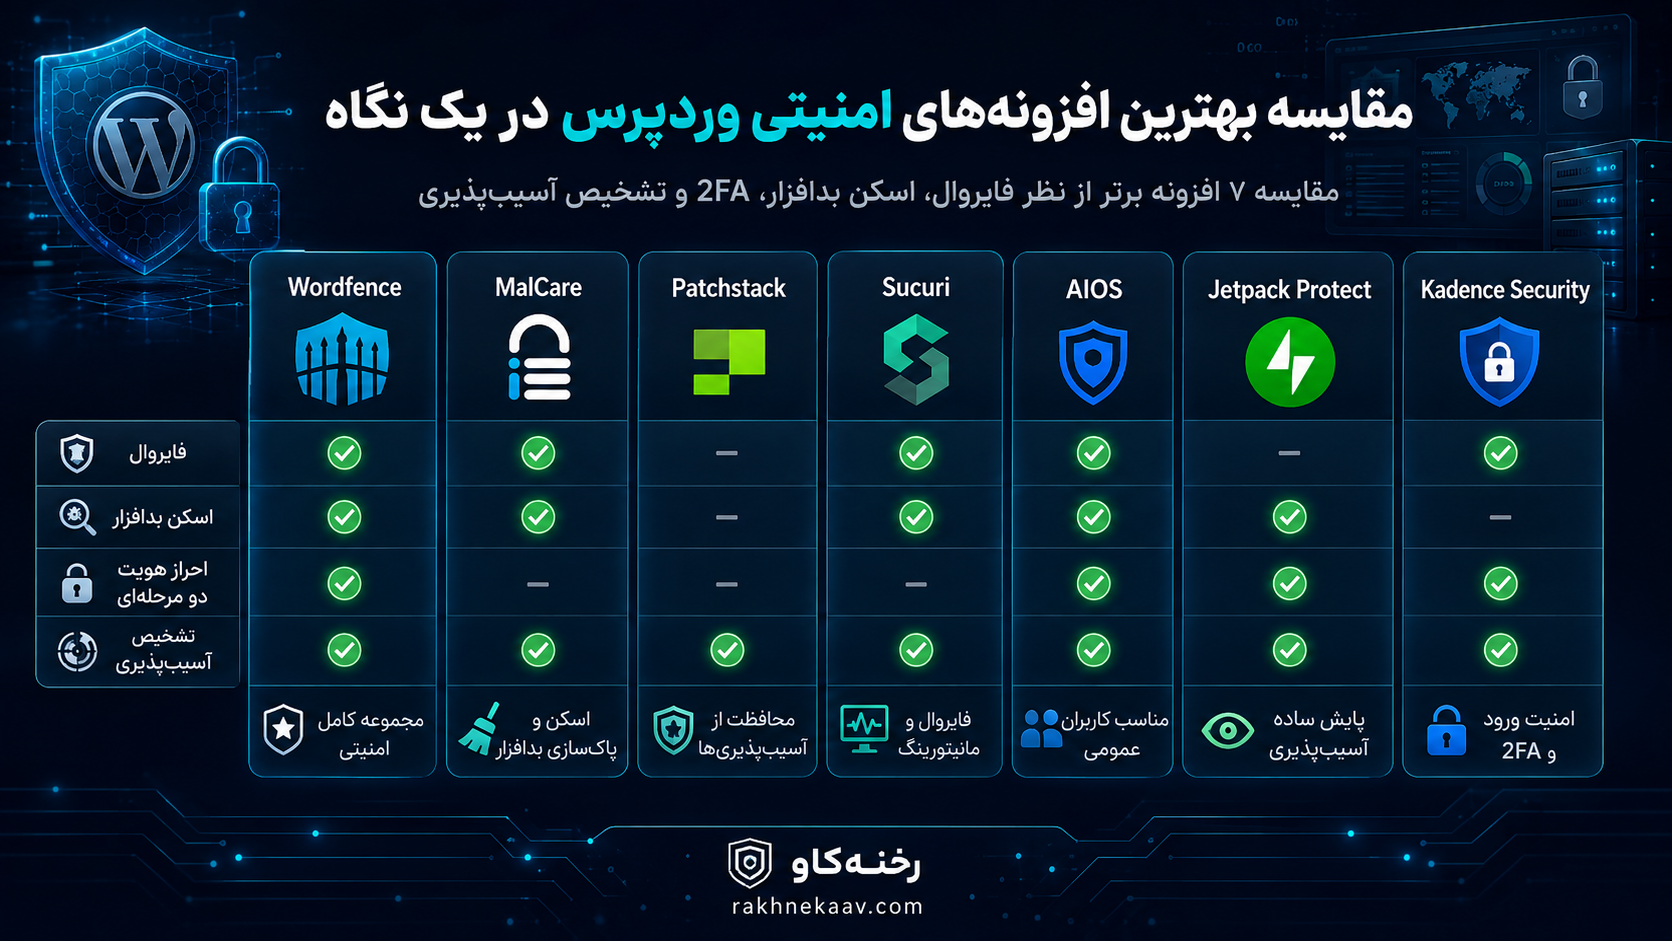
بهترین افزونه امنیتی وردپرس در یک نگاه
اگر فرصت مطالعه کل مقاله را ندارید، جدول زیر تصویری کلی از تفاوت گزینهها ارائه میدهد.
| افزونه | نقطه قوت اصلی | فایروال | اسکن امنیتی | 2FA | مناسب برای |
|---|---|---|---|---|---|
| Wordfence | مجموعه امنیتی کامل | دارد | قوی | دارد | اکثر سایتهای وردپرسی |
| MalCare | اسکن و پاکسازی Malware | دارد | دارد | امکانات امنیت ورود | سایتهای مهم و آلوده |
| Patchstack | مدیریت آسیبپذیری و Virtual Patching | دارد | تمرکز بر Vulnerability | تمرکز اصلی نیست | توسعهدهندگان و آژانسها |
| Sucuri Security | مانیتورینگ و Hardening | WAF در سرویس جداگانه/پولی | دارد | محدودتر از بعضی رقبا | سایتهایی که WAF خارجی میخواهند |
| AIOS | امکانات متنوع و کاربری ساده | دارد | امکانات اسکن وابسته به پلن | دارد | سایتهای کوچک و متوسط |
| Jetpack Protect | شناسایی آسیبپذیری ساده | در امکانات پیشرفتهتر Jetpack | دارد | تمرکز اصلی نیست | کاربران مبتدی |
| Kadence Security | امنیت ورود و Hardening | در نسل جدید محصول | دارد | قوی | سایتهای متمرکز بر Login Security |
این جدول برای تصمیم اولیه مناسب است؛ اما بعضی تفاوتهای فنی مهم هستند که در ادامه به آنها میپردازیم.
آیا واقعاً به افزونه امنیتی وردپرس نیاز داریم؟
وردپرس بهصورت پیشفرض برخی مکانیزمهای امنیتی را در اختیار کاربران قرار میدهد، اما یک سایت واقعی از اجزای بیشتری تشکیل شده است:
- هسته وردپرس؛
- افزونهها؛
- قالب؛
- کاربران؛
- سرور؛
- دیتابیس؛
- APIها؛
- فرمها؛
- فایلهای آپلودشده؛
- سرویسهای ثالث.
هرچه تعداد این اجزا بیشتر شود، سطح حمله نیز گستردهتر میشود.
از طرف دیگر بخش بزرگی از آسیبپذیریهای اکوسیستم وردپرس نه در خود هسته، بلکه در افزونهها و قالبها کشف میشوند. گزارش امنیتی Patchstack برای سال ۲۰۲۶ اعلام کرده است که بخش بسیار بزرگی از آسیبپذیریهای جدید گزارششده مربوط به Plugins و Themes بودهاند.
یک افزونه امنیتی مناسب میتواند قابلیتهایی مثل:
- شناسایی فایلهای مشکوک؛
- جلوگیری از تلاشهای Login خودکار؛
- 2FA؛
- Firewall؛
- شناسایی Vulnerability؛
- File Integrity Monitoring؛
- ثبت فعالیت کاربران؛
- هشدار امنیتی؛
- Malware Scan
را به سایت اضافه کند.
با این حال، افزونه امنیتی جایگزین آپدیت منظم، هاست امن و Backup نیست.
هنگام انتخاب افزونه امنیتی وردپرس باید به چه چیزهایی توجه کنیم؟
قبل از معرفی افزونهها بهتر است معیارهای مقایسه را مشخص کنیم.
فایروال یا WAF
Web Application Firewall درخواستهای ورودی را بررسی میکند و تلاش میکند ترافیک مخرب را پیش از رسیدن به بخش حساس سایت متوقف کند.
اما تمام Firewallها معماری یکسان ندارند.
برخی در داخل خود WordPress اجرا میشوند و برخی در سطح Cloud یا شبکه قرار دارند.
در حالت دوم درخواست میتواند قبل از رسیدن به Origin Server مسدود شود.
بنابراین فقط مشاهده عبارت «Firewall» در صفحه امکانات یک افزونه برای مقایسه کافی نیست.
Malware Scanner
Scanner باید بتواند فایلها و در صورت پشتیبانی، سایر بخشهای سایت را برای پیدا کردن:
- Backdoor؛
- Web Shell؛
- Redirect مخرب؛
- کد تزریقشده؛
- فایل تغییرکرده؛
- الگوهای شناختهشده Malware
بررسی کند.
Wordfence برای مثال Scanner سمت سرور دارد که فایلهای وردپرس را برای کد مخرب، Backdoor، Shell و URLهای مشکوک بررسی میکند.
Malware Removal
اسکن و پاکسازی دو قابلیت متفاوت هستند.
ممکن است یک افزونه Malware را شناسایی کند اما برای حذف خودکار آن نیاز به نسخه Premium یا سرویس جداگانه داشته باشد.
این تفاوت برای سایتی که قبلاً هک شده بسیار مهم است.
محافظت از Login
صفحه ورود یکی از بخشهایی است که دائماً توسط Botها بررسی میشود.
یک افزونه امنیتی خوب میتواند قابلیتهایی مانند:
- محدود کردن Login Attempt؛
- 2FA؛
- CAPTCHA؛
- مسدود کردن Passwordهای لو رفته؛
- Login Log؛
- Lockout
داشته باشد.
Vulnerability Detection
همیشه لازم نیست Malware وارد سایت شود تا بفهمیم مشکل داریم.
اگر افزونه نصبشده دارای آسیبپذیری شناختهشده باشد، بهتر است قبل از Exploit شدن آن هشدار دریافت کنیم.
ابزارهایی مثل Patchstack تمرکز زیادی روی همین مرحله دارند.
تأثیر روی Performance
برخی اسکنها CPU، Disk I/O و RAM مصرف میکنند.
در Shared Hosting ضعیف، Scan سنگین ممکن است سرعت سایت را کاهش دهد.
به همین دلیل انتخاب افزونه باید با منابع سرور نیز هماهنگ باشد.
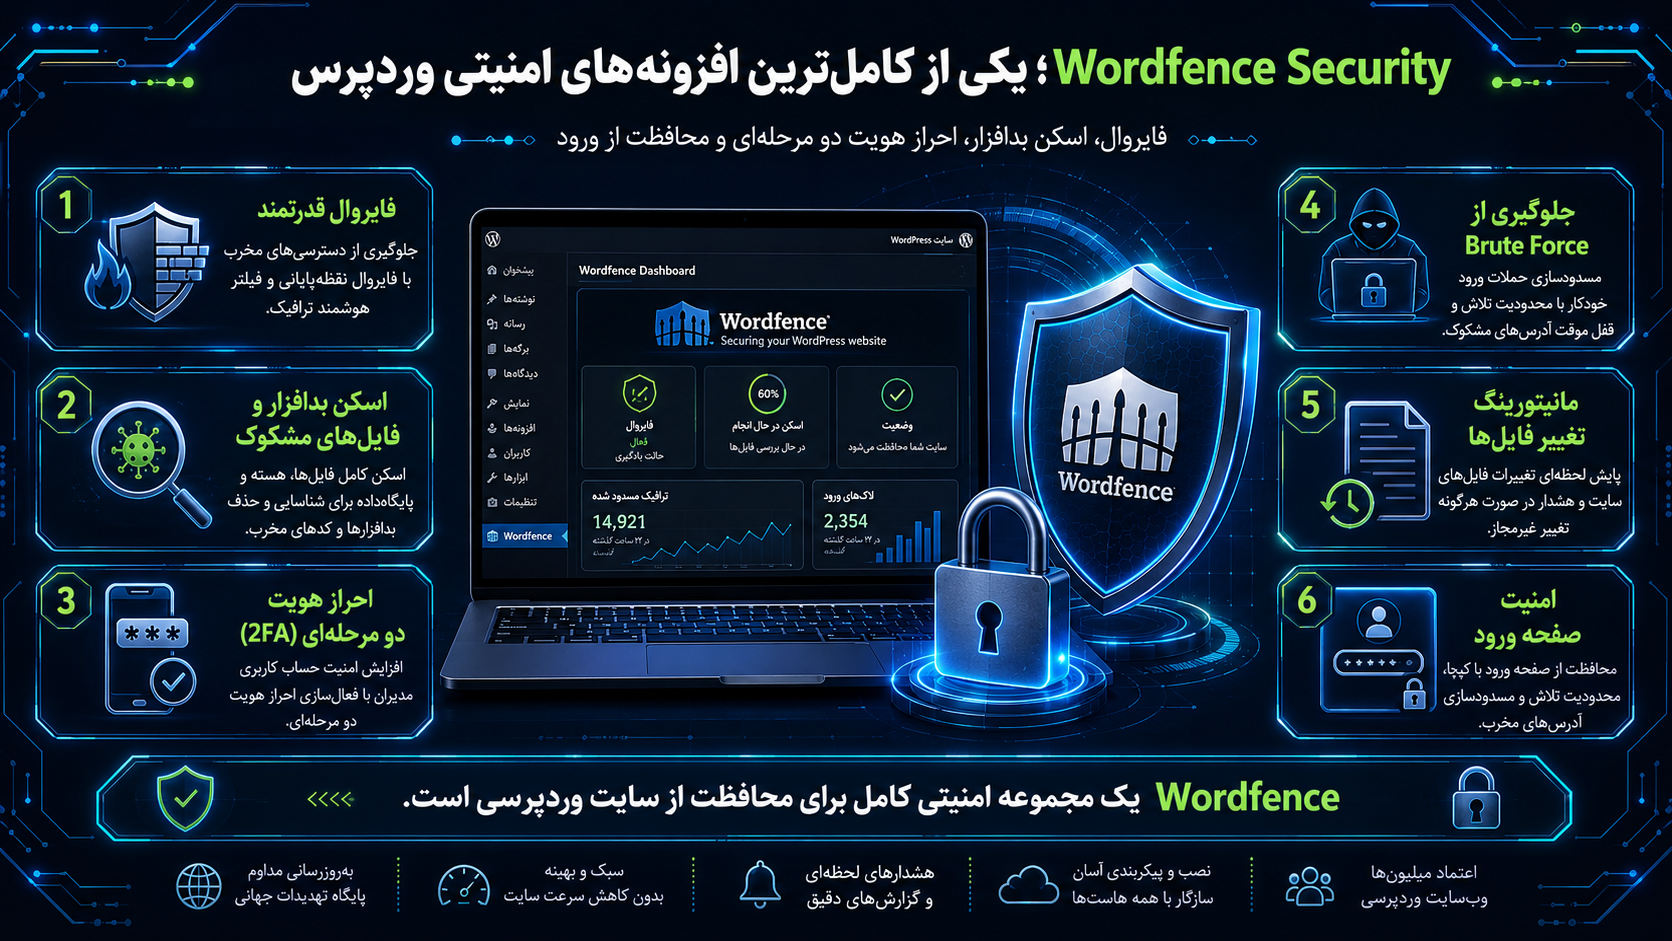
۱. Wordfence Security؛ یکی از کاملترین افزونههای امنیتی وردپرس
Wordfence یکی از شناختهشدهترین ابزارهای امنیتی WordPress است و مجموعه بزرگی از قابلیتهای Firewall، Malware Scanning و Login Security را در یک Plugin ارائه میدهد.
طبق مستندات رسمی Wordfence، نسخه رایگان شامل Endpoint Firewall و Malware Scanner است. نسخه رایگان همچنین قابلیتهایی مانند 2FA و Login CAPTCHA دارد.
مهمترین امکانات Wordfence
از قابلیتهای مهم آن میتوان به موارد زیر اشاره کرد:
- Web Application Firewall؛
- Malware Scanner؛
- بررسی تغییر فایلها؛
- شناسایی Backdoor و Shell؛
- Two-Factor Authentication؛
- CAPTCHA؛
- محافظت در برابر Brute Force؛
- Block کردن IP؛
- Live Traffic؛
- بررسی Passwordهای Compromised.
Scanner این افزونه علاوه بر فایلها، صفحات و نوشتهها را نیز برای برخی URLها و الگوهای مشکوک بررسی میکند.
تفاوت Wordfence Free و Premium
نسخه رایگان Wordfence برای بسیاری از سایتهای معمولی امکانات قابلتوجهی دارد.
اما تفاوت مهمی بین Free و Premium وجود دارد.
Wordfence اعلام میکند Firewall Rules و Malware Signatures در نسخه رایگان با تأخیر نسبت به نسخه Premium دریافت میشوند؛ در مستندات فعلی این تأخیر ۳۰ روز عنوان شده است. نسخه Premium به Real-time Firewall Rules، Real-time Malware Signatures و IP Blocklist دسترسی دارد.
بنابراین برای سایتی که:
- تراکنش مالی دارد؛
- اطلاعات حساس کاربران نگهداری میکند؛
- درآمد بالایی دارد؛
- هدف جذابی برای حمله است
نسخه Real-time ارزش بیشتری پیدا میکند.
مزایای Wordfence
یکی از مهمترین مزایا این است که بسیاری از ابزارهای اصلی امنیت در یک محیط قرار گرفتهاند.
برای مدیر سایت لازم نیست برای:
Firewall، Scanner، 2FA و Brute Force Protection
چهار افزونه مجزا نصب شود.
همچنین گزارشهای امنیتی آن نسبتاً جزئی هستند و برای کاربری که میخواهد اتفاقات سایت را بررسی کند اطلاعات مفیدی ارائه میکنند.
معایب Wordfence
Wordfence قابلیتهای زیادی دارد و همین موضوع ممکن است برای کاربر تازهکار کمی گیجکننده باشد.
اسکنهای سنگین نیز روی هاستهایی با منابع بسیار محدود باید با دقت زمانبندی شوند.
همچنین بخشی از مزیت امنیتی Real-time در نسخه Premium ارائه میشود.
Wordfence برای چه سایتی مناسب است؟
اگر بخواهیم یک گزینه عمومی برای اکثر سایتها انتخاب کنیم، Wordfence یکی از جدیترین انتخابها است.
بهویژه برای:
- سایت شرکتی؛
- وبلاگ؛
- فروشگاه WooCommerce؛
- سایت محتوایی؛
- سایت چندکاربره
میتواند مجموعه امنیتی نسبتاً کاملی فراهم کند.
۲. MalCare؛ گزینه قدرتمند برای اسکن و پاکسازی بدافزار
MalCare بیشتر برای کاربرانی جذاب است که Malware Detection و Cleanup برایشان اهمیت زیادی دارد.
طبق اطلاعات رسمی MalCare، این سرویس ترکیبی از اسکن خودکار، Firewall و Malware Removal را ارائه میکند. MalCare همچنین تأکید میکند فرآیند Scan آن به شکلی طراحی شده که بار اصلی اسکن را خارج از سرور اصلی سایت پردازش کند.
این موضوع برای سایتهایی که روی Hosting محدود هستند اهمیت پیدا میکند.
امکانات مهم MalCare
قابلیتهای اصلی این سرویس شامل:
- Automated Malware Scanning؛
- Firewall؛
- Malware Removal؛
- Bot Protection؛
- Login Protection؛
- Activity Monitoring
است.
یکی از نقاط تمرکز MalCare فرآیند پاکسازی پس از آلوده شدن سایت است.
چرا Malware Removal مهم است؟
فرض کنید Scanner به شما اعلام کند:
functions.php
آلوده شده است.
این فقط شروع کار است.
باید مشخص شود:
- چه کدی مخرب است؟
- آیا فایل دیگری Backdoor دارد؟
- آیا Database نیز آلوده شده؟
- آیا حذف کد سایت را خراب میکند؟
- آیا مهاجم Persistence ایجاد کرده است؟
به همین دلیل سایتی که قبلاً هک شده، نیاز متفاوتی نسبت به سایتی دارد که فقط به دنبال پیشگیری است.
مزیت MalCare
مهمترین مزیت آن تمرکز روی چرخه:
Detect → Protect → Clean
است.
یعنی محصول صرفاً روی جلوگیری از Login Attack تمرکز ندارد.
محدودیت MalCare
بخشهایی از قابلیتهای جدی مانند پاکسازی پیشرفته در پلنهای تجاری معنی بیشتری پیدا میکنند.
در نتیجه اگر فقط دنبال یک ابزار کاملاً رایگان برای Hardening ساده وردپرس هستید، احتمالاً گزینههای دیگری متناسبتر خواهند بود.
MalCare مناسب چه کسانی است؟
بیشتر برای:
- فروشگاههای اینترنتی؛
- سایتهای درآمدزا؛
- سایتهایی که سابقه هک دارند؛
- سایتهایی که نیاز به Cleanup سریع دارند
جذاب است.
۳. Patchstack؛ انتخاب تخصصی برای آسیبپذیری افزونهها و قالبها
Patchstack رویکرد متفاوتی نسبت به بسیاری از Security Pluginها دارد.
تمرکز اصلی آن روی Vulnerability Intelligence و Virtual Patching است.
یعنی بهجای اینکه فقط بعد از ورود Malware دنبال فایل مخرب بگردد، سعی میکند آسیبپذیری شناختهشده را شناسایی و امکان Exploit شدن آن را کاهش دهد.
Patchstack یک Database اختصاصی از Vulnerabilityهای WordPress Core، Plugins و Themes نگهداری میکند.
Virtual Patching چیست؟
فرض کنید یک آسیبپذیری جدی در افزونهای کشف شود.
توسعهدهنده ممکن است برای انتشار Update به زمان نیاز داشته باشد.
Virtual Patch میتواند یک Rule موقت ایجاد کند که الگوی Exploit را مسدود کند تا نسخه رسمی اصلاحشده منتشر شود.
این قابلیت مخصوصاً برای سایتهایی اهمیت دارد که Pluginهای زیادی دارند.
چرا Patchstack برای وردپرس اهمیت دارد؟
یکی از نقاط مهم اکوسیستم WordPress تعداد بسیار زیاد Plugins و Themes است.
همین گستردگی باعث میشود مدیریت Vulnerability اهمیت زیادی داشته باشد.
Patchstack در گزارش ۲۰۲۶ خود اعلام کرده که ۹۱ درصد آسیبپذیریهای جدید ثبتشده در دادههای آن مربوط به Plugins و ۹ درصد مربوط به Themes بوده و تنها تعداد محدودی Issue در Core گزارش شده است.
این آمار نشان میدهد چرا فقط آپدیت خود WordPress کافی نیست.
مزایای Patchstack
مهمترین نقاط قوت:
- Vulnerability Monitoring؛
- Virtual Patching؛
- Database تخصصی WordPress؛
- مناسب برای چند سایت؛
- ابزارهای مناسب Developer و Agency.
Patchstack برای چه کسانی مناسبتر است؟
اگر فقط یک وبلاگ ساده دارید شاید تمام قابلیتهای آن ضروری نباشد.
اما اگر:
- چندین سایت مدیریت میکنید؛
- آژانس طراحی سایت دارید؛
- Pluginهای زیادی نصب است؛
- WooCommerce بزرگ دارید؛
- Patch سریع برایتان اهمیت دارد
Patchstack گزینه بسیار جالبی است.
طبق توضیحات خود Patchstack، تمرکز این محصول روی شناسایی و Mitigation آسیبپذیریهای Core، Plugin و Theme است.
۴. Sucuri Security؛ مانیتورینگ، Hardening و فایروال خارجی
Sucuri از نامهای قدیمی در حوزه Website Security محسوب میشود.
WordPress Plugin این شرکت مجموعهای از قابلیتهای:
- Security Activity Auditing؛
- File Integrity Monitoring؛
- Remote Malware Scanning؛
- Security Hardening؛
- Post-Hack Actions؛
- Security Notifications
را فراهم میکند.
اما یک نکته مهم وجود دارد.
تفاوت Sucuri Plugin و Sucuri Firewall
نباید نصب Plugin رایگان Sucuri را با فعال بودن Cloud WAF این شرکت یکسان بدانید.
طبق مستندات رسمی، Website Firewall بخشی از سرویس Premium است و میتواند برای فیلتر Bad Bots، DDoS و سایر حملات قبل از رسیدن آنها به سایت استفاده شود.
این معماری با Firewallهایی که کاملاً درون WordPress اجرا میشوند متفاوت است.
مزیت فایروال Cloud-Based چیست؟
در معماری Proxy/WAF خارجی، Traffic ابتدا از زیرساخت امنیتی عبور میکند و سپس به سرور سایت میرسد.
در نتیجه بخشی از Requestهای مخرب میتوانند پیش از مصرف منابع Origin متوقف شوند.
این ویژگی مخصوصاً برای:
- DDoS؛
- Bot Traffic؛
- حملات پرتعداد
اهمیت پیدا میکند.
امکانات Post-Hack
Sucuri در Plugin خود امکاناتی برای شرایط بعد از Incident نیز دارد.
برای مثال Hardening و Post-Hack Actions میتوانند در فرآیند بازگرداندن سایت به وضعیت امن کمک کنند.
Sucuri برای چه سایتی مناسب است؟
برای سایتهایی که:
- WAF خارجی میخواهند؛
- با Traffic مخرب زیادی مواجهاند؛
- مانیتورینگ و File Integrity برایشان مهم است؛
- زیرساخت امنیتی خارج از WordPress را ترجیح میدهند
انتخاب قابلتوجهی است.
۵. All-In-One Security یا AIOS؛ گزینهای مناسب برای کاربران معمولی
All-In-One Security که با نام AIOS نیز شناخته میشود، تلاش میکند تعداد زیادی قابلیت امنیتی را در یک رابط نسبتاً ساده جمع کند.
طبق صفحه رسمی این افزونه در WordPress.org، AIOS امکانات مرتبط با Login Security، Firewall و ابزارهای امنیتی متعدد ارائه میکند و نسخه Premium قابلیتهایی مانند Malware Scanning، Uptime Monitoring، Country Blocking و Two-Factor Authentication پیشرفتهتر دارد.
قابلیتهای AIOS
بسته به نسخه مورد استفاده میتوانید به ابزارهایی در زمینه:
- Login Lockout؛
- 2FA؛
- Firewall؛
- File Protection؛
- User Security؛
- Spam Prevention؛
- Security Rules؛
- Malware Scanning
دسترسی داشته باشید.
مزیت AIOS چیست؟
برای بسیاری از کاربران، سادگی یکی از مزیتهای مهم است.
مدیر یک وبلاگ کوچک ممکن است نیازی به Threat Intelligence پیچیده یا داشبورد Enterprise نداشته باشد.
او فقط میخواهد:
- Login محدود شود؛
- 2FA داشته باشد؛
- Firewall فعال کند؛
- چند Hardening مهم انجام دهد.
AIOS برای چنین سناریویی گزینه مناسبی است.
محدودیت AIOS
باید دقت کرد که همه امکاناتی که در صفحات معرفی محصول دیده میشود الزاماً در نسخه Free فعال نیستند.
برای مثال صفحه رسمی WordPress.org مشخص میکند برخی امکانات پیشرفته مانند Malware Scanning در AIOS Premium ارائه میشوند.
بنابراین هنگام مقایسه، نسخه Free را با Premium رقیب مقایسه نکنید.
۶. Jetpack Protect؛ انتخاب ساده برای شناسایی آسیبپذیری و Malware
Jetpack Protect از Automattic و اکوسیستم Jetpack میآید و بیشتر برای کاربری طراحی شده که نمیخواهد زمان زیادی برای تنظیم دهها Rule امنیتی صرف کند.
طبق توضیحات رسمی Jetpack، نسخه Protect میتواند سایت را Scan کند و درباره Malware یا Threatهای احتمالی در Plugins، Themes و Core هشدار بدهد.
مزیت اصلی Jetpack Protect
راهاندازی ساده است.
اگر هدف شما بیشتر این است که بفهمید:
- Plugin آسیبپذیر دارید یا نه؛
- Theme مشکل امنیتی دارد یا نه؛
- Core با Threat شناختهشده مواجه است یا نه
Protect میتواند نقطه شروع خوبی باشد.
Jetpack Protect با Jetpack Scan یکی نیست
این تفاوت مهم است.
Jetpack سرویسهای امنیتی پیشرفتهتری نیز دارد.
برای نمونه Jetpack Scan قابلیت Automated Malware Scanning و One-Click Fixes ارائه میکند و در محصولات امنیتی کاملتر امکانات WAF نیز وجود دارد.
بنابراین هنگام مقایسه قیمت و Featureها مشخص کنید درباره:
Jetpack Protect Free
یا محصولات Security پولی Jetpack صحبت میکنید.
Jetpack Protect برای چه کسانی مناسب است؟
برای:
- وبلاگهای کوچک؛
- سایتهای ساده؛
- کاربران تازهکار؛
- سایتهایی که فقط Vulnerability Monitoring سبک میخواهند
گزینه خوبی است.
اما اگر مدیریت Firewall و Incident Response پیشرفته میخواهید، ابزارهای تخصصیتر امکانات بیشتری ارائه میدهند.
۷. Kadence Security؛ همان Solid Security در دوره تغییر برند
ممکن است این افزونه را با چند نام دیده باشید:
iThemes Security
سپس:
Solid Security
و در حال حاضر اکوسیستم سازنده در حال انتقال نام آن به:
Kadence Security
است.
مستندات رسمی نیز اشاره میکنند که Solid Security در حال تبدیل شدن به Kadence Security است و ممکن است در دوره انتقال هر دو نام در بخشهای مختلف دیده شوند.
بنابراین اگر هنگام جستجو با نامهای متفاوت روبهرو شدید، لزوماً افزونههای کاملاً متفاوتی نیستند.
تمرکز Kadence/Solid Security روی چیست؟
یکی از نقاط قوت تاریخی این محصول Login Security و Hardening بوده است.
از امکانات آن میتوان به:
- Brute Force Protection؛
- Two-Factor Authentication؛
- Password Policies؛
- Lockout؛
- Security Logging؛
- File Change Detection؛
- Vulnerability Scanning
اشاره کرد.
صفحه رسمی Plugin نیز قابلیتهایی مانند Two-Factor Authentication و Password Requirements را معرفی میکند.
در نسل جدید محصول، Kadence همچنین از قابلیتهایی مانند Real-time Firewall و یکپارچهسازی Virtual Patching صحبت میکند.
مزیت اصلی Kadence Security
اگر دغدغه اصلی شما:
- امنیت Login؛
- Account Security؛
- Brute Force؛
- Password؛
- 2FA؛
- مدیریت کاربران
است، این افزونه ارزش بررسی بالایی دارد.
مقایسه Wordfence و Sucuri؛ کدام بهتر است؟
این یکی از رایجترین مقایسهها در امنیت وردپرس است.
اما پاسخ به معماری موردنظر شما بستگی دارد.
Wordfence
Firewall در Endpoint سایت قرار میگیرد و با WordPress یکپارچگی عمیقی دارد.
Scanner نیز مستقیماً فایلهای سایت را بررسی میکند.
Sucuri
Plugin مجموعهای از Audit، Integrity Monitoring، Remote Scan و Hardening ارائه میکند، درحالیکه Website Firewall اصلی در سرویس Premium خارجی قرار دارد.
بنابراین اگر یک Suite داخل WordPress میخواهید، Wordfence جذابتر است.
اگر WAF خارجی و Proxy-Based برایتان اولویت دارد، معماری Sucuri میتواند مناسبتر باشد.
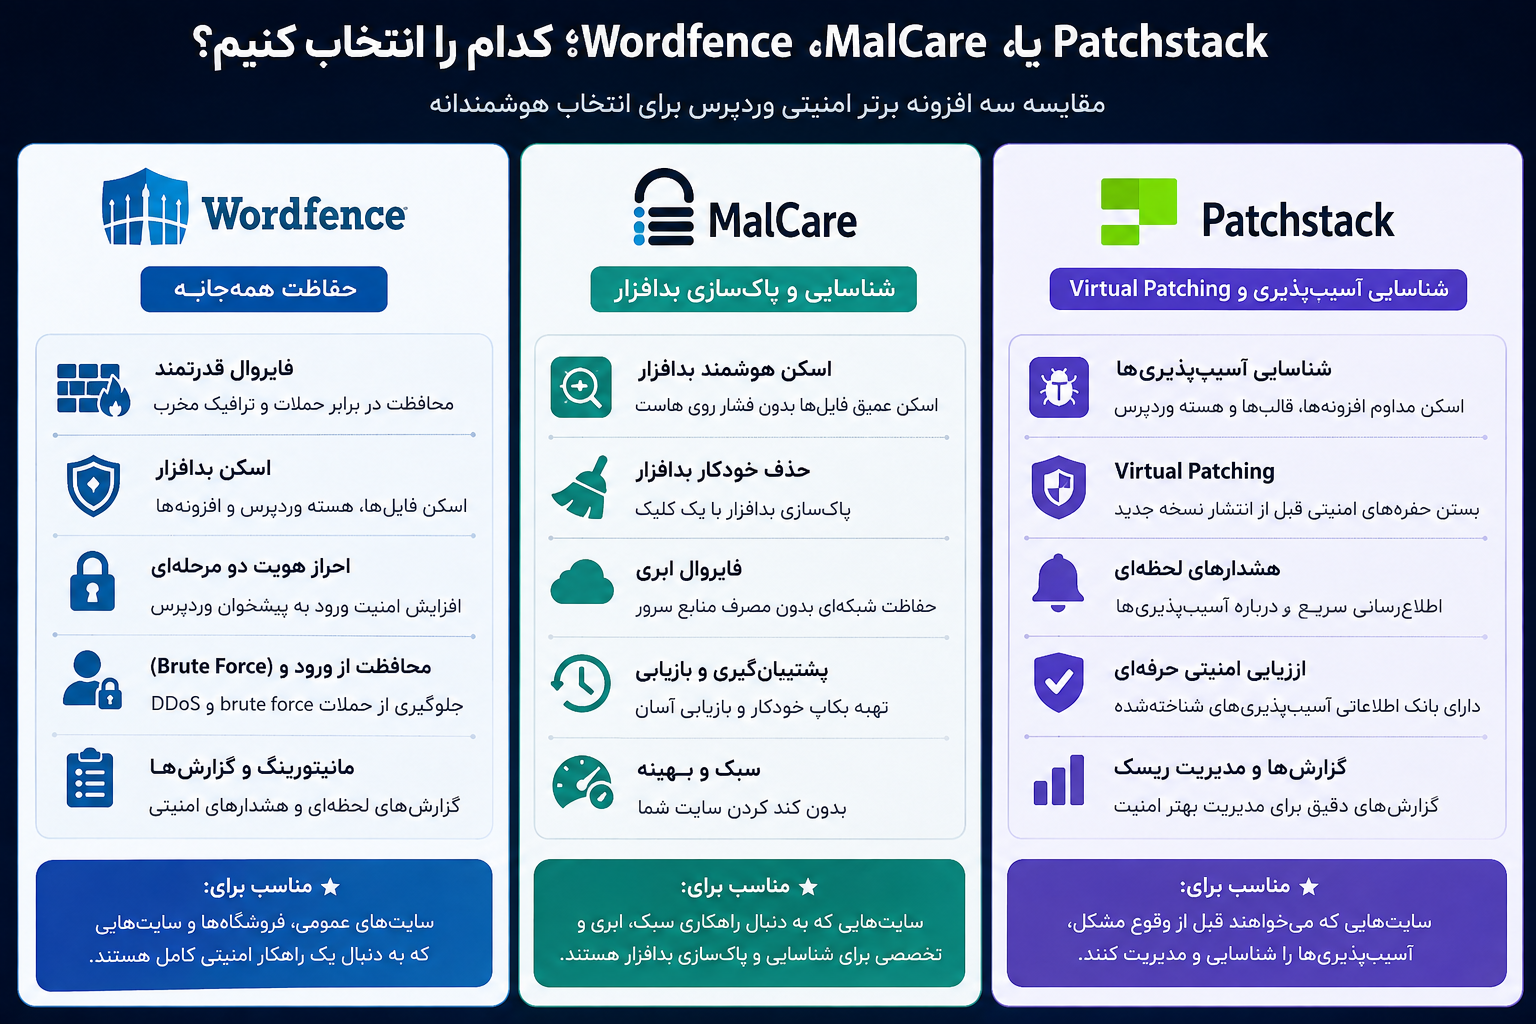
Wordfence یا MalCare؟
این مقایسه نیز به نیاز سایت بستگی دارد.
Wordfence روی مجموعه گستردهای از:
- Firewall؛
- Scanner؛
- Login Security؛
- Live Traffic
تمرکز دارد.
MalCare تمرکز زیادی روی:
- Malware Scanning؛
- Automatic Protection؛
- Cleanup
دارد.
اگر سایت سالم است و به دنبال دفاع عمومی هستید، Wordfence انتخاب بسیار متعادلی است.
اگر قبلاً با Malware و Cleanup درگیر بودهاید، MalCare میتواند مزیت بیشتری داشته باشد.
Wordfence یا Patchstack؟
این دو ابزار دقیقاً برای یک مشکل ساخته نشدهاند.
Wordfence بیشتر یک Security Suite عمومی است.
Patchstack بیشتر روی:
Vulnerability Protection
تمرکز دارد.
فرض کنید افزونهای نصب کردهاید که امروز یک Zero-day یا Vulnerability جدید برای آن گزارش شده است.
در چنین شرایطی Patchstack و Virtual Patching اهمیت زیادی پیدا میکنند.
در مقابل Wordfence امکانات عمومی امنیت مانند Firewall، Scanner و Login Protection را یکجا فراهم میکند.
برای سایتهای حساس حتی استفاده از راهکار Vulnerability Protection در کنار سایر لایههای امنیتی میتواند منطقی باشد؛ البته قبل از ترکیب ابزارها باید از نبود تداخل میان Ruleها اطمینان حاصل شود.

بهترین افزونه امنیتی رایگان وردپرس کدام است؟
اگر معیار صرفاً امکانات نسخه رایگان باشد، Wordfence Free یکی از کاملترین گزینهها است.
نسخه رایگان آن شامل:
- Firewall؛
- Malware Scanner؛
- 2FA؛
- Login Security
میشود.
AIOS نیز برای کاربری که Hardening و Login Security ساده میخواهد گزینه جذابی است.
Jetpack Protect برای کسی که بیشتر Vulnerability Detection ساده میخواهد انتخاب سبکتری محسوب میشود.
بنابراین یک پاسخ برای همه وجود ندارد.
بهترین افزونه امنیتی برای ووکامرس چیست؟
سایت WooCommerce شرایط متفاوتی دارد.
فروشگاه معمولاً شامل:
- حساب مشتری؛
- Login؛
- سفارش؛
- اطلاعات شخصی؛
- درگاه پرداخت؛
- API؛
- AJAX Requestهای متعدد
است.
بنابراین Security Plugin نباید باعث اختلال در:
- Checkout؛
- Cart؛
- Payment Callback؛
- REST API
شود.
برای یک WooCommerce جدی، Wordfence، MalCare یا راهکاری شامل WAF خارجی میتوانند گزینههای قابل بررسی باشند.
اما مهمتر از نام Plugin، تنظیم صحیح Ruleها است.
Firewall بیشازحد سختگیر ممکن است درخواست قانونی درگاه یا API را نیز Block کند.
بهترین افزونه برای سایتهای هکشده چیست؟
اگر سایت همین حالا آلوده است، اولویت متفاوت میشود.
نیاز شما فقط Prevention نیست؛ بلکه:
- Malware Detection
- Cleanup
- Backdoor Detection
- Credential Reset
- Vulnerability Fix
- Re-infection Prevention
است.
در چنین شرایطی MalCare به دلیل تمرکز روی Cleanup گزینه قابلتوجهی است.
Wordfence نیز Scanner عمیق فایل و ابزارهای امنیتی متعدد ارائه میکند.
با این حال در Incidentهای جدی ممکن است پاکسازی دستی توسط متخصص همچنان ضروری باشد.
هیچ دکمه «Clean» تضمین نمیکند تمام Persistenceهای مهاجم در هر سناریویی حذف شدهاند.
بهترین افزونه امنیتی برای سایت کممصرف چیست؟
اگر Shared Hosting بسیار محدود دارید، باید مصرف منابع را نیز در نظر بگیرید.
Scannerهایی که تمام فایلها را روی همان Server پردازش میکنند ممکن است هنگام Scan منابع بیشتری استفاده کنند.
راهکارهای Cloud/Off-site در بعضی سناریوها میتوانند فشار کمتری روی Origin ایجاد کنند.
MalCare روی پردازش اسکن خارج از سایت تأکید دارد، درحالیکه Wordfence Scanner بهصورت Server-side فایلها را بررسی میکند.
این تفاوت الزاماً یکی را «بهتر» نمیکند؛ فقط معماری متفاوتی است.
آیا نصب دو افزونه امنیتی همزمان بهتر است؟
معمولاً نه.
فرض کنید هم Wordfence و هم AIOS را با تمام قابلیتهای Firewall و Login Protection فعال کنید.
ممکن است هر دو:
- Login Attempt را کنترل کنند؛
- Firewall Rule داشته باشند؛
- IP Block کنند؛
- REST API را محدود کنند؛
- فایلها را Scan کنند.
نتیجه ممکن است:
- Conflict؛
- مصرف منابع بیشتر؛
- Block اشتباه کاربران؛
- دشوار شدن عیبیابی
باشد.
راهکار بهتر این است که یک Security Suite اصلی انتخاب کنید و فقط در صورت نیاز ابزار مکمل تخصصی اضافه کنید.
برای مثال:
Security Suite + Vulnerability Monitoring
منطقیتر از:
سه Security Suite کامل بهطور همزمان
است.
آیا افزونه امنیتی باعث کندی وردپرس میشود؟
ممکن است.
اما مقدار آن به:
- افزونه؛
- تنظیمات؛
- تعداد فایلها؛
- منابع هاست؛
- زمانبندی Scan؛
- حجم Logging
بستگی دارد.
برای مثال Live Traffic Logging بسیار جزئی میتواند Database Write بیشتری ایجاد کند.
Scan کامل نیز CPU و Disk را درگیر میکند.
برای کاهش اثر:
- Scan را در ساعات خلوت اجرا کنید؛
- Logging غیرضروری را محدود کنید؛
- Logهای قدیمی را نگه ندارید؛
- منابع هاست را مانیتور کنید؛
- Ruleهای غیرضروری را فعال نکنید.
افزونه امنیتی چه قابلیتهایی باید حتماً داشته باشد؟
حداقل قابلیتهای موردنیاز بسته به سایت متفاوت است؛ اما برای یک وردپرس معمولی بهتر است راهکار امنیتی شما این موارد را پوشش دهد:
Login Protection
جلوگیری از Brute Force و Login Abuse.
Two-Factor Authentication
برای Administratorها بسیار مهم است.
Vulnerability Detection
تا Plugin قدیمی قبل از Exploit شناسایی شود.
Firewall
برای فیلتر Requestهای مخرب.
File Monitoring
برای تشخیص تغییر غیرمنتظره.
Alerts
اگر هیچ هشداری دریافت نکنید، ممکن است Incident روزها مخفی باقی بماند.
Malware Scanner
برای شناسایی فایل یا کد مشکوک.
آیا افزونه امنیتی بهتنهایی جلوی هک را میگیرد؟
خیر.
این مهمترین نکته مقاله است.
فرض کنید بهترین افزونه امنیتی وردپرس را نصب کردهاید اما:
- PHP سرور قدیمی است؛
- قالب Nulled دارید؛
- Password هاست
123456است؛ - Backup ندارید؛
- Administratorهای قدیمی حذف نشدهاند؛
- سیستم مدیر Malware دارد.
هیچ Plugin واحدی نمیتواند تمام این مشکلات را جبران کند.
امنیت باید چندلایه باشد.
ترکیب پیشنهادی برای امنیت حرفهای وردپرس
یک ساختار مناسب میتواند چنین باشد:
لایه اول: هاست و سرور
- سیستم بهروز؛
- PHP بهروز؛
- Firewall؛
- Permission مناسب.
لایه دوم: WAF
ترافیک مخرب قبل از رسیدن به Application کنترل شود.
لایه سوم: WordPress
Core، Plugin و Theme بهروز باشند.
لایه چهارم: Security Plugin
Firewall، Scanner، 2FA و Monitoring.
لایه پنجم: Backup
نسخه پشتیبان مستقل از سرور اصلی.
لایه ششم: Monitoring
Log، Alert و File Change Detection.
این مدل بسیار مطمئنتر از نصب یک Plugin و فراموش کردن امنیت است.
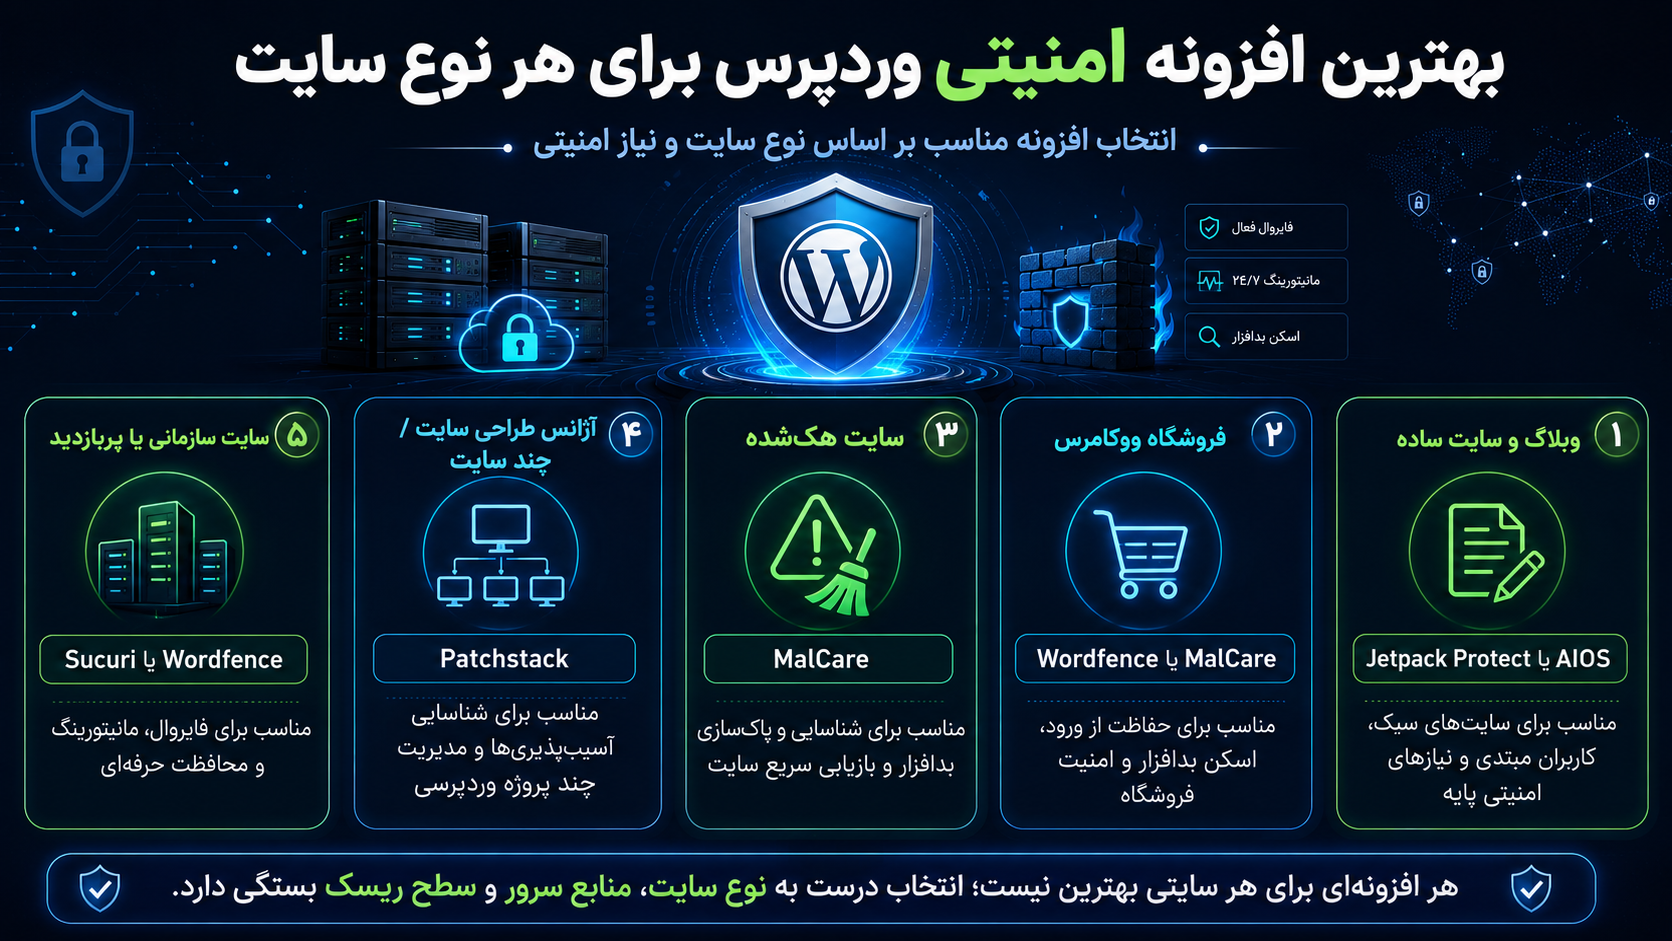
بهترین افزونه امنیتی وردپرس برای هر نوع کاربر
برای سادهتر شدن انتخاب میتوانیم گزینهها را بر اساس سناریو تقسیم کنیم.
بهترین انتخاب عمومی
Wordfence
به دلیل ترکیب Firewall، Scanner و Login Security.
بهترین برای پاکسازی Malware
MalCare
خصوصاً برای سایتی که احتمال آلودگی در آن وجود دارد.
بهترین برای Vulnerability Management
Patchstack
بهخصوص برای Developer، Agency و سایتهای دارای Plugin زیاد.
بهترین برای Cloud WAF
Sucuri
زمانی که Firewall خارج از سرور WordPress اولویت دارد.
مناسب برای کاربر مبتدی
AIOS
به دلیل مجموعه Hardening و تنظیمات نسبتاً قابلفهم.
مناسب برای Vulnerability Scan ساده
Jetpack Protect
برای کاربری که تنظیمات پیچیده نمیخواهد.
مناسب برای Login Security
Kadence Security / Solid Security
بهخصوص برای 2FA، Password Policy و کنترل ورود.
رتبهبندی پیشنهادی بهترین افزونههای امنیتی وردپرس
اگر مجبور باشیم برای استفاده عمومی یک اولویت پیشنهادی ارائه کنیم، میتوان این فهرست را در نظر گرفت:
۱. Wordfence
بهترین تعادل میان امکانات عمومی، Scanner، Firewall و Login Security.
۲. MalCare
گزینه بسیار خوب برای Malware Detection و Cleanup.
۳. Patchstack
انتخاب تخصصی برای Vulnerability Protection.
۴. Sucuri
مناسب برای سایتهایی که Cloud WAF و Monitoring خارجی برایشان مهم است.
۵. All-In-One Security
مناسب کاربران معمولی و سایتهای کوچک تا متوسط.
۶. Jetpack Protect
ساده و مناسب Vulnerability Monitoring اولیه.
۷. Kadence Security
قوی در Login Security، Hardening و مدیریت Account Security.
این رتبهبندی بر اساس کاربرد عمومی و مجموعه قابلیتهای مستندشده تنظیم شده است، نه یک Benchmark مستقل آزمایشگاهی؛ بنابراین ممکن است ترتیب مناسب برای یک پروژه خاص کاملاً متفاوت باشد.
قبل از نصب افزونه امنیتی چه کار کنیم؟
قبل از نصب یا تغییر Security Plugin:
- از سایت Backup کامل تهیه کنید.
- PHP و WordPress را بررسی کنید.
- افزونه امنیتی قبلی را شناسایی کنید.
- تنظیمات Firewall هاست یا CDN را بررسی کنید.
- Staging داشته باشید.
- بعد از فعالسازی Login و Checkout را تست کنید.
اگر WooCommerce دارید، حتماً:
- افزودن به سبد؛
- Login؛
- Checkout؛
- Callback درگاه
را آزمایش کنید.
تنظیماتی که بعد از نصب افزونه امنیتی باید فعال کنیم
صرف نصب Plugin کافی نیست.
بعد از نصب حداقل موارد زیر را بررسی کنید.
Two-Factor Authentication
برای تمام Administratorها فعال شود.
Brute Force Protection
تلاشهای غیرطبیعی Login محدود شوند.
Malware Scan
Scan خودکار زمانبندی شود.
Security Alerts
ایمیل صحیح مدیر ثبت شود.
Firewall
در صورت وجود، فعال و تنظیم شود.
File Change Detection
برای فایلهای حساس فعال شود.
Vulnerability Notifications
تا درباره Pluginهای آسیبپذیر هشدار دریافت کنید.
چه اشتباهاتی در تنظیم افزونه امنیتی انجام ندهیم؟
همه گزینهها را بدون شناخت فعال نکنید
گزینه بیشتر الزاماً امنیت بیشتر ایجاد نمیکند.
برای مثال محدود کردن REST API میتواند بخشی از سایت را خراب کند.
IP خودتان را Block نکنید
قبل از Ruleهای سختگیرانه مطمئن شوید راه Recovery دارید.
Log نامحدود نگه ندارید
در سایت پرترافیک ممکن است Database بهشدت بزرگ شود.
Scan را هر چند دقیقه اجرا نکنید
Scan بیشازحد میتواند منابع سرور را مصرف کند.
Alertها را نادیده نگیرید
Security Plugin فقط وقتی مفید است که هشدارهای مهم آن بررسی شوند.
افزونه امنیتی رایگان کافی است یا نسخه پولی بخریم؟
برای:
- وبلاگ شخصی؛
- سایت آزمایشی؛
- سایت کمریسک
نسخه رایگان یک افزونه معتبر ممکن است کاملاً کافی باشد.
اما برای:
- فروشگاه اینترنتی؛
- سایت درآمدزا؛
- سایت سازمانی؛
- سایت دارای اطلاعات حساس؛
- پروژهای که Downtime هزینه بالایی دارد
دسترسی Real-time، Support و Malware Cleanup میتواند ارزش پرداخت هزینه داشته باشد.
در چنین سایتهایی نباید صرفاً قیمت Plugin را دید.
اگر یک ساعت Down شدن سایت صدها برابر اشتراک امنیتی خسارت ایجاد کند، معیار تصمیم تغییر میکند.
آیا WordPress Security Plugin جای Backup را میگیرد؟
خیر.
حتی بهترین سیستم امنیتی هم ممکن است شکست بخورد.
Backup آخرین خط دفاع است.
نسخه پشتیبان باید:
- خودکار باشد؛
- چند Restore Point داشته باشد؛
- خارج از سرور اصلی ذخیره شود؛
- قابلیت Restore آن تست شده باشد.
Security بدون Backup ناقص است.
آیا افزونه امنیتی جای Cloudflare را میگیرد؟
همیشه خیر.
Cloudflare و سرویسهای مشابه در سطح Edge و Network فعالیت میکنند.
Security Plugin در سطح WordPress اطلاعات بیشتری درباره:
- User؛
- Plugin؛
- File؛
- Login؛
- WordPress Activity
دارد.
به همین دلیل این دو لایه میتوانند مکمل یکدیگر باشند.
اما Ruleهای آنها باید طوری تنظیم شوند که با یکدیگر Conflict ایجاد نکنند.
آیا برای وردپرس حتماً باید آنتیویروس داشته باشیم؟
عبارت «آنتیویروس وردپرس» معمولاً به Malware Scanner اشاره دارد.
برخلاف سیستم شخصی، WordPress بیشتر نیازمند ترکیبی از:
- Scanner؛
- Firewall؛
- Vulnerability Monitoring؛
- File Integrity؛
- Hardening
است.
بنابراین فقط جستجوی «آنتی ویروس وردپرس» ممکن است نگاه ناقصی به امنیت ایجاد کند.
چکلیست انتخاب بهترین افزونه امنیتی وردپرس
قبل از انتخاب نهایی این سؤالات را پاسخ دهید:
- آیا Firewall دارد؟
- Firewall در چه لایهای اجرا میشود؟
- Malware Scanner دارد؟
- Database را هم بررسی میکند یا فقط فایل؟
- Malware Removal دارد؟
- Cleanup رایگان است یا پولی؟
- 2FA دارد؟
- Brute Force Protection دارد؟
- Vulnerability Database دارد؟
- File Changes را گزارش میکند؟
- Alert ارسال میکند؟
- روی سرعت سایت چه اثری دارد؟
- با WooCommerce سازگار است؟
- نسخه رایگان چه محدودیتهایی دارد؟
- Support چگونه ارائه میشود؟
با پاسخ به این سؤالها انتخاب بسیار منطقیتر میشود.
سوالات متداول درباره بهترین افزونههای امنیتی وردپرس
بهترین افزونه امنیتی وردپرس کدام است؟
برای استفاده عمومی Wordfence یکی از کاملترین گزینهها است؛ زیرا Firewall، Malware Scanner، Brute Force Protection و 2FA را ارائه میکند. با این حال برای Malware Cleanup ممکن است MalCare و برای Vulnerability Protection گزینهای مانند Patchstack مناسبتر باشد.
بهترین افزونه امنیتی رایگان وردپرس چیست؟
Wordfence Free یکی از کاملترین نسخههای رایگان را ارائه میکند و Firewall، Scanner و قابلیتهای Login Security در آن وجود دارد. AIOS و Jetpack Protect نیز بسته به نیاز سایت گزینههای قابل بررسی هستند.
آیا Wordfence رایگان کافی است؟
برای بسیاری از سایتهای کوچک و متوسط امکانات مناسبی دارد. تفاوت مهم این است که Wordfence Premium به Firewall Rules و Malware Signatures بلادرنگ دسترسی دارد، درحالیکه طبق مستندات فعلی Wordfence نسخه رایگان آنها را با تأخیر دریافت میکند.
Wordfence بهتر است یا Sucuri؟
اگر Security Suite داخل WordPress و Scanner فایل برایتان مهم است، Wordfence انتخاب جذابی است. اگر Cloud WAF خارجی و فیلتر Traffic قبل از رسیدن به سرور اولویت دارد، سرویس Firewall ساکوری معماری متفاوتی ارائه میدهد.
آیا دو افزونه امنیتی نصب کنیم؟
معمولاً نصب دو Suite کامل توصیه نمیشود؛ زیرا Firewall، Login Protection، IP Blocking و Scanهای همپوشان ممکن است Conflict یا مصرف منابع بیشتری ایجاد کنند. بهتر است یک افزونه اصلی و در صورت نیاز یک ابزار مکمل تخصصی داشته باشید.
برای WooCommerce چه افزونه امنیتی مناسب است؟
Wordfence، MalCare و راهکارهای دارای WAF از گزینههای قابل بررسی هستند. اما سازگاری Ruleها با Checkout، REST API و Callback درگاه اهمیت بیشتری از نام افزونه دارد.
افزونه امنیتی جلوی تمام هکها را میگیرد؟
خیر. هیچ افزونهای نمیتواند امنیت صددرصد ایجاد کند. Update، هاست امن، Password قوی، 2FA، Backup، WAF و Monitoring باید در کنار یکدیگر استفاده شوند.
آیا افزونه امنیتی سایت را کند میکند؟
بعضی Scannerها یا سیستمهای Logging میتوانند منابع مصرف کنند. تأثیر واقعی به افزونه، تنظیمات، تعداد فایلها و قدرت سرور بستگی دارد. Scanهای سنگین بهتر است در ساعات کمترافیک اجرا شوند.
برای سایت هکشده Wordfence بهتر است یا MalCare؟
Wordfence Scanner قدرتمندی برای فایلهای سایت ارائه میکند، درحالیکه MalCare تمرکز زیادی روی Malware Removal دارد. اگر آلودگی جدی است، انتخاب باید براساس نوع Malware و نیاز به پاکسازی انجام شود و در موارد پیچیده بررسی تخصصی سرور نیز ضروری است.
جمعبندی؛ کدام افزونه امنیتی وردپرس را نصب کنیم؟
عبارت «بهترین افزونههای امنیتی وردپرس» یک پاسخ واحد ندارد؛ زیرا نیاز یک وبلاگ شخصی با فروشگاه WooCommerce یا سایت سازمانی یکسان نیست.
اگر یک گزینه همهکاره میخواهید، Wordfence تعادل خوبی میان Firewall، Malware Scanner و Login Security ایجاد میکند.
اگر پاکسازی Malware و بازیابی سایت آلوده برایتان مهمتر است، MalCare گزینه جذابی محسوب میشود.
برای مدیریت Vulnerability و محافظت در برابر آسیبپذیری Plugin و Theme، Patchstack رویکرد تخصصیتری دارد.
اگر Cloud WAF را ترجیح میدهید، Sucuri ارزش بررسی دارد.
AIOS برای کاربران معمولی که مجموعهای از Hardening و Login Protection میخواهند انتخاب سادهتری است.
Jetpack Protect برای بررسی ساده Vulnerabilityها مناسب است و Kadence Security نیز برای امنیت Login، 2FA و Account Protection قابلیتهای قابلتوجهی ارائه میدهد.
اما مهمترین نتیجه این مقایسه چیز دیگری است:
هیچ افزونهای بهتنهایی وردپرس را امن نمیکند.
Security Plugin باید یکی از لایههای یک معماری کامل باشد؛ معماریای که شامل:
هاست امن + Update + Firewall + 2FA + Security Plugin + Backup + Monitoring
است.
حتی اگر بهترین افزونه امنیت وردپرس را نصب کرده باشید، وجود یک قالب Nulled، رمز هاست ضعیف یا Backup ناقص میتواند کل زنجیره امنیت را تضعیف کند.
بنابراین افزونهای را انتخاب کنید که با نیاز واقعی سایت و سطح ریسک پروژه هماهنگ باشد، آن را درست تنظیم کنید و امنیت را بهعنوان یک فرآیند دائمی در نظر بگیرید، نه کاری که یکبار انجام شود و برای همیشه تمام شود.
مطالب مرتبط