امنیت صفحه ورود وردپرس؛ ۱۰ روش جلوگیری از هک Login وردپرس
امنیت صفحه ورود وردپرس یکی از مهمترین بخشهای محافظت از سایت در برابر Brute Force، Credential Stuffing و Bot Login است. استفاده از رمز عبور قوی و منحصربهفرد، فعالسازی 2FA، محدودسازی تلاشهای ورود، CAPTCHA، WAF، کنترل XML-RPC، بهروزرسانی منظم وردپرس و کاهش سطح دسترسی کاربران میتواند خطر هک Login وردپرس را به شکل چشمگیری کاهش دهد. بهترین نتیجه زمانی به دست میآید که این روشها بهصورت همزمان و در قالب یک معماری امنیتی چندلایه اجرا شوند.
امنیت صفحه ورود وردپرس یکی از مهمترین بخشهای امنیت هر سایت وردپرسی است؛ زیرا wp-login.php و بخش مدیریت از اولین نقاطی هستند که رباتها و مهاجمان برای Brute Force، Credential Stuffing و سوءاستفاده از حسابهای ضعیف هدف قرار میدهند. استفاده همزمان از رمز عبور قدرتمند، احراز هویت دومرحلهای، محدودسازی ورود، WAF، CAPTCHA و مانیتورینگ میتواند احتمال تصاحب حساب مدیر را به شکل محسوسی کاهش دهد.
صفحه ورود وردپرس شاید در ظاهر فقط یک فرم ساده شامل نام کاربری و رمز عبور باشد، اما از دید امنیتی یکی از حساسترین نقاط کل سایت محسوب میشود. کسی که بتواند به یک حساب Administrator دسترسی پیدا کند، بسته به سطح دسترسی و تنظیمات سایت ممکن است قادر باشد افزونه نصب کند، فایلها را تغییر دهد، کاربر جدید بسازد، تنظیمات فروشگاه را ویرایش کند یا حتی کنترل بخش بزرگی از سایت را در اختیار بگیرد.
به همین دلیل، محافظت از Login وردپرس نباید فقط به انتخاب یک رمز عبور نسبتاً سخت محدود شود.
امروزه حملات ورود معمولاً کاملاً خودکار هستند. رباتها میتوانند تعداد زیادی سایت را اسکن کنند، صفحه wp-login.php را پیدا کنند و ترکیبهای مختلف نام کاربری و رمز عبور را امتحان کنند. در حملات Credential Stuffing نیز مهاجم الزاماً رمز عبور را حدس نمیزند؛ بلکه Credentialهایی را که قبلاً از سرویس دیگری افشا شدهاند روی سایت هدف آزمایش میکند.
مستندات رسمی WordPress نیز Brute Force را یکی از رایجترین حملات علیه صفحه ورود معرفی میکند و در راهنمای بهروز خود استفاده از رمزهای منحصربهفرد، 2FA، Passkey، Rate Limiting، WAF، CAPTCHA، کنترل XML-RPC و Monitoring را از مهمترین لایههای دفاعی میداند.
نکته مهم این است که هیچکدام از این روشها بهتنهایی امنیت کامل ایجاد نمیکنند.
اگر فقط آدرس Login را تغییر دهید اما رمز عبور ضعیف باشد، امنیت کافی ندارید.
اگر فقط CAPTCHA فعال باشد اما Administrator از رمز تکراری استفاده کند، همچنان خطر وجود دارد.
اگر فقط WAF داشته باشید اما حسابهای مدیریتی بدون 2FA باشند، سرقت Credential میتواند به ورود موفق منجر شود.
بنابراین بهترین راهکار برای امنیت صفحه ورود وردپرس، استفاده از دفاع چندلایه یا Defense in Depth است.
در این مقاله از رخنهکاو بررسی میکنیم صفحه ورود وردپرس چرا هدف حمله قرار میگیرد، مهمترین تهدیدهای Login وردپرس چیست و با ۱۰ روش عملی چگونه میتوان امنیت wp-login.php، حسابهای مدیر و بخش مدیریت WordPress را افزایش داد.
چرا امنیت صفحه ورود وردپرس اهمیت زیادی دارد؟
WordPress محبوبترین سیستمهای مدیریت محتوا در وب است و همین گستردگی باعث شده رباتهای خودکار دائماً اینترنت را برای پیدا کردن سایتهای وردپرسی اسکن کنند.
برای یک Bot لازم نیست بداند سایت شما مشهور است یا خیر.
در بسیاری از حملات، Bot فقط یک فهرست بزرگ از Domainها یا IPها دارد و درخواستهای خودکار ارسال میکند.
اگر تشخیص دهد سایتی WordPress است، معمولاً چند مسیر شناختهشده را بررسی میکند؛ از جمله:
- wp-login.php
- wp-admin
- xmlrpc.php
- REST API
- افزونهها و قالبهای شناختهشده
وجود wp-login.php بهخودیخود آسیبپذیری نیست.
مشکل زمانی ایجاد میشود که صفحه ورود بدون کنترلهای امنیتی مناسب در معرض تعداد نامحدودی درخواست قرار داشته باشد یا کاربران از Credential ضعیف و تکراری استفاده کنند.
دسترسی به Administrator چه خطری دارد؟
حساب Administrator در WordPress دسترسی بسیار بالایی دارد.
در بسیاری از سایتها مدیر میتواند:
- کاربر ایجاد یا حذف کند؛
- افزونه نصب کند؛
- قالب را تغییر دهد؛
- تنظیمات سایت را ویرایش کند؛
- محتوای سایت را تغییر دهد؛
- تنظیمات WooCommerce را مدیریت کند؛
- API Integrationها را تغییر دهد؛
- بعضی فایلها یا قابلیتهای حساس را مدیریت کند.
بنابراین تصاحب حساب Administrator میتواند به یک Incident امنیتی جدی تبدیل شود.
هدف اصلی امنیت Login این نیست که فقط فرم ورود زیباتر یا مخفیتر شود؛ بلکه باید احتمال Account Takeover تا حد ممکن کاهش پیدا کند. 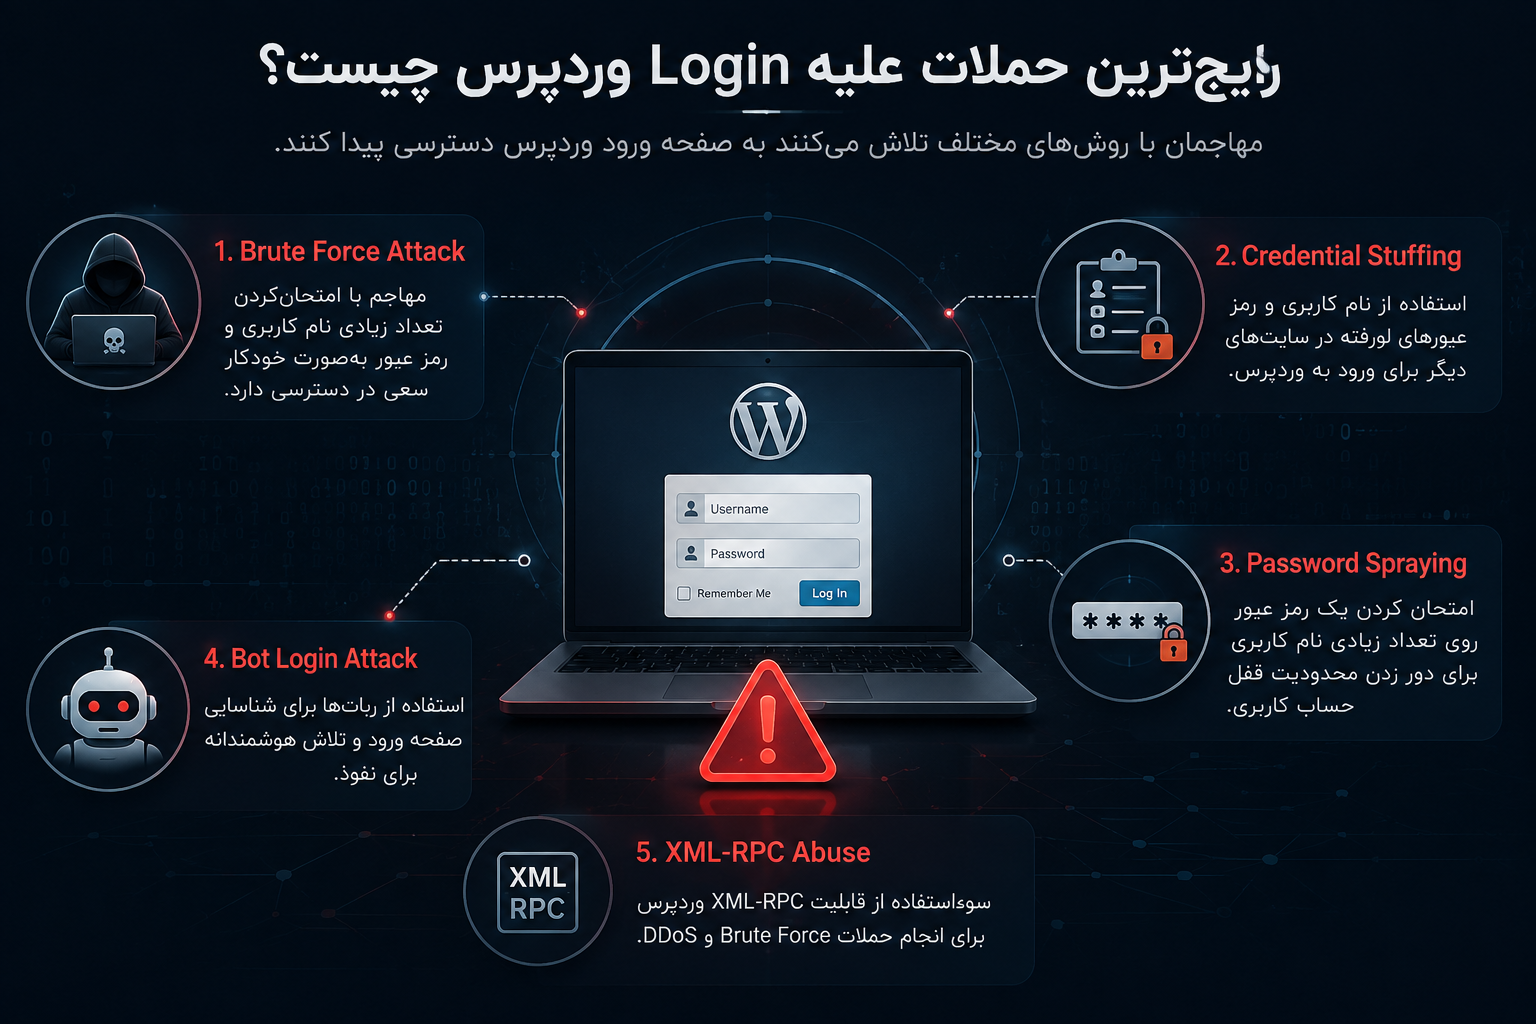
رایجترین حملات علیه Login وردپرس چیست؟
برای انتخاب راهکار دفاعی، ابتدا باید Threatها را بشناسیم.
Brute Force
در حمله Brute Force مهاجم تعداد زیادی ترکیب نام کاربری و رمز عبور را امتحان میکند تا بالاخره یکی از آنها صحیح باشد.
WordPress در مستندات رسمی خود توضیح میدهد که این حملات غالباً خودکار و گاهی توزیعشده از طریق Botnet انجام میشوند. حتی اگر حمله در ورود موفق نباشد، حجم زیاد Requestها ممکن است منابع سایت را مصرف کند.
Dictionary Attack
در این روش بهجای امتحان تمام ترکیبهای ممکن، Passwordهای رایج مانند عبارتها، نامها، تاریخها و الگوهای متداول مورد آزمایش قرار میگیرند.
بنابراین رمزهایی مانند:
password123
admin123
نام سایت + عدد
شماره موبایل
سال تولد
یا ترکیبهای مشابه، انتخاب مناسبی نیستند.
Credential Stuffing
Credential Stuffing از Brute Force سنتی خطرناکتر است.
فرض کنید یک کاربر در سرویس دیگری از این Credential استفاده کرده باشد:
Email: [email protected]
Password: ExamplePassword
اگر اطلاعات آن سرویس افشا شود و همان Password در WordPress نیز استفاده شده باشد، مهاجم میتواند Credential واقعی را بدون حدس زدن روی سایت امتحان کند.
OWASP استفاده مجدد از Password را یکی از عوامل مهم Account Compromise میداند و MFA را یکی از مؤثرترین دفاعها در برابر Credential Stuffing و حملات وابسته به رمز عبور معرفی میکند.
Password Spraying
در Password Spraying معمولاً یک یا چند Password رایج روی تعداد زیادی حساب امتحان میشود.
این روش ممکن است محدودیتهایی را که فقط روی تعداد Attempt هر IP تمرکز دارند دور بزند.
Bot Login
بخش زیادی از Login Attemptهای مخرب توسط Bot انجام میشوند.
Bot ممکن است:
- هزاران IP مختلف داشته باشد؛
- User-Agent خود را تغییر دهد؛
- از Proxy استفاده کند؛
- Requestها را با فاصله ارسال کند؛
- چندین Username را هدف قرار دهد.
به همین دلیل Block کردن دستی چند IP معمولاً راهکار کاملی نیست.
حمله از طریق XML-RPC
فایل xmlrpc.php برای برخی Integrationهای WordPress استفاده میشود.
اما همین Endpoint در گذشته و همچنان در بعضی معماریها هدف حملات خودکار Login قرار میگیرد.
راهنمای رسمی WordPress توصیه میکند اگر XML-RPC مورد نیاز نیست، آن را غیرفعال یا محدود کنید و در صورت نیاز، Rate Limiting مناسبی برای آن اعمال شود.
۱۰ روش افزایش امنیت صفحه ورود وردپرس
امنیت اصولی Login با ترکیب چند کنترل ایجاد میشود. در ادامه ۱۰ روش مهم را بررسی میکنیم.
۱. استفاده از رمز عبور قوی و منحصربهفرد
اولین لایه امنیتی همچنان Password است.
اما مفهوم «رمز عبور قوی» فقط به اضافه کردن یک علامت @ یا عدد 1 ختم نمیشود.
رمز عبور باید منحصربهفرد باشد
مهمترین اصل این است که Password حساب WordPress در سایت یا سرویس دیگری استفاده نشود.
اگر Password بین چند سرویس مشترک باشد، افشای یکی از آنها میتواند همه حسابها را در معرض Credential Stuffing قرار دهد.
برای مثال مدیر سایت نباید یک Password واحد را برای:
- WordPress
- Hosting
- Domain Panel
- Cloud Account
- Social Network
استفاده کند.
هر حساب باید Credential مستقل داشته باشد.
طول Password اهمیت زیادی دارد
OWASP توصیه میکند سیستمها اجازه استفاده از Passwordهای طولانی را بدهند و تأکید میکند Passphraseهای طولانی معمولاً مقاومت بیشتری در برابر Guessing ایجاد میکنند. همچنین نباید کاربر را مجبور کرد فقط بهخاطر گذشت یک مدت ثابت رمز خود را تغییر دهد؛ تغییر Password زمانی اهمیت دارد که نشانهای از افشا یا Compromise وجود داشته باشد.
برای حساب Administrator بهتر است از Password طولانی و تصادفی استفاده شود.
از Password Manager استفاده کنید
حفظ دهها رمز طولانی و منحصربهفرد تقریباً غیرعملی است.
Password Manager کمک میکند برای هر سرویس یک Password متفاوت ایجاد کنید و مجبور نباشید همه آنها را حفظ کنید.
این کار خطر استفاده مجدد از رمز عبور را کاهش میدهد.
Password حساب مدیر مهمتر از کاربران معمولی است
تمام Passwordها باید امن باشند، اما حسابهای با سطح دسترسی بالاتر حساسیت بیشتری دارند.
Administrator
Shop Manager
Editor با دسترسیهای خاص
و حسابهای توسعهدهندگان
باید Policy سختگیرانهتری داشته باشند.
راهنمای رسمی Hardening WordPress نیز استفاده از Password قوی را از اصول پایه امنیت WordPress میداند و توصیه میکند برای حسابهای مهم از Two-Step Authentication نیز استفاده شود. 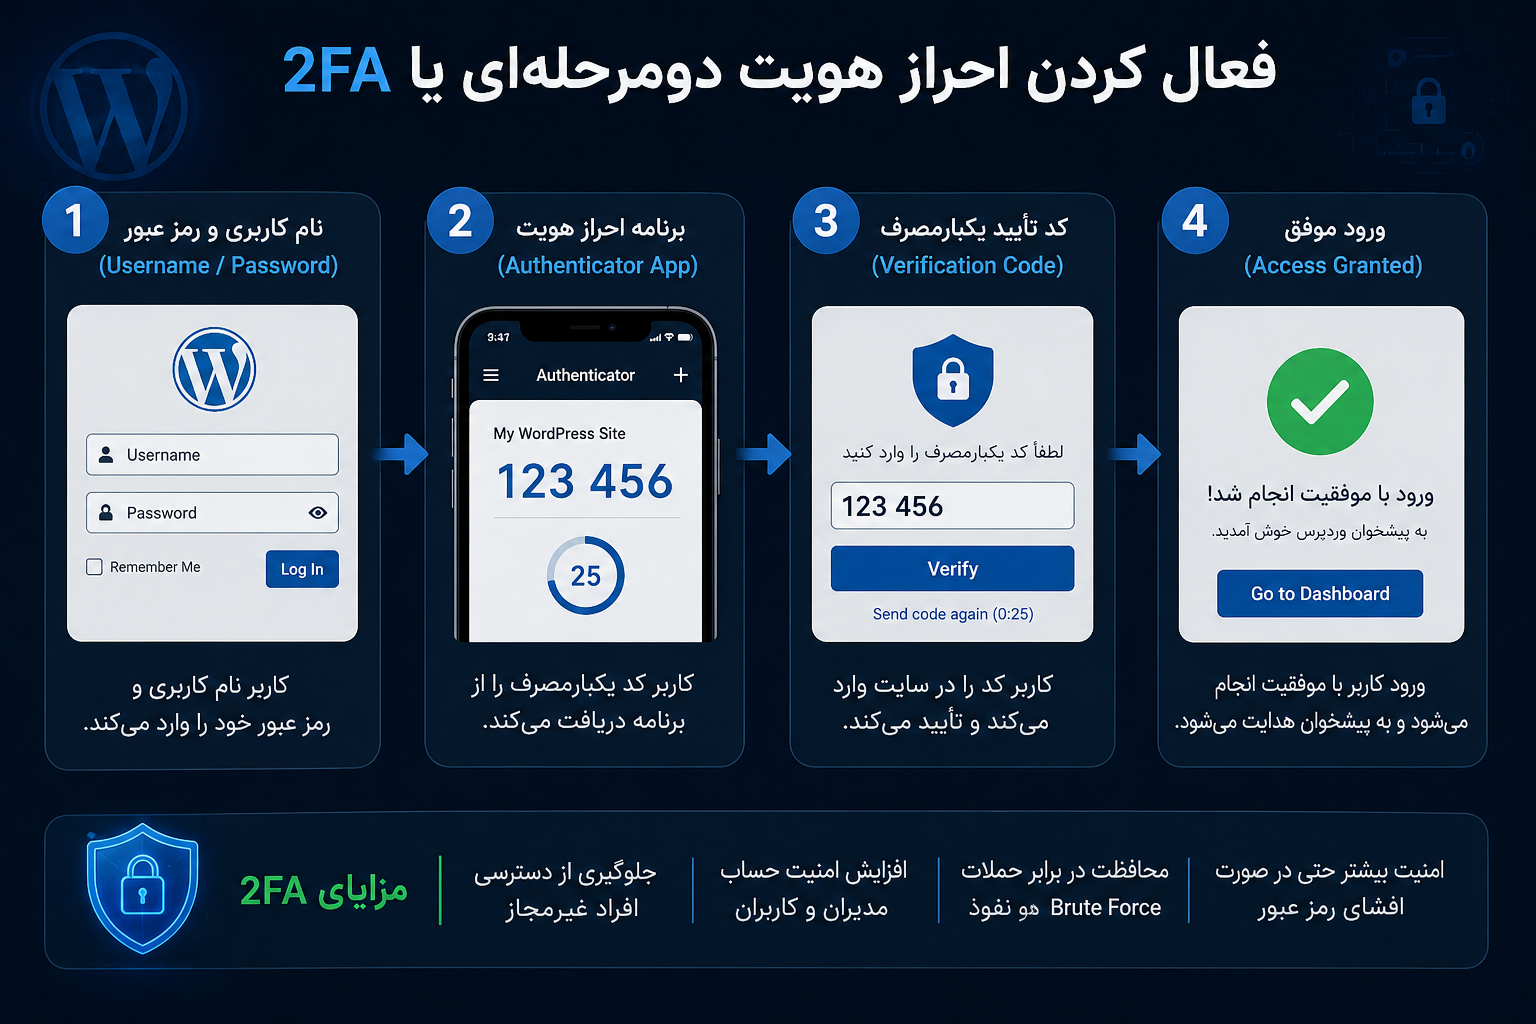
۲. فعال کردن احراز هویت دومرحلهای یا 2FA
اگر قرار باشد فقط یک کنترل امنیتی علاوه بر Password برای مدیران فعال کنید، 2FA یکی از بهترین گزینههاست.
Two-Factor Authentication باعث میشود دانستن Password بهتنهایی برای ورود کافی نباشد.
کاربر باید عامل دیگری نیز ارائه کند.
برای مثال:
Password
*
کد تولیدشده در Authenticator
یا:
Password
*
Security Key
چرا 2FA اهمیت زیادی دارد؟
فرض کنید Password مدیر سایت از طریق Phishing یا Data Breach افشا شود.
بدون 2FA مهاجم ممکن است مستقیماً وارد حساب شود.
اما اگر 2FA فعال باشد، هنوز عامل دوم را در اختیار ندارد.
OWASP، MFA را یکی از مؤثرترین دفاعها در برابر بسیاری از حملات مبتنی بر Password مانند Brute Force، Credential Stuffing و Password Spraying معرفی میکند.
آیا WordPress بهصورت پیشفرض 2FA دارد؟
طبق مستندات رسمی WordPress، هسته WordPress در حال حاضر 2FA داخلی برای همه سایتهای Self-Hosted ارائه نمیکند و معمولاً باید از افزونه معتبر یا Identity Provider استفاده شود.
چه حسابهایی باید 2FA داشته باشند؟
حداقل برای:
- Administrator
- مدیر فروشگاه
- حساب Hosting
- حساب CDN
- ایمیل مدیریتی
- Developer Account
فعال شود.
اگر امکان آن وجود دارد، استفاده از MFA برای تمام Userهایی که توانایی تغییر محتوای مهم یا تنظیمات را دارند بهتر است.
Backup Code را فراموش نکنید
فعالسازی 2FA بدون Recovery Plan میتواند باعث Lockout مدیر سایت شود.
Backup Codeها را در محل امن ذخیره کنید.
نباید Backup Code را در همان دستگاه یا فایل ناامن کنار Password نگه دارید.
۳. استفاده از Passkey برای ورود امنتر
Passkey یکی از روشهای جدیدتر Authentication است.
WordPress در راهنمای Brute Force خود استفاده از Passkey مبتنی بر WebAuthn را نیز بهعنوان گزینهای برای ورود مقاومتر در برابر Phishing مطرح میکند.
Passkey میتواند از:
- Security Key
- Secure Enclave گوشی
- سیستم Authentication دستگاه
برای تأیید هویت استفاده کند.
مزیت Passkey نسبت به Password چیست؟
Password را میتوان:
- حدس زد؛
- Phish کرد؛
- دوباره استفاده کرد؛
- از Database نشتکرده پیدا کرد.
Passkey از مدل متفاوتی استفاده میکند و در برابر بسیاری از حملات Phishing مقاومت بیشتری دارد.
آیا باید Password را حذف کنیم؟
برای سایتهای معمولی الزاماً خیر.
میتوانید Passkey را در کنار Password و 2FA بهعنوان لایه اضافی یا روش Login امنتر استفاده کنید.
مهم این است که افزونهای انتخاب شود که:
- بهروز باشد؛
- توسعه فعال داشته باشد؛
- تعداد نصب و اعتبار مناسبی داشته باشد؛
- Recovery امن ارائه دهد.
۴. محدود کردن تعداد تلاشهای ورود
در نصب عادی WordPress ممکن است مهاجم بتواند تعداد زیادی Login Attempt ارسال کند، مگر اینکه Server، WAF یا Plugin این رفتار را محدود کند.
Limit Login Attempts یا Login Throttling یکی از مؤثرترین کنترلها برای کاهش Brute Force است.
Rate Limiting چگونه عمل میکند؟
فرض کنید یک IP در مدت کوتاه چندین درخواست Login ناموفق ارسال کند.
سیستم میتواند:
- سرعت درخواستها را کاهش دهد؛
- درخواستهای بعدی را موقتاً Block کند؛
- Challenge نمایش دهد؛
- Alert ایجاد کند.
OWASP Login Throttling را یکی از کنترلهای اصلی مقابله با Guessing معرفی میکند.
فقط IP را ملاک قرار ندهید
یکی از مشکلات حملات جدید استفاده از Botnet است.
اگر مهاجم هزاران IP داشته باشد، محدودیت ساده:
۵ Attempt برای هر IP
ممکن است کافی نباشد.
در معماری بهتر، Signalهای دیگری نیز بررسی میشوند:
- IP
- Username
- Account
- Session
- Device
- تعداد Accountهای هدف
- Request Rate
OWASP نیز پیشنهاد میکند Counter شکست Login صرفاً به Source IP وابسته نباشد و Account-Level Control نیز در طراحی Lockout در نظر گرفته شود.
Account Lockout را با احتیاط تنظیم کنید
اگر بعد از سه Attempt اشتباه، حساب برای چند ساعت کاملاً Lock شود، مهاجم میتواند با ارسال Password اشتباه عمداً کاربران سایت را Lock کند.
بنابراین Lockout سخت همیشه بهترین راه نیست.
گزینههایی مانند:
Progressive Delay
Temporary Lockout
CAPTCHA
Risk-Based Authentication
میتوانند تعادل بهتری ایجاد کنند.
محدودسازی در Edge بهتر است یا Plugin؟
اگر امکان آن وجود دارد، Rate Limiting در:
CDN
WAF
Reverse Proxy
یا Web Server
معمولاً بهتر از Plugin صرف است.
چرا؟
چون Plugin WordPress برای پردازش Request معمولاً نیازمند رسیدن Request به PHP است.
در حملات پرحجم همین پردازش منابع Server را مصرف میکند.
WordPress نیز در مستندات خود Edge/WAF Rate Limiting را به دلیل متوقف کردن Traffic قبل از رسیدن به PHP ترجیح میدهد.
۵. استفاده از CAPTCHA یا Turnstile در صفحه ورود
CAPTCHA میتواند بخش قابل توجهی از Botهای ساده را متوقف کند.
هدف CAPTCHA تشخیص این است که Login Request احتمالاً توسط انسان ارسال شده یا Automation.
CAPTCHA را از اولین Attempt نمایش دهیم؟
الزاماً خیر.
نمایش CAPTCHA در هر بار Login ممکن است تجربه کاربری را ضعیف کند.
روش بهتر میتواند Adaptive باشد.
برای مثال:
Attempt اول و دوم → Login عادی
چند شکست پشت سر هم → CAPTCHA
رفتار بسیار مشکوک → Block یا Challenge شدیدتر
OWASP نیز CAPTCHA را بیشتر یک کنترل Defense in Depth میداند و پیشنهاد میکند در بسیاری از موارد بعد از چند Attempt ناموفق فعال شود، نه لزوماً در اولین ورود.
CAPTCHA بهتنهایی کافی نیست
CAPTCHA میتواند:
Bot را کند کند،
اما Credential واقعی سرقتشده را متوقف نمیکند.
اگر مهاجم Password صحیح داشته باشد، ممکن است CAPTCHA نیز حل شود.
بنابراین CAPTCHA باید در کنار:
2FA
Rate Limiting
WAF
Monitoring
استفاده شود. 
۶. استفاده از WAF برای محافظت از wp-login.php
Web Application Firewall یا WAF میتواند Traffic مشکوک را قبل از رسیدن به WordPress بررسی کند.
برای Login وردپرس، WAF بسیار مفید است زیرا میتواند Ruleهای اختصاصی برای:
/wp-login.php
/wp-admin
/xmlrpc.php
اعمال کند.
WAF چه کارهایی میتواند انجام دهد؟
بسته به سرویس:
- Rate Limiting
- IP Reputation
- Bot Detection
- Geo Filtering
- Challenge
- Managed Rules
- Custom Rules
قابل استفاده هستند.
چرا WAF ابری مفید است؟
فرض کنید 100 هزار Request مخرب به wp-login.php ارسال شود.
اگر Plugin امنیتی آنها را بررسی کند، Request ابتدا به Server شما رسیده است.
اما اگر Cloud WAF آنها را در Edge متوقف کند، بخش بزرگی از Traffic اصلاً به Origin نمیرسد.
این موضوع علاوه بر امنیت، به حفظ CPU و RAM Server نیز کمک میکند.
راهنمای WordPress نیز Host/CDN WAF و Edge Protection را از روشهای توصیهشده برای مقابله با Brute Force میداند.
Rule جدا برای Login بسازید
Policy صفحه اصلی سایت نباید الزاماً با Login یکسان باشد.
برای مثال:
صفحه مقاله → Traffic زیاد قابل قبول
wp-login.php → رفتار پرتکرار مشکوک
بنابراین Endpointهای Authentication بهتر است Policy سختگیرانهتری داشته باشند.
۷. کنترل و محدود کردن XML-RPC
یکی از بخشهایی که بسیاری از مدیران WordPress فراموش میکنند فایل:
xmlrpc.php
است.
XML-RPC برای بعضی قابلیتها و Integrationها طراحی شده است.
اما اگر استفاده نمیشود، باز بودن بدون نیاز آن سطح حمله اضافه ایجاد میکند.
آیا xmlrpc.php را کاملاً حذف کنیم؟
نه برای همه سایتها.
برخی سرویسها ممکن است به آن نیاز داشته باشند.
بنابراین قبل از Block کردن باید بررسی کنید آیا:
Jetpack
Mobile App
Publishing Tool
یا Integration دیگری
از XML-RPC استفاده میکند یا خیر.
اگر نیاز نداریم چه کنیم؟
میتوان آن را Disable یا در WAF محدود کرد.
اگر نیاز داریم چه کنیم؟
Rate Limit
WAF Rule
Monitoring
و محدودیتهای مناسب
اعمال شود.
مستندات رسمی WordPress نیز توصیه میکند XML-RPC در صورت عدم نیاز غیرفعال شود و در صورت استفاده، Rate Limiting مناسبی روی آن قرار گیرد.
۸. وردپرس، افزونهها و قالبها را همیشه بهروز نگه دارید
ممکن است تصور کنید Update ارتباط مستقیمی با امنیت Login ندارد.
اما Login Security فقط خود wp-login.php نیست.
اگر مهاجم بتواند از یک افزونه آسیبپذیر برای ایجاد User Administrator یا دور زدن Authentication استفاده کند، قویترین Password نیز بیفایده خواهد بود.
چهار بخش باید مرتب بررسی شوند
- WordPress Core
- Plugins
- Themes
- PHP و Server Stack
افزونه غیرفعال را فراموش نکنید
افزونهای که Deactivate شده اما فایلهایش روی Server باقی ماندهاند همچنان ممکن است بخشی از Attack Surface باشد.
اگر Plugin استفاده نمیشود، بهتر است حذف شود.
همین موضوع درباره Themeهای بلااستفاده نیز صدق میکند.
افزونههای ناشناس نصب نکنید
Nulled Plugin یا قالبهای دانلودشده از منابع نامعتبر ممکن است:
- Backdoor داشته باشند؛
- Code مخرب اجرا کنند؛
- Admin جدید بسازند؛
- Credential را سرقت کنند.
در چنین شرایطی محافظت از صفحه Login تقریباً بیمعنا میشود؛ چون مهاجم از داخل Application راه دیگری برای کنترل سایت پیدا کرده است.
WordPress در راهنمای Hardening خود Update و استفاده از Pluginهای قابل اعتماد را جزو پایههای امنیت سایت میداند.
۹. سطح دسترسی کاربران و حسابهای Administrator را کاهش دهید
یکی از اشتباهات رایج این است که برای هر شخص یک حساب Administrator ساخته شود.
مثلاً:
نویسنده سایت → Administrator
اپراتور فروشگاه → Administrator
تولیدکننده محتوا → Administrator
طراح → Administrator
پشتیبان → Administrator
این کار Attack Surface را افزایش میدهد.
اصل Least Privilege چیست؟
هر User فقط به حداقل دسترسی موردنیاز برای انجام وظیفه خود دسترسی داشته باشد.
اگر فردی فقط مقاله منتشر میکند، احتمالاً به Administrator نیاز ندارد.
اگر فردی فقط سفارشها را مدیریت میکند، نباید بتواند Plugin نصب کند.
حسابهای قدیمی را حذف کنید
زمانی که همکاری یک شخص تمام میشود:
Account باید Disable یا Delete شود.
نباید Credential فعال بدون مالک باقی بماند.
Shared Account نسازید
استفاده چند نفر از یک Administrator Account باعث میشود:
مشخص نباشد چه کسی Login کرده؛
Password بین افراد به اشتراک گذاشته شود؛
لغو دسترسی یک شخص سخت شود؛
Audit Trail ضعیف شود.
بهتر است هر مدیر حساب مستقل داشته باشد و تمام حسابهای حساس 2FA داشته باشند.
آیا Username برابر admin خطرناک است؟
استفاده از Username بسیار قابل حدس مانند admin میتواند Guessing را برای Bot سادهتر کند، اما تغییر Username نباید بهعنوان دفاع اصلی معرفی شود.
Username در بسیاری از سیستمها Secret محسوب نمیشود.
حتی اگر Username مخفی باشد، دفاع واقعی همچنان:
Password قوی
2FA
Rate Limiting
WAF
است.
بنابراین روی Security Through Obscurity تکیه نکنید.
۱۰. مانیتورینگ، ثبت Loginها و هشدار امنیتی
امنیتی که قابل مشاهده نباشد، مدیریت آن دشوار است.
ممکن است سایت شما هر شب هزاران Login Attempt دریافت کند ولی تا زمانی که مشکلی رخ نداده از آن مطلع نشوید.
Logging مناسب میتواند رفتار غیرعادی را نشان دهد.
چه مواردی را مانیتور کنیم؟
- Login موفق Administrator
- Login ناموفق زیاد
- Login از IP جدید
- Login از کشور غیرمعمول
- Password Reset
- ایجاد Administrator
- حذف User
- تغییر Email حساب مدیر
- غیرفعال شدن 2FA
- تغییر Plugin
- تغییر تنظیمات امنیتی
OWASP توصیه میکند Failureهای Authentication، Password Failureها و Account Lockoutها ثبت و بررسی شوند.
هر Login نیازمند Alert نیست
اگر برای هر Login عادی Notification ارسال شود، بعد از مدتی مدیر هشدارها را نادیده میگیرد.
بهتر است Alert روی رفتارهای پرریسک باشد.
برای مثال:
Administrator Login از Device جدید
*
IP ناشناس
*
کشور متفاوت
میتواند Event مهمتری باشد.
امنیت wp-admin چگونه افزایش پیدا میکند؟
صفحه Login تنها بخش حساس نیست.
دایرکتوری:
/wp-admin/
نیز باید محافظت شود.
WordPress در راهنمای Hardening اشاره میکند که در برخی سناریوها میتوان لایه Authentication دیگری در سطح Server روی wp-admin قرار داد؛ اما هشدار میدهد محافظت نادرست کل Directory ممکن است قابلیتهایی مانند admin-ajax.php را مختل کند.
بنابراین نباید Ruleهای Server را بدون تست روی Production اعمال کرد.
IP Allowlist چه زمانی مفید است؟
اگر سایت فقط توسط چند Administrator با IP ثابت مدیریت میشود، میتوان دسترسی به Login یا Admin را فقط به IPهای مشخص محدود کرد.
این روش برای:
سامانههای سازمانی
پنل داخلی
سایت با مدیران ثابت
بسیار قوی است.
اما برای سایتی که مدیران دائماً با اینترنت موبایل یا IPهای Dynamic متصل میشوند، ممکن است عملی نباشد.
آیا تغییر آدرس wp-login.php امنیت سایت را افزایش میدهد؟
یکی از توصیههای رایج این است که:
wp-login.php
به آدرس دیگری تغییر کند.
این روش میتواند میزان Bot Traffic عمومی را کاهش دهد؛ چون بسیاری از Scannerها فقط مسیر پیشفرض را بررسی میکنند.
اما نباید آن را یک کنترل امنیتی اصلی دانست.
چرا؟
اگر URL جدید افشا شود، تمام حملات دوباره امکانپذیر هستند.
تغییر Login URL:
Password ضعیف را قوی نمیکند.
2FA ایجاد نمیکند.
Credential Stuffing را حل نمیکند.
Vulnerability را Patch نمیکند.
بنابراین Hide Login بیشتر یک لایه کمکی برای کاهش Noise است، نه جایگزین Security Controlهای واقعی.
راهنمای Hardening WordPress نیز بهطور کلی هشدار میدهد Security Through Obscurity نباید پایه اصلی امنیت باشد.
HTTPS چه نقشی در امنیت Login وردپرس دارد؟
صفحه ورود باید فقط از طریق HTTPS در دسترس باشد.
بدون TLS مناسب، Credential و Session میتوانند در شرایط خاص در معرض شنود یا Manipulation قرار گیرند.
OWASP تأکید میکند صفحه Login و صفحات Authenticated باید از Transport امن استفاده کنند.
HTTPS فقط برای Login کافی نیست
کل Session باید روی HTTPS باشد.
این اشتباه است که:
Login → HTTPS
Admin → HTTP
باشد.
در عمل سایت مدرن باید HTTP را به HTTPS Redirect کند.
Certificate معتبر باشد
Expired Certificate یا Mixed Configuration میتواند هم Security و هم تجربه User را خراب کند.
امنیت Cookie و Session در WordPress
ورود موفق پایان فرآیند Authentication نیست.
پس از Login، WordPress باید Session کاربر را حفظ کند.
اگر Session Cookie دزدیده شود، مهاجم ممکن است بدون دانستن Password بتواند Session را Hijack کند.
به همین دلیل امنیت Endpointهای:
Login
Admin
Profile
Password Change
باید در کنار Session Security دیده شود.
Logout از Deviceهای ناشناس
اگر Administrator احتمال میدهد Session یا Device او Compromise شده است، باید Sessionهای فعال را قطع کند و Credentialها را بررسی کند.
بعد از Incident فقط Password را عوض نکنید
در Incident واقعی بهتر است:
Password تغییر کند؛
Sessionهای فعال لغو شوند؛
2FA بررسی شود؛
Adminهای جدید بررسی شوند؛
Pluginها بررسی شوند؛
Logها تحلیل شوند.
تفاوت Brute Force و Credential Stuffing در وردپرس
این دو اصطلاح اغلب با هم اشتباه گرفته میشوند.
| ویژگی | Brute Force | Credential Stuffing |
|---|---|---|
| Password | حدس زده میشود | از نشت قبلی به دست آمده |
| تعداد ترکیب | معمولاً زیاد | Credentialهای واقعی |
| Rate Limiting | بسیار مفید | مفید ولی کافی نیست |
| Password قوی | بسیار مؤثر | در صورت تکراری بودن ممکن است کافی نباشد |
| 2FA | بسیار مؤثر | بسیار مؤثر |
| Password منحصربهفرد | مهم | حیاتی |
به همین دلیل فقط پیچیده کردن Password کافی نیست.
Password باید هم قوی و هم Unique باشد. 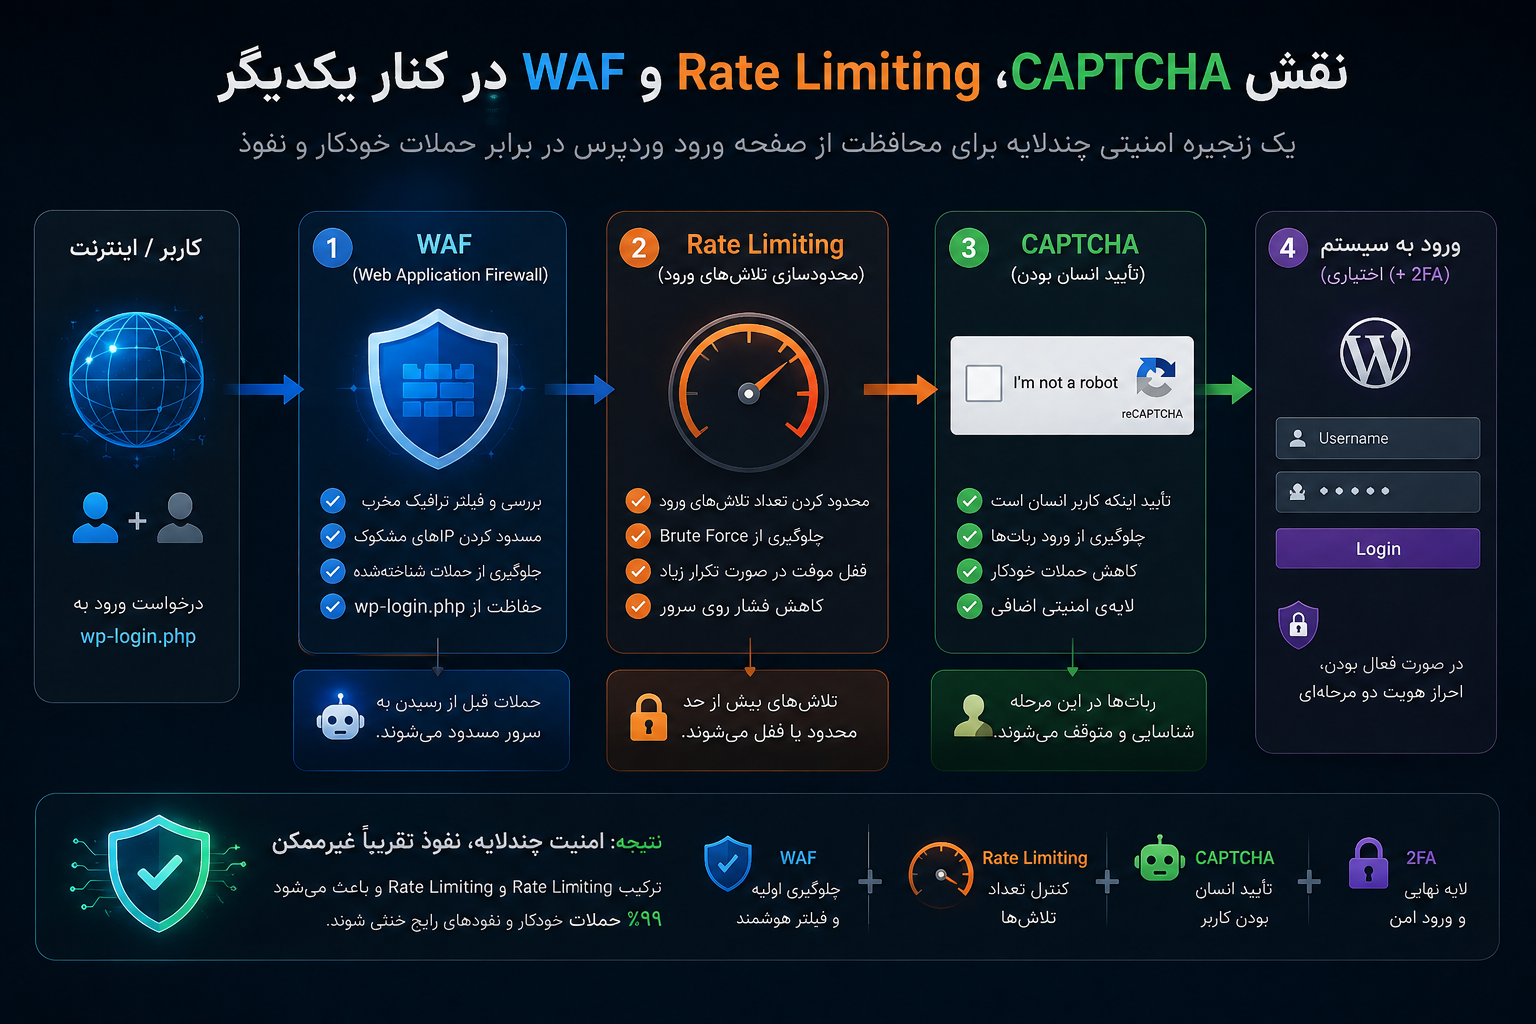
نقش CAPTCHA، Rate Limiting و WAF در کنار یکدیگر
این سه کنترل کار یکسانی انجام نمیدهند.
Rate Limiting
سرعت و تعداد Requestها را محدود میکند.
CAPTCHA
Automation را دشوارتر میکند.
WAF
Traffic را براساس Rule، رفتار، IP Reputation و Patternها تحلیل میکند.
ترکیب این سه میتواند به شکل زیر باشد:
Request Login ↓ WAF ↓ Rate Limit Check ↓ Risk Analysis ↓ در صورت مشکوک بودن CAPTCHA ↓ WordPress Login ↓ 2FA ↓ Dashboard
این معماری بسیار قویتر از نصب یک Plugin ساده Limit Login است.
آیا Block کردن کشورها برای Login مناسب است؟
Geo Blocking در بعضی سایتها مفید است.
اگر تمام Administratorهای یک سامانه فقط از یک کشور مشخص وارد میشوند، Login از کشورهای دیگر میتواند Risk بیشتری داشته باشد.
اما Geo Blocking کنترل مطلق نیست.
VPN و Proxy میتوانند Location را تغییر دهند.
همچنین ممکن است مدیر واقعی در سفر باشد.
بنابراین Geo Location بهتر است یکی از Signalها باشد، نه تنها عامل تصمیمگیری.
OWASP نیز در Risk-Based Authentication از Location، IP و Device بهعنوان سیگنالهایی برای افزایش سطح Authentication یاد میکند.
Risk-Based Authentication چیست؟
در این روش تمام Loginها یکسان رفتار نمیکنند.
مثلاً:
حالت کمریسک
Device شناختهشده IP معمول رفتار عادی
→ Login عادی + 2FA استاندارد
حالت پرریسک
Device جدید کشور جدید IP مشکوک چندین Attempt ناموفق
→ CAPTCHA + MFA مجدد + Challenge
این روش باعث میشود امنیت بالا باشد ولی کاربر دائماً با موانع اضافی مواجه نشود.
آیا امنیت Login با تغییر نام کاربری Administrator تأمین میشود؟
خیر.
نباید Username را Secret اصلی در نظر گرفت.
تغییر نام کاربری admin میتواند Botهای بسیار ساده را کمی دشوارتر کند، اما مهاجم ممکن است Username را از:
Author Archive
API
Content
یا اطلاعات عمومی
به دست آورد.
بنابراین اولویتها باید این ترتیب را داشته باشند:
- Password منحصربهفرد
- 2FA
- Rate Limiting
- WAF
- CAPTCHA
- Monitoring
و سپس کنترلهای کمکی مانند تغییر Login URL یا Username.
افزونه امنیتی Login وردپرس چه ویژگیهایی باید داشته باشد؟
اگر قصد استفاده از Plugin دارید، فقط به تعداد قابلیتها نگاه نکنید.
Plugin امنیتی باید:
- مرتب Update شود؛
- با نسخه فعلی WordPress سازگار باشد؛
- توسعهدهنده معتبر داشته باشد؛
- سابقه امنیتی قابل قبول داشته باشد؛
- باعث کندی شدید Login نشود؛
- امکان Recovery داشته باشد؛
- Lockout غیرمنطقی ایجاد نکند.
همه امکانات را در چند Plugin تکرار نکنید
گاهی مدیر سایت همزمان سه افزونه Security نصب میکند و هر سه:
Login Limit
CAPTCHA
Firewall
را فعال میکنند.
این کار میتواند باعث Conflict شود.
بهتر است Architecture ساده و مشخص باشد.
اشتباهات رایج در امنیت صفحه ورود وردپرس
تکیه کامل به تغییر URL ورود
Hide Login امنیت واقعی Credential ایجاد نمیکند.
استفاده از رمز عبور مشترک
یکی از خطرناکترین اشتباهات است.
فعال نکردن 2FA برای Administrator
حتی Password قوی نیز ممکن است Phish شود.
نصب تعداد زیادی افزونه امنیتی
افزونه بیشتر الزاماً امنیت بیشتر نیست.
نداشتن Backup Code برای 2FA
ممکن است Administrator خودش از سایت Lock شود.
Block دائمی IP بعد از چند Attempt
میتواند False Positive و DoS ایجاد کند.
فراموش کردن XML-RPC
ممکن است Login اصلی محدود شده باشد ولی Endpoint دیگری همچنان Attack Surface ایجاد کند.
رها کردن حساب مدیران قدیمی
Dormant Account میتواند Risk بزرگی باشد.
استفاده از Plugin نالشده
ممکن است تمام کنترلهای Login را بیاثر کند.
نداشتن Log
بدون Log ممکن است Compromise مدتها تشخیص داده نشود. 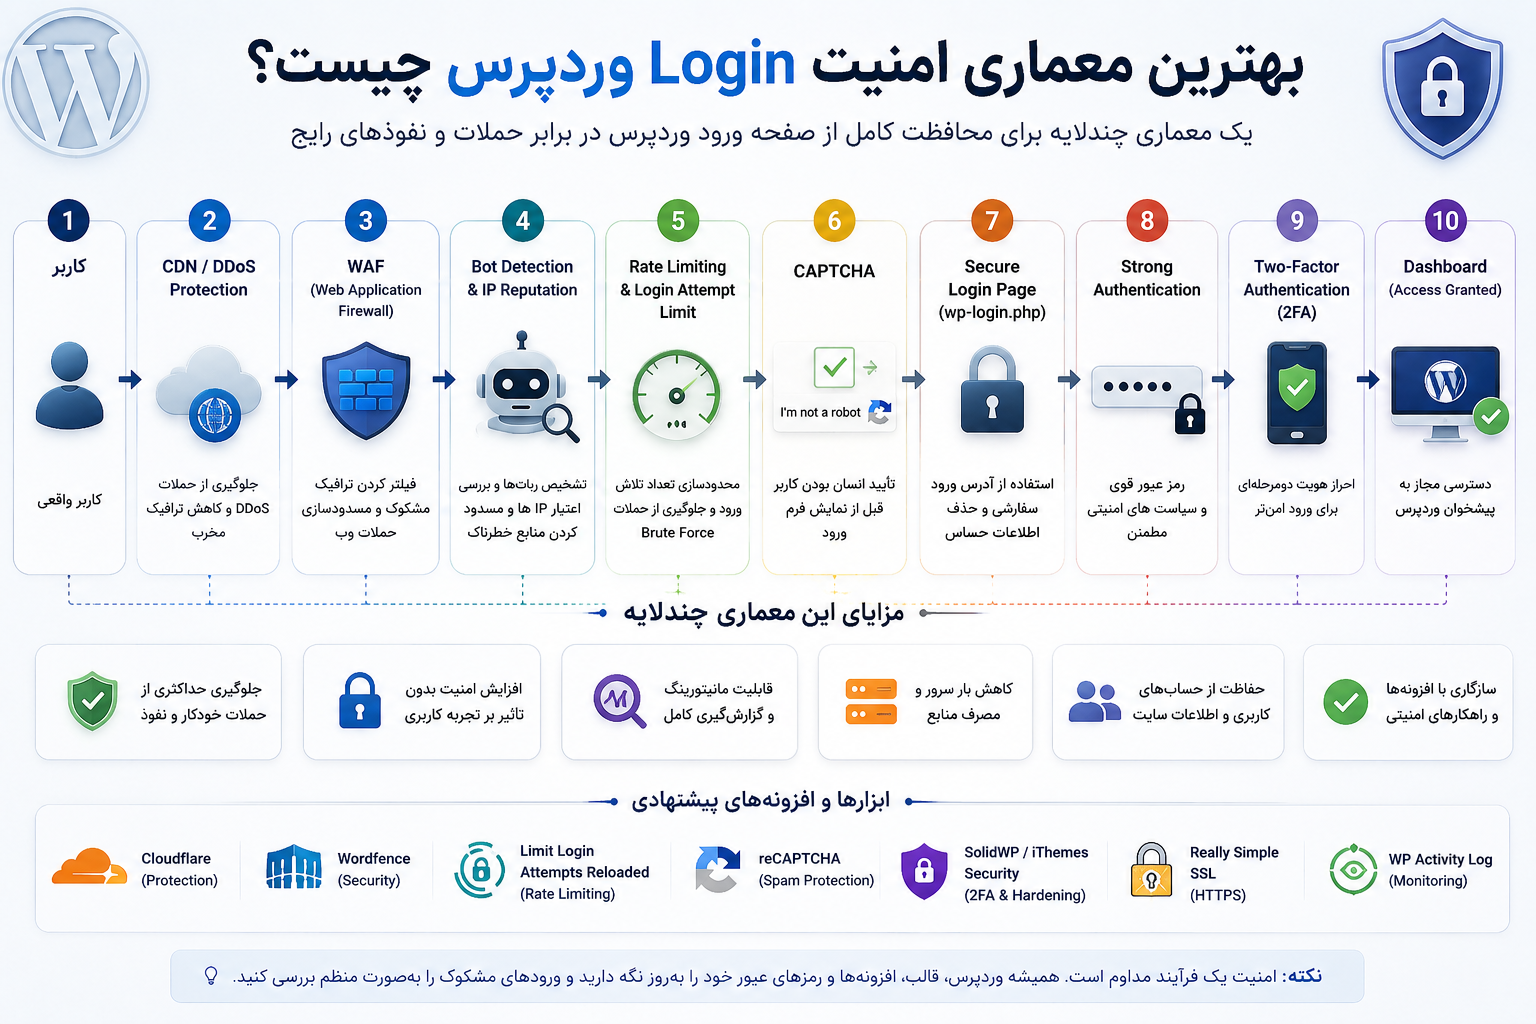
بهترین معماری امنیت Login وردپرس چیست؟
برای سایت مهم میتوان معماری زیر را در نظر گرفت:
کاربر ↓ CDN / DDoS Protection ↓ WAF ↓ Bot Detection / Rate Limiting ↓ CAPTCHA در صورت رفتار مشکوک ↓ wp-login.php ↓ Password منحصربهفرد ↓ 2FA یا Passkey ↓ WordPress Session ↓ Dashboard
در کنار این مسیر:
- Logging
- Alerting
- Update
- Backup
- Malware Monitoring
- Least Privilege
فعال باشند.
چکلیست امنیت صفحه ورود وردپرس
اگر میخواهید Login سایت را سریع بررسی کنید، موارد زیر را کنترل کنید:
- رمز تمام Administratorها منحصربهفرد باشد.
- هیچ Password ساده یا قدیمی استفاده نشود.
- Password Manager استفاده شود.
- 2FA برای Administrator فعال باشد.
- Backup Code امن ذخیره شود.
- Passkey در صورت امکان بررسی شود.
- Login Attempt محدود شود.
- Rate Limiting ترجیحاً در WAF یا Server اعمال شود.
- CAPTCHA برای رفتار مشکوک فعال باشد.
- WAF از wp-login.php محافظت کند.
- XML-RPC در صورت عدم نیاز محدود یا غیرفعال شود.
- WordPress Core بهروز باشد.
- Pluginها بهروز باشند.
- Themeها بهروز باشند.
- افزونه بلااستفاده حذف شود.
- Adminهای قدیمی حذف شوند.
- تعداد Administratorها حداقل باشد.
- HTTPS اجباری باشد.
- Loginهای مشکوک Log شوند.
- Alert برای Admin Login غیرعادی فعال باشد.
- Backup منظم وجود داشته باشد.
- Recovery Plan برای Lockout مدیر وجود داشته باشد.
اگر سایت وردپرسی تحت Brute Force است چه کنیم؟
اگر همین حالا Login Attemptهای زیادی مشاهده میکنید، فقط شروع به Block دستی IPها نکنید.
اول بررسی کنید:
آیا Attemptها از یک IP هستند؟
یا هزاران IP؟
آیا فقط wp-login.php هدف است؟
xmlrpc.php نیز Request میگیرد؟
Server Load افزایش یافته؟
Login موفق مشکوکی وجود دارد؟
Administrator جدید ایجاد شده؟
سپس دفاع را در چند سطح اجرا کنید
WAF یا CDN Rate Limiting فعال کنید.
2FA Administratorها را بررسی کنید.
Passwordها را Unique کنید.
XML-RPC را بررسی کنید.
Login Logها را تحلیل کنید.
WordPress و Pluginها را Update کنید.
اگر نشانهای از Login موفق غیرمجاز وجود دارد، موضوع دیگر فقط Brute Force نیست و باید Incident Response انجام شود.
اگر Administrator وردپرس هک شد چه کنیم؟
در صورت دسترسی غیرمجاز، صرفاً تغییر Password کافی نیست.
بهتر است:
دسترسی مهاجم قطع شود
تمام Sessionهای مشکوک Logout شوند.
Password حسابها تغییر کند
بهخصوص:
WordPress
Hosting
Database Panel
CDN
Domain
Administratorهای ناشناس بررسی شوند
ممکن است Backdoor Account ساخته شده باشد.
2FA بررسی شود
مهاجم ممکن است Recovery Setting یا MFA را تغییر داده باشد.
Plugin و Theme بررسی شوند
Backdoor ممکن است در File قرار گرفته باشد.
Logها تحلیل شوند
زمان و مسیر نفوذ مشخص شود.
Vulnerability اصلی اصلاح شود
اگر Root Cause رفع نشود، مهاجم دوباره وارد خواهد شد.
سوالات متداول درباره امنیت صفحه ورود وردپرس
چگونه امنیت صفحه ورود وردپرس را افزایش دهیم؟
بهترین روش استفاده همزمان از Password قوی و منحصربهفرد، احراز هویت دومرحلهای، Rate Limiting، WAF، CAPTCHA، کنترل XML-RPC، Update منظم و Monitoring Loginهاست.
بهترین راه جلوگیری از Brute Force وردپرس چیست؟
هیچ روش واحدی کافی نیست. ترکیب Rate Limiting، WAF، 2FA، Password قوی و CAPTCHA میتواند مقاومت Login وردپرس را در برابر Brute Force به شکل قابل توجهی افزایش دهد.
آیا تغییر آدرس wp-login.php باعث امنیت میشود؟
تغییر URL ممکن است Bot Traffic عمومی را کاهش دهد، اما یک لایه کمکی است و نباید جای Password قوی، 2FA، Rate Limiting یا WAF را بگیرد.
آیا 2FA برای وردپرس ضروری است؟
برای Administrator و حسابهای حساس بسیار توصیه میشود. OWASP، MFA را از مؤثرترین کنترلها در برابر حملات مبتنی بر Password معرفی میکند.
آیا WordPress بهصورت پیشفرض 2FA دارد؟
در WordPress Self-Hosted، 2FA همچنان معمولاً از طریق Plugin یا Identity Provider ارائه میشود و Core آن را بهعنوان قابلیت عمومی داخلی برای همه سایتها ارائه نمیکند.
CAPTCHA برای Login وردپرس کافی است؟
خیر. CAPTCHA Botها را محدود میکند اما Credential واقعی سرقتشده را متوقف نمیکند. باید همراه 2FA، Rate Limiting و سایر کنترلها استفاده شود.
آیا محدود کردن Login Attempt مفید است؟
بله. Login Throttling باعث میشود مهاجم نتواند تعداد نامحدودی Password را در مدت کوتاه آزمایش کند.
آیا Cloud WAF برای WordPress مفید است؟
بله. WAF ابری میتواند Traffic مشکوک و Botها را قبل از رسیدن به Origin Server و PHP محدود کند و در حملات پرتعداد مزیت مهمی دارد.
XML-RPC وردپرس را غیرفعال کنیم؟
اگر سایت و Integrationهای شما به آن نیاز ندارند، میتوان آن را غیرفعال یا محدود کرد. اگر نیاز دارید، بهتر است Rate Limiting و WAF روی آن اعمال شود.
آیا Username admin ناامن است؟
قابل حدس بودن Username میتواند کار مهاجم را سادهتر کند، اما Username نباید Secret محسوب شود. دفاع اصلی Password قوی، 2FA و محدودسازی Login است.
آیا افزونه امنیتی برای Login کافی است؟
خیر. Plugin فقط یکی از لایههاست. امنیت WordPress باید شامل Server، WAF، Update، Backup، MFA، Password Policy و Monitoring باشد.
چرا Login Attempt زیاد باعث کندی سایت میشود؟
اگر هر Request به PHP و WordPress برسد، Botها میتوانند CPU، RAM و Workerهای Server را مصرف کنند. به همین دلیل Edge Rate Limiting یا WAF برای Attackهای پرتعداد مفیدتر است.
آیا میتوان wp-admin را فقط برای IP خودمان باز کرد؟
اگر Administratorها IP ثابت دارند، بله. این روش میتواند بسیار مؤثر باشد، اما در سایتهایی با IP Dynamic یا کاربران متعدد ممکن است عملی نباشد.
آیا HTTPS جلوی هک Login را میگیرد؟
HTTPS Credential و Session را هنگام انتقال محافظت میکند اما Brute Force و Credential Stuffing را متوقف نمیکند. HTTPS یکی از لایههای ضروری امنیت است، نه کل راهکار.
امنیت صفحه ورود ووکامرس هم همین روشها را نیاز دارد؟
بله، اما WooCommerce ممکن است تعداد User و Login بیشتری داشته باشد. بنابراین Rate Limiting باید طوری تنظیم شود که Customerهای واقعی بهاشتباه Block نشوند.
جمعبندی
امنیت صفحه ورود وردپرس یکی از پایهایترین بخشهای امنیت سایت است، زیرا تصاحب یک حساب با سطح دسترسی بالا میتواند مهاجم را مستقیماً وارد محیط مدیریتی WordPress کند.
مهمترین اشتباه این است که تصور کنیم یک راهکار ساده مانند تغییر آدرس wp-login.php یا نصب یک CAPTCHA میتواند تمام مشکل را حل کند.
حملات Login امروز فقط Brute Force ساده نیستند.
مهاجمان میتوانند از:
Credential Stuffing،
Password Spraying،
Botnet،
Proxy،
Passwordهای افشاشده
و Endpointهایی مانند XML-RPC
استفاده کنند.
به همین دلیل دفاع نیز باید چندلایه باشد.
اولین لایه استفاده از Password قدرتمند و مهمتر از آن منحصربهفرد است. رمز حساب Administrator نباید در هیچ سرویس دیگری تکرار شود.
در لایه بعد، فعال کردن 2FA یا Passkey باعث میشود حتی افشای Password الزاماً به ورود موفق منجر نشود.
Rate Limiting تعداد Login Attemptها را کنترل میکند.
CAPTCHA Automation را دشوارتر میکند.
WAF Traffic مخرب را قبل از رسیدن به WordPress بررسی میکند.
کنترل XML-RPC مسیرهای جایگزین Authentication را محدود میکند.
Update مداوم مانع سوءاستفاده از آسیبپذیریهای شناختهشده میشود.
Least Privilege تعداد حسابهایی را که در صورت Compromise خسارت زیادی ایجاد میکنند کاهش میدهد.
و در نهایت Logging و Monitoring کمک میکند رفتار مشکوک زودتر شناسایی شود.
مستندات رسمی WordPress نیز در راهنمای بهروز مقابله با Brute Force بر همین رویکرد چندلایه تأکید کرده و Password منحصربهفرد، 2FA، Passkey، Rate Limiting، CAPTCHA، WAF، مدیریت XML-RPC، Update و Monitoring را از مهمترین کنترلهای دفاعی معرفی میکند.
بنابراین اگر بخواهیم امنیت Login وردپرس را در یک جمله خلاصه کنیم:
بهجای مخفی کردن صفحه ورود، کاری کنید دانستن آدرس آن و حتی سرقت Password بهتنهایی برای ورود به سایت کافی نباشد.
سایت وردپرسی امن سایتی است که Administrator آن Password منحصربهفرد دارد، 2FA فعال است، Login Attemptها محدود میشوند، WAF Traffic مشکوک را کنترل میکند، Pluginها بهروز هستند و Loginهای غیرعادی بهطور مداوم مانیتور میشوند.
مطالب مرتبط


