OWASP Top 10 2025 چیست؟ معرفی ۱۰ آسیبپذیری مهم امنیت وب
OWASP Top 10 2025 فهرستی از مهمترین ریسکهای امنیتی برنامههای وب است که توسط OWASP برای افزایش آگاهی توسعهدهندگان و تیمهای امنیتی منتشر شده است. در نسخه جدید، Broken Access Control، Security Misconfiguration و Software Supply Chain Failures در سه رتبه نخست قرار گرفتهاند و مدیریت نادرست شرایط استثنایی نیز به فهرست اضافه شده است.
OWASP Top 10 2025 فهرستی از مهمترین ریسکهای امنیتی برنامههای وب است که توسط پروژه OWASP منتشر شده و به توسعهدهندگان، مدیران سایت، متخصصان امنیت و تیمهای فنی کمک میکند خطرهای رایج و جدی امنیت وب را بهتر بشناسند. در نسخه ۲۰۲۵، کنترل دسترسی شکسته، پیکربندی امنیتی نادرست، مشکلات زنجیره تأمین نرمافزار، خطاهای رمزنگاری، Injection و طراحی ناامن از مهمترین ریسکها هستند.
OWASP Top 10 چیست و چرا اهمیت دارد؟
امنیت وب فقط به نصب یک فایروال، افزونه امنیتی یا گواهی SSL محدود نمیشود. بخش زیادی از رخنههای امنیتی از جایی شروع میشوند که در طراحی برنامه، کنترل دسترسی، احراز هویت، مدیریت وابستگیها، تنظیمات سرور، پردازش ورودی یا ثبت رویدادها ضعف وجود دارد.
OWASP یا Open Worldwide Application Security Project یکی از شناختهشدهترین پروژههای مستقل در حوزه امنیت نرمافزار و برنامههای وب است. یکی از معروفترین خروجیهای این پروژه، OWASP Top 10 است؛ سندی آگاهیبخش که مهمترین دستههای ریسک امنیتی برنامههای وب را معرفی میکند.
هدف OWASP Top 10 این نیست که تمام آسیبپذیریهای موجود در جهان را در ده مورد خلاصه کند. خود OWASP نیز تأکید میکند که Top 10 یک نقطه شروع برای آگاهی امنیتی است، نه یک استاندارد کامل برای آزمون امنیت یا توسعه امن. برای بررسیهای جامعتر، استانداردهایی مانند OWASP ASVS و چارچوبهای توسعه امن میتوانند در کنار آن استفاده شوند.
اهمیت OWASP Top 10 از اینجا ناشی میشود که بسیاری از ضعفهای امنیتی که در پروژههای واقعی مشاهده میشوند، در یکی از همین دستهها قرار میگیرند. برای مثال ممکن است یک فروشگاه اینترنتی اجازه دهد کاربر بدون مجوز به سفارش فرد دیگری دسترسی پیدا کند، یک API بهدرستی سطح دسترسی را بررسی نکند، یک وبسایت از کتابخانه قدیمی استفاده کند یا اطلاعات حساس را با الگوریتم ضعیف محافظت کند.
بنابراین شناخت OWASP Top 10 2025 فقط برای متخصصان تست نفوذ نیست. برنامهنویسان، مدیران سایت، مدیران سرور، صاحبان کسبوکارهای آنلاین، تیمهای DevOps، مدیران فنی و حتی مدیران پروژه نیز باید درک مناسبی از این ریسکها داشته باشند.
چه چیزهایی در OWASP Top 10 2025 تغییر کرده است؟
نسخه ۲۰۲۵ هشتمین نسخه اصلی OWASP Top 10 محسوب میشود. OWASP اعلام کرده که در این نسخه دو دسته جدید یا توسعهیافته برجسته شدهاند و یک ادغام مهم نیز انجام شده است. روش انتخاب دستهها همچنان «Data-Informed» است؛ یعنی دادههای واقعی اهمیت زیادی دارند، اما تصمیمگیری فقط به آمار ابزارهای خودکار محدود نمیشود و نظرات جامعه امنیت نرمافزار نیز در آن تأثیر دارد.
یکی از مهمترین تغییرات، گسترش مفهوم Vulnerable and Outdated Components نسخه ۲۰۲۱ به Software Supply Chain Failures در نسخه ۲۰۲۵ است. این تغییر نشان میدهد که امنیت وابستگیها دیگر فقط درباره نصب یک کتابخانه قدیمی نیست؛ بلکه کل زنجیره توسعه، Build، مخازن کد، CI/CD، Package Registry، ابزارهای توسعه و فرآیند انتشار نرمافزار باید بررسی شوند.
تغییر مهم دیگر اضافه شدن Mishandling of Exceptional Conditions به رتبه دهم است. این دسته به مدیریت نادرست شرایط غیرعادی، خطاها، Exceptionها، Fail Open شدن سیستم و رفتارهای پیشبینینشده میپردازد.
همچنین Server-Side Request Forgery یا SSRF که در نسخه ۲۰۲۱ دسته مستقلی داشت، در نسخه ۲۰۲۵ در Broken Access Control ادغام شده است. 
فهرست OWASP Top 10 2025
<table> <thead> <tr> <th>رتبه</th> <th>دسته</th> <th>ترجمه و مفهوم اصلی</th> </tr> </thead> <tbody> <tr> <td>A01</td> <td>Broken Access Control</td> <td>نقص در کنترل دسترسی کاربران و منابع</td> </tr> <tr> <td>A02</td> <td>Security Misconfiguration</td> <td>پیکربندی امنیتی نادرست</td> </tr> <tr> <td>A03</td> <td>Software Supply Chain Failures</td> <td>شکستهای زنجیره تأمین نرمافزار</td> </tr> <tr> <td>A04</td> <td>Cryptographic Failures</td> <td>خطاها و ضعفهای رمزنگاری</td> </tr> <tr> <td>A05</td> <td>Injection</td> <td>تزریق داده یا دستور به مفسرها</td> </tr> <tr> <td>A06</td> <td>Insecure Design</td> <td>طراحی ناامن نرمافزار و منطق کسبوکار</td> </tr> <tr> <td>A07</td> <td>Authentication Failures</td> <td>شکست در احراز هویت و مدیریت نشست</td> </tr> <tr> <td>A08</td> <td>Software or Data Integrity Failures</td> <td>نقص در یکپارچگی نرمافزار یا داده</td> </tr> <tr> <td>A09</td> <td>Security Logging & Alerting Failures</td> <td>ضعف در ثبت رویداد و هشدار امنیتی</td> </tr> <tr> <td>A10</td> <td>Mishandling of Exceptional Conditions</td> <td>مدیریت نادرست خطاها و شرایط استثنایی</td> </tr> </tbody> </table>
این فهرست دقیقاً همان ترتیب منتشرشده در نسخه رسمی OWASP Top 10 2025 است. 
A01:2025 – Broken Access Control؛ نقض کنترل دسترسی
Broken Access Control یا «کنترل دسترسی شکسته» برای دومین نسخه متوالی در رتبه اول OWASP Top 10 قرار دارد. کنترل دسترسی مشخص میکند هر کاربر پس از ورود به سیستم به چه اطلاعات، عملیات، فایلها، APIها و بخشهایی اجازه دسترسی دارد.
مشکل زمانی ایجاد میشود که برنامه تصور کند کاربر فقط از رابط کاربری تعریفشده استفاده میکند، اما کنترل واقعی روی سمت سرور اعمال نشده باشد.
فرض کنید در یک فروشگاه اینترنتی، هر کاربر باید فقط سفارشهای خودش را مشاهده کند. اگر سیستم صرفاً شناسه سفارش را از درخواست دریافت کند و بررسی نکند که آن سفارش متعلق به چه کاربری است، یک ضعف کنترل دسترسی ایجاد شده است.
نکته مهم این است که مخفی کردن یک دکمه از رابط کاربری، کنترل دسترسی محسوب نمیشود. تمام مجوزها باید در سمت سرور بررسی شوند.
در نسخه ۲۰۲۵، OWASP مجموعه گستردهای از ضعفها از جمله افشای اطلاعات به کاربر غیرمجاز، CSRF و SSRF را در این دسته قرار داده است. Broken Access Control همچنین بالاترین تعداد رخداد ثبتشده را در دادههای مشارکتکنندگان OWASP داشته است.
نمونههای رایج Broken Access Control
نمونههای رایج عبارتاند از:
- دسترسی کاربر عادی به امکانات مدیریتی
- مشاهده اطلاعات حساب کاربر دیگر
- تغییر یا حذف منابعی که متعلق به کاربر نیستند
- دسترسی مستقیم به فایلهایی که باید خصوصی باشند
- نبود بررسی مجوز در API
- اعتماد به شناسه یا Role ارسالشده از سمت مرورگر
- امکان اجرای عملیات حساس بدون بررسی Permission
- تنظیم اشتباه دسترسی فایلها یا Object Storage
- CSRF در عملیات حساس
- SSRF در شرایطی که برنامه اجازه دسترسی کنترلنشده به منابع داخلی میدهد
چگونه Broken Access Control را کاهش دهیم؟
اصل مهم در این حوزه Deny by Default است؛ یعنی اگر مجوز دسترسی صراحتاً صادر نشده، سیستم باید درخواست را رد کند.
کنترل مجوز باید در تمام Endpointهای حساس انجام شود و صرفاً به رابط کاربری وابسته نباشد. همچنین بهتر است سیاستهای Authorization در یک لایه مرکزی پیادهسازی شوند تا توسعهدهندگان مجبور نباشند در دهها نقطه مختلف منطق دسترسی را تکرار کنند.
استفاده از اصل Least Privilege یا حداقل سطح دسترسی نیز اهمیت زیادی دارد. کاربر، سرویس یا Process فقط باید به منابعی دسترسی داشته باشد که واقعاً برای انجام وظیفه خود نیاز دارد.
در سایتهای وردپرسی نیز سطح دسترسی نقشها، قابلیتهای افزونهها، APIهای سفارشی، فایلهای آپلودی و Ajax Handlerها باید بررسی شوند. نصب یک افزونه امنیتی بهتنهایی نمیتواند منطق دسترسی اشتباه در یک افزونه اختصاصی را اصلاح کند.
A02:2025 – Security Misconfiguration؛ پیکربندی امنیتی نادرست
Security Misconfiguration در OWASP Top 10 2025 به رتبه دوم رسیده است. این موضوع نشان میدهد با افزایش استفاده از Cloud، Container، API، سرویسهای متعدد، Frameworkها و نرمافزارهای قابل تنظیم، خطای پیکربندی به یکی از مشکلات اساسی امنیت وب تبدیل شده است.
OWASP گزارش میکند که در دادههای بررسیشده، تمام برنامههای مورد آزمایش حداقل در معرض نوعی از Misconfigurationهای مرتبط قرار گرفتهاند و این دسته بیش از ۷۱۹ هزار رخداد CWE در دادههای مشارکتکنندگان داشته است.
Security Misconfiguration یعنی نرمافزار ممکن است از نظر برنامهنویسی مشکلی نداشته باشد، اما نحوه تنظیم آن امنیت کافی ایجاد نکرده باشد.
مثالهایی از پیکربندی امنیتی اشتباه
نمونههای متداول شامل موارد زیر هستند:
- فعال ماندن Debug Mode در سایت اصلی
- نمایش Stack Trace و اطلاعات داخلی سرور
- باقی ماندن حسابهای پیشفرض
- رمز عبور پیشفرض روی سرویسها
- فعال بودن پورتها و سرویسهای غیرضروری
- سطح دسترسی بیش از حد روی فایلها
- تنظیم اشتباه CORS
- دسترسی عمومی اشتباه به Cloud Storage
- Directory Listing غیرضروری
- Headers امنیتی ناقص
- فعال بودن قابلیتهای آزمایشی در Production
- استفاده از تنظیمات پیشفرض ناامن
در وردپرس نیز مواردی مانند فعال ماندن WP_DEBUG_DISPLAY در محیط Production، سطح دسترسی نامناسب فایلها، باقی ماندن افزونهها و قالبهای بلااستفاده، تنظیمات اشتباه وبسرور یا دسترسی عمومی فایلهای پشتیبان میتوانند در این دسته قرار گیرند.
راهکارهای جلوگیری از Security Misconfiguration
بهترین رویکرد ایجاد یک Baseline مشخص برای پیکربندی امن است.
تیم فنی باید بتواند محیط Development، Staging و Production را از طریق فرآیند قابل تکرار و کنترلشده ایجاد کند. هر محیط باید تنظیمات مشخص و Credentials مستقل داشته باشد.
امکانات، سرویسها و Packageهایی که مورد استفاده نیستند بهتر است نصب نشوند یا غیرفعال شوند. هر قابلیت اضافی سطح حمله یا Attack Surface را افزایش میدهد.
همچنین Configuration باید همانند کد مورد بررسی قرار گیرد. تغییر در تنظیمات Cloud، Web Server، Firewall، Container یا CI/CD میتواند به اندازه تغییر در Source Code مهم باشد. 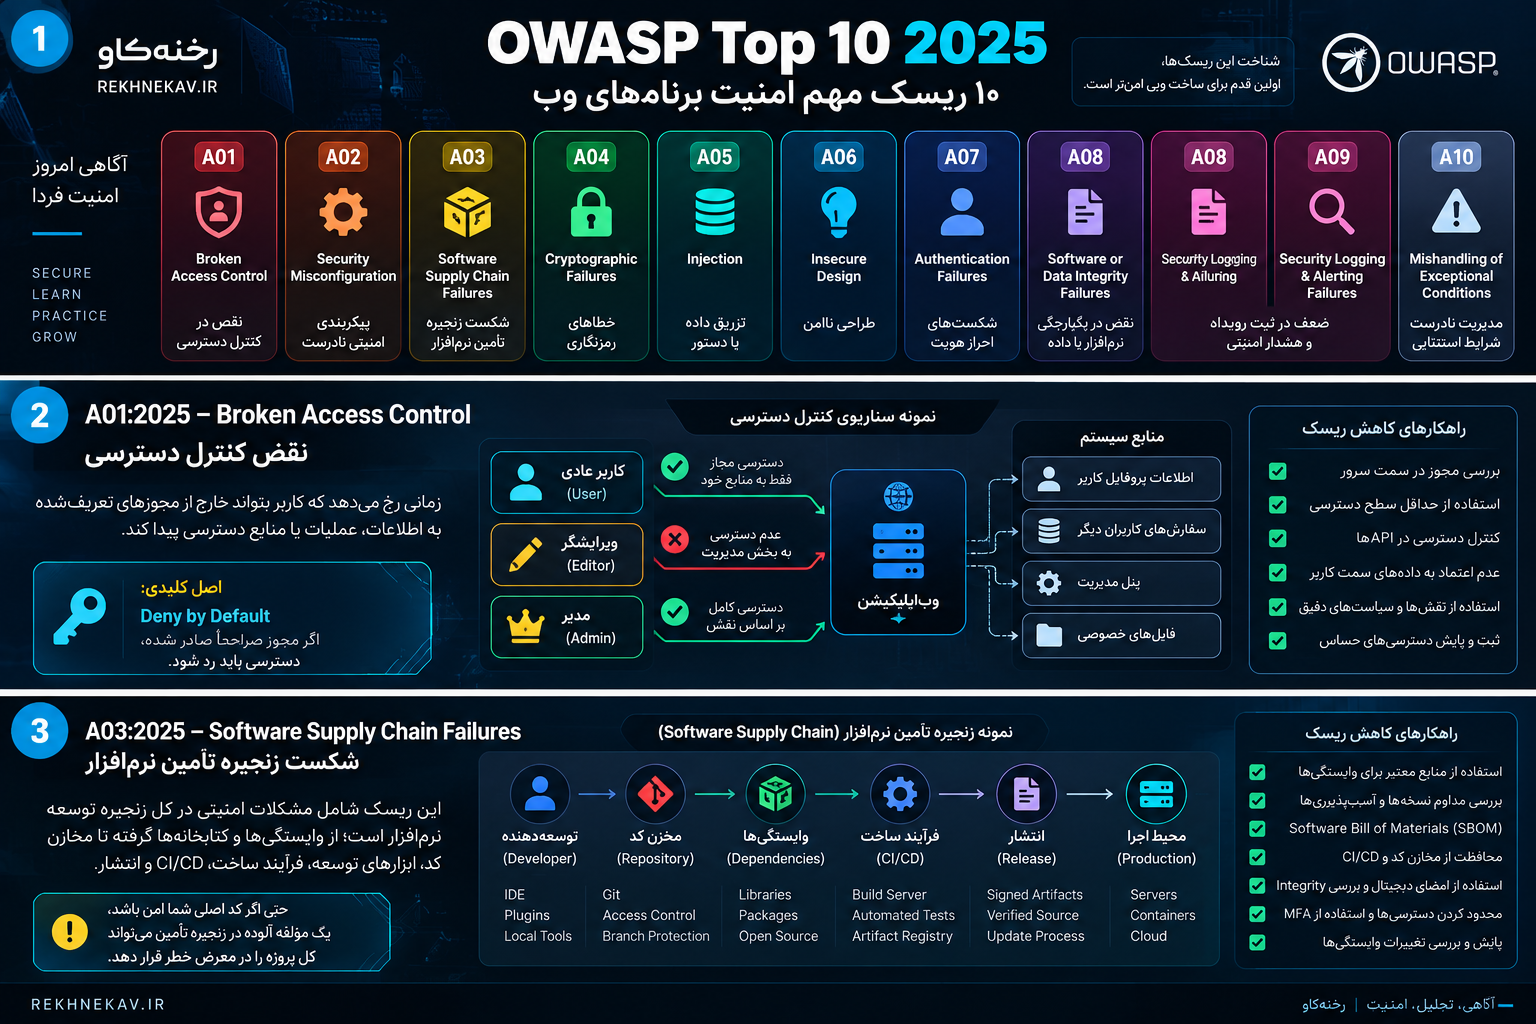
A03:2025 – Software Supply Chain Failures؛ شکست زنجیره تأمین نرمافزار
یکی از مهمترین تغییرات OWASP Top 10 2025، قرار گرفتن Software Supply Chain Failures در رتبه سوم است.
در گذشته توجه زیادی روی Vulnerable and Outdated Components وجود داشت؛ یعنی استفاده از کتابخانهها، افزونهها و Packageهای قدیمی یا آسیبپذیر.
اما زنجیره تأمین نرمافزار بسیار گستردهتر از نسخه یک کتابخانه است.
امروزه یک نرمافزار ممکن است به دهها یا صدها Dependency مستقیم و غیرمستقیم، Registry، سرویس Cloud، افزونه IDE، Container Image، Git Repository و Pipeline خودکار وابسته باشد.
OWASP در نسخه ۲۰۲۵ دامنه این دسته را گسترش داده تا شکستها و دستکاریهای احتمالی در فرآیند ساخت، توزیع و بهروزرسانی نرمافزار را نیز پوشش دهد. این دسته در نظرسنجی جامعه OWASP نیز اهمیت بسیار بالایی داشته است.
چرا Supply Chain Security مهم شده است؟
در مدل سنتی امنیت، تیم توسعه بیشتر روی کدی تمرکز میکرد که خودش نوشته بود. امروز بخش بزرگی از نرمافزار از اجزایی تشکیل شده که توسط اشخاص یا سازمانهای دیگر توسعه یافتهاند.
اگر یکی از این اجزا آلوده، آسیبپذیر یا دستکاری شود، برنامهای که از آن استفاده میکند نیز ممکن است تحت تأثیر قرار گیرد.
حتی اگر کد اصلی شما امن باشد، ضعف در Package، Build Server، Repository یا سیستم انتشار میتواند مسیر دیگری برای رخنه ایجاد کند.
راهکارهای کاهش ریسک زنجیره تأمین
موجودی وابستگیها باید مشخص باشد. سازمان باید بداند چه کتابخانهها، نسخهها، Packageها و ابزارهایی در پروژه استفاده میشوند.
ایجاد Software Bill of Materials یا SBOM میتواند به مستندسازی اجزای نرمافزار کمک کند.
Dependencyها باید از منابع معتبر دریافت شوند و تغییرات آنها مورد بررسی قرار گیرد. دسترسی به Repository و CI/CD نیز باید محدود شود و استفاده از MFA، Branch Protection، بررسی Pull Request و مدیریت صحیح Secrets اهمیت زیادی دارد.
OWASP همچنین بر سختسازی Code Repository، Build Server، Workstation توسعهدهندگان، Artifact Repository و Infrastructure as Code تأکید میکند.
برای وردپرس نیز این موضوع فقط به Core محدود نمیشود. افزونهها، قالبها، کتابخانههای JavaScript، Composer Packageها و حتی ابزارهای مدیریت و Deploy باید بخشی از ارزیابی زنجیره تأمین باشند.
A04:2025 – Cryptographic Failures؛ شکستهای رمزنگاری
Cryptographic Failures در رتبه چهارم OWASP Top 10 2025 قرار گرفته است.
رمزنگاری برای محافظت از اطلاعات حساس در زمان ذخیرهسازی و انتقال استفاده میشود، اما وجود رمزنگاری بهتنهایی به معنی امنیت نیست.
الگوریتم نامناسب، مدیریت ضعیف کلیدها، تولید اعداد تصادفی قابل پیشبینی، ذخیره اطلاعات حساس بدون حفاظت کافی یا استفاده نادرست از پروتکلها میتواند کل سازوکار را بیاثر کند.
OWASP در این دسته به مشکلاتی مانند الگوریتمهای ضعیف یا پرریسک، Entropy ناکافی و تولید اعداد تصادفی رمزنگارینشده اشاره میکند.
دادههای حساس دقیقاً چه دادههایی هستند؟
بسته به نوع سامانه ممکن است اطلاعات زیر حساس محسوب شوند:
- رمزهای عبور
- Tokenهای احراز هویت
- اطلاعات شخصی کاربران
- دادههای مالی
- اطلاعات پزشکی
- کلیدهای API
- Secretها
- Session Tokenها
- فایلهای خصوصی
- Backupهای حاوی اطلاعات کاربران
اولین مرحله قبل از انتخاب رمزنگاری این است که بدانیم چه دادهای باید محافظت شود.
هش کردن رمز عبور با رمزنگاری یکسان نیست
یکی از اشتباهات مهم توسعهدهندگان، استفاده از Encryption معمولی برای ذخیره رمز عبور است.
در حالت استاندارد، رمز عبور نباید به شکلی ذخیره شود که بتوان آن را به متن اصلی برگرداند. بهجای آن باید از الگوریتمهای Password Hashing مناسب و پیادهسازی استاندارد استفاده شود.
همچنین Secretها و کلیدهای رمزنگاری نباید مستقیماً داخل Source Code یا Repository عمومی قرار بگیرند.
HTTPS لازم است اما کافی نیست
استفاده از HTTPS یکی از کنترلهای مهم برای امنیت داده در Transit است، اما Cryptographic Security فقط به SSL/TLS خلاصه نمیشود.
ممکن است یک سایت HTTPS داشته باشد، اما اطلاعات حساس را به شکل نامناسب در Database ذخیره کند، از Token قابل پیشبینی استفاده کند یا کلیدهای رمزنگاری را در فایلهای قابل دسترس نگه دارد.
به همین دلیل باید حفاظت از داده در کل چرخه عمر آن بررسی شود. 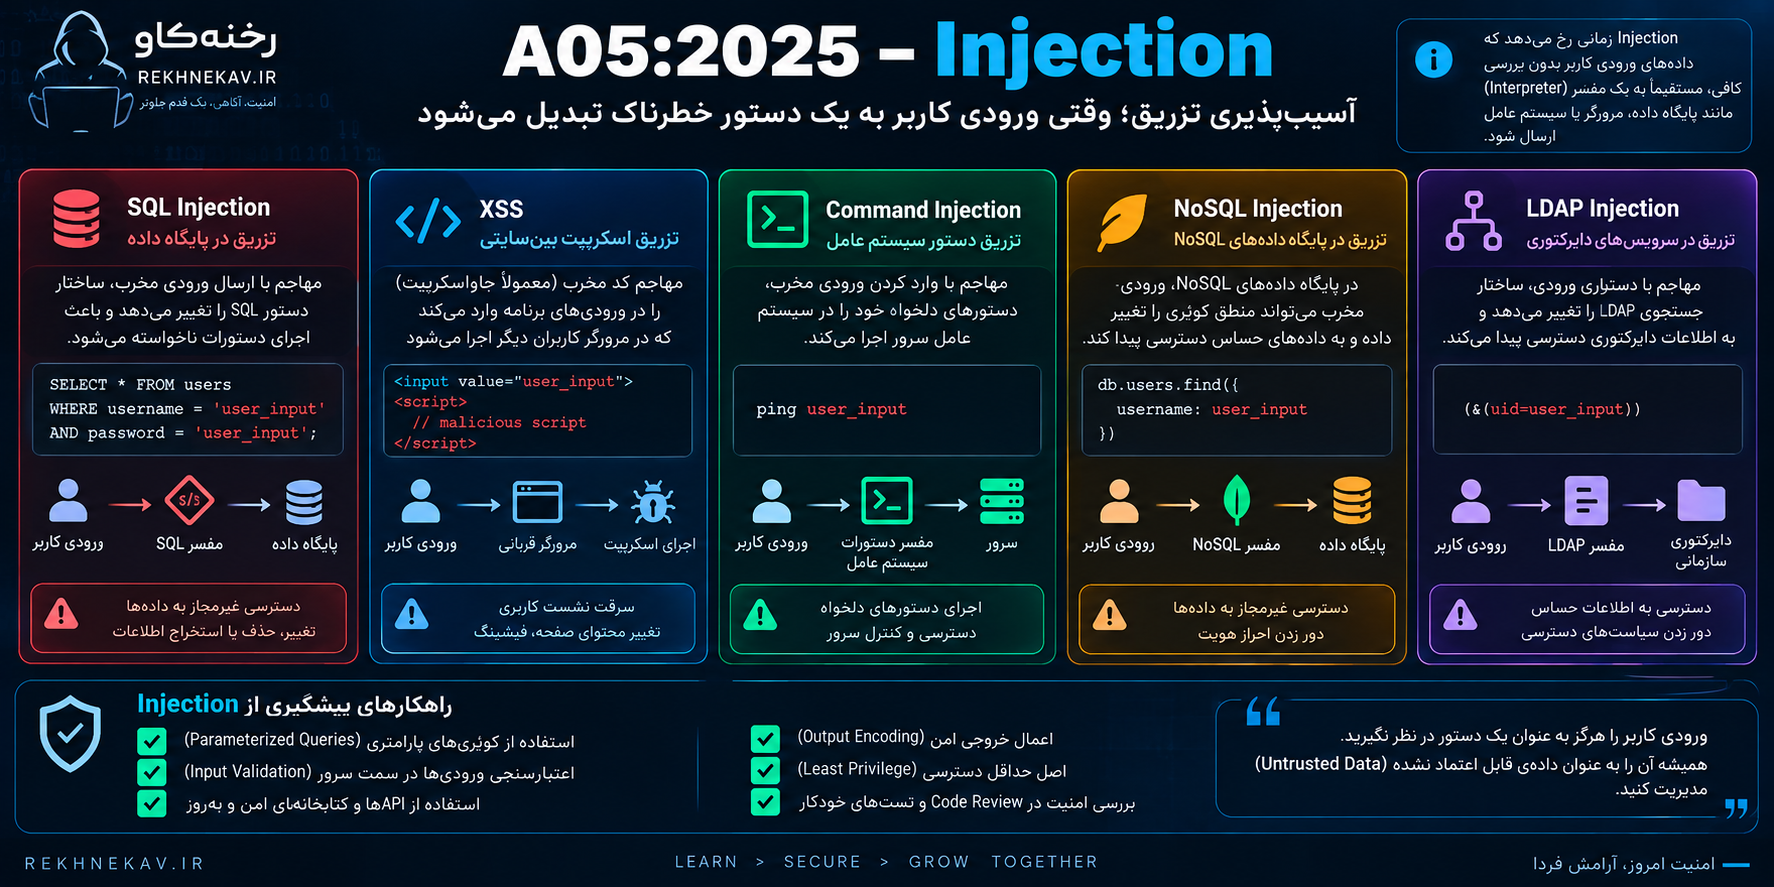
A05:2025 – Injection؛ آسیبپذیری تزریق
Injection یکی از قدیمیترین و شناختهشدهترین دستههای آسیبپذیری وب است و در نسخه ۲۰۲۵ در رتبه پنجم قرار دارد.
Injection زمانی ایجاد میشود که ورودی کنترلنشده کاربر به یک Interpreter مانند Database، Browser، Command Processor یا سیستم دیگری داده شود و مرز بین «داده» و «دستور» بهدرستی حفظ نشود.
OWASP در نسخه ۲۰۲۵، ۳۷ CWE را در این دسته قرار داده و Injection بیشترین تعداد CVE را در میان دستههای Top 10 دارد. XSS و SQL Injection از شناختهشدهترین نمونههای این خانواده هستند.
انواع رایج Injection
Injection فقط SQL Injection نیست. نمونههای مختلفی وجود دارند:
- SQL Injection
- NoSQL Injection
- OS Command Injection
- LDAP Injection
- ORM Injection
- Expression Language Injection
- Cross-Site Scripting یا XSS
هر کدام از این آسیبپذیریها در Context متفاوتی رخ میدهند، اما ریشه مشترک آنها اعتماد نادرست به دادهای است که وارد یک Interpreter میشود.
مقابله با Injection
یکی از اصول مهم، جداسازی Data از Command است.
در ارتباط با Database باید تا جای ممکن از Parameterized Query یا APIهای استاندارد ORM استفاده شود.
Input Validation نیز اهمیت دارد، اما اعتبارسنجی ورودی جایگزین Query پارامتری نیست. هر کنترل باید در جای مناسب خودش استفاده شود.
در خروجی HTML نیز باید Output Encoding متناسب با Context اعمال شود. برای مثال دادهای که داخل HTML نمایش داده میشود با دادهای که وارد Attribute، JavaScript یا URL میشود الزاماً یک روش Encoding یکسان ندارد.
OWASP پیشنهاد میکند بررسی کد در کنار تستهای خودکار مانند SAST، DAST و IAST استفاده شود تا احتمال شناسایی مشکلات Injection پیش از انتشار افزایش یابد.
Injection در وردپرس
WordPress APIهای مختلفی برای کار با Database، Sanitization و Escaping دارد، اما استفاده نادرست از آنها همچنان میتواند آسیبپذیری ایجاد کند.
بخش عمده مسئولیت امنیت بر عهده توسعهدهنده افزونه یا قالب است. صرف اینکه یک پروژه روی WordPress اجرا میشود، به معنی مصونیت در برابر SQL Injection یا XSS نیست.
A06:2025 – Insecure Design؛ طراحی ناامن
Insecure Design یکی از دستههایی است که نگاه سنتی به امنیت را تغییر میدهد.
بسیاری از افراد تصور میکنند امنیت فقط مربوط به پیدا کردن Bug در Code است. اما اگر طراحی یک سیستم از ابتدا کنترل امنیتی لازم را نداشته باشد، حتی کدی که بدون خطای برنامهنویسی نوشته شده نیز ممکن است رفتار ناامنی داشته باشد.
OWASP تفاوت مشخصی بین Insecure Design و Insecure Implementation قائل میشود. طراحی امن ممکن است بد پیادهسازی شود و آسیبپذیری ایجاد کند، اما طراحی ناامن را نمیتوان صرفاً با برنامهنویسی تمیز اصلاح کرد، زیرا کنترل لازم از ابتدا تعریف نشده است.
مثال ساده از طراحی ناامن
تصور کنید یک سامانه بازیابی حساب فقط براساس اطلاعاتی تصمیم بگیرد که مهاجم نیز میتواند آنها را پیدا کند.
ممکن است کد کاملاً مطابق Specification نوشته شده باشد، اما خود Specification امنیت کافی نداشته باشد.
یا فرض کنید سیستم مالی هیچ سقف، Rate Limit یا بررسی منطقی برای یک عملیات حساس در نظر نگرفته باشد. در چنین شرایطی مشکل در Design است، نه فقط یک خط کد.
Threat Modeling چیست؟
Threat Modeling یا مدلسازی تهدید روشی است که طی آن تیم قبل یا هنگام طراحی سیستم بررسی میکند:
چه داراییهایی ارزشمند هستند؟
چه کسانی میتوانند آنها را هدف قرار دهند؟
مرزهای اعتماد کجا قرار دارند؟
چه سوءاستفادههایی ممکن است رخ دهد؟
اگر یک کنترل شکست بخورد چه اتفاقی میافتد؟
چه کنترل جبرانی باید وجود داشته باشد؟
Threat Modeling کمک میکند امنیت قبل از شروع برنامهنویسی وارد طراحی شود.
Secure by Design
یکی از رویکردهای مهم امنیت مدرن، Secure by Design است.
در این رویکرد امنیت ویژگیای نیست که پس از ساخت محصول به آن اضافه شود. نیازمندیهای امنیتی همانند نیازمندیهای عملکردی از ابتدای پروژه تعریف میشوند.
NIST نیز در Secure Software Development Framework یا SSDF تأکید میکند که شیوههای توسعه امن باید داخل چرخه توسعه نرمافزار ادغام شوند تا تعداد آسیبپذیریهای منتشرشده کاهش یابد و ریشه ضعفها بهتر مدیریت شود.
A07:2025 – Authentication Failures؛ شکستهای احراز هویت
Authentication پاسخ میدهد که «این کاربر چه کسی است؟»
Authorization پاسخ میدهد که «این کاربر اجازه انجام چه کاری را دارد؟»
اشتباه گرفتن این دو مفهوم یکی از خطاهای رایج در امنیت وب است.
Authentication Failures زمانی رخ میدهد که سیستم نتواند هویت کاربران را با اطمینان کافی تشخیص دهد یا Session و Credentialها را به شکل امن مدیریت کند.
OWASP مواردی مانند Credential Stuffing، Brute Force، رمزهای پیشفرض، ذخیره نامناسب Password، Session Fixation، Hard-Coded Credentials و پیادهسازی ضعیف MFA را در این حوزه مطرح میکند.
Brute Force و Credential Stuffing چه تفاوتی دارند؟
در Brute Force مهاجم تعداد زیادی ترکیب احتمالی را برای پیدا کردن Credential معتبر امتحان میکند.
در Credential Stuffing معمولاً Credentialهایی که قبلاً از سرویس دیگری افشا شدهاند، روی سامانه جدید آزمایش میشوند.
به همین دلیل فقط اجبار به رمز عبور پیچیده نمیتواند تمام مشکلات Authentication را حل کند.
نقش 2FA و MFA
فعال کردن Multi-Factor Authentication یا MFA یکی از مؤثرترین کنترلها برای کاهش ریسک سرقت حساب است.
در سیستمهای حساس بهتر است حسابهای مدیریتی و کاربران دارای سطح دسترسی بالا حتماً از MFA استفاده کنند.
البته MFA نیز باید درست پیادهسازی شود. اگر مسیر بازیابی حساب یا Fallback بسیار ضعیف باشد، مهاجم ممکن است بدون عبور از عامل دوم وارد حساب شود.
مدیریت Session
پس از Authentication، امنیت Session اهمیت پیدا میکند.
Session ID باید غیرقابل پیشبینی باشد، در کانال امن منتقل شود و پس از Logout یا پایان اعتبار بهدرستی باطل شود.
پس از Login یا تغییر سطح دسترسی نیز در بسیاری از معماریها لازم است Session Identifier مجدداً ایجاد شود تا برخی حملات مرتبط با Session Fixation کاهش پیدا کنند.
A08:2025 – Software or Data Integrity Failures؛ نقص یکپارچگی نرمافزار و داده
Integrity یا یکپارچگی به این معناست که بتوانیم مطمئن باشیم نرمافزار یا داده بدون مجوز تغییر نکرده است.
A08 زمانی مطرح میشود که برنامه به Code، Update، Object یا Data اعتماد کند بدون اینکه صحت و منبع آن را به شکل کافی بررسی کند.
OWASP مثالهایی مانند دریافت Plugin یا Library از منبع غیرقابل اعتماد، CI/CD ناامن، دریافت Update بدون تأیید Integrity و Insecure Deserialization را در این دسته مطرح میکند.
تفاوت A03 و A08 چیست؟
در نگاه اول Software Supply Chain Failures و Software or Data Integrity Failures شبیه یکدیگر به نظر میرسند.
A03 دید گستردهتری به کل زنجیره تأمین نرمافزار دارد؛ از Dependency و Repository گرفته تا Build System، IDE و سیستم انتشار.
A08 بیشتر روی Trust Boundary و این موضوع تمرکز میکند که آیا Code و Data قبل از مورد اعتماد قرار گرفتن از نظر Integrity بررسی شدهاند یا خیر.
برای مثال، اعتبارسنجی Signature یک Update به A08 نزدیک است، در حالی که مدیریت کلی امنیت Pipeline و تأمینکنندگان نرمافزار بیشتر به A03 مربوط میشود.
چگونه Integrity را حفظ کنیم؟
دریافت Software از منبع معتبر، بررسی Signature یا Hash در موارد مناسب، حفاظت از Pipeline، محدود کردن دسترسی Repository و جلوگیری از تغییرات کنترلنشده از اصول کلیدی هستند.
همچنین برنامه نباید داده Serialised یا Object دریافتی از منبع غیرقابل اعتماد را بدون کنترل مناسب بهعنوان داده معتبر پردازش کند.
A09:2025 – Security Logging & Alerting Failures؛ ضعف ثبت رویداد و هشدار
امنیتی که قابل مشاهده نباشد، قابل مدیریت نیست.
ممکن است یک سازمان کنترلهای امنیتی متعددی داشته باشد، اما اگر رویدادهای مهم را Log نکند یا برای رفتار مشکوک Alert مناسبی نداشته باشد، حمله میتواند مدت زیادی بدون شناسایی باقی بماند.
در نسخه قبلی این دسته بیشتر با عنوان Logging and Monitoring Failures شناخته میشد. در نسخه ۲۰۲۵ OWASP روی Alerting نیز تأکید بیشتری کرده است، زیرا Log بدون مکانیزمی برای تشخیص و واکنش، ارزش عملی محدودی دارد.
چه رویدادهایی باید ثبت شوند؟
بسته به نوع سیستم، رویدادهای زیر اهمیت زیادی دارند:
- Login موفق و ناموفق
- تلاشهای مکرر Authentication
- تغییر Password یا MFA
- تغییر Role یا Permission
- عملیات مدیریتی مهم
- ایجاد یا حذف کاربر
- تغییر تنظیمات امنیتی
- تراکنشهای حساس
- خطاهای امنیتی
- شکست در Authorization
- رفتارهای غیرعادی API
- تغییرات مهم در سیستم
هدف Logging جمعآوری بینهایت داده نیست. Log باید برای Incident Response و Forensic مفید باشد.
چه اطلاعاتی نباید وارد Log شود؟
یکی از اشتباهات خطرناک، ثبت اطلاعات حساس در Log است.
Password، Secret، Token کامل، Session ID یا اطلاعات حساس شخصی نباید بدون ضرورت و کنترل مناسب وارد Log شوند.
OWASP نیز CWE-532 یعنی قرار دادن اطلاعات حساس در Log File را در همین دسته قرار داده است.
تفاوت Logging، Monitoring و Alerting
Logging یعنی ثبت رویداد.
Monitoring یعنی بررسی مداوم رویدادها و وضعیت سیستم.
Alerting یعنی اطلاعرسانی یا فعال کردن فرآیند واکنش زمانی که شرایط مشخصی رخ دهد.
داشتن فقط Logging کافی نیست. اگر هزاران خط Log تولید شود اما هیچکس رفتار مشکوک را بررسی نکند، ممکن است حمله همچنان بدون پاسخ باقی بماند.
A10:2025 – Mishandling of Exceptional Conditions؛ مدیریت نادرست شرایط استثنایی
یکی از تغییرات مهم نسخه ۲۰۲۵، اضافه شدن Mishandling of Exceptional Conditions است.
این دسته شامل مشکلاتی میشود که زمانی رخ میدهند که برنامه با وضعیت غیرمنتظره مواجه میشود اما نمیتواند آن را به شکل امن مدیریت کند.
این وضعیت ممکن است شامل Parameter گمشده، Error غیرمنتظره، مشکل Network، کمبود Resource، وضعیت منطقی نامعتبر، Permission ناکافی یا Exception مدیریتنشده باشد.
OWASP این دسته را شامل ۲۴ CWE میداند و مواردی مانند Error Message حاوی اطلاعات حساس، Failure to Handle Missing Parameter و Failing Open را در آن قرار میدهد.
Fail Open چیست؟
یکی از اصول مهم امنیت این است که اگر سیستم در تصمیمگیری امنیتی دچار خطا شد، وضعیت پیشفرض نباید به کاربر اجازه عبور از کنترل امنیتی بدهد.
Fail Open یعنی زمانی که یک کنترل امنیتی به دلیل خطا از کار میافتد، سیستم بهجای مسدود کردن عملیات، آن را مجاز اعلام کند.
برای مثال اگر سرویس Authorization موقتاً پاسخ ندهد، برنامه نباید نتیجه بگیرد که همه درخواستها مجاز هستند.
در بسیاری از قسمتهای حساس، Fail Secure یا Fail Closed رویکرد مناسبتری است.
مدیریت صحیح Error
پیام خطایی که به کاربر نمایش داده میشود باید قابل فهم باشد اما نباید اطلاعات داخلی بیش از حد افشا کند.
جزئیات فنی مورد نیاز توسعهدهندگان میتواند در Log امن ثبت شود، در حالی که کاربر پیام عمومیتر و کنترلشده دریافت کند.
مدیریت Error باید نزدیک به محل وقوع مشکل انجام شود و در کنار آن یک Global Exception Handler نیز برای شرایط پیشبینینشده وجود داشته باشد.
هدف این نیست که تمام خطاها پنهان شوند، بلکه سیستم باید در زمان خطا به وضعیت قابل پیشبینی و امن منتقل شود. 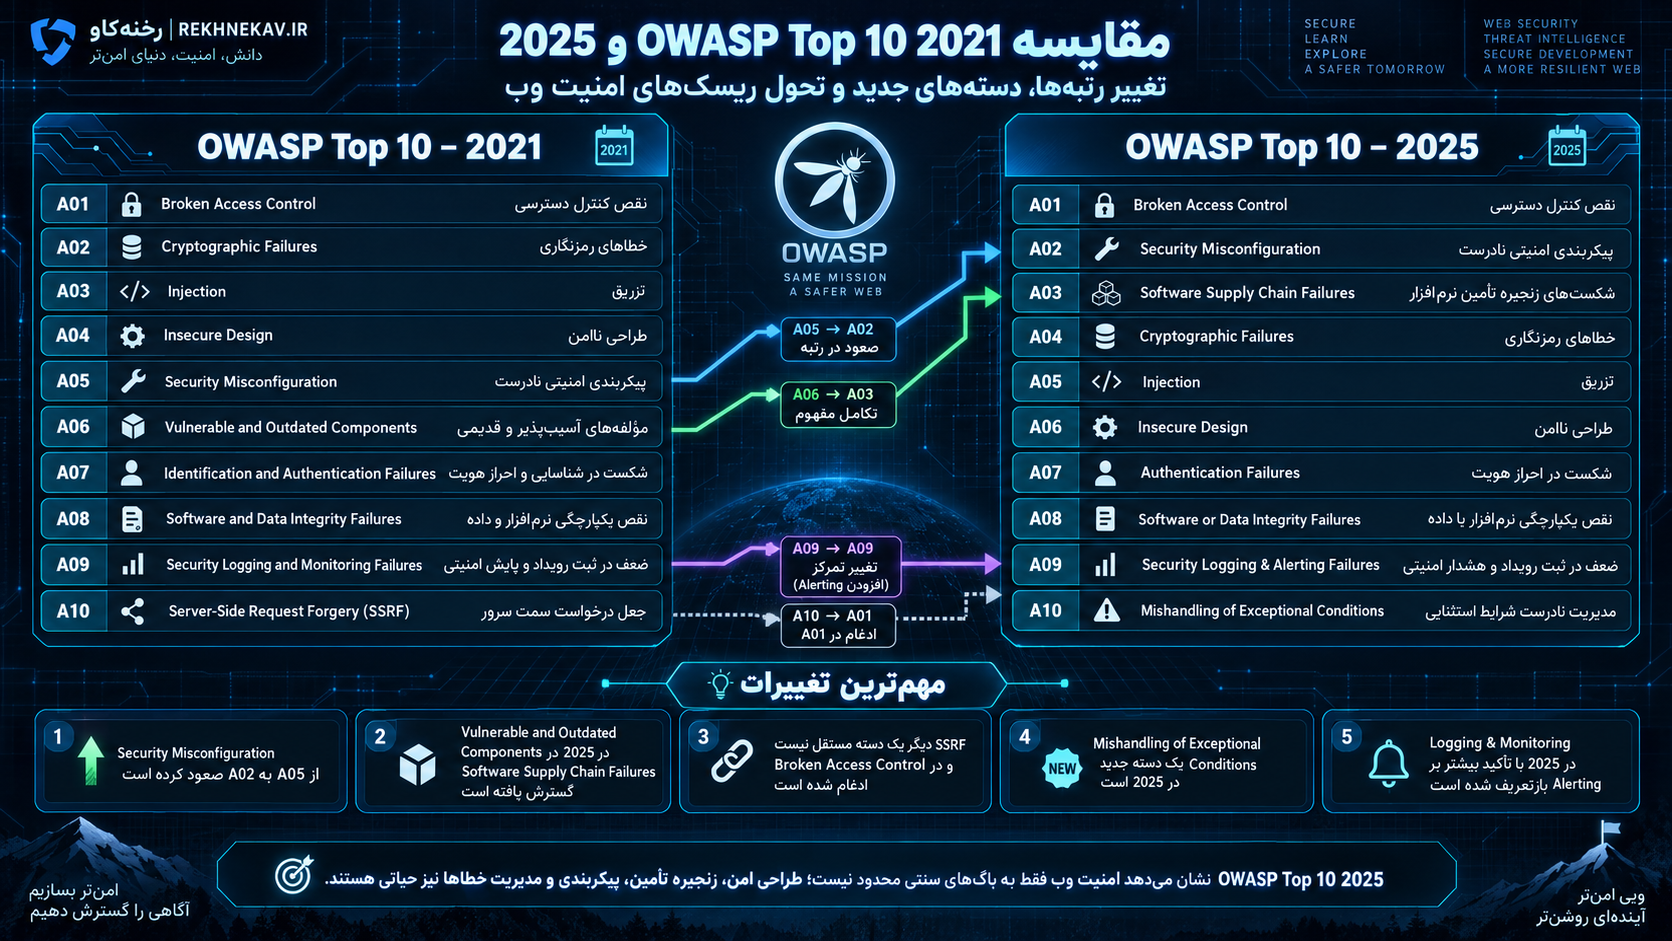
مقایسه OWASP Top 10 2021 و 2025
نسخه ۲۰۲۵ صرفاً تغییر شماره چند دسته نیست. جهتگیری آن نشان میدهد معماری نرمافزار و اکوسیستم توسعه نسبت به گذشته پیچیدهتر شده است.
<table> <thead> <tr> <th>موضوع</th> <th>وضعیت در ۲۰۲۵</th> <th>نکته مهم</th> </tr> </thead> <tbody> <tr> <td>Broken Access Control</td> <td>رتبه ۱</td> <td>همچنان مهمترین دسته است و SSRF نیز به آن اضافه شده است.</td> </tr> <tr> <td>Security Misconfiguration</td> <td>رتبه ۲</td> <td>از رتبه ۵ در نسخه ۲۰۲۱ به رتبه ۲ رسیده است.</td> </tr> <tr> <td>Vulnerable and Outdated Components</td> <td>گسترش یافته</td> <td>اکنون در قالب گستردهتر Software Supply Chain Failures بررسی میشود.</td> </tr> <tr> <td>Cryptographic Failures</td> <td>رتبه ۴</td> <td>از رتبه دوم به چهارم رسیده است.</td> </tr> <tr> <td>Injection</td> <td>رتبه ۵</td> <td>هنوز یکی از پرشمارترین خانوادههای آسیبپذیری است.</td> </tr> <tr> <td>Insecure Design</td> <td>رتبه ۶</td> <td>تمرکز بر Secure by Design و Threat Modeling ادامه دارد.</td> </tr> <tr> <td>Authentication Failures</td> <td>رتبه ۷</td> <td>نام دسته سادهتر شده اما مفهوم اصلی حفظ شده است.</td> </tr> <tr> <td>Software or Data Integrity Failures</td> <td>رتبه ۸</td> <td>تمرکز روی Trust و Integrity نرمافزار و داده.</td> </tr> <tr> <td>Logging & Alerting Failures</td> <td>رتبه ۹</td> <td>تأکید بیشتری بر Alerting نسبت به Monitoring عمومی دارد.</td> </tr> <tr> <td>Mishandling of Exceptional Conditions</td> <td>رتبه ۱۰</td> <td>دسته جدید برای خطاها، Exceptionها و Fail Open.</td> </tr> </tbody> </table>
طبق توضیحات رسمی OWASP، Security Misconfiguration از رتبه پنجم به دوم رسیده، Software Supply Chain Failures دامنه ریسکهای Component را گسترش داده و A10 نیز بهعنوان دسته جدید وارد فهرست شده است.
OWASP چگونه این ۱۰ ریسک را انتخاب میکند؟
یکی از سوءبرداشتهای رایج این است که OWASP صرفاً تعداد گزارشهای آسیبپذیری را میشمارد و ده مورد اول را انتخاب میکند.
فرآیند واقعی پیچیدهتر است.
نسخه ۲۰۲۵ بر دادههای واقعی آزمایش برنامهها، CWEها، دادههای CVE، معیارهای Exploitability و Technical Impact و همچنین نظرسنجی جامعه AppSec تکیه دارد.
OWASP توضیح میدهد که این نسخه ۵۸۹ CWE را در Dataset بررسی کرده است. همچنین دادههای CVE و امتیازهای مرتبط با CVSS برای ارزیابی Exploitability و Impact مورد استفاده قرار گرفتهاند.
اما چرا نظرسنجی متخصصان هم اهمیت دارد؟
زیرا هر ضعفی بهراحتی با ابزار خودکار قابل اندازهگیری نیست.
برای مثال سنجش Insecure Design یا ضعف در فرآیند Logging و Incident Response ممکن است صرفاً از طریق اسکن کد امکانپذیر نباشد.
به همین دلیل OWASP روش خود را «Data-Informed» توصیف میکند، نه اینکه تصمیمگیری فقط براساس داده خام انجام شود.
آیا رفع OWASP Top 10 یعنی سایت کاملاً امن است؟
خیر.
این یکی از مهمترین نکاتی است که مدیران سایت باید بدانند.
OWASP Top 10 یک Awareness Document است و قرار نیست تمام تهدیدهای امنیتی یک برنامه را پوشش دهد.
ممکن است سایت تمام کنترلهای مرتبط با Top 10 را رعایت کرده باشد، اما همچنان در برابر Business Logic Abuse، Misconfiguration خاص زیرساخت، حملات Denial of Service، ضعفهای انسانی، Social Engineering، مشکلات Endpointها یا آسیبپذیری جدید دیگری قرار داشته باشد.
OWASP نیز صراحتاً توصیه میکند اگر سازمان به یک استاندارد قابل آزمون برای امنیت برنامه نیاز دارد، از OWASP Application Security Verification Standard یا ASVS استفاده کند.
بنابراین OWASP Top 10 را باید «خط شروع» دانست نه «خط پایان».
تفاوت OWASP Top 10 با تست نفوذ چیست؟
OWASP Top 10 یک فهرست ریسک و سند آموزشی است.
Penetration Testing یک فرآیند ارزیابی امنیتی است.
یک تست امنیت حرفهای میتواند از OWASP Top 10 بهعنوان یکی از منابع استفاده کند، اما نباید فقط این ده عنوان را بررسی کند.
تست امنیت ممکن است شامل موارد زیر باشد:
- بررسی Authentication و Authorization
- تست Business Logic
- بررسی API
- تحلیل Session
- بررسی Input Validation
- Security Headers
- Configuration
- File Upload
- Cloud و Infrastructure
- Dependencyها
- Data Exposure
- Rate Limiting
- بررسی رفتار سیستم در شرایط خطا
حتی OWASP اعلام میکند استفاده از Top 10 بهعنوان استاندارد کامل تست یا Coding Standard فقط حداقل پوشش را فراهم میکند.
نقش OWASP ASVS در کنار OWASP Top 10
OWASP ASVS یا Application Security Verification Standard مجموعه بسیار دقیقتری از کنترلهای قابل بررسی برای برنامههای وب ارائه میکند.
نسخههای جدید ASVS بخشهایی مانند Authentication، Session Management، Authorization، Cryptography، Secure Communication، Configuration، Data Protection، Secure Coding، Architecture و Security Logging را به شکل ساختاریافته پوشش میدهند.
اگر Top 10 میگوید «کنترل دسترسی یک ریسک مهم است»، ASVS بیشتر به این سؤال پاسخ میدهد که «چه الزاماتی را باید بررسی کنیم تا مطمئن شویم کنترل دسترسی درست پیادهسازی شده است؟»
به همین دلیل برای تیمهای توسعه حرفهای، استفاده ترکیبی از OWASP Top 10، ASVS، Threat Modeling، Secure Code Review و تست امنیت نتیجه بسیار بهتری ایجاد میکند.
OWASP Top 10 برای سایتهای وردپرسی چه کاربردی دارد؟
وردپرس نیز یک Web Application است و بسیاری از اصول OWASP Top 10 مستقیماً روی آن قابل اعمال هستند.
اما باید بین امنیت WordPress Core و امنیت کل سایت تفاوت قائل شد.
امنیت سایت وردپرسی علاوه بر Core به عوامل زیر وابسته است:
- قالب
- افزونهها
- افزونههای اختصاصی
- PHP
- Database
- Web Server
- CDN
- DNS
- هاست
- APIها
- حسابهای مدیریتی
- فرآیند Backup
- تنظیمات فایل
- سرویسهای شخص ثالث
برای مثال یک افزونه اختصاصی ممکن است Broken Access Control داشته باشد، حتی اگر WordPress Core کاملاً بهروز باشد.
یک Plugin قدیمی ممکن است Supply Chain Risk ایجاد کند.
فعال بودن Debug یا Directory Listing میتواند Security Misconfiguration باشد.
ورود بدون 2FA برای حسابهای حساس، رمزهای ضعیف یا Session Management نامناسب میتواند ریسک Authentication را افزایش دهد.
ثبت نشدن Loginهای ناموفق یا تغییرات مهم مدیریتی نیز Logging & Alerting را ضعیف میکند.
بنابراین OWASP Top 10 دید گستردهتری نسبت به این تصور ایجاد میکند که «امنیت وردپرس یعنی نصب یک افزونه امنیتی».
اشتباهات رایج هنگام استفاده از OWASP Top 10
اشتباه اول: تبدیل OWASP Top 10 به چکلیست دهتایی ساده
هر عنوان OWASP شامل مجموعه بزرگی از CWEها و سناریوهای امنیتی است.
برای مثال Injection فقط SQL Injection نیست و Broken Access Control فقط دسترسی به پنل مدیریت نیست.
بنابراین علامت زدن یک گزینه با عنوان «بررسی شد» برای پوشش کامل یک دسته کافی نیست.
اشتباه دوم: اتکا به اسکنر خودکار
ابزارهای خودکار بسیار مفید هستند، اما همه مشکلات امنیتی را پیدا نمیکنند.
Business Logic، Insecure Design، Authorization پیچیده و کیفیت Incident Response معمولاً به تحلیل انسانی نیز نیاز دارند.
خود OWASP نیز نسبت به ادعای ابزارهایی که «پوشش کامل OWASP Top 10» را وعده میدهند هشدار میدهد.
اشتباه سوم: تمرکز فقط روی آسیبپذیریهای فنی کلاسیک
نسخه ۲۰۲۵ نشان میدهد امنیت مدرن فقط SQL Injection و XSS نیست.
Supply Chain، Secure Design، CI/CD، Integrity، Monitoring و Exception Handling نیز اهمیت زیادی پیدا کردهاند.
اشتباه چهارم: نادیده گرفتن Authorization
یکی از دلایل مهم ماندن Broken Access Control در رتبه اول این است که کنترل سطح دسترسی اغلب در پروژههای پیچیده بهدرستی پیادهسازی نمیشود.
هر Endpoint، Object و عملیات حساس باید Authorization سمت سرور داشته باشد.
اشتباه پنجم: فرض امنیت به دلیل استفاده از Framework
Frameworkهای مدرن بسیاری از کنترلهای امنیتی را ساده میکنند اما استفاده از Framework نمیتواند طراحی اشتباه یا منطق ناامن را اصلاح کند.
توسعهدهنده همچنان باید APIها و قابلیتهای امنیتی Framework را به شکل صحیح استفاده کند.
اشتباه ششم: بهروزرسانی بدون مدیریت زنجیره تأمین
آپدیت کردن مهم است، اما Security Supply Chain فقط «همه چیز را آپدیت کن» نیست.
منبع Package، تغییرات نسخه، امنیت Repository، فرآیند Build، دسترسی توسعهدهندگان، Secrets و Artifactها نیز باید مدیریت شوند. 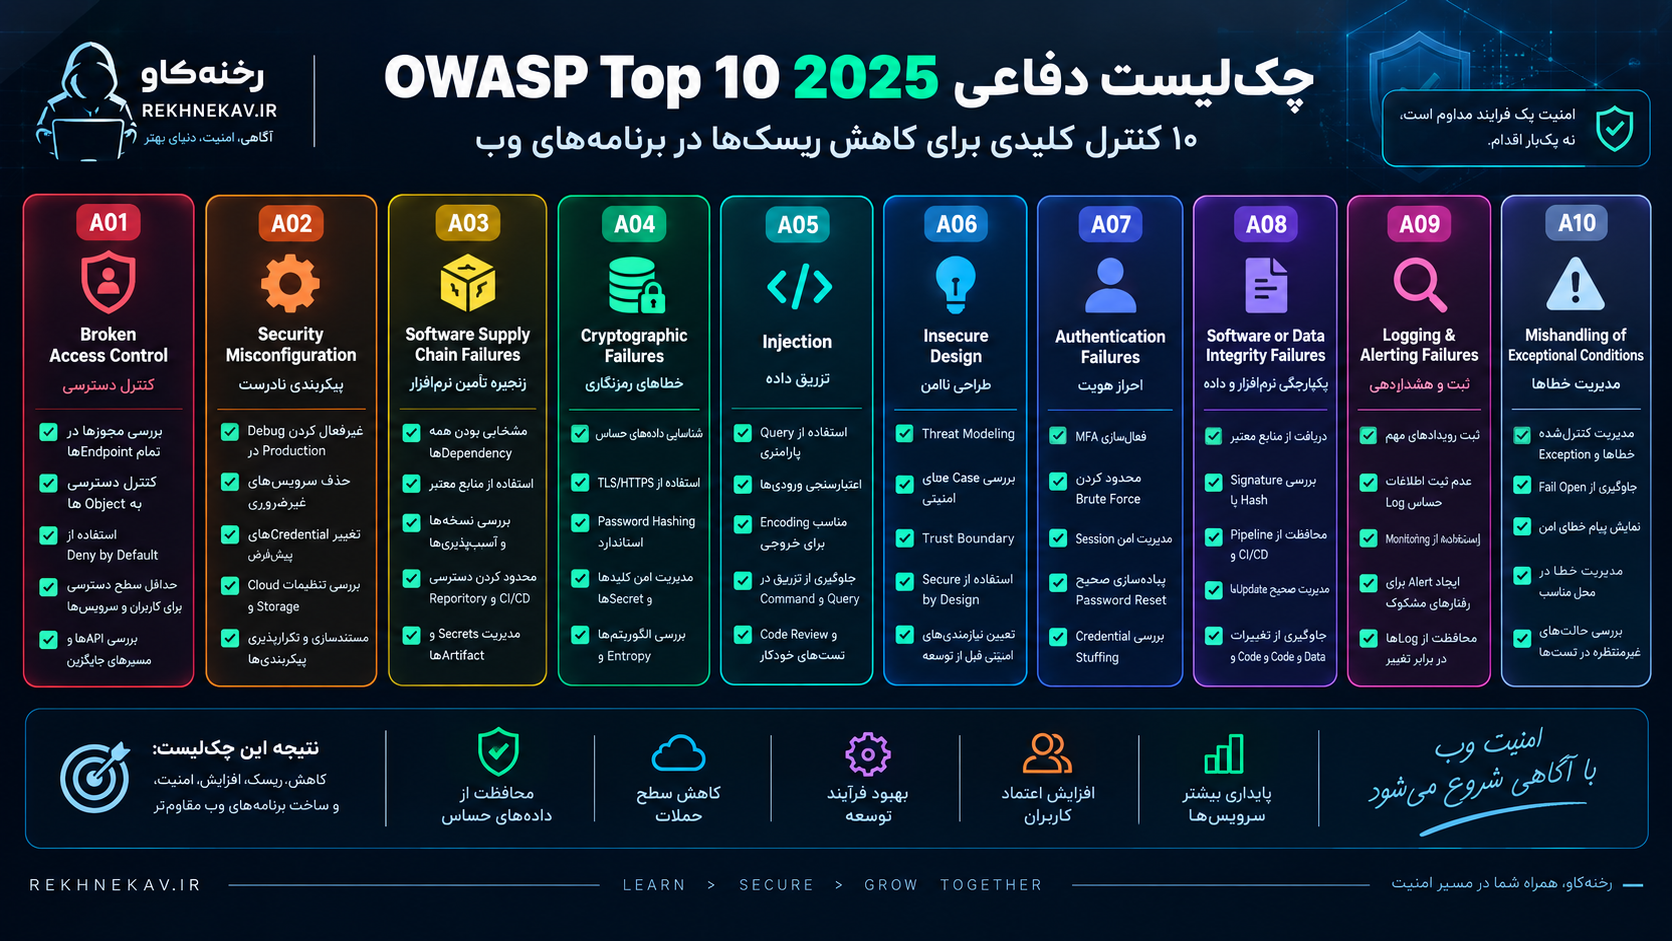
چکلیست دفاعی OWASP Top 10 2025
این چکلیست جایگزین تست امنیت حرفهای نیست، اما میتواند نقطه شروع مناسبی باشد.
کنترل دسترسی
- تمام Endpointهای حساس Authorization سمت سرور دارند.
- دسترسی به Objectها براساس مالکیت یا Permission بررسی میشود.
- سیاست Deny by Default استفاده میشود.
- Roleها حداقل دسترسی لازم را دارند.
- APIها مستقل از رابط کاربری کنترل میشوند.
پیکربندی
- Debug در Production غیرفعال است.
- سرویسهای غیرضروری حذف شدهاند.
- حسابها و Credentialهای پیشفرض تغییر کردهاند.
- تنظیمات Cloud و Storage بررسی شدهاند.
- پیکربندی محیطها مستند و قابل تکرار است.
زنجیره تأمین
- Dependencyهای پروژه مشخص هستند.
- Packageهای قدیمی و آسیبپذیر بررسی میشوند.
- Repositoryها MFA و کنترل دسترسی دارند.
- CI/CD از Secrets به شکل امن استفاده میکند.
- تغییرات مهم Code نیازمند Review هستند.
- Software از منابع معتبر دریافت میشود.
رمزنگاری
- دادههای حساس شناسایی شدهاند.
- انتقال اطلاعات حساس روی TLS انجام میشود.
- Passwordها با Password Hashing استاندارد ذخیره میشوند.
- Secretها داخل Source Code قرار نمیگیرند.
- کلیدها دارای Lifecycle مشخص هستند.
Injection
- Queryهای Database پارامتری هستند.
- Input Validation سمت سرور وجود دارد.
- Output Encoding متناسب با Context انجام میشود.
- ورودی کاربر مستقیماً وارد Command یا Query نمیشود.
- Code Review و تست خودکار انجام میشود.
طراحی امن
- Threat Modeling برای قابلیتهای حساس انجام میشود.
- Abuse Caseها در طراحی بررسی میشوند.
- Trust Boundaryها مشخص هستند.
- Security Requirementها قبل از توسعه تعریف میشوند.
- محدودیتهای منطقی و Rate Limit در نظر گرفته شدهاند.
Authentication
- MFA برای حسابهای حساس فعال است.
- Brute Force و Credential Stuffing محدود میشوند.
- Session ID امن و غیرقابل پیشبینی است.
- Logout نشست را باطل میکند.
- Password Reset به شکل امن طراحی شده است.
Integrity
- Updateها از منابع قابل اعتماد دریافت میشوند.
- Integrity Artifactها در موارد مناسب بررسی میشود.
- Code و Data غیرقابل اعتماد مستقیماً Trusted محسوب نمیشوند.
- Pipeline انتشار کنترل شده است.
Logging و Alerting
- Loginهای موفق و ناموفق ثبت میشوند.
- رخدادهای Authorization ثبت میشوند.
- تغییرات حساس قابل Audit هستند.
- Log شامل Secret و Password نیست.
- برای رفتارهای مهم Alert وجود دارد.
- Logها در برابر تغییر غیرمجاز محافظت میشوند.
Exceptional Conditions
- Errorها به شکل کنترلشده مدیریت میشوند.
- سیستم در خطاهای امنیتی Fail Open نمیشود.
- پیام Error اطلاعات داخلی حساس نمایش نمیدهد.
- Exceptionها در محل مناسب مدیریت میشوند.
- Global Exception Handler وجود دارد.
- وضعیتهای غیرمنتظره در Test Caseها بررسی میشوند.
چگونه یک سایت را براساس OWASP Top 10 ارزیابی کنیم؟
ارزیابی امنیت نباید با حمله تصادفی به سایت آغاز شود.
مرحله اول شناخت معماری است.
باید مشخص شود برنامه چه Componentهایی دارد، کاربران چه Roleهایی دارند، چه APIهایی وجود دارند، اطلاعات حساس کجا ذخیره میشوند و چه Serviceهای خارجی به برنامه متصل هستند.
مرحله بعد Threat Modeling و شناسایی Attack Surface است.
سپس میتوان Code Review، Configuration Review، Dependency Review و تستهای امنیتی را انجام داد.
ابزارهای SAST برای تحلیل Source Code، DAST برای بررسی برنامه در حال اجرا و SCA برای بررسی Dependencyها میتوانند کمککننده باشند، اما نتیجه ابزار باید توسط فرد متخصص تحلیل شود.
در محیط عملیاتی نیز Logging، Monitoring و Alerting باید ادامه داشته باشند.
امنیت یک تست یکباره نیست. برنامهای که امروز امن است ممکن است با اضافه شدن قابلیت جدید، Dependency جدید یا Configuration جدید دوباره در معرض ریسک قرار گیرد.
اولویتبندی کدام ریسک OWASP مهمتر است؟
نباید تصور کرد رتبه A01 همیشه برای هر سازمان مهمتر از A02 یا A03 است.
OWASP Top 10 یک دید عمومی ارائه میکند. ریسک واقعی به نوع برنامه، اطلاعات موجود، Threat Model و Impact کسبوکار بستگی دارد.
برای مثال در یک سامانه بانکی، ضعف Authentication یا Cryptographic Failure ممکن است پیامد بسیار جدی داشته باشد.
در یک Platform SaaS چندمستاجره، Broken Access Control و Tenant Isolation میتوانند اولویت فوقالعاده بالایی داشته باشند.
در یک شرکت نرمافزاری که هزاران مشتری Updateهای آن را دریافت میکنند، Supply Chain Security میتواند حیاتی باشد.
به همین دلیل سازمان باید علاوه بر رتبه OWASP، Risk Assessment داخلی خودش را انجام دهد.
رابطه OWASP Top 10 با E-E-A-T و اعتماد سایت
OWASP Top 10 مستقیماً یک معیار سئو یا E-E-A-T گوگل نیست، اما رعایت اصول امنیتی میتواند به شکل غیرمستقیم برای اعتبار یک سرویس آنلاین اهمیت داشته باشد.
سایتی که اطلاعات کاربران را افشا کند، مرتب آلوده شود یا حسابهای کاربران آن مورد سوءاستفاده قرار گیرند، اعتماد مخاطب را از دست میدهد.
برای سایتهای پزشکی، مالی، فروشگاهی و سرویسهایی که اطلاعات حساس پردازش میکنند، امنیت بخشی از کیفیت واقعی سرویس است.
با این حال نباید از عبارتهایی مانند «سایت ما کاملاً امن است چون OWASP Top 10 را رعایت میکند» استفاده کرد. امنیت مطلق وجود ندارد و OWASP Top 10 نیز یک استاندارد جامع برای تضمین امنیت نیست.
سوالات متداول درباره OWASP Top 10 2025
OWASP Top 10 2025 چیست؟
OWASP Top 10 2025 سند آگاهیبخشی پروژه OWASP است که ده دسته از مهمترین ریسکهای امنیت برنامههای وب را معرفی میکند. این فهرست برای توسعهدهندگان، کارشناسان امنیت و سازمانها نقطه شروعی برای شناخت ریسکهای رایج AppSec محسوب میشود.
مهمترین آسیبپذیری OWASP در سال ۲۰۲۵ چیست؟
Broken Access Control یا نقض کنترل دسترسی در رتبه A01 قرار دارد. این دسته شامل شرایطی است که کاربران یا سیستمها بتوانند خارج از مجوز تعریفشده به اطلاعات یا عملیات دسترسی پیدا کنند.
آیا SQL Injection هنوز در OWASP Top 10 وجود دارد؟
بله. SQL Injection در دسته A05: Injection قرار دارد. Injection همچنین شامل انواع دیگری مانند XSS، NoSQL Injection و Command Injection میشود.
XSS در OWASP Top 10 2025 کجاست؟
Cross-Site Scripting یا XSS در دسته Injection قرار دارد. OWASP آن را در مجموعه CWEهای مرتبط با Injection بررسی میکند.
SSRF در OWASP Top 10 2025 کجاست؟
SSRF در نسخه ۲۰۲۵ در A01: Broken Access Control ادغام شده و دیگر مانند نسخه ۲۰۲۱ دسته مستقل A10 نیست.
آیا Security Misconfiguration مهمتر شده است؟
در رتبهبندی OWASP Top 10 2025، Security Misconfiguration از رتبه پنجم نسخه ۲۰۲۱ به رتبه دوم رسیده است. افزایش وابستگی نرمافزارهای مدرن به Configuration یکی از نکات مهم مطرحشده توسط OWASP است.
Software Supply Chain Failures چیست؟
این دسته به ریسکهایی در فرآیند ساخت، Dependencyها، Repositoryها، ابزارهای توسعه، Build System، CI/CD و توزیع نرمافزار مربوط میشود. مفهوم آن گستردهتر از صرفاً استفاده از Componentهای قدیمی است.
آیا نصب WAF تمام OWASP Top 10 را پوشش میدهد؟
خیر. Web Application Firewall یا WAF میتواند بخشی از حملات را شناسایی یا محدود کند، اما نمیتواند مشکلاتی مانند Insecure Design، Authorization اشتباه، ضعف زنجیره تأمین یا Business Logic ناامن را بهطور کامل اصلاح کند.
آیا افزونه امنیتی وردپرس از OWASP Top 10 جلوگیری میکند؟
افزونه امنیتی میتواند کنترلهای مفیدی مانند Firewall، Login Protection یا Monitoring اضافه کند، اما مشکلات موجود در منطق افزونه اختصاصی، Authorization، Code، Server Configuration یا معماری را الزاماً برطرف نمیکند.
OWASP Top 10 استاندارد تست نفوذ است؟
خیر. OWASP آن را در درجه اول سند آگاهیبخشی میداند. برای Verification دقیقتر، استفاده از OWASP ASVS و روشهای جامعتر ارزیابی امنیت توصیه میشود.
تفاوت Authentication و Authorization چیست؟
Authentication هویت کاربر را مشخص میکند، اما Authorization تعیین میکند همان کاربر اجازه انجام چه عملیات یا مشاهده چه اطلاعاتی را دارد.
آیا HTTPS بهتنهایی سایت را امن میکند؟
خیر. HTTPS عمدتاً از اطلاعات در حال انتقال محافظت میکند. یک سایت HTTPS همچنان میتواند Broken Access Control، Injection، Authentication Failure یا انواع دیگر ضعفهای امنیتی داشته باشد.
چرا Logging در OWASP Top 10 قرار دارد؟
بدون Logging، Monitoring و Alerting مناسب، تشخیص حمله و Incident Response دشوار میشود. حتی یک سیستم دارای کنترل امنیتی قوی ممکن است بدون Visibility مناسب نتواند رخداد امنیتی را سریع شناسایی کند.
Mishandling of Exceptional Conditions چرا به نسخه ۲۰۲۵ اضافه شده است؟
OWASP این دسته را برای تمرکز دقیقتر روی خطاهای مدیریت Exception، وضعیتهای غیرمنتظره، خطاهای منطقی، Error Handling نامناسب و Fail Open معرفی کرده است.
جمعبندی
OWASP Top 10 2025 تصویری بهروز از مهمترین ریسکهای امنیت برنامههای وب ارائه میکند، اما مهمترین پیام این نسخه فراتر از نام ده آسیبپذیری است.
امنیت وب دیگر فقط به جلوگیری از SQL Injection یا نصب Firewall محدود نمیشود.
رتبه اول Broken Access Control نشان میدهد Authorization هنوز یکی از اساسیترین مشکلات برنامههای وب است. صعود Security Misconfiguration اهمیت Hardening و مدیریت Configuration را برجسته میکند. ورود Software Supply Chain Failures به رتبه سوم نیز نشان میدهد تیمهای توسعه باید امنیت تمام مسیر تولید نرمافزار، از Dependency و Repository تا CI/CD و انتشار را در نظر بگیرند.
Cryptographic Failures، Injection و Authentication Failures همچنان تهدیدهای مهمی هستند، اما در کنار آنها Insecure Design، Software or Data Integrity Failures و Logging & Alerting Failures نشان میدهند که امنیت باید در معماری و چرخه توسعه حضور داشته باشد.
اضافه شدن Mishandling of Exceptional Conditions نیز یادآوری میکند که رفتار برنامه هنگام خطا به اندازه رفتار آن در شرایط عادی اهمیت دارد.
برای مدیران سایت و توسعهدهندگان، بهترین روش این نیست که OWASP Top 10 را به ده تیک در یک چکلیست تبدیل کنند. هر دسته باید به مجموعهای از Security Requirementها، Code Review، Configuration Review، Test Case، Monitoring و فرآیندهای توسعه امن تبدیل شود.
برای ارزیابی جامعتر نیز OWASP Top 10 باید در کنار استانداردهایی مانند OWASP ASVS، Threat Modeling، Secure Software Development Lifecycle و چارچوبهای توسعه امن مانند NIST SSDF استفاده شود.
در نهایت، OWASP Top 10 2025 یک نقطه شروع بسیار ارزشمند برای پاسخ به این سؤال است: «مهمترین جاهایی که امنیت یک برنامه وب ممکن است شکست بخورد کجاست؟» اما امنیت واقعی زمانی ایجاد میشود که این دانش در طراحی، توسعه، تست، استقرار و نگهداری مداوم نرمافزار به کنترلهای واقعی تبدیل شود.
مطالب مرتبط


