تست نفوذ سایت
تست نفوذ سایت یک ارزیابی امنیتی کنترلشده برای شناسایی و بررسی آسیبپذیریهای واقعی وبسایت است. در این فرایند بخشهایی مانند احراز هویت، کنترل دسترسی، مدیریت نشست، ورودیها، APIها، تنظیمات سرور و منطق کسبوکار بررسی میشوند. تست نفوذ حرفهای علاوه بر شناسایی ضعفها، میزان ریسک هر آسیبپذیری را مشخص کرده و راهکارهای عملی برای رفع مشکلات و افزایش امنیت سایت ارائه میدهد.
امنیت یک وبسایت فقط به نصب SSL، استفاده از رمز عبور قوی یا فعال کردن یک افزونه امنیتی خلاصه نمیشود. یک سایت ممکن است از بیرون کاملاً سالم به نظر برسد، اما در بخش احراز هویت، API، مدیریت نشست کاربران، سطح دسترسی، افزونهها، تنظیمات سرور یا منطق داخلی خود ضعفهایی داشته باشد که تا زمان انجام یک ارزیابی امنیتی واقعی شناسایی نشوند. اینجاست که تست نفوذ سایت یا Website Penetration Testing اهمیت پیدا میکند.
تست نفوذ سایت فرایندی کنترلشده برای بررسی امنیت یک وبسایت یا برنامه تحت وب است. متخصص امنیت تلاش میکند با رعایت محدوده و مجوزهای مشخص، نقاط ضعف سیستم را پیدا کند، میزان واقعی خطر آنها را بررسی کند و در نهایت گزارشی برای اصلاح مشکلات ارائه دهد.
برخلاف اسکن ساده آسیبپذیری که بیشتر بر تشخیص خودکار مشکلات شناختهشده تمرکز دارد، تست نفوذ سایت معمولاً ترکیبی از بررسی خودکار، تحلیل دستی، شناخت منطق برنامه، بررسی کنترلهای امنیتی و اعتبارسنجی یافتههاست. هدف نهایی این نیست که صرفاً فهرستی از خطاها تولید شود؛ بلکه باید مشخص شود کدام ضعف واقعاً قابل سوءاستفاده است، چه تأثیری بر کسبوکار دارد و برای رفع آن چه اقدامی باید انجام شود.
OWASP در Web Security Testing Guide تست امنیت برنامه وب را فرایندی برای بررسی فعال برنامه با هدف شناسایی ضعفها، نقصهای فنی و آسیبپذیریها تعریف میکند و تأکید دارد که یافتهها باید همراه با ارزیابی اثر و راهکار اصلاح به مالک سیستم گزارش شوند.
NIST نیز در SP 800-115 تست و ارزیابی امنیتی را ابزاری برای شناسایی آسیبپذیریهای سیستم، بررسی کنترلهای امنیتی و توسعه راهکارهای کاهش ریسک معرفی میکند.
در این مقاله از رخنه کاو بررسی میکنیم تست نفوذ سایت چیست، چگونه انجام میشود، چه تفاوتی با اسکن آسیبپذیری دارد، چه بخشهایی از یک وبسایت باید بررسی شوند، انواع تست نفوذ کداماند، گزارش نهایی چه اطلاعاتی باید داشته باشد و یک مدیر سایت چگونه میتواند از نتایج تست برای افزایش واقعی امنیت استفاده کند.
تست نفوذ سایت چیست؟
تست نفوذ سایت یا Web Application Penetration Testing نوعی ارزیابی امنیتی کنترلشده است که در آن متخصص امنیت رفتار یک وبسایت، وباپلیکیشن یا API را از دید یک مهاجم احتمالی بررسی میکند.
در این فرایند، هدف پیدا کردن نقاطی است که کنترلهای امنیتی برنامه در آنها بهدرستی عمل نمیکنند.
این نقاط ممکن است شامل ضعفهای سادهای مانند تنظیمات نادرست Headerهای امنیتی یا نسخههای قدیمی نرمافزار باشند یا به مشکلات مهمتری مانند کنترل دسترسی ناقص، مدیریت نشست ضعیف، آسیبپذیریهای تزریق، افشای اطلاعات یا نقصهای منطق تجاری مربوط شوند.
تست نفوذ را نباید صرفاً «تلاش برای هک کردن سایت» دانست.
یک ارزیابی حرفهای دارای محدوده، قوانین، زمانبندی، روششناسی و خروجی مشخص است. متخصص امنیت اجازه ندارد خارج از محدوده توافقشده عمل کند و تمام فعالیتها باید بهگونهای انجام شوند که احتمال اختلال در سرویس و آسیب به دادهها به حداقل برسد.
هدف اصلی تست نفوذ سایت چیست؟
هدف اصلی تست نفوذ سایت تبدیل یک سؤال کلی به یک پاسخ قابل اندازهگیری است:
«اگر فردی غیرمجاز بخواهد از نقاط ضعف این وبسایت سوءاستفاده کند، واقعاً چه کاری میتواند انجام دهد؟»
برای پاسخ به این سؤال باید چند موضوع بررسی شود:
- چه سطح حملهای در اختیار مهاجم قرار دارد؟
- کدام ورودیها و قابلیتها در دسترس هستند؟
- چه کنترلهای امنیتی پیادهسازی شدهاند؟
- آیا میتوان این کنترلها را دور زد؟
- چه اطلاعات یا عملیات حساسی در معرض خطر قرار میگیرند؟
- شدت واقعی هر آسیبپذیری چقدر است؟
- چگونه میتوان ریسک را کاهش داد؟
به همین دلیل تست نفوذ یک فعالیت صرفاً فنی نیست؛ بلکه بخشی از فرایند مدیریت ریسک امنیتی محسوب میشود.
چرا تست نفوذ سایت اهمیت دارد؟
هر وبسایتی که روی اینترنت قرار دارد با یک سطح حمله مواجه است.
فرم ورود، بخش ثبتنام، بازیابی رمز عبور، API، صفحه تماس، آپلود فایل، پنل مدیریت، افزونهها، زیر دامنهها و حتی تنظیمات وبسرور میتوانند بخشی از این سطح حمله باشند.
هرچه قابلیتهای سایت بیشتر شود، احتمال ایجاد خطاهای امنیتی نیز افزایش پیدا میکند.
آسیبپذیریها همیشه قابل مشاهده نیستند
بسیاری از ضعفهای امنیتی هیچ علامت ظاهری ندارند.
سایت ممکن است سریع باشد، کاربران بدون مشکل وارد حساب شوند و پرداخت نیز بهدرستی انجام شود، اما در لایه پشت صحنه یک ضعف کنترل دسترسی وجود داشته باشد.
تست نفوذ تلاش میکند این مشکلات پنهان را قبل از سوءاستفاده واقعی پیدا کند.
ابزارهای امنیتی بهتنهایی کافی نیستند
WAF، افزونه امنیتی، آنتیویروس سرور و سیستمهای مانیتورینگ ابزارهای مفیدی هستند، اما وجود آنها تضمین نمیکند که برنامه فاقد آسیبپذیری باشد.
برای مثال، یک ضعف در منطق تجاری ممکن است هیچ Pattern مخربی تولید نکند که WAF بتواند آن را شناسایی کند.
توسعه مداوم سایت ریسک جدید ایجاد میکند
هر Feature جدید میتواند سطح حمله را تغییر دهد.
اضافه کردن سیستم عضویت، API جدید، درگاه پرداخت، پنل فروشنده یا افزونه تازه ممکن است آسیبپذیریهایی ایجاد کند که در تست قبلی وجود نداشتهاند.
بنابراین امنیت باید یک فرایند مداوم باشد. 
تفاوت تست نفوذ سایت با اسکن آسیبپذیری چیست؟
یکی از رایجترین اشتباهات این است که Vulnerability Scan و Penetration Test یکسان در نظر گرفته شوند.
هر دو در امنیت کاربرد دارند، اما هدف و عمق آنها متفاوت است.
اسکن آسیبپذیری چیست؟
در Vulnerability Scanning معمولاً یک ابزار خودکار سیستم را بررسی میکند و براساس Signature، Version Detection، Configuration Check یا رفتار پاسخها، مشکلات احتمالی را گزارش میدهد.
مزیت اسکن سرعت بالا و پوشش تعداد زیادی از نقاط است.
اما نتیجه آن ممکن است شامل False Positive باشد و بسیاری از ضعفهای منطقی نیز از دید اسکنر پنهان بمانند.
تست نفوذ چه تفاوتی دارد؟
در تست نفوذ، متخصص امنیت یافتههای ابزارها را تحلیل میکند و علاوه بر آن، مسیرهای دستی و منطق برنامه را نیز بررسی میکند.
برای مثال یک Scanner ممکن است تشخیص ندهد که کاربر عادی میتواند به بخشی از اطلاعات کاربر دیگر دسترسی پیدا کند، زیرا این موضوع نیازمند درک نقشها و Workflow برنامه است.
| ویژگی | اسکن آسیبپذیری | تست نفوذ سایت |
|---|---|---|
| ماهیت | عمدتاً خودکار | ترکیب تحلیل دستی و ابزار |
| هدف | کشف مشکلات احتمالی | ارزیابی ضعف و اثر واقعی |
| بررسی منطق کسبوکار | محدود | بسیار مهم |
| تشخیص False Positive | محدود | توسط متخصص بررسی میشود |
| گزارش شدت واقعی | تقریبی | Context-Aware |
| زمان اجرا | معمولاً کمتر | بیشتر |
| مناسب برای | پایش دورهای | ارزیابی عمیق امنیت |
در یک برنامه امنیتی حرفهای، این دو روش مکمل یکدیگر هستند.
آیا تست نفوذ سایت قانونی است؟
تست نفوذ فقط زمانی باید انجام شود که مالک سامانه یا فرد دارای اختیار قانونی، مجوز صریح برای ارزیابی صادر کرده باشد.
انجام تست امنیتی روی سایت دیگران بدون اجازه میتواند خلاف قوانین و شرایط استفاده سرویس باشد.
قبل از شروع تست باید حداقل موارد زیر مشخص شوند:
- دامنهها و IPهای مجاز
- APIهای داخل Scope
- زمان مجاز تست
- حسابهای آزمایشی
- انواع تستهای مجاز
- محدودیتها
- اطلاعات تماس اضطراری
- شرایط توقف تست
- نحوه نگهداری دادهها
- روش گزارشدهی
این توافق معمولاً بخشی از Scope و Rules of Engagement است.
Scope یا محدوده تست نفوذ چیست؟
Scope یکی از مهمترین بخشهای پروژه تست نفوذ سایت است.
بدون Scope واضح، حتی یک تیم حرفهای نیز ممکن است به سامانهای دسترسی پیدا کند که قرار نبوده تست شود.
چه مواردی باید در Scope مشخص شوند؟
برای مثال ممکن است Scope شامل موارد زیر باشد:
www.example.comapi.example.com- پنل مدیریت
- نسخه موبایل وب
- API عمومی
- محیط Staging
اما دامنههای دیگری مانند سیستم ایمیل یا سرویس شخص ثالث خارج از Scope باشند.
چرا تعیین محدوده اهمیت دارد؟
فرض کنید یک فروشگاه از درگاه پرداخت شخص ثالث استفاده میکند.
متخصص تست نباید بدون مجوز آن شرکت، زیرساخت درگاه پرداخت را آزمایش کند.
حتی اگر لینک آن از داخل سایت قابل دسترسی باشد، مالک فروشگاه الزاماً مالک سیستم پرداخت نیست.
این تفاوت یکی از اصول مهم تست نفوذ حرفهای است. 
انواع تست نفوذ سایت
تست نفوذ را میتوان براساس مقدار اطلاعاتی که تیم امنیتی قبل از شروع در اختیار دارد به چند مدل تقسیم کرد.
تست نفوذ Black Box چیست؟
در Black Box Testing متخصص اطلاعات بسیار محدودی درباره ساختار داخلی برنامه دارد.
این مدل تا حدی دید مهاجم خارجی را شبیهسازی میکند.
تستر ممکن است فقط دامنه موردنظر و اطلاعات پایهای که در اختیار کاربران عمومی قرار دارد دریافت کند.
مزایای Black Box
این روش برای بررسی سطح حمله عمومی مفید است.
همچنین مشخص میکند فردی که هیچ دسترسی داخلی ندارد چه اطلاعاتی میتواند درباره سیستم به دست آورد.
محدودیت Black Box
از آنجا که اطلاعات داخلی در اختیار تستر نیست، احتمال دارد برخی مسیرهای عمیقتر کد یا Featureهای مخفی بررسی نشوند.
در پروژههایی که هدف پوشش امنیتی گسترده است، Black Box بهتنهایی همیشه کافی نیست.
OWASP WSTG نیز روش Black Box را بهعنوان یکی از مدلهای تست وب توضیح میدهد که در آن تستر اطلاعات بسیار کمی درباره برنامه دارد.
تست نفوذ White Box چیست؟
در White Box اطلاعات بیشتری مانند معماری برنامه، مستندات، Source Code، حسابهای مختلف یا جزئیات زیرساخت در اختیار تیم امنیت قرار میگیرد.
هدف در این روش شبیهسازی مهاجم ناشناس نیست؛ بلکه تلاش برای رسیدن به بیشترین پوشش امنیتی است.
مزیت White Box
تستر میتواند مسیرهایی را بررسی کند که در Black Box شاید قابل مشاهده نباشند.
همچنین امکان ترکیب Code Review و Dynamic Testing وجود دارد.
تست نفوذ Gray Box چیست؟
Gray Box میان دو روش قبلی قرار دارد.
تستر بخشی از اطلاعات سیستم و معمولاً چند حساب کاربری با نقشهای مختلف را دریافت میکند.
این مدل برای بسیاری از وباپلیکیشنها انتخاب مناسبی است؛ زیرا امکان بررسی دقیق Authorization و Workflowهای داخلی را فراهم میکند و در عین حال دید بیرونی سیستم نیز حفظ میشود. 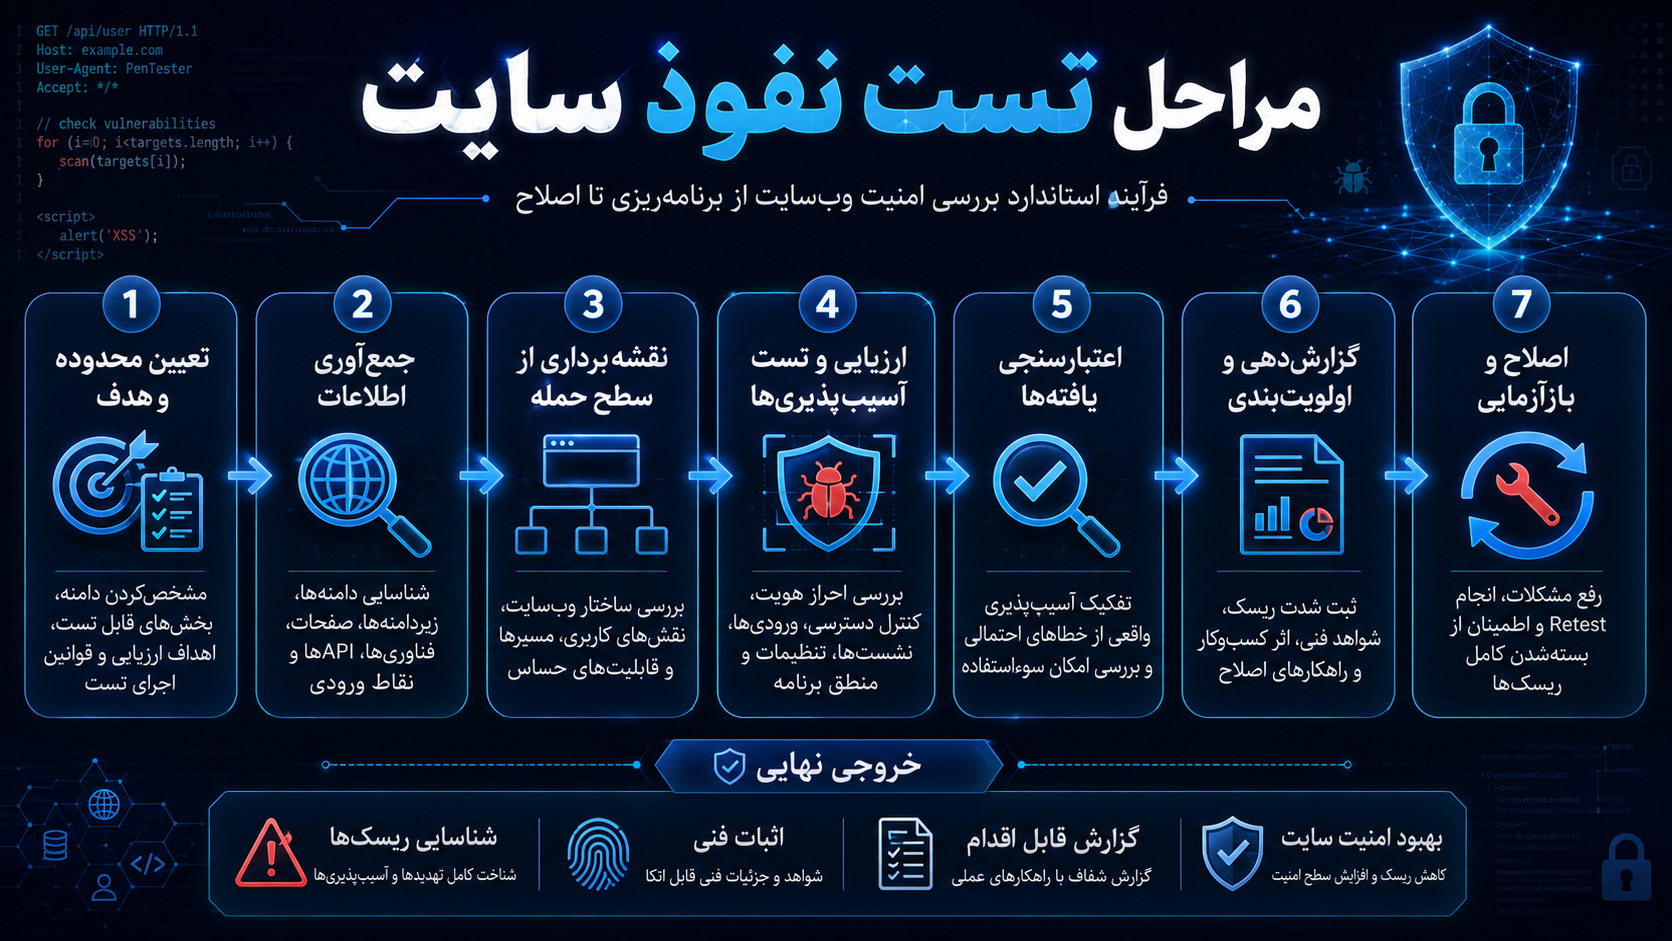
مراحل تست نفوذ سایت
یک تست نفوذ حرفهای باید فرایند مشخصی داشته باشد.
OWASP و NIST هر دو بر اهمیت روششناسی، برنامهریزی، اجرای کنترلشده و گزارشدهی تأکید میکنند.
مرحله اول: برنامهریزی و تعریف قوانین
قبل از هر فعالیت فنی باید اهداف پروژه مشخص شوند.
در این مرحله مواردی مانند Scope، ساعات تست، سطح دسترسی، محدودیتها و نحوه ارتباط با تیم فنی تعیین میشوند.
تعیین هدف تست
هدف پروژه ممکن است یکی از موارد زیر باشد:
- ارزیابی عمومی امنیت سایت
- بررسی قبل از انتشار نسخه جدید
- ارزیابی پنل مدیریت
- تست API
- بررسی کنترل دسترسی
- ارزیابی یک Feature خاص
- بررسی امنیت پس از Incident
- پاسخ به الزامات Compliance
بدون هدف مشخص، تست ممکن است حجم زیادی اطلاعات تولید کند اما پاسخ دقیقی به نیاز کسبوکار ندهد.
مرحله دوم: جمعآوری اطلاعات
در این مرحله تستر تلاش میکند معماری و سطح حمله را بشناسد.
بخشی از این کار ممکن است بهصورت Passive انجام شود.
OWASP توضیح میدهد که در Passive Testing، تستر برنامه را مانند یک کاربر بررسی میکند تا نقاط ورود، Headerها، پارامترها، Cookieها، APIها و فناوریهای مورد استفاده را بشناسد.
چه اطلاعاتی بررسی میشوند؟
بهصورت کلی مواردی مانند:
- دامنهها
- زیر دامنهها
- صفحات عمومی
- فرمها
- API Endpointها
- فناوریهای استفادهشده
- Headerهای HTTP
- Cookieها
- پارامترها
- نقشهای کاربری
- ساختار ورود و ثبتنام
شناخت درست سطح حمله تأثیر زیادی بر کیفیت تست دارد.
مرحله سوم: Map کردن برنامه
یک وباپلیکیشن پیچیده ممکن است صدها مسیر و قابلیت داشته باشد.
در این مرحله تستر تلاش میکند نحوه ارتباط صفحات و Featureها را درک کند.
نقشه برنامه چه چیزی نشان میدهد؟
برای مثال:
کاربر مهمان → ثبتنام → تأیید ایمیل → ورود → داشبورد → خرید → پرداخت → تاریخچه سفارش
هر مرحله ممکن است نقاط امنیتی خاص خود را داشته باشد.
اگر Workflow بهدرستی شناخته نشود، ضعفهای Business Logic ممکن است از دید تستر پنهان بمانند.
مرحله چهارم: ارزیابی کنترلهای امنیتی
پس از شناخت برنامه، کنترلهای مختلف بررسی میشوند.
OWASP WSTG تستهای فعال برنامه وب را در مجموعهای از حوزهها دستهبندی میکند که شامل Configuration، Identity، Authentication، Authorization، Session Management، Input Validation، Error Handling، Cryptography، Business Logic، Client-Side و API Testing است.
مرحله پنجم: اعتبارسنجی آسیبپذیریها
نتیجه ابزار یا رفتار غیرعادی برنامه بهتنهایی اثبات آسیبپذیری نیست.
یک متخصص باید یافته را بررسی کند تا مشخص شود:
- مشکل واقعی است یا False Positive؟
- چه شرایطی برای ایجاد آن لازم است؟
- چه کاربران یا دادههایی تحت تأثیر هستند؟
- شدت اثر چقدر است؟
- آیا کنترل دیگری اثر مشکل را محدود میکند؟
در تست حرفهای، اثبات باید تا حدی انجام شود که ریسک را نشان دهد اما از ایجاد آسیب غیرضروری جلوگیری کند.
مرحله ششم: تحلیل ریسک
تمام آسیبپذیریها شدت یکسانی ندارند.
یک Header امنیتی ناقص ممکن است نسبت به نقص کنترل دسترسی روی اطلاعات مشتریان اهمیت بسیار کمتری داشته باشد.
برای اولویتبندی باید چند عامل بررسی شوند:
- احتمال سوءاستفاده
- میزان پیچیدگی
- نیاز به احراز هویت
- سطح دسترسی مورد نیاز
- نوع اطلاعات در معرض خطر
- تعداد کاربران تحت تأثیر
- اثر مالی
- اثر حقوقی
- اثر بر اعتبار برند
مرحله هفتم: تهیه گزارش
گزارش مهمترین خروجی پروژه تست نفوذ است.
حتی بهترین تست فنی اگر گزارش قابل استفادهای نداشته باشد، ارزش عملی محدودی خواهد داشت.
گزارش باید به تیم توسعه کمک کند مشکل را پیدا و اصلاح کند و در عین حال برای مدیران نیز تصویر روشنی از ریسک ارائه دهد.
مرحله هشتم: اصلاح و Retest
پس از رفع مشکلات، تست مجدد یا Retest انجام میشود.
هدف این است که مشخص شود:
- مشکل واقعاً برطرف شده است؟
- Patch جدید مشکل دیگری ایجاد نکرده است؟
- تمام مسیرهای آسیبپذیر اصلاح شدهاند؟
- راهکار موقتی یا ناقص استفاده نشده است؟
تست نفوذ بدون Retest در بسیاری از پروژهها ناقص محسوب میشود.
در تست نفوذ سایت چه بخشهایی بررسی میشوند؟
عمق هر تست براساس Scope متفاوت است، اما در یک ارزیابی جامع حوزههای زیر معمولاً اهمیت دارند.
بررسی تنظیمات و Deployment
امنیت فقط به کد برنامه محدود نیست.
پیکربندی اشتباه سرور یا محیط اجرا نیز میتواند اطلاعات حساس را در معرض خطر قرار دهد.
موارد قابل بررسی
- صفحات و فایلهای غیرضروری
- Directory Listing
- فایلهای Backup
- محیطهای Debug
- Error Messageهای بیش از حد دقیق
- Headerهای امنیتی
- نسخههای نرمافزار
- HTTPS
- تنظیمات Cookie
- CORS
- فایلهای Configuration در دسترس
هدف این بخش پیدا کردن اطلاعات یا تنظیماتی است که سطح حمله را افزایش میدهند.
تست احراز هویت
Authentication مشخص میکند کاربر چه کسی است.
سیستم Login یکی از حساسترین قسمتهای هر وبسایت محسوب میشود.
چه موضوعاتی بررسی میشوند؟
- سیاست رمز عبور
- فرایند ورود
- بازیابی رمز عبور
- تغییر رمز
- احراز هویت دومرحلهای
- محدودیت تلاشهای ورود
- پیامهای خطا
- Session پس از ورود
یک سیستم ممکن است صفحه ورود قدرتمندی داشته باشد، اما فرایند Reset Password آن ضعیف باشد.
به همین دلیل کل چرخه احراز هویت باید بررسی شود.
تست Authorization و کنترل دسترسی
Authorization مشخص میکند یک کاربر پس از ورود اجازه انجام چه عملیاتهایی را دارد.
این حوزه یکی از مهمترین قسمتهای تست نفوذ سایت است.
مثال مفهومی
فرض کنید یک فروشگاه سه نقش دارد:
- مشتری
- فروشنده
- مدیر
برنامه باید اطمینان حاصل کند مشتری نمیتواند قابلیتهای فروشنده را اجرا کند و فروشنده نیز به عملیات مخصوص مدیر دسترسی ندارد.
کنترل دسترسی فقط نباید در رابط کاربری اعمال شود.
پنهان کردن یک دکمه از صفحه کافی نیست؛ Backend نیز باید مجوز عملیات را بررسی کند.
تست مدیریت نشست
پس از ورود کاربر، برنامه معمولاً از Session یا Token برای شناسایی او استفاده میکند.
اگر این مکانیزم درست طراحی نشده باشد، احتمال تصاحب نشست یا سوءاستفاده افزایش مییابد.
موضوعات مهم
- تولید Session Identifier
- انقضای نشست
- Logout
- تغییر Session پس از ورود
- Cookie Attributes
- مدیریت نشستهای همزمان
- Token Storage
- زمان اعتبار Token
تست Input Validation
تقریباً تمام برنامههای وب داده دریافت میکنند.
فرم جستجو، نام کاربری، فرم تماس، API، پارامتر URL و آپلود فایل نمونههایی از نقاط ورودی هستند.
هدف بررسی این است که برنامه چگونه ورودیهای غیرعادی یا غیرمنتظره را مدیریت میکند.
ضعف در این بخش میتواند زمینه آسیبپذیریهایی مانند Injection یا XSS را ایجاد کند.
تست Error Handling
پیام خطا باید برای کاربر مفید باشد، اما نباید اطلاعات داخلی غیرضروری را افشا کند.
نمایش Stack Trace، مسیر فایل، Query دیتابیس یا جزئیات Framework ممکن است به فرد مهاجم اطلاعات بیشتری درباره زیرساخت بدهد.
تست رمزنگاری
استفاده از HTTPS بهتنهایی تمام مسائل Cryptography را حل نمیکند.
در ارزیابی امنیت ممکن است موارد زیر بررسی شوند:
- انتقال امن اطلاعات
- ذخیره رمز عبور
- مدیریت Secretها
- Tokenهای حساس
- الگوریتمهای منسوخ
- Certificate Configuration
تست منطق کسبوکار
Business Logic یکی از بخشهایی است که ابزارهای خودکار معمولاً در آن محدودیت دارند.
Business Logic Vulnerability چیست؟
این ضعف زمانی ایجاد میشود که برنامه از نظر فنی کار میکند، اما فرایند آن قابل سوءاستفاده است.
برای مثال یک فروشگاه ممکن است قوانین مشخصی برای تخفیف، موجودی، تعداد سفارش یا اعتبار حساب داشته باشد.
اگر کاربر بتواند با تغییر ترتیب مراحل Workflow محدودیت موردنظر را دور بزند، ممکن است یک ضعف منطقی وجود داشته باشد.
این مشکلات معمولاً با Scanner ساده پیدا نمیشوند.
تست امنیت سمت کاربر
بخش Client-Side نیز باید بررسی شود.
JavaScript و DOM در برنامههای مدرن نقش بسیار بزرگی دارند.
موضوعات این حوزه میتوانند شامل:
- DOM-Based XSS
- سیاست CSP
- استفاده از Storage مرورگر
- امنیت ارتباطات Cross-Origin
- Third-Party Scripts
- اطلاعات حساس در JavaScript
باشند.
تست API
امروزه بسیاری از سایتها بدون API عملاً قابل استفاده نیستند.
اپ موبایل، SPA، پنل مدیریت و سرویسهای خارجی همگی ممکن است از API مشترک استفاده کنند.
چرا API باید جداگانه بررسی شود؟
گاهی رابط وب محدودیت درستی دارد اما Endpoint پشت آن کنترل کافی ندارد.
API باید مستقل از Frontend موارد زیر را مدیریت کند:
- Authentication
- Authorization
- Rate Limiting
- Input Validation
- Data Exposure
- Logging
- Error Handling
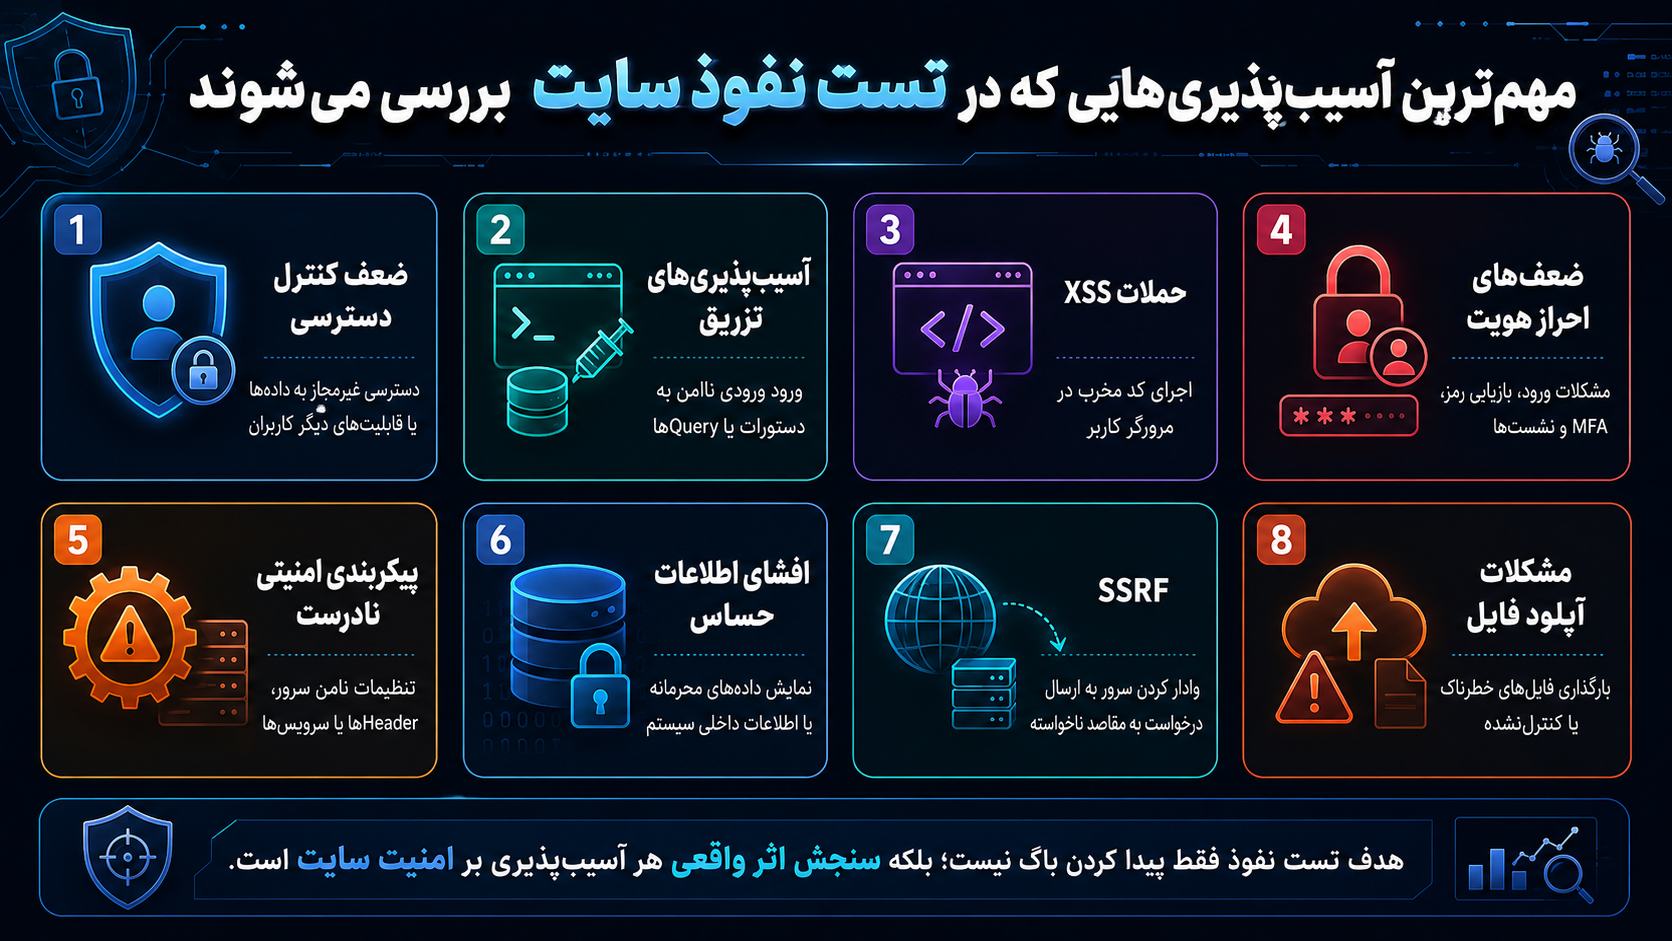
مهمترین آسیبپذیریهایی که در تست نفوذ سایت بررسی میشوند
لیست دقیق به معماری سایت بستگی دارد، اما برخی دستهها در بسیاری از پروژهها اهمیت دارند.
Broken Access Control
ضعف کنترل دسترسی زمانی رخ میدهد که کاربر بتواند فراتر از مجوز خود به داده یا عملیات دسترسی پیدا کند.
این ضعف میتواند Horizontal یا Vertical باشد.
Horizontal Access Control
کاربر A نباید اطلاعات خصوصی کاربر B را مشاهده یا تغییر دهد.
Vertical Access Control
کاربر عادی نباید عملیات مدیر را انجام دهد.
آسیبپذیریهای Injection
Injection زمانی مطرح میشود که داده غیرقابل اعتماد به شکل ناامن وارد یک دستور یا Interpreter شود.
برای جلوگیری از این دسته مشکلات باید اصولی مانند Parameterization، Validation و جداسازی داده از دستور رعایت شوند.
Cross-Site Scripting
XSS زمانی رخ میدهد که داده غیرقابل اعتماد در Contextی قرار گیرد که مرورگر آن را بهعنوان محتوای فعال تفسیر کند.
Stored XSS، Reflected XSS و DOM-Based XSS از انواع رایج آن هستند.
ضعفهای Authentication
مشکلات ممکن است در Login، Password Reset، MFA، Verification Link یا Session Management وجود داشته باشند.
Security Misconfiguration
تنظیمات نامناسب یکی از عوامل مهم ایجاد ریسک است.
برای مثال:
- Debug Mode
- Credential پیشفرض
- فایل Backup عمومی
- Permission نادرست
- سرویس بلااستفاده
- Headerهای نامناسب
افشای اطلاعات حساس
گاهی برنامه بدون اینکه دسترسی مستقیم غیرمجاز ایجاد شود، اطلاعات بیش از حد در اختیار کاربر قرار میدهد.
این اطلاعات میتوانند شامل:
- اطلاعات کاربران
- Token
- Secret
- مسیر فایل
- Metadata
- جزئیات داخلی سیستم
باشند.
SSRF
در برخی برنامهها سرور اجازه دارد براساس ورودی کاربر منابع دیگری را درخواست کند.
اگر مقصد و محدودیت این درخواستها درست کنترل نشوند، ریسک Server-Side Request Forgery مطرح میشود.
مشکلات آپلود فایل
آپلود فایل یکی از Featureهای حساس است.
مواردی مانند نوع فایل، محل ذخیره، نام فایل، مجوز دسترسی و نحوه نمایش فایل باید بررسی شوند. 
تست نفوذ سایت وردپرسی
وردپرس به دلیل ساختار Plugin و Theme نیازمند توجه ویژه است.
بخش بزرگی از ریسک یک سایت وردپرسی ممکن است نه از خود هسته، بلکه از افزونهها، قالبها و تنظیمات اختصاصی ناشی شود.
هسته وردپرس
نسخه WordPress باید بهروز باشد و Patchهای امنیتی نصب شوند.
افزونهها
هر Plugin بخشی از کد سایت محسوب میشود.
افزونه بلااستفاده حتی اگر غیرفعال باشد بهتر است در صورت عدم نیاز حذف شود.
قالبها
Theme نیز ممکن است شامل کد PHP، JavaScript یا Functionهای اختصاصی باشد.
قالبهای دریافتشده از منابع ناشناس خطر بالاتری دارند.
حساب مدیر
حسابهای دارای Administrator Permission یکی از حساسترین داراییهای سایت هستند.
تعداد این حسابها باید محدود باشد.
REST API و AJAX
بسیاری از افزونهها Endpointهای اختصاصی ایجاد میکنند.
وجود یک Endpoint بهتنهایی مشکل نیست؛ کنترل دسترسی و اعتبارسنجی آن اهمیت دارد.
تست نفوذ فروشگاه اینترنتی
فروشگاهها علاوه بر مسائل فنی، منطق تجاری پیچیدهای دارند.
موضوعاتی مانند:
- سبد خرید
- کوپن
- تخفیف
- موجودی
- قیمت
- سفارش
- بازپرداخت
- کیف پول
- حساب مشتری
- پنل فروشنده
باید در Scope ارزیابی قرار گیرند.
درگاه پرداخت
متخصص باید فقط بخشهایی را بررسی کند که مالک فروشگاه مجوز تست آنها را دارد.
خود زیرساخت درگاه شخص ثالث نباید بدون اجازه Provider تست شود.
تست نفوذ سایتهای دارای پنل کاربری
هرچه تعداد نقشهای کاربران بیشتر باشد، تست Authorization اهمیت بیشتری پیدا میکند.
برای مثال یک سامانه آموزشی ممکن است نقشهای زیر را داشته باشد:
- دانشجو
- مدرس
- پشتیبان
- مدیر محتوا
- مدیر کل
تستر باید بررسی کند مرز میان این Roleها چگونه اجرا میشود.
ابزارهای تست نفوذ سایت
در یک پروژه حرفهای معمولاً از چند دسته ابزار استفاده میشود، اما ابزار جای تحلیل متخصص را نمیگیرد.
Proxyهای امنیتی
ابزارهایی مانند Burp Suite و OWASP ZAP برای مشاهده و تحلیل ترافیک HTTP کاربرد دارند.
آنها امکان بررسی Request و Responseهای برنامه را فراهم میکنند.
Scannerها
Scannerها برای پیدا کردن الگوهای شناختهشده مفید هستند.
اما یافتههای آنها باید اعتبارسنجی شوند.
ابزارهای بررسی شبکه و سرویس
در صورتی که زیرساخت شبکه نیز داخل Scope باشد، ابزارهای شناسایی سرویس میتوانند برای بررسی سطح حمله زیرساخت استفاده شوند.
ابزارهای Code Analysis
در White Box Testing ممکن است SAST یا Dependency Scanner نیز وارد فرایند شوند.
مهمترین نکته این است که کیفیت تست نفوذ با تعداد ابزارها سنجیده نمیشود.
یک متخصص باتجربه ممکن است با ابزارهای محدود، ضعف منطقی مهمی پیدا کند که دهها Scanner قادر به تشخیص آن نیستند.
تفاوت تست نفوذ دستی و خودکار
بهترین تست معمولاً ترکیبی از هر دو روش است.
تست خودکار چه مزیتی دارد؟
سرعت بالا و توانایی بررسی تعداد زیادی Rule.
تست دستی چه مزیتی دارد؟
توانایی درک Context.
انسان میتواند بفهمد چرا یک عملیات تجاری وجود دارد، نقش کاربران چیست و تغییر یک پارامتر چه معنایی برای کسبوکار دارد.
در نتیجه عبارت «تست نفوذ 100 درصد اتوماتیک» معمولاً با مفهوم واقعی Penetration Testing فاصله دارد. 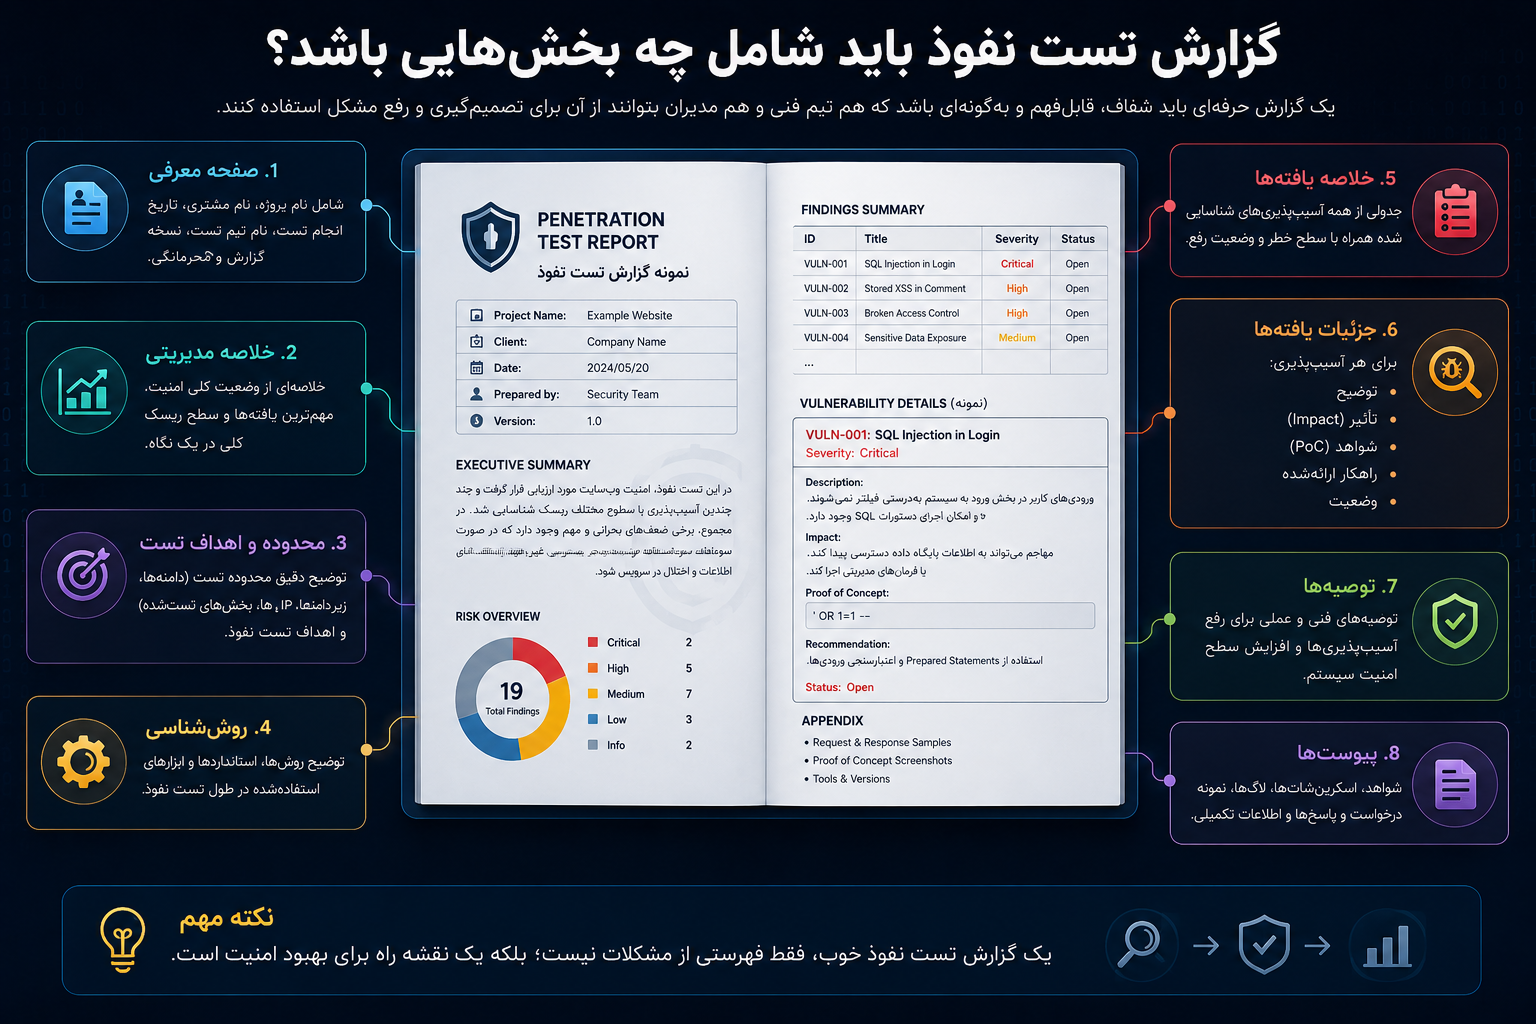
گزارش تست نفوذ باید شامل چه بخشهایی باشد؟
گزارش خوب باید برای دو گروه قابل استفاده باشد:
مدیران و تیم فنی.
Executive Summary
این بخش برای مدیران نوشته میشود.
باید توضیح دهد:
- وضعیت کلی امنیت چگونه است؟
- چند ریسک مهم پیدا شده؟
- مهمترین تهدیدها چیست؟
- چه اقداماتی در اولویت هستند؟
نباید مدیر را با جزئیات فنی غیرضروری سردرگم کرد.
Technical Findings
برای هر آسیبپذیری بهتر است موارد زیر مشخص شوند:
- عنوان
- شدت
- محل
- توضیح
- شرایط وقوع
- اثر امنیتی
- شواهد
- راهکار اصلاح
- References
شدت آسیبپذیری
Severity میتواند به شکلهایی مانند:
- Critical
- High
- Medium
- Low
- Informational
ارائه شود.
اما شدت نباید فقط بر اساس نام آسیبپذیری تعیین شود.
Context سیستم اهمیت دارد.
Evidence
گزارش باید شواهد کافی ارائه کند تا تیم توسعه بتواند مشکل را بازتولید یا محل آن را پیدا کند، بدون اینکه اطلاعات حساس غیرضروری در گزارش منتشر شود.
Remediation
هر Finding باید راهکار اصلاحی مشخص داشته باشد.
گزارشی که فقط بگوید «این سایت آسیبپذیر است» برای تیم توسعه ارزش محدودی دارد.
Retest Result
پس از اصلاح، وضعیت هر Finding میتواند به شکل زیر مشخص شود:
- Fixed
- Partially Fixed
- Not Fixed
- Accepted Risk
CVSS چیست؟
CVSS یکی از روشهای رایج برای امتیازدهی فنی آسیبپذیریها است.
بااینحال امتیاز CVSS نباید تنها معیار تصمیمگیری باشد.
فرض کنید دو سایت دقیقاً یک ضعف فنی مشابه دارند.
در سایت اول اطلاعات عمومی نمایش داده میشود.
در سایت دوم همان ضعف به اطلاعات مالی مشتریان مرتبط است.
ریسک کسبوکار این دو یکسان نیست.
به همین دلیل ارزیابی حرفهای باید Technical Severity و Business Impact را در کنار هم بررسی کند.
تست نفوذ چه زمانی باید انجام شود؟
پاسخ واحدی برای تمام سایتها وجود ندارد.
اما چند موقعیت اهمیت ویژهای دارند.
قبل از راهاندازی عمومی
اگر سایت اطلاعات حساس یا پرداخت مدیریت میکند، ارزیابی امنیتی قبل از Production ارزش زیادی دارد.
پس از تغییر بزرگ
تغییر معماری، اضافه شدن API، سیستم پرداخت یا پنل جدید میتواند سطح حمله را تغییر دهد.
پس از حادثه امنیتی
اگر سایت دچار Incident شده است، علاوه بر Incident Response ممکن است تست نفوذ برای شناسایی ضعفهای باقیمانده لازم باشد.
بهصورت دورهای
سایتهای مهم بهتر است برنامه ارزیابی دورهای داشته باشند.
فاصله زمانی باید براساس ریسک تعیین شود.
هر چند وقت یکبار تست نفوذ سایت انجام دهیم؟
یک وبلاگ ساده با یک سامانه مالی یکسان نیست.
تعداد تستها باید براساس موارد زیر تعیین شود:
- حساسیت اطلاعات
- حجم کاربران
- میزان تغییر کد
- تعداد Integrationها
- الزامات قانونی
- سطح تهدید
- اهمیت سرویس
برای سایتی که هر هفته Feature جدید منتشر میکند، تنها یک تست سالانه احتمالاً دید کاملی ایجاد نمیکند.
در چنین محیطی بهتر است Secure SDLC، SAST، DAST، Code Review و تست نفوذ دورهای در کنار هم استفاده شوند.
آیا تست نفوذ باعث اختلال سایت میشود؟
اگر تست بهدرستی طراحی شود، هدف به حداقل رساندن اختلال است.
اما هر فعالیت Active Security Testing مقداری ریسک دارد.
به همین دلیل قبل از تست باید مشخص شود:
- آیا تست روی Production انجام میشود؟
- Backup وجود دارد؟
- تیم فنی آماده پاسخ است؟
- چه عملیاتهایی ممنوع هستند؟
- نرخ درخواستها چه محدودیتی دارد؟
- آیا تستهای پرریسک روی Staging انجام میشوند؟
Production یا Staging؛ کدام بهتر است؟
هرکدام مزایا و محدودیت خود را دارند.
Staging
ریسک اختلال کمتر است.
اما باید تا حد ممکن شبیه Production باشد.
Production
واقعیترین Configuration را نشان میدهد، اما حساسیت عملیات بیشتر است.
در بسیاری از پروژهها بخشی از تست در Staging و بخشهای کمریسک در Production انجام میشود.
انتخاب باید براساس Scope و Risk Assessment باشد.
تست نفوذ با Bug Bounty چه تفاوتی دارد؟
Bug Bounty و Penetration Test هر دو میتوانند آسیبپذیری پیدا کنند، اما مدل آنها متفاوت است.
در تست نفوذ:
- Scope مشخص است.
- تیم مشخصی مسئول تست است.
- زمانبندی مشخص است.
- گزارش رسمی ارائه میشود.
- پوشش سیستم هدف قرار میگیرد.
در Bug Bounty معمولاً پژوهشگران مختلف براساس Policy برنامه بهصورت مستقل آسیبپذیریها را گزارش میکنند.
Bug Bounty میتواند مکمل برنامه امنیتی باشد، اما لزوماً جای تست نفوذ ساختاریافته را نمیگیرد.
تست نفوذ با Red Team چه تفاوتی دارد؟
Pentest معمولاً روی پیدا کردن و اعتبارسنجی آسیبپذیریهای یک Scope مشخص تمرکز دارد.
Red Team معمولاً هدفمحورتر است و ممکن است حوزههایی مانند:
- شبکه
- کاربران
- Endpoint
- Physical Security
- Social Engineering
را نیز درگیر کند.
بنابراین Red Team Engagement با تست نفوذ یک وبسایت یکسان نیست.
تست نفوذ با Security Audit چه تفاوتی دارد؟
Security Audit میتواند شامل بررسی Policy، فرآیند، Compliance و Configuration باشد.
Penetration Testing بیشتر بر ارزیابی فنی و عملی کنترلهای امنیتی تمرکز دارد.
یک سازمان ممکن است هر دو را نیاز داشته باشد.
تست نفوذ و OWASP چه ارتباطی دارند؟
OWASP یکی از مهمترین منابع امنیت برنامههای وب است.
Web Security Testing Guide یک چارچوب جامع برای ارزیابی امنیت وباپلیکیشنها ارائه میدهد و حوزههای مختلف تست را پوشش میدهد. OWASP این راهنما را بهعنوان منبعی برای توسعهدهندگان و متخصصان امنیت معرفی میکند.
آیا فقط OWASP Top 10 کافی است؟
خیر.
OWASP Top 10 ابزار مناسبی برای افزایش آگاهی نسبت به دستههای مهم ریسک است، اما تست نفوذ حرفهای نباید به ده عنوان محدود شود.
Business Logic، Configuration خاص برنامه و ضعفهای معماری ممکن است خارج از یک چکلیست ساده باشند.
روشهای استاندارد تست نفوذ
متخصصان میتوانند از چارچوبهای مختلف استفاده کنند.
OWASP WSTG از چند Methodology شناختهشده مانند NIST 800-115 و PTES نام میبرد.
OWASP WSTG
تمرکز زیادی بر امنیت Web Application و Web Service دارد.
NIST SP 800-115
راهنمایی برای برنامهریزی، اجرای ارزیابی فنی، تحلیل یافتهها و کاهش ریسک ارائه میکند.
PTES
Penetration Testing Execution Standard یک مدل چندمرحلهای برای Engagementهای تست نفوذ ارائه میدهد.
در انتخاب Methodology مهمترین نکته این است که فرایند قابل تکرار، مستند و متناسب با Scope باشد.
اشتباهات رایج در تست نفوذ سایت
اعتماد کامل به Scanner
Scanner میتواند نقطه شروع باشد، نه کل پروژه.
False Positive و False Negative همیشه ممکن هستند.
تست فقط صفحه اصلی
سطح حمله واقعی اغلب پس از Login آغاز میشود.
Dashboard، API و نقشهای مختلف باید بررسی شوند.
نادیده گرفتن Business Logic
این یکی از بزرگترین ضعفهای تستهای سطحی است.
نداشتن حسابهای کاربری مختلف
اگر برنامه Roleهای مختلف دارد، تست فقط با یک حساب پوشش کافی ایجاد نمیکند.
تست بدون Scope
این کار ریسک حقوقی و فنی زیادی دارد.
گزارش بدون راهکار
هدف گزارش کمک به کاهش ریسک است، نه فقط نمایش تعداد آسیبپذیریها.
رفع مشکل بدون Retest
ممکن است Patch ناقص باشد.
چگونه برای تست نفوذ سایت آماده شویم؟
پیش از شروع پروژه، تیم سایت بهتر است چند مورد را آماده کند.
فهرست داراییها
دامنه، Subdomain، API، IP و محیطهای مرتبط مشخص شوند.
نقشهای کاربری
حسابهای Test برای Roleهای مختلف آماده شوند.
Backup
اگر تست روی محیط حساس انجام میشود، Backup و Recovery Plan اهمیت دارد.
تیم تماس
یک فرد فنی باید در طول تست قابل دسترسی باشد.
Sensitive Operations
عملیاتهایی که میتوانند پیامک، ایمیل، پرداخت یا حذف اطلاعات ایجاد کنند باید مشخص شوند.
انتخاب شرکت یا متخصص تست نفوذ
انتخاب ارائهدهنده نباید فقط براساس پایینترین قیمت باشد.
روششناسی را بپرسید
باید مشخص باشد تست تا چه حد دستی است.
نمونه گزارش درخواست کنید
یک گزارش نمونه بدون اطلاعات مشتری میتواند کیفیت خروجی را نشان دهد.
Retest را بررسی کنید
آیا تست مجدد پس از اصلاح در سرویس وجود دارد؟
محرمانگی
گزارش تست نفوذ ممکن است حاوی حساسترین اطلاعات امنیتی سایت باشد.
نحوه نگهداری و حذف این دادهها باید مشخص باشد.
تجربه Web Application
تست شبکه و تست وب تخصصهای کاملاً یکسانی نیستند.
برای سایت بهتر است تیم تجربه مستقیم AppSec داشته باشد.
یک گزارش تست نفوذ خوب چه ویژگیهایی دارد؟
گزارش خوب باید:
- واضح باشد.
- قابل اقدام باشد.
- Evidence کافی داشته باشد.
- اطلاعات حساس را کنترل کند.
- Severity منطقی ارائه دهد.
- راهکار فنی ارائه دهد.
- Business Impact را توضیح دهد.
- Scope را ثبت کند.
- محدودیتهای تست را بیان کند.
گزارش نباید با چند Screenshot ابزار و امتیاز Scanner پر شود.
آیا رفع تمام Findingها ضروری است؟
بهطور ایدهآل ریسکهای قابل رفع باید اصلاح شوند، اما مدیریت ریسک همیشه به معنی «صفر کردن تمام Findingها» نیست.
برای هر مورد میتوان تصمیمهایی مانند:
- Remediate
- Mitigate
- Accept
- Transfer
گرفت.
اما پذیرش ریسک باید آگاهانه و مستند باشد.
تست نفوذ چه کمکی به سئو و اعتبار سایت میکند؟
تست نفوذ مستقیماً یک تکنیک SEO نیست، اما امنیت سایت ارتباط مستقیمی با سلامت کسبوکار آنلاین دارد.
یک Incident ممکن است باعث:
- از دسترس خارج شدن سایت
- تغییر محتوای صفحات
- آلوده شدن صفحات
- Redirect مخرب
- کاهش اعتماد کاربران
- قرار گرفتن دامنه در لیستهای هشدار
شود.
بنابراین امنیت بخشی از پایداری زیرساخت وب است.
سایتی که دائماً دچار آلودگی یا اختلال میشود نمیتواند تجربه قابل اعتمادی برای کاربر ایجاد کند.
آیا داشتن SSL یعنی سایت امن است؟
خیر.
SSL/TLS ارتباط مرورگر و سرور را رمزنگاری میکند.
اما وجود HTTPS مانع ضعفهای زیر نمیشود:
- Broken Access Control
- XSS
- SQL Injection
- Business Logic Flaw
- ضعف Authentication
قفل مرورگر فقط یکی از لایههای امنیتی است.
آیا WAF جای تست نفوذ را میگیرد؟
خیر.
WAF میتواند برخی درخواستهای مخرب را شناسایی و مسدود کند، اما منطق داخلی برنامه را نمیشناسد.
برای مثال اگر یک API بهدلیل نقص Authorization اطلاعات غیرمجاز برگرداند، درخواست ممکن است کاملاً طبیعی باشد.
در چنین شرایطی WAF الزاماً نمیتواند مشکل را تشخیص دهد.
آیا افزونه امنیتی وردپرس جای تست نفوذ را میگیرد؟
خیر.
افزونههای امنیتی قابلیتهای مفیدی مانند Firewall، Login Protection یا File Monitoring ارائه میکنند.
اما افزونه نمیتواند تمام ضعفهای کد اختصاصی، Business Logic یا API را شناسایی کند.
بهترین رویکرد دفاع چندلایه است.
تست نفوذ و Secure Development Lifecycle
تست نفوذ زمانی بیشترین ارزش را دارد که بخشی از SDLC باشد.
OWASP Testing Framework نیز تست امنیت را در مراحل مختلف چرخه توسعه، از طراحی تا توسعه، استقرار و نگهداری مطرح میکند.
در مرحله طراحی
Threat Modeling انجام شود.
هنگام توسعه
Secure Coding و Code Review اجرا شود.
قبل از Deployment
Security Testing انجام شود.
پس از انتشار
Monitoring، Patch Management و تست دورهای ادامه داشته باشد.
با این رویکرد امنیت به یک مرحله انتهایی تبدیل نمیشود.
چرا تست نفوذ یکباره کافی نیست؟
وبسایت یک موجود ثابت نیست.
موارد زیر دائماً تغییر میکنند:
- کد
- وابستگیها
- افزونهها
- زیرساخت
- APIها
- کاربران
- روشهای حمله
ممکن است سایتی امروز مشکل مهمی نداشته باشد اما ماه آینده پس از نصب یک Plugin جدید سطح حمله متفاوتی پیدا کند.
به همین دلیل تست نفوذ باید بخشی از برنامه مستمر امنیت باشد.
چکلیست مدیر سایت قبل از تست نفوذ
پیش از آغاز یک ارزیابی امنیتی حرفهای، بهتر است موارد زیر مشخص شده باشند:
- مالکیت تمام داراییهای داخل Scope
- دامنه اصلی
- زیر دامنهها
- APIها
- IPهای سرور
- محیط Production و Staging
- حسابهای Test
- نقشهای کاربران
- زمان اجرای تست
- Backup معتبر
- برنامه Recovery
- اطلاعات تماس تیم فنی
- سیستمهای Third-Party
- عملیات ممنوع
- سطح مجاز تست
- نحوه گزارشدهی
- نحوه انتقال امن گزارش
- شرایط Retest
این موارد احتمال سوءتفاهم و اختلال را کاهش میدهند.
چه زمانی نتیجه تست نفوذ قابل اعتماد نیست؟
چند نشانه میتواند کیفیت پایین ارزیابی را نشان دهد.
تست در چند دقیقه انجام شده باشد
یک وباپلیکیشن متوسط را نمیتوان فقط با اجرای یک Scanner بهطور کامل بررسی کرد.
تمام یافتهها خروجی ابزار باشند
اگر هیچ تحلیل دستی در گزارش دیده نمیشود، احتمالاً پروژه بیشتر Vulnerability Scan بوده است.
Scope مشخص نباشد
بدون محدوده نمیتوان فهمید چه قسمتهایی واقعاً بررسی شدهاند.
هیچ محدودیتی ذکر نشده باشد
هر تست محدودیت دارد.
برای مثال ممکن است بخشی از سایت به دلیل سرویس ثالث قابل بررسی نباشد.
راهکارها عمومی باشند
عباراتی مانند «امنیت سایت را افزایش دهید» Remediation محسوب نمیشوند.
راهکار باید مشخص و قابل اجرا باشد.
تست نفوذ کامل سایت چه خروجیای باید داشته باشد؟
در پایان پروژه، سازمان باید بیش از یک فایل PDF دریافت کرده باشد.
خروجی واقعی باید شامل یک تصویر روشن از وضعیت امنیت باشد:
- سطح حمله شناخته شده
- نقاط ضعف تأییدشده
- شدت هر مشکل
- داراییهای تحت تأثیر
- اولویت اصلاح
- پیشنهاد فنی
- محدودیتهای تست
- نتیجه Retest
این خروجی میتواند نقشه راه امنیتی تیم توسعه باشد.
سوالات متداول درباره تست نفوذ سایت
تست نفوذ سایت چیست؟
تست نفوذ سایت یک ارزیابی امنیتی کنترلشده است که در آن متخصص امنیت با مجوز مالک سامانه، وبسایت یا وباپلیکیشن را برای شناسایی و اعتبارسنجی آسیبپذیریها بررسی میکند و در پایان راهکارهای اصلاح ارائه میدهد.
تست نفوذ سایت چقدر زمان میبرد؟
مدت زمان به اندازه و پیچیدگی سیستم بستگی دارد.
یک سایت معرفی ساده با یک SaaS دارای چندین Role، API و پنل مدیریت قابل مقایسه نیست.
Scope عامل اصلی تعیین زمان است.
آیا تست نفوذ باعث هک شدن سایت میشود؟
هدف تست حرفهای ایجاد آسیب نیست.
تست در محدوده مشخص و با کنترل ریسک انجام میشود.
بااینحال به دلیل ماهیت Active Testing، برنامهریزی، Backup و Rules of Engagement ضروری هستند.
آیا تست نفوذ فقط برای سایتهای بزرگ است؟
خیر.
حتی سایتهای کوچک میتوانند اطلاعات مشتری، حساب مدیر یا دادههای حساس داشته باشند.
عمق ارزیابی باید متناسب با ریسک باشد.
تفاوت تست نفوذ و هک چیست؟
تست نفوذ فعالیت مجاز، کنترلشده و مستند است.
هدف آن شناسایی و اصلاح ریسک است.
دسترسی یا آزمودن سامانه بدون اجازه مالک، تست نفوذ قانونی محسوب نمیشود.
آیا تست نفوذ سایت وردپرسی لازم است؟
اگر سایت اطلاعات حساس دارد، Featureهای اختصاصی استفاده میکند، افزونههای متعدد دارد یا برای کسبوکار اهمیت بالایی دارد، ارزیابی امنیتی میتواند بسیار مفید باشد.
آیا بعد از تست نفوذ سایت کاملاً امن میشود؟
هیچ تستی تضمین امنیت مطلق ایجاد نمیکند.
OWASP نیز تأکید میکند تست امنیت یک علم دقیق با فهرست کاملی از تمام مشکلات احتمالی نیست.
تست نفوذ وضعیت امنیت را در یک Scope و بازه زمانی مشخص ارزیابی میکند.
تفاوت تست نفوذ Black Box و White Box چیست؟
در Black Box تستر اطلاعات بسیار کمی از سیستم دارد.
در White Box اطلاعات بیشتری مانند Source Code یا معماری در اختیار او قرار میگیرد.
Gray Box میان این دو قرار دارد.
آیا تست خودکار کافی است؟
خیر.
ابزار خودکار برای Coverage اولیه بسیار مفید است، اما بررسی Authorization، Business Logic و Workflowهای پیچیده معمولاً به تحلیل انسانی نیاز دارد.
بعد از دریافت گزارش چه کاری باید انجام دهیم؟
ابتدا Critical و High Riskها براساس شدت و Business Impact اولویتبندی شوند.
سپس تیم توسعه مشکلات را اصلاح کند و Retest انجام شود.
جمعبندی
تست نفوذ سایت یکی از مهمترین ابزارهای ارزیابی امنیت واقعی یک وبسایت یا برنامه تحت وب است. هدف آن صرفاً اجرای Scanner یا تولید فهرستی از آسیبپذیریهای احتمالی نیست؛ بلکه تلاش میکند مشخص کند کنترلهای امنیتی در شرایط واقعی چگونه عمل میکنند و چه نقاط ضعفی میتوانند اطلاعات، کاربران یا عملیات کسبوکار را در معرض خطر قرار دهند.
یک تست نفوذ حرفهای با تعریف Scope و Rules of Engagement شروع میشود، سپس سطح حمله برنامه شناسایی میشود و بخشهایی مانند Authentication، Authorization، Session Management، Input Validation، Configuration، Business Logic، Client-Side و API بررسی میشوند. OWASP نیز این حوزهها را از بخشهای اصلی تست امنیت برنامههای وب میداند.
پس از شناسایی مشکلات، یافتهها باید اعتبارسنجی و براساس اثر واقعی اولویتبندی شوند. گزارش نهایی نیز باید علاوه بر توضیح فنی، راهکار اصلاحی مشخص ارائه کند.
تفاوت اصلی تست نفوذ با یک اسکن خودکار در همین نقطه است: تست نفوذ تلاش میکند Context برنامه را درک کند. ابزار ممکن است یک پاسخ غیرعادی را ببیند، اما متخصص امنیت بررسی میکند آن رفتار چه معنایی برای حساب کاربران، دادههای حساس یا فرآیند کسبوکار دارد.
برای سایتهای وردپرسی، فروشگاههای اینترنتی، وباپلیکیشنهای اختصاصی، APIها و سامانههای دارای پنل کاربری، تست نفوذ میتواند ضعفهایی را آشکار کند که در استفاده روزمره دیده نمیشوند.
بااینحال هیچ تست نفوذی امنیت دائمی یا صددرصدی ایجاد نمیکند. سایتها دائماً تغییر میکنند و همراه با تغییر کد، افزونهها، سرویسها و زیرساخت، سطح حمله نیز تغییر میکند.
بهترین رویکرد این است که تست نفوذ در کنار Secure Coding، Code Review، Patch Management، Vulnerability Scanning، Monitoring، Backup و آموزش تیم توسعه قرار گیرد.
امنیت یک پروژه یکباره نیست؛ فرایندی مداوم برای شناسایی، اولویتبندی و کاهش ریسک است. تست نفوذ سایت زمانی بیشترین ارزش را ایجاد میکند که نتیجه آن به اصلاح واقعی سیستم و ایجاد یک چرخه مستمر بهبود امنیت منجر شود.