تست امنیت سایت
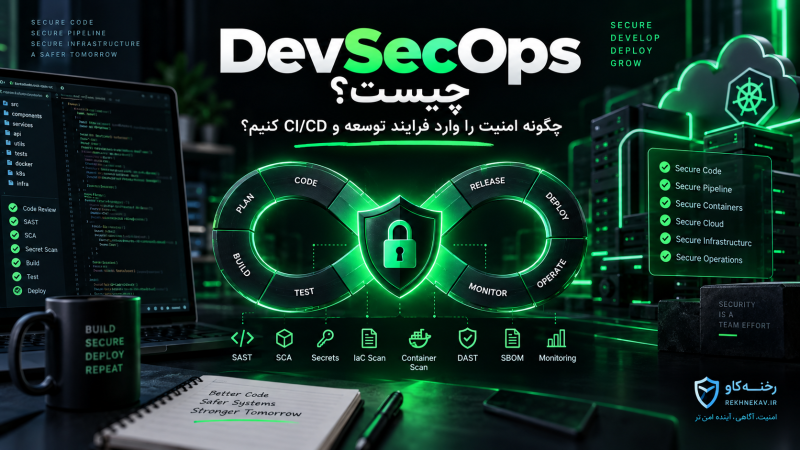
DevSecOps چیست؟ چگونه امنیت را وارد فرایند توسعه و CI/CD کنیم؟
DevSecOps رویکردی برای ادغام امنیت با تمام مراحل توسعه نرمافزار و CI/CD است تا آسیبپذیریها پیش از رسیدن به Production شناسایی و مدیریت شوند. کنترلهایی مانند Threat Modeling، SAST، SCA، Secret Scanning، بررسی IaC و Container، تولید SBOM، امضای Artifact و Monitoring بخشهای مهم این رویکرد هستند. اجرای موفق DevSecOps نیازمند ترکیب Automation، Least Privilege، Security Gate مبتنی بر ریسک و همکاری مداوم تیمهای توسعه، عملیات و امنیت است.
۳۸ دقیقه مطالعه