CAA Record چیست؟ چگونه صدور غیرمجاز گواهی SSL برای دامنه را محدود کنیم؟
CAA Record یک رکورد امنیتی در DNS است که تعیین میکند کدام مراجع صدور گواهی اجازه دارند برای دامنه گواهی SSL/TLS صادر کنند. تنظیم صحیح این رکورد میتواند خطر صدور غیرمجاز گواهی، سوءاستفاده از فرایند اعتبارسنجی و صدور ناخواسته گواهیهای Wildcard را کاهش دهد. با استفاده از تنظیمات issue، issuewild و iodef میتوان کنترل بیشتری بر صدور گواهی داشت. ترکیب CAA با DNSSEC و نظارت بر Certificate Transparency نیز به تقویت امنیت دامنه کمک میکند.
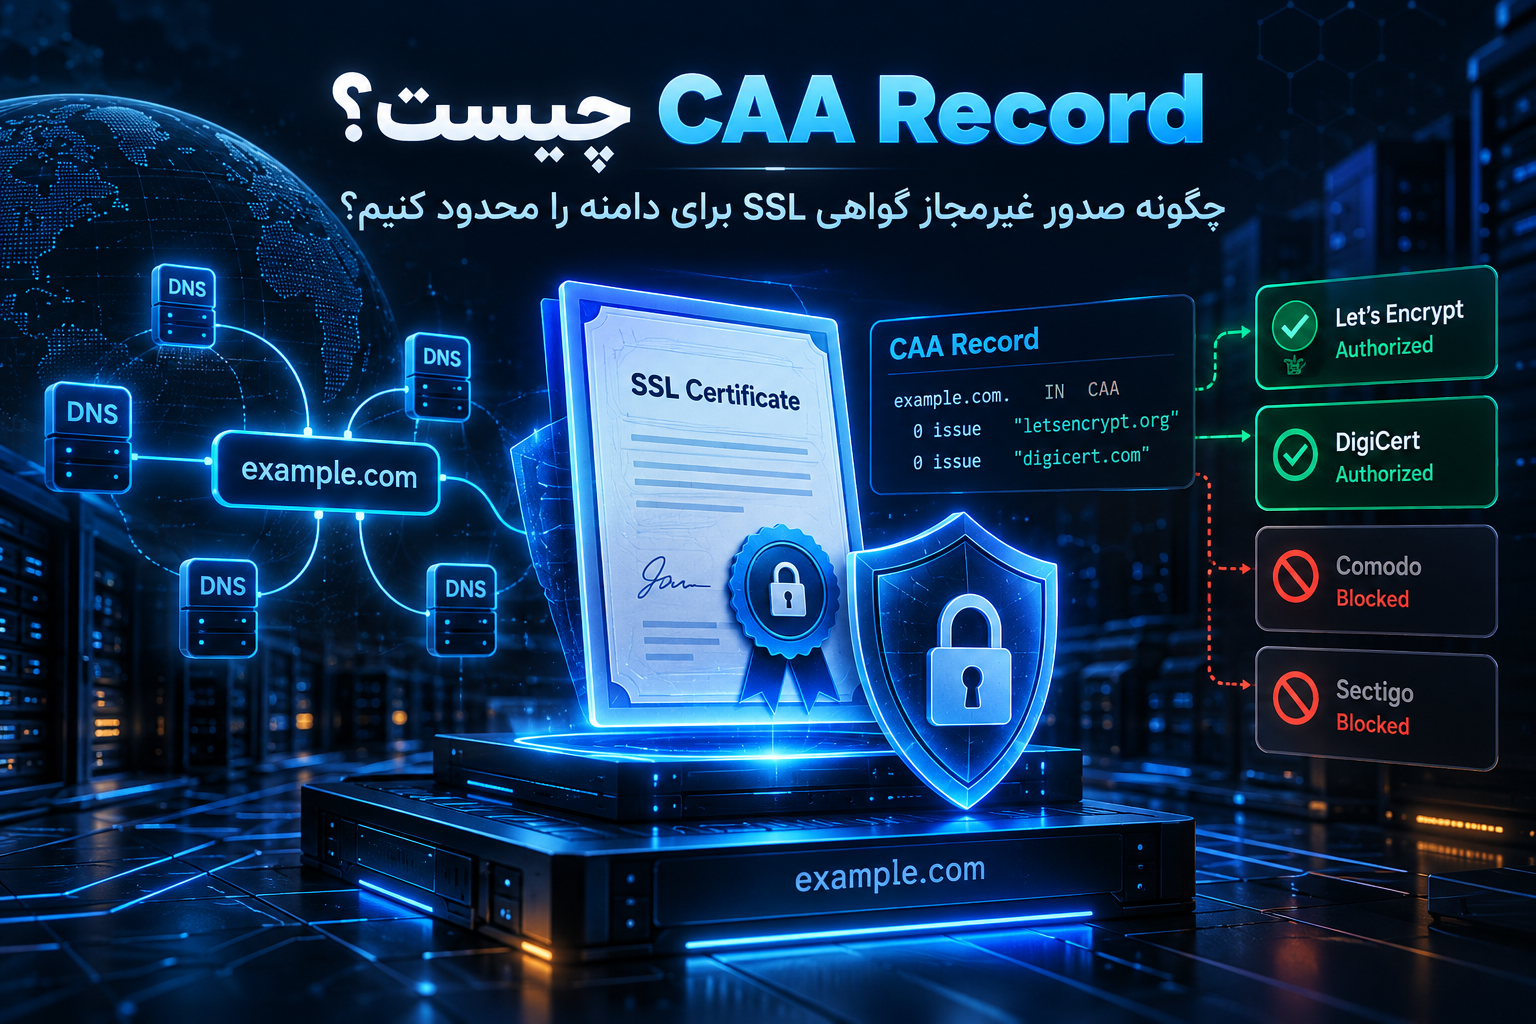
CAA Record یا Certificate Authority Authorization یک رکورد امنیتی در DNS است که مشخص میکند کدام مراجع صدور گواهی دیجیتال (Certificate Authorities) اجازه دارند برای دامنه شما گواهی SSL/TLS صادر کنند. با تنظیم صحیح این رکورد میتوان احتمال صدور اشتباهی یا غیرمجاز گواهی SSL را کاهش داد، صدور گواهیهای Wildcard را محدود کرد و کنترل بیشتری بر فرایند مدیریت گواهیهای امنیتی دامنه داشت.
برای مثال، اگر وبسایت شما فقط از گواهیهای صادرشده توسط Let's Encrypt استفاده میکند، میتوانید رکورد CAA را طوری تنظیم کنید که سایر مراجع صدور گواهی، برای دامنه شما مجوز صدور گواهی نداشته باشند.
البته CAA بهتنهایی جلوی تمام حملات مرتبط با SSL را نمیگیرد. امنیت واقعی زمانی افزایش پیدا میکند که این رکورد در کنار DNSSEC، نظارت بر Certificate Transparency، محافظت از حساب مدیریت دامنه و تنظیمات صحیح HTTPS استفاده شود.
در این مقاله از رخنهکاو، با مفهوم CAA Record، ساختار آن، انواع تنظیمات، نحوه افزودن به DNS، محدودکردن صدور گواهی SSL و روشهای بررسی و رفع خطاهای آن آشنا میشویم. 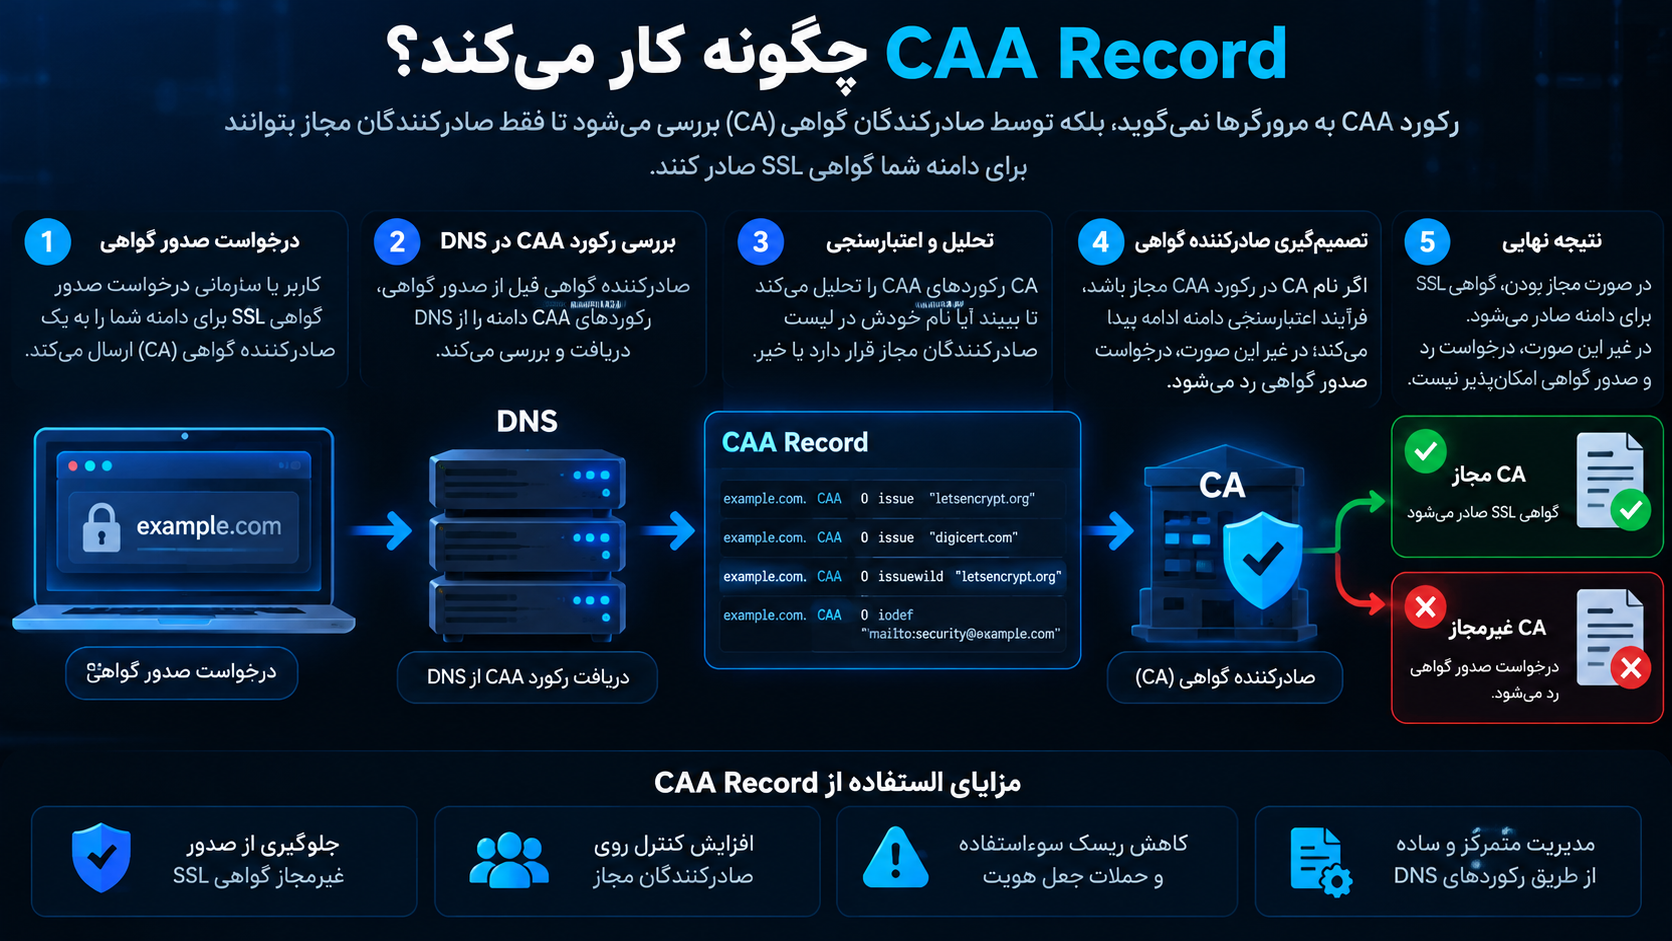
CAA Record چیست و چه کاربردی در امنیت دامنه دارد؟
CAA Record یکی از انواع رکوردهای DNS است که برای کنترل مجوز صدور گواهی دیجیتال طراحی شده است.
سیستم DNS معمولاً برای تبدیل نام دامنه به آدرس IP شناخته میشود؛ اما قابلیتهای آن بسیار گستردهتر است. رکوردهای مختلفی مانند A، AAAA، MX، TXT، CNAME و CAA برای مدیریت جنبههای متفاوت زیرساخت اینترنت استفاده میشوند.
در این میان، رکورد CAA وظیفه کنترل سیاست صدور گواهی SSL/TLS را بر عهده دارد.
وقتی یک مرجع صدور گواهی معتبر قصد دارد برای دامنهای گواهی عمومی صادر کند، باید سیاست CAA قابل اعمال بر آن دامنه را بررسی کند. اگر رکوردها صدور گواهی توسط آن مرجع را مجاز ندانند، مرجع نباید گواهی را صادر کند؛ مگر در شرایط استثنایی محدودی که استانداردها و سیاستهای معتبر اجازه دادهاند.
منظور از مرجع صدور گواهی یا CA چیست؟
مرجع صدور گواهی یا Certification Authority سازمان یا سامانهای است که مسئول بررسی درخواستها و صدور گواهیهای دیجیتال است.
گواهی SSL/TLS به مرورگر کمک میکند هویت دامنهای را که به آن متصل شده بررسی کند و در فرایند ایجاد ارتباط رمزنگاریشده با سرور مشارکت داشته باشد.
از نمونههای شناختهشده مراجع صدور گواهی میتوان به موارد زیر اشاره کرد:
- Let's Encrypt
- DigiCert
- Sectigo
- GlobalSign
- Google Trust Services
هر مرجع صدور گواهی، برای صدور گواهیهای مورد اعتماد عمومی باید الزامات مشخصی را رعایت کند.
با این حال، صرف معتبر بودن یک CA به این معنی نیست که مالک دامنه باید به آن اجازه صدور گواهی بدهد.
CAA دقیقاً برای پاسخ به همین نیاز ایجاد شده است.
چرا کنترل مرجع صادرکننده SSL اهمیت دارد؟
فرض کنید وبسایتی با دامنه example.com دارید و تمام گواهیهای آن را از یک مرجع مشخص دریافت میکنید.
در حالت عادی، اگر رکورد CAA محدودکنندهای وجود نداشته باشد، سایر مراجع صدور گواهی نیز میتوانند پس از تکمیل اعتبارسنجی موردنیاز، برای دامنه گواهی صادر کنند.
این موضوع لزوماً به معنی وجود آسیبپذیری نیست؛ زیرا مراجع معتبر موظفاند پیش از صدور گواهی، کنترل متقاضی بر دامنه را بررسی کنند.
بااینحال، افزایش تعداد مراجع بالقوه صادرکننده، سطحی از ریسک عملیاتی و امنیتی ایجاد میکند.
اگر فرایند اعتبارسنجی یک CA دچار نقص شود، اطلاعات DNS دستکاری شوند یا کنترل دامنه برای مدتی در اختیار شخص غیرمجاز قرار بگیرد، احتمال سوءاستفاده از زیرساخت صدور گواهی افزایش مییابد.
رکورد CAA با محدودکردن مراجع مجاز، یک لایه کنترلی اضافه میکند.
آیا CAA جایگزین SSL یا HTTPS است؟
خیر. این فناوریها وظایف متفاوتی دارند.
SSL/TLS برای ایجاد ارتباط امن میان کاربر و سرور استفاده میشود. HTTPS نیز پروتکل HTTP را روی ارتباط امن TLS اجرا میکند.
اما CAA ارتباط کاربران را رمزنگاری نمیکند و مستقیماً در فرایند برقراری اتصال HTTPS شرکت ندارد.
CAA صرفاً سیاستی برای صدور گواهی دیجیتال است.
در نتیجه، وجود CAA بدون گواهی معتبر TLS باعث امنشدن ارتباط وبسایت نمیشود و داشتن HTTPS نیز لزوماً به معنی محدود بودن صدور گواهی با CAA نیست.
صدور غیرمجاز گواهی SSL چیست و چه خطراتی دارد؟
صدور غیرمجاز گواهی SSL زمانی مطرح میشود که یک گواهی برای دامنهای صادر شده باشد، درحالیکه فرایند صدور آن با مجوز واقعی مالک یا الزامات اعتبارسنجی سازگار نبوده است.
در ادبیات امنیتی، اصطلاح Certificate Misissuance برای اشاره به صدور نادرست یا خلاف الزامات گواهی استفاده میشود.
این اتفاق ممکن است به دلیل خطای انسانی، نقص فنی، ضعف در اعتبارسنجی دامنه یا سوءاستفاده از دسترسیهای غیرمجاز رخ دهد.
صدور گواهی توسط مرجع نامناسب
ممکن است یک سازمان سیاست داخلی مشخصی داشته باشد که تمام گواهیهای دامنههای آن فقط توسط یک CA صادر شوند.
اگر مرجع دیگری برای همان دامنه گواهی صادر کند، حتی در شرایطی که درخواستکننده واقعاً کنترل دامنه را اثبات کرده باشد، این صدور میتواند با سیاست سازمان مغایرت داشته باشد.
CAA راهی برای اعلام این سیاست به مراجع صدور گواهی فراهم میکند.
خطر سوءاستفاده از گواهی معتبر
گواهی معتبر بهتنهایی امکان جعل کامل یک وبسایت را فراهم نمیکند. مهاجم برای اجرای حملات جدی معمولاً به تواناییهایی مانند کنترل مسیر ارتباطی، هدایت DNS، دسترسی به سرور یا سایر پیشنیازهای حمله نیاز دارد.
اما اگر مهاجم بتواند مسیر ارتباط کاربر را نیز تحت تأثیر قرار دهد، داشتن گواهی معتبر برای دامنه هدف ممکن است تشخیص حمله را دشوارتر کند.
برای مثال، در بعضی سناریوهای حمله Man-in-the-Middle، مهاجم تلاش میکند میان کاربر و سرویس اصلی قرار بگیرد.
در چنین شرایطی، صدور نادرست گواهی میتواند یکی از عوامل تشدیدکننده تهدید باشد.
CAA با محدودکردن مراجع مجاز، احتمال برخی سناریوهای صدور نادرست را کاهش میدهد؛ اما بهتنهایی مانع حملات MITM یا DNS Hijacking نمیشود.
تفاوت صدور غیرمجاز با سرقت کلید خصوصی
دو تهدید مهم در امنیت گواهیها باید از یکدیگر تفکیک شوند.
در صدور غیرمجاز، مشکل به ایجاد یک گواهی جدید مربوط است.
در سرقت کلید خصوصی، مهاجم کلید مرتبط با گواهی موجود را به دست آورده است.
CAA میتواند بر صدور گواهیهای جدید تأثیر بگذارد، اما نمیتواند یک کلید خصوصی سرقتشده را بیاعتبار کند.
برای مقابله با سرقت کلید خصوصی باید از روشهایی مانند محافظت از فایلهای کلید، محدودسازی دسترسی، مدیریت امن کلیدها و ابطال گواهی آسیبدیده استفاده کرد.
رکورد CAA چگونه کار میکند؟
عملکرد CAA بر اساس بررسی رکوردهای DNS پیش از صدور گواهی است.
هنگامی که درخواست صدور یک گواهی عمومی TLS ثبت میشود، CA باید دامنههای موجود در گواهی را اعتبارسنجی کرده و محدودیتهای CAA مرتبط با آنها را بررسی کند.
این فرایند برای نامهای دامنه موجود در بخش Subject Alternative Name یا SAN اهمیت دارد.
مراحل بررسی CAA توسط مرجع صدور گواهی
فرایند کلی را میتوان به شکل زیر توضیح داد:
- متقاضی، درخواست صدور گواهی SSL/TLS را ثبت میکند.
- مرجع صادرکننده، نام دامنههای درخواستشده را مشخص میکند.
- رکوردهای CAA قابل اعمال بر هر نام دامنه بررسی میشوند.
- CA محدودیتهای مربوط به صدور گواهی عادی یا Wildcard را استخراج میکند.
- مشخص میشود آیا مرجع موردنظر مجوز صدور دارد یا خیر.
- در صورت مجاز بودن، سایر مراحل اعتبارسنجی و صدور ادامه پیدا میکنند.
- در صورت وجود محدودیت مؤثر، صدور گواهی متوقف میشود.
نکته مهم این است که مجاز بودن یک CA در رکورد CAA به معنی تأیید خودکار درخواست نیست.
مرجع صادرکننده همچنان باید الزامات دیگری مانند اثبات کنترل دامنه یا Domain Control Validation را رعایت کند.
رکورد CAA چه زمانی بررسی میشود؟
CAA عمدتاً در زمان صدور گواهی جدید بررسی میشود.
این مسئله در تمدید گواهی نیز اهمیت دارد؛ زیرا تمدید معمولاً مستلزم صدور گواهی جدید است.
برای مثال، اگر امروز گواهی وبسایت خود را از Let's Encrypt دریافت کنید و فردا تنظیمات CAA را تغییر دهید، گواهی صادرشده بهصورت خودکار باطل نمیشود.
محدودیت جدید بر درخواستهای صدور بعدی اثر میگذارد.
بنابراین، CAA ابزار لغو گواهیهای قبلی نیست.
برای مدیریت گواهیهای مشکوک یا صادرشده برخلاف سیاست امنیتی باید سازوکارهای نظارت، گزارش حادثه و در صورت لزوم ابطال گواهی را به کار گرفت.
اگر دامنه CAA نداشته باشد چه اتفاقی میافتد؟
اگر هیچ رکورد CAA قابل اعمالی برای دامنه وجود نداشته باشد، این سازوکار محدودیتی بر انتخاب مرجع صادرکننده اعمال نمیکند.
در چنین وضعیتی، CA میتواند پس از انجام اعتبارسنجی لازم و رعایت سایر الزامات، گواهی صادر کند.
نبود CAA به معنی ناامن بودن قطعی دامنه نیست، اما یک فرصت برای اعمال سیاست صدور گواهی از دست میرود.
برای وبسایتهای تجاری، فروشگاههای اینترنتی و سامانههایی که اطلاعات حساس پردازش میکنند، تعیین سیاست مشخص CAA یک اقدام دفاعی مفید است. 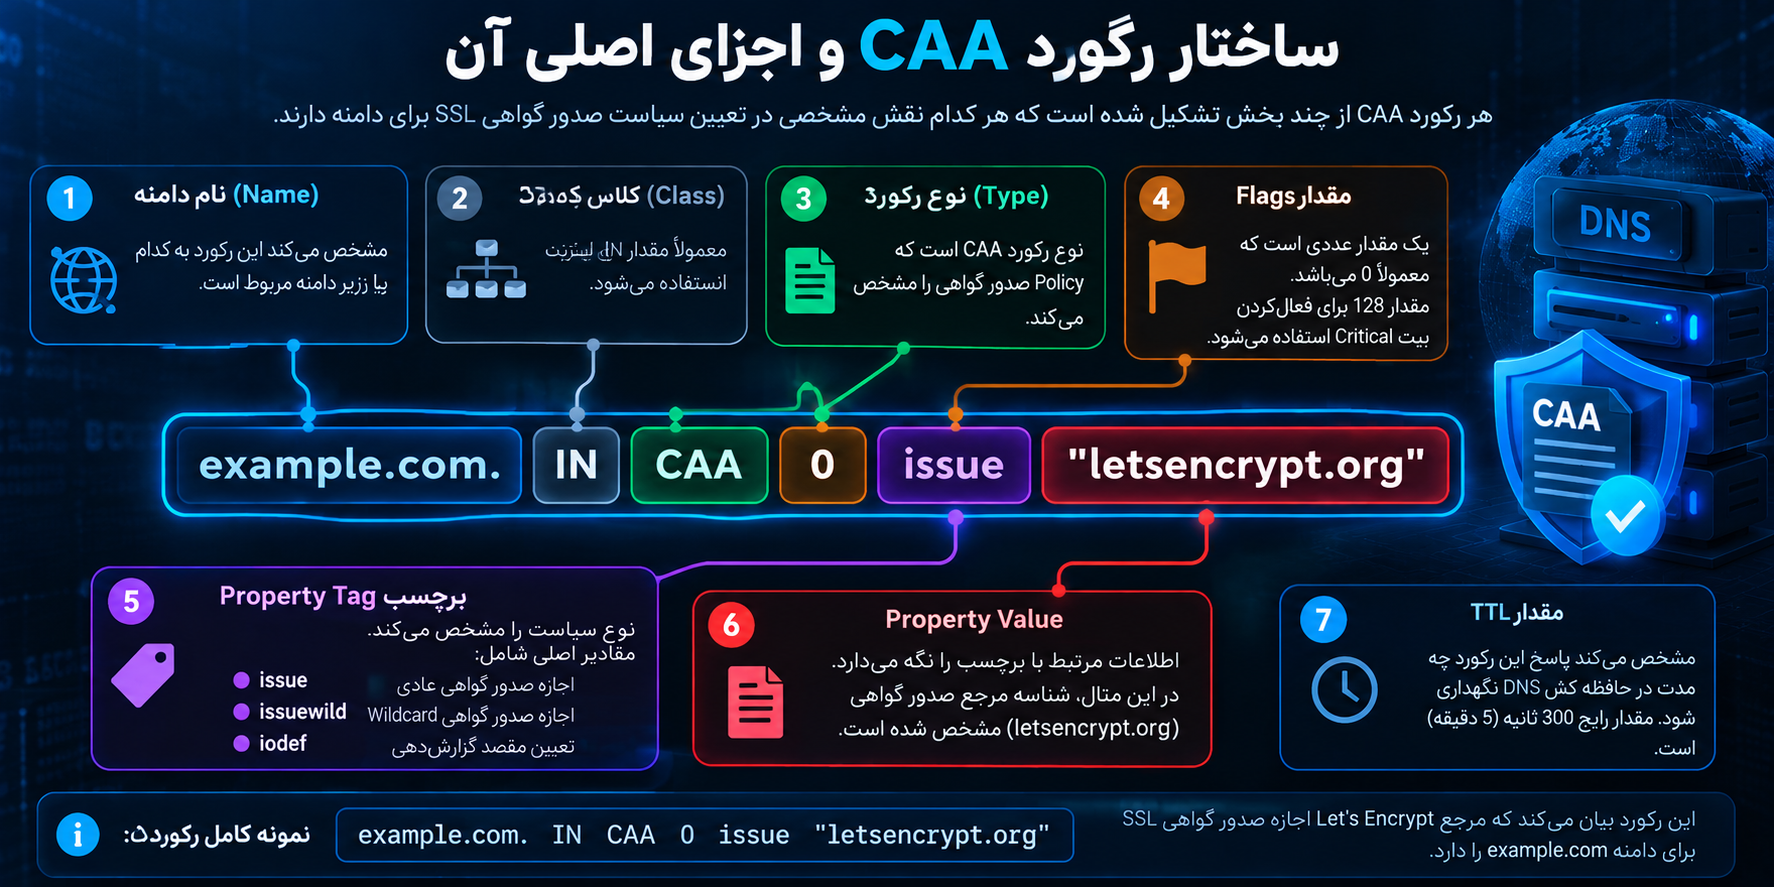
ساختار رکورد CAA و اجزای اصلی آن
برای تنظیم صحیح این رکورد باید ساختار آن را بشناسیم.
یک نمونه متداول به شکل زیر است:
example.com. IN CAA 0 issue "letsencrypt.org"
این دستور بیان میکند که برای دامنه example.com، مرجع Let's Encrypt اجازه صدور گواهی مطابق سیاست مشخصشده را دارد.
نام دامنه یا Name
بخش اول مشخص میکند رکورد به کدام نام در DNS تعلق دارد.
در مثال بالا:
example.com
نام دامنهای است که رکورد روی آن تعریف شده است.
بسته به سرویس مدیریت DNS، ممکن است برای دامنه اصلی از نماد @ استفاده شود.
برای زیردامنهها نیز میتوان نام مناسب همان زیردامنه را وارد کرد.
نوع رکورد یا Type
نوع این رکورد CAA است.
این مقدار به DNS و نرمافزارهای مرتبط اعلام میکند داده موجود برای سیاست مجوز صدور گواهی دیجیتال استفاده میشود.
CAA با رکورد TXT تفاوت دارد و نباید صرفاً بهعنوان یک متن دلخواه در DNS ثبت شود.
مقدار Flags
فیلد Flags یک مقدار عددی است که در نمونههای معمول برابر صفر قرار میگیرد.
برای مثال:
0
مقدار صفر به این معنی است که بیت Critical فعال نشده است.
مقدار 128 برای فعالکردن بیت Critical استفاده میشود.
این بیت بر نحوه برخورد با برچسبهای ناشناخته CAA تأثیر میگذارد؛ نه اینکه بهطور عمومی باعث سختگیرانهتر شدن تمام تنظیمات شود.
برای پیکربندیهای رایج، مقدار صفر انتخاب مناسبی است.
برچسب Property Tag
بخش Property Tag تعیین میکند رکورد چه سیاستی را بیان میکند.
سه برچسب اصلی عبارتاند از:
issueissuewildiodef
هرکدام کاربرد متفاوتی دارند و انتخاب نادرست آنها ممکن است باعث اختلال در صدور گواهی شود.
مقدار Property Value
این بخش اطلاعات مرتبط با برچسب را نگهداری میکند.
برای مثال، در رکورد زیر:
example.com. CAA 0 issue "letsencrypt.org"
مقدار letsencrypt.org شناسه مرجع صدور گواهی مجاز است.
باید توجه داشت که این مقدار لزوماً نام وبسایت رسمی فروش یا صفحه عمومی CA نیست. بهتر است شناسه دقیق را از مستندات رسمی همان مرجع دریافت کنید.
TTL در رکورد CAA
TTL یا Time To Live مشخص میکند پاسخ DNS چه مدت میتواند در حافظه کش نگهداری شود.
برای نمونه، TTL برابر 300 ثانیه به معنی مدت کش پنج دقیقهای است.
البته مشاهده تغییرات در تمام مسیرهای DNS ممکن است تحت تأثیر کشهای موجود و رفتار سرویسدهندگان باشد.
TTL کوتاهتر میتواند در دوره تغییر تنظیمات مفید باشد، اما نباید انتظار داشت تغییر رکورد در تمام شبکهها فوراً اعمال شود. 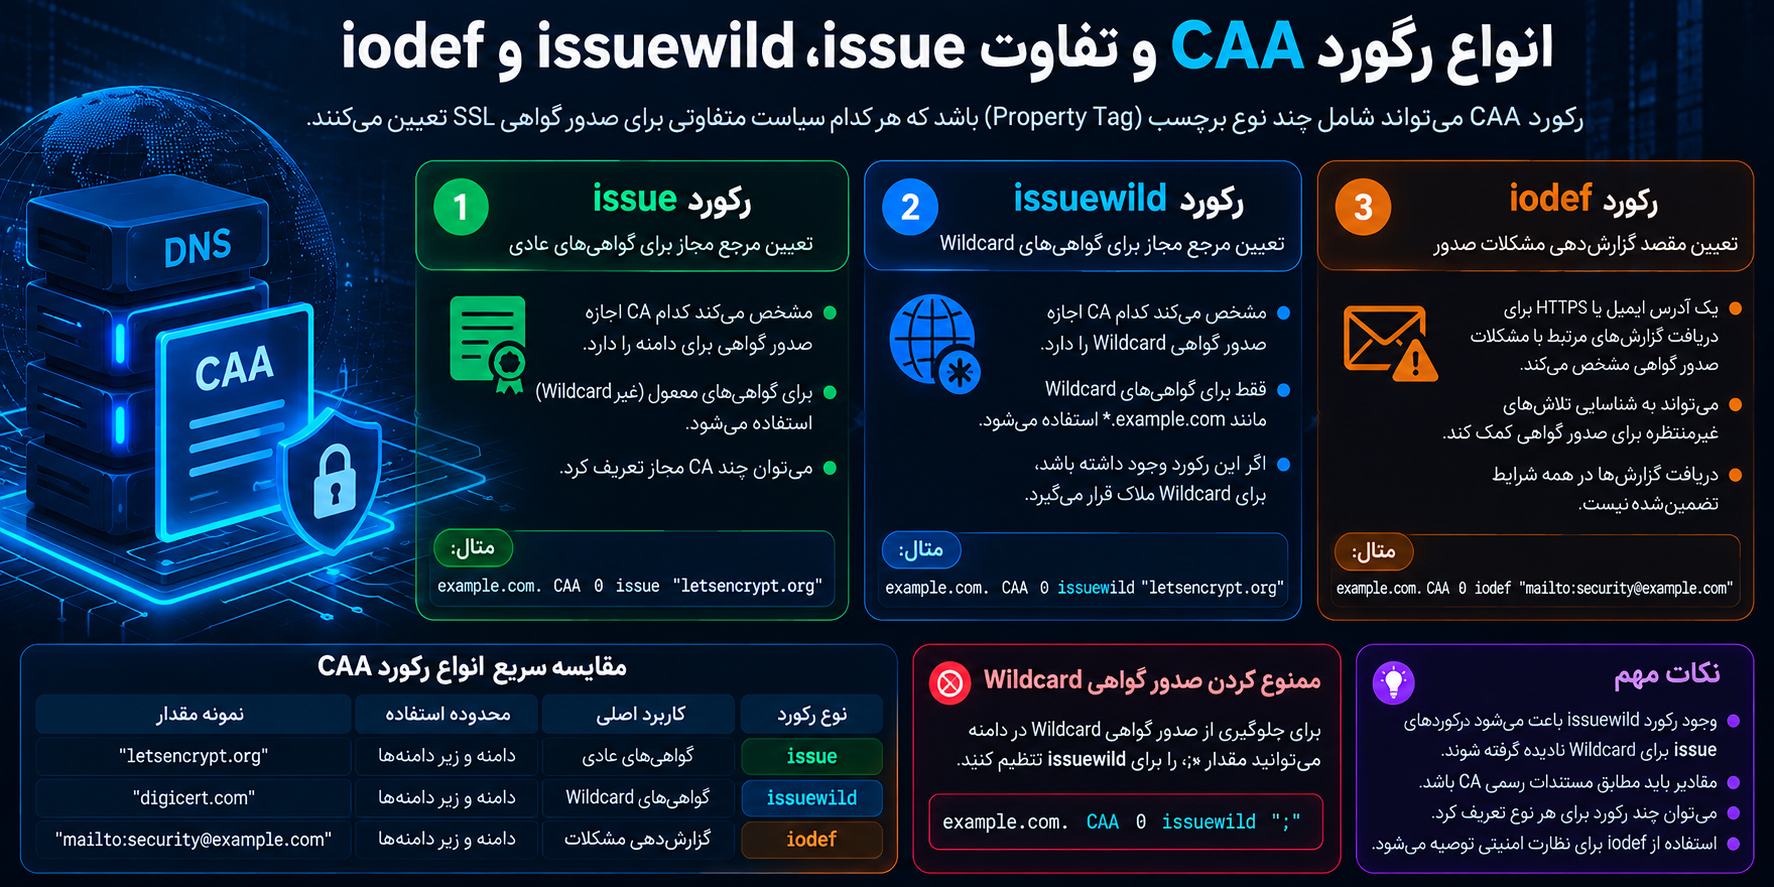
انواع رکورد CAA و تفاوت issue، issuewild و iodef
شناخت برچسبهای CAA مهمترین بخش پیکربندی صحیح این قابلیت است.
هر برچسب نقش جداگانهای دارد و ممکن است در یک دامنه چند رکورد همزمان تعریف شود.
رکورد issue برای تعیین CA مجاز
برچسب issue مشخص میکند کدام مرجع اجازه صدور گواهی برای دامنه را دارد.
نمونه:
example.com. CAA 0 issue "letsencrypt.org"
این تنظیم اجازه میدهد Let's Encrypt برای دامنه گواهی صادر کند.
اگر رکورد CAA مؤثر دیگری وجود نداشته باشد که CA دیگری را مجاز کند، سایر مراجع اجازه صدور نخواهند داشت.
البته برای گواهی Wildcard، رفتار دقیق به وجود یا نبود برچسب issuewild نیز وابسته است.
آیا میتوان چند مرجع صادرکننده تعریف کرد؟
بله.
ممکن است یک سازمان برای وبسایت اصلی از Let's Encrypt و برای برخی سرویسها از DigiCert استفاده کند.
در این حالت میتوان چند رکورد issue تعریف کرد.
مثال:
example.com. CAA 0 issue "letsencrypt.org"
example.com. CAA 0 issue "digicert.com"
این رکوردها بهصورت تجمیعی عمل میکنند.
بنابراین هر دو مرجع مشخصشده میتوانند در چارچوب سایر الزامات، گواهی صادر کنند.
در چنین شرایطی نباید تصور کرد رکورد دوم، رکورد اول را لغو میکند.
رکورد issuewild برای گواهی Wildcard
گواهی Wildcard برای پوشش گروهی از زیردامنهها استفاده میشود.
برای مثال:
*.example.com
این الگو میتواند زیردامنههایی مانند shop.example.com و blog.example.com را در سطح مربوط پوشش دهد، اما بهخودیخود شامل دامنه اصلی example.com یا زیردامنههای چندسطحی مانند a.b.example.com نیست.
برای تعیین مراجع مجاز صدور گواهی Wildcard از برچسب issuewild استفاده میشود.
مثال:
example.com. CAA 0 issuewild "letsencrypt.org"
این رکورد Let's Encrypt را برای صدور گواهی Wildcard مجاز میکند.
نکته مهم: اگر مجموعه CAA مؤثر شامل حداقل یک رکورد issuewild باشد، برای درخواست گواهی Wildcard، سیاست issuewild ملاک است و رکوردهای issue برای آن درخواست نادیده گرفته میشوند.
اما اگر هیچ issuewild وجود نداشته باشد، رکوردهای issue میتوانند برای صدور Wildcard نیز مجوز ایجاد کنند.
چگونه صدور گواهی Wildcard را ممنوع کنیم؟
در شرایطی ممکن است سازمان اساساً نیازی به گواهی Wildcard نداشته باشد.
برای مثال، وبسایتی که تعداد محدودی زیردامنه مشخص دارد، میتواند برای هر سرویس گواهی مستقل دریافت کند.
برای ممنوعکردن صدور Wildcard میتوان از رکورد زیر استفاده کرد:
example.com. CAA 0 issuewild ";"
در کنار آن، مرجع مجاز برای گواهیهای عادی مشخص میشود:
example.com. CAA 0 issue "letsencrypt.org"
با این ترکیب، صدور گواهی عادی توسط Let's Encrypt مجاز است، اما برای گواهی Wildcard هیچ مرجعی مجاز شناخته نمیشود.
این تنظیم برای سازمانهایی مفید است که میخواهند گسترش دامنه پوشش گواهی را کنترل کنند.
رکورد iodef برای گزارش مشکلات صدور گواهی
برچسب iodef برای تعیین یک مقصد گزارشدهی استفاده میشود.
نمونه:
example.com. CAA 0 iodef "mailto:[email protected]"
در این حالت یک نشانی ایمیل برای دریافت گزارشهای مرتبط با مشکلات احتمالی صدور گواهی معرفی میشود.
همچنین امکان معرفی برخی آدرسهای HTTPS برای دریافت گزارش وجود دارد.
بااینحال، نباید تصور کرد افزودن iodef تضمین میکند تمام مراجع صدور گواهی، همه درخواستهای ردشده یا مشکوک را گزارش خواهند کرد.
در الزامات صدور گواهی عمومی، پردازش این برچسب مطرح است، اما اقدام عملی براساس محتوای آن در همه شرایط الزامی نیست.
بنابراین iodef باید یک مسیر کمکی اطلاعرسانی در نظر گرفته شود، نه سامانه کامل کشف تهدید.
تفاوت رکورد CAA با سایر رکوردهای DNS
هر رکورد DNS وظیفه مخصوص خود را دارد و اشتباه گرفتن آنها میتواند باعث پیکربندی نامناسب شود.
| نوع رکورد | کاربرد اصلی | ارتباط با امنیت |
|---|---|---|
| A | اتصال دامنه به IPv4 | تعیین مقصد سرویس |
| AAAA | اتصال دامنه به IPv6 | تعیین مقصد سرویس |
| CNAME | تعریف نام مستعار | تأثیر بر مسیر پاسخ DNS |
| MX | معرفی سرور ایمیل | مسیریابی ایمیل |
| TXT | نگهداری اطلاعات متنی | استفاده در SPF و اعتبارسنجی |
| CAA | تعیین مراجع مجاز صدور گواهی | محدودسازی صدور SSL/TLS |
| TLSA | اتصال اطلاعات گواهی یا کلید به نام سرویس | اعتبارسنجی مبتنی بر DANE |
تفاوت CAA با رکورد TXT
رکورد TXT میتواند برای اهداف مختلفی مانند تأیید مالکیت دامنه، تنظیم SPF یا پاسخ به چالش DNS-01 استفاده شود.
در مقابل، CAA یک نوع رکورد مستقل با ساختار مشخص است.
در نتیجه، قراردادن متن مربوط به CAA داخل رکورد TXT بهصورت معمول نمیتواند جایگزین CAA واقعی شود.
تفاوت CAA با DNSSEC
DNSSEC فناوری دیگری است که برای احراز اصالت دادههای DNS و محافظت در برابر برخی انواع جعل پاسخ طراحی شده است.
CAA به CA اعلام میکند چه سیاستی برای صدور گواهی وجود دارد.
DNSSEC میتواند به اعتبارسنجی اصالت پاسخ DNS کمک کند.
این دو فناوری مکمل یکدیگر هستند.
به بیان ساده، CAA سیاست را مشخص میکند و DNSSEC در صورت پیکربندی صحیح، امکان بررسی رمزنگاریشده اصالت داده DNS را فراهم میسازد.
تفاوت CAA با Certificate Transparency
Certificate Transparency یا CT سازوکاری برای ثبت و مشاهده عمومی گواهیهای صادرشده است.
CAA عمدتاً پیش از صدور گواهی نقش دارد.
CT امکان نظارت بر گواهیهای صادرشده را فراهم میکند.
اگر سازمانی فقط از CAA استفاده کند، ممکن است برای شناسایی گواهیهای مشکوکی که قبلاً صادر شدهاند دید کافی نداشته باشد.
در مقابل، CT بهتنهایی سیاست صدور گواهی را محدود نمیکند.
استفاده همزمان از این دو قابلیت، پوشش دفاعی بهتری ایجاد میکند. 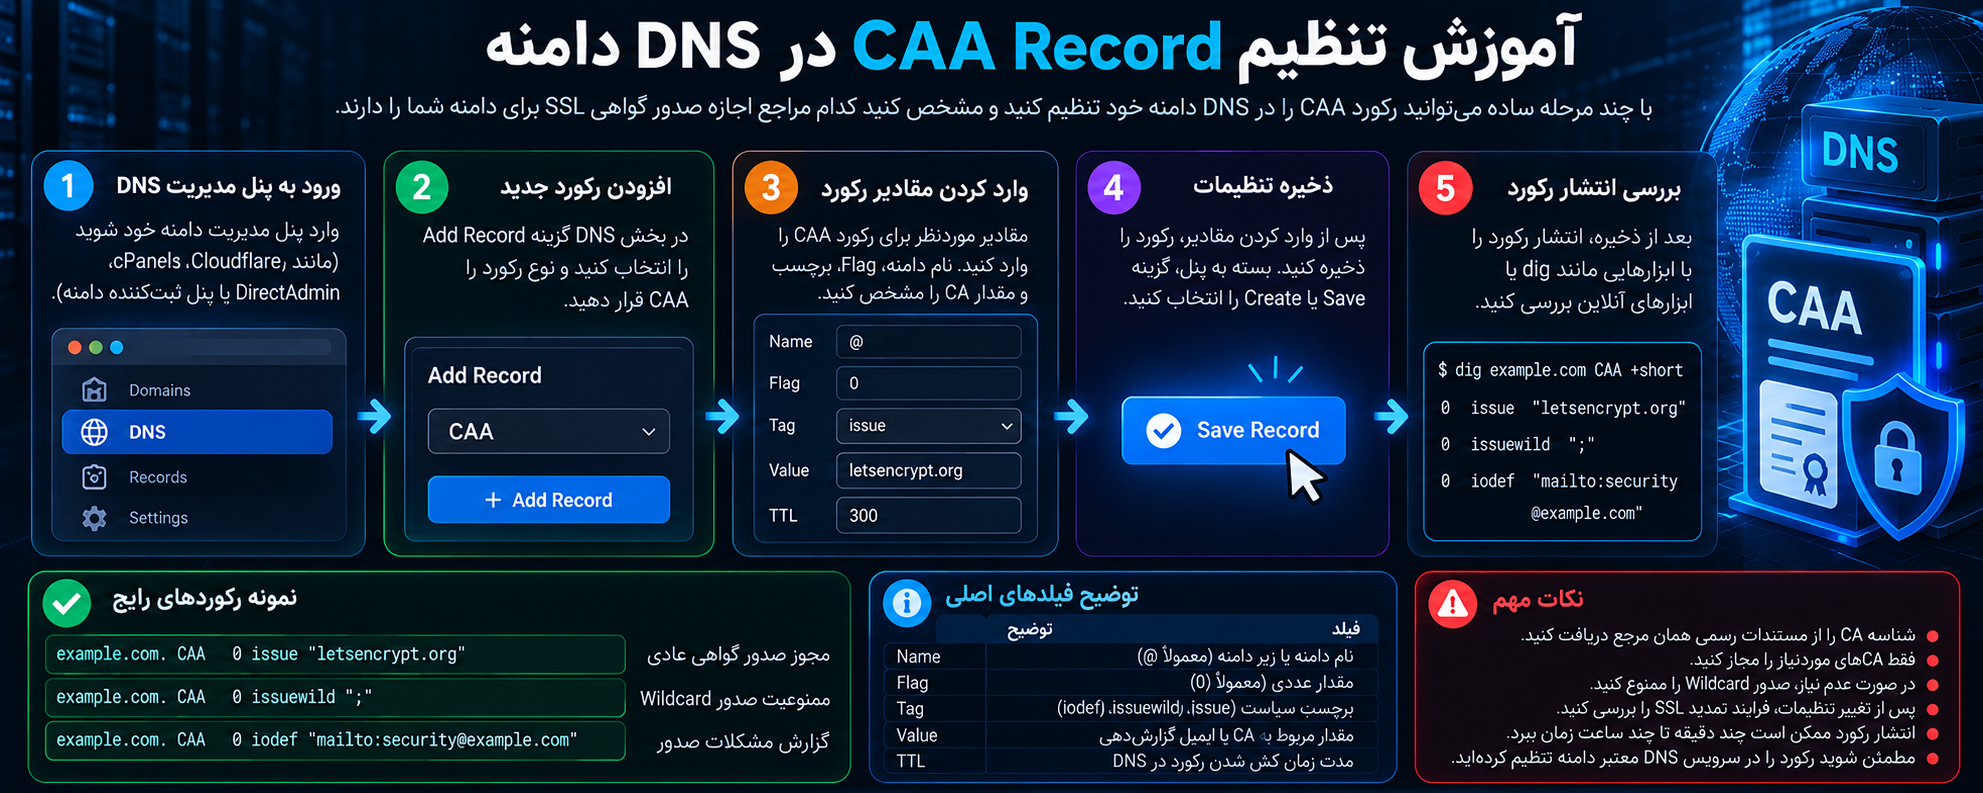
آموزش تنظیم CAA Record در DNS دامنه
برای افزودن CAA معمولاً باید به پنل مدیریت DNS دامنه دسترسی داشته باشید.
محل انجام این تنظیمات ممکن است در سرویسهایی مانند Cloudflare، cPanel، DirectAdmin یا پنل شرکت ثبتکننده دامنه متفاوت باشد.
پیش از هر تغییری باید مشخص کنید DNS معتبر دامنه در کدام سرویس میزبانی میشود.
مرحله اول: شناسایی مرجع صدور گواهی فعلی
پیش از افزودن CAA بررسی کنید گواهی فعلی وبسایت توسط چه مرجعی صادر شده است.
این اطلاعات معمولاً از طریق جزئیات گواهی HTTPS در مرورگر یا ابزارهای بررسی TLS قابل مشاهده است.
در بخش Issuer میتوانید اطلاعات صادرکننده را مشاهده کنید.
بااینحال، ممکن است نام سازمان صادرکننده در گواهی با شناسهای که برای CAA لازم است متفاوت باشد.
به همین دلیل، باید مستندات CAA همان مرجع را بررسی کنید.
اگر از CDN، سرویس میزبانی مدیریتشده یا سامانه صدور خودکار گواهی استفاده میکنید، مشخص کنید آیا سرویس مذکور برای تمدید یا صدور گواهی از چند CA استفاده میکند یا خیر.
مرحله دوم: بررسی رکوردهای CAA موجود
پیش از ایجاد رکورد جدید، وضعیت فعلی دامنه را بررسی کنید.
ممکن است رکوردهای CAA از قبل توسط مدیر سرور، شرکت هاستینگ یا سرویس مدیریت DNS تعریف شده باشند.
اگر از سرویسهای مدیریتشده استفاده میکنید، برخی رکوردها ممکن است بهصورت خودکار ایجاد شوند.
بنابراین، نبود رکورد در یک بخش از داشبورد لزوماً به معنی نبود آن در پاسخ عمومی DNS نیست.
مرحله سوم: ایجاد رکورد جدید
در پنل مدیریت DNS گزینه افزودن رکورد را انتخاب کنید.
نوع رکورد را CAA قرار دهید.
برای نمونه، اگر تنها CA مورد استفاده Let's Encrypt باشد، میتوان تنظیم زیر را در نظر گرفت:
- Type: CAA
- Name: @
- Flag: 0
- Tag: issue
- Value: letsencrypt.org
- TTL: 300
نام فیلدها ممکن است بسته به پنل متفاوت باشد.
برخی سرویسها مقدار CAA را در یک فیلد ترکیبی دریافت میکنند و برخی دیگر Flag، Tag و Value را جداگانه نمایش میدهند.
مرحله چهارم: بررسی نیاز به Wildcard
اگر گواهی Wildcard استفاده نمیکنید و سیاست امنیتی شما صدور آن را ممنوع میداند، میتوانید رکورد زیر را اضافه کنید:
example.com. CAA 0 issuewild ";"
اما اگر گواهی Wildcard برای سرویسهای شما ضروری است، باید مرجع صادرکننده موردنظر را در issuewild مجاز کنید.
انتخاب اشتباه در این مرحله ممکن است باعث شکست تمدید گواهی شود.
مرحله پنجم: تنظیم گزارشدهی
برای معرفی ایمیل امنیتی میتوانید رکورد زیر را اضافه کنید:
example.com. CAA 0 iodef "mailto:[email protected]"
بهتر است این نشانی تحت کنترل تیم فنی یا امنیتی قرار داشته باشد و بهصورت دورهای بررسی شود.
درصورتیکه از سامانه مدیریت رخداد استفاده میکنید، میتوانید گزارشهای دریافتشده را در فرایند بررسی امنیتی سازمان ثبت کنید.
مرحله ششم: ذخیره و بررسی انتشار
پس از ذخیره رکوردها، وضعیت DNS را بررسی کنید.
هدف این است که مقدار منتشرشده دقیقاً با سیاست موردنظر مطابقت داشته باشد.
تنها ذخیره موفق رکورد در پنل به معنی اعمال صحیح آن در DNS عمومی نیست.
همچنین باید مطمئن شوید که رکوردهای قبلی، محدودیت جدید را بیاثر نکردهاند.
آموزش تنظیم CAA در Cloudflare
Cloudflare یکی از سرویسهای متداول برای مدیریت DNS و امنیت وبسایت است.
اگر Nameserverهای دامنه به Cloudflare اشاره میکنند، تنظیمات CAA عموماً از بخش DNS مدیریت میشوند.
افزودن رکورد CAA
ابتدا وارد داشبورد Cloudflare شوید و دامنه را انتخاب کنید.
سپس به بخش DNS و قسمت Records بروید.
گزینه Add Record را انتخاب کرده و نوع CAA را تعیین کنید.
در ادامه نام دامنه، برچسب مناسب، مقدار مرجع صادرکننده و سایر تنظیمات لازم را وارد کنید.
در نهایت رکورد را ذخیره کنید.
نکته مهم درباره گواهیهای خودکار Cloudflare
Cloudflare برای برخی سرویسهای SSL خود از مراجع صدور مختلف استفاده میکند.
همچنین ممکن است در شرایط مشخص، رکوردهای CAA موردنیاز برای Universal SSL را بهصورت خودکار مدیریت کند.
بنابراین محدودکردن دامنه به یک CA بدون بررسی تنظیمات Cloudflare ممکن است باعث اختلال در صدور یا تمدید برخی گواهیها شود.
پیش از اعمال سیاست سختگیرانه، فهرست مراجع موردنیاز سرویسهای فعال خود را بررسی کنید.
آیا فعال بودن Proxy روی CAA تأثیر دارد؟
وضعیت Proxy برای رکوردهایی مانند A و CNAME در Cloudflare با نحوه ارائه سرویس وب ارتباط دارد.
اما CAA یک سیاست DNS برای صدور گواهی است.
بنابراین نباید آن را صرفاً بر اساس وضعیت ابر نارنجی یا خاکستری تفسیر کرد.
مسئله اصلی، مجموعه رکوردهای CAA مؤثری است که مرجع صادرکننده هنگام بررسی دامنه دریافت میکند.
آموزش تنظیم CAA در cPanel و DirectAdmin
بسیاری از وبسایتهای وردپرسی از هاستهای مجهز به cPanel یا DirectAdmin استفاده میکنند.
در این محیطها نیز امکان مدیریت CAA به پشتیبانی نسخه نرمافزار و امکانات شرکت میزبان بستگی دارد.
تنظیم CAA در cPanel
اگر مدیریت DNS واقعاً در cPanel انجام میشود، وارد بخش Zone Editor شوید.
دامنه موردنظر را انتخاب کنید و گزینه افزودن رکورد را بررسی کنید.
در نسخهها و محیطهایی که CAA پشتیبانی میشود، میتوانید نوع رکورد را انتخاب و مقدار موردنظر را وارد کنید.
اگر گزینه CAA وجود ندارد، نباید بهصورت دلخواه آن را با رکورد TXT جایگزین کنید.
در این وضعیت میتوانید از شرکت هاستینگ بخواهید رکورد صحیح را در DNS معتبر دامنه ثبت کند.
تنظیم CAA در DirectAdmin
در DirectAdmin معمولاً مدیریت رکوردها از بخش DNS Management انجام میشود.
در صورت پشتیبانی پنل، رکورد CAA را با نام دامنه، مقدار Flag، برچسب و شناسه CA ثبت کنید.
چیدمان منوها بسته به نسخه و پوسته DirectAdmin ممکن است متفاوت باشد.
اشتباه مهم در انتخاب محل تنظیم
اگر Nameserverهای دامنه روی Cloudflare باشند، افزودن رکورد به DNS محلی سرور cPanel معمولاً پاسخ عمومی دامنه را تغییر نمیدهد.
در چنین شرایطی باید تنظیمات را در سرویس DNS معتبر انجام دهید.
برای جلوگیری از سردرگمی، ابتدا Nameserverهای دامنه را بررسی کنید و سپس محل درست مدیریت رکورد را مشخص کنید.
چگونه CAA Record را در لینوکس و ویندوز بررسی کنیم؟
بعد از ثبت رکورد باید مطمئن شوید داده موردنظر در DNS منتشر شده است.
برای این کار ابزارهای سادهای وجود دارند که مشاهده رکوردهای CAA را امکانپذیر میکنند.
این دستورات برای بررسی پیکربندی دامنهای هستند که مالک یا مسئول مدیریت آن هستید و نیازی به اجرای آزمون تهاجمی ندارند.
بررسی CAA با دستور dig در لینوکس
در لینوکس میتوانید از ابزار dig استفاده کنید.
دستور نمونه:
dig example.com CAA
این دستور رکوردهای CAA منتشرشده برای نام مشخص را درخواست میکند.
برای دریافت خروجی کوتاهتر:
dig example.com CAA +short
خروجی ممکن است مانند نمونه زیر باشد:
0 issue "letsencrypt.org"
اگر چند رکورد وجود داشته باشد، معمولاً چند پاسخ مشاهده خواهید کرد.
نکته مهم این است که خروجی خالی برای یک نام، لزوماً نشاندهنده نبود سیاست مؤثر CAA نیست؛ زیرا ممکن است رکورد مربوط در دامنه والد یا در مسیر نام مستعار قرار داشته باشد.
بررسی رکورد با nslookup
در برخی نسخههای nslookup امکان تعیین نوع درخواست CAA وجود دارد.
نمونه:
nslookup -type=CAA example.com
اما پشتیبانی از نوع CAA در تمام نسخهها یکسان نیست.
اگر ابزار شما این نوع درخواست را نمیشناسد، میتوانید از نرمافزار DNS دیگری استفاده کنید.
بررسی CAA در PowerShell
در ویندوز، ابزار Resolve-DnsName برای بررسی DNS کاربرد دارد.
در محیطها و نسخههایی که درخواست CAA را پشتیبانی میکنند، میتوان از آن استفاده کرد.
برای نمونه:
Resolve-DnsName -Name example.com -Type CAA
در صورت نبود پشتیبانی، میتوان از ابزارهای سازگار با درخواست نوع DNS شماره 257 استفاده کرد.
بررسی از طریق ابزارهای آنلاین
ابزارهای بررسی DNS نیز میتوانند برای مشاهده وضعیت CAA مفید باشند.
در انتخاب ابزار آنلاین باید به این موضوع توجه کرد که پاسخ DNS ممکن است بسته به Resolver، کش و مسیر شبکه متفاوت باشد.
برای اطمینان بیشتر، بهتر است پاسخ سرویس DNS معتبر دامنه نیز بررسی شود.
همچنین در پیکربندیهای پیچیده باید رکوردهای والد، زیردامنهها و CNAMEها مورد توجه قرار بگیرند. 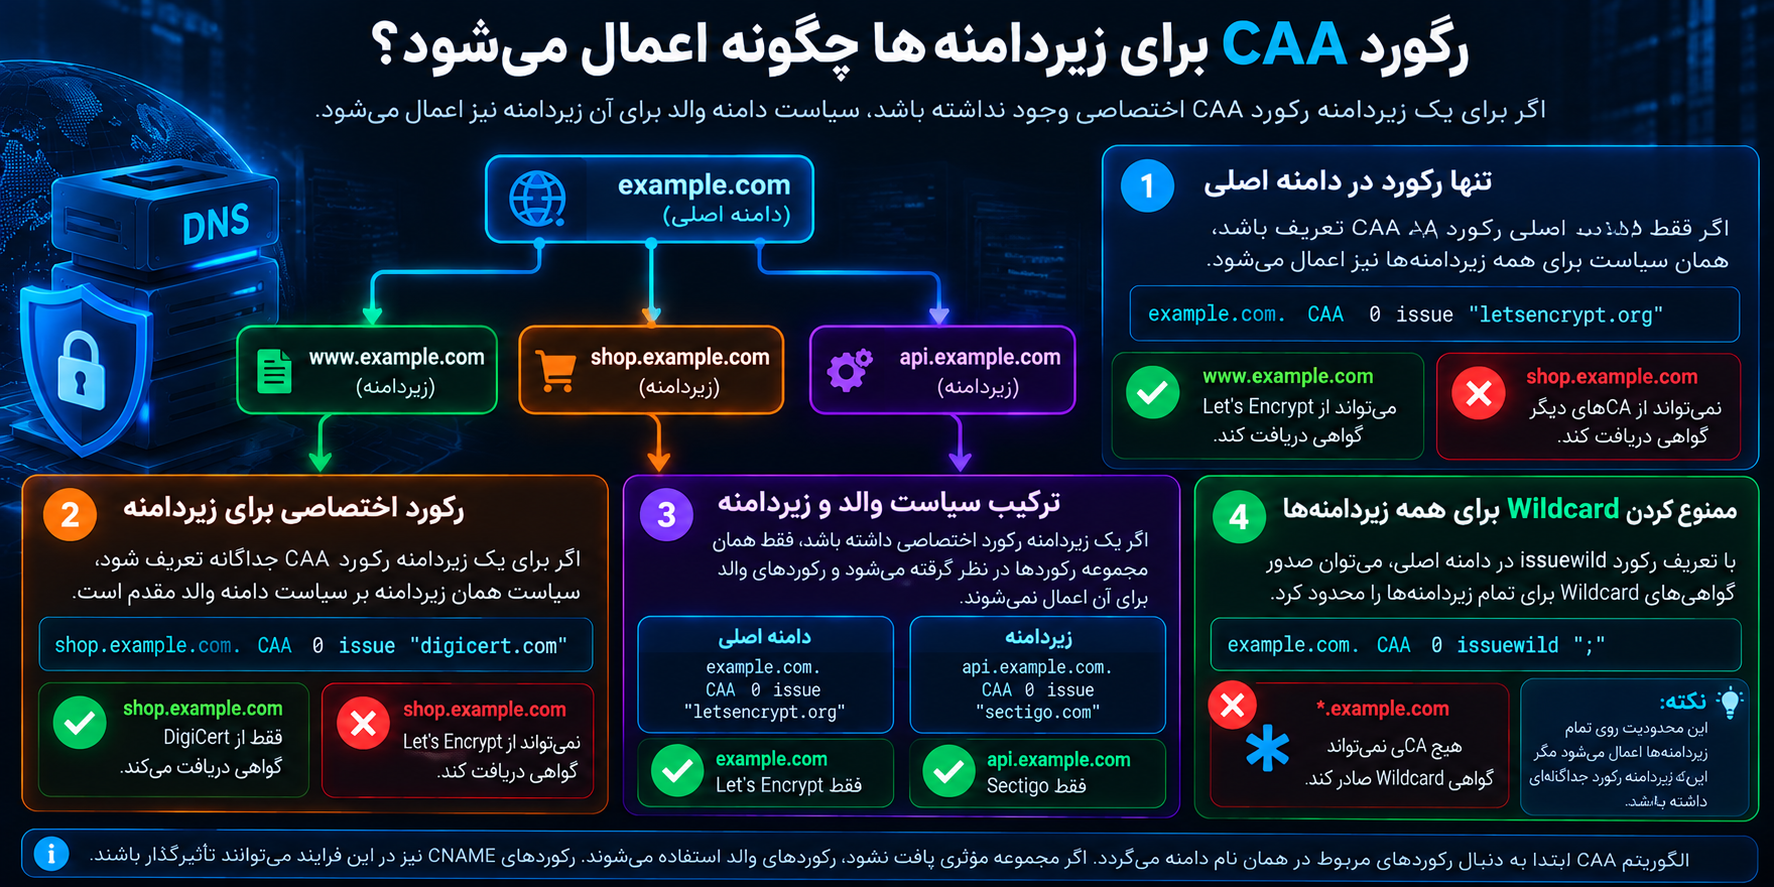
رکورد CAA برای زیردامنهها چگونه اعمال میشود؟
یکی از مهمترین ویژگیهای CAA، روش جستوجوی سیاست مؤثر در ساختار سلسلهمراتبی DNS است.
در بسیاری از پیکربندیها، رکورد CAA موجود در دامنه اصلی بر زیردامنهها نیز تأثیر میگذارد.
اما این رفتار به معنی ارثبری ساده و بدون استثنا نیست.
سیاست CAA در دامنه اصلی
فرض کنید دامنه زیر را داریم:
example.com
و رکورد زیر برای آن ثبت شده است:
example.com. CAA 0 issue "letsencrypt.org"
اگر برای زیردامنه shop.example.com رکورد CAA اختصاصی وجود نداشته باشد و رکورد مؤثری در مسیر نام مستعار نیز یافت نشود، سیاست والد میتواند برای این زیردامنه اعمال شود.
در نتیجه، درخواست صدور گواهی برای زیردامنه نیز تحت تأثیر محدودیت دامنه اصلی قرار میگیرد.
تعریف سیاست اختصاصی برای زیردامنه
ممکن است یک زیردامنه به CA متفاوتی نیاز داشته باشد.
برای مثال:
shop.example.com. CAA 0 issue "digicert.com"
در این حالت، مجموعه CAA مشخصشده برای زیردامنه میتواند بهجای سیاست والد ملاک قرار بگیرد.
این رفتار برای سازمانهایی مفید است که سرویسهای مختلف آنها توسط تیمها یا ارائهدهندگان متفاوت مدیریت میشوند.
بااینحال، باید مطمئن شوید تمام رکوردهای لازم در مجموعه اختصاصی زیردامنه وجود دارند.
آیا سیاست والد و زیردامنه با یکدیگر ترکیب میشوند؟
بهطور کلی، الگوریتم CAA بهدنبال مجموعه رکوردهای مرتبط میگردد و در نخستین سطحی که مجموعه مؤثر پیدا شود، از همان مجموعه استفاده میکند.
بنابراین نباید فرض کرد تمام رکوردهای CAA دامنه اصلی و زیردامنه بهصورت خودکار با یکدیگر ادغام میشوند.
اگر یک زیردامنه رکورد CAA اختصاصی داشته باشد، لازم است سیاست آن را کامل و مستقل بررسی کنید.
این موضوع بهخصوص زمانی مهم است که رکوردهای issue، issuewild و iodef در سطوح متفاوت تعریف شده باشند.
تأثیر CNAME بر بررسی CAA
رکورد CNAME یک نام مستعار برای نام DNS دیگر ایجاد میکند.
در بررسی CAA، زنجیره نامهای مستعار میتواند بر انتخاب مجموعه رکوردهای مؤثر تأثیر بگذارد.
برای مثال، ممکن است یک زیردامنه به سرویس بیرونی متصل باشد و آن سرویس برای صدور گواهی خودکار از CA مشخصی استفاده کند.
اگر سیاست CAA در مسیر مربوط، آن CA را مجاز نداند، صدور گواهی ممکن است با مشکل روبهرو شود.
در نتیجه، هنگام استفاده از سرویسهایی مانند CDN، فروشگاهسازها، پلتفرمهای SaaS و سرویسهای میزبانی مدیریتشده باید تنظیمات CAA را در کنار ساختار DNS بررسی کرد.
چگونه با CAA صدور گواهی SSL را محدود کنیم؟
محدودکردن صدور گواهی نیازمند انتخاب یک سیاست روشن است.
بهتر است پیش از ثبت رکوردها مشخص کنید کدام مراجع واقعاً برای صدور و تمدید گواهیهای سرویسهای شما ضروری هستند.
سناریوی اول: صدور گواهی فقط توسط Let's Encrypt
اگر تمام گواهیهای وبسایت از Let's Encrypt دریافت میشوند، سیاست زیر میتواند مناسب باشد:
example.com. CAA 0 issue "letsencrypt.org"
این تنظیم مراجع مجاز برای گواهیهای عادی را محدود میکند.
اگر قصد ممنوعکردن Wildcard را نیز دارید، رکورد زیر را اضافه کنید:
example.com. CAA 0 issuewild ";"
البته پیش از استفاده باید مطمئن شوید هیچ سرویس دیگری برای صدور گواهی Wildcard به دامنه وابسته نیست.
سناریوی دوم: مجازکردن دو CA
در سازمانهایی که از دو مرجع صدور استفاده میکنند، میتوان هر دو را در سیاست مجاز اعلام کرد.
نمونه:
example.com. CAA 0 issue "letsencrypt.org"
example.com. CAA 0 issue "digicert.com"
این تنظیم امکان استفاده از هر دو مرجع را فراهم میکند.
بااینحال، اضافهکردن CAهای غیرضروری با هدف اصلی محدودسازی مغایرت دارد.
بهتر است فقط مراجع واقعاً موردنیاز مجاز شوند.
سناریوی سوم: ممنوعیت کامل صدور گواهی
در موارد خاص ممکن است بخواهید برای یک دامنه یا زیردامنه هیچ گواهی جدیدی صادر نشود.
برای نمونه:
unused.example.com. CAA 0 issue ";"
برای جلوگیری از صدور گواهی Wildcard مرتبط نیز میتوان سیاست مناسب issuewild را اضافه کرد:
unused.example.com. CAA 0 issuewild ";"
این ترکیب بیان میکند هیچ CA عمومی از طریق مجوزهای issue و issuewild اجازه صدور برای نام مربوط را ندارد.
چنین سیاستی میتواند برای برخی زیردامنههای غیرفعال مفید باشد.
اما نباید بدون بررسی آن را برای دامنه اصلی یک وبسایت فعال اعمال کرد؛ زیرا ممکن است تمدید گواهیهای ضروری را متوقف کند.
همچنین جلوگیری از صدور گواهی برای یک زیردامنه خاص لزوماً مانع پوشش آن زیردامنه توسط گواهی Wildcard مجاز در سطح والد نمیشود.
سناریوی چهارم: محدودسازی گواهی Wildcard به یک CA
فرض کنید برای گواهیهای عادی از Let's Encrypt استفاده میکنید، اما گواهیهای Wildcard را از DigiCert دریافت میکنید.
در این حالت سیاست زیر قابل بررسی است:
example.com. CAA 0 issue "letsencrypt.org"
example.com. CAA 0 issuewild "digicert.com"
در این پیکربندی، گواهیهای عادی با سیاست issue کنترل میشوند و درخواستهای Wildcard تحت سیاست issuewild قرار میگیرند.
توجه داشته باشید که وجود issuewild، اجازه صدور Wildcard را برای CA موجود در issue بهصورت خودکار حفظ نمیکند.
تنظیمات پیشرفته CAA برای افزایش امنیت
علاوه بر برچسبهای اصلی، برخی مراجع صدور گواهی امکان استفاده از پارامترهای پیشرفته را نیز فراهم میکنند.
این قابلیتها میتوانند مجوز صدور را از سطح انتخاب CA فراتر ببرند.
محدودکردن روش اعتبارسنجی با validationmethods
در بعضی سامانههای صدور گواهی خودکار مبتنی بر ACME، روشهای مختلفی برای اثبات کنترل دامنه وجود دارد.
از جمله:
- HTTP-01
- DNS-01
- TLS-ALPN-01
این روشها سازوکارهای متفاوتی برای اعتبارسنجی دارند.
پارامتر validationmethods در صورت پشتیبانی مرجع صادرکننده میتواند روشهای مجاز را محدود کند.
برای مثال:
example.com. CAA 0 issue "letsencrypt.org;validationmethods=dns-01"
این تنظیم در Let's Encrypt به معنی محدودکردن روش اعتبارسنجی مجاز به DNS-01 است.
اما استفاده از آن فقط زمانی مناسب است که فرایند صدور و تمدید گواهی واقعاً با DNS-01 انجام شود.
اگر سرویس شما از HTTP-01 استفاده کند، اعمال چنین محدودیتی میتواند تمدید گواهی را ناموفق کند.
محدودسازی صدور به حساب مشخص ACME
یکی دیگر از قابلیتهای پیشرفته، پارامتر accounturi است.
این پارامتر برای محدودکردن صدور گواهی به حساب یا حسابهای مشخص در سامانه ACME طراحی شده است.
نمونه ساختاری:
example.com. CAA 0 issue "letsencrypt.org;accounturi=https://acme-v02.api.letsencrypt.org/acme/acct/1234567890"
شناسه عددی در این مثال صرفاً نمونه است و باید با شناسه واقعی حساب جایگزین شود.
این قابلیت میتواند برای سازمانهایی مفید باشد که صدور گواهی را از طریق حسابهای مدیریتشده مرکزی انجام میدهند.
اگر فردی بهصورت موقت کنترل بخشی از زیرساخت اعتبارسنجی دامنه را به دست آورد، محدودسازی به حساب مشخص میتواند مانع استفاده از حساب ACME دیگری برای صدور گواهی شود.
البته امنیت این روش به محافظت از حساب و کلیدهای مرتبط نیز وابسته است.
آیا همه مراجع صدور گواهی این پارامترها را پشتیبانی میکنند؟
خیر.
پشتیبانی از برخی پارامترهای پیشرفته به CA وابسته است.
پارامترهای استاندارد و الزامات پردازش آنها نیز ممکن است در طول زمان تغییر کنند.
در نتیجه، نباید یک تنظیم پیشرفته را بدون بررسی مستندات مرجع صادرکننده برای تمام CAها یکسان فرض کرد.
همچنین پارامتر ناشناخته الزاماً توسط CA بهعنوان یک محدودیت قابل اجرا تفسیر نمیشود.
برای کنترل جدی صدور گواهی، تنها از پارامترهایی استفاده کنید که پشتیبانی و رفتار آنها در مرجع موردنظر مشخص است.
نقش Critical Flag در امنیت رکورد CAA
فیلد Flags یکی از بخشهایی است که معمولاً کمتر مورد توجه مدیران سایت قرار میگیرد.
در بیشتر نمونههای عادی CAA از مقدار صفر استفاده میشود.
اما استاندارد CAA یک بیت به نام Critical نیز تعریف میکند.
مقدار 128 چه معنایی دارد؟
فعالبودن بیت Critical نشان میدهد اگر مرجع صدور گواهی برچسب مربوط به رکورد را نمیشناسد، باید مانع صدور گواهی شود.
برای مثال، یک رکورد با برچسب ناشناخته و Critical فعال میتواند باعث شود CA بهجای نادیده گرفتن آن، فرایند صدور را متوقف کند.
این رفتار برای توسعه سیاستهای جدید اهمیت دارد.
آیا بهتر است همیشه Flag برابر 128 باشد؟
خیر.
قرار دادن مقدار 128 روی همه رکوردها توصیه عمومی مناسبی نیست.
مرجع صادرکنندهای که برچسبهای شناختهشده مانند issue را پشتیبانی میکند، با فعالبودن Critical روی همان برچسب لزوماً محدودیت جدیدی اعمال نمیکند.
از طرف دیگر، استفاده نادرست از برچسبهای ناشناخته و Critical میتواند باعث شکست صدور گواهی شود.
بنابراین، برای تنظیمات معمول issue، issuewild و iodef مقدار صفر کافی است، مگر اینکه نیاز فنی مشخصی برای رفتار Critical وجود داشته باشد. 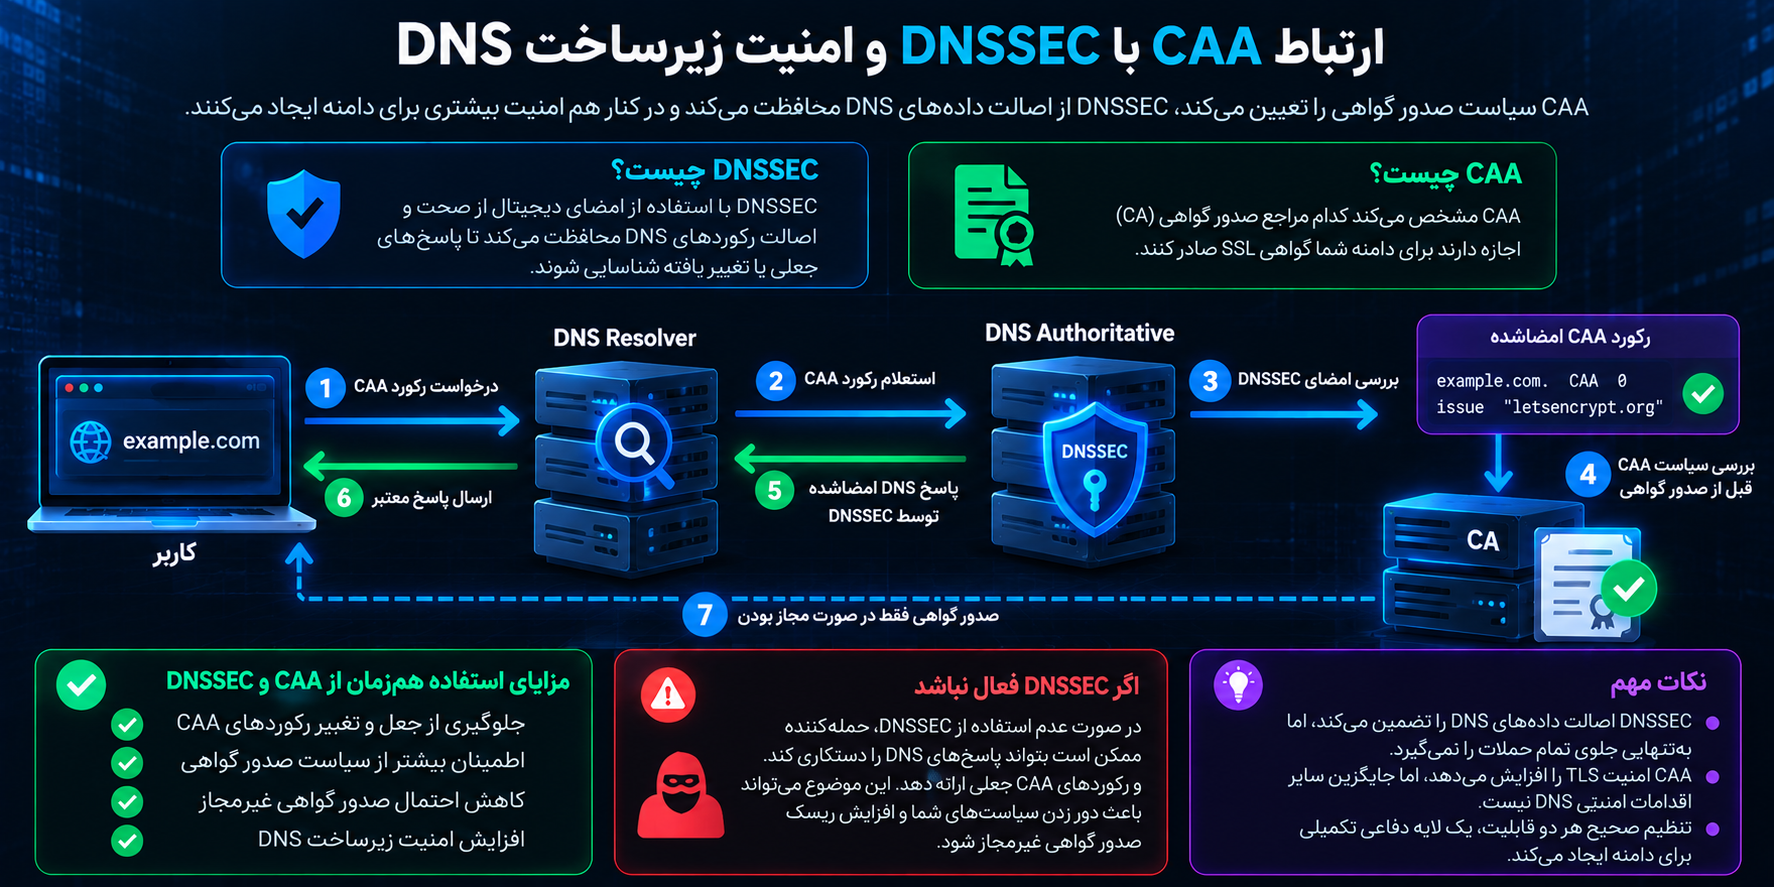
ارتباط CAA با DNSSEC و امنیت زیرساخت DNS
امنیت CAA تا حد زیادی به صحت اطلاعات DNS وابسته است.
اگر مهاجم بتواند پاسخهای DNS را دستکاری کند، امکان دارد تلاش کند سیاست مشاهدهشده توسط مرجع صادرکننده را تغییر دهد.
DNSSEC برای کاهش برخی خطرات مرتبط با اصالت پاسخهای DNS طراحی شده است.
DNSSEC چگونه به محافظت از CAA کمک میکند؟
DNSSEC از امضاهای رمزنگاریشده برای احراز اصالت دادههای DNS استفاده میکند.
در یک زنجیره اعتماد معتبر، Resolver اعتبارسنج میتواند تشخیص دهد که داده DNS با امضای معتبر ارائه شده است یا خیر.
این موضوع میتواند احتمال پذیرش پاسخهای جعلی در فرایند بررسی CAA را کاهش دهد.
بااینحال، DNSSEC یک سامانه رمزنگاری ترافیک DNS نیست و بهتنهایی محرمانگی درخواستها را تضمین نمیکند.
همچنین DNSSEC در برابر تصرف واقعی حساب مدیریت DNS یا تغییر مجاز اما مخرب داده در منبع معتبر، محافظت کاملی ایجاد نمیکند.
اهمیت اعتبارسنجی DNSSEC توسط CA
در الزامات جدید صدور گواهی عمومی، اعتبارسنجی DNSSEC برای بررسیهای مرتبط با CAA اهمیت بیشتری پیدا کرده است.
از مارس ۲۰۲۶، الزامات مشخصی برای اعتبارسنجی DNSSEC در درخواستهای CAA از دیدگاه اصلی شبکه مراجع صدور گواهی برقرار شده است.
بنابراین، خطاهای اعتبارسنجی DNSSEC نباید بهسادگی بهعنوان اجازه صدور گواهی تفسیر شوند.
این موضوع اهمیت پیکربندی صحیح DNSSEC و جلوگیری از اختلال در زنجیره اعتماد را نشان میدهد.
آیا فعالکردن DNSSEC همیشه ضروری است؟
فعالسازی DNSSEC یک اقدام دفاعی ارزشمند است، اما باید با دقت انجام شود.
پیکربندی نادرست کلیدها، رکوردهای DS یا زنجیره امضا میتواند باعث اختلال در دسترسی به دامنه شود.
قبل از فعالسازی، باید پشتیبانی شرکت ثبتکننده و سرویس DNS بررسی شود.
همچنین فرایند چرخش کلیدها و بازیابی در شرایط اضطراری اهمیت دارد.
نظارت بر گواهیهای SSL با Certificate Transparency
CAA میتواند صدور گواهی را محدود کند، اما برای تشخیص صدورهای غیرمنتظره کافی نیست.
به همین دلیل بهتر است از سازوکارهای نظارتی نیز استفاده شود.
یکی از مهمترین آنها Certificate Transparency است.
Certificate Transparency چیست؟
Certificate Transparency سامانهای مبتنی بر لاگهای عمومی است که امکان مشاهده و بررسی بسیاری از گواهیهای TLS صادرشده را فراهم میکند.
هدف این سازوکار افزایش شفافیت در اکوسیستم صدور گواهی است.
مدیران دامنه میتوانند از ابزارهای نظارتی برای شناسایی گواهیهایی استفاده کنند که برای دامنه یا زیردامنههای آنها صادر شدهاند.
چگونه گواهی مشکوک را تشخیص دهیم؟
در بررسی گواهیها باید به چند عامل توجه کرد:
- مرجع صادرکننده گواهی
- نام دامنههای ثبتشده در SAN
- زمان صدور و انقضای گواهی
- ارتباط گواهی با سرویسهای شناختهشده سازمان
- سابقه صدور گواهیهای Wildcard
- مطابقت صدور با سیاست امنیتی تعریفشده
وجود یک گواهی ناشناخته الزاماً نشانه حمله نیست.
برای مثال، ممکن است سرویس CDN یا هاستینگ گواهی را بهصورت خودکار صادر کرده باشد.
اما هر گواهی غیرمنتظره باید بررسی شود تا مشخص شود با فرایندهای مجاز سازمان ارتباط دارد یا خیر.
هنگام مشاهده گواهی غیرمجاز چه کنیم؟
ابتدا اطلاعات گواهی و مرجع صادرکننده را ثبت کنید.
سپس وضعیت DNS، حسابهای مدیریتی و سرویسهای خودکار صدور گواهی را بررسی کنید.
اگر احتمال صدور نادرست وجود دارد، باید موضوع به تیم امنیتی و CA صادرکننده گزارش شود.
در صورت تأیید مشکل، اقدامات لازم برای ابطال گواهی و اصلاح علت اصلی انجام میشود.
تنها تغییر رکورد CAA برای بیاعتبارکردن گواهی صادرشده کافی نیست.
اشتباهات رایج هنگام تنظیم CAA Record
پیکربندی CAA نسبتاً ساده به نظر میرسد، اما اشتباه در آن میتواند باعث اختلال در سرویسهای HTTPS شود.
شناخت خطاهای رایج به مدیران سایت کمک میکند سیاست امنیتی را بدون ایجاد مشکل عملیاتی اجرا کنند.
اشتباه اول: انتخاب شناسه اشتباه CA
گاهی مدیر سایت نام تجاری یک شرکت را مستقیماً در CAA وارد میکند.
اما مقدار صحیح باید شناسهای باشد که CA برای پردازش CAA معرفی کرده است.
استفاده از مقدار اشتباه ممکن است باعث رد درخواست صدور گواهی شود.
اشتباه دوم: مجازکردن تعداد زیادی CA
اگر هدف از CAA محدودکردن صدور گواهی است، اضافهکردن تعداد زیادی مرجع بدون نیاز مشخص، ارزش کنترلی آن را کاهش میدهد.
بهتر است فهرست مراجع مجاز بر اساس نیاز واقعی سرویسها تهیه شود.
اشتباه سوم: فراموشکردن گواهی Wildcard
ممکن است یک سازمان فقط رکورد issue تعریف کند و تصور کند صدور گواهی Wildcard کاملاً غیرفعال شده است.
درحالیکه اگر هیچ issuewild وجود نداشته باشد، مجوزهای issue ممکن است برای Wildcard نیز معتبر باشند.
برای ممنوعیت مشخص صدور Wildcard باید سیاست مربوط به آن صریحاً تعریف شود.
اشتباه چهارم: ایجاد رکورد در DNS اشتباه
اگر DNS معتبر دامنه در یک سرویس خارجی قرار دارد، تغییر فایل Zone در سرور دیگر لزوماً اثری بر پاسخ عمومی ندارد.
برای جلوگیری از این مشکل، ابتدا Nameserverهای فعال دامنه را شناسایی کنید.
اشتباه پنجم: جلوگیری ناخواسته از تمدید SSL
فرض کنید گواهی فعلی توسط یک مرجع صادر شده است، اما مدیر سایت بدون بررسی فرایند تمدید، آن مرجع را از فهرست مجاز حذف میکند.
در زمان تمدید، درخواست جدید ممکن است رد شود.
اگر گواهی فعلی منقضی شود، کاربران با خطاهای امنیتی HTTPS مواجه خواهند شد.
به همین دلیل هر تغییر CAA باید همراه با بررسی سازگاری فرایند تمدید باشد.
اشتباه ششم: تصور اینکه CAA از تمام حملات جلوگیری میکند
CAA ابزار مهمی است، اما نمیتواند جایگزین امنیت کامل DNS، سرور و حسابهای مدیریتی شود.
برای مثال، CAA بهتنهایی جلوی XSS، SQL Injection، CSRF یا Brute Force را نمیگیرد.
این تهدیدها به لایههای دیگری از امنیت وب مربوط هستند.
اشتباه هفتم: اعتماد کامل به iodef
تعریف ایمیل گزارشدهی به معنی دریافت تضمینی هشدار از تمام مراجع صادرکننده نیست.
همچنین گزارشها ممکن است تأخیر داشته باشند یا اساساً ارسال نشوند.
برای نظارت قابل اتکا باید از روشهای تکمیلی مانند پایش Certificate Transparency استفاده کرد.
اشتباه هشتم: بررسینکردن سیاست زیردامنهها
تیمهای مختلف یک سازمان ممکن است زیردامنههای جداگانهای داشته باشند.
اگر رکورد CAA اختصاصی روی یکی از این زیردامنهها قرار بگیرد، ممکن است سیاست والد دیگر به همان شکل اعمال نشود.
در نتیجه، بررسی امنیتی باید تمام دامنهها و زیردامنههای حساس را پوشش دهد.
خطاهای رایج CAA و روش رفع آنها
هنگام درخواست یا تمدید گواهی SSL ممکن است با پیامهایی مرتبط با CAA مواجه شوید.
این خطاها معمولاً به محدودیت سیاست صدور، ناسازگاری تنظیمات یا مشکلات پاسخ DNS مربوط هستند.
خطای CAA forbids issuance
این خطا معمولاً نشان میدهد سیاست CAA موجود اجازه صدور گواهی توسط مرجع موردنظر را نمیدهد.
برای رفع مشکل:
- مرجع صادرکننده مورد استفاده سرویس را شناسایی کنید.
- رکوردهای CAA مؤثر دامنه را بررسی کنید.
- مطمئن شوید شناسه CA درست ثبت شده است.
- سیاست زیردامنه و Wildcard را کنترل کنید.
- پس از اصلاح، فرایند صدور را دوباره بررسی کنید.
نباید صرفاً برای حذف خطا، تمام محدودیتهای CAA را بدون تحلیل امنیتی پاک کرد.
خطای مربوط به Wildcard
اگر صدور گواهی عادی موفق است، اما درخواست Wildcard رد میشود، احتمال دارد تنظیمات issuewild محدودکننده باشند.
برای نمونه، رکورد زیر مانع صدور Wildcard توسط همه مراجع میشود:
example.com. CAA 0 issuewild ";"
در چنین شرایطی باید مشخص کنید آیا Wildcard واقعاً لازم است یا امکان استفاده از گواهیهای مستقل وجود دارد.
خطاهای DNS SERVFAIL
اگر سرورهای DNS نتوانند پاسخ معتبر ارائه کنند، ممکن است درخواست CAA با خطای SERVFAIL مواجه شود.
این اتفاق میتواند به مشکلات DNSSEC، دسترسنبودن سرورهای معتبر یا اختلالهای زیرساختی مرتبط باشد.
راهکار مناسب، بررسی علت واقعی خطای DNS است.
حذف تصادفی CAA یا غیرفعالکردن امنیت DNS بدون تشخیص علت، رویکرد مناسبی نیست.
مشکل در تمدید خودکار Let's Encrypt
در محیطهایی که از ACME برای صدور و تمدید خودکار استفاده میشود، تنظیمات CAA باید با CA و روش اعتبارسنجی انتخابشده سازگار باشند.
اگر پارامتر validationmethods یا accounturi تعریف کردهاید، این موارد را نیز بررسی کنید.
ممکن است یک تغییر در حساب ACME یا روش اعتبارسنجی باعث شود سیاست قبلی دیگر قابل استفاده نباشد.
خطای ناشی از تغییر سرویس CDN
هنگام مهاجرت بین سرویسهای CDN یا تغییر ارائهدهنده هاست، ممکن است مرجع صدور گواهی نیز تغییر کند.
در چنین وضعیتی، CAA قدیمی میتواند مانع صدور گواهی در سرویس جدید شود.
بهتر است پیش از انتقال ترافیک، سیاست گواهی سرویس مقصد بررسی شود.
بهترین روشهای امنیتی برای مدیریت CAA در سازمانها
برای افزایش اثربخشی CAA بهتر است آن را بخشی از برنامه مدیریت چرخه عمر گواهیهای دیجیتال بدانیم.
این رویکرد بهخصوص در سازمانهایی با تعداد زیاد دامنه و زیردامنه اهمیت دارد.
تهیه فهرست داراییهای دامنه
نخستین اقدام، شناسایی تمام دامنهها و زیردامنههای تحت مدیریت سازمان است.
برای هر دارایی باید مشخص شود:
- مسئول فنی دامنه چه کسی است؟
- DNS در کدام سرویس مدیریت میشود؟
- گواهی از کدام CA دریافت میشود؟
- آیا گواهی Wildcard وجود دارد؟
- تمدید گواهی بهصورت دستی است یا خودکار؟
- آیا سرویس CDN یا ارائهدهنده خارجی در صدور گواهی نقش دارد؟
بدون این اطلاعات، طراحی یک سیاست CAA دقیق دشوار خواهد بود.
اجرای اصل حداقل مجوز
اصل Least Privilege در امنیت اطلاعات بیان میکند هر موجودیت فقط باید مجوزهای ضروری خود را داشته باشد.
همین مفهوم را میتوان در CAA نیز به کار گرفت.
در نتیجه، فقط مراجع صدور گواهی موردنیاز باید مجاز باشند.
اگر سازمان صرفاً به یک CA نیاز دارد، مجازکردن چندین CA دیگر بدون دلیل مشخص توصیه نمیشود.
محافظت از حساب مدیریت DNS
اگر شخص غیرمجاز کنترل حساب DNS را به دست آورد، ممکن است بتواند رکوردهای CAA را نیز تغییر دهد.
برای کاهش این خطر بهتر است:
- احراز هویت دومرحلهای یا 2FA فعال باشد.
- دسترسی مدیران بر اساس نقش محدود شود.
- از رمزهای عبور قوی و اختصاصی استفاده شود.
- تغییرات DNS ثبت و بررسی شوند.
- حسابهای غیرفعال حذف یا مسدود شوند.
CAA زمانی ارزشمندتر است که منبع انتشار آن نیز محافظت شده باشد.
استفاده از DNSSEC در صورت امکان
DNSSEC میتواند لایهای از محافظت در برابر جعل برخی پاسخهای DNS ایجاد کند.
برای دامنههای حساس، بررسی امکان فعالسازی آن توصیه میشود.
بااینحال، پیکربندی و نگهداری DNSSEC باید با برنامه مشخص انجام شود تا احتمال اختلال در سرویس کاهش یابد.
نظارت بر تغییرات رکورد CAA
تغییر غیرمنتظره در CAA میتواند نشانه خطای مدیریتی یا یک رخداد امنیتی باشد.
برای مثال، اگر ناگهان یک CA ناشناخته به فهرست مجاز اضافه شود، بهتر است علت آن بررسی شود.
در سازمانهای بزرگ، استفاده از ابزارهای پایش تغییرات DNS و ثبت سابقه پیکربندی میتواند مفید باشد.
بررسی دورهای گواهیهای صادرشده
CAA باید در کنار نظارت بر Certificate Transparency استفاده شود.
گواهیهای صادرشده برای دامنه و زیردامنهها را با فهرست سرویسهای مجاز سازمان مقایسه کنید.
این فرایند به کشف صدورهای غیرمنتظره و مشکلات مدیریتی کمک میکند.
آزمایش فرایند تمدید پس از تغییرات
هر بار که سیاست CAA تغییر میکند، باید سازگاری آن با فرایند صدور و تمدید بررسی شود.
برای سرویسهایی که از ACME پشتیبانی میکنند، میتوان در صورت پشتیبانی ابزار و ارائهدهنده، از محیط آزمایشی مناسب استفاده کرد.
البته موفقیت یک آزمون آزمایشی لزوماً تمام شرایط محیط عملیاتی را تضمین نمیکند.
به همین دلیل بررسی لاگها و وضعیت واقعی سرویس نیز ضروری است.
چکلیست امنیتی CAA Record برای مدیران سایت
چکلیست زیر برای بررسی دورهای امنیت تنظیمات CAA قابل استفاده است.
- [ ] سرویس DNS معتبر دامنه شناسایی شده است.
- [ ] تمام CAهای موردنیاز برای سرویسها مشخص شدهاند.
- [ ] رکوردهای CAA فعلی بررسی شدهاند.
- [ ] فقط مراجع ضروری در سیاست
issueمجاز هستند. - [ ] وضعیت مجوز صدور Wildcard مشخص است.
- [ ] محدودیت
issuewildمطابق نیاز واقعی تنظیم شده است. - [ ] در صورت نیاز، مقصد گزارشدهی
iodefتعریف شده است. - [ ] تنظیمات زیردامنههای مهم بررسی شدهاند.
- [ ] زنجیرههای CNAME مرتبط با صدور گواهی بررسی شدهاند.
- [ ] پیکربندی CAA با CDN و هاستینگ سازگار است.
- [ ] امکان تمدید خودکار گواهی کنترل شده است.
- [ ] حساب مدیریت DNS با 2FA محافظت میشود.
- [ ] امکان استفاده صحیح از DNSSEC بررسی شده است.
- [ ] تغییرات DNS بهصورت دورهای پایش میشوند.
- [ ] گواهیهای منتشرشده در Certificate Transparency بررسی میشوند.
- [ ] برای رسیدگی به گواهیهای مشکوک، فرایند مشخصی وجود دارد.
استفاده منظم از این چکلیست میتواند احتمال خطاهای پیکربندی و صدور گواهی خارج از سیاست سازمان را کاهش دهد.
آیا استفاده از CAA برای سایتهای وردپرسی ضروری است؟
وردپرس بهصورت مستقیم مسئول مدیریت رکورد CAA نیست.
CAA در لایه DNS دامنه قرار دارد و مستقل از سیستم مدیریت محتوای وبسایت عمل میکند.
بنابراین، فرقی نمیکند سایت با وردپرس، یک فریمورک اختصاصی یا یک فروشگاهساز دیگر توسعه یافته باشد.
اگر دامنه از گواهی عمومی TLS استفاده میکند، قابلیت تعریف سیاست CAA برای آن وجود دارد.
کاربرد CAA برای فروشگاههای ووکامرس
فروشگاههای ووکامرس معمولاً اطلاعات مهمی مانند حساب کاربران، سفارشها و ارتباطات مربوط به فرایند پرداخت را مدیریت میکنند.
HTTPS برای محافظت از ارتباطات این سرویسها ضروری است.
CAA میتواند یک کنترل تکمیلی در مدیریت گواهیهای دامنه فروشگاه باشد.
بااینحال، نباید آن را جایگزین سایر اقدامات امنیتی مانند بهروزرسانی وردپرس، محافظت از پنل مدیریت، استفاده از WAF و رعایت اصول امنیت سرور دانست.
آیا افزونه وردپرس برای CAA لازم است؟
خیر.
برای تنظیم CAA معمولاً نیازی به نصب افزونه وردپرس وجود ندارد.
این رکورد باید در سامانه DNS معتبر دامنه مدیریت شود.
در واقع، اضافهکردن افزونه غیرضروری برای قابلیتی که در سطح DNS پیادهسازی میشود، ممکن است پیچیدگی نگهداری سایت را افزایش دهد.
اولویت CAA در کنار سایر اقدامات امنیتی
برای سایتهای وردپرسی، اقداماتی مانند استفاده از نسخههای بهروز، محافظت از حساب مدیر، تهیه نسخه پشتیبان و رفع آسیبپذیریهای شناختهشده اهمیت بالایی دارند.
CAA باید در کنار این کنترلها استفاده شود.
یک وبسایت با CAA صحیح همچنان ممکن است از طریق افزونه آسیبپذیر یا رمز عبور ضعیف مورد نفوذ قرار بگیرد.
در نتیجه، امنیت سایت نیازمند رویکرد چندلایه است.
محدودیتهای CAA Record که باید بشناسید
CAA قابلیت مهمی است، اما شناخت محدودیتهای آن از ایجاد تصور امنیت کاذب جلوگیری میکند.
CAA گواهیهای قبلی را باطل نمیکند
اگر گواهی پیش از تغییر سیاست CAA صادر شده باشد، تغییر رکورد بهتنهایی باعث ابطال آن نخواهد شد.
مرورگرها نیز هنگام اعتبارسنجی معمول اتصال TLS، سیاست CAA فعلی را مبنای تصمیمگیری درباره اعتبار گواهی قرار نمیدهند.
CAA جایگزین اعتبارسنجی دامنه نیست
مجاز بودن یک CA در CAA برای صدور گواهی کافی نیست.
مرجع صادرکننده همچنان باید کنترل متقاضی بر دامنه را مطابق الزامات مربوط اثبات کند.
CAA در برابر نفوذ به حساب DNS کافی نیست
اگر مهاجم بتواند تنظیمات DNS معتبر را تغییر دهد، ممکن است سیاست CAA را نیز دستکاری کند.
بنابراین امنیت حساب مدیریت DNS و کنترل تغییرات ضروری است.
CAA جلوی استفاده از گواهی سرقتشده را نمیگیرد
اگر کلید خصوصی یک گواهی افشا شود، محدودیت CAA نمیتواند بهتنهایی از سوءاستفاده جلوگیری کند.
در این وضعیت باید مدیریت حادثه، تعویض کلید و اقدامات مربوط به ابطال گواهی انجام شود.
CAA تضمین شناسایی تمام گواهیهای مشکوک نیست
CAA یک سازوکار پیشگیرانه در فرایند صدور است، نه یک سامانه کامل تشخیص تهدید.
برای افزایش دید امنیتی باید از نظارت بر صدور گواهی و سایر ابزارهای مدیریت داراییهای دیجیتال استفاده کرد.
سؤالات متداول درباره CAA Record
CAA Record چیست؟
CAA Record نوعی رکورد DNS است که مشخص میکند کدام مراجع صدور گواهی اجازه دارند برای یک دامنه گواهی SSL/TLS صادر کنند. این قابلیت برای کاهش احتمال صدور غیرمجاز یا خارج از سیاست گواهی استفاده میشود.
آیا افزودن CAA باعث افزایش امنیت SSL میشود؟
CAA میتواند امنیت فرایند صدور گواهی را بهبود دهد، اما بهتنهایی قدرت رمزنگاری TLS یا امنیت مستقیم ارتباط HTTPS را افزایش نمیدهد.
آیا بدون رکورد CAA میتوان SSL دریافت کرد؟
بله. نبود CAA بهخودیخود مانع صدور گواهی نیست. در این حالت CA باید سایر الزامات اعتبارسنجی و صدور گواهی را رعایت کند.
بهترین مقدار CAA برای Let's Encrypt چیست؟
برای مجازکردن Let's Encrypt، نمونه رایج زیر استفاده میشود:
CAA 0 issue "letsencrypt.org"
البته تنظیم نهایی باید با نیازهای دامنه، صدور Wildcard و سرویسهای مرتبط سازگار باشد.
آیا میتوان چند رکورد CAA برای یک دامنه تعریف کرد؟
بله. امکان تعریف چند رکورد CAA وجود دارد. برای مثال، میتوان چند CA مجاز را مشخص کرد یا سیاستهای جداگانهای برای گواهیهای عادی و Wildcard داشت.
چگونه صدور گواهی Wildcard را ممنوع کنیم؟
برای ممنوعکردن صدور Wildcard در سیاست مؤثر CAA میتوان از مقدار زیر استفاده کرد:
CAA 0 issuewild ";"
این تنظیم باید در کنار سایر رکوردها و ساختار دامنه بررسی شود.
آیا CAA برای زیردامنهها نیز اعمال میشود؟
بله. در صورت نبود مجموعه CAA اختصاصی مؤثر برای زیردامنه و مسیرهای مرتبط، سیاست دامنه والد میتواند اعمال شود. البته رفتار دقیق به ساختار DNS و رکوردهای CNAME نیز بستگی دارد.
آیا CAA باعث کاهش سرعت سایت میشود؟
CAA مستقیماً در هر اتصال کاربر به وبسایت پردازش نمیشود. این رکورد عمدتاً هنگام بررسی درخواست صدور گواهی اهمیت دارد؛ بنابراین انتظار نمیرود صرف وجود آن سرعت بارگذاری معمول وبسایت را کاهش دهد.
آیا CAA از حمله Man-in-the-Middle جلوگیری میکند؟
CAA میتواند برخی خطرات مرتبط با صدور غیرمجاز گواهی را کاهش دهد، اما بهتنهایی جلوی تمام حملات MITM را نمیگیرد.
آیا برای تنظیم CAA باید به هاست دسترسی داشته باشیم؟
لزوماً خیر. دسترسی به سرویس مدیریت DNS معتبر دامنه کافی است. اگر DNS توسط شرکت هاستینگ یا ثبتکننده مدیریت میشود، ممکن است نیاز باشد تنظیمات را از همان شرکت درخواست کنید.
آیا CAA با Cloudflare سازگار است؟
بله. Cloudflare از رکوردهای CAA پشتیبانی میکند. بااینحال، هنگام استفاده از گواهیهای مدیریتشده Cloudflare باید مراجع صادرکننده موردنیاز سرویس نیز مجاز باشند.
آیا CAA میتواند باعث خطای تمدید SSL شود؟
بله. اگر سیاست CAA مرجع صادرکننده فعلی یا روش اعتبارسنجی موردنیاز را مجاز نداند، درخواست صدور گواهی جدید و فرایند تمدید ممکن است با شکست مواجه شود.
آیا CAA جایگزین DNSSEC است؟
خیر. CAA برای کنترل مجوز صدور گواهی است، درحالیکه DNSSEC برای احراز اصالت دادههای DNS طراحی شده است. این دو قابلیت مکمل هستند.
آیا وجود iodef تضمین میکند گزارش امنیتی دریافت کنیم؟
خیر. iodef مقصد پیشنهادی گزارشدهی را مشخص میکند، اما ارسال گزارش در همه شرایط تضمینشده نیست. برای نظارت مؤثر باید از روشهای دیگر نیز استفاده شود.
آیا تغییر CAA گواهی موجود را باطل میکند؟
خیر. تغییر CAA بر سیاست صدور گواهیهای بعدی تأثیر میگذارد و باعث ابطال خودکار گواهیهای قبلاً صادرشده نمیشود.
جمعبندی: چگونه با CAA امنیت صدور گواهی SSL را افزایش دهیم؟
رکورد CAA یکی از ابزارهای کاربردی برای مدیریت امنیت دامنه و کنترل صدور گواهیهای SSL/TLS است. این رکورد به مالک دامنه اجازه میدهد تعیین کند کدام مراجع صدور گواهی مجاز هستند برای دامنه و زیردامنههای آن گواهی صادر کنند.
استفاده صحیح از برچسبهای issue و issuewild امکان محدودکردن صدور گواهیهای عادی و Wildcard را فراهم میکند. همچنین iodef میتواند یک مسیر کمکی برای گزارش مشکلات مرتبط با صدور گواهی معرفی کند.
برای پیادهسازی مؤثر این قابلیت، ابتدا باید مراجع صادرکننده موردنیاز شناسایی شوند. سپس رکوردهای CAA در DNS معتبر تنظیم و با ابزارهای بررسی DNS کنترل شوند. توجه به سیاست زیردامنهها، زنجیرههای CNAME، فرایند تمدید خودکار و تنظیمات سرویسهای CDN نیز اهمیت زیادی دارد.
از طرف دیگر، CAA نباید بهعنوان یک راهکار امنیتی مستقل در نظر گرفته شود. محافظت از حساب DNS، استفاده صحیح از DNSSEC، نظارت بر Certificate Transparency، مدیریت امن کلیدهای خصوصی و بررسی دورهای گواهیهای صادرشده، مکملهای مهم این سیاست هستند.
در نهایت، بهترین تنظیم CAA لزوماً سختگیرانهترین پیکربندی ممکن نیست؛ بلکه محدودترین سیاستی است که تمام نیازهای واقعی صدور و تمدید گواهی دامنه را بدون اختلال پوشش میدهد. با رعایت این اصل، میتوان احتمال صدور خارج از سیاست گواهیهای SSL را کاهش داد و مدیریت امنیتی قابلاطمینانتری برای دامنه ایجاد کرد.
مطالب مرتبط


