CIS Benchmarks چیست؟ استانداردهای CIS برای امنسازی سرور و زیرساخت
CIS Benchmarks مجموعهای از استانداردها و راهنماهای پیکربندی امن است که برای سختسازی سرورها، سیستمعاملها، پایگاههای داده و زیرساختهای شبکه و ابری استفاده میشود. این استانداردها با شناسایی تنظیمات ناامن، محدودسازی دسترسیهای غیرضروری و کاهش سطح حمله به افزایش امنیت سیستمها کمک میکنند. اجرای اصولی CIS Benchmarks شامل انتخاب پروفایل امنیتی مناسب، ارزیابی تنظیمات، اصلاح ضعفها و پایش مستمر است.
CIS Benchmarks مجموعهای از دستورالعملهای تخصصی و استانداردهای پیکربندی امن هستند که توسط مرکز امنیت اینترنت (Center for Internet Security) تدوین میشوند. این راهنماها به مدیران سرور، کارشناسان امنیت و تیمهای فناوری اطلاعات کمک میکنند تنظیمات سیستمعامل، سرویسها، پایگاههای داده و زیرساختهای شبکه و ابری را بررسی و تقویت کنند. هدف اصلی استانداردهای CIS، کاهش سطح حمله، جلوگیری از پیکربندیهای ناامن و ایجاد یک خط مبنای امنیتی قابلاندازهگیری برای سیستمها است.
مقدمه: چرا استانداردهای CIS Benchmarks اهمیت دارند؟
امنیت سرور تنها به نصب فایروال، فعالسازی آنتیویروس یا بهروزرسانی سیستمعامل محدود نمیشود. بسیاری از مشکلات امنیتی زمانی ایجاد میشوند که یک سرویس با تنظیمات پیشفرض نامناسب راهاندازی شده، دسترسیهای اضافی فعال باقی مانده یا قابلیتهای غیرضروری سیستمعامل غیرفعال نشدهاند.
برای مثال، ممکن است یک سرور لینوکسی از جدیدترین نسخه نرمافزارها استفاده کند، اما همچنان دسترسی مدیریتی آن بدون محدودیت مناسب انجام شود. در چنین شرایطی، بهروز بودن نرمافزار بهتنهایی نمیتواند امنیت سرور را تضمین کند.
در محیطهای سازمانی، این مشکل پیچیدهتر است. یک شرکت ممکن است دهها سرور لینوکسی، چندین Windows Server، پایگاه داده، تجهیزات شبکه و سرویس ابری داشته باشد. اگر هر مدیر سیستم بر اساس تجربه شخصی خود تنظیمات امنیتی را اعمال کند، حفظ یک سطح امنیتی یکسان دشوار خواهد شد.
اینجاست که استانداردهای CIS Benchmarks اهمیت پیدا میکنند.
این استانداردها به سازمانها کمک میکنند به پرسشهای مهمی پاسخ دهند:
- کدام سرویسهای سیستمعامل باید غیرفعال شوند؟
- چه تنظیماتی برای مدیریت حسابهای کاربری مناسبتر هستند؟
- چگونه باید دسترسیهای مدیریتی را محدود کرد؟
- چه تنظیماتی برای ثبت رویدادهای امنیتی ضروریاند؟
- چگونه میتوان وضعیت امنیتی چندین سرور را با یک معیار مشترک بررسی کرد؟
- چه روشی برای شناسایی تغییرات ناخواسته در تنظیمات امنیتی وجود دارد؟
CIS Benchmarks تلاش میکند پاسخ این پرسشها را از حالت سلیقهای خارج کرده و به مجموعهای از توصیههای مشخص، قابلبررسی و مبتنی بر تجربه متخصصان تبدیل کند.
البته باید توجه داشت که رعایت CIS Benchmarks به معنای امنیت مطلق نیست. این استانداردها یکی از اجزای دفاع چندلایه هستند و باید همراه با مدیریت آسیبپذیری، نظارت امنیتی، پشتیبانگیری، کنترل دسترسی و پاسخگویی به حوادث استفاده شوند.
CIS Benchmarks چیست و توسط چه سازمانی تدوین میشود؟
معرفی مرکز امنیت اینترنت یا CIS
مرکز امنیت اینترنت یا Center for Internet Security سازمانی غیرانتفاعی است که بر توسعه راهکارهای عملی برای بهبود امنیت سایبری تمرکز دارد.
یکی از شناختهشدهترین محصولات این سازمان، مجموعه CIS Benchmarks است.
این مجموعه شامل راهنماهای پیکربندی امن برای فناوریهای مختلف میشود. هر راهنما معمولاً برای یک سیستمعامل، محصول نرمافزاری، پلتفرم ابری یا فناوری مشخص تهیه شده است.
برای نمونه، راهنمای امنسازی Ubuntu Server با راهنمای پیکربندی امن Windows Server متفاوت است؛ زیرا ساختار سیستمعامل، روش مدیریت کاربران، تنظیمات شبکه و سازوکارهای امنیتی آنها یکسان نیست.
به همین دلیل، CIS یک استاندارد کلی و مبهم برای تمام محصولات ارائه نمیکند؛ بلکه مجموعهای از Benchmarkهای تخصصی متناسب با فناوریهای مختلف توسعه میدهد.
مفهوم Benchmark در امنیت سایبری
واژه Benchmark در حوزه فناوری به یک معیار یا مبنای مشخص برای ارزیابی اشاره دارد.
در امنیت سایبری، Security Benchmark مجموعهای از وضعیتهای پیشنهادی برای تنظیمات امنیتی یک سیستم است.
فرض کنید سازمانی تصمیم دارد دسترسی مدیران به سرورهای خود را ایمنتر کند.
بهجای اینکه هر کارشناس تنظیمات متفاوتی انتخاب کند، سازمان میتواند از یک معیار مشخص استفاده کند که وضعیت مطلوب دسترسیها، ثبت رویدادها و محدودیت حسابهای مدیریتی را تعریف میکند.
در این حالت، مدیر سیستم میتواند وضعیت فعلی را با وضعیت پیشنهادی مقایسه کند.
فاصله میان این دو وضعیت، مبنایی برای برنامهریزی اصلاحات امنیتی خواهد بود.
استانداردهای CIS چگونه تدوین میشوند؟
یکی از ویژگیهای CIS Benchmarks، استفاده از فرایند توافق تخصصی یا Community Consensus است.
در این روش، متخصصان امنیت، مدیران زیرساخت، کارشناسان فناوری و مشارکتکنندگان جامعه حرفهای درباره تنظیمات امنیتی محصولات مختلف همکاری میکنند.
توصیههای پیشنهادی مورد بررسی، بحث و بازبینی قرار میگیرند تا نسخهای قابلاستفاده برای محیطهای واقعی منتشر شود.
این فرایند اهمیت زیادی دارد؛ زیرا یک تنظیم امنیتی ممکن است از نظر تئوری مناسب باشد، اما در عمل باعث اختلال در عملکرد نرمافزارها شود.
مشارکت متخصصان با تجربههای مختلف کمک میکند توصیهها علاوه بر جنبه امنیتی، از نظر قابلیت اجرا نیز بررسی شوند.
بااینحال، تصمیم نهایی درباره اجرای هر تنظیم باید بر اساس شرایط واقعی زیرساخت انجام شود.
استانداردهای CIS Benchmarks شامل چه بخشهایی هستند؟
یک CIS Benchmark معمولاً صرفاً فهرستی از توصیههای کوتاه نیست. بسیاری از راهنماها اطلاعاتی ارائه میدهند که به مدیر سیستم کمک میکند اهمیت یک تنظیم را درک کرده، وضعیت فعلی را بررسی کند و تغییر لازم را انجام دهد.
۱. معرفی تنظیم امنیتی
در این بخش، مشخص میشود کدام قابلیت، سرویس یا پیکربندی باید بررسی شود.
برای مثال، ممکن است توصیهای درباره محدودسازی دسترسی مدیریتی، تنظیم سیاست گذرواژه یا کنترل مجوز فایلهای حساس باشد.
۲. توضیح دلیل امنیتی یا Rationale
این قسمت توضیح میدهد چرا یک تنظیم مشخص توصیه شده است.
شناخت دلیل امنیتی بسیار مهم است؛ زیرا اجرای یک تنظیم بدون درک هدف آن ممکن است به تصمیمهای اشتباه منجر شود.
برای نمونه، غیرفعالکردن یک سرویس غیرضروری میتواند سطح حمله را کاهش دهد. اما اگر همان سرویس برای یک نرمافزار حیاتی باشد، غیرفعالسازی آن ممکن است باعث اختلال شود.
۳. روش بررسی یا Audit
بسیاری از توصیهها روش مشخصی برای بررسی وضعیت فعلی سیستم دارند.
این روش ممکن است شامل مشاهده یک مقدار پیکربندی، بررسی وضعیت سرویس، کنترل یک سیاست امنیتی یا استفاده از ابزار ارزیابی باشد.
هدف این است که مشخص شود سیستم با توصیه موردنظر مطابقت دارد یا خیر.
۴. روش اصلاح یا Remediation
در این قسمت، روش پیشنهادی برای تبدیل تنظیم موجود به وضعیت امنتر شرح داده میشود.
اصلاح ممکن است از طریق رابط مدیریتی سیستمعامل، تغییر فایل پیکربندی، Group Policy یا ابزارهای مدیریت زیرساخت انجام شود.
اجرای این تغییرات باید ابتدا در محیط آزمایشی بررسی شود.
۵. تأثیر احتمالی یا Impact
برخی توصیهها میتوانند روی عملکرد سرویسها، سازگاری نرمافزارها یا دسترسی کاربران اثر بگذارند.
به همین دلیل، بررسی تأثیر تغییرات پیش از اجرای آنها در محیط عملیاتی ضروری است.
۶. پروفایل امنیتی
هر توصیه میتواند به یک یا چند پروفایل امنیتی تعلق داشته باشد.
پروفایل مشخص میکند مجموعهای از تنظیمات برای چه سطحی از سختگیری امنیتی در نظر گرفته شده است.
۷. شناسه و قابلیت پیگیری
توصیههای CIS معمولاً ساختار شمارهگذاری مشخصی دارند.
این شناسهها در گزارشنویسی، ممیزی، ثبت استثناها و مقایسه نتایج بسیار کاربردی هستند.
البته شماره توصیهها و جزئیات آنها ممکن است بین نسخههای مختلف یک Benchmark تغییر کند. بنابراین همیشه باید نسخه سند در گزارشها ثبت شود.
CIS Benchmarks چه فناوریهایی را پوشش میدهد؟
دامنه استانداردهای CIS تنها به سرورها محدود نیست. این مجموعه بیش از صد راهنمای پیکربندی امن برای خانوادههای مختلف محصولات فناوری ارائه میکند.
سیستمعاملهای لینوکسی
یکی از مهمترین کاربردهای CIS Benchmarks، امنسازی سیستمعاملهای لینوکسی است.
توزیعهایی مانند Ubuntu، Debian، Red Hat Enterprise Linux، Rocky Linux و AlmaLinux در خانوادههای مرتبط CIS قرار میگیرند.
توصیههای این راهنماها ممکن است موضوعات زیر را پوشش دهند:
- تنظیمات امنیتی سیستم فایل
- مدیریت حسابهای کاربری
- محدودسازی دسترسی ریشه یا Root
- پیکربندی امن SSH
- تنظیمات شبکه و هسته سیستمعامل
- ثبت و نگهداری رویدادها
- بررسی مجوز فایلهای حساس
- مدیریت سرویسها و بستههای نرمافزاری
مدیران سرورهای لینوکسی میتوانند از این راهنماها برای طراحی خط مبنای امنیتی سازمان استفاده کنند.
سیستمعامل Windows Server
CIS برای نسخهها و نقشهای مختلف Windows Server نیز راهنماهای امنیتی ارائه میکند.
این راهنماها معمولاً تنظیمات مرتبط با حسابهای کاربری، سیاستهای امنیتی، شبکه، سرویسها و کنترلهای مدیریتی را بررسی میکنند.
در محیطهای مبتنی بر Active Directory، استفاده از Group Policy برای مدیریت متمرکز تنظیمات میتواند نقش مهمی داشته باشد.
بااینحال، سیاستهای مناسب یک Domain Controller الزاماً برای یک سرور عضو دامنه یا سرور مستقل یکسان نیستند.
به همین دلیل باید Benchmark و پروفایل متناسب با نقش واقعی سرور انتخاب شود.
وبسرورها
وبسرورهایی مانند NGINX، Apache HTTP Server و Microsoft IIS نیز در دامنه راهنماهای CIS قرار دارند.
پیکربندی امن وبسرور اهمیت زیادی دارد؛ زیرا این سرویسها معمولاً در معرض درخواستهای کاربران اینترنت هستند.
برخی موضوعات مهم عبارتاند از:
- محدودسازی ماژولهای غیرضروری
- مدیریت مجوز فایلهای پیکربندی
- کنترل دسترسی به مسیرهای حساس
- امنسازی ارتباطات رمزنگاریشده
- کاهش افشای اطلاعات نرمافزار
- ثبت مناسب رویدادهای دسترسی و خطا
استفاده از این توصیهها میتواند به کاهش ریسک ناشی از تنظیمات نامناسب وبسرور کمک کند.
پایگاههای داده
CIS Benchmarks برای تعدادی از سامانههای پایگاه داده مانند PostgreSQL، MySQL، Microsoft SQL Server و محصولات دیگر نیز منتشر میشود.
در این راهنماها معمولاً به امنیت حسابهای پایگاه داده، مجوزهای دسترسی، ثبت رویدادها و محدودسازی ارتباطات توجه میشود.
ازآنجاکه پایگاه داده ممکن است اطلاعات کاربران، سفارشها یا دادههای محرمانه سازمان را نگهداری کند، پیکربندی آن بخش مهمی از امنیت زیرساخت است.
زیرساخت ابری
استانداردهای CIS برای محیطهای ابری مانند AWS، Microsoft Azure و Google Cloud نیز کاربرد دارند.
در این محیطها موضوعاتی مانند مدیریت هویت، مجوزهای دسترسی، ثبت فعالیتهای مدیریتی و تنظیمات سرویسهای ابری اهمیت دارند.
کانتینرها و Kubernetes
فناوریهایی مانند Docker و Kubernetes نیز دارای راهنماهای مرتبط هستند.
در این محیطها، امنیت تنها به سیستمعامل میزبان محدود نمیشود.
تنظیمات کنترل دسترسی، اجزای خوشه، سرویسهای مدیریتی و سیاستهای امنیتی اجرای بارهای کاری نیز باید بررسی شوند.
تجهیزات شبکه و مجازیسازی
راهنماهای CIS بخشهایی از تجهیزات شبکه و فناوریهای مجازیسازی را نیز پوشش میدهند.
این موضوع برای سازمانهایی که از فایروالهای سازمانی، سوئیچها، روترها و زیرساختهای مجازی استفاده میکنند اهمیت دارد.
در نتیجه، CIS Benchmarks میتواند برای ایجاد رویکردی هماهنگ در بخشهای مختلف زیرساخت به کار گرفته شود.
تفاوت CIS Benchmarks و CIS Controls چیست؟
یکی از رایجترین اشتباهات در شناخت استانداردهای CIS، یکسان دانستن CIS Benchmarks و CIS Controls است.
هر دو توسط مرکز امنیت اینترنت توسعه داده میشوند، اما هدف و سطح جزئیات آنها متفاوت است.
CIS Controls چیست؟
CIS Critical Security Controls مجموعهای از اقدامات امنیتی اولویتبندیشده است که سازمانها میتوانند برای تقویت برنامه دفاع سایبری خود اجرا کنند.
این کنترلها موضوعاتی مانند مدیریت داراییها، حفاظت از دادهها، کنترل دسترسی، مدیریت آسیبپذیری و پاسخ به حوادث را پوشش میدهند.
به بیان ساده، CIS Controls بیشتر مشخص میکند سازمان برای مدیریت امنیت چه اقداماتی باید انجام دهد.
CIS Benchmarks چیست؟
CIS Benchmarks روی پیکربندی امن فناوریهای مشخص تمرکز دارد.
برای مثال، یک CIS Benchmark میتواند وضعیت پیشنهادی یک قابلیت امنیتی در Linux یا Windows Server را توضیح دهد.
در نتیجه، CIS Benchmarks بیشتر به این پرسش پاسخ میدهد که چگونه یک محصول مشخص باید بهشکل امن پیکربندی شود.
مقایسه CIS Benchmarks و CIS Controls
| معیار | CIS Benchmarks | CIS Controls |
|---|---|---|
| هدف اصلی | پیکربندی امن فناوریها | اولویتبندی اقدامات دفاع سایبری |
| سطح اجرا | فنی و محصولمحور | سازمانی و عملیاتی |
| مخاطبان اصلی | مدیران سیستم، DevOps و کارشناسان امنیت | مدیران امنیت، تیمهای IT و مسئولان ریسک |
| نمونه کاربرد | امنسازی Ubuntu Server | مدیریت مستمر پیکربندی امن تجهیزات |
| ساختار | توصیهها و پروفایلهای تخصصی | کنترلها و اقدامات حفاظتی |
| ارزیابی | بررسی انطباق تنظیمات | بررسی اجرای اقدامات امنیتی |
| ارتباط | پیادهسازی جزئیات فنی | تعیین اولویتهای امنیتی |
ارتباط CIS Controls با استانداردهای پیکربندی
یکی از بخشهای مهم CIS Controls به ایجاد و نگهداری پیکربندی امن برای داراییهای سازمان مربوط است.
CIS Benchmarks میتواند راهنمای فنی مناسبی برای اجرای این هدف باشد.
برای مثال، سازمان ممکن است طبق CIS Controls تصمیم بگیرد تمام سرورهای خود را بر اساس یک خط مبنای امنیتی مدیریت کند.
سپس برای تعیین تنظیمات دقیق، از Benchmark مخصوص هر سیستمعامل استفاده کند.
این دو مجموعه در کنار یکدیگر مؤثرتر هستند؛ زیرا یکی چارچوب مدیریتی و دیگری راهنمای فنی ارائه میدهد. 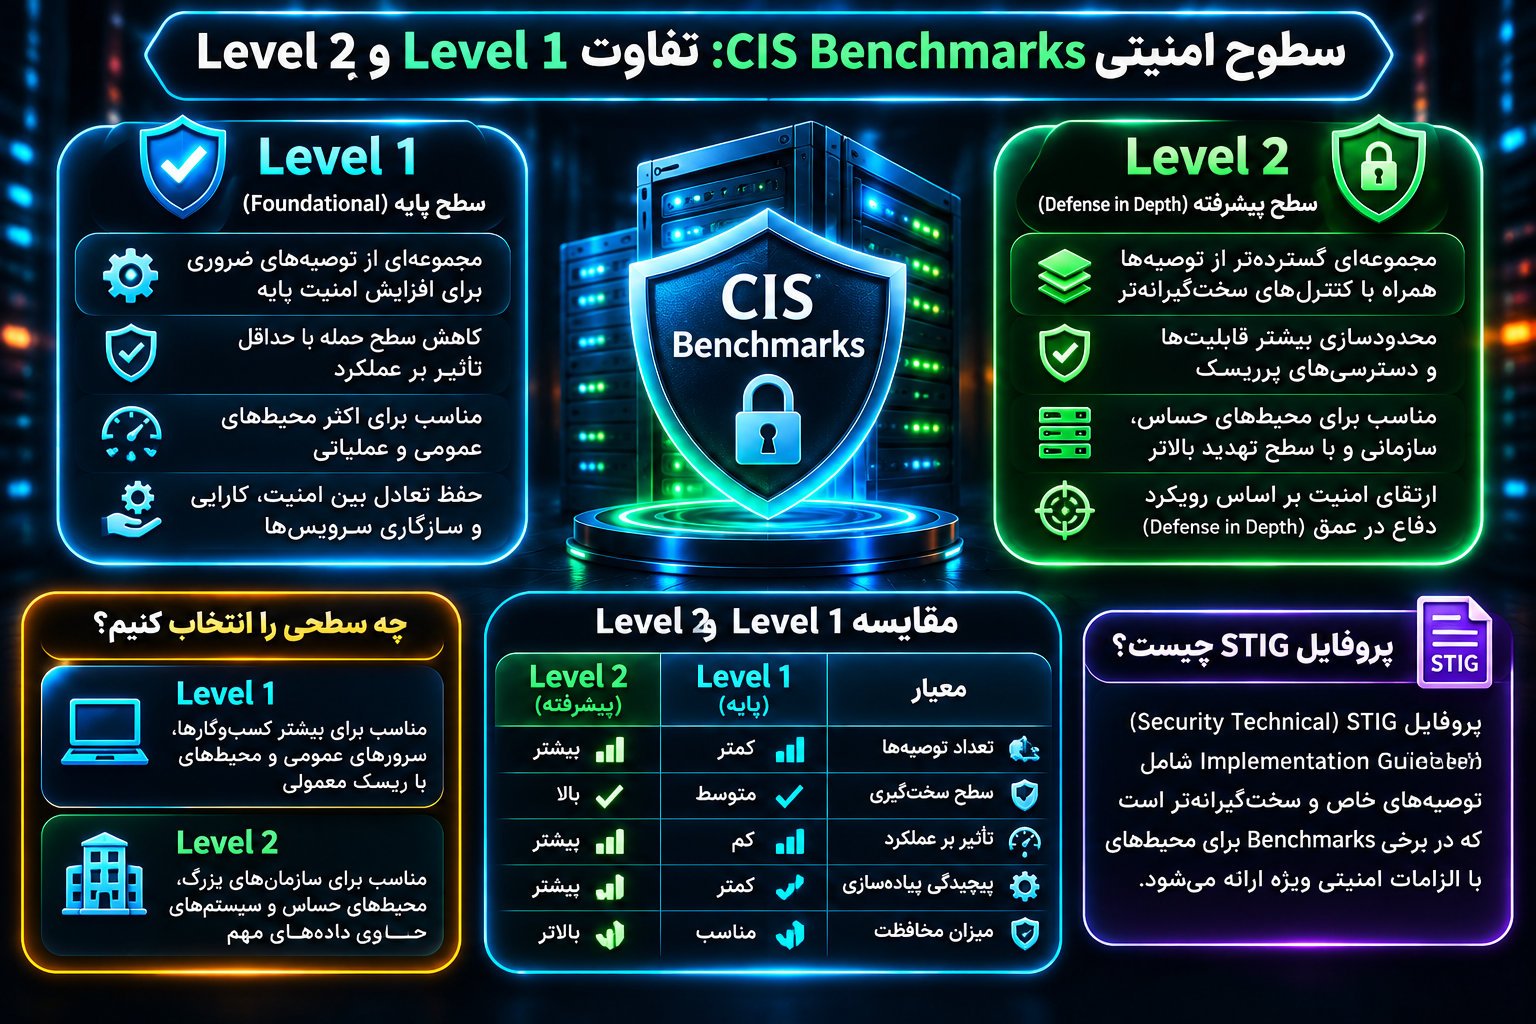
سطوح امنیتی CIS Benchmarks: تفاوت Level 1 و Level 2
یکی از مهمترین ویژگیهای CIS Benchmarks، ارائه پروفایلهای امنیتی مختلف است.
این پروفایلها کمک میکنند سازمانها میان امنیت، عملکرد و سازگاری نرمافزارها تعادل برقرار کنند.
CIS Level 1 چیست؟
Level 1 مجموعهای از توصیههای پایه برای کاهش سطح حمله و بهبود امنیت سیستم است.
این پروفایل برای ایجاد یک خط مبنای امنیتی مناسب طراحی شده و هدف آن حفظ قابلیت استفاده سیستم همراه با کاهش ریسکهای ناشی از پیکربندی ناامن است.
البته این موضوع به معنای بیخطر بودن تمام تغییرات Level 1 نیست.
حتی یک تغییر ظاهراً ساده نیز ممکن است در زیرساخت خاصی روی نرمافزارها یا دسترسیهای مدیریتی تأثیر بگذارد.
به همین دلیل، آزمایش تغییرات همچنان ضروری است.
CIS Level 2 چیست؟
Level 2 مجموعهای گستردهتر از توصیههای امنیتی است که رویکرد دفاع در عمق یا Defense in Depth را دنبال میکند.
این سطح برای محیطهایی مناسبتر است که حساسیت اطلاعات، میزان تهدید یا الزامات امنیتی در آنها بالاتر است.
پروفایل Level 2 معمولاً شامل توصیههای Level 1 بهعلاوه تنظیمات سختگیرانهتر است.
برخی تغییرات این سطح ممکن است روی عملکرد یا سازگاری سرویسها اثر قابلتوجهی داشته باشند.
بنابراین انتخاب Level 2 باید با بررسی وابستگیهای فنی، نیازهای عملیاتی و ظرفیت تیم پشتیبانی انجام شود.
پروفایل STIG چیست؟
در برخی Benchmarks، پروفایل STIG نیز وجود دارد.
STIG مخفف Security Technical Implementation Guide است و به راهنماهای فنی امنیتی با الزامات خاص اشاره دارد.
CIS در ساختار پروفایلهای خود، STIG را جایگزین نامگذاری قدیمی Level 3 کرده است.
باید توجه داشت که پروفایل STIG در تمام Benchmarks یکسان یا لزوماً موجود نیست و نباید آن را بهسادگی معادل Level 2 دانست.
کدام سطح برای سازمان مناسبتر است؟
انتخاب سطح مناسب به نقش سرور، حساسیت اطلاعات و شرایط عملیاتی بستگی دارد.
برای مثال، یک سرور توسعه و یک سرور حاوی اطلاعات مالی حساس ممکن است به پروفایلهای متفاوتی نیاز داشته باشند.
در بسیاری از پروژهها، بررسی Level 1 نقطه شروع مناسبی است. سپس میتوان توصیههای پیشرفتهتر را بر اساس ارزیابی ریسک اضافه کرد.
نکته مهم این است که بالاتر بودن سطح همیشه به معنای مناسبتر بودن آن برای تمام سیستمها نیست.
سختسازی سرور یا Server Hardening چه ارتباطی با CIS دارد؟
سختسازی سرور یا Server Hardening فرایندی است که طی آن قابلیتهای غیرضروری حذف یا محدود میشوند و تنظیمات امنیتی سیستم تقویت میشوند.
هدف این فرایند، کاهش احتمال سوءاستفاده از تنظیمات ناامن و محدودسازی مسیرهای دسترسی غیرمجاز است.
مفهوم سطح حمله یا Attack Surface
سطح حمله به مجموعه نقاطی گفته میشود که مهاجم بالقوه میتواند برای تعامل با یک سیستم یا تلاش برای سوءاستفاده از آنها استفاده کند.
سرویسهای شبکه، حسابهای کاربری، رابطهای مدیریتی، APIها و نرمافزارهای نصبشده میتوانند بخشی از سطح حمله باشند.
هرچه قابلیتهای غیرضروری بیشتری فعال باشند، مدیریت و حفاظت از آنها دشوارتر خواهد شد.
برای مثال، فعال بودن یک سرویس مدیریتی که هیچ کاربردی در زیرساخت ندارد، یک وابستگی اضافی ایجاد میکند.
حذف این وابستگی میتواند ریسک عملیاتی و امنیتی را کاهش دهد.
نقش CIS در کاهش سطح حمله
CIS Benchmarks کمک میکند بخشهای مختلف سیستم از نظر تنظیمات امنیتی بررسی شوند.
این بررسی ممکن است شامل موارد زیر باشد:
- محدودسازی قابلیتها و سرویسهای غیرضروری
- بررسی سیاستهای احراز هویت
- تنظیم مجوزهای دسترسی
- فعالسازی ثبت رویدادهای امنیتی
- سختسازی تنظیمات شبکه
- بررسی حفاظت از فایلهای حساس
- محدودسازی قابلیتهای مدیریتی پرخطر
با اجرای اصولی این اقدامات، سیستم به یک وضعیت پیکربندی کنترلشده نزدیکتر میشود.
البته سختسازی جایگزین نصب وصلههای امنیتی، حفاظت از برنامههای کاربردی یا مدیریت رخدادها نیست. 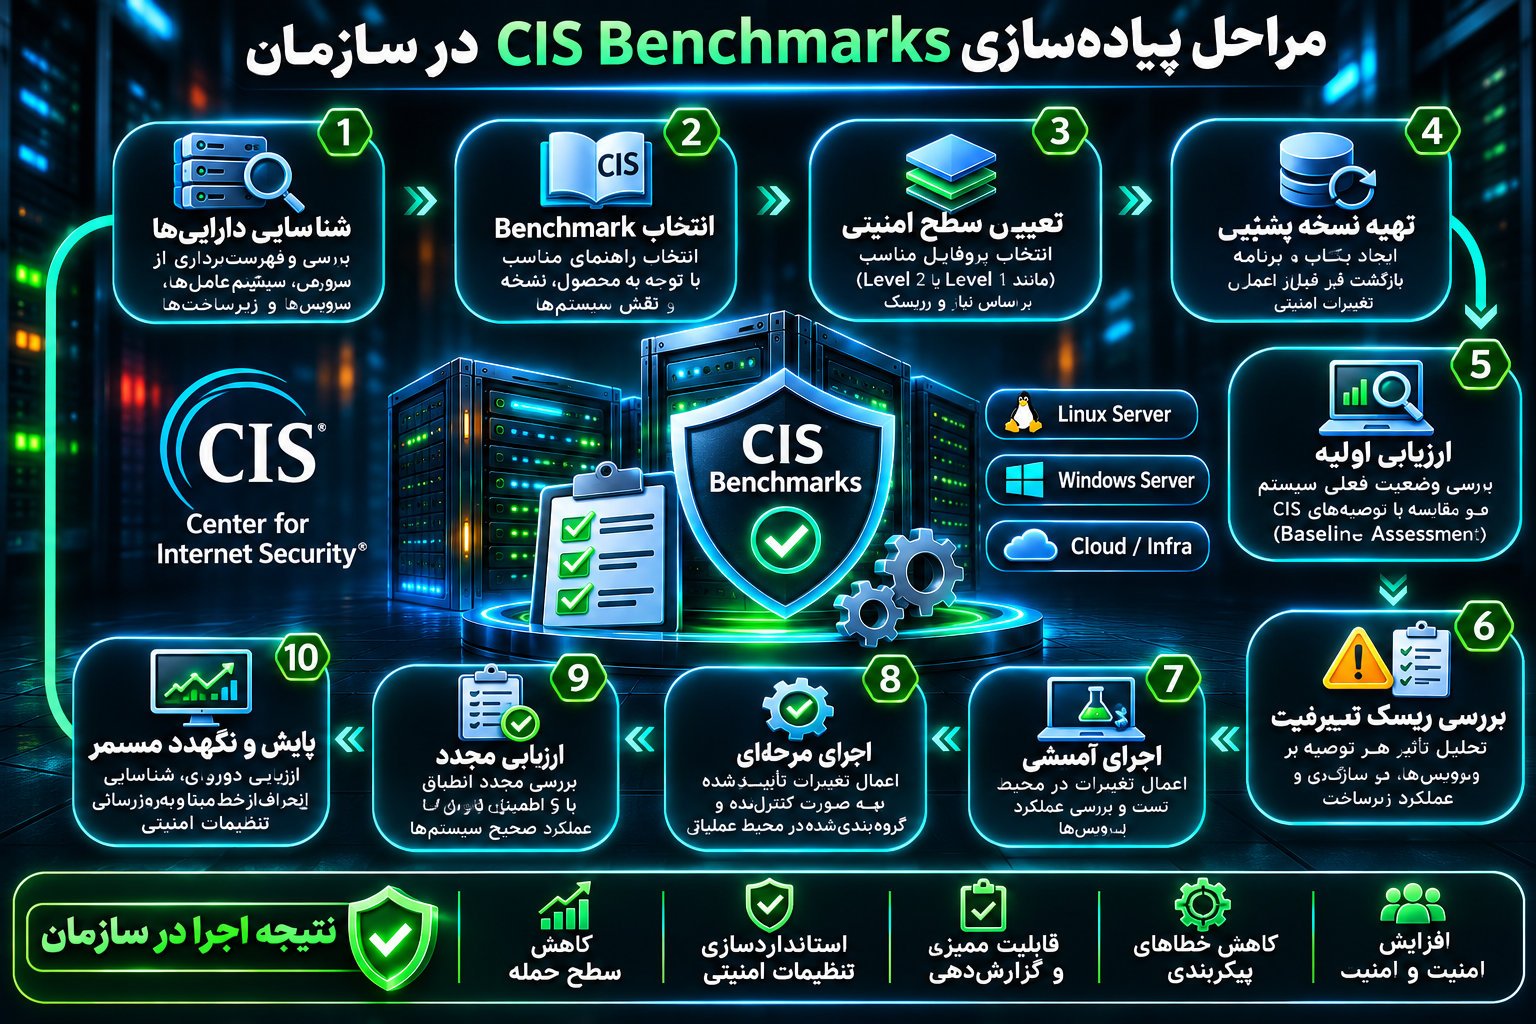
مراحل پیادهسازی CIS Benchmarks در سازمان
پیادهسازی استانداردهای CIS باید یک پروژه مدیریتشده باشد، نه مجموعهای از تغییرات پراکنده روی سرورهای عملیاتی.
مرحله اول: شناسایی داراییهای زیرساخت
ابتدا باید مشخص شود چه سیستمهایی در سازمان وجود دارند.
این فهرست میتواند شامل سرورهای فیزیکی، ماشینهای مجازی، سیستمهای ابری، پایگاههای داده و تجهیزات شبکه باشد.
برای هر دارایی بهتر است اطلاعات زیر ثبت شود:
- نام و شناسه سیستم
- سیستمعامل و نسخه دقیق
- نقش عملیاتی
- مالک فنی و مسئول سرویس
- میزان حساسیت اطلاعات
- سطح دسترسی شبکه
- وابستگی به سایر سامانهها
بدون موجودی دقیق داراییها، نمیتوان اطمینان داشت که تمام سیستمهای مهم تحت پوشش برنامه سختسازی قرار گرفتهاند.
مرحله دوم: انتخاب Benchmark مناسب
پس از شناسایی داراییها، باید راهنمای متناسب با فناوری انتخاب شود.
برای مثال، استفاده از Benchmark مربوط به یک نسخه نامرتبط سیستمعامل میتواند نتیجه نادرستی ایجاد کند.
بهتر است نام کامل محصول، نسخه Benchmark، تاریخ انتشار و پروفایل انتخابی ثبت شوند.
در محیطهایی با فناوریهای متعدد، ممکن است برای یک سرور بیش از یک Benchmark مرتبط وجود داشته باشد.
برای نمونه، یک سرور ممکن است هم به سختسازی سیستمعامل و هم به بررسی تنظیمات پایگاه داده نیاز داشته باشد.
مرحله سوم: تعیین سطح امنیتی
در این مرحله باید مشخص شود کدام پروفایل با نیازهای سازمان هماهنگ است.
تصمیمگیری باید با مشارکت تیم امنیت، مدیران زیرساخت و مالکان سرویسها انجام شود.
انتخاب یک پروفایل بدون شناخت نیازهای عملیاتی ممکن است به محدودیتهای غیرضروری یا اختلال سرویس منجر شود.
مرحله چهارم: تهیه نسخه پشتیبان
قبل از تغییر تنظیمات مهم، باید امکان بازگشت به وضعیت سالم قبلی وجود داشته باشد.
نسخه پشتیبان باید متناسب با نوع سیستم تهیه شود و قابلیت بازیابی آن نیز بررسی شده باشد.
در بعضی محیطها، تهیه Snapshot میتواند بخشی از برنامه بازگشت باشد؛ اما Snapshot بهتنهایی جایگزین پشتیبانگیری مستقل و قابلبازیابی نیست.
همچنین در تغییرات مربوط به شبکه و احراز هویت، وجود دسترسی مدیریتی جایگزین اهمیت ویژهای دارد.
مرحله پنجم: ارزیابی اولیه یا Baseline Assessment
در این مرحله، وضعیت فعلی سیستم با توصیههای Benchmark مقایسه میشود.
خروجی ارزیابی میتواند نشان دهد کدام توصیهها رعایت شدهاند و کدام بخشها نیازمند بررسی هستند.
نتیجه اولیه باید ثبت شود تا بتوان تأثیر تغییرات بعدی را اندازهگیری کرد.
مرحله ششم: بررسی ریسک تغییرات
تمام توصیههای CIS نباید بدون بررسی اجرا شوند.
برای هر تغییر مهم باید مشخص شود:
- چه ریسکی را کاهش میدهد؟
- چه سرویسهایی ممکن است تحت تأثیر قرار بگیرند؟
- آیا وابستگی نرمافزاری وجود دارد؟
- آیا تغییر به راهاندازی مجدد نیاز دارد؟
- در صورت بروز مشکل چگونه میتوان به وضعیت قبلی بازگشت؟
در محیطهای حساس، این اطلاعات باید در فرایند مدیریت تغییرات ثبت شوند.
مرحله هفتم: اجرای آزمایشی
بهتر است ابتدا یک محیط آزمایشی تا حد امکان مشابه محیط عملیاتی ایجاد شود.
تغییرات روی این محیط اعمال شده و عملکرد سرویسها، دسترسی کاربران و ثبت رویدادها بررسی شود.
هدف این مرحله تنها اطمینان از روشن شدن سیستم نیست؛ بلکه باید کارکرد واقعی برنامهها نیز آزمایش شود.
مرحله هشتم: اجرای مرحلهای در محیط عملیاتی
پس از موفقیت آزمایشها، تغییرات میتوانند بهصورت مرحلهای روی سرورهای عملیاتی اعمال شوند.
برای نمونه، ابتدا یک سرور کمریسک، سپس بخشی از سرورهای مشابه و در نهایت سایر اعضای گروه تغییر کنند.
این روش احتمال اختلال گسترده را کاهش میدهد.
مرحله نهم: ارزیابی مجدد
پس از اعمال تغییرات، باید ارزیابی امنیتی تکرار شود.
همچنین لازم است آزمونهای عملکردی، بررسی دسترسی مدیریتی و سلامت سرویسها انجام شوند.
موفق بودن تغییر از نظر انطباق امنیتی کافی نیست؛ سیستم باید همچنان وظیفه عملیاتی خود را درست انجام دهد.
مرحله دهم: پایش و نگهداری مستمر
پیادهسازی CIS Benchmarks با پایان یک پروژه تمام نمیشود.
بهروزرسانی نرمافزارها، نصب سرویسهای جدید و تغییر تنظیمات مدیریتی ممکن است وضعیت امنیتی را تغییر دهند.
بنابراین باید برنامهای برای ارزیابی دورهای، شناسایی انحراف از خط مبنا و اصلاح تغییرات ناخواسته وجود داشته باشد. 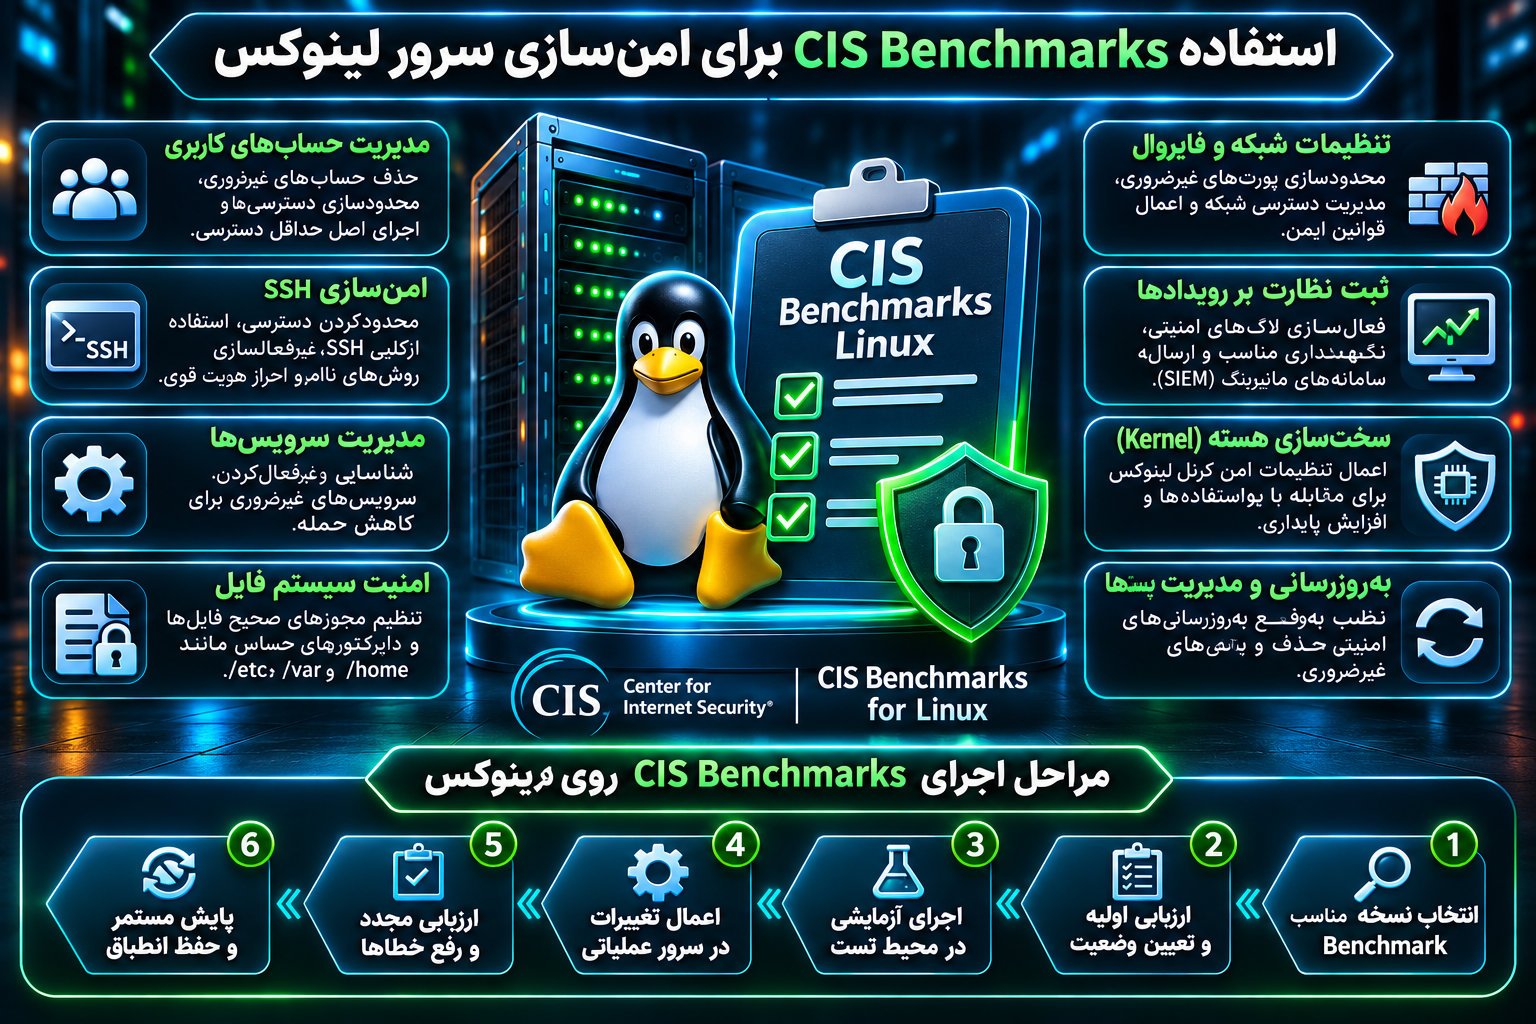
استفاده از CIS Benchmarks برای امنسازی سرور لینوکس
لینوکس یکی از مهمترین بسترهای اجرای وبسایتها، سرویسهای سازمانی، برنامههای ابری و پایگاههای داده است.
به همین دلیل، سختسازی سرور لینوکس بر اساس استانداردهای CIS میتواند نقش مهمی در مدیریت ریسک زیرساخت داشته باشد.
مدیریت حسابهای کاربری و مجوزها
یکی از نخستین موضوعات، بررسی حسابهای موجود روی سرور است.
حسابهای غیرضروری، دسترسیهای مدیریتی گسترده و مجوزهای نادرست میتوانند سطح ریسک را افزایش دهند.
اصل حداقل دسترسی یا Least Privilege بیان میکند که هر کاربر و سرویس باید تنها مجوزهای لازم برای انجام وظیفه خود را داشته باشد.
این اصل در مدیریت حسابهای انسانی و حسابهای سرویس به یک اندازه اهمیت دارد.
همچنین بهتر است دسترسیهای مدیریتی قابلشناسایی و قابلردیابی باشند.
امنسازی SSH
SSH یکی از ابزارهای رایج مدیریت از راه دور سرورهای لینوکسی است.
به همین دلیل، بررسی تنظیمات آن اهمیت زیادی دارد.
موارد مهم عبارتاند از:
- محدودسازی کاربران مجاز برای دسترسی
- استفاده از روشهای احراز هویت مقاوم
- مدیریت ایمن کلیدهای SSH
- محدودسازی دسترسی مستقیم مدیریتی در صورت سازگاری با محیط
- غیرفعالکردن روشهای احراز هویت ناامن
- ثبت رویدادهای مرتبط با ورود کاربران
در محیطهای مناسب، استفاده از احراز هویت چندعاملی یا Multi-Factor Authentication نیز میتواند امنیت دسترسی مدیریتی را تقویت کند.
تغییر تنظیمات SSH باید با دقت انجام شود؛ زیرا یک پیکربندی اشتباه ممکن است دسترسی مدیر سیستم را قطع کند.
بررسی سرویسهای فعال
بسیاری از سیستمعاملها همراه با سرویسها و قابلیتهایی نصب میشوند که ممکن است در یک سرور خاص کاربرد نداشته باشند.
شناسایی این سرویسها و حذف یا غیرفعالسازی موارد غیرضروری میتواند سطح حمله را کاهش دهد.
بااینحال، غیرفعالسازی باید بر اساس نقش واقعی سیستم انجام شود.
یک سرویس ممکن است در یک سرور غیرضروری و در سرور دیگر حیاتی باشد.
امنیت سیستم فایل
مجوز فایلها و پوشهها بخش مهمی از امنیت لینوکس هستند.
تنظیم نادرست مجوزها ممکن است باعث شود کاربران یا سرویسها به اطلاعاتی دسترسی داشته باشند که برای آنها مجاز نیست.
توصیههای CIS میتوانند به بررسی مالکیت فایلها، مجوز مسیرهای حساس و محدودیتهای مرتبط با سیستم فایل کمک کنند.
همچنین جداسازی مناسب برخی مسیرها و استفاده از گزینههای امنیتی Mount در شرایط سازگار میتواند مفید باشد.
تنظیمات شبکه و هسته
تنظیمات شبکه و پارامترهای هسته سیستمعامل میتوانند روی رفتار امنیتی سرور تأثیر بگذارند.
برای مثال، برخی گزینهها به مدیریت بستههای شبکه، قابلیتهای غیرضروری یا نحوه برخورد سیستم با ترافیک خاص مربوط میشوند.
این تنظیمات نباید صرفاً با کپیکردن یک فایل آماده تغییر کنند.
بهتر است هر گزینه با نسخه سیستمعامل، نقش سرور و نیازهای شبکه تطبیق داده شود.
ثبت رویدادهای امنیتی
لاگها یکی از مهمترین منابع شناسایی فعالیتهای غیرعادی هستند.
ثبت رویدادهای ورود، تغییرات مدیریتی و اتفاقات مهم سیستم به تیم امنیت کمک میکند وضعیت زیرساخت را بررسی کند.
در محیطهای سازمانی، ارسال رویدادها به سامانه متمرکز مدیریت لاگ یا SIEM میتواند قابلیت نظارت را افزایش دهد.
البته ثبت لاگ بدون نگهداری امن، تنظیم زمان صحیح و بررسی مستمر، ارزش عملی محدودی دارد.
امنسازی Windows Server با استانداردهای CIS
Windows Server در بسیاری از سازمانها برای مدیریت هویت، اشتراک فایل، سرویسهای داخلی و برنامههای تجاری استفاده میشود.
استانداردهای CIS میتوانند به ایجاد یک خط مبنای امنیتی هماهنگ برای این سرورها کمک کنند.
مدیریت Group Policy
Group Policy یکی از قابلیتهای اصلی مدیریت تنظیمات در محیطهای ویندوزی مبتنی بر دامنه است.
با استفاده از آن میتوان سیاستهای امنیتی مشخصی را روی گروههای مختلف سیستمها اعمال کرد.
اما اعمال مستقیم سیاستهای سختگیرانه روی تمام سرورها ممکن است مشکلساز شود.
برای نمونه، سیاست مناسب یک ایستگاه کاری لزوماً برای Domain Controller یا Application Server مناسب نیست.
بنابراین بهتر است برای هر گروه از سرورها، خط مبنای متناسب با نقش آنها تعریف شود.
سیاستهای گذرواژه و احراز هویت
در محیط ویندوز باید سیاستهای احراز هویت با سطح ریسک و روشهای مدیریت هویت سازمان هماهنگ شوند.
موضوعاتی مانند حفاظت از حسابهای مدیریتی، محدودسازی تلاشهای ناموفق و استفاده از MFA در مسیرهای پشتیبانیشده اهمیت دارند.
استفاده از گذرواژههای قوی و کنترل دسترسی مناسب باید همراه با مدیریت چرخه عمر حسابها انجام شود.
حسابهای قدیمی یا بدون مالک مشخص ممکن است به یک مشکل امنیتی جدی تبدیل شوند.
محدودسازی قابلیتهای مدیریتی
دسترسی از راه دور و ابزارهای مدیریت سیستم باید تنها برای افراد و سامانههای مجاز در دسترس باشند.
برای مثال، دسترسی RDP بهتر است از طریق مسیرهای مدیریتی کنترلشده و محدودیتهای شبکه محافظت شود.
همچنین استفاده از حسابهای اختصاصی مدیریت، جداسازی وظایف و ثبت فعالیتهای حساس میتواند قابلیت پاسخگویی را تقویت کند.
تنظیمات فایروال و رویدادنگاری
Windows Defender Firewall و قابلیتهای ثبت رویداد ویندوز باید متناسب با نقش سرور تنظیم شوند.
باز بودن پورتهای غیرضروری یا غیرفعال بودن ثبت برخی رویدادهای مهم میتواند شناسایی مشکلات را دشوار کند.
هدف استانداردسازی، ایجاد مجموعهای از سیاستهای قابلکنترل و تکرارپذیر است.
کاربرد CIS Benchmarks در امنیت وبسرور و وردپرس
برای مدیران سایتهای وردپرسی، CIS Benchmarks میتواند بخشی مهم از برنامه امنسازی لایه زیرساخت باشد.
البته باید میان امنیت سیستمعامل، امنیت وبسرور و امنیت خود وردپرس تفاوت قائل شد.
امنیت وبسرور NGINX و Apache
پیکربندی مناسب وبسرور میتواند احتمال افشای اطلاعات، دسترسی غیرضروری و مشکلات ناشی از تنظیمات نامناسب را کاهش دهد.
بررسی ماژولهای فعال، مجوز فایلهای پیکربندی، تنظیمات ارتباط امن و ثبت رویدادها از موضوعات مهم است.
همچنین باید تنظیمات وبسرور با نیازهای واقعی برنامه کاربردی هماهنگ باشند.
نقش CIS در حفاظت از وردپرس
فرض کنید یک وبسایت وردپرسی روی سرور لینوکسی اجرا میشود.
در این شرایط، امنیت کلی سایت از چند لایه تشکیل شده است:
- امنیت سیستمعامل سرور
- امنیت وبسرور
- امنیت پایگاه داده
- امنیت PHP و محیط اجرای برنامه
- امنیت هسته، افزونهها و قالبهای وردپرس
- امنیت حسابهای مدیریتی و دسترسی کاربران
- امنیت شبکه و خدمات میزبانی
CIS Benchmarks میتواند در لایههای سیستمعامل و سرویسهایی که برای آنها راهنمای مشخص وجود دارد، نقش مهمی ایفا کند.
اما این استانداردها بهتنهایی آسیبپذیریهای افزونههای وردپرس یا مشکلات منطق برنامه را برطرف نمیکنند.
ارتباط CIS با WAF و حفاظت از حملات وب
فایروال برنامه وب یا WAF برای بررسی و کنترل بخشی از ترافیک HTTP و HTTPS استفاده میشود.
این ابزار میتواند در مقابله با برخی الگوهای حمله مانند XSS یا SQL Injection نقش دفاعی داشته باشد، اما میزان اثربخشی آن به تنظیمات و نوع تهدید بستگی دارد.
CIS Benchmarks و WAF وظایف متفاوتی دارند.
CIS بیشتر برای امنسازی پیکربندی فناوریها کاربرد دارد، درحالیکه WAF روی کنترل درخواستهای وب تمرکز میکند.
ترکیب این دو، همراه با بهروزرسانی وردپرس، مدیریت دسترسی و رفع آسیبپذیریها، میتواند دفاع چندلایه مؤثرتری ایجاد کند. 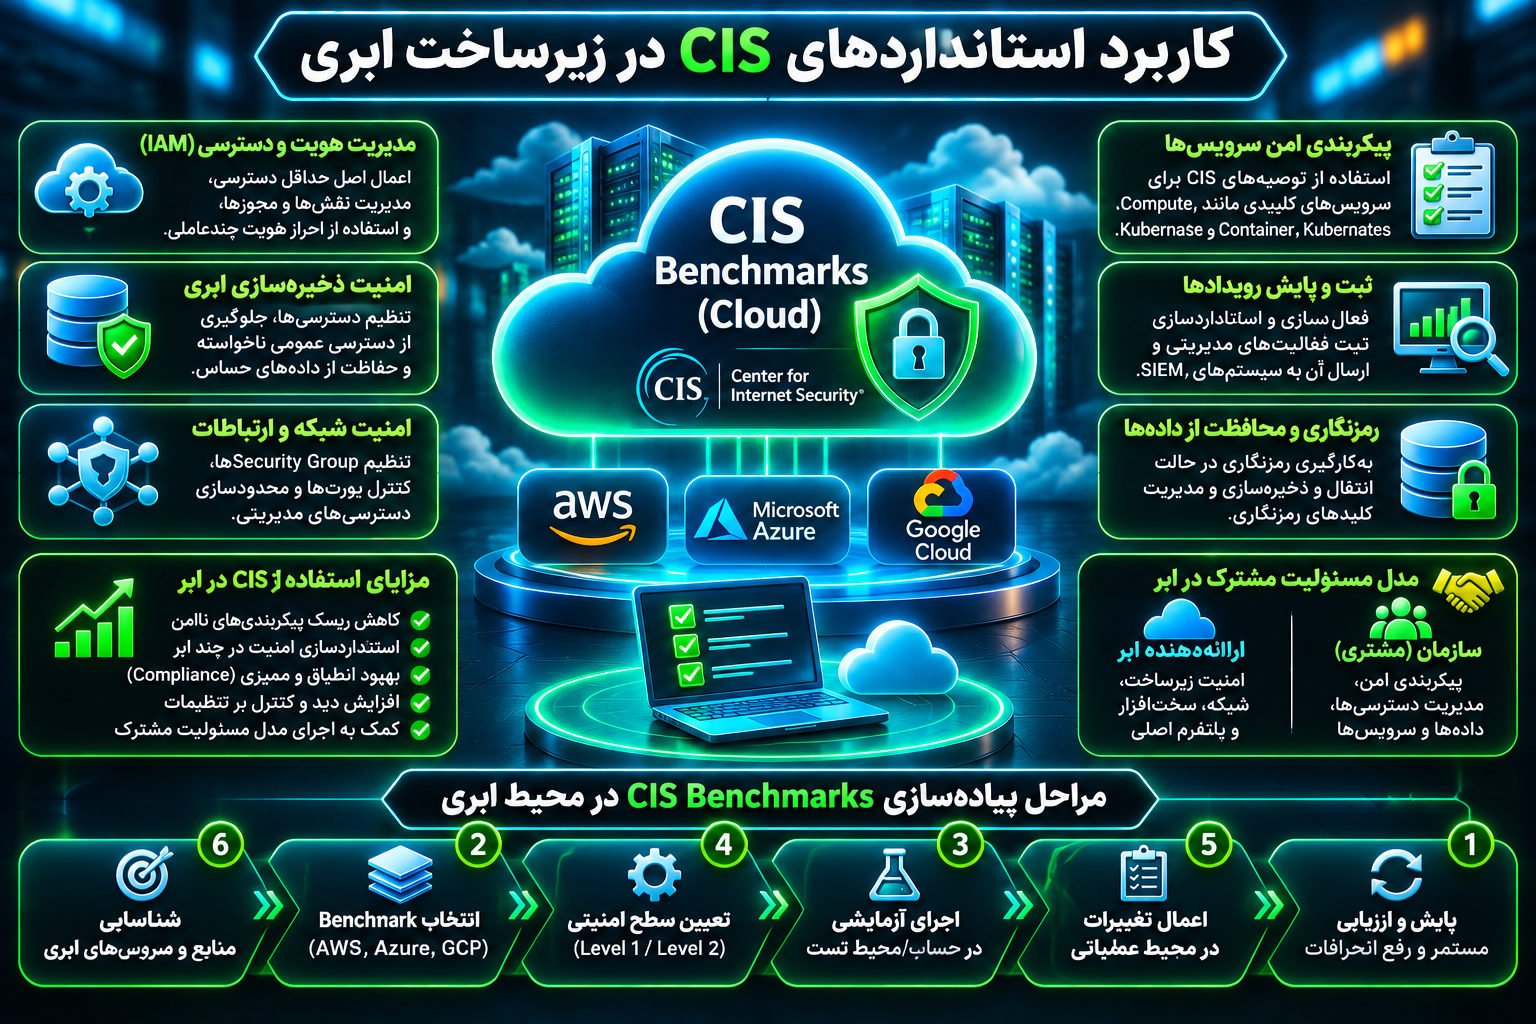
کاربرد استانداردهای CIS در زیرساخت ابری
امنیت زیرساخت ابری با امنیت سرور سنتی شباهتهایی دارد، اما تفاوتهای مهمی نیز وجود دارد.
در محیط ابری، تنظیم نادرست مجوزها یا سرویسهای مدیریتی میتواند بر تعداد زیادی از منابع تأثیر بگذارد.
مدیریت هویت و دسترسی یا IAM
IAM یکی از مهمترین بخشهای امنیت زیرساخت ابری است.
حسابهای کاربری، نقشها و مجوزهای دسترسی باید بر اساس اصل حداقل دسترسی تعریف شوند.
همچنین حسابهای دارای سطح دسترسی بالا باید با کنترلهای مناسب محافظت شوند.
استفاده از MFA، مدیریت حسابهای غیرضروری و نظارت بر دسترسیهای مدیریتی میتواند بخشی از برنامه امنیتی باشد.
امنیت ذخیرهسازی ابری
تنظیمات منابع ذخیرهسازی باید از نظر دسترسی عمومی، مجوزها و حفاظت از دادهها بررسی شوند.
برای مثال، یک مخزن ذخیرهسازی که بهاشتباه برای کاربران عمومی قابلدسترسی شده است، ممکن است اطلاعات حساس را در معرض افشا قرار دهد.
کنترل پیکربندی این منابع به کاهش احتمال چنین خطاهایی کمک میکند.
ثبت فعالیتهای مدیریتی
در محیط ابری، ثبت فعالیتهای مدیریتی اهمیت زیادی دارد.
این رویدادها میتوانند در شناسایی تغییرات مجوزها، ایجاد منابع جدید و فعالیتهای غیرعادی مؤثر باشند.
بااینحال، صرف فعال بودن یک سرویس ثبت رویداد کافی نیست.
باید نگهداری، حفاظت، دسترسی و بررسی رویدادها نیز در نظر گرفته شود.
امنیت شبکههای ابری
گروههای امنیتی شبکه، فایروالها و قوانین دسترسی باید بهگونهای طراحی شوند که تنها ارتباطات موردنیاز مجاز باشند.
باز گذاشتن گسترده دسترسی مدیریتی برای اینترنت میتواند ریسک غیرضروری ایجاد کند.
بهتر است مسیرهای مدیریت زیرساخت تا حد امکان کنترلشده، محدود و قابلنظارت باشند.
مسئولیت مشترک امنیت
در زیرساخت ابری، مسئولیت امنیت میان ارائهدهنده خدمات و مشتری تقسیم میشود.
میزان مسئولیت هر طرف به مدل خدماتی مانند IaaS، PaaS یا SaaS بستگی دارد.
برای نمونه، در یک ماشین مجازی ابری، مشتری ممکن است مسئول پیکربندی سیستمعامل مهمان باشد، درحالیکه بخشی از زیرساخت فیزیکی توسط ارائهدهنده مدیریت میشود.
انتخاب CIS Benchmark مناسب باید با همین تقسیم مسئولیت هماهنگ باشد.
استفاده از CIS Benchmarks در Docker و Kubernetes
کانتینرها و سیستمهای مدیریت کانتینر بخشی مهم از زیرساختهای مدرن هستند.
اما استفاده از این فناوریها بهخودیخود امنیت برنامهها را تضمین نمیکند.
سختسازی Docker
امنیت Docker به تنظیمات میزبان، سرویس Docker، تصاویر کانتینری و مجوزهای اجرا وابسته است.
استفاده از تنظیمات امن میتواند به محدودسازی سطح دسترسی سرویسها و کاهش خطر ناشی از پیکربندی نامناسب کمک کند.
بهعنوان مثال، کانتینرهایی که مجوزهای گسترده دریافت میکنند ممکن است ریسک بیشتری نسبت به کانتینرهای دارای مجوز حداقلی ایجاد کنند.
همچنین دسترسی به رابط مدیریتی Docker باید کنترل شود.
سختسازی Kubernetes
Kubernetes از اجزای متعددی مانند API Server، کنترلکنندهها، Nodeها و مکانیزمهای کنترل دسترسی تشکیل شده است.
هر بخش ممکن است تنظیمات امنیتی ویژهای داشته باشد.
از موضوعات مهم میتوان به موارد زیر اشاره کرد:
- کنترل دسترسی مبتنی بر نقش یا RBAC
- حفاظت از ارتباطات اجزای خوشه
- مدیریت مجوز حسابهای سرویس
- کنترل دسترسی به اطلاعات محرمانه
- حفاظت از اجزای مدیریتی
- ثبت و نظارت بر رویدادهای امنیتی
همچنین نحوه اجرای بارهای کاری و سیاستهای امنیتی مرتبط با آنها باید متناسب با محیط بررسی شود.
تفاوت Kubernetes مدیریتشده و مستقل
در سرویسهایی مانند EKS، AKS و GKE، بخشی از اجزای Kubernetes توسط ارائهدهنده خدمات ابری مدیریت میشود.
به همین دلیل، همه توصیههای مربوط به یک خوشه Kubernetes مستقل الزاماً قابلاعمال به سرویس مدیریتشده نیستند.
برای چنین محیطهایی باید راهنمای مناسب همان پلتفرم انتخاب شود.
ابزارهای بررسی انطباق با CIS Benchmarks
بررسی دستی صدها تنظیم امنیتی روی دهها سرور میتواند زمانبر و مستعد خطا باشد.
به همین دلیل، استفاده از ابزارهای ارزیابی و خودکارسازی اهمیت زیادی دارد.
CIS-CAT چیست؟
CIS-CAT یکی از ابزارهای شناختهشده برای بررسی وضعیت پیکربندی سیستمها بر اساس CIS Benchmarks است.
این ابزار میتواند بسیاری از تنظیمات قابلارزیابی را بررسی کرده و گزارشی از میزان انطباق ارائه دهد.
CIS-CAT قرار نیست جای تحلیل امنیتی انسانی را بگیرد؛ بلکه فرایند ارزیابی را استانداردتر و سریعتر میکند.
تفاوت CIS-CAT Lite و CIS-CAT Pro
CIS-CAT Lite نسخه رایگانی است که امکان ارزیابی مجموعه محدودی از فناوریهای پشتیبانیشده را فراهم میکند.
CIS-CAT Pro قابلیتها و پوشش گستردهتری دارد و در چارچوب عضویت CIS SecureSuite ارائه میشود.
برای انتخاب ابزار باید موارد زیر بررسی شوند:
- فناوریهای پشتیبانیشده
- نوع و قالب گزارش
- نسخه Benchmark قابلارزیابی
- امکان اجرای ارزیابی در مقیاس سازمانی
- نیازهای مجوز و عضویت
- سازگاری ابزار با محیط زیرساخت
نباید تصور کرد که هر نسخه ابزار میتواند تمام Benchmarks منتشرشده را ارزیابی کند.
استفاده از Ansible برای سختسازی
Ansible یک ابزار خودکارسازی مدیریت پیکربندی است که میتواند برای اعمال تنظیمات امنیتی در سرورهای متعدد استفاده شود.
با کمک Playbookهای مناسب میتوان بخشی از تنظیمات سختسازی را بهشکل تکرارپذیر اجرا کرد.
مزیت این رویکرد آن است که تنظیمات موردنظر بهصورت مستند و قابلمدیریت تعریف میشوند.
اما استفاده از Playbook آماده بدون بررسی محتوای آن خطرناک است.
ممکن است برخی تغییرات با نسخه سیستمعامل یا نرمافزارهای موجود سازگار نباشند.
به همین دلیل، کدهای خودکارسازی باید بازبینی، آزمایش و نسخهبندی شوند.
ابزارهای مکمل مدیریت پیکربندی
بسته به فناوری و نیاز سازمان، میتوان از ابزارهای دیگری مانند Puppet، Chef، OpenSCAP و راهکارهای تجاری مدیریت پیکربندی نیز استفاده کرد.
البته پشتیبانی از یک CIS Benchmark مشخص، سطح پوشش توصیهها و مجوز استفاده در هر ابزار متفاوت است.
بنابراین انتخاب ابزار باید بر اساس قابلیت واقعی آن انجام شود، نه صرفاً ادعای پشتیبانی از CIS.
ارزیابی انطباق یا CIS Compliance چگونه انجام میشود؟
برای بررسی انطباق، ابتدا باید یک نسخه و پروفایل مشخص از Benchmark انتخاب شود.
سپس وضعیت سیستم با توصیههای آن مقایسه میشود.
نتایج ارزیابی امنیتی
گزارش ارزیابی ممکن است وضعیتهایی مشابه موارد زیر داشته باشد:
- Pass: توصیه بررسیشده رعایت شده است.
- Fail: وضعیت سیستم با مقدار پیشنهادی مطابقت ندارد.
- Manual: بررسی به ارزیابی انسانی نیاز دارد.
- Not Applicable: توصیه در شرایط موردنظر قابلاعمال نیست.
- Error یا Unknown: نتیجه بررسی قابلاعتماد یا قابلتعیین نبوده است.
نام دقیق وضعیتها به ابزار و قالب گزارش بستگی دارد.
تفاوت کنترلهای Automated و Manual
برخی توصیهها را میتوان با ابزار خودکار ارزیابی کرد.
برای مثال، یک مقدار مشخص در فایل پیکربندی ممکن است بهصورت خودکار بررسی شود.
اما بعضی موارد نیازمند تحلیل انسانی هستند.
ممکن است ابزار نتواند صرفاً با مشاهده یک مقدار، مناسب بودن آن را برای نقش عملیاتی سرور تشخیص دهد.
بنابراین نباید توصیههای دستی را کماهمیت تلقی کرد.
امتیاز CIS چیست؟
برخی ابزارهای ارزیابی، یک امتیاز یا درصد انطباق ارائه میدهند.
برای مثال، اگر در یک ارزیابی فرضی از ۱۰۰ بررسی قابلامتیازدهی، ۸۵ مورد موفق باشند، امتیاز ساده حاصل میتواند ۸۵ درصد باشد.
اما این مثال صرفاً برای توضیح مفهوم است.
روش امتیازدهی واقعی به ابزار، نوع توصیهها، پروفایل انتخابی و نحوه محاسبه بستگی دارد.
آیا امتیاز بالاتر به معنای امنیت بیشتر است؟
امتیاز بالاتر میتواند نشانهای از انطباق بیشتر با تنظیمات مورد انتظار باشد، اما بهتنهایی معیار کامل امنیت نیست.
ممکن است سروری امتیاز انطباق بالایی داشته باشد، اما یک نرمافزار آسیبپذیر روی آن نصب شده باشد.
همچنین ممکن است یک توصیه رعایتنشده، از نظر ریسک واقعی بسیار مهمتر از چندین توصیه کماثر باشد.
به همین دلیل، امتیاز باید همراه با تحلیل ریسک و بررسی آسیبپذیریها تفسیر شود.
مدیریت استثناها در اجرای استانداردهای CIS
در محیطهای واقعی، همیشه امکان اجرای تمام توصیههای امنیتی وجود ندارد.
گاهی یک نرمافزار قدیمی یا سرویس حیاتی به تنظیمی وابسته است که با پیشنهاد Benchmark تفاوت دارد.
آیا عدم رعایت یک توصیه همیشه اشتباه است؟
خیر. ممکن است سازمان پس از ارزیابی ریسک تصمیم بگیرد یک توصیه خاص را فعلاً اجرا نکند.
اما این تصمیم باید مستند، قابلپیگیری و دارای تأیید مسئول مربوط باشد.
نباید صرفاً به دلیل دشوار بودن تغییر، آن را برای همیشه نادیده گرفت.
ثبت استثنای امنیتی
برای هر استثنا بهتر است اطلاعات زیر ثبت شود:
- شناسه توصیه CIS
- نسخه Benchmark
- داراییهای تحت تأثیر
- دلیل فنی عدم اجرا
- ریسک باقیمانده
- کنترلهای جبرانی
- مسئول پذیرش ریسک
- تاریخ بازبینی مجدد
این اطلاعات به تیم امنیت کمک میکند تصمیمها را در آینده بازبینی کند.
کنترل جبرانی چیست؟
کنترل جبرانی یا Compensating Control اقدامی است که برای کاهش ریسک ناشی از عدم اجرای یک کنترل اصلی استفاده میشود.
برای مثال، اگر محدودیت فنی مانع اجرای یک تنظیم مشخص شده باشد، ممکن است بتوان با محدودسازی دسترسی شبکه، نظارت بیشتر یا جداسازی سرویس، بخشی از ریسک را کاهش داد.
البته کنترل جبرانی الزاماً معادل اجرای توصیه اصلی نیست و باید اثربخشی آن بررسی شود.
نمونه عملی: پیادهسازی CIS در یک زیرساخت سازمانی
فرض کنید یک شرکت دارای زیرساخت زیر است:
- ۴ سرور Ubuntu برای اجرای برنامههای وب
- ۲ سرور Windows Server برای سرویسهای داخلی
- ۱ پایگاه داده PostgreSQL
- یک محیط ابری برای نگهداری نسخههای پشتیبان
- یک فایروال سازمانی
هدف شرکت ایجاد تنظیمات امنیتی یکپارچه و قابلممیزی است.
وضعیت اولیه
در بررسی اولیه مشخص میشود تنظیمات سرورها یکسان نیست.
برخی سرورها دارای سرویسهای اضافی هستند، برخی رویدادهای امنیتی را بهصورت متمرکز ارسال نمیکنند و تعدادی از دسترسیهای مدیریتی نیز نیازمند بازبینی هستند.
تیم امنیت تصمیم میگیرد از CIS Benchmarks برای استانداردسازی پیکربندی استفاده کند.
انتخاب راهنماها
برای هر خانواده فناوری، Benchmark متناسب با محصول و نسخه آن انتخاب میشود.
همچنین سرورهای دارای نقش مشابه در گروههای جداگانه قرار میگیرند.
بهعنوان مثال، سرورهای اجرای برنامه وب در یک گروه و سرورهای پایگاه داده در گروهی دیگر مدیریت میشوند.
اجرای آزمایشی
ابتدا یکی از سرورهای Ubuntu که ریسک عملیاتی کمتری دارد انتخاب میشود.
وضعیت اولیه آن بررسی شده و سپس تغییرات منتخب بهصورت مرحلهای اعمال میشوند.
پس از هر مرحله، عملکرد برنامه و دسترسی مدیریتی آزمایش میشود.
تعمیم به سایر سرورها
پس از تأیید نتیجه آزمایش، تنظیمات بررسیشده در قالب رویه استاندارد یا ابزار خودکارسازی مدیریت میشوند.
در این مرحله، تیم امنیت مراقب است تفاوتهای فنی بین سرورها نادیده گرفته نشود.
نمونه گزارش فرضی
| گروه دارایی | نتیجه اولیه فرضی | اقدام اولویتدار |
|---|---|---|
| Ubuntu Server | ۶۸٪ انطباق | بازبینی دسترسیها و سرویسها |
| Windows Server | ۷۴٪ انطباق | اصلاح سیاستهای امنیتی |
| PostgreSQL | ۷۱٪ انطباق | محدودسازی مجوزها |
| زیرساخت ابری | ۷۹٪ انطباق | بازبینی IAM و ثبت رویدادها |
| فایروال | نیازمند بررسی دستی | بازبینی تنظیمات مدیریتی |
اعداد جدول صرفاً نمونه آموزشی هستند و نتیجه ارزیابی واقعی محسوب نمیشوند.
نتیجه پروژه
پس از اجرای تغییرات و ارزیابی مجدد، سازمان میتواند مشخص کند کدام توصیهها اجرا شدهاند، چه ریسکهایی باقی ماندهاند و کدام استثناها نیازمند پیگیری هستند.
مهمترین دستاورد چنین پروژهای تنها افزایش یک امتیاز نیست.
دستاورد اصلی، ایجاد فرایندی قابلتکرار برای مدیریت پیکربندی امن است.
ارتباط CIS Benchmarks با استانداردهای NIST، ISO 27001 و PCI DSS
سازمانها معمولاً از بیش از یک استاندارد یا چارچوب امنیتی استفاده میکنند.
شناخت ارتباط CIS Benchmarks با چارچوبهای دیگر میتواند از دوبارهکاری جلوگیری کند.
ارتباط با NIST
چارچوبهای NIST برای مدیریت ریسک و امنیت اطلاعات کاربرد گستردهای دارند.
CIS Benchmarks میتواند در پیادهسازی بخشی از اقدامات فنی مرتبط با پیکربندی امن مفید باشد.
بااینحال، انطباق با یک Benchmark به معنای رعایت تمام الزامات یک چارچوب NIST نیست.
ارتباط با ISO 27001
ISO/IEC 27001 بر ایجاد و نگهداری سیستم مدیریت امنیت اطلاعات یا ISMS تمرکز دارد.
این استاندارد موضوعاتی مانند مدیریت ریسک، سیاستهای امنیتی و کنترلهای سازمانی را در بر میگیرد.
CIS Benchmarks میتواند به اجرای بخشی از کنترلهای فنی مرتبط با مدیریت پیکربندی کمک کند.
اما پیادهسازی CIS بهتنهایی باعث دریافت گواهینامه ISO 27001 نمیشود.
ارتباط با PCI DSS
PCI DSS مجموعهای از الزامات امنیتی برای محیطهای مرتبط با دادههای کارت پرداخت است.
در چنین محیطهایی، پیکربندی امن سیستمها اهمیت دارد.
استفاده از CIS Benchmarks میتواند در اجرای برخی اقدامات فنی مفید باشد، اما رعایت این راهنماها جایگزین ارزیابی کامل الزامات PCI DSS نیست.
تفاوت رعایت استاندارد با امنیت واقعی
رعایت یک استاندارد میتواند به بهبود نظم امنیتی و قابلیت ممیزی کمک کند.
بااینحال، امنیت واقعی نیازمند شناخت تهدیدها، ارزیابی ریسک، نظارت مستمر و واکنش مناسب به حوادث است.
بنابراین هدف نباید صرفاً تکمیل مدارک انطباق باشد.
مزایا و محدودیتهای CIS Benchmarks
مهمترین مزایا
ایجاد تنظیمات امنیتی استاندارد: سازمان میتواند بهجای تصمیمهای پراکنده، از یک مبنای مشخص استفاده کند.
کاهش خطاهای پیکربندی: بررسی توصیههای تخصصی احتمال نادیدهگرفتن برخی تنظیمات مهم را کاهش میدهد.
قابلیت ممیزی: وضعیت سیستمها با معیار مشخصی قابلبررسی و گزارشگیری میشود.
پشتیبانی از خودکارسازی: بسیاری از تنظیمات را میتوان با ابزارهای مناسب بررسی یا مدیریت کرد.
کمک به مدیریت تغییرات: سازمان میتواند تفاوت وضعیت فعلی با خط مبنای امنیتی را شناسایی کند.
تقویت همکاری تیمها: مدیران زیرساخت، کارشناسان امنیت و ممیزان میتوانند درباره تنظیمات با زبان مشترکی گفتگو کنند.
محدودیتهای مهم
CIS Benchmarks با وجود مزایای فراوان، محدودیتهایی نیز دارد.
نخست اینکه همه توصیهها برای تمام محیطها مناسب نیستند.
دوم اینکه اجرای برخی تنظیمات ممکن است نیازمند تغییر در معماری یا نرمافزارهای موجود باشد.
سوم اینکه رعایت CIS Benchmarks تمام آسیبپذیریهای نرمافزاری را برطرف نمیکند.
چهارم اینکه برخی بررسیها همچنان به دانش و قضاوت انسانی نیاز دارند.
پنجم اینکه راهنماها باید با تغییر نسخه فناوریها و نیازهای سازمان بازبینی شوند.
بنابراین CIS باید بهعنوان بخشی از برنامه جامع امنیت استفاده شود، نه یک راهکار مستقل و کامل.
تفاوت CIS Benchmarks با اسکن آسیبپذیری و تست نفوذ
گاهی تصور میشود اگر یک سرور با CIS Benchmarks مطابقت داشته باشد، دیگر نیازی به ارزیابی امنیتی ندارد.
این برداشت درست نیست.
ارزیابی CIS Benchmarks
این ارزیابی عمدتاً روی وضعیت پیکربندی سیستم تمرکز دارد.
هدف آن بررسی انطباق تنظیمات با توصیههای امنیتی مشخص است.
اسکن آسیبپذیری
Vulnerability Scanning برای شناسایی آسیبپذیریهای شناختهشده و برخی ضعفهای امنیتی در سیستمها و نرمافزارها استفاده میشود.
برای مثال، ممکن است ابزار اسکن آسیبپذیری، نسخهای از نرمافزار را شناسایی کند که نیازمند نصب وصله امنیتی است.
تست نفوذ
Penetration Testing یک ارزیابی امنیتی هدفمند است که در محدوده مجاز و با روش مشخص انجام میشود.
هدف آن بررسی امکان سوءاستفاده از ضعفها و ارزیابی پیامدهای امنیتی آنها است.
مقایسه روشها
| روش | تمرکز اصلی | نتیجه مورد انتظار |
|---|---|---|
| CIS Benchmark Assessment | تنظیمات امنیتی | شناسایی انحراف از خط مبنا |
| Vulnerability Scanning | آسیبپذیریهای شناختهشده | شناسایی ضعفهای قابلبررسی |
| Penetration Testing | سناریوهای سوءاستفاده مجاز | ارزیابی عملی بخشی از ریسک |
| Security Monitoring | فعالیتها و رویدادها | شناسایی رفتارهای مشکوک |
این روشها مکمل یکدیگر هستند و نباید یکی را جایگزین کامل دیگری دانست.
اشتباهات رایج هنگام اجرای استانداردهای CIS
اجرای تمام تنظیمات بدون آزمایش
یکی از خطرناکترین اشتباهات، اعمال یکباره تمام توصیهها در محیط عملیاتی است.
این کار ممکن است باعث اختلال در شبکه، برنامهها یا دسترسی مدیریتی شود.
بهتر است تغییرات بهصورت کنترلشده و با برنامه بازگشت انجام شوند.
استفاده از Benchmark اشتباه
انتخاب راهنمای نامتناسب با سیستمعامل یا نقش سرور ممکن است به نتایج نادرست منجر شود.
پیش از اجرا باید محصول، نسخه و پروفایل دقیق بررسی شوند.
تمرکز افراطی بر امتیاز انطباق
بالا بردن امتیاز بدون تحلیل ریسک ممکن است باعث اولویتبندی اشتباه شود.
برخی ضعفها از نظر امنیت واقعی بسیار مهمتر از چندین عدمانطباق کماثر هستند.
نادیدهگرفتن کنترلهای دستی
اتکا به خروجی خودکار ابزار و بررسی نکردن توصیههای Manual میتواند باعث باقی ماندن نقاط ضعف شود.
نبود مستندات تغییرات
اگر مشخص نباشد چه تنظیمی، چرا و توسط چه کسی تغییر کرده است، مدیریت مشکلات آینده دشوار میشود.
ثبت تغییرات بخش ضروری فرایند سختسازی است.
استفاده از اسکریپتهای ناشناس
اجرای اسکریپتهای Hardening از منابع نامعتبر بدون بررسی کد و سازگاری، ممکن است سیستم را با مشکلات جدید روبهرو کند.
حتی اسکریپتهای معتبر نیز باید پیش از اجرا آزمایش شوند.
فراموش کردن استثناهای امنیتی
گاهی یک تنظیم بهدلیل نیاز عملیاتی اجرا نمیشود، اما هیچ مستندی درباره آن وجود ندارد.
این وضعیت باعث میشود ریسک باقیمانده بهدرستی مدیریت نشود.
انجام ارزیابی فقط یک بار
پیکربندی سیستمها در طول زمان تغییر میکند.
ارزیابی یکباره نمیتواند تضمین کند که سیستم چند ماه بعد همچنان با خط مبنای امنیتی مطابقت دارد.
نادیدهگرفتن امنیت برنامه کاربردی
سختسازی سیستمعامل نمیتواند جایگزین اصلاح آسیبپذیریهای برنامه، مدیریت امنیت API یا بررسی افزونههای وردپرس شود.
امنیت زیرساخت باید همراه با امنیت برنامهها مدیریت شود.
چکلیست کاربردی برای اجرای CIS Benchmarks
برای آغاز یک پروژه استانداردسازی امنیت سرورها، میتوان از فهرست زیر بهعنوان راهنمای برنامهریزی استفاده کرد.
پیش از اجرا
- داراییهای زیرساخت شناسایی و دستهبندی شوند.
- نقش و اهمیت عملیاتی هر سرور مشخص شود.
- نسخه دقیق سیستمعامل و نرمافزارها ثبت شود.
- Benchmark متناسب با هر فناوری انتخاب شود.
- پروفایل امنیتی مناسب تعیین شود.
- نسخه پشتیبان معتبر و روش بازیابی آماده باشد.
- تیمهای مرتبط از تغییرات آگاه شوند.
هنگام اجرا
- ارزیابی اولیه انجام و گزارش آن نگهداری شود.
- تغییرات بر اساس ریسک اولویتبندی شوند.
- تنظیمات ابتدا در محیط آزمایشی بررسی شوند.
- تأثیر تغییرات بر عملکرد سرویسها ارزیابی شود.
- تغییرات در گروههای کنترلشده اجرا شوند.
- استثناهای فنی مستند شوند.
- وضعیت دسترسی مدیریتی پس از هر تغییر مهم بررسی شود.
پس از اجرا
- ارزیابی امنیتی مجدد انجام شود.
- عملکرد برنامهها و سرویسهای حیاتی بررسی شود.
- نتایج اولیه و نهایی مقایسه شوند.
- ریسکهای باقیمانده مشخص شوند.
- گزارش اجرای تغییرات نگهداری شود.
- برنامه بازبینی دورهای تعیین شود.
- مسئول نگهداری خط مبنای امنیتی مشخص باشد.
این فهرست جایگزین محتوای Benchmark مخصوص هر محصول نیست، بلکه برای مدیریت بهتر فرایند اجرا طراحی شده است.
چگونه CIS Benchmarks را به بخشی از مدیریت امنیت مستمر تبدیل کنیم؟
یکی از مهمترین تفاوتهای سازمانهای دارای بلوغ امنیتی بالاتر، توجه به نگهداری مستمر تنظیمات امن است.
ایجاد Security Baseline
Security Baseline یا خط مبنای امنیتی، مجموعهای از تنظیمات تأییدشده برای یک گروه مشخص از سیستمها است.
این خط مبنا میتواند بر اساس CIS Benchmarks و نیازهای واقعی سازمان تهیه شود.
برای مثال، ممکن است سازمان یک خط مبنا برای سرورهای Ubuntu میزبان برنامه وب و خط مبنای دیگری برای سرورهای پایگاه داده داشته باشد.
شناسایی Configuration Drift
Configuration Drift زمانی رخ میدهد که تنظیمات یک سیستم بهمرور از وضعیت مورد انتظار فاصله بگیرد.
این اتفاق میتواند بر اثر تغییرات دستی، بهروزرسانی نرمافزارها یا استقرار سرویسهای جدید ایجاد شود.
پایش مستمر میتواند به شناسایی این انحرافها کمک کند.
استفاده از Infrastructure as Code
Infrastructure as Code یا IaC روشی برای تعریف و مدیریت زیرساخت از طریق فایلهای پیکربندی و کد است.
این رویکرد میتواند به ایجاد محیطهای تکرارپذیر کمک کند.
در صورت طراحی درست، بخشی از سیاستهای امنیتی نیز میتواند در فرایند استقرار زیرساخت اعمال شود.
البته لازم است کدهای زیرساخت از نظر امنیتی بازبینی و محافظت شوند.
اتصال ارزیابی امنیتی به فرایند استقرار
در زیرساختهای پیشرفتهتر، میتوان برخی بررسیهای امنیتی را به فرایندهای CI/CD متصل کرد.
برای مثال، یک ماشین مجازی یا تصویر سیستمعامل پیش از ورود به محیط عملیاتی میتواند از نظر انطباق با خط مبنای امنیتی بررسی شود.
این روش کمک میکند مشکلات پیکربندی پیش از استقرار گستردهتر شناسایی شوند.
تعریف شاخصهای مدیریتی
برای مدیریت بهتر برنامه امنیتی میتوان شاخصهایی مانند موارد زیر تعریف کرد:
- درصد داراییهای تحت پوشش ارزیابی
- تعداد عدمانطباقهای با ریسک بالا
- میانگین زمان اصلاح مشکلات
- تعداد استثناهای فعال
- درصد سیستمهای دارای خط مبنای تأییدشده
- تعداد انحرافهای پیکربندی شناساییشده
این شاخصها به مدیران کمک میکنند پیشرفت برنامه سختسازی را در طول زمان بررسی کنند.
آیا استفاده از CIS Benchmarks رایگان است؟
نسخه PDF بسیاری از راهنماهای CIS Benchmarks برای استفاده غیرتجاری بهصورت رایگان در دسترس است.
برای دریافت آنها معمولاً باید از مسیر رسمی CIS و حساب کاربری مربوط استفاده کرد.
بااینحال، دسترسی به تمام قالبهای قابلپردازش ماشینی، ابزارهای پیشرفته ارزیابی و برخی منابع خودکارسازی ممکن است به عضویت CIS SecureSuite نیاز داشته باشد.
همچنین باید شرایط مجوز استفاده از اسناد و ابزارها بررسی شود.
اگر یک شرکت قصد دارد از محتوای CIS در یک محصول تجاری، سرویس مدیریتی یا خدمات ارائهشده به مشتریان استفاده کند، نباید صرفاً بر اساس رایگان بودن فایل PDF نتیجه بگیرد که تمام کاربردهای تجاری مجاز هستند.
بهتر است شرایط مجوز و حقوق استفاده مستقیماً از منابع رسمی CIS بررسی شود.
روش دریافت راهنماهای CIS
برای دسترسی به Benchmarks میتوان مراحل زیر را دنبال کرد:
- وارد وبسایت رسمی CIS به نشانی cisecurity.org شوید.
- بخش CIS Benchmarks را باز کنید.
- خانواده فناوری موردنظر را انتخاب کنید.
- محصول و نسخه مناسب را بررسی کنید.
- در صورت نیاز حساب کاربری ایجاد کرده و وارد شوید.
- فایل راهنمای موردنظر را دریافت کنید.
- نسخه، تاریخ و پروفایل سند را پیش از اجرا بررسی کنید.
بهتر است فایلهای موردنیاز از منابع رسمی دریافت شوند تا خطر استفاده از نسخههای قدیمی یا دستکاریشده کاهش یابد.
سؤالات متداول درباره CIS Benchmarks
CIS Benchmarks چیست؟
CIS Benchmarks مجموعهای از راهنماهای پیکربندی امن برای سیستمعاملها، سرورها، پایگاههای داده، تجهیزات شبکه و زیرساختهای ابری است. این راهنماها به سازمانها کمک میکنند تنظیمات امنیتی را استاندارد کرده و وضعیت سیستمها را با معیارهای مشخص ارزیابی کنند.
آیا CIS Benchmarks یک استاندارد بینالمللی اجباری است؟
خیر. CIS Benchmarks مجموعهای شناختهشده از بهترین روشهای پیکربندی امن است، اما استفاده از آن بهخودیخود برای تمام سازمانها الزام قانونی ندارد. بااینحال، ممکن است در برخی قراردادها، سیاستهای سازمانی یا الزامات تخصصی به آن ارجاع داده شود.
تفاوت CIS Level 1 و Level 2 چیست؟
Level 1 روی ایجاد خط مبنای امنیتی با حفظ قابلیت استفاده سیستم تمرکز دارد. Level 2 توصیههای بیشتری برای دفاع در عمق ارائه میکند و ممکن است به بررسی و تغییرات عملیاتی گستردهتری نیاز داشته باشد.
آیا اجرای CIS Benchmarks باعث جلوگیری کامل از هک میشود؟
خیر. این استانداردها ریسکهای ناشی از پیکربندی ناامن را کاهش میدهند، اما نمیتوانند تمام تهدیدها، آسیبپذیریهای نرمافزاری، حملات مهندسی اجتماعی یا خطاهای انسانی را حذف کنند.
آیا برای Ubuntu Server استاندارد CIS وجود دارد؟
بله. CIS برای خانواده Ubuntu Linux راهنماهای پیکربندی امن ارائه میکند. هنگام انتخاب راهنما باید نسخه سیستمعامل و نوع محیط موردنظر بررسی شود.
آیا CIS Benchmarks برای وردپرس کاربرد دارد؟
بله، بهصورت غیرمستقیم و در لایههای زیرساخت. میتوان از Benchmarks مرتبط با Linux، وبسرور و پایگاه داده برای تقویت امنیت محیط میزبانی وردپرس استفاده کرد. اما این کار جایگزین ایمنسازی خود وردپرس و افزونههای آن نیست.
آیا اجرای استانداردهای CIS باعث کند شدن سرور میشود؟
بستگی به نوع توصیهها و محیط عملیاتی دارد. بسیاری از تنظیمات اثر عملکردی محدودی دارند، اما برخی تغییرات سختگیرانه ممکن است روی سازگاری یا عملکرد سرویسها تأثیر بگذارند. به همین دلیل، آزمایش پیش از اجرا ضروری است.
آیا CIS-CAT تمام مشکلات امنیتی سرور را شناسایی میکند؟
خیر. CIS-CAT برای بررسی انطباق پیکربندی با Benchmarks پشتیبانیشده طراحی شده است. این ابزار جایگزین اسکن جامع آسیبپذیری، تست نفوذ یا سامانه تشخیص تهدید نیست.
هر چند وقت یک بار باید ارزیابی CIS انجام شود؟
فاصله مناسب ارزیابی به ریسک سیستم، حساسیت اطلاعات و تعداد تغییرات بستگی دارد. بهتر است علاوه بر ارزیابی دورهای، پس از تغییرات مهم سیستمعامل، سرویسها یا تنظیمات مدیریتی نیز بررسی انجام شود.
آیا میتوان CIS Benchmarks را کاملاً خودکار اجرا کرد؟
بخشی از ارزیابی و اعمال تنظیمات قابلخودکارسازی است، اما همه توصیهها لزوماً قابلیت اجرای کاملاً خودکار ندارند. برخی تنظیمات به بررسی انسانی، تصمیمگیری امنیتی و شناخت نقش عملیاتی سیستم نیاز دارند.
آیا CIS Benchmarks جایگزین ISO 27001 است؟
خیر. ISO 27001 بر سیستم مدیریت امنیت اطلاعات تمرکز دارد، درحالیکه CIS Benchmarks راهنماهای فنی پیکربندی امن ارائه میکند. این دو میتوانند مکمل یکدیگر باشند.
بهترین روش شروع استفاده از CIS Benchmarks چیست؟
بهترین نقطه شروع، شناسایی داراییهای مهم، انتخاب Benchmark صحیح، بررسی پروفایل Level 1، انجام ارزیابی اولیه و اجرای آزمایشی تغییرات است. پس از آن میتوان برنامه سختسازی را به سایر سیستمها گسترش داد.
جمعبندی: چرا CIS Benchmarks برای امنیت سرور و زیرساخت ضروری است؟
استانداردهای CIS Benchmarks یکی از منابع مهم و کاربردی برای ایجاد پیکربندی امن در زیرساختهای فناوری اطلاعات هستند.
این راهنماها به مدیران سیستم و کارشناسان امنیت کمک میکنند بهجای تصمیمگیری پراکنده، از مجموعهای از توصیههای تخصصی و قابلارزیابی استفاده کنند.
با کمک CIS Benchmarks میتوان وضعیت امنیتی سیستمعاملها، وبسرورها، پایگاههای داده، تجهیزات شبکه و زیرساختهای ابری را بررسی کرد و برای اصلاح ضعفهای ناشی از تنظیمات نامناسب برنامهریزی انجام داد.
بااینحال، موفقیت در اجرای این استانداردها تنها به اعمال تعداد بیشتری از تنظیمات محدود نمیشود.
شناخت نقش هر سیستم، انتخاب نسخه مناسب Benchmark، بررسی ریسک تغییرات، اجرای آزمایشی، ثبت استثناها و ارزیابی مستمر از عوامل اصلی موفقیت هستند.
همچنین باید توجه داشت که CIS Benchmarks جایگزین مدیریت وصلههای امنیتی، کنترل دسترسی، تست نفوذ، مدیریت آسیبپذیری یا نظارت بر رویدادهای امنیتی نیست.
بهترین نتیجه زمانی حاصل میشود که این راهنماها در کنار سایر کنترلهای امنیتی و در قالب یک برنامه مدیریت ریسک استفاده شوند.
برای سازمانهایی که چندین سرور یا زیرساخت ترکیبی دارند، ایجاد خط مبنای امنیتی بر اساس CIS میتواند به افزایش هماهنگی تیمهای فنی، بهبود کیفیت مستندسازی و شناسایی سریعتر تغییرات ناخواسته کمک کند.
در نهایت، ارزش واقعی CIS Benchmarks در ایجاد یک فرایند مستمر، قابلاندازهگیری و قابلدفاع برای امنسازی سرورها و زیرساخت است؛ فرایندی که امنیت را از مجموعهای از تنظیمات موردی به بخشی منظم از مدیریت فناوری اطلاعات تبدیل میکند.
مطالب مرتبط