پرش به محتوای اصلی

دسته

هک و بدافزار

بررسی نشانه‌های هک، بدافزارها، فایل‌های مخرب و روش‌های پاکسازی سایت آلوده.

هک و بدافزار

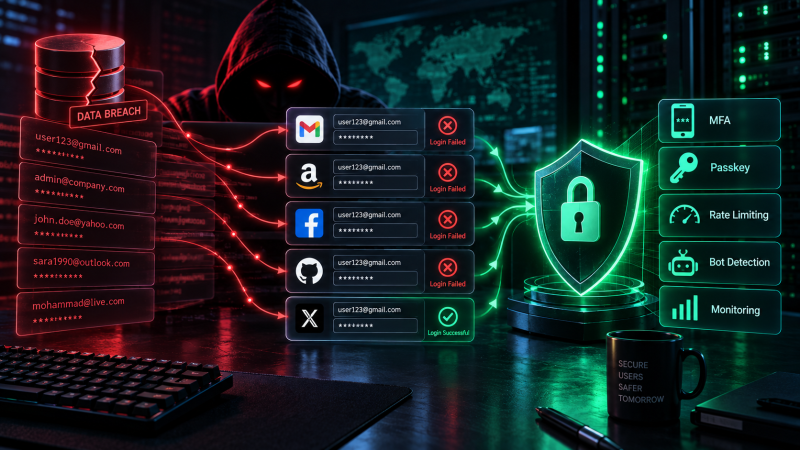
Credential Stuffing چیست؟ چگونه از ورود با رمزهای افشاشده جلوگیری کنیم؟

Credential Stuffing حمله‌ای است که در آن مهاجم از نام کاربری و رمز عبور افشاشده یک سرویس برای ورود به حساب همان کاربر در سرویس‌های دیگر استفاده می‌کند. استفاده مجدد از Password مهم‌ترین عامل موفقیت این حمله و Account Takeover یکی از اصلی‌ترین پیامدهای آن است. استفاده از MFA یا Passkey، مسدود کردن Passwordهای افشاشده، Rate Limiting، Bot Detection و پایش Loginهای غیرعادی از مهم‌ترین روش‌های جلوگیری از Credential Stuffing هستند.

۳۸ دقیقه مطالعه
هک و بدافزار

حمله Supply Chain چیست؟ خطر افزونه‌ها و کتابخانه‌های آلوده برای امنیت سایت

حمله Supply Chain یا حمله زنجیره تأمین زمانی رخ می‌دهد که مهاجم به‌جای هدف‌گرفتن مستقیم سایت، یکی از افزونه‌ها، کتابخانه‌ها، Packageها یا زیرساخت‌های مورد اعتماد در مسیر توسعه و Update نرم‌افزار را Compromise کند. افزونه‌های آلوده WordPress، Dependencyهای مخرب، CDNهای دستکاری‌شده و CI/CD ناامن می‌توانند باعث گسترش حمله به تعداد زیادی سایت شوند.

۳۶ دقیقه مطالعه
هک و بدافزار

حملات DDoS چیست و چگونه از سایت در برابر آن محافظت کنیم؟

حملات DDoS یا Distributed Denial of Service با ارسال حجم زیادی از ترافیک یا درخواست‌های هم‌زمان، منابع شبکه و سرور را اشغال کرده و باعث کندی یا از دسترس خارج شدن سایت می‌شوند. این حملات می‌توانند در لایه شبکه، پروتکل یا برنامه انجام شوند. استفاده از CDN، WAF، Rate Limiting، Cache، Load Balancing، مانیتورینگ و معماری چندلایه از مهم‌ترین روش‌های کاهش اثر DDoS و حفظ دسترس‌پذیری سایت هستند.

۳۸ دقیقه مطالعه
هک و بدافزار

حملات Brute Force چیست؟ روش‌های جلوگیری از حملات ورود به سایت

حملات Brute Force نوعی حمله به سیستم احراز هویت هستند که در آن مهاجم با امتحان کردن تعداد زیادی رمز عبور یا اطلاعات ورود، تلاش می‌کند به حساب کاربران دسترسی پیدا کند. روش‌هایی مانند Password Spraying و Credential Stuffing نیز در همین دسته قرار می‌گیرند. استفاده از رمزهای قوی، احراز هویت دو مرحله‌ای، محدودسازی تلاش‌های ورود، CAPTCHA، WAF و مانیتورینگ لاگ‌ها از مهم‌ترین راه‌های کاهش خطر این حملات هستند.

۳۴ دقیقه مطالعه
هک و بدافزار

حذف بدافزار از سایت

حذف بدافزار از سایت فقط به پاک کردن چند فایل مشکوک محدود نمی‌شود؛ بلکه باید فایل‌ها، دیتابیس، کاربران، Backdoorها و مسیر اصلی نفوذ به‌طور کامل بررسی شوند. در این مقاله با روش‌های شناسایی آلودگی، پاک‌سازی وردپرس، بررسی فایل‌های حساس و دیتابیس، حذف دسترسی‌های مخرب، بازیابی امن سایت و جلوگیری از آلودگی مجدد آشنا می‌شوید.

۳۴ دقیقه مطالعه
هک و بدافزار

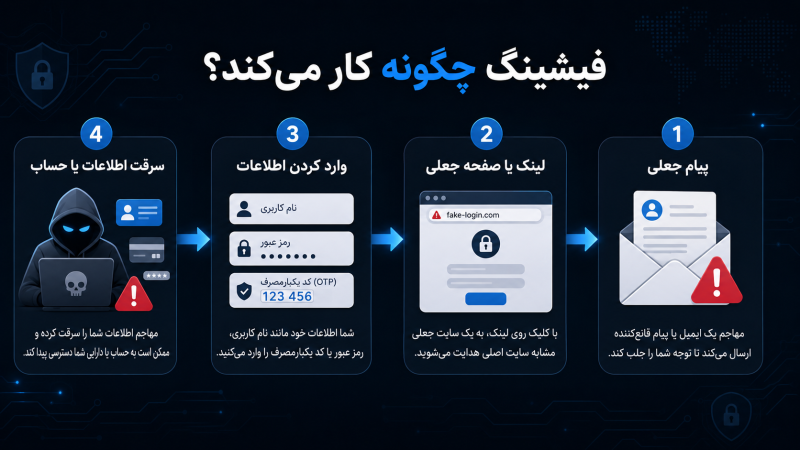
فیشینگ و سرقت اطلاعات

فیشینگ و سرقت اطلاعات از رایج‌ترین تهدیدهای امنیتی اینترنت هستند که با جعل هویت، لینک‌های تقلبی، ایمیل و پیامک جعلی یا صفحات ورود مشابه سایت اصلی، کاربران را به افشای رمز عبور و اطلاعات حساس ترغیب می‌کنند. در این مقاله با انواع فیشینگ، روش‌های تشخیص سایت جعلی، راه‌های جلوگیری از سرقت اطلاعات و اقدامات ضروری پس از افشای اطلاعات آشنا می‌شوید.

۲۶ دقیقه مطالعه
هک و بدافزار

نشانه‌های هک شدن سایت

هک شدن سایت همیشه با از کار افتادن کامل آن مشخص نمی‌شود. ریدایرکت‌های ناخواسته، ایجاد صفحات ناشناس، تغییر نتایج گوگل، کاربران مدیر مشکوک، فایل‌های تغییرکرده و هشدارهای امنیتی از مهم‌ترین نشانه‌های هک شدن سایت هستند. در این مقاله با علائم اصلی نفوذ، روش تشخیص هک، اقدامات ضروری پس از شناسایی و راه‌های جلوگیری از هک مجدد آشنا می‌شوید.

۲۷ دقیقه مطالعه