CWE چیست؟ آشنایی با سیستم دستهبندی ضعفهای امنیتی نرمافزار
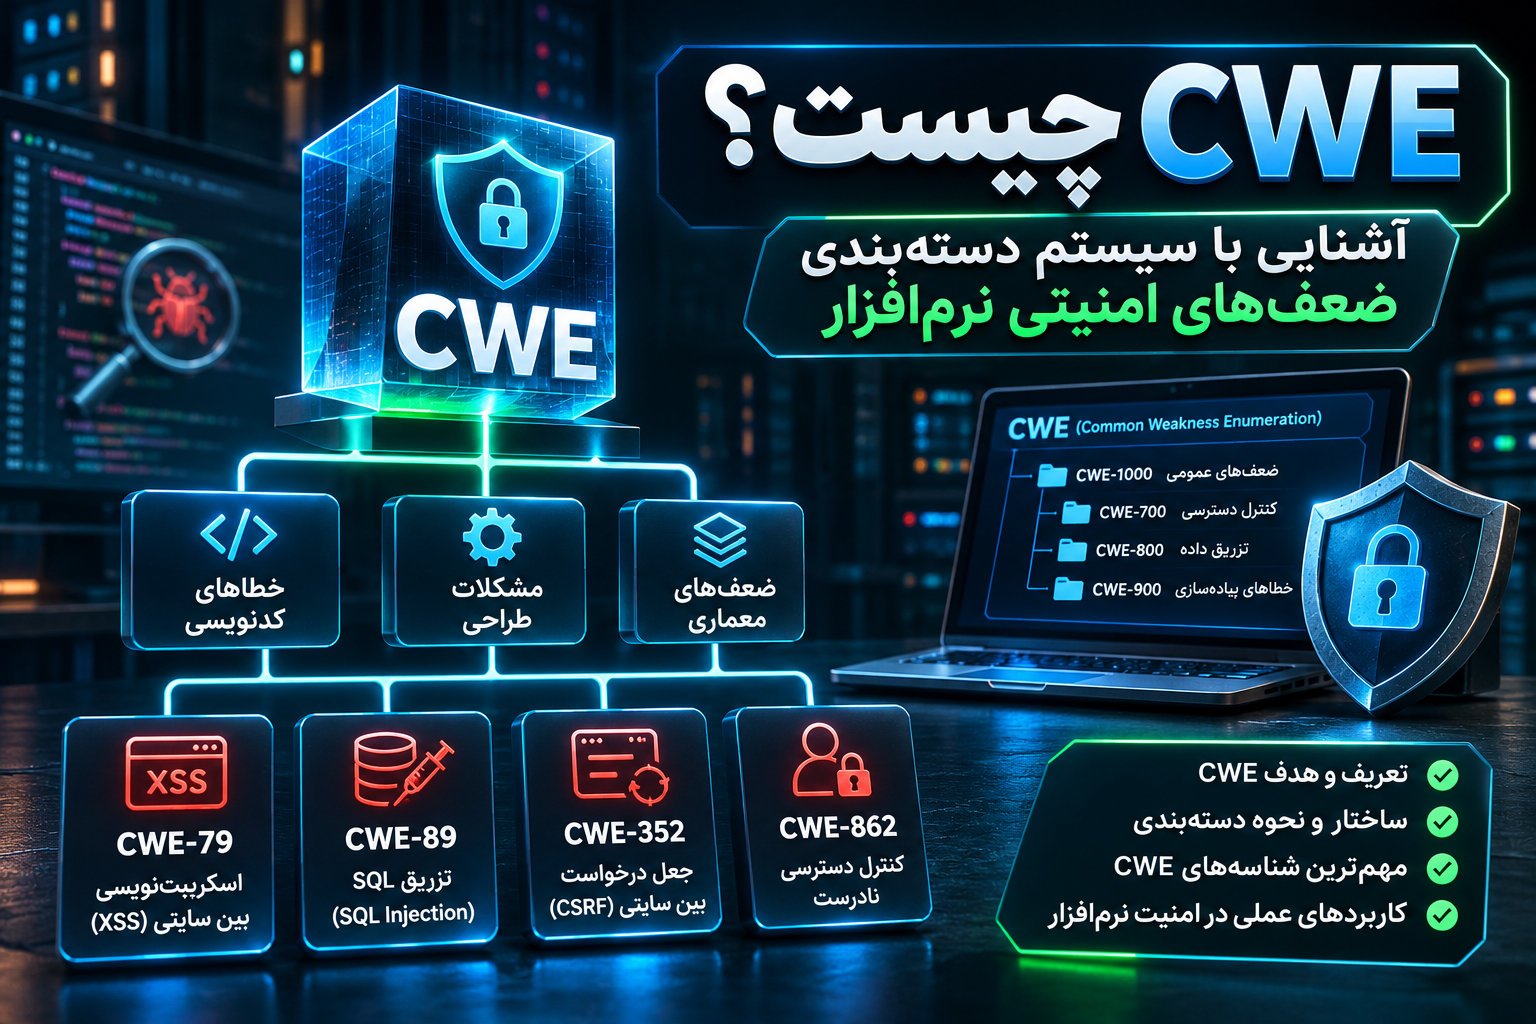
CWE چیست؟ CWE یک سیستم استاندارد برای شناسایی و دستهبندی ضعفهای امنیتی نرمافزار و سختافزار است که به متخصصان کمک میکند علت اصلی آسیبپذیریها را تشخیص دهند. این چارچوب با ارائه شناسههایی مانند CWE-79 و CWE-89، تحلیل مشکلاتی مانند XSS، SQL Injection و ضعف کنترل دسترسی را سادهتر میکند. شناخت CWE و استفاده از آن در توسعه امن، بازبینی کد و تست امنیت، نقش مهمی در پیشگیری از آسیبپذیریهای تکراری و افزایش امنیت نرمافزارها و وبسایتها دارد.
CWE چیست؟ CWE مخفف Common Weakness Enumeration به معنای «فهرست مشترک ضعفهای امنیتی» است. این سیستم یک چارچوب استاندارد برای شناسایی، نامگذاری و دستهبندی ضعفهای امنیتی نرمافزار و سختافزار فراهم میکند. CWE به توسعهدهندگان، متخصصان امنیت و سازمانها کمک میکند علت اصلی آسیبپذیریها را بشناسند، خطرات امنیتی را بهتر تحلیل کنند و با اصلاح طراحی و کدنویسی، از تکرار مشکلات مشابه جلوگیری کنند.
مقدمه: چرا شناخت CWE برای امنیت نرمافزار ضروری است؟
امنیت نرمافزار یکی از مهمترین چالشهای دنیای فناوری اطلاعات محسوب میشود. تقریباً تمام سرویسهای اینترنتی، وبسایتها، اپلیکیشنهای موبایل، سامانههای بانکی و فروشگاههای آنلاین به نرمافزارهایی وابسته هستند که ممکن است در مراحل طراحی، پیادهسازی یا پیکربندی دچار ضعفهای امنیتی شوند.
برخی ضعفها بسیار ساده به نظر میرسند؛ مانند بررسینکردن سطح دسترسی کاربر پیش از اجرای یک عملیات. بعضی دیگر در قسمتهای پیچیده نرمافزار، از جمله مدیریت حافظه، پردازش دادهها یا ارتباط میان سرویسها ایجاد میشوند.
نکته مهم این است که بسیاری از این ضعفها منحصر به یک نرمافزار نیستند. ممکن است دو توسعهدهنده در دو کشور مختلف، با زبانهای برنامهنویسی متفاوت، اشتباه امنیتی مشابهی مرتکب شوند.
برای مثال، اگر ورودی کاربران بدون کنترل مناسب در یک دستور پایگاه داده قرار بگیرد، احتمال ایجاد ضعف SQL Injection وجود دارد. همین نوع ضعف میتواند در نرمافزارهای مختلف و با فناوریهای متفاوت تکرار شود.
در چنین شرایطی، وجود یک زبان مشترک برای توصیف مشکلات امنیتی اهمیت زیادی پیدا میکند.
سیستم CWE دقیقاً برای پاسخ به همین نیاز ایجاد شده است.
این چارچوب بهجای تمرکز صرف بر یک آسیبپذیری خاص، به الگوهای عمومی ضعفهای امنیتی میپردازد؛ الگوهایی که میتوانند در محصولات مختلف تکرار شوند.
شناخت این سیستم برای گروههای مختلف کاربرد دارد:
- توسعهدهندگانی که میخواهند کدهای امنتری بنویسند.
- کارشناسان تست نفوذ و ارزیابی امنیت نرمافزار.
- مدیران امنیت اطلاعات و تیمهای مدیریت ریسک.
- مدیران وبسایتها و فروشگاههای اینترنتی.
- توسعهدهندگان افزونهها و قالبهای وردپرس.
- متخصصان امنیت سرور، API و زیرساخت.
- پژوهشگران حوزه آسیبپذیریهای نرمافزاری.
در این مقاله، مفهوم CWE، ساختار دستهبندی آن، شناسههای مهم، تفاوت CWE با CVE و CVSS و روش استفاده عملی از آن را بررسی میکنیم.
CWE چیست و چه هدفی دارد؟
CWE یک فهرست ساختاریافته از انواع ضعفهای امنیتی شناختهشده است که با مشارکت جامعه تخصصی امنیت توسعه پیدا میکند و برنامه آن توسط MITRE مدیریت میشود.
هر ضعف امنیتی در این سیستم میتواند دارای یک شناسه مشخص باشد.
برای مثال:
- CWE-79: ضعف مرتبط با اسکریپتنویسی بینسایتی یا XSS.
- CWE-89: ضعف مرتبط با تزریق SQL.
- CWE-352: جعل درخواست بینسایتی یا CSRF.
- CWE-862: نبود کنترل مجوز دسترسی.
- CWE-22: محدودسازی نامناسب مسیر فایل.
- CWE-798: استفاده از اطلاعات احراز هویت ثابت در کد.
این شناسهها باعث میشوند متخصصان بتوانند بدون ابهام درباره یک نوع ضعف امنیتی صحبت کنند.
فرض کنید یک ابزار امنیتی گزارش میدهد که برنامه شما دارای ضعف CWE-89 است.
با مشاهده این شناسه میتوان دریافت که مشکل به نحوه استفاده از دادههای ورودی در دستورات SQL مربوط میشود.
در نتیجه، توسعهدهنده میتواند بهجای جستوجوی پراکنده درباره خطاهای پایگاه داده، مستقیماً روی روشهای جلوگیری از SQL Injection تمرکز کند.
هدف اصلی CWE
هدف CWE فقط نامگذاری مشکلات امنیتی نیست.
مهمترین هدف این سیستم، کمک به شناسایی و حذف علتهای اصلی ایجاد آسیبپذیریهاست.
به بیان ساده، CWE تلاش میکند به این سؤال پاسخ دهد:
«چه اشتباهی در طراحی، پیادهسازی یا مدیریت نرمافزار انجام شده که احتمال ایجاد یک آسیبپذیری امنیتی را افزایش داده است؟»
پاسخ به این سؤال به سازمانها کمک میکند مشکلات را بهشکل ریشهای اصلاح کنند.
برای نمونه، اگر یک شرکت در چند محصول مختلف با مشکلات کنترل دسترسی مواجه شود، رفع تکتک موارد کافی نیست.
تیم امنیت باید بررسی کند آیا الگوی طراحی مجوزها، روش توسعه API یا فرایند بازبینی کد دارای نقص مشترکی است یا خیر.
CWE میتواند این مشکلات را در قالب یک خانواده مشخص از ضعفهای امنیتی نشان دهد.
آیا CWE فقط مخصوص نرمافزار است؟
خیر.
اگرچه CWE بیشتر با امنیت نرمافزار شناخته میشود، دامنه آن شامل ضعفهای مرتبط با سختافزار، میانافزار یا Firmware و برخی اجزای خدماتی نیز میشود.
برای مثال، برخی ضعفها به مدیریت حافظه، محدودسازی دسترسی، حفاظت از دادهها یا طراحی معماری مرتبط هستند و ممکن است در محصولات مختلف مشاهده شوند.
بنابراین CWE فقط یک فهرست از خطاهای برنامهنویسی وب نیست؛ بلکه پایگاه دانشی گسترده برای تحلیل ضعفهای امنیتی در انواع محصولات فناوری محسوب میشود.
تفاوت ضعف امنیتی و آسیبپذیری چیست؟
برای درک صحیح CWE باید ابتدا تفاوت دو مفهوم Weakness و Vulnerability را بدانیم.
این دو اصطلاح در گفتگوهای روزمره گاهی بهجای یکدیگر استفاده میشوند، اما در تحلیل تخصصی امنیت معنای یکسانی ندارند.
ضعف امنیتی یا Weakness
ضعف امنیتی یک شرایط، اشتباه یا نقص در طراحی، پیادهسازی یا عملکرد سیستم است که تحت شرایط مشخص میتواند به ایجاد آسیبپذیری منجر شود.
برای مثال، بررسینکردن صحیح مجوز دسترسی کاربران یک ضعف امنیتی است.
این ضعف ممکن است در بسیاری از نرمافزارها وجود داشته باشد، اما جزئیات و پیامدهای آن در هر محصول متفاوت خواهد بود.
آسیبپذیری یا Vulnerability
آسیبپذیری به یک مورد مشخص و قابل بررسی در محصول یا سیستم گفته میشود که در شرایط معین میتواند مورد سوءاستفاده قرار گیرد و به امنیت سیستم آسیب برساند.
برای مثال، تصور کنید یک افزونه وردپرس در نسخه مشخصی اجازه میدهد کاربر عادی، بدون مجوز لازم، تنظیمات مدیریتی را تغییر دهد.
این یک آسیبپذیری مشخص است.
علت ریشهای آن ممکن است به ضعف CWE-862 مربوط باشد.
تفاوت این مفاهیم در یک مثال
یک سامانه مدیریت کاربران را در نظر بگیرید.
توسعهدهنده فراموش کرده است پیش از اجرای عملیات حذف کاربر، مجوز درخواستکننده را بررسی کند.
در این وضعیت:
- ضعف امنیتی: نبود بررسی مجوز دسترسی.
- شناسه CWE احتمالی: CWE-862.
- آسیبپذیری: امکان حذف حساب کاربران توسط شخص فاقد مجوز در یک محصول و نسخه مشخص.
- پیامد امنیتی: حذف غیرمجاز اطلاعات یا اختلال در سرویس.
بنابراین CWE نوع اشتباه را توضیح میدهد، درحالیکه آسیبپذیری به ظهور آن اشتباه در یک سیستم مشخص اشاره میکند.
این تمایز در گزارشهای امنیتی، مدیریت آسیبپذیری و بررسی علت ریشهای مشکلات اهمیت زیادی دارد.
تاریخچه CWE و نقش MITRE در توسعه آن
CWE در پاسخ به نیاز صنعت امنیت برای ایجاد یک زبان مشترک درباره ضعفهای امنیتی شکل گرفت.
با افزایش تعداد محصولات نرمافزاری و گزارشهای آسیبپذیری، مشخص شد که نامگذاریهای پراکنده نمیتوانند ارتباط میان مشکلات مشابه را بهخوبی نشان دهند.
ممکن بود یک ابزار امنیتی از اصطلاح «کنترل دسترسی ناقص» استفاده کند و ابزار دیگری همان مفهوم را با عنوان متفاوتی گزارش دهد.
این اختلاف اصطلاحات، مقایسه نتایج و تحلیل روندها را دشوار میکرد.
برنامه CWE با مشارکت متخصصان و سازمانهای مختلف تلاش کرد ضعفهای مشترک را در قالب تعاریف استاندارد ثبت کند.
MITRE یکی از نهادهای اصلی در مدیریت و توسعه این برنامه است.
چرا استانداردسازی ضعفهای امنیتی اهمیت دارد؟
استانداردسازی چند مزیت مهم ایجاد میکند.
نخست اینکه متخصصان امنیت میتوانند نتایج بررسیها را دقیقتر با یکدیگر مقایسه کنند.
دوم اینکه توسعهدهندگان هنگام دریافت گزارش آسیبپذیری، سریعتر متوجه ماهیت مشکل میشوند.
سوم اینکه سازمانها میتوانند ضعفهای پرتکرار را شناسایی کرده و آموزشهای امنیتی را متناسب با آنها طراحی کنند.
چهارم اینکه تولیدکنندگان ابزارهای امنیتی میتوانند یافتههای خود را به شناسههای استاندارد نگاشت کنند.
در نهایت، CWE ارتباط میان اطلاعات آسیبپذیری، ابزارهای اسکن، فرایند توسعه و تصمیمهای مدیریتی را سادهتر میکند.
آیا فهرست CWE ثابت است؟
خیر.
CWE یک پایگاه دانش پویاست و اطلاعات آن در دورههای مختلف بازبینی و بهروزرسانی میشود.
ضعفهای جدید ممکن است به فهرست اضافه شوند و توضیحات یا ارتباطات ضعفهای موجود نیز تغییر کنند.
برای نمونه، نسخه 5.0 این فهرست شامل 956 نوع ضعف ثبتشده است.
البته تعداد شناسههای CWE لزوماً با تعداد آسیبپذیریهای کشفشده برابر نیست؛ زیرا یک نوع ضعف میتواند در هزاران محصول مختلف تکرار شود.
به همین دلیل، هنگام تهیه گزارش حرفهای بهتر است نسخه فهرست و تاریخ بررسی نیز مشخص باشد. 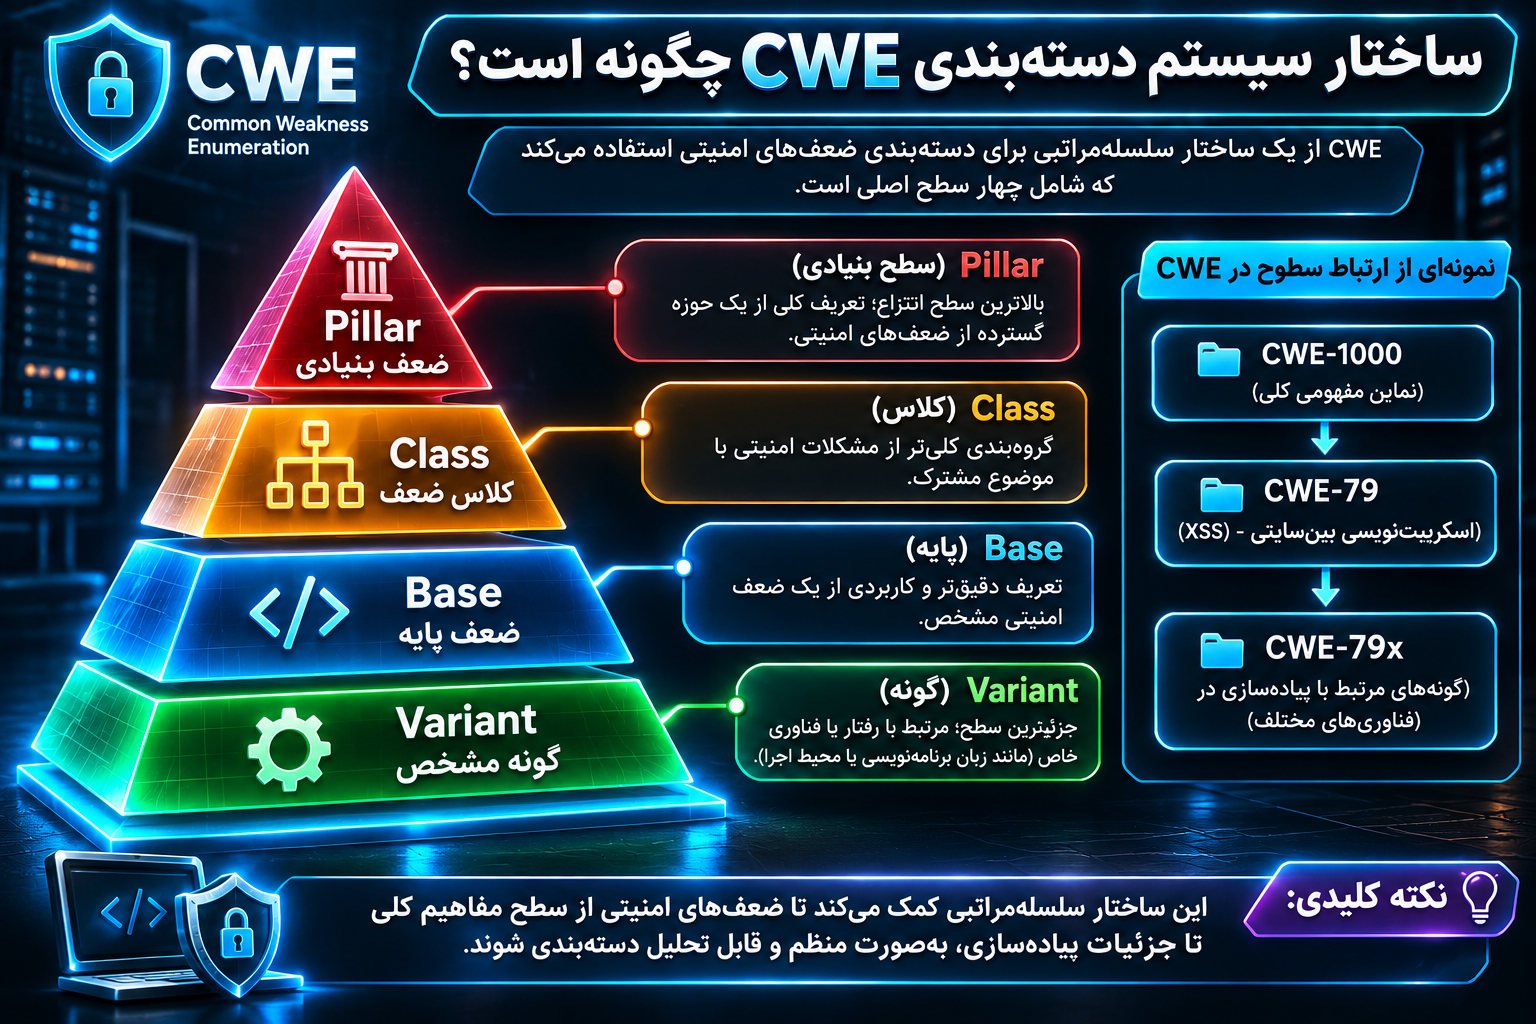
ساختار سیستم دستهبندی CWE چگونه است؟
یکی از ویژگیهای مهم CWE ساختار سلسلهمراتبی آن است.
همه ضعفهای امنیتی در یک سطح از جزئیات قرار ندارند.
برخی بسیار کلی هستند و یک خانواده گسترده از مشکلات را توصیف میکنند. برخی دیگر به یک اشتباه مشخص در یک فناوری یا زبان برنامهنویسی اشاره دارند.
CWE برای مدیریت این تفاوت، سطوح مختلفی از انتزاع را تعریف میکند.
سطح اول: Pillar یا ضعف بنیادی
Pillar بالاترین سطح انتزاع در سلسلهمراتب ضعفهای CWE است.
در این سطح، مفهوم ضعف بسیار کلی است و ممکن است مجموعه بزرگی از مشکلات امنیتی را در بر بگیرد.
برای مثال، یک مفهوم بنیادی میتواند به نوعی محاسبه نادرست یا مدیریت نامناسب عملیات مربوط باشد.
این سطح برای درک ساختار کلی ضعفها مفید است، اما معمولاً برای گزارش علت دقیق یک آسیبپذیری مناسب نیست.
دلیل آن مشخص است: اطلاعات آن بیش از حد کلی است.
سطح دوم: Class یا کلاس ضعف
Class سطحی جزئیتر از Pillar است.
در این سطح، یک خانواده مشخص از اشتباهات امنیتی تعریف میشود که معمولاً به فناوری خاصی محدود نیست.
برای مثال، مدیریت نادرست منابع یا کنترل دسترسی نامناسب میتواند در سطح کلاس بررسی شود.
کلاسها برای دستهبندی کلی و تحلیل الگوهای مشترک مفید هستند.
بااینحال، گاهی برای تعیین روش دقیق اصلاح مشکل باید به سطوح پایینتر مراجعه کرد.
سطح سوم: Base یا ضعف پایه
Base یکی از مهمترین سطوح CWE برای فعالیتهای عملی امنیت است.
در این سطح، توضیح ضعف به اندازهای دقیق است که میتوان درباره روش شناسایی، پیشگیری یا اصلاح آن تصمیم گرفت.
برای مثال، CWE-79 که به XSS مربوط است، یک ضعف در سطح Base محسوب میشود.
توسعهدهنده با شناخت این ضعف میتواند درباره مدیریت خروجی، کدگذاری متناسب با زمینه نمایش و روشهای جلوگیری از اجرای ناخواسته اسکریپت تصمیم بگیرد.
در بسیاری از گزارشهای آسیبپذیری، شناسههای سطح Base برای توصیف علت ریشهای مناسب هستند.
سطح چهارم: Variant یا گونه مشخص
Variant از Base جزئیتر است.
این سطح معمولاً به رفتار یا شرایطی اشاره میکند که به یک فناوری، زبان برنامهنویسی یا محیط خاص وابسته است.
برای مثال، یک ضعف عمومی ممکن است در زبانهای مختلف پیادهسازیهای متفاوتی داشته باشد.
در چنین شرایطی، Variant کمک میکند مشکل با دقت بیشتری توصیف شود.
البته هر ضعف CWE الزاماً دارای همه این سطوح نیست.
مقایسه چهار سطح اصلی CWE
| سطح | میزان جزئیات | کاربرد اصلی |
|---|---|---|
| Pillar | بسیار کلی | شناخت مفاهیم بنیادی |
| Class | کلی | گروهبندی خانوادههای ضعف |
| Base | نسبتاً دقیق | تشخیص و اصلاح علت ضعف |
| Variant | بسیار دقیق | تحلیل ضعف وابسته به فناوری مشخص |
در نگاشت آسیبپذیریهای واقعی، معمولاً استفاده از شناسههای Base و Variant ترجیح داده میشود؛ زیرا اطلاعات کاربردیتری ارائه میکنند.
نقش View و Grouping در سازماندهی CWE
ساختار CWE فقط به چهار سطح ضعف محدود نیست.
این سیستم روشهای دیگری نیز برای نمایش و سازماندهی اطلاعات دارد.
دو مفهوم مهم در این زمینه View و Grouping هستند.
View چیست؟
View یک نمای سازماندهیشده از اطلاعات CWE است.
ازآنجاکه توسعهدهندگان، پژوهشگران و متخصصان امنیت نیازهای متفاوتی دارند، نمایش اطلاعات از یک مسیر ثابت همیشه مناسب نیست.
برای مثال، یک توسعهدهنده ممکن است بخواهد ضعفها را بر اساس مراحل توسعه نرمافزار مشاهده کند.
در مقابل، یک پژوهشگر امنیتی ممکن است به ساختار پژوهشی و سلسلهمراتب مفهومی علاقهمند باشد.
View امکان مشاهده مجموعه ضعفها از دیدگاههای مختلف را فراهم میکند.
نمونههایی از نماهای CWE عبارتاند از:
- CWE-1000: نمای مفاهیم پژوهشی.
- CWE-699: نمای مرتبط با توسعه نرمافزار.
- CWE-1003: مجموعهای سادهشده برای نگاشت آسیبپذیریهای منتشرشده.
این شناسهها نمای دستهبندی هستند، نه الزاماً نوعی ضعف امنیتی.
به همین دلیل نباید شناسه View را بهعنوان علت مستقیم یک آسیبپذیری گزارش کرد.
Grouping چه کاربردی دارد؟
Grouping برای گروهبندی ورودیهای مرتبط استفاده میشود.
این گروهبندی میتواند بر اساس ویژگی مشترک، موضوع فنی یا کاربرد امنیتی انجام شود.
تفاوت مهم این است که یک گروه لزوماً خودش یک ضعف امنیتی محسوب نمیشود.
برای مثال، میتوان چند ضعف مرتبط با مدیریت ورودی را در یک مجموعه قرار داد.
اما هنگام گزارش یک آسیبپذیری واقعی باید تا حد امکان شناسه دقیق ضعف انتخاب شود، نه صرفاً نام گروه مربوط به آن.
Chain و Composite در CWE
گاهی یک آسیبپذیری حاصل یک اشتباه مستقل نیست.
ممکن است چند ضعف امنیتی با یکدیگر ارتباط داشته باشند.
در مفهوم Chain، زنجیرهای از ضعفها وجود دارد که ارتباط ترتیبی میان آنها در ایجاد مشکل اهمیت دارد.
در مفهوم Composite، مجموعهای از ضعفهای متمایز باید همزمان وجود داشته باشند تا شرایط موردنظر شکل بگیرد.
این مفاهیم نشان میدهند که علت بعضی آسیبپذیریها پیچیدهتر از یک خطای ساده است. 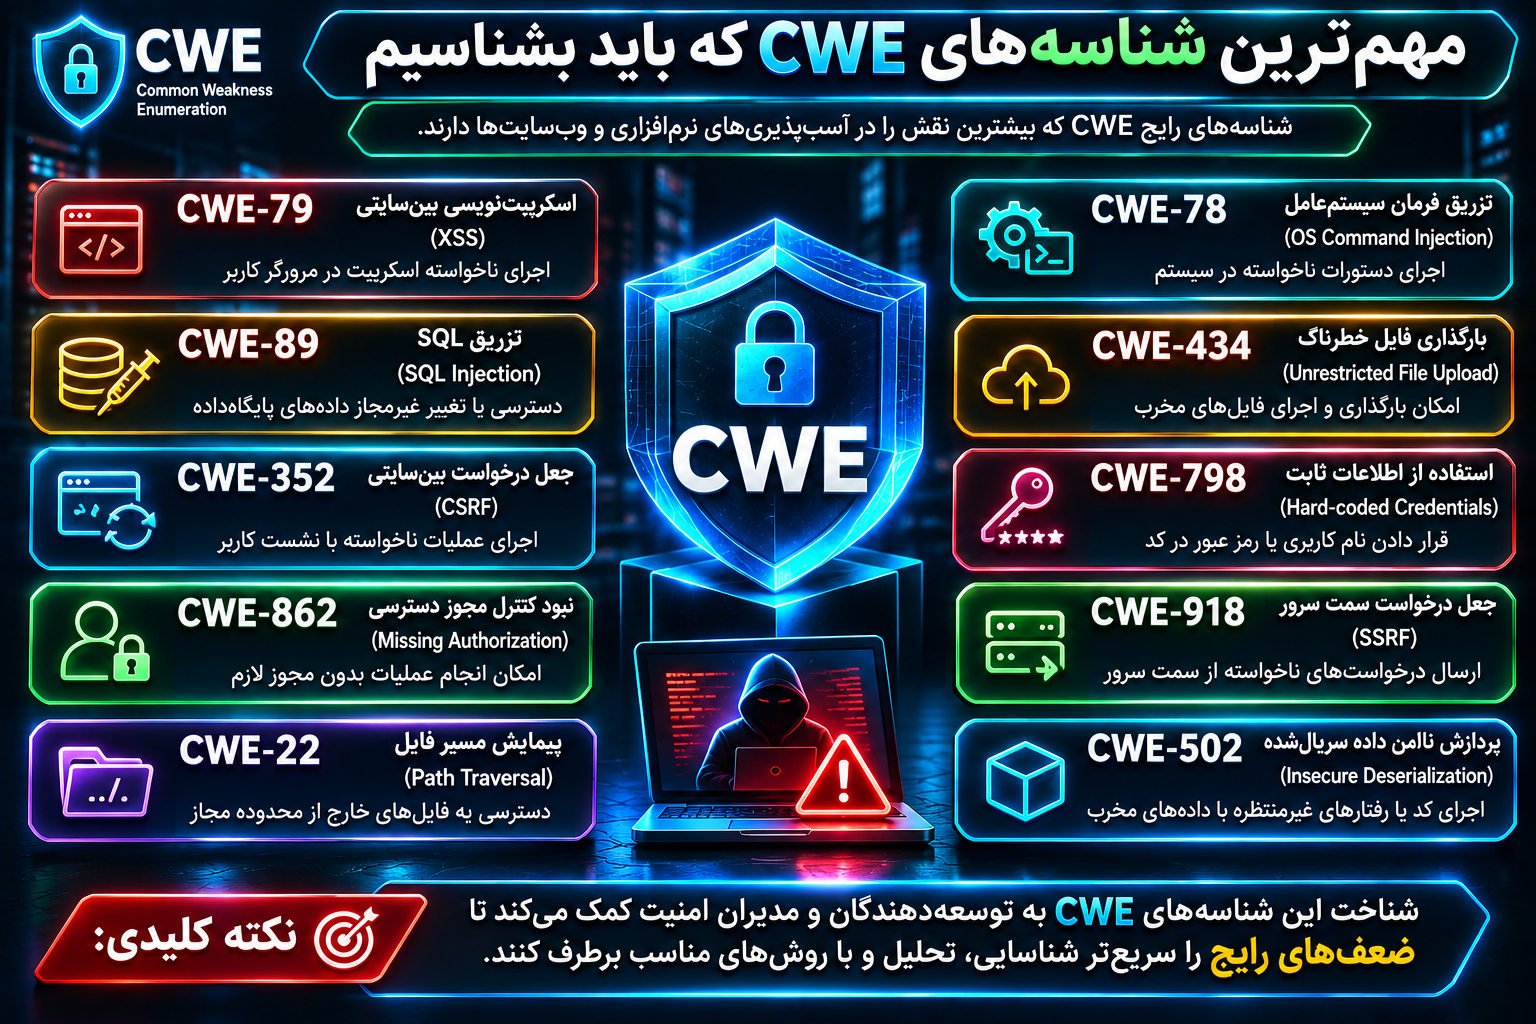
مهمترین شناسههای CWE که باید بشناسیم
برای آشنایی عملی با CWE، شناخت تعدادی از شناسههای رایج بسیار مفید است.
جدول زیر نمونههایی از ضعفهای شناختهشده را نشان میدهد.
| شناسه | نوع ضعف امنیتی | پیامد احتمالی |
|---|---|---|
| CWE-79 | Cross-Site Scripting | اجرای ناخواسته اسکریپت در مرورگر |
| CWE-89 | SQL Injection | دسترسی یا تغییر غیرمجاز دادهها |
| CWE-352 | CSRF | اجرای عملیات ناخواسته با زمینه احراز هویت قربانی |
| CWE-862 | Missing Authorization | انجام عملیات بدون مجوز لازم |
| CWE-22 | Path Traversal | دسترسی به مسیرهای خارج از محدوده مجاز |
| CWE-78 | OS Command Injection | اثرگذاری ورودی بر اجرای فرمان سیستم |
| CWE-287 | Improper Authentication | ضعف در اعتبارسنجی هویت |
| CWE-306 | Missing Authentication for Critical Function | اجرای عملکرد حساس بدون احراز هویت |
| CWE-434 | Unrestricted Upload of File with Dangerous Type | پذیرش فایلهای خطرناک |
| CWE-798 | Use of Hard-coded Credentials | افشای اطلاعات احراز هویت ثابت |
| CWE-918 | Server-Side Request Forgery | درخواست ناخواسته از سمت سرور |
| CWE-502 | Deserialization of Untrusted Data | پردازش ناامن داده سریالشده |
| CWE-787 | Out-of-bounds Write | نوشتن خارج از محدوده حافظه |
| CWE-125 | Out-of-bounds Read | خواندن خارج از محدوده حافظه |
| CWE-416 | Use After Free | استفاده از حافظه آزادشده |
| CWE-770 | Allocation of Resources Without Limits or Throttling | مصرف بیش از حد منابع |
توجه داشته باشید که وجود یک شناسه CWE بهتنهایی نشاندهنده شدت مشخصی از خطر نیست.
شدت واقعی به شرایط پیادهسازی، قابلیت سوءاستفاده، سطح دسترسی و پیامدهای احتمالی بستگی دارد.
بررسی ضعف CWE-79 و آسیبپذیری XSS
یکی از شناختهشدهترین ضعفهای امنیتی وب، CWE-79 است.
این شناسه به خنثیسازی نامناسب دادهها هنگام تولید محتوای صفحه وب مربوط میشود و معمولاً با اصطلاح Cross-Site Scripting یا XSS شناخته میشود.
XSS چگونه به وجود میآید؟
فرض کنید یک وبسایت به کاربران اجازه میدهد نظر خود را ثبت کنند.
اگر داده ثبتشده بدون پردازش مناسب در صفحه نمایش داده شود، ممکن است محتوای غیرقابلاعتماد در زمینهای قرار بگیرد که مرورگر آن را بهعنوان دستور اجرایی تفسیر کند.
در این وضعیت، مرز میان داده و کد اجرایی بهدرستی حفظ نشده است.
این ضعف میتواند امنیت کاربران وبسایت را تحت تأثیر قرار دهد.
پیامدهای احتمالی CWE-79
بسته به شرایط، XSS میتواند باعث مشکلات زیر شود:
- تغییر ناخواسته محتوای صفحه.
- اجرای عملیات در زمینه نشست کاربر.
- نمایش محتوای فریبنده.
- دسترسی غیرمجاز به بعضی دادههای قابلدسترسی برای اسکریپت.
- تضعیف اعتماد کاربران به وبسایت.
البته وجود XSS به معنی دسترسی قطعی مهاجم به تمام اطلاعات نشست نیست؛ زیرا سازوکارهایی مانند HttpOnly و محدودیتهای مرورگر میتوانند برخی پیامدها را کاهش دهند.
راهکارهای پیشگیری
مهمترین اصل، کدگذاری امن خروجی متناسب با زمینه استفاده است.
برای مثال، قرار دادن داده در متن HTML با قرار دادن آن در مقدار یک ویژگی، نشانی URL یا زمینه JavaScript تفاوت دارد.
استفاده از APIهای امن، پرهیز از درج مستقیم داده غیرقابلاعتماد در زمینههای اجرایی و اعمال Content Security Policy بهعنوان لایه دفاعی تکمیلی اهمیت زیادی دارد.
اعتبارسنجی ورودی نیز مفید است، اما جایگزین کدگذاری خروجی نمیشود.
بررسی CWE-89 و ضعف SQL Injection
CWE-89 یکی دیگر از ضعفهای مهم امنیت نرمافزار است.
این ضعف زمانی رخ میدهد که دادههای غیرقابلاعتماد بهشکلی ناامن در ساختار یک دستور SQL وارد شوند.
علت اصلی SQL Injection چیست؟
مشکل اصلی، تفکیکنشدن صحیح داده از دستور است.
فرض کنید یک سامانه فروشگاهی برای یافتن سفارشهای کاربران از پایگاه داده استفاده میکند.
اگر مقادیر دریافتی بدون استفاده از سازوکارهای ایمن در ساختار SQL قرار بگیرند، ممکن است رفتار دستور پایگاه داده برخلاف هدف برنامه تغییر کند.
این اتفاق میتواند محرمانگی، یکپارچگی یا دسترسپذیری دادهها را تهدید کند.
بهترین روش جلوگیری از SQL Injection
مهمترین راهکار استفاده از پرسوجوهای پارامتری یا Parameterized Queries است.
در این روش، ساختار دستور و مقادیر داده از یکدیگر جدا میشوند.
همچنین باید سطح دسترسی حساب پایگاه داده محدود باشد.
یک برنامه معمولی نباید بدون ضرورت از حسابی با دسترسی کامل مدیریتی به پایگاه داده استفاده کند.
اعتبارسنجی داده، مدیریت صحیح خطاها و ثبت رویدادهای امنیتی نیز در کاهش خطر مؤثر هستند.
استفاده از WAF یا دیواره آتش برنامه وب میتواند نقش دفاعی تکمیلی داشته باشد، اما جایگزین اصلاح کد ناامن نیست.
بررسی CWE-352 و ضعف CSRF
CWE-352 به Cross-Site Request Forgery یا جعل درخواست بینسایتی مربوط میشود.
این ضعف با XSS تفاوت دارد.
در XSS، مشکل به اجرای محتوای غیرقابلاعتماد در زمینه مرورگر مربوط است.
در CSRF، مسئله این است که یک درخواست ناخواسته ممکن است با استفاده از وضعیت احراز هویت موجود کاربر پردازش شود.
مثال مفهومی CSRF
فرض کنید کاربری وارد پنل مدیریت یک وبسایت شده است.
اگر سامانه برای عملیات حساس، اصالت درخواست را بهدرستی بررسی نکند، ممکن است یک درخواست ناخواسته از طرف مرورگر کاربر ارسال و پذیرفته شود.
در این حالت، صرف ورود کاربر به حساب نباید برای تأیید مجازبودن درخواست کافی در نظر گرفته شود.
روشهای پیشگیری
استفاده صحیح از توکنهای ضد CSRF یکی از راهکارهای رایج است.
تنظیم مناسب SameSite برای کوکیها، بررسی Origin در شرایط مقتضی و طراحی صحیح عملیات حساس نیز اهمیت دارد.
همچنین عملیات تغییردهنده وضعیت نباید صرفاً از طریق درخواستهایی طراحی شوند که برای دریافت اطلاعات در نظر گرفته شدهاند.
نکته مهم این است که توکن ضد CSRF جایگزین احراز هویت یا کنترل دسترسی نیست.
این کنترلها باید در کنار یکدیگر استفاده شوند.
بررسی CWE-862 و ضعف کنترل دسترسی
CWE-862 با عنوان Missing Authorization شناخته میشود.
این ضعف زمانی مطرح میشود که یک عملکرد نیازمند کنترل مجوز است، اما بررسی مجوز لازم انجام نمیشود.
تفاوت Authentication و Authorization
برای درک این ضعف باید دو مفهوم را از یکدیگر جدا کنیم.
Authentication یا احراز هویت مشخص میکند کاربر چه کسی است.
Authorization یا مجوزدهی مشخص میکند آن کاربر اجازه انجام چه عملیاتی را دارد.
ممکن است یک کاربر با موفقیت وارد سامانه شده باشد، اما حق مشاهده اطلاعات سایر کاربران یا تغییر تنظیمات مدیریتی را نداشته باشد.
ورود موفق به سیستم به معنی داشتن تمام مجوزها نیست.
نمونه کاربردی
فرض کنید یک فروشگاه آنلاین دارای پنل مدیریت سفارش است.
مشتری عادی باید فقط سفارشهای مجاز مربوط به حساب خود را مشاهده کند.
اگر سرور برای دریافت اطلاعات سفارش، مالکیت یا مجوز کاربر را بررسی نکند، ضعف کنترل دسترسی ایجاد میشود.
راهکار دفاعی
کنترل مجوز باید در سمت سرور و برای هر عملیات حساس اجرا شود.
مخفیکردن یک دکمه در رابط کاربری یا محدودسازی منوی مدیریتی کافی نیست.
برای کاهش خطر بهتر است:
- مجوزها بر اساس اصل حداقل دسترسی تعریف شوند.
- کنترل مالکیت منابع در سمت سرور انجام شود.
- عملیات حساس دارای بررسی مستقل مجوز باشند.
- نقشها و سیاستهای دسترسی بهصورت دورهای بازبینی شوند.
- سناریوهای دسترسی غیرمجاز در آزمونهای امنیتی پوشش داده شوند.
سایر ضعفهای مهم در CWE
بسیاری از ضعفهای مهم تنها به XSS، SQL Injection و CSRF محدود نمیشوند.
CWE-22: پیمایش مسیر فایل
Path Traversal زمانی مطرح میشود که برنامه نتواند مسیرهای فایل را در محدوده مجاز نگه دارد.
برای مثال، یک سامانه دریافت فایل باید اطمینان حاصل کند که کاربران فقط به فایلهای مجاز دسترسی پیدا میکنند.
صرف بررسی ظاهری نام فایل کافی نیست.
استفاده از شناسههای داخلی برای منابع، محدودسازی مسیرهای مجاز و کنترل دسترسی به فایلها میتواند خطر را کاهش دهد.
CWE-434: بارگذاری فایل خطرناک
این ضعف به پذیرش نامحدود یا نامناسب فایلهایی با نوع خطرناک مربوط است.
برای مثال، یک فرم بارگذاری تصویر نباید صرفاً به پسوند فایل اعتماد کند.
نوع محتوای واقعی، محل ذخیرهسازی، مجوز اجرا و سیاستهای پردازش فایل باید در طراحی امنیتی بررسی شوند.
ذخیره فایلهای کاربران خارج از مسیرهای قابل اجرای وب، استفاده از فهرست انواع مجاز و محدودسازی اندازه فایلها از اقدامات دفاعی مهم هستند.
CWE-798: اطلاعات احراز هویت ثابت در کد
قرار دادن نام کاربری، رمز عبور، کلید سرویس یا اطلاعات احراز هویت حساس بهصورت ثابت در کد میتواند خطرناک باشد.
این اطلاعات ممکن است در مخازن کد، نسخههای پشتیبان یا فایلهای توزیعشده باقی بمانند.
برای پیشگیری باید از سامانههای مدیریت اسرار یا Secrets Management استفاده شود.
همچنین کلیدها باید قابلیت تعویض و لغو داشته باشند و دسترسی به آنها محدود شود.
CWE-918: جعل درخواست سمت سرور
Server-Side Request Forgery یا SSRF زمانی اهمیت پیدا میکند که برنامه بر اساس ورودی غیرقابلاعتماد، درخواستهایی از سمت سرور ایجاد کند.
در چنین شرایطی ممکن است سرور به مقصدی متصل شود که در طراحی برنامه مجاز نبوده است.
برای کاهش خطر، مقصد درخواستها باید محدود شود و سیاستهای خروجی شبکه، کنترل مسیرهای دسترسی و اعتبارسنجی مقصد مورد توجه قرار گیرند.
بررسی مقصد نهایی پس از تغییر مسیر و کنترل دسترسی به سرویسهای داخلی نیز اهمیت دارد.
CWE-502: پردازش ناامن داده سریالشده
Deserialization فرایند تبدیل داده ذخیرهشده یا منتقلشده به ساختارهای قابل استفاده در برنامه است.
اگر داده غیرقابلاعتماد بدون محدودیت مناسب پردازش شود، بسته به فناوری ممکن است پیامدهای امنیتی جدی ایجاد کند.
راهکار اصلی، پرهیز از سازوکارهای ناامن برای دادههای غیرقابلاعتماد، استفاده از قالبهای ساده و کنترلشده و محدودسازی انواع داده قابل پذیرش است.
ضعفهای مرتبط با حافظه
برخی ضعفها بیشتر در نرمافزارهای سطح پایین مشاهده میشوند.
برای مثال:
- CWE-787: نوشتن خارج از محدوده مجاز حافظه.
- CWE-125: خواندن خارج از محدوده حافظه.
- CWE-416: استفاده از حافظه پس از آزادسازی.
این ضعفها میتوانند موجب اختلال، افشای اطلاعات یا پیامدهای شدیدتر شوند.
استفاده از زبانهای دارای ایمنی حافظه، ابزارهای تحلیل ایستا، آزمونهای مناسب و سازوکارهای حفاظتی زمان اجرا میتواند به کاهش این مشکلات کمک کند. 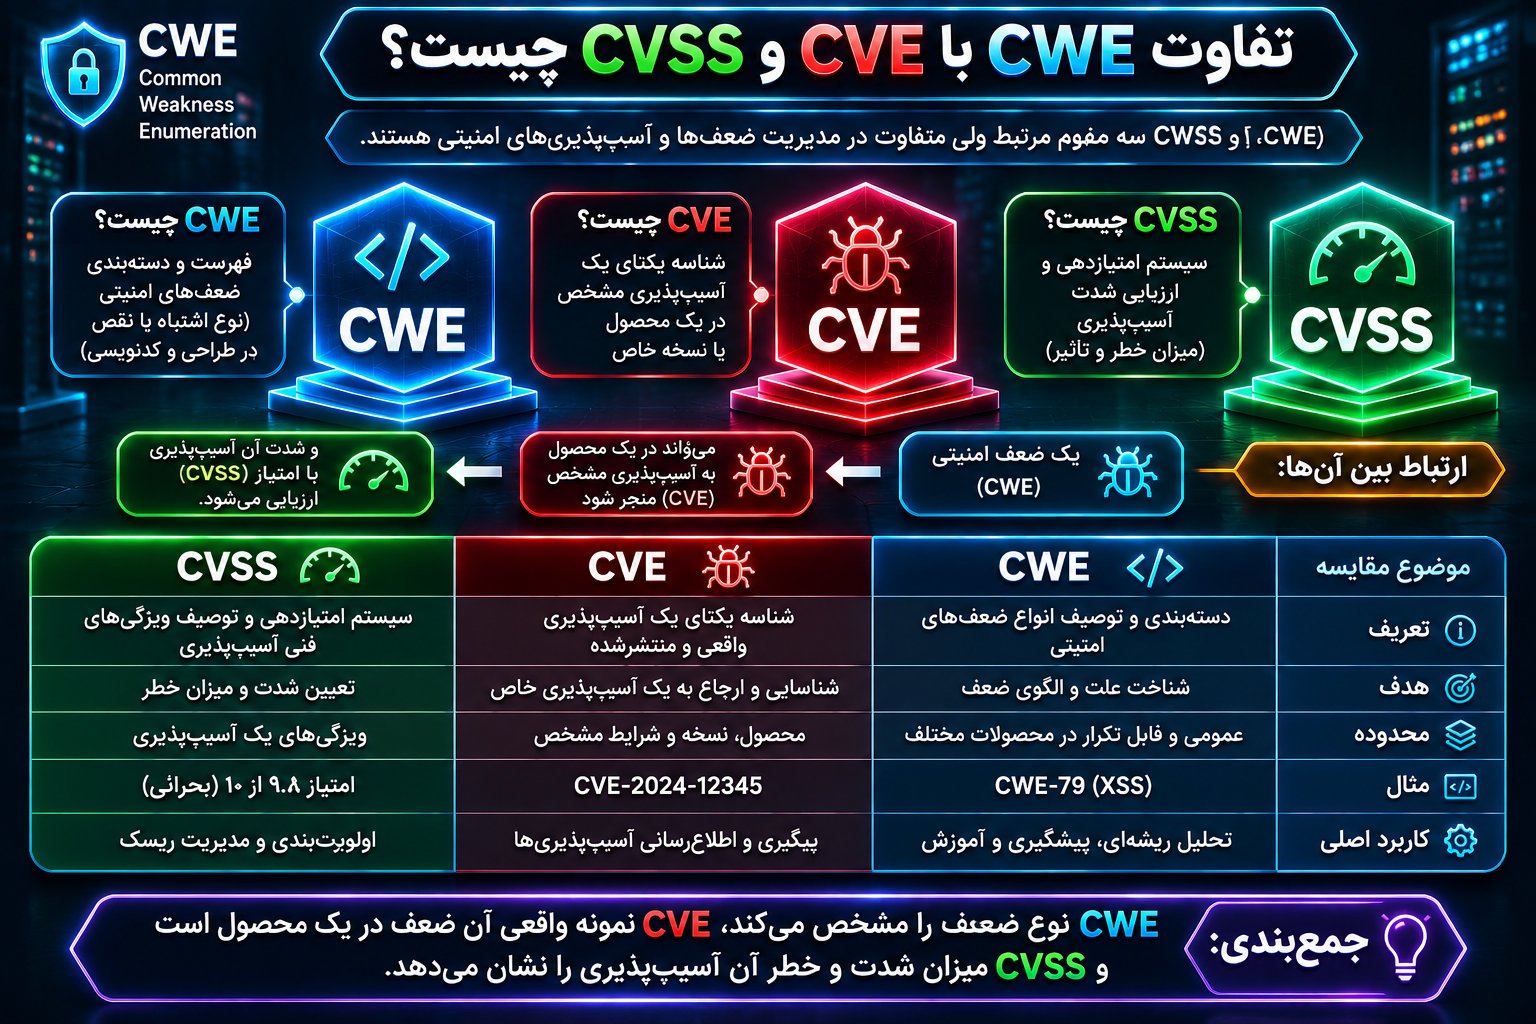
تفاوت CWE با CVE چیست؟
CWE و CVE از شناختهشدهترین اصطلاحات حوزه مدیریت آسیبپذیری هستند.
بااینحال، وظیفه یکسانی ندارند.
CWE نوع ضعف امنیتی را توصیف میکند، درحالیکه CVE برای شناسایی یک آسیبپذیری مشخص و منتشرشده استفاده میشود.
CVE مخفف Common Vulnerabilities and Exposures است.
شناسههای CVE معمولاً بهشکل CVE-Year-Number نمایش داده میشوند.
این شناسهها امکان ارجاع هماهنگ به آسیبپذیریهای مشخص را فراهم میکنند.
مثال تفاوت CWE و CVE
فرض کنید دو افزونه متفاوت وردپرس دارای ضعف SQL Injection هستند.
نوع ضعف در هر دو میتواند CWE-89 باشد.
اما اگر برای هر آسیبپذیری رکورد CVE جداگانه منتشر شود، شناسه CVE آنها متفاوت خواهد بود.
این تفاوت نشان میدهد CWE روی الگوی ضعف تمرکز دارد، درحالیکه CVE به یک نمونه واقعی از آسیبپذیری اشاره میکند.
جدول مقایسه CWE و CVE
| ویژگی | CWE | CVE |
|---|---|---|
| مفهوم | نوع ضعف امنیتی | آسیبپذیری مشخص |
| هدف | شناخت علت ضعف | شناسایی و پیگیری مورد واقعی |
| محدوده | عمومی و قابل تکرار | محصول یا شرایط مشخص |
| نمونه | CWE-79 | شناسه CVE اختصاصیافته به یک آسیبپذیری |
| کاربرد | پیشگیری، آموزش و تحلیل | مدیریت وصله و آسیبپذیری |
| ارتباط با محصول | الزاماً وابسته نیست | معمولاً دارای اطلاعات محصول یا شرایط تأثیرپذیری است |
هر دو سیستم مکمل یکدیگر هستند.
CVE کمک میکند بدانیم چه آسیبپذیری مشخصی باید بررسی شود.
CWE کمک میکند بفهمیم چه نوع ضعفی در ایجاد آن نقش داشته است.
تفاوت CWE با CVSS چیست؟
CVSS مخفف Common Vulnerability Scoring System است.
این سیستم برای توصیف و امتیازدهی ویژگیهای شدت آسیبپذیریها استفاده میشود.
درحالیکه CWE به نوع ضعف اشاره دارد، CVSS به ارزیابی ویژگیهای فنی و شدت یک آسیبپذیری کمک میکند.
برای مثال، یک آسیبپذیری ممکن است به CWE-79 مربوط باشد و دارای امتیاز CVSS مشخصی باشد.
اما تمام آسیبپذیریهای مرتبط با CWE-79 الزاماً امتیاز یکسانی ندارند.
چرا یک نوع ضعف میتواند شدتهای متفاوت داشته باشد؟
فرض کنید دو برنامه دارای ضعف کنترل دسترسی هستند.
در برنامه اول، مشکل فقط امکان مشاهده اطلاعات عمومی محدودی را ایجاد میکند.
در برنامه دوم، همان خانواده ضعف ممکن است به تغییر اطلاعات مالی حساس منجر شود.
با وجود شباهت نوع ضعف، پیامدهای امنیتی متفاوت هستند.
به همین دلیل، CWE بهتنهایی معیار کافی برای تعیین شدت خطر نیست.
تفاوت CWE، CVE و CVSS در یک نگاه
| سیستم | سؤال اصلی |
|---|---|
| CWE | چه نوع اشتباه امنیتی وجود دارد؟ |
| CVE | کدام آسیبپذیری مشخص شناسایی شده است؟ |
| CVSS | شدت و ویژگیهای فنی آن آسیبپذیری چگونه ارزیابی میشود؟ |
برای مدیریت امنیت حرفهای، استفاده ترکیبی از این مفاهیم اهمیت دارد.
همچنین امتیاز CVSS نباید بهتنهایی جایگزین ارزیابی ریسک سازمان شود.
میزان مواجهه سیستم، اهمیت دارایی و احتمال بهرهبرداری واقعی نیز باید بررسی شوند.
تفاوت CWE با OWASP Top 10 چیست؟
OWASP Top 10 یکی دیگر از منابع مهم در امنیت برنامههای وب است.
اما این مجموعه با CWE تفاوت دارد.
OWASP Top 10 معمولاً مجموعهای از دستههای ریسک مهم برنامههای وب را معرفی میکند.
در مقابل، CWE فهرستی بسیار گستردهتر و جزئیتر از انواع ضعفهای امنیتی است.
برای مثال، در نسخه 2025 OWASP Top 10، کنترل دسترسی شکسته یا Broken Access Control یکی از دستههای اصلی محسوب میشود.
این دسته میتواند با چندین ضعف CWE مرتبط باشد.
کدامیک برای توسعهدهندگان مناسبتر است؟
هر دو کاربرد دارند.
OWASP Top 10 برای شناخت حوزههای مهم ریسک و برنامهریزی آموزش امنیت وب مناسب است.
CWE برای بررسی جزئیات فنی، تحلیل علت ریشهای و مستندسازی ضعفها کاربرد بیشتری دارد.
در عمل، یک تیم امنیت میتواند ابتدا از OWASP Top 10 برای تعیین اولویتهای آموزشی استفاده کند و سپس برای بررسی ضعفهای مشخص به CWE مراجعه کند.
ارتباط CWE با CAPEC
CAPEC مخفف Common Attack Pattern Enumeration and Classification است.
این چارچوب به الگوهای حمله میپردازد.
تفاوت مفهومی آن با CWE چنین است:
CWE توضیح میدهد چه ضعف یا شرایط ناامنی در سیستم وجود دارد.
CAPEC به الگوهای رفتاری حملات و روشهای کلی بهرهبرداری از ضعفها میپردازد.
بنابراین CWE بیشتر برای شناخت نقص دفاعی و CAPEC برای تحلیل الگوهای حمله مفید است.
این دو مفهوم نیز میتوانند در تحلیل تهدید و طراحی کنترلهای امنیتی مکمل یکدیگر باشند. 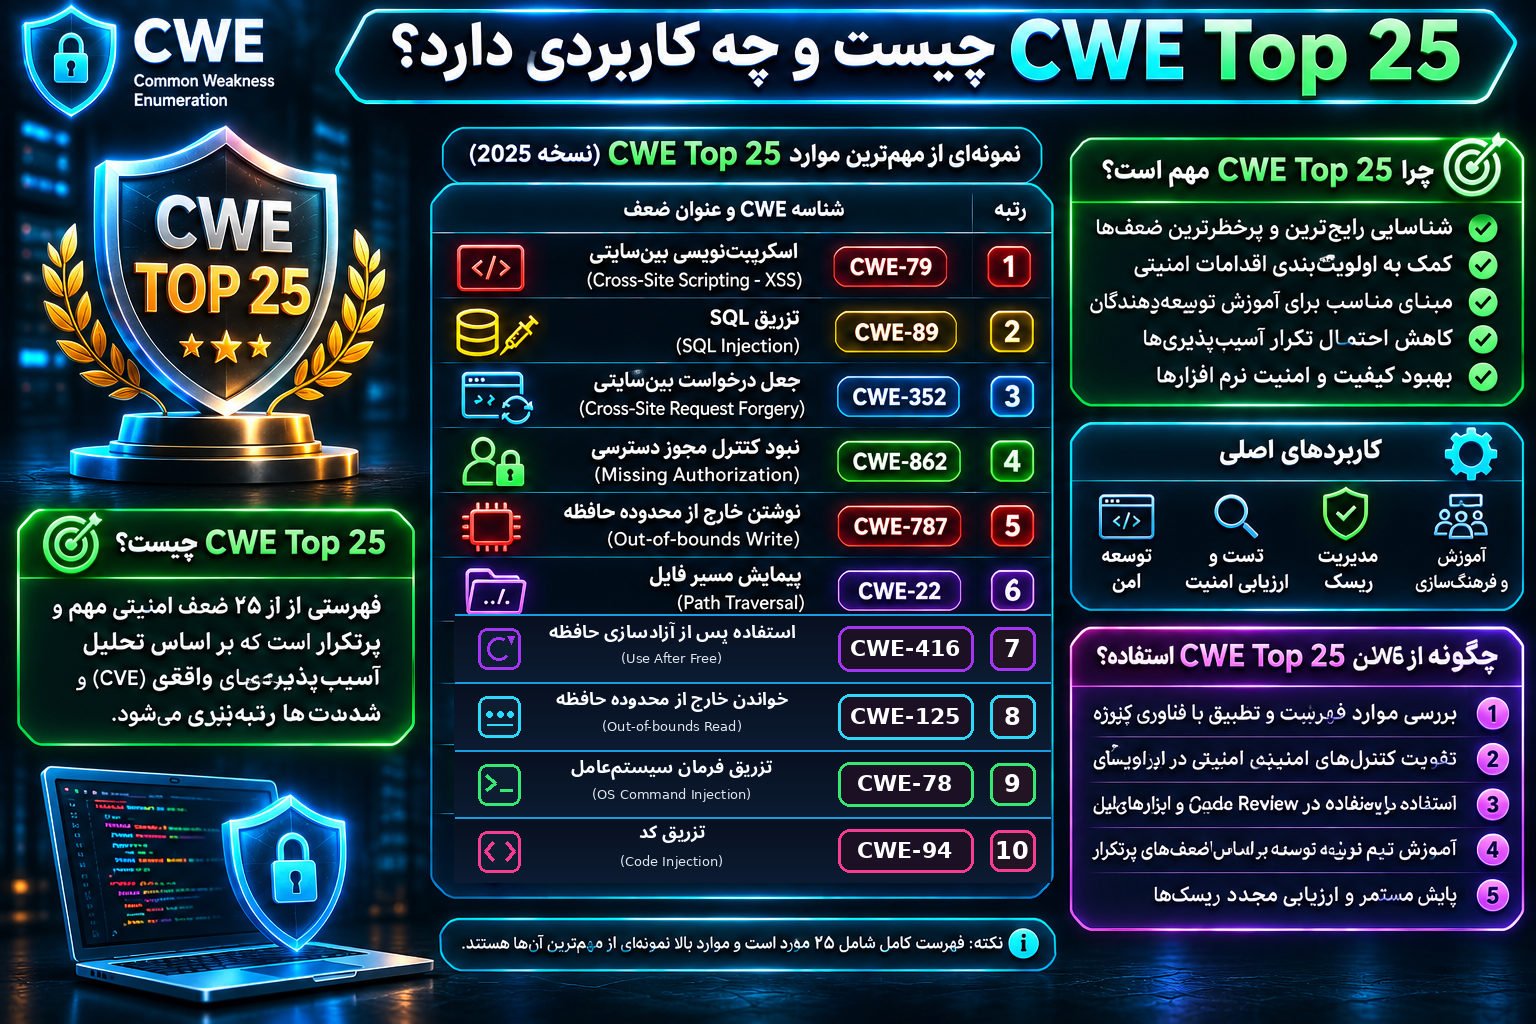
CWE Top 25 چیست و چه کاربردی دارد؟
CWE Top 25 فهرستی از ضعفهای نرمافزاری مهم و پرخطر است که با تحلیل دادههای آسیبپذیری منتشر میشود.
هدف این فهرست، کمک به توسعهدهندگان و سازمانها برای شناخت ضعفهایی است که از نظر فراوانی و شدت پیامد اهمیت زیادی دارند.
چگونه ضعفها وارد فهرست Top 25 میشوند؟
این رتبهبندی بر اساس روششناسی مشخص و دادههای آسیبپذیری انجام میشود.
برای نمونه، فهرست 2025 با تحلیل 39,080 رکورد CVE در بازه دادهای تعیینشده تهیه شده است.
در این تحلیل، فراوانی ضعفها و شدت آسیبپذیریهای مرتبط با آنها اهمیت دارند.
بنابراین حضور یک ضعف در رتبههای بالا نشان میدهد که در دادههای بررسیشده اهمیت قابلتوجهی داشته است.
بااینحال، این رتبهبندی نباید بهعنوان پیشبینی قطعی خطر برای تمام نرمافزارها تفسیر شود.
چند مورد مهم در فهرست 2025
در نسخه 2025، موارد زیر در رتبههای نخست قرار گرفتهاند:
- CWE-79: اسکریپتنویسی بینسایتی.
- CWE-89: تزریق SQL.
- CWE-352: جعل درخواست بینسایتی.
- CWE-862: نبود مجوزدهی.
- CWE-787: نوشتن خارج از محدوده حافظه.
این فهرست نشان میدهد که ضعفهای مرتبط با اعتبارسنجی داده، پردازش امن ورودی، کنترل دسترسی و ایمنی حافظه همچنان اهمیت زیادی دارند.
چگونه از Top 25 استفاده کنیم؟
بهترین کاربرد این فهرست، تعیین اولویتهای پیشگیری و آموزش است.
برای مثال، اگر یک شرکت تعداد زیادی برنامه تحت وب توسعه میدهد، میتواند کنترلهای مربوط به XSS، SQL Injection و مجوزدهی را در استانداردهای کدنویسی خود تقویت کند.
اما یک شرکت تولیدکننده نرمافزارهای سطح پایین ممکن است نیاز داشته باشد روی ایمنی حافظه نیز تمرکز ویژهای داشته باشد.
بنابراین Top 25 باید متناسب با فناوری، معماری و سطح ریسک هر سازمان تفسیر شود. 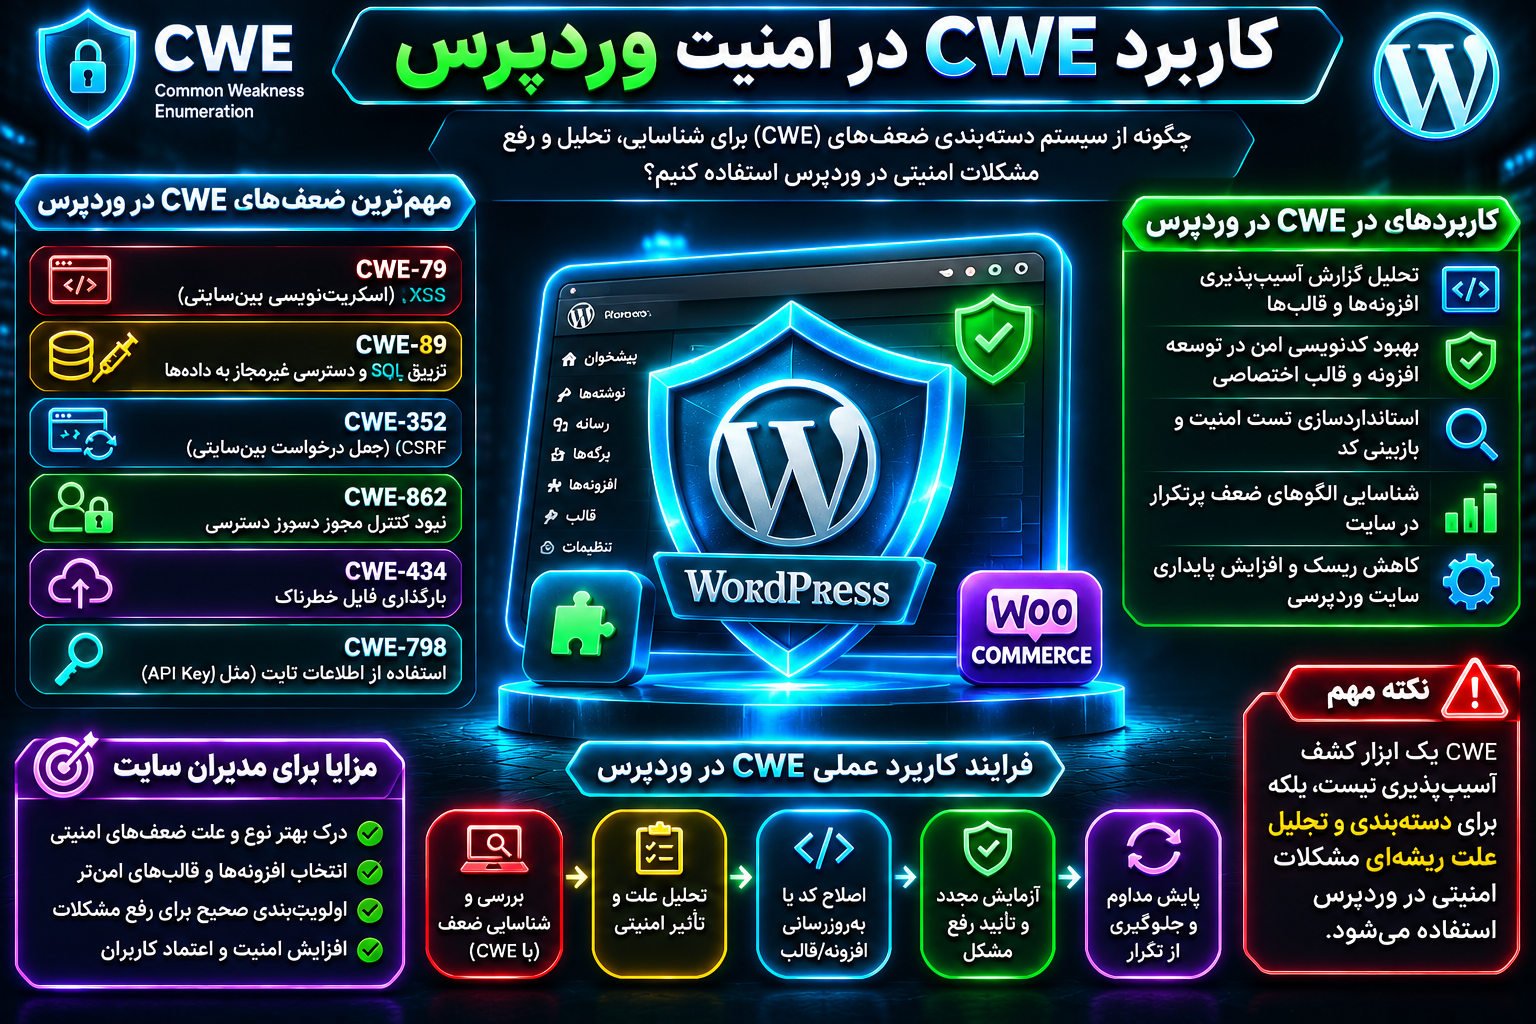
کاربرد CWE در امنیت وردپرس
وردپرس یکی از پرکاربردترین سیستمهای مدیریت محتوا است و بخش قابلتوجهی از عملکرد سایتهای وردپرسی به افزونهها، قالبها و کدهای اختصاصی وابسته است.
ضعفهای امنیتی میتوانند در هرکدام از این اجزا ایجاد شوند.
استفاده از CWE به توسعهدهندگان وردپرس کمک میکند مشکلات امنیتی را دقیقتر توصیف کنند.
شناسایی XSS در افزونههای وردپرس
فرض کنید یک افزونه امکان ثبت متن توسط کاربر را فراهم میکند و همان متن در بخش مدیریت نمایش داده میشود.
اگر خروجی متناسب با زمینه نمایش ایمنسازی نشود، ممکن است ضعف CWE-79 ایجاد شود.
در وردپرس، توابعی مانند esc_html() و esc_attr() برای زمینههای مشخص خروجی کاربرد دارند.
البته انتخاب تابع باید متناسب با محل استفاده از داده باشد.
برای مثال، ایمنسازی داده در یک ویژگی HTML با نمایش متن ساده تفاوت دارد.
جلوگیری از SQL Injection در وردپرس
هنگام توسعه افزونههای اختصاصی، استفاده صحیح از رابط پایگاه داده وردپرس اهمیت زیادی دارد.
تابع $wpdb->prepare() میتواند برای آمادهسازی ایمن پرسوجوهایی که دارای مقادیر متغیر هستند استفاده شود.
بااینحال، توسعهدهنده باید محدودیتها و روش درست استفاده از این تابع را بداند.
همچنین دادههایی که نقش نام جدول، نام ستون یا بخش ساختاری SQL دارند، نیازمند کنترل جداگانه هستند و نباید مانند مقادیر عادی فرض شوند.
بررسی CSRF در فرمهای مدیریتی
وردپرس برای کمک به کاهش خطر CSRF از سازوکاری به نام Nonce استفاده میکند.
توابعی مانند wp_create_nonce() و wp_verify_nonce() در این زمینه کاربرد دارند.
اما یک نکته بسیار مهم وجود دارد:
Nonce وردپرس جایگزین احراز هویت و بررسی مجوز دسترسی نیست.
برای عملیات حساس، علاوه بر بررسی درخواست، باید مجوز کاربر نیز کنترل شود.
کنترل مجوزهای کاربران وردپرس
تابع current_user_can() یکی از ابزارهای مهم وردپرس برای بررسی قابلیتهای کاربر است.
برای مثال، یک عملیات مدیریتی نباید فقط بر اساس اینکه کاربر وارد سایت شده اجازه اجرا پیدا کند.
باید بررسی شود که حساب کاربری واقعاً قابلیت لازم برای آن عملیات را دارد.
همچنین در APIهای اختصاصی وردپرس، استفاده صحیح از permission_callback برای کنترل دسترسی به Endpoint اهمیت دارد.
این اقدامات میتوانند خطر ضعفهای مرتبط با مجوزدهی را کاهش دهند.
بررسی امنیت بارگذاری فایل در وردپرس
بخش بارگذاری فایل نیز نیازمند کنترلهای امنیتی است.
توسعهدهنده باید نوع فایل مجاز، اندازه، محل ذخیرهسازی و مجوزهای لازم را بررسی کند.
تکیه صرف بر نام یا پسوند فایل روش مناسبی نیست.
همچنین بهتر است در صورت امکان از APIهای استاندارد وردپرس برای پردازش و ذخیره فایلها استفاده شود.
نکته مهم برای مدیران سایت
مدیر یک سایت وردپرسی معمولاً به کد تمام افزونهها دسترسی عملی برای بررسی عمیق ندارد.
بااینحال، میتواند با انتخاب افزونههای معتبر، بهروزرسانی منظم، حذف افزونههای بلااستفاده و استفاده از سرویسهای ارزیابی امنیتی معتبر، احتمال مواجهه با مشکلات شناختهشده را کاهش دهد.
بنابراین CWE فقط برای برنامهنویسان کاربرد ندارد؛ شناخت آن برای تحلیل گزارشهای امنیتی وردپرس نیز مفید است.
کاربرد CWE در امنیت فروشگاههای ووکامرس
فروشگاههای اینترنتی اطلاعات حساستری نسبت به بسیاری از وبسایتهای محتوایی پردازش میکنند.
اطلاعات سفارش، نشانی مشتریان، وضعیت پرداخت، تخفیفها و دسترسی مدیران فروشگاه از جمله داراییهای مهم محسوب میشوند.
در چنین محیطی، ضعفهای امنیتی میتوانند پیامدهای مالی و عملیاتی قابلتوجهی داشته باشند.
کنترل دسترسی به سفارشها
یکی از مسائل مهم، جلوگیری از مشاهده یا تغییر سفارشهای کاربران دیگر است.
اگر یک Endpoint اختصاصی صرفاً با دریافت شناسه سفارش اطلاعات آن را برگرداند، بدون اینکه مالکیت یا مجوز درخواستکننده را بررسی کند، احتمال ضعف کنترل دسترسی وجود دارد.
این مشکل میتواند به خانواده ضعفهای CWE مرتبط با مجوزدهی مربوط باشد.
راهکار مناسب، بررسی مجوز در سمت سرور و مستقل از رابط کاربری است.
امنیت کدهای تخفیف و عملیات مالی
در توسعه امکانات سفارشی فروشگاه، باید قوانین کسبوکار و کنترلهای امنیتی بهصورت همزمان در نظر گرفته شوند.
برای مثال، اعمال تخفیف، تغییر وضعیت پرداخت یا بازپرداخت وجه باید فقط بر اساس شرایط معتبر انجام شود.
اعتبارسنجی سمت سرور، کنترل مجوز و ثبت رویدادهای مهم برای کاهش خطر ضروری هستند.
نقش CWE در بررسی افزونههای فروشگاهی
هنگام دریافت گزارش آسیبپذیری یک افزونه ووکامرس، شناسه CWE میتواند کمک کند نوع مشکل سریعتر مشخص شود.
به این ترتیب تیم فنی میتواند تشخیص دهد که مشکل به SQL Injection، افشای اطلاعات، ضعف کنترل دسترسی یا گروه دیگری مربوط است.
البته رفع آسیبپذیری معمولاً نیازمند بهروزرسانی افزونه یا اصلاح کد است و صرف شناخت شناسه CWE کافی نیست. 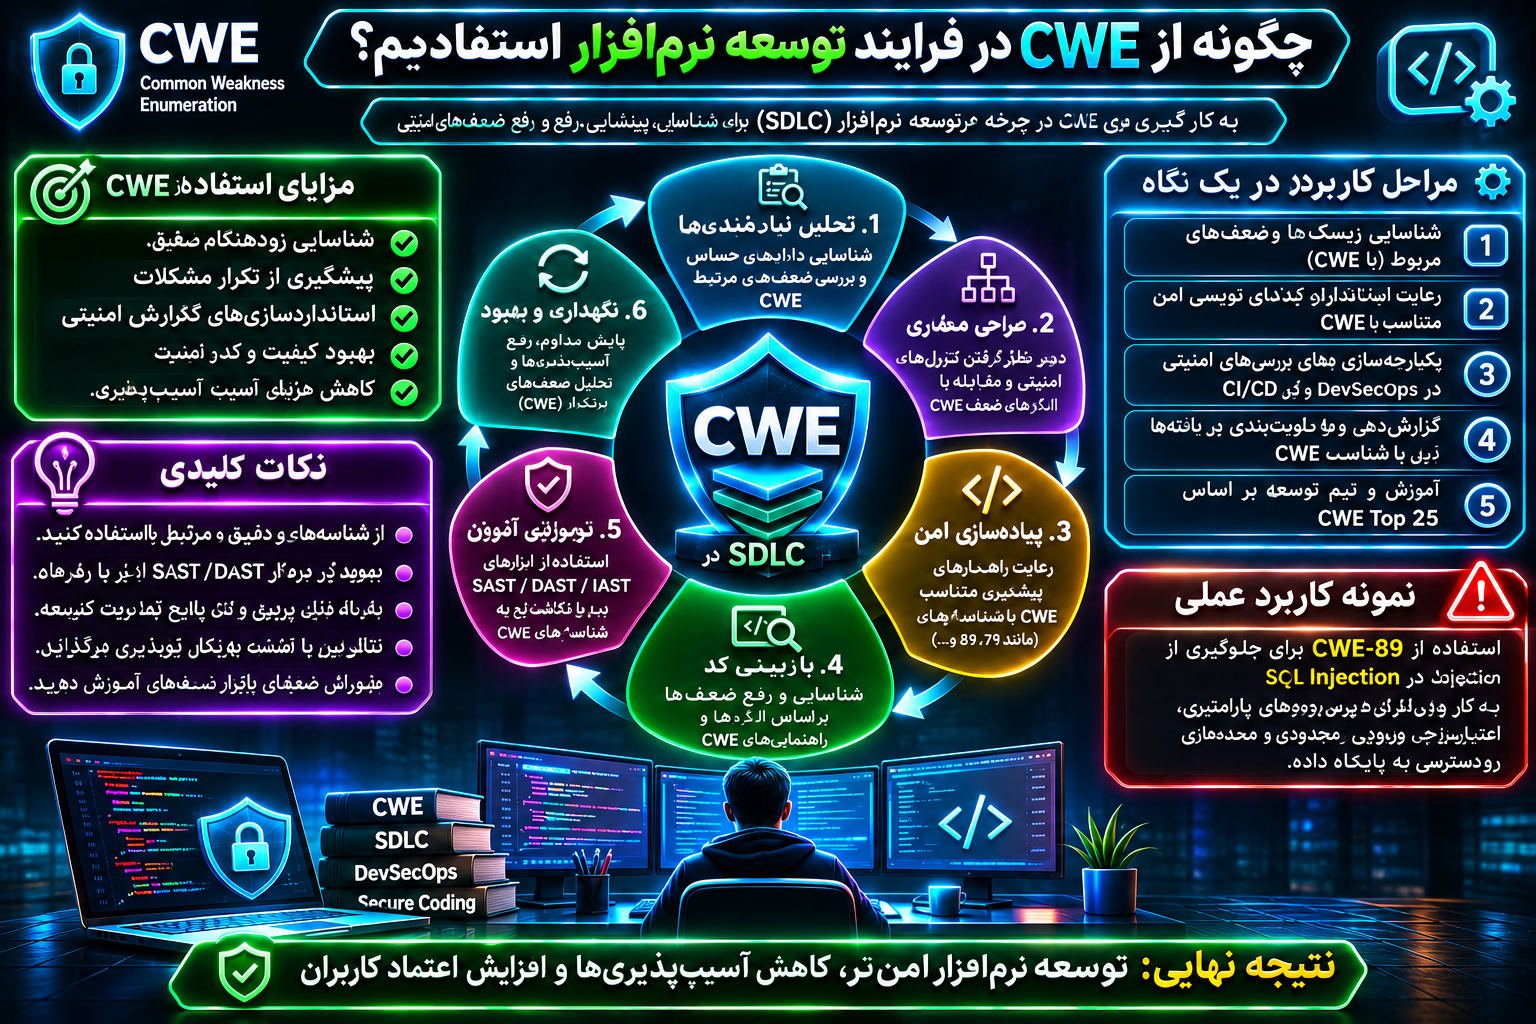
چگونه از CWE در فرایند توسعه نرمافزار استفاده کنیم؟
بهترین زمان برای کاهش ضعفهای امنیتی، پیش از انتشار نرمافزار است.
اصلاح یک مشکل در مرحله طراحی یا توسعه معمولاً سادهتر از رسیدگی به همان مشکل پس از انتشار و تأثیرگذاری بر کاربران خواهد بود.
CWE میتواند در مراحل مختلف چرخه توسعه نرمافزار یا SDLC استفاده شود.
مرحله اول: تحلیل نیازمندیها
در آغاز پروژه باید داراییهای حساس و عملیات مهم مشخص شوند.
برای مثال، اگر نرمافزار دارای حساب کاربری است، باید سیاستهای احراز هویت، مجوزدهی و مدیریت نشست تعریف شوند.
همچنین باید مشخص شود کدام دادهها حساس هستند و چه افرادی اجازه دسترسی به آنها را دارند.
شناخت خانوادههای CWE در این مرحله به تیم کمک میکند اشتباهات شناختهشده را از ابتدا در نظر بگیرد.
مرحله دوم: طراحی معماری امن
در مرحله طراحی، تیم باید مرزهای اعتماد یا Trust Boundaries را مشخص کند.
برای مثال، داده دریافتی از مرورگر یا سرویس خارجی نباید بهصورت پیشفرض قابلاعتماد فرض شود.
همچنین مسیرهای دسترسی به پایگاه داده، سرویسهای داخلی و عملیات حساس باید تعریف شوند.
مدلسازی تهدید یا Threat Modeling میتواند کمک کند احتمال شکلگیری برخی ضعفها پیش از کدنویسی شناسایی شود.
مرحله سوم: پیادهسازی امن
در این مرحله، قواعد کدنویسی امن اهمیت پیدا میکنند.
برای مثال:
- استفاده از پرسوجوهای پارامتری.
- مدیریت امن خروجیهای HTML.
- بررسی مجوز برای عملیات حساس.
- مدیریت مناسب خطاها.
- محدودسازی سطح دسترسی سرویسها.
- نگهداری امن کلیدها و اطلاعات محرمانه.
این اقدامات باید بخشی از استاندارد توسعه تیم باشند، نه فعالیتی اختیاری در پایان پروژه.
مرحله چهارم: بازبینی کد
Code Review فرصتی برای شناسایی اشتباهات پیش از ادغام تغییرات است.
تیم میتواند برای هر بخش از نرمافزار، ضعفهای CWE مرتبط را مشخص کند.
برای مثال، هنگام بازبینی یک API جدید، کنترل مجوز و اعتبارسنجی داده اهمیت زیادی دارد.
در بررسی سامانه بارگذاری فایل، محدودسازی نوع فایل و مسیر ذخیرهسازی باید در اولویت قرار گیرد.
مرحله پنجم: آزمون امنیتی
پس از توسعه، استفاده از آزمونهای امنیتی اهمیت دارد.
ابزارهای مختلف میتوانند برای شناسایی برخی ضعفهای CWE به کار گرفته شوند.
بااینحال، نتیجه ابزارها باید تحلیل شود؛ زیرا هیچ ابزاری تمام ضعفها را با دقت کامل تشخیص نمیدهد.
مرحله ششم: نگهداری و اصلاح
پس از انتشار نرمافزار، فرایند امنیت متوقف نمیشود.
تیم توسعه باید گزارشهای آسیبپذیری، وابستگیهای نرمافزاری و تغییرات معماری را بررسی کند.
شناسههای CWE در این مرحله میتوانند برای تحلیل روند مشکلات و جلوگیری از تکرار آنها استفاده شوند.
ابزارهای شناسایی ضعفهای CWE
ابزارهای امنیت نرمافزار معمولاً از روشهای متفاوتی استفاده میکنند.
برخی کد منبع را بررسی میکنند و برخی رفتار برنامه در حال اجرا را تحلیل میکنند.
تحلیل ایستای امنیتی یا SAST
SAST مخفف Static Application Security Testing است.
این روش بدون نیاز به اجرای کامل برنامه، کد یا نمایشهای میانی آن را بررسی میکند.
ابزارهای SAST میتوانند الگوهای مشکوک مانند استفاده ناامن از ورودیها یا برخی مشکلات مدیریت حافظه را شناسایی کنند.
بسیاری از ابزارها یافتههای خود را به شناسههای CWE مرتبط میکنند.
مزیت مهم SAST امکان استفاده در مراحل اولیه توسعه است.
بااینحال، یافتههای آن ممکن است شامل موارد مثبت کاذب باشد و نیازمند بازبینی تخصصی است.
تحلیل پویای امنیتی یا DAST
DAST مخفف Dynamic Application Security Testing است.
در این روش، رفتار برنامه در حال اجرا از بیرون بررسی میشود.
این روش میتواند برای شناسایی بعضی مشکلات مربوط به ورودیها، پیکربندی یا کنترلهای امنیتی مفید باشد.
اما DAST معمولاً به تمام مسیرهای داخلی کد دسترسی ندارد.
بنابراین نباید آن را جایگزین کامل بازبینی کد و سایر روشهای امنیتی دانست.
تحلیل ترکیبی و IAST
IAST یا Interactive Application Security Testing از اطلاعات اجرای برنامه و دادههای مرتبط با ساختار داخلی برای تحلیل مشکلات امنیتی استفاده میکند.
این روش میتواند در شرایط مناسب، زمینه بیشتری درباره مسیر ایجاد ضعف ارائه دهد.
بااینحال، میزان پوشش و دقت آن به ابزار، محیط اجرا و سناریوهای آزمون بستگی دارد.
تحلیل وابستگیها یا SCA
Software Composition Analysis برای بررسی کتابخانهها و اجزای نرمافزاری مورد استفاده قرار میگیرد.
این ابزارها بیشتر روی شناسایی وابستگیها، نسخهها و آسیبپذیریهای شناختهشده تمرکز دارند.
بنابراین خروجی آنها همیشه مستقیماً نشاندهنده یک ضعف در کد اختصاصی برنامه نیست.
ارتباط CWE با اطلاعات CVE میتواند به تحلیل دقیقتر علت بعضی آسیبپذیریهای وابستگیها کمک کند.
چرا ترکیب ابزارها ضروری است؟
هر روش بخشی از وضعیت امنیتی را نشان میدهد.
برای مثال، یک ضعف پیچیده مجوزدهی ممکن است برای ابزار تحلیل ایستا قابل تشخیص نباشد.
از طرف دیگر، بعضی مشکلات داخلی حافظه ممکن است در آزمون پویای محدود مشاهده نشوند.
در نتیجه، ترکیب بازبینی دستی، آزمون امنیتی، تحلیل ایستا و ارزیابی معماری معمولاً نتیجه قابلاعتمادتری ایجاد میکند.
چگونه شناسه CWE مناسب را انتخاب کنیم؟
یکی از چالشهای مهم در گزارشهای امنیتی، انتخاب شناسه صحیح CWE است.
گاهی یک آسیبپذیری میتواند در نگاه اول با چند ضعف مختلف مرتبط به نظر برسد.
در چنین شرایطی باید علت ریشهای مشکل مشخص شود.
ابتدا رفتار ناامن را شناسایی کنید
پیش از انتخاب شناسه، مشخص کنید چه رفتاری برخلاف سیاست امنیتی مورد انتظار رخ میدهد.
برای مثال، ممکن است کاربری بتواند اطلاعاتی را مشاهده کند که مجوز آن را ندارد.
در این مرحله باید بررسی شود مشکل ناشی از نبود کنترل مجوز است یا کنترل مجوز وجود دارد اما بهشکل نادرستی اجرا میشود.
این تفاوت در انتخاب شناسه دقیق اهمیت دارد.
علت ریشهای را از پیامد جدا کنید
فرض کنید یک ضعف باعث افشای اطلاعات شده است.
افشای اطلاعات پیامد مشاهدهشده است.
اما علت اصلی ممکن است نبود بررسی مجوز، کنترل نامناسب دسترسی به فایل یا پردازش ناامن درخواست باشد.
اگر فقط پیامد را گزارش کنیم، ممکن است علت واقعی اصلاح نشود.
بهتر است شناسهای انتخاب شود که مشکل اصلی را دقیقتر توضیح دهد.
سطح مناسب جزئیات را انتخاب کنید
در صورت وجود اطلاعات کافی، استفاده از Base یا Variant معمولاً مناسبتر از شناسههای بسیار کلی است.
شناسههای کلی ممکن است برای تحلیل روندها مفید باشند، اما همیشه راهکار اصلاح روشنی ارائه نمیدهند.
البته نباید برای دقیقتر نشاندادن گزارش، شناسهای انتخاب کرد که شواهد کافی برای آن وجود ندارد.
وضعیت مجازبودن نگاشت را بررسی کنید
در مستندات CWE برای نگاشت برخی شناسهها به آسیبپذیریهای واقعی، راهنماییهایی ارائه شده است.
این وضعیتها میتوانند شامل موارد زیر باشند:
- ALLOWED: قابل استفاده برای نگاشت.
- ALLOWED با ملاحظات: قابل استفاده پس از بررسی دقیق توضیحات.
- DISCOURAGED: استفاده برای نگاشت توصیه نمیشود.
- PROHIBITED: نباید برای نگاشت آسیبپذیری واقعی استفاده شود.
برای مثال، شناسه یک View نباید بهجای ضعف واقعی در گزارش علت ریشهای استفاده شود.
بررسی این وضعیت به افزایش دقت گزارشهای امنیتی کمک میکند.
مستندات رسمی شناسه را بخوانید
هر رکورد CWE ممکن است دارای توضیح، ارتباطات، پیامدهای احتمالی و توصیههای پیشگیری باشد.
قبل از نهاییکردن شناسه، بهتر است این اطلاعات مطالعه شوند.
همچنین باید بررسی شود که آیا شناسه دقیقتری برای همان شرایط وجود دارد یا خیر.
نقش CWE در گزارشنویسی امنیتی
یک گزارش امنیتی حرفهای نباید صرفاً اعلام کند که «سیستم دارای مشکل امنیتی است».
گزارش باید اطلاعات کافی برای فهم، ارزیابی و اصلاح مشکل را ارائه دهد.
شناسه CWE یکی از اجزای مهم چنین گزارشی است.
ساختار پیشنهادی گزارش
یک گزارش دفاعی میتواند شامل اطلاعات زیر باشد:
- عنوان ضعف شناساییشده.
- شناسه CWE مناسب.
- توضیح عملکرد مورد انتظار.
- شرح رفتار ناامن مشاهدهشده.
- محدوده و نسخههای تحت تأثیر.
- شرایط لازم برای وقوع مشکل.
- پیامدهای احتمالی.
- میزان شدت و اولویت اصلاح.
- پیشنهادهای فنی برای رفع ضعف.
- روش ایمن تأیید اصلاح مشکل.
برای گزارشهای آسیبپذیری واقعی، ارائه شواهد باید متناسب با مجوز ارزیابی و سیاست افشای مسئولانه انجام شود.
نمونه گزارش مفهومی
فرض کنید در یک سامانه مدیریت محتوا، عملیات تغییر تنظیمات فقط باید برای مدیران مجاز باشد.
در بررسی مشخص میشود که مجوز کاربر پیش از اجرای عملیات حساس کنترل نمیشود.
عنوان گزارش میتواند «نبود کنترل مجوز در عملیات تغییر تنظیمات» باشد.
شناسه احتمالی ضعف، CWE-862 است.
پیامد میتواند تغییر غیرمجاز تنظیمات باشد.
راهکار اصلاح نیز شامل اجرای بررسی مجوز در سمت سرور و افزودن آزمونهای مربوط به نقشهای کاربری است.
این قالب کمک میکند تیم توسعه مشکل را سریعتر درک و اصلاح کند.
استفاده از CWE در اولویتبندی ریسکهای امنیتی
در پروژههای بزرگ ممکن است صدها یافته امنیتی وجود داشته باشد.
اصلاح همزمان تمام مشکلات همیشه امکانپذیر نیست.
بنابراین سازمان باید روش مشخصی برای اولویتبندی داشته باشد.
آیا شناسه CWE شدت خطر را مشخص میکند؟
خیر.
شناسه CWE نوع ضعف را توضیح میدهد، نه شدت ثابت آن را.
برای نمونه، دو ضعف مرتبط با XSS ممکن است در محیطهای مختلف پیامدهای متفاوتی داشته باشند.
در نتیجه، اولویت اصلاح باید با توجه به شرایط واقعی تعیین شود.
عوامل مهم در تعیین اولویت
برای تحلیل ریسک، موارد زیر اهمیت دارند:
- نوع ضعف امنیتی.
- شدت فنی آسیبپذیری.
- میزان دسترسی مهاجم احتمالی به سطح آسیبپذیر.
- امکان بهرهبرداری در شرایط واقعی.
- ارزش اطلاعات یا سرویس تحت تأثیر.
- وجود کنترلهای دفاعی مؤثر.
- اهمیت سیستم برای فعالیت سازمان.
- شواهد مربوط به بهرهبرداری فعال.
- هزینه و زمان اصلاح.
برای مثال، یک ضعف کنترل دسترسی در سامانه پرداخت ممکن است اولویت بیشتری نسبت به ضعفی با پیامد محدود در یک محیط آزمایشی ایزوله داشته باشد.
تحلیل ضعفهای پرتکرار
یکی از کاربردهای ارزشمند CWE، بررسی تکرار یک خانواده ضعف در سازمان است.
فرض کنید تیم امنیت طی شش ماه چندین مشکل SQL Injection در محصولات مختلف ثبت کرده است.
این روند میتواند نشان دهد استانداردهای کدنویسی پایگاه داده، بازبینی کد یا آموزش توسعهدهندگان نیازمند بهبود هستند.
در چنین شرایطی، رفع علت مشترک میتواند از ایجاد آسیبپذیریهای آینده جلوگیری کند.
نقش CWE در DevSecOps و CI/CD
DevSecOps رویکردی است که امنیت را به فرایند توسعه و عملیات نرمافزار نزدیک میکند.
در این رویکرد، بررسی امنیت فقط در پایان پروژه انجام نمیشود.
CWE میتواند برای استانداردسازی نتایج بررسیها در فرایند CI/CD به کار رود.
استفاده از CWE در بررسی خودکار کد
فرض کنید تیم توسعه هنگام ثبت تغییرات جدید، ابزار تحلیل ایستا را اجرا میکند.
اگر ابزار یک ضعف مرتبط با CWE-89 گزارش دهد، میتوان آن یافته را به تیم مسئول ارجاع داد.
همچنین سازمان میتواند سیاستهایی برای بررسی سریع بعضی خانوادههای ضعف تعریف کند.
البته مسدودکردن خودکار انتشار بر اساس هر یافته بدون اعتبارسنجی میتواند باعث افزایش خطاهای عملیاتی شود.
تعریف معیارهای امنیتی
تیم امنیت میتواند شاخصهایی مانند موارد زیر را بررسی کند:
- تعداد یافتههای تأییدشده در هر خانواده CWE.
- میانگین زمان رفع ضعفهای مهم.
- تعداد ضعفهای تکرارشونده.
- سهم مشکلات مربوط به طراحی در مقایسه با پیادهسازی.
- تعداد مشکلاتی که پیش از انتشار شناسایی شدهاند.
این شاخصها باید با توجه به میزان پوشش آزمونها و تغییر حجم کد تفسیر شوند.
افزایش تعداد یافتهها همیشه به معنی کاهش امنیت نیست؛ گاهی بهبود ابزارها یا افزایش پوشش آزمون باعث کشف موارد بیشتری میشود.
جلوگیری از تکرار ضعفها
اگر تیم توسعه بارها با یک نوع CWE مواجه میشود، بهتر است کنترل پیشگیرانه تعریف کند.
برای مثال، استفاده از یک لایه استاندارد و امن برای دسترسی به پایگاه داده میتواند احتمال تکرار SQL Injection را کاهش دهد.
همچنین ساختار مرکزی کنترل مجوز میتواند به کاهش اشتباهات رایج در دسترسی به منابع کمک کند.
این اقدامات باید با آزمون و بازبینی مناسب همراه باشند.
اهمیت CWE در تست نفوذ و ارزیابی امنیت سایت
تست نفوذ فقط به پیدا کردن آسیبپذیری محدود نیست.
یکی از خروجیهای مهم آن، شناسایی ضعفهای ریشهای و پیشنهاد اصلاح مؤثر است.
CWE در این مرحله میتواند گزارشها را دقیقتر و قابل مقایسهتر کند.
کاربرد CWE در مرحله برنامهریزی
پیش از آغاز ارزیابی مجاز، تیم امنیت میتواند فهرستی از ضعفهای مرتبط با فناوری پروژه تهیه کند.
برای مثال، در یک برنامه تحت وب، کنترل دسترسی، مدیریت نشست، پردازش ورودی و بارگذاری فایل اهمیت دارند.
در یک سرویس پردازش تصویر یا نرمافزار سطح پایین، مدیریت حافظه و پردازش فایلهای غیرقابلاعتماد نیز ممکن است مهم باشد.
کاربرد CWE در تحلیل یافتهها
پس از شناسایی یک مشکل، تیم ارزیابی میتواند علت آن را به شناسه CWE مناسب نگاشت کند.
این کار به توسعهدهندگان کمک میکند مشکل را بهتر درک کنند.
همچنین امکان تهیه گزارشهای آماری از انواع ضعفها فراهم میشود.
کاربرد CWE در آزمون مجدد
پس از اصلاح آسیبپذیری، باید بررسی شود که ضعف واقعاً رفع شده است.
همچنین بهتر است سایر بخشهای نرمافزار که از الگوی مشابه استفاده میکنند بررسی شوند.
برای مثال، اگر مشکل در روش بررسی مجوز یک Endpoint وجود داشته، ممکن است Endpointهای دیگر نیز به بازبینی نیاز داشته باشند.
هدف نهایی، جلوگیری از تکرار علت ضعف است.
چکلیست کاربردی استفاده از CWE در پروژههای نرمافزاری
برای استفاده مؤثر از CWE، میتوان یک فرایند مشخص در تیم توسعه و امنیت تعریف کرد.
هنگام طراحی نرمافزار
- داراییهای حساس و عملیات مهم مشخص شوند.
- مرزهای اعتماد میان اجزای سیستم تعریف شوند.
- مدل مجوزدهی کاربران طراحی شود.
- ضعفهای متناسب با معماری پروژه شناسایی شوند.
- کنترلهای امنیتی موردنیاز در مستندات طراحی قرار گیرند.
هنگام برنامهنویسی
- دادههای ورودی بر اساس نیاز برنامه اعتبارسنجی شوند.
- دادهها هنگام نمایش یا استفاده در زمینههای حساس بهدرستی پردازش شوند.
- دسترسی به پایگاه داده با روشهای ایمن انجام شود.
- کنترل مجوز در سمت سرور اجرا شود.
- اطلاعات محرمانه داخل کد ثابت قرار نگیرند.
- پیامهای خطا اطلاعات حساس را افشا نکنند.
- کتابخانههای مورد استفاده بهصورت منظم بررسی شوند.
هنگام ارزیابی امنیتی
- یافتهها بر اساس شواهد واقعی بررسی شوند.
- علت ریشهای از پیامد جدا شود.
- شناسه CWE دقیق انتخاب شود.
- از نگاشتهای بیش از حد کلی پرهیز شود.
- شدت و اولویت اصلاح مستقل از نام CWE ارزیابی شود.
- برای مشکلات مهم، آزمون بازگشت یا Regression Test طراحی شود.
پس از انتشار
- گزارشهای امنیتی و آسیبپذیریها پیگیری شوند.
- نسخههای آسیبپذیر وابستگیها شناسایی شوند.
- وصلههای امنیتی معتبر اعمال شوند.
- ضعفهای پرتکرار در تیم تحلیل شوند.
- استانداردهای توسعه امن بر اساس مشکلات واقعی بهبود پیدا کنند.
اجرای مستمر این اقدامات میتواند نقش مهمی در کاهش ضعفهای قابل پیشگیری داشته باشد.
اشتباهات رایج هنگام استفاده از CWE
شناخت CWE بهتنهایی کافی نیست.
اگر این سیستم بهدرستی استفاده نشود، ممکن است باعث گزارشهای مبهم یا تصمیمهای نادرست شود.
اشتباه اول: یکسان دانستن CWE و CVE
یکی از رایجترین اشتباهات، تصور یکسانبودن شناسه ضعف با شناسه آسیبپذیری است.
CWE نوع مشکل را توصیف میکند.
CVE یک آسیبپذیری مشخص را شناسایی میکند.
این تفاوت باید در تمام گزارشها رعایت شود.
اشتباه دوم: انتخاب شناسه بسیار کلی
گاهی متخصصان از یک شناسه عمومی استفاده میکنند، درحالیکه اطلاعات کافی برای انتخاب شناسه دقیقتر وجود دارد.
این کار ارزش گزارش را کاهش میدهد.
بهتر است در صورت امکان از شناسههای دقیق و مناسب سطح Base یا Variant استفاده شود.
اشتباه سوم: تمرکز بر پیامد بهجای علت
برای مثال، افشای اطلاعات ممکن است نتیجه یک ضعف کنترل دسترسی باشد.
اگر گزارش فقط به افشای اطلاعات اشاره کند، تیم توسعه ممکن است علت اصلی را بهطور کامل اصلاح نکند.
تحلیل ریشهای باید مشخص کند چه کنترل امنیتی وجود نداشته یا بهدرستی اجرا نشده است.
اشتباه چهارم: تعیین شدت صرفاً بر اساس CWE
یک شناسه CWE بهتنهایی نشان نمیدهد آسیبپذیری بحرانی است یا کمخطر.
شدت باید با توجه به شرایط واقعی، آثار امنیتی و دادههای فنی مناسب ارزیابی شود.
اشتباه پنجم: اعتماد کامل به ابزارهای خودکار
ابزارهای امنیتی ممکن است در انتخاب شناسه CWE اشتباه کنند.
همچنین برخی یافتهها ممکن است مثبت کاذب باشند.
بازبینی انسانی برای موارد مهم ضروری است.
اشتباه ششم: استفاده از فهرست CWE بهعنوان تنها معیار امنیت
CWE منبع ارزشمندی است، اما بهتنهایی تمام نیازهای امنیتی سازمان را پوشش نمیدهد.
مدیریت هویت، پیکربندی امن، پایش، پاسخ به رخداد، مدیریت وصله و امنیت زنجیره تأمین نیز اهمیت دارند.
اشتباه هفتم: اصلاح یک نمونه و نادیدهگرفتن الگوی مشترک
اگر یک ضعف در چند بخش محصول تکرار شده باشد، اصلاح فقط یک مورد ممکن است کافی نباشد.
بهتر است علت مشترک بررسی و در صورت لزوم، ساختار طراحی یا استانداردهای توسعه اصلاح شود.
مزایا و محدودیتهای CWE
CWE با وجود کاربردهای فراوان، محدودیتهایی نیز دارد.
شناخت این محدودیتها به استفاده واقعبینانه از آن کمک میکند.
مزایای اصلی CWE
ایجاد زبان مشترک: متخصصان و ابزارهای امنیتی میتوانند ضعفها را با شناسههای استاندارد توصیف کنند.
کمک به پیشگیری: تمرکز بر علت ریشهای باعث میشود توسعهدهندگان قبل از انتشار نرمافزار مشکلات را کاهش دهند.
افزایش کیفیت گزارشها: استفاده از شناسه مشخص، ابهام گزارشهای امنیتی را کاهش میدهد.
کمک به آموزش: سازمانها میتوانند بر اساس ضعفهای پرتکرار، برنامههای آموزشی مؤثرتری طراحی کنند.
تحلیل روندها: دادههای CWE امکان بررسی خانوادههای ضعف در محصولات و پروژههای مختلف را فراهم میکنند.
پشتیبانی از توسعه امن: CWE میتواند به استانداردهای کدنویسی، بازبینی کد و فرایندهای DevSecOps کمک کند.
محدودیتهای CWE
نخست اینکه CWE یک ابزار اسکن نیست و بهتنهایی آسیبپذیریهای نرمافزار را کشف نمیکند.
دوم اینکه شناسه CWE شدت واقعی یک آسیبپذیری را مشخص نمیکند.
سوم اینکه بعضی ضعفها دارای مرزهای مفهومی پیچیده هستند و انتخاب شناسه مناسب ممکن است نیازمند تحلیل تخصصی باشد.
چهارم اینکه اطلاعات گزارش اولیه همیشه برای تعیین علت ریشهای کافی نیست.
پنجم اینکه فهرست CWE در حال تکامل است و ممکن است برای بعضی موضوعات جدید، طبقهبندی دقیق هنوز در دسترس نباشد.
بنابراین CWE باید در کنار سایر روشها و فرایندهای امنیت نرمافزار استفاده شود.
سؤالات متداول درباره CWE
CWE مخفف چیست؟
CWE مخفف Common Weakness Enumeration است و به فهرست استاندارد انواع ضعفهای امنیتی نرمافزار و سختافزار اشاره دارد. این سیستم برای ایجاد زبان مشترک میان توسعهدهندگان، پژوهشگران و متخصصان امنیت استفاده میشود.
آیا CWE همان CVE است؟
خیر. CWE نوع یا الگوی ضعف امنیتی را توضیح میدهد، اما CVE برای شناسایی آسیبپذیریهای مشخص و منتشرشده استفاده میشود. ممکن است چندین آسیبپذیری دارای شناسههای CVE متفاوت، به یک نوع CWE مرتبط باشند.
آیا هر ضعف CWE یک آسیبپذیری واقعی است؟
خیر. CWE یک نوع ضعف را توصیف میکند. وجود یک رکورد CWE به معنی وجود آسیبپذیری در محصول خاص نیست. برای اثبات آسیبپذیری واقعی باید شرایط و رفتار محصول بررسی شود.
آیا CWE رایگان است؟
بله. فهرست و مستندات عمومی CWE بهصورت آزاد در دسترس هستند و توسعهدهندگان و متخصصان امنیت میتوانند از آنها برای آموزش، تحلیل و بهبود امنیت محصولات استفاده کنند.
آیا CWE فقط برای برنامهنویسان کاربرد دارد؟
خیر. این سیستم برای کارشناسان تست نفوذ، مدیران امنیت اطلاعات، پژوهشگران و مدیران فنی نیز مفید است. حتی مدیران سایت میتوانند با شناخت CWE گزارشهای آسیبپذیری افزونهها و نرمافزارهای مورد استفاده خود را بهتر درک کنند.
آیا میتوان با CWE امنیت سایت را بررسی کرد؟
CWE بهتنهایی ابزار بررسی امنیت نیست. اما میتوان از فهرست ضعفهای آن برای طراحی چکلیست ارزیابی، تحلیل گزارشهای امنیتی و تعیین حوزههای مهم آزمون استفاده کرد.
مهمترین شناسه CWE برای وبسایتها چیست؟
پاسخ به نوع وبسایت بستگی دارد. بااینحال، ضعفهایی مانند CWE-79، CWE-89، CWE-352 و CWE-862 در بررسی بسیاری از برنامههای تحت وب اهمیت دارند. این موارد به XSS، SQL Injection، CSRF و نبود کنترل مجوز مربوط میشوند.
آیا CWE برای امنیت وردپرس مفید است؟
بله. ضعفهای امنیتی افزونهها، قالبها و کدهای اختصاصی وردپرس میتوانند با شناسههای CWE توصیف شوند. این موضوع به توسعهدهندگان کمک میکند علت مشکلات را بهتر شناسایی کنند و راهکار اصلاح مناسبی ارائه دهند.
آیا شناسه CWE نشاندهنده شدت آسیبپذیری است؟
خیر. شناسه CWE نوع ضعف را مشخص میکند. شدت آسیبپذیری باید جداگانه و با توجه به شرایط فنی، آثار احتمالی و معیارهایی مانند CVSS بررسی شود.
تفاوت CWE Top 25 و OWASP Top 10 چیست؟
CWE Top 25 فهرستی از ضعفهای نرمافزاری مهم است که با روششناسی و دادههای مشخص رتبهبندی میشود. OWASP Top 10 مجموعهای از دستههای ریسک مهم امنیت برنامههای وب است. این دو مجموعه اهداف و محدودههای متفاوتی دارند.
بهترین روش یادگیری CWE چیست؟
بهتر است ابتدا مفاهیم ضعف، آسیبپذیری و علت ریشهای را یاد بگیرید. سپس چند شناسه رایج مانند CWE-79، CWE-89 و CWE-862 را مطالعه کنید و با بررسی مثالهای دفاعی، روشهای پیشگیری و گزارشهای واقعی، دانش خود را گسترش دهید.
آیا تمام ضعفهای امنیتی در CWE ثبت شدهاند؟
CWE مجموعه گستردهای از ضعفهای شناختهشده را پوشش میدهد، اما نمیتوان آن را فهرستی کامل و تغییرناپذیر از تمام ضعفهای ممکن دانست. فناوریها و روشهای توسعه تغییر میکنند و طبقهبندی ضعفها نیز به مرور تکامل پیدا میکند.
جمعبندی: چرا شناخت CWE برای امنیت نرمافزار اهمیت دارد؟
CWE یکی از چارچوبهای بنیادی در حوزه امنیت نرمافزار است که به متخصصان کمک میکند ضعفهای امنیتی را با زبان مشترک شناسایی و دستهبندی کنند.
مهمترین ویژگی این سیستم، تمرکز بر علت ریشهای مشکلات است.
درحالیکه CVE یک آسیبپذیری مشخص را معرفی میکند و CVSS به ارزیابی شدت آن کمک میکند، CWE توضیح میدهد چه نوع ضعف امنیتی در ایجاد مشکل نقش داشته است.
این تفاوت باعث میشود CWE در توسعه امن، تست نفوذ، مدیریت آسیبپذیری، بررسی کد و آموزش امنیت کاربرد گستردهای داشته باشد.
شناسههایی مانند CWE-79، CWE-89، CWE-352 و CWE-862 نمونههایی از ضعفهای مهمی هستند که شناخت آنها برای توسعهدهندگان وب و مدیران فنی ارزش زیادی دارد.
همچنین در محیطهایی مانند وردپرس و ووکامرس، استفاده از مفاهیم CWE میتواند به تحلیل بهتر گزارشهای آسیبپذیری و تقویت فرایند توسعه افزونهها و امکانات اختصاصی کمک کند.
البته CWE جایگزین ابزارهای امنیتی، بازبینی کد یا ارزیابی ریسک نیست.
برای ایجاد یک برنامه امنیتی مؤثر باید از آن در کنار کنترلهای فنی، آزمونهای امنیتی، مدیریت وصله و فرایندهای توسعه امن استفاده کرد.
در نهایت، مهمترین پیام CWE این است که امنیت پایدار فقط با اصلاح آسیبپذیریهای کشفشده ایجاد نمیشود؛ بلکه باید الگوهای ضعف و اشتباهاتی را که موجب ایجاد آسیبپذیریها میشوند نیز شناسایی و اصلاح کرد.
هرچه سازمانها زودتر این رویکرد را در چرخه توسعه نرمافزار خود پیادهسازی کنند، امکان کاهش مشکلات تکراری، بهبود کیفیت کد و افزایش اعتماد کاربران بیشتر خواهد شد.
مطالب مرتبط