Zero-Day چیست؟ آسیبپذیری روز صفر چگونه امنیت سایت را تهدید میکند؟
Zero-Day یا آسیبپذیری روز صفر، ضعفی امنیتی است که پیش از شناسایی یا اصلاح مناسب ممکن است توسط مهاجمان مورد سوءاستفاده قرار بگیرد. حملات روز صفر میتوانند باعث سرقت اطلاعات، دسترسی غیرمجاز، تغییر محتوای سایت و اختلال در خدمات شوند. استفاده از WAF، محدودسازی دسترسی، بهروزرسانی نرمافزارها، نظارت امنیتی و پشتیبانگیری منظم از مهمترین روشهای کاهش خطر هستند. شناخت آسیبپذیری Zero-Day و آمادگی برای پاسخ به حوادث، نقش مهمی در افزایش امنیت سایتهای وردپرسی و فروشگاههای اینترنتی دارد.
Zero-Day یا آسیبپذیری روز صفر، یک ضعف امنیتی در نرمافزار، وبسایت یا سیستم است که هنوز برای توسعهدهنده ناشناخته است یا راهکار اصلاحی رسمی برای آن ارائه نشده است. مهاجمان میتوانند پیش از انتشار وصله امنیتی از این ضعف برای نفوذ به سایت، سرقت اطلاعات، اجرای کدهای مخرب یا مختل کردن خدمات استفاده کنند. به همین دلیل، حملات Zero-Day یکی از جدیترین چالشهای امنیت سایبری محسوب میشوند.
مقدمه: چرا آسیبپذیری Zero-Day برای امنیت سایت خطرناک است؟
تصور کنید صاحب یک فروشگاه اینترنتی هستید. وردپرس، افزونهها، قالب و تجهیزات امنیتی سایت را بهروز نگه داشتهاید، رمزهای عبور قدرتمند انتخاب کردهاید و از فایروال استفاده میکنید. با وجود این اقدامات، یک مهاجم موفق میشود از طریق ضعفی ناشناخته در یکی از افزونههای سایت به اطلاعات حساس دسترسی پیدا کند.
در چنین شرایطی، ممکن است با یک آسیبپذیری روز صفر یا Zero-Day Vulnerability مواجه شده باشید.
بسیاری از مدیران وبسایت تصور میکنند نصب آخرین نسخه نرمافزارها، امنیت کامل را تضمین میکند؛ اما واقعیت این است که حتی جدیدترین نسخه یک برنامه نیز ممکن است دارای ضعفهایی باشد که هنوز شناسایی نشدهاند.
اهمیت حملات روز صفر دقیقاً در همین موضوع است. مهاجم ممکن است پیش از آنکه توسعهدهنده از مشکل مطلع شود، راهی برای سوءاستفاده از آن پیدا کند. در نتیجه، فرصت کافی برای انتشار بهروزرسانی امنیتی وجود ندارد.
این تهدید تنها مخصوص شرکتهای بزرگ یا سازمانهای دولتی نیست. سایتهای وردپرسی، فروشگاههای ووکامرسی، پنلهای مدیریت سرور، نرمافزارهای تجاری و APIهای تحت وب نیز میتوانند هدف چنین حملاتی قرار بگیرند.
البته وجود یک آسیبپذیری Zero-Day الزاماً به معنای هک شدن سایت نیست. میزان خطر به عواملی مانند نوع ضعف امنیتی، دسترسیپذیری بخش آسیبپذیر، سطح دسترسی موردنیاز مهاجم و کنترلهای دفاعی بستگی دارد.
در این مقاله از رخنهکاو، مفهوم Zero-Day را بررسی میکنیم، تفاوت آن را با سایر آسیبپذیریها توضیح میدهیم و نشان میدهیم چگونه میتوان خطر حملات روز صفر را در وردپرس، فروشگاههای اینترنتی و سرورهای میزبانی کاهش داد.
Zero-Day چیست و چرا به آن آسیبپذیری روز صفر میگویند؟
اصطلاح Zero-Day در امنیت سایبری به وضعیتی اشاره دارد که یک ضعف امنیتی پیش از فراهم شدن فرصت مناسب برای اصلاح آن، در معرض سوءاستفاده قرار میگیرد.
در تعریف دقیقتر، آسیبپذیری روز صفر معمولاً ضعفی است که هنوز برای سازنده محصول ناشناخته است. در کاربرد گستردهتر، این اصطلاح درباره ضعفهای تازه آشکارشدهای نیز استفاده میشود که وصله رسمی برای آنها در دسترس نیست.
عبارت «روز صفر» به این مفهوم اشاره میکند که توسعهدهنده در زمان آغاز سوءاستفاده، عملاً هیچ فرصتی برای آمادهسازی و انتشار اصلاحیه نداشته است.
برای مثال، ممکن است افزونهای دارای یک مشکل در بررسی مجوز کاربران باشد. اگر فردی پیش از شناسایی و اصلاح این مشکل بتواند از آن برای دستیابی به امکانات مدیریتی استفاده کند، احتمالاً با یک حمله روز صفر مواجه هستیم.
نکته مهم این است که Zero-Day نام یک روش حمله مشخص نیست. این اصطلاح وضعیت شناخت و اصلاح یک آسیبپذیری را توصیف میکند.
بنابراین یک ضعف روز صفر ممکن است از نوع SQL Injection، XSS، Remote Code Execution یا نقص در کنترل دسترسی باشد.
تفاوت Zero-Day Vulnerability، Zero-Day Exploit و Zero-Day Attack
سه اصطلاح مرتبط با حملات روز صفر وجود دارند که نباید با یکدیگر اشتباه گرفته شوند.
۱. Zero-Day Vulnerability یا آسیبپذیری روز صفر
به ضعف امنیتی ناشناخته یا بدون وصله گفته میشود که امکان سوءاستفاده از آن وجود دارد.
برای مثال، وجود نقصی در یک API که اجازه دسترسی غیرمجاز به اطلاعات را میدهد، میتواند یک آسیبپذیری باشد.
۲. Zero-Day Exploit یا ابزار بهرهبرداری روز صفر
به روش، کد یا سازوکاری گفته میشود که برای استفاده از آسیبپذیری طراحی شده است.
وجود یک آسیبپذیری بهتنهایی به این معنا نیست که ابزار بهرهبرداری عملی و قابلاعتمادی برای آن ساخته شده است.
۳. Zero-Day Attack یا حمله روز صفر
زمانی رخ میدهد که مهاجم از آسیبپذیری ناشناخته یا بدون وصله در یک حمله واقعی استفاده کند.
این حمله ممکن است با هدف سرقت داده، تخریب اطلاعات، دسترسی غیرمجاز یا ایجاد اختلال انجام شود.
| اصطلاح | مفهوم | مثال |
|---|---|---|
| Zero-Day Vulnerability | ضعف امنیتی ناشناخته | نقص در بررسی سطح دسترسی افزونه |
| Zero-Day Exploit | روش بهرهبرداری از ضعف | سازوکار سوءاستفاده از نقص دسترسی |
| Zero-Day Attack | استفاده عملی در حمله | نفوذ به سایت با بهرهبرداری از آن نقص |
درک تفاوت این سه مفهوم اهمیت زیادی دارد؛ زیرا کشف آسیبپذیری، ساخت ابزار سوءاستفاده و وقوع حمله واقعی، سه رویداد متفاوت هستند.
آیا هر آسیبپذیری جدیدی Zero-Day است؟
خیر. جدید بودن یک آسیبپذیری بهتنهایی باعث نمیشود آن را روز صفر بنامیم.
اگر توسعهدهنده از ماهها قبل ضعف امنیتی را شناسایی کرده و وصله مناسبی ارائه داده باشد، حمله به نسخه قدیمی و اصلاحنشده معمولاً یک حمله مبتنی بر آسیبپذیری شناختهشده محسوب میشود.
در مقابل، اگر مهاجم پیش از اطلاع سازنده از ضعف استفاده کرده باشد، با یک نمونه واقعی از حمله Zero-Day روبهرو هستیم.
همچنین ممکن است آسیبپذیری بهصورت عمومی افشا شود، اما وصلهای برای آن وجود نداشته باشد. این وضعیت بسیار خطرناک است، هرچند اصطلاح Zero-Day بسته به تعریف فنی و مرحله افشا، ممکن است با دقت متفاوتی درباره آن به کار برود. 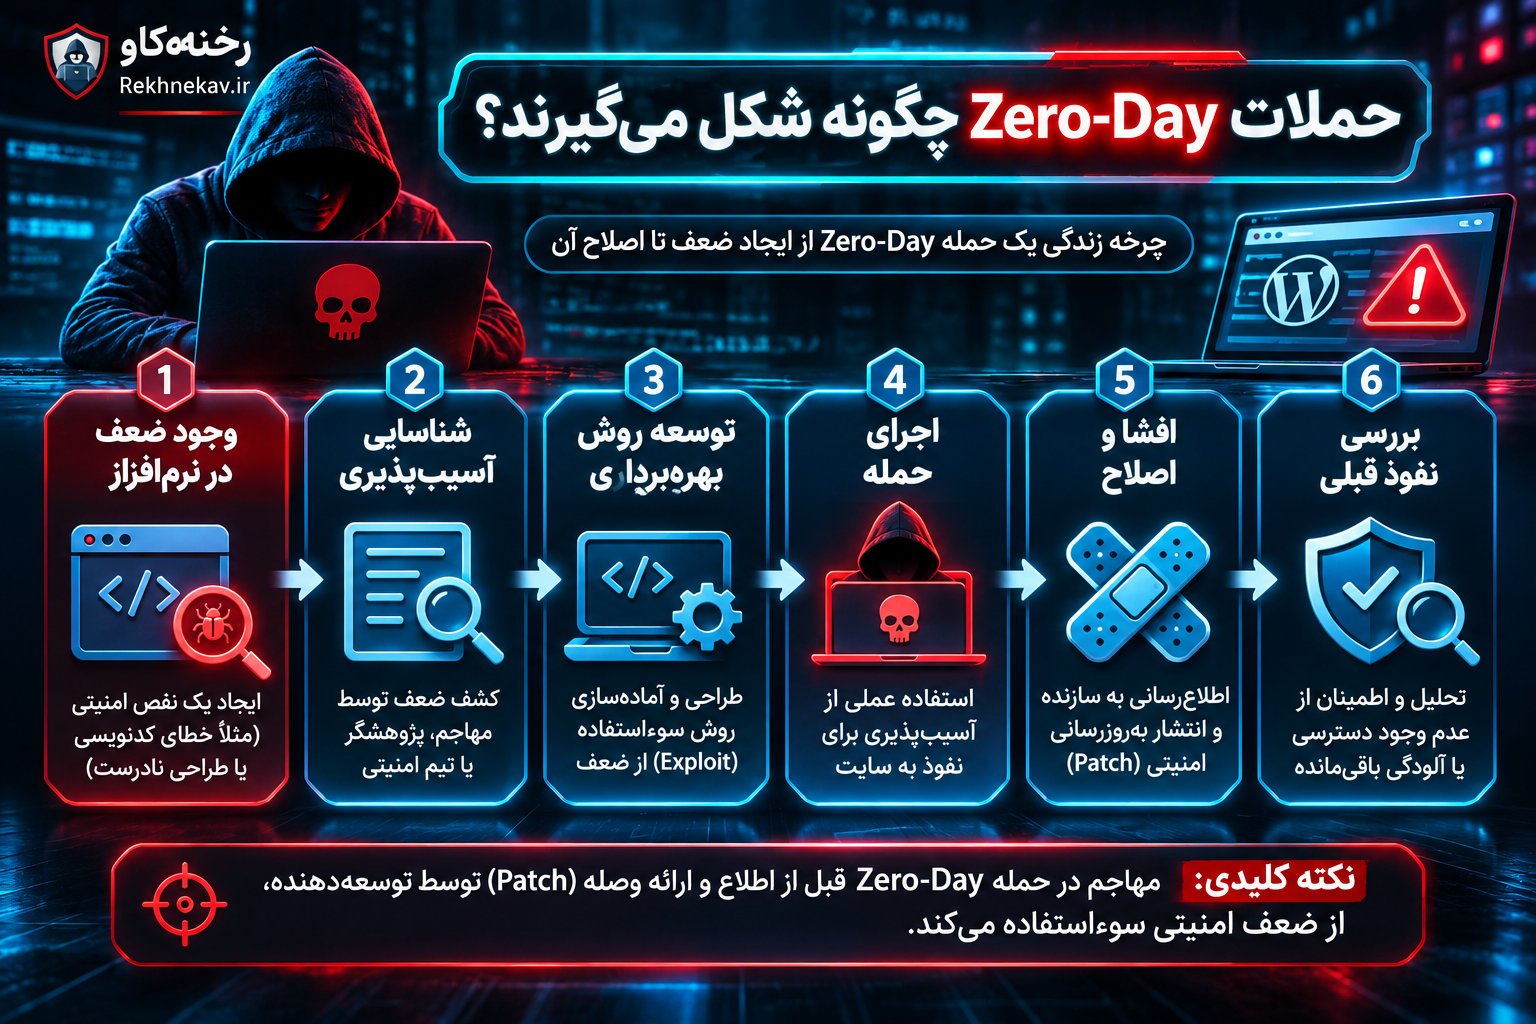
حملات Zero-Day چگونه شکل میگیرند؟
حملات روز صفر معمولاً نتیجه مجموعهای از رویدادها هستند، نه یک اتفاق کاملاً ناگهانی.
برای درک این موضوع باید چرخه عمر یک آسیبپذیری را بررسی کنیم.
مرحله اول: وجود ضعف امنیتی در نرمافزار
هر نرمافزاری از بخشهای متعددی تشکیل شده است. خطاهای برنامهنویسی، طراحی نامناسب معماری، پیکربندی اشتباه یا استفاده از کتابخانههای آسیبپذیر میتوانند زمینه ایجاد ضعف امنیتی باشند.
این ضعف ممکن است مدت طولانی بدون شناسایی در محصول باقی بماند.
برای مثال، یک افزونه مدیریت فایل ممکن است در بررسی درخواستهای کاربران محدودیتهای کافی نداشته باشد.
تا زمانی که این مشکل شناسایی نشده باشد، کاربران و توسعهدهندگان ممکن است از وجود خطر اطلاعی نداشته باشند.
مرحله دوم: شناسایی آسیبپذیری
آسیبپذیری ممکن است توسط پژوهشگر امنیتی، توسعهدهنده نرمافزار، تیم ارزیابی امنیت یا مهاجم شناسایی شود.
اگر پژوهشگر آن را بهصورت مسئولانه گزارش کند، سازنده میتواند پیش از افشای عمومی برای اصلاح مشکل اقدام کند.
اما اگر مهاجم نخستین فردی باشد که از ضعف آگاه میشود، ممکن است از آن بدون اطلاع مالک محصول استفاده کند.
به همین دلیل، وجود برنامه افشای مسئولانه آسیبپذیری یا Vulnerability Disclosure Policy برای شرکتهای نرمافزاری اهمیت دارد.
مرحله سوم: توسعه روش بهرهبرداری
پس از شناسایی ضعف، ممکن است مشخص شود چه شرایطی برای سوءاستفاده از آن لازم است.
برخی آسیبپذیریها تنها در صورت ورود کاربر به سیستم قابل بهرهبرداری هستند. برخی دیگر به تعامل قربانی نیاز دارند و تعدادی نیز ممکن است از راه دور و بدون احراز هویت مورد سوءاستفاده قرار بگیرند.
میزان پیچیدگی بهرهبرداری در تعیین سطح خطر تأثیر زیادی دارد.
آسیبپذیری که بدون احراز هویت و از طریق اینترنت قابل بهرهبرداری باشد، معمولاً برای سایتهای عمومی نگرانکنندهتر است.
مرحله چهارم: اجرای حمله
در این مرحله ممکن است مهاجم از ضعف شناساییشده برای دستیابی به هدف خود استفاده کند.
پیامدهای احتمالی شامل دسترسی به فایلهای سایت، مشاهده اطلاعات محرمانه، تغییر تنظیمات یا اجرای عملیات غیرمجاز هستند.
با این حال، هر آسیبپذیری الزاماً به کنترل کامل سرور منجر نمیشود. سطح دسترسی حاصل از حمله به ماهیت ضعف و محدودیتهای محیط بستگی دارد.
مرحله پنجم: شناسایی، افشا و اصلاح
پس از شناسایی حمله یا گزارش آسیبپذیری، تیم توسعه ممکن است بررسی فنی را آغاز کند.
در این مرحله راهکارهایی مانند انتشار Patch، غیرفعالسازی قابلیت آسیبپذیر یا ارائه تنظیمات موقت امنیتی مطرح میشوند.
مدیران سایت نیز باید نسخههای تحت تأثیر را شناسایی کرده و اقدامات اصلاحی مناسب را اجرا کنند.
مرحله ششم: بررسی احتمال نفوذ قبلی
یکی از مهمترین نکات امنیتی این است که نصب وصله، حملات قبلی را بهصورت خودکار خنثی نمیکند.
ممکن است مهاجم پیش از انتشار بهروزرسانی به سایت نفوذ کرده، حساب مدیریتی ایجاد کرده یا اطلاعاتی را خارج کرده باشد.
بنابراین پس از اصلاح ضعف، بررسی نشانههای نفوذ قبلی ضروری است. 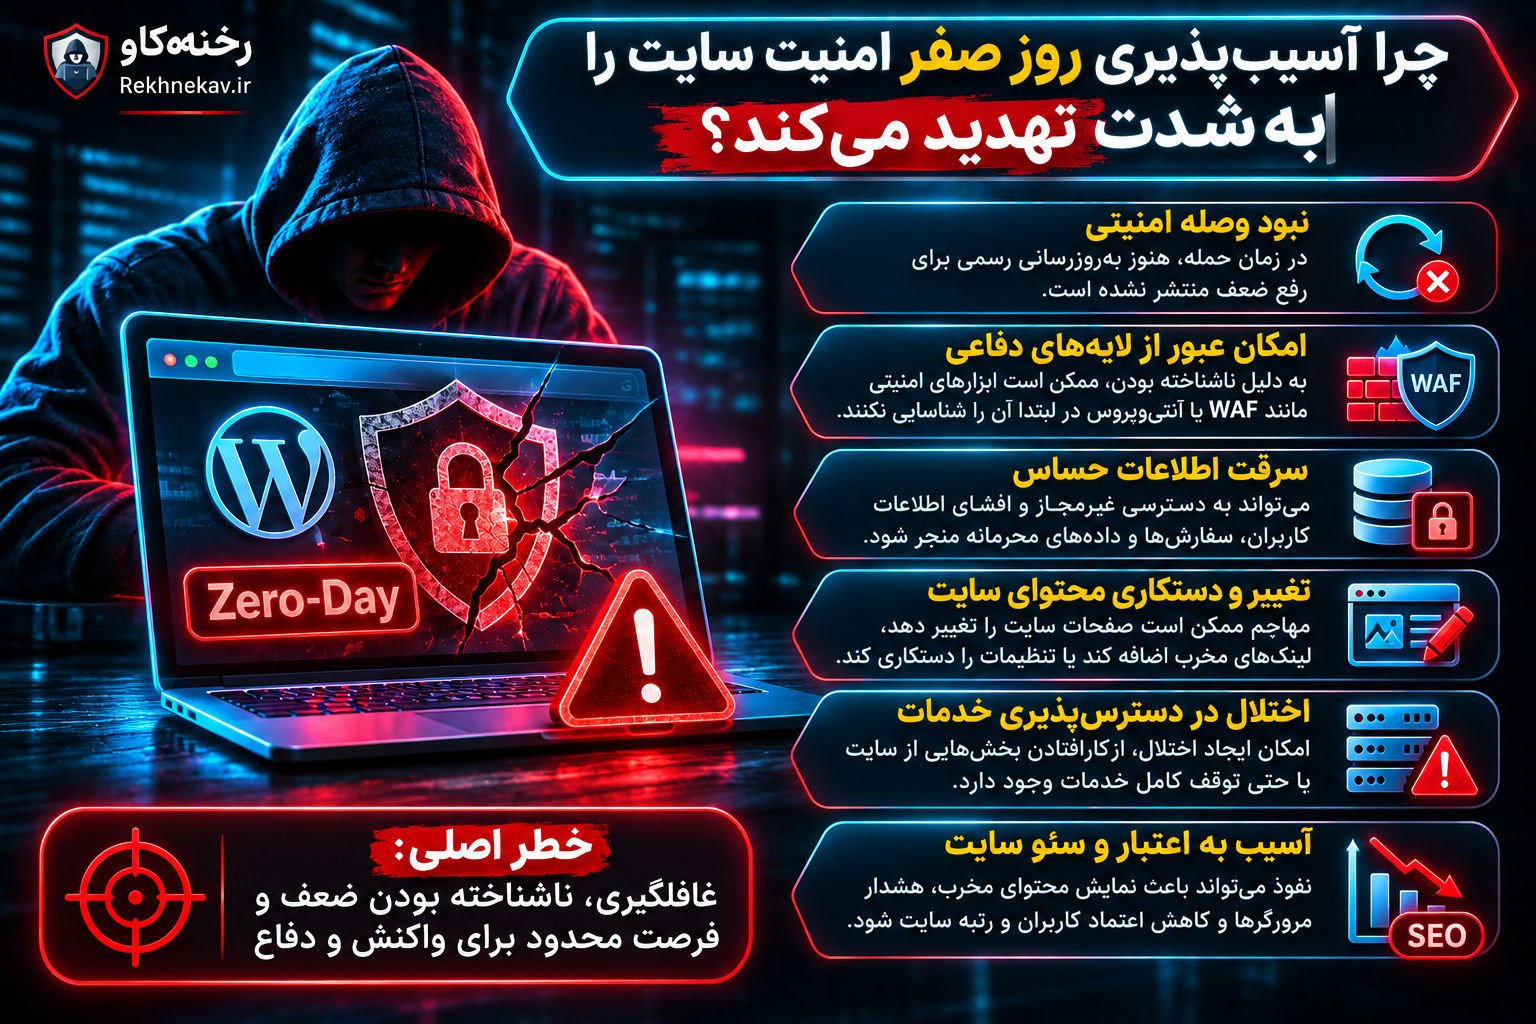
چرا آسیبپذیری روز صفر امنیت سایت را بهشدت تهدید میکند؟
خطر اصلی Zero-Day تنها ناشناخته بودن ضعف نیست؛ بلکه ترکیب ناشناخته بودن، نبود راهکار قطعی در زمان حمله و احتمال تأخیر در شناسایی نفوذ است.
این عوامل میتوانند موجب شوند حمله برای مدتی بدون تشخیص ادامه پیدا کند.
۱. نبود وصله امنیتی در زمان آغاز حمله
در بسیاری از حملات سایبری، مدیر سایت میتواند با نصب یک بهروزرسانی مشخص، مشکل شناختهشده را برطرف کند.
اما در حمله روز صفر ممکن است هنوز نسخه اصلاحشدهای منتشر نشده باشد.
در چنین شرایطی، مدیر سیستم باید با روشهایی مانند محدودسازی دسترسی، غیرفعال کردن قابلیت آسیبپذیر یا اجرای کنترلهای جبرانی، خطر را کاهش دهد.
۲. احتمال عبور از کنترلهای امنیتی مبتنی بر امضا
بعضی ابزارهای امنیتی از امضاها یا Signatureهای شناختهشده برای شناسایی حملات استفاده میکنند.
اگر روش بهرهبرداری جدید باشد، ممکن است این ابزارها در ابتدا الگوی مربوط به آن را نشناسند.
البته نباید نتیجه گرفت که تمام حملات Zero-Day از فایروال یا سامانههای شناسایی تهدید عبور میکنند.
کنترلهای رفتاری، محدودیتهای دسترسی و برخی قواعد عمومی WAF میتوانند حتی بدون شناخت دقیق آسیبپذیری، بخشی از حملات را شناسایی یا متوقف کنند.
۳. سرقت اطلاعات کاربران
یکی از پیامدهای مهم آسیبپذیری روز صفر، نقض محرمانگی اطلاعات یا Confidentiality است.
در یک فروشگاه اینترنتی، اطلاعاتی مانند نام مشتری، نشانی، شماره تماس، سابقه سفارش یا سایر دادههای ذخیرهشده ممکن است در معرض خطر قرار بگیرند.
نوع اطلاعات قابل دسترسی به ساختار برنامه و مجوزهای حساب یا فرایند آسیبدیده بستگی دارد.
اگر ضعف در سامانه پردازش پرداخت یا سرویس جانبی رخ دهد، پیامدها میتوانند گستردهتر باشند.
به همین دلیل، نگهداری حداقلی دادههای حساس و محدودسازی دسترسی به پایگاه داده اهمیت زیادی دارد.
۴. تغییر محتوای سایت و آسیب به یکپارچگی اطلاعات
امنیت اطلاعات تنها به جلوگیری از سرقت داده محدود نمیشود.
یکپارچگی یا Integrity به معنای محافظت از اطلاعات در برابر تغییر غیرمجاز است.
مهاجم ممکن است در صورت دستیابی به سطح دسترسی مناسب، محتوای صفحات را تغییر دهد، لینکهای مخرب اضافه کند یا تنظیمات سایت را دستکاری کند.
چنین اتفاقی میتواند اعتبار کسبوکار را کاهش دهد و کاربران را در معرض خطر قرار دهد.
۵. اختلال در دسترسپذیری خدمات
سومین مؤلفه اصلی امنیت اطلاعات، Availability یا دسترسپذیری است.
برخی آسیبپذیریها ممکن است باعث ازکارافتادن بخشی از وبسایت یا سرویسهای وابسته شوند.
برای مثال، سوءاستفاده از یک ضعف در مدیریت منابع میتواند مصرف پردازنده یا حافظه را افزایش دهد.
همچنین در بعضی شرایط، دسترسی غیرمجاز ممکن است زمینه تخریب فایلها و اختلال در فعالیت سایت را فراهم کند.
در فروشگاههای اینترنتی، هر ساعت اختلال میتواند بر تجربه مشتری و درآمد کسبوکار تأثیر بگذارد.
۶. آسیب به اعتبار سایت و سئو
نفوذ امنیتی ممکن است پیامدهایی فراتر از مشکلات فنی داشته باشد.
اگر مهاجم بتواند محتوای مخرب، صفحات اسپم یا تغییر مسیرهای غیرمجاز ایجاد کند، کاربران و موتورهای جستوجو ممکن است با محتوای نامعتبر مواجه شوند.
این وضعیت در برخی شرایط میتواند باعث هشدارهای مرورگر، کاهش اعتماد کاربران یا مشکلات نمایهسازی شود.
با این حال، هر حمله Zero-Day الزاماً باعث افت رتبه سایت نمیشود. پیامدهای سئو به نوع آلودگی، مدت حضور محتوای مخرب و نحوه مدیریت حادثه بستگی دارند. 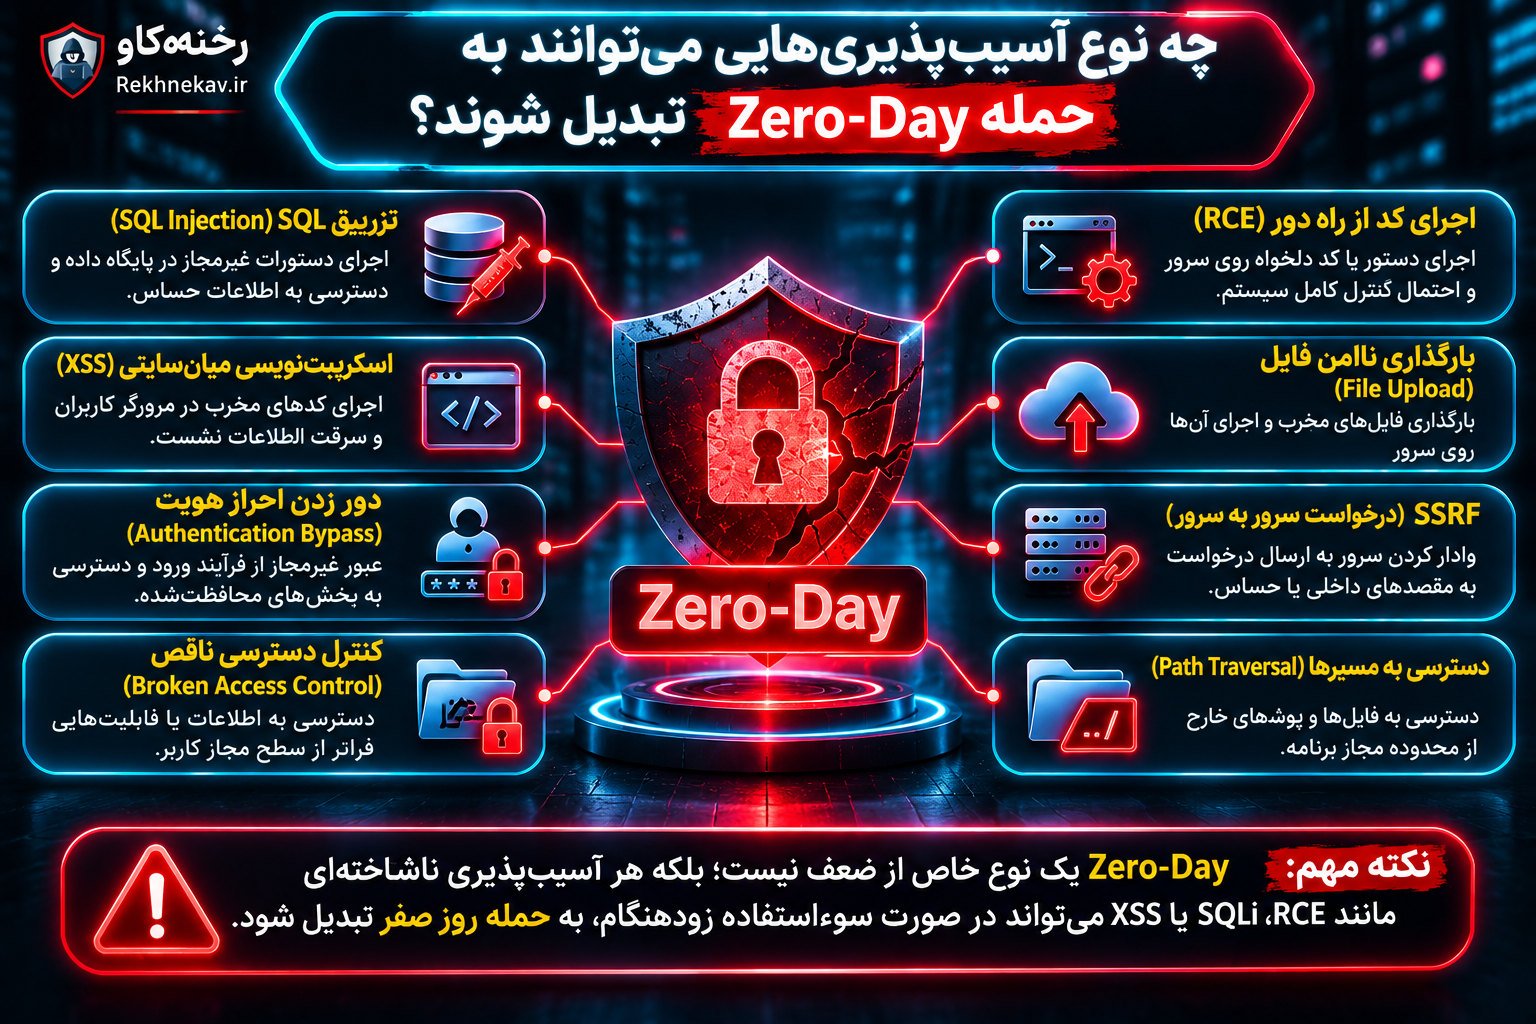
چه نوع آسیبپذیریهایی میتوانند به حمله Zero-Day تبدیل شوند؟
Zero-Day یک دسته مستقل از خطاهای برنامهنویسی نیست. انواع مختلف ضعفهای امنیتی میتوانند پیش از کشف و اصلاح، مورد سوءاستفاده قرار بگیرند.
اجرای کد از راه دور یا Remote Code Execution
آسیبپذیری RCE در بعضی شرایط به مهاجم اجازه میدهد دستورها یا کدهایی را در محیط هدف اجرا کند.
این نوع ضعف میتواند بسیار خطرناک باشد، زیرا سطح دسترسی حاصل ممکن است فراتر از امکانات عادی وبسایت باشد.
البته میزان خطر به مجوزهای فرایند آسیبدیده، ایزولهسازی محیط و سایر کنترلهای امنیتی بستگی دارد.
استفاده از حداقل سطح دسترسی و جداسازی سرویسها میتواند پیامدهای چنین حملاتی را محدود کند.
تزریق SQL یا SQL Injection
SQL Injection زمانی رخ میدهد که برنامه ورودیهای غیرقابلاعتماد را به شکل ناامن در دستورات پایگاه داده استفاده کند.
اگر چنین ضعفی در بخشی از یک سامانه وجود داشته باشد، ممکن است محرمانگی یا یکپارچگی دادهها تهدید شود.
استفاده از Prepared Statements، اعتبارسنجی مناسب و محدودسازی مجوز حساب پایگاه داده از روشهای اصلی پیشگیری است.
اسکریپتنویسی میانسایتی یا XSS
در حملات Cross-Site Scripting، محتوای کنترلشده توسط مهاجم ممکن است در مرورگر کاربران و در بستر امنیتی سایت اجرا شود.
این ضعف بسته به شرایط میتواند باعث دستکاری رابط کاربری، اجرای عملیات ناخواسته یا سوءاستفاده از نشست کاربر شود.
استفاده از Output Encoding متناسب با زمینه نمایش، پردازش ایمن محتوا و سیاست امنیت محتوا یا CSP میتواند خطر XSS را کاهش دهد.
CSP یک لایه دفاعی مکمل است و جایگزین اصلاح ضعف اصلی نمیشود.
دور زدن احراز هویت و کنترل دسترسی
بعضی آسیبپذیریها به مهاجم اجازه میدهند محدودیتهای ورود یا مجوزهای کاربران را دور بزند.
برای مثال، یک API ممکن است تنها وجود شناسه کاربر را بررسی کند، بدون آنکه مالکیت یا مجوز دسترسی به منبع درخواستشده را کنترل کرده باشد.
این نوع خطا میتواند به افشای اطلاعات یا اجرای عملیات غیرمجاز منجر شود.
کنترل مجوز باید در سمت سرور و برای هر عملیات حساس انجام شود.
بارگذاری ناامن فایل
اگر یک برنامه فایلهای دریافتی را بهدرستی اعتبارسنجی نکند، احتمال بارگذاری فایلهای ناخواسته یا خطرناک وجود دارد.
خطر زمانی افزایش پیدا میکند که فایل بارگذاریشده در مسیری ذخیره شود که سرور اجازه اجرای آن را دارد.
محدود کردن نوع و اندازه فایل، جداسازی محل ذخیرهسازی و غیرفعال کردن اجرای کد در مسیرهای بارگذاری از کنترلهای مهم هستند.
آسیبپذیریهای SSRF و Path Traversal
در Server-Side Request Forgery یا SSRF، یک قابلیت آسیبپذیر ممکن است باعث شود سرور درخواستهایی به مقصدهای ناخواسته ارسال کند.
در Path Traversal نیز ضعف در مدیریت مسیرها میتواند دسترسی به فایلهایی خارج از محدوده مجاز را امکانپذیر کند.
این آسیبپذیریها بسته به محیط اجرا و سطح دسترسی برنامه ممکن است پیامدهای متفاوتی داشته باشند.
در همه این نمونهها، زمانی که ضعف پیش از شناسایی یا اصلاح مورد سوءاستفاده قرار بگیرد، امکان وقوع حمله روز صفر وجود دارد. 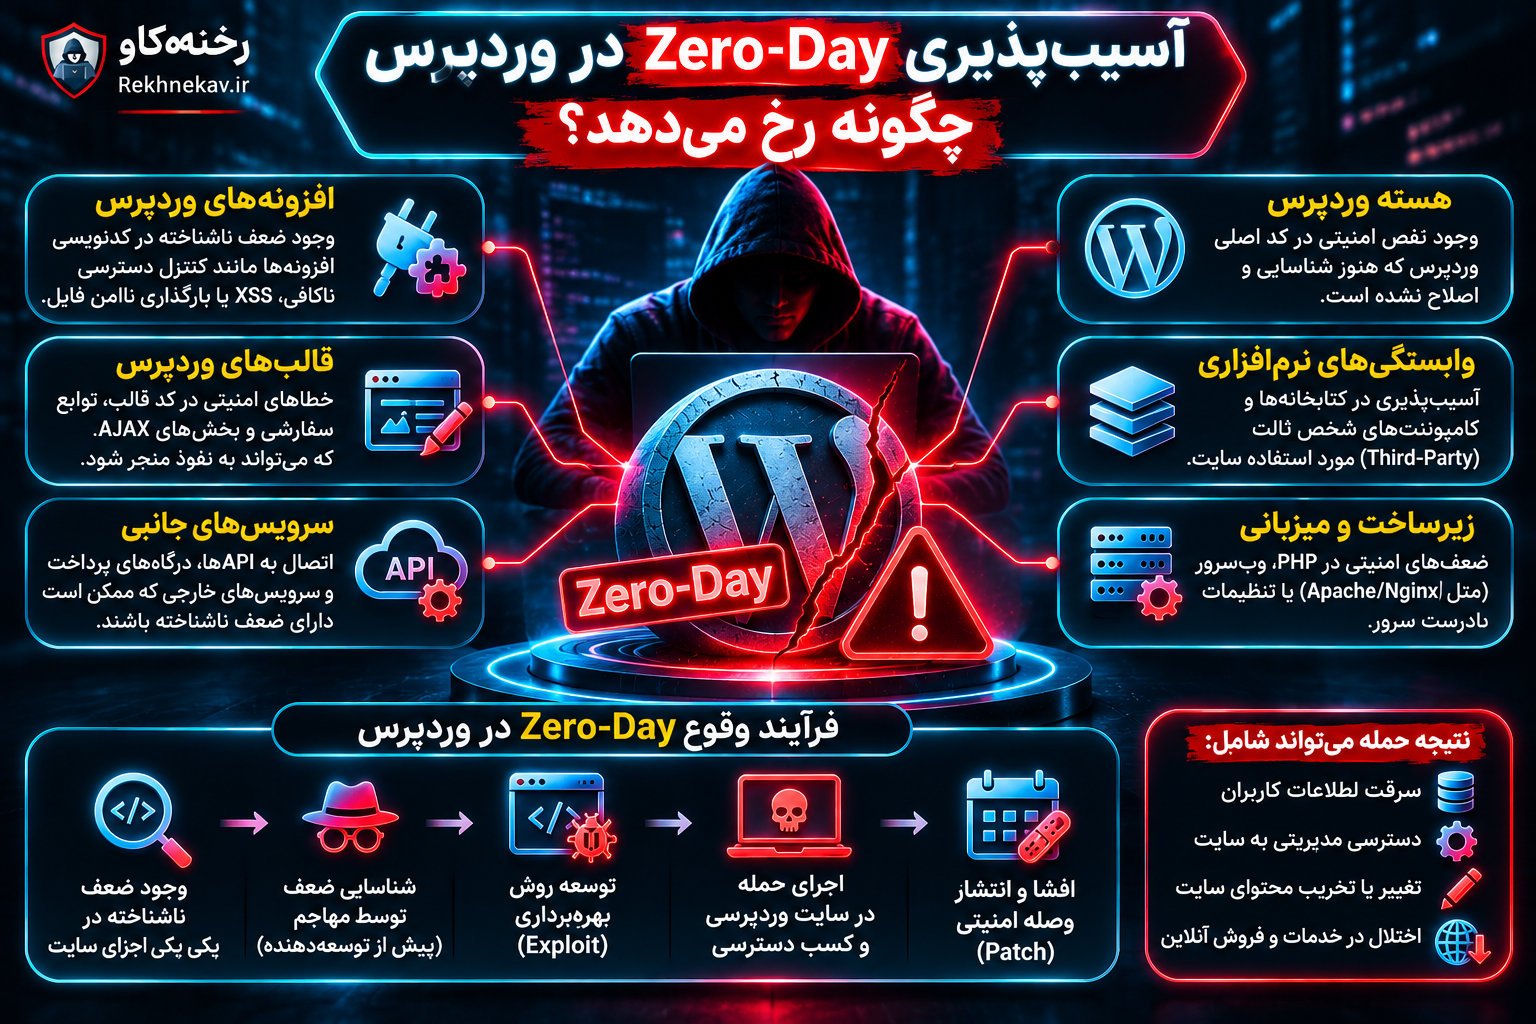
آسیبپذیری Zero-Day در وردپرس چگونه رخ میدهد؟
وردپرس یک سیستم مدیریت محتوای گسترده و توسعهپذیر است. امکانات آن علاوه بر هسته اصلی، از طریق قالبها، افزونهها و سرویسهای جانبی گسترش پیدا میکند.
همین معماری انعطافپذیر باعث میشود مدیریت امنیت نیازمند توجه به اجزای مختلف باشد.
آسیبپذیری در هسته وردپرس
هسته WordPress وظایف مهمی مانند مدیریت کاربران، پردازش درخواستها، انتشار محتوا و ارتباط با بخشهای مختلف را بر عهده دارد.
مانند هر نرمافزار دیگری، امکان کشف ضعف امنیتی در هسته آن وجود دارد.
توسعهدهندگان وردپرس بهطور مستمر اصلاحات امنیتی منتشر میکنند، اما تا پیش از شناسایی یک ضعف ناشناخته، ممکن است وصلهای برای آن وجود نداشته باشد.
بهروزرسانی منظم هسته ضروری است، ولی بهتنهایی تمام خطرهای روز صفر را از بین نمیبرد.
آسیبپذیری در افزونههای وردپرس
افزونهها از مهمترین بخشهایی هستند که باید در ارزیابی امنیت سایت بررسی شوند.
یک افزونه ممکن است قابلیتهایی مانند مدیریت فایل، ساخت فرم، اتصال به سرویس خارجی یا پردازش سفارش را ارائه دهد.
اگر این قابلیتها بهدرستی طراحی نشده باشند، احتمال ایجاد ضعفهایی مانند کنترل دسترسی ناکافی، XSS یا بارگذاری ناامن فایل وجود دارد.
نکته مهم این است که فعال بودن یک افزونه آسیبپذیر ممکن است در برخی موارد باعث ایجاد مسیر حمله شود، حتی اگر مدیر سایت از قابلیت مربوط به آن استفاده نکند.
در نتیجه، نصب افزونههای ضروری و حذف افزونههای بلااستفاده یکی از اصول کاهش سطح حمله است.
آسیبپذیری در قالبهای وردپرس
قالبها تنها مسئول ظاهر سایت نیستند. بسیاری از قالبهای پیشرفته دارای توابع PHP، ابزارهای اختصاصی و ارتباطات AJAX هستند.
اگر کد این بخشها از اصول برنامهنویسی امن پیروی نکند، ممکن است آسیبپذیری ایجاد شود.
قالبهای نالشده یا دریافتشده از منابع نامعتبر خطر جداگانهای نیز دارند؛ زیرا ممکن است از ابتدا حاوی کد مخرب باشند.
وجود کد مخرب عمدی با آسیبپذیری Zero-Day یکسان نیست، هرچند هر دو امنیت سایت را تهدید میکنند.
خطر آسیبپذیری در ووکامرس
فروشگاههای WooCommerce معمولاً افزونهها و سرویسهای جانبی بیشتری نسبت به یک سایت محتوایی ساده دارند.
درگاههای پرداخت، مدیریت موجودی، حملونقل، سیستم تخفیف و اتصال به نرمافزارهای حسابداری از نمونههای رایج هستند.
هر اتصال جدید میتواند سطح حمله را افزایش دهد.
اگر یک ضعف روز صفر در افزونهای حساس وجود داشته باشد، ممکن است اطلاعات سفارشها، تنظیمات مالی یا عملیات مدیریتی تحت تأثیر قرار بگیرند.
برای کاهش خطر باید دسترسی افزونهها و حسابهای مرتبط با آنها محدود و فعالیتهای حساس ثبت و نظارت شوند.
نقش سرور و سرویسهای میزبانی
حتی اگر خود وردپرس کاملاً بهروز باشد، امنیت آن به زیرساخت وابسته است.
سیستمعامل، وبسرور، نسخه PHP، پایگاه داده، پنل هاست و سرویسهای شبکه همگی میتوانند دارای آسیبپذیری باشند.
اگر یک ضعف روز صفر در لایه زیرساخت رخ دهد، ممکن است چندین سایت میزبانیشده را تحت تأثیر قرار دهد.
استفاده از سرویسهای پشتیبانیشده، جداسازی حسابهای میزبانی و تنظیم صحیح مجوزهای سیستم از اقدامات مهم دفاعی هستند.
دو نمونه واقعی از حملات Zero-Day
بررسی رویدادهای واقعی کمک میکند پیامدهای آسیبپذیری روز صفر را بهتر درک کنیم.
نمونه اول: آسیبپذیری افزونه File Manager وردپرس در سال ۲۰۲۰
در سال ۲۰۲۰، یک ضعف امنیتی مهم در افزونه File Manager وردپرس شناسایی شد که با شناسه CVE-2020-25213 شناخته میشود.
این مشکل نسخههای قبل از 6.9 افزونه را تحت تأثیر قرار میداد.
ماهیت ضعف به نحوه استفاده از یک مؤلفه مدیریت فایل مربوط بود و در شرایط آسیبپذیر، امکان بارگذاری فایل و اجرای کد از راه دور را برای مهاجمان بدون احراز هویت فراهم میکرد.
در همان دوره، سوءاستفاده واقعی از این ضعف مشاهده شد.
نسخه اصلاحشده 6.9 در اول سپتامبر ۲۰۲۰ منتشر شد و به مدیران سایتهای آسیبپذیر توصیه شد فوراً بهروزرسانی انجام دهند.
این رویداد چند نکته مهم را نشان داد:
- یک افزونه میتواند مسیر نفوذی مستقل از هسته وردپرس ایجاد کند.
- وجود ضعف در بخشی که کاربر مستقیماً با آن کار نمیکند، همچنان خطرناک است.
- فاصله کشف آسیبپذیری تا نصب وصله میتواند فرصت مناسبی برای مهاجمان فراهم کند.
- استفاده از فایروال و محدودیتهای مناسب ممکن است بخشی از تلاشهای سوءاستفاده را متوقف کند.
- پس از اصلاح افزونه، بررسی احتمال نفوذ قبلی همچنان اهمیت دارد.
این نمونه نشان میدهد چرا مدیران سایت باید علاوه بر بهروزرسانی، وضعیت امنیتی افزونههای نصبشده را پیگیری کنند.
نمونه دوم: حمله به MOVEit Transfer در سال ۲۰۲۳
یکی دیگر از نمونههای مهم، آسیبپذیری CVE-2023-34362 در نرمافزار MOVEit Transfer است.
این نرمافزار برای انتقال مدیریتشده فایلها در سازمانها استفاده میشود.
آسیبپذیری مربوط به SQL Injection بود و در شرایط مشخص امکان دسترسی غیرمجاز به دادهها را فراهم میکرد.
بررسیهای امنیتی نشان داد سوءاستفاده از این ضعف دستکم از ۲۷ مه ۲۰۲۳ آغاز شده بود؛ در حالی که اطلاعرسانی عمومی درباره آسیبپذیری در ۳۱ مه انجام شد.
در جریان این حملات، مهاجمان توانستند در برخی محیطهای آسیبدیده دادهها را استخراج کنند.
اهمیت این رویداد در آن بود که یک آسیبپذیری در سامانه انتقال فایل میتوانست اطلاعات سازمانهای مختلف را در معرض خطر قرار دهد.
درس مشترک این دو رویداد: امنیت یک سایت یا سرویس تنها به کیفیت کد اصلی آن وابسته نیست. افزونهها، سرویسهای جانبی و زیرساختهای متصل نیز باید در برنامه امنیتی لحاظ شوند.
مهاجمان چگونه از Zero-Day برای نفوذ به سایت استفاده میکنند؟
درک مسیرهای کلی حمله برای طراحی دفاع مناسب ضروری است.
با این حال، باید میان شناخت تهدید و اجرای عملی سوءاستفاده تفاوت قائل شد.
سناریوی اول: ضعف در افزونه عمومی
فرض کنید یک افزونه وردپرس دارای قابلیتی برای دریافت درخواستهای کاربران است.
اگر این قابلیت بدون بررسی کافی سطح دسترسی طراحی شده باشد، ممکن است درخواستهایی فراتر از مجوز کاربر پذیرفته شوند.
در چنین شرایطی، مهاجم ممکن است از نقص برای اجرای عملیات غیرمجاز استفاده کند.
کنترلهای دفاعی مهم شامل اعتبارسنجی درخواست، بررسی مجوز در سمت سرور و محدودسازی عملکرد افزونه هستند.
سناریوی دوم: آسیبپذیری در حساب کاربری
گاهی ضعف امنیتی تنها پس از ورود به حساب کاربری قابل استفاده است.
برای مثال، یک کاربر عادی ممکن است به دلیل نقص در کنترل دسترسی بتواند عملیاتی مخصوص مدیر انجام دهد.
این نمونه نشان میدهد فعالسازی 2FA بهتنهایی برای جلوگیری از تمام حملات کافی نیست.
احراز هویت دومرحلهای احتمال تصاحب حساب را کاهش میدهد، اما نمیتواند جایگزین کنترل صحیح مجوزها در برنامه شود.
سناریوی سوم: نقص در API
بسیاری از سایتها از API برای ارتباط با اپلیکیشن موبایل، درگاه پرداخت یا سرویسهای خارجی استفاده میکنند.
اگر یک Endpoint دارای ضعف امنیتی باشد، ممکن است اطلاعات یا عملیات حساسی در معرض دسترسی غیرمجاز قرار بگیرد.
محدود کردن دسترسی APIها، بررسی مالکیت منابع، ثبت رویدادها و استفاده از مجوزهای حداقلی میتواند خطر را کاهش دهد.
سناریوی چهارم: ترکیب چند ضعف امنیتی
گاهی مهاجم برای رسیدن به هدف نهایی از چند ضعف استفاده میکند.
برای مثال، یک نقص ممکن است اطلاعات محدودی را افشا کند و نقص دیگری امکان افزایش سطح دسترسی را فراهم کند.
به چنین فرایندی Exploit Chain یا زنجیره بهرهبرداری گفته میشود.
این موضوع اهمیت دفاع چندلایه را نشان میدهد؛ زیرا متوقف کردن یکی از مراحل زنجیره ممکن است مانع کامل شدن حمله شود.
نشانههای احتمالی حمله Zero-Day به سایت چیست؟
تشخیص حمله روز صفر دشوار است، زیرا ممکن است الگوی شناختهشدهای برای آن وجود نداشته باشد.
با این حال، بعضی تغییرات غیرعادی میتوانند نشانه نیاز به بررسی امنیتی باشند.
تغییر غیرمنتظره فایلها
ایجاد فایلهای ناشناس، تغییر فایلهای اصلی برنامه یا مشاهده کدهای غیرمعمول در مسیرهای حساس میتواند نگرانکننده باشد.
در وردپرس بهتر است یکپارچگی فایلهای اصلی با نسخههای معتبر مقایسه شود.
البته تمام تغییرات فایل نشانه حمله نیستند. بهروزرسانیها، عملیات کش و فعالیت افزونهها نیز ممکن است فایلهایی ایجاد یا اصلاح کنند.
ایجاد حساب مدیریتی ناشناس
وجود یک حساب Administrator که توسط مدیران مجاز ساخته نشده است، نیازمند بررسی فوری است.
باید زمان ایجاد حساب، روش ثبت آن و فعالیتهای مرتبط بررسی شود.
حذف حساب بدون بررسی سایر نشانهها ممکن است کافی نباشد؛ زیرا مهاجم احتمالاً مسیرهای دسترسی دیگری نیز ایجاد کرده است.
درخواستهای غیرعادی در لاگ سرور
افزایش ناگهانی درخواستها به یک مسیر مشخص، استفاده غیرمعمول از Endpointها یا الگوهای تکراری خطا میتواند نشانه فعالیت مشکوک باشد.
لاگهای وبسرور، WAF و برنامه میتوانند برای تحلیل چنین رویدادهایی مفید باشند.
با این حال، وجود درخواست مشکوک بهتنهایی اثبات نمیکند که حمله موفق بوده است.
ارتباطات خروجی غیرمنتظره
اگر سرور بدون دلیل مشخص با مقصدهای ناشناس ارتباط برقرار کند، ممکن است لازم باشد این رفتار بررسی شود.
برخی افزونهها و سرویسهای قانونی نیز به ارتباط خارجی نیاز دارند.
بنابراین تحلیل باید با توجه به رفتار عادی سایت و سرویسهای نصبشده انجام شود.
تغییر محتوای صفحات یا مسیرهای سایت
ایجاد صفحات ناشناس، تغییر لینکها یا انتقال کاربران به مقصدهای غیرمنتظره میتواند نشانه نفوذ باشد.
در چنین شرایطی باید علاوه بر محتوای وردپرس، پایگاه داده، تنظیمات سرور و فایلهای مرتبط نیز بررسی شوند.
آیا نبود این نشانهها به معنای امن بودن سایت است؟
خیر.
بعضی حملات ممکن است بدون تغییر آشکار محتوای سایت انجام شوند.
همچنین نبود لاگ کافی یا تنظیمات نظارتی مناسب میتواند شناسایی حادثه را دشوار کند.
در نتیجه، تشخیص حمله Zero-Day به ترکیبی از ثبت رویداد، تحلیل رفتاری و بررسی فنی نیاز دارد.
چگونه حملات Zero-Day را پیش از انتشار وصله شناسایی کنیم؟
هیچ ابزار واحدی نمیتواند تمام آسیبپذیریهای ناشناخته را شناسایی کند.
با این حال، میتوان با ترکیب چند روش امنیتی احتمال کشف رفتارهای مشکوک را افزایش داد.
نظارت رفتاری یا Behavioral Monitoring
در این روش بهجای جستوجوی صرف برای امضای حمله، رفتار برنامه و سرور بررسی میشود.
برای مثال، اجرای غیرمنتظره یک فرایند، تغییر غیرعادی فایلها یا افزایش ناگهانی عملیات حساس میتواند هشدار ایجاد کند.
مزیت این رویکرد آن است که برای شناسایی بعضی رفتارهای مخرب به شناخت دقیق نوع آسیبپذیری نیاز ندارد.
البته ابزارهای رفتاری نیز ممکن است خطای مثبت یا منفی داشته باشند.
استفاده از WAF
فایروال برنامه وب یا Web Application Firewall درخواستهای HTTP و HTTPS را مطابق قواعد امنیتی بررسی میکند.
WAF میتواند بعضی الگوهای مشکوک مانند ورودیهای غیرعادی یا درخواستهای مغایر با سیاست امنیتی را محدود کند.
برخی فایروالها حتی پیش از انتشار قانون اختصاصی یک آسیبپذیری، امکان متوقف کردن بخشی از سوءاستفادهها را دارند.
اما WAF تضمین نمیکند که تمام حملات روز صفر شناسایی شوند.
اگر ترافیک حمله از مسیری عبور کند که توسط فایروال بررسی نمیشود، یا روش بهرهبرداری خارج از پوشش قواعد باشد، ممکن است حمله همچنان امکانپذیر باشد.
سیستمهای IDS و IPS
سامانه تشخیص نفوذ یا IDS وظیفه شناسایی فعالیت مشکوک را بر عهده دارد.
سامانه جلوگیری از نفوذ یا IPS علاوه بر شناسایی، در شرایط مشخص میتواند ترافیک یا فعالیت مشکوک را مسدود کند.
این ابزارها معمولاً در سطح شبکه یا میزبان استفاده میشوند.
برای سایتهای حساس، ترکیب دادههای این سامانهها با لاگهای برنامه میتواند دید بهتری از رویدادهای امنیتی فراهم کند.
استفاده از EDR در سرور
Endpoint Detection and Response یا EDR برای نظارت و پاسخ به رفتارهای مشکوک در دستگاهها و سرورها طراحی شده است.
در زیرساختهایی که این ابزار قابل استفاده است، EDR میتواند فعالیت فرایندها، تغییر فایلها و برخی رفتارهای غیرعادی را ثبت و تحلیل کند.
این قابلیت برای بررسی حملاتی که پس از نفوذ اولیه به فعالیتهای سطح سیستم منجر میشوند، مفید است.
تحلیل متمرکز رویدادها با SIEM
سامانه Security Information and Event Management یا SIEM دادههای امنیتی را از منابع مختلف جمعآوری و تحلیل میکند.
برای مثال، میتوان رویدادهای ورود کاربران، هشدارهای WAF و فعالیتهای سرور را در یک محیط بررسی کرد.
ارتباط دادن این دادهها ممکن است نشانههایی را آشکار کند که در بررسی جداگانه هر لاگ مشخص نیستند.
برای سایتهای کوچک، استفاده از یک سامانه سادهتر ثبت و تحلیل لاگ نیز میتواند ارزشمند باشد.
تفاوت Zero-Day با One-Day، N-Day و آسیبپذیری شناختهشده
یکی از موضوعات مهم در مدیریت امنیت، تفاوت میان زمان شناسایی آسیبپذیری و زمان بهرهبرداری از آن است.
اصطلاحات Zero-Day، One-Day و N-Day برای توصیف وضعیت شناخت یا گذشت زمان از افشای ضعف به کار میروند.
Zero-Day
ضعفی است که پیش از آگاهی توسعهدهنده یا پیش از فراهم شدن راهکار اصلاحی مناسب مورد سوءاستفاده قرار میگیرد.
در این وضعیت، معمولاً اطلاعات فنی یا کنترلهای دفاعی اختصاصی محدود هستند.
One-Day
اصطلاح One-Day در کاربرد عمومی به آسیبی اشاره میکند که مدت بسیار کوتاهی از افشا یا انتشار اصلاحیه آن گذشته است.
این اصطلاح در همه منابع تعریف زمانی کاملاً یکسانی ندارد.
خطر اصلی آن است که برخی مدیران هنوز فرصت نصب وصله را پیدا نکردهاند.
N-Day
N-Day معمولاً به آسیبپذیری شناختهشدهای گفته میشود که از افشا یا انتشار اصلاحیه آن مدتی گذشته است.
در این شرایط ممکن است اطلاعات فنی بیشتری درباره ضعف در دسترس باشد.
اگر سایت همچنان از نسخه آسیبپذیر استفاده کند، خطر سوءاستفاده ادامه پیدا میکند.
| ویژگی | Zero-Day | One-Day | N-Day |
|---|---|---|---|
| وضعیت شناخت | ناشناخته یا تازه آشکارشده | بهتازگی شناختهشده | شناختهشده |
| وصله امنیتی | ممکن است وجود نداشته باشد | ممکن است بهتازگی منتشر شده باشد | اغلب وجود دارد؛ نه همیشه |
| اطلاعات عمومی | معمولاً محدود | در حال افزایش | معمولاً بیشتر |
| اقدام دفاعی | کنترل جبرانی و پایش | اصلاح سریع و بررسی نفوذ | اصلاح و حذف ضعف باقیمانده |
| خطر اصلی | غافلگیری و نبود راهکار قطعی | تأخیر در واکنش | باقی ماندن نسخههای آسیبپذیر |
نکته مهم این است که N-Day لزوماً کمخطرتر از Zero-Day نیست.
یک آسیبپذیری شناختهشده که در اینترنت بهطور گسترده مورد سوءاستفاده قرار میگیرد، ممکن است برای سایت شما خطر فوریتری نسبت به یک ضعف ناشناخته اما غیرقابلدسترسی داشته باشد.
بنابراین اولویتبندی باید بر اساس خطر واقعی انجام شود، نه صرفاً نام آسیبپذیری.
چگونه خطر آسیبپذیری روز صفر را ارزیابی کنیم؟
ارزیابی خطر Zero-Day باید با شناخت داراییهای سایت آغاز شود.
مدیر سایت باید بداند چه سرویسهایی فعال هستند، کدام اطلاعات اهمیت بیشتری دارند و هر ضعف احتمالی چه پیامدی ایجاد میکند.
بررسی سطح دسترسیپذیری
ابتدا باید مشخص شود بخش آسیبپذیر از اینترنت قابل دسترسی است یا تنها در شبکه داخلی استفاده میشود.
سرویسی که بدون احراز هویت در دسترس عموم قرار دارد، معمولاً نیازمند توجه بیشتری است.
البته داخلی بودن یک سرویس به معنای امن بودن آن نیست؛ زیرا حسابهای داخلی یا ارتباطات جانبی نیز ممکن است مورد سوءاستفاده قرار بگیرند.
بررسی اهمیت اطلاعات
همه دادهها ارزش امنیتی یکسانی ندارند.
دادههای کاربران، اطلاعات سفارش، کلیدهای API، نسخههای پشتیبان و تنظیمات مدیریتی معمولاً حساسیت بیشتری دارند.
اگر ضعف احتمالی بتواند به این اطلاعات دسترسی ایجاد کند، پیامدهای آن جدیتر خواهد بود.
بررسی کنترلهای موجود
وجود محدودیت شبکه، احراز هویت مناسب، جداسازی سرویسها، ثبت رویداد و WAF میتواند احتمال یا پیامد حمله را کاهش دهد.
با این حال، هر کنترل باید با توجه به مسیر واقعی حمله ارزیابی شود.
صرف فعال بودن یک ابزار امنیتی، اثبات نمیکند که مسیر آسیبپذیر تحت پوشش آن قرار دارد.
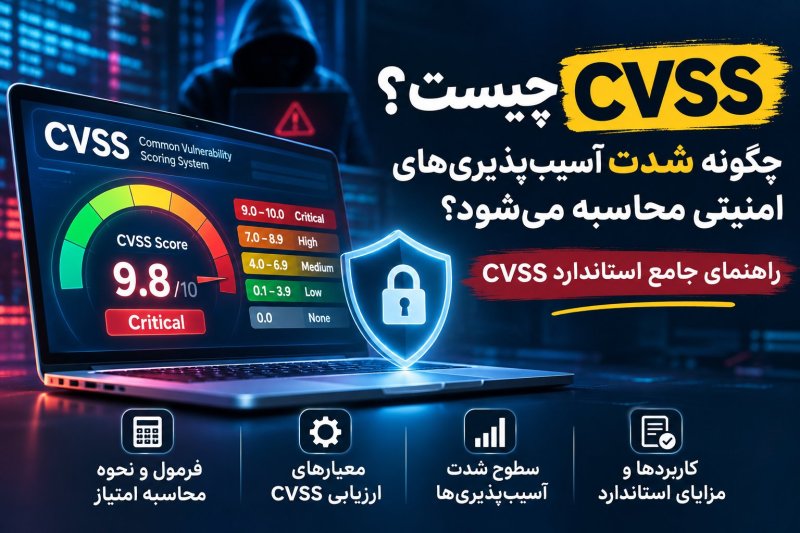
نقش CVSS، CVE، EPSS و CISA KEV
این اصطلاحات در مدیریت آسیبپذیریها اهمیت دارند:
- CVE: شناسهای برای ثبت و ارجاع به آسیبپذیریهای عمومی و شناختهشده است.
- CVSS: چارچوبی برای توصیف و امتیازدهی شدت فنی آسیبپذیری است.
- EPSS: مدلی است که احتمال مشاهده بهرهبرداری از یک CVE منتشرشده را در ۳۰ روز آینده تخمین میزند.
- CISA KEV: فهرستی از آسیبپذیریهایی است که شواهد سوءاستفاده واقعی از آنها وجود دارد.
این ابزارها مکمل یکدیگر هستند.
برای مثال، امتیاز CVSS بالا لزوماً نشان نمیدهد که یک ضعف در حال سوءاستفاده گسترده است. از سوی دیگر، قرار گرفتن یک آسیبپذیری در KEV نشانه وجود شواهد بهرهبرداری واقعی است.
باید توجه داشت که یک Zero-Day کاملاً ناشناخته ممکن است هنوز CVE یا امتیاز EPSS نداشته باشد.
بنابراین نمیتوان برای شناسایی همه تهدیدهای روز صفر تنها به پایگاههای اطلاعات آسیبپذیری تکیه کرد.
نمونه اولویتبندی عملی
فرض کنید سه مشکل امنیتی در یک وبسایت شناسایی شده است:
| وضعیت | اولویت پیشنهادی | دلیل |
|---|---|---|
| ضعف در سرویس عمومی با شواهد بهرهبرداری فعال | فوری | احتمال نفوذ و پیامد بالا |
| ضعف جدی در افزونهای که فقط مدیران به آن دسترسی دارند | بالا | خطر وابسته به شرایط دسترسی |
| ضعف کماثر در قابلیت غیرفعال و غیرقابلدسترسی | پایینتر | سطح مواجهه محدود |
این جدول یک نمونه آموزشی است و جایگزین ارزیابی تخصصی نمیشود.
برای تصمیم نهایی باید وضعیت واقعی زیرساخت، ارزش دادهها و کنترلهای موجود بررسی شود. 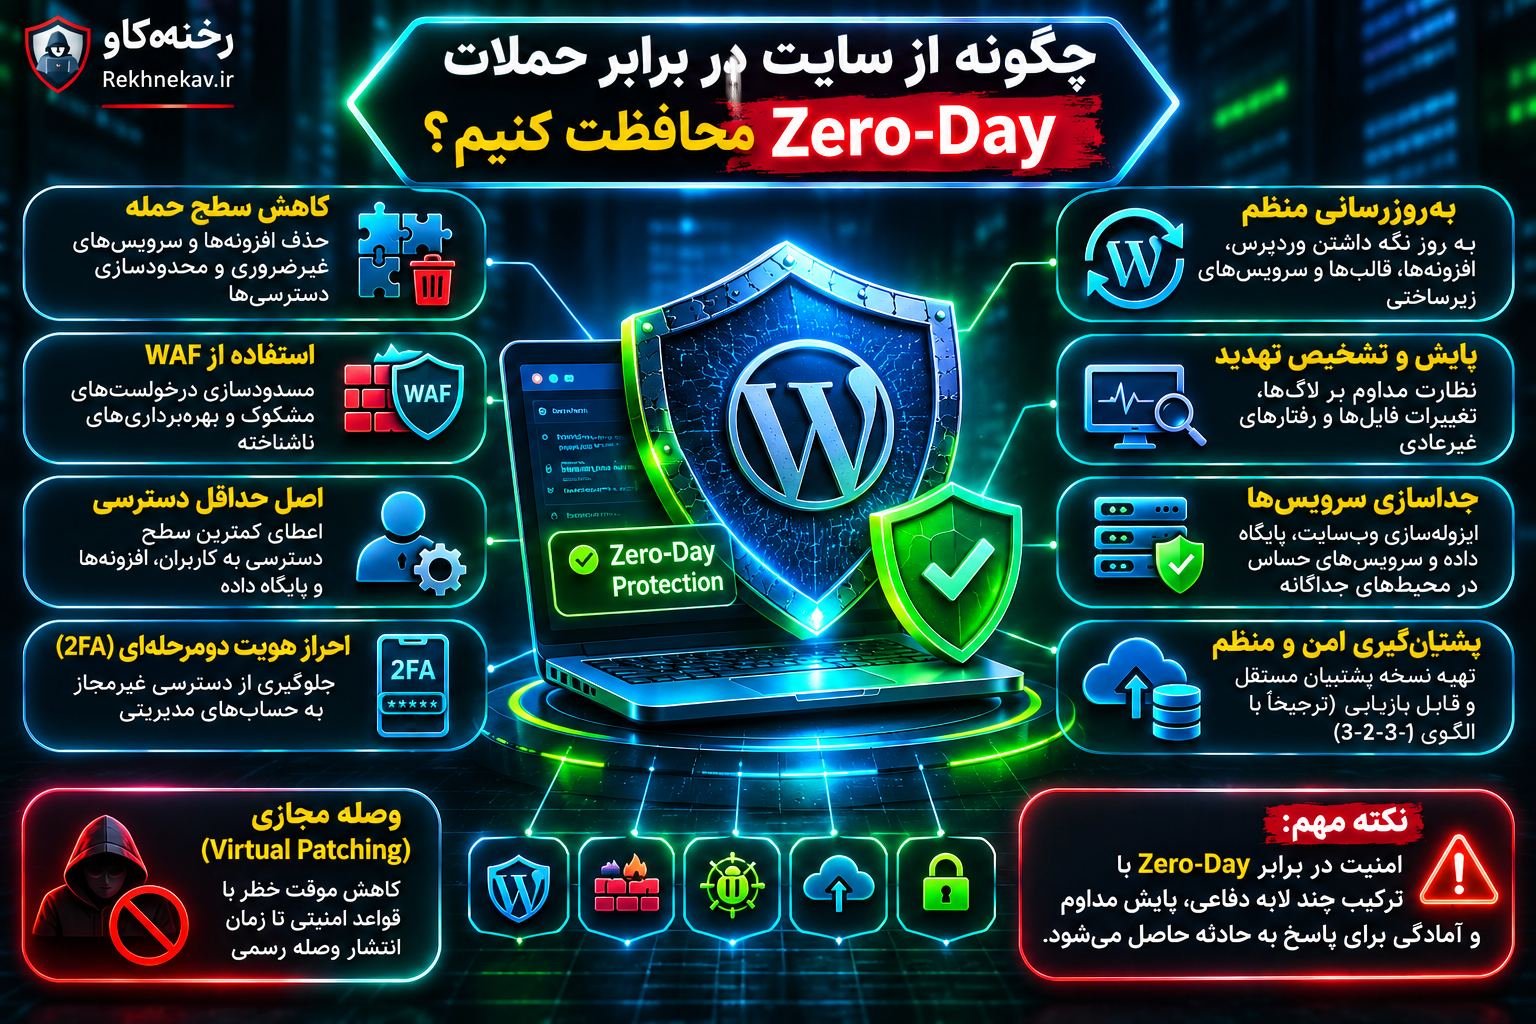
چگونه از سایت در برابر Zero-Day محافظت کنیم؟
مهمترین اصل دفاع در برابر آسیبپذیری روز صفر، استفاده از امنیت چندلایه یا Defense in Depth است.
هدف این رویکرد آن است که اگر یک کنترل امنیتی شکست خورد، سایر کنترلها مانع گسترش حمله شوند یا پیامد آن را محدود کنند.
۱. کاهش سطح حمله یا Attack Surface Reduction
هر افزونه، سرویس، پورت و API فعال میتواند بخشی از سطح حمله باشد.
بنابراین نخستین اقدام، شناسایی قابلیتهای غیرضروری است.
برای کاهش سطح حمله باید:
- افزونهها و قالبهای بلااستفاده حذف شوند.
- سرویسهای غیرضروری سرور غیرفعال شوند.
- دسترسی عمومی به پنلهای حساس محدود شود.
- Endpointهای آزمایشی و فراموششده بررسی شوند.
- دسترسی به فایلها و پوشههای حساس محدود شود.
- قابلیتهایی که بدون نیاز واقعی فعال ماندهاند، بازبینی شوند.
کاهش سطح حمله باعث نمیشود احتمال وجود ضعف امنیتی به صفر برسد، اما مسیرهای احتمالی سوءاستفاده را محدود میکند.
۲. استفاده از فایروال برنامه وب
WAF یکی از کنترلهای دفاعی مهم برای سایتهای اینترنتی است.
فایروال میتواند درخواستهای ورودی را بررسی و برخی الگوهای مخرب را مسدود کند.
برای افزایش اثربخشی WAF باید قواعد مناسب انتخاب شوند و هشدارها بهصورت دورهای بررسی شوند.
همچنین باید مراقب False Positive بود؛ زیرا تنظیمات بیشازحد سختگیرانه ممکن است درخواستهای قانونی کاربران را مسدود کند.
فایروال باید بهعنوان یک لایه محافظتی مکمل در نظر گرفته شود، نه جایگزین توسعه امن یا نصب وصله.
۳. استفاده از Virtual Patching
Virtual Patching یا وصله مجازی روشی برای کاهش خطر یک آسیبپذیری بدون تغییر مستقیم کد اصلی برنامه است.
برای مثال، ممکن است یک قانون WAF دسترسی به مسیر آسیبپذیر یا الگوی مشخصی از درخواستهای خطرناک را محدود کند.
وصله مجازی زمانی مفید است که اصلاحیه رسمی هنوز منتشر نشده یا نصب آن به زمان نیاز دارد.
اما این روش آسیبپذیری اصلی را از بین نمیبرد.
همچنین تنها مسیرهایی را پوشش میدهد که لایه حفاظتی قادر به مشاهده و شناسایی آنها باشد.
بنابراین پس از انتشار وصله رسمی باید اصلاح اصلی نیز انجام شود.
۴. اجرای اصل حداقل دسترسی
اصل Least Privilege به معنای اعطای حداقل مجوز لازم به کاربران، برنامهها و سرویسها است.
برای مثال، حسابی که فقط اطلاعات را میخواند نباید مجوز تغییر ساختار پایگاه داده داشته باشد، مگر آنکه واقعاً ضروری باشد.
در وردپرس نیز نباید به تمام کاربران نقش Administrator داده شود.
محدود بودن مجوزها میتواند پیامد سوءاستفاده از بعضی آسیبپذیریها را کاهش دهد.
۵. فعالسازی احراز هویت دومرحلهای
احراز هویت دومرحلهای یا 2FA احتمال دسترسی غیرمجاز از طریق رمزهای عبور سرقتشده را کاهش میدهد.
این قابلیت برای حسابهای مدیریتی، پنل هاست و سرویسهای زیرساختی اهمیت زیادی دارد.
البته 2FA نمیتواند آسیبپذیریهایی را که مستقیماً احراز هویت را دور میزنند، بهتنهایی متوقف کند.
بنابراین باید همراه با کنترل دسترسی صحیح و نظارت بر نشستهای کاربران استفاده شود.
۶. جداسازی سرویسهای حساس
Network Segmentation یا جداسازی شبکه به محدود کردن ارتباط بین بخشهای مختلف زیرساخت کمک میکند.
برای مثال، پایگاه داده نباید بدون نیاز واقعی بهصورت عمومی در اینترنت قابل دسترسی باشد.
همچنین اجرای سرویسهای مختلف با حسابهای جداگانه میتواند دامنه آسیب ناشی از نفوذ را محدود کند.
در محیطهای میزبانی مشترک نیز جداسازی مناسب حسابها و فرایندها اهمیت دارد.
۷. تهیه نسخه پشتیبان امن
نسخه پشتیبان یکی از مهمترین ابزارهای بازیابی پس از حادثه است.
یک برنامه مناسب باید شامل پشتیبانگیری منظم، نگهداری نسخههای مستقل و آزمایش دورهای بازیابی باشد.
الگوی 3-2-1 میتواند چارچوب مناسبی باشد:
- نگهداری سه نسخه از دادههای مهم، شامل داده اصلی.
- استفاده از دو نوع رسانه یا محیط ذخیرهسازی متفاوت.
- نگهداری حداقل یک نسخه در مکانی مستقل از محیط اصلی.
برای افزایش مقاومت در برابر حملات مخرب، بهتر است بخشی از نسخههای پشتیبان غیرقابلتغییر یا Immutable باشند.
توجه داشته باشید که نسخه پشتیبان آلوده نیز ممکن است مشکل را به محیط بازیابی منتقل کند.
۸. پایش مداوم فعالیت سایت
بررسی دورهای لاگها، تغییرات فایلها و رویدادهای مدیریتی میتواند به کشف زودهنگام نفوذ کمک کند.
برای سایتهای حساس بهتر است هشدارهای امنیتی مهم به مسئول مشخصی ارسال شوند.
همچنین باید زمان نگهداری لاگها با نیازهای عملیاتی و الزامات مربوط هماهنگ باشد.
امنیت وردپرس در برابر حملات روز صفر
برای مدیران وردپرس، اجرای مجموعهای از تنظیمات امنیتی میتواند خطر حملات ناشناخته را کاهش دهد.
مدیریت صحیح افزونهها
افزونهها باید از منابع معتبر دریافت شوند و وضعیت پشتیبانی آنها بررسی شود.
تعداد نصب بالا یا محبوبیت زیاد بهتنهایی تضمینکننده امنیت نیست.
بهتر است قبل از نصب یک افزونه، موارد زیر بررسی شوند:
- سابقه انتشار بهروزرسانی.
- وضعیت نگهداری و پشتیبانی.
- مجوزهای موردنیاز.
- وجود هشدارهای امنیتی شناختهشده.
- ضرورت واقعی استفاده از افزونه.
اگر افزونهای دیگر پشتیبانی نمیشود، باید امکان جایگزینی یا حذف آن بررسی شود.
بهروزرسانی کنترلشده
بهروزرسانی وردپرس، قالبها و افزونهها از مهمترین اقدامات امنیتی است.
البته بهروزرسانی نباید بدون توجه به سازگاری انجام شود.
برای سایتهای مهم بهتر است ابتدا نسخه پشتیبان معتبر تهیه شود و تغییرات در محیط آزمایشی بررسی شوند.
سپس نسخه اصلاحشده در محیط اصلی نصب و عملکرد بخشهای حساس آزمایش شود.
در مواردی که آسیبپذیری بهطور فعال مورد سوءاستفاده قرار میگیرد، سرعت اصلاح اهمیت بیشتری پیدا میکند.
محدودسازی دسترسی به مدیریت سایت
صفحه مدیریت وردپرس باید با کنترلهای مناسب محافظت شود.
استفاده از 2FA، محدودسازی تلاشهای ورود و بررسی حسابهای مدیریتی از اقدامات ضروری هستند.
در شرایط مناسب، محدودسازی دسترسی مدیریتی از طریق شبکه قابلاعتماد نیز میتواند مفید باشد.
با این حال، این تنظیمات باید بهگونهای انجام شوند که فعالیت قانونی مدیران و سامانههای ضروری مختل نشود.
محافظت از فایلهای حساس
فایلهای پیکربندی، اطلاعات اتصال به پایگاه داده و کلیدهای امنیتی باید از دسترسی غیرمجاز محافظت شوند.
مجوز فایلها و پوشهها نیز باید مطابق نیاز برنامه و تنظیمات محیط میزبانی تعیین شوند.
دادن مجوز نوشتن گسترده به تمام مسیرهای سایت، خطر تغییر فایلها پس از نفوذ را افزایش میدهد.
جلوگیری از اجرای فایل در مسیرهای بارگذاری
در بسیاری از معماریهای وردپرس، پوشه بارگذاری رسانهها نباید محل اجرای کدهای سمت سرور باشد.
تنظیم مناسب وبسرور برای جلوگیری از اجرای فایلهای اجرایی در مسیرهای بارگذاری میتواند یک لایه دفاعی مهم ایجاد کند.
اجرای این محدودیت باید با توجه به نوع وبسرور، معماری سایت و نیازهای واقعی برنامه انجام شود.
نظارت بر تغییرات فایلهای اصلی
File Integrity Monitoring روشی برای بررسی تغییرات غیرمنتظره فایلها است.
در وردپرس میتوان فایلهای اصلی را با نسخههای معتبر مقایسه کرد و تغییرات مشکوک را بررسی کرد.
البته این ابزار باید بتواند تغییرات قانونی ناشی از بهروزرسانی را از تغییرات غیرمجاز تفکیک کند.
نقش برنامهنویسی امن در جلوگیری از Zero-Day
بسیاری از ضعفهای امنیتی ناشی از مشکلات طراحی و پیادهسازی نرمافزار هستند.
بنابراین کاهش خطر روز صفر باید از مرحله توسعه آغاز شود.
اعتبارسنجی ورودیها
هر دادهای که از کاربر یا سرویس خارجی دریافت میشود باید غیرقابلاعتماد فرض شود.
برنامه باید نوع، قالب، محدوده و سایر ویژگیهای داده را متناسب با کاربرد بررسی کند.
اعتبارسنجی ورودی بهتنهایی برای جلوگیری از تمام حملات کافی نیست و باید با روشهای امن پردازش داده ترکیب شود.
استفاده از پرسوجوهای پارامتری
برای کاهش خطر SQL Injection باید از Prepared Statements یا سازوکارهای پارامتری معتبر استفاده شود.
این روش از ترکیب ناامن داده کاربر با ساختار دستورات SQL جلوگیری میکند.
همچنین حساب پایگاه داده باید حداقل مجوزهای موردنیاز را داشته باشد.
جلوگیری از XSS
در بخشهایی که داده در مرورگر نمایش داده میشود، باید از خروجیسازی امن متناسب با زمینه استفاده شود.
برای مثال، روش ایمنسازی داده در متن HTML با روش مناسب برای ویژگیهای HTML یا JavaScript یکسان نیست.
استفاده از ابزارهای استاندارد فریمورک و خودداری از تولید خروجی خام غیرقابلاعتماد اهمیت زیادی دارد.
مقابله با CSRF
Cross-Site Request Forgery یا CSRF میتواند باعث شود مرورگر کاربر احرازهویتشده، درخواست ناخواستهای به برنامه ارسال کند.
استفاده از توکنهای ضد CSRF و تنظیم مناسب کوکیها میتواند احتمال این حمله را کاهش دهد.
در وردپرس از Nonce برای کمک به اعتبارسنجی قصد انجام برخی عملیات استفاده میشود.
اما Nonce بهتنهایی روش احراز هویت یا کنترل مجوز نیست؛ بنابراین بررسی Capability کاربر همچنان ضروری است.
مدیریت امن وابستگیها
بسیاری از برنامهها از کتابخانهها و بستههای شخص ثالث استفاده میکنند.
وجود ضعف امنیتی در یک وابستگی میتواند برنامه اصلی را نیز تحت تأثیر قرار دهد.
بنابراین باید وابستگیها شناسایی، نسخهها مدیریت و هشدارهای امنیتی آنها بررسی شوند.
برای پروژههای بزرگ، تهیه Software Bill of Materials یا SBOM میتواند به شناخت اجزای نرمافزار کمک کند.
بازبینی کد و آزمایش امنیتی
Code Review، آزمونهای SAST و DAST و ارزیابی امنیتی تخصصی میتوانند بسیاری از ضعفها را پیش از انتشار شناسایی کنند.
هیچکدام از این روشها تضمین نمیکنند که تمام آسیبپذیریها کشف شوند.
با این حال، استفاده ترکیبی از آنها احتمال باقی ماندن ضعفهای قابلشناسایی را کاهش میدهد.
اگر آسیبپذیری Zero-Day در سایت کشف شد چه کنیم؟
واکنش مناسب به یک آسیبپذیری روز صفر باید سریع، مستند و مرحلهبندیشده باشد.
تصمیمهای عجولانه ممکن است باعث از بین رفتن شواهد یا اختلال غیرضروری در خدمات شوند.
مرحله اول: بررسی اعتبار هشدار
ابتدا باید مشخص شود هشدار به کدام محصول، نسخه و قابلیت مربوط است.
بهتر است اطلاعات از اطلاعیه رسمی سازنده، مراکز معتبر امنیتی و تیم پشتیبانی سرویس بررسی شوند.
تمام هشدارهای منتشرشده در شبکههای اجتماعی الزاماً دقیق نیستند.
مرحله دوم: تعیین میزان مواجهه سایت
باید بررسی شود آیا نسخه آسیبپذیر در سایت نصب شده است یا خیر.
همچنین لازم است مشخص شود قابلیت مربوط فعال است و مهاجم احتمالی میتواند به آن دسترسی داشته باشد یا نه.
برای مثال، وجود یک کتابخانه آسیبپذیر در فایلهای نرمافزار لزوماً به معنای قابلبهرهبرداری بودن آن در پیکربندی فعلی نیست.
مرحله سوم: کاهش فوری سطح دسترسی
اگر آسیبپذیری جدی و قابلدسترسی باشد، ممکن است لازم باشد قابلیت مربوط موقتاً غیرفعال شود.
در موارد دیگر، محدودسازی دسترسی از طریق WAF یا تنظیمات شبکه میتواند خطر را کاهش دهد.
انتخاب راهکار باید با توجه به توصیه سازنده و اثر آن بر عملکرد سایت انجام شود.
مرحله چهارم: حفظ شواهد امنیتی
اگر احتمال سوءاستفاده وجود دارد، باید قبل از انجام تغییرات مخرب یا پاکسازی گسترده، شواهد مرتبط حفظ شوند.
این شواهد ممکن است شامل لاگها، اطلاعات فرایندها، وضعیت فایلها و نسخههای بررسی فنی باشند.
روش جمعآوری باید متناسب با اهمیت حادثه و نیازهای قانونی یا سازمانی انتخاب شود.
مرحله پنجم: بررسی نشانههای نفوذ
باید فعالیتهای غیرعادی در بازه زمانی مرتبط با آسیبپذیری بررسی شوند.
وجود حسابهای ناشناس، تغییرات غیرمنتظره فایلها و ارتباطات مشکوک میتواند در تحلیل مفید باشد.
در صورت نیاز، بررسی تخصصی Incident Response باید انجام شود.
مرحله ششم: نصب وصله یا اجرای راهکار رسمی
پس از انتشار اصلاحیه معتبر، نسخه آسیبپذیر باید مطابق دستورالعمل سازنده اصلاح شود.
اگر نصب وصله ممکن نیست، باید راهکارهای جایگزین رسمی بررسی شوند.
استفاده از فایلهای اصلاحی منتشرشده در منابع نامعتبر میتواند خطر جدیدی ایجاد کند.
مرحله هفتم: بررسی سلامت محیط
بعد از نصب وصله باید اطمینان حاصل شود که آسیبپذیری اصلاح شده و هیچ نشانهای از نفوذ باقی نمانده است.
ممکن است لازم باشد فایلهای آلوده حذف، سرویسها بازسازی یا سیستم از یک نسخه سالم بازیابی شود.
مرحله هشتم: تغییر اطلاعات دسترسی در معرض خطر
اگر احتمال افشای رمز عبور، کلید API، توکن یا اطلاعات اتصال وجود داشته باشد، باید اعتبارنامههای مربوط تعویض یا باطل شوند.
این اقدام بهتر است پس از اطمینان از کنترل محیط آلوده انجام شود تا اطلاعات جدید دوباره در اختیار مهاجم قرار نگیرد.
مرحله نهم: مستندسازی و بازبینی حادثه
پس از مهار حادثه، لازم است علت ریشهای، زمان شناسایی و اقدامات انجامشده ثبت شوند.
همچنین باید مشخص شود چه کنترلهایی مؤثر بودهاند و کدام بخشها به بهبود نیاز دارند.
این مستندات میتوانند در کاهش زمان پاسخگویی به حوادث آینده نقش مهمی داشته باشند.
بازیابی سایت پس از حمله Zero-Day
بازیابی موفق تنها به معنای بازگشت صفحه اصلی سایت نیست.
هدف باید بازگرداندن محیطی سالم، قابلاعتماد و فاقد مسیر دسترسی غیرمجاز باشد.
چرا حذف فایل مخرب کافی نیست؟
در بعضی حملات، مهاجم ممکن است چندین تغییر در محیط ایجاد کرده باشد.
حذف یک فایل مشکوک ممکن است یکی از نشانههای حمله را برطرف کند، اما سایر تغییرات را باقی بگذارد.
بنابراین باید مسیر نفوذ، فایلهای تغییرکرده، حسابهای کاربری و تنظیمات مرتبط بررسی شوند.
اهمیت نسخه پشتیبان سالم
اگر سایت به بازیابی نیاز داشته باشد، نسخه پشتیبان باید از زمانی انتخاب شود که احتمال آلودگی در آن پایین است.
بازیابی کورکورانه آخرین نسخه پشتیبان ممکن است همان فایلها یا تنظیمات آسیبپذیر را بازگرداند.
به همین دلیل، بهتر است قبل از بازگشت به محیط اصلی، نسخه بازیابیشده بررسی و اصلاحات امنیتی لازم روی آن اعمال شود.
بررسی پایگاه داده
در وردپرس، بخشی از اطلاعات و تنظیمات سایت در پایگاه داده ذخیره میشوند.
پس از نفوذ، ممکن است لازم باشد تغییرات غیرعادی در کاربران، تنظیمات، محتوای صفحات و اطلاعات افزونهها بررسی شوند.
هر تغییر مشکوک باید با فعالیتهای قانونی مدیران و سوابق سیستم مقایسه شود.
کنترل سلامت سئو پس از نفوذ
اگر حمله باعث ایجاد صفحات اسپم، تغییر مسیر یا محتوای غیرمجاز شده باشد، باید این موارد اصلاح شوند.
همچنین بررسی وضعیت نمایهسازی صفحات، خطاهای خزیدن و هشدارهای امنیتی میتواند مفید باشد.
بازگشت کامل اعتبار سایت ممکن است زمانبر باشد و به نوع آسیب بستگی دارد.
اطمینان از رفع مسیر نفوذ
مهمترین مرحله بازیابی، جلوگیری از تکرار حادثه است.
اگر ضعف اصلی همچنان وجود داشته باشد، بازگرداندن فایلهای سالم بهتنهایی مانع نفوذ مجدد نمیشود.
به همین دلیل، اصلاح ریشهای مشکل باید بخشی از فرایند بازیابی باشد.
اشتباهات رایج در مقابله با آسیبپذیری روز صفر
برخی تصمیمهای نادرست میتوانند شدت آسیب ناشی از حملات Zero-Day را افزایش دهند.
تصور اینکه بهروزرسانی کامل، امنیت قطعی ایجاد میکند
بهروزرسانی نرمافزارها ضروری است، اما نمیتواند ضعفی را که هنوز کشف و اصلاح نشده است، از بین ببرد.
امنیت باید شامل پایش، محدودسازی دسترسی و آمادگی برای پاسخگویی به حادثه باشد.
اعتماد کامل به یک افزونه امنیتی
هیچ افزونه یا فایروالی قادر نیست تمام حملات ناشناخته را متوقف کند.
بهتر است بهجای اتکا به یک محصول، چند کنترل دفاعی مستقل و مکمل استفاده شود.
نگهداری افزونههای غیرضروری
افزونهای که هیچ کاربرد فعالی ندارد، ممکن است همچنان کد آسیبپذیر را در محیط نگه دارد.
حذف اجزای بلااستفاده میتواند سطح حمله را کاهش دهد.
نداشتن نسخه پشتیبان مستقل
اگر تنها نسخه پشتیبان روی همان سرور اصلی نگهداری شود، ممکن است در جریان حادثه از بین برود یا تغییر کند.
باید نسخههای مستقل و در صورت امکان غیرقابلتغییر نیز وجود داشته باشند.
بیتوجهی به لاگها
بدون ثبت رویدادهای کافی، تعیین زمان و مسیر نفوذ دشوار میشود.
این مسئله میتواند تشخیص دامنه حادثه و تصمیمگیری برای بازیابی را با مشکل مواجه کند.
نصب وصله بدون بررسی احتمال نفوذ
نصب بهروزرسانی آسیبپذیری را اصلاح میکند، اما الزاماً دسترسیهایی را که مهاجم قبلاً ایجاد کرده است، حذف نمیکند.
در رویدادهای مهم باید بررسی نفوذ قبلی بخشی از برنامه اصلاح باشد.
غیرفعال کردن کنترلهای امنیتی برای افزایش سرعت
گاهی مدیران سایت برای رفع خطا یا بهبود عملکرد، کنترلهای امنیتی را بدون بررسی کافی غیرفعال میکنند.
این تصمیم ممکن است سطح حمله را افزایش دهد.
هر تغییر باید پس از ارزیابی اثر امنیتی و عملیاتی انجام شود.
برنامه عملی ۳۰ روزه برای کاهش خطر Zero-Day در سایت
آمادگی در برابر حملات روز صفر باید به فعالیتی مستمر تبدیل شود.
یک برنامه ۳۰ روزه میتواند نقطه شروع مناسبی برای سایتهای کوچک و متوسط باشد.
هفته اول: شناخت داراییها و سطح حمله
در هفته اول، فهرستی از اجزای اصلی سایت تهیه کنید.
این فهرست باید شامل هسته وردپرس، افزونهها، قالبها، نسخه PHP، سرویسهای میزبانی و APIهای متصل باشد.
سپس موارد غیرضروری را شناسایی و برای حذف یا محدودسازی آنها برنامهریزی کنید.
همچنین حسابهای مدیریتی و مجوزهای کاربران را بررسی کنید.
هفته دوم: تقویت کنترلهای دفاعی
در هفته دوم، تنظیمات WAF، احراز هویت دومرحلهای و محدودیتهای دسترسی را بازبینی کنید.
دسترسی عمومی به سرویسهای غیرضروری را کاهش دهید.
همچنین مطمئن شوید مجوزهای فایلها و حسابهای سرویس بیش از نیاز واقعی نیستند.
هفته سوم: بهبود پایش و پشتیبانگیری
در این مرحله، ثبت لاگهای مهم و هشدارهای امنیتی را فعال یا اصلاح کنید.
یک نسخه پشتیبان مستقل تهیه کنید و فرایند بازیابی را در محیطی امن آزمایش کنید.
همچنین مشخص کنید مسئول بررسی هشدارهای مهم چه کسی است.
هفته چهارم: ارزیابی و تمرین پاسخ به حادثه
در پایان ماه، یک سناریوی فرضی اعلام آسیبپذیری جدی را بررسی کنید.
برای مثال، فرض کنید افزونه مهم فروشگاه دارای ضعفی بدون وصله است.
باید مشخص شود چه کسی هشدار را بررسی میکند، چگونه دسترسی موقتاً محدود میشود و چه زمانی خدمات به حالت عادی بازمیگردند.
اجرای چنین تمرینی میتواند ضعفهای فرایند پاسخگویی را پیش از وقوع حادثه واقعی مشخص کند.
چکلیست امنیت سایت در برابر حملات Zero-Day
برای ارزیابی آمادگی سایت در برابر آسیبپذیری روز صفر، میتوان از فهرست زیر استفاده کرد:
- هسته وردپرس و اجزای نرمافزاری در نسخههای پشتیبانیشده قرار دارند.
- افزونهها و قالبهای غیرضروری حذف شدهاند.
- وضعیت آسیبپذیریهای شناختهشده اجزای نصبشده بهصورت منظم بررسی میشود.
- دسترسی مدیریتی بر اساس اصل حداقل مجوز تنظیم شده است.
- احراز هویت دومرحلهای برای حسابهای حساس فعال است.
- WAF با قواعد مناسب و قابلنظارت استفاده میشود.
- سرویسهای حساس سرور بدون ضرورت در اینترنت قابل دسترسی نیستند.
- فایلها و مسیرهای حساس دارای مجوزهای مناسب هستند.
- ثبت رویدادهای امنیتی و نگهداری لاگها انجام میشود.
- تغییرات غیرعادی فایلها و حسابهای کاربری قابل بررسی است.
- نسخههای پشتیبان مستقل و معتبر وجود دارند.
- فرایند بازیابی از نسخه پشتیبان آزمایش شده است.
- برای هشدارهای امنیتی مهم، مسئول پاسخگویی مشخص شده است.
- روش مهار موقت آسیبپذیریهای بدون وصله تعریف شده است.
- پس از هر حادثه، بررسی علت ریشهای و اقدامات اصلاحی انجام میشود.
اجرای این اقدامات احتمال وقوع همه حملات Zero-Day را از بین نمیبرد، اما میتواند مقاومت سایت و توانایی بازیابی آن را بهبود دهد.
سؤالات متداول درباره Zero-Day
Zero-Day چیست؟
Zero-Day یا آسیبپذیری روز صفر، ضعفی امنیتی است که در زمان حساس معمولاً برای سازنده ناشناخته است یا هنوز راهکار اصلاحی رسمی برای آن وجود ندارد. مهاجمان ممکن است پیش از شناسایی و اصلاح از این ضعف استفاده کنند.
چرا نام Zero-Day برای این آسیبپذیری انتخاب شده است؟
این نام به نبود فرصت کافی برای اصلاح ضعف پیش از آغاز سوءاستفاده اشاره دارد. در واقع توسعهدهنده ممکن است هنگام وقوع حمله، هیچ زمانی برای آمادهسازی وصله نداشته باشد.
آیا حملات Zero-Day فقط سازمانهای بزرگ را هدف قرار میدهند؟
خیر. هر سامانهای که از نرمافزار آسیبپذیر استفاده کند، ممکن است در معرض خطر باشد. وبسایتهای کوچک، فروشگاههای اینترنتی و سرویسهای شخصی نیز میتوانند تحت تأثیر قرار بگیرند.
آیا وردپرس در برابر آسیبپذیری روز صفر ایمن است؟
وردپرس دارای فرایند توسعه و انتشار اصلاحات امنیتی است، اما هیچ نرمافزاری را نمیتوان کاملاً مصون از ضعفهای ناشناخته دانست. امنیت سایت به هسته وردپرس، افزونهها، قالبها، زیرساخت و تنظیمات مدیریتی وابسته است.
آیا نصب افزونه امنیتی جلوی Zero-Day را میگیرد؟
افزونههای امنیتی و فایروالها میتوانند بعضی تلاشهای سوءاستفاده را شناسایی یا مسدود کنند، اما تضمینی برای جلوگیری از تمام حملات ناشناخته وجود ندارد. امنیت چندلایه و پایش مستمر ضروری است.
آیا بهروزرسانی وردپرس برای جلوگیری از Zero-Day کافی است؟
خیر. بهروزرسانی بسیاری از آسیبپذیریهای شناختهشده را اصلاح میکند، اما ممکن است ضعفهای ناشناخته همچنان وجود داشته باشند. کنترل دسترسی، WAF، پشتیبانگیری و ثبت رویداد نیز اهمیت دارند.
تفاوت Zero-Day و Zero-Click چیست؟
Zero-Day به وضعیت ناشناخته یا اصلاحنشده بودن آسیبپذیری اشاره دارد. Zero-Click به حملهای گفته میشود که بدون نیاز به تعامل فعال قربانی، مانند کلیک کردن، انجام میشود. یک حمله میتواند هم Zero-Day و هم Zero-Click باشد، اما این دو اصطلاح مترادف نیستند.
آیا همه آسیبپذیریهای روز صفر خطر بحرانی دارند؟
خیر. شدت خطر به نوع ضعف، سطح دسترسی موردنیاز، مسیر بهرهبرداری و پیامدهای احتمالی بستگی دارد. بعضی آسیبپذیریها تأثیر محدودی دارند و بعضی دیگر میتوانند به نفوذ گسترده منجر شوند.
چگونه بفهمیم سایت ما هدف حمله Zero-Day قرار گرفته است؟
نشانههایی مانند تغییر غیرعادی فایلها، ایجاد حساب ناشناس، درخواستهای مشکوک یا ارتباطات خروجی غیرمنتظره میتوانند نیازمند بررسی باشند. با این حال، تأیید حمله معمولاً به تحلیل فنی لاگها و شواهد نیاز دارد.
آیا ممکن است یک آسیبپذیری روز صفر چند سال ناشناخته باقی بماند؟
بله. ممکن است ضعف امنیتی مدت طولانی در کد وجود داشته باشد، بدون آنکه توسعهدهنده یا پژوهشگران آن را شناسایی کنند. البته وجود ضعف بهتنهایی به معنای سوءاستفاده واقعی از آن نیست.
آیا WAF میتواند یک آسیبپذیری روز صفر را بهطور کامل اصلاح کند؟
خیر. WAF ممکن است بخشی از مسیرهای بهرهبرداری را مسدود کند، اما معمولاً کد آسیبپذیر را اصلاح نمیکند. پس از انتشار وصله رسمی، اصلاح ریشهای همچنان ضروری است.
آیا آسیبپذیری Zero-Day همیشه دارای شناسه CVE است؟
خیر. آسیبپذیری کاملاً ناشناخته ممکن است هنوز ثبت عمومی نشده باشد. در صورت شناسایی و ثبت، ممکن است شناسه CVE به آن اختصاص داده شود.
تفاوت Zero-Day با یک افزونه قدیمی و آسیبپذیر چیست؟
اگر ضعف افزونه قبلاً شناخته شده و اصلاحیه منتشر شده باشد، سوءاستفاده از نسخه قدیمی معمولاً حمله به آسیبپذیری شناختهشده محسوب میشود. Zero-Day به شرایطی مربوط است که ضعف پیش از شناخت یا اصلاح مناسب مورد سوءاستفاده قرار میگیرد.
اگر برای آسیبپذیری روز صفر وصله منتشر نشده باشد چه باید کرد؟
باید اطلاعیههای رسمی را بررسی کرد و بر اساس شرایط، دسترسی به بخش آسیبپذیر را محدود ساخت، قابلیت مربوط را موقتاً غیرفعال کرد یا از کنترلهای جبرانی مانند Virtual Patching استفاده کرد. همچنین پایش نشانههای نفوذ اهمیت دارد.
آیا بعد از نصب وصله دیگر نیازی به بررسی امنیتی نیست؟
خیر. اگر مهاجم پیش از نصب وصله به سایت نفوذ کرده باشد، ممکن است آثار آن باقی مانده باشند. بنابراین باید احتمال نفوذ قبلی، تغییر فایلها و دسترسیهای غیرمجاز بررسی شود.
آیا حملات Zero-Day میتوانند اطلاعات مشتریان فروشگاه را سرقت کنند؟
بله، اگر ماهیت آسیبپذیری امکان دسترسی به دادههای مشتریان را فراهم کند. میزان اطلاعات در معرض خطر به سطح دسترسی حاصل، ساختار ذخیرهسازی و کنترلهای امنیتی بستگی دارد.
بهترین راه مقابله با حملات روز صفر چیست؟
بهترین رویکرد، ترکیب کاهش سطح حمله، حداقل دسترسی، بهروزرسانی منظم، WAF، نظارت امنیتی، نسخه پشتیبان مستقل و برنامه پاسخ به حادثه است. هیچ راهکار واحدی نمیتواند خطر تمام آسیبپذیریهای ناشناخته را از بین ببرد.
جمعبندی: چگونه امنیت سایت را در برابر Zero-Day افزایش دهیم؟
Zero-Day یکی از مهمترین مفاهیم امنیت سایبری است که به آسیبپذیریهای ناشناخته یا فاقد اصلاحیه مناسب در زمان مواجهه با تهدید اشاره دارد. خطر اصلی این ضعفها آن است که ممکن است مهاجمان پیش از شناسایی مشکل توسط سازنده، امکان بهرهبرداری از آن را پیدا کنند.
حملات روز صفر میتوانند بخشهای مختلف یک وبسایت، از هسته نرمافزار و افزونهها گرفته تا پایگاه داده، APIها و زیرساخت میزبانی را تحت تأثیر قرار دهند.
بسته به ماهیت آسیبپذیری، پیامدها ممکن است شامل سرقت اطلاعات، تغییر غیرمجاز محتوا، دسترسی مدیریتی، اجرای کد یا اختلال در خدمات باشند.
با این حال، وجود یک ضعف ناشناخته به معنای اجتنابناپذیر بودن نفوذ نیست.
استفاده از معماری امن، کنترل دسترسی مناسب، جداسازی سرویسها، کاهش سطح حمله و پایش رفتارهای غیرعادی میتواند احتمال موفقیت مهاجم یا دامنه خسارت را کاهش دهد.
برای مدیران وردپرس، توجه به امنیت افزونهها و قالبها اهمیت ویژهای دارد. هر افزونه غیرضروری یا سرویس بدون پشتیبانی ممکن است سطح حمله سایت را افزایش دهد.
همچنین باید به خاطر داشت که نصب وصله امنیتی تنها بخشی از فرایند مدیریت حادثه است. اگر سوءاستفاده پیش از اصلاح رخ داده باشد، بررسی نشانههای نفوذ و بازیابی ایمن ضروری خواهد بود.
در نهایت، مقابله مؤثر با Zero-Day نیازمند تغییر نگاه از «امنیت صرفاً با نصب ابزار» به «مدیریت مستمر خطر» است.
سایتی که داراییهای خود را میشناسد، دسترسیها را محدود میکند، فعالیتهای مشکوک را زیر نظر دارد و برای حوادث امنیتی آماده است، معمولاً توانایی بیشتری برای مقابله با تهدیدهای ناشناخته خواهد داشت.
هدف امنیت سایبری حذف کامل تمام خطرها نیست؛ بلکه کاهش احتمال نفوذ، محدود کردن پیامدهای حمله و فراهم کردن امکان بازیابی سریع و قابلاعتماد است.
این رویکرد پایهای مهم برای محافظت از وبسایتها و کسبوکارهای اینترنتی در برابر حملات Zero-Day محسوب میشود.