Burp Suite چیست؟ معرفی ابزار حرفهای بررسی امنیت وبسایت
Burp Suite یک مجموعه ابزار حرفهای برای بررسی امنیت وبسایتها و APIها است که امکان تحلیل ترافیک HTTP و HTTPS، بررسی درخواستها و شناسایی آسیبپذیریهای امنیتی را فراهم میکند. این ابزار با قابلیتهایی مانند Proxy، Repeater، Intruder و Scanner به متخصصان کمک میکند مشکلاتی مانند XSS، SQL Injection و ضعفهای کنترل دسترسی را ارزیابی کنند. استفاده اصولی از Burp Suite در کنار توسعه امن، مدیریت دسترسی و آزمونهای دورهای میتواند به کاهش خطرات امنیتی وبسایت کمک کند.
Burp Suite یک مجموعه ابزار حرفهای برای بررسی امنیت وبسایتها، برنامههای تحت وب و APIها است که توسط شرکت PortSwigger توسعه یافته است. این ابزار با فراهمکردن امکان مشاهده و تحلیل ارتباطات HTTP و HTTPS، بررسی درخواستها و پاسخهای سرور و اجرای آزمونهای امنیتی دستی و خودکار، به متخصصان کمک میکند آسیبپذیریهایی مانند XSS، SQL Injection، ضعفهای احراز هویت و کنترل دسترسی را شناسایی و ارزیابی کنند.
مقدمه؛ چرا شناخت Burp Suite برای امنیت وب ضروری است؟
امنیت وبسایتها دیگر تنها به نصب گواهی SSL، استفاده از رمز عبور قوی یا فعالکردن فایروال محدود نمیشود. وبسایتهای امروزی از بخشهای متعددی مانند پنل مدیریت، فرمهای ثبتنام، درگاههای پرداخت، APIها، سیستمهای احراز هویت و سرویسهای شخص ثالث تشکیل شدهاند. هرکدام از این بخشها ممکن است دارای ضعف امنیتی باشند که از طریق ظاهر معمولی وبسایت قابل تشخیص نباشد.
برای مثال، ممکن است یک فروشگاه اینترنتی در ظاهر عملکرد کاملاً طبیعی داشته باشد، اما در مدیریت نشست کاربران، اعتبارسنجی ورودیها یا کنترل سطح دسترسی با مشکل مواجه باشد. این ضعفها گاهی باعث افشای اطلاعات، تغییر غیرمجاز دادهها یا دسترسی کاربران به قابلیتهایی میشوند که نباید در اختیار آنها قرار بگیرد.
برای بررسی چنین مشکلاتی، متخصص امنیت باید بتواند ارتباط واقعی میان مرورگر و سرور را مشاهده و تحلیل کند. ابزارهای معمول توسعه مرورگر برای بخشی از این فعالیت مناسب هستند، اما در آزمونهای امنیتی پیشرفته امکانات کافی ندارند.
اینجاست که Burp Suite اهمیت پیدا میکند.
این ابزار به متخصص اجازه میدهد ساختار درخواستهای وب را بررسی کند، رفتار برنامه را در شرایط مختلف بسنجد، نتایج آزمونها را مقایسه کند و شواهد لازم برای گزارش آسیبپذیری را جمعآوری کند.
Burp Suite در تست نفوذ وب، ارزیابی امنیت API، ممیزی برنامههای اینترنتی و بررسی امنیت پروژههای نرمافزاری کاربرد گستردهای دارد.
بااینحال، استفاده صحیح از آن نیازمند آشنایی با مفاهیم HTTP، نشستهای کاربری، کنترل دسترسی و روششناسی تست امنیت است. صرف نصب ابزار یا اجرای اسکن خودکار نمیتواند امنیت کامل یک وبسایت را تضمین کند.
در این مقاله از رخنهکاو، با ساختار، قابلیتها، نسخهها، روش استفاده، مزایا، محدودیتها و کاربردهای واقعی Burp Suite آشنا میشویم.
Burp Suite چیست و چه کاربردی دارد؟
Burp Suite مجموعهای یکپارچه از ابزارهای تست امنیت برنامههای تحت وب است که برای شناسایی، تحلیل و ارزیابی مشکلات امنیتی طراحی شده است.
این نرمافزار توسط شرکت PortSwigger توسعه داده میشود و بخش مهمی از کاربرد آن بر تحلیل ارتباط میان کلاینت و سرور تمرکز دارد.
در یک وبسایت معمولی، مرورگر برای دریافت اطلاعات یا انجام عملیات مختلف، درخواستهایی به سرور ارسال میکند. سرور این درخواستها را پردازش کرده و پاسخ مناسب را برمیگرداند.
Burp Suite میتواند بهعنوان یک واسطه کنترلشده در این ارتباط قرار بگیرد.
به این ترتیب، متخصص امنیت قادر خواهد بود اطلاعاتی مانند آدرس درخواست، متد HTTP، هدرها، کوکیها، پارامترها و محتوای پاسخ را مشاهده کند.
این قابلیت برای بررسی رفتار برنامه اهمیت زیادی دارد؛ زیرا بسیاری از تصمیمهای امنیتی در سطح درخواستها و پاسخهای سرور انجام میشوند.
مهمترین کاربردهای Burp Suite
کاربردهای این مجموعه عبارتاند از:
- بررسی ارتباطات HTTP و HTTPS میان مرورگر و سرور
- تحلیل ساختار درخواستها و پاسخهای برنامه
- شناسایی نقاط ورودی و سطح حمله برنامه
- ارزیابی امنیت فرمها و APIها
- بررسی کنترل دسترسی کاربران
- تحلیل مدیریت نشست و کوکیهای امنیتی
- ارزیابی تنظیمات امنیتی سمت سرور
- بررسی آسیبپذیریهای متداول وب
- اعتبارسنجی یافتههای اسکنرهای امنیتی
- ثبت شواهد و تهیه گزارش تست نفوذ
- بررسی اصلاحات امنیتی پس از توسعه نرمافزار
نکته مهم این است که Burp Suite فقط برای پیدا کردن آسیبپذیری استفاده نمیشود. این ابزار به توسعهدهندگان نیز کمک میکند نحوه عملکرد برنامه و ارتباط اجزای مختلف آن را بهتر درک کنند.
آیا Burp Suite ابزار هک است؟
Burp Suite یک ابزار تست امنیت دوکاربردی است؛ یعنی قابلیتهای فنی آن میتوانند در فعالیتهای قانونی و غیرقانونی مورد استفاده قرار بگیرند.
کاربرد حرفهای و مجاز آن شامل ارزیابی سامانههای متعلق به خود فرد، محیطهای آزمایشگاهی و پروژههایی است که مالک سامانه برای آزمون امنیتی آنها مجوز داده است.
در مقابل، استفاده از این ابزار برای دسترسی غیرمجاز به اطلاعات، ایجاد اختلال در سرویسها یا بررسی سامانههای دیگران بدون مجوز قابل قبول نیست.
وجود یک ابزار امنیتی روی سیستم، بهتنهایی مجوز آزمایش یک وبسایت محسوب نمیشود. 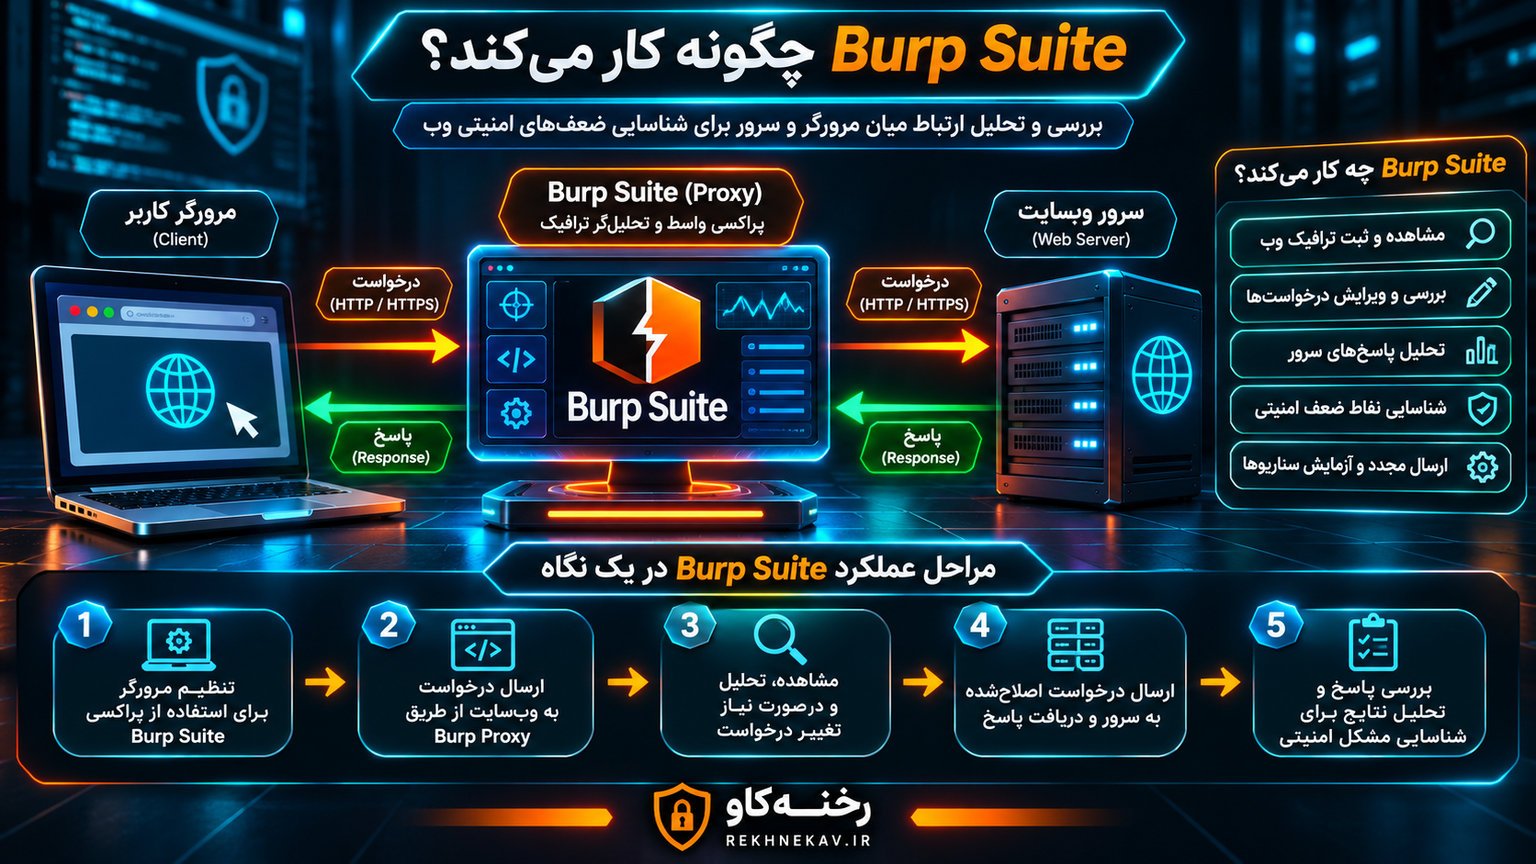
Burp Suite چگونه کار میکند؟
برای درک عملکرد Burp Suite ابتدا باید مفهوم Proxy یا پراکسی را بشناسیم.
پراکسی یک واسطه ارتباطی است که درخواستهای کلاینت را دریافت کرده و به مقصد ارسال میکند. سپس پاسخ مقصد را دریافت کرده و به کلاینت برمیگرداند.
در Burp Suite، این واسطه برای مشاهده و تحلیل ارتباطات وب مورد استفاده قرار میگیرد.
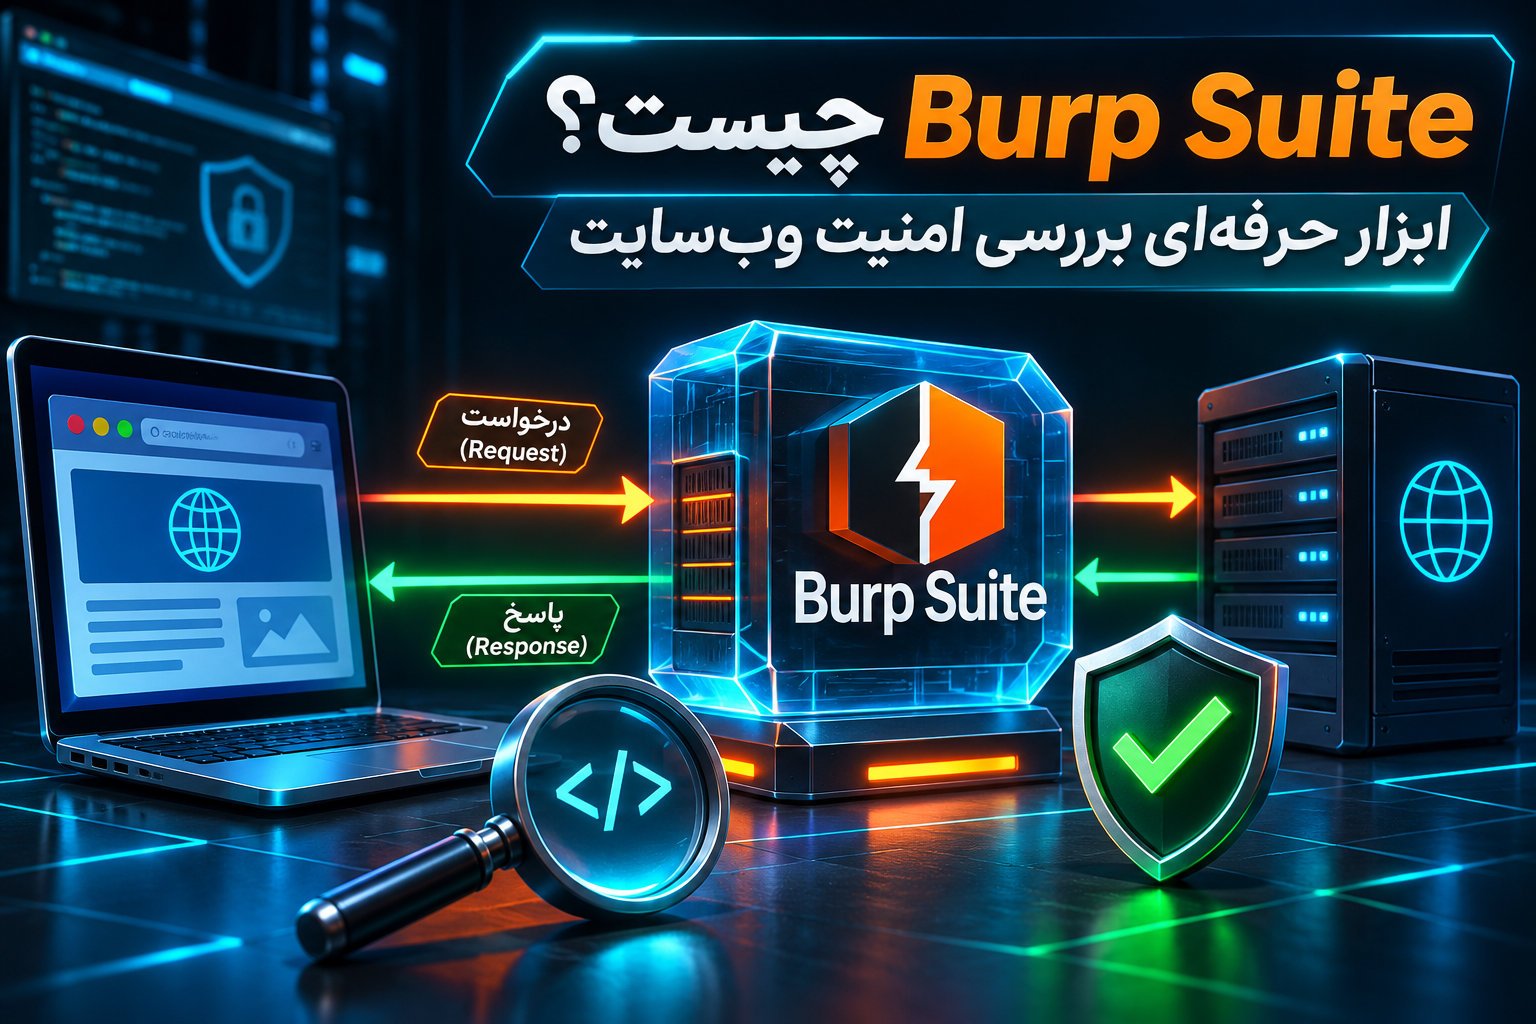
معماری ارتباط مرورگر، Burp Suite و سرور
در حالت معمول، مسیر ارتباط به این صورت است:
مرورگر کاربر ← شبکه ← سرور وبسایت
اما هنگام استفاده از Burp Suite، ارتباط از مسیر زیر عبور میکند:
مرورگر کاربر ← Burp Proxy ← سرور وبسایت
پاسخ سرور نیز مسیر معکوس را طی میکند.
در این معماری، Burp Suite میتواند درخواستها و پاسخهای عبوری را ثبت کند و در صورت فعالبودن قابلیت Intercept، امکان بررسی آنها را پیش از ادامه ارتباط فراهم سازد.
این قابلیت برای درک نحوه انتقال دادهها و بررسی منطق امنیتی برنامه بسیار مفید است.
بررسی درخواستهای HTTP
هر درخواست HTTP از اجزای مختلفی تشکیل شده است.
مهمترین اجزای آن شامل موارد زیر هستند:
HTTP Method: نوع عملیات درخواستی را مشخص میکند. متدهایی مانند GET و POST از نمونههای رایج هستند.
URL: آدرس منبع یا قابلیتی که درخواست به آن ارسال میشود.
Headers: اطلاعات تکمیلی درباره درخواست، مانند نوع محتوا، تنظیمات ارتباط و اطلاعات مرتبط با نشست.
Cookies: دادههایی که ممکن است برای مدیریت نشست و شناسایی وضعیت کاربر استفاده شوند.
Request Body: بخشی که در برخی درخواستها، اطلاعات ارسالشده توسط کاربر یا برنامه را در خود نگه میدارد.
برای مثال، هنگام بازکردن یک صفحه حساب کاربری، مرورگر ممکن است درخواستی برای دریافت اطلاعات صفحه ارسال کند.
Burp Suite اجازه میدهد متخصص بررسی کند که کدام اطلاعات در درخواست وجود دارند و سرور چه پاسخی برمیگرداند.
در یک ارزیابی امنیتی، چنین اطلاعاتی برای فهم ساختار احراز هویت، مدیریت نشست و کنترل دسترسی اهمیت دارند.
نقش Burp Suite در ارتباطات HTTPS
در ارتباطات HTTPS، دادهها به کمک پروتکل TLS رمزنگاری میشوند.
Burp Suite برای بررسی این ترافیک در محیط تست، از یک گواهی مرجع اختصاصی یا CA Certificate استفاده میکند.
وقتی مرورگر آزمایشگاهی بهدرستی برای اعتماد به گواهی Burp تنظیم شده باشد، ابزار میتواند ارتباطات HTTPS همان محیط را مشاهده و تحلیل کند.
این موضوع به معنای شکستن رمزنگاری HTTPS در اینترنت نیست؛ بلکه مرورگر تست، بهصورت آگاهانه به پراکسی محلی اعتماد میکند.
گواهی اختصاصی Burp باید فقط در محیطهای کنترلشده و مورد اعتماد نصب شود. افزودن گواهی مرجع ناشناس به مخزن گواهیهای سیستم میتواند امنیت ارتباطات را کاهش دهد.
مرورگر داخلی Burp Suite از قبل برای کار با پراکسی آن پیکربندی شده و معمولاً نیاز به تغییر تنظیمات مرورگر اصلی ندارد. 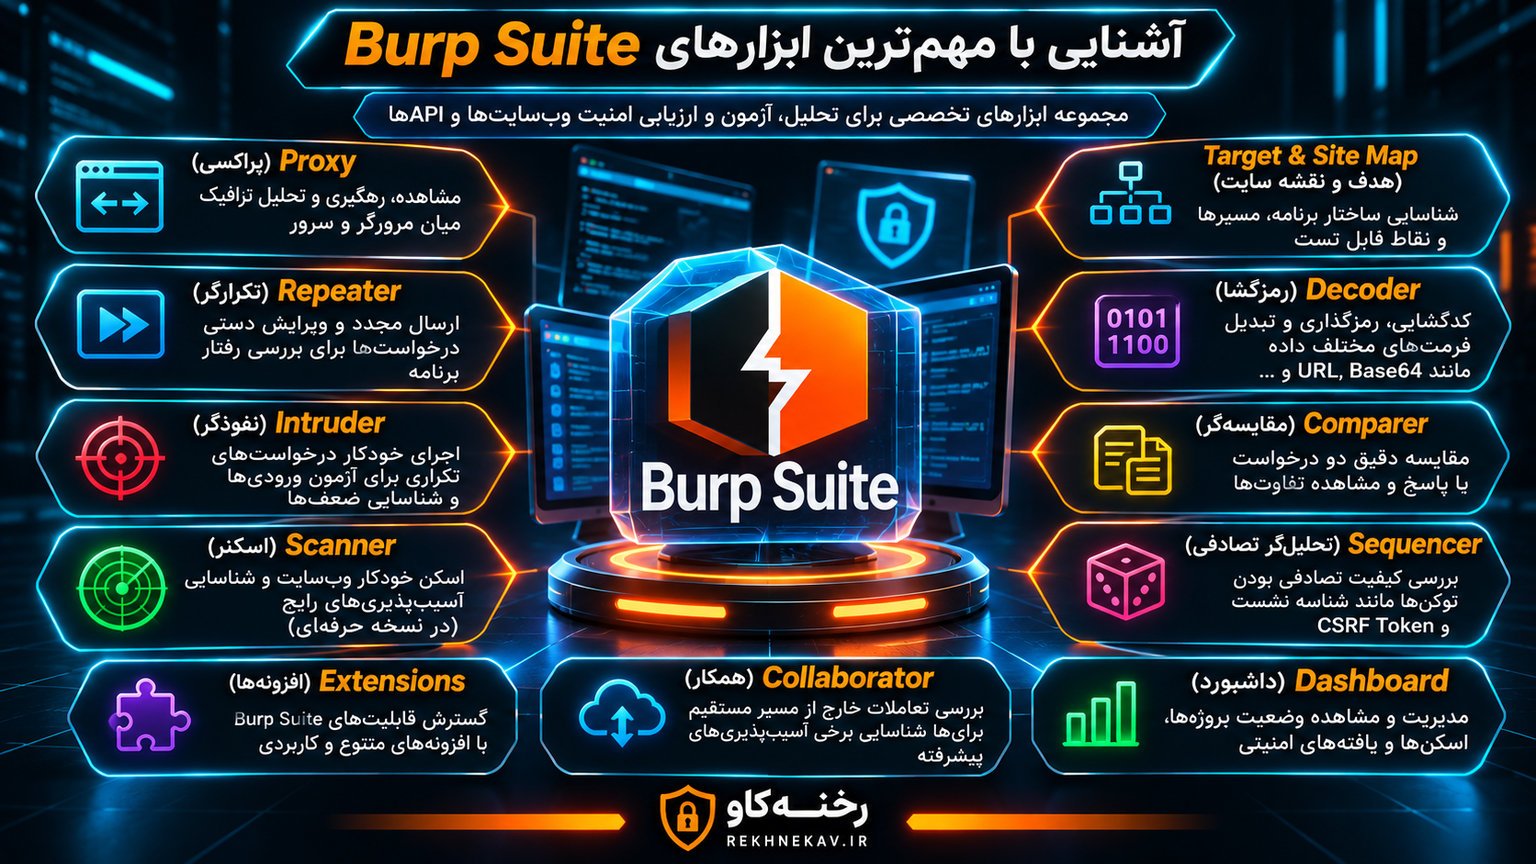
آشنایی با مهمترین ابزارهای Burp Suite
یکی از مهمترین ویژگیهای Burp Suite، یکپارچهبودن ابزارهای مختلف آن است.
در یک پروژه امنیتی، ممکن است متخصص ابتدا ترافیک برنامه را بررسی کند، سپس درخواست موردنظر را به ابزار دیگری منتقل کند و در نهایت نتایج را با نمونههای قبلی مقایسه کند.
وجود این قابلیتها در یک محیط واحد باعث افزایش سرعت و دقت ارزیابی میشود.
۱. Burp Proxy؛ مشاهده و تحلیل ترافیک وب
Burp Proxy یکی از اصلیترین بخشهای این مجموعه است.
این ابزار ارتباط میان مرورگر و برنامه تحت وب را مدیریت کرده و درخواستها و پاسخها را در اختیار متخصص قرار میدهد.
مهمترین امکانات آن عبارتاند از:
- مشاهده درخواستهای HTTP و HTTPS
- بررسی هدرها، پارامترها و بدنه پیامها
- ثبت تاریخچه ارتباطات
- بررسی ارتباطات WebSocket
- فیلترکردن ترافیک براساس دامنه یا نوع درخواست
- انتقال درخواستها به سایر ابزارهای Burp
- بررسی تغییرات درخواست در محیط آزمایشگاهی
فرض کنید توسعهدهنده میخواهد مطمئن شود اطلاعات حساس فرم ثبتنام بهدرستی مدیریت میشوند.
با مشاهده درخواستهای این فرم میتوان بررسی کرد چه اطلاعاتی ارسال میشوند، از چه ساختاری استفاده میشود و آیا دادهای غیرضروری در ارتباط وجود دارد یا خیر.
همچنین میتوان نحوه استفاده برنامه از هدرهای امنیتی و کوکیها را ارزیابی کرد.
در این فرایند، مشاهده اطلاعات حساس باید محدود به حسابهای آزمایشی و دادههای مجاز باشد.
۲. Target و Site Map؛ شناخت ساختار وبسایت
پیش از شروع ارزیابی امنیتی، لازم است ساختار برنامه و بخشهای قابل دسترسی آن مشخص شود.
بخش Target در Burp Suite برای مدیریت هدف و مشاهده ساختار برنامه کاربرد دارد.
Site Map نیز نمایی از مسیرها و منابع مشاهدهشده فراهم میکند.
برای مثال، یک فروشگاه اینترنتی ممکن است شامل بخشهای زیر باشد:
- صفحه اصلی و صفحات محصولات
- سیستم ثبتنام و ورود
- پنل حساب کاربری
- سبد خرید
- صفحه پرداخت
- مدیریت سفارشها
- پنل مدیریت فروشگاه
- APIهای ارتباطی
شناخت این ساختار کمک میکند فرآیند تست بهصورت منظم انجام شود.
البته Site Map الزاماً تمام مسیرهای موجود را نشان نمیدهد. بخشی از قابلیتهای برنامه ممکن است فقط پس از احراز هویت، اجرای عملیات خاص یا تعامل با بخشهای پویا قابل مشاهده باشند.
همچنین مشاهده یک مسیر در نقشه برنامه به معنی مجازبودن آزمون آن نیست؛ محدوده تست باید از قبل تعیین شده باشد.
۳. Burp Repeater؛ بررسی دستی رفتار برنامه
Repeater یکی از کاربردیترین ابزارهای Burp Suite برای تحلیل درخواستها است.
این بخش امکان ارسال مجدد یک درخواست و بررسی پاسخهای متفاوت سرور را فراهم میکند.
در تست امنیت، گاهی لازم است متخصص رفتار برنامه را در چند وضعیت کنترلشده مقایسه کند.
برای مثال، ممکن است هدف بررسی نحوه پاسخ برنامه به درخواست یک کاربر واردشده و یک کاربر خارجشده باشد.
Repeater به متخصص اجازه میدهد این بررسی را در محیط مجاز و با دادههای آزمایشی انجام دهد.
مزایای آن شامل بررسی دقیق پاسخها، مقایسه رفتار برنامه، تحلیل خطاها و اعتبارسنجی یافتهها است.
این ابزار بهخصوص برای آزمونهایی مفید است که نیازمند درک منطق برنامه هستند و صرفاً با اسکن خودکار قابل ارزیابی نیستند.
در استفاده حرفهای، باید از ارسال مجدد درخواستهایی که باعث خرید، حذف اطلاعات یا اجرای عملیات حساس میشوند، بدون کنترلهای لازم خودداری کرد.
۴. Burp Intruder؛ آزمونهای تکرارشونده و کنترلشده
Intruder برای خودکارسازی برخی آزمایشهای تکرارشونده طراحی شده است.
به کمک این ابزار میتوان رفتار یک نقطه ورودی را در برابر مجموعهای از دادههای آزمایشی بررسی کرد.
برای مثال، تیم توسعه ممکن است بخواهد اعتبارسنجی یک فیلد را با ورودیهای عادی، خالی، طولانی یا خارج از محدوده مجاز بررسی کند.
در چنین شرایطی، اجرای چندین آزمون مشابه بهصورت کنترلشده میتواند به کشف ناسازگاریهای برنامه کمک کند.
Intruder همچنین قابلیتهای پیشرفتهتری دارد که در تست نفوذ تخصصی مورد استفاده قرار میگیرند.
بااینحال، استفاده بدون محدودیت از درخواستهای تکراری ممکن است منابع سرور را مصرف کند، باعث قفلشدن حسابهای کاربری شود یا در برخی برنامهها وضعیت دادهها را تغییر دهد.
به همین دلیل باید نرخ ارسال درخواست، تعداد آزمونها و محدوده مجاز از قبل مشخص شوند.
نسخه Community ابزار Intruder را با محدودیتهایی ارائه میکند، درحالیکه نسخه Professional امکانات کاملتری برای این بخش دارد.
۵. Burp Scanner؛ اسکن خودکار آسیبپذیریها
Burp Scanner یکی از مهمترین قابلیتهای نسخه حرفهای Burp Suite است.
این ابزار یک اسکنر امنیت پویا یا DAST محسوب میشود.
DAST مخفف Dynamic Application Security Testing است و به روشی اشاره دارد که در آن، امنیت برنامه از طریق تعامل با نسخه در حال اجرا بررسی میشود.
Burp Scanner معمولاً دو فعالیت اصلی انجام میدهد.
مرحله اول؛ Crawling
در این مرحله، اسکنر ساختار برنامه و مسیرهای قابل دسترسی را بررسی میکند تا نقشهای از بخشهای مختلف آن ایجاد شود.
مرحله دوم؛ Auditing
در مرحله ارزیابی، رفتار برنامه و پاسخهای آن برای شناسایی مشکلات امنیتی بررسی میشود.
اسکنر میتواند بسیاری از آزمونهای تکراری را خودکار کند، اما نتیجه آن باید توسط متخصص تحلیل و تأیید شود.
برای مثال، بعضی یافتهها ممکن است به شرایط محیطی وابسته باشند یا برای تشخیص تأثیر واقعی به بررسی دستی نیاز داشته باشند.
همچنین اسکن خودکار ممکن است نتواند تمام ضعفهای منطق کسبوکار و مشکلات پیچیده کنترل دسترسی را شناسایی کند.
نکته مهم این است که Burp Scanner در نسخه رایگان Community Edition بهعنوان اسکنر کامل آسیبپذیری ارائه نمیشود و برای استفاده از قابلیتهای حرفهای آن به نسخه مناسب نیاز است.
۶. Burp Decoder؛ رمزگشایی و تبدیل دادهها
دادههای وب همیشه به شکل متن ساده قابل مشاهده نیستند.
در بسیاری از برنامهها، از روشهای کدگذاری مانند URL Encoding، Base64 و قالبهای مختلف نمایش داده استفاده میشود.
Decoder ابزاری برای تبدیل و بررسی این دادهها است.
برای مثال، ممکن است یک مقدار در درخواست HTTP بهصورت URL-encoded ارسال شده باشد.
Decoder به متخصص کمک میکند شکل قابلخواندن آن را بررسی کند و متوجه شود برنامه چه اطلاعاتی را منتقل میکند.
البته باید میان Encoding و Encryption تفاوت قائل شد.
Encoding معمولاً برای نمایش یا انتقال داده استفاده میشود و لزوماً امنیتی ایجاد نمیکند.
Encryption یا رمزنگاری، با استفاده از الگوریتمها و کلیدهای مناسب برای حفاظت از محرمانگی اطلاعات طراحی میشود.
بنابراین، تبدیل یک داده Base64 به متن اصلی به معنای شکستن رمزنگاری نیست.
۷. Burp Comparer؛ مقایسه پاسخها
گاهی تفاوت میان دو پاسخ سرور بسیار کوچک است، اما همان تفاوت میتواند برای تحلیل امنیتی اهمیت داشته باشد.
Comparer امکان مقایسه دو مجموعه داده را فراهم میکند.
برای مثال، میتوان پاسخ یک صفحه را در دو وضعیت مختلف بررسی کرد و تفاوتهای آنها را مشاهده کرد.
این قابلیت هنگام تحلیل نشستهای کاربری، تغییرات هدرها، تفاوت پیامهای خطا و بررسی اصلاحات نرمافزاری مفید است.
فرض کنید توسعهدهنده یک مشکل امنیتی را برطرف کرده است.
مقایسه رفتار نسخه قبلی و نسخه اصلاحشده میتواند به بررسی اثر تغییرات کمک کند.
البته تفاوت ظاهری پاسخها بهتنهایی اثباتکننده وجود یا رفع یک آسیبپذیری نیست و باید با معیارهای امنیتی مشخص ارزیابی شود.
۸. Burp Sequencer؛ ارزیابی کیفیت تصادفیبودن توکنها
برخی برنامهها برای مدیریت نشست یا عملیات امنیتی از توکنهای تصادفی استفاده میکنند.
کیفیت تولید این توکنها اهمیت زیادی دارد؛ زیرا توکنهای قابل پیشبینی ممکن است امنیت نشست را کاهش دهند.
Sequencer ابزاری برای تحلیل آماری ویژگیهای تصادفی نمونههای توکن است.
در یک محیط آزمایشی میتوان نمونههایی از توکنهای تولیدشده توسط برنامه را بررسی کرد.
بااینحال، نتایج آماری باید با دقت تفسیر شوند.
قبولی در آزمونهای آماری بهتنهایی تضمین نمیکند تولیدکننده توکن از نظر رمزنگاری امن است. همچنین نتیجه ضعیف یک آزمون لزوماً به معنی امکان پیشبینی عملی توکنها نیست.
انتخاب مولد اعداد تصادفی رمزنگاریشده، طول مناسب توکن و مدیریت صحیح نشست همچنان از مسئولیتهای اصلی تیم توسعه هستند.
۹. Burp Collaborator؛ بررسی تعاملات خارج از مسیر مستقیم
برخی مشکلات امنیتی از طریق پاسخ معمول HTTP بهسادگی قابل تشخیص نیستند.
برای مثال، ممکن است یک برنامه در پاسخ به برخی عملیات، با سرویس دیگری ارتباط برقرار کند.
Burp Collaborator برای کمک به مشاهده و تحلیل بعضی تعاملات خارج از مسیر مستقیم درخواست و پاسخ طراحی شده است.
این قابلیت در ارزیابی تخصصی برخی آسیبپذیریهای Blind یا غیرمستقیم کاربرد دارد.
از آنجا که چنین آزمونهایی ممکن است باعث ارتباط با سامانههای دیگر شوند، استفاده از آنها باید در محدوده مجاز و با زیرساخت کنترلشده انجام شود.
در پروژههایی که محرمانگی داده اهمیت زیادی دارد، لازم است سیاست استفاده از سرویسهای بیرونی و امکان میزبانی مناسب بررسی شود.
۱۰. Extensions و BApp Store؛ گسترش قابلیتهای Burp Suite
Burp Suite از افزونهها پشتیبانی میکند.
افزونهها میتوانند امکانات جدیدی به محیط برنامه اضافه کنند یا بعضی فعالیتهای تکراری را سادهتر کنند.
BApp Store مخزنی برای یافتن افزونههای مرتبط با Burp است.
برخی افزونهها برای تحلیل بهتر درخواستها، پشتیبانی از فناوریهای خاص، سازماندهی اطلاعات یا افزایش قابلیتهای ارزیابی امنیتی طراحی شدهاند.
بااینحال، نصب افزونه همیشه به معنای افزایش امنیت نیست.
افزونهها ممکن است به درخواستها، پاسخها و دادههای حساس پروژه دسترسی داشته باشند.
بنابراین باید اعتبار توسعهدهنده، سطح دسترسی، نگهداری نسخه و نیاز واقعی پروژه بررسی شود.
استفاده از افزونههای ناشناس، بهویژه در پروژههایی که دادههای مشتریان یا اطلاعات احراز هویت دارند، میتواند ریسک مستقلی ایجاد کند.
۱۱. Dashboard و ثبت نتایج آزمونها
در پروژههای امنیتی بزرگ، مدیریت آزمونها و نتایج اهمیت زیادی دارد.
Dashboard در Burp Suite برای مشاهده و مدیریت فعالیتهای مرتبط با پروژه به کار میرود.
بسته به نسخه و امکانات فعال، متخصص میتواند وضعیت بعضی فعالیتهای خودکار و یافتههای ثبتشده را مشاهده کند.
مزیت این بخش آن است که آزمونهای مختلف در یک محیط قابل پیگیری هستند.
بااینحال، ثبت یافتهها باید با مستندسازی دقیق همراه باشد. یک هشدار بدون توضیح درباره محل مشکل، شرایط مشاهده و اثر احتمالی آن، برای تیم توسعه ارزش محدودی دارد. 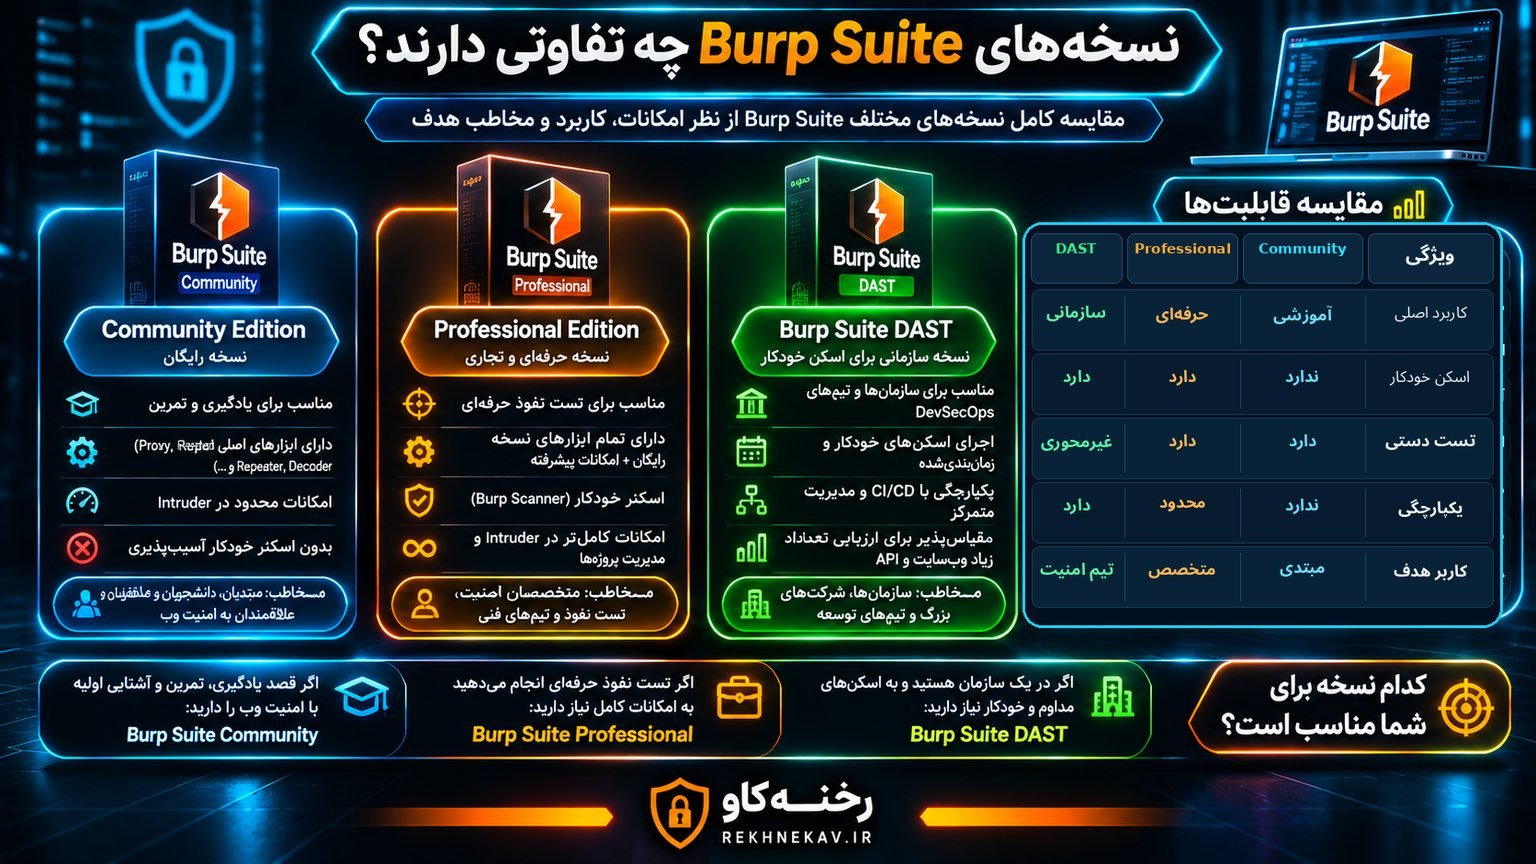
نسخههای Burp Suite چه تفاوتی دارند؟
Burp Suite در قالب محصولات و نسخههای مختلف عرضه میشود.
شناخت تفاوت آنها برای انتخاب ابزار مناسب اهمیت زیادی دارد؛ زیرا تمام قابلیتهای حرفهای در نسخه رایگان وجود ندارند.
Burp Suite Community Edition
Community Edition نسخه رایگان Burp Suite است.
این نسخه برای افرادی مناسب است که میخواهند مفاهیم امنیت وب و روش تحلیل درخواستها را یاد بگیرند.
امکانات اصلی آن شامل Burp Proxy، Repeater، Decoder، Comparer و تعدادی از ابزارهای پایه است.
نسخه رایگان همچنین امکان استفاده محدود از Intruder را فراهم میکند.
مهمترین محدودیت این نسخه، نبود اسکنر خودکار کامل آسیبپذیریهای وب در مقایسه با نسخه Professional است.
با وجود این محدودیت، Community Edition برای آموزش HTTP، تحلیل نشستها، مشاهده ترافیک و تمرینهای دستی بسیار کاربردی است.
Burp Suite Professional
Professional نسخه تجاری و حرفهای این مجموعه است.
این نسخه ابزارهای دستی Community را در اختیار دارد و امکانات پیشرفتهتری مانند Burp Scanner، قابلیتهای کاملتر Intruder و ابزارهای تکمیلی را ارائه میکند.
همچنین امکاناتی برای ذخیره پروژهها، توسعه فرایند تست و تهیه گزارش وجود دارد.
Professional برای متخصصان تست نفوذ، مشاوران امنیت وب و تیمهایی مناسب است که به ارزیابی مداوم برنامههای مختلف نیاز دارند.
Burp Suite DAST
Burp Suite DAST محصولی برای اسکن امنیتی خودکار در مقیاس سازمانی است.
این محصول برای سازمانهایی طراحی شده که تعداد زیادی وبسایت یا API دارند و میخواهند آزمونهای امنیتی را در فرایند توسعه و بهرهبرداری مدیریت کنند.
قابلیتهایی مانند زمانبندی اسکن، مدیریت اهداف، یکپارچگی با فرایند CI/CD و پیگیری یافتهها برای چنین محیطهایی اهمیت دارند.
Burp Suite DAST جایگزین تمام فعالیتهای دستی متخصص امنیت نیست، بلکه ابزاری برای توسعه پوشش آزمونهای پویا در سطح سازمان است.
جدول مقایسه نسخههای Burp Suite
| ویژگی | Community | Professional | DAST |
|---|---|---|---|
| کاربرد اصلی | آموزش و تست دستی | تست نفوذ حرفهای | اسکن سازمانی |
| مشاهده ترافیک وب | دارد | دارد | تمرکز اصلی نیست |
| Repeater | دارد | دارد | گردشکار متفاوت |
| Intruder | محدود | کاملتر | محصول متفاوت |
| اسکنر خودکار آسیبپذیری | ندارد | دارد | دارد |
| مدیریت اسکنهای زمانبندیشده | محدود | مدیریت پروژهای | سازمانی |
| یکپارچگی CI/CD | محدود | وابسته به گردشکار | قابلیت اصلی |
| مخاطب مناسب | دانشجویان و مبتدیان | متخصصان امنیت | سازمانها و تیمهای DevSecOps |
این جدول مقایسهای از کاربردهای اصلی محصولات است و تمام جزئیات مجوزها و قابلیتهای هر بسته را پوشش نمیدهد.
کدام نسخه Burp Suite مناسبتر است؟
برای شروع یادگیری امنیت وب، نسخه Community معمولاً انتخاب مناسبی است.
اگر فعالیت شما شامل تست نفوذ حرفهای، تحلیل تعداد زیادی درخواست و اسکن منظم آسیبپذیریها باشد، نسخه Professional امکانات بیشتری ارائه میکند.
در سازمانهایی که مدیریت متمرکز اسکنها و اتصال به فرایند توسعه اهمیت دارد، Burp Suite DAST میتواند گزینه مناسبتری باشد.
انتخاب نهایی باید براساس تعداد اهداف، بودجه، سطح مهارت تیم و نوع نیاز امنیتی انجام شود.
آموزش نصب و راهاندازی Burp Suite
نصب Burp Suite در سیستمعاملهای رایج دسکتاپ امکانپذیر است.
برای دانلود باید از وبسایت رسمی PortSwigger استفاده شود تا احتمال دریافت نسخههای دستکاریشده کاهش پیدا کند.
نشانی رسمی دانلود:
https://portswigger.net/burp/downloads
مرحله اول؛ انتخاب نسخه و دانلود
ابتدا وارد صفحه دانلود رسمی شوید.
نسخه متناسب با سیستمعامل و معماری دستگاه خود را انتخاب کنید.
Burp Suite برای Windows، Linux و macOS ارائه میشود.
در نسخههای جدید، نصبکننده یکپارچه امکان انتخاب نسخه Community یا Professional را فراهم میکند.
اگر هدف شما آموزش و آشنایی اولیه است، نسخه رایگان برای شروع کافی خواهد بود.
مرحله دوم؛ نصب برنامه
فایل دریافتشده را اجرا کرده و مراحل نصب را دنبال کنید.
در این مرحله بهتر است تنظیمات پیشفرض را حفظ کنید، مگر اینکه دلیل مشخصی برای تغییر آنها داشته باشید.
پس از نصب، برنامه را اجرا کنید.
بسته به نسخه انتخابشده، ممکن است لازم باشد پروژه جدید ایجاد کنید یا اطلاعات مجوز را وارد کنید.
برای یادگیری اولیه، ایجاد یک پروژه موقت در نسخه Community معمولاً سادهترین انتخاب است.
مرحله سوم؛ آشنایی با محیط برنامه
پس از اجرای Burp Suite، بخشهای مختلف برنامه را مشاهده خواهید کرد.
برای شروع، این قسمتها اهمیت بیشتری دارند:
- Proxy برای مشاهده ترافیک
- Target برای شناخت ساختار برنامه
- Repeater برای تحلیل دستی درخواستها
- Dashboard برای مدیریت فعالیتهای مرتبط
- Settings برای تنظیم امکانات مختلف
لازم نیست تمام ابزارها را از روز اول یاد بگیرید.
درک صحیح عملکرد Proxy و Repeater پایه مناسبی برای یادگیری سایر بخشها ایجاد میکند.
مرحله چهارم؛ استفاده از مرورگر داخلی Burp
یکی از سادهترین روشها برای شروع، استفاده از مرورگر داخلی Burp Suite است.
در بخش Proxy، گزینه Open Browser را انتخاب کنید.
این مرورگر برای ارتباط با پراکسی Burp از قبل تنظیم شده است.
در محیط آزمایشگاهی مجاز، با مرورگر داخلی وارد برنامه موردنظر شوید.
هنگامی که درخواستها ارسال میشوند، میتوانید اطلاعات مرتبط را در تاریخچه HTTP مشاهده کنید.
برای شروع، قابلیت Intercept را در وضعیت مناسب قرار دهید تا درخواستها ناخواسته متوقف نشوند.
مرحله پنجم؛ تعیین محدوده تست
پیش از شروع ارزیابی باید مشخص کنید کدام دامنهها و مسیرها در محدوده مجاز قرار دارند.
این کار با مفهوم Target Scope ارتباط دارد.
برای مثال، اگر تنها یک زیرسامانه آزمایشی در محدوده مجوز قرار دارد، نباید سایر سامانههای سازمان بهصورت خودکار بررسی شوند.
تنظیم Scope به کاهش ترافیک نامرتبط و مدیریت فعالیتهای تست کمک میکند.
البته محدوده فنی تعریفشده در نرمافزار جایگزین مجوز کتبی مالک سامانه نیست.
مرحله ششم؛ مشاهده یک درخواست آزمایشی
برای تمرین اولیه، میتوان از یک آزمایشگاه آموزشی یا برنامه محلی متعلق به خود استفاده کرد.
یک صفحه ساده را باز کنید و درخواست مربوط به آن را در HTTP History مشاهده کنید.
سپس اجزای اصلی درخواست را شناسایی کنید:
- آدرس مقصد
- متد درخواست
- هدرهای HTTP
- وضعیت پاسخ
- نوع محتوای برگشتی
- اطلاعات مرتبط با کوکیها
هدف این مرحله، شناخت ساختار ارتباط است؛ نه تلاش برای دورزدن کنترلهای امنیتی.
پس از تسلط بر این مفاهیم میتوانید تحلیلهای پیشرفتهتر را در محیطهای آموزشی مجاز دنبال کنید. 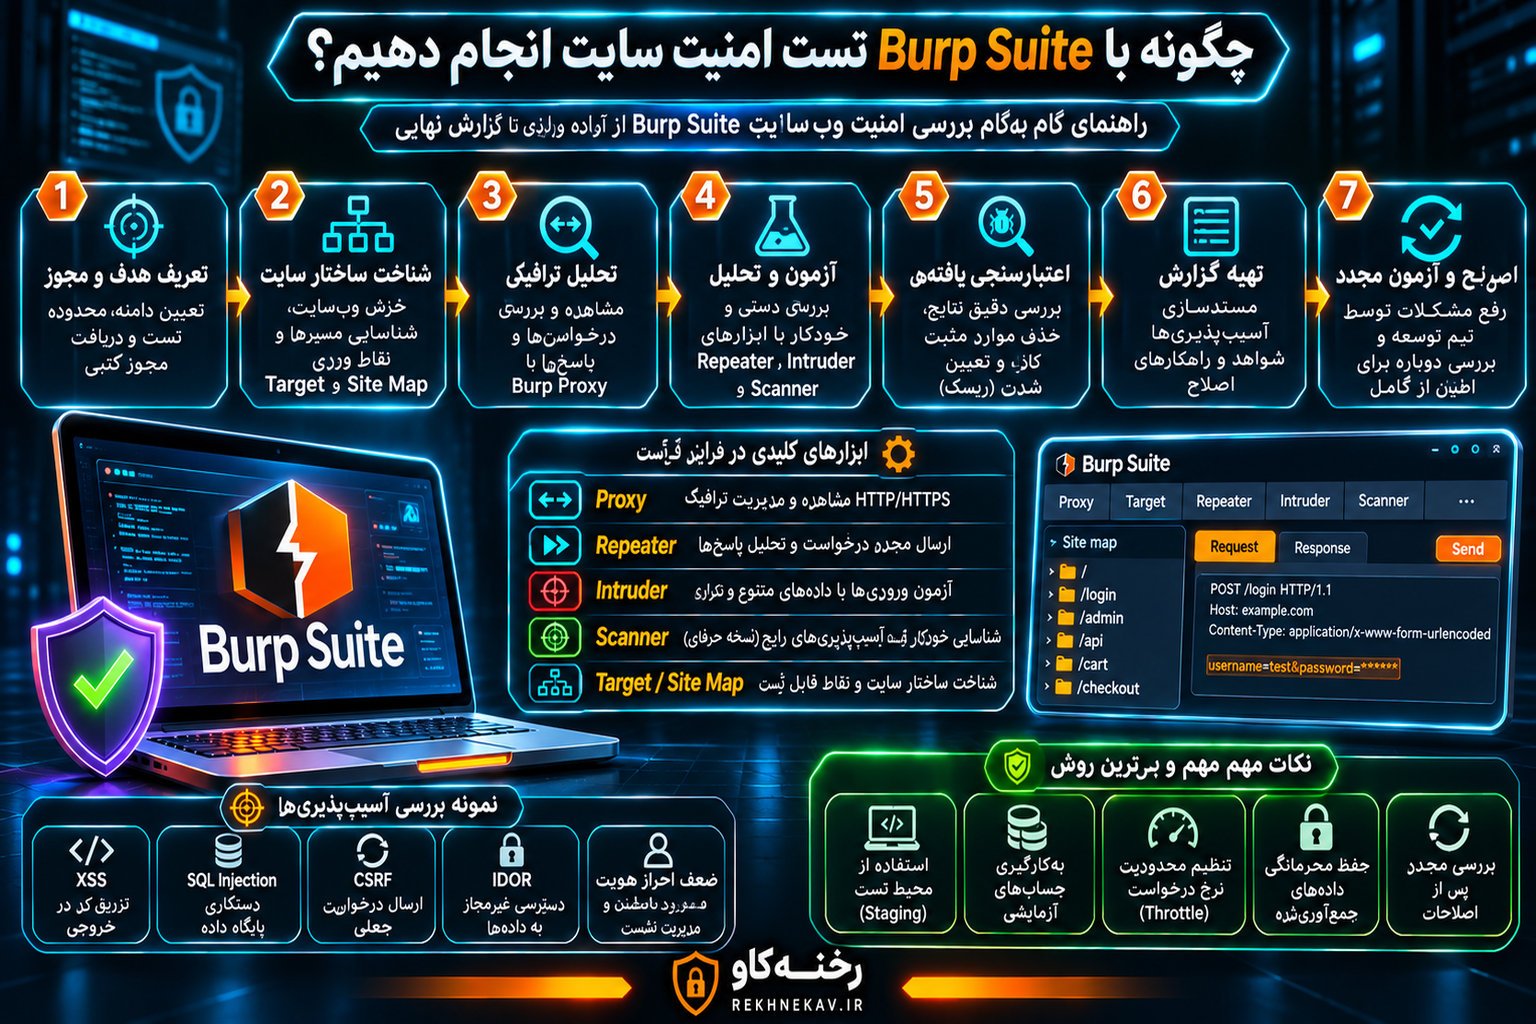
چگونه با Burp Suite تست امنیت سایت انجام دهیم؟
تست امنیت موفق تنها به ابزار وابسته نیست.
متخصص باید بداند چه چیزی را بررسی میکند، چه خطراتی وجود دارد و هر آزمون چه اثری بر برنامه خواهد داشت.
یک فرایند اصولی از برنامهریزی شروع میشود و با گزارش، اصلاح و آزمون مجدد به پایان میرسد.
گام اول؛ تعیین هدف و مجوز
در ابتدای پروژه باید مالک سامانه، اهداف مجاز و محدودیتهای آزمون مشخص شوند.
موضوعاتی مانند زمان انجام تست، سطح دسترسی حسابهای آزمایشی، محدودیت نرخ درخواست و شرایط توقف آزمون باید روشن باشند.
برای وبسایتهای عملیاتی، لازم است احتمال تغییر داده یا اختلال در سرویس از قبل ارزیابی شود.
گام دوم؛ شناسایی داراییهای برنامه
در این مرحله، بخشهای مهم برنامه شناسایی میشوند.
این بخشها ممکن است شامل فرمها، APIها، سرویسهای احراز هویت، پنل کاربران و فرایندهای حساس باشند.
هدف، ایجاد تصویری از ساختار برنامه است.
Burp Suite میتواند برای ثبت درخواستها و سازماندهی اطلاعات مشاهدهشده کمک کند.
گام سوم؛ بررسی احراز هویت و نشست
احراز هویت مشخص میکند کاربر چه کسی است.
مدیریت نشست نیز به برنامه اجازه میدهد وضعیت ورود او را در طول تعاملات مختلف حفظ کند.
در یک تست دفاعی، باید نحوه ایجاد، نگهداری و پایاندادن به نشستها بررسی شود.
برای مثال، تیم امنیت میتواند بررسی کند آیا پس از خروج از حساب، نشست آزمایشی بهدرستی نامعتبر میشود یا خیر.
همچنین تنظیمات امنیتی کوکیها، مدت اعتبار نشست و رفتار برنامه در شرایط خطا اهمیت دارند.
گام چهارم؛ ارزیابی کنترل دسترسی
کنترل دسترسی تعیین میکند هر کاربر مجاز به مشاهده یا تغییر چه منابعی است.
این موضوع از مهمترین بخشهای امنیت برنامههای وب محسوب میشود.
برای مثال، در یک سامانه سازمانی ممکن است نقشهای مدیر، کارمند و کاربر عادی وجود داشته باشند.
تیم تست باید مطمئن شود محدودیتهای مربوط به هر نقش در سمت سرور اعمال میشوند.
صرف پنهانکردن یک دکمه در رابط کاربری، کنترل دسترسی محسوب نمیشود.
یک روش دفاعی مناسب، تعریف حسابهای آزمایشی با نقشهای مشخص و بررسی انطباق نتایج با سیاست دسترسی سامانه است.
گام پنجم؛ بررسی ورودیها و خروجیها
برنامههای وب دادههای مختلفی از کاربران دریافت میکنند.
این دادهها ممکن است شامل متن، شناسه، فایل، تاریخ، عدد یا ساختارهای JSON باشند.
اعتبارسنجی ورودی باید براساس قواعد مشخص در سمت سرور انجام شود.
همچنین دادههایی که در خروجی HTML، JavaScript یا سایر زمینهها نمایش داده میشوند، باید متناسب با همان زمینه بهدرستی پردازش شوند.
Burp Suite کمک میکند ساختار دادههای ورودی و خروجی بهتر مشاهده شود.
بااینحال، تشخیص نهایی امنیت این بخشها نیازمند شناخت منطق برنامه و روشهای صحیح توسعه امن است.
گام ششم؛ بررسی یافتهها و اولویتبندی
هر رفتار غیرعادی الزاماً آسیبپذیری نیست.
یک پیام خطا، تغییر کد وضعیت یا تفاوت طول پاسخ میتواند دلایل مختلفی داشته باشد.
برای ثبت یک یافته امنیتی باید شواهد کافی وجود داشته باشد.
همچنین باید مشخص شود مشکل چه اثری بر محرمانگی، یکپارچگی یا دسترسپذیری سامانه دارد.
پس از تأیید یافته، شدت و اولویت اصلاح آن مشخص میشود.
گام هفتم؛ گزارش و آزمون مجدد
پس از تکمیل بررسی، گزارش باید در اختیار تیم مسئول قرار بگیرد.
گزارش مناسب شامل شرح مشکل، شرایط مشاهده، دارایی تحت تأثیر، اثر احتمالی و پیشنهاد اصلاح است.
پس از اعمال تغییرات، آزمون مجدد یا Retesting اهمیت زیادی دارد.
در این مرحله باید مشخص شود مشکل واقعاً رفع شده و اصلاح آن باعث ایجاد نقص جدید در سایر بخشهای برنامه نشده است. 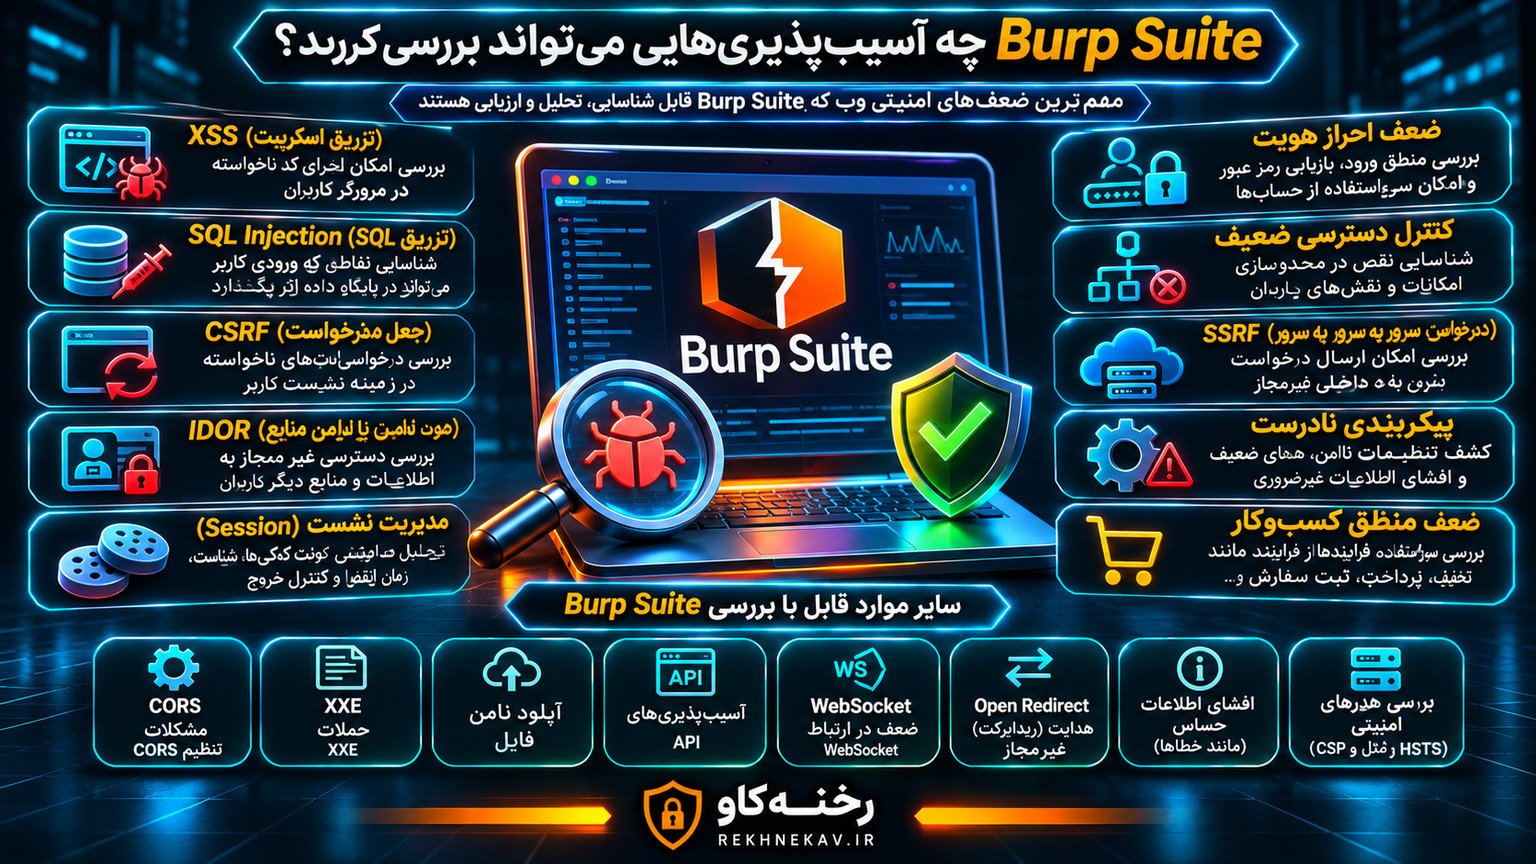
Burp Suite چه آسیبپذیریهایی را میتواند بررسی کند؟
Burp Suite در شناسایی و تحلیل بسیاری از مشکلات متداول امنیت وب کاربرد دارد.
البته قابلیت کشف خودکار هر مشکل به نوع آسیبپذیری، نسخه ابزار، پیکربندی اسکن و شرایط برنامه بستگی دارد.
آسیبپذیری Cross-Site Scripting یا XSS
XSS زمانی رخ میدهد که داده غیرقابل اعتماد در شرایطی ناامن وارد خروجی قابل تفسیر مرورگر شود.
این مشکل ممکن است باعث اجرای کد ناخواسته در زمینه امنیتی وبسایت شود.
آسیبپذیری XSS میتواند بر محرمانگی اطلاعات یا تعاملات کاربر تأثیر بگذارد.
Burp Suite برای بررسی نحوه پردازش ورودیها و پاسخهای برنامه مفید است.
راهکارهای دفاعی شامل خروجیسازی امن متناسب با زمینه، استفاده صحیح از APIهای امن مرورگر و اعمال سیاستهای تکمیلی مانند Content Security Policy هستند.
CSP یک لایه دفاعی تکمیلی است و نباید جایگزین کدنویسی امن شود.
آسیبپذیری SQL Injection
SQL Injection زمانی ایجاد میشود که داده ورودی بهصورت ناامن در ساختار دستورهای پایگاه داده وارد شود.
این مشکل میتواند باعث تغییر رفتار پرسوجوهای پایگاه داده شود.
در ارزیابی امنیتی، لازم است نحوه مدیریت پارامترهای ورودی و عملکرد لایه دسترسی به داده بررسی شود.
مهمترین راهکار پیشگیری، استفاده صحیح از پرسوجوهای پارامتری یا Prepared Statements است.
همچنین محدودکردن سطح دسترسی حساب پایگاه داده و مدیریت امن خطاها اهمیت دارد.
اعتبارسنجی ورودی بهتنهایی جایگزین پرسوجوهای پارامتری نیست.
آسیبپذیری Cross-Site Request Forgery یا CSRF
CSRF به شرایطی اشاره دارد که در آن یک برنامه ممکن است درخواست ناخواستهای را در زمینه نشست معتبر کاربر بپذیرد.
برای مثال، عملیات حساس در یک سامانه نباید صرفاً براساس وجود کوکی نشست و بدون کنترلهای مناسب اجرا شوند.
در بررسی دفاعی میتوان وجود و عملکرد مکانیزمهای محافظتی را ارزیابی کرد.
راهکارها بسته به معماری برنامه شامل توکنهای ضد CSRF، تنظیم مناسب SameSite برای کوکیها و بررسی Origin یا Referer در شرایط مناسب هستند.
استفاده از SameSite بهتنهایی برای تمام سناریوها کافی نیست.
ضعفهای احراز هویت
احراز هویت ضعیف میتواند خطر دسترسی غیرمجاز به حسابهای کاربری را افزایش دهد.
مواردی مانند مدیریت نامناسب نشست، سیاست ضعیف بازیابی حساب و نبود کنترلهای مناسب در برابر تلاشهای تکراری ورود از موضوعات مهم هستند.
Burp Suite در مشاهده رفتار سامانه احراز هویت کمک میکند.
راهکارهای دفاعی شامل استفاده از MFA یا احراز هویت چندعاملی، محدودسازی هوشمند تلاشهای ناموفق، مدیریت امن نشست و طراحی صحیح فرایند بازیابی حساب است.
همچنین پیامهای خطا نباید اطلاعات غیرضروری درباره وضعیت حسابهای کاربران افشا کنند.
ضعف کنترل دسترسی و IDOR
IDOR مخفف Insecure Direct Object Reference است.
این مفهوم معمولاً به شرایطی اشاره دارد که برنامه امکان مراجعه به یک منبع را از طریق شناسه فراهم میکند، اما مجوز دسترسی به آن منبع بهدرستی کنترل نمیشود.
برای مثال، در یک سامانه مدیریت پرونده، هر کاربر باید فقط به پروندههایی دسترسی داشته باشد که سیاست امنیتی اجازه میدهد.
اگر برنامه صرفاً وجود یک شناسه معتبر را ملاک قرار دهد، احتمال بروز مشکل کنترل دسترسی وجود دارد.
راهکار اصلی، اعمال کنترل دسترسی در سمت سرور برای هر درخواست و هر منبع است.
استفاده از شناسههای پیچیده یا غیرقابل حدس بهتنهایی جایگزین Authorization نیست.
ضعفهای مدیریت نشست
نشست کاربری یکی از بخشهای حساس برنامههای تحت وب است.
اگر نشستها بهدرستی مدیریت نشوند، امکان سوءاستفاده از اعتبار نشست افزایش پیدا میکند.
در بررسی امنیت نشست باید مواردی مانند تنظیمات Cookie، زمان انقضا، چرخش شناسه نشست پس از تغییر وضعیت احراز هویت و بیاعتبارسازی نشست هنگام خروج بررسی شوند.
خصوصیات HttpOnly، Secure و SameSite میتوانند در کاهش بعضی ریسکها مؤثر باشند.
بااینحال، هرکدام از این ویژگیها هدف مشخصی دارند و هیچکدام بهتنهایی امنیت کامل نشست را تضمین نمیکنند.
آسیبپذیری Server-Side Request Forgery یا SSRF
SSRF به شرایطی گفته میشود که در آن، برنامه سرور درخواستهایی را به مقصدهایی ارسال میکند که کنترل آنها بهاندازه کافی محدود نشده است.
این مشکل در برنامههایی که آدرسهای اینترنتی را دریافت و پردازش میکنند اهمیت بیشتری دارد.
در ارزیابی دفاعی باید مشخص شود برنامه چگونه مقصد درخواستهای خروجی را اعتبارسنجی میکند.
راهکارهای امنیتی شامل محدودسازی مقصدهای مجاز، کنترل ارتباطات خروجی و جلوگیری از دسترسی غیرضروری سرویسها به منابع داخلی است.
بررسی عملی این موضوع باید با مجوز و در محیط کنترلشده انجام شود.
پیکربندی امنیتی نادرست
Security Misconfiguration یکی از مشکلات متداول برنامهها و زیرساختهای وب است.
نمونههایی از آن عبارتاند از:
- نمایش اطلاعات غیرضروری در پیامهای خطا
- تنظیم نادرست هدرهای امنیتی
- فعالبودن قابلیتهای اشکالزدایی در محیط عملیاتی
- مجوزهای دسترسی بیشازحد
- تنظیمات نامناسب CORS
- انتشار ناخواسته اطلاعات پیکربندی
Burp Suite میتواند به مشاهده برخی نشانههای این مشکلات کمک کند.
اما بررسی کامل پیکربندی سرور، پایگاه داده، شبکه و زیرساخت ابری نیازمند ابزارها و روشهای تکمیلی است.
بررسی امنیت API با Burp Suite
APIها نقش مهمی در برنامههای مدرن دارند.
بسیاری از وبسایتها و اپلیکیشنهای موبایل برای دریافت یا ارسال اطلاعات از API استفاده میکنند.
این ارتباطات ممکن است شامل دادههای JSON، توکنهای احراز هویت و درخواستهای HTTP باشند.
Burp Suite برای مشاهده و تحلیل بخش قابلتوجهی از این تعاملات مناسب است.
بررسی APIهای مبتنی بر REST
در REST APIها، منابع معمولاً از طریق مسیرهای مشخص و متدهای HTTP مدیریت میشوند.
در یک ارزیابی امنیتی باید مشخص شود هر درخواست چه عملیاتی انجام میدهد و چه مجوزی برای اجرای آن لازم است.
همچنین مدیریت خطاها، دادههای ورودی و محدودیتهای مربوط به کاربران بررسی میشود.
استفاده از Burp Suite کمک میکند متخصص ارتباط واقعی کلاینت و API را مشاهده کند.
بااینحال، تست امنیت API باید براساس مستندات سرویس، نقشهای کاربران و منطق کسبوکار انجام شود.
بررسی GraphQL
GraphQL یکی دیگر از فناوریهای ارتباطی برنامهها است که ساختار متفاوتی برای درخواست و دریافت داده دارد.
در این نوع API، توجه به کنترل دسترسی در سطح دادهها، محدودیت پیچیدگی پرسوجو و مدیریت منابع اهمیت دارد.
Burp Suite میتواند در تحلیل ترافیک GraphQL و بررسی رفتار برنامه مفید باشد.
اما شناخت ساختار Schema و قواعد امنیتی ویژه GraphQL نیز ضروری است.
بررسی WebSocket
WebSocket امکان برقراری ارتباط دوطرفه و پایدار میان کلاینت و سرور را فراهم میکند.
این فناوری در چت آنلاین، اعلانهای لحظهای و سامانههای تعاملی کاربرد دارد.
Burp Suite از مشاهده و تحلیل پیامهای WebSocket پشتیبانی میکند.
در آزمون امنیتی باید به احراز هویت اتصال، مجوز عملیات، اعتبارسنجی پیامها و مدیریت پایان نشست توجه شود.
داشتن اتصال WebSocket امن از نظر TLS بهتنهایی به معنای امنبودن مجوزها و پیامهای برنامه نیست. 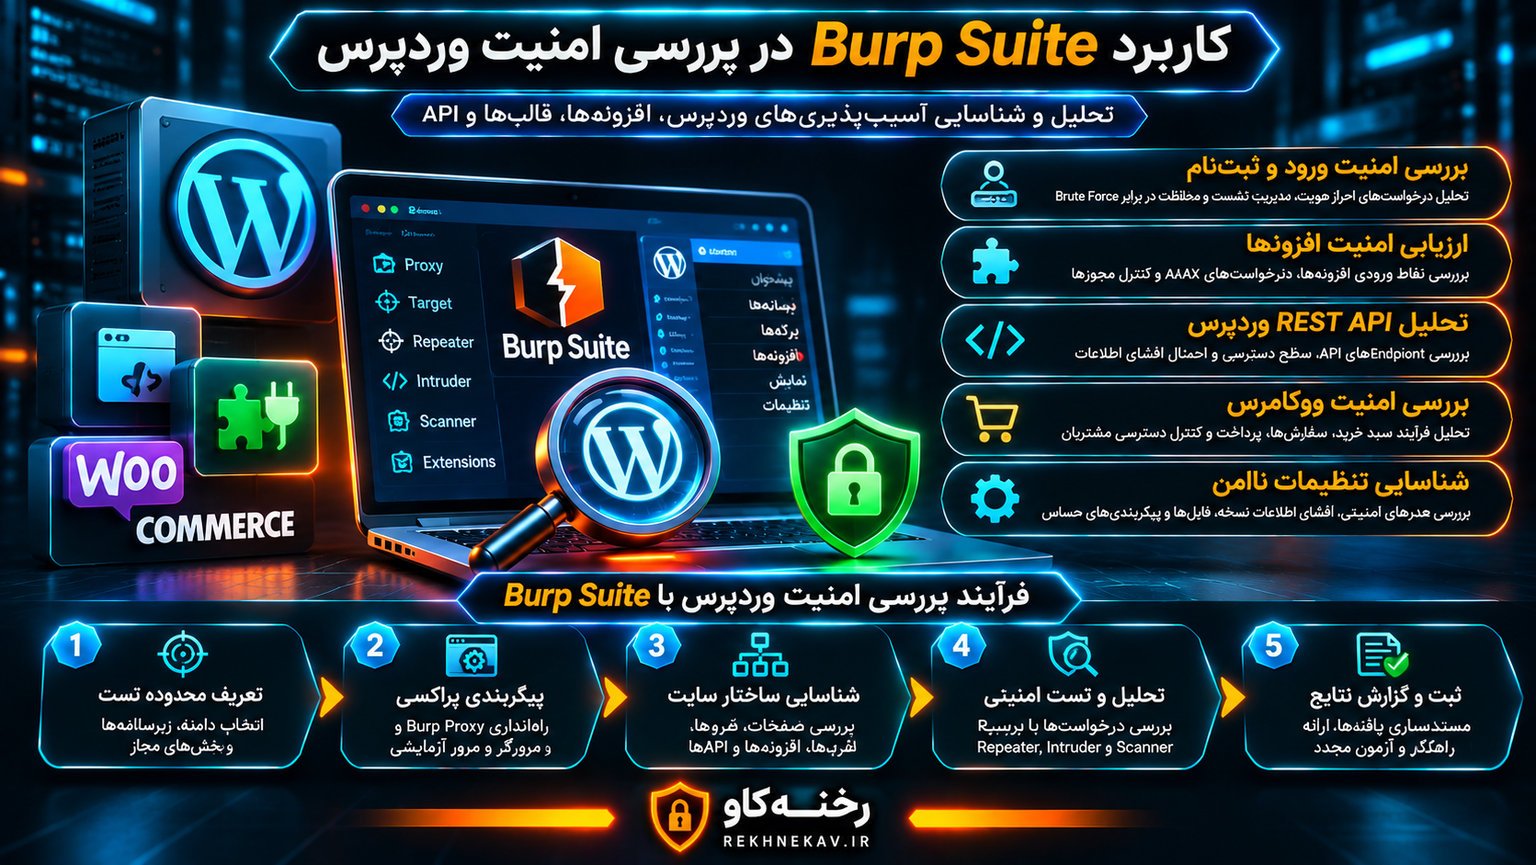
کاربرد Burp Suite در بررسی امنیت وردپرس
وردپرس یکی از پرکاربردترین سیستمهای مدیریت محتوا است و به همین دلیل بررسی امنیت آن اهمیت زیادی دارد.
ساختار افزونهپذیر وردپرس باعث میشود قابلیتهای متنوعی به وبسایت اضافه شوند.
در مقابل، افزونهها، قالبها و کدهای اختصاصی ممکن است نقاط ورودی جدیدی ایجاد کنند.
Burp Suite میتواند برای تحلیل رفتار بخشهای مختلف یک وبسایت وردپرسی استفاده شود.
بررسی فرمهای ورود و ثبتنام
فرم ورود و ثبتنام از بخشهای حساس هر وبسایت هستند.
در یک ارزیابی مجاز میتوان نحوه مدیریت نشست، پیامهای خطا و پاسخهای برنامه را بررسی کرد.
همچنین لازم است مشخص شود فرایند بازیابی رمز عبور و احراز هویت چندمرحلهای بهدرستی طراحی شدهاند.
برای کاهش خطر حملات Brute Force یا تلاشهای مکرر برای حدس اطلاعات ورود، استفاده از کنترلهای مناسب محدودسازی درخواست، MFA و نظارت امنیتی توصیه میشود.
بررسی امنیت افزونههای وردپرس
بعضی افزونهها فرمها، مسیرهای AJAX یا APIهای جدید ایجاد میکنند.
این قابلیتها ممکن است اطلاعات را دریافت کرده یا تغییر دهند.
در بررسی امنیت افزونه باید نحوه اعتبارسنجی دادهها، بررسی مجوز کاربر و محافظت در برابر CSRF ارزیابی شود.
در توسعه وردپرس، استفاده صحیح از Capability Checks و Nonceها اهمیت دارد.
بااینحال، باید توجه کرد که Nonce وردپرس جایگزین بررسی مجوز دسترسی نیست.
اگر یک درخواست دارای Nonce معتبر باشد اما کاربر مجوز انجام عملیات را نداشته باشد، سرور همچنان باید درخواست را رد کند.
بررسی امنیت REST API وردپرس
REST API وردپرس برای ارتباط برنامهها و سرویسهای مختلف کاربرد دارد.
برخی مسیرها ممکن است عمومی باشند، درحالیکه بعضی دیگر به احراز هویت و مجوز مناسب نیاز دارند.
در ارزیابی امنیتی باید بررسی شود هر Endpoint چه اطلاعاتی را نمایش میدهد و چه کاربرانی اجازه استفاده از آن را دارند.
همچنین Endpointهای ایجادشده توسط افزونهها و قالبهای اختصاصی اهمیت دارند.
صرف مشاهده یک مسیر API یا دریافت پاسخ از آن، لزوماً نشانه آسیبپذیری نیست.
ملاک اصلی، انطباق رفتار آن مسیر با سیاست دسترسی و طراحی مورد انتظار سامانه است.
کاربرد Burp Suite در امنیت ووکامرس
فروشگاههای WooCommerce علاوه بر قابلیتهای عمومی وردپرس، فرایندهای حساسی مانند مدیریت سفارش، پرداخت و اطلاعات مشتریان دارند.
وجود این اطلاعات باعث میشود بررسی امنیت فروشگاه اهمیت بیشتری پیدا کند.
بررسی کنترل دسترسی به سفارشها
هر مشتری باید فقط به سفارشها و اطلاعاتی دسترسی داشته باشد که مجوز مشاهده آنها را دارد.
در یک محیط تست، میتوان با حسابهای آزمایشی نقشهای مختلف، رفتار کنترل دسترسی را بررسی کرد.
هدف این است که مشخص شود محدودیتها در سمت سرور اعمال میشوند و تنها به رابط کاربری وابسته نیستند.
بررسی منطق سبد خرید و پرداخت
فرایند پرداخت شامل مجموعهای از وضعیتها و قواعد کسبوکار است.
برای مثال، سیستم باید مبلغ نهایی سفارش را براساس اطلاعات معتبر سمت سرور تعیین کند.
اعتماد مستقیم به مقادیر حساس ارسالشده توسط مرورگر ممکن است باعث مشکلات امنیتی یا مالی شود.
در یک ارزیابی دفاعی، لازم است منطق محاسبه قیمت، اعتبارسنجی تخفیفها، تغییر وضعیت سفارش و تأیید پرداخت بررسی شود.
این آزمونها بهتر است با درگاه آزمایشی و بدون تراکنش مالی واقعی انجام شوند.
بررسی دادههای حساس مشتریان
فروشگاه اینترنتی ممکن است نام، شماره تماس، نشانی و سوابق سفارش مشتریان را نگهداری کند.
در تست امنیت باید از جمعآوری غیرضروری این دادهها جلوگیری شود.
برای آزمون بهتر است از حسابها و اطلاعات ساختگی استفاده شود.
همچنین گزارش امنیتی نباید شامل رمز عبور، توکن فعال، اطلاعات کارت پرداخت یا دادههای خصوصی واقعی باشد.
تفاوت Burp Suite با OWASP ZAP و ابزارهای دیگر
Burp Suite تنها ابزار موجود برای تست امنیت وب نیست.
ابزارهای دیگری نیز وجود دارند که هرکدام برای نیازهای مشخصی طراحی شدهاند.
انتخاب ابزار مناسب به نوع آزمون، میزان خودکارسازی و مهارت تیم بستگی دارد.
مقایسه Burp Suite و OWASP ZAP
OWASP ZAP یا Zed Attack Proxy یکی از ابزارهای شناختهشده تست امنیت وب است.
این پروژه متنباز است و قابلیتهایی برای تحلیل ترافیک، اسکن و خودکارسازی آزمونهای امنیتی ارائه میکند.
Burp Suite نیز مجموعه قدرتمندی از ابزارهای دستی و خودکار دارد، اما بخشی از امکانات پیشرفته آن تجاری است.
| معیار | Burp Suite | OWASP ZAP |
|---|---|---|
| مدل ارائه | رایگان و تجاری | متنباز |
| تحلیل ترافیک | دارد | دارد |
| تست دستی | قدرتمند | پشتیبانی میشود |
| اسکن خودکار | در نسخههای مناسب | پشتیبانی میشود |
| افزونهپذیری | BApp و توسعه افزونه | افزونههای متنوع |
| آموزش | Web Security Academy | مستندات و منابع آموزشی |
| مناسب برای | آموزش تا تست حرفهای | آموزش تا خودکارسازی |
هیچکدام از این ابزارها در تمام پروژهها بهترین انتخاب مطلق نیستند.
برای مثال، تیمی که به یک ابزار متنباز برای خودکارسازی تستها نیاز دارد ممکن است ZAP را ترجیح دهد.
در مقابل، یک متخصص تست نفوذ ممکن است گردشکار و ابزارهای دستی Burp Suite Professional را مناسبتر بداند.
تفاوت Burp Suite با ابزارهای توسعه مرورگر
Developer Tools مرورگر برای بررسی عملکرد صفحات، شبکه، JavaScript و منابع وب طراحی شده است.
این ابزارها برای توسعه و اشکالزدایی بسیار مفید هستند.
اما Burp Suite امکانات تخصصیتری برای تست امنیتی، مدیریت درخواستهای آزمایشی، تحلیل نشستها و یکپارچهسازی ابزارهای امنیتی فراهم میکند.
بنابراین Developer Tools و Burp Suite رقیب مستقیم در تمام کاربردها نیستند و میتوانند مکمل یکدیگر باشند.
تفاوت Burp Suite با Nmap
Nmap بیشتر برای شناسایی میزبانها، سرویسها و وضعیت پورتهای شبکه استفاده میشود.
Burp Suite عمدتاً بر لایه برنامه وب تمرکز دارد.
به بیان ساده، Nmap میتواند در شناخت سرویسهای شبکه مفید باشد، درحالیکه Burp Suite برای تحلیل رفتار برنامه تحت وب مناسبتر است.
در یک ارزیابی جامع، ممکن است هر دو ابزار در مراحل متفاوتی مورد استفاده قرار بگیرند.
تفاوت Burp Suite با WAF
WAF یا Web Application Firewall یک کنترل دفاعی است که برای بررسی و فیلترکردن ترافیک وب استفاده میشود.
Burp Suite ابزار ارزیابی امنیت است، نه جایگزین فایروال برنامه وب.
WAF ممکن است بعضی درخواستهای خطرناک را شناسایی یا مسدود کند، اما ضعفهای منطقی برنامه الزاماً با وجود WAF برطرف نمیشوند.
به همین ترتیب، استفاده از Burp Suite باعث محافظت دائمی از وبسایت نمیشود.
هدف این دو فناوری متفاوت است.
مزایای استفاده از Burp Suite
Burp Suite به دلیل ترکیب قابلیتهای مختلف، برای بسیاری از تیمهای امنیت وب کاربردی است.
تمرکز ابزارهای مختلف در یک محیط
در یک پروژه تست نفوذ، نیاز به مشاهده ترافیک، بررسی درخواستها و تحلیل نتایج وجود دارد.
Burp Suite این فعالیتها را در یک محیط متمرکز قرار میدهد.
این موضوع میتواند زمان جابهجایی میان ابزارها را کاهش دهد.
مناسب برای بررسی دستی و خودکار
یکی از مزایای اصلی Burp Suite امکان ترکیب آزمونهای دستی با قابلیتهای خودکار در نسخههای مناسب است.
اسکن خودکار میتواند بخشی از فعالیتهای تکراری را انجام دهد.
متخصص نیز میتواند زمان بیشتری برای بررسی منطق کسبوکار و مسائل پیچیده اختصاص دهد.
مناسب برای یادگیری ساختار HTTP
برای افرادی که تازه وارد حوزه امنیت وب شدهاند، مشاهده درخواستها و پاسخهای واقعی اهمیت زیادی دارد.
Burp Suite کمک میکند مفاهیم نظری HTTP، Cookie، Header و Session در قالب تعاملات واقعی برنامه قابل مشاهده باشند.
قابلیت توسعه و شخصیسازی
افزونهها و تنظیمات مختلف Burp Suite امکان تطبیق محیط کار با نیاز پروژه را فراهم میکنند.
این قابلیت برای تیمهایی که فناوریها و فرایندهای مشخصی دارند مفید است.
کمک به اعتبارسنجی اصلاحات امنیتی
پس از رفع یک آسیبپذیری، باید رفتار برنامه دوباره بررسی شود.
ثبت درخواستهای آزمایشی و مقایسه نتایج میتواند در فرایند Retesting مؤثر باشد.
بااینحال، برای جلوگیری از خطای انسانی بهتر است آزمونهای قابل تکرار در فرایند تضمین کیفیت نیز ثبت شوند.
محدودیتهای Burp Suite
با وجود قابلیتهای گسترده، Burp Suite یک راهکار کامل برای تمام جنبههای امنیت سایبری نیست.
وابستگی نتیجه به مهارت متخصص
ابزار میتواند دادهها و نشانهها را نمایش دهد، اما تفسیر صحیح آنها به دانش فنی نیاز دارد.
برای مثال، تشخیص اینکه یک پاسخ غیرعادی واقعاً آسیبپذیری است یا رفتار طبیعی برنامه، به شناخت معماری و قواعد کسبوکار وابسته است.
احتمال نتایج مثبت کاذب
False Positive زمانی رخ میدهد که ابزار وجود یک مشکل امنیتی را گزارش کند، اما بررسی دقیق نشان دهد مشکل موردنظر در آن شرایط قابل تأیید نیست.
نتایج اسکن باید پیش از ثبت نهایی بررسی شوند.
استفاده مستقیم از خروجی اسکنر بهعنوان گزارش قطعی میتواند باعث اتلاف زمان تیم توسعه شود.
احتمال نتایج منفی کاذب
False Negative زمانی رخ میدهد که یک آسیبپذیری موجود در فرایند آزمون شناسایی نشود.
برای مثال، اسکنر ممکن است به بخشهایی از برنامه دسترسی نداشته باشد یا منطق خاصی را بهدرستی درک نکند.
بنابراین نبود هشدار امنیتی به معنای نبود آسیبپذیری نیست.
محدودیت در ارزیابی منطق کسبوکار
بعضی آسیبپذیریها به منطق اختصاصی برنامه مربوط میشوند.
برای مثال، یک سامانه ممکن است قوانین پیچیدهای برای تأیید سفارش، پرداخت، ثبت درخواست یا تغییر سطح دسترسی داشته باشد.
بررسی این منطق معمولاً نیازمند شناخت فرایندهای واقعی سامانه و تحلیل دستی است.
نبود پوشش کامل زیرساخت
Burp Suite عمدتاً برای امنیت برنامههای وب طراحی شده است.
این ابزار جایگزین بررسی امنیت سیستمعامل، سرویسهای شبکه، تنظیمات پایگاه داده، پیکربندی ابر یا تحلیل کد منبع نیست.
برای ارزیابی کامل امنیت باید از روشها و ابزارهای مکمل استفاده شود.
آیا استفاده از Burp Suite میتواند به وبسایت آسیب بزند؟
بله. بعضی آزمونهای امنیتی، بهخصوص آزمونهای خودکار یا درخواستهای تغییردهنده وضعیت، ممکن است بر عملکرد برنامه اثر بگذارند.
برای مثال، اجرای تعداد زیادی درخواست میتواند مصرف منابع سرور را افزایش دهد.
همچنین بعضی عملیات ممکن است باعث ایجاد دادههای آزمایشی، ارسال اعلان، تغییر وضعیت سفارش یا اجرای فرایندهای ناخواسته شوند.
به همین دلیل، بهتر است آزمونهای اولیه در محیط Staging یا آزمایشگاهی انجام شوند.
اقدامات ضروری پیش از اسکن
پیش از اجرای آزمون امنیتی باید موارد زیر بررسی شوند:
- دریافت مجوز مشخص از مالک سامانه
- تعریف دامنهها و مسیرهای مجاز
- مشخصکردن عملیات ممنوع یا حساس
- تهیه نسخه پشتیبان مناسب
- استفاده از حسابهای آزمایشی
- تعیین محدودیت نرخ درخواستها
- مشخصکردن زمان مناسب اجرای آزمون
- بررسی وضعیت مانیتورینگ سرور
- تعیین روش توقف فوری اسکن
- هماهنگی با تیم فنی و مسئول پاسخگویی به رخداد
این اقدامات احتمال ایجاد اختلال ناخواسته را کاهش میدهند.
آیا اسکن سایت اصلی پیشنهاد میشود؟
برای بسیاری از فعالیتهای اولیه، محیط آزمایشی انتخاب امنتری است.
در بعضی پروژهها، بررسی محدود محیط عملیاتی نیز ضروری است، اما چنین کاری باید با برنامهریزی، مجوز و کنترل ریسک انجام شود.
اجرای اسکن گسترده بدون شناخت رفتار برنامه و بدون هماهنگی با مالک سامانه روش مناسبی نیست.
چگونه یافتههای Burp Suite را اولویتبندی کنیم؟
شناسایی آسیبپذیری تنها بخشی از فرایند مدیریت امنیت است.
پس از کشف مشکل باید مشخص شود کدام یافته اهمیت بیشتری دارد.
برای اولویتبندی میتوان از عواملی مانند شدت فنی، احتمال بهرهبرداری، حساسیت دادهها و اهمیت سرویس استفاده کرد.
تفاوت شدت آسیبپذیری و ریسک واقعی
شدت فنی یک ضعف امنیتی همیشه با ریسک کسبوکار یکسان نیست.
برای مثال، یک مشکل در سامانهای آزمایشی که به دادههای واقعی دسترسی ندارد ممکن است ریسک متفاوتی با همان مشکل در سامانه مالی عملیاتی داشته باشد.
در ارزیابی نهایی باید شرایط محیط و اثر واقعی مشکل در نظر گرفته شود.
استفاده از معیارهایی مانند CVSS میتواند به طبقهبندی شدت فنی کمک کند، اما تصمیم نهایی درباره اولویت اصلاح باید با توجه به شرایط سازمان انجام شود.
اجزای یک گزارش امنیتی حرفهای
گزارش مناسب Burp Suite باید شامل اطلاعات زیر باشد:
عنوان مشکل: نام دقیق و قابلفهم آسیبپذیری.
دارایی تحت تأثیر: سامانه، مسیر یا قابلیت مرتبط.
شرح فنی: توضیح شرایطی که مشکل در آن مشاهده شده است.
شواهد: دادههای لازم برای تأیید مشکل، بدون افشای اطلاعات حساس غیرضروری.
اثر امنیتی: پیامد احتمالی برای کاربران یا سازمان.
شدت و اولویت: ارزیابی ریسک با درنظرگرفتن شرایط سامانه.
راهکار اصلاح: پیشنهاد مشخص و متناسب با معماری برنامه.
وضعیت آزمون مجدد: مشخصکردن اینکه مشکل پس از اصلاح دوباره بررسی شده است یا خیر.
گزارش خوب باید هم برای تیم امنیت و هم برای توسعهدهندگان قابل استفاده باشد.
اشتباهات رایج هنگام استفاده از Burp Suite
استفاده نادرست از ابزارهای امنیتی ممکن است باعث نتایج اشتباه یا ایجاد اختلال شود.
شناخت اشتباهات متداول، بخش مهمی از یادگیری حرفهای Burp Suite است.
۱. شروع اسکن بدون دریافت مجوز
یکی از مهمترین اشتباهات، بررسی سامانهای است که مجوز مشخصی برای آزمون آن وجود ندارد.
حتی اگر یک وبسایت عمومی باشد، این موضوع به معنای مجازبودن تست نفوذ آن نیست.
مجوز باید محدوده و شرایط آزمون را مشخص کند.
۲. اعتماد کامل به اسکنر خودکار
اسکنر میتواند برخی ضعفها را شناسایی کند، اما جایگزین متخصص امنیت نمیشود.
یافتههای آن باید اعتبارسنجی شوند و بخشهای حساس برنامه نیز بهصورت دستی بررسی شوند.
۳. مشخصنکردن Scope
اگر محدوده آزمون بهدرستی تعریف نشود، امکان بررسی ناخواسته دامنهها یا سرویسهای خارج از مجوز وجود دارد.
همچنین ممکن است ترافیک نامرتبط وارد تاریخچه پروژه شود.
۴. استفاده از حساب واقعی کاربران
استفاده از حسابهای واقعی ممکن است باعث ثبت یا افشای دادههای حساس شود.
تا حد امکان باید از حسابهای آزمایشی و اطلاعات ساختگی استفاده کرد.
۵. نگهداری ناامن فایلهای پروژه
فایلهای پروژه و تاریخچه ارتباطات ممکن است شامل کوکیها، توکنها و اطلاعات محرمانه باشند.
بنابراین باید برای ذخیرهسازی، رمزنگاری، کنترل دسترسی و حذف امن آنها سیاست مشخص وجود داشته باشد.
۶. نصب افزونههای نامعتبر
افزونههای Burp ممکن است به اطلاعات ارتباطی پروژه دسترسی داشته باشند.
پیش از نصب باید اعتبار، ضرورت و سطح دسترسی افزونه بررسی شود.
۷. بیتوجهی به اثر درخواستهای تکراری
ارسال تعداد زیاد درخواست بدون محدودیت میتواند منابع سامانه را مصرف کند.
این موضوع بهخصوص در وبسایتهای پرترافیک یا سرویسهای دارای محدودیت منابع اهمیت دارد.
۸. تمرکز صرف بر آسیبپذیریهای شناختهشده
اگر متخصص فقط به دنبال مشکلاتی مانند XSS و SQL Injection باشد، ممکن است ضعفهای کنترل دسترسی و منطق کسبوکار را نادیده بگیرد.
یک آزمون امنیتی کامل باید با توجه به ماهیت سامانه طراحی شود.
۹. تفسیر اشتباه کدهای وضعیت HTTP
کدهای 200، 403 یا 500 میتوانند اطلاعاتی درباره رفتار برنامه ارائه کنند.
اما هیچکدام بهتنهایی وجود یا نبود یک آسیبپذیری را اثبات نمیکنند.
برای مثال، پاسخ 200 الزاماً به معنای موفقیت عملیات حساس نیست.
همچنین پاسخ 403 بهتنهایی ثابت نمیکند همه مسیرهای دسترسی به منبع بهدرستی محافظت شدهاند.
۱۰. حذفنکردن دادههای حساس از گزارش
گزارش امنیتی نباید اطلاعات واقعی و غیرضروری کاربران را افشا کند.
اطلاعات محرمانه باید حذف یا بهصورت مناسب پوشانده شوند.
۱۱. انجامندادن آزمون مجدد
اگر پس از اصلاح مشکل، تست مجدد انجام نشود، نمیتوان از رفع کامل آن اطمینان داشت.
گاهی اصلاح یک مشکل باعث تغییر رفتار بخش دیگری از برنامه میشود.
به همین دلیل، Retesting و Regression Testing اهمیت زیادی دارند.
نکات حرفهای برای استفاده امن و مؤثر از Burp Suite
برای افزایش کیفیت آزمونها، بهتر است Burp Suite بخشی از یک فرایند امنیتی منظم باشد.
نخستین اصل، ثبت هدف هر آزمون است.
متخصص باید بداند درخواست موردنظر برای بررسی چه کنترل امنیتی انتخاب شده و نتیجه قابل قبول چیست.
اصل دوم، استفاده از دادههای قابل تکرار است.
اگر آزمونها با حسابهای آزمایشی و وضعیت مشخص انجام شوند، تحلیل نتایج سادهتر خواهد بود.
اصل سوم، جداسازی محیط تست از محیط کار روزمره است.
استفاده از مرورگر اختصاصی Burp، حسابهای مجزا و پروژههای جداگانه میتواند احتمال ترکیب ناخواسته اطلاعات را کاهش دهد.
اصل چهارم، توجه به حریم خصوصی است.
دادههای ثبتشده در HTTP History ممکن است شامل اطلاعات محرمانه باشند. لازم است مدت نگهداری، محل ذخیره و افراد دارای دسترسی به این دادهها مشخص شوند.
اصل پنجم، بهروزرسانی ابزار است.
نسخههای جدید ممکن است شامل اصلاح مشکلات، پشتیبانی بهتر از فناوریهای جدید و تغییرات مهم در عملکرد ابزارها باشند.
همچنین بهتر است پیش از هر آزمون، محدوده و پیکربندی پروژه دوباره بررسی شود.
جایگاه Burp Suite در فرایند DevSecOps
DevSecOps رویکردی است که امنیت را در فرایند توسعه و عملیات نرمافزار ادغام میکند.
در این رویکرد، بررسی امنیت نباید فقط به روزهای پایانی پروژه محدود شود.
Burp Suite میتواند در مراحل مختلف توسعه نقش داشته باشد.
بررسی امنیت پیش از انتشار
پیش از انتشار نسخه جدید برنامه، تیم امنیت میتواند بخشهای تغییرکرده را بررسی کند.
این کار برای تغییراتی مانند افزودن API، اصلاح فرایند ورود یا توسعه قابلیتهای پرداخت اهمیت دارد.
اجرای آزمونهای دورهای
در سازمانهایی که چندین سرویس وب دارند، اجرای آزمونهای زمانبندیشده میتواند به شناسایی مشکلات جدید کمک کند.
محصول Burp Suite DAST برای چنین سناریوهایی قابلیتهای مدیریتی و خودکارسازی ارائه میکند.
ارتباط با CI/CD
CI/CD به فرایندهای یکپارچهسازی و تحویل مداوم نرمافزار اشاره دارد.
در یک گردشکار مناسب، میتوان آزمونهای امنیتی را در مراحل مشخص توسعه اجرا کرد.
نتایج این آزمونها باید به تیم مسئول منتقل شوند تا مشکلات مهم پیش از انتشار یا در سریعترین زمان مناسب برطرف شوند.
البته خودکارسازی نباید بدون درنظرگرفتن خطر تغییر داده، محدودیت منابع و نیازهای محیط عملیاتی اجرا شود.
ترکیب DAST با سایر روشهای امنیتی
DAST تنها یکی از روشهای ارزیابی امنیت نرمافزار است.
برای پوشش بهتر، میتوان آن را با روشهای زیر ترکیب کرد:
- SAST برای تحلیل ایستای کد
- SCA برای بررسی وابستگیها و کتابخانهها
- Code Review برای بازبینی کد
- Threat Modeling برای تحلیل تهدیدها
- Configuration Review برای بررسی پیکربندی
- Manual Penetration Testing برای ارزیابی تخصصی
ترکیب این روشها میتواند دید جامعتری از وضعیت امنیت برنامه ایجاد کند.
مسیر یادگیری Burp Suite برای افراد مبتدی
برای یادگیری Burp Suite بهتر است از مفاهیم پایه شروع شود.
ورود مستقیم به قابلیتهای پیچیده، بدون شناخت HTTP و معماری وب، معمولاً باعث سردرگمی میشود.
هفته اول؛ یادگیری مفاهیم پایه وب
در مرحله نخست، روی مفاهیم زیر تمرکز کنید:
- ساختار HTTP و HTTPS
- تفاوت GET و POST
- مفهوم Request و Response
- هدرها و کدهای وضعیت
- Cookie و Session
- احراز هویت و کنترل دسترسی
- نقش مرورگر و سرور
در پایان این مرحله باید بتوانید اجزای یک درخواست ساده را توضیح دهید.
هفته دوم؛ آشنایی با Burp Proxy
در این مرحله نسخه Community را نصب کرده و از مرورگر داخلی آن استفاده کنید.
در یک آزمایشگاه مجاز، درخواستهای مختلف را مشاهده و دستهبندی کنید.
تلاش کنید ارتباط میان عملیات کاربر و درخواستهای HTTP را درک کنید.
برای مثال، بررسی کنید بازکردن یک صفحه یا ارسال یک فرم چه درخواستهایی ایجاد میکند.
هدف این مرحله شناخت رفتار عادی برنامه است.
هفته سوم؛ تحلیل درخواستها با Repeater و Comparer
در مرحله بعد، درخواستهای آزمایشی را با ابزارهای دستی بررسی کنید.
تمرکز باید بر تشخیص تفاوت رفتار برنامه در وضعیتهای مجاز و ازپیشتعریفشده باشد.
در این مرحله میتوانید نحوه تغییر پاسخها پس از ورود یا خروج از حساب آزمایشی را تحلیل کنید.
همچنین با Decoder و کاربردهای آن آشنا شوید.
هفته چهارم؛ مطالعه آسیبپذیریهای وب
پس از تسلط بر مبانی، مفاهیم امنیتی مهم را مطالعه کنید.
از جمله:
- Broken Access Control
- Authentication Failures
- Security Misconfiguration
- Injection
- XSS
- CSRF
- Session Management
- Business Logic Vulnerabilities
برای تمرین عملی از آزمایشگاههای آموزشی و محیطهای عمداً آسیبپذیر استفاده کنید.
یکی از منابع مناسب، Web Security Academy است که توسط PortSwigger ارائه میشود.
نشانی آن:
https://portswigger.net/web-security
این محیط برای آموزش مفاهیم امنیت وب و انجام تمرینهای مجاز طراحی شده است.
یک مثال کاربردی از ارزیابی امنیت با Burp Suite
فرض کنید یک شرکت، سامانهای برای مدیریت درخواستهای پشتیبانی دارد.
کاربران پس از ورود به حساب میتوانند درخواست جدید ثبت کنند و وضعیت درخواستهای خود را ببینند.
مدیران نیز به بخشهای مدیریتی دسترسی دارند.
تیم امنیت وظیفه دارد بررسی کند آیا کنترل دسترسی سامانه بهدرستی پیادهسازی شده است یا خیر.
مرحله اول؛ تعریف حسابهای آزمایشی
ابتدا دو حساب کاربری آزمایشی با سطح دسترسی عادی و یک حساب مدیریتی در محیط Staging ایجاد میشود.
برای هر حساب، دادههایی ساختگی و مشخص در نظر گرفته میشود.
این کار کمک میکند نتایج آزمون بدون استفاده از دادههای واقعی مشتریان بررسی شوند.
مرحله دوم؛ ثبت رفتار عادی برنامه
تیم امنیت با کمک Burp Proxy ارتباطات مربوط به مشاهده درخواستهای پشتیبانی را ثبت میکند.
در این مرحله، هدف شناخت درخواستهای برنامه و پاسخهای مورد انتظار است.
مرحله سوم؛ بررسی سیاست دسترسی
متخصص رفتار برنامه را براساس ماتریس مجوزهای ازپیشتعریفشده ارزیابی میکند.
برای مثال، باید مشخص شود کاربر عادی فقط اطلاعات مجاز خود را دریافت میکند و عملیات مدیریتی صرفاً در اختیار نقش مدیر قرار دارد.
مرحله چهارم؛ ثبت نتایج
اگر رفتار برنامه با سیاست تعریفشده تفاوت داشته باشد، یافته برای بررسی بیشتر ثبت میشود.
در گزارش، نوع مشکل، شرایط مشاهده و اثر احتمالی آن توضیح داده میشود.
مرحله پنجم؛ اصلاح و آزمون مجدد
تیم توسعه پس از بررسی مشکل، کنترل دسترسی را در سمت سرور اصلاح میکند.
سپس آزمونهای قبلی تکرار میشوند تا مشخص شود رفتار برنامه با سیاست امنیتی سازگار شده است.
این مثال نشان میدهد ارزش Burp Suite تنها در اجرای ابزارهای خودکار نیست؛ بلکه در کمک به تحلیل دقیق و مستندسازی رفتار امنیتی برنامه قرار دارد.
سؤالات متداول درباره Burp Suite
Burp Suite چیست و چه کاری انجام میدهد؟
Burp Suite مجموعهای از ابزارهای تست امنیت برنامههای تحت وب است. این نرمافزار امکان مشاهده ترافیک HTTP و HTTPS، بررسی درخواستها، تحلیل پاسخها و ارزیابی بعضی مشکلات امنیتی را فراهم میکند. در نسخههای حرفهای، قابلیتهای اسکن خودکار نیز ارائه میشوند.
آیا Burp Suite رایگان است؟
بله. Burp Suite دارای نسخه رایگان Community Edition است. این نسخه ابزارهای پایه برای تحلیل دستی ترافیک و یادگیری امنیت وب را ارائه میکند. امکانات پیشرفته مانند اسکنر خودکار کامل در نسخههای تجاری مناسب در دسترس هستند.
آیا برای استفاده از Burp Suite باید برنامهنویسی بلد باشیم؟
برای شروع، تسلط کامل به برنامهنویسی ضروری نیست؛ اما شناخت HTTP، HTML، JavaScript و مفاهیم پایه توسعه وب بسیار کمککننده است. در سطوح پیشرفته، آشنایی با برنامهنویسی و معماری نرمافزار کیفیت تحلیل امنیتی را افزایش میدهد.
آیا Burp Suite روی لینوکس نصب میشود؟
بله. Burp Suite برای سیستمعاملهای مختلف از جمله Linux، Windows و macOS ارائه میشود. باید نسخه سازگار با معماری سیستم را از وبسایت رسمی دانلود کنید.
آیا Burp Suite میتواند سایت وردپرسی را بررسی کند؟
بله. از Burp Suite میتوان برای تحلیل ارتباطات وبسایتهای وردپرسی، فرمها، REST API و قابلیتهای افزونهها استفاده کرد. بااینحال، بررسی جامع امنیت وردپرس نیازمند ارزیابی پیکربندی، افزونهها، سطح دسترسی و سایر اجزای زیرساخت نیز هست.
آیا Burp Suite میتواند همه آسیبپذیریها را پیدا کند؟
خیر. هیچ ابزار اسکن امنیتی نمیتواند کشف تمام آسیبپذیریها را تضمین کند. بعضی مشکلات به منطق کسبوکار، معماری برنامه یا شرایط خاص کاربران مربوط هستند و به بررسی تخصصی نیاز دارند.
تفاوت Burp Proxy و Burp Scanner چیست؟
Burp Proxy برای مشاهده و بررسی ارتباطات میان مرورگر و سرور استفاده میشود. Burp Scanner برای شناسایی خودکار بعضی مشکلات امنیتی طراحی شده است. Proxy نقش مهمی در آزمونهای دستی دارد، درحالیکه Scanner بخشهایی از آزمون را خودکار میکند.
آیا Burp Suite برای بررسی امنیت API مناسب است؟
بله. Burp Suite برای تحلیل درخواستها و پاسخهای APIهای وب مفید است. بسته به نسخه و قابلیتها، امکاناتی برای ارزیابی امنیت API نیز ارائه میکند. بااینحال، تست صحیح نیازمند شناخت ساختار API و سیاستهای احراز هویت و کنترل دسترسی است.
آیا استفاده از Burp Suite روی سایت دیگران قانونی است؟
استفاده از ابزار باید در محدوده مجوز معتبر انجام شود. بررسی امنیت یک سامانه بدون رضایت و مجوز مالک آن ممکن است با قوانین و شرایط استفاده از سرویس مغایرت داشته باشد. برای آزمونهای عملی باید از سامانههای متعلق به خود یا محیطهای آموزشی مجاز استفاده کرد.
آیا Burp Suite میتواند رمز عبور کاربران را نمایش دهد؟
Burp Suite ممکن است اطلاعاتی را مشاهده کند که در ترافیک محیط تست از طریق آن عبور میکنند، از جمله دادههای احراز هویت در برخی درخواستها. این قابلیت به معنای امکان کشف خودکار رمز عبور کاربران نیست. اطلاعات حساس مشاهدهشده باید محرمانه نگهداری شوند.
آیا Burp Suite جایگزین آنتیویروس یا WAF است؟
خیر. Burp Suite ابزار ارزیابی امنیت برنامه وب است. آنتیویروس، EDR و WAF اهداف دفاعی متفاوتی دارند. این ابزارها ممکن است در یک برنامه امنیتی جامع مکمل یکدیگر باشند.
یادگیری Burp Suite چقدر زمان میبرد؟
زمان یادگیری به دانش قبلی فرد بستگی دارد. آشنایی اولیه با Proxy و مشاهده درخواستها ممکن است در چند جلسه آموزشی امکانپذیر باشد، اما تسلط حرفهای بر تست امنیت وب به تمرین مداوم، شناخت آسیبپذیریها و تجربه تحلیل برنامههای مختلف نیاز دارد.
آیا نسخه Community برای شروع کافی است؟
بله. برای یادگیری مفاهیم پایه، مشاهده ترافیک HTTP و انجام آزمونهای دستی در آزمایشگاههای مجاز، نسخه Community انتخاب مناسبی است. زمانی که نیاز به اسکن خودکار و قابلیتهای پیشرفتهتر ایجاد شود، میتوان نسخه Professional را بررسی کرد.
آیا نصب Burp Suite باعث کندشدن اینترنت میشود؟
زمانی که ترافیک مرورگر از پراکسی Burp عبور میکند، برخی قابلیتها مانند متوقفکردن درخواستها یا ثبت و پردازش حجم زیاد ترافیک ممکن است بر تجربه مرور تأثیر بگذارند. در استفاده معمول و با تنظیمات مناسب، میزان تأثیر به شرایط سیستم و نوع فعالیت بستگی دارد.
آیا Burp Suite برای تست نفوذ حرفهای کافی است؟
Burp Suite یکی از ابزارهای مهم تست نفوذ وب است، اما بهتنهایی برای تمام ابعاد ارزیابی امنیت کافی نیست. بررسی کد، پیکربندی سرور، زیرساخت شبکه، وابستگیهای نرمافزاری و منطق کسبوکار ممکن است به ابزارها و تخصصهای مکمل نیاز داشته باشد.
جمعبندی؛ آیا Burp Suite ارزش یادگیری دارد؟
Burp Suite یکی از ابزارهای مهم و کاربردی در حوزه امنیت برنامههای تحت وب است که امکان تحلیل ارتباطات، بررسی رفتار برنامه و شناسایی مشکلات امنیتی را در اختیار متخصصان قرار میدهد.
مهمترین مزیت این ابزار، یکپارچهبودن قابلیتهایی مانند Proxy، Repeater، Intruder، Decoder و ابزارهای ارزیابی خودکار در نسخههای مناسب است.
نسخه Community برای یادگیری مبانی امنیت وب و آزمونهای دستی انتخاب مناسبی محسوب میشود. نسخه Professional امکانات پیشرفتهتری برای فعالیت حرفهای ارائه میکند و Burp Suite DAST برای مدیریت اسکنهای امنیتی در مقیاس سازمانی طراحی شده است.
بااینحال، ارزش واقعی Burp Suite به نحوه استفاده از آن وابسته است.
یک متخصص امنیت باید علاوه بر شناخت ابزار، مفاهیم HTTP، احراز هویت، کنترل دسترسی، مدیریت نشست، اعتبارسنجی دادهها و منطق کسبوکار را نیز درک کند.
همچنین استفاده مسئولانه از این نرمافزار مستلزم دریافت مجوز، تعیین محدوده آزمون، حفاظت از اطلاعات و توجه به ریسک عملیات امنیتی است.
برای مدیران وبسایتهای وردپرسی و فروشگاههای ووکامرسی نیز شناخت Burp Suite میتواند به درک بهتر فرایند تست امنیت کمک کند؛ اما امنیت پایدار تنها با استفاده از یک ابزار ایجاد نمیشود.
بهروزرسانی نرمافزار، توسعه امن، مدیریت دسترسی، پایش رخدادها، تهیه نسخه پشتیبان و انجام آزمونهای دورهای، همگی بخشهایی از یک برنامه امنیتی مؤثر هستند.
در نهایت، یادگیری Burp Suite برای توسعهدهندگان، کارشناسان امنیت، مدیران فنی و علاقهمندان به تست نفوذ وب ارزشمند است؛ زیرا به آنها کمک میکند رفتار واقعی برنامههای تحت وب را بهتر بشناسند و ضعفهای امنیتی را پیش از تبدیلشدن به رخدادهای جدی شناسایی و اصلاح کنند.