DNSSEC چیست؟ چگونه DNSSEC امنیت DNS سایت را افزایش میدهد؟
DNSSEC یا Domain Name System Security Extensions با استفاده از امضای دیجیتال، اصالت و تمامیت رکوردهای DNS را قابل اعتبارسنجی میکند و میتواند خطر جعل پاسخ و DNS Cache Poisoning را کاهش دهد. این فناوری با رکوردهایی مانند DNSKEY، RRSIG و DS و ایجاد Chain of Trust از Root تا دامنه کار میکند. DNSSEC ترافیک DNS را رمزگذاری نمیکند و جایگزین HTTPS، DoH یا امنیت سرور نیست؛ ضمن اینکه تنظیم اشتباه DS و کلیدها میتواند باعث اختلال در Resolution دامنه شود.
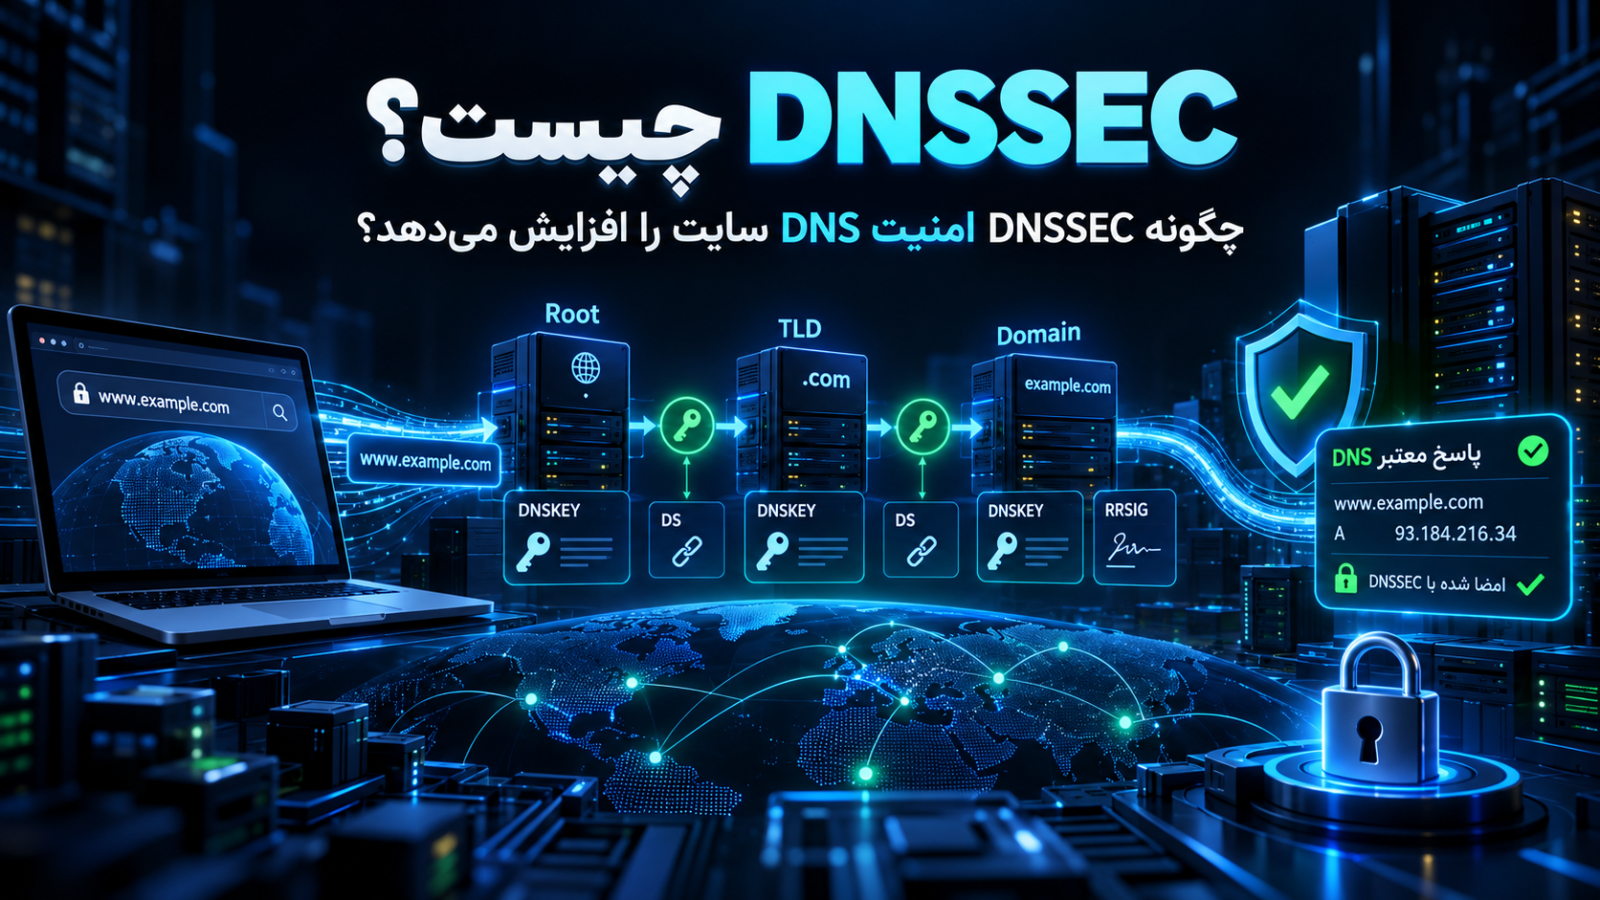
DNSSEC یا Domain Name System Security Extensions مجموعهای از قابلیتهای امنیتی برای DNS است که با استفاده از امضای دیجیتال، به Resolver اجازه میدهد بررسی کند پاسخ DNS واقعاً از منبع معتبر آمده و در مسیر دستکاری نشده است. DNSSEC از حملاتی مانند جعل پاسخ DNS و DNS Cache Poisoning جلوگیری میکند یا احتمال موفقیت آنها را بهشدت کاهش میدهد، اما ترافیک DNS را رمزگذاری نمیکند و جایگزین HTTPS، فایروال یا امنیت خود سرور نیست.
سیستم DNS یکی از بنیادیترین اجزای اینترنت است. تقریباً هر بار که کاربری سایتی را باز میکند، اپلیکیشنی به یک سرویس اینترنتی متصل میشود یا مرورگر قصد دارد دامنهای را پیدا کند، DNS در پشت صحنه نام دامنه را به اطلاعات قابل استفاده برای شبکه، بهخصوص IP Address، تبدیل میکند.
برای مثال وقتی کاربر آدرس:
rekhnekav.ir
را در مرورگر وارد میکند، سیستم باید بفهمد این دامنه به کدام سرور اشاره دارد. برای این کار یک یا چند درخواست DNS انجام میشود و در نهایت رکوردهایی مانند A یا AAAA دریافت میشوند.
مشکل اصلی اینجاست که DNS اولیه زمانی طراحی شد که اینترنت امروزی با این سطح از حملات، سرویسهای مالی، فروشگاههای آنلاین، زیرساختهای ابری و میلیونها سرویس حساس وجود نداشت. مدل سنتی DNS بهتنهایی تضمین قدرتمندی ارائه نمیکند که پاسخ دریافتشده واقعاً همان پاسخی باشد که مالک دامنه منتشر کرده است.
اگر مهاجم بتواند در بخشی از فرایند Resolution پاسخ جعلی ایجاد کند، ممکن است تلاش کند کاربر را به مقصد دیگری هدایت کند.
اینجاست که DNSSEC اهمیت پیدا میکند.
DNSSEC با افزودن امضاهای رمزنگاریشده به اطلاعات DNS به Resolverهای پشتیبان اجازه میدهد صحت داده دریافتی را بررسی کنند. استانداردهای اصلی DNSSEC این قابلیت را برای Data Origin Authentication و Data Integrity طراحی کردهاند؛ یعنی اعتبارسنجی منبع داده DNS و تشخیص تغییر آن. DNSSEC همچنین میتواند عدم وجود یک نام یا نوع رکورد را بهشکل قابل اعتبارسنجی اثبات کند.
اما DNSSEC دقیقاً چگونه کار میکند؟ رکوردهای DNSKEY، DS، RRSIG، NSEC و NSEC3 چه هستند؟ Chain of Trust چگونه از Root DNS تا دامنه شما ایجاد میشود؟ آیا فعال کردن DNSSEC برای هر سایتی ضروری است؟ چه اشتباهاتی ممکن است باعث Down شدن دامنه شوند و DNSSEC چه تفاوتی با HTTPS، DoH و DoT دارد؟
در ادامه تمام این موضوعات را مرحلهبهمرحله بررسی میکنیم.
DNSSEC چیست؟
DNSSEC مخفف عبارت:
Domain Name System Security Extensions
است.
به فارسی میتوان آن را «افزونههای امنیتی سیستم نام دامنه» ترجمه کرد.
DNSSEC یک DNS جداگانه یا جایگزین DNS نیست؛ بلکه مجموعهای از Extensionها و رکوردهای جدید است که قابلیت اعتبارسنجی رمزنگاریشده را به DNS اضافه میکند.
به زبان ساده، DNS عادی میتواند به Resolver بگوید:
example.com → 192.0.2.10
اما Resolver معمولاً صرف دریافت این پاسخ نمیتواند با همان مدل سنتی DNS ثابت کند که اطلاعات در مسیر دستکاری نشدهاند.
در DNSSEC علاوه بر اطلاعات اصلی، دادههای مرتبط با امضای دیجیتال نیز وجود دارند.
Resolver سازگار با DNSSEC میتواند امضا را بررسی کند و بفهمد:
- پاسخ توسط Zone معتبر امضا شده است؛
- داده بعد از امضا تغییر نکرده است؛
- کلید استفادهشده از طریق زنجیره اعتماد قابل اعتبارسنجی است.
بنابراین تفاوت اصلی DNSSEC با DNS معمولی در قابل اثبات شدن اصالت و تمامیت اطلاعات DNS است.
DNSSEC رکوردهای امنیتی جدیدی مانند DNSKEY، RRSIG، DS و NSEC را به DNS اضافه میکند.
چرا DNS به DNSSEC نیاز پیدا کرد؟
برای درک ضرورت DNSSEC ابتدا باید مشکل مدل سنتی DNS را بررسی کنیم.
DNS برای سرعت، توزیعپذیری و مقیاسپذیری طراحی شده است.
وقتی Resolver درباره یک دامنه سؤال میکند، پاسخ دریافتشده میتواند برای مدتی در Cache ذخیره شود تا درخواستهای بعدی سریعتر پاسخ داده شوند.
این ساختار برای Performance بسیار مفید است؛ اما اعتماد به پاسخ DNS میتواند هدف حمله قرار بگیرد.
فرض کنید کاربر میخواهد وارد این دامنه شود:
bank.example
پاسخ صحیح DNS باید به IP واقعی سرویس اشاره کند.
اگر مهاجم بتواند Resolver یا بخشی از مسیر DNS را قانع کند که دامنه به IP دیگری اشاره میکند، مرورگر ممکن است تلاش کند با مقصد جعلی ارتباط برقرار کند.
وجود HTTPS میتواند در مرحله بعد لایه دفاعی بسیار مهمی ایجاد کند، اما مشکل DNS همچنان وجود دارد.
DNSSEC تلاش میکند جعل پاسخ DNS را قبل از اینکه بهعنوان پاسخ معتبر پذیرفته شود قابل تشخیص کند.
DNS Cache Poisoning چیست؟
یکی از حملاتی که هنگام توضیح DNSSEC بسیار مطرح میشود DNS Cache Poisoning است.
Resolverهای Recursive برای افزایش سرعت پاسخها را Cache میکنند.
اگر مهاجم بتواند اطلاعات جعلی را وارد Cache کند، کاربران بعدی ممکن است تا زمان منقضی شدن Cache همان اطلاعات غلط را دریافت کنند.
برای مثال:
پاسخ واقعی:
shop.example → IP-A
پاسخ جعلی:
shop.example → IP-B
اگر Resolver پاسخ دوم را معتبر فرض کند و در Cache قرار دهد، تعداد زیادی کاربر ممکن است به IP-B هدایت شوند.
DNSSEC به Resolver اجازه میدهد امضای اطلاعات DNS را بررسی کند.
اگر مهاجم داده را تغییر داده باشد ولی نتواند امضای معتبر مربوط به Zone را ایجاد کند، Validation شکست میخورد.
در نتیجه Resolver اعتبارسنج باید پاسخ را بهعنوان داده معتبر قبول نکند.
به همین دلیل DNSSEC یکی از مهمترین مکانیزمهای دفاعی برای کاهش خطر جعل و Cache Poisoning در DNS محسوب میشود.
DNSSEC دقیقاً از چه چیزی محافظت میکند؟
یکی از مهمترین نکات در استفاده از DNSSEC شناخت Scope واقعی آن است.
DNSSEC دو ویژگی اصلی را برای دادههای DNS فراهم میکند:
Data Origin Authentication
Resolver میتواند بررسی کند اطلاعات DNS از Zone مورد انتظار آمده است.
به بیان دیگر، داده باید با کلیدی امضا شده باشد که از طریق Chain of Trust قابل تأیید است.
Data Integrity
Resolver میتواند تشخیص دهد اطلاعات DNS پس از امضا تغییر کردهاند یا خیر.
اگر حتی بخشی از RRset امضاشده تغییر کند، امضای دیجیتال دیگر معتبر نخواهد بود.
این ویژگی جلوی حالتی را میگیرد که شخصی در میانه مسیر بتواند یک رکورد امضاشده را تغییر دهد و همچنان آن را معتبر جلوه دهد.
DNSSEC چه چیزی را رمزگذاری میکند؟
هیچچیز.
این یکی از مهمترین سوءبرداشتها درباره DNSSEC است.
DNSSEC برای Confidentiality یا محرمانگی طراحی نشده است.
درخواست و پاسخ DNS میتوانند همچنان برای تجهیزات موجود در مسیر قابل مشاهده باشند.
DNSSEC به شما کمک میکند بفهمید:
«آیا این پاسخ معتبر است؟»
اما الزاماً پنهان نمیکند:
«کاربر درباره چه دامنهای سؤال کرده است؟»
استاندارد DNSSEC صراحتاً Data Origin Authentication و Integrity را ارائه میکند، اما Confidentiality را ارائه نمیدهد.
برای رمزگذاری ارتباط DNS معمولاً فناوریهایی مانند:
DNS over HTTPS یا DoH
و:
DNS over TLS یا DoT
مطرح میشوند.
این تفاوت را در بخشهای بعدی دقیقتر بررسی خواهیم کرد. 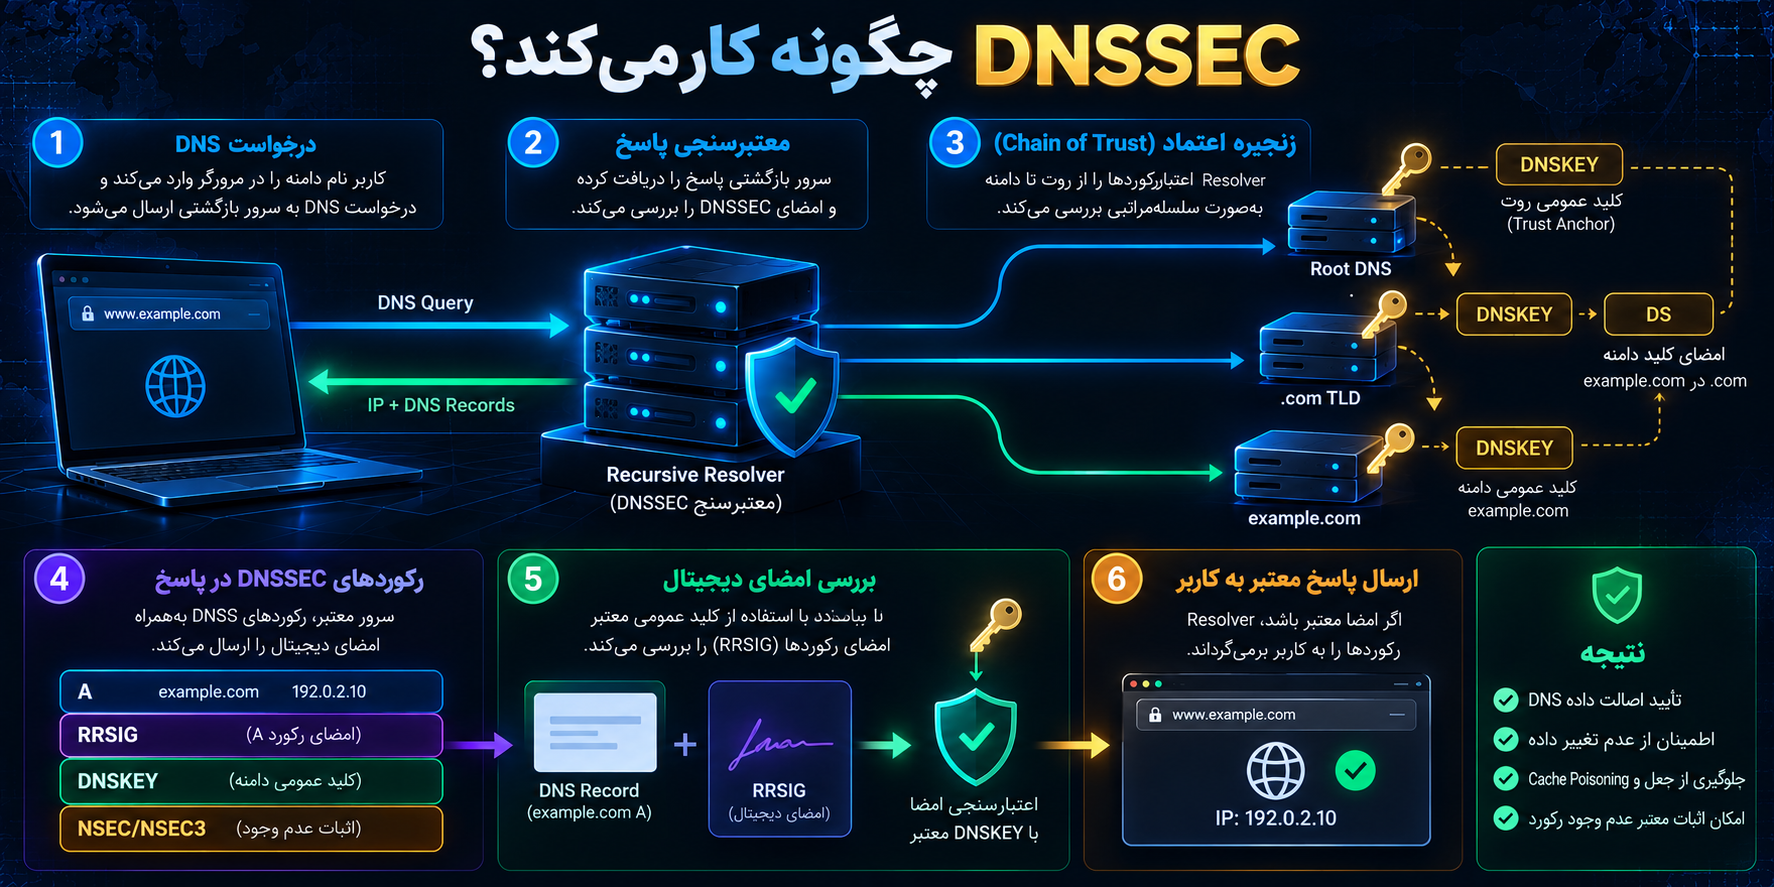
DNSSEC چگونه کار میکند؟
در مرکز معماری DNSSEC مفهوم Digital Signature قرار دارد.
مالک یا اپراتور یک DNS Zone دارای کلید رمزنگاری است.
بهصورت مفهومی دو بخش وجود دارند:
- Private Key
- Public Key
Private Key برای ایجاد Signature استفاده میشود و باید محرمانه نگهداری شود.
Public Key از طریق DNS منتشر میشود تا Resolver بتواند امضای رکوردها را بررسی کند.
فرض کنید Zone دارای رکورد زیر است:
example.com A 192.0.2.10
سیستم DNSSEC روی مجموعه رکورد مربوطه Signature تولید میکند.
Resolver هنگام دریافت پاسخ میتواند:
داده DNS،
Signature،
و Public Key
را بررسی کند.
اگر امضا معتبر باشد، Resolver میفهمد داده از زمان امضا دستکاری نشده است.
اما یک سؤال اساسی باقی میماند:
مهاجم نمیتواند هم رکورد DNS و هم Public Key جعلی خودش را به Resolver بدهد؟
اگر تنها همین مکانیزم وجود داشت، بله.
برای حل این مشکل DNSSEC از مفهومی به نام Chain of Trust استفاده میکند. 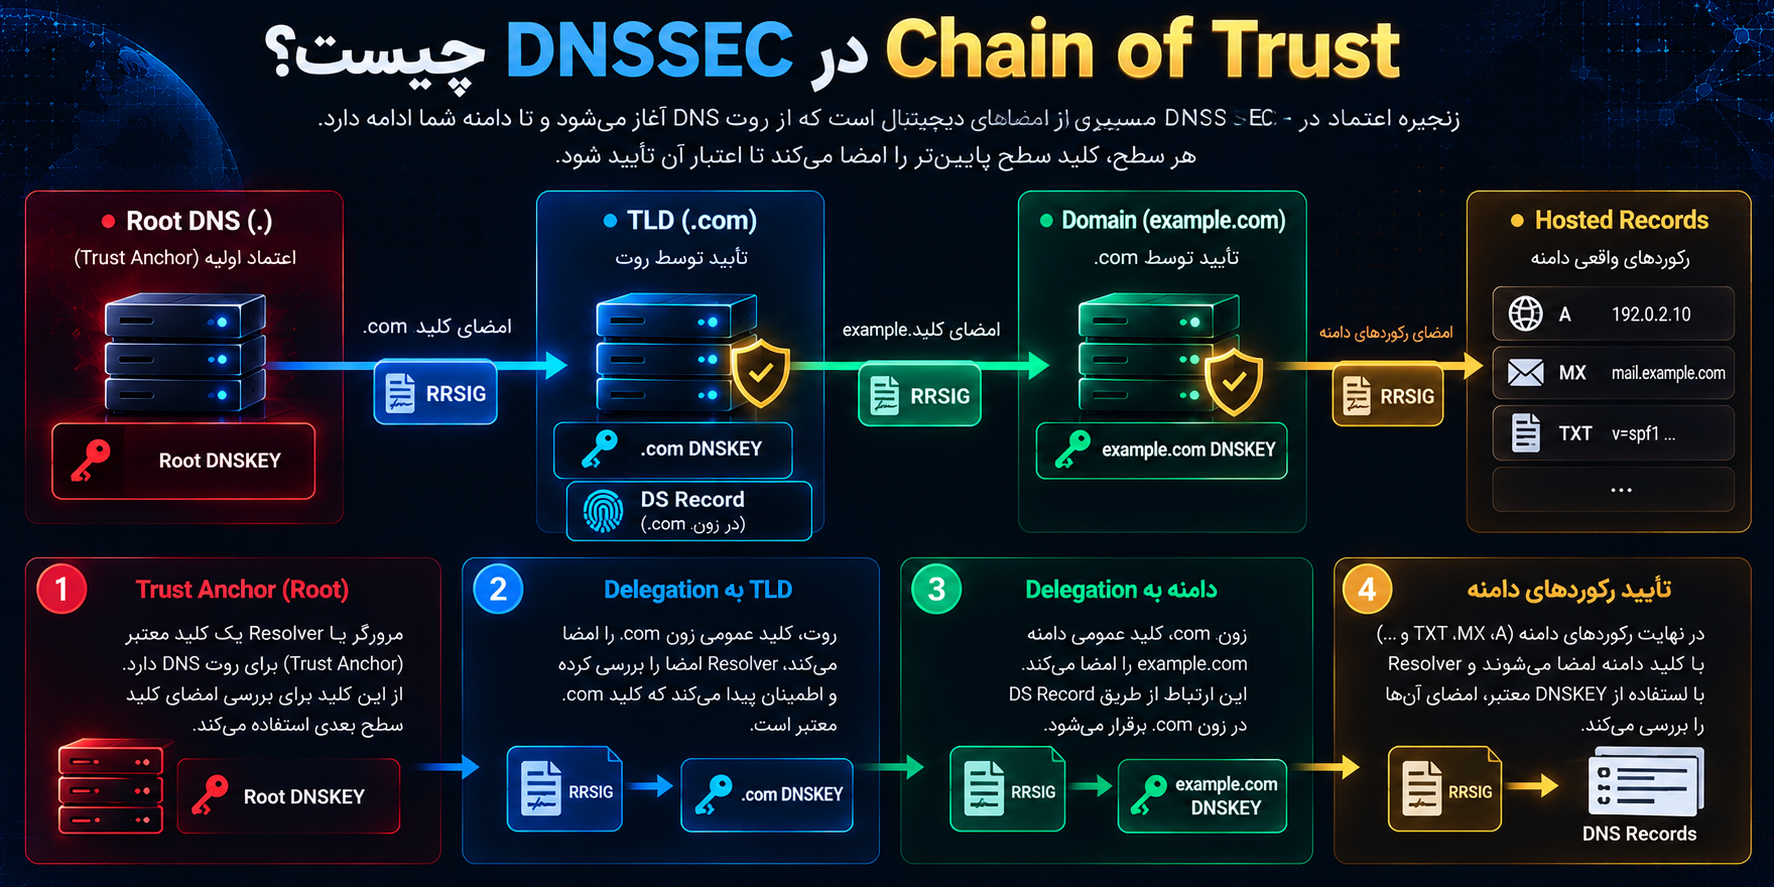
Chain of Trust در DNSSEC چیست؟
Chain of Trust یا زنجیره اعتماد قلب معماری DNSSEC است.
برای اینکه Public Key یک دامنه قابل اعتماد باشد، Resolver باید بتواند اعتبار آن را از یک نقطه مورد اعتماد قبلی بررسی کند.
در معماری اینترنت این اعتماد معمولاً از DNS Root آغاز میشود.
ساختار DNS بهصورت سلسلهمراتبی است.
مثلاً برای دامنه فرضی:
example.com
ساختار به شکل زیر قابل تصور است:
.
↓
.com
↓
example.com
Root در بالاترین سطح قرار دارد.
Zone مربوط به .com در سطح بعد است.
و دامنه example.com زیر آن قرار میگیرد.
DNSSEC از همین معماری سلسلهمراتبی برای ایجاد Chain of Trust استفاده میکند.
Resolver اعتبارسنج یک Trust Anchor دارد که معمولاً به Root Zone مربوط میشود. سپس میتواند ارتباط امنیتی Root با TLD و TLD با دامنه را بررسی کند.
اگر تمام حلقههای موردنیاز زنجیره صحیح باشند، Resolver میتواند پاسخ نهایی دامنه را معتبر تشخیص دهد.
این زنجیره از ترکیب رکوردهای DNSKEY و DS و امضاهای مربوط به آنها ساخته میشود. Parent Zone در عمل یک DS Record مربوط به Child Zone منتشر میکند و Resolver با استفاده از آن میتواند ادامه زنجیره اعتماد را بررسی کند.
Trust Anchor چیست؟
Trust Anchor نقطهای است که Resolver بدون نیاز به اعتبارسنجی بالاتر به آن اعتماد میکند.
در بسیاری از Resolverهای DNSSEC، Root Zone بهعنوان Trust Anchor اصلی استفاده میشود.
Resolver از این نقطه شروع میکند و زنجیره اعتبار را به سمت دامنه موردنظر پایین میآورد.
به زبان ساده:
Resolver ابتدا یک کلید مورد اعتماد دارد.
با آن سطح بعدی را بررسی میکند.
سپس سطح بعدی را برای اعتبارسنجی سطح بعد از خود به کار میگیرد.
این روند ادامه پیدا میکند تا به Zone دامنه برسد.
اگر زنجیره در هر مرحله خراب باشد، وضعیت Validation تغییر خواهد کرد.
رکورد DNSKEY چیست؟
DNSKEY یکی از مهمترین رکوردهای DNSSEC است.
این رکورد Public Key موردنیاز برای اعتبارسنجی امضاهای Zone را منتشر میکند.
به زبان ساده:
Private Key نزد اپراتور Zone باقی میماند.
Public Key در DNS بهصورت DNSKEY منتشر میشود.
Resolver میتواند از Public Key برای بررسی RRSIG استفاده کند.
DNSKEY بهتنهایی کافی نیست، زیرا Resolver باید مطمئن شود خود DNSKEY معتبر است.
اینجاست که DS و Chain of Trust وارد عمل میشوند.
رکورد RRSIG چیست؟
RRSIG مخفف:
Resource Record Signature
است.
RRSIG امضای دیجیتال مربوط به یک RRset را نگهداری میکند.
در DNS چند رکورد همنوع با نام یکسان بهعنوان RRset در نظر گرفته میشوند.
برای مثال ممکن است یک دامنه چند A Record داشته باشد.
DNSSEC بهجای اینکه مفهوم امنیت را صرفاً روی هر خط متنی جداگانه در نظر بگیرد، RRset مربوطه را امضا میکند.
RRSIG شامل اطلاعاتی است که Resolver برای بررسی Signature نیاز دارد، از جمله ارتباط آن با الگوریتم و کلید مورد استفاده و بازه اعتبار امضا.
اگر داده اصلی تغییر کند ولی RRSIG جدید معتبر ایجاد نشود، Validation شکست میخورد.
رکورد DS چیست؟
DS مخفف:
Delegation Signer
است.
DS یکی از حیاتیترین اجزای Chain of Trust است.
این رکورد معمولاً در Parent Zone قرار میگیرد و اطلاعاتی مرتبط با کلید Child Zone ارائه میدهد.
برای مثال در مورد دامنه:
example.com
رکوردهای DNSSEC خود دامنه در Zone آن قرار دارند.
اما برای اینکه Resolver بداند DNSKEY مربوط به example.com قابل اعتماد است، Parent یعنی .com یک DS مرتبط با آن نگهداری میکند.
به این ترتیب زنجیره اعتماد میان Parent و Child ایجاد میشود.
این نکته برای مدیر سایت بسیار مهم است، زیرا هنگام فعال کردن DNSSEC معمولاً مرحلهای وجود دارد که اطلاعات DS باید از DNS Provider به Registrar یا Registry منتقل شود.
اشتباه در این مرحله میتواند باعث اختلال جدی شود.
چرا DS Record تا این اندازه مهم است؟
فرض کنید Zone سایت شما با کلید A امضا شده است.
اما DS موجود در Parent همچنان به کلید B اشاره میکند.
Resolver اعتبارسنج از Parent اطلاعاتی دریافت میکند که میگوید باید کلید B معتبر باشد.
سپس وارد Zone شما میشود و کلید A را مشاهده میکند.
این دو با یکدیگر سازگار نیستند.
نتیجه این است که Resolver نمیتواند Chain of Trust را تأیید کند.
در بسیاری از شرایط دامنه از دید Resolver اعتبارسنج Bogus محسوب میشود و درخواست کاربر با خطا مواجه خواهد شد.
به همین دلیل فعال کردن DNSSEC بدون برنامهریزی برای DS خطرناک است.
KSK و ZSK چیست؟
در بسیاری از پیادهسازیهای DNSSEC با دو اصطلاح زیر روبهرو میشویم:
Key Signing Key یا KSK
و:
Zone Signing Key یا ZSK
بهصورت مفهومی، ZSK برای امضای دادههای Zone استفاده میشود.
KSK برای امضای DNSKEY RRset استفاده میشود و DS موجود در Parent با کلید مربوطه ارتباط پیدا میکند.
این تفکیک تاریخی و عملیاتی میتواند مدیریت Key Rollover را سادهتر کند.
اما تمام پیادهسازیها الزاماً دو کلید کاملاً جداگانه ندارند.
برخی معماریها از یک کلید مشترک یا Combined Signing Key / CSK استفاده میکنند.
بنابراین مدیر سایت نباید بدون شناخت سرویس DNS خود تلاش کند ساختار KSK/ZSK را بهصورت دستی تغییر دهد.
DNS Providerهای Managed معمولاً قسمت بزرگی از مدیریت کلیدها را خودکار انجام میدهند.
NSEC چیست؟
تا اینجا درباره اعتبارسنجی رکورد موجود صحبت کردیم.
اما DNS گاهی باید بگوید:
«این نام وجود ندارد.»
یا:
«این نوع رکورد برای این نام وجود ندارد.»
در DNS معمولی دریافت NXDOMAIN به Resolver میگوید نام موردنظر پیدا نشده است.
اما اگر DNSSEC بخواهد امنیت کاملی ایجاد کند، Resolver باید بتواند عدم وجود را نیز اعتبارسنجی کند.
اگر این امکان وجود نداشت، مهاجم میتوانست پاسخ واقعی را حذف و یک پاسخ جعلی «وجود ندارد» ایجاد کند.
برای حل این مسئله DNSSEC از مکانیزمی به نام:
Authenticated Denial of Existence
استفاده میکند.
یکی از رکوردهایی که برای این کار تعریف شده NSEC است.
NSEC به Resolver کمک میکند بهصورت رمزنگاریشده ثابت کند رکورد یا نام موردنظر وجود ندارد.
NSEC3 چیست؟
NSEC در کنار مزایای خود یک مسئله ایجاد میکند.
ساختار NSEC میتواند امکان Zone Enumeration را تسهیل کند؛ یعنی شخص بتواند با دنبال کردن ساختار NSEC نامهای موجود در Zone را کشف کند.
برای کاهش این مشکل NSEC3 ایجاد شد.
NSEC3 نامها را به شکل Hashشده در زنجیره عدم وجود قرار میدهد و همچنان امکان Authenticated Denial of Existence را فراهم میکند. این روش Enumeration سادهای را که در NSEC امکانپذیر بود دشوارتر میکند، هرچند NSEC3 نیز مخفیسازی مطلق نامهای قابل حدس را تضمین نمیکند.
برای اکثر مدیران سایت که از Managed DNS استفاده میکنند، Provider انتخاب و مدیریت NSEC یا NSEC3 را انجام میدهد و نیازی به پیادهسازی دستی وجود ندارد.
یک درخواست DNSSEC از ابتدا تا انتها چگونه اعتبارسنجی میشود؟
برای درک بهتر، یک مثال مفهومی را بررسی کنیم.
کاربر قصد دارد:
www.example.com
را باز کند.
مرحله اول: درخواست DNS
سیستم کاربر درخواست را به Recursive Resolver ارسال میکند.
Resolver از DNSSEC Validation پشتیبانی میکند.
مرحله دوم: شروع زنجیره اعتماد
Resolver یک Trust Anchor معتبر برای Root دارد.
بنابراین میتواند دادههای DNSSEC Root را بررسی کند.
مرحله سوم: بررسی TLD
Resolver اطلاعات مربوط به .com را دریافت کرده و Chain of Trust میان Root و .com را اعتبارسنجی میکند.
مرحله چهارم: بررسی DS دامنه
Parent Zone مربوط به .com اطلاعات DS برای example.com را در اختیار Resolver قرار میدهد.
مرحله پنجم: دریافت DNSKEY
Resolver از Zone دامنه DNSKEYها را دریافت میکند.
سپس بررسی میکند کلید موردنظر با DS منتشرشده در Parent سازگار است یا خیر.
مرحله ششم: بررسی RRSIG
Resolver رکورد A یا AAAA موردنظر و RRSIG مربوط به RRset را دریافت میکند.
مرحله هفتم: اعتبارسنجی
با Public Key معتبر، RRSIG بررسی میشود.
اگر همه چیز صحیح باشد، پاسخ معتبر شناخته میشود.
مرحله هشتم: ارائه پاسخ
Resolver IP معتبر را به کاربر برمیگرداند.
این فرایند در عمل توسط نرمافزارها و Resolverها انجام میشود و کاربر معمولاً متوجه جزئیات آن نمیشود.
وضعیت Secure در DNSSEC چیست؟
Resolverهای DNSSEC هنگام Validation میتوانند داده را در وضعیتهای مختلف ببینند.
یکی از این وضعیتها:
Secure
است.
Secure یعنی Resolver توانسته از Trust Anchor تا داده موردنظر Chain of Trust معتبر ایجاد کرده و Signatureهای لازم را تأیید کند.
این بهترین وضعیت برای Zone دارای DNSSEC است.
وضعیت Insecure چیست؟
Insecure الزاماً به معنی حمله نیست.
ممکن است یک Zone اصلاً DNSSEC فعال نداشته باشد.
اگر Parent بهصورت معتبر نشان دهد که Delegation مربوطه Secure نیست، Resolver میتواند Zone را Insecure تشخیص دهد.
در این حالت DNS معمولی همچنان کار میکند، اما مزایای اعتبارسنجی DNSSEC برای آن Zone وجود ندارد.
وضعیت Bogus چیست؟
Bogus یکی از مهمترین وضعیتهاست.
فرض کنید Resolver طبق Chain of Trust انتظار دارد Zone دارای DNSSEC معتبر باشد، اما Signature قابل تأیید نیست.
این اتفاق میتواند دلایل مختلفی داشته باشد:
- DS اشتباه؛
- DNSKEY اشتباه؛
- Signature منقضی؛
- Zone ناقص؛
- خطای Key Rollover؛
- داده دستکاریشده؛
- تنظیمات نادرست DNSSEC.
در این شرایط Resolver اعتبارسنج نباید داده را مانند یک پاسخ معتبر عادی تحویل دهد.
از دید کاربر ممکن است سایت «باز نشود»، در حالی که Web Server کاملاً سالم است.
یکی از مشهورترین مشکلات عملی DNSSEC دقیقاً همین مسئله است:
Misconfiguration میتواند دامنه را برای کاربران Resolverهای DNSSEC از دسترس خارج کند.
وضعیت Indeterminate چیست؟
در برخی شرایط Resolver اطلاعات کافی برای تعیین قطعی Secure، Insecure یا Bogus بودن داده ندارد.
این وضعیت میتواند Indeterminate در نظر گرفته شود.
برای مدیر سایت مهمتر از حفظ نام وضعیتها این است که بداند DNSSEC یک سیستم Binary ساده با مفهوم «فعال/غیرفعال» نیست.
Validation باید در کل Chain درست عمل کند.
DNSSEC چگونه امنیت سایت را افزایش میدهد؟
DNSSEC مستقیماً کد PHP، WordPress، Database یا Web Server را امن نمیکند.
نقش آن در یک لایه پایینتر قرار دارد:
امنیت مسیر نام دامنه تا مقصد.
جلوگیری از پذیرش پاسخ DNS دستکاریشده
اگر رکورد DNS امضاشده در مسیر تغییر کند، Signature دیگر معتبر نیست.
کاهش خطر DNS Cache Poisoning
Resolver اعتبارسنج نمیتواند پاسخ جعلی بدون Signature معتبر را مانند داده اصلی قبول کند.
محافظت از رکوردهای حساس DNS
DNSSEC فقط A Record را شامل نمیشود.
RRsetهای مختلف DNS میتوانند امضا شوند؛ برای مثال:
A
AAAA
MX
TXT
CNAME
NS
و سایر انواع مرتبط.
بنابراین Integrity اطلاعات DNS بهطور کلی افزایش پیدا میکند.
ایجاد پایه برای فناوریهای امنیتی وابسته به DNSSEC
برخی فناوریهای دیگر نیز میتوانند از اعتماد ایجادشده توسط DNSSEC استفاده کنند.
DNSSEC بنابراین فقط یک کنترل مستقل نیست و میتواند پایهای برای مدلهای اعتماد مبتنی بر DNS باشد.
آیا DNSSEC از حمله DNS Spoofing جلوگیری میکند؟
DNS Spoofing اصطلاحی کلی برای جعل اطلاعات DNS است.
DNSSEC برای مقابله با پذیرش داده جعلی طراحی شده است.
اگر Resolver:
- DNSSEC Validation را انجام دهد؛
- Chain of Trust کامل باشد؛
- Zone صحیح امضا شده باشد؛
پاسخ جعلی بدون Signature معتبر باید رد شود.
با این حال DNSSEC به معنی غیرممکن شدن تمام حملات مرتبط با DNS نیست.
اگر مهاجم خود Account مدیریت DNS یا Registrar را تصاحب کند و بتواند تغییرات مشروع اما مخرب ایجاد کند، داستان متفاوت است.
DNSSEC برای محافظت در برابر تمام انواع Account Compromise طراحی نشده است.
اگر حساب DNS Provider هک شود چه میشود؟
این موضوع یکی از محدودیتهای مهم DNSSEC است.
فرض کنید مهاجم Credential حساب DNS Provider شما را به دست آورده و Provider اجازه مدیریت DNSSEC را نیز میدهد.
اگر مهاجم بتواند بهصورت قانونی از دید زیرساخت:
Zone را تغییر دهد،
کلیدهای جدید ایجاد کند،
و Delegation را اصلاح کند،
ممکن است تغییرات از نظر رمزنگاری معتبر باشند.
DNSSEC نمیتواند بفهمد شخصی که به Account Administrator وارد شده واقعاً مالک قانونی کسبوکار است یا مهاجم.
برای این تهدید باید کنترلهای دیگری مانند:
- Password منحصربهفرد؛
- 2FA؛
- Hardware Security Key؛
- محدودسازی دسترسی؛
- Audit Log؛
- Registrar Lock؛
- Registry Lock در دامنههای حساس؛
- تفکیک دسترسیها
استفاده شوند.
DNSSEC جایگزین HTTPS نیست
DNSSEC و HTTPS مشکلات متفاوتی را حل میکنند.
DNSSEC میگوید:
«اطلاعات DNS معتبر است و دستکاری نشده.»
HTTPS میگوید:
«ارتباط مرورگر با Web Server با TLS محافظت میشود و هویت سرور براساس Certificate بررسی میشود.»
فرض کنید DNSSEC تأیید کند دامنه به IP صحیح اشاره میکند.
اگر سایت همچنان HTTP باشد، ترافیک وب میتواند در معرض خطرهای دیگری قرار داشته باشد.
در مقابل سایت HTTPS بدون DNSSEC نیز از TLS بهره میبرد، اما مرحله DNS از مزایای DNSSEC برخوردار نیست.
بنابراین معماری بهتر:
DNSSEC + HTTPS
است، نه انتخاب یکی به جای دیگری. 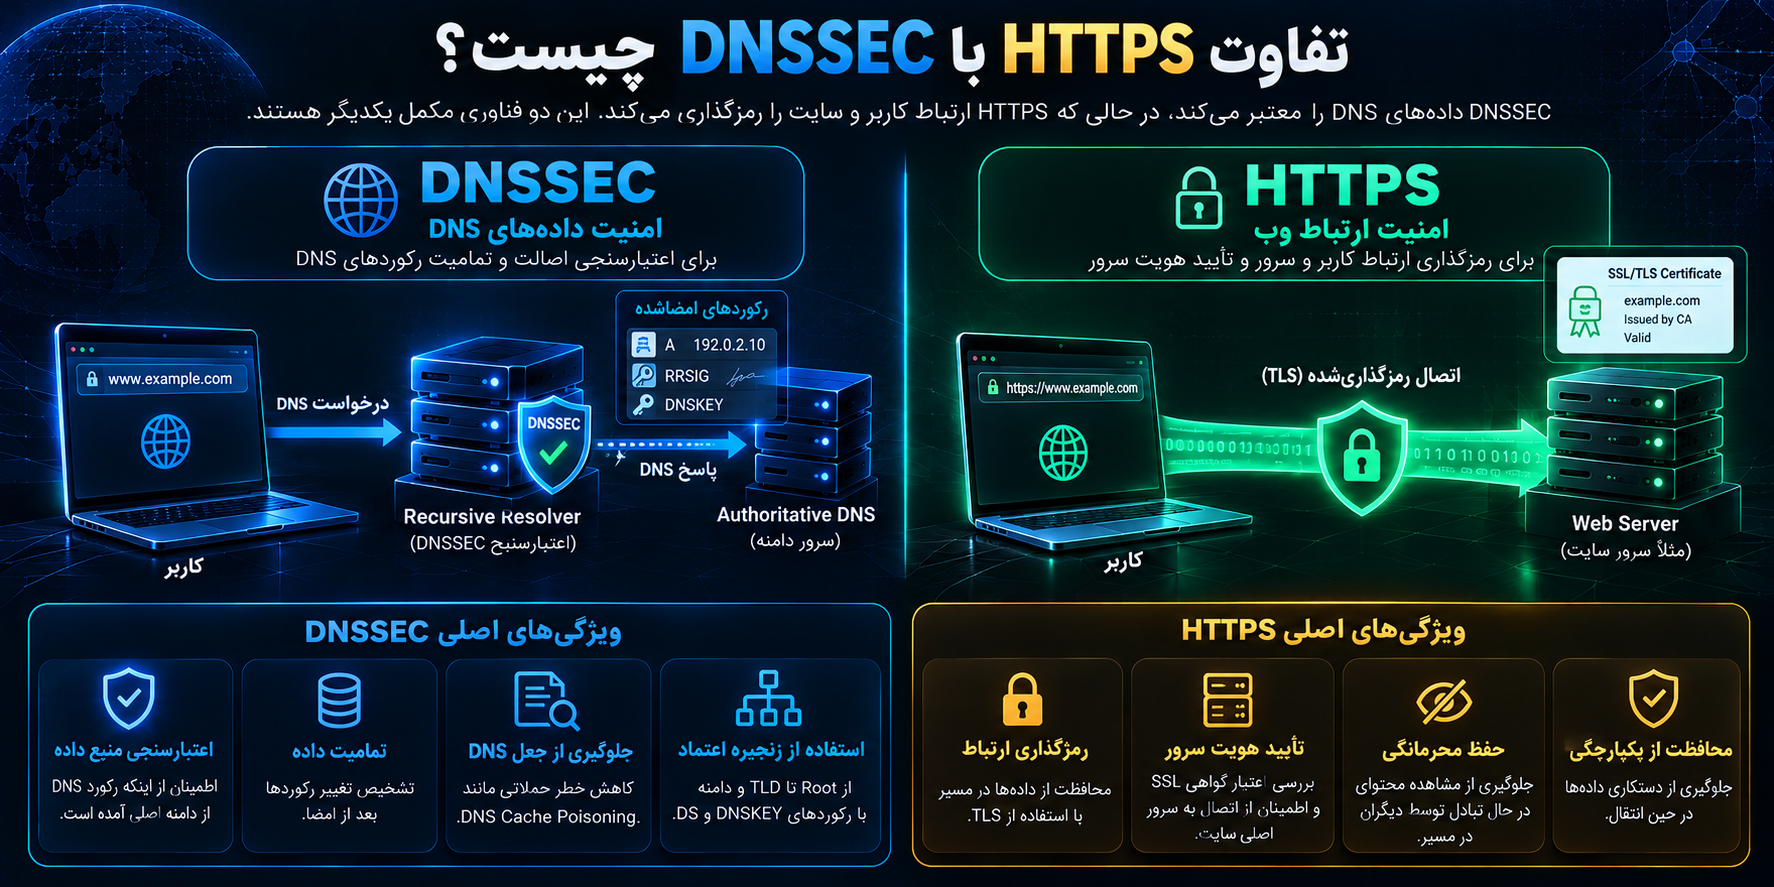
تفاوت DNSSEC با HTTPS چیست؟
| ویژگی | DNSSEC | HTTPS |
|---|---|---|
| لایه اصلی | DNS | HTTP/TLS |
| هدف اصلی | اعتبارسنجی داده DNS | امنیت ارتباط کاربر و سایت |
| رمزگذاری محتوا | خیر | بله |
| جلوگیری از DNS Cache Poisoning | در Resolver اعتبارسنج کمک میکند | مستقیماً خیر |
| Certificate وب | نیاز ندارد | نیاز دارد |
| Chain of Trust | DNS Root و DNS Hierarchy | CA/PKI |
| محافظت از محتوای صفحه | خیر | بله |
این دو فناوری مکمل یکدیگر هستند. 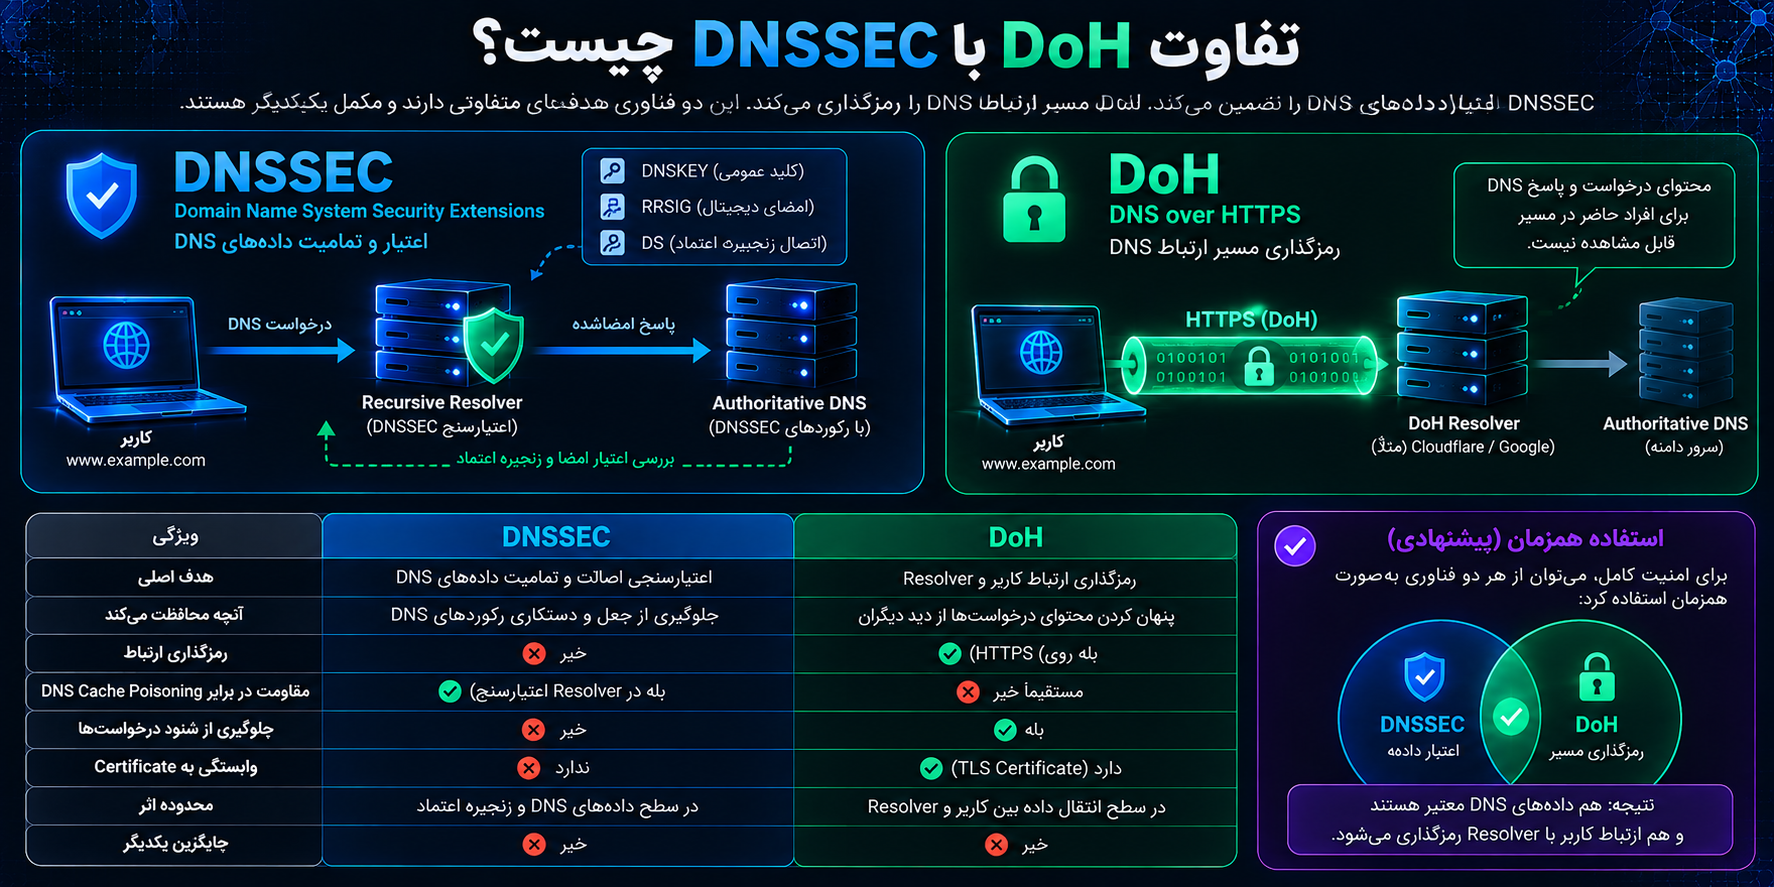
تفاوت DNSSEC با DoH چیست؟
DoH یا DNS over HTTPS درخواست DNS را از طریق HTTPS ارسال میکند.
هدف اصلی DoH محافظت از ارتباط میان Client و DNS Resolver است.
در نتیجه شخصی که در مسیر قرار دارد سختتر میتواند محتوای DNS Query را به شکل معمول مشاهده یا تغییر دهد.
اما DoH بهتنهایی اثبات نمیکند داده اصلی Zone توسط مالک دامنه امضا شده است.
DNSSEC و DoH بنابراین دو مسئله متفاوت را حل میکنند.
بهصورت ساده:
DoH = حفاظت از کانال DNS
DNSSEC = اعتبارسنجی داده DNS
استفاده همزمان از آنها امکانپذیر و در بسیاری از معماریها منطقی است.
تفاوت DNSSEC با DoT چیست؟
DoT یا DNS over TLS مشابه DoH برای ایجاد کانال رمزگذاریشده میان Client و Resolver استفاده میشود، اما DNS را مستقیماً داخل TLS منتقل میکند.
باز هم باید توجه کرد:
DoT رمزگذاری Transit را فراهم میکند.
DNSSEC Authenticity و Integrity داده DNS را فراهم میکند.
هیچکدام جای دیگری را نمیگیرد.
آیا DNSSEC حریم خصوصی کاربر را افزایش میدهد؟
DNSSEC بهتنهایی نه.
حتی ممکن است DNS Query همچنان بهصورت قابل مشاهده از شبکه عبور کند.
برای DNS Privacy باید DoH، DoT یا فناوریهای مرتبط را بررسی کرد.
بنابراین اگر هدف شما این است که ISP یا فرد حاضر در شبکه نتواند Query DNS را مشاهده کند، فعال کردن DNSSEC روی دامنه راهکار مستقیم این مسئله نیست.
آیا DNSSEC جلوی DDoS را میگیرد؟
خیر.
DNSSEC یک راهکار DDoS Protection نیست.
حتی پاسخهای DNSSEC به دلیل وجود DNSKEY، RRSIG و رکوردهای اضافی میتوانند بزرگتر از DNS معمولی باشند.
بنابراین DNSSEC باید در زیرساختی پیادهسازی شود که از نظر Capacity و امنیت DNS مناسب باشد.
برای DDoS باید از کنترلهای دیگری مانند:
Anycast DNS،
Rate Limiting،
DDoS Protection،
Redundancy،
و زیرساخت Authoritative DNS مقاوم
استفاده شود.
آیا DNSSEC جلوی هک شدن سایت را میگیرد؟
خیر.
DNSSEC جلوی:
SQL Injection،
XSS،
CSRF،
Remote Code Execution،
File Upload Vulnerability،
Credential Stuffing،
Brute Force،
آسیبپذیری افزونه وردپرس
یا ضعف Web Server را نمیگیرد.
DNSSEC فقط بخشی از Security Architecture است.
اگر WordPress آسیبپذیر باشد، DNSSEC آن را برطرف نمیکند.
اگر Password مدیریت ضعیف باشد، DNSSEC آن را قوی نمیکند.
اگر سرور Patch نشده باشد، DNSSEC Patch نصب نمیکند.
نقش DNSSEC مشخص و محدود است:
افزایش اعتمادپذیری اطلاعات DNS.
آیا DNSSEC برای وردپرس کاربرد دارد؟
بله، اما DNSSEC مربوط به خود WordPress نیست.
فعالسازی آن معمولاً در سطح:
DNS Provider،
Nameserver،
Registrar،
و Registry
انجام میشود.
در نتیجه تفاوتی ندارد سایت شما با:
WordPress،
Laravel،
Django،
Node.js،
ASP.NET،
یا حتی HTML Static
ساخته شده باشد.
اگر دامنه و DNS دارید، DNSSEC میتواند در معماری امنیت دامنه مطرح باشد.
برای یک سایت WordPress، DNSSEC باید در کنار کنترلهایی مانند:
HTTPS،
2FA مدیریت،
بهروزرسانی افزونهها،
WAF،
Backup،
Permission مناسب،
محدودسازی Login،
و Hardening Server
استفاده شود. 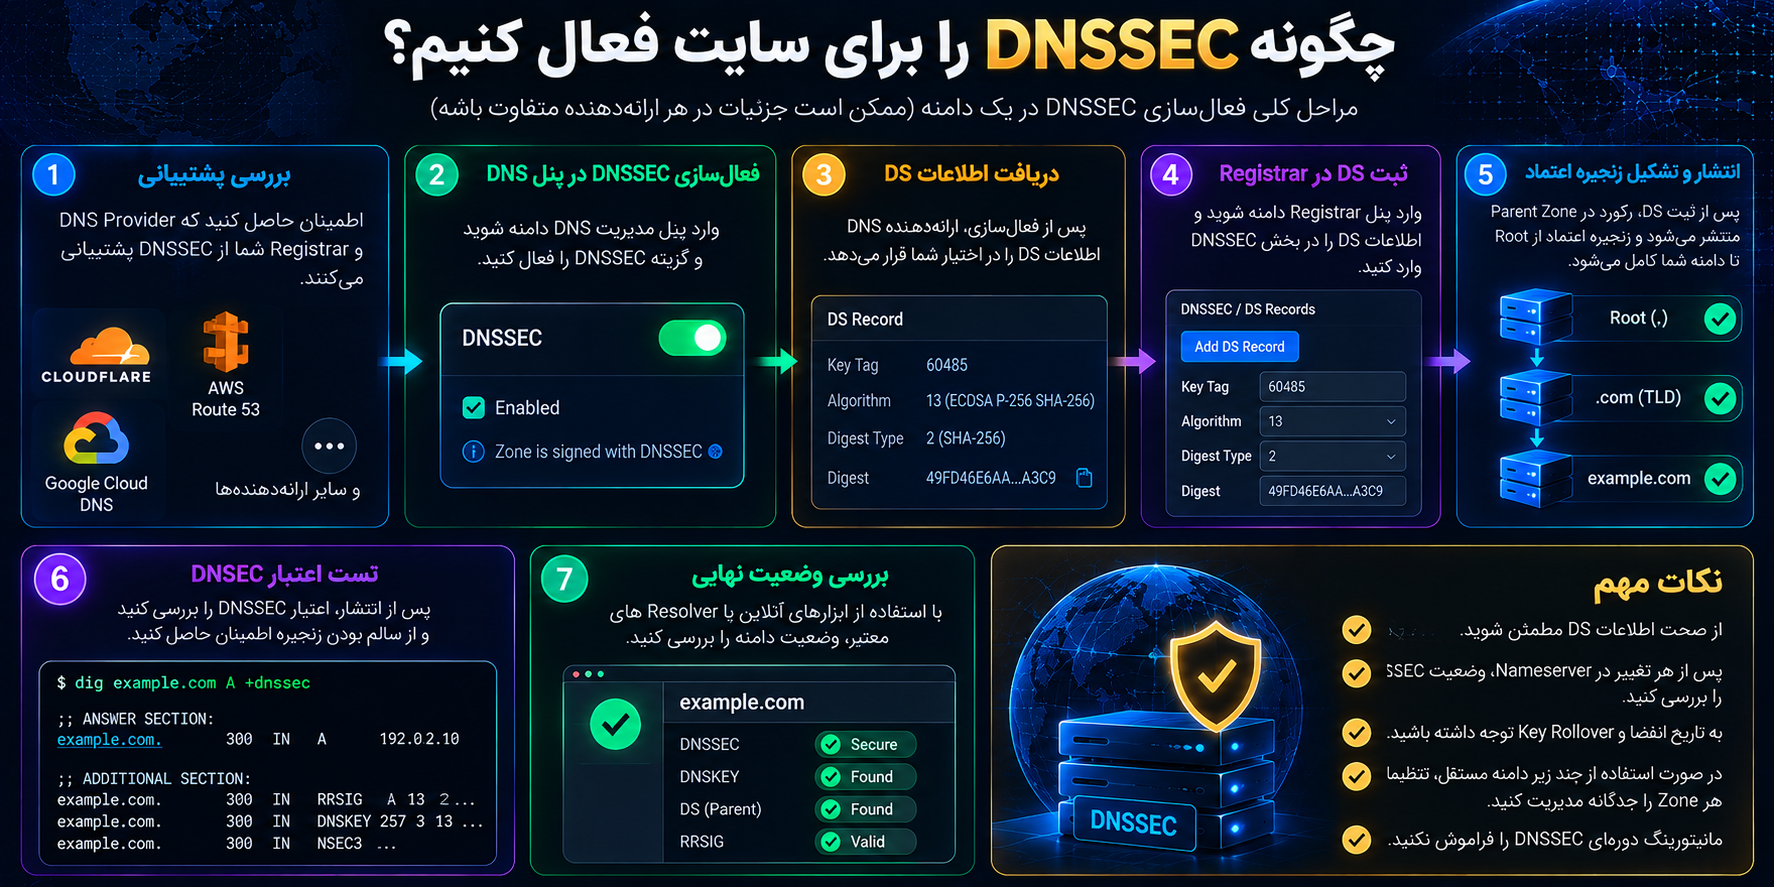
چگونه DNSSEC را برای سایت فعال کنیم؟
جزئیات دقیق بین Providerها متفاوت است، اما معماری کلی تقریباً یکسان است.
مرحله اول: بررسی پشتیبانی DNS Provider
Authoritative DNS Provider باید DNSSEC را پشتیبانی کند.
بسیاری از Providerهای مدرن امکان مدیریت خودکار DNSSEC را دارند.
اگر Provider شما DNSSEC ارائه نمیکند، ممکن است نیاز باشد سرویس DNS تغییر کند.
مرحله دوم: فعال کردن Zone Signing
در پنل DNS Provider معمولاً گزینهای مانند:
DNSSEC
Enable DNSSEC
DNS Security
یا مشابه آن وجود دارد.
با فعالسازی، Provider کلیدهای لازم را ایجاد و Zone را Sign میکند.
مرحله سوم: دریافت اطلاعات DS
در بسیاری از معماریها Provider اطلاعاتی برای DS ارائه میدهد.
این اطلاعات معمولاً شامل مواردی مانند:
Key Tag،
Algorithm،
Digest Type،
Digest
است.
مرحله چهارم: ثبت DS در Registrar
DS باید در Parent Zone قرار بگیرد.
برای دامنه معمولی، رابط کاربر برای انجام این کار اغلب در Registrar ارائه میشود.
شما اطلاعات DS را در بخش DNSSEC Registrar قرار میدهید.
سپس Registrar آن را به Registry مربوطه منتقل میکند.
مرحله پنجم: تشکیل Chain of Trust
پس از انتشار DS، Resolver میتواند زنجیره را از Parent به Zone شما ادامه دهد.
مرحله ششم: تست
پس از فعالسازی، باید بررسی شود:
DNSKEY موجود است.
RRSIG معتبر است.
DS در Parent صحیح است.
Chain of Trust کامل است.
رکوردهای اصلی دامنه Resolve میشوند.
هیچ خطای Validation وجود ندارد.
این مرحله را نباید نادیده گرفت.
آیا همیشه باید DS را دستی وارد کنیم؟
خیر.
برخی Providerها و Registrarها با یکدیگر یکپارچه هستند و فرایند مدیریت DS را خودکار انجام میدهند.
مکانیزمهایی مانند:
CDS
و:
CDNSKEY
نیز برای اتوماسیون برخی فرایندهای Delegation و Key Management وجود دارند.
برای مثال برخی Registrarهای یکپارچه میتوانند DNSSEC را تقریباً با یک کلیک فعال کنند و اطلاعات Delegation را خودکار مدیریت کنند.
بنابراین قبل از کپی دستی DS بررسی کنید Provider دقیقاً چه فرایندی را توصیه کرده است.
بزرگترین خطر هنگام فعال کردن DNSSEC چیست؟
خطر اصلی معمولاً حمله نیست؛ Misconfiguration است.
DNS عادی اگر اشتباه تنظیم شود ممکن است سایت را Down کند.
DNSSEC یک لایه دیگر نیز اضافه میکند:
حتی اگر A Record کاملاً درست باشد، ولی Signature Chain خراب باشد، Resolver اعتبارسنج میتواند پاسخ را رد کند.
این موضوع باعث ایجاد یکی از موقعیتهای گیجکننده میشود:
Web Server روشن است.
IP صحیح است.
Nameserver جواب میدهد.
اما سایت برای بخشی از کاربران باز نمیشود.
علت ممکن است:
Broken DNSSEC
باشد.
اشتباه DS Record چگونه سایت را از دسترس خارج میکند؟
یک سناریوی رایج را تصور کنید.
DNSSEC روی Provider قدیمی فعال است.
DS مربوط به کلید Provider قدیمی در Registry ثبت شده است.
سپس مدیر سایت Nameserver را به Provider جدید تغییر میدهد.
Provider جدید DNSKEY دیگری دارد.
اما DS قبلی هنوز در Parent باقی مانده است.
Resolver میگوید:
«طبق Parent باید Zone با کلید قدیمی قابل اعتبارسنجی باشد.»
اما Zone جدید کلید دیگری ارائه میدهد.
Validation شکست میخورد.
برای کاربران Resolver اعتبارسنج، دامنه ممکن است Resolve نشود.
به همین دلیل مهاجرت DNSSEC باید برنامهریزیشده انجام شود.
انتقال Nameserver در دامنه دارای DNSSEC
اگر DNSSEC فعال دارید، قبل از تغییر Nameserver باید ساختار مهاجرت Providerهای مبدأ و مقصد را مطالعه کنید.
در یک Migration اشتباه این کار بسیار خطرناک است:
Nameserver را تغییر دهیم،
DNS قبلی را خاموش کنیم،
اما DS قدیمی را در Parent نگه داریم.
بسته به قابلیت Providerها، Migration میتواند شامل:
هماهنگی کلیدها،
ایجاد Chain جدید،
مدیریت DS،
یا حذف کنترلشده DNSSEC پیش از انتقال و فعالسازی مجدد بعد از تثبیت DNS
باشد.
ترتیب دقیق را نمیتوان برای تمام Providerها یکسان دانست.
مهمترین اصل این است:
DS نباید به کلیدی اشاره کند که Zone دیگر با آن قابل اعتبارسنجی نیست.
Key Rollover چیست؟
کلیدهای رمزنگاری ممکن است در طول عمر سرویس تغییر کنند.
این فرایند Key Rollover نامیده میشود.
دلایل آن میتواند شامل:
سیاست امنیتی،
تغییر الگوریتم،
تعویض دورهای،
احتمال افشای کلید،
مهاجرت Provider،
یا تغییر معماری
باشد.
Rollover باید به شکلی انجام شود که Resolverها در مرحله انتقال بتوانند Chain را اعتبارسنجی کنند.
حذف فوری کلید قدیمی پیش از انتشار و تثبیت اطلاعات جدید ممکن است Validation را بشکند.
DNS Providerهای Managed معمولاً این فرایند را خودکار انجام میدهند.
اگر DNSSEC را دستی مدیریت میکنید، Key Lifecycle Management یکی از مهمترین وظایف عملیاتی شما است.
Algorithm در DNSSEC چیست؟
Signatureهای DNSSEC با الگوریتمهای رمزنگاری مختلفی قابل ایجاد هستند.
در طول سالها الگوریتمهای مختلفی تعریف، توصیه یا منسوخ شدهاند.
بنابراین نباید صرفاً براساس یک آموزش قدیمی الگوریتم انتخاب کرد.
رجیستری رسمی الگوریتمهای DNSSEC وضعیت الگوریتمها برای Signing و Validation را مشخص میکند و این توصیهها در طول زمان قابل تغییرند. برای نمونه برخی الگوریتمهای قدیمی مبتنی بر SHA-1 دیگر برای Signing توصیه نمیشوند، در حالی که گزینههای جدیدتر وضعیت مناسبتری دارند.
اگر از Managed DNS معتبر استفاده میکنید، معمولاً انتخاب الگوریتم توسط Provider انجام میشود.
در مدیریت دستی بهتر است انتخاب براساس وضعیت فعلی استانداردها و سازگاری Resolverها انجام شود.
آیا DNSSEC باعث کند شدن سایت میشود؟
در حالت معمول DNSSEC تأثیر مستقیم بزرگی بر سرعت بارگذاری محتوای وب ندارد.
DNS Responseهای DNSSEC بزرگتر هستند و Validation نیز محاسبات اضافهای دارد، اما Resolverها از Cache استفاده میکنند و زیرساختهای مدرن برای این فرایند طراحی شدهاند.
Performance واقعی به عوامل زیادی بستگی دارد:
DNS Provider،
Anycast Network،
Latency،
Resolver،
Cache،
EDNS،
شبکه کاربر
و معماری دامنه.
نباید DNSSEC را بدون اندازهگیری عامل اصلی کندی سایت دانست.
در بسیاری از سایتها زمان اجرای PHP، Database Query، تصاویر، JavaScript و فاصله جغرافیایی Server تأثیر بسیار بیشتری روی Page Load دارند.
آیا DNSSEC باعث بزرگتر شدن پاسخ DNS میشود؟
بله.
وقتی DNSSEC فعال است، اطلاعات اضافی مانند:
RRSIG،
DNSKEY،
NSEC/NSEC3
میتوانند در پاسخها حضور داشته باشند.
بنابراین پاسخ DNS ممکن است نسبت به حالت بدون DNSSEC بزرگتر شود.
این موضوع یکی از دلایلی است که زیرساخت DNSSEC باید EDNS و رفتار صحیح با UDP/TCP را پشتیبانی کند.
فایروالهایی که DNS را با قواعد بسیار قدیمی محدود میکنند نیز ممکن است مشکل ایجاد کنند.
آیا میتوان DNSSEC را فقط روی یک Subdomain فعال کرد؟
DNSSEC بر مبنای DNS Zone عمل میکند.
اگر Subdomain یک Zone مستقل با Delegation خودش باشد، میتواند سیاست DNSSEC مستقل داشته باشد.
اما اگر صرفاً یک رکورد معمولی داخل Zone اصلی باشد، Signing در سطح همان Zone مدیریت میشود.
بنابراین:
shop.example.com
اگر فقط یک A Record داخل Zone example.com باشد، DNSSEC جداگانهای بهصورت مستقل برای آن تعریف نمیکنید.
اما اگر shop.example.com بهعنوان Zone جدا Delegated شده باشد، شرایط متفاوت خواهد بود.
آیا فعال کردن DNSSEC رکوردهای DNS را تغییر میدهد؟
رکوردهای اصلی مانند A و MX الزاماً از نظر مقدار تغییر نمیکنند.
آنچه اضافه میشود لایهای از اطلاعات امنیتی است.
برای مثال در کنار A Record ممکن است RRSIG مربوط به آن RRset وجود داشته باشد.
در Zone نیز DNSKEY و رکوردهای اثبات عدم وجود اضافه میشوند.
Parent نیز ممکن است DS را نگهداری کند.
بنابراین DNSSEC ساختار امنیتی روی داده موجود ایجاد میکند.
DNSSEC و رکورد MX
DNSSEC میتواند Integrity رکورد MX را نیز تقویت کند.
MX مشخص میکند ایمیلهای دامنه باید به کدام Mail Server تحویل داده شوند.
اگر داده DNS مربوط به MX دستکاری شود، ممکن است مسیر ایمیل هدف قرار گیرد.
DNSSEC اجازه میدهد Resolver اعتبارسنج تشخیص دهد RRset مربوط به MX معتبر است یا خیر.
البته امنیت کامل ایمیل نیازمند کنترلهای دیگری مانند:
TLS،
SPF،
DKIM،
DMARC،
MTA-STS
و سیاستهای مرتبط است.
DNSSEC جایگزین آنها نیست.
DNSSEC و CNAME
CNAME نیز مانند سایر RRsetهای قابل امضا میتواند تحت DNSSEC قرار بگیرد.
Resolver باید نهتنها Alias بلکه ادامه Resolution را طبق قواعد مربوطه بررسی کند.
وجود DNSSEC روی دامنه اولیه به این معنی نیست که تمام دامنههایی که در ادامه Resolution به آنها میرسید الزاماً Secure هستند.
هر Zone و Chain مربوط به آن اهمیت دارد.
DNSSEC و CDN
استفاده از CDN مانع DNSSEC نیست.
بسیاری از DNS Providerها و CDNهای بزرگ از DNSSEC پشتیبانی میکنند.
اما هنگام مهاجرت بین CDN یا DNS Provider باید DS و Key Management در نظر گرفته شود.
این موضوع بهخصوص زمانی اهمیت دارد که Nameserverهای Authoritative نیز تغییر میکنند.
اگر فقط Origin Web Server تغییر کند و DNS Provider ثابت بماند، معمولاً Chain of Trust DNSSEC تغییر اساسی نمیکند.
DNSSEC و Cloud DNS
Managed DNS یکی از سادهترین روشهای استفاده از DNSSEC است.
Provider میتواند:
Key Generation،
Zone Signing،
Signature Rotation،
RRSIG Refresh،
NSEC/NSEC3،
و بسیاری از عملیات پیچیده
را خودکار کند.
مدیر سایت در این شرایط بیشتر باید روی:
فعالسازی صحیح،
ثبت DS،
Monitoring،
و Migration
تمرکز کند.
برای سایتهایی که تیم تخصصی DNS ندارند، این مدل معمولاً نسبت به مدیریت دستی کلیدها خطای انسانی کمتری دارد.
DNSSEC و امنیت Registrar
اگر DNSSEC را فعال کردهاید اما Registrar Account شما فقط یک Password ضعیف دارد، مدل امنیتی ناقص است.
کنترل دامنه یکی از حساسترین سطوح دسترسی هر سایت است.
برای Registrar بهتر است:
Password کاملاً منحصربهفرد باشد.
2FA فعال باشد.
در صورت امکان Hardware Security Key استفاده شود.
Recovery Account محافظت شود.
ایمیل Registrar امن باشد.
Transfer Lock فعال باشد.
تغییر Nameserver Notification داشته باشد.
برای دامنههای بسیار حساس Registry Lock بررسی شود.
دسترسی کارکنان محدود باشد.
DNSSEC فقط بخشی از Domain Security است.
اشتباهات رایج در استفاده از DNSSEC
فعال کردن DNSSEC بدون بررسی Registrar
ممکن است DNS Provider Zone را Sign کند، اما برای Chain کامل هنوز DS باید در Parent منتشر شود.
صرف مشاهده عبارت «DNSSEC Enabled» در یک پنل همیشه به معنی کامل بودن Chain نیست.
وارد کردن DS اشتباه
یک رقم یا مقدار اشتباه میتواند Validation را خراب کند.
اطلاعات باید دقیقاً طبق خروجی Provider ثبت شوند.
باقی گذاشتن DS قدیمی بعد از Migration
این یکی از مهمترین مشکلات است.
اگر Provider و Keys تغییر کنند ولی Parent هنوز DS قبلی را داشته باشد، Broken Chain ایجاد میشود.
حذف کلید قبل از تکمیل Rollover
DNS Cache و TTL باعث میشوند تغییرات لحظهای در کل اینترنت یکسان نباشند.
Key Rollover باید با زمانبندی مناسب انجام شود.
تصور اینکه DNSSEC یعنی DNS رمزگذاری شده
DNSSEC محرمانگی Query را فراهم نمیکند.
تصور اینکه DNSSEC سایت را در برابر تمام حملات امن میکند
DNSSEC هیچ جایگزینی برای Application Security نیست.
غیرفعال کردن DNSSEC برای رفع یک خطای نامرتبط
هر DNS Error الزاماً DNSSEC نیست.
قبل از تغییر باید Chain بررسی شود.
استفاده از الگوریتم قدیمی بدون بررسی
Cryptographic Guidance در طول زمان تغییر میکند.
مدیریت دستی باید براساس استانداردهای فعلی باشد.
فعال کردن DNSSEC و فراموش کردن Monitoring
DNSSEC یک تنظیم «فعال کن و برای همیشه فراموش کن» نیست.
تغییر Provider، Key Rollover و تغییر Registrar میتواند روی آن اثر بگذارد.
چگونه DNSSEC سایت را بررسی کنیم؟
برای بررسی یک دامنه باید چند سطح کنترل شود.
بررسی وجود DS
ابتدا میتوان بررسی کرد Parent برای دامنه DS منتشر کرده است یا خیر.
وجود DS نشان میدهد Parent انتظار DNSSEC را برای Child دارد.
بررسی DNSKEY
Zone باید DNSKEYهای لازم را ارائه دهد.
بررسی RRSIG
RRsetهای امضاشده باید Signature معتبر داشته باشند.
بررسی تاریخ Signature
امضاهای DNSSEC بازه اعتبار دارند.
Signature منقضی Validation را خراب میکند.
بررسی Chain of Trust
صرف وجود DNSKEY و RRSIG کافی نیست.
باید زنجیره از Trust Anchor تا Zone معتبر باشد.
بررسی Resolver اعتبارسنج
در نهایت باید با Resolver دارای DNSSEC Validation نیز دامنه آزمایش شود.
دستور dig و DNSSEC
مدیران سرور در Linux یا macOS میتوانند برای بررسی DNS از ابزار dig استفاده کنند.
برای درخواست دادههای DNSSEC میتوان به شکل دفاعی و تشخیصی از گزینه +dnssec استفاده کرد:
dig example.com A +dnssec
در پاسخ میتوان رکوردهایی مانند RRSIG را مشاهده کرد.
برای DS:
dig example.com DS +dnssec
و برای DNSKEY:
dig example.com DNSKEY +dnssec
این دستورات صرفاً برای مشاهده و Troubleshooting اطلاعات عمومی DNS هستند.
وجود خروجی بهتنهایی به معنی سالم بودن کامل Chain نیست و Validation باید نیز بررسی شود.
AD Flag چیست؟
در پاسخهای DNS ممکن است Bit یا Flag با عنوان:
AD – Authenticated Data
مشاهده شود.
این Flag میتواند نشان دهد Resolver اعتبارسنج داده را براساس DNSSEC تأیید کرده است.
اما تفسیر AD باید با توجه به Trust Model میان Client و Recursive Resolver انجام شود.
اگر سیستم به Resolver یا کانال ارتباطی خود اعتماد ندارد، مشاهده AD بهتنهایی جای Validation مستقل را نمیگیرد.
در معماری معمول کاربران، Recursive Resolver معتبر مسئول Validation است.
چه زمانی DNSSEC را فعال کنیم؟
برای بسیاری از دامنههای Production که Provider و Registrar مناسب دارند، فعال کردن DNSSEC یک لایه امنیتی ارزشمند است.
اهمیت آن برای سایتهایی مانند موارد زیر بیشتر میشود:
فروشگاه اینترنتی،
سرویس مالی،
پرتال سازمانی،
سرویس SaaS،
سایت دولتی،
API عمومی،
زیرساخت ایمیل حساس،
سایت با برند ارزشمند،
دامنه دارای کاربران زیاد.
با این حال DNSSEC فقط زمانی مفید است که درست مدیریت شود.
DNSSEC خراب ممکن است از DNSSEC غیرفعال دردسر عملیاتی بیشتری ایجاد کند.
چه زمانی باید قبل از فعالسازی بیشتر بررسی کنیم؟
اگر:
بهزودی DNS Provider را تغییر میدهید،
Nameserver Migration دارید،
Registrar قدیمی است،
DNS را بهصورت دستی مدیریت میکنید،
زیرساخت DNS پیچیده دارید،
Subdomain Delegationهای متعدد دارید،
یا فرآیند Key Management مشخصی ندارید،
بهتر است پیش از فعالسازی Architecture را بررسی کنید.
این به معنی کنار گذاشتن DNSSEC نیست؛ بلکه به معنی اجرای کنترلشده آن است.
چکلیست فعالسازی امن DNSSEC
قبل از فعالسازی:
- مشخص کنید Authoritative DNS Provider کدام است.
- بررسی کنید Provider رسماً DNSSEC را پشتیبانی میکند.
- بررسی کنید Registrar امکان ثبت DS دارد.
- از رکوردهای DNS فعلی Backup تهیه کنید.
- تغییر Nameserver همزمان انجام ندهید مگر برنامه مشخص داشته باشید.
- مستندات Provider را درباره DNSSEC مطالعه کنید.
هنگام فعالسازی:
- DNSSEC را روی Zone فعال کنید.
- DNSKEY و Signatureها را بررسی کنید.
- اطلاعات DS را دقیق دریافت کنید.
- DS را در Registrar ثبت کنید.
- از ایجاد چند DS ناسازگار جلوگیری کنید.
- برای Propagation زمان کافی در نظر بگیرید.
بعد از فعالسازی:
- Chain of Trust را بررسی کنید.
- رکوردهای A و AAAA را آزمایش کنید.
- MX را بررسی کنید.
- CNAMEهای مهم را تست کنید.
- Resolver اعتبارسنج را امتحان کنید.
- سایت را از چند شبکه بررسی کنید.
- Monitoring داشته باشید.
- اطلاعات DNS Provider و Registrar را مستند کنید.
هنگام Migration:
- وضعیت DNSSEC را قبل از تغییر مشخص کنید.
- DS فعلی را ثبت کنید.
- DNSKEY Provider جدید را بررسی کنید.
- مراحل Migration پیشنهادی Providerها را دنبال کنید.
- DS قدیمی را بدون برنامه باقی نگذارید.
- کلید قدیمی را زودتر از زمان مناسب حذف نکنید.
- بعد از Migration Chain را دوباره Validation کنید.
آیا DNSSEC برای یک سایت کوچک هم لازم است؟
اندازه سایت تنها معیار تصمیمگیری نیست.
دامنه سایت کوچک نیز میتواند هدف DNS Manipulation قرار بگیرد.
اگر DNS Provider و Registrar امکان DNSSEC قابل اعتماد و مدیریتشده ارائه میدهند، هزینه عملیاتی فعالسازی ممکن است بسیار کم باشد.
از طرف دیگر اگر زیرساخت بهصورت دستی و بدون تخصص مدیریت شود، باید خطر Misconfiguration نیز در نظر گرفته شود.
اصل مناسب این است:
DNSSEC را صرفاً به دلیل کوچک بودن سایت کنار نگذارید و صرفاً برای گرفتن تیک امنیتی نیز بدون شناخت آن فعال نکنید.
DNSSEC چه تأثیری روی SEO دارد؟
DNSSEC بهخودیخود یک تکنیک مستقیم برای افزایش رتبه Google نیست.
نباید انتظار داشت با فعال کردن DNSSEC رتبه سایت ناگهان افزایش پیدا کند.
اما امنیت و Availability زیرساخت برای سلامت کلی سایت اهمیت دارد.
از طرف دیگر DNSSEC خراب میتواند باعث شود Resolverهای اعتبارسنج دامنه را Resolve نکنند.
اگر Bot، کاربر یا سرویس اینترنتی نتواند دامنه را پیدا کند، Availability سایت کاهش مییابد.
بنابراین از دید SEO مهمترین نکته این است که DNSSEC اگر فعال میشود کاملاً سالم و قابل اعتبارسنجی باشد.
آیا DNSSEC روی SSL تأثیر دارد؟
DNSSEC و SSL/TLS مستقل هستند.
فعال یا غیرفعال کردن DNSSEC نباید Certificate HTTPS را مستقیماً تغییر دهد.
اما اگر DNS Resolution خراب شود، کاربران حتی به مرحله برقراری TLS نیز نمیرسند.
بنابراین ممکن است کاربر تصور کند «SSL خراب شده»، در حالی که مشکل اصلی DNSSEC است.
در Troubleshooting باید ترتیب مراحل را شناخت:
DNS Resolution
↓
Network Connection
↓
TLS
↓
HTTP
↓
Application
اگر مشکل در DNS باشد، بررسی SSL مرحله بعدی است و هنوز آغاز نشده است.
DNSSEC در Defense in Depth چه جایگاهی دارد؟
امنیت حرفهای سایت بر یک ابزار واحد متکی نیست.
یک معماری مناسب ممکن است چنین لایههایی داشته باشد:
در سطح Domain:
Registrar Security
DNSSEC
Domain Lock
در سطح Network:
Firewall
DDoS Protection
Network Segmentation
در سطح Transport:
HTTPS/TLS
در سطح Application:
Authentication
Authorization
CSRF Protection
Input Validation
Secure Session
در سطح WordPress:
Update
WAF
2FA
Plugin Hardening
File Permission
در سطح عملیات:
Backup
Monitoring
Logging
Incident Response
DNSSEC یکی از این لایههاست.
ارزش آن زمانی بیشتر میشود که در کنار لایههای دیگر استفاده شود.
اگر DNSSEC خراب شد چه کار کنیم؟
اولین کار این نیست که فوراً تمام تنظیمات را حذف کنیم.
ابتدا مشخص کنید خطا کجاست.
بررسی کنید:
DS موجود در Parent چیست؟
DNSKEY فعلی چیست؟
آیا این دو با هم تطابق دارند؟
RRSIG معتبر است؟
Signature منقضی نشده؟
Nameserver اخیراً تغییر کرده؟
DNS Provider تغییر کرده؟
Key Rollover رخ داده؟
Registrar تغییری انجام داده؟
اگر مشکل پس از Migration ایجاد شده است، DS قدیمی یکی از اولین مواردی است که باید بررسی شود.
در محیط Production، تغییرات عجولانه میتوانند وضعیت را بدتر کنند.
هر تغییر باید با توجه به DNS TTL و Cacheها انجام شود.
آیا حذف DS مشکل را برطرف میکند؟
حذف DS میتواند در برخی سناریوهای مشخص Chain of Trust را از بین ببرد و Zone را دوباره به وضعیت Unsigned/Insecure منتقل کند، اما این کار نباید بهعنوان راهکار عمومی و بدون بررسی انجام شود.
Propagation وجود دارد.
Cache وجود دارد.
Providerها رفتار متفاوت دارند.
و ممکن است هدف شما حفظ DNSSEC باشد.
اگر مشکل ناشی از Key Mismatch است، روش Recovery باید براساس DNS Provider و Registrar انتخاب شود.
در شرایط حساس بهتر است مستندات Provider و تیم پشتیبانی Domain/DNS وارد فرایند شوند.
چرا Monitoring برای DNSSEC مهم است؟
بسیاری از خطاهای DNSSEC هنگام تغییرات زیرساختی ایجاد میشوند.
مثلاً:
تغییر Registrar،
تغییر DNS Provider،
Key Rollover،
تغییر Algorithm،
Migration سازمانی.
اگر Monitoring فقط بررسی کند Web Server روی Port 443 جواب میدهد، ممکن است Broken DNSSEC را تشخیص ندهد.
مانیتورینگ بهتر باید از خارج شبکه و از طریق DNS Resolution واقعی انجام شود.
بهخصوص برای دامنههای حیاتی، DNS Health باید مانند SSL Expiration و Server Availability پایش شود.
آیا DNSSEC تاریخ انقضا دارد؟
خود «فعال بودن DNSSEC» تاریخ انقضای سادهای مانند SSL Certificate ندارد، اما RRSIGها دارای زمان اعتبار هستند.
Zone Signer باید Signatureهای جدید ایجاد کند.
Managed DNS Provider این کار را معمولاً خودکار انجام میدهد.
در DNS دستی اگر فرآیند Signing متوقف شود، Signatureها ممکن است منقضی شوند و Domain Validation شکست بخورد.
این یکی دیگر از دلایلی است که DNSSEC دستی نیازمند عملیات حرفهای است.
امنیت Private Key در DNSSEC
تمام اعتماد DNSSEC در نهایت به امنیت کلیدهای Signing وابسته است.
Private Key نباید بدون کنترل در اختیار افراد و سیستمهای غیرضروری قرار بگیرد.
در زیرساختهای حساس ممکن است از:
HSM یا Hardware Security Module،
Access Control قوی،
Key Backup امن،
Key Rotation،
تفکیک وظایف،
Audit Log
استفاده شود.
برای سایت معمولی که از Managed DNS استفاده میکند، مسئولیت اصلی Key Storage بر عهده Provider است.
بنابراین انتخاب DNS Provider معتبر اهمیت زیادی دارد.
آیا DNSSEC صددرصد امن است؟
هیچ کنترل امنیتی بهتنهایی صددرصد امنیت ایجاد نمیکند.
DNSSEC تهدید مشخصی را هدف قرار داده است:
اعتماد به داده DNS.
اگر Cryptography سالم باشد، کلیدها محافظت شوند، Chain درست باشد و Resolver Validation انجام دهد، جعل داده DNS بسیار دشوارتر میشود.
اما DNSSEC مشکلات زیر را حل نمیکند:
Account Takeover
DDoS
Web Vulnerability
Malware
Phishing روی دامنه دیگر
Registrar Compromise
Server Compromise
Password Theft
Social Engineering
بنابراین باید از ادعاهایی مانند:
«با DNSSEC دیگر DNS شما هک نمیشود»
خودداری کرد.
عبارت دقیقتر این است:
DNSSEC امکان اعتبارسنجی رمزنگاریشده اصالت و تمامیت داده DNS را فراهم میکند.
DNSSEC برای مدیران سایت چه ارزش واقعی دارد؟
بزرگترین ارزش DNSSEC ایجاد اعتماد قابل اعتبارسنجی در یکی از اولین مراحل ارتباط کاربر با سایت است.
کاربر قبل از دریافت HTML،
قبل از اجرای JavaScript،
قبل از Login،
و حتی قبل از TLS Connection
معمولاً نیاز دارد دامنه را Resolve کند.
DNSSEC امنیت را در همین مرحله ابتدایی تقویت میکند.
بنابراین میتوان DNSSEC را بخشی از «زنجیره اعتماد قبل از رسیدن به سایت» دانست.
برای سایتی که سایر لایههای امنیتی خود را جدی گرفته است، DNSSEC ادامه منطقی همان رویکرد Defense in Depth است.
سؤالات متداول درباره DNSSEC
DNSSEC چیست؟
DNSSEC یا Domain Name System Security Extensions مجموعهای از قابلیتهای امنیتی DNS است که با امضای دیجیتال به Resolver اجازه میدهد اصالت و تمامیت داده DNS را بررسی کند. هدف آن تشخیص داده جعلی یا دستکاریشده در DNS است.
DNSSEC چه کاری انجام میدهد؟
DNSSEC رکوردهای DNS را بهصورت رمزنگاریشده امضا میکند. Resolver اعتبارسنج میتواند Signature، DNSKEY و Chain of Trust را بررسی کند و تشخیص دهد پاسخ DNS معتبر است یا خیر.
DNSSEC از چه حملاتی جلوگیری میکند؟
DNSSEC برای مقابله با جعل داده DNS و کاهش خطر حملاتی مانند DNS Cache Poisoning و برخی انواع DNS Spoofing بسیار مهم است. با این حال تمام حملات DNS یا حملات وب را متوقف نمیکند.
آیا DNSSEC اطلاعات DNS را رمزگذاری میکند؟
خیر. DNSSEC Confidentiality ارائه نمیدهد. برای رمزگذاری ارتباط Client با Resolver فناوریهایی مانند DoH و DoT استفاده میشوند.
تفاوت DNSSEC با HTTPS چیست؟
DNSSEC اصالت و تمامیت اطلاعات DNS را بررسی میکند، در حالی که HTTPS ارتباط HTTP میان Client و Web Server را با TLS محافظت میکند. این دو فناوری مکمل یکدیگرند.
رکورد DNSKEY چیست؟
DNSKEY شامل Public Keyهای مورد استفاده در DNSSEC است. Resolver از این کلیدها برای بررسی Signatureهای Zone استفاده میکند.
رکورد RRSIG چیست؟
RRSIG امضای دیجیتال یک RRset است. Resolver با استفاده از Public Key معتبر میتواند RRSIG را بررسی کرده و تغییر نکردن داده را تأیید کند.
رکورد DS چیست؟
DS یا Delegation Signer رکوردی در Parent Zone است که ارتباط امنیتی میان Parent و Child را ایجاد میکند. DS یکی از اجزای اساسی Chain of Trust در DNSSEC است.
NSEC چیست؟
NSEC برای Authenticated Denial of Existence استفاده میشود؛ یعنی Resolver میتواند بهصورت قابل اعتبارسنجی بفهمد یک نام یا نوع رکورد وجود ندارد.
NSEC3 چیست؟
NSEC3 نسخهای برای اثبات رمزنگاریشده عدم وجود است که با استفاده از نامهای Hashشده، مشکل Enumeration ساده Zone در NSEC را کاهش میدهد.
Chain of Trust چیست؟
Chain of Trust زنجیرهای از اعتماد رمزنگاریشده است که معمولاً از Root DNS شروع شده و از طریق Parent Zoneها به دامنه موردنظر میرسد. Resolver با استفاده از این زنجیره اعتبار DNSKEY دامنه را بررسی میکند.
آیا DNSSEC باعث کندی سایت میشود؟
DNSSEC اندازه و پردازش برخی پاسخهای DNS را افزایش میدهد، اما در یک زیرساخت مدرن معمولاً اثر آن در مقایسه با عوامل اصلی Performance سایت محدود است.
آیا DNSSEC میتواند باعث از دسترس خارج شدن سایت شود؟
اگر DNSSEC اشتباه تنظیم شود، بله. برای مثال DS اشتباه یا قدیمی میتواند باعث شکست Validation شود و Resolverهای DNSSEC دامنه را Resolve نکنند.
آیا برای WordPress باید DNSSEC را فعال کرد؟
DNSSEC مستقل از CMS است. سایت WordPress نیز مانند سایر سایتها میتواند از آن استفاده کند. فعالسازی معمولاً در DNS Provider و Registrar انجام میشود، نه داخل WordPress.
آیا DNSSEC جلوی هک وردپرس را میگیرد؟
خیر. DNSSEC از DNS محافظت میکند و جایگزین امنیت وردپرس، WAF، Update، 2FA، Backup یا Hardening Server نیست.
آیا DNSSEC رایگان است؟
این موضوع به DNS Provider و Registrar بستگی دارد. بسیاری از سرویسهای DNS امروزی DNSSEC را بدون هزینه اضافی ارائه میکنند، اما شرایط Provider باید بررسی شود.
آیا فعال کردن DNSSEC روی DNS Provider کافی است؟
همیشه خیر. برای Chain of Trust کامل معمولاً باید Delegation مربوط به DNSSEC نیز در Parent وجود داشته باشد. در بسیاری از دامنهها این موضوع با DS Record انجام میشود. برخی Providerها و Registrarها این مرحله را خودکار میکنند.
چگونه بفهمیم DNSSEC سایت سالم است؟
باید وجود و اعتبار DNSKEY، RRSIG و DS بررسی شود و Chain of Trust از Parent تا Zone معتبر باشد. تست با یک Resolver دارای DNSSEC Validation نیز اهمیت دارد.
هنگام تغییر Nameserver با DNSSEC چه کنیم؟
Migration باید با برنامه انجام شود. DS و DNSKEY Provider جدید و قدیمی باید بررسی شوند و نباید DS قدیمی پس از تغییر Zone به کلیدی اشاره کند که دیگر استفاده نمیشود. روش دقیق به Providerهای مبدأ و مقصد بستگی دارد.
آیا DNSSEC جای DoH را میگیرد؟
خیر. DNSSEC Authenticity و Integrity داده DNS را فراهم میکند، در حالی که DoH کانال میان Client و Resolver را رمزگذاری میکند. استفاده از یکی نیاز به دیگری را از بین نمیبرد.
جمعبندی
DNS یکی از پایههای اصلی اینترنت است، اما طراحی سنتی آن بهتنهایی تضمین رمزنگاریشدهای برای اصالت پاسخها فراهم نمیکند. اگر یک پاسخ DNS جعل یا Cache یک Resolver مسموم شود، امکان دارد کاربران به مقصدی متفاوت از سرور واقعی دامنه هدایت شوند.
DNSSEC برای حل بخش مهمی از این مشکل ایجاد شده است.
DNSSEC با استفاده از Digital Signature، Public Key و یک Chain of Trust سلسلهمراتبی به Resolver اجازه میدهد بررسی کند اطلاعات DNS واقعاً از Zone مورد انتظار آمده و پس از امضا دستکاری نشدهاند.
رکورد DNSKEY کلیدهای عمومی را منتشر میکند، RRSIG امضای RRsetها را در اختیار Resolver قرار میدهد و DS ارتباط اعتماد میان Parent و Child Zone را ایجاد میکند. NSEC و NSEC3 نیز امکان Authenticated Denial of Existence را فراهم میکنند تا حتی پاسخ «این رکورد وجود ندارد» نیز قابل اعتبارسنجی باشد.
با این حال DNSSEC نباید با رمزگذاری DNS اشتباه گرفته شود.
DNSSEC Queryهای DNS را مخفی نمیکند.
جایگزین DoH یا DoT نیست.
جای HTTPS را نمیگیرد.
جلوی XSS، SQL Injection، CSRF یا آسیبپذیریهای WordPress را نمیگیرد.
مانع DDoS نیست.
و اگر Account Registrar یا DNS Provider تصاحب شود، بهتنهایی برای محافظت از دامنه کافی نیست.
ارزش DNSSEC زمانی مشخص میشود که آن را بخشی از Defense in Depth در نظر بگیریم.
یک معماری مناسب میتواند همزمان از:
DNSSEC برای اعتبار DNS،
HTTPS برای امنیت ارتباط وب،
DoH یا DoT برای Privacy کانال DNS،
2FA و Security Key برای Registrar،
WAF برای برنامه وب،
Monitoring برای تشخیص اختلال،
و Backup و Incident Response برای بازیابی
استفاده کند.
مهمترین نکته عملی نیز مدیریت صحیح DNSSEC است. فعال کردن آن بدون شناخت DS، DNSKEY و Chain of Trust میتواند باعث Broken DNSSEC شود. بهخصوص هنگام تغییر Nameserver یا DNS Provider باید اطمینان حاصل شود که DS موجود در Parent با کلیدهای Zone جدید سازگار است.
اگر DNS Provider و Registrar شما DNSSEC را بهصورت مدیریتشده و مطمئن پشتیبانی میکنند، فعالسازی صحیح آن میتواند یک لایه امنیتی ارزشمند به زیرساخت دامنه اضافه کند.
در نهایت، DNSSEC امنیت DNS سایت را با رمزگذاری ترافیک افزایش نمیدهد؛ بلکه با قابل اعتبارسنجی کردن اصالت و تمامیت اطلاعات DNS، امکان تشخیص پاسخهای جعلی و دستکاریشده را فراهم میکند. همین تفاوت، DNSSEC را به یکی از اجزای مهم امنیت زیرساخت دامنه تبدیل میکند.
مطالب مرتبط


