Magic Link چیست؟ بررسی امنیت ورود بدون رمز عبور با لینک یکبارمصرف
Magic Link یک روش ورود بدون رمز عبور است که با ارسال لینک یکبارمصرف و موقت به ایمیل کاربر، امکان احراز هویت را فراهم میکند. این روش مشکلاتی مانند استفاده مجدد از پسورد و فراموشی رمز عبور را کاهش میدهد، اما خطرهایی مانند سرقت لینک، تصاحب ایمیل و افشای توکن همچنان وجود دارند. امنیت Magic Link به تولید توکن تصادفی، انقضای کوتاه، مصرف یکباره، محافظت از نشست و کنترل درخواستها وابسته است.
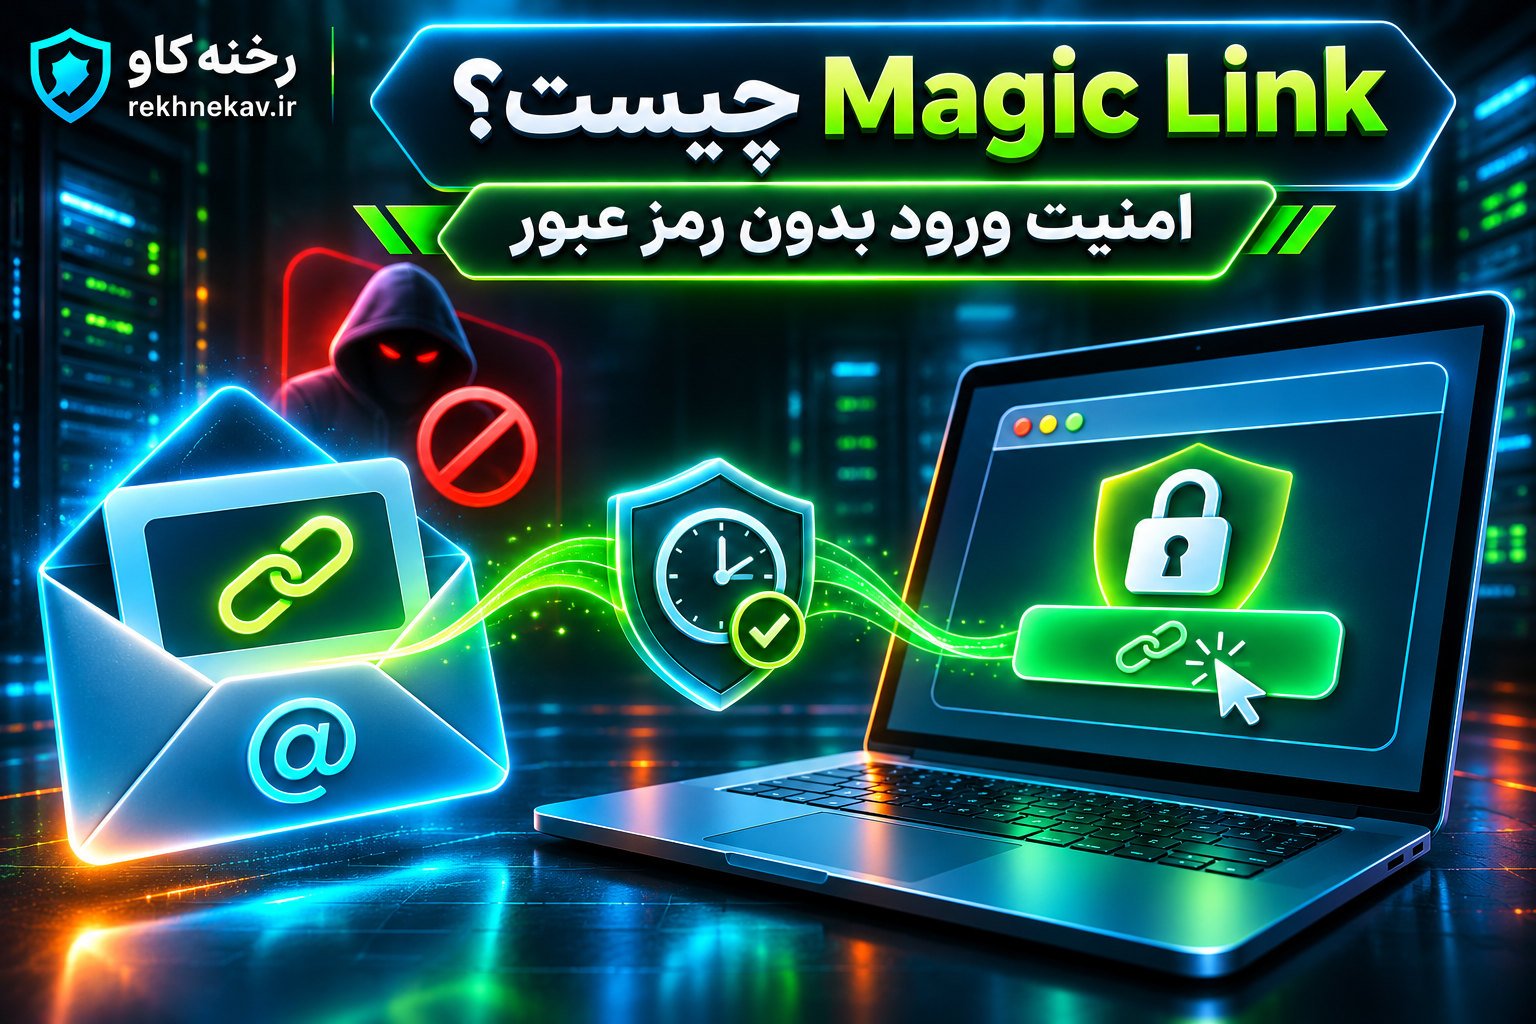
Magic Link یا لینک جادویی، روشی برای ورود بدون رمز عبور (Passwordless Authentication) است که در آن کاربر بهجای واردکردن پسورد، یک لینک اختصاصی و موقت در ایمیل خود دریافت میکند. با بازکردن این لینک، سامانه اعتبار توکن امنیتی را بررسی کرده و در صورت معتبر بودن، اجازه ورود میدهد. امنیت Magic Link به تصادفیبودن توکن، انقضای کوتاه، مصرف یکباره، حفاظت از نشست و امنیت حساب ایمیل وابسته است.
مقدمه: آیا حذف رمز عبور واقعاً امنیت ورود کاربران را افزایش میدهد؟
رمز عبور سالها یکی از مهمترین ابزارهای احراز هویت در وبسایتها بوده است. بااینحال، استفاده گسترده از پسورد مشکلات امنیتی قابل توجهی ایجاد کرده است. انتخاب رمزهای ضعیف، استفاده مجدد از یک رمز در چند وبسایت، حملات فیشینگ و افشای پایگاه داده اعتبارنامهها تنها بخشی از این مشکلات هستند.
از طرف دیگر، مدیریت رمز عبور برای کاربران نیز همیشه ساده نیست. بسیاری از افراد پسورد حسابهای مختلف را فراموش میکنند و مجبور میشوند از فرآیند بازیابی رمز استفاده کنند. همین مسئله باعث افزایش درخواستهای پشتیبانی و پیچیدهترشدن تجربه ورود میشود.
در سالهای اخیر، روشهای ورود بدون رمز عبور مورد توجه بیشتری قرار گرفتهاند. یکی از سادهترین نمونههای این رویکرد، Magic Link است.
در این روش، کاربر تنها آدرس ایمیل خود را وارد میکند و سامانه یک لینک ورود موقت برای او ارسال میکند. کاربر با مراجعه به ایمیل و انتخاب لینک، بدون نیاز به تایپ رمز عبور وارد حساب میشود.
این فرآیند در ظاهر ساده و ایمن به نظر میرسد؛ زیرا دیگر رمزی وجود ندارد که کاربر آن را فراموش کند یا در چند سرویس مختلف تکرار کند.
اما حذف پسورد لزوماً به معنای حذف خطر تصاحب حساب نیست.
اگر مهاجم بتواند به ایمیل کاربر دسترسی پیدا کند، ممکن است لینک ورود را نیز دریافت کند. همچنین طراحی نادرست توکن، اعتبار طولانیمدت لینک یا مدیریت ضعیف نشست میتواند امنیت این روش را تحت تأثیر قرار دهد.
نکته مهم دیگر این است که Magic Link یک فناوری واحد با سطح امنیت ثابت نیست. دو وبسایت ممکن است از نظر ظاهری فرآیند ورود مشابهی داشته باشند، اما یکی از توکنهای تصادفی و کنترلهای دقیق استفاده کند و دیگری دارای ضعفهای جدی باشد.
بنابراین برای ارزیابی امنیت این روش، باید فراتر از ظاهر ساده ورود بدون پسورد حرکت کنیم.
در این مقاله بررسی میکنیم Magic Link چیست، چگونه کار میکند، چه تفاوتی با OTP و Passkey دارد، چه تهدیدهایی متوجه آن است و چگونه میتوان این روش را در وبسایتها، وردپرس و فروشگاههای اینترنتی بهصورت ایمن پیادهسازی کرد.
Magic Link چیست و چه کاربردی در احراز هویت دارد؟
Magic Link به پیوندی اختصاصی گفته میشود که برای انجام یک عملیات مشخص، معمولاً ورود به حساب کاربری، صادر میشود و اعتبار محدودی دارد.
این لینک معمولاً حاوی یک توکن امنیتی است که سرور میتواند با استفاده از آن درخواست ورود را اعتبارسنجی کند.
در پیادهسازیهای رایج، لینک به آدرس ایمیلی ارسال میشود که به حساب کاربری مرتبط است. وقتی کاربر پیوند را باز میکند، سرور بررسی میکند که آیا توکن معتبر، منقضینشده و استفادهنشده است یا خیر.
اگر شرایط لازم برقرار باشد، فرآیند ورود تکمیل میشود.
چرا به این روش لینک جادویی میگویند؟
نام Magic Link بیشتر به تجربه ساده کاربر اشاره دارد تا یک ویژگی رمزنگاری خاص.
در ورود سنتی، کاربر باید نام کاربری و رمز عبور خود را وارد کند. در مقابل، ورود با لینک جادویی میتواند تنها با چند اقدام ساده انجام شود.
از دید کاربر، انتخاب یک لینک باعث ورود به حساب میشود؛ درحالیکه پشت این فرآیند، تولید توکن تصادفی، ثبت درخواست، بررسی اعتبار و ایجاد نشست امنیتی قرار دارد.
بنابراین ظاهر ساده Magic Link نباید باعث نادیدهگرفتن پیچیدگی امنیتی آن شود.
Magic Link چه ارتباطی با Passwordless Authentication دارد؟
Passwordless Authentication به مجموعهای از روشهای احراز هویت گفته میشود که در آنها کاربر برای ورود، نیازی به ارائه رمز عبور سنتی ندارد.
Magic Link یکی از این روشهاست، اما تنها روش موجود نیست.
Passkey، کلیدهای امنیتی مبتنی بر FIDO2، بعضی روشهای بیومتریک همراه با رمزنگاری دستگاه و کدهای یکبارمصرف نیز میتوانند در طراحی تجربه ورود بدون رمز نقش داشته باشند.
بااینحال، این روشها از نظر سطح امنیت، مقاومت در برابر فیشینگ و وابستگی به سرویسهای جانبی یکسان نیستند.
برای مثال، Magic Link ایمیلی معمولاً به توانایی کاربر در دسترسی به صندوق ایمیل متکی است؛ درحالیکه Passkey از کلیدهای رمزنگاری و سازوکارهای اتصال اعتبارنامه به دامنه سرویس استفاده میکند.
آیا Magic Link همیشه برای ورود استفاده میشود؟
خیر. لینکهای یکبارمصرف میتوانند برای فعالیتهای دیگری نیز استفاده شوند.
تأیید آدرس ایمیل، پذیرش دعوتنامه، بازیابی حساب و تأیید بعضی عملیات از نمونههای کاربرد این الگو هستند.
بااینحال، لینک تأیید ایمیل و لینک ورود به حساب نباید از نظر مجوزهای امنیتی یکسان تلقی شوند.
لینکی که صرفاً برای اثبات کنترل آدرس ایمیل صادر شده است، نباید بدون طراحی و مجوز مناسب امکان ورود کامل به حساب را فراهم کند.
تفکیک هدف توکنها یکی از اصول مهم امنیت Magic Link محسوب میشود. 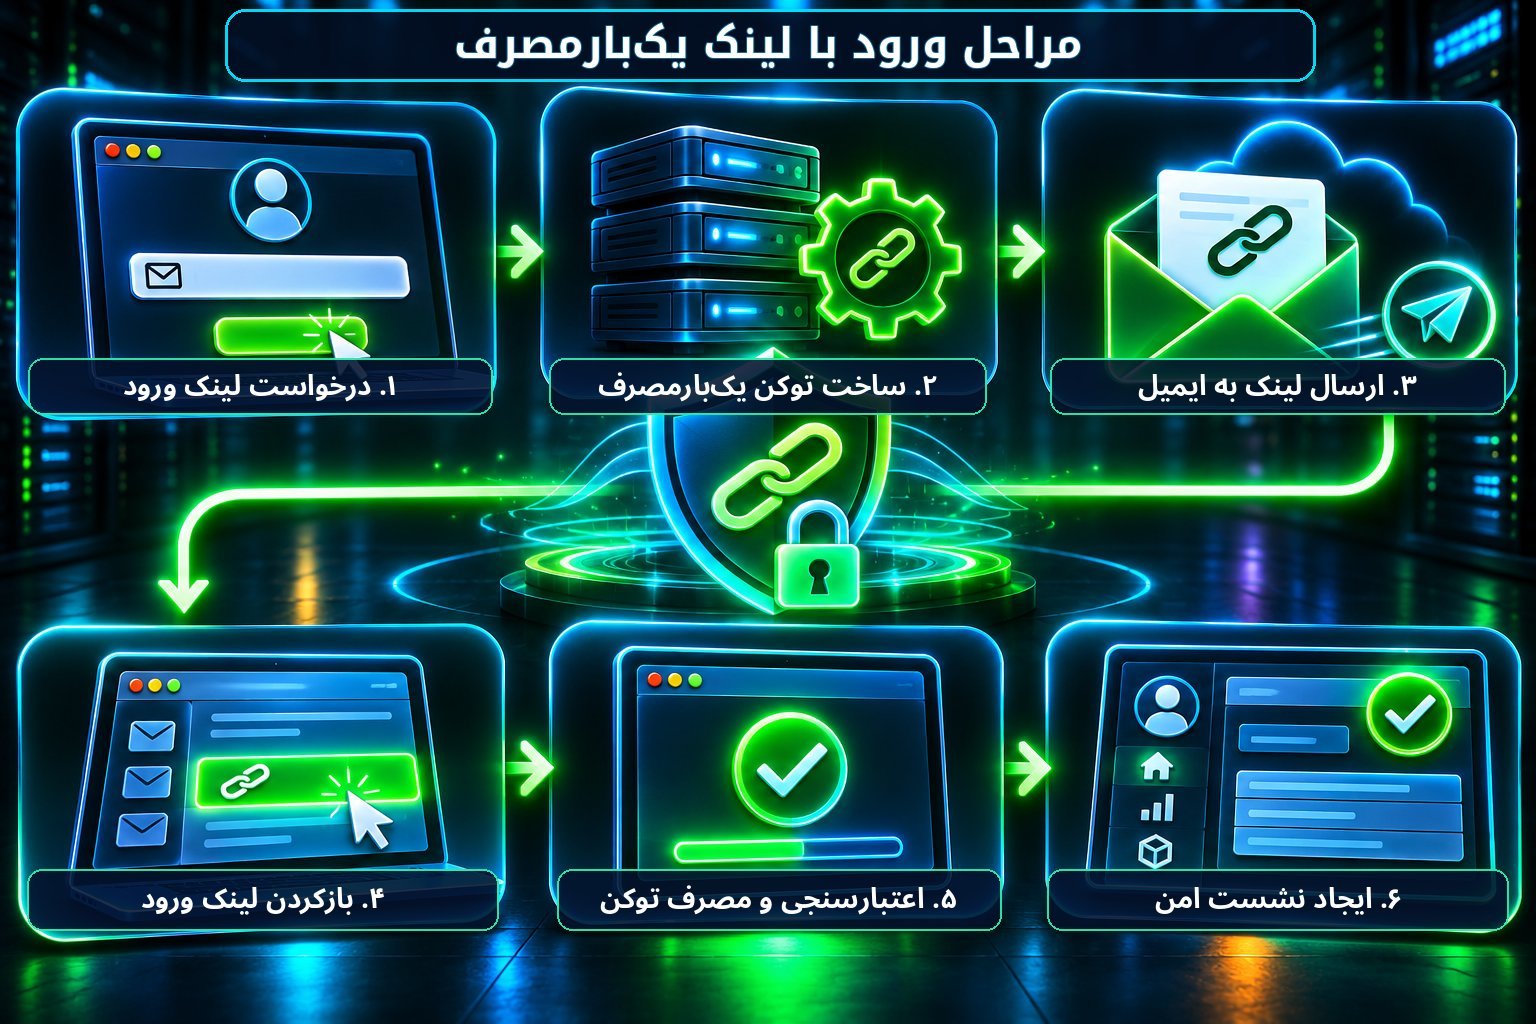
Magic Link چگونه کار میکند؟ مراحل ورود با لینک یکبارمصرف
عملکرد Magic Link را میتوان به چند مرحله اصلی تقسیم کرد.
اگرچه جزئیات پیادهسازی در سامانههای مختلف متفاوت است، منطق کلی معمولاً مشابه خواهد بود.
مرحله اول: ثبت درخواست ورود
کاربر وارد صفحه Login میشود و آدرس ایمیل خود را وارد میکند.
سپس گزینهای مانند «ارسال لینک ورود» را انتخاب میکند.
سرور درخواست را دریافت کرده و بررسیهای اولیه مانند محدودیت نرخ درخواست و معتبر بودن ساختار ایمیل را انجام میدهد.
در این مرحله، بهتر است پاسخ ظاهری سامانه باعث افشای وجود یا نبود حساب کاربری نشود.
برای مثال، پیام عمومی میتواند اعلام کند که در صورت امکان، دستورالعمل ورود به آدرس موردنظر ارسال خواهد شد.
مرحله دوم: تولید توکن امنیتی
اگر درخواست واجد شرایط باشد، سرور یک توکن غیرقابل پیشبینی تولید میکند.
این توکن باید با استفاده از مولد اعداد تصادفی امن رمزنگاری یا CSPRNG ساخته شود.
هدف این است که مهاجم نتواند با مشاهده توکنهای قبلی یا تحلیل زمان درخواست، مقدار توکن جدید را حدس بزند.
برای لینکهای ورود، استفاده از توکن تصادفی با آنتروپی بالا، مانند ۱۲۸ بیت یا بیشتر، انتخاب مناسبی است.
این مقدار یک توصیه طراحی است و نباید با تمام الزامات سایر انواع توکن یا سطوح تضمین هویت یکسان در نظر گرفته شود.
مرحله سوم: ثبت اطلاعات درخواست
سرور باید اطلاعات ضروری مرتبط با درخواست را ذخیره کند.
این اطلاعات میتواند شامل شناسه کاربر، هدف توکن، زمان ایجاد، زمان انقضا و وضعیت مصرف باشد.
بهتر است خود مقدار محرمانه توکن بهشکل خام در پایگاه داده ذخیره نشود.
برای توکنهای واقعاً تصادفی و پرآنتروپی، ذخیره مقدار هششده میتواند خطر سوءاستفاده از اطلاعات افشاشده پایگاه داده را کاهش دهد.
مرحله چهارم: ارسال لینک به ایمیل کاربر
توکن در قالب یک لینک HTTPS به آدرس ایمیل مرتبط با حساب ارسال میشود.
متن ایمیل بهتر است نام سرویس، هدف درخواست، زمان اعتبار تقریبی و هشدار مربوط به درخواستهای ناخواسته را مشخص کند.
آدرس دامنه باید از تنظیمات معتبر سمت سرور دریافت شود تا امکان سوءاستفاده از Host Header یا دامنههای غیرمجاز کاهش پیدا کند.
مرحله پنجم: بازکردن لینک توسط کاربر
کاربر ایمیل را دریافت و لینک را باز میکند.
در پیادهسازیهای ساده، مرورگر مستقیماً به نقطه اعتبارسنجی هدایت میشود.
اما این روش میتواند در برابر پیشنمایش خودکار لینک یا اسکنرهای امنیتی ایمیل مشکل ایجاد کند.
به همین دلیل، طراحی امنتر معمولاً شامل یک مرحله تأیید فعال از سوی کاربر پیش از مصرف نهایی توکن است.
مرحله ششم: اعتبارسنجی توکن
سرور باید مطمئن شود توکن صادرشده معتبر است.
در این بررسی، چند موضوع اهمیت دارند:
- توکن به حساب مشخصی تعلق داشته باشد.
- برای عملیات ورود صادر شده باشد.
- زمان اعتبار آن به پایان نرسیده باشد.
- قبلاً مصرف یا لغو نشده باشد.
- شرایط امنیتی درخواست با سیاستهای سامانه مطابقت داشته باشد.
اعتبارسنجی باید در سمت سرور انجام شود.
مرحله هفتم: مصرف یکباره و ایجاد نشست
پس از تأیید نهایی، توکن باید بهشکلی اتمیک مصرف شود؛ یعنی دو درخواست همزمان نتوانند با یک توکن، دو ورود مستقل ایجاد کنند.
در ادامه، سامانه یک نشست احراز هویتشده ایجاد میکند.
شناسه نشست باید تازه و امن باشد و تنظیمات مربوط به کوکی، انقضا و لغو دسترسی بهدرستی اعمال شوند.
نکته مهم: یکبارمصرف بودن لینک به معنای یکبارمصرف بودن نشست نیست. پس از ورود موفق، نشست کاربر میتواند تا پایان مدت مجاز خود فعال بماند.
اجزای امنیتی Magic Link در معماری وبسایت
برای ارزیابی امنیت ورود با لینک جادویی باید اجزای مختلف آن را جداگانه بررسی کرد.
Authentication Token یا توکن احراز هویت
توکن مهمترین بخش فرآیند ورود است.
در طراحی رایج، داشتن توکن معتبر میتواند برای اثبات دسترسی به لینک کافی باشد. چنین توکنی از نوع Bearer Credential است؛ یعنی هر شخصی که مقدار معتبر آن را در اختیار داشته باشد، ممکن است بتواند از آن استفاده کند.
بنابراین توکن باید محرمانه تلقی شود.
ویژگیهای مهم یک توکن ایمن عبارتاند از:
- مقدار تصادفی و غیرقابل پیشبینی.
- اعتبار زمانی محدود.
- اتصال به حساب و عملیات مشخص.
- امکان مصرف فقط یکبار.
- قابلیت لغو و ثبت وضعیت مصرف.
- عدم افشای مقدار خام در لاگها.
Token Entropy یا آنتروپی توکن
آنتروپی در این زمینه به میزان غیرقابل پیشبینی بودن مقدار توکن اشاره دارد.
یک رشته طولانی الزاماً امن نیست؛ زیرا ممکن است براساس یک الگوی قابل حدس تولید شده باشد.
برای مثال، استفاده از زمان فعلی، شناسه کاربر یا عدد افزایشی بهعنوان تنها منبع تولید توکن، روش مناسبی نیست.
در مقابل، مولد تصادفی امن میتواند خروجی مناسبی برای ساخت توکنهای ورود ایجاد کند.
Token Storage یا ذخیرهسازی توکن
اگر مقدار خام توکن در پایگاه داده ذخیره شود، افشای آن پایگاه داده ممکن است لینکهای فعال را در معرض سوءاستفاده قرار دهد.
برای توکنهای تصادفی با آنتروپی بالا، میتوان مقدار هششده را ذخیره و هنگام اعتبارسنجی، هش توکن دریافتی را با مقدار ثبتشده مقایسه کرد.
برای این نوع توکنها، استفاده صحیح از الگوریتمهایی مانند SHA-256 یا HMAC مناسب است؛ زیرا ماهیت آنها با رمزهای عبور انتخابشده توسط انسان متفاوت است.
برای رمز عبور انسانی، الگوریتمهای مقاوم در برابر حدس آفلاین مانند Argon2id کاربرد دارند؛ اما تحمیل همان روش به توکن کاملاً تصادفی و قوی همیشه ضروری نیست.
Token Expiration یا انقضای لینک
لینک ورود نباید برای مدت نامحدود معتبر بماند.
هرچه زمان اعتبار طولانیتر باشد، فرصت سوءاستفاده از لینک افشاشده بیشتر خواهد بود.
برای بسیاری از برنامههای معمولی، بازهای مانند ۵ تا ۱۵ دقیقه میتواند نقطه شروع مناسبی برای طراحی باشد.
بااینحال، مدت مناسب به سطح حساسیت حساب، کیفیت تحویل ایمیل و تجربه کاربران بستگی دارد.
انقضا باید در سمت سرور کنترل شود و صرفاً نمایش شمارش معکوس در مرورگر کافی نیست.
Single-Use Enforcement یا مصرف یکباره
اگر سامانه فقط وضعیت توکن را بررسی کند و سپس در مرحلهای جداگانه آن را مصرفشده علامت بزند، احتمال ایجاد Race Condition وجود دارد.
Race Condition زمانی رخ میدهد که نتیجه عملیات به ترتیب اجرای درخواستهای همزمان وابسته شود.
برای جلوگیری از این مشکل، بررسی و تغییر وضعیت مصرف باید در یک عملیات اتمیک یا تراکنش مناسب انجام شوند.
پس از مصرف موفق، درخواستهای بعدی باید رد شوند.
Session Management یا مدیریت نشست
فرآیند Magic Link با تأیید توکن پایان نمییابد.
پس از ورود، حفاظت از نشست کاربر اهمیت بسیار زیادی دارد.
کوکی نشست باید در شرایط مناسب دارای ویژگیهای Secure، HttpOnly و SameSite باشد.
همچنین لازم است شناسه نشست هنگام ورود تازهسازی شود تا خطر Session Fixation کاهش پیدا کند.
نشستها باید دارای انقضای سمت سرور و امکان خروج واقعی باشند.
امنیت Magic Link چقدر است؟ بررسی مزایا و محدودیتها
امنیت Magic Link را نمیتوان صرفاً با این جمله ارزیابی کرد که «چون رمز عبور ندارد، امنتر است».
این روش برخی خطرهای مربوط به پسورد را کاهش میدهد، اما وابستگیها و تهدیدهای دیگری ایجاد میکند.
حذف خطر استفاده مجدد از رمز عبور
یکی از مهمترین مزایای ورود با Magic Link، حذف نیاز به ایجاد رمز عبور اختصاصی برای همان سرویس است.
در نتیجه، کاربر نمیتواند رمز این حساب را در سایت دیگری تکرار کند؛ زیرا اساساً چنین رمزی برای ورود وجود ندارد.
این موضوع خطر حملات Credential Stuffing مبتنی بر رمزهای افشاشده را برای مسیر ورود بدون پسورد کاهش میدهد.
البته اگر برنامه روشهای ورود دیگری نیز داشته باشد، امنیت آن مسیرها همچنان باید بررسی شود.
کاهش خطر حملات حدس رمز عبور
Brute Force به تلاش مکرر برای حدس اطلاعات احراز هویت اشاره دارد.
در سامانهای که ورود با پسورد حذف شده است، مهاجم دیگر نمیتواند از همان مسیر، رمز حساب را حدس بزند.
بااینحال، نقطه درخواست Magic Link همچنان ممکن است هدف درخواستهای انبوه، سوءاستفاده از منابع یا تلاش برای حدس توکن قرار گیرد.
بنابراین Rate Limiting همچنان ضروری است.
کاهش وابستگی کاربران به مدیریت پسورد
در روش سنتی، فراموشی رمز میتواند باعث توقف فرآیند ورود شود.
Magic Link این مشکل را با استفاده از ایمیل کاهش میدهد.
برای وبسایتهایی که کاربران بهندرت از آنها استفاده میکنند، این مزیت میتواند قابل توجه باشد.
اما اگر دسترسی به ایمیل دشوار باشد یا پیام با تأخیر تحویل داده شود، تجربه کاربر ممکن است بدتر شود.
وابستگی مستقیم امنیت به ایمیل
مهمترین محدودیت Magic Link ایمیلی این است که صندوق ایمیل به یکی از داراییهای اصلی احراز هویت تبدیل میشود.
اگر مهاجم بتواند ایمیل کاربر را کنترل کند، ممکن است لینک ورود را نیز دریافت کند.
به همین دلیل، امنیت Magic Link را باید همراه با امنیت ایمیل، مدیریت نشست و سیاستهای دسترسی به حساب ارزیابی کرد.
آیا Magic Link در برابر فیشینگ مقاوم است؟
Magic Link ایمیلی بهصورت ذاتی Phishing-Resistant محسوب نمیشود.
مهاجم ممکن است با استفاده از مهندسی اجتماعی، کاربر را به ارسال لینک، بازکردن صفحه جعلی یا انجام یک فرآیند ورود ناخواسته ترغیب کند.
همچنین اگر لینک در اختیار مهاجم قرار گیرد، امکان سوءاستفاده از آن وجود دارد.
در مقابل، روشهایی مانند Passkey مبتنی بر WebAuthn به کمک اتصال رمزنگاری به دامنه معتبر، مقاومت قویتری در برابر فیشینگ فراهم میکنند.
بنابراین نباید Magic Link و Passkey را صرفاً به دلیل نداشتن رمز عبور، از نظر امنیتی برابر دانست. 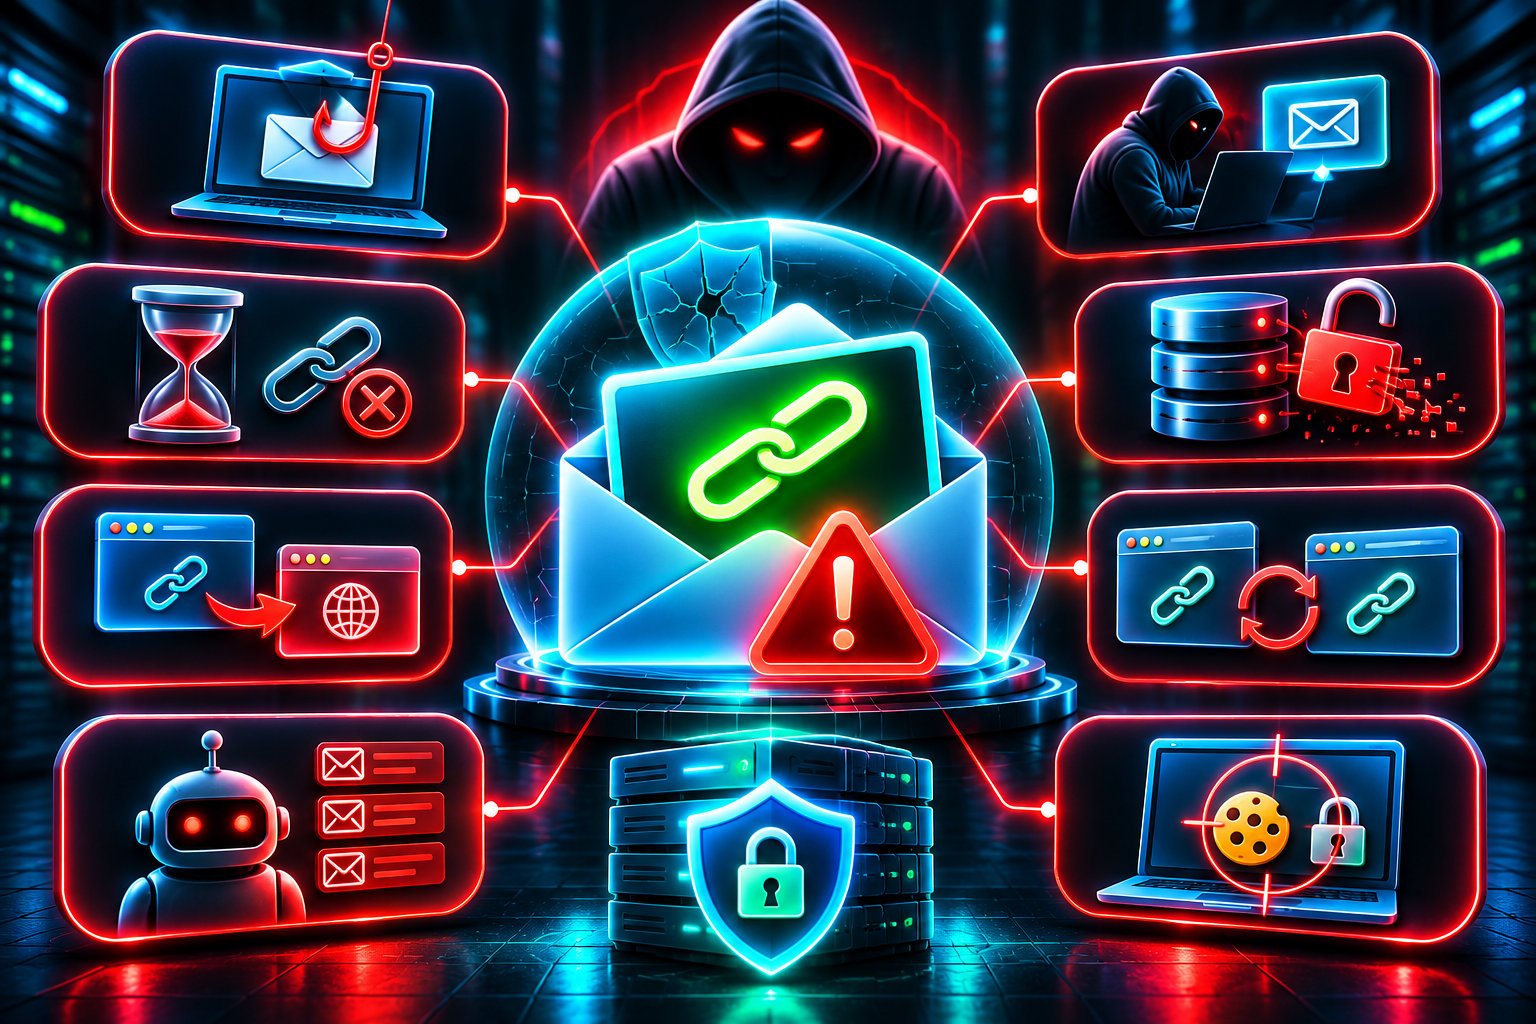
مهمترین آسیبپذیریها و تهدیدهای امنیتی Magic Link
یک پیادهسازی ضعیف میتواند مزایای Magic Link را از بین ببرد. بررسی سناریوهای تهدید به طراحان کمک میکند کنترلهای مناسب را انتخاب کنند.
۱. دسترسی غیرمجاز به حساب ایمیل
اگر صندوق ایمیل کاربر تصاحب شود، مهاجم ممکن است بتواند لینکهای ورود را دریافت کند.
این مسئله یکی از مهمترین خطرهای روشهای مبتنی بر ایمیل است.
برای کاهش خطر، کاربران باید امنیت ایمیل خود را تقویت کنند و از احراز هویت چندعاملی مناسب استفاده کنند.
از سمت وبسایت نیز بهتر است عملیات بسیار حساس صرفاً براساس داشتن یک نشست ایجادشده با Magic Link انجام نشوند.
برای مثال، تغییر ایمیل اصلی، انتقال دارایی یا حذف حساب میتواند به تأیید مجدد با عامل مستقل نیاز داشته باشد.
۲. سرقت لینک ورود
لینک ورود ممکن است بهصورت ناخواسته برای شخص دیگری ارسال شود یا از مسیرهای ناامن افشا شود.
اگر لینک همچنان معتبر باشد و کنترل اضافی نداشته باشد، شخص دریافتکننده میتواند از آن استفاده کند.
کوتاهبودن مدت اعتبار و مصرف یکباره، فرصت سوءاستفاده را کاهش میدهد؛ اما افشای یک توکن معتبر همچنان خطرناک است.
۳. افشای توکن از طریق URL
اگر توکن در Query String قرار داشته باشد، ممکن است در تاریخچه مرورگر، گزارشهای سرور، ابزارهای تحلیل یا سامانههای واسط ثبت شود.
در بعضی شرایط نیز اطلاعات URL از طریق هدر Referer به مقصدهای دیگر منتقل میشوند.
برای کاهش خطر، باید از Referrer-Policy مناسب مانند no-referrer استفاده کرد.
همچنین بهتر است پس از اعتبارسنجی، کاربر به آدرسی تمیز و بدون توکن هدایت شود.
نباید اسکریپتها یا منابع غیرضروری شخص ثالث روی صفحه پردازش لینک اجرا شوند.
۴. مصرف ناخواسته لینک توسط اسکنرهای ایمیل
بسیاری از سرویسهای ایمیل سازمانی، لینکهای موجود در پیامها را برای شناسایی تهدید بررسی میکنند.
برخی اسکنرها ممکن است لینک را پیش از کاربر باز کنند.
اگر صرفاً مشاهده URL باعث مصرف توکن شود، کاربر هنگام ورود با پیام «لینک استفاده شده است» مواجه خواهد شد.
این مشکل علاوه بر اختلال در تجربه کاربری، میتواند گزارشهای ورود را نیز تحت تأثیر قرار دهد.
راهکار مناسب، جداکردن مشاهده اولیه لینک از اقدام نهایی ورود است.
برای نمونه، درخواست GET میتواند صفحه تأیید را نمایش دهد و مصرف توکن تنها پس از اقدام فعال کاربر انجام شود.
البته این طراحی باید همراه با کنترلهای لازم برای جلوگیری از سوءاستفادههای نشست و ورود ناخواسته باشد.
۵. حملات Replay
Replay Attack به تلاش برای استفاده مجدد از یک داده احراز هویت معتبر اشاره دارد.
اگر Magic Link پس از اولین استفاده همچنان معتبر بماند، احتمال استفاده مجدد از آن وجود خواهد داشت.
مصرف اتمیک توکن و ثبت وضعیت آن در سمت سرور، کنترل اصلی این خطر است.
همچنین در صورت صدور لینک جدید، باید درباره ابطال لینکهای قبلی سیاست مشخصی وجود داشته باشد.
۶. حدسزدن توکنهای ضعیف
اگر توکن با مقدار تصادفی ناکافی تولید شود، احتمال پیشبینی آن افزایش پیدا میکند.
طول ظاهری توکن بهتنهایی معیار امنیت نیست.
استفاده از CSPRNG، مقدار تصادفی کافی و محدودسازی درخواستهای نامعتبر از اقدامات ضروری هستند.
۷. افشای وجود حسابهای کاربری
Account Enumeration زمانی رخ میدهد که مهاجم بتواند تشخیص دهد یک آدرس ایمیل در سامانه ثبت شده است یا خیر.
برای مثال، اگر سامانه برای ایمیل ثبتشده پیام «لینک ارسال شد» و برای ایمیل ناشناخته پیام «کاربر وجود ندارد» نمایش دهد، اطلاعاتی درباره کاربران افشا میشود.
استفاده از پاسخ عمومی و کنترل تفاوتهای آشکار در رفتار سامانه میتواند این خطر را کاهش دهد.
البته این اقدام نباید مانع ثبت دقیق رویدادها در سامانه داخلی شود.
۸. ارسال انبوه ایمیل ورود
یک مهاجم ممکن است درخواستهای متعددی برای ارسال Magic Link ثبت کند.
این رفتار میتواند صندوق ایمیل کاربر را با پیامهای ناخواسته پر کند و هزینه ارسال ایمیل یا بار عملیاتی سامانه را افزایش دهد.
Rate Limiting باید براساس ترکیبی از حساب، IP، رفتار درخواست و شرایط ریسک اجرا شود.
محدودیتها باید بهگونهای تنظیم شوند که مهاجم نتواند بهآسانی باعث محرومیت طولانیمدت کاربران واقعی از ورود شود.
۹. Login CSRF و ورود ناخواسته
در بعضی طراحیهای ضعیف، ممکن است مرورگر قربانی با دنبالکردن یک لینک، وارد حسابی شود که قصد استفاده از آن را نداشته است.
این وضعیت میتواند به اختلاط هویت و عملیات ناخواسته در یک نشست منجر شود.
یکی از راهکارهای طراحی، اتصال درخواست ورود به یک جریان آغازشده از سوی همان مرورگر است.
استفاده از مقدار State تصادفی، تأیید فعال کاربر و بررسی سازگاری نشست موقت با درخواست اصلی میتواند در کاهش این خطر مؤثر باشد.
البته اتصال سختگیرانه به مرورگر اولیه باید با نیاز کاربران چنددستگاهی هماهنگ شود.
۱۰. Open Redirect و هدایت ناامن
بعضی سامانهها پس از ورود، کاربر را به آدرس مشخصی منتقل میکنند.
اگر مقصد هدایت بدون اعتبارسنجی از ورودی کاربر پذیرفته شود، مهاجم ممکن است از دامنه معتبر سایت برای هدایت به مقصد نامطمئن استفاده کند.
بهتر است مقصدهای مجاز از طریق فهرست یا شناسههای داخلی مدیریت شوند.
همچنین توکن ورود نباید همراه با پارامترهای هدایت به دامنه دیگری منتقل شود.
۱۱. Session Fixation پس از ورود
اگر سامانه پس از تأیید Magic Link شناسه نشست را تغییر ندهد، ممکن است در بعضی شرایط خطر Session Fixation ایجاد شود.
در این حمله، مهاجم تلاش میکند نشست مشخصی را پیش از احراز هویت به مرورگر قربانی تحمیل کند.
راهکار دفاعی، ایجاد یا تازهسازی شناسه نشست پس از ورود موفق و رد شناسههای نامعتبر است.
۱۲. ضعف در فرآیند بازیابی حساب
اگر وبسایت تنها از Magic Link استفاده کند، از دست رفتن دسترسی به ایمیل میتواند بازیابی حساب را دشوار کند.
فرآیند بازیابی ضعیف نیز ممکن است مسیر سادهتری برای تصاحب حساب ایجاد کند.
بازیابی حساب باید متناسب با حساسیت سرویس طراحی شود و نباید صرفاً براساس اطلاعات عمومی یا قابل حدس انجام گیرد. 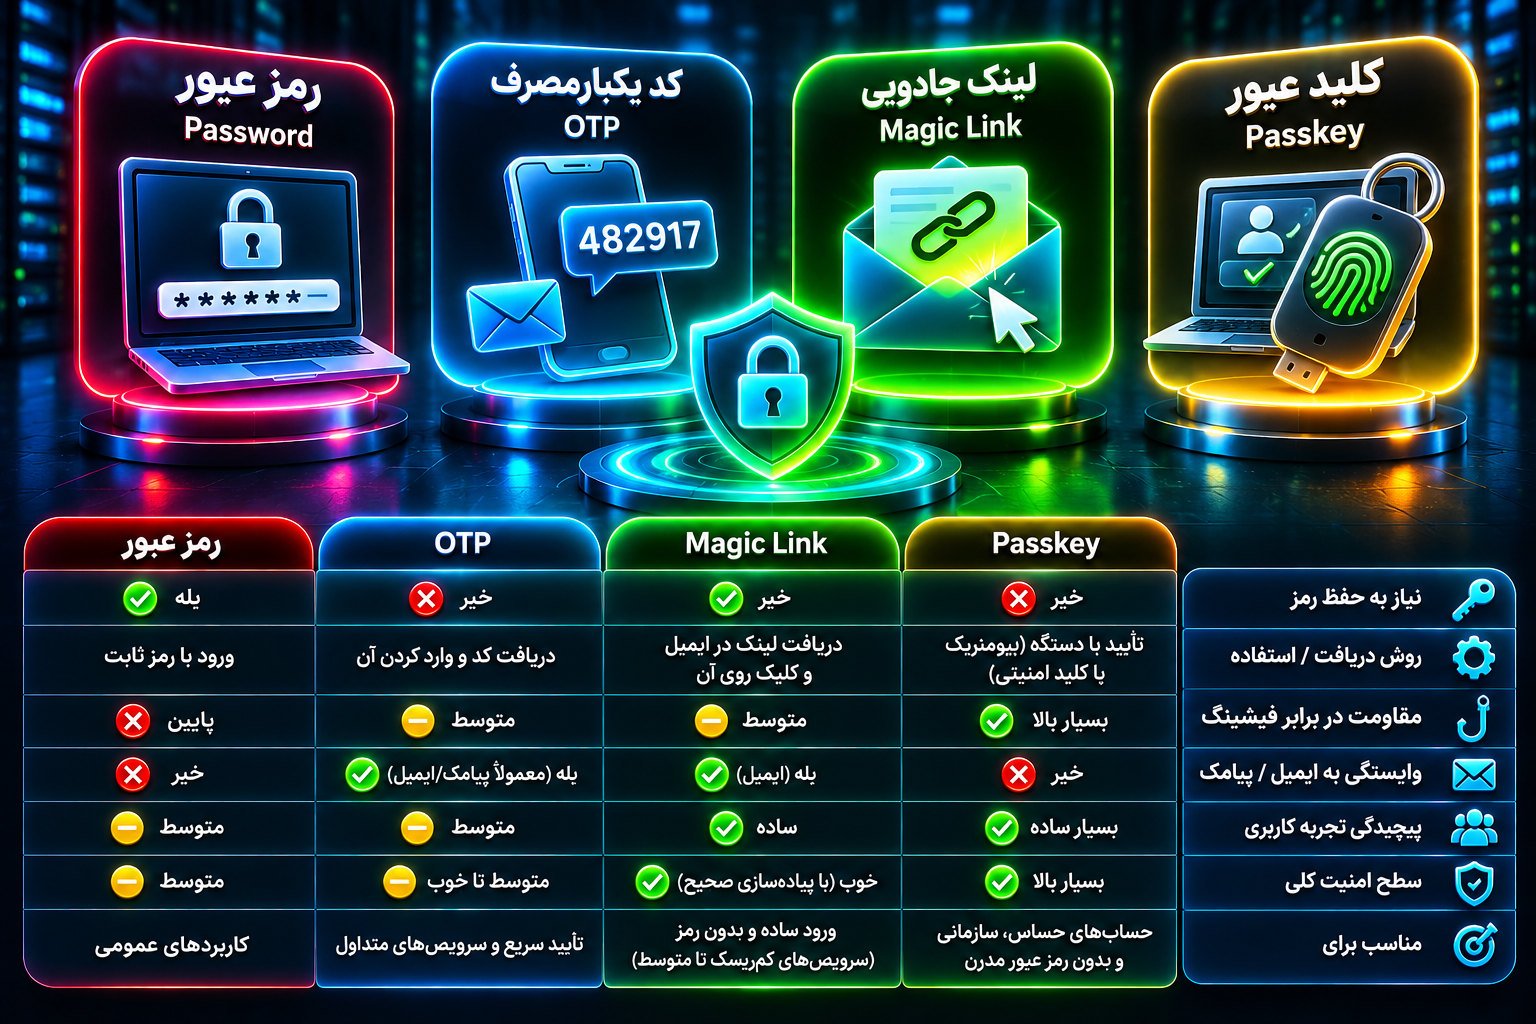
تفاوت Magic Link با OTP، رمز عبور و Passkey
برای انتخاب روش مناسب ورود باید تفاوت فنی روشهای احراز هویت را در نظر گرفت.
تفاوت Magic Link و رمز عبور
در روش رمز عبور، کاربر یک راز نسبتاً پایدار را به سامانه ارائه میکند.
اگر آن رمز در اختیار مهاجم قرار گیرد، ممکن است تا زمان تغییر یا لغو همچنان قابل استفاده باشد.
در Magic Link، سرور برای هر درخواست واجد شرایط یک توکن موقت صادر میکند.
این تغییر میتواند مشکل استفاده مجدد از پسورد و بخشی از حملات مبتنی بر رمزهای افشاشده را کاهش دهد.
اما امنیت حساب به مسیر تحویل و اعتبارسنجی لینک وابسته میشود.
تفاوت Magic Link و Email OTP
در روش Email OTP، معمولاً یک کد کوتاه از طریق ایمیل ارسال میشود و کاربر آن را در صفحه ورود وارد میکند.
در Magic Link، اطلاعات لازم داخل پیوند قرار دارند و کاربر معمولاً نیازی به تایپ کد ندارد.
هر دو روش میتوانند به امنیت ایمیل وابسته باشند.
کدهای کوتاه معمولاً به محدودسازی جدیتر تعداد تلاشهای اعتبارسنجی نیاز دارند؛ زیرا فضای احتمالات آنها کوچکتر از توکنهای تصادفی بلند است.
از سوی دیگر، روش OTP میتواند در بعضی سناریوهای چنددستگاهی تجربه سادهتری ارائه کند.
تفاوت Magic Link و Passkey
Passkey معمولاً بر پایه استانداردهای FIDO2 و WebAuthn عمل میکند.
در این مدل، کلید خصوصی در چارچوب سازوکار احراز هویت کاربر نگهداری میشود و سرور از کلید عمومی برای بررسی پاسخ رمزنگاریشده استفاده میکند.
اتصال اعتبارنامه به دامنه معتبر، مقاومت در برابر بسیاری از سناریوهای فیشینگ را افزایش میدهد.
در مقابل، Magic Link ایمیلی معمولاً یک پیوند حاوی راز قابل استفاده است.
اگر آن راز افشا شود، مهاجم ممکن است بتواند از آن استفاده کند.
بنابراین برای حسابهای با حساسیت بالا، Passkey میتواند انتخاب امنیتی مناسبتری باشد.
جدول مقایسه روشهای ورود
| ویژگی | رمز عبور | Magic Link | Email OTP | Passkey |
|---|---|---|---|---|
| نیاز به حفظ پسورد | بله | خیر | خیر | خیر |
| وابستگی مستقیم به ایمیل در هر ورود | خیر | معمولاً بله | بله | خیر |
| خطر استفاده مجدد از پسورد | وجود دارد | حذف میشود | حذف میشود | حذف میشود |
| مقاومت ذاتی در برابر فیشینگ | خیر | خیر | خیر | بله، در پیادهسازی استاندارد |
| وابستگی به تحویل پیام | خیر | بله | بله | معمولاً خیر |
| تجربه ورود | آشنا | ساده | نیازمند واردکردن کد | معمولاً بسیار ساده |
| خطر اصلی | سرقت یا حدس رمز | افشای لینک و تصاحب ایمیل | سرقت کد و ضعف محدودسازی تلاش | ضعف مدیریت دستگاه یا بازیابی |
| مناسب برای | کاربردهای عمومی همراه کنترل مکمل | سرویسهای کمریسک تا متوسط | ورود بدون پسورد با تأیید کد | حسابهای حساس و ورود مدرن |
این جدول یک مقایسه کلی است. امنیت نهایی به پیادهسازی، شرایط محیطی و سازوکار بازیابی هر سامانه بستگی دارد.
آیا Magic Link احراز هویت دومرحلهای محسوب میشود؟
یکی از اشتباهات رایج، یکسان دانستن ورود بدون رمز عبور با احراز هویت چندعاملی است.
در Multi-Factor Authentication یا MFA، باید عوامل احراز هویت از دستههای مستقل ترکیب شوند.
این عوامل معمولاً شامل دانسته کاربر، چیزی که در اختیار دارد و ویژگی ذاتی او هستند.
اگر کاربر تنها با دریافت یک لینک ایمیلی وارد شود، استفاده از این روش بهتنهایی به معنای اجرای MFA نیست.
حتی اگر حساب ایمیل کاربر با MFA محافظت شود، نباید بدون بررسی دقیق پروتکل و شرایط تضمین هویت، ورود Magic Link را معادل احراز هویت چندعاملی مستقل در برنامه مقصد دانست.
جایگاه ایمیل در استانداردهای احراز هویت
در الزامات NIST SP 800-63B-4، استفاده از ایمیل بهعنوان عامل احراز هویت خارج از باند یا Out-of-Band Authenticator مجاز شناخته نمیشود.
دلیل این محدودیت، خطرهایی مانند وابستگی به رمز عبور ایمیل، رهگیری پیام و تغییر مسیر ارتباط است.
این نکته به معنای ممنوعیت عمومی تمام قابلیتهای Magic Link در همه وبسایتها نیست.
اما نشان میدهد ورود صرفاً مبتنی بر ایمیل برای سامانههایی که باید به سطوح تضمین هویت مشخص و سختگیرانه برسند، ممکن است کافی نباشد.
همچنین باید میان تأیید آدرس ایمیل، بازیابی حساب و احراز هویت برای ورود تفاوت قائل شد.
چه زمانی احراز هویت اضافی لازم است؟
برای کاربر عادی یک وبسایت محتوایی، ورود با Magic Link ممکن است متناسب با سطح خطر باشد.
اما برای مدیر سرور، مسئول پرداخت، مدیر فروشگاه یا کاربری که به اطلاعات بسیار حساس دسترسی دارد، بهتر است از عامل مستقل و قویتری استفاده شود.
برای نمونه، میتوان ورود اولیه را با روش ساده انجام داد، اما برای عملیات حساس از Passkey یا روش احراز هویت مناسب دیگری کمک گرفت.
این رویکرد با مفهوم Step-Up Authentication یا احراز هویت تقویتی مرتبط است.
طراحی امن Magic Link برای برنامههای تحت وب
پیادهسازی ایمن Magic Link باید از ابتدا براساس مدل تهدید و نیازهای عملیاتی انجام شود.
صرف ایجاد یک لینک تصادفی و ارسال آن به ایمیل کافی نیست.
تعیین دقیق هدف توکن
هر توکن باید برای هدف مشخصی صادر شود.
برای مثال، توکن تأیید ایمیل نباید برای تغییر رمز، ورود مدیریتی یا حذف حساب قابل استفاده باشد.
بهتر است نوع عملیات در اطلاعات معتبر سمت سرور ثبت شود.
این کار باعث میشود یک توکن نتواند خارج از کاربرد موردنظر خود استفاده شود.
محدودکردن دامنه اعتبار
توکن باید به حساب مشخص و عملیات تعریفشده متصل باشد.
همچنین در صورت استفاده از معماری چندمستاجری یا Multi-Tenant، لازم است ارتباط توکن با محدوده سازمانی یا Tenant نیز بررسی شود.
این موضوع بهخصوص در نرمافزارهای SaaS اهمیت دارد؛ زیرا ممکن است یک کاربر در چند سازمان نقشهای متفاوتی داشته باشد.
مدیریت درخواستهای همزمان
در طراحی باید مشخص شود اگر کاربر چند بار درخواست Magic Link ثبت کند چه اتفاقی میافتد.
یکی از سیاستهای مناسب میتواند معتبر نگهداشتن فقط آخرین درخواست باشد.
در این حالت، پس از صدور لینک جدید، لینکهای قبلی لغو میشوند.
بااینحال، انتخاب این سیاست باید با درنظرگرفتن خطر ارسال درخواستهای ناخواسته انجام شود؛ زیرا مهاجم ممکن است با درخواستهای مکرر باعث بیاعتبارشدن لینک واقعی کاربر شود.
حفاظت از صفحه ورود
صفحه دریافت و تأیید Magic Link باید با HTTPS ارائه شود.
بهتر است از بارگذاری اسکریپتهای غیرضروری، ابزارهای تبلیغاتی و منابع خارجی روی صفحه حاوی توکن جلوگیری شود.
همچنین لازم است خطاها بدون نمایش اطلاعات محرمانه مدیریت شوند.
برای مثال، پیام «این لینک معتبر نیست یا اعتبار آن به پایان رسیده است» معمولاً مناسبتر از نمایش جزئیات فنی توکن است.
حذف توکن از مسیرهای غیرضروری
پس از استفاده از لینک، توکن نباید در مسیرهای بعدی برنامه باقی بماند.
میتوان پس از اعتبارسنجی موفق، نشست امن ایجاد کرد و کاربر را به صفحهای بدون پارامتر حساس هدایت کرد.
همچنین لازم است تنظیمات ثبت لاگ و ابزارهای مانیتورینگ بررسی شوند تا توکنها بهشکل خام ذخیره نشوند.
جلوگیری از مصرف لینک هنگام پیشنمایش
بهتر است اولین درخواست GET صرفاً وضعیت اولیه را بررسی و یک صفحه تأیید نمایش دهد.
عمل نهایی ورود میتواند با درخواست POST و اقدام آگاهانه کاربر انجام شود.
استفاده از توکن مستقل ضد CSRF یا State مناسب نیز میتواند بخشی از این فرآیند باشد.
البته تأیید با POST بهتنهایی همه مشکلات امنیتی را برطرف نمیکند و باید در کنار سایر کنترلها قرار گیرد.
مدیریت ورود از دستگاه متفاوت
گاهی کاربر درخواست لینک را با رایانه ثبت میکند، اما ایمیل خود را روی تلفن همراه باز میکند.
در چنین شرایطی، ممکن است پیوند در دستگاه دیگری اجرا شود.
اگر سیستم الزام کند لینک حتماً در همان مرورگر اولیه باز شود، ورود با مشکل مواجه خواهد شد.
برای حل این مسئله میتوان از الگوهایی مانند انتقال تأیید به مرورگر اولیه یا ارائه گزینه ورود با کد استفاده کرد.
نکته مهم این است که راحتی ورود چنددستگاهی نباید باعث حذف کنترلهای ضروری شود.
محافظت از عملیات حساس پس از ورود
ورود موفق با Magic Link نباید به معنای مجازبودن تمام عملیات باشد.
برای تغییر اطلاعات امنیتی، انتقال اعتبار، حذف حساب یا ایجاد کلیدهای دسترسی جدید میتوان از تأیید هویت مجدد استفاده کرد.
همچنین باید از دسترسی نامحدود نشستهای قدیمی جلوگیری شود. 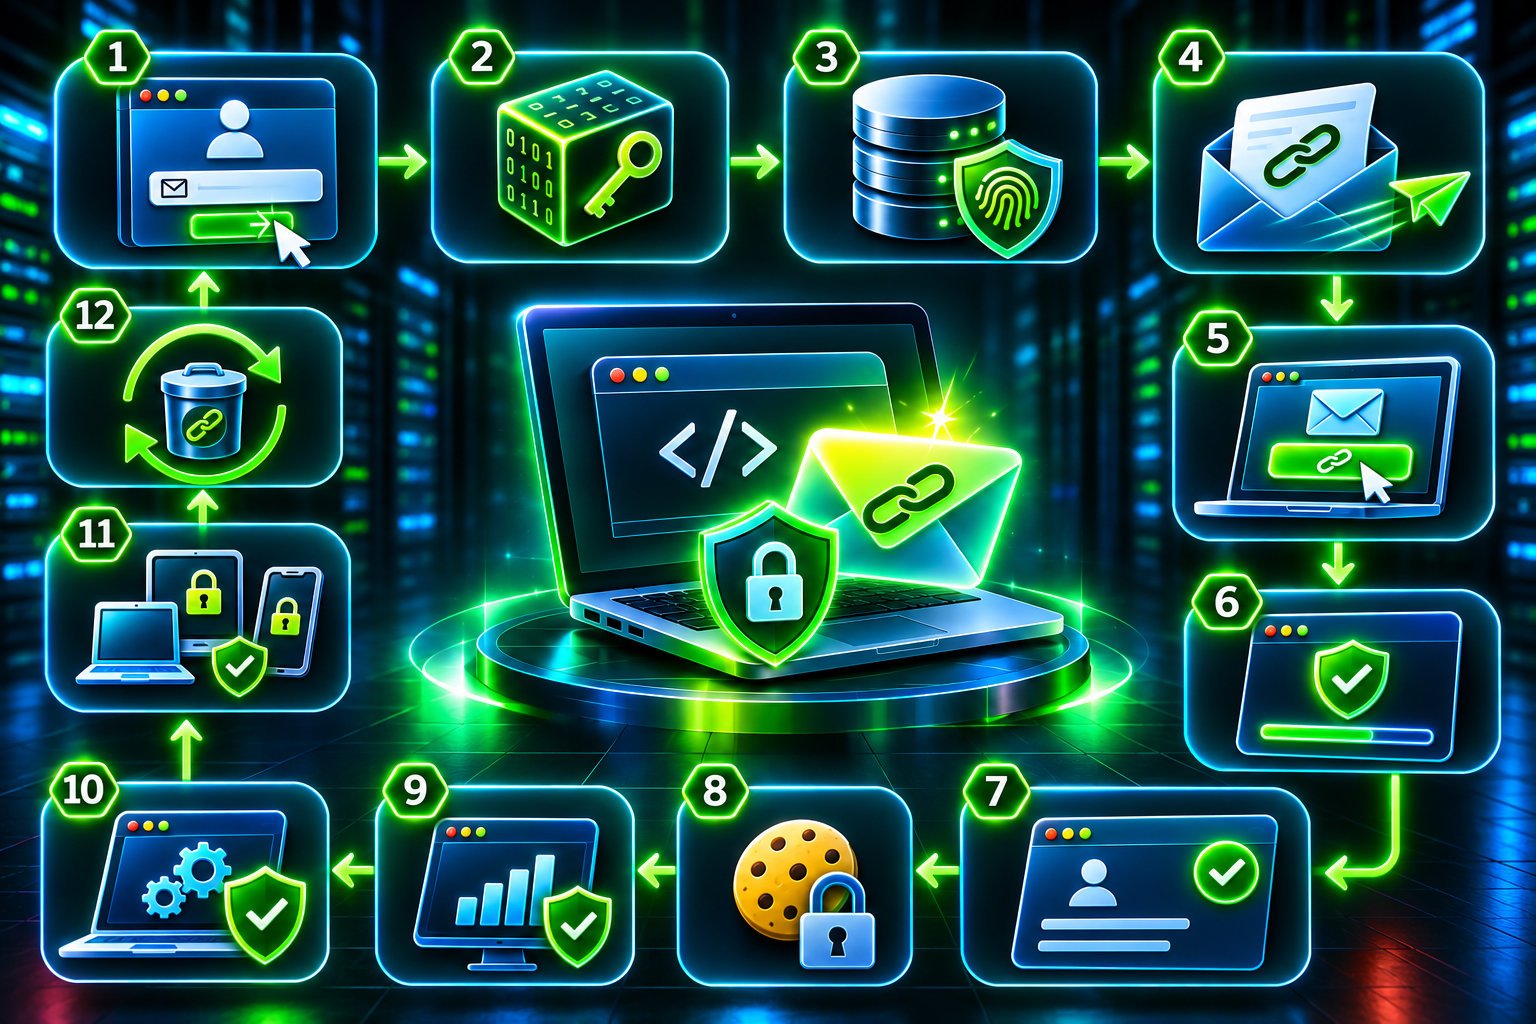
آموزش مرحلهبهمرحله پیادهسازی Magic Link امن
برای طراحی یک سیستم ورود بدون رمز عبور، بهتر است فرآیند توسعه را به مراحل مستقل تقسیم کنید.
مرحله اول: بررسی نیاز امنیتی سامانه
ابتدا مشخص کنید کاربران چه نوع اطلاعاتی در حساب خود دارند.
ورود به یک وبسایت خبری با ورود به پنل مدیریت مالی یا سامانه اطلاعات پزشکی از نظر حساسیت یکسان نیست.
باید تعیین شود آیا Magic Link بهتنهایی برای ورود کافی است یا خیر.
همچنین لازم است روش بازیابی حساب، تغییر ایمیل و مدیریت دستگاههای جدید مشخص شود.
مرحله دوم: طراحی ساختار داده توکن
ساختار اطلاعاتی توکن میتواند شامل شناسه درخواست، شناسه کاربر، نوع عملیات، هش توکن، زمان ایجاد، انقضا و زمان مصرف باشد.
برای درخواستهای نیازمند اتصال به مرورگر، اطلاعات ارتباط با جریان ورود نیز باید بهشکل امن نگهداری شوند.
دسترسی به این اطلاعات باید محدود باشد.
ثبت نشانی IP یا اطلاعات دستگاه نیز باید متناسب با نیاز واقعی، سیاست حریم خصوصی و قوانین مرتبط انجام شود.
مرحله سوم: تولید توکن با CSPRNG
برای تولید توکن از امکانات امنیتی معتبر زبان برنامهنویسی یا چارچوب استفاده کنید.
استفاده از توابع تصادفی عمومی که برای کاربردهای رمزنگاری طراحی نشدهاند، مناسب نیست.
توکن باید بهاندازه کافی تصادفی باشد تا احتمال حدس آن ناچیز شود.
برای انتقال در URL نیز میتوان از کدگذاری مناسب مانند Base64URL استفاده کرد.
کدگذاری نباید با رمزنگاری یا افزایش امنیت اشتباه گرفته شود.
مرحله چهارم: ذخیره امن شناسه و هش
مقدار خام توکن فقط برای ساخت و ارسال پیوند نیاز است.
در پایگاه داده بهتر است مقدار تأییدکننده هششده ذخیره شود.
هنگام دریافت درخواست نیز سرور باید مقدار ارائهشده را مطابق همان فرآیند اعتبارسنجی کند.
در طراحیهایی که از شناسه عمومی درخواست و بخش محرمانه جداگانه استفاده میکنند، شناسه عمومی نباید بهتنهایی برای ورود کافی باشد.
مرحله پنجم: ارسال ایمیل قابل اعتماد
سرویس ارسال ایمیل باید بهصورت مناسب پیکربندی شود.
استفاده از SPF، DKIM و DMARC میتواند در احراز هویت دامنه فرستنده و کاهش بعضی خطرهای جعل ایمیل مؤثر باشد.
البته این استانداردها تضمین نمیکنند تمام ایمیلها تحویل داده شوند یا امکان فیشینگ بهطور کامل حذف شود.
متن ایمیل باید روشن و کوتاه باشد.
همچنین بهتر است پیام به کاربر توضیح دهد در صورت درخواستنکردن لینک، نیازی به بازکردن آن ندارد.
مرحله ششم: محدودسازی درخواست ارسال
برای جلوگیری از سوءاستفاده، تعداد درخواستهای ارسال لینک را محدود کنید.
محدودیت میتواند براساس حساب، IP و الگوهای رفتاری اعمال شود.
بهتر است مکانیزمهای ضدربات و تأخیر مناسب نیز براساس ریسک بررسی شوند.
در عین حال، سامانه نباید با چند درخواست ناموفق، حساب کاربر واقعی را برای مدت طولانی از دسترس خارج کند.
مرحله هفتم: اعتبارسنجی سمت سرور
هنگام دریافت لینک، سرور باید اطلاعات توکن را بررسی کند.
اعتبارسنجی باید شامل زمان انقضا، وضعیت مصرف، نوع عملیات و ارتباط با حساب باشد.
اگر یکی از شرایط برقرار نباشد، فرآیند باید متوقف شود.
نباید به دادههای قابل تغییر مرورگر برای تعیین هویت نهایی کاربر اعتماد کرد.
مرحله هشتم: مصرف اتمیک توکن
پیش از ایجاد نشست نهایی، توکن باید فقط یکبار مصرف شود.
این عملیات باید در برابر درخواستهای همزمان مقاوم باشد.
استفاده از تراکنش پایگاه داده یا سازوکار اتمیک مناسب میتواند از مصرف چندباره جلوگیری کند.
باید مطمئن شد که ایجاد نشست موفق تنها پس از تأیید مصرف معتبر انجام میشود.
مرحله نهم: ایجاد نشست امن
پس از تکمیل ورود، یک نشست جدید و مستقل ایجاد کنید.
کوکی نشست باید با ویژگیهای امنیتی مناسب ذخیره شود.
تنظیم Secure مانع ارسال کوکی از طریق ارتباط HTTP ناامن میشود.
HttpOnly دسترسی مستقیم اسکریپتهای مرورگر به کوکی را محدود میکند.
SameSite نیز میتواند در کاهش بعضی سناریوهای درخواست میانسایتی مؤثر باشد.
بااینحال، هیچکدام از این تنظیمات بهتنهایی جایگزین کنترل کامل CSRF و XSS نیستند.
مرحله دهم: ثبت رویداد و اعلان امنیتی
رویدادهای مهمی مانند درخواست لینک، ورود موفق، توکن منقضیشده و تلاش برای استفاده مجدد باید متناسب با نیاز ثبت شوند.
لاگها نباید مقدار کامل توکن یا اطلاعات حساس غیرضروری را ذخیره کنند.
در بعضی سرویسها، ارسال اعلان ورود جدید نیز میتواند به کاربر در شناسایی فعالیت مشکوک کمک کند.
مرحله یازدهم: مدیریت خروج و لغو دسترسی
خروج از حساب باید باعث بیاعتبارشدن نشست سمت سرور شود.
حذف کوکی از مرورگر بهتنهایی برای لغو یک نشست سرقتشده کافی نیست.
کاربر بهتر است بتواند نشستهای فعال را مشاهده کند و در صورت نیاز، دسترسی دستگاههای دیگر را لغو کند.
مرحله دوازدهم: آزمایش امنیت و تجربه کاربری
پیش از انتشار، عملکرد Magic Link باید در حالتهای مختلف بررسی شود.
لینک منقضیشده، لینک مصرفشده، درخواست همزمان، ایمیل تأخیردار و بازشدن لینک در دستگاه متفاوت از سناریوهای مهم هستند.
همچنین باید عملکرد اسکنرهای ایمیل و ابزارهای پیشنمایش لینک در محیط آزمایشی بررسی شود.
پیادهسازی Magic Link در وردپرس
وردپرس بهصورت پیشفرض از ورود مبتنی بر نام کاربری و رمز عبور پشتیبانی میکند.
برای اضافهکردن Magic Link معمولاً به افزونه معتبر یا توسعه اختصاصی نیاز است.
اما انتخاب افزونه صرفاً براساس تعداد نصب یا ظاهر صفحه ورود کافی نیست.
بررسی امنیت افزونه Magic Link
پیش از استفاده از افزونه، باید وضعیت نگهداری و سازگاری آن بررسی شود.
موارد مهم شامل بهروزبودن افزونه، سازگاری با نسخه وردپرس، نحوه تولید توکن و مدیریت نشست هستند.
همچنین لازم است بررسی شود که افزونه برای کاربران دارای نقش مدیریتی چه سیاستی اجرا میکند.
افزونهای که برای تمام حسابها بدون تفاوت سطح دسترسی، فقط لینک ایمیلی صادر میکند، ممکن است برای یک وبسایت حساس انتخاب مناسبی نباشد.
جلوگیری از ثبتنام ناخواسته
در بعضی سامانهها، واردکردن یک ایمیل جدید باعث ایجاد خودکار حساب میشود.
این قابلیت میتواند برای سرویسهای عمومی مفید باشد، اما در وردپرس باید با سیاست ثبتنام هماهنگ شود.
اگر سایت اجازه ثبتنام عمومی ندارد، درخواست Magic Link نباید باعث ایجاد حساب جدید شود.
همچنین نقش کاربران جدید باید بهشکل امن و مستقل از ورودی کاربر تعیین شود.
هماهنگی با نقشها و قابلیتهای وردپرس
Magic Link فقط باید هویت کاربر را تأیید کند.
مجوز انجام فعالیتها همچنان باید از طریق سازوکار Role و Capability وردپرس کنترل شود.
برای مثال، کاربر Subscriber نباید صرفاً به دلیل ورود با لینک اختصاصی بتواند تنظیمات مدیریتی را تغییر دهد.
در توسعه اختصاصی، استفاده از APIهای استاندارد احراز هویت و مدیریت نشست وردپرس بر ایجاد سیستم موازی و مستقل ترجیح دارد.
محافظت از مدیران وردپرس
برای نقشهای Administrator و سایر کاربران حساس، استفاده از احراز هویت قویتر توصیه میشود.
میتوان Magic Link را برای کاربران عادی فعال کرد و ورود مدیران را با Passkey یا روش MFA مناسب محافظت کرد.
همچنین دسترسی به بخش مدیریت باید براساس نیاز واقعی محدود شود.
این رویکرد باعث میشود تجربه ساده کاربران عمومی، امنیت حسابهای مدیریتی را تضعیف نکند.
امنیت ایمیلهای ارسالی وردپرس
وبسایتی که از Magic Link استفاده میکند، به تحویل قابل اعتماد ایمیل وابسته است.
بنابراین لازم است سرویس ارسال ایمیل، وضعیت احراز هویت دامنه و خطاهای تحویل بررسی شوند.
اگر ایمیلهای ورود بهصورت مکرر تأخیر داشته باشند، کاربران ممکن است چند درخواست پشتسرهم ثبت کنند.
این موضوع میتواند هم تجربه کاربری را مختل کند و هم پیچیدگی مدیریت توکنها را افزایش دهد.
بررسی امنیت Magic Link در ووکامرس
در فروشگاههای اینترنتی، استفاده از Magic Link میتواند ورود مشتریان را سادهتر کند.
کاربری که فقط چند بار در سال خرید انجام میدهد، ممکن است تمایلی به حفظ یک رمز عبور دیگر نداشته باشد.
بااینحال، حساب مشتریان ووکامرس میتواند شامل آدرس، شماره تماس، سوابق سفارش و اطلاعات شخصی باشد.
بنابراین طراحی ورود باید با اهمیت این دادهها متناسب باشد.
ورود مشتریان با لینک یکبارمصرف
Magic Link میتواند برای ورود مشتریان عادی گزینه مناسبی باشد، به شرط آنکه توکنها امن باشند و دسترسی به حساب براساس هویت صحیح برقرار شود.
صفحات ورود و حساب کاربری باید با تنظیمات نشست و کش هماهنگ باشند.
همچنین لازم است لینکهای اختصاصی و پاسخهای مربوط به ورود از کش عمومی خارج شوند.
جلوگیری از تغییر اطلاعات حساس بدون تأیید
پس از ورود، کاربر ممکن است بخواهد ایمیل، شماره تماس یا اطلاعات امنیتی حساب خود را تغییر دهد.
برای چنین فعالیتهایی، صرف داشتن نشست فعال همیشه کافی نیست.
در فروشگاههایی با اطلاعات حساس، میتوان تأیید مجدد متناسب با ریسک را الزامی کرد.
تفکیک حساب مشتری و مدیر فروشگاه
حساب مشتری و مدیر فروشگاه نباید سیاست امنیتی یکسانی داشته باشند.
مدیر فروشگاه ممکن است به سفارشهای مشتریان، تنظیمات پرداخت و دادههای عملیاتی دسترسی داشته باشد.
برای این حسابها بهتر است احراز هویت قویتر، محدودسازی نشست و ثبت رویدادهای حساس اجرا شود.
هماهنگی با درگاه پرداخت
ورود با Magic Link نباید منطق تأیید پرداخت را تغییر دهد.
پرداخت موفق باید از طریق روش معتبر سمت سرور و براساس شناسه سفارش و اطلاعات تراکنش بررسی شود.
همچنین صرف ورود به یک حساب نباید باعث دسترسی به سفارشهای متعلق به کاربران دیگر شود.
کنترل دسترسی به شناسه سفارش و دادههای پرداخت باید مستقل از روش ورود انجام شود.
تجربه کاربری Magic Link؛ چه نکاتی اهمیت دارند؟
امنیت قوی زمانی ارزش عملی بیشتری دارد که کاربران بتوانند بدون خطا از سیستم استفاده کنند.
طراحی نامناسب Magic Link میتواند باعث افزایش درخواستهای پشتیبانی و ترک فرآیند ورود شود.
پیام واضح بعد از درخواست لینک
پس از ثبت درخواست، باید به کاربر توضیح داده شود که ایمیل خود را بررسی کند.
بهتر است وضعیت درخواست بدون افشای وجود حساب نمایش داده شود.
همچنین میتوان راهنمای کوتاهی برای بررسی پوشه Spam ارائه کرد.
نمایش زمان اعتبار لینک
کاربر باید بداند لینک برای مدت محدودی معتبر است.
بااینحال، شمارش معکوس رابط کاربری باید با زمان اعتبار سمت سرور هماهنگ باشد.
در صورت پایان اعتبار، بهتر است امکان درخواست لینک جدید فراهم شود.
جلوگیری از ارسالهای تکراری
دکمه ارسال مجدد باید دارای محدودیت زمانی مناسب باشد.
اگر کاربر چند بار روی دکمه کلیک کند، سامانه نباید بدون کنترل ایمیلهای متوالی ارسال کند.
همچنین بهتر است مشخص باشد کدام لینک معتبر است.
پشتیبانی از دستگاههای مختلف
برای کاربرانی که ایمیل را در تلفن همراه باز میکنند، تجربه ورود باید روشن باشد.
اگر ورود باید در مرورگر اولیه تکمیل شود، سامانه باید مراحل لازم را به کاربر توضیح دهد.
در بعضی موارد، فراهمکردن یک روش جایگزین مانند کد یکبارمصرف میتواند مفید باشد.
طراحی خطاهای قابل فهم
پیامهای فنی و مبهم، تجربه کاربر را مختل میکنند.
بهتر است برای لینک منقضیشده، مصرفشده یا نامعتبر، پیامهای روشن و بدون افشای اطلاعات محرمانه نمایش داده شوند.
در صورت امکان، کاربر باید بتواند از همان صفحه درخواست ورود جدید ثبت کند. 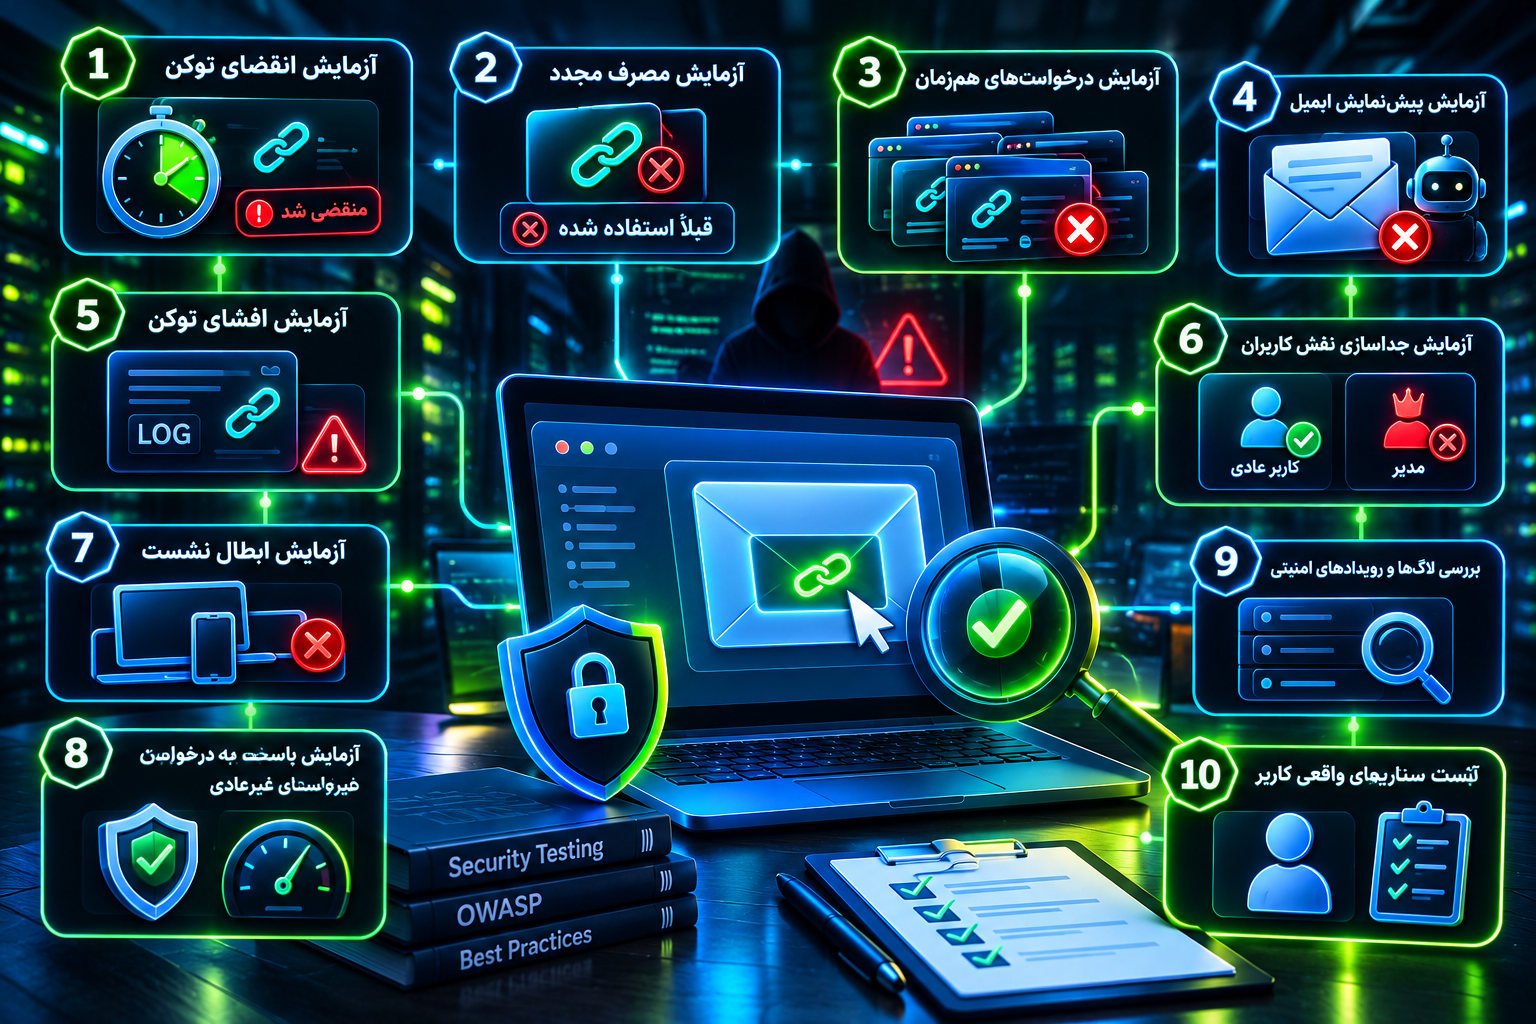
چگونه امنیت Magic Link را آزمایش کنیم؟
ارزیابی امنیت باید در محیط آزمایشی یا سامانهای انجام شود که مجوز بررسی آن وجود دارد.
هدف این آزمایشها، شناسایی ضعفهای پیادهسازی پیش از سوءاستفاده واقعی است.
آزمایش انقضای توکن
یک لینک آزمایشی صادر کنید و پس از پایان زمان اعتبار، وضعیت آن را بررسی کنید.
سرور باید درخواست را رد کند.
تغییر ساعت دستگاه یا دستکاری وضعیت رابط کاربری نباید اعتبار توکن را تمدید کند.
آزمایش مصرف مجدد
پس از ورود موفق، همان لینک را دوباره باز کنید.
توکن نباید امکان ایجاد یک ورود تازه را فراهم کند.
اگر سیستم پس از استفاده اول همچنان توکن را معتبر میداند، منطق مصرف یکباره نیازمند بررسی است.
آزمایش درخواستهای همزمان
در محیط تست، چند درخواست اعتبارسنجی کنترلشده را برای یک توکن آزمایشی بررسی کنید.
هدف این است که فقط یک عملیات بتواند مصرف معتبر توکن را ثبت کند.
این آزمون برای شناسایی ضعفهای Race Condition اهمیت دارد.
آزمایش پیشنمایش خودکار ایمیل
بررسی کنید آیا بازشدن لینک توسط سامانههای بررسی امنیت ایمیل باعث مصرف ناخواسته آن میشود.
اگر چنین اتفاقی رخ دهد، طراحی فرآیند تأیید باید اصلاح شود.
آزمایش افشای توکن
بررسی کنید آیا مقدار توکن در لاگ وبسرور، گزارش خطا، ابزار تحلیل یا درخواستهای منابع خارجی ثبت میشود.
در صورت مشاهده افشا، مسیرهای ثبت و انتقال باید اصلاح شوند.
آزمایش جداسازی نقش کاربران
یک حساب آزمایشی با سطح دسترسی عادی ایجاد کنید.
پس از ورود با Magic Link، بررسی کنید مجوزهای آن دقیقاً مطابق نقش تعیینشده باشند.
ورود موفق نباید باعث ارتقای سطح دسترسی شود.
آزمایش ابطال نشست
پس از خروج از حساب، بررسی کنید نشست قبلی در سمت سرور بیاعتبار شده باشد.
همچنین فرآیند لغو نشستهای فعال باید آزمایش شود.
آزمایش پاسخ به درخواستهای غیرعادی
در محیط کنترلشده، محدودیت نرخ ارسال ایمیل، خطاهای اعتبارسنجی و رفتار سامانه در برابر درخواستهای تکراری را بررسی کنید.
نتایج باید در لاگهای امنیتی قابل مشاهده باشند، بدون آنکه اطلاعات محرمانه افشا شوند.
چکلیست امنیتی Magic Link برای مدیران سایت
برای ارزیابی اولیه سیستم ورود بدون رمز عبور، موارد زیر را بررسی کنید.
امنیت تولید و ذخیره توکن
- توکن با مولد تصادفی امن تولید میشود.
- مقدار توکن قابل پیشبینی نیست.
- مدت اعتبار مشخص و محدود دارد.
- برای حساب و عملیات معین صادر میشود.
- مقدار محرمانه آن بهشکل امن ذخیره میشود.
- پس از مصرف، دیگر قابل استفاده نیست.
- درخواستهای همزمان نمیتوانند توکن را چندبار مصرف کنند.
امنیت انتقال لینک
- تمام مسیرهای ورود از HTTPS استفاده میکنند.
- دامنه لینک از تنظیمات معتبر دریافت میشود.
- لینک به دامنه غیرمجاز هدایت نمیشود.
- توکن در ابزارهای تحلیل و لاگها افشا نمیشود.
- صفحه اعتبارسنجی دارای سیاست مناسب Referrer-Policy است.
- پیشنمایش خودکار ایمیل باعث ورود ناخواسته نمیشود.
امنیت نشست کاربر
- پس از ورود، شناسه نشست تازهسازی میشود.
- کوکی نشست دارای تنظیمات امنیتی مناسب است.
- انقضای نشست در سمت سرور کنترل میشود.
- خروج باعث لغو واقعی نشست میشود.
- مجوزهای کاربر مستقل از روش ورود بررسی میشوند.
- عملیات حساس به کنترل امنیتی متناسب با ریسک نیاز دارند.
امنیت فرآیند عملیاتی
- درخواستهای ارسال لینک محدود میشوند.
- پاسخها وجود حساب کاربری را افشا نمیکنند.
- رویدادهای حساس ثبت و پایش میشوند.
- کاربران میتوانند نشستهای مشکوک را لغو کنند.
- روش بازیابی حساب تعریف شده است.
- سیاست مشخصی برای مدیران و حسابهای حساس وجود دارد.
این چکلیست نقطه شروع مناسبی برای ارزیابی است، اما جایگزین تست امنیتی کامل و بررسی معماری برنامه نیست.
اشتباهات رایج در پیادهسازی Magic Link
بعضی اشتباهات امنیتی در سیستمهای ورود بدون پسورد بارها تکرار میشوند.
استفاده از توکنهای قابل حدس
ساخت توکن براساس اطلاعات ساده یا مقادیر قابل پیشبینی میتواند امنیت ورود را تضعیف کند.
توکن باید با روش تصادفی امن تولید شود.
اعتبار طولانی لینک
اگر لینک برای ساعتها یا روزها معتبر باشد، فرصت سوءاستفاده افزایش مییابد.
زمان اعتبار باید کوتاه و متناسب با شرایط عملیاتی باشد.
ذخیره خام توکن در پایگاه داده
ذخیره مقدار خام میتواند در صورت افشای پایگاه داده، لینکهای فعال را در معرض سوءاستفاده قرار دهد.
بهتر است برای توکنهای تصادفی قوی، مقدار تأییدکننده هششده ذخیره شود.
مصرف توکن با درخواست GET
اگر اولین بازدید از لینک باعث مصرف نهایی شود، اسکنرهای ایمیل میتوانند فرآیند ورود را مختل کنند.
طراحی مرحله تأیید فعال، راهکار مناسبتری است.
یکسان دانستن Magic Link و MFA
ورود با لینک ایمیلی بهتنهایی تضمینکننده احراز هویت چندعاملی نیست.
برای حسابهای حساس باید سطح تضمین هویت جداگانه ارزیابی شود.
بیتوجهی به نشست پس از ورود
حتی اگر توکن بسیار امن باشد، یک نشست ضعیف ممکن است باعث تصاحب حساب شود.
مدیریت نشست باید بخشی از طراحی اصلی باشد.
استفاده از Magic Link برای تمام نقشها
یک سیاست ورود واحد برای مشتری عادی، مدیر سایت و مسئول مالی همیشه مناسب نیست.
روش احراز هویت باید با حساسیت دسترسی هماهنگ شود.
نداشتن روش جایگزین
اگر ایمیل کاربر در دسترس نباشد، فرآیند ورود ممکن است متوقف شود.
داشتن روش بازیابی امن و پشتیبانی از سناریوهای مختلف ضروری است.
Magic Link برای چه وبسایتهایی مناسب است؟
انتخاب این روش باید براساس ریسک و تجربه کاربری انجام شود.
وبسایتهای محتوایی و آموزشی
برای وبسایتهایی که کاربران بهندرت وارد حساب میشوند و اطلاعات بسیار حساسی نگهداری نمیکنند، Magic Link میتواند تجربه ورود سادهای ایجاد کند.
فروشگاههای اینترنتی
برای ورود مشتریان، این روش میتواند گزینهای قابل بررسی باشد.
بااینحال، محافظت از اطلاعات سفارش، تغییر آدرس و عملیات حساس باید مستقل از ورود اولیه انجام شود.
سرویسهای اشتراکی
در بعضی سرویسهای اشتراکی، استفاده از Magic Link میتواند مشکل فراموشی رمز عبور را کاهش دهد.
اما لازم است اشتراکگذاری حساب، مدیریت نشست و لغو دسترسی بهدرستی کنترل شوند.
پنلهای مدیریت زیرساخت
برای پنلهای مدیریت سرور یا سامانههای دارای دسترسی ممتاز، اتکای انحصاری به Magic Link ایمیلی انتخاب مناسبی نیست.
در این موارد، بهتر است از احراز هویت مقاوم در برابر فیشینگ و کنترلهای تکمیلی استفاده شود.
سامانههای مالی و اطلاعات حساس
برای سرویسهایی با تراکنشهای مالی، دادههای حساس یا الزامات سختگیرانه احراز هویت، Magic Link ممکن است بهتنهایی سطح امنیت موردنیاز را فراهم نکند.
انتخاب روش مناسب باید براساس ارزیابی رسمی ریسک و الزامات مرتبط انجام شود.
آینده ورود بدون رمز عبور؛ آیا Magic Link جایگزین رمز عبور میشود؟
استفاده از روشهای بدون پسورد به کاهش مشکلات مدیریت رمز عبور کمک میکند.
اما آینده احراز هویت لزوماً به یک روش واحد وابسته نیست.
Magic Link به دلیل سادگی و نیاز کم به آموزش، برای برخی کاربردها همچنان مفید است.
در مقابل، Passkey و روشهای مبتنی بر رمزنگاری کلید عمومی میتوانند سطح بالاتری از مقاومت در برابر فیشینگ فراهم کنند.
احتمال دارد بسیاری از سرویسها از رویکرد ترکیبی استفاده کنند؛ به این معنا که روش ورود براساس نوع کاربر و حساسیت فعالیت انتخاب شود.
برای مثال، کاربران عادی ممکن است از Magic Link استفاده کنند، درحالیکه مدیران از Passkey یا کلید امنیتی بهره ببرند.
همچنین میتوان برای عملیات حساس، احراز هویت تقویتی در نظر گرفت.
نکته اصلی این است که Passwordless بودن نباید تنها معیار انتخاب فناوری باشد.
امنیت واقعی به نحوه اثبات هویت، محافظت از اعتبارنامه، مدیریت نشست و کنترل دسترسی بستگی دارد.
سؤالات متداول درباره Magic Link
Magic Link چیست؟
Magic Link یک لینک اختصاصی و موقت برای ورود بدون رمز عبور است. کاربر لینک را از طریق ایمیل دریافت میکند و پس از اعتبارسنجی توکن در سمت سرور، وارد حساب میشود.
آیا Magic Link امن است؟
اگر توکن تصادفی و غیرقابل پیشبینی باشد، انقضای کوتاه داشته باشد، فقط یکبار مصرف شود و نشست بهدرستی محافظت شود، Magic Link میتواند برای بعضی کاربردها روش مناسبی باشد. بااینحال، امنیت آن به امنیت ایمیل نیز وابسته است.
آیا Magic Link از رمز عبور امنتر است؟
در بعضی سناریوها میتواند خطرهای ناشی از استفاده مجدد از پسورد و حملات حدس رمز را کاهش دهد. اما در برابر تصاحب ایمیل و سرقت لینک محدودیتهایی دارد. نتیجه به مدل تهدید و پیادهسازی بستگی دارد.
آیا Magic Link قابل هک است؟
هیچ روش احراز هویتی مصونیت مطلق ندارد. اگر توکن افشا شود، ایمیل تصاحب شود یا برنامه دارای ضعف امنیتی باشد، امکان سوءاستفاده وجود دارد. کنترلهای مناسب احتمال و پیامد این خطرها را کاهش میدهند.
لینک Magic Link چند دقیقه معتبر است؟
زمان ثابتی برای تمام سرویسها وجود ندارد. بازههایی مانند ۵ تا ۱۵ دقیقه میتوانند برای بسیاری از کاربردهای معمول نقطه شروع باشند. مدت نهایی باید براساس حساسیت حساب و شرایط تحویل ایمیل تعیین شود.
آیا میتوان از Magic Link دوبار استفاده کرد؟
در پیادهسازی صحیح، توکن ورود باید فقط یکبار قابل مصرف باشد. پس از استفاده موفق، درخواست بعدی با همان توکن باید رد شود.
اگر ایمیل Magic Link به دست کاربر نرسد چه باید کرد؟
کاربر میتواند پوشه Spam، درست بودن آدرس ایمیل و تأخیر احتمالی سرویس را بررسی کند. وبسایت نیز باید امکان درخواست مجدد با محدودیت مناسب و روش جایگزین امن داشته باشد.
آیا Magic Link همان OTP است؟
خیر. Magic Link معمولاً یک پیوند حاوی توکن است، درحالیکه OTP معمولاً به کدی اشاره دارد که کاربر وارد میکند. هر دو میتوانند یکبارمصرف باشند، اما تجربه کاربری و بعضی ملاحظات امنیتی آنها متفاوت است.
آیا Magic Link به احراز هویت دومرحلهای نیاز دارد؟
این موضوع به حساسیت سامانه بستگی دارد. برای حسابهای مدیریتی و فعالیتهای پرخطر، استفاده از عامل مستقل یا روش احراز هویت مقاوم در برابر فیشینگ توصیه میشود.
آیا Magic Link برای وردپرس مناسب است؟
بله، میتوان این روش را با افزونه معتبر یا توسعه اختصاصی در وردپرس اجرا کرد. اما امنیت توکن، نقش کاربران، مدیریت نشست و محافظت از حسابهای مدیریتی باید بررسی شود.
آیا Magic Link برای ووکامرس کاربرد دارد؟
بله. این روش میتواند ورود مشتریان را ساده کند. بااینحال، امنیت سفارشها، تغییر اطلاعات حساب و عملیات مالی باید با کنترلهای مستقل محافظت شود.
آیا لینک ورود ممکن است توسط آنتیویروس ایمیل مصرف شود؟
بله. بعضی سامانههای بررسی ایمیل، پیوندها را بهصورت خودکار باز میکنند. اگر مشاهده اولیه لینک باعث مصرف توکن شود، کاربر ممکن است با لینک نامعتبر مواجه شود.
تفاوت Magic Link و Passkey چیست؟
Magic Link معمولاً بر دریافت یک توکن از طریق ایمیل تکیه دارد. Passkey از سازوکار رمزنگاری کلید عمومی و اتصال اعتبارنامه به دامنه استفاده میکند و در پیادهسازی استاندارد، مقاومت قویتری در برابر فیشینگ فراهم میکند.
آیا Magic Link در برابر Brute Force مقاوم است؟
توکن تصادفی با آنتروپی بالا، حدسزدن مستقیم را بسیار دشوار میکند. بااینحال، محدودسازی درخواستها، پایش رفتار غیرعادی و کنترل تلاشهای نامعتبر همچنان ضروری است.
آیا Magic Link بدون اینترنت کار میکند؟
برای دریافت ایمیل و برقراری ارتباط با سرور احراز هویت معمولاً اتصال اینترنت لازم است. بنابراین این روش برای سناریوهای کاملاً آفلاین مناسب نیست.
اگر لینک به دست شخص دیگری برسد چه اتفاقی میافتد؟
اگر لینک معتبر و قابل استفاده باشد، شخص دریافتکننده ممکن است بتواند وارد حساب شود. محدودیت زمانی، مصرف یکباره و کنترلهای تکمیلی میتوانند خطر را کاهش دهند.
آیا پس از ورود با Magic Link باید دوباره لینک دریافت کرد؟
تا زمانی که نشست کاربر معتبر باشد، معمولاً نیازی به دریافت لینک جدید برای هر درخواست نیست. پس از خروج، پایان نشست یا الزام به احراز هویت مجدد، ممکن است لینک تازه لازم شود.
آیا Magic Link جایگزین کامل امنیت حساب میشود؟
خیر. ورود بدون رمز عبور فقط یکی از بخشهای امنیت حساب است. مدیریت نشست، کنترل دسترسی، امنیت ایمیل، محافظت از APIها و پایش رویدادهای امنیتی همچنان ضروری هستند.
جمعبندی: آیا Magic Link انتخاب مناسبی برای ورود بدون رمز عبور است؟
Magic Link یکی از سادهترین روشهای پیادهسازی ورود بدون رمز عبور در برنامههای تحت وب است.
این روش با حذف نیاز به حفظ پسورد اختصاصی، میتواند تجربه کاربری را بهبود دهد و برخی مشکلات مرتبط با استفاده مجدد از رمز عبور را کاهش دهد.
بااینحال، امنیت Magic Link به طراحی فنی آن وابسته است.
توکن باید تصادفی، غیرقابل پیشبینی، کوتاهمدت و یکبارمصرف باشد. همچنین لازم است از افشای لینک در لاگها و مسیرهای جانبی جلوگیری شود و نشست کاربر پس از ورود بهدرستی محافظت شود.
یکی از مهمترین محدودیتهای این روش، وابستگی به امنیت حساب ایمیل است. به همین دلیل، ورود با لینک ایمیلی نباید بهصورت خودکار معادل MFA یا احراز هویت مقاوم در برابر فیشینگ تلقی شود.
برای وبسایتهای محتوایی، سرویسهای اشتراکی و بعضی فروشگاههای اینترنتی، Magic Link میتواند با طراحی و کنترل مناسب انتخاب قابل قبولی باشد.
اما برای حسابهای مدیریتی، سامانههای مالی و زیرساختهای حساس، استفاده از Passkey، احراز هویت قویتر و کنترلهای تکمیلی معمولاً تصمیم مناسبتری خواهد بود.
در نهایت، ارزش Magic Link در حذف رمز عبور نیست؛ بلکه در ایجاد یک فرآیند ورود ساده، محدود، قابل کنترل و متناسب با ریسک واقعی سامانه است.
مدیران سایت باید پیش از فعالسازی این روش، امنیت توکنها، وضعیت ارسال ایمیل، مدیریت نشست، مجوزهای کاربران و فرآیند بازیابی حساب را بررسی کنند.
اجرای صحیح این کنترلها میتواند Magic Link را به یکی از گزینههای مفید در راهبرد احراز هویت مدرن تبدیل کند؛ بدون آنکه امنیت حساب کاربران قربانی سادگی ظاهری فرآیند ورود شود.
مطالب مرتبط