Open Relay چیست؟ خطر SMTP Relay باز و روشهای امنسازی Mail Server
Open Relay یک پیکربندی ناامن در سرور SMTP است که به منابع غیرمجاز اجازه میدهد ایمیلهای خود را از طریق Mail Server به دامنههای خارجی منتقل کنند. این مشکل میتواند باعث ارسال اسپم و فیشینگ، مصرف غیرمجاز منابع، کاهش اعتبار IP و قرارگیری سرور در فهرستهای مسدودسازی شود. جلوگیری از Open Relay با محدودسازی شبکههای مورد اعتماد، استفاده از SMTP AUTH، کنترل مجوزهای Relay و بررسی تنظیمات Postfix، Exim و Exchange امکانپذیر است.
Open Relay چیست؟ Open Relay یا رله باز ایمیل، یک پیکربندی ناامن در سرور SMTP است که به کاربران یا سیستمهای غیرمجاز اجازه میدهد ایمیلهای خود را از طریق سرور شما به دامنههای دیگر ارسال کنند. این آسیبپذیری میتواند باعث سوءاستفاده برای ارسال اسپم، حملات فیشینگ، افزایش مصرف منابع سرور، مسدود شدن IP و قرارگیری دامنه یا سرور ایمیل در فهرستهای سیاه شود. مهمترین راهکار جلوگیری از Open Relay، محدود کردن ارسال ایمیل به کاربران احرازشده، شبکههای مورد اعتماد و مقصدهای مجاز است.
مقدمه: چرا Open Relay یک تهدید جدی برای امنیت ایمیل است؟
ایمیل یکی از مهمترین زیرساختهای ارتباطی اینترنت محسوب میشود. وبسایتها، سازمانها، فروشگاههای اینترنتی و سرویسهای آنلاین روزانه میلیونها پیام را از طریق پروتکل SMTP ارسال و دریافت میکنند.
از پیامهای بازیابی رمز عبور و اعلانهای امنیتی گرفته تا فاکتورهای مالی، ارتباطات سازمانی و اطلاعرسانیهای فروشگاهی، بخش بزرگی از فعالیتهای اینترنتی به عملکرد صحیح سرورهای ایمیل وابسته است.
اما همین زیرساخت ارتباطی، در صورت پیکربندی نادرست، میتواند به ابزاری برای فعالیتهای مخرب تبدیل شود.
یکی از شناختهشدهترین مشکلات امنیتی در Mail Server، پیکربندی Open Relay است.
در این وضعیت، سرور ایمیل به جای محدود کردن انتقال پیام به فرستندگان و مقصدهای مجاز، اجازه میدهد افراد غیرمجاز از منابع آن برای ارسال ایمیل به سیستمهای دیگر استفاده کنند.
برای درک بهتر، تصور کنید یک شرکت دارای دامنه example.com و سرور ایمیل اختصاصی است. وظیفه اصلی این سرور دریافت ایمیلهای مرتبط با دامنه شرکت و ارسال پیامهای مجاز کارکنان است.
حال اگر سرور بهاشتباه بهعنوان Open Relay پیکربندی شده باشد، یک شخص ناشناس ممکن است بتواند از آن برای انتقال ایمیل میان دو دامنه خارجی استفاده کند؛ بدون آنکه مجوز استفاده از سرویس را داشته باشد.
در چنین شرایطی، سرور شرکت به یک واسطه ناخواسته برای ارسال پیام تبدیل میشود.
مشکل فقط ارسال چند ایمیل غیرمجاز نیست. مهاجمان و ارسالکنندگان اسپم ممکن است از چنین سرورهایی برای انتقال حجم زیادی از پیامهای تبلیغاتی، ایمیلهای فیشینگ و محتوای مخرب استفاده کنند.
نتیجه این سوءاستفاده میتواند افزایش مصرف پهنای باند، پر شدن صف ایمیل، کاهش اعتبار آدرس IP، اختلال در تحویل پیامهای واقعی و حتی تعلیق سرویس توسط شرکت میزبانی باشد.
نکته مهم آن است که Open Relay همیشه ناشی از نفوذ مستقیم به سرور نیست. گاهی یک تنظیم اشتباه، تعریف بیش از حد گسترده شبکههای مورد اعتماد یا اعطای مجوز ارسال به کاربران ناشناس برای ایجاد این مشکل کافی است.
به همین دلیل، پیشگیری از Open Relay یکی از وظایف اساسی مدیران سرور، کارشناسان امنیت شبکه و مسئولان زیرساخت ایمیل به شمار میرود.
در این مقاله از رخنهکاو، مفهوم Open Relay، نحوه عملکرد SMTP Relay، تفاوت رله مجاز و غیرمجاز، خطرات امنیتی، روشهای تشخیص و راهکارهای امنسازی Mail Server را بررسی میکنیم.
همچنین به تنظیمات امنیتی Postfix، Exim، Microsoft Exchange، کنترلپنلهای هاست و نقش SPF، DKIM و DMARC در محافظت از زیرساخت ایمیل میپردازیم. 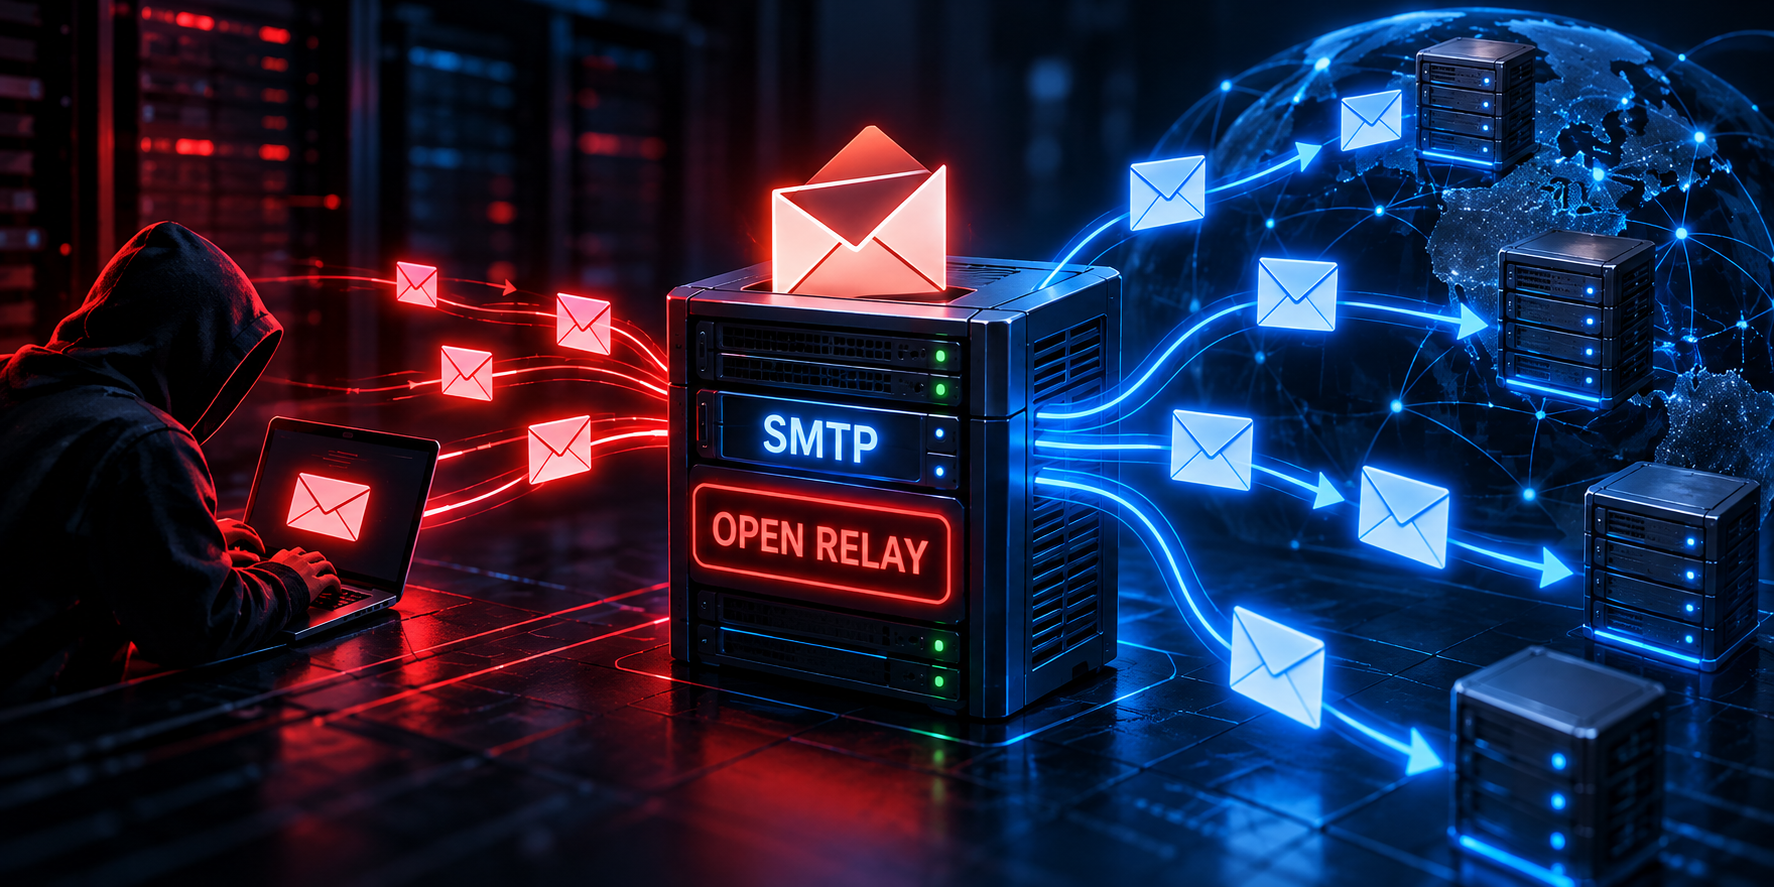
Open Relay چیست و چگونه ایجاد میشود؟
Open Relay وضعیتی است که در آن یک سرور SMTP اجازه میدهد پیامهای ایمیل از یک فرستنده غیرمجاز دریافت شده و به گیرندهای در دامنه خارجی منتقل شوند.
در حالت طبیعی، Mail Server باید قوانین مشخصی برای پذیرش و ارسال ایمیل داشته باشد.
این قوانین تعیین میکنند چه اشخاصی اجازه استفاده از سرویس را دارند، کدام دامنهها مقصدهای مجاز محسوب میشوند و چه ارتباطاتی باید رد شوند.
اما زمانی که کنترل دسترسی بهدرستی اعمال نشده باشد، امکان استفاده غیرمجاز از قابلیت Relay ایجاد میشود.
مفهوم Relay در سرور ایمیل
Relay در شبکه ایمیل به معنای دریافت یک پیام توسط سرور SMTP و انتقال آن به سرور یا مقصد بعدی است.
این قابلیت برای عملکرد عادی اینترنت ضروری است.
برای مثال، زمانی که کاربری از دامنه example.com برای شخصی در دامنه another-domain.com ایمیل ارسال میکند، زیرساخت ارسال ممکن است پیام را از یک یا چند سرور واسطه عبور دهد.
بنابراین، خود Relay یک فعالیت مخرب یا غیرمجاز نیست.
مسئله اصلی این است که چه کسی اجازه دارد از قابلیت انتقال ایمیل استفاده کند.
Open Relay چه تفاوتی با Relay معمولی دارد؟
در یک SMTP Relay امن، سرور تنها درخواستهای مجاز را میپذیرد.
این مجوز معمولاً بر اساس احراز هویت کاربر، IPهای مورد اعتماد، شبکه داخلی یا قواعد مشخص مسیریابی تعیین میشود.
اما در Open Relay، کنترل کافی برای جلوگیری از انتقال پیامهای غیرمجاز وجود ندارد.
به بیان ساده، سرور ممکن است به یک واسطه عمومی تبدیل شود که هر شخصی بتواند از آن برای ارسال ایمیل به مقصدهای خارجی استفاده کند.
مثال ساده از Open Relay
فرض کنید یک شرکت سرور ایمیل mail.example.com را مدیریت میکند.
این سرور باید پیامهای مربوط به example.com را دریافت کند و به کارکنان احرازشده اجازه ارسال ایمیل بدهد.
در حالت امن، اگر شخصی ناشناس از خارج سازمان تلاش کند ایمیلی میان دو دامنه نامرتبط ارسال کند، سرور باید درخواست انتقال را رد کند.
اما اگر سرور بهعنوان Open Relay پیکربندی شده باشد، ممکن است درخواست انتقال را بپذیرد.
در نتیجه، ایمیل از زیرساخت شرکت عبور میکند؛ در حالی که فرستنده هیچ مجوزی برای استفاده از آن نداشته است. 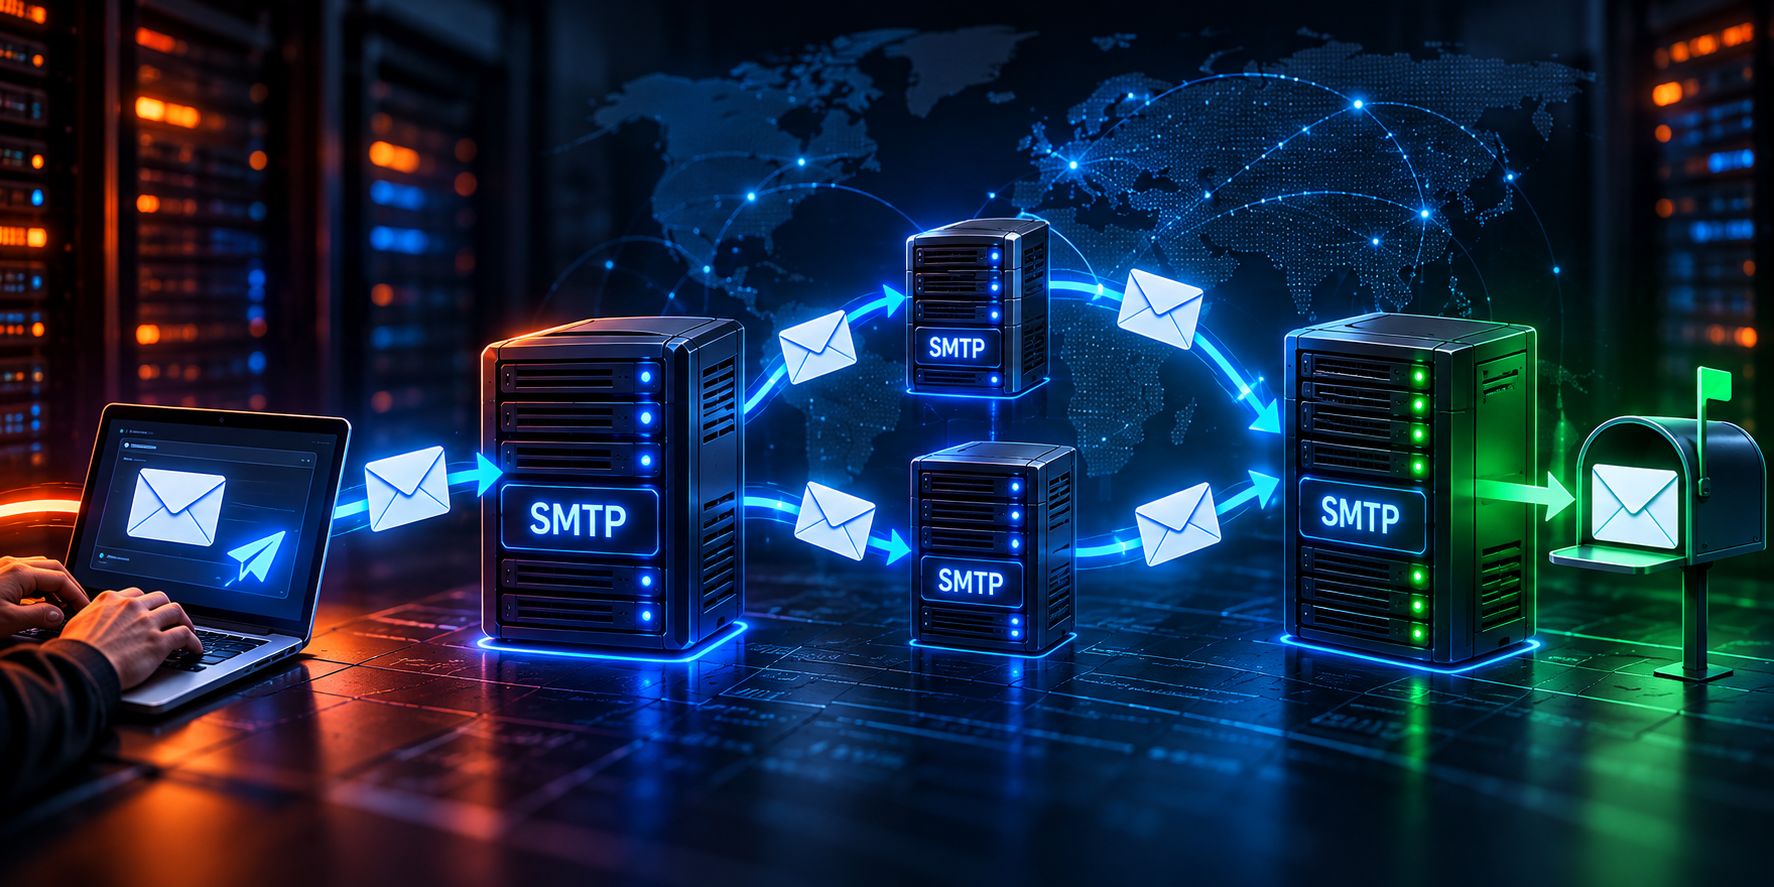
SMTP Relay چگونه کار میکند؟
برای شناخت دقیق Open Relay باید ابتدا با عملکرد پروتکل SMTP آشنا شویم.
SMTP مخفف Simple Mail Transfer Protocol است و برای انتقال ایمیل میان کلاینتها و سرورهای ایمیل و همچنین میان سرورهای مختلف استفاده میشود.
این پروتکل یکی از اجزای اصلی زیرساخت ایمیل اینترنت است.
مرحله اول: ایجاد اتصال SMTP
فرایند ارسال ایمیل با برقراری ارتباط میان کلاینت و سرور آغاز میشود.
کلاینت میتواند نرمافزار ایمیل، برنامه وب، سیستم اطلاعرسانی یا سرور ایمیل دیگری باشد.
در ارتباط میان سرورهای ایمیل، پورت 25 معمولاً نقش اصلی در انتقال پیام دارد.
برای ارسال ایمیل توسط کاربران و برنامههای مجاز، پورت 587 با سازوکار Submission و در بسیاری از سرویسها پورت 465 با TLS ضمنی استفاده میشود.
مرحله دوم: معرفی طرفین ارتباط
پس از برقراری اتصال، کلاینت و سرور اطلاعات اولیه پروتکل را مبادله میکنند.
در این مرحله، سرور قابلیتهای پشتیبانیشده خود را معرفی میکند.
بسته به نوع ارتباط و تنظیمات امنیتی، امکاناتی مانند احراز هویت SMTP AUTH یا ارتقای ارتباط به TLS ممکن است قابل استفاده باشند.
مرحله سوم: تعیین فرستنده و گیرنده
در ادامه، کلاینت اطلاعات مربوط به فرستنده و گیرنده پیام را اعلام میکند.
سرور باید مشخص کند آیا اجازه پذیرش و انتقال پیام برای مقصد موردنظر وجود دارد یا خیر.
این تصمیم یکی از مهمترین نقاط کنترل امنیتی SMTP Relay است.
مرحله چهارم: بررسی مجوز انتقال
در یک Mail Server امن، درخواست ارسال به دامنه خارجی باید بر اساس قوانین مشخص ارزیابی شود.
برای مثال، سرور میتواند انتقال را برای یک کاربر احرازشده یا برنامه داخلی مجاز بپذیرد.
در مقابل، درخواست انتقال از یک کلاینت ناشناس و غیرمجاز به مقصد خارجی باید رد شود.
مرحله پنجم: انتقال پیام
اگر درخواست مجاز باشد، سرور ایمیل را دریافت و برای تحویل به مقصد مناسب پردازش میکند.
اگر مجوز لازم وجود نداشته باشد، سرور باید درخواست را با پاسخ SMTP مناسب رد کند.
در بسیاری از پیادهسازیها، پاسخهایی مانند 554 Relay access denied نشان میدهند سرور اجازه انتقال پیام به مقصد درخواستی را نداده است.
البته متن و کد دقیق پاسخ به نرمافزار و تنظیمات سرور بستگی دارد. 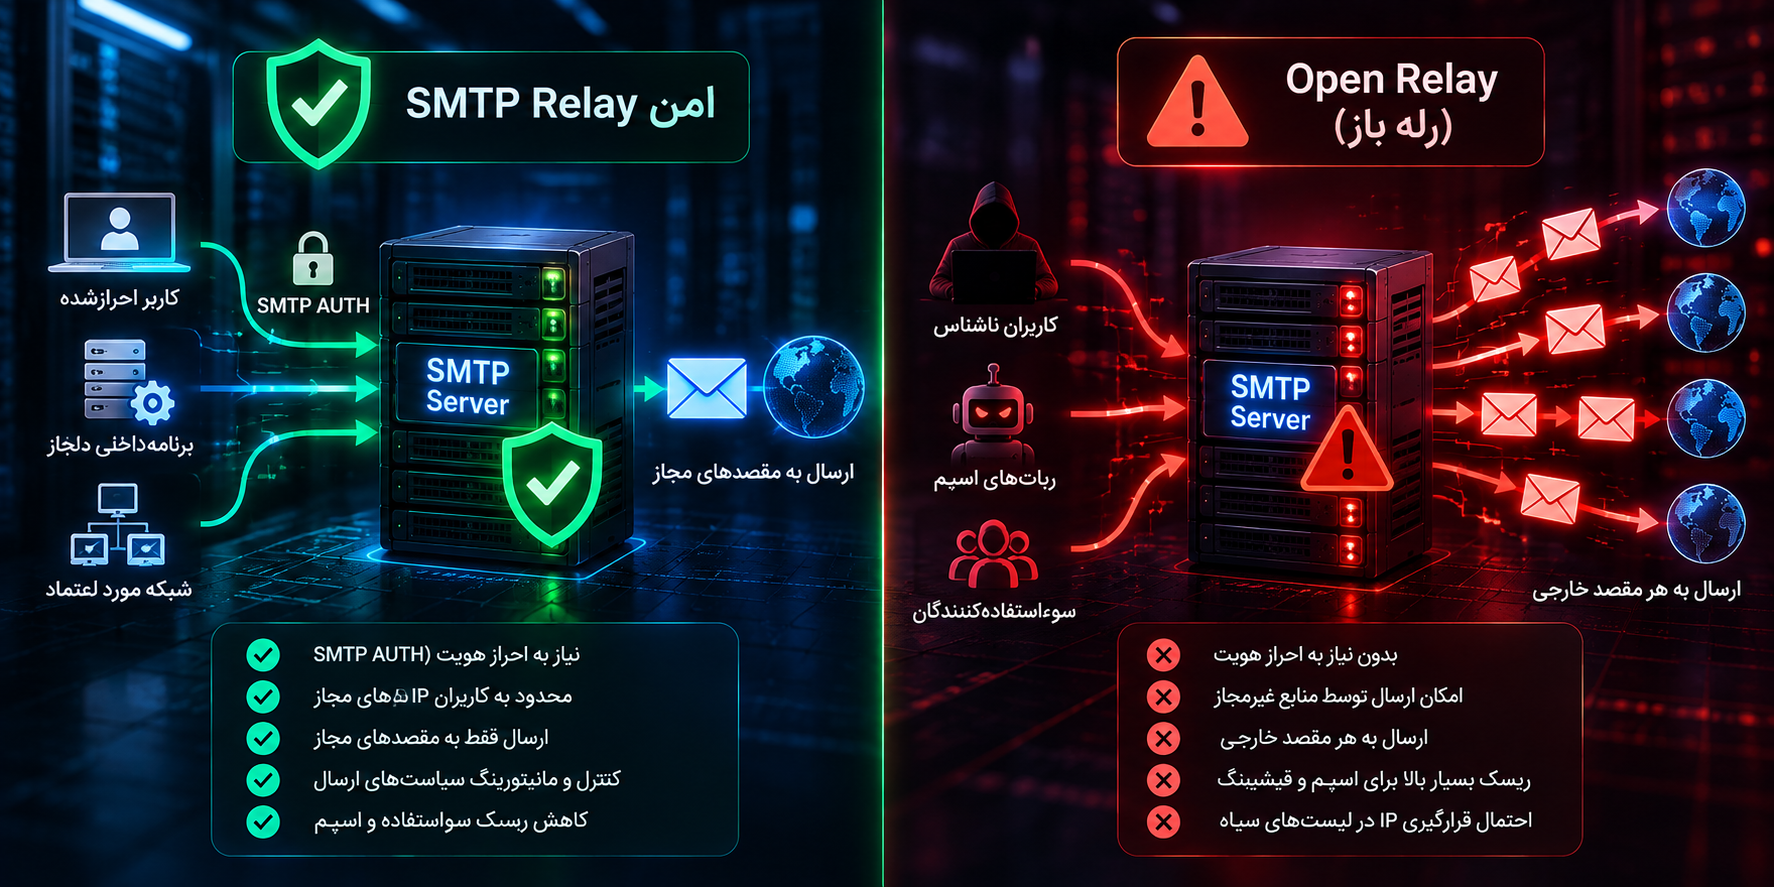
تفاوت SMTP Relay امن و Open Relay
مهمترین تفاوت میان SMTP Relay مجاز و Open Relay، نحوه کنترل دسترسی به قابلیت انتقال ایمیل است.
در هر دو حالت ممکن است سرور پیامها را به دامنههای خارجی ارسال کند، اما در مدل امن، این فعالیت تنها برای منابع دارای مجوز انجام میشود.
| ویژگی | SMTP Relay امن | Open Relay |
|---|---|---|
| احراز هویت کاربران | برای ارسال کاربری معمولاً الزامی است | ممکن است لازم نباشد |
| محدودسازی IP | برای منابع مورد اعتماد اعمال میشود | ناکافی یا بیش از حد گسترده است |
| انتقال به مقصد خارجی | فقط برای منابع مجاز | برای منابع غیرمجاز نیز ممکن است |
| خطر سوءاستفاده برای اسپم | کمتر | بسیار بالا |
| کنترل سیاست ارسال | مشخص و قابل مدیریت | ناقص یا نامناسب |
| احتمال قرارگیری در Blacklist | وابسته به رفتار ارسال | افزایش قابل توجه ریسک |
| مناسب برای زیرساخت عمومی | بله، با پیکربندی صحیح | خیر |
آیا هر سرور SMTP که بدون رمز عبور ایمیل دریافت میکند ناامن است؟
خیر. این موضوع یکی از مهمترین تفاوتهایی است که مدیران تازهکار باید درک کنند.
سرورهای ایمیل عمومی معمولاً باید بتوانند از سایر سرورهای اینترنت پیامهایی را برای دامنههای تحت مدیریت خود دریافت کنند.
برای مثال، سروری که مسئول دریافت ایمیل example.com است، ممکن است بدون درخواست رمز عبور از سرور فرستنده، ایمیلی برای [email protected] دریافت کند.
این رفتار بهخودیخود Open Relay نیست.
مشکل زمانی ایجاد میشود که همان سرور به یک فرستنده غیرمجاز اجازه دهد پیام را به دامنه خارجی دیگری منتقل کند.
بنابراین، پذیرش ایمیل ورودی برای دامنه خودی با انتقال آزاد ایمیل به مقصدهای خارجی تفاوت اساسی دارد.
چرا Open Relay یک آسیبپذیری امنیتی محسوب میشود؟
Open Relay باعث میشود کنترل مالک سرور بر استفاده از زیرساخت ارسال ایمیل کاهش پیدا کند.
در چنین شرایطی، یک سرویس عمومی ممکن است منابع سختافزاری، پهنای باند و اعتبار شبکه را در اختیار افراد غیرمجاز قرار دهد.
این مسئله چند پیامد امنیتی و عملیاتی مهم دارد.
سوءاستفاده برای ارسال اسپم
یکی از رایجترین کاربردهای مخرب Open Relay، ارسال ایمیلهای ناخواسته یا Spam است.
ارسالکنندگان اسپم همواره به دنبال زیرساختهایی هستند که امکان انتقال تعداد زیادی پیام را فراهم کنند.
اگر یک Mail Server بهاشتباه قابلیت Relay عمومی داشته باشد، میتواند مورد سوءاستفاده قرار گیرد.
پیامها ممکن است از طریق IP سرور آسیبپذیر به مقصد منتقل شوند و در نتیجه اعتبار ارسال آن IP تحت تأثیر قرار گیرد.
استفاده در حملات فیشینگ
حملات Phishing با هدف فریب کاربران برای افشای اطلاعات یا انجام اقدامات ناخواسته طراحی میشوند.
یک سرور Open Relay ممکن است بهعنوان واسطه انتقال چنین پیامهایی استفاده شود.
البته Open Relay بهتنهایی تضمین نمیکند که پیام از نظر SPF، DKIM یا DMARC معتبر باشد.
با این حال، این نوع سوءاستفاده میتواند باعث شود زیرساخت سازمان در زنجیره انتقال ایمیلهای مخرب قرار گیرد.
مخفی کردن بخشی از مسیر ارسال
هنگام استفاده از Relay، سرور واسطه به بخشی از مسیر انتقال پیام تبدیل میشود.
این موضوع ممکن است شناسایی سریع منبع اولیه ارسال را برای برخی سامانههای دریافتکننده دشوارتر کند.
البته اطلاعات مربوط به مسیر انتقال میتوانند در هدرها و لاگهای SMTP ثبت شوند.
بنابراین، Open Relay به معنای ناشناس شدن کامل مهاجم نیست.
مصرف غیرمجاز منابع سرور
ارسال تعداد زیادی پیام میتواند منابع مختلف سرور را مصرف کند.
این منابع شامل پردازنده، حافظه، فضای ذخیرهسازی، پهنای باند و ظرفیت پردازش صف ایمیل هستند.
اگر زیرساخت ظرفیت محدودی داشته باشد، سوءاستفاده گسترده میتواند باعث کندی سرویس یا اختلال در ارسال پیامهای واقعی شود.
ایجاد هزینه مالی
در بعضی سرویسهای میزبانی ابری، هزینه پهنای باند و منابع محاسباتی بر اساس مصرف محاسبه میشود.
افزایش غیرمنتظره حجم ارسال ایمیل میتواند هزینههای اضافی ایجاد کند.
همچنین ممکن است شرکت میزبانی به دلیل نقض سیاستهای استفاده قابل قبول، محدودیتهایی روی سرور اعمال کند.
مهمترین خطرات Open Relay برای Mail Server
پیامدهای امنیتی Open Relay فراتر از ارسال ایمیل ناخواسته هستند.
در بعضی شرایط، یک پیکربندی اشتباه میتواند بر دسترسپذیری سرویسهای سازمان و اعتبار کسبوکار تأثیر بگذارد.
قرار گرفتن IP سرور در Blacklist
فهرستهای مسدودسازی ایمیل یا Email Blocklists، نشانیهای IP یا دامنههای مرتبط با فعالیتهای نامطلوب را شناسایی میکنند.
اگر سرور شما برای ارسال اسپم مورد سوءاستفاده قرار گیرد، ممکن است IP آن در فهرستهایی قرار بگیرد که توسط سامانههای ضداسپم استفاده میشوند.
در این وضعیت، تحویل ایمیلهای واقعی نیز ممکن است با مشکل مواجه شود.
برای مثال، سرورهای مقصد ممکن است پیامها را رد کنند یا امتیاز منفی بیشتری به آنها بدهند.
کاهش اعتبار دامنه و IP
اعتبار ارسال ایمیل یا Sender Reputation بر اساس مجموعهای از سیگنالها ارزیابی میشود.
حجم ارسال، نرخ شکایت کاربران، وضعیت احراز اصالت ایمیل و سابقه رفتار IP از عوامل مؤثر هستند.
اگر یک Mail Server برای فعالیتهای مخرب استفاده شود، بازگرداندن اعتبار آن ممکن است زمانبر باشد.
اختلال در ایمیلهای سازمانی
تصور کنید یک شرکت روزانه صدها ایمیل تجاری مهم ارسال میکند.
اگر سرور به دلیل فعالیت غیرمجاز وارد فهرستهای مسدودسازی شود، پیامهای کارکنان ممکن است به مقصد نرسند.
این اتفاق میتواند ارتباط با مشتریان، تأمینکنندگان و همکاران تجاری را مختل کند.
اختلال در ایمیلهای بازیابی رمز عبور
وبسایتها معمولاً برای بازیابی حساب کاربری از ایمیل استفاده میکنند.
اگر زیرساخت ارسال با مشکل مواجه شود، کاربران ممکن است لینکهای بازیابی رمز عبور را دریافت نکنند.
این موضوع بهویژه برای وبسایتهایی که حسابهای کاربری زیادی دارند اهمیت دارد.
آسیب به عملکرد فروشگاههای اینترنتی
فروشگاههای ووکامرسی معمولاً پیامهای تأیید سفارش، اعلام پرداخت و تغییر وضعیت سفارش را از طریق ایمیل ارسال میکنند.
اگر Mail Server با محدودیت یا مسدودسازی مواجه شود، ارتباطات تراکنشی فروشگاه نیز ممکن است مختل شوند.
پر شدن صف ایمیل
Mail Queue محل نگهداری پیامهایی است که در انتظار پردازش یا تحویل هستند.
در صورت سوءاستفاده گسترده از Open Relay، تعداد پیامهای موجود در صف ممکن است بهشدت افزایش پیدا کند.
این وضعیت میتواند مصرف فضای دیسک را افزایش دهد و پردازش پیامهای مجاز را کند کند.
احتمال تعلیق سرور توسط ارائهدهنده خدمات
شرکتهای میزبانی معمولاً سیاستهایی برای جلوگیری از ارسال اسپم دارند.
اگر یک سرور حجم زیادی از ایمیلهای غیرمجاز ارسال کند، ممکن است ارائهدهنده خدمات ارسال خروجی را محدود کند یا سرویس را موقتاً تعلیق کند.
به همین دلیل، کنترل SMTP Relay فقط موضوع امنیتی نیست؛ بلکه بخشی از مدیریت پایداری زیرساخت محسوب میشود.
Open Relay چگونه به وجود میآید؟
ایجاد Open Relay معمولاً به خطاهای پیکربندی یا سیاستهای کنترل دسترسی مربوط میشود.
برخلاف برخی آسیبپذیریها که به وجود یک نقص نرمافزاری وابستهاند، Open Relay ممکن است در نرمافزار کاملاً بهروز نیز به دلیل تنظیم اشتباه ایجاد شود.
تعریف شبکه مورد اعتماد بیش از حد گسترده
بسیاری از سرورهای ایمیل امکان تعریف Trusted Networks را فراهم میکنند.
هدف این قابلیت، اجازه ارسال ایمیل به سیستمهایی است که در شبکه مورد اعتماد سازمان قرار دارند.
اما اگر محدوده آدرسهای مورد اعتماد بیش از حد گسترده تعریف شود، ممکن است منابع غیرمجاز نیز اجازه Relay پیدا کنند.
برای مثال، اعتماد به تمام اینترنت بهجای یک زیرشبکه مشخص میتواند یک خطای بسیار خطرناک باشد.
فعال کردن ارسال ناشناس بدون محدودیت
در برخی شبکهها، تجهیزات قدیمی مانند چاپگرها یا سامانههای مانیتورینگ ممکن است از SMTP AUTH پشتیبانی نکنند.
برای پشتیبانی از این تجهیزات، مدیر سرور ممکن است قابلیت ارسال بدون احراز هویت را فعال کند.
اگر این دسترسی فقط به IPهای مشخص محدود نشود، احتمال ایجاد Open Relay افزایش پیدا میکند.
پیکربندی اشتباه قوانین SMTP
نرمافزارهایی مانند Postfix، Exim و Exchange از مجموعهای از قوانین برای کنترل پذیرش و انتقال پیام استفاده میکنند.
اگر ترتیب یا منطق این قوانین اشتباه باشد، ممکن است درخواستهایی که باید رد شوند پذیرفته شوند.
در برخی پیادهسازیها، یک قانون بیش از حد مجاز میتواند اثر قوانین محدودکننده بعدی را خنثی کند.
تنظیم اشتباه Connectorها
در Microsoft Exchange، Receive Connectorها نقش مهمی در مدیریت ارتباطات ورودی دارند.
اگر یک Connector با مجوزهای گسترده برای منابع ناشناس ایجاد شود و محدوده IP مناسبی نداشته باشد، خطر Relay غیرمجاز ایجاد میشود.
تغییرات کنترلنشده پس از مهاجرت سرور
مهاجرت از یک ارائهدهنده ایمیل به سرویس دیگر ممکن است با تغییر تنظیمات امنیتی همراه باشد.
گاهی مدیر سیستم برای رفع سریع مشکل ارسال، محدودیتهای SMTP را موقتاً کاهش میدهد.
اگر این تغییرات پس از پایان مهاجرت اصلاح نشوند، ممکن است یک مسیر انتقال ناامن باقی بماند.
استفاده از نرمافزارهای قدیمی
نسخههای قدیمی Mail Server ممکن است دارای تنظیمات ناسازگار با استانداردهای امنیتی جدید یا آسیبپذیریهای شناختهشده باشند.
بهروزرسانی نرمافزار و بررسی سیاستهای Relay باید بخشی از فرایند نگهداری سرور باشد.
تفاوت Open Relay با SMTP AUTH چیست؟
SMTP AUTH سازوکاری است که به کلاینت اجازه میدهد برای استفاده از سرویس ارسال ایمیل احراز هویت شود.
این فرایند معمولاً هنگام ارسال ایمیل توسط کاربران یا برنامههای کاربردی استفاده میشود.
در یک معماری مناسب، کاربر باید پیش از استفاده از سرویس Submission هویت خود را تأیید کند.
پس از احراز هویت موفق، سرور میتواند مطابق سیاستهای سازمان اجازه ارسال پیام به مقصد خارجی را صادر کند.
آیا SMTP AUTH بهتنهایی کافی است؟
خیر. احراز هویت فقط یکی از لایههای کنترل دسترسی است.
اگر سرور علاوه بر مسیر احرازشده، یک مسیر Relay ناشناس و بیش از حد مجاز داشته باشد، همچنان ممکن است در معرض Open Relay قرار گیرد.
همچنین سرقت اطلاعات ورود یک حساب مجاز میتواند باعث سوءاستفاده از سرویس ارسال ایمیل شود.
بنابراین، استفاده از SMTP AUTH باید با کنترلهای تکمیلی همراه باشد.
اهمیت TLS در SMTP AUTH
اطلاعات احراز هویت نباید از طریق ارتباط ناامن منتقل شوند.
برای سرویس Submission باید از TLS مناسب استفاده شود.
پورت 587 معمولاً با STARTTLS و پورت 465 با TLS ضمنی مورد استفاده قرار میگیرد.
در پیکربندیهایی که احراز هویت با رمز عبور انجام میشود، باید ارسال اطلاعات ورود بدون رمزنگاری ممنوع باشد.
تفاوت احراز هویت و مجوز ارسال
Authentication به معنای شناسایی و تأیید هویت کاربر است.
Authorization تعیین میکند آن کاربر پس از احراز هویت چه اقداماتی میتواند انجام دهد.
ممکن است یک حساب معتبر باشد، اما اجازه ارسال با تمام نشانیهای فرستنده یا ارسال تعداد نامحدود پیام را نداشته باشد.
این تفکیک برای جلوگیری از سوءاستفاده اهمیت زیادی دارد.
چگونه Open Relay را در Mail Server تشخیص دهیم؟
تشخیص Open Relay باید با روشهای کنترلشده، مجاز و قابل ثبت انجام شود.
مدیر سرور لازم است بررسی کند آیا سیستم از منابع غیرمجاز درخواست انتقال پیام به دامنه خارجی را میپذیرد یا خیر.
این بررسی باید فقط روی سرورهایی انجام شود که مالک آنها هستید یا مجوز ارزیابی امنیتی آنها را دارید.
بررسی تنظیمات سرور
اولین و کمخطرترین روش، بررسی تنظیمات موجود است.
در این مرحله باید سیاستهای Relay، شبکههای مورد اعتماد، کاربران احرازشده و مجوزهای اتصال بررسی شوند.
همچنین لازم است مشخص شود سرور چه دامنههایی را بهعنوان مقصد محلی یا مجاز میشناسد.
بررسی شبکههای مورد اعتماد
یکی از مهمترین بخشهای ارزیابی، بررسی Trusted Networks است.
اگر محدودههای IP بیش از حد گسترده تعریف شده باشند، امکان اعطای مجوز ناخواسته وجود دارد.
بهتر است فقط آدرسها و زیرشبکههایی که واقعاً نیازمند Relay هستند در فهرست اعتماد قرار بگیرند.
بررسی لاگهای SMTP
لاگهای Mail Server اطلاعات ارزشمندی درباره اتصالات، درخواستهای ارسال و نتایج پردازش فراهم میکنند.
افزایش ناگهانی ارسال به دامنههای خارجی، اتصال از IPهای ناشناس و ایجاد صف غیرعادی میتوانند نشانههایی از سوءاستفاده باشند.
البته وجود چنین نشانههایی بهتنهایی Open Relay را اثبات نمیکند.
انجام آزمون کنترلشده
در محیط آزمایشگاهی یا شبکهای که مجوز آن را دارید، میتوان از یک کلاینت فاقد مجوز، وضعیت رد شدن درخواست Relay به مقصد خارجی کنترلشده را بررسی کرد.
در این آزمون بهتر است از دامنهها و صندوقهای ایمیل متعلق به خود سازمان استفاده شود.
هدف، بررسی تصمیم سرور درباره مجوز Relay است، نه ارسال واقعی پیام به اشخاص ثالث.
در بسیاری از موارد، بررسی پاسخ سرور به مرحله تعیین گیرنده میتواند بدون ارسال بدنه پیام، اطلاعات اولیه مناسبی فراهم کند.
چرا تست داخلی کافی نیست؟
اگر آزمایش فقط از localhost یا یک IP مورد اعتماد انجام شود، ممکن است نتیجه بهاشتباه امن تلقی شود.
زیرا بسیاری از سرورهای ایمیل به سیستمهای داخلی اجازه Relay میدهند.
برای ارزیابی مناسب باید تفاوت رفتار سرور در برابر منابع مورد اعتماد و منابع فاقد مجوز بررسی شود.
استفاده از ابزارهای بررسی Open Relay
برخی ابزارهای مدیریت امنیت ایمیل، قابلیت بررسی وضعیت Relay را ارائه میکنند.
این ابزارها باید فقط با رعایت مجوزهای لازم و سیاستهای امنیتی مورد استفاده قرار گیرند.
در استفاده از سرویسهای آنلاین، باید توجه داشت که آزمونهای شخص ثالث ممکن است باعث ایجاد اتصال به Mail Server شوند.
برای زیرساختهای حساس، روشهای داخلی و کنترلشده معمولاً مناسبتر هستند.
نشانههای احتمالی سوءاستفاده از Open Relay
اگر Mail Server برای انتقال غیرمجاز پیام استفاده شود، ممکن است علائم مشخصی در وضعیت سرور ظاهر شوند.
شناخت این علائم به شناسایی سریعتر رخداد کمک میکند.
افزایش غیرعادی تعداد ایمیلهای خروجی
افزایش ناگهانی تعداد پیامهای ارسالی یکی از نشانههای قابل بررسی است.
برای مثال، اگر سروری معمولاً روزانه تعداد محدودی پیام ارسال میکند، افزایش چندبرابری حجم ارسال باید بررسی شود.
مشاهده گیرندگان ناشناس
اگر لاگها نشان دهند حجم زیادی از ایمیلها به دامنههای نامرتبط یا گیرندگان غیرمنتظره ارسال شدهاند، ممکن است نیاز به بررسی امنیتی وجود داشته باشد.
افزایش خطاهای تحویل
ارسال گسترده اسپم میتواند با تعداد زیادی پیام برگشتی یا Bounce همراه شود.
خطاهای مربوط به رد پیام توسط مقصد، محدودیت نرخ ارسال یا اعتبار نامناسب IP نیز ممکن است افزایش پیدا کنند.
مصرف غیرعادی CPU و حافظه
پردازش تعداد زیادی اتصال SMTP و پیام خروجی میتواند منابع سرور را درگیر کند.
اگر افزایش مصرف منابع با رشد غیرعادی صف ایمیل همراه باشد، باید وضعیت سرویس ارسال بررسی شود.
دریافت گزارش سوءاستفاده
گاهی اولین نشانه مشکل، دریافت گزارش از شرکت میزبانی، کاربران یا ارائهدهندگان سرویس ایمیل است.
این گزارشها ممکن است شامل آدرس IP، زمان ارسال و نمونههایی از پیامهای مشکوک باشند.
بررسی سریع چنین هشدارهایی اهمیت زیادی دارد.
آموزش امنسازی SMTP Relay در Postfix
Postfix یکی از نرمافزارهای پرکاربرد Mail Transfer Agent در سرورهای لینوکسی است.
این نرمافزار امکانات متعددی برای کنترل Relay، احراز هویت، محدودسازی شبکه و مدیریت سیاستهای ارسال فراهم میکند.
در Postfix، پیکربندی صحیح محدودیتهای Relay نقش اساسی در جلوگیری از Open Relay دارد.
شناسایی فایل تنظیمات Postfix
در بسیاری از توزیعهای لینوکس، تنظیمات اصلی Postfix در مسیر زیر قرار دارند:
/etc/postfix/main.cf
با این حال، مسیر دقیق ممکن است بسته به سیستمعامل یا نحوه نصب متفاوت باشد.
پیش از هر تغییر باید از پیکربندی موجود نسخه پشتیبان تهیه شود.
همچنین لازم است مشخص شود آیا تنظیمات توسط کنترلپنل یا سیستم مدیریت پیکربندی تولید میشوند یا خیر.
بررسی متغیر mynetworks
پارامتر mynetworks محدودههای شبکه مورد اعتماد را مشخص میکند.
در بسیاری از تنظیمات Postfix، کلاینتهایی که از شبکههای مورد اعتماد متصل میشوند ممکن است مجوز Relay داشته باشند.
به همین دلیل، تعریف بیش از حد گسترده این پارامتر خطرناک است.
برای نمونه، یک سرور مستقل ممکن است فقط به آدرسهای Loopback بهعنوان منابع مورد اعتماد نیاز داشته باشد.
اما این موضوع به معماری واقعی شبکه بستگی دارد و نباید بدون بررسی در تمام سرورها یکسان اعمال شود.
بررسی smtpd_relay_restrictions
در نسخههای جدید Postfix، پارامتر smtpd_relay_restrictions برای کنترل مجوز Relay استفاده میشود.
یک الگوی متداول دفاعی به شکل زیر است:
smtpd_relay_restrictions =
    permit_mynetworks,
    permit_sasl_authenticated,
    reject_unauth_destination
این نمونه نشان میدهد که سرور میتواند به منابع موجود در شبکههای مورد اعتماد و کاربران احرازشده اجازه Relay بدهد و درخواستهای غیرمجاز برای مقصدهای خارجی را رد کند.
نکته مهم: این قطعه صرفاً یک نمونه از سیاست کنترل Relay است، نه پیکربندی کامل یک Mail Server. اثر نهایی آن به مقادیر mynetworks، تنظیمات SASL، تعریف دامنههای محلی و مجاز، سرویسهای موجود در master.cf و سایر سیاستهای سرور بستگی دارد.
نقش reject_unauth_destination
گزینه reject_unauth_destination یکی از کنترلهای مهم برای جلوگیری از انتقال غیرمجاز ایمیل است.
این محدودیت در شرایط معمول درخواستهایی را که برای مقصدهای خارجی غیرمجاز هستند رد میکند.
اگر تنظیمات Relay فاقد کنترل کافی برای مقصدهای غیرمجاز باشند، احتمال ایجاد پیکربندی ناامن افزایش پیدا میکند.
بررسی وضعیت احراز هویت SASL
Postfix میتواند از SASL برای احراز هویت کاربران استفاده کند.
فعال بودن SASL بهتنهایی کافی نیست؛ باید مطمئن شد که سیاستهای مجوز ارسال از نتیجه احراز هویت بهدرستی استفاده میکنند.
همچنین بهتر است سرویس Submission با تنظیمات TLS و محدودیتهای مناسب مدیریت شود.
بررسی تنظیمات با postconf
ابزار postconf برای مشاهده و بررسی تنظیمات Postfix استفاده میشود.
برای بررسی چند پارامتر مهم میتوان از دستور زیر استفاده کرد:
postconf -n | grep -E '^(mynetworks|smtpd_relay_restrictions|smtpd_recipient_restrictions|smtpd_sasl_auth_enable|relay_domains)'این دستور تنظیمات غیرپیشفرض مرتبط را نمایش میدهد.
از آنجا که postconf -n فقط تنظیمات غیرپیشفرض را نشان میدهد، نبود یک پارامتر در خروجی لزوماً به معنای غیرفعال بودن آن نیست.
برای مشاهده مقدار مؤثر یک پارامتر میتوان از دستور زیر استفاده کرد:
postconf smtpd_relay_restrictionsهمچنین باید تنظیمات اختصاصی سرویسها و Overrideهای احتمالی در master.cf بررسی شوند.
بررسی صحت پیکربندی
پیش از بارگذاری مجدد سرویس، میتوان از دستور زیر برای بررسی اولیه تنظیمات استفاده کرد:
sudo postfix checkاین بررسی جایگزین آزمون کامل امنیتی نیست، اما میتواند برخی مشکلات پیکربندی را شناسایی کند.
پس از تأیید تغییرات، بارگذاری مجدد سرویس باید مطابق فرایند مدیریت تغییرات سازمان انجام شود.
امنسازی Open Relay در Exim
Exim یکی دیگر از نرمافزارهای شناختهشده مدیریت انتقال ایمیل است که در بسیاری از سرورهای لینوکسی و محیطهای میزبانی استفاده میشود.
این نرمافزار امکانات انعطافپذیری برای تعریف سیاستهای دسترسی دارد.
در Exim، کنترل Relay معمولاً با استفاده از ACLها و تنظیمات مربوط به میزبانها و دامنههای مجاز انجام میشود.
بررسی relay_from_hosts
در پیکربندیهای متداول Exim، فهرستی به نام relay_from_hosts برای تعیین میزبانهای مجاز به Relay استفاده میشود.
اگر این فهرست بیش از حد گسترده تعریف شود، احتمال اعطای مجوز ارسال به منابع غیرمجاز وجود دارد.
بهتر است فقط IPهای مورد نیاز در این فهرست قرار داشته باشند.
بررسی ACL مربوط به گیرنده
در Exim، سیاستهای بررسی گیرنده میتوانند نقش مهمی در کنترل پذیرش و Relay پیام داشته باشند.
مدیر سرور باید اطمینان حاصل کند درخواستهای ارسال از منابع ناشناس به دامنههای خارجی غیرمجاز رد میشوند.
همچنین لازم است ترتیب قوانین ACL بررسی شود.
بررسی احراز هویت SMTP
اگر کاربران از Exim برای ارسال ایمیل استفاده میکنند، بهتر است مسیر Submission با احراز هویت مناسب و ارتباط رمزنگاریشده مدیریت شود.
برای تجهیزات داخلی فاقد پشتیبانی از SMTP AUTH نیز باید سیاستهای محدودکننده مبتنی بر شبکه و دسترسی اعمال شود.
توجه به کنترلپنلها
در محیطهایی مانند cPanel، فایلهای تنظیمات Exim ممکن است توسط کنترلپنل مدیریت و بازتولید شوند.
بنابراین، تغییر مستقیم فایلها بدون شناخت معماری کنترلپنل ممکن است پایدار نباشد.
در چنین شرایطی باید از امکانات رسمی سفارشیسازی تنظیمات استفاده شود.
جلوگیری از Open Relay در Microsoft Exchange
Microsoft Exchange یکی از زیرساختهای رایج ایمیل سازمانی است.
در این نرمافزار، Receive Connectorها برای مدیریت ارتباطات SMTP ورودی و تعیین مجوزهای مربوط به آنها استفاده میشوند.
پیکربندی اشتباه این Connectorها میتواند زمینه انتقال غیرمجاز پیام را ایجاد کند.
نقش Receive Connector
Receive Connector مشخص میکند چه سیستمهایی میتوانند به نقطه دریافت SMTP متصل شوند و چه مجوزهایی در اختیار دارند.
بسته به معماری Exchange، ممکن است چند Connector برای کاربردهای مختلف وجود داشته باشد.
برای مثال، دریافت پیام از اینترنت و دریافت پیام از تجهیزات داخلی میتوانند نیازمند سیاستهای متفاوتی باشند.
خطر اعطای مجوز گسترده به Anonymous Users
در بعضی سازمانها، تجهیزات داخلی مانند چاپگرها، سامانههای مانیتورینگ یا نرمافزارهای قدیمی باید بدون احراز هویت کاربری ایمیل ارسال کنند.
برای این منظور ممکن است یک Connector اختصاصی ایجاد شود.
اما اگر چنین Connectorی از هر آدرس اینترنتی اتصال بپذیرد و مجوز Relay به مقصدهای خارجی داشته باشد، خطر Open Relay ایجاد میشود.
استفاده از Connector اختصاصی
رویکرد مناسب این است که قابلیت Anonymous Relay موردنیاز سازمان از طریق Connector جداگانه مدیریت شود.
این Connector باید فقط از IPهای مشخص و مورد اعتماد اتصال بپذیرد.
همچنین سطح مجوزها باید متناسب با نیاز واقعی سیستمها باشد.
پرهیز از مجوزهای بیش از حد
در Exchange، بعضی تنظیمات اعتماد گسترده میتوانند باعث شوند سیستمهای متصل از محدودیتهای امنیتی بیشتری عبور کنند.
بنابراین، استفاده از مجوزهای گسترده مانند اعتماد کامل به یک منبع خارجی باید با ارزیابی دقیق امنیتی همراه باشد.
بررسی RemoteIPRanges
یکی از موارد مهم در ارزیابی Connectorها، بررسی محدوده IPهای مجاز است.
در Exchange Management Shell میتوان اطلاعات Connectorها را از طریق فرمانهای مدیریتی مربوطه بررسی کرد.
برای مثال:
Get-ReceiveConnector |
    Format-Table Name,Enabled,Bindings,RemoteIPRanges
این خروجی به شناسایی Connectorهای موجود و محدودههای دسترسی آنها کمک میکند.
با این حال، برای بررسی کامل باید مجوزهای Connector و سازوکارهای Authentication نیز ارزیابی شوند.
جلوگیری از Open Relay در cPanel و WHM
در بسیاری از سرویسهای میزبانی وب، cPanel و WHM برای مدیریت حسابها و تنظیمات سرور استفاده میشوند.
سرورهای مبتنی بر این ساختار معمولاً از Exim برای مدیریت ایمیل استفاده میکنند.
نقش WHM در تنظیمات ایمیل
در WHM، مدیر سرور میتواند بسیاری از تنظیمات مربوط به Exim و امنیت ایمیل را مدیریت کند.
سطح دسترسی کاربران عادی cPanel معمولاً برای تغییر تمام سیاستهای اصلی Relay کافی نیست.
به همین دلیل، جلوگیری از Open Relay عمدتاً به تنظیمات مدیر سرور یا شرکت میزبانی بستگی دارد.
بررسی Exim Configuration Manager
در WHM، بخش Exim Configuration Manager برای مدیریت تنظیمات مختلف Exim استفاده میشود.
مدیر سرور باید سیاستهای Relay و کنترل دسترسی را با توجه به تنظیمات پیشفرض و نیازهای واقعی بررسی کند.
غیرفعال کردن کنترلهای امنیتی برای حل موقت مشکلات ارسال ایمیل میتواند خطرناک باشد.
بررسی سرویسهای ارسال سایتها
در هاستهای اشتراکی، ممکن است چندین وبسایت از زیرساخت ایمیل یک سرور استفاده کنند.
در چنین شرایطی، سوءاستفاده از یک حساب یا اسکریپت آسیبپذیر میتواند اعتبار ارسال کل سرور را تحت تأثیر قرار دهد.
مدیریت محدودیت ارسال، ثبت لاگ و نظارت بر حسابهای میزبانی اهمیت زیادی دارد.
آیا فعال بودن SMTP در cPanel به معنای Open Relay است؟
خیر. وجود سرویس SMTP یا امکان ساخت حساب ایمیل به معنای باز بودن Relay نیست.
برای تشخیص مشکل باید سیاستهای انتقال به مقصد خارجی و کنترل مجوز فرستنده بررسی شوند.
Open Relay چه تفاوتی با SMTP Misconfiguration دارد؟
SMTP Misconfiguration اصطلاح عمومیتری است که به تنظیمات نادرست سرویس ایمیل اشاره میکند.
Open Relay یکی از نمونههای مهم این دسته از مشکلات است، اما هر خطای SMTP الزاماً به معنی Open Relay نیست.
برای مثال، ممکن است یک سرور دارای مشکلات زیر باشد:
- پیکربندی نامناسب TLS
- استفاده از الگوریتمهای رمزنگاری قدیمی
- نبود محدودیت نرخ ارسال
- تنظیمات نامناسب احراز هویت
- رکورد SPF اشتباه
- نبود امضای DKIM
- سیاست DMARC نامناسب
- مجوزهای گسترده برای حسابهای داخلی
این مشکلات میتوانند امنیت ایمیل را کاهش دهند، اما لزوماً امکان Relay آزاد و غیرمجاز ایجاد نمیکنند.
آیا نبود SPF باعث Open Relay میشود؟
خیر. SPF برای معرفی و اعتبارسنجی منابع مجاز ارسال ایمیل مرتبط با دامنه استفاده میشود.
این استاندارد مستقیماً سیاست مجوز Relay سرور SMTP را کنترل نمیکند.
بنابراین، سروری با SPF صحیح همچنان ممکن است به دلیل پیکربندی اشتباه، Open Relay باشد.
آیا DKIM مشکل Open Relay را برطرف میکند؟
خیر. DKIM با استفاده از امضای دیجیتال به بررسی اصالت دامنه امضاکننده و یکپارچگی بخشهای امضاشده پیام کمک میکند.
این فناوری جایگزین کنترل دسترسی SMTP نیست.
آیا DMARC از سوءاستفاده از Open Relay جلوگیری میکند؟
DMARC میتواند در کاهش سوءاستفاده از هویت ایمیلی دامنه نقش داشته باشد، اما قابلیت Relay غیرمجاز را در سرور غیرفعال نمیکند.
بنابراین، برای جلوگیری از Open Relay باید سیاستهای خود Mail Server اصلاح شوند.
نقش SPF، DKIM و DMARC در کاهش سوءاستفاده از Mail Server
اگرچه تنظیمات SMTP Relay مهمترین عامل جلوگیری از Open Relay هستند، اما برای حفاظت جامع از زیرساخت ایمیل باید از استانداردهای احراز اصالت دامنه نیز استفاده کرد.
SPF، DKIM و DMARC سه فناوری مکمل هستند که به سرور دریافتکننده کمک میکنند درباره اعتبار هویت ایمیل تصمیم بگیرد.
نقش SPF در امنیت ایمیل
SPF مخفف Sender Policy Framework است.
این استاندارد به مالک دامنه اجازه میدهد مشخص کند کدام سرورها مجاز هستند از طرف دامنه مربوط به هویت SMTP ایمیل ارسال کنند.
برای مثال، اگر سازمانی فقط از یک سرویس مشخص استفاده کند، میتواند سیاست SPF خود را مطابق زیرساخت مجاز تنظیم کند.
با این حال، SPF مانع اتصال افراد غیرمجاز به یک سرور Open Relay نمیشود.
بنابراین، پیکربندی SPF باید بهعنوان اقدامی مکمل در نظر گرفته شود.
نقش DKIM در احراز اصالت پیام
DKIM مخفف DomainKeys Identified Mail است.
این فناوری با استفاده از امضای دیجیتال، امکان اعتبارسنجی دامنه امضاکننده و یکپارچگی بخشهای امضاشده پیام را فراهم میکند.
اگر مهاجم از سرور Open Relay برای ارسال پیام استفاده کند، وجود DKIM معتبر متعلق به دامنه مورد ادعا تضمینشده نیست.
اما اگر مهاجم به زیرساخت امضاکننده یا حساب ارسال مجاز دسترسی داشته باشد، ممکن است پیامهای مخرب نیز دارای امضای معتبر باشند.
نقش DMARC در محافظت از هویت دامنه
DMARC با استفاده از نتایج SPF و DKIM و بررسی Domain Alignment، به ارزیابی هماهنگی هویت ایمیل کمک میکند.
مالک دامنه میتواند با انتشار سیاست DMARC مشخص کند گیرندگان چه رفتاری با پیامهایی داشته باشند که شرایط احراز اصالت را رعایت نمیکنند.
سیاستهای اصلی شامل none، quarantine و reject هستند.
استفاده از سیاست سختگیرانه باید پس از شناسایی تمام منابع ارسال مجاز و بررسی گزارشها انجام شود.
چرا این سه استاندارد جایگزین کنترل Relay نیستند؟
SPF، DKIM و DMARC عمدتاً بر احراز اصالت ایمیل و هویت دامنه تمرکز دارند.
اما کنترل Relay مشخص میکند چه کلاینتی مجاز است از سرور برای انتقال پیام استفاده کند.
این دو حوزه به یکدیگر مرتبط هستند، ولی مسئله یکسانی را حل نمیکنند.
به همین دلیل، امنیت مناسب Mail Server نیازمند هر دو دسته کنترل است. 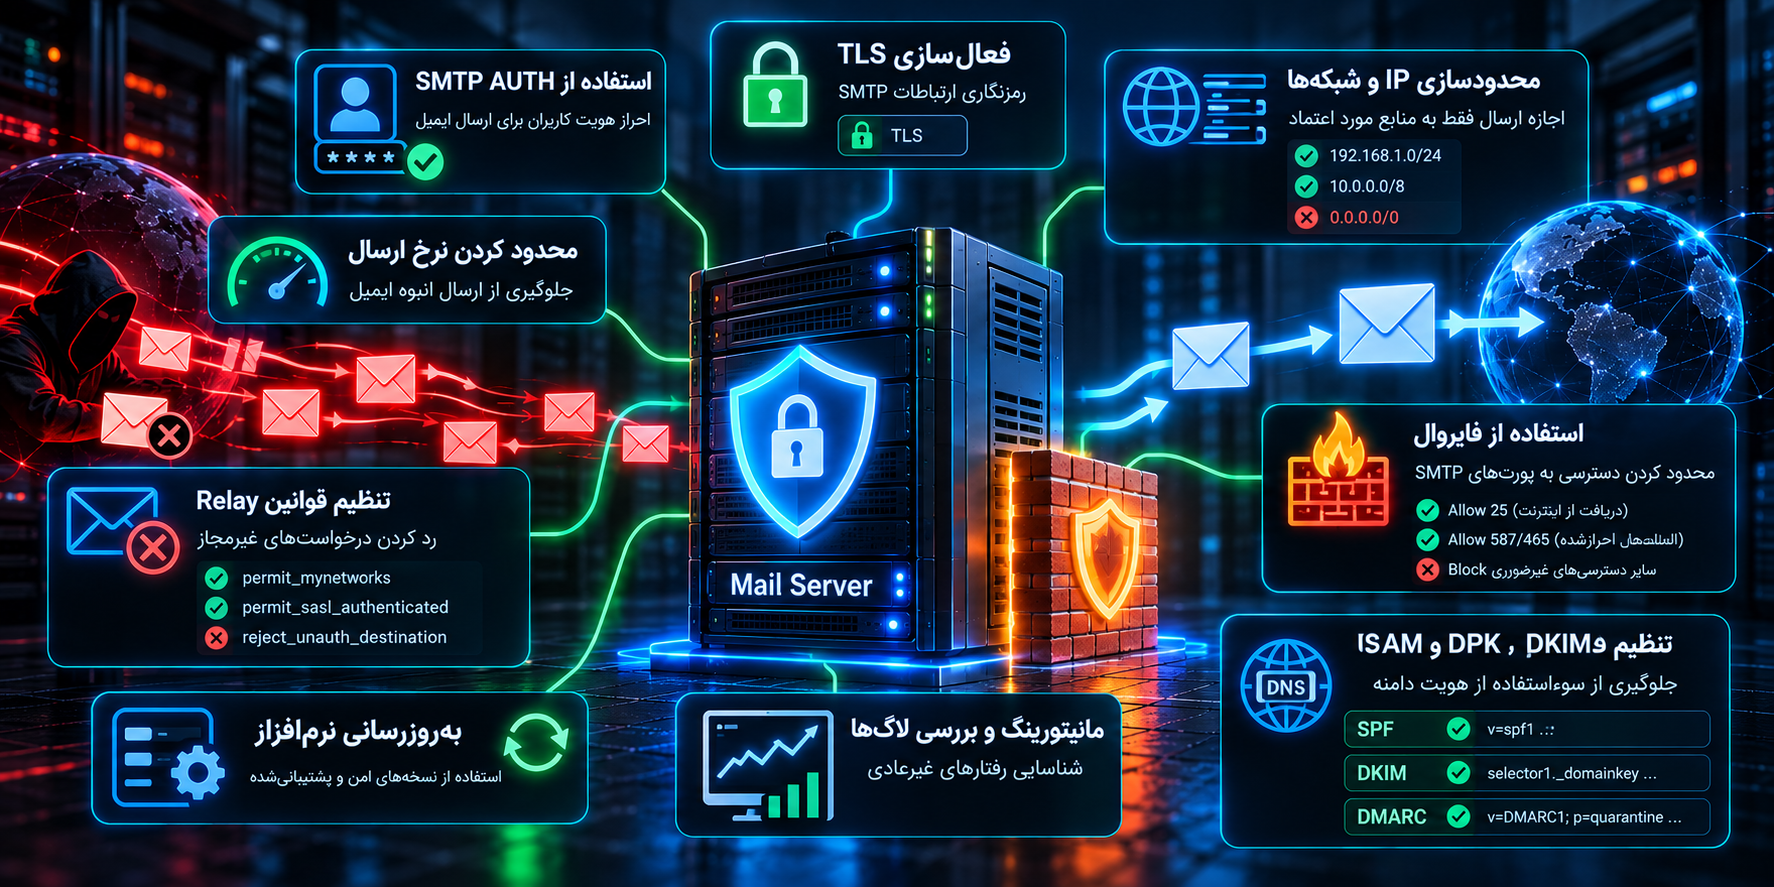
بهترین روشهای امنسازی Mail Server در برابر Open Relay
برای جلوگیری از Open Relay، صرفاً فعال کردن یک گزینه امنیتی کافی نیست.
مدیر سرور باید مجموعهای از کنترلهای فنی، مدیریتی و نظارتی را بهصورت هماهنگ پیادهسازی کند.
۱. پیادهسازی اصل حداقل دسترسی
اصل Least Privilege یکی از مفاهیم مهم امنیت اطلاعات است.
بر اساس این اصل، کاربران و سرویسها فقط باید مجوزهایی را دریافت کنند که برای انجام وظایف واقعی آنها ضروری است.
در Mail Server، این موضوع به معنای محدودسازی مجوز Relay برای منابع مشخص است.
برای مثال، یک سامانه مانیتورینگ که فقط باید اعلانهای خود را ارسال کند، نباید مجوز نامحدود برای استفاده از تمام امکانات سرویس ایمیل داشته باشد.
۲. محدودسازی شبکههای مورد اعتماد
Trusted Networks باید با دقت تعریف شوند.
اعتماد به یک محدوده بسیار گسترده میتواند احتمال سوءاستفاده را افزایش دهد.
بهتر است دسترسی بر اساس IPهای مشخص یا زیرشبکههای کوچک و موردنیاز تنظیم شود.
همچنین باید توجه داشت که IPهای داخلی نیز همیشه قابل اعتماد نیستند؛ زیرا یک سیستم داخلی آلوده میتواند از مجوز Relay خود سوءاستفاده کند.
۳. استفاده از SMTP AUTH
برای کاربران و برنامههایی که قابلیت احراز هویت دارند، استفاده از SMTP AUTH توصیه میشود.
احراز هویت باید از طریق ارتباط رمزنگاریشده انجام شود.
همچنین لازم است سیاستهای مناسب برای مدیریت رمز عبور، محدودیت تلاشهای ناموفق و غیرفعالسازی حسابهای بلااستفاده وجود داشته باشد.
۴. جداسازی پورتهای دریافت و ارسال
تفکیک وظایف پورتهای SMTP میتواند مدیریت امنیتی را سادهتر کند.
پورت 25 معمولاً برای انتقال ایمیل میان سرورها استفاده میشود.
پورت 587 برای Message Submission کاربرد دارد و معمولاً باید با احراز هویت کاربران همراه باشد.
پورت 465 نیز برای Submission مبتنی بر TLS ضمنی استفاده میشود.
این تفکیک به مدیر سرور کمک میکند سیاستهای متفاوتی برای دریافت ایمیل عمومی و ارسال ایمیل توسط کاربران تعریف کند.
البته وجود این پورتها بهتنهایی امنیت ایجاد نمیکند و سیاستهای دسترسی همچنان ضروری هستند.
۵. فعالسازی TLS
استفاده از TLS برای حفاظت از اطلاعات در مسیر ارتباط اهمیت دارد.
در سرویس Submission باید از تنظیماتی استفاده شود که مانع ارسال اطلاعات احراز هویت روی ارتباط رمزنگارینشده شوند.
همچنین گواهیهای TLS، نسخههای پروتکل و الگوریتمهای رمزنگاری باید با توصیههای امنیتی روز هماهنگ باشند.
TLS بهتنهایی مانع Open Relay نیست، اما امنیت ارتباط و اطلاعات ورود را افزایش میدهد.
۶. محدودسازی تعداد پیامهای خروجی
Rate Limiting یکی از کنترلهای مهم برای کاهش تأثیر سوءاستفاده است.
با اعمال محدودیت بر تعداد پیامهای ارسالی هر کاربر، IP یا سرویس، میتوان احتمال ارسال گسترده پیامهای غیرمجاز را کاهش داد.
برای مثال، حسابی که معمولاً تعداد محدودی پیام تراکنشی ارسال میکند، نباید بدون بررسی قادر به ارسال حجم بسیار زیادی ایمیل باشد.
این محدودیتها باید متناسب با نیاز واقعی کسبوکار تنظیم شوند.
۷. اعمال محدودیت اتصال
محدود کردن تعداد اتصالهای همزمان و نرخ ایجاد اتصال جدید میتواند به کاهش فشار ناشی از سوءاستفاده کمک کند.
همچنین برای رفتارهای غیرعادی میتوان هشدارهای نظارتی تعریف کرد.
البته تنظیم محدودیت بیش از حد سختگیرانه ممکن است باعث اختلال در سرویسهای واقعی شود.
۸. بررسی و بهروزرسانی نرمافزار Mail Server
استفاده از نسخههای پشتیبانیشده Postfix، Exim، Exchange یا سایر سرویسهای ایمیل اهمیت زیادی دارد.
بهروزرسانی نرمافزار میتواند مشکلات امنیتی شناختهشده را برطرف کند و قابلیتهای جدید کنترل دسترسی فراهم سازد.
بهتر است تغییرات ابتدا در محیط آزمایشی بررسی شوند.
۹. استفاده از Firewall
فایروال میتواند دسترسی به سرویسهای SMTP را در سطح شبکه محدود کند.
برای مثال، اگر یک سرویس داخلی فقط باید از شبکه خصوصی قابل دسترسی باشد، نیازی نیست پورت Submission آن بدون محدودیت در اینترنت در دسترس قرار گیرد.
همچنین امکان استفاده از قوانین جداگانه برای سرورهای داخلی و خارجی وجود دارد.
با این حال، مسدود کردن تمام ارتباطات پورت 25 برای سروری که باید ایمیل عمومی دریافت کند، ممکن است عملکرد اصلی سرویس را مختل کند.
۱۰. فعالسازی مانیتورینگ امنیتی
نظارت مستمر بر رفتار Mail Server امکان شناسایی مشکلات را پیش از تبدیل شدن به رخداد گسترده فراهم میکند.
شاخصهای مناسب برای مانیتورینگ شامل حجم ارسال، نرخ خطا، تعداد اتصالها، وضعیت صف و تعداد پیامهای ردشده هستند.
بهتر است برای تغییرات غیرعادی هشدار تعریف شود. 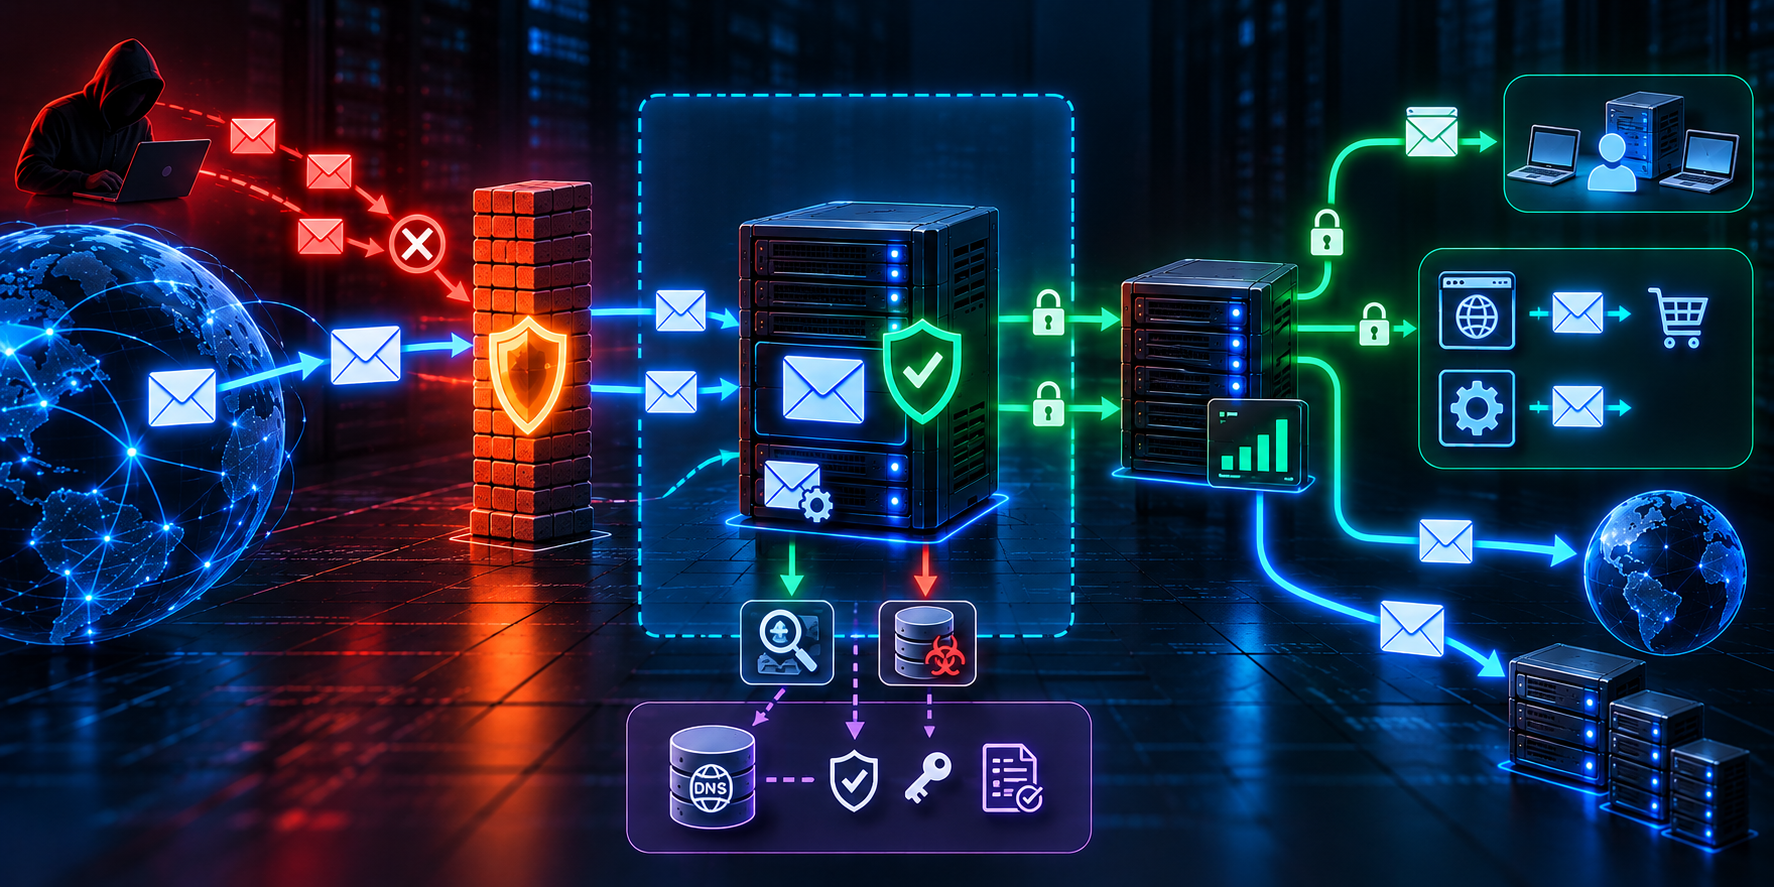
معماری پیشنهادی برای یک Mail Server امن
یک معماری مناسب باید میان دریافت عمومی ایمیل، ارسال احرازشده و انتقال مجاز از سرویسهای داخلی تفکیک ایجاد کند.
این تفکیک احتمال اشتباه در سیاستهای دسترسی را کاهش میدهد.
لایه اول: دریافت ایمیل از اینترنت
در این لایه، سرور پیامهایی را دریافت میکند که مقصد آنها یکی از دامنههای تحت مدیریت سازمان است.
دریافت چنین پیامهایی معمولاً نیازی به احراز هویت فرستنده در SMTP ندارد.
با این حال، سرور نباید صرفاً به دلیل عمومی بودن مسیر دریافت، Relay به دامنههای خارجی را برای کلاینتهای ناشناس مجاز کند.
لایه دوم: Submission کاربران
کاربران و برنامههای مجاز باید از مسیر مشخصی برای ارسال ایمیل استفاده کنند.
این مسیر میتواند شامل احراز هویت، TLS، محدودیت نرخ و کنترل آدرس فرستنده باشد.
همچنین بهتر است دسترسی حسابها بر اساس نقش و نیاز واقعی تعیین شود.
لایه سوم: ارسال برنامههای داخلی
برخی سامانههای داخلی ممکن است برای ارسال اعلانها به یک Relay مشخص نیاز داشته باشند.
اگر پشتیبانی از SMTP AUTH امکانپذیر باشد، بهتر است از آن استفاده شود.
در غیر این صورت، دسترسی باید بر اساس IPهای مشخص، محدودیت شبکه و قواعد ارسال کنترل شود.
برای کاهش خطر، نباید یک Relay داخلی بدون کنترل مناسب از اینترنت قابل استفاده باشد.
لایه چهارم: احراز اصالت دامنه
SPF، DKIM و DMARC باید بر اساس زیرساخت واقعی ایمیل تنظیم شوند.
این لایه به سرورهای دریافتکننده کمک میکند پیامهای واقعی را از برخی پیامهای جعلی تشخیص دهند.
لایه پنجم: نظارت و پاسخگویی به رخداد
در این لایه، لاگها، وضعیت صف، نرخ ارسال و هشدارهای امنیتی بررسی میشوند.
همچنین باید برنامه مشخصی برای واکنش به سوءاستفاده، افشای حساب و قرارگیری IP در فهرستهای مسدودسازی وجود داشته باشد.
اگر Mail Server به Open Relay تبدیل شد چه کنیم؟
اگر مشخص شد سرور ایمیل به منابع غیرمجاز اجازه Relay میدهد، باید مشکل بهعنوان یک رخداد امنیتی بررسی شود.
هدف اصلی، جلوگیری از سوءاستفاده بیشتر، حفظ شواهد و بازگرداندن سرویس به وضعیت ایمن است.
مرحله اول: محدود کردن دسترسی غیرمجاز
ابتدا باید سیاستهای Relay اصلاح شوند تا درخواستهای انتقال غیرمجاز رد شوند.
در شرایط اضطراری، ممکن است لازم باشد دسترسی به مسیر آسیبپذیر بهصورت موقت محدود شود.
این اقدام باید با توجه به نقش سرور و اثر احتمالی آن بر ایمیلهای واقعی انجام شود.
مرحله دوم: حفظ لاگها و شواهد
پیش از پاکسازی صف یا تغییرات گسترده، لازم است لاگهای مرتبط و اطلاعات رخداد حفظ شوند.
این اطلاعات برای تعیین زمان شروع سوءاستفاده، شناسایی منابع مشکوک و بررسی پیامدهای احتمالی اهمیت دارند.
مرحله سوم: بررسی Mail Queue
صف ایمیل باید برای شناسایی پیامهای غیرعادی بررسی شود.
در صورت وجود پیامهای مخرب، لازم است مطابق سیاست پاسخگویی به رخداد درباره قرنطینه یا حذف آنها تصمیم گرفته شود.
پاک کردن تمام صف بدون بررسی میتواند باعث از بین رفتن ایمیلهای واقعی و شواهد فنی شود.
مرحله چهارم: بررسی حسابهای کاربری
اگر سوءاستفاده از طریق حساب احرازشده صورت گرفته باشد، احتمال افشای اطلاعات ورود باید بررسی شود.
در چنین شرایطی، بازنشانی امن اعتبارنامهها، لغو نشستهای فعال و بررسی رفتار حسابهای مشکوک اهمیت دارد.
مرحله پنجم: بررسی تغییرات پیکربندی
مدیر سرور باید مشخص کند چرا Relay غیرمجاز امکانپذیر شده است.
ممکن است مشکل ناشی از یک تغییر اشتباه، مجوز بیش از حد گسترده یا بازگردانی فایل پیکربندی قدیمی باشد.
تا زمانی که علت اصلی رفع نشود، احتمال تکرار رخداد وجود دارد.
مرحله ششم: بررسی وضعیت IP و دامنه
پس از مهار مشکل، وضعیت اعتبار ارسال و فهرستهای مسدودسازی بررسی شود.
اگر IP در Blocklist قرار گرفته باشد، ابتدا باید علت سوءاستفاده کاملاً برطرف شود.
سپس میتوان مطابق فرایند رسمی سرویس مربوطه درخواست بازبینی یا حذف از فهرست را ارسال کرد.
مرحله هفتم: آزمون امنیتی مجدد
پس از اصلاح پیکربندی، لازم است وضعیت Relay دوباره بررسی شود.
این آزمون باید نشان دهد منابع مجاز همچنان میتوانند ایمیل ارسال کنند، اما منابع غیرمجاز قادر به انتقال پیام به مقصدهای خارجی نیستند.
مرحله هشتم: مستندسازی رخداد
در پایان، علت اصلی مشکل، اقدامات اصلاحی و نتایج آزمون باید ثبت شوند.
این مستندسازی به جلوگیری از تکرار خطا و بهبود فرایند مدیریت تغییرات کمک میکند.
بررسی امنیت SMTP در سرورهای لینوکسی
در سرورهای لینوکسی، علاوه بر تنظیمات Mail Server باید وضعیت سرویسها، پورتها و لاگهای سیستمی نیز بررسی شود.
این اقدامات به مدیر سیستم کمک میکنند دید کاملتری نسبت به سطح دسترسی سرویس ایمیل داشته باشد.
شناسایی پورتهای در حال Listen
برای مشاهده سرویسهایی که روی پورتهای متداول SMTP گوش میدهند، میتوان از دستور زیر استفاده کرد:
sudo ss -lntp | grep -E ':(25|465|587)\b'این دستور میتواند اطلاعاتی درباره سرویسهای در حال اجرا و پورتهای مرتبط ارائه کند.
با این حال، باز بودن یک پورت به معنای Open Relay نیست.
بررسی وضعیت سرویس Postfix
در سرورهایی که از systemd استفاده میکنند، وضعیت Postfix را میتوان با دستور زیر بررسی کرد:
sudo systemctl status postfixاین دستور برای بررسی وضعیت اجرای سرویس مفید است.
بررسی لاگهای ایمیل
در بسیاری از توزیعها، لاگهای مرتبط با ایمیل ممکن است در مسیرهایی مانند /var/log/mail.log یا /var/log/maillog قرار داشته باشند.
در بعضی سیستمها نیز اطلاعات از طریق Journal ثبت میشوند.
برای نمونه:
sudo journalctl -u postfix --since "1 hour ago"این دستور رویدادهای مرتبط با سرویس را در بازه زمانی مشخص نمایش میدهد.
لاگهای واقعی ممکن است در واحدهای دیگر systemd یا فایلهای جداگانه ثبت شوند؛ بنابراین باید روش ثبت لاگ سیستم بررسی شود.
بررسی صف ایمیل
در Postfix میتوان از دستور زیر برای مشاهده صف استفاده کرد:
postqueue -pافزایش غیرعادی تعداد پیامها میتواند نشانه مشکلی در تحویل ایمیل یا فعالیت غیرمنتظره باشد.
البته پر شدن صف ممکن است به دلایل دیگری مانند اختلال DNS، مشکلات ارتباطی یا عدم دسترسی به سرور مقصد نیز رخ دهد.
تأثیر Open Relay بر امنیت وردپرس و ووکامرس
وبسایتهای وردپرسی معمولاً به یک زیرساخت ارسال ایمیل نیاز دارند.
اگر این زیرساخت روی همان سرور وب قرار داشته باشد، مشکلات امنیتی Mail Server میتوانند بر عملکرد سایت نیز اثر بگذارند.
اختلال در ارسال ایمیلهای وردپرس
ایمیلهای ثبتنام، بازیابی رمز عبور و اعلانهای امنیتی برای تجربه کاربری اهمیت زیادی دارند.
اگر IP سرور به دلیل سوءاستفاده از Open Relay اعتبار خود را از دست بدهد، احتمال اختلال در تحویل این پیامها افزایش پیدا میکند.
مشکلات فروشگاههای ووکامرسی
در ووکامرس، ایمیلهای مرتبط با سفارش و پرداخت نقش مهمی در ارتباط با مشتری دارند.
اگر پیامهای تأیید خرید به مقصد نرسند، ممکن است مشتری وضعیت سفارش خود را بهدرستی متوجه نشود.
بنابراین، امنیت زیرساخت ارسال ایمیل بخشی از پایداری عملیاتی فروشگاه است.
استفاده از SMTP اختصاصی
برای بسیاری از وبسایتها، استفاده از سرویس ایمیل تراکنشی معتبر میتواند مدیریت احراز اصالت و تحویل ایمیل را سادهتر کند.
با این حال، حتی در صورت استفاده از سرویس خارجی، امنیت حساب SMTP یا API Key همچنان اهمیت دارد.
محافظت از اطلاعات اتصال
اطلاعات احراز هویت SMTP نباید در فایلهای عمومی، مخازن کد یا خروجی خطاها منتشر شوند.
در محیطهای حرفهای، استفاده از روشهای امن مدیریت اسرار و محدودسازی دسترسی به اعتبارنامهها توصیه میشود.
جلوگیری از ارسال بیش از حد
افزونهها یا فرمهای آسیبپذیر ممکن است برای تولید تعداد زیادی ایمیل مورد سوءاستفاده قرار گیرند.
این مشکل با Open Relay متفاوت است، اما میتواند آثار مشابهی بر اعتبار ارسال داشته باشد.
برای کاهش خطر باید محدودیت نرخ، کنترل فرمها و نظارت بر پیامهای خروجی نیز در نظر گرفته شود.
اشتباهات رایج در امنسازی SMTP Relay
برخی اشتباهات هنگام رفع مشکل Open Relay میتوانند باعث ایجاد اختلال جدید شوند.
به همین دلیل، اصلاح تنظیمات باید با شناخت کامل نقش سرور انجام شود.
مسدود کردن کامل پورت 25 بدون بررسی
پورت 25 نقش مهمی در ارتباط میان سرورهای ایمیل دارد.
اگر یک سازمان باید ایمیل عمومی دریافت کند، مسدود کردن این پورت ممکن است عملکرد دریافت ایمیل را مختل کند.
راهکار صحیح، محدودسازی مجوز Relay است؛ نه الزاماً مسدودسازی تمام ترافیک SMTP.
اعتماد به تمام آدرسهای شبکه
قرار دادن محدودههای بیش از حد گسترده در فهرست Trusted Networks میتواند خطرناک باشد.
بهتر است مجوزها فقط به منابع ضروری داده شوند.
غیرفعال کردن احراز هویت برای رفع خطا
گاهی کاربران هنگام مواجهه با خطای ارسال، احراز هویت SMTP را غیرفعال میکنند.
این اقدام ممکن است بدون اصلاح علت اصلی، سطح امنیت را کاهش دهد.
نادیده گرفتن تنظیمات اختصاصی سرویسها
در بعضی نرمافزارهای Mail Server، سیاستهای جداگانهای برای پورتها یا Connectorهای مختلف وجود دارد.
بررسی فقط یک فایل تنظیمات ممکن است برای ارزیابی کامل کافی نباشد.
عدم بررسی سرویس از شبکه خارجی
آزمونهایی که فقط از localhost یا شبکه داخلی انجام میشوند ممکن است رفتار سرور در برابر کاربران ناشناس اینترنت را نشان ندهند.
ارزیابی باید شامل سناریوهای مجاز و غیرمجاز باشد.
نادیده گرفتن IPv6
اگر Mail Server از IPv6 پشتیبانی کند، سیاستهای کنترل Relay باید برای مسیرهای IPv6 نیز بررسی شوند.
گاهی تنظیمات امنیتی فقط روی IPv4 متمرکز میشوند و مسیرهای دیگر بهاندازه کافی ارزیابی نمیشوند.
حذف بیبرنامه پیامهای صف
پاک کردن تمام Mail Queue بدون بررسی، ممکن است باعث حذف پیامهای واقعی شود.
همچنین احتمال از بین رفتن شواهد امنیتی وجود دارد.
اتکا به SPF و DKIM برای رفع Open Relay
این استانداردها برای احراز اصالت ایمیل اهمیت دارند، اما تنظیمات نادرست مجوز Relay را اصلاح نمیکنند.
بیتوجهی به مانیتورینگ
حتی پس از رفع مشکل نیز باید وضعیت ارسال ایمیل، صف و لاگها بهصورت دورهای بررسی شود.
چکلیست امنیتی جلوگیری از Open Relay
چکلیست زیر برای بررسی اولیه زیرساختهای ایمیل سازمانی و سرورهای اختصاصی قابل استفاده است:
- [ ] تمامی سرویسها و پورتهای SMTP شناسایی شدهاند.
- [ ] دامنههای مقصد محلی و Relay مجاز مشخص هستند.
- [ ] ارسال به دامنههای خارجی فقط برای منابع مجاز امکانپذیر است.
- [ ] شبکههای مورد اعتماد محدود و مستندسازی شدهاند.
- [ ] درخواستهای Relay کاربران ناشناس به مقصدهای خارجی رد میشوند.
- [ ] سرویس Submission از احراز هویت مناسب استفاده میکند.
- [ ] اطلاعات ورود از طریق ارتباط رمزنگاریشده منتقل میشوند.
- [ ] مجوزهای حسابهای SMTP با اصل حداقل دسترسی هماهنگ هستند.
- [ ] تنظیمات IPv4 و IPv6 بررسی شدهاند.
- [ ] قوانین Relay در تمام Connectorها و سرویسهای مرتبط کنترل شدهاند.
- [ ] محدودیت نرخ ارسال برای کاربران و سرویسها تعریف شده است.
- [ ] لاگهای SMTP ثبت و نگهداری میشوند.
- [ ] وضعیت Mail Queue بهصورت دورهای بررسی میشود.
- [ ] هشدارهای مربوط به ارسال غیرعادی فعال هستند.
- [ ] وضعیت اعتبار IP و مشکلات تحویل ایمیل پایش میشود.
- [ ] تنظیمات SPF، DKIM و DMARC بررسی شدهاند.
- [ ] نرمافزار Mail Server از نسخه پشتیبانیشده استفاده میکند.
- [ ] تغییرات پیکربندی ثبت و مستندسازی میشوند.
- [ ] از تنظیمات حساس نسخه پشتیبان معتبر وجود دارد.
- [ ] پس از هر تغییر مهم، آزمون کنترلشده امنیت Relay انجام میشود.
این چکلیست میتواند مبنایی برای ارزیابی اولیه باشد، اما در زیرساختهای پیچیده لازم است معماری واقعی سازمان نیز بررسی شود.
سؤالات متداول درباره Open Relay
Open Relay چیست؟
Open Relay یک پیکربندی ناامن SMTP است که اجازه میدهد منابع غیرمجاز از یک سرور ایمیل برای انتقال پیام به دامنههای خارجی استفاده کنند. این مشکل میتواند زمینه سوءاستفاده برای ارسال اسپم و فیشینگ را فراهم کند.
آیا Open Relay یک آسیبپذیری امنیتی است؟
بله. Open Relay معمولاً یک ضعف مهم در کنترل دسترسی و پیکربندی سرویس ایمیل محسوب میشود. این مشکل لزوماً ناشی از نقص نرمافزاری نیست و ممکن است به دلیل تنظیمات نادرست ایجاد شود.
تفاوت SMTP Relay و Open Relay چیست؟
SMTP Relay به فرایند عادی انتقال ایمیل میان سرورها اشاره دارد. Open Relay زمانی رخ میدهد که این قابلیت بدون کنترل کافی در اختیار منابع غیرمجاز قرار بگیرد.
آیا Open Relay باعث هک شدن سرور میشود؟
Open Relay بهخودیخود به معنای دسترسی مدیریتی مهاجم به سرور نیست. با این حال، امکان سوءاستفاده از منابع و سرویس ارسال ایمیل را فراهم میکند و ممکن است با مشکلات امنیتی دیگری همراه باشد.
چگونه بفهمیم سرور ایمیل Open Relay است؟
باید تنظیمات مجوز Relay، شبکههای مورد اعتماد و سیاستهای پذیرش مقصد خارجی بررسی شوند. همچنین میتوان در یک آزمون کنترلشده و مجاز، رفتار سرور را نسبت به درخواست Relay از منبع فاقد مجوز ارزیابی کرد.
آیا پورت 25 باز نشانه Open Relay است؟
خیر. بسیاری از سرورهای ایمیل برای دریافت پیام از سایر سرورها به پورت 25 نیاز دارند. Open Relay به مجوز انتقال غیرمجاز مربوط است، نه صرفاً باز بودن پورت.
آیا فعال کردن SMTP AUTH مشکل Open Relay را رفع میکند؟
SMTP AUTH یکی از کنترلهای مهم است، اما بهتنهایی کافی نیست. تمام مسیرهای Relay باید از نظر مجوزها و شبکههای مورد اعتماد بررسی شوند.
آیا Postfix بهصورت پیشفرض Open Relay است؟
پیکربندی پیشفرض نسخههای جدید Postfix معمولاً دارای محدودیتهای Relay است. با این حال، تنظیمات سفارشی یا تغییرات مدیریتی میتوانند وضعیت امنیتی را تغییر دهند.
آیا Exim در برابر Open Relay امن است؟
Exim امکانات مناسبی برای کنترل Relay دارد، اما امنیت نهایی به تنظیمات ACL، میزبانهای مورد اعتماد و سیاستهای احراز هویت بستگی دارد.
آیا Microsoft Exchange میتواند Open Relay شود؟
بله. تنظیمات اشتباه Receive Connector یا اعطای مجوزهای گسترده به منابع ناشناس ممکن است امکان Relay غیرمجاز ایجاد کند.
آیا Open Relay باعث ورود IP به Blacklist میشود؟
اگر سرور برای ارسال اسپم یا پیامهای مخرب مورد سوءاستفاده قرار گیرد، احتمال قرارگیری IP در فهرستهای مسدودسازی افزایش پیدا میکند.
آیا DKIM از Open Relay جلوگیری میکند؟
خیر. DKIM برای بررسی امضای دیجیتال ایمیل استفاده میشود و مستقیماً مجوز انتقال پیام توسط SMTP را کنترل نمیکند.
آیا SPF و DMARC برای جلوگیری از Open Relay کافی هستند؟
خیر. این استانداردها باید در کنار سیاستهای کنترل Relay استفاده شوند و جایگزین محدودسازی دسترسی در Mail Server نیستند.
آیا Open Relay فقط در سرورهای لینوکسی رخ میدهد؟
خیر. این مشکل ممکن است در هر زیرساخت SMTP که امکان Relay دارد و بهدرستی پیکربندی نشده است ایجاد شود؛ از جمله سرورهای لینوکسی و ویندوزی.
آیا میتوان Relay بدون احراز هویت داشت و همچنان امن بود؟
در برخی کاربردهای داخلی، بله. برای مثال، یک تجهیز مشخص ممکن است از طریق IP ثابت و شبکه محدود به Relay اختصاصی دسترسی داشته باشد. در چنین شرایطی، محدودسازی دقیق دسترسی و نظارت امنیتی ضروری است.
بهترین راه جلوگیری از Open Relay چیست؟
بهترین رویکرد ترکیبی از محدودسازی Relay به منابع مجاز، استفاده از SMTP AUTH، تعریف صحیح شبکههای مورد اعتماد، کنترل Connectorها، اعمال محدودیت نرخ ارسال و پایش مداوم لاگها است.
جمعبندی: چگونه از Open Relay و سوءاستفاده از Mail Server جلوگیری کنیم؟
Open Relay یکی از مهمترین مشکلات پیکربندی امنیتی در زیرساختهای ایمیل است که میتواند یک Mail Server را به واسطهای برای ارسال پیامهای غیرمجاز تبدیل کند.
در این وضعیت، افراد یا سیستمهای فاقد مجوز ممکن است بتوانند از منابع سرور برای انتقال ایمیل به دامنههای خارجی استفاده کنند.
پیامدهای این مشکل میتوانند شامل ارسال اسپم، فیشینگ، افزایش مصرف منابع، اختلال در تحویل ایمیلهای واقعی، کاهش اعتبار IP و قرارگیری در فهرستهای مسدودسازی باشند.
برای جلوگیری از Open Relay، مهمترین اقدام پیادهسازی صحیح کنترل دسترسی SMTP و محدود کردن مجوز Relay به کاربران و منابع مورد اعتماد است.
استفاده از SMTP AUTH، ارتباطات رمزنگاریشده، شبکههای محدود، سیاستهای صحیح Postfix و Exim، مدیریت امن Receive Connectorها در Exchange و اعمال محدودیت نرخ ارسال میتواند به کاهش خطر کمک کند.
همچنین باید توجه داشت که SPF، DKIM و DMARC با وجود اهمیت بالا در امنیت ایمیل، جایگزین کنترلهای دسترسی Mail Server نیستند.
این فناوریها باید در کنار سیاستهای مناسب Relay استفاده شوند تا امنیت زیرساخت ایمیل از جنبههای مختلف تقویت شود.
اگر مدیریت سرور ایمیل، هاست وردپرسی یا زیرساخت سازمانی را بر عهده دارید، بهتر است وضعیت Relay را بهصورت دورهای بررسی کنید، تنظیمات حساس را مستندسازی کنید و برای شناسایی فعالیتهای غیرعادی سامانه نظارتی داشته باشید.
در نهایت، امنسازی Mail Server یک اقدام مقطعی نیست؛ بلکه فرایندی مستمر شامل پیکربندی صحیح، آزمون، نگهداری و پاسخگویی به رخدادهای امنیتی است.
پیشگیری از Open Relay نهتنها به محافظت از سرور کمک میکند، بلکه نقش مهمی در حفظ اعتبار دامنه، پایداری ارتباطات سازمانی و اعتماد کاربران به سرویس ایمیل دارد.
مطالب مرتبط


