Security Baseline چیست؟ چگونه یک خط مبنای امنیتی برای سرور و سایت تعریف کنیم؟
Security Baseline یا خط مبنای امنیتی، مجموعهای از تنظیمات و کنترلهای استاندارد برای محافظت از سرورها، وبسایتها و زیرساختهای فناوری اطلاعات است. نبود خط مبنای مشخص میتواند باعث افزایش خطاهای پیکربندی، ایجاد دسترسیهای غیرضروری و کاهش تدریجی امنیت سیستم شود. برای تعریف خط مبنای امنیتی باید داراییها و خطرات شناسایی، الزامات مناسب تعیین و تنظیمات سرور و سایت بر اساس آنها ارزیابی شوند.
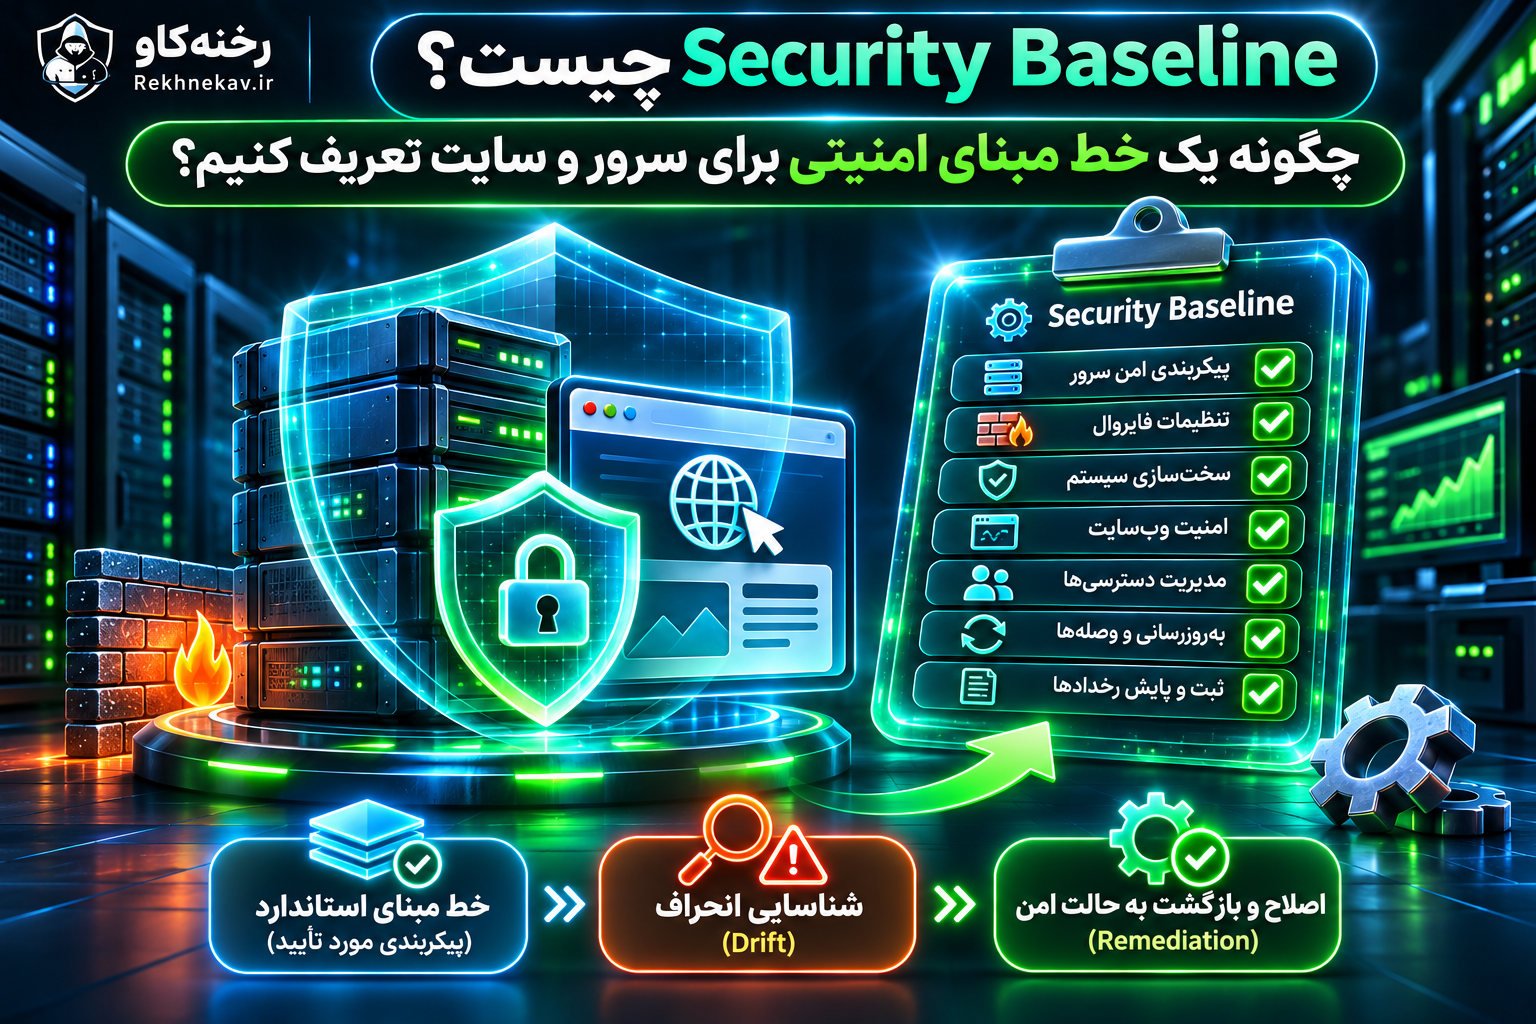
Security Baseline یا خط مبنای امنیتی مجموعهای مستند، تأییدشده و قابلاندازهگیری از حداقل تنظیمات و کنترلهای امنیتی است که یک سرور، وبسایت یا سامانه باید رعایت کند. برای تعریف خط مبنای امنیتی باید داراییها و خطرات را شناسایی کرد، تنظیمات امن سیستمعامل، شبکه، وبسرور و برنامه را مشخص کرد، وضعیت فعلی را با استاندارد مطلوب سنجید و انحرافها را بهصورت مستمر شناسایی و اصلاح کرد. هدف، ایجاد یک وضعیت امنیتی مشخص، قابلتکرار و قابلکنترل است.
مقدمه: چرا یک سرور امن ممکن است چند ماه بعد آسیبپذیر شود؟
تصور کنید یک سرور لینوکسی تازه راهاندازی کردهاید. پورتهای غیرضروری بسته شدهاند، دسترسی SSH محدود است، فایروال فعال شده، سیستمعامل بهروز است و وبسایت از HTTPS استفاده میکند.
در چنین شرایطی احتمالاً تصور میکنید سرور از امنیت مناسبی برخوردار است.
اما چند ماه بعد، توسعهدهنده جدیدی برای آزمایش یک سرویس، پورتی را باز میکند. افزونهای روی وردپرس نصب میشود که به مجوزهای بیشتری نیاز دارد. مدیر سیستم برای رفع یک مشکل موقت، بخشی از محدودیتهای امنیتی را غیرفعال میکند و یک حساب مدیریتی قدیمی نیز همچنان فعال باقی میماند.
هیچکدام از این تغییرات لزوماً بهتنهایی باعث هکشدن سیستم نمیشوند، اما مجموع آنها میتواند سطح حمله را بهتدریج افزایش دهد.
مشکل اصلی این است که سازمان دیگر نمیداند وضعیت امنیتی مطلوب سرور دقیقاً چیست و کدام تنظیمات از حالت مورد تأیید خارج شدهاند.
اینجاست که مفهوم Security Baseline اهمیت پیدا میکند.
خط مبنای امنیتی به مدیر سرور و تیم امنیت کمک میکند به سه سؤال اساسی پاسخ دهند:
- سرور یا سایت در حالت استاندارد باید چه تنظیمات امنیتی داشته باشد؟
- وضعیت واقعی سیستم در حال حاضر چه تفاوتی با این استاندارد دارد؟
- چگونه میتوان تغییرات ناخواسته را شناسایی و وضعیت امنیتی را بازیابی کرد؟
برخلاف یک چکلیست ساده که ممکن است تنها هنگام راهاندازی اولیه بررسی شود، خط مبنای امنیتی بخشی از فرایند دائمی مدیریت امنیت و پیکربندی است.
این مفهوم برای سرورهای لینوکسی و ویندوزی، هاستهای وب، سایتهای وردپرسی، فروشگاههای ووکامرسی، پایگاههای داده و زیرساختهای ابری کاربرد دارد.
در ادامه، مفهوم Security Baseline، تفاوت آن با سختسازی سیستم، استانداردهای مرتبط و مراحل طراحی یک خط مبنای امنیتی قابل اجرا را بررسی میکنیم.
Security Baseline چیست و چه کاربردی دارد؟
Security Baseline به مجموعهای از الزامات و پیکربندیهای امنیتی گفته میشود که وضعیت مورد انتظار یک سیستم را مشخص میکنند.
این مجموعه میتواند شامل تنظیمات سیستمعامل، سطح دسترسی کاربران، سیاستهای احراز هویت، سرویسهای مجاز، قوانین فایروال، تنظیمات وبسرور، رمزنگاری، ثبت رویدادها و روشهای بازیابی اطلاعات باشد.
برای مثال، یک خط مبنای امنیتی برای سرور میتواند تعیین کند که دسترسی مدیریتی فقط از مسیرهای مشخص مجاز باشد، سرویسهای غیرضروری غیرفعال باشند و تغییرات حساس ثبت شوند.
در مقابل، خط مبنای یک وبسایت ممکن است بر امنیت HTTPS، مجوزهای کاربران، مدیریت نشستها، بهروزرسانی افزونهها و جلوگیری از افشای اطلاعات حساس تمرکز کند.
نکته مهم این است که Security Baseline صرفاً یک فهرست پیشنهادی نیست. در یک فرایند بالغ مدیریت امنیت، الزامات آن باید مستند، قابل بررسی، دارای مسئول مشخص و تحت کنترل تغییر باشند.
خط مبنای امنیتی چه مشکلی را حل میکند؟
بدون خط مبنا، ارزیابی امنیتی تا حد زیادی وابسته به تجربه شخص بررسیکننده خواهد بود.
ممکن است یک مدیر سرور، فعالبودن فایروال را کافی بداند؛ درحالیکه مدیر دیگری بر محدودسازی پورتهای خروجی و کنترل دسترسی مدیریتی نیز تأکید کند.
Security Baseline یک معیار مشخص ایجاد میکند تا ارزیابیها تا حد امکان یکسان، قابل تکرار و قابل مستندسازی باشند.
مهمترین کاربردهای آن عبارتاند از:
- استانداردسازی تنظیمات امنیتی سرورها و وبسایتها
- کاهش احتمال خطای انسانی در پیکربندی
- شناسایی تغییرات ناخواسته و خطرناک
- تسهیل بازبینیهای دورهای امنیت
- افزایش سرعت استقرار زیرساختهای جدید
- کاهش اختلاف میان محیطهای توسعه و تولید
- فراهمکردن شواهد برای ممیزی و ارزیابی امنیتی
- کمک به بازیابی وضعیت امن پس از رخدادهای امنیتی
وجود خط مبنا به معنای تضمین امنیت کامل نیست، اما باعث میشود کنترلهای مهم بهصورت اتفاقی یا سلیقهای مدیریت نشوند.
یک Security Baseline استاندارد چه ویژگیهایی دارد؟
یک خط مبنای مفید باید چند ویژگی اصلی داشته باشد.
شفافیت: هر الزام باید بهاندازه کافی دقیق باشد تا افراد مختلف برداشت متفاوتی از آن نداشته باشند.
قابلیت اندازهگیری: باید بتوان مشخص کرد یک کنترل رعایت شده است یا خیر.
تناسب با سیستم: الزامات باید با نوع سرویس، اهمیت دادهها و شرایط عملیاتی هماهنگ باشند.
قابلیت تکرار: هنگام راهاندازی سیستم مشابه، بتوان همان تنظیمات را با نتایج قابلپیشبینی پیادهسازی کرد.
کنترل تغییرات: اصلاح خط مبنا باید فرایند مشخصی برای بررسی، تأیید و ثبت داشته باشد.
بهروزبودن: با تغییر فناوری، تهدیدها و نیازهای کسبوکار، خط مبنا نیز باید بازبینی شود.
برای مثال، عبارت «سرور باید امنیت خوبی داشته باشد» معیار مناسبی نیست.
اما عبارت «دسترسی مدیریتی SSH باید فقط از مسیر تأییدشده انجام شود و ورود مستقیم root در حالت عادی مجاز نباشد» قابل بررسی و اجراست. 
تفاوت Security Baseline با Hardening و Security Benchmark
سه مفهوم Security Baseline، Hardening و Security Benchmark ارتباط نزدیکی دارند، اما یکسان نیستند.
شناخت تفاوت آنها برای طراحی برنامه امنیتی ضروری است.
Security Hardening چیست؟
Hardening یا سختسازی امنیتی به مجموعه اقداماتی گفته میشود که برای کاهش سطح حمله سیستم انجام میشوند.
برای مثال، غیرفعالکردن سرویسهای غیرضروری، حذف حسابهای بلااستفاده، محدودسازی مجوزها و ایمنسازی تنظیمات SSH از اقدامات سختسازی هستند.
Hardening در واقع فعالیت اجرایی است که سیستم را به وضعیت امنتر منتقل میکند.
Security Benchmark چیست؟
Security Benchmark مجموعهای از توصیهها و معیارهای امنیتی برای یک محصول یا فناوری مشخص است.
برای مثال، یک Benchmark میتواند تنظیمات پیشنهادی برای نسخه معینی از Ubuntu Server، Windows Server یا Nginx را مشخص کند.
این معیارها معمولاً با توجه به ویژگیهای فناوری و سطح امنیت مورد انتظار تدوین میشوند.
تفاوت این سه مفهوم
| مفهوم | تعریف | نقش اصلی |
|---|---|---|
| Security Baseline | وضعیت امنیتی مطلوب و مورد تأیید سازمان | تعیین معیار |
| Security Hardening | اجرای اقدامات برای امنتر کردن سیستم | پیادهسازی |
| Security Benchmark | توصیهها و معیارهای امنیتی یک فناوری | راهنمای تخصصی |
| Security Audit | بررسی میزان رعایت الزامات | ارزیابی |
| Configuration Drift | فاصلهگرفتن تنظیمات واقعی از حالت تأییدشده | شناسایی انحراف |
به زبان ساده، Benchmark میتواند برای انتخاب تنظیمات مناسب استفاده شود، Baseline تعیین میکند کدام تنظیمات در سازمان الزامی هستند و Hardening آن تنظیمات را اجرا میکند.
پس از اجرا نیز ممیزی امنیتی مشخص میکند سیستم تا چه اندازه با خط مبنا مطابقت دارد.
چرا تعریف خط مبنای امنیتی برای سرور و سایت ضروری است؟
مدیریت امنیت بدون معیار مشخص معمولاً به مجموعهای از اقدامات پراکنده تبدیل میشود.
ممکن است پس از مشاهده یک حمله Brute Force، محدودیت ورود فعال شود یا پس از انتشار یک آسیبپذیری، افزونهای بهروزرسانی شود.
این اقدامات ضروری هستند، اما جایگزین برنامهریزی امنیتی منسجم نمیشوند.
کاهش خطاهای ناشی از تنظیمات پیشفرض
بسیاری از نرمافزارها با تنظیماتی نصب میشوند که استفاده و راهاندازی اولیه را سادهتر میکنند.
این تنظیمات همیشه برای محیط عملیاتی حساس مناسب نیستند.
ممکن است یک سرویس با قابلیتهای غیرضروری فعال باشد، رابط مدیریتی دسترسی گستردهای داشته باشد یا حسابی با سطح مجوز بالا ایجاد شده باشد.
خط مبنای امنیتی مشخص میکند کدام تنظیمات پیشفرض باید تغییر کنند و کدام قابلیتها واقعاً ضروری هستند.
جلوگیری از افزایش تدریجی سطح حمله
Attack Surface یا سطح حمله شامل نقاطی است که مهاجم بالقوه میتواند از طریق آنها با سیستم تعامل کند.
پورتهای شبکه، پنلهای مدیریتی، APIها، افزونهها و سرویسهای فعال بخشی از این سطح محسوب میشوند.
با گذشت زمان ممکن است سرویسهای جدیدی به زیرساخت اضافه شوند.
اگر بازبینی مشخصی وجود نداشته باشد، سطح حمله بدون آگاهی مدیر سیستم افزایش پیدا میکند.
Security Baseline امکان مقایسه وضعیت فعلی با وضعیت مورد تأیید را فراهم میکند.
یکسانسازی امنیت چندین سرور
فرض کنید یک سازمان ده سرور دارد که وظایف مشابهی انجام میدهند.
اگر هر سرور بهصورت دستی و بدون معیار مشترک پیکربندی شود، احتمال ایجاد تفاوتهای ناخواسته افزایش مییابد.
ممکن است در یک سرور فایروال بهدرستی تنظیم شده باشد، اما در سرور دیگر یک پورت مدیریتی به اینترنت باز مانده باشد.
با تعریف خط مبنای مشترک، سازمان میتواند تنظیمات اصلی را استاندارد کند و برای تفاوتهای ضروری، استثناهای مستند تعریف کند.
سادهتر شدن پاسخگویی به رخداد امنیتی
در زمان وقوع حادثه، تیم امنیت باید بداند چه چیزهایی تغییر کردهاند.
اگر نسخه تأییدشده تنظیمات وجود داشته باشد، مقایسه وضعیت قبل و بعد از رخداد سادهتر خواهد شد.
البته خط مبنا بهتنهایی نشان نمیدهد چه کسی تغییر را انجام داده است.
برای پاسخ به این سؤال باید ثبت رویدادها، تاریخچه تغییرات و کنترل دسترسی نیز وجود داشته باشد.
استانداردهای مهم برای تعریف Security Baseline
برای طراحی خط مبنای امنیتی لازم نیست تمام کنترلها از ابتدا اختراع شوند.
مجموعهای از چارچوبها و راهنماهای شناختهشده وجود دارند که میتوان از آنها بهعنوان مبنای انتخاب الزامات استفاده کرد.
چارچوب NIST و مدیریت پیکربندی امنیتی
در چارچوبهای NIST، مدیریت پیکربندی بخش مهمی از امنیت اطلاعات است.
کنترل CM-2 به تعریف، مستندسازی، نگهداری و بازبینی پیکربندی مبنا میپردازد.
CM-3 بر مدیریت تغییرات پیکربندی تمرکز دارد و CM-6 به تنظیمات امنیتی اجزای سیستم مربوط میشود.
از این رویکرد میتوان نتیجه گرفت که داشتن فایل تنظیمات امن کافی نیست؛ بلکه باید مشخص شود چه کسی آن را تأیید کرده، چگونه تغییر میکند و چه زمانی نیازمند بازبینی است.
CIS Benchmarks
CIS Benchmarks مجموعهای از توصیههای پیکربندی امن برای محصولات و سیستمعاملهای مختلف هستند.
برای نمونه، میتوان از Benchmark متناسب با نسخه مشخص یک توزیع لینوکس استفاده کرد.
بسیاری از این معیارها پروفایلهای Level 1 و Level 2 دارند.
Level 1 معمولاً برای ایجاد پایهای از امنیت با حفظ کاربردپذیری مناسب طراحی میشود.
Level 2 شامل کنترلهای سختگیرانهتری است که ممکن است بر سازگاری یا عملکرد برخی سرویسها اثر بگذارند.
انتخاب Level 2 برای تمام سرورها بدون آزمایش قبلی تصمیم مناسبی نیست.
CIS Controls
CIS Controls مجموعهای از اقدامات اولویتبندیشده برای بهبود امنیت سازمان است.
کنترل چهارم این مجموعه به پیکربندی امن داراییها و نرمافزارها ارتباط دارد.
مفاهیمی مانند ثبت داراییها، مستندسازی تنظیمات، مدیریت امن سرویسها و کنترل تغییرات در طراحی Security Baseline کاربرد مستقیم دارند.
استاندارد OWASP ASVS
برای خط مبنای امنیتی یک وبسایت یا برنامه تحت وب، تمرکز صرف بر تنظیمات سرور کافی نیست.
OWASP Application Security Verification Standard یا ASVS مجموعهای از الزامات امنیتی قابل ارزیابی برای برنامههای وب ارائه میکند.
این الزامات میتوانند در انتخاب کنترلهای مرتبط با احراز هویت، مدیریت نشست، مجوزدهی، اعتبارسنجی ورودی، رمزنگاری و ثبت رویدادها مفید باشند.
بنابراین، خط مبنای امنیت وبسایت باید علاوه بر زیرساخت، لایه کاربردی را نیز پوشش دهد.
آیا باید تمام توصیههای استانداردها اجرا شوند؟
خیر؛ انتخاب کنترلها باید بر اساس تحلیل ریسک انجام شود.
برای مثال، تنظیمات مناسب یک سرور پایگاه داده داخلی لزوماً با سرور عمومی میزبان وردپرس یکسان نیست.
همچنین اجرای یک کنترل سختگیرانه بدون بررسی وابستگیها ممکن است باعث قطع سرویس شود.
بهترین رویکرد، انتخاب نسخه معتبر و متناسب Benchmark، ارزیابی تأثیر کنترلها و ثبت دلایل هر استثنای ضروری است. 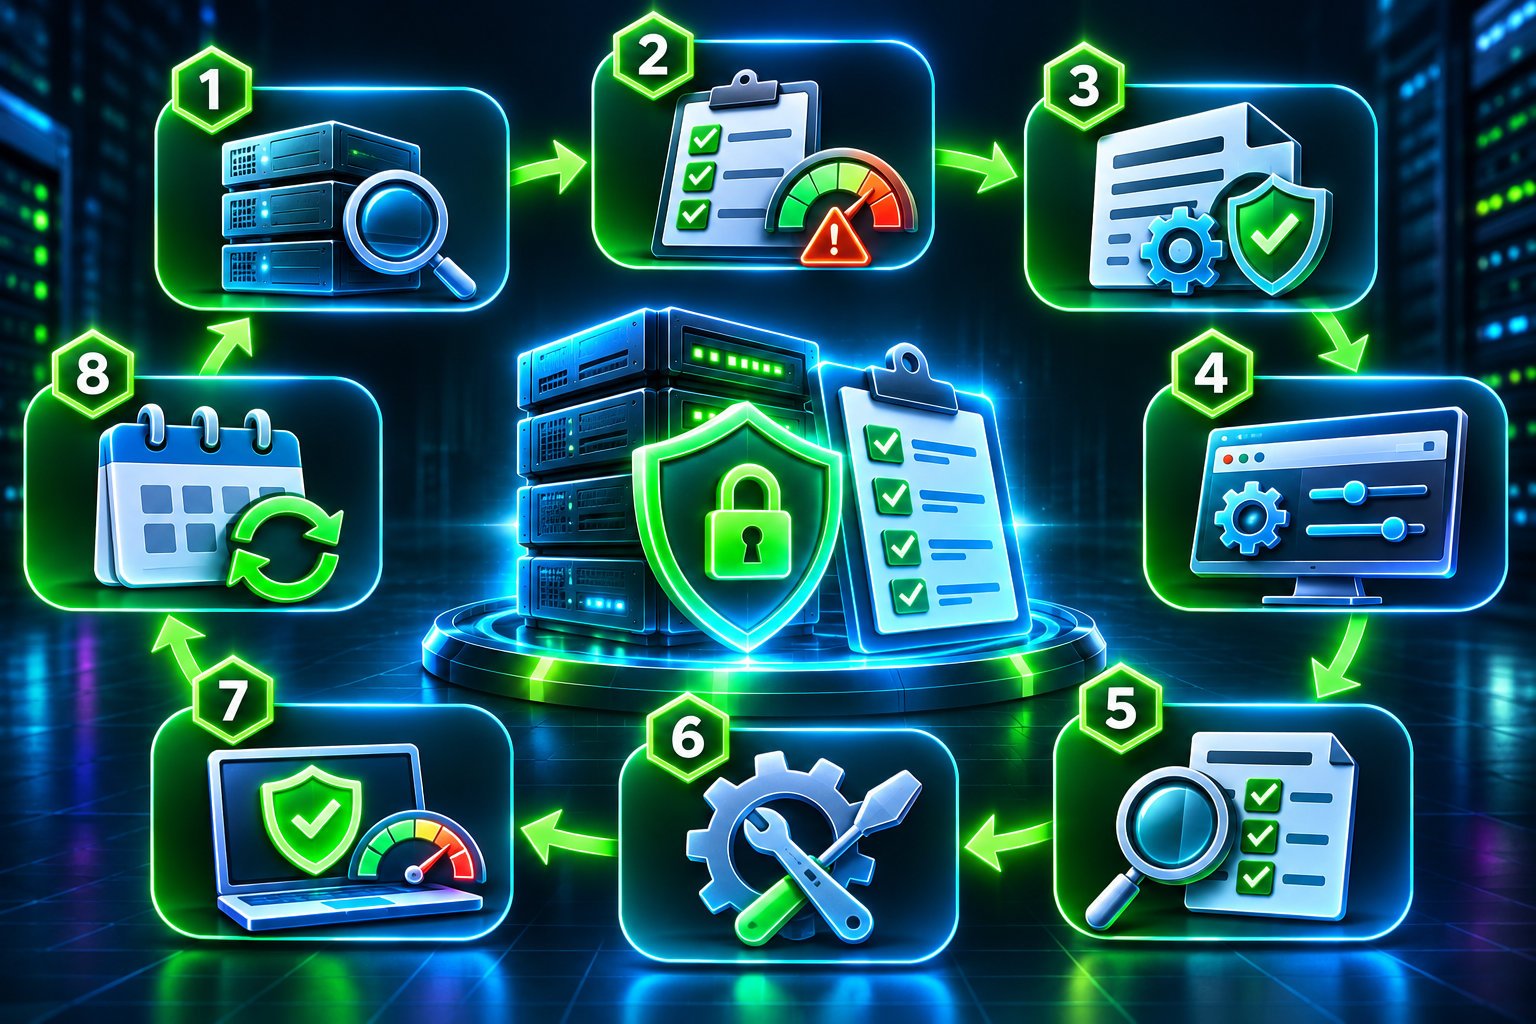
مراحل تعریف خط مبنای امنیتی برای سرور و سایت
طراحی یک Security Baseline قابلاجرا باید مرحلهبهمرحله انجام شود.
شروع مستقیم از تغییر تنظیمات، بدون شناخت سیستم و نیازهای عملیاتی، میتواند باعث اختلال یا ایجاد احساس امنیت کاذب شود.
مرحله اول: شناسایی داراییها و محدوده ارزیابی
ابتدا باید مشخص شود خط مبنا برای چه چیزی تعریف میشود.
ممکن است محدوده شامل یک VPS لینوکسی، وبسایت وردپرسی، سرور دیتابیس، زیرساخت Docker یا مجموعهای از سرویسهای ابری باشد.
برای هر دارایی، اطلاعات زیر باید ثبت شوند:
- نام و شناسه دارایی
- نوع سیستمعامل و نسخه آن
- نقش سرور یا برنامه
- سرویسهای نصبشده
- مالک فنی و مسئول امنیت
- محیط اجرا؛ توسعه، آزمایش یا تولید
- میزان دسترسی از اینترنت
- نوع دادههای پردازششده
- اهمیت سرویس برای کسبوکار
بدون فهرست داراییها نمیتوان مطمئن شد تمام بخشهای زیرساخت تحت پوشش خط مبنا قرار گرفتهاند.
مرحله دوم: تعیین حساسیت دادهها و سطح ریسک
تمام سامانهها به کنترلهای یکسان نیاز ندارند.
یک وبسایت معرفی خدمات با یک فروشگاه اینترنتی که اطلاعات مشتریان و سفارشها را پردازش میکند، از نظر ریسک تفاوت دارد.
در تحلیل ریسک باید سه ویژگی اصلی امنیت اطلاعات بررسی شوند.
Confidentiality یا محرمانگی: جلوگیری از دسترسی غیرمجاز به اطلاعات.
Integrity یا یکپارچگی: محافظت از دادهها و تنظیمات در برابر تغییر غیرمجاز.
Availability یا دسترسپذیری: اطمینان از امکان استفاده از سرویس در زمان موردنیاز.
برای مثال، در یک فروشگاه ووکامرسی، تغییر غیرمجاز مبلغ سفارش ممکن است تهدید مهمی برای یکپارچگی اطلاعات باشد.
در مقابل، برای یک وبسایت خبری پرترافیک، حفظ دسترسپذیری نیز اهمیت بسیار زیادی دارد.
مرحله سوم: انتخاب الزامات امنیتی
در این مرحله باید کنترلهای متناسب با داراییها انتخاب شوند.
برای سرور لینوکسی، کنترلها ممکن است شامل امنیت SSH، محدودسازی سرویسها، فایروال، بهروزرسانی و مدیریت حسابها باشند.
برای وردپرس، کنترلهایی مانند حداقل دسترسی کاربران، مدیریت افزونهها، حفاظت از فایلهای حساس و امنیت ورود اهمیت دارند.
بهتر است کنترلها با شناسه یکتا تعریف شوند.
برای مثال:
SRV-SSH-01
این شناسه میتواند به الزام مربوط به دسترسی مدیریتی SSH اشاره کند.
شناسه مستقل باعث میشود یک کنترل در گزارشها، ابزارهای نظارتی و فرایند اصلاح بهسادگی قابل پیگیری باشد.
مرحله چهارم: تعیین وضعیت مطلوب هر کنترل
هر کنترل باید تعریف دقیق و قابلاندازهگیری داشته باشد.
برای نمونه:
عنوان کنترل: محدودسازی دسترسی مدیریتی
وضعیت مطلوب: دسترسی SSH فقط برای حسابهای مدیریتی مجاز و از مسیرهای تأییدشده امکانپذیر باشد.
روش ارزیابی: بررسی تنظیمات مؤثر سرویس SSH، قوانین شبکه و حسابهای مجاز.
مسئول اجرا: مدیر زیرساخت.
شدت عدم انطباق: متناسب با عمومیبودن دسترسی و حساسیت سرور تعیین شود.
این ساختار بهمراتب کاربردیتر از عبارتی کلی مانند «SSH باید امن باشد» است.
مرحله پنجم: ثبت وضعیت فعلی سیستم
پس از تعریف وضعیت مطلوب، باید پیکربندی فعلی سیستم جمعآوری شود.
این مرحله با عنوان Configuration Assessment شناخته میشود.
برای مثال، وضعیت پورتهای فعال، قوانین فایروال، سرویسهای اجراشونده، حسابهای مدیریتی و نسخه نرمافزارها بررسی میشود.
در این مرحله بهتر است ابتدا از روشهای فقطخواندنی استفاده شود.
هدف شناخت وضعیت است، نه اعمال تغییرات فوری.
همچنین اطلاعات جمعآوریشده ممکن است شامل جزئیات حساس زیرساخت باشند و باید با سطح دسترسی مناسب نگهداری شوند.
مرحله ششم: تحلیل فاصله امنیتی
Gap Analysis به مقایسه وضعیت فعلی با وضعیت مطلوب گفته میشود.
فرض کنید خط مبنا تعیین کرده است پنل مدیریتی پایگاه داده نباید مستقیماً از اینترنت عمومی در دسترس باشد.
اگر بررسی نشان دهد این پنل برای تمام اینترنت قابل دسترسی است، یک عدم انطباق شناسایی شده است.
برای هر عدم انطباق بهتر است موارد زیر ثبت شوند:
- کنترل مربوطه
- وضعیت فعلی
- وضعیت مورد انتظار
- خطر احتمالی
- اولویت اصلاح
- مسئول پیگیری
- مهلت اصلاح
- شواهد ارزیابی
به این ترتیب، یافتهها از یک گزارش توصیفی به برنامه اصلاحی تبدیل میشوند.
مرحله هفتم: پیادهسازی کنترلها
اجرای تغییرات باید با توجه به اولویت ریسک انجام شود.
برای مثال، محدودسازی یک پنل مدیریتی عمومی ممکن است مهمتر از تغییر یک تنظیم کمخطر ثبت رویداد باشد.
پیش از اعمال تغییرات حساس، باید نسخه پشتیبان، مسیر دسترسی اضطراری و برنامه بازگشت وجود داشته باشد.
در سرورهای راه دور، تغییر نادرست تنظیمات SSH یا فایروال ممکن است دسترسی مدیر سیستم را قطع کند.
بنابراین، تغییرات شبکه و دسترسی بهتر است مرحلهای و با امکان بازیابی از کنسول ارائهدهنده انجام شوند.
مرحله هشتم: آزمون عملکرد و امنیت
پس از اعمال تنظیمات، صرفاً مشاهده موفقیت اجرای دستور کافی نیست.
باید بررسی شود که کنترل امنیتی واقعاً کار میکند و سرویس اصلی نیز دچار اختلال نشده است.
برای مثال، پس از محدودسازی دسترسی به پایگاه داده، باید ارتباط برنامه با پایگاه داده آزمایش شود.
پس از تغییر تنظیمات TLS نیز باید سازگاری کاربران و عملکرد ارتباط HTTPS بررسی شود.
اگر کنترل باعث اختلال شود، باید راهکار جایگزین یا استثنای مستند بررسی شود.
مرحله نهم: تأیید و نسخهبندی خط مبنا
نسخه نهایی خط مبنا باید توسط مسئولان تعیینشده تأیید شود.
هر نسخه بهتر است دارای شماره، تاریخ، دامنه کاربرد و فهرست تغییرات باشد.
برای مثال:
WEB-BASELINE-1.0
در نسخه بعدی ممکن است یک کنترل امنیتی جدید اضافه شود یا روش اجرای کنترل قبلی تغییر کند.
نسخهبندی کمک میکند مشخص شود هر سرور بر اساس کدام مجموعه الزامات بررسی شده است.
مرحله دهم: پایش مداوم و بازبینی
مهمترین تفاوت یک خط مبنای عملیاتی با چکلیست راهاندازی، استمرار ارزیابی است.
با هر تغییر مهم در سرور، نصب نرمافزار یا تغییر معماری، ممکن است نیاز به بازبینی کنترلها وجود داشته باشد.
بهتر است ارزیابیهای خودکار و دورهای برای شناسایی انحرافها تعریف شوند.
در این مرحله، خط مبنای امنیتی به بخشی از چرخه دائمی مدیریت امنیت تبدیل میشود. 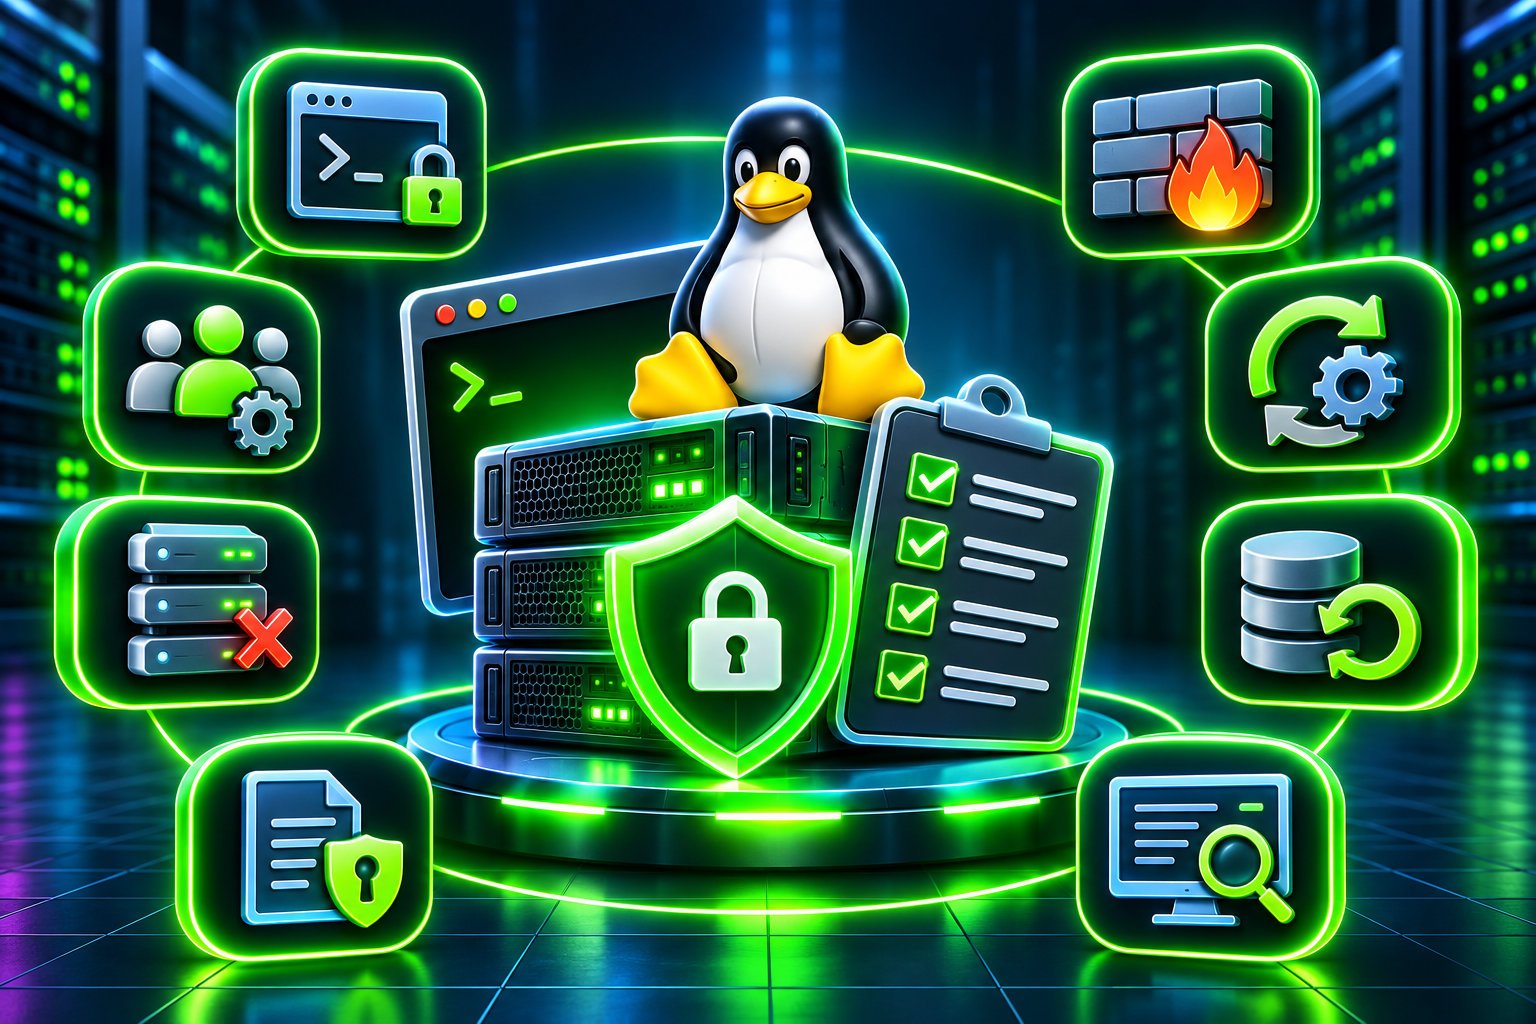
تعریف Security Baseline برای سرور لینوکس
سرورهای لینوکسی به دلیل استفاده گسترده در میزبانی وب، دیتابیس و سرویسهای ابری، یکی از مهمترین داراییها برای تعریف خط مبنای امنیتی هستند.
کنترلهای دقیق باید با توزیع، نسخه سیستمعامل و نقش سرور هماهنگ شوند.
مدیریت حسابهای کاربری و دسترسی root
نخستین بخش، شناسایی حسابهای محلی و سطح مجوز آنها است.
حسابهای بلااستفاده باید بررسی و در صورت تأیید، غیرفعال شوند.
استفاده از حساب مشترک برای چند مدیر، قابلیت ردیابی فعالیتها را کاهش میدهد.
بهتر است هر مدیر از هویت اختصاصی استفاده کند و مجوزهای مدیریتی فقط در صورت نیاز اعطا شوند.
برای اجرای عملیات حساس، استفاده کنترلشده از sudo معمولاً امکان ثبت و تفکیک دسترسی مناسبتری فراهم میکند.
همچنین مجوزهای اعطاشده از طریق گروهها و فایلهای تنظیمات باید دورهای بررسی شوند.
تعریف خط مبنای امنیت SSH
SSH یکی از مهمترین سرویسهای مدیریتی سرور لینوکس است.
در خط مبنای آن میتوان الزاماتی مانند استفاده از روش احراز هویت مناسب، محدودسازی حسابهای مجاز و جلوگیری از ورود مستقیم مدیریتی غیرضروری تعریف کرد.
در محیطهایی که امکان استفاده از کلیدهای عمومی و خصوصی وجود دارد، احراز هویت مبتنی بر کلید همراه با محافظت مناسب از کلید خصوصی میتواند امنیت دسترسی را تقویت کند.
در صورت امکان، استفاده از MFA یا احراز هویت چندعاملی برای دسترسی مدیریتی نیز باید بررسی شود.
تغییر شماره پورت SSH بهتنهایی یک کنترل امنیتی قوی محسوب نمیشود.
امنیت اصلی به احراز هویت، مجوزها، تنظیمات سرویس و محدودیتهای شبکه وابسته است.
نکته اجرایی: قبل از غیرفعالکردن ورود با رمز عبور، باید ورود موفق با روش جایگزین و امکان دسترسی اضطراری تأیید شده باشد.
مدیریت پورتها و سرویسهای فعال
یکی از اصول مهم سختسازی، Least Functionality یا حداقل قابلیت ضروری است.
بر اساس این اصل، سرویسهایی که برای انجام وظایف سیستم نیاز نیستند نباید فعال باقی بمانند.
برای مشاهده پورتهای در حال شنود در بسیاری از توزیعهای لینوکس میتوان از دستور زیر استفاده کرد:
sudo ss -tulpenاین دستور برای بررسی وضعیت است و بهتنهایی هیچ پورتی را نمیبندد.
خروجی باید با فهرست سرویسهای مجاز خط مبنا مقایسه شود.
برای مثال، اگر یک سرور فقط نقش وبسرور دارد، بازبودن مستقیم پورت دیتابیس روی اینترنت عمومی معمولاً نیازمند بررسی جدی است.
البته تصمیم نهایی باید بر اساس معماری شبکه و نیاز واقعی برنامه گرفته شود.
تنظیمات فایروال
Firewall یکی از کنترلهای اصلی خط مبنای امنیت سرور است.
در خط مبنا باید مشخص شود چه ارتباطاتی، از چه مبدأهایی و به چه مقصدهایی مجاز هستند.
بهتر است سرویسهای غیرضروری بهصورت پیشفرض در دسترس نباشند.
برای مشاهده وضعیت UFW در سرورهای دارای این ابزار:
sudo ufw status verboseاین دستور فقط وضعیت قوانین را نشان میدهد.
فعالسازی یا تغییر فایروال باید پس از بررسی مسیر دسترسی مدیریتی، وابستگی سرویسها و قوانین موردنیاز انجام شود.
همچنین وجود فایروال سیستمعامل به معنای نبود نیاز به کنترلهای شبکه در سطح ارائهدهنده ابری نیست.
در برخی معماریها، استفاده همزمان از Security Group، فایروال میزبان و محدودسازی شبکه خصوصی مناسب است.
مدیریت بهروزرسانی و وصلههای امنیتی
Patch Management بخش جداییناپذیر خط مبنای امنیتی است.
باید مشخص شود سیستمعامل و نرمافزارها چگونه بهروزرسانی میشوند و مسئول انجام این کار کیست.
همه بهروزرسانیها اهمیت یکسانی ندارند.
برای آسیبپذیریهای بحرانی و قابلبهرهبرداری، ممکن است نیاز به واکنش سریعتری وجود داشته باشد.
در مقابل، برخی تغییرات نیازمند آزمون سازگاری هستند.
یک خط مبنای مناسب باید زمانبندی بررسی وصلهها، اولویتبندی آسیبپذیریها، روش نصب و شرایط بازگشت به نسخه سالم را مشخص کند.
خودکارسازی بهروزرسانیها میتواند مفید باشد، اما نباید بدون توجه به حساسیت سرویس و نیاز به راهاندازی مجدد انجام شود.
امنیت فایلها و مجوزها
مجوزهای فایل و دایرکتوری نقش مهمی در جلوگیری از دسترسی و تغییر غیرمجاز دارند.
در سیستمهای لینوکسی، مالکیت فایلها و مجوزهای خواندن، نوشتن و اجرا باید متناسب با نقش سرویس تعیین شوند.
یکی از اشتباهات خطرناک، استفاده گسترده از مجوز 777 برای رفع مشکلات دسترسی است.
این مجوز در بسیاری از شرایط، امکان تغییر فایل توسط کاربران یا فرایندهای غیرضروری را فراهم میکند.
بااینحال، نمیتوان یک مقدار ثابت مجوز را برای تمام فایلهای سرور پیشنهاد کرد.
مجوز مناسب به مالکیت، گروهها، نقش فایل و مدل اجرای برنامه بستگی دارد.
برای فایلهای حساس پیکربندی، باید از اصل حداقل دسترسی استفاده شود.
امنیت سرویسها و فرایندهای سیستمی
در بسیاری از سرورها، سرویسهای مختلف توسط Systemd مدیریت میشوند.
مدیر سیستم باید مشخص کند چه سرویسهایی بهصورت خودکار اجرا میشوند و آیا وجود آنها ضروری است.
علاوه بر فعالبودن سرویس، هویت اجرایی و سطح مجوز آن نیز اهمیت دارد.
برخی سرویسها باید تحت کاربران غیرممتاز اجرا شوند.
همچنین قابلیتهای جداسازی و محدودسازی فرایندها در صورت سازگاری میتوانند به کاهش دامنه آسیب کمک کنند.
خط مبنا باید این تنظیمات را بر اساس نقش واقعی سرویس تعریف کند.
ثبت رویدادها و نظارت بر سیستم
Logging یکی از بخشهای مهم خط مبنای سرور است.
رویدادهای ورود، تغییر مجوزها، فعالیت سرویسهای حساس و خطاهای امنیتی باید متناسب با نیاز سازمان ثبت شوند.
در سرورهای لینوکسی، ابزارهایی مانند Journald و سازوکارهای Audit میتوانند بخشی از این نیاز را پوشش دهند.
ارسال لاگهای مهم به سامانهای خارج از همان سرور نیز میتواند خطر از دست رفتن شواهد را کاهش دهد.
در خط مبنا باید مدت نگهداری لاگ، سطح دسترسی و سیاست حذف اطلاعات حساس مشخص باشد.
ثبت لاگ بدون بررسی و هشداردهی مناسب، ارزش دفاعی محدودی خواهد داشت.
تعریف خط مبنای امنیتی برای وبسرور
وبسرور یکی از اصلیترین نقاط ارتباط کاربران با سایت است.
در نتیجه، تنظیمات آن میتوانند بر محرمانگی اطلاعات، امنیت ارتباطات و سطح حمله برنامه تأثیر بگذارند.
امنیت Nginx و Apache
برای وبسرور باید نسخه نرمافزار، ماژولهای فعال، نحوه اجرای فرایندها و تنظیمات ارتباطات بررسی شوند.
ماژولها و قابلیتهای غیرضروری بهتر است غیرفعال باشند.
همچنین دسترسی عمومی به فایلهای پشتیبان، تنظیمات داخلی و دایرکتوریهای حساس باید محدود شود.
در Nginx یا Apache، خط مبنا میتواند مشخص کند فایلهای حساس برنامه از مسیر HTTP قابل دریافت نباشند.
قبل از اجرای تغییرات، صحت پیکربندی و عملکرد سایت باید آزمایش شود.
استفاده صحیح از HTTPS و TLS
استفاده از HTTPS یکی از الزامات پایه برای وبسایتهای عمومی است.
اما وجود گواهی SSL یا TLS بهتنهایی تمام مشکلات امنیت ارتباط را حل نمیکند.
در خط مبنا باید مواردی مانند اعتبار گواهی، زمان انقضا، نسخههای مجاز TLS و روش مدیریت کلید خصوصی بررسی شوند.
برای مثال، استفاده از نسخههای منسوخ پروتکلهای رمزنگاری باید با توجه به شرایط فنی و سازگاری حذف شود.
همچنین باید فرایندی برای تمدید گواهی و هشدار پیش از انقضا وجود داشته باشد.
تعریف Security Headers
HTTP Security Headers میتوانند برخی رفتارهای مرورگر را محدود کنند و لایهای تکمیلی برای محافظت ایجاد کنند.
مهمترین نمونهها عبارتاند از:
Strict-Transport-Security یا HSTS: به مرورگر اعلام میکند ارتباطات آینده با دامنه باید از طریق HTTPS انجام شوند.
Content-Security-Policy یا CSP: میتواند منابع مجاز اجرای محتوا را محدود کند و به کاهش خطر برخی حملات XSS کمک کند.
X-Content-Type-Options: از برخی تفسیرهای ناخواسته نوع محتوا توسط مرورگر جلوگیری میکند.
Referrer-Policy: نحوه ارسال اطلاعات ارجاع را کنترل میکند.
Permissions-Policy: امکان استفاده از برخی قابلیتهای مرورگر را محدود میکند.
تنظیم این هدرها باید بر اساس نیاز واقعی سایت انجام شود.
برای مثال، اعمال CSP بسیار سختگیرانه بدون آزمون ممکن است باعث اختلال در اسکریپتها و قابلیتهای ضروری شود.
همچنین فعالسازی HSTS همراه با includeSubDomains یا preload نیازمند بررسی کامل وضعیت HTTPS دامنههای فرعی است.
جلوگیری از نمایش اطلاعات داخلی
وبسرور و برنامه نباید اطلاعات غیرضروری زیرساخت را در صفحات خطا نمایش دهند.
جزئیاتی مانند مسیرهای داخلی، اطلاعات اتصال به پایگاه داده، Stack Trace و مقادیر محرمانه باید از خروجی عمومی حذف شوند.
البته مخفیکردن نسخه وبسرور بهتنهایی یک اقدام حفاظتی اساسی نیست.
هدف اصلی، جلوگیری از افشای اطلاعات حساس و کاهش دادههای غیرضروری در اختیار کاربران ناشناس است.
محدودسازی درخواستها و استفاده از WAF
Rate Limiting برای کنترل نرخ درخواستها کاربرد دارد.
این قابلیت میتواند در کاهش برخی سوءاستفادهها و فشار غیرعادی به سرویس مفید باشد.
WAF یا Web Application Firewall نیز امکان بررسی بخشی از درخواستهای HTTP و HTTPS را فراهم میکند.
در خط مبنا باید مشخص شود کدام مسیرها به کنترلهای سختگیرانهتر نیاز دارند.
برای مثال، مسیر ورود کاربران یا API حساس ممکن است نیازمند محدودیت اختصاصی باشد.
بااینحال، WAF جایگزین اصلاح آسیبپذیریهای برنامه و کنترل دسترسی نیست. 
تعریف Security Baseline برای سایت وردپرسی
وردپرس یکی از رایجترین سیستمهای مدیریت محتوا است و به دلیل تنوع افزونهها، قالبها و محیطهای میزبانی، نیازمند خط مبنای امنیتی اختصاصی است.
خط مبنای امنیت وردپرس باید فراتر از نصب یک افزونه امنیتی باشد.
مدیریت نسخه هسته وردپرس
نسخه هسته وردپرس باید در چرخه پشتیبانی و بهروزرسانی مناسب قرار داشته باشد.
خط مبنا باید مشخص کند چه کسی مسئول بررسی بهروزرسانیهاست و تغییرات چگونه آزمایش میشوند.
در سایتهای حساس، بررسی سازگاری افزونهها و تهیه نسخه پشتیبان پیش از تغییرات مهم ضرورت دارد.
همچنین باید اطمینان حاصل شود که فرایند بهروزرسانی بهدلیل مشکلات مجوز فایلها یا تنظیمات هاست متوقف نشده است.
کنترل امنیت افزونهها و قالبها
افزونهها و قالبها بخش مهمی از سطح حمله وردپرس را تشکیل میدهند.
خط مبنا باید الزاماتی برای نصب از منابع معتبر، بهروزرسانی، حذف موارد بلااستفاده و بررسی آسیبپذیریهای شناختهشده داشته باشد.
غیرفعالکردن افزونه لزوماً تمام خطرات مربوط به وجود فایلهای آن را از بین نمیبرد.
بهتر است افزونههایی که دیگر موردنیاز نیستند، پس از بررسی وابستگیها حذف شوند.
همچنین هنگام انتخاب افزونه باید میزان نگهداری، سازگاری و دسترسیهای موردنیاز بررسی شود.
مدیریت کاربران و نقشها
تمام کاربران وردپرس نباید دسترسی مدیرکل داشته باشند.
نقش هر کاربر باید با وظایف واقعی او هماهنگ باشد.
برای مثال، نویسنده محتوا معمولاً نیازی به نصب افزونه یا تغییر تنظیمات اصلی سایت ندارد.
در خط مبنا باید الزاماتی مانند استفاده از رمزهای عبور قوی، احراز هویت چندعاملی برای حسابهای حساس و بازبینی حسابهای غیرفعال تعریف شود.
استفاده از حساب مشترک مدیریتی نیز قابلیت ردیابی فعالیتها را کاهش میدهد.
محافظت از فایل wp-config.php
فایل wp-config.php شامل تنظیمات مهم وردپرس و اطلاعات اتصال به پایگاه داده است.
دسترسی به این فایل باید مطابق مدل مالکیت و مجوزهای سیستم محدود شود.
همچنین باید از نمایش محتوای آن از طریق وب جلوگیری شود.
مجوز مناسب فایل به ساختار میزبانی و کاربر اجرایی وبسرور وابسته است؛ بنابراین، نباید بدون بررسی از یک مقدار ثابت در تمام محیطها استفاده کرد.
اطلاعات محرمانه موجود در این فایل نیز نباید در گزارشهای عمومی یا مخازن کد منتشر شوند.
امنیت مسیرهای مدیریتی و ورود
صفحه ورود وردپرس یکی از نقاطی است که ممکن است هدف حملات Brute Force یا Credential Stuffing قرار گیرد.
Brute Force به تلاش مکرر برای حدس اعتبارنامه اشاره دارد.
Credential Stuffing نیز به استفاده از مجموعه اعتبارنامههای افشاشده برای ورود به حسابها مربوط میشود.
برای کاهش این خطرات، میتوان از MFA، محدودسازی درخواست، تشخیص رفتار غیرعادی و کنترلهای متناسب با ریسک استفاده کرد.
صرفاً تغییر نشانی صفحه ورود، جایگزین احراز هویت قوی نیست.
امنیت XML-RPC و REST API
برخی قابلیتهای وردپرس از طریق XML-RPC یا REST API در دسترس هستند.
این رابطها ممکن است برای افزونهها، برنامههای موبایل یا یکپارچهسازیهای خارجی ضروری باشند.
بنابراین، غیرفعالکردن کامل آنها بدون بررسی نیازهای سایت همیشه مناسب نیست.
خط مبنا باید مشخص کند کدام قابلیتها مورد استفاده هستند و چه کنترلهایی برای احراز هویت، مجوزدهی و محدودسازی سوءاستفاده لازم است.
در REST API نیز باید از دسترسی غیرمجاز به عملیات و دادههای حساس جلوگیری شود.
کنترل مجوز فایلها و بارگذاری محتوا
دایرکتوریهای وردپرس باید بر اساس نیاز واقعی دارای مجوزهای خواندن و نوشتن باشند.
بخش بارگذاری فایلها اهمیت ویژهای دارد؛ زیرا محتوا از طریق کاربران یا مدیران وارد سیستم میشود.
برنامه باید نوع و محتوای فایلها را متناسب با کاربرد بررسی کند.
همچنین اجرای فایلهای غیرمجاز در مسیرهای بارگذاری باید با کنترلهای مناسب محدود شود.
در نهایت، امنیت فایلها تنها به مجوز سیستمعامل وابسته نیست و نحوه پردازش فایل توسط برنامه نیز اهمیت دارد.
خط مبنای امنیتی پایگاه داده
پایگاه داده معمولاً یکی از حساسترین اجزای وبسایت است؛ زیرا اطلاعات کاربران، سفارشها و تنظیمات برنامه در آن ذخیره میشوند.
محدودسازی ارتباطات شبکه
در بسیاری از معماریهای وب، پایگاه داده نباید مستقیماً در دسترس اینترنت عمومی باشد.
بهتر است ارتباط فقط از سمت سرویسها و مسیرهای موردنیاز امکانپذیر باشد.
این محدودیت میتواند از طریق تنظیمات شبکه، فایروال و سیاستهای دسترسی انجام شود.
تعریف حسابهای اختصاصی
برنامه نباید بدون ضرورت از حساب دارای دسترسی کامل مدیریتی به پایگاه داده استفاده کند.
حساب اختصاصی برنامه باید تنها مجوزهای موردنیاز برای عملیات مجاز را داشته باشد.
همچنین حسابهای مدیریتی باید از حسابهای اجرایی برنامه جدا باشند.
مدیریت نسخه و وصلههای امنیتی
نسخه پایگاه داده باید در محدوده پشتیبانی قرار داشته باشد.
بهروزرسانی باید همراه با بررسی سازگاری برنامه و وجود برنامه بازیابی انجام شود.
محافظت از نسخههای پشتیبان
نسخه پشتیبان پایگاه داده ممکن است اطلاعاتی بهاندازه خود پایگاه داده حساس داشته باشد.
بنابراین، دسترسی به فایلهای Backup باید محدود باشد و در صورت نیاز، رمزنگاری مناسب اعمال شود.
ذخیره نسخه پشتیبان در مسیری که از طریق وب عمومی قابل دانلود است، خطری جدی محسوب میشود.
چگونه وضعیت واقعی سرور را با Security Baseline مقایسه کنیم؟
پس از تعریف کنترلها، باید روشی برای ارزیابی وضعیت واقعی وجود داشته باشد.
این مرحله تعیین میکند خط مبنای امنیتی تا چه اندازه در عمل رعایت شده است.
بررسی دستی کنترلها
در محیطهای کوچک، بخشی از کنترلها را میتوان بهصورت دستی بررسی کرد.
برای مثال، مدیر سیستم میتواند وضعیت سرویسهای فعال، تنظیمات SSH، قوانین فایروال و مجوز کاربران را ارزیابی کند.
برای بررسی تنظیمات مؤثر OpenSSH، در محیطهای پشتیبانیشده میتوان از دستور زیر استفاده کرد:
sudo sshd -Tبرخی تنظیمات وابسته به کاربر و شرایط اتصال هستند و ممکن است برای ارزیابی دقیق به بررسی زمینه اتصال نیز نیاز باشد.
همچنین بررسی پیکربندی وبسرور باید با ابزار مناسب همان نرمافزار انجام شود.
برای Nginx:
sudo nginx -tاین دستور صحت ساختاری پیکربندی را بررسی میکند، اما تأیید نمیکند که تمام تنظیمات از نظر امنیتی مناسب هستند.
استفاده از ابزارهای ارزیابی خودکار
برای زیرساختهای بزرگتر، بررسی دستی تمام کنترلها دشوار است.
ابزارهای ارزیابی انطباق میتوانند برخی تنظیمات را با سیاستهای تعریفشده مقایسه کنند.
نمونههایی از ابزارهای قابل استفاده در محیطهای مناسب عبارتاند از:
OpenSCAP: چارچوبی برای ارزیابی پیکربندی و انطباق با محتوای امنیتی سازگار.
Lynis: ابزاری برای ممیزی و بررسی امنیت سیستمهای مبتنی بر Unix و Linux.
Wazuh: بستری برای جمعآوری و تحلیل رویدادهای امنیتی و برخی قابلیتهای ارزیابی پیکربندی.
Ansible: ابزاری برای خودکارسازی مدیریت پیکربندی و اعمال وضعیت موردنظر در سیستمهای مختلف.
این ابزارها کاربرد یکسانی ندارند و جایگزین کامل یکدیگر نیستند.
همچنین نتایج آنها باید متناسب با نقش سیستم، نسخه نرمافزار و سیاست سازمان تفسیر شوند.
تفاوت نتیجه ابزار با واقعیت امنیتی
ممکن است یک ابزار گزارش دهد که کنترلی رعایت نشده است، اما سازمان برای آن استثنای تأییدشده داشته باشد.
در مقابل، عبور موفق از تمام بررسیهای خودکار به معنای نبود آسیبپذیری در برنامه نیست.
برای مثال، یک سرور ممکن است تمام تنظیمات شبکه را مطابق خط مبنا داشته باشد، اما برنامه تحت وب آن دارای آسیبپذیری XSS یا SQL Injection باشد.
بنابراین، ارزیابی Security Baseline باید در کنار آزمون امنیت برنامه و مدیریت آسیبپذیری انجام شود. 
Configuration Drift چیست و چرا خطرناک است؟
Configuration Drift یا انحراف پیکربندی زمانی رخ میدهد که وضعیت واقعی یک سیستم از تنظیمات مورد تأیید آن فاصله بگیرد.
این تغییر ممکن است عمدی، تصادفی یا در نتیجه اجرای یک ابزار خودکار اتفاق افتاده باشد.
برای مثال، تیم فنی ممکن است برای رفع مشکل اتصال، یک قانون موقت در فایروال اضافه کند.
اگر این قانون بعداً حذف نشود، وضعیت سیستم با خط مبنای قبلی متفاوت خواهد شد.
در مثال دیگری، نصب یک نرمافزار ممکن است سرویس جدیدی را فعال کند که در فهرست سرویسهای مجاز وجود ندارد.
چگونه انحراف امنیتی را شناسایی کنیم؟
اولین شرط، داشتن نسخه مشخصی از تنظیمات مطلوب است.
سپس وضعیت واقعی سیستم باید در بازههای تعیینشده یا پس از تغییرات مهم بررسی شود.
این مقایسه میتواند بهصورت دستی یا خودکار انجام شود.
در صورت شناسایی اختلاف، باید مشخص شود تغییر مجاز بوده است یا خیر.
تمام اختلافها به معنای حمله نیستند.
ممکن است تغییر بخشی از یک بهروزرسانی تأییدشده باشد و در این صورت، خط مبنا نیز نیازمند اصلاح باشد.
آیا هر انحراف باید فوراً اصلاح شود؟
خیر؛ ابتدا باید علت و پیامد آن مشخص شود.
اگر انحراف باعث دسترسی عمومی ناخواسته به دادههای حساس شده باشد، اقدام فوری ممکن است ضروری باشد.
اما اگر اختلاف ناشی از تغییر برنامهریزیشده و تأییدشده باشد، میتوان نسخه جدید خط مبنا را ثبت کرد.
اصل مهم این است که هیچ تغییر امنیتی نباید بدون شناسایی، ارزیابی و تصمیم مشخص باقی بماند.
نقش Infrastructure as Code در مدیریت Security Baseline
Infrastructure as Code یا IaC روشی برای تعریف و مدیریت زیرساخت با فایلهای پیکربندی است.
این رویکرد میتواند به پیادهسازی تکرارپذیر خط مبنای امنیتی کمک کند.
برای مثال، بهجای تنظیم دستی هر سرور، میتوان بخشی از سیاستها را در قالب فایلهای قابلنسخهبندی تعریف کرد.
مزایای استفاده از IaC
نخست، تنظیمات در مخزن مشخص نگهداری میشوند و تاریخچه تغییرات قابل بررسی خواهد بود.
دوم، امکان بازبینی تغییرات پیش از اجرا فراهم میشود.
سوم، میتوان یک خط مبنای مشترک را روی چندین سرور اعمال کرد.
چهارم، احتمال اختلاف ناشی از اجرای دستی تنظیمات کاهش مییابد.
چرا خودکارسازی بهتنهایی کافی نیست؟
اگر تنظیمات تعریفشده در فایل IaC ناامن باشند، اجرای خودکار آنها نیز همان وضعیت ناامن را تکرار میکند.
بنابراین، خودکارسازی باید همراه با بازبینی امنیتی فایلها، کنترل مجوز استقرار و آزمون تغییرات انجام شود.
همچنین اطلاعات محرمانه نباید بدون محافظت مناسب در مخازن پیکربندی نگهداری شوند.
در یک فرایند بالغ، تغییرات حساس ابتدا بررسی، سپس تأیید و در نهایت اجرا میشوند.
نمونه عملی تعریف خط مبنای امنیتی برای یک سرور وردپرسی
فرض کنید یک سرور Ubuntu میزبان Nginx، PHP، پایگاه داده و یک وبسایت وردپرسی است.
هدف، تعریف مجموعهای از کنترلهای اولیه برای محیط عملیاتی است.
مقادیر و سیاستهای زیر نمونه آموزشی هستند و باید با نیاز واقعی سیستم تطبیق داده شوند.
| شناسه کنترل | الزام امنیتی | روش ارزیابی | اولویت پیشنهادی |
|---|---|---|---|
| SRV-01 | سیستمعامل در محدوده پشتیبانی باشد | بررسی نسخه و وضعیت پشتیبانی | بالا |
| SRV-02 | دسترسی مدیریتی محدود و احراز هویت مناسب فعال باشد | بررسی SSH و حسابها | بحرانی |
| NET-01 | فقط پورتهای ضروری قابل دسترسی باشند | بررسی سرویسها و فایروال | بالا |
| WEB-01 | HTTPS با تنظیمات امن فعال باشد | بررسی TLS و گواهی | بالا |
| WEB-02 | فایلهای حساس از وب قابل دریافت نباشند | آزمون کنترلشده دسترسی | بحرانی |
| WP-01 | هسته و افزونههای وردپرس مدیریت و بهروز شوند | بررسی نسخهها | بالا |
| WP-02 | حسابهای مدیریتی محدود و محافظت شوند | بررسی کاربران و MFA | بحرانی |
| DB-01 | دسترسی پایگاه داده محدود باشد | بررسی شبکه و مجوزها | بحرانی |
| LOG-01 | رویدادهای مهم ثبت و نگهداری شوند | بررسی لاگ و هشدار | بالا |
| BAK-01 | نسخه پشتیبان قابل بازیابی وجود داشته باشد | آزمون بازیابی | بحرانی |
گام اول: ثبت وضعیت اولیه
ابتدا مشخص میشود چه سرویسهایی روی سرور اجرا میشوند.
همچنین نسخه سیستمعامل، وبسرور، PHP، پایگاه داده و وردپرس ثبت میشود.
سپس پورتهای فعال و حسابهای مدیریتی بررسی میشوند.
گام دوم: تعیین عدم انطباقها
فرض کنید بررسی نشان میدهد:
- یک حساب مدیریتی قدیمی هنوز فعال است.
- دسترسی دیتابیس بیش از نیاز برنامه است.
- افزونه بلااستفادهای در وردپرس نصب شده است.
- نسخه پشتیبان وجود دارد، اما بازیابی آن آزمایش نشده است.
هر مورد باید به کنترل مربوطه متصل و برای اصلاح اولویتبندی شود.
گام سوم: اجرای اصلاحات
حساب مدیریتی قدیمی پس از تأیید عدم نیاز و بررسی وابستگیها غیرفعال میشود.
مجوزهای پایگاه داده مطابق نیاز واقعی برنامه محدود میشوند.
افزونه بلااستفاده پس از بررسی اثر حذف میشود.
فرایند بازیابی نیز در محیط مناسب آزمایش و نتیجه آن ثبت میشود.
گام چهارم: ارزیابی مجدد
پس از اصلاح، کنترلها دوباره بررسی میشوند.
هدف، اطمینان از رعایت الزامات و حفظ عملکرد سایت است.
در نهایت، گزارش شامل وضعیت کنترلها، شواهد و استثناهای باقیمانده ثبت میشود.
این مثال نشان میدهد که Security Baseline صرفاً فهرست تنظیمات نیست؛ بلکه یک فرایند کامل از تعریف تا اصلاح و تأیید است.
مدیریت استثناها در خط مبنای امنیتی
در دنیای واقعی ممکن است اجرای تمام کنترلها برای تمام سامانهها امکانپذیر نباشد.
برای مثال، یک برنامه قدیمی ممکن است به تنظیم خاصی نیاز داشته باشد که با توصیههای امنیتی جدید سازگار نیست.
در چنین شرایطی، حذف خاموش کنترل از خط مبنا تصمیم مناسبی نیست.
بهتر است برای آن Security Exception یا استثنای امنیتی تعریف شود.
هر استثنا باید چه اطلاعاتی داشته باشد؟
استثنای مناسب باید شامل موارد زیر باشد:
- شناسه کنترل
- علت فنی یا تجاری استثنا
- داراییهای تحت تأثیر
- خطر ناشی از عدم رعایت کنترل
- کنترلهای جبرانی احتمالی
- شخص مسئول پذیرش ریسک
- تاریخ پایان یا بازبینی استثنا
- برنامه اصلاح بلندمدت
برای مثال، اگر امکان محدودسازی کامل یک رابط مدیریتی وجود ندارد، میتوان کنترلهای جبرانی مانند MFA، محدودسازی شبکه و نظارت تقویتشده را بررسی کرد.
البته وجود کنترل جبرانی به معنای حذف کامل ریسک نیست.
استثنا باید توسط مسئول دارای اختیار تأیید شود و برای مدت نامحدود بدون بازبینی باقی نماند.
چگونه میزان انطباق با Security Baseline را اندازهگیری کنیم؟
یک خط مبنای امنیتی زمانی ارزش عملیاتی بیشتری پیدا میکند که نتایج آن قابلاندازهگیری باشند.
یکی از شاخصهای رایج، Baseline Compliance Rate یا نرخ انطباق با خط مبنا است.
محاسبه نرخ انطباق
یک روش ساده برای محاسبه عبارت است از:
نرخ انطباق = تعداد کنترلهای رعایتشده ÷ تعداد کنترلهای قابلارزیابی × ۱۰۰
فرض کنید برای یک سرور ۴۰ کنترل امنیتی قابلارزیابی تعریف شده است.
اگر ۳۴ کنترل رعایت شده باشند، نرخ انطباق برابر ۸۵ درصد خواهد بود.
اما این عدد نباید بهتنهایی مبنای نتیجهگیری درباره امنیت سرور قرار گیرد.
ممکن است تنها یک کنترل بحرانی رعایت نشده باشد و خطر بیشتری نسبت به چندین کنترل کماهمیت ایجاد کند.
اهمیت وزندهی بر اساس ریسک
برای تحلیل دقیقتر باید شدت و اهمیت کنترلها در نظر گرفته شوند.
برای مثال، نبود MFA در یک حساب مدیریتی حساس ممکن است اولویت بیشتری نسبت به یک نقص جزئی در تنظیمات ثبت رویداد داشته باشد.
استفاده از مدل وزندهی میتواند در اولویتبندی مفید باشد، اما وزنها باید شفاف و مبتنی بر تحلیل ریسک باشند.
در گزارش بهتر است تعداد کنترلهای بحرانی نامنطبق نیز بهصورت جداگانه نمایش داده شود.
شاخصهای کاربردی دیگر
علاوه بر نرخ انطباق، شاخصهای زیر نیز مفید هستند:
Mean Time to Remediate یا MTTR: میانگین زمان لازم برای اصلاح عدم انطباقها.
Baseline Coverage: نسبت داراییهایی که تحت پوشش خط مبنای مناسب قرار دارند.
Exception Count: تعداد استثناهای فعال و تأییدشده.
Configuration Drift Rate: میزان تغییرات شناساییشده نسبت به پیکربندی مطلوب در دوره مشخص.
Critical Findings: تعداد عدم انطباقهای بحرانی حلنشده.
این شاخصها در کنار هم تصویر دقیقتری از وضعیت کنترلهای امنیتی ارائه میکنند.
خط مبنای امنیتی در هاست اشتراکی، VPS و سرور اختصاصی
سطح اختیار مدیر سایت در انواع میزبانی متفاوت است.
بنابراین، Security Baseline باید متناسب با مسئولیتهای واقعی صاحب سایت تعریف شود.
Security Baseline در هاست اشتراکی
در هاست اشتراکی، صاحب سایت معمولاً دسترسی کامل به تنظیمات سیستمعامل و شبکه ندارد.
بخشی از امنیت زیرساخت بر عهده ارائهدهنده میزبانی است.
در این شرایط، خط مبنا باید بر کنترلهای قابل مدیریت مانند امنیت حساب هاست، نسخه PHP، فایلهای سایت، وردپرس، HTTPS، نسخه پشتیبان و مدیریت دسترسی تمرکز کند.
همچنین بهتر است الزامات امنیتی ارائهدهنده هاست بررسی شوند.
Security Baseline در VPS
در VPS، مسئولیت مدیر سیستم معمولاً گستردهتر است.
مدیریت حسابها، فایروال، SSH، وبسرور، سرویسهای نصبشده و بهروزرسانی سیستمعامل میتواند در اختیار مالک سرور باشد.
به همین دلیل، خط مبنای VPS باید علاوه بر امنیت برنامه، لایه سیستمعامل و شبکه را نیز پوشش دهد.
Security Baseline در سرور اختصاصی
در سرور اختصاصی، دامنه مدیریت زیرساخت ممکن است وسیعتر باشد.
علاوه بر کنترلهای سیستمعامل و برنامه، مواردی مانند مدیریت دسترسیهای مدیریتی خارج از باند، Firmware، چرخه عمر سختافزار و قابلیتهای بازیابی نیز ممکن است اهمیت پیدا کنند.
تقسیم مسئولیت بین مالک و ارائهدهنده خدمات باید بهصورت روشن مشخص شود.
نقش Backup و Disaster Recovery در Security Baseline
امنیت فقط جلوگیری از نفوذ نیست.
توانایی بازیابی خدمات پس از خرابی، خطای انسانی یا حادثه امنیتی نیز بخشی از مدیریت ریسک محسوب میشود.
تعریف سیاست نسخه پشتیبان
خط مبنا باید مشخص کند از چه اطلاعاتی نسخه پشتیبان تهیه میشود.
برای مثال، در یک سایت وردپرسی، فایلها و پایگاه داده هر دو اهمیت دارند.
همچنین برنامه باید مشخص کند نسخههای پشتیبان در چه محلهایی نگهداری میشوند و چه کسانی به آنها دسترسی دارند.
مفاهیم RPO و RTO
Recovery Point Objective یا RPO بیشترین میزان ازدسترفتن قابلقبول داده را از نظر زمانی مشخص میکند.
Recovery Time Objective یا RTO نیز مدتزمان هدف برای بازیابی سرویس پس از اختلال است.
برای نمونه، اگر RPO یک سامانه یک ساعت باشد، معماری پشتیبانگیری باید متناسب با این هدف طراحی شود.
این مقادیر باید بر اساس اهمیت کسبوکار تعیین شوند، نه بهصورت یکسان برای تمام سایتها.
آزمون بازیابی
وجود فایل Backup به معنای قابلبازیابیبودن آن نیست.
ممکن است نسخه پشتیبان ناقص، خراب یا وابسته به تنظیماتی باشد که دیگر در دسترس نیستند.
بنابراین، خط مبنا باید آزمون دورهای بازیابی را الزامی کند.
همچنین نگهداری نسخههای مستقل یا مقاوم در برابر تغییر و حذف غیرمجاز میتواند در مقابله با برخی حملات مخرب و باجافزارها مفید باشد.
خط مبنای امنیتی در برابر آسیبپذیریهای وب
Security Baseline بخشی از دفاع چندلایه است، اما جایگزین امنیت نرمافزار نمیشود.
یک سرور ممکن است با تنظیمات مناسب اجرا شود، اما برنامه روی آن همچنان آسیبپذیر باشد.
ارتباط خط مبنا با SQL Injection
SQL Injection زمانی رخ میدهد که دادههای غیرقابلاعتماد بهشکل ناامن در پرسوجوی پایگاه داده استفاده شوند.
خط مبنای برنامه میتواند استفاده از پرسوجوهای پارامتری، اعتبارسنجی ورودی و محدودسازی مجوزهای دیتابیس را الزامی کند.
بااینحال، تشخیص و اصلاح واقعی این آسیبپذیری نیازمند بررسی منطق برنامه است.
ارتباط خط مبنا با XSS
Cross-Site Scripting یا XSS میتواند از پردازش ناامن دادهها در خروجی وب ایجاد شود.
در خط مبنا میتوان استفاده از Output Encoding و سیاست CSP مناسب را تعریف کرد.
اما فعالبودن CSP بهتنهایی تضمین نمیکند برنامه فاقد XSS باشد.
ارتباط خط مبنا با CSRF
Cross-Site Request Forgery یا CSRF به سوءاستفاده از وضعیت احراز هویت مرورگر برای اجرای درخواست ناخواسته اشاره دارد.
برای برنامههای مبتنی بر کوکی، خط مبنا میتواند کنترلهای مرتبط مانند CSRF Token و تنظیم مناسب ویژگیهای کوکی را شامل شود.
ارتباط خط مبنا با حملات Brute Force
برای محافظت از ورود کاربران میتوان الزاماتی مانند MFA، محدودسازی تلاشها، تشخیص رفتار غیرعادی و نظارت بر رویدادهای ورود تعریف کرد.
انتخاب کنترلها باید به سطح حساسیت حساب و شیوه احراز هویت بستگی داشته باشد.
در مجموع، خط مبنا باید مشخص کند چه کنترلهایی الزامی هستند، اما کارایی واقعی آنها نیز باید آزمون شود.
اشتباهات رایج در تعریف Security Baseline
طراحی نادرست خط مبنای امنیتی ممکن است هزینه عملیاتی ایجاد کند، بدون اینکه کاهش ریسک قابلتوجهی به همراه داشته باشد.
کپیکردن تمام تنظیمات یک Benchmark
یک Benchmark عمومی لزوماً برای تمام معماریها مناسب نیست.
اجرای کورکورانه تنظیمات ممکن است باعث اختلال در سرویس، ناسازگاری برنامه یا حذف قابلیتهای ضروری شود.
هر کنترل باید با شرایط سیستم بررسی شود.
تعریف الزاماتی که قابلاندازهگیری نیستند
عباراتی مانند «امنیت بالا» یا «تنظیمات مناسب» معیار عملیاتی دقیقی نیستند.
هر الزام باید وضعیت مطلوب و روش ارزیابی مشخص داشته باشد.
نداشتن مسئول مشخص
اگر معلوم نباشد چه کسی مسئول اجرای کنترل یا اصلاح عدم انطباق است، احتمال باقیماندن مشکلات افزایش مییابد.
هر کنترل مهم باید مالک عملیاتی مشخصی داشته باشد.
تمرکز صرف بر راهاندازی اولیه
ممکن است سرور هنگام استقرار مطابق خط مبنا باشد، اما با گذشت زمان تغییر کند.
بدون پایش و بازبینی دورهای، وضعیت مطلوب بهتدریج اعتبار خود را از دست میدهد.
اجرای تغییرات بدون آزمایش
تغییر تنظیمات فایروال، SSH، TLS یا وبسرور بدون آزمون میتواند باعث قطع دسترسی یا اختلال در سایت شود.
باید امکان بازگشت و ارزیابی اثر تغییرات وجود داشته باشد.
نادیده گرفتن استثناها
استثناهای مستند بخشی از مدیریت واقعی امنیت هستند.
مشکل زمانی ایجاد میشود که تنظیمات ناامن بدون ثبت، تأیید یا تاریخ بازبینی باقی بمانند.
اتکا به یک امتیاز کلی امنیت
داشتن انطباق ۹۵ درصدی لزوماً بهتر از ۹۰ درصد نیست، اگر کنترلهای نامنطبق اهمیت متفاوتی داشته باشند.
تحلیل شدت ریسک باید در کنار درصد انطباق انجام شود.
تصور اینکه Security Baseline جایگزین تست نفوذ است
خط مبنا بیشتر بر وضعیت مورد انتظار و انطباق تمرکز دارد.
تست نفوذ مجاز و ارزیابی امنیت برنامه میتوانند مشکلاتی را شناسایی کنند که بررسی پیکربندی بهتنهایی قادر به کشف آنها نیست.
این فعالیتها مکمل یکدیگر هستند. 
چکلیست نهایی تعریف خط مبنای امنیتی برای سرور و سایت
برای اجرای عملی Security Baseline، میتوان موارد زیر را در فرایند ارزیابی قرار داد.
مدیریت داراییها
- تمام سرورها و سایتهای تحت مدیریت شناسایی شده باشند.
- نسخه سیستمعامل و نرمافزارهای اصلی ثبت شده باشد.
- مالک فنی و مسئول امنیت هر دارایی مشخص باشد.
- اهمیت سرویس و حساسیت دادههای آن تعیین شده باشد.
- داراییهای خارج از پشتیبانی شناسایی شده باشند.
امنیت سیستمعامل
- حسابهای مدیریتی محدود و قابل ردیابی باشند.
- سرویسهای غیرضروری غیرفعال شده باشند.
- مجوز فایلهای حساس متناسب با نیاز تعریف شده باشد.
- سیستمعامل تحت فرایند مدیریت وصله قرار داشته باشد.
- تنظیمات امنیت SSH بررسی شده باشد.
- امکان دسترسی اضطراری کنترلشده وجود داشته باشد.
امنیت شبکه
- پورتهای فعال با سرویسهای مجاز تطبیق داده شوند.
- قوانین فایروال مستند و بازبینی شوند.
- دسترسی مستقیم غیرضروری به پایگاه داده محدود باشد.
- رابطهای مدیریتی دسترسی کنترلشده داشته باشند.
- ارتباطات میان سرویسها متناسب با نیاز محدود شوند.
امنیت وبسایت
- HTTPS بهدرستی پیکربندی شده باشد.
- گواهی TLS معتبر و قابل تمدید باشد.
- فایلهای حساس از وب عمومی قابل دریافت نباشند.
- Security Headers متناسب با برنامه تعریف شده باشند.
- اطلاعات داخلی در خطاها افشا نشوند.
- کنترلهای امنیتی API و احراز هویت بررسی شوند.
امنیت وردپرس
- هسته وردپرس و افزونهها تحت مدیریت بهروزرسانی باشند.
- افزونهها و قالبهای بلااستفاده حذف شوند.
- حسابهای مدیریتی حداقل دسترسی را داشته باشند.
- MFA برای حسابهای حساس فعال باشد.
- فایلهای پیکربندی محافظت شوند.
- مسیرهای بارگذاری فایل و رابطهای برنامه بررسی شوند.
ثبت رویدادها و بازیابی
- لاگهای مهم امنیتی ثبت شوند.
- دسترسی به لاگها محدود باشد.
- هشدارهای مرتبط با تغییرات حساس فعال باشند.
- نسخه پشتیبان منظم وجود داشته باشد.
- قابلیت بازیابی پشتیبان آزمایش شده باشد.
- برنامه پاسخگویی به رخداد تعریف شده باشد.
کنترل تغییرات
- خط مبنا دارای نسخه و تاریخ تأیید باشد.
- تغییرات حساس پیش از اجرا بررسی شوند.
- عدم انطباقها ثبت و اولویتبندی شوند.
- استثناها دارای تأیید و تاریخ بازبینی باشند.
- ارزیابی انحراف پیکربندی بهصورت دورهای انجام شود.
- نسخه خط مبنا پس از تغییرات اساسی بازبینی شود.
سؤالات متداول درباره Security Baseline
Security Baseline چیست؟
Security Baseline مجموعهای از تنظیمات و کنترلهای امنیتی مستند و مورد تأیید است که وضعیت مطلوب یک سیستم را مشخص میکند. این خط مبنا برای استانداردسازی امنیت، شناسایی عدم انطباق و مدیریت تغییرات استفاده میشود.
تفاوت Security Baseline و Hardening چیست؟
Security Baseline تعیین میکند سیستم باید چه وضعیت امنیتی داشته باشد، اما Hardening فرایند اجرای تغییرات برای رسیدن به آن وضعیت است. خط مبنا معیار است و سختسازی اقدام اجرایی محسوب میشود.
آیا برای هر سرور باید خط مبنای جداگانه تعریف شود؟
لزومی ندارد برای هر سرور یک سند کاملاً مستقل وجود داشته باشد. میتوان یک خط مبنای مشترک برای سرورهای مشابه تعریف کرد و تفاوتهای ضروری را بر اساس نقش و حساسیت هر سرور مستند کرد.
بهترین استاندارد برای تعریف Security Baseline چیست؟
انتخاب استاندارد به نوع سیستم و هدف سازمان بستگی دارد. CIS Benchmarks برای تنظیمات فناوریهای مشخص، چارچوبهای NIST برای مدیریت پیکربندی و OWASP ASVS برای الزامات امنیتی برنامههای وب کاربرد دارند.
آیا Security Baseline از هکشدن سایت جلوگیری میکند؟
اجرای خط مبنای امنیتی میتواند احتمال برخی حملات و خطاهای پیکربندی را کاهش دهد، اما امنیت کامل را تضمین نمیکند. آسیبپذیریهای برنامه، ضعف منطق کسبوکار و تهدیدهای جدید همچنان باید بررسی شوند.
هر چند وقت یکبار باید خط مبنای امنیتی بررسی شود؟
زمان بازبینی باید بر اساس ریسک، سرعت تغییرات و اهمیت سیستم تعیین شود. علاوه بر ارزیابیهای دورهای، تغییرات مهم در سیستمعامل، سرویسها، معماری و الزامات کسبوکار نیز میتوانند نیازمند بازبینی باشند.
آیا برای سایت وردپرسی هم Security Baseline لازم است؟
بله. خط مبنای وردپرس میتواند شامل مدیریت نسخهها، افزونهها، حسابهای کاربران، احراز هویت، مجوز فایلها، HTTPS، نسخه پشتیبان و ثبت رویدادها باشد.
آیا نصب افزونه امنیتی وردپرس کافی است؟
خیر. افزونه امنیتی ممکن است بخشی از کنترلها را فراهم کند، اما جایگزین امنیت هاست، مدیریت کاربران، بهروزرسانی، پیکربندی وبسرور و آزمون بازیابی نمیشود.
Configuration Drift چیست؟
Configuration Drift به فاصلهگرفتن تنظیمات واقعی سیستم از وضعیت مورد تأیید گفته میشود. این انحراف ممکن است بر اثر تغییرات دستی، نصب نرمافزار یا فرایندهای خودکار ایجاد شود.
آیا میتوان خط مبنای امنیتی را خودکار کرد؟
بله. ابزارهای مدیریت پیکربندی و ارزیابی امنیتی میتوانند در اجرای کنترلها و شناسایی اختلافها کمک کنند. بااینحال، طراحی سیاستها، تأیید استثناها و تحلیل ریسک همچنان نیازمند تصمیمگیری مناسب هستند.
آیا رعایت تمام کنترلهای خط مبنا به معنای امنیت کامل است؟
خیر. انطباق با خط مبنا نشان میدهد الزامات مشخصی رعایت شدهاند، اما تمام آسیبپذیریها و مسیرهای حمله را پوشش نمیدهد. آزمون امنیتی، نظارت و مدیریت آسیبپذیری باید در کنار آن ادامه یابند.
آیا Security Baseline برای هاست اشتراکی هم کاربرد دارد؟
بله. در هاست اشتراکی، خط مبنا بیشتر بر کنترلهای در اختیار صاحب سایت و بررسی مسئولیتهای ارائهدهنده میزبانی تمرکز دارد. مانند امنیت حسابها، فایلها، وردپرس، HTTPS و نسخه پشتیبان.
جمعبندی: چگونه یک Security Baseline مؤثر ایجاد کنیم؟
Security Baseline یکی از مفاهیم بنیادی در مدیریت امنیت سرور، وبسایت و زیرساخت فناوری اطلاعات است.
این مفهوم به سازمان کمک میکند بهجای تکیه بر تنظیمات پراکنده و تصمیمهای لحظهای، وضعیت مطلوب امنیتی را بهشکل مستند و قابلاندازهگیری تعریف کند.
یک خط مبنای امنیتی مؤثر باید بر اساس نوع دارایی، حساسیت دادهها، الزامات عملیاتی و سطح ریسک طراحی شود.
برای سرورهای لینوکسی، کنترلهایی مانند امنیت حسابها، SSH، فایروال، مدیریت وصلهها و ثبت رویدادها اهمیت دارند.
در وبسایتها نیز HTTPS، کنترل دسترسی، امنیت فایلها، تنظیمات وبسرور و مدیریت آسیبپذیریهای برنامه باید در نظر گرفته شوند.
برای سایتهای وردپرسی، مدیریت هسته، افزونهها، قالبها، حسابهای مدیریتی و نسخههای پشتیبان بخش مهمی از خط مبنا را تشکیل میدهد.
اما مهمترین نکته این است که تعریف خط مبنا پایان کار نیست؛ آغاز فرایند مدیریت مداوم امنیت است.
پس از پیادهسازی باید وضعیت واقعی سیستم با الزامات مقایسه شود، انحرافها شناسایی شوند و تغییرات از مسیر تأییدشده انجام گیرند.
همچنین هر استثنای امنیتی باید دارای دلیل مشخص، مسئول پذیرش ریسک و زمان بازبینی باشد.
در نهایت، یک Security Baseline مناسب میتواند پایهای برای سختسازی، ممیزی، مدیریت تغییرات، پاسخگویی به رخدادها و بهبود مستمر امنیت فراهم کند.
هدف واقعی خط مبنای امنیتی این نیست که یکبار سرور را امن اعلام کنیم؛ بلکه این است که در طول زمان بدانیم سیستم چه وضعیتی باید داشته باشد، اکنون در چه وضعیتی قرار دارد و برای کاهش ریسک چه اقداماتی ضروری است.
مطالب مرتبط


