DKIM چیست؟ آموزش افزایش امنیت ایمیل دامنه با امضای DKIM
DKIM یکی از مهمترین استانداردهای احراز اصالت ایمیل است که با استفاده از امضای دیجیتال و کلید عمومی منتشرشده در DNS، اعتبار امضای دامنه و یکپارچگی بخشهای امضاشده پیام را بررسی میکند. فعالسازی DKIM میتواند به کاهش جعل هویت ایمیل و افزایش قابلیت اعتماد ارتباطات دامنه کمک کند. تنظیم صحیح رکورد DKIM، محافظت از کلید خصوصی و بررسی مداوم وضعیت امضا از اقدامات ضروری برای حفظ امنیت ایمیل هستند.
DKIM چیست؟ DKIM مخفف DomainKeys Identified Mail و یکی از مهمترین استانداردهای احراز اصالت ایمیل است که با استفاده از امضای دیجیتال و رمزنگاری کلید عمومی، به سرور دریافتکننده کمک میکند بررسی کند آیا ایمیل با مجوز دامنه امضاکننده ارسال شده و بخشهای امضاشده آن در مسیر انتقال تغییر کردهاند یا خیر. فعالسازی DKIM در کنار SPF و DMARC میتواند احتمال جعل هویت دامنه، سوءاستفاده از نام تجاری و برخی حملات فیشینگ ایمیلی را کاهش دهد.
مقدمه: چرا امنیت ایمیل دامنه اهمیت دارد؟
ایمیل همچنان یکی از اصلیترین ابزارهای ارتباطی میان کسبوکارها، مشتریان و سازمانها محسوب میشود. بسیاری از فعالیتهای حساس مانند ارسال فاکتور، بازیابی رمز عبور، تأیید حساب کاربری، دریافت اعلانهای امنیتی و مکاتبات مالی از طریق ایمیل انجام میشوند.
با وجود اهمیت این سرویس، پروتکلهای اولیه انتقال ایمیل بهگونهای طراحی نشده بودند که بهتنهایی بتوانند هویت واقعی فرستنده را با اطمینان تأیید کنند. همین محدودیت باعث شده است که جعل آدرس فرستنده یا Email Spoofing به یکی از روشهای شناختهشده سوءاستفاده در ارتباطات ایمیلی تبدیل شود.
فرض کنید یک فروشگاه اینترنتی از آدرس [email protected] برای ارتباط با مشتریان استفاده میکند. مهاجم ممکن است تلاش کند ایمیلی ارسال کند که در ظاهر از همین نشانی فرستاده شده است. اگر گیرنده نتواند اصالت پیام را بررسی کند، احتمال دارد محتوای جعلی را معتبر تصور کند.
پیامهای جعلی میتوانند اهداف مختلفی داشته باشند؛ از جمله هدایت کاربران به صفحات فیشینگ، دریافت اطلاعات محرمانه، انتشار بدافزار یا تغییر اطلاعات پرداخت.
برای کاهش این خطر، فناوریهایی مانند SPF، DKIM و DMARC توسعه یافتهاند. هرکدام از این استانداردها بخشی از مسئله احراز اصالت ایمیل را بررسی میکنند و در کنار یکدیگر، سازوکار دفاعی کاملتری ایجاد میکنند.
در میان آنها، DKIM وظیفه مهمی بر عهده دارد: ایجاد یک امضای رمزنگاریشده برای ایمیل و فراهم کردن امکان بررسی آن توسط سرور مقصد.
با این حال، DKIM بهتنهایی ثابت نمیکند که محتوای یک ایمیل قابل اعتماد است یا شخص نمایشدادهشده در قسمت فرستنده واقعاً نویسنده پیام بوده است. درک این تفاوت برای پیکربندی صحیح امنیت ایمیل ضروری است.
در این مقاله از رخنهکاو، مفهوم DKIM، نحوه عملکرد امضای دیجیتال، ساختار رکوردهای DNS، روش فعالسازی در سرویسهای مختلف، ارتباط با SPF و DMARC، مشکلات رایج و راهکارهای افزایش امنیت ایمیل دامنه را بررسی میکنیم.
DKIM چیست و چه کاربردی دارد؟
DKIM یک استاندارد احراز اصالت ایمیل مبتنی بر رمزنگاری نامتقارن یا Asymmetric Cryptography است.
در این روش، سرور ارسالکننده با استفاده از کلید خصوصی، امضایی دیجیتال برای قسمتهای مشخصی از پیام تولید میکند. سپس سرور دریافتکننده با دریافت کلید عمومی منتشرشده در DNS دامنه امضاکننده، اعتبار آن امضا را بررسی میکند.
هدف اصلی DKIM فراهم کردن دو قابلیت امنیتی است:
احراز اصالت دامنه امضاکننده: سرور گیرنده میتواند بررسی کند که امضای ایمیل با کلید خصوصی متناظر با کلید عمومی دامنه ایجاد شده است.
بررسی یکپارچگی پیام: گیرنده میتواند تشخیص دهد آیا قسمتهایی از هدر و بدنه ایمیل که تحت پوشش امضا قرار دارند، به شکلی تغییر کردهاند که اعتبار امضا را از بین ببرد یا خیر.
برای مثال، اگر یک شرکت ایمیلهای خود را از طریق زیرساخت مجاز ارسال کند و پیامها با کلید خصوصی دامنه امضا شوند، سرور مقصد میتواند امضا را بر اساس رکورد DNS تأیید کند.
اگر فردی بدون دسترسی به کلید خصوصی بخواهد پیام مشابهی را با امضای معتبر همان دامنه ایجاد کند، در شرایط عادی قادر به تولید امضای قابل تأیید نخواهد بود.
البته یک نکته مهم وجود دارد: DKIM بهخودیخود مانع ارسال ایمیل جعلی نمیشود. این استاندارد اطلاعات لازم برای بررسی اصالت را در اختیار سیستم دریافتکننده قرار میدهد.
تصمیم نهایی درباره پذیرش، رد، قرنطینه یا تحویل پیام به سیاستهای سرور گیرنده و فناوریهای مکمل بستگی دارد.
DKIM مخفف چیست؟
DKIM مخفف عبارت DomainKeys Identified Mail است که میتوان آن را «ایمیل شناساییشده با کلیدهای دامنه» ترجمه کرد.
این استاندارد بر پایه مفاهیم امضای دیجیتال توسعه یافته و مشخصات اصلی آن در RFC 6376 تعریف شده است.
برخلاف روشهایی که صرفاً نشانی IP سرور فرستنده را بررسی میکنند، DKIM بر رابطه میان پیام، امضای رمزنگاریشده و دامنه امضاکننده تمرکز دارد.
آیا DKIM همان رمزنگاری ایمیل است؟
خیر. یکی از رایجترین برداشتهای اشتباه این است که فعالسازی DKIM باعث رمزگذاری محتوای ایمیل میشود.
DKIM برای احراز اصالت و بررسی یکپارچگی بخشهای امضاشده استفاده میشود، نه برای محرمانهسازی متن پیام.
به عبارت دیگر، ممکن است یک ایمیل دارای امضای معتبر DKIM باشد، اما محتوای آن همچنان برای سرورهای مجاز در مسیر پردازش پیام قابل خواندن باشد.
برای محافظت از محرمانگی دادهها باید از راهکارهای جداگانه مانند TLS در انتقال یا فناوریهای رمزنگاری سرتاسری نظیر S/MIME و OpenPGP استفاده کرد.
چرا باید DKIM را برای دامنه فعال کنیم؟
فعالسازی DKIM برای وبسایتها و کسبوکارهایی که از ایمیل اختصاصی دامنه استفاده میکنند، چند مزیت امنیتی و عملیاتی دارد.
کاهش خطر جعل هویت ایمیل دامنه
جعل آدرس فرستنده یکی از تهدیدهای مهم امنیت ایمیل است.
در چنین حملاتی، مهاجم تلاش میکند پیام را بهگونهای نمایش دهد که گیرنده تصور کند از یک سازمان معتبر ارسال شده است.
DKIM با ایجاد امکان اعتبارسنجی رمزنگاریشده، به سرور مقصد کمک میکند پیامهایی را که واقعاً با کلید دامنه امضا شدهاند از پیامهای فاقد چنین امضای معتبری تشخیص دهد.
زمانی که این قابلیت با سیاست DMARC همراه شود، کنترل سازمان بر نحوه برخورد گیرندگان با ایمیلهای جعلشده افزایش پیدا میکند.
کاهش ریسک حملات فیشینگ
فیشینگ یا Phishing به مجموعهای از روشهای مهندسی اجتماعی گفته میشود که هدف آنها فریب کاربران برای افشای اطلاعات، انجام پرداخت یا اجرای عملیات ناخواسته است.
یکی از روشهای فیشینگ، جعل نام یا آدرس سازمانهای معتبر در ایمیل است.
DKIM میتواند در شناسایی برخی پیامهای جعلی نقش داشته باشد، زیرا پیامهایی که بدون کلید خصوصی معتبر دامنه تولید شدهاند، نمیتوانند امضای صحیح آن دامنه را ارائه دهند.
با این حال، DKIM تمام حملات فیشینگ را متوقف نمیکند.
مهاجم ممکن است از دامنهای شبیه دامنه اصلی استفاده کند، دامنه شخصی خود را با DKIM امضا کند یا از یک حساب ایمیل واقعی اما هکشده پیام ارسال کند.
بنابراین، DKIM باید جزئی از راهبرد جامع مقابله با فیشینگ باشد.
افزایش قابلیت اعتماد به ایمیلهای ارسالی
سرویسهای دریافت ایمیل برای ارزیابی پیامها از سیگنالهای مختلفی استفاده میکنند.
اعتبار دامنه، سابقه ارسال، محتوای پیام، وضعیت SPF، نتیجه DKIM، سیاست DMARC و رفتار دریافتکنندگان از عوامل اثرگذار هستند.
وجود DKIM معتبر یکی از سیگنالهای مثبت احراز اصالت محسوب میشود و میتواند به جلوگیری از مشکلات ناشی از ارسال ایمیلهای بدون احراز هویت کمک کند.
البته فعال بودن DKIM تضمین نمیکند که تمام ایمیلها وارد Inbox شوند.
محافظت از اعتبار دامنه و برند
دامنه یک کسبوکار فقط نشانی وبسایت نیست؛ بخشی از هویت دیجیتال آن سازمان محسوب میشود.
اگر کاربران مرتباً ایمیلهای جعلی با نام یک شرکت دریافت کنند، اعتماد آنها به ارتباطات رسمی آن مجموعه کاهش پیدا میکند.
پیکربندی صحیح DKIM و DMARC به مدیر دامنه کمک میکند از سوءاستفاده مستقیم از هویت ایمیلی سازمان بکاهد.
کمک به تحویل صحیح ایمیلهای تراکنشی
وبسایتهای وردپرسی و فروشگاههای اینترنتی معمولاً ایمیلهای مهمی ارسال میکنند؛ از جمله تأیید ثبتنام، بازیابی رمز عبور، رسید سفارش و اعلانهای امنیتی.
اگر زیرساخت ارسال ایمیل بهدرستی احراز هویت نشده باشد، احتمال بروز مشکلات تحویل یا قرارگیری پیام در پوشه اسپم افزایش پیدا میکند.
فعالسازی DKIM در کنار تنظیمات صحیح SMTP، SPF و DMARC یکی از اقدامات مهم برای ایجاد زیرساخت قابل اتکای ایمیل تراکنشی است.
DKIM چگونه کار میکند؟
برای درک سازوکار DKIM باید با سه مفهوم اصلی آشنا شویم: کلید خصوصی، کلید عمومی و امضای دیجیتال.
در این فناوری، ارسالکننده و دریافتکننده نیازی به اشتراکگذاری یک رمز محرمانه ندارند. سیستم ارسالکننده با کلید خصوصی پیام را امضا میکند و دریافتکننده با کلید عمومی منتشرشده، صحت امضا را بررسی میکند.
مرحله اول: تولید جفتکلید رمزنگاری
ابتدا سامانه ارسال ایمیل یک جفتکلید رمزنگاری تولید میکند.
این جفتکلید شامل Private Key و Public Key است.
کلید خصوصی باید در اختیار سامانه مجاز امضاکننده باقی بماند و نباید بهصورت عمومی منتشر شود.
کلید عمومی در DNS قرار میگیرد تا سرورهای دریافتکننده بتوانند آن را دریافت کنند.
در برخی سرویسهای مدیریتشده مانند Google Workspace، مدیریت کلید خصوصی بهصورت داخلی توسط ارائهدهنده سرویس انجام میشود.
مرحله دوم: ایجاد امضای دیجیتال
هنگام ارسال پیام، سامانه امضاکننده بخشهای مشخصی از هدر ایمیل و بدنه آن را مطابق الگوریتم Canonicalization آماده میکند.
سپس مقدار هش بدنه و دادههای لازم برای تولید امضای دیجیتال محاسبه میشوند.
امضا با کلید خصوصی ساخته شده و در هدر مخصوصی به نام DKIM-Signature قرار میگیرد.
این هدر همراه ایمیل به سرور مقصد منتقل میشود.
مرحله سوم: استخراج دامنه و Selector
هنگامی که ایمیل به سرور دریافتکننده میرسد، سیستم بررسیکننده اطلاعات داخل DKIM-Signature را میخواند.
دو مقدار مهم در این مرحله عبارتاند از:
d=: دامنهای که مسئولیت امضای پیام را بر عهده گرفته است.s=: شناسه Selector که برای پیدا کردن کلید عمومی مناسب استفاده میشود.
برای مثال، اگر مقدار دامنه example.com و Selector برابر mail2026 باشد، سرور گیرنده برای پیدا کردن کلید عمومی به نشانی زیر مراجعه میکند:
mail2026._domainkey.example.com
مرحله چهارم: دریافت کلید عمومی از DNS
سرور دریافتکننده از طریق DNS رکورد مربوط به Selector را جستوجو میکند.
اگر رکورد موردنظر موجود و معتبر باشد، کلید عمومی از آن استخراج میشود.
کلید عمومی برای بررسی امضای دیجیتال استفاده خواهد شد.
در این مرحله لازم نیست سرور مقصد به کلید خصوصی دسترسی داشته باشد.
مرحله پنجم: اعتبارسنجی امضا
سرور گیرنده با استفاده از کلید عمومی، الگوریتم تعیینشده و محتوای امضاشده ایمیل، صحت امضا را بررسی میکند.
اگر امضا معتبر باشد، نتیجه بررسی DKIM موفق خواهد بود.
اگر امضا قابل تأیید نباشد یا بخشهای امضاشده به شکلی ناسازگار تغییر کرده باشند، اعتبارسنجی شکست میخورد.
نتیجه نهایی ممکن است در هدر Authentication-Results ثبت شود.
مرحله ششم: ارزیابی سیاستهای امنیتی
پس از بررسی DKIM، سرور مقصد میتواند نتیجه آن را همراه با سایر اطلاعات امنیتی ارزیابی کند.
برای مثال، DMARC بررسی میکند آیا دامنه معتبرشده توسط DKIM یا SPF با دامنه قابل مشاهده در قسمت From هماهنگی دارد یا خیر.
در نهایت، سیستم دریافتکننده بر اساس سیاستهای خود درباره نحوه پردازش پیام تصمیم میگیرد. 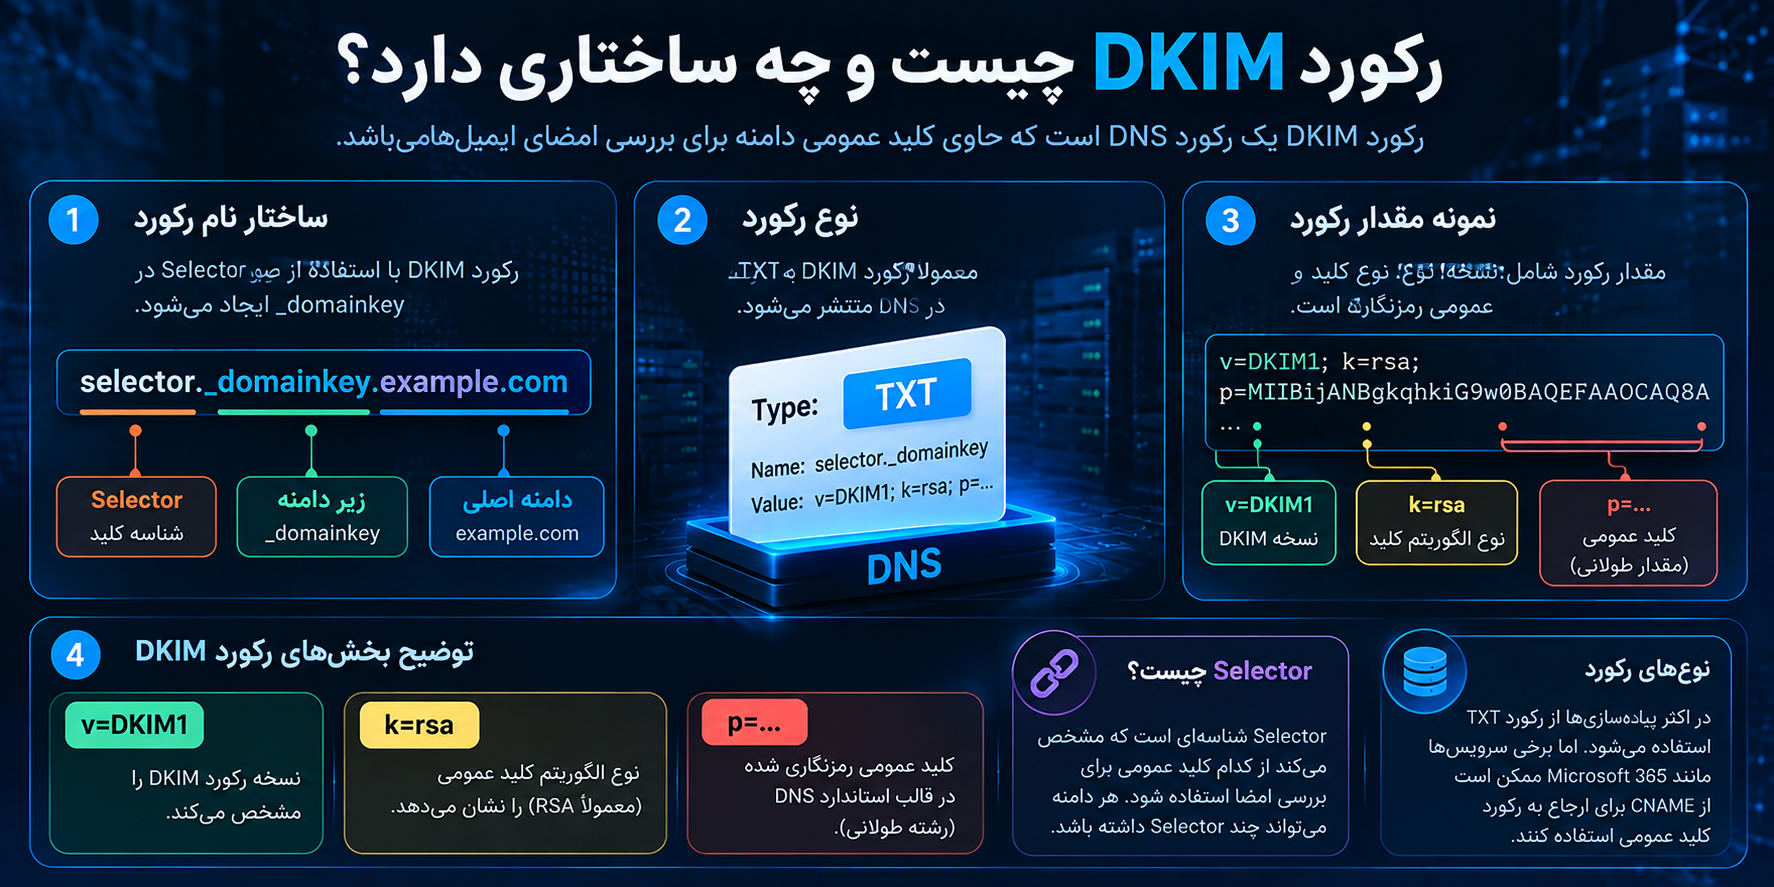
رکورد DKIM چیست و چه ساختاری دارد؟
رکورد DKIM یک رکورد DNS است که اطلاعات لازم برای پیدا کردن کلید عمومی دامنه امضاکننده را فراهم میکند.
در بسیاری از پیادهسازیها، این اطلاعات مستقیماً در قالب رکورد TXT منتشر میشوند. بعضی سرویسها نیز از CNAME برای ارجاع به رکورد کلید عمومی میزبانیشده توسط ارائهدهنده استفاده میکنند.
ساختار معمول نام رکورد به شکل زیر است:
selector._domainkey.example.com
در این نشانی، selector شناسه کلید و example.com دامنه امضاکننده است.
نمونه ساختار رکورد TXT
یک رکورد DKIM مبتنی بر کلید RSA ممکن است ساختاری مشابه نمونه آموزشی زیر داشته باشد:
v=DKIM1; k=rsa; p=PUBLIC_KEY_VALUE
این نمونه برای آشنایی با ساختار رکورد است و مقدار PUBLIC_KEY_VALUE یک کلید واقعی و قابل استفاده نیست.
مهمترین بخشهای آن عبارتاند از:
v=DKIM1: نسخه ساختار رکورد DKIM را مشخص میکند.
k=rsa: نوع الگوریتم کلید عمومی را نشان میدهد.
p=: محل قرارگیری داده کلید عمومی رمزنگاریشده در قالب مناسب است.
مقدار واقعی کلید عمومی معمولاً رشتهای طولانی است که توسط سرویس ایمیل یا ابزار مدیریت کلید تولید میشود.
این مقدار نباید بهصورت دستی و بدون آگاهی از ساختار آن تغییر داده شود.
Selector در DKIM چیست؟
Selector شناسهای است که مشخص میکند سرور گیرنده باید از کدام کلید عمومی برای بررسی امضا استفاده کند.
ممکن است یک دامنه همزمان چند Selector داشته باشد.
برای مثال، یک سازمان میتواند از سرویس ایمیل سازمانی، سیستم اطلاعرسانی فروشگاه و سامانه ارسال خبرنامه استفاده کند.
هرکدام از این سرویسها ممکن است Selector و کلید مخصوص خود را داشته باشند.
وجود Selectorهای مستقل به مدیریت کلیدها و جداسازی سرویسهای مختلف کمک میکند.
همچنین هنگام تعویض کلیدهای رمزنگاری، میتوان از Selector جدید استفاده کرد تا انتقال به کلید تازه با اختلال کمتری انجام شود.
آیا انتشار کلید عمومی در DNS خطرناک است؟
خیر. در رمزنگاری نامتقارن، کلید عمومی برای انتشار طراحی شده است.
امنیت DKIM بر محرمانه بودن کلید خصوصی و مقاومت الگوریتم امضای دیجیتال متکی است، نه مخفی بودن کلید عمومی.
بنابراین، دسترسی کاربران اینترنت به رکورد TXT حاوی Public Key بهخودیخود یک آسیبپذیری محسوب نمیشود.
در مقابل، افشای Private Key میتواند امنیت امضاهای تولیدشده برای دامنه را به خطر بیندازد.
آشنایی با هدر DKIM-Signature
یکی از مهمترین بخشهای فنی DKIM هدر DKIM-Signature است.
این هدر توسط سامانه امضاکننده به ایمیل اضافه میشود و اطلاعات موردنیاز برای اعتبارسنجی امضا را در اختیار گیرنده قرار میدهد.
بسته به پیکربندی، هدر میتواند شامل پارامترهای مختلفی باشد.
پارامتر d در امضای DKIM
مقدار d= دامنه امضاکننده را مشخص میکند.
برای مثال:
d=example.com
این مقدار الزاماً با دامنه آدرس قابل مشاهده فرستنده یکسان نیست.
همین موضوع اهمیت بررسی DKIM Alignment در DMARC را نشان میدهد.
پارامتر s در امضای DKIM
مقدار s= نام Selector است.
برای مثال:
s=mail2026
این مقدار همراه دامنه امضاکننده برای پیدا کردن کلید عمومی استفاده میشود.
پارامتر a و الگوریتم امضا
پارامتر a= الگوریتم مورد استفاده برای امضای دیجیتال را مشخص میکند.
یکی از نمونههای شناختهشده عبارت زیر است:
a=rsa-sha256
این مقدار نشان میدهد فرایند امضا از RSA همراه با SHA-256 استفاده میکند.
الگوریتمهای مجاز و توصیهشده ممکن است در طول زمان با انتشار استانداردهای تکمیلی تغییر کنند.
پارامتر h و هدرهای امضاشده
مقدار h= تعیین میکند کدام فیلدهای هدر ایمیل تحت پوشش امضا قرار گرفتهاند.
برای مثال، فیلدهایی مانند From، Subject، Date و To ممکن است در فهرست هدرهای امضاشده قرار بگیرند.
طبق استاندارد DKIM، فیلد From باید در امضا پوشش داده شود.
با این حال، باید توجه داشت که DKIM لزوماً تمام هدرهای پیام را امضا نمیکند.
پارامتر bh و هش بدنه
پارامتر bh= مقدار هش رمزنگاریشده بدنه پیام را در قالب مشخصشده نگهداری میکند.
این مقدار به سرور دریافتکننده کمک میکند بررسی کند آیا بدنه ایمیل با مقدار مورد انتظار امضا مطابقت دارد یا خیر.
پارامتر b و امضای دیجیتال
پارامتر b= حاوی داده امضای دیجیتال است.
اعتبار این امضا با استفاده از کلید عمومی بازیابیشده از DNS بررسی میشود.
پارامتر c و Canonicalization
پارامتر c= روش آمادهسازی هدر و بدنه برای امضا و اعتبارسنجی را مشخص میکند.
برای مثال:
c=relaxed/relaxed
این تنظیم میتواند به تحمل برخی تغییرات بیاهمیت قالببندی کمک کند.
البته Canonicalization به این معنا نیست که تمام تغییرات محتوا قابل قبول هستند.
تفاوت Simple و Relaxed در DKIM
در جریان انتقال ایمیل، بعضی سامانهها ممکن است تغییرات کوچکی در قالببندی پیام ایجاد کنند.
این تغییرات گاهی به فاصلههای خالی، نحوه نمایش خطوط یا قالببندی هدرها مربوط میشوند.
DKIM برای مدیریت این وضعیت از مفهوم Canonicalization استفاده میکند.
حالت Simple
در حالت Simple، تغییرات قالببندی با سختگیری بیشتری بررسی میشوند.
برای هدرهای ایمیل، این روش عملاً انتظار دارد دادههای امضاشده مطابق شکل اصلی باقی بمانند.
در نتیجه، بعضی تغییرات کوچک میتوانند باعث نامعتبر شدن امضا شوند.
حالت Relaxed
در حالت Relaxed، برخی تفاوتهای قالببندی طبق قواعد استاندارد نرمالسازی میشوند.
این روش میتواند در برابر تغییراتی مانند بعضی تفاوتهای فاصلهگذاری یا شکستن خطوط هدر مقاومتر باشد.
با این حال، تغییر واقعی محتوای امضاشده همچنان ممکن است باعث شکست اعتبارسنجی شود.
کدام روش مناسبتر است؟
در بسیاری از محیطهای عملیاتی، استفاده از Relaxed برای هدر و بدنه گزینهای سازگارتر است.
اما انتخاب نهایی باید با توجه به نرمافزار امضاکننده، مسیر ارسال پیام و نیازهای امنیتی انجام شود.
در سرویسهای ایمیل مدیریتشده معمولاً این جزئیات توسط ارائهدهنده تنظیم میشوند و مدیر دامنه نیازی به تغییر دستی آنها ندارد. 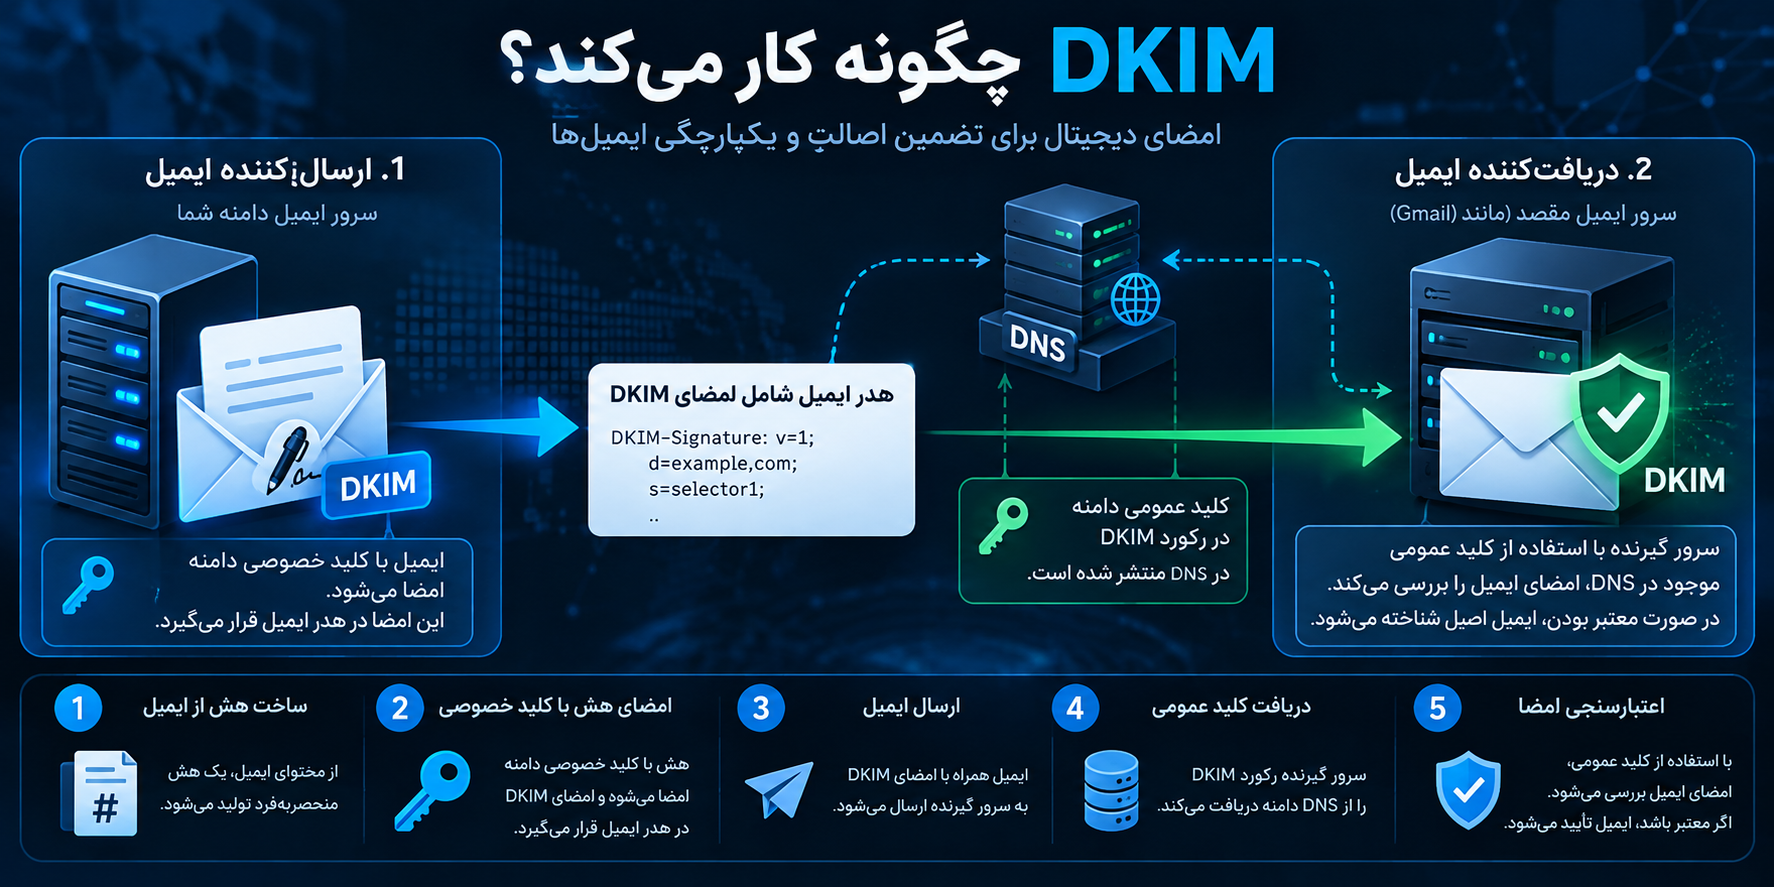
تفاوت DKIM، SPF و DMARC چیست؟
DKIM، SPF و DMARC سه فناوری مکمل برای احراز اصالت ایمیل هستند، اما هرکدام مسئله متفاوتی را بررسی میکنند.
SPF چیست؟
SPF مخفف Sender Policy Framework است.
این استاندارد به مالک دامنه اجازه میدهد سرورها یا زیرساختهایی را که مجاز به ارسال ایمیل از طرف دامنه مشخصشده در هویت SMTP هستند، معرفی کند.
سرور دریافتکننده میتواند آدرس IP فرستنده را با سیاست SPF دامنه مرتبط مقایسه کند.
SPF بهتنهایی امضای رمزنگاریشده برای محتوای پیام ایجاد نمیکند.
DKIM چه تفاوتی با SPF دارد؟
DKIM بهجای تکیه اصلی بر IP ارسالکننده، از امضای دیجیتال استفاده میکند.
این ویژگی در برخی سناریوها، بهویژه هنگام ارسال پیام از مسیرهای واسطه، مزایایی دارد.
برای مثال، فوروارد شدن ایمیل ممکن است بررسی SPF را با مشکل مواجه کند؛ زیرا سروری که پیام را به مقصد نهایی تحویل میدهد ممکن است در فهرست سرورهای مجاز دامنه اولیه نباشد.
در مقابل، اگر پیام امضاشده در طول این فرایند به شکلی تغییر نکند که امضا را باطل کند، DKIM میتواند همچنان معتبر باقی بماند.
DMARC چیست؟
DMARC مخفف Domain-based Message Authentication, Reporting and Conformance است.
این استاندارد بر پایه نتایج SPF و DKIM عمل میکند و مفهوم هماهنگی دامنه یا Domain Alignment را به ارزیابی اضافه میکند.
DMARC همچنین به مالک دامنه اجازه میدهد سیاست موردنظر خود را برای پیامهایی که اعتبارسنجی لازم را پشت سر نمیگذارند منتشر کند.
سیاستهای اصلی DMARC شامل none، quarantine و reject هستند.
جدول مقایسه DKIM، SPF و DMARC
| ویژگی | SPF | DKIM | DMARC |
|---|---|---|---|
| هدف اصلی | اعتبارسنجی زیرساخت ارسال | بررسی امضای دیجیتال | ارزیابی هماهنگی و تعیین سیاست |
| روش عملکرد | مقایسه IP با سیاست دامنه | رمزنگاری کلید عمومی | استفاده از نتایج SPF و DKIM |
| بررسی یکپارچگی پیام | خیر | بله، برای بخشهای امضاشده | بهصورت مستقل خیر |
| استفاده از DNS | بله | بله | بله |
| تعریف سیاست رد پیام | محدود به نتیجه SPF | خیر | بله |
| ارائه گزارش احراز اصالت | خیر | خیر | بله |
| نقش در مقابله با جعل دامنه | مکمل | مکمل | سیاستگذاری و هماهنگی |
برای دستیابی به سطح مناسب امنیت ایمیل، بهتر است این سه استاندارد بهصورت هماهنگ پیادهسازی شوند. 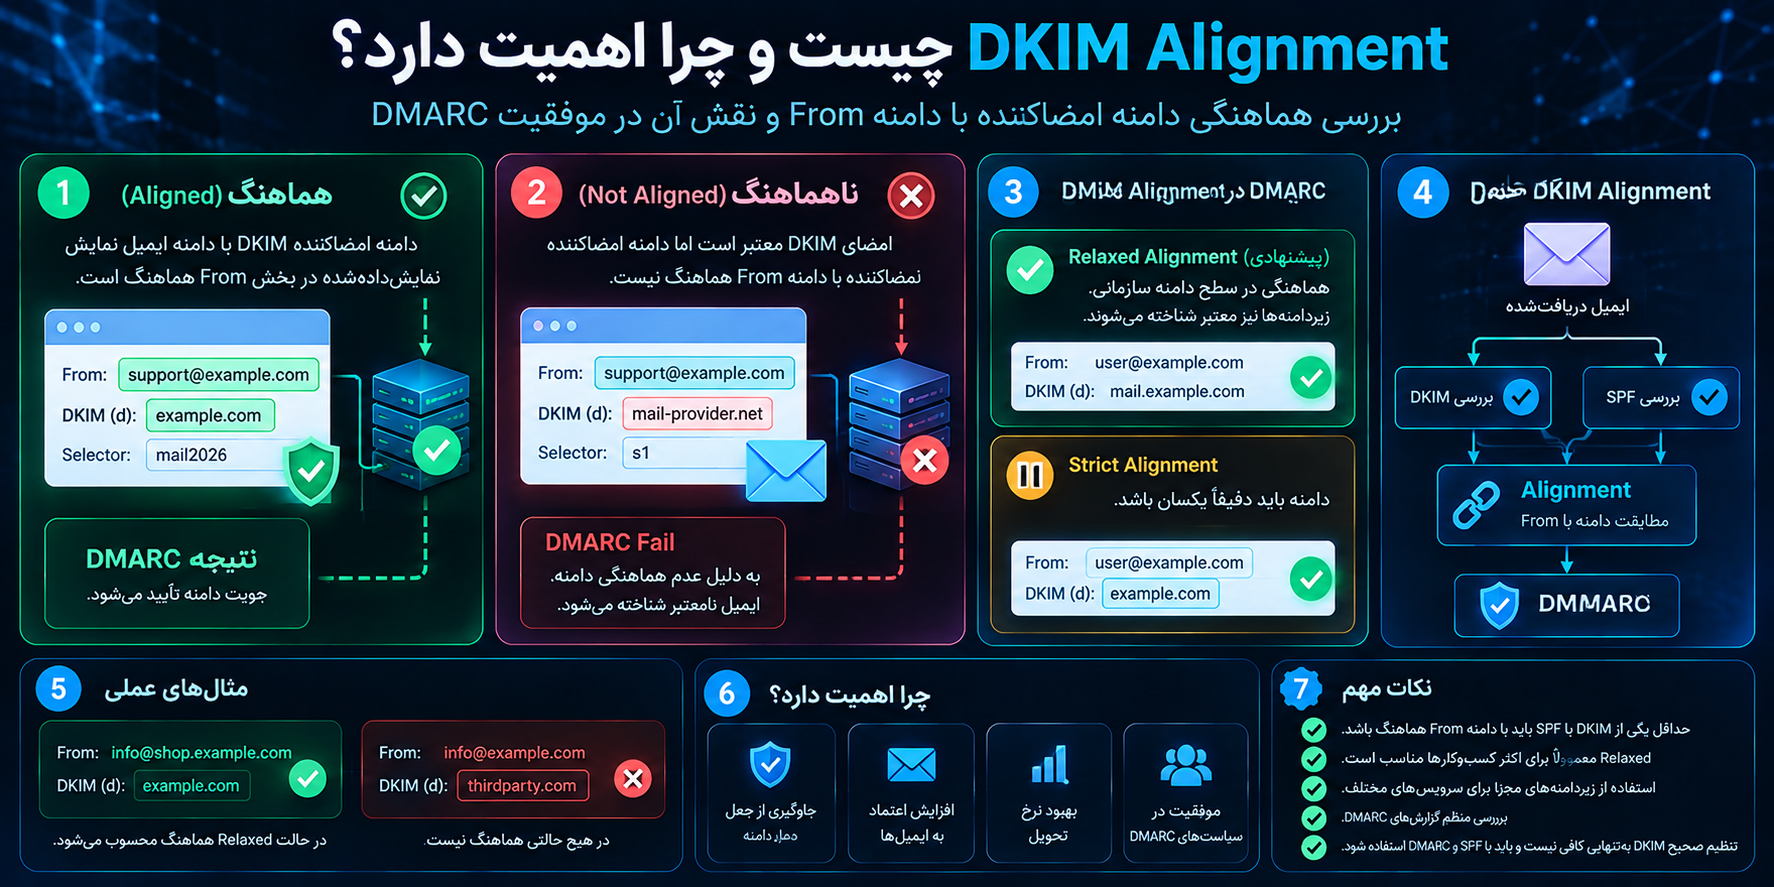
DKIM Alignment چیست و چرا اهمیت دارد؟
یکی از مفاهیم مهم در امنیت ایمیل، هماهنگی دامنه امضاکننده با دامنهای است که کاربر در قسمت From مشاهده میکند.
فرض کنید یک ایمیل با آدرس زیر ارسال شده است:
اما دامنه موجود در امضای DKIM برابر باشد با:
mail-provider.net
ممکن است امضای DKIM از نظر رمزنگاری کاملاً معتبر باشد؛ با این حال، این امضا به دامنه mail-provider.net تعلق دارد، نه لزوماً به example.com.
در چنین شرایطی، DKIM بهتنهایی اثبات نمیکند که دامنه قابل مشاهده در From مسئولیت پیام را بر عهده گرفته است.
DMARC برای حل این مسئله مفهوم Alignment را معرفی میکند.
حالت Relaxed Alignment
در حالت Relaxed، دامنهها در صورتی هماهنگ محسوب میشوند که دامنه سازمانی آنها یکسان باشد.
برای مثال، ممکن است امضای DKIM مربوط به mail.example.com و آدرس From مربوط به example.com باشد.
اگر شرایط دامنه سازمانی برقرار باشد، این دو میتوانند در حالت Relaxed هماهنگ محسوب شوند.
حالت Strict Alignment
در حالت Strict، دامنه امضاکننده و دامنه موجود در From باید دقیقاً یکسان باشند.
این حالت محدودکنندهتر است و برای بعضی ساختارهای ارسال ایمیل به تنظیمات دقیقتری نیاز دارد.
نکته مهم این است که Relaxed و Strict در DMARC با حالتهای Simple و Relaxed در Canonicalization مربوط به DKIM تفاوت دارند.
آیا برای موفقیت DMARC باید SPF و DKIM هر دو موفق باشند؟
خیر. برای موفقیت DMARC کافی است حداقل یکی از دو مسیر زیر برقرار باشد:
- DKIM معتبر باشد و دامنه امضاکننده با دامنه From هماهنگی لازم را داشته باشد.
- SPF موفق باشد و دامنه احرازشده توسط SPF با دامنه From هماهنگ باشد.
با این حال، توصیه میشود هر دو فناوری بهدرستی تنظیم شوند تا زیرساخت ایمیل در برابر شرایط مختلف مقاومتر باشد. 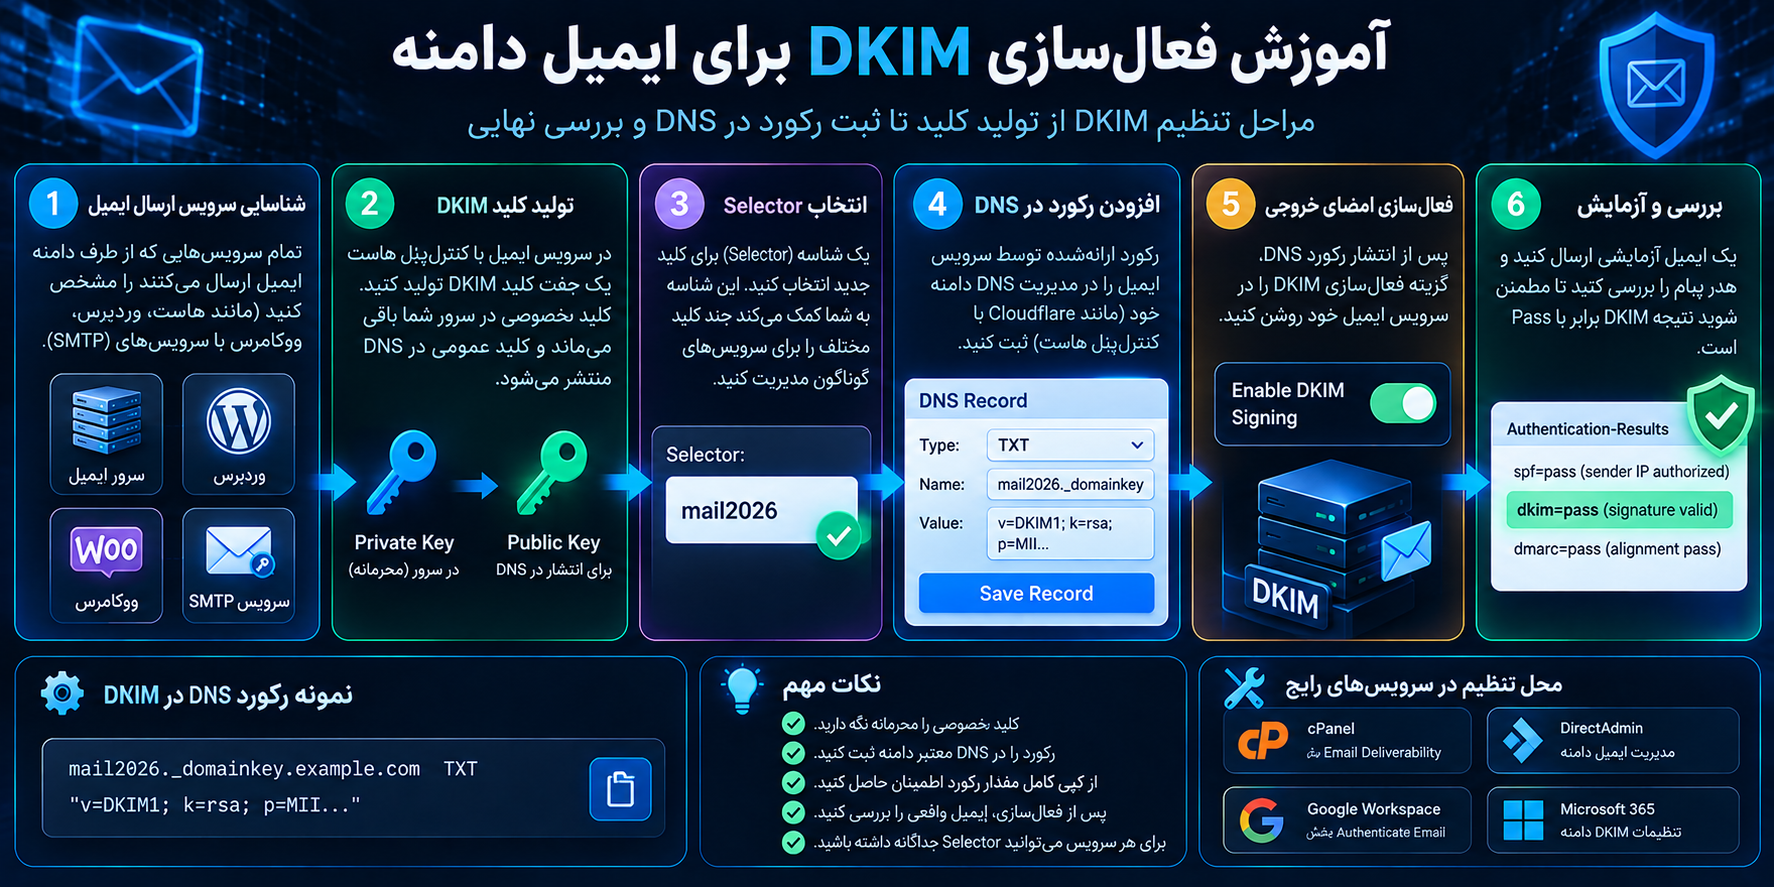
آموزش فعالسازی DKIM برای ایمیل دامنه
مراحل فعالسازی DKIM بسته به سرویس ایمیل، کنترلپنل هاست و شیوه مدیریت DNS متفاوت است.
با این وجود، منطق کلی در اکثر سرویسها یکسان است.
مرحله اول: شناسایی تمام سرویسهای ارسال ایمیل
پیش از تغییر تنظیمات DNS باید مشخص شود چه سامانههایی از طرف دامنه ایمیل ارسال میکنند.
این سامانهها ممکن است شامل موارد زیر باشند:
- سرور ایمیل اصلی سازمان
- وبسایت وردپرسی
- سرویس SMTP خارجی
- فروشگاه ووکامرس
- سامانه ارسال خبرنامه
- نرمافزار CRM
- سامانه پشتیبانی مشتریان
- سرویس ارسال ایمیلهای تراکنشی
اهمیت این مرحله در آن است که فعالسازی DKIM فقط برای یک سرویس الزاماً تمام ایمیلهای دامنه را پوشش نمیدهد.
ممکن است ایمیلهای سازمانی امضای معتبر داشته باشند، اما اعلانهای وردپرس از زیرساخت دیگری ارسال شوند.
مرحله دوم: بررسی وضعیت فعلی DKIM
پیش از ایجاد رکورد جدید، بررسی کنید آیا سرویس فعلی از قبل DKIM را فعال کرده است یا خیر.
بعضی ارائهدهندگان ایمیل، امضای DKIM را بهصورت پیشفرض مدیریت میکنند.
در چنین شرایطی، ایجاد رکوردهای اضافی یا تغییر کلیدهای موجود بدون برنامهریزی ممکن است باعث اختلال شود.
بهتر است ابتدا وضعیت امضاهای واقعی در هدر ایمیلهای خروجی بررسی شود.
مرحله سوم: تولید کلید DKIM
اگر سرویس ایمیل نیاز به پیکربندی دستی داشته باشد، باید جفتکلید مناسب تولید شود.
در سرویسهای مدیریتشده معمولاً این عملیات از داخل پنل انجام میشود.
در سرورهای اختصاصی، ابزارهای نرمافزاری مرتبط با DKIM میتوانند کلیدهای لازم را تولید کنند.
کلید خصوصی باید فقط در اختیار سامانه امضاکننده قرار گیرد.
مرحله چهارم: انتخاب Selector
برای کلید جدید یک Selector انتخاب میشود.
نام Selector بهتر است خوانا، قابل مدیریت و متناسب با ساختار سرویس باشد.
برای نمونه، میتوان از شناسهای مانند mail2026 برای یک مجموعه کلید استفاده کرد.
البته بعضی سرویسها Selectorهای ثابت دارند و اجازه انتخاب دلخواه نمیدهند.
مرحله پنجم: افزودن رکورد DNS
در این مرحله باید رکورد ارائهشده توسط سامانه ایمیل در DNS دامنه منتشر شود.
نوع رکورد ممکن است TXT یا CNAME باشد.
نام رکورد، مقدار آن و سایر اطلاعات باید دقیقاً مطابق دستورالعمل سرویس انتخاب شوند.
مرحله ششم: فعالسازی امضای خروجی
انتشار رکورد DNS همیشه به معنی فعال شدن امضای ایمیل نیست.
در بعضی سرویسها باید پس از ثبت رکورد، گزینهای مانند Enable DKIM یا Start Authentication فعال شود.
اگر این مرحله انجام نشود، ممکن است کلید عمومی در DNS وجود داشته باشد اما ایمیلهای خروجی بدون امضا ارسال شوند.
مرحله هفتم: بررسی پیام واقعی
پس از تکمیل تنظیمات، یک ایمیل آزمایشی از مسیر واقعی ارسال کنید.
سپس هدر پیام دریافتشده را بررسی کنید تا مشخص شود امضای DKIM معتبر است.
این مرحله برای اطمینان از عملکرد صحیح پیکربندی ضروری است.
آموزش تنظیم DKIM در cPanel
cPanel یکی از کنترلپنلهای شناختهشده مدیریت هاست است که در بسیاری از سرویسهای میزبانی برای مدیریت ایمیل دامنه استفاده میشود.
بسته به نسخه cPanel و تنظیمات شرکت میزبان، امکانات نمایش و مدیریت DKIM ممکن است متفاوت باشند.
ورود به بخش Email Deliverability
ابتدا وارد پنل cPanel شوید.
سپس بخش Email Deliverability را پیدا کنید.
در این قسمت معمولاً دامنههای مرتبط با حساب هاست نمایش داده میشوند و میتوان وضعیت برخی تنظیمات احراز اصالت ایمیل را بررسی کرد.
بررسی رکوردهای پیشنهادی
دامنه موردنظر را انتخاب کنید و وضعیت DKIM را بررسی کنید.
اگر سیستم اعلام کند رکورد DKIM نیاز به اصلاح دارد، اطلاعات پیشنهادی را مشاهده کنید.
در بسیاری از پیکربندیهای متداول، cPanel میتواند رکورد عمومی موردنیاز را تولید یا نمایش دهد.
توجه به محل مدیریت DNS
یکی از اشتباهات رایج این است که کاربر رکورد را در cPanel تغییر میدهد، در حالی که DNS معتبر دامنه در سرویس دیگری مانند Cloudflare مدیریت میشود.
در چنین شرایطی، تغییرات ایجادشده در DNS محلی هاست الزاماً در اینترنت منتشر نمیشوند.
بنابراین، باید ابتدا مشخص کنید Nameserverهای معتبر دامنه به کدام سرویس اشاره میکنند.
اگر مدیریت DNS در Cloudflare انجام میشود، رکورد DKIM باید در همان محیط منتشر شود.
بررسی وضعیت پس از ثبت رکورد
پس از انتشار رکورد، وضعیت آن را در پنل و از طریق ابزارهای بررسی DNS کنترل کنید.
سپس یک ایمیل واقعی ارسال کرده و نتیجه DKIM را در هدر پیام ببینید.
اگر DKIM نامعتبر است، صرفاً به وضعیت سبزرنگ پنل اکتفا نکنید؛ اعتبارسنجی پیام واقعی اهمیت بیشتری دارد.
آموزش تنظیم DKIM در DirectAdmin
DirectAdmin نیز یکی از کنترلپنلهای پرکاربرد مدیریت هاست و سرویس ایمیل است.
در این کنترلپنل، امکان فعالسازی DKIM به تنظیمات سرویسدهنده و سطح دسترسی حساب بستگی دارد.
بررسی قابلیت DKIM
وارد DirectAdmin شوید و تنظیمات ایمیل دامنه را بررسی کنید.
در بعضی نسخهها و پیکربندیها، گزینه فعالسازی DKIM در بخش مدیریت ایمیل یا تنظیمات دامنه قرار دارد.
اگر این گزینه وجود ندارد، ممکن است قابلیت مربوطه توسط مدیر سرور غیرفعال شده باشد.
فعال کردن امضای ایمیل
اگر سرور از DKIM پشتیبانی کند، قابلیت امضای خروجی را مطابق امکانات پنل فعال کنید.
پس از فعالسازی، رکورد عمومی موردنیاز باید در DNS معتبر دامنه منتشر شود.
اگر DNS روی همان سرور مدیریت شود، ممکن است برخی تنظیمات بهصورت خودکار ایجاد شوند.
اعتبارسنجی نهایی
پس از اعمال تنظیمات، وضعیت رکورد را بررسی کنید و یک ایمیل آزمایشی ارسال کنید.
اگر نتیجه DKIM برابر با Fail بود، باید تنظیمات سرویس امضاکننده، Selector، رکورد DNS و مسیر ارسال پیام بررسی شوند.
آموزش فعالسازی DKIM در Google Workspace
Google Workspace یکی از سرویسهای شناختهشده مدیریت ایمیل سازمانی است.
در این سرویس، مدیر دامنه میتواند کلید DKIM تولید کند و احراز اصالت ایمیلهای خروجی را فعال سازد.
ورود به Google Admin Console
ابتدا با حساب دارای مجوز مدیریتی مناسب وارد کنسول Google Admin شوید.
سپس به بخش تنظیمات Gmail و گزینه Authenticate Email مراجعه کنید.
مسیر دقیق منوها ممکن است با تغییر رابط مدیریتی سرویس متفاوت شود.
انتخاب دامنه
اگر چند دامنه در حساب سازمانی وجود دارد، دامنه موردنظر را انتخاب کنید.
هر دامنهای که نیازمند امضای اختصاصی است باید بهدرستی پیکربندی شود.
تولید رکورد DKIM
گزینه تولید رکورد جدید را انتخاب کنید.
در صورت پشتیبانی سرویس DNS، استفاده از کلید RSA با طول ۲۰۴۸ بیت معمولاً انتخاب مناسبی است.
همچنین باید Selector موردنظر تعیین شود.
Google Workspace معمولاً Selector پیشفرض google را پیشنهاد میکند.
انتشار کلید عمومی
پس از تولید رکورد، نام و مقدار TXT ارائهشده را کپی کنید.
سپس وارد پنل DNS دامنه شوید و رکورد را منتشر کنید.
به خاطر داشته باشید که کلید عمومی باید بدون حذف کاراکترها و با ساختار صحیح ثبت شود.
فعالسازی Authentication
پس از انتشار رکورد و قابل مشاهده شدن آن در DNS، به کنسول مدیریتی بازگردید.
سپس گزینه Start Authentication را فعال کنید.
ممکن است مشاهده تغییرات DNS و بهروزرسانی وضعیت سرویس به زمان نیاز داشته باشد.
در پایان باید ارسال آزمایشی و بررسی هدر انجام شود.
آموزش تنظیم DKIM در Microsoft 365
در Microsoft 365 نیز میتوان برای دامنههای سفارشی از DKIM استفاده کرد.
یکی از تفاوتهای مهم این سرویس با بسیاری از پیادهسازیهای ساده این است که برای دامنه سفارشی معمولاً دو رکورد CNAME مرتبط با Selectorهای DKIM ارائه میشود.
دسترسی به تنظیمات DKIM
مدیر سازمان باید وارد بخش مدیریت امنیت ایمیل Microsoft 365 شود.
از قسمت مربوط به DKIM میتوان دامنههای قابل پیکربندی را مشاهده کرد.
دریافت رکوردهای CNAME
برای دامنه سفارشی معمولاً دو Selector وجود دارد:
selector1._domainkey
selector2._domainkey
مقادیر مقصد CNAME باید دقیقاً از پنل Microsoft 365 دریافت شوند.
این مقادیر را نباید با حدس زدن یا کپیکردن نمونههای مربوط به سازمانهای دیگر ایجاد کرد.
ساختار مقصد CNAME ممکن است بر اساس زمان ایجاد دامنه و زیرساخت Microsoft متفاوت باشد.
ثبت رکوردها در DNS
هر دو CNAME را مطابق مقادیر ارائهشده منتشر کنید.
این موضوع برای مدیریت صحیح کلیدها و قابلیت چرخش کلید یا Key Rotation اهمیت دارد.
اگر DNS از طریق Cloudflare مدیریت میشود، رکوردهایی که به زیرساخت DKIM اشاره میکنند باید بهصورت DNS Only تنظیم شوند.
فعالسازی DKIM
پس از انتشار رکوردهای صحیح، امضای DKIM دامنه را از پنل مدیریتی فعال کنید.
در ادامه، ایمیل آزمایشی ارسال کرده و نتیجه Authentication-Results را بررسی کنید.
آموزش افزودن رکورد DKIM در Cloudflare
Cloudflare یکی از سرویسهای رایج مدیریت DNS دامنهها است.
اگر Nameserverهای دامنه به Cloudflare اشاره میکنند، رکورد DKIM باید در بخش DNS همین سرویس ثبت شود.
ورود به DNS Records
وارد داشبورد Cloudflare شوید.
دامنه موردنظر را انتخاب کنید و به قسمت DNS و سپس Records بروید.
افزودن رکورد TXT
اگر سرویس ایمیل رکورد TXT ارائه کرده است، یک رکورد جدید از نوع TXT ایجاد کنید.
در بخش Name، نام رکورد ارائهشده توسط سرویس ایمیل را وارد کنید.
در بخش Content، مقدار کامل کلید عمومی را قرار دهید.
برای مثال، اگر سرویس ایمیل نام mail2026._domainkey را ارائه کرده باشد، باید همان مقدار را مطابق قواعد پنل DNS وارد کنید.
دقت کنید برخی پنلها نام دامنه را بهصورت خودکار به Hostname اضافه میکنند.
افزودن رکورد CNAME
اگر سرویس ایمیل بهجای TXT، رکورد CNAME ارائه میکند، نوع رکورد را CNAME انتخاب کنید.
سپس Name و Target را دقیقاً مطابق اطلاعات سرویس قرار دهید.
برای CNAMEهای مورد استفاده در DKIM، تنظیم Proxy نباید باعث تغییر پاسخ DNS مورد انتظار شود؛ بنابراین در Cloudflare از DNS Only استفاده کنید.
بررسی انتشار رکورد
پس از ذخیره تغییرات، انتشار رکورد را از طریق DNS بررسی کنید.
زمان مشاهده تغییرات به کش DNS، TTL و وضعیت سرویسدهنده بستگی دارد.
در پایان نیز باید امضای واقعی ایمیل تأیید شود. 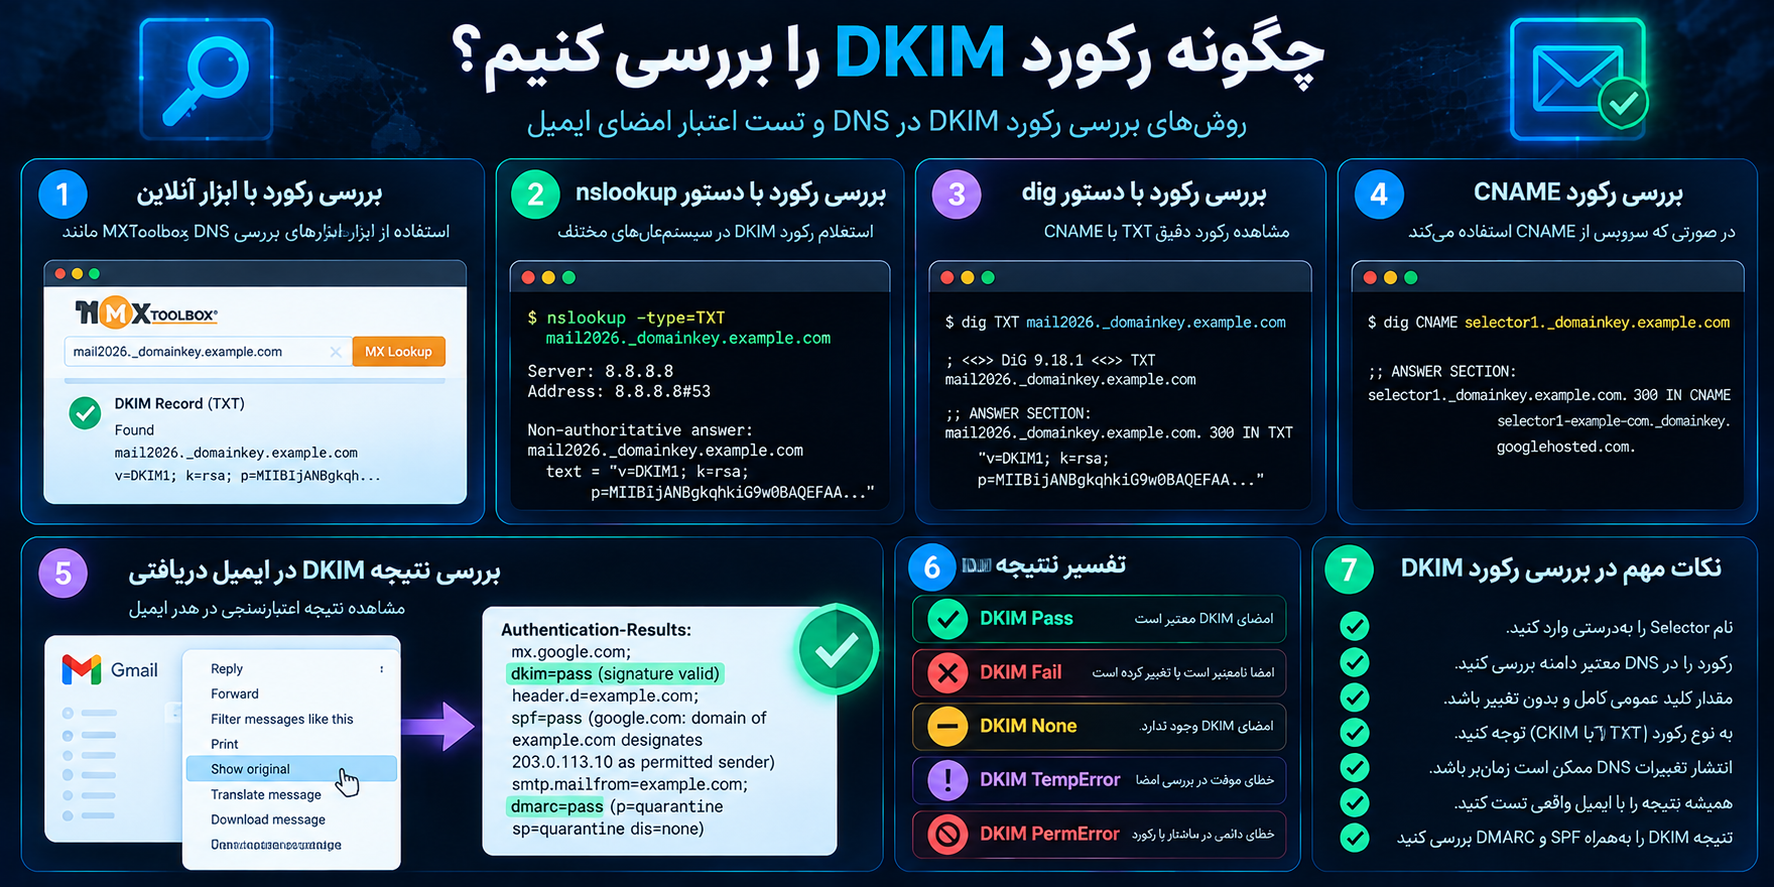
چگونه رکورد DKIM را بررسی کنیم؟
پس از فعالسازی DKIM، مهمترین اقدام این است که صحت پیکربندی بررسی شود.
این فرایند شامل بررسی رکورد DNS و نتیجه اعتبارسنجی ایمیل واقعی است.
بررسی رکورد از طریق ابزارهای آنلاین
ابزارهایی مانند MXToolbox و سرویسهای بررسی DNS میتوانند برای مشاهده رکوردهای DKIM استفاده شوند.
معمولاً برای بررسی باید دامنه و Selector موردنظر را وارد کنید.
اگر رکورد بهدرستی منتشر شده باشد، ابزار میتواند مقدار مربوط به کلید عمومی یا مسیر CNAME را نمایش دهد.
البته وجود رکورد DNS بهتنهایی موفقیت امضا را اثبات نمیکند.
بررسی DKIM با دستور nslookup
در سیستمعاملهایی مانند Windows یا Linux میتوان از nslookup برای بررسی رکورد استفاده کرد.
نمونه دستور:
nslookup -type=TXT mail2026._domainkey.example.com
در این نمونه باید نام دامنه و Selector را با اطلاعات واقعی جایگزین کنید.
اگر رکورد TXT مستقیم منتشر شده باشد، نتیجه میتواند شامل اطلاعات کلید عمومی باشد.
اگر سرویس از CNAME استفاده میکند، لازم است زنجیره ارجاع DNS و رکورد مقصد نیز بررسی شود.
بررسی رکورد با dig
در سیستمهای لینوکسی میتوان از ابزار dig نیز استفاده کرد.
نمونه دستور:
dig TXT mail2026._domainkey.example.com
برای بررسی یک CNAME میتوان از دستور زیر استفاده کرد:
dig CNAME selector1._domainkey.example.com
این دستورات صرفاً رکوردهای عمومی DNS را جستوجو میکنند و ابزار مناسبی برای عیبیابی اولیه هستند.
بررسی امضا در Gmail
یک ایمیل آزمایشی به حساب Gmail ارسال کنید.
سپس پیام را باز کرده و از منوی مربوط به پیام، گزینه Show original را انتخاب کنید.
در صفحه نمایش مشخصات اصلی پیام، اطلاعاتی درباره وضعیت SPF، DKIM و DMARC قابل مشاهده است.
اگر پیام بهدرستی امضا شده باشد، معمولاً نتیجه DKIM بهصورت Pass نمایش داده میشود.
در صورت شکست اعتبارسنجی، باید جزئیات هدر بررسی شوند.
بررسی هدر Authentication-Results
یکی از مهمترین اطلاعات فنی برای عیبیابی ایمیل، هدر Authentication-Results است.
این هدر میتواند نتیجه بررسیهای احراز اصالت را ثبت کند.
برای مثال، ممکن است نتیجهای شامل عبارت زیر مشاهده شود:
dkim=pass
این عبارت نشان میدهد سروری که نتیجه را ثبت کرده، یک بررسی DKIM موفق انجام داده است.
همچنین ممکن است عباراتی مانند dkim=fail یا dkim=none دیده شوند.
باید توجه داشت که هدرهای Authentication-Results فقط زمانی مبنای تصمیم قابل اعتماد هستند که از سرور یا سامانه دریافتکننده معتبر استخراج شده باشند؛ زیرا برخی هدرها در پیامهای ورودی ممکن است توسط فرستندگان غیرقابل اعتماد جعل شوند.
معنی DKIM Pass، Fail و None چیست؟
نتیجه احراز اصالت DKIM اطلاعات مهمی درباره وضعیت پیام ارائه میدهد.
DKIM Pass
نتیجه Pass نشان میدهد یک امضای DKIM با موفقیت اعتبارسنجی شده است.
این نتیجه به معنای معتبر بودن امضا برای دامنه مربوطه است.
اما لزوماً به معنای امن بودن محتوای پیام، معتبر بودن تمام پیوستها یا هماهنگی دامنه با آدرس From نیست.
DKIM Fail
نتیجه Fail معمولاً نشان میدهد اعتبارسنجی امضای موجود موفق نبوده است.
دلایل احتمالی شامل تغییر محتوای امضاشده، استفاده از کلید اشتباه، ناسازگاری رکورد DNS یا مشکلات مربوط به امضای دیجیتال هستند.
برای تشخیص علت دقیق باید اطلاعات کامل هدر و وضعیت زیرساخت ارسال بررسی شود.
DKIM None
نتیجه None معمولاً به این معناست که امضای DKIM قابل بررسی در پیام وجود نداشته است.
این وضعیت ممکن است ناشی از غیرفعال بودن امضای خروجی یا استفاده از مسیری باشد که برای آن DKIM تنظیم نشده است.
DKIM TempError و PermError
در بعضی سامانهها، خطاهای موقت و دائمی نیز گزارش میشوند.
TempError میتواند به مشکلات موقت مانند اختلال دسترسی به DNS مرتبط باشد.
PermError معمولاً به مشکلاتی اشاره دارد که ماهیت دائمیتری دارند؛ مانند ساختار نامعتبر رکورد یا دادههای لازم برای اعتبارسنجی.
تفسیر دقیق این نتایج باید بر اساس پیام خطا و پیادهسازی سامانه انجام شود.
ارتباط DKIM با امنیت وردپرس
وردپرس برای فعالیتهای مختلف از ایمیل استفاده میکند.
بازیابی رمز عبور، اعلانهای مدیریتی، ایجاد حساب کاربری و اطلاعرسانیهای افزونهها از جمله نمونههای رایج هستند.
اگر ایمیلهای وردپرس از دامنه اختصاصی ارسال میشوند، تنظیم صحیح احراز اصالت اهمیت زیادی دارد.
چرا ایمیلهای وردپرس به اسپم میروند؟
قرارگیری ایمیلهای وردپرسی در Spam میتواند دلایل مختلفی داشته باشد.
برای مثال، استفاده از سرور ارسال با اعتبار ضعیف، تنظیمات نادرست SPF، نبود DKIM معتبر، مشکلات DMARC یا محتوای نامناسب پیام میتوانند در این مسئله نقش داشته باشند.
همچنین گاهی آدرس From تعریفشده در وردپرس با دامنهای که سرویس ارسالکننده مجاز به امضای آن است، هماهنگی ندارد.
این مسئله میتواند در اعتبارسنجی DMARC مشکل ایجاد کند.
نقش افزونههای SMTP در DKIM
افزونههای SMTP وردپرس میتوانند اتصال وبسایت به یک سرویس ارسال ایمیل معتبر را مدیریت کنند.
اما نصب یک افزونه SMTP بهتنهایی به معنای فعال شدن DKIM نیست.
امضای DKIM معمولاً توسط سرور یا سرویس ارسالکننده انجام میشود.
بنابراین، باید دامنه در سرویس ایمیل تأیید شده باشد و رکوردهای مربوط به آن در DNS منتشر شوند.
استفاده از سرویس ایمیل تراکنشی
برای وبسایتهایی که تعداد زیادی ایمیل تراکنشی ارسال میکنند، استفاده از سرویس تخصصی ارسال ایمیل میتواند مدیریت زیرساخت را سادهتر کند.
این سرویسها معمولاً امکاناتی برای تأیید دامنه، فعالسازی DKIM، بررسی وضعیت ارسال و مشاهده خطاهای تحویل فراهم میکنند.
در انتخاب سرویس، باید از پشتیبانی آن از احراز اصالت دامنه اختصاصی اطمینان حاصل کرد.
سناریوی عملی در وردپرس
فرض کنید یک وبسایت وردپرسی از آدرس [email protected] برای ارسال پیامهای ثبتنام استفاده میکند.
مدیر سایت سرویس SMTP را تغییر داده، اما رکوردهای DKIM سرویس جدید را در DNS منتشر نکرده است.
در چنین شرایطی، ممکن است پیامها ارسال شوند ولی امضای مورد انتظار را نداشته باشند.
راهکار صحیح این است که ابتدا دامنه در سرویس جدید تأیید شود، رکوردهای DKIM منتشر شوند، امضای خروجی فعال شود و نتیجه با ارسال آزمایشی بررسی گردد.
اهمیت DKIM برای فروشگاههای ووکامرسی
در فروشگاههای اینترنتی، تحویل صحیح ایمیلها میتواند مستقیماً بر تجربه مشتری تأثیر بگذارد.
ایمیلهای تأیید سفارش، اعلام وضعیت پرداخت، اطلاعرسانی ارسال کالا و بازیابی حساب از پیامهای مهم فروشگاه هستند.
محافظت از ایمیلهای سفارش
مشتریان معمولاً به پیامهایی که با نام فروشگاه دریافت میکنند توجه میکنند.
اگر مهاجم بتواند ایمیل جعلی با ظاهر مشابه اعلانهای فروشگاه ارسال کند، احتمال دارد کاربران به اطلاعات پرداخت نادرست یا صفحات فیشینگ هدایت شوند.
DKIM همراه با DMARC میتواند در محدود کردن سوءاستفاده از هویت ایمیلی دامنه فروشگاه نقش داشته باشد.
افزایش قابلیت اطمینان اعلانها
پیکربندی صحیح احراز اصالت ایمیل کمک میکند پیامهای واقعی فروشگاه با هویت مشخصتری به سرور مقصد تحویل داده شوند.
با این حال، برای بهبود تحویل باید کیفیت زیرساخت ارسال، نرخ شکایت کاربران، فهرست مخاطبان و محتوای ایمیلها نیز بررسی شود.
جداسازی ایمیلهای تراکنشی و تبلیغاتی
در فروشگاههای بزرگ ممکن است ایمیلهای تراکنشی و تبلیغاتی از زیرساختهای متفاوتی ارسال شوند.
استفاده از زیردامنههای جداگانه و Selectorهای مناسب میتواند مدیریت فنی، نظارت و اعتبار ارسال را سادهتر کند.
برای مثال، سازمان میتواند معماری ارسال خبرنامه را از ایمیلهای حساس مربوط به سفارش جدا کند.
این جداسازی باید همراه با پیکربندی صحیح SPF، DKIM و DMARC انجام شود.
انتخاب طول کلید DKIM؛ ۱۰۲۴ یا ۲۰۴۸ بیت؟
طول کلید RSA یکی از موضوعات مهم در امنیت DKIM است.
کلیدهای RSA با اندازه کوچکتر معمولاً مقاومت رمزنگاری پایینتری دارند.
کلید ۱۰۲۴ بیتی
کلیدهای RSA با طول ۱۰۲۴ بیت در برخی پیادهسازیهای قدیمی DKIM دیده میشوند.
با این حال، برای استقرارهای جدید بهتر است از این اندازه استفاده نشود، زیرا حاشیه امنیت آن در مقایسه با اندازههای بزرگتر محدودتر است.
کلید ۲۰۴۸ بیتی
کلید RSA با طول ۲۰۴۸ بیت انتخاب متداول و مناسبتری برای بسیاری از سرویسهای DKIM است.
سرویسهایی مانند Google Workspace نیز در صورت پشتیبانی ارائهدهنده DNS استفاده از این اندازه را توصیه میکنند.
آیا کلید بزرگتر همیشه بهتر است؟
افزایش طول کلید معمولاً مقاومت رمزنگاری را بیشتر میکند، اما میتواند باعث افزایش اندازه رکورد DNS و پیچیدگی سازگاری شود.
انتخاب الگوریتم و طول کلید باید با پشتیبانی نرمافزارها و توصیههای امنیتی معتبر هماهنگ باشد.
علاوه بر RSA، استانداردهای تکمیلی DKIM امکان استفاده از Ed25519 را نیز تعریف کردهاند؛ با این حال، میزان پشتیبانی از آن در سرویسهای مختلف باید بررسی شود.
DKIM Key Rotation چیست؟
Key Rotation به فرایند تعویض دورهای یا اضطراری کلیدهای رمزنگاری گفته میشود.
در DKIM، این فرایند برای کاهش ریسک ناشی از افشای کلید خصوصی، مدیریت چرخه عمر کلید و جایگزینی کلیدهای قدیمی اهمیت دارد.
چرا باید کلیدهای DKIM تعویض شوند؟
اگر کلید خصوصی یک دامنه افشا شود، شخصی که به آن دسترسی پیدا کرده ممکن است بتواند ایمیلهایی با امضای قابل تأیید برای دامنه مربوطه تولید کند.
تعویض کلید در چنین شرایطی ضروری است.
همچنین تغییر ارائهدهنده سرویس، حذف دسترسیهای قدیمی و ارتقای الگوریتمهای رمزنگاری میتوانند دلایل دیگری برای چرخش کلید باشند.
روش اصولی چرخش کلید
یک فرایند مدیریتشده معمولاً شامل مراحل زیر است:
- تولید جفتکلید جدید.
- اختصاص Selector جدید یا استفاده از سازوکار چرخش سرویس.
- انتشار کلید عمومی جدید در DNS.
- بررسی دسترسپذیری رکورد در DNS.
- انتقال امضای پیامهای جدید به کلید تازه.
- پایش اعتبارسنجی و خطاهای ارسال.
- حذف کلید قدیمی پس از پایان دوره انتقال مناسب.
حذف زودهنگام رکورد کلید قبلی ممکن است باعث شود ایمیلهایی که هنوز در صف انتقال هستند یا با امضای قدیمی بررسی میشوند، با مشکل اعتبارسنجی مواجه شوند.
بنابراین، زمان حذف باید بر اساس شرایط واقعی زیرساخت انتخاب شود.
چگونه امنیت کلید خصوصی DKIM را افزایش دهیم؟
امنیت DKIM تا حد زیادی به حفاظت صحیح از Private Key بستگی دارد.
اگر کلید خصوصی در دسترس اشخاص غیرمجاز قرار گیرد، اعتبار امضاهای مرتبط با آن میتواند به خطر بیفتد.
محدود کردن دسترسی به کلید خصوصی
فقط سرویسهای ضروری و مدیران مجاز باید به کلید خصوصی دسترسی داشته باشند.
در سرورهای اختصاصی، مجوزهای فایل و مالکیت کلید باید بهدرستی تنظیم شوند.
استفاده از حسابهای کاربری با دسترسی بیش از حد میتواند خطر افشای کلید را افزایش دهد.
جلوگیری از انتشار تصادفی کلید
کلید خصوصی نباید در مخازن عمومی کد، فایلهای پشتیبان بدون محافظت، مستندات عمومی یا سامانههای ثبت لاگ منتشر شود.
در محیطهای توسعه، نگهداری اسرار حساس باید مطابق اصول Secret Management انجام گیرد.
نظارت بر سرویس امضاکننده
مدیر سرور باید وضعیت سرویس ارسال و امضای DKIM را پایش کند.
تغییر غیرمنتظره در فایل کلید، دسترسیهای مشکوک یا افزایش ناگهانی حجم ارسال ایمیل میتواند نیازمند بررسی امنیتی باشد.
واکنش به افشای احتمالی کلید
اگر نشانهای از افشای کلید خصوصی وجود دارد، باید مطابق برنامه پاسخگویی به رخداد عمل کرد.
این برنامه میتواند شامل بررسی لاگها، محدود کردن دسترسی، تولید کلید جدید، چرخش امن کلید و بررسی پیامهای مشکوک باشد.
در چنین شرایطی، بررسی تنظیمات DMARC و گزارشهای مربوط به ارسال غیرمجاز نیز اهمیت دارد.
آیا DKIM از حملات فیشینگ جلوگیری میکند؟
DKIM یکی از اجزای مهم مقابله با جعل هویت ایمیل است، اما راهکار کامل جلوگیری از فیشینگ محسوب نمیشود.
سناریو اول: جعل مستقیم دامنه
فرض کنید مهاجم تلاش کند ایمیلی را با آدرس ظاهری مدیر یک شرکت ارسال کند، بدون اینکه به زیرساخت مجاز امضای دامنه دسترسی داشته باشد.
در این وضعیت، مهاجم معمولاً نمیتواند امضای DKIM معتبر متعلق به همان دامنه تولید کند.
اگر DMARC نیز بهدرستی پیکربندی شده باشد، سرور گیرنده میتواند بر اساس نتیجه احراز اصالت و سیاست منتشرشده تصمیم مناسبتری بگیرد.
سناریو دوم: استفاده از دامنه مشابه
ممکن است مهاجم دامنهای ثبت کند که از نظر ظاهری به دامنه اصلی سازمان شباهت زیادی داشته باشد.
برای مثال، اختلاف یک کاراکتر در نام دامنه میتواند تشخیص آن را برای برخی کاربران دشوار کند.
در این وضعیت، مهاجم ممکن است DKIM معتبری برای دامنه خودش داشته باشد.
بنابراین، موفقیت DKIM به معنای معتبر بودن هویت تجاری مورد ادعای پیام نیست.
سناریو سوم: حساب ایمیل هکشده
اگر مهاجم به یک حساب ایمیل واقعی در سازمان دسترسی پیدا کند، ممکن است پیامهای مخرب از زیرساخت مجاز سازمان ارسال شوند.
این پیامها حتی میتوانند SPF و DKIM معتبر داشته باشند.
به همین دلیل، استفاده از احراز هویت دومرحلهای یا 2FA، کنترل دسترسی، پایش ورودهای مشکوک و آموزش کاربران همچنان ضروری است.
سناریو چهارم: تغییر ایمیل در مسیر انتقال
اگر پیام امضاشده در مسیر ارسال تغییر کند، ممکن است DKIM نامعتبر شود.
با این حال، میزان حساسیت به تغییرات به قسمتهای امضاشده و روش Canonicalization بستگی دارد.
بنابراین، DKIM در شناسایی برخی تغییرات پیام مؤثر است، اما یک سازوکار عمومی برای حفاظت از تمام اجزای ایمیل نیست.
مشکلات رایج DKIM و روش رفع آنها
پیادهسازی DKIM ممکن است با خطاهای فنی مختلفی مواجه شود.
شناخت این مشکلات به مدیر سایت کمک میکند علت شکست احراز اصالت را سریعتر شناسایی کند.
مشکل اول: رکورد DKIM پیدا نمیشود
یکی از دلایل رایج، ثبت رکورد در محل اشتباه است.
ممکن است DNS دامنه در Cloudflare مدیریت شود اما مدیر سایت رکورد را فقط در کنترلپنل هاست ایجاد کرده باشد.
راهکار، شناسایی DNS معتبر دامنه و انتشار رکورد در همان محل است.
همچنین باید نام کامل Selector و دامنه بررسی شود.
مشکل دوم: نام دامنه دوبار ثبت شده است
برخی پنلهای DNS نام دامنه را بهصورت خودکار به نام رکورد اضافه میکنند.
اگر مدیر سایت نام کامل دامنه را در فیلدی وارد کند که فقط Host نسبی میخواهد، ممکن است دامنه دوبار در نام نهایی ظاهر شود.
برای جلوگیری از این مشکل باید فرمت ورودی پنل DNS بررسی شود.
مشکل سوم: مقدار کلید عمومی ناقص است
کلیدهای RSA با طول ۲۰۴۸ بیت معمولاً رکوردهای نسبتاً طولانی تولید میکنند.
اگر مقدار کلید ناقص کپی شود یا ساختار رشتههای TXT به شکل نامعتبر تغییر کند، اعتبارسنجی ممکن است شکست بخورد.
در چنین شرایطی باید مقدار منتشرشده با مقدار ارائهشده توسط سرویس ایمیل مقایسه شود.
در DNS، امکان نمایش یک رکورد TXT بهصورت چند رشته وجود دارد؛ بنابراین هر نوع تقسیم شدن متن لزوماً به معنای خطا نیست.
مهم آن است که داده نهایی طبق قواعد DNS و DKIM صحیح باشد.
مشکل چهارم: امضای خروجی فعال نیست
گاهی کلید عمومی در DNS وجود دارد، اما سرویس ارسال ایمیل هنوز پیامها را امضا نمیکند.
در این حالت باید تنظیمات امضای خروجی بررسی شوند.
فعال شدن رکورد DNS و فعال شدن امضای پیام دو مرحله متفاوت هستند.
مشکل پنجم: استفاده از Selector اشتباه
اگر پیام با Selector مشخصی امضا شود اما رکورد مربوط به همان Selector وجود نداشته باشد، سرور گیرنده نمیتواند کلید عمومی لازم را پیدا کند.
برای رفع مشکل باید مقدار s= در DKIM-Signature با نام رکورد موجود در DNS مقایسه شود.
مشکل ششم: تغییر محتوای ایمیل پس از امضا
بعضی سامانههای واسطه ممکن است پس از امضای ایمیل، اطلاعات جدیدی به بدنه اضافه کنند یا بخشهایی از پیام را تغییر دهند.
برای مثال، افزودن امضای سازمانی یا پیام حقوقی در انتهای ایمیل ممکن است باعث نامعتبر شدن DKIM شود.
راهکار میتواند شامل تغییر ترتیب پردازش پیام، انجام امضا پس از تغییرات یا استفاده از تنظیمات سازگار باشد.
مشکل هفتم: استفاده از چند سرویس ارسال بدون پیکربندی صحیح
اگر یک دامنه از چند ارائهدهنده ایمیل استفاده کند، هر سرویس ممکن است تنظیمات DKIM مستقلی نیاز داشته باشد.
فعال کردن DKIM فقط در سرویس اصلی، مشکلات سرویسهای دیگر را برطرف نمیکند.
بهتر است تمام منابع ارسال دامنه شناسایی و جداگانه اعتبارسنجی شوند.
مشکل هشتم: مشکلات DNS Cache
تغییرات DNS ممکن است بلافاصله در تمام Resolverها قابل مشاهده نباشند.
کش DNS و مقدار TTL میتوانند بر زمان مشاهده رکورد جدید تأثیر بگذارند.
در زمان مهاجرت یا چرخش کلید، باید این مسئله در برنامه تغییرات لحاظ شود.
اشتباهات رایج هنگام راهاندازی DKIM
بعضی اشتباهات پیکربندی میتوانند باعث شوند DKIM با وجود ظاهری صحیح، عملکرد مورد انتظار را نداشته باشد.
تصور اینکه DKIM بهتنهایی کافی است
DKIM یکی از لایههای احراز اصالت ایمیل است.
برای محافظت مؤثرتر در برابر جعل دامنه باید SPF و DMARC نیز در نظر گرفته شوند.
اعتماد کامل به DKIM Pass
امضای معتبر به معنای امن بودن تمام محتوای پیام نیست.
ممکن است یک ایمیل مخرب از دامنهای با DKIM معتبر ارسال شده باشد.
عدم بررسی Alignment
ممکن است DKIM معتبر باشد، اما دامنه امضاکننده با دامنه From هماهنگی نداشته باشد.
این مسئله میتواند باعث شکست DMARC شود.
انتشار کلید خصوصی بهجای کلید عمومی
کلید خصوصی نباید وارد DNS شود.
فقط اطلاعات عمومی موردنیاز برای اعتبارسنجی باید منتشر شوند.
حذف زودهنگام کلید قدیمی
در زمان Key Rotation، حذف عجولانه کلید قبلی میتواند اعتبارسنجی ایمیلهای موجود در مسیر انتقال را مختل کند.
فعال نکردن DKIM برای تمام سرویسها
سامانه ایمیل سازمانی، وردپرس، CRM و خبرنامه ممکن است مسیرهای ارسال متفاوتی داشته باشند.
هر مسیر باید بررسی شود.
استفاده از کلیدهای قدیمی بدون برنامه نگهداری
بهتر است وضعیت کلیدها بهصورت دورهای بررسی شود و برای تعویض آنها برنامه وجود داشته باشد.
بیتوجهی به گزارشهای DMARC
گزارشهای DMARC میتوانند اطلاعات ارزشمندی درباره منابع ارسال، مشکلات Alignment و فعالیتهای مشکوک ارائه دهند.
عدم استفاده از این اطلاعات ممکن است باعث شود مشکلات احراز اصالت برای مدت طولانی شناسایی نشوند.
بهترین روشهای افزایش امنیت ایمیل دامنه با DKIM
برای ایجاد زیرساخت ایمیلی قابل اتکا، فعالسازی DKIM باید بخشی از برنامه جامع امنیت دامنه باشد.
استفاده همزمان از SPF، DKIM و DMARC
این سه فناوری مکمل یکدیگر هستند.
SPF زیرساخت ارسال را بررسی میکند، DKIM امضای دیجیتال پیام را اعتبارسنجی میکند و DMARC هماهنگی هویت و سیاست برخورد را مشخص میسازد.
استفاده از کلیدهای رمزنگاری مناسب
برای پیادهسازیهای متداول RSA، استفاده از کلید ۲۰۴۸ بیتی در صورت پشتیبانی زیرساخت توصیه میشود.
همچنین باید از الگوریتمهایی استفاده کرد که با استانداردهای معتبر و وضعیت پشتیبانی سرویسها سازگار باشند.
حفاظت از کلیدهای خصوصی
کلیدهای خصوصی باید خارج از دسترس عمومی نگهداری شوند.
محدودسازی مجوزها، مدیریت امن اسرار و نظارت بر تغییرات از اقدامات مهم هستند.
جداسازی سرویسهای ارسال
استفاده از Selectorهای مستقل و در صورت نیاز زیردامنههای اختصاصی میتواند مدیریت سرویسهای مختلف را آسانتر کند.
بررسی دورهای احراز اصالت
مدیر دامنه باید بهصورت دورهای ایمیلهای واقعی را آزمایش کند و وضعیت DKIM و DMARC را بررسی کند.
این اقدام بهویژه پس از تغییر هاست، سرویس SMTP یا DNS اهمیت دارد.
تنظیم تدریجی سیاست DMARC
در محیطهایی که منابع ارسال متعدد دارند، بهتر است ابتدا وضعیت ارسالها بررسی شود.
سپس پس از شناسایی سرویسهای معتبر و رفع مشکلات Alignment، سیاست DMARC مطابق نیاز سازمان سختگیرانهتر شود.
اعمال فوری سیاست Reject بدون شناخت تمام منابع ارسال ممکن است باعث رد شدن ایمیلهای واقعی شود.
استفاده از احراز هویت دومرحلهای
DKIM از کلیدهای امضای دامنه محافظت نمیکند و جایگزین امنیت حسابهای کاربری نیست.
فعالسازی 2FA، استفاده از رمزهای عبور قوی و محدودسازی دسترسی مدیریتی همچنان ضروری است.
حفاظت از سامانه DNS
از آنجا که کلید عمومی DKIM از طریق DNS منتشر میشود، امنیت پنل مدیریت DNS نیز اهمیت دارد.
مهاجمی که بتواند رکوردهای DNS را تغییر دهد، ممکن است بر فرایند اعتبارسنجی ایمیل تأثیر بگذارد.
بنابراین، امنیت حساب ثبتکننده دامنه، مدیریت DNS و کنترل دسترسی باید جدی گرفته شود.
چکلیست امنیت DKIM برای مدیران سایت
برای بررسی وضعیت DKIM دامنه میتوان از چکلیست زیر استفاده کرد:
- [ ] تمام سرویسهای ارسال ایمیل دامنه شناسایی شدهاند.
- [ ] وضعیت DKIM در سرویس ایمیل اصلی بررسی شده است.
- [ ] کلید عمومی معتبر در DNS منتشر شده است.
- [ ] کلید خصوصی در محل امن نگهداری میشود.
- [ ] طول کلید و الگوریتم رمزنگاری مناسب هستند.
- [ ] Selectorهای مورد استفاده مستندسازی شدهاند.
- [ ] سرویس ارسالکننده واقعاً ایمیلها را امضا میکند.
- [ ] نتیجه DKIM برای ایمیلهای واقعی بررسی شده است.
- [ ] SPF دامنه بهدرستی پیکربندی شده است.
- [ ] DKIM Alignment با دامنه From بررسی شده است.
- [ ] سیاست DMARC متناسب با وضعیت سازمان تنظیم شده است.
- [ ] گزارشهای DMARC بهصورت دورهای بررسی میشوند.
- [ ] برای تغییر و چرخش کلیدها برنامه مشخصی وجود دارد.
- [ ] پس از تغییر سرویس ایمیل یا DNS، آزمایش مجدد انجام میشود.
- [ ] دسترسی مدیریتی سرویس ایمیل و DNS با 2FA محافظت میشود.
اجرای این چکلیست به کاهش خطاهای رایج کمک میکند، اما باید در کنار سایر اقدامات امنیت زیرساخت ایمیل انجام شود.
سؤالات متداول درباره DKIM
DKIM چیست و چه کاری انجام میدهد؟
DKIM یک استاندارد احراز اصالت ایمیل است که با استفاده از امضای دیجیتال و کلید عمومی منتشرشده در DNS، امکان بررسی اعتبار امضای دامنه و یکپارچگی بخشهای امضاشده پیام را فراهم میکند.
آیا DKIM برای همه دامنهها ضروری است؟
برای دامنههایی که ایمیل ارسال میکنند، فعالسازی DKIM بسیار توصیه میشود. این قابلیت در کنار SPF و DMARC به ایجاد زیرساخت ایمیل قابل اعتمادتر کمک میکند. دامنههایی که اصولاً نباید ایمیلی ارسال کنند، ممکن است به سیاستهای متفاوتی برای جلوگیری از جعل نیاز داشته باشند.
آیا فعالسازی DKIM رایگان است؟
خود استاندارد DKIM رایگان و باز است. بسیاری از سرویسهای ایمیل و کنترلپنلهای هاست امکانات تنظیم آن را ارائه میکنند. با این حال، هزینه سرویس ایمیل یا میزبانی ممکن است جداگانه محاسبه شود.
DKIM بهتر است یا SPF؟
این دو فناوری جایگزین کامل یکدیگر نیستند. SPF زیرساخت ارسال را بررسی میکند و DKIM از امضای دیجیتال استفاده میکند. بهترین رویکرد، پیکربندی هماهنگ هر دو به همراه DMARC است.
آیا DKIM باعث میشود ایمیل وارد اسپم نشود؟
DKIM میتواند یکی از سیگنالهای مثبت احراز اصالت باشد، اما ورود به Inbox را تضمین نمیکند. اعتبار دامنه، کیفیت محتوا، سابقه ارسال و رفتار کاربران نیز اهمیت دارند.
آیا یک دامنه میتواند چند رکورد DKIM داشته باشد؟
بله. یک دامنه میتواند چند Selector و کلید عمومی متفاوت داشته باشد. این قابلیت برای استفاده از چند سرویس ارسال ایمیل و مدیریت چرخش کلیدها مفید است.
تفاوت DKIM و DMARC چیست؟
DKIM اعتبار امضای دیجیتال را بررسی میکند، در حالی که DMARC هماهنگی دامنه احرازشده با دامنه From را ارزیابی میکند و به مالک دامنه امکان انتشار سیاست برخورد با پیامهای نامعتبر را میدهد.
آیا رکورد DKIM باید TXT باشد؟
در ساختار رایج DKIM، کلید عمومی از طریق رکورد TXT منتشر میشود. با این حال، بعضی سرویسها مانند Microsoft 365 از CNAME برای اشاره به محل میزبانی رکورد کلید استفاده میکنند.
چگونه بفهمیم DKIM فعال است؟
باید رکورد DNS را بررسی کرده و یک ایمیل واقعی ارسال کنید. سپس در هدر یا بخش نمایش مشخصات اصلی پیام، نتیجه اعتبارسنجی DKIM را مشاهده کنید.
آیا DKIM از هک شدن ایمیل جلوگیری میکند؟
خیر. DKIM برای احراز اصالت پیام استفاده میشود و جایگزین کنترلهای امنیت حساب کاربری نیست. برای جلوگیری از دسترسی غیرمجاز باید از 2FA، رمزهای عبور قوی، محدودسازی دسترسی و پایش امنیتی استفاده کرد.
چرا DKIM Pass است اما DMARC Fail میشود؟
یکی از دلایل احتمالی، نبود هماهنگی بین دامنه امضاکننده DKIM و دامنه قابل مشاهده در From است. DMARC علاوه بر نتیجه احراز اصالت، Domain Alignment را نیز بررسی میکند.
آیا تعویض هاست روی DKIM تأثیر دارد؟
اگر سرویس ارسال ایمیل یا کلیدهای DKIM تغییر کنند، ممکن است به اصلاح رکورد DNS نیاز باشد. اما اگر فقط میزبانی وب تغییر کند و سرویس ایمیل بدون تغییر باقی بماند، الزاماً نیازی به تغییر DKIM نیست.
آیا DKIM محتوای ایمیل را رمزگذاری میکند؟
خیر. DKIM محرمانگی پیام را تأمین نمیکند. برای رمزگذاری انتقال یا محتوای ایمیل باید از فناوریهای امنیتی متناسب استفاده کرد.
بهترین طول کلید DKIM چقدر است؟
برای پیادهسازیهای متداول مبتنی بر RSA، کلید ۲۰۴۸ بیتی در صورت پشتیبانی سرویس گزینه مناسبی است. انتخاب نهایی باید با الزامات و قابلیتهای زیرساخت هماهنگ باشد.
آیا استفاده از DKIM برای وردپرس ضروری است؟
برای سایتهای وردپرسی که ایمیلهای ثبتنام، بازیابی رمز عبور یا اعلانهای مهم ارسال میکنند، تنظیم DKIM همراه با SPF و DMARC بسیار توصیه میشود.
جمعبندی: چرا DKIM یکی از پایههای امنیت ایمیل دامنه است؟
DKIM یکی از استانداردهای مهم احراز اصالت ایمیل است که با استفاده از امضای دیجیتال، امکان بررسی اعتبار امضای دامنه و یکپارچگی بخشهای امضاشده پیام را فراهم میکند.
این فناوری با انتشار کلید عمومی در DNS و نگهداری کلید خصوصی در زیرساخت ارسالکننده، به سرورهای دریافتکننده اجازه میدهد صحت امضای ایمیل را بدون دسترسی به اطلاعات محرمانه بررسی کنند.
فعالسازی صحیح DKIM میتواند در کاهش خطر جعل مستقیم هویت دامنه، بهبود احراز اصالت پیامها و محافظت از اعتبار ارتباطات ایمیلی نقش داشته باشد.
با این حال، DKIM بهتنهایی یک راهکار کامل امنیت ایمیل نیست. این فناوری نه محتوای پیام را رمزگذاری میکند، نه از هک شدن حسابهای ایمیل جلوگیری میکند و نه معتبر بودن تمام پیامهای امضاشده را تضمین میکند.
برای ایجاد امنیت مناسب باید DKIM در کنار SPF و DMARC استفاده شود. همچنین حفاظت از کلید خصوصی، بررسی گزارشهای احراز اصالت، استفاده از 2FA و نظارت بر سرویسهای ارسال ایمیل ضروری است.
اگر مدیریت یک وبسایت وردپرسی، فروشگاه ووکامرس یا زیرساخت ایمیل سازمانی را بر عهده دارید، پیشنهاد میشود ابتدا تمام سرویسهای ارسال ایمیل دامنه را شناسایی کنید، وضعیت امضاهای DKIM را بررسی کنید و سپس تنظیمات موردنیاز را بهصورت مرحلهای تکمیل کنید.
در نهایت، امنیت ایمیل یک تنظیم یکباره نیست؛ بلکه فرایندی مداوم از پیکربندی، آزمایش، پایش و اصلاح است. پیادهسازی اصولی DKIM یکی از اقدامات مهم برای ایجاد این زیرساخت امن و قابل اعتماد محسوب میشود.
مطالب مرتبط


