امنیت CDN چیست؟ چگونه شبکه توزیع محتوا را برای سایت بهصورت امن پیکربندی کنیم؟
امنیت CDN مجموعهای از روشهای محافظتی برای ایمنسازی شبکه توزیع محتوا، ارتباط کاربران و سرور اصلی سایت است. پیکربندی نادرست CDN میتواند باعث افشای اطلاعات، دورزدن فایروال و ایجاد آسیبپذیری در سیستم کش شود. برای افزایش امنیت باید از SSL/TLS معتبر، فایروال WAF، محدودسازی دسترسی مستقیم به سرور و سیاستهای صحیح کش استفاده کرد. همچنین بررسی مداوم رویدادهای امنیتی و تنظیم اختصاصی CDN برای وردپرس و ووکامرس، نقش مهمی در محافظت از زیرساخت سایت دارد.
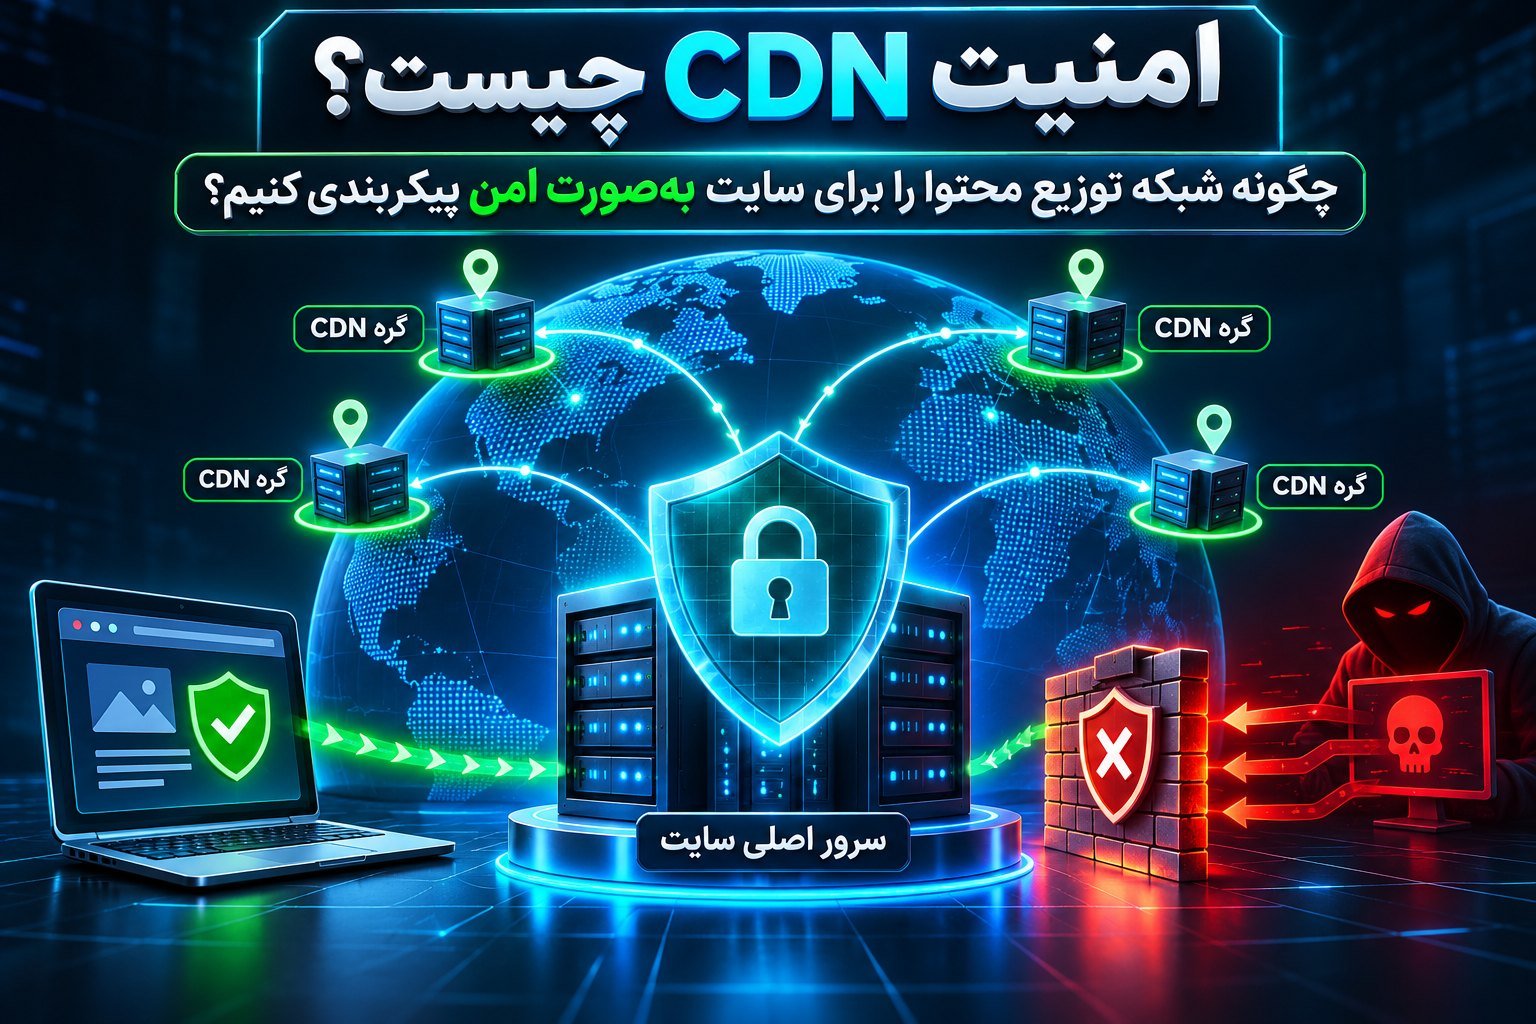
امنیت CDN مجموعهای از تنظیمات و سازوکارهای حفاظتی است که از ترافیک سایت، محتوای ذخیرهشده در شبکه توزیع محتوا و ارتباط میان کاربران، سرورهای CDN و سرور اصلی محافظت میکند. برای پیکربندی امن CDN باید ارتباط HTTPS را در تمام مسیر فعال کرد، دسترسی مستقیم به سرور مبدأ را محدود ساخت، قوانین WAF و مقابله با DDoS را تنظیم کرد و از ذخیره اطلاعات حساس در کش عمومی جلوگیری کرد.
مقدمه: آیا استفاده از CDN بهتنهایی امنیت سایت را تضمین میکند؟
شبکه توزیع محتوا یا Content Delivery Network که با نام CDN شناخته میشود، یکی از فناوریهای مهم زیرساخت وب است. بسیاری از مدیران سایتها از CDN برای افزایش سرعت بارگذاری صفحات، کاهش مصرف منابع سرور و بهبود دسترسی کاربران استفاده میکنند. بااینحال، نقش CDN به بهینهسازی سرعت محدود نیست و در معماری امنیتی وبسایتها نیز اهمیت زیادی دارد.
CDN میتواند بهعنوان یک لایه محافظ میان کاربران اینترنت و سرور اصلی قرار بگیرد. این لایه قادر است بخشی از درخواستهای مخرب را شناسایی کند، حملات توزیعشده را کاهش دهد، دسترسی رباتهای مشکوک را کنترل کند و از رسیدن حجم زیادی از ترافیک غیرضروری به سرور جلوگیری کند.
اما مسئله مهم این است که فعالسازی CDN با پیکربندی امن CDN تفاوت دارد.
تصور کنید یک فروشگاه اینترنتی از سرویس CDN استفاده میکند و تمام بازدیدکنندگان عادی از طریق شبکه محافظ به سایت متصل میشوند. اگر آدرس IP سرور اصلی همچنان در دسترس باشد و فایروال سرور درخواستهای مستقیم را بپذیرد، بخشی از حفاظت شبکه توزیع محتوا قابل دورزدن خواهد بود.
از طرف دیگر، تنظیم اشتباه کش ممکن است باعث شود اطلاعات مربوط به حساب یک کاربر در اختیار کاربر دیگری قرار بگیرد. استفاده از تنظیمات نادرست SSL/TLS نیز میتواند امنیت ارتباط میان CDN و سرور اصلی را تضعیف کند.
بنابراین، استفاده صحیح از این فناوری نیازمند شناخت معماری ارتباطات، سیاستهای کش، کنترل دسترسی و روشهای پایش امنیتی است.
در این راهنما، اصول امنیت CDN را بررسی میکنیم و مراحل پیکربندی ایمن آن را برای سایتهای معمولی، وردپرسی، فروشگاههای ووکامرس و سرویسهای دارای API توضیح میدهیم. 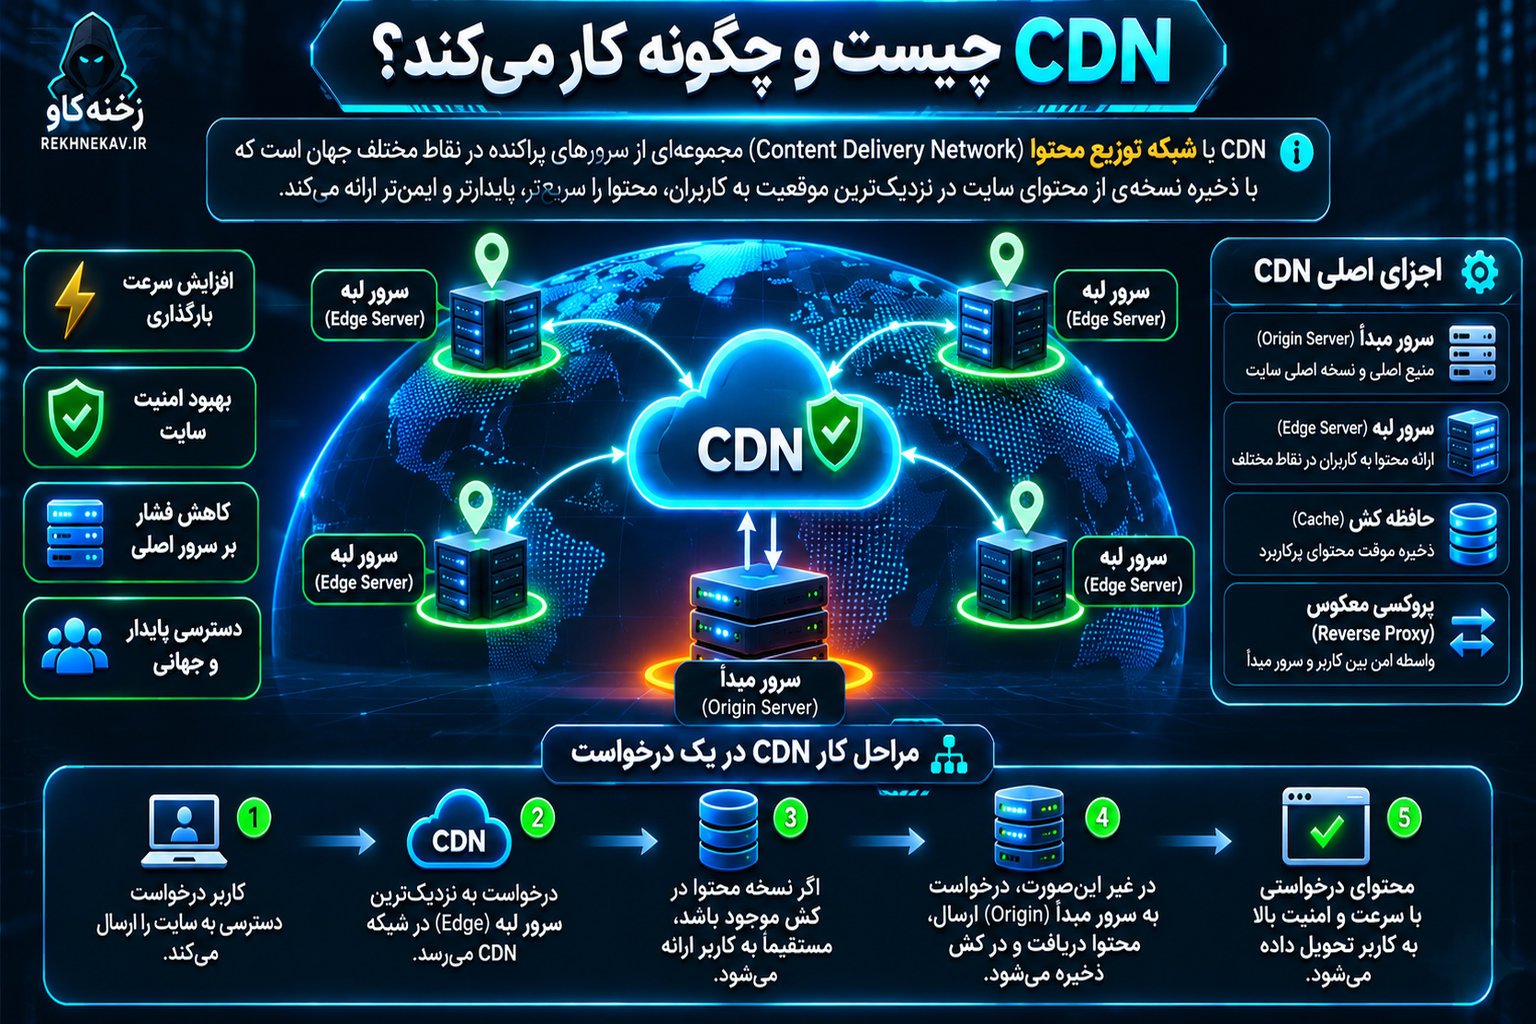
CDN چیست و چگونه کار میکند؟
CDN شبکهای از سرورهاست که در موقعیتهای جغرافیایی مختلف قرار گرفتهاند و وظیفه دارند محتوای سایت را با سرعت و پایداری بیشتری به کاربران ارائه کنند.
در ساختار سنتی میزبانی وب، درخواست بیشتر کاربران مستقیماً به سرور اصلی یا Origin Server ارسال میشود. اگر سرور در یک کشور قرار داشته باشد، بازدیدکنندگان مناطق دورتر ممکن است تأخیر بیشتری تجربه کنند.
در معماری مبتنی بر CDN، سرورهای لبه یا Edge Server درخواست کاربران را دریافت میکنند. اگر نسخه قابلاستفادهای از محتوای درخواستی در حافظه کش موجود باشد، همان نسخه به کاربر ارائه میشود. در غیر این صورت، CDN ممکن است درخواست را به سرور مبدأ ارسال کند.
اجزای اصلی معماری CDN
سرور مبدأ (Origin Server): سروری است که نسخه اصلی سایت، برنامه وب، فایلها یا سرویسهای مرتبط در آن قرار دارند.
سرور لبه (Edge Server): یکی از نقاط شبکه توزیع محتواست که درخواست کاربران را دریافت میکند و بسته به سیاستهای تعریفشده، پاسخ مناسب را ارائه میدهد.
حافظه کش (Cache): فضایی برای نگهداری موقت پاسخهای مجاز است تا درخواستهای مشابه بدون مراجعه مکرر به مبدأ پاسخ داده شوند.
پروکسی معکوس (Reverse Proxy): واسطهای که درخواست کاربر را دریافت کرده و پس از اعمال قوانین مشخص، آن را پردازش یا به سرور پشتی منتقل میکند.
سامانه مدیریت ترافیک: بخشی که مسیریابی، توزیع درخواستها و گاهی کنترلهای امنیتی را انجام میدهد.
همه CDNها امکانات یکسانی ندارند. برخی صرفاً محتوای استاتیک را توزیع میکنند؛ درحالیکه برخی دیگر خدماتی مانند Reverse Proxy، فایروال برنامه وب، مدیریت رباتها و مقابله با DDoS را نیز ارائه میدهند.
مسیر یک درخواست در CDN محافظتی
در یک معماری رایج، درخواست کاربر ابتدا به شبکه CDN میرسد. سرویس میتواند اعتبار درخواست، قوانین امنیتی و وضعیت کش را بررسی کند.
اگر پاسخ عمومی معتبر در کش وجود داشته باشد، ممکن است بدون ارتباط با سرور مبدأ ارسال شود. درخواستهایی که به پردازش برنامه نیاز دارند، پس از عبور از کنترلهای مربوط به سرور اصلی منتقل میشوند.
در این معماری، یک مرز امنیتی مهم میان اینترنت عمومی و زیرساخت اصلی شکل میگیرد. بااینحال، کارایی این مرز به این بستگی دارد که مسیرهای جایگزین و ارتباطات داخلی نیز بهدرستی محافظت شده باشند.
امنیت CDN چیست و چه تفاوتی با امنیت سرور دارد؟
امنیت CDN به حفاظت از سه بخش اصلی اشاره دارد: ارتباط کاربر با شبکه توزیع محتوا، پردازش و نگهداری پاسخها در نقاط لبه و ارتباط شبکه CDN با سرور مبدأ.
در مقابل، امنیت سرور به موضوعاتی مانند بهروزرسانی سیستمعامل، تنظیم فایروال میزبان، کنترل دسترسی فایلها، امنیت پایگاه داده و حفاظت از سرویسهای اجرایی مربوط میشود.
این دو مفهوم مکمل یکدیگر هستند.
امنیت در لایه شبکه
در سطح شبکه، CDN میتواند برای کاهش اثر حملات DDoS، کنترل ترافیک غیرعادی و جلوگیری از رسیدن بخشی از درخواستهای نامعتبر به سرور استفاده شود.
امنیت در لایه برنامه
در لایه برنامه، سرویسهایی مانند WAF درخواستهای HTTP را با قوانین مشخص بررسی میکنند. هدف آنها شناسایی الگوهای مشکوک مرتبط با حملاتی مانند SQL Injection، Cross-Site Scripting یا XSS و سوءاستفاده از مسیرهای حساس است.
البته WAF نمیتواند تمام آسیبپذیریهای برنامه را تشخیص دهد یا جایگزین اصلاح کدهای ناامن شود.
امنیت در لایه انتقال داده
در این بخش از TLS برای رمزنگاری ارتباطات و احراز هویت سرورها استفاده میشود.
وجود HTTPS در مرورگر بهتنهایی نشان نمیدهد که ارتباط میان CDN و سرور مبدأ نیز با اعتبارسنجی صحیح رمزنگاری شده است.
امنیت در لایه ذخیرهسازی محتوا
CDN باید بتواند محتوای عمومی را از اطلاعات شخصی تفکیک کند. اشتباه در این بخش ممکن است به افشای داده، نمایش محتوای اشتباه یا انتشار پاسخ آلوده منجر شود.
در نتیجه، امنیت CDN فقط نصب یک سرویس نیست؛ بلکه اجرای مجموعهای هماهنگ از کنترلهای حفاظتی است. 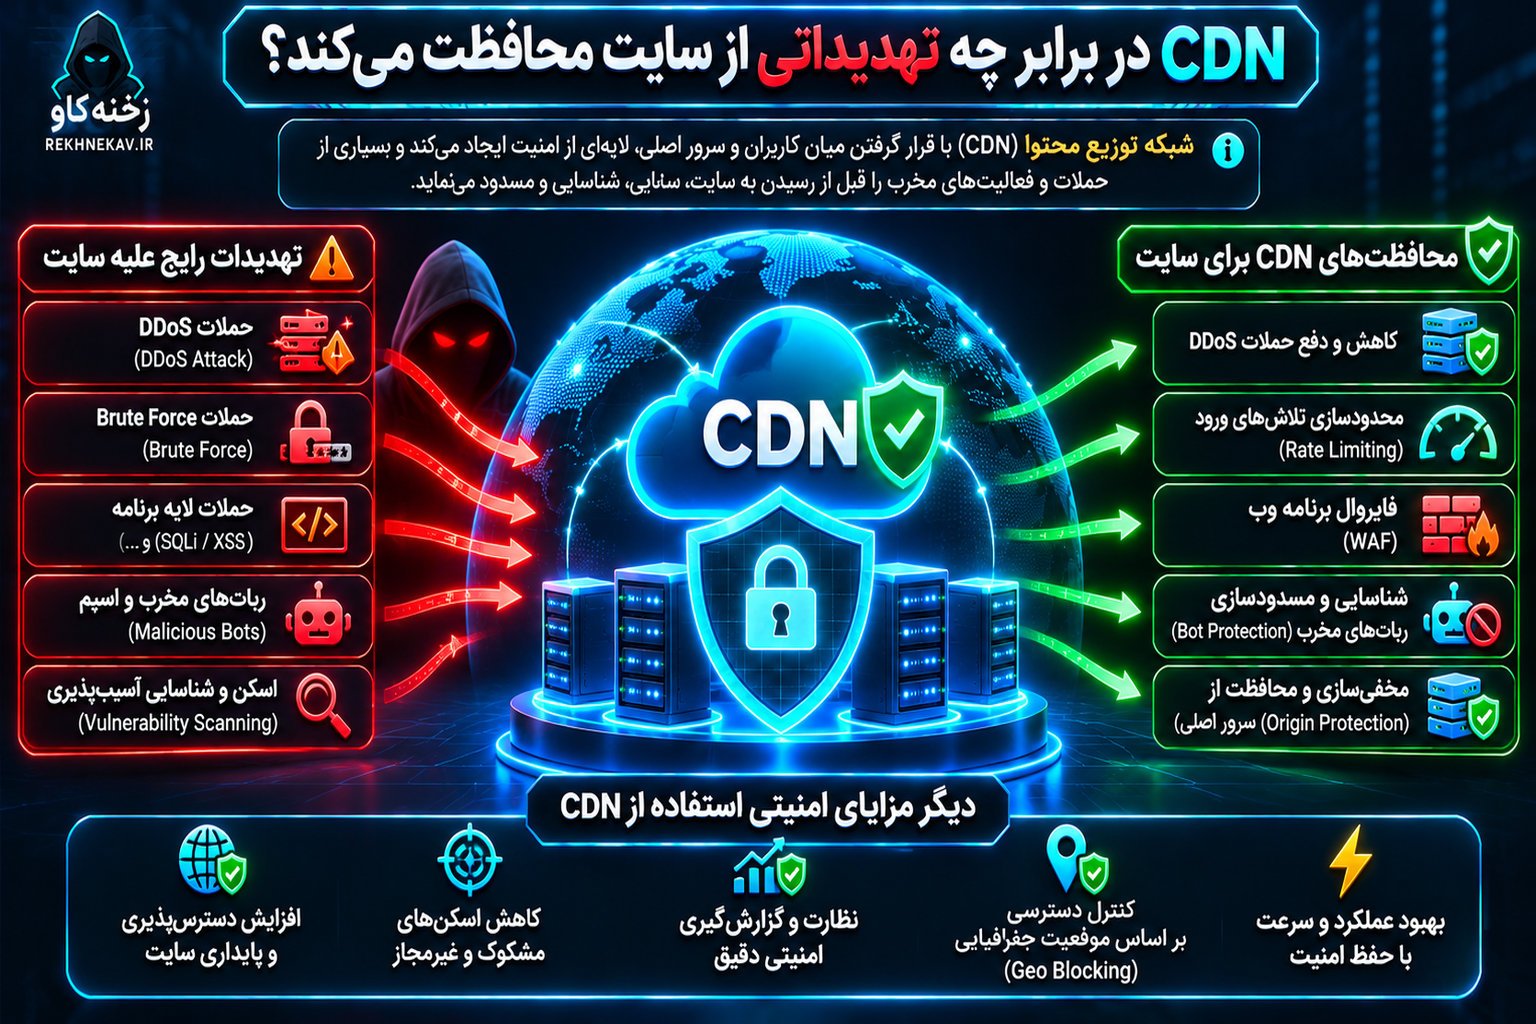
CDN در برابر چه تهدیداتی از سایت محافظت میکند؟
شناخت تهدیدات به مدیر سایت کمک میکند تنظیمات متناسب با نیاز واقعی زیرساخت را انتخاب کند.
حملات DDoS
در حملات Distributed Denial of Service یا DDoS، تعداد زیادی درخواست یا بسته شبکه با هدف کاهش دسترسپذیری سرویس به زیرساخت هدف ارسال میشود.
یک CDN دارای زیرساخت مناسب مقابله با DDoS میتواند بخشی از ترافیک مخرب را در نقاط مختلف شبکه مدیریت کند و فشار واردشده به سرور مبدأ را کاهش دهد.
این قابلیت به نوع حمله، ظرفیت سرویس، سطح پوشش و تنظیمات ارائهدهنده وابسته است.
حملات Brute Force
در حمله Brute Force، مهاجم تلاش میکند با تکرار تعداد زیادی درخواست، اطلاعات ورود یا کدهای تأیید را حدس بزند.
Rate Limiting، مدیریت رباتها و قوانین اختصاصی برای صفحات ورود میتوانند تعداد تلاشهای غیرعادی را محدود کنند.
بااینحال، احراز هویت چندعاملی یا 2FA و سیاستهای امنیتی حساب کاربری همچنان ضروری هستند.
حملات لایه برنامه
برخی درخواستها با هدف بهرهبرداری از ضعفهای برنامه، افزونهها یا تنظیمات وبسرور ارسال میشوند.
WAF ممکن است تعدادی از این درخواستها را قبل از رسیدن به برنامه شناسایی و مسدود کند؛ اما آسیبپذیریهای منطقی، کنترل دسترسی نادرست و کدهای اختصاصی ناامن همچنان نیازمند اصلاح در خود برنامه هستند.
سوءاستفاده از رباتها
رباتهای خودکار همیشه مخرب نیستند. موتورهای جستوجو، سرویسهای نظارتی و ابزارهای معتبر نیز از درخواستهای خودکار استفاده میکنند.
هدف مدیریت رباتها، تفکیک رفتارهای مجاز از فعالیتهایی مانند برداشت غیرمجاز گسترده داده، ایجاد حسابهای جعلی یا ارسال درخواستهای پرهزینه است.
دسترسی مستقیم به سرور مبدأ
یکی از خطرات مهم زمانی رخ میدهد که مهاجم بتواند با دورزدن CDN مستقیماً به سرور اصلی متصل شود.
در چنین وضعیتی، قوانین محافظتی CDN روی آن ترافیک اعمال نخواهند شد.
این مسئله نشان میدهد که محافظت از Origin Server به اندازه فعالسازی فایروال CDN اهمیت دارد.
آیا CDN میتواند خطر امنیتی جدید ایجاد کند؟
بله. شبکه توزیع محتوا در کنار مزایای امنیتی، سطح جدیدی از پیچیدگی و وابستگی را به زیرساخت اضافه میکند.
در معماری مبتنی بر CDN، ارائهدهنده ممکن است ارتباط HTTPS کاربر را در لبه شبکه خاتمه دهد و ارتباط جداگانهای با سرور مبدأ برقرار کند. این موضوع از نظر مدیریت دسترسی، حفاظت از اطلاعات و اعتماد به ارائهدهنده اهمیت دارد.
همچنین هر قانون اشتباه در سیستم کش، مسیریابی یا کنترل ترافیک میتواند روی تعداد زیادی از کاربران اثر بگذارد.
مهمترین خطرات قابل بررسی عبارتاند از:
- ذخیره اطلاعات شخصی در کش اشتراکی
- افشای آدرس سرور مبدأ
- استفاده از ارتباط رمزنگارینشده یا بدون اعتبارسنجی مناسب
- پیکربندی بیشازحد سختگیرانه WAF و مسدودشدن کاربران واقعی
- دسترسی غیرمجاز به پنل مدیریت CDN
- اشتباه در تغییر DNS و از دسترس خارجشدن سایت
- وابستگی عملیاتی به یک ارائهدهنده
- باقیماندن محتوای قدیمی یا حساس در نقاط کش
این خطرات لزوماً به معنای ناامنبودن CDN نیستند؛ بلکه نشان میدهند که پیکربندی و نگهداری صحیح آن ضروری است.
چگونه یک سرویس CDN امن انتخاب کنیم؟
انتخاب ارائهدهنده مناسب، نخستین تصمیم مهم در طراحی امنیت CDN است.
صرفاً مقایسه قیمت و سرعت کافی نیست. باید امکانات امنیتی، روش اتصال به مبدأ و قابلیتهای مدیریتی سرویس نیز بررسی شوند.
پشتیبانی از TLS و ارتباط امن با مبدأ
ارائهدهنده باید امکان استفاده از HTTPS معتبر در ارتباط کاربر و CDN و همچنین ارتباط CDN با سرور اصلی را فراهم کند.
امکاناتی مانند اعتبارسنجی گواهی مبدأ، مدیریت گواهیها و پشتیبانی از احراز هویت اتصال مبدأ اهمیت ویژهای دارند.
قابلیت کنترل دسترسی
بررسی کنید سرویس چه امکاناتی برای WAF، Rate Limiting، مدیریت رباتها، کنترل جغرافیایی و حفاظت از API ارائه میدهد.
وجود این امکانات بهتنهایی کافی نیست؛ امکان مشاهده رویدادها و تنظیم استثناهای دقیق نیز اهمیت دارد.
مدیریت کش
سرویس باید امکان تعریف سیاست کش برای انواع محتوا، جلوگیری از کش صفحات حساس و پاکسازی هدفمند فایلها را فراهم کند.
برای سایتهای فروشگاهی، سازگاری با نشستهای کاربری و صفحات پویا اهمیت بیشتری دارد.
امکانات مدیریت و نظارت
پشتیبانی از 2FA، سطحبندی دسترسی کاربران، ثبت تغییرات مدیریتی، API Token محدود و گزارشهای امنیتی از ویژگیهای مهم محسوب میشوند.
شفافیت عملیاتی
پیش از انتخاب ارائهدهنده، وضعیت پشتیبانی فنی، تعهدات سرویس، امکانات خروجیگرفتن از تنظیمات و سیاستهای مرتبط با دادهها را بررسی کنید.
ارائهدهندگانی مانند Cloudflare، Amazon CloudFront، Akamai و سایر سرویسهای داخلی یا بینالمللی ممکن است ویژگیهای متفاوتی داشته باشند. انتخاب نهایی باید بر اساس نیاز سایت و امکانات واقعی طرح مورد استفاده انجام شود.
مرحله اول: معماری سایت را پیش از اتصال به CDN بررسی کنید
پیش از ایجاد تغییر در DNS یا فعالسازی CDN، لازم است اجزای زیرساخت را شناسایی کنید.
این کار باعث میشود سرویسهایی که نباید از CDN عبور کنند یا مسیرهایی که نباید کش شوند، از ابتدا مشخص باشند.
شناسایی سرویسها
دامنه اصلی، زیردامنهها، سرور وب، APIها، سرویسهای ایمیل، مسیرهای مدیریتی و نقاط اتصال برنامه را فهرست کنید.
همچنین مشخص کنید کدام سرویسها روی همان IP سرور وب قرار دارند و کدام بخشها نیازمند دسترسی مستقیم یا ارتباط اختصاصی هستند.
برای مثال، یک سایت ممکن است علاوه بر دامنه اصلی، سرویس API، سرور فایل و سرویس مدیریت داخلی داشته باشد.
نباید فرض کرد تمام این خدمات از پروکسی HTTP یک CDN پشتیبانی میکنند.
طبقهبندی مسیرها
مسیرهای سایت را از نظر نوع داده و نیاز به کش در چند گروه قرار دهید:
- محتوای استاتیک عمومی مانند تصاویر، فایلهای CSS و JavaScript
- صفحات عمومی مانند مقالات و صفحات معرفی
- صفحات دارای محتوای پویا مانند جستوجو و فرمها
- بخشهای احراز هویت و حساب کاربری
- صفحات مالی، سفارش و پرداخت
- مسیرهای مدیریتی و APIهای حساس
این طبقهبندی مبنای تنظیم قوانین کش و WAF خواهد بود.
تهیه نسخه پشتیبان و برنامه بازگشت
پیش از تغییرات، از تنظیمات DNS، فایلهای پیکربندی سرور و اطلاعات ضروری نسخه پشتیبان تهیه کنید.
همچنین یک مسیر مدیریتی امن و مستقل از تغییرات CDN برای بازیابی سرویس در نظر بگیرید.
هدف این است که اگر خطایی در اتصال یا قوانین امنیتی ایجاد شد، بتوانید بدون تصمیمگیری عجولانه وضعیت قبلی را بازیابی کنید.
مرحله دوم: DNS را برای استفاده امن از CDN تنظیم کنید
DNS یکی از مهمترین اجزای اتصال دامنه به شبکه توزیع محتواست.
در بسیاری از سرویسها، ترافیک وب از طریق تغییر رکوردهای DNS یا انتقال مدیریت DNS به ارائهدهنده CDN هدایت میشود.
بررسی رکوردهای DNS
قبل از تغییر Nameserver، تمام رکوردهای ضروری دامنه را بررسی کنید.
رکوردهای A و AAAA به آدرسهای IPv4 و IPv6 اشاره دارند. رکورد CNAME نیز میتواند برای اتصال نام یک میزبان به نام میزبان دیگر استفاده شود.
رکوردهای MX و رکوردهای مرتبط با SPF، DKIM و DMARC در عملکرد و اعتبارسنجی ایمیل اهمیت دارند.
اشتباه در انتقال این اطلاعات ممکن است باعث اختلال در ایمیل یا سرویسهای دیگر شود.
تفاوت Proxied و DNS Only
در سرویسهایی که هر دو حالت را ارائه میدهند، رکورد Proxied باعث میشود ترافیک پشتیبانیشده از شبکه CDN عبور کند.
در حالت DNS Only، پاسخ DNS معمولاً به مقصد واقعی رکورد اشاره میکند و ترافیک آن میزبان از پروکسی محافظتی CDN عبور نمیکند.
بنابراین، اگر یک زیردامنه حساس در حالت DNS Only باقی بماند، نباید انتظار داشت همان سطح حفاظت پروکسی روی آن اعمال شود.
بررسی افشای IP مبدأ
بررسی کنید آیا رکوردهای قدیمی، زیردامنههای فراموششده یا سرویسهای دیگر به IP سرور اصلی اشاره دارند یا خیر.
البته پنهانکردن IP یک کنترل مکمل است و نباید تنها روش حفاظت از مبدأ محسوب شود.
اگر سرور از طریق اینترنت عمومی قابل دسترسی باشد، باید مستقل از محرمانهبودن IP نیز از آن محافظت کرد.
فعالسازی DNSSEC
DNSSEC یا Domain Name System Security Extensions امکان اعتبارسنجی رمزنگاریشده اصالت پاسخهای DNS را فراهم میکند.
این فناوری میتواند در کاهش خطر جعل دادههای DNS نقش داشته باشد، اما ارتباط HTTPS را رمزنگاری نمیکند و جایگزین TLS نیست.
فعالسازی DNSSEC باید با تنظیمات ثبتکننده دامنه و رکوردهای DS هماهنگ باشد. تنظیم نادرست زنجیره اعتماد ممکن است باعث اختلال در دسترسی برخی کاربران به دامنه شود.
پس از فعالسازی، صحت عملکرد آن را از طریق ابزارهای معتبر بررسی کنید. 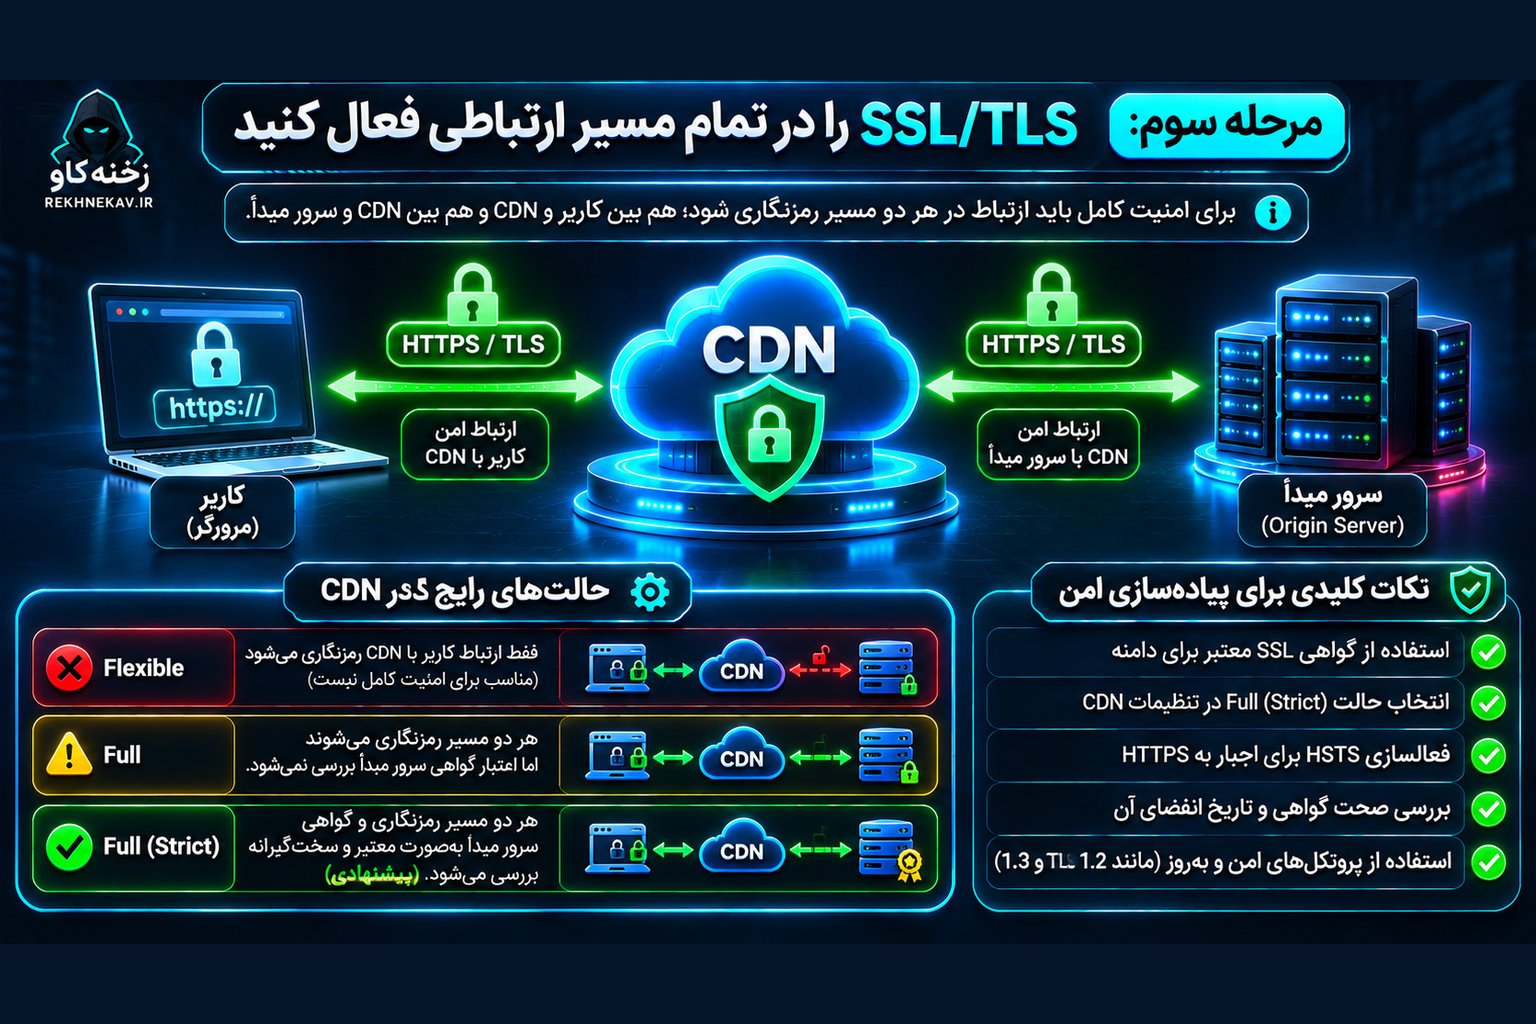
مرحله سوم: SSL/TLS را در تمام مسیر ارتباطی فعال کنید
یکی از بنیادیترین اصول امنیت CDN، حفاظت از ارتباط میان کاربر، شبکه توزیع محتوا و سرور اصلی است.
در این معماری معمولاً دو ارتباط جداگانه وجود دارد:
ارتباط اول: مرورگر کاربر با سرور CDN
ارتباط دوم: سرور CDN با سرور مبدأ
امنبودن ارتباط اول لزوماً به معنای امنبودن ارتباط دوم نیست.
چرا HTTPS فقط در سمت کاربر کافی نیست؟
فرض کنید کاربر از طریق HTTPS به CDN متصل شود، اما CDN درخواست را با HTTP به سرور اصلی ارسال کند.
در چنین وضعیتی، ارتباط مرورگر با شبکه CDN رمزنگاری شده است؛ بااینحال بخش دیگری از مسیر فاقد همان حفاظت خواهد بود.
بنابراین، نمایش علامت قفل در مرورگر بهتنهایی برای ارزیابی امنیت ارتباط کامل کافی نیست.
تفاوت حالتهای رایج SSL
در برخی CDNها، از جمله Cloudflare، چند حالت برای اتصال به مبدأ وجود دارد.
Flexible: ارتباط کاربر تا CDN از HTTPS استفاده میکند، اما اتصال CDN به مبدأ میتواند HTTP باشد. این حالت برای پیکربندی امن انتهابهانتها مناسب نیست.
Full: ارتباط تا مبدأ رمزنگاری میشود، ولی الزاماً اعتبار گواهی سرور مبدأ بهشکل سختگیرانه بررسی نمیشود.
Full (Strict): ارتباط مبدأ علاوه بر رمزنگاری، نیازمند گواهی معتبر از نظر شرایط تعیینشده، از جمله اعتبار زمانی و تطابق نام میزبان است.
برای سایتهایی که از این مدل تنظیمات استفاده میکنند، Full (Strict) معمولاً انتخاب مناسبتری است؛ به شرطی که گواهی مبدأ بهدرستی پیکربندی شده باشد.
گواهی SSL سرور مبدأ
میتوان از گواهی صادرشده توسط مرجع معتبر عمومی یا گواهی مبدأ مورد تأیید ارائهدهنده CDN استفاده کرد.
توجه کنید برخی گواهیهای Origin CA فقط در ارتباط با همان ارائهدهنده معتبر شناخته میشوند و ممکن است مرورگرها در اتصال مستقیم به مبدأ به آنها اعتماد نکنند.
این موضوع باید در طراحی مسیرهای مدیریتی و برنامه بازیابی سرویس لحاظ شود.
فعالسازی HSTS
HTTP Strict Transport Security یا HSTS به مرورگر اعلام میکند که برای دامنه موردنظر از ارتباط امن استفاده کند.
بااینحال، فعالسازی HSTS، بهویژه گزینههای includeSubDomains و preload، نیازمند بررسی تمام زیردامنهها و آمادگی زیرساخت است.
تنظیم شتابزده HSTS ممکن است دسترسی به سرویسهایی را که هنوز HTTPS صحیح ندارند مختل کند.
بهتر است ابتدا وضعیت گواهیها، ریدایرکتها و زیرساخت را بررسی کرده و سپس سیاست HSTS را مرحلهای اعمال کنید. 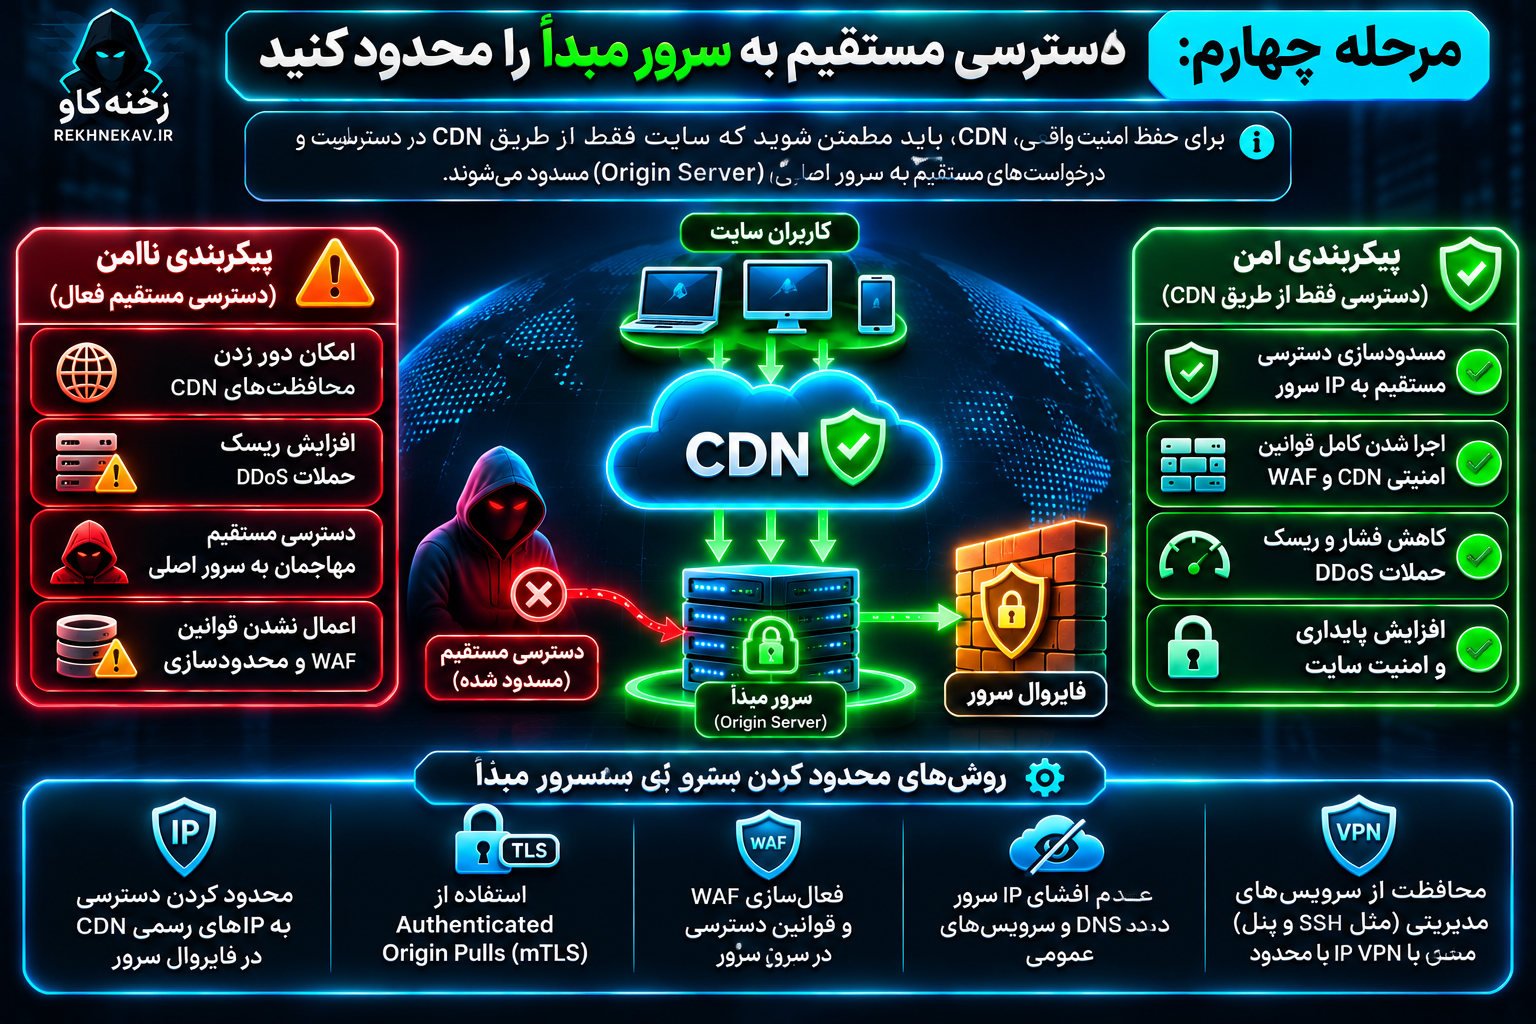
مرحله چهارم: دسترسی مستقیم به سرور مبدأ را محدود کنید
یکی از مهمترین اقدامات در پیکربندی امن CDN، محافظت از سرور مبدأ در برابر درخواستهایی است که از مسیر شبکه محافظ عبور نمیکنند.
چرا پنهانبودن IP کافی نیست؟
در بسیاری از زیرساختها، آدرس IP مبدأ ممکن است از طریق سوابق DNS، تنظیمات سرویسهای دیگر یا اطلاعات عمومی زیرساخت شناخته شود.
اگر وبسرور درخواستهای مستقیم را بپذیرد، مهاجم ممکن است بتواند بخشی از کنترلهای امنیتی لبه را دور بزند.
به همین دلیل، امنیت مبدأ نباید صرفاً بر مخفیماندن آدرس آن متکی باشد.
محدودکردن ترافیک ورودی با فایروال
یکی از روشهای رایج، تنظیم فایروال سرور یا فایروال شبکه بهگونهای است که اتصال به سرویس وب فقط از مبدأهای مجاز پذیرفته شود.
در یک معماری مبتنی بر CDN، این مبدأها معمولاً شامل محدودههای IP رسمی ارائهدهنده و مسیرهای عملیاتی مورد تأیید هستند.
محدودههای IP باید از مستندات رسمی سرویس دریافت و بهروز نگه داشته شوند.
نکته مهم این است که اعتماد به تمام IPهای یک CDN اشتراکی الزاماً به معنای احراز هویت اختصاصی حساب شما نیست؛ بنابراین در زیرساختهای حساس بهتر است کنترلهای تکمیلی نیز به کار گرفته شوند.
جداسازی سرویسهای مدیریتی
پورتهای SSH، پنل مدیریت سرور، پایگاه داده و ابزارهای نگهداری نباید صرفاً به دلیل فعالبودن CDN در معرض اینترنت عمومی باقی بمانند.
برای این سرویسها میتوان از روشهایی مانند VPN مدیریتی، شبکه خصوصی و کنترل دسترسی مبتنی بر هویت استفاده کرد.
استفاده از شبکه خصوصی
در معماریهای پیشرفته، اتصال مبدأ میتواند از طریق ارتباطات خصوصی یا تونلهای امن برقرار شود.
این طراحی امکان کاهش سطح دسترسی مستقیم از اینترنت را فراهم میکند.
بااینحال، هر روش محدودسازی باید با الزامات عملیاتی، مسیرهای بازیابی و امکانات ارائهدهنده هماهنگ باشد.
مرحله پنجم: ارتباط CDN با مبدأ را احراز هویت کنید
محدودکردن IPهای مجاز مفید است، اما در برخی زیرساختها برای اطمینان از هویت اتصال کافی نیست.
یکی از راهکارهای پیشرفته، استفاده از احراز هویت متقابل TLS یا mTLS است.
Authenticated Origin Pulls چیست؟
در سرویسی مانند Cloudflare، قابلیت Authenticated Origin Pulls میتواند به سرور مبدأ کمک کند اطمینان پیدا کند که درخواست HTTPS از یک اتصال دارای گواهی کلاینت مورد اعتماد آمده است.
در این روش، سرور مبدأ علاوه بر ارائه گواهی خود، گواهی کلاینت اتصالدهنده را نیز بررسی میکند.
در نتیجه، درخواستهایی که شرایط احراز هویت تعریفشده را نداشته باشند، در مرحله اتصال رد میشوند.
تفاوت گواهی عمومی و اختصاصی
در برخی پیادهسازیها، گواهی کلاینت مشترک فقط اثبات میکند که اتصال از شبکه ارائهدهنده آمده است.
چنین گواهیای الزاماً نشان نمیدهد درخواست به حساب اختصاصی شما تعلق دارد.
استفاده از گواهی اختصاصی در سطح دامنه یا میزبان میتواند تفکیک امنیتی قویتری ایجاد کند.
آیا mTLS همیشه ضروری است؟
نیاز به mTLS به معماری و حساسیت سایت بستگی دارد.
برای یک سایت ساده، استفاده صحیح از TLS، فایروال مبدأ و کنترلهای استاندارد ممکن است نقطه شروع مناسبی باشد.
در مقابل، زیرساختهای حساس و سامانههایی که باید فقط از مسیرهای تأییدشده درخواست دریافت کنند، میتوانند از احراز هویت اتصال بهره بیشتری ببرند.
این قابلیت باید با روش اتصال انتخابی سازگار باشد؛ برای مثال، معماری مبتنی بر تونل خروجی ممکن است مکانیزم احراز هویت متفاوتی داشته باشد.
مرحله ششم: آدرس IP واقعی کاربران را بهصورت امن شناسایی کنید
وقتی درخواستهای کاربران از طریق Reverse Proxy عبور میکنند، سرور اصلی ممکن است آدرس IP سرور واسطه را بهجای IP واقعی بازدیدکننده مشاهده کند.
این مسئله روی گزارشگیری، محدودسازی درخواستها و شناسایی رفتارهای مشکوک تأثیر میگذارد.
نقش هدرهای Forwarded
پروکسیها ممکن است اطلاعات مربوط به IP اصلی کاربر را از طریق هدرهایی مانند موارد زیر منتقل کنند:
X-Forwarded-ForForwardedCF-Connecting-IP
وجود این هدرها بهتنهایی به معنای معتبربودن مقدار آنها نیست.
خطر اعتماد به هدرهای جعلی
اگر برنامه بدون بررسی منبع اتصال، اطلاعات این هدرها را معتبر بداند، امکان خطا در تشخیص هویت شبکهای درخواست وجود دارد.
بنابراین، وبسرور باید فقط هدرهای ارسالشده یا بازنویسیشده توسط پروکسیهای مورد اعتماد را مبنای تشخیص IP واقعی قرار دهد.
تنظیم در Nginx و Apache
در Nginx میتوان از قابلیت Real IP Module برای تعریف محدوده پروکسیهای مورد اعتماد استفاده کرد.
در Apache نیز ماژول mod_remoteip چنین کاربردی دارد.
در هر دو حالت، محدودههای مجاز باید محدود و معتبر باشند و تنظیمات با زنجیره واقعی پروکسیها هماهنگ شود.
اعتماد عمومی به تمام درخواستکنندگان اینترنت یا جایگزینی مستقیم متغیر IP با یک هدر کنترلنشده، روش امنی نیست.
پس از پیکربندی، ثبت IP واقعی را با درخواستهای مجاز آزمایشی بررسی کنید.
مرحله هفتم: WAF را برای محافظت از سایت پیکربندی کنید
Web Application Firewall یا WAF یک سامانه حفاظتی در لایه برنامه وب است که درخواستهای HTTP و HTTPS را بر اساس مجموعهای از قوانین بررسی میکند.
WAF از مهمترین قابلیتهای امنیتی CDNهای پیشرفته محسوب میشود.
قوانین مدیریتشده یا Managed Rules
بسیاری از ارائهدهندگان مجموعهای از قوانین آماده برای شناسایی الگوهای شناختهشده حملات وب ارائه میکنند.
این قوانین ممکن است درخواستهای مرتبط با SQL Injection، XSS، الگوهای مخرب درخواست و برخی رفتارهای مشکوک را بررسی کنند.
فعالسازی این قوانین نقطه شروع مناسبی است، اما عملکرد آنها باید متناسب با برنامه بررسی شود.
جلوگیری از مسدودشدن کاربران واقعی
قوانین سختگیرانه ممکن است برخی درخواستهای سالم را نیز مشکوک تشخیص دهند.
به چنین وضعیتی False Positive گفته میشود.
برای کاهش این مشکل، بهتر است در صورت پشتیبانی سرویس، قوانین ابتدا در حالت ثبت رویداد یا نظارت بررسی شوند.
سپس میتوان بر اساس دادههای واقعی، اقدامات مناسب مانند Managed Challenge یا Block را انتخاب کرد.
محافظت از صفحات حساس
مسیرهایی مانند صفحه ورود، فرم بازیابی رمز عبور، پنل مدیریت و برخی APIها معمولاً به کنترل بیشتری نیاز دارند.
برای این مسیرها میتوان قوانین جداگانه تعریف کرد.
بااینحال، نباید همه درخواستهای یک مسیر حساس را بدون بررسی مسدود کرد؛ زیرا ممکن است عملکرد عادی سایت مختل شود.
اهمیت ترتیب قوانین
ترتیب اجرای قوانین، استثناها و سیاستهای عبور ترافیک در بسیاری از WAFها اهمیت دارد.
برای مثال، یک قانون استثنای بیشازحد گسترده ممکن است ناخواسته بخشی از حفاظت سایر قوانین را غیرفعال کند.
بنابراین، پس از هر تغییر باید مشخص شود کدام قوانین برای هر دسته از درخواستها اعمال میشوند.
مرحله هشتم: Rate Limiting و محافظت در برابر رباتها را تنظیم کنید
Rate Limiting به معنای محدودسازی تعداد درخواستها یا عملیات در یک بازه مشخص است.
این روش میتواند از منابع سایت در برابر مصرف غیرعادی و برخی حملات خودکار محافظت کند.
محدودسازی تلاشهای ورود
در صفحات ورود، بهتر است رفتار درخواستها و تعداد تلاشهای ناموفق بررسی شود.
قوانین محدودسازی میتوانند بر اساس عواملی مانند IP، شناسه نشست، مسیر درخواست یا ویژگیهای دیگری که سرویس پشتیبانی میکند طراحی شوند.
البته محدودسازی صرفاً بر اساس IP برای همه موقعیتها مناسب نیست؛ زیرا کاربران مختلف ممکن است از یک آدرس عمومی مشترک استفاده کنند.
محافظت از فرمها و APIها
فرم ثبتنام، بازیابی رمز عبور، ارسال پیام و درخواست کد تأیید از مسیرهایی هستند که امکان سوءاستفاده خودکار از آنها وجود دارد.
برای این قسمتها باید آستانههای متناسب با رفتار واقعی کاربران تعریف شود.
بهتر است محدودسازی در لایه برنامه نیز وجود داشته باشد؛ زیرا کنترلهای CDN نباید تنها مانع سوءاستفاده از عملیات حساس باشند.
مدیریت رباتهای معتبر
مسدودکردن تمام درخواستهای خودکار میتواند به موتورهای جستوجو، ابزارهای پایش و سرویسهای ضروری آسیب بزند.
بهتر است اعتبار رباتها با قابلیتهای قابلاعتماد سرویس بررسی شود و صرفاً به مقدار User-Agent اتکا نشود.
همچنین باید اثر قوانین روی خزیدن صفحات عمومی سایت پایش شود.
مرحله نهم: قوانین کش CDN را بهصورت امنیتی طراحی کنید
کش یکی از مهمترین قابلیتهای CDN است، اما در صورت پیکربندی اشتباه میتواند به یکی از حساسترین نقاط امنیتی تبدیل شود.
اصل اساسی این است که فقط پاسخهایی در کش اشتراکی ذخیره شوند که ارائه آنها به کاربران دیگر مجاز باشد.
تفاوت کش عمومی و خصوصی
کش عمومی یا Shared Cache میتواند یک پاسخ را برای چند کاربر استفاده کند.
در مقابل، کش خصوصی معمولاً به یک کلاینت اختصاص دارد.
اگر صفحهای شامل نام کاربر، اطلاعات حساب، سابقه سفارش یا دادههای شخصی باشد، نباید بدون طراحی و کنترل دقیق در کش اشتراکی قرار بگیرد.
نقش Cache-Control
هدر Cache-Control یکی از سازوکارهای اصلی تعیین سیاست ذخیرهسازی پاسخهای HTTP است.
برای نمونه:
Cache-Control: public, max-age=3600
این سیاست، در شرایط استاندارد و با رعایت سایر قواعد HTTP، به کشها اجازه میدهد پاسخ را برای مدت مشخصی تازه در نظر بگیرند.
در مقابل:
Cache-Control: private
نشان میدهد پاسخ برای ذخیره در کش اشتراکی مناسب نیست.
همچنین:
Cache-Control: no-store
به کشهای سازگار اعلام میکند که پاسخ را ذخیره نکنند.
توجه کنید no-cache به معنای ممنوعیت ذخیرهسازی نیست؛ بلکه استفاده مجدد از پاسخ را به اعتبارسنجی وابسته میکند.
سیاست مناسب برای فایلهای استاتیک
تصاویر، فایلهای CSS، JavaScript و فونتهایی که برای تمام کاربران یکسان هستند، معمولاً گزینههای مناسبی برای کش عمومی محسوب میشوند.
در صورت استفاده از نام فایل نسخهدار یا محتوای دارای شناسه تغییر، میتوان مدت نگهداری طولانیتری تعریف کرد.
برای فایلهایی که ممکن است بدون تغییر نام بهروزرسانی شوند، باید مدت کش و روش پاکسازی با دقت بیشتری انتخاب شوند.
سیاست مناسب برای صفحات عمومی
مقالات، صفحات معرفی و برخی صفحات فهرست ممکن است قابلیت کششدن داشته باشند.
اما باید بررسی شود که این صفحات بر اساس وضعیت ورود، منطقه کاربر، کوکیها یا سایر اطلاعات شخصی تغییر نمیکنند.
همچنین باید روش بهروزرسانی کش پس از ویرایش محتوا مشخص باشد.
سیاست مناسب برای اطلاعات حساس
صفحات حساب کاربری، نتایج اختصاصی، اطلاعات پرداخت و پاسخهای محرمانه نباید در کش عمومی ذخیره شوند.
برای چنین پاسخهایی معمولاً سیاستهای محدودکننده مانند private و در موارد حساس no-store مناسب هستند.
بااینحال، هدرهای سرور تنها بخشی از راهکارند. باید بررسی شود که قوانین CDN آنها را بهاشتباه بازنویسی یا نادیده نگیرند.
تفاوت Browser Cache و Edge Cache
Browser Cache در مرورگر کاربر قرار دارد، اما Edge Cache در شبکه CDN نگهداری میشود.
ممکن است سیاستهای زمانی این دو متفاوت باشند.
برای نمونه، s-maxage در HTTP به زمان تازگی پاسخ در کشهای اشتراکی مربوط میشود.
همیشه باید مشخص باشد که تنظیم موردنظر روی کدام لایه کش اثر میگذارد. 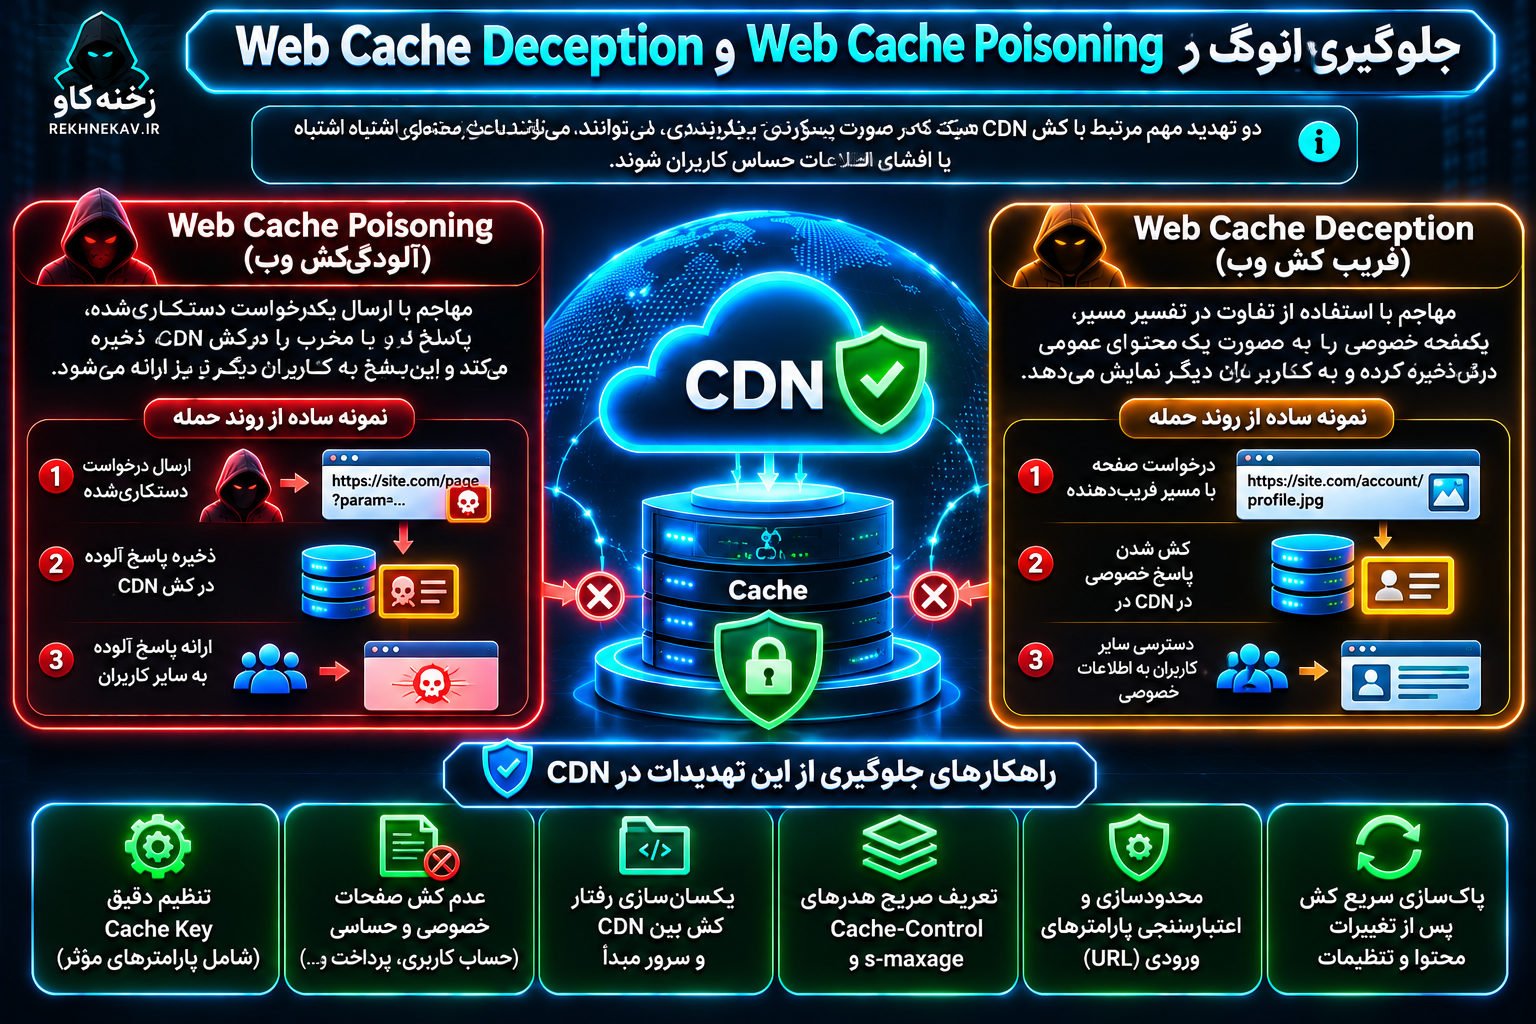
جلوگیری از Web Cache Poisoning و Web Cache Deception
دو خطر مهم امنیتی در سیستمهای کش، آلودگی کش و فریب کش هستند.
این تهدیدات به اختلاف در نحوه پردازش درخواست توسط CDN و برنامه مبدأ مربوط میشوند.
Web Cache Poisoning چیست؟
در Web Cache Poisoning، یک پاسخ نامناسب یا دستکاریشده در کش ذخیره میشود و احتمال دارد کاربران دیگر نیز همان پاسخ را دریافت کنند.
یکی از عوامل خطر، زمانی است که ورودی مشخصی بر پاسخ سرور اثر میگذارد اما در کلید کش یا Cache Key لحاظ نمیشود.
در چنین شرایطی، CDN ممکن است پاسخهایی را که باید متفاوت باشند، یکسان در نظر بگیرد.
برای کاهش خطر باید ورودیهای مؤثر بر پاسخ شناسایی شوند و سیاست کش با منطق تولید محتوا هماهنگ باشد.
Web Cache Deception چیست؟
در Web Cache Deception، اختلاف میان تشخیص مسیر در برنامه و CDN ممکن است موجب شود یک پاسخ خصوصی بهاشتباه بهعنوان محتوای قابل کش شناسایی شود.
برای مثال، اتکا به پسوند ظاهری URL بدون بررسی ماهیت واقعی پاسخ، میتواند خطرناک باشد.
راهکار دفاعی شامل جداسازی دقیق مسیرهای عمومی و خصوصی، سیاستهای کش صریح و هماهنگی قواعد مسیریابی میان CDN و سرور است.
چرا Cache Key اهمیت دارد؟
Cache Key شناسهای است که سیستم کش برای تشخیص پاسخ قابل استفاده به کار میگیرد.
این کلید ممکن است به دامنه، مسیر، پارامترهای URL و برخی ویژگیهای درخواست وابسته باشد.
اگر پاسخ سایت بر اساس یک ویژگی تغییر کند، اما سیستم کش آن تفاوت را لحاظ نکند، خطر بازگرداندن پاسخ نادرست افزایش مییابد.
از طرف دیگر، واردکردن بیدلیل اطلاعات حساس یا شناسههای محرمانه در Cache Key نیز میتواند مشکلات جدیدی ایجاد کند.
بهترین رویکرد، طراحی صریح سیاست کش بر اساس منطق واقعی برنامه و آزمایش آن با کاربران مختلف است.
مرحله دهم: هدرهای امنیتی HTTP را بررسی کنید
هدرهای امنیتی میتوانند رفتار مرورگر را محدود کنند و به کاهش برخی خطرات سمت کاربر کمک کنند.
CDN ممکن است امکان اضافهکردن یا تغییر این هدرها را داشته باشد، اما باید مشخص باشد کدام لایه مسئول تولید نهایی آنهاست.
Content-Security-Policy
هدر Content-Security-Policy یا CSP به مدیر سایت کمک میکند منابع مجاز برای بارگذاری اسکریپتها، استایلها و محتوای دیگر را تعریف کند.
CSP میتواند یکی از لایههای دفاعی در برابر برخی پیامدهای XSS باشد.
بااینحال، تعریف یک سیاست بسیار باز یا ناسازگار با سایت ممکن است اثربخشی آن را کاهش دهد یا عملکرد برنامه را مختل کند.
بهتر است CSP پس از بررسی منابع واقعی سایت و در صورت نیاز با حالت گزارشگیری پیادهسازی شود.
X-Content-Type-Options
استفاده از مقدار nosniff برای این هدر میتواند از برخی رفتارهای حدسزدن نوع محتوا در مرورگر جلوگیری کند.
Referrer-Policy
این هدر مشخص میکند چه میزان از اطلاعات نشانی صفحه مبدأ هنگام انتقال به مقصدهای دیگر ارسال شود.
انتخاب سیاست مناسب میتواند به کاهش افشای ناخواسته اطلاعات URL کمک کند.
Permissions-Policy
این سیاست برای کنترل دسترسی به برخی قابلیتهای مرورگر مانند دوربین، میکروفون یا موقعیت مکانی کاربرد دارد.
جلوگیری از تضاد هدرها
اگر وبسرور، افزونه وردپرس و CDN همزمان هدرهای مختلفی تولید کنند، احتمال ناسازگاری افزایش مییابد.
بنابراین، باید یک سیاست مشخص برای مدیریت هدرها وجود داشته باشد و خروجی نهایی با ابزارهای بررسی پاسخ HTTP آزمایش شود.
مرحله یازدهم: امنیت CDN را در وردپرس پیکربندی کنید
وردپرس به دلیل ساختار پویا، افزونهها و مسیرهای مدیریتی، نیازمند تنظیمات دقیقتری در کنار CDN است.
فعالسازی کش گسترده بدون درنظرگرفتن رفتار وردپرس ممکن است باعث نمایش اطلاعات قدیمی یا اختلال در نشست کاربران شود.
محافظت از wp-admin
مسیر /wp-admin/ معمولاً شامل عملکردهای مدیریتی و دادههای وابسته به کاربر واردشده است.
این مسیر نباید تحت قوانین عمومی کش HTML قرار بگیرد.
همچنین میتوان از کنترلهایی مانند 2FA، محدودسازی تلاشهای ورود و قوانین اختصاصی WAF برای محافظت بیشتر از آن استفاده کرد.
تنظیم wp-login.php
فایل wp-login.php یکی از مسیرهای شناختهشده ورود در وردپرس است.
برای این مسیر میتوان کنترلهایی متناسب با حجم ترافیک و الگوهای درخواست تعریف کرد.
مهم است که قوانین امنیتی مانع ورود مدیران واقعی یا فرآیند بازیابی دسترسی نشوند.
بررسی xmlrpc.php
فایل xmlrpc.php ممکن است در بعضی کاربردها برای ارتباطات خاص استفاده شود.
اگر سایت یا سرویسهای متصل به این قابلیت نیاز ندارند، میتوان پس از بررسی وابستگیها دسترسی به آن را محدود کرد.
غیرفعالسازی بدون شناخت کاربردها ممکن است برخی ارتباطات مشروع را مختل کند.
محافظت از REST API
وردپرس از REST API برای قابلیتهای مختلف استفاده میکند.
نباید تصور کرد تمام مسیرهای REST API عمومی یا تمام آنها خصوصی هستند.
پاسخهای عمومی میتوانند سیاست کش متناسب داشته باشند، اما درخواستهای احراز هویتشده و دادههای خصوصی باید از کش اشتراکی محافظت شوند.
همچنین مجوزهای دسترسی باید در خود وردپرس و افزونهها بهدرستی بررسی شوند.
هماهنگی افزونه کش با CDN
افزونههای کش وردپرس و سرویس CDN ممکن است هر دو در نگهداری و پاکسازی محتوا نقش داشته باشند.
اگر سازگاری لازم وجود نداشته باشد، ممکن است پس از انتشار یا ویرایش مقاله، نسخه قدیمی همچنان به کاربران ارائه شود.
برای جلوگیری از این مشکل، روش پاکسازی کش و مسئولیت هر لایه باید مشخص باشد.
جلوگیری از حلقه ریدایرکت HTTPS
اگر وردپرس متوجه نشود که درخواست اصلی کاربر از طریق HTTPS به پروکسی رسیده است، ممکن است تغییر مسیرهای اشتباه ایجاد شود.
در چنین شرایطی باید تنظیمات Reverse Proxy، آدرس سایت و نحوه تشخیص HTTPS بررسی شوند.
هرگونه اعتماد به هدرهای مربوط به پروتکل نیز باید فقط در چارچوب پروکسیهای معتبر و مورد اعتماد انجام شود.
مرحله دوازدهم: CDN را برای ووکامرس بهصورت امن تنظیم کنید
سایتهای فروشگاهی حساسیت بیشتری دارند؛ زیرا محتوای عمومی و دادههای شخصی در کنار یکدیگر قرار میگیرند.
اشتباه در کش فروشگاه میتواند باعث اختلال در سبد خرید، نمایش اطلاعات حساب نامرتبط یا ایجاد مشکل در فرآیند پرداخت شود.
محافظت از سبد خرید
سبد خرید معمولاً به نشست کاربر وابسته است.
بنابراین، نباید نسخه شخصیسازیشده سبد خرید بدون تفکیک و کنترل مناسب در کش عمومی نگهداری شود.
مسیرهای مرتبط با سبد خرید و درخواستهای پویای آن باید با توجه به ساختار واقعی فروشگاه از کش اشتراکی خارج شوند.
محافظت از صفحه پرداخت
صفحه Checkout شامل اطلاعات حساس و عملیات وابسته به وضعیت سفارش است.
برای این صفحه باید کش عمومی غیرفعال باشد و ارتباط امن در تمام مسیر برقرار بماند.
همچنین کنترلهای امنیتی CDN نباید درخواستهای ضروری ثبت سفارش یا بازگشت از درگاه پرداخت را بهصورت ناخواسته مختل کنند.
محافظت از حساب کاربری
بخش My Account و صفحات سفارشهای کاربر باید بر اساس احراز هویت و مجوزهای همان کاربر پاسخ داده شوند.
اتکا به وجود کوکی بهتنهایی برای محافظت کافی نیست؛ برنامه باید مجوز دسترسی را در سمت سرور کنترل کند.
مدیریت درخواستهای درگاه پرداخت
درگاههای پرداخت ممکن است از Callback یا Webhook برای اطلاعرسانی وضعیت تراکنش استفاده کنند.
این درخواستها نباید به دلیل قوانین عمومی ضدربات یا Challenge تعاملی مختل شوند.
درعینحال، نباید برای رفع مشکل، تمام مسیرهای پرداخت بدون محدودیت از حفاظت امنیتی خارج شوند.
بهتر است قوانین مخصوص این مسیرها تعریف شوند و صحت اعلانهای پرداخت نیز در خود برنامه، با روش رسمی ارائهدهنده درگاه، اعتبارسنجی شود.
کش صفحات محصولات
صفحات عمومی محصولات ممکن است قابل کش باشند، اما بخشهایی مانند موجودی، قیمت وابسته به کاربر یا محتوای شخصیسازیشده نیازمند بررسی دقیق هستند.
در صورت تغییر سریع اطلاعات محصول، باید سازوکار بهروزرسانی یا پاکسازی کش مناسب وجود داشته باشد.
امنیت CDN برای APIها و برنامههای پویا
وبسایتهایی که از API استفاده میکنند، معمولاً نیازهای متفاوتی نسبت به سایتهای محتوایی دارند.
بخشی از درخواستهای API ممکن است عمومی و قابل کش باشند، اما درخواستهای دیگر به توکن، هویت کاربر و دادههای حساس وابستهاند.
تفکیک API عمومی و خصوصی
پاسخهای عمومی و ثابت را میتوان در صورت مناسببودن منطق برنامه کش کرد.
در مقابل، پاسخهای وابسته به حساب کاربری، سطح دسترسی یا نشست نباید بدون طراحی اختصاصی در کش اشتراکی قرار بگیرند.
محافظت از Tokenها
API Token و اطلاعات احراز هویت نباید در URLهای عمومی، لاگهای قابل مشاهده یا تنظیمات قابل دسترسی افراد غیرمجاز ذخیره شوند.
برای انتقال اطلاعات حساس، استفاده از روشهای استاندارد و سیاستهای مناسب ثبت لاگ اهمیت دارد.
کنترل درخواستهای پرهزینه
برخی Endpointها عملیات سنگین پایگاه داده یا پردازشهای پرهزینه انجام میدهند.
Rate Limiting و محدودیتهای سمت برنامه میتوانند از مصرف بیرویه منابع جلوگیری کنند.
مدیریت CORS
Cross-Origin Resource Sharing یا CORS مشخص میکند چه مبدأهایی میتوانند در چارچوب سیاست مرورگر به پاسخهای مشخص دسترسی پیدا کنند.
CORS جایگزین احراز هویت یا مجوزدهی نیست.
همچنین تنظیم باز و نامتناسب آن، بهویژه در کنار پاسخهای دارای اعتبارنامه، میتواند مشکلات امنیتی ایجاد کند.
مرحله سیزدهم: حساب مدیریتی CDN را ایمن کنید
حتی اگر تنظیمات شبکه، TLS و کش صحیح باشند، دسترسی غیرمجاز به پنل CDN میتواند خطر جدی ایجاد کند.
فردی که به تنظیمات مدیریتی دسترسی پیدا کند، ممکن است قادر باشد قوانین امنیتی، مسیرهای DNS یا تنظیمات کش را تغییر دهد.
فعالسازی احراز هویت چندعاملی
برای حسابهای مدیریتی باید 2FA فعال شود.
در محیطهای حساس، روشهای مقاوم در برابر فیشینگ مانند کلید امنیتی مبتنی بر FIDO2/WebAuthn، در صورت پشتیبانی ارائهدهنده، انتخاب مناسبی هستند.
محدودسازی سطح دسترسی
هر کاربر مدیریتی باید فقط به امکانات ضروری دسترسی داشته باشد.
برای مثال، فرد مسئول بررسی گزارشهای امنیتی لزوماً نباید مجوز تغییر DNS یا حذف قوانین حفاظتی را داشته باشد.
این رویکرد با عنوان اصل حداقل دسترسی یا Least Privilege شناخته میشود.
مدیریت API Token
توکنهای مدیریتی باید برای عملیات مشخص صادر شوند و حداقل سطح مجوز موردنیاز را داشته باشند.
نباید از یک توکن با دسترسی گسترده برای تمام سرویسها استفاده کرد.
همچنین توکنها باید در محل امن نگهداری شوند، به مخازن عمومی کد راه پیدا نکنند و هنگام خروج افراد یا بروز حادثه امنیتی بازبینی شوند.
ثبت تغییرات مدیریتی
اگر سرویس از Audit Log پشتیبانی میکند، بهتر است تغییرات مهم مانند ویرایش WAF، تغییر رکورد DNS و غیرفعالسازی تنظیمات امنیتی ثبت و بررسی شوند.
این اطلاعات در شناسایی اشتباهات و بررسی رخدادهای امنیتی نقش مهمی دارند.
مرحله چهاردهم: لاگها و رویدادهای امنیتی CDN را پایش کنید
امنیت CDN یک فرآیند دائمی است و پس از فعالسازی اولیه پایان نمییابد.
حتی تنظیمات صحیح نیز ممکن است با تغییر رفتار کاربران، بهروزرسانی برنامه یا ایجاد مسیرهای جدید نیازمند بازبینی شوند.
شاخصهای مهم برای پایش
تعداد درخواستهای مسدودشده: افزایش غیرعادی آن میتواند نشانه فعالیت مشکوک یا خطای تنظیمات باشد.
نرخ خطاهای HTTP: افزایش پاسخهای 403، 429، 502 یا 503 ممکن است به قوانین امنیتی، محدودسازی نرخ یا مشکل ارتباط با مبدأ مرتبط باشد.
نسبت Cache Hit: تغییر غیرمنتظره این شاخص میتواند ناشی از تغییر سیاست کش، افزایش محتوای پویا یا تنظیم اشتباه باشد.
ترافیک مبدأ: افزایش درخواستهای مستقیم به سرور اصلی باید بررسی شود، بهویژه اگر انتظار میرود بیشتر ترافیک وب از CDN عبور کند.
تغییرات مدیریتی: تغییر ناخواسته تنظیمات حساس باید قابل شناسایی باشد.
ثبت اطلاعات بدون افشای داده حساس
لاگهای امنیتی ممکن است شامل IP، مسیر درخواست و اطلاعات فنی باشند.
بنابراین، باید از ذخیره بیدلیل اطلاعات محرمانه مانند رمز عبور، توکن نشست یا محتوای شخصی حساس جلوگیری شود.
دسترسی به لاگها و مدت نگهداری آنها نیز باید با سیاستهای امنیتی و الزامات قانونی هماهنگ باشد.
تعریف هشدار
برای تغییرات مهم، افزایش غیرعادی ترافیک یا خطاهای پایدار میتوان هشدارهای عملیاتی تعریف کرد.
این هشدارها باید قابل اقدام باشند؛ زیرا حجم زیاد هشدارهای کماهمیت ممکن است تشخیص رویدادهای واقعی را دشوار کند.
چگونه پیکربندی امنیت CDN را آزمایش کنیم؟
پیکربندی امن بدون آزمایش قابل اعتماد نیست.
پس از اعمال تنظیمات، باید بررسی شود که درخواستهای سالم بهدرستی پردازش میشوند و کنترلهای امنیتی نیز مطابق انتظار عمل میکنند.
آزمایشها باید روی زیرساخت متعلق به سازمان یا محیطی که برای آن مجوز دارید انجام شوند.
بررسی گواهی و HTTPS
ابتدا اتصال HTTPS دامنه را بررسی کنید.
گواهی باید معتبر باشد و نام دامنه را پوشش دهد.
همچنین باید مطمئن شوید ارتباط CDN تا سرور مبدأ مطابق سیاست امنیتی موردنظر برقرار است.
بررسی دسترسی مستقیم به مبدأ
از طریق آزمونهای مجاز شبکه بررسی کنید آیا سرویس وب مبدأ درخواستهای خارج از مسیرهای تأییدشده را میپذیرد یا خیر.
نتیجه مطلوب در معماری محدودشده این است که ارتباطات غیرمجاز توسط کنترلهای شبکه یا احراز هویت اتصال رد شوند.
بررسی کش عمومی و خصوصی
برای آزمایش کش، دستکم سه وضعیت را بررسی کنید:
- بازدیدکننده ناشناس
- کاربر واردشده به حساب
- کاربر دیگر با هویت مستقل
در هیچ شرایطی نباید دادههای شخصی کاربر اول به کاربر دوم نمایش داده شوند.
همچنین لازم است رفتار کش پس از خروج از حساب، تغییر مجوزها و پاکسازی محتوا بررسی شود.
بررسی عملکرد فرمها
فرم ورود، بازیابی رمز عبور، ارسال پیام، ثبت سفارش و سایر عملیات مهم را آزمایش کنید.
گاهی یک قانون امنیتی سختگیرانه باعث میشود درخواست اولیه مجاز باشد اما ارسال نهایی فرم با خطا مواجه شود.
بررسی گزارشهای WAF
رویدادهای مسدودشده و Challengeها را بازبینی کنید.
هدف این است که درخواستهای مشکوک کنترل شوند، بدون اینکه کاربران واقعی بهطور گسترده با اختلال روبهرو شوند.
بررسی پایداری پس از تغییر
هر تغییر مهم باید همراه با ثبت تنظیم قبلی، آزمون عملکرد و امکان بازگشت باشد.
در محیطهای حساس، بهتر است تغییرات ابتدا در محیط آزمایشی یا با دامنه محدود اعمال شوند.
اشتباهات رایج در پیکربندی امنیت CDN
بخش قابلتوجهی از مشکلات امنیتی CDN به تنظیمات نادرست مربوط میشود، نه ضعف ذاتی فناوری.
۱. استفاده از حالت TLS نامناسب
یکی از اشتباهات، فعالکردن HTTPS فقط در سمت کاربر و نادیدهگرفتن امنیت اتصال مبدأ است.
راهکار: استفاده از رمزنگاری و اعتبارسنجی مناسب در تمام مسیر و بازبینی گواهی مبدأ.
۲. بازگذاشتن مسیر مستقیم سرور
اگر مبدأ همچنان درخواستهای عمومی را بپذیرد، بخشی از کنترلهای CDN دورزدنی باقی میماند.
راهکار: محدودسازی فایروال، استفاده از ارتباطات تأییدشده و بررسی مسیرهای جایگزین.
۳. فعالسازی Cache Everything بدون استثنا
کش گسترده HTML بدون تفکیک صفحات خصوصی و عمومی میتواند موجب اختلال یا افشای اطلاعات شود.
راهکار: تعریف سیاست صریح برای محتوای عمومی و خارجکردن مسیرهای حساس از کش اشتراکی.
۴. اعتماد به هدر IP بدون اعتبارسنجی
اعتماد به هدرهای Forwarded از هر درخواستکننده میتواند باعث خطا در شناسایی IP واقعی شود.
راهکار: تعریف پروکسیهای مورد اعتماد و جلوگیری از پذیرش هدرهای جعلی.
۵. غیرفعالکردن کامل WAF برای رفع خطا
گاهی مدیر سایت برای رفع مشکل یک فرم، کل سیستم WAF را غیرفعال میکند.
راهکار: بررسی رویداد مربوط و تعریف استثنای محدود برای قانون یا مسیر مشخص، نه حذف گسترده حفاظت.
۶. استفاده از قوانین عمومی برای تمام مسیرها
سایتهای محتوایی، فروشگاهی و دارای API رفتار یکسانی ندارند.
راهکار: تنظیم کنترلها بر اساس نوع مسیر، حساسیت داده و نیاز عملیاتی.
۷. مدیریت نامناسب پاکسازی کش
پاکسازی نکردن محتوای تغییرکرده ممکن است باعث نمایش نسخه قدیمی یا نامعتبر شود.
راهکار: هماهنگی فرآیند انتشار محتوا با سیستم کش و بررسی نتیجه پاکسازی.
۸. نادیدهگرفتن امنیت حساب CDN
فعالبودن فناوریهای امنیتی در حالی که حساب مدیریتی محافظت کافی ندارد، ریسک مهمی ایجاد میکند.
راهکار: فعالسازی 2FA، محدودسازی دسترسیها و ثبت تغییرات.
۹. اعتماد بیشازحد به CDN
CDN نمیتواند جایگزین بهروزرسانی نرمافزار، امنیت پایگاه داده، مدیریت دسترسی یا اصلاح آسیبپذیریهای برنامه شود.
راهکار: استفاده از CDN بهعنوان یک لایه از معماری دفاع چندلایه.
مثال عملی: پیکربندی امن CDN برای یک سایت وردپرسی
فرض کنید یک سایت وردپرسی دارای مقالات عمومی، فرم تماس و پنل مدیریت است.
هدف این است که صفحات عمومی سریعتر بارگذاری شوند و درعینحال مسیرهای مدیریتی و اطلاعات کاربران محافظت شوند.
مرحله اول: شناسایی محتوا
تصاویر، CSS و JavaScript عمومی بهعنوان منابع مناسب برای کش در نظر گرفته میشوند.
صفحات مقالات نیز پس از اطمینان از عمومیبودن پاسخ، میتوانند تحت سیاست کش مناسب قرار بگیرند.
در مقابل، صفحه ورود و پنل مدیریت از کش عمومی خارج میشوند.
مرحله دوم: تنظیم ارتباط امن
HTTPS برای کاربران فعال میشود و اتصال CDN به مبدأ نیز از TLS معتبر با کنترل مناسب گواهی استفاده میکند.
سپس عملکرد ریدایرکتها و تشخیص HTTPS در وردپرس بررسی میشود.
مرحله سوم: محافظت از مبدأ
فایروال سرور برای محدودسازی ترافیک ورودی وب تنظیم میشود.
در صورت پشتیبانی زیرساخت، کنترلهای تکمیلی احراز هویت مبدأ نیز بررسی میشوند.
مرحله چهارم: فعالسازی WAF
قوانین مدیریتشده فعال و مسیرهای ورود و مدیریتی بهصورت جداگانه بررسی میشوند.
ابتدا رفتار درخواستهای واقعی پایش میشود و سپس اقدامات محدودکننده مناسب اعمال میشوند.
مرحله پنجم: آزمایش کش
سایت در حالت ناشناس و واردشده آزمایش میشود.
باید مشخص شود که کاربران واردشده محتوای صحیح دریافت میکنند و پاسخهای شخصی وارد کش عمومی نمیشوند.
مرحله ششم: پایش پس از راهاندازی
گزارشهای WAF، خطاهای سرور، درخواستهای مبدأ و وضعیت کش بررسی میشوند.
پس از چند تغییر محتوایی نیز صحت پاکسازی کش و نمایش نسخه جدید آزمایش میشود.
این مثال نشان میدهد که امنیت CDN حاصل یک تنظیم منفرد نیست؛ بلکه نتیجه هماهنگی چندین لایه است.
مقایسه امنیت سایت با CDN و بدون CDN
استفاده از CDN میتواند مزایای مهمی ایجاد کند، اما میزان این مزایا به قابلیتهای سرویس و کیفیت پیکربندی بستگی دارد.
| معیار | سایت بدون CDN محافظتی | سایت با CDN امن |
|---|---|---|
| مدیریت ترافیک مخرب | عمدتاً در زیرساخت مبدأ | امکان کنترل بخشی از ترافیک در لبه شبکه |
| مقابله با DDoS | وابسته به میزبان و تجهیزات شبکه | امکان استفاده از ظرفیت حفاظتی شبکه توزیعشده |
| محافظت از برنامه | نیازمند WAF یا کنترل مستقل | امکان استفاده از WAF لبه در صورت پشتیبانی |
| کش محتوای عمومی | وابسته به سرور و کش داخلی | امکان توزیع کش در نقاط مختلف |
| دسترسی مستقیم به مبدأ | معمولاً مسیر اصلی ارتباط | در معماری صحیح قابل محدودسازی |
| خطر کش اشتباه | وابسته به کشهای موجود | نیازمند کنترل دقیق کش اشتراکی |
| مدیریت گواهی | عمدتاً در مبدأ | نیازمند مدیریت ارتباط کاربر و مبدأ |
| پیچیدگی تنظیمات | کمتر در معماری ساده | بیشتر به دلیل اضافهشدن لایه واسط |
| وابستگی عملیاتی | وابسته به میزبان | وابسته به میزبان و ارائهدهنده CDN |
این مقایسه به معنای تضمین امنیت در حالت استفاده از CDN نیست. یک سایت بدون CDN که بهخوبی محافظت شده باشد، ممکن است از سایتی دارای CDN با تنظیمات اشتباه امنتر باشد.
چکلیست نهایی پیکربندی امن CDN
برای بررسی وضعیت امنیت CDN میتوان از چکلیست زیر استفاده کرد.
امنیت دامنه و ارتباطات
- تمام رکوردهای DNS ضروری بررسی و مستندسازی شدهاند.
- مسیرهای Proxied و DNS Only بهدرستی مشخص شدهاند.
- HTTPS برای ارتباط کاربران فعال است.
- ارتباط CDN با مبدأ از TLS معتبر استفاده میکند.
- وضعیت گواهیهای SSL و زمان انقضای آنها پایش میشود.
- DNSSEC در صورت سازگاری زیرساخت بهدرستی پیکربندی شده است.
امنیت سرور مبدأ
- دسترسی مستقیم غیرضروری به سرویس وب محدود شده است.
- فایروال سرور تنها مسیرهای ضروری را مجاز میداند.
- سرویسهای مدیریتی از اینترنت عمومی محافظت شدهاند.
- هدرهای IP فقط از پروکسیهای مورد اعتماد پذیرفته میشوند.
- در صورت نیاز، احراز هویت ارتباط مبدأ پیادهسازی شده است.
امنیت برنامه و کش
- قوانین WAF متناسب با سایت تنظیم شدهاند.
- Rate Limiting برای مسیرهای پرخطر بررسی شده است.
- صفحات ورود و مدیریتی در کش عمومی ذخیره نمیشوند.
- اطلاعات حساب و پرداخت از کش اشتراکی خارج هستند.
- رفتار Cache Key با منطق برنامه سازگار است.
- فرآیند پاکسازی کش آزمایش شده است.
- هدرهای امنیتی HTTP بررسی شدهاند.
امنیت مدیریت و عملیات
- حسابهای مدیریتی از 2FA استفاده میکنند.
- سطح دسترسی کاربران بر اساس نقش تعریف شده است.
- API Tokenها محدود و ایمن نگهداری میشوند.
- رویدادهای امنیتی و تغییرات مهم ثبت میشوند.
- هشدارهای عملیاتی برای رخدادهای مهم وجود دارد.
- نسخه پشتیبان و برنامه بازگشت از تغییرات آماده است.
- تنظیمات پس از تغییرات زیرساختی یا برنامهای بازبینی میشوند.
این چکلیست یک مبنای عمومی است و در زیرساختهای حساس باید با ارزیابی ریسک و الزامات اختصاصی تکمیل شود.
سؤالات متداول درباره امنیت CDN
آیا CDN امنیت سایت را افزایش میدهد؟
بله، CDN دارای امکانات امنیتی میتواند به کاهش اثر برخی حملات DDoS، کنترل درخواستهای مشکوک و محافظت از سرور مبدأ کمک کند. بااینحال، میزان حفاظت به امکانات سرویس و تنظیمات آن وابسته است و CDN جایگزین امنیت خود سایت نمیشود.
آیا با فعالسازی CDN سایت دیگر هک نمیشود؟
خیر. آسیبپذیری افزونهها، رمز عبور ضعیف، خطاهای کنترل دسترسی، پیکربندی ناامن سرور و مشکلات کد برنامه همچنان میتوانند خطرآفرین باشند. CDN صرفاً یکی از لایههای دفاعی است.
آیا استفاده از CDN باعث مخفیشدن IP سرور میشود؟
در معماریهای پروکسیشده، کاربران عادی معمولاً به آدرسهای شبکه CDN متصل میشوند. بااینحال، IP مبدأ ممکن است از مسیرهای دیگر قابل شناسایی باشد. بنابراین، محدودسازی دسترسی مستقیم به سرور ضروری است.
آیا CDN رایگان هم میتواند امن باشد؟
بله. برخی سرویسهای رایگان امکانات امنیتی مفیدی ارائه میدهند. اما سطح حفاظت، محدودیتها و امکانات مدیریتی ممکن است با طرحهای پیشرفته متفاوت باشد. انتخاب باید بر اساس نیاز واقعی سایت انجام شود.
بهترین حالت SSL برای CDN چیست؟
در سرویسهایی با حالتهای مشابه Cloudflare، استفاده از Full (Strict) با گواهی معتبر مبدأ معمولاً انتخاب مناسبی است. هدف، رمزنگاری و اعتبارسنجی صحیح ارتباط در تمام مسیر است.
آیا WAF میتواند جلوی تمام حملات XSS و SQL Injection را بگیرد؟
خیر. WAF میتواند برخی درخواستهای مخرب را شناسایی کند، اما هیچ تضمینی برای تشخیص تمام حملات وجود ندارد. اعتبارسنجی دادهها، کدنویسی امن، کنترل دسترسی و بهروزرسانی نرمافزار همچنان ضروری هستند.
آیا باید تمام صفحات سایت را کش کنیم؟
خیر. فایلهای استاتیک و برخی صفحات عمومی معمولاً برای کش مناسب هستند، اما صفحات حساب کاربری، پنل مدیریت، اطلاعات پرداخت و پاسخهای خصوصی نیازمند سیاست محدودکننده هستند.
آیا CDN روی سئو سایت تأثیر دارد؟
CDN میتواند با بهبود عملکرد بارگذاری، پایداری و تجربه کاربران به برخی عوامل فنی مرتبط با سئو کمک کند. بااینحال، استفاده از CDN بهتنهایی تضمینکننده افزایش رتبه در موتورهای جستوجو نیست.
آیا CDN برای وردپرس ضروری است؟
برای همه سایتهای وردپرسی ضروری نیست، اما در بسیاری از شرایط میتواند مفید باشد؛ بهخصوص زمانی که سایت بازدیدکنندگان پراکنده جغرافیایی دارد یا به مدیریت بهتر ترافیک نیازمند است. کیفیت هاست، نوع سایت و نیاز امنیتی باید در تصمیمگیری لحاظ شوند.
چرا بعد از فعالسازی CDN صفحه ورود وردپرس مشکل پیدا میکند؟
علت ممکن است به کش اشتباه صفحات پویا، تنظیمات کوکی، ریدایرکت HTTPS یا قوانین امنیتی مربوط باشد. برای رفع مشکل باید پاسخهای HTTP، وضعیت نشست و گزارشهای WAF بررسی شوند.
تفاوت WAF و CDN چیست؟
CDN فناوری توزیع محتوا و مدیریت تحویل پاسخ است؛ درحالیکه WAF برای بررسی و کنترل درخواستهای برنامه وب طراحی شده است. برخی CDNها قابلیت WAF را بهعنوان یکی از خدمات خود ارائه میکنند.
آیا CDN میتواند از حملات DDoS جلوگیری کند؟
CDN دارای زیرساخت مناسب مقابله با DDoS میتواند اثر بسیاری از حملات را کاهش دهد. اما پوشش کامل به نوع حمله، ظرفیت شبکه و پیکربندی سرویس وابسته است. دسترسی مستقیم به سرور مبدأ نیز باید کنترل شود.
آیا فعالسازی CDN باعث افزایش مصرف منابع سایت میشود؟
CDN در شرایط مناسب میتواند بار سرور را با ارائه پاسخهای کششده کاهش دهد. بااینحال، برخی تنظیمات نادرست یا درخواستهای پویای فراوان ممکن است همچنان فشار زیادی به مبدأ وارد کنند.
هر چند وقت یکبار باید تنظیمات امنیت CDN را بررسی کنیم؟
بهتر است پایش رویدادهای مهم بهصورت مستمر انجام شود. همچنین پس از تغییر زیرساخت، نصب افزونه جدید، تغییر سیاست کش یا مشاهده رفتار غیرعادی باید تنظیمات مرتبط بازبینی شوند. یک بازبینی دورهای منظم نیز مفید است.
جمعبندی: چگونه امنیت CDN را به بخشی از دفاع چندلایه سایت تبدیل کنیم؟
امنیت CDN یکی از اجزای مهم حفاظت از زیرساخت وب است، اما ارزش واقعی آن زمانی مشخص میشود که بهدرستی با امنیت سرور، برنامه و مدیریت دسترسی هماهنگ شود.
CDN میتواند با توزیع ترافیک، مدیریت درخواستهای غیرعادی، ارائه محتوای کششده و استفاده از قابلیتهایی مانند WAF و مقابله با DDoS به افزایش پایداری و امنیت سایت کمک کند.
بااینحال، استفاده از این فناوری بدون محافظت از سرور مبدأ، تنظیم صحیح TLS و کنترل سیاستهای کش ممکن است ضعفهای قابلتوجهی باقی بگذارد.
برای پیکربندی امن شبکه توزیع محتوا، ابتدا معماری سایت و مسیرهای حساس را شناسایی کنید. سپس DNS و ارتباطات رمزنگاریشده را بهدرستی تنظیم کنید، دسترسی مستقیم به مبدأ را محدود سازید و سیاستهای امنیتی متناسب با برنامه تعریف کنید.
پس از آن، تنظیم کش باید بهگونهای باشد که محتوای عمومی با کارایی مناسب توزیع شود، اما اطلاعات خصوصی کاربران در کش اشتراکی ذخیره نشوند.
در سایتهای وردپرسی و فروشگاههای ووکامرس، توجه به صفحات ورود، حساب کاربری، سبد خرید و پرداخت اهمیت بیشتری دارد.
در نهایت، پایش رویدادها، آزمایش کنترلهای امنیتی، بهروزرسانی مستمر و محافظت از حساب مدیریتی CDN باید به بخشی از فرآیند نگهداری سایت تبدیل شوند.
مهمترین اصل این است که CDN یک لایه دفاعی قدرتمند است، نه جایگزین امنیت سرور و برنامه. زمانی میتوان از مزایای واقعی آن بهره برد که تمام مسیر ارتباط کاربران تا زیرساخت اصلی، با سیاستهای امنیتی هماهنگ و قابل آزمایش محافظت شود.
مطالب مرتبط


