Passkey چیست؟ آیا Passkey جایگزین امنتری برای رمز عبور است؟
Passkey یک روش احراز هویت بدون رمز عبور است که با استفاده از رمزنگاری کلید عمومی و خصوصی، امکان ورود امنتر به حسابهای اینترنتی را فراهم میکند. این فناوری در مقایسه با رمز عبور سنتی، مقاومت بالاتری در برابر فیشینگ، سرقت اطلاعات ورود و حملات Brute Force دارد. بااینحال، امنیت دستگاه، مدیریت نشستها و روش بازیابی حساب همچنان اهمیت زیادی دارند. استفاده صحیح از Passkey در کنار کنترلهای امنیتی مناسب میتواند امنیت حسابهای شخصی، وردپرس و سامانههای سازمانی را افزایش دهد.
Passkey یا کلید عبور، یک روش نوین احراز هویت بدون رمز عبور است که بهجای استفاده از پسوردهای متنی، از رمزنگاری کلید عمومی و خصوصی برای تأیید هویت کاربران استفاده میکند. Passkey در مقایسه با رمز عبور سنتی، مقاومت بسیار بیشتری در برابر فیشینگ، سرقت اطلاعات ورود و حملات Brute Force دارد؛ اما امنیت نهایی آن به حفاظت از دستگاه، شیوه بازیابی حساب و پیادهسازی صحیح سرویس نیز وابسته است.
مقدمه: چرا دنیای امنیت به دنبال جایگزینی برای رمز عبور است؟
رمز عبور سالها مهمترین ابزار محافظت از حسابهای اینترنتی بوده است. از ایمیل و شبکههای اجتماعی گرفته تا حسابهای بانکی، فروشگاههای آنلاین و پنلهای مدیریتی، بیشتر سیستمها برای شناسایی کاربران به ترکیبی از نام کاربری و رمز عبور متکی بودهاند.
با وجود توسعه ابزارهای امنیتی، این روش همچنان یکی از نقاط ضعف مهم امنیت حسابهای آنلاین محسوب میشود.
مشکل اصلی فقط انتخاب رمزهای ساده نیست. حتی کاربران آگاه که رمزهای طولانی و پیچیده انتخاب میکنند، ممکن است قربانی حملات فیشینگ، بدافزارهای سرقت اطلاعات، نشت داده یا روشهای مهندسی اجتماعی شوند.
برای مثال، تصور کنید کاربری برای ورود به حساب خود از یک رمز عبور ۲۰ کاراکتری استفاده میکند. این رمز شامل حروف بزرگ و کوچک، اعداد و نمادهای مختلف است و حدس زدن آن با روشهای معمول بسیار دشوار خواهد بود.
اما اگر همان کاربر رمز خود را در یک صفحه ورود جعلی وارد کند، پیچیدگی رمز نمیتواند مانع افشای آن شود.
این مسئله نشان میدهد امنیت احراز هویت صرفاً به قدرت رمز عبور وابسته نیست؛ بلکه روش انتقال، ذخیرهسازی و تأیید اطلاعات ورود نیز اهمیت اساسی دارد.
استفاده از احراز هویت دومرحلهای یا 2FA توانسته بخشی از این مشکلات را کاهش دهد. بااینحال، بسیاری از روشهای رایج 2FA مانند کد پیامکی یا رمز یکبارمصرف نیز در برابر برخی حملات فیشینگ لحظهای آسیبپذیر هستند.
در چنین شرایطی، فناوری Passkey بهعنوان یکی از مهمترین راهکارهای گذار به احراز هویت بدون رمز عبور مطرح شده است.
این فناوری به کاربر اجازه میدهد با اثر انگشت، تشخیص چهره، پین دستگاه یا یک کلید امنیتی فیزیکی وارد حساب خود شود؛ بدون اینکه لازم باشد رمز عبوری را به وبسایت ارائه کند.
البته سؤال مهم این است که آیا Passkey واقعاً امنیت بیشتری ایجاد میکند یا فقط روش ورود به حسابها را سادهتر کرده است؟
برای پاسخ دقیق، ابتدا باید ساختار فنی و مدل امنیتی این فناوری را بشناسیم.
Passkey چیست و چه تفاوتی با رمز عبور دارد؟
Passkey نوعی اعتبارنامه دیجیتال برای احراز هویت است که بر پایه رمزنگاری نامتقارن یا Asymmetric Cryptography فعالیت میکند.
در این فناوری، بهجای اینکه کاربر و سرور یک رمز محرمانه مشترک داشته باشند، از یک جفت کلید رمزنگاری استفاده میشود.
این دو کلید عبارتاند از:
- Public Key یا کلید عمومی: کلیدی که در اختیار سرویس ارائهدهنده حساب قرار میگیرد.
- Private Key یا کلید خصوصی: کلیدی محرمانه که تحت کنترل دستگاه یا ابزار مدیریت اعتبارنامه کاربر باقی میماند.
کلید عمومی و خصوصی از نظر ریاضی با یکدیگر مرتبط هستند، اما دانستن کلید عمومی بهتنهایی امکان محاسبه عملی کلید خصوصی را در شرایط رمزنگاری استاندارد فراهم نمیکند.
هنگامی که کاربر قصد ورود به حساب خود را دارد، سرویس یک درخواست احراز هویت ایجاد میکند و ابزار نگهدارنده Passkey با استفاده از کلید خصوصی به آن پاسخ رمزنگاریشده میدهد.
سرور نیز با استفاده از کلید عمومی ثبتشده، اعتبار پاسخ را بررسی میکند.
به این ترتیب، نیازی به ارسال رمز عبور یا کلید خصوصی به سرور وجود ندارد.
چرا Passkey یک رمز عبور معمولی نیست؟
رمز عبور سنتی معمولاً رشتهای از کاراکترهاست که کاربر آن را میداند و هنگام ورود ارائه میکند.
اما Passkey یک اعتبارنامه رمزنگاریشده است که توسط سیستمعامل، مرورگر، نرمافزار مدیریت اعتبارنامه یا کلید امنیتی نگهداری میشود.
کاربر معمولاً مستقیماً با مقدار کلید خصوصی سروکار ندارد.
بهجای آن، عملیات ورود را با تأیید هویت محلی روی دستگاه انجام میدهد.
برای مثال، ممکن است از اثر انگشت برای باز کردن دسترسی به Passkey استفاده شود.
این موضوع به آن معنا نیست که اثر انگشت همان Passkey است؛ بلکه اثر انگشت فقط میتواند یکی از روشهای مجاز برای فعال کردن استفاده از آن باشد.
Passkey چه اطلاعاتی را در سرور ذخیره میکند؟
در یک پیادهسازی استاندارد، سرور اطلاعاتی مانند کلید عمومی، شناسه اعتبارنامه و دادههای لازم برای مدیریت احراز هویت را نگهداری میکند.
در مقابل، کلید خصوصی برای انجام عملیات امضای دیجیتال در اختیار Authenticator یا ابزار احراز هویت باقی میماند.
سرور برای تأیید ورود، نیازی به دریافت اثر انگشت، تصویر چهره یا رمز بازگشایی دستگاه کاربر ندارد.
این جداسازی یکی از مهمترین مزایای امنیتی Passkey است.
فناوری Passkey چگونه شکل گرفت؟ آشنایی با FIDO2 و WebAuthn
برای درک ساختار Passkey، باید سه مفهوم مهم را بشناسیم: FIDO2، WebAuthn و CTAP.
این فناوریها زیرساخت استاندارد احراز هویت مبتنی بر کلید عمومی را فراهم میکنند.
استاندارد FIDO2 چیست؟
FIDO2 مجموعهای از استانداردهای احراز هویت است که با هدف کاهش وابستگی به رمز عبور و افزایش مقاومت در برابر فیشینگ توسعه یافته است.
این استاندارد از رمزنگاری کلید عمومی برای تأیید هویت استفاده میکند و امکان اجرای روشهای ورود بدون رمز عبور را فراهم میسازد.
Passkey یکی از کاربردهای مهم این معماری محسوب میشود.
استفاده از استانداردهای باز باعث میشود فناوری احراز هویت صرفاً به یک شرکت یا سیستمعامل محدود نباشد.
WebAuthn چیست؟
Web Authentication API یا WebAuthn رابط استانداردی است که به وبسایتها اجازه میدهد از اعتبارنامههای رمزنگاریشده برای ثبتنام و ورود استفاده کنند.
مرورگر از طریق این رابط با ابزار احراز هویت تعامل میکند.
برای نمونه، هنگامی که کاربر در یک وبسایت گزینه ورود با Passkey را انتخاب میکند، مرورگر میتواند درخواست احراز هویت را به سیستمعامل یا ابزار مدیریت کلید ارسال کند.
در نتیجه، وبسایت بدون دسترسی مستقیم به کلید خصوصی، پاسخ لازم برای بررسی هویت کاربر را دریافت میکند.
CTAP چه نقشی دارد؟
Client to Authenticator Protocol یا CTAP پروتکلی است که ارتباط میان نرمافزار کاربر و برخی ابزارهای احراز هویت، بهویژه کلیدهای امنیتی خارجی، را مدیریت میکند.
برای مثال، یک کلید امنیتی سازگار با FIDO2 ممکن است از طریق USB یا NFC به دستگاه متصل شود و با استفاده از CTAP در عملیات احراز هویت شرکت کند.
در مجموع، WebAuthn ارتباط وبسایت با قابلیت احراز هویت را استاندارد میکند و CTAP ارتباط با ابزارهای احراز هویت سازگار را پوشش میدهد. 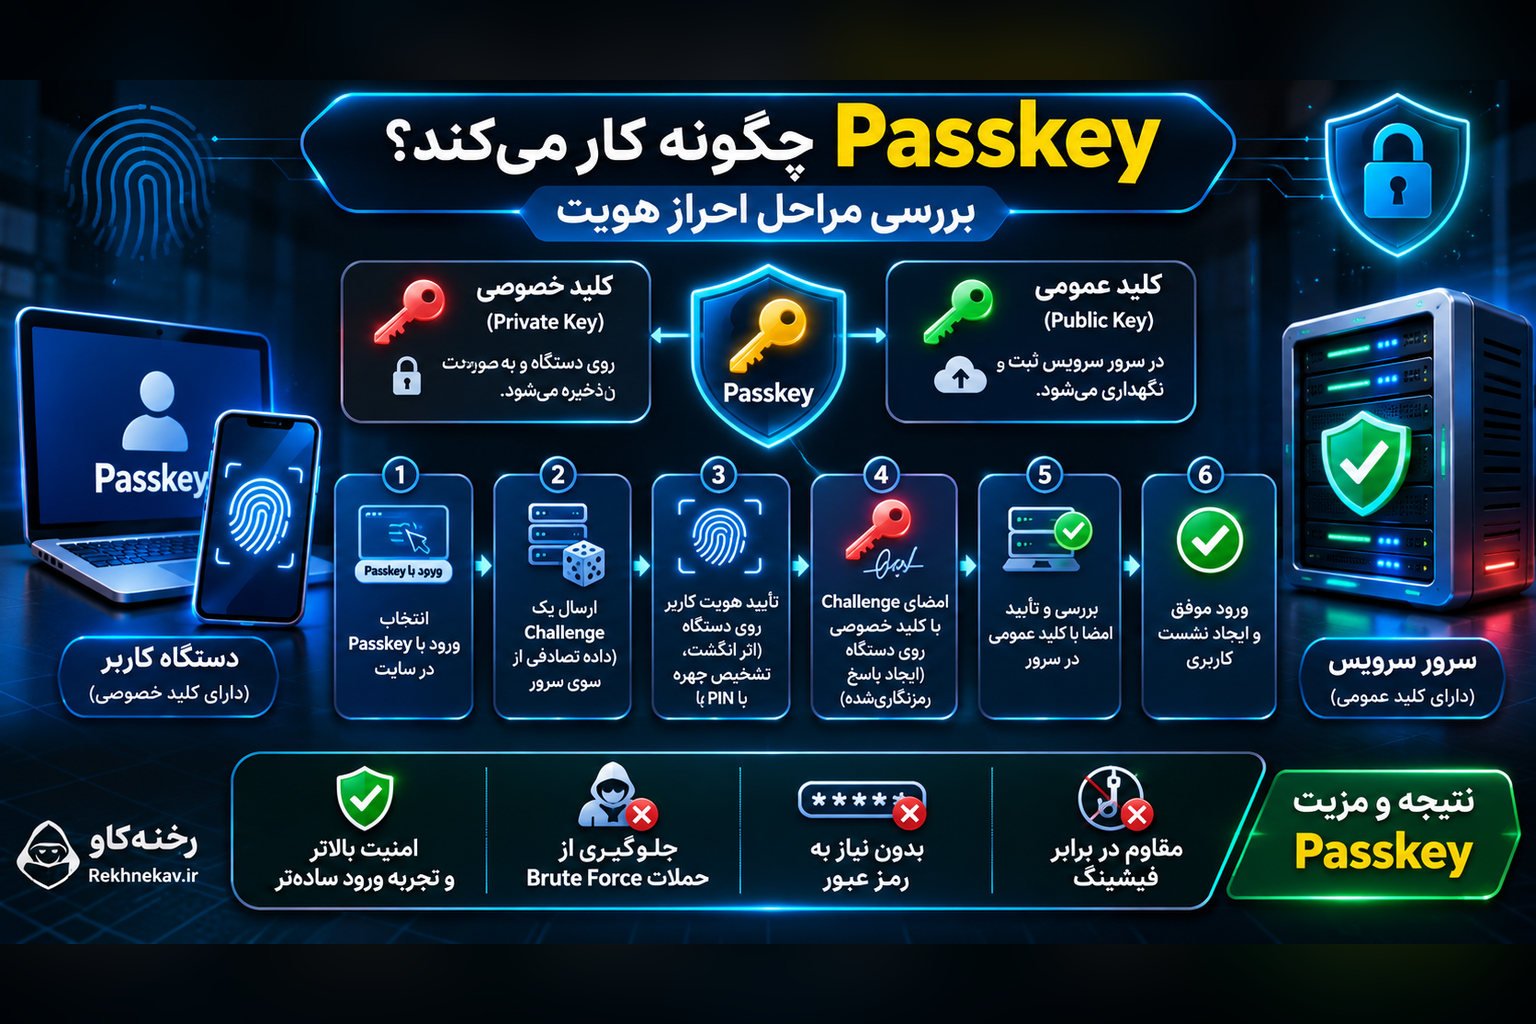
Passkey چگونه کار میکند؟ بررسی مراحل احراز هویت
فرایند استفاده از Passkey را میتوان به دو مرحله اصلی تقسیم کرد: ثبت اعتبارنامه و ورود به حساب.
در هر مرحله، عملیات رمزنگاری مشخصی انجام میشود که با ورود سنتی مبتنی بر پسورد تفاوت دارد.
مرحله اول: ایجاد و ثبت Passkey
هنگامی که کاربر تصمیم میگیرد برای حساب خود Passkey ایجاد کند، معمولاً مراحل زیر انجام میشوند:
- کاربر وارد حساب خود میشود و گزینه ایجاد Passkey را انتخاب میکند.
- سرور درخواست ثبت اعتبارنامه جدید را به مرورگر ارسال میکند.
- مرورگر درخواست را به ابزار احراز هویت مناسب منتقل میکند.
- ابزار احراز هویت یک جفت کلید عمومی و خصوصی برای سرویس ایجاد میکند.
- کاربر در صورت نیاز با اثر انگشت، تشخیص چهره یا PIN هویت خود را روی دستگاه تأیید میکند.
- کلید عمومی و اطلاعات لازم برای ثبت اعتبارنامه به سرور ارسال میشوند.
- سرور پس از اعتبارسنجی پاسخ، اعتبارنامه را به حساب کاربر متصل میکند.
در این فرایند، کلید خصوصی برای انجام عملیات احراز هویت در اختیار ابزار نگهدارنده آن باقی میماند.
نکته مهم این است که نحوه نگهداری کلید خصوصی به نوع Passkey بستگی دارد. برخی کلیدها به یک دستگاه وابسته هستند و برخی دیگر بهشکل رمزگذاریشده میان دستگاههای کاربر همگامسازی میشوند.
مرحله دوم: ورود به حساب با Passkey
فرض کنید کاربر قبلاً برای حساب خود یک Passkey ایجاد کرده و اکنون میخواهد دوباره وارد شود.
فرایند ورود معمولاً به این شکل است:
- کاربر صفحه ورود سرویس را باز میکند.
- گزینه ورود با Passkey را انتخاب میکند.
- سرور یک مقدار تصادفی و غیرقابلپیشبینی به نام Challenge ایجاد میکند.
- مرورگر درخواست احراز هویت را به Authenticator منتقل میکند.
- کاربر در صورت نیاز هویت خود را روی دستگاه تأیید میکند.
- ابزار احراز هویت با کلید خصوصی، دادههای لازم را امضای دیجیتال میکند.
- سرور با استفاده از کلید عمومی، امضا و شرایط امنیتی درخواست را بررسی میکند.
- در صورت موفقیت تمام بررسیهای لازم، نشست کاربری ایجاد میشود.
این روش بدون انتقال کلید خصوصی انجام میشود.
همچنین Challenge باید تازه، غیرقابلپیشبینی، دارای مدت اعتبار محدود و غیرقابل استفاده مجدد باشد.
نقش امضای دیجیتال در امنیت Passkey
امضای دیجیتال یا Digital Signature نشان میدهد پاسخ احراز هویت با استفاده از کلید خصوصی متناظر با کلید عمومی ثبتشده تولید شده است.
سرور میتواند اعتبار این امضا را بررسی کند، بدون اینکه به کلید خصوصی دسترسی داشته باشد.
علاوه بر امضا، اطلاعاتی درباره هویت سرویس درخواستکننده و مبدأ درخواست نیز در فرایند احراز هویت نقش دارند.
همین وابستگی به هویت سرویس، یکی از دلایل اصلی مقاومت Passkey در برابر وبسایتهای فیشینگ است. 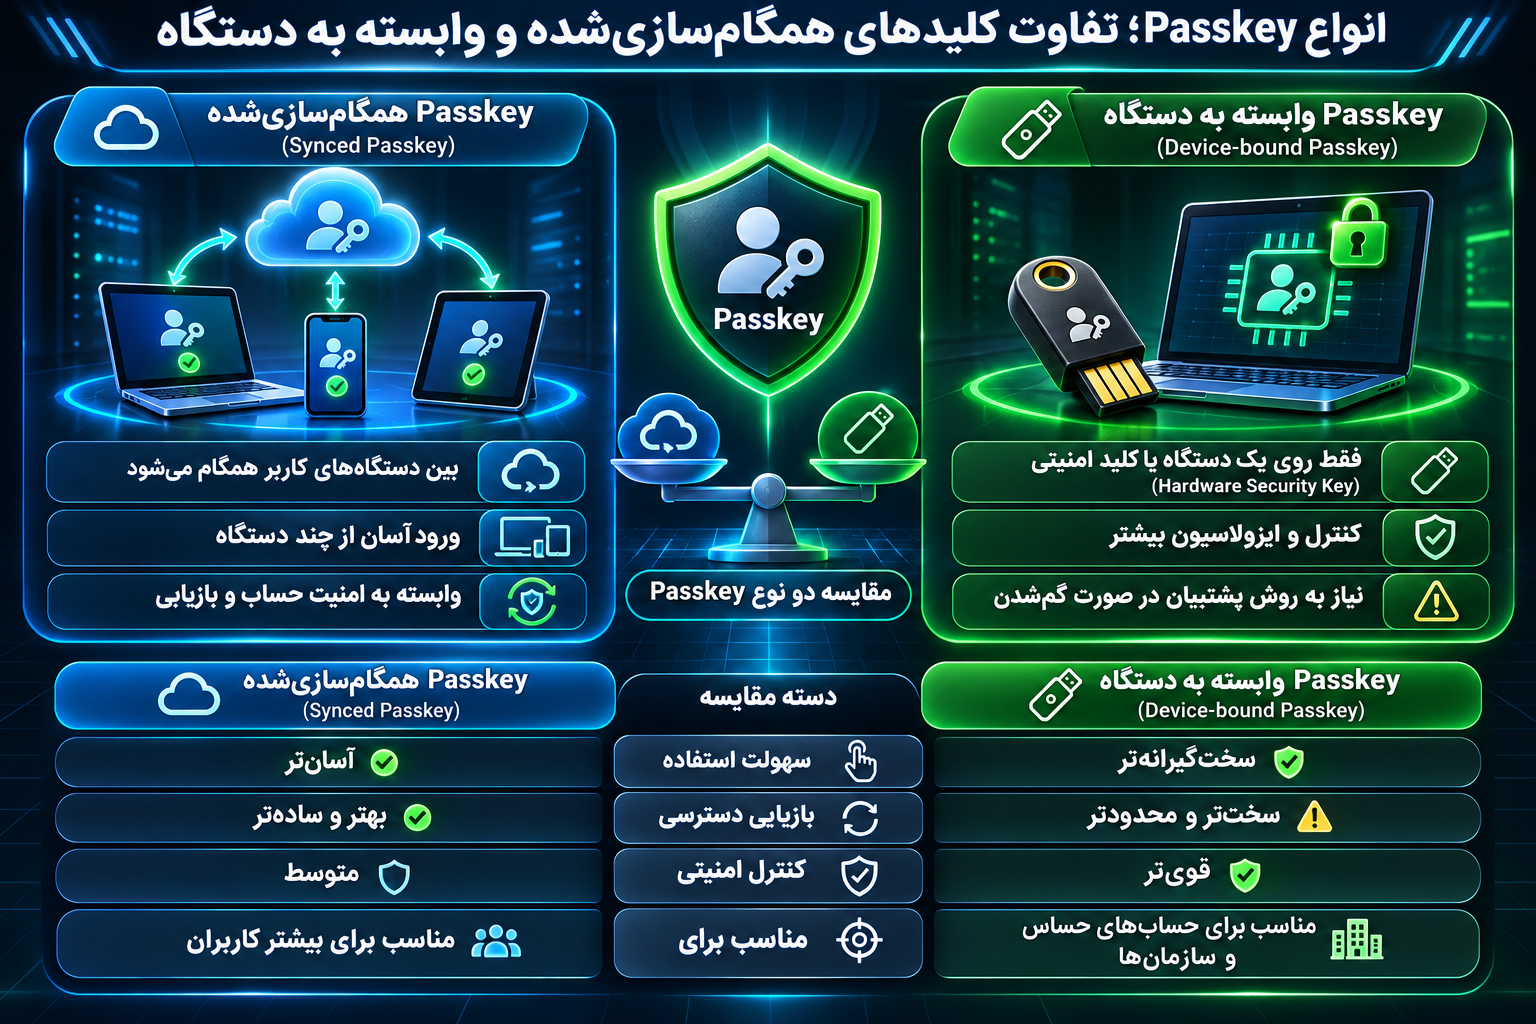
انواع Passkey؛ تفاوت کلیدهای همگامسازیشده و وابسته به دستگاه
تمام Passkeyها از نظر روش ذخیرهسازی و قابلیت انتقال یکسان نیستند.
دو دسته مهم در این زمینه وجود دارد.
Passkey همگامسازیشده یا Synced Passkey
Synced Passkey به اعتبارنامهای گفته میشود که ارائهدهنده مدیریت اعتبارنامه میتواند آن را بهشکل محافظتشده میان دستگاههای مجاز کاربر همگامسازی کند.
برای مثال، ممکن است کاربری یک Passkey را روی تلفن همراه خود ایجاد کند و بعداً از همان اعتبارنامه در دستگاه دیگری که به حساب مدیریت اعتبارنامه او متصل است استفاده کند.
مزیت اصلی این روش، دسترسی آسانتر و کاهش احتمال از دست رفتن کامل اعتبارنامه پس از خرابی دستگاه است.
بااینحال، امنیت این مدل علاوه بر امنیت دستگاه، به محافظت از حساب ارائهدهنده Passkey و فرایند بازیابی و افزودن دستگاههای جدید نیز وابسته خواهد بود.
Passkey وابسته به دستگاه یا Device-Bound Passkey
در این مدل، اعتبارنامه به یک ابزار احراز هویت مشخص وابسته است و کلید خصوصی برای همگامسازی میان دستگاهها طراحی نشده است.
کلیدهای امنیتی سختافزاری نمونه شناختهشدهای از ابزارهایی هستند که میتوانند اعتبارنامههای وابسته به دستگاه را نگهداری کنند.
در برخی طراحیها، کلید خصوصی در محیط سختافزاری محافظتشده و غیرقابل استخراج نگهداری میشود.
چنین رویکردی میتواند برای سازمانهایی که به کنترل دقیقتر ابزارهای احراز هویت نیاز دارند، مناسب باشد.
البته اگر ابزار از بین برود و روش جایگزینی وجود نداشته باشد، بازیابی دسترسی ممکن است دشوار شود.
کدام نوع Passkey امنتر است؟
نمیتوان بدون بررسی شرایط، یک نوع Passkey را برای همه کاربران بهترین گزینه دانست.
برای کاربران عادی، Passkey همگامسازیشده معمولاً تعادل مناسبی میان امنیت و سهولت استفاده ایجاد میکند.
برای حسابهای بسیار حساس، برخی سازمانها ممکن است اعتبارنامههای وابسته به دستگاه و سختافزارهای غیرقابل استخراج را ترجیح دهند.
در نهایت، تصمیم درست باید براساس حساسیت اطلاعات، مدل تهدید، امکانات بازیابی و الزامات امنیتی گرفته شود. 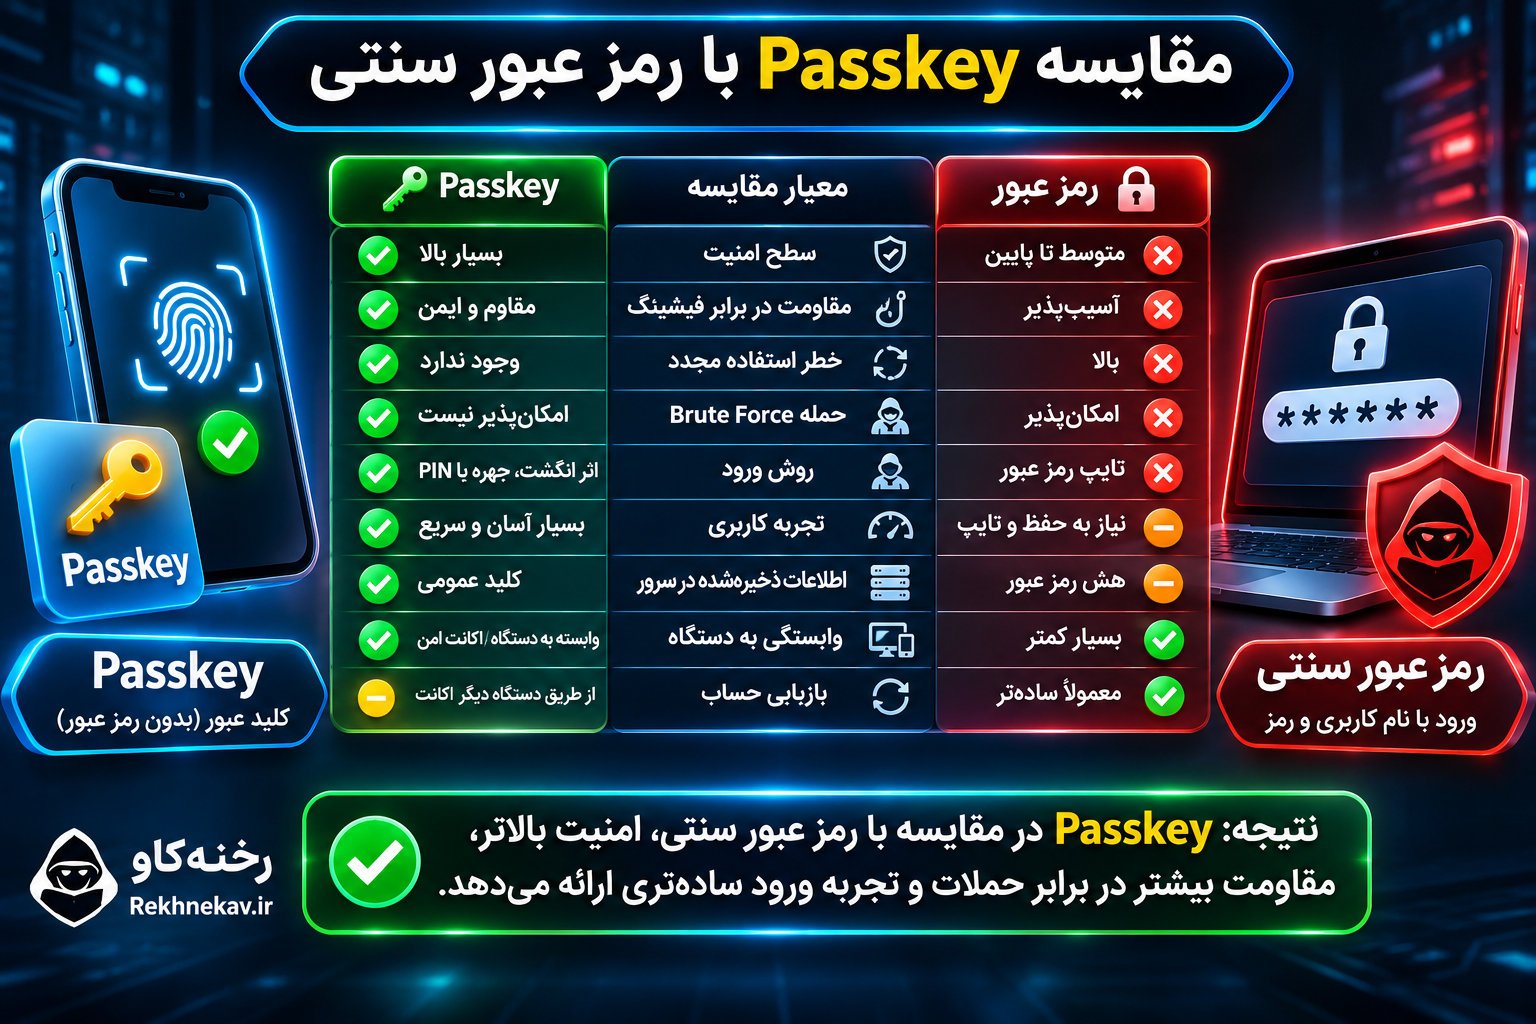
مقایسه Passkey با رمز عبور سنتی
برای بررسی اینکه آیا Passkey جایگزین امنتری برای رمز عبور است، باید ویژگیهای امنیتی و کاربردی هر دو روش را مقایسه کنیم.
| معیار مقایسه | رمز عبور سنتی | Passkey |
|---|---|---|
| روش احراز هویت | ارائه رمز محرمانه | رمزنگاری کلید عمومی |
| نیاز به حفظ کردن اطلاعات | معمولاً دارد | معمولاً ندارد |
| مقاومت در برابر فیشینگ ورود | پایینتر | بسیار بالا در پیادهسازی صحیح |
| خطر استفاده مجدد از رمز | وجود دارد | ساختاراً حذف میشود |
| حمله Brute Force به رمز ورود | ممکن است | حمله مشابه به رمز حساب کاربرد ندارد |
| اطلاعات حساس ذخیرهشده در سرور | معمولاً هش رمز عبور | کلید عمومی و دادههای اعتبارنامه |
| نیاز به وارد کردن رمز | معمولاً دارد | ندارد |
| استفاده از اثر انگشت یا چهره | وابسته به روش ورود | در صورت پشتیبانی دستگاه |
| امکان ورود از چند دستگاه | بله | بله، با روشهای سازگار |
| وابستگی به دستگاه | معمولاً کمتر | بیشتر |
| پیچیدگی بازیابی | متغیر | وابسته به اعتبارنامه و روش بازیابی |
| امنیت در برابر سرقت نشست | نیازمند کنترلهای مستقل | نیازمند کنترلهای مستقل |
نتیجه این مقایسه نشان میدهد Passkey بسیاری از ضعفهای ذاتی رمز عبور را برطرف میکند.
اما این فناوری بهتنهایی امنیت کامل حساب را تضمین نمیکند.
اگر مسیر بازیابی حساب ضعیف باشد، نشست کاربر سرقت شود یا دستگاه آلوده باشد، همچنان امکان سوءاستفاده وجود خواهد داشت.
بنابراین باید بین امنیت روش احراز هویت و امنیت کلی حساب کاربری تفاوت قائل شد. 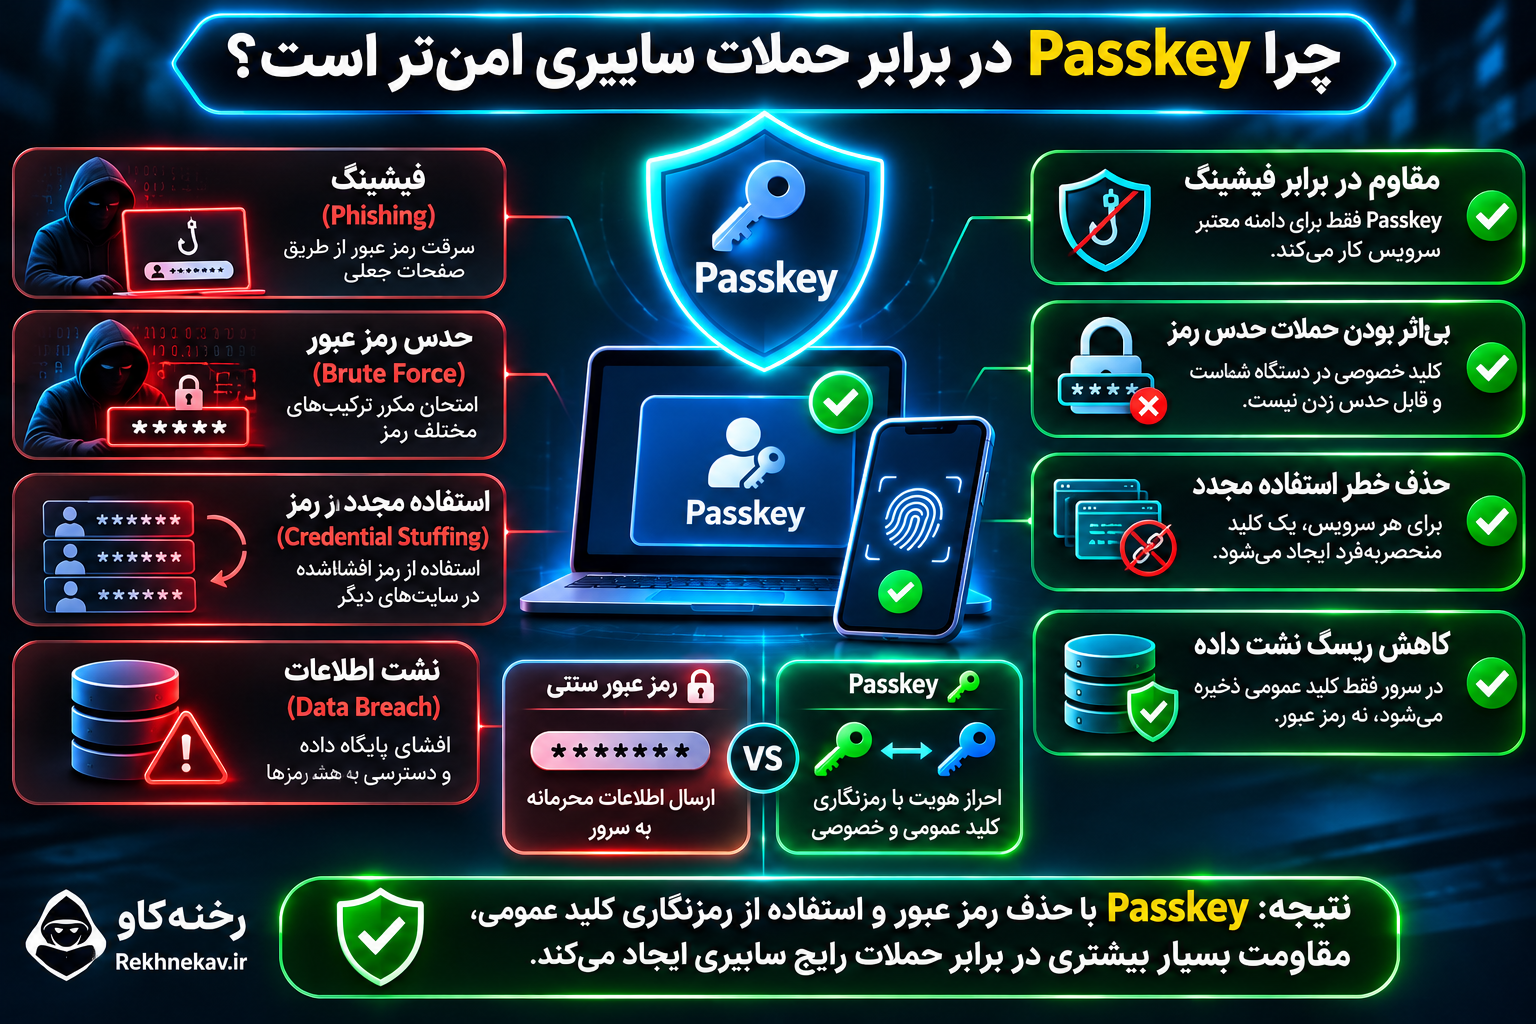
چرا Passkey در برابر حملات سایبری امنتر است؟
مهمترین مزیت Passkey فقط راحتی ورود نیست؛ بلکه تغییر مدل اعتماد در فرایند احراز هویت است.
در روش رمز عبور، کاربر یک اطلاعات محرمانه را به سرویس ارائه میکند.
در Passkey، کاربر مالکیت یک کلید رمزنگاری را اثبات میکند، بدون اینکه لازم باشد آن کلید را افشا کند.
این تفاوت روی چند دسته از تهدیدات امنیتی تأثیر مستقیم دارد.
مقاومت Passkey در برابر حملات Phishing
فیشینگ یا Phishing نوعی حمله مهندسی اجتماعی است که در آن مهاجم تلاش میکند کاربر را به ارائه اطلاعات محرمانه در یک محیط جعلی ترغیب کند.
در حملات فیشینگ رمز عبور، مهاجم ممکن است صفحهای شبیه صفحه ورود یک سرویس معتبر ایجاد کند.
اگر کاربر نام کاربری و رمز عبور خود را وارد کند، اطلاعات ورود او ممکن است افشا شود.
اما Passkey استاندارد به هویت سرویس یا Relying Party وابسته است.
به همین دلیل، مرورگر و ابزار احراز هویت اجازه نمیدهند اعتبارنامه یک سرویس بهسادگی برای دامنهای نامعتبر استفاده شود.
برای مثال، Passkey ایجادشده برای یک دامنه معتبر، صرفاً به دلیل شباهت ظاهری صفحه ورود در دامنه دیگری قابل استفاده نخواهد بود.
این ویژگی با عنوان Phishing Resistance یا مقاومت در برابر فیشینگ شناخته میشود.
بااینحال، مقاومت در برابر فیشینگ احراز هویت به معنای مصونیت کامل در برابر همه انواع مهندسی اجتماعی نیست.
مهاجم همچنان ممکن است برای فریب کاربر در جهت افشای اطلاعات شخصی، نصب بدافزار یا تأیید عملیات حساس تلاش کند.
کاهش خطر حملات Brute Force
حمله Brute Force به تلاش مکرر برای حدس زدن رمز عبور یا اطلاعات ورود گفته میشود.
در سیستمهای مبتنی بر رمز عبور، مهاجم ممکن است تعداد زیادی ترکیب مختلف را امتحان کند.
اگر رمز ساده باشد یا محدودسازی درخواستها بهدرستی انجام نشده باشد، احتمال موفقیت افزایش مییابد.
Passkey به رمز عبور قابل حدس در سمت سرویس متکی نیست.
در نتیجه، حمله حدس زدن رمز عبور حساب، به شکل سنتی آن، علیه ورود مبتنی بر Passkey کاربرد ندارد.
البته این موضوع باعث نمیشود که وبسایت دیگر به Rate Limiting یا محدودسازی نرخ درخواست نیاز نداشته باشد.
محدودسازی درخواستها همچنان برای مقابله با سوءاستفاده از مسیرهای بازیابی، ثبت اعتبارنامه و حملات اختلال سرویس اهمیت دارد.
جلوگیری از استفاده مجدد از رمز عبور
یکی از مشکلات رایج کاربران، استفاده از یک رمز عبور در چند وبسایت است.
این رفتار میتواند زمینه حملات Credential Stuffing را فراهم کند.
در این حملات، اطلاعات ورود افشاشده از یک سرویس در سرویسهای دیگر امتحان میشوند.
Passkey برای هر سرویس اعتبارنامه مرتبط با همان سرویس ایجاد میکند.
در نتیجه، خطر ناشی از استفاده مجدد از یک رمز مشترک میان وبسایتها از بین میرود.
کاهش آسیب ناشی از نشت پایگاه داده
در سیستمهای سنتی، سرور معمولاً مقدار هششده رمزهای عبور را ذخیره میکند.
اگر پایگاه داده افشا شود، مهاجم ممکن است تلاش کند برخی هشها را با حملات آفلاین بازیابی کند.
میزان موفقیت چنین حملاتی به قدرت رمزها و روش ذخیرهسازی آنها وابسته است.
در مدل Passkey، سرور بهجای نگهداری رمز مشترک، کلید عمومی مرتبط با اعتبارنامه را ذخیره میکند.
افشای کلید عمومی بهتنهایی امکان جعل امضای دیجیتال معتبر یا استخراج عملی کلید خصوصی را فراهم نمیکند.
بااینحال، نشت پایگاه داده همچنان میتواند اطلاعات کاربران، دادههای شخصی و سایر بخشهای حساس سامانه را تهدید کند.
بنابراین Passkey نیاز به امنیت پایگاه داده را از بین نمیبرد.
مقاومت در برابر حملات Replay
Replay Attack یا حمله بازپخش زمانی رخ میدهد که مهاجم تلاش کند یک پاسخ احراز هویت قبلی را دوباره مورد استفاده قرار دهد.
در WebAuthn، استفاده از Challenge تصادفی و یکبارمصرف، همراه با بررسی شرایط درخواست، برای جلوگیری از بازپخش پاسخهای قدیمی طراحی شده است.
اگر سرور این بررسیها را بهدرستی اجرا کند، پاسخ یک نشست قبلی نباید برای احراز هویت جدید معتبر باشد.
آیا Passkey کاملاً غیرقابل هک است؟
پاسخ کوتاه منفی است.
Passkey امنیت فرایند احراز هویت را بهبود میدهد، اما هیچ سازوکار احراز هویتی بهتنهایی تمام تهدیدات امنیت سایبری را حذف نمیکند.
برای ارزیابی واقعبینانه این فناوری، باید محدودیتهای آن را نیز بشناسیم.
آلودگی دستگاه به بدافزار
اگر دستگاه کاربر به بدافزار آلوده شود، امکان دارد مهاجم بتواند اطلاعات حساس، دادههای مرورگر یا نشستهای فعال را هدف قرار دهد.
برخی بدافزارها میتوانند از طریق دسترسیهای غیرمجاز به محیط کاربر، اقدامات مخرب انجام دهند.
Passkey بهتنهایی مانع اجرای بدافزار یا سوءاستفاده از یک نشست احراز هویتشده نمیشود.
برای کاهش این خطر، بهروزرسانی سیستمعامل، استفاده از نرمافزارهای معتبر و کنترل دسترسی برنامهها ضروری است.
سرقت نشست کاربری یا Session Hijacking
Session Hijacking به تصاحب نشست فعال کاربر گفته میشود.
پس از ورود موفق، بسیاری از وبسایتها برای حفظ وضعیت ورود از Session Cookie استفاده میکنند.
اگر مهاجم بتواند به یک کوکی نشست معتبر دسترسی پیدا کند، ممکن است بدون نیاز به ارائه مجدد Passkey از آن سوءاستفاده کند.
بنابراین استفاده از Passkey جایگزین مدیریت امن نشست نمیشود.
کوکیهای Secure و HttpOnly، ویژگی SameSite، کنترل زمان اعتبار نشست و بررسی مجدد هویت برای عملیات حساس همچنان اهمیت دارند.
آسیبپذیریهای برنامه تحت وب
وجود Passkey به معنای رفع خودکار آسیبپذیریهای نرمافزاری نیست.
برای مثال، یک وبسایت ممکن است همچنان در برابر حملات زیر آسیبپذیر باشد:
- Cross-Site Scripting یا XSS
- Cross-Site Request Forgery یا CSRF
- Broken Access Control یا کنترل دسترسی ناقص
- آسیبپذیریهای نشست و مجوزدهی
- نقصهای امنیتی افزونهها و سرویسهای جانبی
اگر مهاجم بتواند از طریق یک آسیبپذیری کنترل دسترسی، اطلاعات حساب را تغییر دهد، Passkey لزوماً مانع آن نخواهد شد.
در نتیجه، امنیت احراز هویت باید در کنار امنیت کل برنامه ارزیابی شود.
ضعف در بازیابی حساب
یکی از مهمترین محدودیتهای عملی Passkey به فرایند بازیابی حساب مربوط میشود.
فرض کنید ورود اصلی حساب با Passkey محافظت شده است، اما بازیابی حساب صرفاً از طریق یک ایمیل ناامن انجام میشود.
در چنین شرایطی، مهاجم ممکن است مسیر بازیابی را بهجای مسیر اصلی ورود هدف قرار دهد.
این مسئله نشان میدهد امنیت مؤثر یک حساب میتواند به ضعیفترین مسیر بازیابی یا جایگزین ورود وابسته باشد.
سوءاستفاده از دستگاه باز یا بدون قفل
اگر شخص دیگری به دستگاهی دسترسی داشته باشد که قفل آن باز است، ممکن است بتواند از نشستهای فعال یا قابلیتهای مجاز دستگاه سوءاستفاده کند.
میزان خطر به تنظیمات احراز هویت محلی، سیاستهای سرویس و وضعیت دستگاه بستگی دارد.
به همین دلیل، انتخاب PIN قوی، فعال بودن قفل خودکار و پرهیز از ثبت Passkey در دستگاههای عمومی اهمیت دارد.
تفاوت Passkey با اثر انگشت و تشخیص چهره چیست؟
یکی از رایجترین سوءبرداشتها این است که Passkey همان اثر انگشت یا Face ID است.
درحالیکه این مفاهیم عملکرد متفاوتی دارند.
اثر انگشت و تشخیص چهره از روشهای احراز هویت بیومتریک یا Biometric Authentication هستند.
این روشها میتوانند برای تأیید هویت محلی کاربر روی دستگاه به کار روند.
اما Passkey یک اعتبارنامه رمزنگاریشده است.
برای استفاده از آن، سیستمعامل ممکن است از کاربر بخواهد با یکی از روشهای زیر هویت خود را تأیید کند:
- اثر انگشت
- تشخیص چهره
- PIN دستگاه
- رمز یا الگوی قفل دستگاه
- سازوکار تأیید هویت یک ابزار امنیتی سازگار
پس امکان استفاده از Passkey بدون حسگر اثر انگشت یا دوربین تشخیص چهره نیز وجود دارد.
آیا اطلاعات اثر انگشت به وبسایت ارسال میشود؟
در فرایند استاندارد Passkey، اطلاعات بیومتریک برای بررسی هویت به سرور وبسایت ارسال نمیشوند.
بررسی بیومتریک بهصورت محلی توسط دستگاه یا ابزار احراز هویت انجام میشود.
سرور پاسخ رمزنگاریشده مربوط به احراز هویت را دریافت میکند، نه تصویر اثر انگشت یا چهره کاربر را.
این ویژگی از منظر حریم خصوصی اهمیت زیادی دارد.
البته امنیت دادههای بیومتریک ذخیرهشده روی دستگاه همچنان به طراحی سختافزار، سیستمعامل و سازوکارهای حفاظتی آن وابسته است. 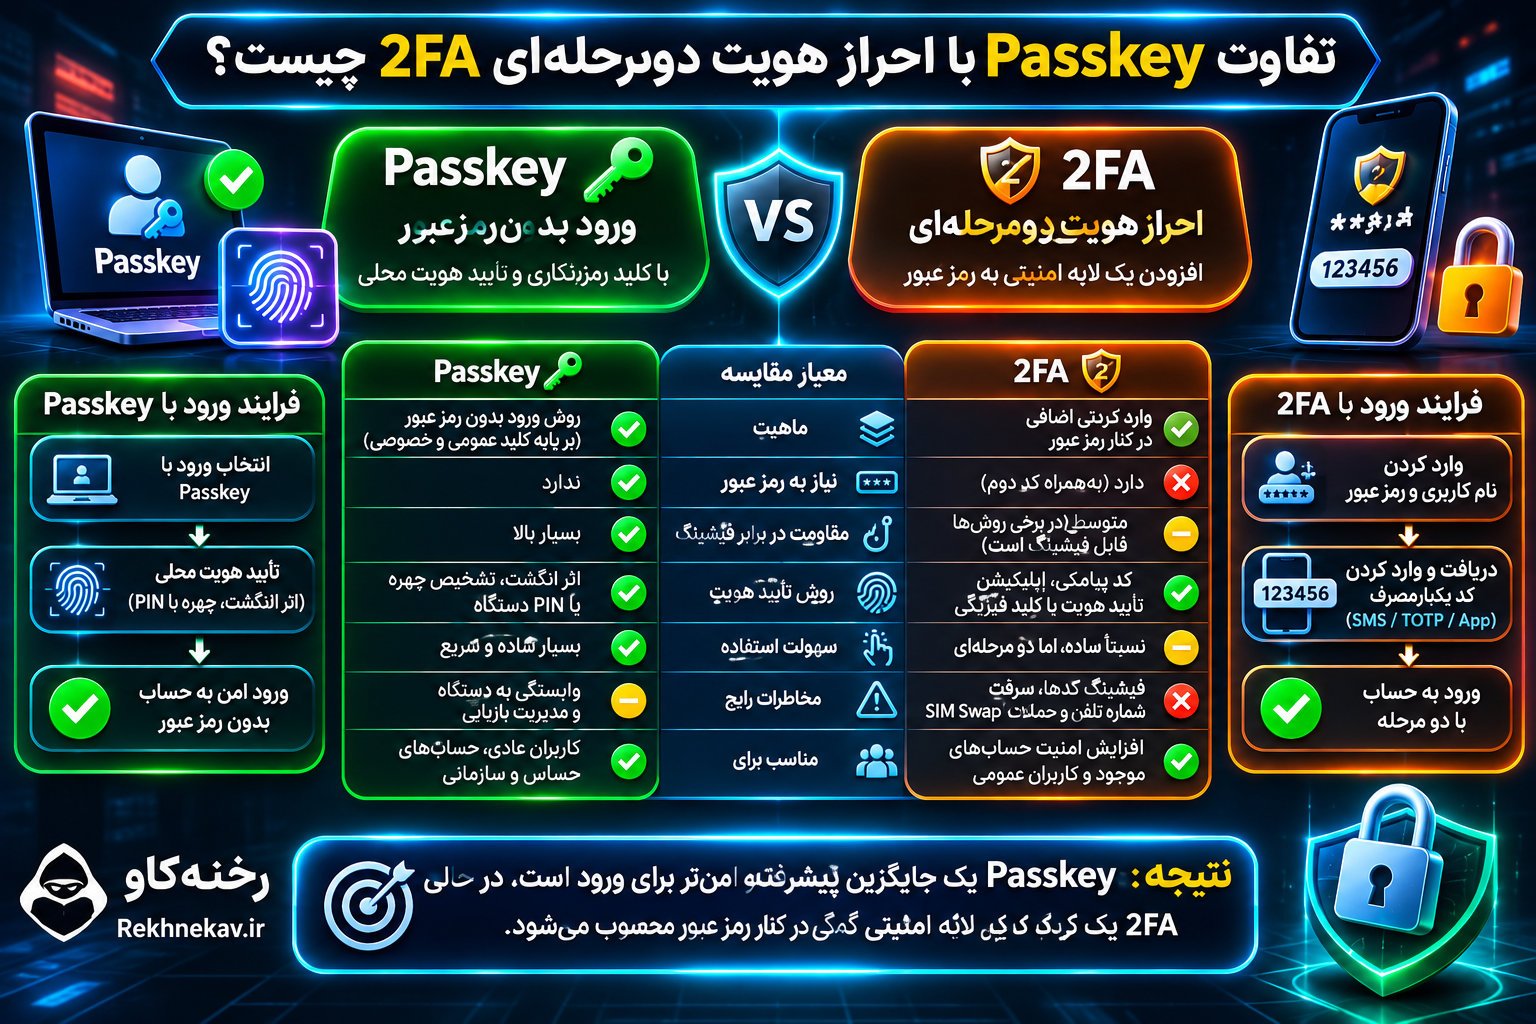
تفاوت Passkey با احراز هویت دومرحلهای 2FA چیست؟
احراز هویت دومرحلهای یا Two-Factor Authentication به استفاده از دو عامل مستقل برای تأیید هویت گفته میشود.
این عوامل معمولاً در سه گروه قرار میگیرند:
- چیزی که کاربر میداند؛ مانند رمز عبور یا PIN.
- چیزی که کاربر در اختیار دارد؛ مانند دستگاه یا کلید امنیتی.
- ویژگی بیومتریک کاربر؛ مانند اثر انگشت.
در روش سنتی، کاربر ممکن است ابتدا رمز عبور خود را وارد کند و سپس یک کد یکبارمصرف ارائه دهد.
اما Passkey میتواند با ترکیب مالکیت ابزار احراز هویت و تأیید هویت محلی کاربر، تجربه ورود بدون رمز عبور را فراهم کند.
آیا هر Passkey بهتنهایی احراز هویت چندعاملی است؟
خیر، این موضوع به تنظیمات و پیادهسازی بستگی دارد.
در WebAuthn باید میان User Presence و User Verification تفاوت قائل شد.
User Presence نشان میدهد شخصی با ابزار احراز هویت تعامل داشته است.
User Verification نشان میدهد ابزار، هویت محلی کاربر را با روشی مانند PIN یا بیومتریک بررسی کرده است.
اگر سرویس برای سیاست امنیتی خود به احراز هویت چندعاملی نیاز دارد، باید User Verification را درخواست و نتیجه آن را در سمت سرور بررسی کند.
صرف پشتیبانی یک ابزار از اثر انگشت به معنای آن نیست که هر عملیات Passkey الزاماً دارای تأیید هویت چندعاملی بوده است.
Passkey بهتر است یا رمز عبور همراه با کد پیامکی؟
از منظر مقاومت در برابر فیشینگ اطلاعات ورود، Passkey استاندارد معمولاً مزیت مهمی دارد.
کدهای پیامکی و بسیاری از رمزهای یکبارمصرف میتوانند در صفحات فیشینگ وارد شوند.
اما Passkey معتبر به هویت سرویس متصل است و برای دامنه جعلی قابل استفاده معمولی نیست.
بااینحال، امنیت نهایی همچنان باید براساس نحوه پیادهسازی و مسیرهای جایگزین دسترسی ارزیابی شود.
مقایسه Passkey با سایر روشهای احراز هویت
روشهای مختلف احراز هویت از نظر امنیت، سهولت استفاده و مقاومت در برابر حملات یکسان نیستند.
| روش احراز هویت | مزیت اصلی | محدودیت مهم | مقاومت در برابر فیشینگ ورود |
|---|---|---|---|
| رمز عبور | سازگاری گسترده | امکان افشا و استفاده مجدد | پایین |
| رمز عبور همراه SMS | افزودن عامل دیگر | امکان فیشینگ و خطرات مرتبط با شماره تلفن | محدود |
| رمز عبور همراه TOTP | عدم وابستگی مستقیم به SMS | امکان فیشینگ لحظهای کد | محدود |
| لینک ورود ایمیلی | سهولت استفاده | وابستگی به امنیت ایمیل و طراحی لینک | وابسته به پیادهسازی؛ فاقد تضمین ذاتی مشابه Passkey |
| Passkey همگامسازیشده | امنیت بالا و استفاده آسان | وابستگی به امنیت ارائهدهنده و بازیابی | بالا |
| Passkey وابسته به سختافزار | کنترل بیشتر بر کلید خصوصی | نیاز به مدیریت و پشتیبان | بالا |
این مقایسه نشان میدهد انتخاب روش احراز هویت نباید صرفاً بر پایه راحتی کاربر انجام شود.
برای یک سرویس عمومی، استفاده از Passkey همگامسازیشده میتواند گزینه مناسبی باشد.
اما برای زیرساختهای حساس، ممکن است استفاده از کلیدهای امنیتی سختافزاری، سیاستهای مدیریت دستگاه و کنترلهای سازمانی ضروری باشد.
Passkey در برابر سرقت رمز عبور و حملات مهندسی اجتماعی
مهندسی اجتماعی یا Social Engineering مجموعهای از روشهاست که مهاجم با سوءاستفاده از اعتماد، عجله یا ناآگاهی کاربران تلاش میکند آنها را به انجام اقدام ناامن ترغیب کند.
Passkey یکی از اهداف اصلی چنین حملاتی، یعنی سرقت رمز ورود قابل استفاده مجدد، را تا حد زیادی حذف میکند.
اما همچنان برخی سناریوهای مهندسی اجتماعی باقی میمانند.
برای مثال، مهاجم ممکن است تلاش کند کاربر را متقاعد کند یک ابزار ناشناس را به حساب خود اضافه کند.
یا ممکن است از طریق یک پیام جعلی، کاربر را به تغییر تنظیمات امنیتی یا اجرای برنامه مخرب ترغیب کند.
بنابراین آموزش امنیتی کاربران همچنان اهمیت دارد.
چرا آگاهی کاربر هنوز ضروری است؟
فناوری Passkey میتواند بخشی از تصمیمگیریهای امنیتی حساس را از کاربر به مرورگر و سیستمعامل منتقل کند.
برای مثال، کاربر دیگر لازم نیست برای جلوگیری از ورود رمز به یک سایت فیشینگ، صرفاً به تشخیص ظاهری صفحه متکی باشد.
اما همچنان باید بتواند درخواستهای غیرمنتظره را تشخیص دهد.
درخواست ثبت Passkey جدید، تغییر روش بازیابی، افزودن دستگاه یا تأیید عملیات مالی باید با حساسیت بررسی شود.
آیا Passkey روی همه دستگاهها و مرورگرها کار میکند؟
Passkey مبتنی بر استانداردهای مشترک طراحی شده و در بسیاری از سیستمعاملها و مرورگرهای مدرن پشتیبانی میشود.
بااینحال، جزئیات عملکرد به نسخه سیستمعامل، مرورگر، ابزار مدیریت اعتبارنامه و سرویس موردنظر بستگی دارد.
استفاده از Passkey در اندروید
در دستگاههای اندرویدی سازگار، Passkey میتواند توسط سیستمعامل و ابزارهای مدیریت اعتبارنامه پشتیبانی شود.
کاربر معمولاً میتواند با روش باز کردن قفل دستگاه، عملیات ورود را تأیید کند.
بسته به تنظیمات، اعتبارنامهها ممکن است در ابزار مدیریت رمز و Passkey نگهداری و میان دستگاههای مجاز همگامسازی شوند.
استفاده از Passkey در آیفون و مک
در اکوسیستم اپل، قابلیتهای مدیریت اعتبارنامه میتوانند ایجاد، ذخیرهسازی و استفاده از Passkey را فراهم کنند.
کاربران ممکن است از Face ID، Touch ID یا رمز دستگاه برای تأیید هویت استفاده کنند.
قابلیت همگامسازی میان دستگاهها به تنظیمات حساب، سرویس مدیریت اعتبارنامه و امکانات فعالشده وابسته است.
استفاده از Passkey در ویندوز
در ویندوز، قابلیتهایی مانند Windows Hello میتوانند در فرایند احراز هویت مبتنی بر Passkey نقش داشته باشند.
بسته به امکانات دستگاه، امکان استفاده از PIN، بیومتریک یا ابزار امنیتی خارجی وجود دارد.
همچنین برخی مرورگرها و ابزارهای مدیریت اعتبارنامه از روشهای دیگر نگهداری Passkey پشتیبانی میکنند.
استفاده از Passkey در مرورگرها
مرورگرهای مدرن سازگار با WebAuthn میتوانند درخواستهای ثبت و ورود با Passkey را مدیریت کنند.
بااینحال، پشتیبانی از همه قابلیتها در تمام نسخهها یکسان نیست.
برای نمونه، نحوه نمایش انتخابگر اعتبارنامه، استفاده از دستگاه دیگر یا اتصال به ابزار مدیریت Passkey میتواند متفاوت باشد.
بهتر است کاربران برای کاهش مشکلات سازگاری، مرورگر و سیستمعامل خود را بهروز نگه دارند.
چگونه Passkey بسازیم و فعال کنیم؟
روش فعالسازی Passkey در سرویسهای مختلف ممکن است متفاوت باشد، اما مراحل کلی معمولاً مشابه است.
مرحله اول: بررسی پشتیبانی سرویس
ابتدا باید مطمئن شوید وبسایت یا برنامه موردنظر از Passkey پشتیبانی میکند.
این گزینه ممکن است در قسمت تنظیمات امنیت حساب، روشهای ورود یا بخش مدیریت دستگاهها قرار داشته باشد.
عبارتهایی مانند Passkeys، Security Keys یا Passwordless Sign-in ممکن است برای معرفی قابلیتهای مرتبط استفاده شوند؛ هرچند این عناوین همیشه دقیقاً به یک قابلیت یکسان اشاره ندارند.
مرحله دوم: ورود به حساب اصلی
در بسیاری از سرویسها، برای افزودن اولین Passkey ابتدا باید با روش فعلی وارد حساب شوید.
سرویس ممکن است پیش از تغییر تنظیمات امنیتی، تأیید هویت مجدد درخواست کند.
این کار برای جلوگیری از ثبت اعتبارنامه غیرمجاز اهمیت دارد.
مرحله سوم: انتخاب گزینه ایجاد Passkey
در بخش امنیت حساب، گزینه ساخت Passkey جدید را انتخاب کنید.
مرورگر یا سیستمعامل ممکن است از شما بخواهد محل ذخیره اعتبارنامه را مشخص کنید.
این محل میتواند دستگاه فعلی، ابزار مدیریت اعتبارنامه یا یک کلید امنیتی سازگار باشد.
مرحله چهارم: تأیید هویت محلی
در این مرحله، ممکن است دستگاه از شما بخواهد با اثر انگشت، تشخیص چهره یا PIN هویت خود را تأیید کنید.
پس از انجام موفق فرایند، اعتبارنامه ایجاد و در حساب ثبت میشود.
مرحله پنجم: آزمایش ورود
پس از ایجاد Passkey، یکبار روش ورود را آزمایش کنید.
مطمئن شوید اعتبارنامه بهدرستی شناسایی میشود و میتوانید بدون وارد کردن رمز عبور، در صورت پشتیبانی سرویس، وارد حساب شوید.
پیش از حذف روشهای قبلی ورود، از وجود راهکار بازیابی امن و قابل استفاده اطمینان حاصل کنید.
ورود با Passkey از طریق دستگاه دیگر چگونه انجام میشود؟
یکی از امکانات مهم فناوری Passkey، استفاده از اعتبارنامه موجود روی یک دستگاه برای ورود در دستگاه دیگر است.
فرض کنید کاربری میخواهد با رایانهای وارد حساب خود شود، اما Passkey موردنظر در تلفن همراه او قرار دارد.
در برخی سیستمهای سازگار، امکان استفاده از فرایند Cross-Device Authentication وجود دارد.
فرایند کلی ممکن است شامل مراحل زیر باشد:
- کاربر در رایانه گزینه ورود با Passkey را انتخاب میکند.
- گزینه استفاده از دستگاه دیگر را انتخاب میکند.
- سامانه ممکن است یک QR Code نمایش دهد.
- کاربر کد را با تلفن همراه سازگار اسکن میکند.
- سازوکار ارتباط میان دستگاهها، از جمله بررسی نزدیکی فیزیکی در حالتهای پشتیبانیشده، اجرا میشود.
- کاربر درخواست ورود را روی تلفن همراه تأیید میکند.
- نتیجه احراز هویت برای تکمیل ورود استفاده میشود.
در این فرایند، معمولاً نیازی به کپی کردن کلید خصوصی روی رایانه مقصد وجود ندارد.
البته استفاده از این قابلیت به شرایط فنی، سازگاری دستگاهها و تنظیمات ارتباطی وابسته است.
اگر گوشی یا دستگاه دارای Passkey گم شود چه اتفاقی میافتد؟
گم شدن دستگاه یکی از مهمترین نگرانیهای کاربران هنگام استفاده از Passkey است.
نتیجه این اتفاق به نوع اعتبارنامه و روش مدیریت آن بستگی دارد.
حالت اول: استفاده از Passkey همگامسازیشده
اگر اعتبارنامه از طریق یک ارائهدهنده معتبر بهشکل محافظتشده همگامسازی شده باشد، ممکن است بتوانید آن را پس از ورود امن به حساب مدیریت اعتبارنامه روی دستگاه جدید بازیابی کنید.
در این حالت، حفاظت از حساب ارائهدهنده و سازوکار بازیابی آن اهمیت بسیار زیادی دارد.
حالت دوم: استفاده از Passkey وابسته به دستگاه
اگر کلید خصوصی فقط روی دستگاه گمشده وجود داشته باشد، ممکن است نتوانید همان اعتبارنامه را بازیابی کنید.
در چنین شرایطی باید از Passkey دیگری که قبلاً ثبت کردهاید یا روش بازیابی مجاز سرویس استفاده کنید.
پس از گم شدن دستگاه چه اقداماتی لازم است؟
در صورت گم شدن دستگاه، اقدامات زیر میتوانند خطر دسترسی غیرمجاز را کاهش دهند:
- دستگاه گمشده را از طریق امکانات رسمی مدیریت دستگاه بررسی و در صورت امکان قفل کنید.
- امنیت حساب اصلی مدیریت اعتبارنامه را ارزیابی کنید.
- نشستهای فعال مشکوک را از حسابهای حساس خارج کنید.
- وضعیت اعتبارنامههای ثبتشده را بررسی کنید.
- در صورت وجود خطر دسترسی غیرمجاز، Passkey مربوط را از حساب سرویس حذف یا غیرفعال کنید.
- یک Passkey جایگزین روی دستگاه مطمئن ثبت کنید.
توجه داشته باشید حذف Passkey از فهرست اعتبارنامههای یک سرویس لزوماً فایل یا کلید محلی را از دستگاه حذف نمیکند؛ اما سرویس باید دیگر آن اعتبارنامه را برای ورود معتبر نپذیرد.
آیا Passkey به اینترنت یا فضای ابری نیاز دارد؟
این سؤال به دو موضوع متفاوت مربوط میشود: اجرای عملیات ورود و همگامسازی اعتبارنامه.
Passkey برای انجام عملیات امضای دیجیتال لزوماً به سرویس ابری نیاز ندارد.
یک ابزار احراز هویت وابسته به دستگاه میتواند عملیات رمزنگاری را بهصورت محلی انجام دهد.
اما برای ورود به یک سرویس اینترنتی، معمولاً برقراری ارتباط با همان سرویس لازم است.
در مقابل، همگامسازی Passkey میان دستگاهها ممکن است به اتصال اینترنت و زیرساخت ارائهدهنده مدیریت اعتبارنامه نیاز داشته باشد.
بنابراین نباید استفاده از Passkey و استفاده از فضای ابری را دو مفهوم کاملاً یکسان دانست.
امنیت ذخیرهسازی Passkey و نقش رمزنگاری سرتاسری
در Passkeyهای همگامسازیشده، نحوه محافظت از کلید خصوصی اهمیت ویژهای دارد.
ارائهدهندگان مدیریت اعتبارنامه میتوانند از رمزنگاری برای حفاظت از اطلاعات هنگام ذخیرهسازی و انتقال استفاده کنند.
در پیادهسازیهای دارای End-to-End Encryption یا رمزنگاری سرتاسری، هدف این است که محتوای حساس اعتبارنامه فقط برای طرفهای مجاز قابل دسترسی باشد.
بااینحال، جزئیات امنیتی در سرویسهای مختلف یکسان نیست.
برای ارزیابی یک ارائهدهنده باید پرسید:
- کلیدهای خصوصی در چه محیطی نگهداری میشوند؟
- اطلاعات هنگام همگامسازی چگونه رمزگذاری میشوند؟
- افزودن دستگاه جدید به چه روشهایی امکانپذیر است؟
- اگر حساب کاربر بازیابی شود، چه کنترلهایی اجرا میشوند؟
- آیا دسترسی به اعتبارنامهها به احراز هویت محلی وابسته است؟
- آیا کاربر میتواند دستگاههای متصل و اعتبارنامههای خود را مدیریت کند؟
وجود عبارت «رمزنگاریشده» در معرفی یک سرویس بهتنهایی برای نتیجهگیری درباره امنیت کامل آن کافی نیست.
معماری حفاظت، مدیریت کلید و فرایند بازیابی نیز باید مورد بررسی قرار گیرند. 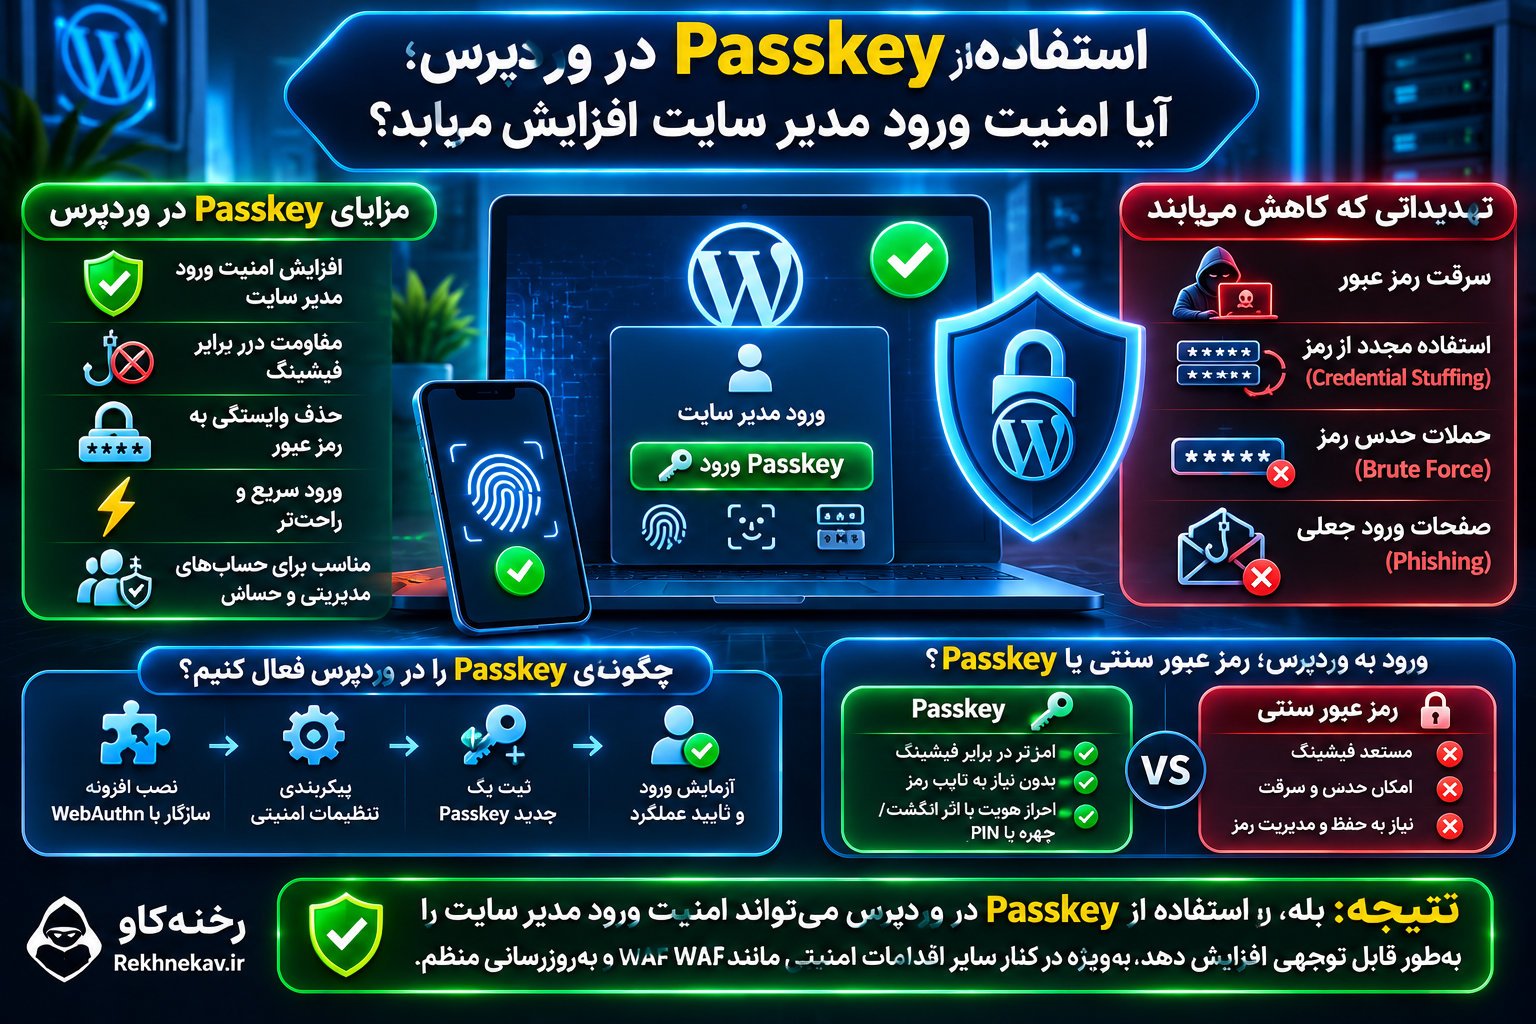
استفاده از Passkey در وردپرس؛ آیا امنیت ورود مدیر سایت افزایش مییابد؟
وردپرس یکی از محبوبترین سیستمهای مدیریت محتواست و حفاظت از حسابهای مدیریتی آن اهمیت زیادی دارد.
مهاجمان ممکن است برای دسترسی غیرمجاز به سایتهای وردپرسی از روشهایی مانند فیشینگ مدیر، سرقت رمز عبور، Credential Stuffing و حملات Brute Force استفاده کنند.
استفاده از Passkey میتواند بخشی از این تهدیدات را کاهش دهد.
آیا وردپرس بهصورت پیشفرض از Passkey پشتیبانی میکند؟
باید میان WordPress.org و WordPress.com تفاوت قائل شد.
در نصبهای مستقل وردپرس، قابلیت ورود با Passkey معمولاً از طریق افزونههای سازگار با WebAuthn اضافه میشود و نباید صرف نصب هسته وردپرس را به معنای فعال بودن این ویژگی دانست.
در WordPress.com نیز امکانات احراز هویت و استفاده از Passkey ممکن است در قالب قابلیتهای امنیتی حساب ارائه شوند.
همچنین باید میان Passkey بهعنوان روش ورود بدون رمز و استفاده از کلید امنیتی بهعنوان عامل دوم تفاوت قائل شد.
بنابراین پیش از فعالسازی باید بررسی کنید ابزار انتخابی دقیقاً چه نوع احراز هویتی ارائه میدهد.
مزایای Passkey برای مدیران وردپرس
استفاده صحیح از Passkey برای حسابهای مدیریتی میتواند مزایای زیر را داشته باشد:
کاهش خطر فیشینگ مدیر: اعتبارنامه استاندارد به هویت سرویس متصل است و مانند رمز عبور در یک صفحه جعلی وارد نمیشود.
کاهش وابستگی به رمزهای متنی: کاربران برای ورود مبتنی بر Passkey نیازی به تایپ رمز عبور ندارند.
کاهش احتمال موفقیت Credential Stuffing: یک اعتبارنامه Passkey برای استفاده در سرویسهای نامرتبط طراحی نشده است.
بهبود تجربه ورود: تأیید هویت میتواند از طریق امکانات دستگاه انجام شود.
افزایش امنیت حسابهای حساس: در کنار کنترلهای مناسب، Passkey میتواند بخشی از راهبرد محافظت از حسابهای مدیران سایت باشد.
هنگام انتخاب افزونه Passkey وردپرس به چه نکاتی توجه کنیم؟
هر افزونهای که ادعای پشتیبانی از ورود بدون رمز عبور دارد، لزوماً از نظر امنیت و کیفیت پیادهسازی یکسان نیست.
پیش از انتخاب افزونه باید موارد زیر بررسی شوند:
- پشتیبانی واقعی از استاندارد WebAuthn و اعتبارنامههای Passkey
- سازگاری با نسخه فعلی وردپرس و PHP
- وضعیت نگهداری و انتشار بهروزرسانیهای امنیتی
- امکان ثبت چند Passkey برای یک حساب
- وجود روش امن برای بازیابی دسترسی
- کنترل دقیق مجوزهای افزودن و حذف اعتبارنامه
- پشتیبانی از احراز هویت مجدد برای تغییرات حساس
- سازگاری با افزونههای امنیتی و ساختار ورود سایت
- قابلیت ثبت رویدادهای امنیتی مهم
- امکان آزمایش بدون اختلال در دسترسی مدیران
همچنین بهتر است پیش از فعالسازی در سایت اصلی، عملکرد افزونه در یک محیط آزمایشی یا Staging بررسی شود.
آیا نصب Passkey نیاز به افزونه امنیتی را حذف میکند؟
خیر.
Passkey فقط یکی از لایههای امنیتی است.
برای محافظت کاملتر از وردپرس همچنان به اقداماتی مانند بهروزرسانی هسته و افزونهها، کنترل دسترسی، تهیه نسخه پشتیبان و نظارت بر فعالیتها نیاز دارید.
استفاده از Web Application Firewall یا WAF نیز میتواند به کنترل درخواستهای مخرب و کاهش برخی حملات علیه برنامه کمک کند.
البته WAF جایگزین اصلاح آسیبپذیریهای نرمافزاری یا مدیریت صحیح مجوزهای کاربران نیست.
نقش Passkey در امنیت فروشگاههای ووکامرس
فروشگاههای ووکامرسی علاوه بر حسابهای مدیریتی، با حساب مشتریان، سفارشها و اطلاعات تجاری نیز سروکار دارند.
این موضوع اهمیت امنیت ورود را افزایش میدهد.
در صورتی که سازوکار سازگار و قابل اعتماد وجود داشته باشد، Passkey میتواند برای ورود مدیران، کارکنان و حتی مشتریان استفاده شود.
مزیت Passkey برای مدیر فروشگاه
حساب مدیر فروشگاه معمولاً به سفارشها، محصولات، تنظیمات فروش و گاهی اطلاعات حساس مشتریان دسترسی دارد.
اگر این حساب تصاحب شود، پیامدهای آن ممکن است فراتر از تغییر محتوای سایت باشد.
استفاده از Passkey میتواند خطر برخی روشهای سرقت اطلاعات ورود مدیر را کاهش دهد.
اما کنترل مجوزهای نقشهای مختلف، بررسی نشستهای فعال و حفاظت از تغییرات حساس همچنان ضروری است.
مزیت Passkey برای مشتریان
مشتریان فروشگاههای اینترنتی ممکن است تمایلی به حفظ رمز عبور جداگانه برای هر فروشگاه نداشته باشند.
Passkey میتواند ورود را سادهتر کند و وابستگی به رمزهای تکراری را کاهش دهد.
بااینحال، رابط کاربری باید برای مشتریانی که دستگاه سازگار ندارند یا هنوز با Passkey آشنا نیستند نیز قابل استفاده باشد.
همچنین مسیر بازیابی حساب باید با توجه به حساسیت اطلاعات شخصی و سفارشها طراحی شود.
امنیت فرایند پرداخت چه میشود؟
استفاده از Passkey برای ورود به حساب به معنای امن شدن خودکار فرایند پرداخت نیست.
امنیت درگاه، اعتبارسنجی تراکنش، کنترل تغییر اطلاعات پرداخت و جلوگیری از دسترسی غیرمجاز به سفارشها همچنان نیازمند اقدامات مستقل هستند.
Passkey میتواند بخشی از یک معماری امنیتی مناسب باشد، نه جایگزین تمام کنترلهای مالی و نرمافزاری.
راهنمای پیادهسازی امن Passkey برای توسعهدهندگان سایت
پیادهسازی Passkey تنها به نمایش یک دکمه ورود محدود نمیشود.
توسعهدهندگان باید ثبت اعتبارنامه، احراز هویت، مدیریت حساب و بازیابی دسترسی را بهصورت یک فرایند امنیتی یکپارچه طراحی کنند.
استفاده از HTTPS
WebAuthn در مرورگرها به بستر امن یا Secure Context نیاز دارد.
بنابراین صفحات مربوط به ثبت و استفاده از Passkey باید از HTTPS معتبر استفاده کنند.
علاوه بر این، پیکربندی صحیح ارتباط امن و جلوگیری از بارگذاری منابع ناامن اهمیت دارد.
اعتبارسنجی Origin و RP ID
Origin نشاندهنده مبدأ وب درخواستکننده است و RP ID شناسه سرویس متکی به اعتبارنامه محسوب میشود.
سرور باید مطمئن شود پاسخ احراز هویت به مبدأ و شناسه مورد انتظار مربوط است.
اعتبارسنجی نادرست این مقادیر میتواند بخشی از تضمینهای امنیتی WebAuthn را تضعیف کند.
استفاده از فهرست مشخص مبدأهای مجاز و اجتناب از سیاستهای بیشازحد گسترده ضروری است.
مدیریت صحیح Challenge
هر درخواست ثبت یا ورود باید از Challenge مناسب و غیرقابلپیشبینی استفاده کند.
سرور باید مقدار مورد انتظار، زمان اعتبار و وضعیت استفادهشدن آن را کنترل کند.
پاسخهای منقضیشده، نامعتبر یا تکراری نباید پذیرفته شوند.
بررسی User Verification
اگر سیاست امنیتی سرویس به تأیید هویت محلی نیاز دارد، برنامه باید آن را صریحاً درخواست کند.
همچنین نتیجه User Verification باید در سمت سرور بررسی شود.
تکیه بر اینکه دستگاه ظاهراً از اثر انگشت پشتیبانی میکند، برای اثبات انجام تأیید هویت کافی نیست.
محافظت از فرایند ثبت Passkey جدید
افزودن یک Passkey جدید به حساب، یک عملیات حساس امنیتی است.
اگر مهاجم بتواند از طریق یک نشست سرقتشده اعتبارنامه خود را به حساب قربانی اضافه کند، امکان دسترسی غیرمجاز در آینده ایجاد میشود.
برای کاهش این خطر، بهتر است ثبت اعتبارنامه جدید به احراز هویت معتبر و تازه وابسته باشد.
همچنین استفاده از کنترلهای ضد CSRF، ثبت رویداد و اطلاعرسانی به مالک حساب ضروری است.
استفاده از کتابخانههای معتبر
پیادهسازی دستی بخشهای پیچیده WebAuthn میتواند احتمال خطای امنیتی را افزایش دهد.
بهتر است توسعهدهندگان از کتابخانههای معتبر و فعال برای اعتبارسنجی پاسخها و مدیریت عملیات رمزنگاری استفاده کنند.
بااینحال، استفاده از کتابخانه آماده جایگزین طراحی امن گردش کار حساب کاربری نیست.
محافظت از نشست پس از ورود
پس از موفقیت Passkey، برنامه همچنان باید نشست کاربر را بهشکل امن مدیریت کند.
تنظیم صحیح کوکیها، محدودسازی عمر نشست، جلوگیری از Session Fixation و بررسی مجدد هویت هنگام انجام عملیات حساس از اقدامات ضروری هستند.
ثبت رویدادهای امنیتی
ثبت اطلاعات مربوط به ایجاد، استفاده و حذف Passkey میتواند برای تشخیص رفتارهای مشکوک مفید باشد.
رویدادهای مهم شامل ثبت اعتبارنامه جدید، تلاشهای ناموفق، تغییر روش بازیابی و حذف اعتبارنامه هستند.
البته نباید اطلاعات حساس رمزنگاری یا دادههای محرمانه غیرضروری در گزارشها ثبت شوند.
چکلیست امنیتی استفاده از Passkey برای کاربران
کاربرانی که قصد دارند Passkey را جایگزین رمز عبور کنند، بهتر است اقدامات زیر را انجام دهند.
۱. قفل امن دستگاه را فعال کنید.
استفاده از PIN مناسب، بیومتریک و قفل خودکار میتواند احتمال استفاده غیرمجاز از دستگاه را کاهش دهد.
۲. سیستمعامل و مرورگر را بهروز نگه دارید.
بهروزرسانیها ممکن است آسیبپذیریهای امنیتی و مشکلات سازگاری را برطرف کنند.
۳. از ارائهدهنده مدیریت اعتبارنامه معتبر استفاده کنید.
در انتخاب سرویس، امنیت حساب اصلی، روش همگامسازی و امکانات بازیابی را بررسی کنید.
۴. برای حسابهای حساس اعتبارنامه جایگزین داشته باشید.
در صورت پشتیبانی سرویس، ثبت چند Passkey یا استفاده از یک کلید امنیتی پشتیبان میتواند احتمال قفل شدن حساب را کاهش دهد.
۵. دستگاههای عمومی را برای ثبت Passkey انتخاب نکنید.
ثبت اعتبارنامه در دستگاههای مشترک یا غیرقابل اعتماد میتواند خطر دسترسی غیرمجاز ایجاد کند.
۶. امنیت حساب ایمیل و بازیابی را جدی بگیرید.
اگر مهاجم بتواند از مسیر بازیابی وارد حساب شود، امنیت روش اصلی ورود بهتنهایی کافی نخواهد بود.
۷. اعتبارنامههای قدیمی را بازبینی کنید.
Passkeyهای مرتبط با دستگاههای واگذارشده یا گمشده باید بررسی شوند.
۸. نشستهای فعال را مدیریت کنید.
در حسابهای حساس، فهرست دستگاهها و نشستهای متصل را بهطور دورهای بررسی کنید.
۹. درخواستهای ناشناس را تأیید نکنید.
اگر درخواست ثبت اعتبارنامه یا تغییر تنظیمات امنیتی را خودتان آغاز نکردهاید، آن را مشکوک در نظر بگیرید.
۱۰. روش بازیابی را پیش از حذف رمز عبور آزمایش کنید.
اگر سرویس امکان حذف کامل رمز عبور را فراهم کرده است، مطمئن شوید راهکار امنی برای بازیابی دسترسی وجود دارد.
بهترین روش استفاده از Passkey برای سازمانها
برای سازمانها، انتخاب Passkey باید بخشی از سیاست جامع مدیریت هویت و دسترسی باشد.
این سیاست ممکن است شامل موارد زیر باشد:
- مشخص کردن حسابهایی که باید از احراز هویت مقاوم در برابر فیشینگ استفاده کنند.
- تعیین نوع اعتبارنامه مجاز برای کارکنان.
- مدیریت ثبت و حذف ابزارهای احراز هویت.
- تعریف روش امن برای خروج کارکنان و لغو دسترسی آنها.
- کنترل دستگاههای سازمانی و شخصی.
- بررسی رویدادهای ورود و فعالیتهای غیرعادی.
- استفاده از سیاستهای بازیابی متناسب با حساسیت حساب.
- ارزیابی نیاز به ابزارهای سختافزاری وابسته به دستگاه.
در محیطهای حساس، صرف استفاده از یک Passkey همگامسازیشده ممکن است تمام الزامات سطح اطمینان احراز هویت را پوشش ندهد.
برای مثال، بالاترین سطح اطمینان احراز هویت در چارچوب NIST الزامات سختگیرانهتری برای غیرقابل استخراج بودن کلیدهای احراز هویت دارد.
بنابراین سازمانها باید نوع اعتبارنامه را با الزامات امنیتی و عملیاتی خود هماهنگ کنند.
سناریوهای واقعی استفاده از Passkey
برای درک بهتر مزایا و محدودیتهای این فناوری، چند سناریوی کاربردی را بررسی میکنیم.
سناریوی اول: تلاش برای فیشینگ حساب مدیر سایت
مدیر یک وبسایت پیام جعلی دریافت میکند که او را به صفحه ورود مشابه سایت اصلی هدایت میکند.
اگر ورود حساب فقط بر پایه رمز عبور باشد، خطر وارد کردن رمز در صفحه جعلی وجود دارد.
اما در روش استاندارد Passkey، اعتبارنامه به هویت سرویس اصلی وابسته است و برای دامنه نامعتبر قابل استفاده عادی نخواهد بود.
نتیجه این است که خطر سرقت اطلاعات احراز هویت از این طریق بهشدت کاهش مییابد.
سناریوی دوم: افشای اطلاعات پایگاه داده
فرض کنید اطلاعات احراز هویت یک سرویس در جریان رخداد امنیتی افشا شده است.
در سیستم مبتنی بر رمز عبور، مهاجم ممکن است به هش رمزهای کاربران دسترسی پیدا کند.
اما در سیستم مبتنی بر Passkey، کلید عمومی ذخیرهشده بهتنهایی برای انجام عملیات امضای دیجیتال کافی نیست.
البته اگر دادههای دیگری نیز افشا شده باشند، ممکن است خطرات مستقلی برای کاربران وجود داشته باشد.
سناریوی سوم: گم شدن تلفن همراه
کاربری Passkey حساب خود را فقط روی تلفن همراه ذخیره کرده است.
اگر اعتبارنامه وابسته به دستگاه باشد و هیچ ابزار جایگزینی وجود نداشته باشد، کاربر باید از فرایند بازیابی سرویس استفاده کند.
اما اگر پیشتر Passkey دیگری روی یک ابزار امن ثبت کرده باشد، احتمالاً میتواند آسانتر به حساب خود دسترسی پیدا کند.
این سناریو اهمیت برنامهریزی برای بازیابی را نشان میدهد.
سناریوی چهارم: سرقت نشست فعال
کاربری با Passkey وارد حساب خود شده است.
پس از ورود، یک آسیبپذیری یا بدافزار باعث افشای نشست فعال او میشود.
در چنین شرایطی، مهاجم ممکن است بتواند از نشست معتبر سوءاستفاده کند، حتی اگر کلید خصوصی Passkey را در اختیار نداشته باشد.
این مثال نشان میدهد امنیت نشست باید مستقل از امنیت ورود مدیریت شود.
اشتباهات رایج هنگام استفاده از Passkey
با وجود مزایای امنیتی متعدد، برخی برداشتهای نادرست میتوانند باعث استفاده نامناسب از این فناوری شوند.
تصور اینکه Passkey هرگز قابل سوءاستفاده نیست
Passkey مقاومت بالایی در برابر تهدیدات مشخصی مانند فیشینگ اطلاعات ورود دارد.
اما نمیتواند تمام حملات علیه حساب، دستگاه یا برنامه را حذف کند.
ثبت تنها یک Passkey بدون روش بازیابی
این اشتباه ممکن است پس از گم شدن یا خرابی دستگاه، دسترسی کاربر را با مشکل روبهرو کند.
برای حسابهای حساس بهتر است از روشهای بازیابی مطمئن و اعتبارنامه جایگزین استفاده شود.
استفاده از دستگاه مشترک
ایجاد Passkey روی دستگاهی که چند نفر به آن دسترسی دارند، میتواند خطر امنیتی ایجاد کند.
بهتر است اعتبارنامههای شخصی روی دستگاههای مورد اعتماد نگهداری شوند.
بیتوجهی به امنیت حساب مدیریت Passkey
در مدلهای همگامسازیشده، محافظت از حساب ارائهدهنده اهمیت زیادی دارد.
ضعف در فرایند بازیابی یا افزودن دستگاه جدید میتواند امنیت اعتبارنامهها را تحت تأثیر قرار دهد.
حذف عجولانه روشهای ورود قبلی
برخی کاربران ممکن است بلافاصله پس از ایجاد Passkey، روشهای ورود و بازیابی قبلی را حذف کنند.
اگر اعتبارنامه جدید بهدرستی آزمایش نشده باشد، احتمال از دست رفتن دسترسی وجود دارد.
بهتر است ابتدا عملکرد Passkey و مسیرهای جایگزین بررسی شوند.
تصور اینکه Passkey جایگزین تمام ابزارهای امنیتی است
Passkey جایگزین آنتیویروس، WAF، کنترل دسترسی، مدیریت نشست یا بهروزرسانی امنیتی نمیشود.
این فناوری باید در کنار سایر کنترلهای امنیتی استفاده شود.
آینده Passkey و احراز هویت بدون رمز عبور
روند توسعه فناوریهای احراز هویت نشان میدهد وابستگی به رمزهای عبور سنتی در حال کاهش است.
استفاده از استانداردهای مشترک مانند FIDO2 و WebAuthn امکان پیادهسازی روشهای ورود مقاوم در برابر فیشینگ را در سیستمهای مختلف فراهم کرده است.
با گسترش پشتیبانی مرورگرها، سیستمعاملها و سرویسهای آنلاین، کاربران بیشتری میتوانند بدون حفظ کردن رمزهای متعدد وارد حسابهای خود شوند.
بااینحال، جایگزینی کامل رمز عبور با چالشهایی روبهرو است.
برخی کاربران از دستگاههای قدیمی استفاده میکنند. بعضی سازمانها به سیاستهای سختگیرانه مدیریت اعتبارنامه نیاز دارند و بسیاری از سرویسها هنوز مسیرهای ورود سنتی را حفظ کردهاند.
همچنین موضوعاتی مانند انتقال اعتبارنامه میان ارائهدهندگان، بازیابی حساب و آموزش کاربران همچنان اهمیت دارند.
از منظر امنیتی، موفقیت Passkey زمانی کاملتر خواهد بود که تمام چرخه عمر حساب، از ثبت اولیه تا بازیابی و حذف دسترسی، با اصول امنیتی هماهنگ باشد.
سؤالات متداول درباره Passkey
Passkey چیست؟
Passkey یک اعتبارنامه دیجیتال مبتنی بر رمزنگاری کلید عمومی است که امکان ورود بدون تایپ رمز عبور را فراهم میکند. این فناوری با استانداردهای FIDO2 و WebAuthn ارتباط دارد و برای کاهش خطراتی مانند فیشینگ و سرقت رمز عبور طراحی شده است.
آیا Passkey از رمز عبور امنتر است؟
در برابر بسیاری از تهدیدات مرتبط با رمز عبور، مانند فیشینگ اطلاعات ورود، Credential Stuffing و حملات حدس رمز، Passkey امنیت بیشتری فراهم میکند. بااینحال، امنیت نهایی حساب به محافظت از دستگاه، نشست و روشهای بازیابی نیز وابسته است.
آیا برای استفاده از Passkey باید اثر انگشت داشته باشیم؟
خیر. بسته به دستگاه و ابزار احراز هویت، ممکن است بتوان از PIN، رمز دستگاه، تشخیص چهره یا کلید امنیتی فیزیکی نیز استفاده کرد.
آیا Passkey بدون اینترنت کار میکند؟
عملیات رمزنگاری کلید خصوصی میتواند بهصورت محلی انجام شود، اما ورود به حساب یک سرویس اینترنتی معمولاً به ارتباط با سرور آن نیاز دارد. همگامسازی اعتبارنامه نیز ممکن است به اینترنت وابسته باشد.
اگر گوشی دارای Passkey گم شود چه کنیم؟
در صورت استفاده از اعتبارنامه همگامسازیشده، ممکن است بتوان از طریق حساب مدیریت اعتبارنامه آن را روی دستگاه جدید بازیابی کرد. در غیر این صورت، باید از Passkey جایگزین یا مسیر بازیابی امن سرویس استفاده کرد.
آیا Passkey میتواند هک شود؟
هیچ فناوری امنیتی کاملاً مصون از سوءاستفاده نیست. Passkey برخی حملات متداول علیه رمز عبور را تا حد زیادی خنثی میکند، اما آلودگی دستگاه، سرقت نشست، نقص بازیابی حساب و آسیبپذیریهای برنامه همچنان خطرآفرین هستند.
آیا Passkey همان 2FA است؟
Passkey و 2FA مفاهیم یکسانی نیستند. Passkey یک روش احراز هویت مبتنی بر کلید عمومی است که در صورت استفاده از تأیید هویت محلی و بررسی صحیح آن میتواند الزامات احراز هویت چندعاملی را پوشش دهد.
آیا وبسایت اثر انگشت کاربر را دریافت میکند؟
خیر. در استفاده استاندارد از Passkey، بررسی بیومتریک روی دستگاه انجام میشود و داده بیومتریک برای احراز هویت به وبسایت ارسال نمیشود.
آیا میتوان چند Passkey برای یک حساب داشت؟
بله، بسیاری از سرویسهای سازگار امکان ثبت چند اعتبارنامه برای یک حساب را فراهم میکنند. این قابلیت میتواند برای ایجاد روش پشتیبان و کاهش وابستگی به یک دستگاه مفید باشد.
آیا Passkey برای وردپرس مناسب است؟
بله، در صورت استفاده از افزونه سازگار و معتبر، Passkey میتواند امنیت ورود به حسابهای وردپرس را افزایش دهد. البته بهروزرسانی، مدیریت نشست، کنترل مجوزها و امنیت روش بازیابی همچنان ضروری است.
آیا Passkey جایگزین رمز عبور مدیر وردپرس میشود؟
این موضوع به امکانات افزونه و نحوه پیکربندی بستگی دارد. برخی راهکارها ورود بدون رمز عبور ارائه میکنند و برخی دیگر از WebAuthn بهعنوان عامل دوم استفاده میکنند. باید قابلیت واقعی افزونه پیش از فعالسازی بررسی شود.
آیا استفاده از Passkey رایگان است؟
در بسیاری از دستگاهها و سرویسها، قابلیتهای پایه ایجاد و استفاده از Passkey بدون پرداخت هزینه جداگانه در دسترس هستند. بااینحال، برخی ابزارهای مدیریت اعتبارنامه یا کلیدهای امنیتی سختافزاری ممکن است هزینه داشته باشند.
آیا میتوان Passkey را حذف کرد؟
بله، سرویسهای سازگار معمولاً امکان مدیریت و حذف اعتبارنامههای ثبتشده را فراهم میکنند. حذف اعتبارنامه از حساب باید باعث شود سرور دیگر آن را برای ورود نپذیرد، حتی اگر نسخه محلی آن همچنان در ابزار مدیریت اعتبارنامه باقی مانده باشد.
آیا استفاده از Passkey روی رایانه عمومی امن است؟
بهتر است Passkey شخصی را روی دستگاههای عمومی یا مشترک ذخیره نکنید. در صورت نیاز، برخی سیستمها امکان ورود با استفاده از Passkey موجود روی تلفن همراه شخصی را فراهم میکنند. بااینحال، رایانه عمومی ممکن است آلوده باشد و نشست ایجادشده نیز باید پس از استفاده بهدرستی پایان یابد.
آیا Passkey در برابر حمله مرد میانی مقاوم است؟
Passkey مبتنی بر WebAuthn با اتصال پاسخ احراز هویت به هویت سرویس، در برابر بسیاری از حملات فیشینگ و واسطهگری در مرحله ورود مقاومت بالایی دارد. اما این ویژگی به معنای جلوگیری از تمام حملات شبکه، بدافزارها یا سرقت نشست پس از ورود نیست.
آیا استفاده از Passkey برای همه حسابها ضروری است؟
ضرورت استفاده به حساسیت حساب و مدل تهدید بستگی دارد. بااینحال، برای حسابهای ایمیل، مدیریتی، مالی و سرویسهای حاوی اطلاعات مهم، استفاده از احراز هویت مقاوم در برابر فیشینگ میتواند یک بهبود امنیتی ارزشمند باشد.
جمعبندی: آیا Passkey بهترین جایگزین رمز عبور است؟
Passkey یکی از مهمترین پیشرفتها در حوزه احراز هویت دیجیتال محسوب میشود.
این فناوری با استفاده از رمزنگاری کلید عمومی و خصوصی، بسیاری از ضعفهای بنیادین رمزهای عبور سنتی را برطرف میکند.
مهمترین مزیت Passkey، مقاومت در برابر فیشینگ اطلاعات ورود است؛ زیرا اعتبارنامه به هویت سرویس مربوط میشود و برخلاف رمز عبور، یک اطلاعات محرمانه مشترک برای وارد کردن در وبسایت وجود ندارد.
همچنین استفاده از Passkey میتواند خطرات ناشی از رمزهای تکراری، Credential Stuffing و حملات حدس رمز عبور را کاهش دهد.
از منظر تجربه کاربری نیز امکان ورود با اثر انگشت، تشخیص چهره یا PIN دستگاه میتواند فرایند احراز هویت را سادهتر کند.
بااینحال، Passkey نباید بهعنوان راهکاری جادویی و بدون محدودیت معرفی شود.
امنیت دستگاه، فرایند بازیابی حساب، محافظت از نشستهای فعال و پیادهسازی صحیح WebAuthn نقش اساسی در امنیت نهایی دارند.
برای کاربران عادی، استفاده از Passkey در کنار قفل امن دستگاه و روش بازیابی مطمئن میتواند انتخاب مناسبی باشد.
برای مدیران وبسایتها و سازمانها، این فناوری زمانی بیشترین ارزش را خواهد داشت که همراه با سیاستهای مدیریت دسترسی، بررسی رویدادهای امنیتی و حفاظت از زیرساخت استفاده شود.
در پاسخ نهایی به این سؤال که آیا Passkey جایگزین امنتری برای رمز عبور است، میتوان گفت بله؛ Passkey در برابر بسیاری از تهدیدات اصلی مربوط به رمز عبور برتری امنیتی مشخصی دارد، اما حفاظت کامل از حساب همچنان نیازمند رویکردی چندلایه است.
آینده احراز هویت به سمت کاهش وابستگی به رمزهای قابل حفظ کردن و افزایش استفاده از اعتبارنامههای رمزنگاریشده حرکت میکند. شناخت صحیح Passkey و استفاده اصولی از آن میتواند گامی مهم در افزایش امنیت حسابهای شخصی، وبسایتها و سامانههای سازمانی باشد.
مطالب مرتبط