Patch Management چیست؟ چرا مدیریت وصلههای امنیتی برای سایت و سرور ضروری است؟
Patch Management یا مدیریت وصلههای امنیتی، فرایند شناسایی، اولویتبندی، نصب و ارزیابی اصلاحیههای نرمافزاری برای کاهش آسیبپذیریهای شناختهشده است. مدیریت صحیح وصلهها میتواند خطر نفوذ، آلودگی به بدافزار، افشای اطلاعات و اختلال در عملکرد سایت و سرور را کاهش دهد. برای اجرای مؤثر این فرایند باید بهروزرسانی وردپرس، افزونهها، سیستمعامل و سرویسهای سرور همراه با آزمایش، پشتیبانگیری و تأیید رفع آسیبپذیری انجام شود.
Patch Management یا مدیریت وصلههای امنیتی، فرایند شناسایی، ارزیابی، اولویتبندی، آزمایش، نصب و بررسی بهروزرسانیهای نرمافزاری و امنیتی است. هدف اصلی مدیریت وصلهها، رفع آسیبپذیریهای شناختهشده، کاهش احتمال نفوذ مهاجمان و حفظ پایداری سایت و سرور است. بدون مدیریت منظم وصلههای امنیتی، حتی یک وبسایت با تنظیمات امنیتی مناسب نیز ممکن است در برابر حملات قابل پیشگیری آسیبپذیر باقی بماند.
مقدمه: چرا یک بهروزرسانی کوچک میتواند از یک حمله بزرگ جلوگیری کند؟
تصور کنید یک وبسایت وردپرسی با گواهی SSL معتبر، فایروال فعال، رمزهای عبور پیچیده و احراز هویت دومرحلهای راهاندازی شده است. مدیر سایت نیز تصور میکند تمام اقدامات لازم برای محافظت از اطلاعات کاربران را انجام داده است.
بااینحال، یکی از افزونههای نصبشده روی سایت چند ماه است بهروزرسانی نشده و نسخه فعلی آن دارای یک آسیبپذیری امنیتی شناختهشده است.
ممکن است توسعهدهنده افزونه مدتها قبل نسخه اصلاحشدهای منتشر کرده باشد، اما مدیر سایت به دلیل نگرانی از ایجاد اختلال، نصب آن را به تعویق انداخته است.
در چنین شرایطی، مهاجم برای نفوذ لزوماً نیازی به شکستن رمز عبور یا عبور از احراز هویت دومرحلهای ندارد. اگر آسیبپذیری موجود با شرایط سایت قابل بهرهبرداری باشد، ممکن است مسیر دیگری برای دسترسی غیرمجاز ایجاد شود.
این مثال یکی از واقعیتهای مهم امنیت سایبری را نشان میدهد: امنیت یک سامانه فقط به تنظیمات اولیه آن وابسته نیست؛ بلکه به نحوه نگهداری و اصلاح مداوم آن نیز بستگی دارد.
نرمافزارها محصولات ثابتی نیستند. توسعهدهندگان بهطور مداوم خطاهای عملکردی، مشکلات سازگاری و ضعفهای امنیتی آنها را شناسایی و اصلاح میکنند.
هر بار که یک آسیبپذیری جدید کشف میشود، ممکن است فاصلهای میان زمان اطلاع از مشکل و زمان نصب اصلاحیه در سامانه کاربران ایجاد شود.
این فاصله زمانی میتواند فرصت مناسبی برای مهاجمان فراهم کند.
مدیریت وصلههای امنیتی یا Patch Management دقیقاً برای کنترل همین وضعیت طراحی شده است.
در یک سیستم مدیریت وصله مناسب، مدیر سایت یا تیم فناوری اطلاعات فقط منتظر نمایش پیام «نسخه جدید موجود است» نمیماند؛ بلکه داراییهای نرمافزاری را شناسایی میکند، اطلاعیههای امنیتی را بررسی میکند، خطر هر آسیبپذیری را میسنجد و اصلاحیهها را طبق یک برنامه مشخص اعمال میکند.
این فرایند برای سایتهای وردپرسی، فروشگاههای ووکامرسی، سرورهای لینوکسی، پایگاههای داده، سرویسهای ابری و حتی تجهیزات شبکه اهمیت دارد.
در ادامه بررسی میکنیم Patch Management چیست، چگونه اجرا میشود، چه تفاوتی با بهروزرسانی معمولی دارد و چگونه میتوان یک برنامه مدیریت وصلههای امنیتی قابل اعتماد برای سایت و سرور ایجاد کرد. 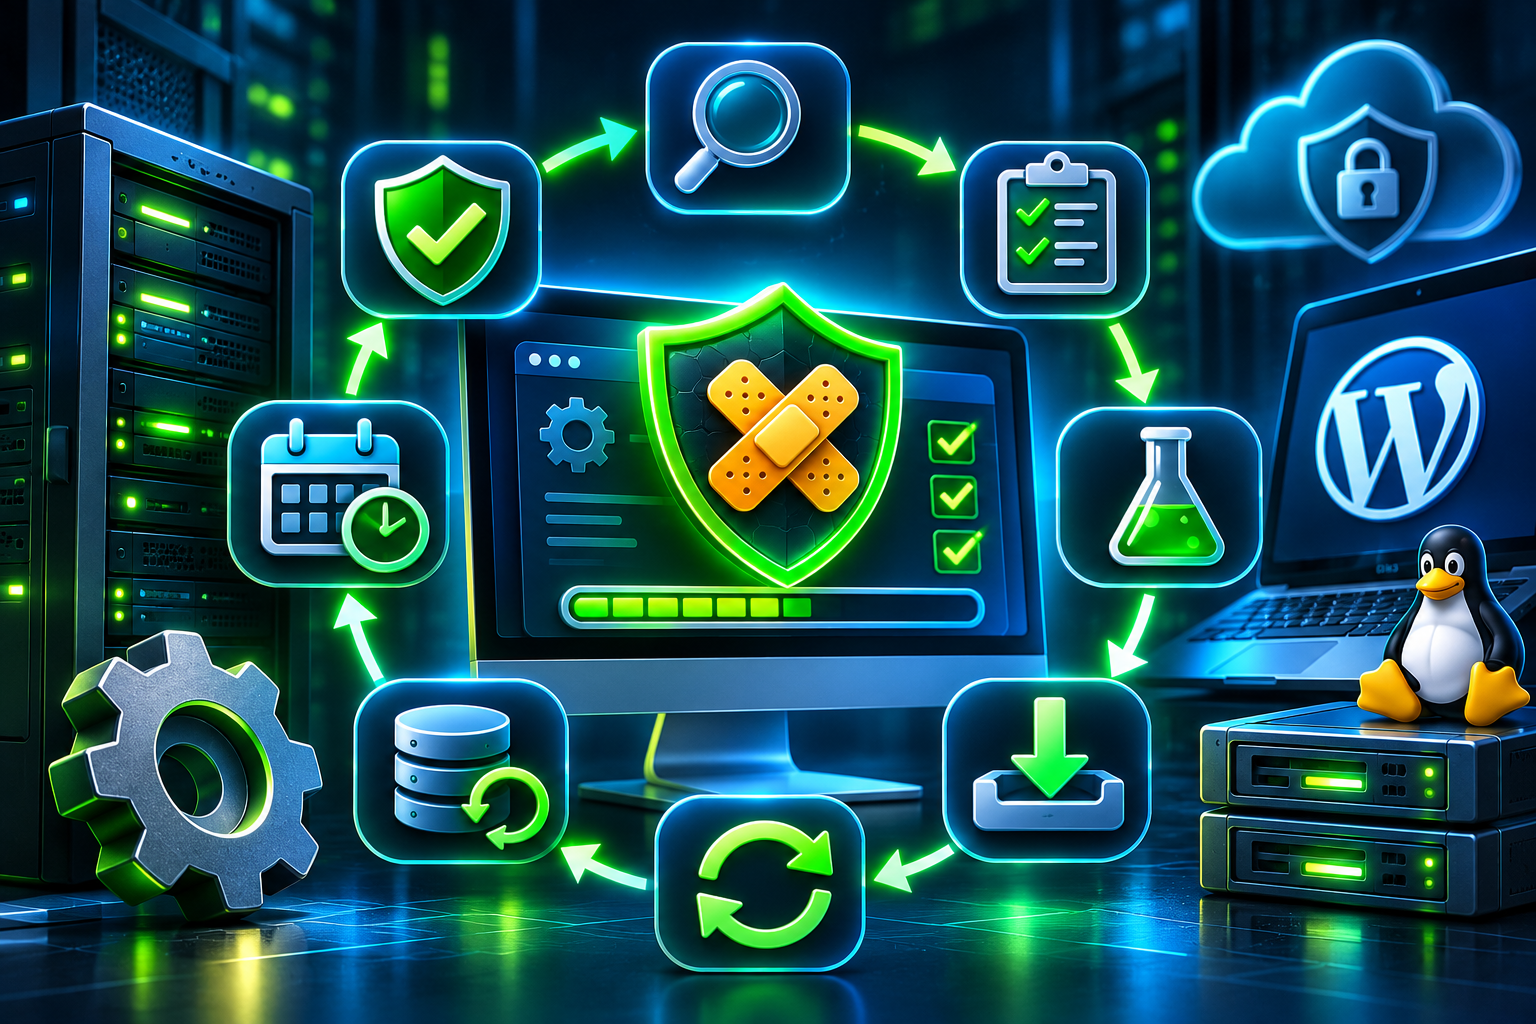
Patch Management چیست و دقیقاً چه کاری انجام میدهد؟
Patch Management به مجموعهای از فعالیتهای سازمانیافته گفته میشود که برای مدیریت اصلاحیههای نرمافزاری و امنیتی در طول عمر یک سامانه انجام میشوند.
وصله یا Patch معمولاً تغییری است که توسعهدهنده برای اصلاح یک مشکل مشخص در نرمافزار، سیستمعامل، سرویس یا Firmware منتشر میکند.
این مشکل ممکن است یک باگ عملکردی، ضعف سازگاری یا آسیبپذیری امنیتی باشد.
برای مثال، اگر در یک نسخه از وبسرور نقصی شناسایی شود که تحت شرایط خاص امکان دسترسی غیرمجاز را فراهم کند، توسعهدهنده ممکن است نسخه اصلاحشدهای منتشر کند.
نصب این نسخه میتواند آسیبپذیری مشخصشده را برطرف کند.
اما مدیریت وصلههای امنیتی صرفاً به اجرای دستور نصب یا کلیک روی دکمه Update محدود نیست.
یک چرخه کامل Patch Management شامل موارد زیر است:
- شناسایی نرمافزارها، سیستمها و نسخههای نصبشده
- بررسی اطلاعیههای امنیتی و اصلاحیههای منتشرشده
- تشخیص اینکه کدام آسیبپذیری واقعاً بر سامانه تأثیر میگذارد
- ارزیابی شدت خطر و احتمال بهرهبرداری
- تعیین اولویت و زمان مناسب اصلاح
- آزمایش اصلاحیه در محیط کنترلشده
- تهیه نسخه پشتیبان و آمادهسازی روش بازگشت
- نصب وصله روی سیستمهای هدف
- بررسی عملکرد سرویس و تأیید رفع آسیبپذیری
- ثبت نتایج، پایش و اصلاح سیاستهای آینده
بنابراین Patch Management را باید بخشی از فرایند مدیریت ریسک و نگهداری پیشگیرانه زیرساخت فناوری اطلاعات دانست.
هدف اصلی مدیریت وصلههای امنیتی چیست؟
هدف نهایی، کاهش سطح خطرپذیری سامانه در برابر تهدیداتی است که اصلاحیه آنها در دسترس قرار گرفته است.
اگر یک آسیبپذیری شناسایی شده و نسخه اصلاحشده موجود باشد، ادامه استفاده از نسخه آسیبپذیر میتواند ریسک غیرضروری ایجاد کند.
البته هر وصله نیز ممکن است آثار جانبی داشته باشد؛ به همین دلیل مدیریت صحیح باید میان امنیت، سازگاری و دسترسپذیری تعادل برقرار کند.
آیا هر وصلهای امنیتی است؟
خیر. همه وصلهها برای رفع آسیبپذیری منتشر نمیشوند.
برخی برای اصلاح خطاهای ظاهری، بهبود مصرف منابع، افزایش سازگاری یا رفع مشکلات عملکردی هستند.
در مقابل، Security Patch یا وصله امنیتی با هدف اصلاح یک ضعف امنیتی منتشر میشود.
بااینحال، یک بهروزرسانی ممکن است همزمان شامل اصلاحات امنیتی و غیرامنیتی باشد.
به همین دلیل بررسی توضیحات نسخه یا Release Notes در مدیریت وصله اهمیت دارد.
تفاوت Patch، Update، Upgrade و Hotfix چیست؟
یکی از اشتباهات رایج در مدیریت زیرساخت، یکسان دانستن تمام انواع بهروزرسانی است.
درحالیکه این اصطلاحات اغلب همپوشانی دارند، کاربرد آنها دقیقاً یکسان نیست.
| اصطلاح | مفهوم اصلی | مثال |
|---|---|---|
| Patch | اصلاح یک یا چند مشکل مشخص | رفع آسیبپذیری امنیتی یک سرویس |
| Security Update | بهروزرسانی با اصلاحات امنیتی | انتشار نسخه امنتر یک افزونه |
| Update | انتشار نسخه جدید با اصلاحات یا بهبودها | بهروزرسانی معمولی نرمافزار |
| Upgrade | ارتقا به نسخه یا نسل جدیدتر | مهاجرت از نسخه قدیمی یک سیستم به نسخه اصلی جدید |
| Hotfix | اصلاحیه فوری برای مشکل مشخص | انتشار اصلاح اضطراری برای یک نقص مهم |
| Firmware Update | بهروزرسانی نرمافزار داخلی سختافزار | اصلاح Firmware تجهیزات شبکه |
توجه داشته باشید این نامگذاری در محصولات مختلف ممکن است متفاوت باشد.
برای مثال، یک توسعهدهنده ممکن است اصلاحیه امنیتی را در قالب یک نسخه کامل نرمافزار منتشر کند، نه یک فایل Patch مستقل.
در نتیجه، مهمتر از نام بسته، شناخت تغییرات واقعی و اثر آن بر امنیت سامانه است.
آیا ارتقای نسخه همیشه بهتر از نصب وصله است؟
لزوماً خیر.
فرض کنید یک نرمافزار دارای دو شاخه پشتیبانیشده است. یکی از شاخهها اصلاحیه امنیتی دریافت کرده و دیگری شامل امکانات جدیدتری نیز شده است.
اگر نسخه فعلی همچنان پشتیبانی امنیتی دریافت میکند، ممکن است نصب اصلاحیه همان شاخه، با ریسک سازگاری کمتری همراه باشد.
اما اگر نسخه فعلی به پایان دوره پشتیبانی رسیده باشد، ادامه استفاده از آن میتواند خطرناک باشد و مهاجرت به نسخه پشتیبانیشده ضرورت پیدا کند.
تصمیم درست باید بر اساس وضعیت پشتیبانی، شدت آسیبپذیری و وابستگیهای سیستم گرفته شود.
چرا مدیریت وصلههای امنیتی برای سایت و سرور ضروری است؟
اهمیت مدیریت وصلهها زمانی روشنتر میشود که پیامدهای استفاده از نرمافزارهای آسیبپذیر را بررسی کنیم.
۱. کاهش احتمال نفوذ از طریق آسیبپذیریهای شناختهشده
بخشی از حملات سایبری از ضعفهایی استفاده میکنند که قبلاً شناسایی و مستند شدهاند.
در برخی موارد، حتی روشهای سوءاستفاده از آسیبپذیری نیز بهصورت عمومی شناخته شدهاند.
اگر وصله منتشرشده نصب نشود، سامانه ممکن است همچنان در معرض همان تهدید باقی بماند.
مدیریت Patch به کاهش این فاصله امنیتی کمک میکند.
۲. محافظت از اطلاعات کاربران
وبسایتها ممکن است اطلاعاتی مانند نام، ایمیل، مشخصات سفارش و سایر دادههای شخصی را ذخیره کنند.
اگر یک آسیبپذیری به افشای اطلاعات منجر شود، پیامد آن میتواند شامل نقض حریم خصوصی و آسیب به اعتبار کسبوکار باشد.
نصب اصلاحیههای مرتبط، یکی از اقداماتی است که احتمال وقوع چنین رخدادهایی را کاهش میدهد.
البته حفاظت از دادهها همچنان به کنترل دسترسی، رمزنگاری و طراحی امن برنامه نیاز دارد.
۳. جلوگیری از اختلال در سرویس
همه رخدادهای امنیتی به سرقت اطلاعات ختم نمیشوند.
برخی حملات میتوانند باعث توقف سرویس، مصرف غیرعادی منابع یا اختلال در عملکرد برنامه شوند.
برای یک فروشگاه اینترنتی، حتی چند ساعت از دسترس خارج شدن سایت ممکن است پیامد مالی قابل توجهی داشته باشد.
مدیریت وصلههای امنیتی میتواند احتمال اختلال ناشی از برخی آسیبپذیریهای شناختهشده را کاهش دهد.
۴. کاهش خطر آلودگی به بدافزار
برخی آسیبپذیریها میتوانند در شرایط خاص زمینه اجرای کد غیرمجاز یا تغییر فایلها را فراهم کنند.
اگر مهاجم موفق شود از چنین ضعفی استفاده کند، ممکن است بدافزار، فایل مخرب یا تغییرات غیرمجاز در سامانه ایجاد شود.
نصب بهموقع وصله میتواند مسیر بهرهبرداری مرتبط را مسدود کند.
اما اگر سیستم قبلاً آلوده شده باشد، نصب وصله بهتنهایی برای پاکسازی آن کافی نیست.
۵. جلوگیری از گسترش حمله در زیرساخت
در محیطهایی که چند سرور و سرویس به یکدیگر متصل هستند، نفوذ به یک بخش ممکن است خطراتی برای سایر اجزا ایجاد کند.
برای مثال، یک سرویس مدیریتنشده میتواند نقطه شروع یک رخداد گستردهتر باشد.
اصل Least Privilege، جداسازی شبکه و مدیریت وصلهها در کنار یکدیگر احتمال گسترش چنین رخدادهایی را کاهش میدهند.
۶. حفظ اعتماد کاربران و اعتبار برند
امنیت تنها یک مسئله فنی نیست.
وقتی کاربران اطلاعات خود را در اختیار یک وبسایت قرار میدهند، انتظار دارند مالک سایت اقدامات معقولی برای حفاظت از آن انجام دهد.
تکرار رخدادهای ناشی از نرمافزارهای قدیمی میتواند اعتماد کاربران را تضعیف کند.
برنامه مدیریت وصله، بخشی از مسئولیت حرفهای نگهداری یک سرویس آنلاین است. 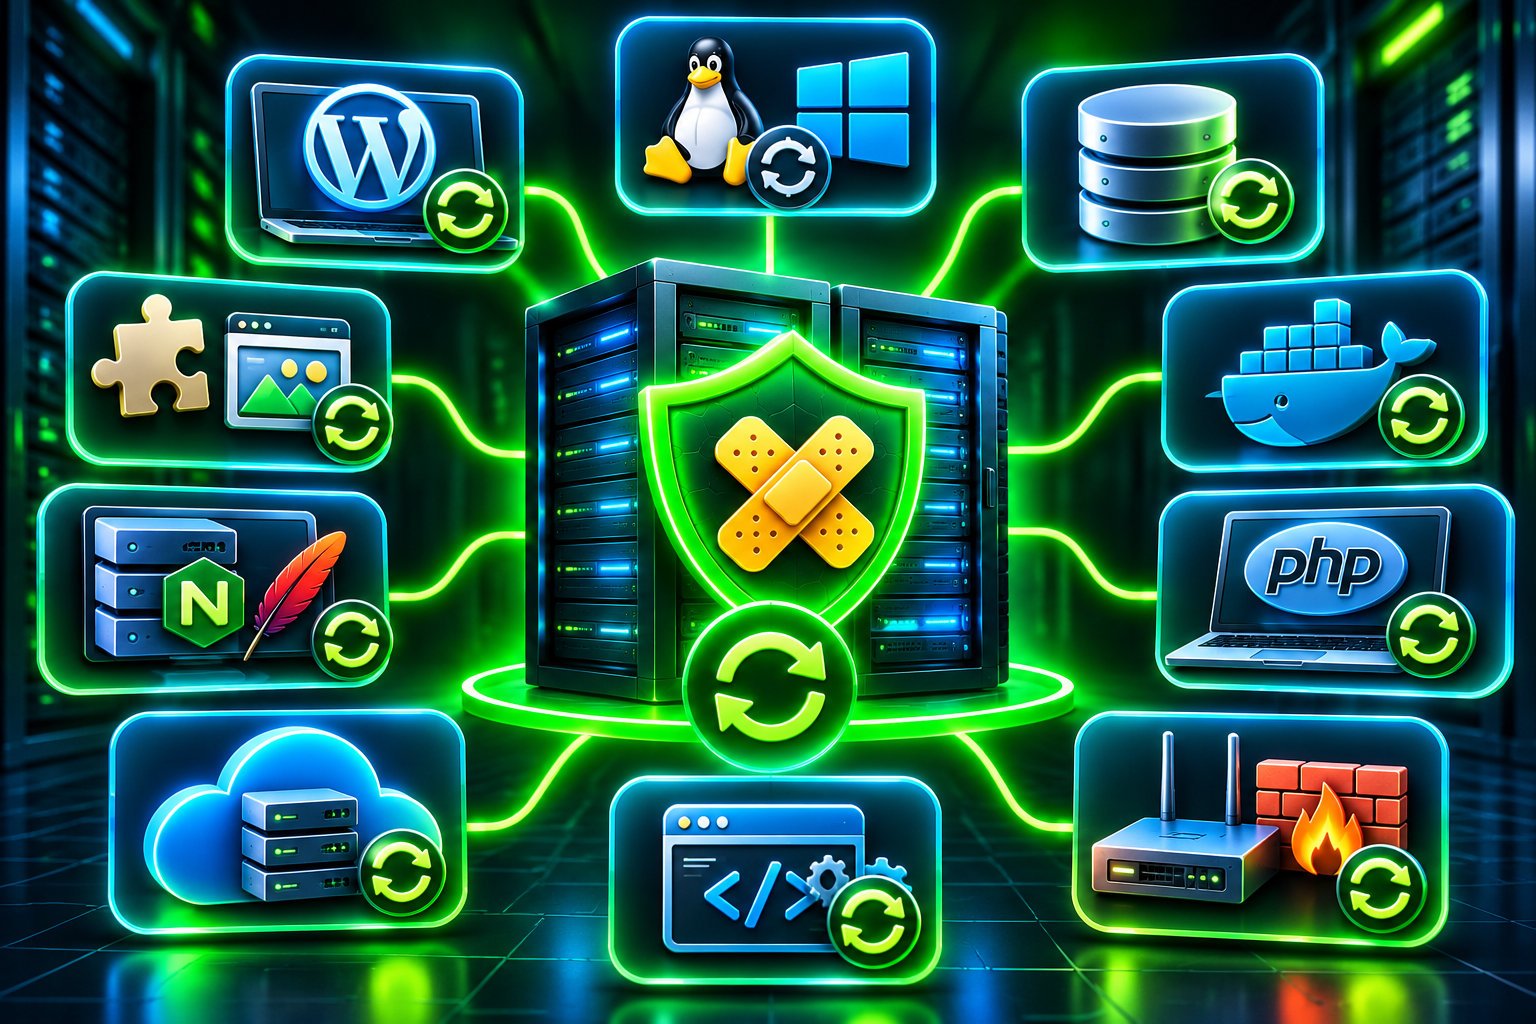
چه بخشهایی از سایت و سرور به مدیریت وصله نیاز دارند؟
یکی از مهمترین اصول Patch Management این است که محدوده بهروزرسانی نباید فقط به ظاهر وبسایت یا سیستمعامل محدود شود.
در یک معماری معمولی، لایههای مختلفی وجود دارند که هرکدام ممکن است به اصلاحیههای امنیتی نیاز داشته باشند.
سیستمعامل سرور
سیستمعاملهایی مانند Linux و Windows Server بهطور مداوم بهروزرسانیهای امنیتی دریافت میکنند.
این اصلاحیهها ممکن است مربوط به Kernel، کتابخانههای سیستمی، سرویسهای پایه یا ابزارهای مدیریتی باشند.
نادیده گرفتن آنها میتواند امنیت کل زیرساخت را تحت تأثیر قرار دهد.
وبسرور
وبسرورهایی مانند Nginx و Apache مسئول دریافت و پردازش بخش مهمی از درخواستهای وب هستند.
بهروزرسانی آنها میتواند برای اصلاح مشکلات امنیتی، سازگاری و پایداری اهمیت داشته باشد.
زبانهای برنامهنویسی و Runtime
PHP، Node.js، Python و سایر محیطهای اجرایی نیز دورههای پشتیبانی و بهروزرسانی دارند.
استفاده از نسخهای که دیگر اصلاحیه امنیتی دریافت نمیکند، میتواند ریسک قابل توجهی ایجاد کند.
پایگاه داده
سرویسهایی مانند MySQL، MariaDB و PostgreSQL نیز باید طبق سیاست امنیتی مشخص بهروزرسانی شوند.
بهروزرسانی پایگاه داده علاوه بر مسائل امنیتی، ممکن است به بررسی سازگاری ساختار داده و برنامه نیاز داشته باشد.
سیستم مدیریت محتوا
هسته وردپرس، جوملا و سایر CMSها نیز میتوانند دارای آسیبپذیری باشند.
بنابراین باید نسخه نصبشده و وضعیت پشتیبانی آنها پیگیری شود.
افزونهها، قالبها و کتابخانهها
افزونههای وردپرس، قالبها، بستههای Composer و وابستگیهای JavaScript نیز بخشی از سطح حمله هستند.
حتی اگر هسته سیستم بهروز باشد، یک افزونه آسیبپذیر میتواند امنیت سایت را تحت تأثیر قرار دهد.
کانتینرها و سرویسهای ابری
در زیرساختهای مبتنی بر Docker و Kubernetes، بهروزرسانی Host بهتنهایی کافی نیست.
ایمیجهای کانتینری، کتابخانههای داخل آنها و اجزای کنترلی زیرساخت نیز باید بررسی شوند.
تجهیزات و Firmware
روترها، فایروالهای سختافزاری و سایر تجهیزات شبکه نیز ممکن است نیازمند Firmware Update باشند.
مدیریت امنیت زیرساخت بدون توجه به این تجهیزات ناقص خواهد بود. 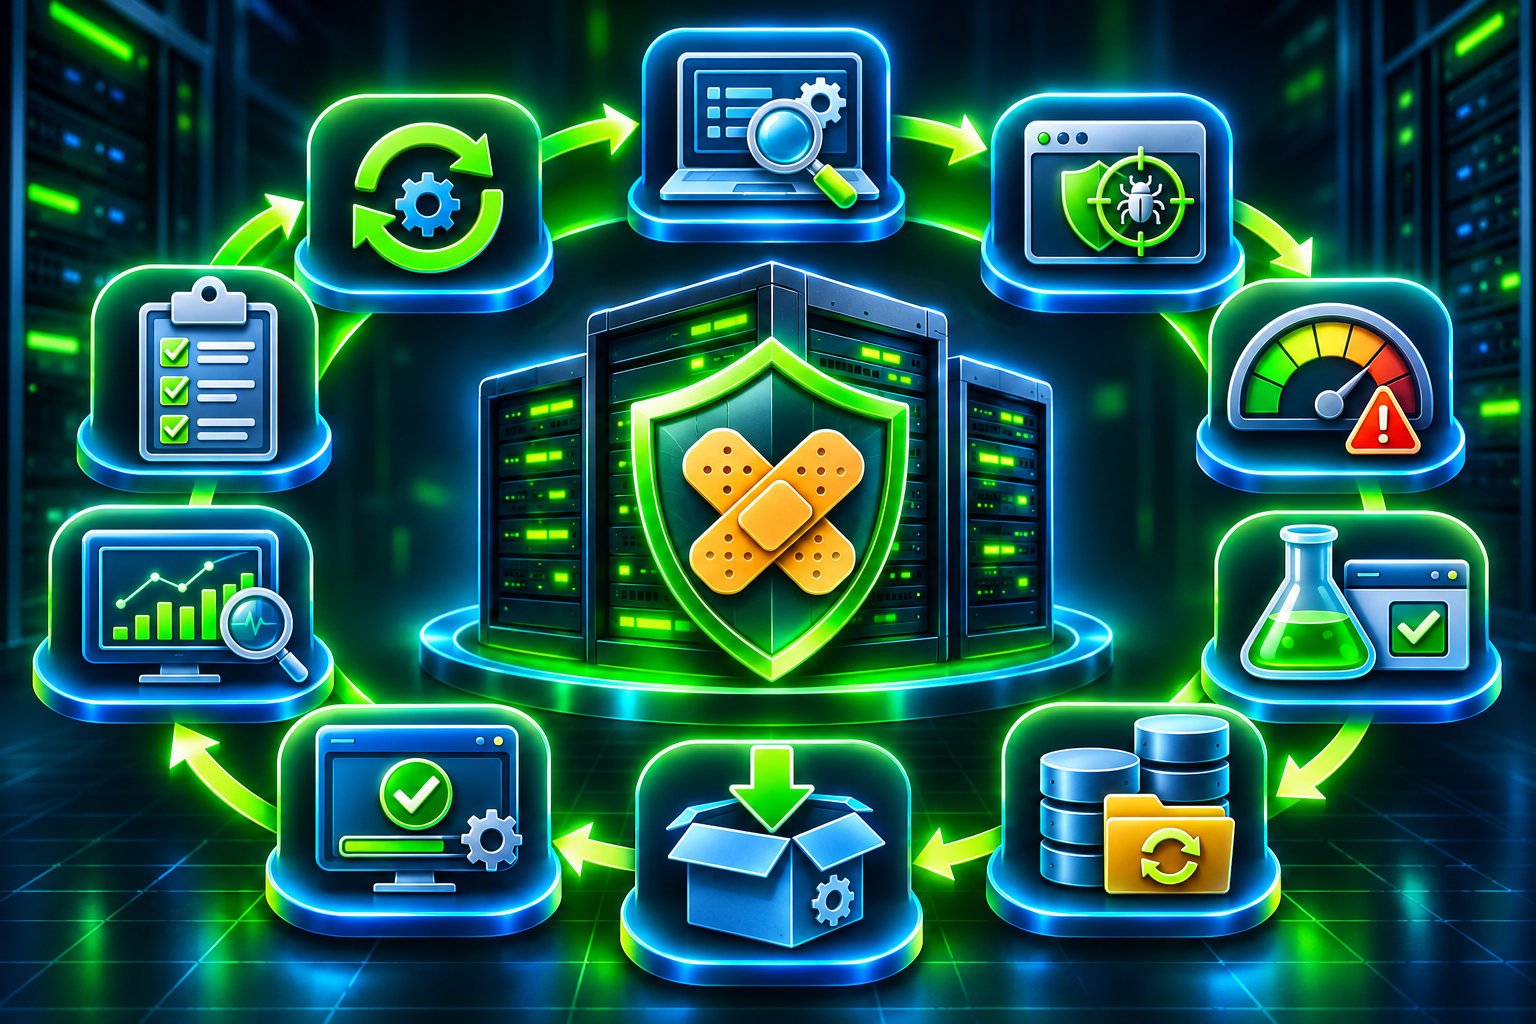
چرخه کامل Patch Management چگونه اجرا میشود؟
مدیریت وصلههای امنیتی یک فعالیت تکرارشونده است، نه پروژهای که پس از یک بار بهروزرسانی پایان پیدا کند.
یک فرایند قابل اعتماد معمولاً از چند مرحله تشکیل میشود.
مرحله اول: شناسایی داراییها یا Asset Inventory
پیش از نصب وصله باید بدانیم چه سیستمهایی در اختیار داریم.
فهرست داراییها میتواند شامل موارد زیر باشد:
- نام و نقش سرور
- سیستمعامل و نسخه آن
- نرمافزارها و سرویسهای نصبشده
- نسخه PHP و وبسرور
- پایگاههای داده
- وبسایتها و دامنهها
- افزونهها و قالبهای فعال و غیرفعال
- سرویسهای عمومی و داخلی
- مالک فنی و مسئول نگهداری هر سامانه
اگر دارایی در فهرست مدیریت وجود نداشته باشد، احتمال دارد بهروزرسانی آن نیز فراموش شود.
برای نمونه، یک سرور آزمایشی قدیمی که همچنان از اینترنت قابل دسترسی است، ممکن است تهدیدی جدیتر از یک نرمافزار کماهمیت در محیط اصلی ایجاد کند.
مرحله دوم: شناسایی وصلههای جدید
پس از تهیه فهرست داراییها، باید اطلاعیههای امنیتی مرتبط با محصولات نصبشده بررسی شوند.
منابعی مانند اطلاعیههای رسمی توسعهدهندگان، پایگاههای آسیبپذیری و ابزارهای مدیریت دارایی میتوانند در این مرحله کمک کنند.
هدف این است که مشخص شود کدام نرمافزار اصلاحیه جدید دارد و آن اصلاحیه چه مشکلی را برطرف میکند.
مرحله سوم: بررسی تأثیر آسیبپذیری
وجود یک CVE برای یک محصول الزاماً به این معنا نیست که تمام نصبهای آن محصول آسیبپذیر هستند.
ممکن است مشکل فقط نسخههای خاص، تنظیمات مشخص یا شرایط اجرایی معینی را تحت تأثیر قرار دهد.
بنابراین باید نسخه نصبشده، پیکربندی و شرایط واقعی استفاده بررسی شود.
مرحله چهارم: ارزیابی و اولویتبندی
همه وصلهها اهمیت یکسانی ندارند.
آسیبپذیری قابل بهرهبرداری در یک سرویس عمومی اینترنتی ممکن است به اقدام بسیار سریع نیاز داشته باشد.
در مقابل، اصلاح یک مشکل کمخطر در سیستمی ایزوله ممکن است در چرخه نگهداری برنامهریزیشده انجام شود.
اولویتبندی صحیح باعث میشود منابع محدود تیم صرف مهمترین خطرات شوند.
مرحله پنجم: آزمایش وصله
پیش از نصب اصلاحیههای حساس در محیط اصلی، باید اثر آن بر عملکرد سامانه بررسی شود.
برای مثال، ممکن است نسخه جدید PHP با یک افزونه قدیمی سازگار نباشد.
آزمایش در محیط Staging کمک میکند مشکلات احتمالی پیش از تأثیرگذاری بر کاربران شناسایی شوند.
مرحله ششم: تهیه نسخه پشتیبان
قبل از انجام تغییرات مهم باید نسخه پشتیبان قابل بازیابی تهیه شود.
نسخه پشتیبان ممکن است شامل فایلها، پایگاه داده، تنظیمات وبسرور و اطلاعات مرتبط با سرویسها باشد.
صرف تهیه فایل پشتیبان کافی نیست؛ امکان بازیابی آن نیز باید بررسی شده باشد.
مرحله هفتم: نصب اصلاحیه
پس از تأیید شرایط، وصله طبق برنامه اجرا میشود.
در محیطهای حساس، ممکن است نصب اصلاحیه بهصورت مرحلهای انجام شود.
برای مثال، ابتدا یک سرور آزمایشی یا درصد محدودی از سرویسها بهروزرسانی شوند و سپس اصلاحیه به سایر سیستمها گسترش یابد.
مرحله هشتم: تأیید نصب
یکی از مهمترین مراحل مدیریت وصله، بررسی موفقیت واقعی نصب است.
گاهی ابزار بهروزرسانی پیام موفقیت نمایش میدهد، اما سرویس همچنان از نسخه قدیمی استفاده میکند.
این مشکل ممکن است به دلیل بارگذاری نشدن نسخه جدید، نیاز به Restart یا باقی ماندن یک نمونه قدیمی در محیط اجرا رخ دهد.
بنابراین باید نسخه فعال و وضعیت اصلاح آسیبپذیری بررسی شود.
مرحله نهم: پایش پس از تغییر
پس از نصب وصله، عملکرد سایت و سرور باید زیر نظر گرفته شود.
مواردی مانند خطاهای HTTP، مصرف CPU، مصرف RAM، وضعیت سرویسها و گزارشهای امنیتی میتوانند نشاندهنده مشکلات احتمالی باشند.
مرحله دهم: مستندسازی و بازبینی
در پایان باید اطلاعات مربوط به اصلاحیه ثبت شود.
برای مثال:
- نام و نسخه نرمافزار
- آسیبپذیری مرتبط
- تاریخ شناسایی
- تاریخ نصب وصله
- نتیجه آزمایشها
- وضعیت نهایی
- مشکلات مشاهدهشده
- مسئول اجرای تغییر
این اطلاعات برای ممیزی، بررسی رخدادها و بهبود فرایندهای آینده ارزشمند هستند. 
چگونه وصلههای امنیتی را اولویتبندی کنیم؟
یکی از چالشهای اصلی Patch Management این است که ممکن است تعداد زیادی اصلاحیه در یک بازه کوتاه منتشر شود.
نصب فوری همه آنها همیشه از نظر عملی امکانپذیر نیست.
در چنین شرایطی باید از Risk-Based Prioritization یا اولویتبندی مبتنی بر ریسک استفاده کرد.
نقش CVE در مدیریت وصلهها
CVE یا Common Vulnerabilities and Exposures شناسهای برای ثبت آسیبپذیریهای شناختهشده است.
وجود شناسه CVE به تیم امنیت کمک میکند اطلاعات یک مشکل مشخص را در منابع مختلف پیگیری کند.
بااینحال، خود شناسه CVE نشاندهنده شدت یا احتمال وقوع حمله نیست.
نقش CVSS در تعیین شدت خطر
CVSS یا Common Vulnerability Scoring System چارچوبی برای ارزیابی شدت فنی آسیبپذیریهاست.
امتیاز CVSS میتواند در شناخت اهمیت یک مشکل مفید باشد.
اما عدد CVSS بهتنهایی نباید تنها معیار تصمیمگیری باشد.
برای مثال، یک آسیبپذیری با شدت بالا در سرویسی که اصلاً در سازمان استفاده نمیشود، ممکن است ارتباط عملی با آن سازمان نداشته باشد.
نقش KEV در تشخیص آسیبپذیریهای مورد سوءاستفاده
KEV مخفف Known Exploited Vulnerabilities است.
این فهرست شامل آسیبپذیریهایی است که شواهدی از بهرهبرداری واقعی از آنها وجود دارد.
قرار داشتن یک آسیبپذیری در چنین فهرستی میتواند نشانه مهمی برای اولویتبندی اصلاح باشد.
بهویژه اگر نرمافزار آسیبپذیر روی سروری عمومی و حساس اجرا شود.
نقش EPSS در پیشبینی احتمال بهرهبرداری
EPSS یا Exploit Prediction Scoring System مدلی است که احتمال بهرهبرداری از آسیبپذیری را در یک بازه مشخص پیشبینی میکند.
این امتیاز میتواند مکمل اطلاعات CVSS و وضعیت بهرهبرداری واقعی باشد.
بااینحال، EPSS نیز بهتنهایی یک امتیاز کامل برای ریسک سازمان نیست؛ زیرا ارزش دارایی، تنظیمات اختصاصی و اثر تجاری رخداد را مستقیماً تعیین نمیکند.
مثال کاربردی اولویتبندی وصلهها
جدول زیر یک نمونه فرضی از نحوه تصمیمگیری است.
| وضعیت | شرایط آسیبپذیری | اولویت پیشنهادی |
|---|---|---|
| افزونه عمومی و آسیبپذیری در حال سوءاستفاده | سرویس اینترنتی، داده حساس | بحرانی و فوری |
| وبسرور با نقص شدید قابل بهرهبرداری | دسترسی عمومی، نسخه آسیبپذیر | بسیار بالا |
| کتابخانه آسیبپذیر در سرویس داخلی | دسترسی محدود، کنترلهای جبرانی | وابسته به ارزیابی ریسک |
| مشکل کمخطر در ابزار غیرفعال | بدون مسیر بهرهبرداری شناختهشده | پایینتر |
| نسخه فاقد پشتیبانی امنیتی | بدون اصلاحیه رسمی | برنامه مهاجرت ضروری |
نکته مهم: این جدول یک الگوی تصمیمگیری است و جایگزین ارزیابی تخصصی شرایط واقعی نمیشود.
وصلههای امنیتی را هر چند وقت یکبار نصب کنیم؟
هیچ فاصله زمانی ثابتی برای تمام سیستمها و آسیبپذیریها مناسب نیست.
زمان اصلاح باید به شدت خطر، وجود بهرهبرداری فعال، حساسیت سرویس و میزان مواجهه با اینترنت بستگی داشته باشد.
نمونه سیاست زمانی برای مدیریت وصله
یک سازمان میتواند برای برنامهریزی اولیه از الگویی مشابه جدول زیر استفاده کند:
| سطح اولویت | زمان هدف پیشنهادی |
|---|---|
| بحرانی با بهرهبرداری فعال و مواجهه مستقیم | اقدام فوری، ترجیحاً در همان روز |
| بسیار بالا | حداکثر ۷۲ ساعت |
| بالا | حداکثر ۷ روز |
| متوسط | حداکثر ۳۰ روز |
| پایین | در چرخه نگهداری برنامهریزیشده |
این زمانها نمونه سیاست داخلی هستند، نه یک الزام عمومی یا استاندارد ثابت.
در برخی شرایط، حتی اقدام در همان روز نیز ممکن است دیر باشد و لازم شود پیش از نصب وصله، سرویس آسیبپذیر بهطور موقت محدود یا ایزوله شود.
در مقابل، برخی اصلاحیهها ممکن است به آزمایشهای گستردهتری نیاز داشته باشند.
Patch Window چیست؟
Patch Window یا پنجره نگهداری، بازه زمانی مشخصی است که برای اجرای بهروزرسانیها و تغییرات زیرساخت در نظر گرفته میشود.
برای سایتهای پرترافیک، این زمان معمولاً با توجه به کمترین میزان استفاده کاربران انتخاب میشود.
بااینحال، آسیبپذیری بحرانی که در حال بهرهبرداری است نباید صرفاً به دلیل نبود پنجره نگهداری عادی، بدون اقدام باقی بماند. 
مدیریت وصلههای امنیتی وردپرس چگونه انجام میشود؟
وردپرس به دلیل ساختار توسعهپذیر خود از هسته، قالبها، افزونهها و وابستگیهای مختلف تشکیل شده است.
هرکدام از این اجزا ممکن است به بهروزرسانی نیاز داشته باشند.
بنابراین Patch Management در وردپرس باید تمام این لایهها را پوشش دهد.
۱. بررسی نسخه هسته وردپرس
اولین مرحله، بررسی نسخه نصبشده وردپرس است.
در پیشخوان وردپرس میتوان از بخش «پیشخوان ← بهروزرسانیها» وضعیت نسخههای جدید را مشاهده کرد.
اگر اصلاحیه امنیتی منتشر شده است، باید اهمیت آن بررسی و طبق سیاست مدیریت وصله نصب شود.
نکته مهم این است که نوع بهروزرسانی خودکار هسته وردپرس میتواند به نسخه وردپرس، زمان نصب، تنظیمات سایت و سیاست میزبان بستگی داشته باشد.
بنابراین نباید فرض کرد همه سایتهای وردپرسی صرفاً به دلیل نصب وردپرس، تمام نسخههای امنیتی و اصلی را بهصورت خودکار دریافت میکنند.
۲. مدیریت وصله افزونههای وردپرس
افزونهها یکی از بخشهای مهم سطح حمله سایت هستند.
یک افزونه ممکن است امکانات بسیار مفیدی داشته باشد، اما همچنان به دلیل نقص امنیتی نیازمند اصلاحیه باشد.
برای مدیریت صحیح افزونهها بهتر است:
- نسخه تمام افزونهها بررسی شود.
- افزونههای بلااستفاده حذف شوند.
- اطلاعیههای امنیتی توسعهدهندگان پیگیری شود.
- اصلاحیههای حساس در اولویت قرار گیرند.
- سازگاری نسخه جدید با وردپرس و PHP بررسی شود.
- نتیجه بهروزرسانی ثبت شود.
افزونه غیرفعال نیز اگر فایلهای آسیبپذیر آن روی سرور باقی مانده باشند، ممکن است بسته به نوع آسیبپذیری همچنان خطر ایجاد کند.
به همین دلیل، حذف افزونههای غیرضروری بهتر از نگهداری طولانیمدت آنها بدون دلیل مشخص است.
۳. بهروزرسانی قالبها
قالب وردپرس فقط مسئول ظاهر سایت نیست.
برخی قالبها شامل کدهای PHP، امکانات مدیریتی و قابلیتهای مستقل هستند.
اگر یک قالب دارای آسیبپذیری باشد، باید اصلاحیه آن بررسی و نصب شود.
برای سایتهایی که تغییرات اختصاصی دارند، استفاده صحیح از Child Theme میتواند مانع از بین رفتن تغییرات مجاز هنگام بهروزرسانی قالب اصلی شود.
البته استفاده از Child Theme جایگزین مدیریت امن کدهای اختصاصی نیست.
۴. بررسی نسخه PHP
نسخه PHP تأثیر مستقیمی بر سازگاری و امنیت محیط اجرای وردپرس دارد.
استفاده از شاخههای پشتیبانیشده و دریافت اصلاحیههای امنیتی اهمیت دارد.
اما تغییر نسخه PHP ممکن است بر عملکرد افزونهها و قالبهای قدیمی تأثیر بگذارد.
بنابراین پیش از ارتقای نسخه اصلی PHP بهتر است سازگاری در محیط آزمایشی بررسی شود.
۵. بررسی افزونههای تجاری
افزونههای تجاری ممکن است به دریافت بهروزرسانی از مخزن اختصاصی توسعهدهنده وابسته باشند.
اگر مجوز نرمافزار منقضی شده باشد یا ارتباط با سرویس ارائهدهنده برقرار نباشد، ممکن است اصلاحیه جدید بهدرستی دریافت نشود.
بنابراین در برنامه مدیریت وصله باید وضعیت دسترسی به بهروزرسانیهای محصولات تجاری نیز مشخص باشد.
۶. آزمایش پس از بهروزرسانی وردپرس
پس از نصب اصلاحیه، فقط مشاهده صفحه اصلی سایت کافی نیست.
باید بخشهای مهم بررسی شوند:
- صفحه اصلی و صفحات داخلی
- ورود و خروج کاربران
- فرمهای تماس
- پنل مدیریت
- ارسال ایمیل
- درخواستهای AJAX و REST API
- وظایف زمانبندیشده
- قابلیتهای اختصاصی سایت
برای فروشگاهها، فرایند سفارش و پرداخت نیز باید بررسی شود.
آیا فعال کردن بهروزرسانی خودکار وردپرس کافی است؟
بهروزرسانی خودکار یکی از ابزارهای مهم کاهش تأخیر در نصب اصلاحیههاست.
بااینحال، Auto Update بهتنهایی معادل یک فرایند کامل Patch Management نیست.
برای مثال، ممکن است یک بهروزرسانی خودکار ناموفق باشد یا موجب ناسازگاری در بخشی از سایت شود.
همچنین همه افزونهها الزاماً از یک مسیر بهروزرسانی یکسان استفاده نمیکنند.
مزایای بهروزرسانی خودکار
بهروزرسانی خودکار میتواند مزایای زیر را داشته باشد:
- کاهش زمان انتظار برای اصلاح آسیبپذیری
- کاهش وابستگی به بررسی دستی روزانه
- سادهتر شدن نگهداری سایتهای متعدد
- کاهش احتمال فراموش شدن برخی اصلاحیهها
محدودیتهای بهروزرسانی خودکار
مهمترین محدودیتها عبارتاند از:
- احتمال ناسازگاری نسخه جدید با افزونههای دیگر
- نیاز به بررسی موفقیت واقعی نصب
- احتمال بروز خطا در وظایف زمانبندیشده
- تفاوت سیاست بهروزرسانی محصولات تجاری
- نیاز به برنامه بازیابی در صورت اختلال
بنابراین انتخاب میان بهروزرسانی خودکار و دستی باید براساس حساسیت سایت انجام شود.
برای سایتهای ساده، بهروزرسانی خودکار همراه با پشتیبانگیری و پایش میتواند بسیار مفید باشد.
برای سامانههای پیچیده، ممکن است استفاده از استقرار مرحلهای و تست سازگاری مناسبتر باشد.
Patch Management در سرور لینوکس چگونه انجام میشود؟
در سرورهای لینوکسی، مدیریت وصله شامل سیستمعامل، Kernel، بستههای نرمافزاری و سرویسهای نصبشده است.
روش بهروزرسانی به توزیع لینوکس بستگی دارد.
برای مثال، خانواده Debian و Ubuntu معمولاً از APT استفاده میکنند.
در مقابل، برخی توزیعهای دیگر از مدیر بسته متفاوتی مانند DNF بهره میبرند.
بررسی اصلاحیههای موجود در Ubuntu و Debian
برای مشاهده نسخههای جدید بستهها، ابتدا میتوان فهرست بستهها را بهروزرسانی کرد:
sudo apt update
سپس بستههای دارای نسخه جدید را مشاهده کرد:
apt list --upgradable
این دستورات به مدیر سرور کمک میکنند وضعیت بهروزرسانیها را بررسی کند.
توجه داشته باشید این بررسی فقط بستههایی را پوشش میدهد که از طریق مخازن و منابع نرمافزاری پیکربندیشده در سامانه مدیریت میشوند.
نرمافزارهای نصبشده به روش دستی یا برخی سرویسهای مستقل ممکن است در این فهرست وجود نداشته باشند.
نصب بهروزرسانیها
پس از بررسی تغییرات، وابستگیها، نسخه پشتیبان و پنجره نگهداری، در سامانههای مبتنی بر APT میتوان از دستور زیر برای نصب ارتقاهای قابل انجام استفاده کرد:
sudo apt upgrade
این دستور باید با سطح دسترسی مناسب و پس از بررسی خروجی مدیر بسته اجرا شود.
در سرورهای عملیاتی حساس، اجرای بدون بررسی دستورات تغییر سیستم توصیه نمیشود.
همچنین برخی بهروزرسانیها ممکن است به Restart سرویس یا راهاندازی مجدد سیستم نیاز داشته باشند.
اهمیت بهروزرسانی Kernel
Kernel یا هسته سیستمعامل یکی از حساسترین اجزای امنیتی سرور است.
آسیبپذیریهای Kernel میتوانند بسته به ماهیت مشکل، امنیت کل سیستم را تحت تأثیر قرار دهند.
پس از نصب نسخه جدید Kernel، ممکن است برای استفاده از نسخه اصلاحشده نیاز به راهاندازی مجدد سیستم باشد.
البته برخی زیرساختها از فناوری Live Patching برای اعمال مجموعهای محدود از اصلاحات بدون راهاندازی مجدد استفاده میکنند.
این قابلیت به ابزار، محصول و نوع آسیبپذیری بستگی دارد و به معنای حذف همیشگی نیاز به Reboot نیست.
بهروزرسانی خودکار با Unattended Upgrades
در Ubuntu، ابزار Unattended Upgrades میتواند برای نصب خودکار بهروزرسانیهای مجاز استفاده شود.
این ابزار امکان تعریف سیاستهایی مانند منابع مجاز بهروزرسانی و رفتار سیستم را فراهم میکند.
اما مدیر سرور باید تنظیمات آن را بررسی کند.
برای مثال، لازم است مشخص شود آیا بهروزرسانی خودکار مجاز به نصب بستههای خاص است، چه زمانی اجرا میشود و آیا راهاندازی مجدد خودکار فعال خواهد بود.
در سرورهای حساس، تنظیم نادرست این گزینهها میتواند باعث اختلال ناخواسته شود.
مدیریت وصلههای امنیتی Nginx، Apache و PHP
در بسیاری از وبسایتها، وبسرور و محیط اجرای برنامه دو بخش حیاتی زیرساخت هستند.
حتی اگر وردپرس کاملاً بهروز باشد، وجود ضعف امنیتی در سرویسهای زیرساختی میتواند خطر ایجاد کند.
مدیریت وصله Nginx
در Nginx باید نسخه نصبشده، منبع بسته و وضعیت پشتیبانی بررسی شود.
نکته مهم این است که شماره نسخه بهتنهایی همیشه وضعیت امنیتی را مشخص نمیکند.
برخی توزیعهای لینوکسی اصلاحیههای امنیتی را به نسخههای قدیمیتر اما همچنان پشتیبانیشده منتقل میکنند؛ روشی که Backporting نام دارد.
به همین دلیل، قضاوت درباره آسیبپذیری صرفاً بر اساس عدد نسخه ممکن است نادرست باشد.
باید اطلاعیههای امنیتی توزیع و بسته نصبشده نیز بررسی شوند.
مدیریت وصله Apache
در Apache نیز باید علاوه بر بسته اصلی، ماژولهای فعال و نحوه پیکربندی سرویس بررسی شود.
پس از بهروزرسانی، اعتبارسنجی تنظیمات و بررسی وضعیت سرویس ضروری است.
هرگونه تغییر در نسخه یا ماژولها باید از نظر سازگاری با برنامههای تحت وب آزمایش شود.
مدیریت وصله PHP
بهروزرسانی PHP ممکن است شامل اصلاح آسیبپذیریهای مرتبط با حافظه، پردازش داده یا سایر بخشهای Runtime باشد.
اما برخی تغییرات نسخهای ممکن است رفتار برنامه را نیز تغییر دهند.
برای سایتهای وردپرسی، بهتر است پیش از ارتقای عمده PHP، افزونهها و قالبهای حساس آزمایش شوند.
مدیریت وصله در سرورهای Docker و کانتینری
استفاده از Docker و سایر فناوریهای کانتینری باعث حذف نیاز به Patch Management نمیشود.
در چنین محیطهایی معمولاً دو سطح اصلی وجود دارد:
- سیستم میزبان یا Host
- ایمیج و وابستگیهای داخل کانتینر
بهروزرسانی سیستم میزبان لزوماً باعث اصلاح کتابخانههای آسیبپذیر داخل یک ایمیج قدیمی نمیشود.
همچنین دریافت نسخه جدید یک ایمیج بهتنهایی به معنای جایگزین شدن تمام کانتینرهای در حال اجرا نیست.
روش اصولی مدیریت وصله کانتینر
فرایند مناسب میتواند شامل مراحل زیر باشد:
- شناسایی ایمیجهای مورد استفاده
- بررسی آسیبپذیریهای شناختهشده
- انتخاب نسخه پایه اصلاحشده
- ساخت مجدد ایمیج
- اجرای تستهای امنیتی و عملکردی
- انتشار نسخه جدید در محیط آزمایشی
- استقرار کنترلشده در محیط اصلی
- بررسی نسخه در حال اجرا و نتیجه اصلاح
در محیطهای Kubernetes نیز باید وضعیت اجزای خوشه و سیاستهای استقرار بررسی شود.
بهروزرسانی کانتینر بدون توجه به سازگاری سرویس و وضعیت دادهها میتواند باعث اختلال شود.
نقش بکاپ و Rollback در مدیریت وصلههای امنیتی
یکی از نگرانیهای رایج مدیران سایت این است که نصب بهروزرسانی باعث اختلال در سرویس شود.
این نگرانی کاملاً قابل درک است؛ زیرا برخی اصلاحیهها ممکن است وابستگیها یا رفتار نرمافزار را تغییر دهند.
اما راهکار مناسب، به تعویق انداختن نامحدود اصلاحیههای امنیتی نیست.
بلکه باید فرایند بازیابی قابل اعتمادی طراحی شود.
Backup چیست؟
Backup یا نسخه پشتیبان، یک کپی قابل بازیابی از دادهها و تنظیمات مهم است.
برای یک سایت وردپرسی، نسخه پشتیبان معمولاً باید شامل فایلهای مرتبط، پایگاه داده و اطلاعات ضروری برای بازگردانی سرویس باشد.
نگهداری نسخه پشتیبان در مکانی مستقل از سرور اصلی نیز اهمیت دارد.
Snapshot چیست؟
Snapshot معمولاً تصویری از وضعیت یک سیستم یا مجموعهای از دادهها در یک نقطه زمانی مشخص است.
برخی زیرساختهای مجازیسازی و ذخیرهسازی از این قابلیت پشتیبانی میکنند.
Snapshot میتواند به بازگشت سریعتر کمک کند، اما همیشه جایگزین نسخه پشتیبان مستقل نیست.
بهویژه اگر Snapshot در همان زیرساخت آسیبدیده نگهداری شود.
Rollback چیست؟
Rollback به فرایند بازگرداندن سیستم به وضعیت قبلی گفته میشود.
برای مثال، اگر یک بهروزرسانی باعث ناسازگاری جدی شود، ممکن است لازم باشد نسخه قبلی برنامه مجدداً مستقر شود.
اما Rollback همیشه ساده نیست.
برخی بهروزرسانیها تغییرات ساختاری در پایگاه داده ایجاد میکنند که بازگرداندن آنها به نسخه قبلی نیازمند برنامه ویژه است.
چرا تست بازیابی ضروری است؟
داشتن فایل پشتیبان بهتنهایی تضمین نمیکند که بازیابی موفق خواهد بود.
ممکن است فایل ناقص باشد، اطلاعات دسترسی در دسترس نباشد یا نسخه پشتیبان با ساختار جدید سامانه سازگار نباشد.
بنابراین باید بهصورت دورهای فرایند Restore آزمایش شود.
برای فروشگاههای اینترنتی، همچنین لازم است هنگام بازگشت به نسخه قبلی از از دست رفتن سفارشها و تغییرات جدید جلوگیری شود.
محیط Staging چه نقشی در Patch Management دارد؟
Staging محیطی آزمایشی است که تا حد امکان شرایط مهم محیط اصلی را شبیهسازی میکند.
هدف آن بررسی تغییرات پیش از انتشار در سرویس عملیاتی است.
چه مواردی باید در Staging آزمایش شوند؟
برای یک وبسایت معمولی، موارد زیر مهم هستند:
- بارگذاری صفحات
- ورود کاربران
- عملکرد فرمها
- ارتباط با پایگاه داده
- اجرای وظایف زمانبندیشده
- سازگاری افزونهها
- خطاهای PHP و JavaScript
- عملکرد APIها
- مصرف منابع
- وضعیت سرویسهای جانبی
برای فروشگاه ووکامرسی، مراحل افزودن محصول به سبد خرید، محاسبه هزینه، تکمیل سفارش و ارتباط آزمایشی با درگاه پرداخت نیز اهمیت دارند.
آیا Staging همیشه ضروری است؟
برای سامانههای حساس و پیچیده، وجود محیط آزمایشی بسیار ارزشمند است.
اما در سایتهای کوچک ممکن است منابع کافی برای نگهداری محیط Staging کامل وجود نداشته باشد.
در چنین شرایطی میتوان از راهکارهای سبکتر مانند پشتیبانگیری مطمئن، بررسی سازگاری و پایش دقیق پس از نصب استفاده کرد.
بااینحال، نبود محیط آزمایشی نباید بهانهای برای بیتوجهی به اصلاحیههای بحرانی باشد. 
آیا WAF میتواند جایگزین نصب وصله امنیتی شود؟
Web Application Firewall یا WAF ابزاری برای بررسی و کنترل بخشی از ترافیک برنامههای تحت وب است.
در برخی شرایط، WAF میتواند درخواستهایی را که با الگوهای شناختهشده حمله مطابقت دارند شناسایی و محدود کند.
این قابلیت در مواجهه با آسیبپذیریهایی که هنوز اصلاح نشدهاند میتواند مفید باشد.
Virtual Patching چیست؟
Virtual Patching یا وصله مجازی به استفاده از کنترلهای حفاظتی برای کاهش امکان بهرهبرداری از یک ضعف، بدون تغییر مستقیم کد آسیبپذیر گفته میشود.
برای مثال، ممکن است یک قانون امنیتی موقت بتواند برخی درخواستهای مرتبط با یک آسیبپذیری شناختهشده را مسدود کند.
اما چنین اقدامی معمولاً خود آسیبپذیری را از نرمافزار حذف نمیکند.
محدودیتهای Virtual Patching
وصله مجازی ممکن است به دلایل زیر کافی نباشد:
- همه مسیرهای بهرهبرداری را پوشش ندهد.
- به تنظیمات دقیق نیاز داشته باشد.
- باعث False Positive یا مسدود شدن درخواستهای سالم شود.
- برای آسیبپذیریهای خارج از مسیر HTTP کاربرد نداشته باشد.
- در برابر روشهای جدید سوءاستفاده ناکافی باشد.
بنابراین WAF باید یک کنترل مکمل در نظر گرفته شود.
قاعده مناسب این است که Virtual Patching برای کاهش خطر تا زمان اصلاح اصلی استفاده شود، نه بهعنوان توجیهی برای رها کردن نسخه آسیبپذیر.
وقتی هنوز وصله امنیتی منتشر نشده چه باید کرد؟
گاهی یک آسیبپذیری پیش از انتشار اصلاحیه رسمی شناسایی میشود.
اگر در همین زمان مهاجمان نیز توانایی سوءاستفاده از آن را داشته باشند، ممکن است با وضعیت Zero-Day مواجه باشیم.
در چنین شرایطی، مدیریت وصله به معنای منتظر ماندن بدون اقدام نیست.
راهکارهای کاهش خطر موقت
بسته به نوع آسیبپذیری، اقدامات زیر ممکن است مفید باشند:
- غیرفعال کردن موقت قابلیت آسیبپذیر
- محدودسازی دسترسی به سرویس
- اعمال قوانین دفاعی در WAF
- جداسازی سرویس از بخشهای حساس شبکه
- محدودسازی دسترسیهای مدیریتی
- افزایش پایش لاگها
- استفاده از راهکار موقت رسمی توسعهدهنده
- جایگزینی موقت سرویس در صورت امکان
انتخاب هرکدام از این اقدامات باید بر اساس شرایط فنی انجام شود.
برای مثال، غیرفعال کردن یک قابلیت ممکن است ریسک امنیتی را کاهش دهد، اما بر عملکرد تجاری سامانه نیز تأثیر بگذارد.
پس از انتشار وصله چه کنیم؟
با انتشار اصلاحیه رسمی، باید راهکار موقت مجدداً ارزیابی شود.
در صورت امکان، وصله نصب و رفع آسیبپذیری تأیید شود.
سپس میتوان کنترلهای موقت غیرضروری را پس از بررسی خطرات باقیمانده حذف یا اصلاح کرد.
اگر سرور قبل از نصب وصله هک شده باشد چه میشود؟
یکی از مهمترین اشتباهات امنیتی این است که تصور کنیم نصب اصلاحیه پس از نفوذ، تمام آثار حمله را از بین میبرد.
وصله معمولاً نقص نرمافزاری مشخصی را برطرف میکند.
اما لزوماً فایلهای مخرب، حسابهای غیرمجاز، تغییرات تنظیمات یا دسترسیهای ایجادشده توسط مهاجم را حذف نمیکند.
تفاوت Remediation و Incident Response
Remediation به اصلاح یا کاهش ضعف امنیتی گفته میشود.
Incident Response یا پاسخگویی به رخداد، مجموعه فعالیتهایی است که برای شناسایی، مهار، بررسی و بازیابی پس از رخداد امنیتی انجام میشود.
اگر شواهدی از نفوذ وجود داشته باشد، ممکن است به فرایند پاسخگویی به رخداد نیاز باشد.
اقدامات دفاعی پس از مشاهده نشانه نفوذ
در چنین شرایطی باید با توجه به حساسیت سامانه:
- شواهد و گزارشهای مرتبط حفظ شوند.
- وضعیت دسترسیهای غیرمجاز بررسی شود.
- ارتباطات مشکوک و مسیرهای حمله کنترل شوند.
- حسابها و اعتبارنامههای احتمالی افشاشده ارزیابی شوند.
- تمام نقاط آلوده یا تغییرکرده شناسایی شوند.
- بازیابی از محیط یا نسخه قابل اعتماد انجام شود.
- وصلههای مرتبط نصب شوند.
- پیش از بازگشت سرویس، وضعیت امنیتی دوباره بررسی شود.
در رخدادهای حساس، اقدامات بدون برنامه ممکن است باعث از بین رفتن شواهد یا پیچیدهتر شدن بررسی امنیتی شوند.
بنابراین بهتر است فرایند بازیابی توسط افراد دارای صلاحیت فنی انجام شود.
مدیریت وصله در هاست اشتراکی، VPS و سرور اختصاصی چه تفاوتی دارد؟
مسئولیت Patch Management در مدلهای مختلف میزبانی یکسان نیست.
هاست اشتراکی
در هاست اشتراکی، شرکت ارائهدهنده معمولاً مسئول نگهداری بخش مهمی از سیستمعامل و زیرساخت سرور است.
اما مالک وبسایت اغلب مسئول مدیریت وردپرس، افزونهها، قالبها و تنظیمات برنامه خود خواهد بود.
محدوده دقیق مسئولیت باید در قرارداد خدمات مشخص شود.
سرور مجازی یا VPS
در VPS مدیریتنشده، مسئولیت بیشتری بر عهده مالک سرور است.
این مسئولیت میتواند شامل سیستمعامل، وبسرور، پایگاه داده، PHP و نرمافزارهای کاربردی باشد.
در VPS مدیریتشده، برخی از این فعالیتها ممکن است توسط شرکت ارائهدهنده انجام شوند.
سرور اختصاصی
در سرور اختصاصی، دامنه مسئولیت به مدل مدیریت و قرارداد خدمات بستگی دارد.
اگر سازمان خود مدیریت زیرساخت را بر عهده داشته باشد، باید برای تمام لایههای نرمافزاری و تجهیزات مرتبط برنامه نگهداری تعریف کند.
سرویسهای ابری
در سرویسهای ابری باید مدل Shared Responsibility یا مسئولیت مشترک بررسی شود.
ارائهدهنده ممکن است مسئول برخی لایههای زیرساخت باشد، درحالیکه مشتری همچنان مسئول سیستمعامل مهمان، برنامهها و تنظیمات اختصاصی است.
بنابراین استفاده از سرویس ابری به معنای انتقال تمام مسئولیتهای امنیتی به ارائهدهنده نیست.
مدیریت وصلههای امنیتی فروشگاه ووکامرس
فروشگاههای اینترنتی به دلیل ارتباط با حساب مشتریان، سفارشها و فرایندهای مالی به برنامه دقیقتری برای بهروزرسانی نیاز دارند.
یک اصلاحیه ممکن است امنیت فروشگاه را افزایش دهد، اما در صورت ناسازگاری با افزونههای پرداخت یا حملونقل باعث اختلال عملیاتی شود.
کدام بخشها اولویت دارند؟
در فروشگاه ووکامرسی باید به بخشهای زیر توجه ویژه داشت:
- هسته وردپرس
- افزونه WooCommerce
- افزونههای پرداخت
- افزونههای مدیریت سفارش
- ابزارهای ورود و ثبتنام
- افزونههای دارای دسترسی مدیریتی
- سیستمهای ارسال و اطلاعرسانی
- کدهای اختصاصی مرتبط با سفارشها
آزمایش فرایند خرید
پس از بهروزرسانی، باید فرایند ثبت سفارش آزمایش شود.
برای مثال، بررسی شود که مبلغ سفارش بهدرستی محاسبه میشود، اطلاعات پرداخت صحیح است و وضعیت سفارش پس از دریافت پاسخ معتبر درگاه تغییر میکند.
آزمایش باید ترجیحاً در محیط کنترلشده و با روشهای مجاز انجام شود.
همچنین نباید برای تست، تراکنشهای واقعی غیرضروری ایجاد کرد.
حفظ یکپارچگی دادههای سفارش
در هنگام ارتقا، برخی تغییرات ممکن است ساختار داده یا نحوه پردازش سفارش را تحت تأثیر قرار دهند.
بنابراین برنامه Rollback باید خطر از دست رفتن سفارشهای ثبتشده در فاصله اجرای تغییرات را در نظر بگیرد.
بازگرداندن کامل پایگاه داده به نسخه قدیمی بدون بررسی این موضوع میتواند به حذف اطلاعات جدید منجر شود.
چگونه یک سیاست Patch Management حرفهای تدوین کنیم؟
برای مدیریت منظم وصلهها، بهتر است یک سیاست داخلی مکتوب وجود داشته باشد.
این سیاست باید مشخص کند چه کسی، چه زمانی و بر اساس چه معیاری مسئول بررسی و نصب اصلاحیههاست.
تعیین مالک هر سرویس
هر سرویس باید مسئول مشخصی داشته باشد.
اگر مالک فنی یک سامانه مشخص نباشد، ممکن است هیچکس پیگیری اصلاحیههای آن را وظیفه خود نداند.
تعیین سطح حساسیت داراییها
تمام داراییها ارزش یکسانی ندارند.
برای مثال، یک سرور پایگاه داده مشتریان ممکن است حساستر از یک محیط آزمایشی بدون اطلاعات واقعی باشد.
بنابراین طبقهبندی داراییها باید در تعیین اولویت اصلاح تأثیر داشته باشد.
تعریف مسئولیتها
در یک ساختار سازمانی میتوان نقشهای زیر را تعریف کرد:
- مسئول شناسایی آسیبپذیریها
- مسئول ارزیابی خطر
- مسئول آزمایش اصلاحیه
- مسئول تأیید تغییر
- مسئول استقرار
- مسئول پایش و مستندسازی
در مجموعههای کوچک، ممکن است یک نفر چند نقش را بر عهده داشته باشد.
بااینحال، فرایند تصمیمگیری و ثبت نتایج همچنان باید روشن باشد.
تعریف استثناها
گاهی امکان نصب فوری یک وصله وجود ندارد.
برای مثال، ممکن است نرمافزار حیاتی با نسخه اصلاحشده ناسازگار باشد.
در این حالت، تصمیم به تعویق نباید نامحدود و بدون مستندات باشد.
بهتر است دلیل تأخیر، سطح خطر، کنترلهای موقت، مسئول پذیرش ریسک و تاریخ بازبینی مشخص شوند.
ابزارهای مدیریت وصلههای امنیتی
ابزارهای Patch Management بسته به نوع زیرساخت متفاوت هستند.
برخی برای سرورهای لینوکسی طراحی شدهاند و برخی برای مدیریت تعداد زیادی دستگاه در سازمان کاربرد دارند.
ابزارهای مدیریت بسته در لینوکس
APT و DNF از ابزارهای رایج مدیریت بسته هستند.
این ابزارها میتوانند بستهها و بهروزرسانیهای قابل دریافت از منابع پیکربندیشده را مدیریت کنند.
ابزارهای خودکارسازی
ابزارهایی مانند Ansible میتوانند اجرای کنترلشده وظایف مدیریتی روی مجموعهای از سرورها را سادهتر کنند.
برای مثال، میتوان فرایند بررسی نسخهها و اعمال تغییرات مجاز را بهصورت تکرارپذیر تعریف کرد.
بااینحال، خودکارسازی نادرست ممکن است باعث گسترش سریع یک خطا به چندین سرور شود.
ابزارهای مدیریت وردپرس
WP-CLI میتواند برای مدیریت برخی عملیات وردپرس، از جمله بررسی و نصب بهروزرسانیها، استفاده شود.
برای مثال، دستور زیر در محیط دارای WP-CLI امکان پیشنمایش بهروزرسانی افزونهها را فراهم میکند:
wp plugin update --all --dry-run
این دستور برای بررسی برنامه بهروزرسانی مفید است و در حالت Dry Run نباید بهروزرسانی واقعی افزونهها را اجرا کند.
البته اجرای موفق آن به دسترسی صحیح و پیکربندی محیط وردپرس وابسته است.
ابزارهای اسکن آسیبپذیری
Vulnerability Scanner یا اسکنر آسیبپذیری میتواند در شناسایی مشکلات شناختهشده کمک کند.
اما نتیجه اسکن باید بررسی شود؛ زیرا احتمال False Positive و False Negative وجود دارد.
همچنین اسکنر ممکن است تمام اجزای نرمافزار یا آسیبپذیریهای ناشناخته را پوشش ندهد.
ابزارهای مدیریت سازمانی
در محیطهای بزرگ، سامانههای مدیریت دارایی و Endpoint Management میتوانند وضعیت اصلاحیهها را در تعداد زیادی دستگاه پیگیری کنند.
انتخاب ابزار باید بر اساس نوع سیستمعامل، تعداد داراییها، نیازهای گزارشدهی و امکانات استقرار انجام شود.
چگونه موفقیت مدیریت وصلههای امنیتی را اندازهگیری کنیم؟
یک برنامه Patch Management بدون شاخصهای قابل اندازهگیری، بهسختی قابل ارزیابی است.
برای سنجش اثربخشی باید فقط تعداد وصلههای نصبشده را بررسی نکنیم.
بلکه باید مشخص شود خطرات مهم تا چه اندازه و در چه زمانی کاهش یافتهاند.
میانگین زمان اصلاح یا MTTR
Mean Time to Remediate میتواند مدت زمان میان شناسایی یک مشکل و اصلاح آن را اندازهگیری کند.
هرچه زمان اصلاح آسیبپذیریهای مهم کمتر باشد، معمولاً فرصت سوءاستفاده از آنها نیز کاهش مییابد.
البته کاهش زمان نباید به قیمت حذف آزمایشهای ضروری انجام شود.
نرخ پوشش وصلهها
Patch Compliance Rate نشان میدهد چه درصدی از داراییهای مشمول، اصلاحیههای موردنیاز را در مهلت مقرر دریافت کردهاند.
برای مثال، اگر از ۱۰۰ سامانه نیازمند اصلاحیه، ۹۰ سامانه در بازه تعیینشده اصلاح شوند، نرخ پوشش برابر ۹۰ درصد خواهد بود.
تعداد آسیبپذیریهای معوق
Backlog یا فهرست مشکلات اصلاحنشده، شاخص مهم دیگری است.
افزایش مستمر تعداد آسیبپذیریهای بحرانی معوق میتواند نشانه ضعف در ظرفیت یا فرایند مدیریت وصله باشد.
نرخ شکست بهروزرسانی
باید بررسی شود چه درصدی از بهروزرسانیها ناموفق بودهاند یا باعث اختلال شدهاند.
نرخ شکست بالا ممکن است نشاندهنده ضعف در آزمایش، سازگاری یا روش استقرار باشد.
میزان اعتبارسنجی پس از نصب
یکی از شاخصهای ارزشمند، درصد اصلاحیههایی است که رفع واقعی آسیبپذیری آنها تأیید شده است.
نصب موفق یک بسته نباید بدون بررسی مناسب معادل رفع قطعی مشکل در نظر گرفته شود.
اشتباهات رایج در مدیریت وصلههای امنیتی
برخی رفتارها میتوانند اثربخشی Patch Management را بهشدت کاهش دهند.
به تعویق انداختن دائمی اصلاحیهها
نگرانی از ناسازگاری طبیعی است، اما تعویق نامحدود میتواند ریسک امنیتی را افزایش دهد.
راهکار مناسب، استفاده از آزمایش، نسخه پشتیبان و برنامه استقرار است.
نصب همه وصلهها بدون اولویتبندی
ممکن است تیم فنی زمان زیادی برای اصلاح مشکلات کماهمیت صرف کند، درحالیکه یک آسیبپذیری بحرانی در سرویس عمومی همچنان باقی مانده است.
اولویت باید بر اساس خطر واقعی تعیین شود.
بیتوجهی به افزونههای غیرفعال
غیرفعال کردن یک افزونه لزوماً تمام خطرات فایلهای آن را از بین نمیبرد.
افزونههای غیرضروری بهتر است حذف شوند.
اعتماد کامل به پیام نصب موفق
پیام موفقیت ابزار بهروزرسانی، جایگزین بررسی نسخه در حال اجرا و تأیید رفع آسیبپذیری نیست.
نداشتن نسخه پشتیبان
بهروزرسانی بدون برنامه بازیابی میتواند پیامدهای یک مشکل سازگاری را تشدید کند.
بهروزرسانی مستقیم سامانههای حساس بدون تست
در محیطهای پیچیده، این کار ممکن است باعث اختلال در سرویسهای وابسته شود.
نادیده گرفتن محصولات End of Life
محصولی که به پایان عمر پشتیبانی رسیده است، ممکن است دیگر اصلاحیه امنیتی دریافت نکند.
در این شرایط، برنامه مهاجرت یا جایگزینی اهمیت دارد.
نادیده گرفتن وابستگیهای نرمافزاری
گاهی برنامه اصلی بهروز است، اما از کتابخانهای قدیمی استفاده میکند.
بررسی Software Dependencies و در محیطهای مناسب استفاده از فهرست اجزای نرمافزار یا SBOM میتواند به شناسایی این وضعیت کمک کند.
فرض اینکه نصب وصله، نفوذ قبلی را پاک میکند
اگر حمله پیش از نصب اصلاحیه رخ داده باشد، ممکن است همچنان به بررسی و پاسخگویی به رخداد نیاز باشد.
غیرفعال کردن تمام بهروزرسانیهای خودکار بدون جایگزین
اگر سازمان تصمیم بگیرد نصب اصلاحیهها را فقط بهصورت دستی انجام دهد، باید فرایند بررسی و استقرار منظم داشته باشد.
در غیر این صورت، احتمال افزایش تأخیر در نصب وصلهها وجود دارد.
چکلیست عملی مدیریت وصله برای سایت و سرور
برای اجرای یک برنامه منظم Patch Management میتوان از چکلیست زیر استفاده کرد:
- فهرست کامل سرورها و وبسایتها تهیه شده باشد.
- نسخه سیستمعامل و نرمافزارهای اصلی مشخص باشد.
- وضعیت پشتیبانی امنیتی محصولات بررسی شود.
- افزونهها و قالبهای غیرضروری حذف شوند.
- اطلاعیههای امنیتی مرتبط بهصورت منظم پیگیری شوند.
- داراییهای عمومی و حساس مشخص باشند.
- اصلاحیهها بر اساس ریسک اولویتبندی شوند.
- برای وصلههای بحرانی فرایند اضطراری وجود داشته باشد.
- پیش از تغییرات مهم نسخه پشتیبان تهیه شود.
- قابلیت بازیابی نسخه پشتیبان آزمایش شده باشد.
- در صورت نیاز محیط Staging آماده باشد.
- سازگاری نسخههای جدید بررسی شود.
- زمان اجرای تغییرات عملیاتی مشخص باشد.
- مسئول اجرای اصلاحیه تعیین شده باشد.
- پس از نصب، نسخه واقعی نرمافزار بررسی شود.
- رفع آسیبپذیری در صورت امکان اعتبارسنجی شود.
- لاگها و عملکرد سرویس پایش شوند.
- مشکلات ناشی از بهروزرسانی ثبت شوند.
- برای بازگشت اضطراری برنامه وجود داشته باشد.
- گزارش دورهای وضعیت وصلهها تهیه شود.
این چکلیست میتواند برای یک وبسایت کوچک یا زیرساخت سازمانی توسعه داده شود.
مهمترین نکته، اجرای منظم و مستند فرایند است.
نمونه برنامه مدیریت وصله برای یک سایت وردپرسی
فرض کنید یک کسبوکار دارای وبسایت وردپرسی، فروشگاه ووکامرس و سرور مجازی است.
برای این مجموعه میتوان یک برنامه نگهداری به شکل زیر تعریف کرد.
فعالیتهای روزانه
در بررسی روزانه، موارد زیر در اولویت هستند:
- بررسی هشدارهای امنیتی مهم
- کنترل وضعیت سرویسهای حیاتی
- شناسایی اصلاحیههای بحرانی
- بررسی خطاهای بهروزرسانی خودکار
- توجه به نشانههای رفتار غیرعادی
فعالیتهای هفتگی
در چرخه هفتگی میتوان:
- نسخه افزونهها و قالبها را بررسی کرد.
- اصلاحیههای برنامهریزیشده را آزمایش کرد.
- فهرست آسیبپذیریهای معوق را بهروز کرد.
- وضعیت نسخه پشتیبان را بررسی کرد.
- تغییرات انجامشده را مستند کرد.
فعالیتهای ماهانه
در چرخه ماهانه میتوان:
- وضعیت پشتیبانی نسخههای PHP و پایگاه داده را بررسی کرد.
- فهرست داراییها را بازبینی کرد.
- برنامه ارتقای نسخههای اصلی را تنظیم کرد.
- قابلیت بازیابی نسخه پشتیبان را آزمایش کرد.
- گزارش شاخصهای مدیریت وصله را تهیه کرد.
این زمانبندی نمونهای برای نگهداری عادی است.
در صورت انتشار آسیبپذیری بحرانی یا وجود بهرهبرداری فعال، نباید تا موعد بررسی هفتگی یا ماهانه منتظر ماند.
سؤالات متداول درباره Patch Management
Patch Management چیست؟
Patch Management فرایند مدیریت اصلاحیههای نرمافزاری و امنیتی است که شامل شناسایی، ارزیابی، اولویتبندی، نصب و تأیید وصلهها میشود. هدف آن کاهش آسیبپذیریهای شناختهشده و حفظ امنیت و پایداری سیستمهاست.
چرا مدیریت وصلههای امنیتی اهمیت دارد؟
زیرا نرمافزارهای قدیمی ممکن است دارای آسیبپذیریهای شناختهشده باشند. نصب بهموقع اصلاحیهها میتواند احتمال نفوذ، افشای اطلاعات و اختلال ناشی از این ضعفها را کاهش دهد.
آیا Patch Management فقط برای سرورهاست؟
خیر. مدیریت وصله برای سیستمعاملها، سایتها، افزونهها، پایگاههای داده، تجهیزات شبکه، برنامههای کاربردی و زیرساختهای ابری نیز کاربرد دارد.
تفاوت Patch Management با Update چیست؟
Update به بهروزرسانی نرمافزار اشاره دارد، اما Patch Management یک فرایند مدیریتی کامل است که تصمیمگیری، آزمایش، نصب، بررسی نتیجه و مستندسازی را نیز شامل میشود.
آیا نصب وصله امنیتی باعث کند شدن سایت میشود؟
الزاماً خیر. برخی بهروزرسانیها حتی میتوانند عملکرد را بهبود دهند. بااینحال، بعضی تغییرات ممکن است بر مصرف منابع یا سازگاری اثر بگذارند و باید آزمایش شوند.
آیا باید تمام وصلههای امنیتی را بلافاصله نصب کنیم؟
اولویت باید بر اساس خطر واقعی تعیین شود. اصلاحیههای مرتبط با آسیبپذیریهای بحرانی و در حال سوءاستفاده معمولاً نیازمند اقدام بسیار سریع هستند، اما سایر تغییرات ممکن است در چرخه کنترلشده اجرا شوند.
آیا آپدیت خودکار وردپرس کافی است؟
خیر. بهروزرسانی خودکار میتواند تأخیر را کاهش دهد، اما همچنان به پشتیبانگیری، پایش، بررسی خطاها و مدیریت سازگاری نیاز است.
آیا افزونه غیرفعال وردپرس هم باید آپدیت شود؟
اگر افزونه غیرفعال همچنان روی سرور وجود دارد، ممکن است بسته به نوع آسیبپذیری خطر ایجاد کند. بهتر است افزونه غیرضروری حذف شود و افزونههای موردنیاز تحت مدیریت امنیتی قرار گیرند.
آیا WAF جایگزین وصله امنیتی است؟
خیر. WAF ممکن است برخی مسیرهای حمله را محدود کند، اما معمولاً نقص اصلی نرمافزار را حذف نمیکند. نصب اصلاحیه معتبر همچنان اهمیت دارد.
آیا پس از نصب وصله باید سرور را ریاستارت کنیم؟
بستگی به نوع اصلاحیه دارد. برخی بهروزرسانیها به Restart سرویس نیاز دارند و برخی اصلاحیههای Kernel ممکن است نیازمند راهاندازی مجدد سیستم باشند.
آیا Patch Management از حملات Zero-Day جلوگیری میکند؟
مدیریت وصله نمیتواند آسیبپذیری ناشناخته را مستقیماً اصلاح کند. بااینحال، یک برنامه مناسب میتواند پس از شناسایی مشکل، کنترلهای موقت و نصب سریع اصلاحیه را مدیریت کند.
اگر اصلاحیه امنیتی باعث خرابی سایت شود چه کنیم؟
باید بر اساس برنامه بازیابی، علت مشکل بررسی شود. در صورت نیاز میتوان از Rollback یا نسخه پشتیبان معتبر استفاده کرد. برای سامانههای دارای داده زنده، بازگردانی باید با توجه به تغییرات جدید انجام شود.
آیا Patch Management میتواند جلوی تمام هکها را بگیرد؟
خیر. مدیریت وصلهها تنها بخشی از راهبرد امنیتی است. مشکلاتی مانند رمزهای ضعیف، پیکربندی ناامن، ضعف کنترل دسترسی و حملات مهندسی اجتماعی همچنان نیازمند کنترلهای مستقل هستند.
بهترین ابزار مدیریت وصلههای امنیتی چیست؟
ابزار مناسب به نوع زیرساخت بستگی دارد. برای لینوکس، ابزارهای مدیریت بسته و خودکارسازی مفید هستند. برای وردپرس، امکانات پیشخوان و WP-CLI کاربرد دارند. سازمانهای بزرگ ممکن است به سامانههای متمرکز مدیریت دارایی و اصلاحیه نیاز داشته باشند.
آیا بعد از نصب Patch باید دوباره اسکن امنیتی انجام دهیم؟
در صورت امکان، بله. بررسی نسخه و اعتبارسنجی رفع آسیبپذیری کمک میکند اطمینان بیشتری از موفقیت اصلاح حاصل شود. نتیجه اسکن نیز باید با شرایط واقعی سیستم تطبیق داده شود.
جمعبندی: چرا Patch Management یکی از پایههای اصلی امنیت سایت و سرور است؟
Patch Management یا مدیریت وصلههای امنیتی یکی از مهمترین فعالیتهای نگهداری پیشگیرانه در امنیت سایبری است.
این فرایند کمک میکند آسیبپذیریهای شناختهشده شناسایی شوند، اصلاحیههای مناسب در زمان منطقی نصب شوند و امنیت سامانه در طول زمان حفظ شود.
اهمیت مدیریت وصله زمانی بیشتر میشود که بدانیم بسیاری از سایتها و سرورها از چندین لایه نرمافزاری تشکیل شدهاند.
بهروز بودن هسته وردپرس بهتنهایی کافی نیست، همانطور که نصب آخرین اصلاحیه سیستمعامل نمیتواند امنیت یک افزونه آسیبپذیر را تضمین کند.
برای دستیابی به نتیجه مناسب باید تمام اجزای مهم زیرساخت، از سیستمعامل و وبسرور گرفته تا پایگاه داده، CMS و وابستگیهای نرمافزاری، در برنامه مدیریت وصله قرار گیرند.
همچنین نباید Patch Management را صرفاً به نصب نسخههای جدید محدود کرد.
شناسایی داراییها، بررسی شدت خطر، اولویتبندی، آزمایش، تهیه نسخه پشتیبان و تأیید رفع آسیبپذیری، بخشهای ضروری این فرایند هستند.
یکی از نکات کلیدی این است که نصب وصله باید با مدیریت ریسک همراه باشد.
اصلاحیههای بحرانی که مربوط به آسیبپذیریهای در حال سوءاستفاده هستند، ممکن است به اقدام فوری نیاز داشته باشند.
در مقابل، تغییرات غیراضطراری را میتوان در یک برنامه نگهداری کنترلشده اجرا کرد.
برای مدیران سایتهای وردپرسی، توجه به امنیت افزونهها، قالبها، نسخه PHP و روشهای پشتیبانگیری اهمیت ویژهای دارد.
برای مدیران سرور نیز نگهداری سیستمعامل، Kernel، وبسرور، پایگاه داده و سرویسهای جانبی باید بخشی از فعالیتهای منظم عملیاتی باشد.
در کنار این موارد، استفاده از کنترلهایی مانند WAF، مدیریت دسترسی، پایش امنیتی و نسخه پشتیبان میتواند دفاع چندلایهای ایجاد کند.
در نهایت، مدیریت وصلههای امنیتی یک کار اختیاری و صرفاً فنی نیست؛ بلکه بخشی ضروری از مسئولیت نگهداری امن سایت و سرور است.
اگر یک وبسایت قرار است در بلندمدت قابل اعتماد، پایدار و مقاوم در برابر تهدیدات شناختهشده باقی بماند، باید برای Patch Management یک برنامه مشخص، مستمر و قابل ارزیابی داشته باشد.
مطالب مرتبط


