امنیت MySQL چیست؟ چکلیست امنسازی دیتابیس MySQL وبسایت
امنیت MySQL شامل مجموعهای از اقدامات حفاظتی برای جلوگیری از دسترسی غیرمجاز، افشای اطلاعات، حملات SQL Injection و تخریب دادههای پایگاه داده است. امنسازی دیتابیس MySQL با محدودسازی دسترسی شبکه، مدیریت مجوز کاربران، استفاده از رمزهای عبور قوی و رمزنگاری ارتباطات انجام میشود. بهروزرسانی منظم، محافظت از فایلهای دیتابیس، مانیتورینگ فعالیتها و پشتیبانگیری قابل بازیابی نیز نقش مهمی در کاهش خطرات امنیتی دارند.
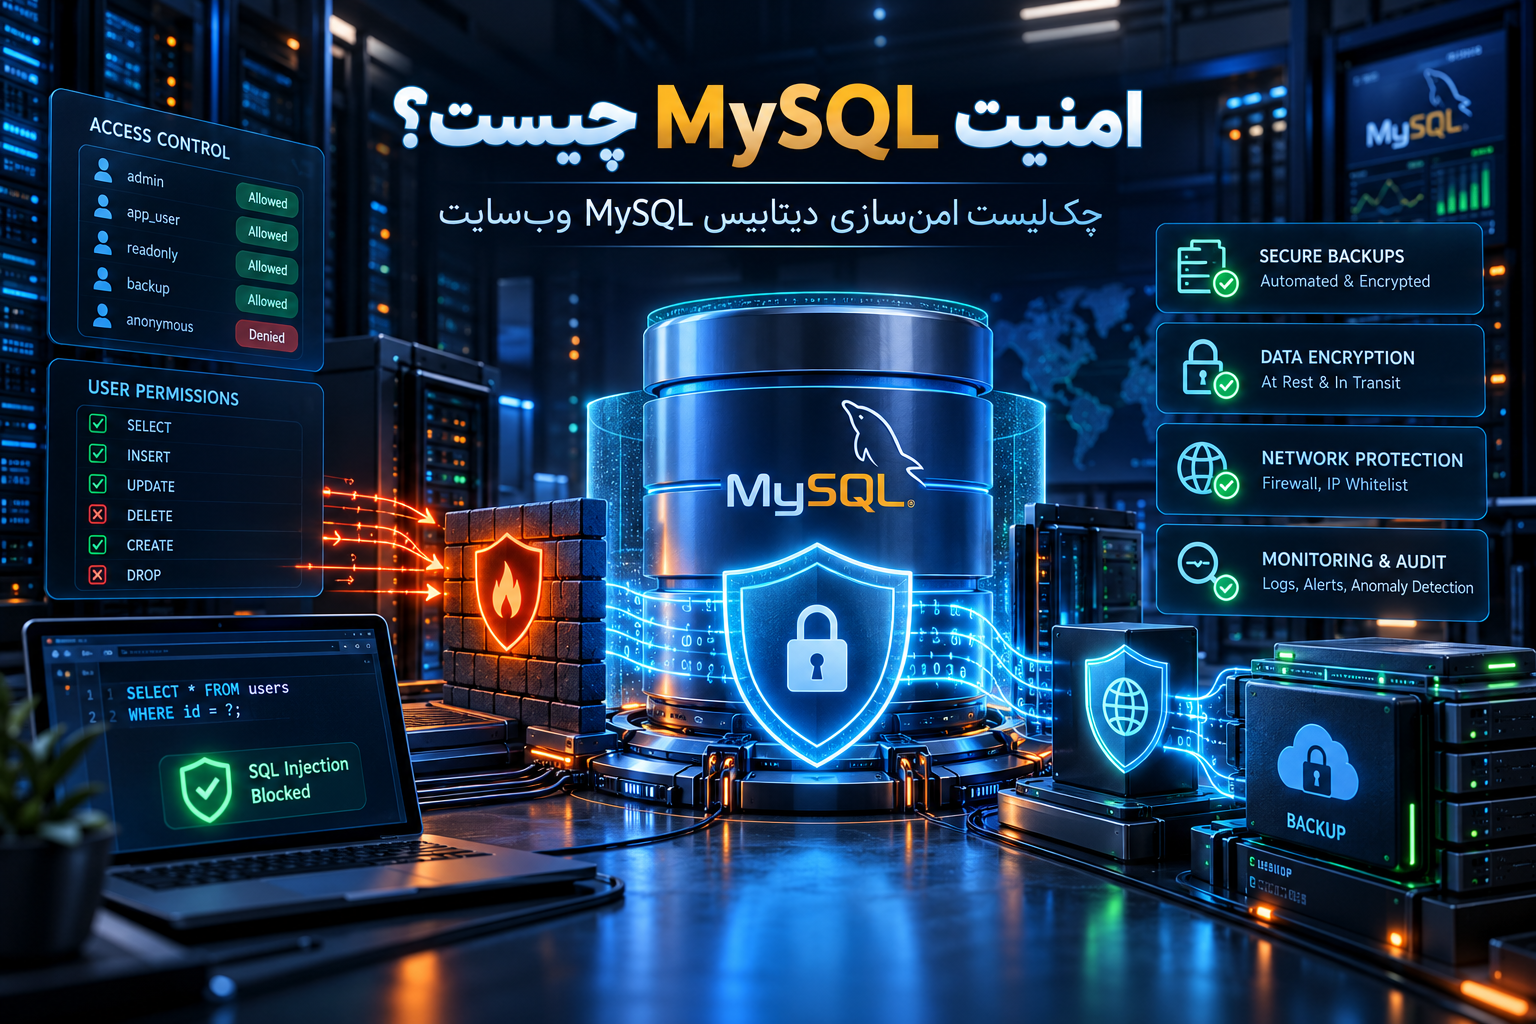
امنیت MySQL به مجموعهای از تنظیمات و اقدامات حفاظتی گفته میشود که برای جلوگیری از دسترسی غیرمجاز، سرقت اطلاعات، حملات SQL Injection، سوءاستفاده از حسابهای پایگاه داده و تخریب اطلاعات انجام میشوند. مهمترین راهکارهای امنسازی MySQL شامل محدودسازی دسترسی شبکه، مدیریت مجوز کاربران، رمزنگاری ارتباطات، بهروزرسانی نرمافزار، محافظت از فایلهای دیتابیس، پشتیبانگیری منظم و پایش فعالیتهای مشکوک است.
مقدمه: چرا امنیت دیتابیس MySQL اهمیت دارد؟
پایگاه داده یکی از حساسترین اجزای زیرساخت هر وبسایت محسوب میشود. اطلاعات کاربران، سفارشهای فروشگاه اینترنتی، تنظیمات سایت، دادههای مدیریتی و بسیاری از اطلاعات عملیاتی در دیتابیس نگهداری میشوند.
MySQL بهعنوان یکی از شناختهشدهترین سیستمهای مدیریت پایگاه داده رابطهای یا Relational Database Management System، در وبسایتها، اپلیکیشنها، سامانههای سازمانی و سیستمهای مدیریت محتوا کاربرد گستردهای دارد.
وردپرس و بسیاری از فروشگاههای ووکامرس نیز از MySQL یا سیستمهای سازگار مانند MariaDB برای نگهداری اطلاعات استفاده میکنند.
اما استفاده از یک دیتابیس قدرتمند بهمعنای امنیت خودکار اطلاعات نیست.
تصور کنید یک فروشگاه اینترنتی تمام اقدامات امنیتی مربوط به HTTPS، فایروال و محافظت از صفحه ورود را انجام داده، اما سرور MySQL آن روی پورت عمومی اینترنت در دسترس است. اگر حسابهای پایگاه داده نیز رمزهای عبور ضعیف یا مجوزهای گسترده داشته باشند، مهاجم ممکن است بدون عبور از صفحه اصلی سایت برای دسترسی به دیتابیس تلاش کند.
در سناریویی دیگر، حساب کاربری مورد استفاده وردپرس به تمام پایگاههای داده سرور دسترسی دارد. در چنین شرایطی، نفوذ به یک سایت میتواند اطلاعات چندین وبسایت دیگر را نیز در معرض خطر قرار دهد.
اینجاست که مفهوم MySQL Hardening یا سختسازی امنیتی MySQL اهمیت پیدا میکند.
هدف از Hardening، کاهش سطح حمله، محدود کردن دسترسیها، حذف تنظیمات ناامن و ایجاد لایههای دفاعی برای محافظت از اطلاعات است.
در این مقاله از رخنهکاو، روشهای افزایش امنیت MySQL را از سطح نصب اولیه تا مدیریت کاربران، ایمنسازی ارتباطات، جلوگیری از حملات، پشتیبانگیری و مانیتورینگ بررسی میکنیم.
همچنین تنظیمات مهم برای وردپرس، نمونه دستورات مدیریتی و یک چکلیست کاربردی ارائه میشود تا مدیران سایت و سرور بتوانند وضعیت امنیتی پایگاه داده خود را بهصورت مرحلهای ارزیابی کنند.
امنیت MySQL چیست و چه بخشهایی را شامل میشود؟
امنیت MySQL مجموعهای از کنترلهای فنی و مدیریتی است که با هدف محافظت از محرمانگی، یکپارچگی و دسترسپذیری اطلاعات پایگاه داده اجرا میشود.
این سه اصل، پایههای اصلی امنیت اطلاعات هستند.
محرمانگی اطلاعات یا Confidentiality
محرمانگی به این معناست که فقط کاربران، برنامهها و سرویسهای مجاز بتوانند اطلاعات موردنیاز خود را مشاهده کنند.
برای مثال، کاربر عادی یک فروشگاه نباید امکان مشاهده اطلاعات خصوصی سایر مشتریان را داشته باشد.
همچنین یک سرویس گزارشگیری که فقط به آمار فروش نیاز دارد، نباید به رمزهای عبور یا سایر اطلاعات غیرمرتبط دسترسی پیدا کند.
کنترل مجوزها، احراز هویت و رمزنگاری از مهمترین ابزارهای حفاظت از محرمانگی هستند.
یکپارچگی اطلاعات یا Integrity
یکپارچگی یعنی اطلاعات بدون مجوز یا خارج از قواعد تعریفشده تغییر نکنند.
در یک فروشگاه اینترنتی، تغییر غیرمجاز قیمت محصولات، موجودی انبار یا وضعیت سفارشها میتواند خسارت مالی و عملیاتی ایجاد کند.
برای محافظت از یکپارچگی باید علاوه بر محدود کردن مجوزهای نوشتن، از کنترلهای امنیتی اپلیکیشن، تراکنشهای صحیح و ثبت تغییرات حساس استفاده شود.
دسترسپذیری یا Availability
دسترسپذیری به معنای امکان استفاده از دیتابیس توسط کاربران و سرویسهای مجاز در زمان موردنیاز است.
اگر پایگاه داده در اثر حمله، خرابی سختافزار، اشتباه مدیریتی یا مصرف بیشازحد منابع از دسترس خارج شود، سایت ممکن است دچار اختلال گسترده شود.
پشتیبانگیری، مانیتورینگ، مدیریت ظرفیت، کنترل اتصالات و طراحی مناسب بازیابی از مهمترین اقدامات حفظ دسترسپذیری هستند.
امنیت دیتابیس با امنیت وبسایت چه تفاوتی دارد؟
امنیت MySQL فقط بخشی از امنیت کلی وبسایت است.
فرض کنید معماری یک سایت شامل Nginx، PHP-FPM، وردپرس و MySQL باشد.
Nginx درخواستهای HTTP را مدیریت میکند، PHP-FPM کدهای برنامه را اجرا میکند، وردپرس منطق اپلیکیشن را کنترل میکند و MySQL مسئول ذخیره و بازیابی اطلاعات است.
وجود یک ضعف امنیتی در هرکدام از این بخشها میتواند بر سایر اجزا اثر بگذارد.
برای مثال، اگر یک افزونه وردپرس دارای آسیبپذیری SQL Injection باشد، حتی یک سرور MySQL با تنظیمات مناسب نیز ممکن است درخواستهای مخرب را از طریق حساب معتبر اپلیکیشن دریافت کند.
بنابراین امنسازی MySQL باید در کنار امنیت اپلیکیشن و سیستمعامل انجام شود. 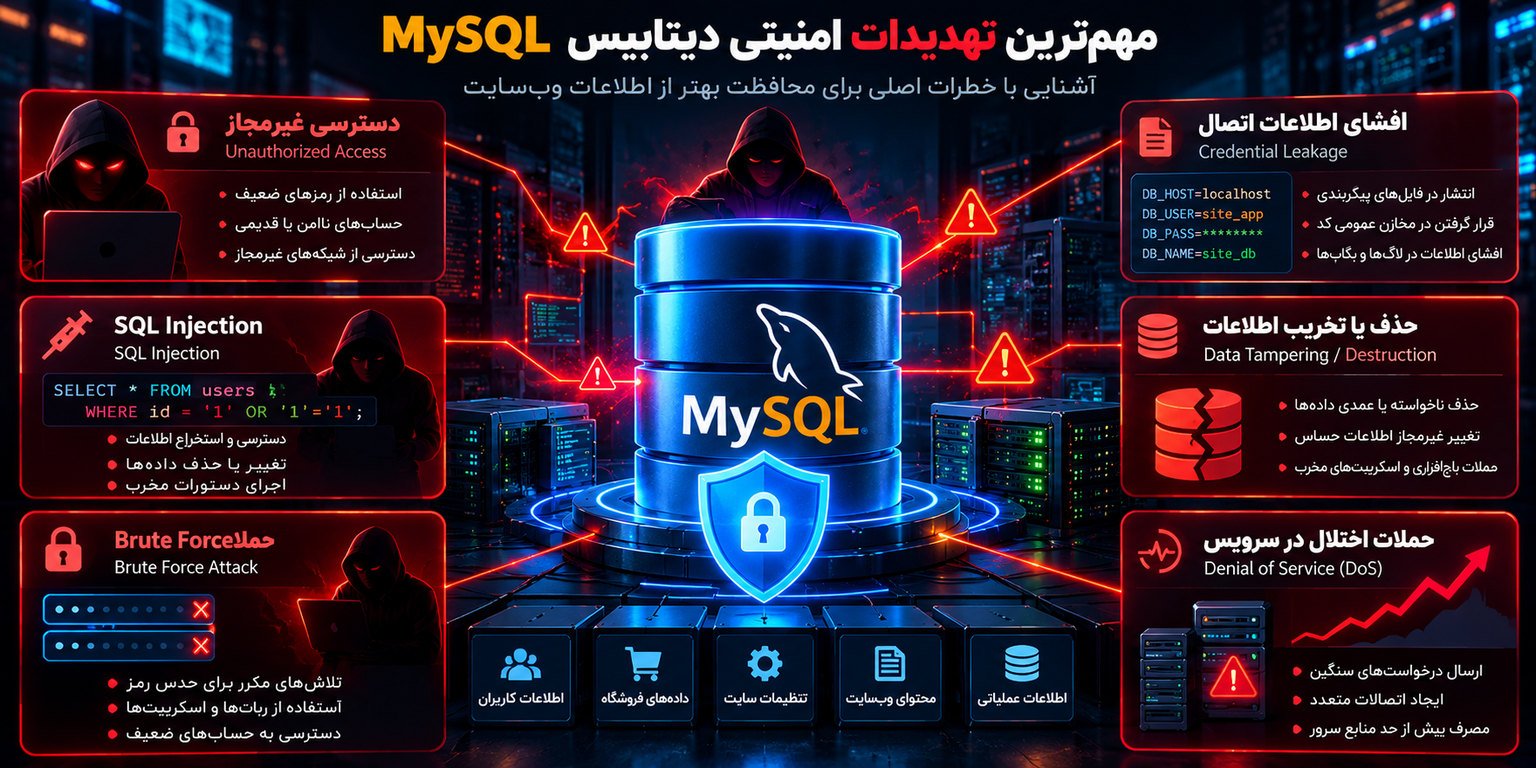
مهمترین تهدیدات امنیتی دیتابیس MySQL
برای انتخاب تنظیمات امنیتی مناسب، ابتدا باید تهدیدات اصلی شناسایی شوند.
دسترسی غیرمجاز به دیتابیس
دسترسی غیرمجاز زمانی رخ میدهد که شخص یا سرویس فاقد مجوز بتواند به پایگاه داده متصل شود یا اطلاعات آن را مشاهده کند.
رمز عبور ضعیف، حسابهای قدیمی، پیکربندی اشتباه شبکه و افشای اطلاعات اتصال میتوانند احتمال وقوع چنین رخدادی را افزایش دهند.
حملات SQL Injection
SQL Injection یکی از شناختهشدهترین آسیبپذیریهای اپلیکیشنهای متصل به پایگاه داده است.
این مشکل زمانی ایجاد میشود که دادههای غیرقابل اعتماد بهصورت ناامن وارد ساختار دستورات SQL شوند.
بسته به نوع آسیبپذیری و سطح دسترسی حساب دیتابیس، پیامدهای آن میتواند شامل مشاهده، تغییر یا حذف اطلاعات باشد.
استفاده از Prepared Statements و کنترل مجوزها از اقدامات اصلی کاهش این خطر است.
حملات Brute Force به حسابهای MySQL
در حملات Brute Force، تلاشهای متعدد برای حدس رمز عبور حسابهای پایگاه داده انجام میشود.
اگر سرویس MySQL مستقیماً در اینترنت منتشر شده باشد، احتمال مواجهه با تلاشهای خودکار برای احراز هویت افزایش پیدا میکند.
محدودسازی دسترسی شبکه، رمزهای قوی و مانیتورینگ تلاشهای ورود میتوانند این خطر را کاهش دهند.
افشای اطلاعات اتصال
اطلاعات اتصال MySQL معمولاً شامل نام سرور، نام دیتابیس، نام کاربری و رمز عبور است.
این اطلاعات ممکن است در فایلهای پیکربندی، متغیرهای محیطی، ابزارهای مدیریت سرور یا سرویسهای نگهداری اسرار ذخیره شوند.
اگر این اطلاعات در مخازن عمومی کد، فایلهای پشتیبان ناامن یا لاگها منتشر شوند، امکان سوءاستفاده از حساب معتبر وجود خواهد داشت.
حذف یا تخریب اطلاعات
دسترسی بیشازحد کاربران، اجرای دستورات اشتباه، باجافزارها و آسیبپذیریهای برنامه میتوانند باعث حذف یا تغییر گسترده اطلاعات شوند.
پشتیبانگیری قابل بازیابی و محدودسازی مجوزها در کاهش پیامدهای این تهدید نقش مهمی دارند.
حملات اختلال در سرویس
ارسال درخواستهای پرهزینه، ایجاد اتصالات متعدد یا اجرای Queryهای سنگین میتواند منابع دیتابیس را اشغال کند.
در نتیجه ممکن است زمان پاسخ افزایش یابد یا کاربران واقعی نتوانند از سایت استفاده کنند.
در این شرایط، مدیریت منابع باید همراه با کنترل درخواست در سطح وبسرور و اپلیکیشن انجام شود.
MySQL Hardening چیست و چه تفاوتی با تنظیمات معمولی دارد؟
MySQL Hardening به فرایند سختسازی تنظیمات و کاهش امکانات غیرضروری پایگاه داده گفته میشود.
هدف اصلی این فرایند، کاهش سطح حمله یا Attack Surface و محدود کردن پیامدهای احتمالی نفوذ است.
در یک نصب معمولی، مدیر سرور ممکن است فقط روی عملکرد صحیح اتصال برنامه به دیتابیس تمرکز کند.
اما در یک نصب سختسازیشده، پرسشهای بیشتری مطرح میشود.
آیا MySQL باید از اینترنت قابل دسترسی باشد؟ آیا حساب برنامه به تمام دیتابیسها نیاز دارد؟ آیا ارتباط میان اپلیکیشن و پایگاه داده رمزنگاری شده است؟ آیا فایلهای Backup محافظت میشوند؟ آیا امکان شناسایی فعالیتهای غیرعادی وجود دارد؟
پاسخ به این پرسشها ساختار امنیتی مناسب را مشخص میکند.
سختسازی موفق به معنای فعال کردن تمام محدودیتهای ممکن نیست؛ بلکه باید کنترلها با نیاز واقعی سرویس هماهنگ باشند.
برای نمونه، غیرفعال کردن تمام اتصالات شبکه برای سایتی که دیتابیس آن روی سرور جداگانه قرار دارد مناسب نیست.
در مقابل، یک سایت کوچک که وبسرور و MySQL آن روی یک ماشین اجرا میشوند معمولاً نیازی به انتشار عمومی پورت دیتابیس ندارد.
بررسی وضعیت امنیتی MySQL قبل از اعمال تغییرات
پیش از تغییر تنظیمات امنیتی باید وضعیت فعلی سرور مشخص شود.
تغییرات شتابزده ممکن است باعث قطع ارتباط سایت با دیتابیس یا اختلال در سامانههای وابسته شوند.
بررسی نسخه MySQL
برای مشاهده نسخه کلاینت نصبشده میتوان از دستور زیر استفاده کرد:
mysql --versionبرای بررسی نسخه واقعی سرور نیز پس از اتصال به پایگاه داده میتوان دستور زیر را اجرا کرد:
SELECT VERSION();این تفاوت اهمیت دارد؛ زیرا نسخه کلاینت و سرور لزوماً یکسان نیستند.
همچنین ممکن است سرور از MariaDB استفاده کند که با وجود شباهتهای زیاد، در برخی تنظیمات و قابلیتهای امنیتی با Oracle MySQL تفاوت دارد.
بررسی فایلهای پیکربندی
در نصبهای متداول Ubuntu و Debian، تنظیمات MySQL ممکن است در مسیر زیر قرار داشته باشند:
/etc/mysql/mysql.conf.d/mysqld.cnfدر بعضی نصبها نیز فایل اصلی my.cnf یا مسیرهای دیگری استفاده میشود.
در محیطهای Docker، Kubernetes و سرویسهای مدیریتشده ابری، محل و روش مدیریت تنظیمات میتواند متفاوت باشد.
قبل از اعمال تغییرات، فایلهای مورد استفاده توسط سرویس باید شناسایی شوند.
بررسی تنظیمات فعال سرور
برای مشاهده برخی متغیرهای مهم میتوان از دستورات زیر استفاده کرد:
SHOW VARIABLES LIKE 'bind_address';

SHOW VARIABLES LIKE 'require_secure_transport';

SHOW VARIABLES LIKE 'local_infile';

SHOW VARIABLES LIKE 'secure_file_priv';

SHOW VARIABLES LIKE 'skip_name_resolve';
این دستورات وضعیت تنظیمات را نمایش میدهند و تغییری در سرور ایجاد نمیکنند.
بااینحال، برای تفسیر صحیح نتایج باید نسخه MySQL و نحوه راهاندازی آن مشخص باشد.
تهیه نسخه پشتیبان قبل از تغییر
قبل از تغییر حسابهای کاربری، تنظیمات شبکه یا روش احراز هویت باید نسخه پشتیبان معتبر وجود داشته باشد.
همچنین بهتر است امکان بازگشت سریع به پیکربندی قبلی فراهم باشد.
بهخصوص هنگام تغییر دسترسی حسابی که سایت با آن متصل میشود، باید یک نشست مدیریتی مستقل و معتبر در اختیار مدیر سرور قرار داشته باشد تا در صورت بروز اختلال امکان اصلاح تنظیمات وجود داشته باشد.
بهروزرسانی MySQL و مدیریت آسیبپذیریهای شناختهشده
یکی از مهمترین اقدامات امنیت MySQL، استفاده از نسخههای پشتیبانیشده و دریافت اصلاحات امنیتی است.
ضعفهای امنیتی ممکن است در هسته MySQL، ماژولهای احراز هویت، کتابخانههای رمزنگاری یا سایر اجزای وابسته شناسایی شوند.
اهمیت انتخاب نسخه پشتیبانیشده
استفاده از نسخهای که دوره پشتیبانی امنیتی آن پایان یافته است، ریسک نگهداری زیرساخت را افزایش میدهد.
در زمان انتخاب نسخه باید چرخه پشتیبانی، سازگاری با اپلیکیشن و وضعیت دریافت وصلههای امنیتی بررسی شود.
برای بسیاری از محیطهای عملیاتی، شاخههای LTS به دلیل تمرکز بر پایداری و نگهداری بلندمدت گزینه مناسبی هستند.
بااینحال، انتخاب نسخه باید مطابق نیازهای واقعی سرویس انجام شود.
بهروزرسانی در Ubuntu و Debian
برای مشاهده بستههای قابل بهروزرسانی میتوان از دستورات زیر استفاده کرد:
sudo apt update
sudo apt list --upgradable
روش نصب و ارتقای MySQL به مخزن مورد استفاده بستگی دارد.
گاهی MySQL از مخزن توزیع لینوکس و گاهی از مخزن رسمی Oracle دریافت میشود.
در سرورهای عملیاتی، قبل از ارتقای نسخههای اصلی باید سازگاری درایورها، ساختار دیتابیس، افزونهها و روش احراز هویت بررسی شود.
تفاوت MySQL و MariaDB
MySQL و MariaDB هر دو سیستمهای پایگاه داده رابطهای هستند و در بسیاری از سناریوها رفتار مشابهی دارند.
اما این دو محصول یکسان نیستند.
نام بعضی متغیرها، قابلیتهای رمزنگاری، ماژولهای امنیتی و شیوه مدیریت کاربران ممکن است متفاوت باشد.
بنابراین نباید تمام دستورات امنیتی MySQL 8.4 را بدون بررسی روی MariaDB اجرا کرد.
امنسازی نصب اولیه با mysql_secure_installation
یکی از ابزارهای شناختهشده برای بررسی و اصلاح برخی تنظیمات اولیه MySQL، دستور mysql_secure_installation است.
این ابزار میتواند بسته به نسخه و نحوه نصب، برای مدیریت تنظیمات امنیتی اولیه استفاده شود.
اجرای ابزار
در محیطهایی که ابزار نصب شده و مدیر دارای مجوز مناسب است:
sudo mysql_secure_installationاین ابزار ممکن است امکان تنظیم سیاست رمز عبور، حذف حسابهای ناشناس، محدود کردن دسترسیهای غیرضروری مدیریتی و حذف پایگاه داده آزمایشی را فراهم کند.
مجموعه دقیق پرسشها و اقدامات به نسخه و بسته نصبشده بستگی دارد.
حذف حسابهای ناشناس
حسابهای Anonymous یا ناشناس، در صورت وجود، باید بررسی شوند.
چنین حسابهایی ممکن است دسترسیهایی ایجاد کنند که با سیاست امنیتی سازمان هماهنگ نباشند.
در بسیاری از نصبهای جدید، ممکن است اساساً چنین حسابهایی وجود نداشته باشند.
حذف دیتابیس آزمایشی
پایگاه دادهای مانند test اگر بدون نیاز عملیاتی ایجاد شده باشد، بهتر است بررسی و در صورت تأیید غیرضروری بودن حذف شود.
نکته مهم این است که مدیر نباید صرفاً بر اساس نام دیتابیس اقدام به حذف کند؛ زیرا ممکن است یک پروژه واقعی از همان نام استفاده کرده باشد.
محدودسازی حساب root
حساب root در MySQL دارای سطح دسترسی مدیریتی گسترده است.
بهتر است دسترسی این حساب به محیطهای مدیریتی مورد اعتماد محدود شود و اپلیکیشن وب هرگز برای اتصال روزمره از آن استفاده نکند.
در بعضی نصبهای لینوکسی، حساب مدیریتی از طریق Unix Socket و هویت کاربر سیستمعامل احراز هویت میشود.
در چنین حالتی، تغییر روش احراز هویت بدون شناخت پیکربندی موجود میتواند دسترسی مدیر را مختل کند.
ابزار نصب اولیه مفید است، اما جایگزین ارزیابی کامل امنیت MySQL محسوب نمیشود. 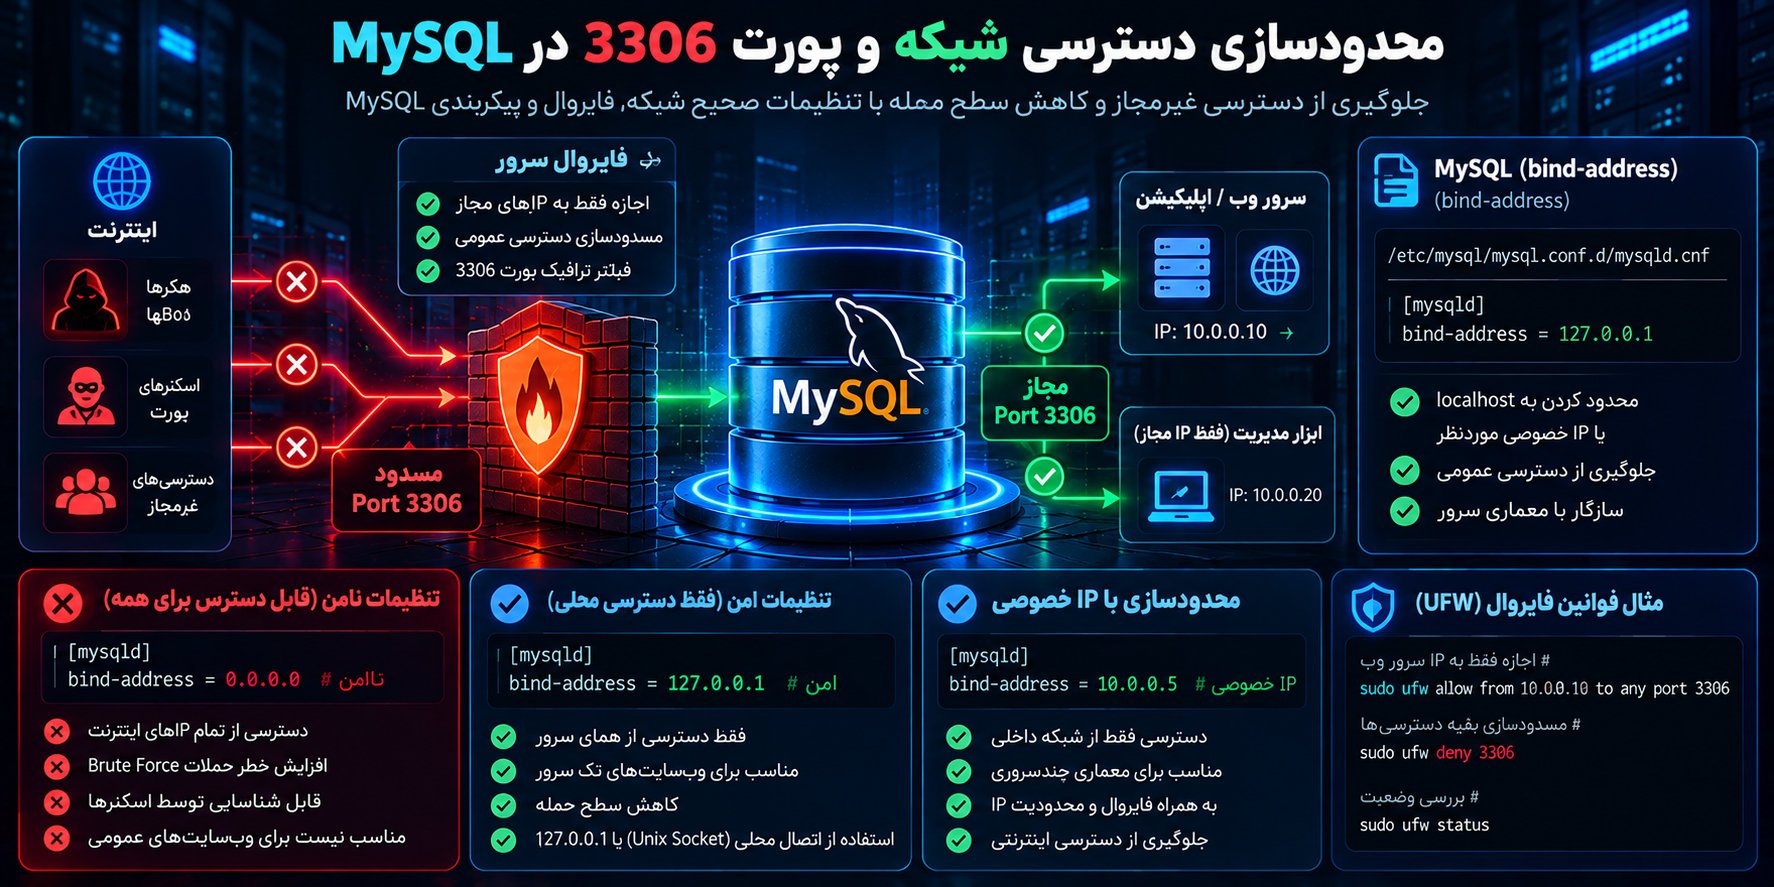
محدودسازی دسترسی شبکه و پورت 3306 در MySQL
یکی از مهمترین بخشهای امنیت MySQL جلوگیری از دسترسی شبکهای غیرضروری است.
MySQL بهطور متداول برای ارتباطات TCP از پورت 3306 استفاده میکند.
باز بودن این پورت در اینترنت میتواند سطح حمله را افزایش دهد.
تنظیم bind-address
اگر اپلیکیشن و MySQL روی یک سرور قرار دارند و برنامه از اتصال محلی استفاده میکند، در بسیاری از سناریوها میتوان MySQL را به آدرس Loopback محدود کرد.
نمونه تنظیم در بخش [mysqld]:
[mysqld]
bind-address = 127.0.0.1
در این حالت، سرویس TCP فقط روی رابط Loopback مشخصشده گوش میدهد.
این تنظیم برای معماریهایی که اپلیکیشن از سرور دیگری به MySQL متصل میشود مناسب نیست.
در معماری چندسروری، میتوان از آدرس خصوصی اختصاصی سرور دیتابیس و قوانین شبکه محدودکننده استفاده کرد.
غیرفعال کردن کامل ارتباط TCP
در بعضی سناریوهای کاملاً محلی، MySQL میتواند فقط از طریق Unix Socket در دسترس باشد.
گزینه مرتبط:
[mysqld]
skip-networking
این تنظیم ارتباط TCP را غیرفعال میکند و باید فقط در شرایطی استفاده شود که تمام برنامههای موردنیاز بتوانند از روش اتصال جایگزین استفاده کنند.
پیش از اعمال آن باید اتصال وردپرس، سرویسهای بکاپ و ابزارهای مدیریت بررسی شود.
محدودسازی با فایروال
حتی اگر MySQL فقط روی یک آدرس خصوصی گوش دهد، استفاده از فایروال همچنان اهمیت دارد.
برای مثال، در معماری چندسروری باید فقط سرور اپلیکیشن مجاز به اتصال به پورت دیتابیس باشد.
قوانین فایروال میتوانند در سطح سیستمعامل، شبکه خصوصی یا تنظیمات ارائهدهنده سرور اعمال شوند.
در محیطهای ابری، Security Groupها یا کنترلهای مشابه نقش مهمی دارند.
اصل امنیتی مهم: سرور دیتابیس نباید بدون ضرورت عملیاتی و کنترلهای مناسب مستقیماً در دسترس عموم اینترنت قرار گیرد.
بررسی پورتهای باز
در لینوکس میتوان وضعیت گوش دادن سرویس را بررسی کرد:
sudo ss -lntpنتیجه باید با طراحی شبکه مقایسه شود.
گوش دادن روی آدرس 0.0.0.0 میتواند به معنای پذیرش اتصال روی تمام رابطهای IPv4 باشد، اما دسترسی واقعی از بیرون به وضعیت فایروال و شبکه نیز بستگی دارد. 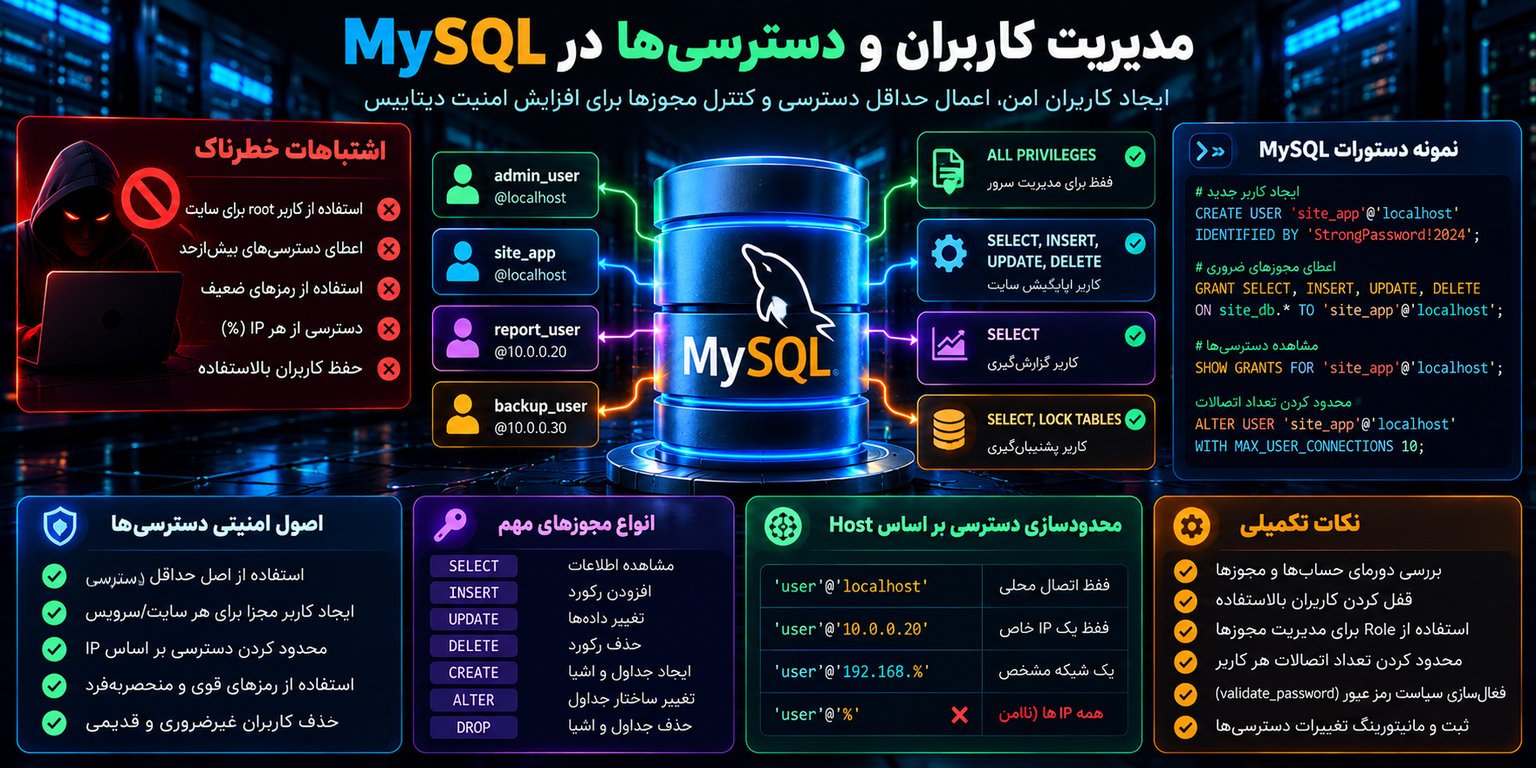
مدیریت کاربران و دسترسیها در MySQL
یکی از مهمترین اصول امنیت پایگاه داده، استفاده از اصل حداقل دسترسی یا Least Privilege است.
بر اساس این اصل، هر حساب باید فقط مجوزهایی را دریافت کند که برای انجام وظایف مشخص خود نیاز دارد.
چرا استفاده از root برای سایت خطرناک است؟
حساب مدیریتی MySQL برای انجام فعالیتهایی مانند مدیریت کاربران، تنظیم مجوزها و عملیات حساس سرور طراحی شده است.
اگر اپلیکیشن وب با چنین حسابی متصل شود، یک آسیبپذیری در برنامه ممکن است پیامدهای بسیار گستردهتری داشته باشد.
به همین دلیل، حساب برنامه باید از حساب مدیریت دیتابیس جدا باشد.
مشاهده حسابهای موجود
مدیر مجاز MySQL میتواند با دستور زیر اطلاعات حسابها را بررسی کند:
SELECT User, Host, plugin, account_locked
FROM mysql.user;
این دستور برای محیطهای سازگار مانند MySQL 8.4 نمونه مناسبی است.
خروجی آن اطلاعات حساسی درباره حسابها و ساختار دسترسی ارائه میدهد و نباید عمومی منتشر شود.
اهمیت Host در حسابهای MySQL
هویت حساب در MySQL فقط با نام کاربری تعیین نمیشود.
ترکیب نام کاربری و Host اهمیت دارد.
برای مثال:
'site_app'@'localhost'با حساب زیر یکسان نیست:
'site_app'@'10.0.0.20'این تفاوت امکان محدودسازی حسابها بر اساس محل اتصال را فراهم میکند.
استفاده از Host عمومی مانند % میتواند دامنه اتصال مجاز را گسترده کند و باید تا حد امکان از تعیین میزبانهای دقیقتر استفاده شود.
ایجاد حساب اختصاصی برای سایت
یک نمونه آموزشی برای ایجاد حساب:
CREATE USER 'site_app'@'localhost'
IDENTIFIED BY 'REPLACE_WITH_LONG_RANDOM_SECRET';
رمز موجود در مثال یک مقدار نمایشی است و نباید در محیط واقعی استفاده شود.
همچنین لازم است هنگام ساخت حساب، سیاست ثبت دستورات، تاریخچه کنسول و نحوه مدیریت اطلاعات محرمانه در نظر گرفته شود.
اختصاص مجوزهای ضروری
برای حسابی که فقط عملیات متداول خواندن و نوشتن داده انجام میدهد:
GRANT SELECT, INSERT, UPDATE, DELETE
ON site_database.*
TO 'site_app'@'localhost';
این نمونه مجوزهای پایه مربوط به دادهها را اختصاص میدهد.
اما نباید فرض کرد همین چهار مجوز برای تمام اپلیکیشنها در تمام مراحل کافی است.
برای مثال، نصب یا بهروزرسانی بعضی سیستمها به عملیات تغییر ساختار جداول نیاز دارد.
بررسی مجوزهای حساب
برای مشاهده دسترسیها:
SHOW GRANTS FOR 'site_app'@'localhost';این دستور کمک میکند مدیر متوجه شود حساب موردنظر چه مجوزهایی دریافت کرده است.
بهتر است بررسی مجوزها بخشی از فرایند دورهای ممیزی امنیت دیتابیس باشد.
تفاوت مجوزهای مهم MySQL و کاربرد آنها
مجوزهای MySQL تعیین میکنند یک حساب چه عملیات مشخصی میتواند انجام دهد.
| مجوز | کاربرد | ملاحظه امنیتی |
|---|---|---|
| SELECT | مشاهده اطلاعات | محدود به دادههای موردنیاز |
| INSERT | افزودن رکورد | فقط برای سرویسهای دارای نیاز نوشتن |
| UPDATE | تغییر دادهها | امکان تغییر اطلاعات حساس |
| DELETE | حذف رکوردها | خطر حذف غیرمجاز داده |
| CREATE | ایجاد جدول و سایر اشیای مجاز | مناسب عملیات ساختاردهی |
| ALTER | تغییر ساختار جداول | نیازمند کنترل دقیق |
| DROP | حذف اشیای دیتابیس | پرخطر برای حساب روزمره |
| INDEX | مدیریت ایندکسها | معمولاً موردنیاز تغییرات ساختاری |
| FILE | بعضی عملیات فایلسیستمی سرور | بسیار حساس |
| PROCESS | مشاهده اطلاعات پردازشها و نشستها در محدوده مجوز | احتمال افشای اطلاعات عملیاتی |
| GRANT OPTION | واگذاری مجوز به دیگران | معمولاً نامناسب برای حساب برنامه |
برای افزایش امنیت MySQL، اعطای مجوز باید از حداقل سطح موردنیاز شروع شود.
همچنین بهتر است حسابهای توسعه، تست، برنامه اصلی، گزارشگیری و پشتیبانگیری از یکدیگر جدا باشند.
در سامانههای پیچیدهتر میتوان مجوزها را در سطح جدول، ستون یا View نیز محدود کرد.
استفاده از Role برای مدیریت دسترسی در MySQL
Role یا نقش در MySQL امکان گروهبندی مجموعهای از مجوزها را فراهم میکند.
این قابلیت زمانی مفید است که چندین حساب به یک الگوی دسترسی مشابه نیاز داشته باشند.
برای مثال، ممکن است چند سرویس گزارشگیری فقط مجوز خواندن اطلاعات مشخصی را لازم داشته باشند.
بهجای تعریف دستی مجوزهای مشابه برای تمام حسابها، میتوان نقش اختصاصی ایجاد کرد.
مزایای استفاده از Role
نقشها باعث میشوند مدیریت مجوزها ساختاریافتهتر شود.
همچنین هنگام تغییر سیاست دسترسی، احتمال فراموش شدن یک حساب کاهش مییابد.
بااینحال، تعریف Role بهتنهایی تضمین نمیکند که مجوزها کمینه هستند.
باید نقشها نیز بهصورت دورهای بررسی شوند و فقط مجوزهای ضروری را داشته باشند.
حسابهای بلااستفاده
حسابهای مربوط به پروژههای قدیمی، سرویسهای حذفشده یا کارکنانی که دیگر به زیرساخت دسترسی ندارند باید بررسی شوند.
در صورت لزوم، میتوان یک حساب را موقتاً قفل کرد:
ALTER USER 'old_service'@'localhost'
ACCOUNT LOCK;
این دستور فقط یک نمونه مدیریتی است.
پیش از اعمال آن باید مطمئن شد که حساب موردنظر در هیچ سرویس فعال یا فرایند بازیابی استفاده نمیشود.
سیاست رمز عبور و احراز هویت امن در MySQL
رمز عبور ضعیف یکی از عوامل مهم افزایش خطر دسترسی غیرمجاز است.
برای حسابهای پایگاه داده باید از رمزهای طولانی، تصادفی و منحصربهفرد استفاده شود.
رمز عبور مناسب چه ویژگیهایی دارد؟
رمز حساب MySQL بهتر است با ابزار تولید رمز تصادفی یا سامانه مدیریت اسرار ساخته شود.
استفاده مجدد از رمز حساب مدیریتی، پنل هاست یا سایر سرویسها برای اتصال دیتابیس مناسب نیست.
همچنین اطلاعات اتصال نباید در مستندات عمومی، مخازن کد یا پیامهای غیرامن نگهداری شوند.
استفاده از validate_password
MySQL قابلیت بررسی سیاست رمز عبور را از طریق مؤلفه validate_password فراهم میکند.
این قابلیت میتواند هنگام تعیین رمز، سیاستهایی مانند حداقل طول و پیچیدگی را اعمال کند.
در نسخههای جدید MySQL، این قابلیت بهصورت Component نیز ارائه میشود.
وضعیت نصب آن باید بررسی شود؛ زیرا ممکن است در بعضی بستهها از ابتدا فعال باشد و در بعضی دیگر نیاز به پیکربندی داشته باشد.
وجود این مؤلفه بهتنهایی جایگزین مدیریت امن رمزها نیست.
انتخاب روش احراز هویت مناسب
در MySQL 8.4، روش caching_sha2_password روش اصلی احراز هویت مبتنی بر رمز عبور است.
روش قدیمی mysql_native_password در MySQL 8.4 بهصورت پیشفرض غیرفعال شده و از MySQL 9.0 حذف شده است.
بنابراین توصیههایی که صرفاً برای سازگاری با نرمافزارهای قدیمی، استفاده دائمی از mysql_native_password را پیشنهاد میکنند باید با احتیاط بررسی شوند.
راهکار مناسب معمولاً بهروزرسانی درایورهای اتصال و استفاده از روشهای احراز هویت پشتیبانیشده است.
آیا احراز هویت دومرحلهای برای MySQL وجود دارد؟
برخی نسخهها و قابلیتهای MySQL از روشهای احراز هویت چندعاملی یا Multifactor Authentication پشتیبانی میکنند.
اما دسترسی به این امکانات به نسخه، نوع حساب و روش احراز هویت بستگی دارد.
در عمل، برای حسابهای مدیریتی میتوان امنیت را با محدودسازی شبکه، دسترسی SSH امن، VPN، مدیریت هویت و کنترلهای چندعاملی در لایه دسترسی مدیریتی افزایش داد. 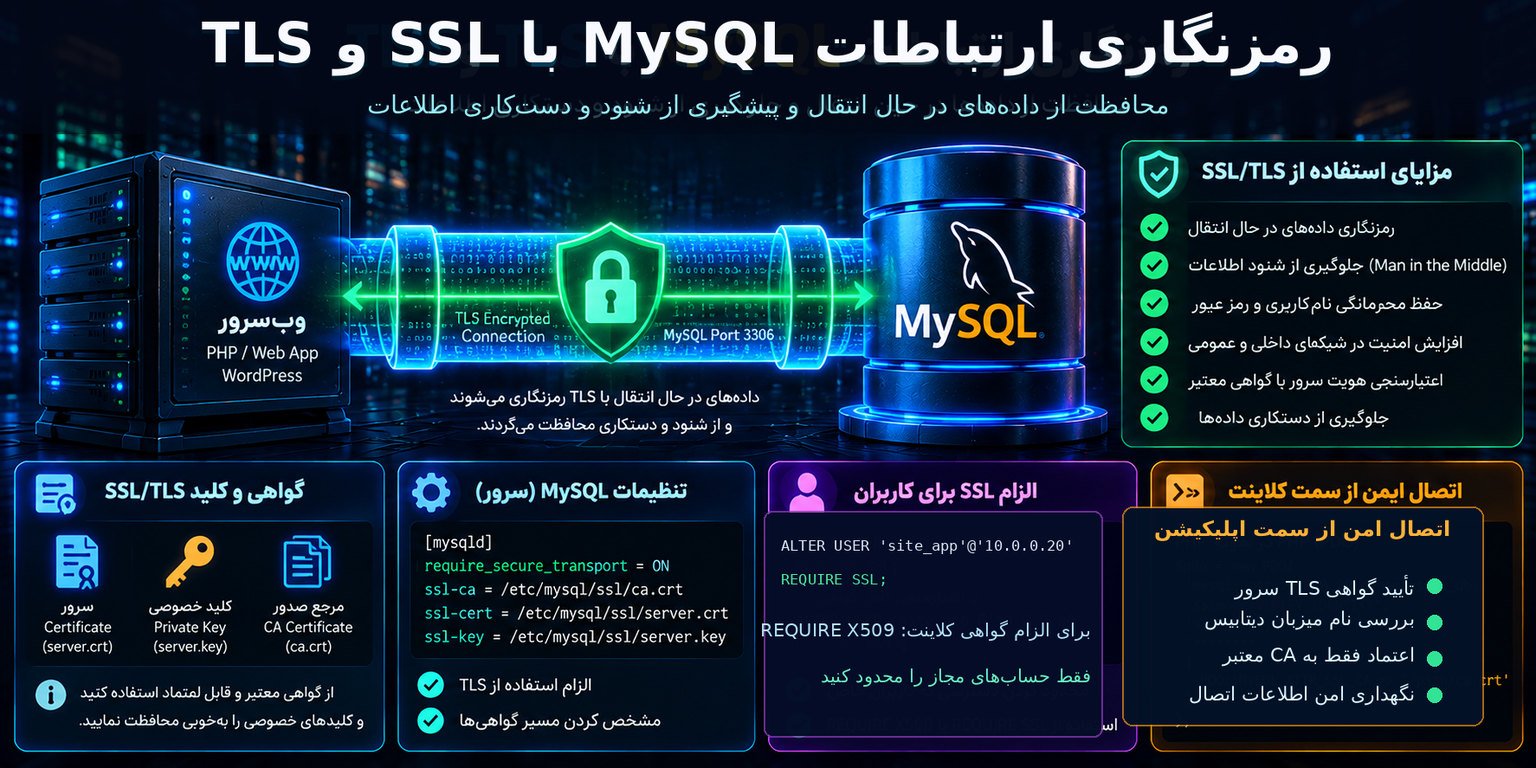
رمزنگاری ارتباطات MySQL با SSL و TLS
یکی از مهمترین اقدامات امنیت دیتابیس، محافظت از اطلاعات هنگام انتقال میان اپلیکیشن و سرور MySQL است.
اگر ارتباط از طریق شبکه انجام شود و رمزنگاری مناسبی وجود نداشته باشد، دادههای در حال انتقال ممکن است در معرض شنود یا تغییر توسط مهاجم دارای دسترسی به مسیر ارتباط قرار بگیرند.
تفاوت SSL و TLS
اصطلاح SSL همچنان در نام بسیاری از گزینههای نرمافزاری استفاده میشود، اما برای ارتباطات امن جدید باید از نسخههای مناسب TLS استفاده کرد.
TLS پروتکلی برای محافظت از محرمانگی و یکپارچگی ارتباطات است.
فعالسازی require_secure_transport
در MySQL میتوان ارتباطات را به روشهای انتقال امن محدود کرد.
نمونه تنظیم:
[mysqld]
require_secure_transport = ON
این تنظیم باعث میشود اتصالات TCP بدون TLS پذیرفته نشوند.
اتصال محلی از طریق Unix Socket در سیستمهای یونیکسی نیز در این مدل بهعنوان یک روش انتقال امن شناخته میشود.
بنابراین فعالسازی این گزینه به معنای الزام TLS برای خود Unix Socket نیست.
الزام TLS برای یک حساب مشخص
برای حسابی که از طریق TCP به دیتابیس متصل میشود، میتوان الزام TLS تعریف کرد.
مثال:
ALTER USER 'remote_app'@'10.0.0.20'
REQUIRE SSL;
پیش از اعمال این تنظیم باید پشتیبانی کلاینت از TLS و پیکربندی گواهیها بررسی شود.
اعتبارسنجی هویت سرور
رمزنگاری ارتباط و اعتبارسنجی هویت سرور دو موضوع مرتبط اما متفاوت هستند.
برای ارتباطات حساس، بهویژه میان سرورهای جداگانه، بهتر است کلاینت گواهی سرور را نیز اعتبارسنجی کند.
در ابزارهای سازگار، گزینههایی مانند VERIFY_CA و VERIFY_IDENTITY برای بررسی زنجیره اعتبار و هویت سرور استفاده میشوند.
صرفاً فعال کردن اتصال رمزنگاریشده بدون بررسی هویت سرور ممکن است برای بعضی مدلهای تهدید کافی نباشد.
مدیریت گواهیها
گواهیها باید معتبر باشند و فایلهای کلید خصوصی آنها بهخوبی محافظت شوند.
همچنین فرایند تمدید گواهی، بررسی انقضا و مدیریت مرجع صدور گواهی باید مشخص باشد.
در ارتباطات داخلی، استفاده از زیرساخت صدور گواهی سازمانی میتواند مناسب باشد. 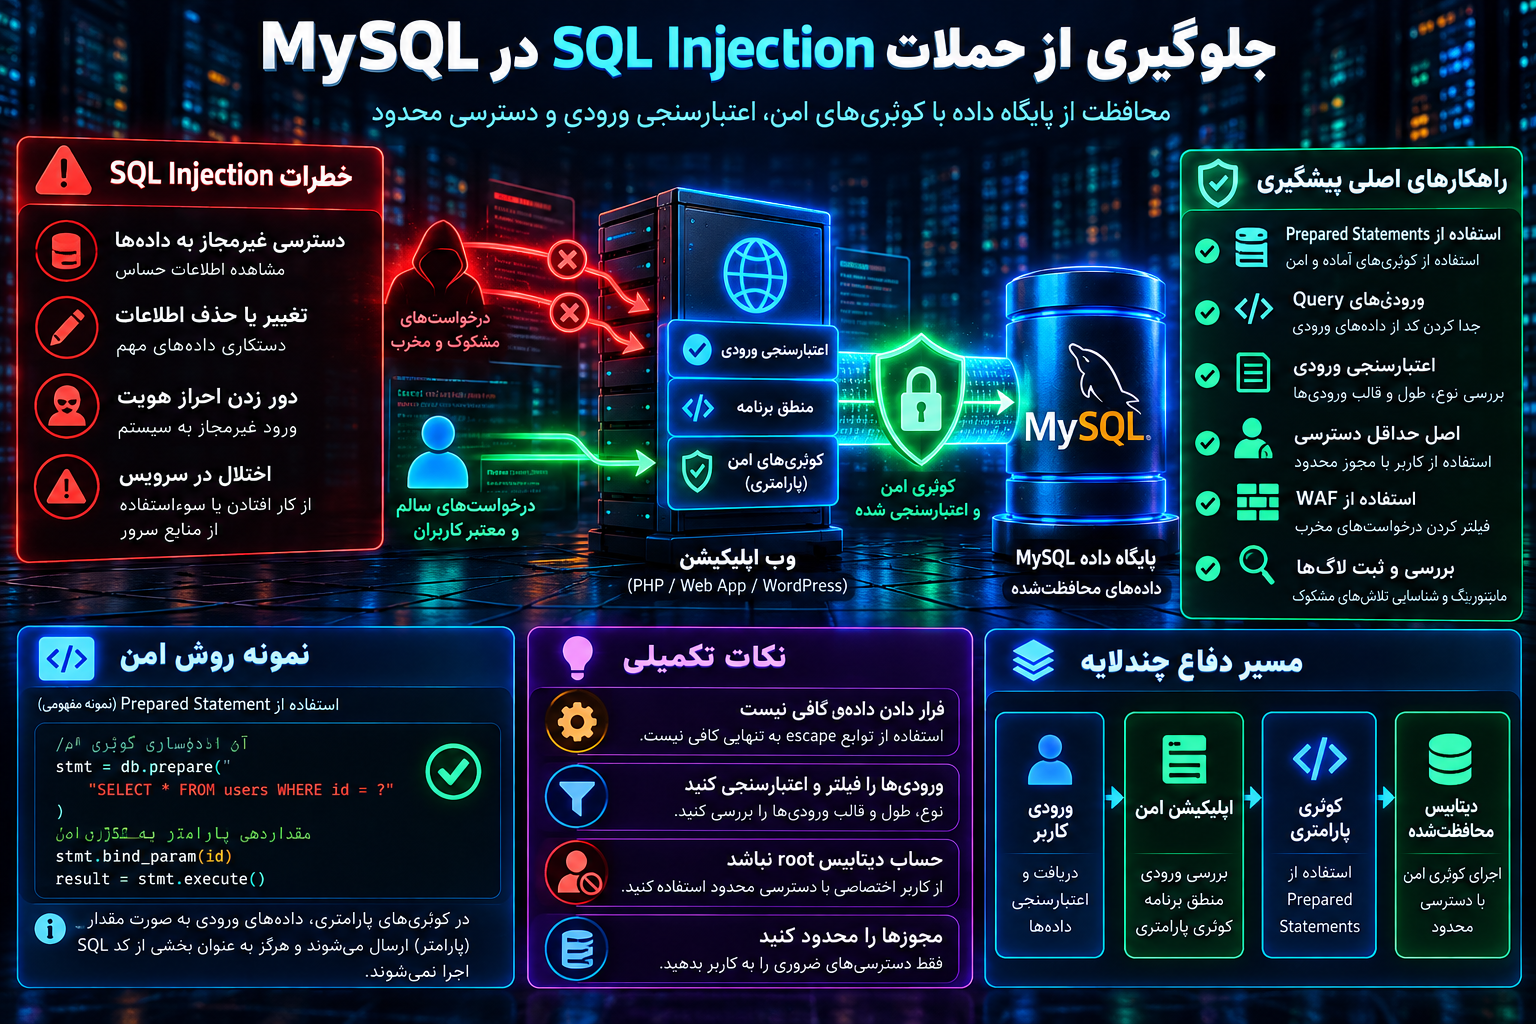
جلوگیری از حملات SQL Injection در MySQL
SQL Injection از مهمترین تهدیدات مرتبط با اپلیکیشنهای متصل به MySQL است.
این آسیبپذیری معمولاً در لایه کدنویسی ایجاد میشود، نه به دلیل یک گزینه مشخص در فایل پیکربندی MySQL.
چرا SQL Injection خطرناک است؟
در این نوع آسیبپذیری، دادهای که باید صرفاً بهعنوان مقدار پردازش شود، به شکلی ناامن در ساختار دستور SQL قرار میگیرد.
در نتیجه ممکن است رفتار Query از هدف اولیه برنامه فاصله بگیرد.
میزان خسارت احتمالی به نوع ضعف، ساختار برنامه و مجوزهای حساب دیتابیس بستگی دارد.
استفاده از Prepared Statements
Prepared Statements یا دستورات آماده، ساختار SQL را از مقادیر ورودی جدا میکنند.
در این روش، دادههای ورودی از طریق پارامترهای مشخصشده به Query متصل میشوند.
این اقدام یکی از مهمترین روشهای جلوگیری از SQL Injection در بخشهایی است که ورودی کاربر بهعنوان مقدار استفاده میشود.
البته برای اجزای ساختاری Query مانند نام جدول یا ستون، باید از مقادیر مجاز و کنترلشده توسط برنامه استفاده شود.
اعتبارسنجی دادهها
ورودیها باید بر اساس نوع، طول، قالب و قواعد کسبوکار بررسی شوند.
برای مثال، شناسه یک سفارش باید از نظر نوع داده و مجوز دسترسی کاربر اعتبارسنجی شود.
بااینحال، اعتبارسنجی ورودی جایگزین Prepared Statements نیست.
اصل حداقل دسترسی
اگر آسیبپذیری در یک برنامه رخ دهد، محدود بودن مجوزهای حساب دیتابیس میتواند دامنه اثر آن را کاهش دهد.
برای مثال، حسابی که مجوز تغییر ساختار دیتابیس ندارد، نمیتواند با همان حساب عملیات مدیریتی خارج از مجوزهای خود انجام دهد.
البته محدودسازی مجوزها بهتنهایی مانع سوءاستفاده از تمام قابلیتهای مجاز حساب نخواهد شد.
نقش WAF
Web Application Firewall یا WAF میتواند برخی الگوهای درخواست مشکوک را شناسایی یا محدود کند.
اما WAF جایگزین اصلاح کد آسیبپذیر نیست.
برای جلوگیری اصولی از SQL Injection باید امنیت اپلیکیشن، مدیریت دسترسی و پایش رفتارها بهصورت همزمان اجرا شوند.
محدودسازی قابلیتهای حساس فایل در MySQL
MySQL امکاناتی برای وارد کردن یا صادر کردن اطلاعات به فایلهای سیستم دارد.
این قابلیتها در بعضی فرایندهای مدیریتی ضروری هستند، اما اگر بدون کنترل مناسب استفاده شوند میتوانند خطر امنیتی ایجاد کنند.
بررسی secure_file_priv
متغیر secure_file_priv برای محدودسازی بعضی عملیات فایلمحور سرور MySQL استفاده میشود.
برای مشاهده مقدار فعلی:
SHOW VARIABLES LIKE 'secure_file_priv';این متغیر ممکن است یک مسیر مشخص، مقدار خالی یا مقدار NULL داشته باشد.
اگر یک مسیر مشخص تعریف شود، عملیات فایلمحور مربوط به این قابلیت به آن مسیر محدود میشوند.
اگر مقدار NULL تنظیم شده باشد، عملیات واردکردن و صادرکردن فایل در سمت سرور که تحت کنترل این متغیر هستند غیرفعال میشوند.
مقدار خالی معمولاً محدودیت مسیر اعمال نمیکند و از دید امنیتی انتخاب مناسبی نیست.
اهمیت مجوز FILE
مجوز FILE یکی از مجوزهای حساس MySQL است.
این مجوز برای برخی عملیات خواندن و نوشتن فایل در سمت سرور کاربرد دارد.
حساب معمولی سایت بهطور معمول نباید چنین مجوزی داشته باشد.
بررسی local_infile
قابلیت LOAD DATA LOCAL با عملیات فایلمحور سمت سرور تفاوت دارد.
در این مدل، داده از سمت کلاینت برای بارگذاری در پایگاه داده ارسال میشود.
برای بررسی وضعیت قابلیت سمت سرور:
SHOW VARIABLES LIKE 'local_infile';اگر برنامه به این قابلیت نیاز ندارد، میتوان غیرفعال بودن آن را در سیاست امنیتی در نظر گرفت.
اما غیرفعالسازی آن باید با نیازهای واقعی انتقال داده و تنظیمات سمت کلاینت هماهنگ باشد.
حذف قابلیتهای غیرضروری
هر قابلیتی که ضرورتی برای عملکرد برنامه ندارد باید بررسی شود.
بااینحال، امنیت MySQL نباید بر اساس غیرفعالسازی تصادفی تنظیمات انجام شود.
ابتدا باید کاربرد قابلیت، وابستگی نرمافزار و پیامد تغییر مشخص شود.
امنیت فایلهای دیتابیس و سطح دسترسی سیستمعامل
محافظت از MySQL فقط به حسابهای داخلی پایگاه داده محدود نیست.
فایلهای دیتابیس، لاگها و تنظیمات در سیستمعامل نگهداری میشوند.
اگر کاربر غیرمجاز بتواند مستقیماً به این فایلها دسترسی پیدا کند، بخشی از کنترلهای داخلی MySQL ممکن است بیاثر شوند.
اجرای سرویس با حساب محدود
پردازش MySQL باید با حساب سیستمعاملی مناسب و دارای حداقل مجوز لازم اجرا شود.
در نصبهای متداول لینوکس، حساب سیستمی اختصاصی مانند mysql برای اجرای سرویس استفاده میشود.
اجرای سرویس دیتابیس با حساب مدیریتی سیستمعامل بدون ضرورت، سطح خطر را افزایش میدهد.
محافظت از Data Directory
پوشه داده یا Data Directory باید فقط برای کاربران و سرویسهای ضروری قابل دسترسی باشد.
این پوشه ممکن است حاوی فایلهای جداول، اطلاعات داخلی پایگاه داده و سایر دادههای حساس باشد.
سطح دسترسی آن نباید بهصورت عمومی باز شود.
محافظت از فایلهای پیکربندی
فایلهای تنظیمات ممکن است شامل مسیرهای مهم، اطلاعات فنی یا در بعضی استقرارها دادههای حساس اتصال باشند.
بهتر است دسترسی خواندن و تغییر آنها محدود باشد.
استفاده از مجوزهای عمومی مانند 777 برای رفع سریع مشکلات دسترسی، یک روش ناامن است.
محافظت با AppArmor و SELinux
در برخی توزیعهای لینوکس، ابزارهایی مانند AppArmor یا SELinux امکان اعمال سیاستهای امنیتی در سطح سیستمعامل را فراهم میکنند.
این کنترلها میتوانند دسترسی فرایند MySQL به منابع سیستم را محدود کنند.
تغییر سیاستهای آنها باید با شناخت مسیرهای واقعی دیتابیس، ابزارهای پشتیبانگیری و عملکرد سرویس انجام شود.
رمزنگاری اطلاعات MySQL در حالت ذخیرهشده
رمزنگاری اطلاعات فقط برای ارتباطات شبکه اهمیت ندارد.
اطلاعات ذخیرهشده روی دیسک نیز ممکن است به محافظت نیاز داشته باشند.
این مفهوم با عنوان Encryption at Rest شناخته میشود.
تفاوت رمزنگاری دیسک و دیتابیس
رمزنگاری کامل دیسک یا Full Disk Encryption میتواند از دادهها در سناریوهایی مانند دسترسی غیرمجاز به دیسک خاموش یا جداشده محافظت کند.
اما اگر سیستمعامل در حال اجرا باشد و دیسک برای سرویس باز شده باشد، این رمزنگاری بهتنهایی مانع دسترسی فرایندهای دارای مجوز به اطلاعات نمیشود.
در مقابل، برخی قابلیتهای MySQL امکان رمزنگاری بخشهایی از دادهها و فایلهای مرتبط را فراهم میکنند.
رمزنگاری Tablespace
در نسخهها و پیکربندیهای پشتیبانیشده MySQL، امکان استفاده از قابلیتهای رمزنگاری InnoDB Tablespace وجود دارد.
این قابلیتها میتوانند از اطلاعات ذخیرهشده در فایلهای مربوط محافظت کنند.
پیادهسازی آنها به مدیریت کلیدهای رمزنگاری و قابلیتهای نسخه نصبشده وابسته است.
نقش Keyring
Keyring یکی از سازوکارهای MySQL برای مدیریت کلیدهای موردنیاز برخی قابلیتهای رمزنگاری است.
اگر فایلهای داده رمزنگاری شوند اما کلیدهای لازم از دست بروند، بازیابی اطلاعات ممکن است غیرممکن شود.
بنابراین سیاست مدیریت کلید باید شامل نگهداری امن، پشتیبانگیری و بازیابی کنترلشده باشد.
رمزنگاری Binary Log
Binary Log میتواند اطلاعات مربوط به تغییرات پایگاه داده را نگهداری کند.
در بعضی معماریها، این اطلاعات ممکن است حساس باشند.
MySQL قابلیت رمزنگاری Binary Log و Relay Log را در نسخهها و پیکربندیهای مناسب ارائه میکند.
اما استفاده از آن به زیرساخت مدیریت کلید نیاز دارد و باید با طراحی Replication و بازیابی هماهنگ شود.
آیا رمزنگاری دیتابیس جلوی SQL Injection را میگیرد؟
خیر.
اگر اپلیکیشن با حساب معتبر بتواند اطلاعات را بخواند، همان مسیر مجاز ممکن است در صورت وجود آسیبپذیری مورد سوءاستفاده قرار گیرد.
رمزنگاری در حالت ذخیرهشده برای محافظت از داده در شرایط مشخص طراحی شده است و جایگزین کنترل دسترسی یا امنیت کدنویسی نیست.
امنیت MySQL در وردپرس
وردپرس برای نگهداری بسیاری از اطلاعات سایت از دیتابیس استفاده میکند.
به همین دلیل، امنیت MySQL در وردپرس مستقیماً با حفاظت از حساب کاربران، نوشتهها، تنظیمات و دادههای افزونهها ارتباط دارد.
استفاده از دیتابیس اختصاصی
اگر چندین سایت روی یک سرور قرار دارند، بهتر است هر سایت دیتابیس و حساب اختصاصی داشته باشد.
برای مثال:
site_one_db
site_two_db
site_three_db
هر دیتابیس نیز باید با حساب کاربری مخصوص همان سایت مدیریت شود.
این جداسازی میتواند دامنه اثر نفوذ به یک سایت را کاهش دهد.
محافظت از wp-config.php
فایل wp-config.php یکی از فایلهای حساس وردپرس است.
این فایل معمولاً شامل اطلاعات اتصال پایگاه داده است.
نمونه ساختار:
define('DB_NAME', 'site_database');

define('DB_USER', 'site_app');

define('DB_PASSWORD', 'REPLACE_WITH_SECRET');

define('DB_HOST', 'localhost');
مقادیر بالا صرفاً نمایشی هستند.
فایل واقعی باید با مجوزهای مناسب محافظت شود و از طریق HTTP قابل دانلود نباشد.
همچنین نباید اطلاعات آن در مخازن کد عمومی یا نسخههای پشتیبان بدون حفاظت منتشر شود.
محدودسازی مجوزهای حساب وردپرس
برای عملیات عادی وردپرس، معمولاً مجوزهای اصلی خواندن و نوشتن اطلاعات کافی هستند.
اما هنگام نصب، ارتقای هسته یا بهروزرسانی برخی افزونهها ممکن است تغییر ساختار جداول ضروری باشد.
این عملیات میتواند به مجوزهایی مانند CREATE، ALTER، INDEX یا DROP نیاز داشته باشد.
بنابراین باید بین حساب دارای مجوزهای روزمره و فرایندهای نگهداری دیتابیس تمایز قائل شد.
در محیطهایی با الزامات امنیتی بالا، میتوان یک فرایند کنترلشده برای اعطای دسترسیهای ساختاری در زمان بهروزرسانی طراحی کرد.
اما نباید بدون آزمایش، مجوزهای لازم افزونهها را حذف کرد؛ زیرا ممکن است سایت در زمان ارتقا با خطا مواجه شود.
آیا تغییر پیشوند جدول امنیت را افزایش میدهد؟
تغییر پیشوند پیشفرض جداول وردپرس میتواند برخی حدسهای ساده درباره نام جداول را دشوارتر کند.
اما این اقدام دفاع اصلی در برابر SQL Injection محسوب نمیشود.
در صورت وجود یک ضعف واقعی در برنامه، تغییر پیشوند جدول بهتنهایی امنیت دیتابیس را تضمین نمیکند.
محافظت از ابزارهای مدیریت دیتابیس
اگر از ابزارهایی مانند phpMyAdmin استفاده میشود، دسترسی به آن باید محدود باشد.
قرار دادن پنل مدیریت دیتابیس در اینترنت بدون کنترلهای مناسب میتواند خطر ایجاد کند.
استفاده از HTTPS، احراز هویت مناسب، دسترسی شبکه محدود و حسابهای غیرفراگیر اهمیت دارد.
امنیت MySQL در فروشگاههای ووکامرس
در فروشگاه ووکامرس، اهمیت امنیت پایگاه داده بیشتر میشود؛ زیرا دیتابیس ممکن است شامل اطلاعات مشتریان، سفارشها، نشانیها و دادههای مالی مرتبط با خرید باشد.
محافظت از اطلاعات سفارشها
مجوزهای دیتابیس باید متناسب با وظایف فروشگاه تعریف شوند.
سرویس گزارشگیری که فقط اطلاعات فروش را میخواند نباید بدون ضرورت به مجوزهای تغییر یا حذف اطلاعات سفارش دسترسی داشته باشد.
جداسازی محیط تست و فروشگاه اصلی
استفاده از دیتابیس واقعی فروشگاه در محیط آزمایشی میتواند خطر افشای اطلاعات را افزایش دهد.
بهتر است محیط Staging حسابها و پایگاه داده جداگانه داشته باشد.
در صورت استفاده از نسخهای از اطلاعات واقعی، باید دادههای شخصی و محرمانه متناسب با نیاز آزمایش حذف یا ناشناسسازی شوند.
مدیریت بکاپهای فروشگاه
فایلهای پشتیبان ووکامرس ممکن است شامل اطلاعات حساس مشتریان باشند.
این فایلها نباید در مسیر عمومی وبسایت قرار بگیرند یا بدون رمزنگاری در فضای اشتراکی نگهداری شوند.
هماهنگی با سیستم پرداخت
اطلاعات تراکنش و وضعیت سفارش باید فقط از طریق مسیرهای مجاز تغییر کنند.
درگاه پرداخت، وبهوکها و افزونههای فروشگاهی نیز باید از نظر احراز هویت، کنترل دسترسی و اعتبارسنجی دادهها بررسی شوند.
تنظیمات امنیتی دیتابیس باید بهگونهای باشد که عملکرد صحیح فروشگاه حفظ شود.
امنیت MySQL در Docker و زیرساختهای کانتینری
استفاده از Docker برای اجرای MySQL رایج است، اما کانتینری بودن بهتنهایی امنیت ایجاد نمیکند.
جلوگیری از انتشار غیرضروری پورت
اگر تنها یک اپلیکیشن در شبکه داخلی Docker به MySQL نیاز دارد، معمولاً نیازی به انتشار پورت 3306 روی تمام رابطهای میزبان نیست.
بهتر است سرویس از طریق شبکه داخلی مناسب در دسترس اپلیکیشن قرار بگیرد.
حفاظت از متغیرهای محیطی
در برخی استقرارها، اطلاعات اتصال دیتابیس از طریق Environment Variables مشخص میشوند.
این روش لزوماً به معنای ذخیرهسازی امن اسرار نیست.
افراد یا سرویسهایی که به مشخصات کانتینر یا محیط اجرای آن دسترسی دارند ممکن است بتوانند بخشی از اطلاعات را مشاهده کنند.
استفاده از سامانههای مدیریت Secret و محدودسازی دسترسی اهمیت دارد.
استفاده از Image معتبر
Image مربوط به MySQL باید از منبع معتبر دریافت شود.
همچنین نسخه مورد استفاده باید مشخص و مدیریت بهروزرسانی آن برنامهریزی شده باشد.
استفاده از برچسبهای متغیر بدون کنترل نسخه میتواند باعث تغییر ناخواسته رفتار سرویس در زمان استقرار مجدد شود.
محافظت از Volume
Volumeهای دیتابیس حاوی اطلاعات واقعی هستند و باید از نظر سطح دسترسی، رمزنگاری و بکاپ محافظت شوند.
حذف کانتینر نباید بدون برنامهریزی باعث حذف دادههای اصلی شود.
امنیت در Kubernetes
در Kubernetes نیز باید Network Policy، Secret Management، مجوزهای سرویس، Persistent Volume و دسترسی مدیریتی بررسی شوند.
همچنین بهتر است دیتابیس فقط از سرویسهایی که واقعاً به آن نیاز دارند قابل دسترسی باشد.
ثبت لاگ و مانیتورینگ امنیتی MySQL
بدون نظارت مناسب، بسیاری از مشکلات امنیتی ممکن است تا زمان ایجاد اختلال یا افشای اطلاعات شناسایی نشوند.
ثبت رویدادها و تحلیل رفتار پایگاه داده نقش مهمی در تشخیص تهدیدات دارد.
Error Log
Error Log اطلاعات مربوط به خطاهای سرور، مشکلات راهاندازی و بعضی رویدادهای عملیاتی را نگهداری میکند.
برای بررسی وضعیت سرویس در سیستمهای مبتنی بر systemd میتوان از دستور زیر استفاده کرد:
sudo journalctl -u mysqlنام سرویس ممکن است در بعضی نصبها متفاوت باشد.
همچنین MySQL ممکن است فایل Error Log جداگانهای داشته باشد.
Slow Query Log
Slow Query Log برای شناسایی Queryهایی استفاده میشود که اجرای آنها از آستانه مشخصشده طولانیتر است.
این قابلیت بیشتر یک ابزار عملکردی است، اما میتواند در بررسی بار غیرعادی یا Queryهای پرهزینه نیز مفید باشد.
فعالسازی و نگهداری این لاگ باید با توجه به حجم ترافیک و احتمال ثبت دادههای حساس انجام شود.
General Query Log
General Query Log میتواند اطلاعات گستردهای درباره فعالیتهای سرور ثبت کند.
فعال بودن دائمی آن در محیطهای پرترافیک ممکن است سربار ایجاد کند و اطلاعات حساس را در معرض خطر قرار دهد.
بهتر است استفاده از آن محدود، هدفمند و مطابق سیاست نگهداری لاگ باشد.
Audit Log
Audit Logging یا ثبت رویدادهای حسابرسی برای پیگیری فعالیتهای حساس اهمیت دارد.
در برخی نسخهها و محصولات MySQL، قابلیتهای پیشرفته حسابرسی از طریق امکانات Enterprise یا افزونههای مناسب ارائه میشوند.
بنابراین نباید فرض کرد تمام قابلیتهای Audit در تمام نسخههای Community بهصورت یکسان موجود هستند.
شاخصهای مشکوک
رفتارهایی مانند افزایش ناگهانی خطاهای ورود، ایجاد حساب جدید بدون مجوز، تغییر غیرمنتظره مجوزها، افزایش اتصالات و اجرای Queryهای سنگین باید بررسی شوند.
البته هر رویداد غیرعادی لزوماً نشانه حمله نیست.
تحلیل باید بر اساس وضعیت معمول سرویس، بازه زمانی و اطلاعات تکمیلی انجام شود.
جلوگیری از حملات Brute Force به MySQL
حملات Brute Force به سرویسهای دیتابیس معمولاً با تلاشهای متعدد برای احراز هویت همراه هستند.
مهمترین راهکار دفاعی، جلوگیری از دسترسی منابع غیرمجاز به سرویس است.
محدودسازی اتصال در شبکه
اگر تنها سرور اپلیکیشن به دیتابیس نیاز دارد، دسترسی سایر منابع باید با فایروال و سیاست شبکه محدود شود.
این اقدام معمولاً بسیار مؤثرتر از تلاش برای مدیریت همه درخواستهای نامعتبر روی یک پورت عمومی است.
رمزهای تصادفی و منحصربهفرد
برای حسابهای دیتابیس باید رمزهای تصادفی و مناسب استفاده شود.
رمزهای قابل حدس یا مشترک میان چند سرویس میتوانند احتمال موفقیت حملات حدس رمز را افزایش دهند.
استفاده از قابلیتهای Connection Control
MySQL در بعضی نسخهها و پیکربندیها قابلیتهایی برای کنترل یا افزایش تأخیر در برابر تلاشهای ناموفق اتصال ارائه میکند.
دسترسی به این امکانات باید بر اساس نسخه و نوع نصب بررسی شود.
این قابلیتها جایگزین کنترل شبکه نیستند.
مانیتورینگ تلاشهای ناموفق
افزایش غیرعادی خطاهای احراز هویت میتواند نشانه پیکربندی اشتباه سرویس یا فعالیت مشکوک باشد.
بهتر است برای چنین رخدادهایی آستانه هشدار تعریف شود.
جلوگیری از مصرف بیشازحد منابع MySQL
دسترسپذیری پایگاه داده یکی از اصول امنیت است.
اگر یک اپلیکیشن بتواند تعداد بسیار زیادی اتصال ایجاد کند یا Queryهای سنگین را بدون کنترل اجرا کند، سایر کاربران نیز ممکن است دچار اختلال شوند.
مدیریت max_connections
متغیر max_connections تعداد اتصالات همزمان مجاز به سرور MySQL را کنترل میکند.
برای بررسی مقدار:
SHOW VARIABLES LIKE 'max_connections';مقدار مناسب به حافظه، معماری اپلیکیشن، تعداد سرویسها و الگوی اتصال بستگی دارد.
قرار دادن مقدار بسیار بالا میتواند مصرف منابع را افزایش دهد و مقدار بسیار پایین نیز ممکن است درخواستهای سالم را مختل کند.
محدودسازی اتصالات حسابها
MySQL امکان تعریف محدودیت منابع برای بعضی حسابها را فراهم میکند.
از جمله این قابلیتها میتوان به محدودسازی تعداد اتصالات همزمان یک حساب اشاره کرد.
نمونه:
ALTER USER 'report_user'@'localhost'
WITH MAX_USER_CONNECTIONS 5;
این مقدار صرفاً نمایشی است و باید متناسب با نیاز واقعی سرویس تعیین شود.
شناسایی Queryهای سنگین
Queryهای بدون ایندکس مناسب، عملیات نامناسب روی حجم زیاد داده و گزارشهای پرهزینه میتوانند عملکرد سرور را کاهش دهند.
استفاده از ابزارهایی مانند EXPLAIN، Performance Schema و مانیتورینگ Queryها میتواند در شناسایی مشکلات کمک کند.
بهینهسازی Queryها علاوه بر کارایی، به حفظ دسترسپذیری سرویس کمک میکند. 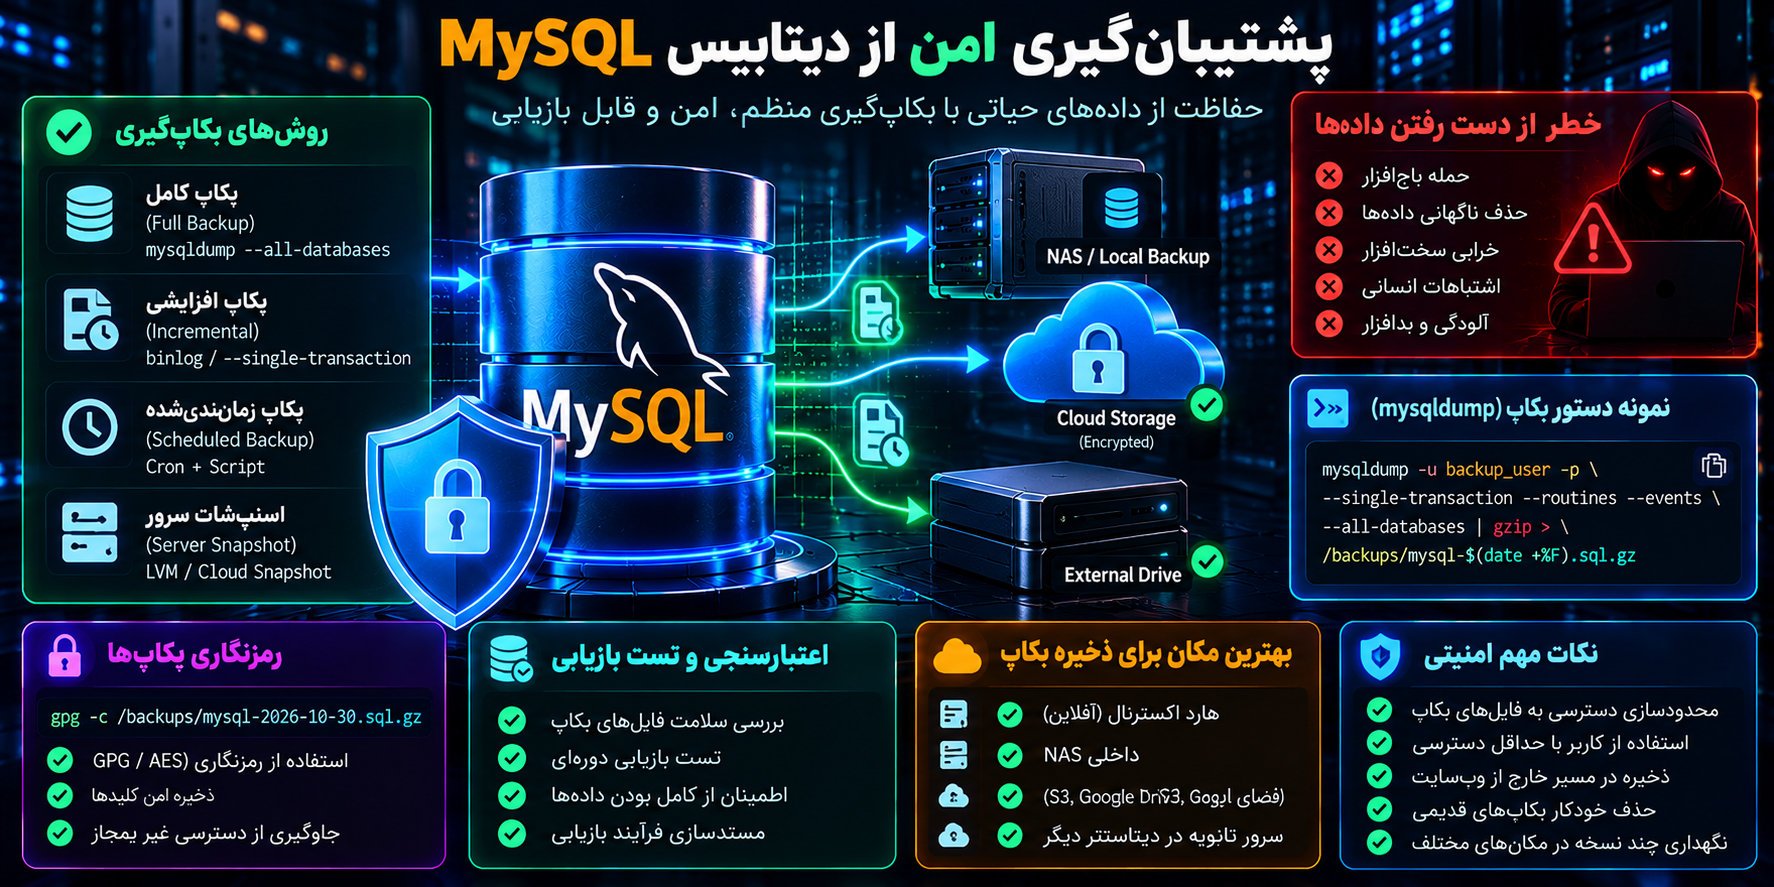
پشتیبانگیری امن از دیتابیس MySQL
هیچ راهکار امنیتی نمیتواند احتمال حذف اطلاعات، خرابی سیستم یا اشتباه انسانی را به صفر برساند.
به همین دلیل، Backup یکی از مهمترین بخشهای امنیت MySQL است.
اهمیت پشتیبانگیری منظم
پشتیبانگیری باید بر اساس میزان تغییر اطلاعات و میزان قابل قبول از دست رفتن داده برنامهریزی شود.
برای یک سایت محتوایی کوچک، سیاست پشتیبانگیری ممکن است با یک فروشگاه پرتراکنش متفاوت باشد.
در فروشگاه اینترنتی، از دست رفتن حتی بخشی از سفارشهای اخیر میتواند پیامد عملیاتی و مالی داشته باشد.
بکاپ منطقی با mysqldump
یکی از ابزارهای شناختهشده برای تهیه خروجی منطقی دیتابیس، mysqldump است.
نمونه:
mysqldump --single-transaction site_database > backup.sqlاین مثال ساختار کلی بکاپگیری را نشان میدهد.
برای جدولهای تراکنشی مانند InnoDB، گزینه --single-transaction میتواند به تهیه Snapshot سازگار کمک کند.
اما این روش در برابر تمام تغییرات همزمان ساختار جدول تضمین یکسانی ندارد و برای همه موتورهای ذخیرهسازی نیز رفتار مشابهی ارائه نمیدهد.
همچنین حساب بکاپ باید مجوزهای لازم را داشته باشد و بسته به ساختار دیتابیس ممکن است گزینههای اضافی برای ذخیره Routineها، Eventها و سایر اشیا نیاز باشد.
محافظت از فایل Backup
فایل خروجی دیتابیس نباید در پوشه عمومی سایت نگهداری شود.
بهتر است فایلهای پشتیبان در محل محافظتشده و با دسترسی محدود ذخیره شوند.
در صورت نیاز، نسخهها باید با سازوکار معتبر رمزنگاری شوند.
استفاده از قانون 3-2-1
یکی از الگوهای شناختهشده در مدیریت بکاپ، قانون 3-2-1 است.
در این مدل، نگهداری چند نسخه از اطلاعات، استفاده از رسانهها یا سامانههای متفاوت و داشتن حداقل یک نسخه خارج از محیط اصلی توصیه میشود.
برای زیرساختهای حساس، استفاده از نسخههای Immutable یا غیرقابل تغییر نیز میتواند در کاهش خطر حذف یا دستکاری بکاپ مؤثر باشد.
آزمایش بازیابی
داشتن فایل پشتیبان بهتنهایی کافی نیست.
باید بهصورت دورهای بررسی شود که اطلاعات واقعاً قابل بازیابی هستند.
همچنین زمان موردنیاز برای بازگردانی سرویس و میزان دادهای که ممکن است از دست برود باید مشخص باشد.
دو شاخص مهم در این زمینه عبارتاند از:
RPO: حداکثر میزان قابل قبول از دست رفتن داده بر اساس زمان.
RTO: حداکثر زمان هدف برای بازگردانی سرویس پس از اختلال.
این شاخصها به طراحی راهبرد مناسب پشتیبانگیری و بازیابی کمک میکنند.
امنیت Replication و سرورهای پشتیبان MySQL
Replication برای انتقال تغییرات دیتابیس از یک سرور به سرور دیگر استفاده میشود.
این قابلیت میتواند در معماریهای مقیاسپذیر و دارای افزونگی کاربرد داشته باشد.
اما خود ارتباط Replication نیز باید ایمن باشد.
استفاده از حساب اختصاصی
حساب مورد استفاده Replication باید فقط مجوزهای لازم برای همان وظیفه را دریافت کند.
استفاده از حساب مدیریتی اصلی برای این ارتباط توصیه نمیشود.
محافظت از ارتباط شبکه
بهتر است ارتباط میان سرورهای دیتابیس روی شبکه خصوصی و در صورت نیاز با TLS معتبر برقرار شود.
همچنین دسترسی شبکه فقط به میزبانهای مجاز محدود شود.
امنیت Binary Log
Binary Log ممکن است حاوی اطلاعاتی درباره تغییرات دیتابیس باشد.
بنابراین سطح دسترسی فایلها، سیاست نگهداری و در صورت نیاز رمزنگاری آنها باید بررسی شود.
تفاوت Replication با Backup
Replication جایگزین پشتیبانگیری نیست.
اگر اطلاعات بهاشتباه حذف شوند یا تغییر مخرب در دیتابیس اصلی انجام شود، این تغییر ممکن است به سرورهای Replica نیز منتقل شود.
برای بازیابی از چنین رخدادهایی، نسخههای پشتیبان مستقل همچنان ضروری هستند.
نمونه تنظیمات امنیتی MySQL در سرور لینوکس
در این بخش، نمونهای آموزشی از تنظیمات امنیتی MySQL ارائه میشود.
این تنظیمات برای معماری سادهای در نظر گرفته شدهاند که اپلیکیشن و دیتابیس روی یک سرور قرار دارند و ارتباط شبکهای خارجی به MySQL موردنیاز نیست.
[mysqld]
# محدودسازی TCP به آدرس محلی
bind-address = 127.0.0.1
# الزام روش انتقال امن
require_secure_transport = ON
# غیرفعال کردن LOAD DATA LOCAL
local_infile = OFF
# محدود کردن عملیات فایل سمت سرور
secure_file_priv = NULL
# عدم استفاده از DNS برای تطبیق حسابهای میزبان
skip-name-resolve = ONنکات مهم درباره این تنظیمات
این نمونه یک فایل پیکربندی کامل و آماده جایگزینی نیست.
در سرور واقعی ممکن است مسیر Data Directory، Socket، تنظیمات InnoDB، فایلهای لاگ و گزینههای دیگری نیز موردنیاز باشند.
تنظیم bind-address برای معماری چندسروری باید تغییر کند.
گزینه secure_file_priv = NULL عملیات فایلمحور تحت کنترل آن را غیرفعال میکند و ممکن است با بعضی فرایندهای انتقال داده ناسازگار باشد.
گزینه skip-name-resolve نیز استفاده از نامهای DNS برای تطبیق میزبان حسابها را محدود میکند؛ بنابراین پیش از فعالسازی باید حسابهای موجود و سیاست اتصال بررسی شوند.
همچنین مقداردهی این گزینهها باید با نسخه نصبشده سازگار باشد.
بررسی پیکربندی پیش از راهاندازی مجدد
در محیطهایی که نسخه سرور از گزینه مربوط پشتیبانی میکند، میتوان اعتبار بخشی از تنظیمات را با سازوکار بررسی پیکربندی MySQL ارزیابی کرد.
بااینحال، حتی معتبر بودن Syntax تضمین نمیکند که اپلیکیشن پس از تغییرات همچنان بدون مشکل متصل خواهد شد.
بهتر است تنظیمات ابتدا در محیط آزمایشی بررسی شوند.
راهاندازی مجدد سرویس
در نصبهای متداول مبتنی بر systemd:
sudo systemctl restart mysqlاین دستور ممکن است باعث قطع موقت اتصالات فعال شود.
در محیط عملیاتی باید تغییرات مطابق برنامه نگهداری و با آمادگی برای بازگردانی تنظیمات انجام شوند.
چکلیست کامل امنسازی دیتابیس MySQL
چکلیست زیر برای ارزیابی دورهای امنیت MySQL طراحی شده است.
۱. امنیت نصب و نرمافزار
- نسخه MySQL پشتیبانیشده و دارای اصلاحات امنیتی باشد.
- بستهها و کتابخانههای وابسته بررسی شوند.
- حسابهای ناشناس و آزمایشی غیرضروری حذف شده باشند.
- ابزار
mysql_secure_installationدر صورت تناسب با نسخه استفاده شده باشد. - افزونهها و قابلیتهای غیرضروری بررسی شوند.
۲. امنیت حسابهای کاربری
- اپلیکیشن از حساب root استفاده نکند.
- هر سایت حساب و دیتابیس اختصاصی داشته باشد.
- مجوزهای حسابها مطابق اصل Least Privilege باشند.
- حسابهای قدیمی و بلااستفاده بررسی شوند.
- رمزهای عبور طولانی، تصادفی و منحصربهفرد باشند.
- حسابهای مدیریتی فقط از مسیرهای مورد اعتماد قابل استفاده باشند.
۳. امنیت شبکه
- پورت 3306 بدون ضرورت در اینترنت منتشر نشده باشد.
- تنظیم
bind-addressبا معماری سازگار باشد. - فایروال فقط میزبانهای مجاز را بپذیرد.
- در معماری چندسروری از شبکه خصوصی استفاده شود.
- دسترسی مستقیم غیرضروری به سرور دیتابیس مسدود باشد.
۴. رمزنگاری ارتباطات
- ارتباطات شبکهای حساس با TLS محافظت شوند.
- گواهی سرور در کلاینتهای موردنیاز اعتبارسنجی شود.
- گزینه
require_secure_transportدر صورت سازگاری فعال باشد. - حسابهای راه دور در صورت نیاز الزام TLS داشته باشند.
- فرایند مدیریت و تمدید گواهی مشخص باشد.
۵. محافظت از اطلاعات
- فایلهای دیتابیس دارای مجوزهای مناسب باشند.
- فایلهای تنظیمات و اطلاعات اتصال محافظت شوند.
- مجوز حساس
FILEبدون ضرورت اعطا نشده باشد. - وضعیت
secure_file_privوlocal_infileبررسی شود. - رمزنگاری دادههای ذخیرهشده بر اساس سطح ریسک ارزیابی شود.
- کلیدهای رمزنگاری با فرایند قابل بازیابی و امن مدیریت شوند.
۶. امنیت اپلیکیشن
- Queryهای دارای ورودی کاربر به شکل امن ساخته شوند.
- Prepared Statements و کنترل ورودی استفاده شوند.
- دسترسی کاربران به اطلاعات در لایه اپلیکیشن بررسی شود.
- ابزارهای مدیریتی مانند phpMyAdmin محافظت شوند.
- دادههای تولیدی بدون ضرورت در محیط تست استفاده نشوند.
۷. مانیتورینگ
- Error Log بررسی شود.
- Queryهای کند و پرهزینه شناسایی شوند.
- تغییرات حساس حسابها و مجوزها قابل پیگیری باشند.
- هشدار برای رویدادهای غیرعادی تعریف شده باشد.
- لاگها از نظر اطلاعات محرمانه محافظت شوند.
۸. پشتیبانگیری و بازیابی
- برنامه پشتیبانگیری منظم وجود داشته باشد.
- نسخههای پشتیبان خارج از مسیر عمومی سایت باشند.
- بکاپها در صورت نیاز رمزنگاری شوند.
- حداقل یک نسخه مستقل از زیرساخت اصلی نگهداری شود.
- فرایند بازیابی بهصورت دورهای آزمایش شود.
- اهداف RPO و RTO مشخص باشند.
اولویتبندی مهمترین تنظیمات امنیت MySQL
همه اقدامات Hardening اهمیت یکسانی ندارند.
در شرایطی که منابع و زمان محدود است، بهتر است اقدامات بر اساس میزان کاهش خطر و پیامد احتمالی اولویتبندی شوند.
| اقدام امنیتی | هدف اصلی | اولویت |
|---|---|---|
| جلوگیری از دسترسی عمومی غیرضروری | کاهش سطح حمله شبکه | بسیار بالا |
| حذف استفاده اپلیکیشن از root | محدودسازی پیامد نفوذ | بسیار بالا |
| تنظیم مجوزهای کاربران | جلوگیری از دسترسی بیشازحد | بسیار بالا |
| بهروزرسانی امنیتی | رفع ضعفهای شناختهشده | بسیار بالا |
| پشتیبانگیری قابل بازیابی | محافظت از دسترسپذیری داده | بسیار بالا |
| محافظت از رمزهای اتصال | جلوگیری از سوءاستفاده از حسابها | بسیار بالا |
| رمزنگاری TLS | حفاظت از دادههای در حال انتقال | بالا |
| رمزنگاری اطلاعات ذخیرهشده | حفاظت از داده در سناریوهای مشخص | متناسب با ریسک |
| مانیتورینگ و Audit | شناسایی و پیگیری رخدادها | بالا |
| محدودسازی فایل و قابلیتهای غیرضروری | کاهش امکانات قابل سوءاستفاده | بالا |
| کنترل منابع و Queryها | حفظ پایداری سرویس | بالا |
در یک سایت وردپرسی کوچک، جلوگیری از انتشار عمومی پورت دیتابیس، محافظت از wp-config.php و استفاده از حساب اختصاصی ممکن است بیشترین تأثیر اولیه را داشته باشند.
در مقابل، در یک زیرساخت سازمانی چندسروری، مدیریت هویت، ارتباطات TLS، جداسازی شبکه، ممیزی و سیاستهای بازیابی اهمیت بیشتری پیدا میکنند.
اشتباهات رایج در امنیت MySQL
بسیاری از مشکلات امنیتی دیتابیس ناشی از پیکربندی اشتباه یا تصمیمات مدیریتی نامناسب هستند.
استفاده از root برای اتصال سایت
این روش ممکن است راهاندازی اولیه برنامه را ساده کند، اما خطر دسترسی گسترده در صورت نفوذ را افزایش میدهد.
بهتر است حساب مستقل با مجوزهای لازم تعریف شود.
باز گذاشتن پورت 3306
انتشار عمومی دیتابیس بدون ضرورت، سطح حمله را افزایش میدهد.
در بسیاری از وبسایتها، اتصال محلی یا خصوصی کافی است.
استفاده از رمز عبور یکسان
استفاده از یک رمز برای چند حساب یا چند سایت باعث میشود افشای یک رمز بتواند سرویسهای دیگر را نیز در معرض خطر قرار دهد.
اتکا به مخفی کردن نام دیتابیس
تغییر نام دیتابیس یا حساب کاربری ممکن است برخی اطلاعات قابل حدس را تغییر دهد، اما جایگزین احراز هویت قوی و کنترل دسترسی نیست.
اعطای GRANT ALL بدون بررسی
اختصاص تمام مجوزها به حساب اپلیکیشن میتواند پیامد آسیبپذیری یا افشای اطلاعات اتصال را افزایش دهد.
مجوزها باید با وظایف واقعی حساب مطابقت داشته باشند.
حذف دسترسیها بدون آزمایش
محدودسازی بیشازحد نیز میتواند خطر عملیاتی ایجاد کند.
برای مثال، حذف مجوزهای تغییر ساختار از حساب وردپرس ممکن است هنگام بهروزرسانی افزونهها مشکل ایجاد کند.
بهتر است تغییرات در محیط آزمایشی بررسی شوند.
ذخیره بکاپ در public_html
فایلهای پشتیبان دیتابیس ممکن است شامل اطلاعات حساس باشند.
اگر این فایلها در مسیر عمومی وب قرار بگیرند و دسترسی HTTP به آنها ممکن باشد، خطر افشای اطلاعات وجود دارد.
فعال نکردن مانیتورینگ
نبود هشدار و ثبت رویداد میتواند تشخیص نفوذ یا اختلال را به تأخیر بیندازد.
اشتباه گرفتن رمزنگاری با کنترل دسترسی
رمزنگاری اطلاعات ذخیرهشده نمیتواند بهتنهایی مانع سوءاستفاده از حساب معتبر دارای مجوز شود.
اتکا به Replication بهجای Backup
Replication برای حفظ نسخه همگامشده اطلاعات کاربرد دارد، اما تغییر مخرب یا حذف اشتباه نیز ممکن است منتقل شود.
نسخه پشتیبان مستقل همچنان ضروری است.
برنامه مرحلهای افزایش امنیت MySQL برای مدیران وبسایت
برای اجرای Hardening بهتر است از یک برنامه مشخص استفاده شود.
مرحله اول: شناسایی معماری
ابتدا باید مشخص شود MySQL روی چه سروری اجرا میشود، چه اپلیکیشنهایی به آن متصل هستند و ارتباطات از چه مسیرهایی برقرار میشوند.
همچنین نسخه نرمافزار، روش نصب و فایلهای پیکربندی باید شناسایی شوند.
مرحله دوم: تهیه بکاپ
قبل از تغییرات، نسخه پشتیبان معتبر تهیه و امکان بازیابی آن بررسی شود.
مرحله سوم: محدودسازی شبکه
دسترسی TCP فقط به میزبانهایی که واقعاً نیاز دارند محدود شود.
قوانین فایروال و تنظیمات bind-address باید هماهنگ باشند.
مرحله چهارم: بررسی حسابها
تمام حسابهای MySQL شناسایی شوند.
حسابهای غیرضروری، دسترسیهای قدیمی و مجوزهای بیشازحد باید بررسی و اصلاح شوند.
مرحله پنجم: محافظت از اطلاعات ورود
رمزهای ضعیف یا افشاشده باید از طریق فرایند کنترلشده تعویض شوند.
اطلاعات اتصال باید در محل مناسب و با سطح دسترسی محدود نگهداری شوند.
مرحله ششم: ایمنسازی ارتباطات
در صورت وجود اتصال شبکهای، استفاده از TLS و اعتبارسنجی گواهی بررسی شود.
مرحله هفتم: بررسی قابلیتهای حساس
وضعیت قابلیتهای فایل، افزونههای غیرضروری و مجوزهای حساس ارزیابی شود.
مرحله هشتم: مانیتورینگ
ثبت رویدادهای ضروری و هشدارهای مناسب فعال شود.
مرحله نهم: آزمایش عملکرد
بخشهای اصلی سایت، فرایندهای ورود، ثبت اطلاعات و سرویسهای وابسته باید آزمایش شوند.
مرحله دهم: مستندسازی و بازبینی دورهای
تمام تغییرات مهم باید ثبت شوند.
با اضافه شدن سرویس جدید یا تغییر معماری، سیاست امنیت MySQL نیز باید دوباره بررسی شود.
سؤالات متداول درباره امنیت MySQL
امنیت MySQL چیست؟
امنیت MySQL مجموعهای از اقدامات فنی برای محافظت از پایگاه داده در برابر دسترسی غیرمجاز، افشای اطلاعات، تغییر یا حذف دادهها و اختلال در سرویس است. این اقدامات شامل مدیریت حسابها، تنظیم مجوزها، امنیت شبکه، رمزنگاری، مانیتورینگ و پشتیبانگیری میشوند.
مهمترین تنظیمات امنیت MySQL کداماند؟
محدودسازی پورت 3306، استفاده از حساب اختصاصی برای برنامه، جلوگیری از اتصال با root، تنظیم مجوزهای حداقلی، استفاده از TLS، مدیریت امن رمزها، بهروزرسانی منظم و پشتیبانگیری قابل بازیابی از مهمترین اقدامات هستند.
آیا MySQL بهصورت پیشفرض امن است؟
MySQL قابلیتهای امنیتی متعددی دارد، اما امنیت نهایی به نسخه، نحوه نصب، تنظیمات شبکه، حسابهای کاربری و شیوه نگهداری بستگی دارد. بنابراین تنظیمات پیشفرض نباید بدون بررسی برای تمام محیطها کافی تلقی شوند.
آیا باز بودن پورت 3306 خطرناک است؟
اگر پورت MySQL بدون ضرورت در دسترس عموم اینترنت باشد، سطح حمله افزایش پیدا میکند. در بسیاری از معماریها بهتر است دسترسی به شبکه خصوصی یا میزبانهای مشخص محدود شود.
آیا تغییر پورت MySQL باعث افزایش امنیت میشود؟
تغییر پورت ممکن است برخی اسکنهای ساده را کاهش دهد، اما یک کنترل امنیتی اصلی محسوب نمیشود. مهاجم همچنان ممکن است سرویس را شناسایی کند. فایروال، احراز هویت و کنترل دسترسی اهمیت بسیار بیشتری دارند.
چگونه از SQL Injection در MySQL جلوگیری کنیم؟
اصلیترین اقدامات شامل استفاده از Prepared Statements، کنترل ورودیها، بررسی مجوزهای کاربران و اصلاح آسیبپذیریهای برنامه هستند. محدودسازی حساب دیتابیس نیز میتواند پیامد سوءاستفاده را کاهش دهد.
آیا استفاده از SSL برای اتصال MySQL ضروری است؟
برای ارتباطات شبکهای حساس، TLS مناسب اهمیت زیادی دارد. در ارتباط محلی از طریق Unix Socket، مدل محافظت متفاوت است. تصمیم نهایی باید بر اساس معماری و سطح اعتماد به مسیر ارتباط انجام شود.
آیا وردپرس به تمام مجوزهای MySQL نیاز دارد؟
برای فعالیتهای روزمره معمولاً مجوزهای خواندن و نوشتن داده کافی هستند، اما هنگام نصب و بعضی بهروزرسانیها ممکن است مجوزهای تغییر ساختار دیتابیس نیز موردنیاز باشند. سیاست مجوز باید با فرایند نگهداری سایت هماهنگ شود.
آیا امنیت MySQL با MariaDB یکسان است؟
اصول کلی مانند حداقل دسترسی، امنیت شبکه و پشتیبانگیری مشابه هستند، اما تنظیمات و امکانات دقیق ممکن است متفاوت باشند. باید راهنمای نسخه و محصول نصبشده بررسی شود.
آیا رمزنگاری دیتابیس مانع هک شدن سایت میشود؟
خیر. رمزنگاری یکی از لایههای محافظت است، اما ضعفهای احراز هویت، کنترل دسترسی و SQL Injection را برطرف نمیکند.
آیا استفاده از Docker امنیت MySQL را افزایش میدهد؟
Docker امکان جداسازی و مدیریت محیط اجرا را فراهم میکند، اما امنیت به تنظیمات کانتینر، شبکه، دسترسیها، Image و Volumeها بستگی دارد.
آیا phpMyAdmin برای مدیریت MySQL امن است؟
phpMyAdmin در صورت استفاده از نسخه پشتیبانیشده و تنظیمات مناسب میتواند ابزار مدیریتی مفیدی باشد. اما دسترسی عمومی بدون کنترل مناسب، استفاده از حسابهای پرمجوز و نگهداری ضعیف میتواند خطر ایجاد کند.
بهترین روش بکاپگیری از MySQL چیست؟
روش مناسب به حجم دیتابیس، موتور ذخیرهسازی، میزان ترافیک و اهداف بازیابی بستگی دارد. استفاده از بکاپ منطقی، بکاپ فیزیکی یا راهکارهای تخصصی همراه با آزمایش بازیابی میتواند مناسب باشد.
چگونه بفهمیم دیتابیس MySQL امن است؟
باید وضعیت نسخه، حسابها، مجوزها، دسترسی شبکه، ارتباطات رمزنگاریشده، تنظیمات فایل، لاگها و پشتیبانها بررسی شود. ارزیابی امنیتی دورهای و آزمون کنترلشده نیز برای شناسایی ضعفهای پیکربندی مفید است.
جمعبندی: چگونه امنیت MySQL را بهصورت اصولی افزایش دهیم؟
امنیت MySQL یکی از مهمترین بخشهای محافظت از اطلاعات وبسایت است و مستقیماً بر محرمانگی دادهها، یکپارچگی اطلاعات و پایداری سرویس تأثیر میگذارد.
بااینحال، دستیابی به یک پایگاه داده امن تنها با تغییر چند گزینه در فایل پیکربندی امکانپذیر نیست.
اولین اقدامات باید بر شناسایی معماری، محدودسازی دسترسی شبکه، ایجاد حسابهای اختصاصی، حذف مجوزهای غیرضروری و مدیریت امن رمزهای عبور متمرکز شوند.
پس از آن، استفاده از ارتباطات رمزنگاریشده، محافظت از فایلهای سیستم، محدودسازی قابلیتهای حساس و مانیتورینگ رویدادها میتواند لایههای دفاعی را تقویت کند.
در وبسایتهای وردپرسی و فروشگاههای ووکامرس، هماهنگی تنظیمات دیتابیس با نیازهای اپلیکیشن اهمیت زیادی دارد. محدودسازی بیشازحد و بدون آزمایش ممکن است باعث اختلال در نصب افزونهها، بهروزرسانی ساختار جداول یا فرایندهای فروشگاه شود.
پشتیبانگیری منظم و آزمایش بازیابی نیز باید بخشی جداییناپذیر از سیاست امنیت پایگاه داده باشد؛ زیرا حتی زیرساختی با کنترلهای مناسب ممکن است در اثر اشتباه انسانی، خرابی سختافزار یا رخداد امنیتی دچار مشکل شود.
در نهایت، بهترین روش افزایش امنیت MySQL اجرای مجموعهای از کنترلهای هماهنگ، بررسی مداوم وضعیت سرور و بازبینی تنظیمات متناسب با تغییرات زیرساخت است.
یک دیتابیس امن، دیتابیسی است که فقط سرویسهای مجاز به آن دسترسی دارند، هر حساب حداقل مجوز لازم را دریافت میکند، اطلاعات حساس محافظت میشوند و برای شناسایی، پاسخگویی و بازیابی از رخدادهای امنیتی برنامه مشخصی وجود دارد.
مطالب مرتبط


