امنیت Redis چیست؟ راهنمای جامع جلوگیری از دسترسی غیرمجاز و نفوذ به Redis Server
امنیت Redis شامل مجموعهای از تنظیمات و اقدامات حفاظتی برای جلوگیری از دسترسی غیرمجاز، سرقت اطلاعات و نفوذ به Redis Server است. پیکربندی نادرست پورت 6379، احراز هویت ضعیف و مجوزهای بیشازحد میتوانند امنیت دادهها و پایداری سرور را تهدید کنند. مهمترین راهکارهای افزایش امنیت Redis شامل محدودسازی دسترسی شبکه، فعالسازی ACL، استفاده از TLS، مدیریت مجوزهای کاربران و نصب اصلاحیههای امنیتی است. اجرای اصول Hardening و مانیتورینگ مستمر میتواند خطر نفوذ و اختلال در سرویس Redis را کاهش دهد.
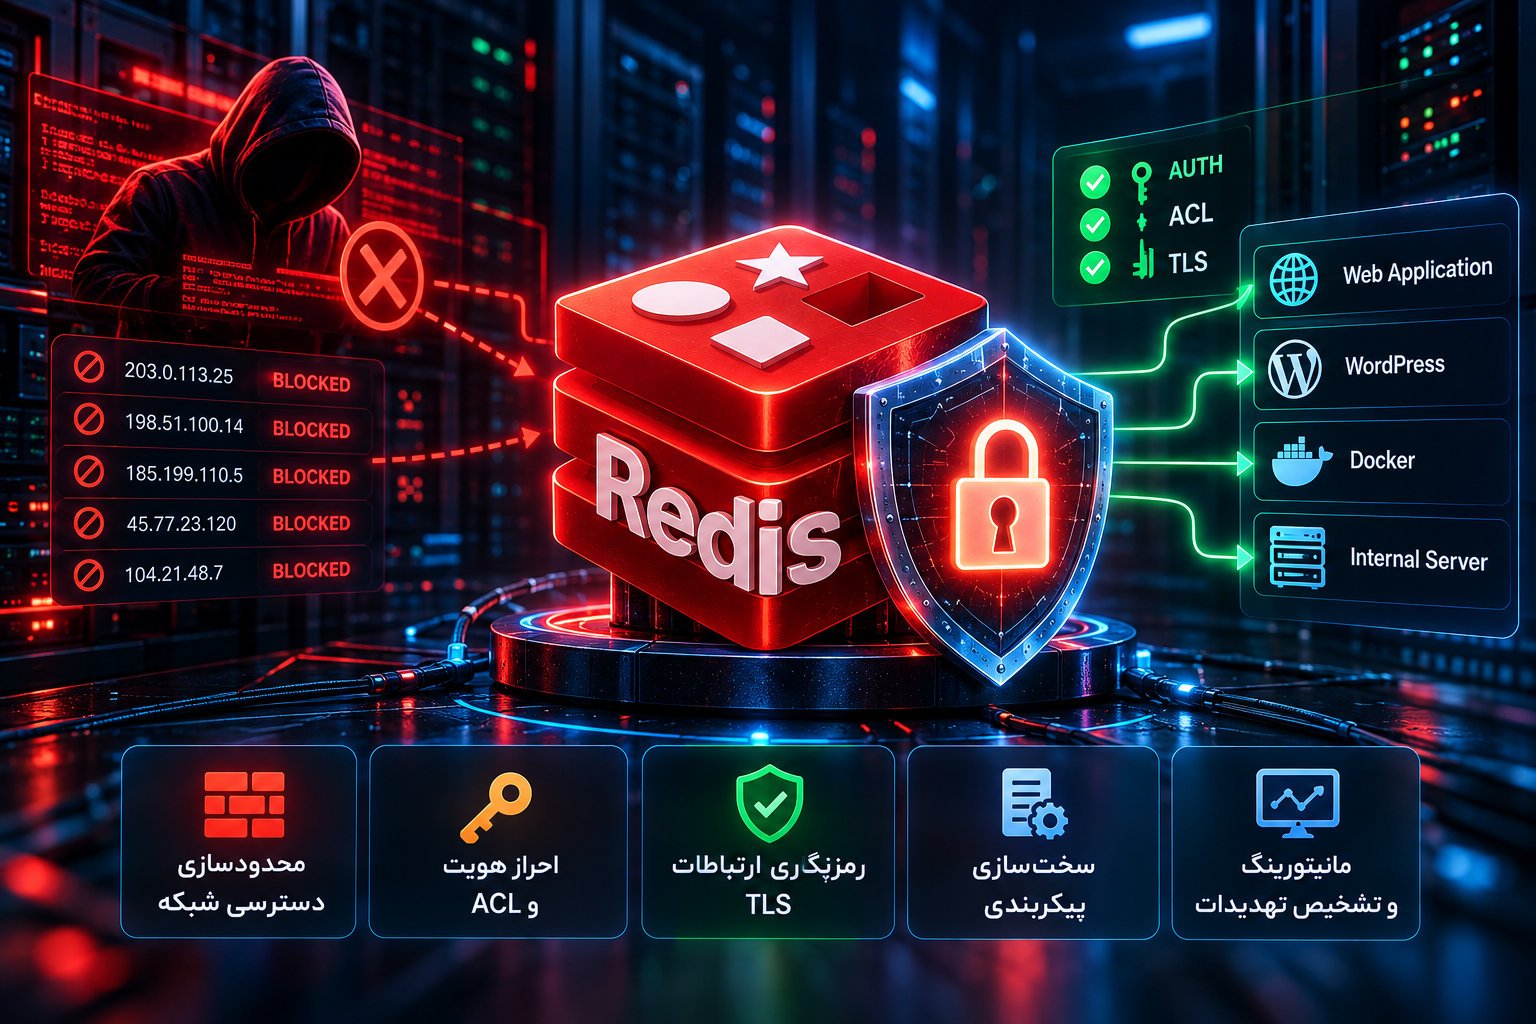
امنیت Redis به مجموعهای از تنظیمات، کنترلهای دسترسی و اقدامات حفاظتی گفته میشود که از Redis Server در برابر دسترسی غیرمجاز، سرقت اطلاعات، تغییر یا حذف دادهها و سوءاستفاده از منابع سرور محافظت میکنند. مهمترین راهکارهای افزایش امنیت Redis شامل محدودسازی دسترسی شبکه، فعالسازی احراز هویت و ACL، استفاده از TLS، بهروزرسانی نرمافزار، مدیریت مجوزهای سیستمعامل و پایش فعالیتهای مشکوک است.
مقدمه؛ چرا امنیت Redis اهمیت زیادی دارد؟
Redis یکی از محبوبترین فناوریهای ذخیرهسازی داده در حافظه است که برای افزایش سرعت وبسایتها، مدیریت کش، ذخیره نشست کاربران، پردازش صفها و اجرای سرویسهای بلادرنگ استفاده میشود.
این فناوری به دلیل سرعت بالا، ساختار انعطافپذیر و پشتیبانی از انواع ساختمان داده، در بسیاری از زیرساختهای وب و برنامههای سازمانی حضور دارد.
بااینحال، ویژگیهایی که Redis را سریع و کارآمد میکنند، در صورت پیکربندی نادرست میتوانند خطرات امنیتی ایجاد کنند.
Redis معمولاً برای ارتباط با برنامههای قابلاعتماد در شبکههای کنترلشده طراحی شده است. برخلاف یک وبسرور عمومی، سرویس Redis در اغلب معماریها نباید مستقیماً در معرض درخواستهای ناشناس اینترنت قرار گیرد.
فرض کنید یک فروشگاه اینترنتی از Redis برای کش اطلاعات محصولات و نگهداری برخی دادههای موقت استفاده میکند. اگر سرویس Redis بدون احراز هویت مناسب و کنترل شبکه در دسترس قرار داشته باشد، فرد غیرمجاز ممکن است بتواند دادهها را مشاهده، تغییر یا حذف کند.
در شرایط حساستر، دسترسی بیشازحد به قابلیتهای مدیریتی Redis میتواند سطح حمله سیستمعامل و سایر سرویسهای مرتبط را نیز افزایش دهد.
نکته مهم این است که نصب Redis بهتنهایی یک ضعف امنیتی محسوب نمیشود. بخش قابلتوجهی از خطرات به نحوه استقرار، سطح دسترسی کاربران، نسخه نرمافزار و تنظیمات امنیتی وابسته است.
در این مقاله از رخنهکاو، ابتدا معماری Redis و مهمترین تهدیدات امنیتی آن را بررسی میکنیم. سپس روشهای Hardening، محافظت از پورت Redis، تنظیم احراز هویت، مدیریت ACL، ایمنسازی Redis در وردپرس و Docker، امنیت Cluster و Sentinel و شیوههای نظارت بر سرویس را آموزش میدهیم.
هدف این راهنما، ارائه یک چارچوب عملی و دفاعی برای مدیران سرور، توسعهدهندگان و متخصصانی است که میخواهند بدون ایجاد اختلال غیرضروری در عملکرد برنامه، امنیت Redis Server را افزایش دهند. 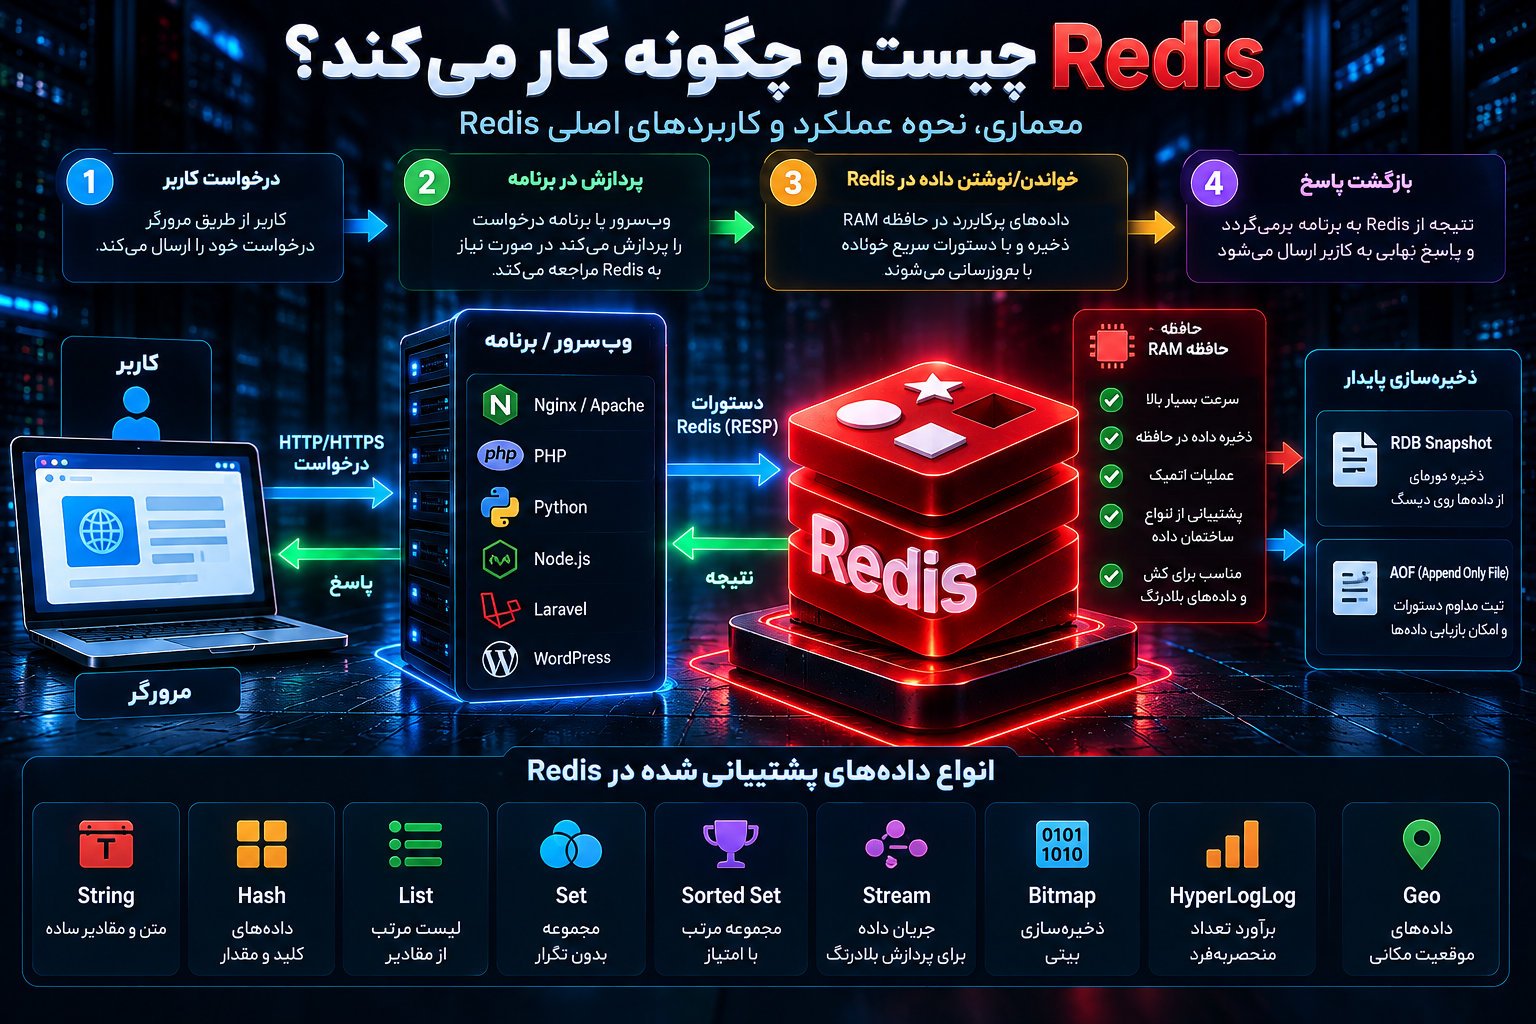
Redis چیست و چگونه کار میکند؟
Redis یک سیستم ذخیرهسازی داده مبتنی بر حافظه یا In-Memory Data Store است که عمده عملیات خود را با استفاده از حافظه RAM انجام میدهد.
نام Redis از عبارت Remote Dictionary Server گرفته شده است.
برخلاف بسیاری از پایگاههای داده سنتی که برای انجام عملیات خود به ذخیرهسازی دیسکی وابستگی بیشتری دارند، Redis برای دسترسی سریع به دادهها طراحی شده است.
البته این موضوع به معنای ناتوانی Redis در ذخیرهسازی پایدار نیست. این نرمافزار از روشهایی مانند RDB Snapshot و Append Only File یا AOF برای نگهداری دادهها روی دیسک نیز پشتیبانی میکند.
کاربردهای اصلی Redis
Redis در محیطهای مختلف کاربرد دارد، اما چند استفاده رایج آن عبارتاند از:
کش وبسایت: ذخیره موقت نتایج پردازشها یا درخواستهای پرتکرار برای کاهش فشار روی پایگاه داده اصلی.
مدیریت نشست کاربران: نگهداری اطلاعات Session برای برنامههایی که نیازمند مدیریت سریع نشستها هستند.
پردازش صفها: مدیریت وظایف پسزمینه، پیامها و برخی فرآیندهای غیرهمزمان.
محدودسازی نرخ درخواست: نگهداری شمارندهها و وضعیت موقت برای اجرای سیاستهای Rate Limiting.
سیستمهای بلادرنگ: پشتیبانی از برخی نیازهای پیامرسانی، اعلانها و بهروزرسانی سریع اطلاعات.
ذخیره ساختمان داده: استفاده از String، Hash، List، Set، Sorted Set، Stream و سایر قابلیتهای پشتیبانیشده.
هرکدام از این کاربردها نیاز امنیتی متفاوتی دارند.
برای مثال، حذف کش یک سایت ممکن است صرفاً باعث کاهش موقت سرعت شود؛ اما حذف دادههای صف پردازش سفارش یا نشستهای کاربران میتواند پیامدهای مهمتری داشته باشد.
معماری ارتباطی Redis
در یک معماری معمول، مرورگر کاربر مستقیماً با Redis ارتباط برقرار نمیکند.
مسیر ارتباط به شکل زیر است:
مرورگر کاربر ← وبسرور یا برنامه ← Redis Server
برنامه درخواست را دریافت میکند، اعتبارسنجی لازم را انجام میدهد و در صورت نیاز با Redis ارتباط برقرار میکند.
برای نمونه، یک سایت وردپرسی ممکن است از طریق PHP اطلاعات کش را از Redis دریافت کند.
در چنین معماریای، کاربران اینترنتی نیازی به دسترسی مستقیم به پورت Redis ندارند.
همین اصل، یکی از مهمترین پایههای امنیت Redis است.
چرا Redis Server ممکن است هدف حملات قرار بگیرد؟
Redis میتواند اطلاعات مهمی درباره وضعیت برنامه و کاربران نگهداری کند.
نوع این اطلاعات به نحوه استفاده از سرویس بستگی دارد؛ اما ممکن است شامل دادههای نشست، شناسهها، اطلاعات کش، صفهای پردازشی و مقادیر موقت برنامه باشد.
همچنین Redis قابلیتهایی برای مدیریت دادهها، تنظیمات و وضعیت سرویس ارائه میدهد.
اگر این قابلیتها بدون محدودیت مناسب در دسترس اشخاص غیرمجاز قرار گیرند، ممکن است محرمانگی، یکپارچگی و دسترسپذیری سامانه آسیب ببیند.
سه هدف اصلی امنیت Redis عبارتاند از:
محرمانگی یا Confidentiality: جلوگیری از مشاهده اطلاعات توسط کاربران غیرمجاز.
یکپارچگی یا Integrity: جلوگیری از تغییر غیرمجاز دادهها و تنظیمات.
دسترسپذیری یا Availability: حفظ توان پاسخگویی سرویس در برابر اختلال و مصرف غیرعادی منابع.
به بیان ساده، Redis امن باید فقط به کاربران و برنامههای مجاز پاسخ دهد، عملیات غیرضروری را محدود کند و در شرایط خطا یا حمله، امکان شناسایی و بازیابی مناسبی داشته باشد. 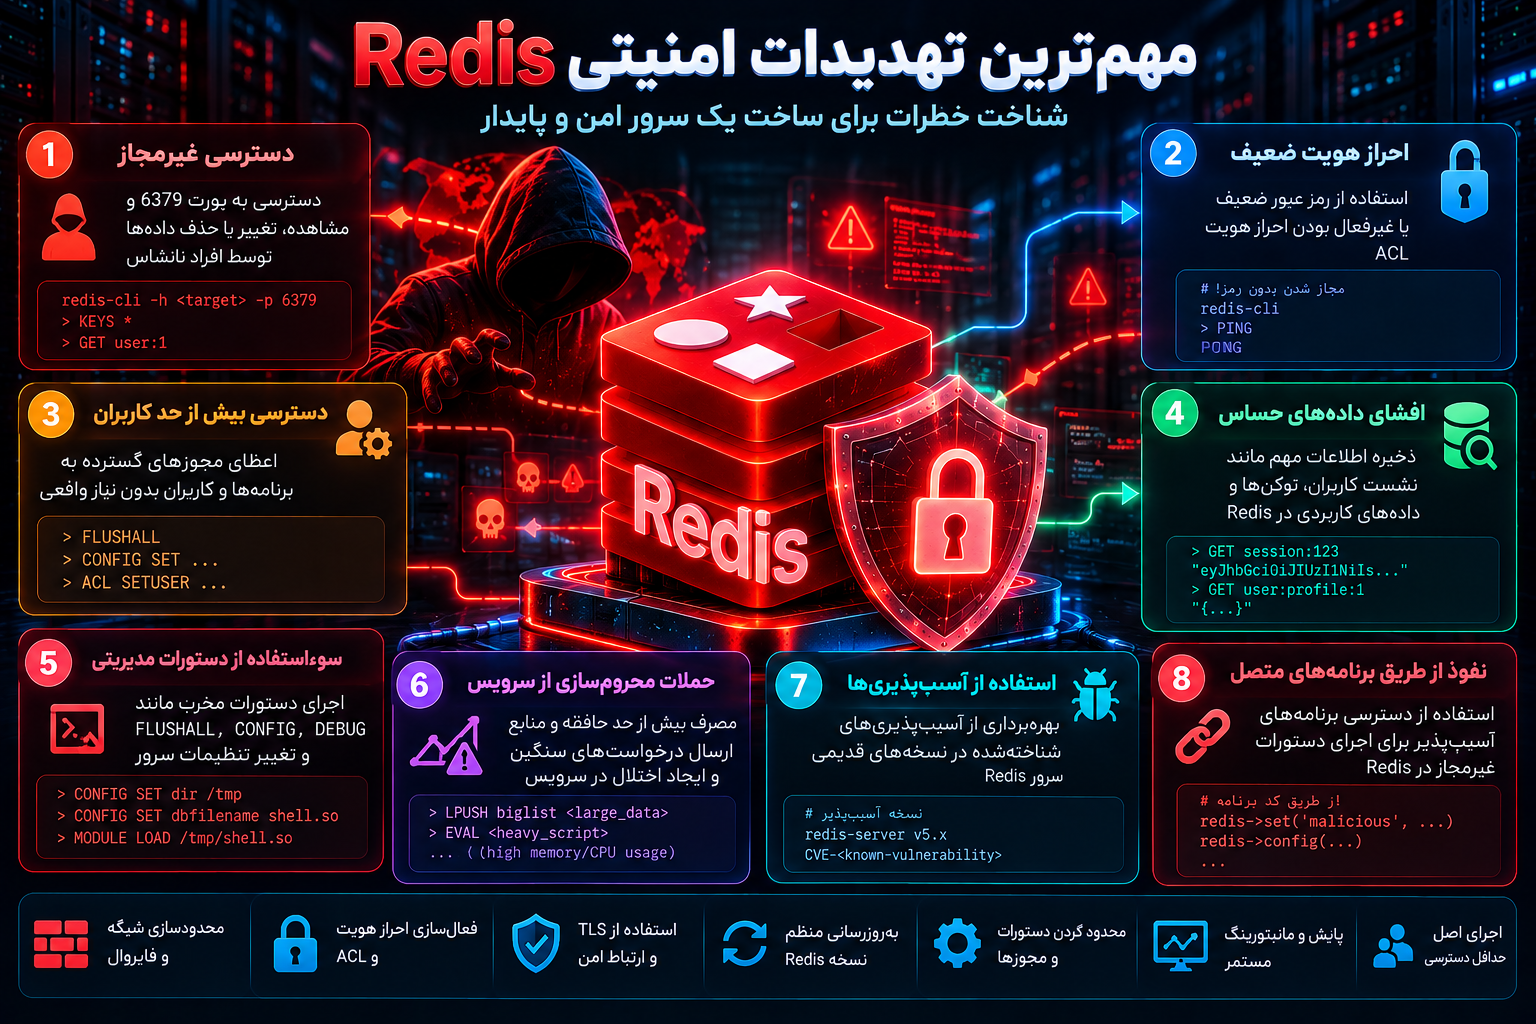
مهمترین تهدیدات امنیتی Redis
شناخت تهدیدات، اولین مرحله طراحی یک پیکربندی امن است.
دسترسی غیرمجاز به پورت 6379
Redis در بسیاری از استقرارهای متداول از پورت TCP شماره 6379 استفاده میکند.
این شماره پورت یک مقدار پیشفرض رایج است و میتواند تغییر داده شود.
خطر اصلی زمانی ایجاد میشود که سرویس Redis روی رابط شبکه عمومی در حال گوشدادن باشد و کنترلهای دسترسی کافی وجود نداشته باشند.
در چنین شرایطی ممکن است یک سیستم خارج از شبکه مورداعتماد بتواند ارتباط مستقیمی با Redis برقرار کند.
اگر احراز هویت و مجوزهای عملیاتی نیز بهدرستی تنظیم نشده باشند، خطر دسترسی غیرمجاز به دادهها افزایش مییابد.
بنابراین اولین پرسش در بررسی امنیت Redis باید این باشد:
آیا واقعاً لازم است Redis از اینترنت عمومی قابلدسترسی باشد؟
در اغلب برنامههای وب، پاسخ منفی است.
احراز هویت ضعیف یا غیرفعال
یکی دیگر از خطرات مهم، استفاده از Redis بدون کنترل هویت مناسب است.
در برخی پیکربندیها، کاربر پیشفرض Redis میتواند بدون ارائه رمز عبور، دستورات مجاز خود را اجرا کند.
در یک محیط کاملاً محدود و کنترلشده ممکن است معماری خاصی برای این وضعیت طراحی شده باشد؛ اما اتکا به آن در شبکههای دارای کاربران یا سرویسهای متعدد میتواند خطرناک باشد.
استفاده از رمز عبور ضعیف یا مشترک میان چندین برنامه نیز احتمال سوءاستفاده را افزایش میدهد.
دسترسی بیشازحد کاربران
فرض کنید یک برنامه فقط به خواندن و نوشتن اطلاعات کش نیاز دارد.
اگر همان برنامه مجوز تغییر تنظیمات اصلی Redis، مدیریت کاربران و اجرای تمام دستورات مدیریتی را داشته باشد، سطح دسترسی آن بیشازحد نیاز واقعی است.
این وضعیت میتواند پیامدهای خطاهای برنامهنویسی یا نفوذ به حساب برنامه را شدیدتر کند.
افشای دادههای حساس
برخی برنامهها اطلاعات حساس را بدون بررسی کافی در Redis ذخیره میکنند.
برای مثال، ممکن است دادههای نشست، شناسههای احراز هویت یا اطلاعاتی که نباید در کش مشترک قرار گیرند، داخل Redis نگهداری شوند.
اگر سرویس یا حساب مرتبط دچار دسترسی غیرمجاز شود، این اطلاعات ممکن است افشا شوند.
به همین دلیل امنیت Redis فقط به جلوگیری از اتصال افراد ناشناس محدود نیست؛ بلکه نوع دادههای ذخیرهشده نیز اهمیت دارد.
سوءاستفاده از دستورات مدیریتی
Redis دارای دستوراتی برای مدیریت پایگاه داده، تنظیمات و وضعیت سرویس است.
برخی دستورات مانند FLUSHALL و FLUSHDB میتوانند دادهها را حذف کنند.
دستورات دیگری نیز برای مدیریت پیکربندی یا رفتار سرویس استفاده میشوند.
این قابلیتها برای مدیران و برنامههای مشخص مفیدند، اما نباید بدون ضرورت در اختیار تمام کاربران Redis قرار گیرند.
حملات محرومسازی از سرویس
Denial of Service یا DoS به تلاش برای مختلکردن دسترسپذیری سرویس گفته میشود.
در Redis، مصرف بیشازحد حافظه، ارسال درخواستهای سنگین، استفاده نامناسب از دستورات پرهزینه یا ایجاد تعداد زیادی ارتباط میتواند باعث کاهش عملکرد شود.
گاهی این وضعیت نتیجه حمله نیست و از یک خطای برنامهنویسی یا تنظیمات نامناسب ایجاد میشود.
بنابراین امنیت و مدیریت منابع در Redis ارتباط نزدیکی با یکدیگر دارند.
سوءاستفاده از آسیبپذیریهای نرمافزاری
مانند سایر نرمافزارها، Redis نیز ممکن است در برخی نسخهها دارای آسیبپذیری امنیتی باشد.
این مشکلات میتوانند به پردازش داده، مدیریت حافظه، کنترل مجوزها یا قابلیتهای خاص نرمافزار مربوط شوند.
وجود چنین آسیبپذیریهایی نشان میدهد که حتی تنظیمات شبکه و احراز هویت مناسب نیز جایگزین نصب اصلاحیههای امنیتی نیستند.
نفوذ از طریق برنامههای متصل
گاهی Redis مستقیماً در معرض اینترنت نیست، اما برنامهای که به آن متصل میشود دارای آسیبپذیری است.
اگر مهاجم بتواند کنترل بخشی از یک برنامه را به دست بگیرد، ممکن است از سطح دسترسی آن برنامه برای تعامل غیرمجاز با Redis استفاده کند.
این مسئله اهمیت اصل حداقل دسترسی و تفکیک حسابهای برنامه را نشان میدهد.
معماری امن Redis چگونه طراحی میشود؟
امنیت Redis باید از معماری ارتباطی آغاز شود.
در یک طراحی مناسب، سرویس Redis در لایه داخلی زیرساخت قرار میگیرد و تنها سرویسهای مشخص به آن متصل میشوند.
معماری تکسروری
در یک وبسایت کوچک که برنامه و Redis روی یک سرور اجرا میشوند، معمولاً نیازی به دسترسی Redis از شبکه خارجی وجود ندارد.
برنامه میتواند از طریق رابط Loopback یا در شرایط مناسب از Unix Domain Socket به Redis متصل شود.
این طراحی، سطح دسترسی شبکهای سرویس را کاهش میدهد.
معماری چندسروری
در زیرساختی که Redis روی سرور جداگانه قرار دارد، برنامه باید از مسیر شبکه خصوصی و کنترلشده به آن متصل شود.
دسترسی شبکهای باید محدود به IPها، زیرشبکهها یا هویت سرویسهای مورداعتماد باشد.
در چنین ساختاری، TLS و احراز هویت مناسب اهمیت بیشتری پیدا میکنند.
معماری ابری
در سرویسهای ابری، Redis بهتر است داخل شبکه خصوصی، زیرشبکه محدود یا یک سرویس مدیریتشده با کنترل دسترسی مناسب قرار گیرد.
قوانین Security Group، سیاستهای شبکه و تنظیمات Endpoint باید بررسی شوند.
داشتن رمز عبور قوی، دلیل مناسبی برای عمومیکردن مسیر دسترسی Redis نیست.
بررسی وضعیت فعلی Redis پیش از Hardening
قبل از اعمال تنظیمات امنیتی، لازم است وضعیت سرویس مشخص شود.
تغییر ناگهانی تنظیمات میتواند ارتباط برنامهها، صفهای پردازشی و سیستمهای کش را مختل کند.
شناسایی نسخه Redis
در محیطهایی که ابزار خط فرمان Redis نصب است، میتوان نسخه ابزار را با دستور زیر مشاهده کرد:
redis-server --versionاین دستور معمولاً نسخه فایل اجرایی در دسترس را نشان میدهد.
اگر چند نسخه یا چند سرویس Redis روی سرور وجود داشته باشد، باید نسخه Instance در حال اجرا نیز بهصورت جداگانه مشخص شود.
بررسی وضعیت سرویس
در بسیاری از سرورهای لینوکسی که از systemd استفاده میکنند، میتوان وضعیت Redis را بررسی کرد:
sudo systemctl status redis-serverنام سرویس ممکن است برحسب توزیع یا روش نصب متفاوت باشد.
برای مثال، در بعضی سیستمها سرویس با نام redis شناخته میشود.
بررسی پورتهای فعال
برای مشاهده ارتباطات شبکهای در حال گوشدادن میتوان از دستور زیر استفاده کرد:
sudo ss -lntpدر خروجی باید مشخص شود Redis روی چه IP و پورتی در حال فعالیت است.
تفاوت مهمی میان گوشدادن روی آدرس محلی 127.0.0.1 و رابط عمومی سرور وجود دارد.
البته وضعیت نهایی دسترسی فقط با بررسی خروجی این دستور مشخص نمیشود؛ تنظیمات فایروال، شبکه کانتینر و قوانین زیرساخت نیز مؤثر هستند.
بررسی پاسخگویی Redis
در محیط مجاز و محلی میتوان از فرمان زیر استفاده کرد:
redis-cli -h 127.0.0.1 PINGدر یک اتصال معتبر، Redis معمولاً پاسخ PONG برمیگرداند.
اگر احراز هویت فعال باشد، ممکن است ابتدا خطای نیاز به احراز هویت دریافت شود.
این خطا لزوماً نشانه خرابی سرویس نیست.
تهیه نسخه پشتیبان
قبل از اعمال تغییرات، از پیکربندی و دادههای ضروری نسخه پشتیبان تهیه کنید.
همچنین مشخص کنید کدام برنامهها به Redis متصل هستند و از چه نوع احراز هویتی استفاده میکنند.
داشتن مسیر بازگشت به تنظیمات قبلی در محیط عملیاتی ضروری است. 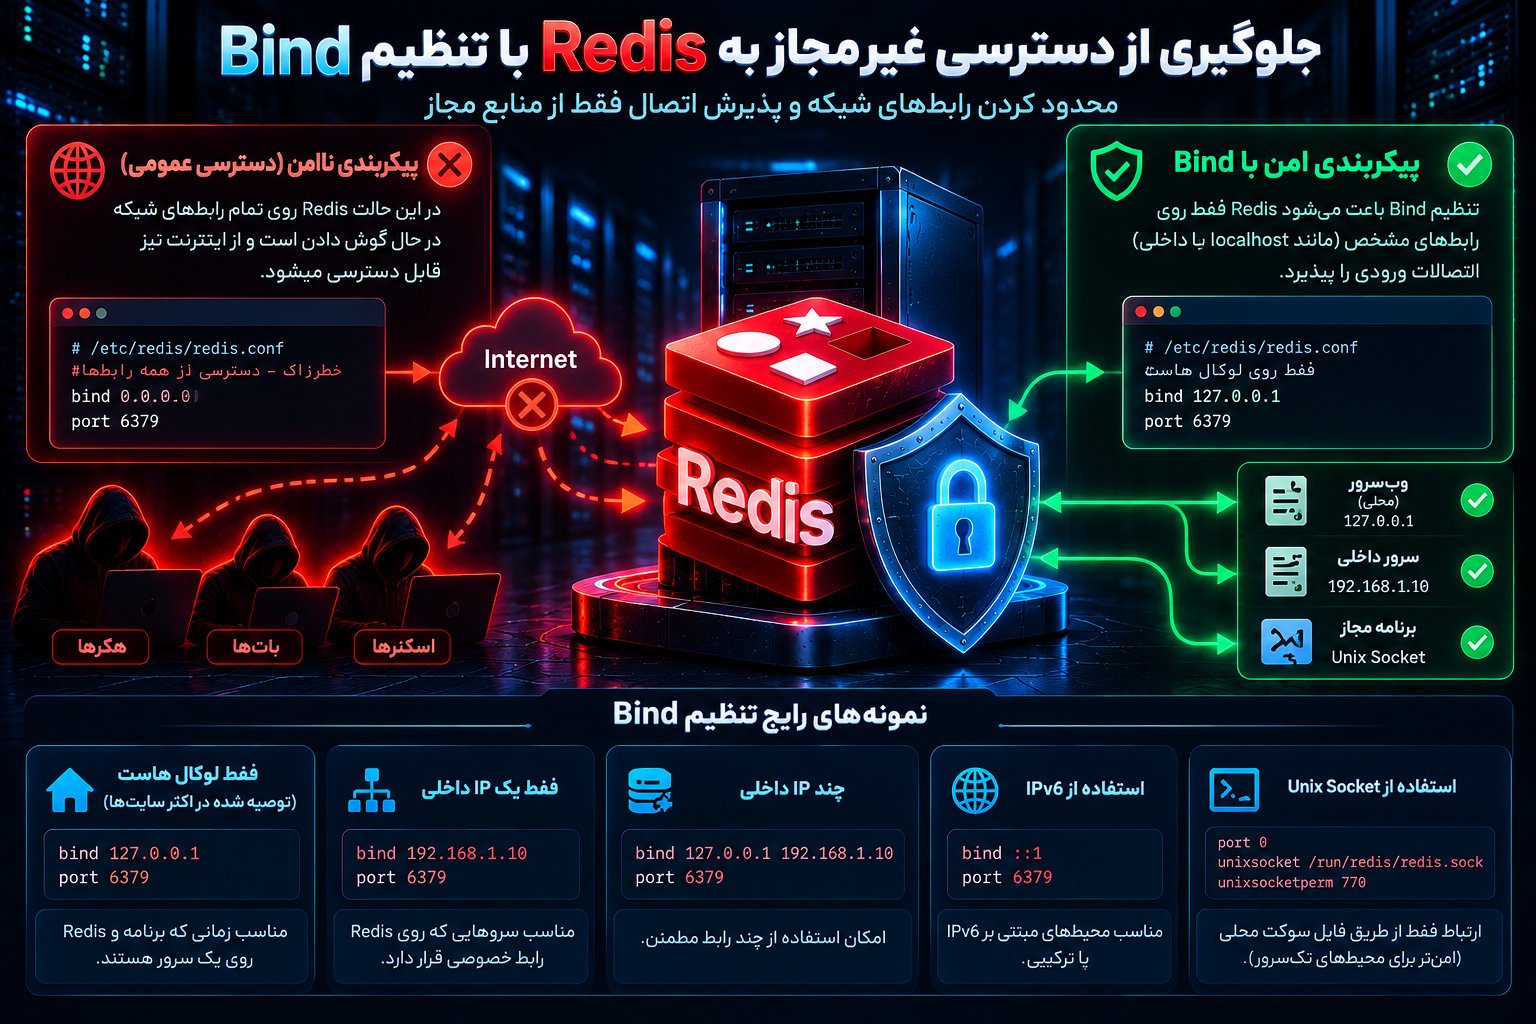
جلوگیری از دسترسی غیرمجاز به Redis با تنظیم Bind
یکی از مهمترین اقدامات برای افزایش امنیت Redis، محدودکردن رابطهایی است که سرویس روی آنها ارتباطات ورودی را میپذیرد.
این کنترل معمولاً از طریق دستور bind انجام میشود.
دستور Bind چیست؟
در یک نصب تکسروری که تمام برنامههای مصرفکننده روی همان میزبان قرار دارند، نمونه زیر میتواند مناسب باشد:
bind 127.0.0.1این تنظیم باعث میشود Redis فقط روی رابط IPv4 محلی مشخصشده گوش دهد.
در صورت نیاز به IPv6 یا رابطهای دیگر، باید پیکربندی متناسب با معماری انجام شود.
چرا Bind اهمیت دارد؟
فرض کنید یک برنامه وردپرسی روی همان سروری اجرا میشود که Redis نصب شده است.
در این شرایط، اتصال داخلی برنامه معمولاً برای انجام عملیات کش کافی است.
اجازهدادن به ارتباطات ناشناس از اینترنت، قابلیت ضروری جدیدی برای این برنامه ایجاد نمیکند؛ اما سطح حمله شبکهای را افزایش میدهد.
استفاده از IP خصوصی
اگر برنامه و Redis روی دو میزبان متفاوت قرار دارند، میتوان Redis را فقط به رابط خصوصی موردنیاز محدود کرد.
بااینحال، Bind بهتنهایی جایگزین فایروال، احراز هویت یا TLS نیست.
همچنین نباید بدون بررسی توپولوژی شبکه، تنظیمات موجود را تغییر داد؛ زیرا ممکن است ارتباط Replica، Sentinel یا برنامههای دیگر قطع شود.
Protected Mode در Redis چیست؟
Protected Mode یکی از قابلیتهای حفاظتی Redis است که برای کاهش خطر استقرارهای ناامن طراحی شده است.
این قابلیت در شرایط مشخص، بهویژه زمانی که Redis بدون حفاظت مناسب در معرض ارتباطات خارجی قرار گرفته باشد، میتواند دسترسی از مبادی غیرمحلی را محدود کند.
فعالسازی Protected Mode
دستور مربوط به این قابلیت به شکل زیر است:
protected-mode yesدر پیکربندیهای متداول، Protected Mode بهصورت پیشفرض فعال است.
بااینحال، نباید فرض کرد که فعالبودن آن بهتنهایی باعث ایمنشدن تمام ارتباطات میشود.
رفتار این قابلیت به پیکربندی Bind و احراز هویت نیز وابسته است.
آیا Protected Mode جایگزین فایروال است؟
خیر.
Protected Mode یک لایه محافظتی تکمیلی است، نه یک سیاست کامل جداسازی شبکه.
یک طراحی امن باید همچنان اتصال Redis را به میزبانهای مورداعتماد محدود کند.
بهتر است تنظیمات Bind، فایروال، ACL و TLS متناسب با معماری در کنار یکدیگر استفاده شوند.
اشتباه رایج در Protected Mode
گاهی برای برطرفکردن مشکل اتصال برنامه، مدیر سرور بدون بررسی علت اصلی، Protected Mode را غیرفعال میکند.
این روش میتواند خطرناک باشد.
بهتر است ابتدا مشخص شود آیا مشکل مربوط به Bind، فایروال، مسیر شبکه، احراز هویت یا پیکربندی برنامه است.
محافظت از پورت Redis با فایروال
فایروال یکی از مهمترین لایههای دفاعی در برابر دسترسی غیرمجاز است.
حتی اگر Redis با ACL محافظت شود، بهتر است ارتباطات غیرضروری پیش از رسیدن به سرویس مسدود شوند.
سیاست شبکه در سرور تکمیزبان
اگر Redis فقط توسط برنامههای همان سرور استفاده میشود، بهتر است پورت آن از اینترنت قابلدسترسی نباشد.
این هدف باید با ترکیبی از Bind و سیاست فایروال اجرا شود.
در یک سرور Ubuntu که از UFW استفاده میکند، نمونه زیر میتواند برای مسدودسازی عمومی پورت TCP شماره 6379 بررسی شود:
sudo ufw deny 6379/tcpقبل از اجرای دستور باید ترتیب قوانین موجود، وضعیت فایروال و وابستگیهای برنامه بررسی شوند.
اگر ارتباطات خصوصی مجاز از مسیر شبکه انجام میشوند، سیاست فایروال باید آن ارتباطات را نیز پوشش دهد.
امنیت Redis در سرور ابری
در محیطهای ابری، کنترل دسترسی ممکن است در چندین لایه انجام شود.
برای مثال:
- فایروال سیستمعامل
- Security Group یا قواعد شبکه ابری
- فایروال میزبان
- شبکه خصوصی
- سیاستهای دسترسی سرویس
این کنترلها باید با یکدیگر هماهنگ باشند.
محدودکردن پورت در یک لایه نباید باعث شود سایر مسیرهای ارتباطی بدون بررسی باقی بمانند.
احراز هویت Redis و جلوگیری از ورود غیرمجاز
احراز هویت مشخص میکند چه کاربر یا برنامهای اجازه دارد به Redis متصل شود.
در Redis، علاوه بر روش رمز عبور مشترک، قابلیت ACL برای مدیریت دقیقتر کاربران وجود دارد.
دستور Requirepass چیست؟
در پیکربندیهای قدیمیتر Redis، دستور requirepass برای تعیین رمز عبور استفاده میشود.
نمونه مفهومی:
requirepass REPLACE_WITH_STRONG_RANDOM_SECRETمقدار نمایشدادهشده یک جایگزین آموزشی است و نباید بهعنوان رمز واقعی استفاده شود.
در نسخههای جدید Redis، این تنظیم با رفتار حساب پیشفرض ارتباط دارد.
محدودیت Requirepass
روش رمز عبور مشترک میتواند برای برخی محیطهای ساده کاربرد داشته باشد، اما محدودیتهایی دارد.
برای مثال، اگر چند برنامه از یک رمز مشترک استفاده کنند، تفکیک سطح دسترسی و بررسی مسئولیت هر برنامه دشوارتر میشود.
همچنین افشای رمز میتواند چندین سرویس را همزمان تحت تأثیر قرار دهد.
آیا رمز عبور Redis کافی است؟
خیر.
احراز هویت بدون محدودسازی شبکه، کنترل مجوزها و محافظت از ارتباطات، راهکار کاملی نیست.
در اتصالات TCP فاقد TLS، اطلاعات احراز هویت بهصورت رمزنگاریشده در لایه انتقال محافظت نمیشوند.
به همین دلیل، برای ارتباطات شبکهای که نیازمند محرمانگی هستند، باید از TLS یا مسیر ارتباطی امن مناسب استفاده شود. 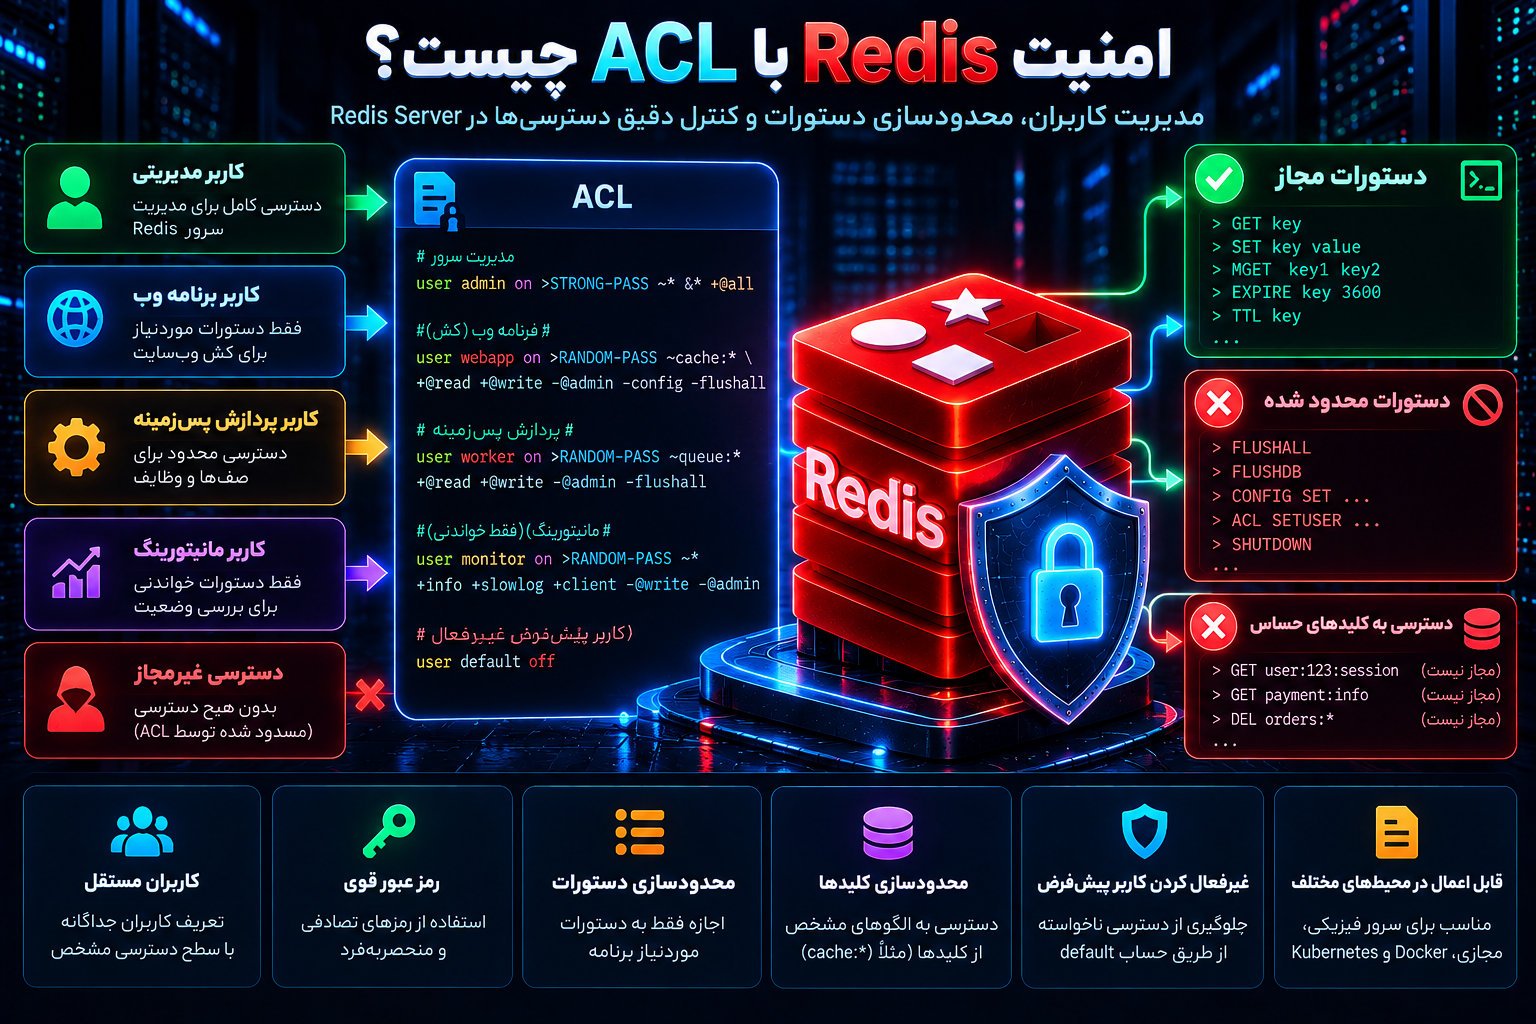
امنیت Redis با ACL چیست؟
Access Control List یا ACL یکی از مهمترین قابلیتهای امنیتی Redis است.
این سیستم از Redis 6 معرفی شده و امکان تعریف کاربران مستقل با مجوزهای مشخص را فراهم میکند.
با ACL میتوان تعیین کرد هر کاربر به چه دستوراتی، چه کلیدهایی و در صورت نیاز چه کانالهایی دسترسی داشته باشد.
چرا ACL بهتر از یک رمز مشترک است؟
فرض کنید سه سرویس مختلف به Redis متصل هستند:
یک سرویس کش وبسایت را مدیریت میکند.
سرویس دوم وظایف صف پردازشی را اجرا میکند.
سرویس سوم برای مانیتورینگ استفاده میشود.
این سه سرویس به سطح دسترسی یکسان نیاز ندارند.
با ACL میتوان برای هرکدام حساب جداگانه تعریف کرد.
به این ترتیب، افشای اطلاعات ورود یکی از سرویسها الزاماً به معنای دستیابی به تمام امکانات Redis نیست.
بررسی کاربران Redis
در یک نشست مدیریتی احرازشده میتوان از دستور زیر استفاده کرد:
ACL USERSاین دستور نام کاربران تعریفشده را نمایش میدهد.
برای بررسی قواعد حسابها نیز دستور زیر وجود دارد:
ACL LISTخروجی ACL باید با دقت بررسی و فقط در اختیار مدیران مجاز قرار گیرد.
ساختار یک قانون ACL
یک نمونه آموزشی از تعریف کاربر در فایل ACL:
user app_cache on >REPLACE_WITH_RANDOM_SECRET ~cache:* resetchannels -@all +ping +get +mget +set +del +expire +ttlاین نمونه چند مفهوم را نشان میدهد.
app_cache نام حساب برنامه است.
on فعالبودن حساب را مشخص میکند.
مقدار بعد از > رمز عبور حساب است و باید با یک رمز تصادفی قوی جایگزین شود.
عبارت ~cache:* دسترسی به کلیدها را براساس الگوی مشخص محدود میکند.
resetchannels مجوزهای مربوط به کانالهای Pub/Sub را محدود میکند.
عبارت -@all مجوز تمام دستههای دستوری را حذف میکند و سپس فقط دستورات موردنیاز اضافه میشوند.
این قاعده برای نمایش منطق ACL است و لزوماً برای یک افزونه وردپرس یا برنامه واقعی کافی نیست.
دستورات موردنیاز باید براساس رفتار واقعی برنامه مشخص شوند.
محدودکردن دستورات خطرناک
بعضی برنامهها فقط به عملیات خواندن و نوشتن داده نیاز دارند و نباید بتوانند دستورهای مدیریتی اجرا کنند.
برای مثال، دسترسی یک سرویس کش به FLUSHALL، CONFIG یا مدیریت کاربران معمولاً ضرورتی ندارد.
محدودسازی این دستورات میتواند دامنه اثر خطای برنامه یا سوءاستفاده از حساب آن را کاهش دهد.
بااینحال، حذف کورکورانه دستورات ممکن است باعث اختلال در برنامه شود.
استفاده از ACL DRYRUN
در نسخههایی که از این قابلیت پشتیبانی میکنند، میتوان با ACL DRYRUN مجوز اجرای یک دستور را بدون اجرای واقعی آن ارزیابی کرد.
نمونه:
ACL DRYRUN app_cache GET cache:exampleاین دستور برای بررسی مجازبودن دسترسی به یک کلید نمونه کاربرد دارد.
آزمون ACL بهتر است همراه با بررسی رفتار واقعی برنامه انجام شود.
مدیریت کاربر پیشفرض Redis
در برخی پیکربندیهای پیشفرض، حسابی به نام default وجود دارد که ممکن است سطح دسترسی گستردهای داشته باشد.
اگر این حساب بدون احراز هویت مناسب فعال باشد، میتواند خطر امنیتی ایجاد کند.
چرا حساب Default باید بررسی شود؟
حتی اگر برای برنامهها کاربران جداگانه تعریف شده باشند، باقیماندن یک حساب پیشفرض با دسترسی گسترده میتواند سیاست ACL را تضعیف کند.
بنابراین وضعیت حساب پیشفرض باید بخشی از ارزیابی امنیت Redis باشد.
غیرفعالکردن حساب Default
در محیطهایی که حسابهای مدیریتی و برنامهای جایگزین بهدرستی آماده شدهاند، میتوان غیرفعالسازی حساب پیشفرض را بررسی کرد.
اما این تغییر نباید بدون آزمایش انجام شود.
ابتدا باید مطمئن شوید که تمام برنامهها از حسابهای جدید استفاده میکنند و مسیر دسترسی مدیریتی معتبر وجود دارد.
همچنین تغییر وضعیت حساب پیشفرض لزوماً ارتباطات قبلاً احرازشده را فوراً قطع نمیکند.
بنابراین مدیریت نشستهای موجود و انتقال تدریجی کاربران اهمیت دارد.
مدیریت امن رمزهای عبور Redis
کیفیت و نحوه نگهداری رمزها بهاندازه فعالبودن احراز هویت اهمیت دارد.
استفاده از رمزهای تصادفی
رمز Redis بهتر است طولانی، تصادفی و منحصربهفرد باشد.
استفاده از رمزهای ساده، تکراری یا مشترک میان چندین سرویس، احتمال افشای گسترده دسترسیها را افزایش میدهد.
جلوگیری از انتشار رمز در کد
رمز عبور Redis نباید داخل مخازن عمومی کد، مستندات قابلانتشار یا فایلهای پشتیبان بدون حفاظت مناسب قرار گیرد.
در محیطهای حرفهای میتوان از Secret Manager یا سامانه مدیریت اسرار استفاده کرد.
اگر رمز در فایل پیکربندی نگهداری میشود، دسترسی به آن فایل باید محدود باشد.
مدیریت رمز در خط فرمان
قرار دادن رمز عبور بهعنوان آرگومان مستقیم یک دستور ممکن است در برخی محیطها باعث نمایش آن در تاریخچه فرمان یا اطلاعات پردازش شود.
بهتر است از روشهای احراز هویت امنتر و سازگار با ابزار استفاده شود.
همچنین متغیرهای محیطی نیز باید با توجه به خطر افشای اطلاعات فرآیندها و محیط اجرا مدیریت شوند.
چرخش دورهای رمزها
Credential Rotation به فرآیند جایگزینی کنترلشده اطلاعات احراز هویت گفته میشود.
در این فرآیند باید ابتدا رمز جدید به برنامههای وابسته معرفی شود، صحت ارتباط بررسی شود و سپس اطلاعات قدیمی از اعتبار خارج شوند.
تعویض ناگهانی رمز بدون هماهنگی با برنامهها ممکن است باعث قطع ارتباط با Redis شود. 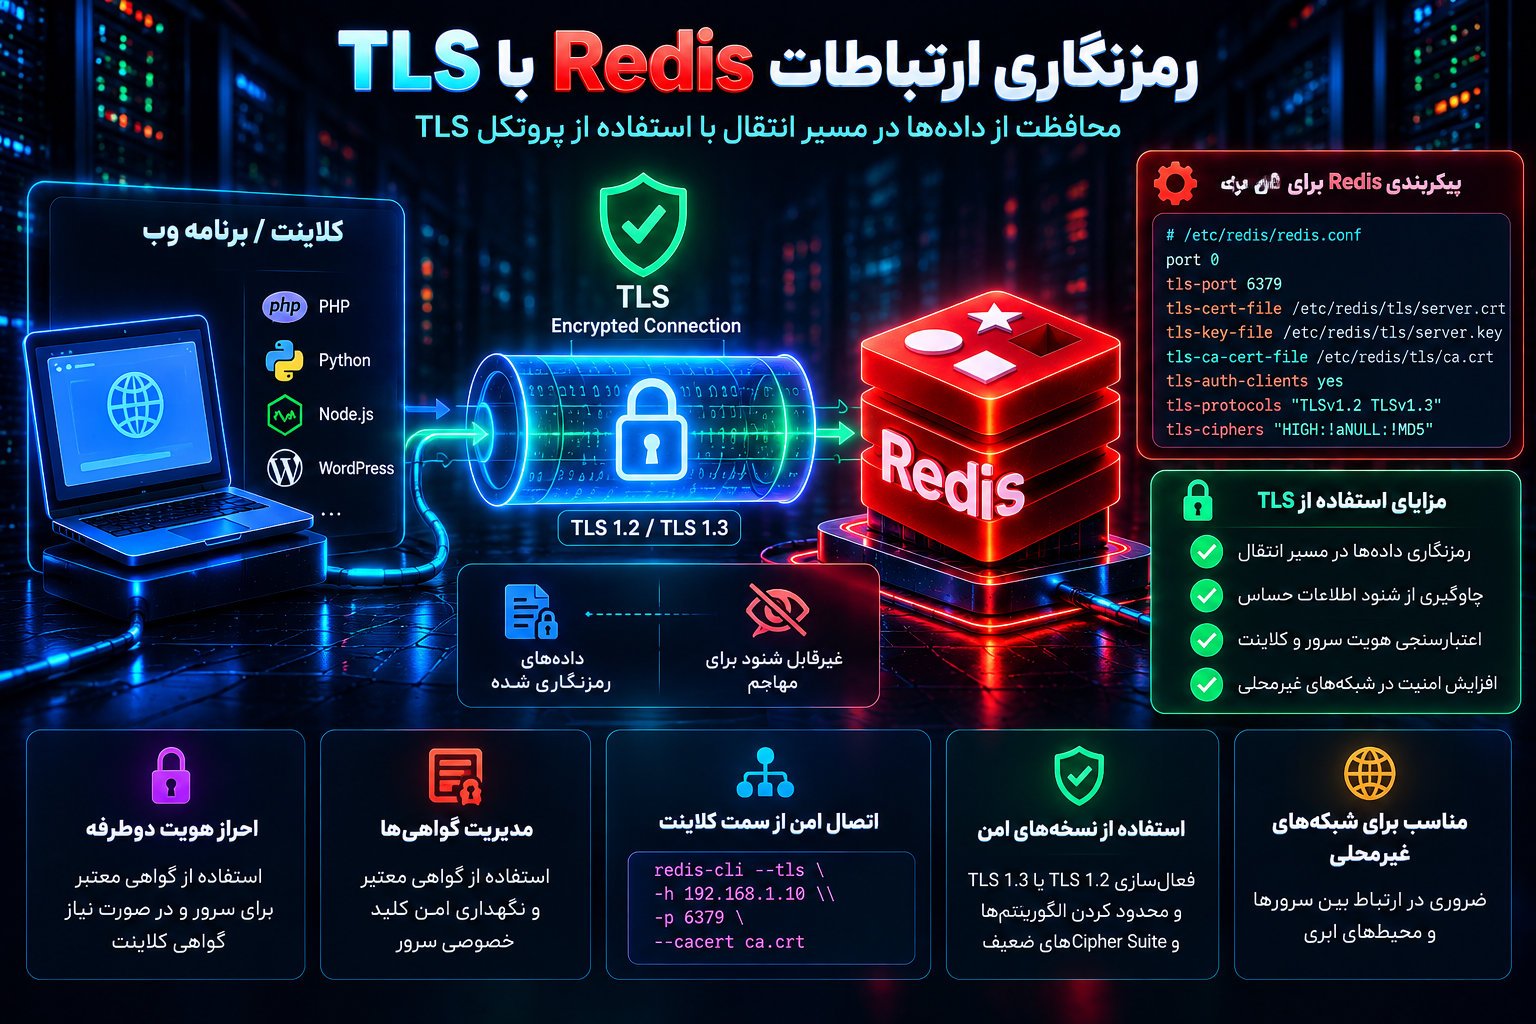
رمزنگاری ارتباطات Redis با TLS
Transport Layer Security یا TLS برای محافظت از ارتباطات شبکهای در برابر شنود و تغییر غیرمجاز اطلاعات استفاده میشود.
Redis از نسخه 6 به بعد قابلیت پشتیبانی از TLS را ارائه میکند؛ البته وجود این قابلیت به نسخه و نحوه ساخت یا بستهبندی نرمافزار نیز وابسته است.
چه زمانی TLS ضروری است؟
اگر برنامه و Redis روی میزبانهای جداگانه قرار دارند، TLS یکی از کنترلهای مهم برای محافظت از ارتباط میان آنها است.
در محیطهای ابری یا شبکههایی که چندین سرویس و میزبان وجود دارند، استفاده از کانال رمزنگاریشده اهمیت بیشتری پیدا میکند.
اگر ارتباط فقط از طریق Unix Socket محلی برقرار میشود، مدل تهدید متفاوت است و کنترلهای فایلسیستم و جداسازی پردازشها اهمیت ویژهای دارند.
تنظیمات پایه TLS
نمونه زیر ساختار کلی یک استقرار مبتنی بر TLS را نشان میدهد:
port 0
tls-port 6379
tls-cert-file /etc/redis/tls/server.crt
tls-key-file /etc/redis/tls/server.key
tls-ca-cert-file /etc/redis/tls/ca.crt
در این نمونه، پورت TCP بدون TLS غیرفعال شده و پورت TLS فعال است.
مسیر گواهیها باید متناسب با محیط واقعی اصلاح شود.
همچنین گواهیها، کلیدهای خصوصی و زنجیره اعتماد باید بهدرستی تهیه و محافظت شوند.
این قطعه تنظیمات بهتنهایی پیکربندی کامل TLS نیست.
احراز هویت گواهی کلاینت
Redis در پیکربندی TLS میتواند از گواهی کلاینت نیز برای احراز هویت متقابل یا Mutual TLS استفاده کند.
این روش امکان بررسی هویت دو طرف ارتباط را فراهم میکند.
اگر استفاده از گواهی کلاینت الزامی باشد، برنامههای متصل نیز باید گواهی معتبر و تنظیمات مناسب داشته باشند.
امنیت کلید خصوصی
کلید خصوصی سرور باید فقط در اختیار کاربران و پردازشهای مجاز قرار گیرد.
انتشار کلید خصوصی یا نگهداری آن در مخزن عمومی میتواند امنیت ارتباطات را تضعیف کند.
TLS جایگزین ACL نیست
TLS از ارتباط محافظت میکند، اما مشخص نمیکند یک کاربر پس از اتصال مجاز به اجرای چه دستوراتی است.
برای کنترل دقیق دسترسی، استفاده از ACL همچنان ضروری است.
استفاده از Unix Socket برای امنیت بیشتر Redis
Unix Domain Socket روشی برای ارتباط میان پردازشهای یک میزبان است.
در شرایطی که برنامه و Redis روی یک سیستمعامل قرار دارند، استفاده از این روش میتواند نیاز به ارتباط TCP را کاهش دهد.
تنظیم Unix Socket
نمونه مفهومی:
port 0
unixsocket /run/redis/redis-server.sock
unixsocketperm 770
با port 0 ارتباط TCP معمولی غیرفعال میشود.
دستور unixsocket مسیر فایل سوکت را مشخص میکند.
unixsocketperm نیز مجوز فایل سوکت را تعیین میکند.
مزایای امنیتی Unix Socket
این روش میتواند سطح دسترسی شبکهای سرویس را کاهش دهد.
همچنین امکان کنترل دسترسی از طریق مالکیت فایل، گروههای سیستمعامل و مجوزهای فایلسیستم فراهم میشود.
بااینحال، اگر کاربران غیرمجاز روی همان میزبان به فایل سوکت دسترسی داشته باشند، همچنان خطر وجود دارد.
در نتیجه Unix Socket جایگزین اصل حداقل دسترسی نیست.
محدودیتهای Unix Socket
این روش برای ارتباط مستقیم میان میزبانهای مختلف مناسب نیست.
همچنین برنامه یا افزونه مصرفکننده باید از اتصال از طریق Unix Socket پشتیبانی کند.
محدودکردن دستورات مدیریتی در Redis
Redis دارای دستورات متنوعی برای عملیات روزمره و مدیریت سرویس است.
دسترسی به تمام این دستورات برای هر کاربر ضروری نیست.
دستورات مربوط به حذف داده
دستوراتی مانند FLUSHALL و FLUSHDB برای پاکسازی دادهها استفاده میشوند.
در محیطهایی که Redis تنها نقش کش دارد، ممکن است پاکسازی کنترلشده بخشی از فرآیند نگهداری باشد.
اما در سامانههای دارای صف، نشست یا دادههای پایدار، استفاده نادرست از این دستورات میتواند باعث اختلال جدی شود.
دستورات مدیریتی
دستوراتی مانند CONFIG، ACL و برخی عملیات مرتبط با مدیریت سرویس باید فقط در اختیار حسابهای مجاز قرار گیرند.
حساب یک برنامه معمولی نباید به شکل پیشفرض از مجوزهای مدیریتی گسترده برخوردار باشد.
محدودسازی با ACL
روش مناسب در نسخههای جدید Redis، استفاده از سیاستهای دقیق ACL است.
توصیه میشود بهجای اعطای تمام مجوزها و حذف چند دستور، از الگوی محدودتر شروع شود.
در این الگو، ابتدا مجوزهای غیرضروری حذف میشوند و سپس دستورات موردنیاز برنامه افزوده میشوند.
آیا تغییر نام دستورات کافی است؟
در برخی راهنماهای قدیمی، تغییر نام دستورات با rename-command پیشنهاد شده است.
این روش در مستندات جدید Redis روشی قدیمی و در حال منسوخشدن محسوب میشود.
برای مدیریت دقیق مجوزها بهتر است از ACL استفاده شود.
تغییر نام دستورات همچنین میتواند باعث مشکلات سازگاری با ابزارهای مدیریتی و برنامههای وابسته شود.
امنیت فایلهای پیکربندی Redis
فایلهای پیکربندی Redis میتوانند اطلاعات مهمی درباره سرویس و تنظیمات امنیتی در خود داشته باشند.
در بسیاری از نصبهای لینوکسی، فایلی مانند مسیر زیر وجود دارد:
/etc/redis/redis.confالبته مسیر واقعی به توزیع و روش نصب بستگی دارد.
محافظت از redis.conf
فایل پیکربندی باید فقط برای کاربران مدیریتی مجاز قابلتغییر باشد.
اگر اطلاعات محرمانه در این فایل ذخیره شدهاند، دسترسی خواندن آن نیز باید محدود شود.
استفاده از فایل ACL جداگانه
در استقرارهای پیچیده، میتوان کاربران Redis را در یک فایل ACL مستقل مدیریت کرد.
نمونه اشاره به فایل:
aclfile /etc/redis/users.aclاستفاده از فایل ACL و تعریف مستقیم کاربران در فایل پیکربندی اصلی باید مطابق محدودیتهای Redis انجام شود.
در استقرارهای معمول، این دو شیوه تعریف کاربران نباید بدون توجه به سازگاری با یکدیگر ترکیب شوند.
همچنین تغییر فایل ACL و ذخیره تغییرات جاری ACL دو عملیات متفاوت هستند و باید با دقت مدیریت شوند.
جلوگیری از افشای اطلاعات پیکربندی
فایلهای پیکربندی و اطلاعات احراز هویت نباید در دایرکتوری عمومی وب قرار گیرند.
همچنین نسخههای پشتیبان این فایلها باید با همان سطح حساسیت نگهداری شوند.
امنیت سیستمعامل میزبان Redis
حتی یک Redis با پیکربندی مناسب ممکن است در صورت ضعف امنیت سیستمعامل میزبان در معرض خطر قرار گیرد.
به همین دلیل Hardening باید لایه سیستمعامل را نیز پوشش دهد.
اجرای Redis بدون دسترسی Root
Redis برای اجرای معمول خود به دسترسی دائمی Root نیاز ندارد.
بهتر است سرویس تحت یک حساب کاربری اختصاصی و محدود اجرا شود.
این اقدام میتواند دامنه اثر یک مشکل امنیتی را کاهش دهد.
مجوز پوشههای داده
دایرکتوریهای نگهداری دادهها، فایلهای RDB، AOF و اطلاعات پیکربندی باید از طریق مجوزهای فایلسیستم محافظت شوند.
نباید به کاربران غیرضروری امکان مشاهده یا تغییر این فایلها داده شود.
محافظت از سرویس systemd
در سرورهایی که Redis از طریق systemd مدیریت میشود، میتوان از قابلیتهای محدودسازی سرویس برای کنترل دسترسی به فایلسیستم، قابلیتهای پردازش و منابع استفاده کرد.
اما هر محدودیت باید با رفتار واقعی Redis، ذخیرهسازی داده و نیازهای سرویس سازگار باشد.
استفاده از SELinux و AppArmor
در سیستمعاملهای سازگار، SELinux و AppArmor میتوانند سیاستهای محدودکننده دیگری برای پردازش Redis ایجاد کنند.
این ابزارها بر اساس کنترل دسترسی اجباری یا Mandatory Access Control عمل میکنند.
استفاده صحیح از آنها میتواند از دسترسی پردازش به منابع غیرمجاز جلوگیری کند.
بااینحال، سیاست نامناسب ممکن است عملیات ذخیرهسازی یا دسترسی Redis به فایلهای ضروری را مختل کند.
امنیت Redis در Docker
Docker یکی از روشهای رایج اجرای Redis در محیطهای توسعه و عملیاتی است.
استفاده از کانتینر بهخودیخود تضمینکننده امنیت Redis نیست.
نحوه انتشار پورتها، مدیریت شبکه و دسترسی به فایلهای میزبان اهمیت زیادی دارد.
خطر انتشار عمومی پورت
در Docker، انتشار پورت Redis روی تمام رابطهای میزبان ممکن است باعث ایجاد مسیر دسترسی غیرضروری شود.
اگر برنامه و Redis در یک شبکه داخلی Docker قرار دارند، اغلب نیازی به انتشار پورت Redis برای اینترنت وجود ندارد.
محدودکردن اتصال به میزبان محلی
در یک سناریوی مناسب برای توسعه محلی میتوان از نگاشت محدودشده به Loopback استفاده کرد.
برای مثال، شکل زیر در Docker Compose مفهوم محدودسازی انتشار پورت به میزبان محلی را نشان میدهد:
ports:
  - "127.0.0.1:6379:6379"
این تنظیم فقط یک بخش از امنیت Docker است.
در استقرار عملیاتی، بهتر است در صورت عدم نیاز، پورت Redis اصلاً روی میزبان منتشر نشود.
همچنین Bind داخل کانتینر باید با مدل شبکه و شیوه ارتباط سرویسها سازگار باشد.
مدیریت Secrets در Docker
رمزهای عبور نباید بدون بررسی امنیتی داخل فایلهای قابلانتشار یا Imageهای عمومی قرار گیرند.
بهتر است از سازوکار مدیریت اسرار مناسب محیط استفاده شود.
محدودسازی دسترسی کانتینر
اجرای کانتینر با حداقل قابلیتهای لازم، محدودسازی حجم حافظه و محافظت از Volumeها میتواند بخشی از سختسازی Redis باشد.
استفاده از حالت Privileged بدون نیاز مشخص نیز باید اجتناب شود.
امنیت Redis در Kubernetes
در Kubernetes، سرویس Redis ممکن است از طریق Pod، Service و ساختارهای ذخیرهسازی مختلف اجرا شود.
امنیت این محیط به تنظیمات Redis و سیاستهای Kubernetes وابسته است.
استفاده از Service داخلی
در بسیاری از کاربردها، Redis باید فقط از طریق یک Service داخلی در دسترس برنامههای مجاز قرار گیرد.
انتشار آن از طریق LoadBalancer عمومی یا مسیرهای خارجی باید صرفاً براساس نیاز مشخص انجام شود.
اعمال NetworkPolicy
قواعد NetworkPolicy میتوانند ارتباط میان Podها را محدود کنند؛ البته اجرای عملی آنها به پشتیبانی افزونه شبکه کلاستر وابسته است.
بهتر است تنها برنامههای مشخص امکان ارتباط با Redis را داشته باشند.
مدیریت اطلاعات محرمانه
اطلاعات احراز هویت Redis باید از طریق سازوکار مدیریت اسرار مناسب نگهداری شوند.
استفاده از Kubernetes Secret مفید است، اما بهتنهایی تضمین نمیکند اطلاعات محرمانه در حالت ذخیرهسازی یا دسترسی مدیریتی کاملاً محافظت شدهاند.
تنظیمات RBAC، رمزنگاری دادههای حساس و کنترل دسترسی به زیرساخت نیز اهمیت دارند.
امنیت Redis Cluster
Redis Cluster برای توزیع دادهها و افزایش قابلیت مقیاسپذیری طراحی شده است.
در این معماری، چندین Node با یکدیگر ارتباط برقرار میکنند.
بنابراین علاوه بر اتصال کلاینتها، ارتباط داخلی گرهها نیز باید محافظت شود.
پورتهای ارتباطی Cluster
Redis Cluster معمولاً از یک پورت برای ارتباط با کلاینتها و یک پورت جداگانه برای Cluster Bus استفاده میکند.
در پیکربندیهای رایج، پورت Cluster Bus بر اساس پورت داده محاسبه میشود؛ برای مثال 16379 در کنار پورت 6379.
اما امکان تغییر این تنظیم وجود دارد.
چرا Cluster Bus باید محافظت شود؟
Cluster Bus برای ارتباطات داخلی میان گرهها استفاده میشود.
این مسیر نباید بدون ضرورت در اختیار کلاینتهای ناشناس یا شبکه عمومی قرار گیرد.
قواعد فایروال باید ارتباط ضروری میان گرهها را مجاز کنند و سایر دسترسیها را محدود سازند.
استفاده از TLS در Cluster
در نسخهها و پیکربندیهای پشتیبانیشده، Redis امکان استفاده از TLS برای ارتباطات Cluster را ارائه میکند.
برای این منظور باید تنظیمات مناسب ارتباطات بین گرهای، گواهیها و کلاینتها انجام شود.
صرف فعالکردن TLS برای یک اتصال کلاینت به معنای رمزنگاری تمام ارتباطات داخلی Cluster نیست.
امنیت Redis Sentinel و Replication
Redis Sentinel برای پایش و مدیریت برخی سناریوهای دسترسپذیری بالا استفاده میشود.
Replication نیز امکان ایجاد نسخههایی از دادهها روی سرورهای دیگر را فراهم میکند.
هر دو قابلیت به ارتباطات مدیریتی و بینسروری وابستهاند.
مدیریت احراز هویت Replication
ارتباط میان Primary و Replica باید با احراز هویت مناسب برقرار شود.
اگر از ACL استفاده میشود، بهتر است حسابهای اختصاصی با مجوزهای لازم برای Replication تعریف شوند.
محافظت از Sentinel
سرویس Sentinel نیز باید در شبکه مورداعتماد قرار گیرد.
دسترسی غیرضروری به پورتها و قابلیتهای مدیریتی Sentinel میتواند خطر ایجاد کند.
تفکیک مجوزها
در محیطهای دارای Sentinel و Replication، نباید تمام کاربران برنامه به مجوزهای مدیریتی این اجزا دسترسی داشته باشند.
حسابهای مرتبط باید فقط امکانات ضروری برای وظیفه خود را دریافت کنند.
محافظت از کانالهای داخلی Sentinel
Sentinel برای هماهنگی از مکانیزمهایی مانند Pub/Sub استفاده میکند.
مجوز انتشار و دریافت پیام در کانالهای داخلی Sentinel باید محدود به سرویسهای مرتبط باشد.
اعطای دسترسی گسترده به این کانالها میتواند مدل کنترل دسترسی را تضعیف کند.
جلوگیری از مصرف بیشازحد منابع Redis
امنیت Redis فقط مربوط به جلوگیری از نفوذ نیست؛ حفظ پایداری سرویس نیز اهمیت دارد.
Redis معمولاً بخش بزرگی از دادهها را در RAM نگهداری میکند.
به همین دلیل رشد کنترلنشده دادهها ممکن است باعث افزایش مصرف حافظه و اختلال در عملکرد شود.
تنظیم Maxmemory
دستور maxmemory میتواند برای تعیین سقف مصرف حافظه Redis استفاده شود.
نمونه آموزشی:
maxmemory 1gbاین مقدار باید براساس حافظه واقعی سرور، نوع دادهها، وضعیت Persistence و سایر پردازشهای میزبان تعیین شود.
همچنین باید توجه داشت که محدودیت Maxmemory لزوماً تمام مصرف حافظه پردازش و سربارهای آن را پوشش نمیدهد.
سیاست Eviction
Redis از سیاستهای مختلفی برای مدیریت دادهها هنگام رسیدن به محدودیت حافظه پشتیبانی میکند.
یکی از این سیاستها allkeys-lru است.
این روش برای بعضی کاربردهای کش مناسب است، اما برای تمام موارد استفاده Redis توصیه نمیشود.
برای مثال، حذف خودکار کلیدهای مربوط به صفهای کاری یا دادههای حیاتی ممکن است باعث ازدسترفتن اطلاعات شود.
اهمیت TTL
Time To Live یا TTL مدتزمان اعتبار یک کلید را مشخص میکند.
تعیین زمان انقضای مناسب برای دادههای موقت میتواند از انباشت غیرضروری اطلاعات جلوگیری کند.
بااینحال، TTL باید براساس نیاز برنامه تعیین شود.
انقضای زودهنگام نشستهای کاربران یا دادههای پردازشی ممکن است باعث اختلال شود.
محدودکردن درخواستهای سنگین
بعضی دستورات Redis در مجموعهدادههای بزرگ هزینه پردازشی بیشتری دارند.
بهتر است برنامهها از الگوهای بهینه دسترسی به داده استفاده کنند و عملیات سنگین را بدون ضرورت اجرا نکنند.
همچنین محدودسازی نرخ درخواست در لایه برنامه میتواند در کنترل بار غیرعادی مؤثر باشد.
امنیت Redis در وردپرس
بسیاری از وبسایتهای وردپرسی از Redis برای Object Cache استفاده میکنند.
این قابلیت میتواند نتایج عملیات پرتکرار را در حافظه ذخیره کند و فشار روی پایگاه داده MySQL یا MariaDB را کاهش دهد.
اما استفاده از Redis در وردپرس نیز نیازمند رعایت اصول امنیتی است.
Redis Object Cache چیست؟
Object Cache در وردپرس برای نگهداری دادههایی استفاده میشود که برنامه در طول اجرا به آنها نیاز دارد.
با استفاده از Redis میتوان بخشی از این اطلاعات را میان درخواستهای مختلف نگهداری کرد.
این کار در برخی وبسایتها باعث کاهش زمان پردازش و تعداد درخواستهای پایگاه داده میشود.
البته میزان بهبود عملکرد به ساختار سایت و نحوه استفاده از کش بستگی دارد.
آیا Redis باید روی پورت عمومی فعال باشد؟
اگر وردپرس و Redis روی یک سرور قرار دارند، معمولاً نیازی به انتشار عمومی Redis وجود ندارد.
ارتباط محلی یا Unix Socket میتواند گزینه مناسبی باشد.
در معماریهای چندسروری نیز بهتر است ارتباط از مسیر شبکه خصوصی و با احراز هویت مناسب انجام شود.
استفاده از رمز جداگانه برای وردپرس
بهتر است حساب مورد استفاده وردپرس با حساب مدیریتی Redis یکسان نباشد.
در نسخههای پشتیبانیشده، میتوان از ACL برای تفکیک این دسترسی استفاده کرد.
اما مجوزهای دقیق باید با افزونه یا Drop-in کش نصبشده سازگار باشند.
محافظت از اطلاعات کش
نباید فرض کرد تمام دادههای کش عمومی یا بیاهمیت هستند.
بعضی دادههای کش ممکن است اطلاعات شخصی یا دادههای مربوط به نشست کاربران را شامل شوند.
بنابراین دسترسی کاربران Redis و برنامههای متصل باید محدود باشد.
جداسازی کش چند وبسایت
اگر چند سایت وردپرسی از یک Redis مشترک استفاده میکنند، احتمال تداخل کلیدها و دسترسیهای بینسایتی باید بررسی شود.
استفاده از Prefix جداگانه به سازماندهی کلیدها کمک میکند، اما بهتنهایی یک مرز امنیتی کامل ایجاد نمیکند.
در محیطهای چندمشتری یا دارای دادههای حساس، استفاده از ACL، Instanceهای مجزا یا جداسازی زیرساخت میتواند مناسبتر باشد.
امنیت Redis در ووکامرس
فروشگاههای WooCommerce معمولاً فرآیندهای حساستری نسبت به وبسایتهای محتوایی دارند.
سبد خرید، نشست کاربران، موجودی محصولات، سفارشها و ارتباطات پرداخت باید با دقت مدیریت شوند.
خطر کش نادرست اطلاعات کاربران
اگر تنظیمات کش بهدرستی طراحی نشده باشند، ممکن است دادههای اختصاصی یک کاربر در زمینه نامناسب استفاده شوند.
این مشکل الزاماً ناشی از آسیبپذیری Redis نیست؛ بلکه میتواند به طراحی کش برنامه یا افزونه مربوط باشد.
پاکسازی کنترلشده کش
در یک فروشگاه فعال، پاکسازی گسترده دادههای Redis بدون شناخت کاربرد آن میتواند خطرناک باشد.
اگر Redis علاوه بر Object Cache برای صفها یا نشستها نیز استفاده شود، حذف تمام دادهها ممکن است به عملیات فروشگاه آسیب بزند.
امنیت ارتباطات پرداخت
Redis نباید به محل ذخیرهسازی غیرضروری اطلاعات حساس پرداخت تبدیل شود.
همچنین دسترسی به دادههای مربوط به فرآیند سفارش باید براساس نیاز واقعی محدود شود.
آزمایش پس از تغییر ACL
بعد از اعمال تنظیمات امنیتی جدید باید عملکرد سبد خرید، ثبت سفارش، ورود کاربران، مدیریت فروشگاه و پردازشهای پسزمینه بررسی شود.
این مرحله احتمال اختلال ناشی از محدودسازی بیشازحد دستورات را کاهش میدهد.
محافظت از فایلهای RDB و AOF
Redis برای ذخیرهسازی پایدار دادهها از سازوکارهایی مانند RDB و AOF استفاده میکند.
این فایلها ممکن است بخش قابلتوجهی از دادههای Redis را در خود داشته باشند.
RDB چیست؟
RDB Snapshot روشی برای ذخیره تصویری از دادههای Redis در زمانهای مشخص است.
این روش میتواند برای بازیابی اطلاعات و برخی سناریوهای پشتیبانگیری مفید باشد.
AOF چیست؟
Append Only File یا AOF با ثبت عملیات تغییر داده، امکان بازسازی وضعیت اطلاعات را فراهم میکند.
جزئیات عملکرد این سازوکار به نسخه Redis و تنظیمات Persistence بستگی دارد.
چرا امنیت این فایلها اهمیت دارد؟
اگر مهاجم یا کاربر غیرمجاز بتواند فایلهای ذخیرهشده را مشاهده کند، ممکن است به دادههایی دسترسی پیدا کند که در Redis نگهداری میشوند.
بنابراین حفاظت از مسیرهای ذخیرهسازی، مالکیت فایلها و نسخههای پشتیبان ضروری است.
رمزنگاری اطلاعات ذخیرهشده
در محیطهای حساس میتوان از رمزنگاری دیسک یا امکانات رمزنگاری در لایه زیرساخت استفاده کرد.
همچنین محل نگهداری نسخههای پشتیبان باید از دسترسی عمومی محافظت شود.
وجود TLS در ارتباط شبکهای به معنای رمزنگاری خودکار تمام فایلهای RDB و AOF نیست.
بهروزرسانی Redis و مدیریت آسیبپذیریها
یکی از مهمترین بخشهای امنیت Redis، استفاده از نسخههای پشتیبانیشده و دریافت اصلاحیههای امنیتی است.
چرا نسخه Redis مهم است؟
آسیبپذیریهای نرمافزاری ممکن است در بخشهایی مانند مدیریت حافظه، پردازش ورودیها، اجرای اسکریپتها یا کنترل مجوزها کشف شوند.
در برخی شرایط، این مشکلات میتوانند باعث اختلال سرویس یا پیامدهای امنیتی شدیدتر شوند.
استفاده از نسخه پشتیبانیشده
مدیر سرور باید وضعیت پشتیبانی شاخه نصبشده Redis را بررسی کند.
استفاده از نسخهای که اصلاحیه امنیتی دریافت نمیکند، میتواند خطرات بلندمدت ایجاد کند.
بررسی اطلاعیههای امنیتی
تنها بررسی شماره نسخه Redis برای تعیین وضعیت امنیتی کافی نیست.
در توزیعهای لینوکسی ممکن است اصلاحیهها به بستههای موجود منتقل شده باشند.
بنابراین باید اطلاعات امنیتی منتشرشده توسط نگهدارنده نسخه نصبشده نیز بررسی شود.
آزمایش پیش از ارتقا
قبل از ارتقای نسخه Redis، مواردی مانند سازگاری کلاینتها، افزونهها، فایلهای Persistence، تغییرات پیکربندی و نیازهای Cluster باید ارزیابی شوند.
در محیط عملیاتی، بهتر است فرآیند ارتقا دارای برنامه بازگشت مشخص باشد.
مانیتورینگ امنیتی Redis
پایش مستمر Redis میتواند به شناسایی مشکلات عملکردی و رویدادهای مشکوک کمک کند.
بدون مانیتورینگ، بسیاری از مشکلات ممکن است تنها زمانی شناسایی شوند که برنامه با اختلال مواجه شده است.
بررسی وضعیت کلی با INFO
دستور INFO اطلاعاتی درباره وضعیت سرویس ارائه میکند.
برای مثال:
INFO memoryاین دستور اطلاعات مربوط به مصرف حافظه را نمایش میدهد.
همچنین میتوان از بخشهای دیگر INFO برای بررسی برخی آمارهای عملکردی استفاده کرد.
دسترسی به اطلاعات تشخیصی باید فقط به حسابهای مجاز داده شود.
مشاهده ارتباطات فعال
دستور زیر اطلاعات مربوط به ارتباطات کلاینتها را نمایش میدهد:
CLIENT LISTبررسی ارتباطات میتواند به شناسایی الگوهای غیرعادی کمک کند.
البته خروجی این دستور ممکن است شامل اطلاعات عملیاتی باشد و باید بهصورت امن نگهداری شود.
بررسی خطاهای ACL
در Redis قابلیت ثبت برخی خطاهای مربوط به احراز هویت و مجوزها وجود دارد.
دستور زیر برای بررسی رویدادهای اخیر ACL کاربرد دارد:
ACL LOGافزایش خطاهای احراز هویت یا درخواستهای غیرمجاز میتواند نشانه پیکربندی اشتباه یا فعالیت مشکوک باشد.
این رویدادها باید در کنار اطلاعات شبکه و برنامه تحلیل شوند.
بررسی دستورات کند
دستور زیر برای مشاهده برخی عملیات ثبتشده در Slow Log استفاده میشود:
SLOWLOG GETSlow Log میتواند به شناسایی دستورات پرهزینه کمک کند.
بااینحال، تمام زمانهای انتظار شبکه یا مشکلات برنامه الزاماً در Slow Log منعکس نمیشوند.
هشدارهای امنیتی Redis
بهتر است برای برخی وضعیتها هشدار تعریف شود:
- افزایش غیرعادی خطاهای احراز هویت
- افزایش ارتباطات غیرمنتظره
- رشد سریع مصرف حافظه
- افزایش تأخیر پاسخگویی
- اختلال در Persistence
- تغییرات غیرمنتظره کاربران ACL
- تغییرات پیکربندی سرویس
- اختلال در ارتباط Replica یا Cluster
وجود هشدار بدون برنامه رسیدگی کافی نیست.
باید مشخص باشد چه فرد یا تیمی مسئول بررسی هر هشدار است.
آیا Redis در برابر حملات Brute Force آسیبپذیر است؟
Brute Force به تلاش برای یافتن اطلاعات احراز هویت از طریق آزمودن تعداد زیادی مقدار گفته میشود.
هر سرویسی که از رمز عبور استفاده میکند، در صورت ضعف مدیریت احراز هویت ممکن است هدف چنین تلاشهایی قرار گیرد.
کاهش خطر Brute Force
مهمترین راهکار، محدودکردن دسترسی شبکهای Redis به میزبانهای مجاز است.
در کنار آن باید از رمزهای قوی و تصادفی استفاده کرد.
ثبت خطاهای احراز هویت و نظارت بر رفتارهای غیرعادی نیز مفید است.
آیا تغییر پورت Redis کافی است؟
خیر.
تغییر شماره پورت پیشفرض ممکن است برخی درخواستهای تصادفی را کاهش دهد، اما یک کنترل امنیتی قابلاتکا برای جلوگیری از دسترسی غیرمجاز نیست.
امنیت باید براساس کنترل شبکه، احراز هویت و مجوزهای مناسب طراحی شود.
بررسی امنیت Redis پس از Hardening
پس از اعمال تنظیمات، لازم است صحت عملکرد کنترلهای امنیتی بررسی شود.
این آزمونها باید فقط در محیطهای متعلق به خودتان یا سامانههایی انجام شوند که برای بررسی آنها مجوز دارید.
بررسی سطح دسترسی شبکه
ابتدا اطمینان حاصل کنید که Redis فقط روی رابطها و پورتهای موردنیاز در حال فعالیت است.
سپس وضعیت فایروال و سیاستهای شبکه را بررسی کنید.
بررسی احراز هویت
باید مشخص شود که اتصال بدون اعتبارنامه معتبر، مجوز اجرای عملیات حساس را فراهم نمیکند.
همچنین باید صحت ورود حسابهای مجاز بررسی شود.
بررسی ACL
برای هر برنامه باید اطمینان حاصل شود که فقط دستورات ضروری در دسترس هستند.
آزمونهای مرتبط با ACL باید به گونهای طراحی شوند که دادههای واقعی تغییر نکنند.
بررسی TLS
اگر ارتباطات شبکهای از TLS استفاده میکنند، اعتبار گواهی، نحوه اعتبارسنجی سمت کلاینت و نسخههای پروتکل باید بررسی شوند.
آزمون برنامه
پس از تغییرات، تمام عملکردهای اصلی برنامه باید آزمایش شوند.
برای یک سایت وردپرسی، بررسی کش، صفحات داخلی، ورود کاربران و فرایندهای مدیریتی اهمیت دارد.
در فروشگاه اینترنتی، فرآیند ثبت سفارش و وضعیت نشست کاربران نیز باید بررسی شود. 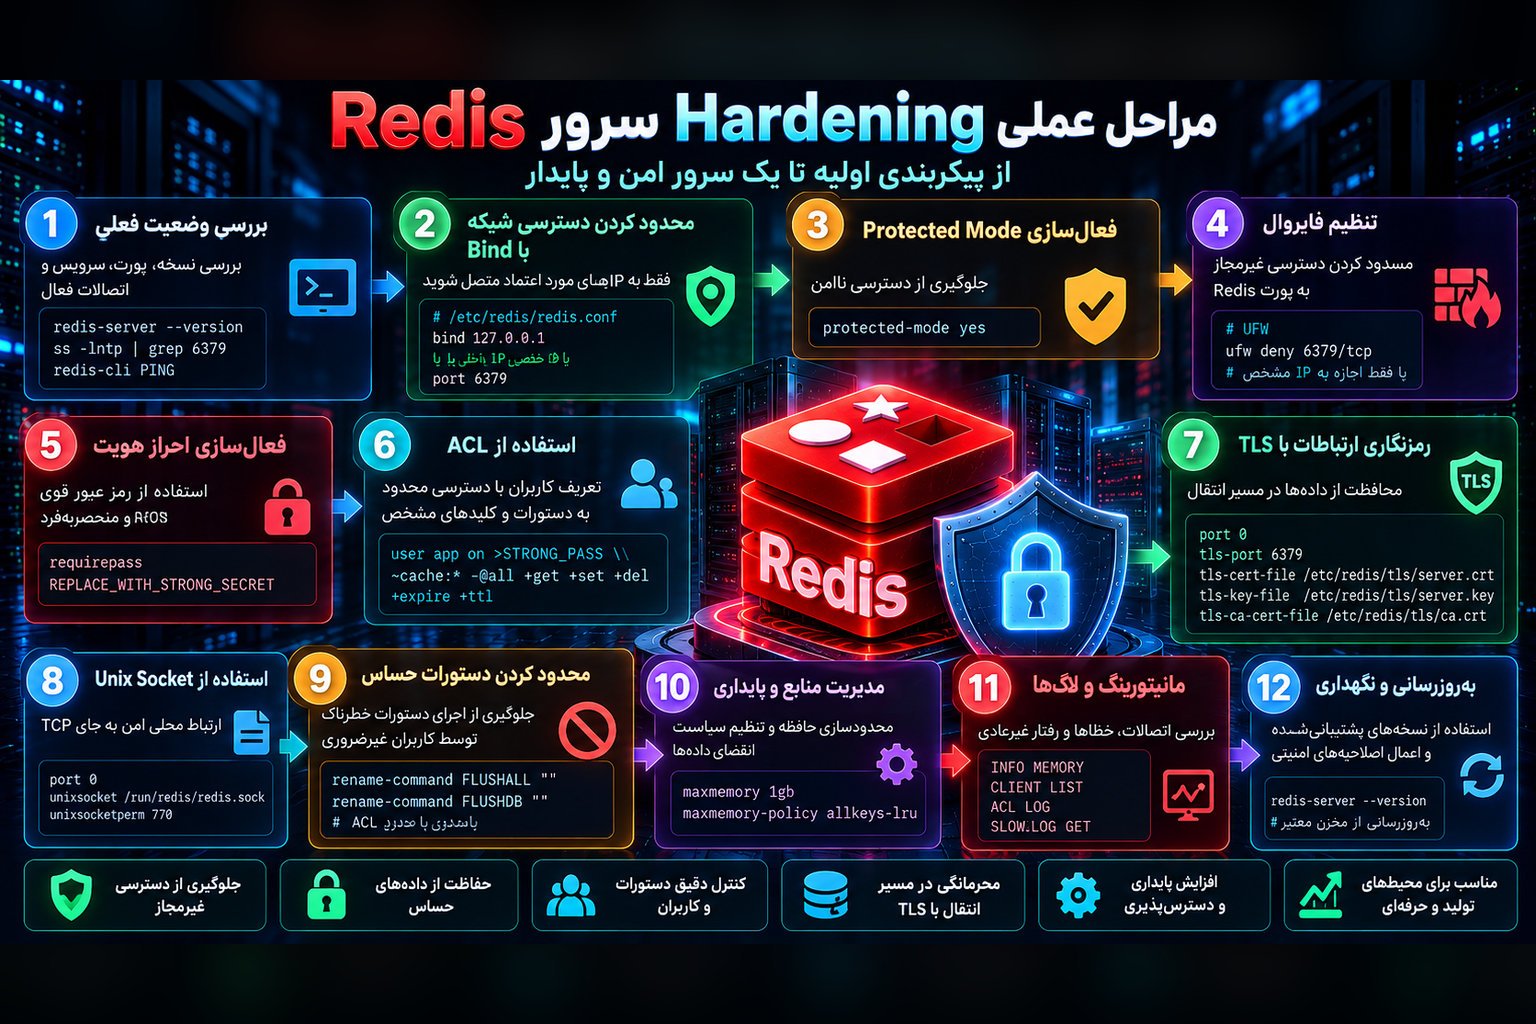
مراحل عملی Hardening سرور Redis
اجرای Hardening بهتر است بهصورت مرحلهای انجام شود تا احتمال اختلال کاهش پیدا کند.
مرحله اول: شناسایی سرویسها
مشخص کنید چه برنامههایی به Redis متصل هستند.
همچنین نوع دادهها، پورتها، کاربران و وابستگیهای عملیاتی را شناسایی کنید.
مرحله دوم: بررسی نسخه و وضعیت پشتیبانی
نسخه Redis و بستههای وابسته را بررسی کنید.
اصلاحیههای امنیتی لازم باید براساس برنامه نگهداری نصب شوند.
مرحله سوم: تهیه نسخه پشتیبان
پیش از تغییر پیکربندی، از فایلها و دادههای ضروری نسخه پشتیبان تهیه کنید.
صحت بازیابی نیز باید قابلبررسی باشد.
مرحله چهارم: محدودسازی شبکه
تنظیمات Bind، Protected Mode، فایروال و شبکه خصوصی را بازبینی کنید.
هدف این است که فقط میزبانهای مجاز بتوانند ارتباط برقرار کنند.
مرحله پنجم: تنظیم احراز هویت
برای برنامهها و کاربران مدیریتی اطلاعات احراز هویت مناسب تعریف کنید.
از رمزهای قوی و جداگانه استفاده کنید.
مرحله ششم: اجرای ACL
مجوز دستورات، کلیدها و کانالها را متناسب با نیاز هر برنامه تعیین کنید.
حسابهای پیشفرض و غیرضروری نیز باید بررسی شوند.
مرحله هفتم: محافظت از ارتباطات
در ارتباطات شبکهای، TLS یا کانال امن مناسب را فعال کنید.
کلیدها و گواهیهای مربوط باید بهدرستی مدیریت شوند.
مرحله هشتم: محدودسازی سیستمعامل
کاربر اجرای Redis، مجوز فایلها، دایرکتوری داده و دسترسی سرویس به منابع سیستمعامل را بررسی کنید.
مرحله نهم: مدیریت مصرف منابع
محدودیت حافظه، سیاست انقضای دادهها و رفتار درخواستهای سنگین را متناسب با کاربرد تنظیم کنید.
مرحله دهم: فعالسازی مانیتورینگ
وضعیت حافظه، ارتباطات، خطاهای ACL و رویدادهای مهم را پایش کنید.
هشدارها باید قابلپیگیری باشند.
مرحله یازدهم: آزمایش برنامه
اتصال برنامهها، کش، صفها و عملکردهای حیاتی را بررسی کنید.
در صورت بروز اختلال، تغییرات باید به شکل کنترلشده اصلاح شوند.
مرحله دوازدهم: مستندسازی و بازبینی دورهای
تمام تغییرات امنیتی باید ثبت شوند.
همچنین بهتر است بازبینی مجوزها و تنظیمات بهصورت دورهای انجام شود.
نمونه پیکربندی پایه امنیت Redis
برای یک سرویس Redis محلی و تکسروری، میتوان نمونه زیر را بهعنوان نقطه شروع بررسی کرد:
bind 127.0.0.1

protected-mode yes

port 6379

aclfile /etc/redis/users.acl
این تنظیمات نشان میدهند که Redis فقط روی رابط محلی مشخصشده گوش میدهد و کاربران از فایل ACL مدیریت میشوند.
اما این قطعه یک پیکربندی کامل عملیاتی نیست.
فایل ACL باید از پیش با حسابهای لازم و اعتبارنامههای قوی ایجاد شده باشد.
همچنین اگر برنامهها از سرور دیگری به Redis متصل میشوند، این نمونه برای آن معماری مناسب نخواهد بود.
نمونه سیاست ACL برنامه
در فایل ACL میتوان یک حساب محدود برای برنامه تعریف کرد:
user app_cache on >REPLACE_WITH_RANDOM_SECRET ~cache:* resetchannels -@all +ping +get +mget +set +del +expire +ttlقبل از استفاده باید رمز آموزشی جایگزین و دستورات موردنیاز برنامه مشخص شوند.
در محیط واقعی باید حساب مدیریتی قابلاعتماد نیز وجود داشته باشد.
حساب پیشفرض فقط زمانی باید محدود یا غیرفعال شود که مسیرهای دسترسی جایگزین آزمایش شده باشند.
اعتبارسنجی تغییرات
پس از تغییر پیکربندی، باید وضعیت سرویس، لاگهای راهاندازی و ارتباط برنامهها بررسی شود.
همچنین لازم است تغییرات ACL و فایلهای پیکربندی با یکدیگر هماهنگ و بهصورت پایدار ذخیره شوند.
هر تغییر در محیط عملیاتی باید با برنامه بازگشت همراه باشد.
اگر Redis دچار دسترسی غیرمجاز شد چه کنیم؟
در صورت مشاهده شواهد معتبر از دسترسی غیرمجاز، اولویت اصلی جلوگیری از گسترش حادثه و حفظ امکان بررسی آن است.
محدودسازی ارتباطات مشکوک
ابتدا باید مسیرهای دسترسی غیرضروری به Redis محدود شوند.
این اقدام بهتر است با هماهنگی مسئول زیرساخت انجام شود تا دادههای مهم و شواهد حادثه از بین نروند.
حفظ شواهد
اطلاعات مرتبط با لاگها، وضعیت سرویس، تنظیمات، ارتباطات و زمان وقوع رویداد باید ثبت شوند.
پاکسازی فوری تمام دادهها یا راهاندازی مجدد بدون برنامه ممکن است بررسی علت حادثه را دشوار کند.
بررسی دامنه حادثه
باید مشخص شود کدام حسابها، دادهها و سرویسها تحت تأثیر قرار گرفتهاند.
همچنین احتمال دسترسی به اطلاعات احراز هویت سایر برنامهها باید بررسی شود.
تعویض اطلاعات احراز هویت
در صورت احتمال افشای رمزها یا اعتبارنامهها، باید آنها را بهصورت کنترلشده تغییر داد.
حسابهای غیرضروری نیز باید غیرفعال شوند.
رفع علت اصلی
اگر مشکل مربوط به فایروال، ACL، نسخه آسیبپذیر یا پیکربندی برنامه بوده است، علت اصلی باید اصلاح شود.
صرف تغییر رمز عبور ممکن است برای جلوگیری از تکرار حادثه کافی نباشد.
بازیابی از وضعیت سالم
اگر یکپارچگی دادهها قابلاعتماد نیست، ممکن است بازیابی از نسخه پشتیبان سالم و بررسیشده ضروری باشد.
پس از بازیابی، باید سامانه بهصورت نزدیک پایش شود.
مقایسه روشهای افزایش امنیت Redis
راهکارهای امنیتی Redis وظایف متفاوتی دارند و باید بهصورت مکمل استفاده شوند.
| راهکار | کاربرد اصلی | محدودیت |
|---|---|---|
| Bind | محدودسازی رابط شبکه | جایگزین احراز هویت نیست |
| Protected Mode | کاهش خطر برخی استقرارهای ناامن | دفاع کامل شبکهای نیست |
| Firewall | کنترل ارتباطات ورودی | مجوز دستورات را مدیریت نمیکند |
| ACL | محدودسازی کاربران و دستورات | ارتباط را رمزنگاری نمیکند |
| TLS | رمزنگاری ارتباطات | جایگزین کنترل مجوز نیست |
| Unix Socket | ارتباط محلی کنترلشده | مناسب ارتباط بین میزبانها نیست |
| OS Hardening | کاهش دسترسی سرویس به سیستم | نیازمند پیکربندی صحیح Redis است |
| Monitoring | شناسایی رفتار غیرعادی | بهتنهایی جلوی نفوذ را نمیگیرد |
| Backup | پشتیبانی از بازیابی | مانع وقوع حادثه نیست |
| Updating | اصلاح آسیبپذیریهای شناختهشده | پیکربندی ناامن را الزاماً اصلاح نمیکند |
بهترین نتیجه زمانی ایجاد میشود که کنترلها براساس معماری واقعی و سطح حساسیت دادهها انتخاب شوند.
اشتباهات رایج در امنیت Redis
برخی اقدامات ظاهراً ساده میتوانند امنیت Redis را به شکل قابلتوجهی کاهش دهند.
انتشار Redis در اینترنت
قرارگرفتن Redis روی یک رابط عمومی بدون نیاز مشخص، سطح حمله را افزایش میدهد.
حتی با وجود احراز هویت، بهتر است دسترسی عمومی غیرضروری حذف شود.
استفاده از رمز عبور ضعیف
رمزهای کوتاه، تکراری یا قابلحدس برای محافظت از یک سرویس حساس مناسب نیستند.
رمزها باید قوی و منحصربهفرد باشند.
استفاده از حساب مدیریتی برای برنامهها
اگر تمام برنامهها از حسابی با مجوز کامل استفاده کنند، یک خطای برنامه میتواند پیامدهای گستردهتری داشته باشد.
بهتر است حسابهای اختصاصی با مجوز حداقلی تعریف شوند.
غیرفعالکردن Protected Mode برای رفع خطا
این کار ممکن است علت اصلی مشکل ارتباط را برطرف نکند و در عین حال یکی از لایههای حفاظتی را حذف کند.
اعتماد کامل به Docker
کانتینریبودن Redis به معنای امنبودن خودکار شبکه، اطلاعات محرمانه یا فایلهای داده نیست.
ذخیره رمز در مخزن عمومی
انتشار فایلهای دارای اطلاعات احراز هویت میتواند باعث دسترسی غیرمجاز شود.
اسرار باید جداگانه مدیریت شوند.
استفاده از پیکربندی آماده بدون آزمایش
تنظیمات مناسب یک سرور کش ممکن است برای سامانه صف یا Redis Cluster مناسب نباشند.
بهروزرسانینکردن Redis
استفاده از نسخه بدون پشتیبانی یا بدون وصلههای ضروری میتواند خطر امنیتی ایجاد کند.
پاکسازی گسترده دادهها
اجرای عملیات پاکسازی بدون شناخت کاربرد دادهها ممکن است نشستها، صفها یا اطلاعات مهم برنامه را حذف کند.
نداشتن برنامه بازیابی
نبود نسخه پشتیبان سالم یا فرآیند بازیابی آزمایششده میتواند پیامدهای یک حادثه را شدیدتر کند.
چکلیست نهایی افزایش امنیت Redis
برای ارزیابی وضعیت Redis Server میتوان موارد زیر را بررسی کرد.
امنیت شبکه
- سرویس Redis فقط روی رابطهای موردنیاز در حال گوشدادن است.
- دسترسی عمومی غیرضروری به پورت Redis مسدود شده است.
- قوانین فایروال و شبکه خصوصی بررسی شدهاند.
- Protected Mode متناسب با معماری تنظیم شده است.
احراز هویت و ACL
- کاربران و برنامهها از احراز هویت مناسب استفاده میکنند.
- رمزهای عبور قوی و منحصربهفرد هستند.
- حسابهای برنامه فقط مجوزهای ضروری دارند.
- وضعیت حساب پیشفرض بررسی شده است.
- دسترسی به دستورات مدیریتی محدود شده است.
- اطلاعات احراز هویت به شکل امن نگهداری میشوند.
رمزنگاری
- ارتباطات شبکهای حساس از TLS یا کانال امن مناسب استفاده میکنند.
- گواهیها و کلیدهای خصوصی محافظت میشوند.
- اعتبار گواهیها و تنظیمات رمزنگاری بررسی شدهاند.
سیستمعامل و ذخیرهسازی
- Redis با حساب کاربری محدود اجرا میشود.
- فایلهای پیکربندی و داده مجوزهای مناسب دارند.
- فایلهای RDB و AOF از دسترسی غیرمجاز محافظت میشوند.
- نسخههای پشتیبان در محل امن نگهداری میشوند.
پایداری و مانیتورینگ
- نسخه Redis از پشتیبانی امنیتی برخوردار است.
- محدودیتهای حافظه متناسب با کاربرد تنظیم شدهاند.
- رویدادهای احراز هویت و مجوزها پایش میشوند.
- وضعیت ارتباطات و مصرف منابع بررسی میشود.
- آزمون بازیابی بهصورت دورهای انجام میشود.
- تغییرات مهم پیش از استقرار در محیط آزمایشی بررسی میشوند.
اجرای این موارد تضمینکننده امنیت مطلق نیست، اما میتواند بسیاری از خطرهای متداول و قابلپیشگیری را کاهش دهد.
سؤالات متداول درباره امنیت Redis
امنیت Redis چیست؟
امنیت Redis شامل مجموعهای از تنظیمات و اقدامات دفاعی برای محافظت از Redis Server در برابر دسترسی غیرمجاز، افشای اطلاعات، تغییر دادهها و اختلال در سرویس است. این اقدامات شامل محدودسازی شبکه، احراز هویت، ACL، TLS و نظارت امنیتی هستند.
آیا Redis بهصورت پیشفرض امن است؟
Redis دارای قابلیتهای حفاظتی مختلفی است، اما امنیت واقعی به تنظیمات، نسخه نرمافزار و معماری استقرار بستگی دارد. پیکربندی پیشفرض نباید بدون بررسی برای تمام محیطهای عملیاتی امن فرض شود.
پورت پیشفرض Redis چیست؟
پورت پیشفرض رایج Redis برای ارتباطات TCP شماره 6379 است. این مقدار قابلتغییر است و در محیطهای مختلف ممکن است از پورت یا روش ارتباطی دیگری استفاده شود.
چگونه از دسترسی غیرمجاز به Redis جلوگیری کنیم؟
مهمترین اقدامات شامل محدودسازی دسترسی شبکه، استفاده از فایروال، تنظیم Bind، حفظ Protected Mode، فعالسازی احراز هویت و تعریف کاربران ACL با حداقل مجوز ضروری است.
آیا Redis بدون رمز عبور خطرناک است؟
اگر Redis بدون احراز هویت مناسب در دسترس کاربران غیرمجاز قرار گیرد، خطر امنیتی جدی ایجاد میشود. در معماریهای خاص ممکن است کنترلهای دیگری وجود داشته باشند، اما استفاده از ACL و احراز هویت مناسب برای بسیاری از استقرارهای عملیاتی توصیه میشود.
تفاوت Requirepass و ACL در Redis چیست؟
Requirepass روش قدیمیتر تعیین رمز عبور برای دسترسی به Redis است. ACL امکان تعریف کاربران مستقل و محدودسازی دقیقتر دستورات، کلیدها و کانالها را فراهم میکند.
آیا تغییر پورت Redis باعث افزایش امنیت میشود؟
تغییر پورت ممکن است تعداد برخی ارتباطات تصادفی را کاهش دهد، اما جایگزین فایروال، احراز هویت و کنترل مجوزها نیست.
آیا Redis از TLS پشتیبانی میکند؟
بله. Redis از نسخه 6 به بعد قابلیت پشتیبانی از TLS را ارائه میکند. استفاده از این ویژگی به نسخه و نحوه ساخت یا بستهبندی نرمافزار وابسته است.
آیا Redis برای وردپرس امن است؟
Redis میتواند برای Object Cache وردپرس بهصورت امن استفاده شود، مشروط بر اینکه دسترسی شبکه، احراز هویت، مجوزها و تنظیمات افزونه بهدرستی مدیریت شوند.
آیا Redis در Docker امنتر است؟
اجرای Redis در Docker میتواند به جداسازی و مدیریت سرویس کمک کند، اما بهتنهایی امنیت را تضمین نمیکند. انتشار پورتها، Secrets، مجوزهای کانتینر و شبکه داخلی باید بررسی شوند.
آیا Redis Cluster به تنظیمات امنیتی جداگانه نیاز دارد؟
بله. Redis Cluster علاوه بر ارتباط کلاینتها، ارتباطات میان گرهها و Cluster Bus را نیز دارد. این ارتباطات باید از طریق کنترل شبکه و در صورت نیاز TLS محافظت شوند.
آیا Redis میتواند مورد سوءاستفاده قرار گیرد؟
بله. مانند سایر سرویسهای نرمافزاری، Redis در صورت پیکربندی ناامن، دسترسیهای بیشازحد یا وجود آسیبپذیری اصلاحنشده ممکن است در معرض سوءاستفاده قرار گیرد. رعایت اصول Hardening میتواند ریسک را کاهش دهد.
بهترین راهکار افزایش امنیت Redis چیست؟
بهترین راهکار استفاده از دفاع چندلایه است. محدودسازی ارتباطات شبکه، ACL با مجوز حداقلی، TLS، اجرای سرویس با دسترسی محدود، بهروزرسانی و مانیتورینگ مستمر باید با یکدیگر ترکیب شوند.
جمعبندی؛ چگونه امنیت Redis Server را بهصورت اصولی تأمین کنیم؟
امنیت Redis یکی از بخشهای مهم محافظت از زیرساخت برنامههای تحت وب و سرویسهای مبتنی بر داده است.
Redis به دلیل سرعت بالا و قابلیتهای متنوع، در بسیاری از وبسایتها و سامانههای نرمافزاری استفاده میشود؛ اما همین نقش مهم باعث میشود تنظیمات امنیتی آن اهمیت زیادی داشته باشند.
یکی از اساسیترین اصول، جلوگیری از دسترسی مستقیم و غیرضروری کاربران ناشناس به Redis Server است.
در بسیاری از معماریها، Redis باید فقط از طریق شبکه داخلی، رابط محلی یا مسیر ارتباطی کنترلشده در دسترس باشد.
در کنار امنیت شبکه، مدیریت احراز هویت و ACL اهمیت ویژهای دارد. هر برنامه باید حساب اختصاصی و سطح دسترسی متناسب با نیاز واقعی خود داشته باشد.
همچنین رمزنگاری ارتباطات با TLS، محافظت از فایلهای پیکربندی و ذخیرهسازی، استفاده از نسخههای پشتیبانیشده و محدودسازی دسترسی سیستمعامل از دیگر اقدامات مهم هستند.
در محیطهای وردپرسی، ووکامرسی، Docker و Redis Cluster نیز باید تنظیمات براساس معماری واقعی انتخاب شوند.
نکته مهم این است که هیچ ابزار یا تنظیم واحدی نمیتواند امنیت Redis را بهصورت کامل تضمین کند.
حتی استفاده از رمز عبور قوی بدون محدودسازی شبکه یا نصب اصلاحیههای امنیتی ممکن است کافی نباشد.
به همین دلیل، بهترین رویکرد برای امنیت Redis، استفاده از دفاع چندلایه یا Defense in Depth است.
این رویکرد ترکیبی از کنترل شبکه، احراز هویت، حداقلسازی مجوزها، رمزنگاری، مانیتورینگ و آمادگی برای بازیابی است.
در نهایت، اگر Redis در زیرساخت وبسایت یا برنامه شما استفاده میشود، امنیت آن نباید یک اقدام یکباره تلقی شود. بررسی دورهای تنظیمات، مدیریت تغییرات و رسیدگی به آسیبپذیریها باید بخشی ثابت از فرآیند نگهداری سرور باشد.
اجرای اصولی این اقدامات میتواند احتمال دسترسی غیرمجاز، افشای اطلاعات و اختلال در سرویس Redis را به میزان قابلتوجهی کاهش دهد و زیرساختی قابلاعتمادتر برای برنامههای تحت وب فراهم کند.
مطالب مرتبط


