OWASP ZAP چیست؟ معرفی ابزار رایگان تست امنیت وبسایت
OWASP ZAP یک ابزار رایگان و متنباز برای تست امنیت وبسایت و شناسایی آسیبپذیریهای برنامههای تحت وب است. این نرمافزار با امکاناتی مانند اسکن غیرفعال و فعال، تحلیل درخواستهای HTTP، شناسایی مسیرهای برنامه و تولید گزارش امنیتی، به بررسی مشکلات احتمالی مانند XSS، SQL Injection و پیکربندیهای ناامن کمک میکند. استفاده صحیح از ZAP نیازمند تعیین محدوده مجاز، اجرای کنترلشده آزمونها و بررسی تخصصی نتایج است.
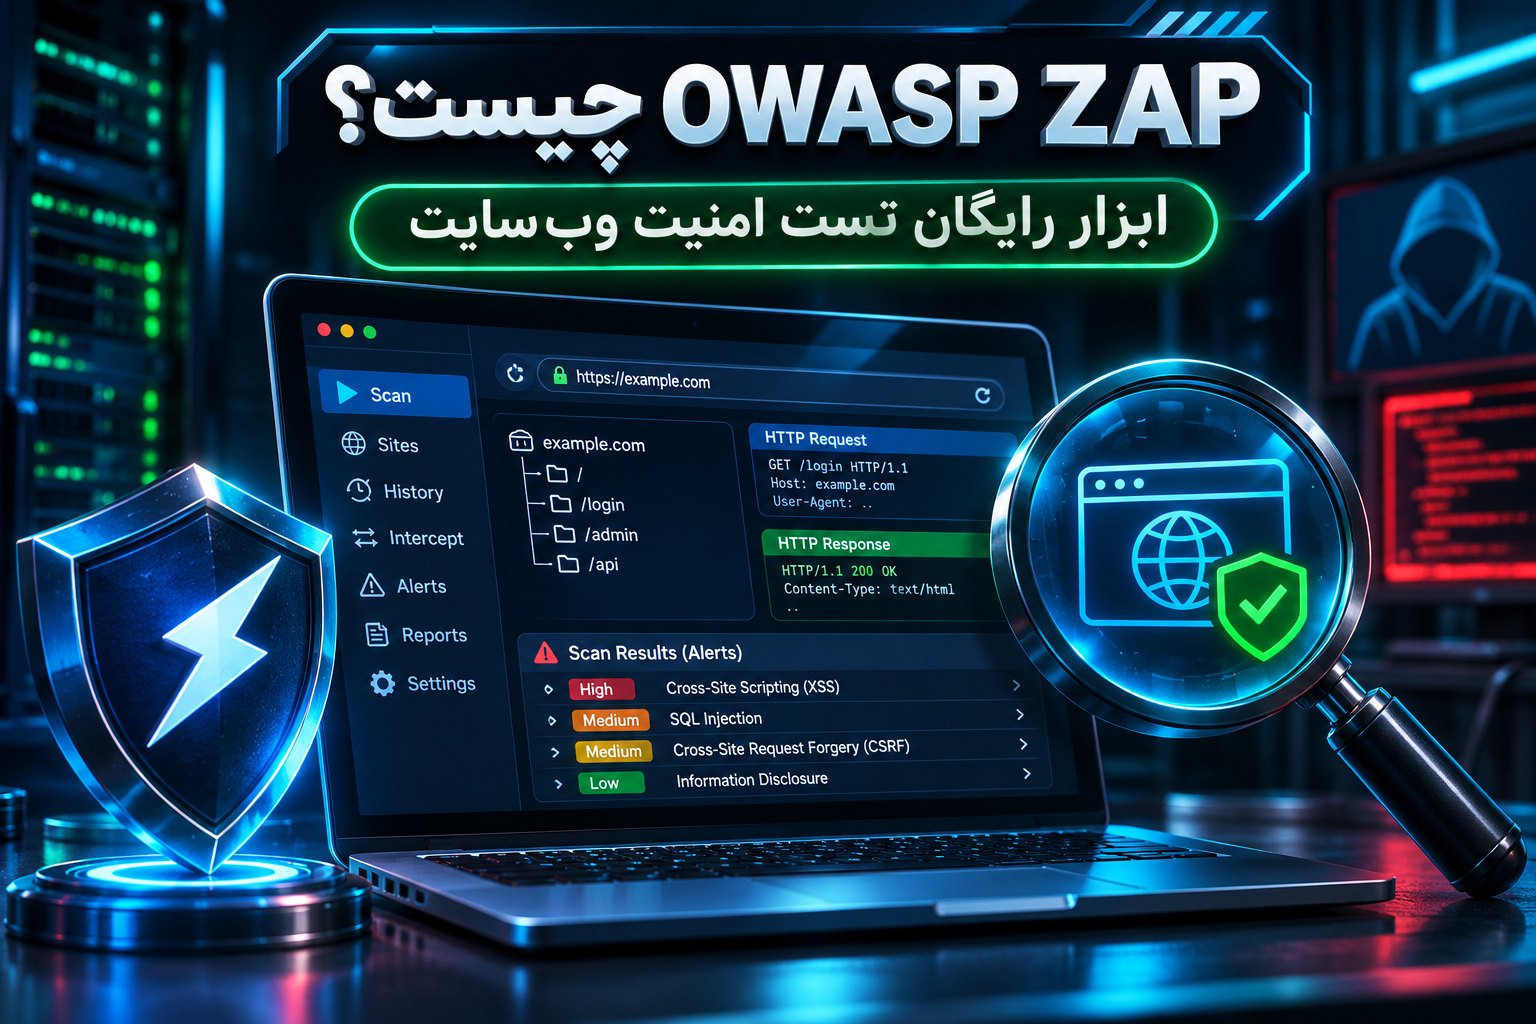
OWASP ZAP چیست؟ OWASP ZAP که امروزه با نام رسمی ZAP شناخته میشود، یک ابزار رایگان و متنباز برای شناسایی آسیبپذیریهای امنیتی وبسایتها و برنامههای تحت وب است. این ابزار با تحلیل درخواستها و پاسخهای HTTP و HTTPS، بررسی تنظیمات امنیتی، شناسایی مسیرهای برنامه و اجرای آزمونهای کنترلشده، به مدیران سایت و متخصصان امنیت کمک میکند ضعفهای احتمالی را پیش از سوءاستفاده مهاجمان شناسایی کنند.
مقدمه: چرا تست امنیت وبسایت اهمیت دارد؟
امنیت وبسایت یکی از مهمترین بخشهای مدیریت زیرساخت دیجیتال است. امروزه بسیاری از کسبوکارها خدمات خود را از طریق وبسایت، فروشگاه اینترنتی، پنل مدیریت و برنامههای تحت وب ارائه میدهند. این وابستگی باعث شده است که آسیبپذیریهای نرمافزاری به یکی از عوامل اصلی تهدید امنیت اطلاعات تبدیل شوند.
وجود یک ضعف امنیتی در بخش ورود کاربران، پردازش اطلاعات، مدیریت نشستها یا ارتباط با پایگاه داده میتواند محرمانگی اطلاعات، صحت دادهها یا دسترسپذیری خدمات را تحت تأثیر قرار دهد.
نکته مهم این است که استفاده از HTTPS، نصب گواهی SSL یا فعالسازی یک افزونه امنیتی بهتنهایی تضمین نمیکند که وبسایت در برابر تمام تهدیدها مقاوم باشد.
برای ارزیابی واقعی امنیت، لازم است رفتار برنامه از دید یک کاربر و همچنین از دید آزمونهای امنیتی بررسی شود.
اینجاست که ابزارهای تست امنیت برنامههای تحت وب اهمیت پیدا میکنند.
یکی از شناختهشدهترین ابزارهای این حوزه، OWASP ZAP است؛ نرمافزاری که امکان بررسی بخش قابلتوجهی از وضعیت امنیتی یک برنامه وب را بدون خرید مجوز تجاری فراهم میکند.
این ابزار برای توسعهدهندگان، مدیران سرور، کارشناسان امنیت، متخصصان تست نفوذ و حتی افرادی که بهتازگی یادگیری امنیت وب را آغاز کردهاند کاربرد دارد.
بااینحال، استفاده مؤثر از آن نیازمند شناخت تفاوت اسکن غیرفعال و فعال، تنظیم محدوده آزمایش، تحلیل گزارشها و درک محدودیتهای اسکن خودکار است.
در این مقاله از رخنهکاو، بهصورت جامع بررسی میکنیم که OWASP ZAP چیست، چگونه کار میکند، چه قابلیتهایی دارد، چه آسیبپذیریهایی را میتواند شناسایی کند و چگونه میتوان از آن برای ارزیابی امنیت وبسایتهای وردپرسی و سایر برنامههای تحت وب استفاده کرد.
OWASP ZAP چیست؟
OWASP ZAP مخفف Zed Attack Proxy است. این ابزار یک نرمافزار متنباز برای ارزیابی امنیت برنامههای تحت وب محسوب میشود که علاوه بر اسکن خودکار، امکانات متعددی برای بررسی دستی ترافیک و رفتار برنامه در اختیار متخصصان قرار میدهد.
نام OWASP ZAP به سابقه ارتباط این پروژه با بنیاد OWASP اشاره دارد.
بنیاد OWASP یا Open Worldwide Application Security Project یکی از شناختهشدهترین نهادهای غیرانتفاعی در زمینه افزایش آگاهی و توسعه دانش امنیت نرمافزار است.
یک نکته مهم درباره نام ابزار: پروژه ZAP از سال ۲۰۲۳ دیگر زیرمجموعه OWASP نیست و اکنون بهعنوان پروژهای مستقل با نام ZAP یا ZAP by Checkmarx توسعه مییابد. بااینحال، عنوان تاریخی OWASP ZAP همچنان در بسیاری از مقالات آموزشی و جستوجوهای کاربران دیده میشود.
هدف اصلی ابزار ZAP چیست؟
هدف ZAP کمک به شناسایی مشکلات امنیتی در لایه برنامه وب است.
این ابزار میتواند ارتباط میان مرورگر و سرور را مشاهده کند، درخواستهای ارسالی را ثبت کند، پاسخهای دریافتی را تحلیل کند و برخی رفتارهای غیرعادی یا تنظیمات ناامن را تشخیص دهد.
برای مثال، زمانی که کاربر وارد یک وبسایت میشود، مرورگر او درخواستهایی برای دریافت صفحات، فایلهای JavaScript، تصاویر و دادههای برنامه ارسال میکند.
ZAP میتواند با قرارگرفتن در مسیر این ارتباط، اطلاعات مرتبط با درخواستها و پاسخها را ثبت و ارزیابی کند.
این قابلیت به شناسایی ضعفهایی مانند پیکربندی نامناسب برخی هدرهای امنیتی، افشای اطلاعات غیرضروری یا بعضی آسیبپذیریهای مرتبط با پردازش ورودی کمک میکند.
آیا OWASP ZAP واقعاً رایگان است؟
بله. ZAP یک نرمافزار رایگان و متنباز است.
کاربران میتوانند بدون خرید اشتراک از قابلیتهای اصلی آن استفاده کنند. متنباز بودن همچنین امکان بررسی کد، توسعه افزونه و مشارکت در بهبود پروژه را فراهم میکند.
برخلاف بعضی ابزارهای تجاری که امکانات پیشرفته را به نسخههای پولی محدود میکنند، ZAP مجموعه گستردهای از قابلیتهای ارزیابی امنیت وب را در دسترس کاربران قرار میدهد.
البته رایگان بودن نرمافزار به معنای رایگان بودن تمام فعالیتهای پیرامون آن نیست. اجرای آزمایش در زیرساختهای ابری، نگهداری محیط آزمایشی و بررسی تخصصی نتایج ممکن است هزینه عملیاتی داشته باشد.
آیا ZAP برای افراد مبتدی مناسب است؟
ZAP دارای رابط گرافیکی است و برخی قابلیتهای آن برای کاربران تازهکار نیز قابل استفاده هستند.
بااینحال، شناسایی یک هشدار امنیتی با درک صحیح آن تفاوت دارد.
کاربری که با مفاهیمی مانند HTTP، Cookie، Session، Authentication و آسیبپذیریهای رایج وب آشنا نیست، ممکن است نتایج ابزار را اشتباه تفسیر کند.
بهترین روش یادگیری این است که ابتدا قابلیتهای غیرفعال در یک محیط آزمایشگاهی بررسی شوند و سپس بهتدریج مفاهیم پیشرفتهتر مورد مطالعه قرار گیرند. 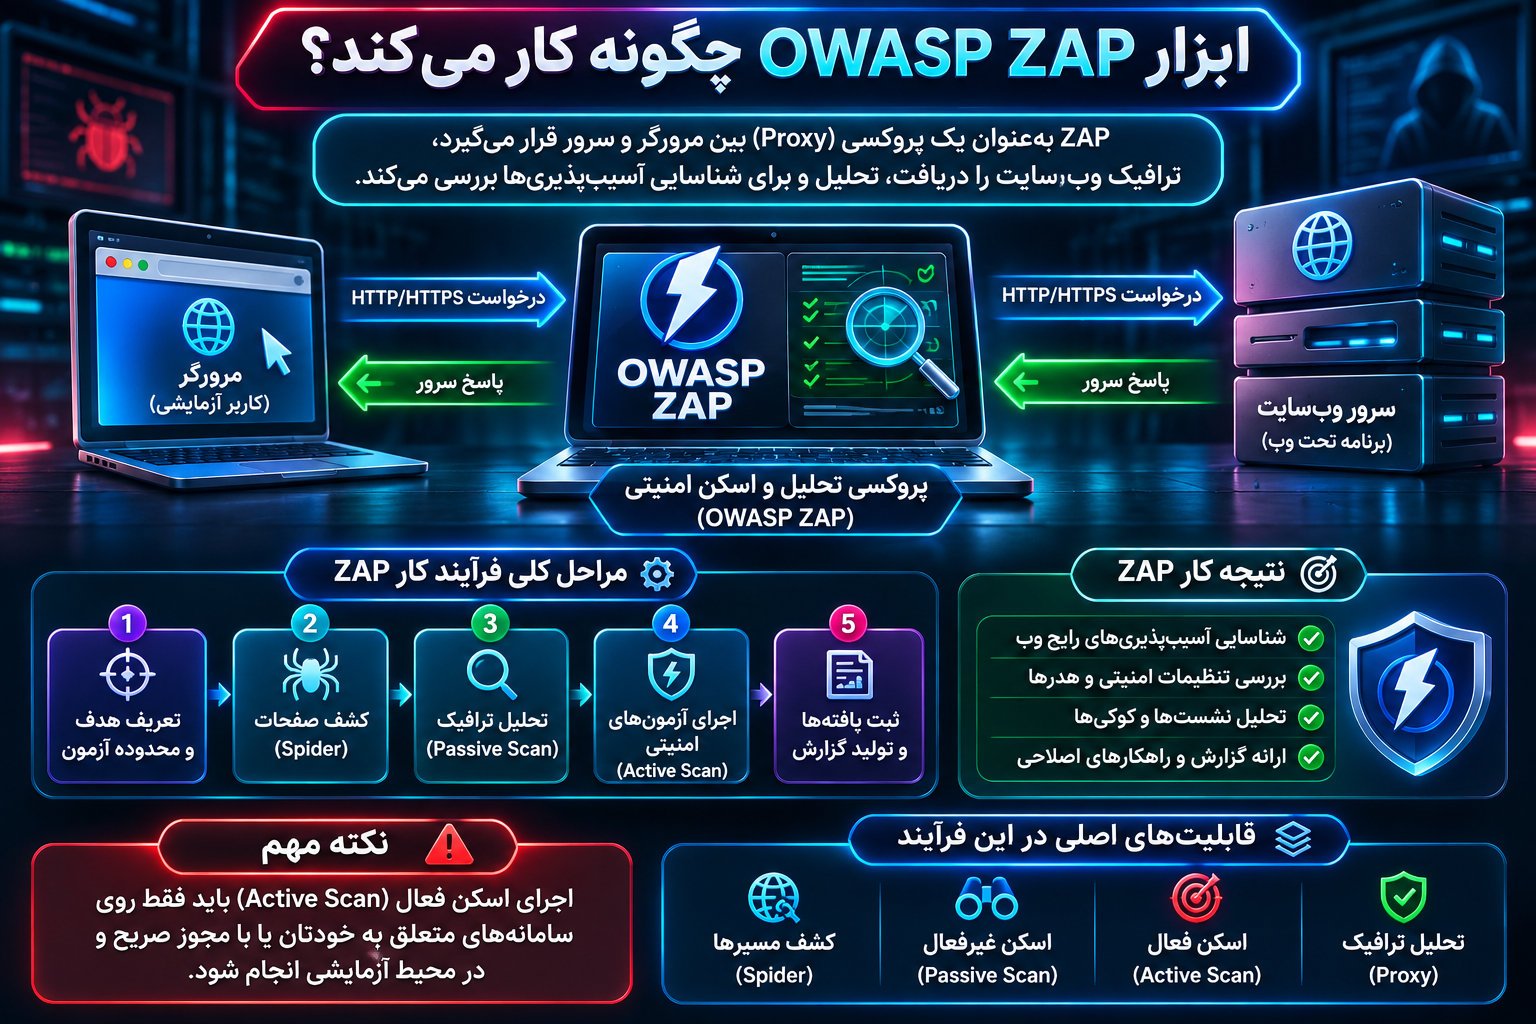
ابزار OWASP ZAP چگونه کار میکند؟
برای درک نحوه عملکرد OWASP ZAP باید ابتدا با مفهوم Proxy آشنا شویم.
Proxy یا پروکسی یک واسطه ارتباطی است که میتواند درخواستهای یک برنامه را دریافت کرده و به مقصد موردنظر منتقل کند.
در معماری معمول یک وبسایت، مرورگر مستقیماً با سرور ارتباط برقرار میکند.
اما در هنگام استفاده از ZAP، میتوان مرورگر آزمایشی را بهگونهای تنظیم کرد که ارتباطات آن از طریق نرمافزار عبور کنند.
نقش پروکسی در بررسی امنیت
فرایند ارتباط به شکل زیر قابل تصور است:
مرورگر کاربر ← پروکسی ZAP ← سرور وبسایت
پاسخ سرور نیز از مسیر معکوس به مرورگر بازمیگردد.
این ساختار امکان مشاهده درخواستها و پاسخهای HTTP را فراهم میکند.
اطلاعات قابل بررسی ممکن است شامل موارد زیر باشند:
- روش درخواست مانند GET یا POST
- آدرس درخواست و پارامترهای آن
- هدرهای HTTP
- کد وضعیت پاسخ سرور
- نوع محتوای پاسخ
- کوکیها و اطلاعات مرتبط با نشست
- مسیرهای فراخوانیشده در برنامه
- برخی دادههای مورد استفاده در درخواستهای API
در این مرحله، ZAP میتواند رفتار عادی برنامه را مشاهده کند و بدون اجرای آزمونهای تهاجمی، برخی نشانههای ضعف امنیتی را شناسایی کند.
بررسی ارتباطات HTTPS
بسیاری از وبسایتهای امروزی از HTTPS استفاده میکنند.
در این حالت، ارتباط میان مرورگر و سرور رمزنگاری میشود.
برای مشاهده محتوای این ارتباط در یک محیط آزمایشی، ZAP میتواند از گواهی مرجع اختصاصی خود استفاده کند و ارتباط TLS را در پروکسی مجاز خاتمه داده و دوباره برقرار کند.
مرورگر آزمایشی باید به گواهی مرتبط با ZAP اعتماد داشته باشد تا ارتباط بدون هشدار گواهی انجام شود.
این تنظیم باید صرفاً در محیط کنترلشده انجام شود.
نصب گواهی پروکسی روی مرورگر یا دستگاه اصلی، بدون شناخت پیامدهای امنیتی، توصیه نمیشود.
همچنین پس از پایان آزمایش، بهتر است گواهیها و تنظیمات موقت مرورگر بررسی و در صورت عدم نیاز حذف شوند.
تحلیل رفتار برنامه
پس از جمعآوری ترافیک، ZAP درخواستها و پاسخها را با مجموعهای از قواعد امنیتی بررسی میکند.
برخی از این قواعد صرفاً اطلاعات مشاهدهشده را تحلیل میکنند.
برخی دیگر، در صورت فعالشدن اسکن فعال، درخواستهای آزمایشی جدید تولید میکنند تا احتمال وجود یک ضعف امنیتی بررسی شود.
در نتیجه، عملکرد ZAP را میتوان به سه مرحله اصلی تقسیم کرد:
- شناسایی مسیرها و قابلیتهای برنامه
- تحلیل ترافیک و اجرای آزمونهای مجاز
- ثبت هشدارها و تولید گزارش برای بررسی تخصصی
این مراحل در کنار یکدیگر نمایی از وضعیت امنیتی بخشهای قابل مشاهده برنامه ارائه میدهند. 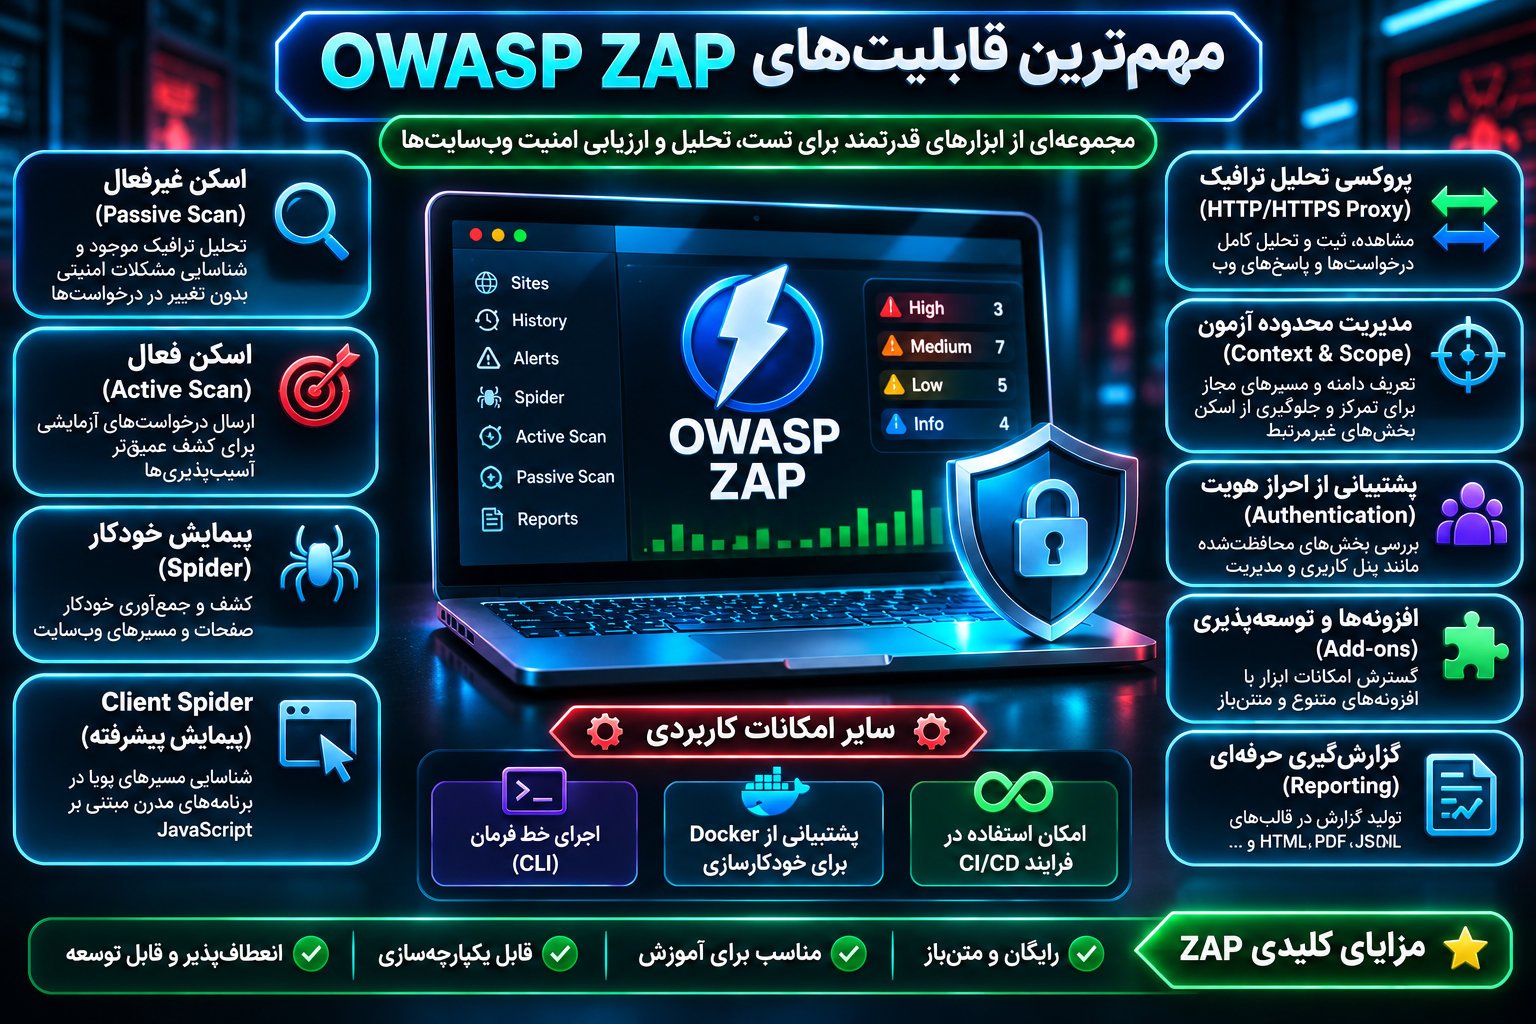
مهمترین قابلیتهای OWASP ZAP
یکی از دلایل محبوبیت ZAP، تنوع امکانات آن است.
این نرمافزار تنها یک اسکنر ساده نیست، بلکه مجموعهای از ابزارهای تحلیل و ارزیابی امنیت برنامههای وب را در اختیار کاربر قرار میدهد.
اسکن غیرفعال یا Passive Scan
Passive Scan یکی از مهمترین قابلیتهای ZAP است.
در اسکن غیرفعال، ابزار درخواستها و پاسخهای موجود را بررسی میکند، بدون آنکه برای آزمایش آسیبپذیری، محتوای آنها را تغییر دهد.
برای مثال، ممکن است در پاسخ سرور مشخص شود که یکی از هدرهای امنیتی توصیهشده وجود ندارد.
اسکنر غیرفعال میتواند این وضعیت را ثبت کند و هشدار مناسبی نمایش دهد.
از جمله مواردی که برخی قواعد غیرفعال میتوانند بررسی کنند عبارتاند از:
- نبود یا ضعف بعضی هدرهای امنیتی
- افشای برخی اطلاعات فنی در پاسخ سرور
- ویژگیهای امنیتی کوکیها
- نشانههای انتقال ناامن اطلاعات
- تنظیمات احتمالی مرتبط با ذخیرهسازی اطلاعات حساس
- الگوهای مشکوک در محتوای پاسخها
مزیت اصلی این روش آن است که مرحله تحلیل غیرفعال، درخواست آزمایشی تهاجمی تولید نمیکند.
بااینحال، باید میان تحلیل غیرفعال و پیمایش خودکار تفاوت قائل شد. ابزار Spider برای کشف صفحات، درخواستهای واقعی ارسال میکند و حتی چنین درخواستهایی نیز در برنامههایی با طراحی نامناسب ممکن است اثر جانبی داشته باشند.
اسکن فعال یا Active Scan
Active Scan برای بررسی عمیقتر برخی آسیبپذیریها استفاده میشود.
در این حالت، ZAP درخواستهای آزمایشی جدیدی به برنامه ارسال میکند تا رفتار آن را در شرایط مشخص بررسی کند.
برای مثال، اسکنر میتواند ارزیابی کند که برنامه چگونه بعضی ورودیهای غیرمنتظره را پردازش میکند.
این روش ممکن است به شناسایی ضعفهایی کمک کند که صرفاً با مشاهده ترافیک عادی قابل تشخیص نیستند.
اما باید توجه داشت که Active Scan یک فعالیت تهاجمی واقعی در سطح برنامه است.
بسته به نوع آزمون و رفتار برنامه، امکان افزایش بار سرور، ایجاد داده آزمایشی، تغییر وضعیت برنامه یا اختلال در عملکرد وجود دارد.
به همین دلیل اجرای اسکن فعال باید تنها روی سامانههای متعلق به خودتان یا سامانههایی که برای آزمون آنها مجوز صریح دارید انجام شود.
بهترین محل اجرای این آزمایشها معمولاً محیط Staging یا یک نسخه آزمایشی کنترلشده است.
قابلیت Spider برای شناسایی صفحات
Spider ابزار پیمایش خودکار وبسایت است.
این قابلیت از یک یا چند نشانی اولیه شروع میکند و با بررسی لینکها و منابع موجود، مسیرهای بیشتری را شناسایی میکند.
برای مثال، در یک وبسایت شرکتی ممکن است صفحات خدمات، تماس با ما، درباره ما و فرمهای عمومی از طریق لینکهای داخلی کشف شوند.
با افزایش شناخت ابزار از ساختار برنامه، پوشش آزمون نیز بهتر میشود.
البته Spider سنتی معمولاً برای وبسایتهایی که مسیرهای آنها در HTML قابل کشف است مناسبتر خواهد بود.
قابلیت Client Spider برای برنامههای مدرن
برنامههای وب مدرن اغلب از JavaScript برای ساخت رابط کاربری و جابهجایی میان بخشهای مختلف استفاده میکنند.
در چنین برنامههایی، همه مسیرها لزوماً در کد HTML اولیه دیده نمیشوند.
قابلیت Client Spider با استفاده از مرورگر و اطلاعات سمت کاربر به شناسایی ساختار چنین برنامههایی کمک میکند.
در نسخههای جدید ZAP، Client Spider گزینه توصیهشده برای پیمایش خودکار بسیاری از برنامههای مدرن است و معمولاً نسبت به AJAX Spider قدیمی پوشش بهتری ارائه میدهد.
این ویژگی برای برنامههای SPA، داشبوردهای مبتنی بر JavaScript و سامانههایی با مسیریابی سمت کاربر اهمیت زیادی دارد.
بااینحال، هیچ پیمایشگر خودکاری تضمین نمیکند تمام مسیرها و وضعیتهای منطقی برنامه را کشف کند.
مشاهده و بررسی درخواستهای HTTP
ZAP امکان مشاهده جزئیات درخواستها و پاسخهای ثبتشده را فراهم میکند.
این قابلیت برای توسعهدهندگانی که قصد دارند رفتار برنامه خود را بررسی کنند بسیار مفید است.
برای مثال، هنگام ارزیابی یک فرم ورود میتوان مشاهده کرد که درخواست از چه روشی استفاده میکند، چه هدرهایی ارسال میشوند و سرور چگونه پاسخ میدهد.
همچنین امکان بررسی نحوه مدیریت نشست و استفاده از کوکیها وجود دارد.
در محیطهای مجاز، ابزارهای بررسی دستی درخواستها نیز میتوانند برای تحلیل دقیقتر مشکلات امنیتی استفاده شوند.
مدیریت Context و محدوده آزمون
Context در ZAP مجموعهای از نشانیها و قواعد مرتبط با یک برنامه وب است.
با استفاده از Context میتوان مشخص کرد کدام قسمتهای سامانه متعلق به آزمون هستند و چه مسیرهایی باید از بررسی خارج شوند.
برای مثال، ممکن است قرار باشد تنها محیط آزمایشی یک فروشگاه بررسی شود و سرویس پرداخت شخص ثالث در محدوده مجاز نباشد.
تعریف درست محدوده اهمیت زیادی دارد؛ زیرا مانع گسترش ناخواسته آزمون به سامانههای خارج از مجوز میشود.
پشتیبانی از احراز هویت
بسیاری از ضعفهای امنیتی تنها پس از ورود کاربر به سیستم قابل بررسی هستند.
ZAP از روشهای مختلف احراز هویت و مدیریت نشست پشتیبانی میکند.
با پیکربندی صحیح، ابزار میتواند برخی درخواستها را از دید یک کاربر احرازهویتشده بررسی کند.
برای مثال، ممکن است یک برنامه دارای نقشهای کاربر عادی، پشتیبان و مدیر باشد.
هر نقش به قسمتهای متفاوتی از برنامه دسترسی دارد.
بررسی این تفاوتها میتواند به شناسایی بعضی مشکلات مرتبط با کنترل دسترسی کمک کند؛ هرچند ارزیابی کامل مجوزها و منطق کسبوکار معمولاً نیازمند آزمون دستی و تعریف دقیق رفتار مورد انتظار است.
افزونهها و قابلیت توسعه
ZAP دارای ساختار توسعهپذیر است و امکانات مختلف آن از طریق Add-onها گسترش پیدا میکند.
برخی افزونهها قابلیتهای پیمایش، گزارشگیری، پشتیبانی از فناوریهای خاص و خودکارسازی را بهبود میدهند.
وجود این ساختار باعث میشود کاربران بتوانند محیط ابزار را متناسب با نیاز پروژه تنظیم کنند.
پیشنهاد میشود افزونهها تنها از منابع معتبر دریافت شوند و پیش از نصب، مجوزها و کاربرد آنها بررسی شود. 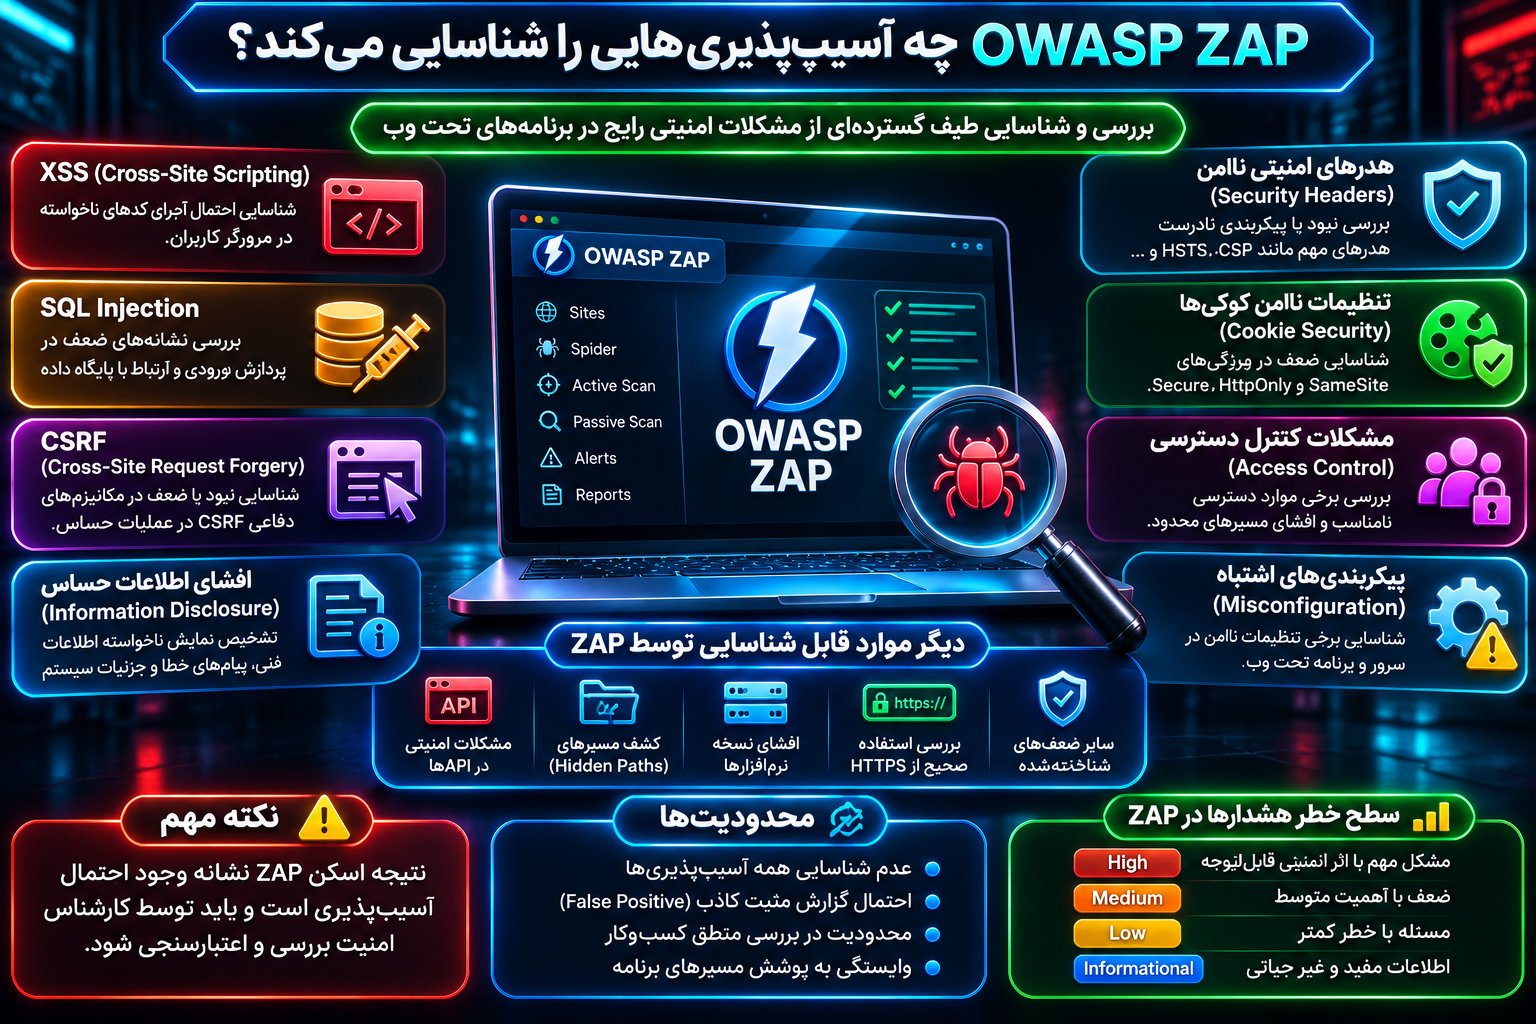
OWASP ZAP چه آسیبپذیریهایی را شناسایی میکند؟
یکی از پرسشهای مهم کاربران این است که OWASP ZAP دقیقاً چه مشکلات امنیتی را میتواند پیدا کند.
پاسخ به این سؤال به نوع برنامه، مسیرهای کشفشده، وضعیت احراز هویت، قواعد فعال و نوع اسکن بستگی دارد.
ZAP مجموعهای از قواعد امنیتی برای شناسایی نشانههای آسیبپذیری دارد؛ اما نتیجه هر قاعده باید بررسی شود.
شناسایی XSS
XSS یا Cross-Site Scripting زمانی رخ میدهد که داده غیرقابل اعتماد به شکلی ناامن در محتوای قابل اجرای مرورگر قرار گیرد.
این ضعف ممکن است امکان اجرای کد ناخواسته در مرورگر قربانی را فراهم کند.
ZAP دارای قواعدی برای شناسایی برخی انواع XSS است.
بااینحال، همه آسیبپذیریهای XSS، بهویژه موارد پیچیده وابسته به منطق JavaScript، الزاماً با اسکن خودکار شناسایی نمیشوند.
راهکار دفاعی: اعتبارسنجی ورودی، رمزگذاری خروجی متناسب با بافت نمایش، اجتناب از APIهای ناامن DOM و استفاده صحیح از سیاستهای امنیتی مرورگر.
بررسی احتمال SQL Injection
SQL Injection زمانی ایجاد میشود که داده ورودی به شکلی ناامن در ساختار پرسوجوی پایگاه داده قرار گیرد.
این مشکل میتواند امنیت اطلاعات ذخیرهشده را به خطر بیندازد.
برخی قواعد اسکن فعال ZAP برای شناسایی نشانههای این نوع ضعف طراحی شدهاند.
بااینحال، وجود یک هشدار به معنای اثبات قطعی آسیبپذیری نیست و نبود هشدار نیز سلامت کامل کد پایگاه داده را ثابت نمیکند.
راهکار دفاعی: استفاده از Prepared Statements و Queryهای پارامتری، محدودسازی مجوزهای پایگاه داده و بررسی امنیت کد سمت سرور.
بررسی ضعفهای مرتبط با CSRF
CSRF یا Cross-Site Request Forgery حملهای است که در آن مرورگر کاربر احرازهویتشده ممکن است به انجام عملی ناخواسته در یک سامانه ترغیب شود.
ZAP میتواند در بعضی شرایط نشانههای مرتبط با نبود مکانیزمهای دفاعی CSRF را بررسی کند.
البته شناسایی قطعی آسیبپذیری به نحوه احراز هویت، نوع عملیات، سیاست SameSite و کنترلهای سمت سرور بستگی دارد.
راهکار دفاعی: استفاده از توکنهای ضد CSRF برای عملیات حساس، اعتبارسنجی سمت سرور و تنظیم مناسب کوکیها.
بررسی هدرهای امنیتی
هدرهای HTTP میتوانند نقش مهمی در رفتار امنیتی مرورگر داشته باشند.
برخی هدرهای مهم عبارتاند از:
- Content-Security-Policy برای محدودسازی منابع قابل بارگذاری و اجرای محتوا
- Strict-Transport-Security برای تقویت استفاده از HTTPS
- X-Content-Type-Options برای محدودسازی تفسیر نادرست نوع محتوا
- Referrer-Policy برای کنترل اطلاعات ارجاع
- Permissions-Policy برای محدودسازی بعضی قابلیتهای مرورگر
ZAP میتواند نبود یا برخی ضعفهای پیکربندی این هدرها را گزارش کند.
البته نبود یک هدر همیشه به معنای وجود آسیبپذیری قابل بهرهبرداری نیست.
بررسی تنظیمات ناامن کوکیها
کوکیها در بسیاری از وبسایتها برای حفظ نشست کاربر استفاده میشوند.
اگر کوکیهای حساس بهدرستی پیکربندی نشده باشند، احتمال بروز مشکلات امنیتی افزایش مییابد.
از جمله ویژگیهای مهم میتوان به Secure، HttpOnly و SameSite اشاره کرد.
ZAP میتواند برخی مشکلات مربوط به تنظیمات کوکیها را شناسایی کند.
اهمیت هر هشدار به نقش کوکی، نوع اطلاعات و معماری احراز هویت وابسته است.
شناسایی افشای اطلاعات
گاهی سرور یا برنامه اطلاعاتی را در پاسخهای خود نمایش میدهد که برای عملکرد عمومی وبسایت ضروری نیستند.
برای مثال، بعضی پیامهای خطا ممکن است اطلاعات داخلی درباره فناوریهای استفادهشده یا ساختار برنامه ارائه دهند.
ZAP میتواند برخی الگوهای افشای اطلاعات را شناسایی کند.
راهکار مناسب، مدیریت خطاها، محدودسازی اطلاعات پاسخ و غیرفعالسازی نمایش جزئیات حساس در محیط عملیاتی است.
محدودیت تشخیص آسیبپذیریها
جدول زیر نمایی از قابلیتهای عمومی ZAP ارائه میدهد.
| نوع مشکل | امکان بررسی با ZAP | نکته مهم |
|---|---|---|
| XSS | برخی انواع | بررسی دستی همچنان ضروری است |
| SQL Injection | برخی الگوها | نتیجه باید اعتبارسنجی شود |
| ضعف هدرهای امنیتی | بله، با قواعد مرتبط | اهمیت وابسته به زمینه است |
| تنظیمات کوکی | بله، در بسیاری از موارد | نوع کوکی مهم است |
| CSRF | بررسی برخی نشانهها | تحلیل منطق عملیات ضروری است |
| افشای اطلاعات | بله، برای الگوهای مشخص | هر افشا خطر یکسان ندارد |
| کنترل دسترسی | تا حدی با پیکربندی مناسب | آزمون نقشها ضروری است |
| منطق کسبوکار | محدود | معمولاً آزمون دستی لازم دارد |
این جدول نشان میدهد که ZAP ابزار مفیدی است، اما جایگزین ارزیابی جامع امنیت برنامه نمیشود. 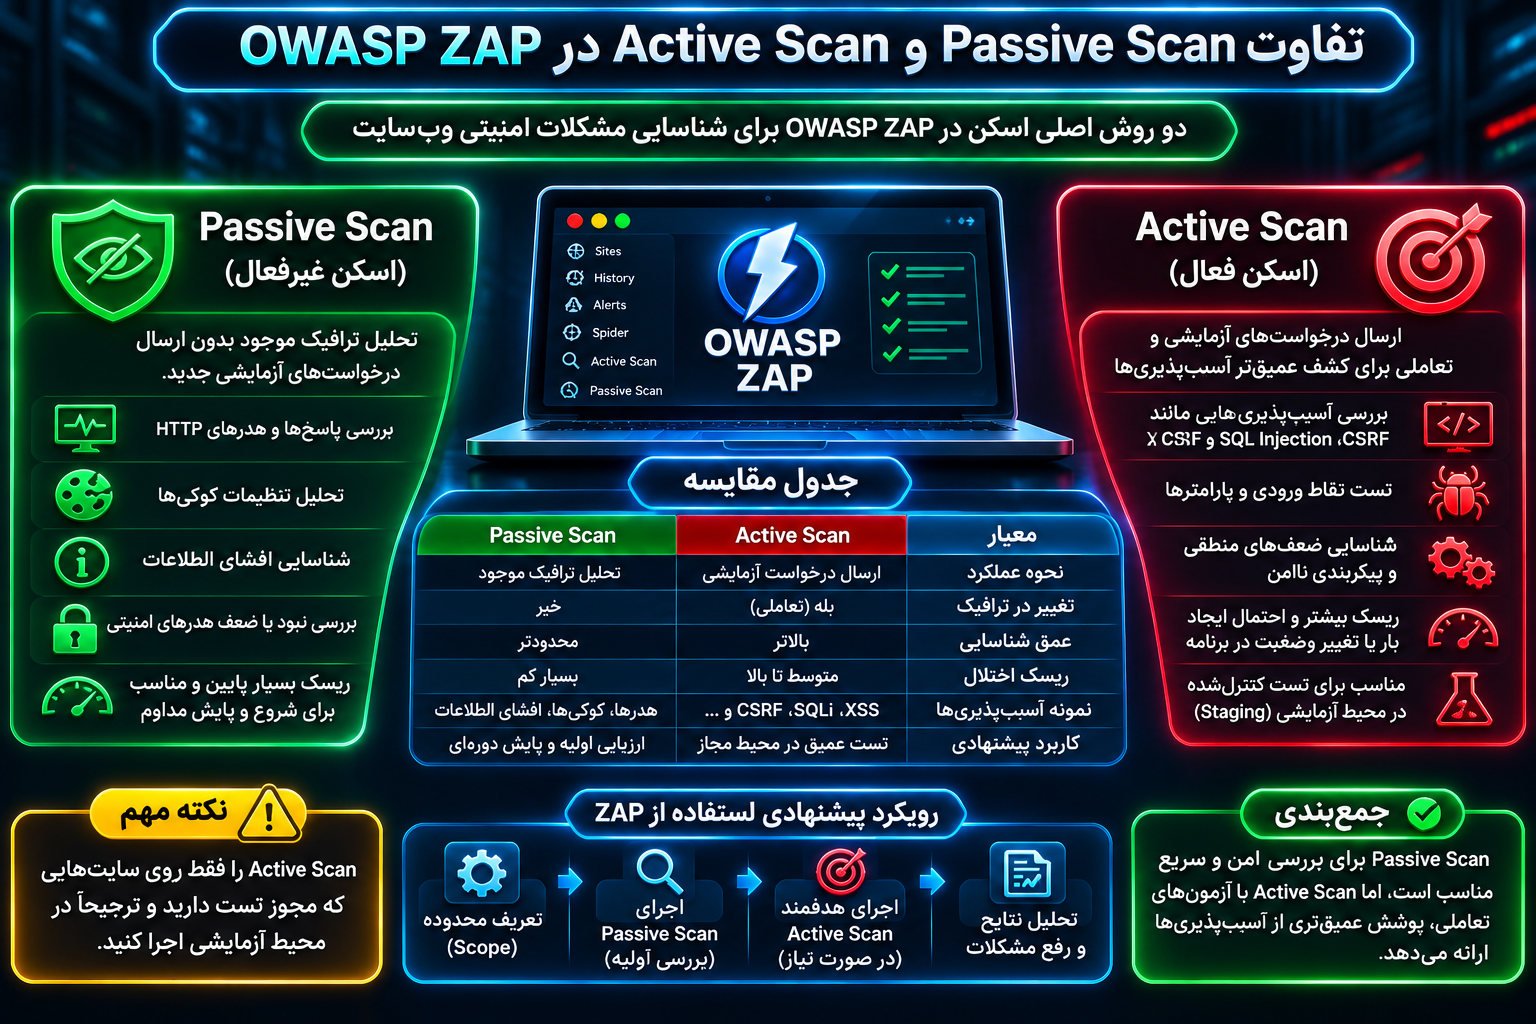
تفاوت Passive Scan و Active Scan در OWASP ZAP
شناخت تفاوت این دو نوع اسکن یکی از مهمترین اصول استفاده ایمن از ZAP است.
| ویژگی | Passive Scan | Active Scan |
|---|---|---|
| روش بررسی | تحلیل ترافیک موجود | تولید درخواستهای آزمایشی |
| تغییر درخواستها برای آزمون | خیر | بله، بر اساس قواعد |
| احتمال ایجاد اختلال | از خود تحلیل بسیار کم | ممکن است قابلتوجه باشد |
| شناسایی تنظیمات ناامن | مناسب | بسته به قواعد |
| بررسی ضعفهای ورودی | محدود | گستردهتر |
| کاربرد پیشنهادی | ارزیابی اولیه | آزمون کنترلشده |
| نیاز به مجوز | برای هر دسترسی و پیمایش | مجوز صریح برای آزمون فعال |
اسکن غیرفعال برای شروع یادگیری و ارزیابی مقدماتی انتخاب مناسبی است.
در مقابل، اسکن فعال برای بررسی عمیقتر برخی ضعفهای برنامه کاربرد دارد.
نکته امنیتی: گزینه Automated Scan در بخش Quick Start ممکن است علاوه بر پیمایش، اسکن فعال را نیز اجرا کند. بنابراین نباید آن را معادل یک بررسی کاملاً غیرفعال دانست.
آموزش نصب OWASP ZAP روی سیستمعاملهای مختلف
ZAP برای سیستمعاملهای رایج دسکتاپ ارائه میشود.
برای دریافت ابزار بهتر است از وبسایت رسمی پروژه استفاده شود:
https://www.zaproxy.org/
نصب ZAP در ویندوز
کاربران ویندوز میتوانند بسته مناسب سیستمعامل خود را از صفحه دانلود رسمی دریافت کنند.
پیش از نصب، بهتر است موارد زیر بررسی شوند:
- نسخه انتخابشده از منبع رسمی دریافت شده باشد.
- سیستمعامل با نیازمندیهای نسخه موردنظر سازگار باشد.
- فضای ذخیرهسازی و حافظه کافی وجود داشته باشد.
- پیشنیازهای نرمافزار مطابق راهنمای همان بسته نصب شوند.
- بهروزرسانیهای امنیتی ابزار پس از نصب بررسی شوند.
برخی بستهها محیط اجرای Java موردنیاز را همراه دارند و برخی روشهای نصب ممکن است به پیشنیاز جداگانه نیاز داشته باشند.
بنابراین بهتر است به راهنمای نسخه انتخابشده توجه شود.
نصب OWASP ZAP در لینوکس
ZAP روی لینوکس نیز قابل استفاده است.
بسته به توزیع و شیوه نصب، ممکن است از بسته رسمی، بستههای مدیریت نرمافزار یا کانتینر استفاده شود.
برای کاربران Ubuntu و دیگر توزیعهای لینوکسی، بررسی نسخه موجود و اعتبار منبع دریافت اهمیت دارد.
استفاده از محیط جداگانه برای آزمونها میتواند به مدیریت بهتر وابستگیها و جلوگیری از تداخل تنظیمات کمک کند.
در سیستمهایی که از Docker استفاده میکنند، اجرای ابزار بهصورت کانتینری نیز امکانپذیر است.
نصب در macOS
کاربران macOS میتوانند بسته مناسب سیستم خود را از صفحه رسمی دانلود کنند.
پس از نصب، دسترسیهای لازم برای اجرای نرمافزار و استفاده از مرورگر آزمایشی باید بررسی شوند.
همچنین بهتر است پیش از واردکردن ترافیک حساس به ابزار، تنظیمات ذخیرهسازی نشست و گزارشها مشخص شود.
استفاده از نسخه Docker
Docker برای اجرای قابل تکرار ZAP، بهویژه در فرایندهای خودکار امنیتی، مناسب است.
استفاده از کانتینر میتواند مدیریت نسخهها و وابستگیها را سادهتر کند.
ZAP برای اجرای اسکنهای از پیش تعریفشده، تصاویر کانتینری رسمی ارائه میدهد.
بااینحال، اجرای کانتینر به معنای امن بودن خودکار تنظیمات نیست.
باید به دسترسی شبکه، محل ذخیره گزارشها، مجوز پوشهها و محدودکردن دسترسی به API ابزار توجه شود. 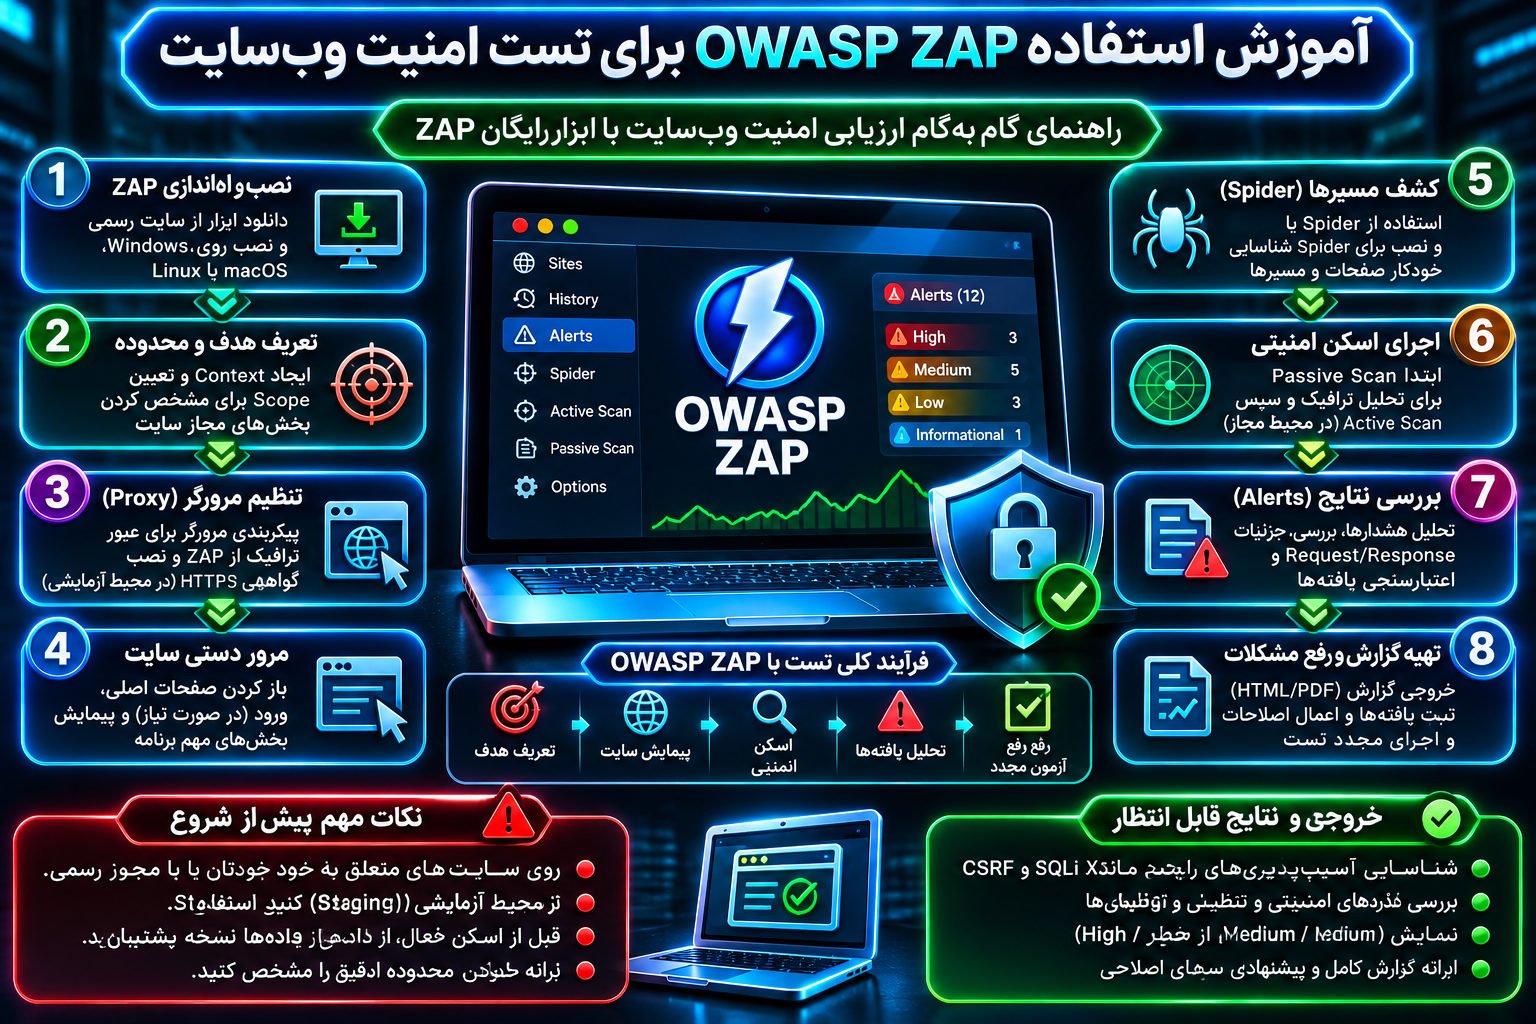
آموزش استفاده از OWASP ZAP برای تست امنیت وبسایت
پس از نصب نرمافزار، میتوان یک فرایند استاندارد برای ارزیابی امنیت وبسایت طراحی کرد.
در این بخش، تمرکز بر استفاده مسئولانه و ایمن از امکانات ابزار است.
مرحله اول: تعیین هدف و دریافت مجوز
پیش از هر آزمایش، باید مشخص شود کدام وبسایت یا برنامه قرار است بررسی شود.
مالکیت دامنه بهتنهایی همیشه به معنای داشتن مجوز برای تمام زیرساختهای مرتبط نیست.
ممکن است سایت از سرویس پرداخت، شبکه توزیع محتوا، API شخص ثالث یا زیرساخت اشتراکی استفاده کند.
بنابراین محدوده مجاز باید مشخص باشد.
برای مثال، اگر قرار است یک فروشگاه اینترنتی بررسی شود، میتوان ابتدا دامنه محیط آزمایشی و مسیرهای مجاز آن را مشخص کرد.
بخشهای متعلق به ارائهدهندگان خارجی باید از محدوده آزمون خارج شوند، مگر اینکه مجوز لازم وجود داشته باشد.
مرحله دوم: آمادهسازی محیط آزمایشی
بهترین روش برای شروع، استفاده از یک محیط Staging است.
محیط Staging نسخهای آزمایشی از برنامه محسوب میشود که از نظر ساختار و تنظیمات تا حد امکان به محیط عملیاتی شباهت دارد.
در این محیط میتوان مشکلات احتمالی را بدون قرار دادن کاربران واقعی در معرض اختلال بررسی کرد.
پیش از آزمون بهتر است:
- نسخه پشتیبان معتبر تهیه و امکان بازیابی آن بررسی شود.
- دادههای حساس واقعی حذف یا بینامسازی شوند.
- حسابهای کاربری آزمایشی ایجاد شوند.
- ارسال ایمیل و پیامک واقعی در صورت عدم نیاز غیرفعال شود.
- اتصال به درگاه پرداخت واقعی با محیط Sandbox جایگزین شود.
- لاگهای سرور و برنامه فعال باشند.
- زمان و مسئول اجرای آزمون مشخص شود.
حتی در محیط آزمایشی نیز باید احتمال تولید داده، تغییر وضعیت و مصرف منابع در نظر گرفته شود.
مرحله سوم: اجرای نرمافزار
پس از بازکردن ZAP، رابط اصلی نرمافزار نمایش داده میشود.
در بخشهای مختلف آن میتوان ساختار سایتها، سابقه درخواستها، هشدارهای امنیتی و ابزارهای بررسی را مشاهده کرد.
در اولین استفاده، بهتر است گزینههای مدیریت Session و محل ذخیره اطلاعات مشخص شوند.
Session فایل یا مجموعه دادهای است که وضعیت بررسی و اطلاعات مرتبط با آن را نگهداری میکند.
اگر درخواستها حاوی اطلاعات ورود یا دادههای حساس باشند، فایل نشست نیز باید بهعنوان یک دارایی حساس محافظت شود.
مرحله چهارم: انتخاب حالت امنیتی مناسب
ZAP دارای حالتهای مختلفی مانند Safe، Protected، Standard و Attack است.
حالت Safe از اجرای برخی عملیات بالقوه خطرناک جلوگیری میکند.
حالت Protected اجازه میدهد عملیات حساس تنها روی نشانیهایی اجرا شوند که در محدوده آزمون قرار دارند.
برای ارزیابی کنترلشده، استفاده از حالت Protected پس از تعریف دقیق Scope انتخاب مناسبی است.
حالت Attack برای شروع کار کاربران تازهکار توصیه نمیشود؛ زیرا میتواند اسکن فعال منابع جدید در محدوده را بهصورت خودکار آغاز کند.
مرحله پنجم: تعریف Context و Scope
در این مرحله باید مسیرهای متعلق به برنامه مشخص شوند.
Scope مجموعه نشانیهایی است که برای آزمون انتخاب شدهاند.
تعریف درست آن باعث میشود ابزار روی بخشهای موردنظر متمرکز بماند.
برای نمونه، یک برنامه ممکن است دارای صفحات عمومی، پنل کاربری، API داخلی و بخش مدیریت باشد.
بهتر است محدوده هر بخش مطابق نیاز و مجوز مشخص شود.
همچنین مسیرهای دارای عملکرد حساس مانند حذف اطلاعات، لغو سفارش یا تغییر تنظیمات حیاتی باید با احتیاط ویژه بررسی شوند.
مرحله ششم: بررسی دستی وبسایت
ZAP امکان اجرای مرورگرهایی را فراهم میکند که برای استفاده از پروکسی ابزار تنظیم شدهاند.
در این مرحله میتوان صفحات مجاز را بهصورت عادی باز کرد.
برای مثال:
- صفحه اصلی سایت بررسی شود.
- صفحات عمومی پیمایش شوند.
- فرمهای آزمایشی مشاهده شوند.
- بخشهای مجاز پنل کاربری بررسی شوند.
- درخواستهای ثبتشده در History مرور شوند.
هدف این مرحله شناخت رفتار طبیعی برنامه است.
هرچه شناخت دقیقتری از مسیرهای سایت وجود داشته باشد، تحلیل نتایج نیز قابل اعتمادتر خواهد بود.
مرحله هفتم: تحلیل نتایج Passive Scan
پس از مشاهده صفحات، ZAP میتواند درخواستها و پاسخهای ثبتشده را با قواعد غیرفعال بررسی کند.
در بخش Alerts، هشدارهای احتمالی نمایش داده میشوند.
برای هر هشدار باید نوع مشکل، نشانی مرتبط، توضیح و شواهد بررسی شوند.
بهتر است ابتدا مواردی که به تنظیمات ساده و قابل اصلاح مربوط هستند شناسایی شوند.
برای مثال، اگر هدر امنیتی مناسبی وجود ندارد، میتوان پیکربندی آن را در محیط آزمایشی اصلاح کرد و سپس نتیجه را دوباره بررسی کرد.
مرحله هشتم: افزایش پوشش با Spider
پس از بررسی دستی، میتوان از پیمایشگر مناسب برای کشف مسیرهای بیشتر استفاده کرد.
برای سایتهای ساده، Spider سنتی ممکن است کافی باشد.
اما برای برنامههای مبتنی بر JavaScript، استفاده از Client Spider میتواند مناسبتر باشد.
توجه داشته باشید که پیمایش خودکار نیز درخواستهای واقعی تولید میکند.
به همین دلیل باید محدوده پیمایش، مسیرهای مستثنا و اثر احتمالی درخواستها کنترل شود.
مرحله نهم: اسکن فعال در صورت نیاز
اگر مجوز مشخص وجود دارد و محیط آزمایشی آماده است، میتوان برای بررسی عمیقتر از Active Scan استفاده کرد.
در این مرحله بهتر است سیاست اسکن متناسب با هدف تعریف شود.
محدودسازی سرعت درخواستها، نظارت بر منابع سرور و انتخاب قواعد موردنیاز میتواند احتمال اختلال را کاهش دهد.
در برنامههای حساس نباید بدون ارزیابی پیامدها، تمام قابلیتهای فعال را بهصورت همزمان اجرا کرد.
مرحله دهم: تحلیل گزارش و اصلاح مشکلات
پس از پایان بررسی، هشدارها باید دستهبندی شوند.
هر یافته مهم باید از نظر صحت، شدت، اثر احتمالی و امکان اصلاح ارزیابی شود.
سپس مشکلات تأییدشده به تیم توسعه یا مدیریت زیرساخت ارجاع داده شوند.
مرحله نهایی، بررسی مجدد پس از اصلاح است.
هدف تست امنیت صرفاً تولید گزارش نیست؛ بلکه کاهش واقعی احتمال وقوع آسیبپذیری است.
آشنایی با بخشهای مهم رابط کاربری ZAP
برای استفاده بهتر از OWASP ZAP باید بخشهای اصلی محیط برنامه شناخته شوند.
بخش Sites
این بخش ساختار منابع مشاهدهشده را نمایش میدهد.
کاربر میتواند نشانیها و مسیرهای ثبتشده را بررسی کند و ارتباط میان قسمتهای مختلف برنامه را بهتر بشناسد.
بخش History
در بخش History درخواستها و پاسخهای مشاهدهشده ثبت میشوند.
این بخش برای بررسی رفتار برنامه، مقایسه پاسخها و تشخیص مراحل ارتباط میان مرورگر و سرور کاربرد دارد.
بخش Alerts
Alerts یکی از مهمترین قسمتهای ZAP است.
هشدارها بر اساس اطلاعاتی مانند نوع مشکل، سطح خطر و میزان اطمینان نمایش داده میشوند.
این بخش نقطه شروع مناسبی برای تحلیل نتایج امنیتی است.
بخش Request و Response
در این قسمت میتوان جزئیات درخواست و پاسخ مرتبط را مشاهده کرد.
اطلاعات این بخش برای درک علت هشدار و بررسی شواهد اهمیت دارند.
در هنگام اشتراکگذاری خروجیها باید اطلاعاتی مانند Cookie، Authorization Header و دادههای شخصی حذف یا پوشانده شوند.
بخش Marketplace
Marketplace برای مدیریت افزونههای ZAP استفاده میشود.
بهروزرسانی افزونهها و انتخاب قابلیتهای متناسب با پروژه میتواند عملکرد ابزار را بهبود دهد. 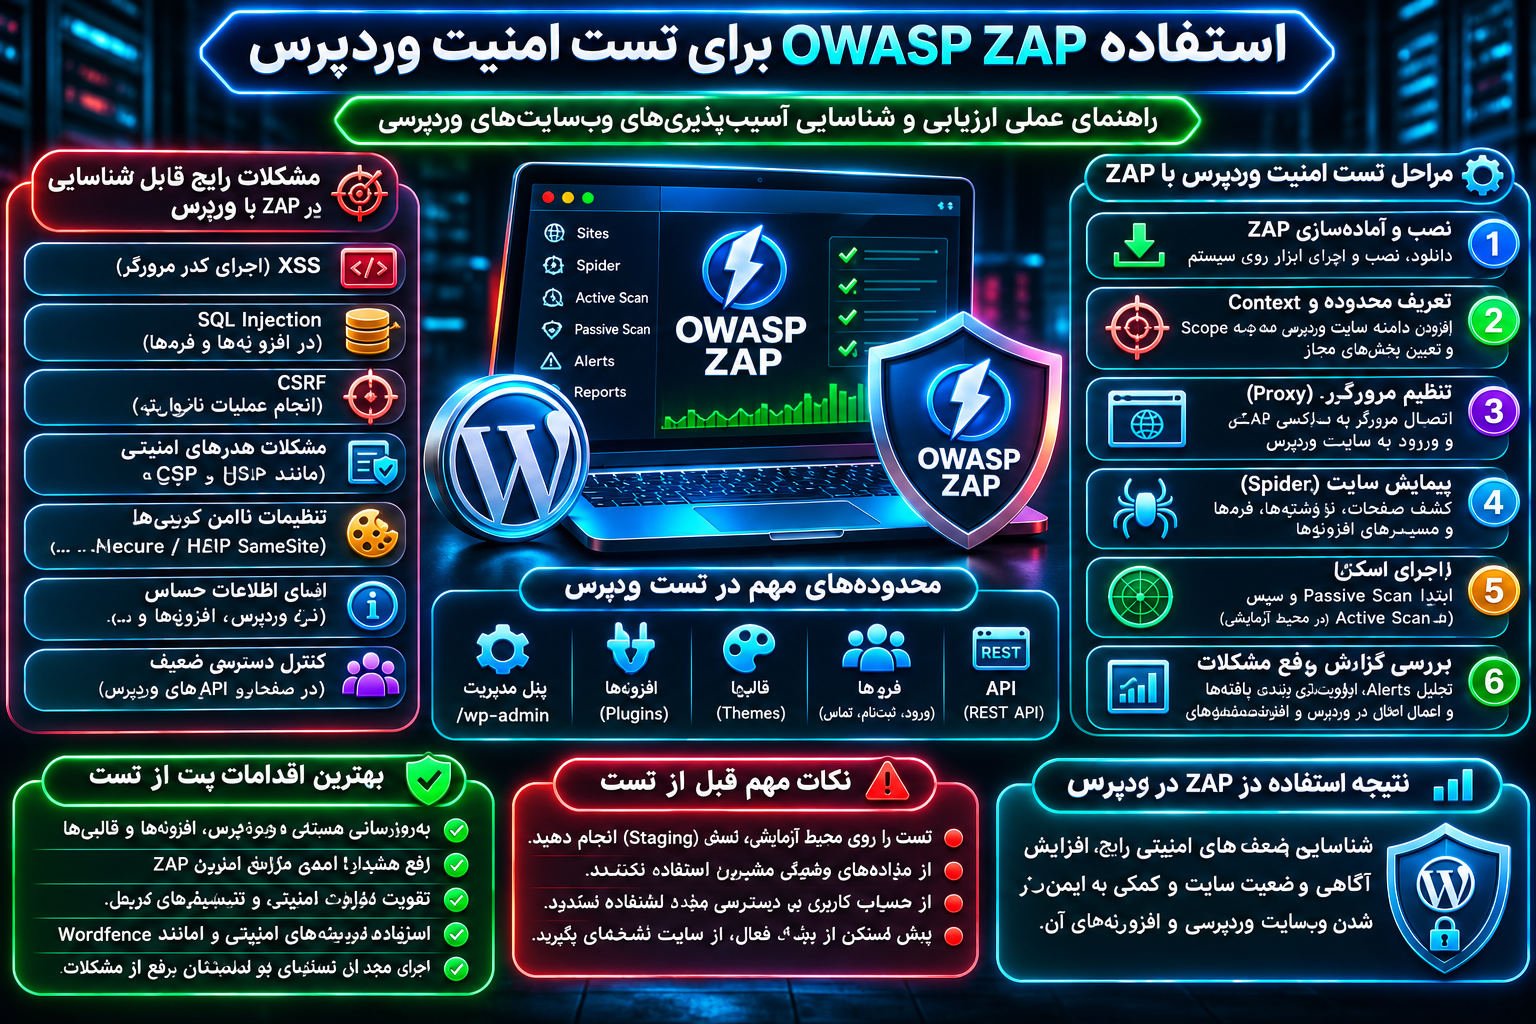
استفاده از OWASP ZAP برای تست امنیت وردپرس
وردپرس یکی از پرکاربردترین سیستمهای مدیریت محتوا است.
این محبوبیت باعث شده امنیت وبسایتهای وردپرسی برای مدیران سایتها و کسبوکارها اهمیت زیادی داشته باشد.
ZAP میتواند بخشی از فرایند ارزیابی امنیت یک وبسایت وردپرسی باشد.
بااینحال، باید توجه داشت که ZAP یک اسکنر اختصاصی وردپرس نیست.
بررسی صفحات عمومی وردپرس
در اولین مرحله میتوان صفحات عمومی سایت را در محیط مجاز بررسی کرد.
هدف این است که وضعیت هدرهای امنیتی، کوکیها و پاسخهای برنامه ارزیابی شود.
برای مثال، ممکن است یک سایت وردپرسی از HTTPS استفاده کند اما سیاست HSTS نداشته باشد.
ZAP میتواند در شرایط مناسب به شناسایی این وضعیت کمک کند.
رفع چنین هشدارهایی باید با توجه به معماری واقعی سایت و سازگاری تنظیمات انجام شود.
ارزیابی فرمهای وردپرس
بسیاری از سایتهای وردپرسی دارای فرم تماس، جستوجو، ثبتنام یا ورود هستند.
این فرمها ممکن است از افزونههای مختلف استفاده کنند.
به همین دلیل، امنیت آنها تنها به هسته وردپرس وابسته نیست.
در یک محیط آزمایشی میتوان بررسی کرد که درخواستهای مربوط به فرمها چگونه پردازش میشوند و آیا نشانههای ضعف امنیتی وجود دارد یا خیر.
همچنین باید به اعتبارسنجی سمت سرور، مدیریت خطا و محدودسازی دسترسی توجه کرد.
بررسی پنل مدیریت
پنل مدیریت وردپرس بخش حساسی از وبسایت است.
برای ارزیابی آن بهتر است از حسابهای آزمایشی با نقشهای مشخص استفاده شود.
آزمون دسترسی کاربران مختلف میتواند به بررسی اجرای صحیح بعضی محدودیتها کمک کند.
بااینحال، ZAP بهتنهایی نمیتواند صحت تمام مجوزهای داخلی وردپرس و افزونهها را تضمین کند.
در این بخش، بررسی تنظیمات نقشها، Capabilityها و منطق کنترل دسترسی افزونهها اهمیت زیادی دارد.
ارتباط ZAP با امنیت افزونهها
بسیاری از قابلیتهای سایت وردپرسی از طریق افزونهها ایجاد میشوند.
فرمسازها، فروشگاهسازها، افزونههای عضویت و ابزارهای ارتباط با API میتوانند مسیرهای جدیدی به برنامه اضافه کنند.
ZAP ممکن است برخی مشکلات قابل مشاهده این مسیرها را شناسایی کند.
اما تشخیص نسخه آسیبپذیر یک افزونه یا بررسی تمام مشکلات شناختهشده آن، نیازمند منابع اطلاعاتی و ابزارهای مکمل نیز هست.
در نتیجه، برای امنیت وردپرس بهتر است از ترکیب بهروزرسانی منظم، بررسی آسیبپذیریهای شناختهشده، تنظیم دسترسیها و آزمون برنامه استفاده شود.
استفاده از ZAP برای ارزیابی امنیت ووکامرس
ووکامرس به دلیل پردازش اطلاعات سفارش، مدیریت حساب کاربران و اتصال به سرویسهای پرداخت، دارای قسمتهای حساسی است.
تست امنیت چنین فروشگاهی نیازمند برنامهریزی دقیق است.
بررسی فرایند ورود و حساب کاربری
در محیط آزمایشی میتوان نحوه مدیریت نشست کاربران، رفتار کوکیها و کنترل دسترسی به اطلاعات حساب را بررسی کرد.
همچنین باید بررسی شود که کاربران تنها به اطلاعات و عملیات مجاز خود دسترسی داشته باشند.
این بررسی نباید صرفاً بر اساس نتیجه یک اسکن خودکار انجام شود.
توجه به سبد خرید و سفارشها
فرایند سفارش ممکن است شامل تغییر موجودی، محاسبه هزینه ارسال، اعمال تخفیف و ثبت اطلاعات مالی باشد.
اجرای درخواستهای آزمایشی روی این قسمتها میتواند اثر عملیاتی داشته باشد.
بنابراین استفاده از داده آزمایشی و جداکردن کامل محیط پرداخت واقعی ضروری است.
بررسی APIهای فروشگاه
بعضی فروشگاههای ووکامرسی از REST API برای ارتباط با نرمافزارهای دیگر استفاده میکنند.
در صورت وجود مجوز و مستندات مناسب، میتوان بخشی از این ارتباطات را با ابزارهای ZAP ارزیابی کرد.
مواردی مانند احراز هویت، مدیریت نشست، اعتبارسنجی ورودی و کنترل مجوزها اهمیت ویژهای دارند.
نقش ابزارهای مکمل
برای امنیت ووکامرس، ZAP باید در کنار سایر کنترلها استفاده شود.
بررسی مجوزهای کاربران، امنیت کلیدهای API، تنظیمات پرداخت، بهروزرسانی افزونهها و ثبت رویدادهای حساس، بخشهای مهمی از فرایند دفاعی هستند.
بررسی امنیت API با OWASP ZAP
برنامههای مدرن معمولاً از API برای ارتباط میان سرویسها استفاده میکنند.
APIها ممکن است اطلاعات کاربران، سفارشها، محصولات یا سایر دادههای برنامه را مدیریت کنند.
به همین دلیل، امنیت API اهمیت زیادی دارد.
پشتیبانی از OpenAPI
ZAP دارای افزونههایی برای واردکردن تعریف API با استاندارد OpenAPI است.
این قابلیت به شناسایی مسیرهای تعریفشده در مستندات برنامه کمک میکند.
وقتی مسیرها مشخص باشند، امکان تحلیل ساختار درخواستها و پوشش بهتر آزمونها فراهم میشود.
البته وجود مستندات OpenAPI به معنای آن نیست که تمام حالتهای امنیتی برنامه بهصورت خودکار بررسی میشوند.
پشتیبانی از GraphQL
GraphQL یکی دیگر از فناوریهای مورد استفاده در APIها است.
ZAP دارای قابلیتهایی برای واردکردن Schema و بررسی درخواستهای مرتبط با GraphQL است.
در این نوع برنامهها، کنترل مجوز دسترسی به دادهها، محدودسازی پیچیدگی درخواستها و اعتبارسنجی سمت سرور اهمیت دارند.
اهمیت بررسی احراز هویت API
بسیاری از APIها از Token یا روشهای دیگر برای احراز هویت استفاده میکنند.
در زمان ارزیابی، اطلاعات احراز هویت باید بهصورت امن نگهداری شوند.
همچنین لازم است آزمایشها با حسابهای مجاز و دادههای غیرواقعی انجام شوند.
نکته مهم این است که بررسی API فقط به شناسایی ضعفهای فنی محدود نمیشود.
منطق دسترسی به منابع، تفکیک کاربران و اعتبارسنجی مجوزها نیز باید بررسی شوند.
تحلیل گزارش OWASP ZAP و اولویتبندی آسیبپذیریها
پس از اجرای اسکن، ZAP ممکن است مجموعهای از هشدارها تولید کند.
اما همه هشدارها اهمیت یکسانی ندارند.
برای استفاده مؤثر از گزارش، باید تفاوت شدت خطر و میزان اطمینان مشخص باشد.
سطح خطر یا Risk
ZAP برای هشدارها سطح خطر تعریف میکند.
این سطوح معمولاً شامل موارد زیر هستند:
High: مشکل بالقوه مهمی که ممکن است اثر امنیتی قابلتوجهی داشته باشد.
Medium: ضعف احتمالی با اهمیت متوسط که باید متناسب با شرایط برنامه بررسی شود.
Low: مسئلهای با خطر نسبی کمتر که همچنان ممکن است نیازمند اصلاح باشد.
Informational: اطلاعاتی که الزاماً آسیبپذیری نیستند، اما میتوانند برای شناخت وضعیت امنیتی مفید باشند.
این دستهبندیها بر اساس قواعد ابزار تعیین میشوند و لزوماً معادل امتیاز CVSS نیستند.
میزان اطمینان یا Confidence
Confidence نشان میدهد ابزار تا چه اندازه به یافته خود اطمینان دارد.
ممکن است یک هشدار دارای Risk بالا اما Confidence پایین باشد.
این وضعیت به معنای آن است که در صورت واقعی بودن مشکل، اثر آن میتواند مهم باشد؛ اما شواهد موجود هنوز برای نتیجهگیری قطعی کافی نیستند.
در مقابل، یک هشدار با Confidence بالا معمولاً شواهد قویتری دارد.
بااینحال، حتی چنین یافتهای نیز باید در زمینه واقعی برنامه بررسی شود.
مفهوم False Positive
False Positive یا مثبت کاذب زمانی اتفاق میافتد که ابزار وجود یک مشکل را گزارش کند، اما بررسی تخصصی نشان دهد آن وضعیت واقعاً آسیبپذیری موردنظر نیست.
برای مثال، ممکن است یک الگوی ظاهراً مشکوک در پاسخ سرور مشاهده شود، اما کنترلهای امنیتی دیگری مانع سوءاستفاده شوند.
به همین دلیل، نباید هر هشدار را بدون بررسی بهعنوان یک آسیبپذیری قطعی ثبت کرد.
روش صحیح اولویتبندی
برای اولویتبندی یافتهها بهتر است چند عامل همزمان بررسی شوند:
- میزان حساسیت بخش آسیبدیده
- اثر احتمالی ضعف بر محرمانگی، صحت و دسترسپذیری
- سطح دسترسی موردنیاز برای رسیدن به مشکل
- امکان دسترسی کاربران غیرمجاز به بخش مربوط
- میزان اطمینان به شواهد
- وجود کنترلهای جبرانی
- اهمیت تجاری سامانه
- هزینه و زمان موردنیاز برای اصلاح
برای مثال، یک مشکل با شدت متوسط در بخش پرداخت ممکن است نسبت به یک هشدار شدید اما غیرقابل دسترس در محیطی آزمایشی، اولویت عملیاتی متفاوتی داشته باشد.
چگونه از ZAP گزارش امنیتی تهیه کنیم؟
گزارشگیری یکی از قابلیتهای کاربردی ZAP است.
این نرمافزار امکان تولید گزارش در قالبهایی مانند HTML، PDF، Markdown، JSON و XML را از طریق قالبها و افزونههای مربوط فراهم میکند.
در برخی محیطها، قالب SARIF نیز برای یکپارچهسازی با ابزارهای توسعه قابل استفاده است.
گزارش مناسب مدیران سایت
مدیران سایت معمولاً به گزارشی نیاز دارند که وضعیت کلی خطر را نشان دهد.
برای این گروه بهتر است گزارش شامل موارد زیر باشد:
- خلاصه وضعیت امنیتی
- تعداد یافتهها بر اساس شدت
- مهمترین خطرهای تأییدشده
- اثر احتمالی بر کسبوکار
- اقدامهای اصلاحی پیشنهادی
- وضعیت اصلاح مشکلات قبلی
هدف این گزارش کمک به تصمیمگیری است، نه نمایش تمام جزئیات فنی.
گزارش مناسب تیم توسعه
توسعهدهندگان به اطلاعات دقیقتری نیاز دارند.
برای هر مشکل بهتر است نشانی بخش آسیبدیده، شرایط مشاهده، شواهد، اثر امنیتی و راهکار اصلاح ثبت شود.
همچنین باید مشخص شود یافته تأیید شده است یا هنوز به بررسی بیشتر نیاز دارد.
گزارش فنی خوب به تیم توسعه کمک میکند مشکل را بدون سردرگمی بررسی کند.
محافظت از اطلاعات گزارش
گزارش ZAP ممکن است شامل نشانیهای داخلی، جزئیات درخواستها، اطلاعات نشست یا دادههای حساس باشد.
در نتیجه، فایل گزارش باید با سطح دسترسی مناسب نگهداری شود.
پیش از ارسال گزارش به دیگران، اطلاعات حساس باید حذف یا ناشناسسازی شوند.
این موضوع بهویژه در پروژههایی اهمیت دارد که دارای اطلاعات مشتریان یا دادههای تجاری محرمانه هستند.
خودکارسازی تست امنیت با ZAP در فرایند توسعه
یکی از قابلیتهای مهم ZAP، امکان استفاده در فرایندهای خودکار توسعه نرمافزار است.
در پروژههایی که تغییرات کد بهصورت مداوم منتشر میشوند، بررسی امنیت تنها در پایان توسعه کافی نیست.
استفاده از آزمونهای منظم میتواند به شناسایی زودهنگام برخی مشکلات کمک کند.
مفهوم CI/CD
CI/CD به مجموعه فرایندهایی اشاره دارد که ساخت، آزمون و انتشار نرمافزار را خودکار میکنند.
در چنین ساختاری، پس از تغییر کد یا آمادهشدن یک نسخه آزمایشی، مجموعهای از آزمونها اجرا میشود.
ZAP میتواند یکی از اجزای بررسی امنیتی این فرایند باشد.
استفاده از Baseline Scan
ZAP دارای اسکن آمادهای با عنوان Baseline Scan است.
این نوع اسکن معمولاً یک پیمایش محدود انجام میدهد و سپس نتایج اسکن غیرفعال را گزارش میکند.
Baseline Scan برای بررسی مقدماتی و تکرارشونده مناسب است.
البته باید توجه داشت که پیمایشگر درخواست واقعی ارسال میکند؛ بنابراین حتی این روش نیز باید فقط روی سامانه مجاز و با درنظرگرفتن رفتار برنامه استفاده شود.
استفاده از Full Scan
Full Scan در ZAP شامل اسکن فعال نیز میشود.
در نتیجه، سطح مداخله و احتمال اثرگذاری آن از Baseline Scan بیشتر است.
این نوع آزمون برای محیطهای آزمایشی آماده و کنترلشده مناسبتر خواهد بود.
اجرای خودکار Full Scan روی فروشگاه عملیاتی یا یک سامانه حساس، بدون برنامهریزی و ارزیابی خطر، تصمیم مناسبی نیست.
Automation Framework چیست؟
Automation Framework یکی از روشهای پیشنهادی برای خودکارسازی پیشرفته ZAP است.
این قابلیت اجازه میدهد مراحل مختلف آزمایش از طریق یک فایل پیکربندی YAML تعریف شوند.
برای مثال، میتوان محیط هدف، تنظیمات احراز هویت، نحوه پیمایش، قواعد اسکن، گزارشگیری و معیارهای نتیجه را در یک برنامه خودکار مشخص کرد.
مزیت اصلی این روش، تکرارپذیری آزمونها و کاهش وابستگی به تنظیمات دستی است.
مزایای اجرای منظم آزمون
استفاده از ZAP در فرایند توسعه میتواند چند مزیت داشته باشد:
- شناسایی زودتر بعضی مشکلات امنیتی
- بررسی تغییرات نسخههای جدید
- کاهش فراموشی آزمونهای تکراری
- امکان مقایسه گزارشهای دورهای
- کمک به مستندسازی وضعیت امنیتی
- افزایش هماهنگی میان توسعهدهندگان و تیم امنیت
بااینحال، هیچ فرایند خودکاری جایگزین بازبینی کد، طراحی امن و آزمون تخصصی منطق برنامه نیست.
مقایسه OWASP ZAP با سایر ابزارهای تست امنیت
برای انتخاب ابزار مناسب باید کاربرد واقعی هر نرمافزار را شناخت.
بعضی ابزارها برای بررسی ترافیک و آزمون دستی مناسب هستند و بعضی دیگر روی شناسایی مشکلات شناختهشده یا تحلیل کد تمرکز دارند.
مقایسه ZAP با Burp Suite
Burp Suite یکی دیگر از ابزارهای شناختهشده در حوزه ارزیابی امنیت برنامههای وب است.
هر دو ابزار از مفهوم پروکسی برای مشاهده و بررسی ارتباطات HTTP استفاده میکنند.
ZAP رایگان و متنباز است و قابلیتهای قابلتوجهی برای اسکن و خودکارسازی دارد.
Burp Suite در نسخهها و طرحهای مختلف ارائه میشود و برخی قابلیتهای پیشرفته آن در نسخههای تجاری قرار دارند.
انتخاب میان این دو ابزار به نوع پروژه، بودجه، نیازهای تیم و تجربه متخصص بستگی دارد.
مقایسه ZAP با Nikto
Nikto بیشتر بر بررسی برخی مشکلات شناختهشده در سرورهای وب و تنظیمات مرتبط تمرکز دارد.
در مقابل، ZAP امکانات گستردهتری برای مشاهده ارتباط مرورگر با برنامه، پیمایش مسیرها و تحلیل امنیتی در سطح برنامه وب ارائه میدهد.
این دو ابزار میتوانند در بعضی پروژهها نقش مکمل داشته باشند.
مقایسه ZAP با Nuclei
Nuclei یک موتور اسکن مبتنی بر قالبهای قابل تعریف است.
این ابزار برای بررسی مجموعهای از شرایط و مشکلات امنیتی بر اساس Templateهای مشخص استفاده میشود.
ZAP بیشتر بر تعامل با برنامه وب، تحلیل ترافیک و آزمونهای امنیتی آن متمرکز است.
بسته به هدف ارزیابی، ممکن است استفاده از هر دو ابزار مفید باشد.
تفاوت ZAP با WAF
یکی از اشتباهات رایج، یکسان دانستن اسکنر امنیتی با دیواره آتش برنامه وب است.
WAF یا Web Application Firewall برای پایش و کنترل بخشی از ترافیک ورودی استفاده میشود.
اما ZAP ابزار ارزیابی و شناسایی ضعفهای احتمالی است.
بنابراین WAF و ZAP جایگزین یکدیگر نیستند.
ممکن است یک وبسایت از WAF استفاده کند اما همچنان دارای ضعف امنیتی در منطق برنامه باشد.
همچنین ممکن است ZAP مشکل امنیتی را شناسایی کند، اما اصلاح آن به تغییر کد یا تنظیمات سرور نیاز داشته باشد.
مزایای استفاده از OWASP ZAP
ZAP به دلایل مختلفی برای تیمهای فنی و متخصصان امنیت جذاب است.
رایگان و متنباز بودن
مهمترین مزیت ابزار، دسترسی رایگان به قابلیتهای اصلی است.
این ویژگی برای کسبوکارهای کوچک، دانشجویان و تیمهایی که بودجه محدودی دارند ارزشمند است.
متنباز بودن نیز امکان بررسی عملکرد داخلی و توسعه قابلیتهای جدید را فراهم میکند.
پشتیبانی از آزمون دستی و خودکار
ZAP تنها به یک روش ارزیابی محدود نیست.
کاربر میتواند رفتار برنامه را بهصورت دستی مشاهده کند و از امکانات خودکار برای افزایش پوشش استفاده کند.
این ترکیب باعث انعطافپذیری بیشتر فرایند تست امنیت میشود.
مناسب برای آموزش امنیت وب
رابط گرافیکی و نمایش جزئیات درخواستها، یادگیری مفاهیم HTTP و امنیت برنامههای وب را سادهتر میکند.
دانشجویان و علاقهمندان میتوانند در محیطهای آموزشی مجاز، رفتار برنامهها را بررسی کنند.
قابلیت یکپارچهسازی
امکانات API، اجرای کانتینری و Automation Framework باعث میشوند ZAP در فرایندهای توسعه نرمافزار نیز قابل استفاده باشد.
جامعه کاربران و مستندات
وجود مستندات تخصصی، افزونهها و منابع آموزشی به کاربران کمک میکند با قابلیتهای ابزار آشنا شوند.
بااینحال، هنگام مطالعه آموزشهای قدیمی باید تغییرات رابط کاربری و امکانات نسخههای جدید بررسی شوند.
محدودیتهای OWASP ZAP
با وجود قابلیتهای گسترده، ZAP محدودیتهایی دارد که نباید نادیده گرفته شوند.
عدم شناسایی تمام آسیبپذیریها
اسکنرهای خودکار تنها میتوانند مشکلاتی را بررسی کنند که قواعد و شرایط لازم برای شناسایی آنها وجود داشته باشد.
اگر یک ضعف امنیتی وابسته به شرایط پیچیده تجاری یا تعامل چندمرحلهای باشد، ممکن است در اسکن خودکار مشخص نشود.
وابستگی به پوشش مسیرها
اگر بخشی از برنامه توسط ابزار کشف نشود، آزمونهای مرتبط با آن نیز ممکن است انجام نشوند.
برای مثال، یک صفحه که تنها پس از انجام چند عملیات مشخص قابل مشاهده است، ممکن است از دید پیمایشگر پنهان بماند.
احتمال نتایج مثبت کاذب
بعضی هشدارها نیازمند بررسی تخصصی هستند.
ثبت تمام هشدارها بهعنوان آسیبپذیری قطعی میتواند باعث اتلاف منابع و اولویتبندی نادرست شود.
محدودیت در بررسی منطق کسبوکار
مشکلاتی مانند تغییر غیرمجاز وضعیت سفارش، ضعف در فرایند تأیید درخواستها یا اجرای نادرست قواعد تجاری ممکن است نیازمند آزمون دستی باشند.
احتمال اثرگذاری اسکن فعال
اسکن فعال ممکن است موجب فشار روی سرور یا تغییر وضعیت دادهها شود.
به همین دلیل، آمادهسازی محیط آزمایش و کنترل دامنه آزمون ضروری است.
نیاز به دانش فنی
تولید گزارش بهتنهایی کافی نیست.
کاربر باید بتواند یافتهها را تفسیر کند، شواهد را بررسی کند و راهکار اصلاح متناسب با معماری برنامه ارائه دهد.
اشتباهات رایج هنگام استفاده از OWASP ZAP
برخی اشتباهات میتوانند باعث نتایج گمراهکننده یا ایجاد خطر برای سامانه شوند.
اجرای اسکن روی سایت بدون مجوز
دسترسی عمومی به یک سایت به معنای مجاز بودن آزمون امنیتی آن نیست.
اسکن فعال بدون مجوز میتواند مشکلات حقوقی و عملیاتی ایجاد کند.
حتی در آزمایش سامانه متعلق به خودتان نیز باید مسئولیت زیرساختهای مشترک و سرویسهای شخص ثالث در نظر گرفته شود.
اجرای Active Scan روی سایت عملیاتی
اجرای آزمون فعال روی سایت اصلی، بدون آمادهسازی، ممکن است باعث ایجاد اختلال شود.
در وبسایتهایی که سفارش، پرداخت یا اطلاعات کاربران را مدیریت میکنند، این خطر اهمیت بیشتری دارد.
بهترین روش، بررسی اولیه در محیط آزمایشی و اجرای کنترلشده آزمونهای ضروری است.
اعتماد کامل به گزارش خودکار
هیچ ابزار خودکاری نمیتواند امنیت کامل یک برنامه را تضمین کند.
نبود هشدار در ZAP به معنای نبود آسیبپذیری نیست.
گزارش ابزار باید یکی از ورودیهای فرایند ارزیابی امنیت باشد.
نادیده گرفتن هشدارهای کمخطر
گاهی یک هشدار Low یا Informational در کنار سایر مشکلات میتواند اهمیت بیشتری پیدا کند.
بنابراین بهتر است یافتهها در زمینه واقعی سامانه بررسی شوند.
اسکن بدون تعریف Scope
در صورت تنظیم نبودن محدوده، ممکن است درخواستها به مسیرهای خارج از هدف موردنظر ارسال شوند.
استفاده از Protected Mode و تعریف دقیق Context میتواند به کاهش این خطر کمک کند.
آزمایش با حساب مدیر اصلی
استفاده از حساب مدیریتی واقعی برای آزمون میتواند پیامدهای امنیتی و عملیاتی داشته باشد.
بهتر است حسابهای آزمایشی با حداقل دسترسی موردنیاز ایجاد شوند.
ذخیره ناامن گزارشها
گزارشها و فایلهای نشست ممکن است حاوی اطلاعات حساس باشند.
قرار دادن آنها در پوشه عمومی یا مخزن کد بدون کنترل دسترسی میتواند باعث افشای اطلاعات شود.
فعالسازی همزمان تمام قواعد
فعالکردن تعداد زیادی از قواعد فعال بدون شناخت عملکرد آنها میتواند منابع سرور را تحت فشار قرار دهد.
بهتر است سیاست اسکن بر اساس هدف و حساسیت برنامه تنظیم شود.
اصلاح تنظیمات بدون آزمون مجدد
گاهی رفع یک هشدار ممکن است بر عملکرد سایت تأثیر بگذارد.
برای مثال، اعمال سختگیرانه CSP بدون بررسی منابع موردنیاز میتواند باعث اختلال در برخی قابلیتهای سایت شود.
بنابراین هر اصلاح امنیتی باید همراه با آزمون عملکرد و ارزیابی مجدد انجام شود.
چکلیست اصولی برای استفاده ایمن از ZAP
برای داشتن یک فرایند تست امنیت قابل اعتماد، بهتر است مراحل زیر رعایت شوند.
پیش از شروع اسکن
- مالکیت یا مجوز رسمی آزمون مشخص باشد.
- محدوده سایت و سرویسهای مجاز تعریف شود.
- محیط آزمایشی مناسب آماده شود.
- نسخه پشتیبان تهیه و بازیابی آن بررسی شود.
- حسابهای آزمایشی ایجاد شوند.
- اطلاعات حساس واقعی از محیط تست حذف شوند.
- محدودیتهای عملکردی و عملیاتی ثبت شوند.
- نسخه ابزار و افزونهها بررسی شوند.
هنگام اجرای آزمون
- حالت امنیتی متناسب با آزمون انتخاب شود.
- Scope و Context بررسی شوند.
- ابتدا ترافیک عادی تحلیل شود.
- نتایج Passive Scan ثبت شوند.
- پیمایش خودکار کنترل شود.
- آزمون فعال تنها در شرایط مجاز انجام شود.
- منابع سرور و لاگها پایش شوند.
- در صورت مشاهده اختلال، آزمون متوقف شود.
پس از پایان آزمون
- هشدارهای مهم بررسی و اعتبارسنجی شوند.
- مثبتهای کاذب مشخص شوند.
- خطر هر یافته در زمینه واقعی ارزیابی شود.
- گزارش مناسب برای تیم فنی تهیه شود.
- اطلاعات حساس از خروجیها حذف شوند.
- اصلاحات امنیتی اجرا شوند.
- آزمون مجدد انجام شود.
- نتایج و تغییرات مستندسازی شوند.
این رویکرد باعث میشود خروجی ZAP به بخشی از یک فرایند منظم مدیریت آسیبپذیری تبدیل شود.
بهترین روش ترکیب OWASP ZAP با سایر اقدامات امنیتی
تست امنیت زمانی مؤثرتر است که در کنار سایر کنترلها انجام شود.
ZAP بیشتر به ارزیابی پویا در سطح برنامه وب کمک میکند.
اما امنیت یک سامانه به عوامل دیگری نیز وابسته است.
بررسی امنیت کد
ابزارهای SAST یا Static Application Security Testing برای تحلیل ایستای کد استفاده میشوند.
این ابزارها میتوانند بعضی الگوهای ناامن را بدون اجرای کامل برنامه شناسایی کنند.
ترکیب SAST و DAST میتواند پوشش بهتری نسبت به استفاده از تنها یکی از آنها فراهم کند.
مدیریت وابستگیها
برنامههای وب معمولاً از کتابخانهها، فریمورکها و بستههای شخص ثالث استفاده میکنند.
وجود آسیبپذیری شناختهشده در این وابستگیها ممکن است امنیت برنامه را تحت تأثیر قرار دهد.
بررسی ترکیب نرمافزار یا SCA میتواند به شناسایی بعضی از این مشکلات کمک کند.
مدیریت دسترسی و احراز هویت
استفاده از رمز عبور مناسب، احراز هویت دومرحلهای یا 2FA و کنترل مجوزهای کاربران از اقدامات مهم امنیتی هستند.
البته فعالسازی 2FA بهتنهایی ضعفهای کنترل دسترسی یا پردازش ورودی را رفع نمیکند.
هر کنترل امنیتی باید متناسب با تهدید موردنظر طراحی شود.
استفاده از WAF و ثبت رویداد
WAF میتواند به کاهش برخی تهدیدهای مرتبط با ترافیک وب کمک کند.
ثبت لاگهای امنیتی نیز امکان شناسایی رفتار غیرعادی و بررسی رخدادها را فراهم میکند.
اما هیچیک جایگزین اصلاح آسیبپذیری در کد برنامه نیستند.
آزمون دورهای و مدیریت اصلاحات
امنیت وبسایت یک فعالیت یکباره نیست.
انتشار نسخه جدید، نصب افزونه، تغییر تنظیمات سرور یا اتصال یک API جدید ممکن است سطح حمله برنامه را تغییر دهد.
بنابراین بهتر است بررسیهای امنیتی بهصورت دورهای و پس از تغییرات مهم انجام شوند.
سؤالات متداول درباره OWASP ZAP
آیا OWASP ZAP برای تست امنیت سایت رایگان است؟
بله. ZAP یک ابزار متنباز و رایگان برای ارزیابی امنیت برنامههای وب است. کاربران میتوانند بدون خرید مجوز نرمافزار از قابلیتهای اصلی آن استفاده کنند. بااینحال، اجرای آزمونهای حرفهای ممکن است به زیرساخت آزمایشی و دانش تخصصی نیاز داشته باشد.
آیا OWASP ZAP هنوز متعلق به OWASP است؟
خیر. پروژه ZAP در سال ۲۰۲۳ از OWASP جدا شد و اکنون بهصورت یک پروژه متنباز مستقل با پشتیبانی Checkmarx توسعه مییابد. نام رسمی فعلی آن ZAP یا ZAP by Checkmarx است، هرچند عنوان OWASP ZAP همچنان شناختهشده است.
آیا ZAP میتواند تمام آسیبپذیریهای سایت را پیدا کند؟
خیر. ZAP میتواند بسیاری از مشکلات شناختهشده و نشانههای پیکربندی ناامن را شناسایی کند، اما برخی ضعفها به بررسی دستی نیاز دارند. مشکلات مربوط به منطق کسبوکار، کنترل دسترسی پیچیده و رفتارهای وابسته به شرایط خاص ممکن است از دید اسکنر خودکار پنهان بمانند.
آیا استفاده از OWASP ZAP روی سایت اصلی خطرناک است؟
بستگی به نوع فعالیت دارد. تحلیل غیرفعال ترافیک موجود معمولاً کمخطر است، اما پیمایش خودکار درخواست واقعی تولید میکند. اسکن فعال نیز میتواند باعث تغییر داده، افزایش بار یا اختلال شود. برای آزمونهای عمیقتر بهتر است از محیط آزمایشی کنترلشده استفاده شود.
آیا ZAP برای سایتهای وردپرسی مناسب است؟
بله. ZAP میتواند برای بررسی بخشی از وضعیت امنیتی سایتهای وردپرسی استفاده شود. تحلیل هدرها، کوکیها، فرمها و رفتار درخواستهای برنامه از کاربردهای آن است. بااینحال، بررسی افزونههای آسیبپذیر و پیکربندی داخلی وردپرس ممکن است به ابزارهای تخصصی مکمل نیاز داشته باشد.
تفاوت OWASP ZAP با Burp Suite چیست؟
هر دو ابزار برای تحلیل و ارزیابی امنیت برنامههای وب استفاده میشوند. ZAP رایگان و متنباز است و امکانات مناسبی برای اسکن و خودکارسازی دارد. Burp Suite نیز مجموعهای از امکانات تخصصی ارائه میدهد که برخی از آنها در نسخههای تجاری قرار دارند. انتخاب ابزار به نیاز پروژه وابسته است.
آیا برای استفاده از ZAP باید برنامهنویسی بلد باشیم؟
برای آشنایی اولیه با رابط گرافیکی و مشاهده نتایج غیرفعال، برنامهنویسی الزام قطعی نیست. اما برای تحلیل دقیق آسیبپذیریها، شناخت HTTP، مفاهیم امنیت وب و رفتار برنامه ضروری است. دانش برنامهنویسی نیز در بررسی مشکلات پیچیده و اصلاح آنها کمک زیادی میکند.
آیا ZAP از HTTPS پشتیبانی میکند؟
بله. ZAP میتواند در محیط مجاز و با تنظیم گواهی مناسب، ارتباطات HTTPS را از طریق پروکسی تحلیل کند. این کار باید با رعایت امنیت گواهیها و محدودکردن استفاده از پروکسی به محیط آزمایشی انجام شود.
تفاوت Spider و Active Scan در چیست؟
Spider برای کشف مسیرها و منابع برنامه استفاده میشود. در مقابل، Active Scan مجموعهای از آزمونهای امنیتی را برای شناسایی برخی آسیبپذیریها اجرا میکند. پیمایشگر معمولاً برای شناخت سطح برنامه به کار میرود، درحالیکه اسکن فعال مداخله بیشتری در رفتار برنامه دارد.
آیا امکان بررسی API با OWASP ZAP وجود دارد؟
بله. ZAP امکاناتی برای بررسی API و واردکردن تعریفهای OpenAPI و GraphQL دارد. این قابلیتها میتوانند به کشف مسیرهای API و اجرای بررسیهای امنیتی کمک کنند. البته کنترل دسترسی و منطق تجاری API همچنان نیازمند ارزیابی تخصصی هستند.
آیا میتوان ZAP را در Docker اجرا کرد؟
بله. تصاویر رسمی Docker برای اجرای ZAP و بعضی اسکنهای آماده وجود دارند. این روش برای خودکارسازی، یکپارچهسازی با CI/CD و ایجاد محیطهای قابل تکرار مناسب است. دسترسی شبکه و API کانتینر باید بهدرستی محدود شود.
آیا نبود هشدار در ZAP به معنای امن بودن سایت است؟
خیر. ممکن است بعضی مسیرهای برنامه بررسی نشده باشند یا آسیبپذیری موجود توسط قواعد خودکار قابل شناسایی نباشد. نبود هشدار صرفاً نشان میدهد ابزار در محدوده و شرایط آزمون انجامشده، مشکل قابل گزارشی شناسایی نکرده است.
آیا ZAP میتواند جایگزین تست نفوذ حرفهای شود؟
خیر. ZAP یک ابزار کمکی قدرتمند است، اما تست نفوذ حرفهای شامل تعیین محدوده، تحلیل معماری، بررسی دستی، ارزیابی منطق برنامه، اعتبارسنجی یافتهها و ارائه راهکار اصلاح است. این مراحل را نمیتوان بهطور کامل به یک اسکنر خودکار واگذار کرد.
هر چند وقت یکبار باید با ZAP سایت را بررسی کرد؟
تناوب بررسی به حساسیت سامانه، تعداد تغییرات و سطح خطر بستگی دارد. بهتر است پس از انتشار قابلیتهای مهم، تغییر تنظیمات امنیتی یا اصلاح آسیبپذیریها، آزمونهای مرتبط تکرار شوند. در پروژههای فعال، میتوان بررسیهای غیرفعال و کنترلشده را در چرخه توسعه قرار داد.
جمعبندی: آیا OWASP ZAP انتخاب مناسبی برای تست امنیت سایت است؟
OWASP ZAP یا نام رسمی امروزی آن، ZAP، یکی از ابزارهای کاربردی و رایگان برای ارزیابی امنیت برنامههای تحت وب است.
این نرمافزار با فراهمکردن امکاناتی مانند پروکسی تحلیل ترافیک، Passive Scan، Active Scan، Spider، Client Spider، مدیریت احراز هویت، گزارشگیری و خودکارسازی، به متخصصان کمک میکند بخشهای مختلف برنامه را از نظر امنیتی بررسی کنند.
یکی از مهمترین مزایای ZAP آن است که امکان شروع یادگیری و اجرای بررسیهای مقدماتی را بدون خرید ابزار تجاری فراهم میکند.
همچنین توسعهدهندگان میتوانند از قابلیتهای آن برای شناسایی بعضی مشکلات امنیتی پیش از انتشار نسخههای جدید استفاده کنند.
بااینحال، باید توجه داشت که ZAP یک ابزار شناسایی و ارزیابی است، نه راهکاری برای تضمین امنیت کامل وبسایت.
اسکن خودکار نمیتواند جایگزین طراحی امن، بازبینی کد، مدیریت دسترسیها، بهروزرسانی نرمافزارها و آزمون دستی شود.
برای استفاده حرفهای از OWASP ZAP، بهتر است ابتدا محدوده مجاز تعیین شود، محیط آزمایشی آماده باشد و بررسی از تحلیل غیرفعال آغاز شود. سپس در صورت نیاز و با رعایت ملاحظات امنیتی، آزمونهای پیشرفتهتر اجرا شوند.
در نهایت، ارزش واقعی گزارش ZAP زمانی مشخص میشود که یافتهها بهدرستی اعتبارسنجی شوند، مشکلات تأییدشده اصلاح شوند و نتیجه اصلاحات دوباره مورد آزمایش قرار گیرد.
برای مدیران وبسایتهای وردپرسی، فروشگاههای ووکامرسی و توسعهدهندگان برنامههای تحت وب، استفاده اصولی از ZAP در کنار سایر کنترلهای امنیتی میتواند گامی مؤثر در کاهش خطر آسیبپذیریها و افزایش تابآوری سامانه باشد.