Bug Bounty چیست؟ راهنمای راهاندازی برنامه باگ بانتی برای وبسایت
باگ بانتی (Bug Bounty) یک برنامه امنیتی برای شناسایی و گزارش آسیبپذیریهای وبسایت توسط پژوهشگران مجاز در ازای پاداش است. این روش به کسبوکارها کمک میکند ضعفهای امنیتی مهم را پیش از سوءاستفاده احتمالی شناسایی کنند و خطر افشای اطلاعات یا دسترسی غیرمجاز را کاهش دهند. راهاندازی موفق برنامه باگ بانتی نیازمند تعیین محدوده آزمون، تدوین قوانین، بودجهبندی پاداش و ایجاد فرایند منظم بررسی و اصلاح گزارشهاست.
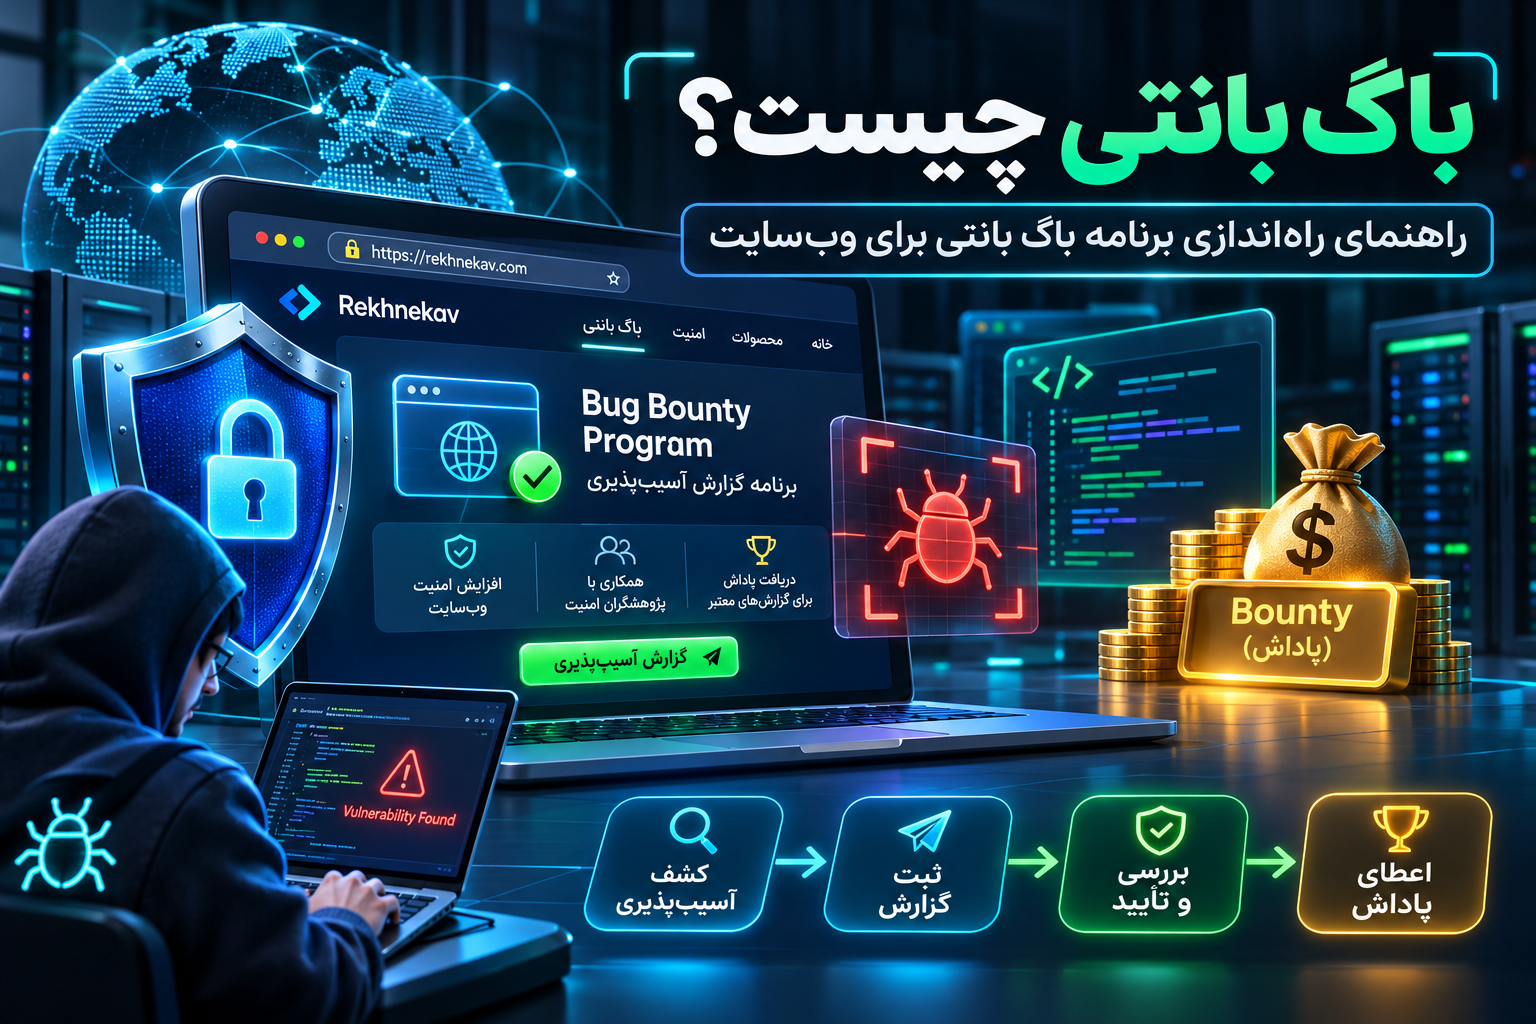
باگ بانتی (Bug Bounty) یک برنامه امنیتی است که در آن سازمانها به پژوهشگران امنیت سایبری اجازه میدهند آسیبپذیریهای مشخصی را در وبسایت، اپلیکیشن یا سامانههای تحت مالکیت آنها شناسایی و بهصورت محرمانه گزارش کنند. در مقابل، گزارشهای معتبر و واجد شرایط میتوانند پاداش مالی یا غیرمالی دریافت کنند. راهاندازی موفق برنامه باگ بانتی به تعیین محدوده آزمون، تدوین قوانین، بودجهبندی پاداشها، بررسی تخصصی گزارشها و اصلاح آسیبپذیریها نیاز دارد.
امنیت وبسایت دیگر تنها به نصب گواهی SSL، انتخاب رمز عبور قوی یا استفاده از افزونههای امنیتی محدود نمیشود. وبسایتهای امروزی از اجزای متعددی مانند سیستم مدیریت محتوا، پایگاه داده، رابطهای برنامهنویسی، سرویسهای پرداخت، افزونهها و زیرساختهای ابری تشکیل شدهاند. هر یک از این بخشها میتواند دارای ضعف امنیتی باشد.
حتی یک تیم توسعه باتجربه نیز نمیتواند تضمین کند که تمام آسیبپذیریهای نرمافزار پیش از انتشار شناسایی شدهاند. تغییرات مداوم کد، اضافهشدن قابلیتهای جدید و پیچیدگی ارتباط میان سرویسها باعث میشود احتمال بروز مشکلات امنیتی همواره وجود داشته باشد.
برای مثال، ممکن است یک فروشگاه اینترنتی از نظر زیرساخت و تنظیمات سرور ایمن باشد، اما به دلیل نقص در کنترل دسترسی، اطلاعات سفارشهای کاربران در شرایط خاص در اختیار شخص دیگری قرار بگیرد. چنین ضعفی الزاماً با اسکنهای امنیتی ساده شناسایی نمیشود.
اینجاست که برنامه Bug Bounty اهمیت پیدا میکند.
در این مدل، سازمان بهجای اتکا به یک تیم محدود، از توانایی گروهی از پژوهشگران امنیتی با تجربهها و روشهای تحلیلی متفاوت استفاده میکند. این افراد میتوانند مشکلاتی را شناسایی کنند که در آزمونهای معمولی از دید تیم توسعه پنهان ماندهاند.
بااینحال، راهاندازی برنامه باگ بانتی به معنای دعوت نامحدود افراد برای آزمایش تمام قسمتهای سایت نیست. یک برنامه حرفهای باید از ابتدا مشخص کند چه داراییهایی قابل آزمایش هستند، چه فعالیتهایی مجاز است و گزارشها چگونه بررسی میشوند.
در این راهنما، مفهوم Bug Bounty، تفاوت آن با تست نفوذ و افشای مسئولانه، مراحل راهاندازی، تعیین پاداش، مدیریت گزارشها و نکات اختصاصی برای سایتهای وردپرسی و فروشگاههای اینترنتی را بررسی میکنیم. 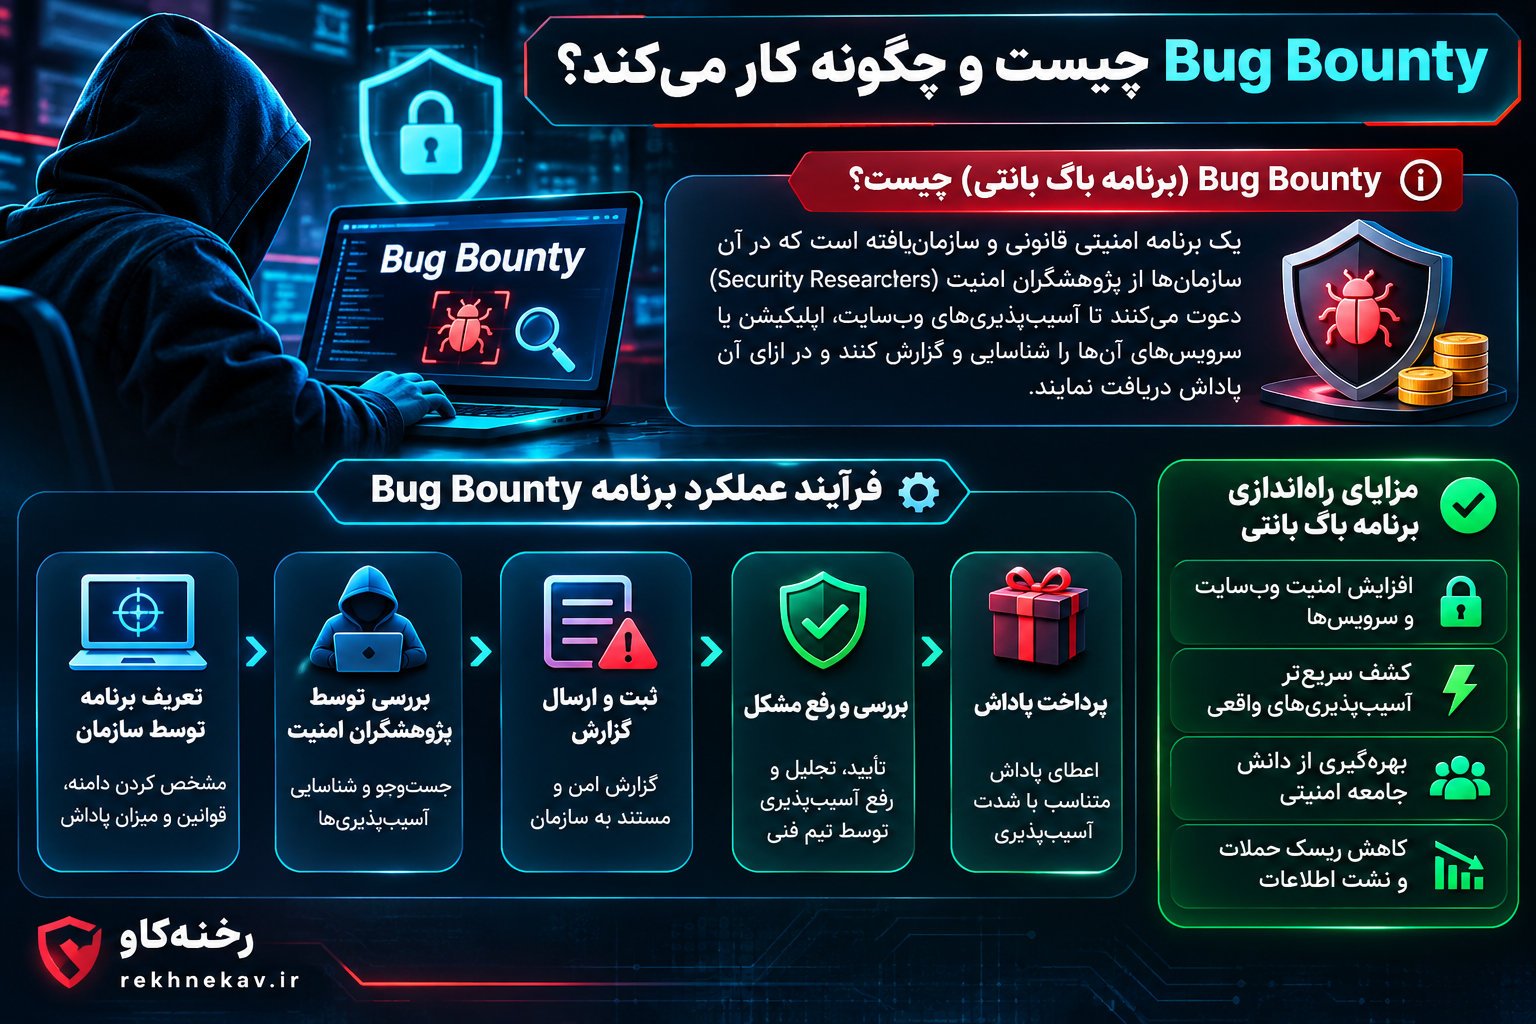
Bug Bounty چیست و چگونه کار میکند؟
باگ بانتی یا برنامه پاداش کشف آسیبپذیری، نوعی همکاری ساختاریافته میان مالکان سامانههای دیجیتال و پژوهشگران امنیت سایبری است.
در این همکاری، سازمان قوانین مشخصی منتشر میکند و پژوهشگران میتوانند در محدوده مجاز به دنبال ضعفهای امنیتی بگردند.
اگر پژوهشگری یک آسیبپذیری واقعی، جدید و واجد شرایط شناسایی کند، گزارشی شامل توضیح مشکل، شرایط وقوع و تأثیر امنیتی آن ارائه میدهد.
تیم امنیتی سازمان گزارش را بررسی میکند و پس از تأیید، مطابق سیاست برنامه درباره پاداش تصمیم میگیرد.
نقش پژوهشگران امنیتی در باگ بانتی
افرادی که در برنامههای Bug Bounty مشارکت میکنند معمولاً با عنوان Bug Bounty Hunter یا پژوهشگر امنیتی شناخته میشوند.
این افراد ممکن است در زمینههای مختلفی تخصص داشته باشند؛ از جمله:
- امنیت برنامههای تحت وب و API
- امنیت احراز هویت و مدیریت نشست
- کنترل دسترسی و مجوزهای کاربران
- امنیت زیرساختهای ابری
- تحلیل منطق تجاری نرمافزار
- امنیت اپلیکیشنهای موبایل
- شناسایی افشای اطلاعات حساس
- بررسی پیکربندیهای امنیتی
تفاوت پژوهشگر مجاز با مهاجم مخرب در داشتن مجوز، رعایت محدودیتها، جلوگیری از آسیب و گزارش محرمانه یافتههاست.
وجود برنامه باگ بانتی بهخودیخود اجازه انجام هر نوع آزمایشی را فراهم نمیکند. پژوهشگر باید دقیقاً در چارچوب قوانین منتشرشده فعالیت کند.
چرخه کاری یک برنامه Bug Bounty
فرایند استاندارد را میتوان به چند مرحله تقسیم کرد:
- سازمان داراییهای مجاز و شرایط مشارکت را مشخص میکند.
- پژوهشگر قوانین برنامه را مطالعه میکند.
- آزمونهای امنیتی مجاز و کنترلشده انجام میشوند.
- آسیبپذیری احتمالی بهصورت محرمانه گزارش میشود.
- تیم امنیتی گزارش را دریافت و دستهبندی میکند.
- اعتبار و شدت آسیبپذیری بررسی میشود.
- توسعهدهندگان مشکل را اصلاح میکنند.
- اصلاحیه آزمایش و تأیید میشود.
- پاداش مطابق شرایط برنامه پرداخت میشود.
- گزارش بسته شده و در صورت توافق، اطلاعرسانی عمومی انجام میشود.
نکته مهم این است که کشف آسیبپذیری پایان فرایند نیست. ارزش اصلی برنامه زمانی ایجاد میشود که یافتهها به اصلاحات واقعی و کاهش خطر امنیتی منجر شوند.
انواع برنامههای باگ بانتی
همه برنامههای Bug Bounty ساختار یکسانی ندارند. انتخاب مدل مناسب باید با توجه به اندازه سازمان، حساسیت اطلاعات و توانایی تیم امنیتی انجام شود.
برنامه باگ بانتی عمومی (Public Bug Bounty)
در مدل عمومی، برنامه برای جامعه گستردهای از پژوهشگران واجد شرایط قابل مشاهده و مشارکت است.
مزیت اصلی این روش، استفاده از تنوع تخصص و دیدگاه تعداد بیشتری از پژوهشگران است.
بااینحال، تعداد گزارشها، موارد تکراری و درخواستهای پشتیبانی نیز ممکن است افزایش پیدا کند.
برنامه عمومی معمولاً برای سازمانهایی مناسبتر است که فرایند بررسی گزارش، پاسخگویی و اصلاح آسیبپذیری آنها به بلوغ قابلقبولی رسیده باشد.
برنامه باگ بانتی خصوصی (Private Bug Bounty)
در این مدل، فقط پژوهشگران دعوتشده مجاز به مشارکت هستند.
سازمان میتواند براساس تجربه، سابقه و تخصص افراد، گروه محدودی را انتخاب کند.
این روش مزایای مهمی دارد:
- کنترل بیشتر بر تعداد مشارکتکنندگان
- مدیریت سادهتر حجم گزارشها
- امکان ایجاد ارتباط نزدیک با پژوهشگران
- مناسببودن برای شروع آزمایشی برنامه
- کاهش احتمال ازدحام آزمونهای همزمان
برای بسیاری از کسبوکارهایی که نخستین برنامه باگ بانتی خود را راهاندازی میکنند، شروع خصوصی انتخاب منطقیتری است.
برنامه مستمر و برنامه زماندار
برنامه مستمر در تمام طول سال فعال است و پژوهشگران میتوانند طبق قوانین، یافتههای جدید را گزارش کنند.
در مقابل، برنامه زماندار فقط در یک بازه مشخص اجرا میشود؛ برای مثال، پیش از انتشار نسخه جدید یک سرویس.
برنامه مستمر برای محصولاتی که بهطور مرتب توسعه پیدا میکنند مناسب است. برنامه زماندار نیز میتواند برای یک ارزیابی محدود یا آزمایشی مفید باشد.
البته حتی پس از پایان برنامه زماندار، سازمان باید راهی امن برای دریافت گزارش آسیبپذیریهای احتمالی داشته باشد. 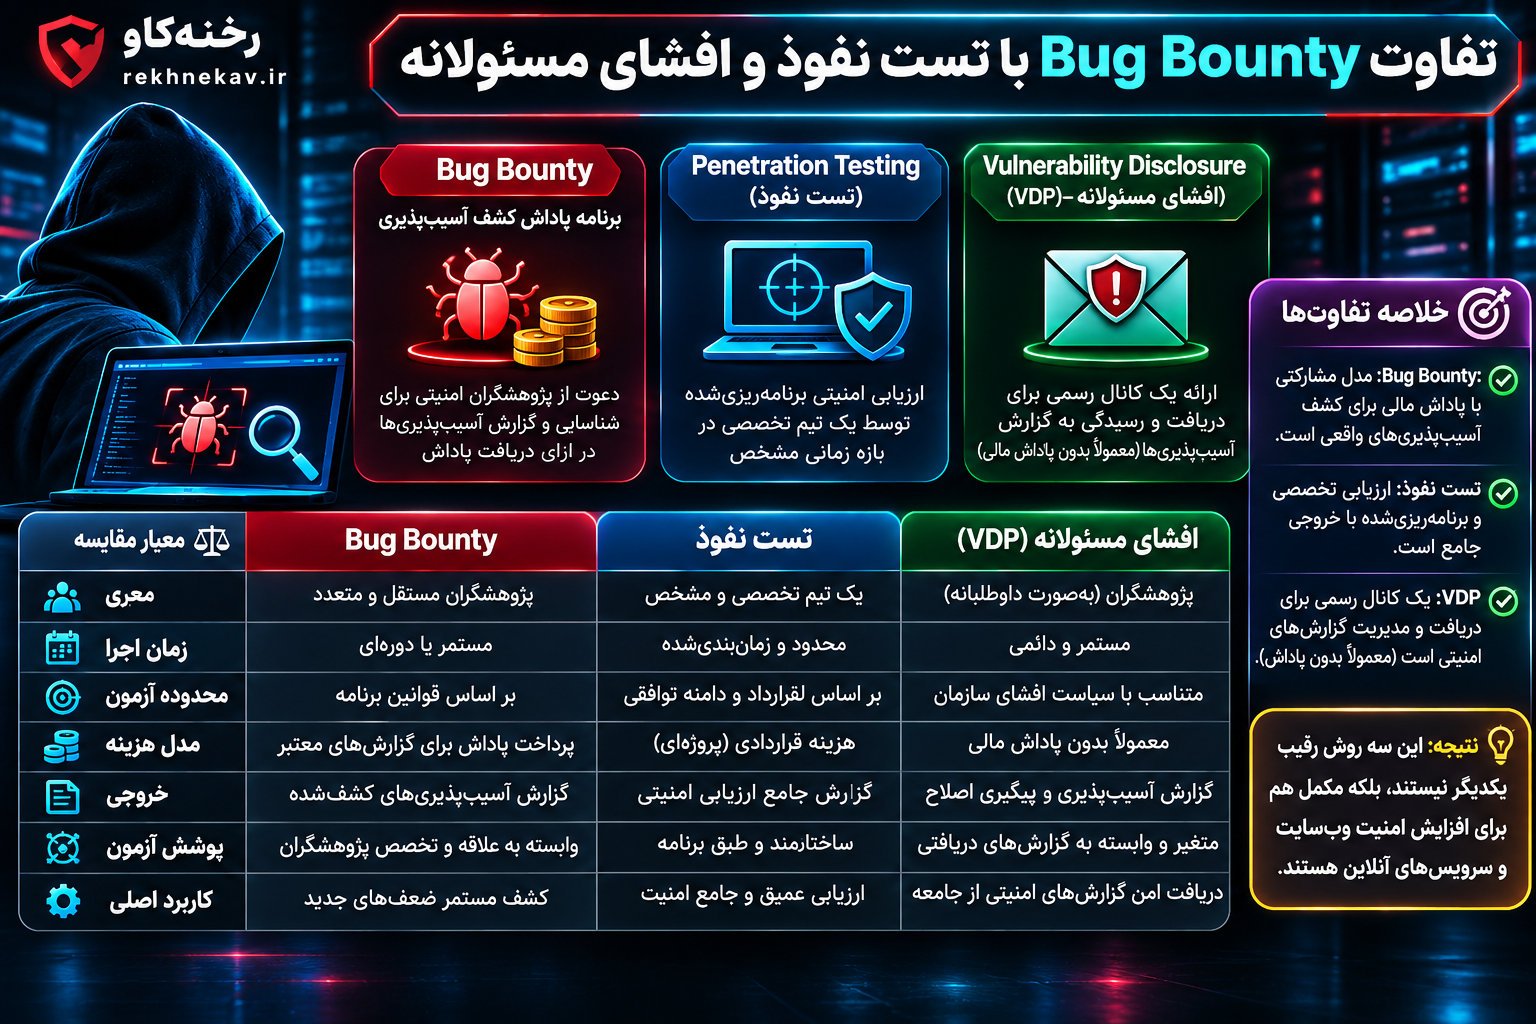
تفاوت Bug Bounty با تست نفوذ و افشای مسئولانه
یکی از اشتباهات رایج، یکسان دانستن برنامه باگ بانتی، تست نفوذ و سیاست افشای آسیبپذیری است.
این روشها هدف مشترک افزایش امنیت را دنبال میکنند، اما از نظر ساختار، هزینه و مسئولیت متفاوت هستند.
تفاوت باگ بانتی و تست نفوذ (Penetration Testing)
تست نفوذ معمولاً یک ارزیابی امنیتی برنامهریزیشده است که توسط یک تیم مشخص، در مدت محدود و با دامنه کاری از پیش توافقشده انجام میشود.
خروجی آن میتواند شامل گزارش جامع یافتهها، روش ارزیابی، تحلیل ریسک و پیشنهادهای اصلاحی باشد.
در مقابل، باگ بانتی معمولاً بر کشف و گزارش آسیبپذیریهای واجد شرایط توسط پژوهشگران متعدد تمرکز دارد.
| ویژگی | Bug Bounty | تست نفوذ |
|---|---|---|
| مجریان | پژوهشگران مستقل یا دعوتشده | تیم امنیتی مشخص |
| زمان اجرا | مستمر یا دورهای | معمولاً محدود و زمانبندیشده |
| مدل هزینه | پاداش گزارشهای واجد شرایط و هزینه مدیریت | هزینه قرارداد یا پروژه |
| محدوده | براساس قوانین برنامه | براساس قرارداد آزمون |
| خروجی | گزارش آسیبپذیریهای کشفشده | ارزیابی و گزارش مطابق دامنه توافقشده |
| پوشش آزمون | وابسته به فعالیت پژوهشگران | وابسته به روش و محدوده قرارداد |
| کاربرد | کشف مستمر ضعفهای جدید | ارزیابی ساختاریافته امنیت |
باگ بانتی جایگزین کامل تست نفوذ نیست.
ممکن است یک بخش از نرمافزار برای پژوهشگران جذابیت کمتری داشته باشد و در برنامه باگ بانتی کمتر بررسی شود. درحالیکه تست نفوذ قراردادی میتواند پوشش مشخصی برای همان بخش تعریف کند.
تفاوت Bug Bounty و Vulnerability Disclosure Program
برنامه افشای آسیبپذیری یا Vulnerability Disclosure Program که بهاختصار VDP نامیده میشود، فرایندی رسمی برای دریافت و مدیریت گزارشهای امنیتی است.
در VDP، سازمان کانال ارتباطی، محدوده مجاز، قوانین و نحوه رسیدگی را تعریف میکند؛ اما پرداخت پاداش مالی الزامی نیست.
در برنامه باگ بانتی، ارائه پاداش برای گزارشهای واجد شرایط از عناصر اصلی برنامه محسوب میشود.
بنابراین، هر سازمانی که قصد دریافت گزارشهای امنیتی را دارد، لزوماً به یک برنامه باگ بانتی پولی نیاز ندارد.
برای وبسایتهای کوچک، شروع با سیاست افشای آسیبپذیری و سپس توسعه آن به برنامه پاداشمحور میتواند منطقیتر باشد.
افشای هماهنگ آسیبپذیری چیست؟
Coordinated Vulnerability Disclosure یا CVD رویکردی است که در آن پژوهشگر و مالک سامانه برای بررسی، اصلاح و زمانبندی انتشار اطلاعات آسیبپذیری با یکدیگر هماهنگ میشوند.
هدف، کاهش احتمال سوءاستفاده پیش از آمادهشدن اصلاحیه است.
در این روش، اطلاعات حساس ابتدا از طریق کانال خصوصی منتقل میشوند و انتشار عمومی احتمالی در زمان مناسب و براساس توافق انجام میگیرد.
برنامه Bug Bounty میتواند از همین رویکرد برای مدیریت گزارشهای امنیتی استفاده کند.
مزایای راهاندازی برنامه باگ بانتی برای وبسایت
برنامه باگ بانتی در صورت طراحی و مدیریت صحیح میتواند به یکی از اجزای مهم راهبرد امنیت سازمان تبدیل شود.
شناسایی آسیبپذیریهایی که از دید تیم داخلی پنهان ماندهاند
تیم توسعه معمولاً نرمافزار را براساس معماری و رفتار مورد انتظار آن بررسی میکند.
اما پژوهشگران مستقل ممکن است از زاویه متفاوتی به تعامل کاربران، مجوزها و فرایندهای تجاری نگاه کنند.
این تفاوت دیدگاه میتواند به شناسایی ضعفهایی منجر شود که هنگام توسعه یا آزمونهای داخلی تشخیص داده نشدهاند.
ارزیابی امنیت در طول چرخه توسعه
وبسایتها و اپلیکیشنها دائماً در حال تغییر هستند.
اضافهشدن یک افزونه، تغییر API یا راهاندازی قابلیت جدید ممکن است سطح حمله را افزایش دهد.
برنامه مستمر باگ بانتی امکان دریافت گزارشهای جدید را در طول عمر محصول فراهم میکند.
البته این قابلیت نباید جایگزین بازبینی امنیتی کد و کنترلهای پیش از انتشار شود.
استفاده از تخصصهای متنوع
برخی پژوهشگران در آسیبپذیریهای کنترل دسترسی تخصص دارند و گروهی دیگر در مسائل مربوط به احراز هویت یا منطق تجاری مهارت بیشتری دارند.
حضور تخصصهای متفاوت میتواند پوشش تحلیلی برنامه را گسترش دهد.
بهبود فرایند مدیریت آسیبپذیری
وقتی سازمان موظف باشد گزارشها را دریافت، اولویتبندی و پیگیری کند، بهتدریج فرایند مدیریت آسیبپذیری آن نیز منظمتر میشود.
این فرایند میتواند به ایجاد مسئولیت مشخص برای تیمها، ثبت سوابق اصلاحات و کاهش زمان پاسخگویی کمک کند.
افزایش اعتماد به فرایند امنیتی سازمان
وجود یک برنامه شفاف نشان میدهد سازمان راه مشخصی برای دریافت گزارش مشکلات امنیتی دارد.
بااینحال، راهاندازی برنامه یا پرداخت پاداش بهتنهایی اثبات نمیکند که وبسایت ایمن است.
اعتماد واقعی زمانی ایجاد میشود که سازمان گزارشها را مسئولانه مدیریت کرده و آسیبپذیریهای تأییدشده را اصلاح کند.
محدودیتها و چالشهای برنامه Bug Bounty
مزایای باگ بانتی نباید باعث نادیدهگرفتن هزینهها و خطرات اجرایی شود.
یکی از چالشهای مهم، افزایش حجم گزارشهای امنیتی است. همه گزارشها معتبر نیستند و برخی ممکن است تکراری یا فاقد تأثیر امنیتی واقعی باشند.
بررسی این گزارشها به زمان و تخصص نیاز دارد.
چالش دیگر، احتمال تأثیر آزمونهای امنیتی بر عملکرد سامانه است. اگر قوانین دقیق نباشند، حتی فعالیتهای پژوهشی بدون قصد تخریب میتوانند باعث افزایش مصرف منابع یا اختلال در سرویس شوند.
از سوی دیگر، تأخیر در پاسخگویی ممکن است اعتماد پژوهشگران را کاهش دهد.
مدیریت اختلاف درباره شدت آسیبپذیری و مبلغ پاداش نیز اهمیت دارد.
به همین دلیل، برنامهای که بدون تیم پاسخگو، بودجه و سیاست مشخص راهاندازی شود، ممکن است مشکلات عملیاتی بیشتری نسبت به مزایای اولیه آن ایجاد کند.
پیشنیازهای راهاندازی برنامه باگ بانتی
پیش از دعوت پژوهشگران، سازمان باید آمادگی فنی و مدیریتی خود را بررسی کند.
شناسایی داراییهای دیجیتال
نخست باید فهرستی از داراییهایی تهیه شود که متعلق به سازمان هستند یا سازمان اختیار قانونی آزمایش آنها را دارد.
این داراییها ممکن است شامل موارد زیر باشند:
- دامنه اصلی وبسایت
- زیردامنههای مشخص
- اپلیکیشن تحت وب
- APIهای اختصاصی
- پنل مدیریت
- سرویسهای احراز هویت
- زیرساختهای ابری تحت کنترل
- محیط آزمایشی مستقل
مالکیت دامنه اصلی به معنای داشتن اختیار آزمایش تمام سرویسهای متصل به آن نیست.
برای مثال، سرویس پرداخت یا سامانه پشتیبانی متعلق به شرکت دیگری ممکن است خارج از حوزه مجاز باشد.
آمادهسازی تیم امنیتی و توسعه
سازمان باید مشخص کند چه کسی مسئول دریافت گزارشهاست و چه تیمی آسیبپذیریها را اصلاح میکند.
وجود یک مسئول برای مدیریت برنامه ضروری است.
این فرد باید بتواند میان پژوهشگران، توسعهدهندگان، مدیران زیرساخت و مسئولان حقوقی هماهنگی ایجاد کند.
اگر گزارش مهمی دریافت شود اما هیچ فردی مسئول پیگیری آن نباشد، برنامه عملاً کارایی لازم را نخواهد داشت.
آمادهسازی زیرساخت و پشتیبانگیری
قبل از شروع آزمونهای امنیتی، وضعیت پشتیبانگیری و بازیابی سامانه باید بررسی شود.
نسخههای پشتیبان باید سالم، قابل بازیابی و با سطح دسترسی مناسب محافظت شده باشند.
علاوه بر آن، داشتن سیستم مانیتورینگ، ثبت رخدادهای امنیتی و برنامه واکنش به حادثه اهمیت زیادی دارد.
هدف این اقدامات، تشخیص رفتارهای غیرمنتظره و کاهش اثر احتمالی مشکلات عملیاتی است.
بررسی بلوغ امنیتی
وبسایتی که دارای آسیبپذیریهای شناختهشده و اصلاحنشده است، بهتر است ابتدا مشکلات پایه را برطرف کند.
بهروزرسانی نرمافزارها، تنظیم درست کنترل دسترسی، استفاده از احراز هویت چندمرحلهای و بررسی پیکربندی سرور از اقدامات ضروری محسوب میشوند.
برنامه باگ بانتی باید به این اقدامات اضافه شود، نه اینکه جای آنها را بگیرد. 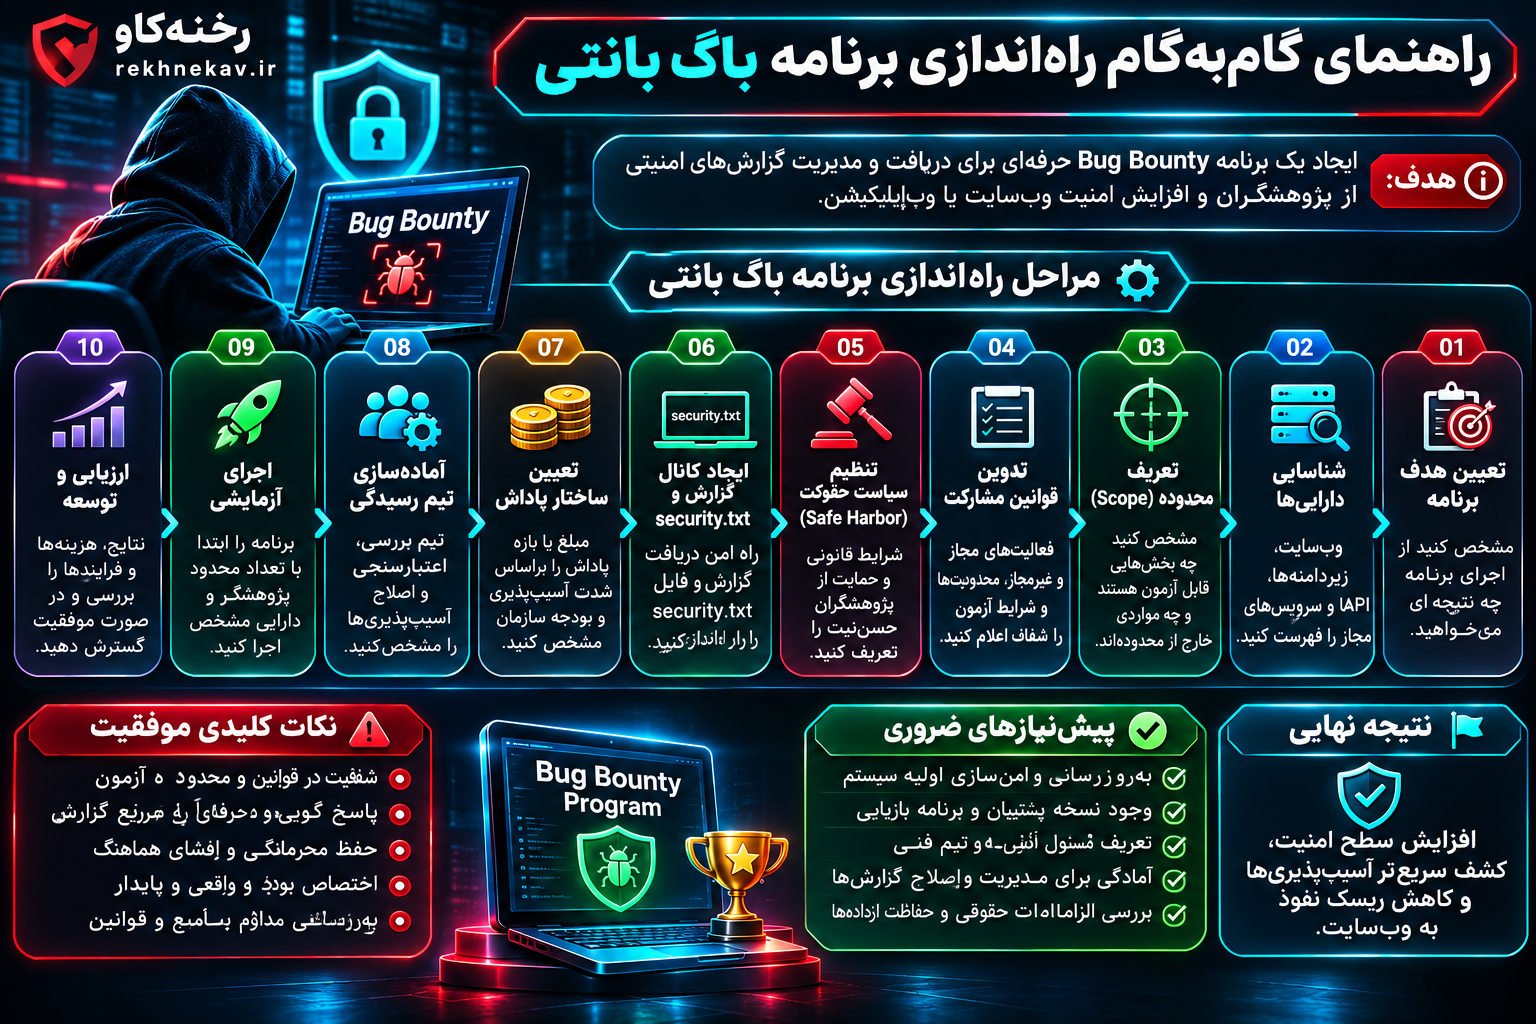
راهنمای گامبهگام راهاندازی برنامه باگ بانتی
راهاندازی Bug Bounty زمانی موفقتر خواهد بود که بهصورت مرحلهای و براساس ظرفیت واقعی سازمان انجام شود.
گام اول: هدف برنامه را مشخص کنید
پیش از هر اقدام، باید بدانید از اجرای برنامه چه نتیجهای انتظار دارید.
اهداف ممکن است شامل شناسایی آسیبپذیریهای جدی، ارزیابی قابلیتهای جدید یا دریافت بازخورد امنیتی مستمر باشند.
برای مثال، یک فروشگاه اینترنتی ممکن است بخواهد بر امنیت حسابهای مشتریان، اطلاعات سفارش و فرایند پرداخت تمرکز کند.
در مقابل، یک شرکت ارائهدهنده API احتمالاً کنترل دسترسی میان مشتریان و محافظت از دادههای سرویس را در اولویت قرار میدهد.
اهداف روشن به انتخاب محدوده، تعیین پاداش و سنجش نتیجه کمک میکنند.
گام دوم: محدوده مجاز آزمون (Scope) را تعیین کنید
یکی از مهمترین قسمتهای برنامه باگ بانتی، تعریف محدوده مجاز است.
Scope مشخص میکند پژوهشگران دقیقاً اجازه بررسی کدام داراییها را دارند.
بهتر است داراییهای مجاز بهصورت صریح معرفی شوند.
برای مثال:
- دامنه اصلی وبسایت
- زیردامنه مشخص مربوط به اپلیکیشن
- API اختصاصی با نسخه معین
- محیط آزمایشی تحت مالکیت سازمان
در مقابل، داراییهای خارج از محدوده یا Out of Scope نیز باید روشن باشند.
این موارد میتوانند شامل سرویسهای شخص ثالث، زیرساختهای مشترک، سامانههای مشتریان و بخشهای حساس عملیاتی باشند.
اگر فقط یک زیردامنه در محدوده قرار دارد، نباید از نام کلی دامنه برای ایجاد مجوز مبهم استفاده کرد.
همچنین هر تغییر در محدوده باید ثبت و به پژوهشگران اطلاع داده شود.
گام سوم: قوانین مشارکت را تدوین کنید
Rules of Engagement مجموعه مقرراتی است که رفتار مجاز پژوهشگران را تعیین میکند.
این قوانین باید روشن، قابلفهم و بدون تناقض باشند.
برای نمونه، میتوان فعالیتهای زیر را ممنوع اعلام کرد:
- حملات منع سرویس DoS و DDoS
- مهندسی اجتماعی و فیشینگ
- تلاش برای حدسزدن انبوه رمزهای عبور
- آزمایش سامانههای خارج از محدوده
- تغییر یا حذف اطلاعات واقعی کاربران
- استخراج اطلاعات محرمانه
- ایجاد اختلال در فرایندهای تجاری
- استفاده از بدافزار یا ابزارهای تخریبی
- آزمایش فیزیکی تجهیزات و ساختمانها
- انتشار عمومی آسیبپذیری بدون هماهنگی
در مقابل، میتوان بررسیهای کنترلشده و غیرمخرب روی حسابهای آزمایشی را تحت شرایط مشخص مجاز دانست.
اگر سازمان محدودیت نرخ درخواست، ساعات آزمون یا شرایط استفاده از ابزارهای خودکار دارد، باید آنها را نیز اعلام کند.
گام چهارم: مجوز قانونی و سیاست Safe Harbor را مشخص کنید
یکی از حساسترین موضوعات در برنامه Bug Bounty، وضعیت حقوقی پژوهشگران است.
سیاست Safe Harbor به سازمان کمک میکند شرایطی را مشخص کند که فعالیت پژوهشی حسننیتآمیز و مطابق قوانین برنامه، مجاز تلقی میشود.
متن این سیاست باید با محدوده آزمون هماهنگ باشد و نباید مجوزی نامحدود ایجاد کند.
همچنین لازم است مسئولیتهای پژوهشگر در قبال دادههای کاربران، محرمانگی و محدودیتهای آزمون توضیح داده شود.
نکته مهم: سیاست Safe Harbor بهخودیخود مصونیت قانونی مطلق ایجاد نمیکند و نمیتواند حقوق اشخاص ثالث یا تمام الزامات قانونی را نادیده بگیرد.
بنابراین، تدوین نهایی قوانین باید با بررسی حقوقی متناسب با کشور محل فعالیت و قوانین قابلاعمال انجام شود.
گام پنجم: کانال امن دریافت گزارش ایجاد کنید
پژوهشگران باید راهی مشخص برای ارسال گزارشهای امنیتی داشته باشند.
این کانال میتواند شامل پلتفرم تخصصی باگ بانتی، فرم امن گزارش آسیبپذیری یا ایمیل اختصاصی باشد.
برای وبسایتهای کوچک، ایجاد یک صفحه مشخص با عنوان «گزارش آسیبپذیری امنیتی» میتواند نقطه شروع باشد.
در این صفحه بهتر است موارد زیر درج شوند:
- روش ارتباط با تیم امنیتی
- محدوده آزمون
- قوانین مشارکت
- شرایط پاداش
- نحوه ارسال شواهد
- زمان مورد انتظار پاسخگویی
- سیاست محرمانگی و افشای هماهنگ
ارسال گزارشهای حساس از طریق فرمهای عمومی پشتیبانی که دسترسی گسترده دارند، مناسب نیست.
گزارشها باید در محیطی با دسترسی محدود، ارتباط امن و سیاست نگهداری مشخص ذخیره شوند.
گام ششم: فایل security.txt را تنظیم کنید
فایل security.txt یک سازوکار استاندارد برای معرفی اطلاعات تماس امنیتی و سیاست افشای آسیبپذیری است.
در وبسایتها، محل استاندارد این فایل مسیر زیر است:
/.well-known/security.txt
این فایل میتواند اطلاعاتی مانند روش تماس با تیم امنیتی، نشانی سیاست گزارش آسیبپذیری، زبانهای ترجیحی و زمان اعتبار اطلاعات را در اختیار پژوهشگران قرار دهد.
وجود فیلدهای Contact و Expires مطابق ساختار استاندارد اهمیت دارد. فیلدهای دیگری مانند Policy و Canonical نیز میتوانند استفاده شوند.
فایل باید بهصورت متن ساده و از طریق HTTPS قابل دسترسی باشد.
نکته مهم این است که قرار دادن security.txt روی یک دامنه، بهصورت خودکار مجوز آزمایش تمام زیردامنهها یا داراییهای مرتبط را ایجاد نمیکند.
محدوده دقیق باید در سیاست برنامه مشخص شود.
همچنین لازم است اعتبار اطلاعات تماس و تاریخ انقضای فایل بهصورت دورهای بررسی شود.
گام هفتم: آسیبپذیریهای واجد شرایط را مشخص کنید
تمام مشکلات نرمافزاری الزاماً یک آسیبپذیری امنیتی محسوب نمیشوند.
برای مثال، اشکال ظاهری یک دکمه معمولاً موضوع برنامه پاداش امنیتی نیست.
در مقابل، ضعف کنترل دسترسی که باعث مشاهده اطلاعات خصوصی کاربران شود، ممکن است واجد شرایط پاداش باشد.
در سیاست برنامه باید مشخص شود کدام نوع گزارشها بررسی و در صورت تأیید پاداش دریافت میکنند.
معمولاً آسیبپذیریهای مرتبط با محرمانگی، یکپارچگی و دسترسپذیری اطلاعات اهمیت بیشتری دارند.
در عین حال، سازمان باید معیارهای عدم پذیرش گزارشهای کماهمیت یا فاقد اثر قابل اثبات را نیز توضیح دهد.
گام هشتم: میزان پاداش و بودجه را تعیین کنید
ساختار پاداش باید شفاف، قابل پیشبینی و متناسب با توان مالی سازمان باشد.
پرداخت پاداش صرفاً براساس نام آسیبپذیری مناسب نیست.
برای مثال، دو ضعف از نوع XSS ممکن است تأثیر امنیتی کاملاً متفاوتی داشته باشند.
یکی ممکن است فقط در شرایط بسیار محدود قابل وقوع باشد، درحالیکه دیگری بتواند اطلاعات حساس کاربران را در معرض خطر قرار دهد.
در تعیین پاداش بهتر است معیارهای زیر بررسی شوند:
- شدت آسیبپذیری
- تأثیر واقعی بر کسبوکار
- حساسیت اطلاعات در معرض خطر
- شرایط لازم برای وقوع مشکل
- کیفیت و کاملبودن گزارش
- جدیدبودن و تکرارینبودن یافته
- رعایت قوانین برنامه
سازمان میتواند برای هر سطح شدت، بازه پاداش مشخصی تعیین کند و موارد استثنایی را نیز در سیاست توضیح دهد.
گام نهم: فرایند بررسی گزارشها را طراحی کنید
پیش از راهاندازی برنامه باید مشخص شود گزارشها پس از دریافت چه مسیری را طی میکنند.
این فرایند با عنوان Triage شناخته میشود.
در مرحله Triage، تیم امنیتی بررسی میکند که گزارش در محدوده مجاز قرار دارد، مشکل قابل تأیید است و یافته قبلاً گزارش نشده است.
برای مدیریت بهتر میتوان از وضعیتهای زیر استفاده کرد:
- دریافتشده
- در انتظار بررسی اولیه
- نیازمند اطلاعات تکمیلی
- تأییدشده
- تکراری
- خارج از محدوده
- فاقد آسیبپذیری قابل تأیید
- در حال اصلاح
- آماده بررسی مجدد
- بستهشده
وجود این وضعیتها باعث شفافیت بیشتر و جلوگیری از گمشدن گزارشها میشود.
گام دهم: زمانبندی پاسخگویی را مشخص کنید
برای هر مرحله از رسیدگی بهتر است یک هدف زمانی تعریف شود.
این اهداف معمولاً در قالب Service Level Objective یا توافقات خدماتی مناسب سازمان ثبت میشوند.
برای نمونه، یک برنامه آزمایشی ممکن است هدفگذاری زیر را داشته باشد:
| فعالیت | هدف زمانی نمونه |
|---|---|
| تأیید دریافت گزارش | تا ۲ روز کاری |
| بررسی اولیه | تا ۵ روز کاری |
| تعیین وضعیت و شدت | تا ۱۰ روز کاری |
| رسیدگی اولیه به خطر بحرانی | در سریعترین زمان عملیاتی |
| اطلاعرسانی پیشرفت | حداقل هفتهای یکبار |
| تصمیمگیری درباره پاداش | طبق مهلت رسمی برنامه |
این زمانها صرفاً نمونه مدیریتی هستند و استاندارد اجباری محسوب نمیشوند.
زمان رفع آسیبپذیری باید براساس شدت خطر، پیچیدگی اصلاح و ظرفیت فنی سازمان تعیین شود.
برای مشکلات بحرانی، فرایند واکنش اضطراری اهمیت بیشتری از زمانبندی معمول خواهد داشت.
گام یازدهم: برنامه را بهصورت آزمایشی اجرا کنید
شروع مستقیم با یک برنامه عمومی و گسترده همیشه تصمیم مناسبی نیست.
بهتر است ابتدا برنامه برای تعداد محدودی پژوهشگر و دارایی مشخص فعال شود.
این مرحله به سازمان امکان میدهد کیفیت قوانین، ظرفیت بررسی گزارشها، هزینهها و هماهنگی میان تیمها را ارزیابی کند.
در طول اجرای آزمایشی، هر ابهام باید ثبت و اصلاح شود.
اگر پژوهشگران درباره محدوده یا شرایط پاداش پرسشهای تکراری مطرح کنند، احتمالاً سیاست برنامه به توضیح دقیقتری نیاز دارد.
گام دوازدهم: برنامه را ارزیابی و توسعه دهید
پس از اجرای اولیه، سازمان باید نتیجه برنامه را بررسی کند.
تعداد آسیبپذیریهای معتبر، زمان پاسخگویی، هزینهها و میزان اصلاح مشکلات از شاخصهای مهم هستند.
در صورت رسیدن به بلوغ کافی، میتوان محدوده را گسترش داد یا تعداد پژوهشگران بیشتری را دعوت کرد.
توسعه برنامه باید تدریجی باشد.
افزایش تعداد مشارکتکنندگان بدون تقویت ظرفیت بررسی و اصلاح، لزوماً به افزایش امنیت منجر نمیشود. 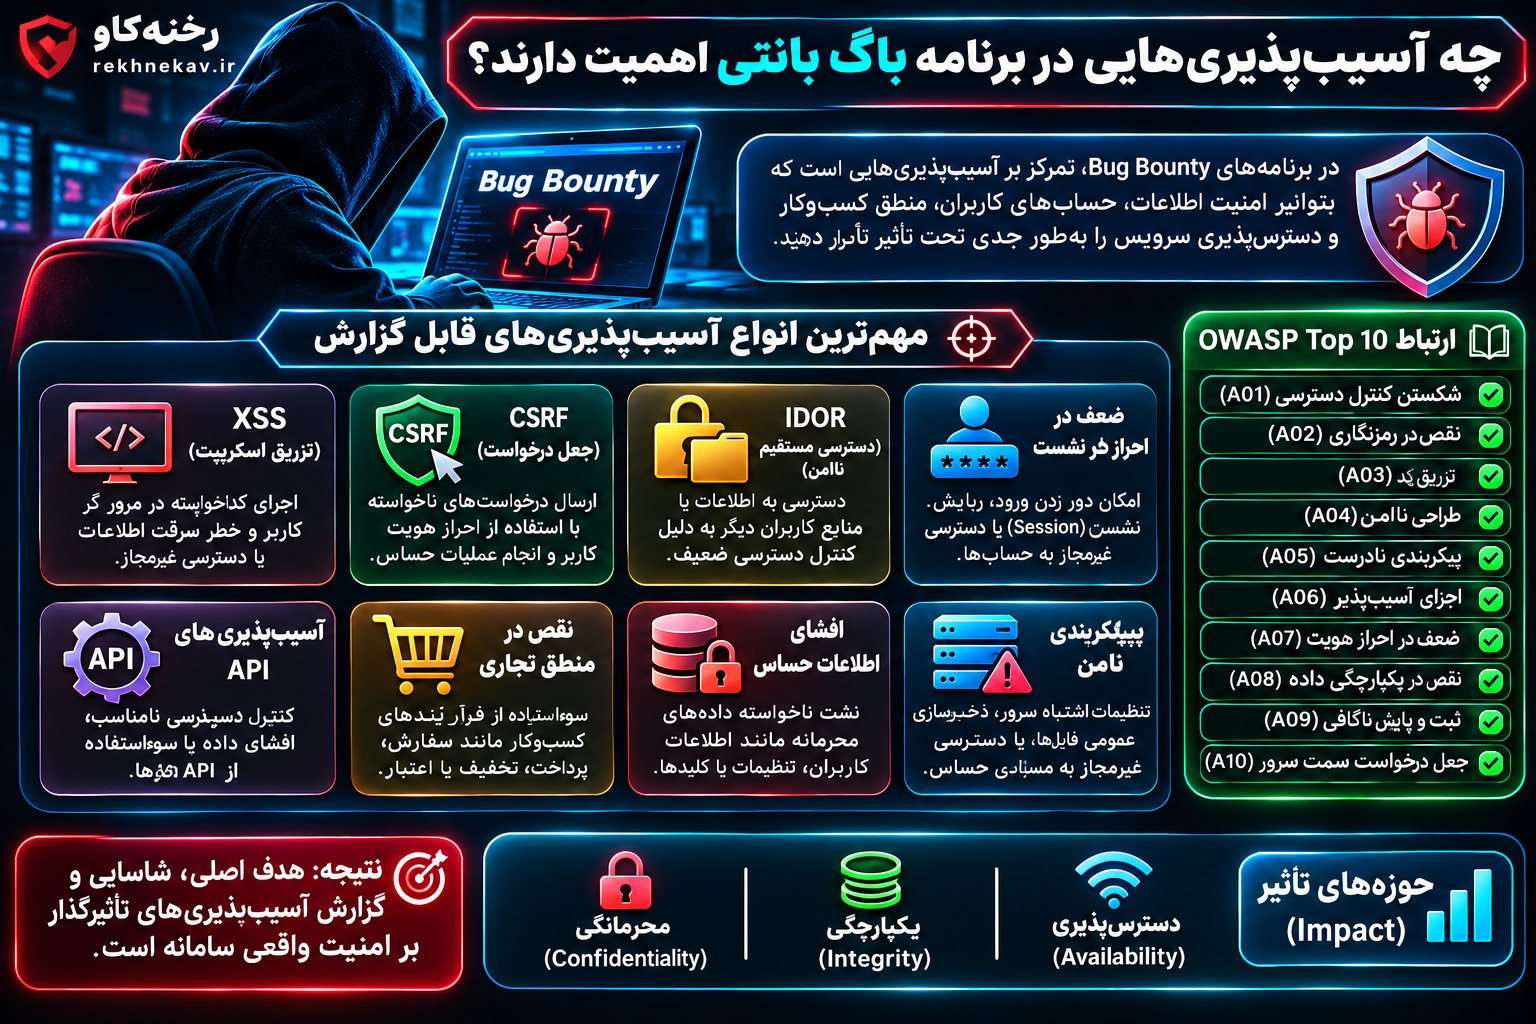
چه آسیبپذیریهایی در برنامه باگ بانتی اهمیت دارند؟
نوع آسیبپذیریهای قابل پذیرش باید با فناوری و حساسیت سامانه ارتباط داشته باشد.
در ادامه، چند دسته رایج را از دیدگاه دفاعی بررسی میکنیم.
آسیبپذیری XSS
Cross-Site Scripting یا XSS زمانی مطرح میشود که یک برنامه تحت وب، محتوای غیرقابلاعتماد را بدون کنترل مناسب در بستری قابل اجرای مرورگر قرار دهد.
در شرایط مشخص، این ضعف میتواند به اجرای محتوای ناخواسته در مرورگر کاربر منجر شود.
پیامد احتمالی آن به عواملی مانند محل وقوع، سطح دسترسی کاربر، سیاستهای مرورگر و کنترلهای امنیتی بستگی دارد.
پیشگیری از XSS به استفاده درست از خروجیگذاری متناسب با زمینه، مدیریت امن دادههای ورودی و کنترلهای تکمیلی نیاز دارد.
آسیبپذیری CSRF
Cross-Site Request Forgery یا CSRF به شرایطی اشاره دارد که در آن یک درخواست ناخواسته ممکن است با استفاده از وضعیت احراز هویت کاربر به سامانه ارسال شود.
در برنامههای حساس، این ضعف میتواند بر عملیات تغییر اطلاعات یا تنظیمات حساب تأثیر بگذارد.
استفاده از توکنهای ضد CSRF، تنظیم مناسب ویژگیهای کوکی و بررسی منبع درخواست از کنترلهای دفاعی مرتبط هستند.
کنترل دسترسی نامناسب و IDOR
Insecure Direct Object Reference یا IDOR معمولاً به نقصی در کنترل دسترسی در سطح شیء اشاره دارد.
برای مثال، اگر سامانه مجوز دسترسی به یک سفارش را در سمت سرور بررسی نکند، احتمال مشاهده اطلاعات متعلق به حساب دیگر ایجاد میشود.
راهکار اصلی، اعمال کنترل دسترسی در سمت سرور برای هر درخواست و هر منبع حساس است.
صرفاً پنهانکردن شناسهها یا استفاده از شناسههای غیرقابل حدس کافی نیست.
مشکلات احراز هویت و مدیریت نشست
احراز هویت مشخص میکند کاربر چه کسی است و مدیریت نشست وظیفه حفظ وضعیت ورود او را بر عهده دارد.
ضعف در این بخشها میتواند خطر دسترسی غیرمجاز به حسابها را افزایش دهد.
استفاده از احراز هویت چندمرحلهای یا 2FA، مدیریت امن نشستها، سیاست مناسب رمز عبور و کنترل نرخ درخواست از اقدامات مهم دفاعی هستند.
نقص در منطق تجاری
Business Logic Vulnerability زمانی رخ میدهد که رفتار یک قابلیت از نظر فنی اجرا میشود، اما قوانین تجاری مورد انتظار را بهدرستی رعایت نمیکند.
برای مثال، ممکن است یک سیستم فروشگاهی وضعیت پرداخت و تأیید سفارش را به شکل مناسبی با یکدیگر تطبیق ندهد.
این نوع مشکلات گاهی با اسکنهای خودکار بهسادگی شناسایی نمیشوند و به درک فرایندهای کسبوکار نیاز دارند.
افشای اطلاعات حساس
افشای ناخواسته اطلاعات ممکن است به دلیل تنظیمات اشتباه، کنترل دسترسی ناکافی یا ثبت نامناسب دادههای محرمانه رخ دهد.
در برنامه باگ بانتی باید از پژوهشگران خواسته شود برای اثبات مشکل، حداقل اطلاعات ضروری را جمعآوری کنند.
اگر پژوهشگر به اطلاعات واقعی و حساس کاربران دسترسی پیدا کرد، باید آزمون را متوقف کرده و موضوع را فوراً گزارش دهد.
آسیبپذیریهای API
در سامانههای جدید، APIها نقش مهمی در تبادل اطلاعات میان سرویسها دارند.
ضعف در بررسی سطح دسترسی، اعتبارسنجی دادهها یا محدودسازی درخواستها میتواند باعث افزایش خطر امنیتی شود.
برنامه باگ بانتی باید مشخص کند کدام APIها و نسخههای آنها در محدوده قرار دارند.
در صورت امکان، ارائه حساب آزمایشی و مستندات موردنیاز به پژوهشگران مجاز میتواند کیفیت ارزیابی را افزایش دهد. 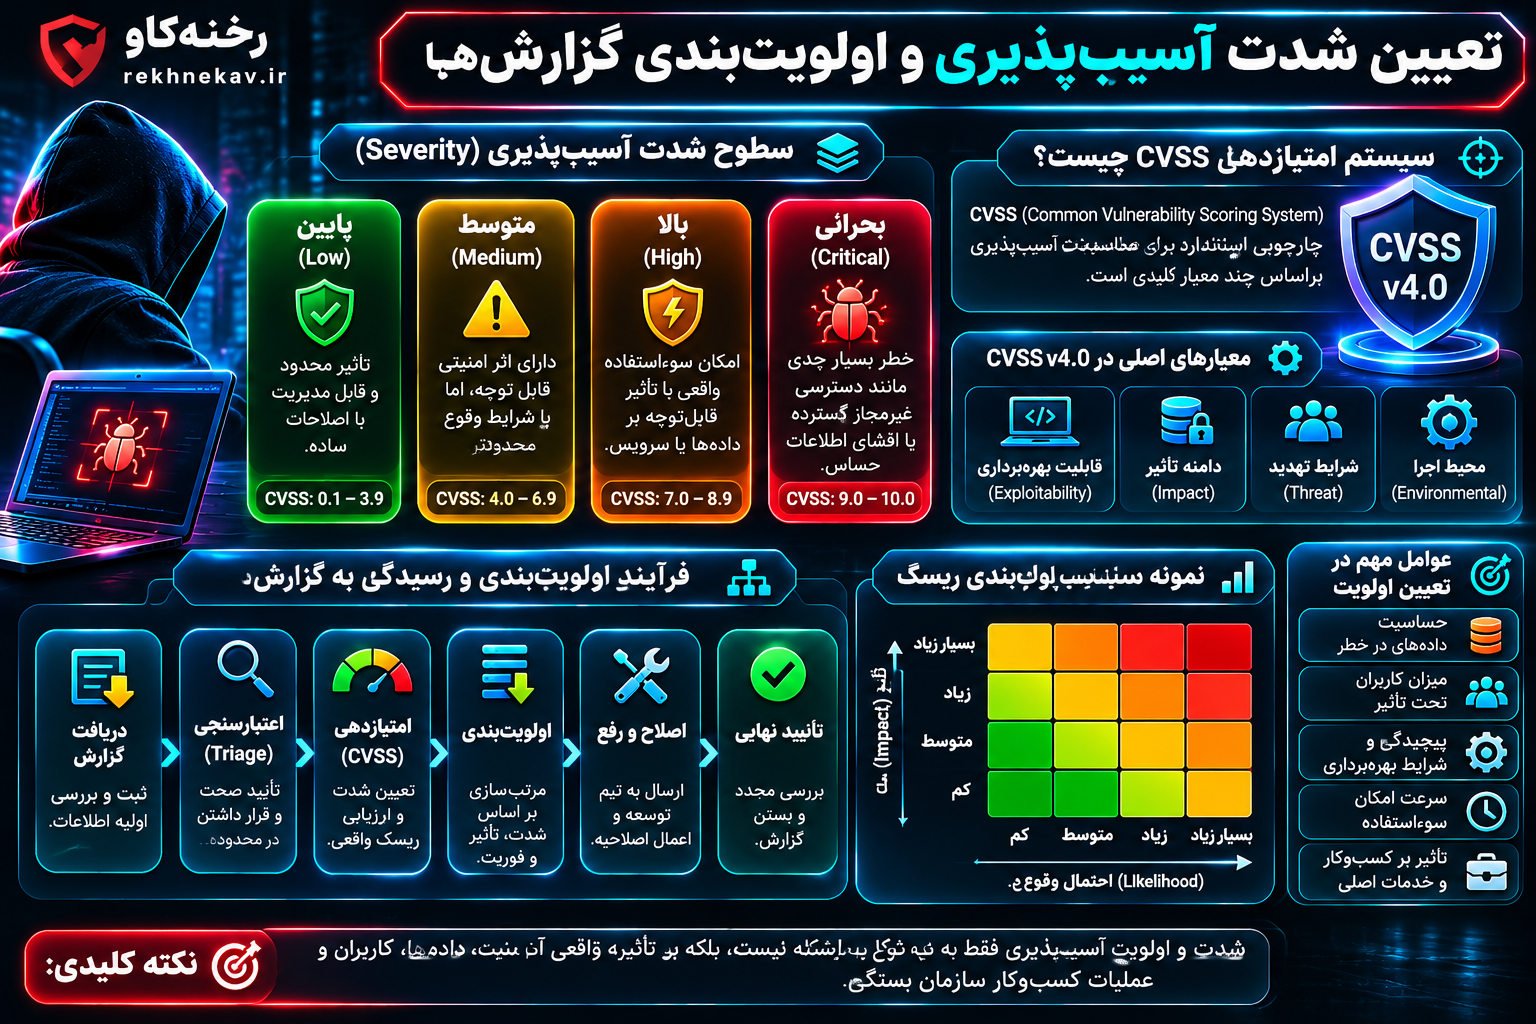
تعیین شدت آسیبپذیری و اولویتبندی گزارشها
پس از تأیید گزارش، تعیین شدت خطر یکی از مهمترین مسئولیتهای تیم امنیتی است.
معمولاً آسیبپذیریها در چهار سطح اصلی طبقهبندی میشوند.
سطح بحرانی (Critical)
این سطح به ضعفهایی اختصاص دارد که در شرایط مربوط به سامانه میتوانند پیامدهای بسیار جدی ایجاد کنند.
برای مثال، یک نقص تأییدشده که امکان دسترسی غیرمجاز گسترده به دادههای حساس را فراهم کند، ممکن است در این گروه قرار بگیرد.
چنین مواردی به رسیدگی فوری و هماهنگی با تیم واکنش به حادثه نیاز دارند.
سطح بالا (High)
آسیبپذیریهای سطح بالا میتوانند بر اطلاعات یا قابلیتهای مهم سامانه تأثیر قابلتوجه داشته باشند.
بااینحال، شدت نهایی باید با توجه به شرایط بهرهبرداری و پیامد واقعی مشخص شود.
سطح متوسط (Medium)
این گروه شامل مشکلاتی است که تأثیر امنیتی معتبر دارند، اما میزان خطر یا شرایط وقوع آنها محدودتر است.
رسیدگی به این مشکلات نیز اهمیت دارد و نباید بهصورت نامحدود به تعویق بیفتد.
سطح پایین (Low)
آسیبپذیریهای سطح پایین معمولاً خطر محدودتری دارند.
برخی از آنها ممکن است با تغییر پیکربندی یا اصلاح کوچک برطرف شوند.
البته وجود چند ضعف کماهمیت در کنار یکدیگر میتواند شرایط خطرناکتری ایجاد کند.
نقش CVSS در ارزیابی آسیبپذیری
Common Vulnerability Scoring System یا CVSS چارچوبی برای توصیف و امتیازدهی شدت آسیبپذیریهای امنیتی است.
در نسخه 4.0 این سیستم، گروههای معیار Base، Threat، Environmental و Supplemental برای بررسی ویژگیهای مختلف آسیبپذیری تعریف شدهاند.
امتیاز CVSS به تحلیل فنی کمک میکند، اما نباید تنها معیار تعیین پاداش یا تصمیم تجاری باشد.
برای مثال، اثر یک مشکل بر دادههای مالی و فرایندهای اصلی سازمان ممکن است اولویت عملیاتی آن را تغییر دهد.
بنابراین، ترکیب ارزیابی فنی با تحلیل تأثیر تجاری، روش مناسبتری برای تصمیمگیری است.
چگونه برای برنامه Bug Bounty بودجه تعیین کنیم؟
برنامه باگ بانتی علاوه بر هزینه پاداش، هزینههای عملیاتی نیز دارد.
بودجه باید به شکلی طراحی شود که سازمان بتواند تعهدات اعلامشده را انجام دهد.
اجزای اصلی هزینه
هزینه اجرای برنامه میتواند شامل موارد زیر باشد:
- پاداش پژوهشگران
- اشتراک یا کارمزد پلتفرم مدیریت برنامه
- بررسی فنی و اعتبارسنجی گزارشها
- زمان تیم توسعه برای اصلاح مشکلات
- هزینه بررسی حقوقی و قراردادی
- زیرساخت و حسابهای آزمایشی
- هزینههای مرتبط با پرداخت و امور مالی
- ذخیره اضطراری برای گزارشهای بحرانی
گاهی هزینه اصلاح یک آسیبپذیری از مبلغ پاداش آن بیشتر است.
به همین دلیل، بودجه برنامه نباید فقط به پرداخت پاداش محدود شود.
نمونه ساختار فرضی پاداش
برای درک بهتر، فرض کنیم سازمانی از واحد اعتباری داخلی برای طراحی مدل بودجه استفاده میکند.
| شدت آسیبپذیری | بازه پاداش فرضی |
|---|---|
| پایین | ۱ تا ۲ واحد |
| متوسط | ۳ تا ۸ واحد |
| بالا | ۱۰ تا ۲۵ واحد |
| بحرانی | ۳۰ تا ۵۰ واحد |
این اعداد صرفاً برای نمایش ساختار تصمیمگیری هستند و قیمت بازار یا پیشنهاد مالی ثابت محسوب نمیشوند.
سازمان باید ارزش هر واحد، سقف پرداخت، نحوه محاسبه و شرایط استثنا را پیش از شروع برنامه مشخص کند.
مدیریت گزارشهای تکراری
ممکن است چند پژوهشگر یک آسیبپذیری را شناسایی کنند.
اگر سیاست برنامه بر پاداش اولین گزارش معتبر استوار است، باید شرایط آن از ابتدا اعلام شود.
ثبت زمان دریافت گزارش، معیارهای اعتبارسنجی و نحوه تصمیمگیری درباره گزارشهای مرتبط اهمیت زیادی دارد.
همچنین گاهی چند گزارش ظاهراً متفاوت به یک علت اصلی مشترک مربوط میشوند.
سازمان باید سیاست مشخصی برای چنین مواردی داشته باشد تا تصمیمها منصفانه و قابل توضیح باشند.
جلوگیری از افزایش کنترلنشده هزینهها
تعریف بازه پاداش و محدودکردن محدوده آزمون میتواند به پیشبینی هزینهها کمک کند.
اگر بودجه محدود است، بهتر است برنامه با داراییهای کمتر یا تعداد مشخصی پژوهشگر شروع شود.
سازمان نباید پس از دریافت یک گزارش معتبر، صرفاً به دلیل برآورد نادرست بودجه از انجام تعهد اعلامشده خودداری کند.
سقفها، شرایط توقف برنامه و مقررات تغییر پاداش باید از پیش شفاف باشند.
ساختار یک گزارش استاندارد آسیبپذیری
کیفیت گزارش دریافتی تأثیر مستقیم بر سرعت رسیدگی دارد.
یک گزارش حرفهای باید اطلاعات کافی برای فهم مشکل، بررسی شرایط وقوع و ارزیابی پیامدها ارائه دهد.
عنوان و خلاصه آسیبپذیری
عنوان باید کوتاه، دقیق و مرتبط با مشکل باشد.
بهتر است از عبارتهای کلی مانند «سایت شما هک میشود» استفاده نشود.
عنوان مناسب باید نوع ضعف و بخش تحت تأثیر را تا حد امکان مشخص کند.
دارایی و نسخه تحت تأثیر
گزارش باید نشان دهد آسیبپذیری در کدام بخش یا نسخه مشاهده شده است.
این اطلاعات به تیم توسعه کمک میکند مسئول رسیدگی را سریعتر شناسایی کند.
پیشنیازهای وقوع مشکل
گاهی وجود یک حساب کاربری مشخص یا تنظیمات خاص برای مشاهده آسیبپذیری ضروری است.
پژوهشگر باید این شرایط را بدون افشای اطلاعات محرمانه توضیح دهد.
شرح رفتار مشاهدهشده
در این قسمت، رفتار واقعی سامانه و تفاوت آن با رفتار مورد انتظار توضیح داده میشود.
شرح باید دقیق، قابل بررسی و فاقد ادعاهای اثباتنشده باشد.
شواهد و تأثیر امنیتی
تصاویر، گزارشهای کنترلشده و اطلاعات فنی پالایششده میتوانند برای اعتبارسنجی مفید باشند.
بااینحال، شواهد نباید شامل اطلاعات واقعی کاربران، رمزهای عبور یا دادههای محرمانه غیرضروری باشند.
در بخش تأثیر امنیتی نیز باید توضیح داده شود مشکل چگونه بر محرمانگی، یکپارچگی یا دسترسپذیری سامانه اثر میگذارد.
پیشنهاد اصلاح
پژوهشگر میتواند راهکارهای احتمالی را پیشنهاد دهد.
اما مسئولیت انتخاب اصلاحیه، بررسی اثرات جانبی و اجرای آن بر عهده سازمان است.
گزارش خوب فقط وجود یک مشکل را مطرح نمیکند؛ بلکه امکان تصمیمگیری فنی دقیق را نیز فراهم میسازد. 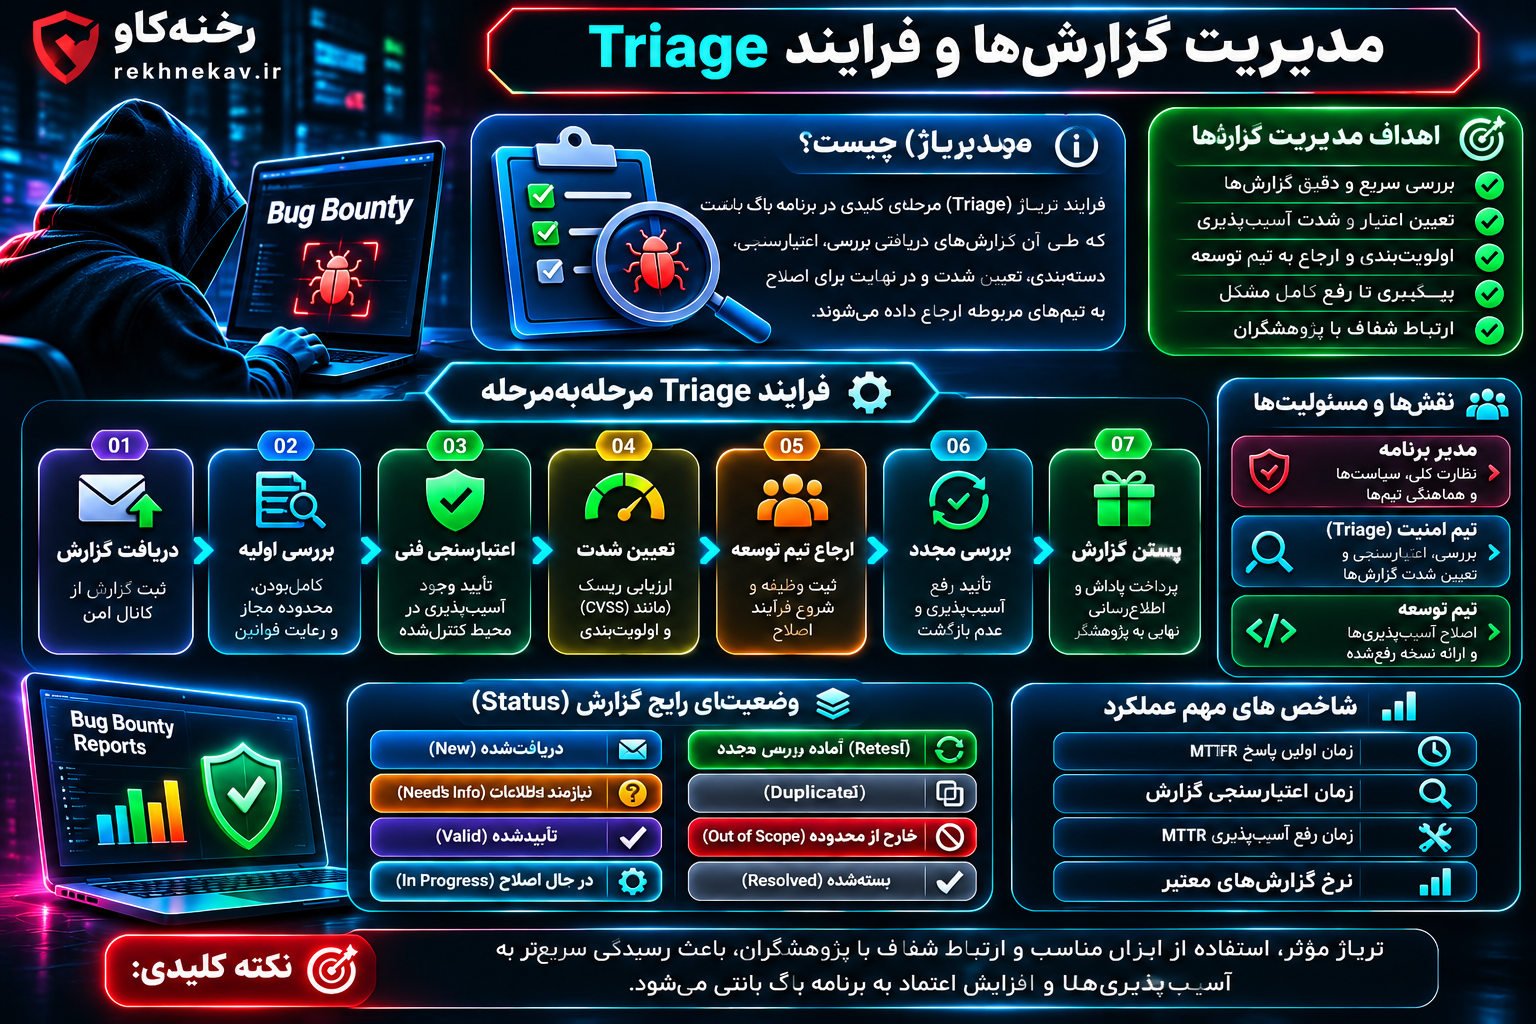
مدیریت گزارشها و فرایند Triage
دریافت گزارش بدون بررسی منظم، ارزش محدودی دارد.
برنامه موفق باید هر گزارش را به یک فرایند قابل پیگیری متصل کند.
بررسی اولیه گزارش
در ابتدا باید کاملبودن اطلاعات، قرارداشتن دارایی در محدوده و رعایت قوانین بررسی شود.
اگر گزارش مبهم است، بهتر است از پژوهشگر اطلاعات تکمیلی درخواست شود.
ردکردن شتابزده گزارشهای ناقص ممکن است باعث نادیدهگرفتن یک آسیبپذیری واقعی شود.
اعتبارسنجی کنترلشده
تیم امنیتی باید وجود مشکل را در شرایط ایمن بررسی کند.
در صورت امکان، استفاده از محیط آزمایشی و دادههای ساختگی به کاهش خطر کمک میکند.
اعتبارسنجی نباید باعث ایجاد اختلال یا افشای اطلاعات جدید شود.
تعیین علت اصلی
پس از تأیید مشکل، یافتن Root Cause یا علت اصلی اهمیت زیادی دارد.
اگر یک نقص کنترل دسترسی در چند بخش وجود دارد، اصلاح فقط یک صفحه ممکن است کافی نباشد.
تیم توسعه باید بررسی کند آیا همان الگوی اشتباه در قسمتهای دیگر سامانه نیز تکرار شده است.
اصلاح و بررسی مجدد
پس از اعمال اصلاحیه، لازم است تیم امنیتی تأیید کند مشکل برطرف شده است.
همچنین باید بررسی شود تغییر انجامشده، قابلیتهای سالم نرمافزار را مختل نکرده باشد.
در برخی موارد میتوان از پژوهشگر اولیه درخواست کرد که در محدوده مجاز، اصلاحیه را مجدداً ارزیابی کند.
بستن گزارش
گزارش زمانی بسته میشود که وضعیت فنی، تصمیم درباره پاداش و ارتباط با پژوهشگر روشن شده باشد.
اگر رفع کامل به زمان بیشتری نیاز دارد، باید وضعیت گزارش و برنامه رسیدگی بهصورت شفاف ثبت شود.
بستن اداری یک گزارش نباید به معنای نادیدهگرفتن خطر اصلاحنشده باشد.
راهاندازی برنامه باگ بانتی برای وردپرس
وردپرس یکی از سیستمهای مدیریت محتوای پرکاربرد است و ساختار افزونهمحور آن، ملاحظات ویژهای برای برنامه Bug Bounty ایجاد میکند.
امنیت یک سایت وردپرسی فقط به هسته وردپرس وابسته نیست؛ افزونهها، قالبها، تنظیمات سرور و کدهای اختصاصی نیز اهمیت دارند.
تعیین محدوده در سایت وردپرسی
در یک برنامه باگ بانتی وردپرس باید مشخص شود کدام اجزا مجاز به ارزیابی هستند.
برای مثال، ممکن است سازمان فقط قابلیتهای اختصاصی سایت و افزونههای توسعهدادهشده توسط تیم داخلی را در محدوده قرار دهد.
در مقابل، آسیبپذیریهای یک افزونه عمومی متعلق به توسعهدهنده مستقل ممکن است لازم باشد از طریق فرایند افشای همان تولیدکننده پیگیری شوند.
وجود یک افزونه روی سایت به معنای مجوز آزمایش زیرساخت یا محصولات شرکت سازنده آن نیست.
امنیت افزونهها و قالبها
افزونهها میتوانند قابلیتهای ارزشمندی به سایت اضافه کنند، اما کیفیت توسعه و نگهداری آنها متفاوت است.
در سیاست برنامه بهتر است مشخص شود گزارش مربوط به کد اختصاصی، پیکربندی نادرست یا ضعف محصول شخص ثالث چگونه مدیریت میشود.
همچنین تیم داخلی باید فهرست افزونهها، نسخهها و مسئول نگهداری هر جزء را در اختیار داشته باشد.
بهروزرسانی منظم و حذف افزونههای غیرضروری، پیشنیازهای امنیتی مهمی هستند.
بررسی نقشهای کاربری وردپرس
وردپرس از نقشها و قابلیتهای دسترسی برای مدیریت مجوزهای کاربران استفاده میکند.
در سایتهایی با قابلیتهای اختصاصی، باید اطمینان حاصل شود که مجوزها در سمت سرور بررسی میشوند.
برای نمونه، کاربری که مجاز به مشاهده محتوای عمومی است نباید صرفاً به دلیل آگاهی از نشانی یک بخش مدیریتی بتواند اطلاعات محرمانه را دریافت کند.
آزمون این موارد باید با حسابهای آزمایشی و بدون دسترسی به اطلاعات کاربران واقعی انجام شود.
نقش WAF در برنامه باگ بانتی
Web Application Firewall یا WAF میتواند برخی درخواستهای مشکوک را شناسایی یا مسدود کند.
بااینحال، وجود WAF تضمین نمیکند که برنامه از نظر منطق تجاری یا کنترل دسترسی ایمن باشد.
همچنین برنامه باید مشخص کند پژوهشگران چگونه میتوانند فعالیت مجاز خود را بدون ایجاد اختلال در سیاستهای امنیتی انجام دهند.
غیرفعالکردن عمومی WAF در محیط عملیاتی صرفاً برای اجرای باگ بانتی توصیه نمیشود.
در صورت نیاز، استفاده از محیط آزمایشی یا تنظیمات کنترلشده با هماهنگی تیم امنیتی مناسبتر است.
استفاده از محیط Staging
محیط Staging نسخهای آزمایشی از سامانه است که برای بررسی تغییرات و ارزیابی رفتار نرمافزار استفاده میشود.
اگر سایت وردپرسی دارای اطلاعات حساس است، بهتر است بخشی از آزمونها در محیطی مستقل با دادههای ساختگی انجام شود.
البته محیط آزمایشی باید از نظر پیکربندی و نسخه نرمافزار تا حد امکان نماینده محیط اصلی باشد.
اختلاف زیاد میان این دو محیط میتواند نتایج ارزیابی را کماعتبار کند.
برنامه Bug Bounty برای فروشگاههای ووکامرسی
فروشگاههای مبتنی بر WooCommerce به دلیل مدیریت سفارش، اطلاعات مشتریان و ارتباط با سرویسهای پرداخت، دارای فرایندهای حساس بیشتری هستند.
در برنامه باگ بانتی چنین سایتهایی باید علاوه بر امنیت فنی، منطق تجاری نیز مورد توجه قرار بگیرد.
امنیت اطلاعات مشتریان
اطلاعات مشتریان ممکن است شامل نام، نشانی، شماره تماس و سابقه سفارش باشد.
در برنامه باگ بانتی باید روشن شود پژوهشگران اجازه استفاده از چه نوع حسابها و دادههایی را دارند.
بهتر است از حسابهای آزمایشی و سفارشهای غیرواقعی استفاده شود.
دسترسی به اطلاعات واقعی مشتریان نباید شرط دریافت پاداش باشد.
بررسی فرایند سفارش و پرداخت
یکی از بخشهای حساس فروشگاه، ارتباط میان وضعیت پرداخت و ثبت نهایی سفارش است.
سامانه باید براساس اطلاعات معتبر و تأییدشده تصمیم بگیرد، نه صرفاً دادههای ارسالی از مرورگر مشتری.
برای ارزیابی امنیت این فرایند، استفاده از محیط آزمایشی و درگاه پرداخت Sandbox اهمیت دارد.
پژوهشگران نباید بدون مجوز مشخص تراکنش مالی واقعی ایجاد کنند.
امنیت کدهای تخفیف و موجودی کالا
قوانین مربوط به تخفیف، موجودی و محدودیت خرید بخشی از منطق تجاری فروشگاه هستند.
نقص در اجرای این قوانین ممکن است باعث زیان مالی شود.
در برنامه باگ بانتی باید مشخص شود چه نوع مشکلات منطقی واجد شرایط بررسی هستند و چگونه میتوان آنها را بدون ایجاد سفارش واقعی یا زیان مالی اثبات کرد.
سرویسهای پرداخت شخص ثالث
اگر فروشگاه از یک درگاه پرداخت بیرونی استفاده میکند، باید محدوده مسئولیتها کاملاً روشن باشد.
آزمایش امنیت سامانههای متعلق به ارائهدهنده پرداخت بدون مجوز آن ارائهدهنده مجاز نیست.
بااینحال، بررسی پیادهسازی اختصاصی فروشگاه و نحوه مدیریت پاسخهای معتبر سرویس پرداخت میتواند در محدوده برنامه قرار بگیرد.
انتخاب پلتفرم مناسب برای مدیریت باگ بانتی
سازمانها میتوانند برنامه را بهصورت مستقل مدیریت کنند یا از پلتفرمهای تخصصی کمک بگیرند.
پلتفرم HackerOne
HackerOne یکی از پلتفرمهای شناختهشده برای مدیریت گزارشهای امنیتی و برنامههای باگ بانتی است.
این نوع پلتفرمها امکاناتی مانند ثبت گزارش، ارتباط با پژوهشگران، مدیریت وضعیت و فرایندهای مرتبط با پاداش را ارائه میکنند.
تناسب خدمات و هزینه باید براساس نیاز سازمان بررسی شود.
پلتفرم Bugcrowd
Bugcrowd نیز خدمات مرتبط با برنامههای باگ بانتی، افشای آسیبپذیری و مدیریت فعالیت پژوهشگران را ارائه میدهد.
استفاده از خدمات مدیریتشده میتواند برای سازمانهایی که ظرفیت داخلی محدودی برای بررسی گزارشها دارند مفید باشد.
البته هزینه و شرایط خدمات باید پیش از عقد قرارداد ارزیابی شود.
پلتفرمهای جایگزین
سرویسهایی مانند Intigriti و YesWeHack نیز از گزینههایی هستند که سازمانها میتوانند بررسی کنند.
انتخاب پلتفرم مناسب باید با توجه به محدوده خدمات، دسترسی پژوهشگران، امکانات مدیریت گزارش، شرایط پرداخت و الزامات حقوقی صورت گیرد.
مدیریت مستقل برنامه
برای بعضی وبسایتها، راهاندازی یک برنامه کوچک با کانال امن گزارش و سامانه ثبت درخواست ممکن است کافی باشد.
در این مدل، سازمان باید مسئولیت ارتباط با پژوهشگران، نگهداری محرمانه گزارشها، ارزیابی فنی و پرداخت پاداش را مستقیماً بر عهده بگیرد.
هزینه اشتراک پایینتر لزوماً به معنای هزینه کل کمتر نیست؛ زیرا زمان نیروی انسانی نیز باید محاسبه شود.
حفظ محرمانگی و افشای هماهنگ اطلاعات
گزارش آسیبپذیری ممکن است شامل اطلاعاتی باشد که انتشار زودهنگام آن خطر سوءاستفاده را افزایش دهد.
به همین دلیل، سیاست محرمانگی یکی از اجزای مهم برنامه باگ بانتی است.
چه کسانی باید به گزارشها دسترسی داشته باشند؟
اصل حداقل دسترسی یا Least Privilege باید در مدیریت گزارشها رعایت شود.
فقط افرادی که برای بررسی یا اصلاح مشکل به اطلاعات نیاز دارند باید به جزئیات حساس دسترسی پیدا کنند.
همچنین بهتر است سوابق مشاهده، تغییر وضعیت و انتقال گزارشها ثبت شوند.
زمان انتشار عمومی آسیبپذیری
انتشار عمومی باید با توجه به شدت مشکل، آمادهبودن اصلاحیه و خطر احتمالی برای کاربران انجام شود.
هیچ مهلت واحدی برای تمام آسیبپذیریها و تمام سازمانها مناسب نیست.
برنامه باید چارچوب زمانی، شرایط تمدید و روش حل اختلاف درباره انتشار اطلاعات را توضیح دهد.
تقدیر از پژوهشگران
سازمان میتواند با رضایت پژوهشگر، نام او را در صفحه Hall of Fame یا بخش تقدیر از پژوهشگران منتشر کند.
این روش به تقویت ارتباط با جامعه امنیتی کمک میکند.
البته انتشار نام یا اطلاعات شخصی پژوهشگر باید مطابق رضایت و ترجیح او باشد.
مدیریت خطرات حقوقی و حفاظت از دادهها
برنامه Bug Bounty باید با قوانین قابلاعمال، قراردادها و الزامات حفاظت از دادهها هماهنگ باشد.
حفاظت از دادههای شخصی
اگر گزارش شامل اطلاعات شخصی باشد، سازمان باید نحوه دریافت، ذخیرهسازی، محدودسازی دسترسی و حذف اطلاعات را مشخص کند.
جمعآوری بیش از حد اطلاعات برای اثبات یک آسیبپذیری ضروری نیست.
پژوهشگران نیز باید ملزم شوند از مشاهده یا نگهداری اطلاعات غیرضروری خودداری کنند.
قرارداد با ارائهدهندگان خدمات
گاهی زیرساخت وبسایت در اختیار شرکت هاستینگ یا ارائهدهنده سرویس ابری است.
در این شرایط، سازمان باید بررسی کند آیا شرایط قرارداد اجازه آزمون امنیتی موردنظر را میدهد یا خیر.
آزمایش یک سامانه تحت مالکیت سازمان نباید به اختلال در سرویس مشتریان دیگر منجر شود.
شرایط پرداخت پاداش
پرداختهای داخلی و بینالمللی ممکن است مشمول الزامات مالیاتی، احراز هویت یا محدودیتهای قانونی باشند.
پیش از انتشار برنامه، روشهای پرداخت و شرایط دریافت پاداش باید بررسی و اعلام شوند.
این موضوع بهویژه برای برنامههایی که پژوهشگران کشورهای مختلف در آن مشارکت میکنند اهمیت دارد.
رسیدگی به اختلافات
گاهی سازمان و پژوهشگر درباره شدت آسیبپذیری یا مبلغ پاداش اختلاف نظر دارند.
وجود فرایند بازبینی و امکان درخواست تجدیدنظر میتواند از تبدیل اختلاف فنی به مشکل ارتباطی جلوگیری کند.
تصمیم نهایی باید براساس معیارهای از پیش اعلامشده و شواهد قابل بررسی باشد.
نمونه عملی طراحی برنامه باگ بانتی برای یک فروشگاه اینترنتی
فرض کنیم یک فروشگاه اینترنتی مبتنی بر وردپرس و ووکامرس تصمیم دارد نخستین برنامه Bug Bounty خود را راهاندازی کند.
این فروشگاه دارای حساب کاربری مشتریان، پنل مدیریت، سامانه سفارش و API اختصاصی است.
مرحله اول: انتخاب داراییها
مدیر فروشگاه تصمیم میگیرد در شروع، فقط محیط آزمایشی فروشگاه و API اختصاصی را در محدوده برنامه قرار دهد.
زیرساخت شرکت هاستینگ، درگاه پرداخت واقعی و سرویسهای شخص ثالث از محدوده خارج میشوند.
مرحله دوم: آمادهسازی حسابهای آزمایشی
تیم توسعه چند حساب کاربری با سطح دسترسی متفاوت ایجاد میکند.
تمام حسابها دارای اطلاعات ساختگی هستند و به دادههای واقعی مشتریان متصل نیستند.
مرحله سوم: تدوین قوانین
در سیاست برنامه مشخص میشود که آزمون باید بدون اختلال، بدون مشاهده اطلاعات کاربران واقعی و بدون ایجاد تراکنش مالی انجام شود.
همچنین روش گزارش محرمانه و شرایط توقف آزمون تعیین میشود.
مرحله چهارم: دعوت پژوهشگران
تعداد محدودی پژوهشگر باتجربه برای بررسی بخشهای مشخص دعوت میشوند.
هر پژوهشگر پیش از فعالیت باید قوانین برنامه را مطالعه و بپذیرد.
مرحله پنجم: دریافت گزارش
یکی از پژوهشگران گزارش میدهد که در یک قابلیت اختصاصی، بررسی مالکیت سفارش در سمت سرور بهدرستی انجام نمیشود.
گزارش شامل شرح رفتار مشاهدهشده در حسابهای آزمایشی، شرایط وقوع و تأثیر احتمالی مشکل است.
مرحله ششم: بررسی و اصلاح
تیم امنیتی گزارش را در محیط آزمایشی بررسی و تأیید میکند.
سپس تیم توسعه کنترل دسترسی مناسب را پیادهسازی کرده و آزمونهای مرتبط را به مجموعه آزمونهای نرمافزار اضافه میکند.
مرحله هفتم: تصمیم درباره پاداش
براساس شدت تأییدشده و قوانین برنامه، مبلغ پاداش مشخص میشود.
پس از اطلاعرسانی به پژوهشگر، گزارش وارد مرحله نهایی میشود.
مرحله هشتم: ارزیابی نتیجه
مدیر برنامه بررسی میکند که دریافت گزارش، اعتبارسنجی و اصلاح مشکل چه میزان زمان نیاز داشته است.
سپس از یافتهها برای بهبود قوانین و توسعه تدریجی برنامه استفاده میشود.
این مثال نشان میدهد که حتی یک کسبوکار کوچک نیز میتواند با محدوده محدود و مدیریت مناسب، برنامهای قابلکنترل طراحی کند.
شاخصهای مهم برای اندازهگیری موفقیت Bug Bounty
ارزیابی موفقیت برنامه صرفاً با شمارش گزارشهای دریافتی امکانپذیر نیست.
ممکن است برنامهای صدها گزارش دریافت کند، اما بیشتر آنها تکراری یا فاقد ارزش امنیتی باشند.
زمان پاسخ اولیه
Mean Time to First Response میانگین مدتزمانی است که سازمان برای ارائه نخستین پاسخ معنادار به گزارشها نیاز دارد.
کاهش این زمان میتواند به بهبود تجربه پژوهشگران کمک کند.
زمان اعتبارسنجی
Mean Time to Validate مدت موردنیاز برای بررسی و تعیین اعتبار گزارش را اندازهگیری میکند.
این شاخص نشان میدهد تیم امنیتی با چه سرعتی گزارشهای دریافتی را تحلیل میکند.
زمان اصلاح آسیبپذیری
Mean Time to Remediate یا MTTR میانگین زمان لازم برای اصلاح مشکلات است.
این شاخص باید همراه با شدت آسیبپذیری تحلیل شود؛ زیرا مشکلات بحرانی و کماهمیت نیازهای متفاوتی دارند.
نسبت گزارشهای معتبر
نسبت گزارشهای معتبر به کل گزارشها میتواند به بررسی کیفیت ورودی برنامه کمک کند.
اگر تعداد گزارشهای فاقد اعتبار بسیار زیاد باشد، شاید لازم باشد قوانین و راهنمای گزارشنویسی دقیقتر شوند.
میزان کاهش خطر
مهمترین معیار، تعداد گزارشها یا مجموع پاداشها نیست؛ بلکه کاهش واقعی خطرات امنیتی است.
برای نمونه، اصلاح یک نقص کنترل دسترسی در چند بخش مهم سامانه ممکن است ارزشی بسیار بیشتر از رفع تعداد زیادی مشکل کماهمیت داشته باشد.
اشتباهات رایج هنگام راهاندازی برنامه باگ بانتی
شناخت اشتباهات متداول میتواند از اتلاف بودجه و ایجاد مشکلات عملیاتی جلوگیری کند.
۱. شروع برنامه بدون تعریف Scope
اگر محدوده مجاز مشخص نباشد، پژوهشگران ممکن است برداشت متفاوتی از داراییهای قابل آزمایش داشته باشند.
این ابهام میتواند باعث اختلاف، اختلال عملیاتی یا مشکل حقوقی شود.
۲. تعیین پاداش بدون بودجه واقعی
وعده پرداخت پاداشهایی که سازمان توان تأمین آنها را ندارد، اعتماد پژوهشگران را کاهش میدهد.
بهتر است برنامه کوچک و قابل اجرا باشد تا بزرگ و بدون پشتوانه مالی.
۳. بیتوجهی به گزارشهای دریافتی
تأخیر طولانی در پاسخگویی ممکن است باعث نارضایتی پژوهشگران و افزایش مدت باقیماندن آسیبپذیری شود.
هر گزارش باید مسئول مشخص و وضعیت قابل پیگیری داشته باشد.
۴. وابستگی کامل به اسکنرهای خودکار
ابزارهای اسکن امنیتی مفید هستند، اما بسیاری از مشکلات منطق تجاری و کنترل دسترسی به تحلیل انسانی نیاز دارند.
در مقابل، هر خروجی ابزار خودکار نیز الزاماً نشاندهنده آسیبپذیری واقعی نیست.
اعتبارسنجی فنی ضروری است.
۵. تمرکز بیش از حد بر تعداد گزارشها
تعداد زیاد گزارش نباید معیار اصلی موفقیت باشد.
برنامهای که یک ضعف بحرانی را شناسایی و اصلاح میکند، ممکن است نتیجه ارزشمندتری نسبت به برنامهای با دهها گزارش کماهمیت داشته باشد.
۶. انتشار زودهنگام جزئیات آسیبپذیری
انتشار عمومی اطلاعات پیش از هماهنگی و آمادهشدن اصلاحیه ممکن است خطر سوءاستفاده را افزایش دهد.
سیاست افشای هماهنگ باید از ابتدا مشخص باشد.
۷. نادیدهگرفتن مشکلات تکراری
اگر چند آسیبپذیری از یک الگوی برنامهنویسی اشتباه ناشی شوند، اصلاح جداگانه هر مورد کافی نیست.
تیم توسعه باید علت اصلی را شناسایی و در کل سامانه بررسی کند.
۸. جایگزینکردن باگ بانتی با تمام کنترلهای امنیتی
Bug Bounty فقط یکی از روشهای شناسایی آسیبپذیری است.
آموزش توسعه امن، بهروزرسانی نرمافزار، تست نفوذ، پایش امنیتی و مدیریت دسترسی همچنان ضروری هستند.
۹. نداشتن فرایند واکنش به حادثه
ممکن است یک گزارش نشان دهد که اطلاعات حساس در معرض خطر فوری قرار دارند.
در این شرایط، رسیدگی عادی به گزارش کافی نیست و سازمان باید بتواند فرایند واکنش به حادثه را فعال کند.
۱۰. نبود شفافیت در تصمیمهای پاداش
ردکردن گزارش یا کاهش مبلغ پاداش بدون توضیح مناسب میتواند به اعتماد پژوهشگران آسیب بزند.
معیارهای تصمیمگیری باید از پیش منتشر شوند و تا حد امکان بهصورت یکسان اعمال شوند.
چکلیست راهاندازی حرفهای برنامه Bug Bounty
پیش از انتشار برنامه، بهتر است مجموعهای از الزامات مدیریتی و فنی بررسی شود.
آمادگی سازمانی
- مالک و مدیر برنامه مشخص شده باشد.
- تیم بررسی گزارشها ظرفیت کافی داشته باشد.
- مسئول اصلاح آسیبپذیریها تعیین شده باشد.
- راه ارتباط اضطراری با تیم امنیتی وجود داشته باشد.
- بودجه پاداش و هزینههای عملیاتی تصویب شده باشد.
آمادگی فنی
- داراییهای دیجیتال شناسایی شده باشند.
- محدوده مجاز و غیرمجاز مستند شده باشد.
- نسخه پشتیبان و فرایند بازیابی بررسی شده باشند.
- ثبت رویدادها و مانیتورینگ فعال باشد.
- حسابها و دادههای آزمایشی آماده باشند.
- کنترلهای امنیتی پایه بهروزرسانی شده باشند.
سیاستها و قوانین
- قوانین آزمون منتشر شده باشند.
- محدودیت فعالیتهای مخرب مشخص باشد.
- سیاست Safe Harbor بررسی حقوقی شده باشد.
- شرایط پرداخت پاداش روشن باشد.
- نحوه مدیریت گزارشهای تکراری تعیین شده باشد.
- سیاست افشای هماهنگ تدوین شده باشد.
عملیات برنامه
- کانال امن دریافت گزارش فعال باشد.
- زمان پاسخگویی تعریف شده باشد.
- فرایند Triage مستند باشد.
- سازوکار اولویتبندی خطر وجود داشته باشد.
- روش تأیید اصلاحیه مشخص باشد.
- شاخصهای ارزیابی عملکرد تعیین شده باشند.
این چکلیست میتواند نقطه شروع مناسبی برای بررسی آمادگی باشد، اما باید با نیازها و شرایط هر سازمان تطبیق داده شود.
برنامه پیشنهادی ۹۰ روزه برای راهاندازی باگ بانتی
برای جلوگیری از اجرای شتابزده، میتوان راهاندازی برنامه را در سه مرحله انجام داد.
روزهای ۱ تا ۳۰: آمادهسازی
در ماه اول، تمرکز بر شناسایی داراییها، ارزیابی امنیت پایه و تدوین سیاستها قرار میگیرد.
مدیر برنامه باید فهرست داراییهای مجاز، ساختار پاداش و مسئولان رسیدگی را مشخص کند.
همچنین کانال امن دریافت گزارش و فرایندهای داخلی آماده میشوند.
خروجی این مرحله باید یک برنامه مستند و قابل اجرا باشد.
روزهای ۳۱ تا ۶۰: اجرای آزمایشی
در ماه دوم، برنامه برای تعداد محدودی پژوهشگر فعال میشود.
هدف اصلی، بررسی عملکرد فرایندها و شناسایی مشکلات اجرایی است.
مدیر برنامه باید کیفیت گزارشها، زمان پاسخگویی و چالشهای ارتباطی را ارزیابی کند.
اگر سیاستی مبهم باشد، در همین مرحله اصلاح میشود.
روزهای ۶۱ تا ۹۰: ارزیابی و توسعه
در ماه سوم، نتایج آزمایش بررسی میشوند.
اگر ظرفیت تیم امنیتی مناسب باشد، میتوان داراییهای بیشتری را اضافه کرد یا تعداد پژوهشگران را افزایش داد.
در غیر این صورت، بهتر است برنامه در همان مقیاس محدود ادامه پیدا کند تا مشکلات عملیاتی برطرف شوند.
این برنامه زمانی یک نمونه پیشنهادی است و بسته به اندازه سازمان ممکن است کوتاهتر یا طولانیتر شود.
آینده برنامههای باگ بانتی و نقش هوش مصنوعی
با توسعه نرمافزارهای پیچیده، استفاده از هوش مصنوعی و افزایش ارتباط میان سرویسها، حوزه برنامههای باگ بانتی نیز در حال تغییر است.
هوش مصنوعی در بررسی گزارشها
ابزارهای مبتنی بر AI میتوانند در دستهبندی اولیه گزارشها، شناسایی شباهت میان یافتهها و تهیه خلاصههای فنی کمک کنند.
بااینحال، خروجی این ابزارها باید توسط متخصص بررسی شود.
تصمیمگیری درباره وجود آسیبپذیری، شدت خطر و پاداش نباید صرفاً به خروجی خودکار متکی باشد.
گزارشهای تولیدشده با هوش مصنوعی
استفاده از مدلهای زبانی ممکن است حجم گزارشهای کمکیفیت یا دارای ادعاهای نادرست را افزایش دهد.
برای مدیریت این موضوع، برنامه میتواند شرایط مشخصی درباره شواهد قابل تأیید و مسئولیت پژوهشگر در قبال صحت گزارش تعریف کند.
ملاک پذیرش باید وجود آسیبپذیری واقعی و رعایت قوانین باشد، نه صرفاً شیوه نگارش گزارش.
امنیت سامانههای مبتنی بر AI
سازمانهایی که از مدلهای هوش مصنوعی، عاملهای خودکار یا سامانههای مبتنی بر دادههای بازیابیشده استفاده میکنند، ممکن است به محدودههای آزمون اختصاصی نیاز داشته باشند.
در این برنامهها باید خطرات مربوط به دسترسی به اطلاعات، مجوز ابزارها، محرمانگی دادهها و رفتار ناخواسته سامانه بررسی شوند.
قوانین آزمون چنین سامانههایی باید با ویژگیهای فنی و محدودیتهای عملیاتی آنها هماهنگ باشد.
سؤالات متداول درباره Bug Bounty
۱. Bug Bounty چیست؟
باگ بانتی یک برنامه امنیتی است که در آن پژوهشگران مجاز، آسیبپذیریهای سامانه را مطابق قوانین مشخص شناسایی و گزارش میکنند. گزارشهای معتبر و واجد شرایط میتوانند پاداش مالی یا غیرمالی دریافت کنند.
۲. آیا باگ بانتی همان هککردن سایت است؟
خیر. پژوهش امنیتی مجاز براساس رضایت مالک سامانه، محدوده مشخص و قوانین اعلامشده انجام میشود. هر نوع فعالیت خارج از مجوز میتواند پیامدهای امنیتی و حقوقی داشته باشد.
۳. آیا سایتهای کوچک هم به برنامه باگ بانتی نیاز دارند؟
این موضوع به میزان خطر، حساسیت اطلاعات و توان مدیریتی سایت بستگی دارد. برای بسیاری از سایتهای کوچک، شروع با سیاست افشای آسیبپذیری و دریافت گزارشهای مسئولانه، مناسبتر از راهاندازی فوری برنامه پاداش مالی است.
۴. برای راهاندازی برنامه Bug Bounty چقدر بودجه لازم است؟
بودجه ثابت و یکسانی وجود ندارد. هزینه به محدوده برنامه، تعداد پژوهشگران، مدل پاداش، پلتفرم مورد استفاده و ظرفیت تیم داخلی وابسته است. پیش از شروع باید هم هزینه پاداش و هم هزینه مدیریت و اصلاح آسیبپذیریها برآورد شود.
۵. آیا برنامه باگ بانتی جایگزین تست نفوذ میشود؟
خیر. تست نفوذ یک ارزیابی ساختاریافته با محدوده و زمان مشخص است، درحالیکه باگ بانتی معمولاً بر کشف آسیبپذیری توسط پژوهشگران متعدد تمرکز دارد. این دو روش میتوانند مکمل یکدیگر باشند.
۶. آیا هر گزارش امنیتی مستحق دریافت پاداش است؟
خیر. معمولاً گزارش باید در محدوده برنامه، معتبر، جدید و مطابق قوانین باشد. شرایط دقیق پذیرش و پرداخت باید در سیاست برنامه مشخص شوند.
۷. تفاوت VDP و Bug Bounty چیست؟
VDP یک فرایند رسمی برای دریافت و رسیدگی به گزارش آسیبپذیری است و الزاماً پاداش مالی ندارد. Bug Bounty با تعریف پاداش برای یافتههای واجد شرایط، انگیزه مالی مشخصی ایجاد میکند.
۸. آیا نصب افزونه امنیتی وردپرس برای اجرای باگ بانتی کافی است؟
خیر. افزونه امنیتی یا WAF میتواند بخشی از کنترلهای دفاعی باشد، اما برنامه باگ بانتی به قوانین، محدوده مجاز، تیم بررسی، بودجه و فرایند اصلاح نیاز دارد.
۹. اگر پژوهشگر یک آسیبپذیری تکراری گزارش کند چه اتفاقی میافتد؟
تصمیم به سیاست برنامه بستگی دارد. در بسیاری از برنامهها، اولین گزارش معتبر واجد شرایط پاداش است. بهتر است نحوه بررسی گزارشهای تکراری و موارد مرتبط از ابتدا بهصورت شفاف اعلام شود.
۱۰. آیا پژوهشگران اجازه مشاهده اطلاعات واقعی کاربران را دارند؟
بهطور معمول، برنامههای مسئولانه باید دسترسی غیرضروری به اطلاعات واقعی را ممنوع کنند. اگر در جریان آزمون مجاز اطلاعات حساس آشکار شود، پژوهشگر باید فعالیت را متوقف کرده و موضوع را فوراً گزارش دهد.
۱۱. آیا برنامه باگ بانتی باعث افزایش خطر حمله میشود؟
راهاندازی بدون آمادگی و قوانین مشخص میتواند خطرات عملیاتی ایجاد کند. اما یک برنامه کنترلشده با محدوده روشن، نظارت مناسب و فرایند پاسخگویی میتواند به شناسایی و کاهش ضعفهای امنیتی کمک کند.
۱۲. آیا امکان راهاندازی برنامه باگ بانتی بدون پلتفرم خارجی وجود دارد؟
بله. سازمان میتواند با کانال امن گزارش، فرایند مدیریت داخلی و سیاست روشن برنامه را اجرا کند. البته باید مسئولیت بررسی گزارشها، ارتباط با پژوهشگران و پرداخت پاداش را مستقیماً مدیریت کند.
۱۳. چگونه میتوان شدت یک آسیبپذیری را تعیین کرد؟
شدت براساس قابلیت وقوع، پیامدهای فنی و تأثیر بر کسبوکار بررسی میشود. چارچوبهایی مانند CVSS به تحلیل فنی کمک میکنند، اما شرایط واقعی سامانه نیز باید در تصمیمگیری لحاظ شود.
۱۴. آیا برای برنامه باگ بانتی باید به پژوهشگران دسترسی مدیریتی داد؟
خیر. ارائه دسترسی مدیریتی عمومی ضرورت ندارد و میتواند خطرناک باشد. در صورت نیاز به حسابهای خاص، باید دسترسی آزمایشی محدود و متناسب با محدوده ارزیابی ارائه شود.
۱۵. بهترین زمان برای شروع برنامه باگ بانتی چه زمانی است؟
زمانی که سازمان داراییهای خود را شناسایی کرده، امنیت پایه را بررسی کرده و توانایی دریافت، اعتبارسنجی، اصلاح و مدیریت گزارشهای امنیتی را داشته باشد. شروع برنامه پیش از ایجاد این قابلیتها معمولاً تصمیم مناسبی نیست.
جمعبندی: چگونه یک برنامه باگ بانتی موفق داشته باشیم؟
Bug Bounty یکی از روشهای مؤثر برای استفاده از تخصص پژوهشگران مستقل در شناسایی آسیبپذیریهای امنیتی است. این برنامه به سازمانها کمک میکند ضعفهایی را که ممکن است در آزمونهای داخلی شناسایی نشده باشند، کشف و برطرف کنند.
بااینحال، موفقیت برنامه باگ بانتی تنها به تعداد پژوهشگران یا میزان پاداش بستگی ندارد.
تعریف دقیق محدوده آزمون، تدوین قوانین روشن، ایجاد کانال امن گزارش، بررسی تخصصی یافتهها و اصلاح آسیبپذیریها، عناصر اصلی یک برنامه حرفهای هستند.
همچنین سازمان باید به حفاظت از اطلاعات کاربران، محدودیتهای قانونی، محرمانگی گزارشها و ارتباط مناسب با پژوهشگران توجه کند.
برای وبسایتهای وردپرسی و فروشگاههای اینترنتی، بررسی افزونهها، کنترل دسترسی، APIها و منطق تجاری اهمیت ویژهای دارد.
بهترین رویکرد برای بسیاری از کسبوکارها، شروع با یک برنامه محدود و توسعه تدریجی آن براساس تجربه و ظرفیت واقعی سازمان است.
در نهایت، ارزش واقعی برنامه باگ بانتی در تعداد آسیبپذیریهای کشفشده نیست، بلکه در میزان خطراتی است که پس از شناسایی، بهصورت مؤثر برطرف میشوند.
اگر مدیریت یک وبسایت یا فروشگاه اینترنتی را بر عهده دارید، پیش از دعوت پژوهشگران، وضعیت امنیت فعلی سامانه و فرایند مدیریت آسیبپذیری خود را بررسی کنید. ایجاد یک مسیر رسمی و قابل اعتماد برای گزارش مشکلات امنیتی میتواند نخستین قدم برای توسعه یک برنامه Bug Bounty پایدار باشد.