Vulnerability Management چیست؟ چگونه آسیبپذیریهای سایت را بهصورت مداوم مدیریت کنیم؟
Vulnerability Management یا مدیریت آسیبپذیری فرآیندی مستمر برای شناسایی، ارزیابی، اولویتبندی و رفع ضعفهای امنیتی سایت است. این فرآیند با استفاده از ابزارهای اسکن امنیتی، تحلیل ریسک، پایش نرمافزارها و مدیریت اصلاحیهها به کاهش احتمال نفوذ و افشای اطلاعات کمک میکند. برای اجرای مؤثر آن باید داراییهای سایت شناسایی شوند، آسیبپذیریهای مهم در اولویت قرار بگیرند و نتیجه اصلاحات با آزمایش مجدد تأیید شود.
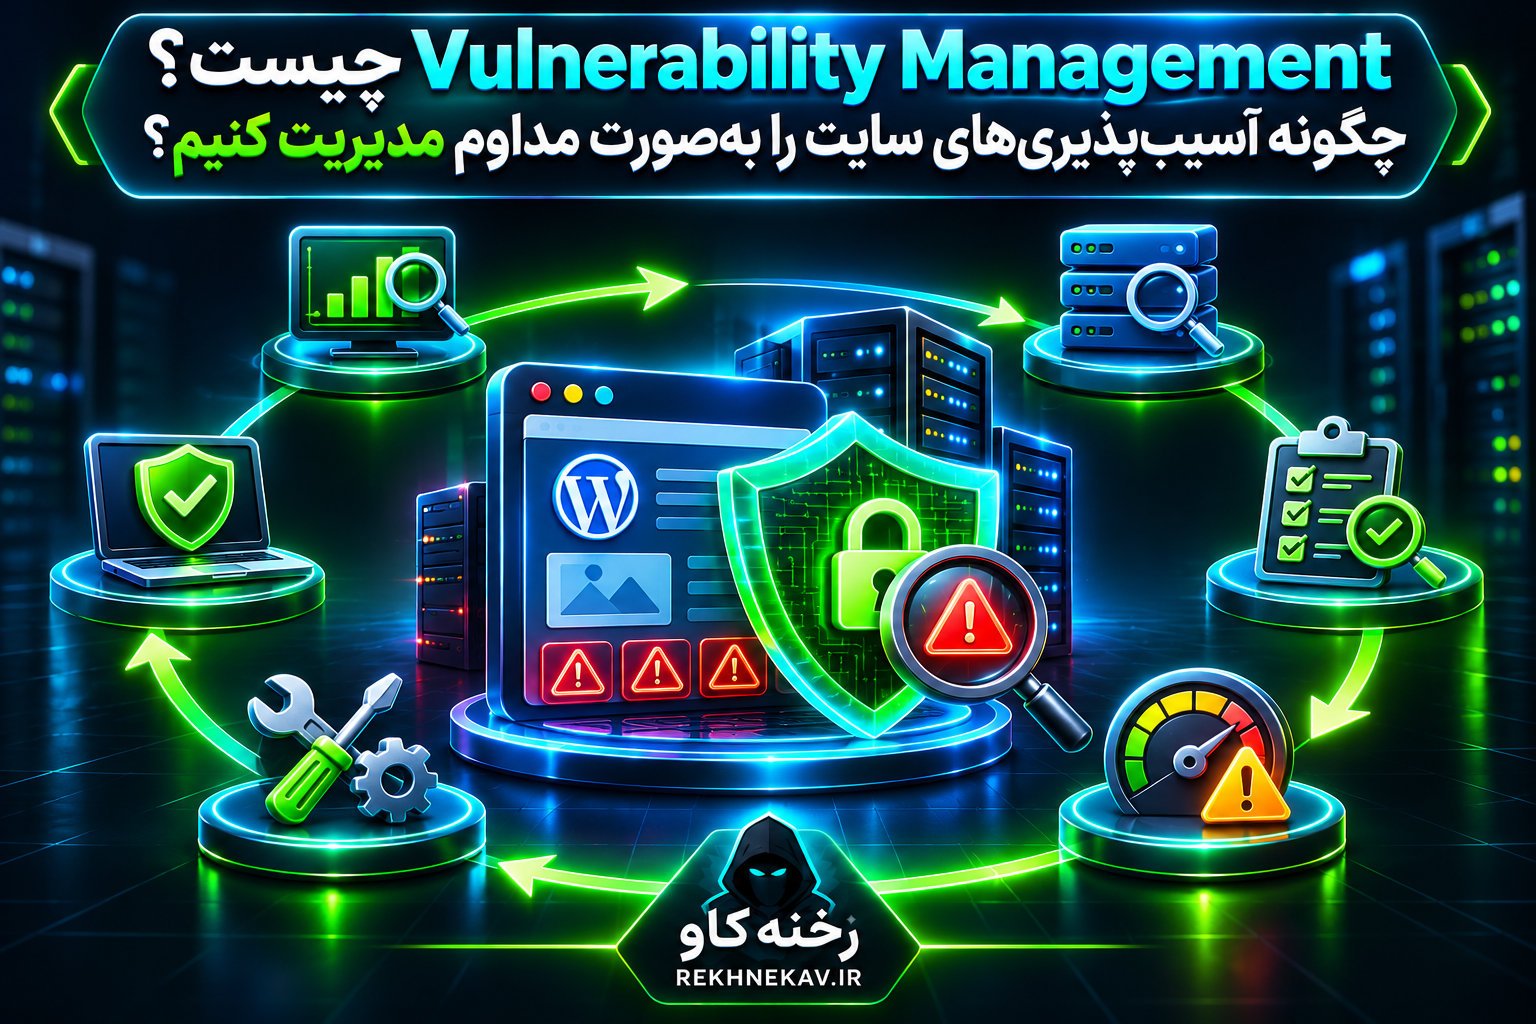
Vulnerability Management یا مدیریت آسیبپذیری فرآیندی مستمر برای شناسایی، ارزیابی، اولویتبندی، اصلاح و بررسی مجدد ضعفهای امنیتی سایت است. در این فرآیند، مدیران سایت با استفاده از اسکن امنیتی، پایش نرمافزارها، تحلیل ریسک و بهروزرسانی کنترلشده، آسیبپذیریها را پیش از سوءاستفاده مهاجمان مدیریت میکنند. هدف اصلی، کاهش احتمال نفوذ، جلوگیری از افشای اطلاعات و حفظ امنیت و دسترسپذیری وبسایت است.
مقدمه: چرا رفع یک آسیبپذیری به معنای امنشدن دائمی سایت نیست؟
یکی از تصورات اشتباه درباره امنیت وبسایت این است که اگر امروز یک سایت اسکن شود، آسیبپذیریهای شناساییشده آن برطرف شوند و نتیجه بررسی امنیتی مطلوب باشد، دیگر نیازی به اقدامات امنیتی مداوم وجود ندارد.
واقعیت این است که وضعیت امنیت سایت دائماً تغییر میکند.
هر بار که یک افزونه وردپرس نصب میشود، کتابخانه JavaScript بهروزرسانی میشود، تنظیمات سرور تغییر میکند یا قابلیت جدیدی به برنامه اضافه میشود، ممکن است سطح حمله سایت نیز تغییر کند.
از طرف دیگر، آسیبپذیریهای جدید مرتباً در نرمافزارهایی شناسایی میشوند که پیشتر امن تصور میشدند. حتی ممکن است یک آسیبپذیری مدتها در محصول وجود داشته باشد، اما اطلاعات عمومی مربوط به آن تازه منتشر شود.
برای مثال، تصور کنید یک فروشگاه اینترنتی از نسخهای از یک افزونه استفاده میکند که در زمان نصب، آسیبپذیری شناختهشدهای نداشته است. چند ماه بعد، یک ضعف امنیتی مهم در همان نسخه شناسایی و برای آن اصلاحیه منتشر میشود.
اگر مدیر فروشگاه فقط سالی یکبار تست امنیت انجام دهد، ممکن است برای مدت طولانی از وجود این خطر اطلاع پیدا نکند.
اینجاست که مفهوم مدیریت آسیبپذیری سایت اهمیت پیدا میکند.
Vulnerability Management تلاش میکند امنیت را از یک فعالیت مقطعی به فرآیندی دائمی، قابلاندازهگیری و قابلپیگیری تبدیل کند.
در این رویکرد، شناسایی یک مشکل پایان کار نیست. هر یافته باید بررسی شود، میزان خطر آن مشخص شود، مسئول رسیدگی داشته باشد، به شیوه مناسب اصلاح یا کنترل شود و در نهایت نتیجه اقدامات دوباره ارزیابی شود.
برای یک سایت وردپرسی کوچک، اجرای این فرآیند میتواند شامل پایش نسخه افزونهها، بررسی اعلانهای امنیتی، کنترل تنظیمات هاست و آزمایش دورهای باشد.
در یک سامانه بزرگتر، همین فرآیند ممکن است صدها سرویس، سرور، API، پایگاه داده، کانتینر و کتابخانه نرمافزاری را پوشش دهد.
در این مقاله، مفهوم Vulnerability Management، چرخه اجرایی آن، روشهای اولویتبندی آسیبپذیریها، ابزارهای ضروری و نحوه پیادهسازی مدیریت مستمر آسیبپذیری در وردپرس، ووکامرس و زیرساخت سرور را بررسی میکنیم.
Vulnerability Management چیست و چه هدفی دارد؟
Vulnerability Management مجموعهای سازمانیافته از فعالیتهای فنی و مدیریتی است که برای کاهش خطر ناشی از آسیبپذیریهای امنیتی انجام میشوند.
این فعالیتها معمولاً شامل موارد زیر هستند:
- شناسایی داراییها و اجزای نرمافزاری سایت
- کشف آسیبپذیریها و ضعفهای پیکربندی
- بررسی اعتبار یافتههای امنیتی
- تعیین شدت آسیبپذیری و میزان ریسک واقعی
- انتخاب راهکار اصلاح یا کاهش خطر
- اجرای تغییرات امنیتی
- آزمایش مجدد و تأیید نتیجه
- ثبت اطلاعات و پایش مستمر
نکته مهم این است که مدیریت آسیبپذیری فقط به پیداکردن مشکلات محدود نمیشود.
فرض کنید یک ابزار اسکن امنیتی، ۴۰ هشدار مختلف درباره سایت ثبت کند. اگر هیچکدام بررسی نشوند و مشخص نباشد چه کسی مسئول اصلاح آنهاست، عملاً فرآیند مدیریت آسیبپذیری شکل نگرفته است.
در مقابل، ممکن است یک مجموعه تنها پنج آسیبپذیری مهم شناسایی کند، اما برای تمام آنها مسئول، برنامه اصلاح، مهلت رسیدگی و نتیجه اعتبارسنجی مشخص داشته باشد.
در این وضعیت، فرآیند امنیتی قابلکنترلتر و مؤثرتر خواهد بود.
تفاوت آسیبپذیری، تهدید و ریسک
سه اصطلاح Vulnerability، Threat و Risk معمولاً در کنار یکدیگر استفاده میشوند، اما مفهوم یکسانی ندارند.
آسیبپذیری (Vulnerability): ضعف یا نقصی در طراحی، پیادهسازی، پیکربندی یا مدیریت سیستم است که ممکن است مورد سوءاستفاده قرار بگیرد.
تهدید (Threat): عامل یا رویدادی است که قابلیت ایجاد آسیب را دارد؛ مانند مهاجمی که تلاش میکند از یک ضعف امنیتی استفاده کند.
ریسک (Risk): ترکیبی از احتمال وقوع یک رویداد نامطلوب و پیامدهای احتمالی آن است.
برای مثال، وجود یک افزونه دارای آسیبپذیری در سایت، به معنای وجود ضعف امنیتی است.
اگر مهاجمان در حال سوءاستفاده از همان ضعف باشند، تهدید عملیاتی جدیتری مطرح میشود.
اما میزان ریسک نهایی به عواملی مانند دسترسیپذیری افزونه، سطح مجوز موردنیاز، نوع اطلاعات سایت و کنترلهای حفاظتی موجود وابسته خواهد بود.
آیا مدیریت آسیبپذیری فقط برای سایتهای بزرگ ضروری است؟
خیر.
یک وبلاگ شخصی، فروشگاه ووکامرس، سایت شرکتی و سامانه مالی همگی ممکن است آسیبپذیری داشته باشند.
تفاوت اصلی در وسعت فرآیند و میزان منابع موردنیاز است.
برای یک سایت کوچک، ثبت نسخه نرمافزارها، بررسی اعلانها و داشتن برنامه بهروزرسانی منظم میتواند نقطه شروع مناسبی باشد.
در سایتهای حساستر، لازم است ابزارهای خودکار، مدیریت ریسک، گردش کار اصلاح آسیبپذیری و گزارشگیری دقیقتر نیز اضافه شوند.
چرا مدیریت مداوم آسیبپذیریهای سایت اهمیت دارد؟
امنیت وبسایت یک وضعیت ثابت نیست. هر سامانه با تغییرات فنی و ظهور تهدیدهای جدید روبهرو میشود.
کاهش فاصله میان کشف آسیبپذیری و اصلاح آن
یکی از مهمترین اهداف Vulnerability Management کاهش مدت زمانی است که یک ضعف امنیتی شناختهشده در سیستم باقی میماند.
هرچه آسیبپذیری مهم برای مدت بیشتری بدون اصلاح یا کنترل مناسب در معرض سوءاستفاده قرار بگیرد، فرصت بیشتری برای مهاجمان ایجاد میشود.
البته این موضوع به معنای یکسانبودن ریسک تمام آسیبپذیریها نیست.
آسیبپذیری یک سرویس عمومی و حساس ممکن است به اقدام فوری نیاز داشته باشد، درحالیکه یک ضعف محدود در محیط داخلی میتواند تحت برنامه اصلاح متفاوتی قرار بگیرد.
جلوگیری از انباشتهشدن مشکلات امنیتی
اگر هیچ فرآیندی برای پیگیری یافتهها وجود نداشته باشد، هشدارهای جدید روی مشکلات قدیمی انباشته میشوند.
بهمرور، تیم فنی با تعداد زیادی گزارش مواجه میشود که بخشی از آنها تکراری، نامعتبر یا فاقد اولویت مشخص هستند.
مدیریت آسیبپذیری با تعریف وضعیت هر مشکل، از تبدیلشدن گزارشها به فهرستی غیرقابلاستفاده جلوگیری میکند.
حفاظت از اطلاعات کاربران
آسیبپذیریهای مرتبط با احراز هویت، کنترل دسترسی، پایگاه داده و نشستهای کاربری ممکن است محرمانگی اطلاعات را تحت تأثیر قرار دهند.
برای سایتهایی که اطلاعات شخصی، سفارشها یا دادههای مالی را پردازش میکنند، چنین ضعفهایی اهمیت بیشتری دارند.
حفظ دسترسپذیری و اعتبار سایت
بعضی آسیبپذیریها ممکن است باعث اختلال در سرویس یا تغییر غیرمجاز محتوا شوند.
اصلاح زودهنگام این مشکلات میتواند احتمال توقف خدمات و خسارت عملیاتی را کاهش دهد.
علاوه بر این، وجود فرآیند مستند مدیریت آسیبپذیری به مجموعه کمک میکند تصمیمهای امنیتی خود را بهتر ارزیابی و پیگیری کند. 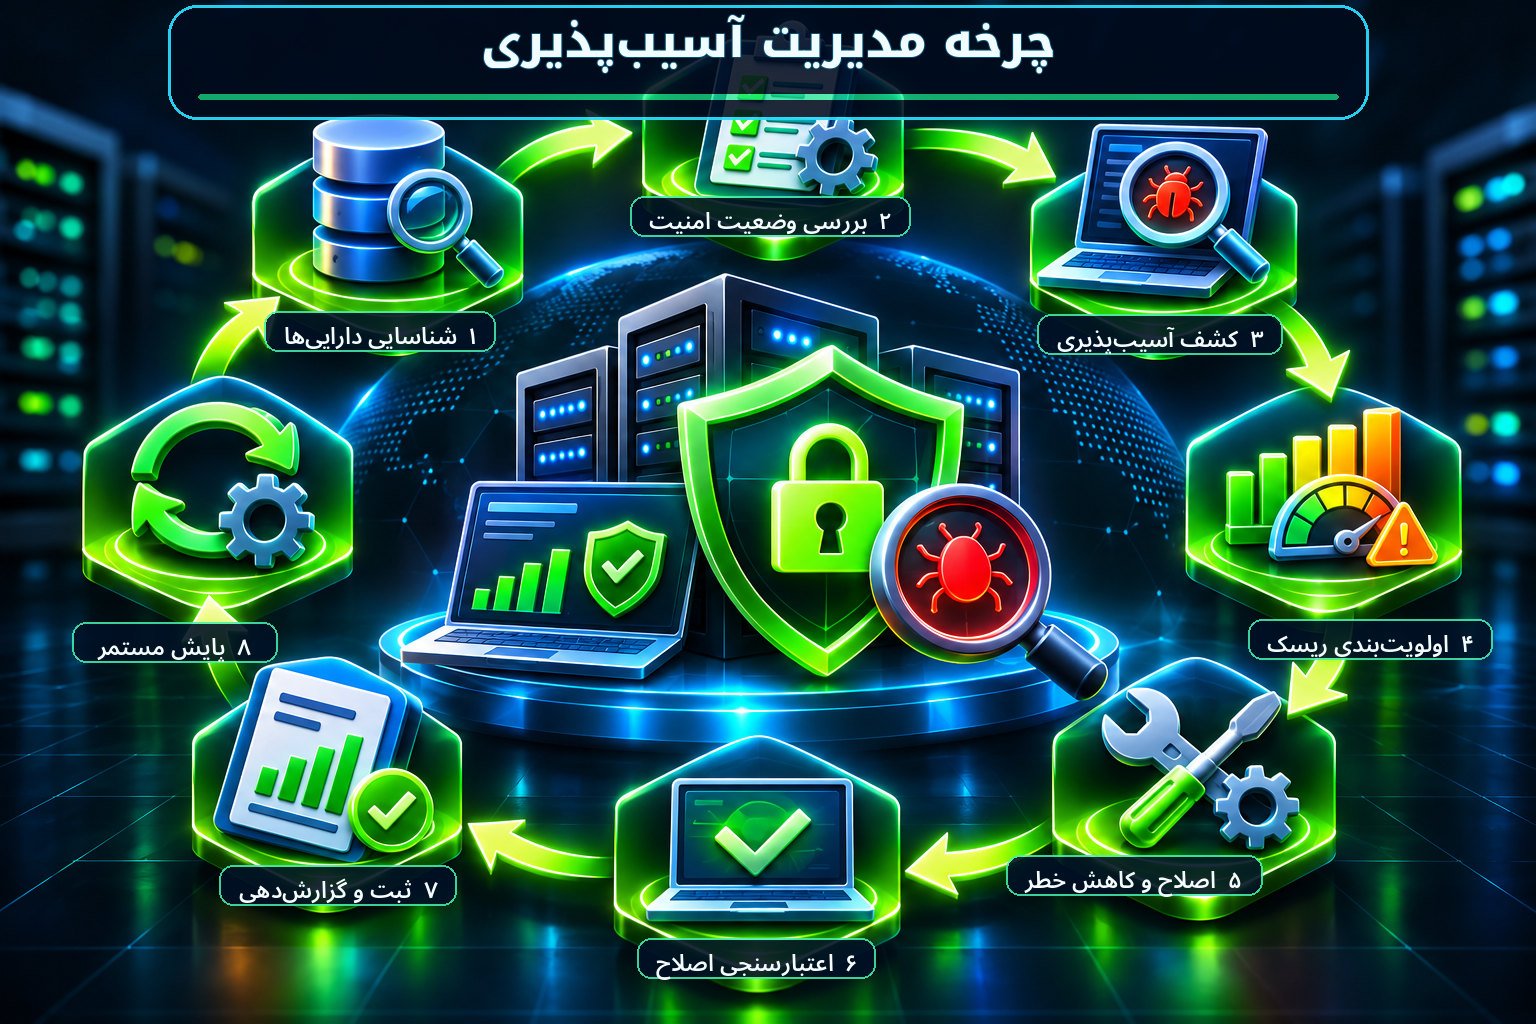
چرخه مدیریت آسیبپذیری یا Vulnerability Management Lifecycle
مدیریت آسیبپذیری یک چرخه تکرارشونده است و برخلاف پروژههای موقت، نقطه پایان دائمی ندارد.
هر تغییر مهم در زیرساخت یا انتشار اطلاعات جدید درباره ضعفهای امنیتی میتواند باعث آغاز دور تازهای از ارزیابی شود.
مرحله اول: شناسایی داراییها
ابتدا مشخص میشود چه سیستمها، سرویسها و اجزایی تحت مسئولیت مجموعه هستند.
بدون شناخت داراییها، نمیتوان مطمئن بود تمام بخشهای مهم بررسی شدهاند.
مرحله دوم: شناسایی آسیبپذیریها
در این مرحله از روشهایی مانند اسکن امنیتی، بررسی پیکربندی، تحلیل کد و پایش اعلانهای امنیتی استفاده میشود.
مرحله سوم: تحلیل و اولویتبندی
یافتهها از نظر اعتبار، شدت فنی، احتمال سوءاستفاده و تأثیر احتمالی بر کسبوکار بررسی میشوند.
مرحله چهارم: اصلاح و کاهش ریسک
برای آسیبپذیریهای تأییدشده، راهکار مناسب انتخاب میشود.
این راهکار میتواند نصب اصلاحیه، تغییر پیکربندی، حذف یک قابلیت ناامن یا اعمال کنترل موقت باشد.
مرحله پنجم: اعتبارسنجی
پس از اصلاح، باید بررسی شود که ضعف امنیتی واقعاً برطرف شده و تغییرات باعث ایجاد مشکل جدید نشدهاند.
مرحله ششم: مستندسازی و پایش
نتایج ثبت میشوند و سیستم برای شناسایی تغییرات و آسیبپذیریهای آینده تحت پایش باقی میماند.
| مرحله | فعالیت اصلی | خروجی مورد انتظار |
|---|---|---|
| شناسایی دارایی | تهیه فهرست زیرساخت و نرمافزارها | موجودی داراییهای سایت |
| کشف آسیبپذیری | اسکن، تحلیل و پایش اعلانها | فهرست یافتههای اولیه |
| ارزیابی | تأیید یافته و تحلیل ریسک | اولویت رسیدگی |
| اصلاح | نصب وصله یا تغییر تنظیمات | کنترل یا حذف ضعف امنیتی |
| اعتبارسنجی | آزمایش مجدد و بررسی عملکرد | تأیید اثربخشی اصلاح |
| پایش | بررسی تغییرات و گزارشگیری | کاهش ریسک در طول زمان |
اجرای منظم این چرخه، مدیریت آسیبپذیری سایت را از یک فعالیت واکنشی به رویکردی پیشگیرانه تبدیل میکند.
مرحله اول: شناسایی تمام داراییهای سایت
یکی از اشتباهات اساسی در امنیت وب، محدودکردن بررسی به صفحه اصلی سایت است.
درحالیکه زیرساخت یک وبسایت ممکن است از دهها مؤلفه مستقل تشکیل شده باشد.
چه داراییهایی باید شناسایی شوند؟
برای یک سایت معمولی، داراییهای مهم میتوانند شامل موارد زیر باشند:
- دامنه اصلی و زیردامنهها
- سرور وب و سیستمعامل
- سرویسهای Nginx یا Apache
- زبان برنامهنویسی و محیط اجرای آن
- پایگاه داده
- سیستم مدیریت محتوا
- افزونهها و قالبهای وردپرس
- APIها و سرویسهای اختصاصی
- کتابخانهها و وابستگیهای نرمافزاری
- پنل مدیریت هاست
- سرویسهای ذخیرهسازی و فایل
- CDN، WAF و سایر سرویسهای واسط
- مخازن کد و سامانههای استقرار
برای هر دارایی بهتر است اطلاعاتی مانند نام، نسخه، مالک فنی، اهمیت عملیاتی و وضعیت دسترسی از اینترنت ثبت شود.
اهمیت شناسایی نسخه نرمافزارها
صرف دانستن اینکه یک سایت از PHP یا WordPress استفاده میکند، کافی نیست.
باید نسخه دقیق و اجزای نصبشده نیز مشخص باشند.
برای مثال، ممکن است یک آسیبپذیری تنها نسخههای مشخصی از یک کتابخانه را تحت تأثیر قرار دهد.
بدون ثبت نسخه، تشخیص اینکه سایت واقعاً آسیبپذیر است یا خیر دشوار خواهد بود.
بررسی داراییهای فراموششده
گاهی یک زیردامنه آزمایشی، پنل قدیمی یا سرویس توسعه برای مدت طولانی بدون استفاده باقی میماند.
اگر چنین سرویسی همچنان از اینترنت قابل دسترسی باشد، ممکن است به بخشی از سطح حمله سازمان تبدیل شود.
بنابراین، موجودی داراییها باید با تغییرات واقعی زیرساخت هماهنگ شود.
در صورت امکان، فرآیند ثبت سرویسهای جدید نیز باید به چرخه توسعه و استقرار متصل باشد.
تعیین مالک هر دارایی
هر سیستم باید مسئول مشخصی داشته باشد.
مالک دارایی الزاماً فردی نیست که تمام اصلاحات را شخصاً انجام میدهد؛ بلکه باید بتواند درباره اهمیت سیستم، محدودیتهای عملیاتی و مسیر پیگیری تصمیم بگیرد.
برای مثال، اصلاح آسیبپذیری یک افزونه فروشگاهی ممکن است به همکاری مدیر سایت، توسعهدهنده و مسئول امنیت نیاز داشته باشد.
مرحله دوم: شناسایی و کشف آسیبپذیریهای سایت
پس از شناخت داراییها، باید مشخص شود کدام ضعفهای شناختهشده یا مشکلات پیکربندی ممکن است روی آنها وجود داشته باشند.
در این بخش، استفاده از یک روش واحد کافی نیست.
اسکن آسیبپذیری یا Vulnerability Scanning
اسکن آسیبپذیری فرآیندی است که در آن ابزارهای تخصصی، سیستم را از نظر نشانههای ضعف امنیتی بررسی میکنند.
بعضی ابزارها روی نسخه نرمافزارها و پیکربندی تمرکز دارند و برخی دیگر رفتار برنامه وب را تحلیل میکنند.
نتیجه اسکن معمولاً فهرستی از یافتههاست که باید اعتبارسنجی شوند.
اسکن خودکار بهتنهایی تضمین نمیکند تمام آسیبپذیریهای موجود شناسایی شدهاند.
اسکن امنیتی خارجی
در بررسی خارجی، وضعیت سرویسهایی ارزیابی میشود که از اینترنت قابل دسترسی هستند.
این روش برای شناسایی مشکلاتی مانند پیکربندی نامناسب TLS، سرویسهای ناخواسته عمومی و برخی ضعفهای لایه وب مفید است.
فعالیتهای آزمایشی باید تنها در محدوده داراییهای متعلق به مجموعه یا سیستمهایی که مجوز بررسی آنها وجود دارد انجام شوند.
بررسی داخلی زیرساخت
برخی مشکلات از بیرون قابل مشاهده نیستند.
برای مثال، یک سرویس داخلی ممکن است از بستهای آسیبپذیر استفاده کند، اما امکان تشخیص دقیق نسخه از طریق اینترنت وجود نداشته باشد.
اسکن احراز هویتشده یا بررسی مستقیم بستههای نصبشده میتواند پوشش دقیقتری ایجاد کند.
البته دسترسی ابزار اسکن باید محدود و کنترلشده باشد.
بررسی تنظیمات امنیتی
همه ضعفها به وجود یک CVE شناختهشده مربوط نیستند.
برای نمونه، تنظیمات بیشازحد باز دسترسی، مجوزهای نامناسب فایلها یا انتشار ناخواسته اطلاعات حساس ممکن است بدون ارتباط با یک شناسه CVE مشخص، ریسک امنیتی ایجاد کنند.
به همین دلیل، بررسی پیکربندی یا Configuration Assessment بخش مهمی از مدیریت آسیبپذیری است.
تفاوت SAST، DAST و SCA در مدیریت آسیبپذیری
برای شناسایی آسیبپذیریهای برنامههای وب، چند روش اصلی وجود دارد که هرکدام بخش متفاوتی از سیستم را بررسی میکنند.
SAST چیست؟
Static Application Security Testing یا SAST به بررسی کد یا مصنوعات نرمافزاری بدون اجرای معمول برنامه اشاره دارد.
ابزارهای SAST میتوانند برخی الگوهای کدنویسی ناامن را شناسایی کنند.
برای مثال، ممکن است استفاده نامناسب از ورودیهای کاربر، الگوهای خطرناک پردازش داده یا ضعفهای مرتبط با مدیریت اطلاعات حساس را گزارش کنند.
مزیت مهم SAST امکان بررسی زودهنگام کد در فرآیند توسعه است.
اما این ابزارها ممکن است هشدارهای نادرست ایجاد کنند و لزوماً تمام مشکلات منطقی برنامه را تشخیص نمیدهند.
DAST چیست؟
Dynamic Application Security Testing یا DAST برنامه در حال اجرا را از بیرون بررسی میکند.
این روش میتواند برای ارزیابی رفتار HTTP، تنظیمات امنیتی و برخی ضعفهای قابل مشاهده برنامه مفید باشد.
ابزارهایی مانند OWASP ZAP در این حوزه کاربرد دارند.
برای محیط عملیاتی، ابتدا باید روشهای کمخطر و محدوده مجاز انتخاب شوند؛ زیرا بعضی آزمونهای فعال میتوانند درخواستهای اضافی یا تغییرات ناخواسته ایجاد کنند.
SCA چیست؟
Software Composition Analysis یا SCA برای شناسایی و بررسی وابستگیهای نرمافزاری استفاده میشود.
بسیاری از سایتها از کتابخانههای آماده، بستههای PHP، JavaScript و مؤلفههای متنباز استفاده میکنند.
اگر یکی از این وابستگیها دارای آسیبپذیری شناختهشده باشد، SCA میتواند به شناسایی آن کمک کند.
برای مثال، در پروژههایی که از Composer یا npm استفاده میکنند، بررسی وابستگیها و فایلهای ثبت نسخه میتواند بخش مهمی از فرآیند امنیتی باشد.
بررسی امنیت کانتینر و زیرساخت
در معماریهایی که از Docker، Kubernetes یا سرویسهای ابری استفاده میکنند، بررسی برنامه بهتنهایی کافی نیست.
باید تصاویر کانتینر، بستههای سیستمعامل، مجوزهای اجرا، تنظیمات شبکه و فایلهای Infrastructure as Code نیز بررسی شوند.
مقایسه روشهای بررسی امنیتی
| روش | موضوع بررسی | کاربرد اصلی |
|---|---|---|
| SAST | کد برنامه | شناسایی الگوهای ناامن در توسعه |
| DAST | برنامه در حال اجرا | بررسی رفتار و کنترلهای امنیتی وب |
| SCA | کتابخانهها و وابستگیها | کشف نسخههای دارای ضعف شناختهشده |
| Configuration Assessment | تنظیمات نرمافزار و سرور | کشف پیکربندی ناامن |
| Container Scanning | تصاویر و بستههای کانتینر | بررسی ضعفهای اجزای محیط اجرا |
| Manual Security Review | منطق و معماری برنامه | بررسی مسائل پیچیده و ضعفهای منطقی |
ترکیب متناسب این روشها معمولاً پوشش بهتری نسبت به اتکا به یک ابزار ایجاد میکند.
چه نوع آسیبپذیریهایی باید مدیریت شوند؟
محدوده Vulnerability Management فقط به آسیبپذیریهای نرمافزاری شناختهشده محدود نیست.
آسیبپذیریهای احراز هویت
مشکلات مرتبط با ورود کاربران، بازیابی رمز عبور، مدیریت نشست و اعتبارسنجی هویت در این گروه قرار میگیرند.
برای کاهش ریسک میتوان از روشهایی مانند 2FA، محدودسازی تلاشهای ورود و مدیریت صحیح نشست استفاده کرد.
ضعفهای کنترل دسترسی
Broken Access Control زمانی مطرح میشود که برنامه محدودیتهای مجوز کاربران را بهدرستی اجرا نکند.
این ضعف ممکن است باعث شود یک کاربر به اطلاعات یا عملیات خارج از سطح مجوز خود دسترسی پیدا کند.
وجود احراز هویت بهتنهایی برای رفع چنین مشکلاتی کافی نیست؛ کنترل مجوز باید برای هر عملیات حساس در سمت سرور انجام شود.
آسیبپذیریهای تزریق
SQL Injection و سایر انواع Injection زمانی مطرح میشوند که دادههای غیرقابلاعتماد بهصورت ناامن وارد عملیات حساس شوند.
راهکارهای دفاعی بر استفاده از APIهای امن، کوئریهای پارامتری، اعتبارسنجی مناسب و طراحی صحیح مرزهای اعتماد تکیه دارند.
آسیبپذیری XSS
Cross-Site Scripting یا XSS میتواند زمانی ایجاد شود که برنامه دادههای غیرقابلاعتماد را بدون پردازش مناسب در محیط مرورگر نمایش دهد.
استفاده از خروجیگذاری متناسب با زمینه یا Contextual Output Encoding و کنترلهای تکمیلی مانند CSP میتواند به کاهش خطر کمک کند.
آسیبپذیری CSRF
Cross-Site Request Forgery یا CSRF به سوءاستفاده از زمینه احراز هویت مرورگر برای ایجاد درخواست ناخواسته مربوط است.
استفاده از توکنهای ضد CSRF، بررسی مجوزها و سیاست مناسب کوکیها از روشهای دفاعی مهم هستند.
مشکلات پیکربندی
خطاهایی مانند مجوزهای نامناسب فایلها، تنظیمات اشتباه پروکسی، افشای اطلاعات خطا و سرویسهای غیرضروری در این گروه قرار میگیرند.
آسیبپذیریهای وابستگیها
کتابخانهها، افزونهها و بستههای نرمافزاری نیز ممکن است دارای ضعفهای امنیتی باشند.
مدیریت این دسته نیازمند شناخت نسخههای نصبشده و بررسی مستمر اعلانهای امنیتی است.
CVE، CWE و CVSS چه تفاوتی دارند؟
این سه اصطلاح در گزارشهای مدیریت آسیبپذیری زیاد دیده میشوند، اما کاربرد متفاوتی دارند.
CVE چیست؟
Common Vulnerabilities and Exposures یا CVE یک نظام شناسهدهی برای آسیبپذیریهای عمومی شناختهشده است.
شناسه CVE امکان ارجاع هماهنگ به یک آسیبپذیری مشخص را فراهم میکند.
وجود CVE نشان نمیدهد که تمام سیستمهای استفادهکننده از یک محصول الزاماً آسیبپذیر هستند.
نسخه محصول، شرایط بهرهبرداری، ویژگیهای فعال و اصلاحیههای نصبشده باید بررسی شوند.
همچنین هر ضعف امنیتی لزوماً در زمان شناسایی دارای شناسه CVE نیست.
CWE چیست؟
Common Weakness Enumeration یا CWE برای طبقهبندی انواع ضعفهای نرمافزاری و سختافزاری استفاده میشود.
برای مثال، یک CWE میتواند نوع مشخصی از ضعف در کنترل دسترسی یا مدیریت ورودی را توصیف کند.
درحالیکه CVE به یک آسیبپذیری مشخص اشاره دارد، CWE معمولاً دسته یا ماهیت ضعف را معرفی میکند.
CVSS چیست؟
Common Vulnerability Scoring System یا CVSS چارچوبی برای توصیف و امتیازدهی شدت ویژگیهای فنی آسیبپذیری است.
امتیاز CVSS معمولاً در بازه صفر تا ده بیان میشود.
اما CVSS بهتنهایی امتیاز کامل ریسک کسبوکار نیست.
دو آسیبپذیری با شدت فنی مشابه ممکن است در دو سایت متفاوت ریسک کاملاً متفاوتی ایجاد کنند.
برای تصمیمگیری دقیقتر باید شرایط واقعی زیرساخت نیز بررسی شود.
چگونه آسیبپذیریهای سایت را اولویتبندی کنیم؟
یکی از مهمترین چالشهای مدیریت آسیبپذیری، انتخاب ترتیب رسیدگی است.
در یک پروژه واقعی ممکن است دهها یافته امنیتی وجود داشته باشد، اما منابع فنی برای اصلاح همزمان تمام آنها کافی نباشد.
اولویتبندی باید بر اساس ریسک واقعی انجام شود، نه صرفاً تعداد هشدارها یا رنگ گزارش ابزار اسکن.
شدت فنی آسیبپذیری
امتیاز CVSS میتواند نقطه شروع مناسبی برای درک شدت فنی مشکل باشد.
اما لازم است عواملی مانند شرایط لازم برای سوءاستفاده و اثر احتمالی بر محرمانگی، یکپارچگی و دسترسپذیری نیز در نظر گرفته شوند.
احتمال سوءاستفاده
برخی آسیبپذیریها ممکن است بهصورت گسترده مورد سوءاستفاده قرار بگیرند، درحالیکه برای برخی دیگر شواهد محدودی وجود داشته باشد.
استفاده از اطلاعات تهدید یا Threat Intelligence میتواند به تشخیص تفاوت میان این شرایط کمک کند.
اهمیت دارایی
آسیبپذیری در یک صفحه آزمایشی جداشده از زیرساخت اصلی، الزاماً با همان ضعف در سامانه مدیریت پرداخت یا حساب کاربران ریسک یکسانی ندارد.
ارزش اطلاعات، وابستگی سرویسها و آثار اختلال باید در ارزیابی لحاظ شوند.
دسترسیپذیری از اینترنت
ضعفی که بدون احراز هویت در یک سرویس عمومی قابل دسترسی است، ممکن است در شرایط مشابه اولویت بالاتری نسبت به ضعف محدود به یک شبکه داخلی داشته باشد.
البته دسترسی داخلی نیز به معنای بیخطربودن آسیبپذیری نیست.
کنترلهای جبرانی
گاهی کنترلهایی مانند جداسازی شبکه، محدودسازی دسترسی یا احراز هویت اضافی میتوانند احتمال سوءاستفاده را کاهش دهند.
این کنترلها باید از نظر اثربخشی واقعی بررسی شوند و نباید صرفاً بر اساس وجود اسمی آنها ریسک کاهش داده شود.
EPSS چیست و چگونه به مدیریت آسیبپذیری کمک میکند؟
Exploit Prediction Scoring System یا EPSS مدلی مبتنی بر داده است که احتمال سوءاستفاده از یک CVE در دنیای واقعی طی ۳۰ روز آینده را برآورد میکند.
امتیاز آن معمولاً بهصورت عددی میان صفر و یک یا درصد بیان میشود.
برای مثال، امتیاز ۰٫۲۰ در این مدل نشاندهنده برآورد احتمال ۲۰ درصدی مطابق تعریف مدل است.
این مقدار نباید به معنای احتمال قطعی هکشدن سایت شما تفسیر شود.
EPSS عوامل اختصاصی محیط شما، مانند وجود آسیبپذیری در سیستم یا حساسیت دارایی را بهطور کامل در نظر نمیگیرد.
تفاوت EPSS و CVSS
CVSS عمدتاً ویژگیها و شدت فنی آسیبپذیری را توصیف میکند.
EPSS احتمال فعالیت بهرهبرداری در بازه زمانی مشخص را برآورد میکند.
بنابراین، ترکیب این دو میتواند اطلاعات مفیدتری برای اولویتبندی فراهم کند.
اما هیچیک نباید بدون تحلیل زمینه عملیاتی بهعنوان تصمیم نهایی استفاده شوند.
نقش فهرست CISA KEV
Known Exploited Vulnerabilities یا KEV فهرستی از آسیبپذیریهایی است که شواهدی از سوءاستفاده واقعی آنها وجود دارد.
اگر یک آسیبپذیری تأییدشده در سایت با موردی از این فهرست تطابق داشته باشد، باید اهمیت آن در برنامه رسیدگی بهطور جدی بازبینی شود.
نبودن یک CVE در KEV نیز به معنای امنبودن یا غیرقابلسوءاستفادهبودن آن نیست.
نمونه اولویتبندی ریسک
فرض کنید سه ضعف امنیتی در یک سایت شناسایی شدهاند.
| آسیبپذیری فرضی | شرایط محیط | ارزیابی پیشنهادی |
|---|---|---|
| ضعف کنترل دسترسی در API عمومی | دسترسی به اطلاعات حساس بدون مجوز مناسب | بسیار فوری |
| وابستگی قدیمی در ابزار مدیریتی داخلی | دسترسی محدود و کنترلهای حفاظتی فعال | نیازمند بررسی و اصلاح برنامهریزیشده |
| مشکل امنیتی در افزونه عمومی | نسخه آسیبپذیر و شواهد سوءاستفاده فعال | بسیار فوری |
این جدول صرفاً مثالی آموزشی است.
اولویت قطعی هر مورد باید پس از بررسی شرایط واقعی، امکان سوءاستفاده و پیامدهای احتمالی مشخص شود.
چگونه یافتههای امنیتی را اعتبارسنجی کنیم؟
هر هشدار ابزار امنیتی الزاماً نشاندهنده یک آسیبپذیری واقعی نیست.
ممکن است ابزار براساس نسخه نرمافزار یا نشانهای محدود، وجود یک ضعف را گزارش کند؛ درحالیکه شرایط لازم برای آن در محیط موردنظر وجود نداشته باشد.
False Positive چیست؟
False Positive یا مثبت کاذب زمانی رخ میدهد که ابزار وجود یک مشکل را گزارش کند، اما بررسی معتبر نشان دهد آن مشکل در شرایط موردنظر وجود ندارد.
اگر تمام یافتهها بدون اعتبارسنجی وارد برنامه اصلاح شوند، ممکن است زمان زیادی صرف موارد نامعتبر شود.
False Negative چیست؟
False Negative یا منفی کاذب زمانی است که ابزار نتواند یک ضعف موجود را شناسایی کند.
این وضعیت یکی از دلایلی است که نباید امنیت سایت را فقط براساس خروجی یک اسکنر قضاوت کرد.
مراحل اعتبارسنجی یافته
برای بررسی یک یافته میتوان مسیر زیر را دنبال کرد:
- شناسایی دقیق دارایی و مؤلفه تحت تأثیر
- بررسی نسخه نصبشده
- مطالعه شرایط لازم برای وجود آسیبپذیری
- بررسی اصلاحیهها و کنترلهای موجود
- تطبیق یافته با شواهد فنی معتبر
- انجام آزمون ایمن در محیط مجاز، در صورت ضرورت
- ثبت نتیجه نهایی و دلیل تصمیم
هدف این مرحله تأیید وجود ضعف است، نه اجرای حمله مخرب یا ایجاد اختلال در سرویس عملیاتی.
مدیریت یافتههای تکراری
ممکن است چند ابزار، یک آسیبپذیری واحد را با عنوانهای متفاوت گزارش کنند.
در چنین شرایطی باید یافتهها تجمیع شوند و یک پرونده اصلی برای اصلاح ایجاد شود.
بااینحال، اگر یک ضعف در چند دارایی مستقل وجود داشته باشد، وضعیت اصلاح هر دارایی باید جداگانه قابل پیگیری باشد.
مرحله بعد: تعیین مسئول و برنامه اصلاح آسیبپذیری
یکی از مشکلات رایج، انتقال گزارش اسکن به تیم فنی بدون تعیین مالک و مهلت رسیدگی است.
برای جلوگیری از این وضعیت، بهتر است هر آسیبپذیری تأییدشده در یک سامانه پیگیری ثبت شود.
چه اطلاعاتی باید ثبت شوند؟
یک پرونده مدیریت آسیبپذیری میتواند شامل اطلاعات زیر باشد:
- شناسه داخلی یافته
- عنوان و شرح مختصر آسیبپذیری
- دارایی و نسخه تحت تأثیر
- شناسه CVE یا CWE در صورت وجود
- شدت فنی و اولویت ریسک
- شواهد معتبر و شرایط تأثیرپذیری
- مالک فنی و مسئول تصمیمگیری
- راهکار پیشنهادی
- مهلت رسیدگی
- وضعیت فعلی
- نتیجه اعتبارسنجی و تاریخ بستهشدن
این اطلاعات کمک میکنند وضعیت مشکل حتی پس از تغییر اعضای تیم قابل بررسی باشد.
تعریف وضعیتهای استاندارد
برای نمونه، میتوان وضعیتهای زیر را تعریف کرد:
شناساییشده: یافته ثبت شده اما هنوز بررسی نهایی نشده است.
در حال ارزیابی: تیم فنی اعتبار و سطح خطر را بررسی میکند.
تأییدشده: وجود ضعف تأیید شده و نیازمند تصمیم است.
در حال اصلاح: فعالیت فنی برای رفع یا کنترل آسیبپذیری انجام میشود.
در انتظار اعتبارسنجی: تغییرات اعمال شدهاند اما هنوز نتیجه بررسی مجدد مشخص نیست.
بستهشده: اصلاح یا تصمیم پذیرفتهشده مستند و تأیید شده است.
وجود یک گردش کار روشن، احتمال فراموششدن آسیبپذیریها را کاهش میدهد. 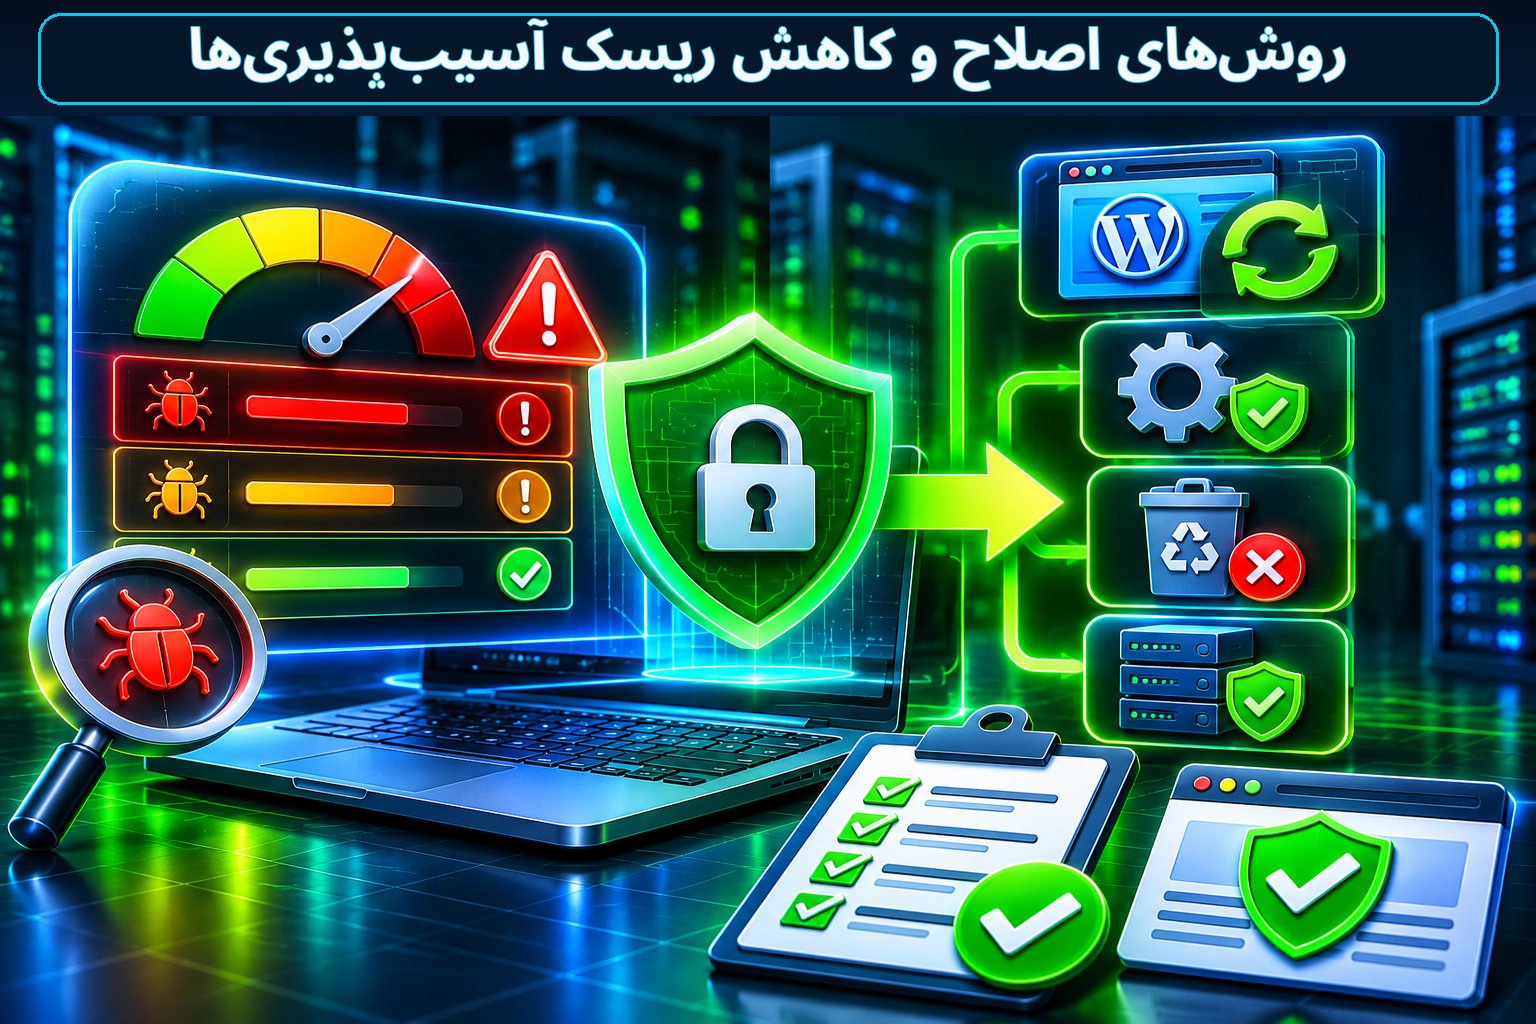
روشهای اصلاح و کاهش ریسک آسیبپذیریها
پس از تأیید یک آسیبپذیری، باید درباره مناسبترین واکنش تصمیم گرفت.
همه مشکلات الزاماً با نصب یک بهروزرسانی برطرف نمیشوند.
Remediation یا رفع آسیبپذیری
Remediation به اقدامی گفته میشود که علت اصلی ضعف را برطرف میکند.
برای نمونه، نصب نسخه اصلاحشده یک افزونه، اصلاح کنترل دسترسی یا حذف کد ناامن میتواند یک راهکار اصلاحی باشد.
در صورت امکان، رفع علت اصلی معمولاً راهکار مطلوبتری نسبت به اتکا به کنترلهای موقت است.
Mitigation یا کاهش خطر
Mitigation زمانی کاربرد دارد که امکان رفع فوری آسیبپذیری وجود ندارد یا اصلاحیه هنوز در دسترس نیست.
در این حالت میتوان از کنترلهایی برای کاهش احتمال یا تأثیر سوءاستفاده استفاده کرد.
برای مثال، محدودکردن دسترسی به یک قابلیت آسیبپذیر ممکن است تا زمان انتشار اصلاحیه بخشی از ریسک را کاهش دهد.
حذف یا جایگزینی مؤلفه
گاهی یک نرمافزار قدیمی دیگر پشتیبانی امنیتی دریافت نمیکند.
در چنین شرایطی، حذف یا جایگزینی محصول میتواند مناسبتر از ادامه استفاده با کنترلهای موقت باشد.
البته پیش از حذف باید وابستگیهای عملیاتی بررسی شوند.
پذیرش ریسک
Risk Acceptance زمانی مطرح میشود که سازمان پس از ارزیابی آگاهانه، تصمیم میگیرد یک ریسک مشخص را در شرایط تعریفشده بپذیرد.
این تصمیم باید مستند، دارای مسئول و متناسب با سطح اختیارات سازمان باشد.
پذیرش ریسک با نادیدهگرفتن آسیبپذیری تفاوت دارد.
در موارد مهم، بهتر است تاریخ بازبینی و شرایط لغو پذیرش نیز مشخص باشند.
Patch Management چه تفاوتی با Vulnerability Management دارد؟
Patch Management یا مدیریت وصلههای امنیتی یکی از بخشهای مهم مدیریت آسیبپذیری است.
در Patch Management تمرکز بر شناسایی، دریافت، آزمایش، نصب و تأیید بهروزرسانیها و وصلههای نرمافزاری است.
اما Vulnerability Management دامنه گستردهتری دارد.
برای مثال، اگر مشکل سایت ناشی از مجوز دسترسی اشتباه باشد، ممکن است هیچ وصله نرمافزاری برای آن وجود نداشته باشد و لازم باشد پیکربندی اصلاح شود.
به همین ترتیب، یک ضعف منطقی در فرآیند خرید ممکن است نیازمند بازطراحی بخشی از برنامه باشد.
چرا نصب سریع وصله همیشه کافی نیست؟
در برخی سیستمها، نصب بدون آزمایش یک بهروزرسانی میتواند باعث ناسازگاری برنامه، اختلال در سرویس یا تغییر رفتار دادهها شود.
بنابراین، باید میان فوریت امنیتی و پایداری عملیاتی تعادل برقرار شود.
فرآیند استاندارد مدیریت وصله
یک فرآیند کنترلشده معمولاً شامل اقدامات زیر است:
- بررسی اطلاعیه امنیتی و نسخه اصلاحشده
- اطمینان از معتبربودن منبع بهروزرسانی
- شناسایی سرویسها و وابستگیهای تحت تأثیر
- تهیه نسخه پشتیبان قابل بازیابی
- آزمایش تغییر در محیط مناسب
- اجرای اصلاحیه براساس اولویت ریسک
- بررسی عملکرد سرویس
- تأیید رفع آسیبپذیری
- ثبت نسخه جدید و نتیجه عملیات
برای آسیبپذیریهای بسیار فوری، ممکن است لازم باشد زمانبندی معمول تغییرات کوتاهتر شود.
بااینحال، حتی در شرایط اضطراری نیز ثبت اقدامات و امکان بازیابی اهمیت دارد. 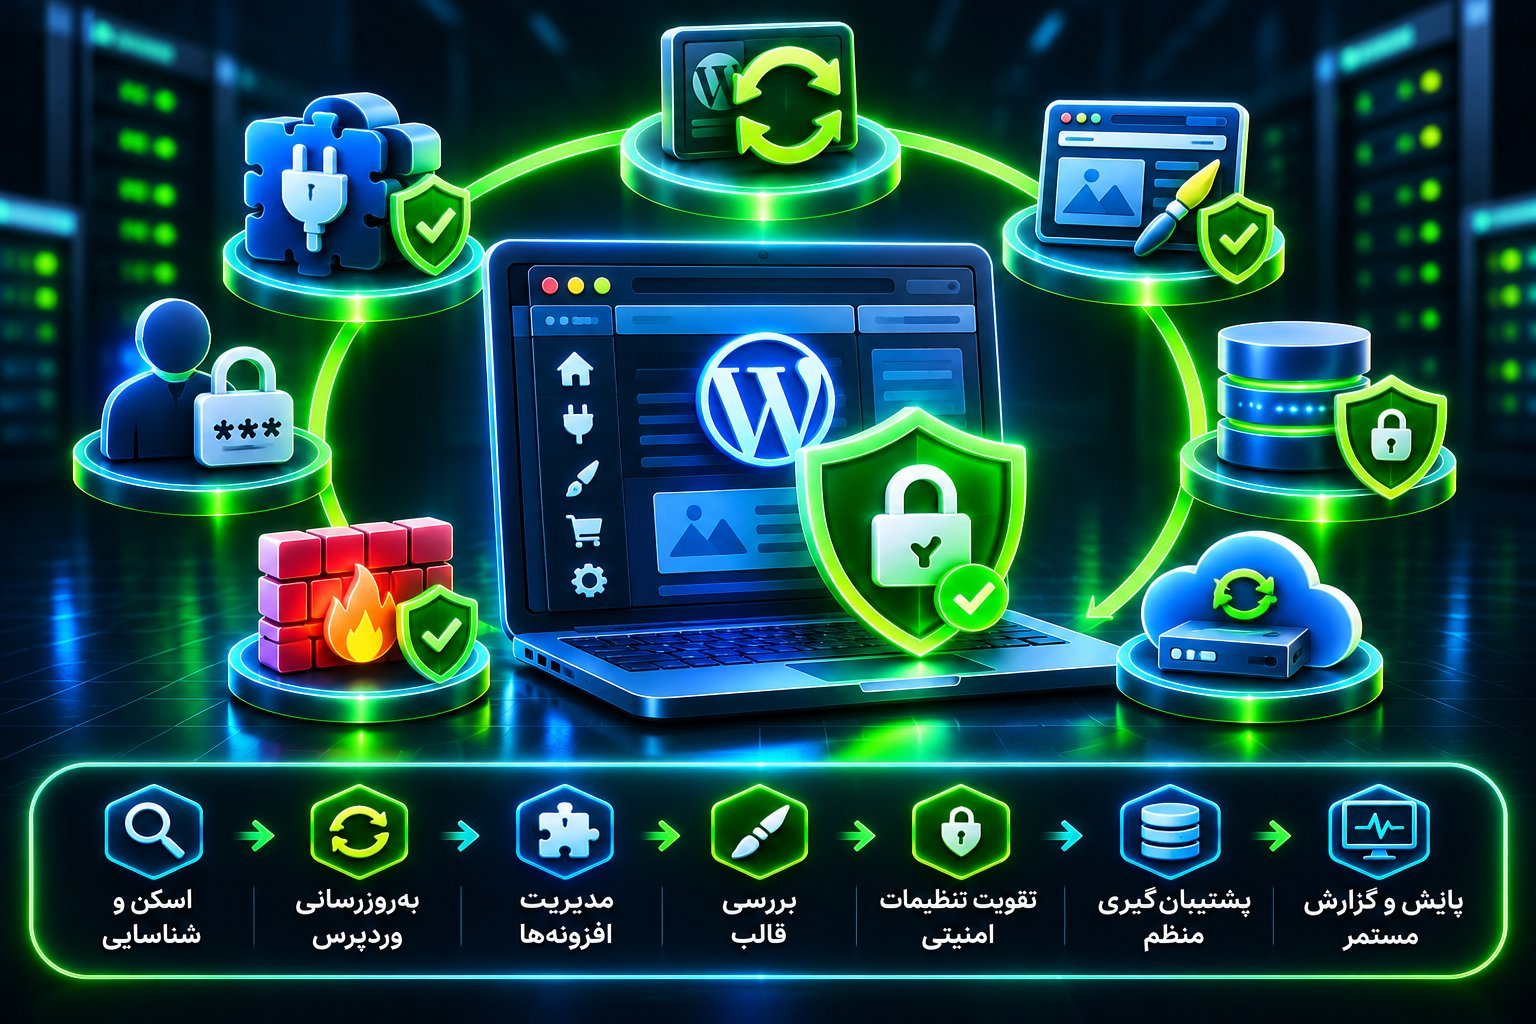
مدیریت آسیبپذیری وردپرس چگونه انجام میشود؟
وردپرس به دلیل استفاده گسترده از افزونهها، قالبها و سرویسهای جانبی، نیازمند فرآیند منظم مدیریت آسیبپذیری است.
نباید امنیت یک سایت وردپرسی را فقط براساس نسخه هسته وردپرس ارزیابی کرد.
بررسی هسته وردپرس
هسته WordPress باید از نسخههای پشتیبانیشده و بهروزرسانیهای امنیتی مناسب استفاده کند.
مدیر سایت باید وضعیت انتشار بهروزرسانیها، سازگاری با محیط هاست و نتیجه نصب را بررسی کند.
امکان بهروزرسانی خودکار برای بعضی بخشها وجود دارد، اما سیاست استفاده از آن باید با شرایط سایت هماهنگ باشد.
بررسی افزونههای نصبشده
افزونهها یکی از اجزای مهم موجودی نرمافزار سایت هستند.
برای هر افزونه بهتر است نسخه فعلی، وضعیت پشتیبانی، منبع دریافت و نیاز عملیاتی ثبت شود.
اگر آسیبپذیری معتبری در نسخه نصبشده شناسایی شود، باید بررسی کرد آیا نسخه اصلاحشده موجود است یا خیر.
در صورت توقف پشتیبانی، جایگزینی افزونه نیز باید بررسی شود.
بررسی قالب وردپرس
قالبها ممکن است شامل کد PHP، JavaScript و قابلیتهای اختصاصی باشند.
بنابراین، بررسی امنیتی نباید فقط به افزونهها محدود شود.
همچنین کدهای سفارشی قالب فرزند یا Child Theme باید در فرآیند بازبینی امنیتی لحاظ شوند.
بررسی افزونههای غیرفعال
غیرفعالبودن یک افزونه الزاماً به معنای حذف تمام ریسکهای مربوط به فایلها و اجزای آن نیست.
بهتر است افزونهها و قالبهای غیرضروری که دیگر استفاده نمیشوند، پس از بررسی وابستگیها بهطور کامل حذف شوند.
استفاده از پایگاه داده آسیبپذیریهای وردپرس
سرویسهای اطلاعرسانی امنیت وردپرس میتوانند اطلاعاتی درباره ضعفهای شناختهشده افزونهها، قالبها و هسته ارائه دهند.
برای استفاده مؤثر، اطلاعات باید با نسخه واقعی نصبشده تطبیق داده شوند.
همچنین باید توجه داشت که برخی آسیبپذیریها ممکن است هنوز در پایگاههای عمومی ثبت نشده باشند.
بررسی حسابهای مدیریتی
حسابهای مدیر باید از رمز عبور قوی و احراز هویت چندعاملی استفاده کنند.
همچنین مجوزها باید براساس نقش واقعی کاربران تعریف شوند.
وجود حسابهای مدیریتی بلااستفاده یا دسترسی بیشازحد میتواند ریسک عملیاتی ایجاد کند، حتی اگر هسته وردپرس کاملاً بهروز باشد.
نظارت بر تغییرات فایلها
File Integrity Monitoring یا پایش یکپارچگی فایل میتواند تغییرات غیرمنتظره فایلهای مهم را شناسایی کند.
این روش برای بررسی احتمال تغییر غیرمجاز مفید است، اما هر تغییر فایل نشانه حمله نیست.
تغییرات ناشی از بهروزرسانیها و فرآیندهای مجاز باید در تحلیل نتایج لحاظ شوند.
بررسی تنظیمات wp-config.php
فایل wp-config.php شامل تنظیمات حساس وردپرس است.
دسترسی به این فایل باید متناسب با نیاز واقعی وبسرور محدود باشد و اطلاعات حساس آن در خروجی عمومی یا مخازن کد منتشر نشوند.
بررسی REST API وردپرس
REST API باید از نظر کنترل دسترسی، احراز هویت و مجوزهای عملیات حساس بررسی شود.
صرف فعالبودن REST API به معنای آسیبپذیری نیست.
خطر زمانی ایجاد میشود که یک Endpoint اطلاعات یا عملیات غیرمجاز را بدون کنترل مناسب در اختیار درخواستکننده قرار دهد.
مدیریت آسیبپذیری در فروشگاه ووکامرس
فروشگاههای WooCommerce علاوه بر مشکلات عمومی وردپرس، با ریسکهای مرتبط با سفارش، پرداخت و اطلاعات مشتریان روبهرو هستند.
بررسی افزونههای پرداخت
افزونههای درگاه پرداخت باید از منابع معتبر دریافت شوند و وضعیت بهروزرسانی و پشتیبانی آنها بررسی شود.
همچنین منطق اعتبارسنجی تراکنش باید در سمت سرور و براساس روش رسمی ارائهدهنده پرداخت انجام شود.
وجود CDN یا WAF جایگزین اعتبارسنجی صحیح وضعیت پرداخت نیست.
کنترل دسترسی به سفارشها
اطلاعات سفارش باید فقط برای کاربران و نقشهای مجاز قابل دسترسی باشد.
بررسی این موضوع در APIها، پنل کاربری و قابلیتهای اختصاصی فروشگاه اهمیت دارد.
محافظت از دادههای مشتریان
اطلاعاتی مانند نشانی، مشخصات تماس و سابقه خرید باید تحت کنترلهای مناسب نگهداری شوند.
علاوه بر بررسی آسیبپذیری برنامه، دسترسی کارکنان و افزونههای متصل نیز باید بازبینی شود.
آزمایش پس از بهروزرسانی
پس از نصب اصلاحیههای مهم، عملکرد سبد خرید، ثبت سفارش، درگاه پرداخت، مدیریت موجودی و اعلانهای تراکنش باید بررسی شود.
این آزمایشها کمک میکنند اصلاح امنیتی باعث اختلال ناخواسته در فرآیندهای تجاری نشود.
مدیریت آسیبپذیری سرور و هاست
اگرچه وردپرس و برنامههای وب اهمیت زیادی دارند، بخش قابلتوجهی از امنیت سایت به زیرساخت میزبانی وابسته است.
بررسی سیستمعامل
نسخه سیستمعامل، بستههای نصبشده و وضعیت پشتیبانی امنیتی باید مشخص باشد.
سیستمهایی که دیگر اصلاحیه دریافت نمیکنند، نیازمند برنامه مهاجرت یا جایگزینی هستند.
بررسی وبسرور
Nginx و Apache باید با نسخهها و تنظیمات متناسب با نیاز عملیاتی اجرا شوند.
سرویسها و ماژولهای غیرضروری بهتر است غیرفعال شوند و تنظیمات TLS، مجوزها و ثبت لاگ بررسی شوند.
بررسی PHP و کتابخانهها
نسخه PHP و افزونههای آن باید در محدوده پشتیبانی مناسب باشند.
همچنین بستههای نرمافزاری نصبشده و وابستگیهای پروژه باید در موجودی داراییها ثبت شوند.
امنیت پایگاه داده
سرویسهایی مانند MySQL و MariaDB باید از نظر نسخه، کنترل دسترسی، تنظیمات اتصال و سطح دسترسی کاربران بررسی شوند.
حساب برنامه نباید بدون ضرورت مجوزهای مدیریتی گسترده داشته باشد.
بررسی سرویسهای شبکه
پورتهای باز، سرویسهای مدیریتی و رابطهای قابل دسترسی باید بازبینی شوند.
دسترسی به SSH، پنلهای مدیریت و سرویسهای داخلی باید بر اساس ضرورت و سیاست امنیتی محدود شود.
مدیریت اطلاعات محرمانه
رمزهای عبور، کلیدهای API و اطلاعات اتصال باید در محلهای مناسب نگهداری شوند.
اگر اطلاعات محرمانه بهصورت ناخواسته افشا شده باشند، صرف حذف فایل منتشرشده کافی نیست و ممکن است چرخش یا ابطال اعتبارنامهها نیز ضروری باشد.
نقش WAF و CDN در مدیریت آسیبپذیری
Web Application Firewall یا WAF و شبکه توزیع محتوا میتوانند بخشی از راهبرد کاهش ریسک باشند.
برای مثال، ممکن است تا زمان انتشار یک اصلاحیه امنیتی، بتوان دسترسی به یک مسیر آسیبپذیر را محدود کرد.
بااینحال، باید میان کاهش احتمال سوءاستفاده و رفع علت اصلی ضعف تفاوت قائل شد.
آیا WAF آسیبپذیری را برطرف میکند؟
معمولاً خیر.
WAF میتواند بعضی درخواستهای مشکوک را شناسایی یا مسدود کند، اما ضعف موجود در کد یا پیکربندی برنامه همچنان باقی میماند.
بنابراین، WAF نباید بهصورت خودکار جایگزین اصلاحیه امنیتی تلقی شود.
اهمیت محافظت از سرور مبدأ
اگر ترافیک بتواند مستقیماً به Origin Server برسد و کنترلهای CDN را دور بزند، حفاظت لبه ممکن است روی آن درخواستها اعمال نشود.
به همین دلیل، بررسی مسیرهای دسترسی مستقیم و تنظیم فایروال مبدأ اهمیت دارد.
ثبت کنترلهای جبرانی
هرگاه از WAF یا کنترل موقت استفاده میشود، باید مشخص شود:
- کدام آسیبپذیری تحت پوشش قرار گرفته است؟
- چه نوع درخواستهایی محدود میشوند؟
- آیا کنترل در محیط واقعی آزمایش شده است؟
- چه خطراتی همچنان باقی هستند؟
- چه زمانی اصلاح دائمی انجام خواهد شد؟
این مستندسازی مانع از آن میشود که کنترل موقت به راهکاری دائمی و بررسینشده تبدیل شود. 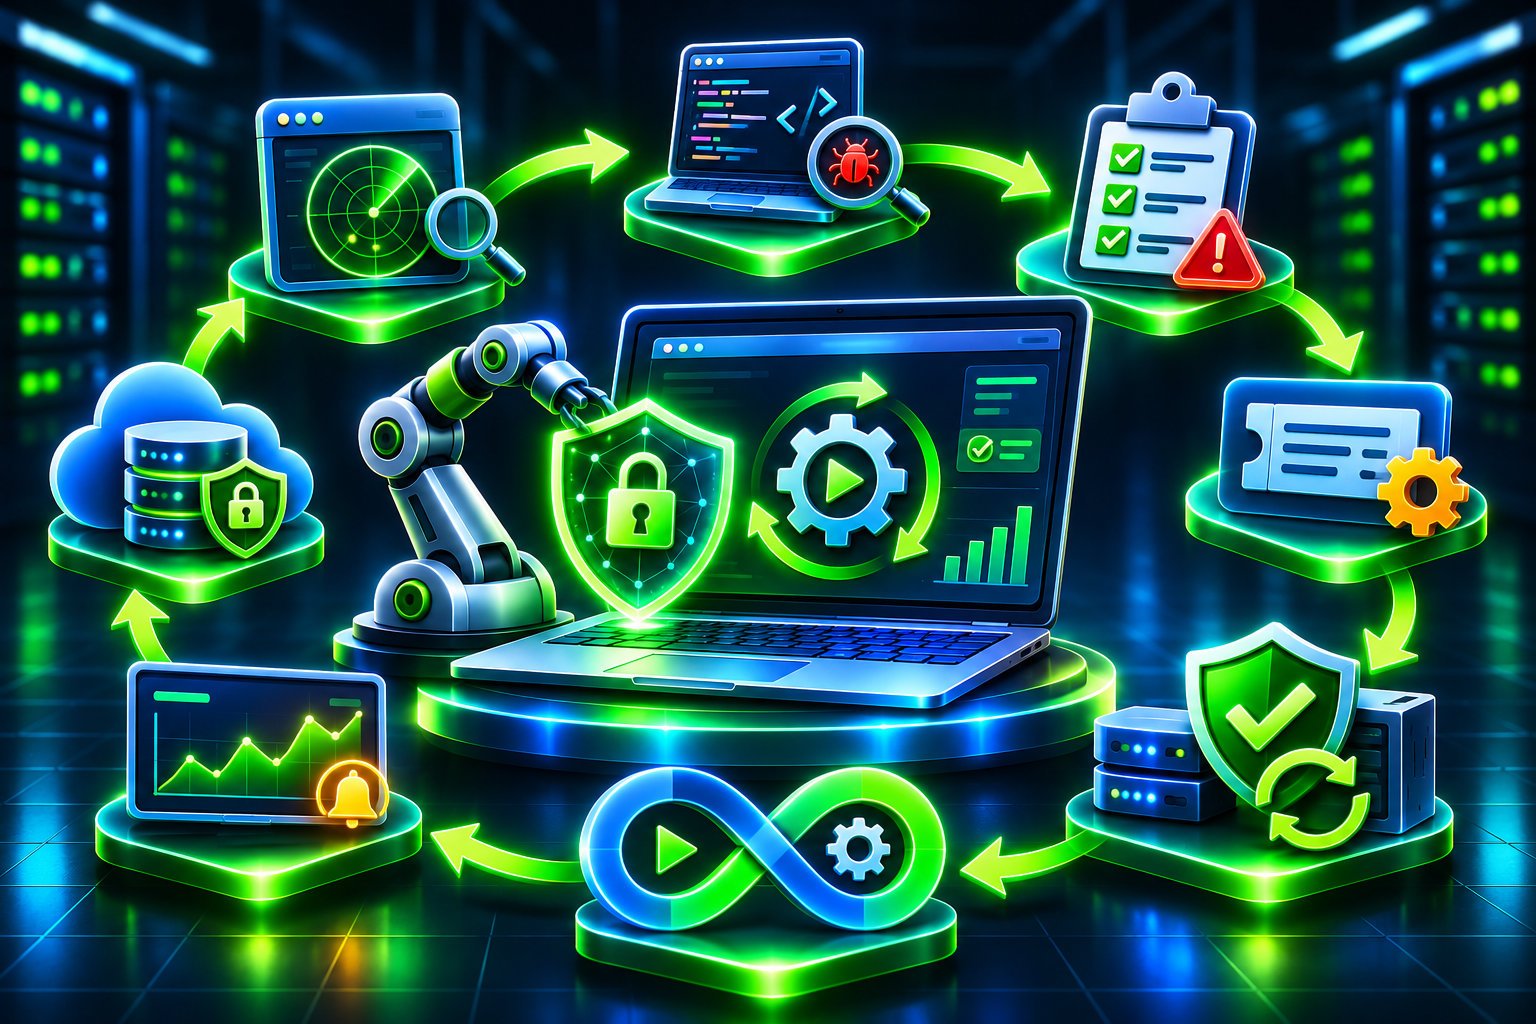
چگونه مدیریت آسیبپذیری را خودکار کنیم؟
در زیرساختهای بزرگ، بررسی دستی تمام تغییرات نرمافزاری و اعلانهای امنیتی دشوار است.
اتوماسیون میتواند بخشی از این فعالیتها را سریعتر و منظمتر انجام دهد.
پایش خودکار وابستگیها
ابزارهای تحلیل وابستگی میتوانند نسخه بستهها را با اطلاعات آسیبپذیریهای شناختهشده مقایسه کنند.
در صورت شناسایی ضعف جدید، میتوان برای تیم فنی هشدار یا وظیفه اصلاح ایجاد کرد.
استفاده از SBOM
Software Bill of Materials یا SBOM فهرستی ساختیافته از مؤلفههای نرمافزاری و وابستگیهای محصول است.
وجود SBOM میتواند شناسایی محصولات تحت تأثیر یک آسیبپذیری جدید را سادهتر کند.
البته کیفیت این اطلاعات به کاملبودن فهرست و بهروزماندن آن وابسته است.
ادغام امنیت با CI/CD
در پروژههای توسعه اختصاصی، میتوان برخی بررسیهای امنیتی را به فرآیند ساخت و انتشار نرمافزار متصل کرد.
برای مثال، هنگام ثبت تغییرات کد یا آمادهسازی نسخه جدید میتوان تحلیل کد، بررسی وابستگیها و اسکن اطلاعات محرمانه را اجرا کرد.
اگر یک یافته مهم شناسایی شود، سیاست انتشار میتواند نیازمند بررسی و تأیید مسئول امنیت باشد.
خودکارسازی با کنترل انسانی
اتوماسیون نباید به معنای اعمال بدون بررسی تمام تغییرات باشد.
بهویژه در محیط عملیاتی، تصمیمهایی مانند حذف یک بسته، مسدودکردن مسیر یا نصب بهروزرسانی ناسازگار ممکن است پیامدهای مهمی داشته باشند.
بهتر است اقداماتی با احتمال اختلال بالا تحت کنترل انسانی و برنامه بازیابی انجام شوند.
هر چند وقت یکبار باید سایت را از نظر آسیبپذیری بررسی کنیم؟
هیچ برنامه زمانی واحدی برای تمام سایتها مناسب نیست.
تناوب بررسی باید براساس اهمیت خدمات، میزان تغییرات، سطح دسترسی عمومی و شدت تهدیدات تعیین شود.
بررسی روزانه
برای سایتهای فعال و حساس، بررسی روزانه اعلانهای مهم امنیتی، تغییرات غیرعادی و وضعیت بهروزرسانیهای فوری مفید است.
در این مرحله لازم نیست هر روز تست نفوذ کامل انجام شود.
هدف، شناسایی زودهنگام اطلاعاتی است که به اقدام سریع نیاز دارند.
بررسی هفتگی
در بازه هفتگی میتوان وضعیت افزونهها، وابستگیها، یافتههای باز و تغییرات تنظیمات را مرور کرد.
همچنین بهتر است مشخص شود کدام اصلاحات از برنامه عقب افتادهاند.
بررسی ماهانه
بازبینی دورهای پیکربندی، اسکنهای مجاز و گزارشهای امنیتی میتواند به شناسایی مشکلات انباشتهشده کمک کند.
تناوب مناسب برای سیستمهای حساس ممکن است کوتاهتر باشد.
بررسی پس از تغییرات مهم
تغییرات زیر نیازمند ارزیابی متناسب هستند:
- نصب یا جایگزینی افزونه مهم
- انتشار قابلیت جدید
- تغییر در احراز هویت یا مجوزهای کاربران
- انتقال سایت به سرور جدید
- تغییر معماری API
- تغییر تنظیمات CDN یا WAF
- مهاجرت پایگاه داده
- انتشار آسیبپذیری مهم در یکی از اجزای مورد استفاده
بررسی دورهای دستی
آزمونهای خودکار قادر به شناسایی تمام ضعفهای امنیتی نیستند.
برای برنامههایی که منطق تجاری پیچیده دارند، ارزیابی دستی توسط افراد متخصص نیز باید در برنامه امنیتی قرار بگیرد.
چگونه برای اصلاح آسیبپذیریها SLA تعریف کنیم؟
Service Level Agreement یا توافق سطح خدمت میتواند در مدیریت آسیبپذیری برای تعیین مهلت پاسخ و اصلاح استفاده شود.
البته در بسیاری از سازمانها، این زمانبندی در قالب سیاست داخلی رسیدگی یا هدف سطح خدمت تعریف میشود.
مثال زمانبندی داخلی
جدول زیر صرفاً یک نمونه سیاست پیشنهادی برای یک سایت حساس است و الزام عمومی یا استاندارد ثابت محسوب نمیشود.
| اولویت | وضعیت نمونه | هدف اولیه رسیدگی |
|---|---|---|
| اضطراری | سوءاستفاده فعال و اثر مهم بر سرویس حساس | اقدام کنترلی فوری؛ هدف اولیه در ۲۴ ساعت |
| بالا | آسیبپذیری مهم و قابل دسترس | هدف اصلاح یا کنترل در ۷۲ ساعت |
| متوسط | ریسک تأییدشده با فوریت کمتر | برنامه اصلاح در ۱۴ تا ۳۰ روز |
| پایین | ضعف محدود با اثر کم | اصلاح در چرخه نگهداری، معمولاً تا ۹۰ روز |
زمان واقعی باید با شرایط محیط، ظرفیت تیم و الزامات قراردادی یا قانونی هماهنگ شود.
برای آسیبپذیریهای اضطراری، ممکن است لازم باشد پیش از آمادهشدن اصلاح دائمی، کنترل موقت اعمال شود.
چرا زمانبندی بدون مالک کافی نیست؟
اگر برای یک آسیبپذیری مهلت تعیین شود اما مسئول مشخصی وجود نداشته باشد، احتمال تأخیر همچنان بالا خواهد بود.
بنابراین، هر پرونده باید دارای مالک، موعد بازبینی و مسیر ارجاع در صورت تأخیر باشد.
چگونه موفقیت فرآیند Vulnerability Management را اندازهگیری کنیم؟
مدیریت آسیبپذیری زمانی قابل بهبود است که نتایج آن اندازهگیری شوند.
صرف شمارش آسیبپذیریها تصویر کاملی از وضعیت امنیتی ارائه نمیدهد.
تعداد آسیبپذیریهای باز
این شاخص نشان میدهد چه تعداد یافته هنوز به وضعیت نهایی نرسیدهاند.
بهتر است تعداد موارد براساس اولویت و اهمیت دارایی نیز تفکیک شود.
میانگین زمان رفع آسیبپذیری
Mean Time to Remediate یا MTTR میتواند مدت زمان متوسط از نقطه شروع تعریفشده تا اصلاح تأییدشده را نشان دهد.
در محاسبه باید مشخص باشد نقطه شروع، زمان کشف داخلی، انتشار عمومی یا زمان تأیید یافته است.
برای تحلیل دقیقتر، بررسی میانه و صدکهای زمان اصلاح نیز مفید است؛ زیرا میانگین ممکن است تحت تأثیر موارد بسیار طولانی قرار بگیرد.
درصد اصلاح در مهلت تعیینشده
این شاخص نشان میدهد چه نسبتی از یافتهها در بازه زمانی هدف رسیدگی شدهاند.
برای مثال، اگر از ۲۰ آسیبپذیری دارای اولویت بالا، ۱۵ مورد در مهلت تعیینشده اصلاح شده باشند، نرخ تحقق هدف ۷۵ درصد است.
پوشش داراییها
باید مشخص شود چه تعداد از داراییهای شناختهشده تحت پایش امنیتی قرار دارند.
بالابودن نرخ اصلاح در حالی که بخش زیادی از زیرساخت اصلاً بررسی نمیشود، تصویر گمراهکنندهای ایجاد میکند.
نرخ بازگشت آسیبپذیری
اگر یک ضعف پس از اصلاح دوباره ایجاد شود، ممکن است علت اصلی مشکل بهدرستی برطرف نشده باشد.
پیگیری مشکلات تکرارشونده به بهبود فرآیند توسعه و مدیریت تغییر کمک میکند.
کیفیت گزارشها
گزارش مدیریتی مناسب باید علاوه بر اعداد، روند تغییر ریسک، دلایل تأخیر و اقدامات ضروری را نیز نشان دهد.
برای مدیران کسبوکار، توضیح پیامدهای عملیاتی معمولاً مفیدتر از ارائه فهرست طولانی شناسههای فنی است.
ارتباط Vulnerability Management با DevSecOps
DevSecOps رویکردی است که تلاش میکند کنترلهای امنیتی را با فرآیندهای توسعه و عملیات نرمافزار یکپارچه کند.
در این رویکرد، امنیت صرفاً مرحلهای بعد از انتشار محصول نیست.
بررسی امنیت پیش از انتشار
توسعهدهندگان میتوانند پیش از ادغام تغییرات، بررسیهای خودکار امنیتی انجام دهند.
این کار به شناسایی زودهنگام بعضی ضعفها کمک میکند.
جلوگیری از ورود وابستگیهای آسیبپذیر
اگر پروژه از کتابخانهای استفاده کند که ضعف امنیتی مهم و مرتبط دارد، سیستم بررسی وابستگیها میتواند موضوع را پیش از انتشار مشخص کند.
ایجاد مسئولیت مشترک
تیم امنیت نباید تنها مسئول رفع تمام مشکلات باشد.
توسعهدهندگان، مسئولان زیرساخت و مالکان خدمات باید در شناسایی و اصلاح مشکلات مرتبط با حوزه خود مشارکت کنند.
اهمیت آزمون رگرسیون
پس از اصلاح ضعف امنیتی باید بررسی شود که مشکل دوباره ایجاد نشده و سایر قابلیتها همچنان درست کار میکنند.
Security Regression Testing به ایجاد آزمونهایی کمک میکند که در تغییرات آینده نیز بتوانند از بازگشت برخی ضعفهای قبلی جلوگیری کنند.
اگر آسیبپذیری مهمی در سایت پیدا شد چه کنیم؟
گاهی یک آسیبپذیری بهاندازهای مهم است که فرآیند معمول اصلاح کافی نیست.
در چنین شرایطی باید بر اساس میزان خطر، برنامه رسیدگی اضطراری اجرا شود.
مرحله اول: تعیین محدوده اثر
بررسی کنید کدام داراییها، نسخهها و سرویسها تحت تأثیر قرار دارند.
همچنین مشخص کنید آیا آسیبپذیری از اینترنت قابل دسترسی است و چه اطلاعات یا عملیات مهمی ممکن است در معرض خطر باشند.
مرحله دوم: بررسی نشانههای سوءاستفاده
وجود آسیبپذیری به معنای وقوع نفوذ نیست.
بااینحال، اگر نشانههایی از سوءاستفاده یا دسترسی غیرمجاز مشاهده شود، موضوع باید علاوه بر مدیریت آسیبپذیری وارد فرآیند Incident Response یا پاسخگویی به حادثه شود.
در این شرایط، حفظ شواهد و بررسی دامنه حادثه اهمیت پیدا میکند.
مرحله سوم: کاهش فوری خطر
اگر اصلاح دائمی بلافاصله ممکن نیست، میتوان کنترلهای موقت متناسب با توصیههای معتبر اعمال کرد.
برای نمونه، محدودسازی یک قابلیت آسیبپذیر یا کاهش دسترسی عمومی ممکن است مفید باشد.
مرحله چهارم: اجرای اصلاحیه
پس از تأیید راهکار، تغییرات با رعایت ملاحظات پشتیبانگیری، سازگاری و پایداری اجرا میشوند.
مرحله پنجم: بررسی نهایی
باید اطمینان حاصل شود که آسیبپذیری رفع شده و سرویس بهدرستی کار میکند.
اگر شواهدی از نفوذ وجود داشته باشد، نصب وصله بهتنهایی کافی نیست و بررسی پیامدهای حادثه نیز ضروری است.
مثال عملی: مدیریت یک آسیبپذیری در سایت وردپرسی
فرض کنید یک سایت فروشگاهی وردپرسی از چند افزونه برای مدیریت سفارشها، فرمها و نمایش محصولات استفاده میکند.
در جریان پایش روزانه، اطلاعیهای منتشر میشود که نشان میدهد یکی از نسخههای افزونه فرم سایت دارای ضعف امنیتی مهمی است.
شناسایی
مدیر سایت نام افزونه و نسخه نصبشده را بررسی میکند.
پس از تطبیق اطلاعات، مشخص میشود نسخه موجود در سایت تحت تأثیر همان ضعف قرار دارد.
ارزیابی
تیم فنی بررسی میکند آیا قابلیت آسیبپذیر در سایت فعال است و چه کاربران یا درخواستهایی میتوانند به آن دسترسی داشته باشند.
همچنین پیامد احتمالی ضعف و وجود شواهد سوءاستفاده واقعی بررسی میشود.
اولویتبندی
اگر مشکل روی بخشی عمومی و حساس اثر بگذارد، ممکن است رسیدگی فوری ضروری باشد.
در مقابل، اگر شرایط خاصی برای تأثیرپذیری وجود داشته باشد، نتیجه ارزیابی باید براساس همان شرایط ثبت شود.
اصلاح
نسخه اصلاحشده از منبع معتبر دریافت میشود.
پیش از نصب، نسخه پشتیبان تهیه شده و سازگاری آن در محیط مناسب بررسی میشود.
سپس تغییر روی سایت اعمال میشود.
اعتبارسنجی
پس از بهروزرسانی، نسخه نصبشده و نتیجه بررسی امنیتی کنترل میشود.
همچنین عملکرد فرمها و سایر بخشهای وابسته آزمایش میشود.
مستندسازی
در نهایت، زمان شناسایی، علت اولویتبندی، نسخه اصلاحشده و نتیجه آزمایش ثبت میشود.
این اطلاعات در بررسیهای آینده و تحلیل عملکرد تیم امنیت مفید خواهند بود.
اشتباهات رایج در مدیریت آسیبپذیری سایت
موفقیت Vulnerability Management بیشتر از آنکه به تعداد ابزارهای خریداریشده وابسته باشد، به کیفیت فرآیند بستگی دارد.
۱. تصور اینکه اسکن امنیتی همان مدیریت آسیبپذیری است
اسکن فقط یکی از مراحل فرآیند است.
راهکار: برای یافتهها، اعتبارسنجی، اولویت، مسئول اصلاح و بررسی نهایی تعریف کنید.
۲. اولویتبندی صرفاً براساس CVSS
امتیاز فنی بدون توجه به شرایط محیط ممکن است باعث تصمیم نامناسب شود.
راهکار: شدت فنی را همراه با شواهد سوءاستفاده، اهمیت دارایی و کنترلهای موجود بررسی کنید.
۳. نادیدهگرفتن هشدارهای کماهمیت
برخی یافتههای کماهمیت ممکن است در کنار ضعفهای دیگر یا پس از تغییر شرایط، ریسک بیشتری ایجاد کنند.
راهکار: حتی موارد کماولویت نیز باید ثبت، بازبینی و در برنامه مناسب رسیدگی شوند.
۴. اصلاح بدون تهیه نسخه پشتیبان
تغییرات امنیتی ممکن است با سایر اجزای برنامه ناسازگار باشند.
راهکار: قبل از تغییرات مهم، نسخه پشتیبان و برنامه بازگشت قابل آزمایش داشته باشید.
۵. اعتماد کامل به WAF
وجود فایروال وب به معنای رفع آسیبپذیری در کد برنامه نیست.
راهکار: کنترلهای موقت را مستند کنید و برای اصلاح علت اصلی برنامه داشته باشید.
۶. نصبنکردن اصلاحیه به دلیل ترس از اختلال
بهتعویقانداختن دائمی بهروزرسانیها میتواند خطر امنیتی را افزایش دهد.
راهکار: محیط آزمایشی، برنامه نگهداری و روش بازگشت ایجاد کنید تا اصلاحات با ریسک عملیاتی کنترلشده انجام شوند.
۷. نادیدهگرفتن سرویسهای جانبی
تمرکز صرف بر سایت اصلی ممکن است باعث فراموششدن APIها، زیردامنهها و پنلهای قدیمی شود.
راهکار: موجودی داراییها را مستمر بهروز نگه دارید.
۸. بستن پرونده بدون اعتبارسنجی
نصب یک اصلاحیه لزوماً به معنای رفع کامل مشکل نیست.
راهکار: وضعیت نهایی را با شواهد معتبر و آزمون مناسب تأیید کنید.
۹. نداشتن مسئول مشخص
آسیبپذیریهایی که مسئول ندارند، ممکن است برای مدت طولانی بدون رسیدگی باقی بمانند.
راهکار: برای هر دارایی و هر یافته مهم، مالک و مهلت پیگیری تعیین کنید.
چکلیست عملی مدیریت مداوم آسیبپذیریهای سایت
برای راهاندازی یا ارزیابی فرآیند Vulnerability Management میتوان از چکلیست زیر استفاده کرد.
شناسایی و پایش
- فهرست دامنهها، سرورها و سرویسها تهیه شده است.
- نسخه سیستمعامل و نرمافزارهای مهم ثبت میشود.
- افزونهها، قالبها و وابستگیهای سایت شناسایی شدهاند.
- اعلانهای امنیتی مرتبط بهصورت منظم بررسی میشوند.
- تغییرات مهم زیرساخت باعث بازبینی امنیتی میشوند.
- اسکنهای امنیتی در محدوده مجاز و با برنامه مناسب اجرا میشوند.
ارزیابی و اولویتبندی
- یافتههای ابزارها پیش از تصمیم نهایی اعتبارسنجی میشوند.
- موارد تکراری مشخص هستند.
- شدت فنی از ریسک واقعی کسبوکار تفکیک میشود.
- شواهد سوءاستفاده فعال و اطلاعات تهدید بررسی میشوند.
- اهمیت اطلاعات و داراییهای تحت تأثیر مشخص است.
اصلاح و اعتبارسنجی
- هر آسیبپذیری تأییدشده مسئول مشخص دارد.
- مهلت رسیدگی براساس اولویت تعیین میشود.
- اصلاحیهها از منابع معتبر دریافت میشوند.
- پیش از تغییرات مهم، امکان بازیابی بررسی میشود.
- تغییرات در شرایط مناسب آزمایش میشوند.
- پس از اصلاح، اعتبارسنجی امنیتی انجام میشود.
- نتیجه نهایی در پرونده ثبت میشود.
مدیریت و بهبود مستمر
- گزارش آسیبپذیریهای باز تهیه میشود.
- موارد عقبافتاده بررسی میشوند.
- کنترلهای موقت تاریخ بازبینی دارند.
- شاخصهای پوشش و زمان اصلاح محاسبه میشوند.
- مشکلات تکرارشونده برای شناسایی علت اصلی تحلیل میشوند.
- فرآیند مدیریت آسیبپذیری بهصورت دورهای بازبینی و بهبود داده میشود.
سؤالات متداول درباره Vulnerability Management
Vulnerability Management چیست؟
Vulnerability Management یا مدیریت آسیبپذیری فرآیندی مستمر برای شناسایی، ارزیابی، اولویتبندی، اصلاح و پایش ضعفهای امنیتی است. هدف آن کاهش ریسک ناشی از آسیبپذیریها و جلوگیری از باقیماندن مشکلات امنیتی بدون رسیدگی است.
تفاوت Vulnerability Assessment و Vulnerability Management چیست؟
Vulnerability Assessment یا ارزیابی آسیبپذیری معمولاً بر شناسایی و تحلیل ضعفهای امنیتی تمرکز دارد. در مقابل، Vulnerability Management علاوه بر ارزیابی، برنامهریزی اصلاح، تعیین مسئول، اعتبارسنجی و پایش مستمر را نیز شامل میشود.
تفاوت Vulnerability Management و Penetration Testing چیست؟
Penetration Testing یا تست نفوذ یک فعالیت امنیتی با محدوده و هدف مشخص است که میتواند به ارزیابی عملی بعضی ضعفها کمک کند. اما مدیریت آسیبپذیری فرآیندی دائمی است که علاوه بر کشف مشکلات، پیگیری اصلاح و کاهش ریسک را نیز پوشش میدهد.
آیا افزونه امنیتی وردپرس برای مدیریت آسیبپذیری کافی است؟
خیر. افزونه امنیتی ممکن است اطلاعات و کنترلهای مفیدی ارائه دهد، اما بررسی سرور، وابستگیها، کد اختصاصی، مجوزهای دسترسی و فرآیند اصلاح همچنان ضروری است.
آیا همه آسیبپذیریها باید فوراً اصلاح شوند؟
خیر. اولویت و زمان رسیدگی باید براساس ریسک تعیین شود. آسیبپذیریهای دارای سوءاستفاده فعال یا اثر شدید بر سیستمهای حساس ممکن است به اقدام فوری نیاز داشته باشند، اما برخی موارد میتوانند در چرخه نگهداری برنامهریزیشده اصلاح شوند.
آیا امتیاز CVSS بالا به معنای هکشدن قطعی سایت است؟
خیر. CVSS شدت ویژگیهای فنی آسیبپذیری را بیان میکند و بهتنهایی وقوع نفوذ یا میزان ریسک اختصاصی یک سایت را مشخص نمیکند.
آیا WAF میتواند جایگزین بهروزرسانی امنیتی شود؟
معمولاً خیر. WAF ممکن است بخشی از خطر را کاهش دهد، اما ضعف اصلی میتواند همچنان در برنامه وجود داشته باشد. در صورت امکان، اصلاح ریشهای باید انجام شود.
بهترین ابزار Vulnerability Management چیست؟
انتخاب ابزار به نوع زیرساخت و نیاز سازمان بستگی دارد. ابزارهای اسکن زیرساخت، تحلیل کد، بررسی وابستگیها و ارزیابی برنامه وب هرکدام کاربرد متفاوتی دارند. در بسیاری از شرایط، ترکیبی از ابزارها همراه با یک فرآیند مدیریتی منظم ضروری است.
آیا سایتهای کوچک هم باید مدیریت آسیبپذیری داشته باشند؟
بله. حتی یک سایت کوچک میتواند در معرض آسیبپذیری افزونهها، تنظیمات اشتباه یا نسخههای قدیمی نرمافزار قرار بگیرد. بااینحال، پیچیدگی فرآیند باید متناسب با اندازه و حساسیت سایت باشد.
چگونه بفهمیم آسیبپذیری واقعاً برطرف شده است؟
باید تغییر اعمالشده بررسی شود، نسخه یا پیکربندی نهایی تأیید شود و آزمون امنیتی مناسبی انجام گیرد. همچنین لازم است عملکرد طبیعی برنامه پس از اصلاح آزمایش شود.
آیا اسکن روزانه تمام سایت ضروری است؟
لزومی ندارد همه آزمونها بهصورت روزانه اجرا شوند. تناوب بررسی باید براساس ریسک و نوع آزمون تعیین شود. پایش اعلانهای مهم میتواند روزانه باشد، اما آزمونهای فعال سنگین معمولاً به برنامهریزی و هماهنگی بیشتری نیاز دارند.
آیا مدیریت آسیبپذیری جلوی تمام حملات سایبری را میگیرد؟
خیر. هیچ فرآیندی امنیت مطلق ایجاد نمیکند. مدیریت آسیبپذیری احتمال و پیامد برخی حملات را کاهش میدهد، اما باید در کنار کنترل دسترسی، پشتیبانگیری، پایش امنیتی و پاسخگویی به حادثه استفاده شود.
جمعبندی: چگونه Vulnerability Management را به یک فرآیند دائمی تبدیل کنیم؟
Vulnerability Management یکی از پایههای مهم امنیت پایدار وبسایت است.
برخلاف رویکردهایی که تنها بر انجام یک اسکن یا تست امنیتی متمرکز هستند، مدیریت آسیبپذیری تلاش میکند تمام مراحل کشف ضعف، ارزیابی خطر، اجرای اصلاح و بررسی نتیجه را به یک چرخه منظم تبدیل کند.
مهمترین نقطه شروع این فرآیند، شناخت داراییهای سایت است. تا زمانی که نسخه نرمافزارها، سرویسهای فعال، افزونهها و وابستگیها مشخص نباشند، نمیتوان از پوشش مناسب بررسیهای امنیتی اطمینان داشت.
پس از آن، استفاده از ابزارهای متناسب با معماری سایت، بررسی اعلانهای امنیتی و اعتبارسنجی یافتهها ضروری است.
در مرحله اولویتبندی، نباید صرفاً به امتیاز CVSS تکیه کرد. شواهد سوءاستفاده واقعی، اطلاعات EPSS، اهمیت دارایی و شرایط عملیاتی نیز باید در تصمیمگیری نقش داشته باشند.
همچنین لازم است هر آسیبپذیری دارای مالک مشخص، برنامه رسیدگی و نتیجه اعتبارسنجی باشد.
برای سایتهای وردپرسی، پایش هسته، افزونهها، قالبها و نسخه PHP اهمیت ویژهای دارد. در فروشگاههای ووکامرس نیز باید کنترل دسترسی، سرویسهای پرداخت و امنیت اطلاعات مشتریان با دقت بیشتری بررسی شوند.
در زیرساختهای بزرگتر، یکپارچهسازی بررسیهای امنیتی با CI/CD، استفاده از SCA و ایجاد داشبورد مدیریتی میتواند فرآیند را قابلاندازهگیریتر کند.
در نهایت، موفقیت مدیریت آسیبپذیری به تعداد هشدارهای شناساییشده وابسته نیست؛ بلکه به این بستگی دارد که مشکلات واقعی با چه سرعت، دقت و کیفیتی شناسایی، اصلاح و کنترل شوند.
اصل کلیدی این است: امنیت سایت با یک اسکن به پایان نمیرسد؛ مدیریت آسیبپذیری باید همزمان با تغییرات سایت و ظهور تهدیدات جدید ادامه پیدا کند.
مطالب مرتبط