فایروال سرور چیست؟ راهنمای تنظیم Firewall برای افزایش امنیت وبسرور
فایروال سرور (Server Firewall) یکی از مهمترین ابزارهای افزایش امنیت وبسرور است که با کنترل ترافیک ورودی و خروجی، دسترسیهای غیرمجاز را محدود کرده و سطح حمله زیرساخت را کاهش میدهد. تنظیم نادرست Firewall میتواند باعث بازماندن پورتهای حساس، افزایش خطر نفوذ یا حتی قطع دسترسی مدیر به سرور شود. استفاده از ابزارهایی مانند UFW، firewalld و nftables، محدودسازی SSH، محافظت از پایگاه داده و مدیریت اصولی قوانین شبکه از مهمترین راهکارهای امنیتی هستند.
فایروال سرور (Server Firewall) یک سیستم امنیتی برای کنترل ترافیک ورودی و خروجی سرور است که با استفاده از قوانین مشخص، ارتباطات مجاز را عبور میدهد و دسترسیهای غیرضروری یا مشکوک را مسدود میکند. تنظیم صحیح فایروال سرور یکی از مهمترین اقدامات برای افزایش امنیت وبسرور، کاهش سطح حمله، محافظت از سرویسهای حساس و جلوگیری از دسترسی غیرمجاز به زیرساخت سایت است.
اگر وبسایت شما روی سرور مجازی (VPS)، سرور اختصاصی یا زیرساخت ابری میزبانی میشود، استفاده از فایروال مناسب اهمیت زیادی دارد. حتی اگر سیستمعامل و نرمافزارهای سرور بهروز باشند، باز بودن پورتهای غیرضروری میتواند فرصتهای بیشتری برای شناسایی و سوءاستفاده از آسیبپذیریها ایجاد کند.
در این راهنمای جامع، ابتدا بررسی میکنیم فایروال سرور چیست و چگونه کار میکند. سپس انواع Firewall، تفاوت فایروال شبکه با WAF، پورتهای ضروری وبسرور و روشهای تنظیم فایروال در لینوکس را توضیح میدهیم. همچنین با اصول محافظت از SSH، پایگاه داده، سرورهای وردپرسی، زیرساخت ابری و روشهای بررسی عملکرد فایروال آشنا میشویم.
فایروال سرور چیست و چه وظیفهای دارد؟
فایروال سرور یکی از اجزای اصلی امنیت شبکه است که ترافیک میان سرور و سایر سیستمها را براساس مجموعهای از قوانین امنیتی کنترل میکند.
این قوانین مشخص میکنند چه ارتباطاتی مجاز هستند، کدام درخواستها باید مسدود شوند و چه سرویسهایی اجازه برقراری ارتباط با شبکه خارجی را دارند.
برای درک بهتر، یک وبسرور را تصور کنید که سایت فروشگاهی روی آن قرار گرفته است. کاربران عادی باید بتوانند از طریق HTTPS وارد سایت شوند، صفحات محصولات را مشاهده کنند و خرید انجام دهند؛ اما ضرورتی ندارد همان کاربران بتوانند مستقیماً به پایگاه داده یا سرویسهای مدیریتی سرور متصل شوند.
فایروال سرور این مرزبندی را ایجاد میکند.
برای مثال، سیاست امنیتی یک وبسرور ممکن است به این شکل باشد:
- اجازه دسترسی عمومی به پورت 443 برای نمایش امن وبسایت
- اجازه دسترسی به پورت 80 برای انتقال کاربران به HTTPS یا اعتبارسنجیهای ضروری
- محدودسازی اتصال SSH به مدیران و آدرسهای IP مورد اعتماد
- جلوگیری از دسترسی مستقیم اینترنت به پایگاه داده
- مسدودسازی سرویسهای آزمایشی و پورتهای استفادهنشده
- ثبت ارتباطات مسدودشده برای بررسی رخدادهای امنیتی
بنابراین، وظیفه فایروال فقط مسدودکردن ارتباطات نیست؛ بلکه اجرای یک سیاست مشخص درباره دسترسی به منابع سرور است.
چرا هر وبسرور به فایروال نیاز دارد؟
وبسرورهایی که دارای IP عمومی هستند، معمولاً از اینترنت قابل دسترسیاند. رباتهای خودکار و ابزارهای بررسی امنیتی نیز بهطور مداوم سرویسهای در دسترس اینترنت را شناسایی میکنند.
باز بودن یک پورت بهتنهایی به معنای آسیبپذیر بودن آن نیست؛ بااینحال هر سرویس قابل دسترس میتواند به بخشی از سطح حمله سرور تبدیل شود.
اگر یک سرویس مدیریتی قدیمی، پایگاه داده یا ابزار مانیتورینگ بدون محدودیت به اینترنت متصل باشد، خطر دسترسی غیرمجاز افزایش پیدا میکند.
فایروال با محدودکردن ارتباطات به موارد ضروری، احتمال مواجهه سرویسهای حساس با درخواستهای غیرمجاز را کاهش میدهد.
البته فایروال جایگزین بهروزرسانی نرمافزارها، احراز هویت امن، رمزنگاری یا بررسی آسیبپذیریها نیست. امنیت مؤثر زمانی ایجاد میشود که این اقدامات در کنار یکدیگر استفاده شوند. 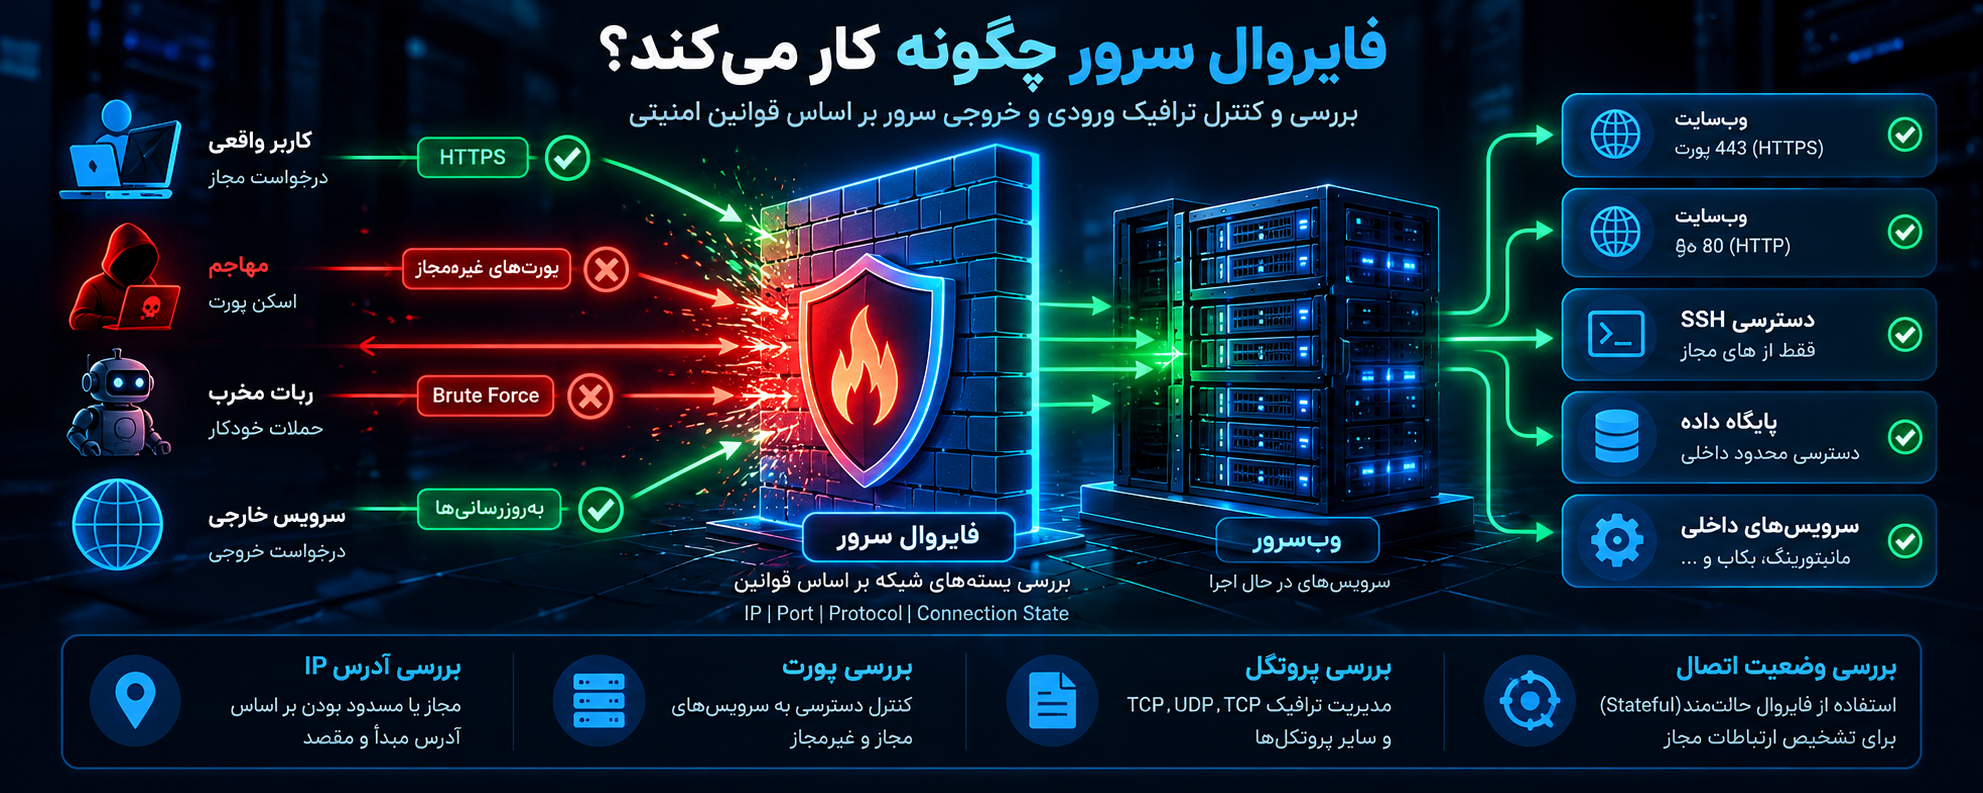
فایروال سرور چگونه کار میکند؟
برای فهم عملکرد فایروال باید بدانیم ارتباطات شبکه چگونه میان کاربر و سرور برقرار میشوند.
زمانی که کاربری آدرس یک وبسایت را در مرورگر وارد میکند، مرورگر از طریق شبکه به سرور یا زیرساخت واسط آن متصل میشود. بستههای اطلاعاتی شبکه شامل مشخصاتی مانند آدرس IP، پروتکل ارتباطی و شماره پورت هستند.
فایروال براساس این مشخصات و قوانین از پیش تعریفشده تصمیم میگیرد که بستهها اجازه عبور داشته باشند یا خیر.
بررسی آدرس IP و شماره پورت
یکی از سادهترین روشهای کنترل ترافیک، بررسی آدرس مبدأ، مقصد و شماره پورت است.
برای مثال، مدیر شبکه میتواند تعیین کند که تمام کاربران اینترنت اجازه اتصال به پورت HTTPS را داشته باشند، اما اتصال SSH فقط از محدوده آدرسهای مشخص مجاز باشد.
در چنین شرایطی، فایروال پیش از رسیدن ارتباط به سرویس مقصد، سیاست دسترسی را اعمال میکند.
این روش برای محافظت از سرویسهایی مانند SSH، پایگاه داده، پنل مدیریتی و ابزارهای مانیتورینگ بسیار کاربردی است.
بررسی پروتکل ارتباطی
فایروال میتواند میان پروتکلهای مختلف مانند TCP، UDP و ICMP تفاوت قائل شود.
پروتکل TCP معمولاً برای ارتباطات وب، SSH و بسیاری از سرویسهای دیگر استفاده میشود. UDP نیز در سرویسهایی مانند DNS، برخی VPNها و HTTP/3 کاربرد دارد.
پروتکل ICMP برای برخی پیامهای کنترلی و تشخیص مشکلات شبکه ضروری است.
مسدودکردن کورکورانه تمام ترافیک ICMP میتواند عیبیابی شبکه و بعضی عملکردهای مهم، بهویژه در IPv6، را مختل کند. بنابراین باید قوانین هر پروتکل متناسب با نیاز واقعی تنظیم شوند.
فایروال Stateful چیست؟
فایروال Stateful یا حالتمند، علاوه بر مشخصات بستهها، وضعیت ارتباطات شبکه را نیز بررسی میکند.
فرض کنید سرور برای دریافت بهروزرسانی به یک مخزن نرمافزاری معتبر متصل میشود. فایروال حالتمند میتواند پاسخهای مربوط به همان ارتباط برقرارشده را شناسایی و مجاز کند، بدون اینکه لازم باشد تمام پورتهای ورودی بهصورت عمومی باز شوند.
در سیستمهای لینوکسی، قابلیت Connection Tracking امکان تشخیص وضعیتهایی مانند ارتباط جدید، ارتباط برقرارشده و بستههای مرتبط را فراهم میکند.
این ویژگی به ایجاد قوانین دقیقتر کمک میکند و یکی از قابلیتهای مهم فایروالهای مدرن محسوب میشود.
مفهوم Default Deny در امنیت سرور
یکی از اصول مهم طراحی فایروال، سیاست Default Deny یا مسدودسازی پیشفرض است.
براساس این اصل، ارتباطات غیرمجاز یا تعریفنشده بهصورت پیشفرض رد میشوند و فقط ترافیکی اجازه عبور دارد که برای آن قانون مشخصی وجود داشته باشد.
برای مثال، بهجای بازگذاشتن تمام پورتها و مسدودکردن چند مورد خطرناک، فقط پورتهای موردنیاز وبسرور باز میشوند.
این رویکرد معمولاً امنیت بیشتری ایجاد میکند، زیرا احتمال فراموششدن سرویسهای غیرضروری را کاهش میدهد.
البته سیاست مسدودسازی پیشفرض باید با توجه به معماری واقعی شبکه، مسیر مدیریت سرور و سرویسهای ضروری پیادهسازی شود. اعمال عجولانه آن ممکن است ارتباط مدیر با سرور را قطع کند.
انواع فایروال سرور و کاربرد هرکدام
فایروالها از نظر محل اجرا، نوع بررسی ترافیک و سطح کنترل به گروههای مختلفی تقسیم میشوند.
انتخاب فایروال مناسب به سیستمعامل، نوع میزبانی، تعداد سرورها، معماری شبکه و سطح امنیت موردنیاز بستگی دارد.
فایروال نرمافزاری یا Host-Based Firewall
فایروال نرمافزاری مستقیماً روی سیستمعامل سرور اجرا میشود و ارتباطات همان میزبان را مدیریت میکند.
در لینوکس، ابزارهایی مانند UFW، firewalld و nftables برای مدیریت سیاستهای فایروال استفاده میشوند.
مزیت اصلی این روش، کنترل دقیق دسترسی در سطح خود سرور است.
حتی اگر سرور پشت یک فایروال شبکه قرار گرفته باشد، استفاده از فایروال میزبان میتواند یک لایه امنیتی مستقل ایجاد کند.
این راهکار برای سرورهای مجازی، سرورهای اختصاصی، وبسرورهای لینوکسی و بسیاری از زیرساختهای سازمانی مناسب است.
فایروال شبکه یا Network Firewall
فایروال شبکه معمولاً در مسیر ارتباطی میان بخشهای مختلف شبکه قرار میگیرد.
این فایروال میتواند بهصورت سختافزاری، مجازی یا بخشی از تجهیزات شبکه اجرا شود.
برای نمونه، در یک سازمان ممکن است ارتباط شبکه عمومی با شبکه سرورهای داخلی از طریق یک فایروال مرکزی کنترل شود.
مزیت این ساختار، امکان مدیریت متمرکز سیاستهای دسترسی میان چندین سیستم است.
بااینحال، فایروال شبکه نباید تنها لایه امنیتی سرورها باشد؛ زیرا ارتباطات داخلی و خطاهای پیکربندی نیز ممکن است خطرآفرین باشند.
فایروال ابری یا Cloud Firewall
فایروال ابری در سطح زیرساخت ارائهدهنده خدمات Cloud یا VPS اعمال میشود.
سرویسهایی مانند Security Group یا فایروال شبکه ابری به مدیر اجازه میدهند پیش از رسیدن ترافیک به سیستمعامل، دسترسی به پورتها و آدرسهای مشخص را محدود کند.
یکی از مزایای این نوع فایروال، مستقلبودن آن از تنظیمات داخلی سیستمعامل است.
برای مثال، حتی اگر یک سرویس پایگاه داده بهاشتباه روی تمام رابطهای شبکه فعال شود، سیاست فایروال ابری میتواند از دسترسی عمومی به آن جلوگیری کند.
البته رفتار و قابلیتهای فایروال ابری در ارائهدهندگان مختلف یکسان نیست و باید مستندات همان سرویس بررسی شود.
فایروال برنامه وب یا WAF
فایروال برنامه وب (Web Application Firewall) برای بررسی درخواستهای HTTP و HTTPS طراحی شده است.
برخلاف فایروال شبکه که بیشتر بر IP، پورت و پروتکل تمرکز دارد، WAF میتواند مشخصات درخواست وب مانند مسیر، Header، پارامترها و الگوهای مشکوک را تحلیل کند.
WAF میتواند در شناسایی یا کاهش بعضی حملات وب مانند SQL Injection و Cross-Site Scripting یا XSS مؤثر باشد.
البته میزان محافظت آن به نوع محصول، قوانین فعال، نحوه استقرار و تنظیمات بستگی دارد.
فایروال نسل جدید یا NGFW
فایروال نسل جدید (Next-Generation Firewall) معمولاً امکاناتی فراتر از فیلترکردن سنتی بستهها دارد.
بسته به محصول، این قابلیتها میتوانند شامل شناسایی برنامهها، سیستم جلوگیری از نفوذ (IPS)، بررسی هوشمند ترافیک و مدیریت متمرکز سیاستهای امنیتی باشند.
این تجهیزات بیشتر در شبکههای سازمانی و زیرساختهایی استفاده میشوند که نیازمند کنترل پیشرفته ارتباطات هستند. 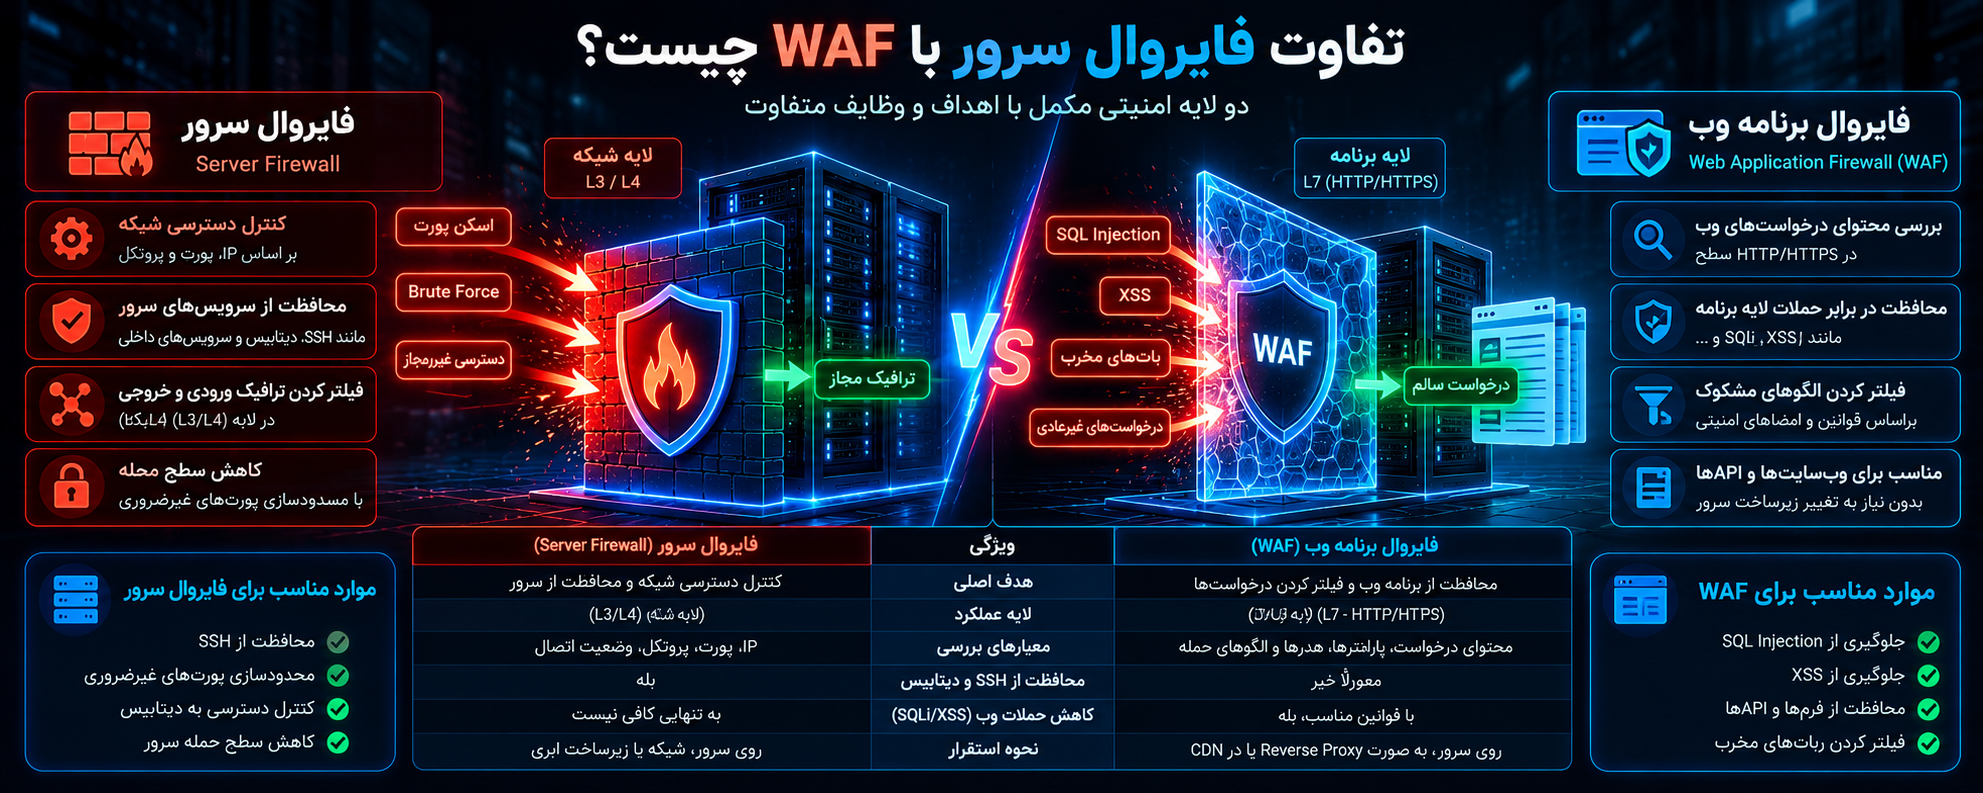
تفاوت فایروال سرور با WAF چیست؟
یکی از اشتباهات رایج، یکساندانستن فایروال سرور و WAF است.
هر دو ابزار به افزایش امنیت کمک میکنند، اما وظایف یکسانی ندارند.
| ویژگی | فایروال سرور | WAF |
|---|---|---|
| هدف اصلی | کنترل دسترسی شبکه | محافظت از برنامه وب |
| سطح بررسی | عمدتاً شبکه و انتقال | لایه برنامه |
| معیارهای اصلی | IP، پورت، پروتکل و وضعیت اتصال | درخواست HTTP/HTTPS و الگوهای آن |
| حفاظت از SSH | بله، از طریق قوانین شبکه | معمولاً خیر |
| حفاظت از پورت پایگاه داده | بله | معمولاً خیر |
| کاهش حملات SQL Injection | بهتنهایی کافی نیست | با قوانین مناسب امکانپذیر است |
| کاهش حملات XSS | بهتنهایی کافی نیست | میتواند بخشی از حملات را تشخیص دهد |
| کاربرد اصلی | محدودسازی سطح دسترسی سرور | فیلترکردن درخواستهای وب |
فرض کنید یک وبسایت وردپرسی روی سرور لینوکسی قرار دارد.
فایروال سرور میتواند اتصال عمومی به پایگاه داده را مسدود کند، اما درخواست مخرب ارسالشده به یک افزونه آسیبپذیر ممکن است از همان پورت مجاز 443 وارد شود.
در این وضعیت، WAF میتواند لایه دفاعی تکمیلی باشد.
در مقابل، داشتن WAF لزوماً از دسترسی مستقیم به پورت SSH یا Redis جلوگیری نمیکند.
بهترین رویکرد، استفاده از فایروال شبکه و WAF در کنار سایر کنترلهای امنیتی است؛ نه جایگزینکردن یکی با دیگری.
فایروال سرور از چه تهدیداتی جلوگیری میکند؟
فایروال سرور میتواند بخش مهمی از خطرات مربوط به دسترسی شبکه را کاهش دهد.
بااینحال، باید میان تهدیداتی که واقعاً توسط Firewall کنترل میشوند و حملاتی که نیازمند ابزارهای تکمیلی هستند تفاوت قائل شویم.
جلوگیری از دسترسی غیرمجاز به سرویسها
مهمترین کاربرد فایروال، محدودسازی دسترسی به سرویسهایی است که نباید در اختیار عموم باشند.
برای مثال، پایگاه داده یک سایت وردپرسی معمولاً نیازی به دریافت ارتباط مستقیم از تمام اینترنت ندارد.
محدودکردن این دسترسی باعث میشود مهاجم نتواند صرفاً از طریق اینترنت با سرویس پایگاه داده ارتباط مستقیم برقرار کند.
البته این اقدام آسیبپذیری احتمالی خود پایگاه داده را برطرف نمیکند و باید همراه با تنظیمات احراز هویت و بهروزرسانی انجام شود.
کاهش سطح مواجهه با اسکن پورت
اسکن پورت روشی برای شناسایی سرویسهای قابل دسترس در یک سیستم است.
فایروال میتواند پاسخگویی یا دسترسی به پورتهای غیرضروری را محدود کند و اطلاعات قابل مشاهده از سرویسهای داخلی را کاهش دهد.
بااینحال، فایروال الزاماً مانع تمام اسکنها نمیشود و بازبودن پورتهای ضروری همچنان قابل شناسایی است.
هدف اصلی باید محدودسازی دسترسی غیرضروری باشد، نه صرفاً پنهانکردن سرور.
کاهش خطر حملات Brute Force
حمله Brute Force یا تلاش مکرر برای حدسزدن اطلاعات ورود، ممکن است سرویسهایی مانند SSH را هدف قرار دهد.
محدودسازی دسترسی SSH به آدرسهای IP مورد اعتماد، یکی از روشهای مؤثر برای کاهش مواجهه با چنین تلاشهایی است.
برخی فایروالها یا ابزارهای مرتبط نیز قابلیت محدودسازی نرخ تلاشهای اتصال را دارند.
بااینحال، امنیت ورود باید با استفاده از کلید SSH، احراز هویت مناسب و تنظیمات اصولی سرویس تکمیل شود.
محدودسازی ارتباطات ناخواسته بدافزار
اگر یک سرور آلوده شود، بعضی بدافزارها ممکن است برای دریافت دستور یا انتقال اطلاعات تلاش کنند با سرویسهای خارجی ارتباط برقرار کنند.
کنترل ترافیک خروجی میتواند بخشی از این ارتباطات را محدود یا شناسایی کند.
البته بسیاری از بدافزارها از پروتکلهای رایج و مجاز استفاده میکنند. بنابراین فایروال بهتنهایی تضمینی برای جلوگیری از نشت اطلاعات نیست.
کمک به کاهش برخی حملات DoS
فایروال میتواند با محدودسازی ارتباطات غیرضروری و استفاده از سیاستهای مناسب، بخشی از فشار ناشی از ترافیک نامطلوب را کاهش دهد.
اما در حملات توزیعشده منع سرویس (DDoS)، بهویژه زمانی که پهنای باند اینترنت اشباع میشود، فایروال خود سرور بهتنهایی کافی نیست.
در چنین شرایطی، محافظت در سطح ارائهدهنده شبکه، CDN و سرویسهای تخصصی مقابله با DDoS اهمیت بیشتری دارد.
پیشنیازهای مهم قبل از تنظیم فایروال سرور
تنظیم فایروال بدون شناخت سرویسهای فعال میتواند باعث اختلال در عملکرد سایت یا قطع دسترسی مدیر شود.
قبل از اعمال قوانین باید وضعیت شبکه و نیازهای واقعی سرور مشخص شود.
شناسایی سرویسها و پورتهای فعال
اولین مرحله، تهیه فهرستی از سرویسهای در حال اجرا است.
برای مثال، یک سرور ممکن است میزبان موارد زیر باشد:
- وبسرور Nginx یا Apache
- سرویس SSH
- پایگاه داده MySQL یا MariaDB
- سرویس Redis
- پنل مدیریتی هاست
- سیستم ارسال و دریافت ایمیل
- ابزار مانیتورینگ
- سرویسهای Docker
- شبکه خصوصی میان سرورهای برنامه و پایگاه داده
همه این سرویسها به دسترسی عمومی نیاز ندارند.
برای بررسی سوکتهای در حال گوشدادن روی سرور لینوکسی میتوان از دستور زیر استفاده کرد:
sudo ss -tulpen
خروجی این دستور میتواند اطلاعاتی درباره پورتهای TCP و UDP، آدرسهای محلی و برخی فرایندهای مرتبط نمایش دهد.
باید توجه داشت که گوشدادن یک سرویس روی پورت، لزوماً به معنای قابل دسترسبودن آن از اینترنت نیست. فایروال، رابط شبکه و تنظیمات زیرساخت نیز بر دسترسی واقعی تأثیر دارند.
بررسی مسیر دسترسی مدیریتی
قبل از فعالکردن سیاست مسدودسازی پیشفرض، باید مطمئن شوید مسیر مدیریت سرور همچنان مجاز خواهد بود.
برای مثال، اگر SSH از پورت سفارشی استفاده میکند، بازکردن صرف پورت پیشفرض 22 ممکن است کافی نباشد.
همچنین در صورت استفاده از VPN، Bastion Host یا شبکه مدیریتی خصوصی، قوانین باید با همان معماری هماهنگ باشند.
بهتر است هنگام اعمال تغییرات، یک نشست مدیریتی فعال را باز نگه دارید و قابلیت دسترسی از طریق کنسول ارائهدهنده سرور نیز فراهم باشد.
تهیه نسخه پشتیبان از تنظیمات
پیش از تغییر قوانین، وضعیت فعلی فایروال را ثبت کنید.
این کار کمک میکند در صورت بروز مشکل، بتوانید تغییرات را بررسی و به پیکربندی قبلی بازگردید.
علاوه بر ذخیره تنظیمات، بهتر است برنامه بازگشت یا Rollback مشخصی وجود داشته باشد.
در زیرساختهای حساس، اعمال قوانین جدید ابتدا در محیط آزمایشی یا با مکانیزم بازگشت خودکار کنترلشده انجام میشود. 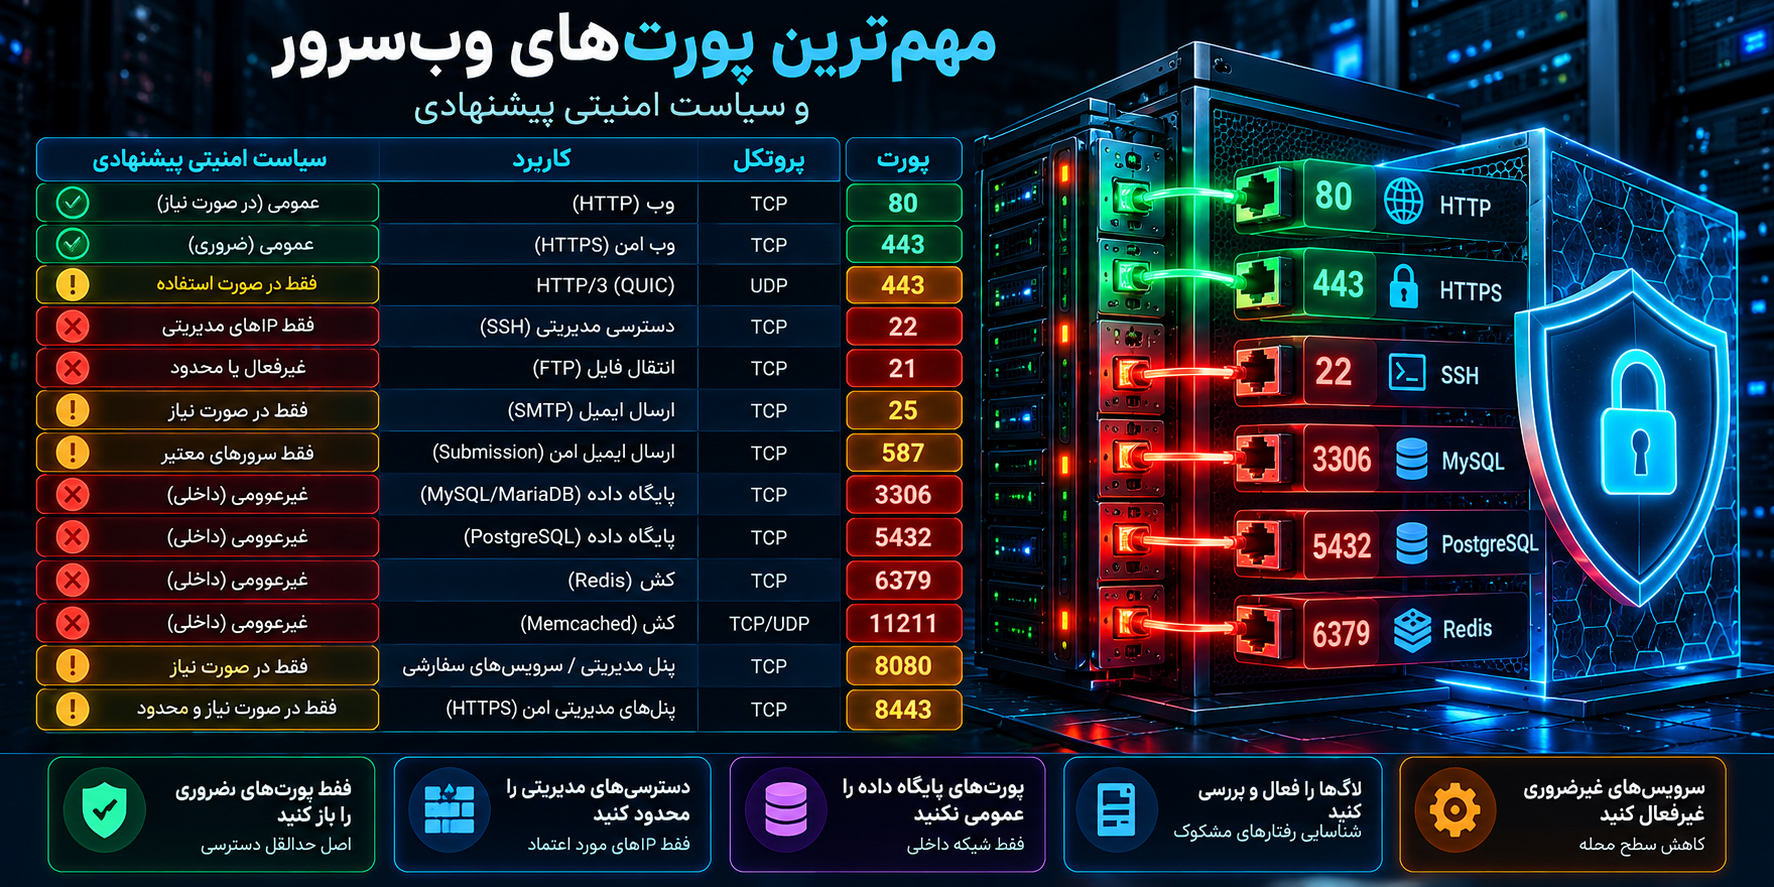
مهمترین پورتهای وبسرور و سیاست امنیتی پیشنهادی
شماره پورت نشان میدهد یک ارتباط شبکه به کدام سرویس مقصد مربوط است.
در تنظیم فایروال سرور، شناخت پورتهای ضروری اهمیت زیادی دارد.
جدول زیر نمونهای از پورتهای رایج است. تصمیم نهایی باید براساس سرویسهای واقعاً فعال و معماری سرور گرفته شود.
| پورت | پروتکل | کاربرد | سیاست پیشنهادی |
|---|---|---|---|
| 22 | TCP | SSH | فقط مدیران یا شبکه مدیریتی |
| 80 | TCP | HTTP | عمومی در صورت نیاز |
| 443 | TCP | HTTPS | عمومی برای وبسایت |
| 443 | UDP | HTTP/3 و QUIC | فقط در صورت استفاده |
| 21 | TCP | FTP | ترجیحاً غیرفعال؛ در صورت نیاز محدود |
| 25 | TCP | SMTP | فقط براساس نقش سرور ایمیل |
| 587 | TCP | ارسال ایمیل | براساس نیاز واقعی سرویس |
| 3306 | TCP | MySQL/MariaDB | داخلی یا آدرسهای مورد اعتماد |
| 5432 | TCP | PostgreSQL | داخلی یا شبکه خصوصی |
| 6379 | TCP | Redis | غیرعمومی |
| 11211 | TCP/UDP | Memcached | غیرعمومی |
| 8080 | TCP | سرویس وب جایگزین | براساس معماری و دسترسی موردنیاز |
| 8443 | TCP | برخی پنلها و سرویسهای HTTPS | دسترسی محدود و کنترلشده |
شماره پورت بهتنهایی برای تعیین نقش سرویس کافی نیست. ممکن است یک برنامه با تنظیمات سفارشی روی پورتی متفاوت اجرا شود.
همچنین سرویسهایی مانند DNS، NTP و بهروزرسانی سیستمعامل ممکن است به ارتباطات خروجی نیاز داشته باشند.
چرا پورت پایگاه داده نباید عمومی باشد؟
در معماری معمول یک سایت وردپرسی، PHP و پایگاه داده از طریق شبکه داخلی، localhost یا Unix Socket با یکدیگر ارتباط برقرار میکنند.
کاربران سایت نیازی به اتصال مستقیم به MySQL ندارند.
بنابراین بازبودن پورت 3306 برای تمام اینترنت معمولاً ضرورتی ندارد.
در معماری چندسروری، بهتر است دسترسی پایگاه داده فقط از سمت سرورهای برنامه و از طریق شبکه خصوصی یا مسیر امن مجاز باشد.
این محدودیت باید همراه با مجوزهای حداقلی حساب پایگاه داده و تنظیمات امن خود سرویس اعمال شود.
آیا پورت 80 باید بسته شود؟
بسیاری از وبسایتها ارتباط اصلی کاربران را از طریق HTTPS برقرار میکنند، اما همچنان از پورت 80 برای هدایت درخواستها به HTTPS استفاده میشود.
بعضی روشهای اعتبارسنجی گواهی TLS نیز ممکن است به HTTP نیاز داشته باشند.
بنابراین بستهبودن یا بازبودن پورت 80 باید با توجه به روش مدیریت گواهی، تنظیمات وبسرور و نیازهای واقعی سایت تعیین شود.
صرف بازبودن پورت 80 به معنای ناامنبودن سایت نیست؛ مهم این است که محتوای حساس و فرایندهای احراز هویت از ارتباط امن استفاده کنند. 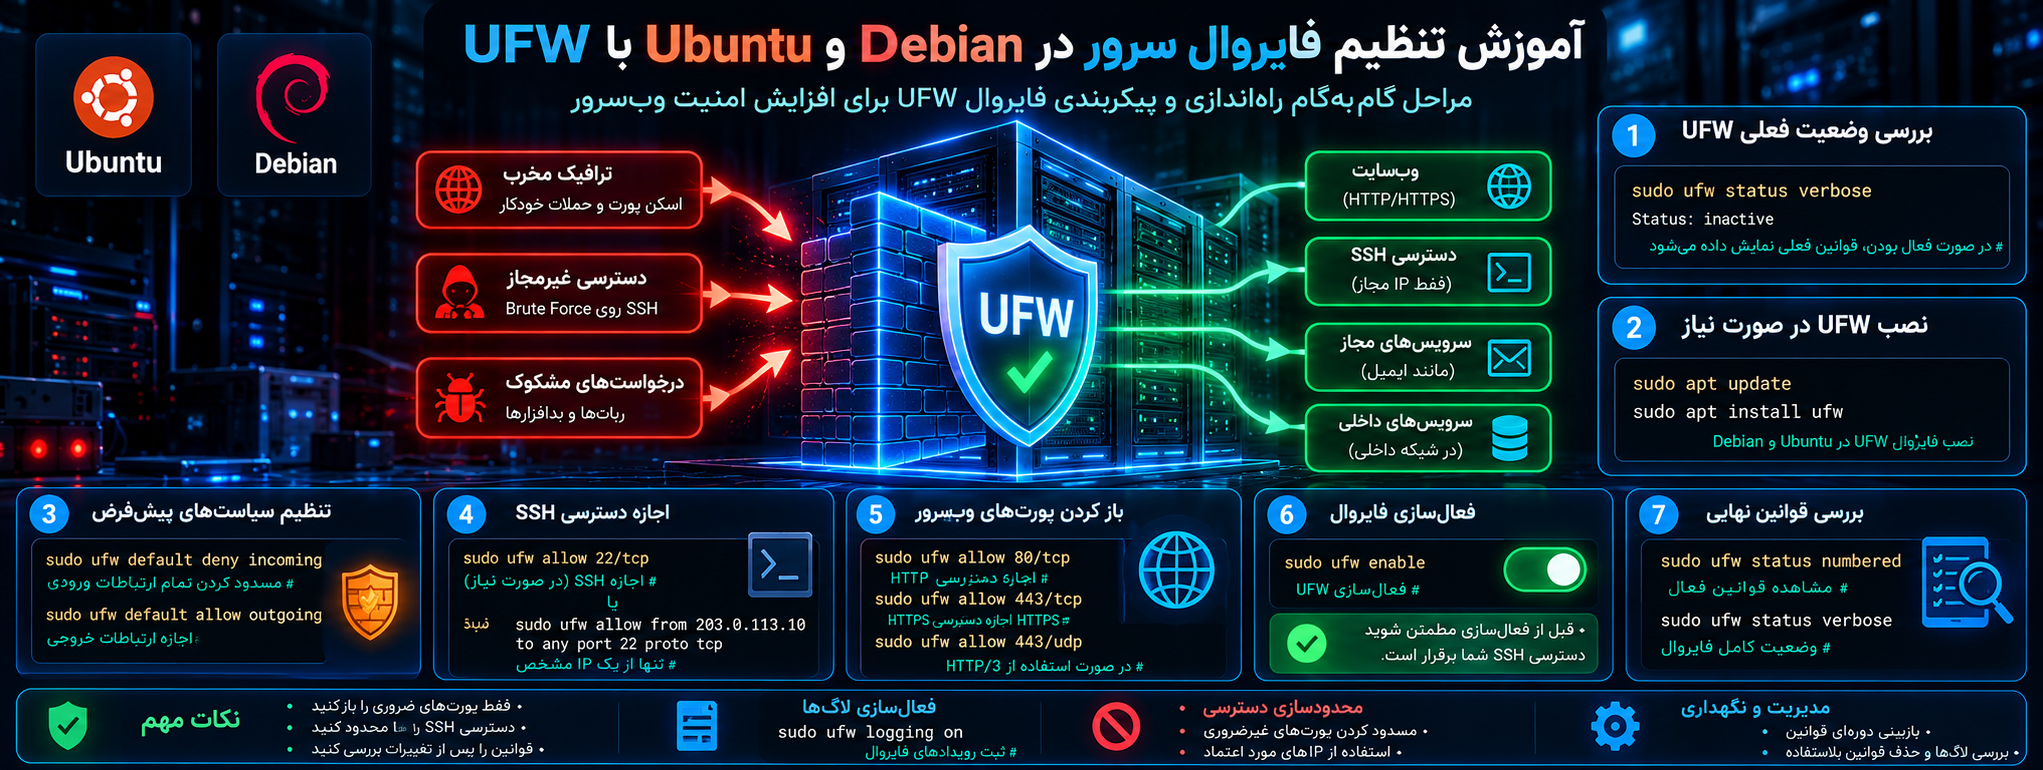
آموزش تنظیم فایروال سرور در Ubuntu و Debian با UFW
UFW مخفف Uncomplicated Firewall است و ابزاری برای مدیریت سادهتر قوانین فایروال لینوکس محسوب میشود.
این ابزار در بسیاری از سرورهای Ubuntu کاربرد دارد و برای مدیریت معمول فایروال میزبان گزینه مناسبی است.
در ادامه، یک سناریوی آموزشی برای سرور لینوکسی با وبسرور HTTP/HTTPS و دسترسی SSH بررسی میکنیم.
هشدار مهم: دستورات زیر یک الگوی عمومی هستند. قبل از اجرای آنها روی سرور عملیاتی باید پورت واقعی SSH، وضعیت IPv6، قوانین فعلی، سرویسهای Docker و فایروال ارائهدهنده بررسی شوند. تغییر اشتباه ممکن است باعث قطع دسترسی یا اختلال سایت شود.
مرحله اول: بررسی نصب و وضعیت UFW
ابتدا وضعیت فعلی فایروال را بررسی کنید:
sudo ufw status verbose
اگر UFW غیرفعال باشد، وضعیت inactive نمایش داده میشود.
در سرورهایی که این ابزار نصب نیست، امکان نصب آن از مخازن رسمی توزیع وجود دارد.
در Ubuntu و Debian معمولاً از دستور زیر استفاده میشود:
sudo apt install ufw
پیش از نصب یا فعالسازی باید بررسی کنید که سیستم از چه ابزار دیگری برای مدیریت قوانین شبکه استفاده میکند.
اجرای همزمان چند سامانه مدیریت فایروال بدون طراحی مشخص میتواند باعث تداخل قوانین یا نتایج غیرمنتظره شود.
مرحله دوم: اطمینان از مجازبودن SSH
پیش از فعالکردن فایروال باید دسترسی مدیریتی حفظ شود.
اگر سرویس SSH از پورت پیشفرض استفاده میکند و دسترسی عمومی به آن در سیاست شما مجاز است، دستور زیر امکان تعریف قانون مربوط را فراهم میکند:
sudo ufw allow 22/tcp
بااینحال، برای امنیت بالاتر، بهتر است SSH فقط از آدرسهای مدیریتی مشخص قابل دسترسی باشد.
برای مثال، الگوی زیر اتصال به پورت SSH را فقط از یک IP مورد اعتماد مجاز میکند:
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp
آدرس 203.0.113.10 صرفاً یک آدرس نمونه و غیرعملیاتی است و باید با IP واقعی و مورد اعتماد مدیر جایگزین شود.
اگر SSH روی پورت دیگری اجرا میشود، باید شماره همان پورت در قانون نوشته شود.
محدودسازی SSH به IP ثابت زمانی مناسب است که مدیر واقعاً از آدرس پایدار استفاده کند. در غیر این صورت، VPN یا مسیر مدیریتی کنترلشده ممکن است گزینه مناسبتری باشد.
مرحله سوم: تعیین سیاست پیشفرض
برای یک وبسرور معمولی، میتوان ارتباطات ورودی تعریفنشده را مسدود کرد.
دستور مربوط در UFW عبارت است از:
sudo ufw default deny incoming
برای نمونه اولیهای که هنوز سیاست محدودسازی ترافیک خروجی طراحی نشده، میتوان خروجی را مجاز نگه داشت:
sudo ufw default allow outgoing
این تنظیم به معنای بازبودن عمومی پورتهای ورودی نیست.
همچنین مجازبودن ترافیک خروجی یک نقطه شروع عملیاتی است، نه الزاماً سختگیرانهترین سیاست امنیتی. در سرورهای حساس باید دسترسی خروجی نیز براساس نیاز واقعی بررسی شود.
مرحله چهارم: بازکردن پورتهای ضروری وب
در بیشتر وبسرورهای عمومی، لازم است دسترسی HTTP و HTTPS فراهم باشد.
برای اجازه ارتباط HTTP:
sudo ufw allow 80/tcp
برای اجازه ارتباط HTTPS:
sudo ufw allow 443/tcp
اگر وبسرور از HTTP/3 استفاده میکند، ممکن است اجازه ترافیک UDP روی پورت 443 نیز ضروری باشد:
sudo ufw allow 443/udp
این قانون نباید بدون نیاز واقعی فعال شود.
اگر سرور پشت CDN یا Load Balancer قرار دارد، ممکن است لازم باشد این پورتها فقط از آدرسهای پراکسی یا مسیرهای مورد اعتماد قابل دسترسی باشند.
مرحله پنجم: فعالکردن UFW
پس از بررسی قوانین و اطمینان از حفظ دسترسی مدیریتی، میتوان فایروال را فعال کرد:
sudo ufw enable
در زمان فعالسازی ممکن است هشداری درباره احتمال اختلال اتصال SSH نمایش داده شود.
این هشدار باید جدی گرفته شود.
اگر دسترسی مدیریتی از پیش مجاز نشده است، فعالسازی نباید انجام شود.
همچنین بهتر است نشست فعلی SSH باز بماند تا پس از فعالسازی، امکان آزمایش اتصال از یک نشست جدید وجود داشته باشد.
مرحله ششم: بررسی قوانین فعال
برای مشاهده وضعیت و قوانین از دستور زیر استفاده کنید:
sudo ufw status numbered
این دستور فهرست قوانین را به همراه شماره آنها نمایش میدهد.
همچنین میتوان از دستور زیر برای مشاهده وضعیت کلی و سیاستهای پیشفرض استفاده کرد:
sudo ufw status verbose
وجود یک قانون در خروجی بهتنهایی به معنای درستبودن تمام مسیرهای شبکه نیست.
باید ارتباط سایت، SSH و سرویسهای وابسته از خارج سرور نیز آزمایش شود.
مرحله هفتم: فعالکردن ثبت رویدادها
ثبت رویدادهای فایروال میتواند به شناسایی ارتباطات مسدودشده و تشخیص مشکلات شبکه کمک کند.
برای فعالکردن سطح معمول ثبت رویداد در UFW میتوان از دستور زیر استفاده کرد:
sudo ufw logging on
سطح و حجم لاگ باید متناسب با شرایط سرور تنظیم شود؛ زیرا ثبت بیشازحد رویدادها ممکن است منابع ذخیرهسازی و پردازش را تحت تأثیر قرار دهد.
محل نمایش لاگها نیز به تنظیمات توزیع لینوکس، سرویسهای ثبت رویداد و پیکربندی سیستم بستگی دارد.
مرحله هشتم: محدودسازی تلاشهای اتصال SSH
UFW قابلیت محدودی برای کنترل نرخ اتصال دارد.
برای نمونه، در یک پیکربندی مناسب میتوان از قانون زیر استفاده کرد:
sudo ufw limit 22/tcp
این قانون برای کاهش بعضی تلاشهای اتصال مکرر طراحی شده است، اما جایگزین احراز هویت مبتنی بر کلید، محدودسازی آدرس مبدأ یا ابزارهای تخصصی محافظت از SSH نیست.
اگر پیشتر قوانین دیگری برای همین پورت تعریف شده باشند، باید ترتیب و اثر قوانین بررسی شود. اضافهکردن یک قانون محدودسازی در کنار قانون عمومی موجود، الزاماً نتیجه مورد انتظار را ایجاد نمیکند.
در نهایت، سیاست دسترسی SSH باید براساس شرایط واقعی و پس از آزمایش اجرا شود.
آموزش تنظیم Firewall در AlmaLinux، Rocky Linux و RHEL
در بسیاری از توزیعهای خانواده Red Hat، از ابزار firewalld برای مدیریت قوانین فایروال استفاده میشود.
firewalld ساختاری مبتنی بر Zone دارد و امکان تعریف سطوح مختلف اعتماد برای رابطها و منابع شبکه را فراهم میکند.
بررسی وضعیت firewalld
برای بررسی اجرای سرویس، از دستور زیر استفاده میشود:
sudo firewall-cmd --state
برای مشاهده Zoneهای فعال:
sudo firewall-cmd --get-active-zones
همچنین با دستور زیر میتوان اطلاعات Zone پیشفرض را مشاهده کرد:
sudo firewall-cmd --get-default-zone
تشخیص Zone فعال اهمیت زیادی دارد؛ زیرا اضافهکردن قوانین به Zone اشتباه ممکن است هیچ اثری روی ترافیک موردنظر نداشته باشد.
آشنایی با مفهوم Zone
Zone در firewalld مجموعهای از قوانین و سیاستهای مرتبط با یک سطح اعتماد شبکه است.
برای مثال، ممکن است رابط عمومی سرور در Zone مربوط به شبکه اینترنت قرار داشته باشد و رابط شبکه خصوصی از سیاست متفاوتی استفاده کند.
این امکان برای سرورهایی که چند رابط شبکه دارند بسیار کاربردی است.
بااینحال، نباید تصور کرد هر Zone بهصورت پیشفرض برای تمام سناریوها تنظیمات مناسبی دارد.
قوانین هر Zone باید با نقش آن بررسی شوند.
اجازه دسترسی HTTP و HTTPS
اگر رابط اینترنتی سرور در Zone با نام public قرار دارد، میتوان سرویس HTTP را در پیکربندی دائمی مجاز کرد:
sudo firewall-cmd --permanent --zone=public --add-service=http
برای HTTPS:
sudo firewall-cmd --permanent --zone=public --add-service=https
سپس تنظیمات دائمی باید در پیکربندی جاری بارگذاری شوند:
sudo firewall-cmd --reload
این دستورات فقط زمانی مناسباند که Zone موردنظر واقعاً همان Zone فعال رابط عمومی باشد.
پیش از بارگذاری قوانین باید دسترسی SSH و سرویسهای مدیریتی نیز کنترل شود.
بررسی وضعیت قوانین
برای مشاهده تنظیمات Zone موردنظر:
sudo firewall-cmd --zone=public --list-all
این دستور اطلاعاتی مانند سرویسهای مجاز، پورتها و برخی تنظیمات دیگر را نمایش میدهد.
مزیت firewalld این است که تنظیمات جاری و دائمی را از یکدیگر تفکیک میکند.
قوانینی که فقط در حالت Runtime اعمال شوند، ممکن است پس از راهاندازی مجدد یا بارگذاری مجدد تنظیمات باقی نمانند.
به همین دلیل، بررسی پایداری قوانین بخش مهمی از راهاندازی فایروال است.
تفاوت UFW، firewalld، iptables و nftables
در مدیریت امنیت لینوکس، نام ابزارهای مختلف فایروال زیاد دیده میشود.
این ابزارها همگی یک نقش یکسان ندارند و بعضی رابط مدیریتی برای زیرساخت فیلترکردن بستهها هستند.
UFW؛ گزینه ساده برای مدیریت سرور
UFW برای مدیرانی مناسب است که به قوانین رایج نیاز دارند و میخواهند بدون نوشتن مجموعه بزرگی از قواعد سطح پایین، سیاستهای شبکه را مدیریت کنند.
سادگی دستورها، مدیریت نسبتاً آسان و پشتیبانی از قوانین IPv4 و IPv6 از مزایای آن محسوب میشود.
بااینحال، در معماریهای پیچیده باید سازگاری UFW با سایر اجزای شبکه بررسی شود.
firewalld؛ مدیریت مبتنی بر Zone
firewalld گزینهای مناسب برای زیرساختهایی است که نیازمند مدیریت پویا، Zoneهای مختلف و تعریف سیاستهای مبتنی بر رابط شبکه هستند.
این ابزار بهویژه در توزیعهای خانواده Red Hat کاربرد زیادی دارد.
iptables؛ ابزار شناختهشده لینوکس
iptables سالها یکی از ابزارهای اصلی مدیریت قوانین فیلترکردن بستهها در لینوکس بوده است.
در بسیاری از سیستمهای جدید، ابزارهای سازگاری میتوانند دستورات iptables را از طریق زیرساخت nftables پیادهسازی کنند.
بنابراین نسخه سیستمعامل و Backend فعال اهمیت دارد.
nftables؛ چارچوب مدرن فیلترکردن بستهها
nftables چارچوب جدیدتر مدیریت قوانین Netfilter در لینوکس است.
این فناوری امکان تعریف مجموعه قوانین ساختیافته، استفاده از Setها و مدیریت پیشرفته بستههای شبکه را فراهم میکند.
در برخی زیرساختهای پیچیده، nftables برای پیادهسازی سیاستهای دقیق و قابل نگهداری انتخاب مناسبی است.
برای مشاهده قوانین فعلی میتوان از دستور زیر استفاده کرد:
sudo nft list ruleset
بااینحال، جایگزینی یا بارگذاری مجموعه قوانین nftables روی سرور عملیاتی باید با احتیاط انجام شود. بازنویسی نادرست قوانین میتواند دسترسی مدیریتی، مسیریابی یا شبکه کانتینرها را مختل کند.
انتخاب میان این ابزارها بهتر است براساس توزیع لینوکس، معماری زیرساخت و ابزار مدیریتی استاندارد همان سرور انجام شود.
تنظیم فایروال سرور برای Nginx و Apache
Nginx و Apache از رایجترین وبسرورها هستند.
فایروال سیستمعامل ارتباطات شبکه را کنترل میکند؛ اما وبسرور نیز باید بهصورت مستقل و ایمن پیکربندی شود.
تنظیم دسترسی عمومی وبسرور
در یک وبسایت معمولی، کاربران باید بتوانند از طریق HTTPS به سرویس متصل شوند.
برای این منظور، لازم است سه شرط برقرار باشد:
- وبسرور روی آدرس و پورت مناسب در حال گوشدادن باشد.
- فایروال سیستمعامل و زیرساخت مسیر اتصال را مجاز کنند.
- تنظیمات DNS، گواهی TLS و پراکسی احتمالی درست باشند.
اگر یکی از این اجزا بهدرستی تنظیم نشده باشد، صرف بازکردن پورت در فایروال مشکل را برطرف نمیکند.
محافظت از سرویسهای مدیریتی
گاهی پنل مدیریت، ابزار مانیتورینگ یا داشبورد داخلی روی پورتی جداگانه اجرا میشود.
این سرویسها نباید صرفاً به دلیل در دسترس بودن روی وبسرور، برای تمام اینترنت باز شوند.
روش مناسب میتواند محدودسازی IP، استفاده از VPN یا قراردادن سرویس پشت یک سامانه احراز هویت کنترلشده باشد.
در برخی معماریها بهتر است سرویس مدیریتی فقط روی localhost یا رابط شبکه خصوصی اجرا شود.
کنترل نرخ درخواستها در وبسرور
علاوه بر فایروال شبکه، Nginx و Apache امکاناتی برای محدودسازی بعضی رفتارهای ارتباطی دارند.
برای مثال، میتوان تعداد درخواستها یا برخی محدودیتهای اتصال را متناسب با الگوی ترافیک واقعی تنظیم کرد.
این قابلیتها ممکن است به کاهش فشار ناشی از رباتهای پرمصرف کمک کنند.
اما تنظیمات بسیار سختگیرانه میتواند کاربران واقعی را نیز مسدود کند؛ بهویژه زمانی که تعداد زیادی کاربر از یک IP مشترک استفاده میکنند.
به همین دلیل، آستانهها باید براساس لاگها، ظرفیت سرور و رفتار معمول کاربران انتخاب شوند.
افزایش امنیت وردپرس با فایروال سرور
وردپرس یکی از سیستمهای مدیریت محتوای پرکاربرد است و امنیت آن به چندین لایه مختلف وابسته است.
فایروال سرور یکی از این لایهها محسوب میشود.
در یک سایت وردپرسی، فایروال میتواند از سرویسهای زیرساختی محافظت کند، اما برای جلوگیری از سوءاستفاده از افزونه آسیبپذیر یا حملات مبتنی بر درخواست وب، کنترلهای تکمیلی لازم هستند.
محافظت از پایگاه داده وردپرس
در بسیاری از سایتهای وردپرسی، پایگاه داده MySQL یا MariaDB روی همان سرور قرار دارد.
در این شرایط، معمولاً نیازی نیست پایگاه داده از اینترنت عمومی قابل دسترس باشد.
محدودسازی اتصال پایگاه داده به localhost یا شبکه خصوصی، همراه با قوانین فایروال، سطح مواجهه آن را کاهش میدهد.
برای معماری چندسروری نیز بهتر است فقط سرورهای برنامه مجاز به برقراری ارتباط با پایگاه داده باشند.
محافظت از صفحه ورود وردپرس
صفحه ورود وردپرس ممکن است هدف تلاشهای خودکار برای حدسزدن رمز عبور قرار گیرد.
فایروال شبکه بهتنهایی معمولاً نمیتواند تلاش نامعتبر ورود در یک فرم HTTPS را از درخواست عادی تشخیص دهد.
برای محافظت بهتر میتوان از روشهایی مانند احراز هویت دومرحلهای (2FA)، محدودسازی منطقی تلاشهای ورود و WAF استفاده کرد.
رمز عبور قوی، مدیریت درست حسابهای کاربری و حذف دسترسیهای غیرضروری نیز اهمیت زیادی دارند.
امنیت XML-RPC وردپرس
قابلیت XML-RPC در وردپرس برای بعضی ارتباطات و یکپارچهسازیها کاربرد دارد.
در برخی سایتها، اگر این قابلیت موردنیاز نباشد، میتوان دسترسی به آن را در سطح برنامه یا وبسرور محدود کرد.
بااینحال، مسدودسازی آن بدون بررسی وابستگیها ممکن است عملکرد برخی سرویسهای متصل را مختل کند.
از آنجا که XML-RPC معمولاً از مسیر وب و روی پورت HTTP/HTTPS قابل دسترسی است، فایروال شبکه بهتنهایی ابزار دقیقی برای کنترل این مسیر نیست.
جلوگیری از دسترسی مستقیم به سرویسهای جانبی
یک سایت وردپرسی ممکن است از Redis، سیستم صف، ابزار تهیه نسخه پشتیبان یا داشبوردهای مدیریتی استفاده کند.
این سرویسها معمولاً نباید بدون دلیل از اینترنت قابل دسترس باشند.
برای افزایش امنیت بهتر است ارتباط آنها فقط از مسیرهای مورد اعتماد مجاز شود.
همچنین حسابهای سرویس باید حداقل مجوز لازم را داشته باشند.
نقش WAF در امنیت افزونهها
افزونههای وردپرس میتوانند آسیبپذیریهایی مانند SQL Injection، XSS یا مشکلات کنترل دسترسی داشته باشند.
WAF ممکن است بخشی از درخواستهای مرتبط با سوءاستفاده از این آسیبپذیریها را شناسایی یا مسدود کند.
بااینحال، هیچ WAF معتبری تضمین نمیکند تمام آسیبپذیریهای افزونهها را خنثی کند.
بهروزرسانی وردپرس، انتخاب افزونههای معتبر، حذف افزونههای بلااستفاده و رعایت اصل حداقل دسترسی همچنان ضروری است.
تنظیم فایروال سرور در زیرساخت ابری
در سرورهای ابری، امنیت شبکه معمولاً به دو یا چند لایه تقسیم میشود.
لایه نخست میتواند فایروال ارائهدهنده زیرساخت باشد و لایه دوم، فایروال سیستمعامل سرور.
استفاده صحیح از این لایهها کمک میکند خطای یک بخش لزوماً به دسترسی عمومی سرویسهای حساس منجر نشود.
نقش Security Group
Security Group در برخی پلتفرمهای ابری برای تعریف قوانین ارتباطات ورودی و خروجی استفاده میشود.
برای مثال، میتوان تعیین کرد سرور وب فقط ترافیک HTTPS عمومی و ترافیک مدیریتی مجاز را دریافت کند.
در مقابل، سرور پایگاه داده فقط اجازه ارتباط از سرور برنامه را داشته باشد.
باید توجه داشت که مدل عملکرد Security Group و سایر فایروالهای ابری در همه ارائهدهندگان یکسان نیست.
بعضی از این سامانهها حالتمند هستند و برخی کنترلهای شبکه رفتار متفاوتی دارند.
تفکیک سرور وب و پایگاه داده
در معماری چندسروری، بهتر است نقش اجزا مشخص باشد.
بهعنوان نمونه، یک ساختار میتواند شامل این بخشها باشد:
- سرور یا Load Balancer عمومی برای دریافت ترافیک کاربران
- سرور برنامه برای اجرای وبسایت
- سرور پایگاه داده در شبکه خصوصی
- سرویسهای مدیریتی در مسیر دسترسی محدود
- سامانه مانیتورینگ و ثبت رویدادها
در این معماری، ارتباطات میان اجزا براساس نیاز واقعی تعریف میشوند.
به این ترتیب، اگر یک سرویس در معرض خطر قرار گیرد، دسترسی مستقیم آن به سایر بخشها میتواند محدود باشد.
اهمیت فایروال سیستمعامل در کنار فایروال ابری
ممکن است تصور شود با فعالبودن فایروال ابری، دیگر نیازی به UFW یا firewalld نیست.
اما این دو لایه نقش مکمل دارند.
فایروال ابری میتواند از رسیدن ارتباطات ناخواسته به ماشین جلوگیری کند، درحالیکه فایروال میزبان کنترل بیشتری روی شبکههای محلی، برخی ارتباطات داخلی و سرویسهای همان ماشین ایجاد میکند.
البته هماهنگی قوانین این دو لایه بسیار مهم است؛ زیرا یک ارتباط تنها زمانی موفق خواهد بود که تمام کنترلهای موجود در مسیر آن را مجاز بدانند. 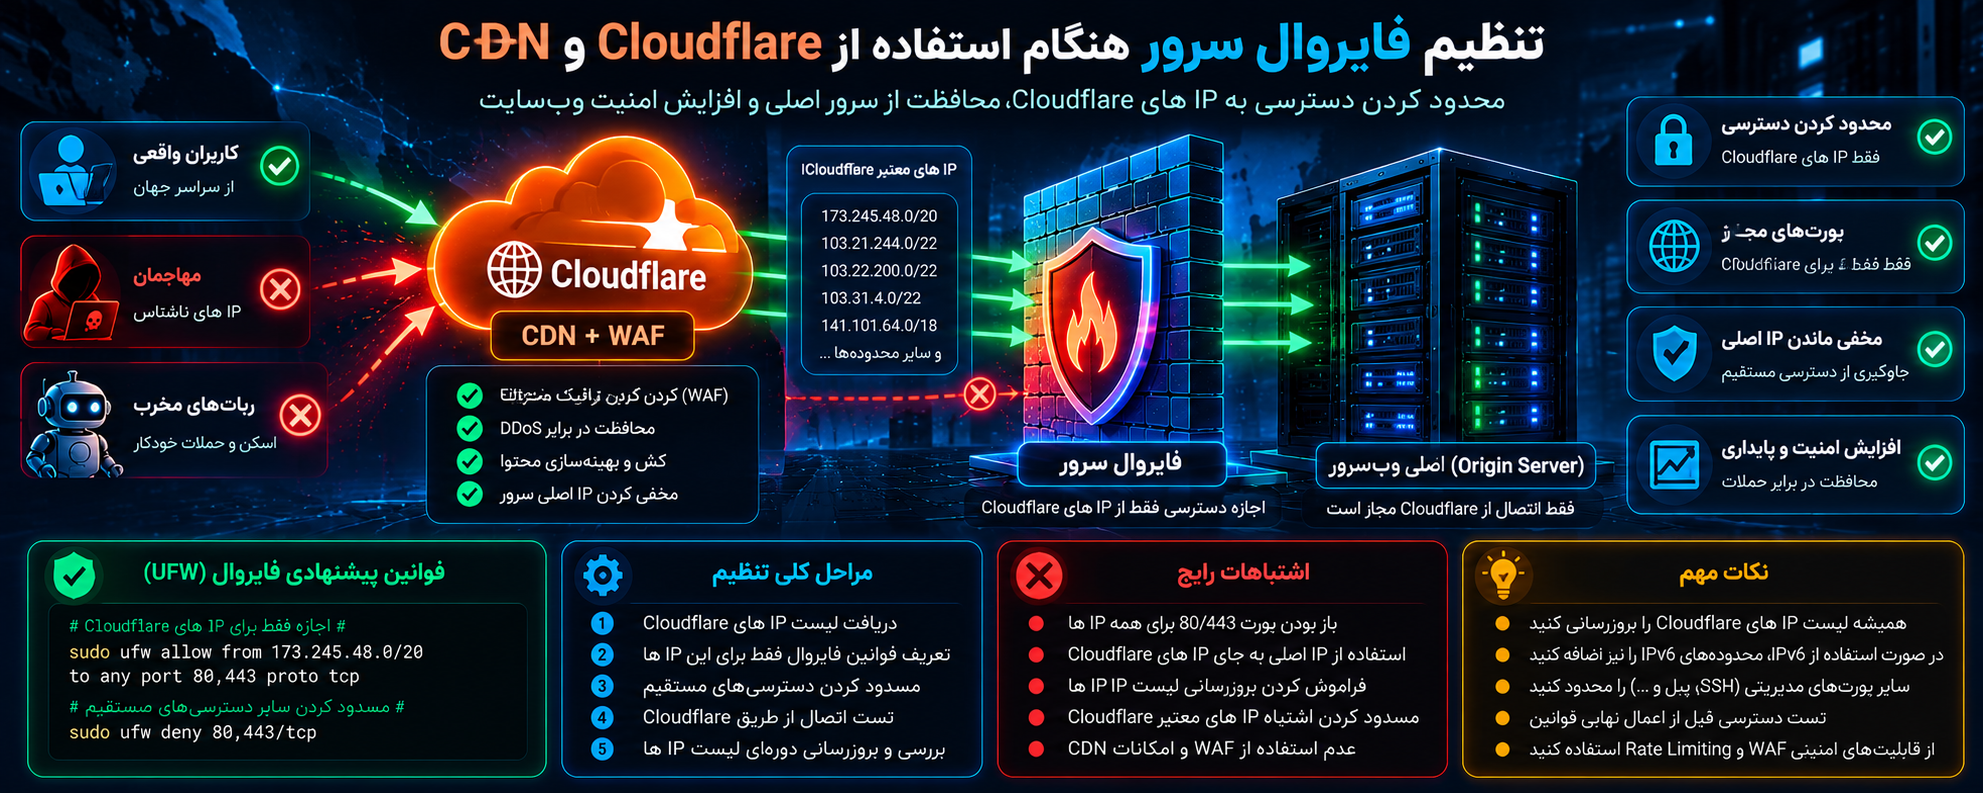
تنظیم فایروال سرور هنگام استفاده از Cloudflare و CDN
بسیاری از وبسایتها از Cloudflare یا سایر شبکههای توزیع محتوا (CDN) استفاده میکنند.
در این حالت، درخواست کاربر ممکن است ابتدا وارد شبکه CDN شود و سپس به سرور اصلی یا Origin برسد.
این معماری علاوه بر بهبود عملکرد، میتواند امکانات امنیتی مختلفی فراهم کند.
چرا باید از Origin Server محافظت کرد؟
اگر IP اصلی سرور در دسترس باشد و فایروال آن ارتباط مستقیم از همه اینترنت را مجاز کند، ممکن است درخواستها بدون عبور از لایه امنیتی CDN به سرور برسند.
این وضعیت میتواند بخشی از مزایای WAF و کنترل ترافیک در لبه شبکه را کاهش دهد.
برای جلوگیری از این مشکل، در معماری مناسب میتوان دسترسی HTTP/HTTPS به Origin را به آدرسهای معتبر CDN و سایر منابع مورد اعتماد محدود کرد.
این تصمیم باید با دقت انجام شود؛ زیرا همه سرویسها الزاماً از CDN عبور نمیکنند.
مدیریت آدرسهای IP معتبر CDN
سرویسدهندگان CDN معمولاً محدودههای IP مورد استفاده خود را منتشر میکنند.
اگر قرار است دسترسی Origin براساس این محدودهها محدود شود، باید فهرست آدرسها از منبع معتبر دریافت و بهروزرسانی شود.
همچنین IPv4 و IPv6 باید در سیاست دسترسی در نظر گرفته شوند.
نباید بدون آزمایش، تمام درخواستهای غیر CDN را مسدود کرد؛ زیرا ممکن است سرویسهای مانیتورینگ، ارتباطات داخلی یا برخی یکپارچهسازیهای ضروری از مسیر دیگری استفاده کنند.
تشخیص IP واقعی بازدیدکنندگان
هنگامی که سایت پشت Reverse Proxy قرار دارد، ممکن است وبسرور در ابتدا IP پراکسی را بهعنوان مبدأ ارتباط مشاهده کند.
برای ثبت IP واقعی کاربران، باید تنظیمات مورد اعتماد پراکسی در Nginx یا Apache بهدرستی انجام شود.
این موضوع اهمیت امنیتی دارد؛ زیرا نباید هر هدر اعلامکننده IP کاربر را بدون اعتبارسنجی پذیرفت.
فقط پراکسیهای مشخص و مورد اعتماد باید اجازه تعیین IP واقعی بازدیدکننده را داشته باشند.
در غیر این صورت، اطلاعات ثبتشده در لاگها یا برخی محدودیتهای مبتنی بر IP ممکن است قابل اعتماد نباشند.
نکات مهم فایروال در سرورهای دارای Docker
استفاده از Docker و کانتینرها نیازمند توجه ویژه به معماری فایروال است.
یکی از اشتباهات رایج، تصور این است که قوانین معمول UFW همیشه تمام ارتباطات کانتینرها را کنترل میکنند.
در برخی پیکربندیهای Docker، پورتهای منتشرشده کانتینر ممکن است به دلیل شیوه مدیریت NAT و قوانین فایروال، از مسیر معمول کنترل ورودی UFW عبور کنند.
خطر انتشار ناخواسته پورت کانتینر
فرض کنید یک سرویس داخلی در کانتینر اجرا میشود و پورت آن روی تمام رابطهای شبکه میزبان منتشر شده است.
ممکن است مدیر تصور کند چون آن پورت در UFW مجاز نشده، دسترسی عمومی نیز مسدود خواهد بود.
اما این فرض همیشه صحیح نیست.
بنابراین باید تنظیمات انتشار پورت Docker، شبکه کانتینر، فایروال میزبان و فایروال زیرساخت بهصورت یکپارچه بررسی شوند.
محدودسازی دسترسی سرویسهای داخلی Docker
برای سرویسهایی که فقط باید در داخل میزبان در دسترس باشند، میتوان انتشار آنها را به رابط Loopback محدود کرد.
همچنین در معماریهای چندکانتینری بهتر است سرویسهای داخلی روی شبکه خصوصی کانتینرها ارتباط برقرار کنند و فقط اجزای لازم در معرض اینترنت قرار گیرند.
در موارد پیچیده، قوانین مناسب برای مسیر Forwarding و Backend شبکه Docker باید مطابق مستندات نسخه نصبشده طراحی شود.
تغییر یا غیرفعالکردن بدون برنامه قوانین فایروال Docker میتواند اتصال کانتینرها را مختل کند.
افزایش امنیت SSH با Firewall
SSH یکی از مهمترین مسیرهای مدیریت سرورهای لینوکسی است.
اگر این سرویس بهدرستی محافظت نشود، میتواند هدف تلاشهای خودکار ورود یا سوءاستفاده از آسیبپذیریهای احتمالی قرار گیرد.
محدودسازی SSH به IP مشخص
اگر مدیر سرور از IP ثابت استفاده میکند، محدودسازی دسترسی SSH به همان آدرس یا محدوده مورد اعتماد میتواند سطح مواجهه را به میزان قابل توجهی کاهش دهد.
این محدودیت باید هم در فایروال میزبان و در صورت امکان در فایروال زیرساخت اعمال شود.
اما اگر IP مدیر دائماً تغییر میکند، استفاده از یک مسیر مدیریتی مبتنی بر VPN یا Bastion Host ممکن است عملیتر باشد.
استفاده از کلید SSH
کلیدهای SSH امکان احراز هویت امنتری نسبت به استفاده صرف از رمزهای عبور قابل حدس فراهم میکنند.
پس از راهاندازی و آزمایش کامل احراز هویت مبتنی بر کلید، میتوان سیاست ورود با رمز عبور را متناسب با الزامات عملیاتی سختگیرانهتر کرد.
نباید پیش از آزمایش موفق روش جایگزین، مسیر ورود فعلی غیرفعال شود.
نقش Fail2ban در حفاظت از SSH
Fail2ban ابزاری است که میتواند لاگهای سرویسها را بررسی کند و در پاسخ به الگوهای مشخص تلاش ناموفق، اقداماتی مانند مسدودسازی موقت IP انجام دهد.
این ابزار در کنار تنظیمات امن SSH و فایروال کاربرد دارد.
بااینحال، محدودیتهایی نیز دارد؛ از جمله احتمال مسدودشدن کاربران معتبر در صورت تنظیم نادرست یا محدودبودن اثربخشی آن در برابر حملات توزیعشده.
بنابراین استفاده از Fail2ban نباید جایگزین سیاستهای دسترسی و احراز هویت مناسب شود.
آیا تغییر پورت SSH امنیت را افزایش میدهد؟
تغییر پورت پیشفرض SSH ممکن است حجم برخی اسکنها و تلاشهای خودکار ساده را کاهش دهد.
اما این اقدام یک کنترل امنیتی قوی محسوب نمیشود؛ زیرا پورت جدید نیز قابل شناسایی است.
امنیت واقعی SSH باید بر محدودسازی دسترسی، احراز هویت امن، بهروزرسانی و نظارت بر رخدادها تکیه داشته باشد.
کنترل ترافیک خروجی سرور با Firewall
بیشتر آموزشهای مقدماتی فقط روی ترافیک ورودی تمرکز میکنند.
درحالیکه کنترل ترافیک خروجی نیز بخشی از امنیت شبکه است.
سیاست خروجی مشخص میکند سرور به چه مقصدها و سرویسهایی اجازه برقراری ارتباط دارد.
چرا کنترل ترافیک خروجی اهمیت دارد؟
یک وبسرور ممکن است برای دریافت بهروزرسانی، ارتباط با درگاه پرداخت، ارسال ایمیل یا فراخوانی API به اینترنت متصل شود.
اگر همه ارتباطات خروجی بدون نظارت مجاز باشند، شناسایی رفتارهای غیرمنتظره دشوارتر میشود.
سیاست خروجی مبتنی بر حداقل دسترسی میتواند احتمال برقراری ارتباطات غیرضروری را کاهش دهد.
چه ارتباطات خروجی معمولاً ضروری هستند؟
بسته به نقش سرور، ارتباطات خروجی ممکن است شامل موارد زیر باشند:
- DNS برای تبدیل نام دامنه به آدرس IP
- HTTPS برای دریافت بهروزرسانیها و ارتباط با APIها
- NTP برای هماهنگسازی زمان سیستم
- SMTP یا سرویسهای ایمیل مورد استفاده برنامه
- ارتباط با پایگاه داده یا سرویسهای داخلی
- ارتباط با سرویس ذخیرهسازی و تهیه نسخه پشتیبان
- دسترسی به سرویسهای مانیتورینگ و ثبت رویدادها
هرکدام از این ارتباطات باید از نظر مقصد، پروتکل و ضرورت بررسی شوند.
خطر مسدودسازی اشتباه ترافیک خروجی
اگر تمام ارتباطات خروجی بدون برنامه مسدود شوند، ممکن است بهروزرسانی سیستمعامل، اعتبارسنجی گواهیها، ارسال ایمیل و ارتباطات ضروری برنامه با اختلال مواجه شوند.
به همین دلیل، پیادهسازی سیاست خروجی محدود باید مرحلهای و مبتنی بر مشاهده ترافیک واقعی باشد.
ابتدا باید نیازهای سرویسها شناسایی شوند و سپس قوانین محدودکننده با امکان بازگشت ایمن اعمال شوند.
نقش Firewall در کاهش حملات DDoS
حملات DDoS با هدف ایجاد اختلال در دسترسپذیری سرویسها انجام میشوند.
این حملات ممکن است شبکه، منابع پردازشی یا لایه برنامه وب را تحت فشار قرار دهند.
فایروال بسته به نوع حمله میتواند بخشی از اقدامات دفاعی را انجام دهد، اما محدودیتهای مهمی دارد.
تفاوت حملات شبکهای و برنامهای
در حملات شبکهای ممکن است حجم بالایی از ترافیک به سمت زیرساخت ارسال شود.
اگر پهنای باند ارتباطی پیش از رسیدن ترافیک به سرور اشباع شود، فایروال محلی قادر به جلوگیری از مصرف ظرفیت مسیر بالادستی نیست.
در مقابل، حملات لایه برنامه ممکن است با درخواستهای HTTP به صفحات یا عملیات پرهزینه، منابع وبسرور را مصرف کنند.
برای چنین حملاتی، کنترل نرخ درخواست، WAF، کش و بهینهسازی برنامه میتوانند مؤثر باشند.
استفاده از Rate Limiting
Rate Limiting به معنای محدودسازی نرخ درخواستها یا ارتباطات در یک بازه زمانی است.
برای مثال، میتوان برای برخی APIها یا عملیات حساس، محدودیت منطقی تعداد درخواست تعریف کرد.
این محدودیت باید متناسب با رفتار کاربران واقعی باشد.
تنظیم بسیار سختگیرانه ممکن است باعث اختلال کاربران پشت NAT، شبکههای سازمانی یا سرویسهای خودکار معتبر شود.
استفاده از CDN و محافظت لبه شبکه
برای وبسایتهایی که در معرض حملات حجمی قرار دارند، استفاده از ظرفیت محافظتی ارائهدهنده شبکه یا سرویسهای تخصصی DDoS اهمیت زیادی دارد.
این سرویسها میتوانند بخشی از ترافیک نامطلوب را پیش از رسیدن به سرور اصلی مدیریت کنند.
بااینحال، هیچ راهکاری نباید بدون بررسی ظرفیت، پوشش و محدودیتهای آن بهعنوان محافظت قطعی در برابر تمام حملات معرفی شود.
بررسی عملکرد فایروال بعد از تنظیم
پس از فعالکردن Firewall، کار مدیر سرور تمام نشده است.
قوانین باید از نظر عملکرد، امنیت و تأثیر روی سرویسهای واقعی بررسی شوند.
بررسی دسترسی وبسایت
ابتدا باید مطمئن شوید سایت از طریق HTTPS قابل دسترسی است.
برای بررسی پاسخ HTTP میتوان از دستور زیر استفاده کرد:
curl -I https://example.com
دامنه نمونه باید با دامنه واقعی سایت جایگزین شود.
این بررسی به تشخیص بخشی از مشکلات دسترسی کمک میکند، اما بهتنهایی تمام مسیرهای شبکه و عملکرد برنامه را آزمایش نمیکند.
بهتر است تست از خارج سرور و ترجیحاً از چند مسیر شبکه معتبر نیز انجام شود.
بررسی اتصال SSH
پیش از بستن نشست مدیریتی فعلی، یک اتصال SSH جدید برقرار کنید.
اگر اتصال جدید موفق باشد، احتمال قطع دسترسی مدیریتی کاهش پیدا میکند.
همچنین باید بررسی شود دسترسی از آدرسهای غیرمجاز طبق سیاست تعیینشده محدود شده باشد.
این آزمایش باید صرفاً روی سرورها و شبکههایی انجام شود که مالک یا مسئول مجاز مدیریت آنها هستید.
بررسی سرویسهای داخلی
پایگاه داده، Redis، سرویس ایمیل و سایر وابستگیها باید پس از تغییر قوانین همچنان بهدرستی کار کنند.
ممکن است سایت در مرورگر باز شود، اما بخشی از عملکرد آن به دلیل مسدودشدن یک ارتباط داخلی دچار مشکل باشد.
برای مثال، اختلال در ارتباط برنامه با سرویس صف میتواند روی اجرای وظایف پسزمینه تأثیر بگذارد.
بررسی لاگهای فایروال
لاگها میتوانند اطلاعاتی درباره ارتباطات مسدودشده، آدرسهای مبدأ و الگوهای غیرمعمول ارائه دهند.
بااینحال، هر ارتباط مسدودشده الزاماً نشانه حمله نیست.
گاهی سرویس داخلی یا یک ابزار مانیتورینگ به دلیل نبود قانون مناسب مسدود میشود.
بنابراین تحلیل رویدادها باید با درنظرگرفتن نقش سرور و رفتار معمول شبکه انجام شود.
مانیتورینگ و نگهداری فایروال سرور
فایروال یک ابزار قابل نصب و فراموشکردن نیست.
با تغییر سرویسهای سرور، معماری شبکه یا نیازهای کسبوکار، قوانین نیز باید بازبینی شوند.
بازبینی دورهای قوانین
بهتر است بهصورت دورهای بررسی شود کدام قوانین همچنان موردنیاز هستند.
ممکن است پورتی برای یک پروژه آزمایشی باز شده باشد و پس از پایان پروژه دیگر کاربردی نداشته باشد.
قوانین بلااستفاده باید پس از بررسی وابستگیها حذف یا اصلاح شوند.
همچنین توضیح و مستندسازی هدف هر قانون باعث سادهترشدن نگهداری فایروال میشود.
هشدار درباره تغییرات غیرمنتظره
در زیرساختهای حساس، تغییرات قوانین فایروال بهتر است ثبت و کنترل شوند.
برای نمونه، اضافهشدن ناگهانی دسترسی عمومی به پورت پایگاه داده باید قابل شناسایی باشد.
ابزارهای مانیتورینگ و مدیریت پیکربندی میتوانند در تشخیص تغییرات و جلوگیری از انحراف تنظیمات نقش داشته باشند.
بررسی سازگاری بعد از بهروزرسانی
بهروزرسانی سیستمعامل، تغییر نسخه Docker، اضافهشدن رابط شبکه یا نصب پنل جدید ممکن است بر قوانین و مسیرهای شبکه تأثیر بگذارد.
پس از تغییرات مهم، باید وضعیت فایروال و دسترسی سرویسها مجدداً بررسی شود.
در محیطهای حرفهای، قوانین امنیتی بهتر است بهصورت نسخهبندیشده و قابل بازبینی مدیریت شوند.
اشتباهات رایج در تنظیم فایروال سرور
اشتباه در پیکربندی Firewall میتواند هم امنیت را کاهش دهد و هم دسترسی کاربران به سرویس را مختل کند.
شناخت خطاهای متداول به جلوگیری از مشکلات عملیاتی کمک میکند.
۱. فعالکردن فایروال پیش از بررسی SSH
یکی از خطرناکترین اشتباهات، فعالکردن سیاست مسدودسازی ورودی بدون مجازکردن مسیر مدیریت سرور است.
در این شرایط ممکن است مدیر اتصال فعلی را از دست بدهد و نتواند دوباره به سرور وارد شود.
راهکار مناسب، بررسی پورت واقعی SSH، آزمایش قوانین و اطمینان از وجود کنسول بازیابی است.
۲. بازگذاشتن تمام پورتها برای جلوگیری از اختلال
گاهی مدیر برای حل سریع یک مشکل شبکه، تمام پورتها را باز میکند.
این اقدام ممکن است موقتاً اختلال را برطرف کند، اما سطح حمله سرور را بهشدت افزایش میدهد.
بهتر است ابتدا مشخص شود کدام ارتباط مسدود شده و فقط همان دسترسی ضروری مجاز شود.
۳. استفاده از قوانین عمومی برای سرویسهای حساس
سرویسهایی مانند پایگاه داده، Redis و داشبوردهای مدیریتی معمولاً به دسترسی عمومی نیاز ندارند.
تعریف قانون دسترسی از تمام IPها برای این سرویسها میتواند خطرناک باشد.
سیاست مناسب، محدودسازی آنها به میزبانها یا شبکههای مورد اعتماد است.
۴. نادیدهگرفتن IPv6
برخی مدیران فقط قوانین IPv4 را تنظیم میکنند.
اگر سرور IPv6 فعال و قابل دسترس داشته باشد، ممکن است بخشی از سیاستهای امنیتی روی آن اعمال نشده باشد.
به همین دلیل باید وضعیت هر دو خانواده آدرس بررسی شود.
در IPv6، کنترل صحیح پیامهای ضروری ICMPv6 نیز اهمیت دارد.
۵. تصور اینکه فایروال جایگزین WAF است
فایروال شبکه معمولاً برای بررسی کامل محتوای درخواستهای وب طراحی نشده است.
بنابراین نباید انتظار داشت تمام حملات SQL Injection، XSS یا سوءاستفاده از آسیبپذیریهای برنامه را متوقف کند.
این تهدیدات به کنترلهای امنیتی در سطح برنامه و WAF نیز نیاز دارند.
۶. نادیدهگرفتن قوانین Docker
منتشرکردن پورت کانتینر بدون بررسی رفتار فایروال میزبان ممکن است باعث دسترسی ناخواسته به سرویس شود.
در چنین شرایطی باید مسیر واقعی بستهها و قوانین مربوط به کانتینرها بررسی شوند.
۷. اعمال تغییرات بدون آزمایش
تعریف قانون جدید به معنای صحیحبودن آن نیست.
پس از هر تغییر باید دسترسیهای مجاز و غیرمجاز، سرویسهای وابسته و مسیر مدیریتی آزمایش شوند.
۸. حذف قوانین بدون مستندسازی
ممکن است یک قانون قدیمی همچنان برای سرویس ضروری استفاده شود.
حذف آن بدون بررسی وابستگیها میتواند باعث اختلالی شود که تشخیص علت آن دشوار است.
مستندسازی هدف و مالک هر قانون اهمیت زیادی دارد.
۹. اتکای کامل به فایروال
فایروال بهتنهایی نمیتواند مانع تمام حملات شود.
نرمافزار آسیبپذیر، رمز عبور ضعیف، دسترسیهای بیشازحد و تنظیمات اشتباه برنامه همچنان خطرآفرین هستند.
امنیت سرور باید چندلایه طراحی شود.
۱۰. بیتوجهی به رویدادها و تغییرات شبکه
حتی اگر فایروال در زمان راهاندازی درست تنظیم شده باشد، تغییرات بعدی ممکن است سیاستهای آن را نامناسب کند.
بررسی دورهای لاگها، قوانین و سرویسهای فعال بخش مهمی از نگهداری امنیت است.
چکلیست امنیتی تنظیم فایروال وبسرور
برای ارزیابی وضعیت فایروال سرور، موارد زیر را بررسی کنید:
- تمام سرویسها و پورتهای در حال استفاده شناسایی شده باشند.
- سیاست دسترسی ورودی براساس اصل حداقل دسترسی تعریف شده باشد.
- مسیر مدیریتی SSH محدود و از نظر دسترسی آزمایش شده باشد.
- فقط پورتهای ضروری وب در معرض اینترنت قرار داشته باشند.
- پایگاه داده و سرویسهای کش دسترسی عمومی غیرضروری نداشته باشند.
- قوانین IPv4 و IPv6 بررسی شده باشند.
- پورتهای منتشرشده Docker بهصورت مستقل کنترل شوند.
- فایروال ابری و فایروال سیستمعامل با یکدیگر هماهنگ باشند.
- دسترسی مستقیم به Origin در معماری CDN محدود شده باشد.
- سیاست ثبت لاگ و نگهداری رویدادهای امنیتی وجود داشته باشد.
- سرویسهای حساس از احراز هویت مناسب استفاده کنند.
- قوانین بلااستفاده و آزمایشی شناسایی و حذف شوند.
- تغییرات فایروال قبل از اجرا بررسی و پس از اجرا آزمایش شوند.
- روش بازیابی دسترسی مدیریتی مشخص باشد.
- محدودسازی ترافیک خروجی متناسب با نیاز زیرساخت ارزیابی شود.
- از تنظیمات امنیتی و پیکربندیهای مهم نسخه پشتیبان تهیه شود.
- ابزارهای WAF و Rate Limiting در صورت نیاز استفاده شوند.
- وضعیت فایروال پس از تغییرات مهم سیستمعامل یا شبکه بازبینی شود.
این چکلیست میتواند مبنایی برای ارزیابی اولیه امنیت وبسرور باشد، اما جایگزین ارزیابی تخصصی معماری و آزمون امنیتی مجاز نیست. 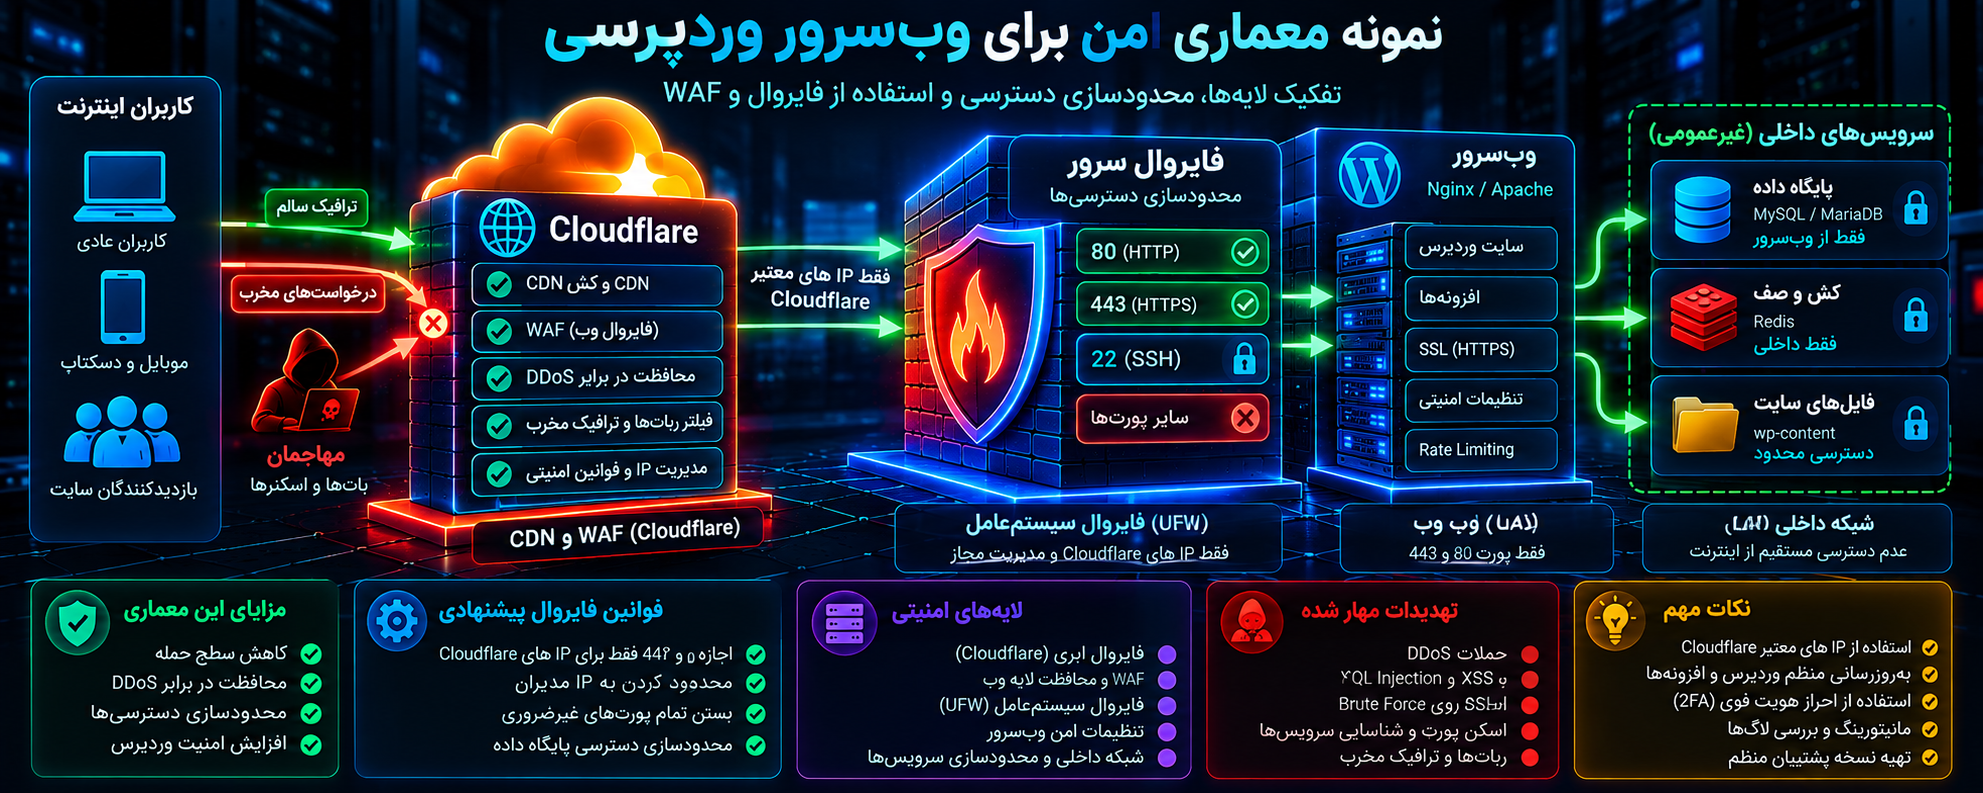
نمونه معماری امن برای وبسرور وردپرسی
برای درک کاربرد عملی فایروال، یک سناریوی فرضی را بررسی میکنیم.
فرض کنید یک فروشگاه اینترنتی با وردپرس و ووکامرس روی سرور Ubuntu اجرا میشود.
وبسرور Nginx، پایگاه داده MariaDB و سرویس Redis نیز در همان زیرساخت قرار دارند.
معماری اول: تمام سرویسها روی یک سرور
در این ساختار، سیاست پیشنهادی میتواند چنین باشد:
- پورت HTTPS برای کاربران وبسایت در دسترس باشد.
- پورت HTTP در صورت نیاز برای انتقال به HTTPS استفاده شود.
- SSH فقط از مسیر مدیریتی مجاز باشد.
- MariaDB از اینترنت عمومی قابل دسترس نباشد.
- Redis فقط در محدوده موردنیاز برنامه اجرا شود.
- پورتهای ابزارهای آزمایشی و داشبوردهای داخلی عمومی نباشند.
- WAF برای بررسی درخواستهای وب در لایه مناسب فعال باشد.
- لاگهای وبسرور و فایروال بهصورت منظم بررسی شوند.
در این معماری، هدف اصلی کاهش سطح حمله بدون ایجاد اختلال در خدمات فروشگاه است.
معماری دوم: وردپرس پشت CDN و پایگاه داده جداگانه
در ساختار پیشرفتهتر، ممکن است سایت از CDN، سرور برنامه و پایگاه داده خصوصی استفاده کند.
در این حالت مسیر ارتباطی میتواند به شکل زیر باشد:
کاربر اینترنت ← CDN و WAF ← وبسرور اصلی ← شبکه خصوصی ← پایگاه داده
در این معماری، فایروال باید ارتباطات هر مرحله را بهصورت جداگانه کنترل کند.
برای نمونه، سرور پایگاه داده فقط درخواستهای مجاز سرور برنامه را دریافت میکند.
همچنین دسترسی مدیریتی میتواند از طریق شبکه خصوصی یا VPN انجام شود.
مزیت این طراحی، تفکیک بهتر نقشها و امکان تعریف سیاستهای مستقل برای بخشهای حساس است.
البته امنیت نهایی به پیادهسازی صحیح، مدیریت هویتها، بهروزرسانیها و سایر کنترلهای دفاعی نیز وابسته است.
عیبیابی مشکلات رایج بعد از فعالکردن Firewall
گاهی پس از تغییر فایروال، وبسایت یا یکی از سرویسها دچار اختلال میشود.
تشخیص دقیق علت اهمیت دارد؛ زیرا هر خطای اتصال الزاماً به فایروال مربوط نیست.
سایت پس از فعالسازی فایروال باز نمیشود
ابتدا باید وضعیت وبسرور، پورتهای در حال گوشدادن و قوانین فایروال بررسی شود.
سپس وضعیت فایروال ارائهدهنده و مسیر DNS یا CDN نیز کنترل شود.
ممکن است وبسرور اصلاً روی پورت موردنظر فعال نباشد یا Load Balancer به سرور مقصد دسترسی نداشته باشد.
خطای Connection Timed Out
این خطا میتواند به دلیل اختلال مسیر شبکه، مسدودسازی ترافیک، مشکل سرویس مقصد یا عوامل دیگر ایجاد شود.
بررسی صرف قوانین UFW برای تشخیص علت کافی نیست.
باید ارتباط از مبدأ، مسیر شبکه، فایروال زیرساخت و وضعیت سرویس بررسی شود.
خطای Connection Refused
این وضعیت معمولاً نشان میدهد تلاش اتصال با پاسخ ردشدن مواجه شده است.
ممکن است سرویس روی پورت موردنظر در حال گوشدادن نباشد یا یک جزء شبکه ارتباط را فعالانه رد کند.
بنابراین این خطا نیز بهتنهایی اثبات نمیکند مشکل از فایروال است.
سایت باز میشود اما بعضی امکانات کار نمیکنند
اگر صفحه اصلی سایت باز میشود ولی ارسال ایمیل، پرداخت یا ارتباط با API مشکل دارد، باید ترافیک خروجی و سرویسهای وابسته بررسی شوند.
ممکن است ارتباط به یک سرویس خارجی یا داخلی به دلیل سیاست فایروال محدود شده باشد.
خطای 403 یا 502 بعد از تغییر تنظیمات
خطای 403 ممکن است از مجوزهای برنامه، قوانین وبسرور یا WAF ناشی شود.
خطای 502 نیز معمولاً به مشکل ارتباط پراکسی با سرویس بالادستی یا پاسخ نامعتبر آن مربوط است.
فایروال میتواند در بعضی سناریوها بهصورت غیرمستقیم در این مشکلات نقش داشته باشد، اما هر دو خطا دلایل احتمالی مختلفی دارند.
برای عیبیابی باید لاگهای وبسرور، سرویس برنامه، WAF و فایروال در کنار یکدیگر بررسی شوند.
بهترین روشهای افزایش امنیت فایروال سرور
برای دستیابی به امنیت پایدار، مدیریت فایروال باید بخشی از فرایند نگهداری سرور باشد.
استفاده از اصل حداقل دسترسی
هر سرویس فقط باید ارتباطاتی را دریافت کند که برای انجام وظیفه خود واقعاً به آن نیاز دارد.
این اصل هم برای ارتباطات ورودی و هم برای ارتباطات میان سرورها و شبکههای داخلی اهمیت دارد.
تفکیک محیطهای عملیاتی و آزمایشی
بهتر است محیط توسعه، آزمایش و تولید از نظر دسترسی شبکه تا حد امکان تفکیک شوند.
یک سرویس آزمایشی که بهطور ناخواسته عمومی شده است میتواند خطر امنیتی ایجاد کند.
بازبینی دسترسی پیمانکاران و مدیران
دسترسیهای موقت باید تاریخ انقضا یا فرایند بازبینی مشخص داشته باشند.
پس از پایان همکاری یا تغییر مسئولیتها، قوانین مربوط به دسترسی مدیریتی باید اصلاح شوند.
مدیریت تغییرات و مستندسازی
قوانین مهم باید دارای دلیل مشخص، مسئول تعریفکننده و تاریخ بازبینی باشند.
در زیرساختهای سازمانی، استفاده از فرایند تأیید تغییرات و مدیریت پیکربندی میتواند احتمال خطا را کاهش دهد.
استفاده از دفاع چندلایه
فایروال سرور باید همراه با بهروزرسانی منظم، WAF، احراز هویت قوی، نظارت امنیتی، نسخه پشتیبان و سیاستهای کنترل دسترسی استفاده شود.
هر لایه بخشی از تهدیدات را پوشش میدهد و هیچکدام بهتنهایی تضمینکننده امنیت کامل نیستند.
سؤالات متداول درباره فایروال سرور
فایروال سرور چیست؟
فایروال سرور یک ابزار یا سیستم امنیتی است که ارتباطات ورودی و خروجی سرور را براساس قوانین مشخص کنترل میکند. هدف آن جلوگیری از دسترسی غیرضروری، محدودسازی سرویسهای حساس و کاهش سطح حمله زیرساخت است.
آیا تمام سرورها به Firewall نیاز دارند؟
تقریباً هر سروری که دارای ارتباط شبکه است، به سیاست کنترل دسترسی نیاز دارد. این سیاست ممکن است در سطح سیستمعامل، شبکه، زیرساخت ابری یا ترکیبی از آنها اجرا شود. نوع پیادهسازی به معماری و سطح خطر بستگی دارد.
آیا فعالکردن فایروال باعث کاهش سرعت سایت میشود؟
فایروال برای بررسی ترافیک از منابع پردازشی استفاده میکند، اما در پیکربندیهای معمول و مناسب، سربار آن اغلب محدود است. تأثیر واقعی به حجم ترافیک، پیچیدگی قوانین، سختافزار و نوع فایروال بستگی دارد.
بهترین فایروال برای سرور Ubuntu چیست؟
UFW برای بسیاری از سناریوهای معمول Ubuntu گزینه ساده و مناسبی است. بااینحال، در محیطهای پیچیده ممکن است nftables یا سامانههای مدیریتی دیگر انتخاب بهتری باشند. بهترین گزینه به نیاز شبکه و ابزارهای موجود بستگی دارد.
تفاوت UFW و firewalld چیست؟
UFW رابطی ساده برای مدیریت قوانین فایروال است که در Ubuntu کاربرد فراوانی دارد. firewalld از مفاهیمی مانند Zone و پیکربندی جاری و دائمی استفاده میکند و در بسیاری از توزیعهای خانواده Red Hat رایج است.
آیا با فعالکردن Firewall سایت هک نمیشود؟
خیر. فایروال یک لایه دفاعی مهم است، اما نمیتواند تمام آسیبپذیریهای نرمافزار، حملات مبتنی بر حساب کاربری یا مشکلات امنیتی برنامه را از بین ببرد. امنیت مناسب نیازمند مجموعهای از کنترلهای مکمل است.
آیا فایروال سرور جلوی حملات SQL Injection را میگیرد؟
فایروال سنتی شبکه معمولاً برای تحلیل دقیق درخواستهای SQL Injection طراحی نشده است. WAF ممکن است بخشی از این حملات را شناسایی کند، اما راهکار اصلی، توسعه امن برنامه و استفاده صحیح از پرسوجوهای پارامتری است.
آیا باید پورت SSH را ببندیم؟
اگر مدیریت سرور از طریق SSH انجام میشود، بستن کامل آن بدون مسیر جایگزین میتواند دسترسی مدیر را قطع کند. بهتر است SSH فقط از آدرسها یا مسیرهای مدیریتی مورد اعتماد قابل دسترس باشد و احراز هویت امن برای آن فعال شود.
آیا فایروال برای سایت وردپرسی ضروری است؟
فایروال برای محافظت از سرویسهای زیرساختی سایت وردپرسی اهمیت زیادی دارد. همچنین استفاده از WAF و کنترلهای امنیتی برنامه میتواند به محافظت بهتر در برابر درخواستهای مخرب کمک کند.
آیا Cloudflare جایگزین فایروال سرور است؟
خیر. Cloudflare و سرویسهای مشابه میتوانند امکانات امنیتی شبکه و وب فراهم کنند، اما کنترل دسترسی خود سرور و محافظت از سرویسهای داخلی همچنان ضروری است. فایروال Origin باید متناسب با معماری CDN تنظیم شود.
آیا بستن پورت 3306 باعث اختلال وردپرس میشود؟
اگر وردپرس و پایگاه داده از طریق localhost یا مسیر داخلی مجاز ارتباط برقرار کنند، مسدودکردن دسترسی عمومی به پورت 3306 معمولاً باعث اختلال نمیشود. اما در معماریهایی که پایگاه داده روی سرور دیگری است، باید مسیر ارتباط داخلی حفظ شود.
چگونه بفهمیم فایروال سرور فعال است؟
در Ubuntu میتوان از دستور sudo ufw status verbose و در سیستمهای دارای firewalld از دستور sudo firewall-cmd --state استفاده کرد. همچنین لازم است فایروالهای ابری و قوانین واقعی شبکه بررسی شوند.
آیا Firewall میتواند حملات DDoS را متوقف کند؟
فایروال میتواند بخشی از ترافیک نامطلوب را کنترل کند، اما در برابر حملات حجمی بزرگ که ظرفیت شبکه را اشباع میکنند، فایروال محلی بهتنهایی کافی نیست. محافظت مناسب ممکن است به تجهیزات بالادستی و سرویسهای تخصصی نیاز داشته باشد.
آیا میتوان همزمان از فایروال سرور و WAF استفاده کرد؟
بله. این دو ابزار نقش مکمل دارند. فایروال سرور دسترسی شبکه را کنترل میکند و WAF برای بررسی و فیلترکردن درخواستهای برنامه وب استفاده میشود. استفاده هماهنگ آنها میتواند امنیت زیرساخت را افزایش دهد.
جمعبندی: چگونه با تنظیم فایروال امنیت وبسرور را افزایش دهیم؟
فایروال سرور یکی از پایههای اصلی محافظت از زیرساخت وب است. این ابزار با کنترل ارتباطات ورودی و خروجی، جلوگیری از دسترسی عمومی به سرویسهای حساس و اجرای سیاستهای امنیتی مشخص، به کاهش سطح حمله کمک میکند.
بااینحال، امنیت فایروال بیشتر از آنکه به نصب یک نرمافزار وابسته باشد، به طراحی درست قوانین و شناخت نیازهای واقعی سرور بستگی دارد.
برای یک وبسرور معمولی، مهمترین اقدامات شامل شناسایی سرویسهای فعال، محدودسازی پورتهای غیرضروری، محافظت از SSH، جلوگیری از دسترسی مستقیم به پایگاه داده، بررسی IPv6 و آزمایش قوانین بعد از اعمال تغییرات است.
در سرورهایی که از Docker، CDN یا زیرساخت ابری استفاده میکنند، باید ارتباط میان لایههای مختلف فایروال نیز بهدقت بررسی شود. همچنین برای سایتهای وردپرسی و فروشگاههای اینترنتی، استفاده از WAF و کنترلهای امنیتی برنامه در کنار فایروال شبکه اهمیت دارد.
نباید فراموش کرد که Firewall بهتنهایی مانع تمام حملات سایبری نمیشود. بهروزرسانی منظم، مدیریت اصولی دسترسیها، احراز هویت قوی، مانیتورینگ و تهیه نسخه پشتیبان، اجزای ضروری یک راهبرد دفاع چندلایه هستند.
در نهایت، بهترین فایروال سرور فایروالی نیست که بیشترین تعداد قانون را داشته باشد؛ بلکه سیستمی است که فقط ارتباطات ضروری را مجاز کند، دسترسیهای حساس را محدود نگه دارد و بدون ایجاد اختلال در سرویسهای معتبر، بهطور مستمر قابل بررسی و مدیریت باشد.
مطالب مرتبط


