Fail2Ban چیست؟ چگونه با Fail2Ban از سرویسهای سرور محافظت کنیم؟
Fail2Ban یک ابزار امنیتی متنباز برای سرورهای لینوکسی است که با بررسی گزارشهای سیستم، تلاشهای ورود ناموفق و برخی رفتارهای مشکوک را شناسایی میکند. در این مقاله بررسی کردیم Fail2Ban چیست، چگونه کار میکند و چطور میتوان از آن برای محافظت از SSH، وبسرورها و سایر سرویسهای سرور استفاده کرد. همچنین روش نصب، تنظیم Jailها، مدیریت IPهای مسدودشده و رفع خطاهای رایج را توضیح دادیم. استفاده صحیح از Fail2Ban در کنار فایروال، احراز هویت امن و پایش امنیتی میتواند به افزایش امنیت سرور کمک کند.
Fail2Ban چیست؟ Fail2Ban یک ابزار امنیتی متنباز برای سرورهای لینوکسی است که با بررسی گزارشهای امنیتی یا Logها، تلاشهای مشکوک مانند ورود ناموفق مکرر، حملات Brute Force و بعضی رفتارهای غیرعادی را شناسایی میکند. این ابزار میتواند آدرس IP مبدأ را برای مدت مشخصی از طریق فایروال مسدود کند. با پیکربندی صحیح Fail2Ban میتوان امنیت سرویسهایی مانند SSH، Nginx، Apache، FTP و سرویسهای ایمیل را افزایش داد.
مقدمه: چرا استفاده از Fail2Ban برای امنیت سرور اهمیت دارد؟
سرورهایی که به اینترنت متصل هستند، بهصورت مداوم در معرض درخواستهای مختلف قرار میگیرند. بخشی از این درخواستها متعلق به کاربران واقعی است، اما تعداد قابلتوجهی نیز توسط رباتها، اسکنرهای خودکار و ابزارهای شناسایی سرویسهای آسیبپذیر ارسال میشود.
یکی از رایجترین تهدیدها علیه سرورهای لینوکسی، تلاش برای دسترسی غیرمجاز به سرویسهای احراز هویت است. مهاجمان ممکن است با امتحان کردن رمزهای عبور مختلف، حسابهای کاربری ضعیف را شناسایی کنند یا از اطلاعات ورود افشاشده برای دسترسی به سرویسها استفاده کنند.
این وضعیت بهخصوص برای سرویس SSH اهمیت دارد. SSH امکان مدیریت از راه دور سرور را فراهم میکند و اگر بدون محدودیت مناسب در دسترس اینترنت قرار بگیرد، ممکن است هدف تلاشهای مکرر ورود قرار گیرد.
در چنین شرایطی، ابزار Fail2Ban میتواند نقش یک لایه دفاعی مؤثر را ایفا کند.
بهجای اینکه مدیر سرور تمام تلاشهای ناموفق را بهصورت دستی بررسی کند، Fail2Ban میتواند رویدادهای مشخصی را در گزارشهای سیستم شناسایی کرده و طبق سیاستهای تعریفشده واکنش نشان دهد.
البته نکته مهم این است که Fail2Ban جایگزین تنظیمات امنیتی صحیح سرور نیست. این ابزار باید در کنار احراز هویت امن، فایروال، بهروزرسانی نرمافزارها و محدودسازی دسترسی استفاده شود.
در این آموزش از رخنهکاو، عملکرد Fail2Ban، روش نصب، تنظیمات مهم، محافظت از سرویسهای مختلف، بررسی مسدودسازیها و مشکلات رایج آن را بهصورت کاربردی بررسی میکنیم.
Fail2Ban چیست و چه کاربردی دارد؟
Fail2Ban یک نرمافزار امنیتی مبتنی بر زبان Python است که برای شناسایی رویدادهای مشخص در گزارشهای سرویسها و اجرای اقدامات دفاعی طراحی شده است.
مهمترین کاربرد Fail2Ban، کاهش تعداد تلاشهای تکراری و مشکوک از یک آدرس IP است.
برای مثال، تصور کنید یک سرور لینوکسی دارای سرویس SSH باشد و از یک آدرس IP مشخص، چندین درخواست ورود با رمز عبور اشتباه دریافت کند.
در شرایط عادی، این رویدادها در گزارشهای سیستم ثبت میشوند. اما بدون ابزار نظارتی مناسب، ممکن است واکنش خودکاری به آنها صورت نگیرد.
Fail2Ban این گزارشها را بررسی میکند و در صورتی که تعداد خطاها از آستانه تعریفشده عبور کند، آدرس IP مربوطه را برای مدتی مسدود میکند.
این رفتار باعث میشود ادامه تلاشهای مکرر از همان مبدأ دشوارتر شود.
آیا Fail2Ban یک فایروال است؟
خیر. Fail2Ban بهتنهایی یک فایروال مستقل محسوب نمیشود.
این ابزار اطلاعات امنیتی را از گزارشها دریافت میکند، شرایط تعریفشده را بررسی میکند و در صورت نیاز، از سازوکارهای فایروال سیستم برای اعمال محدودیت استفاده میکند.
برای نمونه، Fail2Ban میتواند با ابزارهایی مانند موارد زیر همکاری کند:
- nftables: چارچوب مدرن فیلترینگ بستهها در لینوکس.
- iptables: ابزار مدیریت قوانین فایروال مبتنی بر Netfilter.
- UFW: رابط سادهتر مدیریت فایروال که در بسیاری از سرورهای Ubuntu استفاده میشود.
- firewalld: سامانه مدیریت فایروال که در بعضی توزیعهای مبتنی بر Red Hat کاربرد دارد.
بنابراین Fail2Ban بیشتر یک سیستم تشخیص رویداد و واکنش خودکار است که از امکانات فایروال برای اعمال تصمیمهای امنیتی استفاده میکند.
تفاوت Fail2Ban با IDS و IPS چیست؟
سامانههای IDS یا Intrusion Detection System برای شناسایی فعالیتهای مشکوک طراحی شدهاند.
در مقابل، سامانههای IPS یا Intrusion Prevention System علاوه بر شناسایی تهدید، توانایی اجرای اقدامات پیشگیرانه را نیز دارند.
Fail2Ban از نظر عملکرد، برخی ویژگیهای یک سیستم تشخیص و جلوگیری مبتنی بر گزارش را ارائه میدهد؛ زیرا میتواند رفتار مشخصی را شناسایی و آدرس مبدأ را مسدود کند.
بااینحال، Fail2Ban یک سامانه جامع تحلیل ترافیک شبکه یا جایگزین کامل IDS و IPS سازمانی نیست.
این ابزار معمولاً محتوای تمام بستههای شبکه را بررسی نمیکند و تصمیمهای آن عمدتاً براساس اطلاعات ثبتشده توسط سرویسها اتخاذ میشود.
چه زمانی استفاده از Fail2Ban ضروریتر است؟
اهمیت استفاده از Fail2Ban در سرورهایی افزایش پیدا میکند که دارای سرویسهای احراز هویت قابلدسترسی از اینترنت هستند.
از جمله این محیطها میتوان به سرورهای VPS، سرورهای اختصاصی، هاستهای مدیریتشده توسط کاربر و سرورهای میزبانی وب اشاره کرد.
بااینحال، حتی اگر SSH فقط با کلید عمومی قابلاستفاده باشد، Fail2Ban همچنان میتواند برای پایش و محدودسازی بعضی رفتارهای مشکوک مفید باشد.
میزان نیاز به آن به معماری شبکه، سطح دسترسی سرویسها و کنترلهای امنیتی موجود بستگی دارد. 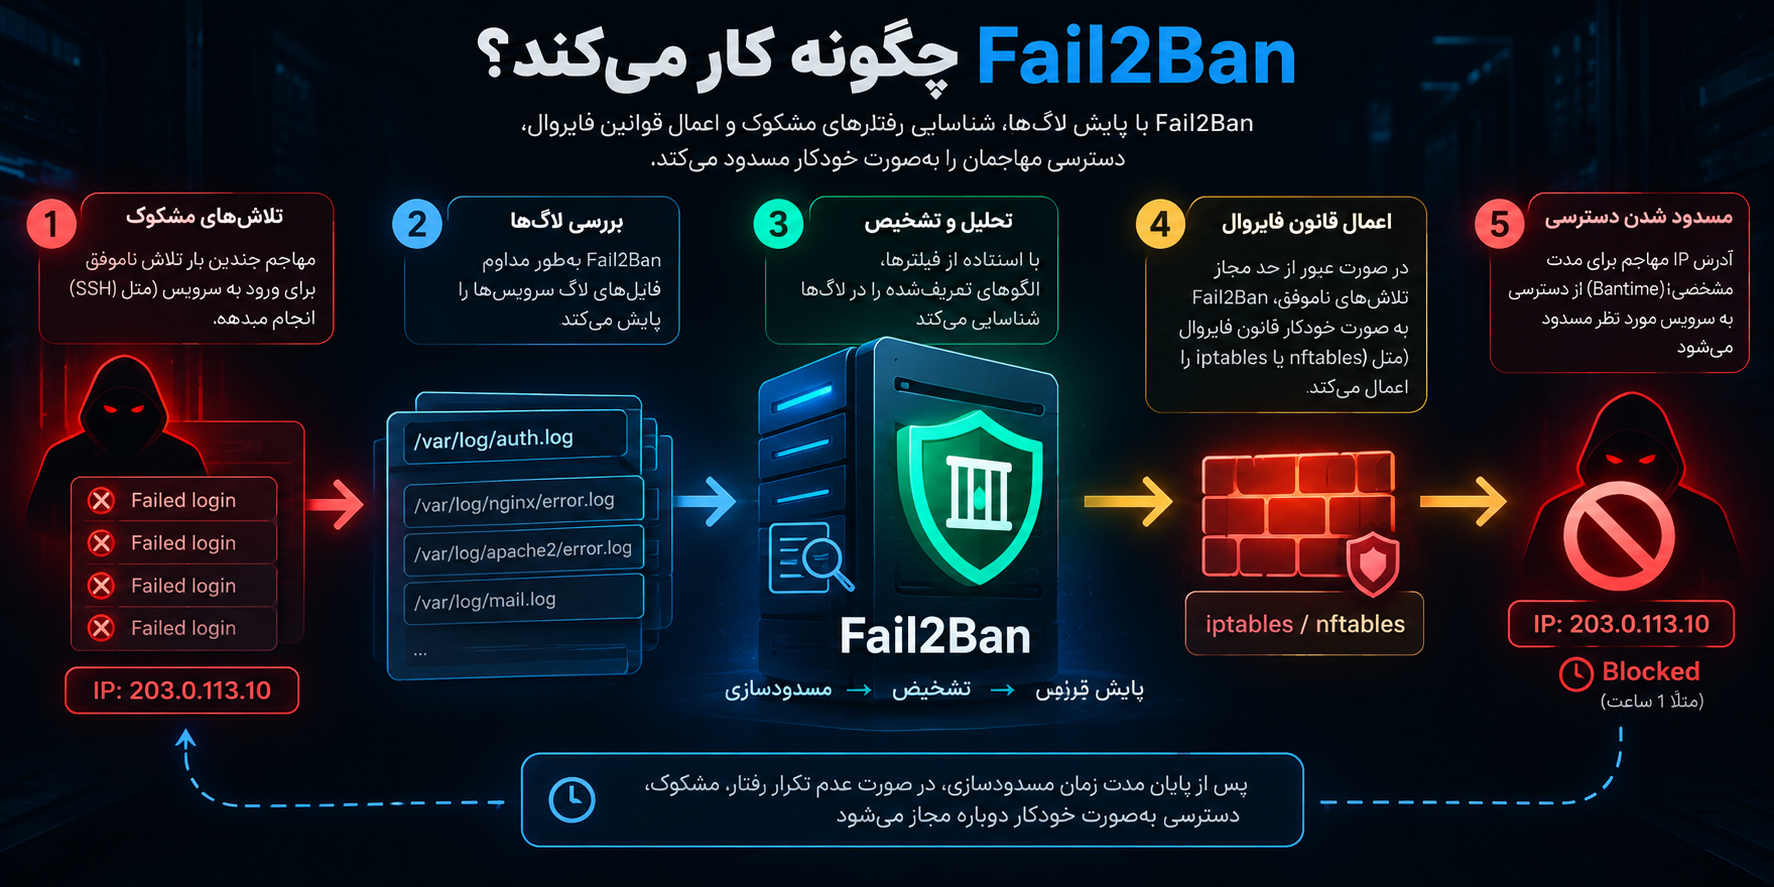
Fail2Ban چگونه کار میکند؟
برای درک دقیق عملکرد Fail2Ban، باید با فرآیند تشخیص، تصمیمگیری و اجرای محدودیت آشنا شویم.
این فرآیند از ثبت یک رویداد در سرویس آغاز میشود و در صورت تحقق شرایط تعریفشده، به مسدودسازی آدرس IP میرسد.
مرحله اول: ثبت رویداد در گزارشهای سیستم
هنگامی که یک کاربر تلاش میکند به SSH متصل شود، سرویس مربوطه اطلاعات مشخصی از وضعیت اتصال یا احراز هویت ثبت میکند.
این اطلاعات ممکن است شامل زمان رویداد، آدرس IP مبدأ، نام سرویس و نوع خطا باشد.
در سیستمهای لینوکسی، گزارشهای امنیتی میتوانند در فایلهایی مانند مسیرهای زیر قرار داشته باشند:
/var/log/auth.log
/var/log/secure
همچنین در بسیاری از توزیعهای جدید، بخشی از گزارشها در Systemd Journal نگهداری میشوند.
بنابراین محل ذخیره گزارشها به توزیع لینوکس و تنظیمات سرویس بستگی دارد.
مرحله دوم: شناسایی الگوی مشکوک
Fail2Ban با استفاده از فیلترهایی که معمولاً براساس عبارتهای منظم یا Regular Expression ساخته میشوند، رویدادهای موردنظر را شناسایی میکند.
این فیلترها میتوانند برای تشخیص تلاش ناموفق ورود، خطاهای احراز هویت یا رویدادهای امنیتی مشخص طراحی شده باشند.
برای مثال، یک فیلتر SSH میتواند پیامهای مرتبط با ورود ناموفق را از گزارشهای سرویس استخراج کند.
نکته مهم این است که هر خطا الزاماً نشانه حمله نیست. به همین دلیل، کیفیت فیلتر و انتخاب رویداد مناسب تأثیر مستقیمی بر دقت عملکرد Fail2Ban دارد.
مرحله سوم: شمارش تلاشهای ناموفق
بعد از شناسایی رویداد، Fail2Ban تعداد رخدادهای مرتبط با آدرس IP را در یک بازه زمانی مشخص بررسی میکند.
سه پارامتر مهم در این مرحله عبارتاند از:
maxretry: آستانه تعداد خطاهای مجاز.findtime: بازه زمانی بررسی خطاها.bantime: مدت مسدودسازی آدرس IP.
فرض کنید حداکثر تلاش ناموفق برابر با ۵ و بازه بررسی برابر با ۱۰ دقیقه باشد.
در این حالت، اگر پنج رویداد مطابق فیلتر برای یک IP در بازه تعیینشده ثبت شود، شرایط مسدودسازی آن IP فراهم میشود.
مرحله چهارم: اعمال قانون فایروال
پس از رسیدن تعداد رویدادها به آستانه تعیینشده، Fail2Ban یک Action یا اقدام دفاعی اجرا میکند.
این اقدام معمولاً شامل افزودن یک قانون مسدودسازی در فایروال سرور است.
بسته به تنظیمات، محدودیت میتواند روی پورتهای مشخص یا مجموعه گستردهتری از ارتباطات اعمال شود.
برای نمونه، ممکن است یک آدرس فقط از اتصال به SSH محروم شود، اما همچنان امکان استفاده از سرویس وب را داشته باشد.
مرحله پنجم: پایان مسدودسازی
در حالت مسدودسازی موقت، پس از پایان مدت تعیینشده، Fail2Ban میتواند محدودیت را بردارد.
مدت مسدودسازی ممکن است ثابت باشد یا براساس سابقه رفتار IP افزایش پیدا کند.
همچنین مدیر سرور میتواند در صورت نیاز، آدرس IP را بهصورت دستی از فهرست مسدودشده خارج کند.
این چرخه باعث میشود مدیریت بخشی از تلاشهای مشکوک بدون نیاز به مداخله مداوم مدیر سرور انجام شود. 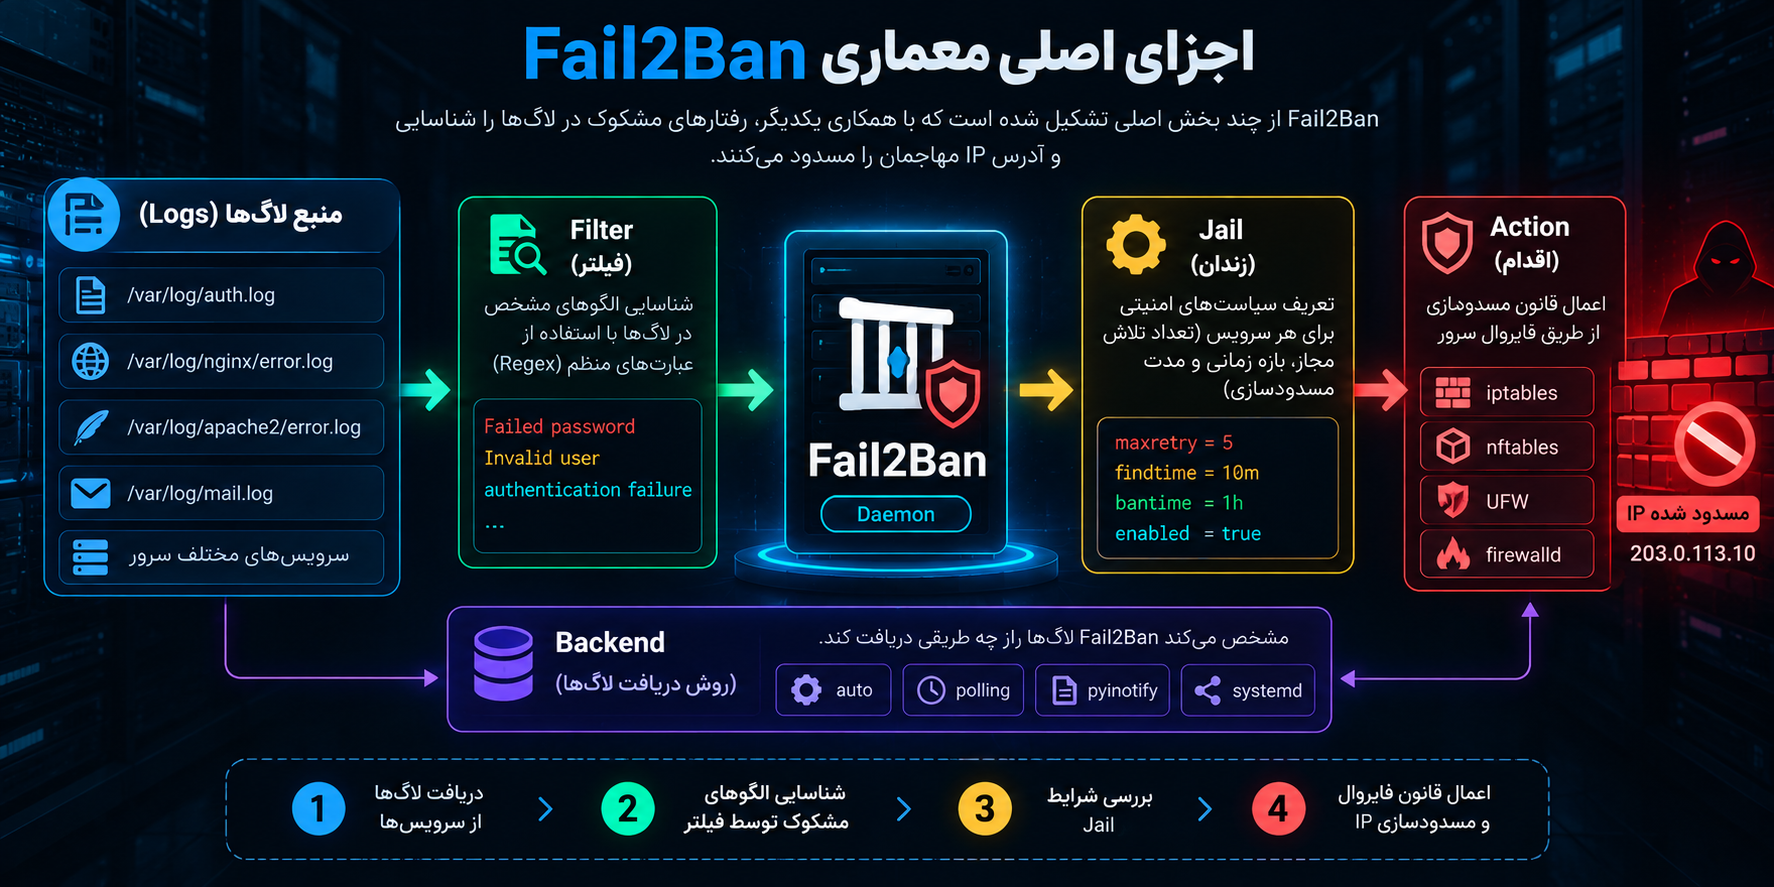
اجزای اصلی معماری Fail2Ban
برای پیکربندی حرفهای Fail2Ban باید چهار مفهوم Jail، Filter، Action و Backend را بشناسیم.
این اجزا تعیین میکنند چه اطلاعاتی بررسی شود، چه رفتاری مشکوک محسوب شود و پس از تشخیص چه اقدامی انجام گیرد.
Jail چیست؟
Jail به مجموعهای از تنظیمات گفته میشود که یک فیلتر، منبع گزارش و اقدام دفاعی را به یکدیگر متصل میکند.
به زبان ساده، هر Jail یک سیاست امنیتی برای یک سرویس یا گروهی از رویدادها است.
برای مثال، Jail مربوط به SSH میتواند تعیین کند پس از چند تلاش ناموفق و در چه بازه زمانی، آدرس IP مسدود شود.
در یک سرور میتوان چندین Jail فعال داشت که هرکدام تنظیمات مستقلی داشته باشند.
Filter چیست؟
Filter بخشی است که مشخص میکند کدام رویدادهای ثبتشده در گزارشها باید بهعنوان خطا یا رفتار مشکوک شناسایی شوند.
فیلترهای Fail2Ban معمولاً در مسیر زیر قرار دارند:
/etc/fail2ban/filter.d/
برای سرویسهای شناختهشده مانند SSH، Nginx و Apache فیلترهای آمادهای وجود دارد.
در سرویسهای اختصاصی نیز امکان تعریف فیلتر سفارشی وجود دارد؛ البته چنین فیلترهایی باید قبل از استفاده در محیط عملیاتی آزمایش شوند.
Action چیست؟
Action اقدام اجرایی پس از تشخیص شرایط مسدودسازی است.
برای مثال، Action میتواند یک قانون در nftables ایجاد کند یا از طریق ابزار دیگری محدودیت شبکه اعمال کند.
فایلهای مربوط به Action معمولاً در مسیر زیر قرار میگیرند:
/etc/fail2ban/action.d/
انتخاب Action مناسب باید با نوع فایروال و معماری شبکه سرور هماهنگ باشد.
Backend چیست؟
Backend مشخص میکند Fail2Ban اطلاعات را از چه روشی دریافت کند.
برخی Backendها فایلهای گزارش را بررسی میکنند و برخی دیگر به Systemd Journal متصل میشوند.
مهمترین گزینهها عبارتاند از:
| Backend | کاربرد |
|---|---|
| auto | انتخاب خودکار روش مناسب برای خواندن فایلهای گزارش، با رفتار وابسته به نسخه |
| polling | بررسی دورهای تغییرات فایلها |
| pyinotify | دریافت رویدادهای تغییر فایل از سیستم |
| systemd | دریافت گزارشها از Systemd Journal |
نکته مهم این است که هنگام استفاده از backend = systemd، تنظیمات مربوط به logpath مانند حالت فایلمحور استفاده نمیشوند و انتخاب رویدادها از طریق تنظیمات Journal انجام میشود.
Fail2Ban در برابر چه تهدیدهایی مؤثر است؟
Fail2Ban برای مقابله با تمام حملات سایبری طراحی نشده است. اثربخشی آن زمانی بیشتر است که یک رفتار مشکوک قابلشناسایی در گزارشهای سیستم وجود داشته باشد.
حملات Brute Force
حمله Brute Force یا تلاش فراگیر برای حدس رمز عبور، یکی از شناختهشدهترین موارد استفاده از Fail2Ban است.
در این حمله، مهاجم تعداد زیادی رمز عبور احتمالی را برای ورود به یک حساب امتحان میکند.
Fail2Ban با محدود کردن تلاشهای مکرر از یک IP میتواند سرعت این حمله را کاهش دهد.
البته اگر درخواستها از آدرسهای متعدد توزیع شوند، محدودیت مبتنی بر IP بهتنهایی کافی نخواهد بود.
حملات Password Spraying
در حمله Password Spraying، مهاجم تعداد محدودی رمز عبور رایج را روی حسابهای کاربری مختلف امتحان میکند.
این الگو ممکن است نسبت به حمله Brute Force کلاسیک، تعداد خطاهای کمتری برای هر حساب ایجاد کند.
اگر رویدادها از یک IP و با تعداد کافی ثبت شوند، Fail2Ban ممکن است بتواند آنها را شناسایی کند.
اما حملات کمتعداد، توزیعشده یا فاصلهدار ممکن است از آستانههای تنظیمشده عبور نکنند.
تلاش برای ورود به FTP
سرویسهای FTP و بعضی سامانههای انتقال فایل دارای سازوکار احراز هویت هستند.
اگر این سرویسها در دسترس اینترنت باشند، احتمال مشاهده تلاشهای ناموفق ورود وجود دارد.
Fail2Ban میتواند با استفاده از فیلتر مناسب، رویدادهای احراز هویت ناموفق را بررسی کند.
برای انتقال فایل، استفاده از SFTP مبتنی بر SSH یا سایر روشهای امنتر معمولاً نسبت به FTP بدون رمزنگاری ترجیح دارد.
حملات علیه سرویس ایمیل
سرویسهای ایمیل نیز ممکن است هدف تلاشهای ورود غیرمجاز قرار بگیرند.
برای مثال، رویدادهای مرتبط با احراز هویت SMTP، IMAP یا POP3 میتوانند در گزارشهای سرویس ثبت شوند.
در صورت وجود فیلتر مناسب، Fail2Ban میتواند بعضی از این رفتارها را شناسایی کند.
فعالیتهای مشکوک علیه وبسرور
Fail2Ban میتواند بعضی رویدادهای امنیتی ثبتشده توسط Apache و Nginx را نیز بررسی کند.
بااینحال، این قابلیت به معنی شناسایی تمام حملات وب نیست.
برای مقابله با تهدیدهایی مانند SQL Injection، XSS و بعضی سوءاستفادههای لایه برنامه، وجود WAF، اعتبارسنجی ورودی و اصلاح آسیبپذیریهای نرمافزار ضروری است.
پیشنیازهای نصب Fail2Ban روی سرور لینوکسی
پیش از نصب و فعالسازی Fail2Ban بهتر است وضعیت دسترسی و سرویسهای سرور بررسی شود.
این موضوع بهخصوص برای سرورهایی اهمیت دارد که فقط از طریق SSH مدیریت میشوند.
دسترسی مدیریتی به سرور
برای نصب Fail2Ban معمولاً به حساب کاربری دارای مجوز sudo یا دسترسی مدیریتی معادل نیاز است.
همچنین بهتر است دسترسی مستقلی مانند کنسول ارائهدهنده سرور در اختیار داشته باشید.
دلیل این موضوع آن است که پیکربندی نادرست میتواند آدرس IP مدیر سرور را نیز مسدود کند.
بررسی سرویسهای فعال
قبل از تنظیم Jailها مشخص کنید کدام سرویسها واقعاً روی سرور فعال هستند.
برای بررسی پورتهای در حال Listen میتوان از دستور زیر استفاده کرد:
sudo ss -tulpenخروجی این دستور اطلاعاتی درباره پورتها، پروتکلها و برنامههای مرتبط ارائه میدهد.
باز بودن یک پورت روی سرور الزاماً به معنی دسترسی آن از اینترنت نیست؛ فایروال و تنظیمات شبکه نیز باید بررسی شوند.
بررسی سیستم ثبت گزارش
Fail2Ban به رویدادهای ثبتشده وابسته است.
اگر یک سرویس گزارش مناسب تولید نکند یا Fail2Ban نتواند آن را بخواند، تشخیص خطا انجام نمیشود.
برای بررسی گزارشهای SSH در سرورهای مبتنی بر Systemd میتوان از دستور زیر استفاده کرد:
sudo journalctl -u ssh -u sshd --no-pager -n 50نام سرویس ممکن است در توزیعهای مختلف متفاوت باشد.
تهیه نسخه پشتیبان
پیش از تغییر تنظیمات امنیتی، بهتر است از فایلهای پیکربندی فعلی نسخه پشتیبان تهیه شود.
همچنین در سرورهای عملیاتی، داشتن Snapshot یا روش بازیابی قابلاعتماد توصیه میشود. 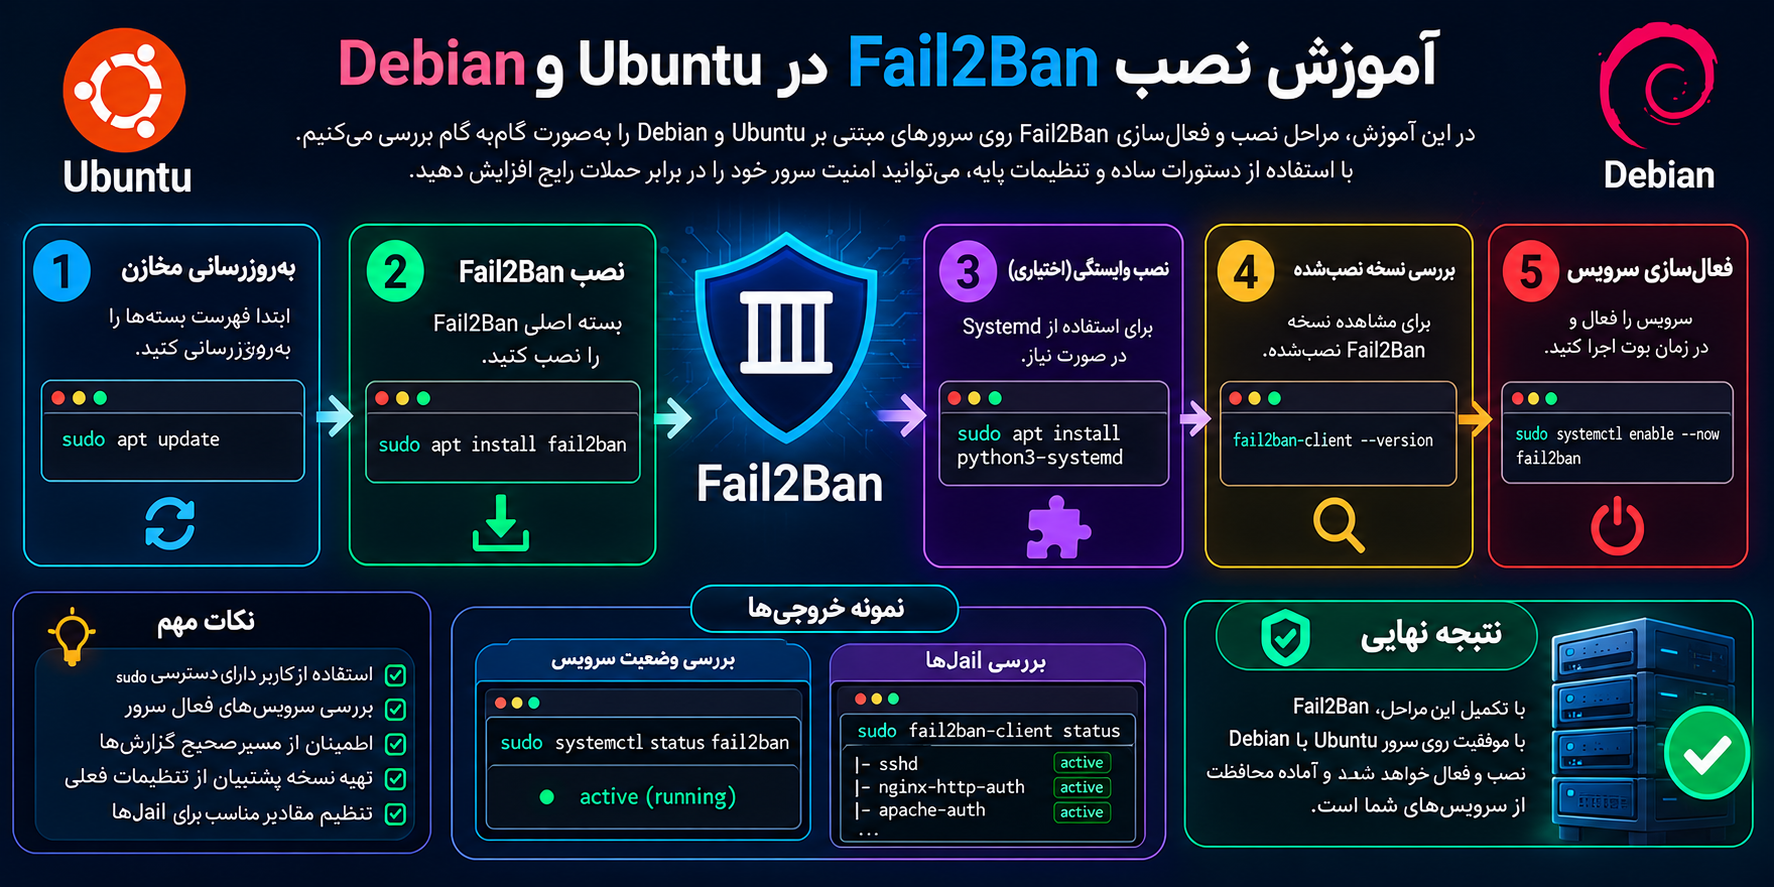
آموزش نصب Fail2Ban در Ubuntu و Debian
نصب Fail2Ban در توزیعهای مبتنی بر Debian معمولاً از طریق مخازن رسمی سیستمعامل انجام میشود.
مرحله اول: بهروزرسانی فهرست بستهها
ابتدا فهرست بستههای نرمافزاری را بهروزرسانی کنید:
sudo apt updateاین دستور اطلاعات مخازن نرمافزاری را دریافت میکند و بهتنهایی تمام بستههای نصبشده را ارتقا نمیدهد.
مرحله دوم: نصب Fail2Ban
برای نصب ابزار، دستور زیر را اجرا کنید:
sudo apt install fail2banدر سیستمهایی که گزارشها از طریق Systemd Journal بررسی میشوند، وجود بسته مربوط به اتصال Python به Systemd نیز اهمیت دارد:
sudo apt install python3-systemdبسته به نسخه سیستمعامل، این وابستگی ممکن است از قبل نصب شده باشد.
مرحله سوم: بررسی نسخه نصبشده
برای مشاهده نسخه Fail2Ban:
fail2ban-client --versionنسخه نصبشده میتواند روی امکانات، فیلترها و بعضی تنظیمات پیشفرض تأثیر بگذارد.
بنابراین بهتر است دستورها و فایلهای نمونه متناسب با نسخه موجود در سرور بررسی شوند.
مرحله چهارم: بررسی وضعیت سرویس
برای مشاهده وضعیت Fail2Ban:
sudo systemctl status fail2banاگر سرویس فعال باشد، معمولاً وضعیت active (running) نمایش داده میشود.
در بعضی توزیعها ممکن است سرویس پس از نصب به دلیل نبود فایل گزارش موردانتظار شروع نشود.
در چنین شرایطی باید منبع گزارش و Backend مربوط به Jail بررسی شود.
مرحله پنجم: فعالسازی سرویس هنگام راهاندازی سرور
پس از تکمیل تنظیمات و اطمینان از صحیح بودن آنها، میتوان سرویس را برای اجرا هنگام Boot فعال کرد:
sudo systemctl enable --now fail2banاین دستور باعث فعالشدن سرویس در راهاندازیهای بعدی و تلاش برای اجرای آن در زمان فعلی میشود.
تفاوت گزارشهای SSH در نسخههای مختلف لینوکس
یکی از مشکلات رایج نصب Fail2Ban، فرض وجود فایل /var/log/auth.log در تمام سرورهای Ubuntu و Debian است.
در بعضی نصبهای جدید، گزارشهای احراز هویت فقط در Systemd Journal نگهداری میشوند.
در نتیجه، اگر Jail مربوط به SSH فقط برای خواندن یک فایل غیروجود تنظیم شده باشد، ممکن است با خطای نبود فایل گزارش مواجه شوید.
راهحل مناسب، بررسی وضعیت واقعی گزارشها و انتخاب Backend سازگار است.
نصب Fail2Ban در AlmaLinux، Rocky Linux و Fedora
در توزیعهای مبتنی بر Red Hat نیز Fail2Ban قابلاستفاده است، اما روش دسترسی به بستهها ممکن است متفاوت باشد.
در Fedora، نصب معمولاً با دستور زیر انجام میشود:
sudo dnf install fail2banدر بعضی نسخههای AlmaLinux و Rocky Linux ممکن است لازم باشد مخزن EPEL یا مخزن مناسب دیگری فعال شود.
وجود و نام بستهها باید متناسب با نسخه توزیع بررسی شود.
پس از نصب نیز لازم است مشخص شود Fail2Ban از چه فایروالی استفاده میکند.
در سرورهایی که firewalld فعال است، انتخاب Action ناسازگار میتواند باعث شود رویدادهای مشکوک شناسایی شوند اما مسدودسازی بهدرستی انجام نشود.
به همین دلیل، بررسی Backend، Action و گزارشهای اجرایی در این توزیعها اهمیت زیادی دارد.
ساختار فایلهای تنظیمات Fail2Ban
بخش اصلی شخصیسازی Fail2Ban از طریق فایلهای پیکربندی انجام میشود.
فایلهای اصلی معمولاً در مسیر زیر قرار دارند:
/etc/fail2ban/
مهمترین فایلها و پوشهها عبارتاند از:
| مسیر | کاربرد |
|---|---|
/etc/fail2ban/jail.conf | تنظیمات پایه Jailها |
/etc/fail2ban/jail.local | شخصیسازی تنظیمات Jail |
/etc/fail2ban/jail.d/ | فایلهای تنظیمات جداگانه Jailها |
/etc/fail2ban/filter.d/ | فیلترهای تشخیص رویداد |
/etc/fail2ban/action.d/ | اقدامات اجرایی و مسدودسازی |
/etc/fail2ban/fail2ban.conf | تنظیمات عمومی سرویس |
چرا نباید مستقیماً jail.conf را ویرایش کنیم؟
فایل jail.conf معمولاً همراه بسته نرمافزاری ارائه میشود.
در زمان بهروزرسانی Fail2Ban، ممکن است نسخه جدید این فایل جایگزین شود یا تنظیمات آن تغییر کند.
به همین دلیل، روش مناسبتر این است که تغییرات اختصاصی در jail.local یا فایلهای محلی داخل jail.d اعمال شوند.
این کار نگهداری تنظیمات را سادهتر میکند و احتمال تداخل با تغییرات بسته نرمافزاری را کاهش میدهد.
تفاوت jail.local با jail.d
فایل jail.local برای تعریف یا بازنویسی تنظیمات عمومی و Jailهای مختلف کاربرد دارد.
در مقابل، پوشه jail.d به مدیر سرور اجازه میدهد تنظیمات را در فایلهای جداگانه سازماندهی کند.
برای مثال، میتوان تنظیمات مرتبط با SSH و وبسرور را در فایلهای مستقل قرار داد.
این روش در سرورهایی که سرویسهای متعدد دارند، نگهداری و عیبیابی را سادهتر میکند.
البته باید به ترتیب بارگذاری تنظیمات توجه کرد؛ زیرا تعریف تکراری یک گزینه در فایلهای مختلف ممکن است باعث اعمال مقداری متفاوت از انتظار مدیر سرور شود. 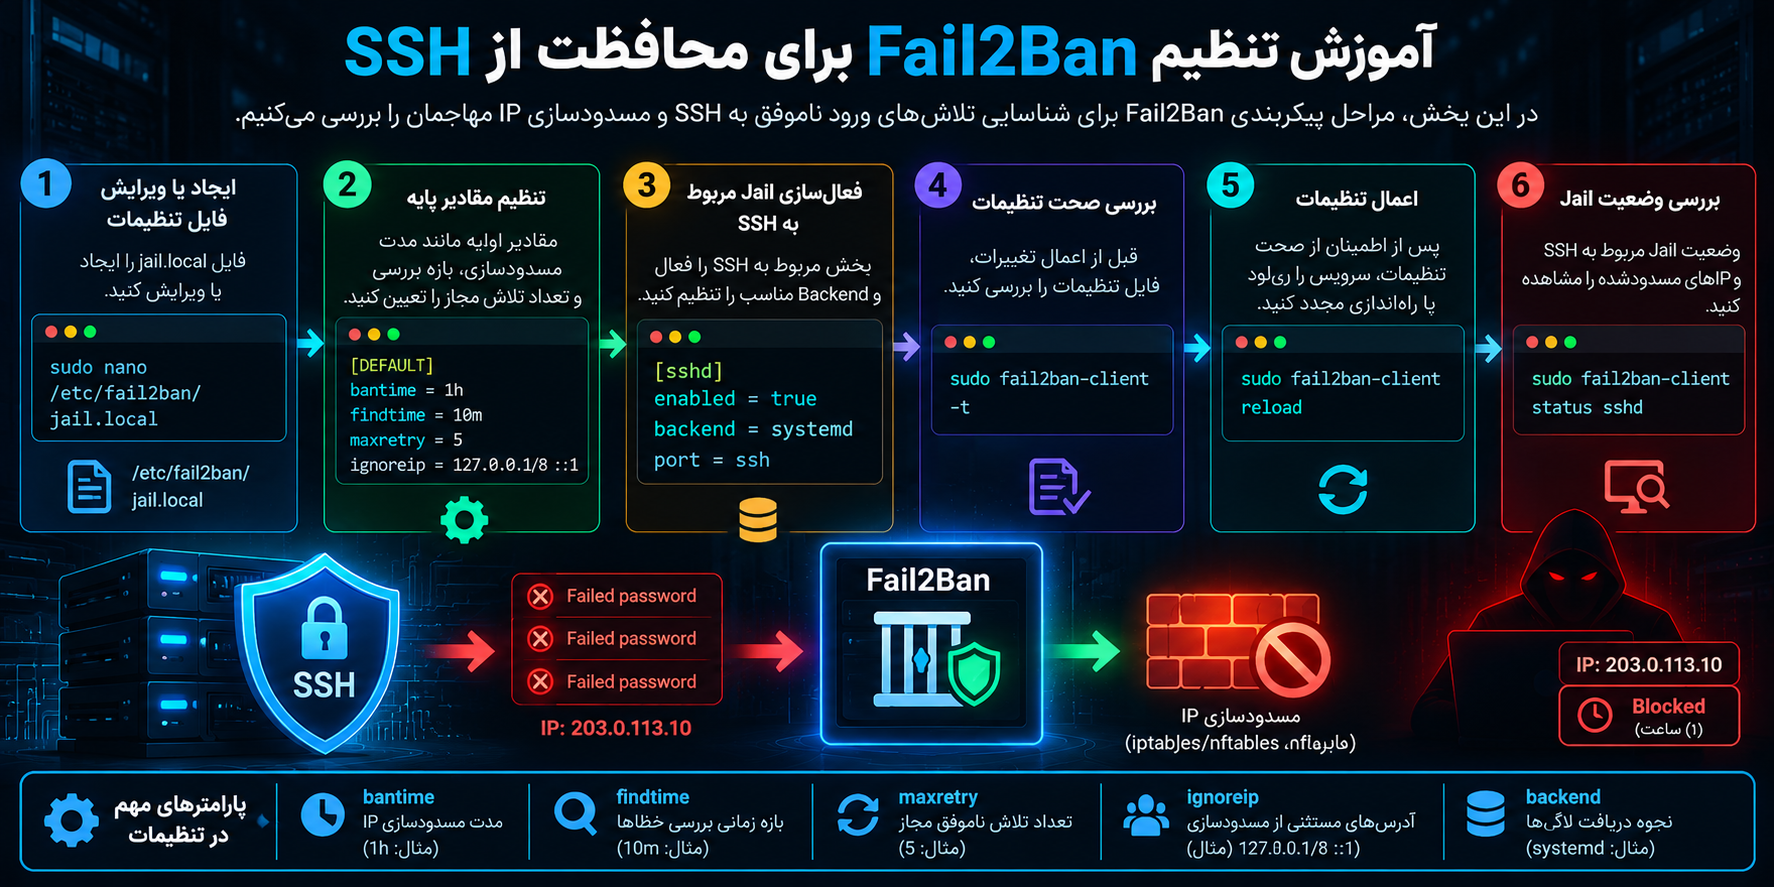
آموزش تنظیم Fail2Ban برای محافظت از SSH
یکی از مهمترین کاربردهای Fail2Ban، محافظت از سرویس SSH در برابر تلاشهای ورود ناموفق مکرر است.
برای شروع، یک پیکربندی ساده و قابلمدیریت مناسبتر از استفاده از سیاستهای بیشازحد سختگیرانه است.
مرحله اول: ایجاد فایل تنظیمات محلی
برای ایجاد یا ویرایش فایل تنظیمات:
sudo nano /etc/fail2ban/jail.localاگر فایل از قبل وجود دارد، ابتدا از آن نسخه پشتیبان تهیه کنید و تنظیمات موجود را بررسی کنید.
مرحله دوم: تعریف تنظیمات پایه
نمونه زیر یک پیکربندی اولیه برای محافظت از SSH است:
[DEFAULT]
bantime = 1h
findtime = 10m
maxretry = 5
ignoreip = 127.0.0.1/8 ::1

[sshd]
enabled = true
backend = systemd
port = ssh
در این تنظیمات:
- بازه بررسی تلاشهای ناموفق، ۱۰ دقیقه است.
- آستانه شناسایی، ۵ رویداد ناموفق مطابق فیلتر است.
- مدت اولیه مسدودسازی، یک ساعت است.
- آدرسهای Loopback در فهرست استثنا قرار دارند.
- Jail مربوط به SSH فعال شده است.
- گزارشهای SSH از طریق Systemd Journal خوانده میشوند.
این نمونه برای سرورهایی مناسب است که گزارشهای SSH آنها در Journal ثبت میشود و وابستگی مربوط به Systemd نصب است.
در سرورهایی که از فایل گزارش استفاده میکنند، باید Backend و مسیر گزارش متناسب با همان محیط تنظیم شود.
همچنین این نمونه بهصورت عمدی فایروال مشخصی را تحمیل نمیکند؛ زیرا Action مناسب باید با فایروال واقعی سرور هماهنگ باشد.
مرحله سوم: بررسی صحت تنظیمات
قبل از اعمال تغییرات، دستور زیر را اجرا کنید:
sudo fail2ban-client -tاین دستور برای بررسی تنظیمات و شناسایی بعضی خطاهای پیکربندی کاربرد دارد.
موفق بودن این آزمون بهتنهایی تضمین نمیکند که رویدادهای واقعی تشخیص داده شوند یا قوانین فایروال بهدرستی اعمال شوند.
مرحله چهارم: اعمال تنظیمات
پس از تأیید صحت پیکربندی:
sudo fail2ban-client reloadاگر سرویس هنوز اجرا نشده یا مشکل راهاندازی دارد، وضعیت آن را از طریق Systemd بررسی کنید.
مرحله پنجم: بررسی Jail مربوط به SSH
برای مشاهده وضعیت Jail:
sudo fail2ban-client status sshdاگر Jail فعال باشد، اطلاعاتی درباره فیلتر، شمارندهها و آدرسهای مسدودشده نمایش داده میشود.
وجود Jail در خروجی نشاندهنده بارگذاری آن است، اما برای اطمینان از عملکرد کامل باید دریافت گزارشها و اجرای Action نیز بررسی شود.
مهمترین پارامترهای تنظیمات Fail2Ban
پیکربندی صحیح Fail2Ban به انتخاب مقادیر متناسب با رفتار کاربران و سطح تهدید بستگی دارد.
تنظیم بیشازحد سختگیرانه ممکن است باعث مسدودسازی کاربران واقعی شود و تنظیم بسیار آسانگیرانه نیز اثر محافظتی ابزار را کاهش دهد.
پارامتر bantime
گزینه bantime مدت زمانی را تعیین میکند که آدرس IP پس از شناسایی رفتار مشکوک مسدود میشود.
برای نمونه:
bantime = 1hاین مقدار مدت مسدودسازی را یک ساعت قرار میدهد.
همچنین میتوان از زمانهایی مانند 30m یا 1d استفاده کرد.
انتخاب مدت مناسب به میزان حساسیت سرویس و احتمال خطای کاربران واقعی بستگی دارد.
پارامتر findtime
گزینه findtime بازه زمانی شمارش رویدادهای ناموفق است.
برای مثال:
findtime = 10mاین تنظیم باعث میشود رویدادهای مرتبط در یک بازه دهدقیقهای ارزیابی شوند.
اگر بازه بسیار کوتاه باشد، بعضی تلاشهای آهسته و پراکنده ممکن است شناسایی نشوند.
اگر بازه بیشازحد طولانی باشد، احتمال جمع شدن خطاهای عادی کاربران افزایش پیدا میکند.
پارامتر maxretry
پارامتر maxretry آستانه تعداد رویدادهای ناموفق را تعیین میکند.
برای نمونه:
maxretry = 5به این معنی است که با رسیدن شمارنده خطاهای مطابق فیلتر به پنج مورد در بازه مشخص، شرایط مسدودسازی برقرار میشود.
این عدد باید با رفتار واقعی سرویس هماهنگ باشد.
برای یک سرویس مدیریتی کمکاربر، آستانه پایینتر ممکن است منطقی باشد؛ اما برای یک سامانه عمومی با کاربران زیاد باید خطر مسدودسازی اشتباه نیز بررسی شود.
پارامتر ignoreip
گزینه ignoreip برای تعریف آدرسها یا محدودههایی استفاده میشود که نباید توسط Jailهای مربوطه مسدود شوند.
نمونه:
ignoreip = 127.0.0.1/8 ::1در صورت وجود IP مدیریتی ثابت و قابلاعتماد، میتوان آن را نیز با بررسی دقیق به فهرست افزود.
اما اضافه کردن یک محدوده بزرگ بدون ضرورت میتواند باعث شود فعالیتهای مشکوک از آن محدوده شناسایی شوند ولی به مسدودسازی منجر نشوند.
همچنین اضافه کردن IP مدیریتی پویا به این فهرست ممکن است پس از تغییر IP کارایی خود را از دست بدهد.
تنظیم پورت سرویس
در Jail مربوط به SSH میتوان پورت مرتبط با Action را مشخص کرد.
برای سرویس استاندارد:
port = sshاگر SSH روی یک پورت سفارشی اجرا میشود، مقدار آن باید با پورت واقعی سرویس هماهنگ باشد.
بااینحال، تغییر مقدار port در Fail2Ban باعث تغییر پورت سرویس SSH نمیشود.
این گزینه فقط روی نحوه اعمال بعضی اقدامات مسدودسازی تأثیر میگذارد.
تنظیم backend
گزینه backend تعیین میکند رویدادها چگونه دریافت شوند.
برای نمونه:
backend = systemdاین تنظیم برای سرویسهایی کاربرد دارد که رویدادهای آنها در Systemd Journal ثبت میشوند.
در مقابل، برای وبسروری که گزارشهای خود را در فایل ذخیره میکند، Backend فایلمحور مناسبتر است.
استفاده از یک Backend نامناسب ممکن است باعث شود Jail فعال باشد اما رویداد موردنظر را دریافت نکند.
افزایش تدریجی مدت مسدودسازی در Fail2Ban
گاهی آدرسهایی که رفتار مشکوک دارند، پس از پایان زمان مسدودسازی دوباره همان رفتار را تکرار میکنند.
برای چنین شرایطی، Fail2Ban از قابلیت افزایش تدریجی مدت مسدودسازی پشتیبانی میکند.
این ویژگی با گزینه bantime.increment کنترل میشود.
نمونه پیکربندی:
[DEFAULT]
bantime = 1h
bantime.increment = true
bantime.maxtime = 1d
در این حالت، مدت مسدودسازی میتواند براساس سابقه قبلی افزایش پیدا کند و سقف تعریفشده را رعایت کند.
مقدار دقیق افزایش به تنظیمات و نسخه Fail2Ban وابسته است.
مزایای افزایش تدریجی مسدودسازی
این قابلیت برای کاهش تلاشهای تکراری از مبدأهای شناختهشده مفید است.
همچنین میتواند تعداد دفعاتی را که یک IP پس از آزادسازی مجدداً تلاش میکند، کاهش دهد.
بااینحال، مسدودسازی طولانی برای شبکههای اشتراکی ممکن است کاربران واقعی را نیز تحت تأثیر قرار دهد.
بنابراین فعالسازی این قابلیت بهتر است همراه با بررسی نرخ خطا، گزارشها و احتمال False Positive انجام شود.
تنظیم Fail2Ban در کنار فایروال سرور
Fail2Ban برای اجرای مسدودسازی معمولاً به سازوکار فایروال وابسته است.
بنابراین شناسایی یک رویداد مشکوک لزوماً به معنی اعمال موفق محدودیت شبکه نیست.
استفاده از nftables
nftables یکی از چارچوبهای اصلی فیلترینگ بستهها در لینوکس است.
در سیستمهایی که Action سازگار با nftables در اختیار دارند، میتوان از آن برای مسدودسازی استفاده کرد.
نمونه تنظیم:
[DEFAULT]
banaction = nftables
این تنظیم فقط زمانی باید اعمال شود که Action مربوطه در نسخه نصبشده موجود باشد و با معماری فایروال سرور هماهنگی داشته باشد.
بهتر است قبل از تغییر Action پیشفرض، تنظیمات توزیع و قوانین فعلی فایروال بررسی شوند.
استفاده از iptables
iptables نیز در بسیاری از محیطهای لینوکسی پشتیبانی میشود.
در بعضی توزیعها، Fail2Ban از Actionهای مبتنی بر iptables استفاده میکند.
بااینحال، نباید صرفاً به دلیل وجود iptables فرض کرد که تمام قوانین فایروال سرور از همین مسیر مدیریت میشوند.
در بعضی سیستمها ابزار iptables با لایه سازگاری nftables کار میکند.
به همین دلیل، بررسی قوانین مؤثر و نحوه اتصال آنها به ترافیک واقعی اهمیت دارد.
استفاده از UFW
UFW یک رابط مدیریتی برای قوانین فایروال در برخی توزیعهای لینوکس است.
Fail2Ban میتواند با Action مناسب از UFW نیز استفاده کند.
اما هنگام ترکیب چند ابزار مدیریت فایروال، باید توجه داشت که ترتیب اعمال قوانین و سیاستهای موجود ممکن است بر نتیجه تأثیر بگذارد.
استفاده از firewalld
در توزیعهایی مانند Rocky Linux و AlmaLinux، firewalld ممکن است ابزار اصلی مدیریت فایروال باشد.
در چنین شرایطی بهتر است از Action سازگار با firewalld استفاده شود.
همچنین باید بررسی شود که قوانین مسدودسازی در Zone و مسیر ترافیکی مناسب اعمال میشوند.
نقش فایروال ارائهدهنده سرور
بعضی ارائهدهندگان VPS و زیرساخت ابری، فایروال مستقلی در خارج از سیستمعامل ارائه میکنند.
این فایروال میتواند قبل از رسیدن ترافیک به سرور محدودیت ایجاد کند.
Fail2Ban بهصورت پیشفرض قوانین همین فایروال خارجی را مدیریت نمیکند، مگر آنکه یک یکپارچهسازی مناسب برای آن وجود داشته باشد.
بهترین نتیجه زمانی به دست میآید که سیاستهای شبکه خارجی و فایروال داخلی با یکدیگر هماهنگ باشند.
افزایش امنیت SSH در کنار Fail2Ban
استفاده از Fail2Ban برای SSH مفید است، اما نباید تنها کنترل امنیتی این سرویس باشد.
برای محافظت بهتر، لازم است تنظیمات احراز هویت و دسترسی نیز بررسی شوند.
استفاده از کلید SSH بهجای رمز عبور
احراز هویت مبتنی بر کلید عمومی و خصوصی یکی از روشهای مناسب برای مدیریت امن سرور است.
در این روش، ورود کاربر براساس اثبات مالکیت کلید خصوصی انجام میشود.
اگر کلیدها بهدرستی تولید، نگهداری و محافظت شوند، وابستگی به رمزهای عبور قابلحدس کاهش پیدا میکند.
البته محافظت از کلید خصوصی و استفاده از گذرواژه مناسب برای آن نیز اهمیت دارد.
غیرفعال کردن ورود مستقیم Root
در بسیاری از محیطها بهتر است مدیریت سرور از طریق حسابهای مشخص با دسترسی محدود انجام شود.
در چنین شرایطی، میتوان ورود مستقیم Root از طریق SSH را محدود کرد.
این کار به کاهش استفاده مستقیم از حساب مدیریتی اصلی کمک میکند.
اما قبل از هر تغییری باید وجود حساب مدیریتی جایگزین، دسترسی sudo و امکان بازیابی دسترسی تأیید شده باشد.
محدودسازی احراز هویت با رمز عبور
در صورتی که ورود با کلید SSH بهصورت کامل آزمایش شده و روش بازیابی مناسبی وجود داشته باشد، میتوان ورود با رمز عبور را غیرفعال کرد.
این تغییر باید با بررسی تمام روشهای احراز هویت فعال در SSH انجام شود.
اعمال عجولانه آن ممکن است باعث از دست رفتن دسترسی مدیر سرور شود.
محدودسازی دسترسی شبکه
اگر SSH فقط توسط یک تیم مدیریتی استفاده میشود، میتوان دسترسی به آن را از طریق VPN، شبکه خصوصی یا محدودههای IP مورداعتماد محدود کرد.
این روش از نظر کاهش سطح حمله، معمولاً مؤثرتر از باز گذاشتن سرویس برای تمام اینترنت و اتکا به مسدودسازی پس از وقوع خطاست.
Fail2Ban میتواند در کنار چنین محدودیتهایی بهعنوان یک لایه دفاعی تکمیلی استفاده شود. 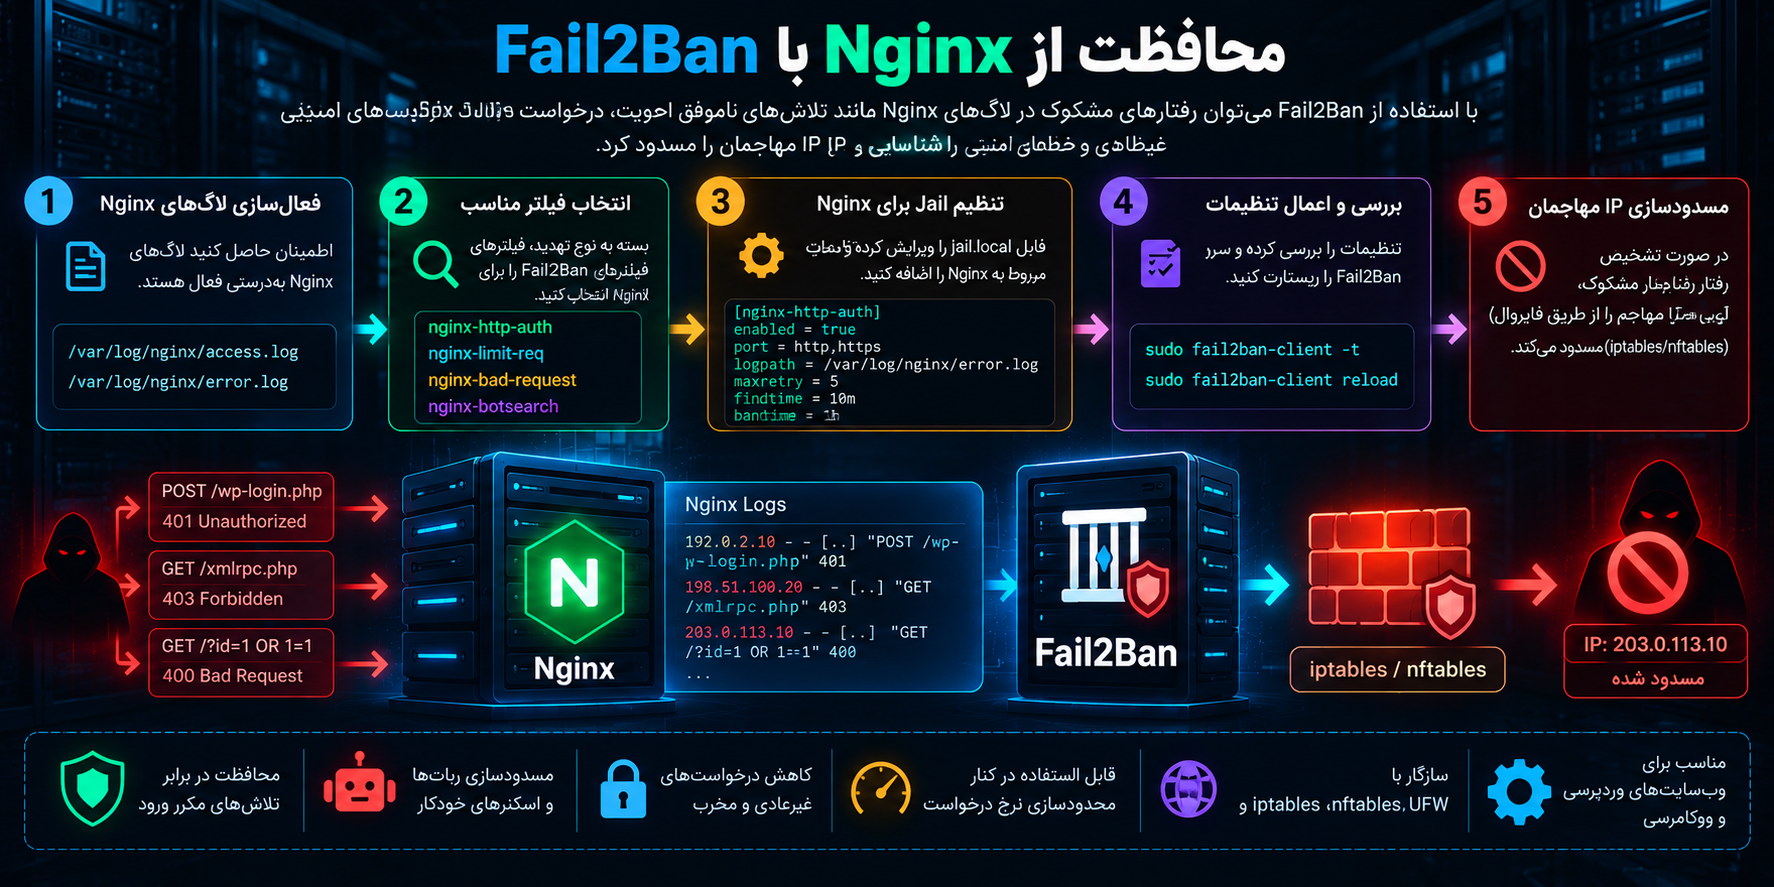
محافظت از Nginx با Fail2Ban
Nginx یکی از وبسرورهای پرکاربرد در میزبانی وبسایتها و سرویسهای اینترنتی است.
Fail2Ban میتواند برخی خطاهای ثبتشده توسط Nginx را بررسی کند و در صورت شناسایی رفتارهای تکراری مشخص، محدودیت اعمال کند.
فیلترهای آماده Nginx
Fail2Ban برای بعضی رویدادهای Nginx فیلترهای آماده ارائه میدهد.
از جمله:
nginx-http-authبرای برخی خطاهای احراز هویت HTTP.nginx-limit-reqبرای رویدادهای مرتبط با محدودسازی نرخ درخواست در Nginx.nginx-botsearchبرای الگوهای مشخص مرتبط با درخواست منابع مشکوک.nginx-bad-requestبرای بعضی درخواستهای نامعتبر.nginx-forbiddenبرای رویدادهای ممنوعشدهای که در گزارشها ثبت میشوند.
این فیلترها کارکرد یکسانی ندارند و هرکدام به نوع خاصی از گزارش وابستهاند.
فعالسازی محافظت از HTTP Authentication
اگر وبسرور از HTTP Basic Authentication استفاده میکند، میتوان Jail مربوط به آن را فعال کرد.
نمونه:
[nginx-http-auth]
enabled = true
port = http,https
backend = auto
logpath = /var/log/nginx/error.log
maxretry = 5
findtime = 10m
bantime = 1h
این نمونه فرض میکند گزارشهای مرتبط در مسیر مشخصشده ثبت میشوند.
اگر Nginx از مسیر دیگری استفاده میکند، مقدار logpath باید تغییر کند.
همچنین فعالسازی Jail تنها زمانی مفید است که خطاهای احراز هویت واقعاً با الگوی فیلتر مربوطه مطابقت داشته باشند.
استفاده از nginx-limit-req
ماژول محدودسازی نرخ درخواست در Nginx میتواند تعداد درخواستهای دریافتی را براساس سیاستهای تعریفشده کنترل کند.
Fail2Ban قادر است با استفاده از فیلتر مربوطه، بعضی رویدادهای ثبتشده توسط این ماژول را شناسایی کند.
در این روش، Nginx وظیفه محدودسازی اولیه درخواستها را انجام میدهد و Fail2Ban میتواند برای رفتارهای تکراری اقدام مکملی انجام دهد.
اما فعال کردن Jail بدون تنظیم صحیح محدودسازی نرخ درخواست در Nginx، لزوماً محافظت موردانتظار را ایجاد نمیکند.
اهمیت جلوگیری از مسدودسازی اشتباه
در وبسایتهای عمومی، درخواستهای پرتعداد همیشه نشانه حمله نیستند.
رباتهای موتور جستوجو، کاربران پشت NAT، سرویسهای نظارتی و بعضی ابزارهای قانونی ممکن است حجم زیادی از درخواست ایجاد کنند.
بنابراین نباید هر پاسخ HTTP 403 یا 404 را بدون بررسی شرایط، نشانه فعالیت مخرب دانست.
استفاده از فیلترهای دقیق و آزمایششده باعث کاهش احتمال مسدودسازی کاربران واقعی میشود.
محافظت از Apache با Fail2Ban
Apache نیز مانند Nginx گزارشهای مختلفی درباره درخواستها و خطاهای سرویس تولید میکند.
Fail2Ban میتواند برخی از این گزارشها را برای تشخیص رویدادهای مشخص بررسی کند.
فعالسازی Jail مربوط به Apache
برای نمونه، میتوان از فیلتر آماده apache-auth استفاده کرد:
[apache-auth]
enabled = true
port = http,https
backend = auto
logpath = /var/log/apache2/error.log
maxretry = 5
findtime = 10m
bantime = 1h
این تنظیم برای محیطهایی کاربرد دارد که گزارش موردنیاز در مسیر مشخصشده موجود باشد.
در بعضی توزیعها مسیر گزارش Apache ممکن است /var/log/httpd/ باشد.
به همین دلیل، کپی کردن تنظیمات بدون بررسی مسیر واقعی گزارش توصیه نمیشود.
تفاوت محافظت از Apache و Nginx
اصل عملکرد Fail2Ban در هر دو وبسرور مشابه است.
تفاوت اصلی به قالب گزارشها، فیلترهای آماده و نوع رویدادهای قابلشناسایی مربوط میشود.
همچنین بعضی رفتارهای امنیتی ممکن است توسط ماژولهای خاص وبسرور ثبت شوند.
در چنین شرایطی باید مطمئن شد که فیلتر انتخابی برای همان قالب گزارش طراحی شده است.
محافظت از وردپرس با Fail2Ban
وردپرس یکی از سیستمهای مدیریت محتوای پرکاربرد است و صفحه ورود آن ممکن است هدف درخواستهای خودکار قرار بگیرد.
استفاده از Fail2Ban در کنار تنظیمات امنیتی وردپرس میتواند بخشی از تلاشهای ورود ناموفق را محدود کند.
اما یک نکته مهم وجود دارد: Fail2Ban بهصورت پیشفرض تمام خطاهای ورود به وردپرس را از گزارشهای عمومی وبسرور تشخیص نمیدهد.
محافظت از wp-login.php
مسیر wp-login.php برای احراز هویت کاربران وردپرس استفاده میشود.
در بسیاری از پیکربندیها، تلاش ناموفق ورود به وردپرس الزاماً باعث ایجاد پاسخ HTTP 401 نمیشود.
بنابراین استفاده از فیلترهایی که فقط پاسخهای 401 را بررسی میکنند، برای تشخیص تمام ورودهای ناموفق وردپرس کافی نیست.
راهکار دقیقتر استفاده از ثبت رویدادهای احراز هویت واقعی وردپرس است.
برای مثال، میتوان از افزونهای استفاده کرد که خطاهای ورود را به شکل ساختاریافته و قابلاستفاده برای Fail2Ban در گزارشهای سیستم ثبت کند.
سپس یک Jail سازگار با قالب همان رویدادها تعریف میشود.
بررسی XML-RPC در وردپرس
مسیر xmlrpc.php برای برخی قابلیتهای ارتباطی وردپرس و سرویسهای جانبی استفاده میشود.
این مسیر در بعضی شرایط ممکن است هدف تلاشهای احراز هویت خودکار قرار گیرد.
اگر سایت به XML-RPC نیاز ندارد، محدودسازی دسترسی به آن در سطح وبسرور میتواند مفید باشد.
بااینحال، پیش از غیرفعالسازی باید وابستگیهای احتمالی افزونهها، برنامههای موبایل و ابزارهای انتشار محتوا بررسی شوند.
نقش Fail2Ban در امنیت ووکامرس
سایتهای ووکامرسی علاوه بر بخش مدیریت وردپرس، دارای قابلیتهای ورود کاربران و مدیریت حساب مشتریان هستند.
مسدودسازی بیشازحد سختگیرانه میتواند بر تجربه مشتریان واقعی تأثیر منفی بگذارد.
بهخصوص زمانی که تعداد زیادی از کاربران از اینترنت موبایل یا آدرسهای IP اشتراکی استفاده میکنند.
بنابراین در فروشگاههای اینترنتی، تنظیم آستانههای مناسب و شناسایی دقیق خطاهای ورود اهمیت بیشتری دارد.
همچنین استفاده از 2FA برای حسابهای مدیریتی، محدودسازی دسترسیهای حساس و بهروزرسانی افزونهها همچنان ضروری است.
تأثیر CDN و Reverse Proxy بر عملکرد Fail2Ban
یکی از چالشهای مهم استفاده از Fail2Ban در معماریهای جدید، وجود Reverse Proxy یا CDN بین کاربر و سرور اصلی است.
این موضوع ممکن است روی تشخیص آدرس IP واقعی و اجرای مسدودسازی تأثیر بگذارد.
مشکل شناسایی IP واقعی کاربر
در معماری مبتنی بر Reverse Proxy، درخواست کاربر ابتدا به سرور واسط ارسال میشود.
سپس سرور واسط درخواست را به وبسرور اصلی منتقل میکند.
در چنین شرایطی، ممکن است وبسرور اصلی بهجای IP واقعی کاربر، آدرس IP پراکسی را در گزارشها ثبت کند.
اگر Fail2Ban این آدرس را بهعنوان مبدأ رفتار مشکوک شناسایی کند، ممکن است خود پراکسی را مسدود کند.
این مسئله میتواند باعث اختلال گسترده در دسترسی کاربران شود.
تنظیم Real IP در Nginx
Nginx از سازوکاری برای دریافت آدرس IP واقعی کاربر از پراکسیهای مورداعتماد پشتیبانی میکند.
در این روش، مدیر سرور باید آدرس یا محدوده پراکسیهای مورداعتماد و هدر مناسب را تعریف کند.
نکته امنیتی بسیار مهم این است که نباید تمام آدرسهای اینترنتی بهعنوان پراکسی مورداعتماد تعریف شوند.
در غیر این صورت، یک هدر قابلجعل ممکن است باعث ثبت آدرس اشتباه در گزارشها شود.
محدودیت مسدودسازی محلی پشت CDN
حتی اگر IP واقعی کاربر بهدرستی ثبت شود، مسدودسازی آن در فایروال سرور اصلی همیشه باعث توقف درخواستهای عبوری از CDN نمیشود.
علت این است که اتصال شبکه به سرور اصلی ممکن است از آدرس IP زیرساخت CDN برقرار شود.
برای چنین معماریهایی، اعمال محدودیت در لبه شبکه یا Edge میتواند مناسبتر باشد.
به همین دلیل، هنگام استفاده از Cloudflare یا سایر CDNها باید تفاوت بین شناسایی IP واقعی و محل اجرای مسدودسازی بهدرستی درک شود.
استفاده از Fail2Ban برای سرویسهای ایمیل و FTP
Fail2Ban فقط برای SSH و وبسرورها کاربرد ندارد.
بسیاری از سرویسهای دارای احراز هویت میتوانند در صورت تولید گزارش مناسب تحت نظارت قرار گیرند.
محافظت از سرویسهای ایمیل
برای سرورهای ایمیل، انتخاب فیلتر باید براساس نرمافزار مورد استفاده انجام شود.
برای مثال، در سروری که از Postfix و Dovecot استفاده میکند، رویدادهای احراز هویت ممکن است توسط سرویسهای مختلف ثبت شوند.
فیلترهای مرتبط باید از نظر قالب گزارش، مسیر فایل و نوع خطای ثبتشده بررسی شوند.
در چنین محیطهایی استفاده از یک Jail عمومی برای تمام خطاها، بدون شناخت دقیق سرویس، میتواند باعث تشخیص اشتباه شود.
محافظت از سرویسهای FTP
برای سرویسهایی مانند vsftpd و ProFTPD، فیلترهای شناختهشدهای در Fail2Ban وجود دارد.
اما فعالسازی آنها باید متناسب با سرویس نصبشده انجام شود.
اگر FTP روی سرور فعال نیست، فعال کردن Jail مربوط به آن ضرورتی ندارد.
همچنین اگر سرویس فقط باید از شبکه داخلی استفاده شود، محدود کردن دسترسی شبکه نسبت به باز گذاشتن آن برای اینترنت اولویت دارد.
محافظت از پنلهای مدیریتی
بعضی کنترلپنلهای سرور، گزارشهای ورود ناموفق را در مسیرهای اختصاصی ذخیره میکنند.
برای محافظت از این پنلها باید بررسی شود که Fail2Ban فیلتر سازگار دارد یا خیر.
در صورت نیاز به فیلتر سفارشی، بهتر است قبل از فعالسازی مسدودسازی، دقت آن روی نمونه گزارشهای واقعی تأیید شود.
ساخت و آزمایش فیلترهای سفارشی Fail2Ban
در بعضی سرویسها، فیلتر آمادهای برای تشخیص رویدادهای امنیتی موردنظر وجود ندارد.
در این شرایط میتوان فیلتر اختصاصی ایجاد کرد.
بااینحال، طراحی فیلتر باید با شناخت قالب گزارشها و خطر خطاهای تشخیص انجام شود.
اهمیت طراحی دقیق Regular Expression
فیلترهای Fail2Ban معمولاً از عبارتهای منظم برای شناسایی رویدادها استفاده میکنند.
اگر عبارت بسیار عمومی باشد، ممکن است پیامهای عادی را نیز بهعنوان خطای امنیتی تشخیص دهد.
اگر عبارت بیشازحد محدود باشد، بعضی رویدادهای واقعی را از دست میدهد.
همچنین هنگام استفاده از دادههای قابلکنترل توسط کاربر، باید احتمال جعل محتوای گزارش یا Log Injection بررسی شود.
یک فیلتر ضعیف ممکن است به مهاجم اجازه دهد رویدادی ایجاد کند که منجر به مسدودسازی IP فرد دیگری شود.
آزمایش فیلتر با fail2ban-regex
Fail2Ban ابزاری به نام fail2ban-regex برای آزمایش تطابق فیلترها با گزارشها ارائه میدهد.
برای مثال، در محیطی که گزارش SSH در فایل ذخیره میشود، میتوان از دستور زیر استفاده کرد:
sudo fail2ban-regex /var/log/auth.log /etc/fail2ban/filter.d/sshd.confاین دستور فقط زمانی مناسب است که فایل گزارش واقعاً در این مسیر موجود باشد.
برای گزارشهای مبتنی بر Systemd نیز میتوان از قابلیت بررسی Journal استفاده کرد:
sudo fail2ban-regex systemd-journal sshdاین ابزار به مدیر سرور کمک میکند تعداد خطوط بررسیشده و رویدادهای مطابق فیلتر را ارزیابی کند.
بررسی False Positive
False Positive زمانی رخ میدهد که یک رفتار عادی بهاشتباه بهعنوان رویداد مشکوک شناسایی شود.
برای کاهش این مشکل، بهتر است فیلتر روی مجموعهای از گزارشهای واقعی و متنوع آزمایش شود.
این مجموعه باید شامل رویدادهای ناموفق واقعی، فعالیتهای عادی کاربران و خطاهای غیرمرتبط باشد.
آزمایش روی یک نمونه بسیار کوچک برای تأیید عملکرد در محیط عملیاتی کافی نیست.
مدیریت آدرسهای مسدودشده در Fail2Ban
یکی از مهمترین وظایف مدیر سرور، بررسی وضعیت Jailها و اطمینان از عملکرد صحیح مسدودسازی است.
Fail2Ban ابزارهای خط فرمان مناسبی برای این کار ارائه میدهد.
مشاهده وضعیت کلی Fail2Ban
برای مشاهده Jailهای فعال:
sudo fail2ban-client statusخروجی معمولاً فهرستی از Jailهای فعال را نمایش میدهد.
مشاهده وضعیت یک Jail
برای بررسی وضعیت SSH:
sudo fail2ban-client status sshdاین دستور میتواند اطلاعاتی مانند تعداد رویدادهای ناموفق و آدرسهای مسدودشده را نمایش دهد.
مشاهده IPهای مسدودشده
برای مشاهده فهرست آدرسهای مسدودشده در Jail مربوط به SSH:
sudo fail2ban-client get sshd banipدر بعضی نسخهها، فرمانها و قالب خروجی ممکن است تفاوتهایی داشته باشند.
رفع مسدودسازی یک IP
اگر یک آدرس IP بهاشتباه مسدود شده باشد، میتوان آن را از Jail مربوطه خارج کرد.
نمونه:
sudo fail2ban-client set sshd unbanip 192.0.2.10آدرس 192.0.2.10 در این مثال صرفاً یک IP مستندسازی است و باید با آدرس واقعی موردنظر جایگزین شود.
مسدودسازی دستی یک IP
Fail2Ban امکان مسدودسازی دستی آدرس را نیز فراهم میکند:
sudo fail2ban-client set sshd banip 192.0.2.10استفاده از این قابلیت باید پس از بررسی دقیق آدرس و ضرورت محدودسازی انجام شود.
بهخصوص در شبکههای اشتراکی، مسدودسازی یک IP ممکن است بیش از یک کاربر را تحت تأثیر قرار دهد.
مشاهده گزارشهای Fail2Ban
برای مدیریت حرفهای، مشاهده فهرست IPهای مسدودشده کافی نیست.
باید مشخص شود چه رویدادی باعث مسدودسازی شده و آیا Action با موفقیت اجرا شده است یا خیر.
بررسی گزارش سرویس با Journal
در سرورهای مبتنی بر Systemd:
sudo journalctl -u fail2ban --no-pager -n 100این دستور آخرین پیامهای سرویس را نمایش میدهد.
برای مشاهده زنده پیامها:
sudo journalctl -u fail2ban -fبررسی فایل گزارش
اگر Fail2Ban برای ثبت رویدادها در فایل تنظیم شده باشد، میتوان آن فایل را بررسی کرد.
یکی از مسیرهای رایج عبارت است از:
/var/log/fail2ban.log
اما وجود این فایل در تمام نصبها تضمینشده نیست.
محل واقعی گزارش باید براساس تنظیمات logtarget بررسی شود.
چه مواردی باید در گزارشها بررسی شوند؟
هنگام تحلیل گزارشها، توجه به موارد زیر اهمیت دارد:
- خطاهای راهاندازی Jailها.
- نبود فایل گزارش.
- خطاهای مربوط به Backend.
- رویدادهای Ban و Unban.
- شکست در اجرای Action.
- آدرسهایی که بهصورت مکرر مسدود میشوند.
- افزایش غیرعادی تعداد خطاهای احراز هویت.
وجود پیام Ban در گزارش Fail2Ban بهتنهایی اثبات نمیکند که اتصال شبکه در تمام مسیرهای ترافیکی مسدود شده است.
برای تأیید نهایی باید قوانین مؤثر فایروال و رفتار واقعی ارتباط نیز بررسی شوند.
چرا Fail2Ban کار نمیکند؟ بررسی مشکلات رایج
گاهی Fail2Ban نصب و اجرا شده است اما حفاظت موردانتظار را ارائه نمیدهد.
این وضعیت معمولاً به پیکربندی Jail، منبع گزارش، فیلتر یا Action مربوط میشود.
مشکل اول: Jail فعال نیست
اگر یک Jail در خروجی دستور وضعیت نمایش داده نمیشود، ممکن است فعال نشده باشد یا هنگام بارگذاری تنظیمات خطا رخ داده باشد.
در این حالت باید مقدار enabled و گزارشهای سرویس بررسی شوند.
همچنین ممکن است تنظیمات یک فایل دیگر مقدار موردنظر را بازنویسی کرده باشد.
مشکل دوم: فایل گزارش پیدا نمیشود
یکی از خطاهای رایج، نبود فایلی است که در logpath تعریف شده است.
این مشکل ممکن است به دلیل تفاوت توزیع لینوکس، غیرفعال بودن سرویس ثبت گزارش یا استفاده از Systemd Journal رخ دهد.
راهکار، ساختن فایل خالی بهصورت تصادفی نیست.
ابتدا باید محل واقعی ثبت رویدادها مشخص شود و سپس Backend مناسب انتخاب شود.
مشکل سوم: Fail2Ban خطاها را شناسایی نمیکند
اگر شمارنده خطاهای یک Jail تغییر نمیکند، ممکن است فیلتر با قالب گزارش سازگار نباشد.
همچنین باید بررسی شود که سرویس واقعاً رویدادهای موردنظر را ثبت میکند یا خیر.
ابزار fail2ban-regex برای بررسی این موضوع مفید است.
مشکل چهارم: خطا شناسایی میشود اما IP مسدود نمیشود
در این وضعیت ممکن است Action با فایروال سازگار نباشد.
همچنین احتمال دارد قانون فایروال در مسیر مناسبی از ترافیک قرار نگرفته باشد.
برای مثال، در بعضی معماریهای کانتینری، ترافیک از زنجیره FORWARD عبور میکند و اعمال قانون فقط در مسیر INPUT نتیجه موردانتظار را ایجاد نمیکند.
بنابراین باید مسیر واقعی عبور بستهها و قوانین مؤثر شبکه بررسی شود.
مشکل پنجم: مدیر سرور مسدود شده است
این مشکل معمولاً به دلیل ورود ناموفق مکرر یا تنظیم بیشازحد محدودکننده رخ میدهد.
اگر امکان دسترسی از طریق کنسول اضطراری وجود داشته باشد، میتوان وضعیت Jail را بررسی و آدرس IP مربوطه را آزاد کرد.
پس از رفع مشکل باید علت مسدودسازی بررسی شود.
افزودن بیدلیل محدودههای وسیع به ignoreip راهکار مناسبی نیست.
مشکل ششم: ترافیک IPv6 همچنان عبور میکند
Fail2Ban از IPv6 پشتیبانی میکند، اما اثربخشی آن به فیلتر، Action و پیکربندی فایروال وابسته است.
اگر سرور از IPv4 و IPv6 استفاده میکند، باید هر دو مسیر بررسی شوند.
همچنین استفاده از قوانین قدیمی یا Actionهای ناسازگار ممکن است باعث تفاوت در رفتار مسدودسازی شود.
Fail2Ban در محیط Docker و کانتینرها
استفاده از Fail2Ban در محیط کانتینری نیازمند توجه ویژه به معماری شبکه است.
در بعضی پیادهسازیهای Docker، ترافیک منتشرشده به کانتینر از مسیر Forwarding عبور میکند.
در نتیجه، قانونی که برای محافظت از سرویسهای میزبان مناسب است، ممکن است روی ترافیک کانتینر همان اثر را نداشته باشد.
تفاوت محافظت از میزبان و کانتینر
اگر SSH روی خود سیستم میزبان اجرا شود، میتوان Jail مربوط به آن را براساس گزارشها و فایروال میزبان تنظیم کرد.
اما اگر یک سرویس وب در کانتینر قرار داشته باشد، باید بررسی شود که گزارشهای آن کجا ذخیره میشوند و اتصال شبکه از چه مسیری عبور میکند.
Fail2Ban ممکن است روی میزبان اجرا شود و گزارشهای سرویس کانتینری را دریافت کند.
بااینحال، دسترسی به فایل گزارش بهتنهایی برای اطمینان از اجرای صحیح مسدودسازی کافی نیست.
نکات امنیتی محیط کانتینری
پیش از استفاده از Fail2Ban در Docker باید چند موضوع بررسی شود.
اول اینکه گزارشهای سرویس باید بهصورت قابلاعتماد در دسترس باشند.
دوم اینکه IP واقعی مبدأ باید بهدرستی ثبت شود.
سوم اینکه Action انتخابشده باید با مسیر عبور ترافیک و سیاستهای شبکه سازگار باشد.
همچنین نباید بدون ضرورت، دسترسیهای مدیریتی گسترده سیستم میزبان به کانتینرها داده شود.
اشتباهات رایج در استفاده از Fail2Ban
بخش مهمی از امنیت Fail2Ban به جلوگیری از اشتباهات پیکربندی مربوط میشود.
گاهی تنظیمات نادرست میتوانند باعث اختلال در سرویس یا ایجاد تصور اشتباه از امنیت شوند.
استفاده از تنظیمات آماده بدون بررسی محیط
کپی کردن یک فایل تنظیمات از اینترنت بدون توجه به نسخه لینوکس، فایروال و محل گزارشها ممکن است باعث عملکرد ناقص شود.
هر پیکربندی باید با شرایط واقعی سرور تطبیق داده شود.
کاهش بیشازحد maxretry
تعیین آستانه بسیار پایین برای تمام سرویسها ممکن است کاربران واقعی را مسدود کند.
برای مثال، یک کاربر ممکن است به دلیل فراموش کردن رمز عبور چند بار تلاش ناموفق داشته باشد.
بهتر است آستانهها براساس حساسیت سرویس و الگوی واقعی کاربران تعیین شوند.
استفاده از bantime بسیار طولانی
مسدودسازی طولانی همیشه به معنی امنیت بیشتر نیست.
آدرسهای IP ممکن است بین کاربران جابهجا شوند یا متعلق به شبکههای اشتراکی باشند.
به همین دلیل، مدت مسدودسازی باید متناسب با خطر و احتمال خطای تشخیص انتخاب شود.
نادیده گرفتن گزارشهای امنیتی
Fail2Ban یک ابزار خودکار است، اما به نظارت دورهای نیاز دارد.
اگر فیلترها پس از بهروزرسانی نرمافزار دیگر با گزارشها مطابقت نداشته باشند، ممکن است حفاظت موردانتظار متوقف شود.
اعتماد کامل به Fail2Ban
یکی از مهمترین اشتباهات، تصور این است که نصب Fail2Ban تمام خطرهای امنیتی سرور را برطرف میکند.
این ابزار نمیتواند جایگزین رفع آسیبپذیری، مدیریت صحیح دسترسیها یا احراز هویت امن شود.
فعال کردن تمام Jailها
فعال کردن Jailهای متعدد بدون استفاده واقعی از سرویسهای مربوطه، لزوماً امنیت را افزایش نمیدهد.
این کار میتواند باعث پیچیدگی نگهداری، خطاهای گزارش و مسدودسازیهای ناخواسته شود.
بهتر است فقط Jailهای مرتبط با سرویسهای فعال و تهدیدهای واقعی انتخاب شوند.
تنظیمات پیشنهادی Fail2Ban برای سناریوهای مختلف
مقادیر مناسب Fail2Ban به نوع سرویس، تعداد کاربران و سطح ریسک بستگی دارند.
جدول زیر صرفاً چند نقطه شروع برای ارزیابی در محیطهای مختلف را نشان میدهد و نباید بدون آزمایش بهعنوان سیاست قطعی استفاده شود.
| سناریو | maxretry | findtime | bantime اولیه |
|---|---|---|---|
| SSH مدیریتی کمکاربر | 5 | 10 دقیقه | 1 ساعت |
| HTTP Basic Authentication | 5 | 10 دقیقه | 1 ساعت |
| FTP با تعداد کاربران محدود | 5 | 10 دقیقه | 30 دقیقه |
| سرویس ایمیل با کاربران متعدد | 8 | 15 دقیقه | 30 دقیقه |
| پنل مدیریتی اختصاصی | 5 | 15 دقیقه | 1 ساعت |
این اعداد باید براساس دادههای واقعی تنظیم شوند.
برای مثال، در سرویس ایمیل ممکن است چند نرمافزار مختلف روی یک IP اشتراکی درخواست ورود ارسال کنند.
در چنین محیطی، سیاست بیشازحد سختگیرانه میتواند به مسدودسازی تعداد زیادی از کاربران منجر شود.
در مقابل، سرویس مدیریتی که فقط توسط تعداد محدودی از افراد استفاده میشود، ممکن است امکان اعمال محدودیت دقیقتری داشته باشد.
چکلیست امنیتی راهاندازی Fail2Ban
برای بررسی کیفیت پیادهسازی Fail2Ban میتوان از چکلیست زیر استفاده کرد.
- [ ] سرویسهای فعال و قابلدسترسی سرور شناسایی شدهاند.
- [ ] دسترسی مدیریتی جایگزین برای شرایط اضطراری وجود دارد.
- [ ] تنظیمات اصلی در فایلهای محلی نگهداری میشوند.
- [ ] مسیر ثبت گزارش هر سرویس مشخص شده است.
- [ ] Backend مناسب برای هر Jail انتخاب شده است.
- [ ] فیلترهای موردنیاز با گزارشهای واقعی آزمایش شدهاند.
- [ ] مقادیر
maxretry،findtimeوbantimeمتناسب با سرویس تنظیم شدهاند. - [ ] فهرست
ignoreipفقط شامل آدرسهای ضروری و مورداعتماد است. - [ ] Actionهای مسدودسازی با فایروال سرور هماهنگ هستند.
- [ ] عملکرد مسدودسازی برای IPv4 و در صورت استفاده IPv6 بررسی شده است.
- [ ] در محیطهای دارای CDN، IP واقعی کاربران بهدرستی ثبت میشود.
- [ ] احتمال مسدودسازی کاربران واقعی ارزیابی شده است.
- [ ] روش رفع مسدودسازی اضطراری مشخص است.
- [ ] گزارشهای Fail2Ban بهصورت دورهای بررسی میشوند.
- [ ] تنظیمات پس از تغییرات مهم سرور دوباره آزمایش میشوند.
اجرای این چکلیست کمک میکند Fail2Ban بهعنوان بخشی از یک سیاست امنیتی قابلنگهداری استفاده شود.
بررسی عملکرد واقعی Fail2Ban پس از نصب
بعد از نصب و پیکربندی، صرف مشاهده وضعیت فعال سرویس کافی نیست.
برای اطمینان از عملکرد صحیح باید چند سطح متفاوت بررسی شود.
سطح اول: سلامت سرویس
در این سطح مشخص میشود که Fail2Ban بدون خطای جدی اجرا شده است.
دستورهای وضعیت Systemd و Fail2Ban برای این کار مناسب هستند.
سطح دوم: دریافت گزارشها
در این مرحله باید تأیید شود که Jail رویدادهای موردنظر را دریافت میکند.
اگر گزارشها بهدرستی دریافت نشوند، شناسایی رفتار مشکوک نیز انجام نخواهد شد.
سطح سوم: تطابق فیلتر
در این سطح باید بررسی شود که رویدادهای واقعی موردنظر با فیلتر تطابق دارند.
همچنین باید میزان تطابق اشتباه ارزیابی شود.
سطح چهارم: اجرای Action
در این مرحله بررسی میشود که پس از تحقق شرایط Jail، اقدام مسدودسازی بهدرستی اجرا میشود.
این بررسی بهتر است در محیط آزمایشی یا با روش کنترلشده انجام شود.
نباید برای آزمایش، دسترسی مدیریتی اصلی سرور را عمداً در معرض مسدودسازی قرار داد.
سطح پنجم: بازیابی دسترسی
آخرین بخش، اطمینان از امکان رفع مسدودسازی و بازیابی دسترسی است.
یک سیاست امنیتی مناسب باید علاوه بر تشخیص تهدید، امکان مدیریت خطاهای احتمالی را نیز فراهم کند.
محدودیتهای امنیتی Fail2Ban
شناخت محدودیتهای Fail2Ban بهاندازه آشنایی با قابلیتهای آن اهمیت دارد.
این ابزار برای کاهش بعضی رفتارهای مشکوک طراحی شده و نمیتواند همه حملات را متوقف کند.
محدودیت در حملات توزیعشده
اگر درخواستهای ناموفق از تعداد زیادی IP ارسال شوند، شمارنده مربوط به هر آدرس ممکن است به آستانه مسدودسازی نرسد.
به همین دلیل، حملات توزیعشده میتوانند اثربخشی سیاستهای ساده مبتنی بر IP را کاهش دهند.
محدودیت در برابر رمزهای عبور افشاشده
اگر مهاجم از قبل اطلاعات ورود صحیح یک حساب را در اختیار داشته باشد، ممکن است بدون ایجاد تعداد زیادی خطای احراز هویت وارد شود.
در چنین شرایطی، Fail2Ban الزاماً رویدادی برای مسدودسازی مشاهده نمیکند.
استفاده از 2FA، کلیدهای امن، کنترل دسترسی و مدیریت نشستها برای کاهش این خطر ضروری است.
محدودیت در برابر آسیبپذیریهای نرمافزاری
Fail2Ban بهصورت پیشفرض ابزار تشخیص و جلوگیری از تمام آسیبپذیریهای وب نیست.
برای مثال، مشکلاتی مانند SQL Injection، XSS، CSRF، اجرای کد از راه دور یا نقص کنترل دسترسی نیازمند کنترلهای تخصصی هستند.
این کنترلها میتوانند شامل رفع آسیبپذیری نرمافزار، WAF، اعتبارسنجی دادهها، سیاستهای امنیتی مناسب و آزمون امنیتی باشند.
محدودیت در برابر حملات حجمی
Fail2Ban جایگزین سامانههای مقابله با DDoS نیست.
در حملات حجمی، ممکن است پهنای باند یا منابع شبکه پیش از آنکه ترافیک به سرور برسد اشباع شوند.
برای چنین تهدیدهایی، استفاده از محافظت شبکهای و زیرساخت مناسب اهمیت دارد.
امکان سوءاستفاده از تشخیص اشتباه
اگر یک فیلتر براساس دادههای غیرقابلاعتماد تصمیمگیری کند، ممکن است رویدادهای جعلی باعث مسدودسازی آدرسهای بیگناه شوند.
به همین دلیل، طراحی امن فیلترها، اعتماد صحیح به منابع گزارش و بررسی False Positive اهمیت زیادی دارد. 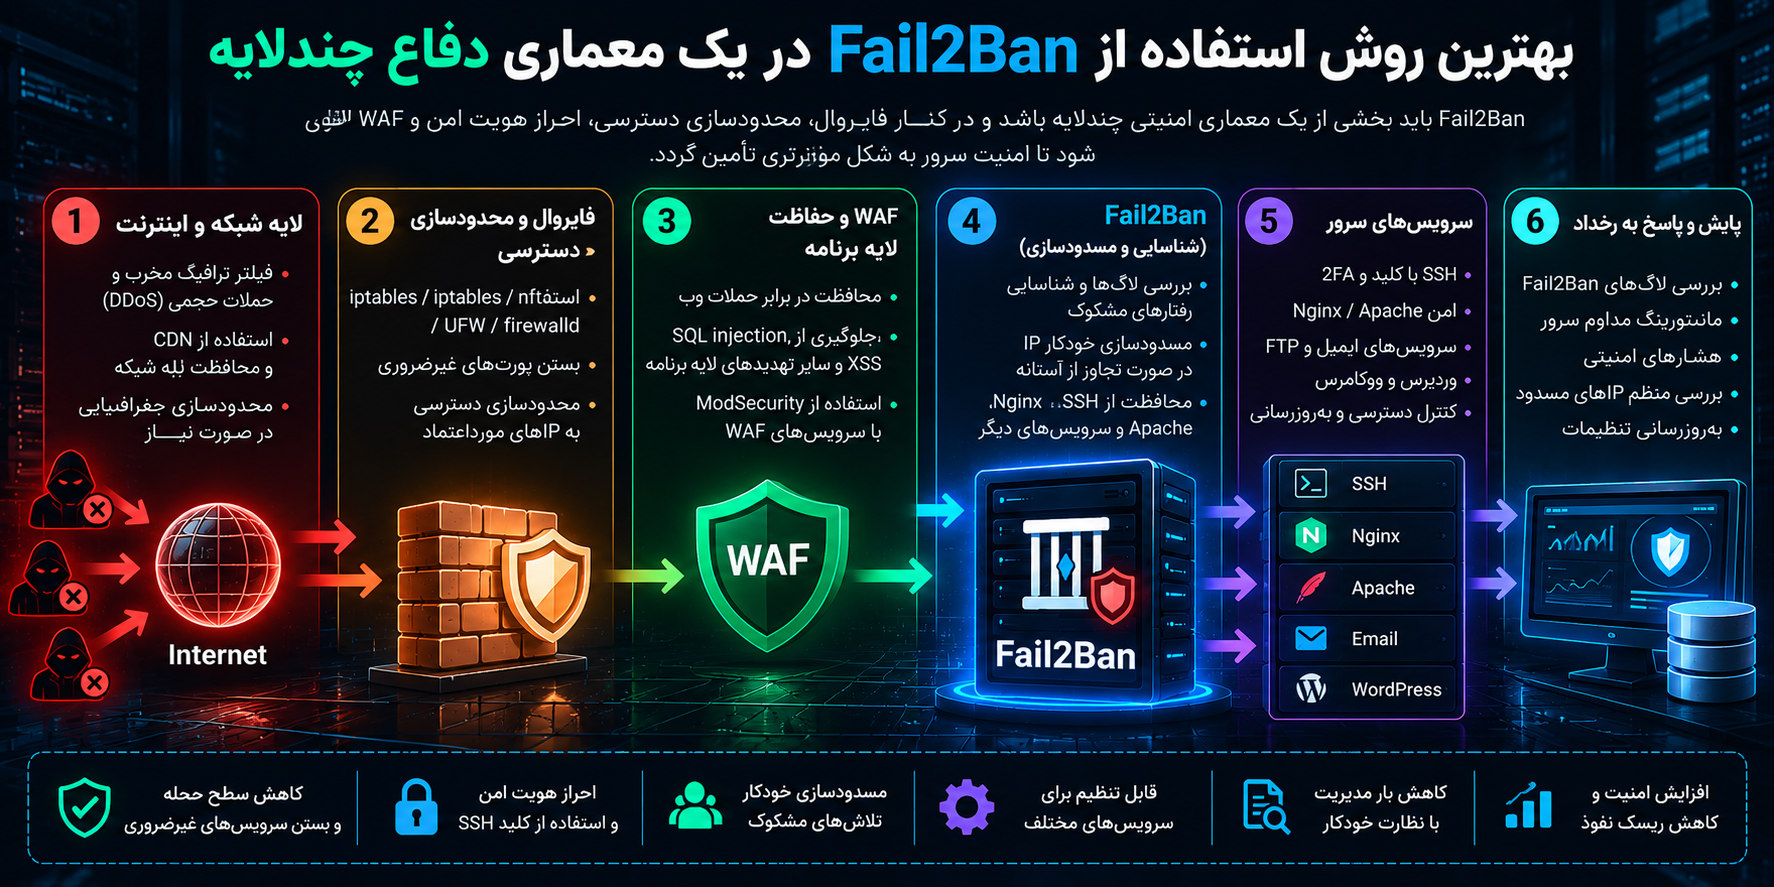
بهترین روش استفاده از Fail2Ban در یک معماری دفاع چندلایه
امنیت سرور زمانی پایدارتر است که چند کنترل مستقل در کنار یکدیگر قرار بگیرند.
Fail2Ban فقط یکی از این کنترلها است.
لایه اول: کاهش سطح حمله
در این لایه، سرویسهای غیرضروری غیرفعال و پورتهای غیرلازم بسته میشوند.
همچنین دسترسی به سرویسهای مدیریتی تا حد امکان محدود میشود.
لایه دوم: احراز هویت امن
در این مرحله، استفاده از کلید SSH، رمزهای عبور قوی، احراز هویت دومرحلهای و اصل حداقل دسترسی اهمیت دارد.
هدف، کاهش احتمال موفقیت تلاشهای ورود غیرمجاز است.
لایه سوم: کنترل ترافیک
فایروال، محدودسازی نرخ درخواست و WAF میتوانند ترافیک شبکه و برنامه را براساس سیاستهای مختلف کنترل کنند.
این ابزارها باید با نوع سرویس و خطرهای واقعی آن هماهنگ باشند.
لایه چهارم: تشخیص و واکنش خودکار
Fail2Ban در این لایه قرار میگیرد.
این ابزار رویدادهای مشخص را از گزارشها دریافت میکند و براساس سیاست تعریفشده اقدام انجام میدهد.
لایه پنجم: پایش و پاسخ به رخداد
بررسی گزارشها، شناسایی الگوهای غیرعادی، نگهداری نسخه پشتیبان و داشتن برنامه واکنش به رخداد نیز ضروری است.
حتی اگر Fail2Ban تعداد زیادی IP را مسدود کرده باشد، این موضوع بهتنهایی اثبات نمیکند که هیچ دسترسی غیرمجازی رخ نداده است.
سؤالات متداول درباره Fail2Ban
Fail2Ban چیست و چه کاری انجام میدهد؟
Fail2Ban یک ابزار امنیتی متنباز برای سرورهای لینوکسی است که رویدادهای مشخص را از گزارشهای سیستم دریافت میکند و در صورت شناسایی رفتارهایی مانند تلاش ناموفق مکرر برای ورود، میتواند آدرس IP مبدأ را با استفاده از فایروال مسدود کند.
آیا Fail2Ban رایگان است؟
بله. Fail2Ban یک نرمافزار متنباز است و میتوان آن را بدون پرداخت هزینه مجوز نرمافزاری نصب و استفاده کرد. البته مدیریت، نگهداری و پیکربندی آن ممکن است به زمان و تخصص فنی نیاز داشته باشد.
آیا نصب Fail2Ban امنیت سرور را تضمین میکند؟
خیر. Fail2Ban فقط بخشی از حملات و رفتارهای مشکوک قابلشناسایی در گزارشها را محدود میکند. امنیت سرور به مجموعهای از کنترلها مانند احراز هویت امن، بهروزرسانی نرمافزارها، فایروال و مدیریت دسترسی وابسته است.
آیا Fail2Ban از SSH محافظت میکند؟
بله. محافظت از SSH یکی از مهمترین کاربردهای Fail2Ban است. این ابزار میتواند تلاشهای ناموفق ورود را بررسی کرده و پس از رسیدن به آستانه مشخص، آدرس IP مبدأ را مسدود کند.
آیا Fail2Ban برای وردپرس کاربرد دارد؟
بله، اما برای تشخیص دقیق تلاشهای ناموفق ورود به وردپرس باید گزارشهای مناسب و فیلتر سازگار وجود داشته باشد. Fail2Ban بهتنهایی تمام رویدادهای احراز هویت وردپرس را از گزارشهای عمومی وبسرور شناسایی نمیکند.
تفاوت Fail2Ban با فایروال چیست؟
فایروال قوانین دسترسی به ترافیک شبکه را اجرا میکند، درحالیکه Fail2Ban رویدادهای ثبتشده را بررسی کرده و براساس سیاستهای امنیتی، دستور اعمال یا حذف محدودیت را صادر میکند. این دو ابزار معمولاً در کنار یکدیگر استفاده میشوند.
آیا Fail2Ban از IPv6 پشتیبانی میکند؟
بله. نسخههای جدید Fail2Ban از IPv6 پشتیبانی میکنند. بااینحال، عملکرد صحیح مسدودسازی به سازگاری فیلترها، Actionها و تنظیمات فایروال بستگی دارد.
چرا Fail2Ban آدرس IP را مسدود نمیکند؟
دلایل مختلفی ممکن است وجود داشته باشد؛ از جمله فعال نبودن Jail، انتخاب Backend اشتباه، نبود گزارش مناسب، عدم تطابق فیلتر، وجود آدرس در فهرست استثنا یا خطا در اجرای قوانین فایروال.
چگونه IP مسدودشده را از Fail2Ban آزاد کنیم؟
برای آزادسازی یک آدرس IP از Jail مشخص میتوان از دستور fail2ban-client set JAIL unbanip IP استفاده کرد. در این دستور باید نام Jail و آدرس IP واقعی جایگزین شوند.
آیا Fail2Ban باعث کاهش سرعت سرور میشود؟
Fail2Ban برای بررسی گزارشها از منابع سیستم استفاده میکند، اما میزان مصرف به تعداد Jailها، حجم گزارشها، Backend و منابع سرور بستگی دارد. در پیکربندیهای معمول، سربار آن میتواند محدود باشد؛ بااینحال، در سرورهای پرترافیک باید مصرف منابع پایش شود.
آیا Fail2Ban برای سرورهای Docker مناسب است؟
بله، اما باید مسیر گزارشها، شبکه کانتینر و محل اعمال قوانین فایروال بهدرستی بررسی شوند. در برخی معماریهای Docker، قوانین مربوط به ترافیک میزبان الزاماً روی ترافیک Forwardشده به کانتینر اثر نمیگذارند.
آیا Fail2Ban جلوی DDoS را میگیرد؟
Fail2Ban برای مقابله با حملات حجمی DDoS طراحی نشده است. این ابزار میتواند بعضی رفتارهای تکراری مشخص را محدود کند، اما محافظت در برابر حملات حجمی معمولاً به سامانههای شبکهای و زیرساختی نیاز دارد.
بهترین تنظیمات Fail2Ban چیست؟
یک تنظیم واحد برای تمام سرورها وجود ندارد. مقادیر maxretry، findtime، bantime، فیلترها و Actionها باید متناسب با نوع سرویس، تعداد کاربران، رفتار واقعی ترافیک و سطح ریسک انتخاب شوند.
آیا Fail2Ban باید همیشه فعال باشد؟
اگر سرور برای محافظت از سرویسهای مشخص به Fail2Ban وابسته است، سرویس باید بهصورت پایدار اجرا و پایش شود. البته در محیطهایی که کنترلهای شبکهای سختگیرانهتری وجود دارند، میزان نیاز به Fail2Ban میتواند متفاوت باشد.
جمعبندی: آیا Fail2Ban برای افزایش امنیت سرور انتخاب مناسبی است؟
Fail2Ban یکی از ابزارهای کاربردی برای افزایش امنیت سرورهای لینوکسی است که با تحلیل گزارشهای سرویسها و اجرای اقدامات دفاعی خودکار، میتواند تلاشهای ورود ناموفق و برخی رفتارهای مشکوک را محدود کند.
مهمترین مزیت این ابزار، امکان تعریف سیاستهای مستقل برای سرویسهای مختلف است.
با استفاده از Jailها، Filterها و Actionهای مناسب، میتوان محافظت از سرویسهایی مانند SSH، Apache، Nginx، FTP و سرویسهای ایمیل را متناسب با نیاز سرور تنظیم کرد.
بااینحال، اثربخشی Fail2Ban به کیفیت پیکربندی آن بستگی دارد.
انتخاب نادرست Backend، استفاده از فیلترهای نامناسب، تنظیم آستانههای بیشازحد سختگیرانه و عدم هماهنگی با فایروال میتواند باعث کاهش کارایی یا حتی ایجاد اختلال برای کاربران واقعی شود.
همچنین در معماریهای مبتنی بر CDN، Reverse Proxy و Docker باید محل ثبت IP واقعی و مسیر اجرای قوانین مسدودسازی با دقت بررسی شود.
برای دستیابی به امنیت بهتر، پیشنهاد میشود Fail2Ban در کنار احراز هویت مبتنی بر کلید، احراز هویت دومرحلهای، محدودسازی دسترسی شبکه، بهروزرسانی سرویسها و پایش مداوم گزارشها استفاده شود.
در نهایت، Fail2Ban یک ابزار مکمل در دفاع چندلایه سرور است، نه یک راهکار امنیتی کامل و مستقل. زمانی که این ابزار با شناخت دقیق معماری سرور و سیاستهای امنیتی مناسب پیادهسازی شود، میتواند نقش مؤثری در کاهش تلاشهای تکراری برای دسترسی غیرمجاز و افزایش قابلیت کنترل رویدادهای امنیتی داشته باشد.
مطالب مرتبط


