Zero Trust چیست؟ معماری اعتماد صفر چگونه امنیت زیرساخت وب را افزایش میدهد؟
معماری Zero Trust یا اعتماد صفر یک رویکرد امنیت سایبری است که دسترسی کاربران، دستگاهها و سرویسها به منابع حساس را بدون اعتماد پیشفرض و براساس هویت، مجوز و سیاستهای امنیتی کنترل میکند. این معماری با اجرای اصل حداقل دسترسی، تفکیک شبکه و ارزیابی شرایط امنیتی، خطر حرکت جانبی مهاجمان و گسترش نفوذ را کاهش میدهد. پیادهسازی Zero Trust در زیرساخت وب میتواند امنیت سرورها، APIها، پایگاههای داده و پنلهای مدیریتی را افزایش دهد.
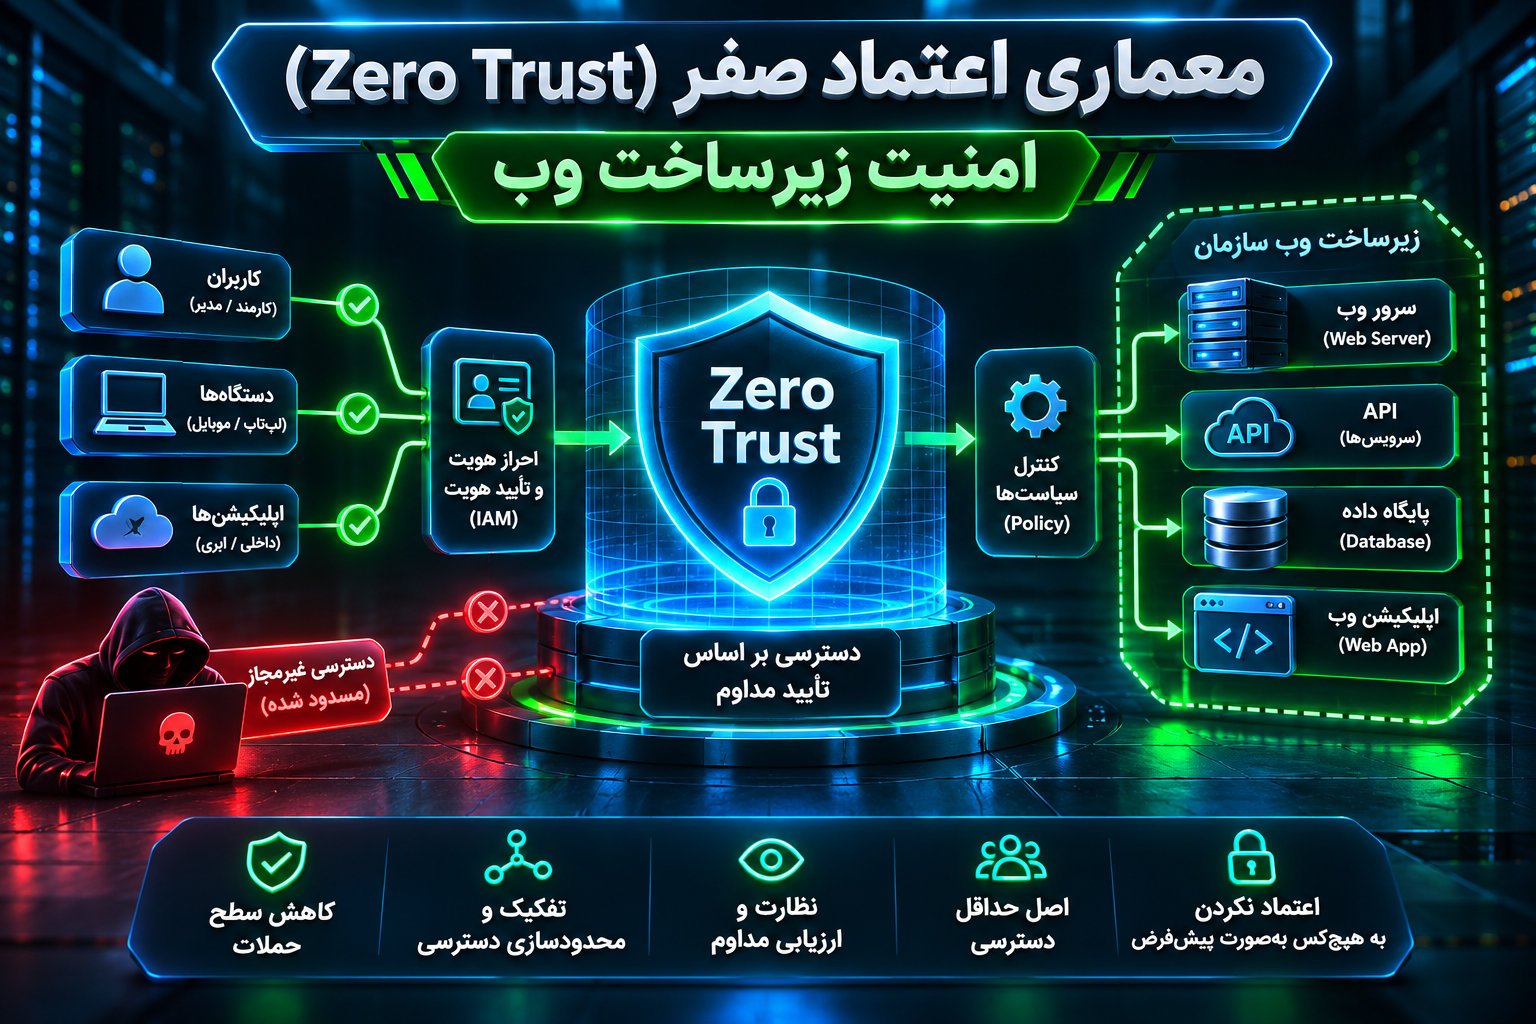
Zero Trust یا معماری اعتماد صفر یک رویکرد امنیت سایبری است که هیچ کاربر، دستگاه، سرویس یا ارتباط شبکهای را صرفاً به دلیل حضور در شبکه داخلی یا داشتن دسترسی قبلی، قابل اعتماد نمیداند. در این معماری، دسترسی به منابع براساس احراز هویت، مجوزهای مشخص، وضعیت امنیتی و ارزیابی ریسک کنترل میشود. هدف اصلی Zero Trust، جلوگیری از دسترسی غیرمجاز، محدودکردن حرکت جانبی مهاجمان و کاهش خسارت ناشی از نفوذ به زیرساخت وب است.
مقدمه: چرا امنیت زیرساخت وب به معماری اعتماد صفر نیاز دارد؟
در گذشته، بسیاری از سازمانها امنیت زیرساخت فناوری اطلاعات خود را براساس یک مرز مشخص طراحی میکردند. سرورها، پایگاههای داده و سامانههای داخلی درون شبکه سازمان قرار داشتند و فایروالها وظیفه محافظت از آنها در برابر تهدیدهای بیرونی را برعهده میگرفتند.
این مدل زمانی کارایی بیشتری داشت که کاربران، برنامهها و منابع سازمان عمدتاً در یک محیط محدود فعالیت میکردند. با گسترش سرویسهای ابری، دورکاری، APIها، برنامههای تحت وب و زیرساختهای توزیعشده، شرایط تغییر کرده است.
امروزه یک وبسایت ممکن است روی سرور ابری اجرا شود، پایگاه داده آن در محیط دیگری قرار داشته باشد، کارکنان از کشورهای مختلف به پنل مدیریت متصل شوند و سرویسهای متعددی از طریق API با یکدیگر ارتباط برقرار کنند.
در چنین ساختاری، مفهوم سنتی شبکه داخلی دیگر معیار مناسبی برای اعتماد نیست.
فرض کنید مهاجمی با استفاده از اطلاعات ورود سرقتشده به یکی از حسابهای مدیریتی دسترسی پیدا کند. اگر زیرساخت فقط به ورود اولیه متکی باشد، ممکن است مهاجم بتواند به منابع بیشتری دسترسی پیدا کند.
مشکل بزرگتر زمانی ایجاد میشود که سرویسهای داخلی بدون بررسی دقیق هویت و مجوز، درخواستهای یکدیگر را بپذیرند.
معماری Zero Trust برای کاهش همین خطر طراحی شده است.
این معماری بهجای تمرکز انحصاری بر جلوگیری از ورود مهاجم، تلاش میکند هر مسیر دسترسی به منابع حساس را کنترل کند؛ حتی زمانی که درخواست از داخل شبکه سازمان ارسال میشود.
در نتیجه، امنیت دیگر فقط به فایروال مرزی وابسته نیست، بلکه در هویت کاربران، دستگاهها، ارتباطات، برنامهها و دادهها پیادهسازی میشود.
البته اعتماد صفر به معنای حذف کامل اعتماد یا درخواست رمز عبور در هر لحظه نیست. هدف، حذف اعتماد ضمنی و جایگزینکردن آن با تصمیمهای امنیتی مستند، محدود و قابل بازبینی است.
Zero Trust چیست و اعتماد صفر دقیقاً چه معنایی دارد؟
Zero Trust یک مدل معماری امنیتی است که بر این اصل استوار است:
هیچ موجودیتی نباید صرفاً براساس موقعیت شبکه، مالکیت دستگاه یا سابقه دسترسی، مجوز نامحدود دریافت کند.
در این تعریف، موجودیت میتواند یک کارمند، مدیر سیستم، سرور، کانتینر، برنامه نرمافزاری یا یک سرویس خودکار باشد.
برای مثال، اگر کاربری از شبکه داخلی سازمان به پایگاه داده متصل شود، صرفاً داخلیبودن آدرس IP نباید دلیل کافی برای پذیرش درخواست باشد.
سیستم باید بررسی کند که کاربر چه هویتی دارد، به کدام منبع نیازمند است، چه مجوزی دارد و آیا شرایط دسترسی با سیاستهای امنیتی مطابقت دارد.
مفهوم Never Trust, Always Verify
عبارت مشهور Never Trust, Always Verify به معنای «هرگز اعتماد پیشفرض نکن، همیشه اعتبارسنجی کن» خلاصهای از فلسفه Zero Trust است.
این عبارت نباید بهصورت الزام به احراز هویت تعاملی برای تکتک بستههای شبکه تفسیر شود.
در یک پیادهسازی صحیح، سیستم میتواند از نشستهای معتبر، توکنهای کوتاهمدت، گواهیهای دیجیتال و تصمیمهای امنیتی با اعتبار زمانی محدود استفاده کند.
ارزیابی مجدد دسترسی نیز براساس حساسیت منبع، زمان انقضای مجوز یا تغییر شرایط ریسک انجام میشود.
برای نمونه، ورود یک کارمند به داشبورد عمومی سازمان ممکن است به کنترلهای معمول نیاز داشته باشد؛ اما دسترسی همان کارمند به اطلاعات مالی حساس میتواند تأیید هویت قویتری را ضروری کند.
تفاوت اعتماد صریح و اعتماد ضمنی
اعتماد ضمنی زمانی شکل میگیرد که یک سیستم بدون بررسی کافی، ویژگی خاصی را نشانه امنیت بداند.
نمونههای اعتماد ضمنی عبارتاند از:
- پذیرش تمام درخواستهای ارسالشده از شبکه داخلی.
- اعطای دسترسی گسترده پس از اتصال VPN.
- اعتماد کامل به سرویسهای موجود در یک سرور مشترک.
- معتبر دانستن دائمی یک نشست پس از ورود اولیه.
- مجاز دانستن یک دستگاه صرفاً به دلیل ثبتشدن در فهرست تجهیزات سازمان.
در مقابل، اعتماد صریح و محدود بر شواهد معتبر استوار است.
برای مثال، کاربر باید هویت مشخص، مجوز مناسب و نشست معتبر داشته باشد و دستگاه او نیز در صورت الزام سیاست، شرایط امنیتی موردنیاز را احراز کند.
تفاوت اصلی این دو رویکرد در آن است که دسترسی باید نتیجه یک تصمیم امنیتی باشد، نه پیامد حضور در یک موقعیت مورد اعتماد.
چرا مدل امنیتی سنتی برای محافظت از زیرساخت وب کافی نیست؟
مدل امنیتی سنتی معمولاً بر مفهوم Perimeter Security یا امنیت پیرامونی متکی است.
در این مدل، سازمان تلاش میکند با ایجاد مرز دفاعی، ترافیک بیرونی را کنترل و محیط داخلی را محافظت کند.
فایروال شبکه، VPN و سامانههای تشخیص نفوذ نمونههایی از ابزارهای مورد استفاده در این ساختار هستند.
این ابزارها همچنان ارزشمندند؛ مشکل زمانی ایجاد میشود که عبور از مرز شبکه با دریافت اعتماد گسترده اشتباه گرفته شود.
مشکل شبکههای داخلی با دسترسی گسترده
فرض کنید یک شرکت دارای سه سرور باشد:
- سرور اول برای اجرای وبسایت.
- سرور دوم برای نگهداری پایگاه داده.
- سرور سوم برای مدیریت فایلهای پشتیبان.
اگر تمام این سرورها در یک شبکه داخلی قرار داشته باشند و ارتباط میان آنها محدود نشده باشد، نفوذ به سرور اول ممکن است مسیر دسترسی به سرورهای دیگر را فراهم کند.
این وضعیت به مهاجم فرصت حرکت جانبی یا Lateral Movement میدهد.
حرکت جانبی به تلاش برای گسترش دسترسی از یک سیستم آسیبدیده به سایر منابع اشاره دارد.
Zero Trust با تفکیک منابع و کنترل مجوز هر ارتباط، تلاش میکند چنین مسیرهایی را محدود کند.
تأثیر رایانش ابری و معماریهای توزیعشده
در زیرساختهای Cloud، Hybrid Cloud و Multi-Cloud ممکن است منابع سازمان در چند محیط متفاوت قرار گرفته باشند.
همچنین برنامههای مبتنی بر Microservices بهجای یک برنامه یکپارچه، از مجموعهای از سرویسهای مستقل تشکیل میشوند.
هر سرویس میتواند با سرویسهای دیگر ارتباط برقرار کند، داده دریافت کند یا عملیات مشخصی انجام دهد.
اگر ارتباطات داخلی بدون کنترل مناسب برقرار شوند، یک سرویس آسیبپذیر ممکن است زمینه دسترسی به دادههای حساس را فراهم کند.
معماری اعتماد صفر این ارتباطات را نیز بخشی از سطح حمله در نظر میگیرد. 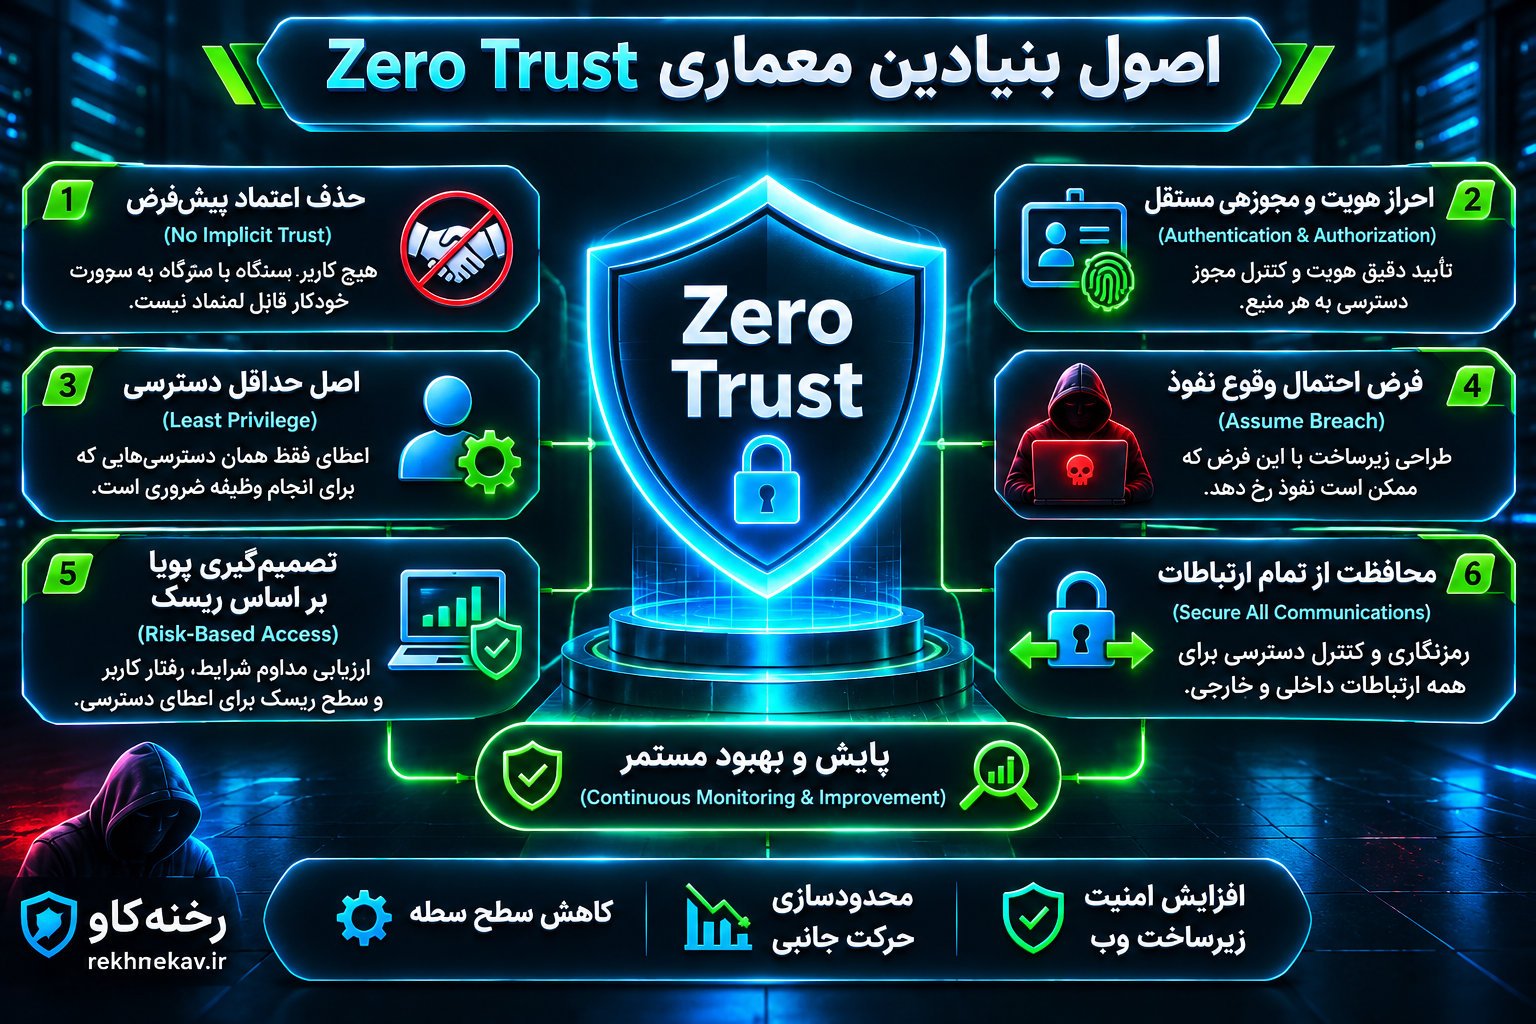
اصول بنیادین معماری Zero Trust
پیادهسازی Zero Trust مجموعهای از اصول هماهنگ را میطلبد. رعایت یک اصل بهتنهایی برای ایجاد معماری اعتماد صفر کافی نیست.
۱. حذف اعتماد پیشفرض
اولین اصل، حذف اعتماد ضمنی مبتنی بر محل اتصال است.
در این مدل، آدرس IP داخلی، عضویت در شبکه خصوصی یا استفاده از دستگاه سازمانی بهتنهایی مجوز دسترسی ایجاد نمیکند.
حتی ارتباط میان دو سرور داخل یک مرکز داده نیز باید براساس سیاست مشخصی کنترل شود.
برای نمونه، سرور وب ممکن است اجازه اتصال به یک سرویس مشخص را داشته باشد، اما نباید بتواند بدون ضرورت به تمام منابع شبکه متصل شود.
۲. احراز هویت و مجوزدهی مستقل
Authentication به معنای تأیید هویت است؛ درحالیکه Authorization تعیین میکند یک هویت چه فعالیتهایی میتواند انجام دهد.
این دو مفهوم یکسان نیستند.
ممکن است یک کاربر بهدرستی وارد سیستم شده باشد، اما اجازه حذف اطلاعات کاربران یا مشاهده گزارشهای مالی را نداشته باشد.
معماری Zero Trust بر اجرای هر دو کنترل تأکید میکند.
مجوزها باید در سمت سرور اعمال شوند و صرفاً به پنهانکردن دکمهها یا صفحات رابط کاربری وابسته نباشند.
۳. اجرای اصل حداقل دسترسی
اصل Least Privilege بیان میکند هر کاربر یا سرویس فقط باید به منابع و عملیات ضروری دسترسی داشته باشد.
برای مثال، یک سرویس تولید گزارش ممکن است تنها به خواندن بخش مشخصی از دادهها نیاز داشته باشد.
اعطای مجوز حذف جدولها یا تغییر ساختار پایگاه داده به چنین سرویسی، سطح خطر را افزایش میدهد.
در یک معماری مناسب، مجوزها براساس وظایف واقعی تعریف و بهصورت دورهای بازبینی میشوند.
۴. فرض احتمال وقوع نفوذ
یکی از مفاهیم مهم Zero Trust، رویکرد Assume Breach یا فرض احتمال رخنه است.
این اصل به معنای پذیرش قطعی نفوذ نیست؛ بلکه طراحی زیرساخت باید بهگونهای باشد که حتی در صورت آسیبدیدن یکی از اجزا، خسارت گسترش پیدا نکند.
تفکیک شبکه، محدودسازی دسترسی، ثبت رویدادها و محافظت از اطلاعات حساس از اقدامات مرتبط با این اصل هستند.
هدف، جلوگیری از تبدیل یک حادثه محدود به بحران گسترده است.
۵. تصمیمگیری پویا براساس ریسک
در Zero Trust، مجوز دسترسی میتواند به شرایط وابسته باشد.
هویت کاربر، حساسیت منبع، وضعیت دستگاه، زمان درخواست و نشانههای رفتار غیرعادی از عوامل قابل استفاده در ارزیابی ریسک هستند.
برای نمونه، اگر نشست مدیریتی از دستگاهی ناشناخته درخواست دسترسی به بخش حساس داشته باشد، سامانه میتواند احراز هویت مجدد درخواست کند.
چنین تصمیمهایی باید براساس سیاستهای قابل توضیح و قابل آزمون انجام شوند.
۶. محافظت از تمام ارتباطات
ارتباطات داخلی نیز باید متناسب با حساسیت اطلاعات محافظت شوند.
استفاده از TLS برای رمزنگاری ارتباطات و در شرایط مناسب Mutual TLS یا mTLS برای احراز هویت متقابل سرویسها میتواند بخشی از این راهبرد باشد.
رمزنگاری مانع مشاهده ساده محتوای ارتباط میشود، اما بهتنهایی جایگزین مجوزدهی نیست.
یک ارتباط رمزنگاریشده همچنان ممکن است از نظر سطح دسترسی غیرمجاز باشد.
۷. پایش و بهبود مستمر
معماری اعتماد صفر بدون مشاهده وضعیت سیستمها و ارزیابی رویدادها کامل نمیشود.
لاگهای احراز هویت، تغییرات مجوز، رفتار سرویسها و رویدادهای امنیتی باید بهشکلی مناسب جمعآوری و تحلیل شوند.
دادههای حاصل به تیم امنیت کمک میکنند سیاستها را اصلاح و مسیرهای دسترسی غیرضروری را شناسایی کند.
البته جمعآوری لاگ باید با حداقلسازی دادههای شخصی و محافظت از اطلاعات حساس همراه باشد. 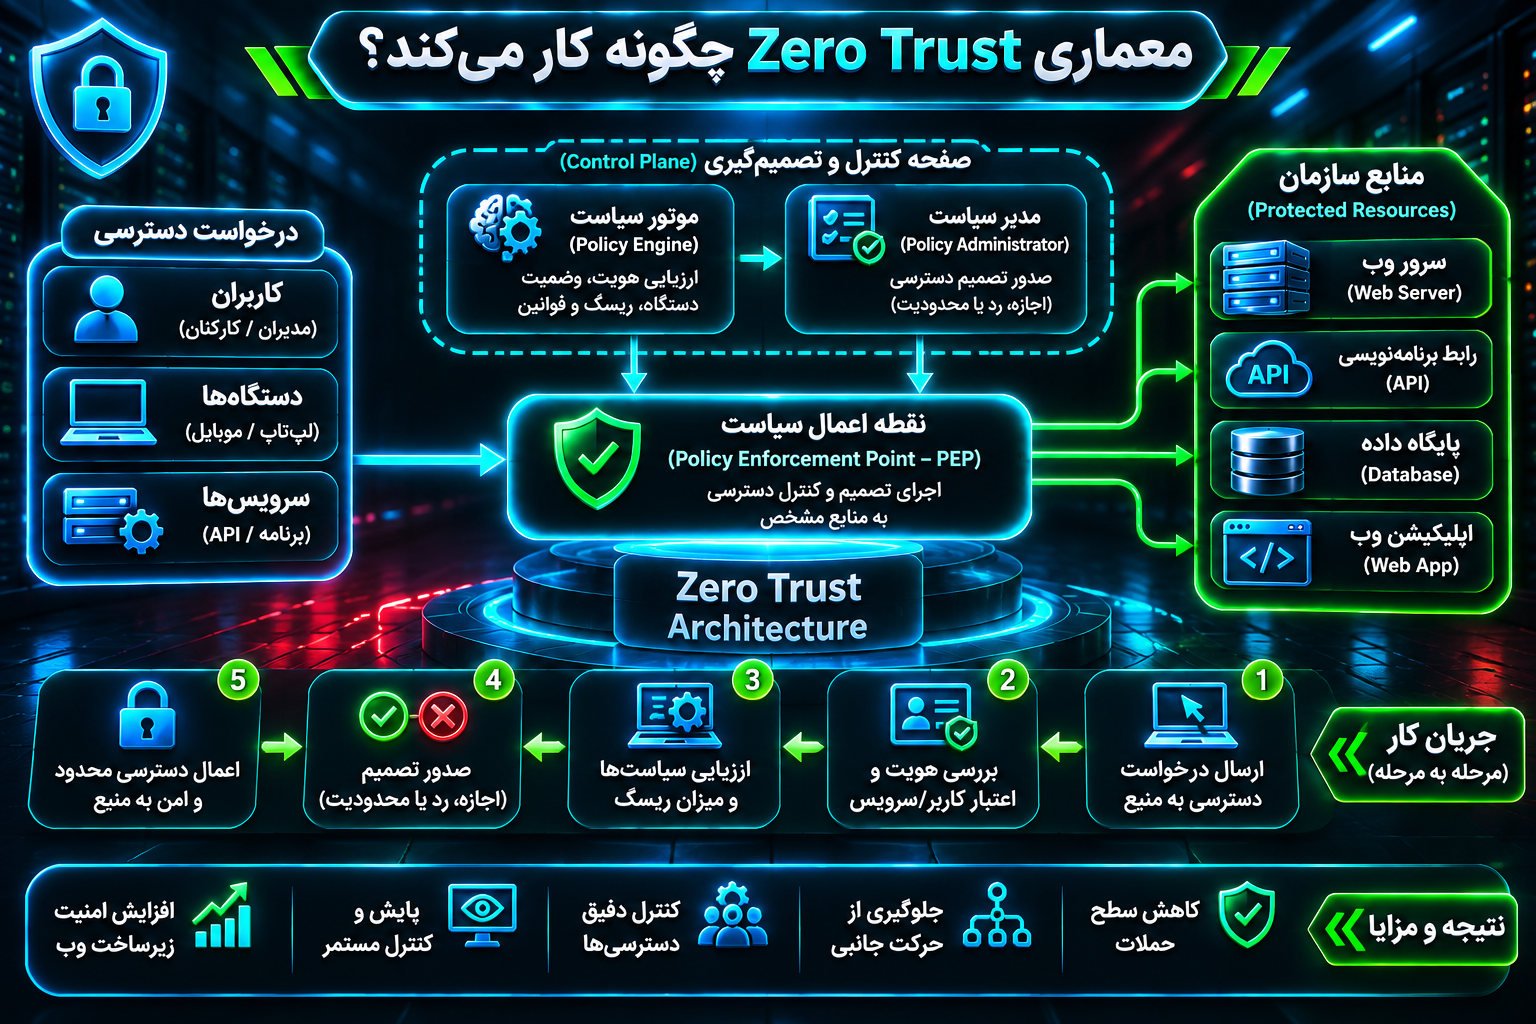
معماری Zero Trust چگونه کار میکند؟
برای درک عملکرد معماری اعتماد صفر باید اجزای تصمیمگیری و اجرای سیاست را بشناسیم.
در مدل منطقی Zero Trust، تصمیمگیری درباره دسترسی و اعمال آن میتوانند وظایف جداگانهای باشند.
این تفکیک امکان مدیریت متمرکز سیاستها و اجرای کنترلها در نقاط مختلف زیرساخت را فراهم میکند.
Policy Engine؛ موتور تصمیمگیری امنیتی
Policy Engine یا PE مسئول تصمیمگیری درباره مجازبودن یک درخواست دسترسی است.
این بخش با بررسی سیاستها و اطلاعات مرتبط مشخص میکند که دسترسی باید پذیرفته، رد یا لغو شود.
عوامل مورد بررسی ممکن است شامل موارد زیر باشند:
- هویت تأییدشده کاربر یا سرویس.
- نقش و مجوزهای تعریفشده.
- وضعیت امنیتی دستگاه.
- حساسیت منبع درخواستشده.
- اطلاعات تهدید و نشانههای رفتار مشکوک.
- شرایط زمانی و زمینه درخواست.
موتور سیاست باید از قواعد روشن و قابل مدیریت استفاده کند تا تصمیمهای امنیتی قابل پیگیری باشند.
Policy Administrator؛ مدیر اجرای تصمیم
Policy Administrator یا PA وظیفه هماهنگکردن اجرای تصمیم صادرشده را برعهده دارد.
این بخش میتواند ایجاد یا خاتمه مسیر ارتباطی و مدیریت مجوزهای مرتبط با نشست را انجام دهد.
در برخی معماریها، موتور سیاست و مدیر سیاست در قالب یک سامانه مشترک پیادهسازی میشوند.
مجموعه عملکرد تصمیمگیری این اجزا معمولاً با مفهوم Policy Decision Point یا PDP مرتبط است.
Policy Enforcement Point؛ نقطه اعمال سیاست
Policy Enforcement Point یا PEP بخشی است که تصمیم امنیتی را در مسیر واقعی دسترسی اعمال میکند.
یک PEP میتواند در قالب Reverse Proxy، API Gateway، کنترلکننده دسترسی برنامه یا راهکار مناسب دیگری پیادهسازی شود.
اگر سیاست دسترسی را مجاز بداند، PEP مسیر ارتباط را مطابق شرایط تعیینشده فراهم میکند.
اگر مجوز وجود نداشته باشد، درخواست باید متوقف شود.
نکته مهم این است که کنترل فقط در یک نقطه شبکه کافی نیست. منابع حساس باید در مسیرهای دسترسی مرتبط، کنترل مؤثر داشته باشند.
منابع اطلاعاتی و سامانههای مکمل
اجزای تصمیمگیری برای ارزیابی شرایط به اطلاعات معتبر نیاز دارند.
این اطلاعات ممکن است از سامانههای IAM، پایش دستگاه، مدیریت گواهی، ثبت رویداد و تحلیل تهدید دریافت شوند.
در معماریهای بزرگتر، Policy Information Point یا PIP بهعنوان منبع اطلاعات موردنیاز تصمیمگیری شناخته میشود.
کیفیت اطلاعات و بهروز بودن آنها اهمیت زیادی دارد؛ زیرا تصمیم امنیتی براساس دادههای قدیمی یا نادرست ممکن است قابل اتکا نباشد.
نمونه جریان دسترسی در معماری اعتماد صفر
فرض کنید مدیر یک فروشگاه اینترنتی قصد دارد به گزارش سفارشهای مالی دسترسی پیدا کند.
ابتدا درخواست از طریق درگاه دسترسی محافظتشده دریافت میشود.
سامانه هویت کاربر و وضعیت نشست را بررسی میکند. در صورت نیاز، احراز هویت چندمرحلهای نیز اجرا میشود.
سپس سیاستها مشخص میکنند که این کاربر اجازه مشاهده گزارش مالی را دارد یا خیر.
اگر دستگاه یا شرایط درخواست با الزامات دسترسی مطابقت نداشته باشد، ممکن است درخواست رد شود یا تأیید بیشتری لازم باشد.
پس از صدور مجوز، دسترسی صرفاً به منبع تعیینشده فراهم میشود.
این مجوز به معنای اجازه ورود به پایگاه داده اصلی، تغییر تنظیمات پرداخت یا مدیریت سرور نیست.
در ادامه نیز تغییر شرایط امنیتی میتواند باعث ارزیابی مجدد یا خاتمه نشست شود.
این فرآیند نمونهای از تبدیل اعتماد عمومی به دسترسی محدود و کنترلشده است. 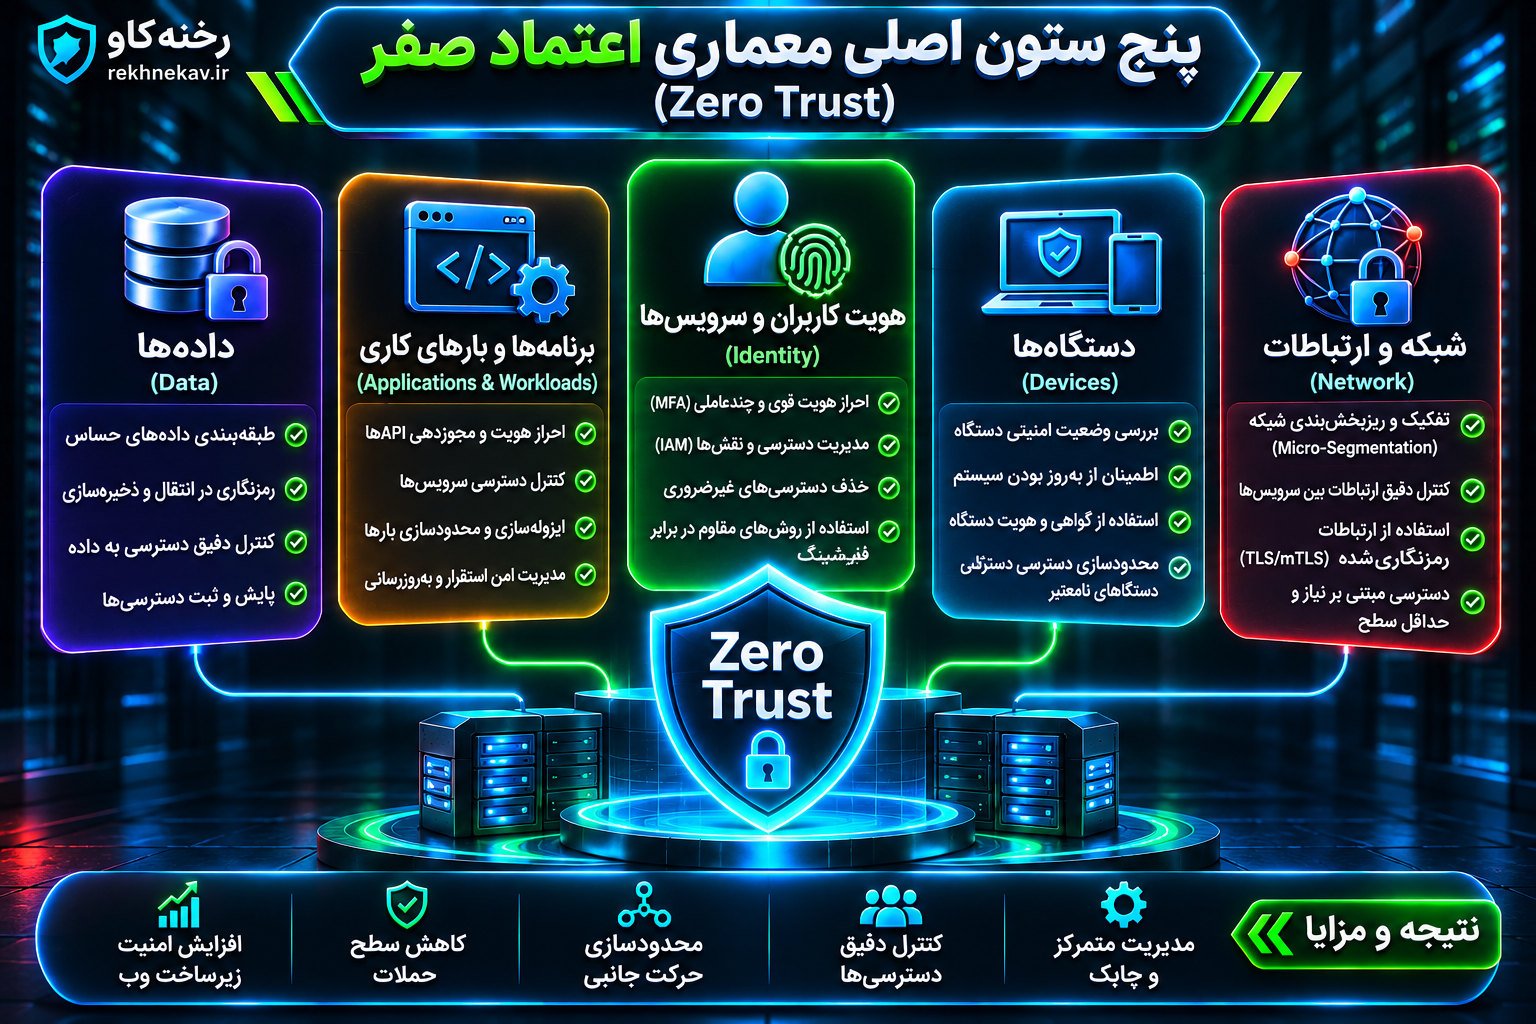
پنج ستون اصلی معماری اعتماد صفر
برای اجرای عملی Zero Trust میتوان کنترلهای امنیتی را در پنج حوزه اصلی سازماندهی کرد.
این حوزهها شامل هویت، دستگاه، شبکه، برنامهها و بارهای کاری، و دادهها هستند.
پایش و تحلیل، خودکارسازی و حاکمیت امنیتی نیز فعالیتهای مشترکی هستند که تمام این حوزهها را پشتیبانی میکنند.
هویت کاربران و سرویسها؛ Identity
هویت یکی از مهمترین عناصر Zero Trust است.
سازمان باید بداند چه افراد و سرویسهایی به منابع دسترسی دارند و هر هویت چه مجوزهایی دریافت کرده است.
Identity and Access Management یا IAM برای مدیریت این فرآیند استفاده میشود.
راهکارهای مرتبط شامل احراز هویت چندعاملی MFA، ورود یکپارچه SSO، مدیریت نقشها و حذف حسابهای غیرفعال هستند.
برای حسابهای حساس، استفاده از روشهای مقاوم در برابر فیشینگ مانند FIDO2 و WebAuthn اهمیت ویژهای دارد.
همچنین حسابهای سرویس نباید بهصورت نامحدود از اعتبارنامههای مشترک و دائمی استفاده کنند.
دستگاهها؛ Devices
هویت معتبر کاربر لزوماً نشاندهنده امنیت دستگاه او نیست.
ممکن است یک کارمند با حساب صحیح از دستگاه آلوده یا پیکربندینشده به سامانه متصل شود.
در مدل Zero Trust، وضعیت امنیتی دستگاه میتواند در تصمیم دسترسی نقش داشته باشد.
بررسی بهروزبودن سیستمعامل، وضعیت رمزنگاری دیسک، نرمافزارهای محافظتی و گواهی دستگاه از کنترلهای قابل استفاده هستند.
البته نوع و شدت این بررسیها باید براساس سطح خطر و نوع دستگاه تعیین شود.
شبکه و محیط ارتباطی؛ Network
ستون شبکه بر تفکیک ارتباطات و کاهش مسیرهای غیرضروری تمرکز دارد.
بهجای قرار دادن تمام منابع در یک شبکه مسطح، میتوان ارتباطات را براساس عملکرد و نیاز واقعی سرویسها محدود کرد.
Micro-Segmentation یا ریزبخشبندی شبکه یکی از روشهای اجرای این اصل است.
برای مثال، سرور برنامه فقط اجازه ارتباط با پایگاه داده مشخصی را خواهد داشت.
دسترسی سایر سرورها به آن پایگاه داده باید براساس نیاز مستقل بررسی شود.
برنامهها و بارهای کاری؛ Applications and Workloads
برنامههای وب، APIها، کانتینرها و سرویسهای پردازشی نیز باید دارای هویت و مجوز مشخص باشند.
در معماری مبتنی بر Microservices، اعتماد به همه سرویسهای داخلی خطرناک است.
بهتر است ارتباطات سرویسها با هویت مستقل و کنترل مجوز انجام شوند.
در محیطهای مناسب، Service Mesh میتواند قابلیتهایی مانند مدیریت ارتباط امن و اجرای سیاستهای ارتباطی فراهم کند.
بااینحال، نصب Service Mesh بهتنهایی به معنای پیادهسازی کامل Zero Trust نیست.
دادهها؛ Data
حفاظت از دادهها هدف نهایی بسیاری از کنترلهای امنیتی است.
در معماری اعتماد صفر، سطح حساسیت اطلاعات باید مشخص شود.
برای مثال، دادههای عمومی وبسایت، اطلاعات شخصی کاربران، سوابق پرداخت و کلیدهای رمزنگاری نیازهای امنیتی متفاوتی دارند.
رمزنگاری داده در زمان انتقال و ذخیرهسازی، محدودسازی دسترسی و ثبت عملیات حساس از اقدامات مهم هستند.
همچنین باید مشخص شود چه سرویسهایی مجاز به خواندن، تغییر، انتقال یا حذف اطلاعات هستند. 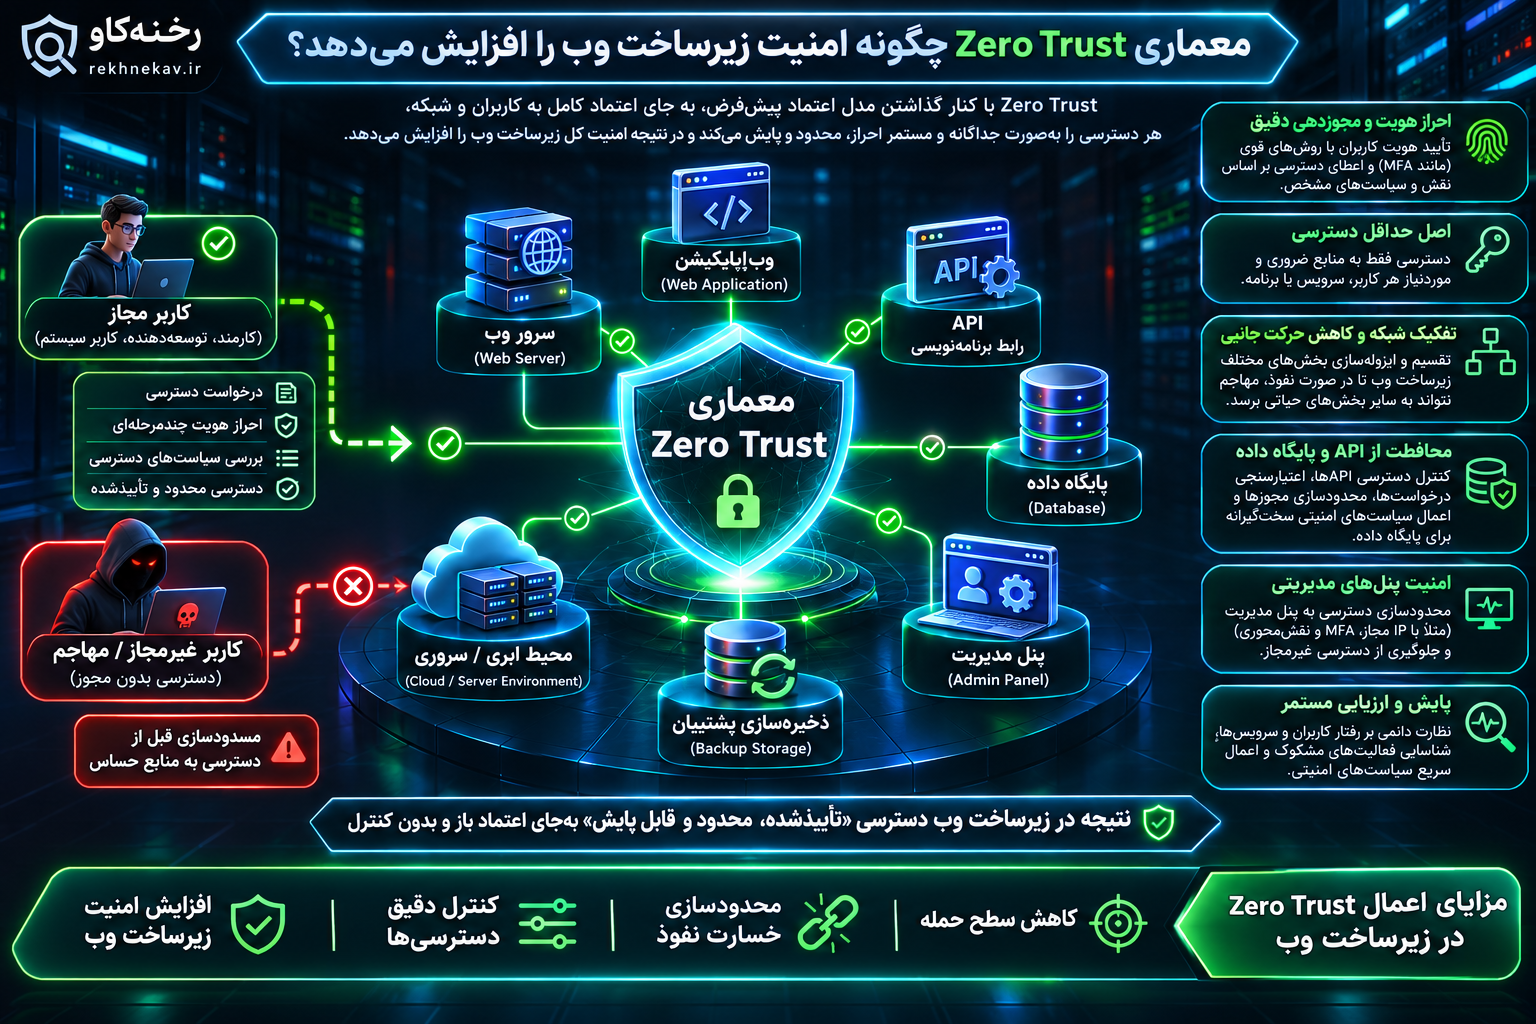
معماری Zero Trust چگونه امنیت زیرساخت وب را افزایش میدهد؟
تأثیر اصلی معماری اعتماد صفر در زیرساخت وب، کاهش وابستگی امنیت به یک کنترل واحد است.
در این رویکرد، هر بخش حساس دارای محدودیتهای مستقلی خواهد بود.
محافظت از سرورهای وب و سرور اصلی
در یک زیرساخت معمولی، سرور وب درخواستهای کاربران اینترنت را دریافت میکند.
اگر همین سرور دارای دسترسی گسترده به پایگاه داده، فایلهای پشتیبان و سامانههای مدیریتی باشد، آسیبدیدن آن میتواند پیامدهای جدی ایجاد کند.
Zero Trust تلاش میکند این ارتباطات را محدود کند.
برای نمونه، ارتباط ورودی عمومی فقط از مسیرهای تعریفشده انجام میشود و دسترسی مدیریتی از مسیر جداگانهای عبور میکند.
همچنین بهتر است سرور اصلی یا Origin Server فقط ترافیک مورد انتظار از لایههای محافظتی مجاز را دریافت کند.
استفاده از CDN یا Reverse Proxy بدون محدودسازی مسیرهای مستقیم به Origin ممکن است باعث باقیماندن یک مسیر دسترسی ناخواسته شود.
امنیت پنلهای مدیریتی و SSH
پنلهای مدیریت هاست، کنترلپنلهای سازمانی، SSH و سامانههای مدیریت پایگاه داده از منابع حساس زیرساخت هستند.
قرار دادن این سرویسها در معرض دسترسی عمومی بدون کنترل مناسب، سطح حمله را افزایش میدهد.
در رویکرد Zero Trust میتوان دسترسی مدیریتی را به کاربران مشخص، دستگاههای مجاز و مسیرهای محافظتشده محدود کرد.
استفاده از MFA، حسابهای شخصی، ثبت رویداد و مجوزهای موقت از اقدامات مهم این بخش است.
برای دسترسیهای حساس میتوان از Just-in-Time Access یا دسترسی موقت هنگام نیاز استفاده کرد.
در این روش، دسترسی مدیریتی دائمی نیست و پس از پایان زمان مجاز یا وظیفه مشخص، لغو میشود.
افزایش امنیت APIهای وب
APIها نقش مهمی در ارتباط میان برنامههای امروزی دارند.
یک فروشگاه اینترنتی ممکن است از API برای اتصال به درگاه پرداخت، سیستم انبارداری، پنل پیامک یا سرویس حملونقل استفاده کند.
اگر یک API تنها وجود توکن را بررسی کند و مجوز دسترسی به داده مورد درخواست را نسنجد، احتمال نقض کنترل دسترسی وجود دارد.
برای محافظت از APIها باید احراز هویت و مجوزدهی متناسب با هر درخواست اجرا شود.
در سامانههایی که از JWT استفاده میکنند، اعتبار امضا و ادعاهای لازم مانند صادرکننده، مخاطب و تاریخ انقضا باید متناسب با پروفایل توکن بررسی شود.
همچنین مجوز دسترسی به هر شیء یا رکورد باید در منطق سمت سرور کنترل شود.
برای جلوگیری از حملاتی مانند Broken Object Level Authorization یا BOLA، صرفاً معتبر بودن نشست کاربر کافی نیست.
محدودسازی نرخ درخواست، اعتبارسنجی ورودی و مدیریت امن خطاها نیز لایههای مکمل محسوب میشوند.
محافظت از پایگاه داده
پایگاه داده یکی از حساسترین منابع زیرساخت وب است.
اطلاعات کاربران، سفارشها، تنظیمات برنامه و دادههای عملیاتی ممکن است در آن ذخیره شوند.
یکی از اشتباهات رایج، استفاده از حساب پایگاه داده با مجوزهای بسیار گسترده برای تمام سرویسهاست.
در معماری Zero Trust، حسابها براساس وظیفه تفکیک میشوند.
برای مثال، یک سرویس گزارشگیری ممکن است فقط مجوز خواندن دادههای مشخص را دریافت کند.
سرویس پشتیبانگیری نیز باید فقط مجوزهای لازم برای عملیات خود را داشته باشد.
علاوه بر این، مسیر اتصال به پایگاه داده باید محدود باشد و دسترسی مستقیم اینترنتی تنها در صورت ضرورت و با کنترلهای سختگیرانه مجاز شود.
محدودسازی ارتباط شبکهای، مجوزهای دقیق پایگاه داده و پایش فعالیتهای حساس باید در کنار یکدیگر اجرا شوند.
محافظت از ارتباط میان سرویسها
در یک معماری چندسرویسی، ارتباطات داخلی یا East-West Traffic اهمیت زیادی دارند.
این ارتباطات ممکن است میان سرویس احراز هویت، برنامه اصلی، پردازشگر سفارش و پایگاه داده برقرار شوند.
اعتماد پیشفرض به تمام ترافیک داخلی میتواند مشکلات امنیتی ایجاد کند.
برای کاهش خطر، سرویسها باید هویت مشخص داشته باشند و فقط ارتباطات ضروری مجاز شوند.
استفاده از گواهیهای کوتاهمدت و mTLS در شرایط مناسب میتواند به تأیید هویت متقابل سرویسها کمک کند.
بااینحال، حتی یک سرویس دارای گواهی معتبر نیز نباید مجوز انجام تمام عملیات را دریافت کند.
افزایش امنیت فرآیند توسعه و استقرار
معماری اعتماد صفر فقط به محیط اجرای برنامه محدود نیست.
فرآیندهای CI/CD، مخازن کد، ابزارهای استقرار و حسابهای خودکار نیز میتوانند مسیر دسترسی به زیرساخت باشند.
اگر اعتبارنامه یک سامانه استقرار افشا شود و آن سامانه دسترسی مدیریتی گسترده داشته باشد، پیامدهای امنیتی جدی ایجاد خواهد شد.
بهتر است هر فرآیند استقرار دارای هویت مستقل، مجوز محدود و اعتبارنامه قابل مدیریت باشد.
استفاده از Secrets Manager، توکنهای کوتاهمدت، بررسی تغییرات حساس و تأیید نسخههای قابل انتشار میتواند خطر را کاهش دهد.
همچنین محیط توسعه، آزمایش و تولید نباید بدون ضرورت از اعتبارنامهها و منابع حساس مشترک استفاده کنند.
امنیت فایلهای پشتیبان
فایلهای Backup ممکن است شامل پایگاه داده، تنظیمات برنامه و اطلاعات محرمانه باشند.
در صورت دسترسی غیرمجاز به این فایلها، حتی یک وبسایت کاملاً فعال نیز ممکن است دچار افشای اطلاعات شود.
Zero Trust بر محدودسازی هویتهایی که امکان مشاهده، تغییر یا حذف نسخههای پشتیبان را دارند تأکید میکند.
رمزنگاری، جداسازی محل ذخیرهسازی و استفاده از نسخههای غیرقابلتغییر در شرایط مناسب نیز اهمیت دارند.
ضروری است توانایی بازیابی فایلها بهصورت دورهای آزمایش شود؛ زیرا وجود نسخه پشتیبان بدون امکان بازیابی قابل اعتماد، تضمینکننده تداوم خدمات نیست.
نقش Zero Trust در مقابله با حملات سایبری
معماری اعتماد صفر جایگزین تمام کنترلهای امنیتی نیست، اما میتواند احتمال گسترش بسیاری از حملات را کاهش دهد.
کاهش خطر سرقت حسابهای کاربری
در حملات Credential Theft، مهاجم تلاش میکند از اعتبارنامههای سرقتشده استفاده کند.
اگر ورود فقط به رمز عبور متکی باشد، داشتن اطلاعات حساب ممکن است برای دسترسی کافی باشد.
در Zero Trust، احراز هویت چندعاملی و بررسی زمینه دسترسی میتوانند موانع اضافی ایجاد کنند.
برای حسابهای مدیریتی، روشهای احراز هویت مقاوم در برابر فیشینگ نسبت به روشهای ضعیفتر مزیت امنیتی دارند.
بااینحال، Zero Trust نمیتواند تضمین کند که هیچ حسابی هرگز تصاحب نخواهد شد.
محدودکردن حرکت جانبی مهاجمان
یکی از مزایای مهم معماری اعتماد صفر، محدودکردن Lateral Movement است.
فرض کنید یکی از سرویسهای وب آسیب دیده باشد.
اگر ارتباطات داخلی محدود شده باشند، مهاجم نمیتواند صرفاً به دلیل حضور در آن سرویس، به تمام بخشهای زیرساخت دسترسی پیدا کند.
هر مسیر اضافی به احراز هویت و مجوز مناسب نیاز خواهد داشت.
این محدودیت میتواند فرصت تیم امنیت برای شناسایی و مهار حادثه را افزایش دهد.
کاهش دامنه آسیب باجافزار
Ransomware یا باجافزار میتواند فایلها و سرویسهای سازمان را رمزگذاری یا مختل کند.
در شبکههای دارای دسترسی گسترده، امکان گسترش حادثه به منابع دیگر بیشتر است.
تفکیک منابع، کنترل دسترسیهای مدیریتی و محافظت از نسخههای پشتیبان میتوانند دامنه آسیب را کاهش دهند.
البته Zero Trust جایگزین حفاظت از نقاط پایانی، مدیریت آسیبپذیری و برنامه پاسخ به حادثه نیست.
کاهش خطر سوءاستفاده از دسترسی داخلی
تهدیدهای داخلی همیشه ناشی از فعالیت عمدی کارکنان نیستند.
اشتباه انسانی، استفاده از حساب مشترک و اعطای مجوز بیشازحد نیز میتوانند باعث حادثه شوند.
در معماری Zero Trust، دسترسی هر کاربر متناسب با وظیفه او تعریف میشود.
ثبت عملیات حساس و بازبینی دورهای مجوزها نیز به شناسایی رفتارهای غیرعادی کمک میکنند.
کاهش پیامد آسیبپذیریهای نرمافزاری
اگر یک برنامه دارای آسیبپذیری XSS، CSRF یا نقص کنترل دسترسی باشد، اجرای Zero Trust بهتنهایی آن آسیبپذیری را اصلاح نمیکند.
بااینحال، محدودسازی مجوز حسابها و سرویسها میتواند بعضی پیامدهای نفوذ را کاهش دهد.
برای مثال، حسابی که فقط اجازه خواندن اطلاعات مشخصی را دارد، نباید قادر به تغییر تنظیمات زیرساخت باشد.
اصلاح آسیبپذیری، بهروزرسانی نرمافزار و آزمون امنیت برنامه همچنان ضروری هستند. 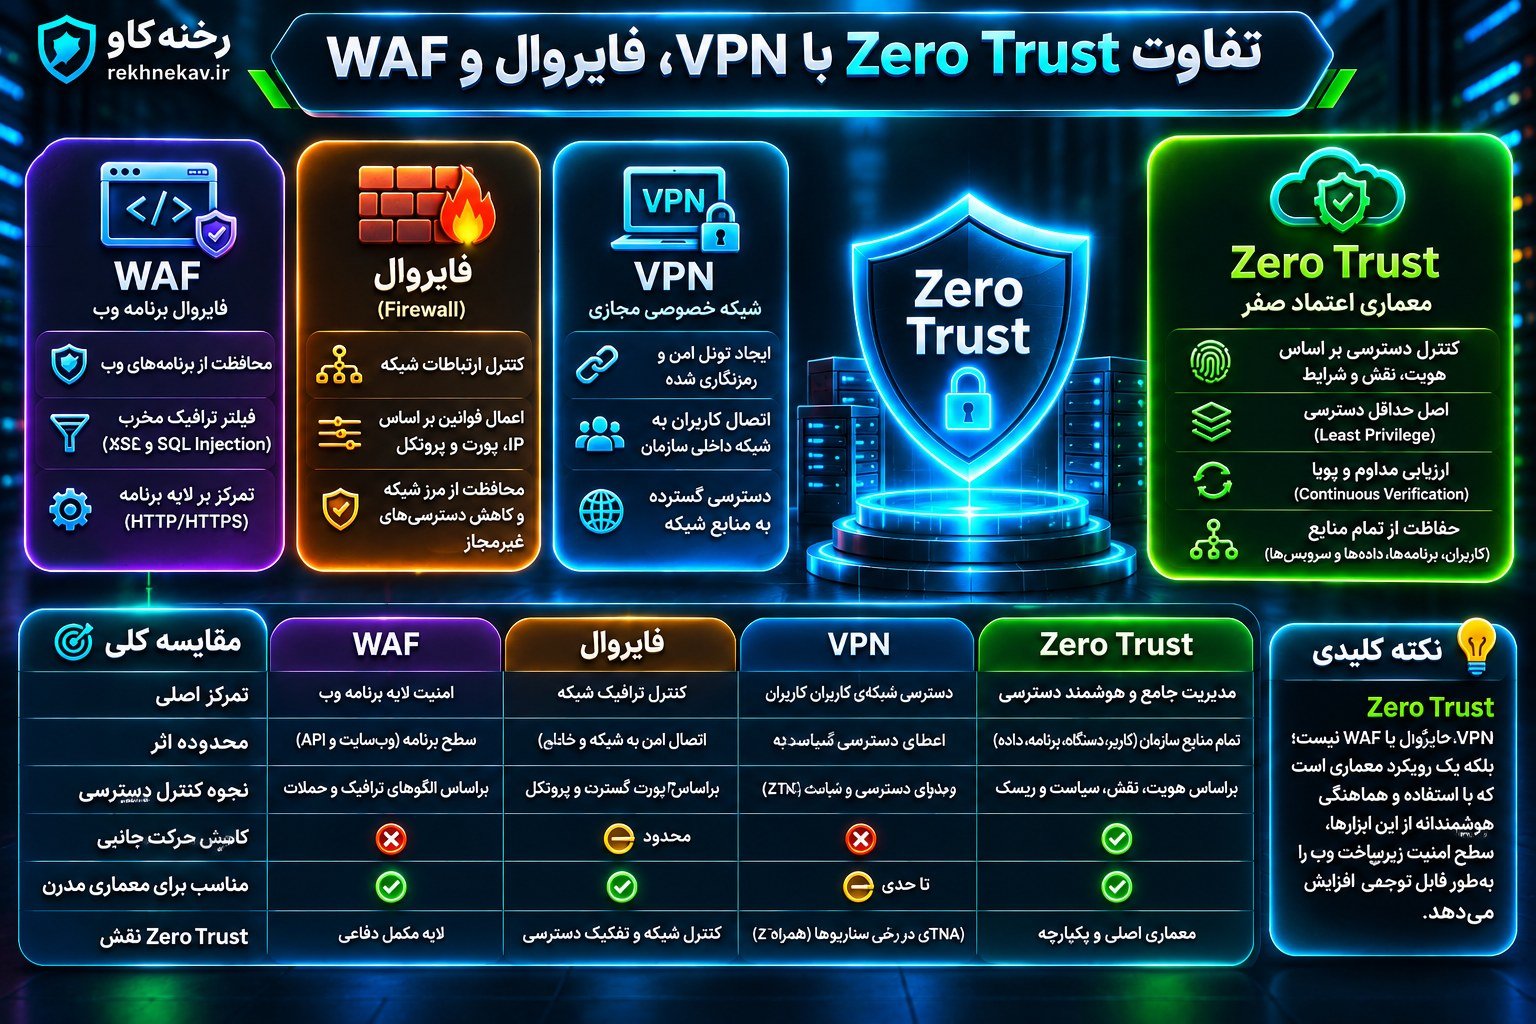
تفاوت Zero Trust با VPN، فایروال و WAF
یکی از پرسشهای مهم این است که آیا معماری Zero Trust میتواند جایگزین ابزارهای امنیتی موجود شود؟
پاسخ این است که اعتماد صفر یک راهبرد معماری است، درحالیکه VPN، Firewall و WAF ابزارهایی برای اجرای کنترلهای مشخص محسوب میشوند.
Zero Trust در مقابل VPN
VPN معمولاً یک ارتباط امن میان کاربر و محیط شبکه برقرار میکند.
اما برقراری این ارتباط لزوماً مشخص نمیکند کاربر باید به کدام برنامه یا داده دسترسی داشته باشد.
در مدل Zero Trust Network Access یا ZTNA، دسترسی میتواند به برنامه یا منبع مشخص محدود شود.
بنابراین کاربر بهجای دریافت دسترسی گسترده به شبکه، فقط به سرویس موردنیاز متصل میشود.
VPN همچنان میتواند در بعضی معماریها مورد استفاده قرار گیرد، اما نباید بهتنهایی نشانه اعتماد به کاربر باشد.
Zero Trust در مقابل فایروال
فایروال ارتباطات شبکه را براساس قواعد تعریفشده کنترل میکند.
این قواعد میتوانند شامل آدرس IP، پورت، پروتکل و در بعضی محصولات ویژگیهای پیشرفتهتر باشند.
Zero Trust علاوه بر کنترل مسیر شبکه، بر هویت، زمینه درخواست و مجوز دسترسی به منبع تأکید دارد.
در یک طراحی مناسب، فایروال میتواند یکی از نقاط اعمال سیاست اعتماد صفر باشد.
Zero Trust در مقابل WAF
Web Application Firewall یا WAF برای بررسی و فیلترکردن ترافیک برنامههای وب طراحی شده است.
این ابزار میتواند در کاهش خطر بعضی حملات مانند SQL Injection و XSS مؤثر باشد.
اما WAF لزوماً نمیداند کاربر یک حساب اجازه مشاهده اطلاعات حساب دیگری را دارد یا خیر.
کنترل این موضوع باید در منطق مجوزدهی برنامه اجرا شود.
بنابراین WAF و Zero Trust مکمل یکدیگر هستند و هیچکدام جایگزین امنیت صحیح کدنویسی نمیشوند.
جدول مقایسه ابزارهای امنیتی
| فناوری | وظیفه اصلی | محدودیت مهم |
|---|---|---|
| Zero Trust | کنترل دسترسی براساس هویت، سیاست و ریسک | نیازمند طراحی و یکپارچهسازی چند کنترل |
| VPN | ایجاد مسیر ارتباطی امن | دسترسی شبکهای ممکن است بیشازحد گسترده باشد |
| Firewall | کنترل ارتباطات شبکه | قواعد صرفاً شبکهای هویت و مجوز برنامه را کامل پوشش نمیدهند |
| WAF | محافظت از ترافیک برنامه وب | جایگزین مجوزدهی در منطق برنامه نیست |
| MFA | تقویت احراز هویت | بهتنهایی سطح مجوز کاربر را محدود نمیکند |
| SIEM | تحلیل و همبستگی رویدادهای امنیتی | بدون داده و فرآیند پاسخ مناسب کافی نیست |
بهترین نتیجه زمانی حاصل میشود که این فناوریها براساس معماری مشخص و بدون ایجاد مسیرهای دسترسی متناقض در کنار یکدیگر قرار بگیرند. 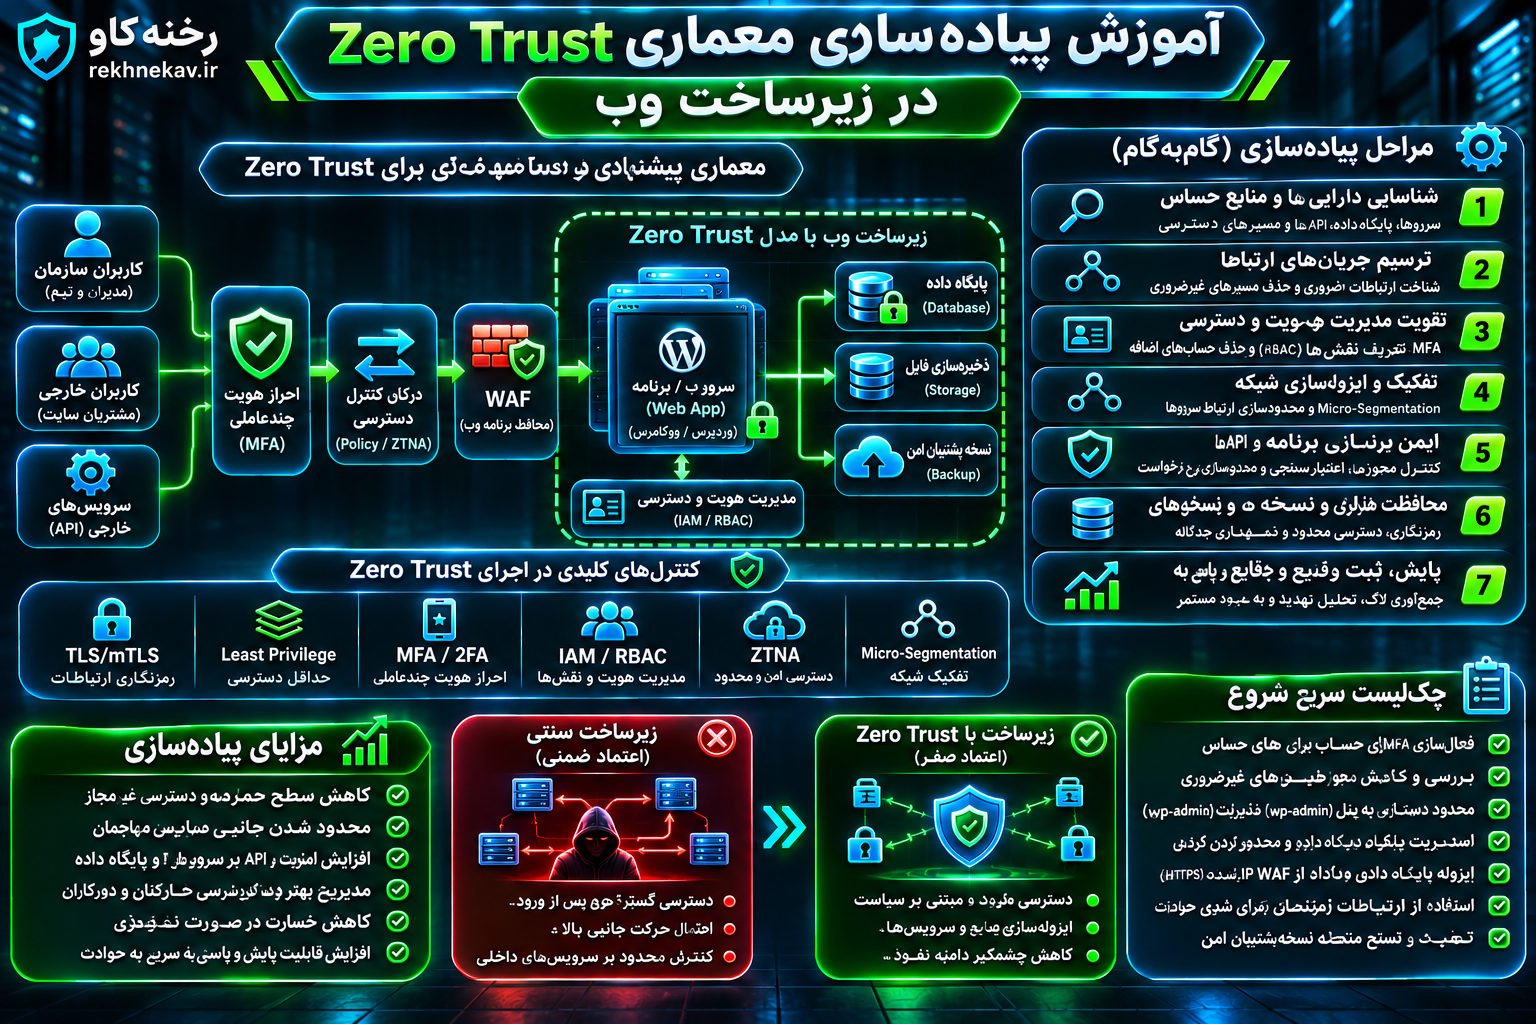
آموزش پیادهسازی معماری Zero Trust در زیرساخت وب
اجرای معماری اعتماد صفر بهتر است بهصورت مرحلهای انجام شود.
تغییر ناگهانی تمام مسیرهای دسترسی ممکن است باعث اختلال در برنامهها و خدمات سازمان شود.
بنابراین ابتدا باید منابع، ارتباطات و نیازهای امنیتی شناسایی شوند.
مرحله اول: شناسایی داراییها و منابع حساس
اولین اقدام، تهیه فهرست داراییهای زیرساخت است.
سرورهای وب، پایگاههای داده، کنترلپنلها، سامانههای ذخیرهسازی و سرویسهای ابری باید شناسایی شوند.
برای هر منبع مشخص کنید:
- چه اطلاعاتی نگهداری میکند؟
- چه کاربران و سرویسهایی به آن دسترسی دارند؟
- چه ارتباطاتی برای عملکرد آن ضروری است؟
- در صورت نفوذ چه خسارتی ایجاد میشود؟
- چه کسی مسئول مدیریت امنیت آن است؟
بدون شناخت منابع، تعریف سیاستهای دقیق دشوار خواهد بود.
مرحله دوم: ترسیم جریانهای ارتباطی
در این مرحله باید مشخص شود دادهها چگونه میان اجزای زیرساخت منتقل میشوند.
برای مثال، درخواست کاربر ابتدا به CDN میرسد، سپس از طریق Reverse Proxy به برنامه وب منتقل میشود.
برنامه ممکن است برای دریافت اطلاعات سفارش به پایگاه داده یا سرویس دیگری متصل شود.
این جریانها باید مستند شوند.
هدف، شناسایی ارتباطات ضروری و حذف مسیرهای غیرضروری است.
مشاهده ترافیک واقعی در کنار مستندات برنامه به جلوگیری از قطع ارتباطات مهم کمک میکند.
مرحله سوم: تقویت مدیریت هویت
پس از شناسایی منابع، لازم است حسابهای کاربری و سرویسها بررسی شوند.
حسابهای مشترک باید تا حد امکان با حسابهای مستقل جایگزین شوند.
برای مدیران و کاربران دارای مجوز حساس، احراز هویت چندعاملی فعال شود.
مجوزها باید متناسب با نقش واقعی اشخاص باشند.
همچنین باید فرآیندی برای حذف سریع دسترسی کارکنانی وجود داشته باشد که دیگر به منابع نیاز ندارند.
استفاده از RBAC یا کنترل دسترسی مبتنی بر نقش میتواند مدیریت مجوزها را سادهتر کند.
در محیطهای پیچیدهتر، ABAC یا کنترل مبتنی بر ویژگی امکان تصمیمگیری دقیقتر براساس ویژگیهای کاربر، منبع و شرایط درخواست را فراهم میکند.
مرحله چهارم: تفکیک ارتباطات شبکه
در این مرحله باید دسترسی میان اجزای زیرساخت محدود شود.
سرورهای برنامه، پایگاه داده و مدیریت نباید بدون ضرورت در یک محدوده ارتباطی باز قرار داشته باشند.
میتوان با استفاده از Security Group، فایروال میزبان، قواعد شبکه و ابزارهای مناسب، مسیرهای مشخصی تعریف کرد.
بهتر است قواعد جدید ابتدا در محیط آزمایشی بررسی شوند.
اعمال سیاست Default Deny بدون شناسایی وابستگیهای ضروری ممکن است عملکرد برنامه را مختل کند.
مرحله پنجم: ایجاد نقاط کنترل دسترسی
برای منابع حساس باید مسیرهای کنترلشده تعریف شوند.
برای مثال، دسترسی به پنل مدیریت میتواند از طریق Identity-Aware Proxy انجام شود.
در این مسیر، سامانه پیش از عبور درخواست به برنامه، شرایط هویت و دسترسی را بررسی میکند.
API Gateway نیز میتواند در کنترل بعضی ارتباطات API نقش داشته باشد.
البته مجوزدهی به رکوردها و عملیات تجاری همچنان باید در سمت سرور برنامه اعمال شود.
مرحله ششم: ایمنسازی هویت سرویسها
سرویسهای خودکار نیز باید هویت مستقل داشته باشند.
از استفاده غیرضروری از رمزهای مشترک، کلیدهای دائمی و اعتبارنامههای ذخیرهشده در کد منبع خودداری شود.
مدیریت متمرکز اسرار، چرخش اعتبارنامه و استفاده از هویت بار کاری میتوانند خطر افشای اطلاعات احراز هویت را کاهش دهند.
در محیطهای مناسب، گواهیهای کوتاهمدت و سازوکارهای استاندارد هویت سرویس نیز قابل استفاده هستند.
مرحله هفتم: راهاندازی پایش امنیتی
پس از اجرای کنترلها، باید امکان ارزیابی عملکرد آنها فراهم شود.
لاگهای ورود، تغییر مجوز، اتصال سرویسها و تلاشهای ناموفق دسترسی از منابع مهم اطلاعاتی هستند.
SIEM میتواند رویدادهای سامانههای مختلف را تجمیع و همبستگی میان آنها را بررسی کند.
هشدارها باید قابل رسیدگی باشند و حجم بالای رویدادهای کماهمیت باعث نادیدهگرفتن موارد جدی نشود.
در ثبت وقایع نیز نباید رمز عبور، توکن کامل یا اطلاعات حساس بدون ضرورت ذخیره شود.
مرحله هشتم: آزمایش، بازبینی و توسعه تدریجی
پیادهسازی Zero Trust یک پروژه یکباره نیست.
سیاستها باید آزمایش شوند تا مشخص شود کاربران مجاز میتوانند وظایف خود را انجام دهند و درخواستهای غیرمجاز مسدود میشوند.
بهتر است اجرای اولیه از یک منبع حساس اما محدود آغاز شود.
پس از بررسی نتیجه، میتوان کنترلها را به سایر برنامهها توسعه داد.
همچنین لازم است تغییرات معماری، ورود سرویسهای جدید و تغییر نقش کارکنان در سیاستهای امنیتی منعکس شوند.
نمونه عملی Zero Trust در وردپرس و ووکامرس
برای درک کاربرد معماری اعتماد صفر، یک فروشگاه اینترنتی مبتنی بر WordPress و WooCommerce را در نظر بگیرید.
این فروشگاه دارای پنل مدیریت وردپرس، پایگاه داده، درگاه پرداخت، سیستم پیامک و سرور پشتیبان است.
در مدل امنیتی ضعیف، ممکن است مدیران با حسابهای مشترک وارد شوند، سرویسها از اعتبارنامههای گسترده استفاده کنند و ارتباطات داخلی محدود نشده باشند.
در مقابل، میتوان یک طراحی مبتنی بر اصول Zero Trust ایجاد کرد.
محافظت از حسابهای مدیریت وردپرس
اولین اقدام، بررسی کاربران دارای نقش Administrator است.
هر مدیر باید حساب شخصی داشته باشد و مجوزهای او مطابق وظایفش تعیین شوند.
احراز هویت دومرحلهای برای حسابهای حساس فعال شود.
در صورت امکان، دسترسی مدیریتی از طریق یک لایه کنترل هویت مستقل محافظت شود.
بااینحال، محدودسازی مسیر /wp-admin/ باید با دقت انجام شود.
برخی قابلیتهای وردپرس و افزونهها ممکن است به مسیرهایی مانند admin-ajax.php وابسته باشند.
بنابراین اعمال محدودیت گسترده بدون آزمون میتواند عملکرد سایت را مختل کند.
محدودسازی مجوزهای کارکنان فروشگاه
فرض کنید فروشگاه دارای مدیر اصلی، مسئول سفارشها، نویسنده محتوا و پشتیبان مشتریان باشد.
تمام این افراد به مجوز Administrator نیاز ندارند.
مسئول سفارشها باید فقط به بخشهای ضروری مدیریت سفارش دسترسی داشته باشد.
نویسنده محتوا نیز نباید مجاز به تغییر تنظیمات امنیتی یا درگاه پرداخت باشد.
تعریف صحیح Role و Capability در وردپرس و افزونههای مرتبط میتواند به اجرای اصل حداقل دسترسی کمک کند.
حفاظت از APIهای وردپرس
WordPress REST API برای ارتباط برنامهها و سرویسهای خارجی استفاده میشود.
در این بخش، هویت درخواستکننده و مجوز انجام عملیات اهمیت دارند.
وردپرس امکان ایجاد Application Password برای بعضی ارتباطات برنامهای را فراهم میکند.
این اعتبارنامهها باید بهصورت مستقل مدیریت و در صورت عدم نیاز لغو شوند.
البته Application Password جایگزین 2FA برای ورود تعاملی مدیران نیست و بهتنهایی محدودسازی دقیق تمام عملیات API را تضمین نمیکند.
مجوزهای سمت سرور و تنظیمات افزونهها نیز باید بررسی شوند.
امنیت ارتباط با درگاه پرداخت
درگاه پرداخت یکی از بخشهای حساس فروشگاه است.
اطلاعات هویتی سرویس، کلیدهای API و مسیرهای بازگشت پرداخت باید بهدرستی محافظت شوند.
برای مثال، نتیجه پرداخت نباید صرفاً براساس دادهای که مرورگر کاربر ارسال میکند معتبر شناخته شود.
در صورت پشتیبانی ارائهدهنده، تأیید نتیجه تراکنش باید از طریق روش معتبر سمت سرور انجام شود.
همچنین پردازش اعلانهای تکراری باید بهگونهای مدیریت شود که یک پرداخت دوبار ثبت نشود.
کنترلهای Zero Trust در این بخش، دسترسی سرویسها و اعتبار ارتباطات را تقویت میکنند؛ اما صحت منطق تجاری پرداخت همچنان باید جداگانه تضمین شود.
جداسازی پایگاه داده و نسخه پشتیبان
فروشگاه نباید بدون ضرورت امکان دسترسی مستقیم عمومی به پایگاه داده داشته باشد.
حساب پایگاه داده نیز باید مجوزهای موردنیاز برنامه را دریافت کند، نه دسترسی نامحدود مدیریتی.
فایلهای پشتیبان بهتر است در محیطی جدا و با دسترسی محدود نگهداری شوند.
حساب برنامه اصلی نباید امکان حذف تمام نسخههای پشتیبان مستقل را داشته باشد.
این تفکیک میتواند در زمان نفوذ یا آلودگی سرور، امکان بازیابی اطلاعات را حفظ کند.
نتیجه معماری پیشنهادی
در چنین معماری، حتی اگر یکی از حسابها یا افزونهها آسیب ببیند، مهاجم لزوماً به تمام منابع زیرساخت دسترسی نخواهد داشت.
کنترل هویت، محدودسازی نقشها، تفکیک شبکه و محافظت از دادهها در کنار یکدیگر قرار میگیرند.
بااینحال، بهروزرسانی هسته وردپرس، قالبها و افزونهها همچنان ضروری است.
Zero Trust جایگزین مدیریت آسیبپذیریهای وردپرس نیست؛ بلکه یک لایه دفاعی گستردهتر ایجاد میکند.
مزایای معماری Zero Trust برای کسبوکارها
پیادهسازی صحیح اعتماد صفر میتواند مزایای امنیتی و عملیاتی مختلفی داشته باشد.
کاهش سطح حمله
Attack Surface یا سطح حمله به مجموعه مسیرهایی اشاره دارد که ممکن است برای دسترسی غیرمجاز به سیستم مورد استفاده قرار گیرند.
با محدودکردن سرویسهای در معرض اینترنت، حذف مجوزهای غیرضروری و تفکیک ارتباطات، بخشی از این مسیرها کاهش مییابد.
در نتیجه، مهاجم برای دسترسی به منابع حساس با کنترلهای بیشتری مواجه خواهد شد.
بهبود کنترل دسترسی
وقتی مجوزها براساس هویت و وظیفه تعریف میشوند، مدیریت دسترسی شفافتر خواهد شد.
سازمان میتواند مشخص کند چه فرد یا سرویسی به کدام منبع دسترسی دارد.
این شفافیت به بررسی حسابهای اضافی و اصلاح مجوزهای قدیمی کمک میکند.
کاهش گستره خسارت نفوذ
اگر یکی از منابع آسیب ببیند، محدودیت ارتباطات و مجوزها میتواند مانع گسترش آسان حادثه شود.
این موضوع بهویژه در زیرساختهای دارای چندین برنامه، پایگاه داده و سرویس حساس اهمیت دارد.
افزایش قابلیت بررسی رویدادها
ثبت رویدادهای دسترسی و تصمیمهای امنیتی باعث میشود تیم فنی تصویر روشنتری از فعالیتهای مهم داشته باشد.
این قابلیت برای تحلیل حادثه، شناسایی رفتار غیرعادی و ارزیابی عملکرد سیاستها مفید است.
مدیریت بهتر دسترسی دورکاران
در مدلهای دورکاری، کاربران ممکن است از مکانها و شبکههای مختلف به منابع سازمان متصل شوند.
Zero Trust امکان طراحی دسترسی بر پایه هویت و منبع موردنیاز را فراهم میکند.
به این ترتیب، وابستگی امنیت به حضور فیزیکی در ساختمان سازمان کاهش مییابد.
چالشها و محدودیتهای پیادهسازی Zero Trust
اگرچه معماری اعتماد صفر مزایای مهمی دارد، اجرای آن بدون چالش نیست.
پیچیدگی زیرساختهای قدیمی
برخی برنامههای قدیمی برای فعالیت در شبکههای داخلی قابل اعتماد طراحی شدهاند.
این برنامهها ممکن است از احراز هویت مستقل سرویس یا مجوزدهی دقیق پشتیبانی نکنند.
در چنین شرایطی، مهاجرت میتواند به تغییر معماری یا استفاده از لایههای واسط نیاز داشته باشد.
هزینه پیادهسازی و نگهداری
راهکارهای مدیریت هویت، پایش امنیتی و کنترل دسترسی ممکن است هزینه نرمافزار، زیرساخت و نیروی انسانی ایجاد کنند.
البته اجرای اعتماد صفر الزاماً به خرید مجموعهای از محصولات گرانقیمت نیاز ندارد.
بسیاری از اصول آن را میتوان با اصلاح معماری، کاهش مجوزها و استفاده صحیح از ابزارهای موجود آغاز کرد.
احتمال اختلال در سرویسها
سیاستهای بیشازحد محدودکننده ممکن است ارتباطات ضروری برنامه را مسدود کنند.
برای مثال، اگر وابستگی یک سرویس به سامانه پیامک در مستندات ثبت نشده باشد، تغییر قواعد شبکه میتواند باعث اختلال شود.
بنابراین اجرای مرحلهای، آزمون و برنامه بازگشت تغییرات اهمیت زیادی دارند.
وابستگی به سامانههای تصمیمگیری
اگر دسترسی همه منابع به یک سرویس مرکزی وابسته باشد، اختلال آن سرویس میتواند دسترسپذیری سیستم را تحت تأثیر قرار دهد.
معماری باید برای خرابی اجزا، تداوم خدمات و بازیابی اضطراری برنامه داشته باشد.
همچنین تصمیمهای مربوط به Fail Closed، استفاده از مجوزهای ذخیرهشده موقت و دسترسی اضطراری باید براساس حساسیت منابع طراحی شوند.
تعادل امنیت و تجربه کاربری
درخواست مکرر تأیید هویت بدون توجه به سطح ریسک میتواند تجربه کاربران را مختل کند.
هدف Zero Trust ایجاد اصطکاک غیرضروری نیست.
استفاده از نشستهای امن، احراز هویت تطبیقی و سیاستهای متناسب با حساسیت فعالیت میتواند تعادل بهتری ایجاد کند.
چگونه موفقیت پیادهسازی Zero Trust را ارزیابی کنیم؟
صرف نصب یک محصول با عنوان Zero Trust نشاندهنده بهبود واقعی امنیت نیست.
برای سنجش موفقیت باید شاخصهای قابل اندازهگیری تعیین شوند.
پوشش احراز هویت قوی
یکی از شاخصها، درصد حسابهای حساس دارای احراز هویت چندعاملی است.
میتوان میزان استفاده از روشهای مقاوم در برابر فیشینگ را نیز بهصورت مستقل اندازهگیری کرد.
کاهش مجوزهای اضافی
تعداد حسابهای دارای دسترسی مدیریتی دائمی و مجوزهای استفادهنشده باید بررسی شود.
کاهش این موارد میتواند نشانه پیشرفت در اجرای Least Privilege باشد.
پوشش تفکیک ارتباطات
میتوان بررسی کرد چه تعداد از ارتباطات حساس میان سرویسها دارای کنترل دسترسی مشخص هستند.
هدف، حذف مسیرهای ارتباطی غیرضروری بدون ایجاد اختلال در عملکرد برنامه است.
سرعت لغو دسترسی
مدتزمان لازم برای لغو دسترسی کارمند خارجشده یا حساب آسیبدیده یک شاخص عملیاتی مهم است.
فرآیندهای خودکار مدیریت چرخه عمر هویت میتوانند این زمان را کاهش دهند.
کیفیت شناسایی و پاسخ به حادثه
شاخصهایی مانند Mean Time to Detect یا MTTD و Mean Time to Respond یا MTTR برای ارزیابی فرآیندهای امنیتی مفید هستند.
البته کاهش این زمانها باید در کنار کیفیت تشخیص، نرخ هشدار اشتباه و میزان پوشش رویدادها بررسی شود.
اشتباهات رایج هنگام اجرای معماری اعتماد صفر
بسیاری از مشکلات Zero Trust ناشی از برداشت نادرست از مفهوم آن هستند.
اشتباه اول: تصور اینکه Zero Trust یک محصول است
هیچ نرمافزار واحدی بهتنهایی تمام اصول معماری اعتماد صفر را اجرا نمیکند.
ممکن است یک محصول بخشی از کنترلهای دسترسی، هویت یا پایش را فراهم کند؛ اما طراحی کلی همچنان اهمیت دارد.
اشتباه دوم: اعتماد کامل پس از احراز هویت
احراز هویت موفق فقط نشان میدهد هویت طبق روش تعریفشده تأیید شده است.
این موضوع به معنای مجازبودن تمام عملیات کاربر نیست.
مجوز هر منبع باید جداگانه بررسی شود.
اشتباه سوم: نادیدهگرفتن حسابهای سرویس
برخی سازمانها کنترلهای امنیتی را فقط برای کاربران انسانی اجرا میکنند.
درحالیکه حسابهای API، رباتها و سرویسهای خودکار نیز میتوانند دسترسی حساس داشته باشند.
این هویتها باید مدیریت و محدود شوند.
اشتباه چهارم: اجرای ناگهانی سیاستهای سختگیرانه
اعمال گسترده سیاستها بدون شناخت وابستگیها ممکن است سرویسها را از دسترس خارج کند.
اجرای تدریجی همراه با ثبت وضعیت فعلی و برنامه بازگشت، روش مناسبتری است.
اشتباه پنجم: جایگزینکردن مجوزدهی برنامه با WAF
WAF نمیتواند تمام ضعفهای منطق تجاری یا کنترل دسترسی را تشخیص دهد.
اگر برنامه اجازه مشاهده اطلاعات متعلق به کاربر دیگری را بدهد، مشکل اصلی باید در سمت سرور اصلاح شود.
اشتباه ششم: بیتوجهی به لاگها
ثبت رویداد بدون بررسی و واکنش مناسب ارزش محدودی دارد.
لاگهای امنیتی باید با برنامه مشخصی برای تحلیل، هشدار و پاسخ به حادثه همراه باشند.
اشتباه هفتم: نگهداری مجوزهای دائمی گسترده
حسابهای مدیریتی که همیشه فعالاند و به منابع فراوان دسترسی دارند، خطر بالقوه بیشتری ایجاد میکنند.
دسترسی موقت و بازبینی دورهای مجوزها میتواند این مشکل را کاهش دهد.
اشتباه هشتم: تصور حذف کامل خطر نفوذ
Zero Trust هیچ تضمینی برای جلوگیری صددرصدی از حملات ارائه نمیدهد.
آسیبپذیری نرمافزاری، خطای پیکربندی و ضعف فرآیندهای عملیاتی همچنان میتوانند باعث حادثه شوند.
معماری اعتماد صفر باید بخشی از راهبرد دفاع چندلایه باشد.
چکلیست امنیتی پیادهسازی Zero Trust
برای ارزیابی اولیه وضعیت زیرساخت وب، موارد زیر را بررسی کنید:
مدیریت هویت و کاربران
- حسابهای مدیریتی شخصی و قابل شناسایی هستند.
- احراز هویت چندعاملی برای حسابهای حساس فعال است.
- حسابهای غیرفعال در زمان مناسب حذف یا مسدود میشوند.
- مجوزهای کاربران بهصورت دورهای بازبینی میشوند.
سرورها و شبکه
- مسیرهای دسترسی مدیریتی محدود شدهاند.
- پایگاه داده بدون ضرورت در معرض اینترنت قرار ندارد.
- ارتباطات میان سرورها براساس نیاز واقعی تعریف شدهاند.
- دسترسی مستقیم به سرور اصلی از مسیرهای غیرمجاز مسدود است.
برنامهها و APIها
- احراز هویت و مجوزدهی در سمت سرور اجرا میشوند.
- سرویسهای خودکار دارای هویت و مجوز مناسب هستند.
- توکنها و اعتبارنامهها بهصورت امن مدیریت میشوند.
- عملیات حساس برنامه از نظر سطح دسترسی بررسی میشوند.
دادهها و پایش
- اطلاعات حساس متناسب با خطر رمزنگاری شدهاند.
- دسترسی به نسخههای پشتیبان محدود است.
- رویدادهای امنیتی مهم ثبت و بررسی میشوند.
- فرآیند پاسخ به حادثه و بازیابی آزمایش شده است.
این چکلیست جایگزین ارزیابی تخصصی امنیت نیست، اما برای شناسایی اولویتهای اولیه کاربرد دارد.
آینده معماری اعتماد صفر در امنیت وب
با گسترش زیرساختهای ابری و معماریهای مبتنی بر سرویس، اهمیت مدیریت هویت و مجوزهای دقیق افزایش یافته است.
در محیطهای پیچیده، دیگر نمیتوان صرفاً با شناخت آدرسهای شبکه درباره دسترسی تصمیم گرفت.
هویت بارهای کاری، سیاستهای قابل مدیریت و مشاهده وضعیت ارتباطات به عناصر مهم معماری امنیتی تبدیل شدهاند.
یکی از جهتگیریهای قابل توجه، استفاده از Policy as Code است.
در این رویکرد، سیاستهای امنیتی در قالب قواعد نسخهپذیر و قابل آزمون مدیریت میشوند.
این روش میتواند بررسی تغییرات، کنترل خطا و هماهنگی میان تیم توسعه و امنیت را آسانتر کند.
همچنین استفاده از تحلیل رفتار و دادههای امنیتی میتواند به شناسایی درخواستهای پرخطر کمک کند.
بااینحال، تصمیمهای خودکار باید قابل بررسی باشند و کیفیت دادههای ورودی آنها سنجیده شود.
Zero Trust در آینده نیز بیش از آنکه به یک فناوری خاص وابسته باشد، به هماهنگی میان هویت، مجوزدهی، ارتباطات و محافظت از دادهها متکی خواهد بود.
سؤالات متداول درباره Zero Trust
Zero Trust چیست؟
Zero Trust یا اعتماد صفر یک رویکرد امنیتی است که دسترسی به منابع را بدون اعتماد پیشفرض و براساس هویت، مجوز، شرایط درخواست و سیاستهای امنیتی کنترل میکند. هدف آن محدودکردن دسترسی غیرمجاز و کاهش پیامدهای نفوذ است.
آیا Zero Trust به معنای اعتماد نکردن به کارکنان است؟
خیر. معماری Zero Trust درباره شخصیت یا قابل اعتماد بودن کارکنان قضاوت نمیکند. این مدل میگوید هیچ حساب یا دستگاهی نباید بدون کنترل مناسب به منابع حساس دسترسی داشته باشد؛ حتی اگر متعلق به کارمند سازمان باشد.
آیا Zero Trust جایگزین فایروال میشود؟
خیر. فایروال همچنان یکی از ابزارهای مهم کنترل ارتباطات شبکه است. در معماری اعتماد صفر میتوان از فایروال در کنار مدیریت هویت، مجوزدهی برنامه و سایر کنترلهای امنیتی استفاده کرد.
تفاوت Zero Trust و ZTNA چیست؟
Zero Trust یک رویکرد جامع معماری امنیتی است، اما ZTNA یا Zero Trust Network Access معمولاً به راهکارهای کنترل دسترسی به برنامهها و منابع مشخص اشاره دارد. ZTNA میتواند بخشی از معماری اعتماد صفر باشد، نه تمام آن.
آیا Zero Trust برای وردپرس قابل استفاده است؟
بله. اصول اعتماد صفر را میتوان در مدیریت کاربران وردپرس، محافظت از پنل مدیریت، محدودسازی ارتباطات سرور، ایمنسازی APIها و کنترل دسترسی به پایگاه داده اجرا کرد. میزان پیادهسازی به نوع هاست و امکانات مدیریتی بستگی دارد.
آیا Zero Trust مانع تمام حملات سایبری میشود؟
خیر. این معماری خطر دسترسی غیرمجاز و گسترش برخی حملات را کاهش میدهد، اما جایگزین بهروزرسانی نرمافزار، اصلاح آسیبپذیری، پشتیبانگیری و پاسخ به حادثه نیست.
آیا پیادهسازی Zero Trust هزینه زیادی دارد؟
هزینه به اندازه زیرساخت، ابزارهای موجود و پیچیدگی سازمان بستگی دارد. بعضی اقدامات مانند کاهش مجوزها، فعالسازی MFA و محدودسازی ارتباطات را میتوان بدون خرید سامانههای پیچیده آغاز کرد.
آیا استفاده از VPN با معماری اعتماد صفر تضاد دارد؟
خیر. VPN میتواند در یک معماری Zero Trust مورد استفاده قرار گیرد. نکته مهم این است که اتصال VPN بهتنهایی مجوز دسترسی گسترده ایجاد نکند و سیاستهای هویت و مجوز همچنان اجرا شوند.
Micro-Segmentation چه نقشی در Zero Trust دارد؟
Micro-Segmentation ارتباطات میان بخشهای مختلف زیرساخت را محدود میکند. این کنترل میتواند مسیر حرکت جانبی مهاجم را کاهش دهد و مانع دسترسی غیرضروری یک سرویس آسیبدیده به سایر منابع شود.
آیا استفاده از MFA برای اجرای Zero Trust کافی است؟
خیر. MFA صرفاً یکی از کنترلهای احراز هویت است. معماری اعتماد صفر علاوه بر آن به مجوزدهی دقیق، مدیریت هویت سرویسها، تفکیک ارتباطات، محافظت از دادهها و پایش امنیتی نیاز دارد.
آیا Zero Trust برای وبسایتهای کوچک مناسب است؟
بله. حتی یک وبسایت کوچک میتواند از اصولی مانند حسابهای مدیریتی مستقل، حداقل مجوز، MFA، محدودسازی دسترسی به پایگاه داده و نگهداری امن نسخههای پشتیبان استفاده کند. اجرای این اصول باید متناسب با امکانات و سطح خطر سایت باشد.
اجرای Zero Trust از کجا باید آغاز شود؟
نقطه شروع مناسب، شناسایی منابع حساس و مسیرهای دسترسی است. پس از آن میتوان مدیریت هویت و مجوزهای مدیریتی را اصلاح کرد و بهتدریج کنترلهای شبکه، سرویسها و دادهها را گسترش داد.
جمعبندی: چرا Zero Trust به یکی از رویکردهای مهم امنیت زیرساخت وب تبدیل شده است؟
معماری Zero Trust پاسخی به محدودیتهای مدلهای امنیتی مبتنی بر اعتماد به شبکه داخلی است.
در زیرساختهای امروزی، کاربران، برنامهها و دادهها ممکن است در محیطهای متفاوت فعالیت کنند. بنابراین موقعیت شبکه یا عبور از فایروال بهتنهایی نمیتواند معیار کافی برای امنیت باشد.
اعتماد صفر تلاش میکند دسترسی به منابع را براساس هویت معتبر، مجوزهای محدود و ارزیابی شرایط امنیتی مدیریت کند.
این رویکرد با اجرای اصل حداقل دسترسی، تفکیک ارتباطات و کنترل هویت سرویسها، میتواند احتمال گسترش نفوذ را کاهش دهد.
در زیرساخت وب، محافظت از پنلهای مدیریتی، سرورها، APIها، پایگاههای داده و فایلهای پشتیبان از مهمترین کاربردهای آن است.
بااینحال، موفقیت Zero Trust به خرید یک محصول یا فعالکردن یک قابلیت محدود نمیشود.
سازمان باید منابع حساس را شناسایی کند، جریانهای دسترسی را بشناسد و سیاستهای امنیتی را بهصورت مرحلهای اجرا کند.
همچنین لازم است کنترلها در طول زمان آزمایش، پایش و اصلاح شوند.
مهمترین نکته این است که Zero Trust نفوذ را غیرممکن نمیکند؛ بلکه تلاش میکند یک نفوذ محدود به دسترسی گسترده و خسارت فراگیر تبدیل نشود.
برای مدیران وبسایتها و زیرساختهای آنلاین، شروع با مدیریت صحیح هویت، کاهش مجوزهای اضافی، محدودسازی مسیرهای مدیریتی و محافظت از ارتباطات حساس میتواند پایهای مناسب برای حرکت بهسوی معماری اعتماد صفر باشد.
مطالب مرتبط


