Bastion Host چیست؟ استفاده از سرور واسط برای دسترسی امن به زیرساخت سایت
Bastion Host یا سرور واسط امن، راهکاری برای مدیریت و محدودسازی دسترسی به سرورهای حساس زیرساخت سایت است. این معماری با حذف مواجهه مستقیم سرویسهای مدیریتی با اینترنت، به کاهش سطح حمله و کنترل بهتر ارتباطات کمک میکند. استفاده از SSH امن، احراز هویت چندمرحلهای، محدودسازی مجوزها، بخشبندی شبکه و ثبت رویدادها از مهمترین اقدامات تکمیلی آن هستند. پیادهسازی صحیح Bastion Host میتواند امنیت زیرساخت سایتهای وردپرسی، فروشگاهی و سامانههای چندسروری را افزایش دهد.
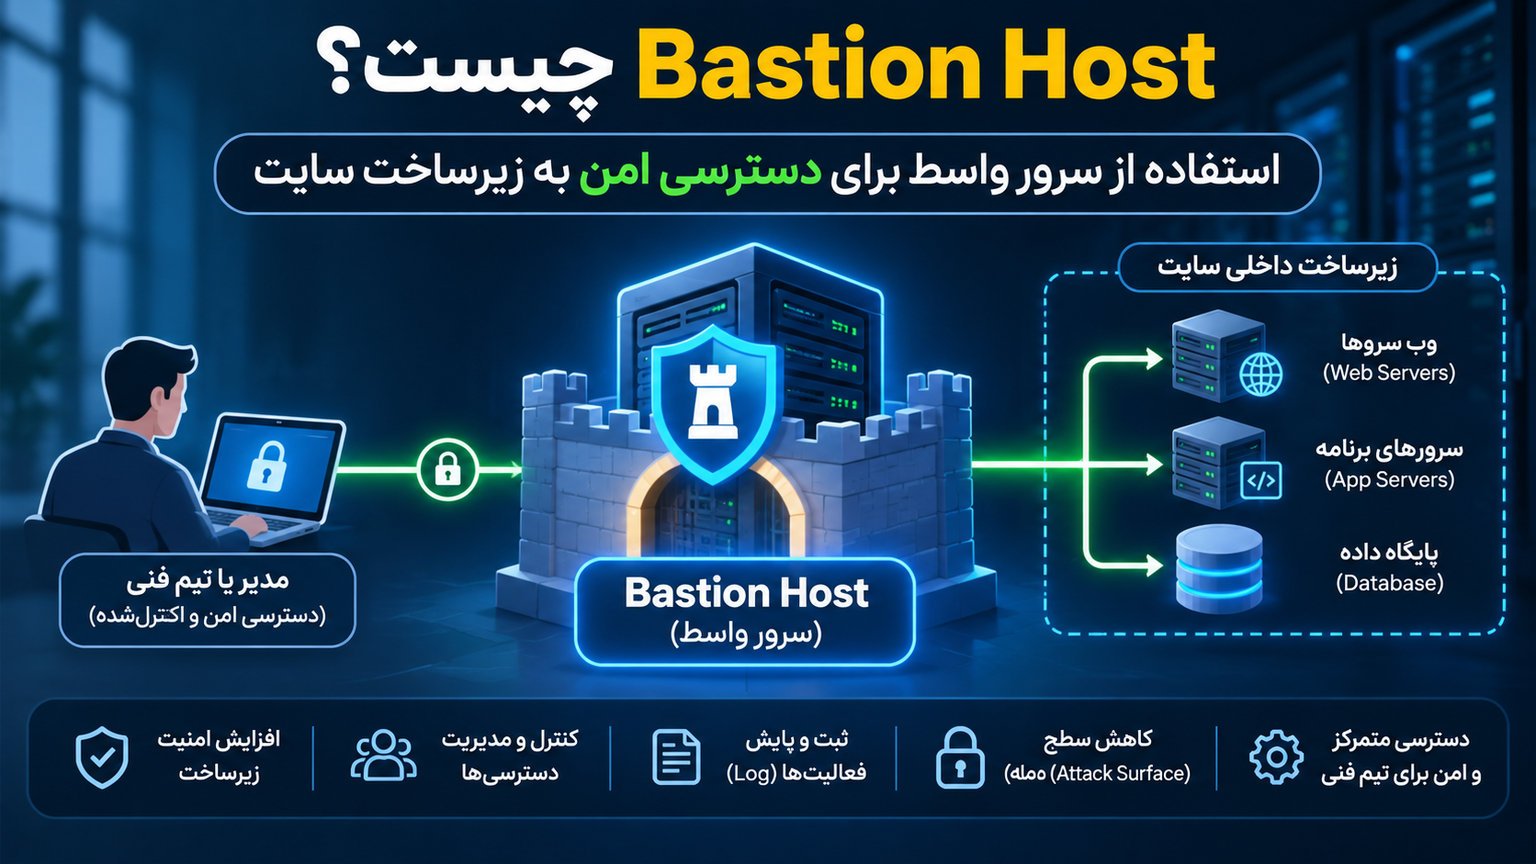
Bastion Host یا سرور واسط امن، سروری است که دسترسی مدیران و کارشناسان فنی به سرورهای داخلی و حساس را از یک مسیر کنترلشده برقرار میکند. بهجای آنکه سرویسهای مدیریتی تمام سرورها مستقیماً در اینترنت در دسترس باشند، کاربران مجاز ابتدا از یک نقطه ورودی امن عبور میکنند. این معماری با کاهش سطح حمله، محدودسازی دسترسی، احراز هویت قوی و نظارت بر فعالیتهای مدیریتی، امنیت زیرساخت سایت را افزایش میدهد.
مقدمه: چرا دسترسی مستقیم به سرورهای سایت خطرناک است؟
امنیت یک وبسایت فقط به نصب گواهی SSL، استفاده از افزونههای امنیتی یا جلوگیری از حملات رایج وب محدود نمیشود. بخش مهمی از امنیت سایت به زیرساختی وابسته است که فایلها، پایگاه داده، اطلاعات کاربران، نسخههای پشتیبان و سرویسهای حیاتی را نگهداری میکند.
فرض کنید یک فروشگاه اینترنتی روی چند سرور اجرا میشود. یک سرور مسئول پردازش درخواستهای وب است، سرور دیگری پایگاه داده را مدیریت میکند و سرور سوم وظیفه نگهداری فایلها و نسخههای پشتیبان را بر عهده دارد.
اگر مدیر سیستم برای اتصال به هرکدام از این سرورها از اینترنت عمومی استفاده کند و پورت مدیریتی SSH یا RDP تمام سرورها باز باشد، تعداد مسیرهایی که مهاجم میتواند بررسی کند افزایش مییابد.
در چنین شرایطی حتی اگر رمز عبور قدرتمند و تنظیمات امنیتی مناسبی وجود داشته باشد، همچنان احتمال سوءاستفاده از ضعفهای نرمافزاری، سرقت اطلاعات احراز هویت، خطاهای پیکربندی یا دسترسیهای فراموششده مطرح است.
راهکار منطقی این نیست که مدیریت از راه دور بهطور کامل حذف شود؛ زیرا مدیران سرور، توسعهدهندگان و کارشناسان امنیت برای نگهداری و رفع مشکلات زیرساخت به دسترسی مدیریتی نیاز دارند.
راهکار مناسب، طراحی یک مسیر مشخص و کنترلشده برای دسترسی مدیریتی است.
Bastion Host دقیقاً برای پاسخ به چنین نیازی استفاده میشود. این سرور مانند یک دروازه محافظتشده میان کاربران مجاز و منابع حساس شبکه عمل میکند.
با استفاده صحیح از Bastion Host میتوان تعداد نقاط ورودی مدیریتی را کاهش داد، ارتباطات را محدود کرد، هویت کاربران را بررسی کرد و رویدادهای دسترسی را برای تحلیل امنیتی ثبت کرد.
البته وجود یک سرور واسط بهتنهایی امنیت را تضمین نمیکند. اگر Bastion Host بهدرستی ایمنسازی نشود یا به تمام بخشهای زیرساخت دسترسی نامحدود داشته باشد، خودش میتواند به یک نقطه حساس و خطرناک تبدیل شود.
در این مقاله، مفهوم Bastion Host، معماری فنی، نحوه عملکرد، کاربرد در زیرساخت سایت و روشهای طراحی و نگهداری امن آن را بررسی میکنیم.
Bastion Host چیست و چه وظیفهای دارد؟
Bastion Host یک سیستم سختگیریشده از نظر امنیتی یا Hardened System است که بهعنوان نقطه ورودی کنترلشده برای دسترسی به منابع داخلی شبکه استفاده میشود.
این سرور معمولاً در مرز میان شبکهای با سطح اعتماد پایینتر و شبکهای محافظتشده قرار میگیرد.
به بیان ساده، زمانی که یک مدیر سیستم بخواهد به سرور داخلی پایگاه داده، سرور برنامه یا ماشین مجازی حساس متصل شود، ابتدا از مسیر Bastion عبور میکند.
این ساختار باعث میشود برای مدیریت همه سرورها نیازی به انتشار سرویسهای مدیریتی آنها در اینترنت عمومی نباشد.
چرا به آن Bastion گفته میشود؟
واژه Bastion در معماری دفاعی به بخشی مستحکم از یک سازه محافظتی اشاره دارد.
در امنیت شبکه نیز Bastion Host به سیستمی گفته میشود که با توجه به نقش حساس خود، تحت کنترلها و محدودیتهای امنیتی ویژه قرار میگیرد.
این نام به معنای نفوذناپذیر بودن سرور نیست؛ بلکه نشان میدهد سیستم باید برای قرار گرفتن در معرض تهدیدهای احتمالی آماده و تقویت شده باشد.
تفاوت Bastion Host و Jump Server چیست؟
اصطلاحات Bastion Host، Jump Host، Jump Server و گاهی Jump Box در بسیاری از محیطهای فنی بهجای یکدیگر استفاده میشوند.
بااینحال، تفاوت مفهومی ظریفی میان آنها وجود دارد.
Jump Server به سروری اشاره میکند که کاربر از طریق آن به سرور دیگری متصل میشود.
Bastion Host علاوه بر فراهم کردن مسیر واسط، بر امنیت مرز دسترسی و سختگیری در پیکربندی سیستم تأکید دارد.
بنابراین یک Jump Server میتواند نقش Bastion Host داشته باشد؛ به شرط آنکه کنترلهای امنیتی، محدودیتهای شبکه و سیاستهای دسترسی مناسب روی آن پیادهسازی شده باشند.
برای مثال، یک سرور لینوکسی که صرفاً اجازه اتصال SSH به سایر سرورها را میدهد، لزوماً Bastion امنی محسوب نمیشود.
اما اگر همان سرور دارای احراز هویت قوی، دسترسی حداقلی، محدودیت ارتباطات، ثبت رویدادها، نظارت امنیتی و سیاستهای مشخص نگهداری باشد، میتواند بخشی از معماری Bastion Host باشد.
چرا زیرساخت سایت به Bastion Host نیاز دارد؟
ساختار یک وبسایت حرفهای ممکن است شامل چندین مؤلفه مستقل باشد.
برای نمونه، یک وبسایت فروشگاهی میتواند از وبسرور، Application Server، Database Server، Redis، فضای ذخیرهسازی و سامانه پشتیبانگیری استفاده کند.
هرکدام از این بخشها ممکن است به روشهای مختلفی مدیریت شوند.
اگر تمام رابطهای مدیریتی بدون محدودیت از اینترنت در دسترس باشند، سطح حمله زیرساخت افزایش پیدا میکند.
کاهش سطح حمله یا Attack Surface
سطح حمله به مجموعه مسیرها، سرویسها و رابطهایی گفته میشود که مهاجم بالقوه میتواند برای تعامل با سیستم هدف استفاده کند.
برای مثال، باز بودن پورت SSH روی پنج سرور عمومی به معنای وجود پنج سرویس مدیریتی قابل دسترسی از اینترنت است.
در معماری مناسب Bastion Host، میتوان دسترسی مستقیم اینترنت به سرویسهای مدیریتی این پنج سرور را حذف کرد و ارتباط مدیریتی آنها را از یک مسیر کنترلشده برقرار ساخت.
البته این اقدام تعداد تمام آسیبپذیریهای زیرساخت را کاهش نمیدهد، اما بخش مهمی از سطح حمله مرتبط با دسترسی مدیریتی را محدود میکند.
جلوگیری از دسترسی مستقیم به سرورهای حساس
پایگاه داده سایت معمولاً نباید از اینترنت عمومی برای مدیریت مستقیم قابل دسترسی باشد.
برای نمونه، اگر یک سرور MySQL فقط توسط برنامه وب و مدیران مجاز استفاده میشود، انتشار پورت مدیریتی آن در اینترنت ضرورتی ندارد.
در معماری امن، برنامه وب از مسیر خصوصی به پایگاه داده متصل میشود و مدیر پایگاه داده نیز تنها از طریق مسیر مدیریتی مجاز دسترسی پیدا میکند.
مدیریت متمرکز دسترسیها
در سازمانهایی که چندین مدیر سیستم یا توسعهدهنده دارند، مدیریت مجوزها میتواند پیچیده شود.
ممکن است یک کارمند به سه سرور دسترسی داشته باشد، کارمند دیگری فقط مسئول پایگاه داده باشد و پیمانکار خارجی نیز برای مدت محدودی به یک محیط آزمایشی نیاز پیدا کند.
استفاده از Bastion Host در کنار مدیریت هویت و دسترسی یا IAM میتواند کنترل این شرایط را سادهتر کند.
بهجای تعریف دسترسیهای پراکنده و بدون نظارت، سیاستهای مشخصی برای کاربران، منابع و زمان دسترسی تعیین میشود.
کمک به بررسی رویدادهای امنیتی
وقتی مسیرهای ورود مدیریتی محدود باشند، بررسی تلاشهای ورود، زمان اتصال کاربران و ارتباطات برقرارشده آسانتر میشود.
بااینحال، باید توجه داشت که متمرکز شدن مسیر ورود به معنای ثبت خودکار تمام فعالیتهای انجامشده نیست.
برای دستیابی به قابلیت حسابرسی مناسب، ثبت رویدادهای Bastion Host باید با گزارشهای سرور مقصد و در صورت نیاز سامانه ضبط نشست مدیریتی ترکیب شود. 
معماری Bastion Host چگونه طراحی میشود؟
معماری Bastion Host براساس جداسازی شبکه، کنترل مسیرهای ارتباطی و محدود کردن سطح دسترسی شکل میگیرد.
در یک طراحی رایج، منابع شبکه به بخشهایی با وظایف و سطوح اعتماد متفاوت تقسیم میشوند.
شبکه عمومی یا Public Network
این بخش شامل اینترنت و سایر شبکههایی است که سازمان کنترل مستقیم کاملی بر آنها ندارد.
کاربران عادی سایت، مشتریان فروشگاه و حتی مدیرانی که از خارج سازمان متصل میشوند، ممکن است از این شبکه استفاده کنند.
اتصال کاربران عمومی به سرویس وب معمولاً از طریق HTTPS برقرار میشود.
اما دسترسی مدیریتی باید مسیر و سیاست جداگانهای داشته باشد.
منطقه مدیریتی یا Management Zone
در این بخش، Bastion Host یا دروازه دسترسی مدیریتی قرار میگیرد.
بسته به نوع طراحی، ممکن است Bastion دارای آدرس عمومی محدودشده باشد یا فقط از طریق VPN، سامانه هویت سازمانی یا یک سرویس مدیریت نشست ابری قابل دسترسی باشد.
بنابراین عمومی بودن آدرس IP شرط ضروری برای Bastion Host نیست.
حتی در معماریهای پیشرفته، سرور واسط میتواند کاملاً خصوصی باشد و بدون هیچ پورت ورودی عمومی مدیریت شود.
شبکه خصوصی یا Private Network
سرورهای داخلی در این بخش قرار میگیرند.
برای مثال:
- سرور برنامه یا Application Server
- سرور پایگاه داده
- سرور مدیریت فایل و ذخیرهسازی
- سرورهای پردازش پسزمینه
- سامانه مانیتورینگ داخلی
- ماشینهای مجازی مدیریتی
این سرورها ممکن است هیچ آدرس IP عمومی نداشته باشند.
بااینحال، نبود آدرس عمومی بهتنهایی کافی نیست. جدولهای مسیریابی، Firewall و مجوزهای شبکه باید اتصالهای غیرمجاز را نیز مسدود کنند.
نمونه مسیر ارتباطی
معماری ساده دسترسی از طریق Bastion Host را میتوان چنین نمایش داد:
مدیر سیستم ← دروازه احراز هویت ← Bastion Host ← سرور خصوصی مقصد
در این معماری، سرور مقصد فقط ارتباط مدیریتی مجاز از مسیر تعیینشده را میپذیرد.
برای مثال، اگر مدیر بخواهد به سرور لینوکسی متصل شود، اتصال SSH از مسیر Bastion به شبکه خصوصی هدایت میشود.
اگر قصد مدیریت سرور ویندوزی وجود داشته باشد، ممکن است RDP از طریق یک دروازه مدیریتشده برقرار شود.
نکته مهم این است که Bastion نباید به یک پل نامحدود میان اینترنت و تمام شبکه داخلی تبدیل شود.
هر ارتباط باید با توجه به هویت کاربر، نوع سرویس، مقصد و ضرورت عملیاتی محدود شود. 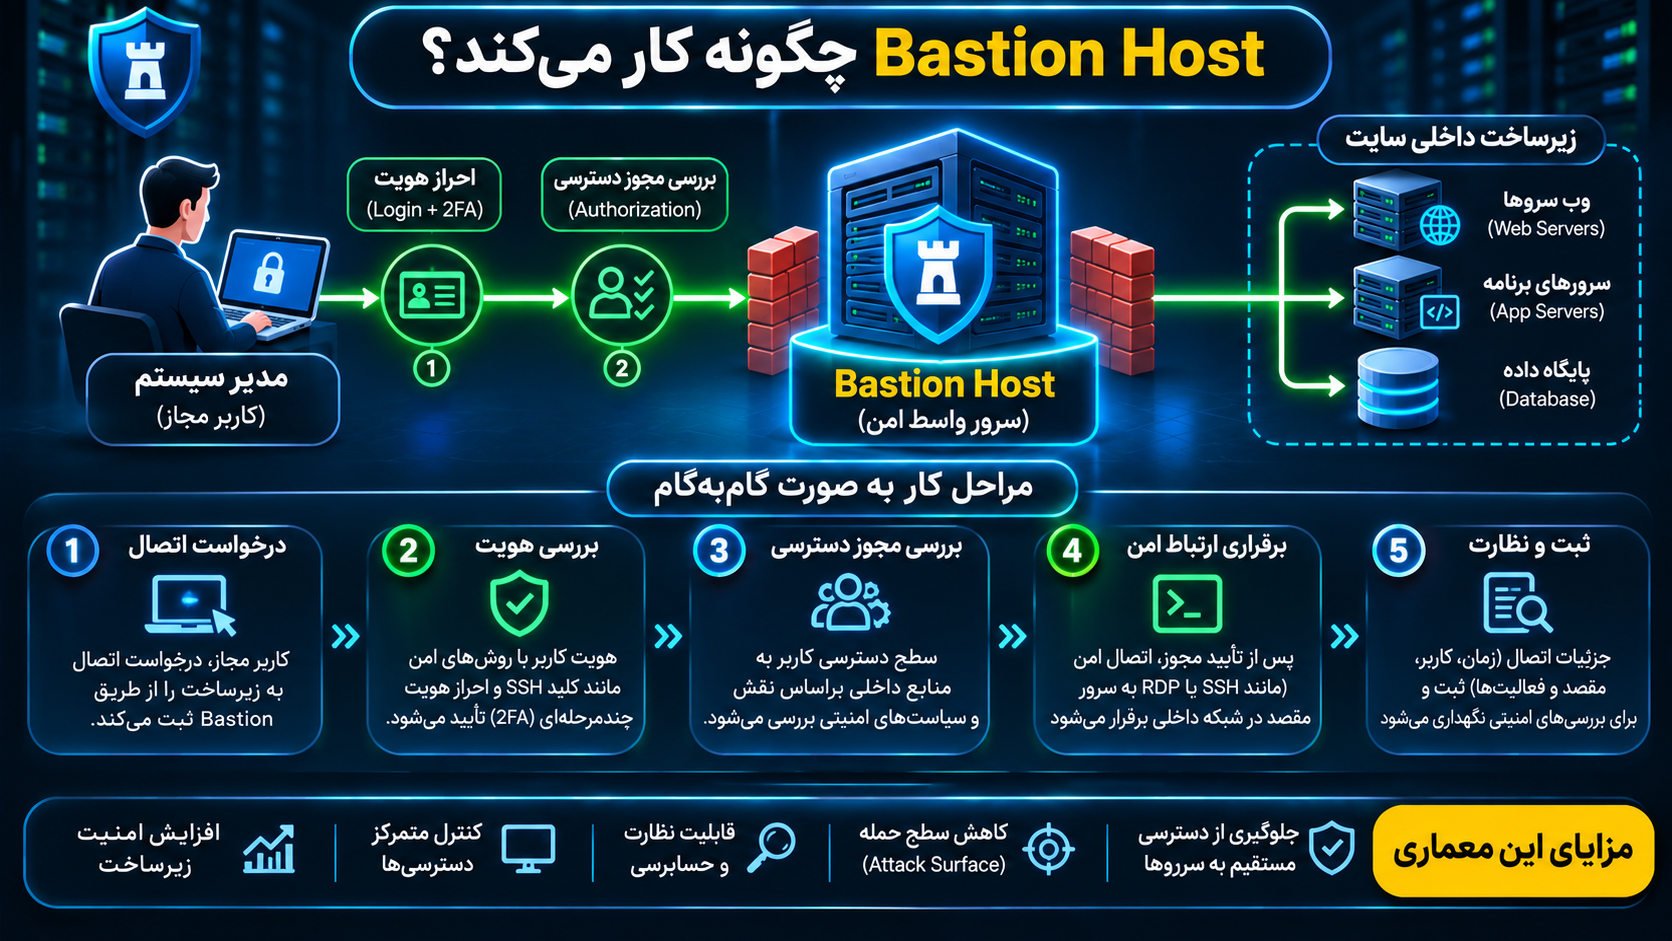
Bastion Host چگونه کار میکند؟
فرایند ارتباط از طریق Bastion Host را میتوان به چند مرحله اصلی تقسیم کرد.
مرحله اول: درخواست اتصال کاربر
ابتدا مدیر سیستم درخواست اتصال به یک سرور مشخص را ثبت میکند.
در یک ساختار ساده، این درخواست ممکن است با استفاده از SSH انجام شود.
در زیرساختهای سازمانی، درخواست میتواند از طریق پنل مدیریت هویت، سرویس دسترسی ابری یا سامانه Privileged Access Management انجام شود.
مرحله دوم: بررسی هویت
سیستم باید مشخص کند فرد درخواستکننده واقعاً چه کسی است.
روشهای احراز هویت ممکن است شامل کلید SSH، گواهی کوتاهمدت، سرویس هویت سازمانی و احراز هویت چندمرحلهای یا MFA باشند.
در روشهای چندمرحلهای، داشتن یک رمز عبور یا کلید بهتنهایی برای تکمیل فرایند ورود کافی نیست.
این ویژگی به کاهش خطر ناشی از افشای یکی از عوامل احراز هویت کمک میکند.
مرحله سوم: بررسی مجوز دسترسی
احراز هویت و مجوز دسترسی دو مفهوم متفاوت هستند.
ممکن است کاربری هویت خود را با موفقیت ثابت کند، اما مجاز به اتصال به سرور پایگاه داده نباشد.
به همین دلیل، سیستم باید مجوز دسترسی به منبع مقصد را بهصورت مستقل بررسی کند.
در یک معماری مناسب، مجوزها بر اساس نقش کاربر، محیط عملیاتی، نوع درخواست و سیاست سازمان تعیین میشوند.
مرحله چهارم: برقراری ارتباط با سرور مقصد
پس از بررسی مجوزها، ارتباط با سرور داخلی برقرار میشود.
نوع پیادهسازی تعیین میکند که Bastion یک نشست ترمینال در اختیار کاربر قرار دهد یا صرفاً اتصال شبکه را به مقصد عبور دهد.
در حالت SSH ProxyJump، اتصال SSH مقصد از کلاینت اصلی برقرار میشود و سرور واسط فقط مسیر انتقال ارتباط را فراهم میکند.
در نتیجه، سرور واسط معمولاً به محتوای رمزگذاریشده نشست SSH مقصد دسترسی ندارد.
مرحله پنجم: نظارت و پایان نشست
پس از برقرار شدن ارتباط، اطلاعات مربوط به ورود، خروج و ارتباطات باید طبق سیاست امنیتی ثبت شوند.
سامانه میتواند زمان شروع و پایان نشست، شناسه کاربر، مقصد و نتیجه اتصال را نگهداری کند.
برای ثبت دستورات یا فعالیتهای داخل نشست ممکن است به ابزارهای اختصاصی در سرور مقصد یا دروازههای دارای قابلیت Session Recording نیاز باشد.
پس از پایان فعالیت نیز نشست باید بسته شود و مجوزهای موقت، در صورت وجود، منقضی یا لغو شوند. 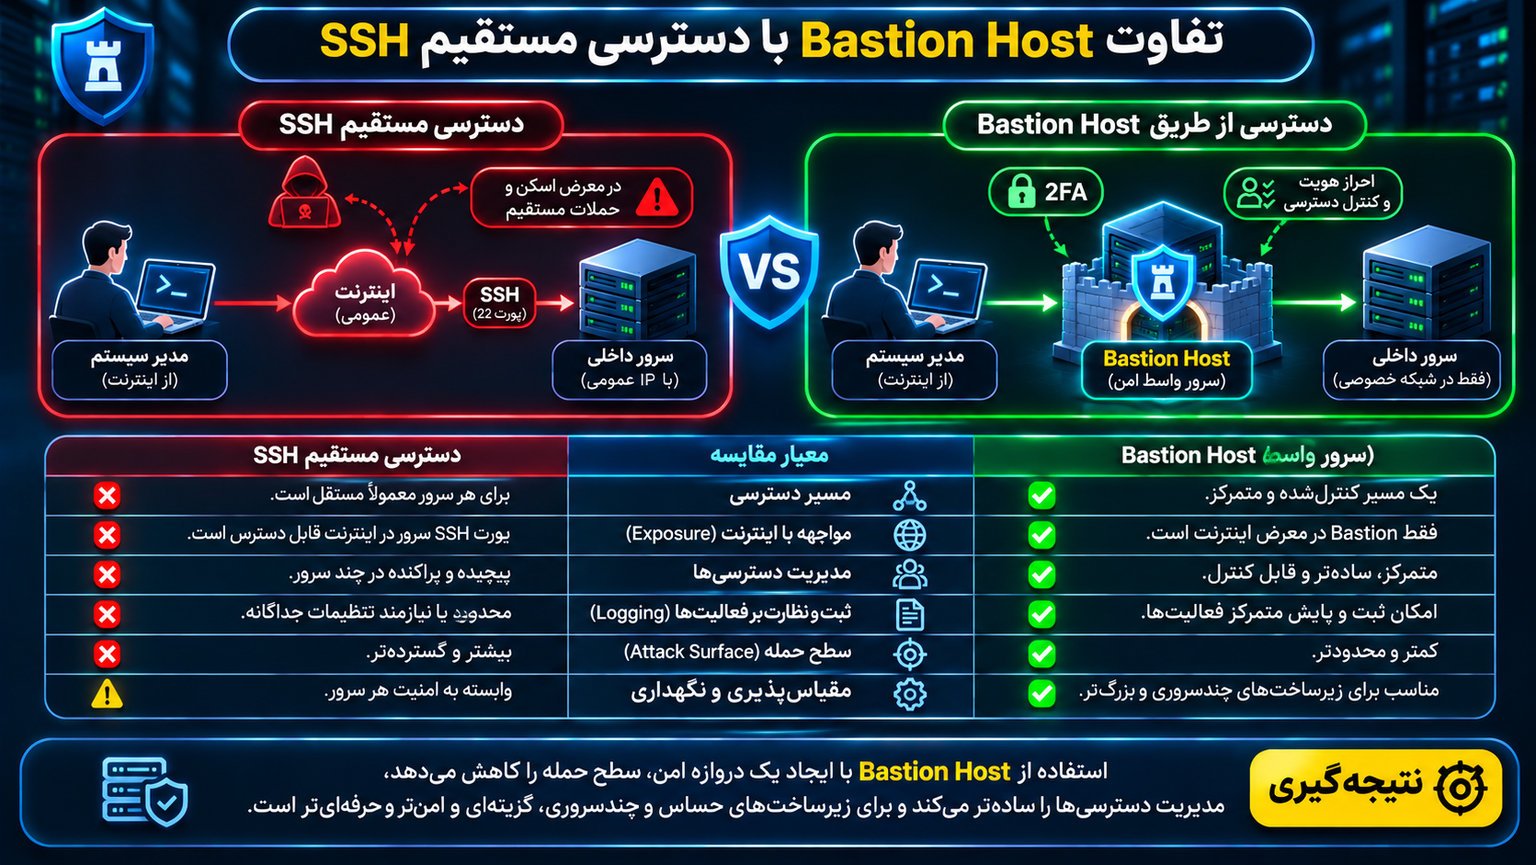
تفاوت Bastion Host با دسترسی مستقیم SSH
پروتکل SSH یا Secure Shell یکی از روشهای استاندارد برای مدیریت امن سرورهای لینوکسی است.
SSH ارتباط میان کلاینت و سرور را رمزگذاری میکند و امکان احراز هویت و مدیریت از راه دور را فراهم میسازد.
اما استفاده از SSH بهتنهایی به معنی طراحی معماری دسترسی امن نیست.
اتصال مستقیم SSH
در حالت اتصال مستقیم، مدیر سیستم به آدرس سرور مقصد متصل میشود.
اگر سرور دارای IP عمومی باشد و پورت SSH در اینترنت قابل دسترسی باشد، سرویس مدیریتی آن در معرض درخواستهای بیرونی قرار میگیرد.
استفاده از کلیدهای قدرتمند، محدودسازی IP و تنظیمات صحیح میتواند خطر را کاهش دهد.
بااینحال، وقتی تعداد سرورها زیاد شود، نگهداری تنظیمات و مجوزهای پراکنده دشوارتر خواهد شد.
اتصال SSH از طریق Bastion
در این روش، مدیر به سرور خصوصی از طریق یک مسیر واسط متصل میشود.
سرور مقصد لازم نیست پورت SSH عمومی داشته باشد.
فقط Bastion یا دروازه مدیریتی مجاز میتواند به پورت مدیریتی آن دسترسی شبکهای برقرار کند.
البته احراز هویت SSH روی سرور مقصد همچنان ضروری است؛ زیرا محدودسازی مسیر شبکه جایگزین بررسی هویت کاربر نمیشود.
مقایسه دو روش
| معیار | SSH مستقیم | SSH از طریق Bastion |
|---|---|---|
| دسترسی عمومی به SSH سرور مقصد | ممکن است لازم باشد | معمولاً لازم نیست |
| تعداد نقاط ورودی مدیریتی | وابسته به تعداد سرورها | محدود و کنترلشده |
| پیچیدگی راهاندازی | کمتر | بیشتر |
| مدیریت متمرکز مسیر اتصال | دشوارتر | سادهتر |
| امکان اعمال سیاست یکپارچه | نیازمند ابزارهای مکمل | مناسبتر برای یکپارچهسازی |
| ثبت فعالیت کاربران | نیازمند تنظیمات مستقل | همچنان نیازمند تنظیمات مناسب |
| وابستگی به سرور واسط | ندارد | دارد |
| توسعهپذیری مدیریتی | مناسب محیطهای کوچک | مناسب محیطهای چندسروری |
انتخاب روش مناسب به اندازه زیرساخت، حساسیت اطلاعات، تعداد مدیران و الزامات امنیتی بستگی دارد.
راهاندازی Bastion Host در زیرساخت لینوکسی
پیادهسازی Bastion Host باید با طراحی شبکه آغاز شود، نه صرفاً نصب SSH روی یک ماشین جدید.
پیش از هر تغییر در محیط عملیاتی، لازم است نسخه پشتیبان معتبر، دسترسی مدیریتی جایگزین و امکان بازیابی تنظیمات وجود داشته باشد.
مرحله اول: شناسایی منابع حساس
ابتدا باید مشخص شود چه سرورهایی به دسترسی مدیریتی نیاز دارند.
برای هر سرور، اطلاعات زیر را ثبت کنید:
- نام و وظیفه سرور
- محیط عملیاتی، مانند Production یا Staging
- آدرس خصوصی و شبکه مربوط
- پروتکل مدیریتی موردنیاز
- افراد و گروههای مجاز
- سطح دسترسی هر گروه
- میزان حساسیت اطلاعات
- روش بازیابی اضطراری
برای مثال، دسترسی یک توسعهدهنده به سرور آزمایشی نباید بهصورت خودکار امکان مدیریت پایگاه داده اصلی سایت را فراهم کند.
مرحله دوم: انتخاب محل استقرار Bastion
Bastion باید در بخشی از شبکه قرار بگیرد که امکان اعمال محدودیتهای ورودی و خروجی روی آن وجود داشته باشد.
در محیطهای ابری میتوان از VPC، Subnet و Security Group استفاده کرد.
در مراکز داده سنتی نیز VLAN، Firewall و شبکه مدیریتی اختصاصی همین نقش را ایفا میکنند.
اگر Bastion به اینترنت متصل است، بهتر است دسترسی ورودی آن به محدودههای مشخص، VPN یا دروازه هویت محدود شود.
برای محیطهای حساستر، استفاده از Bastion خصوصی همراه با یک سرویس دسترسی مدیریتشده میتواند انتخاب مناسبتری باشد.
مرحله سوم: انتخاب سیستمعامل
برای یک Bastion مبتنی بر SSH، استفاده از توزیع لینوکسی پشتیبانیشده و دارای بهروزرسانی امنیتی فعال مناسب است.
Ubuntu Server، Debian و خانواده توزیعهای سازمانی لینوکس از گزینههای رایج هستند.
انتخاب سیستمعامل باید با سیاست بهروزرسانی، تخصص تیم فنی و ابزارهای مانیتورینگ موجود هماهنگ باشد.
استفاده از نسخههای منقضیشده یا سیستمعاملهایی که وصلههای امنیتی دریافت نمیکنند، ریسک قابلتوجهی ایجاد میکند.
مرحله چهارم: حداقلسازی سرویسها
Bastion Host بهتر است تنها سرویسهایی را اجرا کند که برای وظیفه مدیریتی آن ضروری هستند.
برای مثال، نصب وبسرور عمومی، ابزارهای توسعه نامرتبط، پایگاه داده یا سرویسهای غیرضروری روی Bastion معمولاً توجیهی ندارد.
هر سرویس اضافی میتواند وابستگی نرمافزاری، نیاز به بهروزرسانی و سطح حمله جدیدی ایجاد کند.
همچنین توصیه میشود Bastion برای میزبانی فایلهای سایت، ذخیره نسخههای پشتیبان یا اجرای برنامههای عمومی استفاده نشود.
مرحله پنجم: اعمال سیاستهای شبکه
Firewall باید ارتباطات را براساس نیاز واقعی محدود کند.
برای نمونه، در یک معماری فرضی:
- مدیر از طریق مسیر تأییدشده به Bastion متصل میشود.
- Bastion فقط اجازه برقراری SSH با سرورهای مجاز را دارد.
- سرورهای داخلی فقط اتصال SSH از مبادی مدیریتی تعیینشده را قبول میکنند.
- دسترسی مستقیم SSH از اینترنت به سرورهای خصوصی ممنوع است.
- دسترسی Bastion به سرویسهای غیرمرتبط محدود میشود.
بهتر است سیاست پایه بر اصل Deny by Default استوار باشد؛ یعنی ارتباطات غیرمجاز بهصورت پیشفرض مسدود شوند.
این محدودیتها باید برای IPv4 و IPv6 بررسی شوند تا مسیرهای ناخواسته باقی نمانند.
مرحله ششم: تنظیم دسترسی SSH
در محیطهای لینوکسی، تنظیمات سرویس SSH معمولاً از طریق فایل پیکربندی sshd و ابزارهای مدیریت سیستمعامل اعمال میشوند.
اقداماتی مانند ممنوع کردن ورود مستقیم Root، محدود کردن کاربران مجاز و استفاده از روشهای احراز هویت مناسب اهمیت دارند.
برای مثال، گزینه PermitRootLogin no میتواند ورود مستقیم کاربر Root از طریق SSH را ممنوع کند.
همچنین گزینه PasswordAuthentication no ورود از طریق روش احراز هویت رمز عبور SSH را غیرفعال میکند.
بااینحال، تنظیمات احراز هویت چندمرحلهای باید با سازوکارهای PAM، Keyboard-Interactive یا سامانه هویت سازمانی هماهنگ شوند.
نباید بدون بررسی روشهای ورود فعال، تنظیمات SSH را تغییر داد؛ زیرا یک پیکربندی اشتباه ممکن است مدیر را از سرور خارج کند.
مرحله هفتم: تعریف حسابهای اختصاصی
استفاده مشترک چند مدیر از یک حساب SSH مشکلات حسابرسی ایجاد میکند.
اگر همه کاربران با یک نام کاربری وارد شوند، تشخیص اینکه چه کسی یک تغییر خاص را انجام داده دشوارتر خواهد شد.
بهتر است هر مدیر هویت اختصاصی داشته باشد و مجوزهای او براساس وظیفه شغلی تعریف شوند.
مجوزهای مدیریتی سطح بالا نیز باید فقط در زمان ضرورت در اختیار کاربر قرار بگیرند.
مرحله هشتم: آزمایش و مستندسازی
پیش از فعال کردن محدودیتهای نهایی، لازم است امکان اتصال از مسیر جدید بررسی شود.
همچنین باید مطمئن شوید مسیرهای قدیمی دسترسی ناخواسته ایجاد نمیکنند.
مستندات باید شامل معماری شبکه، مسئول نگهداری Bastion، روش بازیابی، سیاست دسترسی و فرایند تغییر تنظیمات باشند.
پس از تأیید عملکرد مسیر جدید و آزمون دسترسی اضطراری، میتوان دسترسیهای مدیریتی عمومی غیرضروری را حذف کرد.
استفاده از SSH ProxyJump برای اتصال از طریق Bastion Host
یکی از روشهای کاربردی اتصال به سرورهای خصوصی، استفاده از قابلیت ProxyJump در OpenSSH است.
این قابلیت اجازه میدهد کلاینت SSH با عبور از یک میزبان واسط، ارتباط خود را با سرور مقصد برقرار کند.
ProxyJump چه کاری انجام میدهد؟
فرض کنید یک Bastion با نام bastion.example.com در دسترس است.
در شبکه داخلی نیز سرور وب با آدرس 10.20.10.11 قرار دارد.
مدیر سیستم میتواند از قابلیت ProxyJump برای ایجاد اتصال به سرور داخلی استفاده کند.
نمونه دستور:
ssh -J [email protected] [email protected]
در این دستور، -J میزبان واسط را مشخص میکند.
نامهای کاربری، دامنه و آدرس IP صرفاً نمونه هستند و باید متناسب با محیط واقعی جایگزین شوند.
کاربر باید برای اتصال به Bastion و سرور مقصد مجوزهای معتبر داشته باشد.
مدیریت اتصال با فایل SSH Config
برای جلوگیری از تایپ مداوم مشخصات اتصال، میتوان تنظیمات را در فایل ~/.ssh/config کلاینت تعریف کرد.
یک نمونه پیکربندی به شکل زیر است:
Host bastion HostName bastion.example.com User ops IdentityFile ~/.ssh/id_ed25519_bastion IdentitiesOnly yes ForwardAgent no
Host web-private HostName 10.20.10.11 User deploy ProxyJump bastion IdentityFile ~/.ssh/id_ed25519_web IdentitiesOnly yes ForwardAgent no
پس از تعریف تنظیمات و فراهم بودن مجوزهای لازم، اتصال با دستور زیر امکانپذیر است:
ssh web-private
این روش مدیریت سرورهای متعدد را سادهتر میکند.
چرا کلید خصوصی نباید روی Bastion ذخیره شود؟
در یک پیکربندی مبتنی بر ProxyJump، معمولاً نیازی نیست کلید خصوصی احراز هویت سرور مقصد روی Bastion Host کپی شود.
کلاینت میتواند احراز هویت مقصد را انجام دهد و Bastion فقط مسیر ارتباطی را فراهم کند.
این مسئله اهمیت زیادی دارد؛ زیرا ذخیره کلیدهای خصوصی حساس روی یک سرور واسط، پیامدهای نفوذ احتمالی به آن را افزایش میدهد.
همچنین قابلیت SSH Agent Forwarding باید با احتیاط استفاده شود.
اگر Agent Forwarding فعال باشد، فرایندهای دارای دسترسی مناسب روی میزبان واسط ممکن است بتوانند از عامل احراز هویت کاربر برای عملیات امضای مجاز استفاده کنند.
به همین دلیل، غیرفعال بودن Agent Forwarding در شرایطی که ضرورتی ندارد، انتخاب مناسبتری است.
محدودسازی Port Forwarding
قابلیت ProxyJump برای ایجاد مسیر ارتباطی به TCP Forwarding متکی است.
بنابراین غیرفعال کردن کامل قابلیت Forwarding روی Bastion ممکن است این روش اتصال را مختل کند.
بهتر است بهجای فعالسازی نامحدود یا مسدودسازی کلی، قابلیت Forwarding فقط برای مقاصد و پورتهای ضروری مجاز باشد.
در OpenSSH میتوان با سیاستهای مناسب، از جمله تنظیمات محدودکننده مقصد و قوانین Firewall، دامنه ارتباطات مجاز را کاهش داد.
این محدودیت باید با توجه به نسخه OpenSSH، نقش حساب کاربری و طراحی شبکه بررسی و آزمایش شود. 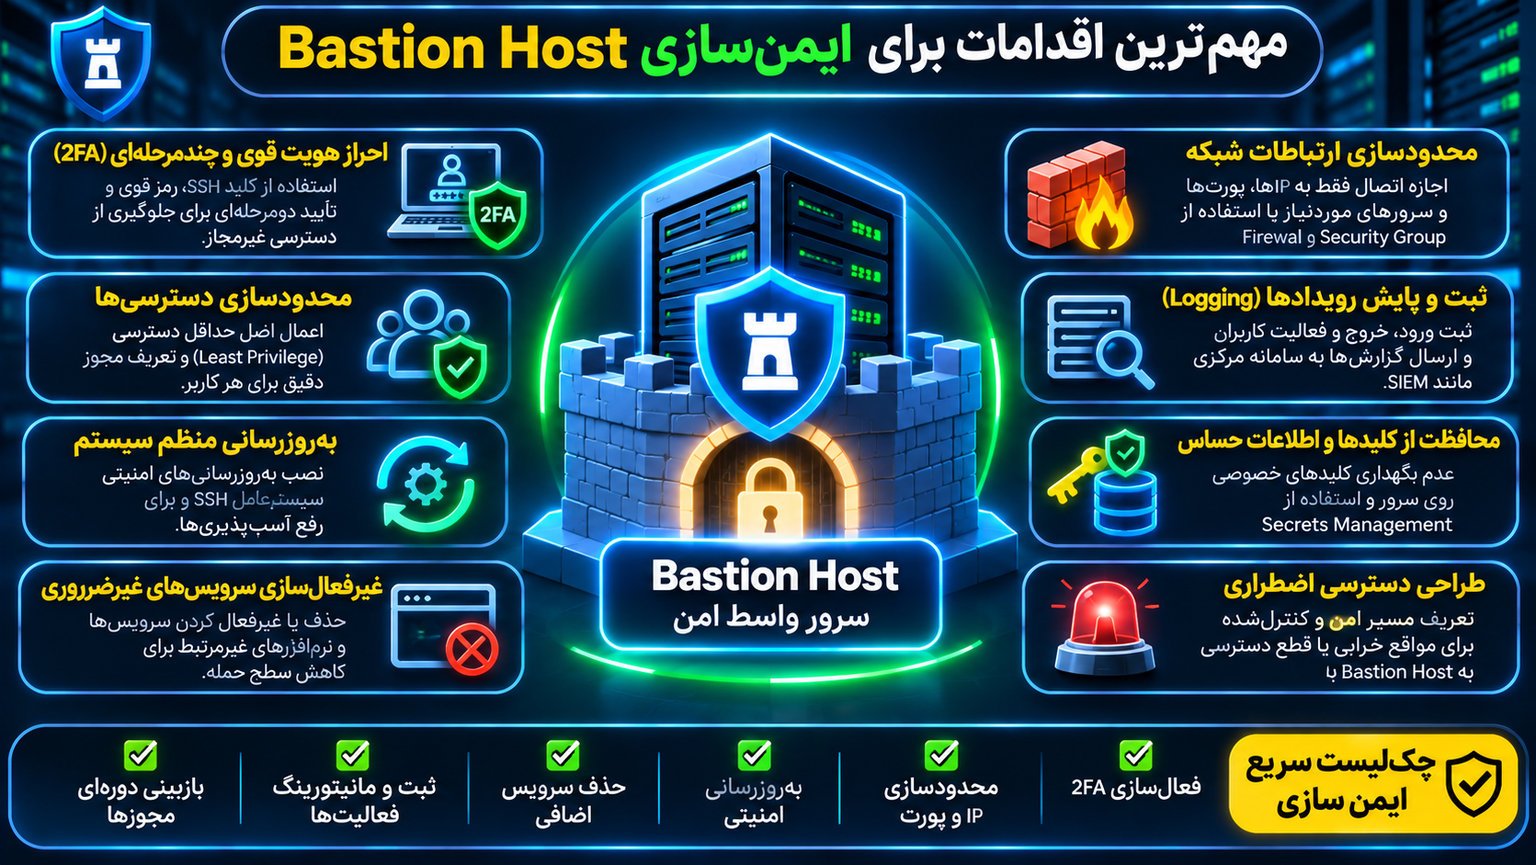
مهمترین اقدامات برای ایمنسازی Bastion Host
ازآنجاکه Bastion نقطه مهمی در مسیر دسترسی مدیریتی است، نفوذ به آن میتواند پیامدهای جدی داشته باشد.
به همین دلیل، Hardening یا سختسازی امنیتی Bastion Host یکی از بخشهای ضروری طراحی است.
استفاده از اصل حداقل دسترسی
اصل Least Privilege بیان میکند که هر کاربر یا سرویس فقط باید حداقل مجوز لازم برای انجام وظیفه مشخص خود را داشته باشد.
برای مثال، توسعهدهندهای که مسئول انتشار نسخه جدید وبسایت است، الزاماً به دسترسی مدیریتی پایگاه داده یا سرور پشتیبان نیاز ندارد.
همچنین دسترسی یک پیمانکار به محیط آزمایشی نباید امکان اتصال به شبکه Production را فراهم کند.
محدودسازی باید در چند سطح انجام شود:
- هویت و حساب کاربری
- نقش و مجوز
- سرور مقصد
- پورت و پروتکل
- محدوده زمانی
- دستورات یا عملیات حساس، در صورت پشتیبانی ابزار
استفاده از احراز هویت چندمرحلهای
احراز هویت چندمرحلهای یا MFA یکی از کنترلهای مهم برای محافظت از دسترسیهای مدیریتی است.
در یک ساختار مناسب، کاربر پس از ارائه عامل اولیه باید مرحله احراز هویت دیگری را نیز تکمیل کند.
این مرحله میتواند با کلید امنیتی سختافزاری، سامانه هویت سازمانی یا عامل تأیید مستقل انجام شود.
برای محیطهای حساس، استفاده از روشهای مقاوم در برابر فیشینگ مانند FIDO2 میتواند نسبت به برخی روشهای مبتنی بر کد یکبارمصرف امنیت بیشتری فراهم کند.
نکته مهم این است که MFA باید واقعاً در مسیر دسترسی اجباری باشد و مسیر جایگزین بدون احراز هویت مناسب وجود نداشته باشد.
بهروزرسانی منظم سیستم
Bastion Host باید در برنامه مدیریت وصلههای امنیتی یا Patch Management قرار بگیرد.
بهروزرسانی سیستمعامل، OpenSSH، کتابخانههای رمزنگاری و سرویسهای ضروری اهمیت دارد.
در محیطهای حساس، وصلههای امنیتی مهم باید براساس شدت آسیبپذیری، میزان مواجهه و امکان سوءاستفاده اولویتبندی شوند.
البته نصب فوری هر بهروزرسانی بدون آزمون نیز ممکن است باعث اختلال شود.
بهتر است فرایند بهروزرسانی شامل آزمایش، تهیه نسخه پشتیبان، استقرار کنترلشده و بررسی سلامت باشد.
محدودسازی دسترسی خروجی
یکی از اشتباهات طراحی، محدود کردن ارتباطات ورودی و آزاد گذاشتن تمام ارتباطات خروجی Bastion است.
اگر سرور واسط به تمام مقصدهای شبکه داخلی دسترسی داشته باشد، در صورت نفوذ ممکن است به نقطهای برای حرکت جانبی یا Lateral Movement تبدیل شود.
برای کاهش این خطر، باید مشخص شود Bastion مجاز به برقراری ارتباط با کدام سرورها و سرویسهاست.
برای مثال، اگر نقش آن فقط فراهم کردن SSH برای سه سرور مشخص باشد، دسترسی به سایر بخشهای شبکه نباید بدون دلیل فعال باشد.
حفاظت از فایلها و اطلاعات حساس
Bastion نباید به محل نگهداری رمزهای عبور، کلیدهای خصوصی مشترک یا اطلاعات محرمانه تبدیل شود.
در صورت نیاز به استفاده از Secrets، بهتر است از سامانه مدیریت اسرار سازمانی و اعتبارنامههای کوتاهمدت استفاده شود.
همچنین دسترسی به فایلهای پیکربندی، گزارشهای امنیتی و اطلاعات احراز هویت باید محدود باشد.
جلوگیری از اجرای سرویسهای غیرضروری
هر ابزار یا سرویس اضافی ممکن است آسیبپذیری جدیدی وارد سیستم کند.
برای نمونه، اجرای پنل مدیریت وب، سرویس اشتراک فایل عمومی یا نرمافزارهای توسعه روی Bastion میتواند پیچیدگی امنیتی آن را افزایش دهد.
بهتر است Bastion دارای وظیفه مشخص، نرمافزارهای محدود و تنظیمات قابل ممیزی باشد.
احراز هویت و مدیریت مجوزها در Bastion Host
در زیرساختهای کوچک، ممکن است احراز هویت با کلیدهای SSH اختصاصی انجام شود.
اما در محیطهایی با تعداد زیادی کاربر، مدیریت دستی کلیدها میتواند دشوار باشد.
استفاده از کلیدهای SSH اختصاصی
هر کاربر بهتر است کلید اختصاصی خود را داشته باشد.
کلید خصوصی باید روی دستگاهی امن نگهداری شود و در صورت امکان با Passphrase یا تجهیزات محافظت سختافزاری همراه باشد.
در صورت خروج یک کارمند از سازمان، دسترسی مربوط به او باید بدون تأثیر بر سایر کاربران لغو شود.
استفاده از یک کلید خصوصی مشترک میان تمام مدیران، قابلیت ردیابی و کنترل دسترسی را تضعیف میکند.
گواهیهای کوتاهمدت SSH
در محیطهای پیشرفته میتوان از SSH Certificates استفاده کرد.
در این روش، مرجع صدور مورد اعتماد سازمان میتواند گواهیهایی با مدت اعتبار محدود برای کاربران یا میزبانها صادر کند.
مزیت این رویکرد، کاهش وابستگی به کلیدهای عمومی بلندمدت پراکنده و امکان تعریف سیاستهای متمرکزتر است.
البته طراحی مرجع صدور، حفاظت از کلید امضاکننده و مدیریت ابطال دسترسی همچنان ضروری است.
یکپارچهسازی با IAM و SSO
سامانههای Identity and Access Management و Single Sign-On میتوانند مدیریت هویت کاربران را متمرکز کنند.
برای مثال، سازمان میتواند دسترسی مدیران زیرساخت را براساس عضویت در گروههای مشخص تعریف کند.
در این حالت، تغییر نقش کاربر یا خروج او از سازمان میتواند بهصورت هماهنگ بر مجوزهای مدیریتی تأثیر بگذارد.
بااینحال، یکپارچهسازی هویت نباید باعث ایجاد مجوزهای بیشازحد یا حسابهای مدیریتی مشترک شود.
دسترسی موقت یا Just-in-Time
در الگوی Just-in-Time Access، مجوزهای حساس تنها برای زمان مشخصی فعال میشوند.
برای مثال، یک کارشناس ممکن است برای رفع مشکل سرور پایگاه داده، دسترسی مدیریتی ۳۰ دقیقهای دریافت کند.
پس از پایان مدت مجاز، دسترسی باید خودکار منقضی شود.
این روش میتواند مدت قرار گرفتن مجوزهای حساس در معرض سوءاستفاده را کاهش دهد.
ثبت رویدادها و مانیتورینگ Bastion Host
یکی از مزایای معماری Bastion Host، فراهم شدن یک نقطه مشخص برای مشاهده و کنترل ارتباطات مدیریتی است.
اما باید میان ثبت اتصال و ثبت فعالیت واقعی کاربر تفاوت قائل شد.
ثبت اطلاعات ورود و خروج
در سطح پایه، سامانه ثبت رویدادها باید اطلاعاتی مانند زمان ورود، شناسه کاربر، نتیجه احراز هویت، مبدأ ارتباط و زمان پایان نشست را نگهداری کند.
همچنین ثبت تلاشهای ناموفق ورود میتواند برای شناسایی رفتارهای غیرعادی مفید باشد.
برای نمونه، افزایش ناگهانی درخواستهای ورود ناموفق از چند مبدأ ممکن است نشاندهنده یک مشکل امنیتی یا خطای پیکربندی باشد.
ثبت مقصد ارتباط
در صورت امکان باید مشخص شود هر کاربر در چه زمانی به کدام سرور داخلی متصل شده است.
این اطلاعات برای بررسی رخدادهای امنیتی و حسابرسی دسترسیهای مدیریتی اهمیت دارند.
بااینحال، نوع اطلاعات قابل مشاهده به روش اتصال بستگی دارد.
در SSH ProxyJump معمولی، سرور واسط لزوماً محتوای دستورات کاربر روی سرور مقصد را مشاهده نمیکند.
ثبت دستورات و نشستها
برای ثبت فعالیتهای داخل نشست میتوان از امکانات حسابرسی سیستمعامل مقصد، ابزارهای مدیریت دسترسی ویژه یا سامانههای Session Recording استفاده کرد.
برای مثال، در برخی معماریها رویدادهای اجرای دستورات از طریق ابزارهای حسابرسی سیستمعامل ثبت میشوند.
در برخی سامانههای مدیریت دسترسی نیز نشست ترمینال یا دسکتاپ از طریق یک واسط اختصاصی کنترل و ضبط میشود.
باید توجه داشت که ثبت تمام دستورات صرفاً با فعال کردن گزارشهای SSH روی Bastion تضمین نمیشود.
ارسال گزارشها به سامانه مرکزی
نگهداری تمام گزارشها فقط روی Bastion خطرناک است.
اگر مهاجم بتواند کنترل کامل سرور را به دست بگیرد، ممکن است تلاش کند گزارشهای محلی را حذف یا تغییر دهد.
بهتر است رویدادهای امنیتی به سامانه مرکزی و مستقل ارسال شوند.
سامانههایی مانند SIEM میتوانند رویدادهای مختلف را جمعآوری و تحلیل کنند.
برای مثال، میتوان تلاشهای ورود ناموفق، اتصال به سرورهای حساس و تغییرات غیرعادی مجوزها را با یکدیگر مرتبط کرد.
محافظت از اطلاعات داخل گزارشها
ثبت گسترده اطلاعات همیشه به معنی امنیت بیشتر نیست.
گزارشها ممکن است ناخواسته حاوی رمز عبور، Token، اطلاعات شخصی یا خروجی دستورات حساس باشند.
به همین دلیل، سیاست ثبت رویداد باید شامل حذف یا پنهانسازی اطلاعات محرمانه، محدودسازی دسترسی به گزارشها و تعیین مدت نگهداری باشد.
همچنین دسترسی به گزارشها باید قابل حسابرسی باشد.
Bastion Host چگونه خطر حرکت جانبی مهاجم را کاهش میدهد؟
حرکت جانبی یا Lateral Movement به تلاش مهاجم برای گسترش دسترسی از یک سیستم به سیستمهای دیگر در شبکه اشاره دارد.
فرض کنید مهاجم از طریق یک آسیبپذیری برنامه وب به یکی از سرورهای سایت دسترسی پیدا کرده است.
اگر آن سرور بتواند بدون محدودیت به سرویسهای مدیریتی سایر ماشینها متصل شود، احتمال گسترش رخداد امنیتی افزایش مییابد.
در یک معماری بخشبندیشده، ارتباطات مدیریتی میان سرورها بهصورت پیشفرض مجاز نیستند.
هر سرور فقط باید به سرویسهایی دسترسی داشته باشد که برای انجام وظیفه خود نیاز دارد.
نقش Network Segmentation
بخشبندی شبکه یا Network Segmentation باعث میشود بخشهای مختلف زیرساخت در محدودههای ارتباطی مشخص قرار بگیرند.
برای مثال، وبسرور میتواند به پورت موردنیاز پایگاه داده دسترسی داشته باشد، اما لزوماً مجاز به اجرای SSH روی آن نباشد.
در مقابل، دسترسی مدیریتی به پایگاه داده فقط از مسیر کنترلشده مشخص برقرار میشود.
این ساختار میتواند دامنه گسترش یک رخداد امنیتی را کاهش دهد.
آیا Bastion مانع تمام حملات داخلی میشود؟
خیر.
اگر حساب مدیریتی معتبر به سرقت برود یا Bastion Host آسیب ببیند، مهاجم ممکن است از مجوزهای موجود سوءاستفاده کند.
همچنین اگر سرور واسط به تمام شبکه داخلی دسترسی آزاد داشته باشد، بخشبندی عملاً اثر محدودی خواهد داشت.
بنابراین Bastion باید همراه با Firewall، مدیریت هویت، پایش امنیتی و محدودسازی دسترسی بین سرورها استفاده شود. 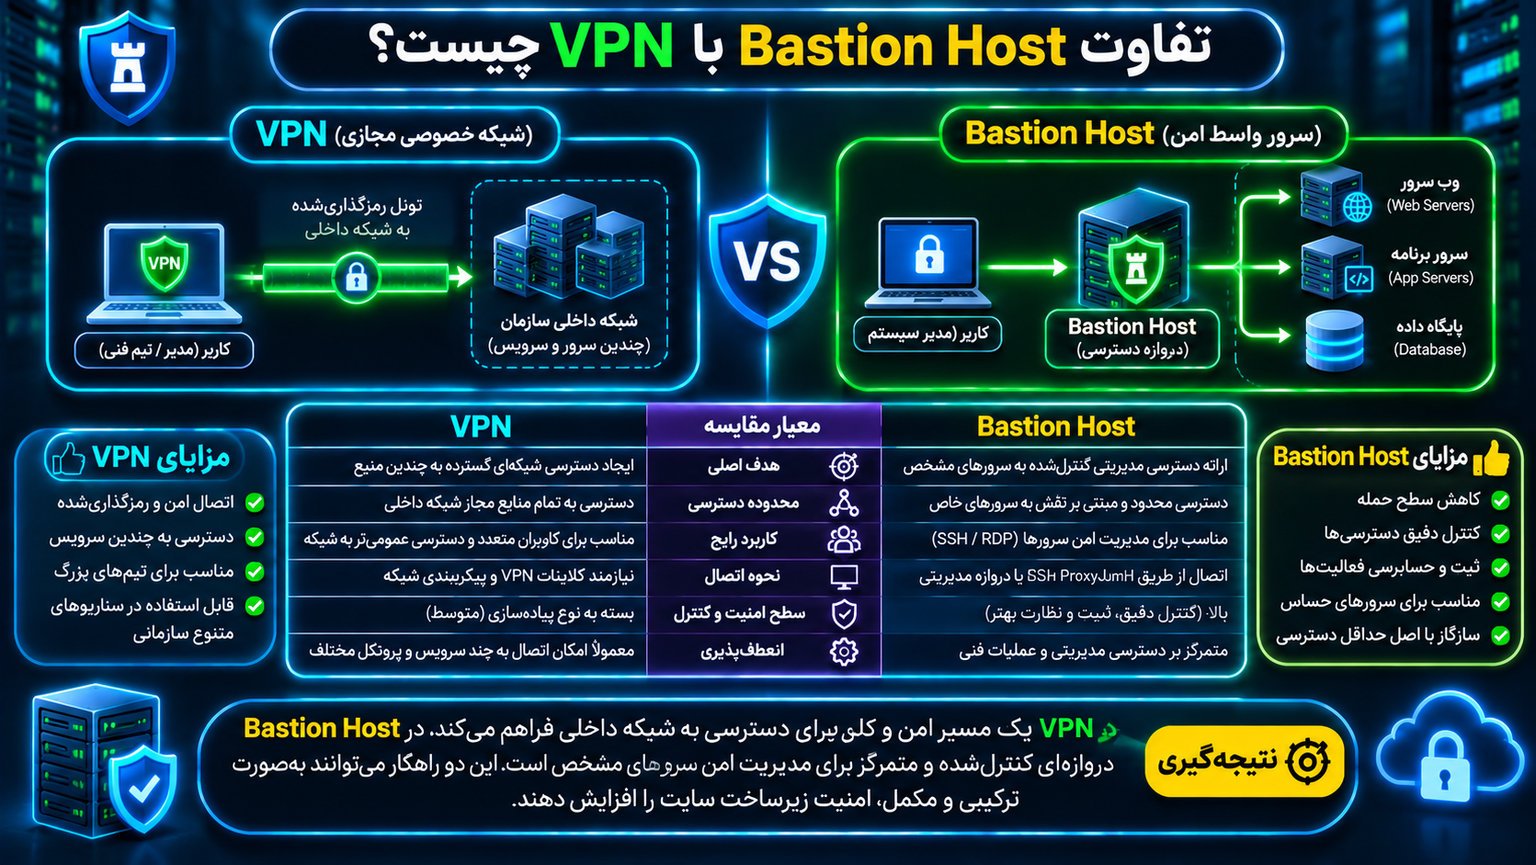
تفاوت Bastion Host با VPN چیست؟
VPN یا Virtual Private Network یک ارتباط شبکهای محافظتشده میان کاربر و شبکه مقصد ایجاد میکند.
در بسیاری از پیادهسازیها، کاربر پس از اتصال به VPN میتواند به مجموعهای از منابع شبکه دسترسی پیدا کند که سیاستهای مسیریابی و Firewall اجازه میدهند.
Bastion Host معمولاً برای کنترل دسترسی مدیریتی به میزبانها یا سرویسهای مشخص طراحی میشود.
آیا Bastion جایگزین VPN است؟
در برخی معماریها میتواند نیاز به VPN سنتی را برای دسترسیهای مشخص کاهش دهد.
اما این دو فناوری لزوماً جایگزین کامل یکدیگر نیستند.
VPN بیشتر بر ایجاد مسیر ارتباطی محافظتشده تمرکز دارد، درحالیکه Bastion برای کنترل دسترسی مدیریتی به منابع حساس استفاده میشود.
ترکیب VPN و Bastion Host
در بسیاری از سازمانها، ترکیب این دو راهکار مناسب است.
برای نمونه:
- مدیر ابتدا از طریق VPN سازمانی احراز هویت میشود.
- پس از اتصال به شبکه مدیریتی، امکان دسترسی به Bastion فراهم میشود.
- Bastion یا سامانه مدیریتی مجوز اتصال به سرور مقصد را بررسی میکند.
- ارتباط فقط با منابعی برقرار میشود که کاربر مجاز به مدیریت آنهاست.
در این مدل، VPN میتواند لایه ارتباطی اولیه را فراهم کند و Bastion کنترلهای اختصاصی دسترسی مدیریتی را اعمال کند.
البته طراحی باید بهگونهای باشد که اتصال به VPN بهتنهایی دسترسی مستقیم و گسترده به سرورهای حساس ایجاد نکند.
تفاوت Bastion Host با Firewall و WAF
این سه فناوری نقشهای متفاوتی در امنیت زیرساخت دارند.
Firewall شبکه ترافیک را براساس قواعدی مانند آدرس مبدأ، مقصد، پورت و پروتکل کنترل میکند.
WAF یا Web Application Firewall برای بررسی و کنترل درخواستهای وب در سطح HTTP و HTTPS طراحی شده است.
Bastion Host نیز مسیر دسترسی مدیریتی به منابع داخلی را مدیریت یا واسطهگری میکند.
چرا WAF نمیتواند جای Bastion را بگیرد؟
WAF ممکن است در کاهش خطر برخی حملات وب مانند SQL Injection یا XSS مؤثر باشد.
اما وظیفه اصلی آن کنترل ورود مدیر سیستم از طریق SSH به پایگاه داده یا سرور لینوکسی نیست.
به همین ترتیب، Bastion Host نیز بهصورت مستقیم آسیبپذیری XSS در برنامه وب را برطرف نمیکند.
نقش Firewall در کنار Bastion
Firewall باید تعیین کند چه کسانی اجازه اتصال به Bastion را دارند و Bastion به کدام سرورها میتواند متصل شود.
بدون این محدودیتها، سرور واسط ممکن است به نقطهای برای دسترسی گسترده به شبکه داخلی تبدیل شود.
بهترین نتیجه زمانی حاصل میشود که Firewall، WAF و Bastion براساس وظیفه واقعی خود در معماری دفاع چندلایه استفاده شوند.
ارتباط Bastion Host با معماری Zero Trust
Zero Trust یا اعتماد صفر یک رویکرد امنیتی است که در آن اعتماد صرفاً براساس قرار گرفتن کاربر یا دستگاه در شبکه داخلی اعطا نمیشود.
در این رویکرد، هویت، مجوز، وضعیت دستگاه و شرایط درخواست دسترسی اهمیت دارند.
Bastion Host میتواند یکی از اجزای معماری Zero Trust باشد، اما وجود آن بهتنهایی به معنی پیادهسازی کامل اعتماد صفر نیست.
تفاوت اعتماد مبتنی بر شبکه با اعتماد مبتنی بر هویت
در مدلهای سنتی ممکن است فرض شود کاربری که به شبکه داخلی متصل شده، تا حد زیادی قابل اعتماد است.
این فرض میتواند خطرناک باشد؛ زیرا یک دستگاه آلوده یا حساب کاربری سرقتشده نیز ممکن است در شبکه داخلی قرار داشته باشد.
در معماری Zero Trust، هر درخواست باید براساس سیاستهای مشخص ارزیابی شود.
نقش Bastion در کنترل دسترسی
اگر Bastion با سامانه هویت، MFA، مجوزهای محدود و ثبت رویدادها یکپارچه شود، میتواند نقش مؤثری در کنترل دسترسی مدیریتی داشته باشد.
برای مثال، دسترسی یک کاربر میتواند فقط به یک سرور خاص و برای مدت معین محدود شود.
در طراحیهای پیشرفتهتر، وضعیت امنیتی دستگاه یا Device Posture نیز ممکن است پیش از صدور مجوز بررسی شود.
محدودیت Bastion سنتی
یک Bastion سنتی که پس از ورود کاربر دسترسی گستردهای به شبکه میدهد، الزاماً با اصول Zero Trust هماهنگ نیست.
در مقابل، دروازهای که دسترسی به هر منبع را بهصورت مجزا بررسی و محدود میکند، با این رویکرد سازگاری بیشتری دارد. 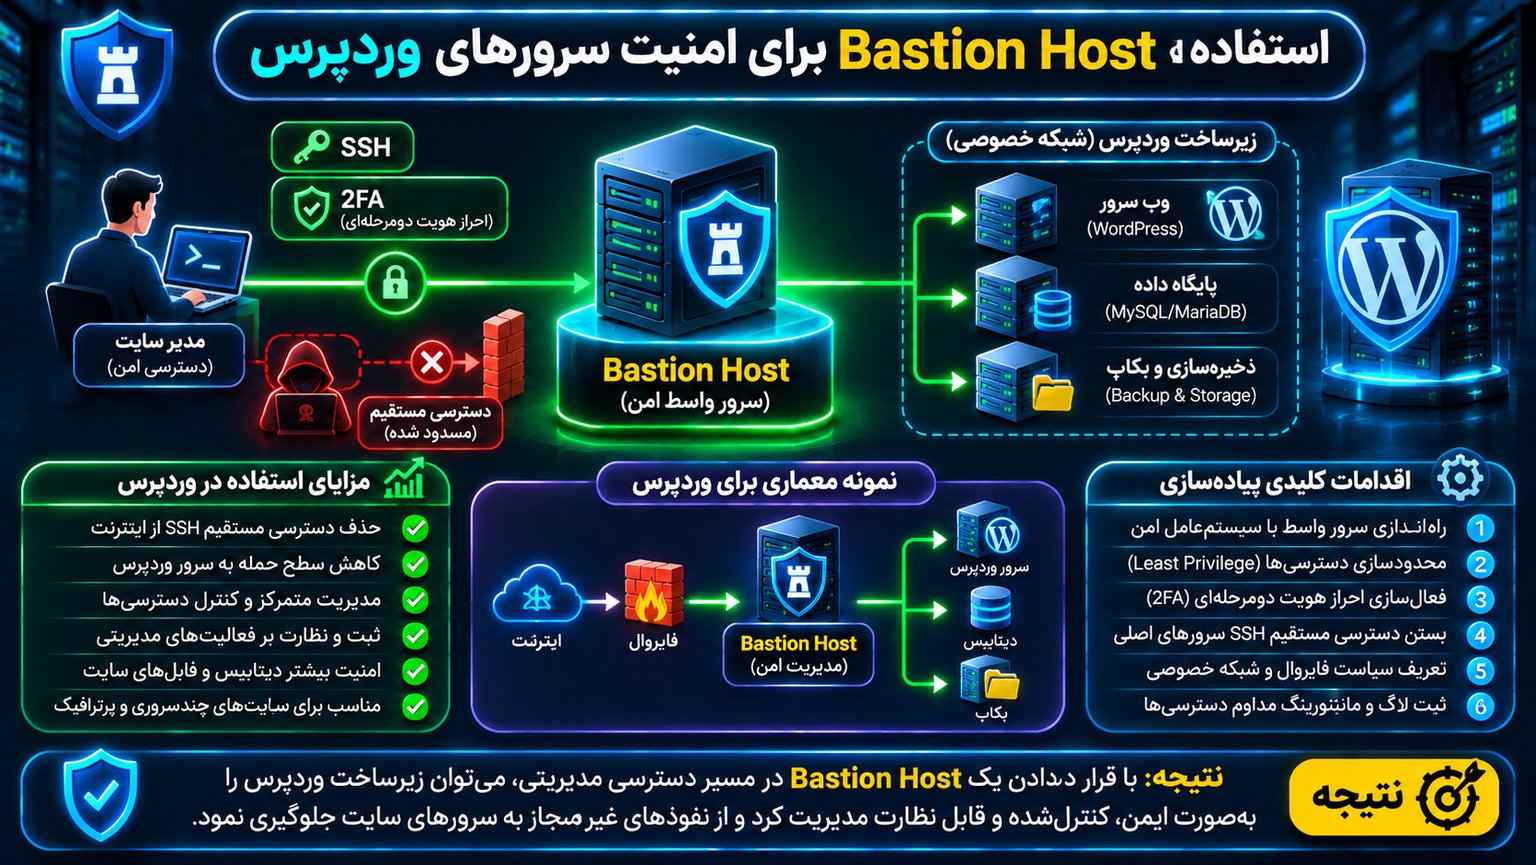
استفاده از Bastion Host برای امنیت سرورهای وردپرس
وبسایتهای وردپرسی نیز میتوانند از معماری Bastion Host بهره ببرند.
البته میزان نیاز به این ساختار به نوع میزبانی و دسترسی واقعی مدیر سایت بستگی دارد.
وردپرس روی هاست اشتراکی
در سرویس میزبانی اشتراکی، کاربر معمولاً اختیار کافی برای طراحی شبکه یا ایجاد Bastion Host مستقل ندارد.
در این شرایط، مسئولیت محافظت از زیرساخت مدیریتی عمدتاً بر عهده شرکت هاستینگ است.
مدیر سایت باید روی حفاظت از حساب میزبانی، کنترل دسترسی وردپرس، بهروزرسانیها و امنیت حسابهای مرتبط تمرکز کند.
وردپرس روی VPS
اگر وردپرس روی VPS اختصاصی اجرا شود، مدیر ممکن است کنترل بیشتری بر Firewall و تنظیمات SSH داشته باشد.
برای یک VPS کوچک، راهاندازی Bastion مستقل همیشه ضروری یا مقرونبهصرفه نیست.
اما اگر چند VPS وجود داشته باشد یا اطلاعات حساس در سرورهای مجزا نگهداری شوند، استفاده از یک مسیر مدیریتی مشترک میتواند مفید باشد.
وردپرس با معماری چندسروری
در سایتهای پرترافیک، ممکن است ساختار شامل چند وبسرور، سرور پایگاه داده و فضای ذخیرهسازی مستقل باشد.
در چنین حالتی میتوان دسترسی مدیریتی به سرورهای داخلی را از مسیر Bastion برقرار کرد.
برای مثال:
- ارتباط عمومی کاربران با سایت از طریق HTTPS انجام میشود.
- سرورهای وب به پایگاه داده از مسیر خصوصی متصل میشوند.
- سرویس مدیریتی پایگاه داده در اینترنت منتشر نمیشود.
- مدیران سیستم فقط از مسیر مجاز به SSH سرورها متصل میشوند.
- دسترسی به نسخههای پشتیبان و سرویسهای حیاتی محدود باقی میماند.
آیا Bastion امنیت ورود وردپرس را تأمین میکند؟
خیر، Bastion عمدتاً دسترسی مدیریتی به زیرساخت را کنترل میکند.
صفحه ورود وردپرس همچنان به اقدامات مستقلی مانند گذرواژه قوی، احراز هویت دومرحلهای، محدودسازی تلاشهای ورود و بهروزرسانی نیاز دارد.
همچنین محافظت در برابر آسیبپذیریهای افزونهها، CSRF، XSS و مشکلات مجوزهای وردپرس وظیفه کنترلهای امنیتی دیگری است.
بنابراین Bastion باید بخشی از راهبرد جامع امنیت وردپرس باشد، نه جایگزین تمام اقدامات حفاظتی.
کاربرد Bastion Host در امنیت پایگاه داده سایت
پایگاه داده از حساسترین بخشهای زیرساخت یک وبسایت است.
اطلاعات حساب کاربران، سفارشها، تنظیمات برنامه و بخش مهمی از دادههای عملیاتی ممکن است در آن ذخیره شوند.
دسترسی غیرمجاز به پایگاه داده میتواند پیامدهای جدی برای محرمانگی و یکپارچگی اطلاعات داشته باشد.
جداسازی دسترسی برنامه و مدیر
برنامه وب برای انجام وظیفه خود به دسترسی مشخصی به پایگاه داده نیاز دارد.
اما این دسترسی با مجوز مدیریتی DBA یکسان نیست.
برای مثال، حساب برنامه نباید بهصورت پیشفرض تمام اختیارات مدیریتی پایگاه داده را داشته باشد.
همچنین دسترسی مدیریتی از راه دور باید از مسیر جداگانهای برقرار شود.
دسترسی مدیریتشده به MySQL
در یک معماری امن، ممکن است سرویس MySQL فقط در شبکه خصوصی قابل دسترسی باشد.
مدیر پایگاه داده پس از احراز هویت و دریافت مجوز، از مسیر مدیریتی مجاز به ابزار مدیریت متصل میشود.
بسته به سیاست سازمان، این ارتباط میتواند از طریق SSH Tunnel محدود، دروازه دیتابیس یا سامانه مدیریت دسترسی ویژه برقرار شود.
نقش محدودسازی شبکه
اگر پایگاه داده فقط به اتصال برنامه و مدیران مشخص نیاز داشته باشد، دسترسی سایر ماشینها باید محدود شود.
این موضوع علاوه بر کاهش خطر دسترسی غیرمجاز، میتواند از گسترش برخی رخدادهای امنیتی میان سرورها جلوگیری کند.
محافظت از نسخههای پشتیبان
نسخههای پشتیبان ممکن است اطلاعاتی بهاندازه پایگاه داده اصلی حساس داشته باشند.
بنابراین سرور Backup نیز باید در سیاستهای دسترسی مدیریتی لحاظ شود.
Bastion نباید بهصورت خودکار مجوز خواندن، حذف یا تغییر تمام نسخههای پشتیبان را داشته باشد.
برای مقابله با حملات باجافزاری و تخریب عمدی، نگهداری نسخههای مستقل، محدودسازی مجوز حذف و آزمون بازیابی اهمیت زیادی دارد.
استفاده از Bastion Host در زیرساخت ابری
ارائهدهندگان بزرگ خدمات ابری روشهای متفاوتی برای ایجاد دسترسی مدیریتی امن ارائه میکنند.
بعضی از این روشها از Bastion سنتی استفاده میکنند و بعضی دیگر نیاز به نگهداری سرور واسط اختصاصی را کاهش میدهند.
Bastion Host در AWS
در Amazon Web Services میتوان یک نمونه EC2 را بهعنوان Bastion Host استفاده کرد.
در معماری سنتی، این نمونه در بخشی از VPC قرار میگیرد که مسیر کنترلشدهای به منابع خصوصی دارد.
با استفاده از Security Group میتوان دسترسی ورودی و ارتباطات خروجی را محدود کرد.
بااینحال، AWS روشهای مدیریتشده دیگری نیز ارائه میکند.
برای مثال، AWS Systems Manager Session Manager امکان مدیریت ماشینهای پشتیبانیشده را بدون باز کردن پورتهای ورودی عمومی فراهم میکند.
همچنین EC2 Instance Connect و EC2 Instance Connect Endpoint میتوانند در سناریوهای مشخص برای مدیریت دسترسی استفاده شوند.
انتخاب روش مناسب به سیستمعامل، الزامات شبکه، مدیریت هویت و قابلیتهای ثبت رویداد موردنیاز بستگی دارد.
نکته مهم این است که قابلیت ثبت محتوای نشست در تمام روشها یکسان نیست؛ برای مثال، Session Manager محتوای نشستهای SSH یا Port Forwarding عبوری را بهعنوان متن دستورات ثبت نمیکند.
Azure Bastion
Azure Bastion یک سرویس مدیریتشده برای دسترسی RDP و SSH به ماشینهای مجازی در شبکه Azure است.
این سرویس امکان اتصال به ماشینهای دارای آدرس خصوصی را فراهم میکند، بدون آنکه لازم باشد برای هر ماشین مجازی یک IP عمومی در نظر گرفته شود.
ارتباط مدیریتی میتواند از طریق درگاه Azure یا روشهای پشتیبانیشده دیگر انجام شود.
قابلیتهای دقیق ارتباط، نوع استقرار خصوصی، ثبت نشست و روشهای احراز هویت به نسخه و سطح سرویس انتخابشده بستگی دارند.
Bastion و IAP در Google Cloud
در Google Cloud میتوان از Identity-Aware Proxy یا IAP برای دسترسی مدیریتی به ماشینهای خصوصی استفاده کرد.
IAP TCP Forwarding امکان ایجاد تونل رمزگذاریشده برای پروتکلهایی مانند SSH و RDP را فراهم میکند.
در این ساختار، سیاستهای IAM میتوانند مشخص کنند کدام کاربران اجازه ایجاد تونل به منابع مشخص را دارند.
این روش میتواند نیاز به انتشار مستقیم سرویسهای مدیریتی در اینترنت را کاهش دهد.
Bastion سنتی یا سرویس مدیریتشده؟
در Bastion سنتی، مسئولیت نگهداری سیستمعامل، نصب وصلهها، مانیتورینگ و حفظ دسترسپذیری بر عهده تیم زیرساخت است.
در سرویس مدیریتشده، بخشی از این مسئولیتها به ارائهدهنده سرویس منتقل میشود.
بااینحال، مدیریت مجوزها، تعیین سیاستهای امنیتی، حفاظت از حسابهای کاربری و بررسی رویدادها همچنان به توجه سازمان نیاز دارد.
تهدیدهای امنیتی علیه Bastion Host
هرچند Bastion برای افزایش امنیت طراحی میشود، خودش نیز در معرض تهدید قرار دارد.
شناخت این تهدیدها برای انتخاب کنترلهای مناسب ضروری است.
حملات Brute Force
در حملات Brute Force مهاجم تلاش میکند با آزمودن تعداد زیادی اعتبارنامه، به حساب کاربری دسترسی پیدا کند.
اگر Bastion دارای سرویس SSH عمومی باشد، ممکن است تلاشهای خودکار ورود را دریافت کند.
احراز هویت قوی، محدودسازی مبدأ، مانیتورینگ تلاشهای ناموفق و سیاستهای مناسب مقابله با درخواستهای پرتکرار میتوانند خطر را کاهش دهند.
ابزارهایی مانند Fail2Ban نیز ممکن است بهعنوان کنترل مکمل استفاده شوند، اما جایگزین احراز هویت قوی و محدودسازی شبکه نیستند.
سرقت کلید SSH
اگر کلید خصوصی مدیر سیستم به سرقت برود، ممکن است مهاجم تلاش کند از آن برای ورود استفاده کند.
استفاده از کلیدهای محافظتشده، MFA، گواهیهای کوتاهمدت و قابلیت لغو سریع مجوز میتواند پیامد این تهدید را محدود کند.
آسیبپذیری سرویسها
نسخههای قدیمی SSH یا سایر نرمافزارهای نصبشده روی Bastion ممکن است دارای آسیبپذیری باشند.
مدیریت وصلهها و کاهش تعداد سرویسهای نصبشده از اقدامات مهم برای کاهش این خطر هستند.
سوءاستفاده از حساب معتبر
همه رویدادهای امنیتی با ورود ناموفق آغاز نمیشوند.
گاهی مهاجم میتواند از یک حساب معتبر سرقتشده استفاده کند.
در چنین شرایطی، کنترل مجوز مقصد، تشخیص رفتار غیرعادی و محدودسازی دسترسی زمانی اهمیت پیدا میکنند.
تبدیل شدن Bastion به نقطه حرکت جانبی
اگر Bastion به تمام سرورهای داخلی و سرویسهای حساس دسترسی داشته باشد، نفوذ به آن میتواند خطر بزرگی ایجاد کند.
به همین دلیل، دسترسی خروجی Bastion باید به منابع ضروری محدود باشد و برای منابع حساستر، لایههای کنترلی مستقل وجود داشته باشد.
آیا Bastion Host باعث کاهش سرعت سرورها میشود؟
وجود Bastion یک مرحله ارتباطی اضافی در مسیر مدیریت سرورها ایجاد میکند.
اما این موضوع لزوماً به معنی کاهش محسوس عملکرد سایت نیست.
در معماری صحیح، ترافیک عادی بازدیدکنندگان از Bastion عبور نمیکند.
برای مثال، درخواست HTTPS کاربران مستقیماً از مسیرهای سرویسدهی سایت مانند Load Balancer و Web Server عبور میکند.
Bastion فقط در مسیر ارتباطات مدیریتی قرار دارد.
تأثیر بر تأخیر ارتباط
در اتصال مدیریتی، ممکن است عبور از سرور واسط مقداری تأخیر ایجاد کند.
میزان این تأخیر به فاصله شبکهای، کیفیت ارتباط، منابع سرور واسط و شیوه تونلسازی بستگی دارد.
برای مدیریت معمول سرورها از طریق ترمینال، این سربار در بسیاری از محیطها قابل قبول است.
تأثیر بر انتقال فایل
اگر انتقال فایلهای حجیم از مسیر Bastion انجام شود، ظرفیت پردازش و پهنای باند سرور واسط اهمیت بیشتری پیدا میکند.
به همین دلیل، بهتر است انتقال دادههای حجیم، پشتیبانگیری و جابهجایی فایلهای برنامه با مسیرهای اختصاصی و مجوزهای مناسب طراحی شوند.
استفاده از Bastion بهعنوان مسیر پیشفرض تمام ترافیک زیرساخت معمولاً ضرورت ندارد.
مدیریت دسترسپذیری و جلوگیری از Single Point of Failure
یکی از محدودیتهای معماری Bastion Host، احتمال ایجاد نقطه شکست واحد یا Single Point of Failure است.
اگر همه مدیران تنها از طریق یک Bastion به زیرساخت متصل شوند و آن سرور از دسترس خارج شود، دسترسی مدیریتی ممکن است مختل شود.
این مسئله بهخصوص هنگام رخدادهای اضطراری اهمیت دارد.
استفاده از چند Bastion Host
در محیطهای حساس میتوان چند دروازه مدیریتی مستقل یا یک سرویس مدیریتشده با دسترسپذیری مناسب در نظر گرفت.
البته وجود چند سرور واسط باید با سیاستهای هماهنگ دسترسی، مدیریت هویت و ثبت رویداد همراه باشد.
در غیر این صورت، افزایش تعداد Bastionها ممکن است پیچیدگی امنیتی را افزایش دهد.
طراحی دسترسی اضطراری
سازمان باید برای شرایطی مانند خرابی Bastion، اختلال سامانه هویت یا قطع ارتباط شبکه، روش بازیابی مشخص داشته باشد.
دسترسی اضطراری یا Break-Glass Access باید محدود، مستند و قابل حسابرسی باشد.
این مسیر نباید به یک راه دائمی برای دور زدن کنترلهای امنیتی تبدیل شود.
آزمایش دورهای بازیابی
صرف داشتن مستندات بازیابی کافی نیست.
تیم فنی باید بهصورت دورهای بررسی کند که در زمان خرابی دروازه مدیریتی، امکان بازیابی دسترسی و رفع مشکل وجود دارد.
این آزمایشها باید با مجوز و در شرایط کنترلشده انجام شوند تا به زیرساخت عملیاتی آسیب نرسد.
اشتباهات رایج در پیادهسازی Bastion Host
راهاندازی سرور واسط بدون رعایت اصول امنیتی ممکن است فقط پیچیدگی زیرساخت را افزایش دهد.
برخی اشتباهات رایج عبارتاند از:
۱. باز گذاشتن SSH سرورهای داخلی
اگر پس از راهاندازی Bastion همچنان SSH سرورهای مقصد از اینترنت قابل دسترسی باشد، بخش مهمی از هدف معماری محقق نشده است.
باید تمام مسیرهای مستقیم، از جمله آدرسهای IPv4 و IPv6 و قوانین Firewall بررسی شوند.
۲. استفاده از حسابهای مشترک
اتصال تمام مدیران با یک حساب مشترک، ردیابی فعالیتها و لغو دسترسی افراد را دشوار میکند.
استفاده از هویت مستقل برای هر کاربر مناسبتر است.
۳. ذخیره کلیدهای خصوصی روی Bastion
نگهداری کلیدهای مدیریتی متعدد روی سرور واسط میتواند پیامد نفوذ به آن را افزایش دهد.
در صورت امکان، احراز هویت مقصد باید با کلید محافظتشده در سمت کاربر یا روش مدیریتشده انجام شود.
۴. اعطای دسترسی کامل به شبکه داخلی
Bastion نباید صرفاً به دلیل نقش مدیریتی خود، به تمام شبکه دسترسی داشته باشد.
هر مسیر ارتباطی باید براساس ضرورت عملیاتی تعریف شود.
۵. غیرفعال کردن تمام قابلیتهای Forwarding
در بعضی پیکربندیها، غیرفعال کردن کامل TCP Forwarding باعث اختلال در ProxyJump میشود.
راهکار مناسب، محدودسازی دقیق قابلیتهای موردنیاز است.
۶. اعتماد بیشازحد به آدرس IP
محدود کردن دسترسی براساس IP میتواند کنترل مکمل مفیدی باشد، اما بهتنهایی هویت واقعی کاربر را اثبات نمیکند.
احراز هویت مستقل و بررسی مجوز همچنان ضروری هستند.
۷. نادیده گرفتن ثبت رویدادها
اگر فقط ورود به Bastion ثبت شود، ممکن است اطلاعات کافی درباره فعالیت واقعی در سرور مقصد وجود نداشته باشد.
باید نیازهای حسابرسی مشخص شوند و ابزار ثبت رویداد متناسب با آنها انتخاب شود.
۸. نداشتن روش بازیابی اضطراری
اگر دسترسی به زیرساخت فقط به یک سرور واسط وابسته باشد، خرابی آن ممکن است عملیات رفع مشکل را مختل کند.
برنامه بازیابی و دسترسی اضطراری کنترلشده ضروری است.
۹. استفاده از Bastion بهعنوان سرور عمومی
نصب سرویسهای غیرضروری و استفاده از Bastion برای میزبانی برنامههای عمومی، سطح حمله و پیچیدگی نگهداری را افزایش میدهد.
۱۰. تصور امنیت کامل پس از راهاندازی
Bastion Host تنها یکی از کنترلهای امنیتی زیرساخت است.
وجود آن بهتنهایی نمیتواند مشکلاتی مانند پیکربندی اشتباه پایگاه داده، ضعف احراز هویت وردپرس یا آسیبپذیری برنامه وب را برطرف کند.
چکلیست امنیتی Bastion Host برای مدیران سایت
پیش از استفاده عملیاتی از Bastion Host، بررسی مجموعهای از کنترلهای پایه ضروری است.
کنترلهای شبکه
- دسترسی مستقیم عمومی به سرویسهای مدیریتی سرورهای داخلی حذف شده باشد.
- ارتباط ورودی Bastion فقط از مسیرهای تأییدشده امکانپذیر باشد.
- دسترسی خروجی Bastion به سرورهای مشخص محدود شده باشد.
- قوانین IPv4 و IPv6 بررسی شده باشند.
- شبکه Production و Staging براساس نیاز از یکدیگر جدا شده باشند.
- هیچ مسیر مدیریتی فراموششدهای کنترلهای اصلی را دور نزند.
کنترلهای هویت
- هر مدیر حساب کاربری اختصاصی داشته باشد.
- ورود مستقیم Root محدود یا ممنوع شده باشد.
- احراز هویت چندمرحلهای متناسب با معماری فعال باشد.
- کلیدهای SSH بهصورت امن نگهداری شوند.
- دسترسی کاربران غیرفعال و کارکنان خارجشده لغو شده باشد.
- مجوزهای مدیریتی بهصورت دورهای بازبینی شوند.
کنترلهای سیستمعامل
- سیستمعامل دارای پشتیبانی امنیتی فعال باشد.
- نرمافزارهای غیرضروری حذف شده باشند.
- وصلههای مهم امنیتی نصب شده باشند.
- سرویسهای فعال و پورتهای باز مستندسازی شده باشند.
- تنظیمات SSH با سیاست سازمان هماهنگ باشند.
کنترلهای نظارت و بازیابی
- تلاشهای ورود موفق و ناموفق ثبت شوند.
- اطلاعات اتصال به منابع داخلی قابل بررسی باشند.
- گزارشهای مهم به سامانه مستقل ارسال شوند.
- دسترسی به گزارشها محدود باشد.
- هشدارهای امنیتی برای رویدادهای مهم تعریف شده باشند.
- روش بازیابی اضطراری آزمایش شده باشد.
این چکلیست یک نقطه شروع است و باید متناسب با معماری و سطح حساسیت زیرساخت تکمیل شود.
چه زمانی استفاده از Bastion Host ضروریتر است؟
استفاده از Bastion Host برای تمام سایتها به یک اندازه ضرورت ندارد.
در برخی محیطهای کوچک، یک مسیر VPN امن یا سرویس دسترسی مدیریتشده ممکن است نیازهای مدیریتی را با پیچیدگی کمتر برآورده کند.
اما با افزایش تعداد سرورها، کاربران و اطلاعات حساس، اهمیت کنترل متمرکز مسیرهای مدیریتی بیشتر میشود.
سایتهای پرترافیک
در سایتهایی که از چندین سرور وب، پایگاه داده و سرویسهای داخلی استفاده میکنند، Bastion میتواند مدیریت دسترسی را منظمتر کند.
فروشگاههای اینترنتی
فروشگاههایی که اطلاعات مشتریان، سفارشها و تراکنشها را پردازش میکنند، باید دسترسی مدیریتی به زیرساخت حساس را محدود کنند.
شرکتهای دارای تیم فنی
وقتی چند مدیر سیستم، توسعهدهنده یا پیمانکار به منابع مختلف دسترسی دارند، مدیریت متمرکز هویت و مجوز اهمیت بیشتری پیدا میکند.
زیرساختهای ابری و هیبریدی
در محیطهایی که منابع در چند شبکه، مرکز داده یا سرویس ابری قرار گرفتهاند، استفاده از دروازههای دسترسی کنترلشده میتواند به کاهش مسیرهای مدیریتی پراکنده کمک کند.
محیطهای دارای الزامات حسابرسی
سازمانهایی که باید مشخص کنند چه کسی، در چه زمانی و با چه مجوزی به منابع حساس دسترسی داشته است، میتوانند از Bastion در کنار سامانههای ثبت نشست و مدیریت دسترسی ویژه استفاده کنند.
چگونه امنیت Bastion Host را ارزیابی کنیم؟
پس از راهاندازی، باید بررسی شود که کنترلهای تعریفشده واقعاً مطابق انتظار عمل میکنند.
این ارزیابی بهتر است در محیط مجاز و با برنامه مشخص انجام شود.
بررسی سطح دسترسی
تیم امنیت باید اطمینان پیدا کند که کاربران فقط به منابع مجاز خود دسترسی دارند.
برای مثال، کاربری که مسئول سرور آزمایشی است نباید بتواند به سرور پایگاه داده Production متصل شود.
بررسی مسیرهای جایگزین
وجود Bastion بهتنهایی نشان نمیدهد که تمام ارتباطات مدیریتی واقعاً از آن عبور میکنند.
باید قوانین شبکه، آدرسهای عمومی، مسیرهای VPN و مجوزهای سرویسهای ابری بررسی شوند.
هدف این است که مسیرهای ناخواسته و دسترسیهای قدیمی شناسایی و اصلاح شوند.
بررسی ثبت رویدادها
تیم فنی باید بتواند رویدادهای موردنیاز برای حسابرسی را بازیابی و تحلیل کند.
برای نمونه، لازم است مشخص باشد چه کسی به یک سرور حساس متصل شده و چه زمانی نشست پایان یافته است.
اگر سازمان به ثبت دستورات نیاز دارد، باید جداگانه تأیید کند که ابزار مربوط واقعاً محتوای موردنظر را ثبت میکند.
بررسی فرایند لغو دسترسی
یکی از آزمونهای مهم، اطمینان از قطع دسترسی کاربر پس از لغو مجوز است.
اگر حساب کاربری غیرفعال شده اما نشستهای قدیمی یا اعتبارنامههای مستقل همچنان قابل استفاده باشند، سیاست لغو دسترسی کامل اجرا نشده است.
بررسی قابلیت بازیابی
سناریوی خرابی Bastion باید در برنامه تداوم کسبوکار یا Business Continuity Plan لحاظ شود.
آزمون این سناریو کمک میکند مشکلات احتمالی پیش از وقوع یک حادثه واقعی شناسایی شوند.
سؤالات متداول درباره Bastion Host
Bastion Host چیست؟
Bastion Host یک سرور یا دروازه امنیتی سختگیریشده است که دسترسی مدیریتی به منابع خصوصی شبکه را از یک مسیر کنترلشده برقرار میکند. هدف اصلی آن کاهش مواجهه مستقیم سرویسهای مدیریتی، اعمال سیاست دسترسی و کمک به نظارت بر ارتباطات حساس است.
آیا Bastion Host همان Jump Server است؟
این دو اصطلاح در بسیاری از محیطها بهجای یکدیگر استفاده میشوند. Jump Server بیشتر به نقش واسط اتصال اشاره دارد، اما Bastion Host بر سختسازی امنیتی و کنترل دسترسی در مرز شبکه تأکید میکند.
آیا استفاده از Bastion Host باعث میشود سرورهای داخلی به IP عمومی نیاز نداشته باشند؟
برای دسترسی مدیریتی از طریق یک معماری مناسب، معمولاً نیازی نیست سرورهای مقصد دارای IP عمومی باشند. آنها میتوانند از طریق آدرس خصوصی و مسیر مدیریتی مجاز در دسترس قرار بگیرند. البته سرویسدهی عمومی وبسایت ممکن است همچنان به یک نقطه ورودی عمومی نیاز داشته باشد.
آیا Bastion Host جلوی هک شدن سایت را میگیرد؟
Bastion Host میتواند بعضی خطرهای مرتبط با دسترسی مدیریتی و مواجهه مستقیم سرویسهای حساس را کاهش دهد، اما مانع تمام حملات نمیشود. امنیت برنامه وب، پایگاه داده، حسابهای کاربری و سیستمعامل همچنان به کنترلهای مستقل نیاز دارد.
تفاوت Bastion Host و VPN چیست؟
VPN معمولاً یک مسیر ارتباطی محافظتشده به شبکه ایجاد میکند. Bastion برای کنترل دسترسی مدیریتی به منابع مشخص استفاده میشود. این دو فناوری میتوانند در یک معماری مشترک به کار گرفته شوند.
آیا Bastion Host برای وردپرس مناسب است؟
بله، بهخصوص زمانی که وردپرس روی چند VPS یا سرور اختصاصی اجرا شود. در هاست اشتراکی معمولاً کنترل این معماری در اختیار شرکت میزبانی است. Bastion از مسیر مدیریت زیرساخت محافظت میکند و جایگزین امنیت ورود وردپرس نیست.
آیا Bastion Host بهتنهایی احراز هویت دومرحلهای دارد؟
خیر. فعال بودن MFA به نوع پیادهسازی Bastion، سرویس SSH، سامانه هویت و سیاستهای دسترسی بستگی دارد. برای امنیت مناسب باید احراز هویت چندمرحلهای بهصورت واقعی در مسیر ورود اعمال شود.
آیا تمام دستورات مدیر روی Bastion ثبت میشوند؟
خیر. ثبت ورود و خروج با ضبط دستورات متفاوت است. برای مثال، در اتصال SSH از طریق ProxyJump، محتوای نشست مقصد بهصورت سرتاسری رمزگذاری میشود و Bastion معمولی نمیتواند صرفاً با مشاهده ترافیک، تمام دستورات را ثبت کند.
آیا باید SSH روی سرور مقصد غیرفعال شود؟
الزاماً خیر. ممکن است SSH همچنان برای مدیریت سرور مقصد ضروری باشد، اما دسترسی شبکهای به آن باید فقط از مسیرهای مجاز امکانپذیر باشد. هدف اصلی، حذف مواجهه عمومی غیرضروری و کنترل مسیر اتصال است.
آیا Bastion Host نیاز به سختافزار اختصاصی دارد؟
خیر. Bastion میتواند روی ماشین مجازی، سرور اختصاصی یا زیرساخت ابری پیادهسازی شود. همچنین برخی ارائهدهندگان ابری سرویسهای مدیریتشده ارائه میکنند که نیاز به نگهداری ماشین واسط اختصاصی را کاهش میدهند.
آیا Bastion میتواند سرور ویندوزی را مدیریت کند؟
بله. بسته به معماری، Bastion یا دروازه مدیریتی میتواند برای ارتباط SSH و RDP استفاده شود. انتخاب ابزار به سیستمعامل مقصد، روش احراز هویت و الزامات امنیتی بستگی دارد.
آیا Bastion Host باعث کند شدن سایت میشود؟
در طراحی صحیح، ترافیک عمومی کاربران از Bastion عبور نمیکند. بنابراین وجود آن معمولاً اثر مستقیمی بر سرعت بارگذاری صفحات سایت ندارد. سربار احتمالی بیشتر به ارتباطات مدیریتی عبوری مربوط میشود.
آیا استفاده از Bastion Host رایگان است؟
اگر Bastion با نرمافزارهای آزاد روی سرور موجود راهاندازی شود، ممکن است هزینه مجوز نرمافزاری مستقلی نداشته باشد. بااینحال، هزینه ماشین، شبکه، نگهداری، نظارت و نیروی انسانی همچنان وجود دارد. سرویسهای مدیریتشده ابری نیز ممکن است هزینه جداگانه داشته باشند.
اگر Bastion Host هک شود چه اتفاقی میافتد؟
پیامد آن به سطح دسترسی سرور واسط و کنترلهای مستقل مقصد بستگی دارد. اگر Bastion مجوزهای گسترده و اطلاعات احراز هویت حساس داشته باشد، خطر افزایش مییابد. محدودسازی دسترسی خروجی، حفاظت از کلیدها، احراز هویت مستقل مقصد و مانیتورینگ میتوانند دامنه آسیب را کاهش دهند.
آیا میتوان بدون IP عمومی از Bastion استفاده کرد؟
بله. در معماریهایی که از VPN، سرویسهای مدیریت نشست یا دروازههای دسترسی ابری استفاده میکنند، Bastion میتواند در شبکه خصوصی قرار داشته باشد و بدون باز کردن پورت ورودی عمومی در دسترس مدیران مجاز باشد.
بهترین روش برای راهاندازی Bastion Host چیست؟
روش واحدی برای تمام زیرساختها وجود ندارد. انتخاب مناسب باید براساس تعداد سرورها، حساسیت اطلاعات، معماری شبکه، تعداد مدیران و الزامات حسابرسی انجام شود. محدودسازی شبکه، احراز هویت قوی، مجوزهای حداقلی، ثبت رویدادها و برنامه بازیابی باید در هر طراحی جدی در نظر گرفته شوند.
جمعبندی: چرا Bastion Host یکی از اجزای مهم امنیت زیرساخت سایت است؟
Bastion Host یکی از راهکارهای کاربردی برای ایجاد دسترسی مدیریتی کنترلشده به زیرساخت سایت است.
در محیطهایی که چندین سرور، پایگاه داده و سرویس داخلی وجود دارد، باز گذاشتن مسیرهای مدیریتی پراکنده میتواند سطح حمله و پیچیدگی مدیریت امنیت را افزایش دهد.
با استفاده از Bastion Host میتوان سرویسهای مدیریتی سرورهای داخلی را از اینترنت عمومی جدا کرد و مسیر ورود مدیران را تحت سیاستهای مشخص قرار داد.
این معماری همچنین امکان یکپارچهسازی با احراز هویت چندمرحلهای، مدیریت هویت، محدودسازی مجوزها و سامانههای نظارت امنیتی را فراهم میکند.
بااینحال، سرور واسط نباید یک سیستم مورد اعتماد نامحدود تلقی شود.
اگر Bastion به تمام منابع شبکه دسترسی داشته باشد، کلیدهای خصوصی حساس روی آن ذخیره شوند یا هیچ برنامهای برای بهروزرسانی و بررسی رویدادها وجود نداشته باشد، همین نقطه ورودی میتواند به یکی از مهمترین خطرهای زیرساخت تبدیل شود.
بهترین رویکرد، استفاده از Bastion Host در کنار بخشبندی شبکه، اصل حداقل دسترسی، کنترل مستقل هویت در مقصد، سیاستهای ثبت رویداد و برنامه بازیابی اضطراری است.
برای مدیران سایتهای وردپرسی، فروشگاههای اینترنتی و زیرساختهای چندسروری، این طراحی میتواند نقش مهمی در حفاظت از سرویسهای مدیریتی، کاهش مسیرهای دسترسی ناخواسته و افزایش قابلیت کنترل فعالیتهای حساس داشته باشد.
در نهایت، ارزش واقعی Bastion Host صرفاً در عبور دادن اتصال از یک سرور واسط نیست؛ بلکه در ایجاد یک مسیر مدیریتی محدود، قابل کنترل، قابل بررسی و متناسب با میزان حساسیت منابع زیرساخت است.
مطالب مرتبط


