آسیبپذیریهای سایت
امنیت Cookie سایت چیست؟ بررسی Secure، HttpOnly و SameSite برای جلوگیری از سرقت حساب
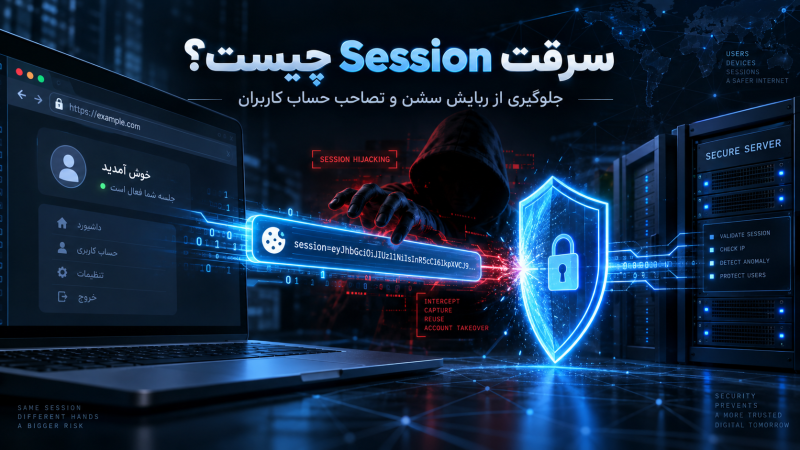
امنیت Cookie سایت به مجموعه تنظیماتی گفته میشود که از Cookieهای حساس و Session کاربران در برابر افشا و سوءاستفاده محافظت میکنند. Secure ارسال Cookie را به HTTPS محدود میکند، HttpOnly دسترسی JavaScript را کاهش میدهد و SameSite رفتار Cookie را در Requestهای Cross-Site کنترل میکند. برای جلوگیری از سرقت حساب، این تنظیمات باید در کنار HTTPS، Session Rotation، عمر محدود Session، XSS و CSRF Protection و Server-Side Revocation استفاده شوند.
۳۷ دقیقه مطالعه