پرش به محتوای اصلی

دسته

آسیب‌پذیری‌های سایت

معرفی آسیب‌پذیری‌های رایج وب‌سایت و روش‌های شناسایی و کاهش ریسک آن‌ها.

آسیب‌پذیری‌های سایت

Zero-Day چیست؟ آسیب‌پذیری روز صفر چگونه امنیت سایت را تهدید می‌کند؟

Zero-Day یا آسیب‌پذیری روز صفر، ضعفی امنیتی است که پیش از شناسایی یا اصلاح مناسب ممکن است توسط مهاجمان مورد سوءاستفاده قرار بگیرد. حملات روز صفر می‌توانند باعث سرقت اطلاعات، دسترسی غیرمجاز، تغییر محتوای سایت و اختلال در خدمات شوند. استفاده از WAF، محدودسازی دسترسی، به‌روزرسانی نرم‌افزارها، نظارت امنیتی و پشتیبان‌گیری منظم از مهم‌ترین روش‌های کاهش خطر هستند. شناخت آسیب‌پذیری Zero-Day و آمادگی برای پاسخ به حوادث، نقش مهمی در افزایش امنیت سایت‌های وردپرسی و فروشگاه‌های اینترنتی دارد.

۴۸ دقیقه مطالعه
آسیب‌پذیری‌های سایت

CVE چیست؟ راهنمای شناسه آسیب‌پذیری‌های امنیتی و نحوه استفاده از آن

CVE چیست؟ CVE یک نظام استاندارد برای اختصاص شناسه یکتا به آسیب‌پذیری‌های امنیتی نرم‌افزارها، سخت‌افزارها و سامانه‌های دیجیتال است که امکان شناسایی و پیگیری دقیق مشکلات امنیتی را فراهم می‌کند. این شناسه در کنار معیارهایی مانند CVSS و EPSS به متخصصان کمک می‌کند شدت خطر و احتمال سوءاستفاده را بهتر ارزیابی کنند. بررسی نسخه‌های آسیب‌پذیر، نصب وصله‌های امنیتی، پایش مستمر و مدیریت ریسک از مهم‌ترین اقدامات برای محافظت از وب‌سایت‌ها و سرورها در برابر این آسیب‌پذیری‌ها هستند.

۴۶ دقیقه مطالعه
آسیب‌پذیری‌های سایت

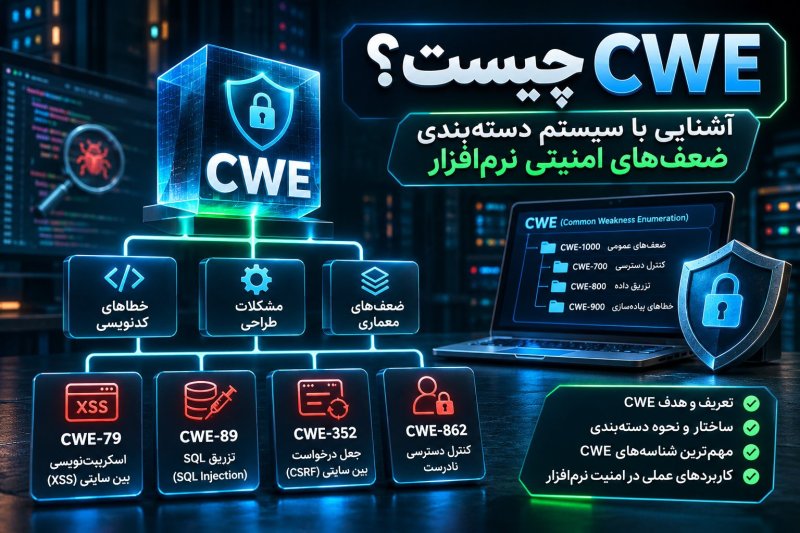
CWE چیست؟ آشنایی با سیستم دسته‌بندی ضعف‌های امنیتی نرم‌افزار

CWE چیست؟ CWE یک سیستم استاندارد برای شناسایی و دسته‌بندی ضعف‌های امنیتی نرم‌افزار و سخت‌افزار است که به متخصصان کمک می‌کند علت اصلی آسیب‌پذیری‌ها را تشخیص دهند. این چارچوب با ارائه شناسه‌هایی مانند CWE-79 و CWE-89، تحلیل مشکلاتی مانند XSS، SQL Injection و ضعف کنترل دسترسی را ساده‌تر می‌کند. شناخت CWE و استفاده از آن در توسعه امن، بازبینی کد و تست امنیت، نقش مهمی در پیشگیری از آسیب‌پذیری‌های تکراری و افزایش امنیت نرم‌افزارها و وب‌سایت‌ها دارد.

۴۷ دقیقه مطالعه
آسیب‌پذیری‌های سایت

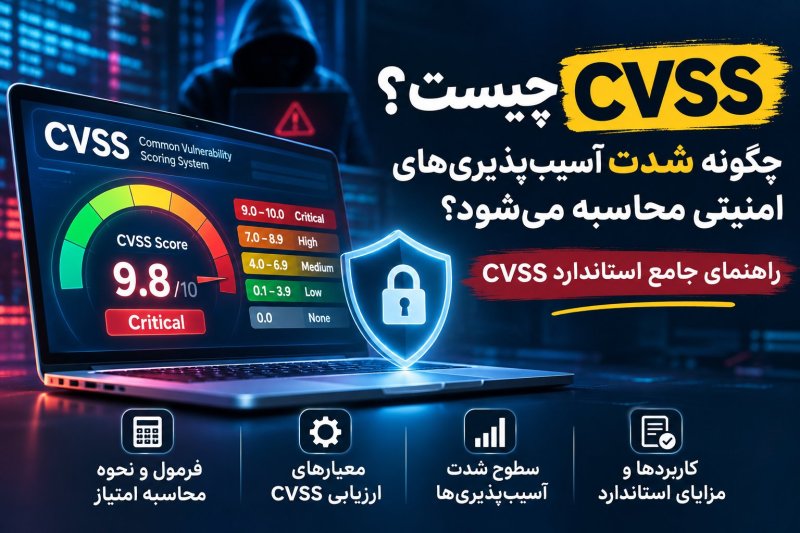
CVSS چیست؟ چگونه شدت آسیب‌پذیری‌های امنیتی محاسبه می‌شود؟

CVSS یا سیستم امتیازدهی مشترک آسیب‌پذیری‌ها، استانداردی برای محاسبه شدت ضعف‌های امنیتی با امتیاز صفر تا ۱۰ است. این چارچوب با بررسی شرایط بهره‌برداری، سطح دسترسی مهاجم و تأثیر حمله بر محرمانگی، یکپارچگی و دسترس‌پذیری، آسیب‌پذیری‌ها را از کم تا بحرانی طبقه‌بندی می‌کند. نسخه CVSS 4.0 با معیارهای دقیق‌تر، ارزیابی فنی را بهبود می‌دهد. برای اولویت‌بندی صحیح اصلاحات امنیتی، باید امتیاز CVSS در کنار اطلاعات تهدید، اهمیت دارایی‌ها و شرایط واقعی سیستم بررسی شود.

۴۸ دقیقه مطالعه
آسیب‌پذیری‌های سایت

SSO چیست؟ امنیت Single Sign-On و نکات مهم پیاده‌سازی ورود یکپارچه

SSO یا Single Sign-On فناوری ورود یکپارچه است که به کاربران اجازه می‌دهد با یک‌بار احراز هویت، به چند برنامه و سرویس متصل دسترسی پیدا کنند. این فناوری مدیریت حساب‌ها را ساده‌تر می‌کند، اما در صورت پیکربندی نادرست می‌تواند خطرهایی مانند تصاحب حساب مرکزی، سرقت نشست و سوءاستفاده از توکن‌ها ایجاد کند. استفاده از پروتکل‌های استاندارد SAML و OpenID Connect، احراز هویت چندعاملی، اعتبارسنجی دقیق توکن‌ها و مدیریت امن نشست‌ها از مهم‌ترین راهکارهای افزایش امنیت SSO هستند.

۴۹ دقیقه مطالعه
آسیب‌پذیری‌های سایت

Magic Link چیست؟ بررسی امنیت ورود بدون رمز عبور با لینک یکبارمصرف

Magic Link یک روش ورود بدون رمز عبور است که با ارسال لینک یک‌بارمصرف و موقت به ایمیل کاربر، امکان احراز هویت را فراهم می‌کند. این روش مشکلاتی مانند استفاده مجدد از پسورد و فراموشی رمز عبور را کاهش می‌دهد، اما خطرهایی مانند سرقت لینک، تصاحب ایمیل و افشای توکن همچنان وجود دارند. امنیت Magic Link به تولید توکن تصادفی، انقضای کوتاه، مصرف یک‌باره، محافظت از نشست و کنترل درخواست‌ها وابسته است.

۴۵ دقیقه مطالعه
آسیب‌پذیری‌های سایت

Vulnerability Management چیست؟ چگونه آسیب‌پذیری‌های سایت را به‌صورت مداوم مدیریت کنیم؟

Vulnerability Management یا مدیریت آسیب‌پذیری فرآیندی مستمر برای شناسایی، ارزیابی، اولویت‌بندی و رفع ضعف‌های امنیتی سایت است. این فرآیند با استفاده از ابزارهای اسکن امنیتی، تحلیل ریسک، پایش نرم‌افزارها و مدیریت اصلاحیه‌ها به کاهش احتمال نفوذ و افشای اطلاعات کمک می‌کند. برای اجرای مؤثر آن باید دارایی‌های سایت شناسایی شوند، آسیب‌پذیری‌های مهم در اولویت قرار بگیرند و نتیجه اصلاحات با آزمایش مجدد تأیید شود.

۴۳ دقیقه مطالعه
آسیب‌پذیری‌های سایت

Vulnerability Disclosure Policy چیست؟ چگونه سیاست گزارش آسیب‌پذیری برای سایت ایجاد کنیم؟

سیاست گزارش آسیب‌پذیری یا Vulnerability Disclosure Policy (VDP) چارچوبی رسمی برای دریافت، بررسی و مدیریت مسئولانه گزارش‌های امنیتی وب‌سایت است. این سیاست با مشخص‌کردن محدوده آزمایش‌های مجاز، روش گزارش‌دهی و فرآیند افشای هماهنگ، به کاهش خطر سوءتفاهم، تأخیر در اصلاح مشکلات و افشای زودهنگام اطلاعات حساس کمک می‌کند. برای ایجاد یک سیاست گزارش آسیب‌پذیری مؤثر باید کانال ارتباطی امن، فرآیند ارزیابی و اصلاح، قواعد همکاری با پژوهشگران و فایل security.txt تعریف شود.

۵۰ دقیقه مطالعه
آسیب‌پذیری‌های سایت

SAML چیست؟ بررسی امنیت SAML در سیستم‌های احراز هویت سازمانی

SAML یک استاندارد مبتنی بر XML برای تبادل اطلاعات هویت و احراز هویت در سیستم‌های سازمانی است که امکان پیاده‌سازی ورود یکپارچه (SSO) را فراهم می‌کند. امنیت SAML به اعتبارسنجی امضاهای دیجیتال، کنترل پیام‌های Assertion، مدیریت گواهی‌ها و جلوگیری از حملاتی مانند XML Signature Wrapping و Replay وابسته است. استفاده از احراز هویت چندمرحله‌ای، مدیریت دقیق نشست‌ها و محدودسازی مجوزها از مهم‌ترین راهکارهای افزایش امنیت این استاندارد هستند.

۵۰ دقیقه مطالعه