پرش به محتوای اصلی

دسته

آسیب‌پذیری‌های سایت

معرفی آسیب‌پذیری‌های رایج وب‌سایت و روش‌های شناسایی و کاهش ریسک آن‌ها.

آسیب‌پذیری‌های سایت

Passkey چیست؟ آیا Passkey جایگزین امن‌تری برای رمز عبور است؟

Passkey یک روش احراز هویت بدون رمز عبور است که با استفاده از رمزنگاری کلید عمومی و خصوصی، امکان ورود امن‌تر به حساب‌های اینترنتی را فراهم می‌کند. این فناوری در مقایسه با رمز عبور سنتی، مقاومت بالاتری در برابر فیشینگ، سرقت اطلاعات ورود و حملات Brute Force دارد. بااین‌حال، امنیت دستگاه، مدیریت نشست‌ها و روش بازیابی حساب همچنان اهمیت زیادی دارند. استفاده صحیح از Passkey در کنار کنترل‌های امنیتی مناسب می‌تواند امنیت حساب‌های شخصی، وردپرس و سامانه‌های سازمانی را افزایش دهد.

۴۵ دقیقه مطالعه
آسیب‌پذیری‌های سایت

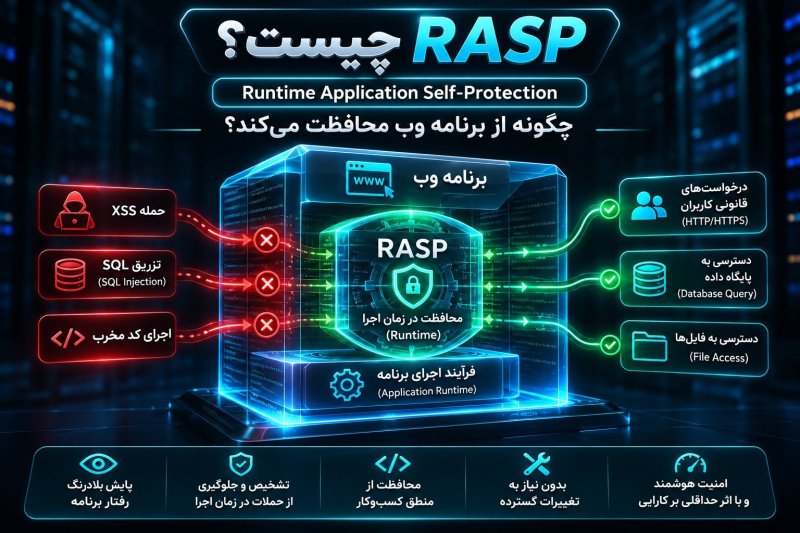
RASP چیست؟ Runtime Application Self-Protection چگونه از برنامه وب محافظت می‌کند؟

RASP یا Runtime Application Self-Protection فناوری محافظت از برنامه در زمان اجرا است که با بررسی رفتار داخلی نرم‌افزار به شناسایی و جلوگیری از برخی حملات سایبری کمک می‌کند. این فناوری می‌تواند در کاهش خطر سوءاستفاده از آسیب‌پذیری‌هایی مانند SQL Injection، Command Injection و Path Traversal مؤثر باشد. بااین‌حال، RASP جایگزین WAF، برنامه‌نویسی امن یا تست نفوذ نیست و باید در کنار سایر کنترل‌های امنیتی استفاده شود.

۴۷ دقیقه مطالعه
آسیب‌پذیری‌های سایت

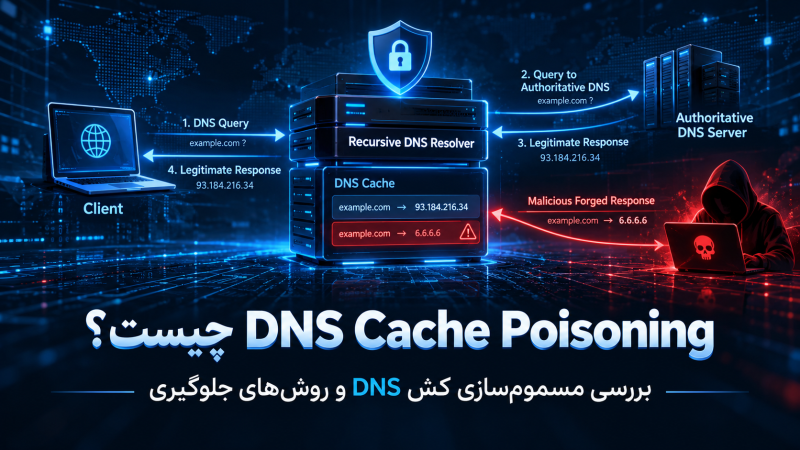
DNS Cache Poisoning چیست؟ بررسی مسموم‌سازی کش DNS و روش‌های جلوگیری

DNS Cache Poisoning یا مسموم‌سازی کش DNS حمله‌ای است که در آن اطلاعات جعلی وارد حافظه DNS Resolver شده و ممکن است کاربران را با وجود وارد کردن دامنه صحیح به مقصدی اشتباه هدایت کند. این حمله می‌تواند زمینه‌ساز فیشینگ، سرقت اطلاعات ورود، بدافزار و اختلال سرویس شود. استفاده از DNSSEC، Resolverهای به‌روز و امن، مانیتورینگ رکوردهای DNS، محافظت از حساب Registrar با 2FA و استفاده صحیح از HTTPS از مهم‌ترین راهکارهای کاهش خطر DNS Cache Poisoning هستند.

۳۶ دقیقه مطالعه
آسیب‌پذیری‌های سایت

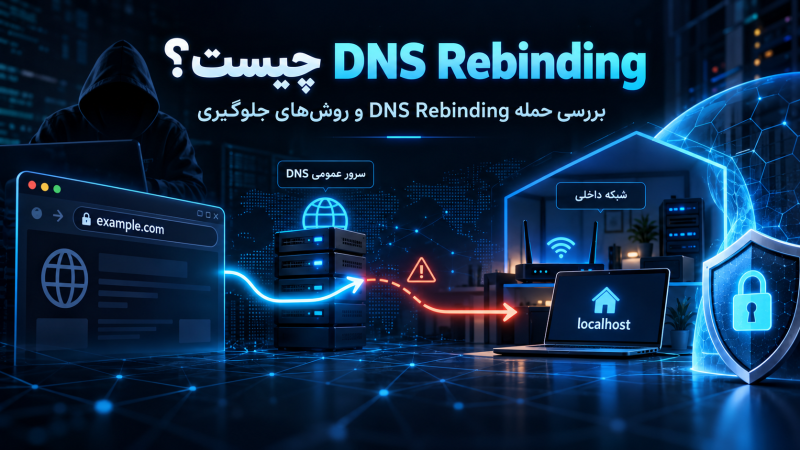
DNS Rebinding چیست؟ بررسی حمله DNS Rebinding و روش‌های جلوگیری از آن

DNS Rebinding حمله‌ای است که با تغییر مقصد DNS یک دامنه می‌تواند مرورگر قربانی را به سرویس‌های موجود روی localhost یا شبکه خصوصی متصل کند. این تکنیک به‌خصوص برای پنل‌های داخلی، روترها، تجهیزات IoT و APIهایی که صرفاً به خصوصی بودن شبکه اعتماد دارند خطرناک است. استفاده از Host Validation، Authentication و Authorization، HTTPS، CSRF Protection، محدودسازی شبکه و DNS Rebind Protection از مهم‌ترین روش‌های جلوگیری از DNS Rebinding هستند.

۴۰ دقیقه مطالعه
آسیب‌پذیری‌های سایت

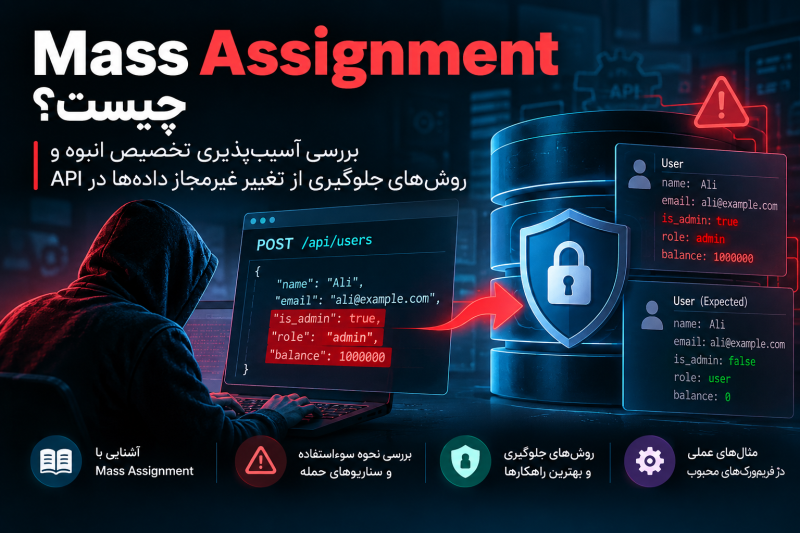
Mass Assignment چیست؟ بررسی آسیب‌پذیری تخصیص انبوه و روش‌های جلوگیری از تغییر غیرمجاز داده‌ها در API

آسیب‌پذیری Mass Assignment زمانی رخ می‌دهد که API داده‌های دریافتی از کاربر را بدون محدودسازی دقیق به ویژگی‌های Object یا Model داخلی متصل کند و در نتیجه امکان تغییر Propertyهای غیرمجاز ایجاد شود. این ضعف می‌تواند Propertyهای مربوط به سطح دسترسی، مالکیت، وضعیت حساب یا منطق مالی را تحت تأثیر قرار دهد و در طبقه‌بندی فعلی امنیت API با کنترل مجوز در سطح ویژگی‌های Object ارتباط مستقیم دارد.

۴۳ دقیقه مطالعه
آسیب‌پذیری‌های سایت

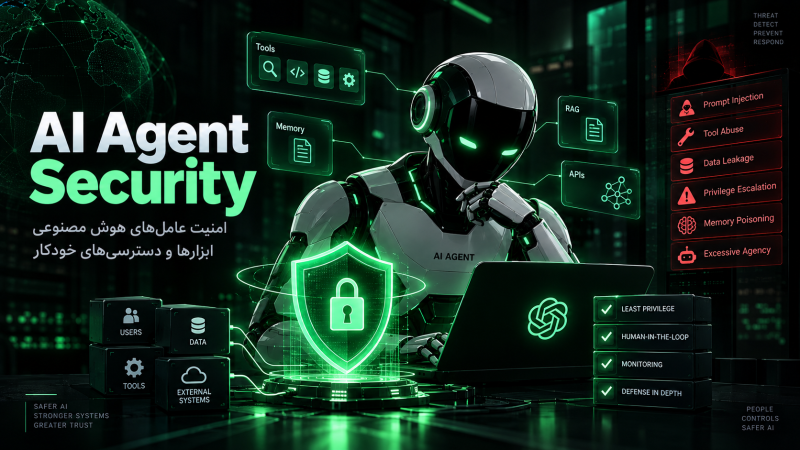
AI Agent Security چیست؟ امنیت عامل‌های هوش مصنوعی، ابزارها و دسترسی‌های خودکار

AI Agent Security به مجموعه کنترل‌هایی گفته می‌شود که از عامل‌های هوش مصنوعی دارای قابلیت تصمیم‌گیری، Memory، Tool Calling و دسترسی به سرویس‌های واقعی محافظت می‌کنند. مهم‌ترین خطرها شامل Prompt Injection، Excessive Agency، Tool Abuse، Memory Poisoning، Privilege Escalation و Data Exfiltration هستند. استفاده از Least Privilege، Authorization مستقل، محدودسازی ابزارها، Human-in-the-Loop، اعتبارسنجی عملیات و مانیتورینگ مستمر از مهم‌ترین اصول امنیت AI Agent به شمار می‌روند.

۲۹ دقیقه مطالعه
آسیب‌پذیری‌های سایت

Web LLM Attacks چیست؟ امنیت سایت‌ها و اپلیکیشن‌های متصل به هوش مصنوعی

Web LLM Attacks به حملاتی گفته می‌شود که سایت‌ها و اپلیکیشن‌های متصل به مدل‌های زبانی بزرگ را از طریق Prompt، RAG، ابزارهای متصل، APIها یا خروجی هوش مصنوعی هدف قرار می‌دهند. Prompt Injection، نشت اطلاعات حساس، Excessive Agency و ضعف Vector Database از مهم‌ترین خطرات این معماری‌ها هستند. مقابله با Web LLM Attacks به کنترل دسترسی مستقل، Least Privilege، جداسازی داده‌ها، اعتبارسنجی ورودی و خروجی، محدودسازی Toolها و مانیتورینگ مستمر نیاز دارد.

۳۳ دقیقه مطالعه
آسیب‌پذیری‌های سایت

Domain Hijacking چیست؟ چگونه از سرقت دامنه سایت جلوگیری کنیم؟

Domain Hijacking یا سرقت دامنه زمانی رخ می‌دهد که مهاجم کنترل غیرمجاز دامنه، Registrar یا تنظیمات DNS یک سایت را به دست می‌آورد. چنین حمله‌ای می‌تواند باعث تغییر مسیر کاربران، اختلال در ایمیل سازمانی و از دست رفتن کنترل سرویس‌های متصل به دامنه شود. استفاده از 2FA قوی، Registrar Lock و Registry Lock، حفاظت از ایمیل مدیریتی، محدودکردن دسترسی‌ها و مانیتورینگ DNS از مهم‌ترین راهکارهای جلوگیری از Domain Hijacking هستند.

۳۹ دقیقه مطالعه
آسیب‌پذیری‌های سایت

افشای پوشه .git چه خطری دارد؟ روش‌های جلوگیری از نشت سورس کد سایت

افشای پوشه .git زمانی رخ می‌دهد که اطلاعات داخلی Repository یک سایت از طریق وب‌سرور قابل دسترسی شود و در شرایطی Source Code، Git History و اطلاعات حساس پروژه را در معرض نشت قرار دهد. خطر اصلی فقط نسخه فعلی کد نیست؛ API Key، Token، Password یا فایل‌هایی که در گذشته حذف شده‌اند نیز ممکن است همچنان در تاریخچه Git باقی مانده باشند. جلوگیری از قرار گرفتن .

۳۵ دقیقه مطالعه