امنیت cPanel چیست؟ مهمترین تنظیمات برای افزایش امنیت هاست cPanel
امنیت cPanel مجموعهای از تنظیمات و اقدامات حفاظتی برای جلوگیری از دسترسی غیرمجاز، نفوذ به وبسایت و افشای اطلاعات هاست است. با فعالسازی احراز هویت دو مرحلهای، استفاده از HTTPS، تنظیم صحیح مجوز فایلها، بهرهگیری از ModSecurity و بهروزرسانی نرمافزارها میتوان خطر بسیاری از حملات رایج را کاهش داد. بررسی حسابهای FTP و SSH، اسکن بدافزار و پایش رویدادهای مشکوک نیز نقش مهمی در افزایش امنیت هاست cPanel دارند.
امنیت cPanel به مجموعهای از تنظیمات، ابزارها و اقدامات حفاظتی گفته میشود که از حساب هاست، فایلهای سایت، پایگاه داده، ایمیلها و دسترسیهای مدیریتی در برابر نفوذ و سوءاستفاده محافظت میکنند. مهمترین راهکارهای افزایش امنیت هاست cPanel شامل فعالسازی احراز هویت دو مرحلهای، استفاده از رمز عبور قدرتمند، راهاندازی HTTPS، تنظیم صحیح مجوز فایلها، فعالسازی فایروال، بهروزرسانی نرمافزارها و تهیه نسخه پشتیبان منظم است.
مقدمه: چرا امنیت cPanel برای هر وبسایتی ضروری است؟
بسیاری از مدیران وبسایتها تصور میکنند نصب گواهینامه SSL، استفاده از رمز عبور پیچیده و فعالسازی یک افزونه امنیتی برای محافظت از سایت کافی است. بااینحال، بخش مهمی از امنیت وبسایت به محیط میزبانی و کنترلپنلی وابسته است که اطلاعات و فایلهای سایت از طریق آن مدیریت میشوند.
cPanel یکی از شناختهشدهترین کنترلپنلهای مدیریت هاست لینوکسی است که امکانات مختلفی برای مدیریت فایلها، پایگاه داده، دامنهها، حسابهای ایمیل، نسخههای PHP، گواهینامههای SSL و دسترسیهای سرور در اختیار کاربران قرار میدهد.
همین امکانات گسترده باعث میشوند حساب cPanel به یکی از حساسترین نقاط زیرساخت وبسایت تبدیل شود. اگر شخصی به حساب مدیریتی هاست دسترسی غیرمجاز پیدا کند، ممکن است بتواند فایلهای سایت را تغییر دهد، اطلاعات حساس را مشاهده کند، حسابهای ایمیل ایجاد کند، پایگاه داده را دستکاری کند یا مسیرهای جدیدی برای حفظ دسترسی غیرمجاز ایجاد کند.
نکته مهم این است که حتی یک وبسایت کاملاً بهروزرسانیشده نیز در صورت ناامن بودن حساب میزبانی ممکن است آسیب ببیند. امنیت برنامه تحت وب و امنیت محیط هاست، دو لایه مرتبط اما مستقل هستند.
از طرف دیگر، تمام تنظیمات امنیتی در اختیار صاحب هاست نیستند. بعضی قابلیتها مستقیماً از طریق cPanel مدیریت میشوند، برخی به سطح مدیریتی WHM نیاز دارند و تعدادی نیز بر عهده شرکت ارائهدهنده خدمات میزبانی هستند.
در این راهنمای جامع از رخنهکاو، مفهوم امنیت cPanel را بررسی میکنیم، مهمترین تهدیدهای حساب میزبانی را میشناسیم و تنظیمات کاربردی افزایش امنیت هاست cPanel را بهصورت مرحلهبهمرحله آموزش میدهیم.
هدف این مقاله ایجاد یک ساختار امنیتی چندلایه است؛ ساختاری که احتمال نفوذ را کاهش دهد، شناسایی رفتارهای مشکوک را آسانتر کند و در صورت بروز حادثه، امکان بازیابی اطلاعات را فراهم سازد.
امنیت cPanel چیست و چه بخشهایی را پوشش میدهد؟
امنیت cPanel یا cPanel Security مجموعه اقداماتی است که با هدف حفاظت از دسترسیهای مدیریتی، منابع میزبانی، دادههای سایت و سرویسهای مرتبط با حساب هاست انجام میشود.
این مفهوم تنها به جلوگیری از ورود افراد ناشناس محدود نیست. یک پیکربندی امنیتی مناسب باید بتواند خطر تغییر غیرمجاز فایلها، افشای اطلاعات، سوءاستفاده از ایمیل، اجرای کدهای مخرب و اختلال در سرویس را نیز کاهش دهد.
مهمترین لایههای امنیت هاست cPanel
امنیت حساب میزبانی را میتوان در چند لایه بررسی کرد:
- امنیت احراز هویت: حفاظت از حساب cPanel با رمز عبور قوی، احراز هویت دو مرحلهای و مدیریت صحیح اطلاعات ورود.
- امنیت ارتباطات: استفاده از HTTPS، TLS و پروتکلهای انتقال فایل رمزگذاریشده.
- امنیت فایلها: تعیین مجوزهای مناسب، محافظت از فایلهای حساس و جلوگیری از دسترسی غیرضروری.
- امنیت برنامههای تحت وب: محافظت از سیستمهای مدیریت محتوا، افزونهها، اسکریپتها و پایگاه داده.
- امنیت سرویسهای جانبی: کنترل حسابهای FTP، SSH، ایمیل و کلیدهای API.
- امنیت عملیاتی: ثبت رویدادها، بررسی فعالیتهای مشکوک، تهیه بکاپ و برنامهریزی برای بازیابی اطلاعات.
عملکرد صحیح این لایهها به یکدیگر وابسته است. برای مثال، فعالسازی فایروال نمیتواند خطر ناشی از افشای رمز عبور اصلی هاست را بهطور کامل برطرف کند.
تفاوت امنیت cPanel با امنیت سرور
cPanel رابط مدیریتی حساب میزبانی است، درحالیکه امنیت سرور محدوده گستردهتری دارد.
مدیر یک هاست اشتراکی معمولاً میتواند رمز عبور حساب، گواهینامه SSL، فایلها، حسابهای FTP و بعضی تنظیمات امنیتی دامنه را مدیریت کند.
اما تنظیمات مربوط به فایروال اصلی سرور، سرویس SSH سراسری، بهروزرسانی سیستمعامل، جداسازی کاربران و سیاستهای امنیتی شبکه معمولاً در اختیار مدیر سرور یا شرکت هاستینگ قرار دارند.
بنابراین، افزایش امنیت cPanel نیازمند ترکیب تنظیمات حساب کاربری با اقدامات امنیتی زیرساخت است.
مهمترین تهدیدهای امنیتی هاست cPanel کداماند؟
شناخت تهدیدها کمک میکند بدانیم هر تنظیم امنیتی دقیقاً برای مقابله با چه خطری طراحی شده است.
حملات Brute Force و تلاش برای حدس رمز عبور
حمله Brute Force به تلاشهای مکرر برای پیدا کردن اطلاعات ورود گفته میشود.
در چنین شرایطی، مهاجم ممکن است از رمزهای عبور رایج، اطلاعات افشاشده در نشتهای اطلاعاتی یا ترکیب نامهای کاربری و گذرواژههای قبلی استفاده کند.
استفاده از رمزهای تکراری، نبود احراز هویت دومرحلهای و سیاستهای ضعیف محدودسازی ورود، خطر موفقیت این نوع حملات را افزایش میدهد.
مقابله با این تهدید به رمز عبور منحصربهفرد، 2FA و سامانههای محافظت از ورود در سطح سرور نیاز دارد.
سرقت اطلاعات ورود از طریق فیشینگ
در حملات Phishing یا فیشینگ، مهاجم تلاش میکند کاربر را به واردکردن اطلاعات ورود در یک صفحه جعلی ترغیب کند.
این صفحات ممکن است از نظر ظاهری شبیه صفحه ورود cPanel یا پنل شرکت هاستینگ باشند.
برای کاهش خطر، آدرس ورود باید با دقت بررسی شود و از ورود اطلاعات حساب از طریق لینکهای ناشناس ایمیل یا پیامرسان خودداری شود.
فعالسازی 2FA خطر سوءاستفاده از رمز عبور سرقتشده را کاهش میدهد، اما همه شکلهای فیشینگ را خنثی نمیکند.
آسیبپذیری فایلها و برنامههای نصبشده
ضعف امنیتی در یک افزونه وردپرس، قالب قدیمی یا اسکریپت PHP ممکن است امکان دسترسی غیرمجاز به فایلهای قابلنوشتن سایت را فراهم کند.
در برخی حوادث، دسترسی اولیه از طریق خود برنامه وب اتفاق میافتد، نه صفحه ورود cPanel.
به همین دلیل، ایمنسازی کنترلپنل بدون محافظت از نرمافزارهای نصبشده کافی نیست.
بدافزار و فایلهای مخرب
بدافزارهای وب ممکن است با هدف سرقت اطلاعات، تغییر محتوای صفحات، ارسال هرزنامه، هدایت کاربران به سایتهای نامعتبر یا ایجاد دسترسی ماندگار استفاده شوند.
یکی از انواع شناختهشده تهدیدها، Web Shell است؛ فایلی که در شرایط نفوذ میتواند به مهاجم امکان اجرای عملیات غیرمجاز روی محیط وب بدهد.
پایش تغییرات فایلها، محدودسازی مجوزها و اسکن امنیتی دورهای از راهکارهای دفاعی مهم در برابر چنین تهدیدهایی هستند.
افشای نسخههای پشتیبان و فایلهای پیکربندی
گاهی اطلاعات حساس بدون وجود یک آسیبپذیری پیچیده افشا میشوند.
برای مثال، قرارگرفتن یک نسخه پشتیبان پایگاه داده یا فایل تنظیمات حاوی اطلاعات اتصال در مسیر عمومی سایت میتواند خطر جدی ایجاد کند.
امنیت cPanel باید شامل مدیریت محل نگهداری فایلهای حساس و جلوگیری از انتشار ناخواسته آنها باشد.
تفاوت تنظیمات امنیتی cPanel و WHM
یکی از اشتباهات رایج هنگام بررسی امنیت هاست، یکساندانستن قابلیتهای cPanel و WHM است.
WHM یا WebHost Manager محیط مدیریتی سطح بالاتری است که معمولاً توسط مدیران سرور و ارائهدهندگان خدمات میزبانی استفاده میشود.
جدول زیر تفاوت مهمترین مسئولیتها را نشان میدهد:
| قابلیت امنیتی | سطح cPanel | سطح WHM یا هاستینگ |
|---|---|---|
| تغییر رمز عبور حساب | معمولاً قابل انجام | قابل مدیریت |
| تنظیم احراز هویت دو مرحلهای | در صورت فعالبودن قابلیت | فعالسازی و سیاستگذاری |
| نصب و بررسی SSL | معمولاً قابل انجام | مدیریت تنظیمات سراسری |
| ModSecurity | مدیریت دامنه در صورت دسترسی | نصب موتور و تنظیم قوانین |
| تنظیم مجوز فایلها | معمولاً قابل انجام | مدیریت مالکیت و سیاستهای سیستمی |
| محدودسازی تلاشهای ورود با cPHulk | مدیریت مستقیم ندارد | قابل پیکربندی |
| فایروال شبکه | دسترسی مستقیم معمولاً ندارد | قابل مدیریت |
| تنظیم سرویس SSH | محدود به مجوز حساب | مدیریت سرویس و سیاستها |
| بکاپگیری دستی | بسته به امکانات حساب | مدیریت پشتیبانگیری سراسری |
| بهروزرسانی سیستمعامل | در اختیار کاربر نیست | مسئولیت مدیر سرور |
توجه داشته باشید که امکانات واقعی با توجه به نسخه cPanel، نوع سرویس و محدودیتهای شرکت هاستینگ متفاوت هستند.
اگر گزینهای که در این آموزش معرفی شده در حساب شما وجود ندارد، لزوماً به معنای وجود مشکل امنیتی نیست. ممکن است آن قابلیت توسط مدیر سرور غیرفعال شده یا از طریق ابزار دیگری ارائه شود.
افزایش امنیت ورود به cPanel با رمز عبور قدرتمند
اولین اقدام ضروری برای افزایش امنیت هاست cPanel، محافظت از اطلاعات ورود حساب مدیریتی است.
چگونه رمز عبور cPanel را تغییر دهیم؟
برای تغییر رمز عبور در رابط رایج cPanel مراحل زیر را انجام دهید:
- از طریق آدرس رسمی ارائهشده توسط شرکت هاستینگ وارد حساب شوید.
- بخش Preferences را پیدا کنید.
- وارد Password & Security یا در نسخههای پشتیبانیشده Account Preferences شوید.
- رمز عبور فعلی را در صورت درخواست وارد کنید.
- یک رمز عبور جدید، تصادفی و منحصربهفرد انتخاب کنید.
- تغییرات را ذخیره کرده و ورود مجدد را بررسی کنید.
در برخی سرویسها، تغییر رمز عبور از طریق پنل مشتریان شرکت هاستینگ نیز امکانپذیر است.
ویژگیهای یک رمز عبور ایمن
رمز عبور مناسب باید طول کافی داشته باشد و بهراحتی قابل حدس نباشد.
استفاده از یک گذرواژه تصادفی با حداقل ۱۶ کاراکتر، در صورت پشتیبانی سامانه، انتخاب مناسبی است. گذرواژههای طولانیتر نیز میتوانند امنیت بیشتری ایجاد کنند.
مهمتر از استفاده اجباری از ترکیب خاصی از نمادها، تصادفیبودن و استفادهنشدن همان رمز در سرویسهای دیگر است.
از قراردادن نام دامنه، شماره تلفن، تاریخ تولد یا نام شرکت در رمز عبور خودداری کنید.
استفاده از Password Manager یا مدیر رمز عبور معتبر، مدیریت گذرواژههای پیچیده را سادهتر میکند.
آیا باید رمز عبور را مرتب تغییر داد؟
تغییر دورهای و اجباری رمز عبور، بدون وجود نشانهای از افشا یا سوءاستفاده، همیشه ضروری نیست.
اولویت باید با استفاده از گذرواژه قوی، منحصربهفرد و محافظتشده باشد.
بااینحال، اگر رمز عبور در اختیار شخص دیگری قرار گرفته، در سرویس دیگری استفاده شده یا احتمال افشای آن وجود دارد، باید فوراً تعویض شود.
پس از تغییر رمز نیز لازم است دسترسیهای جانبی و اطلاعات بازیابی حساب بررسی شوند. 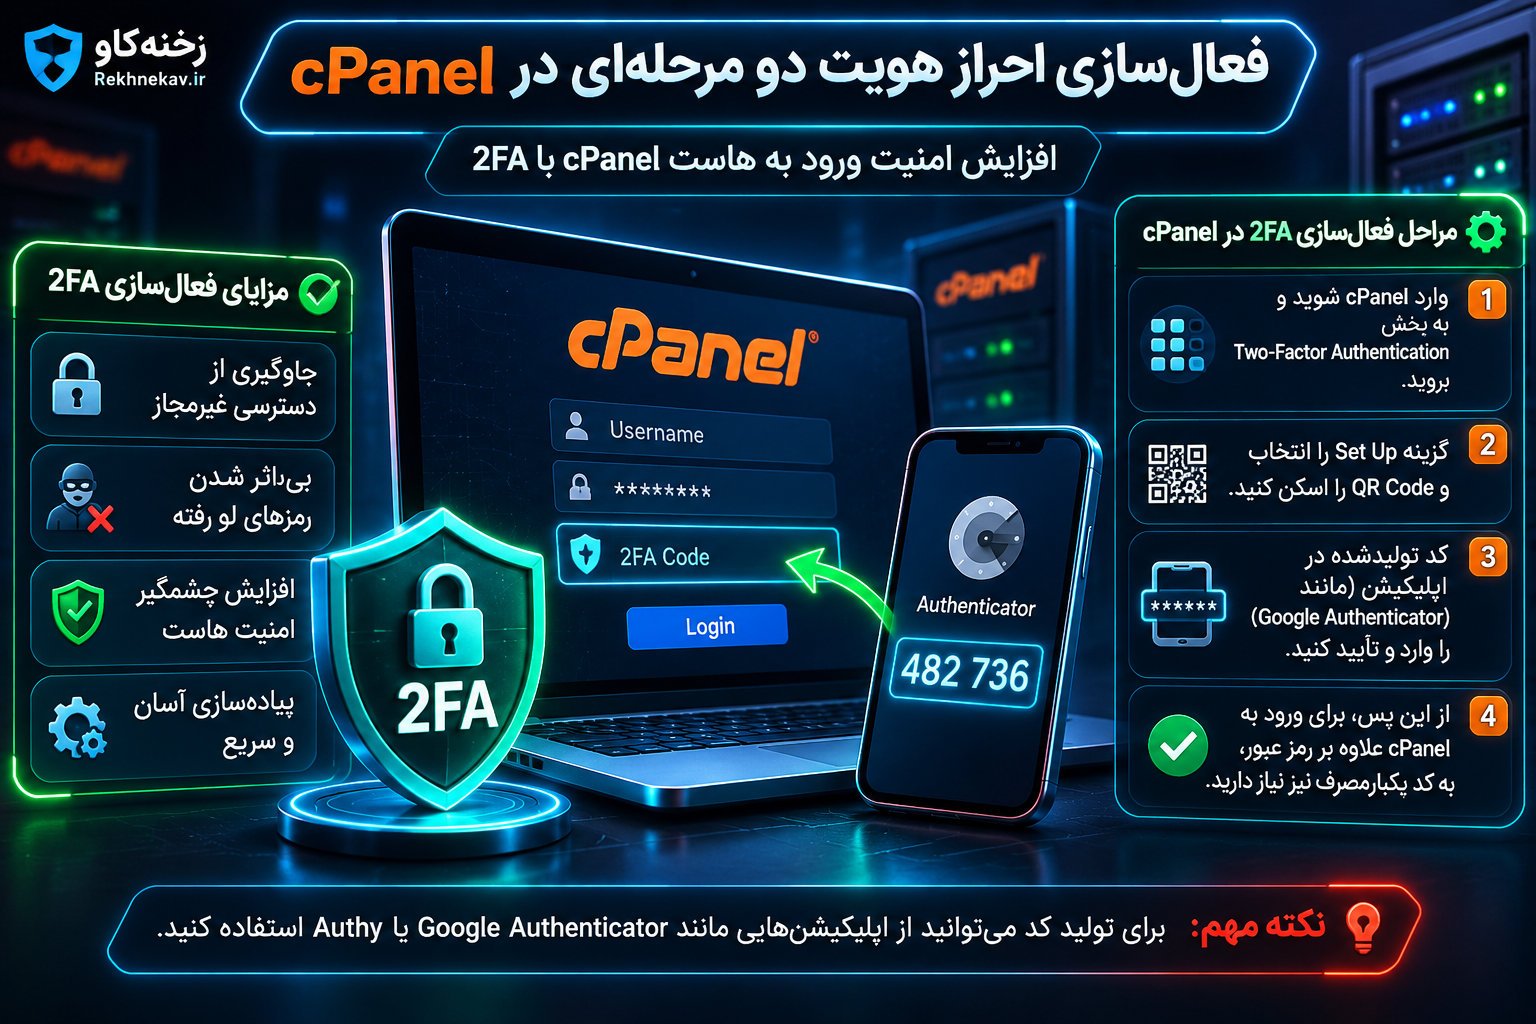
فعالسازی احراز هویت دو مرحلهای در cPanel
احراز هویت دو مرحلهای یا Two-Factor Authentication که بهاختصار 2FA نامیده میشود، یکی از مهمترین تنظیمات امنیتی cPanel است.
در این روش، واردکردن رمز عبور بهتنهایی برای ورود کافی نیست و کاربر باید یک عامل تأیید دوم نیز ارائه کند.
احراز هویت دو مرحلهای چگونه کار میکند؟
در پیکربندی رایج cPanel، پس از واردکردن نام کاربری و رمز عبور، سامانه یک کد ششرقمی درخواست میکند.
این کد توسط برنامه احراز هویت روی تلفن همراه تولید میشود و معمولاً بر اساس استاندارد TOTP یا رمز یکبارمصرف مبتنی بر زمان عمل میکند.
برنامههایی مانند Google Authenticator و سایر نرمافزارهای سازگار با TOTP میتوانند برای این منظور استفاده شوند.
مزیت این روش آن است که افشای رمز عبور بهتنهایی معمولاً برای ورود به حساب کافی نخواهد بود.
آموزش فعالسازی 2FA در cPanel
- وارد کنترلپنل cPanel شوید.
- از بخش Security گزینه Two-Factor Authentication را انتخاب کنید.
- روی Set Up Two-Factor Authentication کلیک کنید.
- برنامه احراز هویت را در تلفن همراه باز کنید.
- کد QR نمایشدادهشده را اسکن کنید یا کلید راهاندازی را طبق دستورالعمل وارد کنید.
- کد یکبارمصرف تولیدشده را در cPanel وارد کنید.
- تنظیمات را تأیید کنید.
- یکبار خروج و ورود مجدد را برای اطمینان از عملکرد صحیح بررسی کنید.
اگر گزینه Two-Factor Authentication نمایش داده نمیشود، از شرکت هاستینگ بخواهید وضعیت فعالسازی این قابلیت را بررسی کند.
نکات مهم پس از فعالسازی 2FA
از اطلاعات راهاندازی عامل دوم در شرایط امن محافظت کنید و روش بازیابی دسترسی را پیش از ازدستدادن تلفن همراه مشخص کنید.
اگر ارائهدهنده هاست روش مشخصی برای بازیابی ندارد، درباره فرایند احراز هویت مالک حساب سؤال کنید.
نکته فنی مهم این است که 2FA مربوط به ورود cPanel لزوماً تمام مسیرهای دسترسی را محافظت نمیکند. برخی درخواستهای API مبتنی بر رمز عبور ممکن است بسته به سیاستهای سرور مشمول همان چالش دومرحلهای نباشند.
همچنین برای Webmail، حساب شرکت هاستینگ و سایر سرویسهای مرتبط باید سیاستهای احراز هویت جداگانه بررسی شوند.
بنابراین فعالسازی 2FA ضروری است، اما نباید تنها لایه امنیتی حساب باشد.
استفاده از اتصال امن HTTPS برای ورود به cPanel
امنیت ارتباط میان مرورگر و کنترلپنل اهمیت زیادی دارد؛ زیرا اطلاعات ورود و عملیات مدیریتی از همین مسیر منتقل میشوند.
آدرس امن ورود به cPanel چیست؟
یکی از روشهای متداول دسترسی امن، استفاده از آدرس سرور و پورت 2083 است.
نمونه ساختار آدرس:
https://server.example.com:2083
ممکن است شرکت هاستینگ آدرس اختصاصی دیگری معرفی کرده باشد.
مهم است که آدرس به سرویس واقعی شرکت ارائهدهنده متصل باشد و گواهینامه TLS معتبر داشته باشد.
در صورت مشاهده هشدار امنیتی مرورگر درباره گواهینامه نامعتبر، نباید بدون بررسی علت هشدار اطلاعات ورود را وارد کنید.
تفاوت HTTP و HTTPS
HTTP دادهها را بدون رمزگذاری ذاتی TLS منتقل میکند، درحالیکه HTTPS از TLS برای محافظت از ارتباط استفاده میکند.
این محافظت احتمال مشاهده یا تغییر اطلاعات در مسیر انتقال را کاهش میدهد.
بااینحال، HTTPS تضمین نمیکند که خود وبسایت یا سرور فاقد آسیبپذیری باشد.
همچنین وجود علامت قفل در مرورگر، بهتنهایی معتبر بودن هویت یک سایت ناشناس را ثابت نمیکند.
چگونه امنیت اتصال را بررسی کنیم؟
آدرس کامل صفحه ورود، وضعیت اعتبار گواهینامه، نام میزبان و اطلاعات ارائهدهنده هاستینگ را بررسی کنید.
برای ورود به cPanel از شبکهها و دستگاههای غیرقابلاعتماد استفاده نکنید. اگر دسترسی از راه دور ضروری است، از دستگاه بهروز و شبکه قابلاعتماد استفاده کنید.
پس از پایان فعالیت مدیریتی نیز از حساب خارج شوید، بهخصوص زمانی که دستگاه متعلق به شخص دیگری است. 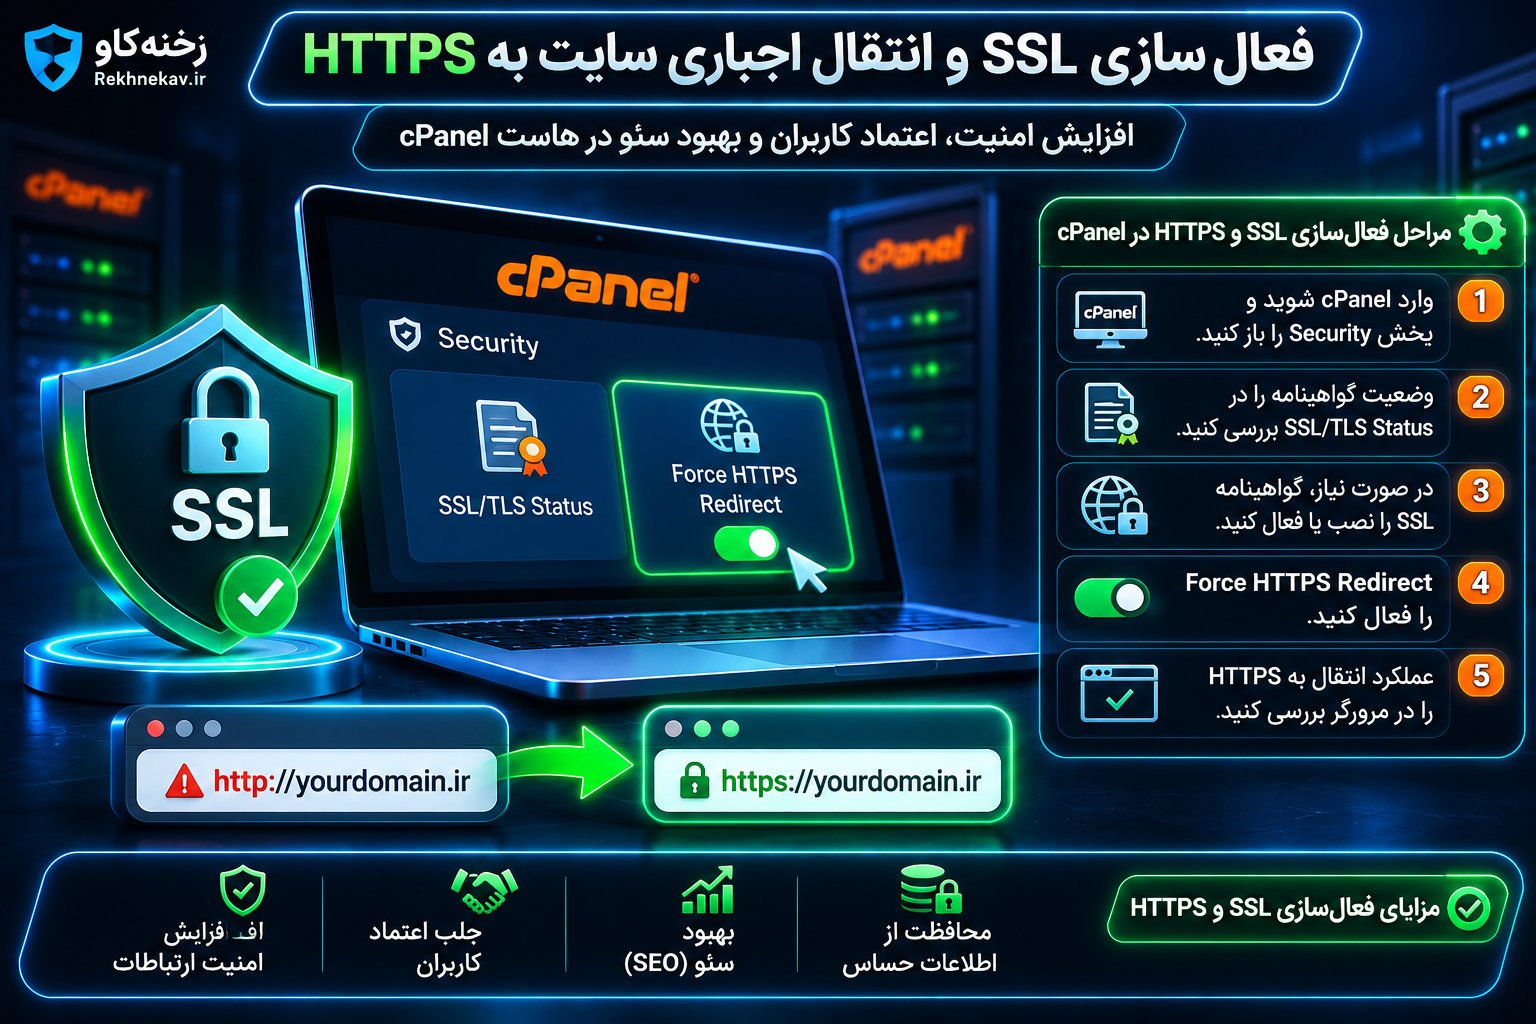
فعالسازی SSL و انتقال اجباری سایت به HTTPS
گواهینامه SSL که در عمل ارتباط آن با TLS برقرار میشود، از دادههای منتقلشده میان مرورگر کاربران و وبسرور محافظت میکند.
فعالسازی HTTPS از مهمترین بخشهای افزایش امنیت cPanel است.
بررسی گواهینامه SSL در cPanel
برای بررسی وضعیت گواهینامه:
- وارد cPanel شوید.
- بخش Security را باز کنید.
- گزینه SSL/TLS Status یا SSL/TLS Certificates را پیدا کنید.
- دامنه اصلی و زیردامنههای مهم را بررسی کنید.
- وضعیت اعتبار و زمان انقضای گواهینامه را کنترل کنید.
- اگر گواهینامه معتبر وجود ندارد، امکانات صدور خودکار یا پشتیبانی هاست را بررسی کنید.
در نسخههای جدیدتر، امکانات مربوط به گواهینامه ممکن است در یک رابط یکپارچه نمایش داده شوند.
برخی شرکتهای هاستینگ از AutoSSL برای صدور و تمدید خودکار گواهینامههای دامنه استفاده میکنند.
فعالسازی Force HTTPS Redirect
پس از اطمینان از نصب صحیح گواهینامه، میتوان انتقال خودکار بازدیدکنندگان به HTTPS را فعال کرد.
مراحل رایج عبارتاند از:
- وارد بخش Domains شوید.
- دامنه موردنظر را انتخاب کنید.
- گزینه Force HTTPS Redirect را پیدا کنید.
- آن را فعال کنید.
- نسخه HTTP و HTTPS سایت را در مرورگر آزمایش کنید.
اگر این گزینه وجود ندارد یا فعال نمیشود، ابتدا وضعیت گواهینامه و تنظیمات دامنه را بررسی کنید.
بررسی خطاهای پس از فعالسازی HTTPS
پس از تغییر مسیر، امکان بروز مشکلاتی مانند Mixed Content وجود دارد.
Mixed Content زمانی رخ میدهد که صفحه از طریق HTTPS بارگذاری شود، اما بعضی منابع آن همچنان با HTTP درخواست شوند.
تصاویر، اسکریپتها، فایلهای CSS و منابع خارجی باید بررسی شوند.
همچنین از ایجاد ریدایرکتهای تکراری میان تنظیمات cPanel، وردپرس، وبسرور و CDN جلوگیری کنید.
برای سایتهای وردپرسی، نشانی اصلی سایت در تنظیمات وردپرس نیز باید با HTTPS هماهنگ باشد. 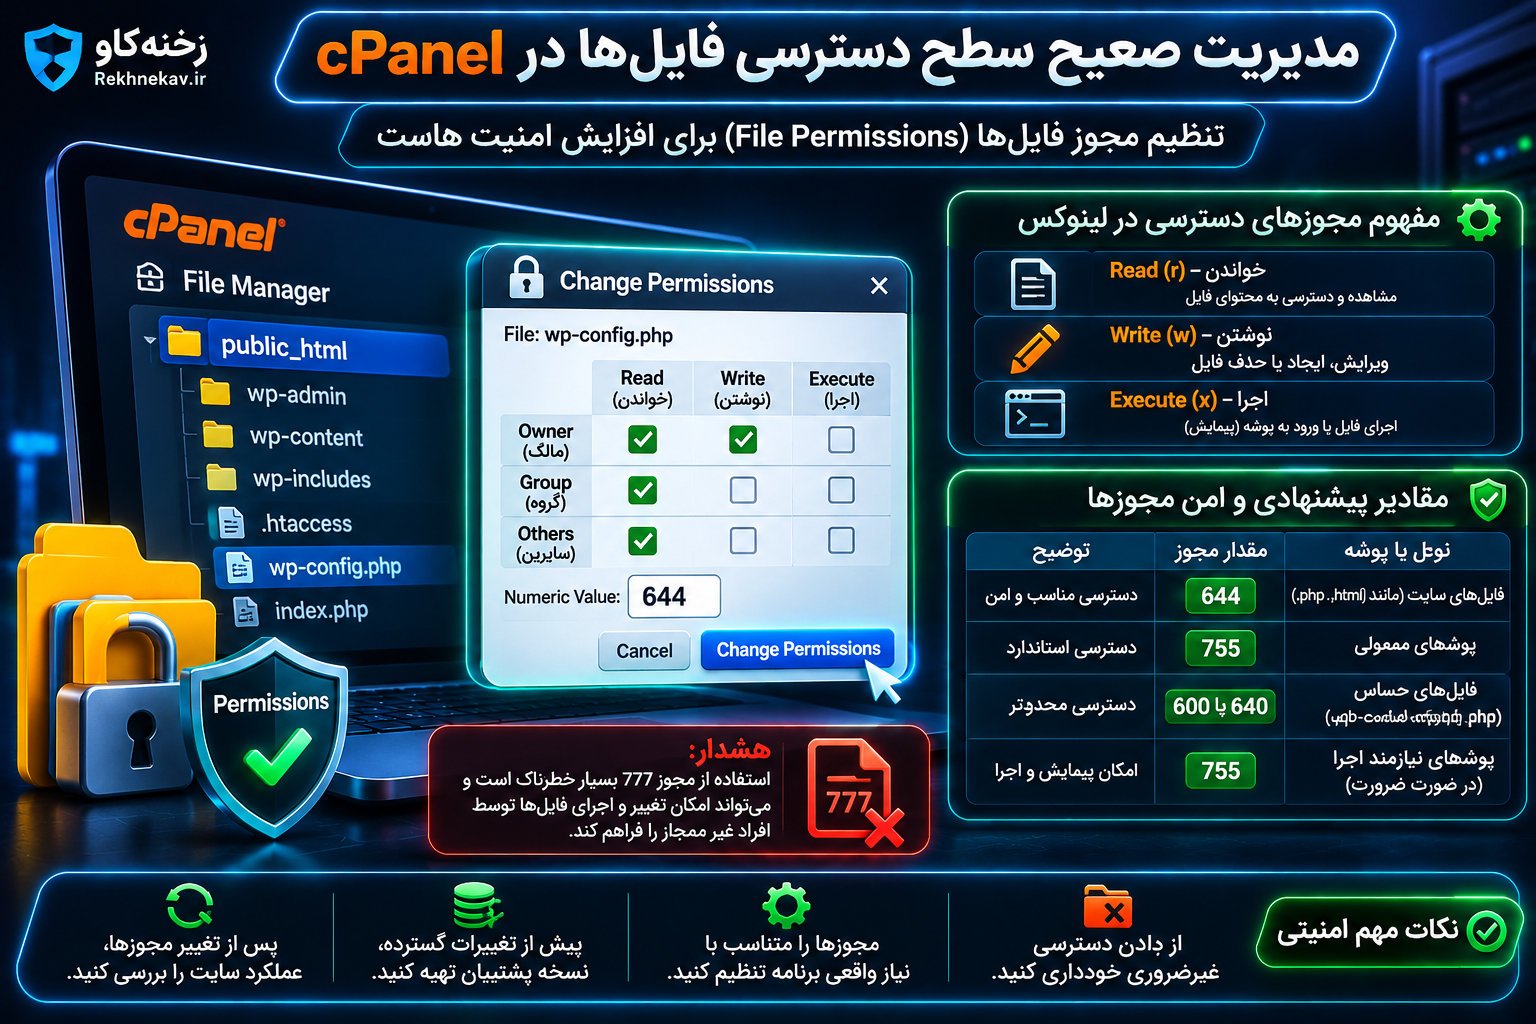
مدیریت صحیح سطح دسترسی فایلها در cPanel
مجوز فایلها یا File Permissions مشخص میکنند چه کاربرانی اجازه خواندن، نوشتن یا اجرای فایلها و پوشهها را دارند.
پیکربندی نامناسب این مجوزها میتواند خطر تغییر غیرمجاز فایلها یا افشای اطلاعات حساس را افزایش دهد.
مفهوم مجوزهای Read، Write و Execute
در سیستمهای مبتنی بر لینوکس، سه سطح دسترسی اصلی وجود دارد:
- Read: مجوز خواندن اطلاعات.
- Write: مجوز تغییر یا نوشتن اطلاعات.
- Execute: مجوز اجرا؛ در پوشهها همچنین به پیمایش مسیر مربوط میشود.
این مجوزها برای مالک فایل، گروه و سایر کاربران تعریف میشوند.
مقادیر عددی مانند 644 یا 755 نمایش خلاصه همین مجوزها هستند.
مجوزهای متداول و پیشنهادی فایلها
| نوع فایل یا پوشه | مقدار متداول | توضیح امنیتی |
|---|---|---|
| فایلهای عمومی سایت | 644 | مالک میتواند تغییر دهد؛ دیگران معمولاً فقط میخوانند |
| پوشههای معمولی | 755 | مالک دسترسی کامل دارد؛ دیگران امکان خواندن و پیمایش دارند |
| فایل پیکربندی حساس | 600 یا 640 در صورت سازگاری | محدودسازی بیشتر دسترسی |
| فایل اجرایی خاص | وابسته به نیاز واقعی | فقط در صورت ضرورت مجوز اجرا داده شود |
| فایل یا پوشه با مجوز 777 | معمولاً نامناسب | دسترسی نوشتن بسیار گسترده |
این مقادیر قواعد مطلق نیستند. نوع PHP Handler، مالکیت فایلها، ساختار هاست و تنظیمات وبسرور بر مجوز مناسب تأثیر دارند.
برای مثال، تغییر فایل پیکربندی به 600 ممکن است در یک محیط صحیح باشد و در محیطی دیگر باعث اختلال شود.
چگونه مجوز فایلها را تغییر دهیم؟
- وارد بخش File Manager شوید.
- فایل یا پوشه موردنظر را انتخاب کنید.
- گزینه Permissions را باز کنید.
- مجوز فعلی را بررسی کنید.
- مقدار مناسب را با توجه به نیاز نرمافزار و توصیه هاست تنظیم کنید.
- تغییرات را ذخیره کنید.
- عملکرد سایت را بررسی کنید.
پیش از تغییر دستهجمعی مجوزها، تهیه نسخه پشتیبان ضروری است.
چرا مجوز 777 خطرناک است؟
مجوز 777 در محیطهای معمول یونیکسی، دسترسی خواندن، نوشتن و اجرا را برای مالک، گروه و سایر کاربران فراهم میکند.
چنین دسترسی گستردهای ممکن است در صورت وجود یک ضعف امنیتی دیگر، امکان تغییر فایلها را افزایش دهد.
اگر یک برنامه برای کارکرد صحیح به مجوز 777 نیاز دارد، بهتر است ابتدا مالکیت فایلها و پیکربندی سرویس بررسی شود.
افزایش بیرویه مجوزها نباید راهکار دائمی برطرفکردن خطاهای دسترسی باشد.
محافظت از فایلهای حساس و پوشههای مهم هاست
تمام فایلهای موجود در فضای میزبانی نباید از طریق مرورگر قابلدسترسی باشند.
یکی از اصول مهم امنیت cPanel این است که دادههای محرمانه تا حد امکان خارج از مسیر عمومی وب نگهداری شوند.
پوشه public_html چه اهمیتی دارد؟
در بسیاری از هاستهای cPanel، پوشه public_html مسیر اصلی انتشار فایلهای دامنه است.
فایلهایی که در این پوشه قرار میگیرند ممکن است بر اساس تنظیمات وبسرور از طریق اینترنت در دسترس باشند.
بنابراین نباید نسخههای پشتیبان محرمانه، کلیدهای خصوصی یا فایلهای حاوی اطلاعات حساس را بدون کنترل دسترسی مناسب در آن قرار داد.
محافظت از فایلهای پیکربندی
فایلهایی مانند wp-config.php در وردپرس یا .env در بسیاری از برنامههای تحت وب ممکن است شامل اطلاعات اتصال به پایگاه داده و تنظیمات حساس باشند.
حفاظت از این فایلها باید در چند سطح انجام شود:
- نگهداری در مسیر مناسب.
- تعیین مالکیت و مجوز صحیح.
- جلوگیری از ارائه محتوای فایل توسط وبسرور.
- محدودسازی دسترسی حسابهای غیرضروری.
- خودداری از انتشار فایل در مخازن عمومی کد.
- حذف نسخههای اضافی و قدیمی.
توجه داشته باشید که تغییر نام یک فایل محرمانه بهتنهایی روش امنیتی مناسبی محسوب نمیشود.
استفاده از Directory Privacy
قابلیت Directory Privacy در cPanel برای محافظت از دسترسی وب به پوشههای مشخص کاربرد دارد.
برای استفاده:
- از بخش Files وارد Directory Privacy شوید.
- پوشه موردنظر را انتخاب کنید.
- گزینه محافظت با رمز عبور را فعال کنید.
- تنظیمات را ذخیره کنید.
- کاربر مجاز و گذرواژه مناسب ایجاد کنید.
- دسترسی از طریق مرورگر را آزمایش کنید.
این قابلیت معمولاً از سازوکارهای .htaccess و .htpasswd استفاده میکند.
نکته مهم این است که Directory Privacy برای محافظت از درخواستهای وب طراحی شده و دسترسیهای FTP، SFTP یا دسترسی محلی به فایل را بهصورت عمومی مسدود نمیکند.
همچنین نباید بدون بررسی سازگاری، روی مسیرهای اصلی برنامههایی که به دسترسی عمومی نیاز دارند اعمال شود. 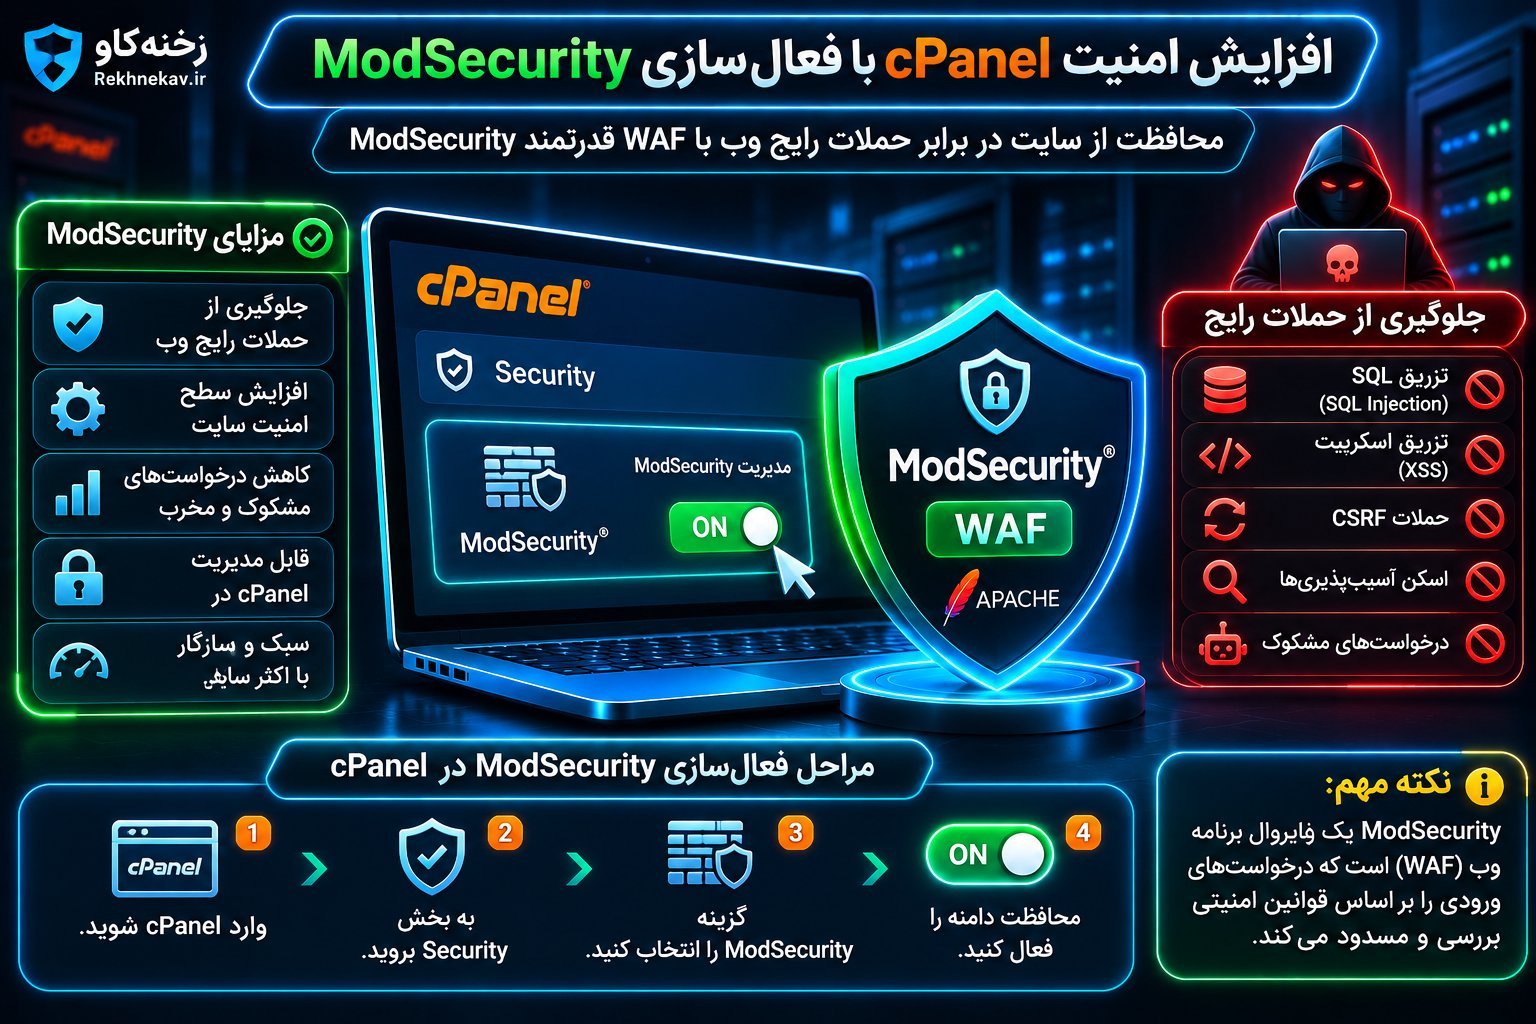
افزایش امنیت cPanel با فعالسازی ModSecurity
ModSecurity یکی از شناختهشدهترین موتورهای فایروال برنامههای تحت وب است که در برخی سرویسهای مبتنی بر cPanel ارائه میشود.
فایروال برنامه وب یا Web Application Firewall که بهاختصار WAF نامیده میشود، درخواستهای HTTP را بر اساس مجموعهای از قوانین امنیتی بررسی میکند.
ModSecurity چگونه از سایت محافظت میکند؟
ModSecurity میتواند درخواستهای ورودی را با الگوهای شناختهشده تهدید مقایسه کند.
بسته به قوانین فعال، این سامانه ممکن است برخی درخواستهای مشکوک مرتبط با حملات رایج وب را شناسایی یا مسدود کند.
از جمله تهدیدهایی که قوانین مناسب WAF میتوانند در کاهش خطر آنها مؤثر باشند، میتوان به موارد زیر اشاره کرد:
- SQL Injection یا تزریق دستورات SQL.
- XSS یا تزریق اسکریپت در صفحات وب.
- برخی الگوهای سوءاستفاده از مسیر فایلها.
- درخواستهای غیرعادی به نقاط حساس برنامه.
- بخشی از تلاشهای خودکار برای سوءاستفاده از آسیبپذیریهای شناختهشده.
بااینحال، وجود WAF به معنای رفع آسیبپذیری برنامه نیست و تمام حملات را شناسایی نمیکند.
آموزش بررسی و فعالسازی ModSecurity
اگر شرکت هاستینگ این قابلیت را در اختیار کاربر قرار داده باشد:
- وارد cPanel شوید.
- بخش Security را باز کنید.
- گزینه ModSecurity را انتخاب کنید.
- وضعیت دامنهها را بررسی کنید.
- در صورت غیرفعالبودن و وجود امکان مدیریت، محافظت دامنه را فعال کنید.
- عملکرد سایت را بررسی کنید.
در برخی سرویسها، تنظیمات ModSecurity فقط توسط مدیر سرور قابل مدیریت هستند.
برخورد صحیح با خطاهای ModSecurity
گاهی یک قانون امنیتی، درخواست سالم را نیز اشتباهاً مسدود میکند. این وضعیت False Positive نام دارد.
برای مثال، ممکن است ذخیره یک محتوای خاص در وردپرس با خطای 403 مواجه شود.
در چنین شرایطی نباید بدون بررسی، ModSecurity را برای کل سایت غیرفعال کرد.
بهتر است زمان خطا، مسیر درخواست و شناسه رویداد امنیتی را در اختیار پشتیبانی قرار دهید تا قانون مشکلساز بررسی شود.
غیرفعالکردن موقت یک قانون خاص با تشخیص مدیر سرور، معمولاً از حذف کامل لایه دفاعی مناسبتر است.
استفاده از IP Blocker برای محدودسازی دسترسیهای مشکوک
IP Blocker یکی دیگر از ابزارهای امنیتی موجود در بسیاری از حسابهای cPanel است.
این قابلیت امکان مسدودکردن دسترسی برخی نشانیهای IP به وبسایت را فراهم میکند.
چه زمانی از IP Blocker استفاده کنیم؟
اگر از یک نشانی مشخص درخواستهای مخرب مکرر مشاهده میشود، ممکن است مسدودسازی آن به کاهش ترافیک نامطلوب کمک کند.
بااینحال، نباید صرفاً بر اساس یک درخواست ناموفق یا یک بازدید غیرمعمول، یک IP را مخرب فرض کرد.
برخی نشانیها میان کاربران مختلف مشترک هستند و مسدودسازی اشتباه آنها ممکن است دسترسی کاربران واقعی را مختل کند.
آموزش استفاده از IP Blocker
- وارد بخش Security شوید.
- گزینه IP Blocker را باز کنید.
- نشانی موردنظر را با دقت وارد کنید.
- تغییرات را ذخیره کنید.
- نتیجه محدودسازی را بررسی کنید.
پیش از مسدودسازی بازههای بزرگ IP، اثر احتمالی آن بر کاربران واقعی را ارزیابی کنید.
محدودیت امنیتی IP Blocker
IP Blocker جایگزین فایروال اصلی سرور نیست.
این قابلیت برای محدودسازی دسترسی به محتوای وبسایت استفاده میشود و لزوماً سرویسهایی مانند Webmail، SSH یا صفحه ورود cPanel را مسدود نمیکند.
همچنین مهاجمی که از نشانیهای متعدد استفاده میکند، ممکن است با محدودسازی یک IP متوقف نشود.
برای مقابله با حملات گسترده، راهکارهای سطح شبکه، WAF و سامانههای محدودسازی نرخ درخواست مناسبتر هستند. 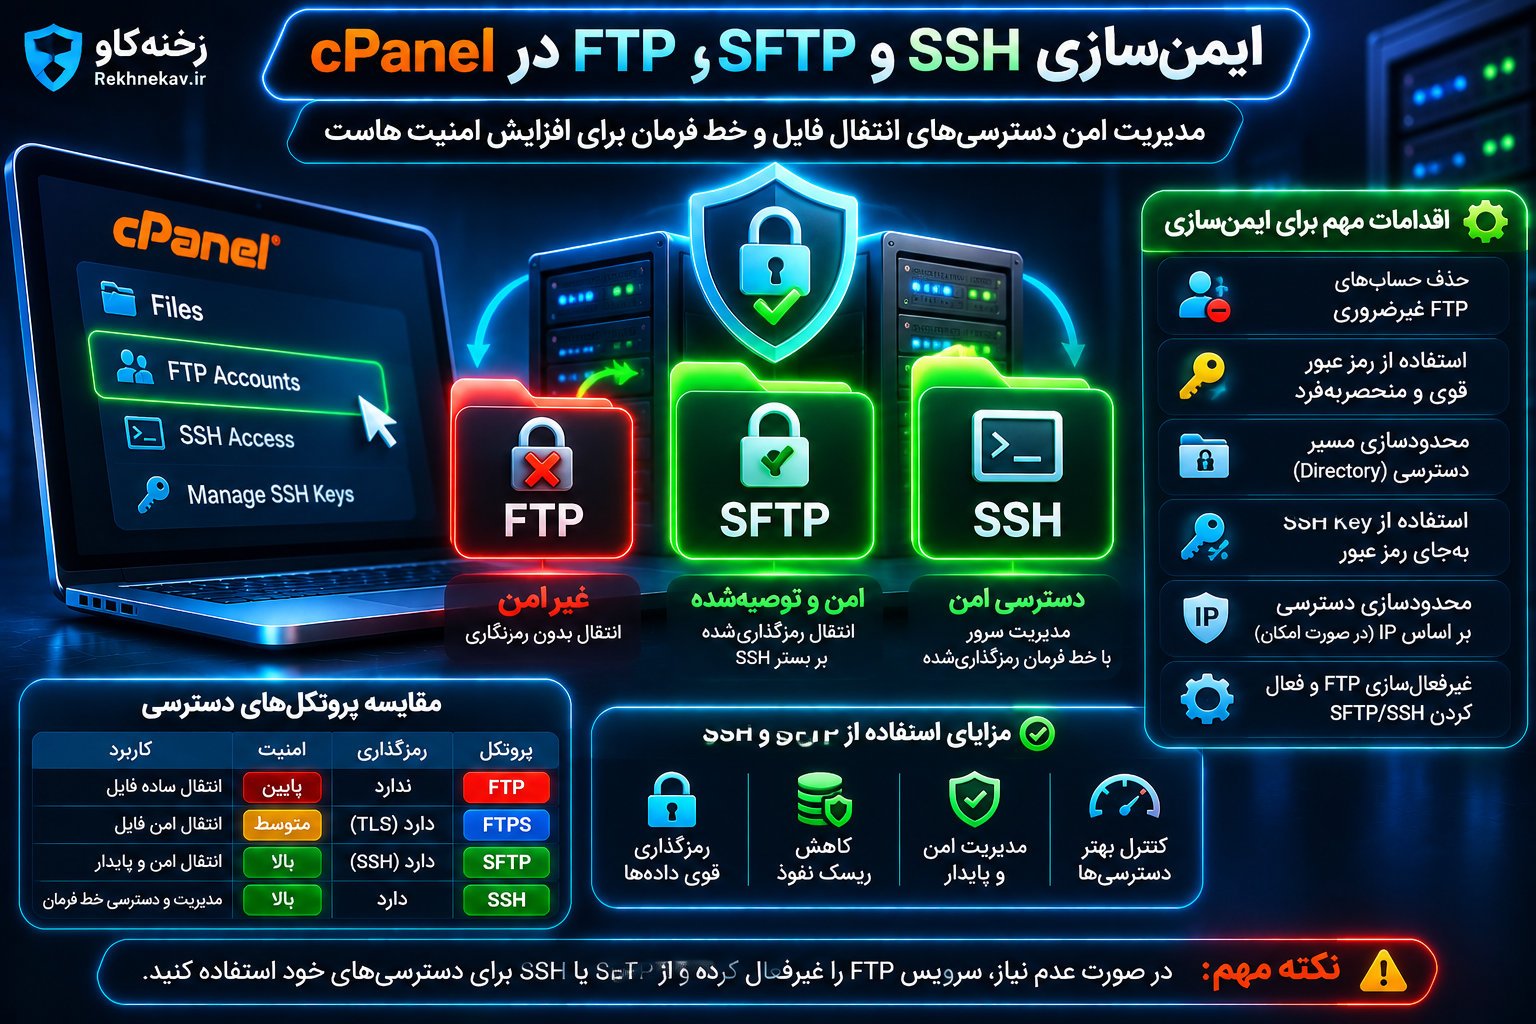
ایمنسازی FTP، SFTP و دسترسی SSH
سرویسهای انتقال فایل و دسترسی خط فرمان از بخشهای حساس حساب میزبانی هستند.
هر حساب اضافهای که امکان دسترسی به فایلها را فراهم میکند، در صورت مدیریت نامناسب میتواند سطح حمله را افزایش دهد.
تفاوت FTP، FTPS و SFTP
| پروتکل | ویژگی اصلی | ارزیابی امنیتی |
|---|---|---|
| FTP | انتقال فایل بدون رمزگذاری ذاتی | برای انتقال اطلاعات حساس مناسب نیست |
| FTPS | استفاده از TLS برای محافظت از FTP | در صورت پیکربندی صحیح ایمنتر است |
| SFTP | انتقال فایل بر بستر SSH | گزینه مناسب برای انتقال رمزگذاریشده |
SFTP و FTPS دو پروتکل متفاوت هستند و نباید آنها را یکسان دانست.
اگر شرکت هاستینگ دسترسی SFTP ارائه میدهد، استفاده از آن با احراز هویت مناسب گزینه مطلوبی است.
حذف حسابهای FTP غیرضروری
وارد بخش FTP Accounts شوید و حسابهای موجود را بررسی کنید.
برای هر حساب مشخص کنید چه شخص یا برنامهای از آن استفاده میکند و آیا هنوز ضروری است یا خیر.
حسابهای بدون مالک مشخص یا حسابهایی که مربوط به همکاریهای پایانیافته هستند باید پس از بررسی و اطمینان از نبود وابستگی، حذف شوند.
برای حسابهای ضروری نیز گذرواژه منحصربهفرد و محدودیت مسیر مناسب تعیین کنید.
افزایش امنیت SSH
SSH یا Secure Shell امکان مدیریت از راه دور از طریق خط فرمان را فراهم میکند.
اگر از این قابلیت استفاده نمیکنید، فعالبودن آن ضرورتی ندارد.
در صورت نیاز به SSH، استفاده از کلیدهای رمزنگاریشده و محافظت مناسب از کلید خصوصی توصیه میشود.
در cPanel ممکن است گزینه SSH Access و بخش Manage SSH Keys در دسترس باشد.
کلید خصوصی نباید در اختیار افراد غیرمجاز قرار گیرد. همچنین بهتر است کلید خصوصی با گذرعبارت محافظت شود.
محدودسازی سطح دسترسی SSH، استفاده از محیط Jailed Shell و مدیریت تنظیمات سراسری سرویس معمولاً به همکاری مدیر سرور نیاز دارند.
مدیریت امن API Token و دسترسی ابزارهای خارجی
برخی سرویسهای مدیریت سایت، ابزارهای خودکارسازی و برنامههای توسعه از API برای ارتباط با حساب cPanel استفاده میکنند.
برای چنین ارتباطاتی ممکن است از API Token استفاده شود.
API Token چیست؟
API Token یک اعتبارنامه است که به برنامه اجازه میدهد برخی عملیات تعریفشده را بدون ورود تعاملی به رابط cPanel انجام دهد.
نکته مهم این است که توکن API ممکن است دسترسی قابلتوجهی به امکانات حساب ایجاد کند.
در نتیجه، سرقت یک توکن فعال میتواند خطر امنیتی جدی داشته باشد.
اصول مدیریت امن توکنها
در صورت وجود قابلیت Manage API Tokens:
- توکنهای موجود را بررسی کنید.
- هدف استفاده از هر توکن را مشخص کنید.
- توکنهای غیرضروری را لغو کنید.
- در صورت پشتیبانی، برای توکن زمان انقضای متناسب تعیین کنید.
- توکنها را در فایلهای عمومی یا مخازن کد منتشر نکنید.
- در صورت احتمال افشا، توکن را فوراً باطل و اعتبارنامه جدید ایجاد کنید.
بسته به نسخه و امکانات cPanel، توکنها ممکن است سطح دسترسی گستردهای داشته باشند.
همچنین انقضای یک توکن لزوماً باعث حذف خودکار آن از فهرست نمیشود؛ بنابراین بازبینی و پاکسازی دورهای اهمیت دارد.
امنیت PHP و بهروزرسانی نرمافزارهای هاست
بسیاری از وبسایتهای مبتنی بر cPanel با زبان PHP اجرا میشوند.
بنابراین نسخه PHP و تنظیمات اجرایی آن نقش مهمی در امنیت برنامه دارند.
بررسی نسخه PHP در cPanel
برای بررسی نسخه PHP:
- وارد بخش Software شوید.
- گزینه MultiPHP Manager را باز کنید.
- دامنه موردنظر را پیدا کنید.
- نسخه PHP اختصاصیافته به دامنه را بررسی کنید.
- وضعیت پشتیبانی امنیتی نسخه را ارزیابی کنید.
- پس از بررسی سازگاری، نسخه پشتیبانیشده مناسب را انتخاب کنید.
نباید صرفاً به دلیل بالاتر بودن شماره نسخه، بدون آزمایش سازگاری برنامه آن را تغییر داد.
بهتر است تغییرات ابتدا در محیط آزمایشی انجام شوند.
خطر استفاده از PHP قدیمی
نسخههای خارجشده از دوره پشتیبانی امنیتی ممکن است در برابر آسیبپذیریهای جدید محافظت کافی دریافت نکنند.
ادامه استفاده از این نسخهها میتواند سطح خطر را افزایش دهد.
بعضی شرکتهای هاستینگ برای نسخههای قدیمی پشتیبانی امنیتی اختصاصی ارائه میکنند، اما وجود چنین خدماتی باید بهصورت مشخص تأیید شود.
تنظیمات مهم PHP
برخی تنظیمات PHP میتوانند به کاهش افشای اطلاعات یا محدودسازی اثر خطاها کمک کنند.
برای مثال، نمایش خطاهای فنی در صفحات عمومی سایت بهتر است در محیط عملیاتی غیرفعال باشد و خطاها به روش امن ثبت شوند.
قابلیتهای محدودسازی دسترسی به مسیر فایلها و کنترل اجرای بعضی توابع نیز در شرایط مشخص قابل بررسی هستند.
بااینحال، گزینههایی مانند disable_functions یا open_basedir جایگزین جداسازی امنیتی سیستمعامل، مجوز فایلها و اصلاح آسیبپذیریها نیستند.
هر تغییر باید متناسب با برنامه، نوع هاست و توصیه مدیر سرور انجام شود.
امنیت پایگاه داده در هاست cPanel
پایگاه داده معمولاً شامل اطلاعات مهمی مانند کاربران، تنظیمات سایت، سفارشها و محتوای برنامه است.
در بسیاری از سامانهها، افشای پایگاه داده میتواند پیامدهایی شدیدتر از تغییر ظاهری صفحات داشته باشد.
استفاده از حساب پایگاه داده با حداقل دسترسی
اصل Least Privilege یا حداقل سطح دسترسی بیان میکند که هر حساب باید فقط مجوزهای ضروری برای انجام وظیفه خود را داشته باشد.
برای یک برنامه تحت وب، مجوزهای پایگاه داده باید بر اساس نیاز واقعی آن تعیین شوند.
در زمان نصب، بهروزرسانی یا مدیریت برخی سیستمها ممکن است سطح دسترسی بیشتری لازم باشد.
اما اختصاص مجوزهای گسترده به همه حسابها، بدون بررسی ضرورت، انتخاب امنیتی مناسبی نیست.
مدیریت کاربران MySQL
در cPanel میتوان از بخشهایی مانند MySQL Databases یا رابطهای مرتبط با پایگاه داده، حسابها و ارتباط آنها با پایگاههای داده را بررسی کرد.
حسابهای بلااستفاده را پس از اطمینان از نبود وابستگی حذف کنید.
برای کاربران پایگاه داده از رمزهای عبور تصادفی و منحصربهفرد استفاده کنید.
در صورت تغییر گذرواژه، تنظیمات برنامه متصل به پایگاه داده نیز باید بهروزرسانی شوند.
محافظت از نسخههای پشتیبان پایگاه داده
فایل خروجی پایگاه داده ممکن است شامل اطلاعات حساس باشد.
بنابراین نباید بدون کنترل دسترسی مناسب در مسیرهای عمومی سایت قرار گیرد.
برای ذخیرهسازی و انتقال بکاپ پایگاه داده از محیط امن، کنترل دسترسی و در صورت نیاز رمزگذاری استفاده کنید.
همچنین باید دسترسی اشخاص و سرویسهایی که به فایلهای پشتیبان دسترسی دارند مشخص باشد. 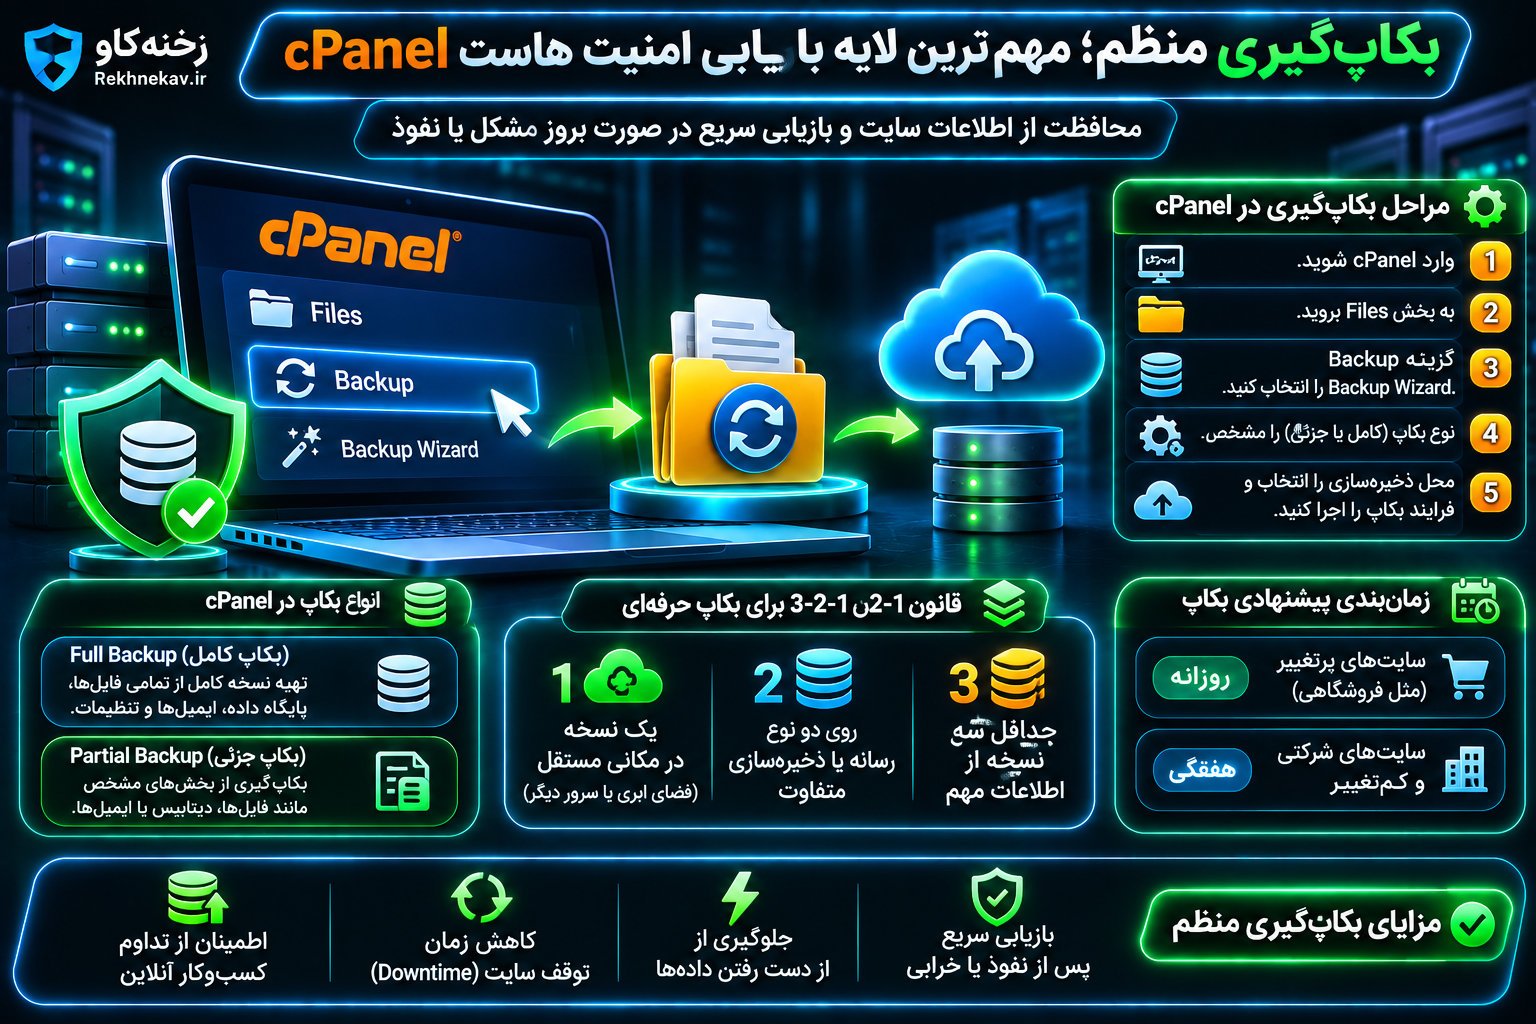
بکاپگیری منظم؛ مهمترین لایه بازیابی امنیت هاست cPanel
هیچ مجموعه تنظیمات امنیتی نمیتواند احتمال وقوع حادثه را به صفر برساند.
به همین دلیل، نسخه پشتیبان یا Backup بخش ضروری راهبرد امنیتی است.
بکاپ مناسب باید امکان بازیابی اطلاعات پس از حذف اشتباهی، خرابی نرمافزار، آلودگی بدافزاری یا آسیب به زیرساخت را فراهم کند.
تفاوت Full Backup و Partial Backup
در cPanel معمولاً دو شیوه اصلی برای تهیه نسخه پشتیبان وجود دارد.
Full Backup نسخه کاملتری از اطلاعات حساب فراهم میکند و برای نگهداری یا انتقال مجموعه اطلاعات حساب مفید است.
Partial Backup امکان دریافت بخشهای مشخص، مانند فایلهای خانگی، پایگاه داده یا بعضی تنظیمات ایمیل را فراهم میکند.
نکته مهم این است که بازیابی خودکار Full Backup معمولاً از طریق خود رابط cPanel انجام نمیشود و برای بازگردانی کامل آن ممکن است به WHM یا شرکت هاستینگ نیاز داشته باشید.
آموزش بکاپگیری از cPanel
- وارد حساب cPanel شوید.
- بخش Files را باز کنید.
- گزینه Backup یا Backup Wizard را انتخاب کنید.
- نوع نسخه پشتیبان را مشخص کنید.
- محل ذخیرهسازی را انتخاب کنید.
- در صورت امکان، اعلان پایان عملیات را فعال کنید.
- فرایند بکاپ را آغاز کنید.
- پس از اتمام، سلامت و امکان دسترسی به فایل خروجی را بررسی کنید.
اگر بکاپ در فضای خود هاست ایجاد شده است، برای محافظت در برابر خرابی یا نفوذ به همان محیط، نسخهای مستقل در محل امن دیگری نگهداری کنید.
استفاده از قانون 3-2-1
قانون 3-2-1 یک الگوی شناختهشده برای کاهش خطر ازدسترفتن اطلاعات است.
این الگو پیشنهاد میکند:
- سه نسخه از اطلاعات مهم وجود داشته باشد؛ شامل داده اصلی و دو نسخه پشتیبان.
- اطلاعات روی دستکم دو نوع رسانه یا محیط ذخیرهسازی نگهداری شوند.
- حداقل یک نسخه در مکانی مستقل از محیط اصلی قرار گیرد.
در زیرساختهای امروزی، استفاده از نسخههای غیرقابلتغییر یا Immutable Backup نیز میتواند مقاومت در برابر باجافزار و حذف عمدی نسخههای پشتیبان را افزایش دهد.
بکاپ روزانه بهتر است یا هفتگی؟
پاسخ به میزان تغییر اطلاعات و اهمیت سرویس بستگی دارد.
برای یک سایت شرکتی کمتغییر، ممکن است بکاپ روزانه یا ترکیبی از نسخههای روزانه و هفتگی مناسب باشد.
اما برای فروشگاهی که سفارشهای متعدد دریافت میکند، ازدسترفتن اطلاعات حتی چند ساعت میتواند زیان قابلتوجهی ایجاد کند.
در این شرایط، باید فاصله زمانی بکاپها بر اساس میزان قابلقبول ازدسترفتن داده تعیین شود.
این معیار در برنامهریزی تداوم کسبوکار با عنوان Recovery Point Objective یا RPO شناخته میشود.
آزمایش بازیابی بکاپ
وجود فایل پشتیبان، به معنای قابلبازیابی بودن اطلاعات نیست.
نسخه پشتیبان ممکن است ناقص، آسیبدیده، قدیمی یا آلوده باشد.
به همین دلیل باید در دورههای مشخص، فرایند بازیابی در محیط آزمایشی بررسی شود.
همچنین مدتزمان موردنیاز برای بازگرداندن سرویس باید مشخص باشد. این معیار Recovery Time Objective یا RTO نام دارد.
یک راهبرد بکاپ حرفهای باید هم از دادهها محافظت کند و هم قابلیت بازگشت به وضعیت عملیاتی را اثبات کند.
اسکن بدافزار و بررسی امنیت فایلهای cPanel
وجود ابزار شناسایی بدافزار میتواند به کشف برخی تهدیدهای شناختهشده کمک کند.
بااینحال، اسکن امنیتی بهتنهایی تضمین نمیکند که تمام فایلهای مخرب شناسایی شوند.
استفاده از Virus Scanner
در برخی هاستها ابزار Virus Scanner مبتنی بر ClamAV ارائه میشود.
اگر این قابلیت توسط شرکت هاستینگ فعال شده باشد، ممکن است بتوانید پوشه اصلی حساب، فایلهای وب یا پوشههای ایمیل را اسکن کنید.
مراحل معمول عبارتاند از:
- وارد cPanel شوید.
- گزینه Virus Scanner را پیدا کنید.
- محدوده موردنظر را انتخاب کنید.
- اسکن را اجرا کنید.
- گزارش فایلهای مشکوک را بررسی کنید.
- پیش از حذف یا قرنطینه، ماهیت فایل و اثر احتمالی آن را ارزیابی کنید.
گاهی فایل سالم ممکن است به اشتباه مشکوک تشخیص داده شود.
به همین دلیل، حذف خودکار یا گسترده فایلها بدون بررسی میتواند باعث ازکارافتادن سایت شود.
آیا ImunifyAV و Imunify360 بخشی از cPanel هستند؟
این محصولات ابزارهای امنیتی جداگانهای هستند که بعضی شرکتهای هاستینگ آنها را در محیط cPanel یکپارچه میکنند.
امکانات این محصولات با یکدیگر متفاوت است و بسته به نسخه و مجوز ممکن است شامل اسکن، شناسایی بدافزار، پاکسازی یا محافظتهای تکمیلی باشند.
وجود cPanel به معنای نصب خودکار این ابزارها نیست.
اگر شرکت هاستینگ چنین سرویسی ارائه میدهد، باید محدوده دقیق محافظت و سیاست رسیدگی به فایلهای آلوده مشخص باشد.
افزایش امنیت ایمیلها در cPanel
امنیت هاست تنها به فایلهای وبسایت محدود نیست.
حسابهای ایمیل نیز میتوانند هدف سرقت اطلاعات، فیشینگ یا ارسال هرزنامه قرار گیرند.
محافظت از حسابهای ایمیل
برای هر حساب ایمیل از گذرواژه مجزا استفاده کنید.
حسابهایی که دیگر به آنها نیاز ندارید باید بررسی و در صورت امکان حذف یا غیرفعال شوند.
دسترسی به Webmail باید از طریق اتصال امن انجام شود.
اگر برنامه ایمیل دسکتاپ یا موبایل استفاده میکنید، تنظیمات رمزگذاری ارتباط مانند TLS را بررسی کنید.
همچنین باید روش احراز هویت و امکانات امنیتی حساب ایمیل را مستقل از حساب cPanel ارزیابی کنید.
نقش SPF، DKIM و DMARC
سه فناوری مهم برای کاهش جعل هویت فرستنده ایمیل عبارتاند از:
SPF: مشخص میکند کدام سرورها مجازند از طرف دامنه ایمیل ارسال کنند.
DKIM: با امضای رمزنگاریشده به گیرنده در بررسی اصالت دامنه امضاکننده و یکپارچگی پیام کمک میکند.
DMARC: سیاست بررسی همراستایی دامنه فرستنده با نتایج احراز هویت SPF و DKIM را مشخص میکند.
این فناوریها خطر برخی روشهای جعل دامنه را کاهش میدهند، اما از همه انواع فیشینگ یا سوءاستفاده از حساب واقعی جلوگیری نمیکنند.
بررسی Email Deliverability
در cPanel وارد بخش Email Deliverability شوید.
وضعیت رکوردهای SPF، DKIM و DMARC را بررسی کنید.
اگر DNS دامنه از طریق سرویس دیگری مدیریت میشود، ممکن است لازم باشد رکوردهای پیشنهادی را در همان سرویس اعمال کنید.
پیش از استفاده از سیاست سختگیرانه DMARC باید تمام سرویسهای مجاز ارسال ایمیل شناسایی شوند.
تنظیم نادرست این رکوردها ممکن است باعث اختلال در ارسال ایمیلهای مشروع شود.
بررسی لاگها و تشخیص رفتارهای مشکوک
یکی از اصول امنیت حرفهای، شناسایی سریع نشانههای نفوذ و رفتارهای غیرعادی است.
مدیر سایتی که هیچ گزارشی از فعالیتهای سرویس بررسی نمیکند، ممکن است مدت زیادی متوجه بروز مشکل نشود.
بررسی بخش Metrics
در بسیاری از حسابهای cPanel، بخش Metrics ابزارهایی برای مشاهده آمار و رویدادهای مرتبط با وبسایت دارد.
قابلیتهایی مانند Visitors، Errors و Raw Access ممکن است اطلاعات مفیدی در اختیار مدیر سایت قرار دهند.
از طریق این بخشها میتوان بعضی خطاهای سرور، نشانیهای درخواستشده و الگوهای ترافیکی را بررسی کرد.
البته این گزارشها لزوماً شامل تمام رویدادهای ورود به cPanel، وقایع فایروال یا رخدادهای سطح سیستمعامل نیستند.
برای بررسی چنین اطلاعاتی ممکن است نیاز به همکاری شرکت هاستینگ باشد.
نشانههای احتمالی فعالیت مشکوک
موارد زیر میتوانند نیازمند بررسی امنیتی باشند:
- افزایش ناگهانی درخواستها به مسیرهای مدیریتی.
- ایجاد فایلهایی که مالک سایت آنها را نمیشناسد.
- تغییر غیرمنتظره در فایلهای اصلی برنامه.
- افزایش ارسال ایمیل بدون دلیل مشخص.
- ایجاد حسابهای جدید و ناشناس.
- تغییر تنظیمات دامنه یا پایگاه داده.
- افزایش خطاهای غیرعادی در زمان کوتاه.
- مصرف غیرمنتظره منابع CPU، حافظه یا فضای ذخیرهسازی.
هیچیک از این نشانهها بهتنهایی اثباتکننده نفوذ نیستند.
برای نتیجهگیری باید زمان رویداد، تغییرات اخیر، گزارشهای مرتبط و وضعیت طبیعی سایت بررسی شوند.
اهمیت نگهداری امن لاگها
لاگها ممکن است شامل IP کاربران، مسیرهای درخواست، شناسهها و اطلاعات عملیاتی باشند.
بنابراین، دسترسی و مدت نگهداری آنها باید متناسب با نیاز فنی و الزامات حریم خصوصی تعیین شود.
برای بررسی حوادث جدی، داشتن نسخهای از گزارشها خارج از محیطی که احتمال نفوذ به آن وجود دارد، ارزش بالایی خواهد داشت.
امنیت وردپرس در هاست cPanel
اگر وبسایت شما با وردپرس ساخته شده است، محافظت از حساب cPanel باید در کنار تنظیمات امنیتی خود وردپرس انجام شود.
بهروزرسانی هسته، قالب و افزونهها
بخش قابلتوجهی از خطرات امنیتی وردپرس به نرمافزارهای آسیبپذیر یا قدیمی مربوط میشود.
هسته وردپرس، افزونهها و قالبها باید در زمان مناسب بهروزرسانی شوند.
پیش از بهروزرسانیهای مهم، نسخه پشتیبان تهیه کنید و در صورت امکان سازگاری را در محیط آزمایشی بررسی کنید.
افزونهها و قالبهای بلااستفاده را نیز حذف کنید؛ صرفاً غیرفعالکردن آنها همیشه به معنای حذف سطح حمله نیست.
محافظت از فایل wp-config.php
فایل wp-config.php شامل تنظیمات حساس سایت وردپرسی است.
مجوز مناسب این فایل باید با توجه به محیط میزبانی تعیین شود.
همچنین نباید نسخههای اضافی، فایلهای آزمایشی یا خروجیهای پشتیبان حاوی همین اطلاعات در مسیر عمومی باقی بمانند.
اگر اطلاعات اتصال پایگاه داده افشا شده باشد، صرفاً تغییر مجوز فایل کافی نیست و اعتبارنامههای مربوط نیز باید تعویض شوند.
فعالسازی 2FA برای مدیران وردپرس
احراز هویت دومرحلهای cPanel بهطور خودکار از حسابهای مدیریتی وردپرس محافظت نمیکند.
برای حسابهای مهم وردپرس نیز باید سازوکار احراز هویت جداگانه فعال شود.
بهتر است دسترسی مدیریت وردپرس تنها به افرادی داده شود که واقعاً به آن نیاز دارند.
جلوگیری از اجرای فایلهای غیرمجاز
پوشههای آپلود معمولاً برای نگهداری تصاویر و فایلهای رسانهای استفاده میشوند.
اگر برنامه اجازه بارگذاری فایل به کاربران میدهد، باید نوع واقعی فایل، مجوز دسترسی و محل ذخیرهسازی بررسی شوند.
جلوگیری از اجرای محتوای غیرضروری در مسیرهای آپلود میتواند یک لایه دفاعی مفید باشد.
این موضوع باید بر اساس نوع وبسرور و معماری برنامه پیادهسازی شود تا موجب اختلال در عملکرد سایت نشود.
حفاظت در برابر XSS، CSRF و SQL Injection
بعضی حملات برنامههای تحت وب از ضعف در منطق و کدنویسی سایت ناشی میشوند.
این تهدیدها مستقیماً با امنیت برنامه مرتبطاند، اما تنظیمات هاست میتوانند در کاهش اثر یا شناسایی آنها نقش داشته باشند.
آسیبپذیری XSS چیست؟
Cross-Site Scripting یا XSS زمانی رخ میدهد که دادههای غیرقابلاعتماد به شکلی ناامن در محتوای قابلاجرای مرورگر قرار گیرند.
این مشکل ممکن است به اجرای اسکریپت ناخواسته در مرورگر کاربر منجر شود.
راهکار اصلی مقابله، استفاده از خروجیگذاری امن متناسب با زمینه، مدیریت صحیح ورودیها و پرهیز از الگوهای کدنویسی ناامن است.
WAF میتواند برخی الگوها را شناسایی کند، اما جایگزین اصلاح برنامه نیست.
حمله CSRF چگونه اتفاق میافتد؟
Cross-Site Request Forgery یا CSRF به سوءاستفاده از وضعیت احراز هویت کاربر برای ارسال درخواست ناخواسته به یک سرویس گفته میشود.
استفاده از CSRF Token، بررسی مبدأ درخواست در شرایط مناسب و تنظیم صحیح ویژگی SameSite کوکیها از کنترلهای دفاعی رایج هستند.
این اقدامات معمولاً در سطح برنامه پیادهسازی میشوند، نه صرفاً با تغییر یک گزینه در cPanel.
مقابله با SQL Injection
SQL Injection زمانی رخ میدهد که داده ورودی بهصورت ناامن وارد ساختار دستورات پایگاه داده شود.
مهمترین راهکار پیشگیری، استفاده صحیح از کوئریهای پارامتری و Prepared Statements است.
اعتبارسنجی دادهها و اصل حداقل دسترسی حساب پایگاه داده نیز اهمیت دارند.
فعالسازی ModSecurity میتواند یک لایه کمکی ایجاد کند، اما جایگزین طراحی امن ارتباط برنامه و پایگاه داده نیست.
ایمنسازی هاست در برابر باجافزار و حذف اطلاعات
باجافزار یا Ransomware نوعی تهدید است که با رمزگذاری، مسدودسازی یا سوءاستفاده از اطلاعات، عملیات سازمان را مختل میکند.
در محیطهای میزبانی وب، تهدیدهایی مانند تخریب فایل، پاکسازی داده، سرقت نسخههای پشتیبان و اخاذی اطلاعاتی نیز اهمیت دارند.
چرا بکاپ داخل همان هاست کافی نیست؟
اگر نسخه پشتیبان در همان حساب و با همان سطح دسترسی نگهداری شود، یک نفوذ موفق ممکن است اطلاعات اصلی و نسخه پشتیبان را همزمان در معرض خطر قرار دهد.
برای کاهش این ریسک باید از نسخههای مستقل، کنترل دسترسی جداگانه و در صورت امکان ذخیرهسازی غیرقابلتغییر استفاده شود.
تفکیک دسترسیها
بهتر است حسابهای مدیریت سایت، توسعه، بکاپ و سایر عملیات تا حد امکان از یکدیگر جدا باشند.
اگر یک حساب به تمام بخشها دسترسی کامل داشته باشد، سوءاستفاده از آن ممکن است خسارت گستردهتری ایجاد کند.
استفاده از اصل حداقل دسترسی و حذف اعتبارنامههای غیرضروری نقش مهمی در محدودکردن پیامدهای حادثه دارد.
تنظیمات امنیتی مهم برای مدیران سرور و WHM
برخی تنظیمات افزایش امنیت cPanel فقط در اختیار مدیران سرور هستند.
کاربران هاست اشتراکی باید درباره وضعیت این موارد از شرکت هاستینگ سؤال کنند.
فعالسازی cPHulk
cPHulk سامانهای در محیط cPanel & WHM برای کمک به محدودسازی تلاشهای ناموفق احراز هویت است.
این ابزار میتواند بر اساس سیاستهای تعریفشده، برخی تلاشهای ورود مشکوک را محدود کند.
تنظیم آن معمولاً از طریق WHM انجام میشود.
مقادیر محدودسازی باید بهگونهای انتخاب شوند که ضمن افزایش امنیت، باعث مسدودسازی بیدلیل کاربران مجاز نشوند.
تنظیم فایروال سرور
فایروال شبکه دسترسی به پورتها و سرویسهای سرور را بر اساس سیاستهای امنیتی کنترل میکند.
بستن سرویسهای غیرضروری و محدودسازی دسترسی مدیریتی میتواند سطح حمله را کاهش دهد.
ابزارهای فایروال و روش مدیریت آنها به سیستمعامل و زیرساخت بستگی دارند.
این تنظیمات نباید بدون ارزیابی وابستگی سرویسها انجام شوند.
بهروزرسانی cPanel و سیستمعامل
مدیر سرور باید وصلههای امنیتی cPanel، سیستمعامل و سرویسهای مرتبط را بهموقع بررسی و اعمال کند.
استفاده از نسخههای پشتیبانینشده میتواند خطر باقیماندن آسیبپذیریهای شناختهشده را افزایش دهد.
بهروزرسانیها نیز باید با برنامه بازگشت، پشتیبانگیری و بررسی سازگاری همراه باشند.
استفاده از Security Advisor
در WHM ابزار Security Advisor میتواند برخی وضعیتهای امنیتی سرور را بررسی و توصیههایی ارائه کند.
این ابزار برای شناسایی بعضی ضعفهای پیکربندی مفید است.
بااینحال، گزارش آن جایگزین ارزیابی امنیتی جامع، مدیریت آسیبپذیری و بررسی دستی تنظیمات مهم نیست.
راهنمای عملی افزایش امنیت cPanel در ۳۰ دقیقه اول
برای مدیرانی که قصد دارند امنیت اولیه هاست را بهسرعت بهبود دهند، بهتر است اقدامات بر اساس اهمیت و ریسک اولویتبندی شوند.
مرحله اول: ایمنسازی حساب مدیریتی
رمز عبور cPanel را بررسی کنید و از منحصربهفرد بودن آن مطمئن شوید.
در صورت فعالبودن امکانات سرور، احراز هویت دومرحلهای را راهاندازی کنید.
سپس آدرس ورود، اطلاعات بازیابی حساب و امنیت ایمیل مرتبط با مدیریت هاست را بررسی کنید.
مرحله دوم: بررسی ارتباطات و گواهینامه
وضعیت گواهینامه TLS دامنه را ارزیابی کنید.
پس از اطمینان از صحت گواهینامه، هدایت کاربران به HTTPS را فعال کنید.
همچنین مسیرهای انتقال فایل را بررسی کرده و در صورت امکان از SFTP یا FTPS صحیح استفاده کنید.
مرحله سوم: کنترل دسترسیها
حسابهای FTP، SSH و توکنهای API را بازبینی کنید.
دسترسیهای مربوط به افراد یا سرویسهای بلااستفاده را حذف کنید.
همچنین فایلهای حساس، مجوزها و محل نگهداری نسخههای پشتیبان را بررسی کنید.
مرحله چهارم: فعالسازی محافظتهای برنامه
وضعیت ModSecurity و ابزارهای اسکن موجود را بررسی کنید.
نسخه PHP و نرمافزارهای نصبشده را از نظر دریافت پشتیبانی امنیتی ارزیابی کنید.
اگر سایت وردپرسی است، بهروزرسانی افزونهها و امنیت حسابهای مدیریتی آن را نیز در اولویت قرار دهید.
مرحله پنجم: بررسی امکان بازیابی
یک نسخه پشتیبان معتبر تهیه کنید.
نسخهای از آن را در محیطی مستقل و امن نگهداری کنید.
در نهایت، روش بازیابی و میزان وابستگی آن به پشتیبانی شرکت هاستینگ را مشخص کنید.
چکلیست جامع امنیت هاست cPanel
برای ارزیابی وضعیت امنیتی حساب، موارد زیر را بهعنوان برنامه بازبینی استفاده کنید:
امنیت حساب و احراز هویت
- رمز عبور اصلی cPanel قوی و منحصربهفرد است.
- احراز هویت دو مرحلهای در صورت پشتیبانی فعال است.
- اطلاعات بازیابی حساب معتبر و محافظتشده هستند.
- دسترسی افراد غیرضروری حذف شده است.
- حساب شرکت هاستینگ نیز با سازوکار مستقل محافظت میشود.
امنیت فایلها و ارتباطات
- دسترسی به cPanel از طریق HTTPS معتبر انجام میشود.
- دامنههای اصلی گواهینامه معتبر دارند.
- انتقال HTTP به HTTPS بهدرستی انجام میشود.
- فایلهای حساس در مسیر عمومی رها نشدهاند.
- مجوزهای فایلها و پوشهها بررسی شدهاند.
- حسابهای FTP قدیمی حذف شدهاند.
- انتقال فایلها از طریق پروتکل امن انجام میشود.
امنیت برنامهها و سرویسها
- نسخه PHP پشتیبانی امنیتی مناسب دارد.
- وردپرس یا سایر نرمافزارهای سایت بهروز هستند.
- وضعیت WAF و قوانین آن مشخص است.
- پایگاه داده از اعتبارنامه مناسب استفاده میکند.
- حسابهای ایمیل غیرضروری حذف شدهاند.
- رکوردهای SPF، DKIM و DMARC بررسی شدهاند.
- توکنهای API بدون استفاده لغو شدهاند.
نظارت و بازیابی اطلاعات
- برنامه بکاپگیری متناسب با اهمیت سایت وجود دارد.
- یک نسخه پشتیبان مستقل از هاست نگهداری میشود.
- بازیابی اطلاعات بهصورت دورهای آزمایش میشود.
- گزارشهای خطا و رویدادهای مشکوک بررسی میشوند.
- روش ارتباط اضطراری با شرکت هاستینگ مشخص است.
این چکلیست جایگزین تست امنیت تخصصی نیست، اما میتواند برای ارزیابی اولیه و بازبینی دورهای مفید باشد.
اشتباهات رایج در افزایش امنیت cPanel
برخی اقدامات ظاهراً امنیتی، در صورت اجرای نادرست ممکن است خطر جدید ایجاد کنند یا باعث اختلال در سایت شوند.
استفاده از یک رمز عبور برای چند سرویس
استفاده از گذرواژه یکسان برای cPanel، ایمیل، وردپرس و پنل مشتریان شرکت هاستینگ باعث میشود افشای یک رمز، چند حساب را همزمان در معرض خطر قرار دهد.
استفاده از رمزهای مستقل و مدیریتشده راهکار مناسبتری است.
غیرفعالکردن کامل ModSecurity هنگام بروز خطا
وقتی یک قانون WAF درخواست سالم را مسدود میکند، برخی مدیران کل محافظت را غیرفعال میکنند.
این اقدام ممکن است سایت را در برابر تهدیدهایی که قبلاً مسدود میشدند آسیبپذیرتر کند.
راهکار بهتر، شناسایی قانون مشکلساز و اصلاح دقیق تنظیمات است.
قراردادن فایل بکاپ داخل public_html
اگر نسخه پشتیبان در مسیر عمومی سایت قرار گیرد و محدودیت مؤثری وجود نداشته باشد، ممکن است قابل دریافت شود.
فایلهای بکاپ باید خارج از مسیر عمومی یا در سامانه ذخیرهسازی محافظتشده قرار گیرند.
تغییر گسترده مجوز فایلها بدون بررسی
تعیین یک مجوز یکسان برای تمام فایلها و پوشهها ممکن است باعث اختلال عملیاتی یا کاهش امنیت شود.
مجوز مناسب باید با توجه به نوع فایل، نقش آن و ساختار مالکیت تعیین شود.
تصور اینکه SSL جلوی هکشدن را میگیرد
HTTPS از ارتباط میان کاربر و سرور محافظت میکند، اما جلوی تمام آسیبپذیریهای برنامه، سرقت حساب یا بدافزار را نمیگیرد.
امنیت واقعی نیازمند دفاع چندلایه است.
اعتماد کامل به آنتیویروس
شناسایینشدن بدافزار توسط اسکنر به معنای سالمبودن قطعی سایت نیست.
ممکن است برخی تهدیدها جدید باشند یا الگوهای شناسایی موجود نتوانند آنها را تشخیص دهند.
اسکن باید با بررسی تغییرات فایل، بهروزرسانی و پایش رویدادها همراه باشد.
نگهداری دائمی حسابهای توسعهدهندگان
اگر همکاری با توسعهدهنده پایان یافته است، دسترسی او باید بررسی و در صورت عدم نیاز لغو شود.
حذف یک حساب FTP کافی نیست؛ ممکن است کلید SSH، توکن API یا اعتبارنامه دیگری نیز وجود داشته باشد.
نداشتن برنامه بازیابی پس از حادثه
بعضی مدیران سایت فقط روی جلوگیری از نفوذ تمرکز میکنند.
درحالیکه حتی زیرساختهای محافظتشده نیز ممکن است با خطای انسانی، خرابی سختافزاری یا رخداد امنیتی مواجه شوند.
وجود برنامه بازیابی میتواند زمان توقف و میزان خسارت را کاهش دهد.
اگر هاست cPanel هک شد چه کار کنیم؟
در صورت مشاهده نشانههای جدی نفوذ، واکنش عجولانه ممکن است باعث حذف شواهد یا گسترش خسارت شود.
مرحله اول: بررسی و محدودسازی حادثه
از یک دستگاه سالم و قابلاعتماد برای مدیریت وضعیت استفاده کنید.
در صورت امکان، با همکاری شرکت هاستینگ دسترسیهای مشکوک را محدود کنید.
اگر احتمال سوءاستفاده فعال وجود دارد، ممکن است لازم باشد سایت یا بخشی از خدمات بهصورت موقت از دسترس خارج شود.
این تصمیم باید با درنظرگرفتن اهمیت سرویس و حفظ شواهد اتخاذ شود.
مرحله دوم: حفظ شواهد
پیش از حذف فایلها یا بازگردانی اطلاعات، نسخهای از گزارشها و وضعیت فعلی سیستم تهیه کنید.
زمان مشاهده حادثه، تغییرات مشکوک و حسابهای درگیر را ثبت کنید.
در حوادث مهم، بررسی تخصصی و حفظ زنجیره نگهداری شواهد اهمیت دارد.
مرحله سوم: بررسی اعتبارنامهها
رمزهای عبور و توکنهایی که احتمال افشای آنها وجود دارد باید از محیط سالم تعویض یا لغو شوند.
حساب cPanel، پایگاه داده، FTP، SSH، ایمیل و کاربران مدیریتی برنامه باید متناسب با محدوده حادثه بررسی شوند.
تنها تغییر رمز عبور cPanel برای اطمینان از پاکسازی نفوذ کافی نیست.
مرحله چهارم: پاکسازی و بازیابی امن
منشأ نفوذ باید شناسایی و برطرف شود.
در صورت نیاز، اطلاعات از نسخه پشتیبان سالم مربوط به پیش از حادثه بازیابی شوند.
پس از بازگردانی، نسخههای نرمافزاری، مجوزها، کلیدها و تنظیمات امنیتی باید مجدداً ارزیابی شوند.
بازیابی از بکاپ آلوده ممکن است همان مشکل را دوباره وارد سیستم کند.
مرحله پنجم: پایش پس از بازیابی
بعد از بازگشت سرویس، فایلها و رویدادها را برای شناسایی رفتارهای غیرعادی زیر نظر بگیرید.
همچنین در صورت تأثیر حادثه بر اطلاعات کاربران، تعهدات قراردادی و الزامات قانونی مربوط به اطلاعرسانی باید بررسی شوند.
آیا هاست اشتراکی cPanel امنیت کافی دارد؟
امنیت هاست اشتراکی به کیفیت پیادهسازی و مدیریت شرکت هاستینگ بستگی دارد.
اشتراکیبودن منابع بهتنهایی به معنای ناامنبودن سرویس نیست.
در یک محیط میزبانی مناسب، جداسازی حسابها، محدودسازی مجوزها، بهروزرسانیهای امنیتی و نظارت زیرساخت باید بهدرستی انجام شوند.
اهمیت جداسازی حسابهای میزبانی
در هاست اشتراکی، چند وبسایت یا حساب ممکن است از منابع یک سرور استفاده کنند.
اگر جداسازی کاربران مناسب نباشد، یک ضعف امنیتی میتواند خطر تأثیرگذاری میان حسابها را افزایش دهد.
شرکتهای هاستینگ میتوانند از سازوکارهای جداسازی سیستمعامل و محدودسازی منابع برای کاهش این خطر استفاده کنند.
چه زمانی VPS یا سرور اختصاصی مناسبتر است؟
اگر وبسایت به سیاستهای امنیتی اختصاصی، کنترل بیشتر بر سرویسها، الزامات خاص انطباق یا تنظیمات سفارشی نیاز دارد، VPS یا سرور اختصاصی ممکن است گزینه مناسبتری باشد.
اما دسترسی بیشتر، مسئولیت بیشتری نیز ایجاد میکند.
سرور اختصاصی با تنظیمات ضعیف لزوماً از هاست اشتراکی مدیریتشده امنتر نیست.
انتخاب سرویس باید بر اساس حساسیت دادهها، توان مدیریت فنی، بودجه و الزامات عملیاتی انجام شود.
چگونه یک شرکت هاستینگ امن برای cPanel انتخاب کنیم؟
امنیت cPanel تا حد زیادی تحتتأثیر کیفیت زیرساخت و سیاستهای شرکت ارائهدهنده خدمات میزبانی است.
پیش از انتخاب سرویس، تنها به میزان فضای ذخیرهسازی و قیمت توجه نکنید.
ویژگیهای مهم هاستینگ امن
یک شرکت ارائهدهنده خدمات میزبانی قابلاعتماد بهتر است درباره موارد زیر اطلاعات مشخص ارائه کند:
- سیاست بهروزرسانی سیستمعامل و cPanel.
- روش جداسازی حسابها.
- امکانات WAF و شناسایی بدافزار.
- پشتیبانی از 2FA و ارتباطات رمزگذاریشده.
- برنامه بکاپگیری و مدت نگهداری نسخهها.
- امکان بازیابی اطلاعات و هزینه احتمالی آن.
- فرایند پاسخگویی به رخدادهای امنیتی.
- وضعیت پشتیبانی فنی و دسترسی اضطراری.
- محدودیتهای SSH، API و دسترسیهای مدیریتی.
بهتر است وعدههایی مانند «امنیت صددرصدی» یا «غیرقابلهک بودن هاست» با احتیاط ارزیابی شوند.
هیچ زیرساختی را نمیتوان در برابر تمام تهدیدهای فعلی و آینده کاملاً مصون دانست.
اهمیت تقسیم مسئولیت امنیتی
حتی اگر شرکت هاستینگ از فایروال و اسکن امنیتی پیشرفته استفاده کند، مدیریت رمزهای عبور، افزونههای سایت و دسترسی کاربران همچنان اهمیت دارد.
برای نمونه، شرکت هاستینگ ممکن است مسئول بهروزرسانی سیستمعامل باشد، اما بهروزرسانی افزونه وردپرس بر عهده مالک سایت قرار گیرد.
این تقسیم مسئولیت باید پیش از خرید سرویس مشخص باشد.
برنامه نگهداری امنیت cPanel در طول زمان
امنیت یک فرایند مستمر است، نه تنظیماتی که یکبار فعال شوند و برای همیشه کافی باشند.
برای حفظ وضعیت مناسب امنیتی، برنامه بازبینی دورهای پیشنهاد میشود.
اقدامات روزانه
وضعیت دسترسپذیری سایت، هشدارهای مهم و نتیجه عملیات پشتیبانگیری را بررسی کنید.
برای سایتهای حساس، تغییرات غیرمنتظره فایلها و فعالیتهای مدیریتی نیز باید پایش شوند.
اقدامات هفتگی
بهروزرسانیهای امنیتی نرمافزارها را بررسی کنید.
گزارشهای مهم، فضای ذخیرهسازی و وضعیت نسخههای پشتیبان را کنترل کنید.
اگر سایت فروشگاهی یا پرتغییر است، میزان موفقیت بکاپها را با دقت بیشتری ارزیابی کنید.
اقدامات ماهانه
حسابهای FTP، کاربران مدیریتی، کلیدهای SSH و API Tokenها را مرور کنید.
وضعیت گواهینامهها، تنظیمات ایمیل و فایلهای حساس را بررسی کنید.
همچنین یک آزمون بازیابی محدود و کنترلشده میتواند به شناسایی مشکلات پشتیبانگیری کمک کند.
اقدامات پس از هر تغییر مهم
بعد از انتقال هاست، تغییر توسعهدهنده، نصب برنامه جدید یا تغییر تنظیمات اصلی، بازبینی امنیتی انجام دهید.
تغییرات زیرساختی ممکن است باعث ایجاد دسترسیهای ناخواسته، اختلال در SSL یا تغییر مجوز فایلها شوند.
ثبت تغییرات انجامشده و نگهداری مستندات فنی، بررسی حوادث آینده را سادهتر میکند.
سؤالات متداول درباره امنیت cPanel
آیا cPanel بهصورت پیشفرض امن است؟
cPanel قابلیتهای امنیتی مختلفی دارد، اما امنیت نهایی به نسخه نرمافزار، پیکربندی سرور، امکانات فعالشده توسط هاستینگ و رفتار مدیر سایت وابسته است. استفاده از تنظیمات پیشفرض بدون بررسی نیازهای امنیتی کافی نیست.
بهترین روش افزایش امنیت هاست cPanel چیست؟
استفاده همزمان از رمز عبور منحصربهفرد، احراز هویت دو مرحلهای، HTTPS، مجوزهای مناسب فایل، WAF، بهروزرسانی نرمافزارها و بکاپ مستقل از مهمترین اقدامات است. هیچیک از این روشها بهتنهایی محافظت کامل ایجاد نمیکنند.
آیا فعالسازی 2FA باعث کاهش سرعت سایت میشود؟
خیر. احراز هویت دومرحلهای cPanel به فرایند ورود حساب مدیریتی مربوط است و بهطور معمول تأثیر مستقیمی بر سرعت بارگذاری صفحات عمومی سایت ندارد.
آیا تغییر پورت cPanel امنیت را افزایش میدهد؟
تغییر پورت بهتنهایی راهکار اصلی امنیتی محسوب نمیشود و در سرویسهای مدیریتشده ممکن است اصلاً در اختیار کاربر نباشد. کنترل دسترسی، احراز هویت قوی، TLS و محافظت در برابر تلاشهای ورود اهمیت بیشتری دارند.
آیا فعالسازی ModSecurity ضروری است؟
استفاده از WAF با قوانین مناسب عموماً توصیه میشود؛ زیرا میتواند برخی درخواستهای مخرب را شناسایی یا مسدود کند. بااینحال، قوانین باید بهدرستی مدیریت شوند و نباید WAF را جایگزین رفع آسیبپذیریهای برنامه دانست.
آیا IP Blocker جلوی هک cPanel را میگیرد؟
IP Blocker برای محدودسازی دسترسی به وبسایت کاربرد دارد و جایگزین محافظت از صفحه ورود cPanel یا فایروال شبکه نیست. برای امنیت ورود باید از کنترلهای اختصاصی احراز هویت و محدودسازی تلاشهای ناموفق استفاده شود.
آیا نصب SSL برای امنیت هاست کافی است؟
خیر. SSL/TLS از ارتباطات محافظت میکند، اما آسیبپذیری برنامهها، دسترسیهای غیرمجاز، بدافزار و مشکلات پیکربندی فایلها را بهطور کامل رفع نمیکند.
آیا فایلهای cPanel را میتوان با آنتیویروس بررسی کرد؟
بله، اگر شرکت هاستینگ ابزارهایی مانند Virus Scanner یا سرویسهای امنیتی سازگار را ارائه کرده باشد، امکان اسکن برخی بخشهای حساب وجود دارد. البته هیچ اسکنری شناسایی تمام تهدیدها را تضمین نمیکند.
بهترین مجوز فایلها در cPanel چیست؟
در بسیاری از محیطهای میزبانی، مقدار 644 برای فایلهای معمولی و 755 برای پوشهها رایج است. بااینحال، مجوز مناسب به معماری سرور و نیاز برنامه بستگی دارد و نباید بدون بررسی برای تمام مسیرها اعمال شود.
آیا هاست cPanel امکان بکاپگیری خودکار دارد؟
بسیاری از شرکتهای هاستینگ قابلیت بکاپگیری خودکار را ارائه میکنند، اما زمانبندی، تعداد نسخهها و شرایط بازیابی به سرویس خریداریشده بستگی دارد. بهتر است علاوه بر بکاپ شرکت هاستینگ، نسخهای مستقل نیز نگهداری شود.
آیا پس از هک cPanel با تغییر رمز عبور مشکل حل میشود؟
خیر. تغییر رمز عبور تنها بخشی از فرایند پاسخ به حادثه است. ممکن است فایلهای مخرب، حسابهای اضافی، توکنهای فعال یا تغییرات غیرمجاز همچنان باقی مانده باشند. بررسی منشأ نفوذ و بازیابی امن ضروری است.
آیا امنیت cPanel برای سایت وردپرسی کافی است؟
خیر. امنیت وردپرس باید بهصورت مستقل بررسی شود. بهروزرسانی افزونهها، مدیریت کاربران، کنترل فایلهای آپلودی، جلوگیری از آسیبپذیریهای برنامه و محافظت از حسابهای مدیریتی وردپرس همچنان ضروری هستند.
آیا cPanel از حملات DDoS جلوگیری میکند؟
خود cPanel راهکار جامع مقابله با حملات DDoS محسوب نمیشود. محافظت در برابر حملات حجمی معمولاً به زیرساخت شبکه، خدمات ضد DDoS، CDN یا تجهیزات و سرویسهای تخصصی ارائهدهنده میزبانی نیاز دارد.
آیا میتوان بدون دانش برنامهنویسی امنیت cPanel را افزایش داد؟
بله. بسیاری از اقدامات اولیه مانند تغییر رمز عبور، فعالسازی 2FA، بررسی SSL، حذف حسابهای غیرضروری و تهیه بکاپ از طریق رابط گرافیکی انجام میشوند. اما تغییرات پیچیده مربوط به سرور و نرمافزار بهتر است توسط متخصص انجام شوند.
چگونه بفهمیم cPanel هک شده است؟
تغییرات ناشناخته در فایلها، ایجاد حسابهای غیرمجاز، رفتار غیرعادی ایمیلها و تغییر تنظیمات از نشانههای احتمالی هستند. تأیید نفوذ نیازمند بررسی گزارشها، وضعیت سیستم و شواهد فنی است.
جمعبندی: چگونه امنیت cPanel را به حداکثر برسانیم؟
امنیت cPanel یکی از مهمترین بخشهای محافظت از وبسایت و زیرساخت میزبانی است. اگرچه کنترلپنل امکانات متعددی برای مدیریت فایلها، دامنهها، پایگاه داده و سرویسهای جانبی ارائه میکند، همین دسترسیهای گسترده باعث میشوند حفاظت از حساب مدیریتی اهمیت ویژهای داشته باشد.
برای افزایش امنیت هاست cPanel باید از یک رویکرد چندلایه استفاده کرد. اولین لایه شامل رمز عبور قدرتمند، احراز هویت دومرحلهای و کنترل دسترسیها است. لایه دوم به امنیت ارتباطات، گواهینامه TLS، مجوز فایلها و سرویسهای انتقال اطلاعات مربوط میشود.
در لایه بعدی، ابزارهایی مانند ModSecurity، سامانههای اسکن بدافزار، بهروزرسانی PHP و مدیریت امن برنامههای تحت وب قرار میگیرند. این امکانات میتوانند احتمال موفقیت برخی حملات را کاهش دهند، اما جایگزین کدنویسی امن و رفع آسیبپذیریها نیستند.
همچنین، بکاپگیری مستقل، آزمایش بازیابی و بررسی گزارشهای امنیتی باید بخش ثابت برنامه نگهداری سایت باشند.
نکته بسیار مهم این است که مسئولیت امنیت میان مالک وبسایت و شرکت هاستینگ تقسیم میشود. بعضی تنظیمات از طریق cPanel قابل انجام هستند، اما اقداماتی مانند مدیریت فایروال اصلی، پیکربندی cPHulk، بهروزرسانی سیستمعامل و جداسازی حسابها معمولاً در سطح WHM یا زیرساخت انجام میشوند.
نتیجه نهایی این است که امنیت cPanel یک تنظیم واحد نیست، بلکه مجموعهای از کنترلهای پیشگیرانه، شناسایی و بازیابی است که باید بهصورت مستمر بررسی و بهبود داده شوند.
با اجرای اقدامات معرفیشده در این راهنما و انتخاب شرکت هاستینگ قابلاعتماد، میتوان خطر بسیاری از تهدیدهای رایج را کاهش داد و زیرساخت قابلاتکاتری برای فعالیت وبسایت ایجاد کرد.
مطالب مرتبط


