امنیت Plesk چیست؟ چکلیست امنسازی کنترل پنل Plesk
امنیت Plesk مجموعهای از اقدامات حفاظتی برای جلوگیری از دسترسی غیرمجاز، حملات سایبری و آسیب به کنترل پنل و سرویسهای میزبانی است. رمزهای عبور ضعیف، پورتهای غیرضروری، نرمافزارهای قدیمی و تنظیمات اشتباه از مهمترین تهدیدهای این محیط محسوب میشوند. برای افزایش امنیت Plesk باید احراز هویت چندمرحلهای، فایروال، محافظت Brute Force، گواهی SSL/TLS و ابزارهای امنیتی وب را بهدرستی پیکربندی کرد. بهروزرسانی منظم، نظارت بر رویدادها و پشتیبانگیری قابل بازیابی نیز نقش مهمی در حفظ امنیت بلندمدت سرور دارند.
امنیت Plesk به مجموعهای از تنظیمات، ابزارها و اقدامات حفاظتی گفته میشود که از کنترل پنل پلسک، سرور میزبان، حسابهای مدیریتی، وبسایتها و اطلاعات کاربران در برابر دسترسی غیرمجاز، حملات سایبری و از دست رفتن دادهها محافظت میکند. برای امنسازی Plesk باید احراز هویت چندمرحلهای، فایروال، محدودسازی دسترسی، بهروزرسانیها، گواهی SSL/TLS، محافظت در برابر حملات Brute Force و پشتیبانگیری منظم را بهدرستی پیکربندی کرد.
کنترل پنل Plesk یکی از ابزارهای شناختهشده برای مدیریت سرورهای لینوکسی و ویندوزی است. مدیران سرور، شرکتهای هاستینگ و صاحبان وبسایتها از این کنترل پنل برای مدیریت دامنهها، پایگاههای داده، ایمیل، فایلها، گواهیهای امنیتی و تنظیمات سرویسهای میزبانی استفاده میکنند.
با وجود امکانات مدیریتی گسترده، دسترسی غیرمجاز به Plesk میتواند پیامدهای جدی داشته باشد. فردی که به حساب مدیریتی این کنترل پنل دسترسی پیدا کند، بسته به سطح مجوزها ممکن است اطلاعات وبسایتها را مشاهده کند، تنظیمات امنیتی را تغییر دهد، حسابهای جدید ایجاد کند یا در عملکرد سرویسهای میزبانی اختلال به وجود آورد.
نکته مهم این است که نصب Plesk بهتنهایی امنیت سرور را تضمین نمیکند. حتی اگر کنترل پنل به آخرین نسخه بهروزرسانی شده باشد، تنظیمات اشتباه فایروال، رمزهای عبور ضعیف، سرویسهای غیرضروری و آسیبپذیریهای نرمافزاری همچنان میتوانند امنیت زیرساخت را تهدید کنند.
در این راهنمای جامع، مفهوم امنیت Plesk، مهمترین تهدیدهای آن، روشهای اصولی افزایش امنیت و چکلیست عملی امنسازی کنترل پنل Plesk را بررسی میکنیم.
امنیت Plesk چیست و چرا اهمیت دارد؟
امنیت Plesk یا Plesk Security به فرایند محافظت از بخش مدیریتی کنترل پنل و تمام سرویسهای مرتبط با آن گفته میشود. این فرایند شامل کنترل دسترسی کاربران، محافظت از ارتباطات شبکه، شناسایی فعالیتهای مشکوک، مدیریت آسیبپذیریها و ایجاد امکان بازیابی اطلاعات پس از وقوع حادثه است.
Plesk معمولاً روی سروری نصب میشود که چندین سرویس حیاتی را مدیریت میکند. این سرویسها میتوانند شامل وبسرور Apache یا Nginx در لینوکس، IIS در ویندوز، پایگاه داده، سرویس ایمیل، DNS و سیستم مدیریت فایل باشند.
بنابراین امنیت Plesk فقط مربوط به صفحه ورود کنترل پنل نیست؛ بلکه با امنیت کل محیط میزبانی ارتباط مستقیم دارد.
تفاوت امنیت کنترل پنل و امنیت سرور
امنیت کنترل پنل بیشتر بر حسابهای کاربری، نشستهای مدیریتی، دسترسی به API و عملکرد داخلی Plesk تمرکز دارد.
در مقابل، امنیت سرور شامل محافظت از سیستمعامل، سرویسهای شبکه، منابع پردازشی، حسابهای سیستمی و ارتباطات بین اجزای زیرساخت است.
برای مثال، ممکن است ورود به Plesk با احراز هویت چندمرحلهای محافظت شود، اما سرویس SSH سرور همچنان از طریق اینترنت در معرض تلاشهای ورود غیرمجاز قرار داشته باشد.
همچنین امکان دارد فایروال سرور کاملاً درست تنظیم شده باشد، ولی یکی از وبسایتهای میزبانیشده به دلیل افزونه آسیبپذیر وردپرس هک شود.
امنیت مؤثر زمانی ایجاد میشود که هر دو سطح، همراه با امنیت برنامههای میزبانیشده، بهصورت هماهنگ مدیریت شوند.
چرا دسترسی مدیریتی Plesk حساس است؟
کنترل پنل Plesk یک نقطه متمرکز برای مدیریت منابع میزبانی محسوب میشود.
در محیطهایی که چندین وبسایت روی یک سرور قرار دارند، دسترسی غیرمجاز به حساب اصلی مدیر میتواند دامنه تأثیر یک حادثه امنیتی را افزایش دهد.
پیامدهای احتمالی چنین دسترسی شامل موارد زیر است:
- تغییر تنظیمات دامنهها و وبسایتها
- مشاهده یا تغییر فایلهای میزبانیشده
- ایجاد حسابهای کاربری غیرمجاز
- تغییر تنظیمات پایگاه داده
- دستکاری تنظیمات سرویس ایمیل
- تغییر تنظیمات DNS
- حذف یا تغییر فایلهای پشتیبان در محدوده دسترسی موجود
- اختلال در دسترسپذیری وبسایتها
البته میزان دسترسی واقعی به نقش کاربر، مجوزهای تعریفشده و ساختار سرور بستگی دارد. 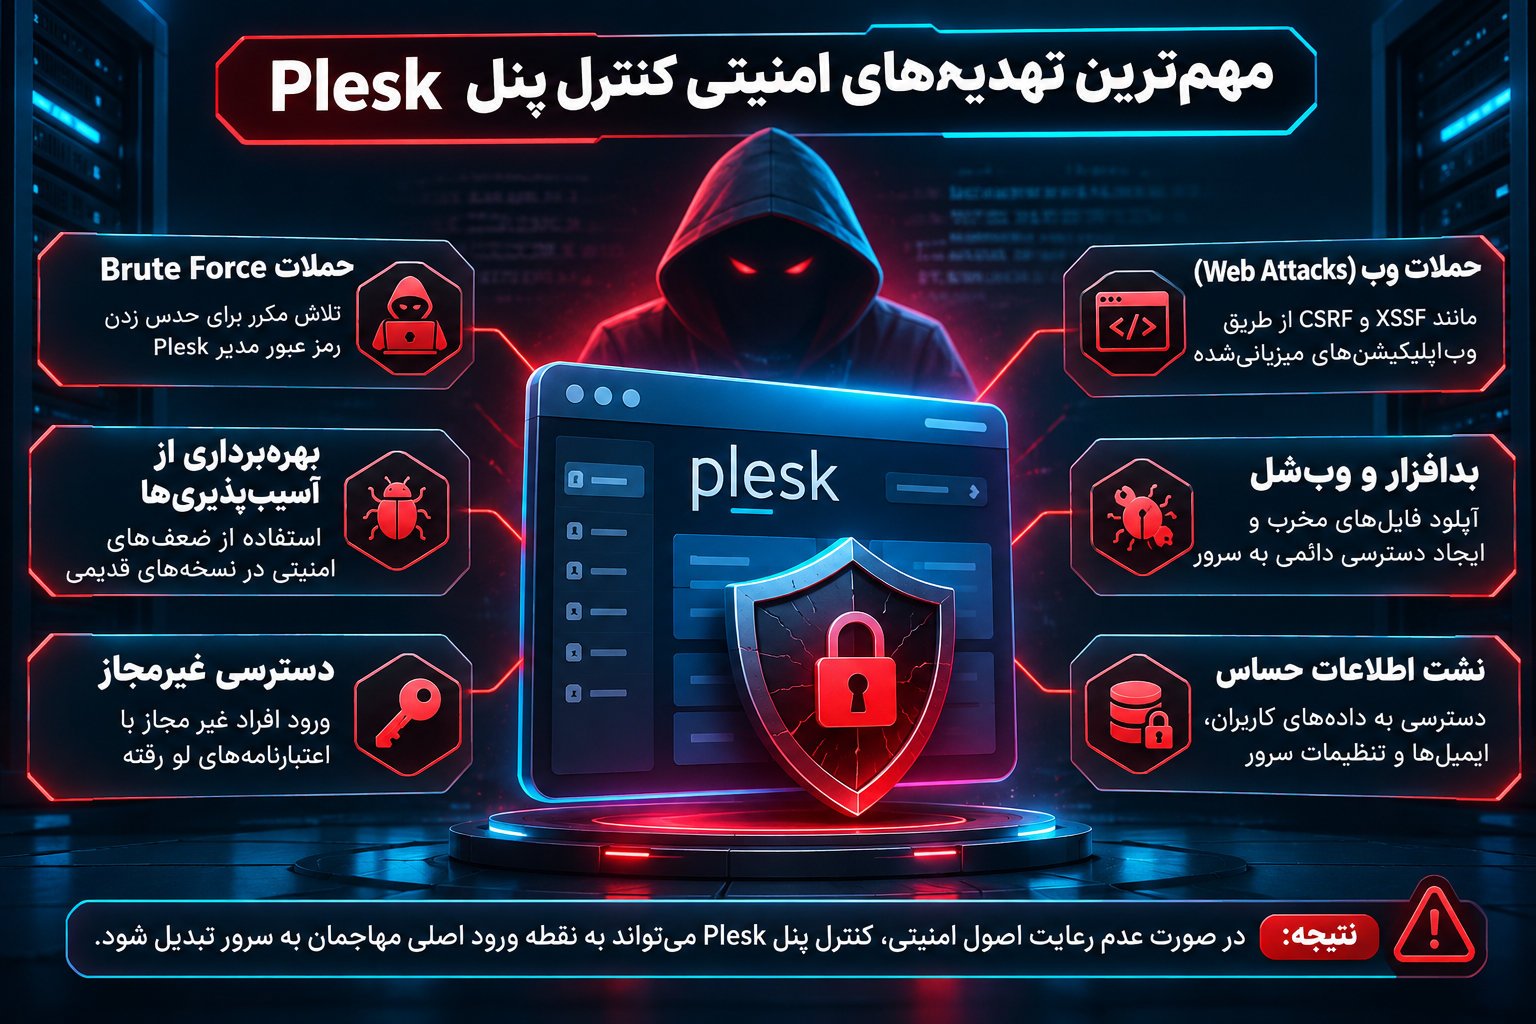
مهمترین تهدیدهای امنیتی کنترل پنل Plesk
برای امنسازی کنترل پنل Plesk ابتدا باید مشخص شود مهاجمان از چه مسیرهایی ممکن است به زیرساخت آسیب برسانند.
حملات Brute Force به صفحه ورود
حمله Brute Force یا جستوجوی فراگیر رمز عبور، روشی است که در آن تلاشهای متعدد برای حدس اطلاعات ورود انجام میشود.
در این نوع حمله، هدف میتواند حساب مدیر Plesk، حسابهای ایمیل، FTP، SSH یا حسابهای کاربران وبسایت باشد.
استفاده از رمزهای عبور ضعیف، تکراری یا افشاشده در نشتهای اطلاعاتی احتمال موفقیت حملات مبتنی بر گذرواژه را افزایش میدهد.
محدودسازی تعداد درخواستهای ورود، استفاده از رمزهای قوی و فعالسازی احراز هویت چندمرحلهای از مهمترین لایههای دفاعی هستند.
آسیبپذیری نرمافزارها و افزونهها
Plesk علاوه بر هسته اصلی خود، از مؤلفهها و افزونههای مختلفی استفاده میکند.
وجود نقص امنیتی در هسته کنترل پنل، یکی از افزونهها، سرویسهای وابسته یا سیستمعامل ممکن است زمینه دسترسی غیرمجاز یا اختلال در سرویس را ایجاد کند.
به همین دلیل، مدیریت وصلههای امنیتی باید تمام مؤلفههای زیرساخت را پوشش دهد، نه فقط نسخه اصلی Plesk.
حملات XSS و CSRF
حمله XSS یا Cross-Site Scripting به اجرای محتوای اسکریپتی ناخواسته در محیط مرورگر کاربر مربوط میشود.
اگر یک برنامه وب ورودیها و خروجیها را بهدرستی مدیریت نکند، چنین ضعفی ممکن است برای اجرای رفتارهای غیرمجاز در مرورگر مورد سوءاستفاده قرار گیرد.
حمله CSRF یا Cross-Site Request Forgery نیز تلاش میکند مرورگر کاربر احرازهویتشده را به ارسال درخواست ناخواسته وادار کند.
این آسیبپذیریها ممکن است در برنامههای تحت وب و برخی رابطهای مدیریتی وجود داشته باشند. وجود Plesk یا فعال بودن HTTPS بهتنهایی از وقوع آنها جلوگیری نمیکند.
استفاده از نسخههای بهروز، مکانیزمهای دفاعی داخلی برنامه و کنترل دسترسی مناسب برای کاهش این خطرات ضروری است.
سوءاستفاده از تنظیمات اشتباه
گاهی مشکل امنیتی ناشی از یک آسیبپذیری پیچیده نیست؛ بلکه پیکربندی نادرست عامل اصلی محسوب میشود.
برای مثال، باز بودن غیرضروری دسترسی پایگاه داده از اینترنت، فعال بودن سرویسهای قدیمی یا اعطای مجوزهای بیشازحد به کاربران، سطح حمله سرور را افزایش میدهد.
این نوع مشکلات با ممیزی تنظیمات و پیروی از اصل حداقل دسترسی تا حد زیادی قابل پیشگیری هستند.
آلودگی یکی از وبسایتهای میزبانیشده
یکی دیگر از خطرات مهم، نفوذ به وبسایتی است که روی سرور Plesk قرار دارد.
ممکن است مهاجم ابتدا از آسیبپذیری یک افزونه یا برنامه وب استفاده کند و سپس تلاش کند به فایلها، اطلاعات یا سرویسهای دیگری دسترسی پیدا کند.
جداسازی حسابها، تنظیم صحیح مجوز فایلها و استفاده از محیطهای اجرایی مناسب میتواند دامنه آسیب احتمالی را محدود کند.
اصول اولیه قبل از امنسازی کنترل پنل Plesk
تغییر تنظیمات امنیتی بدون برنامه میتواند باعث قطع دسترسی مدیر یا اختلال در سرویسها شود. به همین دلیل، پیش از اجرای تغییرات باید وضعیت سرور مشخص شود.
شناسایی سیستمعامل و نسخه Plesk
در نخستین مرحله، نسخه نصبشده کنترل پنل و سیستمعامل را بررسی کنید.
Plesk روی لینوکس و ویندوز قابل استفاده است، اما برخی ابزارهای امنیتی و مسیرهای تنظیمات میان این دو محیط تفاوت دارند.
برای مثال، Fail2Ban در یکپارچهسازی ارائهشده توسط Plesk مخصوص لینوکس است، درحالیکه مدیریت فایروال در ویندوز به قابلیتهای Windows Firewall متکی است.
همچنین بعضی ویژگیها ممکن است به نسخه نرمافزار، افزونه نصبشده یا نوع مجوز وابسته باشند.
تهیه نسخه پشتیبان پیش از تغییرات
پیش از تغییر سیاستهای شبکه، سرویسهای اصلی یا تنظیمات امنیتی حساس، نسخه پشتیبان سالم تهیه کنید.
این نسخه باید اطلاعات و تنظیماتی را پوشش دهد که برای بازگردانی سرویس ضروری هستند.
اگر تغییرات باعث اختلال در وبسایت یا عملکرد کنترل پنل شوند، نسخه پشتیبان امکان بازیابی را فراهم میکند.
البته داشتن فایل پشتیبان کافی نیست؛ باید از قابلاستفاده بودن آن نیز مطمئن باشید.
آمادهسازی مسیر دسترسی اضطراری
یکی از مهمترین اقدامات پیش از محدودسازی IP یا تغییر فایروال، اطمینان از وجود مسیر دسترسی اضطراری است.
اگر سرور مجازی یا اختصاصی دارید، بررسی کنید که کنسول مدیریتی ارائهدهنده زیرساخت، مانند کنسول مجازی یا دسترسی خارج از باند، در دسترس باشد.
برای سرورهای ویندوزی نیز باید روش بازیابی دسترسی RDP مشخص باشد.
هرگز قبل از اطمینان از مسیر بازیابی، دسترسی مدیریتی فعلی را با قوانین محدودکننده قطع نکنید. 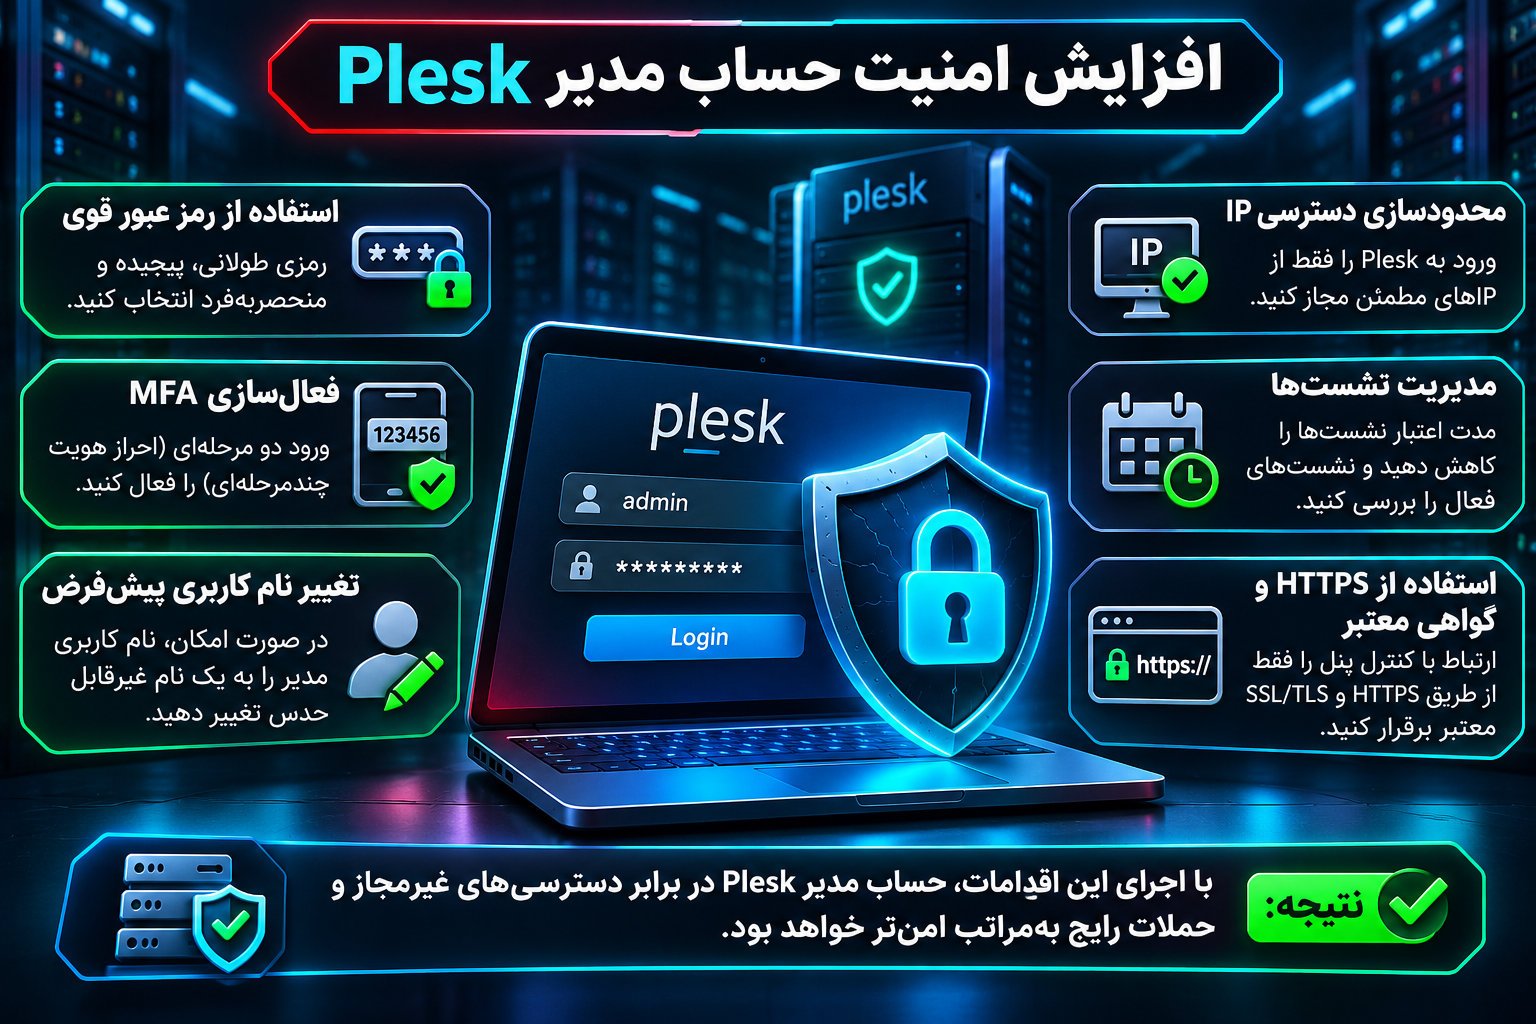
افزایش امنیت حساب مدیر Plesk
حساب مدیر یکی از حساسترین بخشهای کنترل پنل است. محافظت از این حساب باید در اولویت اقدامات امنیتی قرار گیرد.
انتخاب رمز عبور قوی و منحصربهفرد
رمز عبور مدیر Plesk باید طول کافی داشته باشد و برای هیچ سرویس دیگری استفاده نشده باشد.
استفاده از یک رمز مشابه برای ایمیل، سیستمعامل و کنترل پنل باعث میشود افشای اطلاعات یک حساب، سایر حسابها را نیز تهدید کند.
برای حسابهای حساس، استفاده از رمزهای طولانی و تصادفی که توسط Password Manager معتبر ایجاد و نگهداری میشوند، راهکار مناسبی است.
بهتر است رمز عبور بر اساس اطلاعات قابل حدس مانند نام دامنه، نام شرکت، تاریخ تولد یا ترکیبهای ساده انتخاب نشود.
در Plesk امکان تعیین حداقل قدرت رمز عبور از بخش زیر وجود دارد:
Tools & Settings > Security Policy
در قسمت Password Strength میتوان حداقل سطح قابل قبول برای رمزهای جدید را مشخص کرد.
توجه داشته باشید که تغییر سیاست رمز عبور الزاماً رمزهای قبلی را تغییر نمیدهد. همچنین این سیاست تمام رمزهای مربوط به برنامههای خارجی مانند وردپرس را پوشش نمیدهد.
فعالسازی احراز هویت چندمرحلهای MFA
احراز هویت چندمرحلهای یا Multi-Factor Authentication یکی از مؤثرترین روشهای افزایش امنیت حساب مدیریتی است.
در این روش، داشتن رمز عبور بهتنهایی برای ورود کافی نیست و کاربر باید عامل دیگری را نیز ارائه کند.
Plesk از احراز هویت با کد یکبارمصرف تولیدشده توسط برنامههای سازگار پشتیبانی میکند.
برای فعالسازی:
- وارد حساب Plesk شوید.
- بخش My Profile را باز کنید.
- قسمت Multi-Factor Authentication را پیدا کنید.
- مراحل اتصال برنامه احراز هویت را دنبال کنید.
- کد تولیدشده توسط برنامه را برای تأیید وارد کنید.
- روش بازیابی دسترسی را مطابق امکانات نسخه نصبشده بررسی کنید.
برنامههایی مانند Google Authenticator و Microsoft Authenticator میتوانند برای تولید کدهای یکبارمصرف استفاده شوند.
این روش مانع بسیاری از ورودهای غیرمجاز مبتنی بر رمز عبور سرقتشده میشود، اما در برابر تمام حملات، بهویژه صفحات فیشینگ پیشرفته، مصونیت کامل ایجاد نمیکند.
مدیریت نشستهای مدیریتی
نشست ورود یا Session مشخص میکند که کاربر پس از احراز هویت تا چه زمانی به پنل دسترسی داشته باشد.
نشستهای طولانی در رایانههای مشترک یا دستگاههای ناامن میتوانند خطر سوءاستفاده را افزایش دهند.
برای کاهش این خطر:
- از ورود مدیریتی روی سیستمهای عمومی خودداری کنید.
- پس از پایان کار از حساب خارج شوید.
- تنظیمات زمان انقضای نشست را متناسب با نیاز سازمان بررسی کنید.
- مرورگر و سیستمعامل دستگاه مدیریتی را بهروز نگه دارید.
- اطلاعات ورود را در مرورگرهای غیرقابل اعتماد ذخیره نکنید.
همچنین دستگاه مدیر باید بهعنوان بخشی از محیط امنیتی در نظر گرفته شود؛ زیرا آلودگی آن میتواند حتی تنظیمات مناسب سمت سرور را بیاثر کند.
تغییر نام کاربری پیشفرض مدیر
استفاده از نام کاربری قابل پیشبینی ممکن است بخشی از اطلاعات مورد نیاز مهاجم برای تلاشهای ورود را آشکار کند.
در نسخههایی که امکان تغییر نام حساب اصلی مدیر فراهم است، میتوان نام کاربری مناسب و غیرقابل حدستری انتخاب کرد.
بااینحال، تغییر نام کاربری یک کنترل امنیتی مکمل محسوب میشود، نه جایگزین رمز قوی یا MFA.
مهمترین عامل امنیت همچنان جلوگیری از دسترسی غیرمجاز و کنترل صحیح مجوزها است.
محدودسازی دسترسی مدیریتی به Plesk
یکی از مؤثرترین روشهای کاهش سطح حمله، محدود کردن مسیرهایی است که از آنها میتوان به کنترل پنل دسترسی پیدا کرد.
محدودسازی IPهای مجاز
اگر مدیران سرور از شبکههای مشخصی به Plesk متصل میشوند، میتوان دسترسی حساب مدیریتی را به آدرسهای IP مورد اعتماد محدود کرد.
مسیر معمول این تنظیم در Plesk عبارت است از:
Tools & Settings > IP Access Restriction Management
در این بخش میتوان سیاست دسترسی را به گونهای تعریف کرد که ورود مدیریتی فقط از شبکههای مشخص امکانپذیر باشد.
این اقدام احتمال موفقیت تلاشهای ورود از منابع ناشناس را کاهش میدهد.
بااینحال، محدودیت IP خود Plesk لزوماً اتصال شبکهای به سرور را مسدود نمیکند و بهتنهایی جایگزین فایروال نیست.
همچنین این محدودسازی لزوماً به همان شکل بر حسابهای مشتریان و نمایندگان فروش اعمال نمیشود.
استفاده از VPN برای مدیریت سرور
در محیطهای سازمانی یا سرورهای حساس، استفاده از VPN میتواند دسترسی مدیریتی را کنترلپذیرتر کند.
در این معماری، مدیر ابتدا از طریق ارتباط امن به شبکه مدیریت متصل میشود و سپس به کنترل پنل دسترسی پیدا میکند.
مزیت این روش آن است که میتوان دسترسی به پورت مدیریت را در سطح شبکه محدود کرد.
البته امنیت VPN نیز به پیکربندی مناسب، مدیریت حسابها، بهروزرسانی و محافظت از کلیدهای دسترسی وابسته است.
محدود کردن دسترسی به API
Plesk دارای رابطهای برنامهنویسی کاربردی برای خودکارسازی عملیات مدیریتی است.
این قابلیتها امکان انجام فعالیتهایی مانند مدیریت حسابها، دامنهها و سرویسها را فراهم میکنند.
اگر API بدون محدودیت مناسب در دسترس باشد، ممکن است به مسیر دیگری برای دسترسی غیرمجاز تبدیل شود.
بنابراین باید مشخص کنید کدام نرمافزارها واقعاً به API نیاز دارند.
اگر API استفاده نمیشود، غیرفعالسازی دسترسی آن را بررسی کنید. در غیر این صورت، دسترسی را به مبدأهای مورد اعتماد محدود کنید و اعتبارنامهها یا توکنهای مرتبط را با حداقل مجوز نگهداری کنید.
تنظیمات محدودسازی API در نسخههای پشتیبانیشده از طریق پیکربندی کنترل پنل قابل مدیریت است.
پیش از تغییر، وابستگی سامانههای مدیریت هاستینگ، صدور حساب، پرداخت یا اتوماسیون را شناسایی کنید تا عملیات ضروری مختل نشوند. 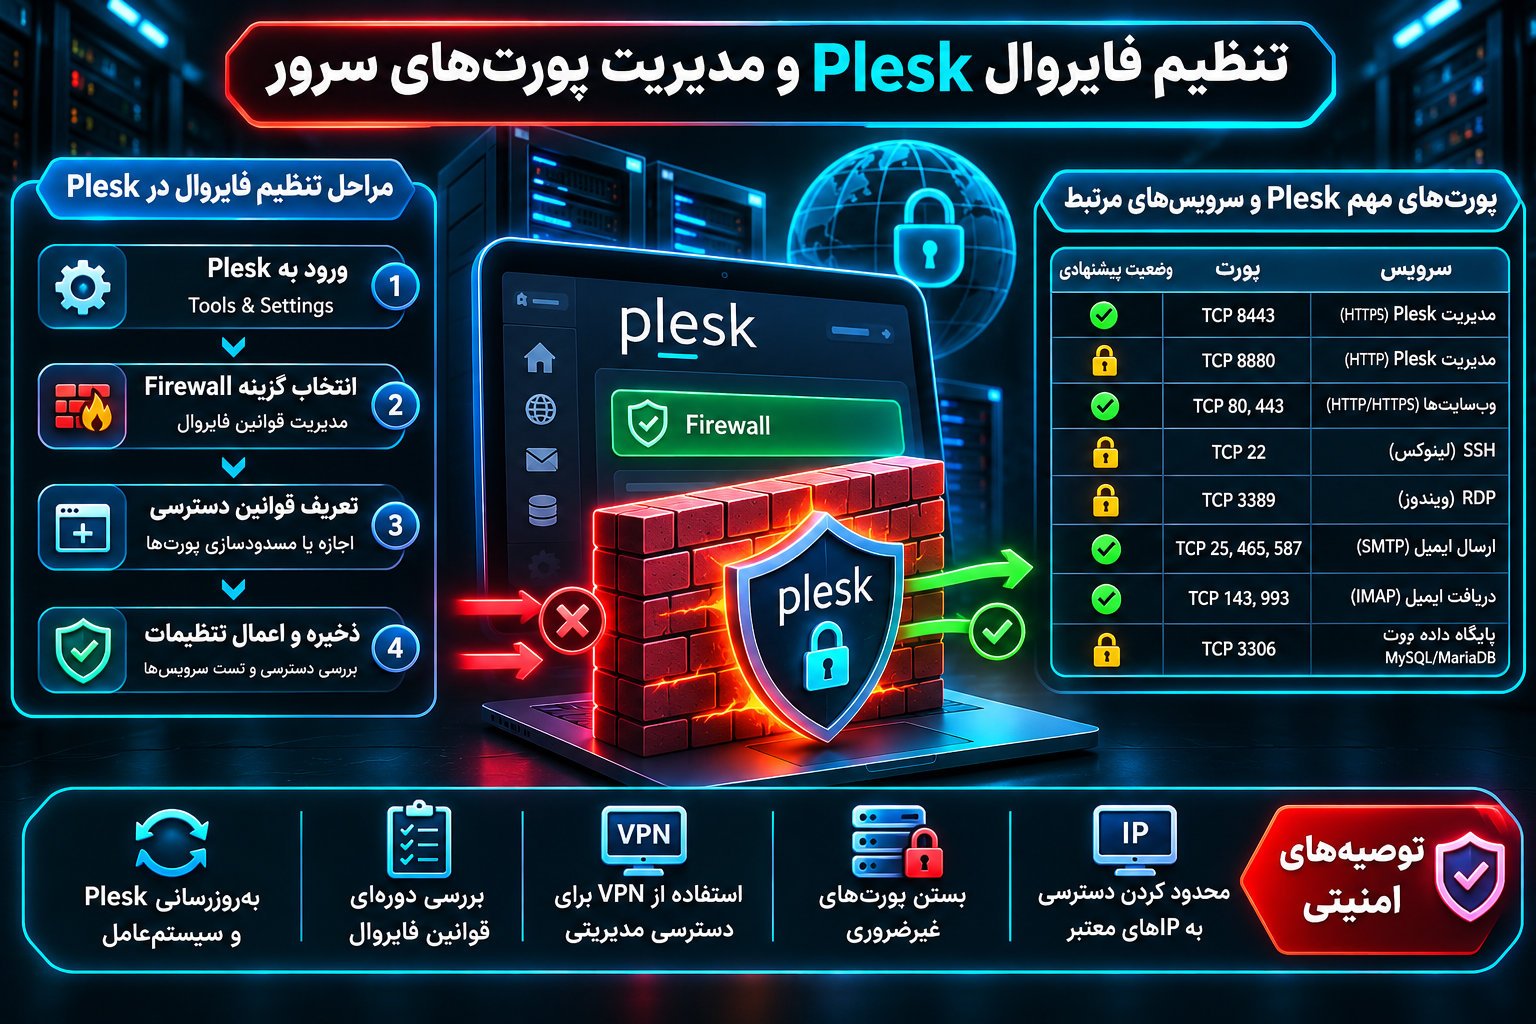
تنظیم فایروال Plesk و مدیریت پورتهای سرور
فایروال یا Firewall یکی از مهمترین لایههای دفاعی شبکه است.
وظیفه فایروال کنترل ارتباطات ورودی و خروجی براساس قوانین تعریفشده است.
فایروال به مدیر اجازه میدهد ارتباطات غیرضروری را مسدود کند و دسترسی به سرویسهای حساس را محدود نگه دارد.
شناسایی پورتهای مورد استفاده Plesk
Plesk و سرویسهای مرتبط از پورتهای مختلفی استفاده میکنند.
باز بودن هر پورت باید براساس نیاز واقعی سرور بررسی شود.
| سرویس | پورت متداول | توصیه امنیتی |
|---|---|---|
| مدیریت HTTPS پلسک | TCP 8443 | محدودسازی به شبکههای مدیریتی |
| مدیریت HTTP پلسک | TCP 8880 | جلوگیری از دسترسی غیرضروری و ناامن |
| وبسایتها | TCP 80 و 443 | ارائه سرویس عمومی و هدایت مناسب به HTTPS |
| SSH لینوکس | TCP 22 | دسترسی محدود و احراز هویت قوی |
| RDP ویندوز | TCP 3389 | دسترسی از VPN یا شبکه مورد اعتماد |
| FTP | TCP 21 | ترجیح FTPS یا جایگزین امن |
| SMTP | TCP 25، 465 و 587 | باز بودن فقط در صورت نیاز |
| IMAP و POP3 | TCP 143، 993، 110 و 995 | استفاده از ارتباط رمزگذاریشده |
| DNS | TCP/UDP 53 | فعال فقط در صورت ارائه سرویس DNS |
| MySQL یا MariaDB | TCP 3306 | جلوگیری از دسترسی عمومی غیرضروری |
| Microsoft SQL Server | TCP 1433 | محدودسازی به میزبانهای مجاز |
این جدول نشاندهنده پورتهای رایج است و به معنی لزوم باز بودن تمام آنها نیست.
بعضی از پورتها تنها برای ارتباطات داخلی یا خروجی مورد نیاز هستند.
برای نمونه، اگر پایگاه داده فقط توسط برنامههای همان سرور استفاده میشود، معمولاً نیازی به در دسترس بودن عمومی پورت پایگاه داده وجود ندارد.
تنظیم فایروال در Plesk لینوکس
در سرورهای لینوکسی میتوان از افزونه Firewall پلسک یا ابزارهای مدیریت فایروال سیستمعامل استفاده کرد.
مهم است که چند ابزار مدیریتی ناسازگار همزمان روی قوانین یک فایروال اعمال تغییر نکنند.
برای مثال، استفاده همزمان از Plesk Firewall و firewalld ممکن است باعث تداخل قوانین شود.
پیش از فعالسازی یا تغییر فایروال:
- فهرست سرویسهای فعال را تهیه کنید.
- پورتهای مورد نیاز هر سرویس را مشخص کنید.
- مسیر دسترسی اضطراری را بررسی کنید.
- قوانین محدودکننده را مرحلهبهمرحله اعمال کنید.
- اتصال مدیریتی را از یک نشست جداگانه آزمایش کنید.
- عملکرد سایت، ایمیل، DNS و سرویسهای ضروری را کنترل کنید.
تنظیم فایروال در Plesk ویندوز
در سرورهای ویندوزی، Windows Firewall بخش مهمی از کنترل ارتباطات شبکه است و مدیریت برخی قوانین آن از طریق Plesk امکانپذیر است.
در این محیط باید علاوه بر پورتهای وب و ایمیل، دسترسی RDP نیز بررسی شود.
باز گذاشتن RDP برای تمام اینترنت بدون کنترلهای مناسب، سطح حمله را افزایش میدهد.
بهتر است ارتباط مدیریتی از طریق شبکههای مورد اعتماد، VPN یا راهکار مدیریت از راه دور محافظتشده انجام شود.
آیا تغییر پورت Plesk امنیت را افزایش میدهد؟
تغییر پورت پیشفرض ممکن است بخشی از درخواستهای خودکار و سطحی را کاهش دهد، اما بهتنهایی یک کنترل امنیتی قدرتمند محسوب نمیشود.
سرویس قابل دسترس همچنان ممکن است شناسایی شود.
بنابراین محدودسازی IP، احراز هویت قوی، بهروزرسانی و کنترل دسترسی اهمیت بیشتری از تغییر شماره پورت دارند. 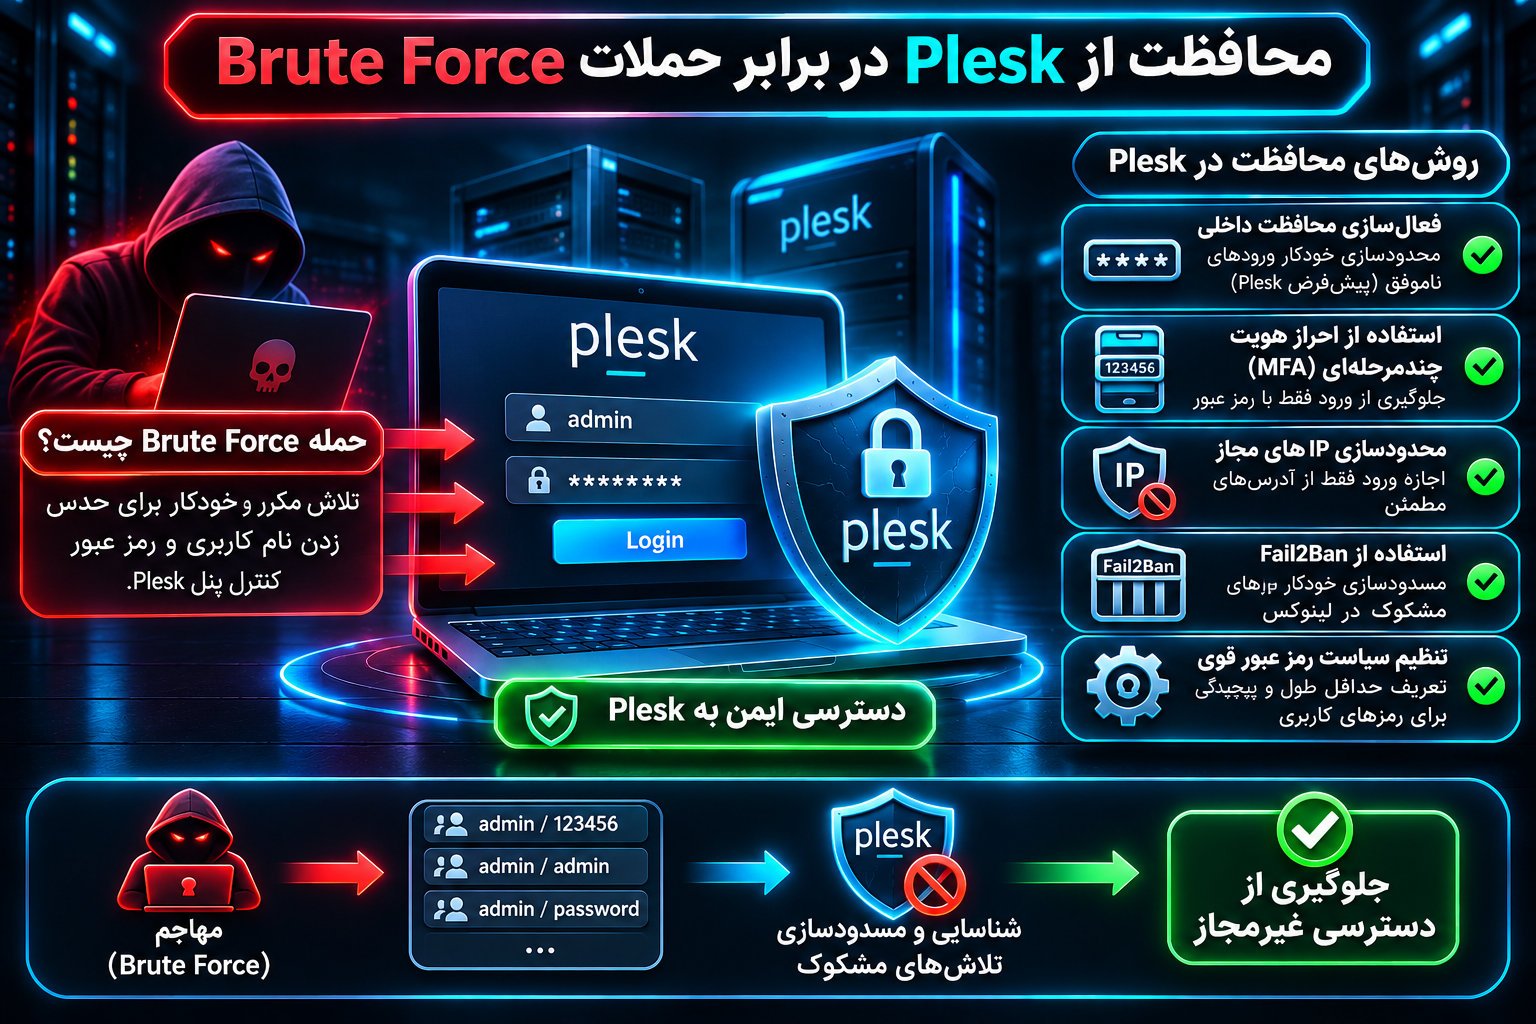
محافظت از Plesk در برابر حملات Brute Force
حملات مبتنی بر تلاشهای تکراری ورود از تهدیدهای متداول سرویسهای اینترنتی هستند.
Plesk برای کاهش این تهدید قابلیتهای داخلی دارد و در محیط لینوکس میتوان از Fail2Ban نیز استفاده کرد.
محافظت داخلی Plesk
نسخههای جدید Plesk Obsidian دارای محافظت داخلی در برابر تلاشهای مکرر ورود هستند.
این مکانیزم با محدودسازی نرخ درخواستها، امکان انجام تلاشهای پشتسرهم را کاهش میدهد.
در تنظیم پیشفرض مستندشده، پس از پنج تلاش ناموفق از یک IP، محدودیت موقتی ۳۰۰ثانیهای اعمال میشود.
این تنظیم میتواند براساس نسخه و پیکربندی تغییر کند.
محافظت داخلی، ورود به رابط Plesk و برخی درخواستهای مرتبط با احراز هویت را پوشش میدهد، اما تمام سرویسهای سرور را به همان شکل محافظت نمیکند.
Fail2Ban چیست و چه کاربردی دارد؟
Fail2Ban ابزاری برای بررسی رویدادهای ثبتشده در فایلهای گزارش و واکنش به رفتارهای مشکوک است.
این ابزار میتواند پس از مشاهده تعداد مشخصی رویداد ناموفق، آدرس IP مربوط را برای مدتی در سطح فایروال مسدود کند.
در Plesk لینوکس، Fail2Ban میتواند برای سرویسهایی مانند SSH، ایمیل، FTP و ورود به پنل استفاده شود.
توجه داشته باشید که Fail2Ban بهصورت پیشفرض در Plesk فعال نیست و باید وضعیت نصب و فعالسازی آن بررسی شود.
مفهوم Jail در Fail2Ban
در Fail2Ban هر Jail مجموعهای از تنظیمات مربوط به نظارت و واکنش به رویدادها است.
برای مثال، یک Jail میتواند تلاشهای ناموفق ورود SSH را بررسی کند و Jail دیگری رویدادهای مربوط به Plesk را زیر نظر داشته باشد.
تنظیماتی مانند تعداد تلاشهای ناموفق، بازه بررسی و مدت مسدودسازی باید متناسب با شرایط سرور انتخاب شوند.
سختگیری بیشازحد ممکن است باعث مسدود شدن کاربران واقعی یا حتی مدیر سرور شود.
جلوگیری از مسدود شدن مدیر
پیش از فعالسازی سیاستهای سختگیرانه، باید IPهای مدیریتی شناختهشده و مسیر بازیابی اضطراری مشخص باشند.
استفاده از فهرست IPهای مورد اعتماد میتواند در بعضی شرایط مفید باشد، اما نباید شبکههای وسیع یا نامطمئن را بدون دلیل از کنترلهای امنیتی مستثنا کرد.
همچنین آدرس IP بهتنهایی نشانه قطعی هویت یک کاربر نیست.
امنیت SSL/TLS در کنترل پنل Plesk
ارتباط مدیریتی باید از طریق پروتکل امن HTTPS برقرار شود.
HTTPS با استفاده از TLS اطلاعاتی را که بین مرورگر و سرور منتقل میشوند رمزگذاری میکند.
این موضوع برای محافظت از اطلاعات ورود و دادههای مدیریتی اهمیت زیادی دارد.
گواهی SSL/TLS معتبر
Plesk میتواند برای محافظت از رابط مدیریتی و سرویس ایمیل از گواهی SSL/TLS استفاده کند.
در نصبهای جدید، امکان دریافت خودکار گواهی رایگان Let's Encrypt وجود دارد.
بااینحال، مدیر باید معتبر بودن گواهی، نام میزبان و وضعیت تمدید آن را بررسی کند.
اگر مرورگر هنگام ورود به کنترل پنل هشدار گواهی نمایش میدهد، نباید بدون بررسی علت از هشدار عبور کرد.
تفاوت گواهی معتبر و Self-Signed
گواهی Self-Signed میتواند ارتباط را رمزگذاری کند، اما اعتبار هویت سرور به شکل معمول توسط مرجع صدور گواهی عمومی تأیید نمیشود.
در نتیجه، مرورگر ممکن است هشدار امنیتی نمایش دهد.
برای محیطهای عمومی و دسترسی مدیریتی عادی، استفاده از گواهی معتبر متناسب با نام میزبان توصیه میشود.
تنظیم صحیح HTTPS
برای افزایش امنیت ارتباطات:
- از نام میزبان مشخص و قابل اعتماد برای ورود استفاده کنید.
- اعتبار گواهی و زنجیره صدور آن را بررسی کنید.
- تمدید خودکار گواهی را کنترل کنید.
- نسخهها و مجموعه رمزنگاریهای TLS را براساس پشتیبانی نرمافزار و سیاست امنیتی بهروز نگه دارید.
- از ارسال اطلاعات ورود از طریق ارتباط HTTP بدون رمزگذاری خودداری کنید.
همچنین باید گواهی مربوط به کنترل پنل، گواهی وبسایتها و گواهی سرویس ایمیل بهصورت جداگانه بررسی شوند؛ زیرا محافظت از یکی الزاماً به معنی محافظت از بقیه نیست. 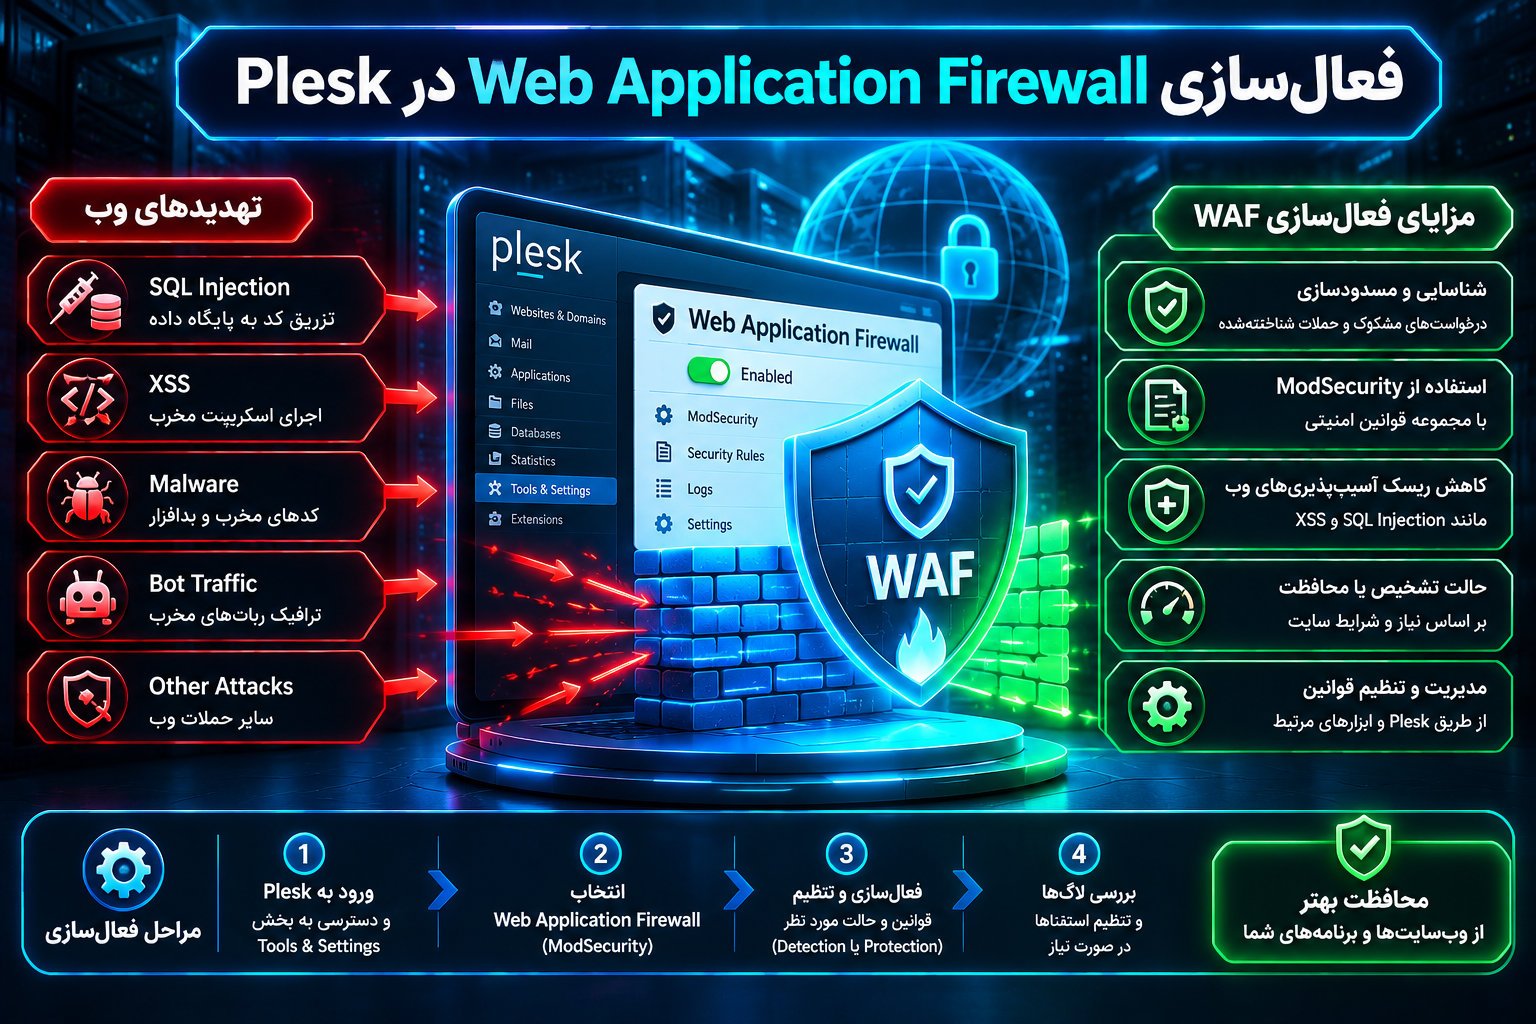
فعالسازی Web Application Firewall در Plesk
فایروال برنامه وب یا Web Application Firewall که بهاختصار WAF نامیده میشود، لایهای برای بررسی ترافیک HTTP و HTTPS است.
هدف WAF شناسایی یا مسدودسازی درخواستهایی است که با الگوهای حملات وب مطابقت دارند.
ModSecurity چیست؟
ModSecurity یک موتور فایروال برنامه وب است که با استفاده از مجموعه قوانین، درخواستها و در برخی پیکربندیها پاسخهای وب را بررسی میکند.
این ابزار میتواند در شناسایی بخشی از درخواستهای مشکوک به حملاتی مانند SQL Injection و XSS مؤثر باشد.
SQL Injection به سوءاستفاده از پردازش ناامن ورودیها در تعامل با پایگاه داده مربوط میشود.
XSS نیز نوعی آسیبپذیری سمت وب است که ممکن است باعث اجرای اسکریپت ناخواسته در مرورگر شود.
ModSecurity با بررسی الگوهای ترافیک میتواند به کاهش خطر برخی حملات کمک کند، اما هیچ مجموعه قانونی تمام روشهای حمله را پوشش نمیدهد.
روش فعالسازی ModSecurity در Plesk
مسیر متداول برای مدیریت این قابلیت عبارت است از:
Tools & Settings > Web Application Firewall (ModSecurity)
اگر این گزینه موجود نیست، باید وضعیت نصب مؤلفه مربوط را در بخش مدیریت اجزای Plesk بررسی کنید.
پیکربندی اولیه بهتر است با شناخت رفتار وبسایتها انجام شود.
در بسیاری از محیطها، ابتدا از حالت تشخیص برای بررسی رویدادها استفاده میشود و سپس حالت مسدودسازی مطابق نتایج آزمایش فعال میگردد.
حالت Detection Only و حالت محافظت فعال
در حالت Detection Only، درخواستهای مشکوک شناسایی و ثبت میشوند، اما لزوماً مسدود نمیشوند.
این حالت برای ارزیابی قوانین و شناسایی خطاهای احتمالی مناسب است.
در حالت محافظت فعال، قوانین میتوانند مانع پردازش درخواستهایی شوند که با شرایط مسدودسازی مطابقت دارند.
انتخاب حالت مناسب باید با توجه به حساسیت برنامه، میزان ترافیک و نتایج بررسی گزارشها انجام شود.
مشکل False Positive در WAF
False Positive یا تشخیص مثبت کاذب زمانی رخ میدهد که یک درخواست سالم به اشتباه مشکوک تشخیص داده شود.
برای مثال، ممکن است ارسال اطلاعات یک فرم مدیریتی یا محتوای خاص توسط قانون امنیتی مسدود شود.
در چنین شرایطی نباید فوراً تمام WAF را غیرفعال کرد.
روش مناسب، شناسایی قانون ایجادکننده مشکل و تنظیم دقیق استثناها با کمترین دامنه ممکن است.
چرا WAF جایگزین اصلاح آسیبپذیری نیست؟
WAF یک لایه دفاعی مکمل است.
اگر برنامهای دارای آسیبپذیری واقعی باشد، بهترین اقدام اصلاح کد، بهروزرسانی نرمافزار یا حذف مؤلفه ناامن است.
فعال بودن WAF نباید باعث تأخیر در نصب وصلههای امنیتی شود.
مدیریت بهروزرسانیهای امنیتی Plesk
بهروزرسانی منظم یکی از مهمترین عوامل کاهش احتمال سوءاستفاده از آسیبپذیریهای شناختهشده است.
اما در محیط Plesk چند نوع بهروزرسانی مستقل وجود دارد که باید جداگانه مدیریت شوند.
بهروزرسانی هسته کنترل پنل
Plesk بهصورت پیشفرض امکان بررسی و نصب خودکار بهروزرسانیهای خود را دارد.
مسیر مدیریت این قابلیت معمولاً از طریق بخش زیر است:
Tools & Settings > Update Settings
در این قسمت میتوان وضعیت نصب خودکار بهروزرسانیهای Plesk را مشاهده کرد.
غیرفعال کردن طولانیمدت این قابلیت بدون برنامه جایگزین، احتمال باقی ماندن آسیبپذیریهای اصلاحشده را افزایش میدهد.
بهروزرسانی سیستمعامل
نصب وصلههای Plesk الزاماً به معنی نصب تمام وصلههای امنیتی سیستمعامل نیست.
بستههای لینوکس، اجزای ویندوز، کتابخانهها و سرویسهای نصبشده باید بهصورت مستقل بررسی شوند.
در Plesk لینوکس، گزینه بهروزرسانی خودکار بستههای سیستمعامل ممکن است بهصورت پیشفرض فعال نباشد.
همچنین باید وضعیت پشتیبانی امنیتی سیستمعامل و مخازن نرمافزاری آن کنترل شود.
سیستمعاملی که به پایان دوره پشتیبانی رسیده است، حتی با کنترل پنل بهروز نیز میتواند ریسک قابل توجهی ایجاد کند.
بهروزرسانی PHP و سرویسهای وابسته
نسخههای قدیمی و فاقد پشتیبانی PHP ممکن است حاوی آسیبپذیریهای اصلاحنشده باشند.
برای هر وبسایت باید نسخه PHP مورد استفاده مشخص باشد.
سپس با توجه به سازگاری برنامه، ارتقا به نسخه پشتیبانیشده برنامهریزی شود.
همین موضوع درباره پایگاه داده، وبسرور و سایر سرویسهای وابسته صدق میکند.
بهروزرسانی افزونههای Plesk
افزونهها قابلیتهای کنترل پنل را افزایش میدهند، اما هر افزونه مؤلفه نرمافزاری دیگری به زیرساخت اضافه میکند.
بنابراین باید:
- افزونههای نصبشده بررسی شوند.
- افزونههای بلااستفاده حذف شوند.
- بهروزرسانیهای امنیتی پیگیری شوند.
- مجوزها و دسترسیهای افزونههای حساس بررسی شوند.
- از نصب افزونههای ناشناس یا غیرقابل اعتماد خودداری شود.
بهتر است تغییرات اساسی ابتدا روی محیط آزمایشی ارزیابی شوند.
مدیریت کاربران و اصل حداقل دسترسی در Plesk
اصل Least Privilege یا حداقل دسترسی یکی از مفاهیم بنیادین امنیت اطلاعات است.
بر اساس این اصل، هر کاربر باید فقط مجوزهایی را دریافت کند که برای انجام وظیفه خود نیاز دارد.
تفاوت نقشهای کاربران
Plesk نقشها و سطوح دسترسی مختلفی برای مدیران، نمایندگان فروش و مشتریان ارائه میکند.
اختیارات هر نقش با توجه به تنظیمات سرور و مجوزهای تعریفشده متفاوت است.
برای مثال، کاربری که تنها وظیفه مدیریت یک وبسایت را دارد، نباید بدون ضرورت به تنظیمات کلی سرور دسترسی مدیریتی داشته باشد.
مدیریت حسابهای اضافی
در محیطهایی که چند نفر مسئول مدیریت خدمات هستند، استفاده از حسابهای جداگانه میتواند پاسخگویی و قابلیت پیگیری فعالیتها را بهبود دهد.
اشتراکگذاری حساب اصلی مدیر میان چند نفر باعث دشوار شدن تشخیص مسئول تغییرات میشود.
باید بهصورت دورهای حسابهای فعال بررسی شوند و دسترسی افرادی که دیگر با مجموعه همکاری ندارند حذف شود.
امنیت Subscription و Service Plan
در Plesk، Subscription مجموعهای از منابع و مجوزهای مرتبط با یک حساب میزبانی است.
Service Plan نیز مشخص میکند کدام قابلیتها و محدودیتها به اشتراکهای مرتبط ارائه شوند.
تعریف نادرست مجوزها ممکن است به کاربران اجازه تغییر تنظیماتی را بدهد که برای فعالیت آنها ضروری نیست.
برای نمونه، مجوزهای مربوط به SSH، تنظیمات PHP، مدیریت DNS یا پیکربندی سرویسهای میزبانی باید متناسب با نیاز واقعی تعیین شوند.
جداسازی محیط اجرای وبسایتها
در سرورهایی که چندین وبسایت میزبانی میشوند، جداسازی مناسب حسابهای سیستمی و فرایندهای اجرایی اهمیت دارد.
در محیط لینوکس، نوع PHP Handler و مالکیت فایلها بر نحوه اجرای برنامهها تأثیر میگذارد.
استفاده از روشهای اجرای سازگار با جداسازی وبسایتها، مانند پیکربندی مناسب PHP-FPM، میتواند بخشی از ریسکهای مشترک بودن منابع را کاهش دهد.
البته انتخاب PHP Handler بهتنهایی تضمینکننده جداسازی کامل نیست و باید در کنار مجوز فایلها، کاربران سیستمی و سایر تنظیمات ارزیابی شود.
امنیت فایلها و دسترسی SSH در Plesk
فایلهای وبسایت و حسابهای سیستمی از داراییهای حساس سرور محسوب میشوند.
تنظیم اشتباه مجوزها ممکن است به کاربران یا فرایندهای غیرمجاز اجازه مشاهده یا تغییر فایلها را بدهد.
بررسی مالکیت و مجوز فایلها
در سرورهای لینوکسی، مالکیت فایلها و مجوزهای Read، Write و Execute باید براساس نیاز واقعی هر برنامه تعیین شوند.
اعطای مجوز نوشتن عمومی به فایلها و پوشههای حساس، بدون ضرورت فنی، اقدام مناسبی نیست.
بهخصوص فایلهای تنظیمات برنامه که ممکن است شامل اطلاعات اتصال به پایگاه داده باشند، باید با محدودیت دسترسی مناسب نگهداری شوند.
در ویندوز نیز تنظیم صحیح ACL و مجوزهای NTFS اهمیت دارد.
محافظت از SSH
SSH یکی از روشهای اصلی مدیریت سرورهای لینوکسی است.
برای افزایش امنیت آن، استفاده از کلیدهای احراز هویت، محدودسازی مبدأهای مجاز و بررسی نیاز واقعی کاربران به دسترسی Shell توصیه میشود.
اگر قرار است ورود مبتنی بر رمز عبور غیرفعال شود، ابتدا باید عملکرد کلیدهای SSH و مسیر بازیابی اضطراری آزمایش شود.
قطع کردن ناگهانی روش ورود فعلی میتواند باعث از دست رفتن دسترسی مدیریتی شود.
کنترل دسترسی کاربران میزبانی
همه کاربران وبسایت به دسترسی SSH نیاز ندارند.
در بسیاری از شرایط، مدیریت فایل از طریق روشهای محدودتر برای انجام وظایف روزمره کافی است.
مدیر سرور باید نوع دسترسی ارائهشده به هر Subscription را بررسی کند و قابلیتهای غیرضروری را غیرفعال نگه دارد.
امنسازی وبسایتهای وردپرسی در Plesk
بخش قابل توجهی از سرورهای Plesk برای میزبانی سایتهای وردپرسی استفاده میشوند.
امنیت کنترل پنل بدون بررسی امنیت وردپرس ناقص خواهد بود؛ زیرا هر وبسایت میتواند سطح حمله مستقلی داشته باشد.
استفاده از WP Toolkit
ابزار WP Toolkit امکان مدیریت متمرکز نصبهای وردپرس را فراهم میکند.
بسته به نسخه و امکانات فعال، میتوان از آن برای بررسی وضعیت امنیتی، مدیریت بهروزرسانیها، تهیه نسخه پشتیبان و کنترل برخی تنظیمات استفاده کرد.
در بخش Security این ابزار، وضعیت برخی اقدامات امنیتی نمایش داده میشود.
بااینحال، اجرای تمام توصیهها باید با توجه به سازگاری وبسایت انجام شود.
مدیریت افزونهها و قالبها
افزونهها و قالبهای قدیمی یا آسیبپذیر از مسیرهای مهم تهدید وبسایتهای وردپرسی هستند.
برای کاهش ریسک باید:
- هسته وردپرس بهروز باشد.
- افزونههای بلااستفاده حذف شوند.
- قالبهای قدیمی و غیرضروری پاکسازی شوند.
- نسخههای جدید از منابع معتبر دریافت شوند.
- تغییرات حساس ابتدا آزمایش شوند.
- افزونههای دارای آسیبپذیری شناختهشده با اولویت اصلاح شوند.
محدودسازی دسترسی مدیریتی وردپرس
کاربران وردپرس باید نقشهای مناسب داشته باشند و برای حسابهای مدیریتی از رمزهای منحصربهفرد و احراز هویت چندمرحلهای استفاده شود.
همچنین فایلهای حساس باید از دسترسی غیرضروری محافظت شوند.
توجه داشته باشید که MFA کنترل پنل Plesk بهصورت خودکار جایگزین MFA خود وردپرس نمیشود.
بررسی نسخههای PHP
هر نصب وردپرس ممکن است از نسخه متفاوتی از PHP استفاده کند.
مدیر باید ضمن حفظ سازگاری افزونهها و قالبها، سایتها را روی نسخههای پشتیبانیشده نگه دارد.
اجرای نسخه فاقد پشتیبانی امنیتی برای مدت طولانی، خطر باقی ماندن ضعفهای شناختهشده را افزایش میدهد.
امنیت FTP، ایمیل و DNS در Plesk
بسیاری از مدیران هنگام امنسازی سرور فقط روی صفحه ورود کنترل پنل تمرکز میکنند.
درحالیکه سرویسهای جانبی نیز باید محافظت شوند.
استفاده از FTPS و SFTP
FTP معمولی در حالت بدون رمزگذاری، روش مناسبی برای جابهجایی اطلاعات حساس روی شبکههای نامطمئن نیست.
در Plesk امکان تعریف سیاست استفاده از FTPS وجود دارد.
مسیر معمول مدیریت این تنظیم عبارت است از:
Tools & Settings > Security Policy
FTPS از TLS برای محافظت از ارتباط FTP استفاده میکند.
SFTP نیز روش انتقال فایل مبتنی بر SSH است و از نظر فنی با FTPS تفاوت دارد.
انتخاب میان این دو به سیستمعامل، دسترسیها و ابزارهای مورد استفاده بستگی دارد.
در هر دو حالت، باید اعتبار گواهی یا هویت سرور و امنیت اطلاعات ورود بررسی شود.
امنیت سرویس ایمیل
اگر سرویس ایمیل روی سرور Plesk فعال است، رمزهای عبور صندوقهای پستی، ارتباطات رمزگذاریشده و تنظیمات احراز هویت اهمیت دارند.
علاوه بر آن، بررسی SPF، DKIM و DMARC برای کاهش جعل دامنه در ارسال ایمیل مفید است.
SPF مشخص میکند کدام سرورها مجاز به ارسال ایمیل برای دامنه هستند.
DKIM امکان بررسی امضای رمزنگاریشده پیام را فراهم میکند.
DMARC نیز سیاستی برای ارزیابی و گزارشدهی درباره احراز هویت ایمیل ارائه میدهد.
این مکانیزمها امنیت کلی صندوق پستی را تضمین نمیکنند، اما در کاهش بخشی از سوءاستفادههای مبتنی بر جعل هویت دامنه مؤثرند.
محافظت از تنظیمات DNS
تغییر غیرمجاز رکوردهای DNS ممکن است باعث هدایت کاربران به مقصد اشتباه یا اختلال در سرویسهای وب و ایمیل شود.
به همین دلیل، مدیریت DNS باید فقط در اختیار کاربران مجاز قرار گیرد.
همچنین حساب ثبتکننده دامنه و ارائهدهنده DNS خارجی باید مستقل از Plesk محافظت شوند.
استفاده از MFA برای حساب ثبت دامنه و بررسی دورهای رکوردهای مهم میتواند مفید باشد.
پشتیبانگیری امن در کنترل پنل Plesk
Backup یکی از مهمترین اجزای امنیت عملیاتی است.
حتی با وجود فایروال، MFA و بهروزرسانی، احتمال خطای انسانی، خرابی سختافزار یا حادثه امنیتی به صفر نمیرسد.
نسخه پشتیبان سالم امکان بازگردانی دادهها و سرویسها را فراهم میکند.
تنظیم بکاپ خودکار
Plesk از پشتیبانگیری زمانبندیشده پشتیبانی میکند.
برای تنظیم آن میتوان از مسیر زیر استفاده کرد:
Tools & Settings > Backup Manager > Schedule
در این بخش میتوان زمان اجرای عملیات، نوع دادههای مورد نظر و سیاست نگهداری نسخههای پشتیبان را مشخص کرد.
برنامه زمانی مناسب به میزان تغییر اطلاعات و حساسیت سرویس بستگی دارد.
برای مثال، یک فروشگاه اینترنتی با سفارشهای پرتعداد ممکن است به فاصله پشتیبانگیری کوتاهتری نسبت به یک سایت معرفی شرکت نیاز داشته باشد.
ذخیره بکاپ خارج از سرور
نگهداری تمام نسخههای پشتیبان روی همان سروری که وبسایتها قرار دارند، خطر مهمی ایجاد میکند.
اگر سرور دچار خرابی دیسک یا حادثه امنیتی شود، ممکن است اطلاعات اصلی و فایلهای پشتیبان همزمان از دست بروند.
به همین دلیل، استفاده از فضای ذخیرهسازی خارجی توصیه میشود.
Plesk از گزینههای مختلفی برای ذخیرهسازی از راه دور پشتیبانی میکند که بسته به امکانات نصبشده و مجوزها قابل استفاده هستند.
تفاوت رمزگذاری بکاپ و محافظت از رمزهای ذخیرهشده
یکی از نکات مهم امنیت Plesk، درک دقیق قابلیت Password Protection در پشتیبانگیری است.
محافظت رمزعبوری Plesk میتواند اطلاعات حساس مشخصی مانند گذرواژههای ذخیرهشده در نسخه پشتیبان را رمزگذاری کند.
اما این قابلیت لزوماً به معنی رمزگذاری تمام محتوای فایل پشتیبان نیست.
اگر فایلهای بکاپ حاوی اطلاعات محرمانه هستند، باید رمزگذاری کامل در لایه ذخیرهسازی یا راهکار پشتیبانگیری مناسب نیز بررسی شود.
همچنین دسترسی به فضای ذخیرهسازی خارجی باید محدود باشد.
رعایت قانون 3-2-1
قانون 3-2-1 یکی از الگوهای شناختهشده برای طراحی راهبرد پشتیبانگیری است.
براساس این الگو:
- حداقل سه نسخه از دادهها وجود داشته باشد.
- نسخهها روی حداقل دو بستر یا رسانه متفاوت نگهداری شوند.
- حداقل یک نسخه در محل جداگانه قرار داشته باشد.
برای افزایش مقاومت در برابر باجافزار، بهتر است نسخهای جداشده از دسترسیهای عادی یا با قابلیت تغییرناپذیری نیز نگهداری شود.
هدف این است که مهاجم یا خرابی یک زیرساخت نتواند تمام نسخههای قابل بازیابی را نابود کند.
آزمایش بازیابی اطلاعات
نسخه پشتیبانی که هرگز آزمایش نشده، تضمین عملی برای بازیابی نیست.
باید بهصورت دورهای عملیات Restore در محیط مناسب انجام شود.
در این آزمایش، سلامت فایلها، پایگاه داده، تنظیمات برنامه و امکان راهاندازی مجدد سرویس بررسی میشود.
همچنین بهتر است زمان مورد نیاز برای بازیابی ثبت شود تا هنگام وقوع حادثه، برنامه واقعبینانهای وجود داشته باشد.
مانیتورینگ امنیتی و بررسی گزارشهای Plesk
امنیت سرور یک فرایند مداوم است و پس از انجام تنظیمات اولیه پایان نمییابد.
مدیر باید بتواند رفتارهای غیرعادی را شناسایی و بررسی کند.
استفاده از Action Log
Plesk دارای قابلیت Action Log برای ثبت بخشی از فعالیتهای کاربران در رابط مدیریتی و API است.
این گزارش میتواند اطلاعاتی مانند زمان فعالیت، کاربر و آدرس IP مرتبط را ثبت کند.
مسیر دسترسی معمول:
Tools & Settings > Action Log
بسته به پیکربندی، استفاده از این قابلیت ممکن است به نصب افزونه Log Browser نیاز داشته باشد.
توجه داشته باشید که Action Log تمام فعالیتهای سیستمعامل یا فرمانهای اجراشده از طریق CLI را پوشش نمیدهد.
بنابراین برای بررسی جامع امنیت، گزارشهای سیستمعامل و سرویسها نیز ضروری هستند.
رویدادهای مهم برای بررسی
مدیر سرور بهتر است رویدادهای زیر را زیر نظر داشته باشد:
- تلاشهای متعدد و ناموفق برای ورود
- تغییرات غیرمنتظره حسابهای مدیریتی
- ایجاد کاربران جدید بدون درخواست معتبر
- تغییر تنظیمات فایروال
- تغییر سیاستهای دسترسی
- افزایش غیرعادی مصرف پردازنده
- افزایش ناگهانی ترافیک خروجی
- تغییرات مشکوک در سرویس ایمیل
- خطاهای مکرر سرویسها
- توقف یا شکست عملیات پشتیبانگیری
هیچکدام از این نشانهها بهتنهایی اثباتکننده نفوذ نیستند، اما میتوانند نقطه شروع بررسی باشند.
راهاندازی هشدارهای امنیتی
Plesk ابزارهای نظارتی برای بررسی وضعیت منابع و سرویسها ارائه میدهد.
در صورت نیاز میتوان از سامانههای مانیتورینگ خارجی نیز استفاده کرد.
هشدارها باید به شکلی تنظیم شوند که رویدادهای مهم قابل تشخیص باشند و تعداد زیاد اعلانهای کماهمیت باعث نادیده گرفتن خطرات واقعی نشود.
نگهداری امن گزارشها
فایلهای گزارش ممکن است شامل اطلاعات عملیاتی حساس باشند.
دسترسی به آنها باید محدود شود و زمان نگهداری براساس نیاز فنی و الزامات قانونی تعیین گردد.
برای محیطهای حساس، ارسال گزارشها به سامانه مرکزی با کنترل دسترسی مناسب میتواند به حفظ شواهد هنگام وقوع حادثه کمک کند. 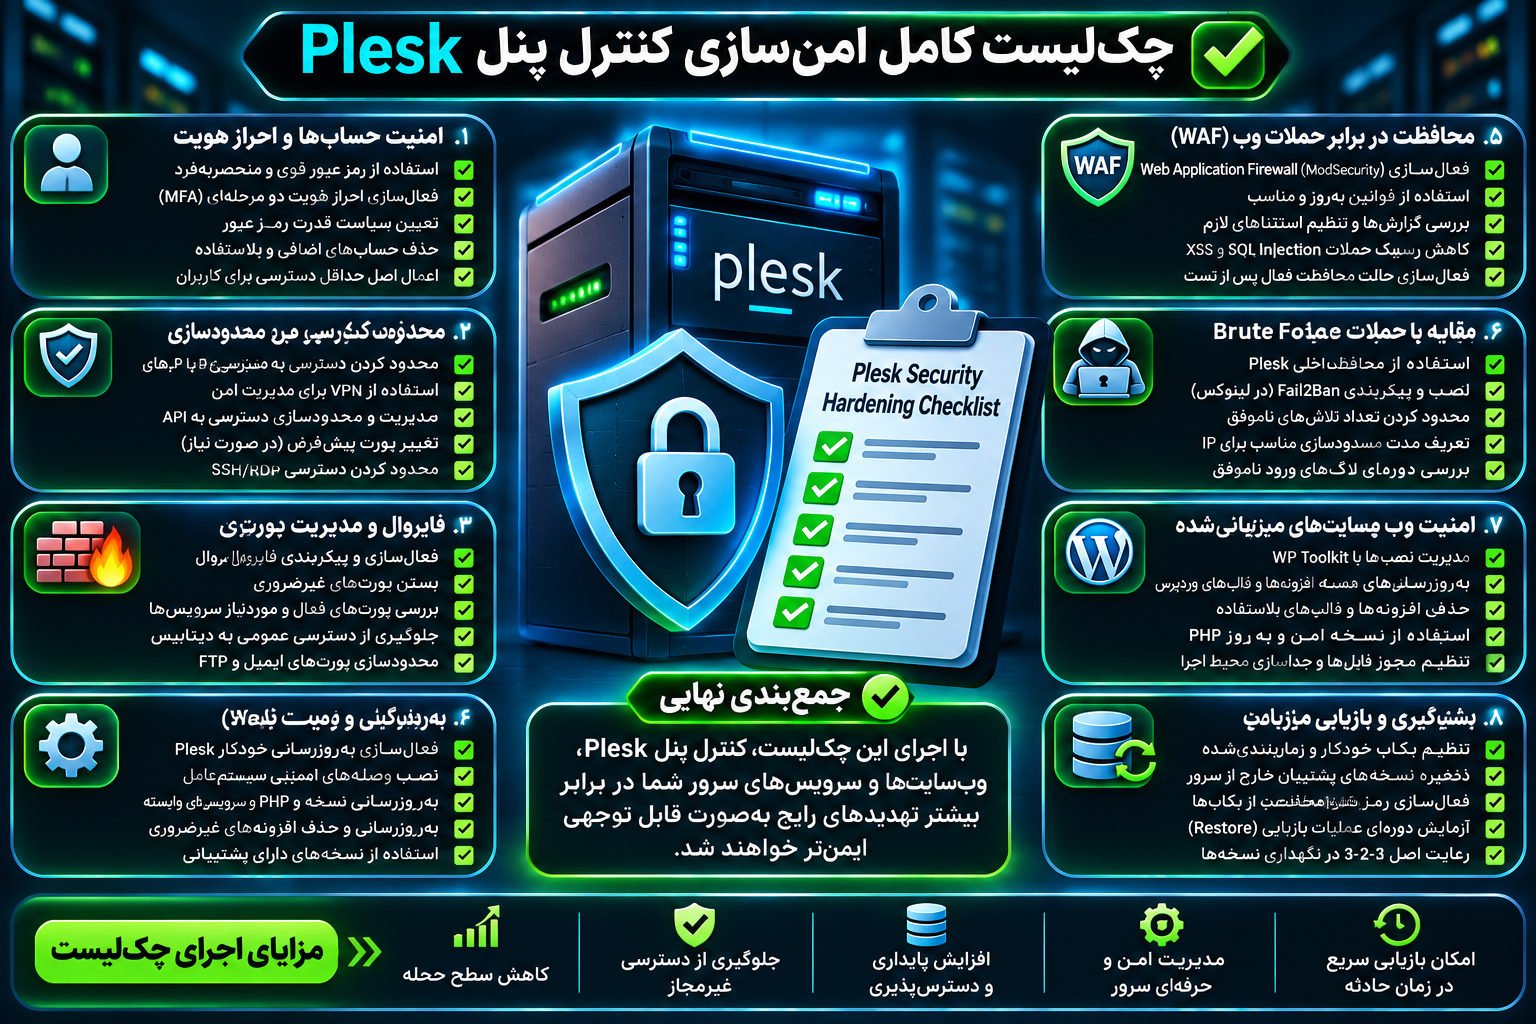
چکلیست کامل امنسازی کنترل پنل Plesk
برای اجرای منظم اقدامات امنیتی، بهتر است از یک چکلیست اولویتبندیشده استفاده شود.
این فهرست میتواند مبنای ارزیابی اولیه یا ممیزی دورهای سرور قرار گیرد.
مرحله اول: امنیت حسابها و احراز هویت
- رمز عبور حساب مدیر را از نظر قدرت و منحصربهفرد بودن بررسی کنید.
- احراز هویت چندمرحلهای را برای حسابهای حساس فعال کنید.
- حداقل قدرت رمز عبور را در Security Policy تنظیم کنید.
- حسابهای مدیریتی اضافی و بلااستفاده را شناسایی کنید.
- مجوز کاربران را بر اساس اصل حداقل دسترسی اصلاح کنید.
- نشستهای مدیریتی و سیاست خروج از حساب را بررسی کنید.
- دسترسی افرادی را که دیگر مسئولیتی ندارند حذف کنید.
مرحله دوم: امنیت شبکه و ارتباطات
- فهرست پورتهای باز سرور را با سرویسهای مورد نیاز تطبیق دهید.
- دسترسی به پورت مدیریتی Plesk را محدود کنید.
- قوانین فایروال را بررسی و مستندسازی کنید.
- دسترسی SSH یا RDP را به مسیرهای امن محدود کنید.
- وضعیت محافظت در برابر حملات Brute Force را کنترل کنید.
- در لینوکس، وضعیت Fail2Ban و Jailهای مرتبط را بررسی کنید.
- محدودیت دسترسی به API را متناسب با نیاز اتوماسیون اعمال کنید.
- گواهی TLS کنترل پنل و سرویسهای مرتبط را بررسی کنید.
مرحله سوم: امنیت نرمافزارها و وبسایتها
- بهروزرسانی خودکار Plesk را بررسی کنید.
- وصلههای امنیتی سیستمعامل را نصب کنید.
- نسخه PHP و سرویسهای وابسته را ارزیابی کنید.
- افزونههای بلااستفاده Plesk را حذف کنید.
- وضعیت ModSecurity را بررسی و قوانین آن را تنظیم کنید.
- مجوز فایلها و مالکیت پوشههای حساس را کنترل کنید.
- جداسازی محیط اجرای وبسایتها را ارزیابی کنید.
- وردپرس، قالبها و افزونههای میزبانیشده را بهروز نگه دارید.
- سیاستهای دسترسی FTP، FTPS و SFTP را بازبینی کنید.
مرحله چهارم: بازیابی و نظارت
- پشتیبانگیری خودکار را فعال و وضعیت اجرای آن را بررسی کنید.
- نسخهای از بکاپها را در فضای مستقل از سرور اصلی نگهداری کنید.
- محافظت از اطلاعات حساس و رمزگذاری فضای بکاپ را ارزیابی کنید.
- بازیابی آزمایشی را بهصورت دورهای انجام دهید.
- گزارشهای ورود و تغییرات مدیریتی را بررسی کنید.
- برای رویدادهای امنیتی مهم، هشدار مناسب تعریف کنید.
- اطلاعات تماس اضطراری و مسیرهای بازیابی دسترسی را مستند کنید.
- پس از هر تغییر مهم، عملکرد سرویسها و وضعیت امنیتی را دوباره کنترل کنید.
این چکلیست باید با توجه به ساختار واقعی سرور، سیستمعامل، نوع خدمات میزبانی و میزان حساسیت اطلاعات تکمیل شود.
اولویتبندی اقدامات امنیتی در Plesk
همه اقدامات امنیتی فوریت یکسانی ندارند.
بهتر است ابتدا خطراتی اصلاح شوند که احتمال وقوع یا شدت پیامد بیشتری دارند.
| اقدام امنیتی | اولویت پیشنهادی | هدف |
|---|---|---|
| فعالسازی MFA | بسیار بالا | جلوگیری از سوءاستفاده از رمز عبور |
| بهروزرسانی آسیبپذیریهای شناختهشده | بسیار بالا | کاهش خطر بهرهبرداری از نقصهای اصلاحشده |
| محدودسازی دسترسی مدیریتی | بسیار بالا | کاهش سطح حمله |
| بررسی صحت بکاپ | بسیار بالا | تضمین امکان بازیابی |
| تنظیم فایروال | بالا | کنترل ارتباطات شبکه |
| فعالسازی و تنظیم WAF | بالا | کاهش بخشی از حملات وب |
| بررسی Fail2Ban در لینوکس | بالا | محدودسازی رفتارهای مشکوک |
| بررسی مجوز فایلها | بالا | جلوگیری از دسترسی غیرضروری |
| مانیتورینگ و هشدار | بالا | شناسایی سریعتر حوادث |
| حذف سرویسها و افزونههای اضافی | متوسط تا بالا | کاهش پیچیدگی و سطح حمله |
این اولویتها عمومی هستند و ممکن است در یک زیرساخت مشخص تغییر کنند.
برای مثال، اگر سرور با یک آسیبپذیری بحرانی و قابل سوءاستفاده مواجه باشد، اصلاح همان آسیبپذیری باید پیش از اقدامات کمفوریت انجام شود.
بررسی امنیت Plesk در سناریوهای واقعی
شناخت سناریوهای عملی کمک میکند مشخص شود هر کنترل امنیتی چگونه عمل میکند.
سناریوی اول: افشای رمز عبور مدیر
فرض کنید رمز عبور حساب مدیر در یک نشت اطلاعاتی افشا شده است.
اگر همان رمز برای Plesk استفاده شود، فرد غیرمجاز ممکن است تلاش کند وارد کنترل پنل شود.
وجود MFA میتواند مانع بسیاری از این تلاشها شود.
محدودسازی IP و کنترل نرخ ورود نیز لایههای دفاعی دیگری ایجاد میکنند.
در چنین شرایطی، تغییر فوری رمز عبور، بررسی نشستهای فعال و بازبینی گزارشهای دسترسی ضروری است.
سناریوی دوم: آسیبپذیری افزونه وردپرس
فرض کنید یکی از وبسایتهای سرور دارای افزونه آسیبپذیر باشد.
در این حالت، حتی اگر حساب مدیر Plesk کاملاً محافظت شده باشد، وبسایت همچنان در معرض خطر قرار دارد.
بهروزرسانی افزونه، پیکربندی WAF و جداسازی محیطهای اجرایی میتوانند به کاهش احتمال نفوذ یا محدود کردن دامنه آسیب کمک کنند.
این مثال نشان میدهد امنیت Plesk و امنیت برنامههای میزبانیشده باید با یکدیگر مدیریت شوند.
سناریوی سوم: حذف اطلاعات یا آلودگی به باجافزار
در صورت حذف گسترده فایلها یا آلودگی زیرساخت، وجود بکاپ سالم و مستقل اهمیت پیدا میکند.
اگر همه نسخههای پشتیبان روی همان سرور نگهداری شوند، احتمال از دست رفتن همزمان آنها بیشتر است.
نسخههای خارج از سرور و آزمایششده میتوانند زمان بازیابی و میزان خسارت را کاهش دهند.
البته قبل از بازگردانی اطلاعات باید علت حادثه شناسایی و برطرف شود؛ در غیر این صورت احتمال تکرار مشکل وجود دارد.
اقدامات ضروری هنگام مشاهده نشانههای نفوذ در Plesk
اگر شواهدی از دسترسی غیرمجاز مشاهده شد، بهتر است واکنش بر اساس یک برنامه مشخص انجام شود.
شناسایی و ارزیابی حادثه
ابتدا باید مشخص شود چه اتفاقی افتاده است و کدام حسابها یا سرویسها احتمالاً تحت تأثیر قرار گرفتهاند.
تغییرات غیرمنتظره حسابها، پیامهای هشدار و گزارشهای دسترسی میتوانند در ارزیابی اولیه مفید باشند.
نباید بدون بررسی، هر رفتار غیرمعمول را نفوذ قطعی در نظر گرفت.
محدودسازی دامنه حادثه
اگر دسترسی غیرمجاز تأیید شد، باید مسیرهای شناختهشده سوءاستفاده با روشی کنترلشده محدود شوند.
بسته به شرایط، این اقدام ممکن است شامل تعلیق حساب آسیبدیده، محدودسازی ارتباطات یا جداسازی موقت سرویس باشد.
هر اقدام باید با در نظر گرفتن حفظ شواهد و تداوم خدمات ضروری انجام شود.
حفظ شواهد
پیش از پاکسازی گسترده سیستم، گزارشها و اطلاعات مرتبط با حادثه باید به روش مناسب حفظ شوند.
حذف شتابزده فایلهای مشکوک ممکن است بررسی علت اصلی نفوذ را دشوار کند.
در رخدادهای جدی، استفاده از متخصص پاسخگویی به حوادث امنیتی توصیه میشود.
بازیابی ایمن
پس از شناسایی و اصلاح علت نفوذ، میتوان بازیابی سرویسها را آغاز کرد.
بازگردانی نسخه پشتیبان باید از منبع مورد اعتماد انجام شود و اطلاعات ورود، کلیدهای API و سایر اسرار احتمالی افشاشده نیز بازبینی یا تعویض شوند.
در پایان، بررسی امنیتی مجدد برای کاهش احتمال تکرار حادثه ضروری است.
اشتباهات رایج در امنسازی کنترل پنل Plesk
بعضی اقدامات ظاهراً امنیتی ممکن است به دلیل اجرای نادرست، خطر تازهای ایجاد کنند.
تصور اینکه SSL امنیت کامل ایجاد میکند
گواهی SSL/TLS از ارتباطات شبکه محافظت میکند، اما جلوی تمام آسیبپذیریهای برنامه، رمزهای عبور افشاشده یا تنظیمات اشتباه را نمیگیرد.
HTTPS فقط یکی از لایههای امنیت است.
تکیه کامل بر فایروال
فایروال میتواند دسترسی شبکه را کنترل کند، اما لزوماً مانع سوءاستفاده از یک برنامه آسیبپذیر روی پورت مجاز نمیشود.
به همین دلیل، امنیت برنامه، WAF و مدیریت وصلهها نیز اهمیت دارند.
فعالسازی قوانین سختگیرانه بدون آزمایش
تغییر ناگهانی فایروال، محدودیت IP یا سیاستهای SSH ممکن است دسترسی مدیر را قطع کند.
پیش از چنین تغییراتی باید راهکار بازیابی، تست و بازگشت به تنظیمات قبلی مشخص باشد.
اعتماد به نسخه پشتیبان بدون آزمایش
وجود چند فایل بکاپ به معنی امکان بازیابی موفق نیست.
خرابی فایلها، ناقص بودن دادهها یا نبود اطلاعات لازم ممکن است باعث شکست عملیات Restore شود.
نادیده گرفتن امنیت حساب ایمیل مدیر
حساب ایمیل مرتبط با Plesk ممکن است برای دریافت هشدارها و فرایندهای بازیابی حساب استفاده شود.
اگر این ایمیل به خطر بیفتد، خطر سوءاستفاده از فرایندهای بازیابی نیز افزایش مییابد.
بنابراین حساب ایمیل مدیریتی باید مستقل از کنترل پنل محافظت شود.
استفاده از نسخههای قدیمی PHP
ممکن است کنترل پنل Plesk کاملاً بهروز باشد، اما وبسایتی روی نسخه قدیمی و فاقد پشتیبانی PHP اجرا شود.
این شرایط همچنان خطر امنیتی ایجاد میکند.
باید وضعیت نرمافزارهای میزبانیشده مستقل از هسته کنترل پنل بررسی شود.
نصب تعداد زیاد افزونههای امنیتی
افزونههای امنیتی بیشتر لزوماً به معنی امنیت بالاتر نیستند.
افزونههای متعدد ممکن است با یکدیگر تداخل داشته باشند، منابع سرور را مصرف کنند یا سطح حمله را افزایش دهند.
انتخاب ابزار باید براساس نیاز واقعی، اعتبار ارائهدهنده و سازگاری فنی انجام شود.
حذف بیبرنامه گزارشهای امنیتی
فایلهای گزارش در تشخیص و بررسی حوادث اهمیت دارند.
حذف مکرر و بدون سیاست آنها ممکن است اطلاعات ضروری برای تحلیل رویدادها را از بین ببرد.
بهتر است برای نگهداری، چرخش و حفاظت از گزارشها سیاست مشخصی وجود داشته باشد.
برنامه نگهداری دورهای امنیت Plesk
امنسازی اولیه فقط شروع کار است. برای حفظ امنیت در بلندمدت باید برنامه بررسی منظم وجود داشته باشد.
بررسی روزانه
فعالیتهای روزانه بهتر است روی شناسایی مشکلات فوری متمرکز شوند.
موارد مهم شامل بررسی هشدارهای بحرانی، شکست عملیات بکاپ، وضعیت سرویسهای اصلی و رویدادهای مشکوک ورود هستند.
در زیرساختهای حساس، این بررسیها بهتر است تا حد امکان با سیستم مانیتورینگ و اعلان خودکار پشتیبانی شوند.
بررسی هفتگی
در بازه هفتگی میتوان وضعیت بهروزرسانیها، گزارشهای WAF، فعالیت Fail2Ban و تغییرات حسابهای کاربری را بررسی کرد.
همچنین بهتر است تغییرات مهم تنظیمات سرور با سوابق ثبتشده مقایسه شوند.
بررسی ماهانه
بررسی ماهانه میتواند شامل ممیزی مجوز کاربران، وضعیت پورتهای باز، افزونههای نصبشده، نسخههای PHP و سیاستهای پشتیبانگیری باشد.
در این بازه، ارزیابی نیاز به سرویسهای فعال نیز مفید است.
هر سرویس بلااستفاده که حذف یا غیرفعال شود، میتواند بخشی از سطح حمله زیرساخت را کاهش دهد.
بررسی فصلی
در بررسیهای فصلی، بهتر است آزمایش بازیابی کامل، بازبینی برنامه پاسخ به حادثه و ارزیابی معماری امنیتی انجام شود.
برای محیطهای مهم، انجام ارزیابی امنیتی توسط فرد یا تیم مستقل نیز ارزشمند است.
تفاوت امنیت Plesk در لینوکس و ویندوز
Plesk قابلیتهای مشترکی برای مدیریت سرورهای لینوکسی و ویندوزی ارائه میکند، اما برخی ابزارها و تنظیمات در این دو محیط متفاوت هستند.
| معیار | Plesk Linux | Plesk Windows |
|---|---|---|
| سیستمعامل | توزیعهای لینوکسی پشتیبانیشده | Windows Server پشتیبانیشده |
| مدیریت از راه دور | معمولاً SSH | معمولاً RDP |
| فایروال | Plesk Firewall یا ابزارهای سازگار سیستمعامل | Windows Firewall |
| Fail2Ban یکپارچه | پشتیبانی میشود | در یکپارچهسازی Plesk ارائه نمیشود |
| وبسرور | Apache و Nginx مطابق پیکربندی | IIS |
| مجوز فایلها | مالکیت و مجوزهای لینوکسی | NTFS ACL |
| مدیریت وصلهها | بسته به توزیع و مخازن | سازوکار بهروزرسانی ویندوز |
| ModSecurity | پشتیبانی مطابق مؤلفهها | پشتیبانی مطابق مؤلفهها |
هیچکدام از این دو محیط بهصورت مطلق امنتر محسوب نمیشوند.
امنیت واقعی بیشتر به کیفیت پیکربندی، مدیریت بهروزرسانیها، سطح دسترسی و نظارت مستمر وابسته است.
سؤالات متداول درباره امنیت Plesk
آیا کنترل پنل Plesk امن است؟
Plesk دارای قابلیتهای امنیتی مختلفی مانند احراز هویت چندمرحلهای، کنترل دسترسی، پشتیبانی از TLS و ابزارهای محافظت در برابر تلاشهای ورود غیرمجاز است. بااینحال، امنیت نهایی به تنظیمات سرور، نسخه نرمافزار، سیستمعامل و امنیت وبسایتهای میزبانیشده بستگی دارد. هیچ کنترل پنلی بدون نگهداری صحیح امنیت مطلق ندارد.
بهترین روش افزایش امنیت Plesk چیست؟
مؤثرترین رویکرد، استفاده از چند لایه دفاعی است. فعالسازی MFA، بهروزرسانی منظم، محدودسازی دسترسی مدیریتی، فایروال مناسب، کنترل مجوز کاربران و پشتیبانگیری قابل بازیابی از مهمترین اقدامات هستند. اولویت هر اقدام باید براساس شرایط سرور تعیین شود.
آیا Plesk فایروال دارد؟
بله، Plesk قابلیتهایی برای مدیریت فایروال دارد. در لینوکس امکان استفاده از افزونه Plesk Firewall وجود دارد و در ویندوز میتوان از قابلیتهای مبتنی بر Windows Firewall استفاده کرد. بااینحال، نوع ابزار، نحوه نصب و قوانین فعال به محیط سرور بستگی دارد.
آیا Fail2Ban در Plesk بهصورت پیشفرض فعال است؟
خیر. محافظت داخلی Plesk در برابر تلاشهای ناموفق ورود با Fail2Ban تفاوت دارد. محافظت داخلی در نسخههای جدید بهصورت پیشفرض فعال است، اما Fail2Ban در Plesk لینوکس باید جداگانه فعال و تنظیم شود. مدیر باید وضعیت واقعی نصب و Jailهای فعال را بررسی کند.
آیا Plesk از احراز هویت دو مرحلهای پشتیبانی میکند؟
بله. Plesk Obsidian امکان استفاده از احراز هویت چندمرحلهای مبتنی بر کد یکبارمصرف را فراهم میکند. این قابلیت میتواند با برنامههای احراز هویت سازگار استفاده شود و احتمال دسترسی غیرمجاز در صورت افشای رمز عبور را کاهش دهد.
آیا فعالسازی ModSecurity برای امنیت Plesk ضروری است؟
ModSecurity برای محافظت از برنامههای وب بسیار مفید است، اما تنها یکی از لایههای امنیتی محسوب میشود. فعالسازی و تنظیم صحیح آن میتواند بخشی از درخواستهای مشکوک را شناسایی یا مسدود کند. بااینحال، باید احتمال تشخیص اشتباه و نیاز به تنظیم قوانین متناسب با وبسایتها را در نظر گرفت.
آیا میتوان دسترسی به Plesk را فقط برای یک IP فعال کرد؟
بله. Plesk دارای قابلیت محدودسازی دسترسی حساب مدیریتی براساس آدرس IP است. همچنین میتوان در سطح فایروال یا شبکه محدودیتهای تکمیلی ایجاد کرد. پیش از اعمال چنین سیاستی باید از ثابت بودن IP مورد نظر و وجود مسیر بازیابی اضطراری مطمئن شد.
آیا باز بودن پورت 8443 خطرناک است؟
پورت 8443 معمولاً برای دسترسی HTTPS به رابط مدیریتی Plesk استفاده میشود. باز بودن آن به معنی وجود آسیبپذیری نیست، اما اگر برای تمام اینترنت قابل دسترس باشد، سطح مواجهه سرویس مدیریتی افزایش مییابد. محدودسازی مبدأ دسترسی، MFA و بهروزرسانی به کاهش خطر کمک میکنند.
آیا SSL از هک شدن Plesk جلوگیری میکند؟
خیر. SSL/TLS ارتباط بین کاربر و سرور را محافظت میکند و برای جلوگیری از شنود یا دستکاری دادههای در حال انتقال اهمیت دارد. اما در برابر رمز عبور سرقتشده، آسیبپذیری نرمافزاری، تنظیمات اشتباه یا آلودگی دستگاه مدیر بهتنهایی کافی نیست.
آیا امنیت Plesk روی امنیت وردپرس تأثیر دارد؟
بله. Plesk بخشی از زیرساخت میزبانی وردپرس است و تنظیمات سرور میتوانند بر امنیت سایت تأثیر بگذارند. بااینحال، محافظت از وردپرس نیازمند بهروزرسانی هسته، افزونهها، قالبها، مدیریت مجوزها و رعایت امنیت برنامه نیز هست.
آیا امکان پشتیبانگیری خودکار در Plesk وجود دارد؟
بله. Plesk امکان زمانبندی پشتیبانگیری از دادهها و تنظیمات را ارائه میدهد. بسته به نوع داده و امکانات موجود، میتوان از فضای محلی یا ذخیرهسازی خارجی استفاده کرد. بهتر است نسخههای پشتیبان بهصورت دورهای آزمایش شوند و حداقل یک نسخه مستقل از سرور اصلی نگهداری شود.
آیا رمزگذاری بکاپهای Plesk شامل تمام فایلها میشود؟
لزوماً خیر. قابلیت Password Protection در Plesk میتواند بخش مشخصی از اطلاعات حساس ذخیرهشده در بکاپ را رمزگذاری کند، اما نباید آن را معادل رمزگذاری کامل تمام محتوای نسخه پشتیبان دانست. برای حفاظت کاملتر باید امکانات رمزگذاری سمت فضای ذخیرهسازی یا راهکار اختصاصی بکاپ بررسی شود.
آیا تغییر نام کاربری admin باعث امنیت بیشتر میشود؟
تغییر نام کاربری پیشفرض میتواند میزان قابل پیشبینی بودن اطلاعات ورود را کاهش دهد، اما مانع قطعی حملات نیست. استفاده از MFA، رمز عبور قوی و محدودسازی دسترسی مدیریتی ارزش امنیتی بیشتری دارد.
آیا برای امنسازی Plesk به آنتیویروس نیاز داریم؟
نیاز به آنتیویروس یا ابزار شناسایی بدافزار به نوع سیستمعامل، سرویسهای فعال و سطح خطر بستگی دارد. ابزارهای شناسایی بدافزار میتوانند مکمل مناسبی باشند، اما جایگزین وصلههای امنیتی، کنترل دسترسی، جداسازی حسابها و پشتیبانگیری نیستند.
هر چند وقت یکبار باید امنیت Plesk بررسی شود؟
هشدارهای بحرانی و وضعیت سرویسها بهتر است بهصورت مداوم پایش شوند. بررسی وصلهها، حسابهای کاربری و تنظیمات مهم باید دورهای انجام شود. علاوه بر این، پس از هر تغییر اساسی در معماری سرور یا وقوع حادثه امنیتی، بازبینی امنیتی مجدد ضروری است.
آیا استفاده از VPN برای ورود به Plesk لازم است؟
در تمام محیطها الزام مطلق وجود ندارد، اما VPN میتواند برای سرورهای حساس و سازمانی یک لایه دفاعی مفید باشد. اگر دسترسی مدیریتی فقط از شبکه خصوصی یا VPN امکانپذیر باشد، میزان مواجهه مستقیم پنل با اینترنت کاهش پیدا میکند. بااینحال، خود VPN نیز باید امن و بهروز نگه داشته شود.
جمعبندی: چگونه امنیت Plesk را در بلندمدت حفظ کنیم؟
امنیت Plesk تنها با نصب کنترل پنل یا فعالسازی یک ابزار امنیتی ایجاد نمیشود. محافظت واقعی نیازمند مجموعهای هماهنگ از اقدامات فنی، مدیریتی و عملیاتی است.
حسابهای مدیریتی باید با رمزهای عبور قوی و احراز هویت چندمرحلهای محافظت شوند. دسترسی شبکه باید تا حد امکان محدود باشد و فایروال براساس سرویسهای مورد نیاز تنظیم شود. همچنین بهروزرسانی Plesk، سیستمعامل، PHP و برنامههای میزبانیشده باید بهصورت منظم انجام شود.
استفاده از ModSecurity، محافظت در برابر حملات Brute Force، کنترل مجوز فایلها و جداسازی مناسب وبسایتها میتواند چندین لایه دفاعی ایجاد کند.
بااینحال، هیچ ساختار امنیتی بدون نظارت و امکان بازیابی کامل نیست. ثبت رویدادها، بررسی فعالیتهای غیرمعمول، نگهداری نسخههای پشتیبان مستقل و آزمایش بازیابی اطلاعات برای حفظ تداوم خدمات ضروری هستند.
مهمترین نکته در امنسازی کنترل پنل Plesk، اجرای تدریجی و مستند تغییرات است. هر تنظیم امنیتی باید با شرایط واقعی سرور سازگار باشد و پس از اعمال، از نظر تأثیر بر عملکرد سرویسها بررسی شود.
در نهایت، استفاده از چکلیست امنیت Plesk و بازبینی دورهای آن به مدیران کمک میکند آسیبپذیریهای قابل پیشگیری را کاهش دهند، دسترسیهای غیرضروری را کنترل کنند و زیرساخت میزبانی قابل اعتمادتری ایجاد کنند.
مطالب مرتبط


