امنیت phpMyAdmin چیست؟ روشهای جلوگیری از دسترسی غیرمجاز به phpMyAdmin
امنیت phpMyAdmin به مجموعهای از اقدامات حفاظتی برای جلوگیری از دسترسی غیرمجاز به پنل مدیریت پایگاه داده MySQL و MariaDB گفته میشود. تنظیمات ضعیف، رمزهای عبور ناامن و نسخههای قدیمی میتوانند خطر سرقت، تغییر یا حذف اطلاعات وبسایت را افزایش دهند. با محدودسازی دسترسی IP، استفاده از HTTPS، فعالسازی احراز هویت دومرحلهای، مدیریت مجوزهای کاربران و بهروزرسانی منظم میتوان امنیت phpMyAdmin را بهبود بخشید.
امنیت phpMyAdmin به مجموعهای از تنظیمات، محدودیتهای دسترسی و اقدامات حفاظتی گفته میشود که از ورود افراد غیرمجاز به پنل مدیریت پایگاه داده جلوگیری میکنند. مهمترین روشهای افزایش امنیت phpMyAdmin شامل محدودسازی دسترسی با IP، استفاده از HTTPS، فعالسازی احراز هویت دومرحلهای، تنظیم صحیح مجوزهای MySQL، بهروزرسانی نرمافزار و جلوگیری از حملات Brute Force است.
اگر phpMyAdmin بدون تنظیمات امنیتی مناسب در اینترنت قابل دسترس باشد، مهاجمان ممکن است با سوءاستفاده از رمزهای عبور ضعیف، اطلاعات ورود افشاشده یا آسیبپذیریهای نرمافزاری، به پایگاه داده وبسایت دسترسی پیدا کنند. چنین اتفاقی میتواند به سرقت اطلاعات کاربران، تغییر محتوای سایت، حذف دادهها یا اختلال در سرویس منجر شود.
در این مقاله از رخنهکاو، روشهای اصولی محافظت از phpMyAdmin را بررسی میکنیم و توضیح میدهیم چگونه با پیادهسازی چند لایه امنیتی، احتمال دسترسی غیرمجاز به اطلاعات پایگاه داده را به حداقل برسانیم.
phpMyAdmin چیست و چرا امنیت آن اهمیت دارد؟
phpMyAdmin یک ابزار متنباز و تحت وب برای مدیریت پایگاه دادههای MySQL و MariaDB است. این نرمافزار با زبان PHP توسعه یافته و امکان انجام بسیاری از عملیات مدیریتی پایگاه داده را از طریق رابط گرافیکی فراهم میکند.
مدیران وبسایتها با استفاده از phpMyAdmin میتوانند جدولهای پایگاه داده را مشاهده کنند، اطلاعات موجود را تغییر دهند، نسخه پشتیبان تهیه کنند و ساختار دیتابیس را مدیریت کنند.
از مهمترین قابلیتهای phpMyAdmin میتوان به موارد زیر اشاره کرد:
- مشاهده و مدیریت پایگاه دادههای MySQL و MariaDB
- ایجاد، ویرایش و حذف جدولهای پایگاه داده
- اجرای دستورات SQL با توجه به مجوزهای کاربر
- وارد کردن و خروجی گرفتن از اطلاعات پایگاه داده
- مدیریت حسابهای کاربری و سطح دسترسی آنها
- بررسی ساختار جدولها، ایندکسها و ارتباطات دادهها
- انجام برخی فعالیتهای نگهداری و عیبیابی پایگاه داده
وجود این امکانات باعث شده phpMyAdmin به یکی از ابزارهای پرکاربرد مدیریت دیتابیس تبدیل شود.
بااینحال، قابلیتهای مدیریتی گسترده این نرمافزار باعث میشوند محافظت از آن اهمیت بسیار زیادی داشته باشد.
ارتباط امنیت phpMyAdmin با اطلاعات وبسایت
بسیاری از سیستمهای مدیریت محتوا، از جمله وردپرس، اطلاعات اصلی خود را در پایگاه داده ذخیره میکنند.
این اطلاعات میتوانند شامل حسابهای کاربران، تنظیمات سایت، نوشتهها، سفارشها، اطلاعات مشتریان و دادههای مربوط به افزونهها باشند.
اگر مهاجم بتواند با حسابی دارای مجوزهای گسترده وارد phpMyAdmin شود، ممکن است به بخش قابلتوجهی از اطلاعات وبسایت دسترسی پیدا کند.
برای مثال، در یک فروشگاه اینترنتی مبتنی بر ووکامرس، دسترسی غیرمجاز به دیتابیس میتواند اطلاعات سفارشها، مشخصات مشتریان و تنظیمات فروشگاه را در معرض خطر قرار دهد.
البته میزان خسارت به مجوزهای حساب پایگاه داده، ساختار نرمافزار و اقدامات امنیتی موجود بستگی دارد.
آیا phpMyAdmin ذاتاً ناامن است؟
خیر. phpMyAdmin بهخودیخود یک ابزار ناامن محسوب نمیشود.
این نرمافزار دارای سازوکارهای احراز هویت و کنترل دسترسی است و توسعهدهندگان آن بهروزرسانیهای امنیتی منتشر میکنند.
مشکل معمولاً زمانی ایجاد میشود که phpMyAdmin با تنظیمات ضعیف، نسخه قدیمی یا دسترسی عمومی غیرضروری استفاده شود.
بنابراین، امنیت phpMyAdmin به ترکیبی از امنیت نرمافزار، وبسرور، سیستمعامل، حسابهای پایگاه داده و نحوه مدیریت دسترسی وابسته است.
چرا phpMyAdmin به یکی از اهداف حملات سایبری تبدیل میشود؟
phpMyAdmin مستقیماً با یکی از ارزشمندترین بخشهای زیرساخت وبسایت، یعنی پایگاه داده، ارتباط برقرار میکند.
به همین دلیل، یک حساب مدیریتی آسیبپذیر یا یک نسخه قدیمی از این نرمافزار میتواند برای مهاجمان جذاب باشد.
دسترسی مستقیم به اطلاعات حساس
برخلاف بسیاری از صفحات عمومی وبسایت، phpMyAdmin برای مدیریت اطلاعات داخلی طراحی شده است.
کاربری که با مجوزهای مناسب وارد آن شود، ممکن است بتواند اطلاعاتی را مشاهده یا تغییر دهد که از طریق صفحات عادی سایت قابل دسترسی نیستند.
این موضوع باعث میشود حفاظت از صفحه ورود phpMyAdmin بهاندازه محافظت از سایر بخشهای مدیریتی سرور اهمیت داشته باشد.
شناسایی خودکار صفحات مدیریتی
برخی رباتهای اینترنتی بهصورت خودکار مسیرهای رایج پنلهای مدیریتی را بررسی میکنند.
این فعالیتها ممکن است با هدف شناسایی سرویسهای قابل دسترس، نسخههای قدیمی یا فرمهای ورود انجام شوند.
اگر صفحه ورود phpMyAdmin بدون محدودیت در اینترنت منتشر شده باشد، احتمال دریافت درخواستهای ناخواسته افزایش پیدا میکند.
در چنین شرایطی حتی وجود رمز عبور نسبتاً قوی نیز نباید تنها لایه دفاعی باشد.
استفاده از اطلاعات ورود افشاشده
یکی دیگر از تهدیدها، استفاده از نامهای کاربری و رمزهای عبوری است که قبلاً در رخدادهای امنیتی دیگر افشا شدهاند.
چنانچه مدیر سرور از رمز عبور یکسان در چند سرویس استفاده کرده باشد، افشای اطلاعات ورود یکی از آن سرویسها میتواند سایر حسابها را هم در معرض خطر قرار دهد.
این روش معمولاً با عنوان Credential Stuffing یا تلاش برای ورود با اطلاعات احراز هویت افشاشده شناخته میشود.
به همین دلیل، استفاده از رمز عبور منحصربهفرد و احراز هویت چندمرحلهای اهمیت دارد. 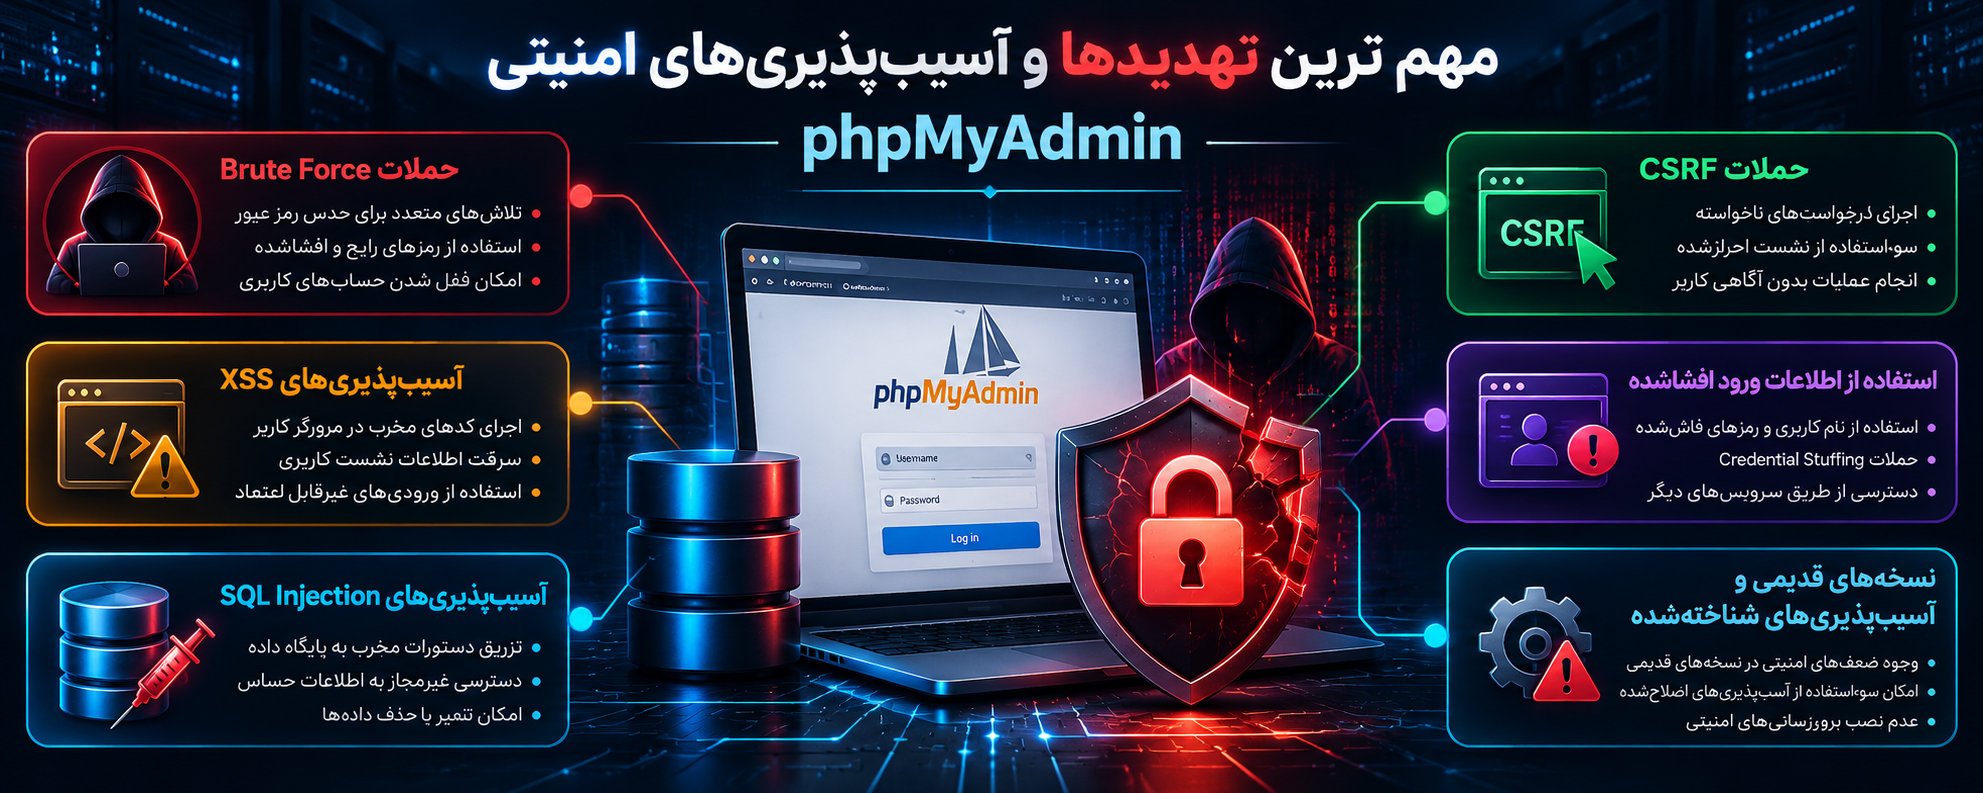
مهمترین تهدیدها و آسیبپذیریهای امنیتی phpMyAdmin
برای جلوگیری از دسترسی غیرمجاز به phpMyAdmin ابتدا باید تهدیدهای اصلی آن را بشناسیم.
همه این تهدیدها ناشی از وجود نقص در خود نرمافزار نیستند؛ برخی به تنظیمات سرور، ضعف حسابهای کاربری یا رفتار کاربران مربوط میشوند.
حملات Brute Force و تلاش برای حدس رمز عبور
Brute Force یا حمله جستوجوی فراگیر، روشی است که در آن مهاجم تلاش میکند با انجام درخواستهای متعدد، اطلاعات ورود صحیح را پیدا کند.
این حملات ممکن است بهشکل تلاش برای رمزهای رایج، استفاده از فهرست رمزهای افشاشده یا امتحان ترکیبهای مختلف انجام شوند.
یکی از نکات مهم این است که phpMyAdmin بهتنهایی یک سامانه جامع محدودسازی نرخ تلاشهای ورود ارائه نمیکند.
بنابراین، مدیر سرور باید از ابزارهای مکمل مانند Rate Limiting، محدودیت شبکه، سامانههای ثبت رویداد و ابزارهایی مانند Fail2ban استفاده کند.
آسیبپذیریهای XSS
Cross-Site Scripting یا XSS یکی از دستههای شناختهشده آسیبپذیریهای برنامههای تحت وب است.
در این نوع آسیبپذیری، ممکن است دادهای غیرقابلاعتماد به شکلی ناامن در مرورگر کاربر پردازش شود.
در محیطهای مدیریتی، چنین مشکلی میتواند خطرناک باشد؛ زیرا مدیر ممکن است هنگام مشاهده اطلاعات یا استفاده از رابط کاربری در معرض محتوای مخرب قرار بگیرد.
استفاده از نسخههای پشتیبانیشده phpMyAdmin، نصب اصلاحیههای امنیتی و محدودسازی دسترسی، از اقدامات مهم کاهش این خطر هستند.
حملات CSRF
Cross-Site Request Forgery یا CSRF به شرایطی اشاره دارد که در آن یک برنامه وب ممکن است درخواست ناخواستهای را در زمینه نشست احرازشده کاربر پردازش کند.
نرمافزارهای معتبر برای مقابله با این تهدید از کنترلهایی مانند توکنهای ضد CSRF استفاده میکنند.
بااینحال، وجود سازوکار دفاعی در نرمافزار به معنی بینیازی از بهروزرسانی نیست.
مدیران باید نسخههای آسیبپذیر را اصلاح کنند و از دسترسی به پنل مدیریتی از طریق مرورگرها یا سیستمهای غیرقابلاعتماد خودداری کنند.
آسیبپذیریهای SQL Injection
SQL Injection یا تزریق SQL زمانی رخ میدهد که ورودی غیرقابلاعتماد بدون کنترل مناسب در ساخت دستورات پایگاه داده استفاده شود.
این مشکل ممکن است در برنامههای وب مختلف وجود داشته باشد.
باید توجه داشت که وجود بخش اجرای دستورات SQL در phpMyAdmin بهخودیخود یک آسیبپذیری SQL Injection نیست؛ زیرا این قابلیت برای کاربران دارای مجوز طراحی شده است.
خطر اصلی زمانی ایجاد میشود که یک نقص نرمافزاری اجازه دهد عملیات خارج از حدود دسترسی موردنظر انجام شوند.
همچنین آسیبپذیری SQL Injection در خود وبسایت ممکن است مستقل از امنیت phpMyAdmin، اطلاعات دیتابیس را در معرض خطر قرار دهد.
دسترسی غیرمجاز از طریق نشست کاربری
پس از ورود موفق، phpMyAdmin از نشست کاربری برای مدیریت وضعیت احراز هویت استفاده میکند.
اگر اطلاعات نشست به خطر بیفتند، مهاجم ممکن است بتواند در شرایط مشخص از آنها سوءاستفاده کند.
استفاده از HTTPS، محافظت از کوکیها، محدودیت زمانی نشست و خروج صحیح از حساب، از مهمترین اقدامات دفاعی در این زمینه هستند.
آسیبپذیریهای ناشی از نسخههای قدیمی
مانند سایر نرمافزارهای تحت وب، phpMyAdmin نیز ممکن است در طول زمان دارای آسیبپذیریهای امنیتی شناساییشده باشد.
این مشکلات میتوانند از ضعفهای اعتبارسنجی ورودی تا اشکالات مربوط به مدیریت نشست یا مجوزهای دسترسی متفاوت باشند.
به همین دلیل، نسخه نصبشده باید بهصورت منظم با اطلاعیههای امنیتی رسمی و اصلاحیههای ارائهشده توسط تأمینکننده بسته مقایسه شود. 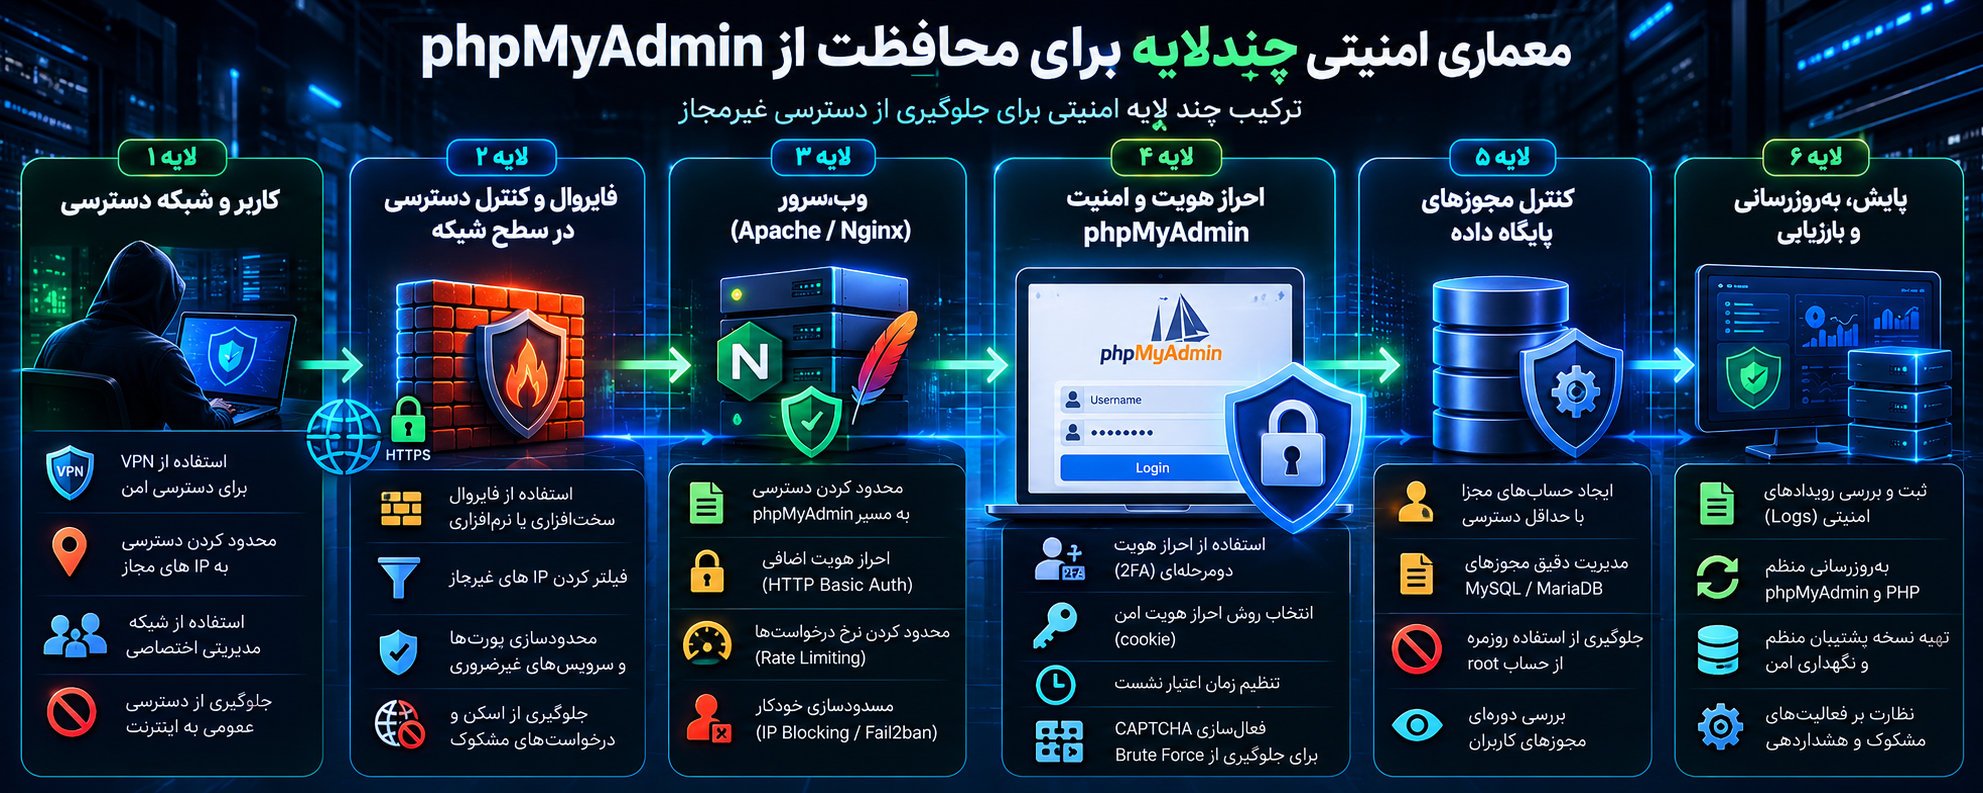
معماری امنیتی چندلایه برای محافظت از phpMyAdmin
یکی از بهترین رویکردها برای افزایش امنیت phpMyAdmin استفاده از دفاع چندلایه یا Defense in Depth است.
در این روش، امنیت سیستم فقط به یک رمز عبور یا یک تنظیم خاص وابسته نیست.
بهجای آن، چند کنترل مستقل در بخشهای مختلف زیرساخت پیادهسازی میشوند.
لایه اول: محافظت در سطح شبکه
در اولین مرحله باید مشخص شود چه دستگاهها و شبکههایی اصولاً اجازه برقراری ارتباط با سرویس مدیریتی را دارند.
این محدودیت میتواند از طریق فایروال، شبکه خصوصی، VPN یا سرویسهای دسترسی مبتنی بر هویت اعمال شود.
در محیطهای حساس، بهتر است phpMyAdmin بهصورت مستقیم در اینترنت عمومی قابل دسترس نباشد.
لایه دوم: محافظت در سطح وبسرور
وبسرورهایی مانند Apache و Nginx میتوانند قبل از رسیدن درخواست به phpMyAdmin، محدودیتهای امنیتی را اعمال کنند.
برای مثال، میتوان دسترسی را به چند IP مشخص محدود کرد یا یک مرحله احراز هویت اضافی قرار داد.
لایه سوم: احراز هویت کاربران
کاربر باید با اطلاعات ورود معتبر به پایگاه داده متصل شود.
در این مرحله، رمز عبور قوی، حساب اختصاصی و در صورت فراهم بودن شرایط، احراز هویت دومرحلهای اهمیت دارند.
لایه چهارم: کنترل مجوزهای پایگاه داده
حتی پس از ورود موفق، کاربر نباید بیش از نیاز واقعی خود مجوز داشته باشد.
این اصل با عنوان Least Privilege یا حداقل سطح دسترسی شناخته میشود.
لایه پنجم: نظارت، بهروزرسانی و بازیابی
آخرین لایه دفاعی شامل ثبت رویدادها، بررسی تغییرات، نصب اصلاحیهها و نگهداری نسخه پشتیبان است.
این اقدامات تضمین نمیکنند که هیچ حملهای رخ ندهد؛ اما میتوانند احتمال موفقیت حمله و شدت خسارت را کاهش دهند.
چگونه دسترسی عمومی به phpMyAdmin را محدود کنیم؟
یکی از مؤثرترین روشهای جلوگیری از دسترسی غیرمجاز به phpMyAdmin، کاهش سطح دسترسی عمومی آن است.
اگر تنها یک یا چند مدیر مشخص از این ابزار استفاده میکنند، معمولاً دلیلی وجود ندارد که صفحه ورود برای تمام کاربران اینترنت قابل مشاهده باشد.
استفاده از شبکه خصوصی VPN
VPN یا Virtual Private Network امکان ایجاد ارتباط امن میان دستگاه مدیر و شبکه سرور را فراهم میکند.
در این معماری، phpMyAdmin فقط از طریق شبکه مدیریتی قابل دسترسی خواهد بود.
برای مثال، مدیر ابتدا به شبکه خصوصی سازمان متصل میشود و سپس صفحه phpMyAdmin را باز میکند.
این روش باعث میشود درخواستهای عمومی اینترنت بهصورت مستقیم به پنل مدیریتی نرسند.
البته امنیت خود VPN نیز اهمیت دارد. استفاده از احراز هویت قوی، بهروزرسانی سرویس VPN و محدودسازی حسابهای مجاز ضروری است.
استفاده از SSH Tunnel
SSH Tunnel یا تونل SSH گزینه دیگری برای دسترسی محدود به سرویسهای مدیریتی است.
در این روش، ارتباط با سرویس داخلی از طریق یک اتصال SSH محافظتشده برقرار میشود.
برای نمونه، اگر phpMyAdmin فقط روی آدرس داخلی سرور فعال باشد، مدیر میتواند با یک تونل مجاز به آن دسترسی پیدا کند.
این روش بهخصوص برای سرورهایی مناسب است که استفاده از phpMyAdmin در آنها محدود و موردی است.
بااینحال، دسترسی SSH نیز باید با کلیدهای امن، محدودیت حسابها و تنظیمات صحیح محافظت شود.
استفاده از Zero Trust Network Access
در سازمانها و زیرساختهای پیشرفتهتر، میتوان از ZTNA یا دسترسی شبکه مبتنی بر اعتماد صفر استفاده کرد.
در این مدل، صرف حضور کاربر در یک شبکه خاص به معنی قابلاعتماد بودن او نیست.
سامانه دسترسی میتواند هویت کاربر، دستگاه، وضعیت امنیتی و سیاستهای سازمان را پیش از فراهم کردن ارتباط بررسی کند.
این معماری برای تیمهایی که از مکانهای مختلف به پایگاه داده دسترسی دارند، مفید است. 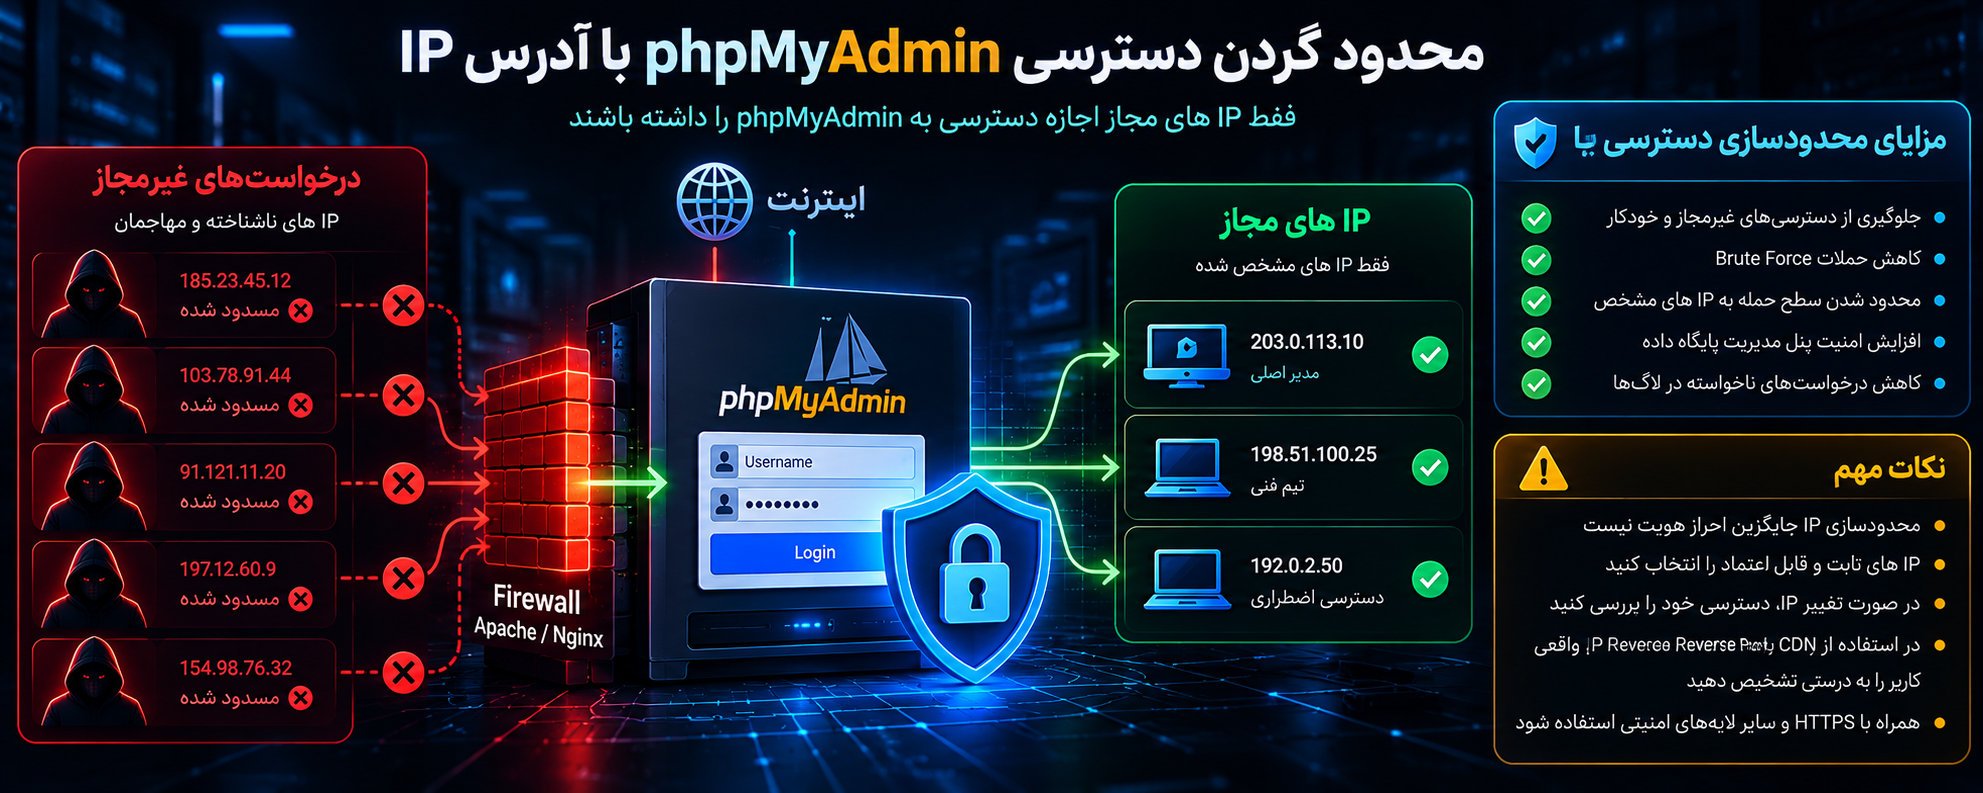
محدود کردن دسترسی phpMyAdmin با آدرس IP
IP Allowlisting یکی از روشهای کاربردی کنترل دسترسی به phpMyAdmin است.
در این روش، تنها درخواستهایی که از آدرسهای مشخص و مجاز ارسال شدهاند، امکان رسیدن به پنل مدیریتی را دارند.
فرض کنید شرکت شما دارای یک IP عمومی ثابت است و مدیریت پایگاه داده فقط از دفتر شرکت انجام میشود.
در این شرایط میتوان وبسرور را طوری پیکربندی کرد که تنها همان آدرس اجازه دسترسی به phpMyAdmin داشته باشد.
مزایای محدودسازی IP
مهمترین مزیت این روش کاهش تعداد منابعی است که میتوانند با سرویس مدیریتی ارتباط برقرار کنند.
بهاینترتیب، بخش بزرگی از درخواستهای خودکار اینترنتی پیش از رسیدن به فرم ورود مسدود میشوند.
این کنترل همچنین میتواند تعداد رویدادهای غیرضروری ثبتشده در سیستم را کاهش دهد.
محدودیتهای امنیتی IP Allowlisting
محدودسازی IP نباید جایگزین احراز هویت شود.
آدرس IP لزوماً هویت واقعی کاربر را مشخص نمیکند. برای مثال، چند کاربر ممکن است از یک شبکه و IP عمومی مشترک استفاده کنند.
همچنین تغییر IP اینترنت مدیر میتواند دسترسی قانونی او را قطع کند.
اگر از Reverse Proxy یا CDN استفاده میکنید، باید نحوه تشخیص IP واقعی درخواست را با دقت بررسی کنید.
اعتماد نادرست به هدرهای ارسالی کاربر میتواند سیاستهای محدودسازی دسترسی را تضعیف کند.
بهترین رویکرد، ترکیب محدودسازی IP با احراز هویت و سایر کنترلهای امنیتی است.
افزایش امنیت phpMyAdmin در وبسرور Apache
وبسرور Apache امکانات متعددی برای محدودسازی دسترسی به پنلهای مدیریتی دارد.
در سرورهایی که امکان ویرایش تنظیمات Apache وجود دارد، میتوان محدودیتها را در پیکربندی VirtualHost یا تنظیمات مرتبط با مسیر phpMyAdmin اعمال کرد.
محدودسازی دسترسی با Require ip
در Apache 2.4 میتوان از دستور Require ip برای مجاز کردن آدرسهای مشخص استفاده کرد.
برای مثال، یک سیاست دسترسی میتواند فقط IP مدیریتی 203.0.113.10 را مجاز بداند.
این آدرس صرفاً نمونهای مستنداتی است و باید با آدرس واقعی شبکه مدیریت جایگزین شود.
تنظیم محدودیت باید در بخش صحیح پیکربندی و متناسب با مسیر واقعی phpMyAdmin قرار بگیرد.
پس از تغییر تنظیمات نیز لازم است صحت پیکربندی بررسی شود و سپس سرویس با روش مناسب بارگذاری مجدد شود.
استفاده از احراز هویت HTTP Basic
Apache از احراز هویت HTTP Basic نیز پشتیبانی میکند.
این قابلیت میتواند یک مرحله ورود اضافی پیش از نمایش صفحه phpMyAdmin ایجاد کند.
در این ساختار، کاربر ابتدا اطلاعات ورود لایه محافظتی وبسرور را وارد میکند و سپس به مرحله احراز هویت پایگاه داده میرسد.
رمز عبور این لایه باید مستقل از رمز حساب MySQL باشد.
همچنین HTTP Basic باید فقط روی ارتباط HTTPS استفاده شود؛ زیرا استفاده از آن روی HTTP بدون رمزنگاری، حفاظت مناسبی از اطلاعات ورود فراهم نمیکند.
نقش فایل htaccess در امنیت phpMyAdmin
در برخی پیکربندیهای Apache امکان اعمال محدودیتها از طریق فایل .htaccess وجود دارد.
بااینحال، فعال بودن این قابلیت به تنظیمات AllowOverride وابسته است.
در سرورهای مدیریتشده، اعمال تنظیمات در پیکربندی اصلی وبسرور معمولاً کنترل و نظارت بهتری فراهم میکند.
نکته مهم دیگر این است که phpMyAdmin ممکن است خارج از مسیر اصلی فایلهای وردپرس نصب شده باشد.
بنابراین، قراردادن یک فایل .htaccess در پوشه وردپرس لزوماً از phpMyAdmin محافظت نمیکند.
بررسی تنظیمات پس از اعمال محدودیت
پس از اعمال سیاست امنیتی، باید بررسی شود که کاربران مجاز همچنان دسترسی دارند و درخواستهای غیرمجاز مسدود میشوند.
این بررسی باید با روشهای مجاز و از دستگاههایی که برای آزمون در اختیار مدیر هستند انجام شود.
همچنین لازم است مطمئن شوید هیچ مسیر جایگزین یا VirtualHost دیگری محدودیت موردنظر را دور نمیزند.
افزایش امنیت phpMyAdmin در وبسرور Nginx
Nginx نیز قابلیتهای مناسبی برای کنترل دسترسی، احراز هویت و مدیریت درخواستهای ورودی دارد.
با استفاده از تنظیمات صحیح میتوان سطح دسترسی عمومی phpMyAdmin را کاهش داد.
محدودسازی دسترسی با allow و deny
در Nginx، دستورات allow و deny برای تعریف سیاستهای دسترسی براساس آدرس شبکه استفاده میشوند.
این تنظیمات باید در بلوک مناسب server یا location قرار بگیرند.
در پیکربندیهای دارای PHP-FPM توجه به ترتیب انتخاب Location اهمیت زیادی دارد.
اگر محدودیت فقط در یک مسیر ظاهری اعمال شده باشد، اما مسیر پردازش فایلهای PHP همان محدودیت را نداشته باشد، ممکن است کنترل امنیتی بهدرستی اجرا نشود.
به همین دلیل، پیکربندی نهایی باید بهصورت یکپارچه بررسی شود.
احراز هویت در لایه Nginx
Nginx میتواند با استفاده از auth_basic یک لایه احراز هویت اضافی ایجاد کند.
اطلاعات کاربران این لایه در فایل رمز عبور مناسب نگهداری میشوند.
این فایل نباید از طریق مسیر عمومی وب قابل دانلود باشد و مجوزهای سیستمعامل آن نیز باید محدود شوند.
محدودسازی نرخ درخواستها
قابلیت limit_req در Nginx امکان محدودسازی نرخ برخی درخواستها را فراهم میکند.
این قابلیت میتواند در کاهش درخواستهای خودکار و تلاشهای پرتکرار ورود مؤثر باشد.
البته انتخاب آستانه مناسب اهمیت دارد؛ زیرا تنظیمات بیشازحد سختگیرانه ممکن است باعث اختلال در دسترسی کاربران مجاز شوند.
همچنین محدودسازی نرخ براساس IP بهتنهایی برای مقابله با تمام حملات توزیعشده کافی نیست.
اهمیت پیکربندی صحیح Reverse Proxy
اگر Nginx پشت یک پراکسی معکوس یا سرویس CDN قرار دارد، شناسایی منبع واقعی درخواست باید فقط از طریق پراکسیهای مورداعتماد انجام شود.
اعتماد بدون محدودیت به هدرهایی مانند X-Forwarded-For میتواند باعث تصمیمگیری امنیتی اشتباه شود.
پیکربندی صحیح فهرست پراکسیهای معتبر، بخش مهمی از امنیت phpMyAdmin در معماریهای چندلایه است. 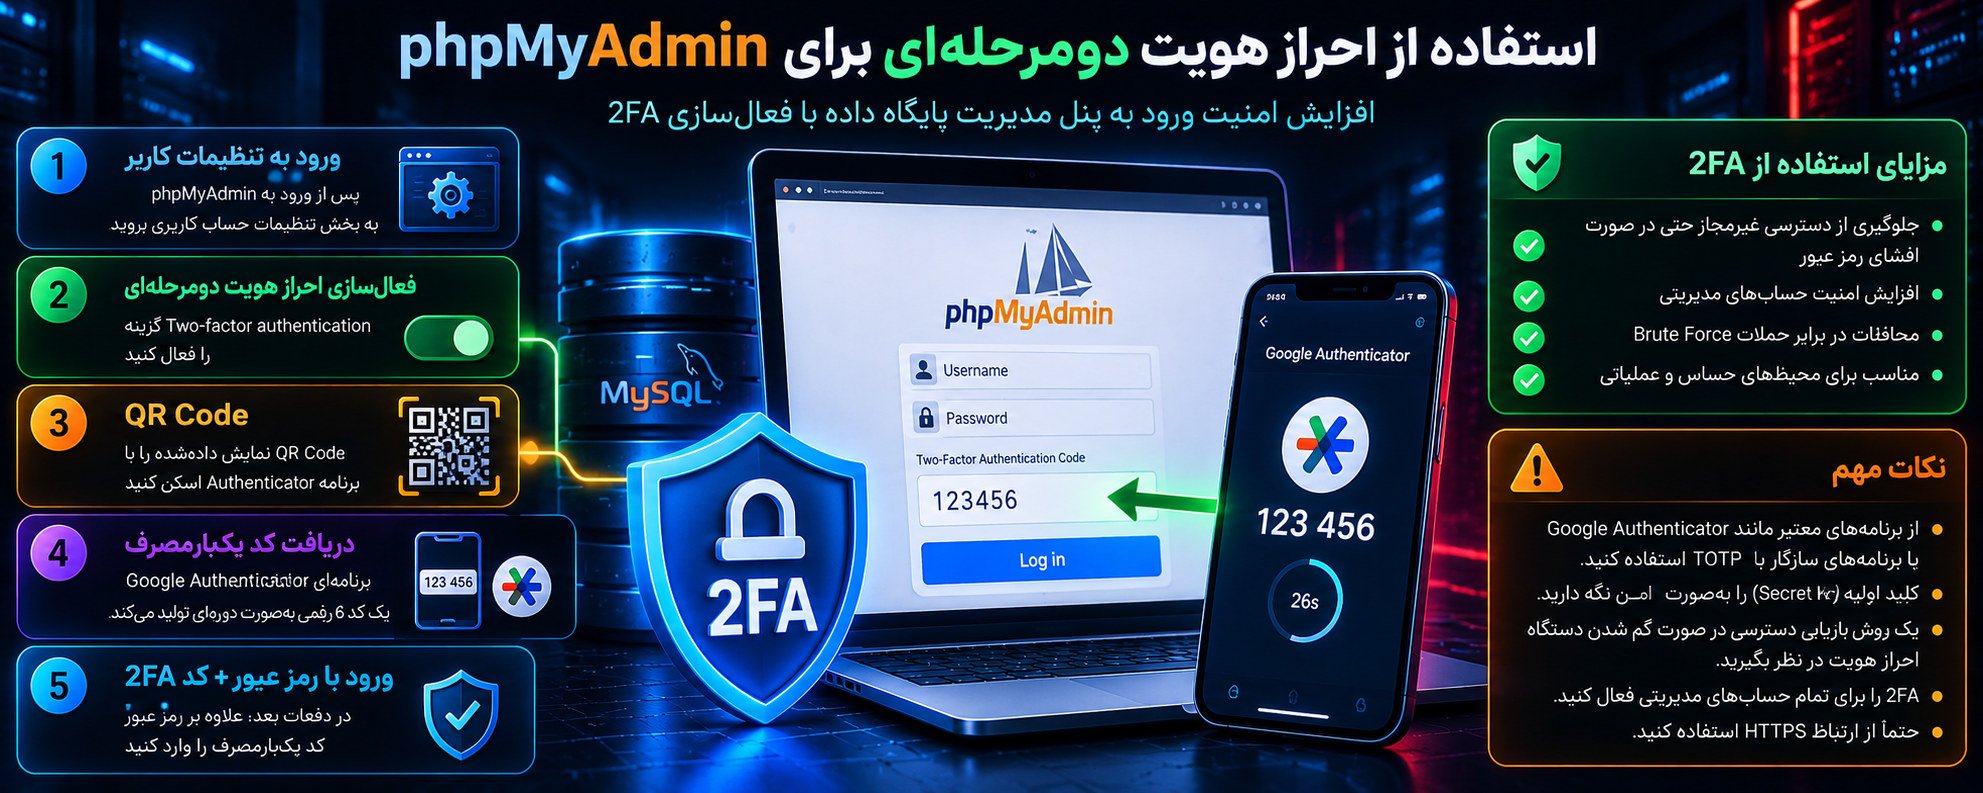
استفاده از احراز هویت دومرحلهای برای phpMyAdmin
احراز هویت دومرحلهای یا 2FA یکی از اقدامات مهم برای افزایش امنیت phpMyAdmin است.
در این روش، علاوه بر رمز عبور، یک عامل احراز هویت دیگر نیز برای ورود درخواست میشود.
این عامل میتواند کد یکبارمصرف تولیدشده توسط برنامه احراز هویت یا روش دیگری باشد که نسخه و پیکربندی مورد استفاده از آن پشتیبانی میکند.
چرا فعالسازی 2FA اهمیت دارد؟
فرض کنید رمز عبور حساب پایگاه داده به هر دلیلی افشا شده است.
اگر ورود تنها به رمز عبور وابسته باشد، مهاجم ممکن است بتواند از اطلاعات افشاشده استفاده کند.
وجود عامل دوم، مانع دیگری در مسیر دسترسی غیرمجاز ایجاد میکند.
البته احراز هویت دومرحلهای نیز مصونیت مطلق ایجاد نمیکند و باید همراه با سایر کنترلها استفاده شود.
پیشنیازهای فعالسازی 2FA در phpMyAdmin
phpMyAdmin از نسخه 4.8.0 امکان استفاده از احراز هویت دومرحلهای را فراهم کرده است.
برای استفاده از قابلیت داخلی آن، معمولاً باید فضای ذخیرهسازی تنظیمات phpMyAdmin یا Configuration Storage بهدرستی پیکربندی شده باشد.
پس از فراهم شدن پیشنیازها، کاربران میتوانند از بخش تنظیمات حساب خود برای فعالسازی عامل دوم استفاده کنند.
در نصبهای مختلف ممکن است روشهای پشتیبانیشده و وابستگیهای نرمافزاری متفاوت باشند.
استفاده از برنامه تولید رمز یکبارمصرف
یکی از روشهای متداول 2FA استفاده از برنامههایی است که براساس الگوریتم TOTP کدهای یکبارمصرف تولید میکنند.
پس از اتصال برنامه احراز هویت به حساب، هنگام ورود به کد معتبر نیاز خواهد بود.
کلید اولیه راهاندازی عامل دوم باید محرمانه باقی بماند.
همچنین لازم است روش امنی برای بازیابی دسترسی در شرایط گم شدن دستگاه احراز هویت وجود داشته باشد.
2FA داخلی یا احراز هویت در لایه پراکسی؟
دو رویکرد متفاوت برای محافظت از phpMyAdmin وجود دارد.
در روش اول، عامل دوم در خود phpMyAdmin فعال میشود.
در روش دوم، یک درگاه احراز هویت در جلوی برنامه قرار میگیرد و ورود کاربران را بررسی میکند.
برای سازمانهایی که نیازمند سیاستهای متمرکز هستند، استفاده از درگاه مدیریتی مجهز به MFA و کنترل دسترسی میتواند گزینه مناسبی باشد.
در هر دو حالت، مجوزهای واقعی دسترسی به پایگاه داده همچنان باید در MySQL یا MariaDB کنترل شوند.
اهمیت HTTPS و رمزنگاری ارتباطات در امنیت phpMyAdmin
استفاده از HTTPS یکی از الزامات مهم محافظت از phpMyAdmin است.
HTTPS با استفاده از TLS ارتباط میان مرورگر کاربر و وبسرور را رمزنگاری میکند.
این فناوری خطر مشاهده یا تغییر محتوای ارتباط توسط واسطههای غیرمجاز را کاهش میدهد.
خطر استفاده از HTTP بدون رمزنگاری
در ارتباط HTTP معمولی، اطلاعات منتقلشده از حفاظت رمزنگاری TLS برخوردار نیستند.
این موضوع برای سرویس مدیریتی که اطلاعات ورود و دادههای حساس را پردازش میکند، خطرناک است.
به همین دلیل، صفحه ورود و تمام بخشهای phpMyAdmin باید صرفاً از طریق HTTPS قابل استفاده باشند.
گواهی SSL/TLS معتبر
گواهی TLS باید معتبر، منقضینشده و متناسب با نام دامنه سرویس باشد.
همچنین پیکربندی وبسرور باید از نسخههای امن و پشتیبانیشده TLS استفاده کند.
وجود HTTPS بهتنهایی به معنی امنیت کامل نیست؛ زیرا مجوزهای اشتباه، رمزهای ضعیف و آسیبپذیریهای نرمافزاری همچنان میتوانند خطرآفرین باشند.
فعالسازی HSTS
HTTP Strict Transport Security یا HSTS مکانیزمی است که به مرورگر اعلام میکند برای دامنه موردنظر از اتصال HTTPS استفاده کند.
این قابلیت میتواند احتمال استفاده ناخواسته از ارتباط بدون رمزنگاری را کاهش دهد.
پیش از فعالسازی HSTS باید اطمینان حاصل شود که سرویس و دامنههای تحت تأثیر بهدرستی از HTTPS پشتیبانی میکنند.
امنیت کوکیهای ورود
کوکیهای نشست باید با تنظیمات امنیتی مناسب محافظت شوند.
ویژگی Secure باعث میشود کوکی فقط از طریق اتصال HTTPS ارسال شود.
ویژگی HttpOnly نیز در مواردی که برای کوکی اعمال میشود، مانع دسترسی مستقیم کدهای JavaScript سمت مرورگر به آن خواهد شد.
ویژگی SameSite میتواند در کاهش برخی خطرهای مرتبط با درخواستهای بینسایتی مؤثر باشد.
مدیریت صحیح این ویژگیها به تنظیمات phpMyAdmin، PHP و زیرساخت وب بستگی دارد. 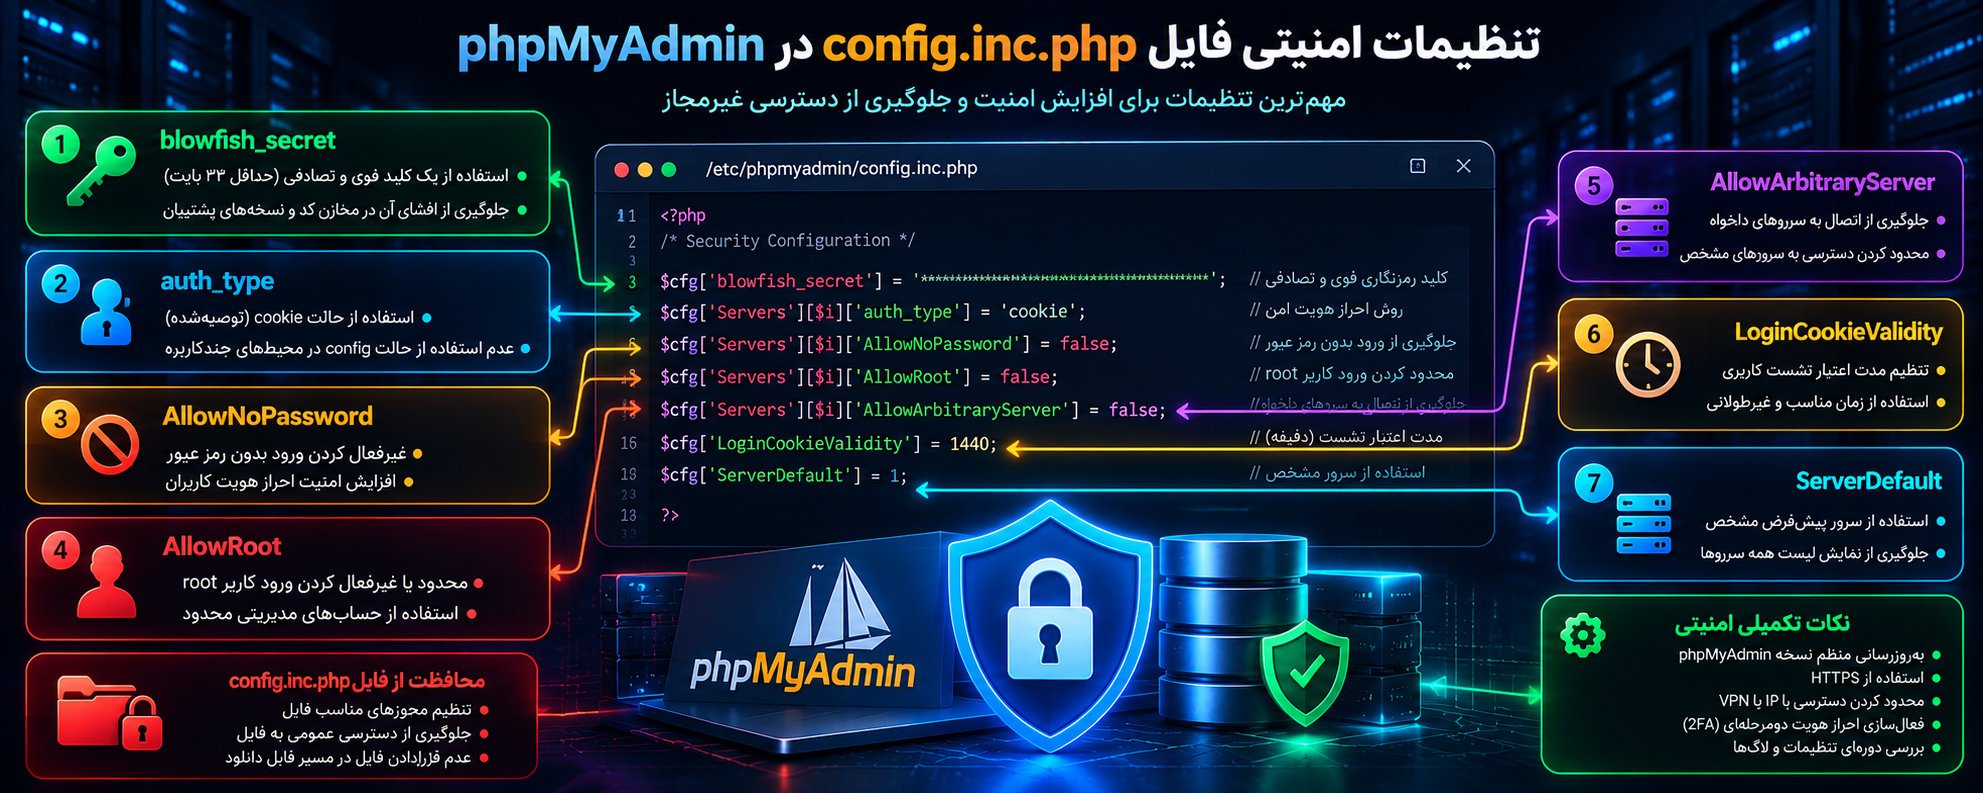
تنظیمات امنیتی فایل config.inc.php در phpMyAdmin
فایل config.inc.php یکی از مهمترین فایلهای پیکربندی phpMyAdmin است.
در این فایل میتوان تنظیمات مربوط به اتصال پایگاه داده، شیوه احراز هویت و برخی قابلیتهای امنیتی را مشخص کرد.
مسیر قرارگیری فایل به روش نصب وابسته است. برای نمونه، در برخی توزیعهای Debian و Ubuntu تنظیمات در مسیر /etc/phpmyadmin نگهداری میشوند.
انتخاب روش احراز هویت مناسب
یکی از تنظیمات مهم phpMyAdmin، گزینه auth_type است.
این گزینه مشخص میکند احراز هویت اتصال پایگاه داده چگونه انجام شود.
در حالت cookie، کاربر اطلاعات ورود پایگاه داده را هنگام ورود وارد میکند و نرمافزار از کوکی محافظتشده برای مدیریت احراز هویت استفاده میکند.
در مقابل، حالت config میتواند اطلاعات اتصال را در فایل پیکربندی نگهداری کند.
استفاده از حالت config برای پنل مدیریتی در دسترس کاربران مختلف معمولاً انتخاب مناسبی نیست؛ زیرا خطر افشای اطلاعات ورود و دسترسی بدون مرحله ورود تعاملی را افزایش میدهد.
برای بسیاری از نصبهای معمول، حالت cookie گزینه مناسبتری است.
تنظیم کلید امنیتی blowfish_secret
گزینه blowfish_secret برای محافظت رمزنگاریشده از اطلاعات مربوط به احراز هویت مبتنی بر کوکی استفاده میشود.
با وجود نام تاریخی این تنظیم، نسخههای جدید phpMyAdmin از سازوکارهای رمزنگاری جدیدتری مانند توابع Sodium استفاده میکنند.
کلید مورد استفاده باید تصادفی، محرمانه و دارای طول مناسب باشد.
برای نسخههای امروزی، یک کلید ۳۲ بایتی تصادفی مطابق مستندات نسخه نصبشده انتخاب کنید.
استفاده از مقدارهای نمونه عمومی، رمزهای قابل حدس یا کلیدهای یکسان در چند محیط مستقل مناسب نیست.
این کلید نباید در مخزن عمومی کد یا فایل قابل دانلود قرار بگیرد.
غیرفعال کردن ورود بدون رمز عبور
گزینه AllowNoPassword مشخص میکند آیا ورود بدون رمز عبور مجاز باشد یا خیر.
در محیطهای عملیاتی، حسابهای مدیریتی باید دارای روش احراز هویت امن باشند.
بنابراین، غیرفعال بودن ورود بدون رمز عبور یکی از تنظیمات مهم است.
جلوگیری از اتصال به سرورهای دلخواه
گزینه AllowArbitraryServer امکان انتخاب سرور پایگاه داده توسط کاربر را در شرایط مشخص فراهم میکند.
فعال بودن غیرضروری این قابلیت ممکن است سطح دسترسی شبکهای قابل استفاده از طریق phpMyAdmin را افزایش دهد.
اگر تنها یک یا چند سرور پایگاه داده مشخص مدیریت میشوند، بهتر است اتصالها به همان سرورها محدود باشند.
محدودسازی ورود حساب root
گزینه AllowRoot میتواند برای جلوگیری از ورود مستقیم حساب root از طریق phpMyAdmin استفاده شود.
غیرفعال کردن این امکان برای محیطهایی که نیازی به مدیریت روزمره با حساب root ندارند، اقدام مناسبی است.
البته این تنظیم بهتنهایی سایر حسابهای دارای مجوزهای مدیریتی را محدود نمیکند.
تنظیم مدت اعتبار نشست
گزینه LoginCookieValidity بر مدت اعتبار کوکی ورود تأثیر میگذارد.
انتخاب زمان مناسب باعث میشود نشستهای مدیریتی برای مدت غیرضروری فعال باقی نمانند.
تنظیمات نشست PHP نیز میتوانند در مدت واقعی اعتبار نشست نقش داشته باشند.
در محیطهای حساس، زمان نشست باید براساس نیاز عملیاتی و سطح ریسک انتخاب شود.
محافظت از فایل پیکربندی
فایل config.inc.php ممکن است دارای اطلاعات حساس باشد.
بنابراین، مجوزهای سیستمعامل باید بهگونهای باشند که تنها حسابهای ضروری بتوانند فایل را بخوانند.
نباید برای حل مشکلات دسترسی، مجوزهای گستردهای مانند 777 به فایلها و پوشههای حساس اختصاص داده شود.
همچنین نسخههای پشتیبان فایل پیکربندی نباید در مسیر عمومی وب نگهداری شوند.
اصل حداقل سطح دسترسی در حسابهای MySQL و MariaDB
یکی از مهمترین اقدامات امنیت phpMyAdmin، مدیریت صحیح مجوزهای کاربران پایگاه داده است.
در این زمینه، اصل Least Privilege میگوید هر حساب باید فقط به اطلاعات و عملیاتی دسترسی داشته باشد که برای انجام وظیفه خود نیاز دارد.
چرا استفاده از حساب مدیریتی برای همه کاربران خطرناک است؟
فرض کنید چند نفر مسئول مدیریت بخشهای مختلف یک وبسایت هستند.
اگر همه آنها با یک حساب دارای مجوزهای کامل وارد phpMyAdmin شوند، احتمال بروز خطای انسانی یا سوءاستفاده افزایش پیدا میکند.
همچنین در صورت افشای اطلاعات ورود یکی از افراد، مهاجم ممکن است به تمام امکانات آن حساب دسترسی پیدا کند.
ایجاد حسابهای اختصاصی با مجوزهای متناسب، این خطر را کاهش میدهد.
شناخت مجوزهای مهم پایگاه داده
MySQL و MariaDB مجوزهای متفاوتی برای انجام عملیات ارائه میکنند.
برخی از مجوزهای رایج عبارتاند از:
| مجوز | کاربرد |
|---|---|
| SELECT | خواندن اطلاعات |
| INSERT | افزودن رکورد |
| UPDATE | تغییر اطلاعات موجود |
| DELETE | حذف رکوردها |
| CREATE | ایجاد ساختارهای مجاز پایگاه داده |
| ALTER | تغییر ساختار جدولها |
| DROP | حذف ساختارهایی مانند جدول |
| GRANT OPTION | واگذاری مجوزهای تحت اختیار به حسابهای دیگر |
اختصاص هر مجوز باید براساس نیاز واقعی حساب انجام شود.
برای مثال، حسابی که فقط برای بررسی گزارشها استفاده میشود، ممکن است تنها به مجوز خواندن اطلاعات نیاز داشته باشد.
تفکیک حساب برنامه از حساب مدیریت
حسابی که وبسایت برای اتصال به پایگاه داده استفاده میکند، نباید لزوماً همان حساب مدیریتی سرور باشد.
بهتر است حساب برنامه فقط مجوزهای موردنیاز نرمافزار را داشته باشد.
همچنین حسابهای مدیریتی بهتر است برای فعالیتهای مشخص و کنترلشده استفاده شوند.
این تفکیک میتواند دامنه خسارت ناشی از افشای اطلاعات ورود یک حساب را کاهش دهد.
بررسی دورهای مجوزها
مجوزهای کاربران باید بهصورت دورهای بررسی شوند.
در MySQL میتوان از دستور مدیریتی SHOW GRANTS برای مشاهده مجوزهای یک حساب استفاده کرد.
هدف از این بررسی، شناسایی مجوزهای غیرضروری، حسابهای قدیمی و دسترسیهایی است که دیگر توجیه عملیاتی ندارند.
تغییر مجوزها در محیط عملیاتی باید با توجه به نیازهای برنامه و پس از بررسی وابستگیها انجام شود.
جلوگیری از استفاده غیرضروری از حساب root در phpMyAdmin
حساب root در MySQL معمولاً دارای اختیارات مدیریتی گستردهای است.
به همین دلیل، استفاده روزمره از این حساب از طریق پنل تحت وب توصیه نمیشود.
خطرات استفاده از root
اگر اطلاعات ورود حسابی با مجوزهای بسیار گسترده افشا شود، پیامدهای امنیتی میتواند شدیدتر از افشای حسابی با مجوزهای محدود باشد.
همچنین اشتباه انسانی هنگام اجرای عملیات مدیریتی با حساب دارای دسترسی کامل، ممکن است خسارت قابلتوجهی ایجاد کند.
استفاده از حسابهای مدیریتی محدود
بهتر است برای وظایف مختلف، حسابهای مناسب با مجوزهای موردنیاز ایجاد شوند.
برای مثال، حساب مدیریت دیتابیس یک پروژه نباید بدون ضرورت به پایگاه داده تمام پروژههای دیگر دسترسی داشته باشد.
حسابهای دارای دسترسی بسیار گسترده باید فقط برای عملیات ضروری و تحت کنترل استفاده شوند.
آیا غیرفعال کردن AllowRoot کافی است؟
خیر.
غیرفعال کردن ورود root از طریق phpMyAdmin یک کنترل مفید است، اما امنیت کامل ایجاد نمیکند.
سایر حسابهای دارای مجوزهای گسترده، تنظیمات اتصال MySQL و سیاستهای دسترسی سیستمعامل نیز باید بررسی شوند.
بهروزرسانی phpMyAdmin و جلوگیری از سوءاستفاده از آسیبپذیریها
بهروزرسانی نرمافزار یکی از پایههای اصلی امنیت phpMyAdmin است.
هر نسخه جدید ممکن است شامل اصلاح مشکلات امنیتی، بهبود سازگاری یا رفع خطاهای نرمافزاری باشد.
چرا استفاده از نسخه قدیمی خطرناک است؟
هنگامی که یک آسیبپذیری شناخته میشود و اصلاحیه آن منتشر میگردد، نسخههای اصلاحنشده ممکن است در معرض خطر باقی بمانند.
شدت این خطر به نوع آسیبپذیری، شرایط سوءاستفاده و نحوه پیکربندی سرویس بستگی دارد.
وجود یک نسخه قدیمی بهتنهایی اثبات نمیکند که سرویس قابل نفوذ است؛ اما نیازمند بررسی امنیتی است.
انتخاب منبع معتبر برای بهروزرسانی
phpMyAdmin باید از وبسایت رسمی پروژه یا مخازن معتبر سیستمعامل دریافت شود.
در بسیاری از توزیعهای لینوکس، بستههای نرمافزاری از طریق مدیر بسته بهروزرسانی میشوند.
گاهی نسخه ارائهشده توسط توزیع از نظر شماره نسخه قدیمیتر به نظر میرسد، اما اصلاحیههای امنیتی روی آن اعمال شدهاند.
بنابراین، نباید صرفاً براساس شماره نسخه نتیجه گرفت که یک بسته فاقد اصلاحیه امنیتی است.
اقدامات ضروری پیش از بهروزرسانی
پیش از تغییر نسخه، لازم است سازگاری نرمافزار با PHP و پایگاه داده بررسی شود.
همچنین باید از تنظیمات و دادههای مهم نسخه پشتیبان معتبر تهیه شود.
برای محیطهای حساس، بهتر است بهروزرسانی ابتدا در محیط آزمایشی بررسی شود.
پس از نصب نسخه جدید نیز عملکرد ورود، مدیریت پایگاه داده و تنظیمات امنیتی باید کنترل شوند.
بررسی اطلاعیههای امنیتی
مدیران سرور باید اطلاعیههای امنیتی phpMyAdmin و بستههای مرتبط را دنبال کنند.
این اطلاعیهها معمولاً مشخص میکنند کدام نسخهها تحت تأثیر یک مشکل قرار دارند و چه اصلاحیهای برای آن ارائه شده است.
برنامهریزی برای نصب بهموقع اصلاحیهها، از رها شدن طولانیمدت سرویس در وضعیت آسیبپذیر جلوگیری میکند.
جلوگیری از حملات Brute Force به phpMyAdmin
حملات Brute Force یکی از تهدیدهای رایج سرویسهای دارای فرم ورود هستند.
برای مقابله با این تهدید، استفاده از چند کنترل مکمل ضروری است.
محدودسازی تعداد درخواستهای ورود
Rate Limiting مکانیزمی است که تعداد درخواستهای قابل پردازش در یک بازه زمانی را محدود میکند.
این قابلیت میتواند در وبسرور، پراکسی معکوس یا سرویس محافظتی پیادهسازی شود.
محدودسازی باید بهاندازهای باشد که درخواستهای غیرعادی کاهش پیدا کنند، اما کاربران مجاز با اختلال غیرضروری مواجه نشوند.
استفاده از Fail2ban
Fail2ban ابزاری است که میتواند براساس الگوهای مشخص در گزارش رویدادها، واکنشهایی مانند مسدودسازی موقت منابع مشکوک انجام دهد.
phpMyAdmin امکان ثبت تلاشهای ناموفق احراز هویت را از طریق سازوکارهای مربوط به ثبت رویداد فراهم میکند.
برای استفاده مؤثر از Fail2ban باید مسیر واقعی گزارشها، قالب رویدادها و سیاست مسدودسازی بهدرستی تنظیم شوند.
همچنین لازم است احتمال مسدود شدن اشتباهی کاربران مجاز در نظر گرفته شود.
استفاده از CAPTCHA
CAPTCHA میتواند بخشی از درخواستهای خودکار ورود را محدود کند.
phpMyAdmin در پیکربندیهای پشتیبانیشده، تنظیماتی برای استفاده از CAPTCHA دارد.
بااینحال، CAPTCHA بهتنهایی جایگزین محدودیت شبکه، رمز عبور امن یا احراز هویت چندمرحلهای نیست.
استفاده از رمزهای عبور قوی
رمزهای عبور حسابهای مدیریتی باید طول مناسب و قابلیت حدس پایین داشته باشند.
بهتر است برای هر حساب یک رمز منحصربهفرد و تصادفی ایجاد شود.
استفاده از Password Manager یا مدیر رمز عبور معتبر، نگهداری رمزهای پیچیده و اختصاصی را سادهتر میکند.
نقش WAF در محافظت از phpMyAdmin
Web Application Firewall یا WAF نوعی فایروال برنامه وب است که درخواستهای HTTP را براساس سیاستهای امنیتی بررسی میکند.
WAF میتواند در شناسایی یا مسدودسازی برخی درخواستهای غیرعادی مؤثر باشد.
WAF چه تهدیدهایی را کاهش میدهد؟
بسته به نوع محصول و پیکربندی، WAF میتواند به کاهش بعضی الگوهای حمله، درخواستهای خودکار و تلاشهای مرتبط با آسیبپذیریهای وب کمک کند.
برخی سرویسها همچنین قابلیت محدودسازی نرخ درخواستها یا تعریف قوانین دسترسی اختصاصی دارند.
آیا WAF جایگزین سایر اقدامات امنیتی است؟
خیر.
WAF نمیتواند مجوزهای اشتباه MySQL را اصلاح کند یا امنیت رمز عبور افشاشده را تضمین کند.
همچنین ممکن است بعضی درخواستهای مخرب از قوانین آن عبور کنند.
بنابراین، بهتر است WAF بخشی از معماری دفاع چندلایه باشد.
اهمیت جلوگیری از دسترسی مستقیم به سرور
اگر از WAF یا CDN استفاده میکنید، باید بررسی کنید که مهاجم نتواند با دسترسی مستقیم به سرور اصلی، کنترلهای لایه محافظتی را دور بزند.
محدودسازی دسترسی به Origin Server و تنظیم فایروال شبکه در این شرایط اهمیت ویژهای دارد.
محافظت از فایلها و پوشههای حساس phpMyAdmin
امنیت phpMyAdmin فقط به فرم ورود محدود نمیشود.
فایلهای برنامه، پوشههای موقت و اطلاعات پیکربندی نیز باید محافظت شوند.
حذف یا غیرفعال کردن ابزارهای نصب غیرضروری
پوشههایی مانند setup برای انجام بعضی فعالیتهای پیکربندی کاربرد دارند.
پس از پایان نصب و تنظیمات اولیه، نباید ابزارهای راهاندازی غیرضروری از طریق اینترنت عمومی قابل استفاده باشند.
در نصبهای مدیریتشده باید این موضوع مطابق روش پشتیبانیشده همان بسته انجام شود.
محدودسازی دسترسی به فایلهای داخلی
پوشههای داخلی مانند libraries و templates نباید بهشکل غیرضروری برای دریافت مستقیم فایلهای حساس قابل دسترس باشند.
وبسرور باید مطابق نیاز نرمافزار و توصیههای امنیتی آن پیکربندی شود.
امنیت پوشههای موقت
پوشههای موقت ممکن است برای پردازش برخی فایلها یا عملیات مدیریتی استفاده شوند.
اگر این مسیرها در محدوده عمومی وب قرار دارند، باید دسترسی به محتوای آنها بهشکل مناسب محدود شود.
ترجیحاً اطلاعات حساس موقت نباید در مسیری قرار بگیرند که امکان دریافت عمومی آن وجود دارد.
جلوگیری از نمایش خطاهای حساس PHP
در محیط عملیاتی، نمایش مستقیم جزئیات خطاهای PHP برای کاربران عمومی مناسب نیست.
گزینههایی مانند display_errors باید متناسب با محیط Production تنظیم شوند.
اطلاعات فنی خطاها بهتر است در گزارشهای محافظتشده سرور ثبت شوند تا مدیر بتواند بدون افشای جزئیات داخلی سیستم، مشکلات را بررسی کند.
مجوزهای فایل و مالکیت مناسب
حساب اجرای وبسرور نباید بدون ضرورت مجوز تغییر تمام فایلهای phpMyAdmin را داشته باشد.
تفکیک مالکیت فایلها و حساب اجرای سرویس میتواند خطر تغییر غیرمجاز فایلهای برنامه را کاهش دهد.
در این زمینه باید از دستورالعمل بسته نصبشده و معماری سرور پیروی کرد.
امنیت ارتباط phpMyAdmin با سرور MySQL
گاهی phpMyAdmin و پایگاه داده روی یک سرور قرار دارند، اما در برخی معماریها سرور دیتابیس جداگانه است.
در حالت دوم، امنیت ارتباط میان phpMyAdmin و پایگاه داده اهمیت بیشتری پیدا میکند.
جلوگیری از انتشار غیرضروری پورت MySQL
پورت اتصال MySQL معمولاً نباید بدون نیاز مشخص برای تمام اینترنت قابل دسترس باشد.
در معماریهای استاندارد، تنها سرویسها و سرورهای مجاز باید امکان برقراری ارتباط با دیتابیس را داشته باشند.
این محدودیت میتواند از طریق فایروال و تنظیمات شبکه انجام شود.
استفاده از TLS برای اتصالهای راه دور
اگر phpMyAdmin به پایگاه دادهای روی سرور دیگر متصل میشود، استفاده از ارتباط رمزنگاریشده توصیه میشود.
در این شرایط، صرف فعال بودن رمزنگاری کافی نیست و اعتبارسنجی هویت سرور نیز اهمیت دارد.
تنظیم گواهیهای معتبر و بررسی زنجیره اعتماد، از اتصال به سرور اشتباه یا غیرمجاز جلوگیری میکند.
محدودسازی میزبانهای مجاز حسابهای MySQL
در MySQL هویت حساب به ترکیبی از نام کاربری و میزبان اتصال وابسته است.
به همین دلیل، حسابهای پایگاه داده باید تنها از میزبانهای موردنیاز مجاز باشند.
استفاده بیدلیل از دسترسی شبکهای بسیار گسترده، سطح حمله را افزایش میدهد.
امنیت phpMyAdmin در وردپرس و هاست اشتراکی
مدیران وبسایتهای وردپرسی معمولاً از طریق کنترلپنلهایی مانند cPanel یا DirectAdmin به phpMyAdmin دسترسی پیدا میکنند.
در این شرایط، بخش مهمی از پیکربندی سرویس در اختیار شرکت هاستینگ قرار دارد.
تفاوت امنیت وردپرس و phpMyAdmin
امنیت پنل مدیریت وردپرس و امنیت phpMyAdmin دو موضوع مرتبط اما مستقل هستند.
تغییر آدرس ورود وردپرس، نصب افزونه امنیتی یا محدودسازی صفحه wp-login.php لزوماً از phpMyAdmin محافظت نمیکند.
زیرا phpMyAdmin ممکن است بهعنوان یک سرویس مجزا روی زیرساخت هاست اجرا شود.
نقش کنترلپنل هاست
در هاست اشتراکی، دسترسی به phpMyAdmin ممکن است از طریق نشست احرازشده کنترلپنل انجام شود.
در چنین شرایطی، امنیت حساب کنترلپنل اهمیت بسیار زیادی دارد.
فعالسازی MFA برای حساب هاست، استفاده از رمز عبور اختصاصی و بررسی حسابهای دارای دسترسی، از اقدامات ضروری هستند.
بررسی سطح دسترسی کاربران دیتابیس وردپرس
اطلاعات اتصال وردپرس معمولاً در فایل wp-config.php مشخص میشوند.
این فایل باید از نظر مجوزهای سیستمعامل و دسترسی غیرمجاز محافظت شود.
اگر اطلاعات اتصال دیتابیس وردپرس افشا شوند، مهاجم ممکن است با توجه به سطح دسترسی حساب، از روشهای دیگری برای اتصال به پایگاه داده استفاده کند.
بنابراین، محافظت از phpMyAdmin نباید باعث نادیده گرفتن امنیت فایلهای پیکربندی وردپرس شود.
مسئولیت شرکت هاستینگ
در هاست اشتراکی، مدیر وبسایت معمولاً امکان تغییر مستقیم پیکربندی Apache، Nginx یا phpMyAdmin را ندارد.
در این شرایط باید از شرکت هاستینگ درباره نحوه محافظت از پنل، سیاست بهروزرسانی و احراز هویت کاربران سؤال شود.
استفاده از ارائهدهنده میزبانی با رویه امنیتی مناسب، یکی از عوامل مهم کاهش خطر است.
امنیت phpMyAdmin در سرور مجازی و سرور اختصاصی
در سرورهای VPS و Dedicated Server، مسئولیت پیکربندی بخش قابلتوجهی از زیرساخت برعهده مدیر سرور است.
این موضوع انعطافپذیری بیشتری ایجاد میکند، اما در مقابل، نیازمند مدیریت دقیقتر تنظیمات امنیتی است.
غیرفعال کردن سرویس در زمان عدم نیاز
اگر phpMyAdmin فقط برای عملیات محدود نگهداری استفاده میشود، لازم نیست همواره در دسترس باشد.
در بعضی معماریها میتوان دسترسی آن را فقط در زمان انجام فعالیت مدیریتی فعال کرد.
این روش سطح حمله دائمی را کاهش میدهد.
استفاده از محیط مدیریتی جداگانه
برای پروژههای مهم، بهتر است ابزارهای مدیریت پایگاه داده از سرویس عمومی وبسایت جدا شوند.
این جداسازی میتواند در سطح مسیر، زیردامنه، سرویس، کانتینر یا شبکه انجام شود.
انتخاب روش مناسب به اندازه پروژه و معماری زیرساخت بستگی دارد.
بهروزرسانی PHP و سیستمعامل
امنیت phpMyAdmin به امنیت محیط اجرای آن نیز وابسته است.
نسخه PHP، کتابخانههای مورد استفاده، وبسرور و سیستمعامل باید تحت پشتیبانی و دارای اصلاحیههای امنیتی باشند.
استفاده از phpMyAdmin بهروز روی یک سیستمعامل فاقد پشتیبانی، بهتنهایی امنیت قابلقبولی فراهم نمیکند.
امنیت phpMyAdmin در Docker و محیطهای کانتینری
استفاده از Docker برای اجرای phpMyAdmin در محیطهای توسعه و برخی زیرساختهای عملیاتی رایج است.
بااینحال، کانتینری بودن سرویس به معنی محافظت خودکار از آن نیست.
جلوگیری از انتشار عمومی پورت کانتینر
در Docker ممکن است پورت سرویس به شبکه میزبان منتشر شود.
اگر این پورت بهصورت عمومی قابل دسترس باشد، phpMyAdmin نیز ممکن است از اینترنت قابل مشاهده شود.
برای کاهش خطر، باید دسترسی فقط به شبکه یا واسط موردنیاز محدود شود.
استفاده از شبکه داخلی Docker
در معماریهای چندکانتینری، میتوان ارتباط میان phpMyAdmin و دیتابیس را از طریق شبکه داخلی مدیریت کرد.
این روش نیاز به انتشار عمومی پورت پایگاه داده را کاهش میدهد.
البته شبکه داخلی بهتنهایی جایگزین احراز هویت و کنترل مجوزها نیست.
محافظت از اطلاعات محرمانه
رمزهای عبور و اطلاعات اتصال نباید بدون ضرورت داخل فایلهای عمومی پروژه، تصویر کانتینر یا مخازن کد قرار بگیرند.
برای محیطهای عملیاتی، استفاده از مکانیزم مناسب مدیریت اسرار مانند Secret Management توصیه میشود.
بهروزرسانی تصویر کانتینر
تصاویر Docker نیز باید از منابع معتبر دریافت و بهروزرسانی شوند.
استفاده از برچسب نسخه مشخص، بررسی آسیبپذیریها و برنامه بازسازی کانتینرها میتواند مدیریت تغییرات را قابلکنترلتر کند.
مانیتورینگ و شناسایی تلاشهای دسترسی غیرمجاز
یکی از بخشهای مهم امنیت phpMyAdmin، شناسایی فعالیتهای مشکوک پیش از تبدیل شدن آنها به یک رخداد جدی است.
حتی اگر کنترلهای پیشگیرانه بهدرستی پیادهسازی شده باشند، نظارت امنیتی همچنان ضروری است.
بررسی گزارشهای وبسرور
گزارشهای Apache یا Nginx میتوانند اطلاعاتی درباره زمان درخواستها، مسیرهای موردنظر و وضعیت پاسخ سرور ارائه دهند.
افزایش ناگهانی درخواستها به مسیر مدیریتی ممکن است نشانه فعالیت خودکار یا تلاش برای شناسایی سرویس باشد.
البته صرف وجود درخواست ناموفق به معنی نفوذ موفق نیست.
بررسی رویدادهای احراز هویت
تلاشهای ناموفق ورود باید در صورت امکان ثبت و تحلیل شوند.
برای مثال، تعداد زیادی تلاش ورود ناموفق در مدت کوتاه میتواند نشاندهنده فعالیت غیرعادی باشد.
در phpMyAdmin، تنظیمات مرتبط با ثبت رویداد احراز هویت ممکن است امکان استفاده از Syslog و ابزارهای نظارتی را فراهم کنند.
مسیر و محتوای گزارشها باید براساس نسخه و پیکربندی واقعی بررسی شوند.
بررسی تغییرات پایگاه داده
گزارش ورود به phpMyAdmin لزوماً تمام تغییرات انجامشده در دیتابیس را ثبت نمیکند.
برای نظارت دقیقتر، ممکن است نیاز به امکانات Audit در لایه پایگاه داده یا ابزارهای مکمل وجود داشته باشد.
این موضوع به نسخه MySQL یا MariaDB و امکانات محیط وابسته است.
تعریف هشدارهای امنیتی
در زیرساختهای مهم، بهتر است برای رویدادهای حساس هشدار تعریف شود.
برای نمونه، ورود مدیریتی در زمان غیرمعمول، تغییر مجوز یک حساب یا افزایش تلاشهای ناموفق ورود میتواند نیازمند بررسی باشد.
هشدارها باید بهگونهای تنظیم شوند که رویدادهای مهم در میان حجم زیادی از اعلانهای غیرضروری گم نشوند.
نقش نسخه پشتیبان در کاهش خسارت حملات phpMyAdmin
تهیه نسخه پشتیبان یکی از ضروریترین اقدامات برای افزایش تابآوری پایگاه داده است.
بااینحال، Backup جایگزین کنترل دسترسی و جلوگیری از نفوذ محسوب نمیشود.
اهمیت نسخه پشتیبان مستقل
اگر یک حساب مدیریتی دارای مجوز حذف دادهها به خطر بیفتد، ممکن است اطلاعات پایگاه داده آسیب ببینند.
وجود نسخه پشتیبان معتبر و مستقل میتواند امکان بازیابی دادهها را فراهم کند.
البته نسخه پشتیبان باید از نظر سلامت و قابلیت بازیابی بررسی شده باشد.
محل مناسب نگهداری بکاپ
نگهداری تنها نسخه پشتیبان در همان سرور، ریسک از دست رفتن همزمان داده اصلی و بکاپ را افزایش میدهد.
بهتر است حداقل یک نسخه مستقل در فضای محافظتشده نگهداری شود.
فایلهای بکاپ پایگاه داده نباید در مسیر عمومی وب قرار بگیرند.
رمزنگاری و کنترل دسترسی
نسخههای پشتیبان ممکن است اطلاعات حساسی مانند مشخصات کاربران و دادههای تجاری داشته باشند.
بنابراین، استفاده از رمزنگاری مناسب و محدودسازی دسترسی به محل نگهداری آنها اهمیت زیادی دارد.
آزمون بازیابی اطلاعات
تهیه فایل بکاپ بهتنهایی تضمین نمیکند که بازیابی موفق خواهد بود.
مدیران باید بهصورت دورهای، فرآیند بازیابی را در محیط امن آزمایش کنند.
برای وبسایتهای پویا، هماهنگی نسخه پشتیبان پایگاه داده با فایلهای برنامه نیز اهمیت دارد.
چگونه امنیت phpMyAdmin را بررسی و ارزیابی کنیم؟
ارزیابی امنیت باید با هدف شناسایی ضعفهای پیکربندی و کاهش خطر انجام شود.
برای بررسی یک سرویس، لازم است ابتدا مجوز قانونی و محدوده ارزیابی مشخص باشد.
بررسی دسترسی عمومی
اولین سؤال این است که آیا phpMyAdmin از اینترنت عمومی قابل دسترسی است یا خیر.
اگر پاسخ مثبت باشد، باید ضرورت این دسترسی بررسی شود.
در بسیاری از پروژهها، استفاده از شبکه مدیریتی خصوصی انتخاب مناسبتری است.
بررسی روش ورود
باید مشخص شود کاربران از چه روشی برای احراز هویت استفاده میکنند.
وجود حالت احراز هویت مناسب، رمزهای اختصاصی و عامل دوم از موارد مهم بررسی هستند.
بررسی مجوزهای حسابها
حسابهای پایگاه داده باید از نظر مجوزهای غیرضروری بررسی شوند.
وجود حسابهای قدیمی، اشتراکی یا دارای اختیارات بسیار گسترده میتواند نشانه نیاز به اصلاح سیاست دسترسی باشد.
بررسی بهروزرسانیها
نسخه phpMyAdmin، PHP، وبسرور و پایگاه داده باید با چرخه پشتیبانی و اصلاحیههای امنیتی مقایسه شوند.
ارزیابی نباید فقط به شماره نسخه ظاهری محدود باشد.
بررسی پیکربندی و گزارشها
در مرحله بعد باید فایلهای پیکربندی، محدودیتهای وبسرور و گزارش رویدادهای امنیتی بررسی شوند.
هدف این است که مشخص شود کنترلهای موردنظر واقعاً فعال هستند و مطابق انتظار عمل میکنند.
نشانههای احتمالی دسترسی غیرمجاز به phpMyAdmin
برخی تغییرات غیرمنتظره ممکن است نشانه رخداد امنیتی باشند.
بااینحال، هیچیک از نشانههای زیر بهتنهایی اثباتکننده نفوذ نیست و باید در کنار شواهد دیگر بررسی شود.
تغییرات غیرمنتظره در اطلاعات دیتابیس
اگر دادههای پایگاه داده بدون تغییر برنامهریزیشده اصلاح یا حذف شدهاند، لازم است علت آن بررسی شود.
این تغییرات ممکن است ناشی از خطای نرمافزاری، اقدام اشتباه مدیر یا فعالیت غیرمجاز باشند.
ایجاد حسابهای ناشناس
وجود حسابهای جدید MySQL یا تغییرات ناشناخته در مجوزهای کاربران، یکی از مواردی است که باید با دقت بررسی شود.
فعالیتهای غیرعادی در گزارشها
ورود از شبکههای ناشناخته، فعالیت مدیریتی خارج از ساعات معمول یا تعداد بالای تلاشهای ناموفق میتواند نیازمند بررسی امنیتی باشد.
اختلال در عملکرد وبسایت
تغییر یا حذف دادههای مهم میتواند باعث خطاهای برنامه، نمایش اطلاعات اشتباه یا اختلال در بخشهای مختلف وبسایت شود.
البته این علائم ممکن است دلایل فنی غیرامنیتی نیز داشته باشند.
اقدامات ضروری پس از شناسایی دسترسی غیرمجاز
اگر شواهد معتبری از دسترسی غیرمجاز به phpMyAdmin مشاهده شد، واکنش باید سریع اما کنترلشده باشد.
اقدامات عجولانه ممکن است شواهد موردنیاز برای بررسی رخداد را از بین ببرند.
مرحله اول: محدودسازی دسترسی
ابتدا باید مسیرهای احتمالی ادامه دسترسی غیرمجاز محدود شوند.
بسته به شرایط، این اقدام میتواند شامل مسدودسازی دسترسی عمومی، غیرفعالسازی حساب مشکوک یا محدودسازی شبکه باشد.
در محیطهای حساس، این تصمیم باید با در نظر گرفتن استمرار سرویس و نیاز به حفظ شواهد انجام شود.
مرحله دوم: حفظ شواهد
گزارشهای وبسرور، رویدادهای احراز هویت، وضعیت حسابها و اطلاعات مرتبط باید بهشکل امن نگهداری شوند.
ثبت زمان دقیق رخدادها و تغییرات انجامشده نیز برای تحلیل بعدی مفید است.
مرحله سوم: بررسی دامنه حادثه
باید مشخص شود چه حسابهایی تحت تأثیر قرار گرفتهاند و آیا اطلاعات پایگاه داده تغییر کرده یا افشا شده است.
همچنین لازم است سایر مسیرهای دسترسی به پایگاه داده بررسی شوند.
مرحله چهارم: اصلاح عامل اصلی
تعویض رمز عبور بدون برطرف کردن عامل اصلی رخداد ممکن است کافی نباشد.
اگر مشکل ناشی از آسیبپذیری نرمافزاری، پیکربندی ضعیف یا دسترسی شبکهای نامناسب باشد، آن مشکل نیز باید اصلاح شود.
در صورت احتمال افشای اطلاعات ورود، چرخش امن رمزها و اسرار مرتبط ضروری است.
مرحله پنجم: بازیابی و کنترل سلامت
اگر دادهها تغییر کرده باشند، بازیابی باید از نسخه پشتیبان معتبر و بررسیشده انجام شود.
پیش از بازگرداندن سرویس، باید اطمینان حاصل شود که مسیر سوءاستفاده برطرف شده است.
مرحله ششم: اقدامات پس از رخداد
پس از مهار حادثه، لازم است علت ریشهای بررسی و برنامه پیشگیری از تکرار آن تدوین شود.
اگر اطلاعات شخصی کاربران تحت تأثیر قرار گرفته باشند، تعهدات قانونی و قراردادی مرتبط با اطلاعرسانی نیز باید بررسی شوند.
اشتباهات رایج در تأمین امنیت phpMyAdmin
بسیاری از مشکلات امنیتی بهدلیل استفاده از روشهای ناقص یا اعتماد بیشازحد به یک کنترل خاص ایجاد میشوند.
شناخت این اشتباهات میتواند از تصمیمهای نادرست جلوگیری کند.
تغییر آدرس phpMyAdmin بهعنوان تنها راهکار امنیتی
برخی مدیران تصور میکنند تغییر نام مسیر پیشفرض phpMyAdmin برای محافظت از آن کافی است.
تغییر مسیر ممکن است بعضی درخواستهای خودکار ساده را کاهش دهد، اما کنترل دسترسی واقعی ایجاد نمیکند.
اگر مسیر جدید شناسایی شود، سایر ضعفهای امنیتی همچنان باقی خواهند ماند.
استفاده از حساب root برای فعالیتهای روزمره
استفاده دائمی از حساب دارای اختیارات گسترده، احتمال خسارت ناشی از خطا یا افشای اطلاعات ورود را افزایش میدهد.
بیتوجهی به نسخه نرمافزار
فعال بودن HTTPS و رمز قوی نمیتواند تمام آسیبپذیریهای یک نسخه قدیمی و اصلاحنشده را جبران کند.
نگهداری رمز عبور در فایلهای ناامن
قرار دادن اطلاعات ورود در فایلهای عمومی، مخازن کد یا نسخههای پشتیبان محافظتنشده میتواند باعث افشای آنها شود.
استفاده از WAF بهعنوان تنها لایه دفاعی
WAF ابزار مکمل است و نمیتواند جایگزین مدیریت مجوزهای MySQL، احراز هویت یا بهروزرسانی شود.
اعتماد کامل به robots.txt
فایل robots.txt برای اعلام سیاستهای خزش به رباتهای سازگار طراحی شده است.
این فایل یک ابزار کنترل دسترسی امنیتی نیست و نمیتواند کاربران یا رباتهای مخرب را از باز کردن مسیر phpMyAdmin منع کند.
غیرفعال کردن گزارشها برای کاهش مصرف منابع
حذف کامل رویدادهای امنیتی ممکن است شناسایی و بررسی رخدادها را دشوار کند.
بهتر است سیاست مناسبی برای ثبت، محافظت و نگهداری گزارشها وجود داشته باشد.
نگهداری نسخه پشتیبان در مسیر عمومی
اگر فایلهای خروجی پایگاه داده در مسیر قابل دانلود قرار بگیرند، ممکن است اطلاعات حساس بدون نیاز به ورود به phpMyAdmin افشا شوند.
نادیده گرفتن امنیت دستگاه مدیر
اگر دستگاه مدیر به بدافزار آلوده باشد یا اطلاعات ورود او سرقت شوند، کنترلهای امنیتی سمت سرور ممکن است کافی نباشند.
به همین دلیل، استفاده از دستگاه مطمئن و مرورگر بهروز نیز بخشی از امنیت مدیریت پایگاه داده است. 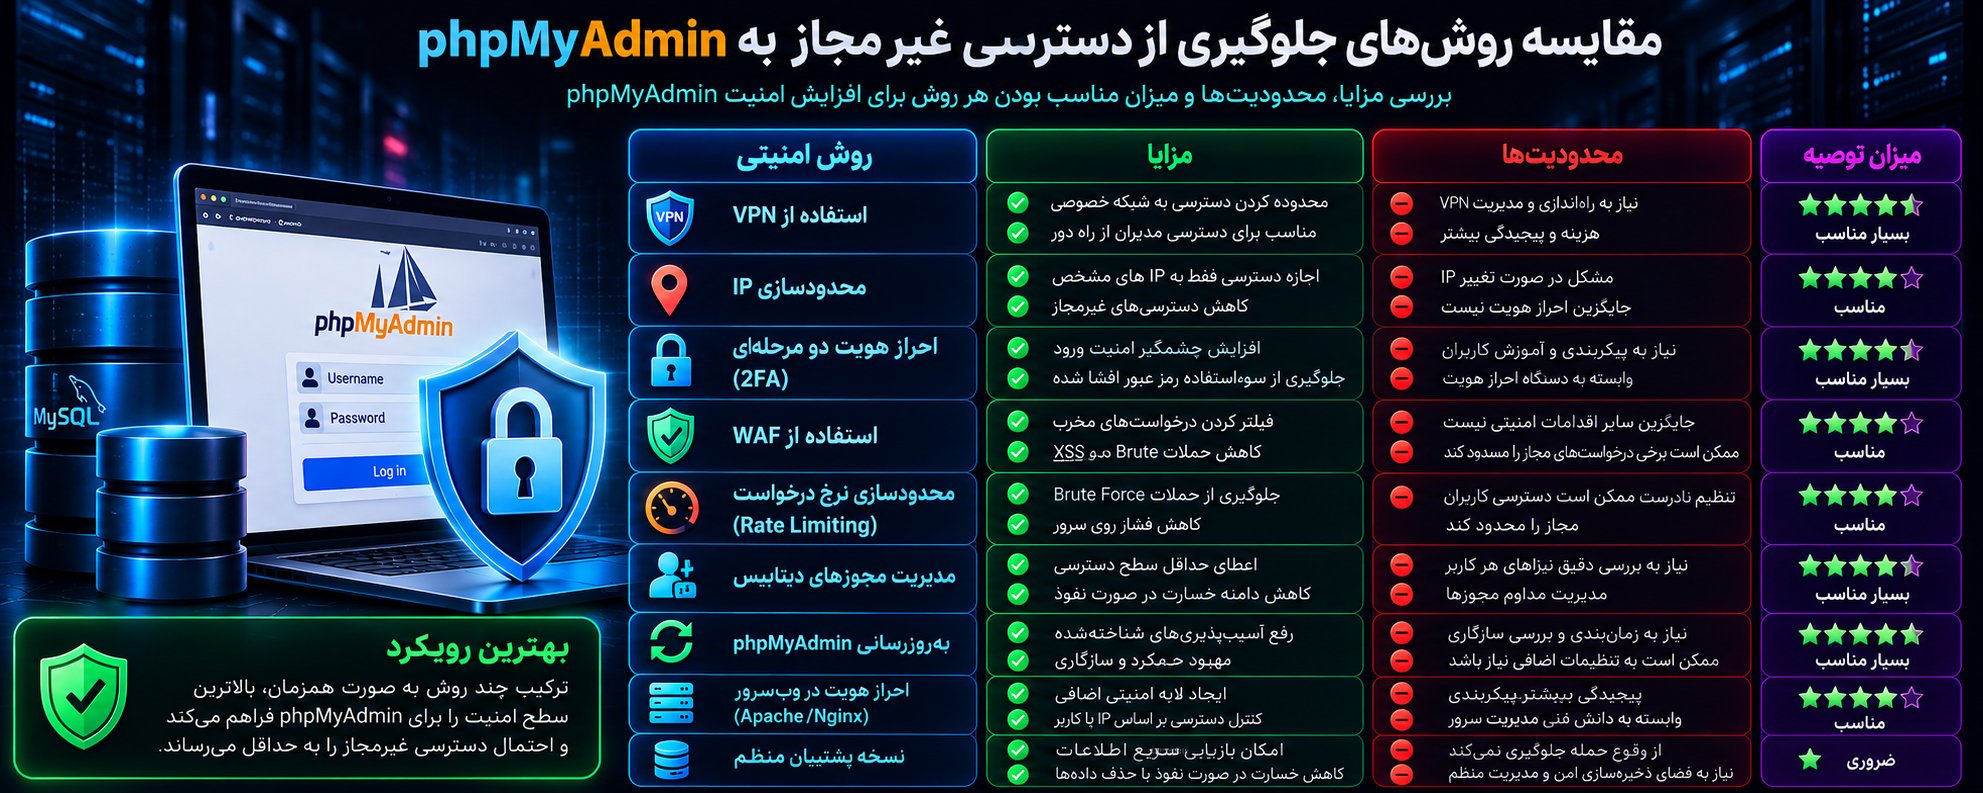
مقایسه روشهای جلوگیری از دسترسی غیرمجاز به phpMyAdmin
روشهای مختلف امنیتی از نظر کارکرد و میزان پوشش تهدیدها یکسان نیستند.
جدول زیر کاربرد اصلی هر روش را نشان میدهد.
| روش امنیتی | هدف اصلی | نکته مهم |
|---|---|---|
| VPN | محدود کردن دسترسی شبکهای | امنیت خود VPN ضروری است |
| IP Allowlisting | پذیرش درخواست از شبکههای مجاز | جایگزین احراز هویت نیست |
| HTTPS | رمزنگاری ارتباط مرورگر و سرور | ضعف مجوزها را برطرف نمیکند |
| 2FA | افزایش اطمینان از هویت کاربر | به پیکربندی صحیح نیاز دارد |
| WAF | بررسی و فیلتر درخواستهای وب | دفاع مکمل است |
| Fail2ban | واکنش به برخی تلاشهای ناموفق | به گزارشهای صحیح وابسته است |
| Rate Limiting | کاهش درخواستهای پرتکرار | آستانه مناسب لازم دارد |
| Least Privilege | محدود کردن اختیارات کاربران | دامنه خسارت را کاهش میدهد |
| بهروزرسانی | اصلاح آسیبپذیریهای شناختهشده | نیازمند مدیریت مستمر است |
| Backup | کمک به بازیابی اطلاعات | از وقوع نفوذ جلوگیری نمیکند |
انتخاب بهترین ترکیب به نوع زیرساخت، تعداد کاربران مدیریتی و حساسیت اطلاعات بستگی دارد.
برای یک سرور اختصاصی کوچک، ترکیب VPN، احراز هویت قوی، مجوزهای محدود و بهروزرسانی منظم میتواند پایه مناسبی باشد.
در زیرساختهای سازمانی، استفاده از درگاه احراز هویت متمرکز، MFA، نظارت امنیتی و شبکه مدیریتی مستقل نیز اهمیت پیدا میکند.
چکلیست نهایی افزایش امنیت phpMyAdmin
برای بررسی وضعیت امنیتی یک نصب phpMyAdmin، موارد زیر را به ترتیب اهمیت ارزیابی کنید.
کنترلهای ضروری
- بررسی کنید آیا دسترسی عمومی به phpMyAdmin واقعاً ضروری است.
- در صورت امکان، دسترسی را به VPN یا شبکه مدیریتی محدود کنید.
- از HTTPS معتبر برای تمام ارتباطات استفاده کنید.
- حالت احراز هویت مناسب مانند
cookieرا انتخاب کنید. - از رمزهای عبور قوی و منحصربهفرد استفاده کنید.
- احراز هویت دومرحلهای را در لایه مناسب فعال کنید.
- مجوزهای کاربران MySQL را براساس حداقل سطح دسترسی تنظیم کنید.
- استفاده روزمره از حساب root را محدود کنید.
- نسخه phpMyAdmin و وابستگیهای نرمافزاری را بهروز نگه دارید.
- از فایلهای تنظیمات و اطلاعات محرمانه محافظت کنید.
کنترلهای تکمیلی
- برای درخواستهای ورود، محدودسازی نرخ مناسب اعمال کنید.
- ثبت و بررسی تلاشهای ناموفق ورود را فعال نگه دارید.
- پوشههای نصب و فایلهای موقت غیرضروری را از دسترسی عمومی خارج کنید.
- دسترسی شبکهای به سرور MySQL را محدود کنید.
- در ارتباطات راه دور پایگاه داده، از TLS همراه با اعتبارسنجی مناسب استفاده کنید.
- برای نشستهای مدیریتی، زمان اعتبار مناسب تعیین کنید.
- حسابهای قدیمی و مجوزهای غیرضروری را حذف یا اصلاح کنید.
- نسخه پشتیبان مستقل، محافظتشده و قابل بازیابی نگهداری کنید.
- تنظیمات امنیتی را پس از تغییرات سرور دوباره بررسی کنید.
- برای رخدادهای احتمالی، برنامه واکنش و بازیابی مشخص داشته باشید.
اجرای این کنترلها باید متناسب با معماری واقعی سرور انجام شود. هیچ چکلیستی بدون بررسی عملی تنظیمات، تضمینکننده امنیت کامل نیست.
سؤالات متداول درباره امنیت phpMyAdmin
آیا phpMyAdmin امنیت کافی برای استفاده در سرور اصلی دارد؟
بله، phpMyAdmin میتواند در محیط عملیاتی استفاده شود؛ مشروط بر اینکه نسخه نرمافزار بهروز باشد، دسترسی عمومی غیرضروری محدود شود و احراز هویت و مجوزهای پایگاه داده بهدرستی تنظیم شده باشند.
بهترین روش جلوگیری از دسترسی غیرمجاز به phpMyAdmin چیست؟
یکی از مؤثرترین رویکردها، خارج کردن phpMyAdmin از دسترس مستقیم اینترنت و ارائه دسترسی از طریق VPN یا درگاه مدیریتی محافظتشده است. این اقدام باید با احراز هویت قوی و محدودسازی مجوزهای پایگاه داده ترکیب شود.
آیا تغییر مسیر phpMyAdmin باعث افزایش امنیت میشود؟
تغییر مسیر ممکن است تعداد برخی درخواستهای خودکار را کاهش دهد، اما بهتنهایی یک کنترل امنیتی قابلاتکا نیست. محدودیت شبکه و احراز هویت همچنان ضروری هستند.
آیا phpMyAdmin از احراز هویت دومرحلهای پشتیبانی میکند؟
بله، phpMyAdmin در نسخههای پشتیبانیشده قابلیت احراز هویت دومرحلهای دارد. استفاده از این قابلیت به فراهم بودن پیشنیازهای پیکربندی، از جمله Configuration Storage، وابسته است.
آیا غیرفعال کردن ورود root امنیت را افزایش میدهد؟
محدود کردن ورود root میتواند خطر استفاده غیرضروری از حسابی با اختیارات گسترده را کاهش دهد. بااینحال، سایر حسابهای مدیریتی نیز باید از نظر مجوزها و امنیت اطلاعات ورود بررسی شوند.
آیا استفاده از HTTPS برای محافظت از phpMyAdmin کافی است؟
خیر. HTTPS ارتباط را رمزنگاری میکند، اما نمیتواند جلوی تمام حملات مربوط به رمزهای ضعیف، مجوزهای اشتباه یا آسیبپذیریهای نرمافزاری را بگیرد.
چگونه حملات Brute Force به phpMyAdmin را کاهش دهیم؟
استفاده از محدودیت شبکه، Rate Limiting، ابزارهایی مانند Fail2ban، رمزهای قوی و احراز هویت چندمرحلهای میتواند خطر این حملات را کاهش دهد.
آیا افزونههای امنیتی وردپرس از phpMyAdmin محافظت میکنند؟
لزوماً خیر. phpMyAdmin معمولاً یک برنامه مستقل از وردپرس است. بنابراین، تنظیمات امنیتی وردپرس بهصورت خودکار از مسیر ورود phpMyAdmin محافظت نمیکنند.
آیا میتوان phpMyAdmin را بهطور کامل غیرفعال کرد؟
بله. اگر برای مدیریت پایگاه داده به phpMyAdmin نیازی ندارید، میتوان مطابق معماری سرور دسترسی آن را غیرفعال کرد یا نرمافزار را حذف کرد. پیش از انجام این کار باید وابستگیهای سرویس و روش جایگزین مدیریت پایگاه داده مشخص باشد.
آیا استفاده از phpMyAdmin در هاست اشتراکی خطرناک است؟
استفاده از phpMyAdmin در هاست اشتراکی لزوماً ناامن نیست. سطح امنیت به پیکربندی شرکت میزبان، بهروزرسانی سرویس، ایزولهسازی حسابها و محافظت از کنترلپنل وابسته است.
چگونه متوجه شویم شخصی وارد phpMyAdmin شده است؟
بررسی گزارشهای وبسرور، رویدادهای احراز هویت و شواهد تغییرات پایگاه داده میتواند به شناسایی فعالیتهای مشکوک کمک کند. بااینحال، میزان اطلاعات قابل مشاهده به تنظیمات ثبت رویداد بستگی دارد.
آیا حذف phpMyAdmin امنیت دیتابیس را تضمین میکند؟
خیر. حذف phpMyAdmin سطح حمله مربوط به این برنامه را کاهش میدهد، اما پایگاه داده همچنان ممکن است از طریق برنامه وب، اطلاعات ورود افشاشده یا سرویسهای دیگر در معرض خطر باشد.
جمعبندی: چگونه امنیت phpMyAdmin را بهصورت اصولی تأمین کنیم؟
امنیت phpMyAdmin یکی از بخشهای مهم امنیت سرور و حفاظت از اطلاعات وبسایت است. این ابزار امکانات قدرتمندی برای مدیریت MySQL و MariaDB فراهم میکند، اما همین قابلیتها باعث میشوند دسترسی غیرمجاز به آن پیامدهای جدی داشته باشد.
برای جلوگیری از چنین اتفاقی، نباید امنیت phpMyAdmin را تنها به رمز عبور یا مخفی کردن مسیر ورود محدود کرد.
بهترین رویکرد، استفاده از چند لایه دفاعی شامل محدودسازی دسترسی شبکه، HTTPS، احراز هویت چندمرحلهای، مدیریت دقیق مجوزهای پایگاه داده و بهروزرسانی منظم نرمافزار است.
همچنین استفاده از WAF، محدودسازی درخواستهای ورود، ثبت رویدادهای امنیتی و نگهداری نسخههای پشتیبان معتبر میتواند به کاهش احتمال حمله و کنترل خسارت کمک کند.
در سرورهای اختصاصی و زیرساختهای حساس، بهتر است پنل phpMyAdmin از اینترنت عمومی جدا شود و فقط از طریق یک مسیر مدیریتی محافظتشده قابل دسترسی باشد.
در هاستهای اشتراکی نیز محافظت از حساب کنترلپنل، استفاده از ارائهدهنده معتبر و بررسی مجوزهای کاربران دیتابیس اهمیت زیادی دارد.
نکته اساسی این است که هیچ تنظیم واحدی امنیت کامل ایجاد نمیکند. امنیت پایدار به ترکیبی از پیکربندی صحیح، کنترل دسترسی، نظارت مستمر و آمادگی برای بازیابی وابسته است.
با رعایت این اصول میتوان احتمال دسترسی غیرمجاز به phpMyAdmin را به میزان قابلتوجهی کاهش داد و از اطلاعات حساس پایگاه داده و زیرساخت وبسایت محافظت کرد.
مطالب مرتبط


