Cron Job Security چیست؟ چگونه Cron Jobهای سرور را بهصورت امن مدیریت کنیم؟
امنیت Cron Job یا Cron Job Security به مجموعه روشهایی گفته میشود که از وظایف زمانبندیشده سرور در برابر اجرای غیرمجاز، تغییرات مخرب و افشای اطلاعات محافظت میکنند. اجرای وظایف با دسترسی بیشازحد، مجوزهای نامناسب فایلها و نبود نظارت میتواند امنیت و پایداری سرور را تهدید کند. رعایت اصل حداقل دسترسی، مدیریت امن اسکریپتها و اطلاعات حساس، جلوگیری از اجرای همزمان و مانیتورینگ مستمر از مهمترین راهکارهای افزایش امنیت Cron Job هستند.
Cron Job Security به مجموعهای از روشها و تنظیمات امنیتی گفته میشود که از وظایف زمانبندیشده سرور در برابر اجرای غیرمجاز، تغییرات مخرب، سوءاستفاده از سطح دسترسی و افشای اطلاعات محافظت میکند. برای تأمین امنیت Cron Job باید دسترسی کاربران محدود شود، اسکریپتها و فایلهای پیکربندی محافظت شوند، اجرای وظایف تحت نظارت قرار گیرد و اصل حداقل دسترسی رعایت شود.
وظایف زمانبندیشده یا Cron Jobها یکی از اجزای مهم مدیریت سرورهای لینوکسی محسوب میشوند. این وظایف میتوانند بدون دخالت مستقیم مدیر سرور، عملیات مختلفی مانند تهیه نسخه پشتیبان، پاکسازی فایلهای موقت، اجرای اسکریپتهای نگهداری، پردازش دادهها و بهروزرسانی اطلاعات را در زمان مشخص انجام دهند.
بااینحال، همان قابلیتی که Cron Jobها را به ابزاری قدرتمند برای خودکارسازی تبدیل میکند، میتواند در صورت پیکربندی نادرست به یک خطر امنیتی جدی تبدیل شود.
تصور کنید یک وظیفه زمانبندیشده با دسترسی مدیریتی اجرا میشود و فایل اسکریپت آن برای یک کاربر غیرمجاز قابل تغییر است. در چنین شرایطی، تغییر محتوای اسکریپت ممکن است باعث شود دستورات ناخواسته در اجرای بعدی با همان سطح دسترسی بالا اجرا شوند.
از سوی دیگر، حتی یک Cron Job کاملاً قانونی نیز ممکن است بهدلیل مدیریت نامناسب رمزهای عبور، استفاده از مسیرهای غیرقابلاعتماد یا نبود نظارت امنیتی، به نقطه ضعف زیرساخت تبدیل شود.
اهمیت امنیت Cron Job فقط به جلوگیری از نفوذ محدود نیست. اجرای همزمان وظایف سنگین، حذف اشتباه فایلها، اختلال در فرآیند پشتیبانگیری و پردازش تکراری تراکنشها نیز میتوانند پیامدهای عملیاتی مهمی داشته باشند.
در این راهنمای جامع از رخنهکاو، مفهوم Cron Job Security، معماری اجرای وظایف زمانبندیشده، مهمترین خطرات امنیتی، روشهای ایمنسازی Cron در لینوکس، مدیریت دسترسیها، نظارت بر فعالیتها و امنیت Cron Jobهای وردپرس را بررسی میکنیم. 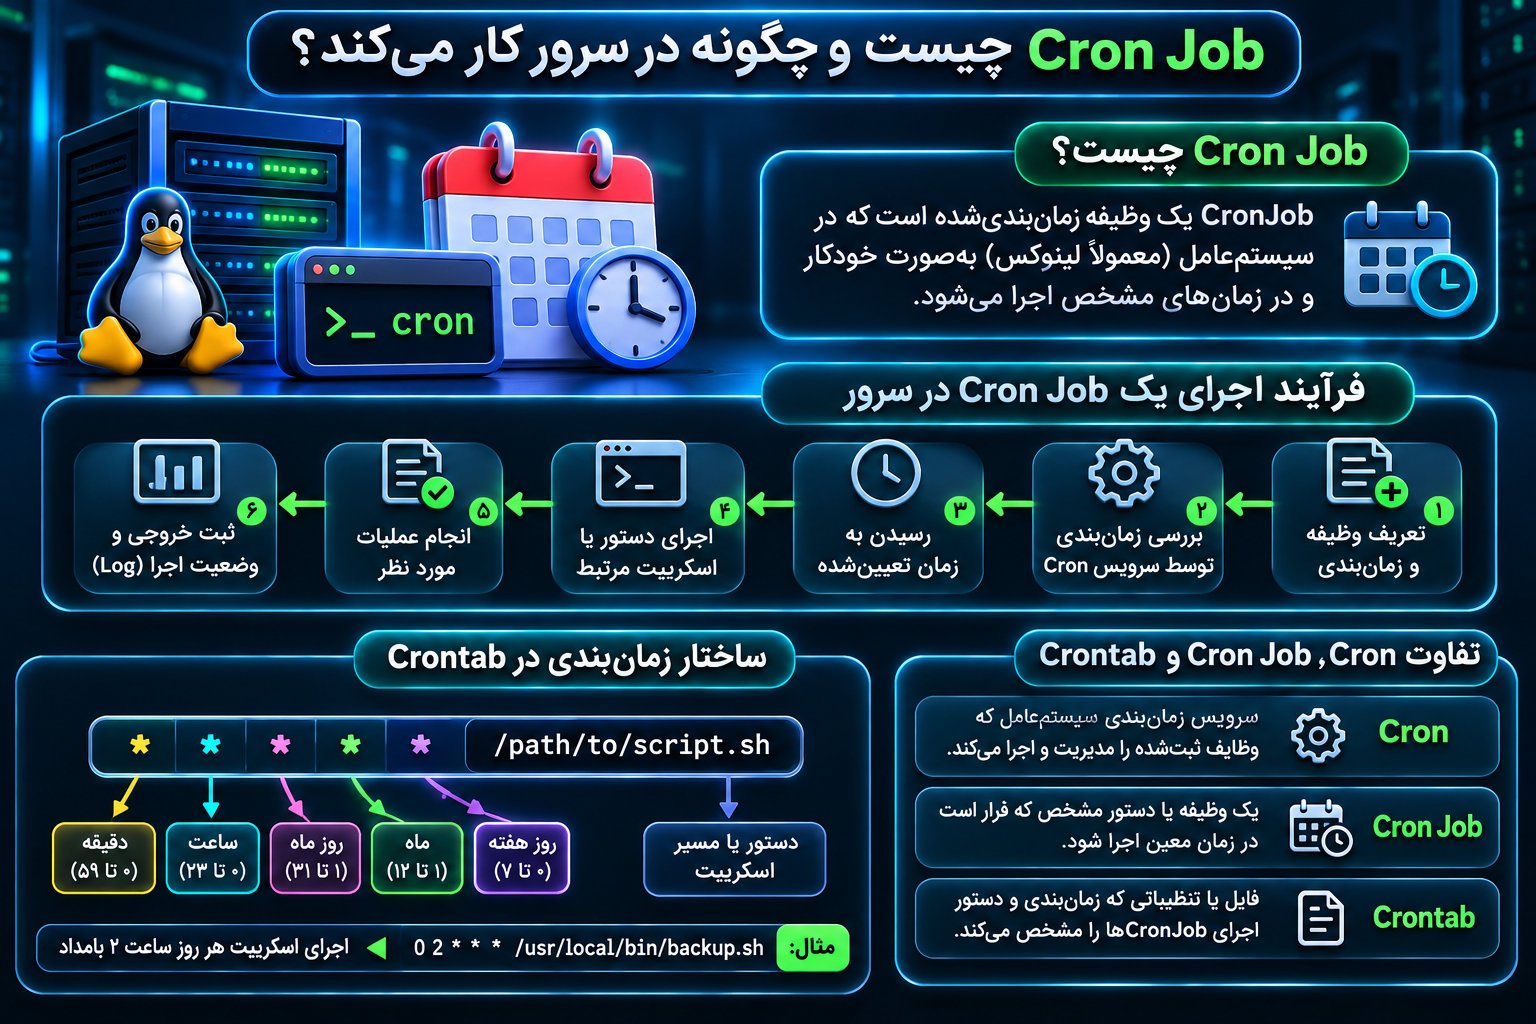
Cron Job چیست و چگونه در سرور کار میکند؟
Cron Job یک وظیفه خودکار است که براساس زمانبندی مشخص در سیستمعامل اجرا میشود.
در سیستمعاملهای لینوکس و بسیاری از سیستمهای شبهیونیکس، سرویس Cron مسئول بررسی برنامههای زمانبندیشده و اجرای دستورات مرتبط با آنها است.
مدیر سرور میتواند مشخص کند یک دستور در چه زمانی اجرا شود؛ برای مثال هر پنج دقیقه، روزانه، هفتگی یا در ساعت معینی از شبانهروز.
تفاوت Cron، Cron Job و Crontab
اگرچه این اصطلاحات معمولاً بهجای یکدیگر استفاده میشوند، از نظر فنی تفاوت دارند.
Cron: سرویس زمانبندی سیستمعامل است که وظایف ثبتشده را بررسی و در زمان تعیینشده اجرا میکند.
Cron Job: دستور یا برنامهای است که برای اجرای خودکار در زمان مشخص تعریف شده است.
Crontab: فایل یا مجموعه تنظیماتی است که زمانبندی و دستور اجرای وظایف را مشخص میکند.
برای مثال، اگر سرور هر شب بهصورت خودکار از پایگاه داده پشتیبان تهیه کند، عملیات پشتیبانگیری یک Cron Job است و تنظیمات زمان اجرای آن در Crontab یا یکی از فایلهای زمانبندی سیستم ثبت میشود.
ساختار زمانبندی Cron Job
یک ورودی استاندارد در Crontab کاربر معمولاً پنج بخش زمانی و یک بخش دستوری دارد.
* * * * * /path/to/scriptبخشهای زمانی به ترتیب عبارتاند از:
- دقیقه، از صفر تا ۵۹
- ساعت، از صفر تا ۲۳
- روز ماه، از یک تا ۳۱
- ماه، از یک تا ۱۲
- روز هفته، براساس قرارداد پیادهسازی Cron
برای مثال، دستور زیر یک اسکریپت را هر روز ساعت دو بامداد اجرا میکند:
0 2 * * * /usr/local/bin/maintenance.shدر این مثال، مسیر اسکریپت باید واقعی باشد و کاربر اجراکننده نیز مجوز لازم را داشته باشد.
نکته مهم این است که زمانبندی صحیح بهتنهایی امنیت ایجاد نمیکند. امنیت واقعی به هویت اجراکننده، مجوز فایلها، محتوای اسکریپت و کنترل منابع وابسته است.
فرآیند اجرای یک Cron Job
فرآیند معمول اجرای یک وظیفه زمانبندیشده شامل مراحل زیر است:
- مدیر سیستم یک وظیفه و زمان اجرای آن را تعریف میکند.
- سرویس Cron تنظیمات زمانبندی را بررسی میکند.
- هنگام رسیدن زمان مشخص، وظیفه فعال میشود.
- دستور با هویت و مجوزهای کاربر مربوط اجرا میشود.
- برنامه عملیات موردنظر را انجام میدهد.
- خروجی، خطاها و وضعیت اجرا بسته به پیکربندی ثبت یا ارسال میشوند.
در سیستمهای سنتی Cron، اجرای یک وظیفه لزوماً به معنی موفقیت عملیات نیست. ممکن است دستور آغاز شده باشد، اما اسکریپت با خطا متوقف شده یا بخشی از عملیات را انجام نداده باشد.
بنابراین، بررسی وضعیت سرویس Cron برای تأیید موفقیت تمام وظایف کافی نیست.
Cron Job Security چیست و چرا اهمیت دارد؟
امنیت Cron Job یا Cron Job Security به معنای کنترل تمام عواملی است که بر محرمانگی، یکپارچگی و دسترسپذیری وظایف زمانبندیشده تأثیر میگذارند.
این سه مفهوم از اصول اساسی امنیت اطلاعات محسوب میشوند.
محرمانگی اطلاعات در Cron Job
بسیاری از وظایف زمانبندیشده برای انجام عملیات خود به اطلاعات حساسی مانند رمز پایگاه داده، کلید API، توکن دسترسی یا اطلاعات اتصال به سرویسهای خارجی نیاز دارند.
اگر این اطلاعات مستقیماً در یک فایل Crontab با دسترسی نامناسب ذخیره شوند یا در خروجی اجرای برنامه ثبت شوند، ممکن است در معرض افشا قرار بگیرند.
برای حفظ محرمانگی باید اطلاعات حساس در محل مناسب نگهداری شوند و فقط حسابهای مجاز به آنها دسترسی داشته باشند.
یکپارچگی وظایف زمانبندیشده
یکپارچگی یا Integrity به این معناست که تنظیمات و محتوای وظایف بدون مجوز تغییر نکنند.
برای مثال، اسکریپتی که مسئول تهیه نسخه پشتیبان است باید تنها توسط مدیران مجاز یا فرآیند استقرار مورداعتماد قابل تغییر باشد.
اگر کاربری بتواند اسکریپت را بدون مجوز تغییر دهد، نتیجه اجرای بعدی دیگر قابل اعتماد نخواهد بود.
دسترسپذیری وظایف حیاتی
دسترسپذیری یا Availability به اجرای قابلاعتماد وظایف ضروری مربوط میشود.
ازکارافتادن یک Cron Job ممکن است باعث توقف پشتیبانگیری، تأخیر در پردازش سفارشها، انباشتهشدن فایلهای موقت یا اختلال در ارسال اعلانها شود.
در برخی سامانههای حساس، یک وظیفه اجرانشده میتواند بهاندازه یک وظیفه مخرب خسارت ایجاد کند.
به همین دلیل، Cron Job Security ترکیبی از امنیت سایبری و مدیریت پایداری عملیات سرور است. 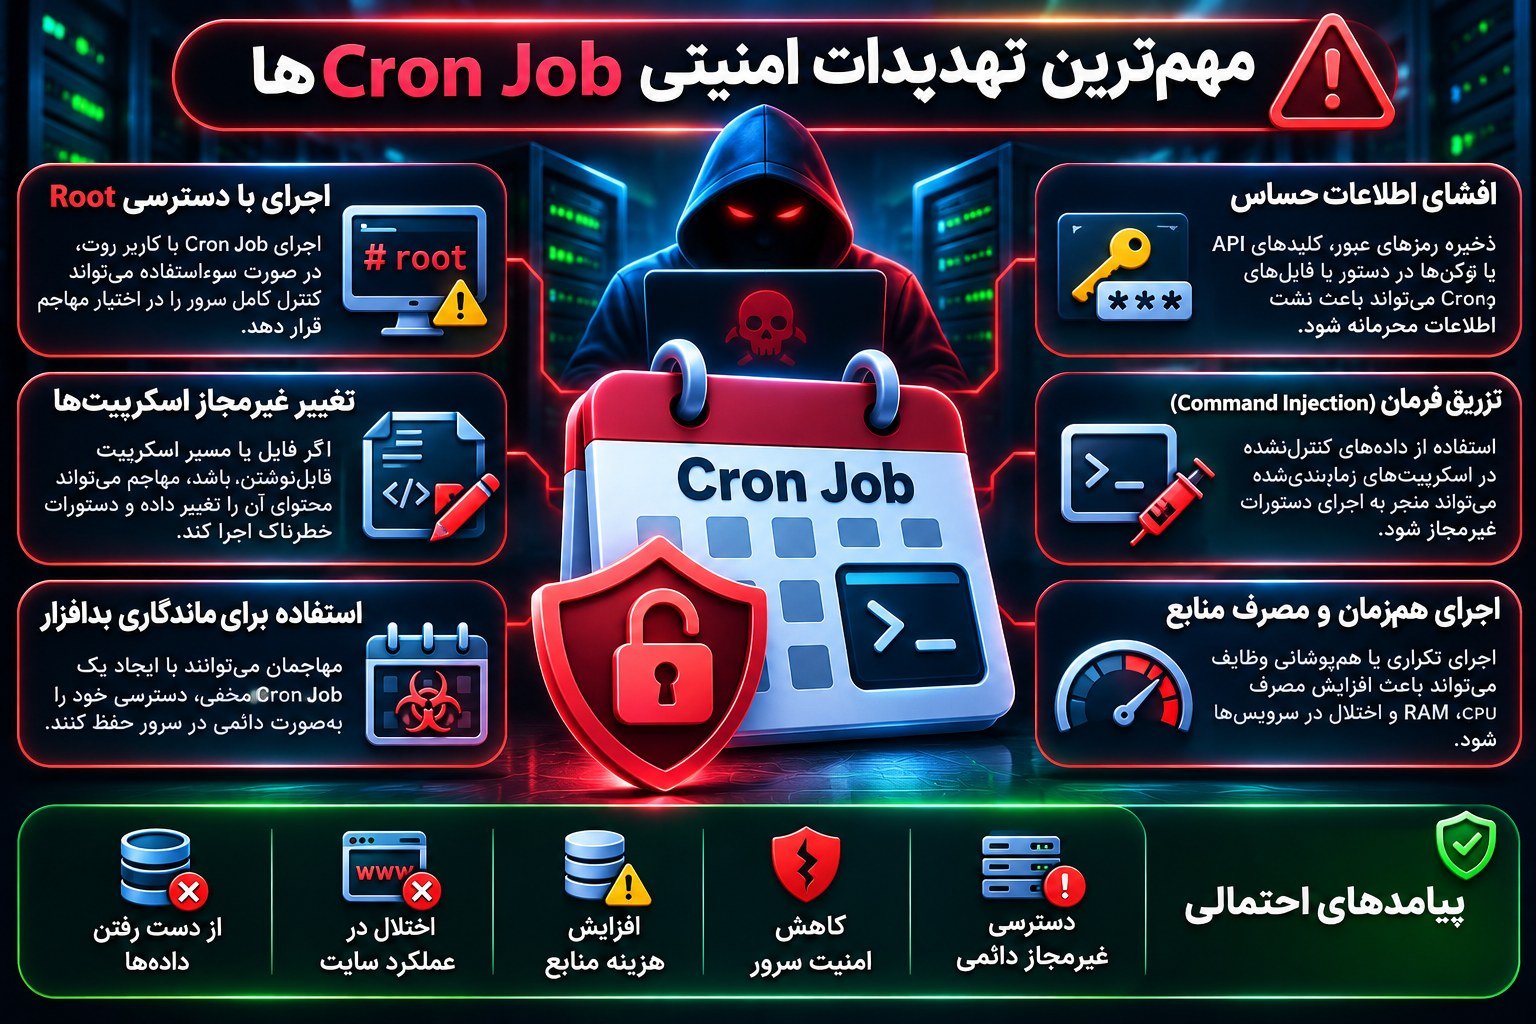
مهمترین تهدیدات امنیتی Cron Jobها
برای مدیریت امن Cron Job باید ابتدا مسیرهای احتمالی ایجاد خطر را شناسایی کرد.
همه تهدیدها الزاماً نتیجه حمله مستقیم نیستند. بعضی از آنها از خطاهای پیکربندی، استفاده نادرست از مجوزها یا طراحی ضعیف اسکریپت ناشی میشوند.
اجرای Cron Job با دسترسی Root
کاربر Root در لینوکس سطح دسترسی بسیار بالایی دارد و میتواند بخشهای حساس سیستمعامل را مدیریت کند.
اگر یک وظیفه با دسترسی Root اجرا شود، برنامه آن نیز در حالت عادی از مجوزهای همان کاربر برخوردار خواهد بود.
این موضوع برای بعضی عملیات مدیریتی ضروری است، اما برای بسیاری از وظایف روزمره ضرورتی ندارد.
برای مثال، اسکریپتی که صرفاً اطلاعات یک وبسایت را پردازش میکند معمولاً نباید امکان تغییر تنظیمات امنیتی کل سرور را داشته باشد.
هرچه سطح دسترسی یک وظیفه بیشتر باشد، پیامد احتمالی نقص امنیتی آن نیز گستردهتر خواهد بود.
تغییر غیرمجاز فایلهای اسکریپت
یکی از مهمترین خطرات، قابلنوشتن بودن اسکریپت Cron توسط کاربران غیرمجاز است.
فرض کنید یک فایل اسکریپت متعلق به مدیر سیستم است، اما مجوزهای آن به سایر کاربران اجازه تغییر محتوا میدهد.
در چنین وضعیتی، کنترل دسترسی نادرست میتواند مرز امنیتی میان کاربران معمولی و وظایف دارای امتیاز بالاتر را تضعیف کند.
برای جلوگیری از این مشکل باید مالکیت فایل، مجوز نوشتن و امنیت تمام پوشههای مسیر اسکریپت بررسی شود.
فقط محافظت از خود فایل کافی نیست؛ اگر پوشه والد قابل تغییر باشد، ممکن است امکان جایگزینی فایل یا تغییر مسیر اجرای آن وجود داشته باشد.
استفاده از Cron Job برای ماندگاری بدافزار
در بررسی رخدادهای امنیتی، وظایف زمانبندیشده یکی از بخشهایی هستند که باید از نظر ماندگاری غیرمجاز یا Persistence بررسی شوند.
ماندگاری به سازوکاری گفته میشود که باعث میشود یک برنامه یا فعالیت ناخواسته پس از گذشت زمان یا راهاندازی مجدد سیستم همچنان فعال بماند.
وجود یک Cron Job ناشناس لزوماً نشانه آلودگی نیست؛ زیرا نرمافزارهای قانونی نیز ممکن است وظایف زمانبندیشده ایجاد کنند.
بااینحال، زمانبندیهای ناشناخته، مسیرهای اجرایی غیرمعمول و تغییرات ثبتنشده در Crontab باید بررسی شوند.
افشای رمزهای عبور و کلیدهای API
ذخیره مستقیم اطلاعات محرمانه در دستور اجرای Cron Job یک اشتباه امنیتی رایج است.
در بعضی شرایط، آرگومانهای خط فرمان ممکن است برای کاربران دارای دسترسی مناسب به اطلاعات فرآیند قابل مشاهده باشند.
همچنین نسخههای پشتیبان، گزارشهای خطا و ابزارهای مدیریت پیکربندی ممکن است این اطلاعات را ثبت کنند.
بهتر است برنامه از یک سامانه مدیریت اسرار یا فایل پیکربندی محدودشده استفاده کند و اطلاعات حساس در خروجی برنامه نمایش داده نشوند.
تزریق فرمان در اسکریپتهای خودکار
Command Injection یا تزریق فرمان زمانی مطرح میشود که دادههای غیرقابلاعتماد بدون اعتبارسنجی مناسب در ساخت دستورهای سیستمعامل استفاده شوند.
برای مثال، اگر یک اسکریپت زمانبندیشده نام فایل یا پارامتر عملیاتی را از یک منبع خارجی دریافت کند، باید آن داده را براساس ساختار موردانتظار بررسی کند.
استفاده ناامن از Shell، ترکیب مستقیم ورودی با رشته فرمان یا اجرای دادههای کنترلنشده میتواند خطر ایجاد کند.
راهکار دفاعی مناسب، استفاده از APIهای امن اجرای فرآیند، ارسال آرگومانها بهصورت مجزا و حذف وابستگی غیرضروری به Shell است.
اجرای همزمان و مصرف بیشازحد منابع
گاهی یک Cron Job پیش از پایان اجرای قبلی دوباره آغاز میشود.
اگر اجرای وظیفه ده دقیقه زمان ببرد، اما زمانبندی آن هر پنج دقیقه باشد، احتمال همپوشانی اجراها وجود دارد.
این وضعیت ممکن است باعث افزایش مصرف CPU و RAM، رقابت بر سر منابع مشترک، تغییرات تکراری در پایگاه داده یا اختلال در فایلهای خروجی شود.
در وظایف حساس باید از مکانیزم قفلگذاری، محدودیت زمان اجرا و طراحی مقاوم در برابر اجرای تکراری استفاده شود.
شناسایی و بررسی Cron Jobهای فعال در سرور
نخستین مرحله عملی برای افزایش امنیت Cron Job، شناسایی وظایفی است که در سیستم وجود دارند.
بدون داشتن فهرست مشخص از وظایف، نمیتوان تشخیص داد کدام زمانبندی ضروری، قدیمی یا مشکوک است.
مشاهده Cron Jobهای کاربر فعلی
در سرورهای لینوکسی میتوان با دستور زیر Crontab کاربر فعلی را بررسی کرد:
crontab -lاین دستور فقط وظایف ثبتشده برای همان کاربر را نمایش میدهد.
بنابراین، خروجی خالی به این معنا نیست که هیچ وظیفه زمانبندیشدهای در سرور وجود ندارد.
بررسی Cron Jobهای کاربر Root
مدیر مجاز سرور میتواند تنظیمات کاربر Root را با دستور زیر مشاهده کند:
sudo crontab -lوجود وظایف دارای دسترسی Root باید با دقت بیشتری بررسی شود.
بهتر است برای هر وظیفه مشخص باشد چه کسی آن را ایجاد کرده، چه هدفی دارد و چرا اجرای آن با دسترسی مدیریتی ضروری است.
بررسی وظایف سایر کاربران
برای مشاهده تنظیمات یک حساب مشخص میتوان از دستور زیر استفاده کرد:
sudo crontab -u appuser -lدر این مثال، appuser نام نمونه یک حساب کاربری است.
مدیر سرور باید حسابهای خدماتی، کاربران وبسایت و حسابهای مرتبط با برنامههای نصبشده را نیز در محدوده بررسی قرار دهد.
البته مشاهده Crontab همه کاربران بهتنهایی تمام روشهای زمانبندی موجود در سیستم را پوشش نمیدهد.
بررسی مسیرهای اصلی Cron در لینوکس
بسته به توزیع و نوع سرویس، تنظیمات زمانبندی ممکن است در مسیرهای مختلفی قرار داشته باشند.
مسیرهای متداول عبارتاند از:
/etc/crontab
/etc/cron.d/
/etc/cron.daily/
/etc/cron.hourly/
/etc/cron.weekly/
/etc/cron.monthly/
علاوه بر این مسیرها، Crontabهای کاربران در محلهای اختصاصی مدیریتشده توسط سرویس Cron ذخیره میشوند.
محل دقیق ذخیرهسازی ممکن است در توزیعهای مختلف متفاوت باشد. بهتر است فایلهای کاربران با ابزار crontab مدیریت شوند و از ویرایش مستقیم فایلهای داخلی سرویس خودداری شود.
نکته مهم دیگر این است که برخی سرورها علاوه بر Cron از Systemd Timer، ابزارهای مدیریت صف یا زمانبندهای اختصاصی برنامهها استفاده میکنند.
بنابراین، ممیزی امنیتی نباید فقط به یک فایل محدود شود.
چه اطلاعاتی باید از هر Cron Job ثبت شود؟
برای هر وظیفه، ثبت اطلاعات زیر توصیه میشود:
- نام و هدف عملیاتی وظیفه
- مالک تجاری یا فنی و مسئول نگهداری
- حساب کاربری اجراکننده
- مسیر کامل فایل اجرایی
- زمانبندی و منطقه زمانی
- سطح دسترسی موردنیاز
- منابع داده و وابستگیهای خارجی
- محل ذخیره گزارش اجرا
- روش تشخیص موفقیت یا شکست
- سیاست بازیابی در صورت اختلال
- تاریخ آخرین بررسی و تأیید امنیتی
این اطلاعات امکان شناسایی سریعتر تغییرات غیرمنتظره و وظایف بدون مالک مشخص را فراهم میکنند. 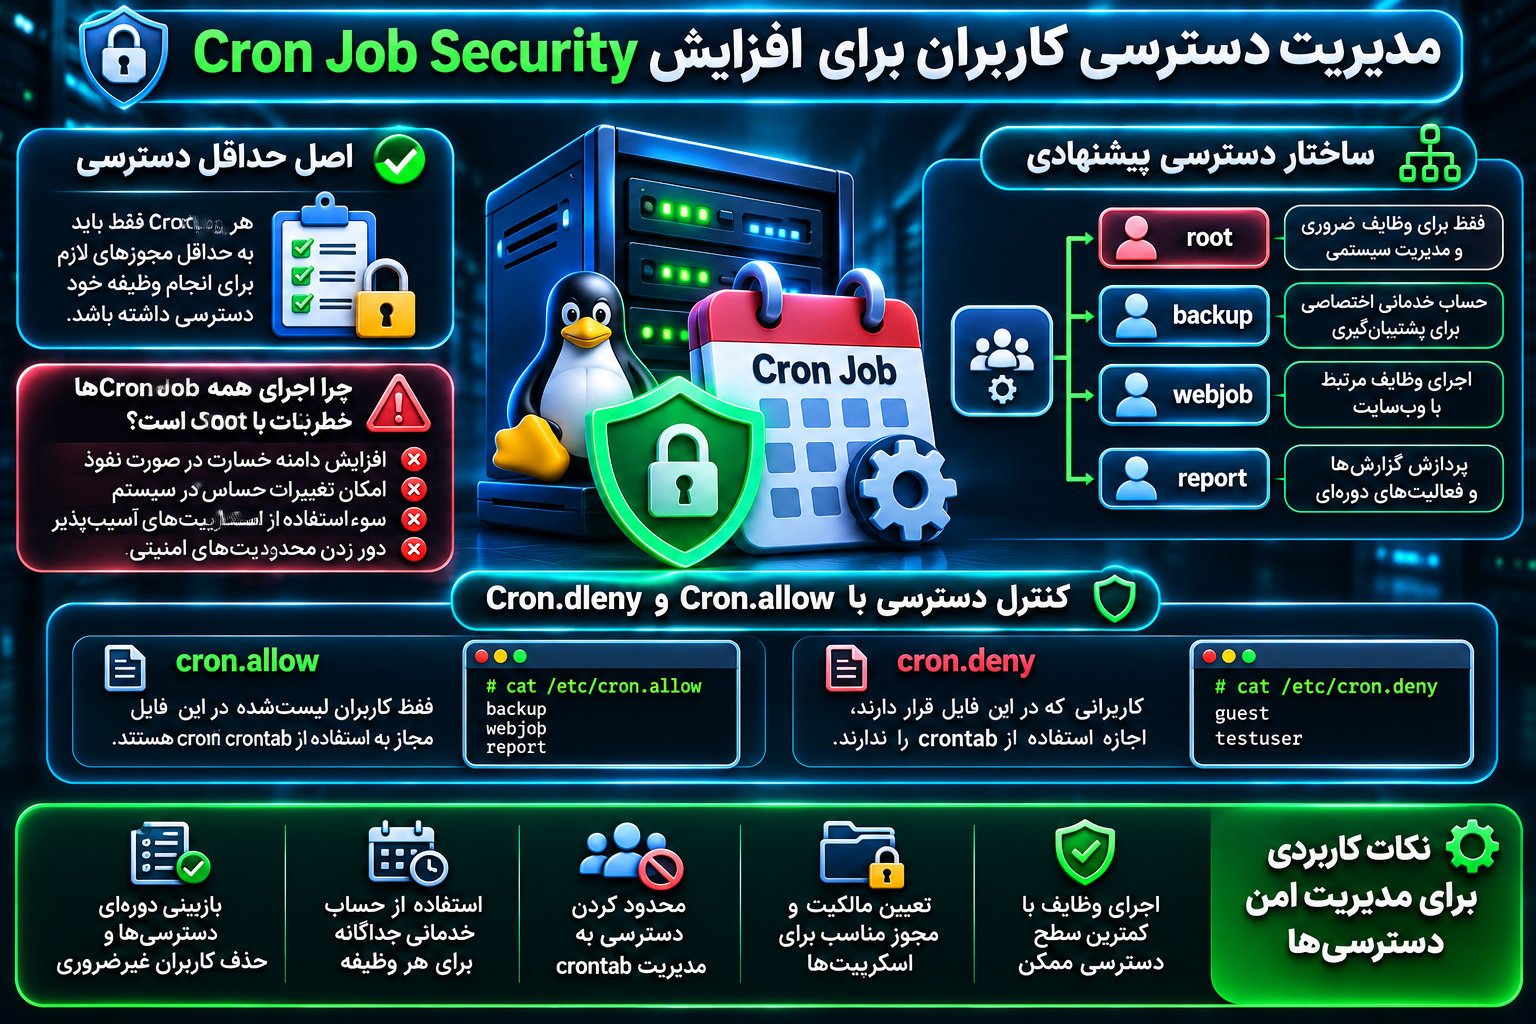
مدیریت دسترسی کاربران برای افزایش Cron Job Security
یکی از مهمترین اصول امنیت Cron Job، محدود کردن مجوزهای اجرایی و مدیریتی است.
این موضوع با اصل Least Privilege یا حداقل دسترسی ارتباط مستقیم دارد.
اصل حداقل دسترسی چیست؟
اصل حداقل دسترسی میگوید هر حساب کاربری یا برنامه باید فقط مجوزهایی را داشته باشد که برای انجام وظیفه خود ضروری هستند.
برای مثال، یک برنامه گزارشگیری که فقط به اطلاعات خواندنی نیاز دارد نباید مجوز تغییر تمام دادههای پایگاه داده را داشته باشد.
همین اصل درباره حساب اجراکننده Cron نیز صدق میکند.
در طراحی مناسب، وظایف مربوط به وبسایت، پشتیبانگیری و پردازش دادهها در صورت امکان با حسابهای خدماتی جداگانه اجرا میشوند.
این جداسازی دامنه تأثیر خطا یا نفوذ احتمالی را محدود میکند.
چرا نباید تمام Cron Jobها با Root اجرا شوند؟
اجرای همه وظایف با Root ساده به نظر میرسد، اما پیامدهای امنیتی مهمی دارد.
در این معماری، هر خطای منطقی یا نقص امنیتی در یک اسکریپت ممکن است به مجوزهای گسترده سیستم دسترسی داشته باشد.
بهتر است فقط وظایفی که واقعاً به امتیاز مدیریتی نیاز دارند با حساب دارای دسترسی بالا اجرا شوند.
حتی در این شرایط نیز باید امکان تقسیم عملیات به بخشهای کمامتیاز و بخشهای مدیریتی محدود بررسی شود.
استفاده از حساب خدماتی اختصاصی
Service Account یا حساب خدماتی، حسابی است که برای اجرای یک برنامه یا وظیفه مشخص استفاده میشود.
این حساب معمولاً نیازی به ورود تعاملی ندارد و میتوان دسترسی آن را به فایلها و سرویسهای ضروری محدود کرد.
برای مثال، یک حساب اختصاصی پشتیبانگیری میتواند فقط امکان خواندن دادههای لازم و نوشتن در محل تعیینشده برای نسخه پشتیبان را داشته باشد.
در مقابل، دسترسی به سایر پوشهها و تنظیمات حساس باید مسدود یا محدود شود.
نقش cron.allow و cron.deny
در پیادهسازیهای رایج Cron، فایلهای cron.allow و cron.deny برای کنترل دسترسی کاربران به ابزار مدیریت Crontab استفاده میشوند.
مسیر متداول این فایلها عبارت است از:
/etc/cron.allow
/etc/cron.deny
در بسیاری از پیادهسازیها، اگر cron.allow وجود داشته باشد، فقط کاربران مجاز تعریفشده در آن میتوانند از قابلیت مدیریت Crontab استفاده کنند.
اما رفتار دقیق باید براساس توزیع و پیادهسازی Cron بررسی شود.
نکته بسیار مهم این است که این فایلها جایگزین کنترل دسترسی سیستمعامل نیستند.
همچنین جلوگیری از استفاده کاربر از دستور crontab لزوماً به معنی جلوگیری از اجرای تمام وظایفی نیست که مدیر سیستم از طریق تنظیمات سراسری برای آن کاربر تعریف کرده است.
بنابراین، امنیت واقعی همچنان به مالکیت فایلها، تنظیمات PAM، مجوزهای سیستم و نحوه تعریف وظایف وابسته است.
تنظیم صحیح مالکیت و مجوز فایلهای Cron
Permission Management یا مدیریت مجوزها یکی از بنیادیترین بخشهای امنیت Cron Job است.
در لینوکس، مجوزهای خواندن، نوشتن و اجرا تعیین میکنند چه کاربرانی میتوانند به فایلها و پوشهها دسترسی داشته باشند.
بررسی مالکیت فایلهای اسکریپت
برای مشاهده مالکیت و مجوز یک اسکریپت میتوان از دستور زیر استفاده کرد:
ls -l /opt/site-jobs/backup.shهمچنین برای بررسی مجوز تمام اجزای مسیر، ابزار زیر در بسیاری از توزیعهای لینوکس مفید است:
namei -l /opt/site-jobs/backup.shبررسی مسیر اهمیت زیادی دارد؛ زیرا امنیت یک اسکریپت فقط به مجوز خود فایل وابسته نیست.
پوشههای والد و محل ذخیره فایلهای وابسته نیز باید محافظت شوند.
مجوزهای مناسب برای فایلهای اجرایی
برای نمونه، مجوز 750 به مالک امکان خواندن، نوشتن و اجرا میدهد؛ اعضای گروه امکان خواندن و اجرا دارند و سایر کاربران دسترسی ندارند.
مجوز 700 محدودکنندهتر است و فقط مالک را مجاز میکند.
انتخاب مقدار مناسب به معماری سرور و حساب اجراکننده بستگی دارد.
یک مثال مدیریتی برای تنظیم مجوز فایل چنین است:
sudo chmod 750 /opt/site-jobs/backup.shاجرای این دستور باید پس از بررسی مالک و گروه فایل انجام شود.
اگر اسکریپت توسط یک حساب خدماتی اجرا میشود، لازم است مجوز خواندن و اجرای آن حساب نیز حفظ شود.
محافظت از فایلهای Crontab سراسری
فایلهای موجود در /etc/cron.d/ و سایر مسیرهای سراسری باید مالکیت و مجوزهای متناسب با الزامات پیادهسازی Cron داشته باشند.
در بسیاری از توزیعها، فایلهای این بخش باید متعلق به Root باشند و کاربران عادی مجوز نوشتن در آنها نداشته باشند.
مجوزی مانند 644 ممکن است برای فایل زمانبندی فاقد اطلاعات حساس مناسب باشد، مشروط بر اینکه با الزامات توزیع سازگار باشد.
در مقابل، فایل حاوی اطلاعات محرمانه نباید برای تمام کاربران قابل خواندن باشد.
نباید بدون بررسی مستندات سیستمعامل، مجوز فایلهای داخلی Cron را بهصورت گروهی تغییر داد؛ زیرا تنظیم نادرست ممکن است باعث نادیده گرفتهشدن وظایف یا اختلال در اجرای سرویس شود.
چرا chmod 777 خطرناک است؟
مجوز 777 به تمام کاربران اجازه خواندن، نوشتن و اجرا میدهد.
استفاده از چنین مجوزی برای اسکریپتهای زمانبندیشده معمولاً قابل دفاع نیست.
اگر یک فایل اجرایی برای کاربران غیرمجاز قابل تغییر باشد، امکان تغییر رفتار وظیفه در اجرای بعدی به وجود میآید.
بهترین روش، تعیین مالک مشخص، گروه مناسب و حداقل مجوزهای ضروری است. 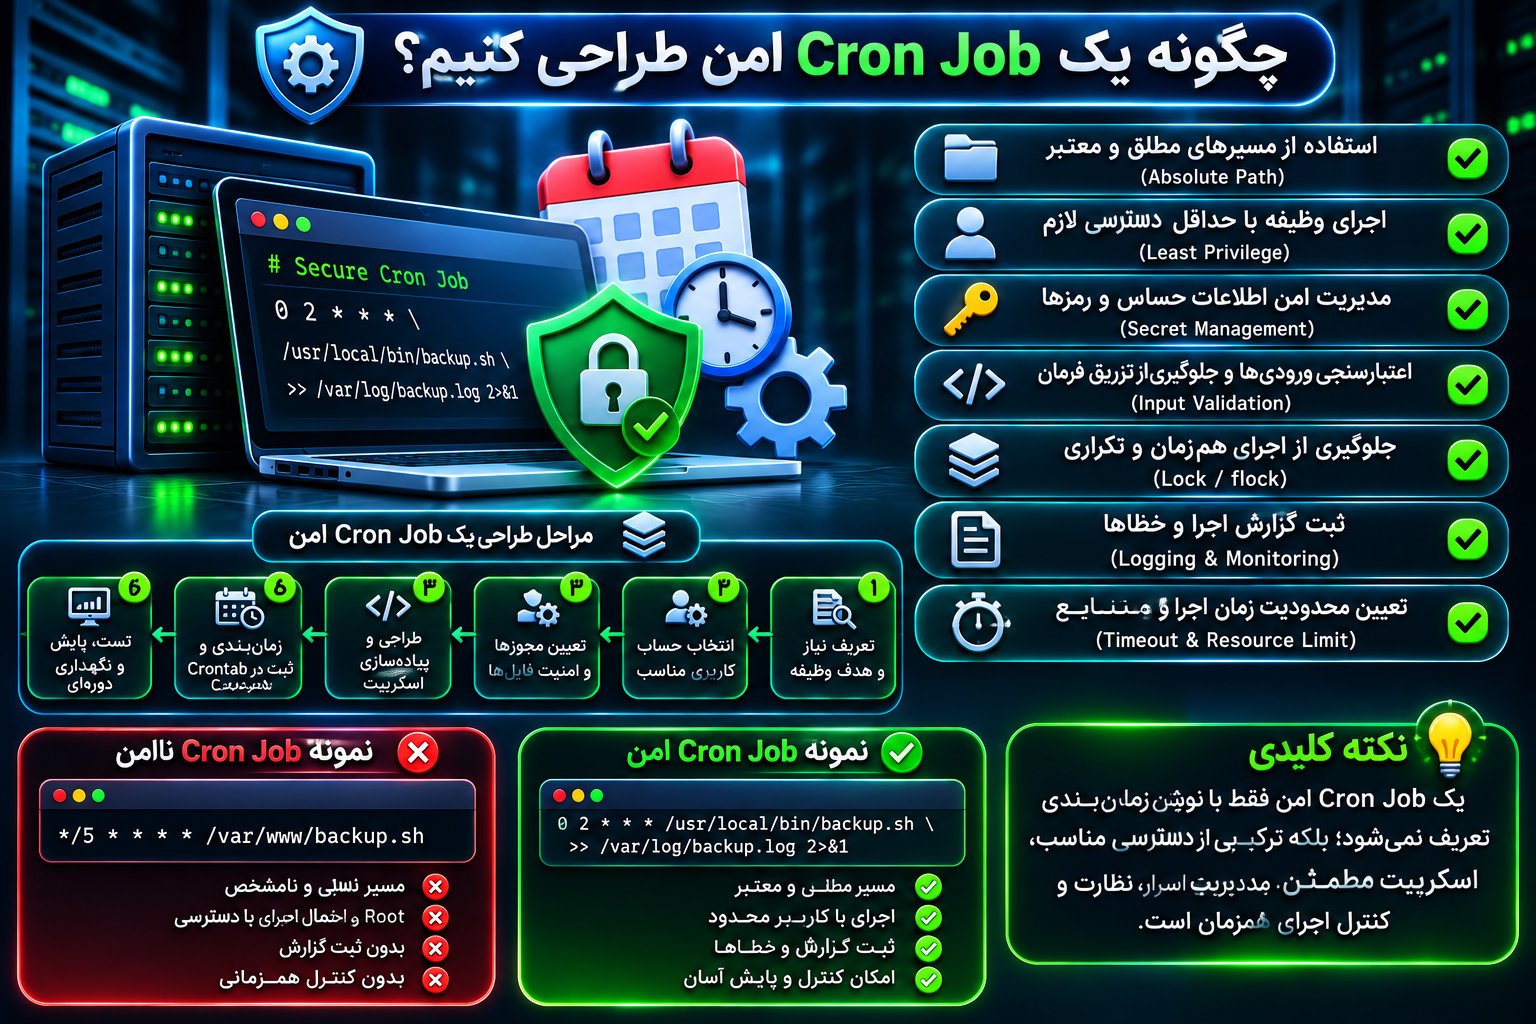
چگونه یک Cron Job امن طراحی کنیم؟
امنیت Cron Job فقط به تنظیم مجوزها محدود نمیشود. خود دستور، ساختار اسکریپت و نحوه مدیریت خطا نیز باید امن باشند.
استفاده از مسیرهای مطلق
Absolute Path یا مسیر مطلق، مسیر کامل یک فایل را از ریشه سیستمعامل مشخص میکند.
در وظایف زمانبندیشده بهتر است مسیر کامل برنامهها و اسکریپتها استفاده شود.
برای مثال:
0 3 * * * /usr/bin/python3 /opt/site-jobs/report.pyاین روش وابستگی به مسیر کاری فعلی و بعضی تفاوتهای محیط اجرایی را کاهش میدهد.
استفاده از مسیرهای نسبی ممکن است باعث شود برنامه در محیط Cron به فایل موردنظر دسترسی پیدا نکند یا فایل اشتباهی را انتخاب کند.
تعریف محیط اجرای قابلپیشبینی
Cron معمولاً تمام تنظیمات محیطی نشست تعاملی کاربر را در اختیار برنامه قرار نمیدهد.
بنابراین، اسکریپتی که در ترمینال بدون مشکل اجرا میشود، ممکن است هنگام اجرای زمانبندیشده با خطا مواجه شود.
بهتر است متغیرهای ضروری مانند PATH و در صورت نیاز SHELL بهصورت مشخص تعریف شوند.
نمونه:
SHELL=/bin/sh
PATH=/usr/local/bin:/usr/bin:/bin
البته انتخاب Shell باید با زبان و ساختار واقعی اسکریپت سازگار باشد.
همچنین نباید مسیرهای قابلنوشتن توسط کاربران غیرمجاز به ابتدای PATH اضافه شوند.
اعتبارسنجی ورودیها
Input Validation یا اعتبارسنجی ورودی به معنی بررسی دادهها پیش از استفاده در عملیات است.
اسکریپت زمانبندیشده ممکن است اطلاعات را از پایگاه داده، فایل، API یا یک سرویس خارجی دریافت کند.
این دادهها نباید بدون بررسی در دستورهای سیستمعامل استفاده شوند.
برای مثال، اگر یک وظیفه نام گزارش را از پایگاه داده دریافت میکند، بهتر است نام فایل براساس مجموعه مشخصی از کاراکترها، طول مجاز و مسیر تعیینشده اعتبارسنجی شود.
استفاده از توابع امن زبان برنامهنویسی برای اجرای فرآیندها نیز از ساخت دستی رشته فرمان مناسبتر است.
مدیریت خطا و Exit Code
هر برنامه در سیستمعامل میتواند وضعیت پایان اجرای خود را بهصورت Exit Code اعلام کند.
در قرارداد رایج ابزارهای یونیکس، کد صفر معمولاً نشاندهنده موفقیت و مقدار غیرصفر نشاندهنده نوعی خطا است.
اسکریپت باید خطاهای مهم را شناسایی کند و وضعیت پایان معناداری برگرداند.
برای مثال، اگر اتصال به پایگاه داده برقرار نشد، نباید صرفاً یک پیام خطا چاپ شود و برنامه بدون اعلام شکست پایان یابد.
اعلام وضعیت صحیح به ابزارهای نظارتی کمک میکند اجرای ناموفق را تشخیص دهند.
جلوگیری از حذف یا تغییر ناخواسته اطلاعات
وظایفی که فایلهای قدیمی را پاک میکنند یا دادهها را تغییر میدهند، باید دارای محدودیت دامنه عملیات باشند.
برای نمونه، یک وظیفه پاکسازی فایلهای موقت باید فقط در پوشه اختصاصی همان برنامه کار کند.
استفاده از مسیرهای نامشخص، الگوهای بیشازحد گسترده یا متغیرهای اعتبارسنجینشده برای عملیات حذف میتواند خطرناک باشد.
برای چنین وظایفی بهتر است ابتدا عملکرد در محیط آزمایشی بررسی شود و در صورت امکان، قابلیت اجرای آزمایشی یا Dry Run وجود داشته باشد.
جلوگیری از اجرای همزمان Cron Jobها
اجرای همزمان یکی از مشکلات رایج در طراحی وظایف زمانبندیشده است.
این مشکل بهخصوص زمانی اهمیت دارد که چند اجرای یک برنامه از منابع مشترک استفاده میکنند.
مفهوم Race Condition در Cron Job
Race Condition یا وضعیت رقابتی زمانی اتفاق میافتد که نتیجه یک عملیات به ترتیب یا زمانبندی اجرای چند فرآیند وابسته باشد.
برای مثال، دو اجرای همزمان از یک وظیفه ممکن است هر دو تصور کنند یک گزارش هنوز تولید نشده است و برای ساخت آن اقدام کنند.
در نتیجه، فایل خروجی ممکن است چند بار تغییر کند یا اطلاعات ناسازگار ایجاد شود.
برای کاهش این خطر، طراحی برنامه باید کنترل همزمانی و یکپارچگی داده را در نظر بگیرد.
استفاده از flock برای جلوگیری از همپوشانی
در بسیاری از سرورهای لینوکسی، ابزار flock برای ایجاد قفل هنگام اجرای یک فرآیند استفاده میشود.
نمونه یک وظیفه زمانبندیشده:
*/5 * * * * /usr/bin/flock -n /var/lib/site-jobs/task.lock /usr/bin/python3 /opt/site-jobs/task.pyدر این مثال، اگر قفل از قبل در اختیار اجرای دیگری باشد، گزینه -n باعث میشود اجرای جدید منتظر آزادشدن قفل نماند.
پوشه فایل قفل باید از قبل ایجاد شده باشد و حساب اجراکننده مجوز لازم را داشته باشد.
همچنین این پوشه نباید برای کاربران غیرمجاز قابلنوشتن باشد.
نکته مهم این است که رد شدن اجرای جدید بهدلیل وجود قفل، همیشه رفتار مطلوبی نیست. در وظایفی که هیچ نوبتی نباید از دست برود، ممکن است به صف پردازش یا مکانیزم زمانبندی متفاوتی نیاز باشد.
تعیین محدودیت زمان اجرا
Timeout یا محدودیت زمان اجرا میتواند از باقیماندن طولانیمدت برخی فرآیندهای معیوب جلوگیری کند.
برای مثال:
*/10 * * * * /usr/bin/timeout 300s /usr/bin/python3 /opt/site-jobs/check.pyدر این نمونه، ابزار Timeout پس از رسیدن به محدودیت زمانی تعیینشده، تلاش میکند فرآیند را متوقف کند.
محدودیت زمانی باید متناسب با رفتار واقعی برنامه انتخاب شود.
همچنین برنامه باید امکان توقف ایمن، ذخیره وضعیت لازم و مدیریت دادههای نیمهپردازششده را داشته باشد.
Timeout بهتنهایی جایگزین کنترل خطا یا مدیریت همزمانی نیست.
طراحی Idempotent برای وظایف حساس
Idempotency به این معناست که تکرار یک عملیات، در شرایط تعریفشده، نتیجه نامطلوب یا تکراری ایجاد نکند.
برای مثال، اگر یک وظیفه مسئول ثبت وضعیت سفارش است، اجرای دوباره آن نباید باعث ایجاد چند رکورد مالی یکسان شود.
استفاده از شناسه یکتا، محدودیتهای پایگاه داده و ثبت وضعیت پردازش میتواند به تحقق این ویژگی کمک کند.
این اصل در Cron Jobهای مرتبط با فروشگاه اینترنتی، تسویهحساب، ارسال پیام و پردازش سفارش اهمیت ویژهای دارد.
مدیریت امن رمزهای عبور و اطلاعات حساس در Cron Job
وظایف زمانبندیشده ممکن است به سرویسهای مختلف متصل شوند و برای احراز هویت به اطلاعات محرمانه نیاز داشته باشند.
مدیریت نامناسب این اطلاعات یکی از عوامل افزایش ریسک امنیتی است.
چرا نباید رمز عبور را داخل دستور Cron نوشت؟
قرار دادن مستقیم رمز عبور یا توکن در خط فرمان ممکن است باعث ثبت یا نمایش ناخواسته اطلاعات شود.
علاوه بر این، اگر تنظیمات Crontab در یک مخزن کد، فایل پشتیبان یا سامانه مدیریت زیرساخت ذخیره شوند، اطلاعات محرمانه ممکن است در نسخههای متعدد باقی بمانند.
بهتر است تنظیمات زمانبندی از اسرار برنامه جدا باشند.
استفاده از Secret Management
Secret Management به فرآیند نگهداری، دسترسی، چرخش و لغو اعتبار اطلاعات محرمانه گفته میشود.
در محیطهای سازمانی میتوان از سامانههای اختصاصی مدیریت اسرار استفاده کرد.
در سرورهای کوچکتر نیز ممکن است فایلهای پیکربندی با دسترسی محدود گزینه عملیتری باشند.
اما چنین فایلهایی باید خارج از مسیرهای عمومی وب قرار گیرند و فقط برای حساب مربوط قابل خواندن باشند.
متغیرهای محیطی نیز بسته به معماری میتوانند کاربرد داشته باشند، ولی بهخودیخود محل نگهداری کاملاً امنی محسوب نمیشوند؛ زیرا ممکن است در برخی ابزارها، گزارشها یا محیطهای اجرایی افشا شوند.
چرخش دورهای اطلاعات حساس
Credential Rotation یا چرخش اطلاعات احراز هویت به معنای جایگزینی کنترلشده رمزها، کلیدها و توکنها است.
اگر یک Cron Job از کلید API استفاده میکند، باید مشخص باشد چه کسی مسئول مدیریت آن است و در صورت افشا چگونه میتوان اعتبار کلید را لغو کرد.
بهتر است کلیدها تا حد امکان محدود به سرویس و وظیفه مشخص باشند.
استفاده از یک رمز مدیریتی مشترک برای چندین وظیفه، دامنه تأثیر افشای احتمالی را افزایش میدهد.
جلوگیری از ثبت اطلاعات محرمانه در Log
اسکریپتها نباید رمز عبور، توکن، کلید خصوصی یا اطلاعات حساس کاربران را در گزارشهای عادی ثبت کنند.
حتی اگر فایل Log دسترسی محدودی داشته باشد، ممکن است بعداً برای عیبیابی یا تحلیل به سامانه دیگری منتقل شود.
ثبت اطلاعات باید برای تشخیص وضعیت عملیات کافی باشد، اما از افشای دادههای غیرضروری جلوگیری کند.
نظارت و مانیتورینگ امنیتی Cron Jobها
یک Cron Job امن باید قابل مشاهده و قابل ارزیابی باشد.
نبود خطای ظاهری به این معنا نیست که وظایف بهدرستی انجام شدهاند.
Monitoring یا پایش مستمر کمک میکند مشکلات اجرایی و تغییرات غیرمجاز سریعتر شناسایی شوند.
بررسی وضعیت سرویس Cron
در بعضی توزیعهای لینوکسی مانند Ubuntu، سرویس Cron معمولاً با نام cron مدیریت میشود:
systemctl status cronدر توزیعهایی که از Cronie استفاده میکنند، نام سرویس معمولاً crond است:
systemctl status crondنام سرویس به توزیع و نرمافزار نصبشده بستگی دارد.
فعال بودن سرویس نشان میدهد زمانبند در حال اجرا است، اما موفقیت تکتک وظایف را تضمین نمیکند.
بررسی گزارشهای سیستم
در سرورهایی که از Systemd Journal استفاده میکنند، میتوان بسته به نام سرویس، گزارشهای مربوط را بررسی کرد:
journalctl -u cronیا:
journalctl -u crondبعضی توزیعها اطلاعات Cron را در فایلهای Syslog یا مسیرهای اختصاصی ثبت میکنند.
محل دقیق Log باید براساس پیکربندی واقعی سرور مشخص شود.
ثبت خروجی استاندارد و خطاها
برای عیبیابی، میتوان خروجی استاندارد و خطای یک وظیفه را در فایل گزارش مشخصی ذخیره کرد.
مثال:
0 2 * * * /opt/site-jobs/backup.sh >> /var/log/site-jobs/backup.log 2>&1در این مثال، پوشه گزارش باید از قبل وجود داشته باشد و حساب اجراکننده مجوز نوشتن در آن را داشته باشد.
استفاده از این روش بدون سیاست مدیریت حجم Log مناسب نیست؛ زیرا فایل گزارش ممکن است بهمرور بسیار بزرگ شود.
همچنین ثبت خروجی برنامه باید با سیاست حفظ محرمانگی اطلاعات هماهنگ باشد.
تشخیص موفقیت واقعی عملیات
ثبت اینکه Cron یک فرمان را آغاز کرده است با ثبت موفقیت کسبوکاری عملیات تفاوت دارد.
برای مثال، ممکن است یک فرآیند پشتیبانگیری اجرا شود، اما فایل خروجی ناقص باشد.
برای وظایف مهم بهتر است شاخصهای زیر بررسی شوند:
- زمان آخرین اجرای موفق
- مدت زمان اجرای وظیفه
- کد پایان برنامه
- تعداد خطاهای ثبتشده
- حجم یا تعداد خروجیهای تولیدشده
- وضعیت سرویسهای وابسته
- فاصله زمانی از آخرین موفقیت
- تعداد دفعات رد شدن اجرا بهدلیل قفل یا محدودیت منابع
در وظایف پشتیبانگیری، بررسی قابلیت بازیابی نسخه پشتیبان اهمیت بیشتری از مشاهده صرف یک پیام موفقیت دارد.
تعریف هشدارهای امنیتی
برای وظایف حیاتی میتوان سیستم هشدار طراحی کرد.
برای مثال، اگر یک فرآیند مهم چند نوبت متوالی اجرا نشود یا مدت اجرای آن از حد معمول بیشتر شود، مدیر سرور باید مطلع شود.
هشدار تغییر غیرمنتظره Crontab نیز میتواند ارزش امنیتی داشته باشد.
در زیرساختهای بزرگ، ارسال رویدادها به سامانههای SIEM یا مدیریت متمرکز Log امکان تحلیل بهتر فعالیتها را فراهم میکند. 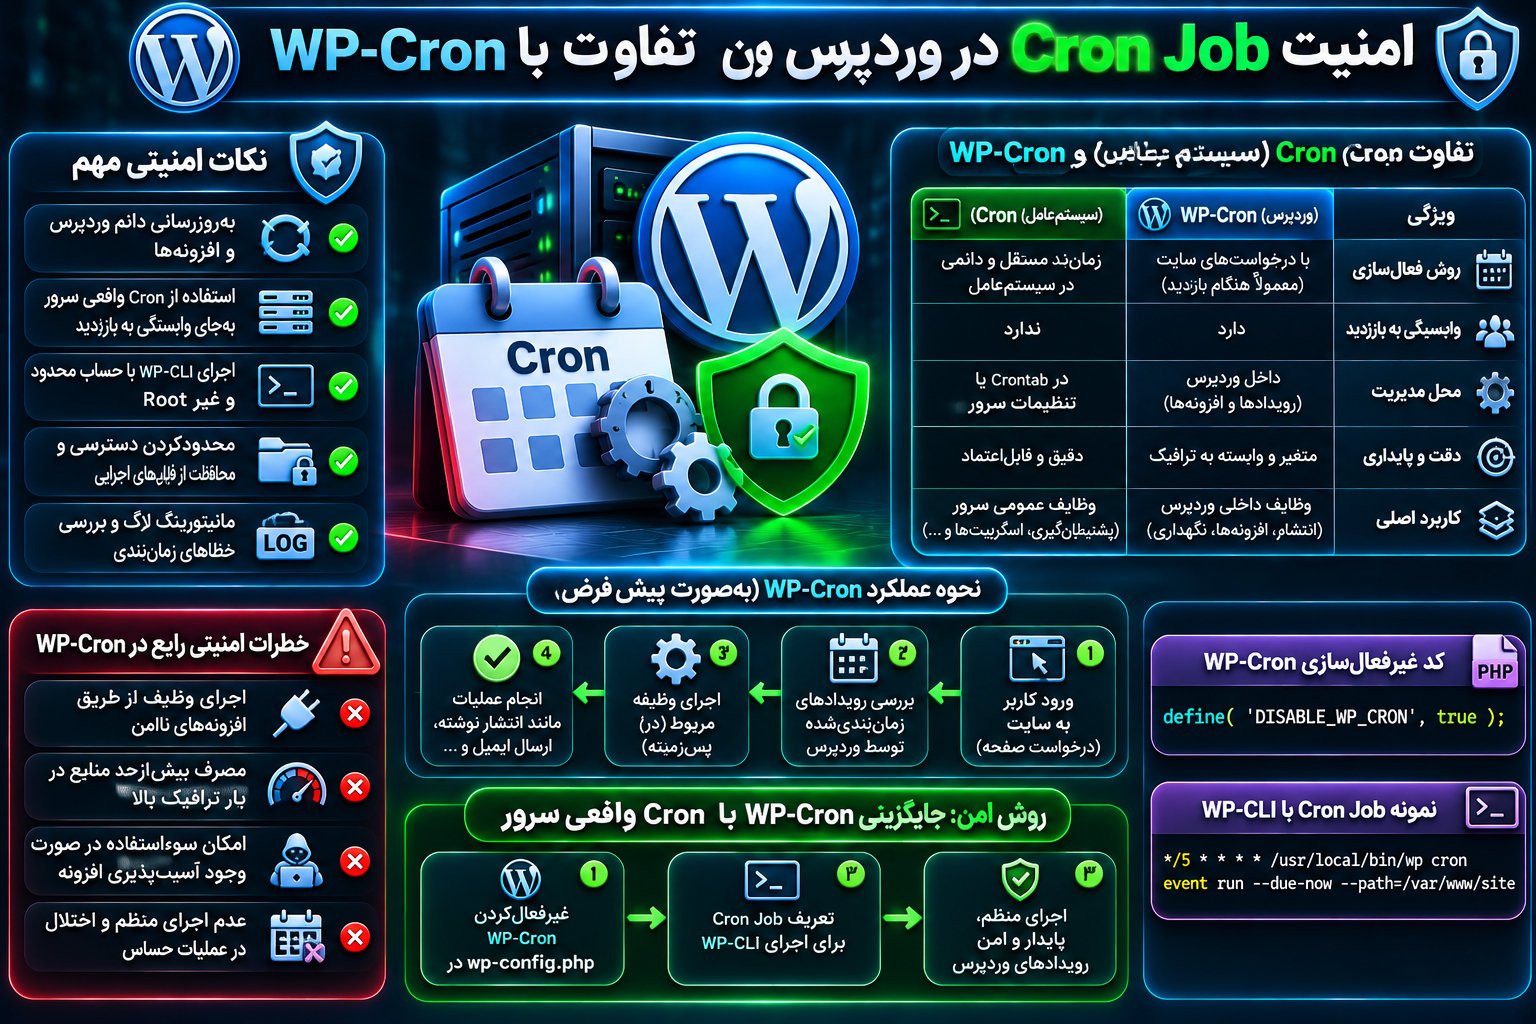
امنیت Cron Job در وردپرس و تفاوت آن با WP-Cron
یکی از موضوعات مهم برای مدیران سایت، تفاوت Cron سیستمعامل با WP-Cron وردپرس است.
این دو ابزار هدف مشابهی دارند، اما از نظر معماری و روش فعالسازی متفاوت هستند.
WP-Cron چیست؟
WP-Cron مکانیزم زمانبندی داخلی وردپرس است که برای مدیریت رویدادهای برنامهریزیشده استفاده میشود.
انتشار نوشتههای زمانبندیشده، برخی فعالیتهای نگهداری و وظایف افزونهها میتوانند به این مکانیزم وابسته باشند.
در حالت معمول، وردپرس هنگام دریافت درخواستهای مرتبط با بارگذاری سایت، زمانبندی رویدادها را بررسی میکند و در صورت نیاز فرآیند اجرای آنها را فعال میسازد.
بنابراین، WP-Cron مانند سرویس Cron لینوکس یک زمانبند مستقل و دائماً فعال نیست.
تفاوت Cron سیستمعامل با WP-Cron
| ویژگی | Cron سیستمعامل | WP-Cron وردپرس |
|---|---|---|
| محل مدیریت | سیستمعامل یا کنترلپنل سرور | هسته وردپرس و افزونهها |
| روش فعالسازی | زمانبند سیستم | معمولاً درخواستهای سایت |
| وابستگی به بازدید | ندارد | در حالت پیشفرض دارد |
| کاربرد اصلی | وظایف عمومی سرور | رویدادهای زمانبندیشده وردپرس |
| هویت اجرایی | حساب تعیینشده در سرور | زمینه اجرای PHP و وبسایت |
| کنترل زمانبندی | براساس تنظیمات زمانبند | براساس زمانبندی داخلی و فرصت اجرا |
| خطرات اصلی | مجوز نامناسب، تغییر اسکریپت، افشای اسرار | رویدادهای معیوب، افزونه ناامن، اجرای نامنظم |
هیچکدام از این دو روش ذاتاً جایگزین کنترلهای امنیتی برنامه نیستند.
اگر کد یک افزونه آسیبپذیر باشد، تغییر روش فعالسازی WP-Cron بهتنهایی مشکل امنیتی آن را برطرف نمیکند.
آیا غیرفعالکردن WP-Cron امنیت سایت را افزایش میدهد؟
غیرفعالکردن روش پیشفرض فعالسازی WP-Cron و جایگزینی آن با زمانبند واقعی سرور میتواند کنترل و قابلیت پیشبینی عملیات را بهبود دهد.
این اقدام بهویژه در سایتهای پرترافیک یا سامانههایی که وظایف زمانبندیشده مهم دارند مفید است.
اما این تغییر بهتنهایی یک راهکار جامع امنیتی نیست.
اگر وظایف برنامهریزیشده دارای نقص امنیتی باشند، همچنان ممکن است مشکل ایجاد کنند.
همچنین غیرفعالسازی بدون تعریف جایگزین باعث اختلال در اجرای رویدادهای زمانبندیشده خواهد شد.
روش امن مدیریت WP-Cron با Cron واقعی
در سرورهایی که به ابزارهای خط فرمان دسترسی وجود دارد، استفاده از WP-CLI یکی از روشهای مناسب اجرای رویدادهای آماده وردپرس است.
ابتدا باید مشخص شود WP-CLI نصب شده و برای کاربر مجاز قابل استفاده است.
سپس میتوان اجرای رویدادهای سررسیدشده را با دستور زیر انجام داد:
wp cron event run --due-nowدر یک محیط واقعی، این دستور باید با مسیر صحیح نصب وردپرس، حساب مناسب و تنظیمات موردنیاز اجرا شود.
برای مثال، یک زمانبندی ممکن است چنین ساختاری داشته باشد:
*/5 * * * * /usr/local/bin/wp cron event run --due-now --path=/var/www/exampleاین نمونه فقط ساختار اجرای دورهای را نشان میدهد. مسیر WP-CLI و وردپرس باید با محیط واقعی جایگزین شوند.
همچنین این وظیفه نباید بدون ضرورت با Root اجرا شود.
بعد از پیکربندی صحیح و آزمایش روش جایگزین، میتوان در فایل wp-config.php وردپرس تنظیم زیر را قرار داد:
define( 'DISABLE_WP_CRON', true );این تنظیم روش فعالسازی خودکار WP-Cron در بازدیدهای عادی سایت را غیرفعال میکند؛ به این معنا نیست که تمام رویدادهای زمانبندیشده از پایگاه داده حذف میشوند یا دیگر امکان اجرای آنها وجود ندارد.
اگر دسترسی WP-CLI موجود نباشد، میتوان از روش فراخوانی کنترلشده wp-cron.php استفاده کرد.
در این حالت باید تنظیمات HTTPS، محدودیتهای شبکه، جلوگیری از اجرای بیرویه و وضعیت پاسخ سرور نیز بررسی شوند.
خطرات امنیتی Cron در ووکامرس
فروشگاههای ووکامرسی ممکن است علاوه بر WP-Cron، از سامانههایی مانند Action Scheduler برای مدیریت عملیات پسزمینه استفاده کنند.
پردازش سفارشها، ارسال اعلانها، هماهنگسازی موجودی و برخی عملیات افزونهها ممکن است به اجرای صحیح وظایف پسزمینه وابسته باشند.
در این محیطها، صرفاً اجرای منظم وظایف کافی نیست.
باید مشخص باشد آیا عملیات در صورت تکرار ایمن است، آیا وضعیت شکست قابل بازیابی است و آیا تغییرات موجودی یا پرداخت از کنترلهای مناسب برخوردار هستند.
مهمترین اصل این است که انجام یک عملیات حساس مانند تغییر وضعیت پرداخت فقط بر مبنای اجرای یک وظیفه زمانبندیشده مورد اعتماد قرار نگیرد.
اعتبارسنجی دادهها و کنترل مجوز در لایه منطق برنامه نیز ضروری است.
استفاده از Systemd Timer بهعنوان جایگزین Cron
در بسیاری از توزیعهای جدید لینوکس، Systemd Timer یکی از گزینههای مناسب برای زمانبندی وظایف است.
این ابزار با Systemd یکپارچه شده و امکاناتی برای مدیریت وابستگی، ثبت گزارش و محدودسازی محیط اجرای سرویس فراهم میکند.
Systemd Timer چگونه کار میکند؟
در ساختار رایج Systemd، یک فایل با پسوند .timer مشخص میکند وظیفه چه زمانی فعال شود.
فایل متناظر با پسوند .service نیز دستور و تنظیمات اجرایی برنامه را تعیین میکند.
این جداسازی امکان تعریف سیاستهای امنیتی دقیقتر برای فرآیند اجرایی را فراهم میسازد.
قابلیتهای امنیتی Systemd
برای سرویسهای Systemd میتوان بسته به نیاز از تنظیماتی مانند موارد زیر استفاده کرد:
User: تعیین حساب کاربری اجراکننده سرویس.
NoNewPrivileges: جلوگیری از کسب امتیازهای جدید از بعضی مسیرهای ارتقای مجوز در فرآیند و فرزندان آن.
PrivateTmp: اختصاص فضای موقت جداگانه به سرویس.
ProtectSystem: محدودکردن امکان نوشتن در بخشهایی از فایلسیستم.
ReadWritePaths: تعیین مسیرهایی که سرویس در شرایط مرتبط مجاز به نوشتن در آنها است.
CapabilityBoundingSet: محدودسازی قابلیتهای سطح سیستمعامل در سرویسهایی که نیازمند کنترل دقیقتر امتیازها هستند.
این گزینهها باید با وابستگیهای واقعی برنامه سازگار باشند.
برای مثال، اگر یک وظیفه به نوشتن فایل در پوشه مشخصی نیاز دارد، فعالسازی محدودیت سراسری فایلسیستم بدون تعریف استثنای مناسب ممکن است باعث شکست عملیات شود.
نمونه ساختار یک سرویس امن
یک نمونه ساده از فایل سرویس میتواند به شکل زیر باشد:
[Unit]
Description=Scheduled Maintenance Job

[Service]
Type=oneshot
User=sitejobs
Group=sitejobs
ExecStart=/opt/site-jobs/maintenance.sh
NoNewPrivileges=true
PrivateTmp=true
ProtectSystem=strict
ReadWritePaths=/var/lib/site-jobs
در این مثال فرض شده حساب sitejobs، اسکریپت اجرایی و پوشه موردنیاز از قبل بهصورت امن ایجاد شدهاند.
مجوزهای فایل و دایرکتوری باید با محدودیتهای سرویس هماهنگ باشند.
این تنظیمات نمونهای آموزشی هستند و پیش از استفاده در محیط عملیاتی باید آزمایش شوند.
نمونه زمانبندی با Systemd Timer
فایل Timer متناظر میتواند چنین ساختاری داشته باشد:
[Unit]
Description=Daily Maintenance Timer

[Timer]
OnCalendar=*-*-* 02:00:00
Persistent=true
RandomizedDelaySec=5m

[Install]
WantedBy=timers.target
گزینه OnCalendar زمانبندی تقویمی را تعیین میکند.
گزینه Persistent=true در زمانبندیهای تقویمی میتواند کمک کند اجرای ازدسترفته در دوره غیرفعال بودن Timer، پس از فعالسازی مجدد جبران شود.
همچنین RandomizedDelaySec برای توزیع بار اجرا در یک بازه زمانی قابل استفاده است.
این تنظیمات باید متناسب با حساسیت زمانی وظیفه انتخاب شوند.
آیا Systemd Timer از Cron امنتر است؟
Systemd Timer امکانات بیشتری برای محدودسازی محیط فرآیند و مدیریت وضعیت سرویس ارائه میکند.
بااینحال، امنیت نهایی همچنان به نحوه پیکربندی وابسته است.
یک سرویس Systemd با مجوزهای نامناسب میتواند ناامن باشد و یک Cron Job با طراحی صحیح نیز میتواند امنیت قابلقبولی داشته باشد.
در نتیجه، انتخاب ابزار باید براساس نیاز عملیاتی، امکانات سیستمعامل و توانایی تیم در مدیریت و نظارت انجام شود.
امنیت Cron Job در هاست اشتراکی، VPS و سرور اختصاصی
نوع زیرساخت بر میزان کنترل مدیر سایت بر Cron Job تأثیر دارد.
در هاست اشتراکی معمولاً دسترسی به تنظیمات سراسری سرویس Cron و بعضی قابلیتهای سیستمعامل محدود است.
در مقابل، سرورهای مجازی و اختصاصی امکان کنترل بیشتری بر کاربران، مجوزها و سیاستهای اجرایی فراهم میکنند.
مدیریت Cron Job در هاست اشتراکی
در کنترلپنلهایی مانند cPanel ممکن است امکان تعریف وظایف زمانبندیشده وجود داشته باشد.
در این شرایط بهتر است:
- فقط وظایف ضروری ایجاد شوند.
- مسیرهای اجرایی کامل و معتبر باشند.
- اطلاعات حساس در بخش فرمان وارد نشوند.
- بازه اجرای وظیفه متناسب با منابع هاست انتخاب شود.
- خروجیها به محل محافظتشده منتقل شوند.
- وظایف قدیمی پس از بررسی حذف شوند.
همچنین باید بررسی شود محدودیتهای شرکت میزبان چه تأثیری بر مدت زمان اجرا و تعداد فرآیندها دارند.
مدیریت Cron Job در VPS
در VPS یا سرور مجازی، مدیر معمولاً اختیار بیشتری برای تنظیم سرویسها و حسابهای کاربری دارد.
این اختیار به معنی مسئولیت امنیتی بیشتر نیز هست.
در چنین محیطی بهتر است حسابهای اختصاصی برای وظایف مهم تعریف شوند، گزارشها بهصورت منظم بررسی شوند و تغییرات پیکربندی تحت کنترل قرار گیرند.
در سرورهای متصل به اینترنت، محافظت از دسترسی مدیریتی SSH و استفاده از احراز هویت چندعاملی در بخشهای پشتیبانیکننده نیز بخشی از امنیت کلی زیرساخت است.
مدیریت Cron Job در زیرساختهای چندسروری
در معماری چندسروری ممکن است یک وظیفه روی چند ماشین بهصورت همزمان تعریف شده باشد.
این موضوع بهویژه در سرویسهایی که از چند نسخه برنامه استفاده میکنند اهمیت دارد.
اگر تنها یک نمونه از وظیفه باید اجرا شود، قفل محلی مانند flock بهتنهایی برای هماهنگی میان چند سرور کافی نیست.
در چنین شرایطی باید از راهکارهای مناسب مدیریت صف، هماهنگی توزیعشده یا زمانبندی متمرکز استفاده شود.
انتخاب روش باید با سطح حساسیت عملیات و تحمل خطای سامانه هماهنگ باشد.
نقش پشتیبانگیری در امنیت Cron Jobها
بخش مهمی از وظایف زمانبندیشده به تهیه نسخه پشتیبان مربوط میشود.
اما خود فرآیند پشتیبانگیری نیز باید در برابر خطا و سوءاستفاده محافظت شود.
محافظت از فایلهای نسخه پشتیبان
نسخههای پشتیبان ممکن است شامل پایگاه داده، اطلاعات کاربران و فایلهای محرمانه باشند.
بنابراین، ذخیره آنها در پوشه عمومی وب یا مسیری که دسترسی کنترلنشده دارد خطرناک است.
بهتر است محل نگهداری نسخههای پشتیبان از مسیرهای عمومی جدا باشد.
رمزنگاری مناسب و کنترل دسترسی نیز باید متناسب با حساسیت اطلاعات در نظر گرفته شود.
استفاده از نسخههای پشتیبان خارج از سرور
اگر تنها نسخه پشتیبان در همان سروری نگهداری شود که داده اصلی روی آن قرار دارد، یک خرابی گسترده یا رخداد امنیتی ممکن است هر دو نسخه را تحت تأثیر قرار دهد.
استفاده از مقصد مستقل و در صورت امکان نسخههای تغییرناپذیر یا Immutable Backup میتواند مقاومت در برابر حذف و دستکاری را افزایش دهد.
البته اتصال به مقصد پشتیبان نیز باید با اعتبارنامههای محدود و قابل مدیریت انجام شود.
آزمایش بازیابی اطلاعات
موفقیت اجرای Cron Job پشتیبانگیری بهتنهایی اثبات نمیکند فایل خروجی قابل بازیابی است.
آزمایش دورهای فرآیند Restore باید بخشی از برنامه نگهداری سرور باشد.
این آزمایش بهتر است در محیطی جدا از دادههای عملیاتی انجام شود تا احتمال آسیب ناخواسته کاهش یابد.
تشخیص Cron Jobهای مشکوک و تغییرات غیرمجاز
در ممیزی امنیتی، شناسایی تغییرات غیرمعمول اهمیت زیادی دارد.
Cron Jobهای مشکوک همیشه دارای نام آشکار یا رفتار فوری نیستند.
ممکن است یک وظیفه ناشناس تنها در بازههای زمانی طولانی اجرا شود یا از نامی شبیه ابزارهای معمول سیستم استفاده کند.
نشانههای نیازمند بررسی
موارد زیر میتوانند نیازمند تحلیل بیشتر باشند:
- ایجاد وظیفه جدید بدون درخواست تغییر ثبتشده
- اجرای اسکریپت از مسیرهای غیرمنتظره
- تغییر مالکیت فایلهای مرتبط با وظایف
- افزایش ناگهانی تعداد Cron Jobها
- ارتباط شبکهای غیرمنتظره هنگام اجرای یک وظیفه
- تغییر محتوای اسکریپت بدون تأیید مسئول مربوط
- ثبت خطاهای جدید در یک وظیفه پایدار
- اجرای وظایفی که مالک یا کاربرد مشخص ندارند
- دسترسی وظیفه به فایلهایی خارج از محدوده موردانتظار
وجود هرکدام از این نشانهها بهتنهایی اثبات نمیکند سرور آلوده شده است.
برای نتیجهگیری باید رفتار وظیفه، سابقه تغییرات و شواهد موجود با یکدیگر بررسی شوند.
استفاده از File Integrity Monitoring
File Integrity Monitoring یا پایش یکپارچگی فایلها به شناسایی تغییرات در فایلهای مهم کمک میکند.
میتوان برای فایلهای اسکریپت، تنظیمات زمانبندی و بعضی فایلهای پیکربندی حساس، وضعیت مرجع تعریف کرد.
سپس تغییرات جدید با وضعیت تأییدشده مقایسه شوند.
البته فایلهای اجرایی ممکن است در نتیجه بهروزرسانی قانونی تغییر کنند؛ بنابراین باید تغییرات مجاز از رخدادهای مشکوک تفکیک شوند.
اهمیت ثبت تغییرات مدیریتی
برای هر تغییر در وظایف زمانبندیشده بهتر است اطلاعاتی مانند زمان، مسئول، دلیل و نتیجه آزمایش ثبت شود.
در محیطهای حرفهای، نگهداری پیکربندی در سامانه کنترل نسخه و اجرای فرآیند بازبینی تغییرات میتواند قابلیت حسابرسی را افزایش دهد.
اطلاعات محرمانه نباید به مخزن کد منتقل شوند.
همچنین دسترسی تغییر پیکربندی باید از دسترسی مشاهده آن تفکیک شود.
اگر یک Cron Job مشکوک پیدا کردیم چه کنیم؟
واکنش به یک وظیفه مشکوک باید کنترلشده باشد.
حذف فوری فایل بدون بررسی ممکن است باعث از بین رفتن شواهد یا اختلال در یک فرآیند قانونی شود.
مرحله اول: بررسی هویت و کاربرد وظیفه
ابتدا باید مشخص شود وظیفه متعلق به کدام کاربر است، از چه مسیری اجرا میشود و چه تغییراتی در آن رخ داده است.
سابقه استقرار نرمافزار، گزارشهای مدیریتی و اطلاعات ثبتشده در سامانه نظارتی میتوانند به شناسایی منشأ کمک کنند.
مرحله دوم: حفظ شواهد
در صورت احتمال وقوع رخداد امنیتی، بهتر است اطلاعاتی مانند تنظیمات زمانبندی، ویژگیهای فایلها و گزارشهای مرتبط با حفظ یکپارچگی شواهد ثبت شوند.
در محیطهای حساس، تهیه Snapshot یا جمعآوری شواهد باید مطابق برنامه پاسخگویی به رخداد انجام شود.
مرحله سوم: مهار فعالیت مشکوک
اگر شواهد نشان دهند وظیفه خطر فوری ایجاد میکند، لازم است فعالیت آن با روشی متناسب با شرایط عملیاتی مهار شود.
این اقدام ممکن است شامل غیرفعالسازی کنترلشده وظیفه، محدودکردن حساب کاربری یا جداسازی بخش آسیبدیده باشد.
روش مهار باید بهگونهای انتخاب شود که از خسارت بیشتر جلوگیری کند و شواهد ضروری را تا حد امکان حفظ کند.
مرحله چهارم: بررسی علت اصلی
فقط حذف Cron Job مشکوک کافی نیست.
باید مشخص شود وظیفه چگونه ایجاد یا تغییر داده شده است.
برای مثال، ممکن است حساب مدیریتی، فرآیند استقرار، افزونه آسیبپذیر یا مجوز نامناسب فایلها در ایجاد مشکل نقش داشته باشد.
بدون رفع علت اصلی، امکان تکرار رخداد وجود خواهد داشت.
مرحله پنجم: بازیابی و پایش مجدد
پس از مهار و بررسی علت، تنظیمات باید از وضعیت مورداعتماد بازیابی شوند.
در صورت احتمال افشای اطلاعات احراز هویت، لغو اعتبار و جایگزینی آنها نیز ضروری است.
در نهایت، پایش دقیقتر برای شناسایی نشانههای تکرار رخداد انجام میشود. 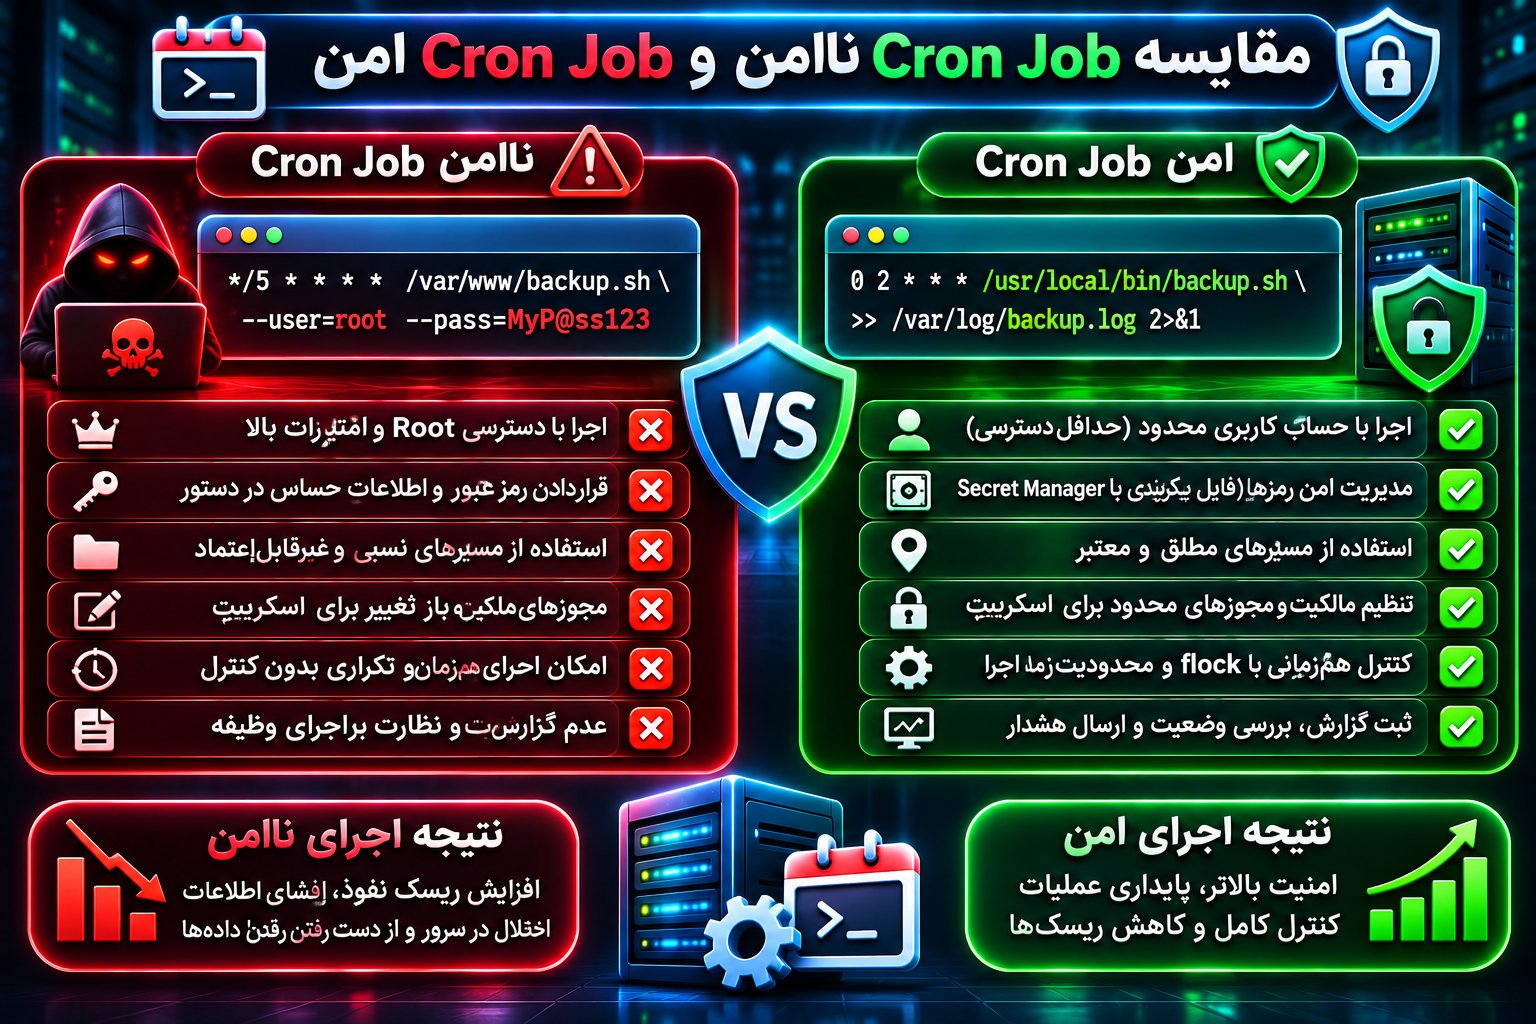
مقایسه Cron Job ناامن و Cron Job امن
جدول زیر برخی تفاوتهای مهم میان مدیریت ضعیف و مدیریت اصولی وظایف زمانبندیشده را نشان میدهد.
| معیار امنیتی | Cron Job ناامن | Cron Job امن |
|---|---|---|
| سطح دسترسی | استفاده غیرضروری از Root | اجرای وظیفه با حداقل مجوز |
| مالکیت اسکریپت | مالک نامشخص یا تغییرپذیر | مالک مشخص و مورداعتماد |
| مجوز فایلها | دسترسی نوشتن گسترده | مجوزهای محدود |
| مسیر اجرایی | مسیر نسبی یا غیرقابلاعتماد | مسیر مطلق و کنترلشده |
| اطلاعات حساس | ذخیره مستقیم در فرمان | مدیریت جداگانه اسرار |
| اعتبارسنجی ورودی | استفاده مستقیم از دادهها | بررسی ساختار و محدوده ورودی |
| اجرای همزمان | بدون کنترل | قفلگذاری یا مدیریت صف |
| گزارشگیری | غیرفعال یا ناقص | ثبت و محافظت از گزارشها |
| تشخیص خطا | بدون بررسی نتیجه | پایش وضعیت و هشدار |
| تغییرات پیکربندی | بدون مستندسازی | تغییرات قابل حسابرسی |
| پشتیبانگیری | بدون آزمون بازیابی | نسخههای محافظتشده و آزموده |
| پاسخ به رخداد | واکنش موردی | فرآیند مشخص و مستند |
امنیت مناسب زمانی حاصل میشود که این کنترلها بهصورت هماهنگ اجرا شوند.
برای مثال، محدودبودن مجوزهای اسکریپت ارزشمند است، اما اگر همان اسکریپت اطلاعات حساس را در گزارشهای عمومی ثبت کند، همچنان خطر افشای اطلاعات وجود دارد.
اشتباهات رایج در مدیریت امنیت Cron Job
برخی اشتباهات بهظاهر کوچک میتوانند اثرات قابلتوجهی بر امنیت و پایداری سرور داشته باشند.
اجرای تمام وظایف با Root
استفاده از Root برای راحتی مدیریت، دامنه خطر را افزایش میدهد.
هر وظیفه باید با کمترین مجوز لازم اجرا شود.
استفاده از مجوزهای بیشازحد باز
قابلنوشتن بودن اسکریپت توسط کاربران غیرمجاز میتواند یکپارچگی آن را تهدید کند.
مجوز فایلها و پوشههای مرتبط باید بهصورت دورهای بررسی شوند.
قرار دادن رمز عبور در Crontab
اطلاعات محرمانه باید از تنظیمات زمانبندی جدا شوند.
استفاده از یک فایل با مجوز مناسب یا سامانه مدیریت اسرار، بسته به شرایط، انتخاب بهتری است.
حذف کامل خروجیها بدون نظارت جایگزین
گاهی خروجی Cron Job به /dev/null هدایت میشود تا هیچ گزارشی ذخیره نشود.
اگر مکانیزم دیگری برای بررسی موفقیت و شکست وجود نداشته باشد، این کار میتواند عیبیابی را دشوار کند.
برای وظایف حیاتی باید وضعیت اجرا قابل مشاهده باشد.
اجرای چندباره عملیات حساس
نبود کنترل همزمانی ممکن است باعث پردازش تکراری یا ناسازگاری داده شود.
استفاده از قفل، صف و طراحی Idempotent باید متناسب با نوع وظیفه بررسی شود.
استفاده از مسیرهای نامطمئن
اجرای برنامه از مسیرهایی که کاربران غیرمجاز امکان تغییر محتوای آنها را دارند، امنیت وظیفه را کاهش میدهد.
بهتر است اسکریپتها در مسیرهای مدیریتی کنترلشده قرار گیرند.
نادیده گرفتن منطقه زمانی سرور
اختلاف میان منطقه زمانی سرور، برنامه و زمان موردانتظار میتواند اجرای وظایف را دچار مشکل کند.
تغییر ساعت فصلی یا Daylight Saving Time نیز ممکن است در بعضی زمانبندیها باعث اجرا نشدن یا اجرای تکراری شود.
رفتار دقیق به زمانبند و تنظیمات منطقه زمانی وابسته است.
حذف وظایف ناشناس بدون بررسی
هر وظیفه ناشناسی مخرب نیست.
حذف بدون تحلیل ممکن است سرویس قانونی را مختل کند یا شواهد مهم را از بین ببرد.
ابتدا باید منشأ، کاربرد و سطح خطر مشخص شود.
غیرفعالکردن WP-Cron بدون جایگزین
اگر فعالسازی پیشفرض WP-Cron غیرفعال شود، اما زمانبند دیگری برای اجرای رویدادها تعریف نشود، وظایف وردپرس ممکن است متوقف شوند.
این موضوع میتواند بر انتشار نوشتهها و عملکرد بعضی افزونهها تأثیر بگذارد.
تصور اینکه اجرای موفق Cron مساوی با امنیت است
یک Cron Job ممکن است بدون خطای ظاهری اجرا شود، اما همچنان دارای مجوزهای نامناسب یا رفتار ناامن باشد.
امنیت باید جدا از موفقیت عملیاتی بررسی شود.
چکلیست کامل امنیت Cron Job سرور
برای انجام یک بررسی دورهای میتوان از چکلیست زیر استفاده کرد.
بررسی حسابها و دسترسیها
- تمام وظایف زمانبندیشده سرور شناسایی شدهاند.
- برای هر وظیفه، مسئول و کاربرد مشخص وجود دارد.
- وظایف غیرضروری با Root اجرا نمیشوند.
- حسابهای خدماتی فقط مجوزهای لازم را دارند.
- دسترسی مدیریت Crontab محدود شده است.
- مالکیت اسکریپتها و پوشههای مرتبط بررسی شده است.
- فایلهای اجرایی برای کاربران غیرمجاز قابل تغییر نیستند.
بررسی امنیت اسکریپتها
- مسیرهای اجرایی مشخص و مورداعتماد هستند.
- ورودیهای خارجی اعتبارسنجی میشوند.
- اطلاعات حساس داخل فرمانها قرار ندارند.
- اسرار برنامه در محل محافظتشده نگهداری میشوند.
- خطاها و وضعیت خروج بهدرستی مدیریت میشوند.
- اجرای همزمان وظایف حساس کنترل شده است.
- عملیات حساس در برابر اجرای تکراری مقاوم هستند.
- محدودیت مصرف منابع و زمان اجرا در صورت نیاز تعریف شده است.
بررسی نظارت و بازیابی
- آخرین اجرای موفق وظایف حیاتی قابل تشخیص است.
- خطاهای مهم ثبت و بررسی میشوند.
- گزارشها دارای مجوز و سیاست نگهداری مناسب هستند.
- تغییرات غیرمنتظره فایلهای زمانبندی پایش میشوند.
- برای شکست وظایف حیاتی هشدار تعریف شده است.
- نسخههای پشتیبان خارج از مسیر عمومی محافظت میشوند.
- قابلیت بازیابی نسخههای پشتیبان آزمایش میشود.
- فرآیند پاسخ به رخدادهای مرتبط با Cron مشخص است.
بهتر است این بررسی در بازههای منظم و همچنین پس از تغییرات مهم سرور، نصب نرمافزار جدید یا رخداد امنیتی انجام شود.
بهترین روشهای حرفهای برای مدیریت Cron Job Security
در زیرساختهای حرفهای، امنیت وظایف زمانبندیشده باید بخشی از فرآیند مدیریت تغییرات و امنیت عملیاتی باشد.
مدیریت پیکربندی بهصورت کد
Infrastructure as Code یا مدیریت زیرساخت بهصورت کد کمک میکند تنظیمات سرور در قالب فایلهای قابل بازبینی و قابل تکرار نگهداری شوند.
استفاده از این رویکرد برای تعریف وظایف زمانبندیشده میتواند تغییرات ناخواسته و تفاوت میان سرورها را کاهش دهد.
البته مخزن پیکربندی باید دارای کنترل دسترسی مناسب باشد و اطلاعات محرمانه در آن ذخیره نشوند.
تفکیک محیط آزمایشی و عملیاتی
وظایف جدید بهتر است ابتدا در محیط آزمایشی بررسی شوند.
این موضوع برای اسکریپتهایی که فایلها را حذف میکنند، پایگاه داده را تغییر میدهند یا با سرویسهای خارجی ارتباط دارند اهمیت بیشتری دارد.
در آزمون باید رفتار برنامه هنگام خطا، قطعی ارتباط، اجرای تکراری و توقف ناگهانی بررسی شود.
پایش منابع مصرفی
وظایف زمانبندیشده میتوانند منابع قابلتوجهی مصرف کنند.
بررسی CPU، حافظه، فضای ذخیرهسازی و ورودیوخروجی دیسک به شناسایی اختلالات کمک میکند.
در صورت لزوم میتوان وظایف سنگین را در زمانهای کمبار اجرا کرد یا از محدودیتهای مناسب در سطح سیستمعامل استفاده کرد.
تعریف سیاست نگهداری گزارشها
Log Retention Policy یا سیاست نگهداری گزارشها باید مشخص کند اطلاعات چه مدت ذخیره میشوند، چه کسانی به آنها دسترسی دارند و چه زمانی حذف میشوند.
برای جلوگیری از رشد بیرویه فایلهای گزارش میتوان از ابزارهایی مانند Logrotate استفاده کرد.
در عین حال، مدت نگهداری باید با نیازهای عملیاتی، الزامات قانونی و برنامه پاسخ به رخداد هماهنگ باشد.
کنترل تغییرات و بازبینی دورهای
هر Cron Job باید چرخه عمر مشخصی داشته باشد.
این چرخه شامل ایجاد، آزمایش، تأیید، استقرار، نظارت، اصلاح و در نهایت حذف وظایف غیرضروری است.
وظایف قدیمی که دیگر کاربرد ندارند نباید بدون دلیل در سرور باقی بمانند.
کاهش تعداد وظایف بلااستفاده، سطح حمله و پیچیدگی مدیریت را کاهش میدهد.
سؤالات متداول درباره Cron Job Security
Cron Job Security چیست؟
Cron Job Security مجموعه اقداماتی است که برای محافظت از وظایف زمانبندیشده سرور انجام میشود. این اقدامات شامل مدیریت دسترسی کاربران، محافظت از اسکریپتها، نگهداری امن اطلاعات حساس، کنترل اجرای همزمان و پایش فعالیتها است. هدف آن جلوگیری از اجرای غیرمجاز، تغییرات ناخواسته و اختلال در وظایف خودکار سرور است.
آیا Cron Job میتواند باعث هک شدن سرور شود؟
Cron Job بهخودیخود یک آسیبپذیری نیست، اما تنظیمات ناامن آن میتواند خطر ایجاد کند. برای مثال، اجرای یک اسکریپت قابلتغییر توسط کاربران غیرمجاز با مجوز مدیریتی، مرزهای امنیتی سرور را تضعیف میکند. همچنین نقص امنیتی در برنامهای که Cron اجرا میکند ممکن است پیامدهای گستردهای داشته باشد.
آیا اجرای Cron Job با Root خطرناک است؟
اجرای وظایف با Root همیشه اشتباه نیست، زیرا بعضی عملیات مدیریتی واقعاً به مجوز بالا نیاز دارند. بااینحال، استفاده غیرضروری از این حساب دامنه خسارت احتمالی را افزایش میدهد. بهتر است وظایف معمولی با حساب خدماتی اختصاصی و حداقل مجوز موردنیاز اجرا شوند.
چگونه Cron Jobهای فعال را در لینوکس مشاهده کنیم؟
برای مشاهده وظایف کاربر فعلی از crontab -l و برای بررسی Crontab کاربر Root با دسترسی مجاز از sudo crontab -l استفاده میشود. همچنین باید مسیرهای سراسری مانند /etc/crontab و /etc/cron.d/ بررسی شوند. در سیستمهای جدید، بررسی Systemd Timerها نیز ممکن است ضروری باشد.
چگونه بفهمیم یک Cron Job مخرب است؟
برای تشخیص فعالیت مشکوک باید هویت اجراکننده، مسیر اسکریپت، مالکیت فایل، سابقه تغییرات و رفتار برنامه بررسی شود. اجرای غیرمنتظره، ارتباط شبکهای ناشناس یا تغییر بدون مجوز میتواند نشانه نیاز به بررسی باشد. هیچکدام از این موارد بهتنهایی اثباتکننده وجود بدافزار نیستند.
بهترین مجوز فایل برای Cron Job چیست؟
یک مقدار ثابت برای تمام وظایف وجود ندارد. مجوز مناسب به مالکیت، گروه، نوع اسکریپت و نیازهای اجرایی بستگی دارد. در بسیاری از شرایط، مجوزهای محدود مانند 700 یا 750 برای اسکریپتها قابل بررسی هستند. مهمترین اصل این است که کاربران غیرمجاز امکان تغییر فایل اجرایی یا مسیرهای وابسته را نداشته باشند.
آیا Cron Job بدون بازدید سایت اجرا میشود؟
Cron سیستمعامل مستقل از بازدید کاربران و براساس زمانبندی تعریفشده عمل میکند، مشروط بر اینکه سرور و سرویس مربوط فعال باشند. اما WP-Cron در حالت پیشفرض برای فعالسازی رویدادها به درخواستهای سایت وابسته است. به همین دلیل، استفاده از زمانبند واقعی سرور میتواند اجرای قابلپیشبینیتری فراهم کند.
آیا WP-Cron برای سایت وردپرسی ناامن است؟
WP-Cron ذاتاً یک قابلیت ناامن نیست. بااینحال، امنیت آن به سلامت وردپرس، افزونهها، تنظیمات و کد وظایف زمانبندیشده وابسته است. در بعضی سایتها، استفاده از Cron واقعی سرور برای فعالسازی رویدادها میتواند مدیریت منابع و زمانبندی را بهبود دهد.
چگونه از اجرای همزمان دو Cron Job جلوگیری کنیم؟
در یک سرور لینوکسی میتوان از ابزارهایی مانند flock برای کنترل همزمانی استفاده کرد. همچنین طراحی مقاوم در برابر تکرار و مدیریت صحیح وضعیت پردازش اهمیت دارد. در زیرساخت چندسروری، قفل محلی کافی نیست و ممکن است به هماهنگی توزیعشده یا صف پردازش نیاز باشد.
آیا Cron Job میتواند اطلاعات کاربران را افشا کند؟
اگر اسکریپت به اطلاعات حساس دسترسی داشته باشد و آنها را بهصورت ناامن ذخیره، منتقل یا ثبت کند، خطر افشا وجود دارد. مدیریت صحیح اسرار، محدودکردن دسترسی فایلها و محافظت از گزارشها به کاهش این ریسک کمک میکند. اطلاعات حساس نباید بدون ضرورت در آرگومانهای خط فرمان قرار گیرند.
آیا غیرفعالکردن Cron امنیت سرور را افزایش میدهد؟
غیرفعالکردن کامل Cron ممکن است بعضی مسیرهای اجرای خودکار را حذف کند، اما میتواند وظایف ضروری سرور را نیز مختل کند. این اقدام راهکار عمومی امنیتی محسوب نمیشود. بهتر است وظایف موجود بررسی شوند، موارد غیرضروری حذف شوند و برای وظایف ضروری کنترلهای امنیتی مناسب تعریف شود.
آیا Systemd Timer بهتر از Cron است؟
Systemd Timer امکانات مناسبی برای مدیریت وضعیت سرویس، ثبت گزارش و محدودسازی محیط اجرا دارد. بااینحال، انتخاب میان این دو ابزار باید براساس نیاز سیستم انجام شود. هر دو روش در صورت پیکربندی مناسب میتوانند قابلاعتماد باشند و هیچکدام بهتنهایی امنیت اسکریپت را تضمین نمیکنند.
هر چند وقت یکبار باید Cron Jobهای سرور بررسی شوند؟
بازه بررسی به حساسیت سرور و تعداد وظایف بستگی دارد. در سامانههای مهم، پایش خودکار وضعیت اجرا و تغییرات بهتر است بهصورت مستمر انجام شود. بازبینی دستی مجوزها، مالکیت، اسرار و وظایف بلااستفاده نیز باید در برنامه نگهداری دورهای قرار گیرد.
جمعبندی: چگونه امنیت Cron Jobهای سرور را تضمین کنیم؟
Cron Jobها یکی از ابزارهای ضروری خودکارسازی در سرورهای لینوکسی و زیرساختهای میزبانی وب هستند. این ابزارها امکان اجرای منظم عملیات نگهداری، پشتیبانگیری، پردازش اطلاعات و مدیریت وظایف پسزمینه را فراهم میکنند.
بااینحال، خودکار بودن عملیات نباید باعث شود بررسیهای امنیتی نادیده گرفته شوند.
Cron Job Security زمانی به شکل اصولی اجرا میشود که امنیت حساب اجراکننده، فایلهای اسکریپت، اطلاعات محرمانه، محیط پردازش، گزارشها و فرآیند مدیریت تغییرات بهصورت یکپارچه بررسی شوند.
اجرای وظایف با حداقل دسترسی، جلوگیری از تغییر غیرمجاز فایلها، استفاده از مسیرهای مطلق، اعتبارسنجی ورودیها و کنترل اجرای همزمان از مهمترین اقدامات دفاعی هستند.
در کنار این موارد، پایش مستمر و تشخیص شکست عملیات اهمیت زیادی دارد؛ زیرا یک Cron Job ممکن است بدون نشانه آشکار متوقف شود یا نتیجه ناقص تولید کند.
برای مدیران سایتهای وردپرسی نیز شناخت تفاوت Cron سیستمعامل و WP-Cron ضروری است. در شرایط مناسب میتوان اجرای رویدادهای وردپرس را به یک زمانبند واقعی منتقل کرد، اما این تغییر باید همراه با آزمایش، کنترل دسترسی و نظارت انجام شود.
در سرورهای حرفهای، استفاده از Systemd Timer، حسابهای خدماتی اختصاصی، مدیریت امن اسرار و سامانههای نظارتی میتواند کنترل بیشتری بر وظایف خودکار ایجاد کند.
در نهایت، امنیت Cron Job یک تنظیم یکباره نیست؛ بلکه فرآیندی مستمر از شناسایی، محدودسازی، آزمایش، نظارت و اصلاح است.
مهمترین اصل این است که هیچ وظیفه زمانبندیشدهای نباید بیش از نیاز خود دسترسی داشته باشد و هیچ عملیات حیاتی نباید بدون امکان بررسی نتیجه و شناسایی خطا اجرا شود.
با رعایت این اصول، Cron Jobها میتوانند ضمن حفظ کارایی و قابلیت اطمینان، به بخشی قابلکنترل و ایمن از زیرساخت سرور تبدیل شوند.
مطالب مرتبط


