File Integrity Monitoring چیست؟ چگونه تغییرات مشکوک فایلهای سایت را شناسایی کنیم؟
File Integrity Monitoring یا FIM روشی برای پایش یکپارچگی فایلها و شناسایی تغییرات غیرمجاز در سایت و سرور است. این فناوری با مقایسه هش، مجوزهای دسترسی و سایر ویژگیهای فایلها میتواند نشانههای احتمالی دستکاری کدها، ایجاد فایلهای ناشناس و تغییرات امنیتی را شناسایی کند. ابزارهایی مانند WP-CLI، AIDE و Wazuh در پیادهسازی این نظارت کاربرد دارند. استفاده از Baseline معتبر، هشدارهای هدفمند و بررسی دقیق رویدادها در کنار سایر لایههای دفاعی، به افزایش امنیت سایت کمک میکند.
File Integrity Monitoring یا FIM به معنای پایش یکپارچگی فایلها، فرایندی امنیتی برای شناسایی تغییرات غیرمجاز در فایلهای سایت و سرور است. این فناوری با ثبت وضعیت اولیه فایلها و مقایسه آن با وضعیت جدید، تغییرات مشکوک مانند دستکاری کدها، ایجاد فایلهای ناشناس، حذف فایلهای مهم و تغییر مجوزهای دسترسی را شناسایی میکند. استفاده از FIM به مدیران سایت کمک میکند نشانههای احتمالی نفوذ را زودتر تشخیص دهند و پیش از گسترش آسیب، اقدامات دفاعی مناسب انجام دهند.
مقدمه: چرا نظارت بر تغییرات فایلهای سایت اهمیت دارد؟
تصور کنید یک فروشگاه اینترنتی وردپرسی دارید که روزانه صدها سفارش دریافت میکند. ظاهر سایت کاملاً طبیعی است، کاربران بدون مشکل خرید میکنند و هیچ خطای مشخصی در پیشخوان وردپرس دیده نمیشود. بااینحال، ممکن است یکی از فایلهای حساس سایت بدون اطلاع شما تغییر کرده باشد.
این تغییر میتواند نتیجه بهروزرسانی قانونی یک افزونه، فعالیت توسعهدهنده یا فرایند خودکار سرور باشد؛ اما احتمال دیگری نیز وجود دارد: مهاجمی توانسته است به بخشی از سایت دسترسی پیدا کند و کد غیرمجاز خود را به فایلها اضافه کند.
یکی از چالشهای مهم امنیت وب این است که همه حملات سایبری بلافاصله باعث اختلال ظاهری نمیشوند. گاهی مهاجم تلاش میکند تغییرات ایجادشده تا حد امکان از دید مدیر سایت پنهان بمانند.
برای مثال، ممکن است یک فایل PHP ناشناس در پوشه آپلودها ایجاد شود، فایل تنظیمات سایت تغییر کند یا بخشی از کد قالب دستکاری شود. در چنین شرایطی، بررسی عادی پیشخوان یا مشاهده صفحه اصلی سایت لزوماً نشانهای از مشکل نشان نمیدهد.
اینجاست که File Integrity Monitoring اهمیت پیدا میکند.
سیستم مانیتورینگ یکپارچگی فایلها بهجای تکیه بر ظاهر سایت، وضعیت واقعی فایلهای مهم را بررسی میکند. این سیستم میتواند مشخص کند کدام فایل اضافه شده، چه فایلی تغییر کرده، کدام فایل حذف شده و چه زمانی یک تغییر شناسایی شده است.
البته شناسایی تغییر فایل به معنای اثبات وقوع حمله نیست. هر تغییری باید با فعالیتهای مجاز سایت، گزارشهای سرور و سایر شواهد امنیتی مقایسه شود.
هدف اصلی FIM ایجاد یک سازوکار قابل اعتماد برای تشخیص تغییرات غیرمنتظره و کمک به بررسی سریعتر رخدادهای امنیتی است.
در این راهنما از رخنهکاو، مفهوم File Integrity Monitoring، نحوه عملکرد، روشهای شناسایی تغییرات مشکوک، ابزارهای کاربردی، پیادهسازی در وردپرس و سرور لینوکسی و اقدامات ضروری پس از دریافت هشدار را بررسی میکنیم.
File Integrity Monitoring چیست؟
File Integrity Monitoring که بهاختصار FIM نامیده میشود، یکی از روشهای مهم پایش امنیتی برای کنترل یکپارچگی فایلها و پوشههای سیستم است.
در این روش، اطلاعات مشخصی از فایلهای تحت نظارت ثبت میشود و در بررسیهای بعدی با وضعیت جدید همان فایلها مقایسه خواهد شد.
این اطلاعات ممکن است شامل موارد زیر باشد:
- نام و مسیر کامل فایل
- اندازه فایل
- تاریخ و زمان آخرین تغییر
- مقدار هش یا Hash فایل
- مالک فایل و گروه مربوط به آن
- مجوزهای دسترسی یا File Permissions
- وضعیت ایجاد، حذف یا تغییر نام فایل
- اطلاعات مربوط به فرایند یا کاربر ایجادکننده تغییر، در ابزارهای پشتیبانیشده
اگر اطلاعات جدید با وضعیت ثبتشده قبلی تفاوت داشته باشد، سیستم میتواند رویداد امنیتی ایجاد کند.
برای مثال، فرض کنید مقدار هش فایل wp-config.php ثبت شده است. اگر محتوای این فایل تغییر کند، مقدار هش جدید نیز با احتمال بسیار بالا متفاوت خواهد بود.
سیستم FIM این اختلاف را تشخیص میدهد و مدیر سایت میتواند بررسی کند آیا تغییر بهصورت مجاز انجام شده یا خیر.
منظور از یکپارچگی فایل چیست؟
یکپارچگی فایل یا File Integrity به این معناست که محتوای فایل و ویژگیهای امنیتی موردنظر آن، بدون تغییر غیرمجاز باقی بمانند.
در امنیت اطلاعات، یکپارچگی یکی از سه اصل مهم مدل CIA است:
- Confidentiality یا محرمانگی اطلاعات
- Integrity یا یکپارچگی اطلاعات
- Availability یا دسترسپذیری اطلاعات
محرمانگی بر جلوگیری از افشای اطلاعات تمرکز دارد و دسترسپذیری به حفظ امکان استفاده از سیستم مربوط میشود.
در مقابل، یکپارچگی اطمینان میدهد که اطلاعات یا فایلها بدون مجوز تغییر نکردهاند.
بنابراین، یک سایت ممکن است همچنان در دسترس باشد، اما یکپارچگی بعضی فایلهای آن از بین رفته باشد.
تفاوت تغییر فایل با تغییر غیرمجاز
یکی از مهمترین نکات در File Integrity Monitoring این است که هر تغییر شناساییشده الزاماً خطرناک نیست.
برای مثال، موارد زیر میتوانند باعث تغییر قانونی فایلها شوند:
- نصب نسخه جدید وردپرس
- بهروزرسانی افزونهها و قالبها
- تغییرات برنامهنویس سایت
- اصلاح تنظیمات امنیتی
- بهروزرسانی فایلهای ترجمه
- ایجاد فایلهای کش
- تغییر تنظیمات سرور توسط مدیر سیستم
در مقابل، ایجاد یک فایل اجرایی ناشناس در مسیری غیرمنتظره یا تغییر فایل حساس بدون وجود سابقه مدیریتی مشخص، نیازمند بررسی امنیتی است.
یک سامانه FIM مناسب باید امکان تفکیک تغییرات مورد انتظار از رویدادهای مشکوک را فراهم کند. 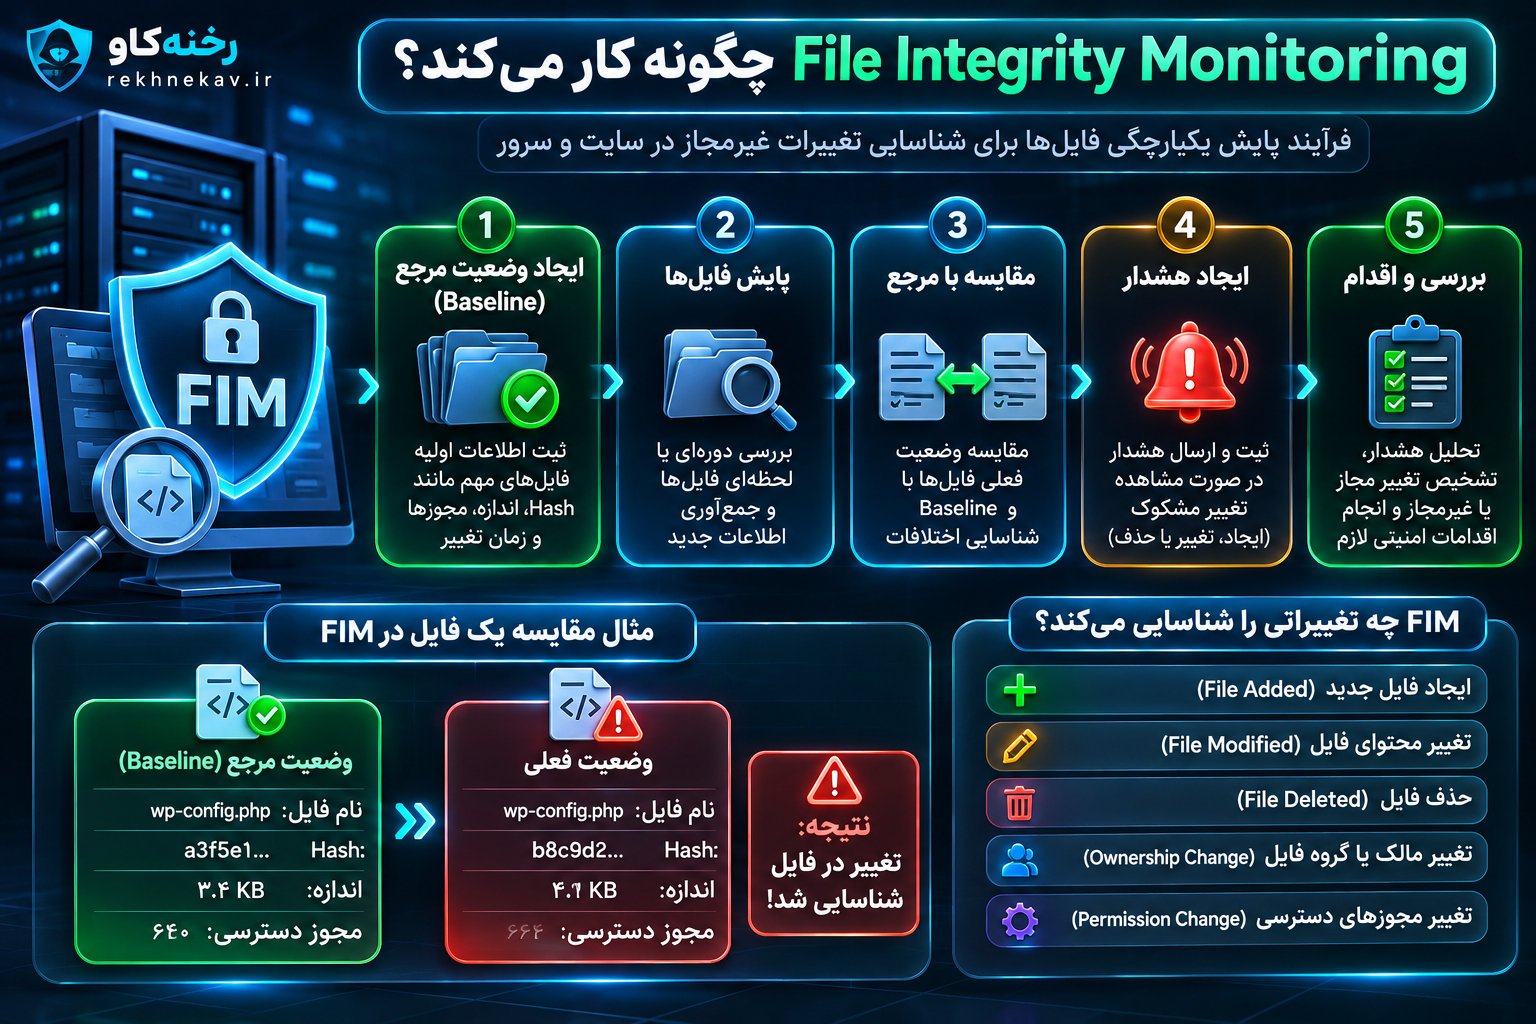
File Integrity Monitoring چگونه کار میکند؟
عملکرد FIM معمولاً بر مقایسه وضعیت فعلی فایلها با یک مرجع معتبر استوار است.
این مرجع که Baseline نام دارد، مبنای تشخیص اختلاف در بررسیهای بعدی خواهد بود.
مرحله اول: ایجاد وضعیت مرجع یا Baseline
در نخستین مرحله، سیستم فایلهای مهم را بررسی میکند و اطلاعات اولیه آنها را ثبت خواهد کرد.
این اطلاعات میتواند شامل هش رمزنگاریشده، اندازه، مالک و مجوزهای دسترسی باشد.
برای مثال، وضعیت اولیه یک فایل تنظیمات ممکن است به شکل مفهومی زیر ثبت شود:
- مسیر فایل:
wp-config.php - وضعیت: موجود
- الگوریتم هش: SHA-256
- مجوز دسترسی: مطابق سیاست امنیتی سرور
- زمان ثبت: زمان ایجاد Baseline معتبر
نکته مهم این است که Baseline باید از یک وضعیت سالم و قابل اعتماد تهیه شود.
اگر سایت از قبل آلوده باشد، ثبت وضعیت فعلی بهعنوان مرجع سالم میتواند باعث شود تغییرات مخرب موجود، بخشی از وضعیت پذیرفتهشده سیستم تلقی شوند.
به همین دلیل، قبل از ایجاد Baseline باید سلامت فایلها با نسخه رسمی نرمافزار، مخزن کد معتبر یا یک نسخه پشتیبان شناختهشده بررسی شود.
مرحله دوم: بررسی وضعیت فایلها
پس از ثبت اطلاعات اولیه، سیستم بهصورت دورهای یا نزدیک به زمان واقعی فایلها را بررسی میکند.
در پایش دورهای یا Scheduled Monitoring، اسکنها طبق برنامه زمانی مشخص انجام میشوند.
در پایش Real-Time، ابزار تلاش میکند رویدادهای تغییر فایل را نزدیک به زمان وقوع آنها تشخیص دهد.
تفاوت این دو روش در سرعت تشخیص، مصرف منابع و نوع اطلاعات قابل ثبت است.
پایش لحظهای نیز به معنای تضمین مشاهده همه رویدادها در هر شرایطی نیست؛ محدودیتهای سیستمعامل، تنظیمات ابزار و وضعیت خود عامل نظارتی میتوانند بر نتیجه تأثیر بگذارند.
مرحله سوم: مقایسه با وضعیت مرجع
اطلاعات جدید فایل با Baseline مقایسه میشود.
اگر فایل جدیدی ایجاد شده باشد، سیستم میتواند رویداد File Added ثبت کند.
در صورت تغییر محتوای فایل، رویداد File Modified ایجاد میشود.
همچنین حذف فایل یا تغییر ویژگیهای امنیتی آن میتواند بهعنوان یک رویداد مستقل گزارش شود.
ابزارهای پیشرفتهتر قابلیت ثبت اطلاعات مرتبط با کاربر یا فرایند ایجادکننده تغییر را نیز دارند.
مرحله چهارم: ایجاد هشدار امنیتی
پس از تشخیص اختلاف، سیستم براساس قوانین تعریفشده تصمیم میگیرد آیا هشدار صادر شود یا خیر.
برای مثال، تغییر یک فایل کش ممکن است اهمیت پایینی داشته باشد؛ اما تغییر غیرمنتظره فایل پیکربندی اصلی سایت باید اولویت بیشتری دریافت کند.
یک هشدار مفید معمولاً شامل مسیر فایل، نوع تغییر، زمان تشخیص و مقدار هش قبلی و جدید است.
مرحله پنجم: بررسی و رسیدگی
آخرین مرحله مربوط به تحلیل هشدار است.
مدیر سایت یا مسئول امنیت بررسی میکند تغییر مشاهدهشده با فعالیت قانونی شناختهشدهای ارتباط دارد یا خیر.
اگر تغییر مجاز باشد، پس از تأیید میتوان Baseline را مطابق سیاست مدیریت تغییرات بهروزرسانی کرد.
اگر تغییر مشکوک باشد، بررسی امنیتی باید ادامه پیدا کند.
نکته مهم: وظیفه اصلی FIM تشخیص و گزارش تغییر است؛ نه اثبات قطعی آلودگی یا پاکسازی خودکار همه تهدیدها. 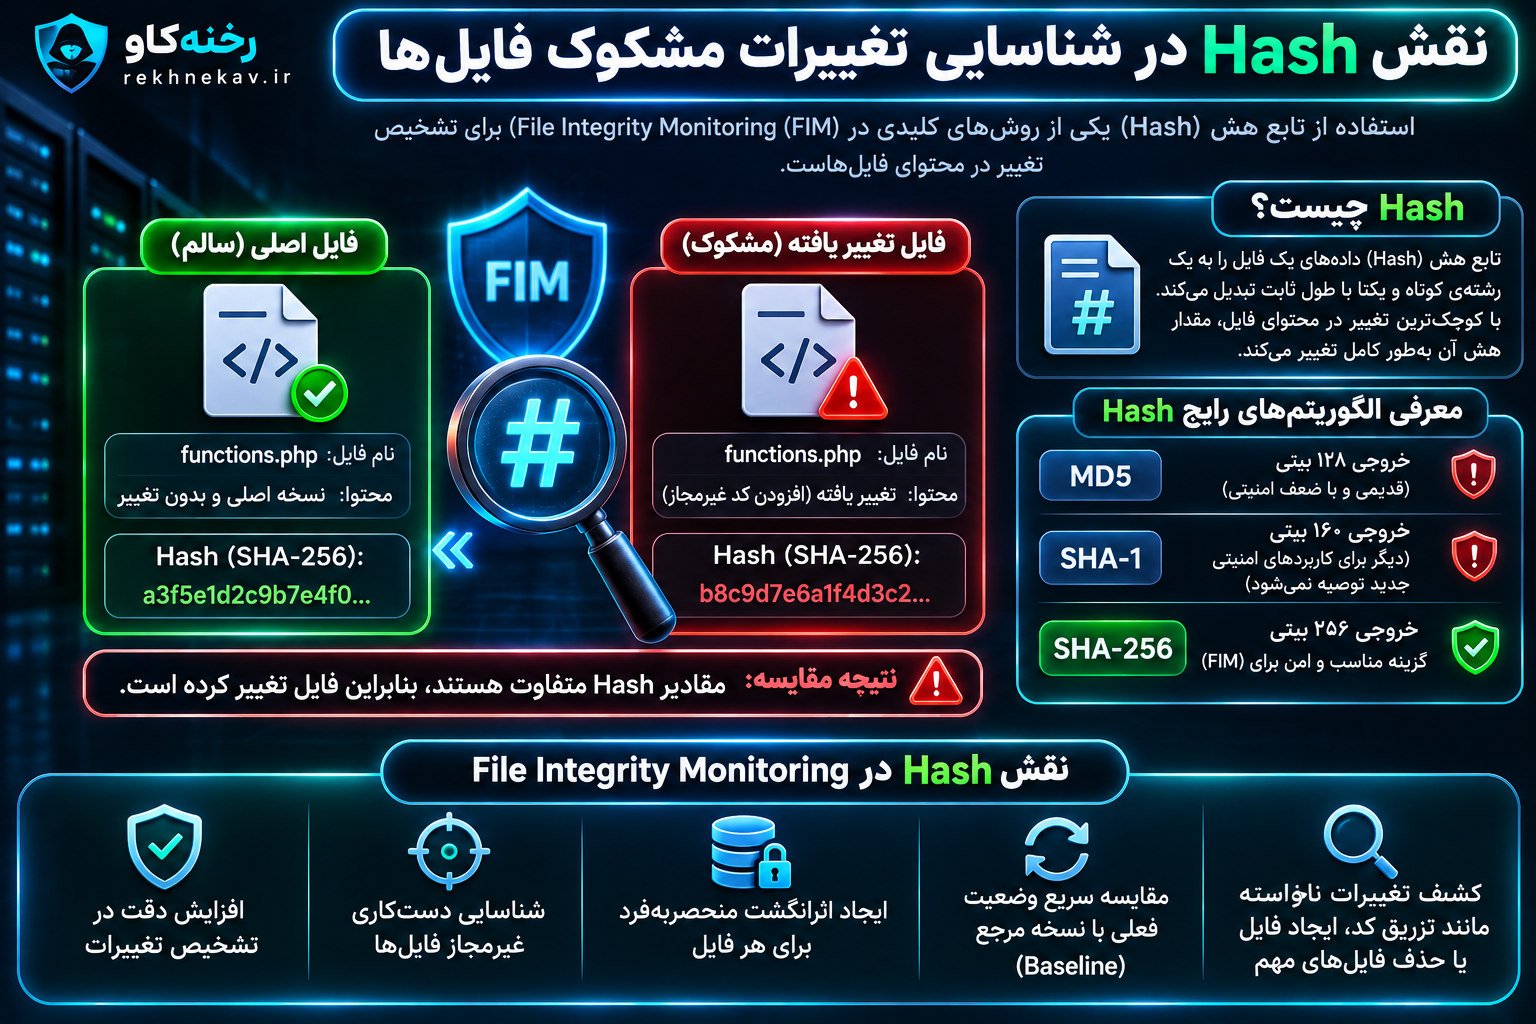
نقش Hash در شناسایی تغییرات مشکوک فایلها
یکی از مهمترین فناوریهای مورد استفاده در File Integrity Monitoring، تابع هش رمزنگاریشده یا Cryptographic Hash Function است.
تابع هش، محتوای یک فایل را دریافت میکند و مقدار مشخصی با طول ثابت تولید خواهد کرد.
این مقدار مانند یک اثرانگشت دیجیتال برای بررسی یکپارچگی محتوا استفاده میشود.
هش فایل چگونه تغییر را مشخص میکند؟
فرض کنید دو نسخه از یک فایل PHP در اختیار دارید.
نسخه اول مربوط به فایل سالم و تأییدشده است و نسخه دوم از سرور فعلی دریافت شده است.
با محاسبه SHA-256 برای هر دو نسخه، میتوان بررسی کرد آیا محتوای آنها یکسان است یا خیر.
اگر مقدار هش متفاوت باشد، محتوای فایلها قطعاً یکسان نیست.
اگر مقدار هش برابر باشد، با فرض استفاده صحیح از الگوریتمی مانند SHA-256، احتمال اختلاف محتوای فایلها در عمل بسیار ناچیز خواهد بود.
البته هش بهتنهایی مشخص نمیکند کدام تغییر قانونی یا مخرب بوده است.
تفاوت MD5، SHA-1 و SHA-256
الگوریتمهای مختلفی برای محاسبه هش وجود دارند.
MD5: الگوریتمی قدیمی با خروجی ۱۲۸ بیتی است. این الگوریتم هنوز در بعضی سامانههای بررسی Checksum استفاده میشود، اما به دلیل ضعفهای شناختهشده در مقاومت در برابر برخورد، انتخاب مناسبی برای طراحی سامانههای امنیتی جدید در برابر مهاجم فعال نیست.
SHA-1: الگوریتمی با خروجی ۱۶۰ بیتی است که برای کاربردهای امنیتی جدید نباید بهعنوان گزینه اصلی انتخاب شود.
SHA-256: یکی از اعضای خانواده SHA-2 است و خروجی ۲۵۶ بیتی تولید میکند. این الگوریتم برای ایجاد Baseline امنیتی جدید انتخاب مناسبتری محسوب میشود.
برای پایش فایلهای سایت، استفاده از SHA-256 همراه با محافظت از پایگاه اطلاعات مرجع، راهکار قابل اتکاتری است.
چرا ذخیره امن Baseline اهمیت دارد؟
اگر مهاجم بتواند هم فایل اصلی و هم اطلاعات مرجع آن را تغییر دهد، ممکن است اختلافی در مقایسه بعدی مشاهده نشود.
بنابراین بهتر است اطلاعات Baseline در فضایی محافظتشده، با دسترسی محدود و ترجیحاً مستقل از محیط تحت نظارت ذخیره شوند.
در سامانههای حساس، ثبت گزارشها در یک سرور نظارتی جداگانه میتواند مقاومت سیستم را در برابر دستکاری افزایش دهد.
چه تغییراتی در فایلهای سایت مشکوک محسوب میشوند؟
برای استفاده مؤثر از FIM باید انواع تغییرات احتمالی شناخته شوند.
ایجاد فایل ناشناس
ایجاد یک فایل جدید در پوشهای که معمولاً فایل جدیدی در آن ساخته نمیشود، میتواند نشانهای از فعالیت غیرعادی باشد.
برای مثال، ایجاد یک فایل PHP ناشناس در پوشه آپلود تصاویر وردپرس نیازمند بررسی است.
البته صرف وجود فایل PHP به معنای بدافزار بودن آن نیست؛ زیرا برخی افزونهها ممکن است بهصورت قانونی فایلهایی در پوشههای زیرمجموعه ایجاد کنند.
مسیر فایل، منبع ایجاد، محتوا و سابقه فعالیت باید بررسی شوند.
تغییر غیرمنتظره فایل اصلی سایت
فایلهای هسته وردپرس معمولاً هنگام بهروزرسانی رسمی تغییر میکنند.
اگر یکی از این فایلها خارج از فرایند بهروزرسانی تغییر کرده باشد، باید علت مشخص شود.
ممکن است تغییر ناشی از ویرایش دستی باشد یا نشاندهنده دستکاری غیرمجاز کدها باشد.
حذف فایلهای مهم
حذف فایل نیز یکی از رویدادهای قابل شناسایی در File Integrity Monitoring است.
حذف یک فایل پیکربندی، فایل امنیتی یا بخشی از برنامه ممکن است موجب اختلال در عملکرد سایت شود.
در بعضی حملات، حذف فایلها میتواند با تخریب اطلاعات یا تلاش برای از بین بردن شواهد همراه باشد.
تغییر مجوزهای دسترسی
گاهی محتوای فایل تغییر نمیکند، اما مجوزهای آن دستخوش تغییر میشود.
برای مثال، اگر یک فایل حساس بهصورت غیرمنتظره برای کاربران بیشتری قابل نوشتن شود، سطح خطر افزایش پیدا میکند.
در چنین شرایطی، FIM با پایش Permission و Ownership میتواند تغییرات مهمی را شناسایی کند که صرفاً با مقایسه محتوای فایل قابل تشخیص نیستند.
تغییر مالک فایل
تغییر مالک یا گروه یک فایل ممکن است نتیجه عملیات مدیریتی مجاز باشد، اما در بعضی شرایط نیز اهمیت امنیتی دارد.
این نوع تغییر بهویژه برای فایلهای تنظیمات، اسکریپتهای اجرایی و مسیرهای حساس سرور باید بررسی شود. 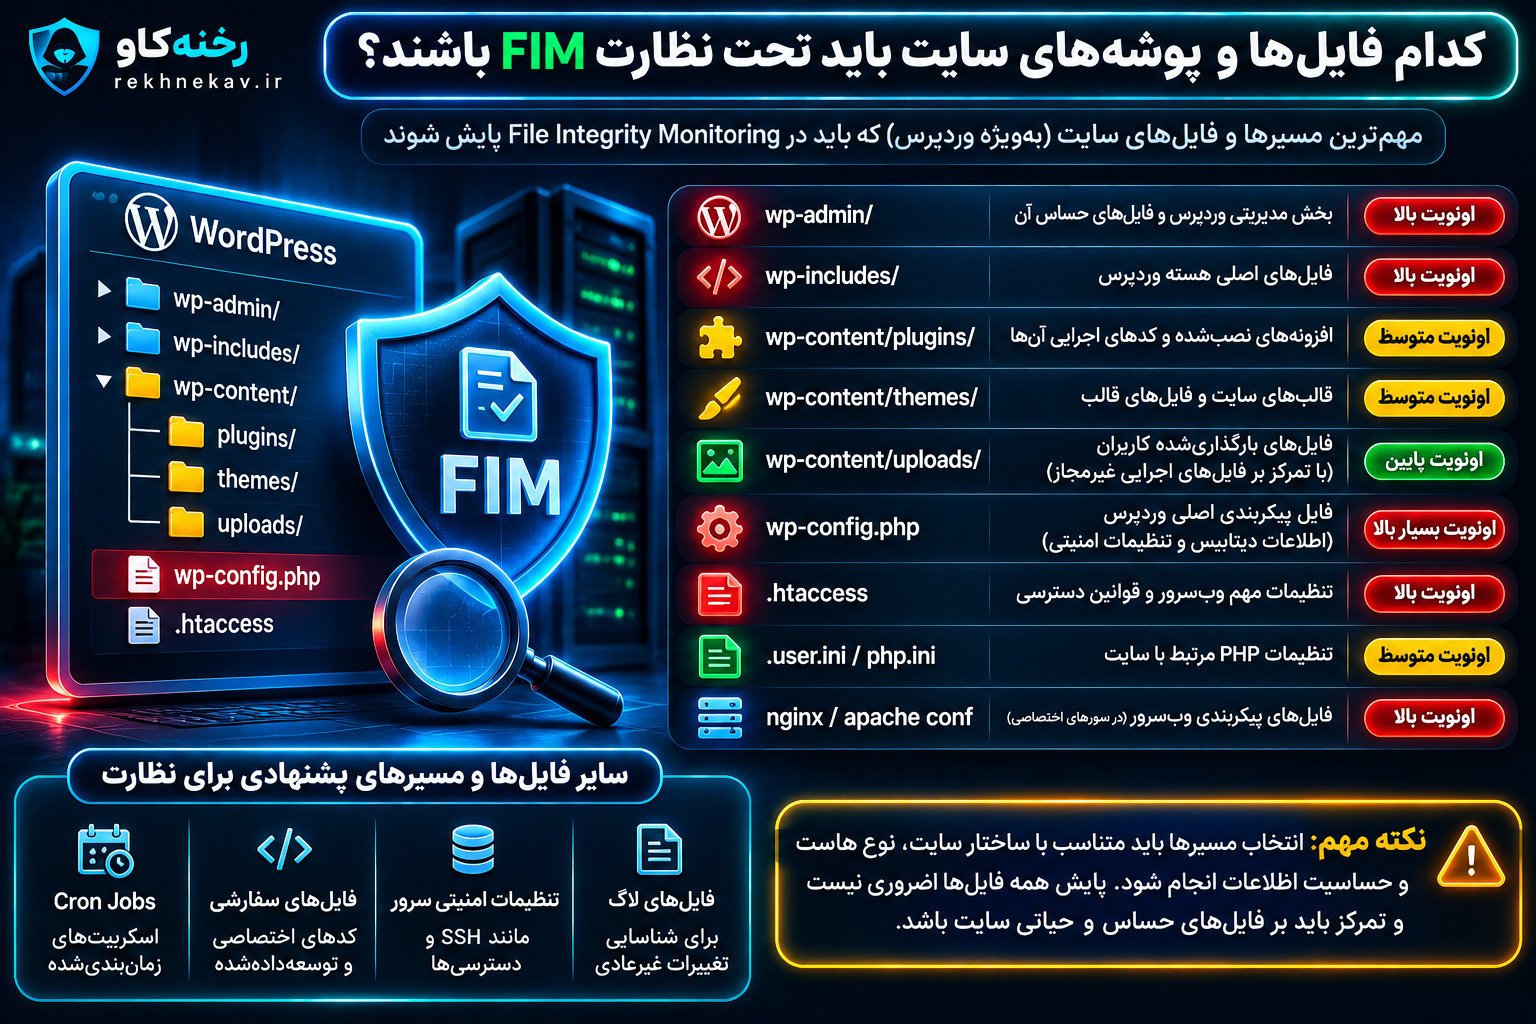
کدام فایلها و پوشههای سایت باید تحت نظارت FIM باشند؟
یکی از اشتباهات رایج، فعالسازی پایش یکسان برای تمام فایلهای سایت است.
درحالیکه اهمیت امنیتی فایلها متفاوت است و باید براساس نقش آنها اولویتبندی انجام شود.
فایلهای اصلی وردپرس
پوشههای wp-admin و wp-includes شامل بخشهای مهمی از هسته وردپرس هستند.
تغییرات این مسیرها معمولاً باید با نصب یا بهروزرسانی رسمی وردپرس قابل توضیح باشند.
بنابراین پایش آنها اهمیت زیادی دارد.
فایلهای اصلی موجود در ریشه نصب وردپرس نیز باید تحت بررسی قرار بگیرند.
فایل wp-config.php
فایل wp-config.php یکی از حساسترین فایلهای وردپرس است.
این فایل تنظیمات مهمی مانند اطلاعات اتصال به پایگاه داده و کلیدهای امنیتی را در بر میگیرد.
هر تغییر غیرمنتظره در آن باید با دقت بررسی شود.
علاوه بر پایش محتوا، کنترل مجوزهای دسترسی و جلوگیری از نمایش یا ذخیره ناامن محتوای این فایل اهمیت دارد.
فایلهای تنظیمات وبسرور
بسته به زیرساخت سایت، فایلهایی مانند .htaccess، .user.ini و تنظیمات Nginx میتوانند بر رفتار وبسرور تأثیر بگذارند.
تغییرات این فایلها ممکن است باعث تغییر مسیر درخواستها، تغییر تنظیمات PHP یا تغییر سیاستهای دسترسی شوند.
به همین دلیل، لازم است فایلهای پیکربندی مرتبط با سرویس تحت نظارت باشند.
فایلهای افزونهها و قالبها
پوشههای wp-content/plugins و wp-content/themes از بخشهای مهم نظارت امنیتی وردپرس هستند.
افزونهها و قالبها میتوانند شامل کد PHP، JavaScript و فایلهای پیکربندی باشند.
دستکاری آنها ممکن است بر رفتار سایت، مدیریت کاربران یا پردازش درخواستها تأثیر بگذارد.
برای قالبها و افزونههای سفارشی، بهترین مرجع مقایسه معمولاً نسخه مورد تأیید در مخزن توسعه یا بسته انتشار معتبر است.
پوشه uploads
پوشه wp-content/uploads معمولاً برای نگهداری فایلهای بارگذاریشده استفاده میشود.
ایجاد تصاویر و اسناد در این مسیر کاملاً طبیعی است؛ بنابراین هشدار دادن برای تمام فایلهای جدید، معمولاً حجم زیادی از رویدادهای کماهمیت ایجاد میکند.
در مقابل، ایجاد فایل اجرایی غیرمنتظره، تغییر پسوندهای حساس یا ظهور فایل ناشناس در مسیر غیرعادی میتواند اهمیت بیشتری داشته باشد.
پایش این پوشه بهتر است براساس نوع فایل، مسیر و سیاستهای واقعی سایت انجام شود.
همچنین جلوگیری از اجرای اسکریپتهای غیرمجاز در مسیر آپلودها، یک کنترل دفاعی مکمل است.
فایلهای حساس سیستمعامل
در سرورهای اختصاصی و VPS، پایش نباید فقط به فایلهای وردپرس محدود شود.
فایلهای پیکربندی SSH، سرویس وب، PHP، وظایف زمانبندیشده و تنظیمات امنیتی سیستم نیز ممکن است اهمیت داشته باشند.
البته انتخاب مسیرها باید با شناخت سیستمعامل و معماری واقعی سرور انجام شود تا عملکرد عادی سرویس مختل نشود. 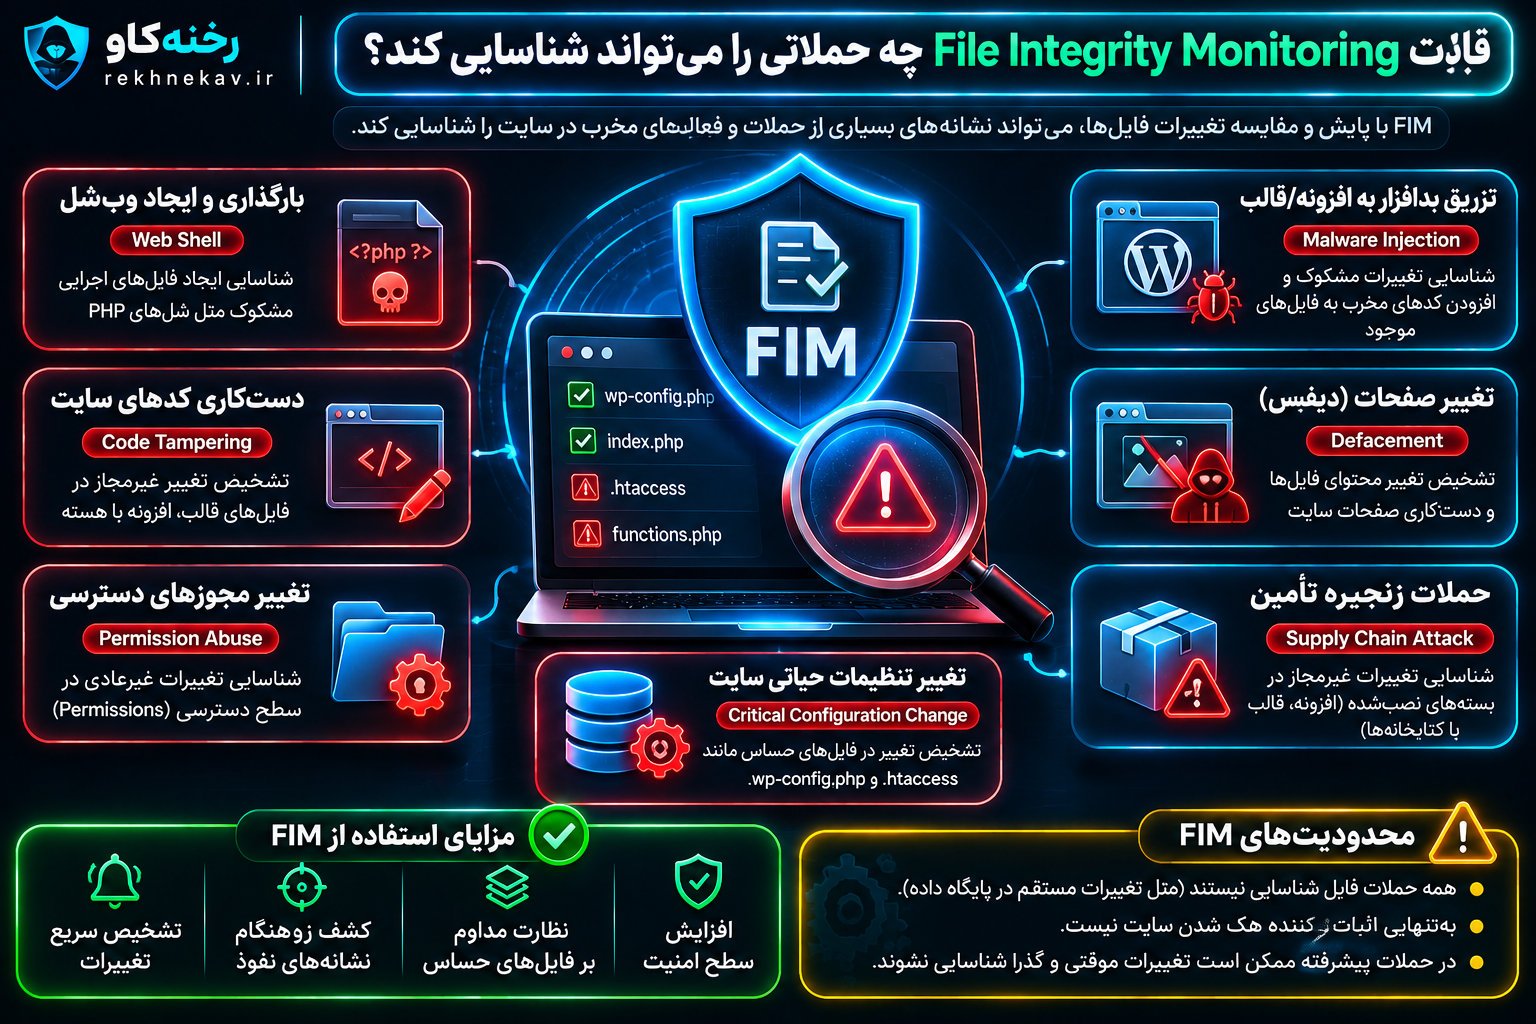
File Integrity Monitoring چه حملاتی را میتواند شناسایی کند؟
FIM یک ابزار تشخیص تغییرات است و میتواند در شناسایی آثار برخی حملات سایبری مؤثر باشد.
بااینحال، همه حملات الزاماً باعث تغییر فایلهای تحت نظارت نمیشوند.
شناسایی نشانههای Web Shell
Web Shell به اسکریپت یا مؤلفهای گفته میشود که ممکن است برای ایجاد دسترسی غیرمجاز و کنترل سرور از طریق محیط وب استفاده شود.
در بعضی حملات، مهاجم تلاش میکند فایل جدیدی در مسیرهای قابل دسترسی برنامه قرار دهد.
اگر مسیر مربوطه تحت نظارت FIM باشد، ایجاد یا تغییر آن فایل میتواند هشدار تولید کند.
تشخیص این تغییر به تیم امنیتی کمک میکند فایل را بررسی کرده و با سایر شواهد مانند لاگ درخواستهای وب ارتباط دهد.
شناسایی تغییرات مرتبط با بدافزارها
برخی بدافزارها با تغییر فایلهای موجود یا ایجاد فایلهای جدید فعالیت میکنند.
برای مثال، تغییر غیرمجاز کدهای یک افزونه میتواند باعث ایجاد رفتاری شود که در نسخه اصلی آن وجود نداشته است.
FIM قادر است اختلاف فایل را گزارش کند، اما برای تشخیص ماهیت مخرب تغییر ممکن است به تحلیل کد، اسکن بدافزار و بررسی رفتاری نیاز باشد.
تشخیص دستکاری صفحات سایت
در حملات Website Defacement، ظاهر یا محتوای صفحات ممکن است بهصورت غیرمجاز تغییر کند.
اگر این تغییر از طریق دستکاری فایلهای قالب یا فایلهای ثابت انجام شده باشد، FIM میتواند نشانه آن را شناسایی کند.
اما اگر محتوای صفحه صرفاً در پایگاه داده تغییر کرده باشد، پایش فایلها لزوماً آن را آشکار نمیکند.
بنابراین نظارت بر محتوای سایت و پایگاه داده نیز در بعضی سناریوها ضروری است.
شناسایی تغییرات مرتبط با حملات زنجیره تأمین
حملات Supply Chain ممکن است از طریق بستههای نرمافزاری، افزونهها یا وابستگیهای آلوده رخ دهند.
اگر فایلهای یک مؤلفه نسبت به نسخه معتبر متفاوت باشند، بررسی یکپارچگی میتواند این اختلاف را آشکار کند.
البته اگر نسخه منتشرشده از ابتدا آلوده باشد، صرف مطابقت با همان نسخه نمیتواند سلامت نرمافزار را تضمین کند.
برای مقابله مؤثر با این تهدید، بررسی منبع بستهها، بهروزرسانیهای معتبر و امنیت فرایند توسعه نیز اهمیت دارد. 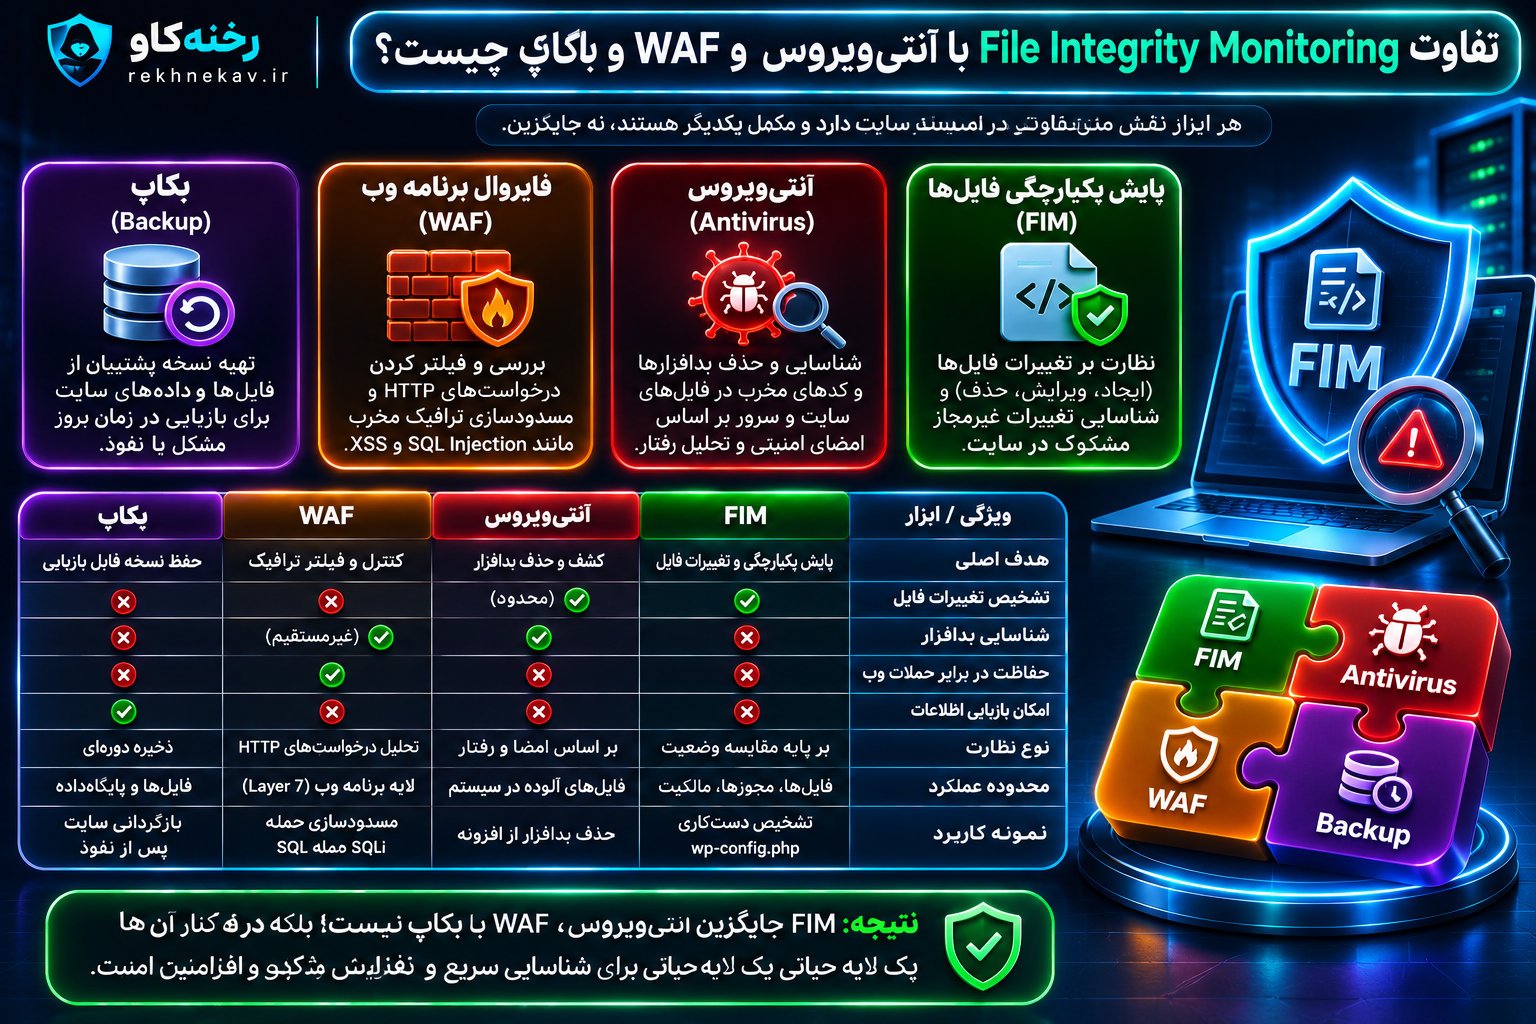
تفاوت File Integrity Monitoring با آنتیویروس، WAF و بکاپ چیست؟
یکی از پرسشهای مهم این است که آیا با داشتن افزونه امنیتی یا فایروال، همچنان به FIM نیاز داریم؟
پاسخ به نوع قابلیتهای موجود بستگی دارد، اما این فناوریها وظایف یکسانی ندارند.
| فناوری | وظیفه اصلی | محدودیت مهم |
|---|---|---|
| File Integrity Monitoring | شناسایی تغییرات فایلها و ویژگیهای آنها | مخرب بودن هر تغییر را بهتنهایی اثبات نمیکند |
| Antivirus / Malware Scanner | شناسایی کدها و رفتارهای مخرب | ممکن است بعضی تهدیدهای ناشناخته را تشخیص ندهد |
| WAF | بررسی و کنترل درخواستهای HTTP | همه تغییرات محلی فایلها را مشاهده نمیکند |
| Backup | نگهداری نسخه قابل بازیابی اطلاعات | بهتنهایی ابزار تشخیص سریع نفوذ نیست |
| SIEM | جمعآوری و تحلیل رویدادهای امنیتی | کیفیت تحلیل به دادههای ورودی وابسته است |
| EDR | پایش و پاسخ به تهدیدهای میزبان | سطح قابلیت و هزینه پیادهسازی بسته به محصول متفاوت است |
آیا FIM جایگزین فایروال است؟
خیر.
Web Application Firewall یا WAF برای کنترل درخواستهای ورودی به برنامه وب طراحی شده است.
FIM بر تغییرات فایلها تمرکز دارد.
این دو فناوری میتوانند مکمل یکدیگر باشند.
برای مثال، WAF ممکن است یک درخواست مشکوک را مسدود کند، درحالیکه FIM میتواند تغییر غیرمنتظره یک فایل را شناسایی کند.
آیا داشتن بکاپ کافی است؟
نسخه پشتیبان برای بازیابی اطلاعات ضروری است؛ اما اگر مدیر سایت از زمان وقوع تغییر غیرمجاز اطلاع نداشته باشد، انتخاب یک نسخه سالم برای بازیابی دشوار خواهد شد.
همچنین ممکن است چندین نسخه پشتیبان پس از وقوع آلودگی تهیه شده باشند.
ترکیب FIM با بکاپهای معتبر و نگهداریشده در فضای مستقل، مدیریت رخدادهای امنیتی را مؤثرتر میکند.
روشهای شناسایی تغییرات مشکوک فایلهای سایت
برای پیادهسازی File Integrity Monitoring میتوان از روشهای مختلفی استفاده کرد.
انتخاب روش مناسب به نوع هاست، میزان دسترسی مدیریتی، حساسیت دادهها و توان فنی تیم بستگی دارد.
روش اول: بررسی دستی فایلها
سادهترین روش، مشاهده فایلها از طریق File Manager هاست یا اتصال امن SSH است.
در این روش میتوان فایلهایی را بررسی کرد که اخیراً تغییر کردهاند.
مدیر سایت میتواند به مواردی مانند تاریخ ویرایش، مسیر، نوع فایل و تفاوت حجم توجه کند.
این روش برای بررسی اولیه مفید است، اما محدودیتهای مهمی دارد:
- به بررسی انسانی وابسته است.
- ممکن است تغییرات کوتاهمدت دیده نشوند.
- اطلاعات زمانی فایلها همیشه قابل اعتماد نیستند.
- مقایسه تعداد زیادی فایل دشوار است.
- نظارت دائمی و هشدار خودکار فراهم نمیکند.
بنابراین بهتر است بررسی دستی بهعنوان ابزار تکمیلی استفاده شود.
روش دوم: استفاده از Checksum
در این روش، مقدار هش فایلهای فعلی با مقادیر معتبر مقایسه میشود.
این روش برای فایلهایی که نسخه اصلی و قابل اعتماد دارند بسیار کاربردی است.
برای مثال، فایلهای رسمی وردپرس را میتوان با Checksum منتشرشده برای همان نسخه مقایسه کرد.
نکته مهم این است که باید نسخه، زبان و بسته نرمافزاری مناسب انتخاب شود.
مقایسه فایل یک نسخه با Checksum نسخه دیگر میتواند هشدار اشتباه ایجاد کند.
روش سوم: افزونههای امنیتی وردپرس
برخی افزونههای امنیتی امکان بررسی تغییر فایلها، مقایسه با نسخههای رسمی یا شناسایی فایلهای ناشناس را فراهم میکنند.
این روش برای مدیرانی که دسترسی مستقیم به تنظیمات سرور ندارند، سادهتر است.
بااینحال، قابلیتهای افزونهها متفاوت است و همه آنها نظارت واقعی در سطح سیستمعامل ارائه نمیدهند.
همچنین اگر خود محیط وردپرس بهشدت آلوده یا مختل شود، قابلیت اطمینان نظارت وابسته به همان محیط ممکن است کاهش پیدا کند.
روش چهارم: استفاده از ابزارهای سطح سرور
در سرورهای لینوکسی میتوان از ابزارهایی مانند AIDE و Wazuh استفاده کرد.
این ابزارها امکان کنترل مسیرهای مشخص، بررسی ویژگیهای فایلها و ثبت اختلافها را فراهم میکنند.
در محیطهای حرفهای، ابزارهای سروری معمولاً انعطاف بیشتری نسبت به روشهای صرفاً مبتنی بر پیشخوان وردپرس دارند.
روش پنجم: نظارت متمرکز امنیتی
در سازمانهایی که چندین سایت و سرور دارند، میتوان رویدادهای FIM را به سامانه مدیریت رویدادهای امنیتی ارسال کرد.
این روش امکان ارتباط دادن تغییرات فایل با رویدادهای احراز هویت، لاگ وبسرور و فعالیتهای مدیریتی را فراهم میکند.
بهعنوان مثال، تغییر غیرمنتظره فایل حساس همزمان با ورود غیرعادی به سرور، میتواند نیازمند بررسی فوریتری باشد.
آموزش بررسی یکپارچگی فایلهای وردپرس با WP-CLI
یکی از روشهای کاربردی برای بررسی تغییرات فایلهای رسمی وردپرس، استفاده از WP-CLI است.
WP-CLI ابزار خط فرمان مدیریت وردپرس است که قابلیتهای مختلفی برای بررسی و مدیریت نصب وردپرس فراهم میکند.
پیش از اجرای فرمانها باید از دسترسی مجاز به سایت و مسیر صحیح نصب وردپرس اطمینان حاصل کنید.
مرحله اول: بررسی فایلهای هسته وردپرس
برای بررسی یکپارچگی فایلهای اصلی، فرمان زیر استفاده میشود:
wp core verify-checksums
این فرمان فایلهای مربوط به هسته وردپرس را با Checksum رسمی نسخه نصبشده مقایسه میکند.
اگر فایلهای بررسیشده با مقادیر مورد انتظار مطابقت داشته باشند، پیام موفقیت نمایش داده میشود.
در صورت وجود اختلاف، مسیر فایلهای دارای مشکل گزارش خواهد شد.
برای بررسی فایلهای اضافی در ریشه نصب وردپرس نیز میتوان از گزینه زیر استفاده کرد:
wp core verify-checksums --include-root
توجه داشته باشید که فایلهای سفارشی و مشروع موجود در ریشه سایت نیز ممکن است نیازمند بررسی و تشخیص جداگانه باشند.
مرحله دوم: بررسی نسخه و زبان وردپرس
در بعضی شرایط، تفاوت نسخه یا بسته زبان میتواند باعث گزارش اختلاف شود.
بنابراین باید اطمینان داشت Checksum مربوط به نسخه و Locale صحیح است.
برای مشاهده نسخه وردپرس میتوان از فرمان زیر استفاده کرد:
wp core version
اگر نصب وردپرس از بسته زبان مشخصی استفاده میکند، لازم است گزینه Locale متناسب با آن در بررسی لحاظ شود.
مرحله سوم: بررسی فایلهای افزونهها
برای بررسی افزونههای قابل پشتیبانی از Checksum رسمی وردپرس، فرمان زیر کاربرد دارد:
wp plugin verify-checksums --all
این فرمان فایلهای افزونههای پشتیبانیشده را با مقادیر رسمی مربوط به همان نسخه مقایسه میکند.
همچنین برای بررسی سختگیرانهتر بعضی تغییرات میتوان از گزینه زیر استفاده کرد:
wp plugin verify-checksums --all --strict
گزینه --strict باعث میشود برخی تغییرات کماهمیتتر مانند تغییر فایلهای متنی افزونه نیز در نتیجه بررسی لحاظ شوند.
مرحله چهارم: تفسیر هشدارهای Checksum
اگر یک فایل با Checksum رسمی مطابقت نداشته باشد، نباید فوراً نتیجه گرفت که سایت هک شده است.
ابتدا باید بررسی شود:
- آیا افزونه اخیراً بهروزرسانی شده است؟
- آیا فایل بهصورت دستی تغییر کرده است؟
- آیا نسخه مقایسهشده صحیح است؟
- آیا افزونه سفارشی یا تجاری است؟
- آیا فایل به بسته رسمی نرمافزار تعلق دارد؟
- آیا شواهد امنیتی دیگری وجود دارد؟
برخی افزونههای تجاری یا اختصاصی Checksum قابل دریافت از مخزن عمومی وردپرس ندارند.
در چنین شرایطی، نبود Checksum رسمی بهتنهایی نشانه آلودگی نیست.
برای این افزونهها باید از بسته اصلی تأییدشده توسط توسعهدهنده یا مرجع انتشار داخلی استفاده شود.
مرحله پنجم: بررسی قالبها و فایلهای اختصاصی
برای فایلهای قالب و کدهای اختصاصی، مقایسه با نسخه معتبر در Git یا بسته انتشار تأییدشده میتواند مؤثر باشد.
نکته مهم این است که بررسی Checksum هسته وردپرس و افزونههای عمومی، تمام فایلهای قالب، افزونههای سفارشی و سایر محتوای سایت را پوشش نمیدهد.
بنابراین نباید موفقیت این دو بررسی را معادل تأیید سلامت کامل سایت در نظر گرفت.
استفاده از افزونه Wordfence برای بررسی تغییرات فایلها
Wordfence یکی از افزونههای شناختهشده امنیت وردپرس است که قابلیت اسکن امنیتی و بررسی یکپارچگی برخی فایلهای سایت را ارائه میدهد.
این افزونه میتواند فایلهای هسته، قالبها و افزونههای قابل مقایسه را با نسخههای شناختهشده بررسی کند.
بررسی تغییرات از طریق Security Scan
پس از نصب و پیکربندی افزونه از منبع معتبر، میتوان از بخش اسکن امنیتی برای بررسی وضعیت فایلها استفاده کرد.
در صورت شناسایی تغییرات، نوع هشدار و مسیر فایل مربوطه قابل بررسی خواهد بود.
بسته به نوع فایل و قابلیتهای موجود، ممکن است امکان مشاهده تفاوتها یا جایگزینی فایل با نسخه اصلی نیز ارائه شود.
بااینحال، جایگزینی خودکار فایل بدون تحلیل میتواند تغییرات مشروع توسعهدهنده را از بین ببرد.
محدودیت استفاده از افزونه امنیتی
افزونههای امنیتی وردپرس معمولاً از داخل همان محیط برنامه فعالیت میکنند.
اگر سایت با اختلال شدید مواجه شود یا مهاجم به سطح دسترسی بالایی برسد، اتکای کامل به نظارت درون وردپرس مناسب نیست.
از طرف دیگر، برخی قابلیتها ممکن است به تنظیمات افزونه، نسخه محصول و زمانبندی اسکن وابسته باشند.
بنابراین استفاده از Wordfence یا افزونه مشابه بهتر است بخشی از راهکار دفاعی چندلایه باشد، نه تنها ابزار تشخیص تغییرات.
آموزش مانیتورینگ فایلهای سرور لینوکس با AIDE
ابزار AIDE مخفف Advanced Intrusion Detection Environment است.
این ابزار برای بررسی یکپارچگی فایلها و پوشهها طراحی شده و میتواند تغییرات محتوا و ویژگیهای فایل را تشخیص دهد.
AIDE بهخصوص برای سرورهایی مفید است که مدیر سیستم میخواهد مجموعه مشخصی از فایلهای حساس را بهصورت دورهای بررسی کند.
AIDE چگونه کار میکند؟
AIDE براساس قوانین پیکربندی، اطلاعات فایلها را در یک پایگاه داده مرجع ثبت میکند.
سپس در بررسیهای بعدی، وضعیت جدید را با اطلاعات ثبتشده مقایسه خواهد کرد.
در صورت مشاهده اختلاف، گزارش تغییرات تولید میشود.
این ابزار قابلیت بررسی مواردی مانند هش فایل، مجوز دسترسی، مالک، گروه، اندازه و برخی ویژگیهای فایلسیستم را دارد.
مراحل کلی راهاندازی AIDE
برای پیادهسازی اصولی AIDE، فرایند زیر پیشنهاد میشود:
- بررسی سلامت اولیه سرور و فایلهای حساس.
- نصب AIDE از مخازن معتبر سیستمعامل.
- تعیین مسیرهای مهم برای پایش.
- تعریف قوانین مناسب برای بررسی محتوا و ویژگیهای فایل.
- ایجاد پایگاه اطلاعات مرجع از وضعیت تأییدشده.
- محافظت از پایگاه مرجع در برابر تغییر غیرمجاز.
- اجرای یک بررسی آزمایشی با تغییر کنترلشده.
- تنظیم اجرای دورهای و ارسال گزارش به مسئول امنیت.
دستورهای نصب، محل فایل پیکربندی و شیوه فعالسازی پایگاه داده ممکن است در توزیعهای مختلف لینوکس متفاوت باشند.
به همین دلیل، بهتر است تنظیمات براساس نسخه نصبشده و مستندات بسته همان سیستمعامل انجام شود.
آیا AIDE مانیتورینگ لحظهای دارد؟
AIDE اساساً برای بررسی یکپارچگی بر پایه مقایسه وضعیت فایلها طراحی شده است و در استفاده متداول، با اسکنهای دورهای اجرا میشود.
اگر هدف تشخیص نزدیک به لحظه تغییر و ثبت اطلاعات فرایند ایجادکننده آن باشد، میتوان از راهکارهایی مانند Wazuh و سازوکارهای پایش سیستمعامل استفاده کرد.
مانیتورینگ پیشرفته فایلها با Wazuh
Wazuh یک پلتفرم امنیتی متنباز است که قابلیت File Integrity Monitoring را نیز ارائه میدهد.
این ابزار برای محیطهایی مناسب است که نیاز به نظارت چند سرور، جمعآوری متمرکز رویدادها و بررسی دقیقتر هشدارهای امنیتی دارند.
قابلیتهای FIM در Wazuh
ماژول FIM در Wazuh امکان نظارت بر ایجاد، تغییر و حذف فایلها را فراهم میکند.
بسته به تنظیمات و سیستمعامل، قابلیتهای زیر در دسترس هستند:
- اجرای بررسیهای دورهای
- پایش نزدیک به لحظه تغییرات
- مقایسه هش و ویژگیهای فایل
- نظارت بر مسیرهای مشخص
- ثبت رویدادهای تغییر فایل
- مشاهده هشدارها در سامانه مرکزی
- جمعآوری اطلاعات کاربر و فرایند در حالت Who-data
قابلیت Who-data چیست؟
Who-data به اطلاعاتی گفته میشود که به شناسایی عامل تغییر فایل کمک میکنند.
برای مثال، این قابلیت ممکن است اطلاعات مربوط به کاربر سیستمعامل و فرایندی را ثبت کند که عملیات تغییر فایل را انجام داده است.
در لینوکس، برخی روشهای جمعآوری این اطلاعات به زیرساخت حسابرسی سیستمعامل مانند Linux Audit وابسته هستند.
این دادهها برای تحلیل امنیتی ارزشمندند؛ زیرا تفاوت زیادی میان دانستن اینکه «یک فایل تغییر کرده» و دانستن اینکه «چه فرایندی آن را تغییر داده» وجود دارد.
البته اطلاعات Who-data نیز باید در کنار سایر شواهد بررسی شوند و بهتنهایی تعیینکننده قانونی بودن فعالیت نیستند.
مزایای Wazuh برای سایتهای پرترافیک
در سایتهایی که چند سرور وب، سرور پایگاه داده یا محیطهای جداگانه دارند، نظارت متمرکز میتواند مزیت مهمی باشد.
برای مثال، اگر چند سرور باید نسخه یکسانی از فایلهای برنامه را اجرا کنند، مشاهده تغییر غیرمنتظره تنها در یکی از آنها میتواند موضوع بررسی باشد.
همچنین اتصال هشدارهای FIM به لاگهای احراز هویت و وبسرور، تحلیل ارتباط میان رویدادها را سادهتر میکند.
چگونه با دستورات لینوکس تغییرات اخیر فایلها را بررسی کنیم؟
برای بررسی اولیه یک سرور لینوکسی، بعضی ابزارهای استاندارد خط فرمان میتوانند کمککننده باشند.
این روشها به دسترسی قانونی SSH و شناخت مسیرهای سایت نیاز دارند.
استفاده از دستور find
برای پیدا کردن فایلهایی که زمان آخرین تغییر محتوای ثبتشده آنها در دو روز اخیر قرار دارد، میتوان از فرمان زیر استفاده کرد:
find /var/www/example/public -type f -mtime -2 -print
در این مثال، مسیر باید با مسیر واقعی سایت جایگزین شود.
خروجی این فرمان صرفاً براساس اطلاعات زمانی فایلسیستم تهیه میشود.
تغییر زمان فایل، خطای ساعت سیستم یا دستکاری فراداده میتواند بر نتیجه اثر بگذارد.
بنابراین این روش برای جستوجوی اولیه مناسب است، اما مدرک قطعی سالم یا آلوده بودن فایل محسوب نمیشود.
استفاده از sha256sum
در سرورهای لینوکسی میتوان با دستور زیر مقدار SHA-256 یک فایل را محاسبه کرد:
sha256sum wp-config.php
اگر مقدار هش معتبر قبلی از همان فایل وجود داشته باشد، میتوان مقدار فعلی را با آن مقایسه کرد.
این فرمان محتوای فایل را در خروجی نمایش نمیدهد، اما بهتر است هشها و گزارشها نیز مطابق سیاست امنیتی سازمان نگهداری شوند.
برای پایش چندین فایل، مدیریت امن فهرست هشها و خودکارسازی بررسیها ضروری است.
استفاده از Git برای فایلهای اختصاصی
اگر کد سایت تحت مدیریت Git باشد، بررسی اختلاف فایلهای برنامه با نسخه تأییدشده امکانپذیر است.
در این حالت، مخزن معتبر کد میتواند بهعنوان یکی از منابع مقایسه استفاده شود.
بااینحال، Git بهتنهایی جایگزین FIM نیست؛ زیرا ممکن است فایلهای خارج از مخزن، تنظیمات محیط عملیاتی و تغییرات سطح سیستمعامل را پوشش ندهد.
همچنین مخزن و فرایند انتشار کد نیز باید در برابر تغییر غیرمجاز محافظت شوند. 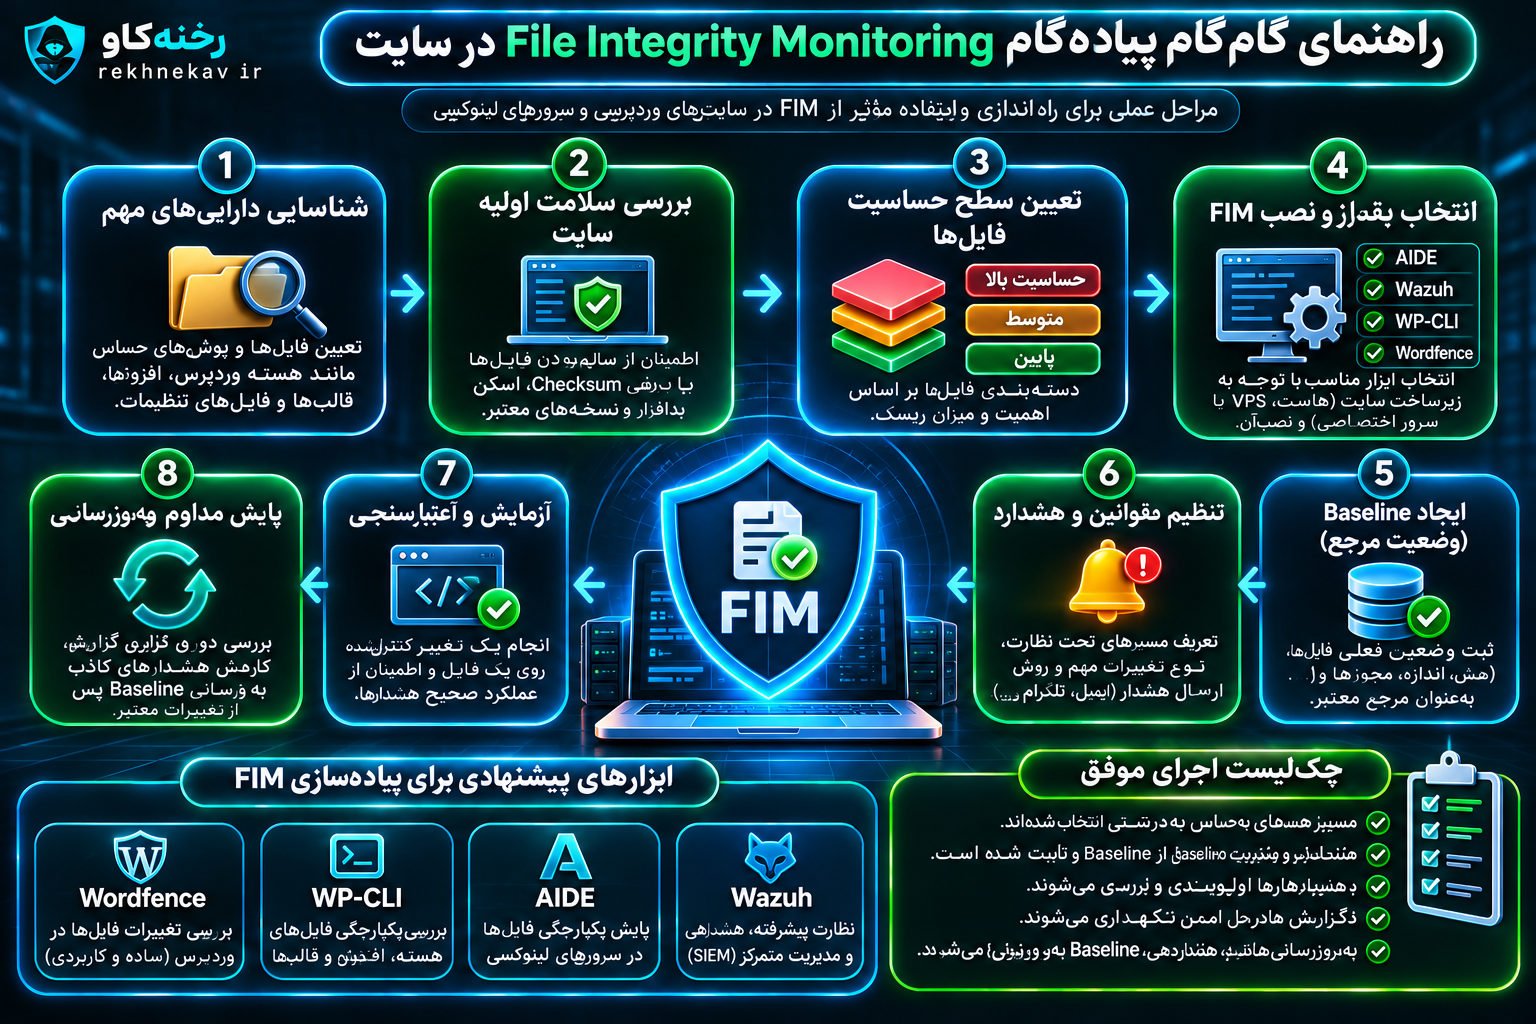
راهنمای گامبهگام پیادهسازی File Integrity Monitoring در سایت
برای اینکه FIM واقعاً مفید باشد، صرف نصب یک ابزار کافی نیست.
لازم است فرایندی مشخص برای انتخاب فایلها، ایجاد وضعیت مرجع، بررسی تغییرات و مدیریت هشدارها طراحی شود.
گام اول: شناسایی داراییهای مهم
ابتدا فهرستی از فایلها و مسیرهای حساس تهیه کنید.
برای یک سایت وردپرسی، این فهرست میتواند شامل هسته، تنظیمات، افزونهها، قالبها و فایلهای پیکربندی وبسرور باشد.
برای یک برنامه اختصاصی نیز فایلهای اجرایی، تنظیمات محیط، اسکریپتهای استقرار و وابستگیهای نرمافزاری اهمیت دارند.
هدف این مرحله شناخت فایلهایی است که تغییر غیرمجاز آنها میتواند بر امنیت یا عملکرد سایت اثر بگذارد.
گام دوم: بررسی سلامت اولیه
قبل از ایجاد Baseline، وضعیت سایت باید ارزیابی شود.
در این مرحله میتوان از Checksum رسمی، بررسی نسخههای نرمافزاری، اسکن بدافزار و مقایسه با نسخه معتبر استفاده کرد.
اگر احتمال آلودگی وجود دارد، نباید وضعیت موجود را بدون بررسی بهعنوان مرجع سالم پذیرفت.
گام سوم: تعیین سطح حساسیت فایلها
همه مسیرها به یک اندازه مهم نیستند.
میتوان فایلها را در سه سطح دستهبندی کرد:
حساسیت بالا: فایلهای تنظیمات امنیتی، فایلهای اجرایی مهم و تنظیمات سرور.
حساسیت متوسط: فایلهای افزونهها، قالبها و بخشهای برنامه که هنگام انتشار تغییر میکنند.
حساسیت پایینتر: فایلهای موقت، کش و دادههایی که بهطور معمول تغییرات پرتعداد دارند.
این دستهبندی باید با نیاز واقعی سایت تطبیق داده شود.
گام چهارم: تعریف سیاست نظارت
در این مرحله مشخص میشود کدام مسیرها، با چه روشی و در چه بازه زمانی بررسی شوند.
برای فایلهای حساس و کمتغییر، پایش نزدیک به زمان واقعی میتواند مناسب باشد.
برای مسیرهایی با تغییرات زیاد، اسکن دورهای یا قوانین هدفمند ممکن است کارآمدتر باشد.
همچنین لازم است مشخص شود چه نوع تغییراتی باعث هشدار شوند.
گام پنجم: ایجاد Baseline معتبر
پس از تأیید سلامت فایلها، وضعیت مرجع ایجاد میشود.
این مرجع باید در محیط امن ذخیره شود و دسترسی تغییر آن محدود باشد.
برای فایلهای ثابت، مقایسه با بسته انتشار رسمی یا نسخه معتبر Git نیز باید در طراحی لحاظ شود.
گام ششم: تعریف هشدارهای هوشمند
ارسال هشدار برای همه تغییرات میتواند باعث افزایش نویز امنیتی شود.
بهتر است هشدارها متناسب با حساسیت مسیر و نوع تغییر طبقهبندی شوند.
برای مثال، ایجاد فایل اجرایی ناشناس در مسیر آپلودها میتواند نسبت به تغییر فایل کش اولویت بیشتری داشته باشد.
در تنظیم هشدارها باید فعالیتهای برنامهریزیشده مانند بهروزرسانیها نیز در نظر گرفته شوند.
گام هفتم: آزمایش عملکرد سیستم
پس از راهاندازی، لازم است با یک تغییر کاملاً مجاز و کنترلشده در محیط آزمایشی بررسی شود که FIM بهدرستی عمل میکند.
در این آزمون باید مشخص شود هشدار ایجاد شده، مسیر فایل بهدرستی گزارش شده و پیام به مسئول مربوطه رسیده است.
همچنین باید آزمایش شود که فایلها و مسیرهای حساس از قلم نیفتاده باشند.
گام هشتم: بازبینی و بهبود مستمر
سیاست FIM نباید پس از راهاندازی بدون تغییر باقی بماند.
با اضافه شدن افزونه، تغییر معماری سایت یا معرفی سرویسهای جدید، محدوده نظارت نیز باید بررسی شود.
علاوه بر آن، هشدارهای اشتباه باید تحلیل شوند تا قوانین پایش دقیقتر شوند.
چگونه هشدار واقعی را از False Positive تشخیص دهیم؟
False Positive یا هشدار مثبت کاذب زمانی رخ میدهد که سیستم رویدادی را مشکوک گزارش کند، اما پس از بررسی مشخص شود تغییر بهصورت مجاز اتفاق افتاده است.
در File Integrity Monitoring، این موضوع اهمیت زیادی دارد؛ زیرا سایتهای پویا دائماً فایلهایی را ایجاد یا تغییر میدهند.
بررسی زمان تغییر
اولین اقدام، مقایسه زمان رویداد با فعالیتهای ثبتشده مدیریتی است.
اگر در همان زمان یک بهروزرسانی رسمی انجام شده باشد، احتمال ارتباط تغییر با آن افزایش پیدا میکند.
البته همزمانی بهتنهایی دلیل کافی برای تأیید نیست.
بررسی مسیر فایل
مسیر فایل میتواند به ارزیابی اولیه کمک کند.
تغییر در پوشه کش ممکن است قابل انتظار باشد، درحالیکه تغییر غیرمنتظره یک فایل اجرایی حساس اهمیت بیشتری دارد.
بررسی محتوای تغییر
در صورت امکان، باید تفاوت نسخه فعلی با نسخه معتبر بررسی شود.
اگر تغییر صرفاً مربوط به نسخه جدید نرمافزار باشد، میتوان آن را با بسته رسمی تطبیق داد.
اما وجود کد ناشناس یا تغییرات غیرقابل توضیح نیازمند بررسی بیشتر است.
بررسی هویت عامل تغییر
اگر سامانه اطلاعات فرایند و کاربر را ثبت کرده باشد، باید آنها را با فعالیتهای مجاز تطبیق داد.
برای مثال، تغییرات ناشی از ابزار انتشار رسمی سایت با تغییراتی که خارج از فرایند مدیریت نسخه رخ دادهاند، متفاوت هستند.
بااینحال، حساب کاربری معتبر نیز ممکن است مورد سوءاستفاده قرار گرفته باشد.
بررسی سایر رویدادهای امنیتی
هشدار FIM باید با اطلاعاتی مانند لاگ وبسرور، SSH، تغییرات مدیریتی و گزارش ابزارهای امنیتی مقایسه شود.
وقتی چند نشانه مستقل به یک رویداد مرتبط اشاره کنند، اولویت بررسی افزایش پیدا میکند.
سطحبندی هشدارهای File Integrity Monitoring
یکی از ویژگیهای مهم یک سامانه نظارت حرفهای، اولویتبندی رویدادهاست.
برای شروع میتوان از مدل زیر استفاده کرد.
| سطح هشدار | نمونه رویداد | اقدام پیشنهادی |
|---|---|---|
| بحرانی | تغییر غیرمجاز تأییدشده در فایل حساس | شروع فوری پاسخ به رخداد |
| بالا | ایجاد فایل اجرایی ناشناس در مسیر غیرمنتظره | بررسی سریع و جمعآوری شواهد |
| متوسط | تغییر فایل افزونه بدون تطبیق قطعی با انتشار رسمی | مقایسه نسخهها و بررسی سوابق |
| پایین | تغییر مورد انتظار در فایل موقت | ثبت و کنترل طبق سیاست |
| اطلاعاتی | تغییر تأییدشده هنگام انتشار برنامه | ثبت تغییر و بهروزرسانی مرجع |
این جدول یک الگوی پیشنهادی است و طبقهبندی نهایی باید براساس حساسیت اطلاعات، معماری و سیاست امنیتی هر سازمان انجام شود.
بهتر است سطح هشدار علاوه بر مسیر فایل، به نوع تغییر، اعتبار منبع و شواهد جانبی نیز وابسته باشد.
اگر FIM تغییر مشکوک شناسایی کرد چه کار کنیم؟
دریافت هشدار به معنای ضرورت حذف فوری فایل نیست.
اقدامات عجولانه ممکن است باعث از بین رفتن شواهد یا اختلال در عملکرد سایت شوند.
مرحله اول: ثبت اطلاعات رویداد
ابتدا جزئیات هشدار را نگهداری کنید.
اطلاعات مهم عبارتاند از:
- زمان شناسایی تغییر
- نام سرور
- مسیر کامل فایل
- نوع تغییر
- هش قبلی و جدید
- اطلاعات مالک و مجوز دسترسی
- کاربر یا فرایند مرتبط، در صورت وجود
- شناسه هشدار و سایر رویدادهای مرتبط
ثبت این اطلاعات به بررسی بعدی و تهیه گزارش امنیتی کمک میکند.
مرحله دوم: بررسی اعتبار هشدار
بررسی کنید آیا فعالیت مدیریتی، بهروزرسانی یا انتشار برنامه در زمان مربوطه انجام شده است.
اگر تغییر قانونی بهطور معتبر تأیید شد، نتیجه بررسی باید مستند شود.
در غیر این صورت، لازم است رویداد بهعنوان مشکوک پیگیری شود.
مرحله سوم: حفظ شواهد
در صورت احتمال نفوذ، بهتر است پیش از تغییر یا حذف فایل، شواهد لازم طبق فرایند پاسخ به رخداد حفظ شوند.
برای مثال، نگهداری نسخه امن فایل مشکوک، اطلاعات زمانی و گزارشهای مرتبط میتواند برای تحلیل مفید باشد.
این شواهد باید در محیطی محافظتشده نگهداری شوند.
مرحله چهارم: محدودسازی خطر
اگر شواهد نشان دهند سایت واقعاً در معرض نفوذ فعال قرار دارد، اقدامات مهار باید متناسب با شرایط انتخاب شوند.
ممکن است لازم باشد دسترسی یک حساب مشکوک محدود شود، یک مسیر آسیبپذیر موقتاً غیرفعال شود یا دسترسی مدیریتی مورد بررسی قرار گیرد.
در سایتهای حساس، تصمیمهای مهار باید با توجه به تداوم خدمات و حفظ شواهد انجام شوند.
مرحله پنجم: شناسایی علت اصلی
پاکسازی یک فایل بدون رفع علت ورود مهاجم میتواند باعث تکرار مشکل شود.
باید بررسی شود تغییر از چه مسیری اتفاق افتاده است.
علت ممکن است شامل آسیبپذیری نرمافزاری، دسترسی غیرمجاز، تنظیمات اشتباه یا آلودگی یک مؤلفه باشد.
مرحله ششم: بازیابی از منبع معتبر
در صورت تأیید دستکاری مخرب، فایلها باید از منبع سالم و قابل اعتماد بازیابی یا با نسخه معتبر جایگزین شوند.
برای فایلهای اصلی نرمافزار، بسته رسمی و تأییدشده معمولاً مرجع مناسبی است.
برای کدهای اختصاصی نیز نسخه تأییدشده در مخزن توسعه یا بکاپ سالم قابل استفاده است.
مرحله هفتم: بررسی دسترسیها
در صورت وجود شواهد سرقت یا سوءاستفاده از اعتبارنامهها، باید اقدامات متناسب مانند ابطال نشستها، تغییر رمزهای مرتبط و بازبینی کلیدهای دسترسی انجام شود.
دامنه این اقدامات باید بر اساس شواهد و میزان دسترسی احتمالی مهاجم تعیین شود.
مرحله هشتم: بازسازی Baseline
پس از رفع علت، بازیابی فایلها و تأیید سلامت سیستم، Baseline جدید ایجاد میشود.
نباید صرفاً برای خاموش شدن هشدار، وضعیت آلوده یا مشکوک بهعنوان مرجع جدید پذیرفته شود.
چگونه تعداد هشدارهای غیرضروری FIM را کاهش دهیم؟
یکی از چالشهای عملی در سامانههای مانیتورینگ، Alert Fatigue یا خستگی ناشی از هشدارهای پرتعداد است.
اگر مسئول امنیت روزانه با تعداد زیادی هشدار کماهمیت مواجه شود، احتمال نادیده گرفتن رویدادهای مهم افزایش پیدا میکند.
حذف مسیرهای پرنویز از نظارت نامتناسب
فایلهای کش، موقت و برخی گزارشها ممکن است بهصورت مداوم تغییر کنند.
لازم نیست همه این فایلها با حساسیتی مشابه فایلهای اصلی برنامه بررسی شوند.
بااینحال، استثنا کردن یک مسیر نباید باعث نادیده گرفتن کامل فایلهای اجرایی یا تغییرات پرخطر آن شود.
هماهنگی با سیستم بهروزرسانی
بهتر است سامانه نظارت از زمان انتشار نسخهها و عملیات نگهداری مطلع باشد.
این هماهنگی امکان تطبیق تغییرات با فعالیتهای مجاز را فراهم میکند.
خاموش کردن کامل نظارت هنگام هر بهروزرسانی، بدون وجود کنترل جایگزین، میتواند شکاف امنیتی ایجاد کند.
گروهبندی تغییرات مرتبط
در زمان انتشار یک نسخه جدید، ممکن است دهها یا صدها فایل تغییر کنند.
بهجای ارسال تعداد زیادی هشدار مستقل، میتوان آنها را در قالب یک رویداد مرتبط با عملیات انتشار بررسی کرد.
بازبینی دورهای قوانین
قوانین اولیه ممکن است پس از تغییر ساختار سایت دیگر مناسب نباشند.
باید بهصورت دورهای میزان هشدارهای واقعی، هشدارهای کاذب و مسیرهای تحت نظارت بررسی شود.
اشتباهات رایج در پیادهسازی File Integrity Monitoring
استفاده نادرست از FIM میتواند باعث ایجاد احساس امنیت کاذب شود.
۱. ایجاد Baseline بدون بررسی سلامت سایت
اگر سایت از قبل آلوده باشد، ثبت وضعیت فعلی میتواند تغییرات مخرب را بهعنوان حالت مرجع تثبیت کند.
راهکار مناسب، تأیید سلامت اولیه با منابع معتبر پیش از ثبت Baseline است.
۲. پایش فقط فایلهای اصلی وردپرس
بررسی هسته وردپرس ضروری است، اما کافی نیست.
فایلهای افزونهها، قالبها، تنظیمات و مسیرهای قابل نوشتن نیز باید متناسب با خطر تحت نظارت باشند.
۳. اعتماد کامل به تاریخ آخرین تغییر
زمان آخرین تغییر فایل اطلاعات مفیدی ارائه میدهد، اما معیار مستقل و قطعی نیست.
بعضی تغییرات فراداده و شرایط سیستم میتوانند تفسیر زمان فایل را دشوار کنند.
مقایسه هش و شواهد دیگر باید در کنار اطلاعات زمانی استفاده شود.
۴. ذخیره ناامن اطلاعات مرجع
قرار دادن Baseline در مسیری که مهاجم احتمالی بتواند آن را بهراحتی تغییر دهد، اعتمادپذیری مقایسهها را کاهش میدهد.
بهتر است دسترسی به مرجع محدود و از آن نسخه محافظتشده نگهداری شود.
۵. نادیده گرفتن هشدارهای تکراری
تکراری بودن یک هشدار لزوماً نشاندهنده بیاهمیت بودن آن نیست.
اگر علت اصلی اختلاف همچنان مشخص نشده باشد، نادیده گرفتن مداوم رویداد میتواند خطرناک باشد.
۶. حذف خودکار همه فایلهای ناشناس
فایل ناشناس لزوماً مخرب نیست.
حذف خودکار ممکن است باعث اختلال افزونهها، حذف فایلهای اختصاصی یا از بین رفتن شواهد شود.
اقدامات اصلاحی باید براساس تحلیل و سیاست مشخص انجام شوند.
۷. بهروزرسانی خودکار Baseline بدون تأیید
اگر هر تغییر جدید بلافاصله بهعنوان وضعیت سالم پذیرفته شود، نقش تشخیصی FIM تضعیف میشود.
بهروزرسانی مرجع باید بخشی از فرایند کنترل تغییرات باشد.
۸. اتکا به یک ابزار امنیتی
هیچ ابزار FIM نمیتواند تمام تهدیدهای امنیتی را بهتنهایی شناسایی کند.
برای مثال، تغییر دادههای پایگاه داده یا سوءاستفاده از نشستهای کاربران ممکن است بدون تغییر فایلهای تحت نظارت رخ دهد.
ترکیب نظارت فایل، مدیریت دسترسی، ثبت رویداد، اسکن امنیتی و بکاپ ضروری است.
۹. فعالسازی نظارت بدون آزمایش
وجود گزینه فعال در تنظیمات ابزار به معنای عملکرد صحیح آن نیست.
لازم است بهصورت دورهای با تغییرات مجاز آزمایشی، عملکرد هشدار، مسیر ارسال و دقت پوشش ارزیابی شود.
بهترین روشهای افزایش امنیت FIM
برای دستیابی به نتیجه قابل اعتماد، چند اصل مهم باید رعایت شود.
محافظت از سیستم نظارتی
سامانه FIM، اطلاعات مرجع و گزارشهای آن باید در برابر دسترسی غیرمجاز محافظت شوند.
در سرورهای حساس، ارسال گزارشها به مقصدی مستقل میتواند کمککننده باشد.
رعایت اصل Least Privilege
اصل حداقل دسترسی به این معناست که هر کاربر یا سرویس تنها مجوزهای موردنیاز خود را داشته باشد.
محدود کردن امکان نوشتن در فایلهای حساس، علاوه بر کاهش سطح حمله، تفسیر رویدادهای FIM را نیز سادهتر میکند.
استفاده از احراز هویت چندمرحلهای
احراز هویت چندمرحلهای یا MFA/2FA برای حسابهای مدیریتی اهمیت دارد.
این کنترل احتمال سوءاستفاده از حسابها در صورت افشای رمز عبور را کاهش میدهد، هرچند بهتنهایی مانع همه روشهای نفوذ نمیشود.
بهروزرسانی منظم نرمافزارها
رفع آسیبپذیریهای شناختهشده در وردپرس، افزونهها، قالبها و سیستمعامل از اقدامات ضروری است.
FIM میتواند آثار برخی تغییرات غیرمجاز را شناسایی کند، اما جایگزین رفع آسیبپذیری نیست.
ثبت و نگهداری امن لاگها
اطلاعات رویدادهای امنیتی باید بهصورت قابل اعتماد ثبت شوند.
بهتر است زمان سرورها هماهنگ باشد تا ارتباط دادن هشدارهای مختلف امکانپذیر شود.
همچنین مدت نگهداری گزارشها باید با نیاز امنیتی و الزامات سازمان تناسب داشته باشد.
بررسی دورهای نسخههای پشتیبان
بکاپ باید علاوه بر تهیه منظم، از نظر امکان بازیابی و سلامت نیز آزمایش شود.
در صورت وقوع نفوذ، داشتن نسخه سالم و قابل اعتماد میتواند زمان بازیابی خدمات را کاهش دهد.
انتخاب ابزار FIM متناسب با نوع سایت
همه سایتها به زیرساخت امنیتی یکسانی نیاز ندارند.
سایت وردپرسی کوچک با هاست اشتراکی
در این شرایط، ممکن است دسترسی مستقیم به ابزارهای سطح سیستمعامل وجود نداشته باشد.
استفاده از قابلیتهای اسکن یکپارچگی افزونههای امنیتی، بررسی فایلها از طریق ابزارهای هاست و بهرهگیری از خدمات امنیتی شرکت میزبان میتواند مناسب باشد.
مهم است مشخص شود ابزار مورد استفاده واقعاً چه فایلهایی را بررسی میکند و در چه بازه زمانی هشدار میدهد.
سایت حرفهای با VPS
در یک سرور مجازی که دسترسی مدیریتی مجاز وجود دارد، استفاده از ابزارهایی مانند AIDE یا Wazuh میتواند پوشش بیشتری ایجاد کند.
در این محیط بهتر است علاوه بر فایلهای سایت، تنظیمات حساس وبسرور و سیستمعامل نیز بررسی شوند.
فروشگاه اینترنتی پرتراکنش
در سایتهای فروشگاهی، دستکاری فایلهای برنامه میتواند پیامدهای جدیتری داشته باشد.
بهتر است فایلهای حساس، تنظیمات پرداخت، مؤلفههای مرتبط با پردازش سفارش و تغییرات نرمافزاری در چارچوب سیاست امنیتی مشخص پایش شوند.
البته بررسی تغییرات فایل باید در کنار کنترل دسترسی و نظارت بر رویدادهای برنامه و پایگاه داده انجام شود.
سازمان دارای چندین سرور
در معماریهای چندسروری، استفاده از سامانه متمرکز FIM و ارسال هشدارها به بستر مدیریت رویدادهای امنیتی مناسبتر است.
این کار امکان بررسی تغییرات مرتبط در چند میزبان و ارزیابی وضعیت امنیتی مجموعه را فراهم میکند.
محدودیتهای File Integrity Monitoring که باید بدانید
با وجود اهمیت FIM، شناخت محدودیتهای آن ضروری است.
اول اینکه این فناوری الزاماً تغییرات پایگاه داده را پوشش نمیدهد. برای نظارت بر تغییرات دیتابیس باید کنترلهای مخصوص آن نیز تعریف شود.
دوم اینکه تغییرات فایل تنها یکی از نشانههای احتمالی حمله هستند. مهاجم ممکن است بدون ایجاد تغییر ماندگار در فایلهای تحت نظارت، به اطلاعات یا قابلیتهای برنامه دسترسی پیدا کند.
سوم اینکه پایش دورهای ممکن است تغییراتی را که بین دو اسکن رخ داده و سپس به حالت قبل برگشتهاند، شناسایی نکند.
چهارم اینکه اگر مهاجم کنترل گستردهای بر سرور و عامل نظارتی به دست آورد، ممکن است قابلیت اعتماد دادههای محلی کاهش پیدا کند.
پنجم اینکه مقایسه فایل با یک نسخه رسمی، سلامت قطعی کد منتشرشده را تضمین نمیکند.
در نهایت، کارایی FIM به کیفیت Baseline، محدوده پایش، امنیت ابزار و توان بررسی هشدارها وابسته است.
بنابراین File Integrity Monitoring باید بهعنوان یکی از اجزای دفاع چندلایه در نظر گرفته شود.
چکلیست نهایی راهاندازی File Integrity Monitoring
برای ارزیابی وضعیت پیادهسازی FIM در سایت، موارد زیر را بررسی کنید:
- فایلها و مسیرهای حساس سایت شناسایی شدهاند.
- سلامت اولیه فایلها پیش از ایجاد Baseline تأیید شده است.
- الگوریتم هش مناسب برای پایش اختصاصی انتخاب شده است.
- پایگاه اطلاعات مرجع در برابر دستکاری محافظت میشود.
- ایجاد، تغییر و حذف فایلهای حساس تحت نظارت است.
- تغییر مجوزها و مالکیت فایلها در صورت نیاز بررسی میشود.
- مسیرهای پرنویز براساس سیاست مشخص مدیریت شدهاند.
- هشدارها متناسب با اهمیت رویداد اولویتبندی میشوند.
- اطلاعات لازم برای بررسی رویدادها نگهداری میشود.
- فرایند بررسی هشدارهای کاذب مشخص است.
- مسئول رسیدگی به هشدارها تعیین شده است.
- بهروزرسانی Baseline تنها پس از تأیید تغییرات انجام میشود.
- عملکرد نظارت با تغییرات کنترلشده آزمایش میشود.
- نسخههای پشتیبان معتبر و قابل بازیابی وجود دارند.
- تنظیمات نظارت پس از تغییر معماری سایت بازبینی میشوند.
اجرای این موارد کمک میکند FIM از یک قابلیت صرفاً فعالشده، به یک فرایند امنیتی قابل ارزیابی تبدیل شود.
سؤالات متداول درباره File Integrity Monitoring
File Integrity Monitoring چیست و چه کاربردی دارد؟
File Integrity Monitoring یا FIM فرایندی برای پایش یکپارچگی فایلهاست. این فناوری تغییراتی مانند ایجاد، حذف، دستکاری محتوا و تغییر ویژگیهای امنیتی فایلها را شناسایی میکند. مهمترین کاربرد آن کمک به تشخیص تغییرات غیرمنتظره و بررسی سریعتر رخدادهای احتمالی امنیتی است.
آیا FIM میتواند هک شدن سایت را تشخیص دهد؟
FIM میتواند بعضی نشانههای مرتبط با نفوذ، مانند ایجاد فایل ناشناس یا تغییر غیرمجاز کدها را شناسایی کند؛ اما تشخیص یک تغییر به معنای اثبات هک نیست. همچنین برخی حملات ممکن است بدون تغییر فایل رخ دهند. بنابراین نتیجه FIM باید با سایر شواهد امنیتی بررسی شود.
بهترین ابزار File Integrity Monitoring برای وردپرس چیست؟
انتخاب ابزار به نوع هاست و نیاز سایت بستگی دارد. برای بررسی Checksum رسمی هسته و افزونههای پشتیبانیشده، WP-CLI ابزار مناسبی است. برخی افزونههای امنیتی مانند Wordfence نیز قابلیت بررسی تغییرات فایل را دارند. در سرورهای دارای دسترسی مدیریتی، ابزارهایی مانند AIDE و Wazuh میتوانند پوشش گستردهتری فراهم کنند.
تفاوت FIM و Malware Scanner چیست؟
FIM بر شناسایی تغییرات فایلها تمرکز دارد، درحالیکه Malware Scanner برای پیدا کردن نشانهها یا الگوهای مخرب استفاده میشود. یک فایل ممکن است تغییر کند اما آلوده نباشد؛ همچنین ممکن است فایلی مخرب باشد اما نسبت به Baseline آلوده قبلی تغییری نکرده باشد. استفاده ترکیبی از این دو روش معمولاً مفیدتر است.
آیا برای استفاده از FIM به سرور اختصاصی نیاز داریم؟
خیر. برخی قابلیتهای بررسی یکپارچگی از طریق افزونههای وردپرس و ابزارهای هاست اشتراکی نیز قابل استفاده هستند. بااینحال، پیادهسازی ابزارهای پیشرفته سطح سیستمعامل معمولاً به دسترسی مدیریتی سرور یا همکاری شرکت میزبان نیاز دارد.
هر چند وقت یکبار باید فایلهای سایت بررسی شوند؟
بازه مناسب به حساسیت فایلها، نوع زیرساخت و میزان تغییرات بستگی دارد. فایلهای حیاتی و کمتغییر ممکن است به پایش نزدیک به زمان واقعی نیاز داشته باشند، درحالیکه برای برخی مسیرهای دیگر اسکن دورهای کافی باشد. تصمیم نهایی باید براساس ارزیابی خطر و امکانات نظارتی گرفته شود.
آیا تغییر Hash فایل همیشه به معنای آلودگی است؟
خیر. تغییر مقدار هش نشان میدهد محتوای فایل نسبت به نسخه مقایسهشده متفاوت است. این تغییر میتواند ناشی از بهروزرسانی، اصلاح قانونی یا دستکاری غیرمجاز باشد. برای تعیین علت باید نسخه نرمافزار، سابقه تغییرات و محتوای فایل بررسی شود.
آیا FIM باعث کاهش سرعت سایت میشود؟
اجرای FIM میتواند مقداری از منابع پردازشی و ذخیرهسازی را مصرف کند. میزان تأثیر به تعداد فایلها، روش پایش، زمانبندی اسکن و ابزار مورد استفاده وابسته است. با انتخاب مسیرهای مهم و تنظیم مناسب زمانبندی میتوان مصرف منابع را کنترل کرد.
آیا FIM تغییرات پایگاه داده وردپرس را هم شناسایی میکند؟
FIM معمولاً برای نظارت بر فایلها و ویژگیهای آنها طراحی شده است. تغییر مستقیم دادههای داخل جداول پایگاه داده الزاماً بهصورت قابل تحلیل از طریق این روش شناسایی نمیشود. برای پایش تغییرات مهم دیتابیس باید از حسابرسی پایگاه داده، ثبت رویدادهای برنامه یا کنترلهای اختصاصی استفاده کرد.
آیا پس از بهروزرسانی وردپرس باید Baseline تغییر کند؟
اگر بهروزرسانی معتبر انجام شده و سلامت فایلهای جدید تأیید شده باشد، لازم است وضعیت مرجع مطابق سیاست مدیریت تغییرات بهروزرسانی شود. بهتر است این فرایند کنترلشده باشد و تغییرات صرفاً به دلیل جدید بودن، سالم فرض نشوند.
اگر یک فایل مشکوک شناسایی شد، باید فوراً حذف شود؟
خیر. ابتدا باید اطلاعات رویداد ثبت شود و ماهیت فایل بررسی شود. حذف عجولانه ممکن است شواهد ارزشمند را از بین ببرد یا عملکرد سایت را مختل کند. پس از تحلیل خطر و تعیین علت، اقدامات مهار، پاکسازی و بازیابی باید طبق فرایند پاسخ به رخداد انجام شوند.
آیا FIM میتواند از ایجاد Web Shell جلوگیری کند؟
FIM اصولاً ابزاری برای شناسایی تغییرات است، نه تضمین جلوگیری از ایجاد فایل. اگر یک فایل مرتبط با Web Shell در مسیر تحت نظارت ایجاد یا تغییر کند، سیستم ممکن است آن رویداد را گزارش کند. جلوگیری از آپلود یا اجرای کد غیرمجاز به کنترلهایی مانند اعتبارسنجی فایل، محدودسازی دسترسی و تنظیمات امن سرور نیاز دارد.
آیا موفقیت بررسی Checksum به معنای سالم بودن کامل سایت است؟
خیر. موفقیت در بررسی Checksum نشان میدهد فایلهای پوششدادهشده با مقادیر مرجع مطابقت دارند. فایلهای اختصاصی، بعضی افزونههای تجاری، محتوای پایگاه داده و مسیرهای خارج از محدوده بررسی ممکن است همچنان نیازمند ارزیابی مستقل باشند.
مهمترین مزیت File Integrity Monitoring برای مدیر سایت چیست؟
مهمترین مزیت، ایجاد قابلیت مشاهده و پیگیری تغییرات فایلهای حساس است. این قابلیت به مدیر سایت کمک میکند تغییرات غیرمنتظره را شناسایی کرده، آنها را با فعالیتهای مجاز مقایسه کند و در صورت وجود شواهد خطر، فرایند بررسی و پاسخ امنیتی را آغاز کند.
جمعبندی: چرا File Integrity Monitoring یکی از پایههای امنیت سایت است؟
امنیت یک وبسایت تنها به جلوگیری از ورود درخواستهای مخرب یا استفاده از رمزهای عبور قوی محدود نمیشود.
یکی از مهمترین نیازهای امنیتی، توانایی تشخیص تغییراتی است که در فایلها و تنظیمات سیستم رخ میدهند.
File Integrity Monitoring با ثبت وضعیت معتبر فایلها و مقایسه آن با وضعیت جدید، امکان مشاهده تغییرات غیرمنتظره را فراهم میکند.
این تغییرات ممکن است ناشی از فعالیتهای طبیعی سایت باشند یا به دستکاری غیرمجاز، آلودگی نرمافزاری و سایر رخدادهای امنیتی ارتباط داشته باشند.
نکته کلیدی آن است که هیچ هشدار FIM نباید بدون تحلیل، بهعنوان اثبات قطعی حمله در نظر گرفته شود.
برای استفاده مؤثر از این فناوری، باید فایلهای حساس شناسایی شوند، Baseline معتبر ایجاد شود، هشدارها اولویتبندی شوند و فرایند مشخصی برای رسیدگی به رویدادها وجود داشته باشد.
در سایتهای وردپرسی، استفاده از ابزارهایی مانند WP-CLI و قابلیتهای بررسی فایل افزونههای امنیتی میتواند نقطه شروع مناسبی باشد.
در سرورهای حرفهای نیز AIDE و Wazuh امکان طراحی نظارت گستردهتر و مدیریت متمرکز رویدادها را فراهم میکنند.
بااینحال، FIM بهتنهایی جایگزین مدیریت آسیبپذیری، WAF، کنترل دسترسی، اسکن بدافزار و نسخه پشتیبان نیست.
بهترین نتیجه زمانی به دست میآید که پایش یکپارچگی فایلها بخشی از یک راهبرد دفاع چندلایه باشد.
در نهایت، هدف از پیادهسازی File Integrity Monitoring فقط دریافت هشدار درباره تغییر فایل نیست؛ بلکه ایجاد توانایی تشخیص، تحلیل و پاسخ مناسب به تغییراتی است که میتوانند امنیت، یکپارچگی و اعتمادپذیری سایت را تحت تأثیر قرار دهند.
مطالب مرتبط


