IDS و IPS چیست؟ تفاوت سیستم تشخیص و جلوگیری از نفوذ برای سرور سایت
IDS و IPS دو فناوری مهم در امنیت سرور هستند که برای شناسایی و جلوگیری از فعالیتهای مخرب استفاده میشوند. مهمترین تفاوت IDS و IPS در نحوه واکنش به تهدید است؛ IDS فعالیتهای مشکوک را شناسایی و گزارش میکند، درحالیکه IPS میتواند برخی حملات را بهصورت خودکار مسدود کند. استفاده از این سیستمها در کنار فایروال، WAF و پایش امنیتی سرور به کاهش خطر نفوذ کمک میکند. انتخاب راهکار مناسب به نوع میزبانی، حجم ترافیک، حساسیت اطلاعات و نیازهای امنیتی وبسایت بستگی دارد.
IDS و IPS دو فناوری مهم برای شناسایی و مقابله با فعالیتهای مخرب در شبکه و سرور هستند. سیستم تشخیص نفوذ یا IDS ترافیک و رویدادهای مشکوک را بررسی میکند و در صورت شناسایی تهدید هشدار میدهد؛ در مقابل، سیستم جلوگیری از نفوذ یا IPS علاوه بر تشخیص، میتواند بهصورت خودکار ارتباط خطرناک را مسدود کند. تفاوت IDS و IPS در نحوه واکنش به تهدید، محل استقرار و میزان دخالت در ترافیک واقعی شبکه است.
برای مدیران سایت، بهویژه صاحبان سرورهای مجازی، فروشگاههای اینترنتی و وبسایتهای وردپرسی، شناخت این دو فناوری اهمیت زیادی دارد. یک سیستم امنیتی مناسب باید بتواند تلاش برای ورود غیرمجاز، فعالیتهای غیرعادی و نشانههای حمله را شناسایی کند؛ اما درعینحال نباید باعث مسدودشدن کاربران واقعی یا اختلال در دسترسی به سایت شود.
در این مقاله از رخنهکاو، مفهوم IDS و IPS، تفاوتهای فنی، انواع سیستمهای تشخیص و جلوگیری از نفوذ، کاربرد آنها در امنیت سرور، ابزارهای رایج و روش انتخاب و پیادهسازی یک معماری دفاعی مناسب را بررسی میکنیم.
IDS و IPS چه نقشی در امنیت سرور سایت دارند؟
سرور یک وبسایت دائماً با درخواستهای اینترنتی ارتباط برقرار میکند. بخشی از این درخواستها متعلق به کاربران واقعی، موتورهای جستوجو و سرویسهای مجاز هستند؛ اما ممکن است در میان آنها درخواستهایی با اهداف مخرب نیز وجود داشته باشد.
برای مثال، یک مهاجم ممکن است تلاش کند رمز عبور حساب مدیریتی را حدس بزند، سرویسهای باز سرور را شناسایی کند یا از یک آسیبپذیری در افزونه وردپرس سوءاستفاده کند.
فایروالهای معمولی بخش مهمی از حفاظت اولیه را فراهم میکنند، اما صرفاً باز یا بسته بودن یک پورت مشخص نمیتواند نشان دهد تمام ترافیک عبوری از آن امن است.
برای نمونه، پورت 443 معمولاً برای HTTPS استفاده میشود. باز بودن این پورت برای یک سایت ضروری است، ولی درخواستهای مخرب نیز ممکن است از همین مسیر ارسال شوند.
در چنین شرایطی سیستمهای تشخیص و جلوگیری از نفوذ اهمیت پیدا میکنند.
این فناوریها میتوانند با بررسی بستههای شبکه، الگوی ارتباطات، رویدادهای سیستمعامل و اطلاعات ثبتشده در لاگها، نشانههای فعالیت غیرعادی را شناسایی کنند.
هدف اصلی IDS و IPS فقط تشخیص یک حمله مشخص نیست؛ بلکه افزایش قابلیت مشاهده رویدادهای امنیتی، کاهش احتمال موفقیت برخی حملات و کوتاهکردن زمان واکنش به حوادث است.
نکته مهم این است که هیچ سیستم IDS یا IPS بهتنهایی امنیت کامل سرور را تضمین نمیکند. این ابزارها باید در کنار بهروزرسانی نرمافزارها، کنترل دسترسی، فایروال، پشتیبانگیری و سایر لایههای دفاعی استفاده شوند.
سیستم تشخیص نفوذ IDS چیست؟
سیستم تشخیص نفوذ یا Intrusion Detection System که بهاختصار IDS نامیده میشود، یک فناوری نظارتی برای شناسایی فعالیتهایی است که ممکن است نشانه حمله، نقض سیاست امنیتی یا رفتار غیرمجاز باشند.
IDS اطلاعات موردنیاز را از منابع مختلف دریافت و تحلیل میکند. بسته به نوع سیستم، این اطلاعات میتواند شامل ترافیک شبکه، تلاشهای ورود، تغییرات فایلها، فعالیت پردازشها یا گزارشهای امنیتی باشد.
زمانی که رویدادی با یک قانون امنیتی یا الگوی مشکوک مطابقت داشته باشد، سیستم معمولاً یک هشدار یا رویداد قابل بررسی ایجاد میکند.
IDS چگونه کار میکند؟
فرایند عملکرد یک IDS معمولاً شامل چند مرحله است:
- جمعآوری اطلاعات از شبکه، سیستمعامل یا برنامه.
- پردازش و طبقهبندی رویدادهای دریافتشده.
- مقایسه اطلاعات با قوانین امنیتی و الگوهای شناختهشده.
- بررسی رفتارهای غیرعادی یا تغییرات مشکوک.
- تعیین اهمیت رویداد و تولید هشدار.
- ثبت اطلاعات لازم برای بررسی و پاسخگویی امنیتی.
برای مثال، تصور کنید سرور یک سایت وردپرسی در مدت کوتاهی تعداد زیادی تلاش ورود ناموفق ثبت میکند.
یک IDS مبتنی بر لاگ میتواند این وضعیت را تشخیص دهد و هشداری با عنوان تلاش احتمالی برای حمله Brute Force ایجاد کند.
Brute Force یا حمله جستوجوی فراگیر رمز عبور، به تلاشهای مکرر برای یافتن اطلاعات ورود گفته میشود.
در این مثال، وظیفه اصلی IDS اطلاعرسانی درباره رفتار مشکوک است. مسدودکردن خودکار فعالیت تنها زمانی انجام میشود که سیستم به یک سازوکار پاسخ فعال متصل شده باشد.
مهمترین ویژگیهای IDS
یکی از مزایای IDS این است که میتواند بدون قرارگرفتن مستقیم در مسیر عبور ترافیک، فعالیتهای شبکه را مشاهده کند.
در استقرارهای غیرفعال شبکه، خرابی حسگر IDS معمولاً مسیر اصلی ارتباط کاربران با سرور را قطع نمیکند.
همچنین هشدارهای تولیدشده برای تحلیل حادثه، شناسایی الگوهای حمله و بررسی فعالیتهای مشکوک ارزشمند هستند.
بااینحال، IDS محدودیتهایی نیز دارد.
اگر یک حمله بسیار سریع انجام شود، ممکن است سیستم هشدار را زمانی تولید کند که فعالیت مخرب قبلاً اتفاق افتاده باشد.
علاوه بر این، هشدارها همیشه به معنای وقوع حمله واقعی نیستند. گاهی فعالیت عادی کاربران یا ابزارهای مدیریتی نیز مشکوک تشخیص داده میشود.
بنابراین استفاده مؤثر از IDS نیازمند تنظیم قوانین، بررسی هشدارها و داشتن فرایند مشخص برای واکنش به حوادث است.
سیستم جلوگیری از نفوذ IPS چیست؟
سیستم جلوگیری از نفوذ یا Intrusion Prevention System که بهاختصار IPS نامیده میشود، فناوری امنیتی دیگری است که علاوه بر شناسایی فعالیتهای مشکوک، قابلیت انجام اقدام پیشگیرانه را نیز دارد.
در یک IPS شبکهای، ترافیک معمولاً از مسیر بازرسی سیستم عبور میکند تا تصمیم امنیتی پیش از رسیدن بستههای خطرناک به مقصد اعمال شود.
اگر یک درخواست با قوانین مسدودسازی مطابقت داشته باشد، IPS میتواند آن را رد کند، بستههای مرتبط را حذف کند یا ارتباط را متوقف سازد.
برخی پیادهسازیها همچنین امکان اعمال محدودیت موقت بر یک منبع ارتباطی یا هماهنگی با فایروال را دارند.
IPS چگونه جلوی حمله را میگیرد؟
فرض کنید یک سرور در معرض درخواستهایی قرار گرفته که با یک امضای شناختهشده از فعالیت مخرب مطابقت دارند.
IPS پس از بررسی بستهها و تشخیص تطابق با قانون فعال میتواند از عبور بستههای مشخص جلوگیری کند.
فرایند کلی چنین است:
- ترافیک وارد مسیر کنترلشده میشود.
- موتور تحلیل، اطلاعات مرتبط را بازرسی میکند.
- قوانین امنیتی و سیاستهای دسترسی ارزیابی میشوند.
- سیستم درباره اجازه عبور یا مسدودسازی تصمیم میگیرد.
- نتیجه ثبت میشود تا مدیر بتواند عملکرد سیستم را بررسی کند.
البته تمام IPSها عملکرد یکسانی ندارند. برخی مستقیماً در مسیر شبکه قرار دارند و برخی دیگر روی خود میزبان اجرا میشوند و از طریق کنترلهای سیستمعامل یا فایروال واکنش نشان میدهند.
مزایای سیستم IPS برای سرور سایت
مهمترین مزیت IPS کاهش فاصله زمانی میان شناسایی تهدید و اعمال پاسخ دفاعی است.
در شرایطی که تعداد درخواستهای مشکوک زیاد است، بررسی دستی تمام هشدارها امکانپذیر نیست. IPS میتواند بخشی از تصمیمهای تکراری و مبتنی بر قوانین معتبر را خودکار کند.
این قابلیت برای سرورهایی که بهصورت شبانهروزی فعالیت دارند اهمیت زیادی پیدا میکند.
بااینحال، مسدودسازی خودکار همیشه بهترین واکنش نیست. اگر یک قانون بهدرستی تنظیم نشده باشد، ممکن است بازدیدکنندگان واقعی، سرویسهای پرداخت یا ارتباطات داخلی سایت را مسدود کند.
به همین دلیل IPS باید پیش از اعمال سیاستهای سختگیرانه، در محیط کنترلشده آزمایش شود. 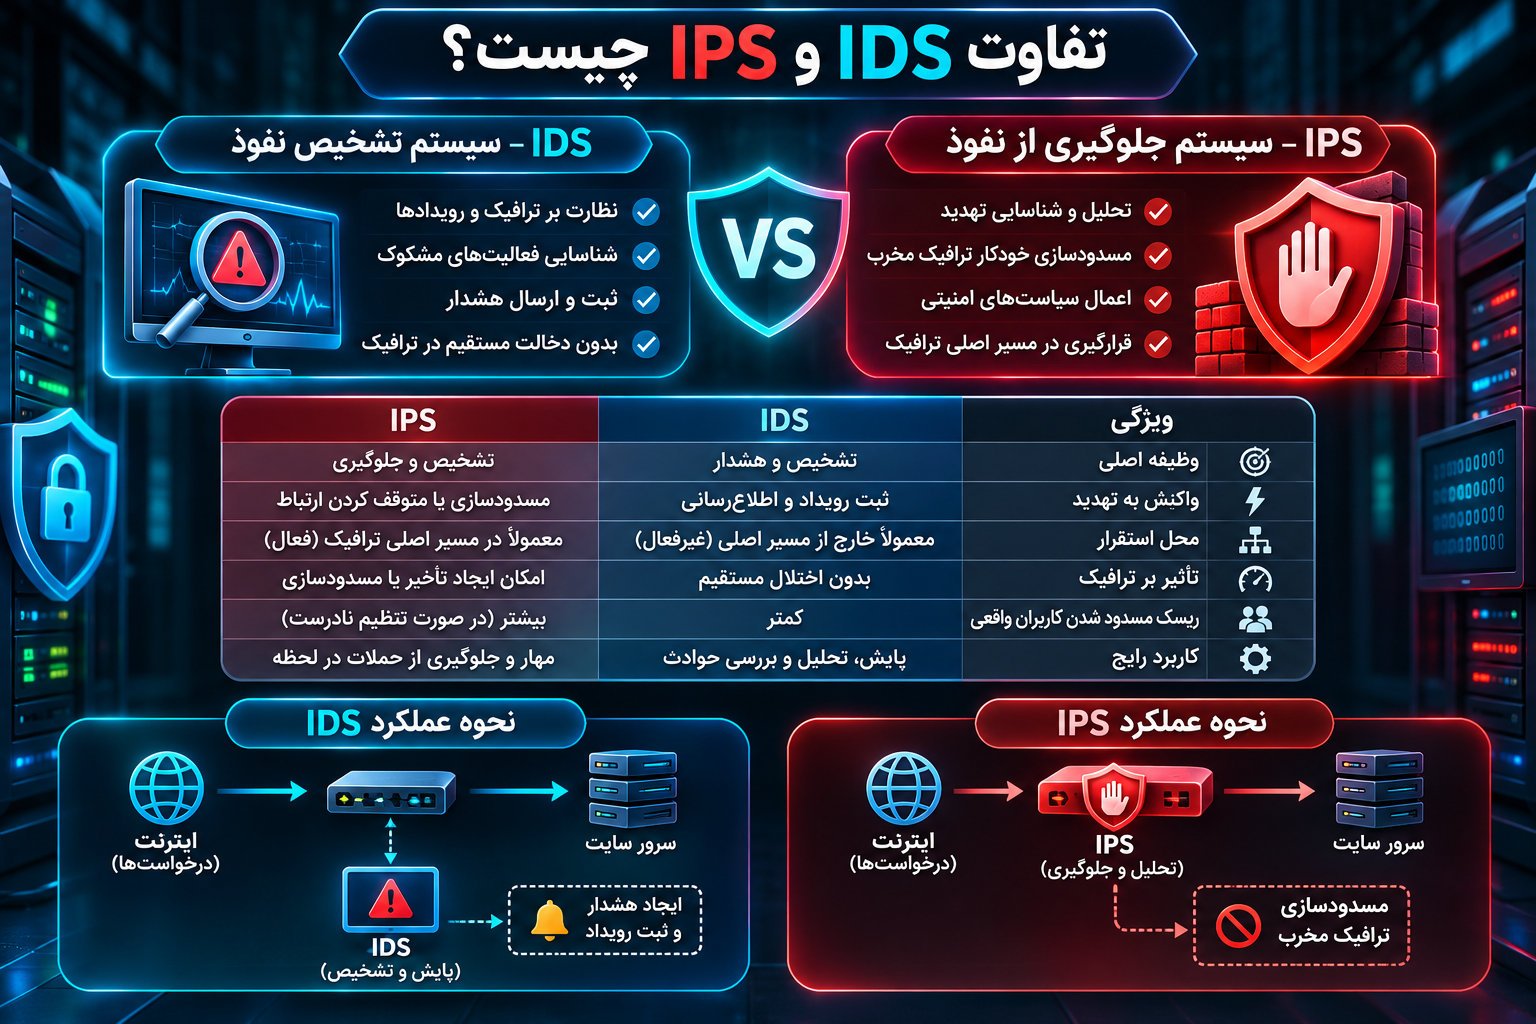
تفاوت IDS و IPS چیست؟
مهمترین تفاوت IDS و IPS در نوع واکنش به فعالیت مشکوک است.
IDS عمدتاً برای تشخیص و اعلام رویدادهای امنیتی طراحی میشود؛ اما IPS امکان جلوگیری مستقیم یا خودکار از برخی فعالیتها را فراهم میکند.
این تفاوت بر معماری، هزینه عملیاتی، عملکرد سرور و احتمال اختلال در سرویس تأثیر میگذارد.
جدول مقایسه IDS و IPS
| ویژگی | IDS | IPS |
|---|---|---|
| نام کامل | Intrusion Detection System | Intrusion Prevention System |
| وظیفه اصلی | تشخیص و هشدار | تشخیص و جلوگیری |
| واکنش پیشفرض | ثبت رویداد و اطلاعرسانی | اجرای سیاست مجازسازی یا مسدودسازی |
| محل استقرار شبکهای | معمولاً خارج از مسیر اصلی ترافیک | معمولاً در مسیر عبور ترافیک |
| اثر مستقیم روی ترافیک | در حالت غیرفعال ندارد | میتواند بسته یا ارتباط را متوقف کند |
| خطر اختلال برای کاربر واقعی | معمولاً کمتر | در صورت تنظیم اشتباه بیشتر |
| نیاز به تنظیم قوانین | ضروری | بسیار حیاتی |
| کاربرد اصلی | نظارت و تحلیل امنیتی | کاهش و مهار فعالیتهای مخرب |
| تأثیر بر تأخیر شبکه | معمولاً ناچیز در حالت غیرفعال | وابسته به ظرفیت و معماری |
| مناسب برای | مشاهده و بررسی تهدیدها | پیشگیری خودکار کنترلشده |
این جدول تفاوت رایج پیادهسازیهای شبکهای را نشان میدهد. در عمل، بعضی محصولات ترکیبی هستند و امکانات هر دو فناوری را ارائه میکنند.
آیا IDS از IPS ضعیفتر است؟
خیر. نمیتوان IDS را صرفاً به دلیل نداشتن قابلیت مسدودسازی مستقیم، ضعیفتر دانست.
گاهی مشاهده دقیق رفتارها بدون دخالت در ترافیک برای یک مجموعه ارزش بیشتری دارد.
برای مثال، در یک فروشگاه اینترنتی که اختلال در ارتباط با درگاه پرداخت هزینه زیادی ایجاد میکند، استفاده از IDS برای شناسایی و تحلیل اولیه بعضی تهدیدها میتواند تصمیم منطقیتری باشد.
در مقابل، برای جلوگیری از فعالیتهای مخرب شناختهشده، IPS میتواند نقش مهمتری داشته باشد.
انتخاب بین این دو به میزان ریسک، حساسیت خدمات، توان مدیریت هشدارها و تحمل اختلال بستگی دارد. 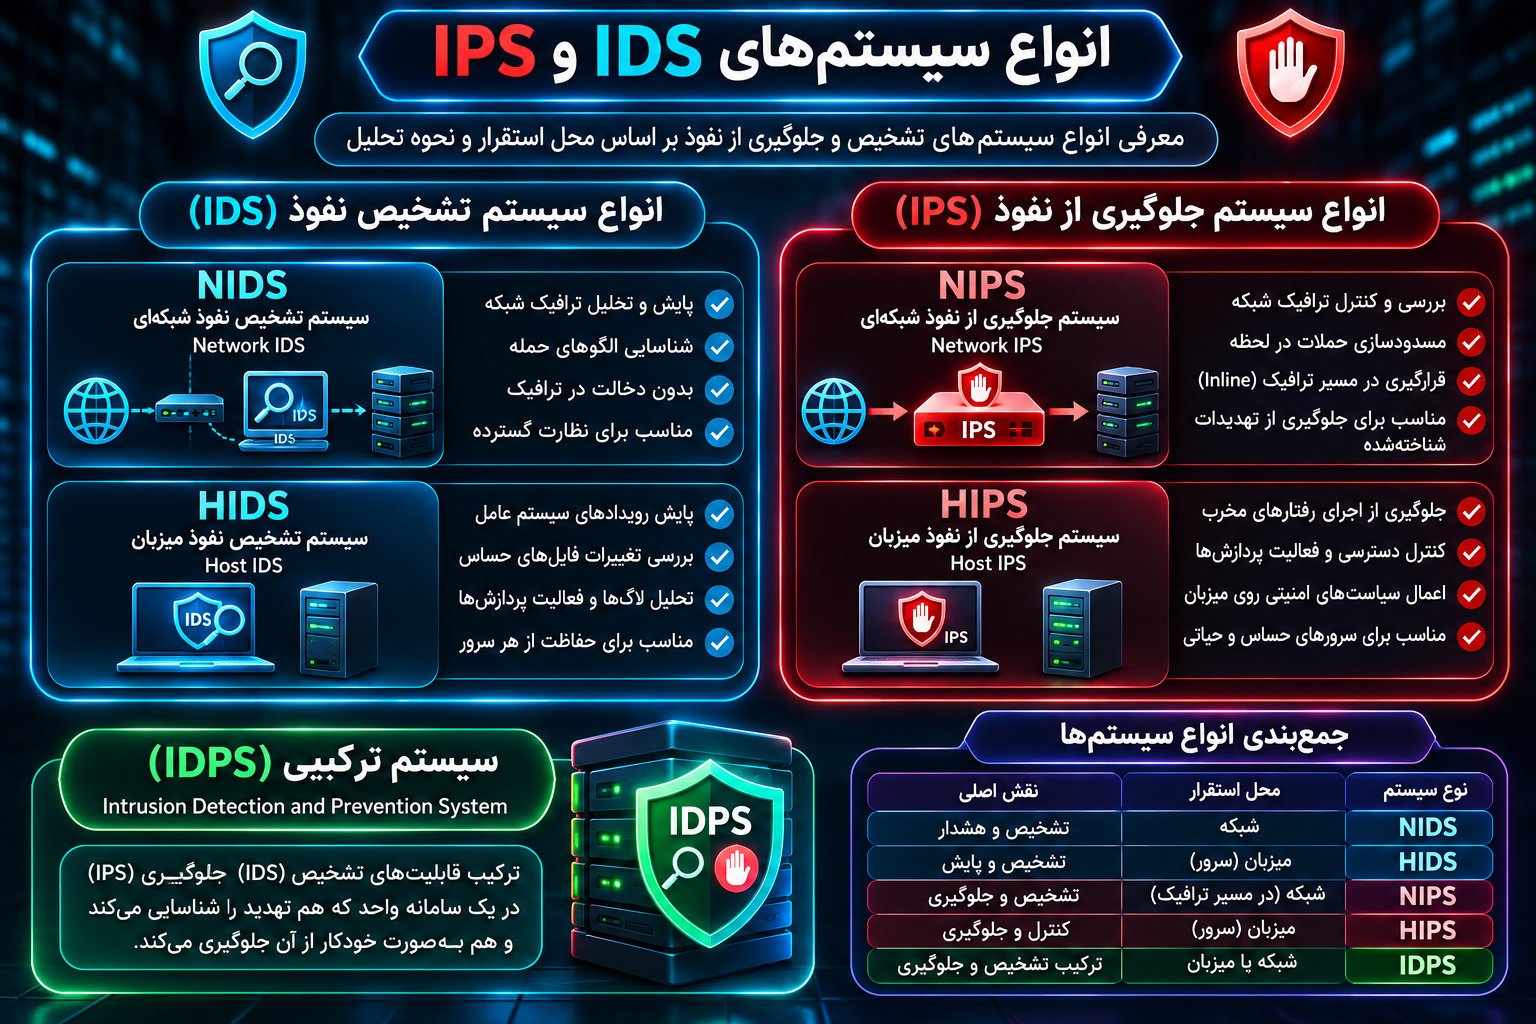
انواع سیستمهای IDS و IPS
سیستمهای تشخیص و جلوگیری از نفوذ براساس محل استقرار و نوع دادههایی که بررسی میکنند، به دستههای مختلفی تقسیم میشوند.
یکی از مهمترین تقسیمبندیها، تمایز میان سیستمهای مبتنی بر شبکه و سیستمهای مبتنی بر میزبان است.
سیستم تشخیص نفوذ شبکهای NIDS
Network Intrusion Detection System یا NIDS یک سیستم تشخیص نفوذ مبتنی بر شبکه است.
این فناوری ترافیک عبوری از بخش مشخصی از شبکه را مشاهده و تحلیل میکند.
برای مثال، یک حسگر NIDS ممکن است روی رابط مانیتورینگ شبکه یا با استفاده از ترافیک کپیشده توسط تجهیزات شبکه کار کند.
NIDS میتواند برای شناسایی ارتباطات مشکوک، برخی الگوهای اسکن، ناهنجاریهای پروتکل و نشانههای حملات شناختهشده مفید باشد.
محدودیت مهم آن، وابستگی به محل مشاهده ترافیک است. اگر ارتباط موردنظر از مسیری عبور نکند که حسگر به آن دسترسی دارد، NIDS قادر به بررسی آن نخواهد بود.
همچنین محتوای ارتباطات رمزنگاریشده معمولاً بدون دسترسی به داده رمزگشاییشده قابل بررسی کامل نیست.
سیستم تشخیص نفوذ میزبان HIDS
Host-based Intrusion Detection System یا HIDS روی سرور، سیستمعامل یا میزبان موردنظر فعالیت میکند.
این ابزار بهجای تمرکز صرف بر بستههای شبکه، اطلاعات داخلی سیستم را بررسی میکند.
برای مثال، HIDS میتواند تغییرات غیرمجاز در فایلهای حساس، تلاشهای ورود ناموفق، رویدادهای امنیتی یا برخی فعالیتهای غیرعادی پردازشها را شناسایی کند.
این قابلیت برای سرورهای وردپرسی کاربرد زیادی دارد؛ زیرا تغییر مشکوک در فایلهای اصلی سایت ممکن است نشانه آلودگی یا دستکاری غیرمجاز باشد.
یکی از قابلیتهای مرتبط با HIDS، پایش یکپارچگی فایل یا File Integrity Monitoring است.
در این روش، ویژگیهایی مانند هش فایل با وضعیت مرجع مقایسه میشود تا تغییرات قابل تشخیص باشند.
البته هر تغییری الزاماً مخرب نیست. بهروزرسانی افزونه، تغییر قالب یا انتشار نسخه جدید سایت نیز میتواند هشدار ایجاد کند.
سیستم جلوگیری از نفوذ شبکهای NIPS
Network Intrusion Prevention System یا NIPS ترافیک شبکه را بازرسی و براساس سیاستهای امنیتی درباره عبور آن تصمیمگیری میکند.
در بسیاری از معماریها، NIPS در مسیر ارتباط بین شبکه خارجی و سرورهای داخلی قرار میگیرد.
اگر ترافیک با قانون مسدودسازی معتبر مطابقت داشته باشد، سیستم میتواند جلوی رسیدن آن به مقصد را بگیرد.
این روش برای محیطهایی مناسب است که نیاز به کنترل متمرکز ارتباطات دارند.
بااینحال، ظرفیت پردازشی NIPS باید متناسب با حجم واقعی ترافیک و تعداد ارتباطات همزمان باشد.
سیستم جلوگیری از نفوذ میزبان HIPS
Host-based Intrusion Prevention System یا HIPS روی خود میزبان فعالیت میکند و میتواند برای جلوگیری از رفتارهای غیرمجاز از کنترلهای سیستمعامل استفاده کند.
برای مثال، یک ابزار امنیتی میزبان ممکن است براساس سیاست تعریفشده، اجرای یک فعالیت ممنوع یا ارتباط یک پردازش غیرمجاز را متوقف کند.
HIPS از نظر محل اجرا به HIDS نزدیک است، اما تفاوت اصلی در قابلیت اعمال کنترل پیشگیرانه است.
این سیستمها ممکن است در محصولات محافظت از میزبان یا راهکارهای امنیتی پیشرفتهتر ادغام شده باشند.
سیستمهای ترکیبی IDPS
اصطلاح IDPS مخفف Intrusion Detection and Prevention System است و به سامانههایی اشاره میکند که تشخیص و جلوگیری از نفوذ را در یک مجموعه فراهم میکنند.
بسیاری از ابزارهای امروزی میتوانند بسته به حالت اجرا یا تنظیمات، نقش IDS یا IPS را انجام دهند.
برای مثال، یک موتور تحلیل ترافیک ممکن است ابتدا فقط رویدادهای مشکوک را ثبت کند و سپس با فعالکردن سیاستهای مشخص، قابلیت مسدودسازی نیز داشته باشد.
این انعطاف به مدیر سرور اجازه میدهد پیش از ورود به حالت جلوگیری، کیفیت تشخیص را ارزیابی کند. 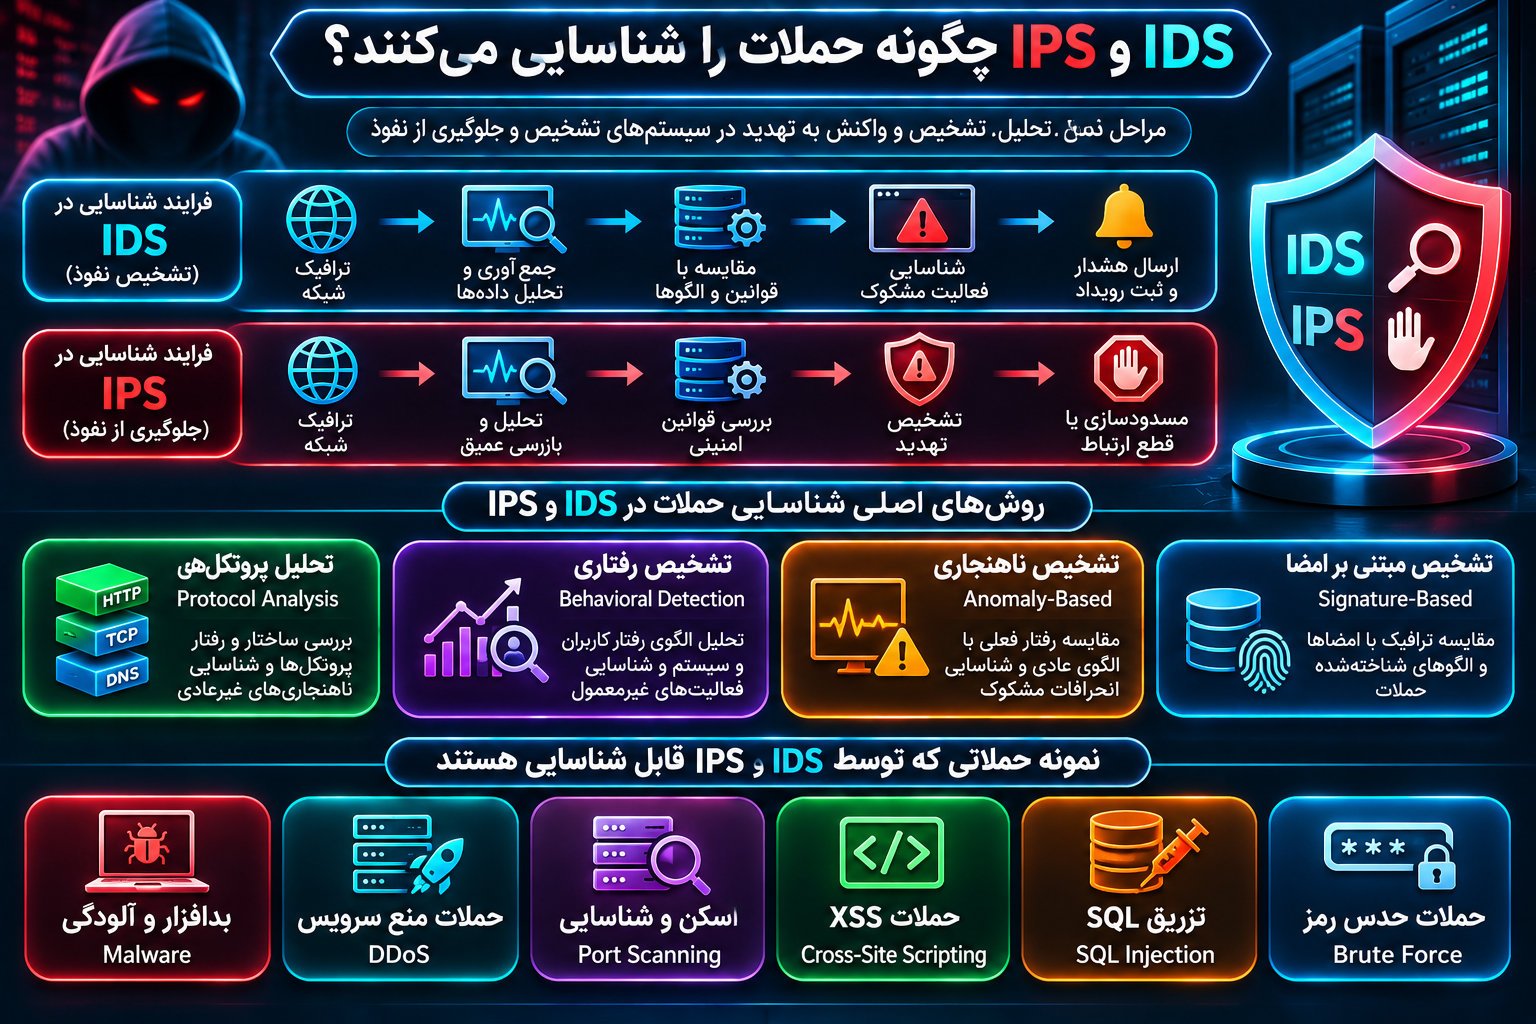
IDS و IPS چگونه حملات را شناسایی میکنند؟
سیستمهای تشخیص و جلوگیری از نفوذ برای تصمیمگیری درباره رفتار مشکوک از روشهای متفاوتی استفاده میکنند.
هیچ روش واحدی برای تشخیص تمام تهدیدها کافی نیست. به همین دلیل، محصولات امنیتی ممکن است چند روش را بهصورت ترکیبی به کار بگیرند.
تشخیص مبتنی بر امضا Signature-Based Detection
در روش تشخیص مبتنی بر امضا، اطلاعات دریافتی با الگوهای شناختهشده از فعالیتهای مخرب مقایسه میشوند.
این الگوها ممکن است شامل ویژگیهای یک پروتکل، مشخصات یک ارتباط یا نشانههای شناختهشده حمله باشند.
مزیت این روش، امکان تشخیص دقیق برخی تهدیدهای شناختهشده است.
اما اگر یک حمله جدید با امضاهای موجود تطابق نداشته باشد، امکان شناسایینشدن آن وجود دارد.
بنابراین بهروزرسانی منظم قوانین و بررسی کیفیت منابع امضا اهمیت زیادی دارد.
تشخیص ناهنجاری Anomaly-Based Detection
تشخیص ناهنجاری بر شناسایی رفتارهایی تمرکز دارد که با الگوی معمول سیستم تفاوت دارند.
برای نمونه، ممکن است تعداد ارتباطات خروجی یک سرور در شرایط عادی محدود باشد، اما ناگهان افزایش غیرمنتظرهای پیدا کند.
سیستم میتواند چنین تغییری را بهعنوان رویدادی نیازمند بررسی ثبت کند.
البته افزایش ترافیک همیشه نشانه حمله نیست. انتشار یک مقاله پربازدید یا اجرای یک کمپین تبلیغاتی نیز میتواند رفتار شبکه را تغییر دهد.
به همین دلیل، تشخیص ناهنجاری نیازمند شناخت دقیق رفتار طبیعی سرویس است.
تشخیص رفتاری Behavioral Detection
در روش تحلیل رفتاری، تمرکز بر توالی فعالیتها و ارتباط میان رویدادها قرار میگیرد.
برای مثال، یک تلاش ورود ناموفق بهتنهایی الزاماً خطرناک نیست؛ اما تکرار ورود ناموفق، ورود موفق غیرمنتظره و سپس تغییر فایل حساس میتواند اهمیت امنیتی بیشتری داشته باشد.
سیستمهایی که قابلیت همبستهسازی رویدادها دارند، میتوانند چنین توالیهایی را بررسی کنند.
تحلیل رفتاری به شناسایی تهدیدهایی کمک میکند که ممکن است از نظر امضا کاملاً شناختهشده نباشند.
تحلیل پروتکلها و اعتبارسنجی ساختار ارتباط
برخی ابزارهای IDS و IPS ساختار ارتباطات شبکه را براساس رفتار مورد انتظار پروتکل بررسی میکنند.
برای مثال، یک ارتباط HTTP باید از قواعد مشخصی پیروی کند.
وجود ناهماهنگی غیرعادی در ساختار پیام یا رفتار ارتباطی میتواند نشانهای برای بررسی بیشتر باشد.
بااینحال، تفاوت پیادهسازی نرمافزارها و برخی رفتارهای مجاز اما غیرمعمول ممکن است موجب هشدار اشتباه شود. 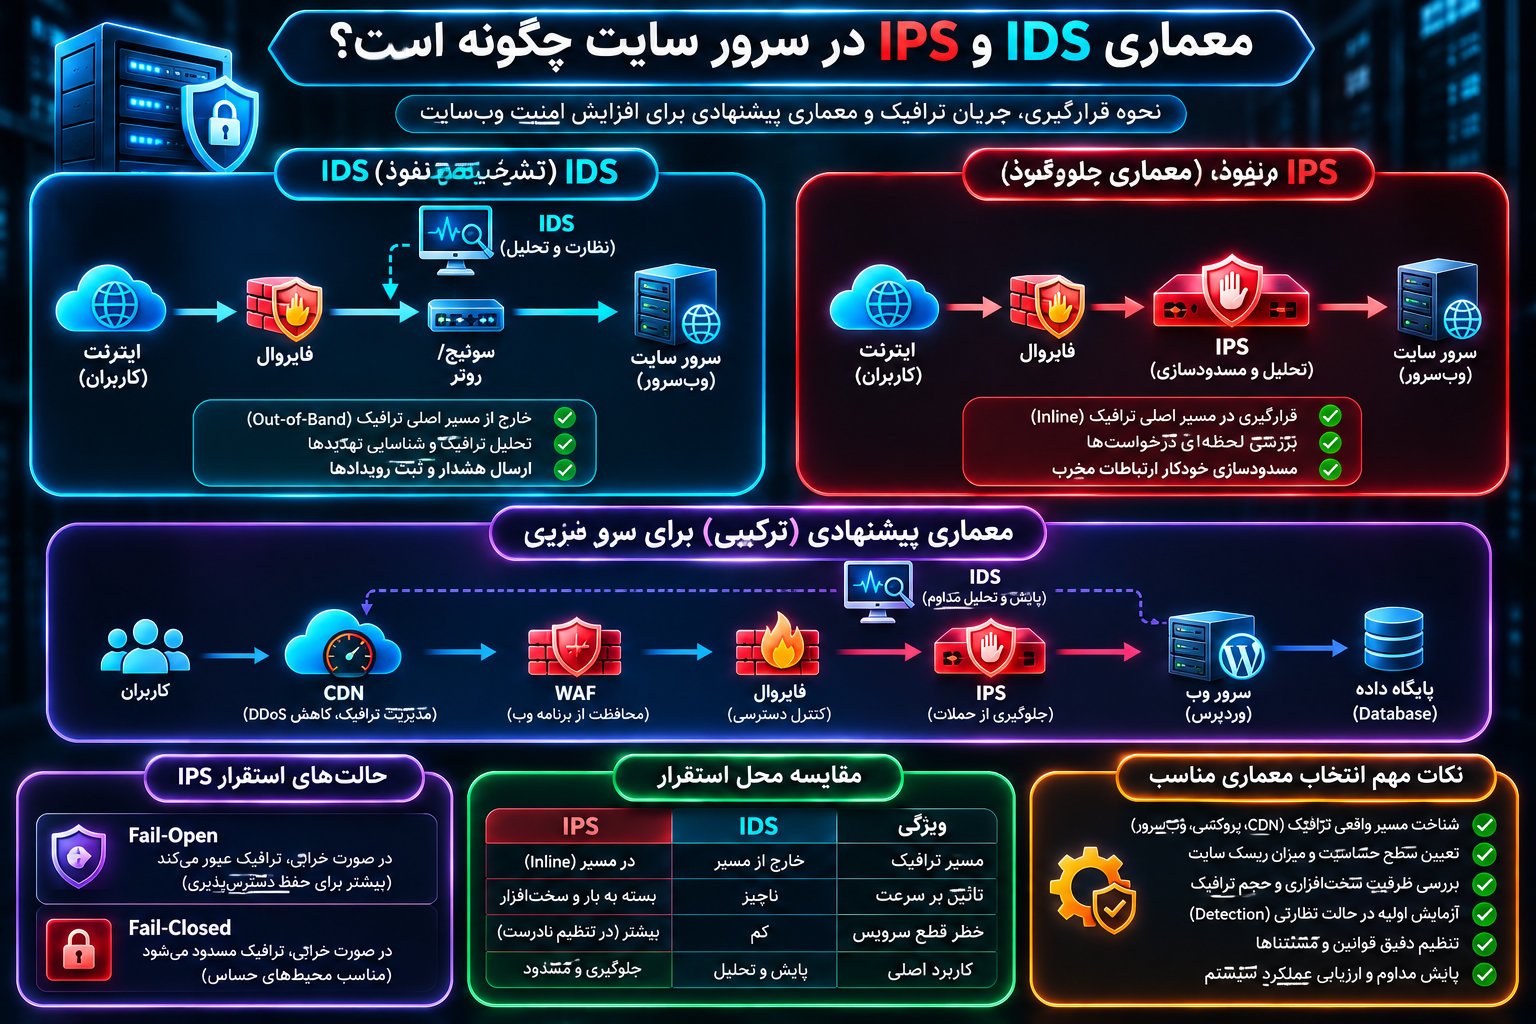
معماری IDS و IPS در سرور سایت چگونه است؟
محل قرارگیری IDS و IPS یکی از مهمترین عوامل تعیینکننده عملکرد آنها است.
حتی یک ابزار قدرتمند نیز اگر در نقطه نامناسبی نصب شود، ممکن است بخش مهمی از حملات را مشاهده نکند یا باعث ایجاد گلوگاه در شبکه شود.
معماری IDS خارج از مسیر ترافیک
در یک استقرار معمول NIDS، نسخهای از ترافیک شبکه برای تحلیل به حسگر ارسال میشود.
مسیر اصلی درخواست کاربران بدون نیاز به دریافت اجازه از حسگر ادامه پیدا میکند.
معماری مفهومی چنین است:
اینترنت ← تجهیزات شبکه ← سرور سایت
در کنار این مسیر، نسخهای از ترافیک به IDS فرستاده میشود تا بررسی و ثبت رویدادها انجام شود.
مزیت این معماری آن است که اختلال در حسگر معمولاً ارتباط اصلی کاربران را متوقف نمیکند.
اما IDS نمیتواند با اتکا به همین موقعیت غیرفعال، مستقیماً جلوی عبور یک بسته را بگیرد.
معماری IPS در مسیر ترافیک
در یک معماری رایج NIPS، درخواستها از مسیر بازرسی عبور میکنند.
مسیر مفهومی به شکل زیر است:
اینترنت ← IPS ← سرور سایت
سیستم پس از بررسی ترافیک و ارزیابی سیاستهای امنیتی، درباره عبور یا توقف ارتباط تصمیم میگیرد.
این معماری امکان جلوگیری از برخی حملات را پیش از رسیدن به سرویس فراهم میکند.
بااینحال، اختلال در IPS یا افزایش بیشازحد بار پردازشی آن میتواند بر دسترسی کاربران تأثیر بگذارد.
در نتیجه، طراحی ظرفیت، افزونگی و روش مدیریت خرابی اهمیت زیادی دارد.
نقش Fail-Open و Fail-Closed
دو مفهوم مهم در طراحی IPS عبارتاند از Fail-Open و Fail-Closed.
در حالت Fail-Open، معماری بهگونهای طراحی میشود که در شرایط خرابی مشخص، عبور ترافیک ادامه پیدا کند.
این روش میتواند دسترسپذیری سرویس را حفظ کند، ولی ممکن است برای مدتی بازرسی امنیتی مؤثر انجام نشود.
در حالت Fail-Closed، خرابی مؤلفه امنیتی میتواند باعث توقف عبور ترافیک شود.
این رویکرد ممکن است از عبور ارتباطات بررسینشده جلوگیری کند، اما خطر قطع دسترسی به سایت را افزایش میدهد.
انتخاب میان این دو روش به اهمیت محرمانگی، نیازهای دسترسپذیری و معماری کلی سرویس وابسته است.
همچنین باید توجه داشت که پشتیبانی از این حالتها در تمام محصولات و روشهای استقرار یکسان نیست.
IDS و IPS در کنار CDN و Reverse Proxy
بسیاری از وبسایتها از CDN یا Reverse Proxy برای بهبود سرعت و امنیت استفاده میکنند.
در این معماری، درخواست کاربر ابتدا به لایه واسط میرسد و سپس به سرور اصلی یا Origin ارسال میشود.
اگر IDS یا IPS فقط روی سرور اصلی نصب شده باشد، ممکن است بهجای آدرس واقعی کاربر، آدرس شبکه واسط را مشاهده کند.
این مسئله میتواند بر تحلیل رویدادها و سیاستهای مسدودسازی مبتنی بر IP تأثیر بگذارد.
برای حل این موضوع، باید زنجیره پروکسیها بهدرستی تعریف شود و استخراج IP واقعی صرفاً از هدرهایی انجام گیرد که توسط واسطهای مورداعتماد تنظیم یا اعتبارسنجی شدهاند.
اعتمادکردن به هر هدر ارسالی از اینترنت میتواند موجب ثبت اطلاعات نادرست یا سوءاستفاده از سیاستهای امنیتی شود.
تأثیر HTTPS و رمزنگاری TLS بر IDS و IPS
یکی از محدودیتهای مهم سیستمهای نظارت شبکه، رمزنگاری ارتباطات است.
وقتی مرورگر و سرور از HTTPS استفاده میکنند، محتوای اصلی درخواستها با TLS محافظت میشود.
در این شرایط یک حسگر شبکه که فقط بستههای رمزنگاریشده را مشاهده میکند، نمیتواند تمام جزئیات درخواست HTTP را بررسی کند.
بااینحال، ممکن است برخی اطلاعات ارتباطی، حجم ترافیک، زمانبندی یا بخشهایی از فراداده پروتکل همچنان قابل تحلیل باشند.
برای بررسی محتوای درخواست، بازرسی باید در نقطهای انجام شود که داده بهصورت مجاز رمزگشایی شده است؛ برای مثال در یک Reverse Proxy یا WAF مناسب.
بنابراین نصب IDS در مقابل سرور HTTPS الزاماً به معنای مشاهده کامل محتوای درخواستها نیست.
IDS و IPS چه حملاتی را میتوانند شناسایی کنند؟
دامنه تشخیص به نوع محصول، محل استقرار، قوانین فعال و دادههای قابل مشاهده بستگی دارد.
برخی تهدیدها در سطح شبکه بهتر شناسایی میشوند و برخی دیگر به اطلاعات سیستمعامل یا برنامه نیاز دارند.
شناسایی حملات Brute Force
حملات Brute Force معمولاً با تلاشهای مکرر برای ورود به حساب کاربری همراه هستند.
یک HIDS یا سامانه تحلیل لاگ میتواند تعداد تلاشهای ورود ناموفق را در یک بازه زمانی بررسی کند.
در صورت مشاهده الگوی مشکوک، هشدار ایجاد میشود.
اگر سامانه به قابلیت جلوگیری مجهز باشد، ممکن است محدودیت موقت اعمال کند.
برای سایتهای وردپرسی، ترکیب پایش ورود با احراز هویت دومرحلهای یا 2FA و سیاستهای محدودسازی درخواست میتواند امنیت را افزایش دهد.
شناسایی نشانههای SQL Injection
SQL Injection یا تزریق SQL یکی از دستههای مهم آسیبپذیریهای وب است که به پردازش ناامن ورودی در ارتباط با پایگاه داده مربوط میشود.
بعضی ابزارهای امنیتی میتوانند نشانههای شناختهشده درخواستهای مشکوک را تشخیص دهند.
بااینحال، شناسایی دقیق این نوع حمله در بسیاری از موارد نیازمند مشاهده محتوای HTTP است.
به همین دلیل WAF معمولاً ابزار تخصصیتری برای بررسی درخواستهای وب محسوب میشود.
استفاده از کوئریهای پارامتری و اعتبارسنجی مناسب ورودی همچنان ضروری است؛ زیرا سیستمهای تشخیص شبکه جایگزین کدنویسی امن نیستند.
شناسایی تلاشهای XSS
Cross-Site Scripting یا XSS نوعی آسیبپذیری است که میتواند باعث اجرای محتوای غیرمجاز در مرورگر کاربر شود.
برخی قوانین امنیتی وب قادرند الگوهای مشکوک مرتبط با XSS را شناسایی کنند.
اما یک IDS شبکهای بدون دسترسی به محتوای رمزگشاییشده درخواستها ممکن است دید کافی برای چنین تشخیصی نداشته باشد.
برای کاهش این ریسک باید از کدگذاری خروجی متناسب با زمینه، اعتبارسنجی مناسب و کنترلهای امنیتی سمت برنامه استفاده کرد.
WAF میتواند یک لایه دفاعی تکمیلی باشد، نه جایگزین اصلاح آسیبپذیری.
تشخیص اسکن و شناسایی سرویسها
یکی از کاربردهای شناختهشده NIDS و NIPS، شناسایی بعضی رفتارهای غیرعادی در ارتباط با پورتها و سرویسهای شبکه است.
برای مثال، تلاشهای متعدد و غیرمعمول برای ارتباط با سرویسهای مختلف ممکن است بهعنوان نشانهای از فعالیت شناسایی ثبت شوند.
بااینحال، همه اسکنها مخرب نیستند.
ابزارهای مانیتورینگ، اسکنهای مجاز امنیتی و سامانههای مدیریت زیرساخت نیز ممکن است رفتار مشابهی داشته باشند.
بنابراین تحلیل باید با توجه به زمینه فعالیت شبکه انجام شود.
شناسایی آلودگی و فعالیت مشکوک سرور
برخی سیستمهای HIDS میتوانند تغییرات غیرمجاز فایلها، اجرای پردازشهای غیرعادی یا فعالیتهای مشکوک مرتبط با آلودگی سرور را شناسایی کنند.
برای نمونه، تغییر غیرمنتظره یک فایل اصلی وردپرس خارج از فرایند بهروزرسانی میتواند نیازمند بررسی باشد.
در چنین شرایطی باید احتمال تغییر مجاز، خطای عملیاتی یا آلودگی را از یکدیگر تفکیک کرد.
IDS و IPS الزاماً آنتیویروس نیستند؛ ولی ممکن است از دادههای مربوط به بدافزارها برای افزایش قدرت تشخیص استفاده کنند.
نقش IDS و IPS در حملات DDoS
Distributed Denial of Service یا DDoS به تلاش برای ایجاد اختلال در دسترسی یک سرویس از طریق ترافیک یا درخواستهای گسترده گفته میشود.
برخی IPSها میتوانند انواع مشخصی از ترافیک نامعتبر یا الگوهای مشکوک را محدود کنند.
اما مقابله با حملات حجمی بزرگ معمولاً به زیرساخت شبکه، ظرفیت ارتباطی، سامانههای اختصاصی ضد DDoS و خدمات محافظت در لبه شبکه نیاز دارد.
اگر ظرفیت اینترنت سرور پیش از رسیدن ترافیک به IPS اشباع شود، یک IPS محلی بهتنهایی نمیتواند مشکل را برطرف کند. 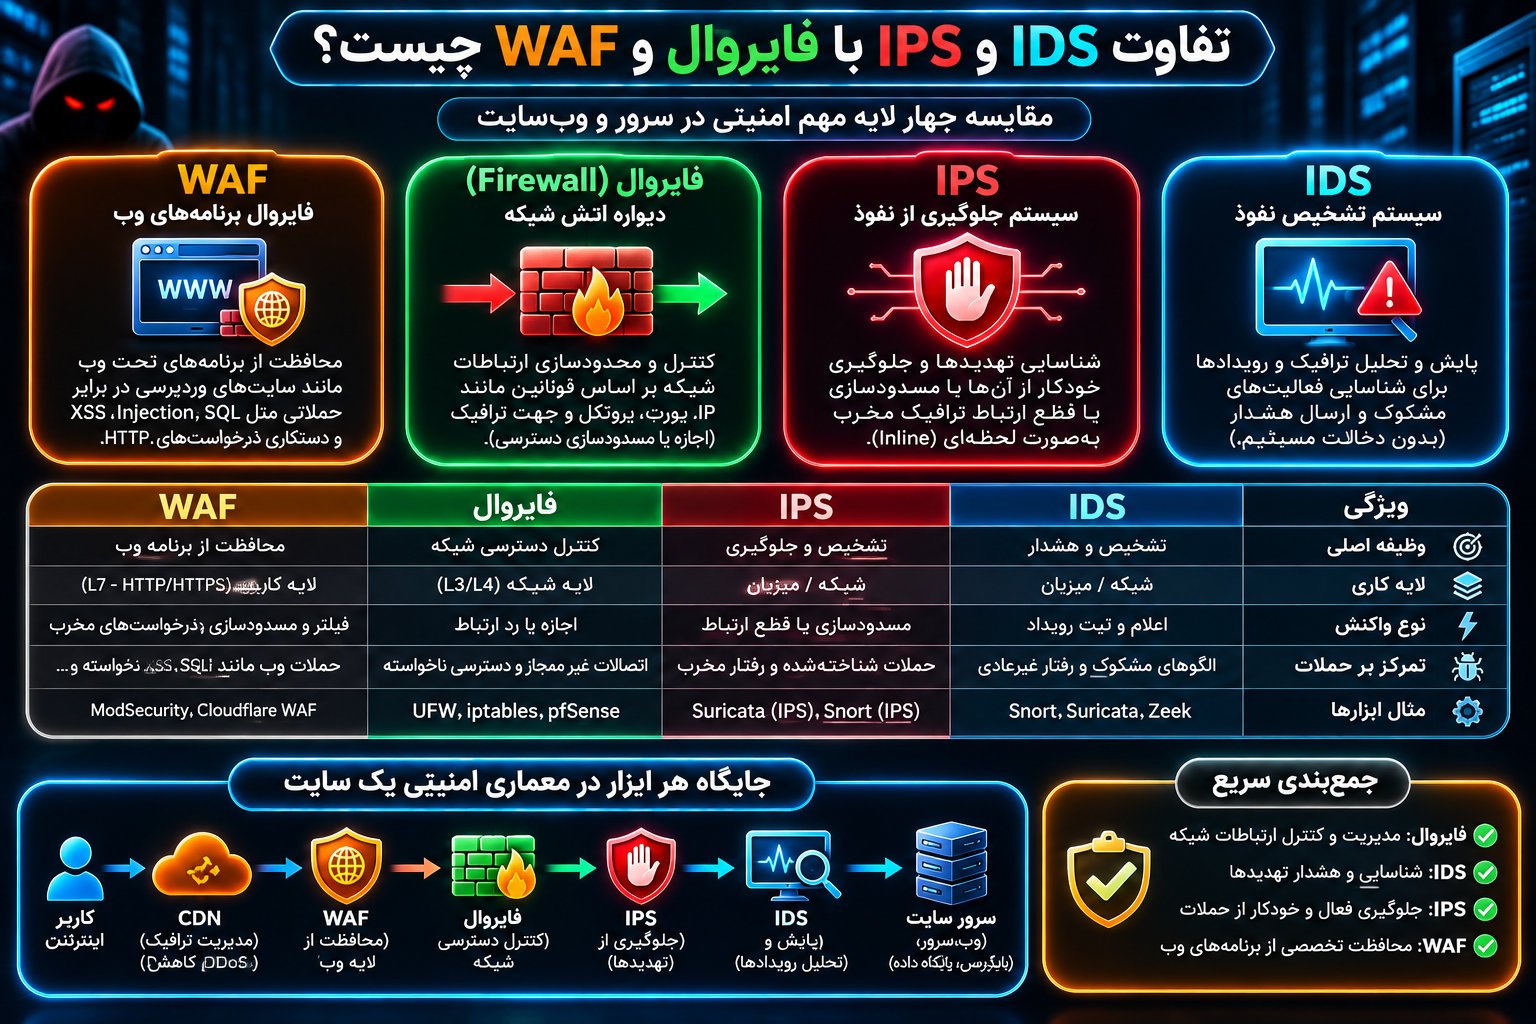
تفاوت IDS و IPS با فایروال و WAF چیست؟
یکی از اشتباهات متداول در امنیت سایت، یکسان دانستن IDS، IPS، فایروال شبکه و WAF است.
هرکدام از این فناوریها وظیفه مشخصی دارند و در بعضی محصولات، قابلیتهای آنها با یکدیگر ترکیب میشود.
تفاوت IDS با فایروال
فایروال شبکه معمولاً ارتباطات را براساس سیاستهایی مانند آدرس مبدأ، مقصد، پورت، پروتکل و وضعیت ارتباط کنترل میکند.
در مقابل، IDS برای شناسایی رفتارها و نشانههای حمله طراحی شده است.
برای مثال، فایروال ممکن است ارتباط HTTPS را مجاز بداند؛ اما IDS بتواند برخی رفتارهای غیرعادی مرتبط با همان ارتباط را شناسایی کند.
البته فایروالهای پیشرفته امروزی ممکن است امکانات تشخیص نفوذ نیز داشته باشند.
تفاوت IPS با فایروال
IPS معمولاً تحلیل عمیقتری از ترافیک و رفتارهای مشکوک انجام میدهد و میتواند بر مبنای نتیجه تحلیل، تصمیم مسدودسازی بگیرد.
فایروال نسل جدید یا NGFW ممکن است قابلیت IPS داخلی داشته باشد.
در چنین شرایطی استفاده از یک دستگاه یا سرویس لزوماً به معنای استفاده از تنها یک فناوری امنیتی نیست.
تفاوت IPS با WAF
Web Application Firewall یا WAF یک فایروال تخصصی برای محافظت از برنامههای تحت وب است.
WAF معمولاً درخواستهای HTTP را بررسی میکند و میتواند سیاستهایی برای شناسایی یا جلوگیری از درخواستهای مشکوک اعمال کند.
این قابلیت برای حملات مرتبط با ورودیهای وب، APIها، فرمهای سایت و برخی آسیبپذیریهای لایه برنامه اهمیت دارد.
در مقابل، یک IPS شبکهای میتواند دامنه گستردهتری از ارتباطات و پروتکلها را تحت پوشش قرار دهد.
البته این موضوع به قابلیت تحلیل پروتکل و محل استقرار محصول بستگی دارد.
| ابزار | حوزه اصلی حفاظت | کاربرد برای سایت |
|---|---|---|
| Firewall | کنترل ارتباطات شبکه | محدودسازی دسترسی به سرویسها |
| IDS | شناسایی رویدادهای مشکوک | پایش حملات و تولید هشدار |
| IPS | تحلیل و جلوگیری از تهدید | مسدودسازی فعالیتهای شناساییشده |
| WAF | محافظت از HTTP و HTTPS | دفاع در برابر بسیاری از حملات وب |
| HIDS | پایش فعالیتهای میزبان | تشخیص تغییرات غیرمجاز سرور |
| SIEM | جمعآوری و تحلیل رویدادها | همبستهسازی هشدارها و بررسی حوادث |
آیا WAF جایگزین IDS و IPS میشود؟
خیر. WAF عمدتاً بر امنیت برنامههای وب تمرکز دارد.
ممکن است یک سایت از WAF قدرتمندی استفاده کند، اما همچنان به پایش ورود SSH، تغییرات فایلهای سیستمعامل و ارتباطات خروجی غیرعادی نیاز داشته باشد.
از سوی دیگر، یک IDS شبکهای ممکن است نتواند حملهای را که به منطق داخلی برنامه وابسته است تشخیص دهد.
بنابراین استفاده ترکیبی از ابزارها میتواند پوشش دفاعی بهتری ایجاد کند.
بهترین ابزارهای IDS و IPS برای سرور سایت
برای راهاندازی سیستم تشخیص و جلوگیری از نفوذ، ابزارهای متنباز و تجاری مختلفی وجود دارند.
انتخاب محصول باید با توجه به سیستمعامل، حجم ترافیک، توان سختافزاری و نیازهای مدیریتی انجام شود.
Suricata؛ ابزار تشخیص و جلوگیری از نفوذ شبکه
Suricata یک موتور متنباز برای تحلیل ترافیک شبکه و قابلیتهای IDS و IPS است.
این ابزار میتواند قوانین تشخیص تهدید را اجرا کند، اطلاعات پروتکلهای مختلف را بررسی کند و رویدادهای امنیتی تولید کند.
Suricata در حالت IDS برای نظارت و هشدار به کار میرود و در حالت IPS، با استقرار مناسب، میتواند ترافیک مشخصی را مسدود کند.
در محیطهای لینوکسی، روشهایی مانند NFQUEUE یا AF_PACKET برای برخی معماریهای Inline استفاده میشوند.
پیادهسازی این حالتها نیازمند شناخت مسیر بستهها، تنظیمات شبکه و نحوه بازیابی سرویس در زمان خرابی است.
Suricata برای سرورهای اختصاصی، شبکههای سازمانی و برخی محیطهای VPS که کنترل کافی بر شبکه دارند، گزینه قابل بررسی است.
Snort؛ سیستم شناختهشده IDS و IPS
Snort یکی دیگر از ابزارهای شناختهشده در حوزه تشخیص و جلوگیری از نفوذ است.
این ابزار از قوانین امنیتی برای بررسی ترافیک و شناسایی تهدیدهای شناختهشده استفاده میکند.
بسته به نسخه و معماری استقرار، Snort میتواند برای تحلیل ترافیک و جلوگیری از برخی ارتباطات مخرب به کار گرفته شود.
برای استفاده مؤثر از آن، باید مجموعه قوانین مناسب انتخاب و از نظر کارایی و هشدارهای اشتباه بررسی شود.
Wazuh؛ پایش امنیتی و تشخیص نفوذ میزبان
Wazuh یک پلتفرم متنباز امنیتی است که امکاناتی مانند تحلیل لاگ، شناسایی تهدید، پایش یکپارچگی فایل و بررسی پیکربندی امنیتی را فراهم میکند.
این ابزار برای پایش سرورهای لینوکسی و ویندوزی کاربرد دارد.
برای مثال، میتوان از قابلیت File Integrity Monitoring آن برای نظارت بر تغییرات بخشهای حساس سیستم استفاده کرد.
Wazuh همچنین قابلیتهای پاسخ فعال دارد؛ اما این موضوع به معنای آن نیست که تمام ترافیک شبکه را بهصورت پیشفرض مانند یک NIPS در مسیر عبور بررسی میکند.
بخشهای مختلف آن باید متناسب با هدف امنیتی تنظیم شوند.
Zeek؛ تحلیل پیشرفته فعالیتهای شبکه
Zeek یک ابزار پایش و تحلیل امنیتی شبکه است که روی استخراج اطلاعات ارتباطی و تحلیل رفتار پروتکلها تمرکز دارد.
برخلاف تصور رایج، Zeek صرفاً یک IDS مبتنی بر امضا نیست.
این ابزار میتواند رویدادهای ساختاریافته و اطلاعات مفیدی درباره ارتباطات شبکه تولید کند.
Zeek برای تحلیل رخدادها، تحقیقات امنیتی و ایجاد دید دقیقتر نسبت به رفتار شبکه ارزشمند است.
بااینحال، در معماری معمول خود یک مسدودکننده Inline عمومی محسوب نمیشود.
Fail2ban و CrowdSec چه تفاوتی با IDS و IPS دارند؟
Fail2ban معمولاً لاگهای سرویسها را تحلیل میکند و در صورت تحقق شرایط تعریفشده میتواند اقدامات محدودکننده، مانند اعمال قانون در فایروال، انجام دهد.
این قابلیت برای کاهش برخی تلاشهای ورود مکرر مفید است.
CrowdSec نیز بر تشخیص رفتارهای مشکوک و اجرای تصمیمهای دفاعی از طریق مؤلفههای مناسب تمرکز دارد.
بااینحال، هیچکدام را نباید بدون توجه به معماری و قابلیتهای واقعی، معادل کامل یک IDS یا IPS شبکهای دانست.
برای سرورهای کوچک، ترکیب یک ابزار تحلیل لاگ با فایروال و WAF ممکن است عملیتر از راهاندازی یک سامانه پیچیده تحلیل تمام بستههای شبکه باشد.
راهنمای انتخاب IDS یا IPS برای انواع سرور سایت
انتخاب ابزار مناسب باید براساس نیاز واقعی انجام شود، نه صرفاً تعداد قابلیتهای تبلیغشده محصول.
سایت وردپرسی روی هاست اشتراکی
در هاست اشتراکی معمولاً دسترسی لازم برای نصب حسگر شبکه یا تغییر سیاستهای اصلی فایروال سرور وجود ندارد.
در این شرایط، اولویت با استفاده از امکانات امنیتی شرکت میزبانی، WAF مدیریتشده، بهروزرسانی وردپرس و نظارت بر فعالیتهای مدیریتی است.
همچنین لازم است بررسی شود شرکت میزبان از چه مکانیزمهایی برای کنترل نفوذ در سطح زیرساخت استفاده میکند.
نصب یک افزونه امنیتی وردپرس الزاماً به معنای راهاندازی یک IDS شبکهای واقعی نیست.
سایت روی سرور مجازی VPS
در VPS معمولاً کنترل بیشتری بر سیستمعامل و سرویسها وجود دارد.
برای چنین محیطی، پایش لاگهای SSH، وبسرور و برنامه، فایروال میزبان و پایش یکپارچگی فایلها نقطه شروع مناسبی هستند.
اگر سطح ریسک یا نیاز تحلیل شبکه بالاتر باشد، میتوان استفاده از ابزارهایی مانند Suricata را بررسی کرد.
البته محدودیتهای شبکه مجازیسازی و اختیارات ارائهدهنده VPS باید در نظر گرفته شوند.
سایت روی سرور اختصاصی
سرور اختصاصی معمولاً انعطاف بیشتری برای طراحی کنترلهای شبکهای و میزبانی حسگرهای امنیتی دارد.
در این محیط میتوان ترکیبی از IDS شبکهای، IPS، پایش میزبان و سامانه مدیریت رویدادها ایجاد کرد.
اما افزایش تعداد ابزارها بهتنهایی نشانه امنیت بیشتر نیست.
اگر هشدارها بررسی نشوند یا قوانین مسدودسازی بهدرستی تنظیم نشده باشند، پیچیدگی سیستم میتواند به یک مشکل عملیاتی تبدیل شود.
فروشگاه اینترنتی و سایت حساس
برای فروشگاههای اینترنتی، علاوه بر امنیت، پایداری خدمات اهمیت بسیار زیادی دارد.
مسدودشدن اشتباه درخواستهای پرداخت، ورود مشتریان یا ارتباط با سرویسهای خارجی میتواند مستقیماً بر فروش تأثیر بگذارد.
در چنین محیطی، سیاستهای IPS و WAF باید با مسیرهای مهم کسبوکار هماهنگ باشند.
همچنین لازم است عملیات حیاتی مانند پرداخت، ورود، بازیابی رمز و ثبت سفارش در آزمایشهای امنیتی لحاظ شوند.
آموزش اصولی راهاندازی IDS و IPS برای سرور
پیادهسازی موفق IDS و IPS فقط به نصب نرمافزار محدود نیست.
مهمترین بخش کار، شناخت زیرساخت، انتخاب محل مناسب و تنظیم سیاستهایی است که با فعالیت واقعی سایت سازگار باشند.
مرحله اول: شناسایی داراییها و سرویسهای حساس
ابتدا باید مشخص شود کدام بخشهای زیرساخت اهمیت امنیتی بیشتری دارند.
این بخشها معمولاً شامل موارد زیر هستند:
- وبسرور Apache یا Nginx
- سرویس SSH
- پایگاه داده
- فایلهای اصلی وردپرس
- پنل مدیریت سایت
- APIهای خصوصی و عمومی
- سرویسهای پرداخت و احراز هویت
- ارتباطات داخلی و سرویسهای پشتیبان
هدف این مرحله، تعیین محدوده نظارت و جلوگیری از جمعآوری بیهدف اطلاعات است.
مرحله دوم: بررسی مسیر واقعی ترافیک
باید مشخص شود درخواست کاربر از چه مراحلی عبور میکند.
برای مثال، ممکن است مسیر ارتباط چنین باشد:
مرورگر کاربر ← CDN ← Reverse Proxy ← وبسرور ← برنامه
در این معماری، یک حسگر نصبشده در سرور اصلی الزاماً همه اطلاعاتی را که CDN مشاهده میکند در اختیار ندارد.
همچنین باید بررسی شود ارتباط HTTPS در کدام نقطه خاتمه پیدا میکند و آیا مسیر داخلی دوباره رمزنگاری میشود یا خیر.
بدون شناخت این جزئیات، انتخاب محل قرارگیری IDS یا IPS ممکن است اشتباه باشد.
مرحله سوم: تعیین هدف امنیتی
پیش از انتخاب نرمافزار باید مشخص شود چه نوع تهدیدهایی اولویت دارند.
برای مثال، اگر هدف اصلی شناسایی تغییر فایلهای وردپرس باشد، یک سامانه HIDS با قابلیت FIM اهمیت زیادی دارد.
اگر هدف بررسی ارتباطات شبکه باشد، NIDS مناسبتر خواهد بود.
برای جلوگیری از درخواستهای مخرب وب نیز WAF میتواند نقش مهمی ایفا کند.
مرحله چهارم: بررسی منابع سرور
تحلیل ترافیک به CPU، حافظه و ظرفیت پردازش نیاز دارد.
میزان مصرف منابع به حجم ترافیک، پیچیدگی قوانین، تعداد ارتباطات و قابلیتهای فعال بستگی دارد.
روی سرورهایی که منابع محدودی دارند، راهاندازی ابزار سنگین بدون ارزیابی ظرفیت ممکن است عملکرد سایت را کاهش دهد.
بنابراین بهتر است ابتدا مصرف منابع در شرایط واقعی سنجیده شود.
مرحله پنجم: شروع با حالت شناسایی
برای بسیاری از پیادهسازیها، شروع کار در حالت Detection یا Alert-Only انتخاب کمریسکتری است.
در این حالت، سیستم فعالیتهای مشکوک را ثبت میکند، اما سیاستهای جدید هنوز باعث قطع خودکار ارتباطات نمیشوند.
این روش به مدیر اجازه میدهد الگوهای طبیعی ترافیک را شناسایی کند و میزان هشدارهای اشتباه را کاهش دهد.
پس از بررسی کافی میتوان برخی قوانین با اطمینان بالا را برای جلوگیری خودکار انتخاب کرد.
مرحله ششم: تنظیم قوانین متناسب با سرویس
قوانین پیشفرض همیشه برای تمام سایتها مناسب نیستند.
یک وبسایت فروشگاهی با APIهای متعدد، رفتار متفاوتی نسبت به یک وبلاگ ساده دارد.
همچنین برخی درخواستهای مدیریتی یا فرایندهای خودکار ممکن است با الگوهای مشکوک شباهت داشته باشند.
بنابراین قوانین باید براساس نیاز سایت تنظیم شوند.
بهتر است استثناها تا حد امکان محدود، مستند و قابل بازبینی باشند.
غیرفعالکردن گسترده یک دسته از قوانین صرفاً برای حذف چند هشدار میتواند پوشش امنیتی را کاهش دهد.
مرحله هفتم: تعیین سیاست مسدودسازی
همه هشدارها نباید منجر به مسدودسازی شوند.
برای مثال، رویدادی با اطمینان پایین ممکن است فقط ثبت و برای تحلیل ارسال شود.
در مقابل، یک الگوی بسیار مشخص و معتبر میتواند براساس سیاست مصوب، مشمول محدودیت موقت شود.
مدت محدودیت، شیوه رفع انسداد و سطح اختیار واکنش خودکار باید از قبل تعریف شود.
در مورد سایتهای عمومی، باید احتمال استفاده چند کاربر واقعی از یک IP مشترک نیز در نظر گرفته شود.
مرحله هشتم: اتصال به سامانه هشدار و گزارشگیری
وجود هشدار زمانی ارزشمند است که فرد یا سامانه مسئول بتواند آن را بهموقع دریافت و بررسی کند.
برای محیطهای کوچک، اعلانهای هدفمند و گزارشهای روزانه ممکن است کافی باشند.
در زیرساختهای بزرگتر میتوان رویدادها را به یک سامانه SIEM ارسال کرد.
SIEM مخفف Security Information and Event Management است و به مجموعهای برای مدیریت، تحلیل و همبستهسازی اطلاعات امنیتی گفته میشود.
هدف این مرحله کاهش زمان شناسایی حادثه و جلوگیری از گمشدن هشدارهای مهم در میان رویدادهای عادی است.
مرحله نهم: آزمایش و بازبینی مستمر
پس از راهاندازی، باید بررسی شود سیستم واقعاً رویدادهای موردانتظار را دریافت و پردازش میکند.
آزمایشها باید در محدوده مجاز و با روشهای کنترلشده انجام شوند.
برای مثال، میتوان تغییر یک فایل آزمایشی مشخص را در محیط تست بررسی کرد تا عملکرد پایش یکپارچگی فایل ارزیابی شود.
همچنین لازم است عملکرد مسیرهای مهم سایت پس از فعالسازی قوانین جلوگیری کنترل شود.
بدون آزمایش، ممکن است ابزار نصب شده باشد اما عملاً بخش مهمی از تهدیدها را مشاهده نکند.
کاربرد IDS و IPS در امنیت وردپرس
وردپرس به دلیل استفاده گسترده و اکوسیستم بزرگ افزونهها و قالبها، نیازمند یک برنامه امنیتی منظم است.
IDS و IPS میتوانند در این برنامه نقش مکمل داشته باشند.
محافظت از صفحه ورود وردپرس
صفحه ورود یکی از نقاطی است که باید از نظر رفتارهای غیرعادی پایش شود.
تلاشهای ورود ناموفق، افزایش غیرمعمول درخواستها و رفتارهای مشکوک میتوانند در لاگهای برنامه یا وبسرور ثبت شوند.
سامانههای تشخیص میتوانند از این اطلاعات برای ایجاد هشدار استفاده کنند.
در کنار آن، استفاده از رمز عبور قوی، احراز هویت دومرحلهای و محدودسازی هوشمند درخواستها ضروری است.
نباید انتظار داشت IDS بهتنهایی ضعف رمز عبور را جبران کند.
نظارت بر فایلهای حساس وردپرس
فایلهای اصلی وردپرس و تنظیمات حساس سرور باید در برابر تغییرات غیرمجاز محافظت شوند.
برای مثال، تغییر غیرمنتظره در فایل تنظیمات یا فایلهای اصلی برنامه میتواند رویدادی مهم باشد.
یک HIDS دارای قابلیت FIM میتواند تغییرات را شناسایی و ثبت کند.
البته برای جلوگیری از هشدارهای اشتباه، باید میان تغییرات ناشی از بهروزرسانی مجاز و تغییرات مشکوک تفاوت قائل شد.
همچنین سطح دسترسی فایلها باید براساس نیاز واقعی سرویس تنظیم شود.
بررسی فعالیت افزونهها و قالبها
افزونههای وردپرس ممکن است فایلهای جدید ایجاد کنند، به سرویسهای خارجی متصل شوند یا وظایف زمانبندیشده اجرا کنند.
بخش زیادی از این رفتارها طبیعی است.
اما تغییرات غیرمنتظره در فایلهای افزونه، ایجاد پردازشهای غیرمعمول یا ارتباطات خروجی ناشناخته میتواند نیازمند بررسی باشد.
برای تحلیل چنین رویدادهایی، داشتن اطلاعات مرجع درباره نسخههای نصبشده و تغییرات مجاز ضروری است.
توجه به XML-RPC و REST API
وردپرس دارای رابطهای ارتباطی متعددی است که ممکن است توسط افزونهها، برنامههای خارجی و سرویسهای مدیریتی استفاده شوند.
وجود این رابطها بهخودیخود نشانه آسیبپذیری نیست.
بااینحال، درخواستهای غیرمعمول یا تلاشهای احراز هویت مشکوک باید متناسب با کاربرد واقعی سایت پایش شوند.
محدودکردن یک قابلیت بدون بررسی وابستگیها ممکن است عملکرد افزونه یا سرویس مجاز را مختل کند.
افزایش امنیت فروشگاه ووکامرس
در فروشگاههای ووکامرسی باید توجه ویژهای به رفتارهای حساس تجاری داشت.
برای نمونه، اختلال در ارتباط با درگاه پرداخت یا مسدودشدن اشتباه درخواستهای ثبت سفارش میتواند زیان عملیاتی ایجاد کند.
بنابراین قبل از فعالسازی سیاستهای سختگیرانه IPS یا WAF باید مسیرهای خرید و پرداخت آزمایش شوند.
رویدادهای ورود مدیریتی، تغییر تنظیمات حساس و فعالیتهای غیرعادی نیز باید در چارچوب یک برنامه پایش امنیتی ثبت شوند.
مزایا و معایب IDS و IPS برای مدیران سایت
شناخت مزایا و محدودیتها کمک میکند انتظارات واقعبینانهای از این فناوریها داشته باشیم.
مزایای استفاده از IDS
IDS میتواند قابلیت مشاهده فعالیتهای مشکوک را افزایش دهد و اطلاعات موردنیاز برای بررسی حادثه را فراهم کند.
در معماریهای شبکهای غیرفعال، تأثیر مستقیم آن بر عبور ترافیک معمولاً محدود است.
همچنین میتوان از IDS برای بررسی کیفیت قوانین امنیتی پیش از فعالسازی مسدودسازی استفاده کرد.
مهمترین محدودیت IDS این است که صرف تولید هشدار، مانع موفقیت حمله نمیشود.
مزایای استفاده از IPS
IPS امکان اجرای خودکار بعضی سیاستهای دفاعی را فراهم میکند.
این موضوع میتواند زمان پاسخگویی به تهدیدهای مشخص را کاهش دهد.
در محیطهایی با حجم بالای فعالیتهای مخرب شناختهشده، این قابلیت ارزش عملیاتی قابلتوجهی دارد.
اما تنظیم نادرست IPS ممکن است باعث مسدودشدن ترافیک سالم شود.
معایب مشترک IDS و IPS
هر دو فناوری به تنظیم و نگهداری نیاز دارند.
قوانین قدیمی، دادههای ناقص، محل استقرار نامناسب و نبود بررسی منظم میتوانند کارایی را کاهش دهند.
همچنین در برخی موارد، حملات جدید یا رفتارهای غیرمعمول ممکن است از دید سیستم پنهان بمانند.
در نتیجه، کیفیت پیادهسازی معمولاً بهاندازه انتخاب نام محصول اهمیت دارد.
هشدار اشتباه و تشخیصندادن حمله در IDS و IPS
دو مفهوم False Positive و False Negative از مهمترین شاخصهای کیفیت تشخیص امنیتی هستند.
False Positive چیست؟
False Positive یا مثبت کاذب زمانی رخ میدهد که سیستم یک فعالیت سالم را بهاشتباه مخرب تشخیص دهد.
برای مثال، ممکن است یک درخواست معتبر از API به دلیل تطابق ظاهری با یک قانون امنیتی مشکوک شناخته شود.
اگر چنین رویدادی در IDS رخ دهد، معمولاً یک هشدار اشتباه ایجاد میشود.
اما در IPS ممکن است همان خطا موجب مسدودشدن ارتباط واقعی شود.
بنابراین هزینه مثبت کاذب در محیطهای جلوگیری خودکار میتواند بیشتر باشد.
False Negative چیست؟
False Negative یا منفی کاذب زمانی رخ میدهد که یک فعالیت واقعاً مخرب شناسایی نشود.
این اتفاق ممکن است به دلیل نبود قانون مناسب، محدودیت در مشاهده دادهها، تغییر رفتار مهاجم یا ضعف تنظیمات رخ دهد.
برای مثال، اگر حسگر فقط ترافیک رمزنگاریشده را ببیند، ممکن است نتواند محتوای مخرب یک درخواست وب را تشخیص دهد.
چگونه خطاهای تشخیص را کاهش دهیم؟
برای بهبود دقت سیستم باید ترکیبی از اقدامات انجام شود.
ابتدا لازم است رفتار عادی سایت و سرویسهای مجاز شناخته شود.
سپس قوانین باید با توجه به دادههای واقعی و نتیجه بررسی هشدارها تنظیم شوند.
بهتر است برای فعالیتهای حساس، چند نشانه مستقل بررسی شود و تصمیمهای پرریسک صرفاً بر مبنای یک علامت ضعیف اتخاذ نشوند.
همچنین استثناهای تعریفشده باید دورهای بازبینی شوند.
هدف، حذف کامل هشدارها نیست؛ بلکه رسیدن به تعادل مناسب میان تشخیص تهدید و حفظ عملکرد سرویس است.
تأثیر IDS و IPS بر سرعت و عملکرد سرور
یکی از پرسشهای مهم مدیران سایت این است که آیا IDS یا IPS سرعت سایت را کاهش میدهد؟
پاسخ به معماری و منابع سیستم بستگی دارد.
تأثیر IDS بر عملکرد
یک NIDS غیرفعال که روی زیرساخت جداگانه اجرا میشود، معمولاً تأخیر مستقیمی به درخواستهای کاربران اضافه نمیکند.
اما همچنان برای پردازش ترافیک به منابع نیاز دارد.
اگر حسگر با حجم ترافیکی بالاتر از ظرفیت خود مواجه شود، ممکن است برخی بستهها یا رویدادها را از دست بدهد.
در مقابل، HIDS نصبشده روی خود سرور میتواند بخشی از CPU، حافظه و عملیات دیسک را مصرف کند.
تأثیر IPS بر تأخیر ارتباطات
در حالت Inline، IPS باید تصمیم امنیتی را در مسیر عبور ترافیک اعمال کند.
به همین دلیل، ظرفیت سختافزاری و پیچیدگی قوانین میتواند بر تأخیر اثر بگذارد.
تعداد ارتباطات همزمان، اندازه بستهها، نوع پروتکل و حجم تحلیل موردنیاز نیز مهم هستند.
نمیتوان برای تمام IPSها یک مقدار ثابت افزایش تأخیر اعلام کرد.
راهکارهای جلوگیری از افت عملکرد
برای کاهش ریسک اختلال باید مصرف CPU، حافظه، تأخیر، نرخ پردازش و خطاهای مربوط به بستهها تحت نظارت باشد.
همچنین بهتر است تغییرات عمده قوانین ابتدا در محیط آزمایشی بررسی شوند.
در زیرساختهای حساس، ظرفیت سیستم باید برای افزایش ناگهانی ترافیک و شرایط پربار نیز ارزیابی شود.
اگر IPS به یک گلوگاه تبدیل شود، حتی در نبود حمله ممکن است کیفیت خدمات کاهش پیدا کند. 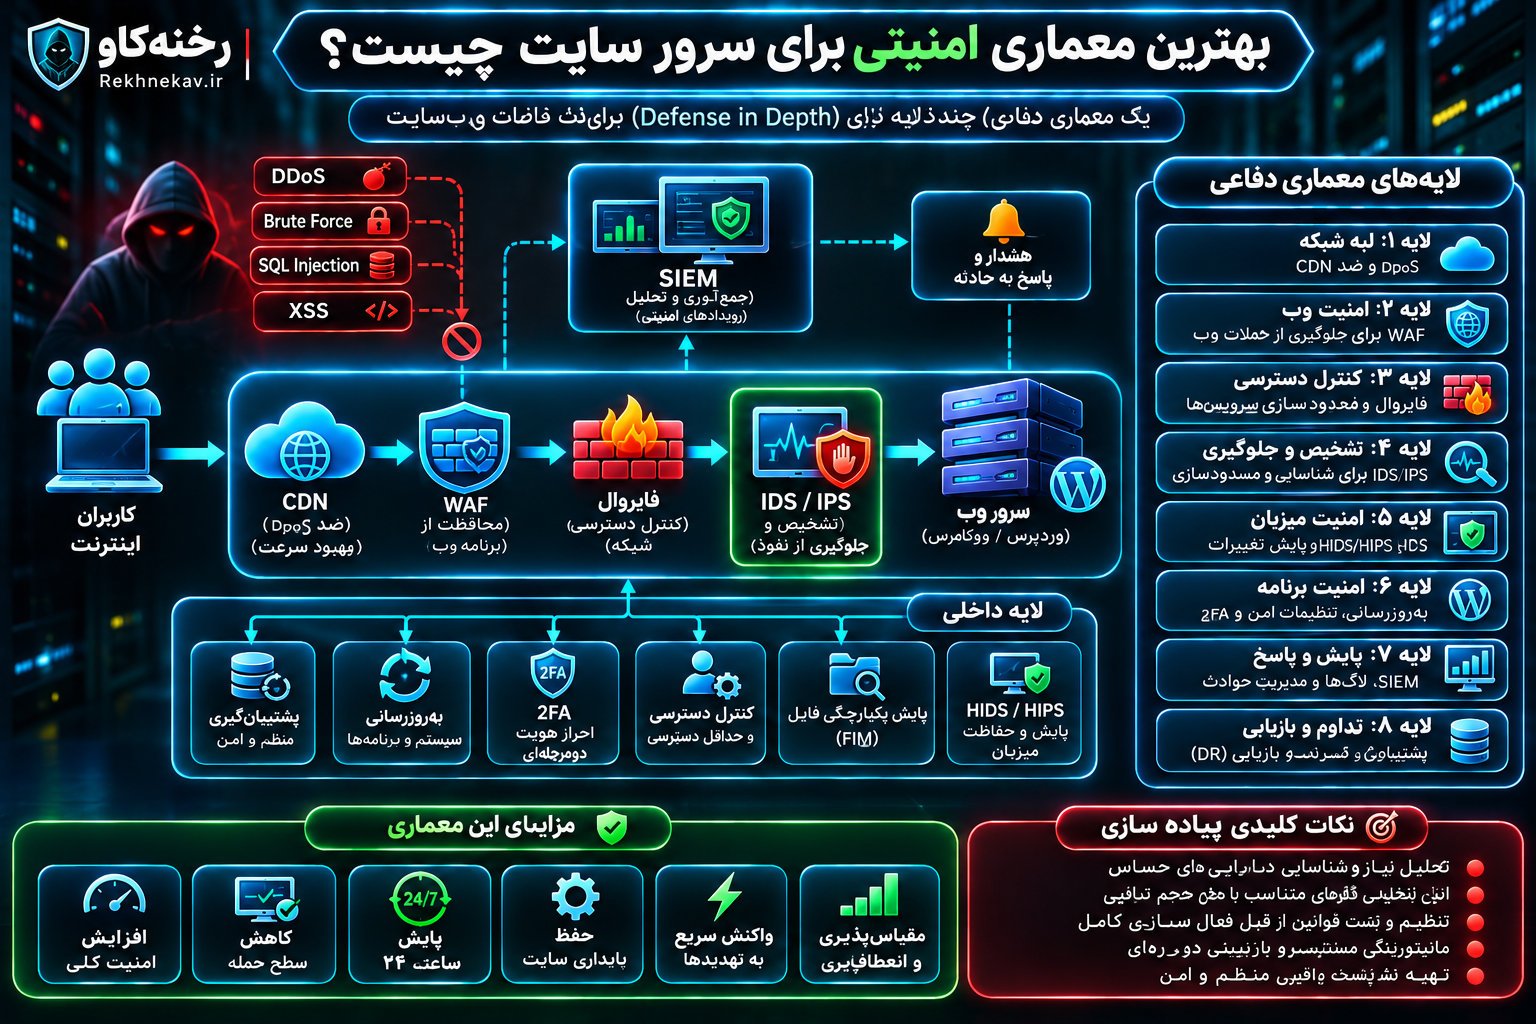
بهترین معماری امنیتی برای سرور سایت چیست؟
برای بسیاری از وبسایتها، رویکرد دفاع چندلایه یا Defense in Depth مناسبتر از اتکا به یک محصول امنیتی است.
در این رویکرد، هر لایه بخشی از ریسک را کاهش میدهد و در صورت ناکافیبودن یک کنترل، سایر کنترلها همچنان نقش دفاعی خود را حفظ میکنند.
لایه اول: محافظت در لبه شبکه
در این لایه میتوان از خدمات CDN، کنترل ترافیک و سامانههای مناسب کاهش اثر حملات DDoS استفاده کرد.
هدف، مدیریت درخواستها پیش از رسیدن به زیرساخت اصلی است.
لایه دوم: کنترل ترافیک وب
WAF میتواند درخواستهای HTTP و HTTPS را براساس قوانین امنیتی بررسی کند.
این لایه برای مقابله با بسیاری از تهدیدهای متداول برنامههای وب اهمیت دارد.
لایه سوم: کنترل ارتباطات شبکه
فایروال شبکه و در صورت نیاز IPS میتوانند سیاستهای ارتباطی و جلوگیری از فعالیتهای مخرب مشخص را اعمال کنند.
سرویسهای غیرضروری نباید بدون نیاز در دسترس اینترنت عمومی قرار بگیرند.
لایه چهارم: پایش امنیتی میزبان
HIDS و قابلیتهای پایش یکپارچگی فایل به مشاهده تغییرات حساس و رویدادهای سیستمعامل کمک میکنند.
این لایه برای شناسایی بعضی نشانههای آلودگی و فعالیت غیرمجاز ارزشمند است.
لایه پنجم: امنیت خود برنامه
بهروزرسانی هسته وردپرس، افزونهها و قالبها، کنترل دسترسی مناسب، مدیریت امن نشستها و اعتبارسنجی صحیح ورودیها از اجزای اصلی این لایه هستند.
هیچ IDS یا IPS نمیتواند جایگزین اصلاح مشکلات امنیتی در کد برنامه شود.
لایه ششم: پاسخگویی و بازیابی
آخرین بخش، داشتن برنامه رسیدگی به حادثه و نسخههای پشتیبان سالم است.
اگر یک حمله موفق شود، امکان تشخیص سریع، مهار آسیب و بازیابی مطمئن اهمیت بسیار زیادی دارد.
نسخههای پشتیبان باید بهشکلی نگهداری شوند که آلودگی یا دسترسی غیرمجاز به سرور اصلی بهسادگی تمام نسخهها را در معرض خطر قرار ندهد.
چکلیست امنیتی قبل از فعالسازی IDS و IPS
پیش از راهاندازی یا فعالکردن سیاستهای جلوگیری خودکار، موارد زیر باید بررسی شوند.
- سیستمعامل و سرویسهای اصلی سرور بهروزرسانی شده باشند.
- سرویسهای حساس و مسیرهای ارتباطی مستندسازی شده باشند.
- نسخه پشتیبان معتبر و روش بازیابی آزمایششده وجود داشته باشد.
- محل قرارگیری حسگر با مسیر واقعی ترافیک هماهنگ باشد.
- وضعیت رمزنگاری HTTPS و محل خاتمه TLS مشخص باشد.
- قوانین امنیتی ابتدا در حالت نظارتی بررسی شده باشند.
- ارتباطات مهم مانند پرداخت و APIهای ضروری آزمایش شده باشند.
- هشدارهای مهم به مسئول مشخصی ارسال شوند.
- روش رفع مسدودسازی اشتباه از قبل تعیین شده باشد.
- منابع سختافزاری و ظرفیت پردازش ترافیک ارزیابی شده باشند.
- دسترسی به داشبورد و تنظیمات امنیتی محدود شده باشد.
- برنامه مشخصی برای بازبینی قوانین و پاسخ به حوادث وجود داشته باشد.
این چکلیست باید متناسب با معماری و حساسیت هر وبسایت تکمیل شود.
مدیریت لاگها و هشدارهای IDS و IPS
یکی از مشکلات رایج در سیستمهای امنیتی، جمعآوری تعداد زیادی هشدار بدون تحلیل مؤثر آنها است.
اگر رویدادهای کماهمیت و هشدارهای بحرانی به یک شکل نمایش داده شوند، احتمال نادیدهگرفتن موارد مهم افزایش پیدا میکند.
چه اطلاعاتی در رویداد امنیتی مهم است؟
یک رویداد مناسب معمولاً باید اطلاعات کافی برای شناسایی زمان، منبع و نوع رفتار مشکوک داشته باشد.
این اطلاعات میتواند شامل زمان وقوع، شناسه قانون امنیتی، سرویس مرتبط، نتیجه تصمیم و درجه اهمیت رویداد باشد.
در صورت نیاز، اطلاعات ارتباطی و شناسههای همبستگی نیز به تحلیل کمک میکنند.
اما ثبت اطلاعات بیشتر همیشه بهتر نیست.
لاگهای امنیتی نباید بدون ضرورت حاوی رمز عبور، توکن دسترسی، کوکی نشست یا اطلاعات حساس کاربران باشند.
دستهبندی هشدارها براساس اهمیت
همه رویدادها نیازمند واکنش فوری نیستند.
برای مثال، یک ناهنجاری کماهمیت میتواند برای بررسی دورهای نگهداری شود.
در مقابل، تغییر غیرمجاز در فایل حساس یا نشانههای معتبر دسترسی غیرمجاز ممکن است نیازمند بررسی فوری باشد.
درجهبندی هشدار باید با توجه به اعتبار شواهد، اهمیت دارایی و اثر احتمالی حادثه انجام شود.
حفاظت از لاگهای امنیتی
اگر مهاجم به یک سرور دسترسی پیدا کند، ممکن است تلاش کند آثار فعالیت خود را پنهان کند.
به همین دلیل، ارسال امن لاگهای مهم به سامانهای مجزا میتواند قابلیت بررسی حوادث را افزایش دهد.
سطح دسترسی به لاگها باید محدود باشد و مدت نگهداری آنها براساس نیاز عملیاتی، الزامات قانونی و اصول حریم خصوصی تعیین شود.
همچنین باید امکان شناسایی توقف غیرمنتظره ثبت لاگ یا دستکاری دادهها در نظر گرفته شود.
چگونه عملکرد IDS و IPS را ارزیابی کنیم؟
برای ارزیابی یک سیستم امنیتی، صرف مشاهده تعداد هشدارهای ثبتشده کافی نیست.
یک سیستم ممکن است هزاران هشدار ایجاد کند، اما بخش زیادی از آنها بیاهمیت یا اشتباه باشند.
از طرف دیگر، کمبودن هشدارها الزاماً نشانه امنیت بالای سرور نیست.
نرخ هشدارهای صحیح
باید مشخص شود چه تعداد از هشدارهای بررسیشده واقعاً به فعالیت مشکوک یا مخرب مربوط بودهاند.
این بررسی به تنظیم قوانین و کاهش خستگی ناشی از هشدارهای زیاد کمک میکند.
زمان تشخیص حادثه
Mean Time to Detect یا MTTD معیاری برای ارزیابی میانگین زمان تشخیص حوادث در یک محدوده مشخص است.
کاهش این زمان میتواند به شناسایی سریعتر فعالیتهای خطرناک کمک کند.
البته نحوه تعریف نقطه شروع حادثه و معیار محاسبه باید مشخص باشد.
زمان پاسخگویی
Mean Time to Respond یا MTTR در برخی چارچوبهای عملیاتی برای میانگین زمان پاسخگویی استفاده میشود.
لازم است مشخص شود منظور از پاسخ، شروع بررسی، مهار تهدید یا تکمیل بازیابی است؛ زیرا تعریف این شاخص در سازمانها متفاوت است.
تأثیر بر دسترسپذیری سایت
در مورد IPS باید تعداد مسدودسازیهای اشتباه، خطاهای ارتباطی و اثر احتمالی بر زمان پاسخ سرور نیز بررسی شود.
یک سیستم جلوگیری از نفوذ موفق باید علاوه بر کاهش ریسک امنیتی، با اهداف دسترسپذیری سرویس هماهنگ باشد.
اشتباهات رایج در استفاده از IDS و IPS
حتی ابزارهای معتبر امنیتی نیز در صورت پیکربندی اشتباه میتوانند کارایی محدودی داشته باشند یا اختلال ایجاد کنند.
تصور اینکه IDS بهصورت خودکار همه حملات را متوقف میکند
IDS معمولاً برای تشخیص و هشدار طراحی شده است.
اگر به مکانیزم پاسخ متصل نشده باشد، صرف شناسایی حمله مانع ادامه آن نمیشود.
فعالکردن همه قوانین مسدودسازی بدون آزمایش
فعالکردن تعداد زیادی قانون در حالت جلوگیری ممکن است باعث مسدودشدن ترافیک سالم شود.
قوانین باید براساس ریسک، کیفیت تشخیص و سازگاری با برنامه بررسی شوند.
اعتماد کامل به امضاهای آماده
مجموعه قوانین آماده نقطه شروع مناسبی است، اما نمیتواند تمام تهدیدهای جدید یا مشکلات اختصاصی یک برنامه را شناسایی کند.
قوانین باید بهروزرسانی و با محیط واقعی تطبیق داده شوند.
نادیدهگرفتن ترافیک رمزنگاریشده
اگر ابزار به محتوای رمزگشاییشده دسترسی نداشته باشد، قابلیت تحلیل آن محدود خواهد بود.
در چنین شرایطی، انتظار تشخیص کامل حملات لایه وب واقعبینانه نیست.
مسدودکردن IP بدون بررسی کاربران مشترک
در برخی شبکهها چند کاربر واقعی ممکن است از یک آدرس عمومی مشترک استفاده کنند.
مسدودسازی گسترده IP میتواند کاربران مجاز را نیز تحت تأثیر قرار دهد.
بهتر است سیاستهای جلوگیری متناسب با نوع تهدید و زمینه ارتباط طراحی شوند.
بیتوجهی به امنیت خود سامانه IDS و IPS
ابزار امنیتی نیز یک نرمافزار است و ممکن است بهروزرسانی، تنظیم دسترسی و نگهداری نیاز داشته باشد.
داشبوردهای مدیریتی نباید بدون ضرورت در دسترس عمومی قرار بگیرند.
همچنین دسترسی به قوانین، لاگها و سیاستهای مسدودسازی باید کنترل شود.
نداشتن برنامه بازیابی در زمان اختلال
اگر IPS در مسیر اصلی ترافیک قرار داشته باشد، اختلال در آن ممکن است دسترسی به سایت را تحت تأثیر قرار دهد.
به همین دلیل باید روش بازگشت به تنظیمات سالم، بازیابی سرویس و مدیریت خرابی از قبل مشخص شده باشد.
هنگام شناسایی نفوذ در سرور چه اقداماتی انجام دهیم؟
دریافت یک هشدار مهم باید آغاز فرایند بررسی باشد، نه دلیل قطعی بر موفقیت حمله.
ابتدا باید اعتبار هشدار ارزیابی شود.
زمان وقوع، سرویس درگیر، رویدادهای مرتبط و تغییرات اخیر زیرساخت میتوانند به تحلیل کمک کنند.
اگر شواهد کافی از فعالیت مخرب وجود داشته باشد، باید براساس برنامه پاسخ به حادثه اقدام کرد.
بررسی اولیه رویداد
در این مرحله باید مشخص شود فعالیت مشاهدهشده یک تلاش ناموفق بوده یا نشانهای از دسترسی غیرمجاز واقعی وجود دارد.
همچنین لازم است دامنه احتمالی حادثه شناسایی شود.
مهار فعالیت مخرب
اگر فعالیت خطرناک تأیید شود، میتوان با روشهای متناسب مانند محدودسازی ارتباط، غیرفعالکردن دسترسی در معرض خطر یا جداسازی کنترلشده بخش آلوده، از گسترش حادثه جلوگیری کرد.
اقدامات باید بهگونهای انجام شوند که آثار موردنیاز برای بررسی فنی تا حد امکان حفظ شوند.
بررسی و حذف علت اصلی
مسدودکردن یک IP لزوماً مشکل امنیتی را برطرف نمیکند.
اگر علت حادثه یک افزونه آسیبپذیر، تنظیمات اشتباه یا حساب مدیریتی افشاشده باشد، باید همان مشکل اصلی اصلاح شود.
بازیابی و پایش پس از حادثه
پس از مهار و اصلاح علت، سلامت فایلها، حسابها و سرویسها باید بررسی شود.
در صورت نیاز، بازیابی از نسخه پشتیبان سالم و قابل اعتماد انجام میشود.
سپس لازم است قوانین امنیتی و روشهای تشخیص براساس یافتههای حادثه بازبینی شوند.
آینده IDS و IPS در امنیت سرورها
با افزایش پیچیدگی زیرساختهای ابری و استفاده از کانتینرها، APIها و سرویسهای توزیعشده، روشهای پایش امنیتی نیز در حال تحول هستند.
در معماریهای جدید، مشاهده صرف ترافیک یک نقطه شبکه همیشه کافی نیست.
برای مثال، ارتباط میان سرویسهای داخلی ممکن است خارج از محدوده دید حسگرهای سنتی انجام شود.
در چنین محیطهایی، ترکیب اطلاعات شبکه، رویدادهای میزبان، فعالیت برنامه و دادههای زیرساخت ابری اهمیت بیشتری پیدا میکند.
نقش تحلیل رفتاری پیشرفته
برخی محصولات امنیتی از روشهای آماری و یادگیری ماشین برای شناسایی رفتارهای غیرعادی استفاده میکنند.
این روشها ممکن است در کشف الگوهایی که بهسادگی با امضای ثابت شناسایی نمیشوند مفید باشند.
بااینحال، استفاده از هوش مصنوعی به معنای حذف خطاهای تشخیص نیست.
کیفیت داده، قابلیت توضیح تصمیمها و میزان هشدار اشتباه همچنان اهمیت دارند.
یکپارچگی با پاسخ خودکار
یکی از روندهای مهم، اتصال سامانههای تشخیص به فرایندهای پاسخگویی خودکار است.
در این معماری، هشدار معتبر ممکن است پس از ارزیابی شرایط، به اقدام دفاعی مشخص منجر شود.
اما اقدامات خودکار پرریسک باید دارای محدودیت اختیار، ثبت رویداد، امکان بازگشت و کنترل انسانی متناسب باشند.
هدف افزایش سرعت پاسخ است، نه حذف کامل بررسی تخصصی.
سؤالات متداول درباره IDS و IPS
IDS و IPS مخفف چیست؟
IDS مخفف Intrusion Detection System به معنای سیستم تشخیص نفوذ است. IPS نیز مخفف Intrusion Prevention System به معنای سیستم جلوگیری از نفوذ است. تفاوت اصلی آنها این است که IDS عمدتاً فعالیت مشکوک را شناسایی و گزارش میکند، اما IPS میتواند با استفاده از سیاستهای امنیتی، برخی ارتباطات خطرناک را متوقف کند.
تفاوت IDS و IPS در یک جمله چیست؟
IDS برای شناسایی و اعلام تهدید طراحی شده است؛ درحالیکه IPS علاوه بر تشخیص، قابلیت اعمال واکنش پیشگیرانه مانند مسدودسازی ترافیک را دارد.
برای سرور سایت IDS بهتر است یا IPS؟
پاسخ به نیاز امنیتی و حساسیت سرویس بستگی دارد. IDS برای مشاهده و تحلیل تهدیدها مفید است و IPS میتواند از برخی حملات جلوگیری کند. در بسیاری از محیطها استفاده ترکیبی و کنترلشده از این قابلیتها بهترین نتیجه را فراهم میکند.
آیا نصب IDS روی سرور وردپرس ضروری است؟
برای تمام سایتهای وردپرسی الزام یکسانی وجود ندارد. اهمیت نصب IDS به معماری میزبانی، اطلاعات حساس، سطح ریسک و امکانات امنیتی موجود بستگی دارد. برای بسیاری از سایتها، پایش لاگها، کنترل تغییر فایلها و استفاده از WAF مدیریتشده میتواند نقطه شروع مناسبی باشد.
آیا IPS سرعت سایت را کاهش میدهد؟
در برخی معماریها ممکن است IPS به دلیل بازرسی ترافیک، تأخیر پردازشی ایجاد کند. میزان این تأثیر به منابع سختافزاری، حجم ارتباطات، پیچیدگی قوانین و روش استقرار بستگی دارد. طراحی مناسب و ارزیابی ظرفیت میتواند این اثر را کنترل کند.
آیا IDS میتواند حملات ناشناخته را شناسایی کند؟
برخی IDSها با استفاده از تحلیل ناهنجاری و رفتار میتوانند فعالیتهای مشکوکی را شناسایی کنند که امضای مشخصی ندارند. بااینحال، تشخیص حملات جدید تضمینشده نیست و احتمال خطا یا شناسایینشدن تهدید همچنان وجود دارد.
آیا IPS جایگزین آنتیویروس است؟
خیر. IPS، آنتیویروس و ابزارهای حفاظت از میزبان وظایف و قابلیتهای متفاوتی دارند. برخی محصولات امکانات مشترک ارائه میکنند، اما استفاده از IPS بهتنهایی به معنای محافظت کامل در برابر بدافزارها نیست.
آیا میتوان IDS و IPS را همزمان استفاده کرد؟
بله. بسیاری از زیرساختها از سیستمهای تشخیص و جلوگیری بهصورت مکمل استفاده میکنند. برای مثال، یک سامانه میتواند به تحلیل رویدادهای میزبان بپردازد و ابزار دیگری سیاستهای جلوگیری از نفوذ شبکه را اجرا کند.
تفاوت IDS با SIEM چیست؟
IDS عمدتاً بر تشخیص فعالیتهای مشکوک در منابع مشخص تمرکز دارد. SIEM اطلاعات امنیتی را از ابزارها و سامانههای مختلف جمعآوری و همبستهسازی میکند. یک SIEM میتواند هشدارهای IDS را دریافت کند، اما لزوماً خودش حسگر تحلیل بستههای شبکه نیست.
آیا فایروال وردپرس همان IPS است؟
خیر. افزونههای امنیتی وردپرس و WAFها ممکن است قابلیتهای تشخیص و مسدودسازی داشته باشند، اما از نظر محل اجرا و محدوده حفاظت الزاماً معادل یک IPS شبکهای نیستند. باید قابلیت واقعی هر محصول بهصورت مستقل بررسی شود.
آیا IPS میتواند همه حملات را مسدود کند؟
خیر. IPS به دادههای قابل مشاهده، کیفیت قوانین، ظرفیت پردازش و قابلیتهای موتور تشخیص وابسته است. همچنین بعضی حملات مرتبط با منطق برنامه یا فعالیتهای داخلی ممکن است بدون اطلاعات تکمیلی شناسایی نشوند.
آیا برای VPS کوچک استفاده از Suricata مناسب است؟
ممکن است مناسب باشد، اما باید منابع سختافزاری، حجم ترافیک و هدف امنیتی بررسی شود. در برخی VPSهای کوچک، پایش لاگها و استفاده از ابزارهای سبکتر در کنار WAF و فایروال میتواند انتخاب عملیتری باشد.
آیا IDS و IPS میتوانند جلوی هک وردپرس را بگیرند؟
این فناوریها میتوانند در تشخیص و جلوگیری از بعضی فعالیتهای مخرب مؤثر باشند، اما امنیت کامل وردپرس را تضمین نمیکنند. بهروزرسانی نرمافزارها، کنترل دسترسی، رمزهای عبور قوی، 2FA، تنظیم مجوزهای فایل و پشتیبانگیری همچنان ضروری هستند.
تفاوت NIDS و HIDS چیست؟
NIDS ترافیک شبکه را بررسی میکند، اما HIDS بر فعالیتهای داخلی میزبان مانند لاگها، تغییر فایلها و رویدادهای سیستمعامل تمرکز دارد. استفاده از هر دو میتواند اطلاعات مکملی برای تحلیل امنیتی فراهم کند.
جمعبندی؛ IDS بهتر است یا IPS و کدامیک برای سرور سایت مناسبتر است؟
شناخت تفاوت IDS و IPS یکی از موضوعات مهم در طراحی امنیت سرور و زیرساخت وبسایت است.
سیستم تشخیص نفوذ یا IDS با مشاهده اطلاعات امنیتی و تحلیل رفتارها به شناسایی فعالیتهای مشکوک کمک میکند. این فناوری برای نظارت، ثبت شواهد و بررسی حوادث ارزشمند است.
در مقابل، سیستم جلوگیری از نفوذ یا IPS علاوه بر تشخیص، قابلیت اجرای سیاستهای پیشگیرانه را دارد و میتواند از عبور برخی ارتباطات خطرناک جلوگیری کند.
بااینحال، قابلیت مسدودسازی خودکار نیازمند تنظیم دقیق است؛ زیرا خطای تشخیص ممکن است دسترسی کاربران واقعی را نیز مختل کند.
برای یک سایت وردپرسی کوچک، استفاده از WAF مناسب، پایش رویدادها، امنیت حسابهای مدیریتی و بهروزرسانی منظم معمولاً اولویت بالایی دارد.
در سرورهای اختصاصی و زیرساختهای حساستر، ترکیب NIDS، HIDS، IPS و سامانههای مدیریت رویداد میتواند پوشش دفاعی گستردهتری ایجاد کند.
مهمترین نتیجه این است که IDS و IPS رقیب یکدیگر نیستند؛ بلکه دو قابلیت مکمل برای شناسایی و کاهش تهدیدهای امنیتی محسوب میشوند.
انتخاب مناسب باید بر پایه معماری واقعی سرور، میزان اهمیت اطلاعات، ظرفیت منابع، کیفیت پایش و توان پاسخگویی به حوادث انجام شود.
برای افزایش امنیت سایت، بهتر است بهجای اتکا به یک ابزار، مجموعهای از کنترلهای دفاعی هماهنگ ایجاد شود که شامل پیشگیری، تشخیص، پاسخگویی و بازیابی باشد.
مطالب مرتبط


