FTP یا SFTP؛ کدام روش برای انتقال فایلهای سایت امنتر است؟
FTP یا SFTP دو روش شناختهشده برای انتقال فایلهای سایت هستند که تفاوت اصلی آنها در امنیت ارتباطات است. FTP معمولی اطلاعات ورود و محتوای فایلها را بدون رمزنگاری منتقل میکند، درحالیکه SFTP با استفاده از SSH از محرمانگی و یکپارچگی ارتباط محافظت میکند. برای افزایش امنیت سایتهای وردپرسی، استفاده از SFTP همراه با احراز هویت امن، محدودسازی دسترسیها، بررسی هویت سرور و مدیریت صحیح مجوز فایلها توصیه میشود.
برای انتقال امن فایلهای سایت، SFTP معمولاً انتخاب بهتری نسبت به FTP است. پروتکل FTP معمولی اطلاعات ورود و محتوای فایلها را بدون رمزنگاری منتقل میکند و ممکن است آنها را در معرض شنود یا دستکاری قرار دهد. در مقابل، SFTP با استفاده از ارتباط رمزنگاریشده SSH از دادهها محافظت میکند. برای سایتهای وردپرسی، فروشگاههای اینترنتی و سرورهای حساس، استفاده از SFTP با تنظیمات امنیتی مناسب توصیه میشود.
مقدمه؛ چرا امنیت انتقال فایلهای سایت اهمیت دارد؟
مدیریت یک وبسایت فقط به طراحی صفحات، تولید محتوا یا نصب افزونه محدود نمیشود. مدیران سایت و توسعهدهندگان بهطور مرتب نیاز دارند فایلهای مختلفی را میان رایانه شخصی و سرور جابهجا کنند. این فایلها ممکن است شامل قالبهای وردپرس، افزونهها، تصاویر، اسناد، فایلهای پشتیبان یا تنظیمات حساس سرور باشند.
برای انجام چنین عملیاتی، معمولاً از ابزارهایی مانند FileZilla، WinSCP یا برنامههای مدیریت فایل استفاده میشود. این نرمافزارها برای برقراری ارتباط با سرور به یک پروتکل انتقال فایل نیاز دارند.
دو گزینه شناختهشده در این زمینه FTP و SFTP هستند.
در نگاه اول، هر دو روش عملکرد مشابهی دارند؛ کاربر به سرور متصل میشود، پوشهها را مشاهده میکند و فایلهای موردنظر را بارگذاری یا دانلود میکند. بااینحال، تفاوت اصلی آنها در نحوه محافظت از اطلاعات هنگام انتقال است.
تصور کنید مدیر یک فروشگاه اینترنتی قصد دارد نسخه جدید افزونه پرداخت را روی سرور بارگذاری کند. اگر این عملیات با FTP معمولی و از طریق یک شبکه ناامن انجام شود، اطلاعات ورود و محتوای انتقال ممکن است برای شخصی که توانایی شنود ترافیک را دارد قابل مشاهده باشد.
این موضوع میتواند امنیت اطلاعات مشتریان، فایلهای سایت و حتی کنترل کامل حساب میزبانی را تحت تأثیر قرار دهد.
از سوی دیگر، انتخاب یک پروتکل رمزنگاریشده نیز بهتنهایی امنیت کامل ایجاد نمیکند. تنظیمات نادرست سرور، رمز عبور ضعیف، دسترسیهای بیشازحد و آلودهبودن رایانه مدیر سایت همچنان خطرناک هستند.
بنابراین، برای انتخاب میان FTP یا SFTP باید علاوه بر قابلیت انتقال فایل، ویژگیهای امنیتی، روش احراز هویت، مدیریت دسترسیها و شرایط واقعی میزبانی سایت را بررسی کنیم.
در این مقاله از رخنهکاو، تفاوت FTP و SFTP را از نظر امنیت، عملکرد، رمزنگاری، پورتهای ارتباطی، نحوه راهاندازی و کاربرد در وردپرس بهصورت جامع بررسی میکنیم. 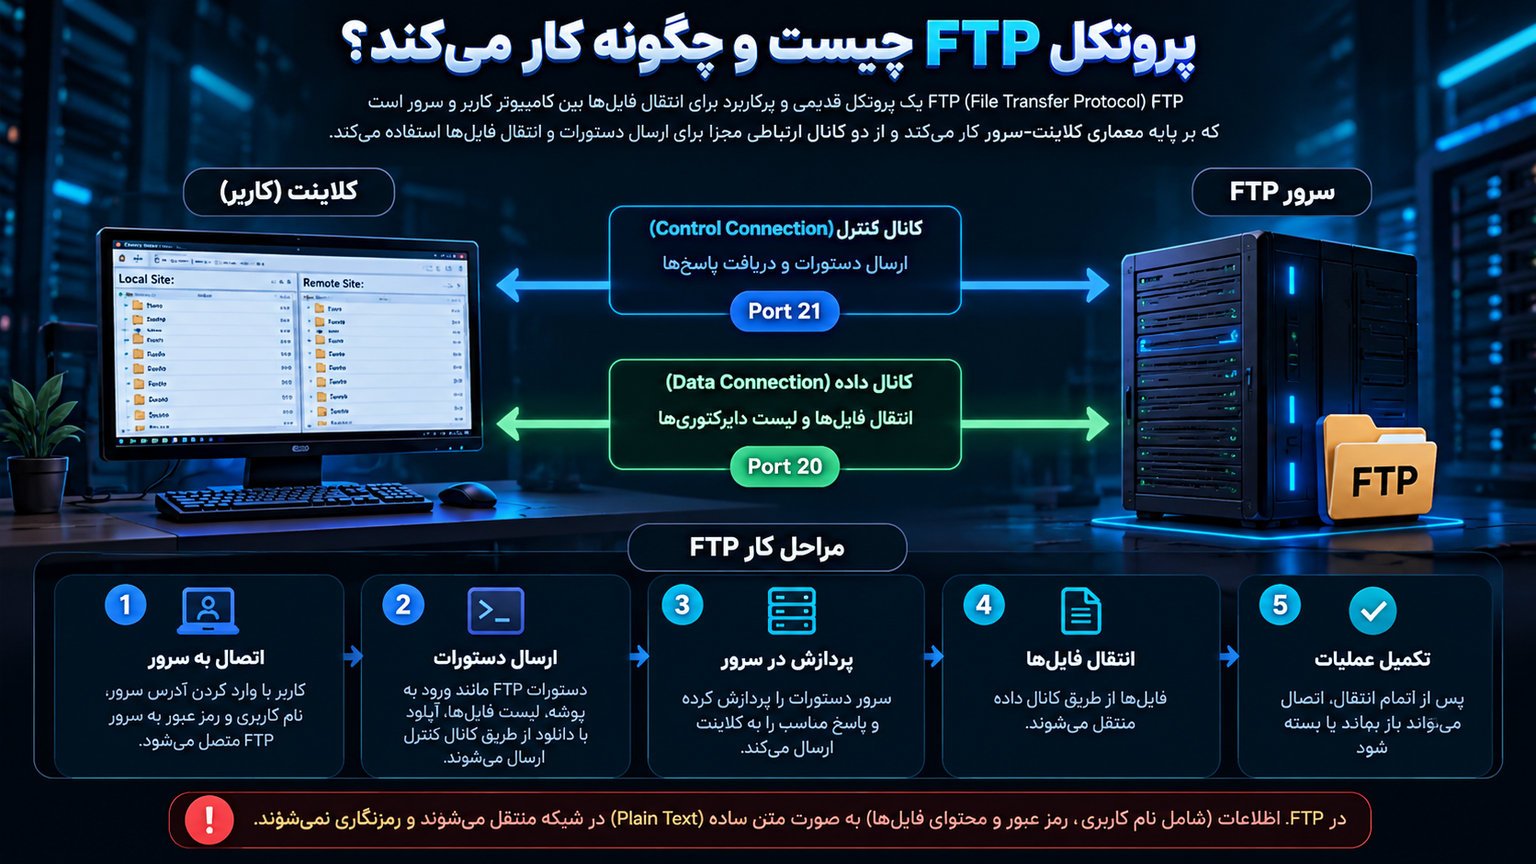
پروتکل FTP چیست و چگونه کار میکند؟
تعریف FTP یا File Transfer Protocol
FTP مخفف File Transfer Protocol و به معنای پروتکل انتقال فایل است. این پروتکل یکی از روشهای قدیمی و شناختهشده برای انتقال اطلاعات میان رایانه و سرور از طریق شبکه محسوب میشود.
FTP بر اساس معماری Client-Server یا سرویسگیرنده و سرویسدهنده کار میکند.
در این معماری، نرمافزاری مانند FileZilla نقش کلاینت را دارد و سرویس FTP روی سرور درخواستهای کاربر را دریافت و پردازش میکند.
برای اتصال، کاربر معمولاً اطلاعات زیر را وارد میکند:
- آدرس IP یا نام دامنه سرور
- نام کاربری حساب FTP
- رمز عبور حساب
- شماره پورت اتصال
پس از برقراری ارتباط و احراز هویت، کاربر میتواند متناسب با مجوزهای حساب خود فایلها را مشاهده، دانلود، بارگذاری، تغییر نام یا حذف کند.
FTP در گذشته یکی از روشهای اصلی مدیریت فایلهای وبسایت بود و بسیاری از سرویسهای هاست همچنان از آن پشتیبانی میکنند.
بااینحال، طراحی اولیه FTP مربوط به دورهای است که الزامات امنیت ارتباطات اینترنتی با شرایط امروز تفاوت زیادی داشت.
به همین دلیل، FTP معمولی فاقد رمزنگاری داخلی برای محافظت از اطلاعات منتقلشده است.
ساختار ارتباطی FTP
یکی از ویژگیهای مهم FTP استفاده از دو نوع اتصال است.
کانال کنترل (Control Connection): این کانال برای ارسال دستورهای مدیریتی، نام کاربری، رمز عبور و پاسخهای سرور استفاده میشود.
کانال داده (Data Connection): این اتصال برای انتقال محتوای فایلها و اطلاعاتی مانند فهرست پوشهها به کار میرود.
در FTP استاندارد، ارتباط کنترلی معمولاً از پورت TCP 21 استفاده میکند.
اما اتصال داده بسته به حالت کاری FTP میتواند از پورتهای متفاوتی برقرار شود.
وجود چند اتصال مستقل باعث میشود پیکربندی FTP در برخی شبکهها، بهخصوص هنگام استفاده از فایروال یا NAT، پیچیدهتر باشد.
مهمتر اینکه در FTP معمولی، اطلاعات این کانالها بهصورت پیشفرض رمزنگاری نمیشوند.
تفاوت Active FTP و Passive FTP
FTP معمولاً در دو حالت Active و Passive استفاده میشود.
در حالت Active، کلاینت مشخص میکند سرور برای ایجاد اتصال داده به کدام آدرس و پورت کلاینت متصل شود.
این روش ممکن است در شبکههایی که ارتباطات ورودی را محدود میکنند با مشکل مواجه شود.
در حالت Passive، سرور یک پورت برای ارتباط داده معرفی میکند و کلاینت اتصال موردنیاز را به آن برقرار میسازد.
به همین دلیل، Passive FTP در بسیاری از محیطهای امروزی سازگاری بیشتری با فایروالها و شبکههای دارای NAT دارد.
نکته مهم این است که تفاوت Active و Passive به نحوه برقراری اتصال مربوط میشود، نه امنیت رمزنگاری.
فعالکردن Passive Mode بهتنهایی باعث امنشدن FTP نخواهد شد.
چرا FTP هنوز استفاده میشود؟
با وجود محدودیتهای امنیتی، FTP همچنان در برخی محیطها کاربرد دارد.
سازگاری با نرمافزارهای قدیمی، پشتیبانی گسترده و وجود زیرساختهای سازمانی قدیمی از دلایل ادامه استفاده از آن هستند.
همچنین بعضی دستگاهها یا سامانههای انتقال خودکار فایل صرفاً از FTP پشتیبانی میکنند.
اما پشتیبانی یک سرویس از FTP به این معنا نیست که استفاده از آن روی اینترنت عمومی انتخاب مناسبی است.
برای انتقال فایلهای حساس سایت باید از روشهایی استفاده شود که محرمانگی و یکپارچگی اطلاعات را حفظ کنند. 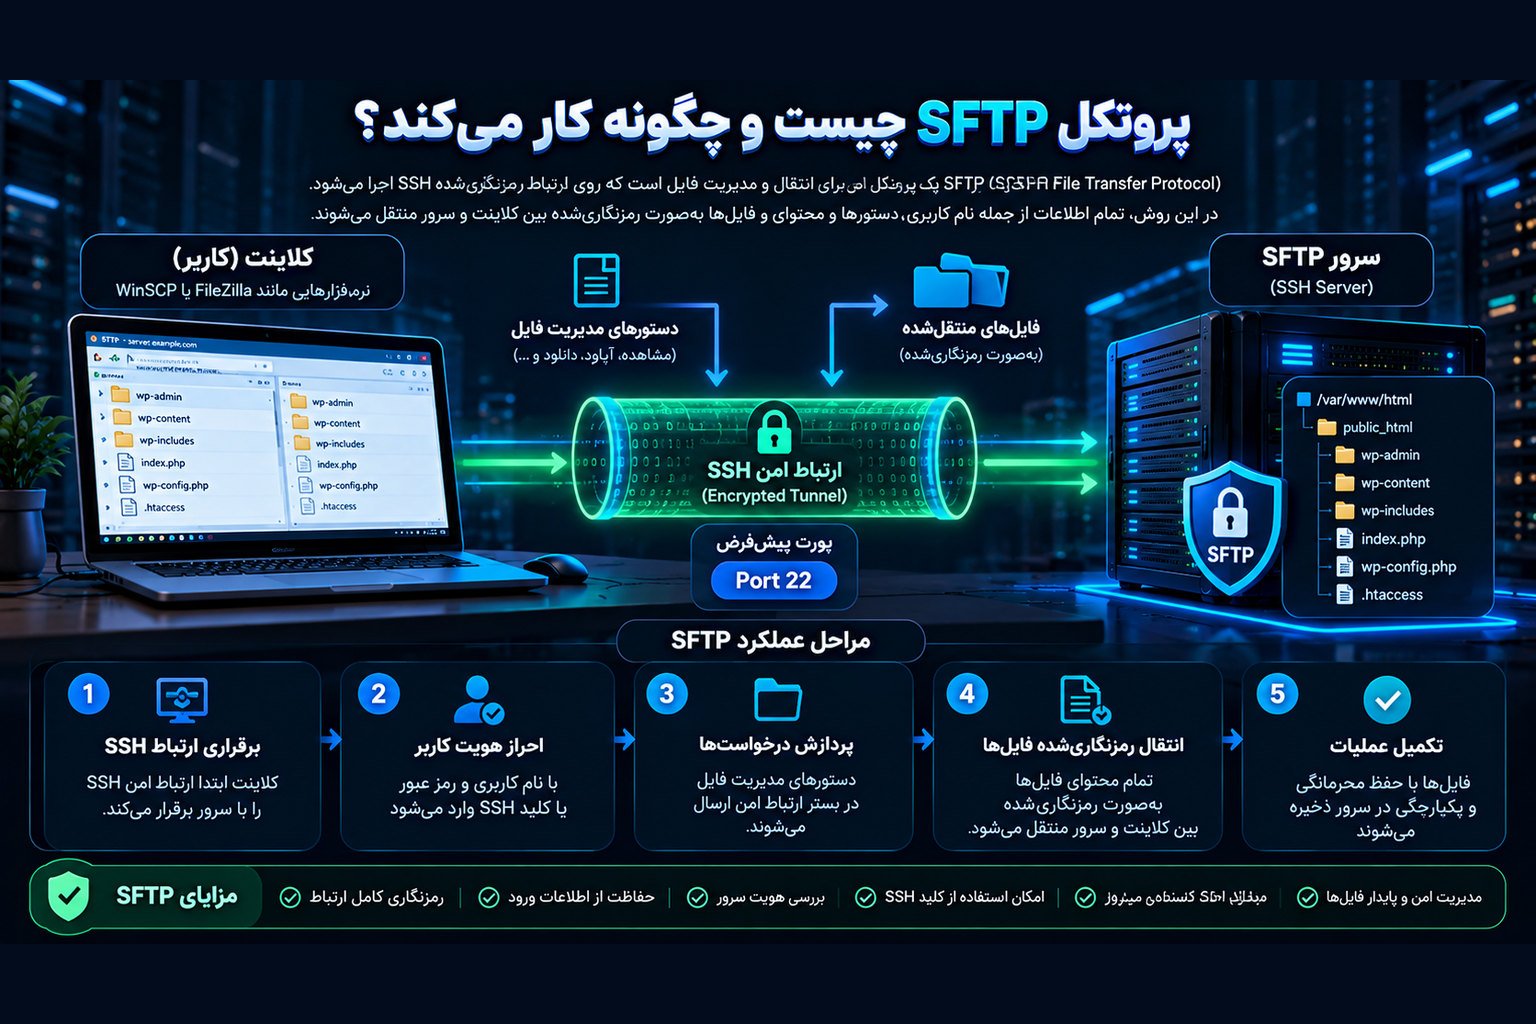
پروتکل SFTP چیست و چگونه کار میکند؟
تعریف SFTP یا SSH File Transfer Protocol
SFTP مخفف SSH File Transfer Protocol است؛ پروتکلی برای مدیریت و انتقال فایل که معمولاً روی ارتباط امن SSH اجرا میشود.
برخلاف تصور رایج، SFTP نسخهای از FTP نیست که صرفاً قابلیت رمزنگاری به آن اضافه شده باشد.
SFTP یک پروتکل مستقل با ساختار متفاوت است.
این روش از زیرساخت امنیتی SSH یا Secure Shell برای برقراری ارتباط رمزنگاریشده میان کلاینت و سرور استفاده میکند.
در یک اتصال استاندارد SFTP، درخواستهای مدیریت فایل، اطلاعات احراز هویت و محتوای انتقال درون ارتباط محافظتشده SSH قرار میگیرند.
در نتیجه، شخصی که فقط توانایی مشاهده ترافیک شبکه را دارد، نمیتواند بهسادگی محتوای فایلهای منتقلشده یا رمز عبور ارسالشده در این ارتباط را بخواند.
البته امنیت واقعی همچنان به انتخاب الگوریتمهای معتبر، بررسی هویت سرور و محافظت از اطلاعات ورود وابسته است.
نقش SSH در امنیت SFTP
SSH یک پروتکل ارتباطی امن برای مدیریت سیستمهای راه دور است.
این فناوری امکاناتی مانند رمزنگاری ارتباطات، احراز هویت سرور، احراز هویت کاربر و بررسی یکپارچگی پیامها را فراهم میکند.
SFTP از همین بستر برای انتقال فایل استفاده میکند.
برای مثال، زمانی که مدیر سایت از طریق SFTP به سرور متصل میشود، ابتدا یک ارتباط SSH برقرار شده و سپس قابلیت انتقال فایل در آن استفاده میشود.
این طراحی چند مزیت مهم ایجاد میکند.
نخست اینکه اطلاعات حساس در مسیر شبکه رمزنگاری میشوند.
دوم اینکه کلاینت میتواند هویت سرور را از طریق کلید میزبان یا Host Key بررسی کند.
سوم اینکه امکان استفاده از روشهای احراز هویت مبتنی بر کلید عمومی وجود دارد.
چهارم اینکه مدیریت فایل میتواند بدون بازکردن مجموعه بزرگی از پورتهای داده مستقل انجام شود.
پورت پیشفرض SFTP چیست؟
SFTP در بسیاری از سرورها از پورت TCP 22 استفاده میکند؛ همان پورتی که معمولاً برای SSH در نظر گرفته میشود.
البته مدیر سرور میتواند SSH را روی پورت دیگری تنظیم کند.
بنابراین، استفاده از پورت 22 یک قرارداد رایج است و الزام تغییرناپذیر پروتکل محسوب نمیشود.
برخلاف FTP، در پیادهسازی رایج SFTP نیازی به ایجاد اتصال جداگانه برای انتقال هر فایل وجود ندارد.
دستورهای مدیریت فایل و دادهها از طریق ارتباط امن SSH منتقل میشوند.
این موضوع معمولاً مدیریت قوانین فایروال را سادهتر میکند.
بااینحال، بازبودن پورت 22 بهتنهایی اثبات نمیکند که سرویس SFTP فعال یا ایمن است.
تنظیمات سمت سرور باید قابلیت SFTP را نیز فراهم کرده باشند.
آیا SFTP فقط برای دانلود و آپلود است؟
خیر. SFTP قابلیتهای متعددی برای مدیریت فایلها ارائه میدهد.
بسته به امکانات کلاینت، سرور و سطح مجوز کاربر، میتوان عملیات زیر را انجام داد:
- مشاهده فایلها و پوشههای مجاز
- بارگذاری و دانلود اطلاعات
- ایجاد پوشه جدید
- تغییر نام فایلها
- حذف فایلهای مجاز
- مشاهده یا تغییر برخی ویژگیها و مجوزهای فایل
- انتقال خودکار فایل با اسکریپت
- ادامه برخی انتقالهای ناقص در صورت پشتیبانی نرمافزار
بنابراین، SFTP برای بسیاری از فعالیتهای روزمره مدیران وبسایت جایگزین عملی FTP محسوب میشود. 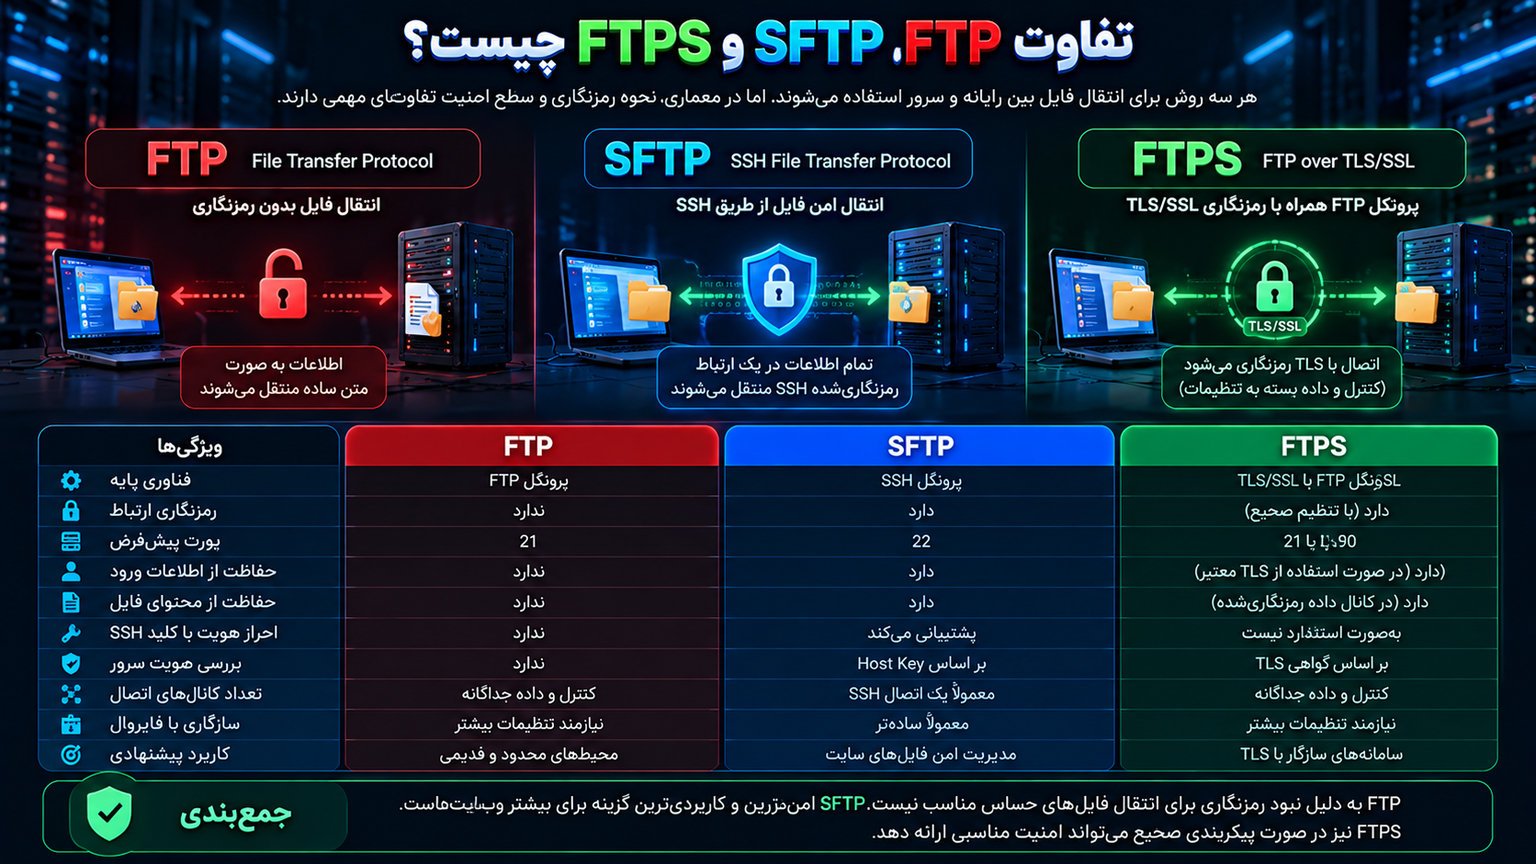
تفاوت FTP، SFTP و FTPS چیست؟
یکی از اشتباهات رایج هنگام انتخاب روش انتقال فایل، یکسان دانستن SFTP و FTPS است.
اگرچه هر دو میتوانند ارتباط رمزنگاریشده ایجاد کنند، فناوری و شیوه پیادهسازی آنها متفاوت است.
FTP؛ انتقال فایل بدون رمزنگاری داخلی
FTP معمولی اطلاعات را بدون محافظت رمزنگاری داخلی منتقل میکند.
این موضوع شامل دادههای احراز هویت و محتوای انتقال است.
در نتیجه، استفاده مستقیم از FTP روی شبکههای غیرقابلاعتماد میتواند اطلاعات حساس را در معرض شنود قرار دهد.
SFTP؛ انتقال امن از طریق SSH
SFTP از ارتباط رمزنگاریشده SSH استفاده میکند.
این روش از رمزنگاری ارتباط، بررسی یکپارچگی دادهها و روشهای مختلف احراز هویت پشتیبانی میکند.
مدیران سرور میتوانند از کلیدهای SSH، حسابهای محدود و سیاستهای کنترل دسترسی برای افزایش امنیت بهره ببرند.
FTPS؛ پروتکل FTP همراه با TLS
FTPS در واقع FTP است که برای محافظت از ارتباطات از TLS یا Transport Layer Security استفاده میکند.
در این روش، ساختار اصلی FTP حفظ میشود، اما ارتباطات میتوانند با استفاده از TLS رمزنگاری شوند.
FTPS معمولاً به دو شکل ارائه میشود.
Explicit FTPS: اتصال معمولاً روی پورت 21 آغاز میشود و کلاینت با مذاکره TLS ارتباط را به حالت رمزنگاریشده ارتقا میدهد.
Implicit FTPS: ارتباط از ابتدا بهصورت TLS برقرار میشود و پورت متداول آن 990 است.
برای امنیت FTPS باید اعتبار گواهی سرور بررسی شود و رمزنگاری هم برای کانال کنترل و هم برای کانال داده اعمال شود.
صرف انتخاب گزینه FTPS در نرمافزار، بدون بررسی تنظیمات واقعی، تضمینکننده حفاظت کامل نیست.
جدول مقایسه FTP، SFTP و FTPS
| ویژگی | FTP | SFTP | FTPS |
|---|---|---|---|
| فناوری پایه | FTP | SSH | FTP همراه TLS |
| رمزنگاری داخلی ارتباط | ندارد | دارد | با تنظیم صحیح دارد |
| پورت رایج | 21 | 22 | 21 یا 990 |
| حفاظت از اطلاعات ورود | ندارد | دارد | با TLS معتبر دارد |
| حفاظت از محتوای فایل | ندارد | دارد | در کانال داده رمزنگاریشده دارد |
| احراز هویت با کلید SSH | ندارد | پشتیبانی میکند | روش استاندارد آن نیست |
| بررسی هویت سرور | ندارد | Host Key | گواهی TLS |
| تعداد اتصالات | کنترل و داده جداگانه | معمولاً یک اتصال SSH | کنترل و داده جداگانه |
| سازگاری با فایروال | نیازمند توجه به حالت انتقال | معمولاً سادهتر | نیازمند تنظیمات بیشتر |
| کاربرد پیشنهادی | محیطهای محدود و خاص | مدیریت امن فایلهای سایت | سامانههای سازگار با TLS |
نتیجه این مقایسه روشن است: برای بیشتر مدیران سایت، SFTP انتخابی امن و کاربردی محسوب میشود.
بااینحال، FTPS نیز در صورت پیکربندی صحیح میتواند امنیت ارتباطی مناسبی ارائه دهد و نباید آن را با FTP معمولی یکسان دانست. 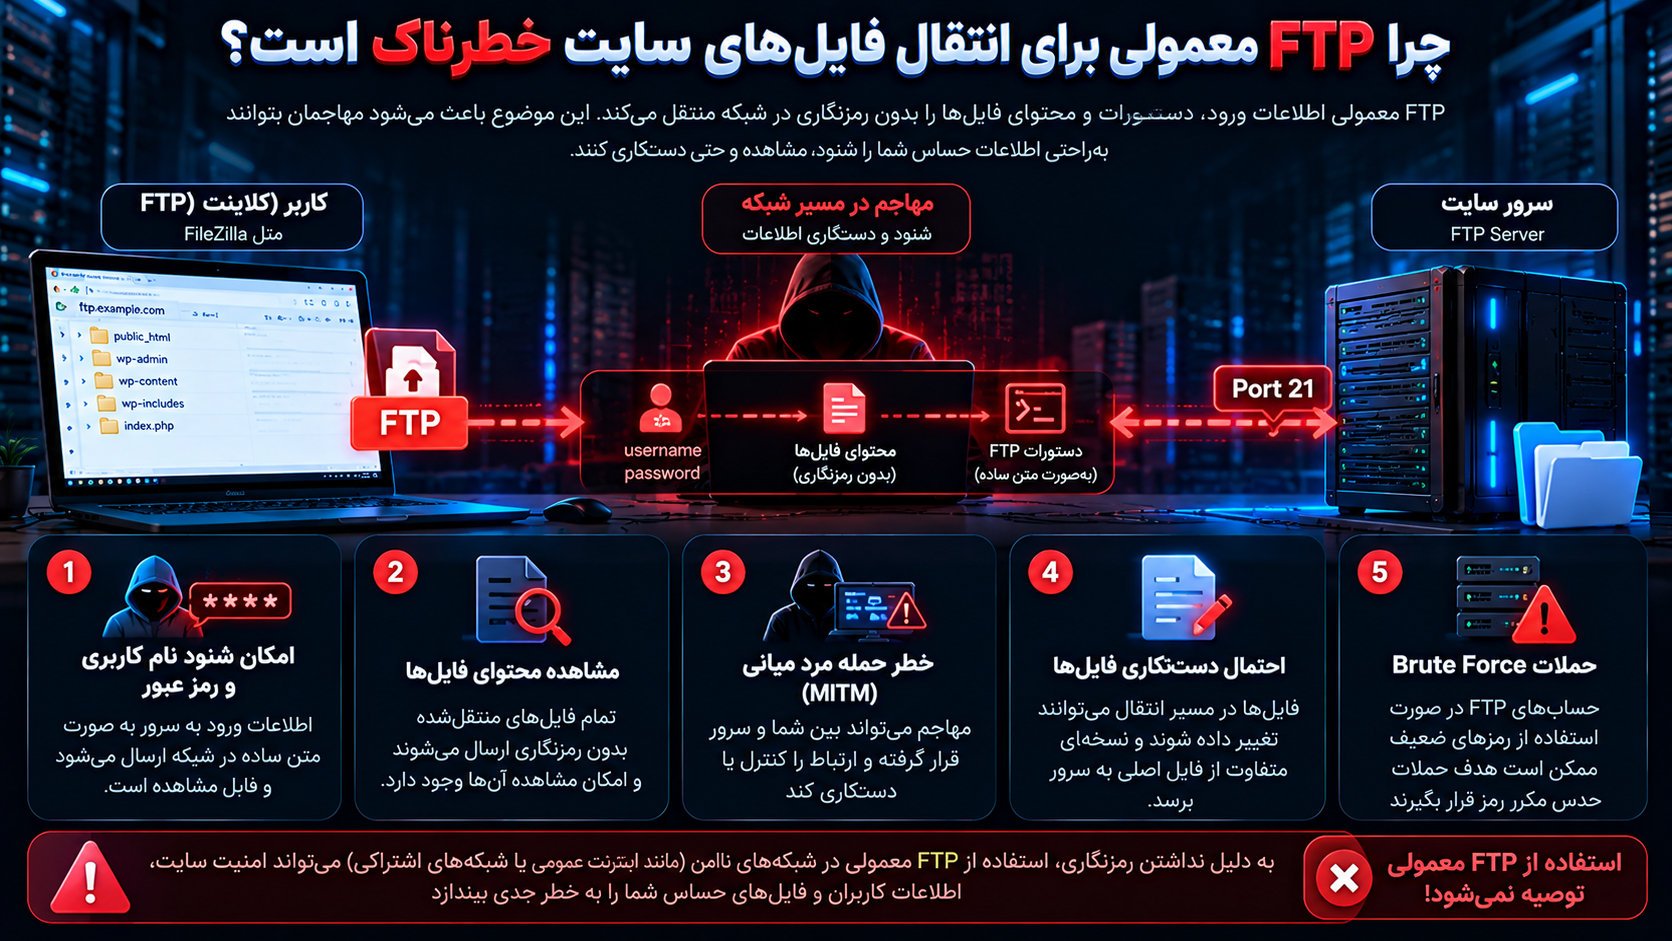
چرا FTP معمولی برای انتقال فایلهای سایت خطرناک است؟
امکان شنود نام کاربری و رمز عبور
مهمترین ضعف FTP معمولی، ارسال اطلاعات ورود بدون رمزنگاری است.
وقتی کاربر از طریق FTP احراز هویت میکند، اطلاعات حساب در کانال کنترل بدون حفاظت رمزنگاری داخلی جابهجا میشوند.
اگر شخصی در موقعیتی قرار داشته باشد که بتواند ترافیک این ارتباط را مشاهده کند، احتمال افشای اطلاعات ورود وجود دارد.
چنین موقعیتی ممکن است در شبکههای آلوده، زیرساختهای ناامن یا محیطهایی که مهاجم به تجهیزات ارتباطی دسترسی پیدا کرده رخ دهد.
دسترسی غیرمجاز به حساب انتقال فایل میتواند امکان تغییر یا حذف اطلاعات سایت را فراهم کند.
شدت این خطر به سطح مجوز حساب بستگی دارد.
حسابی که فقط اجازه بارگذاری تصاویر دارد، با حسابی که میتواند همه فایلهای سایت را تغییر دهد، سطح خطر یکسانی ندارد.
امکان مشاهده محتوای فایلها
مشکل FTP تنها به رمز عبور محدود نمیشود.
محتوای فایلهای منتقلشده نیز ممکن است در مسیر شبکه قابل مشاهده باشد.
برای مثال، اگر مدیر سایت فایلی حاوی تنظیمات حساس را از سرور دانلود کند، استفاده از FTP معمولی میتواند محرمانگی آن اطلاعات را به خطر بیندازد.
این موضوع برای فایلهای پشتیبان، تنظیمات برنامه و اطلاعات محرمانه اهمیت بیشتری دارد.
نباید فراموش کرد که فایلهای پشتیبان وبسایت ممکن است شامل اطلاعاتی بسیار حساستر از فایلهای عمومی سایت باشند.
خطر حمله مرد میانی یا MITM
حمله Man-in-the-Middle یا مرد میانی زمانی مطرح میشود که مهاجم بتواند میان دو طرف ارتباط قرار بگیرد یا ارتباط آنها را تحت تأثیر قرار دهد.
در ارتباطات فاقد احراز هویت رمزنگاریشده سرور، تشخیص برخی انواع جعل ارتباط دشوارتر است.
برای مثال، کاربر ممکن است تصور کند به سرور اصلی متصل شده، درحالیکه مسیر ارتباط توسط یک عامل غیرمجاز کنترل میشود.
پروتکلهای امن با استفاده از بررسی هویت سرور و حفاظت رمزنگاریشده ارتباط، برای کاهش چنین خطراتی طراحی شدهاند.
البته SFTP نیز فقط زمانی میتواند در برابر جعل سرور بهدرستی محافظت کند که کاربر هشدارهای مربوط به کلید میزبان را نادیده نگیرد.
احتمال دستکاری فایلها هنگام انتقال
در FTP معمولی، حفاظت رمزنگاریشده از یکپارچگی ارتباط وجود ندارد.
این مسئله میتواند در شرایطی که مهاجم توانایی تغییر ترافیک را دارد، زمینه دستکاری اطلاعات منتقلشده را ایجاد کند.
فرض کنید توسعهدهنده فایلی را برای بهروزرسانی سایت ارسال میکند.
اگر محتوا در مسیر انتقال بدون تشخیص مناسب تغییر کند، فایل دریافتشده ممکن است با نسخه مورد انتظار متفاوت باشد.
این خطر برای فایلهای اجرایی، افزونههای وردپرس و اسکریپتهای سمت سرور اهمیت زیادی دارد.
استفاده از انتقال رمزنگاریشده و بررسی یکپارچگی فایلها میتواند احتمال چنین اتفاقاتی را کاهش دهد.
حملات Brute Force و سوءاستفاده از حسابها
Brute Force یا حمله حدس مکرر رمز عبور یکی دیگر از تهدیدهای حسابهای انتقال فایل است.
این خطر مختص FTP نیست و حسابهای SFTP نیز در صورت استفاده از رمزهای ضعیف یا تنظیمات نامناسب ممکن است هدف قرار بگیرند.
همچنین در حملات Credential Stuffing، مهاجم تلاش میکند از اطلاعات ورود افشاشده در سرویسهای دیگر استفاده کند.
بنابراین، رمزنگاری ارتباط و امنیت احراز هویت دو موضوع متفاوت هستند.
SFTP از انتقال امن اطلاعات محافظت میکند، اما همچنان باید از رمزهای قوی، محدودسازی تلاشهای ورود و ترجیحاً احراز هویت مبتنی بر کلید استفاده کرد. 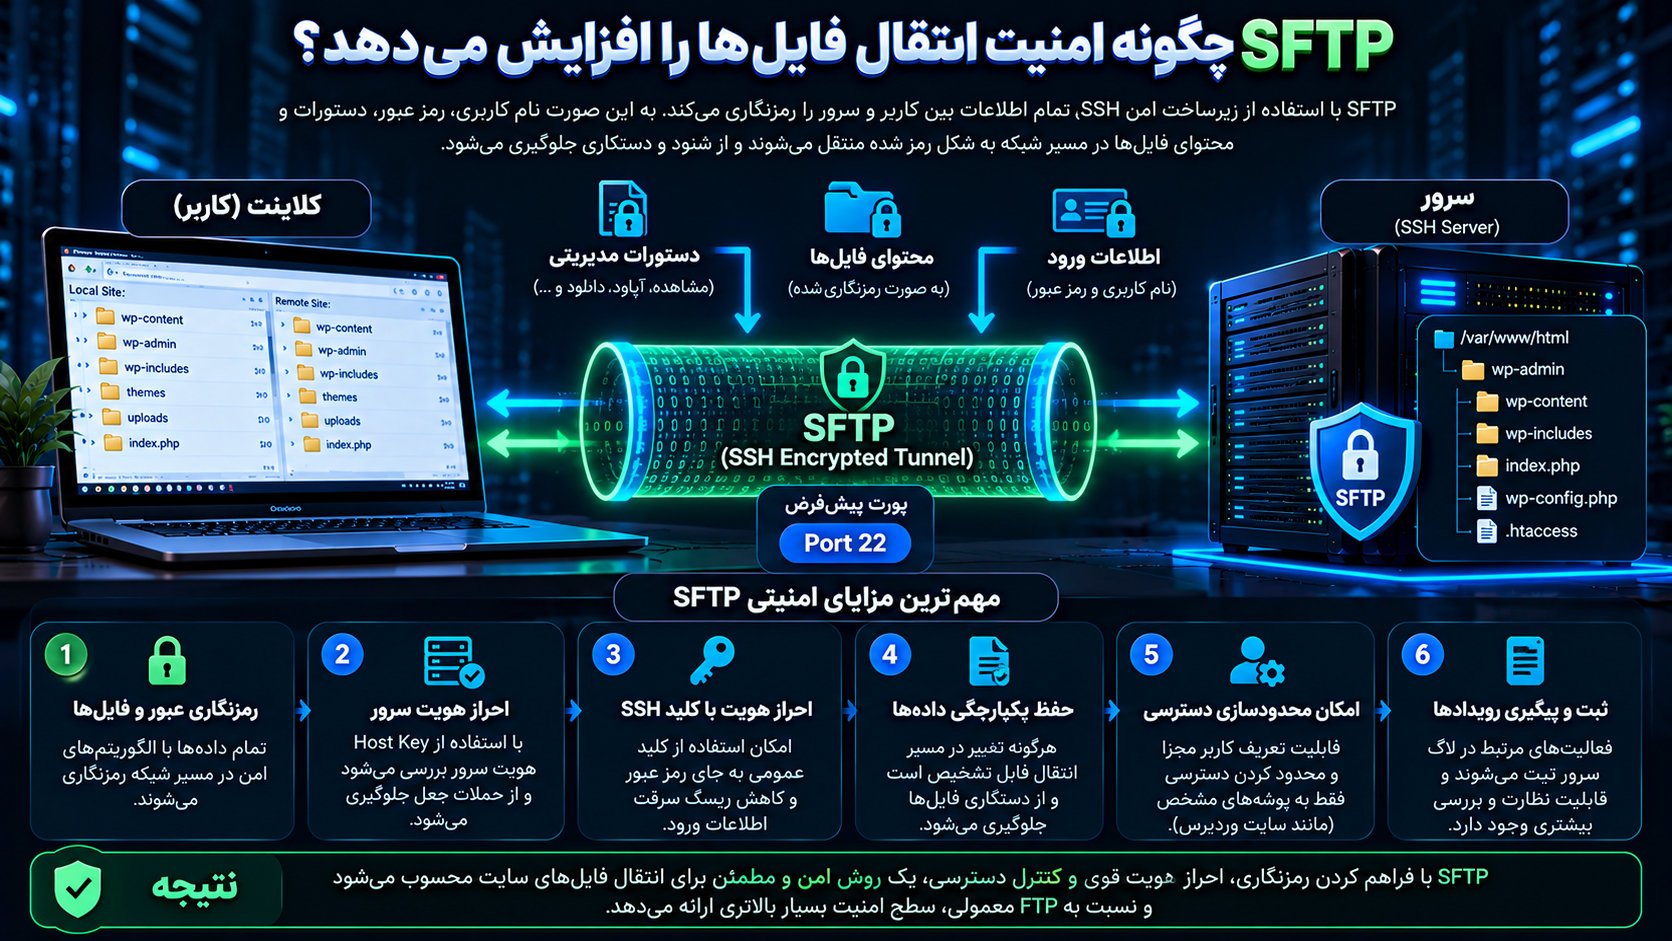
SFTP چگونه امنیت انتقال فایلها را افزایش میدهد؟
رمزنگاری دادهها در مسیر انتقال
یکی از مهمترین مزایای SFTP استفاده از رمزنگاری در ارتباط SSH است.
در این روش، اطلاعات قبل از عبور از شبکه در چارچوب ارتباط امن محافظت میشوند.
به این ترتیب، فردی که صرفاً ترافیک شبکه را مشاهده میکند، به محتوای اصلی فایلها و دستورهای مدیریتی دسترسی مستقیم ندارد.
الگوریتمهای رمزنگاری مورد استفاده به نسخه نرمافزار و تنظیمات مذاکرهشده میان کلاینت و سرور بستگی دارند.
پیادهسازیهای بهروز SSH میتوانند از الگوریتمهای مدرن و معتبر استفاده کنند.
البته برای حفظ امنیت باید نرمافزارها بهروز باشند و الگوریتمهای ضعیف یا منسوخ در تنظیمات سرور مجاز نباشند.
بررسی یکپارچگی ارتباط
محرمانگی دادهها تنها یکی از اهداف امنیت اطلاعات است.
ویژگی مهم دیگر، Integrity یا یکپارچگی است.
یکپارچگی به این معناست که تغییر غیرمجاز اطلاعات در ارتباط قابل تشخیص باشد.
SSH از سازوکارهای رمزنگاری برای حفاظت از صحت پیامهای منتقلشده استفاده میکند.
در نتیجه، ارتباط SFTP علاوه بر پنهانکردن محتوا، برای تشخیص تغییرات غیرمجاز در پیامهای انتقال نیز طراحی شده است.
بااینحال، این ویژگی به معنای تضمین سالمبودن فایل در تمام مراحل چرخه عمر آن نیست.
اگر فایل روی رایانه مبدأ آلوده باشد یا پس از انتقال روی سرور تغییر کند، رمزنگاری SFTP بهتنهایی مانع آن نخواهد شد.
احراز هویت سرور با Host Key
یکی از قابلیتهای مهم SSH، امکان تشخیص هویت سرور از طریق کلید میزبان است.
هنگام نخستین اتصال به یک سرور، نرمافزار ممکن است اثرانگشت یا Fingerprint کلید میزبان را نمایش دهد.
کاربر باید این اثرانگشت را با مقداری که از مسیر قابلاعتماد در اختیار دارد مقایسه کند.
پس از تأیید، اطلاعات کلید معمولاً برای اتصالهای بعدی ذخیره میشوند.
اگر در آینده کلید میزبان بهشکل غیرمنتظره تغییر کند، نرمافزار میتواند هشدار دهد.
چنین تغییری ممکن است به دلیل نصب مجدد سرور یا تغییرات مجاز مدیریتی باشد، اما احتمال جعل سرور نیز باید بررسی شود.
پذیرفتن خودکار هر کلید ناشناخته، یکی از اشتباهاتی است که میتواند مزیت امنیتی SSH را تضعیف کند.
احراز هویت با کلید عمومی
SFTP میتواند از احراز هویت مبتنی بر کلید عمومی SSH استفاده کند.
در این روش، معمولاً یک جفت کلید ایجاد میشود:
کلید عمومی (Public Key): در بخش مجاز سرور ثبت میشود.
کلید خصوصی (Private Key): باید روی دستگاه کاربر یا در یک ابزار امن نگهداری شود.
در فرایند احراز هویت، کلاینت بدون ارسال خود کلید خصوصی به سرور، مالکیت کلید مربوط را اثبات میکند.
این روش در صورت مدیریت صحیح کلیدها میتواند وابستگی به رمزهای عبور قابل حدس را کاهش دهد.
برای محافظت بیشتر، بهتر است کلید خصوصی با گذرواژه محافظت شود و در صورت امکان از ابزارهای امن نگهداری کلید استفاده شود.
همچنین هر کاربر یا سامانه خودکار بهتر است کلید مستقل داشته باشد تا در صورت نیاز بتوان دسترسی همان کلید را لغو کرد.
محدودسازی دسترسی کاربران
یکی دیگر از مزیتهای پیادهسازی SFTP، امکان ترکیب آن با سیاستهای امنیتی سیستمعامل و SSH است.
برای مثال، مدیر سرور میتواند یک حساب مجزا فقط برای انتقال فایل ایجاد کند.
سپس دسترسی آن حساب را به مسیر مشخصی محدود سازد.
در محیطهای مناسب، استفاده از Chroot و قابلیت internal-sftp میتواند برای محدودکردن فضای فایل قابل مشاهده توسط حساب SFTP مفید باشد.
چنین تنظیماتی باید با دقت انجام شوند؛ زیرا پیکربندی اشتباه مالکیت پوشهها یا مسیرهای محدودشده ممکن است باعث اختلال سرویس شود.
همچنین محدودسازی پوشه بهتنهایی جایگزین مجوزهای صحیح فایل، کنترل پردازشها و سایر لایههای امنیتی نیست.
FTP یا SFTP؛ کدامیک از نظر امنیت بهتر است؟
برای انتخاب روش امن انتقال فایلهای سایت، باید چند معیار را همزمان بررسی کرد.
محرمانگی اطلاعات
از نظر محرمانگی، SFTP نسبت به FTP معمولی برتری مشخصی دارد؛ زیرا اطلاعات در ارتباط رمزنگاریشده منتقل میشوند.
FTPS نیز در صورت استفاده از TLS معتبر و محافظت از تمام کانالهای ضروری میتواند محرمانگی مناسب فراهم کند.
امنیت اطلاعات ورود
FTP معمولی از رمز عبور در مسیر انتقال محافظت نمیکند.
SFTP اطلاعات احراز هویت را در کانال SSH محافظتشده منتقل میکند و امکان استفاده از کلید عمومی نیز دارد.
در FTPS، امنیت اطلاعات ورود به مذاکره موفق TLS و جلوگیری از ارتباط ناامن وابسته است.
پیچیدگی پیکربندی
در بسیاری از سرورهای لینوکسی که SSH از قبل فعال است، راهاندازی SFTP نسبتاً ساده است.
در مقابل، FTP و FTPS به تنظیمات مربوط به کانالهای کنترل و داده نیاز دارند.
البته راهاندازی ایمن SFTP نیز نیازمند بررسی دسترسی کاربران، کلیدها و سیاستهای SSH است.
قابلیت مدیریت و کنترل
هر سه روش میتوانند برای انتقال و مدیریت فایلها استفاده شوند.
اما SFTP به دلیل ارتباط با زیرساخت SSH، امکان بهرهگیری از امکاناتی مانند احراز هویت کلیدی، ثبت رویدادها و محدودسازی حساب را در اختیار مدیر قرار میدهد.
نتیجه نهایی این است که برای بیشتر وبسایتهای امروزی، SFTP با تنظیمات صحیح انتخاب اول مناسبی است. 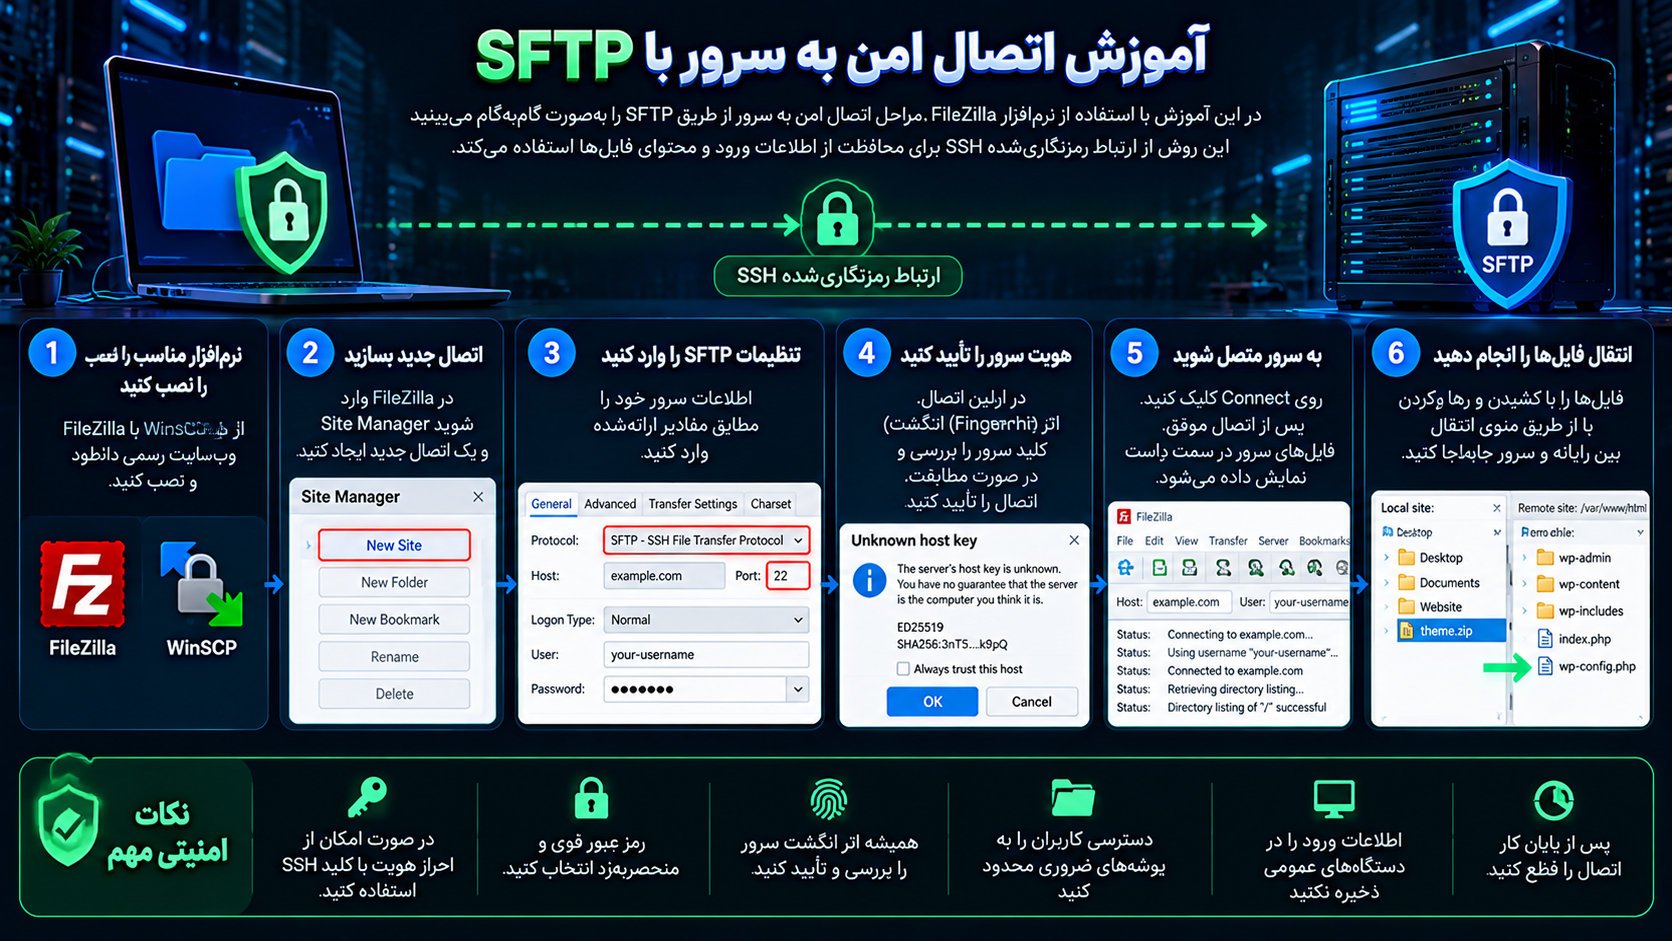
آموزش اتصال امن به سرور با SFTP
برای استفاده از SFTP لازم نیست حتماً متخصص مدیریت سرور باشید.
اگر سرویس میزبانی از این پروتکل پشتیبانی کند، میتوانید با یک نرمافزار مناسب ارتباط امن برقرار کنید.
مرحله اول؛ بررسی پشتیبانی هاست
ابتدا باید مطمئن شوید هاست یا سرور از SFTP پشتیبانی میکند.
در هاست اشتراکی، فعالبودن این قابلیت به سیاست شرکت میزبانی بستگی دارد.
بعضی سرویسدهندگان دسترسی SSH یا SFTP را بهصورت پیشفرض ارائه میکنند و برخی دیگر آن را فقط در پلنهای مشخص فعال میسازند.
پشتیبانی از FTP یا FTPS الزاماً به معنی پشتیبانی از SFTP نیست.
اگر گزینه مربوط را در پنل پیدا نکردید، بهتر است از پشتیبانی هاست درخواست کنید اطلاعات اتصال SFTP را ارائه دهد.
مرحله دوم؛ نصب نرمافزار انتقال فایل
برنامه FileZilla یکی از ابزارهای شناختهشده برای مدیریت فایلهای سرور است.
برنامه WinSCP نیز انتخاب مناسبی برای کاربران ویندوز محسوب میشود.
برای کاهش خطر نصب نسخههای آلوده، نرمافزار را از وبسایت رسمی توسعهدهنده دریافت کنید.
همچنین بهروزرسانی برنامه اهمیت زیادی دارد؛ زیرا نسخههای قدیمی ممکن است دارای مشکلات امنیتی یا ناسازگاری با الگوریتمهای جدید باشند.
مرحله سوم؛ تنظیم اتصال SFTP در FileZilla
پس از اجرای FileZilla، وارد بخش Site Manager شوید.
یک اتصال جدید ایجاد کنید و اطلاعات موردنیاز را ثبت کنید.
نمونه تنظیمات برای یک سرور فرضی:
| گزینه | مقدار نمونه |
|---|---|
| Protocol | SFTP - SSH File Transfer Protocol |
| Host | server.example.com |
| Port | 22 |
| Logon Type | متناسب با روش احراز هویت |
| User | siteuser |
| Password یا Key File | اطلاعات اختصاصی حساب |
مقادیر جدول صرفاً نمونه هستند و باید با اطلاعات واقعی ارائهشده توسط شرکت میزبانی جایگزین شوند.
اگر سرور از کلید SSH استفاده میکند، روش احراز هویت مربوط به کلید را انتخاب کنید.
بهتر است اطلاعات ورود را در سیستمهای مشترک یا دستگاههای غیرقابلاعتماد ذخیره نکنید.
مرحله چهارم؛ تأیید هویت سرور
در اولین اتصال ممکن است نرمافزار درباره کلید میزبان هشدار یا پنجره تأیید نمایش دهد.
این مرحله اهمیت امنیتی زیادی دارد.
اثر انگشت ارائهشده باید با اثر انگشت معتبر سرور مقایسه شود.
اگر اطلاعات لازم را ندارید، از مدیر سرور یا شرکت میزبانی بخواهید مقدار صحیح را از یک مسیر مطمئن اعلام کند.
پس از اطمینان از صحت کلید، میتوانید ارتباط را تأیید کنید.
اگر کلید میزبان در اتصالهای بعدی تغییر کرد، ابتدا علت آن را بررسی کنید.
مرحله پنجم؛ انتقال آزمایشی فایل
پس از اتصال موفق، بهتر است قبل از انتقال فایلهای مهم، یک فایل آزمایشی بیخطر را در مسیر مجاز بارگذاری کنید.
سپس بررسی کنید که فایل بدون خطا منتقل شده و محتوا و اندازه آن مطابق انتظار است.
برای فایلهای مهم میتوان از مقایسه هش رمزنگاریشده مانند SHA-256 در مبدأ و مقصد استفاده کرد.
تطبیق هش، یکسانبودن محتوای فایلها را با اطمینان بسیار بالایی بررسی میکند.
البته برای اینکه این بررسی ارزش امنیتی داشته باشد، مقادیر مرجع نیز باید از مسیر قابلاعتماد به دست آمده باشند.
مرحله ششم؛ پایاندادن صحیح به اتصال
پس از تکمیل انتقال، ارتباط را قطع کنید.
در دستگاههای عمومی یا مشترک، اطلاعات ورود ذخیرهشده را باقی نگذارید.
همچنین اگر دسترسی انتقال فایل فقط برای یک عملیات موقت ایجاد شده است، بهتر است پس از پایان کار غیرفعال شود.
چگونه یک سرور SFTP امن راهاندازی کنیم؟
استفاده از SFTP بدون تنظیمات مناسب SSH نمیتواند امنیت کامل سرور را تضمین کند.
برای سرورهای اختصاصی و VPS، چند اقدام مهم وجود دارد.
ایجاد حساب اختصاصی با حداقل دسترسی
اصل Least Privilege یا حداقل سطح دسترسی بیان میکند که هر کاربر فقط باید مجوزهای لازم برای انجام وظیفه خود را داشته باشد.
برای مثال، شخصی که مسئول بارگذاری تصاویر است نباید امکان تغییر فایلهای هسته وردپرس یا تنظیمات محرمانه سرور را داشته باشد.
بهتر است برای افراد مختلف حسابهای مستقل ایجاد شود.
در این صورت، فعالیتها قابل پیگیریتر هستند و در صورت خروج یک همکار میتوان دسترسی همان حساب را لغو کرد.
استفاده مشترک همه اعضای تیم از یک حساب مدیریتی، کنترل امنیتی و بررسی رویدادها را دشوار میکند.
استفاده از احراز هویت مبتنی بر کلید
در سرورهایی که از این قابلیت پشتیبانی میکنند، استفاده از کلید SSH بهجای اتکا به رمز عبور معمولی توصیه میشود.
برای مثال، ابزار OpenSSH امکان ایجاد کلید Ed25519 را فراهم میکند.
نمونه دستور ایجاد کلید روی دستگاه مورداعتماد:
ssh-keygen -t ed25519 -C "site-transfer"
پس از اجرای دستور، برنامه محل ذخیره کلید و گذرواژه محافظ آن را درخواست میکند.
کلید عمومی باید از مسیر مدیریتی امن روی سرور ثبت شود.
کلید خصوصی نباید برای دیگران ارسال یا در پوشههای عمومی بارگذاری شود.
برای سرورهای مهم، کلید مستقل برای هر کاربر یا فرایند ایجاد کنید و برای لغو یا تعویض کلیدها برنامه داشته باشید.
محدودکردن ورود مدیریتی
یکی از اقدامات مهم در پیکربندی SSH، محدودکردن دسترسیهای پرخطر است.
برای مثال، در بسیاری از سناریوهای مدیریت وبسایت نیازی نیست کاربران از طریق حساب root فایل منتقل کنند.
استفاده از حسابهای اختصاصی، کنترل مجوزها و محدودسازی ورود مستقیم root میتواند سطح خطر را کاهش دهد.
در محیطهای مناسب، مدیر سرور میتواند احراز هویت با رمز عبور را نیز پس از راهاندازی و آزمایش کامل روش جایگزین محدود کند.
این تغییر باید با احتیاط انجام شود تا دسترسی مدیریتی قانونی از بین نرود.
بهتر است پیش از اعمال تغییرات مهم، یک نشست مدیریتی فعال و روش بازیابی اضطراری در اختیار داشته باشید.
محدودسازی SFTP بدون دسترسی کامل Shell
در بعضی سازمانها لازم است کاربر فقط فایل منتقل کند و به محیط فرمان سیستمعامل دسترسی نداشته باشد.
در چنین شرایطی میتوان از قابلیتهای محدودسازی SSH مانند ForceCommand و internal-sftp استفاده کرد.
در صورت نیاز، ChrootDirectory نیز امکان محدودسازی دید کاربر به بخش مشخصی از ساختار فایل را فراهم میکند.
این تنظیمات باید با توجه به نسخه SSH، مالکیت پوشهها و نیازهای واقعی سرویس انجام شوند.
نباید تصور کرد که ایجاد حساب SFTP بهصورت خودکار باعث محدودشدن آن حساب به پوشه سایت میشود.
محدوده دسترسی باید صریحاً طراحی و آزمایش شود.
تنظیم فایروال و محدودسازی شبکه
اگر مدیر سایت فقط از شبکه مشخصی به سرور دسترسی دارد، میتوان ارتباط SSH را به آدرسهای IP مجاز محدود کرد.
همچنین استفاده از VPN مدیریتی یا سرور واسط امن در برخی زیرساختها مفید است.
فایروال باید بر اساس نیاز واقعی تنظیم شود.
بازگذاشتن بیدلیل سرویسها، سطح حمله سرور را افزایش میدهد.
تغییر پورت پیشفرض SSH نیز ممکن است میزان ترافیک خودکار و اسکنهای ساده را کاهش دهد، اما بهتنهایی یک کنترل امنیتی اصلی نیست.
محافظت در برابر تلاشهای ورود ناموفق
سرورهای متصل به اینترنت ممکن است با درخواستهای متعدد احراز هویت مواجه شوند.
برای کاهش خطر Brute Force میتوان از ترکیبی از سیاستهای مناسب استفاده کرد.
محدودسازی نرخ درخواستهای ورود، کنترل دسترسی شبکه، نظارت بر رویدادها و حذف روشهای احراز هویت غیرضروری از اقدامات مؤثر هستند.
ابزارهایی مانند Fail2ban نیز در محیطهای سازگار میتوانند برای واکنش به برخی الگوهای تلاش ناموفق استفاده شوند.
البته تنظیمات چنین ابزارهایی باید بهگونهای باشد که کاربران قانونی بیدلیل مسدود نشوند.
بهروزرسانی SSH و سیستمعامل
امنیت SFTP به امنیت نرمافزار سرور و سیستمعامل نیز وابسته است.
مدیر سرور باید بهروزرسانیهای امنیتی OpenSSH، سیستمعامل و ابزارهای مرتبط را مطابق سیاست نگهداری اعمال کند.
استفاده از نسخههای پشتیبانینشده میتواند خطر بهرهبرداری از آسیبپذیریهای شناختهشده را افزایش دهد.
همچنین بهتر است الگوریتمهای رمزنگاری و تنظیمات امنیتی طبق راهنمای نسخه نصبشده بررسی شوند.
امنیت انتقال فایلهای وردپرس با FTP یا SFTP
سایتهای وردپرسی به دلیل ساختار افزونهمحور و وجود فایلهای پیکربندی حساس، به مدیریت دقیق دسترسی فایل نیاز دارند.
چرا استفاده از SFTP برای وردپرس مناسبتر است؟
وردپرس از فایلها و پوشههای متعددی تشکیل شده است که هرکدام نقش متفاوتی دارند.
بخش wp-admin به مدیریت وردپرس مربوط میشود.
پوشه wp-includes بخش مهمی از کدهای اصلی سیستم را نگهداری میکند.
پوشه wp-content شامل افزونهها، قالبها و فایلهای بارگذاریشده است.
فایل wp-config.php نیز تنظیمات مهم وردپرس، از جمله اطلاعات اتصال پایگاه داده و مقادیر امنیتی را در خود دارد.
دسترسی غیرمجاز به فایلهای حساس یا امکان تغییر فایلهای اجرایی میتواند پیامدهای جدی ایجاد کند.
استفاده از SFTP به محافظت از اطلاعات هنگام انتقال کمک میکند، اما مجوز دسترسی به فایلها همچنان باید محدود باشد.
مجوزهای مناسب فایل و پوشه در وردپرس
در بسیاری از نصبهای استاندارد لینوکسی وردپرس، مجوزهای 755 برای پوشهها و 644 برای فایلهای عمومی نقطه شروع متداولی هستند.
اما این اعداد قانون ثابت برای تمام سرورها نیستند.
برای مثال، در برخی محیطها میتوان از 750 برای پوشهها و 640 برای فایلها استفاده کرد.
فایل wp-config.php نیز معمولاً باید با توجه به مالکیت فایل و کاربری که PHP را اجرا میکند، مجوزهای محدودتری داشته باشد.
در بعضی پیکربندیها مجوزهایی مانند 400، 440 یا 600 مناسب هستند.
نکته اصلی آن است که فقط حسابهای ضروری امکان خواندن یا تغییر فایل حساس را داشته باشند.
دادن مجوز 777 به پوشههای وردپرس برای رفع خطای انتقال فایل، راهکار امنیتی مناسبی نیست.
این اقدام ممکن است امکان تغییر فایلها را برای کاربران یا پردازشهای غیرضروری فراهم کند.
پیش از تغییر مجوزها باید مالکیت فایل، گروه کاربری و ساختار اجرای PHP بررسی شود.
محافظت از فایل wp-config.php
فایل wp-config.php یکی از مهمترین فایلهای تنظیمات وردپرس است.
این فایل ممکن است شامل اطلاعات اتصال به پایگاه داده و سایر تنظیمات حساس باشد.
مدیر سایت باید از افشای آن جلوگیری کند و مجوزهای دسترسی را محدود نگه دارد.
همچنین نباید نسخههای پشتیبان این فایل را با نامهای قابل حدس در مسیر عمومی وب رها کرد.
اگر لازم است wp-config.php منتقل شود، استفاده از SFTP یا روش امن دیگر برای جلوگیری از افشای محتوا در مسیر انتقال اهمیت دارد.
بااینحال، رمزنگاری انتقال از فایل در برابر افشا از طریق تنظیمات اشتباه وبسرور یا دسترسی محلی غیرمجاز محافظت نمیکند.
خطر افزونهها و فایلهای ناشناس
گاهی مدیر سایت فایل یک افزونه یا قالب را از منبع نامعتبر دریافت و از طریق SFTP روی سرور بارگذاری میکند.
در چنین شرایطی، امنبودن ارتباط انتقال به معنای امنبودن فایل نیست.
اگر افزونه دارای کد مخرب باشد، SFTP همان فایل آلوده را بهصورت رمزنگاریشده منتقل خواهد کرد.
به همین دلیل، باید اصالت منبع دانلود، اعتبار توسعهدهنده و سلامت بسته نرمافزاری بررسی شود.
همچنین فایلهای مهم قبل از انتشار روی سایت اصلی بهتر است در محیط آزمایشی بررسی شوند.
نقش SFTP در بازیابی سایت هکشده
پس از وقوع یک حادثه امنیتی، ممکن است لازم باشد فایلهای سالم وردپرس دوباره روی سرور قرار بگیرند.
SFTP یکی از روشهای مناسب برای انتقال امن فایلهای بازیابی است.
اما جایگزین فرایند کامل پاکسازی و بررسی نفوذ محسوب نمیشود.
اگر مهاجم همچنان به حسابها، سرور یا پایگاه داده دسترسی داشته باشد، بارگذاری مجدد فایلها مشکل اصلی را برطرف نخواهد کرد.
بازیابی امن باید با بررسی علت نفوذ، تغییر اطلاعات ورود، حذف دسترسیهای غیرمجاز و کنترل یکپارچگی فایلها همراه باشد.
آیا SFTP سرعت بیشتری از FTP دارد؟
امنیت بالاتر SFTP الزاماً به معنای سرعت بیشتر انتقال نیست.
FTP معمولی سربار رمزنگاری کمتری دارد و در برخی شرایط ممکن است از نظر پردازش سبکتر باشد.
در مقابل، SFTP برای رمزنگاری و بررسی یکپارچگی ارتباط به منابع پردازشی نیاز دارد.
اما سرعت واقعی انتقال به عوامل متعددی وابسته است.
تأثیر سرعت شبکه و تأخیر ارتباط
پهنای باند اینترنت و میزان تأخیر شبکه یا Latency نقش مهمی در سرعت انتقال دارند.
اگر سرور در موقعیت جغرافیایی دوری قرار داشته باشد، تأخیر ارتباط ممکن است بر عملکرد انتقال تأثیر بگذارد.
همچنین کیفیت شبکه، محدودیتهای سرویسدهنده و ازدحام مسیر ارتباط اهمیت دارند.
تأثیر تعداد و اندازه فایلها
انتقال یک فایل بزرگ لزوماً رفتاری مشابه انتقال هزاران فایل کوچک ندارد.
در انتقال فایلهای کوچک، تعداد عملیات، زمان پاسخ سرور و ویژگیهای کلاینت میتوانند بر عملکرد تأثیر بگذارند.
به همین دلیل، برای انتقال مجموعه بزرگی از فایلهای کوچک، بستهبندی کنترلشده آنها در یک آرشیو و استخراج امن در سمت مقصد گاهی مفید است.
البته این روش به دسترسی مناسب و بررسی دقیق محتوای آرشیو نیاز دارد.
تأثیر سختافزار و تنظیمات سرور
قدرت پردازنده، سرعت دیسک، الگوریتمهای رمزنگاری و محدودیتهای نرمافزار انتقال بر عملکرد اثر میگذارند.
در سرورهای امروزی، سربار رمزنگاری معمولاً برای بسیاری از فعالیتهای معمول مدیریت سایت قابل قبول است.
بنابراین، انتخاب FTP معمولی صرفاً با هدف افزایش احتمالی سرعت، در انتقال فایلهای حساس از طریق اینترنت تصمیم مناسبی نیست.
مقایسه کلی عملکرد
| معیار | FTP | SFTP |
|---|---|---|
| سربار رمزنگاری | ندارد | دارد |
| تأثیر تأخیر شبکه | وابسته به عملیات | وابسته به عملیات |
| مناسب برای انتقال حساس | بدون محافظت اضافی خیر | بله، با تنظیم صحیح |
| عملکرد در انتقال فایل بزرگ | وابسته به شبکه و سرور | وابسته به شبکه و سرور |
| مدیریت اتصال در فایروال | ممکن است پیچیدهتر باشد | معمولاً سادهتر است |
در عمل، بهتر است سرعت دو روش با یک مجموعه فایل یکسان و شرایط شبکه مشابه آزمایش شود.
نتیجه چنین آزمایشی معتبرتر از اعلام یک نسبت ثابت برای سرعت FTP و SFTP خواهد بود.
چه زمانی FTPS میتواند جایگزین مناسبی باشد؟
اگرچه SFTP برای بسیاری از وبسایتها انتخاب اول است، FTPS نیز در برخی شرایط کاربرد مهمی دارد.
سازگاری با سامانههای قدیمی
بعضی سازمانها از نرمافزارهایی استفاده میکنند که ساختار FTP را پشتیبانی میکنند، اما امکان استفاده از SSH یا SFTP در آنها وجود ندارد.
در چنین محیطهایی، FTPS میتواند راهی برای محافظت از ارتباطات باشد.
البته سرور و کلاینت باید هر دو از تنظیمات امنیتی مناسب پشتیبانی کنند.
استفاده از گواهی TLS معتبر
یکی از مهمترین بخشهای امنیت FTPS، بررسی گواهی سرور است.
گواهی نامعتبر، منقضیشده یا متعلق به میزبان دیگر نباید بدون بررسی پذیرفته شود.
همچنین استفاده از نسخههای مدرن TLS و جلوگیری از مذاکره الگوریتمهای ضعیف اهمیت دارد.
جلوگیری از بازگشت به FTP ناامن
در برخی پیادهسازیهای FTPS، اگر ارتباط TLS برقرار نشود ممکن است سرویس همچنان امکان اتصال ناامن را فراهم کند.
چنین وضعیتی باید بر اساس سیاست امنیتی سرور کنترل شود.
برای انتقال اطلاعات حساس، بهتر است ارتباط رمزنگاریشده الزامی باشد و کلاینت اجازه بازگشت خودکار به FTP معمولی را نداشته باشد.
همچنین باید مطمئن شد که کانال داده نیز با TLS محافظت میشود.
در FTPS، رمزنگاری کانال کنترل بهتنهایی برای حفاظت از محتوای فایلها کافی نیست.
راهنمای مهاجرت از FTP به SFTP
اگر وبسایت شما همچنان از FTP معمولی استفاده میکند، بهتر است انتقال به یک روش امنتر را برنامهریزی کنید.
این مهاجرت معمولاً پیچیده نیست، اما باید بدون اختلال در سایت انجام شود.
مرحله اول؛ شناسایی حسابهای FTP
ابتدا حسابهایی را که از FTP استفاده میکنند شناسایی کنید.
ممکن است علاوه بر مدیر سایت، توسعهدهندگان، ابزارهای پشتیبانگیری یا فرایندهای خودکار نیز از این حسابها استفاده کنند.
همچنین بررسی کنید کدام حسابها واقعاً ضروری هستند.
حسابهای بدون استفاده بهتر است حذف یا غیرفعال شوند.
مرحله دوم؛ بررسی امکان استفاده از SFTP
از شرکت میزبانی بخواهید وضعیت پشتیبانی از SFTP را مشخص کند.
اگر از VPS استفاده میکنید، مدیر سرور باید وضعیت سرویس SSH و زیرسیستم SFTP را بررسی کند.
در این مرحله نیازی نیست FTP را فوراً غیرفعال کنید.
ابتدا باید مطمئن شوید روش جایگزین کار میکند.
مرحله سوم؛ ایجاد حساب امن
برای اتصال جدید، حساب مناسبی با حداقل دسترسی لازم ایجاد کنید.
در صورت امکان از احراز هویت مبتنی بر کلید SSH استفاده کنید.
اگر احراز هویت رمز عبوری ضروری است، رمز اختصاصی قوی و منحصربهفرد تعیین کنید.
از استفاده دوباره رمز عبور پنل مدیریت وردپرس، پایگاه داده یا سایر سرویسها خودداری کنید.
مرحله چهارم؛ آزمایش انتقال فایل
اتصال SFTP را با نرمافزار موردنظر آزمایش کنید.
یک فایل غیرحساس را در مسیر مجاز بارگذاری و سپس دانلود کنید.
بررسی کنید که محدودیتهای دسترسی، مالکیت فایل و مجوزها مطابق انتظار عمل میکنند.
همچنین ابزارهای خودکار را آزمایش کنید تا پس از تغییر پروتکل دچار اختلال نشوند.
مرحله پنجم؛ انتقال فرایندهای عملیاتی
پس از موفقیت آزمایشها، تنظیمات نرمافزارهای مدیریت فایل و ابزارهای انتقال خودکار را به SFTP تغییر دهید.
اگر برنامهای از SFTP پشتیبانی نمیکند، باید درباره جایگزینی آن یا استفاده از یک روش امن سازگار تصمیم بگیرید.
اطمینان حاصل کنید که هیچ فرایند ضروری هنوز به FTP قدیمی وابسته نیست.
مرحله ششم؛ غیرفعالکردن دسترسی ناامن
پس از اطمینان از تکمیل مهاجرت، سرویس FTP معمولی یا دسترسیهای ناامن غیرضروری را غیرفعال کنید.
همچنین قوانین فایروال و حسابهای قدیمی را بازبینی کنید.
بهتر است وضعیت نهایی مستندسازی شود تا در آینده حسابهای ناامن بدون اطلاع مدیر مجدداً فعال نشوند.
امنیت SFTP در هاست اشتراکی، VPS و سرور اختصاصی
نوع سرویس میزبانی میتواند بر نحوه مدیریت امنیت انتقال فایل تأثیر بگذارد.
هاست اشتراکی
در هاست اشتراکی، بخش زیادی از تنظیمات اصلی سرور توسط شرکت میزبانی کنترل میشود.
کاربر معمولاً امکان تغییر مستقیم تنظیمات SSH یا فایروال اصلی را ندارد.
در این شرایط، مهمترین اقدامات شامل استفاده از قابلیتهای امنیتی ارائهشده، محافظت از حساب و انتخاب شرکت میزبانی قابلاعتماد است.
همچنین باید بررسی شود حساب SFTP فقط به فایلهای مجاز همان سرویس دسترسی داشته باشد.
سرور مجازی یا VPS
در VPS، مدیر معمولاً کنترل بیشتری بر سیستمعامل و سرویس SSH دارد.
این انعطافپذیری امکان ایجاد سیاستهای امنیتی دقیقتر را فراهم میکند.
اما مسئولیت بهروزرسانی سیستم، کنترل کاربران و محافظت از سرویسها نیز بیشتر است.
پیکربندی نادرست SSH میتواند حتی در صورت استفاده از SFTP خطر ایجاد کند.
سرور اختصاصی
در سرور اختصاصی، امکان طراحی ساختار دسترسی متناسب با نیاز سازمان وجود دارد.
برای مثال، میتوان حسابهای مجزا، دسترسی از شبکه مدیریتی، ثبت رویدادهای انتقال و سیاستهای نگهداری کلید را پیادهسازی کرد.
برای تیمهای بزرگتر، مدیریت متمرکز حسابها و بازبینی دورهای دسترسیها اهمیت بیشتری دارد.
بنابراین، امنیت SFTP فقط به انتخاب نوع هاست وابسته نیست؛ کیفیت مدیریت و پیکربندی زیرساخت نقش تعیینکنندهای دارد.
بهترین روشهای انتقال امن فایل در سایتهای حساس
وبسایتهایی که اطلاعات مالی، دادههای کاربران یا فرایندهای تجاری مهم را مدیریت میکنند، باید کنترلهای بیشتری برای انتقال فایل در نظر بگیرند.
جداسازی محیط آزمایشی از سایت اصلی
توصیه میشود تغییرات مهم ابتدا در محیط Staging یا آزمایشی بررسی شوند.
برای مثال، بهروزرسانی یک افزونه حساس بهتر است قبل از انتشار در سایت اصلی آزمایش شود.
این کار احتمال ایجاد اختلال در سرویس را کاهش میدهد.
محیط آزمایشی نیز باید دارای احراز هویت، مجوزهای مناسب و محافظت از دادههای حساس باشد.
استفاده از فرایند انتشار کنترلشده
برای پروژههای بزرگتر، بهتر است تغییرات از طریق فرایند مشخص انتشار یا Deployment انجام شوند.
در چنین فرایندی، فایلها ابتدا بررسی و سپس با روش قابل کنترل به محیط اصلی منتقل میشوند.
استفاده از کنترل نسخه، بازبینی تغییرات و ثبت نسخه منتشرشده میتواند امنیت و قابلیت بازیابی را افزایش دهد.
SFTP میتواند بخشی از این فرایند باشد، اما بهتنهایی جایگزین کنترل نسخه یا بررسی کیفیت کد نیست.
تهیه نسخه پشتیبان قبل از تغییرات
قبل از جایگزینی فایلهای مهم، نسخه پشتیبان معتبر تهیه کنید.
برای وردپرس، پشتیبان کامل معمولاً باید فایلهای ضروری و پایگاه داده را پوشش دهد.
همچنین نسخه پشتیبان نباید فقط در همان سرور نگهداری شود.
در صورت بروز خطای انسانی، خرابی سرور یا حمله باجافزاری، وجود نسخه مستقل و قابل بازیابی بسیار مهم است.
آزمایش دورهای فرایند بازیابی نیز ضروری است.
بررسی سلامت فایلها
برای فایلهای مهم میتوان از هش رمزنگاریشده، امضای دیجیتال یا سازوکارهای معتبر بررسی یکپارچگی استفاده کرد.
این اقدامات کمک میکنند تغییرات ناخواسته یا غیرمجاز شناسایی شوند.
برای بستههای نرمافزاری، دریافت فایل از منبع رسمی و بررسی اصالت آن اهمیت دارد.
همچنین بهتر است تغییرات غیرمنتظره در فایلهای اصلی سایت توسط سامانه نظارتی شناسایی شود.
اگر اطلاعات حساب FTP یا SFTP افشا شد چه کنیم؟
حتی با استفاده از پروتکل امن، احتمال افشای اطلاعات حساب از روشهای دیگری وجود دارد.
برای مثال، بدافزارهای سرقت اطلاعات ممکن است رمزهای ذخیرهشده یا کلیدهای خصوصی را از رایانه آلوده استخراج کنند.
در چنین شرایطی، اقدامات واکنش به حادثه باید سریع و مرحلهای انجام شوند.
قطع دسترسی مشکوک
ابتدا حساب یا کلید مشکوک را از مسیر مدیریتی مطمئن غیرفعال کنید.
اگر احتمال افشای کلید خصوصی وجود دارد، کلید عمومی مرتبط باید از فهرست کلیدهای مجاز حذف شود.
همچنین لازم است نشستهای فعال و مسیرهای دسترسی مرتبط بررسی شوند.
بررسی تغییرات فایلها
فایلهای مهم سایت را با نسخه سالم و مورداعتماد مقایسه کنید.
به تغییرات غیرمنتظره، زمان اصلاح فایلها و ایجاد حسابهای ناشناس توجه داشته باشید.
اگر نشانهای از نفوذ وجود دارد، بررسی باید شامل سایر بخشهای سرور و برنامه نیز باشد.
پاکسازی دستگاه آلوده
اگر منشأ افشا یک رایانه آلوده باشد، تغییر رمز عبور روی همان دستگاه بدون رفع آلودگی ممکن است کافی نباشد.
ابتدا باید دستگاه بررسی و پاکسازی شود.
در موارد جدی، استفاده از دستگاه سالم برای بازنشانی اطلاعات ورود و انجام عملیات بازیابی مناسبتر است.
بازبینی دامنه دسترسی
پس از کنترل حادثه، مجوزهای حساب آسیبدیده را بررسی کنید.
اگر حساب به مسیرهای غیرضروری دسترسی داشته، بهتر است ساختار دسترسی اصلاح شود.
همچنین اطلاعات ورود مرتبط و سایر اعتبارنامههایی که احتمال افشای آنها وجود دارد باید مطابق نتیجه بررسی تغییر کنند.
اشتباهات رایج هنگام استفاده از FTP و SFTP
تصور اینکه تغییر پورت FTP باعث امنیت میشود
تغییر پورت FTP معمولی باعث رمزنگاری اطلاعات نمیشود.
اگر همان پروتکل ناامن روی پورت دیگری اجرا شود، مشکل اصلی همچنان وجود دارد.
برای محافظت از دادهها باید از پروتکل رمزنگاریشده استفاده شود.
یکسان دانستن SFTP و FTPS
این دو پروتکل فناوری یکسانی ندارند.
SFTP از SSH استفاده میکند، درحالیکه FTPS بر پایه FTP و TLS عمل میکند.
اشتباه در انتخاب پروتکل ممکن است باعث خطای اتصال یا استفاده ناخواسته از تنظیمات نامناسب شود.
نادیدهگرفتن هشدار امنیتی نرمافزار
هشدار تغییر کلید میزبان در SFTP یا خطای گواهی در FTPS نباید بدون بررسی پذیرفته شود.
چنین هشدارهایی میتوانند نشانه تغییرات مجاز باشند، اما احتمال مشکلات امنیتی نیز وجود دارد.
ذخیره اطلاعات ورود روی رایانه مشترک
نگهداری رمز عبور یا کلید خصوصی بدون محافظت مناسب روی رایانه مشترک، ریسک دسترسی غیرمجاز را افزایش میدهد.
بهتر است از حساب کاربری اختصاصی، قفل دستگاه و روشهای امن ذخیره اعتبارنامه استفاده شود.
استفاده از یک حساب برای تمام اعضای تیم
حساب مشترک باعث میشود تشخیص مسئول تغییرات دشوار شود.
همچنین در صورت خروج یکی از اعضا، تغییر اعتبارنامه مشترک میتواند عملیات سایر افراد را مختل کند.
حسابهای مستقل و محدود انتخاب مناسبتری هستند.
استفاده از مجوزهای بیشازحد
دادن دسترسی نوشتن به تمام پوشههای سایت برای رفع یک خطای ساده، ممکن است سطح خطر را افزایش دهد.
مجوزها باید متناسب با نیاز واقعی تنظیم شوند.
بیتوجهی به امنیت رایانه مدیر سایت
SFTP از ارتباط شبکه محافظت میکند، اما نمیتواند بهتنهایی مانع سرقت فایل از یک رایانه آلوده شود.
بهروزرسانی سیستم، استفاده از نرمافزار معتبر و محافظت از کلیدهای خصوصی ضروری است.
حذف نسخه پشتیبان بعد از انتقال موفق
انتقال موفق فایل به معنای سالمبودن عملکرد سایت نیست.
ممکن است فایل صحیح منتقل شده باشد، اما به دلیل ناسازگاری نسخه یا خطای برنامه، سایت دچار مشکل شود.
نسخههای پشتیبان باید مطابق سیاست نگهداری حفظ شوند.
چکلیست امنیتی انتقال فایلهای سایت
پیش از اتصال به سرور، موارد زیر را بررسی کنید.
امنیت ارتباط:
- از SFTP یا FTPS با پیکربندی امن استفاده شود.
- هویت سرور از طریق Host Key یا گواهی معتبر بررسی شود.
- ارتباط ناامن جایگزین خودکار ارتباط رمزنگاریشده نشود.
- نرمافزار کلاینت و سرور بهروز باشند.
امنیت حسابهای کاربری:
- برای کاربران حسابهای مستقل تعریف شده باشد.
- هر حساب فقط به مسیرهای ضروری دسترسی داشته باشد.
- احراز هویت مبتنی بر کلید در صورت امکان استفاده شود.
- کلید خصوصی و رمزهای عبور بهصورت امن نگهداری شوند.
- حسابهای قدیمی و بدون استفاده غیرفعال شوند.
امنیت فایلها:
- پیش از تغییرات مهم نسخه پشتیبان تهیه شود.
- فایلهای حساس خارج از مسیرهای عمومی غیرضروری نگهداری شوند.
- مجوزهای فایلها با اصل حداقل دسترسی هماهنگ باشند.
- بستههای نرمافزاری از منابع معتبر دریافت شوند.
- برای انتقالهای مهم، سلامت فایل مقصد بررسی شود.
امنیت عملیاتی:
- رویدادهای احراز هویت و فعالیتهای مهم بررسی شوند.
- دسترسی شبکهای غیرضروری محدود شود.
- برنامه بازیابی پس از حادثه وجود داشته باشد.
- دسترسی پیمانکاران پس از پایان همکاری لغو شود.
- فرایندهای انتقال خودکار بهصورت دورهای بازبینی شوند.
اجرای این موارد در کنار استفاده از SFTP میتواند احتمال افشای اطلاعات و تغییرات غیرمجاز را کاهش دهد.
سؤالات متداول درباره FTP و SFTP
FTP امنتر است یا SFTP؟
SFTP در حالت معمول امنتر از FTP است؛ زیرا از ارتباط رمزنگاریشده SSH برای محافظت از اطلاعات استفاده میکند. در مقابل، FTP معمولی از رمزنگاری داخلی برای محافظت از نام کاربری، رمز عبور و محتوای فایلها برخوردار نیست.
آیا SFTP کاملاً غیرقابل هک است؟
خیر. هیچ پروتکلی امنیت مطلق ایجاد نمیکند. استفاده از کلید خصوصی سرقتشده، تنظیمات نادرست SSH، آسیبپذیری نرمافزار یا دسترسی غیرمجاز به رایانه مدیر سایت همچنان میتواند خطر ایجاد کند. SFTP یکی از لایههای مهم امنیت انتقال فایل است.
تفاوت SFTP و FTPS چیست؟
SFTP از SSH استفاده میکند، اما FTPS نسخهای از FTP است که ارتباطات آن با TLS محافظت میشوند. هر دو میتوانند امن باشند، ولی ساختار ارتباطی، روش احراز هویت سرور و نحوه پیکربندی آنها متفاوت است.
آیا FTP با رمز عبور قوی امن میشود؟
خیر. رمز عبور قوی احتمال حدسزدن رمز را کاهش میدهد، اما مشکل ارسال اطلاعات بدون رمزنگاری در FTP معمولی را رفع نمیکند. برای محافظت از اطلاعات در مسیر انتقال باید از ارتباط امن استفاده شود.
آیا SFTP برای سایت وردپرسی مناسب است؟
بله. SFTP گزینه مناسبی برای مدیریت فایلهای وردپرس است، بهخصوص هنگام انتقال افزونهها، قالبها، نسخههای پشتیبان و فایلهای تنظیمات. البته باید مجوز فایلها و امنیت حسابها نیز رعایت شود.
آیا تمام هاستها از SFTP پشتیبانی میکنند؟
خیر. پشتیبانی از SFTP به تنظیمات و امکانات شرکت میزبانی بستگی دارد. بعضی هاستها این قابلیت را ارائه میکنند و بعضی دیگر فقط FTP یا FTPS دارند. پیش از اتصال باید نوع سرویس فعال را بررسی کنید.
پورت FTP و SFTP چند است؟
پورت کنترل FTP معمولاً 21 است و SFTP اغلب از پورت 22 استفاده میکند. پورتهای داده FTP بسته به حالت ارتباطی متفاوت هستند. همچنین مدیر سرور میتواند پورت پیشفرض سرویسها را تغییر دهد.
آیا برای استفاده از SFTP به SSH نیاز داریم؟
در پیادهسازی رایج SFTP، بله؛ ارتباط امن از طریق SSH برقرار میشود. اما ارائه دسترسی SFTP لزوماً به این معنا نیست که کاربر اجازه اجرای فرمانهای Shell را نیز دارد. مدیر سرور میتواند دسترسی را فقط به انتقال فایل محدود کند.
آیا FileZilla از SFTP پشتیبانی میکند؟
بله. FileZilla از SFTP پشتیبانی میکند و میتوان از طریق Site Manager نوع اتصال را مشخص کرد. برای برقراری ارتباط باید اطلاعات سرور، پورت و روش احراز هویت صحیح وارد شود.
آیا SFTP از رمز عبور پشتیبانی میکند؟
بله. SFTP روی SSH میتواند از احراز هویت رمز عبوری استفاده کند. بااینحال، در محیطهای مناسب استفاده از کلید عمومی SSH با مدیریت صحیح کلیدها میتواند گزینه بهتری باشد.
آیا SFTP همیشه سریعتر از FTP است؟
خیر. سرعت انتقال به شبکه، سختافزار، اندازه فایلها، نرمافزار و تنظیمات سرور وابسته است. رمزنگاری SFTP سربار پردازشی دارد، اما در بسیاری از کاربردهای معمول، این سربار قابل قبول است.
آیا استفاده از VPN باعث امنشدن FTP میشود؟
VPN معتبر میتواند ترافیک FTP را در محدوده تونل رمزنگاریشده محافظت کند، اما این حفاظت به طراحی و نقاط پایان تونل وابسته است. FTP همچنان پروتکلی بدون رمزنگاری داخلی باقی میماند. برای مدیریت سایت، استفاده مستقیم از SFTP معمولاً راهکار سادهتر و مناسبتری است.
آیا میتوان FTP و SFTP را همزمان روی یک سرور فعال کرد؟
بله. در صورت وجود سرویسهای لازم، امکان ارائه هر دو روش وجود دارد. بااینحال، فعالبودن سرویس FTP معمولی سطح حمله و خطر افشای اطلاعات را افزایش میدهد. اگر ضرورتی برای استفاده از آن وجود ندارد، بهتر است غیرفعال شود.
آیا SFTP مانع آپلود فایل مخرب میشود؟
خیر. SFTP ارتباط انتقال را محافظت میکند، اما الزاماً محتوای فایل را از نظر بدافزار یا آسیبپذیری بررسی نمیکند. فایل آلوده میتواند از طریق ارتباط کاملاً رمزنگاریشده نیز منتقل شود. بررسی اصالت و امنیت فایلها همچنان ضروری است.
اگر کلید میزبان SFTP تغییر کند چه باید کرد؟
ابتدا از مدیر سرور یا شرکت میزبانی درباره تغییرات احتمالی سؤال کنید. اگر سرور نصب مجدد شده یا کلیدهای SSH بهصورت مجاز تغییر کرده باشند، ممکن است هشدار طبیعی باشد. بااینحال، تا قبل از تأیید هویت سرور، نباید کلید جدید را بدون بررسی پذیرفت.
آیا برای انتقال فایل فروشگاه اینترنتی SFTP ضروری است؟
استفاده از یک روش انتقال امن برای فایلهای حساس فروشگاه اهمیت زیادی دارد. SFTP معمولاً انتخاب مناسبی است، اما FTPS با تنظیم صحیح نیز میتواند امنیت ارتباطی لازم را فراهم کند. انتخاب نهایی باید با توجه به زیرساخت، الزامات امنیتی و امکانات میزبانی انجام شود.
جمعبندی؛ FTP یا SFTP برای امنیت سایت انتخاب بهتری است؟
انتخاب روش انتقال فایل یکی از تصمیمهای مهم در مدیریت امنیت وبسایت محسوب میشود.
FTP معمولی با وجود سادگی و سازگاری گسترده، فاقد قابلیت رمزنگاری داخلی است. به همین دلیل، استفاده از آن برای انتقال اطلاعات حساس از طریق اینترنت عمومی میتواند خطر افشای نام کاربری، رمز عبور و محتوای فایلها را افزایش دهد.
در مقابل، SFTP از ارتباط امن SSH بهره میبرد و امکاناتی مانند رمزنگاری اطلاعات، حفاظت از یکپارچگی پیامها، بررسی هویت سرور و احراز هویت مبتنی بر کلید عمومی را فراهم میکند.
FTPS نیز یک گزینه امن دیگر است، مشروط بر اینکه TLS بهدرستی پیکربندی شده باشد و ارتباطات کنترلی و دادهای موردنیاز محافظت شوند.
برای بیشتر مدیران سایتهای وردپرسی، توسعهدهندگان و صاحبان فروشگاههای اینترنتی، SFTP با پیکربندی صحیح و دسترسیهای محدود، انتخاب پیشنهادی است.
اما امنیت واقعی زمانی ایجاد میشود که استفاده از پروتکل امن با اقدامات تکمیلی همراه باشد.
استفاده از حسابهای مستقل، محافظت از کلیدهای خصوصی، بررسی هویت سرور، تنظیم مجوزهای فایل، تهیه نسخه پشتیبان و بهروزرسانی مستمر زیرساخت از مهمترین این اقدامات هستند.
اگر سایت شما هنوز از FTP معمولی استفاده میکند، بهتر است امکان مهاجرت به SFTP یا FTPS امن را بررسی کنید و پس از آزمایش موفق، دسترسیهای ناامن و غیرضروری را غیرفعال سازید.
در نهایت، هدف فقط انتقال فایل از رایانه به سرور نیست؛ بلکه باید مطمئن شوید اطلاعات سایت در تمام مراحل انتقال و مدیریت، تا حد امکان در برابر مشاهده، تغییر و دسترسی غیرمجاز محافظت میشوند.
مطالب مرتبط


