امنیت Memcached چیست؟ خطرات Memcached باز و روشهای امنسازی آن
امنیت Memcached شامل مجموعهای از روشهای محافظت از سرویس کش حافظه در برابر دسترسی غیرمجاز، نشت اطلاعات، دستکاری دادهها و سوءاستفاده در حملات DDoS است. باز بودن پورت 11211 و پیکربندی نادرست TCP یا UDP میتواند امنیت سرور و برنامههای وابسته را تهدید کند. محدودسازی دسترسی شبکه، غیرفعالسازی UDP، تنظیم فایروال، استفاده از TLS در شرایط مناسب و نظارت مستمر از مهمترین راهکارهای امنسازی Memcached هستند.
امنیت Memcached به مجموعه اقداماتی گفته میشود که از سرویس کش حافظه در برابر دسترسی غیرمجاز، نشت اطلاعات، دستکاری دادهها و سوءاستفاده در حملات DDoS محافظت میکنند. مهمترین راهکارها شامل محدود کردن دسترسی شبکه، غیرفعالسازی UDP، تنظیم فایروال، استفاده از ارتباطات رمزگذاریشده در صورت نیاز، بهروزرسانی سرویس و نظارت مستمر بر پورت 11211 هستند.
مقدمه: چرا امنیت Memcached اهمیت دارد؟
سرعت بارگذاری وبسایت یکی از عوامل مهم در عملکرد برنامههای تحت وب، تجربه کاربران و کاهش مصرف منابع سرور است. بسیاری از وبسایتها و سامانههای پرترافیک برای افزایش سرعت پردازش درخواستها از سیستمهای کش استفاده میکنند. Memcached یکی از شناختهشدهترین ابزارهای این حوزه است که با نگهداری موقت اطلاعات در حافظه RAM، تعداد درخواستهای تکراری به پایگاه داده را کاهش میدهد.
با وجود مزایای عملکردی، پیکربندی نادرست Memcached میتواند یک مشکل امنیتی جدی ایجاد کند. این سرویس اساساً برای فعالیت در محیطهای مورداعتماد طراحی شده و برخلاف بسیاری از سرویسهای اینترنتی، هدف اصلی آن مقابله با درخواستهای ناشناس و مخرب نبوده است.
اگر Memcached بدون محدودیت مناسب به اینترنت متصل شود، افراد غیرمجاز ممکن است بتوانند با سرویس ارتباط برقرار کنند و بسته به پیکربندی آن، دادههای کششده را بخوانند، تغییر دهند یا حذف کنند.
در برخی شرایط نیز سرورهای Memcached که قابلیت UDP آنها فعال و از اینترنت قابلدسترسی است، ممکن است برای حملات تقویتی انکار سرویس مورد سوءاستفاده قرار بگیرند.
نکته مهم این است که امنیت Memcached فقط به نصب یک نسخه جدید یا تغییر شماره پورت محدود نمیشود. حتی یک سرویس بهروز نیز در صورت قرار گرفتن در شبکه نامطمئن و نداشتن کنترل دسترسی مناسب میتواند خطرآفرین باشد.
در این مقاله از رخنهکاو، ابتدا عملکرد Memcached و دلایل اهمیت امنیت آن را بررسی میکنیم. سپس خطرات Memcached باز، شیوه شناسایی تنظیمات ناامن، اصول محافظت در لینوکس، محیطهای ابری، Docker، Kubernetes و وردپرس و همچنین اقدامات لازم هنگام شناسایی دسترسی غیرمجاز را توضیح میدهیم. 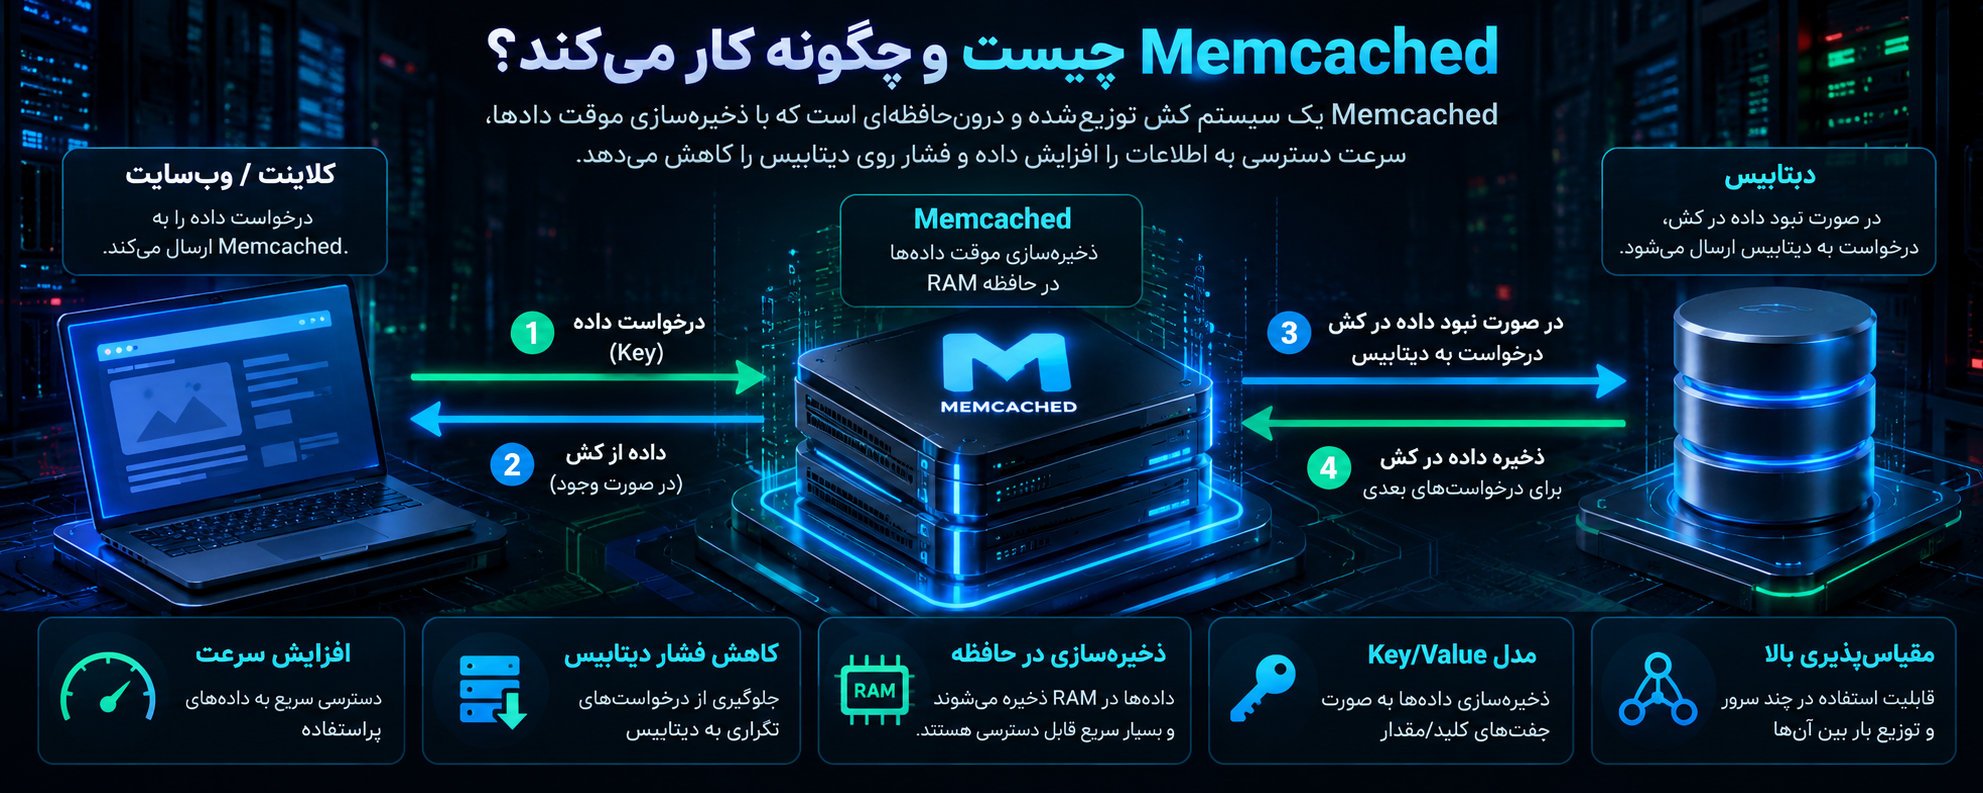
Memcached چیست و چگونه کار میکند؟
Memcached یک سیستم ذخیرهسازی موقت داده در حافظه یا In-Memory Key-Value Store است که برای افزایش سرعت برنامههای تحت وب استفاده میشود.
این نرمافزار متنباز، دادهها را بهصورت جفتهای کلید و مقدار (Key-Value) نگهداری میکند. برخلاف پایگاه دادههای سنتی که معمولاً اطلاعات را روی فضای ذخیرهسازی دائمی قرار میدهند، Memcached دادههای کش را عمدتاً در حافظه RAM ذخیره میکند.
معماری و عملکرد Memcached
فرض کنید یک فروشگاه اینترنتی برای نمایش صفحه محصول باید اطلاعات قیمت، موجودی و مشخصات کالا را از پایگاه داده دریافت کند.
اگر هزاران کاربر در مدت کوتاهی یک محصول مشخص را مشاهده کنند، ارسال درخواستهای تکراری به پایگاه داده میتواند منابع سرور را درگیر کند.
با استفاده از Memcached، برنامه میتواند نتیجه یک پردازش یا درخواست پرهزینه را برای مدت مشخصی در حافظه نگهداری کند.
فرآیند معمول به این شکل است:
- کاربر صفحهای از وبسایت را درخواست میکند.
- برنامه بررسی میکند که اطلاعات موردنیاز در Memcached وجود دارد یا خیر.
- اگر داده در حافظه موجود باشد، برنامه آن را مستقیماً از کش دریافت میکند.
- اگر داده موجود نباشد، برنامه اطلاعات را از پایگاه داده یا منبع اصلی دریافت میکند.
- نتیجه در صورت مناسب بودن برای کش، با یک کلید مشخص در Memcached ذخیره میشود.
- درخواستهای بعدی میتوانند از نسخه کششده استفاده کنند.
این سازوکار میتواند زمان پاسخگویی برنامه و بار پایگاه داده را کاهش دهد.
البته Memcached بهتنهایی مسئول ذخیره یا بازیابی اطلاعات نیست؛ برنامه و کتابخانه سمت کاربر یا Client تعیین میکنند که چه دادههایی ذخیره شوند، چه زمانی بازیابی شوند و چگونه بین نمونههای مختلف Memcached توزیع شوند.
تفاوت Memcached با پایگاه داده
Memcached جایگزین پایگاه داده اصلی نیست.
اطلاعات ذخیرهشده در آن ممکن است به دلیل انقضای زمان نگهداری، کمبود حافظه، حذف دستی یا راهاندازی مجدد سرویس از بین بروند.
بنابراین برنامه باید بتواند در نبود دادههای کششده، اطلاعات لازم را از منبع معتبر دیگری دریافت کند.
این ویژگی از دید امنیتی نیز اهمیت دارد؛ زیرا دادههایی که در Memcached قرار میگیرند باید بر اساس سطح حساسیت و طول عمرشان انتخاب شوند.
برای مثال، ذخیره نتیجه یک پرسوجوی عمومی معمولاً حساسیت کمتری نسبت به ذخیره اطلاعات نشست کاربران، توکنهای دسترسی یا دادههای شخصی دارد.
پورت پیشفرض Memcached
Memcached معمولاً از پورت 11211 برای برقراری ارتباط استفاده میکند.
ارتباطات این سرویس میتوانند بر پایه TCP باشند. نسخههای قدیمیتر امکان استفاده از UDP را نیز فراهم میکردند و این قابلیت در نسخههای جدید هم میتواند در صورت پیکربندی صریح فعال شود.
از نسخه 1.5.6 به بعد، UDP در پیکربندی پیشفرض Memcached غیرفعال شده است.
بااینحال، غیرفعال بودن UDP به معنای امن بودن کامل سرویس نیست؛ زیرا دسترسی نامطمئن از طریق TCP همچنان میتواند خطرناک باشد.
امنیت Memcached چیست؟
امنیت Memcached یا Memcached Security به مجموعه کنترلهای شبکهای، سیستمی و نرمافزاری گفته میشود که مانع دسترسی غیرمجاز به سرویس کش و سوءاستفاده از منابع آن میشوند.
هدف از این کنترلها، محافظت از سه ویژگی اصلی امنیت اطلاعات است:
محرمانگی اطلاعات (Confidentiality)
اطلاعاتی که در حافظه کش ذخیره میشوند نباید در اختیار افراد یا سرویسهای غیرمجاز قرار بگیرند.
حتی اگر دادهها موقتی باشند، ممکن است شامل اطلاعاتی باشند که افشای آنها برای کاربران یا سازمان خطرناک است.
یکپارچگی دادهها (Integrity)
مقادیر ذخیرهشده در Memcached باید فقط توسط برنامهها و سرویسهای مجاز ایجاد یا تغییر داده شوند.
در غیر این صورت، تغییر دادههای کششده میتواند پاسخهای برنامه را تحت تأثیر قرار دهد.
دسترسپذیری سرویس (Availability)
Memcached باید بتواند درخواستهای قانونی برنامه را با سرعت مناسب پردازش کند.
حملات مصرف منابع، افزایش غیرعادی اتصالات یا حذف گسترده اطلاعات کش ممکن است عملکرد برنامه را مختل کنند.
امنیت Memcached زمانی قابلقبول است که هر سه ویژگی در طراحی و پیکربندی سرویس در نظر گرفته شده باشند. 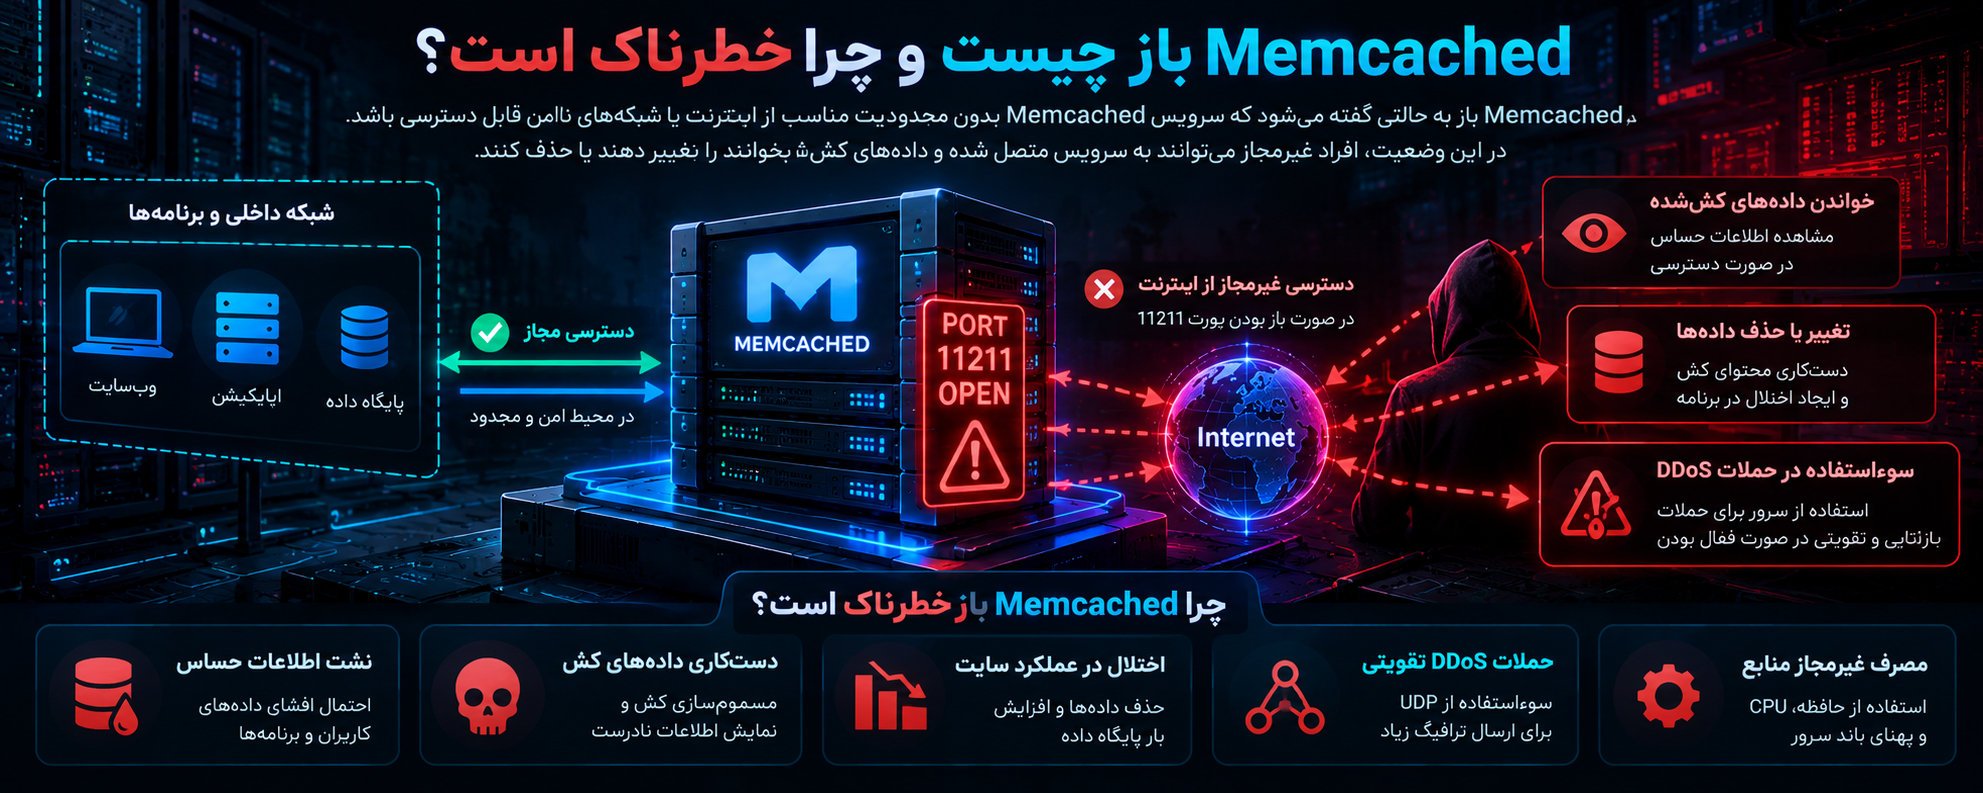
Memcached باز چیست و چرا خطرناک است؟
اصطلاح Open Memcached یا Memcached باز به نمونهای از این سرویس اشاره دارد که از یک شبکه نامطمئن، بهویژه اینترنت عمومی، قابلدسترسی باشد.
البته باز بودن یک پورت همیشه به معنای دسترسی غیرمجاز به دادهها نیست. برای تعیین خطر واقعی باید مشخص شود که چه سیستمهایی به سرویس دسترسی دارند، چه کنترلهایی اعمال شدهاند و سرویس چه دستورهایی را از اتصالهای ورودی میپذیرد.
تفاوت Memcached داخلی و Memcached عمومی
در یک معماری مناسب، معمولاً فقط برنامهها یا سرورهای مشخص اجازه ارتباط با Memcached را دارند.
برای نمونه، یک برنامه PHP و سرویس Memcached ممکن است روی یک سرور قرار داشته باشند و از طریق آدرس محلی با یکدیگر ارتباط برقرار کنند.
در معماریهای چندسروری نیز ممکن است Memcached روی یک شبکه خصوصی قرار بگیرد و فقط سرورهای برنامه به آن متصل شوند.
اما اگر سرویس روی تمام رابطهای شبکه در دسترس باشد و محدودیت مناسبی در فایروال وجود نداشته باشد، امکان دسترسی از شبکههای نامطمئن ایجاد میشود.
چرا دسترسی عمومی به Memcached توصیه نمیشود؟
Memcached برای محیطهای سریع و مورداعتماد طراحی شده است. هرچند در نسخهها و پیکربندیهای مشخص امکانات احراز هویت و TLS وجود دارند، این قابلیتها جایگزین جداسازی صحیح شبکه نیستند.
در یک نمونه باز و فاقد کنترل دسترسی کافی، مهاجم ممکن است بتواند با سرویس همانند یک کلاینت قانونی ارتباط برقرار کند.
نتیجه چنین وضعیتی میتواند شامل مشاهده دادههای قابلبازیابی، دستکاری مقادیر، حذف اطلاعات کش و مصرف غیرمجاز منابع باشد.
به همین دلیل، اصل مهم امنیت Memcached این است که سرویس نباید مستقیماً در معرض درخواستهای ناشناس اینترنتی قرار بگیرد.
آیا تغییر پورت 11211 مشکل را حل میکند؟
خیر.
تغییر شماره پورت میتواند برخی بررسیهای ساده و خودکار را کمتر مؤثر کند، اما یک کنترل امنیتی قابلاتکا محسوب نمیشود.
اگر سرویس همچنان از اینترنت قابلدسترسی باشد، مشکل اصلی باقی میماند.
روش اصولی، محدودسازی دسترسی در سطح شبکه، پیکربندی صحیح سرویس و استفاده از کنترلهای تکمیلی است. 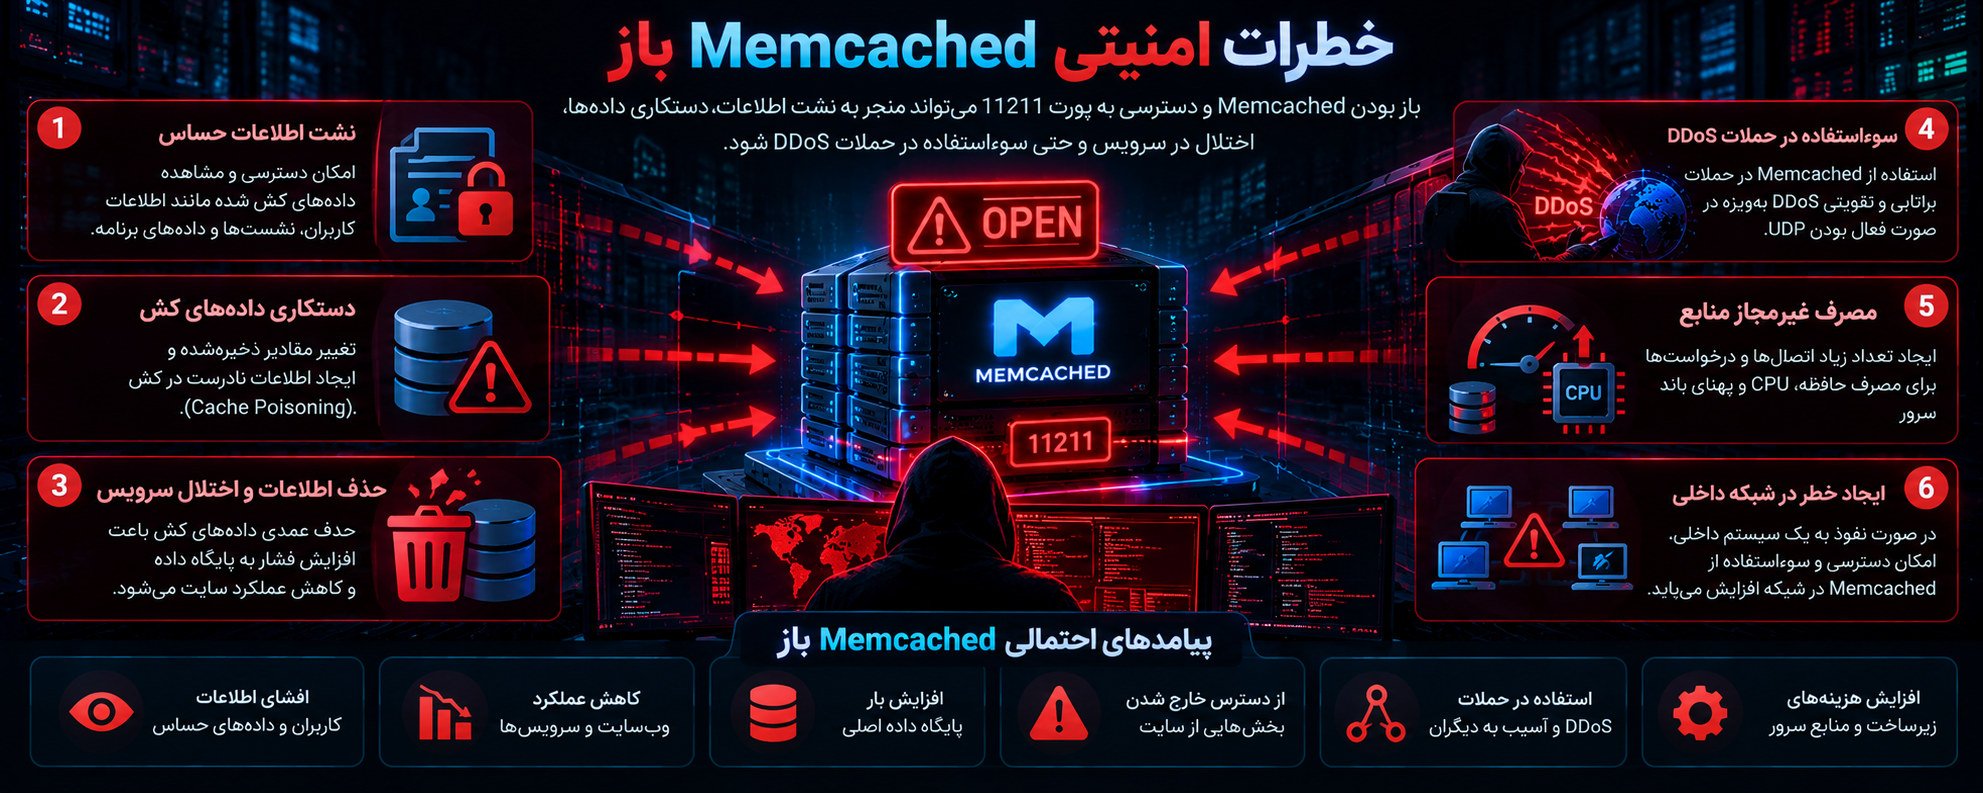
خطرات امنیتی Memcached باز
قرار گرفتن Memcached در دسترس کاربران غیرمجاز میتواند پیامدهای مختلفی داشته باشد. شدت این پیامدها به نوع دادههای ذخیرهشده، تنظیمات سرویس، سطح دسترسی شبکه و نحوه استفاده برنامه از کش بستگی دارد.
1. نشت اطلاعات حساس (Data Exposure)
یکی از مهمترین خطرات Memcached باز، احتمال افشای دادههایی است که برنامه در حافظه ذخیره کرده است.
Memcached ممکن است برای نگهداری اطلاعات موقت مرتبط با کاربران، نتایج پرسوجوها، دادههای برنامه یا بخشهایی از وضعیت نشست استفاده شود.
اگر کلیدهای مربوط به این دادهها مشخص باشند یا از طریق منابع دیگر قابلشناسایی شوند، دسترسی غیرمجاز میتواند به افشای مقادیر منجر شود.
البته Memcached در حالت عادی یک قابلیت عمومی برای فهرستکردن مطمئن تمام کلیدهای موجود ارائه نمیدهد؛ بنابراین باز بودن پورت لزوماً به معنای امکان استخراج کامل تمام دادههای حافظه نیست.
بااینحال، همین احتمال دسترسی به دادههای مشخص برای ایجاد خطر امنیتی کافی است.
برای کاهش این خطر، اطلاعات بسیار حساس نباید بدون ضرورت در کش قرار بگیرند و دسترسی به سرویس باید محدود باشد.
2. دستکاری دادههای کش و Cache Poisoning
Cache Poisoning یا مسمومسازی کش زمانی رخ میدهد که دادههای غیرمعتبر وارد حافظه کش شوند و برنامه آنها را بهعنوان اطلاعات قابلاستفاده دریافت کند.
اگر شخص غیرمجاز بتواند مقدار یک کلید مورداعتماد را تغییر دهد، ممکن است برنامه اطلاعات نادرستی نمایش دهد.
برای مثال، در یک سامانه اطلاعاتی، تغییر غیرمجاز یک مقدار کششده ممکن است باعث نمایش اطلاعات قدیمی یا اشتباه شود.
پیامدهای این اتفاق به نوع داده و منطق برنامه وابستهاند.
اگر برنامه داده دریافتشده از کش را بدون اعتبارسنجی و کدگذاری خروجی مناسب در صفحه HTML قرار دهد، احتمال ایجاد مشکلات امنیتی دیگری مانند Cross-Site Scripting یا XSS نیز وجود دارد.
بااینحال، دستکاری دادههای Memcached بهتنهایی به معنای اجرای کد یا ایجاد XSS نیست. این خطرات فقط در شرایطی رخ میدهند که رفتار برنامه آسیبپذیری لازم را ایجاد کند.
3. حذف اطلاعات و اختلال در عملکرد برنامه
در صورت وجود دسترسی غیرمجاز با مجوز اجرای عملیات مدیریتی یا تغییر داده، ممکن است محتوای کش حذف شود.
حذف گسترده دادهها میتواند باعث افزایش ناگهانی درخواستها به پایگاه داده اصلی شود.
این وضعیت بهخصوص در وبسایتهای پرترافیک خطرناک است؛ زیرا تعداد زیادی از درخواستها ممکن است همزمان برای بازسازی کش اقدام کنند.
این پدیده به شکل کلی با مشکلات Cache Stampede ارتباط دارد؛ یعنی چندین درخواست به دلیل نبود داده کششده، بهصورت همزمان سراغ منبع اصلی میروند.
در نتیجه، ممکن است مصرف CPU، تعداد اتصالهای پایگاه داده و زمان پاسخگویی افزایش پیدا کند.
4. سوءاستفاده در حملات DDoS
در شرایط خاص، Memcached میتواند برای حملات Distributed Denial of Service یا انکار سرویس توزیعشده مورد سوءاستفاده قرار بگیرد.
این خطر بیشتر به نمونههایی مربوط میشود که UDP در آنها فعال بوده و از شبکه نامطمئن قابلدسترسی است.
در چنین شرایطی، سرویس ممکن است بخشی از زیرساخت یک حمله بازتابی و تقویتی شود.
غیرفعال کردن UDP و جلوگیری از دسترسی عمومی به Memcached، دو اقدام اساسی برای کاهش این خطر هستند.
5. مصرف غیرمجاز منابع
اتصالهای غیرضروری یا حجم بالای درخواستهای ناشناس ممکن است منابع Memcached را مصرف کنند.
از جمله منابعی که تحت تأثیر قرار میگیرند میتوان به حافظه، ظرفیت اتصالات، توان پردازشی و پهنای باند اشاره کرد.
اگر تعداد اتصالهای همزمان به ظرفیت سرویس نزدیک شود، درخواستهای قانونی ممکن است با تأخیر یا خطا مواجه شوند.
توجه به این نکته ضروری است که افزایش مصرف منابع همیشه نشانه حمله نیست. خطاهای برنامه، تغییر الگوی ترافیک یا تنظیمات نامناسب نیز میتوانند علائم مشابهی ایجاد کنند.
6. ایجاد خطر در شبکه داخلی
Memcached ممکن است از اینترنت عمومی محافظت شده باشد، اما همچنان از تعداد زیادی سیستم در شبکه داخلی قابلدسترسی باشد.
اگر یکی از سیستمهای داخلی دچار نفوذ شود، دسترسی گسترده میان سرویسها میتواند دامنه حادثه را افزایش دهد.
بنابراین خصوصی بودن شبکه بهتنهایی برای تأمین امنیت Memcached کافی نیست.
استفاده از اصل حداقل دسترسی یا Least Privilege و تقسیمبندی شبکه، نقش مهمی در کاهش چنین خطراتی دارد. 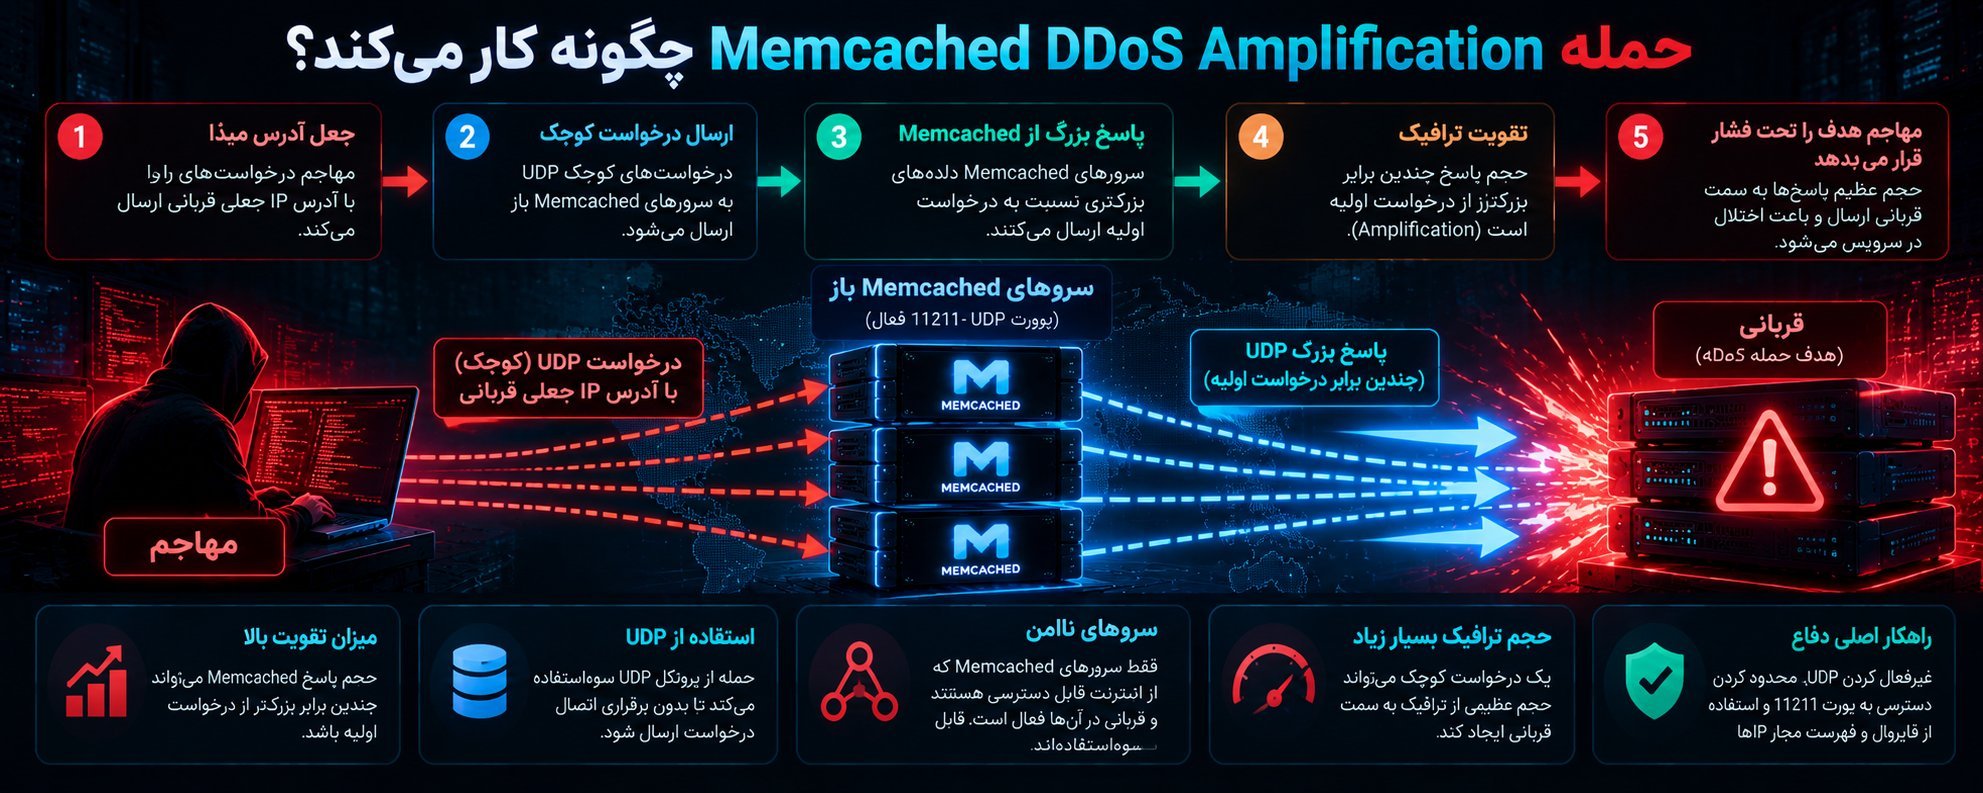
حمله Memcached DDoS Amplification چگونه کار میکند؟
حمله Memcached Amplification یکی از نمونههای شناختهشده سوءاستفاده از سرویسهای UDP در حملات انکار سرویس است.
برای درک این خطر باید دو مفهوم اصلی را بشناسیم.
بازتاب ترافیک (Reflection)
در حملات بازتابی، مهاجم تلاش میکند از یک سرویس واسط برای ارسال پاسخ به مقصدی غیر از فرستنده واقعی درخواست استفاده کند.
امکان چنین رفتاری به ویژگیهای پروتکل و پیکربندی شبکه وابسته است.
در UDP، برخلاف یک ارتباط معمول TCP، پیش از ارسال داده الزاماً فرآیند برقراری اتصال سهمرحلهای انجام نمیشود.
این ویژگی میتواند در شبکههایی که جعل آدرس مبدأ کنترل نشده است، زمینه سوءاستفاده را فراهم کند.
تقویت ترافیک (Amplification)
تقویت زمانی اتفاق میافتد که حجم پاسخ تولیدشده توسط یک سرویس بهطور قابلتوجهی بیشتر از حجم درخواست اولیه باشد.
در این حالت، یک درخواست نسبتاً کوچک ممکن است موجب تولید پاسخ بزرگتری شود.
در حملات مبتنی بر Memcached، ترکیب بازتاب و تقویت میتواند فشار ترافیکی زیادی به زیرساخت هدف وارد کند.
میزان تقویت ثابت نیست و به اندازه داده، نوع درخواست، تنظیمات و شرایط سرویس بستگی دارد.
چرا UDP در امنیت Memcached اهمیت ویژهای دارد؟
در نسخههای قدیمی Memcached، فعال بودن UDP یکی از عوامل اصلی خطر حملات تقویتی بود.
از نسخه 1.5.6 به بعد، UDP بهصورت پیشفرض غیرفعال است؛ اما مدیر سرور باید وضعیت واقعی سرویس را بررسی کند، زیرا تنظیمات قدیمی، نسخههای متفاوت یا گزینههای راهاندازی سفارشی ممکن است این قابلیت را فعال کرده باشند.
حتی اگر UDP در سطح سرویس غیرفعال شده باشد، بررسی سیاستهای فایروال همچنان ضروری است.
راهکار دفاعی در برابر Memcached Amplification
برای کاهش احتمال سوءاستفاده از سرویس باید UDP غیرضروری غیرفعال شود، دسترسی عمومی بسته شود و تنظیمات شبکه بررسی شوند.
همچنین ارائهدهندگان شبکه باید از کنترلهای ضد جعل آدرس مبدأ مانند Source Address Validation استفاده کنند.
این کنترلها میتوانند استفاده از آدرسهای مبدأ جعلی را در شبکه محدود کنند، هرچند اجرای آنها معمولاً در اختیار ارائهدهنده شبکه یا مدیر زیرساخت است.
دلایل اصلی باز ماندن پورت Memcached
باز بودن ناخواسته Memcached معمولاً نتیجه یک اشتباه منفرد نیست، بلکه ترکیبی از تنظیمات سرویس، شبکه و محیط اجرا است.
گوش دادن روی تمام رابطهای شبکه
یکی از دلایل رایج، تنظیم سرویس برای گوش دادن روی تمام آدرسهای شبکه است.
در پیکربندیهای IPv4، آدرس 0.0.0.0 به معنای گوش دادن روی تمام رابطهای IPv4 موجود است.
این وضعیت لزوماً به معنای دسترسی اینترنتی نیست؛ زیرا فایروال، مسیرهای شبکه و تنظیمات میزبان نیز تعیینکننده هستند.
اما اگر سرور دارای آدرس عمومی باشد و محدودیتی اعمال نشده باشد، خطر دسترسی ناخواسته افزایش مییابد.
تنظیم نادرست فایروال
ممکن است Memcached فقط برای شبکه داخلی نصب شده باشد، اما یک قانون عمومی در فایروال اجازه دسترسی به پورت آن را فراهم کند.
این مشکل در سرورهایی که چند سرویس مختلف روی آنها اجرا میشود اهمیت بیشتری دارد.
تغییرات فایروال باید با بررسی قوانین موجود و نیاز واقعی برنامه انجام شوند.
خطا در تنظیمات Cloud Firewall
در سرویسهای ابری، فایروال داخل سیستمعامل تنها لایه کنترل دسترسی نیست.
Security Group، فایروال شبکه و تنظیمات سرویس ابری نیز میتوانند بر مسیر ارتباط تأثیر بگذارند.
یک قانون ورودی بیشازحد گسترده ممکن است باعث شود سرویس از محدودهای بزرگتر از مقدار موردنیاز قابلدسترسی باشد.
انتشار اشتباه پورت در Docker
در Docker، انتشار پورت کانتینر روی میزبان میتواند دسترسی شبکهای جدیدی ایجاد کند.
اگر پورت Memcached بدون تعیین محدوده مناسب منتشر شود، ممکن است از رابطهای عمومی میزبان قابلدسترسی شود.
این موضوع باید جدا از تنظیمات داخلی کانتینر بررسی شود.
استفاده از تنظیمات قدیمی
گاهی تنظیمات یک سرور قدیمی به محیط جدید منتقل میشوند، بدون آنکه از نظر امنیتی دوباره بررسی شوند.
ممکن است در چنین شرایطی UDP فعال باقی مانده باشد یا سرویس روی رابطی قرار بگیرد که در معماری جدید دیگر مناسب نیست.
پس از مهاجرت سرور، تغییر ارائهدهنده هاست یا ارتقای معماری، بررسی مجدد تنظیمات Memcached ضروری است.
چگونه وضعیت امنیت Memcached را بررسی کنیم؟
ارزیابی امنیت Memcached باید از بررسی پیکربندی و مسیرهای مجاز شبکه شروع شود.
تمام روشهای این بخش برای سرورها و زیرساختهایی در نظر گرفته شدهاند که مالک آنها هستید یا مجوز قانونی مدیریتشان را دارید.
بررسی وضعیت سرویس در لینوکس
در توزیعهایی که از systemd استفاده میکنند، میتوان وضعیت سرویس را با دستور زیر مشاهده کرد:
sudo systemctl status memcached
این دستور نشان میدهد که سرویس فعال است یا خیر و ممکن است اطلاعاتی درباره وضعیت فرآیند ارائه دهد.
برای بررسی تنظیمات واقعی راهاندازی، دستور زیر نیز مفید است:
sudo systemctl cat memcached
فایل سرویس و تنظیمات مرتبط ممکن است بسته به توزیع لینوکس و روش نصب متفاوت باشند.
بررسی پورتهای فعال
برای مشاهده پورتهای TCP و UDP مرتبط با فرآیندها میتوان از دستور زیر استفاده کرد:
sudo ss -lntup
در خروجی باید آدرس محلی، شماره پورت، پروتکل و فرآیند مربوط به Memcached بررسی شود.
اگر سرویس روی 127.0.0.1:11211 در حال گوش دادن باشد، ارتباط IPv4 آن به رابط محلی محدود شده است.
اگر روی 0.0.0.0:11211 قرار داشته باشد، باید مشخص شود کدام شبکهها از طریق سایر کنترلهای امنیتی به آن دسترسی دارند.
برای IPv6 نیز باید آدرسها و قوانین مربوط به آن بهصورت مستقل بررسی شوند.
مشاهده تنظیمات پیکربندی
در برخی نصبهای Debian و Ubuntu، تنظیمات سرویس در فایل زیر قرار میگیرند:
/etc/memcached.conf
بااینحال، این مسیر در همه توزیعها و روشهای نصب یکسان نیست.
برای مشاهده محتوا بدون تغییر فایل میتوان از دستور زیر استفاده کرد:
sudo cat /etc/memcached.conf
مدیر سرور باید به تنظیمات مربوط به آدرس گوش دادن، پورت TCP، وضعیت UDP، میزان حافظه، تعداد اتصالات و حساب کاربری سرویس توجه کند.
بررسی اطلاعات داخلی Memcached
در صورتی که سرویس روی رابط محلی فعال باشد و اتصال مجاز برقرار شود، میتوان برخی آمارها را دریافت کرد:
printf 'stats\r\n' | nc -w 2 127.0.0.1 11211
برای مشاهده بعضی تنظیمات در حال اجرا نیز میتوان از دستور زیر استفاده کرد:
printf 'stats settings\r\n' | nc -w 2 127.0.0.1 11211
این نمونهها برای پیکربندیهای محلی و بدون الزام احراز هویت ارائه شدهاند.
اگر سرویس از احراز هویت یا TLS استفاده کند، باید از ابزار مدیریتی و کلاینت سازگار با همان تنظیمات استفاده شود.
اطلاعات خروجی شامل جزئیات داخلی سرویس است و نباید بدون ضرورت بهصورت عمومی منتشر شود.
آیا مشاهده پورت باز برای تشخیص آسیبپذیری کافی است؟
خیر.
مشاهده یک پورت فعال فقط نشان میدهد که فرآیندی روی آن در حال گوش دادن است.
برای ارزیابی خطر باید مسیر واقعی دسترسی، قوانین فایروال، احراز هویت، رمزگذاری و تنظیمات برنامه نیز بررسی شوند.
همچنین یک پورت که از داخل سرور قابلدسترسی است، ممکن است از اینترنت قابلدسترسی نباشد.
برعکس، محدودیتی که روی میزبان مشاهده میشود ممکن است در محیطهای کانتینری یا شبکهای به شکل موردانتظار اعمال نشده باشد.
بنابراین ارزیابی نهایی باید چندلایه باشد. 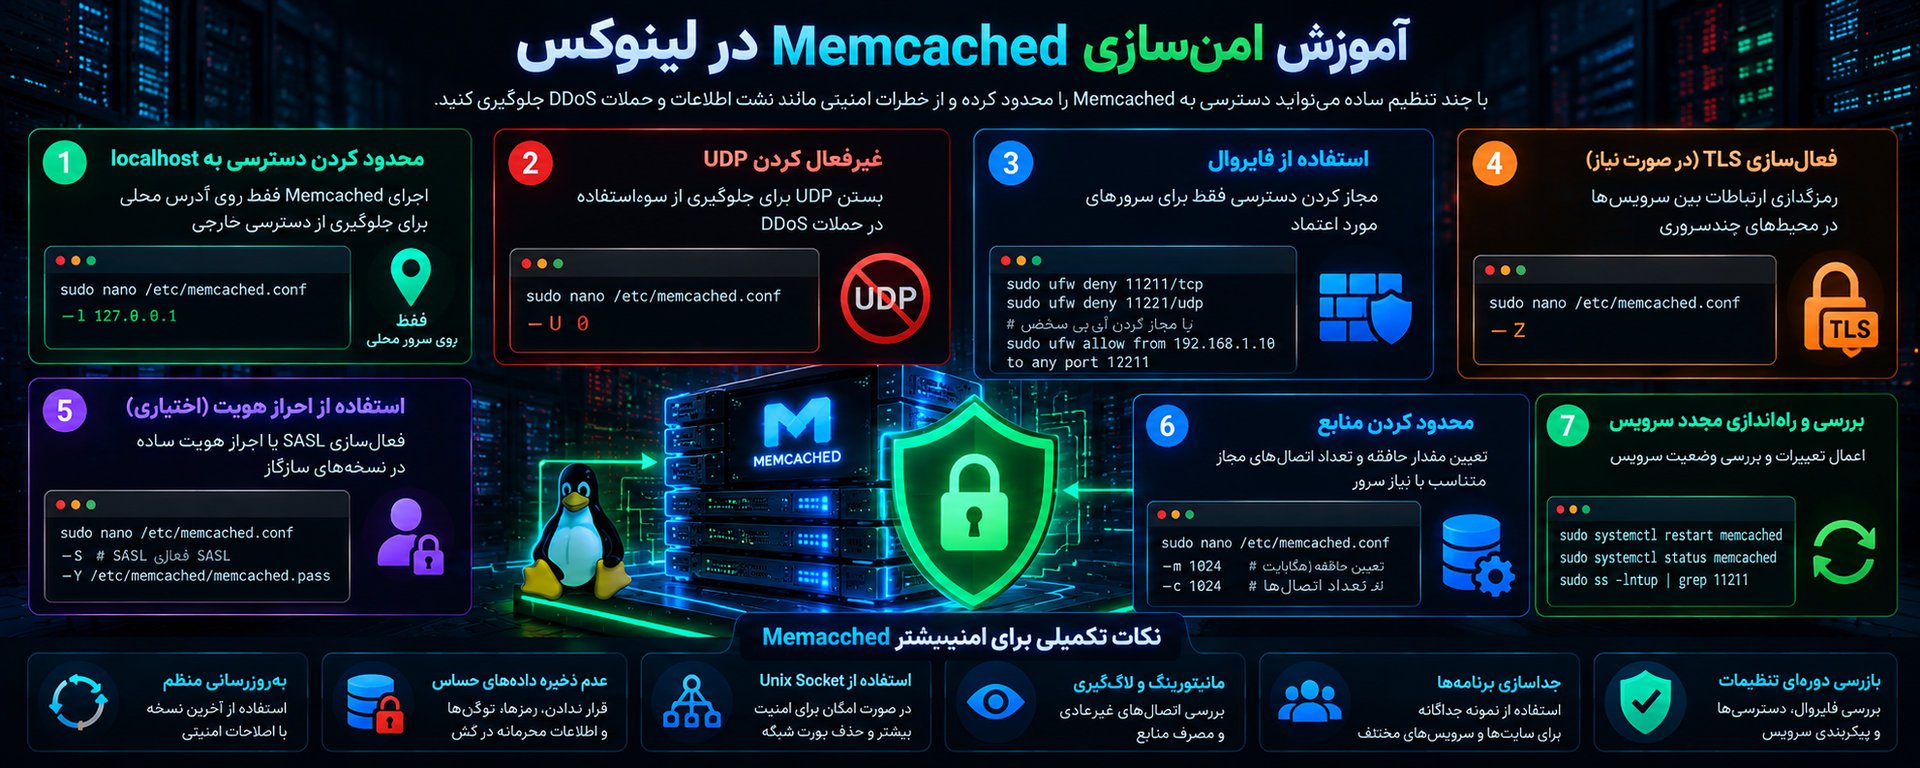
آموزش امنسازی Memcached در لینوکس
مهمترین مرحله در امنیت Memcached، محدود کردن سطح دسترسی شبکه است.
پیش از اعمال تغییرات باید مشخص شود کدام برنامهها از سرویس استفاده میکنند؛ زیرا تغییر آدرس یا پورت ممکن است ارتباط برنامه با کش را قطع کند.
مرحله اول: محدود کردن Memcached به localhost
اگر برنامه و Memcached روی یک سرور قرار دارند، یکی از مناسبترین روشها محدود کردن سرویس به رابط محلی است.
در پیکربندیهایی که از گزینههای خط فرمان Memcached پشتیبانی میکنند، میتوان از تنظیم زیر استفاده کرد:
-l 127.0.0.1
این گزینه باعث میشود سرویس روی آدرس محلی IPv4 گوش دهد.
در فایلهای پیکربندی سازگار نیز میتوان همین گزینه را قرار داد.
مهم است که برنامه واقعاً از همین آدرس استفاده کند.
اگر ارتباط برنامه از طریق IPv6 برقرار میشود، باید تنظیمات رابط محلی IPv6 نیز بر اساس نیاز بررسی شوند.
مرحله دوم: غیرفعال کردن UDP
برای غیرفعالسازی صریح UDP از گزینه زیر استفاده میشود:
-U 0
این تنظیم حتی در محیطهایی که نسخه جدید Memcached دارند، میتواند بخشی از سیاست امنیتی مشخص و قابلبررسی سرور باشد.
اگر از فایل /etc/memcached.conf استفاده میشود، میتوان گزینه را با ساختار موردپشتیبانی همان فایل تعریف کرد.
پس از ذخیره تغییرات، سرویس باید مطابق روش مدیریت همان سیستم دوباره بارگذاری یا راهاندازی شود.
برای نمونه، در یک سیستم مبتنی بر systemd:
sudo systemctl restart memcached
راهاندازی مجدد ممکن است دادههای موقت کش را از بین ببرد. بنابراین بهتر است در محیط عملیاتی با برنامهریزی انجام شود.
مرحله سوم: بررسی صحت تغییرات
پس از تغییر تنظیمات باید وضعیت سرویس دوباره بررسی شود:
sudo systemctl status memcached
سپس میتوان وضعیت پورتها را مشاهده کرد:
sudo ss -lntup
خروجی باید نشان دهد که سرویس فقط روی رابطهای موردانتظار در حال گوش دادن است و UDP غیرضروری فعال نیست.
همچنین باید از داخل برنامه بررسی شود که عملیات کش همچنان بهدرستی انجام میشود.
مرحله چهارم: استفاده از حساب کاربری محدود
سرویس Memcached نباید بدون نیاز با دسترسی مدیریتی سیستمعامل اجرا شود.
اجرای سرویس با حساب کاربری اختصاصی و محدود، بخشی از اصل حداقل دسترسی است.
در نصبهای بستهبندیشده، معمولاً تنظیمات مرتبط با کاربر سرویس از قبل تعریف شدهاند؛ اما مدیر سرور باید آنها را بررسی کند.
تغییر حساب سرویس باید با توجه به مالکیت فایلها، مجوزها و تنظیمات systemd انجام شود.
مرحله پنجم: تعیین محدودیت منابع
میزان حافظه و تعداد اتصالات Memcached باید متناسب با ظرفیت سرور و الگوی مصرف برنامه تعیین شوند.
برای مثال، گزینه -m ظرفیت حافظه مورد استفاده برای نگهداری آیتمهای کش را بر حسب مگابایت تنظیم میکند.
گزینه -c نیز برای تعیین سقف تعداد اتصالهای همزمان کاربرد دارد.
این محدودیتها نباید بدون ارزیابی عملکرد تغییر داده شوند.
مقدار بسیار پایین ممکن است موجب خطا در درخواستهای قانونی شود و مقدار بیشازحد بالا نیز میتواند فشار بیشتری بر منابع سیستم وارد کند.
نکته مهم این است که محدودیت منابع جایگزین کنترل دسترسی شبکه نیست.
تنظیم فایروال برای حفاظت از پورت 11211
فایروال یکی از لایههای اصلی حفاظت از Memcached است.
هدف آن باید جلوگیری از اتصالهای غیرمجاز و اجازه دسترسی فقط به سیستمهای موردنیاز باشد.
محدود کردن ارتباطات ورودی
اگر Memcached فقط روی همان سرور استفاده میشود، اصولاً نباید نیازی به دسترسی عمومی به پورت آن وجود داشته باشد.
در یک سرور لینوکسی که از UFW استفاده میکند، میتوان با توجه به سیاست امنیتی موجود، دسترسی ورودی TCP و UDP به پورت 11211 را مسدود کرد.
نمونه دستورهای قابلاستفاده در یک سناریوی ساده عبارتاند از:
sudo ufw deny 11211/tcp
sudo ufw deny 11211/udp
این دستورها تنها نمونهای از سیاست محدودسازی هستند و باید با قوانین موجود، نیازهای برنامه و معماری سرور هماهنگ شوند.
همچنین در محیطهای کانتینری، صرف وجود این قوانین همیشه به معنای مسدود شدن تمام مسیرهای دسترسی نیست.
استفاده از Allowlist
اگر چند سرور برنامه نیازمند دسترسی به Memcached باشند، میتوان دسترسی را فقط برای آدرسهای خصوصی مشخص مجاز کرد.
بهعنوان مثال، فرض کنید سرویس Memcached روی یک سرور داخلی قرار دارد و فقط دو سرور برنامه باید بتوانند از آن استفاده کنند.
در این شرایط، سیاست مناسب آن است که فقط همان مبدأها اجازه اتصال به پورت سرویس را داشته باشند.
هرچه فهرست منابع مجاز محدودتر و دقیقتر باشد، سطح حمله کاهش پیدا میکند.
توجه به IPv6
یکی از اشتباهات رایج، تنظیم قواعد امنیتی فقط برای IPv4 است.
اگر سرور دارای IPv6 باشد، باید وضعیت گوش دادن سرویس و قوانین فایروال IPv6 نیز بررسی شوند.
وجود یک مسیر دسترسی ناخواسته در IPv6 میتواند بخشی از محدودیتهای اعمالشده روی IPv4 را بیاثر کند.
چرا فایروال بهتنهایی کافی نیست؟
فایروال نقش مهمی دارد، اما نباید تنها کنترل امنیتی باشد.
ممکن است یک خطای پیکربندی، تغییر مسیر شبکه یا سرویس جدید باعث ایجاد مسیر ارتباطی متفاوتی شود.
به همین دلیل بهتر است Memcached علاوه بر فایروال، روی رابط محدود اجرا شود و در یک محدوده شبکهای مورداعتماد قرار بگیرد.
احراز هویت و رمزگذاری ارتباطات Memcached
یکی از پرسشهای مهم مدیران سرور این است که آیا میتوان برای Memcached رمز عبور تعیین کرد.
پاسخ به نسخه، قابلیتهای کامپایلشده و پروتکل مورد استفاده بستگی دارد.
احراز هویت با SASL
SASL مخفف Simple Authentication and Security Layer است و چارچوبی برای احراز هویت ارتباطات محسوب میشود.
Memcached از قابلیت SASL در ارتباط با پروتکل باینری قدیمی خود پشتیبانی کرده است.
در پیکربندیهای سازگار، گزینه -S برای فعال کردن این قابلیت استفاده میشود.
بااینحال، چند نکته امنیتی مهم وجود دارد:
- SASL بهتنهایی ارتباط را رمزگذاری نمیکند.
- پشتیبانی کلاینت و سرور باید با یکدیگر سازگار باشد.
- احراز هویت جایگزین محدودسازی شبکه نیست.
- پروتکل باینری قدیمی Memcached منسوخ شده و برای توسعههای جدید انتخاب مطلوبی محسوب نمیشود.
بنابراین نباید صرفاً با فعال کردن SASL، یک Memcached را برای استفاده مستقیم از اینترنت عمومی مناسب دانست.
احراز هویت ساده در پروتکل متنی
برخی نسخههای Memcached قابلیت محدود احراز هویت در پروتکل متنی را نیز ارائه میکنند.
برای نمونه، گزینه -Y در نسخههایی که از این ویژگی پشتیبانی میکنند، برای استفاده از فایل اعتبارنامه معرفی شده است.
این قابلیت در مستندات مربوط به عرضه آن بهعنوان یک ویژگی محدود معرفی شده و برای مدیریت پیچیده مجوزهای کاربران طراحی نشده است.
به همین دلیل، پیش از استفاده باید سازگاری نسخه، کلاینت و الزامات امنیتی بررسی شود.
رمزگذاری با TLS
TLS یا Transport Layer Security برای محافظت از اطلاعات در مسیر انتقال استفاده میشود.
Memcached از نسخه 1.5.13 به بعد قابلیت TLS را ارائه کرده است، مشروط بر اینکه نسخه نصبشده با پشتیبانی مربوط به آن ساخته شده باشد.
در پیکربندیهای سازگار، گزینه -Z برای فعالسازی TLS کاربرد دارد.
استفاده از TLS میتواند خطر مشاهده یا تغییر دادهها در مسیر شبکه را کاهش دهد.
این ویژگی در معماریهایی که ارتباط میان برنامه و سرور کش از چند بخش شبکه عبور میکند اهمیت بیشتری دارد.
آیا TLS برای همه نصبها ضروری است؟
اگر برنامه و Memcached روی یک میزبان واحد قرار دارند و فقط از رابط محلی یا Unix Socket استفاده میکنند، نیاز امنیتی با یک معماری چندسروری متفاوت است.
در محیطهای چندسروری، بهویژه زمانی که مسیر ارتباط کاملاً مورداعتماد نیست، استفاده از TLS یا یک کانال امن شبکهای باید بررسی شود.
در محیطهایی با حساسیت بیشتر میتوان از احراز هویت مبتنی بر گواهی و کنترل اعتبار سمت مقابل استفاده کرد.
باید توجه داشت که فعال بودن TLS بهتنهایی تضمین نمیکند احراز هویت دوطرفه بهدرستی انجام میشود. این موضوع به تنظیمات اعتبارسنجی گواهیها بستگی دارد. 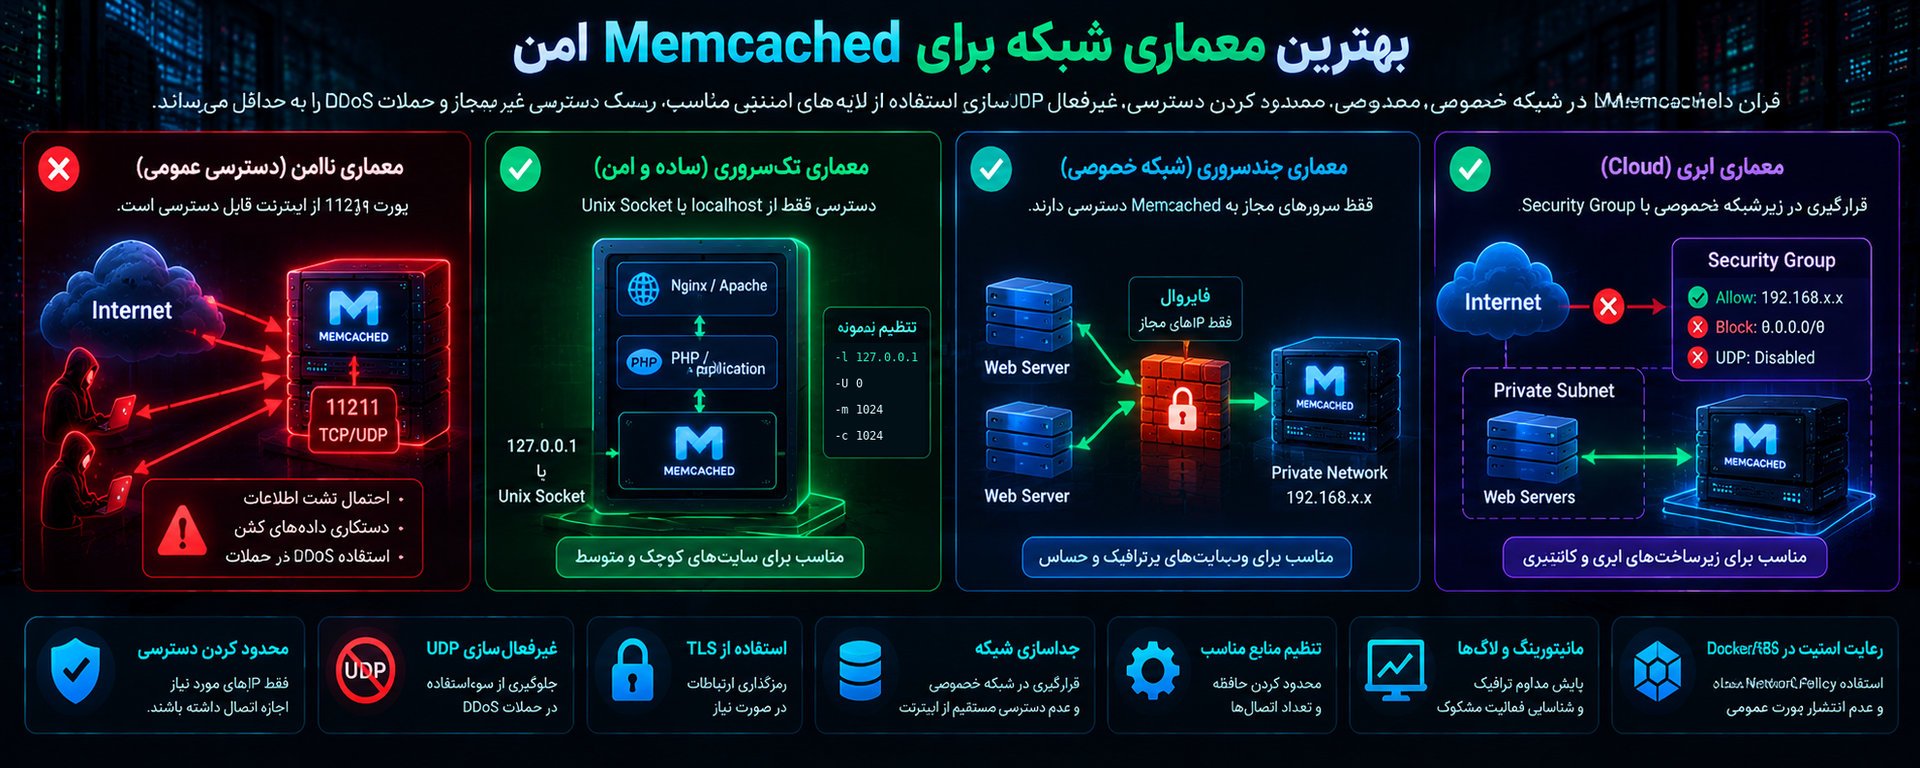
بهترین معماری شبکه برای Memcached امن
طراحی مناسب شبکه میتواند بخش بزرگی از خطرات امنیت Memcached را کاهش دهد.
معماری تکسروری
در سادهترین حالت، برنامه و Memcached روی یک ماشین اجرا میشوند.
در چنین معماریای، دسترسی محلی از طریق 127.0.0.1 یا یک Unix Domain Socket میتواند انتخاب مناسبی باشد.
Unix Socket ارتباط را بدون نیاز به یک پورت شبکه معمولی فراهم میکند.
Memcached از گزینه -s برای استفاده از این نوع سوکت پشتیبانی میکند و در این حالت، رابطهای TCP و UDP آن غیرفعال میشوند.
البته نرمافزار یا کتابخانه کلاینت نیز باید از اتصال از طریق سوکت پشتیبانی کند.
معماری چندسروری
در معماری چندسروری، بهتر است Memcached در یک بخش شبکه خصوصی قرار بگیرد.
فقط سرورهای برنامه باید به آن دسترسی داشته باشند.
در این حالت استفاده از فایروال داخلی، قواعد شبکه خصوصی، محدودسازی مبدأ اتصال و در صورت نیاز TLS توصیه میشود.
وجود شبکه خصوصی نباید باعث شود تمام سیستمهای متصل به آن به Memcached دسترسی کامل داشته باشند.
معماری ابری
در محیطهای ابری، Memcached بهتر است در زیرشبکه خصوصی یا Private Subnet قرار گیرد.
قوانین Security Group باید تنها مسیرهای ضروری میان برنامه و سرویس کش را مجاز کنند.
استفاده از یک آدرس IP عمومی برای سرویس کش، در معماریهای معمول وب ضرورتی ندارد.
همچنین سرویسهای مدیریتشده کش ممکن است تنظیمات و امکانات امنیتی متفاوتی نسبت به نصب مستقیم Memcached داشته باشند.
مدیر سیستم باید امکانات واقعی ارائهدهنده را بررسی کند و فرض نکند همه محصولات نام مشابه، سطح یکسانی از امنیت ارائه میدهند.
امنیت Memcached در Docker و Kubernetes
استفاده از کانتینرها میتواند مدیریت و استقرار برنامهها را ساده کند، اما بهتنهایی باعث امن شدن سرویس نمیشود.
امنیت Memcached در Docker
یکی از مهمترین نکات در Docker، نحوه انتشار پورتهای کانتینر است.
اگر سرویس Memcached فقط توسط کانتینرهای یک برنامه استفاده میشود، معمولاً نیازی به انتشار پورت آن روی رابط عمومی میزبان وجود ندارد.
بهتر است کانتینرهای مجاز از طریق شبکه داخلی اختصاصی Docker با یکدیگر ارتباط برقرار کنند.
اگر دسترسی از خود میزبان لازم باشد، میتوان در معماری مناسب انتشار پورت را به رابط محلی محدود کرد.
برای نمونه، در یک محیط توسعه با تنظیمات شبکه سازگار، نگاشت محلی میتواند به این شکل باشد:
127.0.0.1:11211:11211
این مقدار نمونهای از نگاشت آدرس میزبان به پورت کانتینر است و بهتنهایی تمام ملاحظات امنیتی Docker را پوشش نمیدهد.
خطر اتکا به UFW در Docker
Docker برای مدیریت شبکه و انتشار پورتها از قواعد شبکه سیستمعامل استفاده میکند.
در بعضی پیکربندیها، ترافیک پورتهای منتشرشده ممکن است از مسیر معمول قواعد UFW عبور نکند.
در نتیجه، مدیر سرور نباید تنها با مشاهده یک قانون مسدودسازی UFW نتیجه بگیرد که پورت کانتینر از بیرون قابلدسترسی نیست.
قواعد Docker، مسیرهای NAT، فایروال میزبان و فایروال ارائهدهنده باید متناسب با معماری بررسی شوند.
امنیت Memcached در Kubernetes
در Kubernetes معمولاً سرویس کش باید برای بارهای کاری مشخص در داخل کلاستر قابلدسترسی باشد.
استفاده از یک Service داخلی مانند ClusterIP میتواند بخشی از طراحی مناسب باشد، اما به معنای محدودسازی خودکار دسترسی همه Podها نیست.
در بسیاری از کلاسترها، ارتباط میان Podها بهصورت پیشفرض مجاز است.
برای کاهش سطح دسترسی باید از NetworkPolicy استفاده شود.
این سیاستها میتوانند مشخص کنند کدام Podها یا Namespaceها اجازه ارتباط با Memcached را داشته باشند.
البته اجرای واقعی NetworkPolicy به پشتیبانی پلاگین شبکه کلاستر وابسته است.
همچنین باید از انتشار غیرضروری سرویس از طریق NodePort، LoadBalancer یا مسیرهای عمومی دیگر جلوگیری شود.
اجرای کانتینر با حداقل دسترسی
علاوه بر تنظیم شبکه، بهتر است کانتینر Memcached با دسترسیهای محدود اجرا شود.
استفاده از کاربر غیرریشه در صورت امکان، محدود کردن قابلیتهای اضافی کانتینر، بهروزرسانی ایمیج و تعیین منابع متناسب از جمله اقدامات مفید هستند.
کنترلهای امنیتی کانتینر باید بخشی از سیاست کلی امنیت زیرساخت باشند، نه جایگزین آن.
امنیت Memcached در وردپرس و ووکامرس
Memcached در بعضی وبسایتهای وردپرسی برای پیادهسازی Persistent Object Cache یا کش دائمی اشیا استفاده میشود.
در این روش، اشیای محاسبهشده و نتایج قابلکش میتوانند میان درخواستهای مختلف در یک سرویس خارجی نگهداری شوند.
تفاوت Object Cache با Page Cache
Object Cache برای نگهداری دادهها و اشیای مورد استفاده برنامه کاربرد دارد.
Page Cache معمولاً خروجی کامل یک صفحه را برای ارائه سریعتر ذخیره میکند.
همچنین OPcache در PHP وظیفه متفاوتی دارد و بایتکد کامپایلشده PHP را کش میکند.
بنابراین وجود Memcached بهتنهایی به معنای فعال بودن همه انواع کش نیست.
در وردپرس، استفاده از یک Object Cache پایدار معمولاً از طریق افزونه یا Drop-in سازگار مانند object-cache.php انجام میشود.
خطرات Memcached باز برای وردپرس
در یک وبسایت وردپرسی، نوع اطلاعات موجود در کش به افزونهها، قالب، تنظیمات و منطق برنامه بستگی دارد.
اگر Memcached از شبکه نامطمئن قابلدسترسی باشد، ممکن است دادههای برنامه در معرض دسترسی غیرمجاز قرار بگیرند.
همچنین دستکاری یا حذف دادههای کش میتواند موجب اختلال در نمایش اطلاعات یا افزایش فشار بر پایگاه داده شود.
برای سایتهای فروشگاهی، آثار این اختلال ممکن است محسوستر باشد؛ زیرا اطلاعات مرتبط با محصول، موجودی، قیمتگذاری و وضعیت کاربران حساسیت عملیاتی بیشتری دارند.
اهمیت جداسازی دادههای کاربران
در ووکامرس، اطلاعات وابسته به کاربران باید با دقت بیشتری مدیریت شوند.
نباید فرض کرد همه دادههای کششده برای تمام بازدیدکنندگان یکسان هستند.
قیمتهای شخصیسازیشده، اطلاعات حساب کاربری، وضعیت سبد خرید و دادههای مربوط به نشست کاربران باید بر اساس منطق درست برنامه مدیریت شوند.
اگر افزونه یا برنامه از کلیدگذاری نادرست استفاده کند، احتمال تداخل دادهها میان کاربران یا سایتها ایجاد میشود.
استفاده از نامگذاری مناسب کلیدها و جداسازی کش برنامههای مختلف میتواند به کاهش این خطر کمک کند.
بااینحال، پیشوندگذاری کلیدها بهتنهایی یک مرز امنیتی محسوب نمیشود؛ زیرا کلاینتی که به سرویس مشترک دسترسی کامل داشته باشد ممکن است همچنان بتواند دادههای سایر بخشها را تغییر دهد.
برای برنامههایی با سطوح اعتماد متفاوت، جداسازی سرویس یا محدوده دسترسی راهکار مطمئنتری است.
بهترین تنظیمات برای وردپرس
برای یک وبسایت وردپرسی که Memcached روی همان سرور اجرا میشود، تنظیمات زیر معمولاً نقطه شروع مناسبی هستند:
- محدود کردن اتصال به localhost یا سوکت محلی
- غیرفعال کردن UDP
- جلوگیری از دسترسی عمومی به پورت 11211
- استفاده از افزونه کش معتبر و سازگار
- بررسی تنظیمات جداسازی دادههای سایت
- بهروزرسانی نسخه Memcached و افزونههای مرتبط
- نظارت بر عملکرد کش و خطاهای ارتباطی
همچنین بهتر است اطلاعات محرمانه غیرضروری در حافظه کش قرار نگیرند و دادههای حساس فقط برای مدت لازم نگهداری شوند.
مدیریت امن دادهها در Memcached
امنیت Memcached فقط به شبکه مربوط نمیشود. نوع دادههای ذخیرهشده و نحوه مدیریت آنها نیز اهمیت دارد.
از ذخیره اطلاعات بسیار حساس خودداری کنید
ذخیره مستقیم رمزهای عبور، کلیدهای خصوصی، توکنهای مدیریتی بلندمدت یا اطلاعات محرمانه غیرضروری در کش توصیه نمیشود.
اگر برنامه برای عملکرد خود به کش کردن دادههای حساس نیاز داشته باشد، باید سطح دسترسی، مدت نگهداری و پیامدهای افشای آنها بررسی شود.
برای مثال، دادههای نشست کاربران در بعضی معماریها ممکن است در یک سرویس کش نگهداری شوند.
این روش الزاماً ناامن نیست، اما به کنترل دسترسی قوی، مدیریت صحیح انقضا و طراحی مناسب نشستها نیاز دارد.
تنظیم زمان انقضای دادهها
TTL یا Time To Live مدت نگهداری یک داده در کش را مشخص میکند.
دادههایی که دائماً تغییر میکنند نباید بدون برنامه مناسب برای تازهسازی و حذف در حافظه باقی بمانند.
در پروتکل متداول Memcached، زمان انقضای صفر به معنای نداشتن انقضای زمانی است، هرچند آیتم همچنان ممکن است به دلایل دیگری از کش حذف شود.
همچنین در این پروتکل، مقادیر انقضای بیشتر از ۳۰ روز بهعنوان زمان مطلق یونیکس تفسیر میشوند.
این تفاوت باید هنگام توسعه و پیکربندی برنامه در نظر گرفته شود.
TTL کوتاهتر میتواند مدت باقی ماندن بعضی دادههای حساس یا قدیمی را کاهش دهد، اما جایگزین کنترل محرمانگی نیست.
جلوگیری از استفاده مستقیم از ورودی کاربر
کلیدهای Memcached نباید بدون اعتبارسنجی مناسب از ورودی کنترلنشده کاربران ساخته شوند.
نوع پروتکل و کتابخانه کلاینت میتواند بر محدودیتهای قالب کلید اثر بگذارد.
همچنین دادههایی که از کش بازیابی میشوند باید با توجه به کاربردشان در برنامه اعتبارسنجی و در محل خروجی بهدرستی پردازش شوند.
نباید فرض کرد هر دادهای صرفاً به دلیل ذخیره شدن در کش، قابلاعتماد است.
جداسازی برنامهها
اگر چند وبسایت یا برنامه با سطوح اعتماد متفاوت از یک Memcached مشترک استفاده کنند، خطر تداخل یا دسترسی متقابل به دادهها افزایش پیدا میکند.
در محیطهای حساس بهتر است از نمونههای مجزا یا کنترلهای واقعی جداسازی استفاده شود.
پیشوند کلیدها برای نظم و کاهش برخورد نامها مفید است، اما جایگزین کنترل دسترسی نیست.
مانیتورینگ و تشخیص فعالیت مشکوک Memcached
امنیت Memcached به بررسی اولیه محدود نمیشود.
تنظیمات ممکن است در اثر بهروزرسانی، جابهجایی سرور یا تغییر معماری دچار خطا شوند.
به همین دلیل، مانیتورینگ مستمر سرویس اهمیت دارد.
بررسی اتصالهای غیرعادی
افزایش ناگهانی تعداد اتصالات میتواند نشاندهنده تغییر بار برنامه یا فعالیت غیرمعمول باشد.
در Memcached میتوان شاخصهایی مانند curr_connections و total_connections را بررسی کرد.
البته تفسیر این مقادیر باید با توجه به ترافیک عادی برنامه انجام شود.
بررسی مصرف حافظه
شاخصهایی مانند bytes، limit_maxbytes و evictions میتوانند برای تحلیل وضعیت حافظه مفید باشند.
افزایش حذف آیتمها به دلیل فشار حافظه ممکن است نشان دهد که ظرفیت کش با الگوی مصرف هماهنگ نیست.
این وضعیت الزاماً ناشی از حمله نیست، اما اگر با افزایش غیرمنتظره درخواستها همراه شود باید بررسی شود.
تحلیل Hit Rate و Miss Rate
دو مفهوم مهم در عملکرد کش عبارتاند از:
Cache Hit: درخواست موردنظر در کش پاسخ داده میشود.
Cache Miss: داده موردنیاز در کش وجود ندارد و برنامه باید از مسیر دیگری آن را دریافت کند.
تغییر غیرعادی نسبت Hit و Miss میتواند به مشکلات عملکردی، تغییر رفتار برنامه یا حذف گسترده دادهها مربوط باشد.
برای تحلیل دقیق باید شاخصهایی مانند get_hits و get_misses در طول زمان بررسی شوند.
بررسی خطاهای ظرفیت اتصال
شاخص listen_disabled_num میتواند برای شناسایی شرایطی مفید باشد که سرویس به دلیل محدودیت اتصال، پذیرش اتصالهای جدید را موقتاً متوقف کرده است.
افزایش این مقدار باید با ظرفیت تنظیمشده، تعداد کلاینتها و الگوی مصرف مقایسه شود.
ایجاد هشدارهای امنیتی
بهتر است سامانه مانیتورینگ در شرایط مشخص هشدار ایجاد کند.
برای مثال، موارد زیر میتوانند نیازمند بررسی باشند:
- تغییر آدرس یا پورت گوش دادن سرویس
- فعال شدن ناخواسته UDP
- ایجاد دسترسی عمومی جدید در فایروال
- افزایش غیرعادی اتصالها
- رشد نامعمول ترافیک شبکه
- افزایش چشمگیر خطاهای کش
- راهاندازی مجدد غیرمنتظره سرویس
در صورت استفاده از سامانههایی مانند Prometheus یا ابزارهای نظارتی مشابه، باید دسترسی به دادههای مانیتورینگ نیز محدود باشد.
اگر Memcached سرور باز بود چه کار کنیم؟
اگر مشخص شود که Memcached از شبکه نامطمئن قابلدسترسی بوده، باید موضوع را بهعنوان یک ضعف امنیتی بررسی کرد.
وجود دسترسی عمومی بهتنهایی ثابت نمیکند که نفوذ یا استخراج داده رخ داده است، اما بررسی حادثه ضروری است.
مرحله اول: محدود کردن فوری دسترسی
اولویت نخست جلوگیری از دسترسیهای غیرمجاز جدید است.
این کار میتواند با اصلاح قوانین فایروال، محدودسازی رابط سرویس یا تغییر سیاست دسترسی شبکه انجام شود.
در محیط عملیاتی باید اثر تغییرات بر برنامههای وابسته در نظر گرفته شود.
اگر امکان دارد، ابتدا مسیر دسترسی قانونی برنامه را مشخص کنید تا اصلاح امنیتی باعث قطعی غیرضروری نشود.
مرحله دوم: بررسی وضعیت UDP و TCP
باید مشخص شود که سرویس روی چه رابطهایی و با چه پروتکلهایی فعال بوده است.
وجود UDP فعال و قابلدسترسی از اینترنت، خطر سوءاستفاده در حملات بازتابی را افزایش میدهد.
دسترسی عمومی TCP نیز باید از نظر امکان مشاهده، تغییر یا حذف دادهها بررسی شود.
مرحله سوم: حفظ شواهد و بررسی لاگها
لاگهای سیستمعامل، فایروال، سرویسهای ابری و سامانههای مانیتورینگ میتوانند اطلاعات مفیدی فراهم کنند.
پیش از حذف دادهها یا انجام تغییرات گسترده، بهتر است شواهد موجود بر اساس سیاست پاسخگویی به حادثه حفظ شوند.
Memcached بهصورت پیشفرض یک سامانه جامع ثبت رویدادهای امنیتی برای تمام عملیات کلاینتها نیست.
بنابراین نبود یک رویداد مشخص در لاگها به معنای نبود دسترسی غیرمجاز نیست.
مرحله چهارم: شناسایی دادههای در معرض خطر
باید بررسی شود که برنامه چه نوع دادههایی در Memcached قرار داده است.
سؤالات مهم عبارتاند از:
آیا اطلاعات نشست کاربران کش شدهاند؟
آیا توکنهای حساس یا اطلاعات شخصی در کش وجود داشتهاند؟
آیا کلیدهای مشخصی از طریق کد برنامه یا سایر منابع قابلشناسایی بودهاند؟
آیا احتمال تغییر دادههای مورداعتماد برنامه وجود دارد؟
پاسخ این پرسشها به تعیین دامنه حادثه کمک میکند.
مرحله پنجم: بازسازی دادههای کش
اگر احتمال دستکاری محتوا وجود داشته باشد، ممکن است لازم شود دادههای کش از منابع معتبر بازسازی شوند.
پاکسازی یا راهاندازی مجدد Memcached باید با توجه به آثار عملکردی آن انجام شود.
این اقدام نباید پیش از بررسی نیاز به حفظ شواهد انجام شود.
همچنین باید در نظر داشت که حذف کش ممکن است بار زیادی به پایگاه داده اصلی وارد کند.
مرحله ششم: مدیریت نشستها و اعتبارنامهها
اگر شواهد نشان دهند که توکنها، اطلاعات نشست یا سایر اعتبارنامههای حساس ممکن است افشا شده باشند، باید اقدامات متناسب با همان نوع داده انجام شود.
این اقدامات میتوانند شامل ابطال نشستهای در معرض خطر، چرخش اعتبارنامهها یا اطلاعرسانی طبق الزامات سازمانی و قانونی باشند.
تغییر گسترده تمام رمزهای عبور بدون بررسی دامنه حادثه همیشه ضروری نیست؛ تصمیم باید بر اساس شواهد و ارزیابی ریسک گرفته شود.
مرحله هفتم: بررسی علت اصلی
پس از کنترل شرایط باید مشخص شود چرا سرویس در معرض دسترسی قرار گرفته است.
علت ممکن است شامل تنظیم نامناسب رابط شبکه، خطای Docker، قانون اشتباه فایروال یا انتقال تنظیمات قدیمی باشد.
رفع علت اصلی از تکرار حادثه جلوگیری میکند.
تفاوت امنیت Memcached با Redis
Memcached و Redis هر دو برای نگهداری سریع دادهها کاربرد دارند، اما معماری و امکانات آنها یکسان نیست.
| ویژگی | Memcached | Redis |
|---|---|---|
| کاربرد اصلی | کش داده و اشیای موقت | ذخیرهسازی داده، کش و ساختارهای داده متنوع |
| نوع ساختار داده | عمدتاً کلید و مقدار | ساختارهای داده متنوع |
| پورت پیشفرض رایج | 11211 | 6379 |
| احراز هویت | امکانات محدود وابسته به نسخه و پروتکل | امکانات احراز هویت و کنترل دسترسی در نسخههای سازگار |
| رمزگذاری انتقال | TLS در نسخههای پشتیبانیشده | TLS در نسخهها و پیکربندیهای پشتیبانیشده |
| ماندگاری داده | کش عمدتاً غیردائمی | امکانات ماندگاری داده در پیکربندیهای مناسب |
| خطر دسترسی عمومی | بالا در پیکربندی ناامن | بالا در پیکربندی ناامن |
| راهکار اصلی حفاظت | جداسازی شبکه و محدودسازی دسترسی | جداسازی شبکه، احراز هویت و کنترل دسترسی مناسب |
نکته مهم این است که Redis نیز نباید صرفاً به دلیل داشتن امکانات احراز هویت، بدون طراحی امنیتی مناسب در معرض اینترنت قرار گیرد.
انتخاب بین این دو ابزار باید با توجه به نیازهای برنامه، سازگاری فنی و الزامات امنیتی انجام شود.
نقش WAF و سایر ابزارهای امنیتی در حفاظت از Memcached
گاهی تصور میشود نصب یک Web Application Firewall یا WAF برای محافظت از تمام سرویسهای یک وبسایت کافی است.
این تصور صحیح نیست.
آیا WAF از پورت Memcached محافظت میکند؟
WAF معمولاً برای بررسی و کنترل درخواستهای HTTP و HTTPS به برنامههای تحت وب طراحی شده است.
اگر Memcached روی یک پورت TCP یا UDP جداگانه مستقیماً از اینترنت قابلدسترسی باشد، یک WAF معمولی که فقط ترافیک وب را بررسی میکند الزاماً از آن محافظت نخواهد کرد.
بنابراین امنیت Memcached باید در سطح شبکه و سرویس اعمال شود.
آیا حملات XSS و CSRF به Memcached مربوط هستند؟
XSS و CSRF از خانواده آسیبپذیریهای برنامههای تحت وب هستند.
XSS معمولاً به اجرای محتوای فعال ناخواسته در مرورگر کاربر مربوط میشود.
CSRF یا Cross-Site Request Forgery نیز به سوءاستفاده از زمینه احراز هویت مرورگر برای انجام درخواست ناخواسته اشاره دارد.
این آسیبپذیریها ذاتاً همان مشکل Memcached باز نیستند.
بااینحال، اگر برنامه دادههای غیرمعتبر را در کش ذخیره کند یا از دادههای کششده بهشکل ناامن استفاده کند، احتمال ایجاد ارتباط میان ضعفهای مختلف وجود دارد.
آیا 2FA برای Memcached کاربرد دارد؟
احراز هویت دومرحلهای یا 2FA معمولاً برای محافظت از حسابهای انسانی، پنلهای مدیریتی و دسترسیهای تعاملی استفاده میشود.
اتصال برنامه به Memcached معمولاً یک ارتباط سرویسبهسرویس است و 2FA ابزار اصلی محافظت از آن محسوب نمیشود.
در چنین شرایطی باید روی کنترل شبکه، اعتبارنامههای سرویس، TLS و مدیریت امن تنظیمات تمرکز کرد.
آیا Fail2Ban از Memcached محافظت میکند؟
Fail2Ban میتواند برای بعضی سرویسهایی که تلاشهای ناموفق احراز هویت را ثبت میکنند مفید باشد.
اما Memcached در پیکربندیهای معمول، مانند یک صفحه ورود وب عمل نمیکند.
بنابراین Fail2Ban جایگزین محدودسازی پورت، غیرفعالسازی UDP یا کنترلهای شبکهای نخواهد بود.
اشتباهات رایج در امنسازی Memcached
شناخت اشتباهات متداول به اندازه آشنایی با تنظیمات صحیح اهمیت دارد.
اشتباه اول: تصور امن بودن شبکه خصوصی
شبکه خصوصی سطح دسترسی را محدود میکند، اما بهتنهایی یک مرز امنیتی کامل نیست.
در محیطهای چندبرنامهای یا چندمستاجری، باید دسترسی سیستمهای داخلی نیز کنترل شود.
اشتباه دوم: تغییر پورت بدون محدودسازی دسترسی
انتقال سرویس از پورت 11211 به یک پورت دیگر، مشکل دسترسی غیرمجاز را رفع نمیکند.
محدودسازی شبکه باید مستقل از شماره پورت انجام شود.
اشتباه سوم: اتکا به نسخه جدید
نسخههای جدید ممکن است اصلاحات امنیتی و تنظیمات پیشفرض مناسبتری داشته باشند.
بااینحال، یک نسخه جدید که بهصورت عمومی و بدون کنترل دسترسی مناسب منتشر شده باشد همچنان میتواند ناامن باشد.
اشتباه چهارم: فعالسازی احراز هویت بدون رمزگذاری
احراز هویت و رمزگذاری دو مفهوم متفاوت هستند.
اگر اعتبارنامهها یا دادهها روی مسیری نامطمئن بدون محافظت مناسب منتقل شوند، صرف وجود رمز عبور امنیت کافی ایجاد نمیکند.
اشتباه پنجم: نادیده گرفتن Docker
مدیر سرور ممکن است فایروال میزبان را بررسی کند، اما متوجه انتشار پورت Memcached توسط Docker نباشد.
در محیطهای کانتینری باید مسیر واقعی ترافیک بررسی شود.
اشتباه ششم: ذخیره بیشازحد دادههای حساس
هرچه دادههای حساس بیشتری در کش قرار بگیرند، پیامدهای دسترسی غیرمجاز احتمالی نیز میتواند گستردهتر شود.
بهتر است محتوای کش بر اساس اصل حداقلسازی داده طراحی شود.
اشتباه هفتم: استفاده مشترک بدون جداسازی امنیتی
استفاده چند برنامه نامرتبط از یک Memcached مشترک، بدون کنترل مناسب، میتواند باعث افزایش خطر تداخل یا افشای اطلاعات شود.
پیشوند کلیدها بهتنهایی این مشکل را حل نمیکند.
اشتباه هشتم: نبود مانیتورینگ
بدون ثبت و پایش شاخصهای مناسب، ممکن است تغییرات غیرمجاز تنظیمات یا افت عملکرد سرویس دیر تشخیص داده شوند.
اشتباه نهم: حذف کش بدون بررسی پیامدها
پاکسازی گسترده کش هنگام وقوع مشکل ممکن است فشار ناگهانی به پایگاه داده وارد کند.
این اقدام باید با توجه به اهمیت دادهها، وضعیت حادثه و ظرفیت زیرساخت انجام شود.
چکلیست امنیت Memcached برای مدیران سرور
برای ارزیابی امنیت یک سرور Memcached، موارد زیر را به ترتیب بررسی کنید.
کنترلهای شبکه
- مشخص کنید Memcached روی کدام رابطهای شبکه اجرا میشود.
- اطمینان حاصل کنید پورت 11211 بدون ضرورت از اینترنت قابلدسترسی نیست.
- UDP غیرضروری را غیرفعال کنید.
- دسترسی TCP را فقط برای سیستمهای مجاز فراهم کنید.
- وضعیت IPv4 و IPv6 را بهصورت جداگانه بررسی کنید.
- قوانین فایروال سیستمعامل و ارائهدهنده ابری را تطبیق دهید.
کنترلهای سرویس
- نسخه Memcached را بررسی و بهروزرسانیهای امنیتی را اعمال کنید.
- سرویس را با حساب کاربری محدود اجرا کنید.
- میزان حافظه و تعداد اتصالات را متناسب با نیاز تنظیم کنید.
- در صورت نیاز از TLS و احراز هویت سازگار استفاده کنید.
- فایلهای تنظیمات و اعتبارنامهها را با مجوزهای مناسب محافظت کنید.
کنترلهای برنامه
- از ذخیره اطلاعات محرمانه غیرضروری در کش خودداری کنید.
- زمان انقضای دادهها را متناسب با حساسیت آنها تعیین کنید.
- دادههای دریافتشده از کش را بهصورت مطلق قابلاعتماد فرض نکنید.
- دادههای برنامههای غیرمرتبط را در صورت نیاز از یکدیگر جدا کنید.
- برای زمان از دسترس خارج شدن کش، رفتار مناسب برنامه را طراحی کنید.
کنترلهای عملیاتی
- شاخصهای مصرف منابع و اتصالها را پایش کنید.
- تغییرات تنظیمات شبکه را ثبت و بازبینی کنید.
- پس از مهاجرت یا تغییر زیرساخت، کنترلهای امنیتی را دوباره آزمایش کنید.
- برای برخورد با دسترسی ناخواسته، برنامه پاسخگویی به حادثه داشته باشید.
این موارد میتوانند مبنای یک بازبینی دورهای امنیت Memcached قرار بگیرند.
سؤالات متداول درباره امنیت Memcached
آیا Memcached بهصورت پیشفرض امن است؟
Memcached برای استفاده در شبکههای مورداعتماد طراحی شده است. نسخههای جدید تنظیمات پیشفرض مناسبتری در بعضی بخشها دارند، اما امنیت نهایی به نحوه نصب، پیکربندی و محدودیتهای شبکه بستگی دارد. بنابراین نباید فقط به تنظیمات پیشفرض تکیه کرد.
آیا باز بودن پورت 11211 خطرناک است؟
اگر این پورت از شبکه نامطمئن قابلدسترسی باشد و کنترلهای کافی وجود نداشته باشند، خطر امنیتی ایجاد میشود. اما فعال بودن پورت روی رابط محلی یا یک شبکه کاملاً محدود، بهتنهایی نشاندهنده آسیبپذیری نیست.
آیا Memcached میتواند باعث حملات DDoS شود؟
نمونههای Memcached که UDP آنها فعال و از شبکه نامطمئن قابلدسترسی است، ممکن است برای حملات بازتابی و تقویتی DDoS مورد سوءاستفاده قرار بگیرند. غیرفعالسازی UDP و مسدود کردن دسترسی عمومی، از اقدامات اصلی کاهش این خطر هستند.
چگونه UDP را در Memcached غیرفعال کنیم؟
در پیکربندیهای پشتیبانیشده میتوان از گزینه -U 0 استفاده کرد. پس از اعمال تغییر و راهاندازی مجدد سرویس، باید با ابزارهایی مانند ss بررسی شود که UDP دیگر برای Memcached فعال نیست.
آیا Memcached رمز عبور دارد؟
Memcached در بعضی نسخهها و پروتکلها از روشهای محدود احراز هویت پشتیبانی میکند. SASL و بعضی قابلیتهای احراز هویت متنی از جمله این روشها هستند. بااینحال، استفاده از آنها باید با توجه به سازگاری نسخه و کلاینت انجام شود و جایگزین کنترل شبکه نیست.
آیا ارتباط Memcached رمزگذاری میشود؟
در نسخههای سازگار میتوان از TLS استفاده کرد. فعالسازی آن به امکانات نسخه نصبشده، تنظیمات سرور و پشتیبانی کلاینت بستگی دارد. ارتباطات معمولی بدون TLS را نباید بهصورت پیشفرض رمزگذاریشده فرض کرد.
آیا Memcached برای وردپرس امن است؟
بله، Memcached میتواند در یک معماری درست برای کش اشیای وردپرس استفاده شود. نکته اصلی این است که دسترسی شبکه محدود باشد، افزونه کش معتبر و سازگار استفاده شود و دادههای حساس بهدرستی مدیریت شوند.
آیا Memcached از Redis امنتر است؟
نمیتوان بدون بررسی معماری و پیکربندی چنین نتیجهای گرفت. Redis امکانات متفاوتی برای احراز هویت و مدیریت دسترسی دارد، اما هر دو سرویس در صورت تنظیم نادرست میتوانند خطرناک باشند. امنیت واقعی بیشتر به طراحی و اجرای کنترلها بستگی دارد.
آیا تغییر شماره پورت Memcached باعث افزایش امنیت میشود؟
تغییر شماره پورت بهتنهایی یک راهکار امنیتی کافی نیست. اگر سرویس از اینترنت قابلدسترسی باقی بماند، خطر اصلی رفع نشده است. محدودسازی رابط شبکه و اعمال قوانین دسترسی اهمیت بیشتری دارند.
اگر Memcached باز باشد، آیا حتماً اطلاعات سرور سرقت شدهاند؟
خیر. دسترسی عمومی لزوماً ثابت نمیکند که دادهها استخراج شدهاند. بااینحال، باید نوع دادههای کششده، امکانات در دسترس و شواهد موجود بررسی شوند تا دامنه خطر مشخص شود.
آیا میتوان Memcached را فقط روی localhost اجرا کرد؟
بله. در معماری تکسروری، استفاده از آدرس 127.0.0.1 یکی از روشهای مناسب محدودسازی دسترسی است. در صورت پشتیبانی برنامه، Unix Domain Socket نیز میتواند گزینه مناسبی باشد.
آیا فایروال برای امنیت Memcached کافی است؟
فایروال یک کنترل مهم است، اما بهتر است همراه با محدودسازی رابط سرویس، بهروزرسانی، مدیریت صحیح دادهها و مانیتورینگ استفاده شود. در Docker و محیطهای ابری نیز باید مسیرهای واقعی شبکه و قوانین مرتبط بررسی شوند.
آیا غیرفعال کردن UDP سرعت Memcached را کاهش میدهد؟
در بیشتر کاربردهای رایج مبتنی بر TCP، غیرفعال کردن UDP باعث تغییر مستقیم عملکرد ارتباطات TCP نمیشود. بااینحال، اگر یک برنامه قدیمی واقعاً از UDP استفاده کند، باید پیش از تغییر پیکربندی، سازگاری آن بررسی شود.
آیا Memcached میتواند اطلاعات نشست کاربران را ذخیره کند؟
در بعضی معماریها از Memcached برای نگهداری اطلاعات نشست استفاده میشود. این موضوع نیازمند کنترل دقیق دسترسی، مدیریت انقضا و طراحی صحیح نشستها است. انتخاب این معماری باید با توجه به حساسیت دادهها و الزامات برنامه انجام شود.
هر چند وقت یکبار باید امنیت Memcached بررسی شود؟
فاصله بررسی به حساسیت سرویس و میزان تغییرات زیرساخت بستگی دارد. بهتر است وضعیت پورتها و دسترسیها بهصورت مستمر پایش شود و پس از هر تغییر مهم در شبکه، سیستمعامل، کانتینرها یا معماری برنامه، ارزیابی امنیتی دوباره انجام شود.
جمعبندی: چگونه امنیت Memcached را تضمین کنیم؟
Memcached یک ابزار کاربردی برای افزایش سرعت برنامهها و کاهش بار پایگاه داده است، اما استفاده نادرست از آن میتواند خطرات امنیتی قابلتوجهی ایجاد کند.
مهمترین مشکل زمانی رخ میدهد که سرویس کش بدون محدودیت مناسب در معرض دسترسی شبکههای نامطمئن قرار بگیرد.
در چنین شرایطی، بسته به پیکربندی و نوع دادهها، خطراتی مانند افشای اطلاعات، دستکاری کش، حذف دادهها، مصرف غیرمجاز منابع و سوءاستفاده در حملات DDoS مطرح میشوند.
برای افزایش امنیت Memcached، نخست باید دسترسی عمومی غیرضروری حذف شود. محدود کردن سرویس به localhost یا شبکه خصوصی کنترلشده، غیرفعال کردن UDP، تنظیم صحیح فایروال و محدودسازی کلاینتهای مجاز از مؤثرترین اقدامات هستند.
در معماریهای چندسروری، استفاده از TLS و کنترلهای احراز هویت سازگار میتواند لایه محافظتی دیگری ایجاد کند. بااینحال، این امکانات نباید جایگزین جداسازی شبکه شوند.
در محیطهایی مانند Docker، Kubernetes و زیرساختهای ابری نیز بررسی نحوه انتشار پورتها و مسیرهای واقعی دسترسی ضروری است.
از سوی دیگر، امنیت Memcached فقط به تنظیمات شبکه وابسته نیست. انتخاب صحیح دادههای کششده، مدیریت زمان انقضا، جلوگیری از اعتماد بیقیدوشرط به محتوای کش و نظارت مستمر بر عملکرد سرویس نیز نقش مهمی دارند.
در نهایت، بهترین رویکرد برای امنیت Memcached استفاده از دفاع چندلایه است: کاهش سطح دسترسی، تنظیم اصولی سرویس، کنترل دادههای حساس، پایش مستمر و آمادگی برای پاسخگویی به حوادث.
با اجرای این اصول، میتوان از مزایای سرعت و کارایی Memcached استفاده کرد، بدون آنکه سرویس کش به یک نقطه ضعف قابلپیشگیری در زیرساخت وبسایت تبدیل شود.
مطالب مرتبط


