RASP چیست؟ Runtime Application Self-Protection چگونه از برنامه وب محافظت میکند؟
RASP یا Runtime Application Self-Protection فناوری محافظت از برنامه در زمان اجرا است که با بررسی رفتار داخلی نرمافزار به شناسایی و جلوگیری از برخی حملات سایبری کمک میکند. این فناوری میتواند در کاهش خطر سوءاستفاده از آسیبپذیریهایی مانند SQL Injection، Command Injection و Path Traversal مؤثر باشد. بااینحال، RASP جایگزین WAF، برنامهنویسی امن یا تست نفوذ نیست و باید در کنار سایر کنترلهای امنیتی استفاده شود.
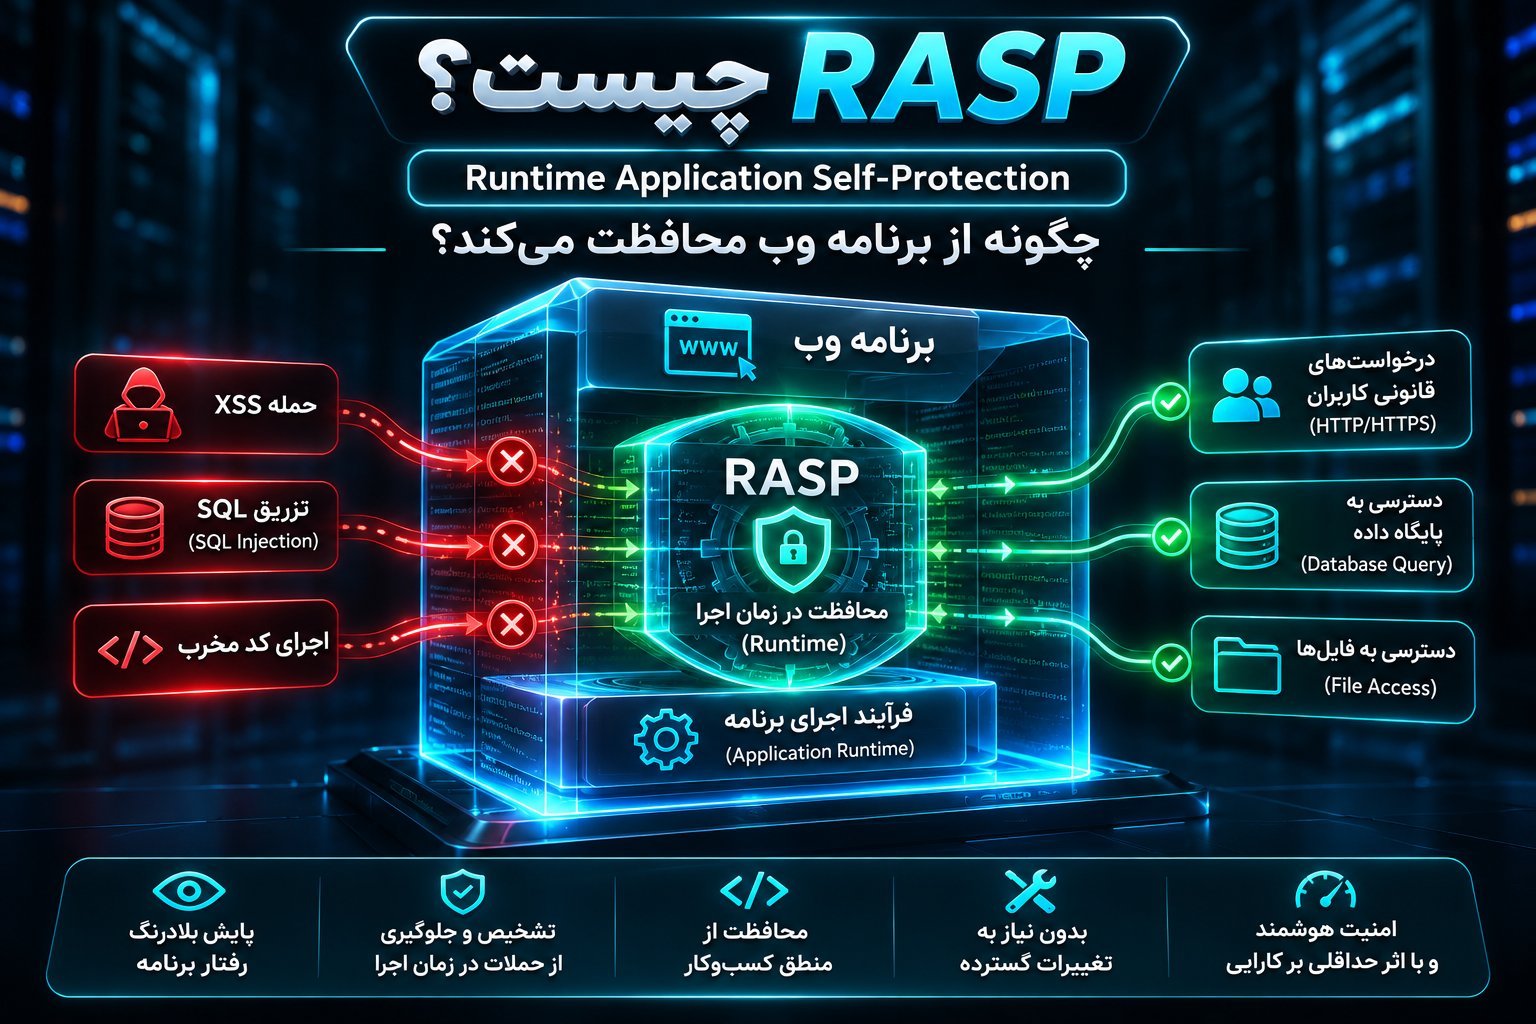
RASP یا Runtime Application Self-Protection یک فناوری امنیتی است که هنگام اجرای برنامه، رفتار آن را بررسی میکند تا فعالیتهای مخرب و تلاش برای سوءاستفاده از آسیبپذیریها را شناسایی و در صورت امکان متوقف کند. برخلاف فایروالهای سنتی که ترافیک ورودی را کنترل میکنند، RASP در محیط اجرای برنامه فعالیت دارد و میتواند عملیات حساسی مانند اجرای کوئری پایگاه داده، دسترسی به فایلها و فراخوانی دستورات سیستم را با توجه به شرایط واقعی اجرا تحلیل کند.
مقدمه: چرا امنیت برنامههای وب به محافظت در زمان اجرا نیاز دارد؟
امنیت برنامههای وب دیگر تنها به نصب فایروال، فعالسازی HTTPS یا بررسی درخواستهای مشکوک محدود نمیشود. برنامههای امروزی از مجموعهای از APIها، کتابخانههای نرمافزاری، سرویسهای ابری، پایگاههای داده و مؤلفههای مختلف تشکیل شدهاند. همین پیچیدگی باعث میشود شناسایی و جلوگیری از تمام آسیبپذیریهای احتمالی دشوار باشد.
تصور کنید یک فروشگاه اینترنتی از فایروال برنامه وب یا Web Application Firewall استفاده میکند. این فایروال بسیاری از درخواستهای مخرب را شناسایی و مسدود میکند، اما ممکن است یک درخواست بهظاهر عادی از فیلترهای آن عبور کند.
اگر برنامه در پردازش درخواست دارای ضعف امنیتی باشد، همان درخواست میتواند باعث اجرای عملیاتی شود که توسعهدهنده انتظار آن را نداشته است.
برای مثال، ممکن است دادهای که کاربر ارسال کرده، در بخشی از برنامه به یک دستور پایگاه داده تبدیل شود یا برنامه تلاش کند فایلی خارج از مسیر مجاز را بخواند.
فایروالی که فقط ترافیک HTTP را بررسی میکند، لزوماً از جزئیات تمام عملیات داخلی برنامه اطلاع ندارد. در مقابل، فناوری RASP با حضور در محیط اجرای نرمافزار میتواند اطلاعات دقیقتری درباره رفتار واقعی برنامه جمعآوری کند.
اهمیت این موضوع زمانی بیشتر میشود که سازمان با برنامههای قدیمی، آسیبپذیریهای ناشناخته یا محدودیت در انتشار فوری اصلاحیههای امنیتی روبهرو باشد.
البته RASP جایگزین برنامهنویسی امن یا برطرفکردن آسیبپذیریها نیست. این فناوری یک لایه دفاعی تکمیلی است که میتواند فاصله میان شناسایی مشکل و اصلاح آن را ایمنتر کند.
برای استفاده صحیح از RASP باید بدانیم این فناوری چگونه کار میکند، چه حملاتی را میتواند شناسایی کند، چه محدودیتهایی دارد و در چه شرایطی استفاده از آن منطقی است.
RASP چیست و Runtime Application Self-Protection چه معنایی دارد؟
عبارت Runtime Application Self-Protection به معنای «محافظت خودکار از برنامه در زمان اجرا» است.
در امنیت سایبری، RASP به مجموعهای از قابلیتها گفته میشود که با برنامه یا محیط اجرای آن یکپارچه میشوند و رفتار نرمافزار را هنگام فعالیت واقعی تحت نظارت قرار میدهند.
هدف اصلی این فناوری تشخیص عملیات خطرناک در زمانی است که برنامه در حال پردازش درخواستها و اجرای منطق خود است.
برای درک بهتر، میتوان یک برنامه وب را به ساختمانی تشبیه کرد که چندین ورودی و اتاق داخلی دارد.
فایروال شبکه و WAF مانند نگهبانانی هستند که ورود افراد و بستهها را کنترل میکنند. اما RASP به سامانه حفاظتی داخل ساختمان شباهت دارد که فعالیتهای حساس را زیر نظر میگیرد.
اگر یک درخواست از ورودی عبور کند، RASP همچنان میتواند بعضی رفتارهای غیرمجاز ناشی از آن را تشخیص دهد.
مفهوم Runtime در امنیت برنامهها
Runtime به زمانی گفته میشود که برنامه واقعاً در حال اجرا است.
در این مرحله، نرمافزار با دادههای واقعی کاربران کار میکند، درخواستهای شبکه را دریافت میکند، به پایگاه داده متصل میشود و از منابع سیستمعامل استفاده میکند.
بعضی آسیبپذیریها تنها زمانی به رفتار قابل مشاهده تبدیل میشوند که مسیر مشخصی از کد اجرا شود.
برای مثال، ممکن است کد یک بخش گزارشگیری در شرایط عادی عملکرد درستی داشته باشد، اما هنگام دریافت ورودی غیرمنتظره، تلاش کند به منبعی خارج از محدوده مجاز دسترسی پیدا کند.
محافظت در زمان اجرا امکان بررسی چنین رویدادهایی را فراهم میکند.
آیا RASP یک نرمافزار مستقل است؟
RASP الزاماً یک برنامه مستقل با ساختار مشخص نیست.
این قابلیت بسته به محصول و معماری نرمافزار میتواند به شکلهای مختلف پیادهسازی شود:
- عامل نرمافزاری یا Agent که به محیط اجرای برنامه متصل میشود.
- کتابخانه امنیتی که همراه برنامه بارگذاری میشود.
- ابزار Instrumentation که بخشهایی از اجرای برنامه را زیر نظر میگیرد.
- SDK یا مؤلفهای که در فرایند ساخت و اجرای نرمافزار قرار میگیرد.
در برخی پیادهسازیها، توسعهدهنده نیاز به تغییر گسترده کد اصلی ندارد؛ اما این موضوع به زبان برنامهنویسی، چارچوب نرمافزاری و محصول انتخابشده بستگی دارد.
بنابراین نباید تصور کرد که هر راهکار RASP روی تمام برنامهها بدون تغییر یا تنظیم خاصی قابل نصب است.
چرا ابزارهای امنیتی سنتی همیشه کافی نیستند؟
برنامههای وب معمولاً از چندین لایه دفاعی استفاده میکنند.
فایروال شبکه، WAF، سیستم تشخیص نفوذ یا IDS، سامانه جلوگیری از نفوذ یا IPS و ابزارهای اسکن امنیتی هرکدام وظیفه مشخصی دارند.
این ابزارها بسیار مهم هستند؛ اما زاویه دید یکسانی نسبت به فعالیتهای داخلی برنامه ندارند.
محدودیت بررسی ترافیک ورودی
یک WAF معمولاً درخواستها و پاسخهای HTTP را با استفاده از قواعد امنیتی، تحلیل رفتار یا مدلهای تشخیص تهدید بررسی میکند.
این روش در شناسایی بسیاری از الگوهای مخرب مؤثر است.
بااینحال، درخواست شبکه همیشه نشان نمیدهد که برنامه در ادامه دقیقاً چه عملیاتی انجام خواهد داد.
یک مقدار ورودی ممکن است در بخشی از برنامه صرفاً متن معمولی باشد، اما در بخش دیگری وارد عملیات حساس شود.
RASP با بررسی زمینه اجرای عملیات میتواند اطلاعات بیشتری برای تصمیمگیری امنیتی داشته باشد.
آسیبپذیریهایی که هنوز اصلاح نشدهاند
ممکن است یک تیم توسعه از وجود آسیبپذیری آگاه باشد، اما اصلاح آن نیازمند تغییرات اساسی در کد، آزمایش سازگاری یا انتشار نسخه جدید باشد.
در این فاصله، برنامه همچنان در معرض تهدید قرار دارد.
اگر RASP بتواند مسیر سوءاستفاده از آسیبپذیری را تشخیص دهد، ممکن است بهعنوان یک کنترل جبرانی موقت عمل کند.
به این روش گاهی Virtual Patching یا وصلهگذاری مجازی گفته میشود.
وصله مجازی به معنای اصلاح واقعی کد نیست؛ بلکه هدف آن کاهش امکان بهرهبرداری تا زمان انتشار اصلاحیه اصلی است.
تهدیدهای ناشناخته و رفتارهای غیرمنتظره
بعضی حملات از الگوهایی استفاده میکنند که الزاماً در فهرست امضاهای شناختهشده وجود ندارند.
راهکاری که تنها به تطبیق امضا وابسته باشد، ممکن است این رفتارها را تشخیص ندهد.
RASP میتواند در برخی موارد با بررسی خود عملیات خطرناک، بدون نیاز به شناخت قبلی شکل دقیق درخواست، تلاش برای سوءاستفاده را شناسایی کند.
البته این توانایی به معنای شناسایی قطعی تمام آسیبپذیریهای روز صفر یا Zero-Day نیست. 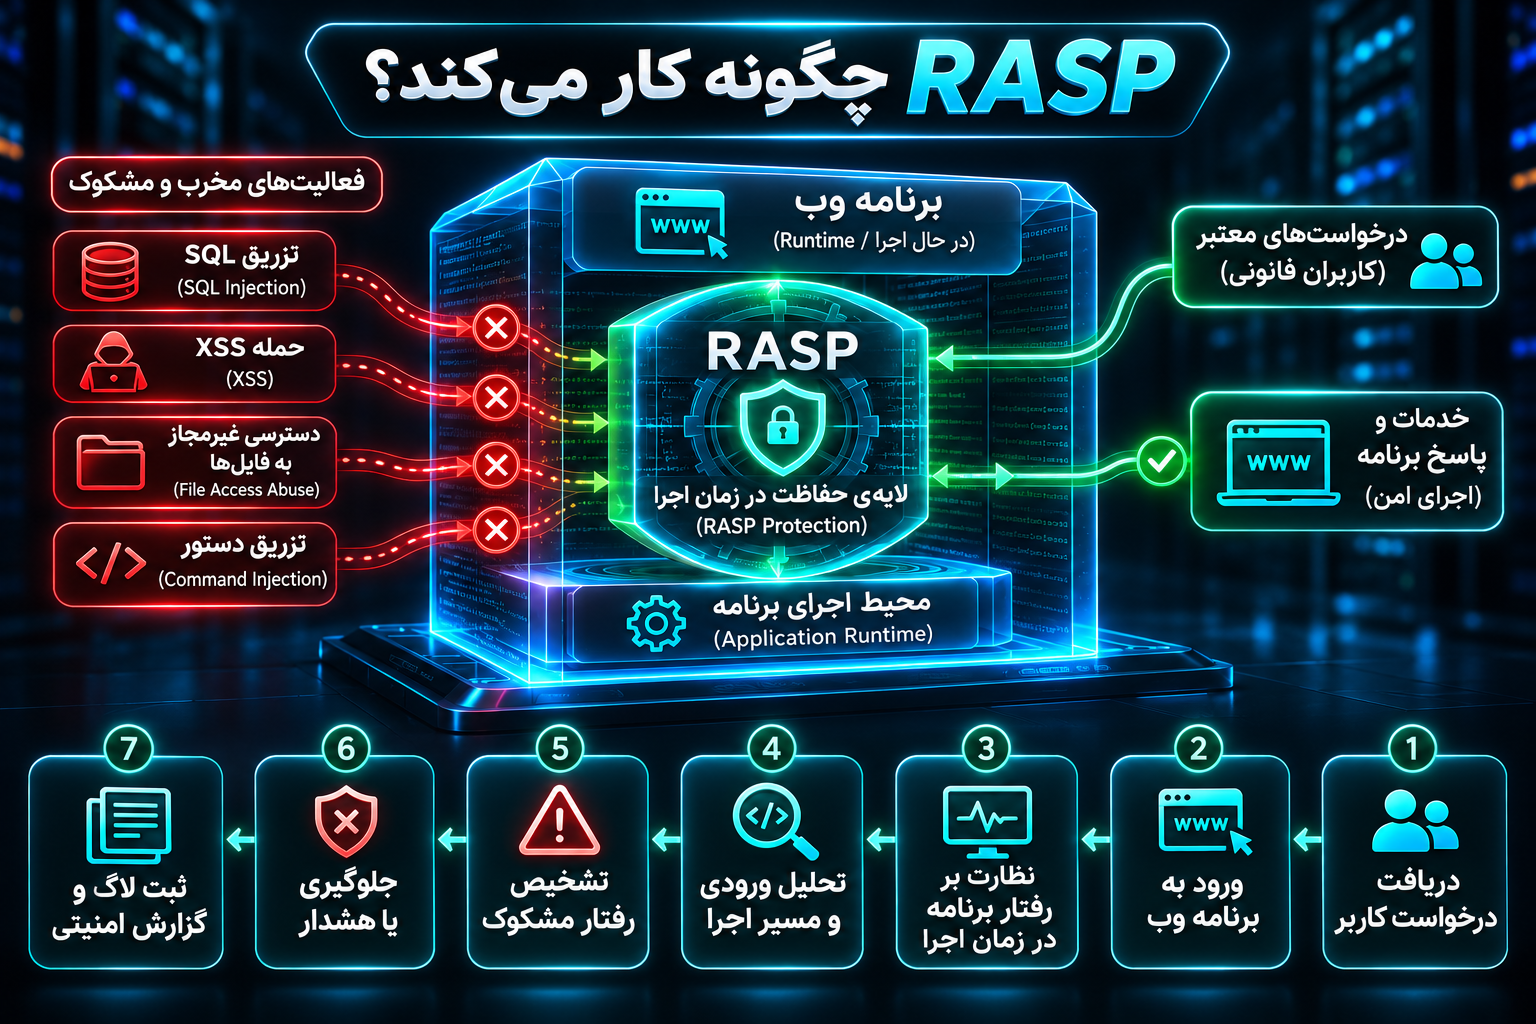
RASP چگونه کار میکند؟
برای درک نحوه عملکرد RASP باید مسیر پردازش درخواست در یک برنامه وب را بررسی کنیم.
هنگامی که کاربر درخواستی ارسال میکند، وبسرور یا سرویس برنامه آن را دریافت کرده و به کد مربوط منتقل میکند.
برنامه سپس ورودیها را پردازش میکند و ممکن است عملیات مختلفی روی پایگاه داده، فایلها یا سرویسهای خارجی انجام دهد.
RASP در نقاطی از این فرایند حضور دارد که امکان مشاهده یا کنترل رفتارهای حساس وجود داشته باشد.
مرحله اول: اتصال به محیط اجرای برنامه
اولین مرحله، فراهمکردن امکان مشاهده رفتار برنامه است.
این کار معمولاً از طریق Runtime Instrumentation انجام میشود.
Instrumentation به معنای افزودن قابلیت مشاهده و کنترل به بخشهایی از اجرای نرمافزار است.
برای مثال، یک راهکار سازگار با محیط Java ممکن است از Agent استفاده کند تا فراخوانی بعضی توابع و کتابخانهها را بررسی کند.
در محیطهای دیگر، ابزار ممکن است از Hook، کتابخانه واسط یا سازوکارهای اختصاصی همان زبان استفاده کند.
Hook به نقطهای گفته میشود که ابزار میتواند هنگام فراخوانی یک عملیات مشخص، اطلاعات لازم را مشاهده یا درباره ادامه اجرا تصمیمگیری کند.
مرحله دوم: شناسایی عملیات حساس
پس از اتصال، RASP عملیات مشخصی را تحت نظارت قرار میدهد.
این عملیات ممکن است شامل ارتباط با پایگاه داده، اجرای دستور سیستمعامل، دسترسی به مسیرهای فایل، پردازش دادههای ورودی یا ایجاد ارتباط شبکه باشد.
برای مثال، اگر برنامه بخواهد یک فایل را باز کند، RASP در صورت پشتیبانی میتواند مسیر فایل و شرایط اجرای درخواست را بررسی کند.
توجه به این نکته مهم است که همه راهکارهای RASP تمام عملیات سیستم را مشاهده نمیکنند.
دامنه نظارت به محصول، زبان برنامهنویسی و نقاطی بستگی دارد که ابزار واقعاً پوشش میدهد.
مرحله سوم: تحلیل زمینه اجرای عملیات
مهمترین ویژگی RASP بررسی Execution Context یا زمینه اجرا است.
زمینه اجرا به اطلاعاتی گفته میشود که مشخص میکنند یک عملیات چگونه، از کدام مسیر و تحت چه شرایطی انجام شده است.
این اطلاعات ممکن است شامل موارد زیر باشد:
- نوع عملیات حساس
- مسیر اجرای کد یا Call Stack
- منشأ دادههای ورودی
- مقصد عملیات
- اطلاعات مرتبط با درخواست و نشست
- قواعد امنیتی و محدودیتهای تعریفشده
برای مثال، صرف مشاهده یک کوئری SQL لزوماً برای تشخیص حمله کافی نیست.
ابزار باید بتواند میان یک عملیات طبیعی پایگاه داده و رفتاری که احتمالاً ساختار دستور را بهصورت غیرمجاز تغییر میدهد، تفاوت بگذارد.
برخی راهکارها برای این منظور از روشهایی مانند Data Flow Tracking یا تحلیل جریان داده استفاده میکنند.
در این روش، ابزار تلاش میکند مسیر حرکت داده را از نقطه ورود تا محل مصرف حساس دنبال کند.
مرحله چهارم: مقایسه رفتار با سیاستهای امنیتی
پس از جمعآوری اطلاعات، موتور تشخیص یا Detection Engine عملیات را ارزیابی میکند.
این ارزیابی میتواند بر اساس قواعد مشخص، تحلیل ساختاری، اطلاعات زمینهای یا ترکیبی از روشهای مختلف انجام شود.
برای مثال، یک سیاست امنیتی ممکن است مشخص کند که بخش بارگذاری فایل فقط اجازه نوشتن در مسیرهای تعیینشده را دارد.
اگر در زمان اجرا عملیاتی خارج از محدوده تعریفشده مشاهده شود، ابزار میتواند آن را مشکوک یا غیرمجاز تشخیص دهد.
دقت چنین تصمیمی به کیفیت سیاستها و میزان شناخت ابزار از ساختار برنامه وابسته است.
مرحله پنجم: واکنش به تهدید
پس از تشخیص رفتار مشکوک، RASP میتواند براساس تنظیمات و قابلیتهای خود واکنش نشان دهد.
واکنشها ممکن است شامل ثبت هشدار، جلوگیری از اجرای عملیات، رد درخواست یا قطع فرایند خطرناک باشند.
در موارد خاص، راهکار ممکن است امکان پایاندادن به نشست یا اجرای اقدام حفاظتی دیگری را فراهم کند.
بستن کامل برنامه معمولاً آخرین گزینه است؛ زیرا میتواند دسترسپذیری سرویس را تحت تأثیر قرار دهد.
به همین دلیل، تنظیم واکنش متناسب با شدت تهدید اهمیت زیادی دارد.
مرحله ششم: ثبت و ارسال اطلاعات امنیتی
RASP میتواند رویدادهای مرتبط با تهدید را برای تحلیلهای بعدی ثبت کند.
برای نمونه، گزارش ممکن است نشان دهد که یک درخواست به عملیات دسترسی به فایل رسیده و با سیاست امنیتی تعریفشده مغایرت داشته است.
این اطلاعات برای تیمهای توسعه، امنیت و پاسخگویی به رخداد اهمیت دارند.
در سازمانهای بزرگ، گزارشها معمولاً به سامانه SIEM یا Security Information and Event Management ارسال میشوند تا در کنار سایر رویدادهای امنیتی تحلیل شوند.
اطلاعات ثبتشده باید با رعایت حریم خصوصی و بدون افشای غیرضروری رمزهای عبور، توکنها و دادههای حساس کاربران ذخیره شوند. 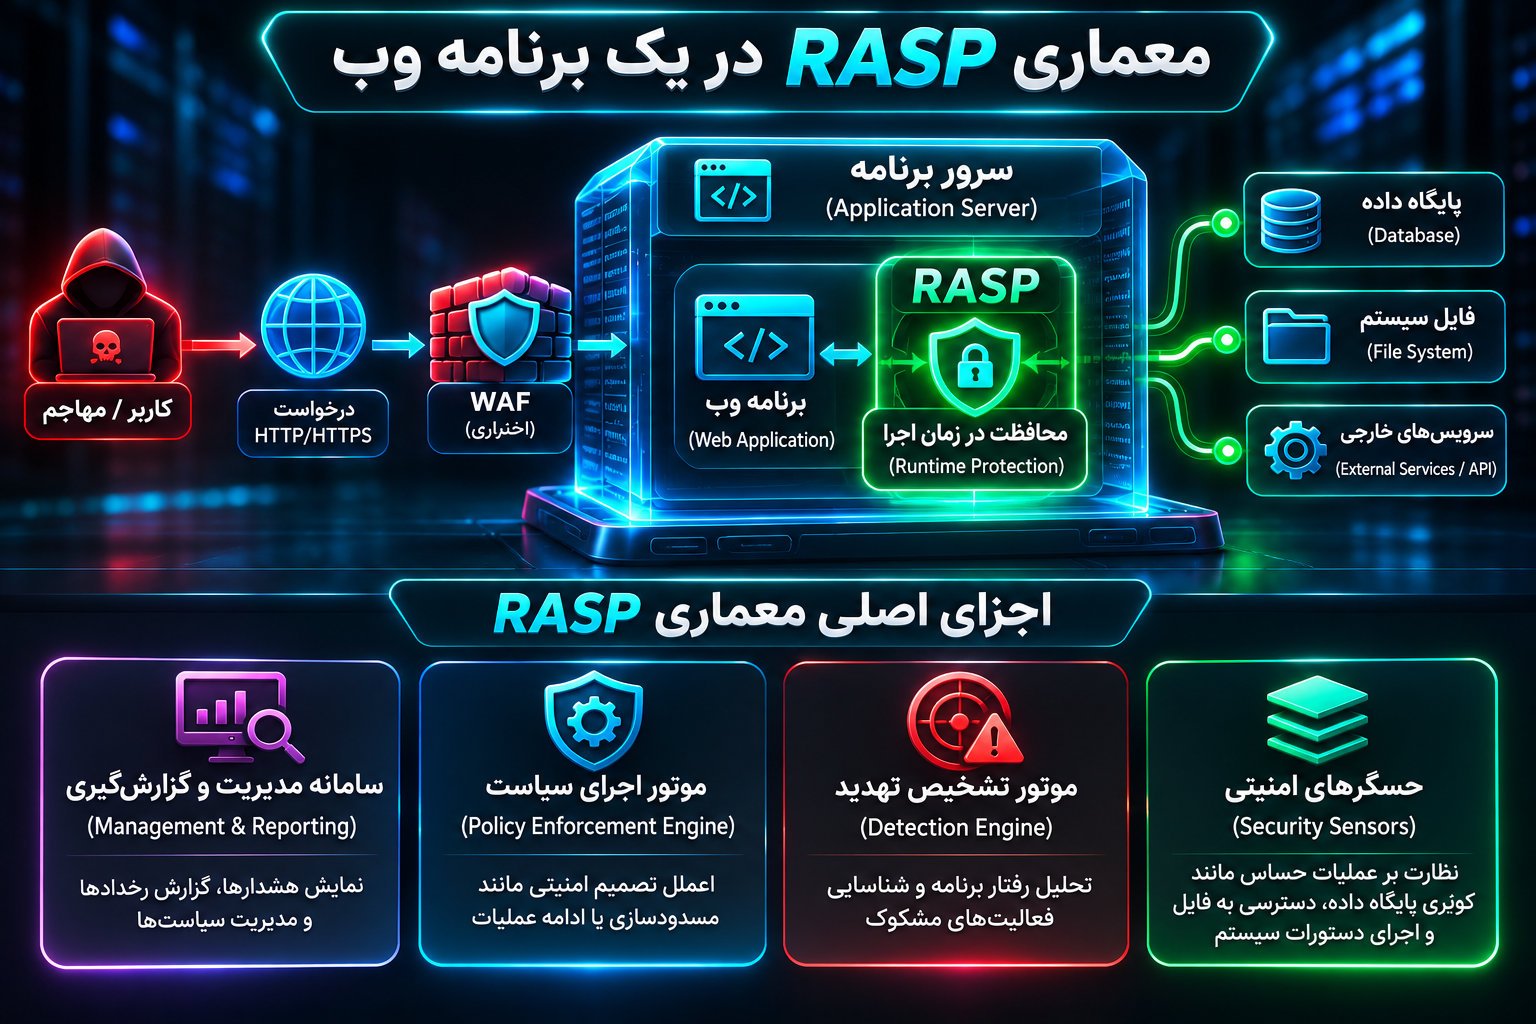
معماری RASP در یک برنامه وب
معماری معمول RASP را میتوان به چهار بخش اصلی تقسیم کرد.
حسگرهای امنیتی یا Security Sensors
حسگرها وظیفه مشاهده فعالیتهای موردنظر را دارند.
این حسگرها ممکن است در نقاط مرتبط با پایگاه داده، فایلسیستم، پردازش ورودی یا فراخوانی توابع حساس قرار بگیرند.
هدف آنها مشاهده رفتار واقعی برنامه بدون نیاز به بررسی تمام جزئیات ترافیک شبکه است.
موتور تشخیص تهدید
موتور تشخیص دادههای جمعآوریشده را تحلیل میکند.
این مؤلفه ممکن است از قواعد امنیتی، اطلاعات جریان داده یا مدلهای رفتاری استفاده کند.
نتیجه بررسی میتواند تعیین کند که عملیات عادی، مشکوک یا غیرمجاز است.
موتور اجرای سیاست
Policy Enforcement Engine وظیفه اعمال تصمیم امنیتی را برعهده دارد.
اگر سیاست مشخص کند که یک عملیات باید متوقف شود، این بخش در صورت فراهمبودن کنترل لازم، مانع ادامه آن میشود.
تصمیمگیری و اجرای سیاست ممکن است در یک مؤلفه واحد پیادهسازی شده باشند.
سامانه گزارشگیری و مدیریت
بخش مدیریتی برای مشاهده هشدارها، تنظیم قواعد، بررسی خطاهای تشخیص و مدیریت وضعیت ابزار استفاده میشود.
در محیطهای سازمانی، امکان مدیریت متمرکز سیاستها برای سرویسهای مختلف اهمیت دارد.
مسیر سادهشده عملکرد RASP به شکل زیر است:
درخواست کاربر ← پردازش برنامه ← مشاهده عملیات حساس توسط RASP ← تحلیل زمینه اجرا ← اعمال سیاست امنیتی ← ادامه یا توقف عملیات
این ساختار نشان میدهد که تصمیم امنیتی RASP میتواند در لحظه وقوع عملیات حساس گرفته شود.
بااینحال، جزئیات این فرایند در محصولات مختلف یکسان نیست. 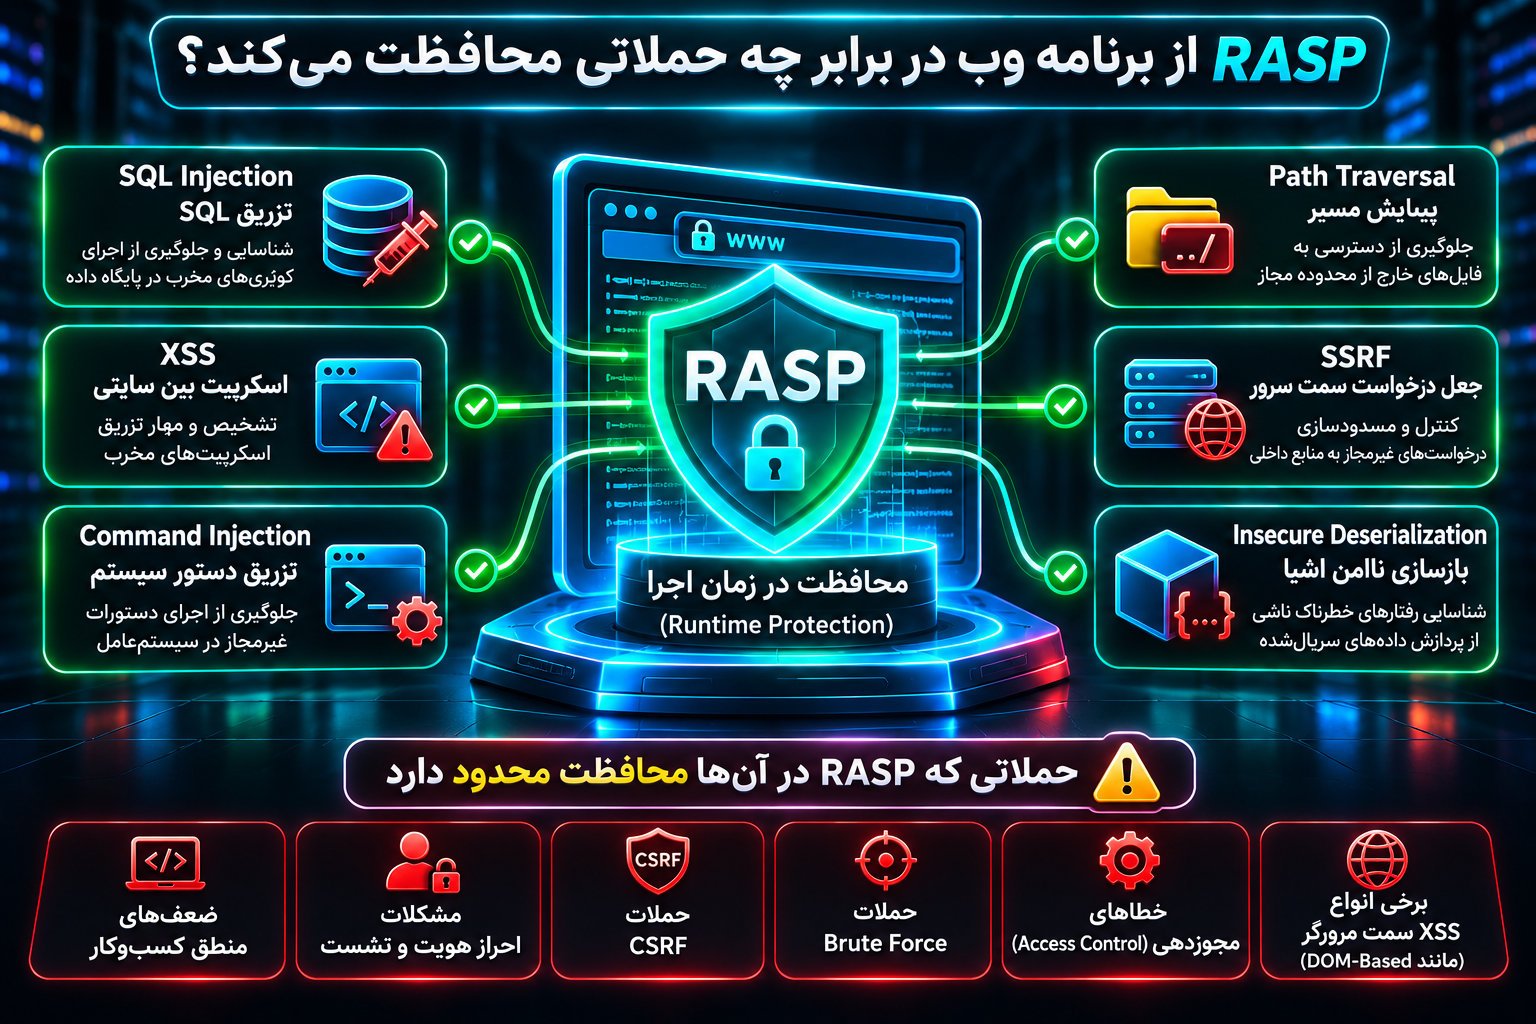
RASP از برنامه وب در برابر چه حملاتی محافظت میکند؟
قابلیتهای RASP به محصول و نوع برنامه بستگی دارند. برخی راهکارها روی حملات تزریق تمرکز دارند، درحالیکه بعضی دیگر مجموعه گستردهتری از عملیات خطرناک را پوشش میدهند.
مقابله با SQL Injection
SQL Injection یا تزریق SQL یکی از شناختهشدهترین آسیبپذیریهای برنامههای وب است.
این آسیبپذیری زمانی رخ میدهد که برنامه دادههای غیرقابل اعتماد را به شکل ناامن در ساختار دستورات پایگاه داده وارد کند.
در شرایط آسیبپذیر، مهاجم ممکن است بتواند منطق دستور را تغییر دهد و عملیات خارج از انتظار انجام دهد.
راهکارهای RASP سازگار با پایگاه داده میتوانند برخی رفتارهای غیرعادی مرتبط با ساخت یا اجرای کوئری را بررسی کنند.
برای مثال، ابزار ممکن است تغییر غیرمنتظره ساختار کوئری بر اثر ورود داده کاربر را بهعنوان نشانه خطر تشخیص دهد.
اما استفاده از RASP نباید جایگزین Prepared Statements و Parameterized Queries شود.
این روشهای برنامهنویسی امن همچنان راهکار اصلی پیشگیری از تزریق SQL هستند.
کاهش خطر Cross-Site Scripting یا XSS
XSS زمانی رخ میدهد که دادههای غیرقابل اعتماد به شکلی ناامن وارد محتوای قابل اجرای مرورگر شوند.
نتیجه ممکن است اجرای اسکریپت ناخواسته در زمینه امنیتی وبسایت باشد.
برخی راهکارهای RASP میتوانند مسیر پردازش داده و خروجیهای حساس سمت سرور را بررسی کنند و در شرایط مشخص به شناسایی بعضی حملات XSS کمک کنند.
بااینحال، باید محدودیت مهمی را در نظر گرفت.
بخشی از حملات XSS، بهویژه DOM-Based XSS، در محیط مرورگر و در کد JavaScript سمت کاربر اتفاق میافتند.
یک RASP که فقط داخل برنامه سمت سرور اجرا میشود، لزوماً دید کافی نسبت به این حملات ندارد.
بنابراین استفاده از Output Encoding متناسب با زمینه، پردازش ایمن HTML، اجتناب از APIهای خطرناک مرورگر و تنظیم صحیح Content Security Policy همچنان ضروری است.
شناسایی Command Injection
Command Injection زمانی اتفاق میافتد که ورودی غیرقابل اعتماد بتواند بر ساختار یک دستور سیستمعامل اثر بگذارد.
برخی برنامهها برای انجام کارهایی مانند پردازش فایل، تولید گزارش یا اجرای ابزارهای جانبی از فرایندهای سیستمعامل استفاده میکنند.
اگر این ارتباط بهدرستی طراحی نشده باشد، خطر اجرای عملیات ناخواسته ایجاد میشود.
RASP میتواند در برخی پیادهسازیها فراخوانیهای حساس مرتبط با اجرای فرایند را مشاهده کند.
اگر برنامه تلاش کند عملیاتی خلاف سیاست تعریفشده انجام دهد، راهکار ممکن است از اجرای آن جلوگیری کند.
برای کاهش ریشهای خطر باید از ساخت دستورات با اتصال رشتههای ورودی خودداری کرد، از APIهای ایمن استفاده کرد و دسترسی حساب اجرایی برنامه را محدود نگه داشت.
مقابله با Path Traversal
Path Traversal یا پیمایش مسیر یکی دیگر از آسیبپذیریهای مهم برنامههای وب است.
این مشکل زمانی رخ میدهد که برنامه هنگام ساخت مسیر فایل، ورودی غیرقابل اعتماد را بهدرستی محدود نکند.
در چنین شرایطی ممکن است دسترسی به فایلی خارج از محدوده مورد انتظار امکانپذیر شود.
راهکار RASP در صورت پشتیبانی از نظارت بر فایلسیستم میتواند مسیر نهایی عملیات را بررسی کند.
برای مثال، اگر بخش دریافت فایل فقط مجاز به خواندن اسناد یک پوشه مشخص باشد، تلاش برای دسترسی به مسیر دیگری میتواند موجب هشدار شود.
در کنار این کنترل، استفاده از مسیرهای مجاز مشخص، اعتبارسنجی شناسه فایل و اعمال دسترسیهای محدود در سیستمعامل ضروری است.
کاهش خطر Server-Side Request Forgery
SSRF یا جعل درخواست سمت سرور زمانی اتفاق میافتد که برنامه بر اساس ورودی غیرقابل اعتماد، درخواست شبکهای به مقصدی ناخواسته ارسال کند.
این آسیبپذیری در سرویسهایی که URL دریافت میکنند، محتوا بارگیری میکنند یا به منابع خارجی متصل میشوند اهمیت دارد.
برخی راهکارهای RASP میتوانند فراخوانیهای خروجی شبکه را مشاهده و مقصد آنها را ارزیابی کنند.
اگر محصول از سیاستهای مربوط پشتیبانی کند، ممکن است ارتباط با مقصد غیرمجاز را متوقف کند.
بااینحال، محافظت قابل اعتماد در برابر SSRF نیازمند مجموعهای از اقدامات است.
استفاده از فهرست مقصدهای مجاز، کنترل تغییر مسیرها، محدودیت دسترسی شبکه، اعتبارسنجی مقصد نهایی و محافظت از سرویسهای داخلی از مهمترین اقدامات هستند.
شناسایی برخی رفتارهای خطرناک در Deserialization
Insecure Deserialization یا بازسازی ناامن اشیا میتواند در بعضی فناوریها موجب رفتار غیرمنتظره یا اجرای عملیات خطرناک شود.
بعضی راهکارهای RASP میتوانند عملیات حساس ناشی از پردازش دادههای سریالشده را مشاهده کنند.
بااینحال، این محافظت به نوع Runtime، کتابخانه مورد استفاده و پوشش ابزار وابسته است.
برای کاهش خطر، باید از بازسازی دادههای غیرقابل اعتماد در قالبهای خطرناک جلوگیری شود و تنها ساختارهای داده مشخص و قابل اعتبارسنجی پذیرفته شوند.
بررسی عملیات مشکوک مرتبط با بارگذاری فایل
بارگذاری فایل یکی از قابلیتهای رایج سامانههای مدیریت محتوا، فروشگاههای اینترنتی و پنلهای کاربری است.
مشکلات این بخش ممکن است از اعتبارسنجی ناقص فایل یا تنظیمات اشتباه مسیر ذخیرهسازی ناشی شوند.
RASP در صورت برخورداری از حسگرهای مناسب میتواند بعضی عملیات غیرمنتظره مرتبط با ذخیرهسازی یا اجرای فایل را مشاهده کند.
اما تشخیص همه فایلهای مخرب در وظایف ذاتی RASP قرار نمیگیرد.
برای امنیت مناسب باید نوع فایل، محدودیت حجم، محل ذخیرهسازی، مجوزهای اجرا و فرایند پردازش فایل بهصورت مستقل کنترل شوند.
چه حملاتی خارج از پوشش قابل اعتماد RASP قرار دارند؟
یکی از اشتباهات مهم، تصور توانایی RASP در جلوگیری از تمام حملات سایبری است.
این فناوری ممکن است در برابر بعضی آسیبپذیریها محافظت مناسبی ایجاد کند، اما مشکلات دیگری به کنترلهای تخصصی نیاز دارند.
ضعفهای احراز هویت و مدیریت نشست
اگر برنامه از سیاست رمز عبور نامناسب استفاده کند یا نشستهای کاربران را بهدرستی مدیریت نکند، نصب RASP الزاماً این مشکلات را حل نمیکند.
فعالسازی احراز هویت دومرحلهای یا 2FA، مدیریت ایمن Session و محافظت از توکنها همچنان وظیفه طراحی امنیتی برنامه است.
حملات Brute Force
در حملات Brute Force مهاجم تلاش میکند با آزمودن تعداد زیادی ترکیب، اطلاعات ورود معتبر را پیدا کند.
RASP ممکن است بعضی رویدادهای مرتبط را ثبت کند، اما معمولاً کنترل اصلی چنین حملاتی نیست.
Rate Limiting، محدودسازی تلاشهای ورود، تشخیص فعالیت غیرعادی، 2FA و محافظت اختصاصی از سامانه احراز هویت راهکارهای مناسبتری هستند.
حملات CSRF
CSRF یا Cross-Site Request Forgery زمانی رخ میدهد که مرورگر یک کاربر احراز هویتشده به انجام درخواست ناخواستهای وادار شود.
RASP معمولی لزوماً نمیتواند تشخیص دهد که یک درخواست معتبر از نظر نشست، واقعاً با قصد کاربر انجام شده است.
برای مقابله با CSRF باید از CSRF Token، تنظیم مناسب SameSite Cookie و سایر کنترلهای مرتبط استفاده کرد.
ضعفهای منطق کسبوکار
فرض کنید یک فروشگاه اینترنتی به دلیل اشتباه در منطق محاسبه تخفیف، اجازه دهد کاربر بدون شرایط لازم از یک اعتبار استفاده کند.
چنین عملیاتی ممکن است از نظر فنی کاملاً عادی به نظر برسد.
در نتیجه، RASP معمولی لزوماً قادر به تشخیص این نوع سوءاستفاده نیست.
مشکلات Business Logic باید با طراحی درست فرایندها، اعتبارسنجی سمت سرور و آزمونهای امنیتی اختصاصی برطرف شوند.
مشکلات مجوزدهی و کنترل دسترسی
اگر برنامه مجوز دسترسی کاربران به منابع را بررسی نکند، RASP بهصورت خودکار نمیتواند تمام موارد دسترسی غیرمجاز را شناسایی کند.
برای جلوگیری از Broken Access Control باید مجوزها در سمت سرور و برای هر عملیات حساس بررسی شوند.
RASP مکمل این کنترلها است، نه جایگزین آنها. 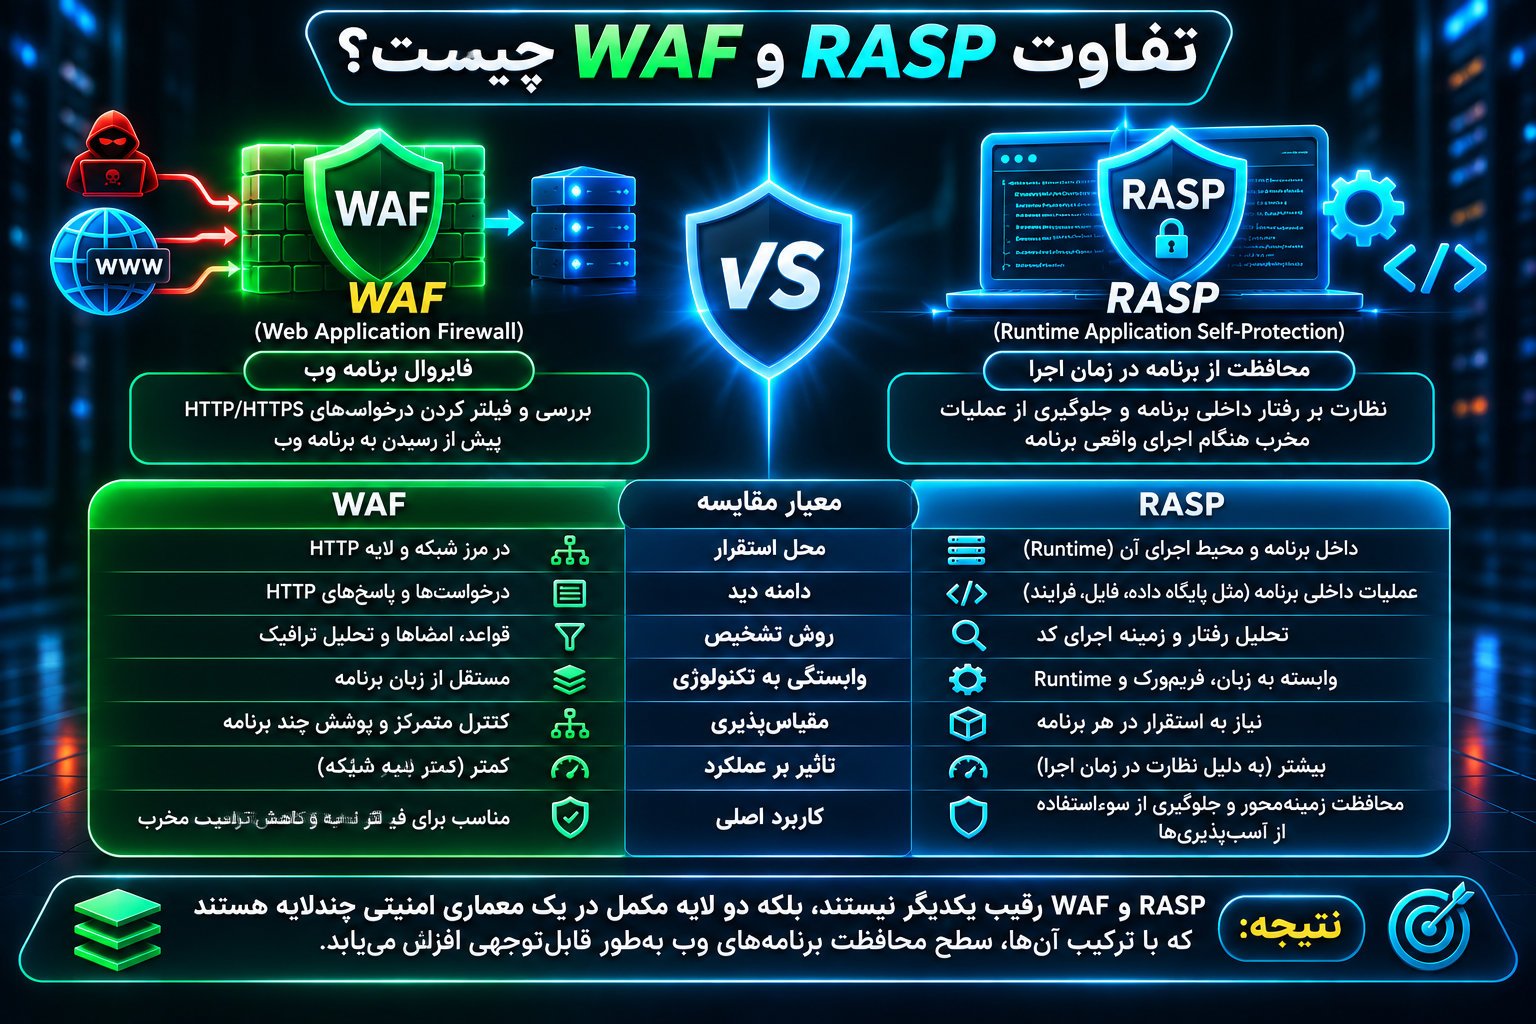
تفاوت RASP و WAF چیست؟
RASP و WAF هر دو برای محافظت از برنامههای وب استفاده میشوند، اما محل استقرار و نوع اطلاعات قابل مشاهده آنها متفاوت است.
WAF معمولاً در مسیر ترافیک HTTP قرار میگیرد و درخواستها را پیش از رسیدن به برنامه یا هنگام عبور از لایه واسط بررسی میکند.
در مقابل، RASP به اجرای واقعی برنامه نزدیکتر است و میتواند بعضی عملیات داخلی را با توجه به زمینه اجرا تحلیل کند.
| معیار مقایسه | RASP | WAF |
|---|---|---|
| محل استقرار | داخل برنامه یا محیط اجرای آن | لبه شبکه، پروکسی، CDN یا مسیر HTTP |
| اطلاعات قابل مشاهده | عملیات داخلی و زمینه اجرا | درخواستها و پاسخهای HTTP |
| روش تشخیص | تحلیل عملیات و رفتار در زمان اجرا | قواعد، امضاها و تحلیل ترافیک |
| نیاز به یکپارچهسازی | معمولاً وابسته به زبان و Runtime | اغلب مستقل از زبان برنامه |
| مقابله با SQL Injection | تحلیل بعضی عملیات پایگاه داده | تحلیل درخواست مشکوک |
| محافظت از چند برنامه | نیازمند پوشش هر برنامه | امکان محافظت مرکزی از چند سرویس |
| تأثیر عملکردی | ممکن است بر اجرای برنامه اثر بگذارد | ممکن است به پردازش و تأخیر HTTP اضافه کند |
| محدودیت اصلی | وابستگی به پوشش و سازگاری Runtime | دید محدودتر نسبت به عملیات داخلی |
| کاربرد مناسب | محافظت زمینهمحور در زمان اجرا | کنترل ترافیک و تهدیدهای لایه وب |
آیا RASP بهتر از WAF است؟
پاسخ به این سؤال به معماری برنامه و نوع تهدید بستگی دارد.
RASP در بعضی حملات میتواند به دلیل مشاهده رفتار واقعی، تصمیم دقیقتری بگیرد.
در مقابل، WAF برای محافظت متمرکز از چندین برنامه، محدودسازی درخواستهای مخرب و کاهش ترافیک ناخواسته مزیت دارد.
همچنین WAF میتواند قبل از رسیدن درخواست به برنامه، برخی حملات را متوقف کند.
این موضوع باعث کاهش بار پردازشی سرویس میشود.
در معماری دفاع چندلایه، استفاده همزمان از WAF و RASP میتواند منطقی باشد.
WAF درخواستهای مشکوک را در مرز برنامه بررسی میکند و RASP در نقاط حساس زمان اجرا، کنترل تکمیلی ارائه میدهد.
هیچکدام نباید جایگزین اصلاح آسیبپذیریهای برنامه شوند.
تفاوت RASP با SAST، DAST و IAST
برای انتخاب راهکار امنیتی مناسب باید میان ابزارهای آزمون امنیت و ابزارهای محافظت در زمان اجرا تفاوت قائل شد.
SAST چیست؟
Static Application Security Testing یا آزمون امنیتی ایستا، کد یا اجزای برنامه را بدون نیاز به اجرای کامل آن تحلیل میکند.
SAST میتواند برخی الگوهای ناامن را پیش از انتشار نرمافزار شناسایی کند.
مزیت مهم این روش، امکان شناسایی زودهنگام مشکلات در چرخه توسعه است.
اما SAST معمولاً وظیفه جلوگیری از حملات هنگام اجرای برنامه در محیط عملیاتی را ندارد.
DAST چیست؟
Dynamic Application Security Testing یا آزمون امنیتی پویا، رفتار برنامه در حال اجرا را از طریق تعامل با رابطهای آن بررسی میکند.
DAST معمولاً دیدی بیرونی نسبت به برنامه دارد.
این ابزار میتواند به کشف برخی آسیبپذیریهایی کمک کند که هنگام پردازش درخواستها آشکار میشوند.
بااینحال، هدف اصلی آن آزمون و شناسایی مشکل است، نه محافظت دائمی از عملیات داخلی برنامه.
IAST چیست؟
Interactive Application Security Testing یا آزمون امنیتی تعاملی، از اطلاعات اجرای برنامه برای شناسایی آسیبپذیریها استفاده میکند.
این فناوری ممکن است مانند RASP از Instrumentation بهره ببرد.
تفاوت اصلی در هدف استفاده است.
IAST عمدتاً برای کشف مشکلات امنیتی در زمان آزمون برنامه طراحی میشود، درحالیکه RASP بر تشخیص و جلوگیری از بعضی تلاشهای سوءاستفاده هنگام اجرا تمرکز دارد.
برخی محصولات ممکن است قابلیتهای هر دو فناوری را ارائه دهند.
جدول مقایسه ابزارهای امنیت برنامه
| فناوری | هدف اصلی | زمان استفاده معمول | جلوگیری مستقیم از حمله |
|---|---|---|---|
| SAST | شناسایی مشکل در کد | توسعه و CI/CD | خیر |
| DAST | کشف آسیبپذیری از بیرون | آزمون و ارزیابی | معمولاً خیر |
| IAST | شناسایی آسیبپذیری با اطلاعات اجرا | آزمون برنامه | معمولاً خیر |
| RASP | تشخیص و مهار سوءاستفاده در اجرا | محیط عملیاتی و آزمون | در حالت محافظتی، بله |
| WAF | بررسی و کنترل ترافیک وب | محیط عملیاتی | بله |
ترکیب این فناوریها میتواند پوشش امنیتی کاملتری ایجاد کند.
برای مثال، SAST و IAST به توسعهدهنده کمک میکنند مشکل را پیدا کند، DAST رفتار قابل سوءاستفاده را بررسی میکند و RASP میتواند در زمان اجرا نقش یک لایه حفاظتی اضافی داشته باشد.
مهمترین مزایای استفاده از RASP
استفاده صحیح از فناوری RASP میتواند برای سازمانهایی که برنامههای حساس و پیچیده دارند مزایای قابل توجهی ایجاد کند.
تشخیص تهدید بر اساس رفتار واقعی
RASP میتواند به جای اتکا به ظاهر درخواست، عملیات نهایی را بررسی کند.
این موضوع در برخی حملات تزریق که به مسیرهای حساس برنامه میرسند اهمیت دارد.
کاهش وابستگی به امضاهای ثابت
در بعضی پیادهسازیها تشخیص خطر به شناخت قبلی شکل دقیق حمله وابسته نیست.
اگر عملیات نهایی برخلاف سیاست امنیتی باشد، ابزار ممکن است حتی بدون وجود امضای اختصاصی آن حمله واکنش نشان دهد.
امکان واکنش سریع
در حالت محافظتی، تصمیم RASP میتواند هنگام انجام عملیات حساس گرفته شود.
بنابراین بعضی فعالیتهای مخرب پیش از تکمیل متوقف میشوند.
افزایش دید تیم امنیت
اطلاعات مرتبط با مسیر اجرای کد، نوع عملیات و زمینه وقوع هشدار میتوانند برای تحلیل رخداد بسیار ارزشمند باشند.
این اطلاعات به تیم توسعه کمک میکنند محل احتمالی مشکل را دقیقتر شناسایی کند.
محافظت موقت از آسیبپذیریهای اصلاحنشده
در برخی موارد RASP میتواند امکان بهرهبرداری از یک آسیبپذیری شناختهشده را کاهش دهد.
این ویژگی برای برنامههایی که انتشار اصلاحیه در آنها زمانبر است اهمیت دارد.
البته چنین محافظتی باید موقت و همراه با برنامه مشخص برای اصلاح ریشهای باشد.
کاهش بعضی هشدارهای اشتباه
اگر ابزار زمینه اجرای عملیات را بهدرستی تحلیل کند، ممکن است در مقایسه با قواعد عمومی مبتنی بر الگوی درخواست، بعضی هشدارهای اشتباه را کاهش دهد.
اما نرخ False Positive به محصول، سیاستها، نوع برنامه و کیفیت تنظیمات بستگی دارد.
هیچ تضمینی وجود ندارد که RASP همیشه از WAF دقیقتر باشد.
محدودیتها و چالشهای فناوری RASP
شناخت محدودیتهای RASP به اندازه آشنایی با مزایای آن اهمیت دارد.
انتخاب نادرست محصول یا استقرار بدون آزمایش میتواند مشکلات عملیاتی ایجاد کند.
افزایش مصرف منابع
RASP برای مشاهده و تحلیل عملیات برنامه به منابع پردازشی نیاز دارد.
در بعضی شرایط این کار میتواند مصرف CPU، حافظه یا مدتزمان اجرای درخواستها را افزایش دهد.
شدت اثر به تعداد نقاط نظارت، حجم ترافیک و نوع تحلیل امنیتی بستگی دارد.
برای ارزیابی عملکرد باید معیارهایی مانند میانگین زمان پاسخ، تأخیر صدک ۹۵ و ۹۹، نرخ خطا و مصرف منابع قبل و بعد از استقرار مقایسه شوند.
وابستگی به زبان برنامهنویسی
برخلاف WAF که معمولاً مستقل از زبان برنامه عمل میکند، RASP به سازگاری با محیط اجرا نیاز دارد.
برای مثال، ابزاری که برای Java طراحی شده است لزوماً برای PHP یا Python قابل استفاده نیست.
حتی پشتیبانی از یک زبان مشخص به معنای سازگاری با تمام نسخهها و فریمورکهای آن نیست.
خطر هشدار اشتباه
False Positive زمانی رخ میدهد که ابزار یک عملیات معتبر را بهاشتباه مخرب تشخیص دهد.
در حالت محافظتی، این مشکل میتواند به اختلال در عملکرد برنامه منجر شود.
برای مثال، ممکن است یک قابلیت قانونی گزارشگیری به دلیل سیاست بیشازحد محدودکننده متوقف شود.
به همین دلیل، فعالسازی فوری تمام قواعد مسدودکننده در محیط عملیاتی توصیه نمیشود.
محدودیت پوشش امنیتی
RASP فقط عملیاتی را میتواند تحلیل کند که نسبت به آنها دید کافی داشته باشد.
اگر یک بخش از برنامه خارج از دامنه Instrumentation اجرا شود، ممکن است کنترل مربوط بر آن اعمال نشود.
همچنین برخی آسیبپذیریهای منطقی، خطاهای مجوزدهی و حملات سمت مرورگر ممکن است خارج از پوشش ابزار باشند.
پیچیدگی نگهداری
بهروزرسانی Runtime، تغییر فریمورک یا افزودن کتابخانه جدید ممکن است بر سازگاری RASP اثر بگذارد.
بنابراین ابزار باید در کنار سایر اجزای برنامه بهصورت دورهای آزمایش شود.
وابستگی به تأمینکننده
راهکار RASP در محیط اجرای برنامه قرار میگیرد و از نظر امنیت و پایداری یک مؤلفه حساس محسوب میشود.
در نتیجه، اعتبار تأمینکننده، امنیت زنجیره تأمین نرمافزار، کیفیت بهروزرسانیها و سیاست پشتیبانی اهمیت زیادی دارند.
مسائل مربوط به حریم خصوصی
اطلاعاتی که RASP مشاهده میکند ممکن است با دادههای حساس کاربران ارتباط داشته باشند.
ثبت کامل ورودیها، توکنها یا اطلاعات شخصی در گزارشها میتواند خطر تازهای ایجاد کند.
بنابراین سیاست جمعآوری، حذف یا پوشاندن دادههای حساس و مدت نگهداری گزارشها باید بهدقت تعریف شود. 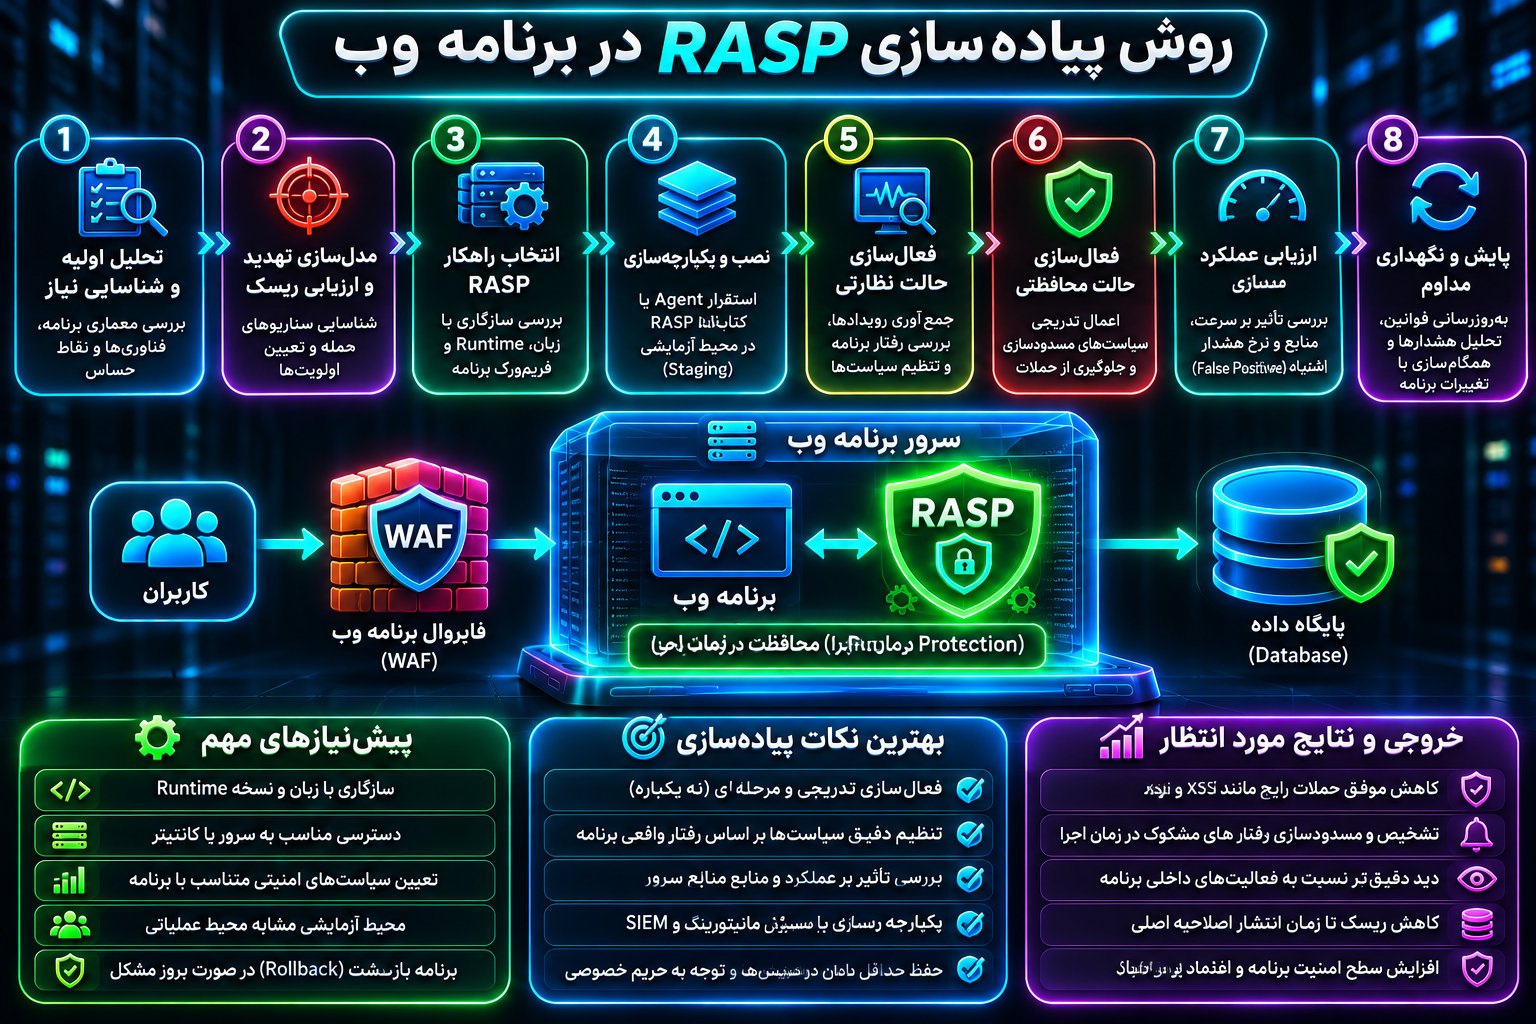
روش پیادهسازی RASP در برنامه وب
استقرار موفق RASP نیازمند برنامهریزی و شناخت دقیق معماری نرمافزار است.
مرحله اول: شناسایی داراییها و فناوریهای برنامه
ابتدا باید مشخص شود که برنامه با چه فناوریهایی توسعه یافته است.
زبان برنامهنویسی، Runtime، فریمورک، نسخه کتابخانهها، نوع پایگاه داده و روش استقرار باید شناسایی شوند.
همچنین لازم است مسیرهای حساس مانند احراز هویت، پردازش پرداخت، مدیریت فایل و APIهای مهم فهرست شوند.
این اطلاعات مبنای انتخاب محصول سازگار خواهند بود.
مرحله دوم: ارزیابی ریسک و مدلسازی تهدید
Threat Modeling یا مدلسازی تهدید به تیم امنیت کمک میکند مسیرهای احتمالی سوءاستفاده را شناسایی کند.
در این مرحله باید بررسی شود که کدام عملیات برنامه ارزش حفاظتی بیشتری دارند.
برای مثال، برنامهای که فایلهای حساس پردازش میکند ممکن است بیش از سایر بخشها به کنترل دسترسی فایل نیاز داشته باشد.
در مقابل، یک API مالی به کنترلهای دقیق مجوزدهی، اعتبارسنجی ورودی و یکپارچگی تراکنشها نیاز دارد.
RASP باید با توجه به این خطرها انتخاب و تنظیم شود.
مرحله سوم: انتخاب راهکار سازگار
پیش از انتخاب محصول، باید پشتیبانی واقعی آن از فناوریهای برنامه بررسی شود.
همچنین لازم است مشخص شود ابزار چه نوع حملاتی را پوشش میدهد و آیا صرفاً هشدار ایجاد میکند یا قادر به مسدودسازی عملیات هم هست.
بهتر است ارزیابی تنها بر اساس فهرست قابلیتهای تبلیغاتی انجام نشود.
آزمایش عملی در محیط کنترلشده میتواند تفاوت میان ادعای محصول و عملکرد واقعی را نشان دهد.
مرحله چهارم: استقرار در محیط آزمایشی
پیش از محیط عملیاتی، ابزار باید در محیط Staging یا آزمایشگاهی اجرا شود.
این محیط بهتر است از نظر نسخه نرمافزار، تنظیمات و مسیرهای اصلی عملکرد تا حد امکان مشابه محیط تولید باشد.
تیم فنی باید عملکرد قابلیتهای حساس را بررسی کند.
فرایند ثبتنام، ورود، پرداخت، گزارشگیری، بارگذاری فایل و ارتباط با سرویسهای خارجی نمونههایی از بخشهایی هستند که نیاز به آزمایش دارند.
مرحله پنجم: فعالسازی حالت نظارتی
بسیاری از راهکارهای RASP از Monitor Mode یا حالت نظارت پشتیبانی میکنند.
در این وضعیت، ابزار رویدادهای مشکوک را ثبت میکند اما الزاماً مانع اجرای آنها نمیشود.
مزیت این روش آن است که تیم امنیت میتواند بدون ایجاد اختلال گسترده، رفتار واقعی برنامه و کیفیت تشخیص ابزار را بررسی کند.
در این مرحله باید هشدارهای اشتباه شناسایی شوند و سیاستها براساس رفتار معتبر برنامه تنظیم شوند.
مرحله ششم: آزمایش کنترلهای محافظتی
پس از اطمینان نسبی از سازگاری، قابلیتهای جلوگیری از حمله باید در محیط مجاز و کنترلشده آزمایش شوند.
هدف این آزمایش بررسی آن است که ابزار در برابر سناریوهای خطرناک تعریفشده چه واکنشی نشان میدهد.
آزمایشها باید شامل ارزیابی عملکرد عادی برنامه و بررسی جلوگیری از عملیات غیرمجاز باشند.
همچنین باید مشخص شود که در صورت قطع ارتباط با سامانه مدیریت یا بروز خطای Agent چه اتفاقی میافتد.
مرحله هفتم: انتشار تدریجی در محیط عملیاتی
استقرار تدریجی یا Canary Deployment میتواند خطر اختلال را کاهش دهد.
در این روش، محافظت ابتدا برای بخش محدودی از سرویس یا تعداد مشخصی از نمونههای برنامه فعال میشود.
پس از بررسی عملکرد، دامنه استفاده افزایش پیدا میکند.
وجود برنامه Rollback یا بازگشت سریع به وضعیت قبلی ضروری است.
مرحله هشتم: پایش و بهبود مداوم
نصب RASP پایان فرایند امنیتی نیست.
پس از استقرار باید هشدارها، تغییرات عملکردی، نرخ خطا و سازگاری با نسخههای جدید برنامه بررسی شوند.
همچنین هر هشدار معتبر باید در صورت امکان به شناسایی و اصلاح علت اصلی آسیبپذیری منجر شود.
حالتهای عملیاتی RASP
راهکارهای RASP معمولاً امکان انتخاب سطح واکنش امنیتی را فراهم میکنند.
حالت Monitoring
در حالت نظارتی، هدف اصلی مشاهده و ثبت رفتارهای مشکوک است.
این حالت برای شناخت برنامه، تنظیم سیاستها و ارزیابی اولیه ابزار مناسب است.
البته تنها ثبت هشدار، مانع سوءاستفاده واقعی نمیشود.
حالت Protection
در حالت محافظتی، ابزار میتواند عملیات تشخیصدادهشده بهعنوان خطر را متوقف کند.
فعالسازی این حالت باید پس از آزمایش کافی و با توجه به پیامدهای تجاری مسدودشدن درخواستها انجام شود.
تفاوت Fail-Open و Fail-Closed
یکی از تصمیمهای مهم در طراحی، رفتار سیستم هنگام اختلال در مؤلفه حفاظتی است.
در رویکرد Fail-Open ممکن است برنامه برای حفظ دسترسپذیری، با کاهش سطح محافظت به فعالیت ادامه دهد.
در مقابل، Fail-Closed میتواند باعث توقف عملیات حساس شود تا از اجرای فعالیت بدون کنترل امنیتی جلوگیری شود.
هیچیک برای تمام شرایط مناسب نیست.
برای مثال، در سامانههای دارای الزامات امنیتی سختگیرانه ممکن است جلوگیری از عملیات بدون تأیید امنیتی اولویت داشته باشد.
اما در بعضی سرویسهای عمومی، توقف کامل برنامه پیامد عملیاتی سنگینی دارد.
انتخاب رفتار مناسب باید بر اساس تحلیل ریسک و قابلیتهای واقعی محصول انجام شود.
استفاده از RASP در معماری Microservices
برنامههای مبتنی بر Microservices از چندین سرویس مستقل تشکیل شدهاند.
هر سرویس ممکن است زبان برنامهنویسی، Runtime و چرخه انتشار متفاوتی داشته باشد.
این ویژگی پیادهسازی RASP را پیچیدهتر میکند.
محافظت مستقل از هر سرویس
در معماری سرویسگرا، معمولاً باید پوشش امنیتی هر سرویس بهصورت جداگانه بررسی شود.
وجود RASP در یک سرویس به معنای محافظت خودکار از تمام سرویسهای دیگر نیست.
اگر سرویس احراز هویت با Java و سرویس پردازش فایل با Python نوشته شده باشند، ممکن است برای هرکدام به راهکار یا Agent متفاوتی نیاز باشد.
هماهنگی سیاستهای امنیتی
سازمان باید سیاستهای مشترکی برای ثبت رویداد، شدت هشدار و نحوه واکنش تعریف کند.
همزمان لازم است تفاوتهای عملکردی هر سرویس در نظر گرفته شوند.
برای نمونه، ارتباط خروجی شبکه ممکن است برای سرویس پرداخت کاملاً ضروری باشد، اما برای یک سرویس پردازش داخلی محدودیت بیشتری داشته باشد.
ارتباط با API Security
RASP میتواند بعضی عملیات خطرناک داخل API را مشاهده کند، اما جایگزین کنترلهای امنیت API نیست.
اعتبارسنجی دادهها، کنترل دسترسی در سطح شیء، محدودسازی درخواست و مدیریت ایمن توکنها همچنان ضروری هستند.
بهویژه در آسیبپذیری Broken Object Level Authorization یا BOLA، مشکل ممکن است صرفاً یک اشتباه در بررسی مجوز دسترسی باشد.
چنین خطایی را نباید بهطور پیشفرض تحت پوشش RASP تصور کرد. 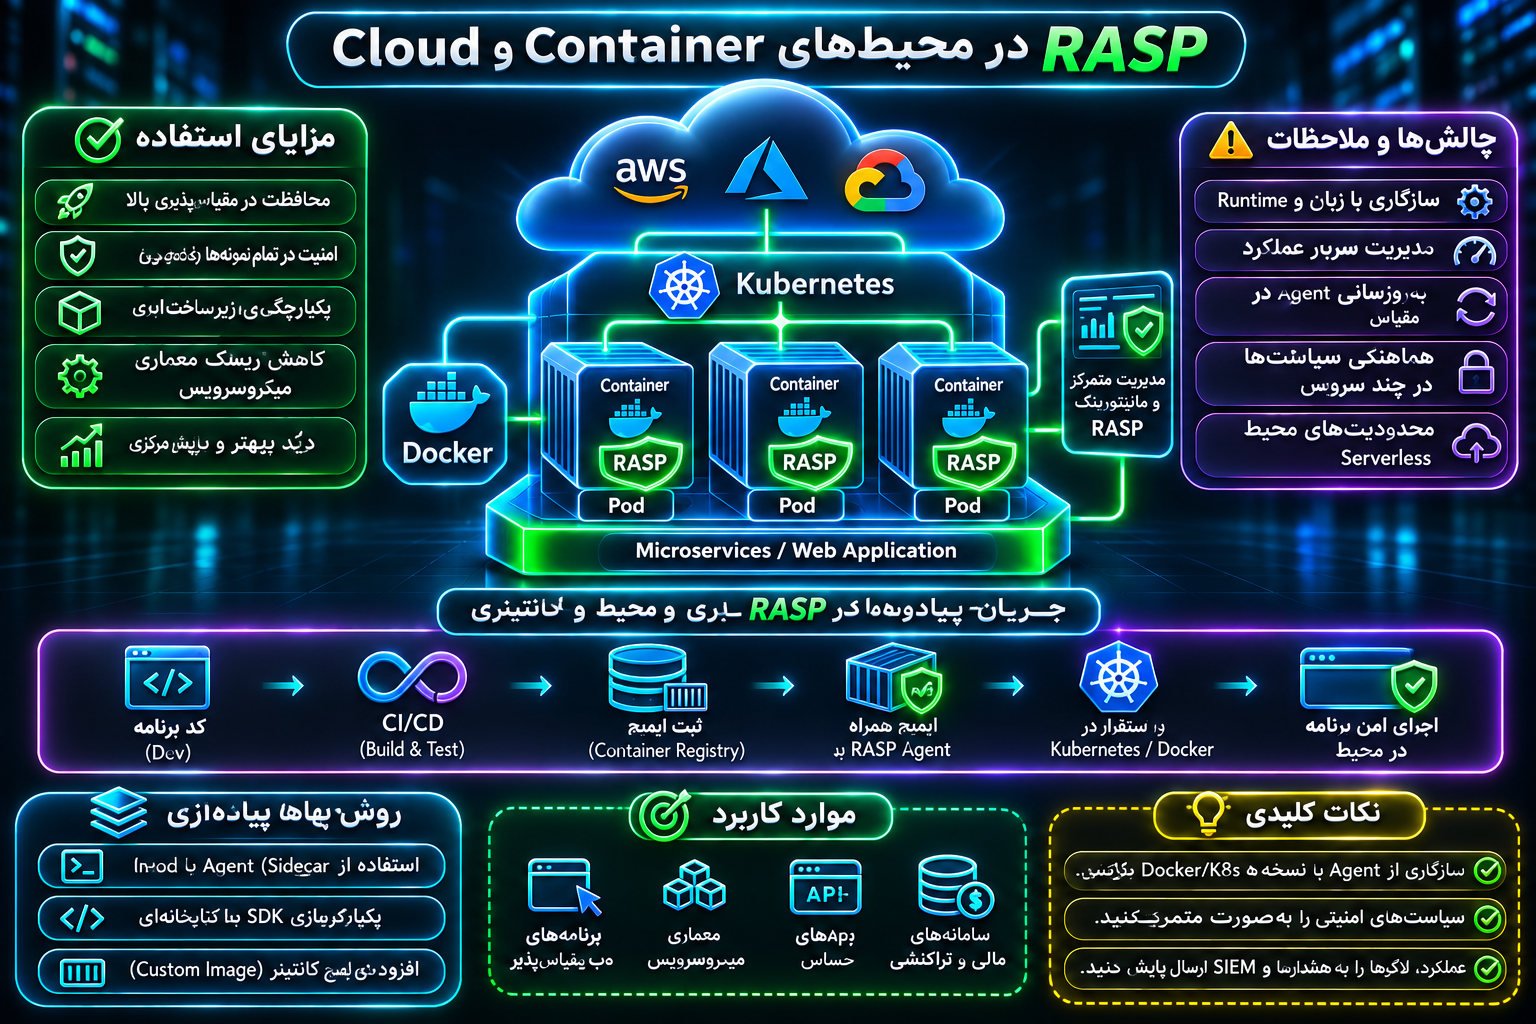
RASP در محیطهای Cloud و Container
بسیاری از برنامههای امروزی داخل Container اجرا میشوند یا از زیرساخت ابری استفاده میکنند.
RASP در این محیطها نیز میتواند مفید باشد، مشروط بر اینکه راهکار انتخابشده با روش استقرار سازگار باشد.
اجرای RASP داخل Container
در محیط Container، ابزار ممکن است بهصورت Agent یا کتابخانه همراه فرایند برنامه اجرا شود.
در این شرایط، نسخه Agent، سیاستها و وابستگیهای آن باید در چرخه ساخت و انتشار برنامه مدیریت شوند.
بهتر است پیکربندیها قابلیت بازتولید داشته باشند تا رفتار امنیتی بین محیطهای مختلف تفاوت غیرمنتظرهای پیدا نکند.
نقش Kubernetes
Kubernetes وظایفی مانند مدیریت Containerها، مقیاسپذیری و توزیع بار را انجام میدهد.
اما وجود Kubernetes به معنای فعالبودن RASP نیست.
در چنین زیرساختی باید مشخص شود ابزار چگونه همراه هر نمونه برنامه اجرا میشود و سیاستها چگونه میان نمونهها هماهنگ باقی میمانند.
تفاوت RASP با Runtime Security کانتینر
امنیت زمان اجرای کانتینر معمولاً روی رفتارهایی مانند فعالیت فرایندها، ارتباطات شبکه و دسترسیهای سیستمعامل تمرکز دارد.
RASP بیشتر به عملیات و زمینه اجرای خود برنامه توجه میکند.
این دو حوزه ممکن است همپوشانی داشته باشند، اما کاملاً یکسان نیستند.
برای مثال، ابزار امنیت کانتینر ممکن است اجرای یک فرایند غیرمنتظره را مشاهده کند؛ درحالیکه RASP میتواند در صورت داشتن پوشش مناسب، اطلاعاتی درباره مسیر کد برنامه که باعث فراخوانی آن شده ارائه دهد.
محدودیت در Serverless
در محیطهای Serverless، امکان استفاده از Agent به قابلیتهای پلتفرم و مدل اجرای تابع وابسته است.
برخی محیطها محدودیتهایی در بارگذاری مؤلفههای اضافی یا کنترل Runtime دارند.
بنابراین پیش از انتخاب RASP برای این معماری باید سازگاری آن بهصورت دقیق بررسی شود.
آیا میتوان از RASP برای افزایش امنیت وردپرس استفاده کرد؟
وردپرس یکی از پرکاربردترین سیستمهای مدیریت محتوا است و معمولاً در محیط PHP اجرا میشود.
استفاده از RASP در زیرساخت وردپرسی از نظر فنی ممکن است، اما به وجود راهکار سازگار با نسخه PHP، تنظیمات وبسرور و مدل میزبانی بستگی دارد.
نباید هر افزونه امنیتی وردپرس را یک راهکار RASP کامل در نظر گرفت.
تفاوت افزونه امنیتی وردپرس با RASP
افزونههای امنیتی وردپرس ممکن است قابلیتهایی مانند محدودسازی ورود، اسکن فایل، مدیریت هشدار و فایروال مبتنی بر قواعد داشته باشند.
این ویژگیها ارزشمند هستند، اما الزاماً شامل نظارت زمینهمحور بر عملیات داخلی Runtime نمیشوند.
برای مثال، افزونهای که درخواستهای مشکوک را براساس الگوی URL مسدود میکند، لزوماً عملکرد مشابه Agent مخصوص RASP ندارد.
محدودیتهای هاست اشتراکی
در بسیاری از سرویسهای هاست اشتراکی، مدیر سایت دسترسی لازم برای نصب مؤلفههای سطح Runtime را ندارد.
در چنین شرایطی، راهکارهای وابسته به تغییر تنظیمات PHP یا بارگذاری Agent ممکن است قابل استفاده نباشند.
مدیر سایت باید پیش از خرید محصول، امکان استقرار آن را از ارائهدهنده میزبانی بررسی کند.
راهکارهای مکمل برای وردپرس
برای افزایش امنیت وردپرس باید مجموعهای از کنترلهای مستقل رعایت شوند.
بهروزرسانی هسته وردپرس، افزونهها و قالبها، حذف مؤلفههای غیرضروری، استفاده از 2FA و مدیریت سطح دسترسی کاربران از مهمترین اقدامات هستند.
همچنین WAF، نسخه پشتیبان معتبر، محدودیت دسترسی فایل و پایش امنیتی سرور میتوانند پوشش دفاعی را تقویت کنند.
در فروشگاههای ووکامرسی، محافظت از جریان پرداخت، اعتبارسنجی Callbackها و کنترل مجوز تغییر وضعیت سفارش اهمیت ویژهای دارد.
RASP تنها در صورتی ارزش افزوده ایجاد میکند که واقعاً با محیط وردپرس سازگار باشد و عملیات مرتبط را پوشش دهد.
کاربرد RASP در فروشگاههای اینترنتی و سامانههای مالی
برنامههایی که با اطلاعات حساس، تراکنشهای مالی و دادههای مشتریان سروکار دارند، معمولاً نیازمند کنترلهای امنیتی چندلایه هستند.
RASP میتواند در بعضی از این سامانهها به کاهش خطر سوءاستفاده از آسیبپذیریهای فنی کمک کند.
فروشگاههای اینترنتی
در یک فروشگاه اینترنتی، عملیات ثبت سفارش، مدیریت محصول، جستوجو، پردازش فایل و ارتباط با پایگاه داده اهمیت دارند.
اگر ابزار RASP از عملیات موردنظر پشتیبانی کند، میتواند رفتارهای غیرمنتظره مرتبط با برخی فراخوانیهای حساس را بررسی کند.
بااینحال، مشکلات قیمتگذاری، تخفیف و منطق سفارش نیازمند کنترلهای اختصاصی برنامه هستند.
سامانههای بانکی و مالی
در سامانههای مالی، کنترل یکپارچگی تراکنش و مجوزهای دسترسی ضروری است.
RASP ممکن است به حفاظت از بعضی مسیرهای فنی کمک کند، اما نمیتواند جایگزین تأیید تراکنش، ثبت حسابرسی و کنترلهای ضدتقلب شود.
پنلهای مدیریتی
پنلهای مدیریتی معمولاً به عملیات حساسی مانند تغییر تنظیمات، مدیریت کاربران و دریافت فایل دسترسی دارند.
استفاده از RASP در کنار کنترل دسترسی دقیق، مدیریت نشست و محدودسازی سطح دسترسی میتواند مفید باشد.
بااینحال، هیچ ابزار زمان اجرایی نباید بهانهای برای اعطای دسترسی بیشازحد به حساب اجرایی برنامه باشد.
یک سناریوی واقعینما از عملکرد RASP
برای درک کاربرد این فناوری، یک سامانه گزارشگیری سازمانی را در نظر بگیرید.
این سامانه به کاربران مجاز اجازه میدهد گزارشهای مشخصی را دریافت کنند.
برنامه فایلهای گزارش را در یک مسیر تعیینشده نگهداری میکند و بر اساس شناسه گزارش، فایل مربوط را باز میکند.
فرض کنیم در یکی از بخشهای برنامه، اعتبارسنجی مسیر فایل بهصورت کامل انجام نشده است.
در این شرایط، ممکن است یک درخواست غیرعادی باعث شود برنامه برای دسترسی به فایلی خارج از مسیر تعیینشده تلاش کند.
واکنش WAF
یک WAF ممکن است الگوهای شناختهشده پیمایش مسیر را در درخواست تشخیص دهد و آن را مسدود کند.
اما اگر درخواست از قواعد موجود عبور کند، فایروال بیرونی لزوماً از مسیر فایلی که برنامه در نهایت انتخاب میکند اطلاع نخواهد داشت.
واکنش RASP
اگر RASP در این برنامه قابلیت نظارت بر دسترسی فایل داشته باشد، ممکن است مسیر واقعی فایل را هنگام عملیات بررسی کند.
در صورتی که مسیر خارج از محدوده مجاز باشد، ابزار میتواند بر اساس سیاست تعریفشده عملیات را متوقف کند.
اقدام اصلاحی توسعهدهنده
تیم توسعه باید علت اصلی مشکل را شناسایی و اصلاح کند.
برای مثال، به جای استفاده مستقیم از مسیر دریافتشده از کاربر، برنامه باید شناسه گزارش را به یک فایل مجاز و از پیش تعریفشده نگاشت کند.
همچنین حساب اجرایی برنامه نباید به فایلهای غیرضروری دسترسی داشته باشد.
این سناریو نشان میدهد که RASP میتواند یک لایه حفاظتی مؤثر باشد، اما جایگزین اصلاح ضعف طراحی نیست.
چگونه اثربخشی RASP را ارزیابی کنیم؟
برای بررسی ارزش واقعی RASP باید از معیارهای قابل اندازهگیری استفاده کرد.
صرف مشاهده تعداد زیاد هشدارها نشانه امنیت بهتر نیست.
نرخ تشخیص تهدید
ابتدا باید مشخص شود ابزار چه تعداد از سناریوهای امنیتی تعریفشده را بهدرستی شناسایی میکند.
این سناریوها باید در محیط مجاز و متناسب با فناوری واقعی برنامه آزمایش شوند.
مقایسه نتایج باید میان تهدیدهای قابل پوشش و موارد خارج از محدوده محصول تفاوت قائل شود.
نرخ هشدار اشتباه
اگر ابزار درخواستهای معتبر را به دفعات زیاد مسدود کند، ممکن است به تجربه کاربر و عملکرد کسبوکار آسیب بزند.
بنابراین تعداد False Positive باید همراه با پیامد عملیاتی آن ثبت شود.
تأثیر بر عملکرد
برای ارزیابی باید شاخصهای عملکردی قبل و بعد از فعالسازی ابزار مقایسه شوند.
از مهمترین معیارها میتوان به زمان پاسخ، مصرف حافظه، مصرف CPU، تعداد درخواستهای پردازششده و نرخ خطا اشاره کرد.
مقایسه باید تحت بار کاری مشابه انجام شود.
کیفیت گزارشها
گزارش مناسب باید اطلاعات کافی برای تحلیل رخداد فراهم کند.
اما این اطلاعات نباید شامل دادههای حساس غیرضروری باشند.
میزان پوشش
باید مشخص شود چه بخشهایی از برنامه واقعاً زیر نظارت قرار دارند.
ممکن است محصولی چندین نوع تهدید را پشتیبانی کند، اما فقط بخشی از کد برنامه از آن قابلیتها استفاده کند.
پایداری و قابلیت بازگشت
یک راهکار امنیتی مناسب باید در برابر خطاهای احتمالی رفتار قابل پیشبینی داشته باشد.
همچنین تیم عملیات باید بتواند در صورت بروز مشکل، سیاست خطرناک را غیرفعال کند یا نسخه قبلی را بازگرداند.
نقش RASP در DevSecOps
DevSecOps رویکردی است که امنیت را در سراسر چرخه توسعه و عملیات نرمافزار وارد میکند.
در این رویکرد، فعالیت امنیتی نباید تنها به آزمون نهایی پیش از انتشار محدود شود.
RASP میتواند یکی از مؤلفههای امنیت محیط عملیاتی باشد.
ارتباط با CI/CD
در فرایند CI/CD، توسعهدهندگان کد را بهصورت مستمر بررسی، آزمایش و منتشر میکنند.
ابزارهایی مانند SAST، Software Composition Analysis یا SCA و آزمونهای خودکار میتوانند پیش از انتشار مشکلات مختلفی را شناسایی کنند.
RASP پس از استقرار میتواند اطلاعاتی از بعضی رفتارهای امنیتی زمان اجرا فراهم کند.
بهتر است این دادهها برای بهبود آزمونهای توسعه نیز استفاده شوند.
بازخورد امنیتی به تیم توسعه
اگر RASP یک تلاش برای سوءاستفاده را شناسایی کند، اطلاعات مربوط باید به تیم مسئول منتقل شود.
این اطلاعات میتوانند در شناسایی مسیر اجرای آسیبپذیر و اولویتبندی اصلاحات کمک کنند.
البته نباید هشدارهای RASP را بدون تحلیل مستقل، معادل اثبات وجود آسیبپذیری در کد دانست.
مدیریت اصلاحیهها
وجود یک کنترل جبرانی ممکن است ریسک فوری را کاهش دهد، اما نباید باعث تأخیر نامحدود در اصلاح آسیبپذیری شود.
برای هر مشکل امنیتی باید مالک مشخص، سطح ریسک، زمانبندی اصلاح و معیار اعتبارسنجی تعیین شود.
دفاع چندلایه
RASP در کنار سایر اقدامات امنیتی بیشترین ارزش را ایجاد میکند.
ساختار دفاعی مناسب میتواند شامل برنامهنویسی امن، آزمون امنیتی، مدیریت وابستگیها، WAF، کنترل دسترسی، نظارت بر زیرساخت و پاسخگویی به رخداد باشد.
هر لایه بخشی از ریسک را کاهش میدهد.
اشتباهات رایج هنگام استفاده از RASP
برخی برداشتهای اشتباه میتوانند اثربخشی RASP را کاهش دهند یا خطر عملیاتی ایجاد کنند.
تصور اینکه RASP تمام آسیبپذیریها را از بین میبرد
RASP کد آسیبپذیر را لزوماً اصلاح نمیکند.
این ابزار ممکن است بعضی روشهای سوءاستفاده از مشکل را شناسایی یا متوقف کند.
بنابراین ریسک باقیمانده همچنان باید بررسی شود.
حذف WAF پس از نصب RASP
RASP جایگزین تمام قابلیتهای WAF نیست.
WAF میتواند در کنترل درخواستهای ورودی و کاهش ترافیک ناخواسته نقش مهمی داشته باشد.
همچنین محافظت در برابر حملات حجمی و بسیاری از الگوهای سوءاستفاده از API به کنترلهای دیگری نیاز دارد.
فعالسازی فوری حالت مسدودسازی
فعالکردن سیاستهای سختگیرانه بدون بررسی رفتار برنامه میتواند باعث مسدودشدن عملیات قانونی شود.
روش مناسب، شروع با پایش و سپس فعالسازی تدریجی کنترلهای محافظتی است.
بیتوجهی به عملکرد نرمافزار
نظارت امنیتی ممکن است بر عملکرد سرویس اثر بگذارد.
اگر تیم فنی این اثر را اندازهگیری نکند، ممکن است مشکلات کارایی پس از انتشار شناسایی شوند.
اعتماد کامل به گزارشهای ابزار
هر هشدار باید با توجه به زمینه رخداد بررسی شود.
همچنین نبود هشدار به معنای نبود حمله نیست.
ممکن است فعالیت مخرب خارج از پوشش ابزار اتفاق افتاده باشد.
انتخاب محصول بدون بررسی سازگاری
وجود عبارت RASP در معرفی محصول برای تصمیمگیری کافی نیست.
لازم است نسخههای پشتیبانیشده، محدودیتها، قابلیت مسدودسازی و کیفیت پشتیبانی بررسی شوند.
بیتوجهی به امنیت Agent
عامل RASP بخشی از محیط اجرایی برنامه محسوب میشود.
اگر این مؤلفه بهصورت ایمن بهروزرسانی نشود یا دسترسیهای نامناسب داشته باشد، میتواند سطح حمله جدیدی ایجاد کند.
ثبت بیشازحد اطلاعات حساس
گاهی ابزارهای امنیتی اطلاعات بیشتری از نیاز واقعی ثبت میکنند.
در چنین شرایطی ممکن است گزارشهای امنیتی خود به محل ذخیره دادههای محرمانه تبدیل شوند.
باید از Data Minimization یا کمینهسازی داده استفاده کرد.
آیا RASP میتواند جایگزین تست نفوذ شود؟
خیر. RASP و تست نفوذ اهداف متفاوتی دارند.
تست نفوذ یا Penetration Testing برای ارزیابی امنیت و شناسایی مسیرهای قابل سوءاستفاده در یک محدوده مشخص انجام میشود.
در مقابل، RASP روی مشاهده و محافظت از برخی عملیات برنامه هنگام اجرا تمرکز میکند.
یک تست نفوذ مناسب میتواند مشکلات احراز هویت، منطق کسبوکار، کنترل دسترسی، API و پیکربندی را بررسی کند.
بسیاری از این مشکلات ممکن است بهصورت خودکار توسط RASP شناسایی نشوند.
از سوی دیگر، وجود RASP میتواند هنگام آزمون در محیط کنترلشده اطلاعات مفیدی درباره مسیرهای حساس فراهم کند.
بنابراین این دو رویکرد مکمل یکدیگر هستند.
برای ارزیابی درست باید هم آزمون امنیت مستقل انجام شود و هم اثربخشی کنترلهای محافظتی بررسی شود.
چه زمانی استفاده از RASP منطقی است؟
استفاده از RASP برای تمام وبسایتها ضرورت یکسانی ندارد.
ارزش این فناوری به حساسیت برنامه، نوع دادهها، معماری، میزان ریسک و هزینه نگهداری بستگی دارد.
برنامههای سازمانی حساس
سامانههایی که اطلاعات مالی، شخصی یا عملیاتی حساس پردازش میکنند، ممکن است از محافظت زمینهمحور بهره بیشتری ببرند.
بهویژه زمانی که برنامه دارای عملیات پیچیده و مسیرهای متعدد پردازش داده باشد.
نرمافزارهای قدیمی
برنامههای Legacy ممکن است وابستگیهایی داشته باشند که اصلاح آنها زمانبر است.
در چنین شرایطی، RASP میتواند برای بعضی آسیبپذیریها یک کنترل جبرانی موقت باشد.
سرویسهای دارای APIهای متعدد
در معماریهای پیچیده، مشاهده رفتار حساس داخلی میتواند به تیم امنیت در شناخت بهتر تهدیدها کمک کند.
البته پوشش هر سرویس باید جداگانه ارزیابی شود.
محیطهایی با الزامات امنیتی بالا
سازمانهایی که به کنترلهای دفاع چندلایه و ثبت دقیق رخداد نیاز دارند، ممکن است از قابلیتهای RASP بهرهمند شوند.
در مقابل، برای یک وبسایت ساده با سطح ریسک محدود، ممکن است ابتدا اقداماتی مانند بهروزرسانی نرمافزار، WAF، مدیریت مجوزها و پشتیبانگیری اولویت بیشتری داشته باشند.
انتخاب RASP باید نتیجه تحلیل ریسک باشد، نه صرفاً استفاده از یک فناوری جدید.
آینده فناوری RASP و امنیت زمان اجرای برنامه
با گسترش معماریهای ابری، APIها و برنامههای توزیعشده، نیاز به مشاهده و کنترل رفتار واقعی نرمافزار اهمیت بیشتری پیدا کرده است.
در چنین محیطهایی، اتکا به یک نقطه کنترل امنیتی ممکن است کافی نباشد.
ارتباط با Runtime Observability
Observability به توانایی شناخت وضعیت داخلی سیستم از طریق دادههایی مانند لاگ، متریک و Trace گفته میشود.
اطلاعات حاصل از RASP میتوانند در بعضی پیادهسازیها با این دادهها ترکیب شوند.
این ارتباط ممکن است به تحلیل دقیقتر رخدادها و شناسایی سرویس آسیبدیده کمک کند.
تحلیل رفتاری و یادگیری ماشین
بعضی محصولات امنیتی از روشهای تحلیل رفتاری برای بررسی رویدادها استفاده میکنند.
چنین روشهایی ممکن است در اولویتبندی هشدارها مفید باشند.
بااینحال، استفاده از هوش مصنوعی یا Machine Learning بهتنهایی تضمینکننده تشخیص دقیق نیست.
کیفیت داده، مدل تشخیص و امکان توضیح تصمیم امنیتی همچنان اهمیت دارند.
همگرایی امنیت برنامه و زیرساخت
در معماریهای جدید، مرز میان امنیت برنامه، کانتینر و زیرساخت کمتر از گذشته جدا به نظر میرسد.
ترکیب اطلاعات امنیت برنامه با رخدادهای سیستمعامل و شبکه میتواند تحلیل کاملتری ایجاد کند.
اما باید میان مشاهده رفتار در سطح سیستم و کنترل عملیات داخلی برنامه تمایز قائل شد.
افزایش اهمیت کنترلهای زمینهمحور
یکی از مسیرهای مهم توسعه ابزارهای امنیتی، استفاده از اطلاعات دقیقتر برای کاهش تصمیمهای اشتباه است.
RASP نمونهای از رویکردی است که به جای بررسی صرف ظاهر درخواست، تلاش میکند رفتار واقعی برنامه را نیز در نظر بگیرد.
بااینحال، موفقیت این رویکرد همچنان به کیفیت پیادهسازی و شناخت درست محدوده محافظت وابسته است.
سؤالات متداول درباره RASP
RASP چیست و چه کاربردی دارد؟
RASP مخفف Runtime Application Self-Protection است و به فناوری محافظت از برنامه در زمان اجرا گفته میشود. این فناوری با مشاهده بعضی عملیات داخلی برنامه، تلاش میکند رفتارهای مخرب را شناسایی کند و در حالت محافظتی، برخی عملیات خطرناک را متوقف سازد. کاربرد اصلی آن ایجاد یک لایه دفاعی مکمل در کنار برنامهنویسی امن، آزمون امنیتی و کنترلهای شبکه است.
تفاوت اصلی RASP و WAF چیست؟
WAF معمولاً ترافیک HTTP را در مسیر ارتباط با برنامه بررسی میکند، اما RASP در محیط اجرای برنامه یا نزدیک به آن قرار میگیرد. به همین دلیل، RASP میتواند در صورت پشتیبانی، اطلاعاتی مانند عملیات پایگاه داده و مسیر اجرای کد را مشاهده کند. این دو فناوری مکمل هستند و جایگزین کامل یکدیگر محسوب نمیشوند.
آیا RASP از حملات Zero-Day جلوگیری میکند؟
RASP ممکن است بعضی تلاشهای سوءاستفاده از آسیبپذیریهای ناشناخته را با بررسی رفتار خطرناک شناسایی کند. بااینحال، جلوگیری از تمام حملات Zero-Day تضمینشده نیست. موفقیت به نوع آسیبپذیری، نقاط نظارت، سیاستهای تشخیص و قابلیت واقعی محصول بستگی دارد.
آیا نصب RASP باعث کندشدن سایت میشود؟
ممکن است RASP به دلیل نظارت و تحلیل عملیات، مقداری سربار پردازشی ایجاد کند. میزان این اثر در محصولات و برنامههای مختلف متفاوت است. برای بررسی باید شاخصهایی مانند زمان پاسخ، مصرف CPU، مصرف حافظه و نرخ خطا تحت بار کاری مشابه اندازهگیری شوند.
آیا RASP برای وردپرس مناسب است؟
استفاده از RASP برای برنامههای PHP از جمله وردپرس به پشتیبانی محصول از محیط اجرا و دسترسیهای زیرساخت بستگی دارد. بسیاری از افزونههای امنیتی وردپرس RASP واقعی نیستند. برای سایتهای وردپرسی، بهروزرسانی، WAF، 2FA، محدودسازی مجوزها و نسخه پشتیبان همچنان ضروری هستند.
آیا RASP به تغییر کد برنامه نیاز دارد؟
بعضی راهکارها از طریق Agent یا Instrumentation قابل استفاده هستند و ممکن است به تغییر گسترده کد نیاز نداشته باشند. در مقابل، برخی محصولات به یکپارچهسازی، تنظیمات اختصاصی یا استفاده از SDK نیاز دارند. میزان تغییر به زبان، فریمورک و معماری برنامه وابسته است.
آیا RASP میتواند SQL Injection را متوقف کند؟
برخی راهکارهای RASP قادرند رفتارهای خطرناک مرتبط با اجرای کوئری SQL را شناسایی و مسدود کنند. اما این توانایی به محصول و شرایط حمله بستگی دارد. روش اصلی جلوگیری از SQL Injection همچنان استفاده از کوئریهای پارامتری، اعتبارسنجی داده و محدودسازی دسترسی پایگاه داده است.
آیا RASP جایگزین آنتیویروس یا EDR است؟
خیر. آنتیویروس و Endpoint Detection and Response یا EDR معمولاً بر امنیت میزبان و فعالیتهای سیستم تمرکز دارند. RASP بیشتر بر رفتار داخلی برنامه هنگام اجرا متمرکز است. این ابزارها ممکن است برخی رویدادهای مشترک را مشاهده کنند، اما اهداف و محدوده محافظت آنها متفاوت است.
آیا RASP به اینترنت نیاز دارد؟
این موضوع به معماری محصول بستگی دارد. بعضی راهکارها میتوانند تحلیل و اجرای سیاست را بهصورت محلی انجام دهند و فقط برای مدیریت یا ارسال گزارش به سرویس مرکزی متصل شوند. برخی دیگر وابستگی بیشتری به زیرساخت مدیریتی دارند. پیش از استفاده باید رفتار محصول در زمان قطع ارتباط بررسی شود.
آیا میتوان RASP را بدون WAF استفاده کرد؟
از نظر فنی، در صورت سازگاری محصول ممکن است این کار امکانپذیر باشد. اما استفاده از RASP بهتنهایی تمام قابلیتهای WAF را فراهم نمیکند. برای محافظت مؤثرتر معمولاً باید کنترل ترافیک ورودی، امنیت زمان اجرا، کنترل دسترسی و سایر لایههای دفاعی در کنار یکدیگر قرار گیرند.
آیا RASP از حملات XSS و CSRF جلوگیری میکند؟
برخی راهکارهای RASP میتوانند بعضی مسیرهای XSS سمت سرور را شناسایی کنند، اما محافظت آنها شامل تمام انواع XSS، بهویژه حملات DOM-Based، نمیشود. همچنین RASP معمولی جایگزین CSRF Token و کنترلهای امنیت نشست نیست. هر آسیبپذیری باید با راهکار پیشگیرانه مناسب خودش مدیریت شود.
آیا RASP برای همه وبسایتها ضروری است؟
خیر. انتخاب RASP باید براساس تحلیل ریسک، حساسیت دادهها، معماری برنامه و هزینه عملیاتی انجام شود. برای وبسایتهای ساده ممکن است کنترلهای پایه اولویت بیشتری داشته باشند، درحالیکه برنامههای سازمانی پیچیده یا سامانههای حساس از محافظت زمینهمحور زمان اجرا سود بیشتری ببرند.
جمعبندی: آیا RASP آینده محافظت از برنامههای وب است؟
فناوری RASP یا Runtime Application Self-Protection یکی از رویکردهای مهم محافظت از نرمافزار در زمان اجرا است.
ویژگی اصلی این فناوری، توانایی مشاهده برخی عملیات داخلی برنامه و تحلیل آنها با توجه به زمینه واقعی اجرا است.
این رویکرد میتواند در شناسایی و جلوگیری از بعضی حملات مانند SQL Injection، Command Injection و Path Traversal مفید باشد؛ بهویژه زمانی که درخواست مخرب از کنترلهای بیرونی عبور کرده باشد.
بااینحال، میزان محافظت به محصول انتخابشده، سازگاری با محیط اجرا، سیاستهای امنیتی و نوع آسیبپذیری بستگی دارد.
RASP نمیتواند تمام ضعفهای منطقی، مشکلات کنترل دسترسی، خطاهای احراز هویت یا حملات سمت مرورگر را بهصورت خودکار برطرف کند.
همچنین نصب آن ممکن است به منابع پردازشی بیشتری نیاز داشته باشد و در صورت تنظیم نامناسب، باعث هشدار اشتباه یا اختلال در عملکرد برنامه شود.
بنابراین RASP باید بهعنوان یک لایه تکمیلی در معماری دفاع چندلایه استفاده شود، نه راهکاری برای حذف سایر کنترلهای امنیتی.
ترکیب برنامهنویسی امن، آزمون امنیتی SAST و DAST، فایروال WAF، مدیریت صحیح مجوزها، پایش زیرساخت و RASP میتواند سطح محافظت برنامههای حساس را افزایش دهد.
برای مدیران سایت و توسعهدهندگان، مهمترین اقدام پیش از انتخاب RASP، شناسایی ریسکهای واقعی برنامه و ارزیابی سازگاری فناوری با زیرساخت موجود است.
در نهایت، امنیت پایدار زمانی حاصل میشود که پیشگیری از آسیبپذیری، تشخیص رفتارهای خطرناک، پاسخ به رخداد و اصلاح ریشهای مشکلات در کنار یکدیگر قرار گیرند.
مطالب مرتبط