Honeypot چیست؟ چگونه از هانیپات برای شناسایی حملات سایبری استفاده میشود؟
Honeypot یا هانیپات یک فناوری فریب دفاعی در امنیت سایبری است که با شبیهسازی سیستمها و سرویسهای واقعی، امکان شناسایی و تحلیل فعالیتهای مشکوک را فراهم میکند. این روش برای بررسی حملات Brute Force، اسکن شبکه، دسترسیهای غیرمجاز و جمعآوری اطلاعات تهدید کاربرد دارد. استفاده ایمن از هانیپات نیازمند جداسازی شبکه، کنترل دسترسی، ثبت دقیق لاگها و تحلیل هشدارهای امنیتی است. ترکیب Honeypot با ابزارهایی مانند WAF، IDS و SIEM میتواند به بهبود شناسایی تهدیدها و تقویت امنیت سرورها و شبکهها کمک کند.
Honeypot یا هانیپات یک سیستم، سرویس یا منبع فریبنده در امنیت سایبری است که برای جذب و شناسایی فعالیتهای مشکوک طراحی میشود. هانیپات با شبیهسازی یک هدف واقعی، تلاش مهاجمان برای نفوذ، اسکن شبکه، حدس رمز عبور و اجرای رفتارهای مخرب را ثبت میکند. متخصصان امنیت با تحلیل این اطلاعات میتوانند الگوهای حمله را شناسایی کنند، هشدارهای دقیقتری بسازند و دفاع شبکه و سرورها را تقویت کنند.
مقدمه: چرا شناسایی مهاجمان قبل از نفوذ اهمیت دارد؟
امنیت سایبری دیگر صرفاً به نصب یک فایروال یا استفاده از آنتیویروس محدود نمیشود. سازمانها، فروشگاههای اینترنتی و مدیران سرورها با تهدیدهایی مواجه هستند که ممکن است مدتها پیش از وقوع یک نفوذ موفق آغاز شوند.
مهاجمان معمولاً پیش از حمله اصلی، اطلاعاتی درباره زیرساخت هدف جمعآوری میکنند. آنها ممکن است پورتهای باز را بررسی کنند، سرویسهای فعال را شناسایی کنند، صفحات مدیریتی را جستوجو کنند یا برای یافتن حسابهای کاربری ضعیف تلاش کنند.
بخشی از این فعالیتها در لاگهای معمولی سرور ثبت میشوند؛ اما تشخیص اینکه کدام درخواست واقعاً خطرناک است، همیشه ساده نیست.
برای مثال، یک وبسرور ممکن است روزانه هزاران درخواست از کاربران واقعی، موتورهای جستوجو و رباتهای خودکار دریافت کند. در چنین شرایطی، تشخیص رفتار مخرب از ترافیک عادی به ابزارهای نظارتی و تحلیل دقیق نیاز دارد.
اینجاست که مفهوم Honeypot در امنیت سایبری اهمیت پیدا میکند.
هانیپات بهجای محافظت مستقیم از یک سرویس واقعی، محیطی کنترلشده ایجاد میکند که از نگاه مهاجم میتواند یک هدف جذاب باشد. ازآنجاکه این محیط معمولاً هیچ کاربرد تجاری و کاربر مجازی ندارد، بسیاری از تعاملات غیرمنتظره با آن ارزش بررسی امنیتی دارند.
البته هر اتصال به هانیپات لزوماً نشانه حمله هدفمند نیست. اسکنرهای اینترنتی، ابزارهای ارزیابی مجاز و خطاهای پیکربندی نیز ممکن است چنین رویدادهایی ایجاد کنند.
هدف اصلی هانیپات، جمعآوری شواهد قابل تحلیل است؛ نه اثبات قطعی هویت مهاجم یا جلوگیری خودکار از تمام حملات.
در این مقاله بررسی میکنیم Honeypot چیست، چه انواعی دارد، چگونه کار میکند، چه اطلاعاتی جمعآوری میکند و چطور میتوان از آن برای افزایش امنیت شبکه، سرور، وردپرس و زیرساختهای سازمانی استفاده کرد.
Honeypot چیست و چه مفهومی در امنیت سایبری دارد؟
واژه Honeypot در زبان انگلیسی به معنای «ظرف عسل» است. همانطور که عسل میتواند موجودات مختلف را جذب کند، هانیپات نیز بهصورت استعاری برای جذب مهاجمان و مشاهده رفتار آنها طراحی میشود.
در حوزه امنیت اطلاعات، هانیپات یک منبع فریبنده یا Decoy است که ممکن است به شکل یک سرور، برنامه وب، پایگاه داده، سرویس شبکه، فایل یا حتی حساب کاربری ساختگی پیادهسازی شود.
این منبع ظاهری شبیه یک سیستم واقعی دارد، اما هدف آن ارائه خدمات تجاری نیست.
برای مثال، تصور کنید یک سازمان دارای چندین سرور لینوکسی است. مدیر امنیت میتواند در یک محیط کاملاً جداگانه، سرویسی آزمایشی ایجاد کند که از نظر ظاهری شبیه یک سرور SSH باشد.
اگر فردی تلاش کند به این سرویس متصل شود، سیستم میتواند اطلاعاتی مانند زمان اتصال، نشانی IP مبدأ، تعداد تلاشهای ورود و نوع تعاملات انجامشده را ثبت کند.
تحلیل این دادهها به تیم امنیت کمک میکند متوجه شود چه رفتارهایی علیه سرویسهای مشابه مشاهده میشوند.
هدف اصلی استفاده از هانیپات چیست؟
مهمترین هدف Honeypot، تبدیل فعالیت مشکوک به اطلاعات امنیتی قابل استفاده است.
کاربردهای اصلی آن عبارتاند از:
- شناسایی تلاشهای دسترسی غیرمجاز به سرویسها.
- مشاهده الگوهای حملات Brute Force یا حدس مکرر رمز عبور.
- بررسی رفتار رباتها و اسکنرهای خودکار.
- جمعآوری نشانههای فنی حملات سایبری.
- تشخیص برخی فعالیتهای مشکوک در شبکه داخلی.
- بررسی روشهای مورد استفاده مهاجمان.
- تقویت سیستمهای تشخیص نفوذ و پاسخ به حادثه.
- تولید اطلاعات تهدید یا Threat Intelligence.
هانیپات به مدافعان اجازه میدهد بخشی از رفتار مهاجم را در محیطی محدود و تحت نظارت مشاهده کنند.
آیا هانیپات یک سیستم آسیبپذیر واقعی است؟
لزوماً خیر.
برخی هانیپاتها فقط رفتار یک سرویس را شبیهسازی میکنند و عملاً سیستمعامل یا برنامه آسیبپذیر واقعی در اختیار مهاجم قرار نمیدهند.
برخی دیگر محیطهای مجازی واقعیتری ایجاد میکنند تا تعاملات پیچیدهتر قابل مشاهده باشد.
تفاوت این دو رویکرد بسیار مهم است؛ زیرا هرچه میزان تعامل مهاجم با محیط بیشتر شود، نیاز به جداسازی، نظارت و کنترل امنیتی نیز افزایش پیدا میکند.
بنابراین، ساخت Honeypot به معنای رها کردن یک سرور ناامن در اینترنت نیست. یک هانیپات اصولی باید از ابتدا با فرض امکان سوءاستفاده طراحی شود. 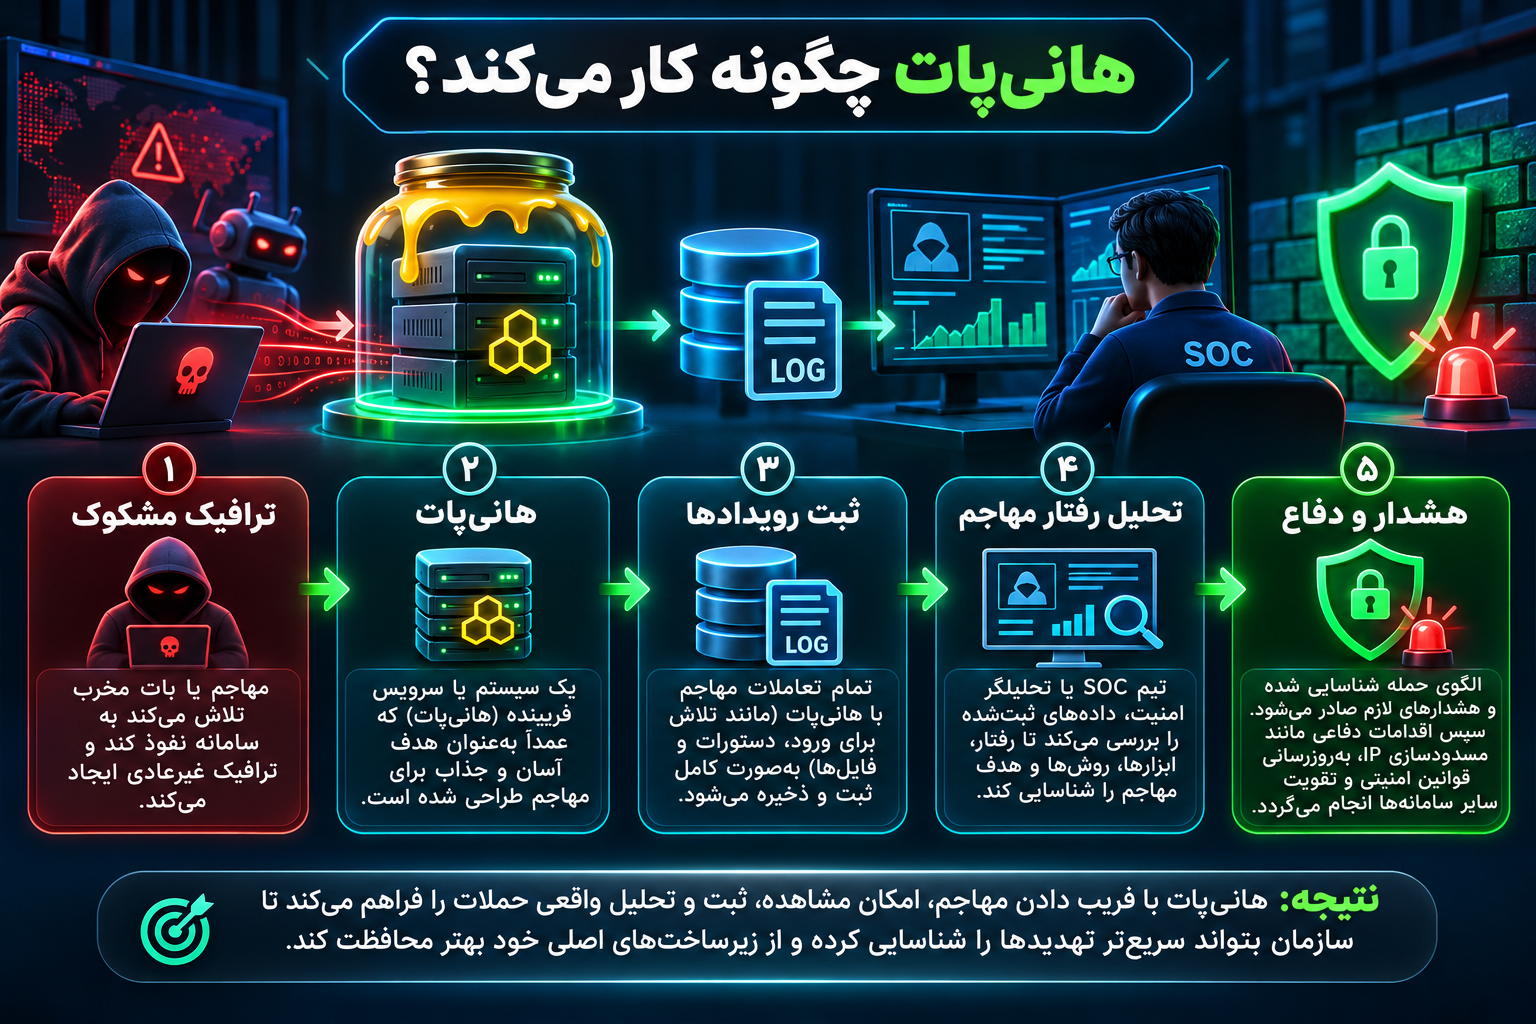
هانیپات چگونه کار میکند؟
عملکرد Honeypot بر پایه سه مفهوم اصلی شکل میگیرد: فریب، مشاهده و تحلیل.
در مرحله نخست، یک منبع ظاهراً واقعی در محیطی کنترلشده قرار میگیرد. سپس تعاملات احتمالی با آن ثبت میشوند. در نهایت، اطلاعات جمعآوریشده برای شناسایی رفتارهای مشکوک بررسی میشوند.
مرحله اول: ایجاد یک هدف فریبنده
متخصص امنیت ابتدا مشخص میکند که قصد مشاهده چه نوع تهدیدی را دارد.
برای مثال، اگر هدف بررسی تلاشهای ورود غیرمجاز به سرورهای لینوکسی باشد، یک سرویس شبیهسازیشده SSH انتخاب میشود.
اگر هدف شناسایی اسکنهای وب باشد، میتوان از یک برنامه وب فریبنده استفاده کرد.
در این مرحله، محیط باید تا حد لازم واقعی به نظر برسد؛ اما نباید دادههای حساس یا دسترسی به سیستمهای عملیاتی داشته باشد.
مرحله دوم: دریافت تعاملات و ثبت رویدادها
وقتی یک اتصال یا درخواست به هانیپات ارسال میشود، سیستم اطلاعات مرتبط را ثبت میکند.
این اطلاعات، بسته به نوع Honeypot، ممکن است شامل موارد زیر باشند:
- تاریخ و زمان وقوع رویداد.
- نشانی IP مبدأ و پورت مرتبط.
- نوع پروتکل مورد استفاده.
- تلاشهای احراز هویت.
- مسیرهای درخواستشده در برنامه وب.
- مدتزمان اتصال.
- نوع درخواست و پاسخ سرویس.
- الگوهای رفتاری مشاهدهشده در نشست.
هر هانیپات توانایی ثبت تمام این اطلاعات را ندارد. میزان جزئیات به معماری و سطح تعامل آن وابسته است.
مرحله سوم: تحلیل رفتارهای مشکوک
بعد از جمعآوری اطلاعات، دادهها باید تحلیل شوند.
برای مثال، فرض کنید یک سرویس فریبنده در مدت کوتاهی تعداد زیادی تلاش ورود از منابع مختلف دریافت میکند.
این رویداد میتواند با اسکن خودکار، حمله Brute Force یا فعالیت یک شبکه بات مرتبط باشد.
اما صرف مشاهده تعداد زیاد درخواست، برای نسبت دادن رویداد به یک گروه مهاجم کافی نیست.
تحلیلگر باید زمانبندی، نوع تعامل، تکرار رفتار، سوابق موجود و سایر شواهد را بررسی کند.
مرحله چهارم: تولید هشدار امنیتی
در صورت مشاهده یک الگوی مهم، سامانه نظارتی میتواند هشدار ایجاد کند.
این هشدار ممکن است به پنل SIEM، سامانه مدیریت رخداد، ایمیل سازمانی یا سیستم پاسخگویی امنیتی ارسال شود.
برای نمونه، تماس با یک Honeytoken که هیچ کاربر واقعی نباید به آن دسترسی داشته باشد، میتواند هشدار مهمتری نسبت به یک درخواست ساده به سرویس عمومی باشد.
مرحله پنجم: بهبود دفاع امنیتی
مرحله نهایی، استفاده عملی از نتایج تحلیل است.
تیم امنیت میتواند از دادههای معتبر برای اصلاح قوانین WAF، افزایش نظارت بر حسابهای کاربری، محدودسازی دسترسیها و بهبود فرآیند Incident Response استفاده کند.
بنابراین، ارزش واقعی هانیپات فقط در جذب مهاجم نیست؛ بلکه در تصمیمهای دفاعی است که براساس شواهد آن گرفته میشود. 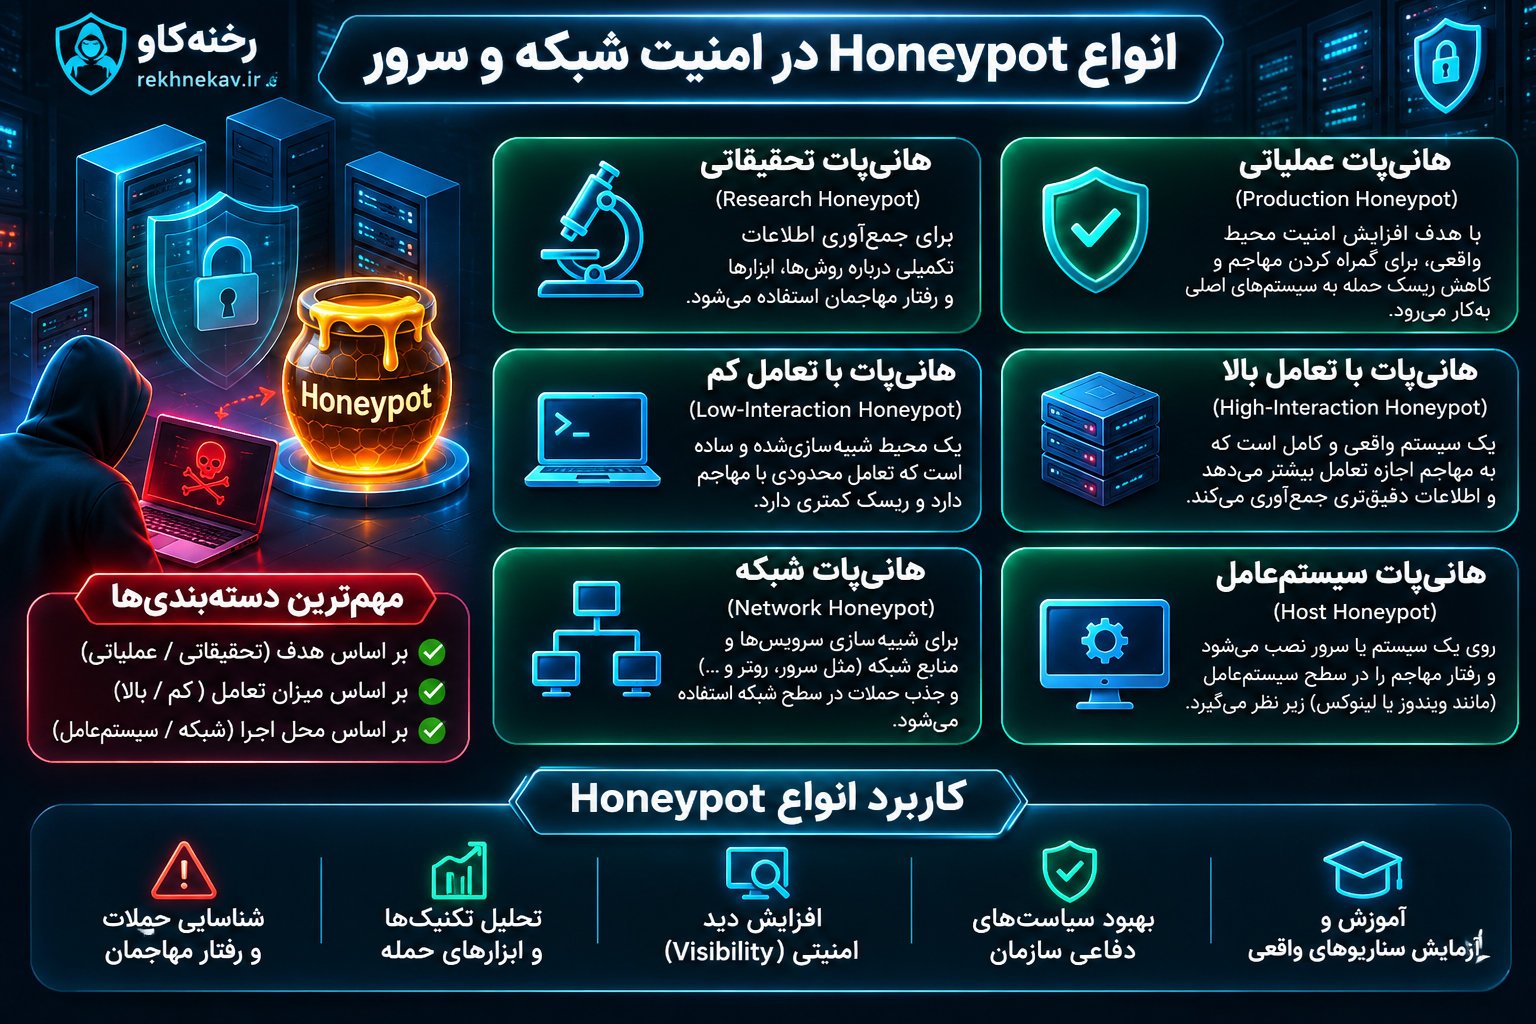
انواع Honeypot در امنیت شبکه و سرور
هانیپاتها را میتوان براساس هدف، محیط استقرار و میزان تعامل دستهبندی کرد.
یکی از رایجترین روشها، تقسیم آنها به Low-Interaction، Medium-Interaction و High-Interaction است.
هانیپات کمتعامل یا Low-Interaction Honeypot
این نوع Honeypot فقط بخش محدودی از رفتار یک سرویس واقعی را شبیهسازی میکند.
برای مثال، ممکن است به درخواست اتصال به یک پورت مشخص پاسخ دهد یا یک سرویس ورود ساده را نمایش دهد.
ازآنجاکه محیط واقعی کاملی وجود ندارد، دامنه تعامل مهاجم محدود است.
مزایای آن شامل مصرف منابع کمتر، راهاندازی سادهتر و کاهش نسبی سطح خطر است.
هانیپاتهای کمتعامل برای شناسایی اسکن شبکه، تلاشهای اتصال و برخی حملات خودکار مناسب هستند.
بااینحال، معمولاً نمیتوانند تمام مراحل یک حمله پیچیده را ثبت کنند.
هانیپات میانتعامل یا Medium-Interaction Honeypot
این مدل قابلیتهای بیشتری در اختیار تعاملکننده قرار میدهد.
برای مثال، یک محیط خط فرمان شبیهسازیشده میتواند پاسخهایی مشابه سیستمعامل واقعی نمایش دهد، بدون آنکه تمام دستورات روی سیستم میزبان اجرا شوند.
ابزار Cowrie در حالت شبیهسازی پوسته، نمونهای شناختهشده از این رویکرد است.
مزیت مهم این سطح، مشاهده رفتارهای گستردهتر با خطر کمتر نسبت به استفاده از یک سیستم واقعی و کاملاً قابل تعامل است.
البته شبیهسازیهای نرمافزاری نیز ممکن است دارای نقص یا آسیبپذیری باشند؛ بنابراین همچنان به جداسازی و بهروزرسانی نیاز دارند.
هانیپات پرتـعامل یا High-Interaction Honeypot
هانیپات پرتـعامل محیطی واقعیتر ایجاد میکند که مهاجم میتواند تعاملات پیچیدهتری با آن داشته باشد.
در بعضی طراحیها، یک ماشین مجازی مستقل با سیستمعامل و سرویسهای واقعی بهعنوان محیط آزمایشی مورد استفاده قرار میگیرد.
چنین سیستمی میتواند اطلاعات بیشتری درباره توالی فعالیتها و رفتار مهاجم فراهم کند.
اما خطر آن نیز بیشتر است.
اگر مهاجم کنترل محیط را به دست بگیرد و محدودیتهای شبکه مناسب نباشند، احتمال سوءاستفاده از منابع، برقراری ارتباط ناخواسته با سامانههای دیگر یا آسیب به زیرساخت وجود دارد.
به همین دلیل، استفاده از High-Interaction Honeypot باید با نظارت تخصصی، محدودیت ارتباطات خروجی و برنامه بازیابی همراه باشد.
جدول مقایسه انواع هانیپات
| ویژگی | کمتعامل | میانتعامل | پرتـعامل |
|---|---|---|---|
| میزان شبیهسازی | محدود | متوسط | گسترده |
| پیچیدگی راهاندازی | کم | متوسط | زیاد |
| مصرف منابع | معمولاً کم | متوسط | معمولاً بیشتر |
| جزئیات دادهها | پایه | نسبتاً کامل | عمیقتر |
| خطر سوءاستفاده | نسبتاً کمتر | متوسط | بیشتر |
| نیاز به نظارت | محدودتر | منظم | مستمر |
| کاربرد مناسب | اسکن و اتصال | تحلیل نشست | پژوهش پیشرفته |
هیچکدام از این مدلها بهطور مطلق بهترین انتخاب نیستند.
انتخاب مناسب به اهداف سازمان، مهارت تیم امنیت، منابع زیرساخت و سطح ریسک قابل پذیرش بستگی دارد.
تفاوت Production Honeypot و Research Honeypot
تقسیمبندی مهم دیگر، تفکیک هانیپات عملیاتی از هانیپات پژوهشی است.
هانیپات عملیاتی یا Production Honeypot
Production Honeypot برای کمک به حفاظت از یک محیط واقعی سازمانی طراحی میشود.
هدف آن معمولاً شناسایی سریع رفتارهای غیرعادی و ارسال هشدار به مسئولان امنیت است.
برای مثال، یک شرکت میتواند یک سرویس فریبنده در بخش جداشدهای از شبکه خود قرار دهد تا تلاش برای دسترسی به منابع غیرضروری را شناسایی کند.
این نوع هانیپات معمولاً باید پایدار، قابل مدیریت و متناسب با فرآیندهای پاسخ به حادثه باشد.
هانیپات پژوهشی یا Research Honeypot
Research Honeypot برای مطالعه عمیقتر تهدیدها و رفتار مهاجمان استفاده میشود.
پژوهشگران ممکن است از آن برای بررسی روشهای جدید اسکن، خانوادههای بدافزاری، الگوهای ارتباطی یا روند تغییر ابزارهای مخرب استفاده کنند.
این مدل گاهی تعاملات پیچیدهتری ثبت میکند و به زیرساخت آزمایشگاهی دقیقتری نیاز دارد.
تفاوت اصلی این دو نوع، هدف استفاده از دادههاست.
هانیپات عملیاتی بیشتر بر کشف تهدید و پاسخ سریع تمرکز دارد؛ درحالیکه هانیپات پژوهشی به دنبال شناخت دقیقتر رفتارهای تهدیدآمیز است. 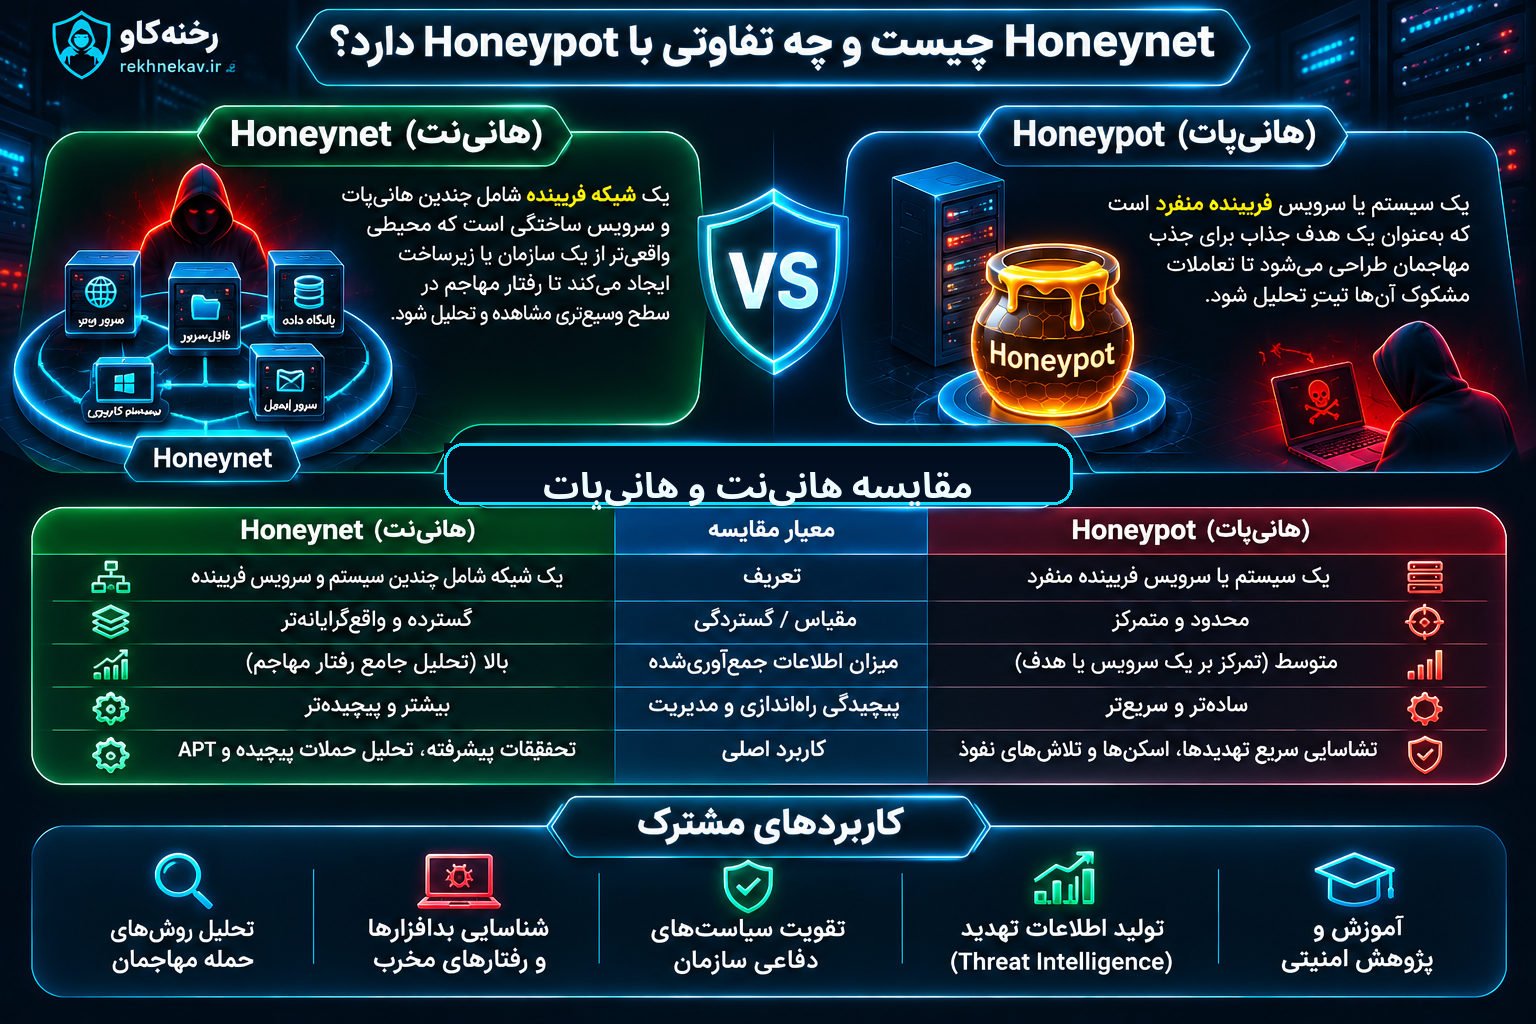
Honeynet چیست و چه تفاوتی با Honeypot دارد؟
Honeynet یا هانینت شبکهای از چند محیط فریبنده است که برای نمایش یک زیرساخت واقعیتر طراحی میشود.
درحالیکه Honeypot معمولاً به یک منبع یا سرویس مشخص اشاره میکند، Honeynet میتواند مجموعهای از میزبانها و سرویسهای ساختگی را شامل شود.
برای مثال، یک محیط آزمایشی ممکن است دارای سرور وب، سرویس احراز هویت، پایگاه داده و فایلسرور فریبنده باشد.
این اجزا میتوانند تصویری شبیه شبکه یک سازمان ایجاد کنند.
در چنین معماریای، تحلیلگر ممکن است رفتار مهاجم را هنگام حرکت میان منابع مختلف مشاهده کند.
مزایای Honeynet
یکی از مزایای اصلی هانینت، امکان بررسی توالی پیچیدهتری از فعالیتهاست.
برای مثال، تحلیلگر میتواند بررسی کند که یک عامل تهدید پس از مشاهده یک سرویس وب، به کدام بخش دیگر توجه میکند.
بااینحال، ایجاد شبکه فریبنده بزرگتر به معنای افزایش نیاز به نظارت و کنترل است.
جداسازی شبکه، محدودسازی ارتباطات خروجی، مدیریت ماشینهای مجازی و محافظت از سامانه ثبت لاگ در چنین محیطی اهمیت بیشتری پیدا میکنند.
Honeytoken چیست و چه تفاوتی با هانیپات دارد؟
Honeytoken یک داده یا نشانه فریبنده است که برای شناسایی دسترسی غیرمنتظره به اطلاعات طراحی میشود.
برخلاف هانیپات که ممکن است یک سرویس یا سیستم کامل باشد، Honeytoken میتواند بسیار کوچک باشد.
برای مثال، یک فایل ساختگی، نشانی اینترنتی منحصربهفرد یا شناسه آزمایشی میتواند نقش Honeytoken داشته باشد.
اگر این نشانه در شرایطی غیرمنتظره مورد استفاده قرار بگیرد، سامانه میتواند هشدار ایجاد کند.
کاربرد Honeytoken در شناسایی دسترسی غیرمجاز
فرض کنید یک سازمان فایل آزمایشی مشخصی را در یک محیط نظارتی قرار داده است.
این فایل حاوی هیچ داده واقعی و محرمانهای نیست و کاربران عادی نیز نیازی به باز کردن آن ندارند.
اگر یک فرآیند غیرمنتظره به آن دسترسی پیدا کند، رویداد مربوط میتواند برای بررسی بیشتر ثبت شود.
البته موتورهای جستوجوی داخلی، ابزارهای پشتیبانگیری و آنتیویروسها نیز ممکن است باعث فعال شدن چنین نشانههایی شوند.
بنابراین، فعال شدن Honeytoken نشانهای ارزشمند برای بررسی است، نه اثبات قطعی نفوذ.
نکته بسیار مهم این است که نشانههای فریبنده نباید شامل رمز عبور واقعی، کلید API معتبر با دسترسی حساس یا اطلاعات خصوصی کاربران باشند.
کاربردهای اصلی Honeypot در شناسایی حملات سایبری
هانیپات در سناریوهای متنوعی کاربرد دارد. انتخاب نوع مناسب آن باید براساس تهدیدی انجام شود که سازمان قصد مشاهدهاش را دارد.
شناسایی حملات Brute Force
در حملات Brute Force، مهاجم یا یک ابزار خودکار تلاش میکند با آزمودن تعداد زیادی مقدار، اطلاعات احراز هویت را حدس بزند.
یک SSH Honeypot میتواند الگوهای تلاش برای ورود را ثبت کند.
اطلاعات حاصل ممکن است نشان دهد چه حسابهای کاربری بیشتر هدف قرار میگیرند یا تلاشها در چه بازههایی افزایش پیدا میکنند.
سپس تیم امنیت میتواند سیاستهای احراز هویت خود را بررسی کند.
استفاده از کلیدهای SSH، محدودسازی دسترسی مدیریتی و فعالسازی 2FA در سامانههای پشتیبانیشده از اقدامات دفاعی مهم هستند.
شناسایی اسکن پورت و سرویس
اسکن پورت یکی از روشهای معمول شناسایی سرویسهای قابل دسترس است.
این فعالیت همیشه مخرب نیست؛ زیرا مدیران شبکه و سامانههای ارزیابی امنیت نیز از اسکن استفاده میکنند.
بااینحال، مشاهده درخواستهای مکرر به سرویسهای فریبنده میتواند الگوهای جستوجوی خودکار را مشخص کند.
این دادهها به سازمان کمک میکنند میزان توجه منابع خارجی به سرویسهای مختلف را بهتر درک کند.
شناسایی تلاش برای دسترسی به پایگاه داده
برخی هانیپاتها سرویسهای پایگاه داده را شبیهسازی میکنند.
برای مثال، یک سرویس فریبنده میتواند تلاش برای برقراری اتصال به یک پایگاه داده را ثبت کند.
این روش برای بررسی دسترسیهای غیرمنتظره به سرویسهایی که اصولاً نباید در معرض عموم باشند، مفید است.
بااینحال، نباید برای واقعی جلوه دادن محیط از اطلاعات مشتریان یا پایگاه داده عملیاتی استفاده کرد.
بررسی فعالیت رباتهای مخرب
بخش قابل توجهی از ترافیک اینترنت توسط سامانههای خودکار تولید میشود.
برخی رباتها با اهداف مشروع مانند نمایهسازی صفحات فعالیت میکنند و برخی دیگر به دنبال کشف سرویسها یا نقاط ضعف احتمالی هستند.
Web Honeypot میتواند الگوهای درخواست، مسیرهای جستوجوشده و نرخ تعامل را ثبت کند.
این اطلاعات به تنظیم بهتر قوانین حفاظتی کمک میکنند، اما برای مسدودسازی گسترده نباید تنها به یک نشانی IP یا یک درخواست تکیه کرد.
شناسایی رفتارهای مشکوک در شبکه داخلی
کاربرد Honeypot به اینترنت عمومی محدود نمیشود.
در شبکه داخلی نیز میتوان سرویسهای فریبندهای ایجاد کرد که هیچ کاربر یا نرمافزار عادی نباید به آنها متصل شود.
اگر یک دستگاه داخلی بهصورت غیرمنتظره تلاش کند با این منابع ارتباط برقرار کند، بررسی امنیتی ضرورت پیدا میکند.
چنین رویدادی میتواند ناشی از اسکن مجاز، خطای نرمافزاری، پیکربندی اشتباه یا فعالیت یک عامل تهدید باشد.
پشتیبانی از شناسایی حرکت جانبی
حرکت جانبی یا Lateral Movement به فعالیتی گفته میشود که در آن مهاجم تلاش میکند پس از دستیابی به بخشی از محیط، به منابع دیگر دسترسی پیدا کند.
منابع فریبنده داخلی میتوانند برای آشکارسازی بعضی از این رفتارها مفید باشند.
برای مثال، تلاش غیرمنتظره برای دسترسی به یک فایلسرور ساختگی میتواند نشانهای برای بررسی دستگاه مبدأ باشد.
البته نبود هشدار Honeypot به معنای نبود حرکت جانبی نیست؛ زیرا ممکن است مهاجم هرگز با منابع فریبنده تعامل نداشته باشد. 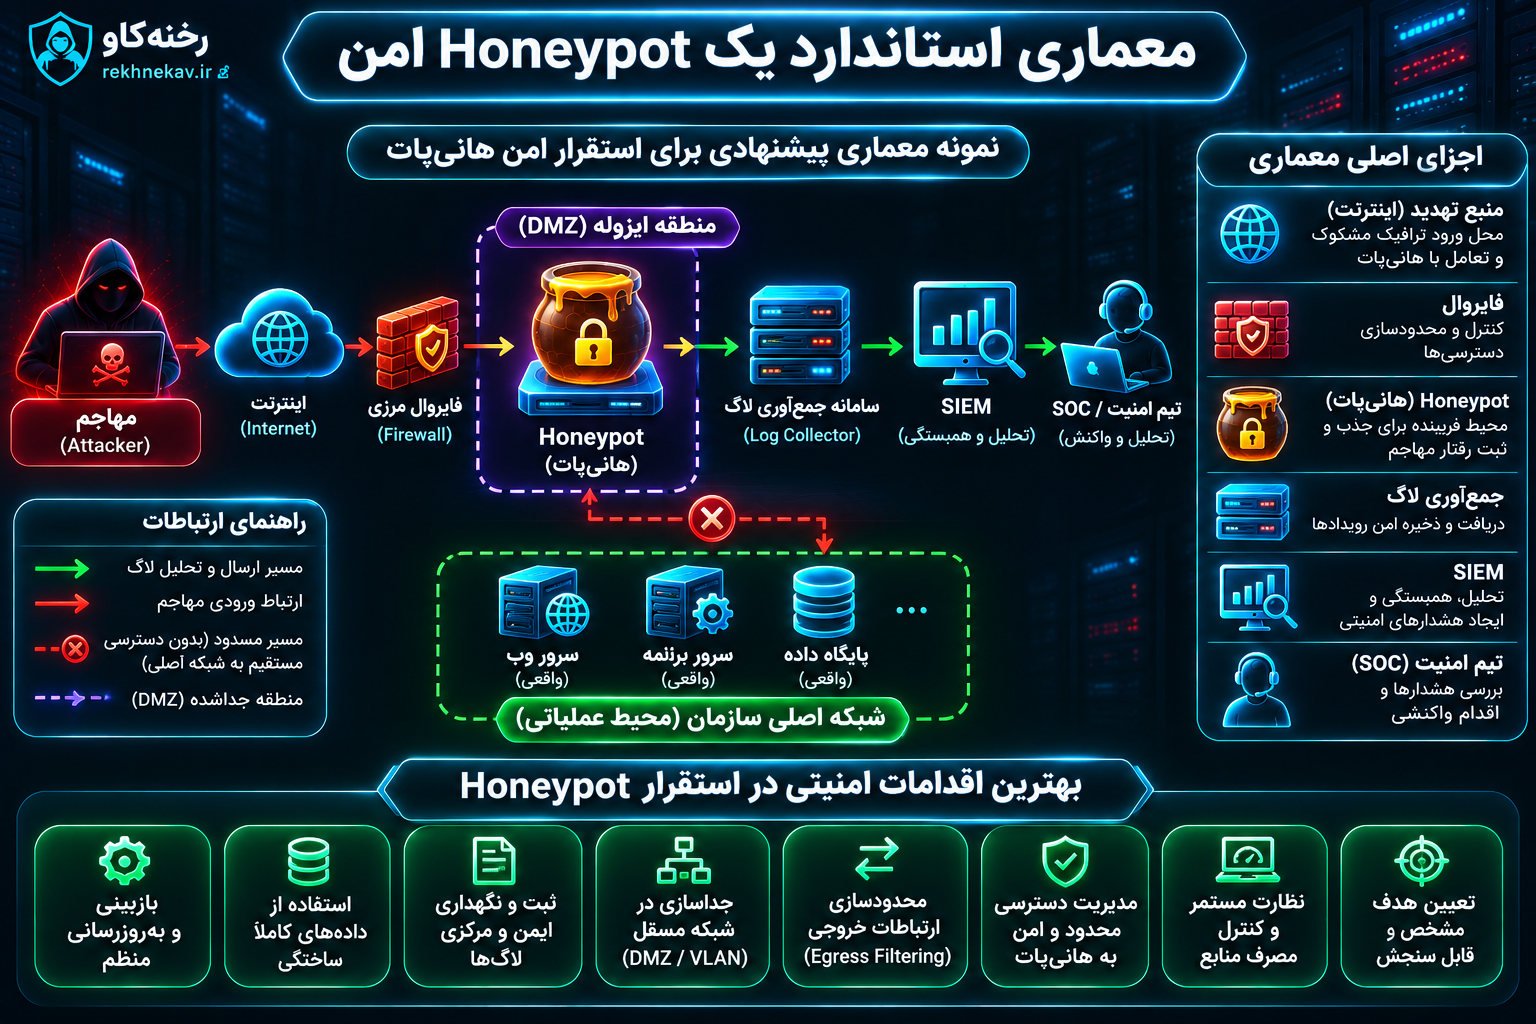
معماری استاندارد یک Honeypot امن
طراحی معماری، یکی از مهمترین بخشهای راهاندازی هانیپات است.
اگر محیط فریبنده بهدرستی جدا نشده باشد، خود آن میتواند به یک خطر جدید تبدیل شود.
لایه اول: محیط فریبنده
این لایه شامل سرویس یا منبعی است که تعاملات مشکوک به آن هدایت یا در آن مشاهده میشوند.
محیط فریبنده باید فاقد داده حساس و دسترسی غیرضروری باشد.
در طراحیهای پیشرفته، ممکن است از ماشین مجازی یا سرویس شبیهسازیشده استفاده شود.
لایه دوم: جداسازی شبکه
هانیپات باید در بخش شبکهای مشخص با سیاست دسترسی محدود قرار بگیرد.
استفاده از VLAN، بخشبندی شبکه و قوانین فایروال میتواند به کاهش خطر ارتباط ناخواسته کمک کند.
نباید فرض کرد که استفاده از Docker یا ماشین مجازی بهتنهایی جداسازی امنیتی کامل ایجاد میکند.
لایه سوم: محدودسازی ارتباطات خروجی
یکی از خطرهای مهم این است که یک محیط تسخیرشده برای ارتباط با سامانههای دیگر مورد استفاده قرار بگیرد.
به همین دلیل، سیاست ارتباطات خروجی یا Egress Filtering اهمیت زیادی دارد.
فقط ارتباطاتی باید مجاز باشند که برای مدیریت، ثبت رویداد یا عملکرد کنترلشده سیستم ضروری هستند.
لایه چهارم: ثبت و نگهداری لاگ
رویدادهای Honeypot باید به سامانهای قابل اعتماد منتقل شوند.
بهتر است نسخهای از دادههای مهم خارج از محیط فریبنده ذخیره شود تا تغییرات احتمالی در سیستم آزمایشی باعث از بین رفتن شواهد نشوند.
لایه پنجم: تحلیل و هشدار
در این لایه، اطلاعات ثبتشده بررسی و با قواعد تشخیص تهدید مقایسه میشوند.
ابزارهای SIEM و سامانههای مدیریت رخداد میتوانند هشدارها را تجمیع و اولویتبندی کنند.
لایه ششم: پاسخ به حادثه
در نهایت، سازمان باید مشخص کرده باشد هنگام دریافت هشدار چه اقدامی انجام میدهد.
ممکن است فقط ثبت و بررسی رویداد کافی باشد یا شواهد، بررسی فوری یک دستگاه داخلی را ضروری کنند.
تصمیمهای مهم باید براساس میزان اطمینان، شدت تهدید و تأثیر احتمالی بر خدمات واقعی گرفته شوند.
آموزش گامبهگام طراحی و راهاندازی Honeypot
برای استفاده مؤثر از هانیپات، بهتر است فرآیند راهاندازی بهصورت مرحلهای انجام شود.
گام اول: تعیین هدف امنیتی
پیش از انتخاب ابزار، هدف پروژه باید روشن باشد.
آیا قصد شناسایی تلاشهای ورود غیرمجاز را دارید؟ آیا هدف بررسی اسکن سرویسهای وب است؟ یا میخواهید رفتارهای غیرمنتظره در شبکه داخلی را تشخیص دهید؟
پاسخ به این پرسشها تعیین میکند چه نوع Honeypot مناسبتر است.
برای شروع، بهتر است فقط یک هدف مشخص انتخاب شود تا ارزیابی عملکرد سادهتر باشد.
گام دوم: انتخاب سطح تعامل
اگر هدف صرفاً ثبت درخواستهای اتصال است، یک هانیپات کمتعامل ممکن است کافی باشد.
اگر مشاهده جزئیات نشستهای SSH اهمیت دارد، مدل میانتعامل مناسبتر خواهد بود.
مدل پرتـعامل باید تنها زمانی انتخاب شود که نیاز مشخص و توان مدیریت خطر آن وجود داشته باشد.
گام سوم: انتخاب محیط آزمایشی مستقل
بهتر است هانیپات در یک ماشین مجازی یا میزبان مستقل راهاندازی شود.
این محیط نباید به اطلاعات مشتریان، کلیدهای عملیاتی یا سرویسهای حساس دسترسی داشته باشد.
اگر از زیرساخت ابری استفاده میشود، قوانین شبکه و مجوزهای حساب ابری باید محدود باشند.
همچنین لازم است استفاده از سرویس فریبنده با شرایط ارائهدهنده زیرساخت سازگار باشد.
گام چهارم: تعریف قوانین فایروال
پیش از فعالسازی سرویس، باید ارتباطات ورودی و خروجی بررسی شوند.
مسیر مدیریت بهتر است فقط از شبکه یا نشانیهای مورد اعتماد در دسترس باشد.
ارتباط مستقیم هانیپات با پایگاه داده یا شبکه داخلی عملیاتی نباید بدون ضرورت و کنترل ویژه برقرار شود.
گام پنجم: راهاندازی سرویس فریبنده
در این مرحله، ابزار انتخابشده براساس مستندات رسمی و نسخه سازگار با سیستمعامل نصب میشود.
بهتر است ابتدا محیط فقط در شبکه آزمایشگاهی فعال باشد.
پس از اطمینان از عملکرد صحیح و بررسی سیاستهای امنیتی، میتوان دامنه دسترسی را مطابق هدف پروژه تنظیم کرد.
گام ششم: فعالسازی ثبت رویدادها
موفقیت هانیپات وابستگی زیادی به کیفیت ثبت اطلاعات دارد.
لاگها باید دارای زمانبندی صحیح، مشخصات رویداد و ساختاری قابل تحلیل باشند.
همگامسازی ساعت سیستم و استفاده از قالب استاندارد لاگ، ارتباط دادن رویدادهای چند سامانه را آسانتر میکند.
گام هفتم: تنظیم هشدارهای آزمایشی
پیش از استفاده عملیاتی، لازم است عملکرد هشدارها بررسی شود.
برای مثال، میتوان در یک محیط کاملاً مجاز، یک اتصال آزمایشی به سرویس فریبنده برقرار کرد و بررسی کرد که آیا رویداد به سامانه نظارتی منتقل میشود.
این آزمایش باید محدود، مستند و بدون ایجاد ترافیک غیرضروری باشد.
گام هشتم: بازبینی دورهای
پس از راهاندازی، سیستم باید بهصورت منظم بررسی شود.
بازبینی شامل سلامت سرویس، فضای ذخیرهسازی، کیفیت هشدارها، وضعیت بهروزرسانی و اعتبار قوانین تشخیص است.
هانیپاتی که نصب شده اما هیچکس لاگها و هشدارهای آن را بررسی نمیکند، ارزش عملیاتی محدودی خواهد داشت.
بهترین ابزارهای Honeypot برای شناسایی تهدیدها
ابزارهای متعددی برای پیادهسازی هانیپات وجود دارند. انتخاب مناسب به نیاز فنی و نوع زیرساخت وابسته است.
Cowrie؛ هانیپات SSH و Telnet
Cowrie یکی از ابزارهای متنباز شناختهشده برای مشاهده تلاشهای ورود و تعاملات مرتبط با SSH و Telnet است.
این ابزار میتواند تلاشهای احراز هویت و فعالیتهای انجامشده در نشستهای شبیهسازیشده را ثبت کند.
در حالت میانتعامل، Cowrie یک محیط شبیه پوسته سیستمعامل ارائه میدهد.
این قابلیت برای بررسی الگوهای Brute Force و رفتارهای پس از ورود مفید است.
Cowrie همچنین در برخی حالتهای پیشرفته از محیطهای پشتیبان واقعی یا مجازی استفاده میکند که به کنترل امنیتی بیشتری نیاز دارند.
OpenCanary؛ مناسب برای هشدارهای سبک
OpenCanary ابزاری است که سرویسهای فریبنده ایجاد میکند و هنگام مشاهده تعاملات مشخص، هشدار میدهد.
یکی از مزایای آن، مناسب بودن برای سناریوهایی است که سازمان به دنبال شناسایی سریع تماس با منابع غیرمنتظره است.
این ابزار میتواند رویدادها را به مسیرهایی مانند Syslog یا ایمیل ارسال کند.
OpenCanary برای بسیاری از پروژههای کوچک و متوسط، گزینهای قابل بررسی است.
T-Pot؛ پلتفرم چند هانیپاته
T-Pot مجموعهای از ابزارهای Honeypot و قابلیتهای جمعآوری و نمایش دادههای امنیتی را در یک پلتفرم ترکیب میکند.
این راهکار برای آزمایشگاهها و پروژههایی مناسب است که قصد دارند چند نوع سرویس فریبنده را همزمان بررسی کنند.
البته T-Pot نسبت به یک سرویس سبک، به منابع پردازشی، فضای ذخیرهسازی و مهارت مدیریتی بیشتری نیاز دارد.
پیکربندی شبکه و وضعیت اشتراکگذاری دادهها نیز باید پیش از بهرهبرداری بررسی شوند.
Canarytokens؛ هشدار با نشانههای فریبنده
Canarytokens برای ساخت نشانههایی طراحی شده است که استفاده یا دسترسی غیرمنتظره به آنها میتواند هشدار ایجاد کند.
این رویکرد بهویژه برای شناسایی تماس با فایلها، نشانیها یا منابعی که نباید در فرآیندهای عادی استفاده شوند، کاربرد دارد.
در استفاده از سرویسهای ابری Honeytoken باید به حریم خصوصی دادهها، مسیر ارسال هشدار و شرایط سرویسدهنده توجه شود.
جدول مقایسه ابزارهای هانیپات
| ابزار | کاربرد اصلی | ویژگی برجسته | مناسب برای |
|---|---|---|---|
| Cowrie | SSH و Telnet | ثبت تعاملات نشست | تحلیل تلاشهای ورود |
| OpenCanary | سرویسهای فریبنده | هشدار سبک | نظارت سازمانی |
| T-Pot | چند نوع Honeypot | تجمیع و نمایش داده | آزمایشگاه و SOC |
| Canarytokens | نشانههای فریبنده | هشدار هنگام فعالسازی | تشخیص دسترسی غیرمنتظره |
پیش از انتخاب هر ابزار، باید وضعیت نگهداری پروژه، سازگاری نسخهها، نیازمندیهای سختافزاری و مستندات امنیتی آن بررسی شود.
استفاده از Honeypot برای افزایش امنیت وردپرس
وردپرس به دلیل استفاده گسترده، یکی از بسترهایی است که دائماً در معرض اسکنها و درخواستهای خودکار اینترنتی قرار میگیرد.
استفاده از Honeypot در کنار روشهای استاندارد امنیت وردپرس میتواند به شناسایی بعضی از رفتارهای مشکوک کمک کند.
هانیپات در فرمهای وردپرس
یکی از کاربردهای ساده مفهوم Honeypot، ایجاد فیلدهای فریبنده در فرمهای وب است.
این فیلدها به شکلی طراحی میشوند که کاربران واقعی معمولاً با آنها تعاملی نداشته باشند؛ اما بعضی رباتهای خودکار ممکن است آنها را تکمیل کنند.
سامانه میتواند چنین رفتاری را بهعنوان نشانه احتمالی فعالیت خودکار بررسی کند.
این روش گاهی برای کاهش اسپم در فرم تماس یا ثبتنام استفاده میشود.
البته این نوع Honeypot با یک سرور فریبنده کامل تفاوت دارد و بیشتر یک تکنیک تشخیص خودکارسازی است.
همچنین باید طراحی آن با اصول دسترسپذیری سازگار باشد تا کاربران دارای ابزارهای کمکی به اشتباه مسدود نشوند.
استفاده از صفحات مدیریتی فریبنده
در یک محیط آزمایشی مستقل، میتوان رفتار درخواستهای مشکوک به مسیرهای مدیریتی را بررسی کرد.
این طراحی نباید باعث اتصال مهاجم به مدیریت واقعی وردپرس شود.
همچنین نباید رمزهای عبور واقعی یا اطلاعات کاربران در محیط فریبنده قرار بگیرند.
برای سایتهای عملیاتی، استفاده از محیط جداگانه معمولاً انتخاب کمخطرتری نسبت به افزودن مسیرهای آزمایشی پیچیده به سایت اصلی است.
تحلیل رفتار رباتها در وردپرس
اطلاعات حاصل از هانیپات میتواند در کنار لاگهای وبسرور و WAF تحلیل شود.
برای نمونه، اگر مسیرهای خاصی مکرراً مورد درخواست قرار میگیرند، مدیر امنیت میتواند بررسی کند که آیا این درخواستها با رفتارهای شناختهشده اسکن خودکار تطابق دارند یا خیر.
در ادامه میتوان قوانین Rate Limiting، محدودسازی دسترسی مدیریتی و سیاستهای محافظت از فرمها را بازبینی کرد.
آیا Honeypot جایگزین افزونه امنیتی وردپرس است؟
خیر.
هانیپات یک ابزار مکمل برای مشاهده و تشخیص رفتارهای مشکوک است.
بهروزرسانی هسته وردپرس، افزونهها و قالبها، استفاده از احراز هویت قوی، تهیه نسخه پشتیبان و محدودسازی سطح دسترسی همچنان ضروری هستند.
همچنین هیچ افزونهای صرفاً به دلیل داشتن قابلیت Honeypot نباید بدون بررسی اعتبار و امنیت روی سایت نصب شود. 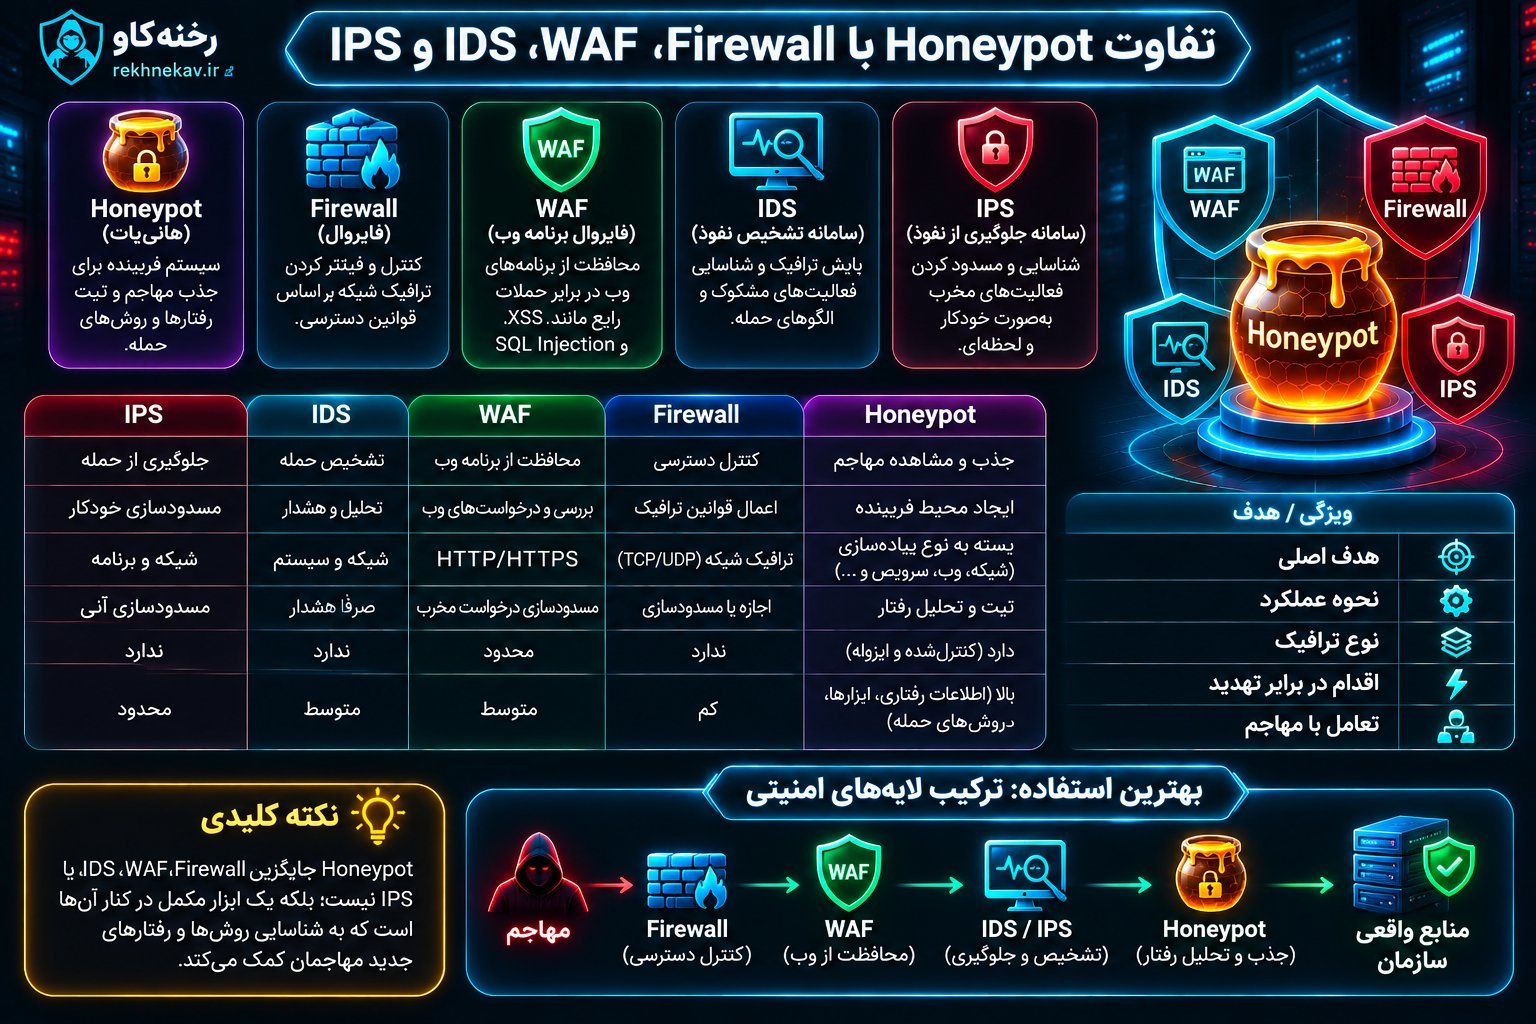
تفاوت Honeypot با Firewall، WAF، IDS و IPS
یکی از اشتباهات رایج این است که هانیپات با ابزارهای جلوگیری از نفوذ یکسان در نظر گرفته میشود.
درحالیکه این فناوریها نقشهای متفاوتی دارند.
تفاوت Honeypot و Firewall
فایروال ارتباطات شبکه را براساس قوانین مشخص مجاز یا مسدود میکند.
در مقابل، هانیپات عمدتاً برای مشاهده و ثبت تعاملات مشکوک استفاده میشود.
فایروال میتواند مسیر دسترسی به یک سرویس را کنترل کند، اما بهتنهایی تمام رفتار مهاجم را توضیح نمیدهد.
هانیپات نیز بدون سیاستهای کنترل دسترسی، جایگزین مناسبی برای فایروال نیست.
تفاوت Honeypot و WAF
WAF یا Web Application Firewall برای محافظت از برنامههای وب در برابر دستههایی از درخواستهای مخرب طراحی میشود.
برای مثال، WAF میتواند در شناسایی و مقابله با بعضی تلاشهای XSS یا Cross-Site Scripting و SQL Injection نقش داشته باشد.
هانیپات وب بهجای محافظت مستقیم از برنامه اصلی، اطلاعات مربوط به تعاملات با یک محیط فریبنده را ثبت میکند.
این دو ابزار میتوانند در کنار یکدیگر مفید باشند.
تفاوت Honeypot و IDS
IDS یا Intrusion Detection System فعالیتهای شبکه یا میزبان را بررسی میکند تا نشانههای حمله و رفتار غیرعادی را شناسایی کند.
هانیپات، خود یک منبع فریبنده است که اطلاعات امنیتی تولید میکند.
بنابراین، IDS میتواند ترافیک گستردهتری را پایش کند؛ درحالیکه Honeypot فقط تعاملاتی را مشاهده میکند که به آن میرسند یا نشانههای فریبندهاش را فعال میکنند.
تفاوت Honeypot و IPS
IPS یا Intrusion Prevention System علاوه بر شناسایی، میتواند براساس سیاستهای مشخص برای جلوگیری از بعضی فعالیتها اقدام کند.
هانیپات بهصورت ذاتی یک سیستم جلوگیری از نفوذ نیست.
ممکن است سامانههای دیگر براساس هشدار آن اقدامات دفاعی انجام دهند، اما این قابلیت به طراحی و یکپارچگی ابزارها وابسته است.
جدول مقایسه ابزارهای امنیتی
| فناوری | نقش اصلی | خروجی مهم |
|---|---|---|
| Firewall | کنترل ارتباطات | اجازه یا مسدودسازی |
| WAF | محافظت از برنامه وب | تشخیص و مقابله با درخواستهای مخرب |
| IDS | کشف فعالیت مشکوک | هشدار امنیتی |
| IPS | پیشگیری از بعضی حملات | اقدام حفاظتی |
| Honeypot | فریب و مشاهده | شواهد رفتاری |
| SIEM | تجمیع و تحلیل رویدادها | همبستگی و اولویتبندی هشدار |
بهترین نتیجه معمولاً از ترکیب مناسب چند لایه امنیتی حاصل میشود، نه اتکا به یک ابزار منفرد. 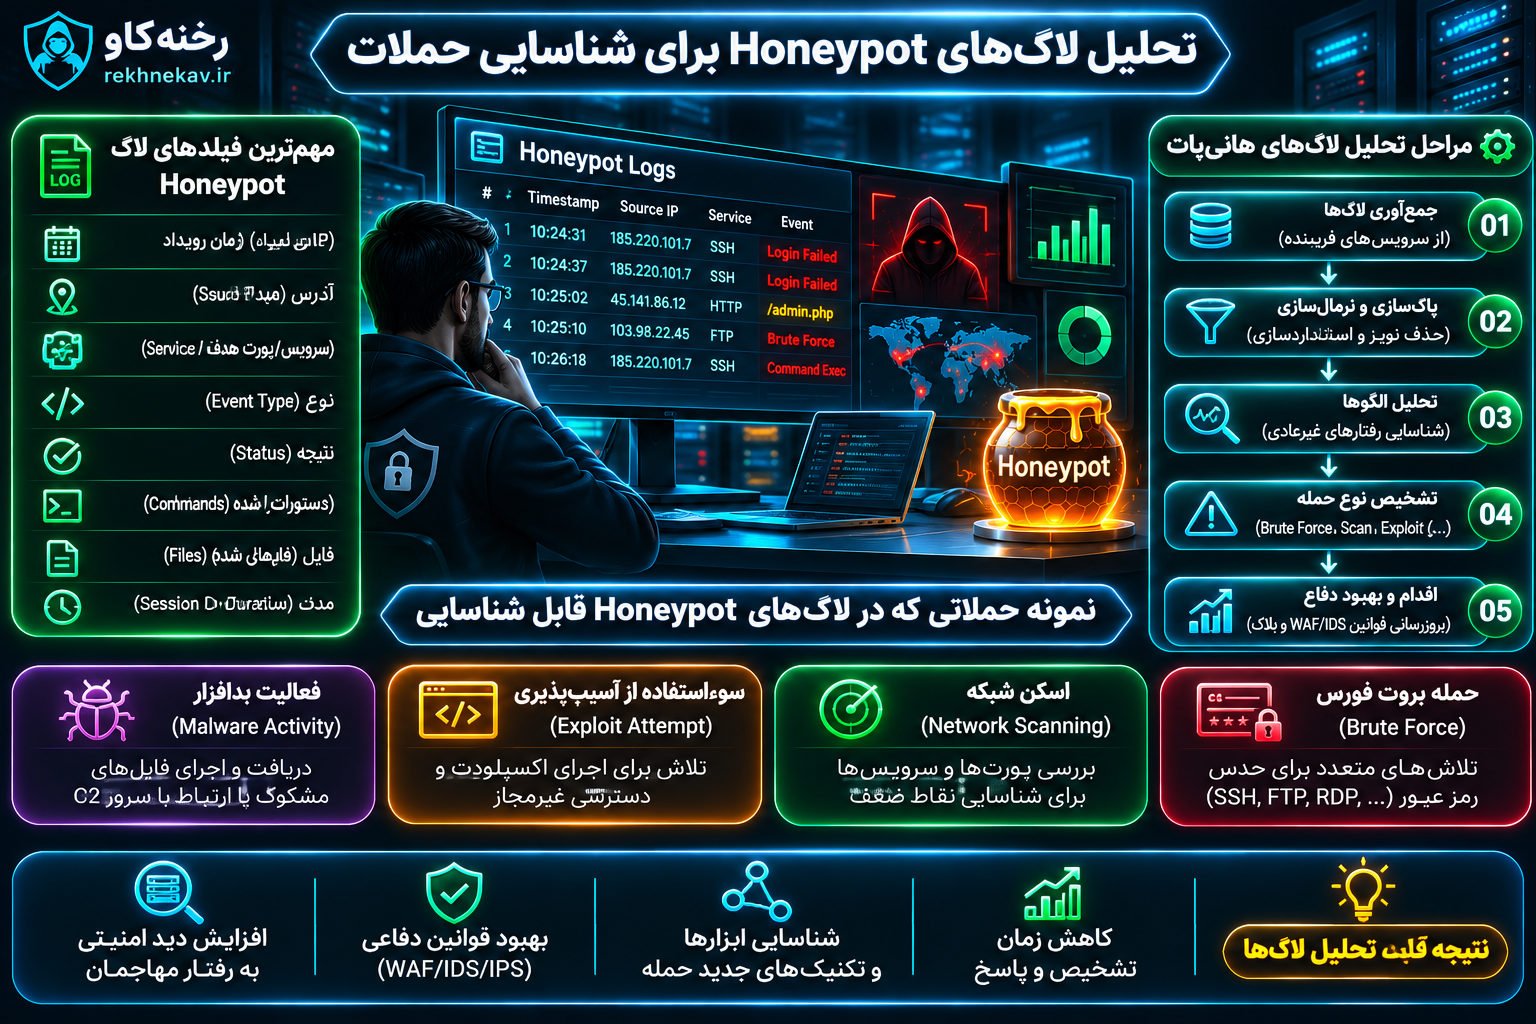
تحلیل لاگهای Honeypot برای شناسایی حملات
دادههای جمعآوریشده تنها زمانی ارزشمند هستند که بتوان از آنها نتیجه عملی استخراج کرد.
ثبت میلیونها رویداد بدون تحلیل، الزاماً امنیت را افزایش نمیدهد.
چه اطلاعاتی در لاگ هانیپات اهمیت دارند؟
اولین بخش، مشخصات ارتباط است.
زمان وقوع رویداد، سرویس مقصد، نشانی مبدأ، مدت اتصال و نوع پروتکل میتوانند برای شناسایی الگوها مفید باشند.
بخش دوم به رفتار مربوط میشود.
برای مثال، تعداد تلاشهای احراز هویت یا ترتیب درخواستها ممکن است در تشخیص الگوی فعالیت خودکار مؤثر باشد.
بخش سوم، ارتباط رویدادها با سایر دادههای امنیتی است.
یک هشدار Honeypot زمانی اهمیت بیشتری پیدا میکند که با نشانههای مشابه در فایروال، EDR یا سامانه احراز هویت همزمان باشد.
اهمیت تحلیل زمانی
فرض کنید تعداد درخواستهای ثبتشده به یک سرویس فریبنده طی چند ساعت بهطور ناگهانی افزایش پیدا میکند.
این تغییر میتواند ناشی از یک موج اسکن اینترنتی، فعالیت ابزارهای تحقیقاتی یا یک کمپین مخرب باشد.
تحلیلگر باید روند گذشته را با وضعیت جدید مقایسه کند.
بررسی تعداد مبدأهای یکتا، مدتزمان افزایش فعالیت و نوع درخواستها میتواند به شناخت بهتر رویداد کمک کند.
ارتباط دادن رویدادهای مشابه
ممکن است یک منبع در چند سرویس مختلف فعالیت مشابهی داشته باشد.
برای مثال، تلاش اتصال به SSH، سپس درخواست به سرویس وب و بعد تماس با یک سرویس پایگاه داده فریبنده میتواند الگویی قابل بررسی ایجاد کند.
اما ترتیب زمانی بهتنهایی به معنی وجود یک مهاجم واحد یا یک حمله هماهنگ نیست.
شبکههای اشتراکی، سرویسهای پراکسی و ابزارهای خودکار میتوانند تحلیل هویت و ارتباط رویدادها را پیچیده کنند.
شاخصهای نفوذ یا IOC
IOC مخفف Indicator of Compromise است و به نشانههایی اشاره دارد که ممکن است با فعالیت مخرب ارتباط داشته باشند.
بعضی دادههای Honeypot میتوانند در تولید یا غنیسازی چنین شاخصهایی نقش داشته باشند.
برای مثال، یک شناسه فایل مشکوک یا الگوی ارتباطی میتواند برای بررسی بیشتر مورد استفاده قرار بگیرد.
بااینحال، هر IP مشاهدهشده در هانیپات را نباید مستقیماً یک IOC قطعی یا نشانه آلودگی در نظر گرفت.
ارتباط Honeypot با Threat Intelligence
Threat Intelligence یا اطلاعات تهدید، فرایند جمعآوری، تحلیل و تبدیل دادههای مرتبط با تهدیدهای سایبری به دانش قابل استفاده برای تصمیمگیری امنیتی است.
هانیپات میتواند یکی از منابع تولید این اطلاعات باشد.
تبدیل داده خام به اطلاعات تهدید
فرض کنید هانیپات چندین نشست با رفتار مشابه ثبت کرده است.
اگر تحلیلگر متوجه شود که این نشستها از الگوی فنی یکسانی استفاده میکنند، میتواند آن را برای بررسی در سایر سامانهها مستند کند.
این اطلاعات ممکن است به شناسایی یک روش حمله یا ایجاد قانون تشخیص جدید کمک کنند.
اما مشاهده چند رویداد مشابه به معنای شناسایی قطعی یک کمپین سازمانیافته نیست.
ارتباط با MITRE ATT&CK
چارچوب MITRE ATT&CK به دستهبندی تاکتیکها و تکنیکهای شناختهشده مهاجمان کمک میکند.
دادههای حاصل از Honeypot ممکن است شواهدی درباره برخی رفتارهای مرتبط با این تکنیکها فراهم کنند.
برای مثال، تلاشهای مکرر احراز هویت میتوانند با دستهای از تکنیکهای مرتبط با Credential Access بررسی شوند.
بااینحال، نگاشت یک رویداد به ATT&CK باید براساس شواهد کافی انجام شود.
صرف مشاهده یک درخواست شبکه، همیشه برای تعیین تکنیک دقیق مهاجم کافی نیست.
اشتراکگذاری امن اطلاعات
سازمانها گاهی دادههای تهدید را با تیمهای تخصصی یا مراکز پاسخگویی به رخداد به اشتراک میگذارند.
پیش از اشتراکگذاری باید اطلاعات شخصی، دادههای حساس و محدودیتهای قانونی بررسی شوند.
دادهها نیز باید از نظر کیفیت و اعتبار ارزیابی شوند تا باعث ایجاد هشدارهای اشتباه در سامانههای دیگر نشوند.
شناسایی حملات ناشناخته با هانیپات
یکی از قابلیتهای مهم Honeypot، مشاهده رفتارهایی است که ممکن است هنوز قانون تشخیص مشخصی برای آنها وجود نداشته باشد.
برای مثال، یک سرویس فریبنده ممکن است درخواستهایی دریافت کند که الگوی آنها در قوانین فعلی WAF تعریف نشده است.
این مسئله میتواند فرصتی برای بررسی رفتار جدید فراهم کند.
اما باید میان «رفتار ناشناخته» و «آسیبپذیری روز صفر» تفاوت قائل شد.
آیا Honeypot آسیبپذیری Zero-Day را کشف میکند؟
بهصورت تضمینی خیر.
Zero-Day به آسیبپذیریای گفته میشود که در زمان موردنظر، سازنده هنوز فرصت مناسب یا راهکار شناختهشدهای برای رفع آن نداشته است.
هانیپات ممکن است نشانههایی از تلاش برای سوءاستفاده از یک آسیبپذیری ناشناخته ثبت کند.
اما اثبات وجود آسیبپذیری جدید به تحلیل تخصصی، بازتولید کنترلشده، بررسی فنی و شواهد معتبر نیاز دارد.
همچنین یک هانیپات ساده ممکن است فقط بخشی از یک درخواست را مشاهده کند و نتواند تشخیص دهد که رفتار واقعاً موفق بوده است یا خیر.
بنابراین، نقش اصلی آن فراهم کردن سرنخ برای تحلیلگران است.
نمونه سناریوی عملی استفاده از Honeypot در یک شرکت
فرض کنید شرکتی دارای وبسایت فروشگاهی، سرورهای لینوکسی و یک شبکه داخلی اداری است.
مدیر امنیت تصمیم میگیرد برای بهبود شناسایی تهدیدها از سه منبع فریبنده استفاده کند.
سناریوی اول: نظارت بر تلاشهای ورود به سرور
یک هانیپات SSH در بخش مجزایی از زیرساخت قرار میگیرد.
هیچ اطلاعات واقعی روی این سرویس وجود ندارد و دسترسی آن به سرورهای عملیاتی مسدود است.
پس از مدتی، سامانه تعدادی تلاش احراز هویت را ثبت میکند.
تیم امنیت با بررسی الگوها متوجه میشود که بسیاری از درخواستها ماهیت خودکار دارند.
نتیجه عملی این بررسی میتواند بازبینی سیاستهای SSH، محدودسازی دسترسی مدیریتی و بررسی لاگهای سرورهای واقعی باشد.
سناریوی دوم: شناسایی دسترسی غیرمنتظره در شبکه داخلی
یک فایل فریبنده در محیط نظارتی مستقلی قرار داده میشود.
این فایل برای فرآیندهای عادی شرکت ضرورتی ندارد.
بعداً یک هشدار مربوط به دسترسی غیرمنتظره به آن دریافت میشود.
تیم امنیت بهجای فرض فوری وقوع نفوذ، ابتدا بررسی میکند که آیا ابزار پشتیبانگیری یا اسکن امنیتی سازمان باعث هشدار شده است.
اگر این توضیحات با شواهد سازگار نباشند، تحلیل گستردهتری روی میزبان مربوط انجام میشود.
سناریوی سوم: بررسی درخواستهای مشکوک به وبسایت
یک سرویس وب فریبنده مستقل، درخواستهایی به مسیرهای غیرضروری دریافت میکند.
این رویدادها با لاگهای WAF و وبسرور اصلی مقایسه میشوند.
اگر الگوهای مشابهی در زیرساخت واقعی مشاهده شوند، مدیر امنیت میتواند تنظیمات نظارتی را اصلاح کند.
این سناریو نشان میدهد که هدف Honeypot الزاماً مقابله مستقیم با مهاجم نیست؛ بلکه افزایش آگاهی دفاعی و بهبود کیفیت تصمیمگیری است.
مزایای استفاده از Honeypot در امنیت سایبری
هانیپات در صورت طراحی صحیح، میتواند مزایای قابل توجهی داشته باشد.
شناسایی فعالیتهایی با کاربرد تجاری غیرمنتظره
در بسیاری از هانیپاتها، هیچ کاربر واقعی و فعالیت عادی سازمانی وجود ندارد.
به همین دلیل، تماس با سرویس فریبنده میتواند از ابتدا ارزش بررسی داشته باشد.
این ویژگی در بعضی سناریوها باعث میشود نسبت سیگنال امنیتی به ترافیک عادی بهتر از یک سامانه عمومی باشد.
البته این موضوع به معنی حذف کامل هشدارهای کاذب نیست.
مشاهده رفتار مهاجم
برخلاف بعضی سامانههایی که فقط اتصال را ثبت میکنند، هانیپاتهای تعاملی ممکن است جزئیات بیشتری از رفتار فرد یا ابزار متصلشده ارائه دهند.
این دادهها برای تحلیل الگوهای حمله مفید هستند.
کمک به بهبود قوانین تشخیص
اطلاعات هانیپات میتوانند برای اصلاح قواعد SIEM، IDS و WAF استفاده شوند.
در چنین شرایطی، سامانه فریبنده نقش یک منبع مکمل برای افزایش دقت نظارت امنیتی دارد.
امکان آموزش تیم امنیت
محیطهای Honeypot میتوانند برای آموزش تحلیلگران و تمرین پاسخ به رخداد مفید باشند.
تیم امنیت میتواند یاد بگیرد چگونه رویدادها را بررسی، اولویتبندی و مستندسازی کند.
این آموزشها باید در محیط مجاز و تحت کنترل انجام شوند.
پشتیبانی از تحقیقات امنیتی
هانیپاتها میتوانند دادههایی درباره روند تغییر رفتارهای خودکار و الگوهای تهدید فراهم کنند.
ارزش پژوهشی این اطلاعات زمانی بیشتر میشود که دادهها بهدرستی طبقهبندی و محدودیتهای آنها نیز مستند شده باشند.
معایب و خطرات امنیتی Honeypot
در کنار مزایا، استفاده از هانیپات با محدودیتهایی همراه است که نباید نادیده گرفته شوند.
خطر تبدیل شدن به نقطه حمله
اگر یک Honeypot واقعی یا پرتـعامل بهخوبی ایزوله نشده باشد، مهاجم ممکن است از منابع آن سوءاستفاده کند.
این خطر میتواند شامل مصرف منابع پردازشی، ایجاد ترافیک ناخواسته یا تلاش برای ارتباط با سامانههای دیگر باشد.
به همین دلیل، کنترل خروجی شبکه و نظارت بر سلامت محیط ضروری است.
محدود بودن میدان دید
هانیپات فقط تعاملاتی را ثبت میکند که به آن میرسند یا منابع فریبندهاش را فعال میکنند.
اگر مهاجم مستقیماً سرویس واقعی دیگری را هدف قرار دهد و هیچ ارتباطی با هانیپات نداشته باشد، ممکن است هیچ هشدار مرتبطی ایجاد نشود.
درنتیجه، نبود رویداد در هانیپات هرگز اثباتکننده امنیت کامل شبکه نیست.
امکان شناسایی محیط فریبنده
مهاجمان پیشرفته ممکن است تلاش کنند تفاوت میان یک سرویس واقعی و شبیهسازیشده را تشخیص دهند.
پاسخهای غیرواقعی، رفتارهای تکراری یا ناسازگاری اطلاعات محیط میتوانند باعث کاهش اعتبار یک هانیپات شوند.
به همین دلیل، انتخاب سطح شبیهسازی باید متناسب با هدف و توان نگهداری باشد.
خطر تولید دادههای فراوان
هانیپاتهایی که در معرض اینترنت عمومی قرار دارند ممکن است حجم زیادی از درخواستهای خودکار دریافت کنند.
اگر محدودیت ذخیرهسازی و سیاست نگهداری داده مشخص نباشد، مصرف دیسک میتواند افزایش پیدا کند.
این موضوع حتی ممکن است بر عملکرد سامانه ثبت رویداد تأثیر بگذارد.
ملاحظات حقوقی و حریم خصوصی
جمعآوری اطلاعات ارتباطی ممکن است مشمول قوانین حفاظت از داده و مقررات حوزه فعالیت سازمان باشد.
همچنین نگهداری فایلهای مشکوک و تعامل با ترافیک مخرب باید در چارچوب قوانین و سیاستهای مجاز انجام شود.
قبل از استقرار، مسئولیتهای حقوقی و عملیاتی باید مشخص شوند.
اصول امنیتی مهم برای جلوگیری از سوءاستفاده از هانیپات
استقرار Honeypot بدون کنترلهای مناسب میتواند خطر جدیدی ایجاد کند.
بنابراین، رعایت چند اصل اساسی ضروری است.
جداسازی از محیط عملیاتی
هانیپات نباید بهصورت غیرضروری به شبکه تولید، سرورهای حساس یا پایگاههای داده اصلی متصل باشد.
استفاده از شبکه جداگانه و سیاست دسترسی محدود به کاهش سطح خطر کمک میکند.
استفاده از دادههای کاملاً ساختگی
هیچ رمز عبور واقعی، اطلاعات مشتری، کلید خصوصی یا توکن معتبر حساس نباید در محیط فریبنده ذخیره شود.
در صورت نیاز به نمایش داده، باید از اطلاعات مصنوعی و غیرحساس استفاده کرد.
محدودسازی دسترسی مدیریتی
پنل مدیریت هانیپات نباید بدون ضرورت از اینترنت عمومی قابل دسترس باشد.
دسترسی مدیریتی باید از مسیرهای امن و با احراز هویت مناسب انجام شود.
محافظت از سامانه ثبت لاگ
لاگها باید در برابر مشاهده غیرمجاز، حذف و تغییر محافظت شوند.
ارسال ایمن به مخزن مرکزی و محدودسازی مجوزهای دسترسی از اقدامات مهم هستند.
عدم اجرای خودکار فایلهای ناشناس
اگر هانیپات امکان دریافت فایل مشکوک دارد، این فایلها نباید روی سیستم اصلی یا دستگاه کارشناس بهصورت مستقیم اجرا شوند.
بررسی آنها نیازمند فرایند تخصصی و محیط تحلیل ایزوله است.
کنترل منابع مصرفی
محدودیت پردازنده، حافظه، فضای ذخیرهسازی و تعداد ارتباطات باید متناسب با نوع محیط تعیین شود.
این کنترلها احتمال تأثیر رویدادهای پرحجم بر سایر سامانهها را کاهش میدهند.
مستندسازی و مسئولیتپذیری
سازمان باید بداند چه کسی مسئول نگهداری ابزار، بررسی هشدارها و پاسخ به رویدادهاست.
نبود مسئول مشخص میتواند باعث شود دادههای مهم بدون بررسی باقی بمانند.
اتصال Honeypot به SIEM و مرکز عملیات امنیت
SIEM یا Security Information and Event Management بستری برای جمعآوری، همبستگی و تحلیل رویدادهای امنیتی است.
اتصال هانیپات به SIEM میتواند دادههای فریبنده را در کنار اطلاعات سایر سامانهها قرار دهد.
تجمیع دادهها
رویدادهای Honeypot ممکن است در قالب JSON، Syslog یا ساختارهای پشتیبانیشده دیگر منتقل شوند.
بهتر است دادهها در هنگام ورود به سامانه مرکزی استانداردسازی شوند.
برای مثال، فیلدهای زمان، منبع رویداد، نوع سرویس و دسته هشدار باید ساختار مشخصی داشته باشند.
همبستگی رویدادها
ارزش اصلی اتصال به SIEM زمانی مشخص میشود که چند نشانه مرتبط در کنار یکدیگر قرار بگیرند.
فرض کنید یک هشدار از Honeypot داخلی ثبت شده و در همان بازه زمانی، سامانه EDR نیز رفتار غیرمعمولی را در میزبان مبدأ گزارش کرده است.
ترکیب این شواهد ممکن است اولویت بررسی را افزایش دهد.
البته همزمانی رویدادها بهتنهایی اثباتکننده رابطه علت و معلولی نیست.
ایجاد سطحبندی هشدار
همه رویدادها نباید با یک شدت گزارش شوند.
برای مثال، تماس پراکنده با یک سرویس عمومی فریبنده ممکن است نیازمند تحلیل دورهای باشد.
در مقابل، دسترسی غیرمنتظره از یک میزبان داخلی به Honeytoken حساس میتواند بررسی سریعتری را توجیه کند.
شدت نهایی باید براساس زمینه سازمان، اعتبار شواهد و آثار احتمالی تعیین شود.
اتصال به SOAR
SOAR یا Security Orchestration, Automation and Response برای هماهنگی و خودکارسازی بخشی از فرآیندهای امنیتی استفاده میشود.
هشدارهای معتبر Honeypot میتوانند آغازگر اقداماتی مانند ساخت پرونده رخداد، جمعآوری اطلاعات تکمیلی یا ارسال اطلاعیه به تحلیلگر باشند.
اقدامات پرخطر مانند مسدودسازی گسترده دسترسیها بهتر است براساس سیاستهای تأییدشده و با کنترل خطا انجام شوند.
چگونه هشدار واقعی Honeypot را از هشدار کاذب تشخیص دهیم؟
یکی از چالشهای مهم در تحلیل هانیپات، تفکیک فعالیت خطرناک از رفتارهای مجاز یا بیاهمیت است.
شناسایی اسکنرهای مجاز
ممکن است تیم امنیت سازمان، سرویسهای فریبنده را در بررسیهای دورهای اسکن کند.
اگر برنامه این اسکنها مشخص باشد، میتوان رویدادهای مرتبط را با اطلاعات مجوزها و زمانبندی تطبیق داد.
این رویدادها نباید لزوماً حذف شوند؛ بلکه بهتر است با برچسب مشخص ثبت شوند.
بررسی رفتار ابزارهای مانیتورینگ
سامانههای مانیتورینگ، بررسی سلامت شبکه و کشف داراییها ممکن است باعث ایجاد اتصال به Honeypot شوند.
قبل از نسبت دادن هشدار به مهاجم باید این احتمال بررسی شود.
ارزیابی شدت تعامل
درخواست اتصال ساده به یک پورت با مجموعهای از رفتارهای متوالی تفاوت دارد.
افزایش پیچیدگی تعامل میتواند ارزش تحلیلی رویداد را بیشتر کند، اما همچنان برای نتیجهگیری قطعی باید شواهد کافی وجود داشته باشد.
بررسی دادههای مستقل
هرچه یک هشدار با منابع بیشتری تأیید شود، اطمینان به تفسیر آن افزایش پیدا میکند.
لاگ فایروال، اطلاعات EDR، سوابق احراز هویت و دادههای شبکه میتوانند در این بررسی کمک کنند.
معیارهای سنجش موفقیت یک Honeypot
صرف افزایش تعداد حملات ثبتشده به معنی موفقیت بیشتر هانیپات نیست.
برای ارزیابی عملکرد، باید معیارهای مشخصی تعریف شود.
زمان کشف رویداد
یکی از معیارهای مهم، فاصله زمانی میان وقوع رویداد و ایجاد هشدار قابل بررسی است.
کاهش این فاصله میتواند به بهبود سرعت پاسخ کمک کند.
کیفیت هشدارها
باید بررسی شود چه تعداد هشدار واقعاً به فعالیت مشکوک مرتبط بودهاند و چه تعداد ناشی از رفتار مجاز یا خطای پیکربندی بودهاند.
بهبود کیفیت هشدار گاهی مهمتر از افزایش تعداد آن است.
میزان پوشش سناریوها
آیا هانیپات برای شناسایی اسکن طراحی شده یا فعالیت داخلی؟
ارزیابی باید نسبت به همان هدف اولیه انجام شود.
یک SSH Honeypot را نمیتوان صرفاً به دلیل شناسایی نکردن حملات وب ناموفق دانست.
پایداری سرویس
مدتزمان در دسترس بودن ابزار، سلامت سیستم ثبت رویداد و کیفیت انتقال لاگها اهمیت دارد.
اگر سامانه برای مدت طولانی از کار افتاده باشد، ممکن است بخشی از دادههای موردنیاز از دست برود.
ارزش عملیاتی اطلاعات
معیار نهایی این است که دادههای جمعآوریشده تا چه اندازه در بهبود دفاع امنیتی مؤثر بودهاند.
برای مثال، شناسایی یک ضعف در فرآیند مانیتورینگ یا اصلاح یک سیاست دسترسی میتواند نتیجه ارزشمندی باشد.
اشتباهات رایج هنگام راهاندازی و استفاده از Honeypot
بعضی اشتباهات میتوانند اثربخشی هانیپات را کاهش دهند یا حتی امنیت محیط را به خطر بیندازند.
نصب هانیپات روی سرور اصلی
قرار دادن یک سرویس فریبنده پیچیده روی همان سروری که اطلاعات واقعی کاربران را نگهداری میکند، ممکن است خطرهای غیرضروری ایجاد کند.
بهتر است محیط آزمایشی از خدمات عملیاتی جدا باشد.
باز گذاشتن دسترسی خروجی
اگر محیط فریبنده بتواند بدون محدودیت به اینترنت و شبکه داخلی متصل شود، در صورت تسخیر خطر سوءاستفاده افزایش مییابد.
سیاستهای ارتباطی باید براساس اصل حداقل دسترسی تنظیم شوند.
استفاده از رمزهای عبور واقعی
گاهی برای واقعیتر نشان دادن محیط، از اطلاعات نزدیک به سامانههای اصلی استفاده میشود.
این کار خطرناک است.
تمام حسابها و دادههای فریبنده باید مستقل و فاقد دسترسی حساس باشند.
اعتماد کامل به نشانی IP
نشانی IP ثبتشده همیشه هویت واقعی فرد را مشخص نمیکند.
VPN، پراکسی، NAT و سامانههای واسط میتوانند انتساب فعالیت را پیچیده کنند.
بنابراین، تصمیمهای امنیتی نباید تنها براساس یک نشانی انجام شوند.
مسدودسازی خودکار بدون بررسی
اگر تمام IPهای مشاهدهشده در Honeypot بدون تحلیل مسدود شوند، احتمال اختلال برای ابزارهای مجاز یا کاربران واقعی وجود دارد.
بهتر است اقدامات خودکار متناسب با اعتبار شواهد و سیاست امنیتی سازمان باشند.
بیتوجهی به بهروزرسانی
هانیپات نیز یک نرمافزار است و ممکن است نقص امنیتی داشته باشد.
بهروزرسانی، پایش آسیبپذیری و بررسی تنظیمات آن ضروری است.
نداشتن برنامه پاسخ به حادثه
اگر هیچ فرآیندی برای بررسی هشدار وجود نداشته باشد، اطلاعات ثبتشده ممکن است بدون نتیجه باقی بمانند.
برنامه Incident Response باید مسئولیتها، اولویتها و مراحل بررسی را مشخص کند.
تصور اینکه هانیپات جایگزین امنیت پایه است
این تصور که با راهاندازی Honeypot دیگر نیازی به WAF، احراز هویت امن، پشتیبانگیری یا مدیریت آسیبپذیری نیست، کاملاً نادرست است.
هانیپات یک لایه مکمل در راهبرد دفاعی محسوب میشود.
آیا استفاده از Honeypot برای سایتهای کوچک مناسب است؟
استفاده از هانیپات فقط مخصوص سازمانهای بزرگ نیست.
اما یک سایت کوچک نیز باید هزینه نگهداری و نیاز عملیاتی خود را بررسی کند.
اگر هدف کاهش اسپم در فرم تماس وردپرس باشد، استفاده از قابلیت ساده Honeypot در یک افزونه معتبر ممکن است کافی باشد.
اگر مدیر سایت بخواهد تلاشهای دسترسی به SSH را بررسی کند، میتواند از یک محیط آزمایشی مستقل و کمتعامل استفاده کند.
بااینحال، برای وبسایت کوچکی که منابع محدود و نیروی متخصص ندارد، راهاندازی یک Honeynet پیچیده احتمالاً اولویت مناسبی نیست.
بهتر است ابتدا اقدامات پایه مانند بهروزرسانی، احراز هویت قوی، محدودسازی دسترسی، پشتیبانگیری و نظارت بر لاگها انجام شوند.
سپس در صورت وجود نیاز مشخص، Honeypot به معماری امنیتی اضافه شود.
نقش هوش مصنوعی و یادگیری ماشین در تحلیل هانیپات
با افزایش حجم دادههای امنیتی، استفاده از روشهای تحلیلی پیشرفته اهمیت بیشتری پیدا کرده است.
هوش مصنوعی و Machine Learning میتوانند برای دستهبندی رویدادها و شناسایی الگوهای تکراری مورد استفاده قرار بگیرند.
دستهبندی رفتارهای ثبتشده
مدلهای تحلیلی میتوانند ویژگیهایی مانند تعداد درخواستها، فاصله زمانی رویدادها و توالی تعاملات را بررسی کنند.
هدف ممکن است گروهبندی رفتارهای مشابه یا اولویتبندی موارد غیرمعمول باشد.
کاهش حجم بررسی دستی
در محیطهایی با تعداد زیاد هانیپات، تحلیل دستی تمام رویدادها دشوار است.
سامانههای تحلیلی میتوانند بخشی از رویدادهای مشابه را تجمیع کنند تا کارشناسان روی موارد مهمتر تمرکز کنند.
محدودیتهای تحلیل هوشمند
خروجی مدلهای هوش مصنوعی همیشه دقیق نیست.
این مدلها ممکن است رویدادهای مجاز را اشتباه طبقهبندی کنند یا الگوهای جدید را تشخیص ندهند.
همچنین دادههای ورودی از محیطی میآیند که ممکن است عمداً توسط مهاجم دستکاری شده باشند.
به همین دلیل، صحتسنجی دادهها، ارزیابی مستمر مدل و نظارت انسانی اهمیت دارند.
اطلاعات حساس لاگها نیز نباید بدون بررسی مجوزها و سیاست حریم خصوصی به سرویسهای هوش مصنوعی خارجی ارسال شوند.
بهترین روشهای استفاده حرفهای از هانیپات
برای بهرهبرداری مؤثر از Honeypot، باید آن را بخشی از یک برنامه امنیتی منظم در نظر گرفت.
نخست، هدف را محدود و قابل سنجش تعریف کنید. بهتر است مشخص باشد قرار است چه نوع رفتاری شناسایی شود و چه نتیجهای از آن انتظار دارید.
دوم، محیط را از سیستمهای اصلی جدا کنید. جداسازی شبکه، محدودسازی ارتباطات خروجی و حذف دادههای حساس باید پیش از فعالسازی انجام شوند.
سوم، رویدادها را به شکل استاندارد ثبت کنید. زمان دقیق، نوع سرویس و مشخصات ارتباطی به تحلیل بهتر کمک میکنند.
چهارم، هشدارها را براساس شدت و اعتبار اولویتبندی کنید. همه درخواستها به یک اندازه مهم نیستند.
پنجم، دادههای Honeypot را با سایر ابزارهای امنیتی مقایسه کنید. ترکیب شواهد معمولاً تحلیل قابل اعتمادتری ایجاد میکند.
ششم، سیاست نگهداری اطلاعات داشته باشید. دادههای غیرضروری نباید بدون محدودیت زمانی ذخیره شوند.
هفتم، محیط را بهصورت دورهای بازبینی کنید. حتی یک سرویس فریبنده ساده نیز نیازمند نگهداری و کنترل امنیتی است.
هشتم، نتایج را به اقدام دفاعی تبدیل کنید. هدف نهایی، بهبود تشخیص، کاهش زمان پاسخ و افزایش شناخت سازمان از تهدیدهاست.
سؤالات متداول درباره Honeypot
Honeypot چیست و چه کاربردی دارد؟
Honeypot یا هانیپات یک سیستم یا منبع فریبنده برای شناسایی و بررسی فعالیتهای مشکوک سایبری است. این فناوری میتواند تلاشهای ورود غیرمجاز، اسکن سرویسها و بعضی الگوهای رفتاری مهاجمان را ثبت کند و اطلاعات لازم برای تحلیل امنیتی فراهم سازد.
آیا هانیپات جلوی هک شدن سایت را میگیرد؟
هانیپات بهتنهایی مانع تمام حملات نمیشود. نقش اصلی آن تشخیص و جمعآوری اطلاعات است. برای محافظت از سایت باید از راهکارهایی مانند WAF، بهروزرسانی نرمافزارها، احراز هویت قوی و مدیریت دسترسی نیز استفاده کرد.
آیا استفاده از Honeypot قانونی است؟
قانونی بودن استقرار و نوع جمعآوری اطلاعات به قوانین کشور، حوزه فعالیت، مالکیت زیرساخت و شیوه پیادهسازی بستگی دارد. سازمانها باید پیش از بهرهبرداری، الزامات حقوقی، حریم خصوصی و شرایط ارائهدهندگان خدمات را بررسی کنند.
تفاوت Honeypot و Honeynet چیست؟
Honeypot معمولاً یک سیستم، سرویس یا منبع فریبنده مشخص است؛ اما Honeynet مجموعهای از چند محیط فریبنده را در قالب شبکهای آزمایشی شامل میشود. هانینت امکان مشاهده تعاملات پیچیدهتر را فراهم میکند، ولی مدیریت آن دشوارتر است.
آیا هانیپات میتواند بدافزارها را شناسایی کند؟
بعضی هانیپاتهای تخصصی قادرند تعاملات مرتبط با بدافزارها یا فایلهای مشکوک را ثبت کنند. بااینحال، تشخیص قطعی ماهیت فایل و تحلیل بدافزار به ابزارها و بررسیهای تخصصی بیشتری نیاز دارد.
بهترین ابزار Honeypot برای لینوکس چیست؟
برای مشاهده تلاشهای SSH و Telnet، ابزار Cowrie یکی از گزینههای شناختهشده است. OpenCanary نیز برای ساخت سرویسهای فریبنده و هشدارهای سبک کاربرد دارد. انتخاب نهایی باید براساس هدف، منابع و مهارت مدیریتی انجام شود.
آیا Honeypot باعث افزایش مصرف منابع سرور میشود؟
بله، میزان مصرف منابع به نوع ابزار، سطح تعامل و حجم ترافیک بستگی دارد. مدلهای کمتعامل معمولاً منابع کمتری مصرف میکنند؛ درحالیکه هانینتهای پیچیده ممکن است به حافظه، پردازنده و فضای ذخیرهسازی بیشتری نیاز داشته باشند.
آیا مهاجم میتواند هانیپات را شناسایی کند؟
بله. بعضی مهاجمان میتوانند با بررسی رفتار سرویس یا ناسازگاریهای محیط، به فریبنده بودن آن مشکوک شوند. هیچ هانیپاتی تضمین نمیکند که برای همه مهاجمان غیرقابل تشخیص باقی بماند.
آیا میتوان در وردپرس از Honeypot استفاده کرد؟
بله. در وردپرس میتوان از تکنیکهای Honeypot برای کاهش برخی فعالیتهای رباتی در فرمها استفاده کرد. همچنین میتوان محیطهای فریبنده مستقلی برای تحلیل درخواستهای مشکوک مرتبط با وب ایجاد کرد.
آیا Honeypot برای تشخیص حملات DDoS مناسب است؟
هانیپات ممکن است بخشی از ترافیک غیرعادی یا درخواستهای مرتبط با حملات حجمی را ثبت کند؛ اما جایگزین سامانه تخصصی مقابله با DDoS نیست. حفاظت از دسترسپذیری سرویس به کنترلهای شبکه و زیرساخت مناسب نیاز دارد.
آیا هانیپات میتواند هویت واقعی هکر را مشخص کند؟
خیر، بهصورت قطعی نمیتواند. اطلاعاتی مانند IP، الگوی درخواست و مشخصات فنی ممکن است سرنخهایی ارائه دهند؛ اما به دلیل وجود پراکسی، VPN، زیرساختهای واسط و سایر عوامل، انتساب فعالیت به یک شخص مشخص نیازمند شواهد بیشتری است.
تفاوت Honeypot و Honeytoken چیست؟
Honeypot معمولاً یک سرویس یا محیط فریبنده است؛ درحالیکه Honeytoken یک نشانه یا داده ساختگی محسوب میشود که دسترسی یا استفاده غیرمنتظره از آن هشدار ایجاد میکند. هر دو از روشهای فریب دفاعی استفاده میکنند.
آیا راهاندازی Honeypot به دانش برنامهنویسی نیاز دارد؟
لزوماً خیر. بعضی ابزارها قابلیتهای آماده و تنظیمات نسبتاً ساده دارند. بااینحال، آشنایی با شبکه، لینوکس، فایروال، ثبت لاگ و اصول جداسازی امنیتی برای استقرار امن ضروری است.
آیا هانیپات برای شناسایی حملات داخلی کاربرد دارد؟
بله. قرار دادن منابع فریبنده در بخشهای مناسب شبکه داخلی میتواند به شناسایی برخی تلاشهای دسترسی غیرمنتظره کمک کند. چنین رویدادهایی باید با توجه به فعالیتهای مجاز و دادههای سایر سامانهها تحلیل شوند.
آیا هانیپات باید همیشه به اینترنت متصل باشد؟
خیر. اتصال به اینترنت به هدف پروژه بستگی دارد. برخی هانیپاتها برای مشاهده تهدیدهای اینترنتی طراحی میشوند، درحالیکه برخی دیگر فقط در شبکه داخلی یا آزمایشگاه امنیتی فعالیت میکنند.
مهمترین خطر راهاندازی اشتباه Honeypot چیست؟
یکی از خطرهای اصلی، فراهم شدن امکان سوءاستفاده از محیط فریبنده برای حمله به سایر سامانههاست. جداسازی شبکه، محدودسازی ارتباطات خروجی، حذف دادههای حساس و نظارت مستمر برای کاهش این خطر ضروری هستند.
آیا هانیپات برای شناسایی حملات XSS و SQL Injection مفید است؟
هانیپاتهای مخصوص برنامه وب میتوانند بعضی درخواستهای مرتبط با تلاشهای XSS و SQL Injection را ثبت کنند. بااینحال، مشاهده درخواست به معنی موفقیت حمله نیست و تحلیل دقیق به اطلاعات تکمیلی نیاز دارد.
آیا استفاده از Honeypot برای کسبوکارهای کوچک مقرونبهصرفه است؟
در بسیاری از موارد، استفاده از ابزارهای سبک و متنباز میتواند از نظر هزینه نرمافزار مناسب باشد. اما هزینه نگهداری، پایش هشدارها و تأمین امنیت محیط نیز باید در تصمیمگیری لحاظ شود.
آیا Honeypot میتواند جایگزین تست نفوذ شود؟
خیر. تست نفوذ یک ارزیابی مجاز و هدفمند برای بررسی ضعفهای امنیتی است؛ درحالیکه هانیپات برای مشاهده تعاملات با منابع فریبنده استفاده میشود. این دو روش میتوانند مکمل یکدیگر باشند، اما اهداف متفاوتی دارند.
جمعبندی: Honeypot چگونه امنیت سایبری را تقویت میکند؟
Honeypot یکی از روشهای کاربردی در حوزه Cyber Deception یا فریب دفاعی است که با ایجاد منابع ظاهراً واقعی، امکان مشاهده و تحلیل بخشی از فعالیتهای مشکوک را فراهم میکند.
هانیپات میتواند برای شناسایی تلاشهای ورود غیرمجاز، اسکن سرویسها، فعالیت رباتها، بعضی رفتارهای مشکوک داخلی و جمعآوری اطلاعات تهدید مورد استفاده قرار گیرد.
بااینحال، ارزش این فناوری به کیفیت طراحی و تحلیل آن بستگی دارد.
یک هانیپات که بهدرستی از محیط اصلی جدا نشده باشد یا بدون نظارت فعالیت کند، ممکن است بهجای افزایش امنیت، خطرهای جدیدی ایجاد کند.
در مقابل، استفاده اصولی از ابزارهایی مانند Cowrie، OpenCanary و سایر راهکارهای فریب دفاعی، همراه با SIEM، WAF، IDS و فرآیند پاسخ به حادثه، میتواند شناخت سازمان از رفتارهای تهدیدآمیز را افزایش دهد.
مهمترین اصل این است که Honeypot جایگزین کنترلهای امنیتی اصلی نیست؛ بلکه ابزاری مکمل برای شناسایی، تحلیل و بهبود دفاع سایبری محسوب میشود.
برای مدیران سایت، کارشناسان امنیت و مسئولان زیرساخت، بهترین رویکرد شروع با یک سناریوی مشخص، انتخاب ابزار مناسب، رعایت جداسازی شبکه و تبدیل دادههای جمعآوریشده به اقدامات دفاعی قابل سنجش است.
در نهایت، موفقیت یک هانیپات با تعداد حملاتی که جذب میکند سنجیده نمیشود؛ بلکه باید بررسی کرد اطلاعات بهدستآمده تا چه اندازه به کشف بهموقع تهدیدها، بهبود تصمیمهای امنیتی و کاهش خطر برای سامانههای واقعی کمک کردهاند.
مطالب مرتبط


