پرش به محتوای اصلی

وبلاگ رخنه‌کاو

امنیت وب، به زبان قابل اجرا

آنچه در کار روزمره روی سایت‌های واقعی یاد می‌گیریم — بدون بزرگ‌نمایی، بدون ترساندن، و با قدم‌هایی که می‌توانید همین امروز بردارید.

تازه‌ترین مقاله‌ها

آسیب‌پذیری‌های سایت

Vulnerability Disclosure Policy چیست؟ چگونه سیاست گزارش آسیب‌پذیری برای سایت ایجاد کنیم؟

سیاست گزارش آسیب‌پذیری یا Vulnerability Disclosure Policy (VDP) چارچوبی رسمی برای دریافت، بررسی و مدیریت مسئولانه گزارش‌های امنیتی وب‌سایت است. این سیاست با مشخص‌کردن محدوده آزمایش‌های مجاز، روش گزارش‌دهی و فرآیند افشای هماهنگ، به کاهش خطر سوءتفاهم، تأخیر در اصلاح مشکلات و افشای زودهنگام اطلاعات حساس کمک می‌کند. برای ایجاد یک سیاست گزارش آسیب‌پذیری مؤثر باید کانال ارتباطی امن، فرآیند ارزیابی و اصلاح، قواعد همکاری با پژوهشگران و فایل security.txt تعریف شود.

۵۰ دقیقه مطالعه
آسیب‌پذیری‌های سایت

SAML چیست؟ بررسی امنیت SAML در سیستم‌های احراز هویت سازمانی

SAML یک استاندارد مبتنی بر XML برای تبادل اطلاعات هویت و احراز هویت در سیستم‌های سازمانی است که امکان پیاده‌سازی ورود یکپارچه (SSO) را فراهم می‌کند. امنیت SAML به اعتبارسنجی امضاهای دیجیتال، کنترل پیام‌های Assertion، مدیریت گواهی‌ها و جلوگیری از حملاتی مانند XML Signature Wrapping و Replay وابسته است. استفاده از احراز هویت چندمرحله‌ای، مدیریت دقیق نشست‌ها و محدودسازی مجوزها از مهم‌ترین راهکارهای افزایش امنیت این استاندارد هستند.

۵۰ دقیقه مطالعه
امنیت سرور و هاست

Serverless Security چیست؟ مهم‌ترین تهدیدهای امنیتی معماری Serverless

Serverless Security مجموعه‌ای از اصول و روش‌های امنیتی برای محافظت از توابع، APIها، داده‌ها و سرویس‌های ابری در معماری بدون سرور است. مهم‌ترین تهدیدهای این معماری شامل تزریق کد، دسترسی‌های بیش‌ازحد IAM، افشای اطلاعات محرمانه، آسیب‌پذیری کتابخانه‌ها و حملات اختلال سرویس هستند. استفاده از اصل حداقل دسترسی، اعتبارسنجی رویدادها، مدیریت امن اسرار و نظارت مداوم می‌تواند این خطرات را کاهش دهد. پیاده‌سازی صحیح کنترل‌های امنیتی و آزمون‌های دوره‌ای، نقش مهمی در حفاظت از برنامه‌های Serverless دارد.

۴۸ دقیقه مطالعه
امنیت سرور و هاست

امنیت Kubernetes چیست؟ مهم‌ترین اصول امن‌سازی Kubernetes و کلاسترهای وب

امنیت Kubernetes مجموعه‌ای از اصول و کنترل‌های حفاظتی برای ایمن‌سازی کلاسترها، کانتینرها، شبکه و اطلاعات حساس در زیرساخت‌های وب است. تنظیمات نادرست RBAC، مجوزهای بیش‌ازحد Podها، ارتباطات شبکه‌ای نامحدود و مدیریت ناامن Secrets می‌توانند زمینه دسترسی غیرمجاز و گسترش حملات را فراهم کنند. استفاده از Pod Security Standards، NetworkPolicy، رمزنگاری داده‌ها، اسکن تصاویر کانتینری و مانیتورینگ امنیتی از مهم‌ترین روش‌های کاهش این خطرات است.

۴۹ دقیقه مطالعه
آسیب‌پذیری‌های سایت

Passkey چیست؟ آیا Passkey جایگزین امن‌تری برای رمز عبور است؟

Passkey یک روش احراز هویت بدون رمز عبور است که با استفاده از رمزنگاری کلید عمومی و خصوصی، امکان ورود امن‌تر به حساب‌های اینترنتی را فراهم می‌کند. این فناوری در مقایسه با رمز عبور سنتی، مقاومت بالاتری در برابر فیشینگ، سرقت اطلاعات ورود و حملات Brute Force دارد. بااین‌حال، امنیت دستگاه، مدیریت نشست‌ها و روش بازیابی حساب همچنان اهمیت زیادی دارند. استفاده صحیح از Passkey در کنار کنترل‌های امنیتی مناسب می‌تواند امنیت حساب‌های شخصی، وردپرس و سامانه‌های سازمانی را افزایش دهد.

۴۵ دقیقه مطالعه
امنیت سرور و هاست

امنیت CDN چیست؟ چگونه شبکه توزیع محتوا را برای سایت به‌صورت امن پیکربندی کنیم؟

امنیت CDN مجموعه‌ای از روش‌های محافظتی برای ایمن‌سازی شبکه توزیع محتوا، ارتباط کاربران و سرور اصلی سایت است. پیکربندی نادرست CDN می‌تواند باعث افشای اطلاعات، دورزدن فایروال و ایجاد آسیب‌پذیری در سیستم کش شود. برای افزایش امنیت باید از SSL/TLS معتبر، فایروال WAF، محدودسازی دسترسی مستقیم به سرور و سیاست‌های صحیح کش استفاده کرد. همچنین بررسی مداوم رویدادهای امنیتی و تنظیم اختصاصی CDN برای وردپرس و ووکامرس، نقش مهمی در محافظت از زیرساخت سایت دارد.

۴۵ دقیقه مطالعه
امنیت سرور و هاست

امنیت Docker چیست؟ چک‌لیست امن‌سازی Docker برای سرورهای وب

امنیت Docker مجموعه‌ای از روش‌های دفاعی برای محافظت از کانتینرها، ایمیج‌ها، شبکه‌ها و سرور میزبان در برابر نفوذ و دسترسی غیرمجاز است. تنظیمات نادرست Docker Socket، اجرای کانتینرها با مجوزهای بالا، انتشار پورت‌های حساس و استفاده از ایمیج‌های آسیب‌پذیر از مهم‌ترین خطرات امنیتی محسوب می‌شوند. برای امن‌سازی Docker باید اصل حداقل دسترسی، جداسازی شبکه، مدیریت Secrets، محدودسازی منابع و پایش امنیتی اجرا شود.

۴۲ دقیقه مطالعه
امنیت سرور و هاست

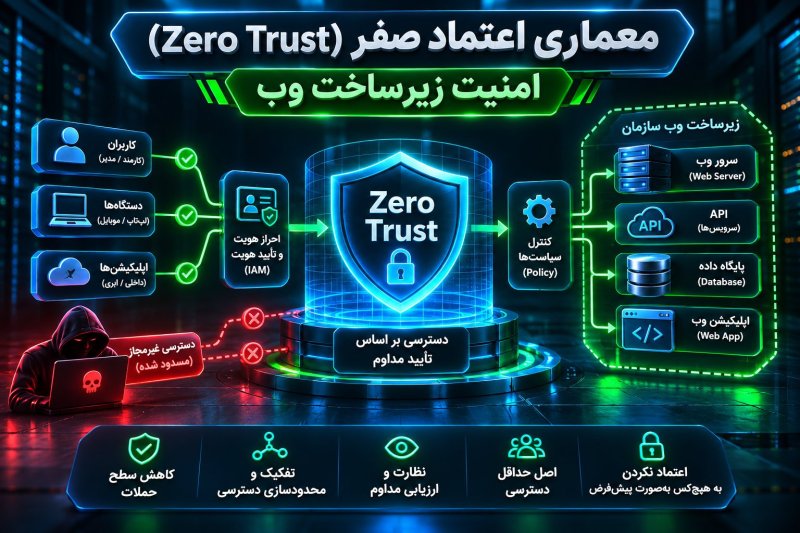
Zero Trust چیست؟ معماری اعتماد صفر چگونه امنیت زیرساخت وب را افزایش می‌دهد؟

معماری Zero Trust یا اعتماد صفر یک رویکرد امنیت سایبری است که دسترسی کاربران، دستگاه‌ها و سرویس‌ها به منابع حساس را بدون اعتماد پیش‌فرض و براساس هویت، مجوز و سیاست‌های امنیتی کنترل می‌کند. این معماری با اجرای اصل حداقل دسترسی، تفکیک شبکه و ارزیابی شرایط امنیتی، خطر حرکت جانبی مهاجمان و گسترش نفوذ را کاهش می‌دهد. پیاده‌سازی Zero Trust در زیرساخت وب می‌تواند امنیت سرورها، APIها، پایگاه‌های داده و پنل‌های مدیریتی را افزایش دهد.

۴۰ دقیقه مطالعه
امنیت سرور و هاست

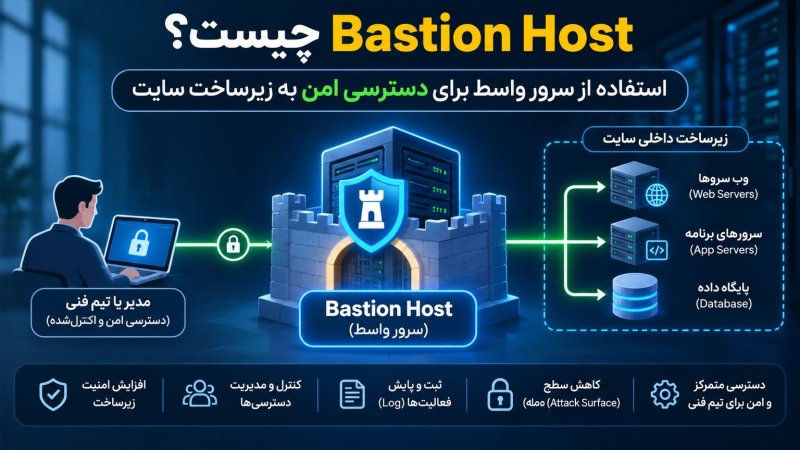
Bastion Host چیست؟ استفاده از سرور واسط برای دسترسی امن به زیرساخت سایت

Bastion Host یا سرور واسط امن، راهکاری برای مدیریت و محدودسازی دسترسی به سرورهای حساس زیرساخت سایت است. این معماری با حذف مواجهه مستقیم سرویس‌های مدیریتی با اینترنت، به کاهش سطح حمله و کنترل بهتر ارتباطات کمک می‌کند. استفاده از SSH امن، احراز هویت چندمرحله‌ای، محدودسازی مجوزها، بخش‌بندی شبکه و ثبت رویدادها از مهم‌ترین اقدامات تکمیلی آن هستند. پیاده‌سازی صحیح Bastion Host می‌تواند امنیت زیرساخت سایت‌های وردپرسی، فروشگاهی و سامانه‌های چندسروری را افزایش دهد.

۴۹ دقیقه مطالعه