پرش به محتوای اصلی

وبلاگ رخنه‌کاو

امنیت وب، به زبان قابل اجرا

آنچه در کار روزمره روی سایت‌های واقعی یاد می‌گیریم — بدون بزرگ‌نمایی، بدون ترساندن، و با قدم‌هایی که می‌توانید همین امروز بردارید.

تازه‌ترین مقاله‌ها

امنیت وردپرس

احراز هویت دو مرحله‌ای چیست؟ آموزش افزایش امنیت سایت با 2FA

احراز هویت دو مرحله‌ای یا 2FA با اضافه کردن عاملی مانند TOTP، Passkey یا Security Key در کنار رمز عبور، امنیت ورود به سایت را افزایش می‌دهد. این روش خطر تصاحب حساب در اثر سرقت Password را کاهش می‌دهد و به‌خصوص برای مدیران سایت اهمیت زیادی دارد. برای امنیت بیشتر، روش‌های مقاوم در برابر Phishing مانند WebAuthn و Passkey گزینه‌های قدرتمندتری هستند.

۳۲ دقیقه مطالعه
آسیب‌پذیری‌های سایت

امنیت آپلود فایل در سایت؛ چگونه از آپلود فایل مخرب جلوگیری کنیم؟

امنیت آپلود فایل در سایت یعنی جلوگیری از ورود و انتشار فایل‌های مخرب با استفاده از اعتبارسنجی نوع فایل، MIME، حجم، نام فایل و محل ذخیره‌سازی. بهترین روش، ترکیب Allowlist، اسکن بدافزار، تغییر نام فایل و ذخیره امن خارج از Web Root است.

۳۳ دقیقه مطالعه
امنیت سرور و هاست

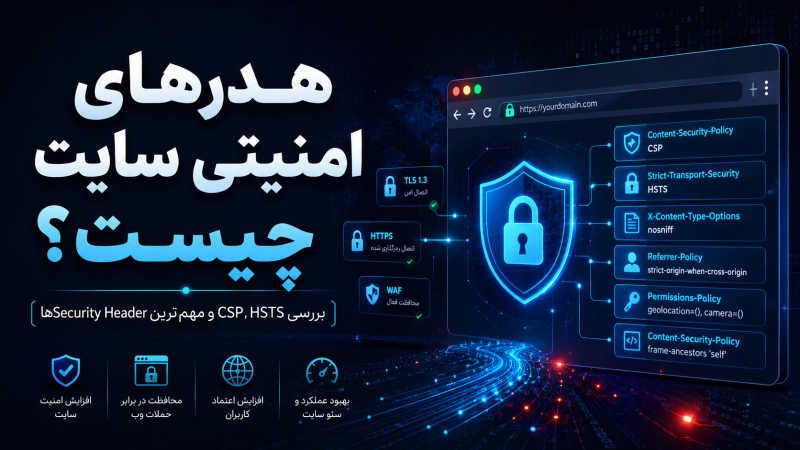
هدرهای امنیتی سایت چیست؟ بررسی CSP، HSTS و مهم‌ترین Security Headerها

هدرهای امنیتی سایت مجموعه‌ای از HTTP Security Headerها هستند که رفتار مرورگر را در برابر تهدیدهایی مانند XSS، Clickjacking، نشت اطلاعات و ارتباطات ناامن محدود می‌کنند. CSP برای کنترل منابع و اجرای کد، HSTS برای اجبار HTTPS و هدرهایی مانند X-Content-Type-Options، Referrer-Policy و Permissions-Policy برای کاهش ریسک‌های مختلف استفاده می‌شوند. تنظیم این هدرها باید براساس معماری واقعی سایت و با تست دقیق انجام شود، زیرا Policy اشتباه می‌تواند عملکرد بخش‌هایی از سایت را مختل کند. بهترین نتیجه زمانی به

۳۶ دقیقه مطالعه
امنیت وردپرس

امنیت صفحه ورود وردپرس؛ ۱۰ روش جلوگیری از هک Login وردپرس

امنیت صفحه ورود وردپرس یکی از مهم‌ترین بخش‌های محافظت از سایت در برابر Brute Force، Credential Stuffing و Bot Login است. استفاده از رمز عبور قوی و منحصربه‌فرد، فعال‌سازی 2FA، محدودسازی تلاش‌های ورود، CAPTCHA، WAF، کنترل XML-RPC، به‌روزرسانی منظم وردپرس و کاهش سطح دسترسی کاربران می‌تواند خطر هک Login وردپرس را به شکل چشمگیری کاهش دهد. بهترین نتیجه زمانی به دست می‌آید که این روش‌ها به‌صورت هم‌زمان و در قالب یک معماری امنیتی چندلایه اجرا شوند.

۲۹ دقیقه مطالعه
امنیت سرور و هاست

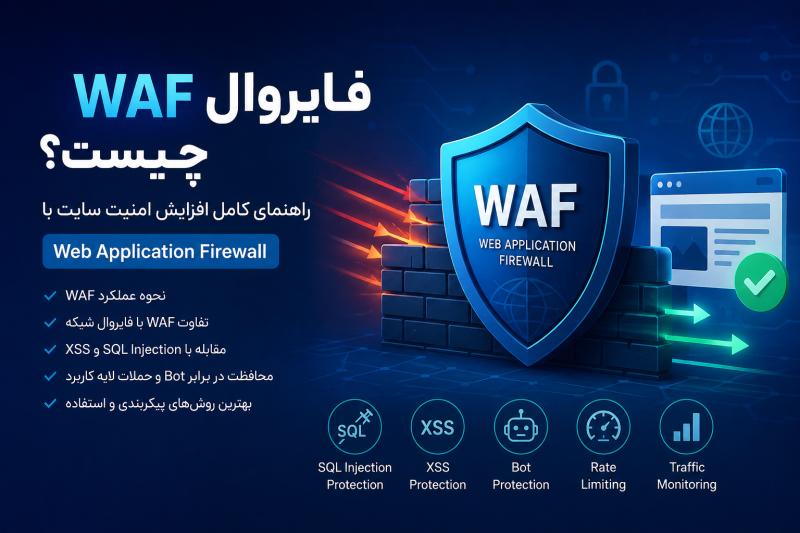
فایروال WAF چیست و چگونه امنیت سایت را افزایش می‌دهد؟

فایروال WAF یا Web Application Firewall یک لایه امنیتی میان کاربران و برنامه وب است که درخواست‌های HTTP و HTTPS را بررسی کرده و ترافیک مشکوک یا مخرب را پیش از رسیدن به سایت شناسایی، محدود یا مسدود می‌کند. WAF می‌تواند در کاهش خطر حملاتی مانند SQL Injection، XSS، Brute Force، Bot Traffic و برخی حملات لایه کاربرد مؤثر باشد. استفاده از WAF در کنار برنامه‌نویسی امن، به‌روزرسانی منظم، Rate Limiting و مانیتورینگ، امنیت سایت را به‌صورت چندلایه افزایش می‌دهد.

۳۷ دقیقه مطالعه
آسیب‌پذیری‌های سایت

آسیب‌پذیری CSRF چیست؟ بررسی Cross-Site Request Forgery و روش‌های جلوگیری

آسیب‌پذیری CSRF یا Cross-Site Request Forgery نوعی حمله وب است که در آن مهاجم تلاش می‌کند مرورگر کاربر واردشده را وادار به ارسال درخواست ناخواسته به سایت هدف کند. این حمله می‌تواند باعث تغییر اطلاعات حساب، تنظیمات یا انجام عملیات حساس بدون اطلاع کاربر شود. استفاده از CSRF Token، تنظیم صحیح SameSite Cookie، بررسی Origin و Referer، احراز هویت مجدد برای عملیات حساس و رعایت اصول امنیتی سمت سرور از مهم‌ترین روش‌های جلوگیری از حملات CSRF هستند.

۳۶ دقیقه مطالعه
آسیب‌پذیری‌های سایت

امنیت API چیست؟ راهنمای کامل جلوگیری از هک API سایت

امنیت API مجموعه‌ای از روش‌ها و کنترل‌های امنیتی برای محافظت از داده‌ها، کاربران و عملکردهای حساس API در برابر دسترسی غیرمجاز و سوءاستفاده است. آسیب‌پذیری‌هایی مانند BOLA، ضعف احراز هویت، SSRF، پیکربندی نادرست و نبود Rate Limiting می‌توانند امنیت API را تهدید کنند. استفاده از HTTPS، Authentication و Authorization استاندارد، JWT یا OAuth، اعتبارسنجی ورودی، محدودسازی درخواست‌ها، API Gateway، WAF و مانیتورینگ مداوم از مهم‌ترین راهکارهای افزایش امنیت API سایت هستند.

۳۲ دقیقه مطالعه
هک و بدافزار

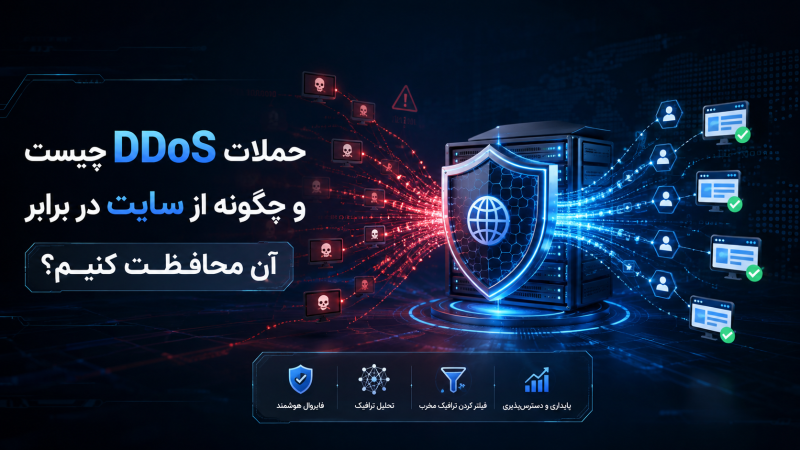
حملات DDoS چیست و چگونه از سایت در برابر آن محافظت کنیم؟

حملات DDoS یا Distributed Denial of Service با ارسال حجم زیادی از ترافیک یا درخواست‌های هم‌زمان، منابع شبکه و سرور را اشغال کرده و باعث کندی یا از دسترس خارج شدن سایت می‌شوند. این حملات می‌توانند در لایه شبکه، پروتکل یا برنامه انجام شوند. استفاده از CDN، WAF، Rate Limiting، Cache، Load Balancing، مانیتورینگ و معماری چندلایه از مهم‌ترین روش‌های کاهش اثر DDoS و حفظ دسترس‌پذیری سایت هستند.

۳۸ دقیقه مطالعه
هک و بدافزار

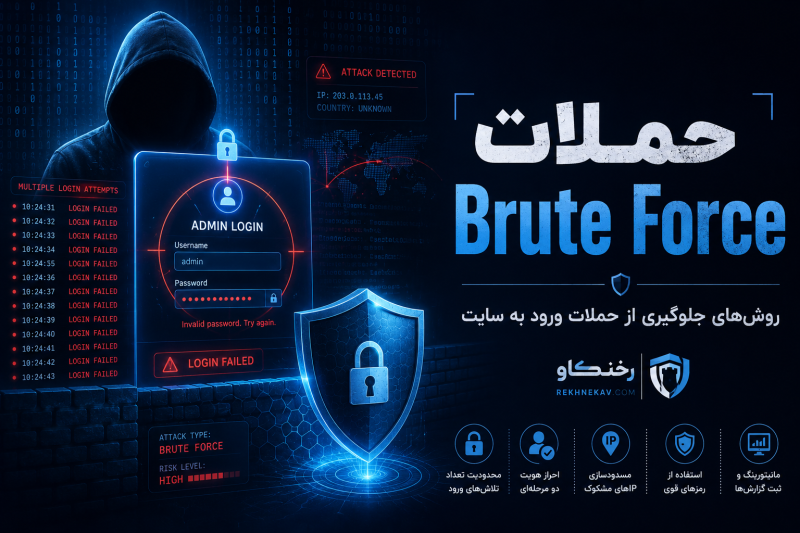
حملات Brute Force چیست؟ روش‌های جلوگیری از حملات ورود به سایت

حملات Brute Force نوعی حمله به سیستم احراز هویت هستند که در آن مهاجم با امتحان کردن تعداد زیادی رمز عبور یا اطلاعات ورود، تلاش می‌کند به حساب کاربران دسترسی پیدا کند. روش‌هایی مانند Password Spraying و Credential Stuffing نیز در همین دسته قرار می‌گیرند. استفاده از رمزهای قوی، احراز هویت دو مرحله‌ای، محدودسازی تلاش‌های ورود، CAPTCHA، WAF و مانیتورینگ لاگ‌ها از مهم‌ترین راه‌های کاهش خطر این حملات هستند.

۳۴ دقیقه مطالعه