پرش به محتوای اصلی

وبلاگ رخنه‌کاو

امنیت وب، به زبان قابل اجرا

آنچه در کار روزمره روی سایت‌های واقعی یاد می‌گیریم — بدون بزرگ‌نمایی، بدون ترساندن، و با قدم‌هایی که می‌توانید همین امروز بردارید.

تازه‌ترین مقاله‌ها

آسیب‌پذیری‌های سایت

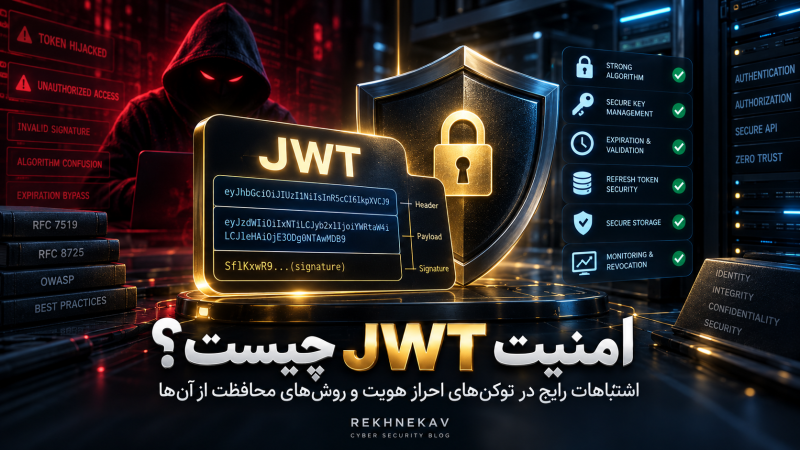
امنیت JWT چیست؟ اشتباهات رایج در توکن‌های احراز هویت و روش‌های محافظت از آن‌ها

امنیت JWT به نحوه صدور، امضا، نگهداری، اعتبارسنجی و باطل‌کردن JSON Web Tokenهای مورد استفاده در احراز هویت و APIها مربوط می‌شود. ضعف‌هایی مانند alg=none، Algorithm Confusion، Secret ضعیف، Token طولانی‌عمر، اعتبارسنجی نکردن iss و aud و ذخیره JWT در محل ناامن می‌توانند زمینه جعل یا سرقت حساب را ایجاد کنند. استفاده از Algorithm Allowlist، کلیدهای قوی، Access Token کوتاه‌عمر، Refresh Token Rotation، HTTPS، Revocation و Storage امن از مهم‌ترین اصول امنیت JWT هستند.

۴۱ دقیقه مطالعه
هک و بدافزار

حمله Supply Chain چیست؟ خطر افزونه‌ها و کتابخانه‌های آلوده برای امنیت سایت

حمله Supply Chain یا حمله زنجیره تأمین زمانی رخ می‌دهد که مهاجم به‌جای هدف‌گرفتن مستقیم سایت، یکی از افزونه‌ها، کتابخانه‌ها، Packageها یا زیرساخت‌های مورد اعتماد در مسیر توسعه و Update نرم‌افزار را Compromise کند. افزونه‌های آلوده WordPress، Dependencyهای مخرب، CDNهای دستکاری‌شده و CI/CD ناامن می‌توانند باعث گسترش حمله به تعداد زیادی سایت شوند.

۳۶ دقیقه مطالعه
آسیب‌پذیری‌های سایت

امنیت Cookie سایت چیست؟ بررسی Secure، HttpOnly و SameSite برای جلوگیری از سرقت حساب

امنیت Cookie سایت به مجموعه تنظیماتی گفته می‌شود که از Cookieهای حساس و Session کاربران در برابر افشا و سوءاستفاده محافظت می‌کنند. Secure ارسال Cookie را به HTTPS محدود می‌کند، HttpOnly دسترسی JavaScript را کاهش می‌دهد و SameSite رفتار Cookie را در Requestهای Cross-Site کنترل می‌کند. برای جلوگیری از سرقت حساب، این تنظیمات باید در کنار HTTPS، Session Rotation، عمر محدود Session، XSS و CSRF Protection و Server-Side Revocation استفاده شوند.

۳۷ دقیقه مطالعه
آسیب‌پذیری‌های سایت

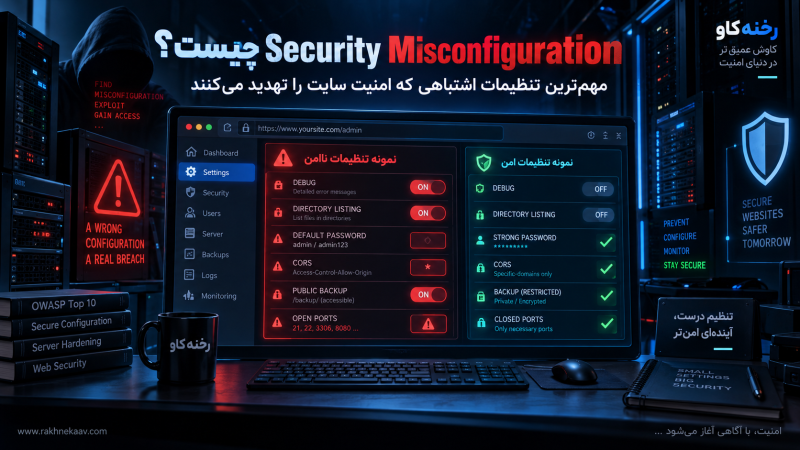
Security Misconfiguration چیست؟ مهم‌ترین تنظیمات اشتباهی که امنیت سایت را تهدید می‌کنند

Security Misconfiguration یا پیکربندی نادرست امنیتی زمانی ایجاد می‌شود که سایت، سرور، WordPress، Database یا سرویس‌های Cloud با تنظیماتی اجرا شوند که سطح حمله را افزایش دهند. Debug Mode فعال، رمزهای پیش‌فرض، Permission اشتباه، Backup عمومی، CORS بیش از حد باز و نبود Security Headers از نمونه‌های مهم این مشکل هستند. Security Misconfiguration در OWASP Top 10:2025 به رتبه دوم رسیده و جلوگیری از آن به Security Hardening، Least Privilege، Configuration Baseline و پایش مستمر تنظیمات نیاز دارد.

۳۱ دقیقه مطالعه
آسیب‌پذیری‌های سایت

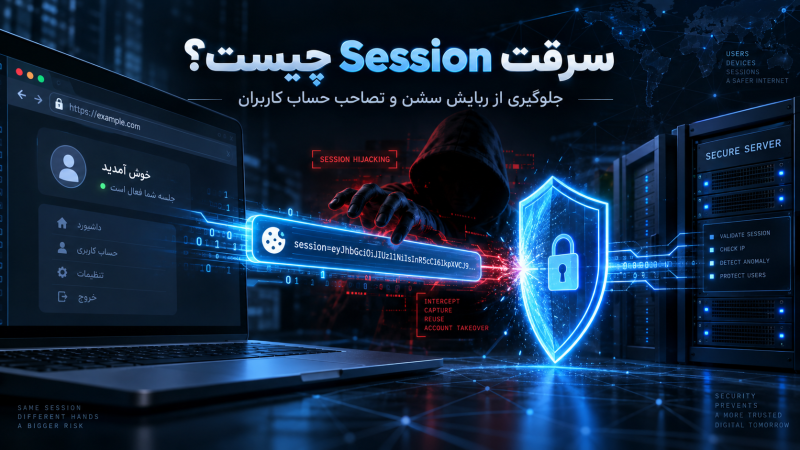
Session Hijacking چیست؟ چگونه از سرقت سشن و حساب کاربران جلوگیری کنیم؟

Session Hijacking یا ربایش سشن حمله‌ای است که طی آن مهاجم Session معتبر کاربر را تصاحب می‌کند و ممکن است بدون دانستن رمز عبور به حساب او دسترسی پیدا کند. ضعف‌هایی مانند XSS، انتقال ناامن Cookie، Session Fixation، Token Leak و Sessionهای طولانی از مهم‌ترین عوامل افزایش این خطر هستند. استفاده از HTTPS، Cookieهای Secure و HttpOnly، تنظیم SameSite، Session Rotation، Timeout، Reauthentication و Server-side Revocation از اصلی‌ترین راهکارهای جلوگیری از Session Hijacking محسوب می‌شوند.

۳۲ دقیقه مطالعه
آسیب‌پذیری‌های سایت

حمله SSRF چیست؟ بررسی Server-Side Request Forgery و روش‌های جلوگیری

حمله SSRF یا Server-Side Request Forgery زمانی رخ می‌دهد که یک برنامه وب یا API تحت تأثیر ورودی کاربر، Server را وادار به ارسال Request به مقصدی خارج از محدوده مورد انتظار کند. مهم‌ترین خطر SSRF استفاده از دسترسی شبکه‌ای سرور برای ارتباط با سرویس‌های داخلی، APIهای خصوصی یا منابع Cloud است. برای جلوگیری از حمله SSRF باید مقصدها در صورت امکان با Allowlist محدود شوند، URL و DNS/IP اعتبارسنجی شوند، Redirect و Egress Traffic کنترل شود و اصل Least Privilege در شبکه و سرویس‌های داخلی رعایت شود.

۴۱ دقیقه مطالعه
آسیب‌پذیری‌های سایت

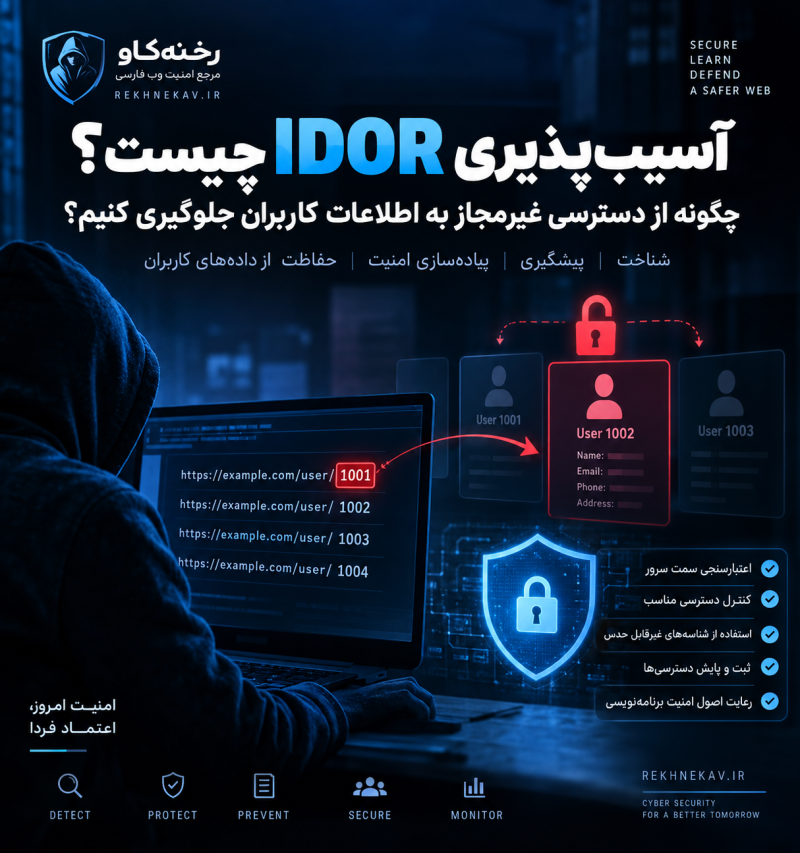
آسیب‌پذیری IDOR چیست؟ چگونه از دسترسی غیرمجاز به اطلاعات کاربران جلوگیری کنیم؟

آسیب‌پذیری IDOR یکی از انواع Broken Access Control است که در آن سایت یا API بدون بررسی صحیح مجوز، امکان دسترسی به Objectهایی مانند حساب، سفارش، فایل یا تیکت کاربران دیگر را فراهم می‌کند. مهم‌ترین خطر IDOR افشای اطلاعات، تغییر یا حذف غیرمجاز داده‌ها و در برخی شرایط افزایش سطح دسترسی است. اجرای Object-Level Authorization سمت سرور، محدود کردن دسترسی براساس User و Tenant، استفاده از Deny by Default و Least Privilege و نوشتن تست‌های Authorization از مهم‌ترین راهکارهای جلوگیری از آسیب‌پذیری IDOR هستند

۳۵ دقیقه مطالعه
آسیب‌پذیری‌های سایت

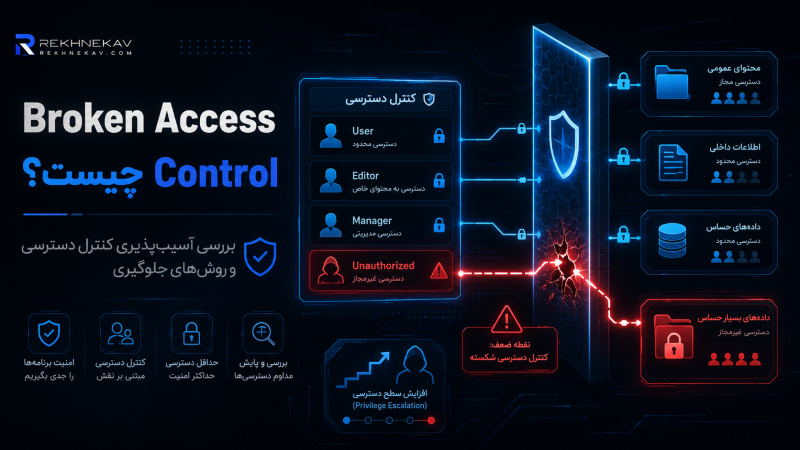
Broken Access Control چیست؟ بررسی آسیب‌پذیری کنترل دسترسی و روش‌های جلوگیری

Broken Access Control زمانی رخ می‌دهد که سایت نتواند سطح دسترسی کاربران به اطلاعات و عملیات مختلف را به‌درستی کنترل کند. این آسیب‌پذیری می‌تواند باعث مشاهده اطلاعات کاربران دیگر، IDOR یا افزایش سطح دسترسی شود. استفاده از Deny by Default، Least Privilege و بررسی Authorization در تمام درخواست‌ها مهم‌ترین راهکارهای پیشگیری هستند.

۳۱ دقیقه مطالعه
امنیت سرور و هاست

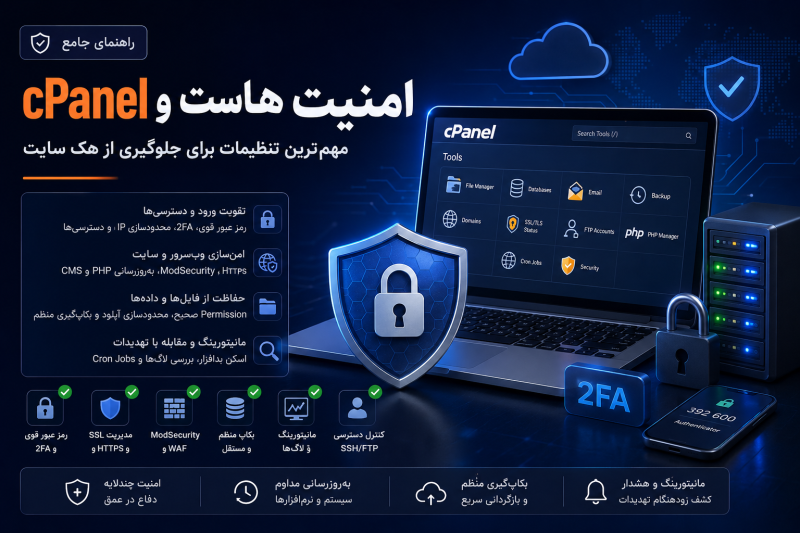
امنیت هاست و cPanel؛ مهم‌ترین تنظیمات برای جلوگیری از هک سایت

امنیت هاست و cPanel با استفاده از رمز عبور قوی، 2FA، HTTPS، ModSecurity، Backup و محدودسازی دسترسی‌ها می‌تواند خطر هک سایت را کاهش دهد. همچنین به‌روزرسانی PHP و سایت، Permission صحیح فایل‌ها و بررسی FTP، SSH و Logها از مهم‌ترین اقدامات امنیتی هستند. بهترین نتیجه زمانی به دست می‌آید که این کنترل‌ها به‌صورت چندلایه اجرا شوند.

۳۴ دقیقه مطالعه