پرش به محتوای اصلی

دسته

آسیب‌پذیری‌های سایت

معرفی آسیب‌پذیری‌های رایج وب‌سایت و روش‌های شناسایی و کاهش ریسک آن‌ها.

آسیب‌پذیری‌های سایت

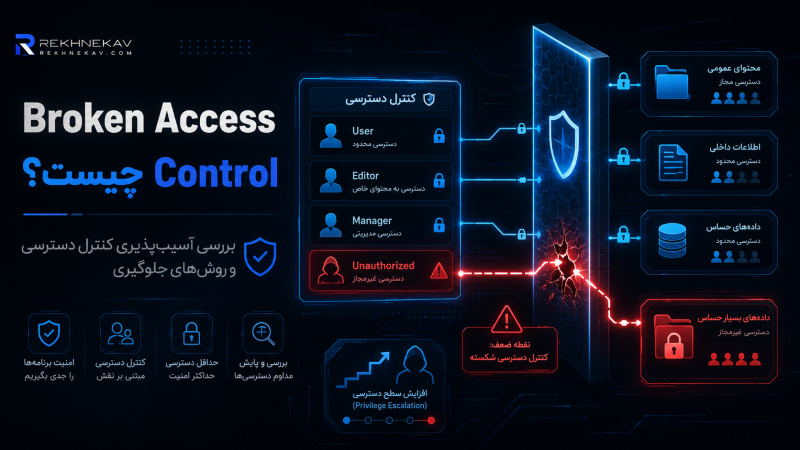
Broken Access Control چیست؟ بررسی آسیب‌پذیری کنترل دسترسی و روش‌های جلوگیری

Broken Access Control زمانی رخ می‌دهد که سایت نتواند سطح دسترسی کاربران به اطلاعات و عملیات مختلف را به‌درستی کنترل کند. این آسیب‌پذیری می‌تواند باعث مشاهده اطلاعات کاربران دیگر، IDOR یا افزایش سطح دسترسی شود. استفاده از Deny by Default، Least Privilege و بررسی Authorization در تمام درخواست‌ها مهم‌ترین راهکارهای پیشگیری هستند.

۳۱ دقیقه مطالعه
آسیب‌پذیری‌های سایت

امنیت آپلود فایل در سایت؛ چگونه از آپلود فایل مخرب جلوگیری کنیم؟

امنیت آپلود فایل در سایت یعنی جلوگیری از ورود و انتشار فایل‌های مخرب با استفاده از اعتبارسنجی نوع فایل، MIME، حجم، نام فایل و محل ذخیره‌سازی. بهترین روش، ترکیب Allowlist، اسکن بدافزار، تغییر نام فایل و ذخیره امن خارج از Web Root است.

۳۳ دقیقه مطالعه
آسیب‌پذیری‌های سایت

آسیب‌پذیری CSRF چیست؟ بررسی Cross-Site Request Forgery و روش‌های جلوگیری

آسیب‌پذیری CSRF یا Cross-Site Request Forgery نوعی حمله وب است که در آن مهاجم تلاش می‌کند مرورگر کاربر واردشده را وادار به ارسال درخواست ناخواسته به سایت هدف کند. این حمله می‌تواند باعث تغییر اطلاعات حساب، تنظیمات یا انجام عملیات حساس بدون اطلاع کاربر شود. استفاده از CSRF Token، تنظیم صحیح SameSite Cookie، بررسی Origin و Referer، احراز هویت مجدد برای عملیات حساس و رعایت اصول امنیتی سمت سرور از مهم‌ترین روش‌های جلوگیری از حملات CSRF هستند.

۳۶ دقیقه مطالعه
آسیب‌پذیری‌های سایت

امنیت API چیست؟ راهنمای کامل جلوگیری از هک API سایت

امنیت API مجموعه‌ای از روش‌ها و کنترل‌های امنیتی برای محافظت از داده‌ها، کاربران و عملکردهای حساس API در برابر دسترسی غیرمجاز و سوءاستفاده است. آسیب‌پذیری‌هایی مانند BOLA، ضعف احراز هویت، SSRF، پیکربندی نادرست و نبود Rate Limiting می‌توانند امنیت API را تهدید کنند. استفاده از HTTPS، Authentication و Authorization استاندارد، JWT یا OAuth، اعتبارسنجی ورودی، محدودسازی درخواست‌ها، API Gateway، WAF و مانیتورینگ مداوم از مهم‌ترین راهکارهای افزایش امنیت API سایت هستند.

۳۲ دقیقه مطالعه
آسیب‌پذیری‌های سایت

حملات XSS

حملات XSS یا Cross-Site Scripting یکی از رایج‌ترین آسیب‌پذیری‌های امنیتی وب هستند که در آن مهاجم می‌تواند کد مخرب را در مرورگر کاربران اجرا کند. این آسیب‌پذیری ممکن است به سرقت اطلاعات، سوءاستفاده از نشست کاربران و دستکاری محتوای سایت منجر شود. در این مقاله با انواع XSS شامل Stored، Reflected و DOM-Based، نحوه شکل‌گیری این حملات و مهم‌ترین روش‌های شناسایی و جلوگیری از آن‌ها آشنا می‌شوید.

۴۰ دقیقه مطالعه
آسیب‌پذیری‌های سایت

حملات SQL Injection

حملات SQL Injection زمانی رخ می‌دهند که ورودی کاربر به‌صورت ناامن وارد Query دیتابیس شود و ساختار دستور SQL را تغییر دهد. این آسیب‌پذیری می‌تواند به افشای اطلاعات، تغییر یا حذف داده‌ها و دسترسی غیرمجاز منجر شود. در این مقاله با انواع SQL Injection، روش‌های شناسایی، Prepared Statement، Parameterized Query و مهم‌ترین راهکارهای جلوگیری از تزریق SQL آشنا می‌شوید.

۳۳ دقیقه مطالعه