پرش به محتوای اصلی

دسته

امنیت سرور و هاست

آموزش امنیت هاست، VPS، وب‌سرور، PHP، فایروال و تنظیمات زیرساخت سایت.

امنیت سرور و هاست

امنیت SSH چیست؟ مهم‌ترین تنظیمات برای امن‌سازی دسترسی SSH سرور

امنیت SSH مجموعه‌ای از روش‌های حفاظتی برای جلوگیری از دسترسی غیرمجاز به سرور از طریق پروتکل Secure Shell است. حملات Brute Force، سرقت کلید خصوصی، سوءاستفاده از حساب‌های مدیریتی و تنظیمات نادرست از مهم‌ترین تهدیدهای این سرویس محسوب می‌شوند. استفاده از کلیدهای SSH، غیرفعال‌کردن ورود مستقیم Root، محدودسازی دسترسی با فایروال، فعال‌سازی احراز هویت چندمرحله‌ای و پایش گزارش‌ها از راهکارهای اصلی افزایش امنیت SSH هستند.

۴۹ دقیقه مطالعه
امنیت سرور و هاست

Server Hardening چیست؟ چک‌لیست کامل امن‌سازی سرور لینوکس برای وب‌سایت

Server Hardening یا سخت‌سازی سرور، مجموعه‌ای از اقدامات امنیتی برای کاهش سطح حمله و جلوگیری از دسترسی غیرمجاز به سرورهای لینوکسی است. این فرایند شامل امن‌سازی SSH، پیکربندی فایروال، مدیریت کاربران، به‌روزرسانی سیستم‌عامل و محافظت از وب‌سرور و پایگاه داده می‌شود. اجرای صحیح این اقدامات در کنار پایش امنیتی، محدودسازی مجوزها و تهیه بکاپ مطمئن می‌تواند ریسک نفوذ، آلودگی به بدافزار و اختلال در سرویس‌های میزبانی وب را کاهش دهد.

۴۲ دقیقه مطالعه
امنیت سرور و هاست

Open Relay چیست؟ خطر SMTP Relay باز و روش‌های امن‌سازی Mail Server

Open Relay یک پیکربندی ناامن در سرور SMTP است که به منابع غیرمجاز اجازه می‌دهد ایمیل‌های خود را از طریق Mail Server به دامنه‌های خارجی منتقل کنند. این مشکل می‌تواند باعث ارسال اسپم و فیشینگ، مصرف غیرمجاز منابع، کاهش اعتبار IP و قرارگیری سرور در فهرست‌های مسدودسازی شود. جلوگیری از Open Relay با محدودسازی شبکه‌های مورد اعتماد، استفاده از SMTP AUTH، کنترل مجوزهای Relay و بررسی تنظیمات Postfix، Exim و Exchange امکان‌پذیر است.

۴۷ دقیقه مطالعه
امنیت سرور و هاست

DMARC چیست؟ جلوگیری از جعل و سوءاستفاده از ایمیل دامنه با DMARC

DMARC یک پروتکل امنیت ایمیل است که با استفاده از SPF و DKIM به شناسایی جعل آدرس فرستنده و جلوگیری از سوءاستفاده از هویت دامنه کمک می‌کند. این فناوری با بررسی هم‌راستایی دامنه‌ها، تعیین سیاست‌های امنیتی و ارائه گزارش‌های احراز هویت، امکان مدیریت بهتر امنیت ایمیل‌های سازمانی و وب‌سایتی را فراهم می‌سازد. تنظیم صحیح DMARC، تحلیل گزارش‌ها و استفاده از سیاست‌های Quarantine و Reject می‌تواند خطر جعل مستقیم دامنه و برخی حملات فیشینگ را کاهش دهد.

۴۲ دقیقه مطالعه
امنیت سرور و هاست

DKIM چیست؟ آموزش افزایش امنیت ایمیل دامنه با امضای DKIM

DKIM یکی از مهم‌ترین استانداردهای احراز اصالت ایمیل است که با استفاده از امضای دیجیتال و کلید عمومی منتشرشده در DNS، اعتبار امضای دامنه و یکپارچگی بخش‌های امضاشده پیام را بررسی می‌کند. فعال‌سازی DKIM می‌تواند به کاهش جعل هویت ایمیل و افزایش قابلیت اعتماد ارتباطات دامنه کمک کند. تنظیم صحیح رکورد DKIM، محافظت از کلید خصوصی و بررسی مداوم وضعیت امضا از اقدامات ضروری برای حفظ امنیت ایمیل هستند.

۴۸ دقیقه مطالعه
امنیت سرور و هاست

فایل security.txt چیست؟ راهنمای ایجاد استاندارد Security.txt برای وب‌سایت

فایل security.txt یک استاندارد برای معرفی راه‌های گزارش آسیب‌پذیری‌های امنیتی وب‌سایت است که مطابق RFC 9116 طراحی شده است. این فایل به پژوهشگران امنیتی کمک می‌کند مشکلات شناسایی‌شده را از طریق مسیر مشخصی به مدیران سایت اطلاع دهند. ایجاد صحیح Security.txt شامل تنظیم اطلاعات تماس، تاریخ انقضا، مسیر استاندارد و در صورت نیاز سیاست افشای آسیب‌پذیری است. استفاده از این استاندارد در کنار اقدامات امنیتی فنی می‌تواند فرایند دریافت و رسیدگی به گزارش‌های امنیتی را بهبود دهد.

۴۵ دقیقه مطالعه
امنیت سرور و هاست

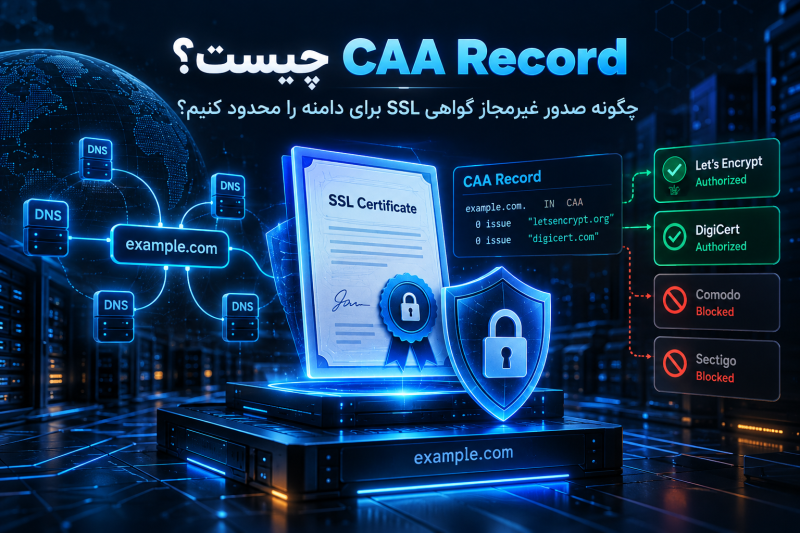
CAA Record چیست؟ چگونه صدور غیرمجاز گواهی SSL برای دامنه را محدود کنیم؟

CAA Record یک رکورد امنیتی در DNS است که تعیین می‌کند کدام مراجع صدور گواهی اجازه دارند برای دامنه گواهی SSL/TLS صادر کنند. تنظیم صحیح این رکورد می‌تواند خطر صدور غیرمجاز گواهی، سوءاستفاده از فرایند اعتبارسنجی و صدور ناخواسته گواهی‌های Wildcard را کاهش دهد. با استفاده از تنظیمات issue، issuewild و iodef می‌توان کنترل بیشتری بر صدور گواهی داشت. ترکیب CAA با DNSSEC و نظارت بر Certificate Transparency نیز به تقویت امنیت دامنه کمک می‌کند.

۴۵ دقیقه مطالعه
امنیت سرور و هاست

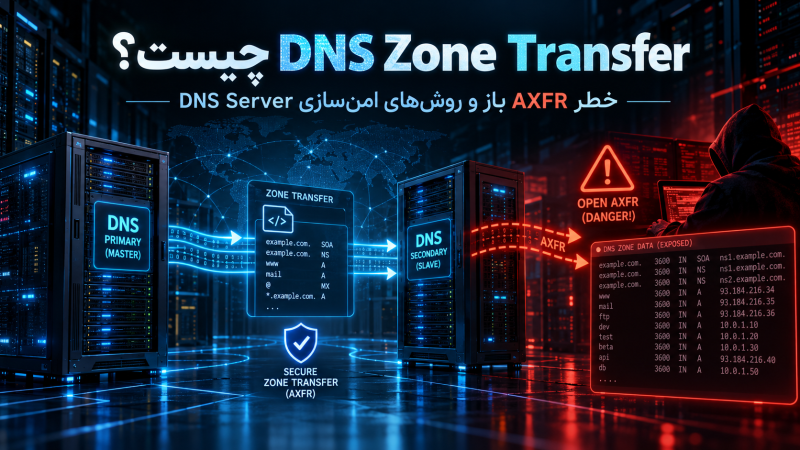
DNS Zone Transfer چیست؟ خطر AXFR باز و روش‌های امن‌سازی DNS Server

DNS Zone Transfer مکانیزمی برای همگام‌سازی اطلاعات یک DNS Zone میان سرورهای Authoritative است و AXFR می‌تواند نسخه کامل Zone را منتقل کند. اگر AXFR بدون محدودیت در دسترس باشد، Subdomainها، IPها و اطلاعات ارزشمند زیرساخت ممکن است در اختیار افراد غیرمجاز قرار گیرند و فرآیند شناسایی شبکه را ساده‌تر کنند. غیرفعال کردن Transfer غیرضروری، محدودسازی Secondaryهای مجاز با ACL، استفاده از TSIG، Firewall، مانیتورینگ و به‌روزرسانی DNS Server از مهم‌ترین روش‌های جلوگیری از خطر Open AXFR هستند.

۳۴ دقیقه مطالعه
امنیت سرور و هاست

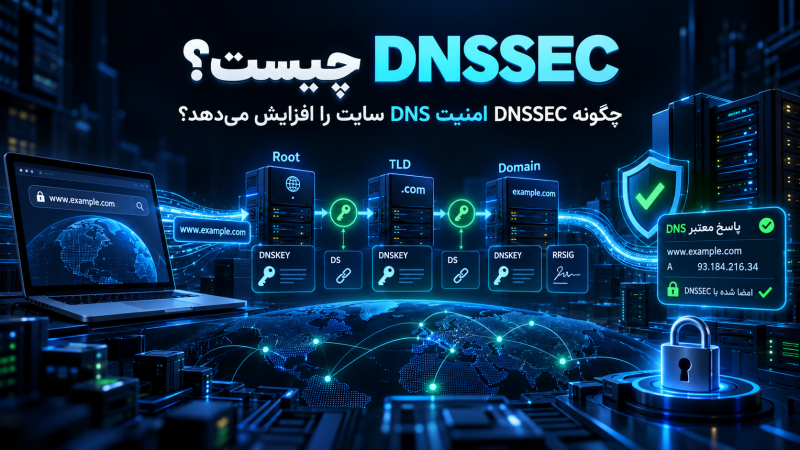
DNSSEC چیست؟ چگونه DNSSEC امنیت DNS سایت را افزایش می‌دهد؟

DNSSEC یا Domain Name System Security Extensions با استفاده از امضای دیجیتال، اصالت و تمامیت رکوردهای DNS را قابل اعتبارسنجی می‌کند و می‌تواند خطر جعل پاسخ و DNS Cache Poisoning را کاهش دهد. این فناوری با رکوردهایی مانند DNSKEY، RRSIG و DS و ایجاد Chain of Trust از Root تا دامنه کار می‌کند. DNSSEC ترافیک DNS را رمزگذاری نمی‌کند و جایگزین HTTPS، DoH یا امنیت سرور نیست؛ ضمن اینکه تنظیم اشتباه DS و کلیدها می‌تواند باعث اختلال در Resolution دامنه شود.

۴۵ دقیقه مطالعه